

في مقال Bastion Host أم Jump Server؟ وصلنا إلى أن الباب الواحد المقوى أفضل من أن يفتح كل سيرفر منفذ الإدارة للإنترنت، وذكرنا في قسم بوابات الوصول المميز بعض الأدوات التي تجعل هذا الباب يعرف المستخدم ويسجل ما يفعل. ولكن عندما تبحث عن أداة لذلك تجد قائمة طويلة من الأسماء: Guacamole وTeleport وWarpgate وJumpServer وPomerium وHeadscale وNetBird وBoundary وRustDesk، وتجد أن كل مقارنة على الإنترنت تضعها في جدول واحد، مع أن بعضها لا يشبه بعضاً في شيء، فهذه بوابة ترسم لك الشاشة في المتصفح، وتلك شبكة خاصة تمرر الحزم فقط، وثالثة لا تعمل إلا مع تطبيقات الويب. والمشكلة الثانية أن كلمة «مفتوح المصدر» تستخدم لأدوات تغير ترخيصها، أو لأدوات لا تعطيك الميزة التي تبحث عنها إلا في النسخة المدفوعة.
لذلك سوف نرتب هذه الأدوات في هذا المقال بحسب ما تفعله لا بحسب أسمائها، وسوف نناقش ما يلي:
- العائلات الخمس لأدوات الوصول، وأين تقف كل عائلة بينك وبين السيرفر، وما الذي تراه من الجلسة.
- لكل أداة: المشكلة التي تحلها، والبروتوكولات، والدخول الموحد SSO والمصادقة الثنائية MFA، وتسجيل الجلسات، والترخيص كما هو في مستودعها، ومدى نضجها، ونقاط القوة ونقاط الضعف.
- خريطة التراخيص، ولماذا تغير ترخيص Teleport، ولماذا لا نعد HashiCorp Boundary مفتوح المصدر.
- جدول «ماذا أحتاج؟» ومسار قرار بسيط من أربعة أسئلة.
خمس عائلات، لا أداة واحدة
أهم سؤال تسأله عن أي أداة وصول هو: أين تقف بينك وبين السيرفر، وماذا ترى من الجلسة؟ والسبب أن هذا السؤال وحده يحدد هل تستطيع الأداة أن تسجل الجلسة، وهل يحتاج المستخدم إلى برنامج على جهازه، وهل يصل جهاز المستخدم إلى الشبكة الداخلية أم لا. والصورة التالية تبين العائلات الخمس:
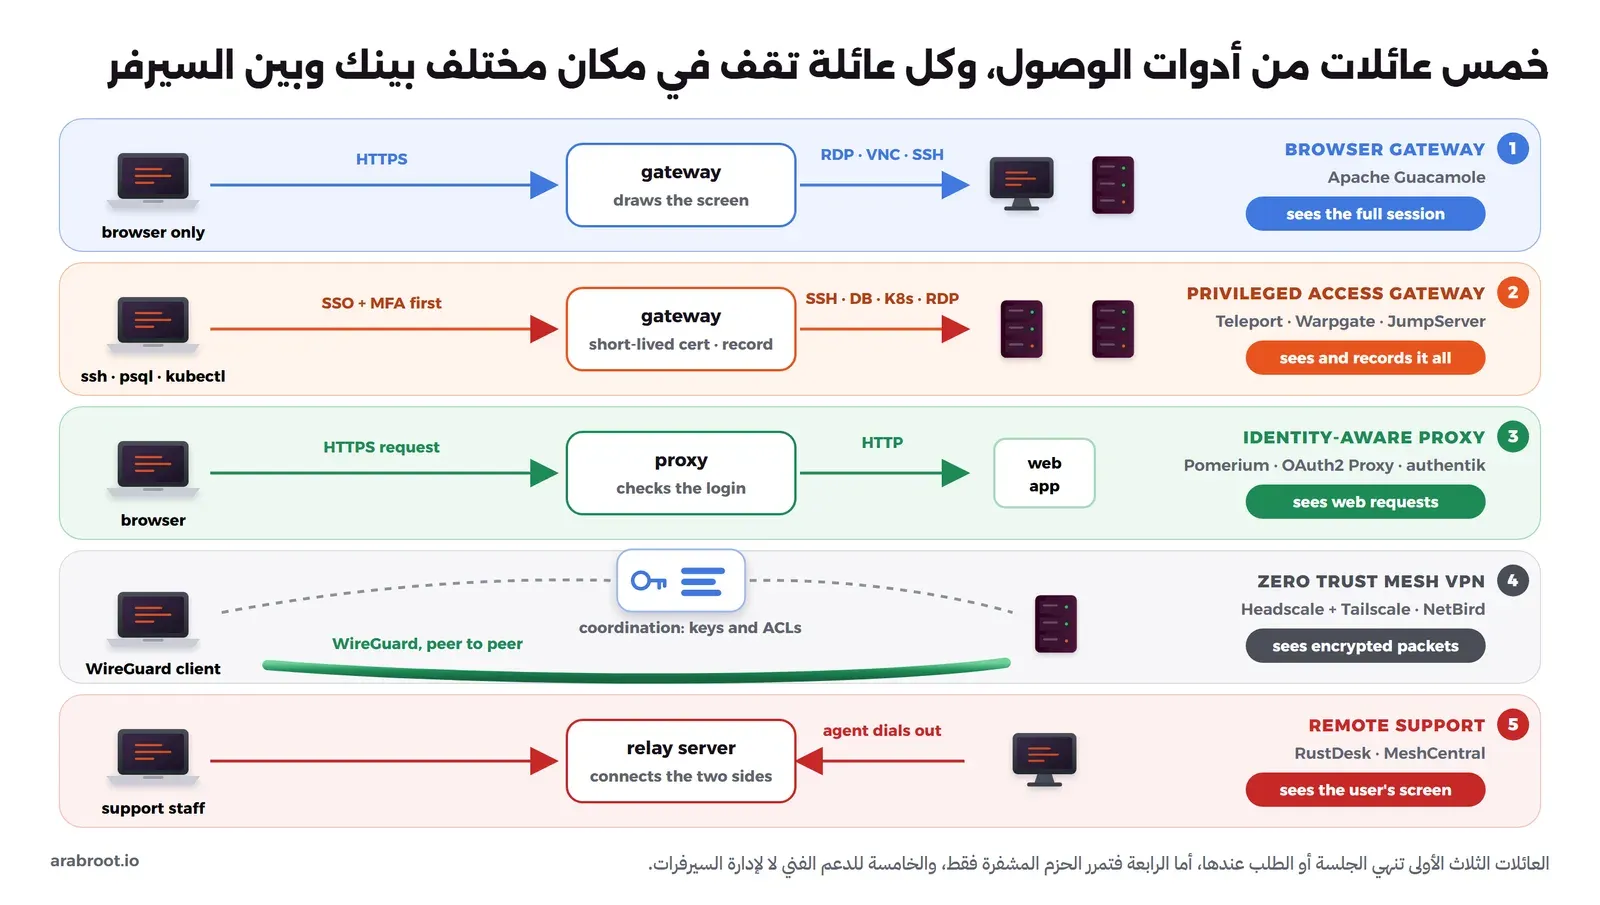
- بوابة المتصفح Browser Gateway: تتصل هي بالسيرفر عبر RDP أو VNC أو SSH، ثم ترسم لك الشاشة في صفحة ويب، فلا يحتاج المستخدم إلا إلى متصفح، ولا يصل جهازه إلى الشبكة الداخلية أبداً.
- بوابة الوصول المميز Privileged Access Gateway: تنهي الجلسة عندها كما شرحنا في ضوابط الوصول المميز، فتتحقق من هويتك عبر SSO وMFA، وتصدر لك صلاحية مؤقتة، وتسجل الجلسة، ويعمل المستخدم بأدواته المعتادة مثل
sshوpsqlوkubectl. - ال Proxy الذي يعرف الهوية Identity-Aware Proxy: يقف أمام تطبيقات الويب، ولا يمرر الطلب إلا بعد الدخول عبر مزود الهوية، وهو التطبيق العملي الأول لفكرة Zero Trust التي شرحناها في ما هو VPN؟.
- شبكة Mesh بنموذج Zero Trust: نفق WireGuard مشفر من جهازك إلى السيرفر مباشرة، مع سيرفر تنسيق يوزع المفاتيح والسياسات ACL، وهي لا ترى ما بداخل الجلسة، ولكنها تحدد من يصل إلى أي جهاز وأي منفذ.
- أدوات الدعم الفني عن بعد Remote Support: برنامج على جهاز الموظف يتصل بسيرفر وسيط، حتى يرى فريق الدعم شاشته ويساعده، وهي لأجهزة المستخدمين لا لإدارة السيرفرات.
وقد يتساءل البعض: أليس الأفضل أن أختار أداة واحدة تفعل كل شيء؟ والإجابة أن بعض الأدوات تغطي أكثر من عائلة فعلاً، مثل Warpgate الذي يمرر SSH وقواعد البيانات ويعرض RDP في المتصفح، ولكن في الواقع ستجد أغلب الفرق تجمع أداتين: Proxy يعرف الهوية أمام تطبيقات الويب، وبوابة أو شبكة Mesh للوصول الإداري، والمهم أن تعرف ما الذي تحله كل أداة حتى لا تدفع ثمن تعقيد لا تحتاجه.
بوابة المتصفح: Apache Guacamole
Apache Guacamole هو الأشهر في هذه العائلة، وهو مشروع من مؤسسة Apache يتكون من تطبيق ويب وخدمة guacd التي تتكلم بروتوكولات سطح المكتب البعيد، وبحسب توثيق Docker فإن guacd يدعم VNC وRDP وSSH وtelnet وKubernetes. ويحل مشكلة واضحة: موظف أو مورد خارجي يحتاج إلى سطح مكتب Windows أو سطر أوامر، ولا تريد أن تعطيه VPN إلى شبكتك ولا مفاتيح SSH.
- البروتوكولات: RDP وVNC وSSH وtelnet وKubernetes، ونقل الملفات عبر SFTP من المتصفح.
- الدخول الموحد والمصادقة الثنائية: إضافات رسمية لـ OpenID Connect وSAML وCAS وLDAP، وللمصادقة الثنائية TOTP وDuo.
- تسجيل الجلسات: تسجيل الشاشة ونص الطرفية، وإعادة التشغيل من المتصفح مع سجل ضغطات المفاتيح منذ الإصدار 1.6.0.
- الترخيص: Apache-2.0 في مستودعي guacamole-server وguacamole-client.
- النضج: آخر إصدار 1.6.0 في 22 يونيو 2025، وصفحة التقارير الأمنية تنشر الثغرات المصلحة في كل إصدار، وتذكر أن إصدارات 1.x سوف تبقى على AngularJS للتوافق، وأن الانتقال إلى Angular مخطط له من الإصدار 2.0.0.
- نقاط القوة: لا برنامج على جهاز المستخدم، وجهازه لا يصل إلى الشبكة، والترخيص متساهل دون نسخة مدفوعة تحجب الميزات، وصلاحيات لكل اتصال ومجموعة.
- نقاط الضعف: لا يمرر منفذاً إلى جهازك، فلا يصلح لأدوات سطر الأوامر مثل
psqlوkubectl، ولا يقدم صلاحيات مؤقتة أو موافقات، وإضافة OpenID فيه تستخدم التدفق الضمني Implicit، وكلمات مرور الاتصالات محفوظة كما هي في قاعدة بياناته كما وجدنا في دليل التثبيت.
بوابات الوصول المميز وتسجيل الجلسات
هذه العائلة هي ال Bastion الذي يعرف المستخدم، وقد وضعنا فكرتها العامة في مقال Bastion وراجعنا تراخيصها في مقال IAM وPAM، وهنا نفصل ما يهمك عند الاختيار.
Teleport Community Edition
Teleport منصة وصول كاملة تصدر للمستخدم شهادات قصيرة العمر بعد الدخول، فلا توجد مفاتيح SSH ثابتة، وتغطي بحسب جدول الميزات سيرفرات Linux وقواعد البيانات وKubernetes وتطبيقات الويب وسيرفرات Windows وأسطح مكتبها.
- البروتوكولات: SSH وKubernetes وقواعد البيانات وتطبيقات HTTP وWindows Desktop عبر RDP.
- الدخول الموحد والمصادقة الثنائية: MFA مدمجة، أما الدخول الموحد في Community Edition فعبر GitHub فقط بحسب جدول الميزات، وOIDC وSAML في النسخ التجارية، وطلب الصلاحية المؤقتة من سطر الأوامر فقط.
- تسجيل الجلسات: نعم، مع إعادة التشغيل، ومتاح في Community Edition.
- الترخيص: وهنا التفصيل الذي يخطئ فيه كثيرون. بحسب قسم License في ملف README، الكود المصدري تحت AGPL-3.0، ووحدة API تحت Apache-2.0، أما ملفات Community Edition الجاهزة من موقعهم فتحت Teleport Community Edition License، وأول سطر فيه يقصرها على المؤسسات التي لديها أقل من 100 موظف وأقل من 10 ملايين دولار إيراداً سنوياً. وقد أعلنت الشركة هذا التغيير في مارس 2024 وطبقته من الإصدار 16 في يونيو 2024، وقبله كانت الملفات الجاهزة تحت Apache-2.0 والكود تحت AGPLv3 دون تغيير. أي أن الذي تغير هو ترخيص الملفات الجاهزة، لا ترخيص الكود، فإذا بنيت Teleport بنفسك من الكود فأنت تحت AGPL-3.0 وشروطه. ويضيف الترخيص استثناء لنسخ الإصلاحات الأمنية الحرجة التي تعلنها الشركة، فتستطيع أي جهة أن تثبتها بشروط محددة.
- النضج: المستودع منذ 2015، وآخر إصدار عند كتابة المقال v18.10.0 في يوليو 2026، وتقف خلفه شركة.
- نقاط القوة: شهادات قصيرة العمر بدلاً من المفاتيح الثابتة، وتغطية واسعة لأنواع الموارد في منصة واحدة، وتوثيق كبير.
- نقاط الضعف: شرط حجم المؤسسة في النسخة الجاهزة، والدخول الموحد عبر GitHub فقط في Community Edition، ويحتاج المستخدم إلى أداة
tshأو إلى إعدادات خاصة لعملائه.
Warpgate
Warpgate بوابة Bastion في ملف تنفيذي واحد مكتوب بلغة Rust، ويصفها مستودعها بأنها شفافة تماماً للعميل، فلا تحتاج إلى برنامج خاص، وإنما يتصل المستخدم بـ ssh أو بعميل قاعدة البيانات المعتاد ببيانات دخول بصيغة معينة، فتتحقق البوابة منه ثم تتصل هي بالهدف وتسجل الجلسة.
- البروتوكولات: SSH وHTTPS وKubernetes وMySQL وPostgreSQL وRDP وVNC، والوصول إلى SSH وRDP وVNC من المتصفح مدمج.
- الدخول الموحد والمصادقة الثنائية: TOTP وOpenID Connect مدمجان، مع حماية من التخمين بحظر العنوان وقفل الحساب، والتوثيق يشرح Tickets لبيانات دخول مؤقتة.
- تسجيل الجلسات: كل جلسة تسجل ويمكن مشاهدتها مباشرة أو لاحقاً من واجهة الإدارة.
- الترخيص: Apache-2.0.
- النضج: المستودع منذ 2022، وآخر إصدار v0.29.2 في 7 أكتوبر 2026، أي أنه ما زال قبل الإصدار 1.0، ويقول README إنه يستخدم في المؤسسات.
- نقاط القوة: أقل تعقيد في هذه العائلة، وملف واحد مع SQLite افتراضياً، وأدوات المستخدم المعتادة تعمل كما هي، وترخيص متساهل.
- نقاط الضعف: مشروع أصغر عمراً من غيره وإصداراته 0.x، فراجع ملاحظات كل إصدار قبل التحديث، ولا يقدم إدارة أصول كبيرة مثل المنصات الكاملة.
JumpServer
JumpServer منصة PAM كاملة بواجهة ويب، فيها أصول Assets وحسابات وأذونات وتسجيل جلسات ومنفذ ويب للطرفية، وهي الأقرب إلى منتجات PAM التجارية في شكلها.
- البروتوكولات: بحسب صفحة المقارنة الرسمية تشمل Community Edition الوصول إلى SSH وRDP وVNC وقواعد البيانات وKubernetes، أما Oracle وSQL Server ففي Enterprise.
- الدخول الموحد والمصادقة الثنائية: في Community Edition: LDAP وAD والمصادقة الثنائية TOTP، أما SSO عبر OIDC وSAML2 وOAuth2 والموافقة على الوصول المؤقت JIT ففي Enterprise بحسب الصفحة نفسها.
- تسجيل الجلسات: تسجيل الجلسات والتدقيق في Community Edition، ومعالج تحويل التسجيلات Video Worker من مكونات Enterprise كما يوضح README.
- الترخيص: GPL-3.0 للمنصة، وفي قائمة المكونات في README مكونات خاصة بـ Enterprise Edition، منها وكيل RDP المسمى Razor ووكيل قواعد البيانات Magnus ووكيل VNC المسمى Nec، وصفحة الأسعار تقول إن Community Edition يمكن استخدامها في الإنتاج حتى 5000 أصل Asset.
- النضج: المستودع منذ 2014، وآخر إصدار v5.0.0 في سبتمبر 2026، ويحتاج بحسب README إلى سيرفر بأربع أنوية و8 GB من الذاكرة على الأقل.
- نقاط القوة: منصة متكاملة بواجهة إدارة للأصول والحسابات والأذونات، ومناسبة لعدد كبير من الأصول.
- نقاط الضعف: متطلبات أعلى وتعقيد تشغيلي أكبر، وأهم ميزات الهوية مثل SSO وJIT في النسخة التجارية، وطريقة التثبيت السريع في README عبر
curl | bashتعني أن تراجع السكربت قبل أن تشغله.
وماذا عن Guacamole هنا؟
كثيرون يستخدمون Guacamole كبوابة وصول مميز خفيفة، لأنه يعرف المستخدم ويحدد له الاتصالات ويسجل الجلسة، وهذا يكفي جهة صغيرة تحتاج إلى دليل على من دخل وماذا فعل. ولكنه لا يصدر شهادات قصيرة العمر، ولا يطلب موافقة قبل الجلسة، ولا يدير كلمات مرور السيرفرات ويغيرها، فإذا كانت ضوابطك تطلب هذه الأشياء كما في NCA ECC، فتحتاج إلى بوابة من الأدوات أعلاه أو إلى إجراءات تكمل النقص.
ال Proxy الذي يعرف الهوية لتطبيقات الويب
إذا كان ما تريد حمايته لوحات إدارة وتطبيقات ويب، مثل Grafana ولوحة Proxmox وواجهة Portainer، فلا تحتاج إلى بوابة جلسات، وإنما إلى Proxy يطلب الدخول قبل أن يمرر الطلب.
Pomerium
Pomerium يصف نفسه بأنه Reverse Proxy يعرف الهوية والسياق، يتحقق من كل طلب بحسب سياسة لكل مسار Route.
- البروتوكولات: HTTP أساساً، وبحسب توثيق TCP يمرر SSH وRDP وقواعد البيانات عبر نفق HTTP CONNECT، ولكن بشرط أن يستخدم المستخدم
pomerium-cliأو تطبيق Pomerium Desktop. ومنذ الإصدار v0.30.0 يقدم وصول SSH أصلياً مع OAuth دون برنامج خاص. - الدخول الموحد والمصادقة الثنائية: يعمل مع مزود هوية OIDC، وMFA تأتي من مزود الهوية.
- تسجيل الجلسات: بحسب توثيق SSH، المعيار
recordفي سياسات SSH من ميزات النسخة التجارية Enterprise. - الترخيص: Apache-2.0، مع نسخة Enterprise ولوحة Pomerium Zero المستضافة.
- النضج: المستودع منذ 2019، وآخر إصدار v0.33.4 في أكتوبر 2026.
- نقاط القوة: سياسات دقيقة لكل مسار، ويغطي الويب وSSH في أداة واحدة.
- نقاط الضعف: TCP يحتاج إلى برنامج عند المستخدم، والتوثيق نفسه يقول إن السياسة تفحص عند بدء اتصال TCP أو WebSocket، ولا توجد حالياً طريقة لقطع الاتصال الطويل إذا لم تعد السياسة تسمح به، وبعض الميزات في Enterprise.
OAuth2 Proxy
OAuth2 Proxy بحسب توثيقه Reverse Proxy يتحقق من الحساب عبر مزود مثل Google أو GitHub أو أي مزود OIDC، ويقبل المستخدم بحسب بريده أو نطاقه أو مجموعته، وهو مشروع Sandbox في مؤسسة CNCF.
- البروتوكولات: HTTP فقط، ويعمل وحده أمام التطبيق أو مع
auth_requestفي nginx. - الدخول الموحد والمصادقة الثنائية: عبر المزود، وMFA من المزود.
- تسجيل الجلسات: لا يوجد، فهو يقرر الدخول فقط.
- الترخيص: MIT.
- النضج: المستودع منذ 2017، وآخر إصدار v7.15.5 في أكتوبر 2026.
- نقاط القوة: بسيط وخفيف، ويعمل مع أي مزود OIDC.
- نقاط الضعف: للويب فقط، وسياساته أبسط من Pomerium.
authentik Outpost
إذا كان authentik مزود الهوية عندك، فلا تحتاج إلى أداة ثالثة، فال Outpost المدمج فيه يحمي أي تطبيق ويب عبر Forward Auth، وقد شرحنا ذلك خطوة بخطوة في حماية أي تطبيق باستخدام authentik Forward Auth. ويقدم authentik أيضاً مزود Remote Access Control واختصاراً RAC للوصول إلى أجهزة Windows وmacOS وLinux عبر RDP وSSH وVNC من لوحة المستخدم. وترخيص authentik بحسب ملف LICENSE هو MIT لكل ما خارج المجلد authentik/enterprise/، وذلك المجلد له ترخيصه الخاص.
شبكات Mesh بنموذج Zero Trust
هذه العائلة لا تنهي الجلسة، وإنما تجعل جهازك داخل شبكة خاصة مشفرة مع السيرفرات التي يسمح لك بها، فيعمل كل شيء كما لو كنت في المكتب: psql وscp ومشاركة الملفات. وقد شرحنا الفكرة في شبكات Mesh، وشرحنا WireGuard نفسه في دليل WireGuard.
Headscale مع تطبيقات Tailscale
Headscale سيرفر تنسيق تستضيفه بنفسك بدلاً من خدمة Tailscale المستضافة، وتستخدم معه تطبيقات Tailscale الرسمية على الأجهزة.
- ما يغطيه: بحسب صفحة الميزات: السياسات ACL وGrants، وسيرفر DERP مدمج للعبور من خلف NAT، وSubnet Routers وExit Nodes، وTailscale SSH.
- الدخول الموحد والمصادقة الثنائية: تسجيل الأجهزة عبر OpenID Connect، ولكن الصفحة نفسها تذكر أن مجموعات OIDC لا تستخدم في ACL، وMFA من مزود الهوية.
- تسجيل الجلسات: لا يوجد، فهي شبكة.
- الترخيص: Headscale تحت BSD-3-Clause، ومستودع Tailscale تحت BSD-3-Clause، وREADME في Headscale يذكر أن كل شيء في Tailscale مفتوح المصدر ما عدا تطبيقات الواجهة الرسومية لأنظمة Windows وmacOS وiOS وسيرفر التنسيق.
- النضج: المستودع منذ 2020، وآخر إصدار v0.29.4 في سبتمبر 2026، وهدفه المعلن شبكة واحدة Tailnet للاستخدام الشخصي أو للمؤسسة الصغيرة.
- نقاط القوة: تطبيقات Tailscale الناضجة على كل الأنظمة، والعبور من خلف NAT دون فتح منافذ.
- نقاط الضعف: يغطي جزءاً من ميزات سيرفر Tailscale، فصفحة الميزات نفسها تذكر ما لم ينفذ بعد مثل Funnel وServe، ويقتصر على شبكة Tailnet واحدة، فلا يناسب المؤسسة الكبيرة بحسب هدفه المعلن.
NetBird
NetBird شبكة Mesh على WireGuard مع لوحة إدارة وسيرفر تنسيق تستضيفهما بنفسك، كما في توثيقه.
- ما يغطيه: شبكة خاصة بين الأجهزة مع سياسات وصول من لوحة الإدارة، والعبور من خلف NAT عبر Relay.
- الدخول الموحد والمصادقة الثنائية: الدخول عبر مزود هوية OIDC، وMFA من المزود.
- تسجيل الجلسات: لا يوجد.
- الترخيص: بحسب ملف LICENSE، BSD-3-Clause لكل المستودع ما عدا المجلدات management وsignal وrelay وcombined، فهي تحت AGPL-3.0، أي أن برنامج الأجهزة متساهل، وأجزاء السيرفر تحت AGPL.
- النضج: المستودع منذ 2021، وآخر إصدار v0.80.0 في أكتوبر 2026، وتقف خلفه شركة.
- نقاط القوة: لوحة إدارة مدمجة وسياسات واضحة، ومناسب لفريق يريد Mesh مستضافة ذاتياً بواجهة.
- نقاط الضعف: مكونات أكثر من Headscale تحتاج إلى تشغيل وتحديث، وشروط AGPL على أجزاء السيرفر إذا عدلتها وقدمتها لغيرك.
HashiCorp Boundary: ليس مفتوح المصدر
ستجد Boundary في كثير من قوائم «البدائل مفتوحة المصدر»، وهو بحسب README Proxy يعرف الهوية، يدخل المستخدم إليه عبر OpenID Connect، ويعطيه وصولاً شبكياً مؤقتاً إلى الموارد، ويدير بيانات الدخول للجلسات، ويستطيع أن يولدها لكل جلسة مع Vault. ولكن ملف LICENSE فيه هو Business Source License، وينص على أنه يشمل Boundary من الإصدار 0.14.0 فما بعد، ويسمح بالاستخدام في الإنتاج بشرط ألا تقدمه لغيرك كخدمة منافسة لمنتجات الشركة. وهذا الترخيص ليس من التراخيص مفتوحة المصدر المعتمدة من OSI، وقد شرحنا الفرق في ما هي البرمجيات مفتوحة المصدر وتراخيصها. وعندما راجعنا المستودع في أكتوبر 2026 وجدناه معلماً بأنه مؤرشف Archived في GitHub، وآخر إصدار منشور فيه v0.21.3 في 30 أبريل 2026، فإذا كنت تفكر فيه فاسأل أولاً عن مستقبل النسخة المجتمعية منه.
أدوات الدعم الفني عن بعد
هذه العائلة تذكر كثيراً مع أدوات الوصول، ولكن هدفها مختلف، فهي لمساعدة الموظف على جهازه، لا لإدارة السيرفرات:
- RustDesk: بديل مفتوح المصدر لبرامج التحكم عن بعد التجارية، تحت AGPL-3.0، وسيرفره تحت AGPL-3.0 أيضاً تستضيفه بنفسك كما في التوثيق، وهناك RustDesk Server Pro بميزات إضافية مدفوعة. نقاط القوة: تطبيقات لكل الأنظمة وسيرفر خفيف. نقاط الضعف: الميزات الإضافية في RustDesk Server Pro المدفوع، فاقرأ الفرق بين النسختين قبل أن تعتمد عليه لفريق كبير.
- MeshCentral: موقع لإدارة الأجهزة تحت Apache-2.0، تثبت وكيلاً Agent على كل جهاز فيظهر في الموقع، ومنه سطح المكتب البعيد والطرفية وإدارة الملفات من المتصفح كما يصفه README. نقاط القوة: كل شيء من المتصفح مع إدارة مجموعات الأجهزة. نقاط الضعف: وكيل دائم على كل جهاز يعني أن سيرفر MeshCentral نفسه يصبح هدفاً ثميناً يجب تقويته.
ولا تستخدم هذه الأدوات طريقاً دائماً إلى السيرفرات، والسبب أن الوكيل يتصل بالخارج ويعطي من يملك حساب الإدارة شاشة كل جهاز، دون صلاحيات لكل سيرفر ودون تسجيل جلسات بالشكل الذي تطلبه ضوابط الوصول المميز.
خريطة التراخيص، وكيف تتحقق منها بنفسك
الصورة التالية تجمع ما وجدناه في مستودعات الأدوات وصفحاتها الرسمية:
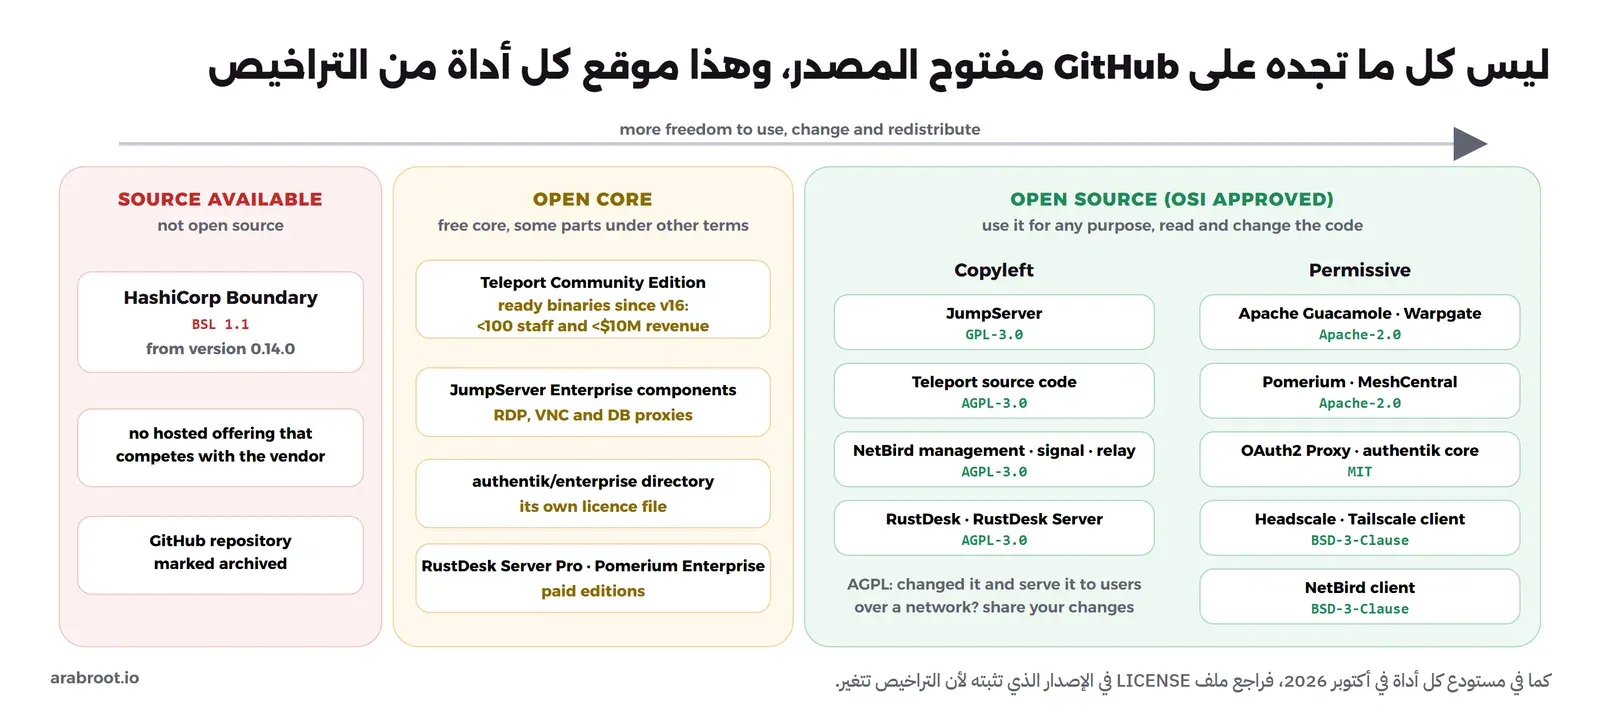
ولا تعتمد على هذه الصورة بعد سنة من اليوم، فالتراخيص تتغير كما رأينا مع Teleport وBoundary، وأسرع طريقة لمراجعتها أن تسأل واجهة GitHub API عن كل مستودع، والمثال التالي يحتاج إلى curl وjq:
for r in apache/guacamole-client gravitational/teleport warp-tech/warpgate jumpserver/jumpserver \
         pomerium/pomerium oauth2-proxy/oauth2-proxy juanfont/headscale netbirdio/netbird \
         hashicorp/boundary rustdesk/rustdesk Ylianst/MeshCentral; do
  curl -s "https://api.github.com/repos/$r" | jq -r '[.full_name, .license.spdx_id, "archived=\(.archived)", .created_at[0:4]] | @tsv'
done
والمخرج سوف يكون كما يلي:
apache/guacamole-client	Apache-2.0	archived=false	2016
gravitational/teleport	AGPL-3.0	archived=false	2015
warp-tech/warpgate	Apache-2.0	archived=false	2022
jumpserver/jumpserver	GPL-3.0	archived=false	2014
pomerium/pomerium	Apache-2.0	archived=false	2019
oauth2-proxy/oauth2-proxy	MIT	archived=false	2017
juanfont/headscale	BSD-3-Clause	archived=false	2020
netbirdio/netbird	NOASSERTION	archived=false	2021
hashicorp/boundary	NOASSERTION	archived=true	2020
rustdesk/rustdesk	AGPL-3.0	archived=false	2020
Ylianst/MeshCentral	Apache-2.0	archived=false	2017
في المخرج أعلاه لاحظ التالي:
NOASSERTIONمعناه أن GitHub لم يستطع أن يطابق الملف مع ترخيص واحد معروف، وهذا يحدث عندما يجمع الملف أكثر من ترخيص كما في NetBird، أو عندما يكون الترخيص غير قياسي كما في Boundary، فاقرأ ملف LICENSE نفسه دائماً.- ترخيص المستودع لا يخبرك بترخيص الملفات الجاهزة، فمستودع Teleport يظهر AGPL-3.0، ولكن الملفات التي تنزلها من موقعهم تحت ترخيص Community.
- الحقل
archived=trueفي Boundary يعني أن المستودع للقراءة فقط في GitHub، فلا تقبل فيه طلبات تعديل ولا تقارير جديدة.
المقارنة في جدول واحد
| الأداة | العائلة | البروتوكولات | SSO وMFA | تسجيل الجلسات | الترخيص | آخر إصدار |
|---|---|---|---|---|---|---|
| Apache Guacamole | بوابة متصفح | RDP، VNC، SSH، telnet، Kubernetes | OIDC وSAML وCAS وLDAP، وTOTP وDuo | نعم، مع مشغل في المتصفح | Apache-2.0 | 1.6.0 (يونيو 2025) |
| Teleport CE | وصول مميز | SSH، قواعد البيانات، Kubernetes، الويب، Windows | MFA، وSSO عبر GitHub فقط | نعم | AGPL-3.0 للكود، وترخيص Community للملفات الجاهزة | v18.10.0 |
| Warpgate | وصول مميز | SSH، HTTPS، Kubernetes، MySQL، PostgreSQL، RDP، VNC | OIDC وTOTP | نعم، ومباشر | Apache-2.0 | v0.29.2 |
| JumpServer CE | وصول مميز | SSH، RDP، VNC، قواعد البيانات، Kubernetes | LDAP وAD وTOTP، وSSO في Enterprise | نعم | GPL-3.0، وبعض المكونات تجارية | v5.0.0 |
| Pomerium | Proxy يعرف الهوية | HTTP، وTCP بعميل، وSSH أصلي | أي مزود OIDC | لـ SSH في Enterprise | Apache-2.0 | v0.33.4 |
| OAuth2 Proxy | Proxy يعرف الهوية | HTTP | أي مزود OIDC | لا | MIT | v7.15.5 |
| authentik Outpost | Proxy يعرف الهوية | HTTP، وRDP وSSH وVNC عبر RAC | authentik نفسه | لم نتحقق منه | MIT خارج enterprise | 2026.8.3 |
| Headscale + Tailscale | Mesh | كل ما فوق IP | تسجيل الأجهزة عبر OIDC | لا | BSD-3-Clause | v0.29.4 |
| NetBird | Mesh | كل ما فوق IP | OIDC | لا | BSD-3-Clause وAGPL-3.0 للسيرفر | v0.80.0 |
| Boundary | Proxy يعرف الهوية | TCP إلى الموارد | OIDC | لم نتحقق منه | BSL 1.1، ليس مفتوح المصدر | v0.21.3، والمستودع مؤرشف |
| RustDesk | دعم فني | بروتوكوله الخاص | لم نتحقق منه | لا | AGPL-3.0 | 1.5.0 |
| MeshCentral | دعم فني | وكيل على الجهاز | لم نتحقق منه | لم نتحقق منه | Apache-2.0 | 1.2.6 |
والإصدارات كما في صفحة الإصدارات في كل مستودع عند كتابة المقال، والخانة «لم نتحقق منه» تعني أننا لم نجد الميزة موثقة في مصدر رسمي، فلا تبن عليها قراراً قبل أن تتحقق بنفسك.
أي عائلة تحتاج؟
| ماذا تحتاج؟ | ابدأ بـ | والسبب |
|---|---|---|
| حماية لوحات إدارة وتطبيقات ويب داخلية | authentik Outpost أو Pomerium أو OAuth2 Proxy | كل ما تحتاجه دخول موحد قبل الطلب، دون شبكة ودون بوابة جلسات |
| سطح مكتب Windows أو Linux لموردين أو موظفين من أجهزة لا تديرها | Apache Guacamole | متصفح فقط، وجهاز المستخدم لا يصل إلى الشبكة، والجلسة مسجلة |
| تسجيل كل جلسة SSH وقاعدة بيانات لكل شخص لأجل التدقيق | Warpgate، أو Teleport إذا كانت مؤسستك ضمن شرط الحجم، أو JumpServer لعدد كبير من الأصول | البوابة تنهي الجلسة فتعرف الشخص وتسجل ما فعل |
| فريق يعمل بأدوات كثيرة على الشبكة الخاصة | Headscale أو NetBird، أو WireGuard لفريق صغير | كل الأدوات تعمل كما هي، والسياسات تحدد من يصل إلى أي جهاز |
| سيرفرات Linux قليلة وفريق صغير | Bastion مع ProxyJump | لا برنامج جديد، والمفاتيح تبقى على أجهزة أصحابها |
| مساعدة الموظفين على أجهزتهم | RustDesk أو MeshCentral | أدوات دعم فني، وليست طريقاً إلى السيرفرات |
وإذا أردت الطريق الأقصر، فالصورة التالية تختصر القرار في أربعة أسئلة، تبدأ من الأعلى وتتوقف عند أول إجابة نعم:
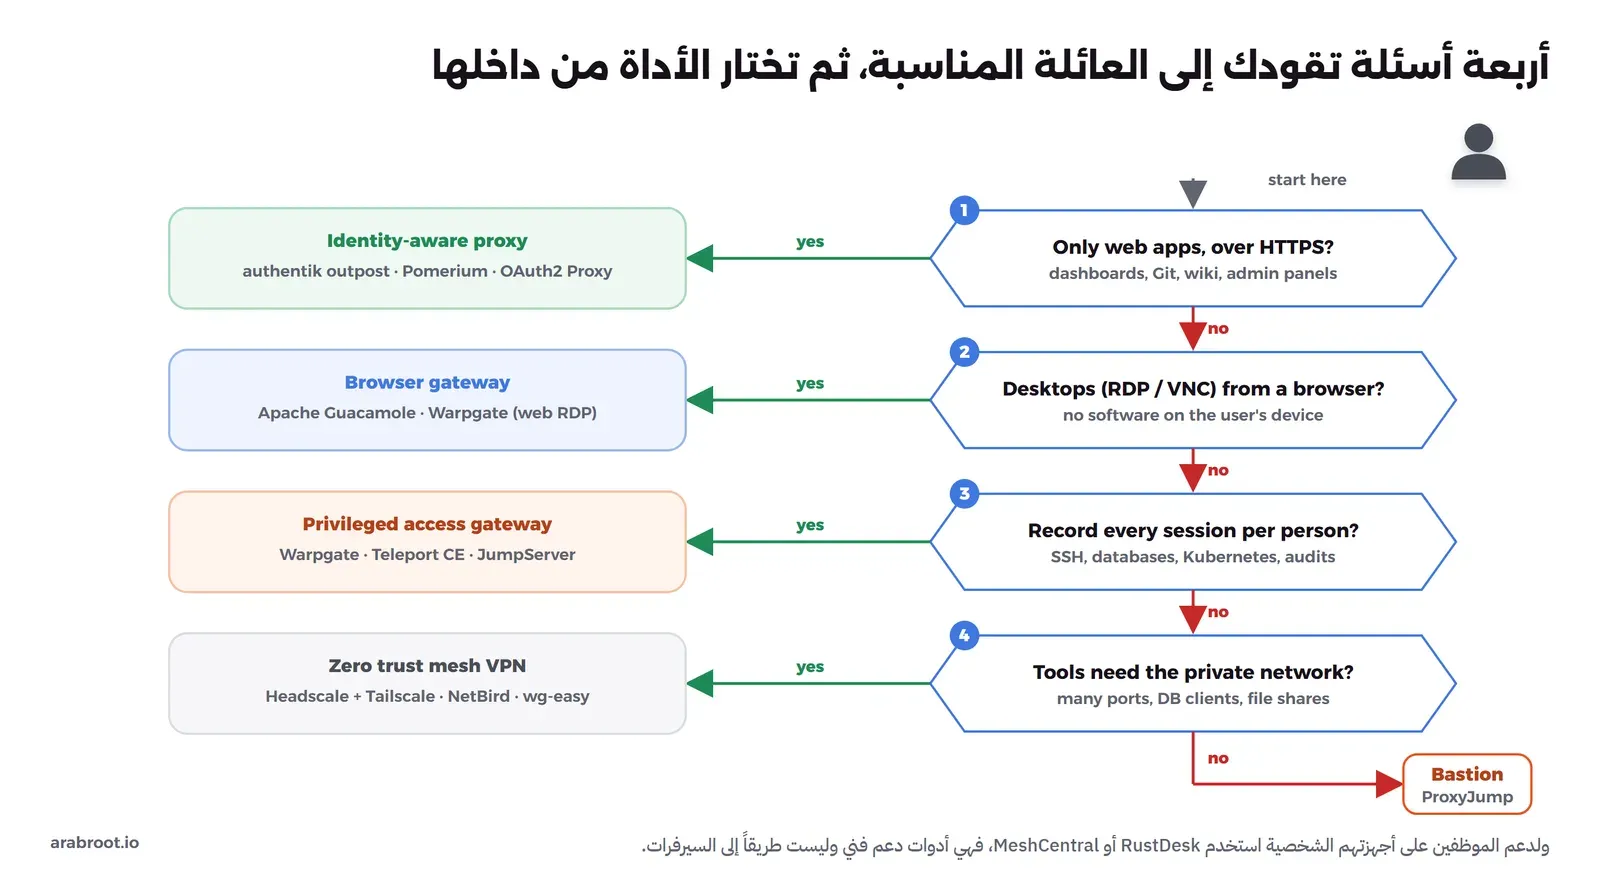
ولاحظ أن الأسئلة ليست متعارضة، فقد تجيب بنعم عن الأول والثالث معاً، وهذا يعني أنك تحتاج إلى أداتين، وهو الوضع الطبيعي في أغلب الفرق.
أخطاء شائعة عند الاختيار
- الحكم بالاسم: وضع Guacamole وNetBird في جدول واحد ثم اختيار «الأكثر ميزات»، مع أن أحدهما يرسم الشاشة والآخر يمرر الحزم. حدد العائلة أولاً.
- الثقة بكلمة «مفتوح المصدر» في القوائم: Boundary تحت BSL، وملفات Teleport الجاهزة تحت شرط حجم، وSSO في JumpServer تجاري. اقرأ ملف LICENSE وصفحة مقارنة النسخ قبل أن تبني عليها.
- شبكة Mesh دون سياسات: تشغيل Headscale أو NetBird ثم ترك السياسة الافتراضية التي تسمح لكل جهاز بكل جهاز، فتعود إلى مشكلة VPN التقليدي نفسها التي شرحناها في Zero Trust.
- البوابة مكشوفة وبلا MFA: البوابة التي تفتح كل السيرفرات هي أثمن هدف عندك، فاجعل الدخول إليها عبر SSO مع MFA، ولا تنشر غير منفذها الوحيد.
- أداة دعم فني كطريق إلى السيرفرات: تثبيت وكيل RustDesk أو MeshCentral على سيرفر الإنتاج «للسهولة»، فيصبح لديك باب لا يمر بالبوابة ولا يسجل.
- تجاهل الإصدارات قبل 1.0: Warpgate وHeadscale وNetBird وPomerium كلها بإصدارات 0.x، وهذا لا يمنع استخدامها، ولكن يعني أن تقرأ ملاحظات كل إصدار قبل التحديث.
الخلاصة
وصلنا لنهاية الموضوع، وأهم ما فيه:
- أدوات الوصول خمس عائلات: بوابة المتصفح، وبوابة الوصول المميز، وال Proxy الذي يعرف الهوية، وشبكة Mesh، وأدوات الدعم الفني، والسؤال الأول: أين تقف الأداة وماذا ترى من الجلسة؟
- Apache Guacamole للوصول إلى RDP وVNC وSSH من المتصفح تحت Apache-2.0، وWarpgate أبسط بوابة وصول مميز تحت Apache-2.0، وJumpServer منصة كاملة تحت GPL-3.0 وSSO فيها تجاري، وTeleport كوده تحت AGPL-3.0 وملفاته الجاهزة منذ الإصدار 16 لأقل من 100 موظف وأقل من 10 ملايين دولار.
- لتطبيقات الويب يكفيك Proxy يعرف الهوية مثل authentik Outpost أو Pomerium أو OAuth2 Proxy.
- Headscale وNetBird يضعان جهازك في شبكة خاصة مع السيرفرات، ولا يسجلان الجلسات، فقيمتهما في السياسات.
- HashiCorp Boundary تحت BSL وليس مفتوح المصدر، ومستودعه مؤرشف في GitHub عند كتابة المقال.
- تحقق من الترخيص بنفسك من ملف LICENSE وصفحة مقارنة النسخ في الإصدار الذي تثبته، لأن التراخيص تتغير.
 دليلApache Guacamole: الوصول إلى سيرفراتك من المتصفحكيف تثبت Apache Guacamole على سيرفرك، وتدخل منه إلى سيرفراتك من المتصفح بجلسات مسجلة ودخول موحد ومصادقة ثنائية.
 دليلBastion Host أم Jump Server؟ نقطة الدخول الآمنة إلى سيرفراتكلماذا لا يفتح كل سيرفر منفذ الإدارة للإنترنت، وكيف تبني نقطة دخول واحدة مقواة تمر عبرها إلى سيرفراتك بأمان.
 دليلإدارة الهوية والوصول IAM والوصول المميز PAMمن يملك صلاحية root على سيرفراتك ومنذ متى، وكيف تضبط حسابات المديرين بصلاحيات مؤقتة وجلسات مسجلة.
 دليلكيف تحمي أي تطبيق ويب بصفحة دخول authentik عبر Forward Authكيف تضع صفحة دخول authentik مع المصادقة الثنائية أمام أي أداة داخلية دون أن تعدل في التطبيق نفسه.
 دليلشبكة خاصة مع WireGuard وواجهة wg-easyكيف تنشئ شبكة VPN خاصة مع WireGuard وواجهة wg-easy، فلا يصل إلى لوحات الإدارة على سيرفرك إلا أجهزة فريقك.
 دليلما هو VPN؟ الشبكة الخاصة الافتراضية من المشكلة إلى الأنواعلماذا تحتاج شبكة خاصة افتراضية VPN، وكيف تغلف حزمك وتشفرها داخل نفق، وأي نوع منها يناسب فريقك.
سجل التحديثات
- أكتوبر 2026: كتابة المقال، ومراجعة تراخيص الأدوات وآخر إصداراتها من مستودعاتها وصفحاتها الرسمية.


