> ## Content Index
> Fetch the complete content index at: https://arabroot.io/llms.txt
> Use this file to discover other available public pages before exploring further.
# الدخول إلى سيرفر بعيد مع SSH: المفاتيح ونسخ الملفات
- URL: https://arabroot.io/articles/الدخول-الى-سيرفر-بعيد-مع-ssh-للمبتدئين/
- Published: 2026-11-16T01:44:51.000Z
- Updated: 2026-11-16T11:46:48.000Z
- Description: كيف تتحقق من السيرفر في أول اتصال، وتدخل بمفتاح بدل كلمة المرور، وتنسخ ملفاتك بالأداة المناسبة، وتقرأ أشهر أخطاء SSH بمخرجها الحقيقي.
- Author: فريق عرب رووت
- Tags: الأدلة التقنية, الشبكات والبنية التحتية, لينكس والسيرفرات, الاستضافة الذاتية, OpenSSH
وصلتك رسالة من مزود الخدمة بعد أن اشتريت أول سيرفر VPS، وفيها ثلاثة أشياء فقط: عنوان IP، واسم المستخدم `root`، وكلمة مرور طويلة. لا يوجد في الرسالة سطح مكتب ولا زر «افتح السيرفر»، وإنما يفترض المزود أنك تعرف الأداة التي يدخل بها كل مدير سيرفرات في العالم إلى جهاز لا يراه، وهي SSH. فتفتح الطرفية Terminal، وتكتب `ssh root@` ثم العنوان، فيسألك السيرفر سؤالاً غريباً عن «بصمة» لم تسمع بها، فتكتب yes لأن كل الشروحات تقول ذلك، ثم تدخل. وبعد أسبوع يطلب منك زميل أن ترفع ملفات الموقع من حاسوبه الذي يعمل بنظام Windows، وبعد شهر تظهر لك رسالة حمراء تقول إن أحدهم ربما يتنصت عليك، ولا تعرف هل هذا هجوم أم أن المزود أعاد تثبيت السيرفر.
هذا المقال هو الدليل الذي كنت تحتاجه قبل ذلك الأمر الأول، وهو جزء من مرحلة السيرفر في مسار الشبكات والبنية التحتية، وبعد أن اخترت السيرفر كما في [كيف تختار سيرفر VPS](https://arabroot.io/articles/%D9%83%D9%8A%D9%81-%D8%AA%D8%AE%D8%AA%D8%A7%D8%B1-%D8%AE%D8%A7%D8%AF%D9%85%D8%A7-%D8%A7%D9%81%D8%AA%D8%B1%D8%A7%D8%B6%D9%8A%D8%A7-vps/)، وقبل أن تؤمنه كما في [تأمين سيرفر VPS من أول دخول](https://arabroot.io/articles/%D8%AA%D8%A3%D9%85%D9%8A%D9%86-%D8%AE%D8%A7%D8%AF%D9%85-vps-%D9%85%D9%86-%D8%A3%D9%88%D9%84-%D8%AF%D8%AE%D9%88%D9%84/). وكل ما فيه شغلناه فعلاً في تجربة بسيطة: سيرفر Debian 13 في Container، وجهاز ثان يمثل حاسوبك، وحاسوب Windows حقيقي، ومعها كل الأخطاء التي سوف تقابلها بمخرجها الحقيقي. وسوف نناقش في هذا المقال ما يلي:
- ما هو SSH، ولماذا جاء، وكيف يعمل من الداخل بثلاث طبقات فوق اتصال TCP واحد على المنفذ 22.
- الاتصال الأول: بصمة السيرفر Host Key Fingerprint، والثقة عند أول استخدام TOFU، وملف `known_hosts` من الداخل.
- كلمة المرور أم المفتاح؟ وكيف تثبت المصادقة بالمفتاح أنك تملك السر دون أن ترسله.
- إنشاء المفاتيح بالأمر `ssh-keygen`، ونسخها إلى السيرفر ب `ssh-copy-id`، وال ssh-agent الذي يحفظ عبارة المرور مرة واحدة.
- نسخ الملفات بالأدوات الثلاث `scp` و`sftp` و`rsync`، والفرق بينها بأرقام من التجربة.
- SSH من Windows بالعميل المدمج OpenSSH، ونظرة سريعة على PuTTY.
- قراءة مخرج `ssh -v`، والأخطاء الشائعة كلها بمخرجها: Permission denied (publickey)، وتغير مفتاح السيرفر، والصلاحيات الخاطئة على `~/.ssh`.
## ما هو SSH؟ الكلاينت والسيرفر والمنفذ 22
SSH اختصار Secure Shell، وهو بروتوكول يفتح لك سطر أوامر Shell على جهاز آخر عبر الشبكة، ويشفر كل ما يمر بينكما، ويتحقق من هوية الطرفين. وفيه طرفان: الكلاينت Client، وهو البرنامج `ssh` على جهازك، والسيرفر Server، وهو الخدمة `sshd` التي تعمل على السيرفر البعيد وتستمع على المنفذ 22 بانتظار الاتصالات. والتشبيه الأقرب أنه مكالمة هاتفية مشفرة مع السيرفر، تبدأ بأن يتأكد كل طرف من صوت الآخر، ثم تقول له ما تريد فينفذه ويعيد لك النتيجة.
ولكي تفهم لماذا جاء SSH، تذكر ما كان قبله: في الثمانينات وبداية التسعينات كان الدخول إلى الأجهزة البعيدة عبر Telnet وrlogin، ونقل الملفات عبر FTP، وكلها ترسل كل شيء كنص مقروء Plain Text، بما في ذلك اسم المستخدم وكلمة المرور، فأي شخص على الشبكة نفسها يستطيع أن يلتقط الحزم ويقرأ كلمات المرور كما هي. وفي ربيع 1995 كتب الباحث الفنلندي Tatu Ylönen في جامعة هلسنكي للتقنية النسخة الأولى من SSH، وقد روى بنفسه في [قصة المنفذ 22](https://www.ssh.com/academy/ssh/port?ref=arabroot.io) أنه صمم البرنامج ليحل محل Telnet على المنفذ 23 وFTP على المنفذ 21، ولاحظ أن المنفذ 22 بينهما كان غير مسجل، فأرسل إلى IANA طلباً في 10 يوليو 1995، فوجد الرد في بريده صباح اليوم التالي بتسجيل المنفذ 22 باسم ssh، ثم أعلن ssh-1.0 في 12 يوليو. ولهذا السبب ما زال SSH اليوم على المنفذ 22 في [سجل المنافذ في IANA](https://www.iana.org/assignments/service-names-port-numbers/service-names-port-numbers.xhtml?search=ssh&ref=arabroot.io).
وبعد ذلك أصبحت النسخ التالية من برنامج Ylönen مقيدة الترخيص، فأخذ مطورو OpenBSD آخر نسخة حرة منه في 1999 وبنوا عليها [OpenSSH](https://www.openssh.com/?ref=arabroot.io)، وقد صدر لأول مرة مع OpenBSD 2.6 في نهاية 1999 كما في [تاريخ المشروع](https://www.openssh.com/history.html?ref=arabroot.io)، وهو اليوم الذي تجده في كل توزيعات Linux وفي macOS وفي Windows نفسه. أما البروتوكول فقد وحدته IETF في الإصدار الثاني SSH-2 بأربع وثائق في 2006، أولها [RFC 4251](https://www.rfc-editor.org/rfc/rfc4251?ref=arabroot.io) الذي يصف المعمارية كلها، والإصدار الأول SSH-1 فيه عيوب تصميم معروفة ولم يعد OpenSSH يدعمه أصلاً.
### كيف يعمل SSH من الداخل؟ ثلاث طبقات فوق TCP
عندما تكتب `ssh deploy@server` يفتح الكلاينت اتصال TCP عادياً إلى المنفذ 22، ثم يرسل كل طرف للآخر سطراً واحداً بنص مقروء يعلن فيه إصداره، وهو السطر الوحيد غير المشفر في الجلسة كلها. ويمكنك أن تراه بنفسك دون أي برنامج SSH، وهذا ما رأيناه عندما فتحنا اتصال TCP خاماً إلى سيرفر التجربة:
```bash
exec 3<>/dev/tcp/server/22; head -1 <&3
```
```bash
SSH-2.0-OpenSSH_10.0p2 Debian-7+deb13u4
```
والسطر يقول إن السيرفر يتكلم الإصدار 2.0 من البروتوكول، وإن البرنامج OpenSSH 10.0p2 من حزمة Debian. وبعد هذا السطر يبدأ البروتوكول نفسه، وهو ثلاث طبقات كل واحدة منها تعمل فوق التي قبلها، كما في الصورة التالية:
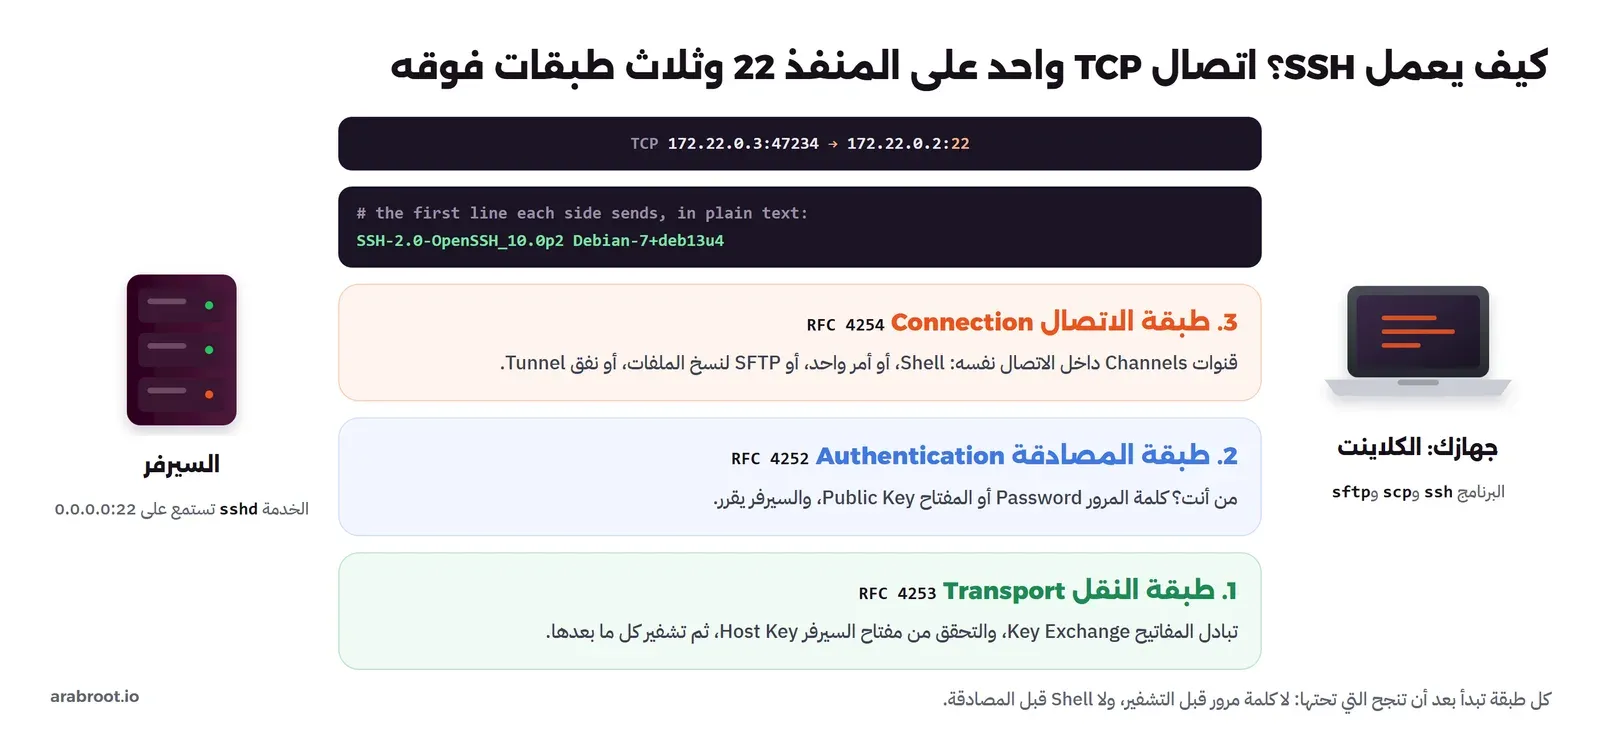
كل طبقة تبدأ بعد أن تنجح التي تحتها، فلا كلمة مرور قبل التشفير، ولا Shell قبل المصادقة
- **طبقة النقل Transport:** يصفها [RFC 4253](https://www.rfc-editor.org/rfc/rfc4253?ref=arabroot.io)، وفيها يتفق الطرفان على الخوارزميات، ثم يتبادلان المفاتيح Key Exchange فيخرج كل منهما بالمفتاح السري نفسه دون أن يرسله على الشبكة، ثم يثبت السيرفر هويته بمفتاحه Host Key، ومن هنا يصبح كل شيء مشفراً. ولاحظ أن السيرفر يثبت هويته قبل أن تكتب أنت أي شيء، وسوف نعود لهذه النقطة في الاتصال الأول.
- **طبقة المصادقة Authentication:** يصفها [RFC 4252](https://www.rfc-editor.org/rfc/rfc4252?ref=arabroot.io)، وفيها تثبت أنت هويتك للسيرفر، بكلمة المرور أو بالمفتاح، والسيرفر هو الذي يقرر الطرق المقبولة.
- **طبقة الاتصال Connection:** يصفها [RFC 4254](https://www.rfc-editor.org/rfc/rfc4254?ref=arabroot.io)، وفيها يفتح الكلاينت قنوات Channels داخل الاتصال المشفر نفسه: قناة لل Shell التفاعلي، أو لأمر واحد مثل `ssh server uptime`، أو لنظام فرعي Subsystem مثل SFTP لنسخ الملفات، أو لنفق يمرر منفذاً كما شرحنا في [أنفاق SSH](https://arabroot.io/articles/%D9%85%D8%A7-%D9%87%D9%88-%D8%A7%D9%84%D9%86%D9%81%D9%82-tunnel-%D9%81%D9%8A-%D8%A7%D9%84%D8%B4%D8%A8%D9%83%D8%A7%D8%AA/#ssh-tunnels).
وهذا الترتيب هو سبب أمان SSH، فكلمة المرور إن استخدمتها لا تمر إلا بعد أن يصبح الاتصال مشفراً، وبعد أن يثبت السيرفر أنه السيرفر الذي تعرفه، وهو أيضاً ما يجعل تشخيص الأخطاء سهلاً كما سوف ترى، لأن كل خطأ يقع في طبقة محددة.
## التجربة: سيرفر وجهاز في Docker
لكي تجرب كل ما في المقال دون أن تخاطر بسيرفر حقيقي، نبني جهازين من Image واحدة فيها Debian 13 مع خادم OpenSSH وأدواته وrsync: السيرفر `infj-server`، و`infj-laptop` الذي يمثل حاسوبك. والسيرفر فيه مستخدم عادي `deploy` بكلمة مرور، كما تأتيك السيرفرات الجديدة عادة. وتحتاج إلى Docker فقط، وإذا لم يكن مثبتاً فانظر [تثبيت Docker على Ubuntu](https://arabroot.io/articles/%D8%AA%D8%AB%D8%A8%D9%8A%D8%AA-docker-%D8%B9%D9%84%D9%89-ubuntu/). وهذا ملف Dockerfile:
```dockerfile
# One image for both machines: the server runs sshd, the laptop only uses the client tools.
FROM debian:trixie-slim
RUN apt-get update \
&& apt-get install -y --no-install-recommends openssh-server openssh-client rsync procps \
&& rm -rf /var/lib/apt/lists/* \
&& mkdir -p /run/sshd
# A normal account on the server, with a password for the first login only
RUN useradd -m -s /bin/bash deploy && echo 'deploy:Lab-Passw0rd-2026' | chpasswd
# The person on the laptop
RUN useradd -m -s /bin/bash dev
EXPOSE 22
CMD ["/usr/sbin/sshd", "-D", "-e"]
```
وهذا ملف `compose.yaml`، ولاحظ أن منفذ السيرفر منشور على `127.0.0.1` فقط، لأننا نحتاجه لتجربة Windows من الحاسوب نفسه، ولا نريد أن يصل إليه أحد من الشبكة:
```yaml
name: infj-basics
services:
server:
build: .
image: infj-ssh:trixie
container_name: infj-server
hostname: server
networks: [lab]
ports:
- "127.0.0.1:9482:22" # only for the Windows test, never 0.0.0.0
laptop:
build: .
image: infj-ssh:trixie
container_name: infj-laptop
hostname: laptop
networks: [lab]
command: ["sleep", "infinity"]
networks:
lab:
name: infj-net
```
```bash
docker compose up -d --build
docker exec -it -u dev infj-laptop bash
```
والأمر الثاني يفتح لك طرفية على «حاسوبك» باسم المستخدم `dev`، وكل الأوامر التالية تكتبها فيها ما لم نذكر غير ذلك. والإصدار في الجهازين OpenSSH 10.0p2 من حزمة Debian 13.7، وrsync 3.5.0.
## أول اتصال وبصمة السيرفر Host Key Fingerprint
الآن سوف نقوم بأول دخول كما تفعل مع السيرفر الجديد، بكلمة المرور:
```bash
ssh deploy@server
```
والمخرج سوف يكون كما يلي، وقد كتبنا yes ثم كلمة المرور عندما سألنا:
```bash
The authenticity of host 'server (172.22.0.2)' can't be established.
ED25519 key fingerprint is SHA256:M+OuBYwow0AyepkUu5KgypEAmSeNXevo0VWhRVlI9Jg.
This key is not known by any other names.
Are you sure you want to continue connecting (yes/no/[fingerprint])? yes
Warning: Permanently added 'server' (ED25519) to the list of known hosts.
deploy@server's password:
Linux server 5.15.167.4-microsoft-standard-WSL2 #1 SMP Tue Nov 5 00:21:55 UTC 2024 x86_64
...
deploy@server:~$ hostname; whoami; exit
server
deploy
logout
Connection to server closed.
```
في المخرج أعلاه لاحظ التالي:
- **`The authenticity of host ... can't be established`:** الكلاينت يقول لك بصراحة إنه لا يعرف هذا السيرفر، فقد استلم منه مفتاحاً عاماً Host Key أثناء طبقة النقل، وبحث عنه في ملفاته فلم يجده.
- **`ED25519 key fingerprint is SHA256:M+Ou...`:** البصمة Fingerprint هي هاش SHA-256 للمفتاح العام مكتوباً بترميز Base64، والسبب أن المفتاح نفسه طويل لا يقارنه إنسان، والبصمة قصيرة تقارنها بعينك. وED25519 هو نوع المفتاح الذي اختاره الطرفان.
- **`(yes/no/[fingerprint])`:** الخيار الثالث مهم ولا يعرفه كثيرون: بدلاً من yes تستطيع أن تلصق البصمة التي حصلت عليها من مصدر موثوق، فيقارنها الكلاينت بنفسه ولا يقبل إلا إذا تطابقت، وهذا أفضل من أن تقارن أنت بعينك سلسلة من 43 حرفاً.
- **`Permanently added 'server' (ED25519)`:** بعد موافقتك حفظ الكلاينت المفتاح في الملف `~/.ssh/known_hosts`، ولن يسألك عنه مرة ثانية.
- **`deploy@server's password:`:** بعد أن انتهت طبقة النقل وأصبح الاتصال مشفراً، بدأت طبقة المصادقة، والسيرفر يقبل كلمة المرور لأن هذا هو الإعداد الافتراضي في Debian.
### الثقة عند أول استخدام TOFU: كيف تتحقق من البصمة؟
قد يتساءل البعض: إذا كان الاتصال مشفراً على أي حال، فما فائدة هذا السؤال؟ والإجابة أن التشفير وحده لا يفيدك إذا كنت تشفر حديثك مع الشخص الخطأ، فلو وقف مخترق بينك وبين السيرفر، في شبكة Wi-Fi عامة مثلاً أو عبر تزوير DNS، لاستطاع أن يرد عليك هو بمفتاحه، فتتفق معه على التشفير، وترسل له كلمة المرور، ثم يمررها هو إلى السيرفر الحقيقي ويرى كل ما تكتب، وهذا هو هجوم الرجل في المنتصف Man in the Middle. والشيء الوحيد الذي لا يستطيع المخترق تزويره هو المفتاح الخاص لسيرفرك، لذلك فالبصمة هي الدليل الوحيد على أنك تكلم السيرفر الصحيح.
وطريقة SSH في هذا تسمى الثقة عند أول استخدام Trust On First Use واختصاراً TOFU: في المرة الأولى يسألك، وما تقبله يحفظه، وفي كل مرة بعدها يقارن بصمت، فإذا تغير المفتاح يتوقف. وهذا يعني أن الخطر كله في الاتصال الأول، فإذا كتبت yes دون أن تتحقق في ذلك الاتصال بالذات، فقد قبلت ما جاءك أياً كان. والتحقق يكون بأن تحصل على البصمة من طريق آخر غير اتصال SSH نفسه:
- **من طرفية السيرفر في لوحة المزود Console:** أغلب المزودين يعطونك طرفية في المتصفح لا تمر عبر SSH، فتكتب فيها الأمر التالي وتقارن.
- **من سجل إنشاء السيرفر:** كثير من الصور السحابية Cloud Images تطبع بصمات المفاتيح في سجل الإقلاع Boot Log الذي تعرضه لوحة المزود.
- **من مدير السيرفر نفسه:** إذا كان زميلك هو الذي أنشأه، فاطلب منه البصمة في رسالة.
- **من صفحة رسمية:** الخدمات الكبيرة تنشر بصماتها، مثل صفحة GitHub [GitHub's SSH key fingerprints](https://docs.github.com/en/authentication/keeping-your-account-and-data-secure/githubs-ssh-key-fingerprints?ref=arabroot.io)، فإذا اتصلت ب github.com لأول مرة فقارن بها.
وعلى السيرفر تعرض البصمات بالأمر `ssh-keygen -lf` على ملف المفتاح العام، وهذا ما ظهر على سيرفر التجربة:
```bash
for f in /etc/ssh/ssh_host_*_key.pub; do ssh-keygen -lf $f; done
```
```bash
256 SHA256:tONtEw+NPXjcf/4ZolIDKpJIfmxMOdKnoAnQiD7mECY root@buildkitsandbox (ECDSA)
256 SHA256:M+OuBYwow0AyepkUu5KgypEAmSeNXevo0VWhRVlI9Jg root@buildkitsandbox (ED25519)
3072 SHA256:kzDb/tMgX1qequpv31J8pY5zYM3/klm581LGO+QeUJk root@buildkitsandbox (RSA)
```
والسطر الثاني هو نفسه البصمة التي عرضها الكلاينت، فالاتصال سليم. ولاحظ أن للسيرفر ثلاثة مفاتيح من ثلاثة أنواع، والكلاينت يختار أفضلها مما يدعمه، وفي OpenSSH الحديث يختار ED25519\. والصورة التالية تجمع الفكرة:
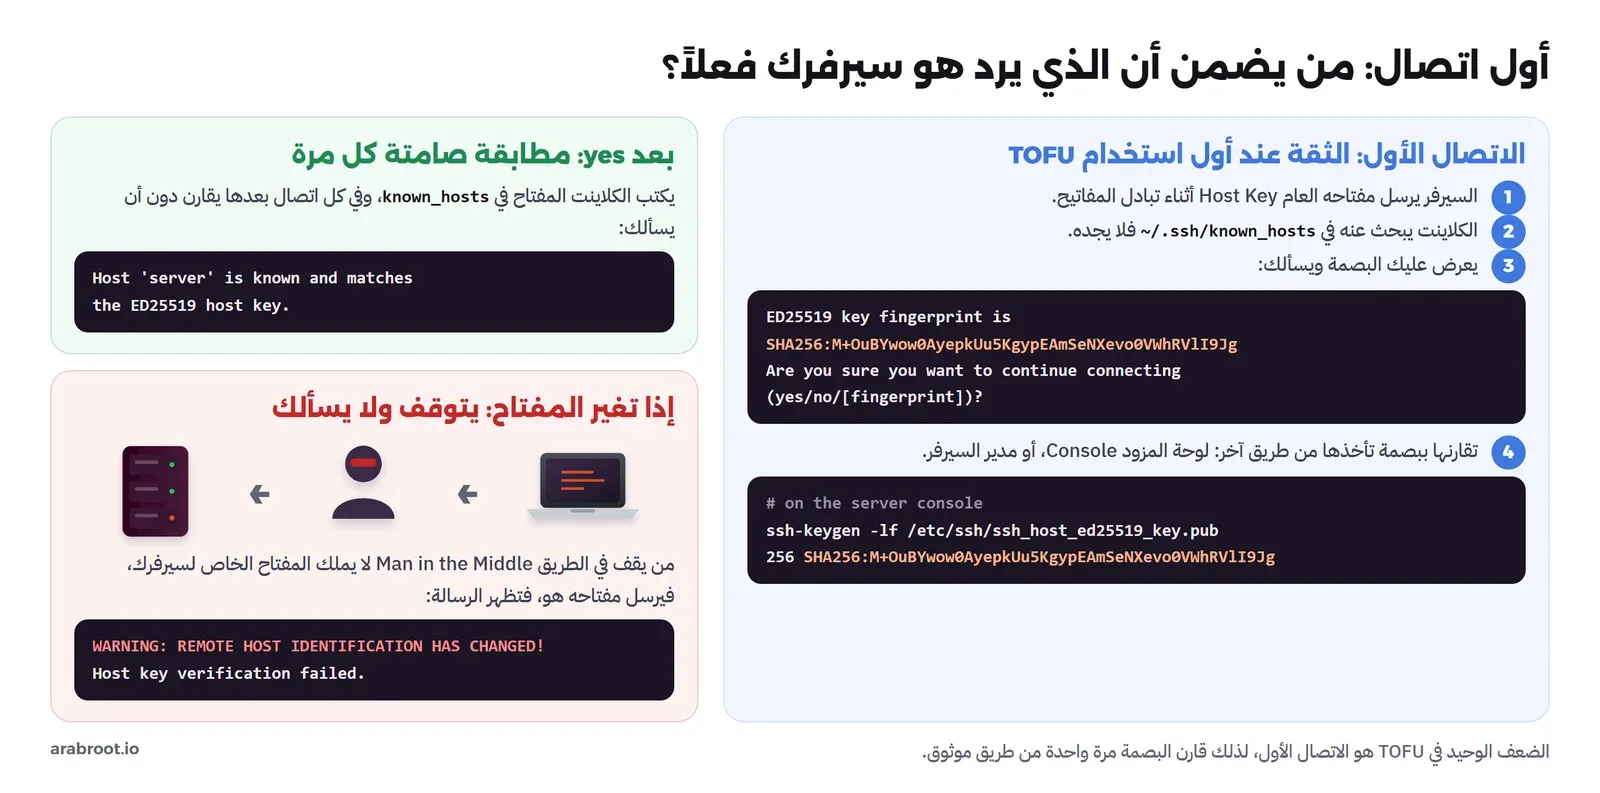
الضعف الوحيد في TOFU هو الاتصال الأول، لذلك قارن البصمة مرة واحدة من طريق موثوق
وهناك حل يلغي سؤال الاتصال الأول في الشركات التي تدير سيرفرات كثيرة، وهو أن توقع جهة واحدة مفاتيح كل السيرفرات بشهادات SSH، فيثق الكلاينت بالجهة لا بكل سيرفر، أو أن تنشر البصمات في DNS بسجلات SSHFP كما في [RFC 4255](https://www.rfc-editor.org/rfc/rfc4255?ref=arabroot.io). وهذا موضوع المقال التالي في هذه المرحلة عن SSH بعد الأساسيات، أما هنا فالمطلوب منك أن تتحقق مرة واحدة من كل سيرفر جديد.
### ملف known\_hosts من الداخل
بعد الاتصال الأول افتح الملف `~/.ssh/known_hosts`، وهذا ما وجدناه فيه على جهاز التجربة، وقد قصرنا السطر الطويل:
```bash
|1|JroUWVprBTxDP1eiJXv2E8pf4rA=|3bOuc8hTnwESTMtsxSPWMB/JxMk= ssh-ed25519 AAAAC3NzaC1lZDI1NTE5AAAAILn/NvB0gCbIxZykU8FLcveiQPWcJnAXML1G2X2H9gXT
|1|E36BpFt+BZe050KqrDTvXd6KYgk=|fpJ3eR3XCk49n73waQ4/JSNulWs= ssh-rsa AAAAB3NzaC1yc2EAAAADAQABAAABgQC7WgbDKiyU36...
|1|19pp2VM3zvZE8O9HepafTL9Pm9E=|DCCWCxuXRzk4qp69VyiA9N7ETyE= ecdsa-sha2-nistp256 AAAAE2VjZHNhLXNoYTItbmlzdHAyNTYAAAAIbmlzdHAyNTYAAABBBLUi+HsOHPeGU5XuBY3Tm3GGM2PM73RWlkoS51ex2jOnNBO6TyZMJArgKfOkiI3FAJmBwaoeZGSL/Pa1ycGB9A4=
```
وفي المخرج أعلاه ثلاث ملاحظات لا تراها في أغلب الشروحات:
- **الاسم مخفي:** أول السطر ليس `server` وإنما `|1|...|...`، والسبب أن Debian يضع في الملف `/etc/ssh/ssh_config` الإعداد `HashKnownHosts yes`، فيحفظ الكلاينت هاش اسم السيرفر بدلاً من الاسم، حتى إذا سرق أحد هذا الملف من حاسوبك لا يعرف منه قائمة السيرفرات التي تدخل إليها، كما يشرح [دليل ssh\_config](https://man.openbsd.org/ssh%5Fconfig?ref=arabroot.io). ولذلك لا تبحث فيه ب `grep`، وإنما بالأمر `ssh-keygen -F server`.
- **ثلاثة مفاتيح لا واحد:** قبلنا مفتاح ED25519 فقط، ولكن الملف فيه المفاتيح الثلاثة، والسبب ميزة في OpenSSH اسمها `UpdateHostKeys`: بعد أن تتم المصادقة يرسل السيرفر كل مفاتيحه داخل الاتصال الموثوق، فيحفظها الكلاينت، وهذا ما يسمح للسيرفر بأن يغير مفاتيحه لاحقاً دون أن تظهر لك رسالة التحذير. وظهر معها ملف `known_hosts.old` لأن الكلاينت أعاد كتابة الملف.
- **المنفذ جزء من الاسم:** إذا اتصلت بسيرفر على منفذ غير 22 يحفظ الكلاينت الاسم بالشكل `[127.0.0.1]:9482`، وهذا ما سوف تراه في تجربة Windows، فالسيرفر نفسه على منفذين يعد سيرفرين في هذا الملف.
وفي التجربة ظهرت مشكلة حقيقية تستحق أن تعرفها: الجهازان مبنيان من Image واحدة، فعندما عرضنا بصمة مفتاح السيرفر على جهاز `laptop` وجدناها هي نفسها `SHA256:M+OuBYwow0...`، والسبب أن حزمة openssh-server تنشئ مفاتيح السيرفر عند تثبيتها، وقد ثبتناها مرة واحدة أثناء بناء ال Image، لذلك يحمل كل Container منها المفاتيح نفسها، ولاحظ أن التعليق في البصمة `root@buildkitsandbox` هو اسم جهاز البناء لا اسم السيرفر. والأمر نفسه يحدث عندما تنسخ قالب آلة افتراضية VM Template فيه مفاتيح جاهزة، فتصبح كل السيرفرات المنسوخة منه بالمفتاح نفسه، ومن يملك مفتاح واحد منها يستطيع أن ينتحل كلها. والحل أن تحذف المفاتيح من القالب وتنشئها في أول إقلاع بالأمر `ssh-keygen -A`، وهذا ما تفعله الصور السحابية الرسمية عبر cloud-init.
## كلمة المرور أم المفتاح؟ المصادقة Authentication
دخلنا بكلمة المرور، وهي أسهل طريقة، ولكن لنفهم ما الذي حدث فعلاً: بعد أن أصبح الاتصال مشفراً أرسل الكلاينت اسم المستخدم وكلمة المرور كما هي داخل النفق، فاستلمها sshd وقارنها بالهاش المحفوظ في `/etc/shadow`. والتشفير هنا يحميها من المتنصت على الشبكة، ولكنه لا يغير ثلاث حقائق:
- **السيرفر يرى كلمة المرور نفسها:** فإذا كان السيرفر مخترقاً، أو كان سيرفراً مزيفاً قبلت بصمته دون أن تتحقق، فقد أخذ كلمة مرورك كما هي.
- **كلمة المرور تخمن Guessing:** كل سيرفر يفتح المنفذ 22 للإنترنت يتلقى محاولات دخول آلية بأسماء مستخدمين وكلمات مرور شائعة طوال اليوم، وقد شرحنا أثرها في [لماذا لا يفتح كل سيرفر منفذ الإدارة للإنترنت](https://arabroot.io/articles/%D9%85%D8%A7-%D9%87%D9%88-bastion-host-%D9%88-jump-server/#the-problem).
- **كلمة المرور تتكرر:** الناس يستخدمون الكلمة نفسها على أكثر من سيرفر، فتسربها من مكان واحد يفتح الأماكن كلها.
أما المصادقة بالمفتاح العام Public Key Authentication فتقوم على زوج من المفاتيح يرتبطان رياضياً: المفتاح الخاص Private Key يبقى على جهازك ولا يغادره أبداً، والمفتاح العام Public Key تضعه على السيرفر في الملف `~/.ssh/authorized_keys`، وما يوقعه المفتاح الخاص يستطيع أي أحد أن يتحقق منه بالمفتاح العام، ولا يستطيع أحد أن يصنع توقيعاً صحيحاً دون المفتاح الخاص. وعند الدخول، كما يصف [القسم 7 من RFC 4252](https://www.rfc-editor.org/rfc/rfc4252?ref=arabroot.io#section-7)، يوقع الكلاينت بمفتاحه الخاص مجموعة بيانات تتضمن معرف الجلسة Session ID الذي خرج من تبادل المفاتيح، واسم المستخدم، والمفتاح العام، فيتحقق السيرفر من التوقيع بالمفتاح العام الموجود عنده. ولأن معرف الجلسة مختلف في كل اتصال، فالتوقيع لا ينفع في غير جلسته، ولو سجله أحد لا يستطيع أن يعيد استخدامه.
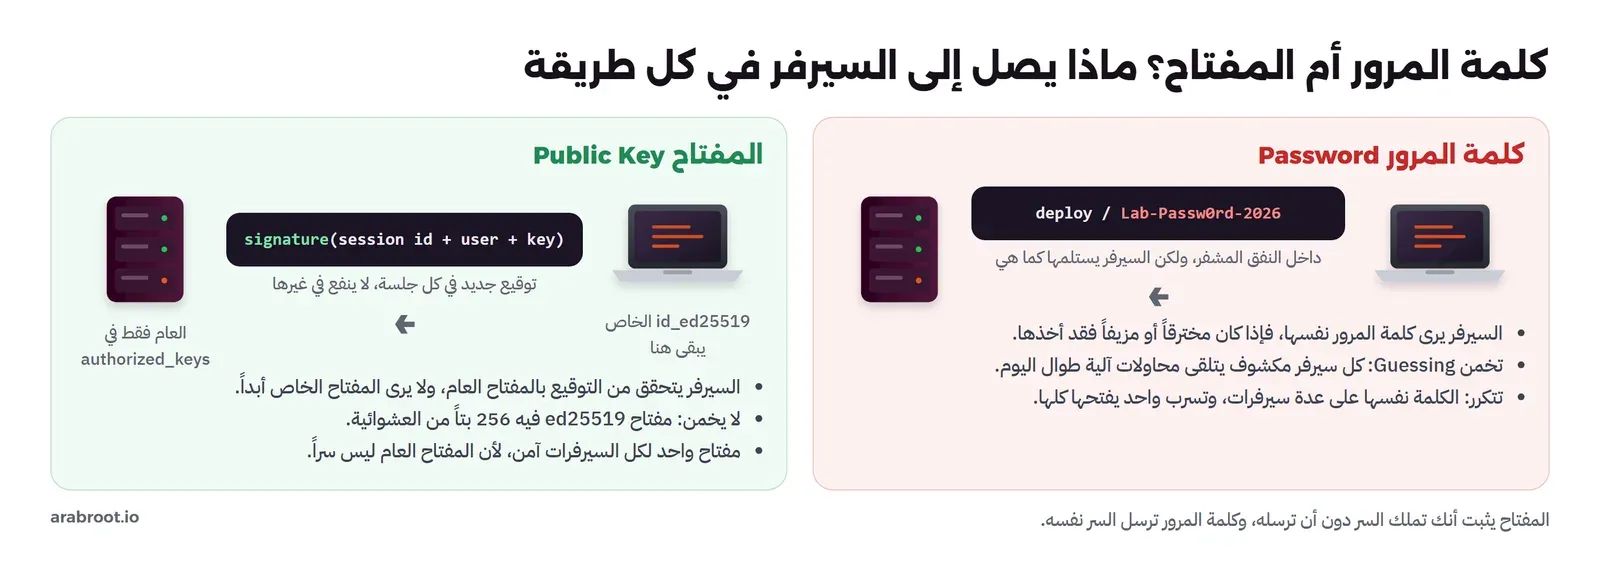
المفتاح يثبت أنك تملك السر دون أن ترسله، وكلمة المرور ترسل السر نفسه
وبالتالي يحل المفتاح المشكلات الثلاث معاً: السيرفر المزيف لا يأخذ منك شيئاً يعيد استخدامه، ومفتاح ed25519 فيه من العشوائية ما لا يخمنه أحد، ووضع المفتاح العام نفسه على عشرة سيرفرات لا يضرك، لأن المفتاح العام ليس سراً أصلاً. لذلك فالطريقة الصحيحة هي أن تدخل بكلمة المرور مرة واحدة فقط لتضع مفتاحك، ثم تعطل كلمة المرور، وهذا ما سوف نفعله الآن.
## إنشاء زوج المفاتيح بالأمر ssh-keygen
أنشئ المفتاح على جهازك أنت، لا على السيرفر، والسبب أن المفتاح الخاص يجب أن يولد في المكان الذي سوف يعيش فيه، فلا ينتقل على الشبكة ولا يبقى منه نسخة في مكان لا تملكه:
```bash
ssh-keygen -t ed25519 -C "dev@laptop"
```
ضغطنا Enter لنقبل مكان الملف الافتراضي، ثم كتبنا عبارة مرور Passphrase مرتين، والمخرج سوف يكون كما يلي:
```bash
Generating public/private ed25519 key pair.
Enter file in which to save the key (/home/dev/.ssh/id_ed25519):
Enter passphrase for "/home/dev/.ssh/id_ed25519" (empty for no passphrase):
Enter same passphrase again:
Your identification has been saved in /home/dev/.ssh/id_ed25519
Your public key has been saved in /home/dev/.ssh/id_ed25519.pub
The key fingerprint is:
SHA256:pbPj3JzFhFSLT7lnNQDuIcp9BjK4LKxkZXgszU65nmk dev@laptop
The key's randomart image is:
+--[ED25519 256]--+
| .o. |
| = . . .o o. |
| o X . o o+o+ ..|
| O o o =+++.. ..|
| o = o oS..++ o |
|o o + ooo o |
| . E o o |
| . o + o |
| o + |
+----[SHA256]-----+
```
في المخرج أعلاه لاحظ التالي:
- **`-t ed25519`:** نوع المفتاح، وهو الافتراضي منذ OpenSSH 9.5 كما في [ملاحظات الإصدار](https://www.openssh.com/txt/release-9.5?ref=arabroot.io)، ومفتاحه العام قصير جداً كما سوف ترى. وأنواع المفاتيح الأخرى RSA وECDSA ومفاتيح FIDO2 والمفاضلة بينها هي موضوع المقال التالي.
- **`-C "dev@laptop"`:** تعليق Comment يكتب في آخر المفتاح العام، ولا أثر له في الأمان، ولكنه الشيء الوحيد الذي يقول لك بعد سنة لمن هذا السطر في `authorized_keys`، لذلك اجعله يحمل اسمك والجهاز.
- **ملفان:** `id_ed25519` هو المفتاح الخاص، و`id_ed25519.pub` هو المفتاح العام.
- **البصمة والصورة العشوائية randomart:** البصمة لمفتاحك أنت هذه المرة، وهي التي سوف تراها في سجل السيرفر عند كل دخول. أما الصورة فهي البصمة نفسها مرسومة، والفكرة أن الإنسان يلاحظ تغير الشكل أسرع من تغير الحروف.
والآن انظر إلى الملفات وصلاحياتها ومحتوى المفتاح العام:
```bash
ls -l ~/.ssh; cat ~/.ssh/id_ed25519.pub
```
```bash
-rw------- 1 dev dev 444 Nov 16 01:35 id_ed25519
-rw-r--r-- 1 dev dev 92 Nov 16 01:35 id_ed25519.pub
-rw------- 1 dev dev 978 Nov 16 01:35 known_hosts
-rw-r--r-- 1 dev dev 142 Nov 16 01:35 known_hosts.old
ssh-ed25519 AAAAC3NzaC1lZDI1NTE5AAAAIFl/C/2+fUfM9Sh4743eae7WfaN22d0twLTHks0ncSwP dev@laptop
```
المفتاح العام سطر واحد من 92 بايتاً بثلاثة أجزاء: النوع، ثم المفتاح بترميز Base64، ثم التعليق، وهذا السطر هو كل ما تضعه على السيرفر، وتستطيع أن ترسله في بريد أو تلصقه في لوحة المزود دون أي خطر. أما المفتاح الخاص فصلاحيته `600`، أي أن صاحبه وحده يقرؤه، وقد وضعها `ssh-keygen` بنفسه، وسوف ترى بعد قليل ماذا يحدث إذا تغيرت.
### عبارة المرور Passphrase: ماذا تحمي بالضبط؟
قد يتساءل البعض: إذا كان المفتاح نفسه لا يخمن، فلماذا أحميه بعبارة مرور تسألني عنها كل مرة؟ والإجابة أن المفتاح لا يحميك من المخترق الذي يصل إلى حاسوبك، فإذا سرق أحد الملف `id_ed25519` من نسخة احتياطية، أو من حاسوب مسروق، أو من مستودع Git رفعته خطأً، فهو يملك مفتاحك ويدخل به إلى كل سيرفر يثق به. وعبارة المرور تشفر الملف نفسه، وهذا ما تراه إذا فككت أول أسطر المفتاح الخاص:
```bash
head -2 ~/.ssh/id_ed25519 | tail -1 | base64 -d | head -c 60 | od -c | head -5
```
```bash
0000000 o p e n s s h - k e y - v 1 \0 \0
0000020 \0 \0 \n a e s 2 5 6 - c t r \0 \0 \0
0000040 006 b c r y p t \0 \0 \0 030 \0 \0 \0 020 337
0000060 030 330 335 \
0000064
```
الملف بصيغة `openssh-key-v1`، والمفتاح بداخله مشفر بالخوارزمية `aes256-ctr`، ومفتاح هذا التشفير مشتق من عبارة المرور بالدالة `bcrypt`، وهي دالة بطيئة عمداً حتى يكون تخمين عبارة المرور مكلفاً، كما شرحنا في [التشفير للمطورين](https://arabroot.io/articles/%D8%A7%D9%84%D8%AA%D8%B4%D9%81%D9%8A%D8%B1-%D9%84%D9%84%D9%85%D8%B7%D9%88%D8%B1%D9%8A%D9%86-%D8%A7%D9%84%D9%87%D8%A7%D8%B4-%D9%88%D9%83%D9%84%D9%85%D8%A7%D8%AA-%D8%A7%D9%84%D9%85%D8%B1%D9%88%D8%B1-%D9%88%D8%A7%D9%84%D9%85%D9%81%D8%A7%D8%AA%D9%8A%D8%AD/). فالملف المسروق دون عبارة المرور لا ينفع سارقه، وهذا يعطيك وقتاً لتحذف المفتاح العام من السيرفرات. والإزعاج الوحيد هو أن تكتب العبارة عند كل اتصال، وحله ال ssh-agent كما سوف نرى.
🛑
المفتاح قوي بقدر قوة البرنامج الذي ولده. ففي مايو 2008 اكتشف Luciano Bello أن حزمة OpenSSL في Debian، من الإصدار 0.9.8c-1 الذي صدر في 2006، تولد أرقاماً عشوائية يمكن توقعها بسبب تعديل في الحزمة، وهي الثغرة [CVE-2008-0166](https://nvd.nist.gov/vuln/detail/CVE-2008-0166?ref=arabroot.io)، فأصبحت كل مفاتيح SSH التي ولدت على Debian وUbuntu خلال تلك الفترة من مجموعة صغيرة يمكن تجربتها كلها، واضطر الجميع لتوليد مفاتيح السيرفرات والمستخدمين من جديد. والدرس أن المفتاح ليس شيئاً تنشئه مرة في حياتك، فأنشئه على نظام محدث، وكن مستعداً لاستبداله.
## نسخ المفتاح العام إلى السيرفر ssh-copy-id
الآن نضع المفتاح العام على السيرفر، والأداة المخصصة لذلك هي `ssh-copy-id`، وهي تدخل إلى السيرفر بكلمة المرور مرة أخيرة، وتضيف المفتاح إلى `~/.ssh/authorized_keys` للمستخدم، وتنشئ المجلد والملف بالصلاحيات الصحيحة إذا لم يكونا موجودين:
```bash
ssh-copy-id -i ~/.ssh/id_ed25519.pub deploy@server
```
```bash
/usr/bin/ssh-copy-id: INFO: Source of key(s) to be installed: "/home/dev/.ssh/id_ed25519.pub"
/usr/bin/ssh-copy-id: INFO: attempting to log in with the new key(s), to filter out any that are already installed
/usr/bin/ssh-copy-id: INFO: 1 key(s) remain to be installed -- if you are prompted now it is to install the new keys
Number of key(s) added: 1
Now try logging into the machine, with: "ssh -i /home/dev/.ssh/id_ed25519 'deploy@server'"
and check to make sure that only the key(s) you wanted were added.
```
في المخرج أعلاه لاحظ أن الأداة حاولت أولاً أن تدخل بالمفتاح الجديد، والسبب أنها لا تريد أن تضيف مفتاحاً موجوداً مرة ثانية، فلما فشلت عرفت أنه غير موجود، فطلبت كلمة المرور وأضافته، وهذا ما يجعل تشغيلها مرتين آمناً. والسطر الأخير نصيحة مهمة: تأكد أن ما أضيف هو ما أردت فقط. وعلى السيرفر أصبح الوضع كما يلي:
```bash
ls -la /home/deploy/.ssh; cat /home/deploy/.ssh/authorized_keys
```
```bash
drwx------ 2 deploy deploy 4096 Nov 16 01:35 .
drwx------ 1 deploy deploy 4096 Nov 16 01:35 ..
-rw------- 1 deploy deploy 92 Nov 16 01:35 authorized_keys
ssh-ed25519 AAAAC3NzaC1lZDI1NTE5AAAAIFl/C/2+fUfM9Sh4743eae7WfaN22d0twLTHks0ncSwP dev@laptop
```
الملف `authorized_keys` هو سطر المفتاح العام نفسه، وكل سطر فيه مفتاح مسموح له بالدخول إلى هذا الحساب، والصلاحيات `700` للمجلد و`600` للملف. وإذا لم تكن `ssh-copy-id` متاحة لك، كما في Windows، فالبديل أن تلصق السطر بنفسك في الملف، وهذا ما سوف نفعله في قسم Windows. ويقبل كل سطر خيارات Options في أوله تقيد المفتاح، مثل `from="203.0.113.0/24"` الذي يقبل المفتاح من عناوين محددة فقط، و`restrict` الذي يمنع الأنفاق وتمرير ال agent، والقائمة كلها في قسم [AUTHORIZED\_KEYS FILE FORMAT](https://man.openbsd.org/sshd.8?ref=arabroot.io#AUTHORIZED%5FKEYS%5FFILE%5FFORMAT) في دليل sshd.
والآن ادخل بالمفتاح:
```bash
ssh deploy@server hostname
```
```bash
Enter passphrase for key '/home/dev/.ssh/id_ed25519':
server
```
لم يسأل السيرفر عن كلمة المرور هذه المرة، وإنما سأل الكلاينت عن عبارة المرور لكي يفك تشفير المفتاح على جهازك، ولاحظ الفرق: عبارة المرور لا تغادر جهازك، بينما كلمة المرور كانت تذهب إلى السيرفر.
## ال ssh-agent: عبارة المرور مرة واحدة
إذا كنت تتصل بالسيرفر عشرين مرة في اليوم، فكتابة عبارة المرور في كل مرة سوف تدفعك إلى حذفها، وهذا أسوأ حل. والحل الصحيح هو [ssh-agent](https://man.openbsd.org/ssh-agent?ref=arabroot.io)، وهو برنامج صغير يعمل في الخلفية، تعطيه المفتاح مرة واحدة بعد فك تشفيره، فيحفظه في الذاكرة فقط، وكل اتصال بعدها يطلب منه أن يوقع بدلاً من أن يقرأ الملف. وفي أغلب أنظمة سطح المكتب يعمل ال agent تلقائياً عند تسجيل الدخول، أما على سيرفر أو في Container فتشغله بنفسك:
```bash
eval $(ssh-agent -s)
ssh-add
ssh-add -l
ssh deploy@server 'echo no passphrase asked; uptime'
```
```bash
Agent pid 267
Enter passphrase for /home/dev/.ssh/id_ed25519:
Identity added: /home/dev/.ssh/id_ed25519 (dev@laptop)
256 SHA256:pbPj3JzFhFSLT7lnNQDuIcp9BjK4LKxkZXgszU65nmk dev@laptop (ED25519)
no passphrase asked
01:36:00 up 1 day, 4:04, 0 users, load average: 1.19, 1.23, 0.95
```
في الأوامر أعلاه لاحظ التالي:
- **`eval $(ssh-agent -s)`:** الأمر `ssh-agent -s` يشغل البرنامج ويطبع سطرين يضبطان المتغيرين `SSH_AUTH_SOCK` و`SSH_AGENT_PID`، و`eval` ينفذهما في الطرفية الحالية، والمتغير الأول هو عنوان المقبس Socket الذي يتكلم عبره `ssh` مع ال agent، فإذا فتحت طرفية جديدة لا تعرفه، فلا يجد `ssh` ال agent.
- **`ssh-add`:** يقرأ المفاتيح الافتراضية، ويسألك عن عبارة المرور مرة واحدة، ويعطي المفتاح المفكوك لل agent.
- **`ssh-add -l`:** يعرض بصمات المفاتيح الموجودة في ال agent، ولاحظ أنها البصمة نفسها التي خرجت عند الإنشاء.
- **الاتصال بعدها:** لم يسأل أحد عن شيء، لأن `ssh` طلب التوقيع من ال agent.
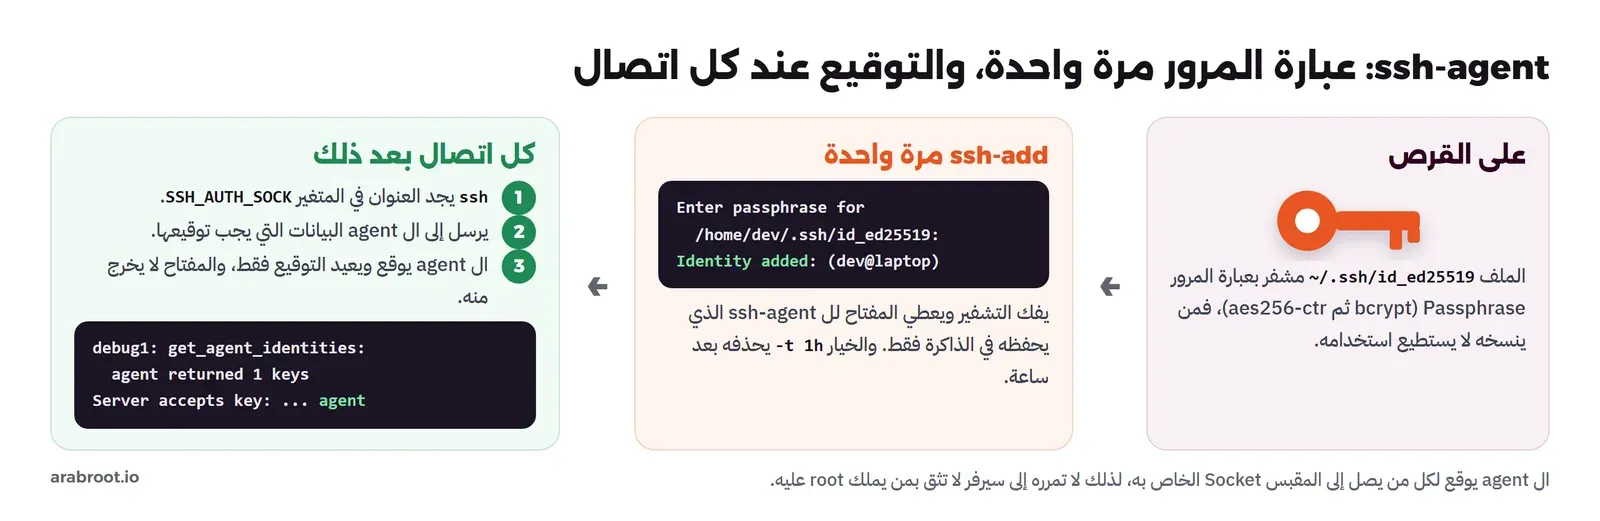
ال agent يوقع لكل من يصل إلى المقبس الخاص به، لذلك لا تمرره إلى سيرفر لا تثق بمن يملك root عليه
وهناك خياران يستحقان أن تعرفهما من البداية: الأول `ssh-add -t 1h` الذي يجعل ال agent يحذف المفتاح بعد ساعة، فلا يبقى مفتوحاً طوال اليوم على حاسوب تركته دون قفل، والثاني `ssh-add -D` الذي يحذف كل المفاتيح منه فوراً. أما الخيار `-A` في `ssh`، الذي يمرر ال agent إلى السيرفر لكي تستخدم مفتاحك منه إلى سيرفر ثالث، فلا تستخدمه، لأن من يملك root على ذلك السيرفر يستطيع أن يستخدم ال agent الخاص بك ما دمت متصلاً، وقد رأينا ذلك بمخرج حقيقي في [لماذا تفضل ProxyJump على Agent Forwarding](https://arabroot.io/articles/%D9%85%D8%A7-%D9%87%D9%88-bastion-host-%D9%88-jump-server/#agent-forwarding).
## بعد المفتاح: أغلق باب كلمة المرور
الدخول بالمفتاح لا يفيدك كثيراً إذا بقي السيرفر يقبل كلمة المرور بجانبه، لأن المخترق سوف يجرب الباب المفتوح لا الباب الذي أغلقته. والخطوات الكاملة، مع ترتيب الملفات في `sshd_config.d` والفخ الذي يجعل الإعداد لا يسري، في قسم [تعطيل الدخول بكلمة المرور ومنع حساب root](https://arabroot.io/articles/%D8%AA%D8%A3%D9%85%D9%8A%D9%86-%D8%AE%D8%A7%D8%AF%D9%85-vps-%D9%85%D9%86-%D8%A3%D9%88%D9%84-%D8%AF%D8%AE%D9%88%D9%84/#harden-ssh)، وفي التجربة وضعنا الملف التالي على السيرفر ثم أعدنا تحميل sshd:
```bash
printf "PasswordAuthentication no\nKbdInteractiveAuthentication no\nPermitRootLogin no\n" > /etc/ssh/sshd_config.d/00-keys-only.conf
sshd -t && kill -HUP 1
sshd -T | grep -E "^(passwordauth|kbdinter|permitroot|pubkeyauth|strictmodes|authorizedkeysfile)"
```
```bash
permitrootlogin no
pubkeyauthentication yes
passwordauthentication no
kbdinteractiveauthentication no
strictmodes yes
authorizedkeysfile .ssh/authorized_keys .ssh/authorized_keys2
```
ولاحظ أننا استخدمنا `kill -HUP 1` لأن sshd في ال Container هو العملية رقم 1، أما على السيرفر الحقيقي فالأمر `systemctl reload ssh`. وقبل أن تعيد التحميل على سيرفر حقيقي، أبق جلستك الحالية مفتوحة، وجرب الدخول من نافذة ثانية، فإذا أخطأت في الإعداد تصلحه من الجلسة المفتوحة ولا تغلق الباب على نفسك.
## نسخ الملفات: scp وsftp وrsync
الآن جاء طلب الزميل: موقع صغير في مجلد `site` على حاسوبه، فيه صفحة وملف CSS وفيديو حجمه 20 ميجابايت، وملف `.env` فيه كلمة مرور قاعدة البيانات لا يجب أن يصل إلى السيرفر. ولنقل الملفات عبر SSH ثلاث أدوات، كلها تستخدم الاتصال نفسه والمفاتيح نفسها، ولكن كل منها يناسب عملاً مختلفاً.
### scp: النسخ السريع، وفخ المجلد داخل المجلد
[scp](https://man.openbsd.org/scp?ref=arabroot.io) يعمل مثل `cp`، المصدر ثم الوجهة، والطرف البعيد يكتب بالشكل `user@host:path`، والخيار `-r` لنسخ مجلد كامل. وقد نسخنا المجلد مرتين متتاليتين بالأمر نفسه:
```bash
time scp -r site deploy@server:/home/deploy/site-scp
time scp -r site deploy@server:/home/deploy/site-scp
ssh deploy@server "find site-scp | sort"
```
```bash
real 0m0.484s
real 0m0.489s
site-scp
site-scp/.env
site-scp/assets
site-scp/assets/app.css
site-scp/assets/video.bin
site-scp/index.html
site-scp/site
site-scp/site/.env
site-scp/site/assets
site-scp/site/assets/app.css
site-scp/site/assets/video.bin
site-scp/site/index.html
```
في المخرج أعلاه ثلاث مشكلات حقيقية تقع كل يوم:
- **المجلد داخل المجلد:** في المرة الأولى لم يكن `site-scp` موجوداً، فنسخ `scp` المجلد باسمه الجديد، وفي المرة الثانية كان موجوداً، فنسخ المجلد `site` داخله، فأصبح عندك `site-scp/site`. ونفس الأمر أعطى نتيجتين مختلفتين بحسب حالة السيرفر.
- **كل شيء من جديد:** المرة الثانية أخذت الوقت نفسه، لأن `scp` لا يقارن، فينسخ الفيديو كاملاً حتى لو لم يتغير منه بايت.
- **`.env` وصل إلى السيرفر:** `scp` لا يعرف الاستثناءات، فكلمة مرور قاعدة البيانات أصبحت في مجلد الموقع.
وهناك تغيير مهم في `scp` نفسه لا يعرفه كثيرون: منذ OpenSSH 9.0 في 2022 أصبح `scp` يستخدم بروتوكول SFTP من الداخل بدلاً من بروتوكول scp/rcp القديم، كما في [ملاحظات الإصدار 9.0](https://www.openssh.com/txt/release-9.0?ref=arabroot.io)، والسبب أن البروتوكول القديم كان يمرر أسماء الملفات البعيدة إلى Shell السيرفر لكي يفك النجوم مثل `*`، فاسم ملف فيه رموز Shell قد ينفذ كأمر. ويظهر هذا في المخرج المفصل للأمر:
```bash
scp -v site/index.html deploy@server:/tmp/ 2>&1 | grep -E "Executing|subsystem"
scp -O -v site/index.html deploy@server:/tmp/ 2>&1 | grep -E "Executing|Sending command"
```
```bash
Executing: program /usr/bin/ssh host server, user deploy, command sftp
debug1: Sending subsystem: sftp
Executing: program /usr/bin/ssh host server, user deploy, command scp -v -t /tmp/
debug1: Sending command: scp -v -t /tmp/
```
في الحالة الأولى طلب `scp` النظام الفرعي `sftp`، وفي الثانية، مع الخيار `-O`، شغل على السيرفر الأمر `scp -t` بالبروتوكول القديم، ولا تحتاج `-O` إلا مع سيرفر قديم جداً أو جهاز شبكة لا يدعم SFTP. وتذكر أن مع البروتوكول الجديد لم يعد التنصيص المزدوج لأسماء الملفات التي فيها مسافات ضرورياً، بل قد يفشل النسخ إذا استخدمته.
### sftp: جلسة تتصفح فيها السيرفر
[sftp](https://man.openbsd.org/sftp?ref=arabroot.io) يفتح جلسة تفاعلية تشبه FTP القديم ولكن فوق SSH، فتتنقل في مجلدات السيرفر بالأوامر `cd` و`ls`، وتنزل ب `get` وترفع ب `put`، وهو مناسب عندما لا تعرف أين الملف بالضبط. وفي السكربتات تعطيه ملف أوامر بالخيار `-b`، وهذا ما شغلناه:
```bash
printf "pwd\nls -l site\nget site/index.html downloaded.html\nmkdir backups\nput site/assets/app.css backups/\nls backups\nbye\n" > batch.txt
sftp -b batch.txt deploy@server
```
```bash
sftp> pwd
Remote working directory: /home/deploy
sftp> ls -l site
drwxr-xr-x ? deploy deploy 4096 Nov 16 01:36 site/assets
-rw-r--r-- ? deploy deploy 25 Nov 16 01:37 site/index.html
sftp> get site/index.html downloaded.html
sftp> mkdir backups
sftp> put site/assets/app.css backups/
sftp> ls backups
backups/app.css
sftp> bye
```
ولاحظ أن الخيار `-b` يوقف الملف كله عند أول أمر يفشل، وهذا ما تريده في سكربت، وإذا أردت أن يكمل رغم الخطأ فضع `-` قبل الأمر. ولل SFTP ميزة أخرى في السيرفر: تستطيع أن تنشئ مستخدماً يرفع الملفات فقط ولا يملك Shell، بالإعداد `ForceCommand internal-sftp` مع `ChrootDirectory` في كتلة `Match User` كما في [دليل sshd\_config](https://man.openbsd.org/sshd%5Fconfig?ref=arabroot.io)، وهذا أنسب من أن تعطي شركة التصميم حساباً كاملاً على السيرفر.
### rsync: انقل الفرق فقط
[rsync](https://download.samba.org/pub/rsync/rsync.1?ref=arabroot.io) ليس جزءاً من OpenSSH، ولكنه يعمل فوقه، ويجب أن يكون مثبتاً على الطرفين. وفكرته أنه يقارن الملفات في الطرفين أولاً، ثم ينقل الملفات التي تغيرت فقط، بل الأجزاء التي تغيرت من كل ملف، بخوارزمية شرحها مؤلفاها في [التقرير الفني لخوارزمية rsync](https://rsync.samba.org/tech%5Freport/?ref=arabroot.io): الطرف المستقبل يقسم نسخته القديمة إلى كتل ويرسل هاش كل كتلة، والمرسل يبحث عن هذه الكتل في ملفه الجديد، فيرسل الكتل التي وجدها كمراجع قصيرة، والباقي كبيانات. وقد شغلناه ثلاث مرات، مع استثناء `.env`:
```bash
rsync -az --stats --exclude=.env site/ deploy@server:/home/deploy/site/
```
```bash
Number of files: 5 (reg: 3, dir: 2)
Number of created files: 5 (reg: 3, dir: 2)
Number of regular files transferred: 3
Total file size: 20,000,022 bytes
Total transferred file size: 20,000,022 bytes
sent 20,005,145 bytes received 88 bytes 40,010,466.00 bytes/sec
total size is 20,000,022 speedup is 1.00
```
في المرة الأولى لا يوجد شيء على السيرفر، فنقل rsync الملفات كلها، 20 ميجابايت تقريباً، ولاحظ أن عدد الملفات ثلاثة لا أربعة لأن `.env` استثني. ثم شغلنا الأمر نفسه مرة ثانية دون أي تغيير:
```bash
Number of regular files transferred: 0
Total transferred file size: 0 bytes
Literal data: 0 bytes
Matched data: 0 bytes
sent 156 bytes received 13 bytes 338.00 bytes/sec
total size is 20,000,022 speedup is 118,343.33
```
156 بايتاً فقط، وهي قائمة الملفات وأحجامها وتواريخها، فلما وجدها متطابقة لم ينقل شيئاً. وفي المرة الثالثة أضفنا سطراً إلى `index.html`، وغيرنا 100 بايت في منتصف ملف الفيديو دون أن يتغير حجمه، وأضفنا الخيار `-i` الذي يشرح سبب نقل كل ملف:
```bash
echo "v2
" >> site/index.html
dd if=/dev/urandom of=site/assets/video.bin bs=1 count=100 seek=5000000 conv=notrunc
rsync -az -i --stats --exclude=.env site/ deploy@server:/home/deploy/site/
```
```bash
client cipher: chacha20-poly1305@openssh.com MAC: compression: none
debug1: kex: client->server cipher: chacha20-poly1305@openssh.com MAC: compression: none
debug1: Server host key: ssh-ed25519 SHA256:Ve0DbwFIKQ4UVJemwXBynR5iIaW0jyzxgR5bUgz6qzs
debug1: Host 'server' is known and matches the ED25519 host key.
debug1: Found key in /home/dev/.ssh/known_hosts:1
debug1: Authentications that can continue: publickey
debug1: Next authentication method: publickey
debug1: get_agent_identities: agent returned 1 keys
debug1: Will attempt key: /home/dev/.ssh/id_ed25519 ED25519 SHA256:pbPj3JzFhFSLT7lnNQDuIcp9BjK4LKxkZXgszU65nmk agent
debug1: Offering public key: /home/dev/.ssh/id_ed25519 ED25519 SHA256:pbPj3JzFhFSLT7lnNQDuIcp9BjK4LKxkZXgszU65nmk agent
debug1: Server accepts key: /home/dev/.ssh/id_ed25519 ED25519 SHA256:pbPj3JzFhFSLT7lnNQDuIcp9BjK4LKxkZXgszU65nmk agent
Authenticated to server ([172.22.0.2]:22) using "publickey".
debug1: channel 0: new session [client-session] (inactive timeout: 0)
debug1: Remote: /home/deploy/.ssh/authorized_keys:1: key options: agent-forwarding port-forwarding pty user-rc x11-forwarding
debug1: Sending command: true
debug1: Exit status 0
```
واقرأه بالترتيب كما يلي:
- **الإعداد:** أسطر `Reading configuration data` تقول لك أي ملفات إعداد قرأ، وأي كتلة `Host` انطبقت، وهذا أول ما تفحصه إذا كان الكلاينت يتصرف بخلاف ما تتوقع.
- **الاتصال:** `Connection established` تعني أن TCP نجح، فإذا لم يظهر هذا السطر فالمشكلة في الشبكة أو في الجدار الناري، لا في SSH.
- **المفاتيح المتاحة:** أسطر `identity file ... type -1` تعني أن الملف غير موجود، و`type 3` تعني أنه موجود ومن نوع ED25519، فهكذا تعرف أي مفاتيحك رآها الكلاينت.
- **تبادل المفاتيح:** `kex: algorithm: mlkem768x25519-sha256` هي خوارزمية تبادل المفاتيح، وهي هنا خوارزمية هجينة تجمع ML-KEM المقاومة للحاسوب الكمي مع X25519، وهي الافتراضية في OpenSSH 10.0، والتشفير `chacha20-poly1305` في الاتجاهين.
- **التحقق من السيرفر:** `Host 'server' is known and matches` مع رقم السطر في `known_hosts`، وهنا تقع رسالة تغير المفتاح إن وقعت.
- **المصادقة:** `Authentications that can continue: publickey` هي الطرق التي يقبلها السيرفر، ثم `Offering` لكل مفتاح يعرضه الكلاينت، ثم `Server accepts key` عندما يقبل السيرفر أحدها، ولاحظ كلمة `agent` التي تقول إن التوقيع جاء من ال agent.
- **الجلسة:** بعد `Authenticated` انتهى عمل SSH، و`Exit status 0` هو رمز خروج الأمر على السيرفر. ولاحظ سطر `key options` الذي يخبرك أن هذا المفتاح يسمح بكل شيء، لأننا لم نضع له خيارات تقيده في `authorized_keys`.
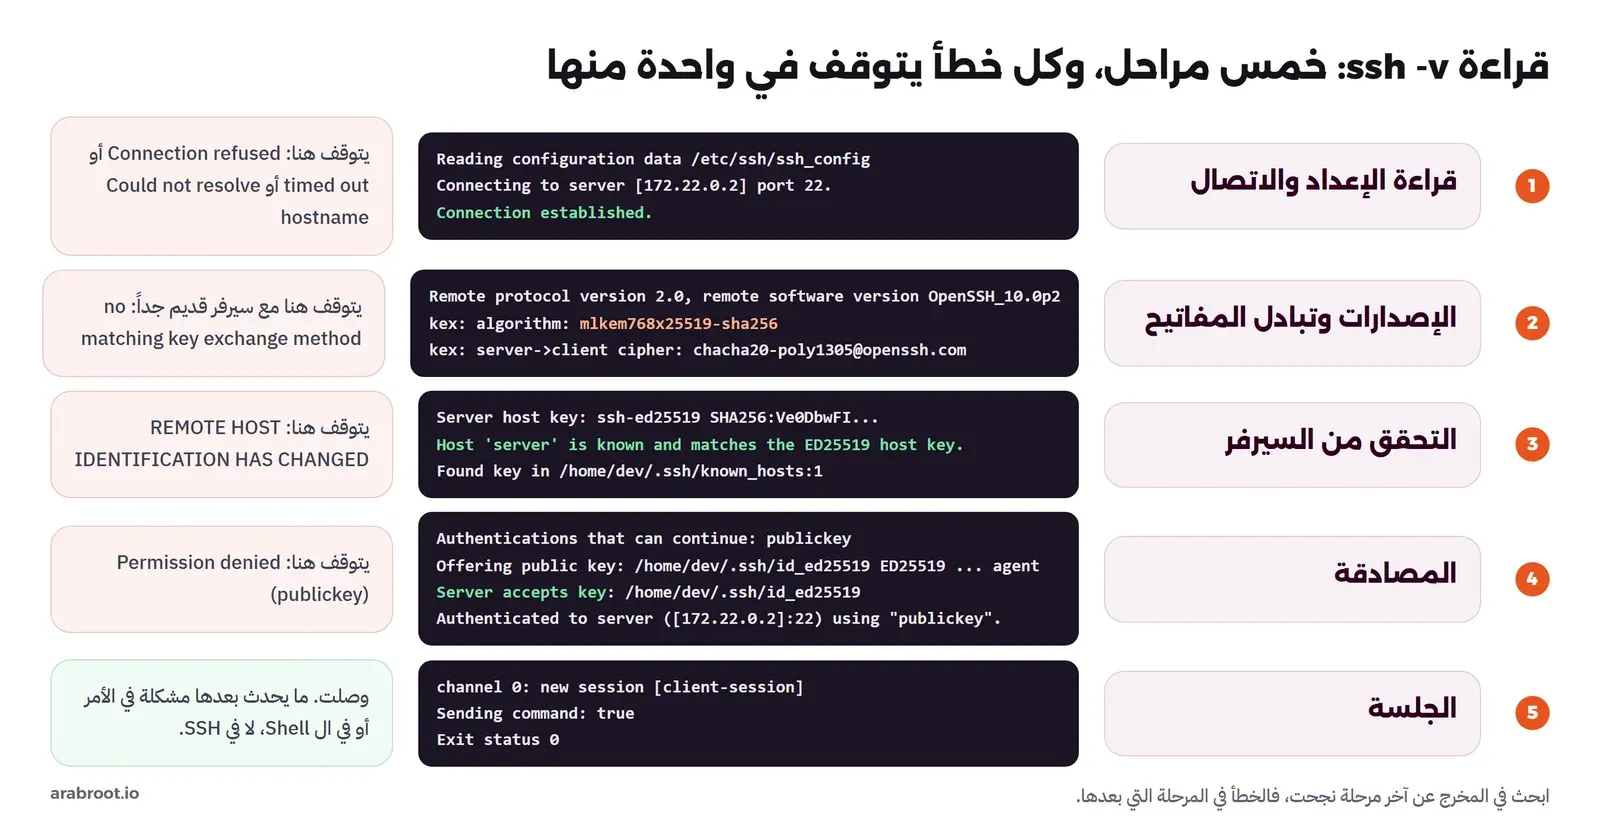
ابحث في المخرج عن آخر مرحلة نجحت، فالخطأ في المرحلة التي بعدها
## الأخطاء الشائعة بمخرجها الحقيقي
كل الأخطاء التالية شغلناها في التجربة عمداً، لكي ترى الرسالة الحقيقية وتعرف من أي مرحلة جاءت.
### قبل SSH: refused وtimed out وCould not resolve
```bash
ssh -p 2222 deploy@server
ssh -o ConnectTimeout=5 deploy@192.0.2.10
ssh deploy@srever
```
```bash
ssh: connect to host server port 2222: Connection refused
ssh: connect to host 192.0.2.10 port 22: Connection timed out
ssh: Could not resolve hostname srever: No address associated with hostname
```
الأخطاء الثلاثة في مرحلة الاتصال، أي قبل أن يتكلم SSH أصلاً، ولكل منها معنى مختلف. `Connection refused` تعني أن الجهاز موجود ورد فوراً بأن لا أحد يستمع على هذا المنفذ، فإما أن sshd متوقف، أو أنه على منفذ آخر، أو أن جداراً نارياً يرد بالرفض Reject. و`Connection timed out` تعني أن أحداً لم يرد أبداً، فإما أن العنوان خاطئ، أو أن جداراً نارياً يسقط الحزم بصمت Drop، أو أن السيرفر متوقف، والعنوان `192.0.2.10` هنا من عناوين التوثيق التي لا يصل إليها أحد. والفرق بين Drop وReject وسبب كل منهما في [المنافذ والجدار الناري بالتفصيل](https://arabroot.io/articles/%D8%A7%D9%84%D9%85%D9%86%D8%A7%D9%81%D8%B0-ports-%D9%88%D8%A7%D9%84%D8%AC%D8%AF%D8%A7%D8%B1-%D8%A7%D9%84%D9%86%D8%A7%D8%B1%D9%8A-firewall-%D8%A8%D8%A7%D9%84%D8%AA%D9%81%D8%B5%D9%8A%D9%84/). أما `Could not resolve hostname` فخطأ في الاسم نفسه أو في DNS، وهنا خطأ إملائي.
### Permission denied (publickey)
هذه أشهر رسالة في SSH، وهي تظهر بعد أن عطلنا كلمة المرور عندما حاول مستخدم لا يملك مفتاحاً مسجلاً أن يدخل:
```bash
deploy@server: Permission denied (publickey).
```
والكلمة بين القوسين هي أهم ما في الرسالة: قائمة الطرق التي ما زال السيرفر يقبلها، فهنا `publickey` فقط، أي أن السيرفر لا يقبل كلمة المرور أصلاً، فلا تحاول أن تتذكرها. وإذا رأيت `(publickey,password)` فالسيرفر يقبل الطريقتين. ولكي تعرف ماذا جرب الكلاينت، استخدم `-v`، وهذا ما ظهر عندما حاولنا الدخول بحساب root الممنوع:
```bash
ssh -v -o BatchMode=yes root@server true 2>&1 | grep -E "Authentications|Offering|Trying|No more|denied"
```
```bash
debug1: Authentications that can continue: publickey
debug1: Trying private key: /home/dev/.ssh/id_rsa
debug1: Trying private key: /home/dev/.ssh/id_ecdsa
debug1: Offering public key: /home/dev/.ssh/id_ed25519 ED25519 SHA256:pbPj3JzFhFSLT7lnNQDuIcp9BjK4LKxkZXgszU65nmk
debug1: Authentications that can continue: publickey
debug1: Trying private key: /home/dev/.ssh/id_xmss
debug1: No more authentication methods to try.
root@server: Permission denied (publickey).
```
الكلاينت عرض المفتاح الوحيد الموجود، فرد السيرفر بالقائمة نفسها، أي أنه رفضه، ثم انتهت المفاتيح. والكلاينت لا يعرف لماذا رفض السيرفر، وهذا مقصود، فsshd لا يخبر الغريب بالسبب حتى لا يساعد المخترق، والسبب الحقيقي في سجل السيرفر وحده. والأسباب المعتادة بالترتيب: المفتاح العام غير موجود في `authorized_keys` لهذا المستخدم بالذات، أو أنك تدخل باسم مستخدم خاطئ، أو أن المستخدم ممنوع بإعداد مثل `PermitRootLogin no` أو `AllowUsers`، أو أن الصلاحيات خاطئة كما في القسم التالي، أو أن الكلاينت يعرض مفتاحاً آخر غير الذي تقصده. والرسالة لا تعني أبداً أن SSH «لا يعمل»، فهو وصل إلى المرحلة الرابعة بنجاح.
### تحذير تغير مفتاح السيرفر REMOTE HOST IDENTIFICATION HAS CHANGED
لنفرض أن المزود أعاد تثبيت السيرفر، أو أنك أنشأت سيرفراً جديداً على العنوان نفسه، فالنظام الجديد له مفاتيح جديدة. وقد صنعنا ذلك في التجربة بأن حذفنا مفاتيح السيرفر وأنشأنا غيرها بالأمر `ssh-keygen -A`، ثم حاولنا الدخول:
```bash
@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@
@ WARNING: REMOTE HOST IDENTIFICATION HAS CHANGED! @
@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@
IT IS POSSIBLE THAT SOMEONE IS DOING SOMETHING NASTY!
Someone could be eavesdropping on you right now (man-in-the-middle attack)!
It is also possible that a host key has just been changed.
The fingerprint for the ED25519 key sent by the remote host is
SHA256:Ve0DbwFIKQ4UVJemwXBynR5iIaW0jyzxgR5bUgz6qzs.
Please contact your system administrator.
Add correct host key in /home/dev/.ssh/known_hosts to get rid of this message.
Offending ECDSA key in /home/dev/.ssh/known_hosts:3
remove with:
ssh-keygen -f '/home/dev/.ssh/known_hosts' -R 'server'
Host key for server has changed and you have requested strict checking.
Host key verification failed.
```
هذه الرسالة هي TOFU يقوم بعمله: المفتاح المحفوظ لا يطابق ما وصل، فتوقف الكلاينت ولم يسألك هذه المرة، والسبب أن هذا بالضبط ما يحدث في هجوم الرجل في المنتصف. ولاحظ أن الرسالة تقول لك الاحتمالين بصراحة، ولا تستطيع هي أن تميز بينهما، فهذه مهمتك أنت. ولاحظ أيضاً أن `Offending ECDSA key ... :3` يشير إلى السطر الثالث مع أن المفتاح الذي تغير من نوع ED25519، والسبب أن الكلاينت يذكر سطراً من الأسطر المخالفة، والسيرفر غير مفاتيحه الثلاثة كلها.
والطريقة الصحيحة في التعامل معها خطوتان، ولا تحذف السطر قبل أن تنتهي من الأولى: أولاً اعرف السبب، هل أعيد تثبيت السيرفر أو تغير عنوانه أو أعاد أحد إنشاء مفاتيحه؟ واحصل على البصمة الجديدة من طرفية المزود كما في الاتصال الأول، وقارنها ب `SHA256:Ve0DbwFI...` في الرسالة. وثانياً، إذا تطابقت، احذف المفتاح القديم بالأمر الذي اقترحته الرسالة، ثم اتصل والصق البصمة الجديدة بدلاً من yes:
```bash
ssh-keygen -f ~/.ssh/known_hosts -R server
ssh deploy@server hostname
```
```bash
# Host server found: line 1
# Host server found: line 2
# Host server found: line 3
/home/dev/.ssh/known_hosts updated.
Original contents retained as /home/dev/.ssh/known_hosts.old
The authenticity of host 'server (172.22.0.2)' can't be established.
ED25519 key fingerprint is SHA256:Ve0DbwFIKQ4UVJemwXBynR5iIaW0jyzxgR5bUgz6qzs.
This key is not known by any other names.
Are you sure you want to continue connecting (yes/no/[fingerprint])? SHA256:Ve0DbwFIKQ4UVJemwXBynR5iIaW0jyzxgR5bUgz6qzs
Warning: Permanently added 'server' (ED25519) to the list of known hosts.
server
```
ولاحظ ما لا يجب أن تفعله: لا تحذف الملف `known_hosts` كله، فهذا يمسح ثقتك بكل السيرفرات الأخرى، ولا تضف `StrictHostKeyChecking no` إلى إعدادك لكي تختفي الرسالة، فهذا يلغي الحماية الوحيدة من الرجل في المنتصف.
⚠️
في 24 مارس 2023 ظهرت هذه الرسالة لكل من يستخدم Git عبر SSH مع GitHub بمفتاح RSA. والسبب كما كتبت GitHub في مدونتها [We updated our RSA SSH host key](https://github.blog/news-insights/company-news/we-updated-our-rsa-ssh-host-key/?ref=arabroot.io) أن المفتاح الخاص لسيرفرات github.com من نوع RSA ظهر لفترة قصيرة في مستودع عام على GitHub نفسه، فاستبدلته الشركة نحو الساعة 05:00 UTC حتى لا يستطيع أحد أن ينتحل github.com بالمفتاح المسرب. ونشرت في التدوينة الرسالة نفسها والأمر الذي يحذف المفتاح القديم والمفتاح الجديد. والدرس أن الرسالة قد تكون حدثاً مشروعاً، ولكنك لا تعرف ذلك إلا من مصدر رسمي خارج الاتصال نفسه، وأن مفتاح السيرفر الخاص سر يجب أن يعامل مثل أي كلمة مرور للإنتاج.
### الصلاحيات الخاطئة على \~/.ssh
SSH يرفض أن يعمل بملفات يستطيع غيرك أن يقرأها أو يكتب فيها، والسبب في الطرفين مختلف. على جهازك، المفتاح الخاص الذي يقرؤه غيرك ليس سراً، لذلك يرفض الكلاينت أن يستخدمه، وقد غيرنا صلاحيته إلى `644` لنرى ذلك:
```bash
chmod 644 ~/.ssh/id_ed25519
ssh -o BatchMode=yes deploy@server true
```
```bash
@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@
@ WARNING: UNPROTECTED PRIVATE KEY FILE! @
@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@
Permissions 0644 for '/home/dev/.ssh/id_ed25519' are too open.
It is required that your private key files are NOT accessible by others.
This private key will be ignored.
Load key "/home/dev/.ssh/id_ed25519": bad permissions
deploy@server: Permission denied (publickey).
```
والحل `chmod 600 ~/.ssh/id_ed25519`. ويحدث هذا كثيراً عندما تنسخ المفاتيح من نسخة احتياطية أو من قرص بنظام ملفات لا يحفظ الصلاحيات. ولاحظ تفصيلاً مهماً: إذا كان المفتاح نفسه في ال agent، يعمل الدخول رغم الصلاحيات الخاطئة، لأن ال agent لا يقرأ الملف، ولذلك عطلنا ال agent في هذا الاختبار، وهذا ما يجعل المشكلة تظهر على جهاز ولا تظهر على آخر.
أما على السيرفر فالسبب أخطر: إذا كان غيرك يستطيع أن يكتب في `~/.ssh` أو في `authorized_keys`، فهو يستطيع أن يضيف مفتاحه ويدخل باسمك، لذلك يفحص sshd الصلاحيات قبل أن يقرأ الملف، وهذا الإعداد `StrictModes yes` الذي رأيناه في `sshd -T`. وقد جعلنا المجلد `777`:
```bash
chmod 777 /home/deploy/.ssh
```
```bash
deploy@server: Permission denied (publickey).
```
الكلاينت لا يرى إلا الرسالة العامة، والسبب الحقيقي في سجل السيرفر، وهو في التجربة مخرج `docker logs infj-server`، وعلى سيرفر حقيقي `journalctl -u ssh`:
```bash
Authentication refused: bad ownership or modes for directory /home/deploy/.ssh
Connection closed by authenticating user deploy 172.22.0.3 port 34468 [preauth]
```
وجربنا الحالات الأخرى واحدة واحدة: الملف `authorized_keys` بالصلاحية `644` قبل، لأن قراءة غيرك للمفتاح العام لا تضر، وبالصلاحية `666` رفض برسالة `bad ownership or modes for file /home/deploy/.ssh/authorized_keys`. ومجلد البيت `/home/deploy` بالصلاحية `775` قبل، وهذا فاجأنا أول الأمر، ثم وجدنا السبب: في Debian لكل مستخدم مجموعة باسمه لا يوجد فيها غيره، وsshd في Debian يسمح بصلاحية الكتابة للمجموعة في هذه الحالة. وعندما أضفنا مستخدماً آخر إلى المجموعة `deploy` ظهر الرفض فوراً: `bad ownership or modes for directory /home/deploy`. فالقاعدة ليست الأرقام بحد ذاتها، وإنما سؤال واحد: هل يستطيع أحد غيرك أن يكتب في الطريق إلى ملف المفاتيح؟ والصلاحيات الآمنة دائماً هي في الصورة التالية، وشرح الأرقام نفسها في [صلاحيات الملفات في Linux وأخطاؤها](https://arabroot.io/articles/%D8%B5%D9%84%D8%A7%D8%AD%D9%8A%D8%A7%D8%AA-%D8%A7%D9%84%D9%85%D9%84%D9%81%D8%A7%D8%AA-%D9%81%D9%8A-linux-%D9%88%D8%A7%D8%AE%D8%B7%D8%A7%D8%A4%D9%87%D8%A7/):
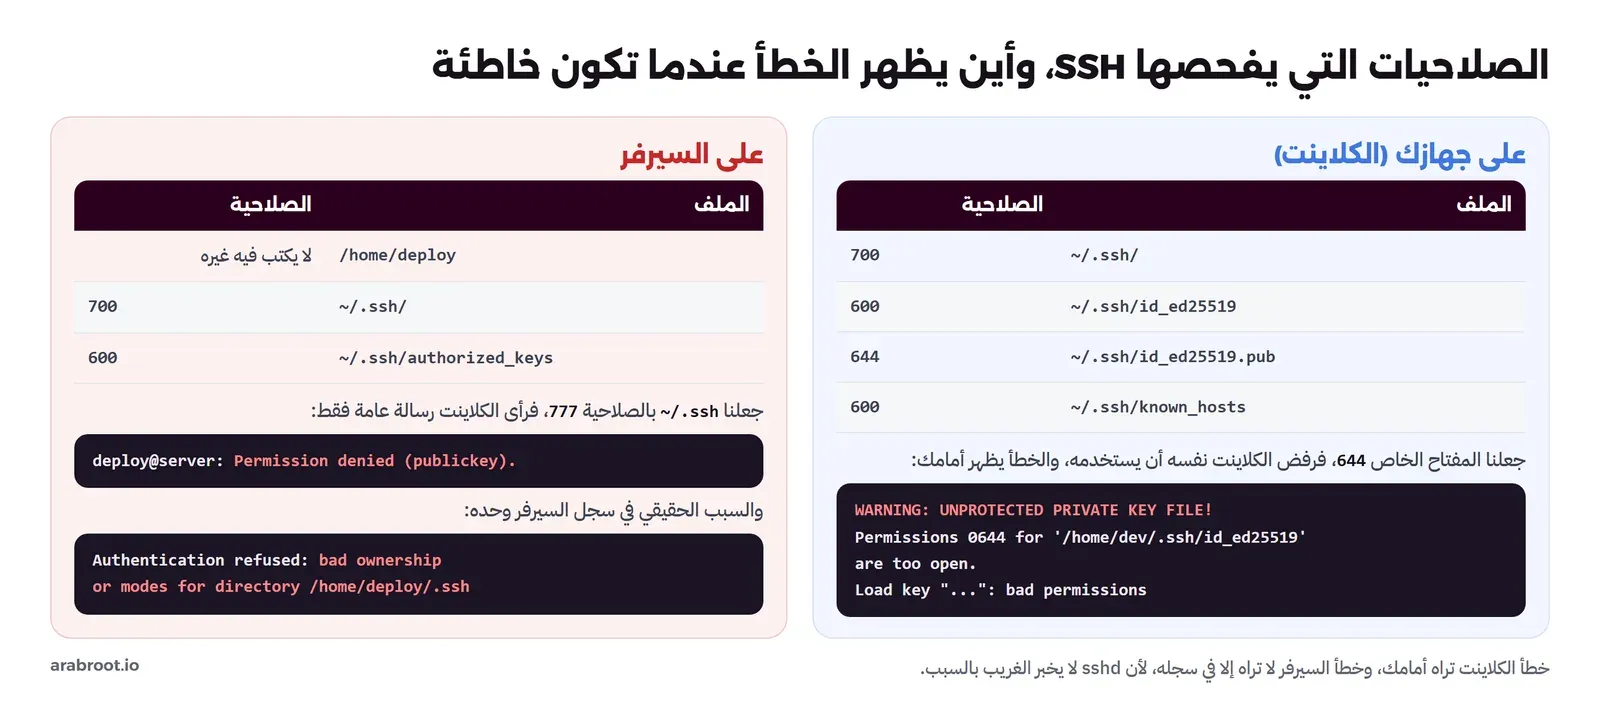
خطأ الكلاينت تراه أمامك، وخطأ السيرفر لا تراه إلا في سجله، لأن sshd لا يخبر الغريب بالسبب
والإصلاح على السيرفر:
```bash
chmod 700 /home/deploy/.ssh
chmod 600 /home/deploy/.ssh/authorized_keys
chown -R deploy:deploy /home/deploy/.ssh
```
والسطر الثالث مهم عندما تضيف المفتاح وأنت root، كأن تكتب في الملف بالأمر `echo ... >>`، فيصبح المالك root ويرفضه sshd بالرسالة نفسها، وهذا من أكثر الأخطاء التي تراها في الأسابيع الأولى مع أي سيرفر.
## قائمة تحقق لأول دخول إلى سيرفر
| الخطوة | كيف تتحقق |
| --------------------------------------------- | --------------------------------------------------------------------- |
| قارنت بصمة السيرفر في الاتصال الأول | البصمة من طرفية المزود تطابق ما عرضه الكلاينت، أو لصقتها بدلاً من yes |
| أنشأت مفتاح ed25519 بعبارة مرور على جهازك | ls -l \~/.ssh: المفتاح الخاص 600، والتعليق يحمل اسمك والجهاز |
| وضعت المفتاح العام على السيرفر | ssh-copy-id، ثم دخول دون كلمة مرور السيرفر |
| تستخدم ال agent بدلاً من حذف عبارة المرور | ssh-add -l يعرض بصمتك، ويفضل مع \-t |
| عطلت الدخول بكلمة المرور وحساب root | sshd -T، ثم Permission denied (publickey) لمن لا يملك مفتاحاً |
| لا تستخدم \-A ولا StrictHostKeyChecking no | ملف \~/.ssh/config خال منهما |
| تنسخ الملفات المتكررة ب rsync | \--dry-run أولاً، والشرطة في آخر المصدر، واستثناء الأسرار |
| تعرف أين تقرأ السبب الحقيقي | ssh -v على جهازك، وjournalctl -u ssh على السيرفر |
| القالب أو ال Image لا يحمل مفاتيح سيرفر جاهزة | بصمة كل سيرفر مختلفة، والمفاتيح تنشأ عند أول إقلاع |
## الخلاصة
- SSH اتصال TCP على المنفذ 22 بثلاث طبقات: النقل الذي يشفر ويثبت هوية السيرفر، ثم المصادقة التي تثبت هويتك، ثم القنوات التي تحمل ال Shell والملفات والأنفاق.
- بصمة السيرفر في الاتصال الأول هي الحماية الوحيدة من الرجل في المنتصف، فقارنها من طريق آخر مرة واحدة، وبعدها يقارن الكلاينت بصمت عبر `known_hosts`.
- المفتاح يثبت أنك تملك السر بتوقيع على معرف الجلسة دون أن يرسله، وكلمة المرور ترسل السر نفسه، لذلك ادخل بكلمة المرور مرة واحدة لتضع مفتاحك ثم أغلقها.
- عبارة المرور تشفر ملف المفتاح بالدالة bcrypt، وال ssh-agent يجعلك تكتبها مرة واحدة، ولا تمرر ال agent إلى سيرفرات أخرى.
- scp لنسخة سريعة وهو اليوم SFTP من الداخل، وsftp للتصفح والمستخدمين الذين يرفعون فقط، وrsync لكل نسخ يتكرر لأنه ينقل الفرق.
- Windows فيه OpenSSH مدمج بالأوامر نفسها، مع ال agent معطلاً افتراضياً، وصلاحيات ACL بدلاً من الأرقام.
- كل خطأ يقع في مرحلة: refused وtimed out في الشبكة، وتغير المفتاح في التحقق من السيرفر، وPermission denied في المصادقة، و`ssh -v` مع سجل السيرفر يقولان لك أيها.
[دليلكيف تختار خادماً افتراضياً VPSكم تحتاج من المعالج والذاكرة والقرص، وما الذي يميز مزوداً عن آخر غير السعر، حتى تختار VPS يناسب احتياجك.](https://arabroot.io/articles/%D9%83%D9%8A%D9%81-%D8%AA%D8%AE%D8%AA%D8%A7%D8%B1-%D8%AE%D8%A7%D8%AF%D9%85%D8%A7-%D8%A7%D9%81%D8%AA%D8%B1%D8%A7%D8%B6%D9%8A%D8%A7-vps/)[دليلتأمين سيرفر VPS على Ubuntu من أول دخولقبل أن تثبت أي تطبيق على سيرفرك الجديد، هذه الخطوات تغلق أبرز الثغرات وأولها الدخول بمفتاح SSH بدل كلمة المرور.](https://arabroot.io/articles/%D8%AA%D8%A3%D9%85%D9%8A%D9%86-%D8%AE%D8%A7%D8%AF%D9%85-vps-%D9%85%D9%86-%D8%A3%D9%88%D9%84-%D8%AF%D8%AE%D9%88%D9%84/)[دليلBastion Host أم Jump Server؟ نقطة الدخول الآمنة إلى سيرفراتكلماذا لا يفتح كل سيرفر منفذ الإدارة للإنترنت، وكيف تبني نقطة دخول واحدة مقواة تمر عبرها إلى سيرفراتك بأمان.](https://arabroot.io/articles/%D9%85%D8%A7-%D9%87%D9%88-bastion-host-%D9%88-jump-server/)[دليلما هو النفق Tunnel في الشبكات؟ ومتى تحتاج إليهكيف تصل إلى قاعدة بيانات لا تراها من الإنترنت، وتنشر خدمة من خلف CGNAT دون فتح منافذ، ومتى تحتاج إلى VPN بدل النفق.](https://arabroot.io/articles/%D9%85%D8%A7-%D9%87%D9%88-%D8%A7%D9%84%D9%86%D9%81%D9%82-tunnel-%D9%81%D9%8A-%D8%A7%D9%84%D8%B4%D8%A8%D9%83%D8%A7%D8%AA/)[دليلالمنافذ Ports والجدار الناري Firewall بالتفصيلكيف تعرف ما يستمع على سيرفرك، وكيف تبني جداراً نارياً مع nftables يرفض كل شيء إلا ما تحتاجه دون أن تغلق الباب على نفسك.](https://arabroot.io/articles/%D8%A7%D9%84%D9%85%D9%86%D8%A7%D9%81%D8%B0-ports-%D9%88%D8%A7%D9%84%D8%AC%D8%AF%D8%A7%D8%B1-%D8%A7%D9%84%D9%86%D8%A7%D8%B1%D9%8A-firewall-%D8%A8%D8%A7%D9%84%D8%AA%D9%81%D8%B5%D9%8A%D9%84/)[دليلصلاحيات الملفات Permissions في Linux وأخطاؤها الشائعةماذا تعني الحروف rwx، ولماذا تظهر رسالة Permission denied، وكيف تصلحها دون أن تلجأ إلى chmod 777.](https://arabroot.io/articles/%D8%B5%D9%84%D8%A7%D8%AD%D9%8A%D8%A7%D8%AA-%D8%A7%D9%84%D9%85%D9%84%D9%81%D8%A7%D8%AA-%D9%81%D9%8A-linux-%D9%88%D8%A7%D8%AE%D8%B7%D8%A7%D8%A4%D9%87%D8%A7/)[دليلالتشفير للمطورين: ماذا تستخدم ولماذا لا تخترع خوارزميتكأي هاش تستخدم لكلمات المرور، ومتى تحتاج التشفير المتماثل أو غير المتماثل، وأين تحفظ المفاتيح بأمان في تطبيقك.](https://arabroot.io/articles/%D8%A7%D9%84%D8%AA%D8%B4%D9%81%D9%8A%D8%B1-%D9%84%D9%84%D9%85%D8%B7%D9%88%D8%B1%D9%8A%D9%86-%D8%A7%D9%84%D9%87%D8%A7%D8%B4-%D9%88%D9%83%D9%84%D9%85%D8%A7%D8%AA-%D8%A7%D9%84%D9%85%D8%B1%D9%88%D8%B1-%D9%88%D8%A7%D9%84%D9%85%D9%81%D8%A7%D8%AA%D9%8A%D8%AD/)[دليلSSH بعد الأساسيات: مفاتيح ed25519 وملف config وJump Hostكيف يدير فريق صغير سيرفرات كثيرة خلف Bastion بأمان، من نوع المفتاح وملف config إلى شهادات SSH وتقوية sshd بعد ثغرتي regreSSHion وTerrapin.](https://arabroot.io/articles/ssh-%D8%A8%D8%B9%D8%AF-%D8%A7%D9%84%D8%A7%D8%B3%D8%A7%D8%B3%D9%8A%D8%A7%D8%AA-ed25519-%D9%88%D9%85%D9%84%D9%81-config-%D9%88%D8%A7%D9%84%D8%B4%D9%87%D8%A7%D8%AF%D8%A7%D8%AA/)[دليلالجلسات Sessions مع tmux: عمل لا يضيع إذا انقطع SSHنقطع اتصال SSH في منتصف مهمة طويلة ونرى لماذا تتوقف دونه وتكمل داخل tmux، ثم نتعلم النوافذ والتقسيم ووضع النسخ ومشاركة الجلسة وما يفعله systemd-logind بجلستك.](https://arabroot.io/articles/%D8%A7%D9%84%D8%AC%D9%84%D8%B3%D8%A7%D8%AA-sessions-%D9%85%D8%B9-tmux-%D8%B9%D9%85%D9%84-%D9%84%D8%A7-%D9%8A%D8%B6%D9%8A%D8%B9-%D8%A7%D8%B0%D8%A7-%D8%A7%D9%86%D9%82%D8%B7%D8%B9-ssh/)
## سجل التحديثات
- 2026-11-16: كتابة المقال وبناء التجربة على Debian 13.7 مع OpenSSH 10.0p2 وrsync 3.5.0 في Docker، واختبار العميل المدمج OpenSSH\_for\_Windows 9.5p2 على Windows 11.