لنفرض أن لديك في المنزل أو المكتب جهازاً صغيراً، حاسوباً قديماً أو Raspberry Pi أو جهاز تخزين شبكي NAS، وتريد أن تشغل عليه خدماتك بدل أن تدفع اشتراكاً شهرياً لسيرفر في السحابة، فالفكرة مغرية لأن مساحة التخزين Storage عندك كبيرة ورخيصة، وبياناتك تحت سقف بيتك حرفياً. ولكن سوف تجد أن اتصال الإنترنت المنزلي مصمم لكي تطلب أنت من الإنترنت، وليس لكي يطلب الإنترنت منك، فالزائر الذي يكتب اسم موقعك من الخارج لا يعرف طريقاً إلى جهاز يجلس خلف ال Router في منزلك.
والحل البسيط الذي يخطر على البال هو أن تدخل إلى لوحة ال Router وتفتح منفذاً، ثم تعطي الناس عنوانك العام، ولكن هذا الحل يفشل عند أغلب الناس لثلاثة أسباب: فقد لا يكون لديك عنوان عام Public IP أصلاً لأن مزود الخدمة يضعك خلف CGNAT، وإذا كان لديك عنوان عام فهو غالباً يتغير كل بضعة أيام، وإذا ثبت العنوان وفتحت المنفذ فقد أصبح جهاز في منزلك مكشوفاً للإنترنت كله. والصورة التالية تبين هذه الأبواب الثلاثة في الطريق، والباب الرابع الذي يبقى مفتوحاً دائماً:
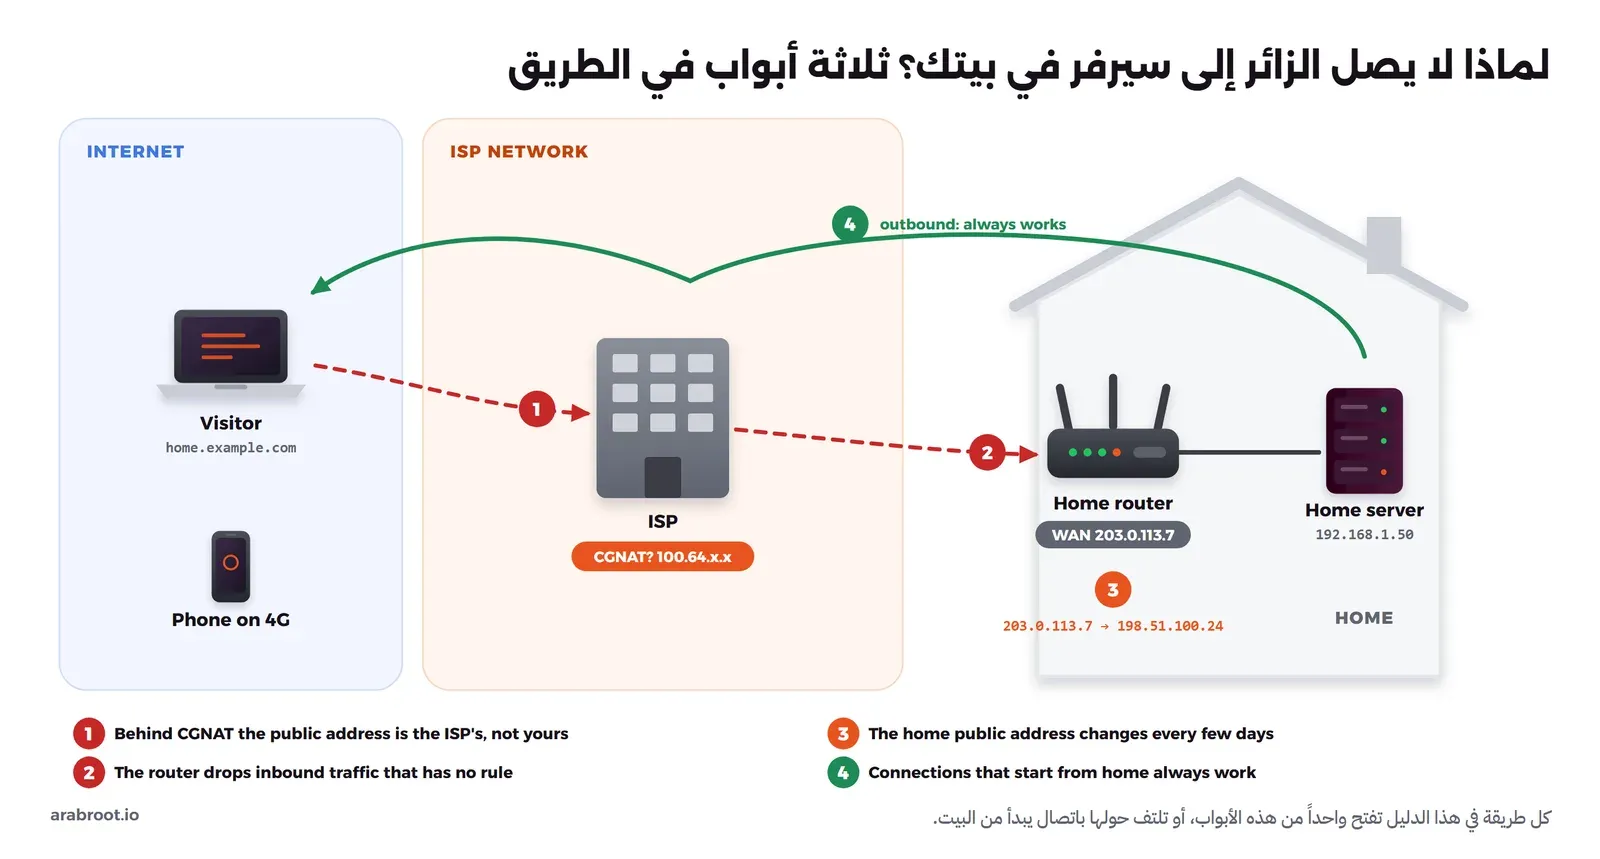
وكل طرق الوصول إلى سيرفر المنزل من الخارج، وهي ثماني طرق في هذا الدليل، إما أنها تفتح هذه الأبواب واحداً واحداً، أو أنها تستخدم الباب الرابع، فيبدأ السيرفر المنزلي الاتصال بنفسه إلى طرف له عنوان عام، ثم تعود طلبات الزوار عبر هذا الاتصال. ولا توجد طريقة واحدة هي الأفضل للجميع، وإنما لكل طريقة نقاط قوة ونقاط ضعف، لذلك سوف نعرض كل طريقة برسم يشرحها، ثم نقارن بينها في جدول واحد، ونختم بمخطط يوصلك إلى الطريقة التي تناسبك.
وسوف نناقش في هذا المقال ما يلي:
- ثلاثة أسئلة تحدد طريقك، وأولها كيف تعرف هل لديك عنوان عام أم أنك خلف CGNAT.
- الطرق الثماني واحدة واحدة: توجيه المنافذ Port Forwarding مع DDNS، وطلب عنوان عام من المزود، وIPv6، وCloudflare Tunnel، والنفق العكسي عبر VPS تملكه، وWireGuard إلى VPS، ونفق SSH العكسي، والوصول الخاص عبر VPN أو شبكة Mesh.
- الخطوات العملية لأشهر طريقتين: توجيه المنافذ مع سكربت DDNS، وتشغيل Cloudflare Tunnel في Docker.
- جدول مقارنة بين الطرق كلها، ومخطط لاختيار الطريقة، ثم التحقق والنسخ الاحتياطي Backup والتحديث وأشهر المشكلات.
وقبل أن تبدأ، لا تستضف من المنزل خدمة حرجة لعمل مؤسستك تحتاج إلى التوافرية High Availability، والسبب أن الكهرباء والإنترنت في المنزل ينقطعان، وسرعة الرفع Upload في أغلب الاشتراكات أقل بكثير من سرعة التنزيل Download، وقد شرحنا لماذا يحدث ذلك وكيف يصل الخط إلى بيتك في كيف يصل الإنترنت إلى بيتك. وفي هذه الحالة يناسبك سيرفر افتراضي صغير، وتجد معايير اختياره في دليل كيف تختار خادماً افتراضياً VPS. وكثيرون يجمعون بين الاثنين، فتبقى البيانات الكبيرة في المنزل، وتكون نقطة الدخول Entry Point على سيرفر VPS، وهذه الفكرة هي أساس ثلاث من الطرق التالية.
ثلاثة أسئلة تحدد طريقك
قبل أن تختار أي طريقة، أجب عن ثلاثة أسئلة، فالإجابة عنها تستبعد نصف الطرق مباشرة:
- هل لديك عنوان IPv4 عام، أم أنك خلف CGNAT؟ فإذا كنت خلف CGNAT فلن يفيدك فتح أي منفذ في ال Router، وتبقى لك الطرق التي تبدأ الاتصال من البيت، أو أن تطلب من المزود عنواناً عاماً. وسوف نعرف الإجابة بالأوامر في القسم التالي.
- هل يعطيك المزود IPv6؟ فإذا كان الجواب نعم، يحصل السيرفر على عنوان عام خاص به دون أي ترجمة، ولكن الزوار الذين ليس لديهم IPv6 لن يصلوا إليه مباشرة.
- هل الخدمة للعامة، أم لك ولفريقك أو عائلتك فقط؟ وهذا السؤال أهم من السؤالين السابقين، فالمدونة أو المتجر يحتاج إلى عنوان يصل إليه أي شخص، أما لوحة الإدارة وجهاز NAS وصور العائلة فلا يوجد سبب لنشرها على الإنترنت أصلاً، والطريق الأنسب لها شبكة خاصة VPN كما في الطريقة الثامنة.
ما تحتاجه قبل أن تبدأ
- جهاز يعمل على مدار الساعة، عليه Linux وDocker، وإذا لم يكن Docker جاهزاً فاتبع دليل تثبيت Docker على Ubuntu. والأفضل أن يتصل بالشبكة بكابل وليس عبر Wi-Fi، وأن يكون موصولاً بمزود طاقة احتياطي UPS إن أمكن.
- صلاحية الدخول إلى لوحة إدارة ال Router، إذا اخترت توجيه المنافذ أو IPv6.
- نطاق Domain تملكه، ولاحظ أن مسار Cloudflare Tunnel يشترط أن تكون خوادم أسماء النطاق Nameservers لدى Cloudflare، والخطة المجانية تكفي.
- سيرفر VPS صغير بعنوان عام إذا اخترت إحدى الطرق الخامسة أو السادسة أو السابعة، مؤمن كما في دليل تأمين خادم VPS من أول دخول.
- راجع شروط مزود خدمة الإنترنت ISP، فبعض العقود المنزلية تمنع تشغيل السيرفرات، أو تحجب الاتصالات الواردة Inbound على المنافذ 25 و80 و443.
هل لديك عنوان عام أصلاً؟ اكتشاف CGNAT
عندما نفدت عناوين IPv4، أصبح كثير من مزودي الإنترنت يضعون عدداً من المشتركين خلف عنوان عام واحد، واسم هذه التقنية الترجمة على مستوى المزود Carrier-Grade NAT واختصاراً CGNAT، وفي هذه الحالة يحصل ال Router لديك على عنوان خاص Private IP من شبكة المزود، فالباب الخارجي عند المزود وليس عندك، كساكن في عمارة يستطيع أن يفتح باب شقته كما يشاء، ولكن باب العمارة مع الحارس. وقد شرحنا كيف تعمل الترجمة في ال Router وعند المزود، ولماذا يفشل توجيه المنافذ خلف CGNAT، في شرح NAT للمبتدئين، وهنا نكتفي بطريقة اكتشافه.
ولكي تعرف وضعك، قارن بين عنوانين:
- عنوان WAN كما يظهر في صفحة الحالة في ال Router (Status أو Internet).
- عنوانك العام كما يراه الإنترنت، وتعرفه بالأمر التالي من أي جهاز في المنزل:
curl -4 -s https://api.ipify.org; echoإذا تطابق العنوانان فلديك عنوان عام، وإذا اختلفا فأنت خلف طبقة NAT إضافية. وإذا كان عنوان WAN ضمن النطاق 100.64.0.0/10 (من 100.64.x.x إلى 100.127.x.x)، فهو من مساحة العناوين التي خصصتها RFC 6598 لشبكات CGNAT تحديداً، والفحص التالي يكشف ذلك:
ip=100.72.13.5
IFS=. read a b c d <<<"$ip"
if [ "$a" -eq 100 ] && [ "$b" -ge 64 ] && [ "$b" -le 127 ]; then echo "$ip is CGNAT (100.64.0.0/10)"; fi
100.72.13.5 is CGNAT (100.64.0.0/10)وهناك مؤشر آخر، وهو أن تشغل الأمر traceroute -n 1.1.1.1 من جهاز في المنزل، فإذا ظهر بعد ال Router مباشرة عنوان من 100.64.0.0/10 أو من شبكة خاصة Private Network، فهذا يعني أن هناك طبقة NAT عند المزود. ولكي تجيب عن السؤال الثاني، نفذ curl -6 -s https://api64.ipify.org; echo، فإذا عاد عنوان يبدأ عادة بالرقم 2 مثل 2001:db8:1::50 فلديك IPv6 عام، وإذا لم يعد شيء فاتصالك IPv4 فقط.
وإذا كنت خلف CGNAT فلا تيأس، فخمس من الطرق الثماني التالية تعمل خلفه، لأنها تعتمد على اتصال يخرج من البيت، والحالة التالية من تجربة شخصية تبين الفكرة.
الوصول إلى جهاز المنزل من العمل خلف CGNAT
وهذه حالة من تجربة شخصية، فاتصال منزلي خلف CGNAT، وشبكة العمل لا تسمح بتثبيت أي برنامج VPN ولا يخرج منها إلا اتصال سطح المكتب البعيد Remote Desktop Protocol واختصاراً RDP، لذلك أصل إلى جهازي في المنزل عبر سيرفر آخر: جهاز المنزل يفتح بنفسه نفق SSH عكسياً Reverse SSH Tunnel إلى سيرفر VPS، ومن العمل أتصل ب RDP بهذا السيرفر فيوصلني النفق إلى جهاز المنزل. والاتجاه هنا هو سر الحل، فالاتصال يخرج من المنزل ولا يدخل إليه، وبالتالي لا يهم أن العنوان غير عام. أما الخطوات كاملة، أي كيف تحصر المنفذ على عنوان العمل وحده وكيف تبقي النفق متصلاً، فقد شرحناها في شرح الأنفاق Tunnels في الشبكات، وهي الطريقة السابعة في هذا الدليل.
كل الطرق الممكنة باختصار
الطرق الثماني تنقسم إلى ثلاث مجموعات، والفرق بينها هو من يستقبل الزائر أولاً:
- الزائر يصل إلى بيتك مباشرة: الطريقة الأولى بتوجيه المنافذ، والثانية التي تجعل الأولى ممكنة بطلب عنوان عام من المزود، والثالثة عبر IPv6. وهذه الطرق لا يقف فيها أحد بينك وبين الزائر، ولكنها تكشف عنوان بيتك.
- الزائر يصل إلى طرف وسيط، والبيت يتصل بهذا الطرف من الداخل: الرابعة حيث الوسيط شبكة Cloudflare، والخامسة والسادسة والسابعة حيث الوسيط سيرفر VPS تملكه. وهذه الطرق تعمل خلف CGNAT ولا تفتح أي منفذ في البيت.
- لا يوجد زائر غريب أصلاً: الطريقة الثامنة، فالخدمة لا تنشر على الإنترنت، ويدخل إليها أصحابها فقط عبر VPN أو شبكة Mesh.
وفي كل طريقة سوف تجد كيف تعمل، ورسماً يبين الطريق، ونقاط القوة ونقاط الضعف، وهل تعمل خلف CGNAT، والتكلفة، والدليل الذي يشرحها بالتفصيل.
الطريقة الأولى: عنوان عام وتوجيه المنافذ، مع DDNS
وهي الطريقة التقليدية، حيث تضع في ال Router قاعدة توجيه منفذ Port Forwarding تقول له: كل ما يصل على المنفذ 443 أرسله إلى السيرفر المنزلي، ثم تجعل اسم نطاقك يشير إلى عنوان بيتك العام، وإذا كان هذا العنوان يتغير فإن برنامجاً صغيراً على السيرفر يحدث سجل DNS كلما تغير، وهذا هو DNS الديناميكي DDNS. أما كيف يترجم ال Router العنوان والمنفذ فقد شرحناه في توجيه المنافذ في شرح NAT. والصورة التالية تبين ذلك بالخطوات:
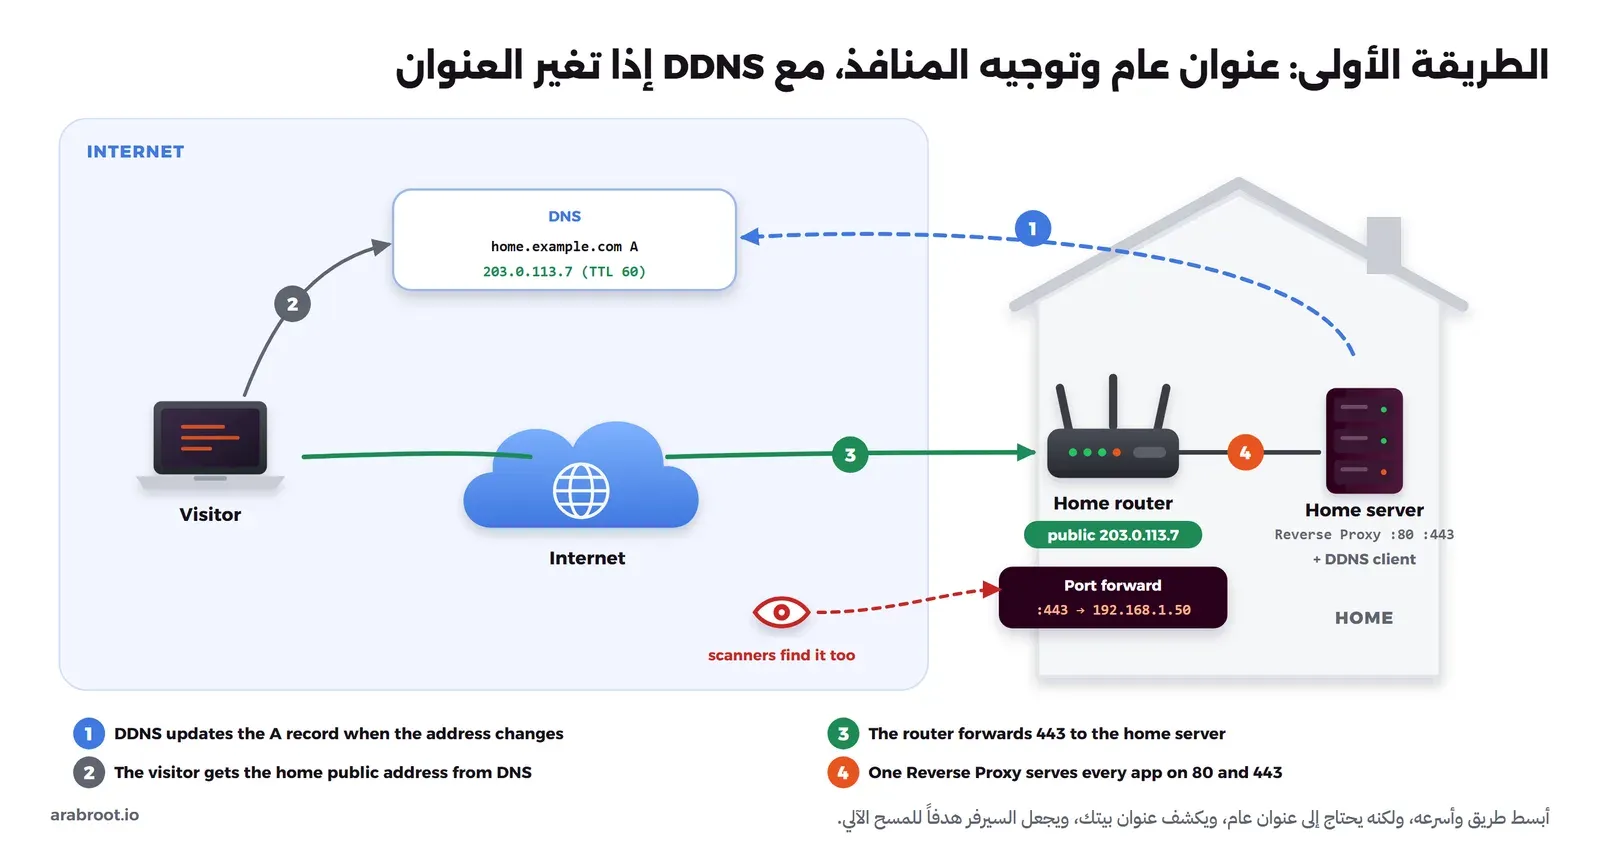
- نقاط القوة: لا يقف أي طرف ثالث بينك وبين الزائر، فلا أحد يرى حركتك غيرك، وتعمل كل البروتوكولات Protocols وليس HTTP فقط، ولا توجد حدود لحجم الملفات أو لمدة الطلب، وهي مجانية.
- نقاط الضعف: تحتاج إلى عنوان IPv4 عام، فلا تعمل خلف CGNAT، وتكشف عنوان بيتك في سجلات DNS، وتجعل السيرفر هدفاً مباشراً لأدوات المسح الآلي Automated Scanning وهو على نفس شبكة أجهزة العائلة، وبعض المزودين يحجب المنفذين 80 و443.
- تعمل خلف CGNAT؟ لا، إلا إذا حصلت على عنوان عام كما في الطريقة الثانية.
- التكلفة: مجانية، أو رسوم العنوان الثابت إن طلبته.
هل تحتاج إلى عنوان ثابت؟
حتى لو كان لديك عنوان عام، فهو يتغير غالباً في الاشتراكات المنزلية، إما عند إعادة تشغيل ال Router أو كل بضعة أيام، والعنوان الثابت Static IP خدمة إضافية بمقابل عند أغلب المزودين. فهل تحتاجه فعلاً؟ الجدول التالي يقارن بين الخيارات الثلاثة:
| عنوان ثابت | عنوان متغير مع DDNS | نفق صادر | |
|---|---|---|---|
| التكلفة | رسوم شهرية في الغالب | مجاني | مجاني للاستخدام الأساسي |
| عند تغير العنوان | لا يتغير | انقطاع لبضع دقائق حتى يتحدث سجل DNS Record | لا أثر له، فالنفق يعيد الاتصال وحده |
| يعمل خلف CGNAT | نعم، لأن المزود يمنحك عنواناً عاماً فعلياً | لا يعمل | نعم |
| البريد الإلكتروني Email | ممكن مع سجل PTR، مع أن كثيراً من قوائم الحظر Blocklists تحظر العناوين المنزلية | غير عملي | غير مناسب للبريد |
| يكشف عنوان منزلك | نعم | نعم | لا يكشفه |
اسم ثابت لعنوان يتغير: DDNS
فكرة DNS الديناميكي Dynamic DNS واختصاراً DDNS بسيطة، وهي برنامج صغير يراقب عنوانك العام، ويحدث سجل A للنطاق home.example.com كلما تغير العنوان. وقد خصصنا له دليلاً مستقلاً هو الـ DNS الديناميكي DDNS لعنوان منزلك، وفيه عملاء DDNS المدمجون في ال Router، والمزودون المجانيون، وأدوات مثل ddclient، وتحديث سجل AAAA ل IPv6، لذلك نكتفي هنا بأقصر طريق إذا كان نطاقك لدى Cloudflare.
والسكربت التالي يعمل عبر واجهة Cloudflare البرمجية API لتعديل سجلات DNS. أنشئ أولاً سجل A للاسم يدوياً من اللوحة، ثم أنشئ توكن API Token بصلاحية Zone › DNS › Edit على هذه المنطقة Zone وحدها، والسبب أن التوكن سوف يبقى في ملف على جهاز منزلي، فإذا تسرب لا يستطيع صاحبه أن يعبث بباقي نطاقاتك. بعد ذلك ثبت الأدوات اللازمة:
sudo apt install -y curl jqواحفظ الأسرار Secrets في الملف /etc/cf-ddns.env بصلاحية 600 حتى لا يقرأه غير root:
sudo tee /etc/cf-ddns.env >/dev/null <<'EOF'
CF_API_TOKEN=ضع-الرمز-هنا
CF_ZONE_ID=0123456789abcdef0123456789abcdef
CF_RECORD_NAME=home.example.com
EOF
sudo chmod 600 /etc/cf-ddns.env
والسكربت /usr/local/bin/cf-ddns.sh سوف يكون كما يلي:
#!/usr/bin/env bash
set -euo pipefail
source /etc/cf-ddns.env
STATE=/var/lib/cf-ddns.last
IP=$(curl -4 -fsS --max-time 10 https://api.ipify.org)
[[ $IP =~ ^[0-9]+\.[0-9]+\.[0-9]+\.[0-9]+$ ]] || { echo "bad IP: $IP" >&2; exit 1; }
[[ -f $STATE && $(cat "$STATE") == "$IP" ]] && exit 0
API=https://api.cloudflare.com/client/v4/zones/$CF_ZONE_ID/dns_records
AUTH=(-H "Authorization: Bearer $CF_API_TOKEN" -H "Content-Type: application/json")
ID=$(curl -fsS "${AUTH[@]}" "$API?type=A&name=$CF_RECORD_NAME" | jq -r '.result[0].id')
[[ -n $ID && $ID != null ]] || { echo "record $CF_RECORD_NAME not found" >&2; exit 1; }
curl -fsS -X PATCH "${AUTH[@]}" "$API/$ID" --data "{\"content\":\"$IP\"}" | jq -e '.success' >/dev/null
echo "$IP" > "$STATE"
logger -t cf-ddns "updated $CF_RECORD_NAME to $IP"
في السكربت أعلاه لاحظ التالي:
- يتحقق السكربت من أن ما أعاده الموقع عنوان IPv4 صحيح قبل أن يرسله، حتى لا يكتب في السجل صفحة خطأ أو نصاً فارغاً.
- يحفظ آخر عنوان سجله في ملف حالة، ولا يتصل بالواجهة البرمجية API إلا إذا تغير العنوان، وبالتالي لا يستهلك حدود الطلبات Rate Limits وهو يعمل كل خمس دقائق.
- يستخدم الطلب PATCH ليعدل محتوى السجل فقط، ويترك باقي إعداداته كما هي.
الآن اجعله قابلاً للتنفيذ، وجدوله ليعمل كل خمس دقائق، ثم شغله مرة يدوياً:
sudo chmod 755 /usr/local/bin/cf-ddns.sh
echo '*/5 * * * * root /usr/local/bin/cf-ddns.sh' | sudo tee /etc/cron.d/cf-ddns
sudo /usr/local/bin/cf-ddns.sh && journalctl -t cf-ddns -n 5
وإذا كان التوكن غير صالح فسوف ترفضه الواجهة برسالة مثل curl: (22) ... error: 400، ويتوقف السكربت دون أن يحفظ الحالة، فيعيد المحاولة في الدورة التالية، ومع توكن صالح يتحدث السجل. واجعل مدة بقاء السجل TTL قصيرة، 60 أو 120 ثانية، حتى يسري التغيير بسرعة.
فتح المنافذ في ال Router بالطريقة الصحيحة
ال Router يرفض كل اتصال وارد لم يطلبه جهاز داخلي، وتوجيه المنافذ Port Forwarding قاعدة تقول له: أرسل كل ما يصل على المنفذ 443 إلى الجهاز 192.168.1.50 على المنفذ 443. والشاشات تختلف من جهاز إلى آخر، ولكن الخطوات واحدة:
- أعط السيرفر عنواناً داخلياً ثابتاً عن طريق حجز DHCP Reservation في ال Router، وليس بتعيينه يدوياً على السيرفر، والسبب أن ال Router يبقى هو المرجع الوحيد للعناوين فلا يعطي عنوان السيرفر لجهاز آخر.
- في صفحة Port Forwarding أو NAT أو Virtual Server، وجه المنفذ الخارجي
443/tcpإلى192.168.1.50:443، والمنفذ80/tcpإلى192.168.1.50:80، ولاحظ أن المنفذ 80 لازم للتحقق عبر HTTP (HTTP Challenge) في Let's Encrypt. وأضف51820/udpإذا كنت سوف تشغل WireGuard. - شغل على السيرفر Reverse Proxy واحداً يستقبل المنفذين 80 و443 ويوزع الطلبات على الخدمات، مثل Nginx Proxy Manager، ولا توجه منفذاً مستقلاً لكل تطبيق.
- عطل UPnP في ال Router، لأنها تسمح لأي جهاز داخلي أن يفتح منافذ لنفسه دون علمك.
واختبر الوصول من شبكة أخرى مثل بيانات الهاتف، وليس من شبكة المنزل، والسبب أن كثيراً من أجهزة ال Router لا تدعم الوصول إلى عنوانها العام من داخل الشبكة، وهي الخاصية التي تسمى NAT Loopback أو Hairpin، وقد شرحنا سببها في Hairpin NAT. ومن الخارج نفذ:
curl -sI https://home.example.com | head -n 1
nc -vz home.example.com 443وبعد أن يعمل المنفذ، لا تترك التطبيقات خلفه دون حماية، فالحد من معدل الطلبات Rate Limiting وقصر اللوحات على عناوين محددة وجدار حماية التطبيقات WAF شرحناها في حماية تطبيقات الويب على مستوى HTTP.
الطريقة الثانية: تطلب من المزود عنواناً عاماً لك وحدك
إذا كنت خلف CGNAT، فأبسط حل من ناحية تقنية هو أن تتصل بالدعم الفني لمزود الخدمة وتطلب أن يخرجك منه، فبعض المزودين يعطي العنوان العام مجاناً عند الطلب، وبعضهم بمقابل شهري، وبعضهم لا يعطيه إلا في اشتراكات الأعمال Business. وهذه الطريقة لا تنشر شيئاً وحدها، وإنما تجعل الطريقة الأولى ممكنة:
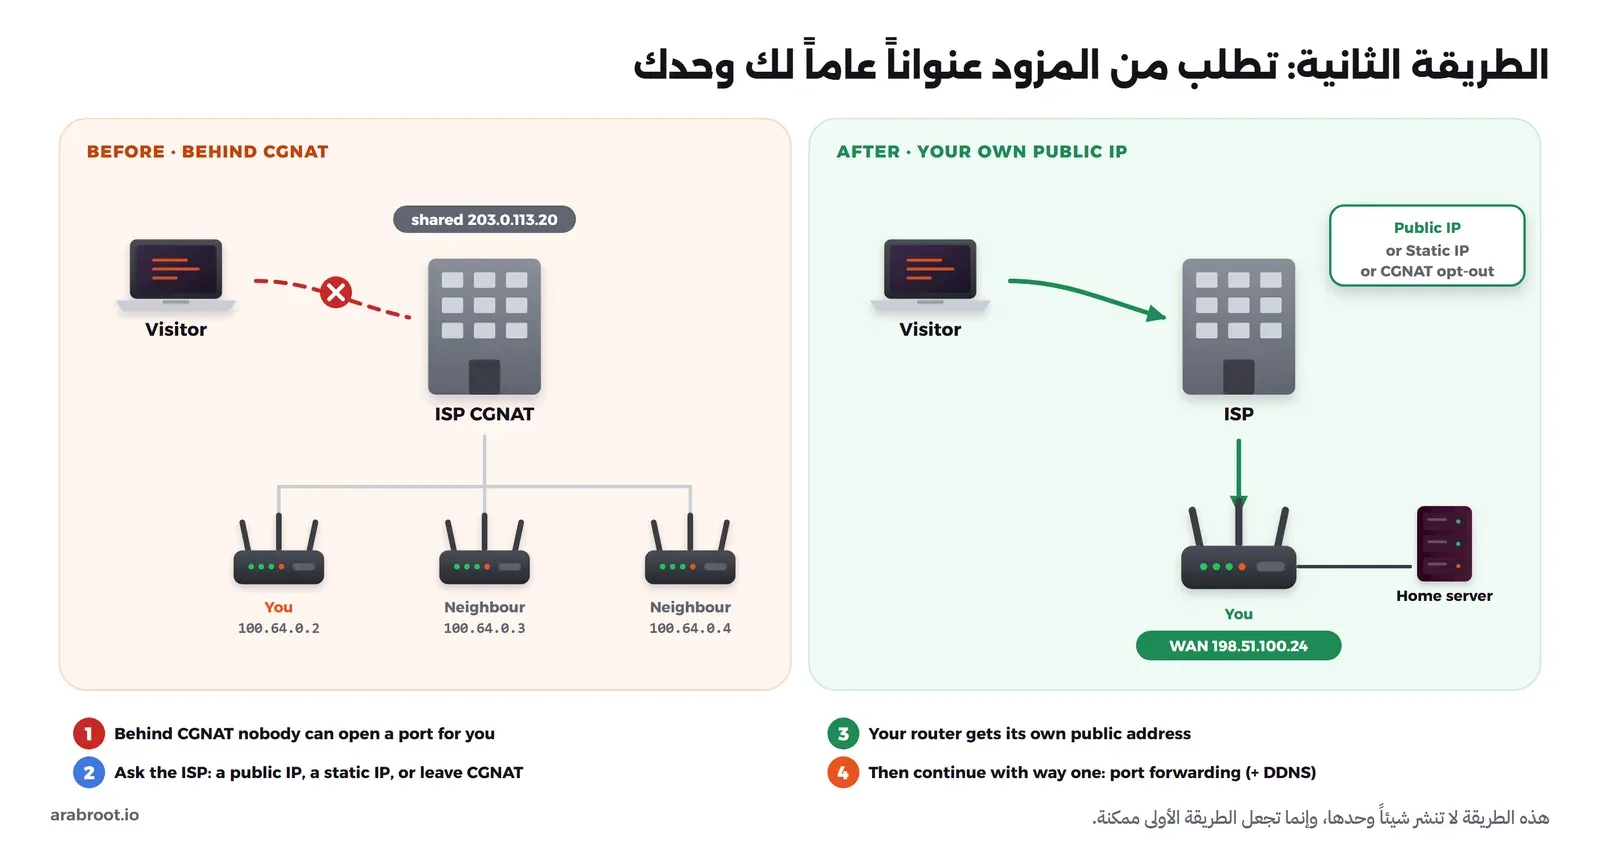
وعندما تتصل بالمزود، اطلب واحداً من ثلاثة أشياء، بهذا الترتيب من الأرخص إلى الأغلى عادة:
- إخراجك من CGNAT أو «عنوان IPv4 عام»: يبقى العنوان متغيراً، فتحتاج معه إلى DDNS.
- عنوان ثابت Static IP: لا يتغير، فلا تحتاج إلى DDNS، وغالباً يأتي برسوم شهرية.
- فتح المنافذ المحجوبة مثل 80 و443، إذا كان المزود يحجبها حتى مع العنوان العام.
وبعد التغيير أعد المقارنة بين عنوان WAN والعنوان الذي يعيده curl -4 -s https://api.ipify.org، فإذا تطابقا فقد خرجت من CGNAT، وانتقل إلى خطوات الطريقة الأولى.
- نقاط القوة: تحل المشكلة من أصلها دون أي طرف وسيط، وتعمل معها كل البروتوكولات، ولا تحتاج إلى سيرفر إضافي.
- نقاط الضعف: ليست متاحة دائماً، وخاصة في شبكات 4G و5G المنزلية والأقمار الصناعية كما ذكرنا في كيف يصل الإنترنت إلى بيتك، وقد تأتي برسوم، وتحمل بعدها كل نقاط ضعف الطريقة الأولى، أي كشف العنوان والمسح الآلي.
- تعمل خلف CGNAT؟ هي التي تخرجك منه.
- التكلفة: من مجانية إلى رسوم شهرية، بحسب المزود ونوع الاشتراك.
الطريقة الثالثة: IPv6 مباشرة، مع قاعدة في جدار الحماية
إذا كان مزودك يعطيك IPv6، فكل جهاز في البيت يحصل على عنوان عام خاص به، ولا توجد ترجمة عناوين أصلاً، حتى لو كان IPv4 عندك خلف CGNAT. ولكن هذا لا يعني أن السيرفر أصبح مفتوحاً، فجدار الحماية Firewall في ال Router يمنع الاتصالات الواردة افتراضياً، والحل قاعدة واحدة تسمح بالمنفذ 443 إلى عنوان السيرفر وحده، ثم سجل AAAA للاسم يشير إلى هذا العنوان، كما شرحنا في سجل A وسجل AAAA:
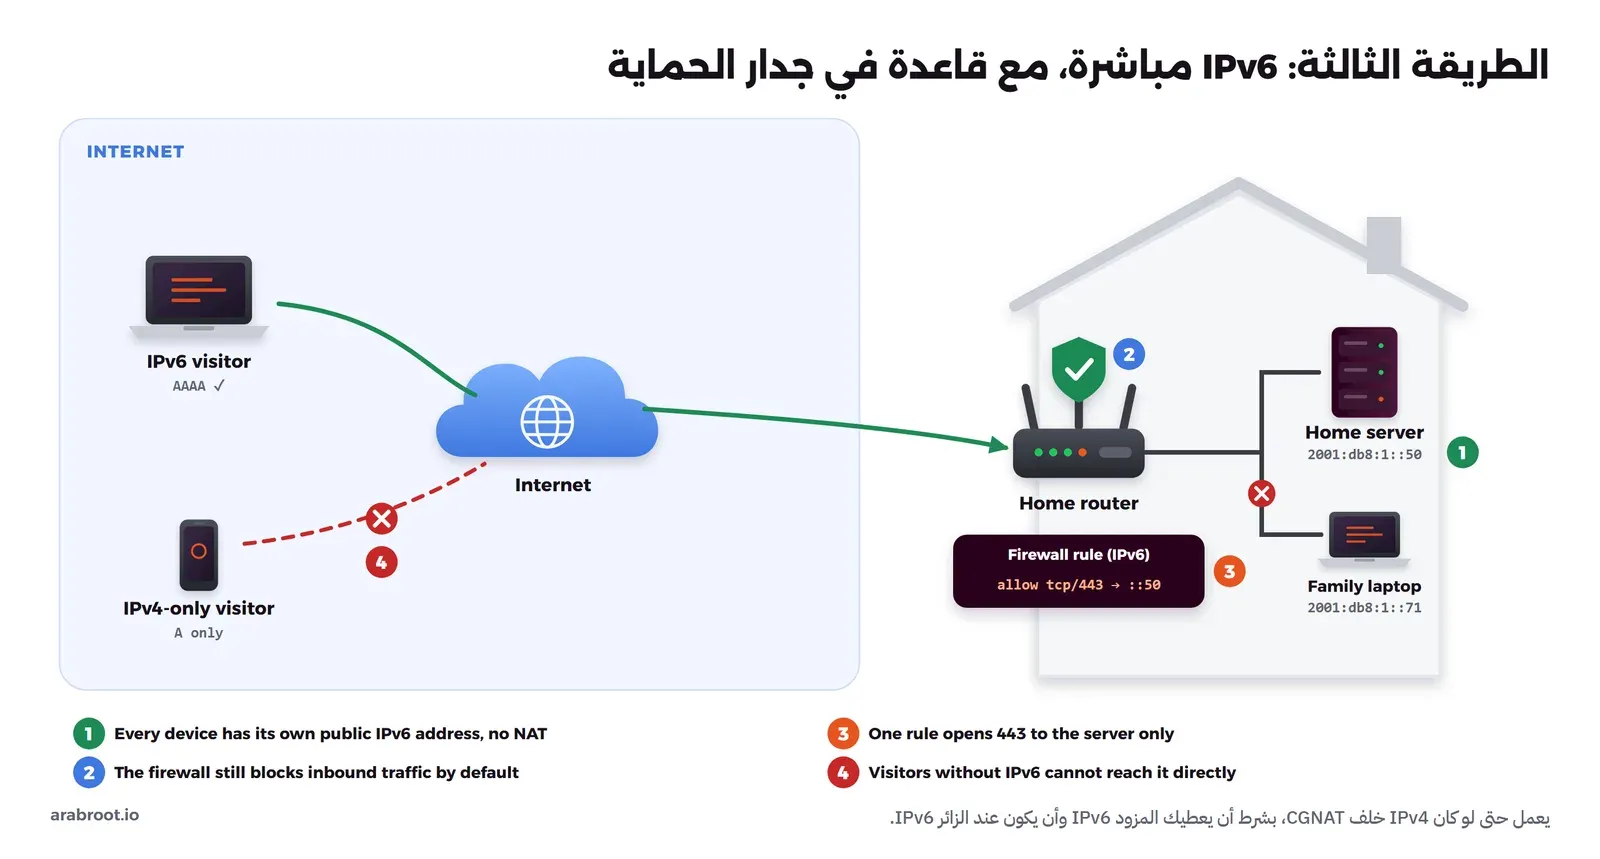
وقد شرحنا لماذا لا يحتاج IPv6 إلى NAT، ولماذا يصبح جدار الحماية هو خط الدفاع الوحيد، في IPv6 في شرح NAT، لذلك تأكد أن جدار الحماية على السيرفر نفسه، مثل ufw، يطبق قواعده على IPv6 كما يطبقها على IPv4. وهناك تفصيل يفوت كثيرين، وهو أن المزود قد يغير البادئة Prefix التي يعطيها لبيتك، فيتغير عنوان السيرفر، والحل هنا أيضاً DDNS يحدث سجل AAAA.
وقد يتساءل البعض: إذا كان IPv6 يحل المشكلة بهذه البساطة، فلماذا لا يستخدمه الجميع؟ والإجابة أن جزءاً كبيراً من الزوار ما زال على IPv4 فقط، فشبكات كثير من الشركات والفنادق والمقاهي لا تدعمه، وتستطيع أن ترى النسبة الحالية في إحصائيات IPv6 من Google. والحل الوسط أن تجعل سجل AAAA يمر عبر Cloudflare Proxy، فيصل الزوار إلى عناوين Cloudflare من IPv4 أو IPv6، وتتصل Cloudflare بسيرفرك عبر IPv6، وقد شرحنا الفرق بين Proxied وDNS only في السحابة البرتقالية.
- نقاط القوة: مجانية، ولا توجد ترجمة عناوين، وتعمل حتى لو كان IPv4 خلف CGNAT، ولا يوجد طرف وسيط إلا إذا اخترت Cloudflare Proxy.
- نقاط الضعف: لا يصل إليها زوار IPv4 مباشرة، وليست كل أجهزة ال Router تسمح بقواعد IPv6 واضحة، والبادئة قد تتغير، والخطأ في جدار الحماية يكشف أجهزة البيت كلها وليس السيرفر وحده.
- تعمل خلف CGNAT؟ نعم، لأن CGNAT يخص IPv4 فقط.
- التكلفة: مجانية إذا كان المزود يوفر IPv6.
الطريقة الرابعة: Cloudflare Tunnel
بدل أن تفتح منفذاً في ال Router، سوف تشغل على السيرفر برنامجاً صغيراً اسمه cloudflared، وهذا البرنامج يفتح اتصالات صادرة مشفرة Encrypted إلى شبكة Cloudflare ويبقيها مفتوحة. وعندما يطلب زائر app.example.com يصل طلبه إلى Cloudflare أولاً، فتمرره عبر ذلك الاتصال المفتوح إلى cloudflared، وهو بدوره يسلمه إلى ال Container المحلي، أي أن الباب يفتح من الداخل ولا يحتاج أحد إلى طرقه من الخارج. واسم الخدمة الرسمي Cloudflare Tunnel، وقد شرحنا موقعها بين خدمات Cloudflare الأخرى وبدائلها في خدمات Cloudflare وبدائلها. والصورة التالية تبين الطريق:
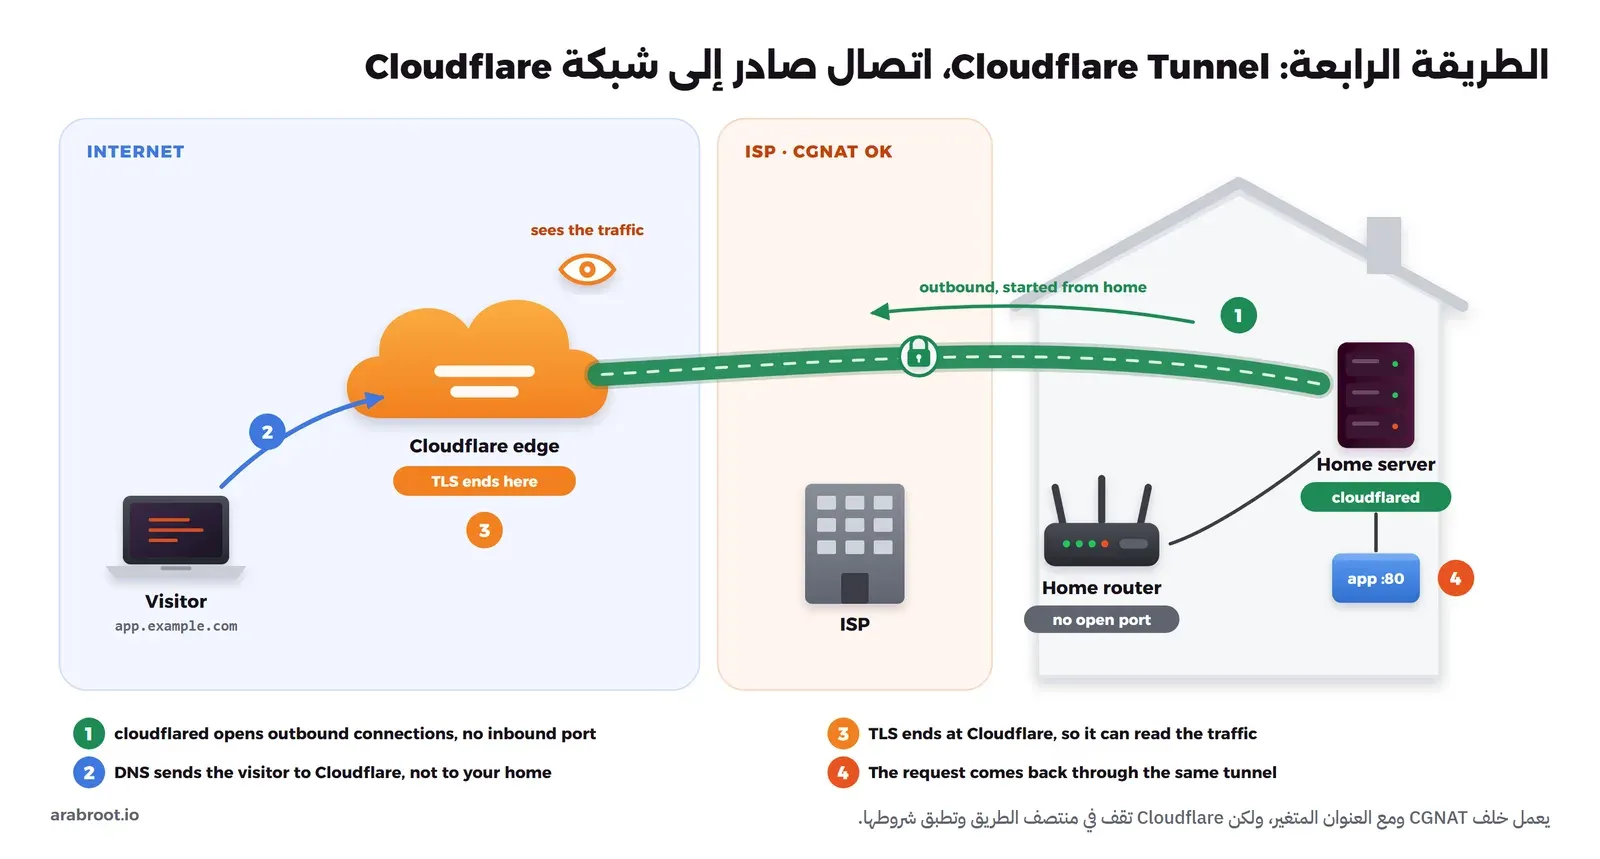
- نقاط القوة: يعمل النفق خلف CGNAT، ومع العنوان المتغير، ومع المزود الذي يحجب المنفذين 80 و443، ولا يحتاج إلى DDNS. ولا يبقى في ال Router أي منفذ وارد مفتوح، ولا يظهر عنوان منزلك في سجلات DNS، وتصدر Cloudflare شهادة TLS Certificate العامة تلقائياً. وتستطيع أن تضع طبقة تسجيل دخول عبر Cloudflare Access، وهي جزء من منصة Zero Trust، أمام أي تطبيق دون أن تعدل فيه شيئاً.
- نقاط الضعف: جلسة TLS تنتهي عند Cloudflare، فهي ترى الحركة دون تشفير، وشروط الاستخدام تقيد بث الفيديو والملفات الكبيرة وما ليس صفحات ويب دون خدمات مدفوعة، والطلب الواحد في الخطة المجانية محدود بحجم 100 ميجابايت وبمهلة انتظار للرد 125 ثانية. والبروتوكولات غير HTTP تحتاج إلى برنامج cloudflared أو WARP عند المستخدم، ونطاقك يجب أن يكون لدى Cloudflare، وخدماتك تتوقف إذا توقفت Cloudflare أو تعطل حسابك.
- تعمل خلف CGNAT؟ نعم.
- التكلفة: مجانية للاستخدام الأساسي.
وقد يتساءل البعض: وماذا عن ngrok؟ والإجابة أن ngrok خدمة تجارية تعمل بالفكرة نفسها، أي نفق صادر من جهازك إلى شبكتها ورابط عام يصل إليه الزوار، وهي مفيدة جداً للتجربة السريعة وعرض تطبيق على عميل واستقبال ال Webhooks أثناء التطوير، لكن خطتها المجانية محدودة، فلا نعتمد عليها لخدمة دائمة في البيت. ويقدم Tailscale شيئاً قريباً اسمه Tailscale Funnel ينشر خدمة من جهاز في شبكتك الخاصة إلى الإنترنت عبر خوادمها. والحكم في الحالتين كما في Cloudflare Tunnel: الحركة تمر عبر شركة أخرى، فإذا أردت المفاتيح عندك فانتقل إلى الطريقة الخامسة.
وهذه الطريقة هي الأسهل إذا كانت خدمتك موقعاً أو أداة ويب عامة وتقبل أن تمر حركتها عبر Cloudflare، ولذلك سوف نشرح إعدادها كاملاً في الأقسام التالية.
تجربة سريعة دون حساب
قبل الإعداد الدائم، تأكد أن شبكتك تسمح ل cloudflared بالاتصال بالخارج، واستخدم لذلك نفقاً مؤقتاً Quick Tunnel على نطاق عشوائي من trycloudflare.com. وملف Compose التالي للتجربة فقط:
services:
  whoami:
    image: traefik/whoami:v1.11.0
    restart: unless-stopped

  cloudflared:
    image: cloudflare/cloudflared:2026.9.3
    command: tunnel --no-autoupdate --url http://whoami:80
    depends_on:
      - whoami
docker compose up -d
docker compose logs cloudflared | grep -A1 'quick Tunnel has been created'وخلال ثوان سوف يظهر عنوان مثل https://considerations-logistics-act-soonest.trycloudflare.com، وطلبه من الإنترنت يجب أن يعود بالرمز 200. ولاحظ أن التطبيق تصله ترويسات Headers منها X-Forwarded-Proto: https وCf-Connecting-Ip، والأخيرة فيها عنوان الزائر الحقيقي. وقبل ذلك يطبع cloudflared جدولاً بنتائج فحوص الاتصال Connectivity Checks، وهو يفيدك في التشخيص Troubleshooting:
|  UDP Connectivity  region1.v2.argotunnel.com  PASS    QUIC connection successful    |
|  TCP Connectivity  region1.v2.argotunnel.com  PASS    HTTP/2 connection successful  |
|  Cloudflare API    api.cloudflare.com:443     PASS    API is reachable              |
|  SUMMARY: Environment is healthy. cloudflared will use 'quic' as primary protocol.  |
وهذا النفق السريع للتجربة فقط، والسبب أن عنوانه يتغير مع كل تشغيل، ولا يوجد ضمان لتوفره، ولا يقبل أكثر من 200 طلب متزامن. أوقفه بالأمر docker compose down، وانتقل إلى النفق المسمى Named Tunnel.
نفق دائم تديره من لوحة Cloudflare
هذه الطريقة تسمى remotely-managed tunnel، وهي الأسهل في الصيانة، لأنك تدير القواعد Rules من اللوحة، والسيرفر لا يحتاج إلا إلى توكن واحد. والخطوات في لوحة Cloudflare كما يلي، مع العلم أن أسماء بعض العناصر قد تتغير قليلاً مع تحديثات الواجهة:
- افتح Networking ثم Tunnels ثم Create a tunnel، وسم النفق (
home-server). - في صفحة التثبيت اختر Docker، وسوف تعرض اللوحة أمراً فيه
--token eyJ...، فانسخ منه التوكن فقط. - في تبويب Routes اختر Add route ثم Published application، وأضف لكل خدمة النطاق الفرعي Subdomain
appوالنطاقexample.com، وفي Service URL اختر النوعHTTPوالعنوانwhoami:80. وسوف تنشئ Cloudflare سجل DNS من نوع CNAME تلقائياً.
وعلى السيرفر أنشئ المجلد /opt/cloudflared، وضع فيه ملف .env بصلاحية 600:
sudo mkdir -p /opt/cloudflared
sudo chown $USER: /opt/cloudflared
cd /opt/cloudflared
printf 'TUNNEL_TOKEN=%s\n' 'الصق-الرمز-هنا' > .env
chmod 600 .env
ثم أنشئ الملف /opt/cloudflared/compose.yaml، وسوف نضع فيه cloudflared على شبكة proxy التي تعمل عليها تطبيقاتك، وبالتالي يصل إليها بأسماء ال Containers دون نشر أي منفذ:
services:
  cloudflared:
    image: cloudflare/cloudflared:2026.9.3
    container_name: cloudflared
    restart: unless-stopped
    command: tunnel --no-autoupdate --metrics 127.0.0.1:2000 run
    environment:
      TUNNEL_TOKEN: ${TUNNEL_TOKEN}
    networks:
      - proxy
    healthcheck:
      test: ["CMD", "cloudflared", "tunnel", "--metrics", "localhost:2000", "ready"]
      interval: 30s
      timeout: 10s
      retries: 3
      start_period: 20s

networks:
  proxy:
    external: true
في الإعداد أعلاه لاحظ التالي:
--no-autoupdate: نحدث ال Container بتغيير الوسم Tag، وليس بالتحديث الذاتي Auto-update، حتى تعرف دائماً أي إصدار يعمل عندك.--metrics: يشغل سيرفر المقاييس Metrics داخل ال Container، ومنه النقطة/ready، وعليها يعتمد فحص الصحة Health Check عبر الأمرcloudflared tunnel ready، والسبب أن ال Image ليس فيها Shell ولاcurl. وبعد اتصال النفق تصبح حالة ال Containerhealthy، وتعيد النقطة/readyقيمة مثل"readyConnections":1.- التوكن في ملف
.envوليس في ملف Compose، حتى لا يصل إلى Git، لأن من يملك التوكن يستطيع أن يشغل نفقك من أي مكان.
docker network create proxy
docker compose up -d
docker compose ps
docker compose logs --tail 20 cloudflared
وعند تشغيل الأوامر ابحث في السجل Log عن العبارة Registered tunnel connection، وسوف تجدها عادة أربع مرات، كل مرة اتصال بمركز بيانات Data Center مختلف، وفي لوحة Cloudflare تصبح حالة النفق Healthy.
هل تحتاج إلى Reverse Proxy خلف النفق؟
تستطيع أن توجه كل اسم في النفق إلى ال Container الخاص به مباشرة (http://gitea:3000)، وهذا يكفي غالباً. أما إذا كان لديك Nginx Proxy Manager بقوائم وصول Access Lists وإعدادات جاهزة، فوجه كل الأسماء إلى http://npm:80 ودعه يوزع الطلبات حسب اسم النطاق، وفي هذه الحالة لا تفعل Force SSL في NPM، والسبب أن الاتصال بين cloudflared وNPM يجري عبر HTTP بينما يرى المستخدم HTTPS، أو فعل خيار الثقة بترويسة البروتوكول Protocol القادمة من ال Proxy كما في دليل NPM، وإلا فسوف تدخل في حلقة تحويل Redirect Loop لا تنتهي.
إذا كنت تفضل القواعد في ملف إعداد
إذا كنت تفضل حفظ القواعد في Git بدل اللوحة، فأنشئ النفق من الطرفية Terminal (cloudflared tunnel login ثم cloudflared tunnel create home-server ثم cloudflared tunnel route dns home-server app.example.com)، ثم اكتب ملف الإعداد config.yml:
tunnel: 6ff42ae2-765d-4adf-8112-31c55c1551ef
credentials-file: /etc/cloudflared/6ff42ae2-765d-4adf-8112-31c55c1551ef.json
ingress:
  - hostname: app.example.com
    service: http://whoami:80
  - hostname: git.example.com
    service: http://gitea:3000
  - service: http_status:404
ولاحظ أن القاعدة الأخيرة بدون اسم، وهي إلزامية لأنها ترد على أي اسم غير معروف. افحص الملف قبل التشغيل، ثم اختبر أي قاعدة تطابق رابطاً معيناً:
docker run --rm -v "$PWD/config.yml:/etc/cloudflared/config.yml:ro" cloudflare/cloudflared:2026.9.3 tunnel --config /etc/cloudflared/config.yml ingress validate
docker run --rm -v "$PWD/config.yml:/etc/cloudflared/config.yml:ro" cloudflare/cloudflared:2026.9.3 tunnel --config /etc/cloudflared/config.yml ingress rule https://git.example.com/user/repo
والمخرج سوف يكون كما يلي:
Validating rules from /etc/cloudflared/config.yml
OK
Using rules from /etc/cloudflared/config.yml
Matched rule #1
	hostname: git.example.com
	service: http://gitea:3000
ولاحظ أن الترقيم يبدأ من صفر، فالقاعدة رقم 1 هي الثانية في الملف. بعد ذلك شغل ال Container بالأمر tunnel --no-autoupdate --config /etc/cloudflared/config.yml run، وركب Mount فيه المجلد الذي فيه config.yml وملف بيانات الاعتماد Credentials .json.
الطريقة الخامسة: نفق عكسي عبر VPS تملكه، مع frp أو Pangolin
وهي الفكرة نفسها التي يقوم عليها Cloudflare Tunnel، ولكن السيرفر الوسيط Relay هنا سيرفر VPS صغير تملكه، له عنوان عام، فيشغل البيت وكيلاً Agent يتصل خارجاً بال VPS ويبقي الاتصال مفتوحاً، ويصل الزوار إلى ال VPS فيعيد طلباتهم عبر هذا الاتصال إلى البيت. وأشهر الأدوات frp، حيث يعمل frps على ال VPS وfrpc في البيت، وPangolin الذي يجمع Reverse Proxy ولوحة تحكم وتسجيل دخول، ووكيله في البيت اسمه Newt ويتصل عبر WireGuard، وrathole وهو خفيف ولكنه قليل الصيانة. وقد قارنا هذه الأدوات وبنينا مثالاً كاملاً مع frp في نشر خدمة من خلف NAT دون فتح منافذ:
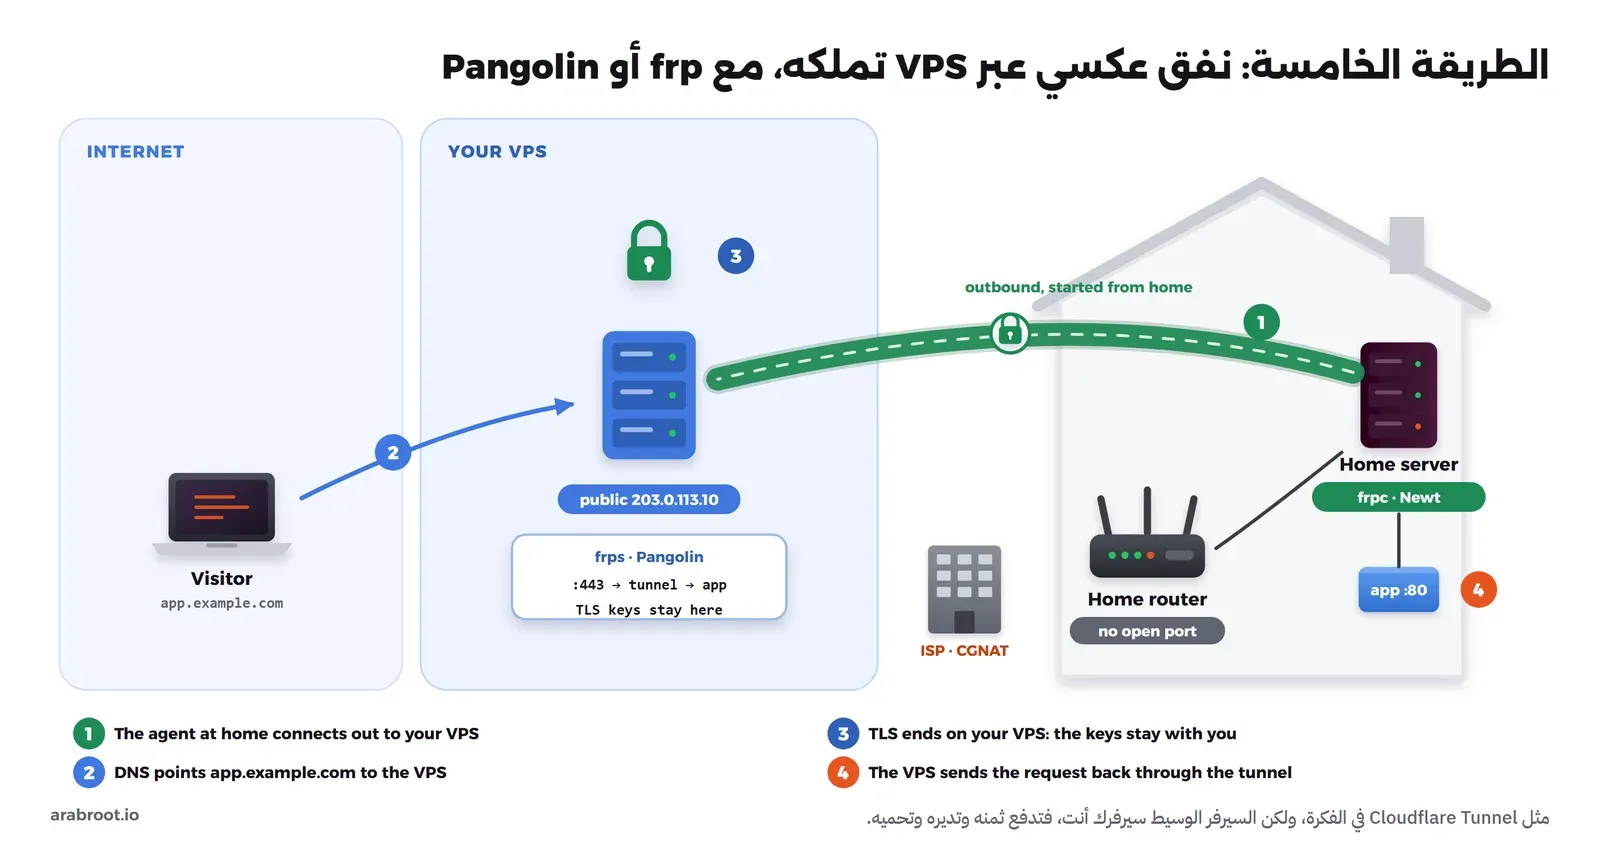
- نقاط القوة: تعمل خلف CGNAT دون أي منفذ في البيت، وجلسة TLS تنتهي على سيرفرك فلا يرى حركتك طرف ثالث، ولا توجد شروط استخدام تقيد الفيديو أو حجم الملفات إلا حدود ال VPS نفسه، وتحمل frp منافذ TCP وUDP وليس HTTP فقط.
- نقاط الضعف: سيرفر إضافي تدفع ثمنه وتحدثه وتحميه، وسرعة الوصول محدودة بسرعة ال VPS وبسرعة الرفع في بيتك معاً، ولا يوجد صد هجمات DDoS ولا تخزين مؤقت كما مع Cloudflare، فال VPS الصغير هو الذي يستقبل الهجوم.
- تعمل خلف CGNAT؟ نعم.
- التكلفة: سعر VPS صغير، وتكفي له أصغر الخطط عند أغلب المزودين لأنه لا يشغل التطبيقات نفسها.
الطريقة السادسة: WireGuard من البيت إلى VPS، وال Reverse Proxy على ال VPS
وهنا لا تستخدم أداة نفق جاهزة، وإنما تبني شبكة خاصة صغيرة بين السيرفر المنزلي وال VPS عبر WireGuard، فيكون ال VPS هو الواجهة العامة، وعليه Reverse Proxy مثل Nginx Proxy Manager أو Caddy يستقبل المنفذ 443، ويمرر الطلبات إلى عنوان السيرفر المنزلي داخل النفق، مثل 10.8.0.2:8080. ولأن السيرفر المنزلي خلف NAT، فهو الذي يبدأ الاتصال، والسطر PersistentKeepalive = 25 في إعداده يبقي الطريق مفتوحاً في جدول ال NAT كما شرحنا في العبور من خلف NAT:
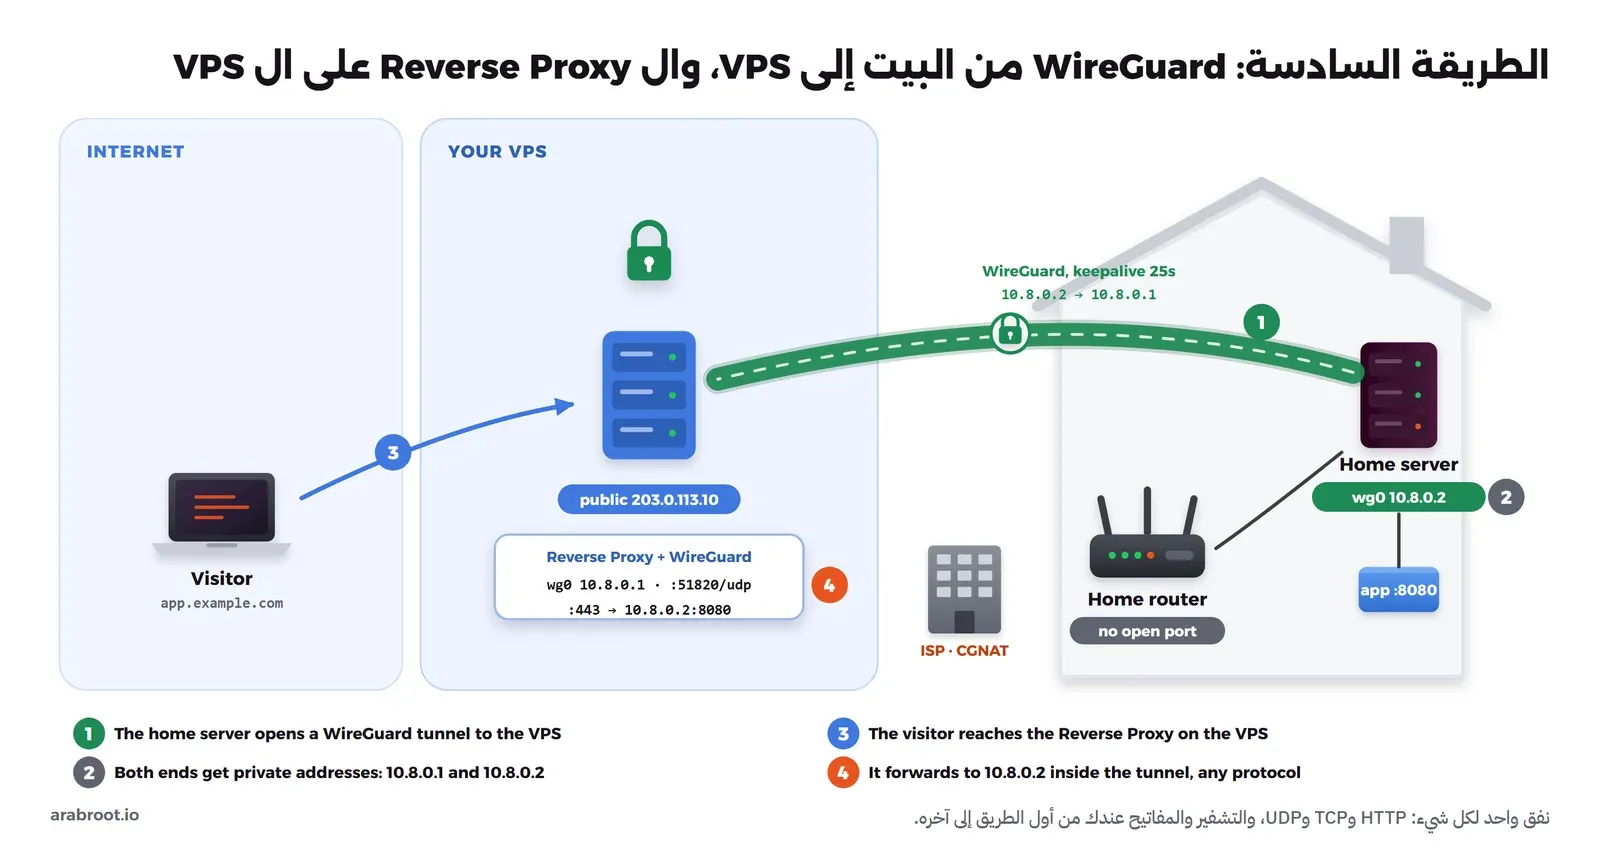
وقد يتساءل البعض: ما الفرق بين هذه الطريقة والطريقة الخامسة؟ والإجابة أن frp وPangolin أدوات جاهزة تفهم أسماء النطاقات وتوزع الطلبات وحدها، أما WireGuard فنفق على مستوى الشبكة Network Layer، لا يعرف شيئاً عن HTTP، فيحمل أي بروتوكول، وتستطيع أن تستخدمه في الوقت نفسه للوصول الإداري إلى البيت، ولكنك تكتب بنفسك قواعد ال Reverse Proxy وجدار الحماية على ال VPS. وتجد تثبيت WireGuard بواجهة رسومية في دليل شبكة خاصة مع WireGuard وwg-easy، ولاحظ أن التطبيق سوف يرى كل الطلبات قادمة من 10.8.0.1، فإذا كنت تحتاج عنوان الزائر الحقيقي فاتبع تطبيقك خلف Reverse Proxy.
- نقاط القوة: كل البروتوكولات تمر، وكل المفاتيح عندك من أول الطريق إلى آخره، وأداة واحدة معروفة ومدمجة في نواة Linux بدل برنامج نفق إضافي، والنفق نفسه يصلح للإدارة من الخارج.
- نقاط الضعف: أكثر الطرق إعداداً يدوياً، من التوجيه Routing إلى جدار الحماية وحجم الحزمة MTU، وسيرفر إضافي تدفع ثمنه وتحميه، وأي خطأ في AllowedIPs قد يفتح شبكة البيت كلها لل VPS.
- تعمل خلف CGNAT؟ نعم، لأن البيت هو الذي يبدأ الاتصال.
- التكلفة: سعر VPS صغير.
الطريقة السابعة: نفق SSH عكسي لخدمة واحدة
إذا كان كل ما تحتاجه منفذاً واحداً لك وحدك، مثل سطح المكتب البعيد RDP أو SSH إلى جهاز البيت، فلا تحتاج إلى أي أداة جديدة، فالأمر ssh -R الموجود على كل نظام يطلب من ال VPS أن يستمع على منفذ، ويحمل ما يصل إليه عبر الاتصال نفسه إلى جهاز البيت. وهذه هي الحالة الشخصية التي ذكرناها في الوصول إلى جهاز المنزل من العمل، والصورة التالية تبينها:
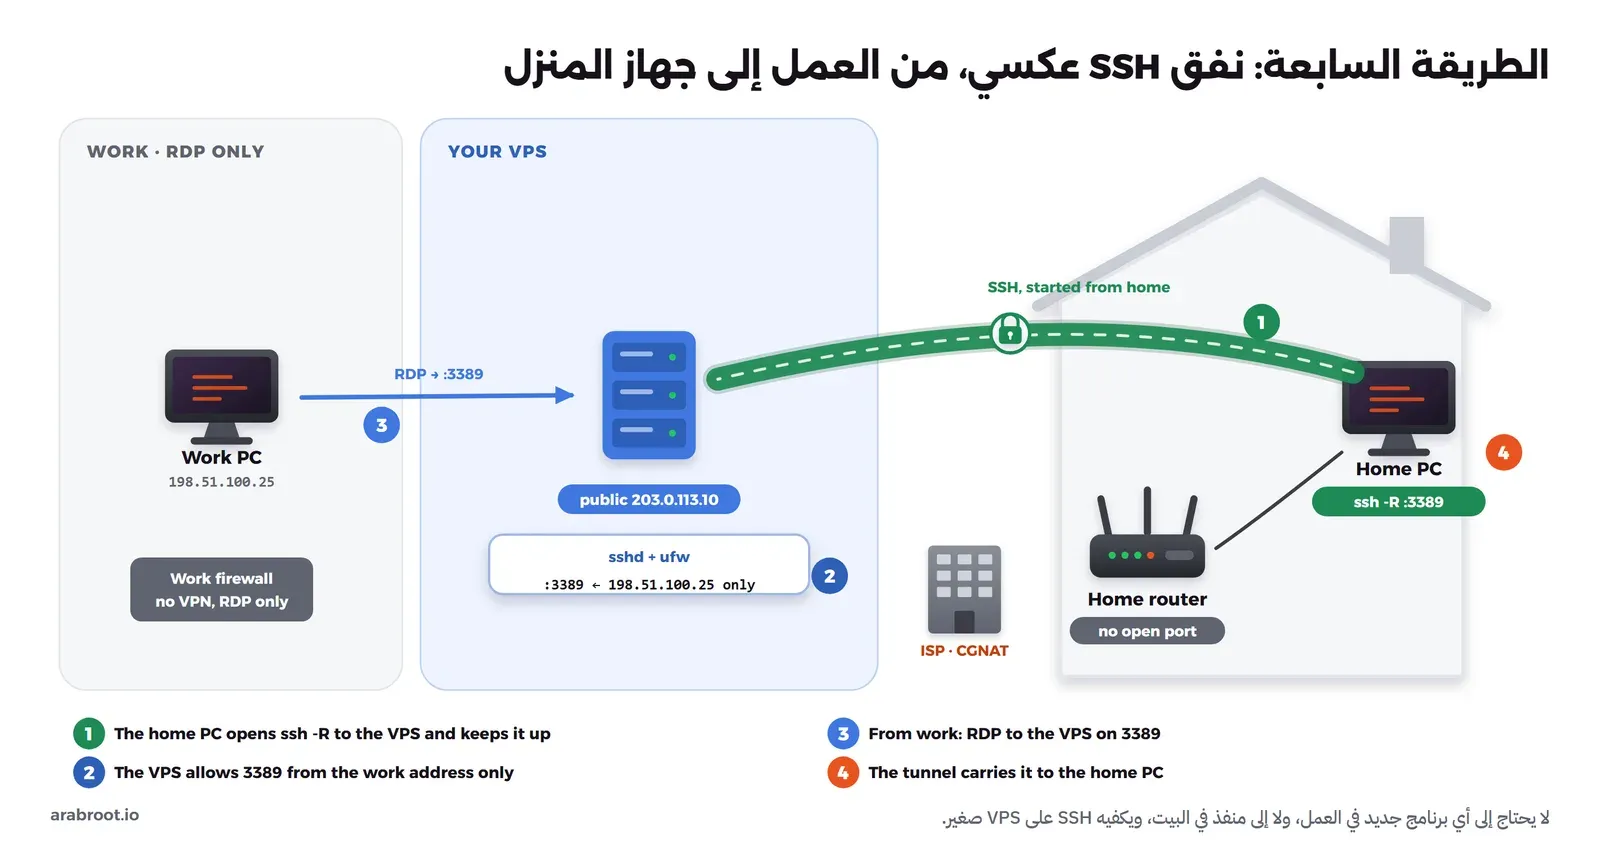
والخطوات كاملة، من تقييد مفتاح النفق في authorized_keys إلى autossh وخدمة systemd التي تعيد النفق وحدها، تجدها في حالة RDP في شرح الأنفاق.
- نقاط القوة: لا يحتاج إلى أي برنامج جديد، فيكفي SSH الموجود على الجهازين، ويعمل من شبكات مقيدة لا تسمح بتثبيت VPN، ويمكن حصر المنفذ على عنوان واحد.
- نقاط الضعف: يحمل منافذ TCP فقط، ولا يعرف أسماء النطاقات ولا يصدر شهادات، فلا يصلح لنشر موقع عام، والمنفذ المفتوح على ال VPS يحتاج إلى حماية دقيقة، واستخدامه من شبكة العمل قد يخالف سياستها.
- تعمل خلف CGNAT؟ نعم.
- التكلفة: سعر VPS صغير، أو مجانية إذا كان لديك سيرفر أصلاً.
الطريقة الثامنة: لا تنشر شيئاً، وادخل عبر VPN أو شبكة Mesh
وهي الطريقة التي ننصح بها للوحات الإدارة وجهاز NAS وكاميرات البيت وصور العائلة، فالخدمة لا تحصل على اسم عام ولا على منفذ مفتوح، وإنما يثبت كل من يحتاجها، أنت وفريقك أو عائلتك، تطبيق VPN على جهازه، فيصل إليها كأنه داخل البيت. وهنا خياران، وقد شرحنا الفرق بينهما في ما هو VPN:
- بوابة VPN واحدة Remote Access، مثل wg-easy: تحتاج إلى منفذ UDP واحد مفتوح في البيت، أي إلى عنوان عام، أو أن تضع البوابة على VPS وتربط البيت بها كما في الطريقة السادسة.
- شبكة Mesh، مثل Headscale أو NetBird: سيرفر تنسيق Coordination Server يوزع المفاتيح والعناوين فقط، والأجهزة تفتح أنفاقاً مباشرة بينها حتى من خلف NAT بتقنيات STUN وHole Punching، فإذا فشلت مرت الحركة مشفرة عبر سيرفر Relay. لذلك تعمل خلف CGNAT دون أي منفذ في البيت.
وأشهر شبكة Mesh هي Tailscale نفسها، وهي أسهل بداية لأن الشركة تدير سيرفر التنسيق عنك وخطتها الشخصية مجانية، أما Headscale فهو سيرفر تنسيق مفتوح المصدر Open Source تستضيفه بنفسك ويعمل مع تطبيقات Tailscale نفسها، فتختار بين الراحة مع Tailscale والاستقلال الكامل مع Headscale أو NetBird.
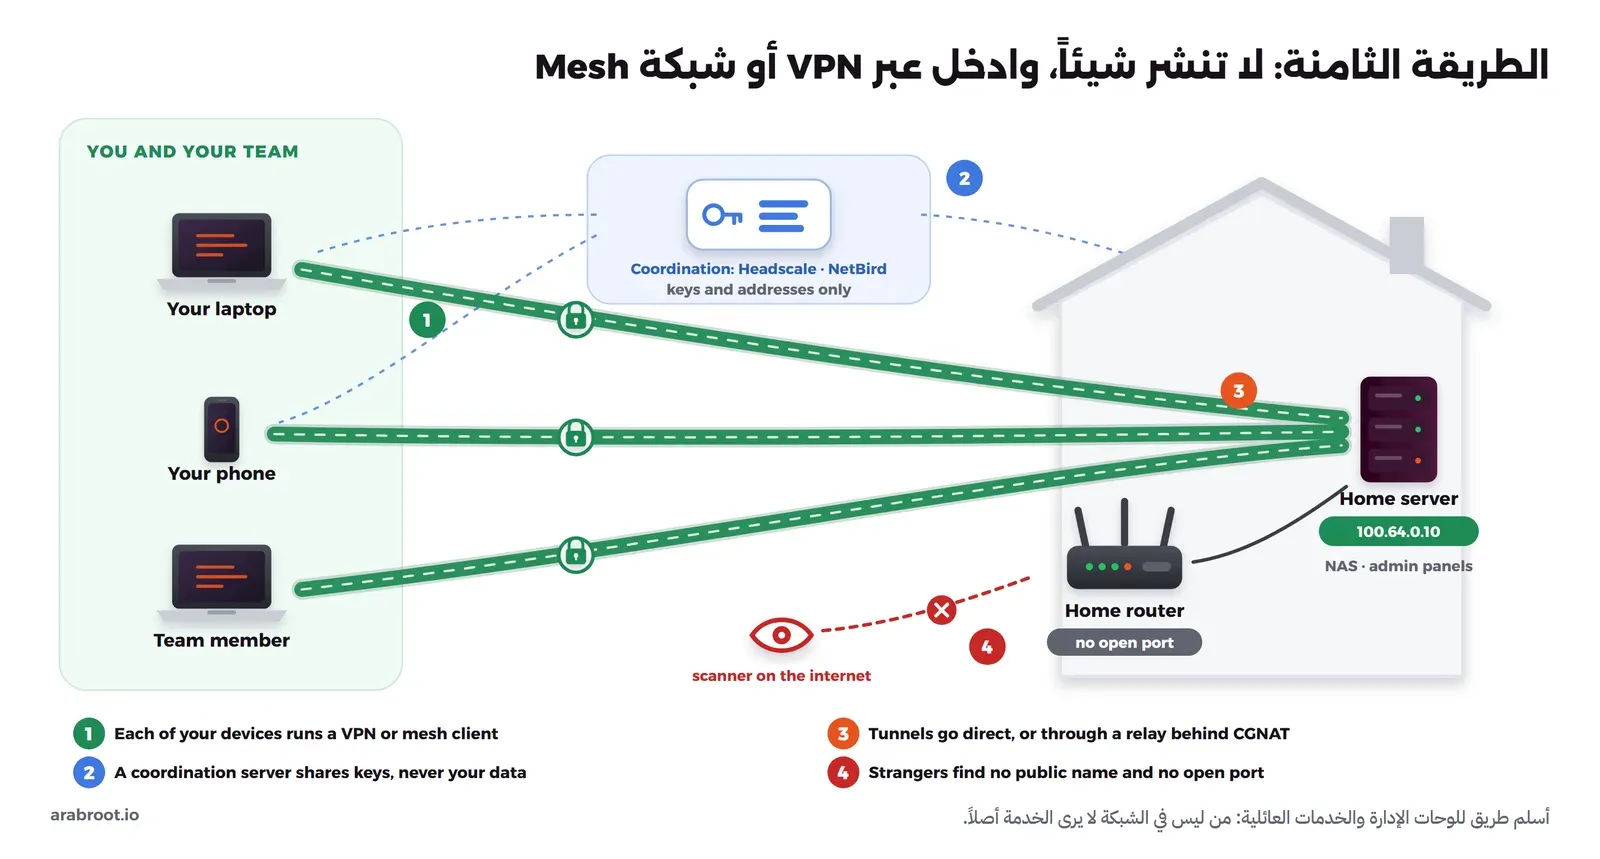
- نقاط القوة: أصغر سطح هجوم Attack Surface ممكن، فلا يوجد ما تجده أدوات المسح، ولا تحتاج التطبيقات إلى شهادات عامة أو حماية خاصة، وشبكة Mesh تعمل خلف CGNAT، ومن تريد إيقافه تحذف جهازه فقط.
- نقاط الضعف: لا تصلح لخدمة يزورها العامة، وكل مستخدم يحتاج إلى تطبيق على كل جهاز، وسيرفر التنسيق في Mesh يصبح أهم جزء في الشبكة، فإما أن تثق بالشركة التي تديره أو أن تشغله بنفسك.
- تعمل خلف CGNAT؟ نعم مع Mesh، أما بوابة wg-easy في البيت فتحتاج إلى عنوان عام.
- التكلفة: مجانية إذا شغلت الأدوات بنفسك، مع سعر VPS صغير إذا وضعت عليه البوابة أو سيرفر التنسيق.
ولاحظ أن هذه الطريقة لا تنافس الطرق الأخرى وإنما تكملها، فالمعتاد أن تنشر الموقع العام بإحدى الطرق من الأولى إلى السادسة، وتبقي كل ما هو إداري خلف VPN.
المقارنة بين الطرق
الجدول التالي يجمع الطرق الثماني في مكان واحد، ولاحظ أن عمود «من يرى حركتك» يعني من يستطيع تقنياً أن يقرأ الحركة دون تشفير، وليس من يراها مشفرة في الطريق:
| الطريقة | تحتاج عنواناً عاماً في البيت؟ | تعمل خلف CGNAT | التكلفة الشهرية | الصعوبة | من يرى حركتك | الأنسب لـ |
|---|---|---|---|---|---|---|
| 1. توجيه المنافذ مع DDNS | نعم، IPv4 | لا | مجانية | سهلة | أنت وحدك | خدمة عامة عندما يكون لديك عنوان عام |
| 2. عنوان عام من المزود | هي التي تعطيك إياه | تخرجك منه | من مجانية إلى رسوم شهرية | سهلة، اتصال بالدعم الفني | أنت وحدك | من يريد الطريقة الأولى وهو خلف CGNAT |
| 3. IPv6 مباشرة | عنوان IPv6 من المزود | نعم | مجانية | متوسطة | أنت وحدك، أو Cloudflare إذا وضعتها أمامه | زوار لديهم IPv6، أو خلف Cloudflare Proxy |
| 4. Cloudflare Tunnel | لا | نعم | مجانية للاستخدام الأساسي | سهلة | Cloudflare | مواقع وأدوات ويب عامة |
| 5. نفق عكسي عبر VPS | لا، العنوان العام على ال VPS | نعم | سعر VPS صغير | متوسطة | أنت، لأن ال VPS لك | خدمات عامة مع بقاء المفاتيح عندك، وTCP وUDP |
| 6. WireGuard إلى VPS | لا، العنوان العام على ال VPS | نعم | سعر VPS صغير | أصعب الطرق | أنت | البيانات الحساسة وكل البروتوكولات |
| 7. نفق SSH عكسي | لا، العنوان العام على ال VPS | نعم | سعر VPS صغير | متوسطة | أنت | منفذ واحد لك وحدك، مثل RDP من شبكة مقيدة |
| 8. VPN أو Mesh | لا مع Mesh، ونعم مع بوابة في البيت | نعم مع Mesh | مجانية أو سعر VPS صغير | متوسطة | أنت | لوحات الإدارة وNAS وخدمات العائلة والفريق |
وقد يتساءل البعض: إذا كان Cloudflare Tunnel يخفي عنوان المنزل ولا يفتح أي منفذ، فلماذا لا نستخدمه لكل شيء؟ والإجابة على ذلك أن جلسة TLS تنتهي عند Cloudflare، فهي قادرة تقنياً على رؤية كل ما يمر بها، ومنه كلمات المرور Passwords والملفات، وهذا ما يفعله ال Proxy في أي شبكة CDN، وهو مقبول عادة لمدونة أو لأداة يستخدمها فريق. أما البيانات الحساسة أو الخاضعة لمتطلبات تنظيمية Compliance، أو إذا كانت الخصوصية هي سبب استضافتك الذاتية Self-Hosting أصلاً، فالحل الأنسب هو سيرفر VPS وسيط تملكه كما في الطريقة الخامسة أو السادسة، وبالتالي تبقى مفاتيح التشفير Encryption Keys عندك.
أي طريقة تختار؟
إذا جمعنا الأسئلة الثلاثة التي بدأنا بها مع الجدول السابق، نصل إلى المخطط التالي، وابدأ من الأعلى، لأن السؤال الأول ليس تقنياً، وإنما من سيستخدم الخدمة:
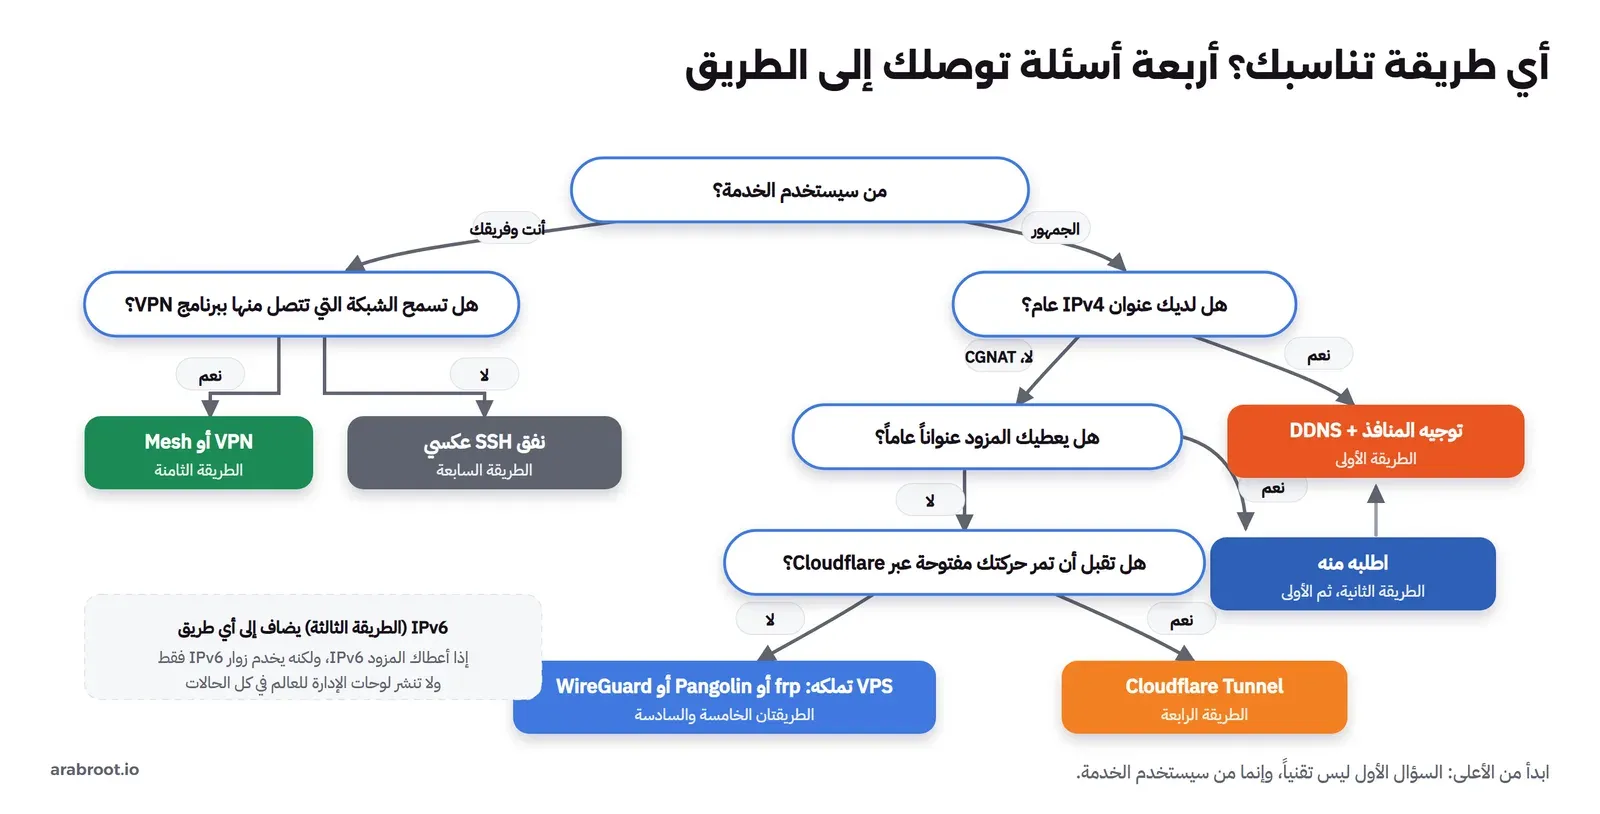
وبالكلام نفسه: إذا كانت الخدمة لك وحدك أو لفريقك فابدأ بالطريقة الثامنة، وإذا كانت للعامة ولديك عنوان عام فالطريقة الأولى هي الأبسط، وإذا كنت خلف CGNAT فاطلب العنوان من المزود أولاً، فإذا لم يتوفر فاختر بين Cloudflare Tunnel إذا كان موقعك عادياً وتقبل أن تمر حركته عبرها، وبين VPS تملكه إذا كانت الخصوصية أو البروتوكولات أو حجم الملفات هي ما يهمك.
كيف تتأكد أن كل شيء يعمل
مهما كانت الطريقة، اختبر دائماً من شبكة أخرى مثل بيانات الهاتف، وليس من شبكة المنزل، ثم راجع ما يخص طريقتك:
- من شبكة أخرى، مثل بيانات الهاتف، يعود الأمر
curl -sI https://app.example.comبالرمز200أو بتحويل إلى صفحة الدخول. - مع Cloudflare Tunnel: الأمر
docker compose psيعرض ال Containercloudflaredبحالةhealthy، وفي السجل العبارةRegistered tunnel connection، والأمرdig +short app.example.comيعيد عناوين Cloudflare وليس عنوان منزلك. - مع الطرق التي تبدأ من البيت، أي من الرابعة إلى الثامنة: لا توجد قواعد لتوجيه المنافذ في ال Router، وUPnP معطلة، وفحص المنافذ لعنوانك العام من الخارج (بالأمر
nmap -Pnمن سيرفر VPS مثلاً) لا يجد أي منفذ مفتوح. - مع توجيه المنافذ: الفحص نفسه لا يجد إلا المنفذين 80 و443، وليس SSH أو لوحات الإدارة.
- التطبيق يرى عنوان الزائر الحقيقي في
Cf-Connecting-IpأوX-Forwarded-For، إذا كنت تحتاجه في السجلات. - مع DDNS: غير العنوان بإعادة تشغيل ال Router، ثم تأكد أن
journalctl -t cf-ddnsسجل التحديث خلال خمس دقائق.
ما الذي تنسخه وكيف تستعيده
- النفق الذي تديره من اللوحة: على السيرفر يوجد فقط
/opt/cloudflared/compose.yamlو.env، والقواعد محفوظة في حساب Cloudflare. احفظ الملفين في نسخة احتياطية Backup في مكان آمن ومشفر، لأن.envفيه التوكن، واكتب قائمة الأسماء والخدمات في مستند داخلي حتى تعيد بناءها عند الحاجة. - النفق بملف محلي: الملف
config.yml، وملف بيانات الاعتماد.json، والملفcert.pemالناتج عنtunnel loginإن كنت احتفظت به. - DDNS: الملفات
/usr/local/bin/cf-ddns.shو/etc/cf-ddns.envو/etc/cron.d/cf-ddns. - الطرق التي تعتمد على VPS: ملفات إعداد frp أو WireGuard أو مفتاح نفق SSH في البيت وعلى ال VPS، وإعداد ال Reverse Proxy على ال VPS، وكلها فيها مفاتيح خاصة فاحفظها مشفرة.
sudo tar czf ~/home-edge-$(date +%F).tar.gz /opt/cloudflared /usr/local/bin/cf-ddns.sh /etc/cf-ddns.env /etc/cron.d/cf-ddnsوللاستعادة Restore على جهاز جديد، فك الأرشيف في /، ثم نفذ docker network create proxy وdocker compose up -d داخل /opt/cloudflared، وسوف يتصل النفق بنفس الاسم دون أي تعديل في DNS. وإذا تسرب التوكن فأعد توليده من لوحة النفق (Refresh token)، ثم حدث ملف .env.
تحديث cloudflared إلى إصدار أحدث
أرقام إصدارات cloudflared مبنية على التاريخ (2026.9.3)، وتدعم Cloudflare الإصدارات التي لم يمض على صدورها أكثر من عام من آخر إصدار، لذلك لا تتركه طويلاً دون تحديث Upgrade. راجع صفحة الإصدارات، وغير الوسم، ثم نفذ:
cd /opt/cloudflared
docker compose pull
docker compose up -d
docker compose logs --tail 20 cloudflared
وللتحديث دون انقطاع Zero Downtime، شغل نسختين Replicas من cloudflared بنفس التوكن على جهازين، فتوزع Cloudflare الحركة بينهما، وتحدث واحدة ثم الأخرى.
مشكلات شائعة وحلولها
Error 1033 أو صفحة من Cloudflare تقول إن النفق غير متاح
هذا الخطأ يعني أن النفق غير متصل، فراجع docker compose logs cloudflared. والرسالة Provided Tunnel token is not valid تعني أن التوكن ناقص أو فيه مسافات، فانسخه من جديد. أما فشل فحص UDP Connectivity فيعني أن شبكتك تحجب QUIC على المنفذ 7844، فأضف --protocol http2 إلى الأمر.
502 Bad Gateway عبر النفق
النفق يعمل، ولكن cloudflared لا يصل إلى التطبيق. تأكد أن الخدمة في اللوحة تشير إلى اسم ال Container ومنفذه الداخلي (whoami:80 وليس localhost:8080)، والسبب أن localhost داخل ال Container cloudflared يعني ال Container نفسه. وتأكد أيضاً أن ال Containers الاثنين على نفس شبكة proxy. والسبب نفسه يظهر مع frp وWireGuard عندما يشير ال Reverse Proxy على ال VPS إلى عنوان أو منفذ لا يستمع عليه التطبيق في البيت.
ERR_TOO_MANY_REDIRECTS
التطبيق أو ال Reverse Proxy الذي خلف النفق يحول طلبات HTTP إلى HTTPS، بينما يصله الطلب من cloudflared عبر HTTP، فيتكرر التحويل بلا نهاية. اجعل التطبيق يثق بترويسة X-Forwarded-Proto أو عطل التحويل فيه، ثم اضبط رابطه العام (ROOT_URL أو ما يقابله) على https://.
فشل رفع الملفات الكبيرة أو انقطاع الطلبات الطويلة
الخطة المجانية تفرض حداً لحجم جسم الطلب الواحد Request Body وهو 100 ميجابايت حالياً، وتطبيقات المزامنة Sync التي تقسم الملفات إلى أجزاء تعمل عادة، أما رفع ملف كبير دفعة واحدة فيفشل بالرمز 413. وكذلك إذا تأخر رد التطبيق أكثر من 125 ثانية، كتصدير تقرير كبير، فسوف يرى الزائر الخطأ 524. ولنقل الملفات الكبيرة استخدم VPN أو سيرفر VPS وسيطاً كما في الطريقة الخامسة أو السادسة.
DDNS لا يحدث السجل
شغل السكربت يدوياً بالأمر sudo bash -x /usr/local/bin/cf-ddns.sh، فإذا أعادت الواجهة 400 أو 403 فالتوكن خاطئ أو ليست له صلاحية على المنطقة، والرسالة record ... not found تعني أن السجل غير موجود أو أن الاسم لا يطابقه. وإذا كان العنوان المكتشف من نطاق CGNAT أو عنواناً خاصاً، فالمشكلة ليست في السكربت، وإنما أنت خلف CGNAT، وتجد مشكلات DDNS الأخرى في دليل DDNS.
يعمل من الخارج ولا يعمل من داخل المنزل (مع توجيه المنافذ)
ال Router لا يدعم NAT Loopback، والحل سيرفر DNS داخلي يعيد العنوان الداخلي للنطاق، مثل AdGuard Home أو Pi-hole، أو إحدى الطرق التي تبدأ من البيت مثل Cloudflare Tunnel، لأنها لا تتأثر بهذه المشكلة.
الخلاصة
وصلنا لنهاية الموضوع، وأهم ما فيه:
- ابدأ بسؤال من سيستخدم الخدمة، فإذا كانت لك ولفريقك أو عائلتك فلا تنشرها، وادخل إليها عبر VPN أو شبكة Mesh.
- قارن عنوان WAN بعنوانك العام، فإذا كان من
100.64.0.0/10فأنت خلف CGNAT ولن يفيدك فتح أي منفذ، فاطلب عنواناً عاماً من المزود، أو استخدم IPv6، أو طريقة تبدأ الاتصال من البيت. - مع العنوان العام، توجيه المنافذ مع DDNS هو الأبسط، ولكنه يكشف عنوان منزلك ويجعل جهازك هدفاً للمسح الآلي، فلا توجه إلا 80 و443 إلى Reverse Proxy واحد، ولا توجه المنافذ الإدارية أبداً.
- Cloudflare Tunnel يعمل خلف CGNAT دون أي منفذ وارد وهو الأسهل للمواقع العامة، مع العلم أن Cloudflare ترى الحركة وتطبق شروطها، وأن خدماتك تتوقف إذا توقفت.
- إذا أردت أن تبقى المفاتيح عندك، أو احتجت بروتوكولات غير HTTP أو ملفات كبيرة، فاستخدم VPS تملكه مع frp أو Pangolin أو WireGuard، ولخدمة واحدة لك وحدك يكفي نفق SSH عكسي.
- كل الطرق تغير طريق الوصول فقط، فحدث التطبيق وفعل 2FA وأبق اللوحات الإدارية خلف VPN أو خلف تسجيل دخول.
وهذه الشروح التي اعتمد عليها الدليل، إذا أردت أن تفهم أي طريقة بعمق:
 دليلما هو NAT؟ شرح ترجمة العناوين وتوجيه المنافذلماذا تخرج كل أجهزة بيتك بعنوان عام واحد، وكيف يترجم ال Router العناوين، ولماذا يفشل توجيه المنافذ خلف CGNAT.
 دليلكيف يصل الإنترنت إلى بيتك؟ من ال Router إلى الكابلات البحريةنتتبع طلباً واحداً من حاسوبك إلى سيرفر في بلد آخر ثم عودته، فتعرف من يحمله في كل محطة ولماذا يتأخر الرد.
 دليلDDNS: اسم ثابت لعنوان بيتك الذي يتغيركيف يبقى اسم نطاقك مشيراً إلى عنوان بيتك عندما يغيره مزود الخدمة، ومتى لا يفيدك DDNS أصلاً.
 دليلما هو النفق Tunnel في الشبكات؟ ومتى تحتاج إليهكيف تصل إلى قاعدة بيانات لا تراها من الإنترنت، وتنشر خدمة من خلف CGNAT دون فتح منافذ، ومتى تحتاج إلى VPN بدل النفق.
 دليلما هو VPN؟ الشبكة الخاصة الافتراضية من المشكلة إلى الأنواعلماذا تحتاج شبكة خاصة افتراضية VPN، وكيف تغلف حزمك وتشفرها داخل نفق، وأي نوع منها يناسب فريقك.
 دليلشبكة خاصة مع WireGuard وواجهة wg-easyكيف تنشئ شبكة VPN خاصة مع WireGuard وواجهة wg-easy، فلا يصل إلى لوحات الإدارة على سيرفرك إلا أجهزة فريقك.
 دليلخدمات Cloudflare بكلمات بسيطة وبدائلها مفتوحة المصدرما الذي تقدمه كل خدمة من Cloudflare، وما المتاح منها مجاناً، وما البديل مفتوح المصدر الذي تشغله على سيرفرك.
سجل التحديثات
- سبتمبر 2026: كتابة الدليل واختباره على cloudflared 2026.9.3.
- أكتوبر 2026: مراجعة الدليل، وتحديث خطوات لوحة Cloudflare إلى Networking ثم Tunnels وتبويب Routes، وإضافة مهلة الانتظار 125 ثانية وحدود النفق السريع.
- أكتوبر 2026: إضافة حالة الوصول إلى جهاز المنزل خلف CGNAT عبر نفق SSH عكسي، مع رابط إلى شرح الأنفاق.
- أكتوبر 2026: إعادة بناء الدليل حول كل طرق الوصول إلى سيرفر المنزل: ثلاثة أسئلة في البداية، وثماني طرق لكل منها رسم ونقاط القوة ونقاط الضعف والتكلفة، وجدول مقارنة ومخطط لاختيار الطريقة، وإحالة تفاصيل DDNS إلى دليلها المستقل، وإزالة توصية Cloudflare Tunnel كطريق واحد للجميع.