تخيل موظفاً في فريقك نسي حاسوبه المحمول في مقهى، أو فتح مرفقاً في رسالة بدت عادية فنصب نفسه برنامج فدية، أو وصل جهازه الشخصي إلى بريد العمل وهو مليء ببرامج لا يعرف مصدرها. في كل حالة من هذه، الباب الذي يدخل منه المهاجم ليس الخادم في مركز البيانات، بل الجهاز بين يدي الموظف: حاسوبه، هاتفه، الجهاز اللوحي الذي يقرأ عليه بريده. وهذا الجهاز، الذي نسميه في الأمن «النقطة الطرفية» Endpoint، هو أكثر ما يتعرض للخطر وأقل ما يحظى بالعناية، لأنه يتنقل، ويتصل بشبكات غير موثوقة، ويفتحه بشر يخطئون.
وإذا كنت قد قرأت مقال الدفاع متعدد الطبقات، فهذا المقال يفصل طبقة واحدة من طبقاته: حماية الأجهزة نفسها. فمهما قويت خوادمك وشبكتك، يبقى جهاز الموظف طريقاً يتجاوز كل ذلك: من يسرق حاسوباً غير مشفر يقرأ كل ما فيه دون كلمة مرور، ومن يخدع موظفاً ليشغل ملفاً خبيثاً يدخل من داخل شبكتك لا من خارجها. وكثير من أخطر الحوادث تبدأ من هنا بالضبط: برنامج الفدية Ransomware الذي يشل جهة كاملة يدخل غالباً من جهاز موظف واحد فتح مرفقاً أو شغل ملفاً، ثم ينتشر من ذلك الجهاز إلى الشبكة. فالجهاز الطرفي ليس مجرد ضحية محتملة، بل نقطة الانطلاق التي يتمدد منها الاختراق إلى ما وراءها. ولهذا صارت حماية النقاط الطرفية Endpoint Security ركناً أساسياً في أمن أي جهة، صغيرة كانت أو كبيرة. وهذا المقال للمبتدئ: نبدأ من الصفر، نشرح ما الذي يحمي الجهاز طبقة طبقة، ثم نبني مختبراً حقيقياً نرى فيه مكافح فيروسات يكشف ملف اختبار معياري. وسوف نناقش ما يلي:
- ما النقطة الطرفية Endpoint، ولماذا هي خط المواجهة الأول في أي جهة.
- طبقات حماية الجهاز: التحديث، والصلاحيات، وتشفير القرص، ومكافح الفيروسات، وEDR.
- لماذا تشفير القرص هو أرخص تأمين ضد ضياع الجهاز، وما دور شريحة TPM.
- الفرق بين مكافح الفيروسات التقليدي وأنظمة الكشف والاستجابة EDR.
- تجربة عملية: ClamAV يكشف ملف اختبار EICAR المعياري على حاوية Debian.
- أجهزة الموظفين الشخصية BYOD، وأخطاء شائعة، والجانب السعودي.
ما النقطة الطرفية، ولماذا هي خط المواجهة؟
النقطة الطرفية Endpoint هي أي جهاز يتصل بشبكتك ويستخدمه إنسان: حاسوب مكتبي أو محمول، هاتف، جهاز لوحي. وتسمى «طرفية» لأنها طرف الشبكة الذي يلامس العالم الخارجي والمستخدم معاً. وهي تختلف عن الخادم في أمرين يجعلانها أخطر: الأول أنها تتنقل وتتصل بشبكات لا تملكها (شبكة المقهى، المطار، المنزل)، فتخرج من حماية شبكتك. والثاني أن إنساناً يجلس أمامها ويفتح الرسائل ويضغط الروابط، والإنسان أسهل خداعاً من الخادم. فالخادم لا يفتح مرفقاً بدافع الفضول، أما الموظف فقد يفعل.
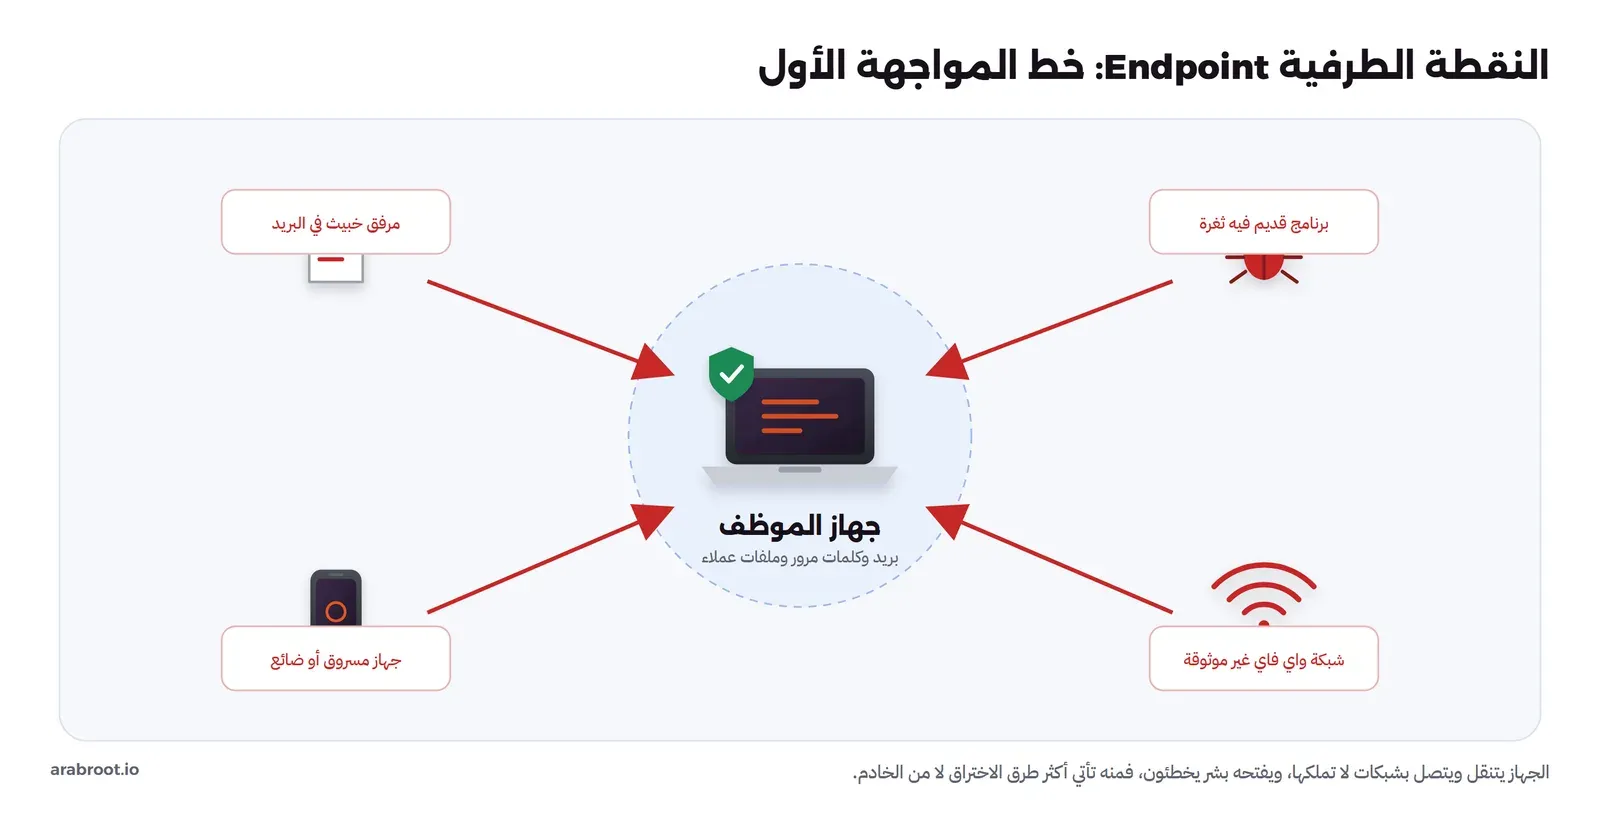
ولتدرك حجم المسألة، فكر في البيانات التي يحملها جهاز موظف واحد: بريد العمل بكل مرفقاته، كلمات مرور محفوظة في المتصفح، ملفات العملاء، وربما مفاتيح وصول إلى أنظمة الجهة. فلو ضاع هذا الجهاز أو أصيب، لم تضع آلة فقط، بل نافذة مفتوحة على بياناتك كلها. ولهذا تعامل أطر الأمن حماية الأجهزة كأولوية: فضوابط CIS تضع التحكم في الأجهزة وبرمجياتها، ومكافحة البرامج الخبيثة، ضمن ضوابطها الأساسية التي لا غنى عنها لأي جهة.
والمبدأ الذي يحكم حماية الأجهزة هو نفسه مبدأ الدفاع متعدد الطبقات: لا طبقة واحدة تكفي، بل افترض أن كل طبقة قد تفشل، فابن عدة طبقات مستقلة. فالتحديث يسد الثغرات، لكن موظفاً قد يشغل ملفاً خبيثاً لا تسده تحديثات، فيلتقطه مكافح الفيروسات. والمكافح قد يفوته تهديد جديد، فتكشفه أداة الرؤية EDR بسلوكه الغريب. وتشفير القرص لا يمنع الإصابة لكنه يحمي البيانات إن ضاع الجهاز. فكل طبقة تغطي ثغرة الأخرى.
ومما ضاعف أهمية حماية الأجهزة في السنوات الأخيرة انتشار العمل عن بعد. ففي الماضي كان أغلب الأجهزة داخل المكتب، خلف جدار حماية واحد يحرس المحيط كله، فكان يكفي أن تحصن الحدود. أما اليوم فجهاز الموظف قد يعمل من منزله، أو من مقهى، أو من بلد آخر، متصلاً بشبكات لا تملكها ولا تثق بها. ومعنى هذا أن فكرة «المحيط» الذي تحرسه من الخارج لم تعد كافية، لأن الأجهزة صارت تعمل خارجه أصلاً. ولهذا تحول تركيز الأمن من حماية الحدود وحدها إلى حماية كل جهاز على حدة، كأنه وحده في العراء، لا يحميه إلا ما حمل من طبقات. وهذا التحول هو جوهر ما يسمى انعدام الثقة Zero Trust: لا تثق بجهاز لمجرد أنه داخل شبكتك، بل تحقق من حالته وحمايته في كل مرة.
والنقاط الطرفية أنواع لا نوع واحد، وكل نوع له مخاطره: الحاسوب المحمول هو الأكثر عرضة للضياع والسرقة لأنه يتنقل؛ والحاسوب المكتبي أثبت لكنه قد يبقى سنوات بلا تحديث؛ والهاتف الذكي يحمل بريد العمل وتطبيقاته وقد ينسى في كل مكان؛ والجهاز اللوحي مثله. وكثير من الجهات تحمي الحواسيب وتنسى الهواتف تماماً، رغم أن الهاتف قد يحمل القدر نفسه من البيانات الحساسة. فالقاعدة أن أي جهاز يصل إلى بيانات العمل نقطة طرفية يستحق الحماية، مهما صغر، ومهما بدا شخصياً.
ونقطة أخيرة قبل أن نفصل الطبقات: حماية الجهاز مسؤولية مشتركة بين من يديره ومن يستخدمه. فالجهة أو قسم تقنية المعلومات مسؤول عن توفير الطبقات التقنية وضبطها (التحديث، التشفير، المكافح)، لكن الموظف مسؤول عن الجزء الذي لا تضبطه أداة: ألا يترك جهازه مفتوحاً، وألا يشغل مرفقاً مجهولاً، وأن يبلغ فوراً إن ضاع جهازه أو شك في إصابته. ولهذا لا تكفي الأدوات وحدها دون وعي، ولا يكفي الوعي دون أدوات. والجهة الناجحة تبني الاثنين: طبقات تقنية قوية، وثقافة يعرف فيها كل موظف دوره في حماية الجهاز الذي بين يديه.
طبقات حماية الجهاز
حماية النقطة الطرفية ليست برنامجاً واحداً تثبته، بل مجموعة طبقات يكمل بعضها بعضاً. والصورة التالية ترتبها من الأساس إلى الأعلى:
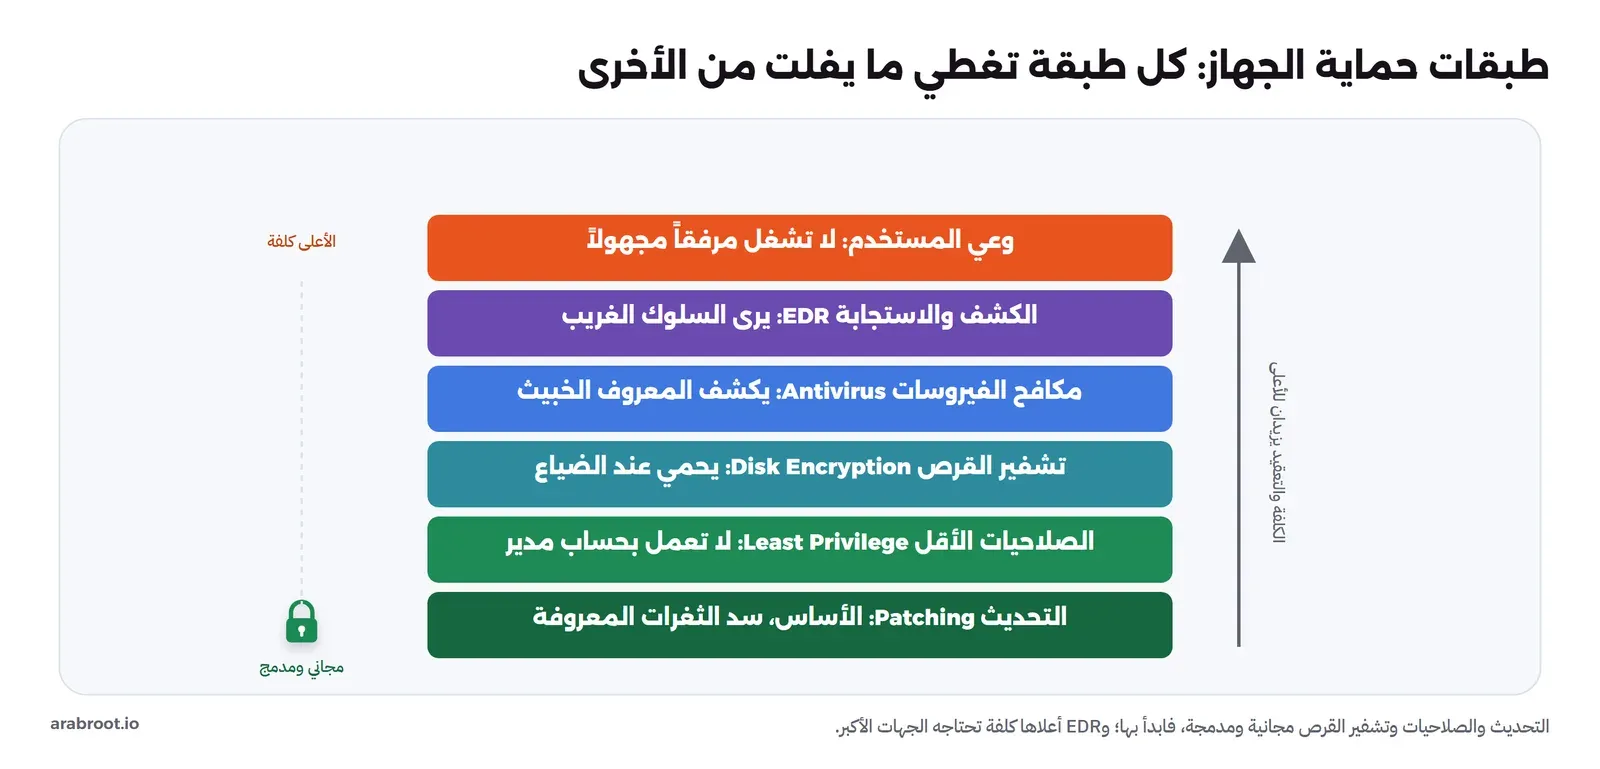
- التحديث Patching: أساس كل شيء. نظام تشغيل وتطبيقات محدثة تسد الثغرات المعروفة التي يدخل منها أكثر المهاجمين. وقد خصصنا لهذا مقالاً كاملاً، نحيلك إليه في نهاية المقال، فلن نكرره هنا.
- الصلاحيات الأقل Least Privilege: لا تجعل حساب الموظف اليومي حساب مدير Administrator. فإن أصيب جهازه، تقيد البرمجية الخبيثة بصلاحيات الموظف المحدودة، لا بصلاحيات تغير النظام كله. وهذا مبدأ شرحناه في مقال المصادقة والتفويض.
- تشفير القرص Disk Encryption: يحمي البيانات إن ضاع الجهاز أو سرق، فمن يحمل القرص لا يقرأ منه شيئاً دون المفتاح.
- مكافح الفيروسات Antivirus: يفحص الملفات ويكشف البرامج الخبيثة المعروفة ويحجبها.
- الكشف والاستجابة EDR: طبقة أحدث ترى سلوك الجهاز كله، فتكشف ما يفوت المكافح التقليدي، وتمكنك من الاستجابة عن بعد.
- وعي المستخدم: فوق كل طبقة تقنية، الموظف الذي يميز رسالة تصيد ولا يشغل مرفقاً مجهولاً هو أقوى دفاع، ولا تغني عنه أداة.
ولاحظ أن هذه الطبقات تتدرج في الكلفة والجهد: التحديث والصلاحيات وتشفير القرص كلها مجانية ومدمجة في أنظمة التشغيل الحديثة، فلا عذر في تركها. ومكافح الفيروسات متوفر مجاناً ومدفوعاً. وEDR أكثرها كلفة وتعقيداً، وتحتاجه الجهات الأكبر. فابدأ بالأساس المجاني الذي يغطي أكثر الخطر، ثم ارتق حين تكبر.
ولنتأمل فكرة الصلاحيات الأقل قليلاً، فهي من أكثر الطبقات تأثيراً وأقلها كلفة، ومع ذلك يهملها كثيرون. المقصود بها ألا يملك الحساب الذي تعمل به يومياً صلاحيات تغيير النظام (حساب المدير Administrator أو root)، بل حساباً عادياً محدوداً. فلماذا هذا مهم؟ لأن أي برمجية خبيثة تعمل بصلاحيات الحساب الذي شغلها: فإن كنت تعمل بحساب مدير، فالبرمجية التي تصيبك ترث صلاحياتك كاملة، فتثبت نفسها في عمق النظام وتعطل الحماية وتنتشر. أما إن كنت تعمل بحساب محدود، فالبرمجية تحبس في حدود هذا الحساب، لا تستطيع تغيير النظام ولا الوصول إلى ملفات غيرك. فالصلاحية الأقل تحول إصابة كارثية إلى إصابة محدودة يسهل احتواؤها. وهي مجانية تماماً: مجرد أن تنشئ حساباً عادياً للعمل اليومي، وترفع الصلاحية مؤقتاً عند الحاجة فقط (تثبيت برنامج مثلاً)، ثم تعود. وهذا المبدأ نفسه شرحناه في مقال المصادقة والتفويض: أعط كل حساب أقل صلاحية تكفي عمله، لا أكثر.
وطبقة سادسة لا تظهر في برنامج لكنها قد تكون الأهم: قفل الشاشة والأمن المادي. فجهاز لا يقفل شاشته تلقائياً بعد دقائق قليلة يبقى مفتوحاً لأي يد تمر عليه حين يغيب صاحبه لحظة؛ وجهاز يترك في مكان عام دون عين عليه عرضة للسرقة. فاضبط قفل الشاشة التلقائي على كل جهاز، واشترط كلمة مرور أو بصمة للعودة، وعلم الموظفين ألا يتركوا أجهزتهم مفتوحة دون رقابة. فهذه إجراءات لا تكلف شيئاً وتغلق باباً شائعاً يغفل عنه من ينشغل بالتهديدات التقنية المعقدة وينسى أبسطها.
تشفير القرص: أرخص تأمين ضد ضياع الجهاز
من بين كل الطبقات، تشفير القرص هو الأعلى مردوداً مقابل أقل جهد في حالة واحدة شائعة جداً: ضياع الجهاز أو سرقته. فالحاسوب المحمول يضيع في مطار أو يسرق من سيارة، وهذا يحدث كثيراً. فإن كان قرصه غير مشفر، فمن يحصل عليه ينزع القرص ويصله بجهاز آخر ويقرأ كل ملفاتك دون أن يعرف كلمة مرورك أصلاً، لأن كلمة مرور الدخول لا تحمي القرص نفسه، بل تحمي الجلسة فقط. أما القرص المشفر فمحتواه كتلة لا معنى لها دون مفتاح فك التشفير، فيضيع الجهاز دون أن تضيع البيانات.
وتشفير القرص مدمج ومجاني في أنظمة التشغيل الحديثة: BitLocker على Windows، وFileVault على macOS، وLUKS على Linux. وتفعيله غالباً خطوات معدودة، ويعمل بعدها في الخلفية دون أن تشعر به في الأداء اليومي. والمفتاح يشتق عادة من كلمة مرور أو رقم سري تدخله عند الإقلاع، ويخزن بأمان في شريحة خاصة في الجهاز اسمها TPM.
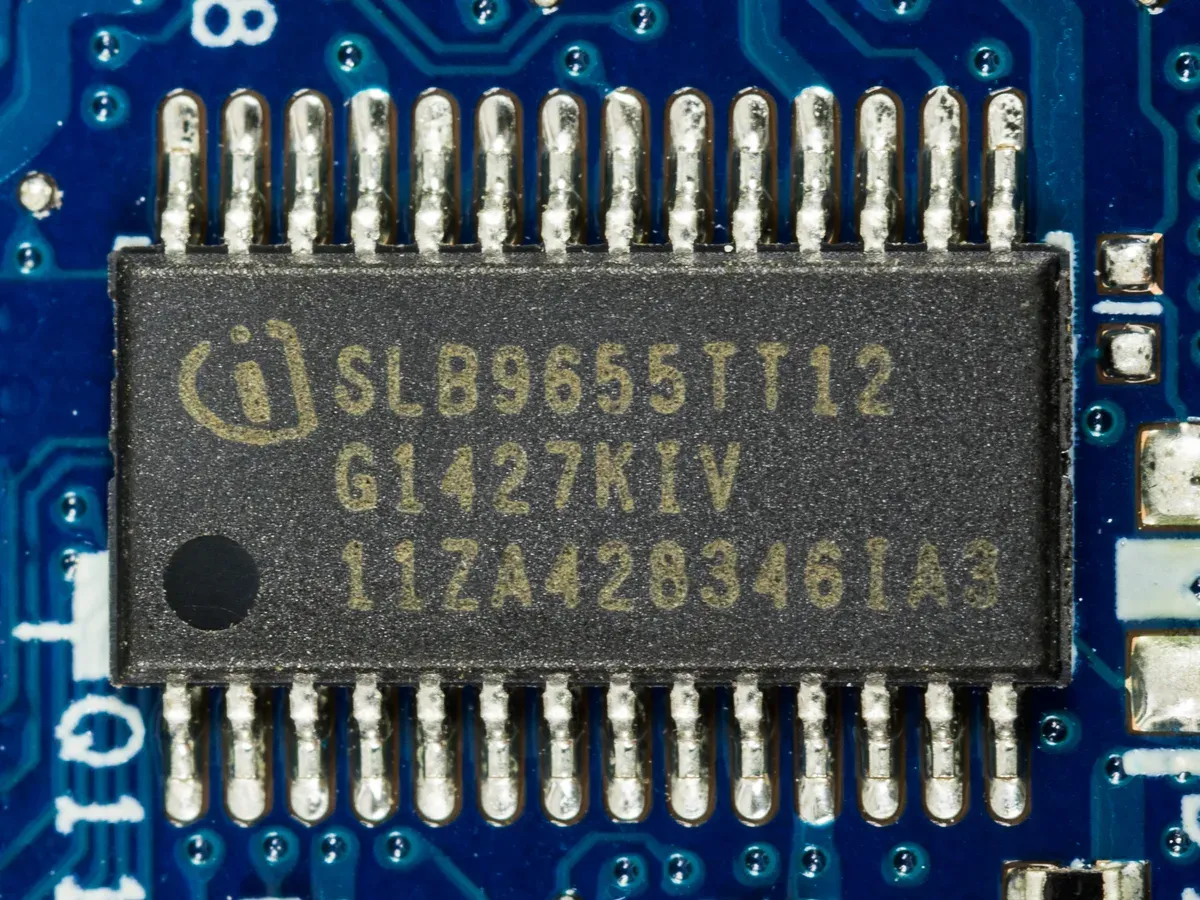
وشريحة TPM (اختصار Trusted Platform Module، أي وحدة النظام الأساسي الموثوق) هي عتاد صغير منفصل في الجهاز مهمته حفظ المفاتيح السرية في مكان يصعب استخراجها منه. فبدل أن يخزن مفتاح فك تشفير القرص في القرص نفسه (حيث يقرأه من يسرقه)، يخزن في هذه الشريحة التي لا تسلم المفتاح إلا إذا أقلع الجهاز بحالته السليمة المتوقعة. وهذا يربط القرص بالجهاز نفسه: لا ينفع نزع القرص ووصله بجهاز آخر، لأن المفتاح بقي في شريحة الجهاز الأصلي. ولهذا تشترط أنظمة التشغيل الحديثة وجود TPM لتفعيل التشفير الكامل بسهولة، وصار موجوداً في أغلب الأجهزة الحديثة.
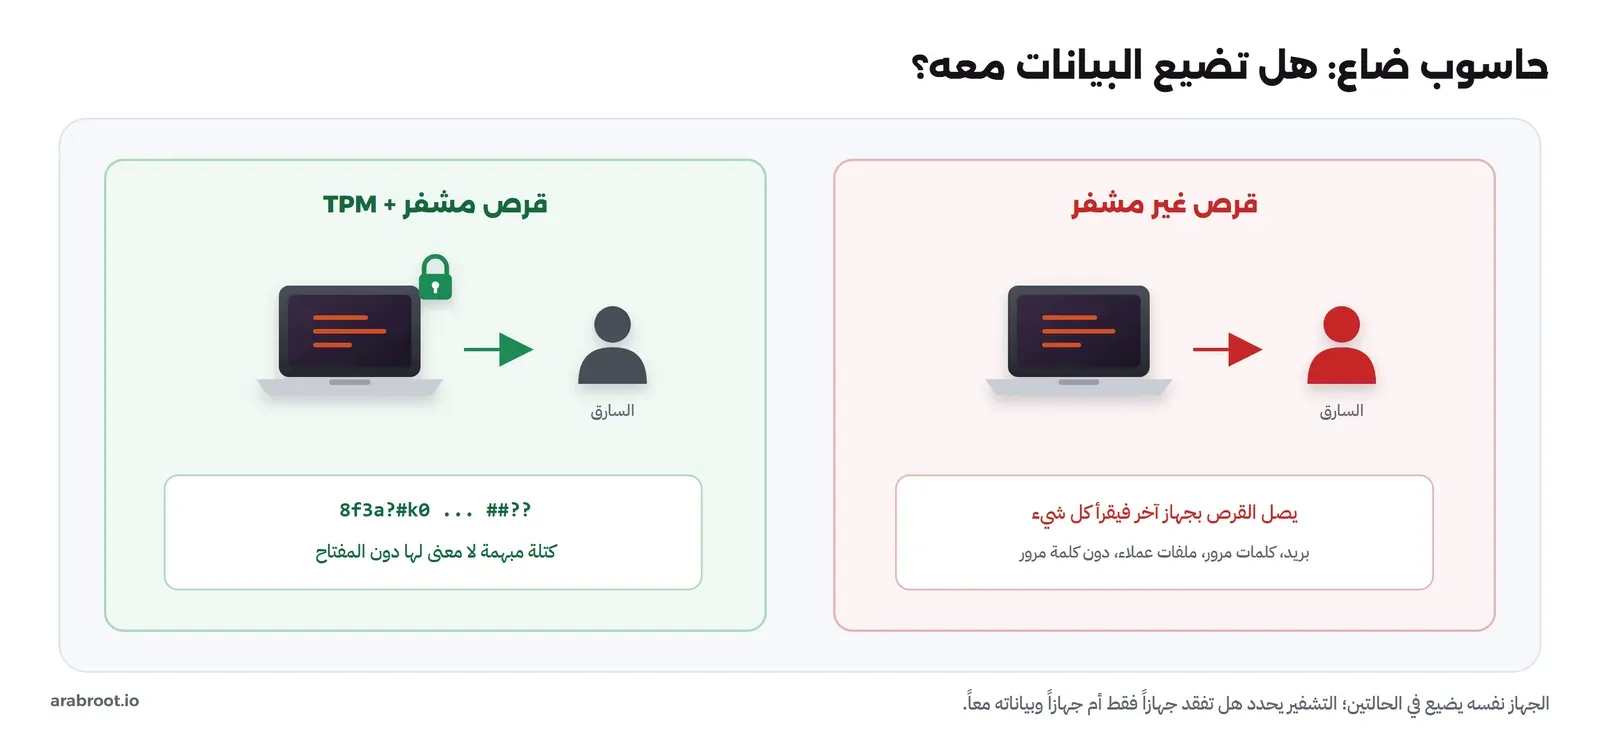
وقد يسأل القارئ: ألا يبطئ التشفير الجهاز؟ الجواب أن المعالجات الحديثة تحوي تسريعاً مخصصاً لعمليات التشفير، فأثره في الأداء اليومي لا يكاد يحس في الأجهزة الحديثة، والفائدة تفوق هذا الأثر الضئيل بمراحل. والسؤال الأهم عملياً هو مفتاح الاسترداد Recovery Key: وهو مفتاح احتياطي طويل يولد عند تفعيل التشفير، ينقذك إن نسيت كلمة المرور أو تعطلت شريحة TPM أو تغير عتاد الجهاز فامتنع عن تسليم المفتاح. فإن لم تحفظه، قد تجد نفسك محبوساً خارج بياناتك أنت، لا السارق وحده. ولهذا احفظه في مكان آمن منفصل عن الجهاز (خزنة كلمات مرور للفريق، أو مستند مؤمن)، فهو شبكة أمانك. وفي المؤسسة، تتيح أدوات إدارة الأجهزة حفظ مفاتيح استرداد كل الأجهزة مركزياً، فلا يعتمد الأمر على ذاكرة كل موظف.
والدرس العملي: فعل تشفير القرص على كل جهاز يخرج من مكتبك، وعلى كل هاتف يحمل بريد العمل. فهو مجاني، ويعمل في الخلفية، ويحولك من «فقدت جهازاً وبياناته» إلى «فقدت جهازاً فقط». ولاحظ أن الهواتف الحديثة تشفر تخزينها افتراضياً بمجرد ضبط رقم سري أو بصمة، فلا تترك هاتف العمل بلا قفل، فالقفل هنا هو ما يفعل التشفير عملياً. أما مفاتيح USB والأقراص الخارجية التي تنقل عليها بيانات العمل، فهي نقاط طرفية متنقلة أيضاً تضيع بسهولة، فشفرها هي الأخرى أو لا تضع عليها بيانات حساسة أصلاً.
مكافح الفيروسات مقابل EDR: ما الفرق؟
كثير من الناس يسمع «مكافح فيروسات» و«EDR» ويظنهما الشيء نفسه بأسماء مختلفة، وبينهما فرق جوهري في طريقة العمل. والصورة التالية تقارنهما:
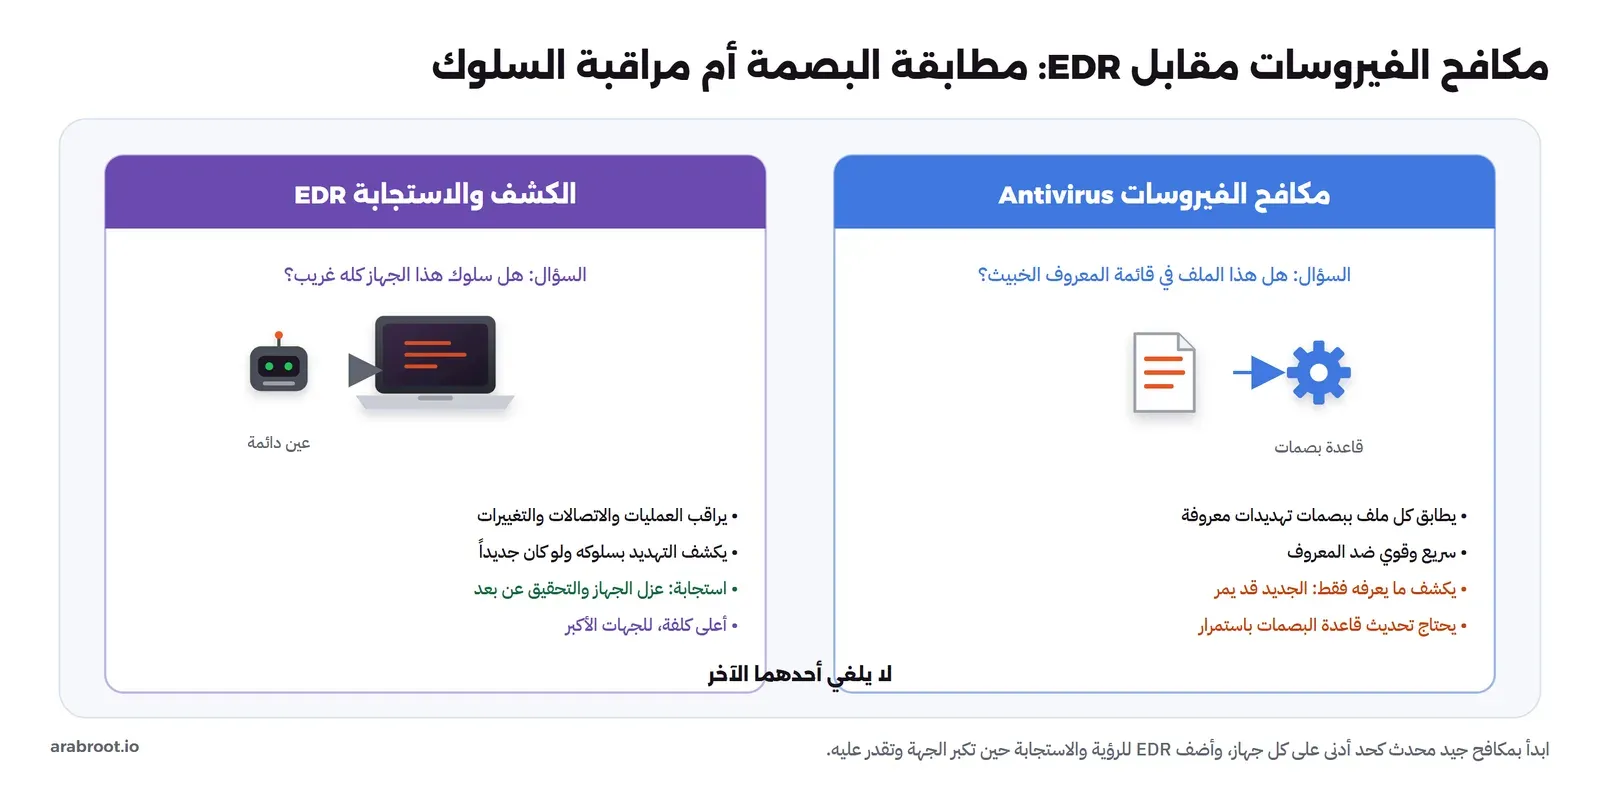
مكافح الفيروسات Antivirus يعمل بمنطق المطابقة: عنده قاعدة ضخمة من «بصمات» البرامج الخبيثة المعروفة (توقيعات Signatures)، فيفحص كل ملف ويقارن بصمته بالقاعدة، فإن طابق حجبه. فهو قوي ضد المعروف وسريع، لكن ضعفه أنه يكشف ما يعرفه فقط: تهديد جديد لا بصمة له في القاعدة قد يمر. ولهذا تضيف المكافحات الحديثة تحليلاً سلوكياً يكشف الأنماط المشبوهة لا البصمات فقط، لكن جوهرها يبقى مكتبة المعروف.
الكشف والاستجابة على النقاط الطرفية EDR (اختصار Endpoint Detection and Response) أوسع: لا يكتفي بفحص الملفات، بل يراقب سلوك الجهاز كله باستمرار (أي عملية تشغل، وأي اتصال شبكي يفتح، وأي ملف نظام يتغير)، ويسجل ذلك، فيكشف التهديد بسلوكه حتى لو كان جديداً لا بصمة له. وأهم ما يميزه كلمة «الاستجابة» Response: يمكن فريق الأمن من التحقيق عن بعد وعزل جهاز مصاب عن الشبكة بضغطة. ويعرف المعهد الأمريكي NIST الـ EDR بأنه أدوات تسجل نشاط النقطة الطرفية باستمرار وتكشف الحوادث وتحقق فيها وتتيح الاستجابة لها. فهو عين دائمة على الجهاز، لا بوابة فحص عند الباب فقط.
وقد تسمع أيضاً مصطلح منصة حماية النقاط الطرفية EPP (اختصار Endpoint Protection Platform)، وهي ببساطة الحزمة التي تجمع مكافح الفيروسات والحماية اللحظية وجدار الجهاز وغيرها في منتج واحد يدار مركزياً. فالفرق المفيد أن تتذكره: EPP تركز على المنع (حجب الخبيث قبل أن يعمل)، وEDR يركز على الكشف والاستجابة (ماذا تفعل حين يفلت شيء من المنع)، والمنتجات الحديثة تدمج الاثنين. فلا تنشغل كثيراً بتصنيف الأسماء، بل اسأل عن الوظائف: هل عندي منع قوي محدث؟ وهل عندي رؤية تكشف ما يفلت منه؟ وهل أستطيع الاستجابة بسرعة حين يقع حادث؟ فهذه الأسئلة الثلاثة أهم من حفظ الاختصارات.
وعقبة تواجه الجهات الصغيرة أن EDR يعطي إنذارات تحتاج من يقرأها ويحقق فيها، وقد لا يكون عندها فريق أمن متفرغ. وهنا يأتي خيار الكشف والاستجابة المدار MDR (اختصار Managed Detection and Response): أن تشترك في خدمة يراقب فيها فريق خارجي متخصص أجهزتك على مدار الساعة ويستجيب نيابة عنك. فإن لم تملك فريقاً، هذا جسر معقول بين عدم وجود رؤية أصلاً وبين بناء فريق كامل. والمهم ألا تشتري أداة رؤية تبقى إنذاراتها بلا أحد يقرأها، فأداة لا يتابعها أحد كجرس إنذار يرن في بيت خال.
ومسألة تستحق الفهم هي الإنذارات الكاذبة False Positives: فمكافح الفيروسات قد يصيح أحياناً على ملف سليم ويظنه خبيثاً، لأن بصمته تشبه نمطاً مشبوهاً. وهذا مزعج لكنه الثمن المقبول للحذر، والمكافح الذي لا يخطئ أبداً في هذا الاتجاه غالباً متساهل يفوته الخبيث الحقيقي. والمهم أن تعرف كيف تتعامل مع إنذار: لا تعطل المكافح لأنه أزعجك مرة، بل تحقق من الملف (من أين جاء؟ هل تثق بمصدره؟)، وإن تأكدت أنه سليم أضفته إلى قائمة الاستثناءات بوعي. أما تعطيل المكافح كله لأنه حجب ملفاً أردته، فهو مثل نزع جهاز إنذار الحريق لأنه صفر مرة وأنت تطبخ.
وأيهما تحتاج؟ للجهة الصغيرة، مكافح فيروسات جيد محدث على كل جهاز يغطي أكثر الخطر الشائع، وهو الحد الأدنى الذي لا غنى عنه. وكلما كبرت الجهة وزادت قيمة بياناتها، زادت الحاجة إلى EDR الذي يعطي رؤية واستجابة لا يعطيهما المكافح وحده. ولا يلغي أحدهما الآخر: EDR لا يغني عن أساس المكافح والتحديث والتشفير، بل يبني فوقها. فابدأ بالأساس، ثم أضف الرؤية حين تحتاجها وتقدر عليها. ولاحظ أن أنظمة التشغيل الحديثة صارت تأتي بمكافح مدمج جيد (مثل Microsoft Defender على Windows)، فلم يعد المكافح شيئاً تشتريه بالضرورة، بل غالباً شيء تتأكد أنه مفعل ومحدث. فلا تثبت ثلاثة مكافحات تتصارع، بل افهم ما المدمج في نظامك، وفعله واتركه يحدث نفسه، وأضف فوقه ما تحتاج.
تجربة عملية: مكافح فيروسات يكشف ملف اختبار
لنرى مكافح فيروسات حقيقياً وهو يكشف ملفاً خبيثاً، سوف نستخدم ClamAV، وهو مكافح فيروسات مفتوح المصدر معروف، ونشغله على حاوية Debian في مختبرنا. لكن كيف نختبر مكافحاً دون أن نجلب برمجية خبيثة حقيقية إلى الجهاز؟ هنا تأتي حيلة ذكية وآمنة: ملف اختبار EICAR.
ClamAV مكافح فيروسات مفتوح المصدر (رخصة GPL)، تطوره وتصونه مؤسسة Cisco، ويستخدم كثيراً على الخوادم وبوابات البريد لفحص الملفات والمرفقات. وهو مثال جيد للتعلم لأنه يعمل من سطر الأوامر فنرى كل خطوة بوضوح، ولأنه مجاني ومتاح للتجربة دون تسجيل. ولاحظ أنه ليس بديلاً عن مكافح سطح المكتب الذي يراقب في الوقت الحقيقي، بل أداة فحص عند الطلب، لكنه يوضح جوهر عمل أي مكافح: قاعدة بصمات، ومحرك مطابقة، ونتيجة لكل ملف.
نشغل الحاوية ونثبت ClamAV، ثم نحدث قاعدة التواقيع بأداة freshclam التي تنزل بصمات التهديدات المعروفة:
docker run -d --name sct-eps debian:13-slim sleep 2400
docker exec sct-eps sh -c 'apt-get update -qq && apt-get install -y -qq clamav'
docker exec sct-eps freshclam        # ينزل قاعدة بصمات التهديدات المعروفة
الآن نجهز مجلداً فيه ملفان: ملف نصي عادي سليم، وملف اختبار EICAR. ننشئ ملف EICAR من نصفي النص المعياري (نكتبهما في جزأين حتى لا يوجد النص كاملاً في ملف المقال نفسه فيثير مكافحك وأنت تقرأ؛ والنص الكامل الرسمي منشور في موقع EICAR):
docker exec sct-eps sh -c '
  mkdir -p /scan
  echo "hello, this is a normal clean file" > /scan/clean.txt
  # نص EICAR المعياري، مكتوب في جزأين يتصلان في الملف:
  printf "%s"  "X5O!P%@AP[4\\PZX54(P^)7CC)7}\$EICAR-STANDARD-"  >  /scan/eicar.txt
  printf "%s" "ANTIVIRUS-TEST-FILE!\$H+H*"                      >> /scan/eicar.txt
  ls -l /scan'
ثم نفحص المجلد بأمر clamscan، ونطلب منه أن يعرض المصاب فقط مع ملخص:
docker exec sct-eps clamscan --infected --recursive /scanوالمخرج سوف يكون كما يلي:
/scan/eicar.txt: Eicar-Test-Signature FOUND

----------- SCAN SUMMARY -----------
Known viruses: 3628233
Engine version: 1.4.3
Scanned directories: 1
Scanned files: 2
Infected files: 1
Data scanned: 0.00 MB
Time: 70.887 sec (1 m 10 s)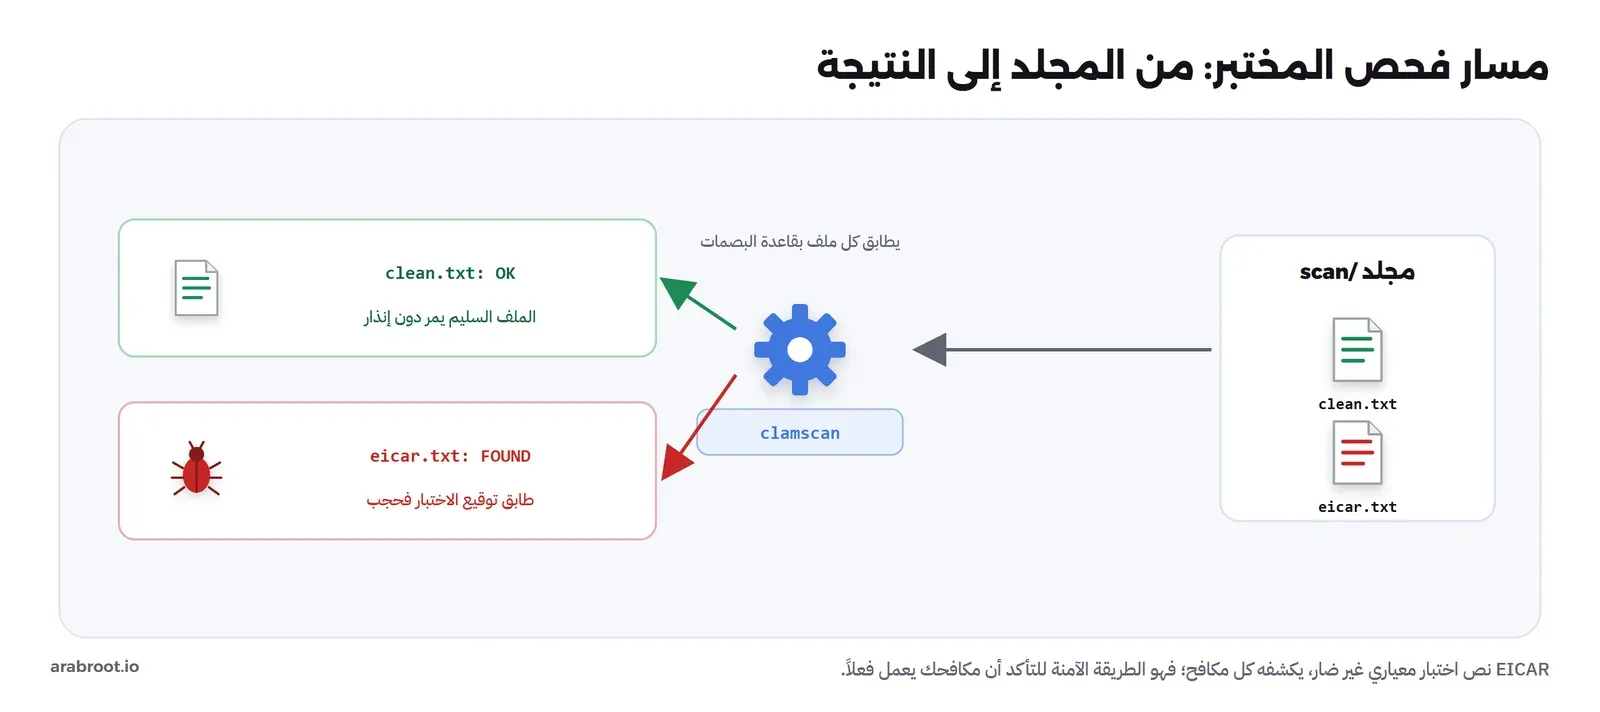
في المخرج أعلاه لاحظ التالي:
- الملف السليم
clean.txtلم يظهر في القائمة (طلبنا المصاب فقط)، فمر دون إنذار، وهذا مهم: المكافح الجيد لا يصيح على كل ملف، بل يميز. - الملف
eicar.txtظهر بحالةFOUNDمع اسم التوقيع الذي طابقه، أي أن المكافح تعرف على بصمة ملف الاختبار المعياري في قاعدته وحجبه، تماماً كما سيفعل مع برمجية خبيثة حقيقية بصمتها في القاعدة. - سطر الملخص يبين عدد الملفات المفحوصة وعدد المصاب، وحجم قاعدة التواقيع المحملة، وهو رقم ضخم لأن القاعدة تحوي بصمات ملايين التهديدات المعروفة.
ولاحظ في المخرج أن المحرك أعلن أنه يحمل أكثر من ثلاثة ملايين ونصف بصمة (Known viruses)، وهذا يفسر لماذا يحتاج المكافح تحديثاً دائماً: فالقاعدة تكبر كل يوم بتهديدات جديدة تكتشف، ومكافح لم يحدث قاعدته منذ أشهر أعمى عن كل ما ظهر بعد آخر تحديث. ولهذا كان تشغيل freshclam خطوة أساسية لا كمالية: فبدونها كان المحرك سيعمل بقاعدة فارغة ولا يكشف شيئاً. وفي الاستخدام الحقيقي، يحدث المكافح قاعدته تلقائياً عدة مرات يومياً، وكل ما عليك هو التأكد أن هذا التحديث التلقائي يعمل فعلاً ولا يعطله جدار أو إعداد.
وفرق مهم يوضحه المختبر بطريقة غير مباشرة: نحن هنا فحصنا مجلداً عند الطلب (فحص On-Demand)، لكن مكافح سطح المكتب الحقيقي يعمل أيضاً في الوقت الحقيقي (Real-Time)، أي يفحص كل ملف لحظة فتحه أو تنزيله أو تشغيله، فيحجب الخبيث قبل أن يعمل لا بعد أن تطلب فحصه. فالفحص عند الطلب مفيد للتحقق الدوري ولفحص ملف مشكوك فيه، لكن الحماية الحقيقية تأتي من الفحص اللحظي الذي يقف عند الباب دائماً. فتأكد أن الحماية اللحظية مفعلة على أجهزة موظفيك، لا الفحص الدوري وحده.
وهذا يوضح جوهر عمل مكافح الفيروسات وحده: هو قوي وسريع ضد المعروف، لكنه يكشف ما في قاعدته فقط. ولهذا أمران مهمان: أولاً، تحديث القاعدة باستمرار (بأداة freshclam التي شغلناها) ضروري، فمكافح بقاعدة قديمة أعمى عن التهديدات الجديدة. وثانياً، لا تكتف بالمكافح وحده لمواجهة تهديد موجه جديد لا بصمة له، بل اجعله طبقة ضمن طبقات، تعلوها الرؤية السلوكية التي يعطيها EDR. وبعد التجربة ننظف المختبر فوراً:
docker rm -f sct-epsالرؤية والاستجابة: عين على الجهاز
رأينا أن المكافح يفحص الملفات عند الباب، لكن كثيراً من الهجمات الحديثة لا تأتي في ملف واضح يفحص، بل في سلوك: عملية شرعية تستغل بطريقة خبيثة، أو أمر يشغل في الذاكرة دون ملف على القرص. وهنا تظهر قيمة الرؤية: أن ترى ما يجري على الجهاز فعلاً، لا أن تفحص الملفات فقط.
ولا تحتاج الجهة الصغيرة بالضرورة إلى منصة EDR تجارية باهظة لتبدأ. فهناك أدوات مفتوحة المصدر تعطيك جزءاً من الرؤية، مثل osquery التي تتيح أن تسأل جهازك أسئلة كأنه قاعدة بيانات: ما العمليات التي تعمل الآن؟ ما المنافذ التي تستمع؟ ما البرامج المثبتة؟ أي حساب يملك صلاحية مدير؟ فتجمع إجابات كل أجهزتك في مكان واحد وترى الشاذ منها. وهذا جرد حي يكمل ما شرحناه في مقال أساسيات التحقيق الرقمي، حيث يبدأ التحقيق في أي حادثة من معرفة ما كان يجري على الجهاز.
ولماذا تهم الرؤية إلى هذا الحد؟ لأنك لا تستطيع حماية ما لا تراه، ولا اكتشاف إصابة لا أثر لها عندك. تخيل أن جهازاً في جهتك أصيب: دون رؤية، قد تمر أسابيع قبل أن تلاحظ، وربما لا تلاحظ حتى يتسرب شيء. أما مع رؤية ولو بسيطة، فترى عملية غريبة تعمل، أو اتصالاً خارجاً إلى عنوان مشبوه، أو برنامجاً ثبت دون علمك، فتتصرف قبل أن يتفاقم. والفجوة الأكبر في أمن أكثر الجهات الصغيرة ليست نقص الأدوات الباهظة، بل غياب أي رؤية أصلاً: أجهزة تعمل في صمت، لا أحد يعرف حالها حتى تقع الكارثة. فحتى خطوة بسيطة، كجمع قائمة بما يعمل على كل جهاز دورياً ومراجعتها، تنقلك من العمى الكامل إلى بداية البصيرة.
وكلمة تحذير مهمة: الرؤية تعني جمع بيانات عن أجهزة الموظفين، وهذا يلامس خصوصيتهم. فوازن بين الأمن والخصوصية: اجمع ما تحتاجه للأمن (العمليات، البرامج، حالة الحماية)، لا ما يراقب الموظف شخصياً (محتوى رسائله الخاصة مثلاً)، وأعلم الموظفين بما يجمع ولماذا، خصوصاً على الأجهزة الشخصية. فالشفافية تبني الثقة، والمراقبة الخفية تهدمها، وقد تخالف أنظمة حماية البيانات. فالرؤية الأمنية المشروعة تخدم حماية الجهة والموظف معاً، لا التجسس على الموظف.
والفكرة التي تنقلها من المكافح إلى الرؤية هي أن الأمن لا يكتمل بالمنع وحده، بل يحتاج الكشف والاستجابة: أن تعرف أن جهازاً أصيب (الكشف)، وأن تعزله وتحقق فيه بسرعة (الاستجابة)، فلا يتحول حادث جهاز واحد إلى اختراق للجهة كلها. فالمنع يقلل الحوادث، والكشف والاستجابة يقللان أثر ما يفلت من المنع، وكلاهما لازم.
أجهزة الموظفين الشخصية BYOD
سؤال يواجه كل جهة: هل تسمح للموظفين باستخدام أجهزتهم الشخصية للعمل (ما يسمى BYOD اختصار Bring Your Own Device)؟ الإغراء كبير: يوفر شراء الأجهزة ويريح الموظف الذي يفضل جهازه. لكن الخطر أن جهازاً شخصياً لا تتحكم فيه قد يكون غير محدث، أو بلا مكافح، أو مليئاً بتطبيقات غير موثوقة، ومع ذلك يصل إلى بريد العمل وبياناته. فأنت تضع بياناتك على جهاز لا تعرف حاله.
وأدوات إدارة الأجهزة MDM (اختصار Mobile Device Management) تعالج هذا: تتيح للجهة أن تفرض حداً أدنى من الحماية على أي جهاز يصل إلى بياناتها، شخصياً كان أو مملوكاً للجهة، مثل اشتراط قفل الشاشة، وتفعيل التشفير، والفصل بين بيانات العمل والبيانات الشخصية، والقدرة على مسح بيانات العمل وحدها عن بعد إن ضاع الجهاز أو غادر الموظف. فإن سمحت بالأجهزة الشخصية، فاجعلها مشروطة بحد أدنى تفرضه أداة، لا متروكة لاجتهاد كل موظف. وإن كان عملك يحمل بيانات حساسة، فقد يكون الأصح أجهزة تملكها الجهة وتتحكم فيها كاملاً، فالفرق في الثمن أرخص بكثير من كلفة تسرب بيانات من جهاز لم تتحكم فيه.
وأخطر لحظة في حياة أي جهاز عمل هي لحظة مغادرة الموظف. فكثير من تسريبات البيانات لا تأتي من مهاجم خارجي، بل من موظف غادر وبقي على جهازه (أو جهازه الشخصي) بريد العمل وملفاته وربما وصول إلى أنظمة الجهة، لأن أحداً لم يسحب وصوله ولم يمسح بيانات العمل عن جهازه. ولهذا اجعل جزءاً من إجراءات مغادرة أي موظف: سحب وصوله من كل الأنظمة فوراً، واسترجاع جهاز الجهة أو مسح بيانات العمل عن جهازه الشخصي عن بعد. وهذا يربط حماية الأجهزة بإدارة الهوية والوصول التي شرحناها في مرحلة الهوية: فالوصول الذي لا يسحب عند المغادرة باب مفتوح، والجهاز الذي لا يمسح نافذة باقية على بياناتك بعد رحيل صاحبه.
ولا تنس أن الأجهزة تنتهي حياتها يوماً، فماذا يحدث للقرص حين يباع الحاسوب القديم أو يرمى؟ كثير من البيانات تسربت من أقراص أجهزة قديمة بيعت دون مسح آمن، فاستخرج منها مشتروها ملفات الجهة. فاجعل من إجراءاتك مسح أي قرص مسحاً آمناً قبل التخلص من الجهاز أو إعادة استخدامه، أو إتلاف القرص ماديا إن كان يحمل بيانات شديدة الحساسية. والقرص المشفر أصلاً أسهل في هذا: يكفي إتلاف مفتاحه ليصير محتواه غير قابل للقراءة. فحماية الجهاز تمتد من لحظة تجهيزه إلى لحظة التخلص منه، لا في منتصف عمره فقط.
أخطاء شائعة Common Mistakes
- الاكتفاء بمكافح الفيروسات: المكافح طبقة واحدة تكشف المعروف، وليس حماية كاملة. من ظن أن تثبيت مكافح يكفي ترك الجهاز بلا تحديث ولا تشفير ولا رؤية. الحماية طبقات لا طبقة.
- ترك القرص بلا تشفير: أكثر ضياع البيانات لا يأتي من اختراق معقد، بل من حاسوب محمول ضاع أو سرق وقرصه مكشوف. فعل التشفير على كل جهاز متنقل، فهو مجاني.
- العمل بحساب مدير يومياً: استخدام حساب بصلاحيات مدير للعمل اليومي يعطي أي برمجية خبيثة تصيبك صلاحيات كاملة على النظام. اعمل بحساب محدود، وارفع الصلاحية عند الحاجة فقط.
- قاعدة تواقيع قديمة: مكافح لا تحدث قاعدته أعمى عن التهديدات الجديدة. تأكد أن التحديث التلقائي للتواقيع يعمل فعلاً.
- إهمال الهواتف: الهاتف الذي يقرأ بريد العمل نقطة طرفية مثل الحاسوب تماماً، وضياعه تسريب. اشترط قفل الشاشة والتشفير عليه أيضاً.
- الأجهزة الشخصية بلا ضابط: السماح بالأجهزة الشخصية دون حد أدنى مفروض يضع بياناتك على أجهزة مجهولة الحال. اشترط حداً أدنى أو خصص أجهزة للعمل.
- نسيان الاستجابة: كثير من الجهات تجهز المنع وتنسى ماذا تفعل حين يصاب جهاز فعلاً. ضع خطة بسيطة: كيف تعزل جهازاً مصاباً، ومن تبلغ، وكيف تستعيد.
الجانب السعودي
الضوابط الأساسية للأمن السيبراني ECC تطلب حماية الأجهزة صراحة. ففي مكون حماية الأنظمة وأجهزة معالجة المعلومات (2-3) تذكر ضمن الحد الأدنى من المتطلبات استخدام وإدارة برامج مكافحة الفيروسات والبرامج الضارة على الأجهزة، وإدارة حزم التحديثات والإصلاحات. وفي أمن الأجهزة المحمولة (مكون مستقل) تطلب الضوابط حماية الأجهزة المحمولة وأجهزة الموظفين الشخصية التي تصل إلى بيانات الجهة، بما في ذلك فصل بيانات العمل، والتشفير، وإمكانية المسح عن بعد، وهو بالضبط ما يعالجه حديثنا عن تشفير القرص وأدوات إدارة الأجهزة. فالمعيار لا يترك حماية الأجهزة لاجتهاد كل جهة، بل يذكرها بنداً صريحاً. وشرح قراءة الضوابط في مقال الضوابط الأساسية NCA ECC.
ولتشفير القرص بعد آخر في السياق السعودي: فحين يحمل الجهاز بيانات شخصية لعملاء أو موظفين، يصير ضياعه غير المشفر تسريباً لبيانات شخصية، وهذا يدخل في نطاق نظام حماية البيانات الشخصية PDPL الذي يلزم الجهات بحماية ما تحفظه من بيانات شخصية. فتشفير أجهزة الموظفين ليس إجراء أمن داخلياً فقط، بل جزء من واجبك تجاه من ائتمنك على بياناتهم. والجميل أن الطبقة نفسها تخدم الأمرين: تحمي عملك من تسرب يضر سمعتك، وتحمي عملاءك من كشف بياناتهم، وتعينك على الالتزام بالنظام. فالضابط الواحد هنا يغلق ثلاثة أبواب معاً.
إلى أين بعد هذا المقال؟
حماية الأجهزة طبقة تكملها طبقات أخرى: تحديث الأنظمة الذي هو أساسها، والدفاع متعدد الطبقات الذي يضعها في إطارها، والتحقيق الجنائي الرقمي حين يصاب جهاز فعلاً، والنسخ الاحتياطي الذي يعيدك إن ضرب جهازك برنامج فدية:
 دليلالتحديثات الأمنية Patch Management: ماذا تحدث ومتى؟أغلب الاختراقات تستغل ثغرة لها إصلاح منشور لم يطبق. كيف تعرف تحديثاتك المعلقة وترتبها وتطبقها بأمان، مع سكربت فحص حالة حقيقي.
 دليلالدفاع متعدد الطبقات Defense in Depth: من أين تبدأ؟لا ضابط واحد يمنع كل شيء، فافترض فشل كل طبقة. كيف ترتب دفاعك في طبقات مستقلة، مع مختبر nginx تسقط فيه الهجمات طبقة طبقة.
 دليلالتحقيق الرقمي DFIR للمبتدئين: احفظ الأدلة قبل أن تنظف السيرفرماذا تفعل عندما تشك أن سيرفرك مخترق، ولماذا تمسح إعادة التشغيل والتنظيف الأدلة التي تحتاجها لتعرف ما حدث.
 دليلالنسخ الاحتياطي بقاعدة 3-2-1 واختبار الاستعادةكيف تحدد كم بيانات تقبل أن تخسر، وتبني نسخاً لا يستطيع المخترق حذفها، وتتأكد أنك تستطيع استعادتها فعلاً.
اجعلها قائمة لا شعاراً
حماية الأجهزة تضيع حين تبقى نوايا عامة، وتنجح حين تصير قائمة محددة تطبق على كل جهاز قبل أن يسلم لموظف. فاكتب لنفسك قائمة إعداد الجهاز: نظام محدث وتحديث تلقائي مفعل، حساب الموظف محدود لا مدير، قرص مشفر ومفتاح الاسترداد محفوظ، مكافح فيروسات مثبت وتواقيعه تحدث تلقائياً، قفل شاشة تلقائي بعد دقائق، ونسخة احتياطية للبيانات المهمة. فحين يمر كل جهاز على هذه القائمة قبل التسليم، ترفع حماية جهتك كلها دفعة واحدة، وتغلق أكثر أبواب الدخول الشائعة.
وفي المؤسسة، وثق هذا في سياسة مكتوبة: ما الحد الأدنى لأي جهاز يصل إلى بياناتك، ومن يجهز الأجهزة، وماذا يحدث حين يغادر موظف (سحب الوصول ومسح بيانات العمل)، وماذا تفعل حين يضيع جهاز أو يصاب. فالسياسة المكتوبة تعمل ولو غاب شخص، وتجعل الحماية عادة لا جهداً فردياً. وقس التقدم بسؤال بسيط: كم نسبة أجهزة جهتك مشفرة ومحدثة ومحمية فعلاً اليوم؟ فهذا الرقم، لا وجود الأدوات على الورق، هو مقياس حمايتك الحقيقي.
ولتبدأ عملياً دون أن تثقل على نفسك، رتب الطبقات بحسب مردودها: ابدأ بالمجاني عالي الأثر على كل جهاز اليوم (تحديث تلقائي، حساب محدود، تشفير القرص، قفل شاشة، المكافح المدمج مفعلاً)، فهذه وحدها تغلق أكثر الأبواب الشائعة في ساعات لا ميزانية. ثم أضف النسخ الاحتياطي للبيانات المهمة، فهو ما ينقذك إن أصاب جهازك برنامج فدية شفر ملفاتك. ثم، حين تكبر الجهة وتزيد قيمة بياناتها، فكر في الرؤية والاستجابة EDR وأدوات إدارة الأجهزة. فالترتيب يمنعك من الوقوع في فخ شائع: صرف المال على أداة متقدمة بينما أجهزتك تفتقر إلى الأساس المجاني، كمن يركب جهاز إنذار متطوراً على باب لا يقفل.
وتذكر أن حماية الأجهزة ليست مشروعاً له بداية ونهاية، بل حالة تحافظ عليها: جهاز جديد يسلم لموظف، موظف يغادر، جهاز يضيع، تحديث يصدر، تهديد يظهر. فاجعل الحماية جزءاً من دورة حياة كل جهاز، لا حملة تفعلها مرة وتنساها. والجهة التي تجهز كل جهاز على قائمة ثابتة، وتراجع حالة أجهزتها دورياً، وتعرف ماذا تفعل حين يقع حادث، أقوى حماية بكثير من جهة تملك أغلى الأدوات لكنها تركت نصف أجهزتها بلا تشفير ولا تحديث. فالفرق في الانضباط، لا في الميزانية.
الخلاصة
وصلنا لنهاية الموضوع، وقد رأينا أن جهاز الموظف خط المواجهة الأول، وأن حمايته طبقات لا طبقة. وأهم ما يجب أن تتذكره:
- النقطة الطرفية أخطر من الخادم لأنها تتنقل ويفتحها بشر، فمنها تأتي أكثر طرق الاختراق.
- الحماية طبقات: التحديث، والصلاحيات الأقل، وتشفير القرص، ومكافح الفيروسات، وEDR، ويعلوها وعي المستخدم.
- تشفير القرص أرخص تأمين ضد ضياع الجهاز، وشريحة TPM تحفظ مفتاحه في عتاد منفصل.
- مكافح الفيروسات يكشف المعروف بالبصمات، وEDR يكشف الغريب بالسلوك ويتيح الاستجابة.
- رأينا بالتجربة ClamAV يكشف ملف اختبار EICAR المعياري بأمان، ويمر الملف السليم دون إنذار.
- اجعل حماية الجهاز قائمة محددة تطبق قبل التسليم، لا نوايا عامة.
تدريب عملي Practice
- أعد بناء المختبر، ثم أضف ملفاً عادياً ثانياً (صورة أو نص) إلى مجلد الفحص، وأعد الفحص دون
--infected، ولاحظ كيف يطبع حالة كل ملف (OK) لا المصاب فقط. - على جهازك الذي تملكه، تحقق: هل قرصه مشفر؟ وأين مفتاح الاسترداد؟ فعل التشفير إن لم يكن مفعلاً (BitLocker أو FileVault أو LUKS).
- اكتب قائمة إعداد الجهاز لجهتك (ولو كنت وحدك): التحديث، الصلاحيات، التشفير، المكافح، قفل الشاشة، النسخ الاحتياطي، وطبقها على جهاز واحد من البداية للنهاية.
سجل التحديثات
- أكتوبر 2026: كتابة المقال، وبناء مختبر ClamAV على debian:13-slim يكشف ملف اختبار EICAR المعياري ويمر الملف السليم، ثم إزالته.