> ## Content Index
> Fetch the complete content index at: https://arabroot.io/llms.txt
> Use this file to discover other available public pages before exploring further.
# ربط سيرفرات Linux بنطاق Active Directory مع SSSD
- URL: https://arabroot.io/articles/ربط-سيرفرات-linux-بنطاق-active-directory-مع-sssd/
- Published: 2026-11-20T16:34:34.000Z
- Updated: 2026-11-20T17:31:47.000Z
- Description: نضم سيرفري Debian إلى نطاق Active Directory بـ realmd وSSSD، ونجعل الدخول وsudo يتبعان مجموعات الدليل، ونصل إلى SSH وموقع داخلي بتذكرة Kerberos دون كلمة مرور.
- Author: فريق عرب رووت
- Tags: الأدلة التقنية, Windows للمسؤولين والمطورين, لينكس والسيرفرات, Samba
إذا كنت تدير عشرة سيرفرات Linux في مؤسسة يعمل موظفوها على Active Directory، فغالباً لكل مسؤول حساب محلي على كل سيرفر، بكلمة مرور أو مفتاح SSH منفصل، ولكل حساب عضوية في مجموعة `sudo` أضافها أحدهم يوماً ما. وعندما يغادر مسؤول عليك أن تتذكر السيرفرات العشرة كلها، وقد شرحنا في [المستخدمون وsudo وخروج المسؤول](https://arabroot.io/articles/%D8%A7%D9%84%D9%85%D8%B3%D8%AA%D8%AE%D8%AF%D9%85%D9%88%D9%86-%D9%88%D8%A7%D9%84%D9%85%D8%AC%D9%85%D9%88%D8%B9%D8%A7%D8%AA-%D9%88-sudo-%D9%88%D8%AE%D8%B1%D9%88%D8%AC-%D9%85%D8%B3%D8%A4%D9%88%D9%84-%D8%A7%D9%84%D9%86%D8%B8%D8%A7%D9%85/) كم يكون هذا اليوم مرهقاً على سيرفر واحد. وفي المقابل يعطل قسم تقنية المعلومات حساب الموظف في Active Directory بنقرة واحدة، فيغلق عليه البريد وجهازه والتطبيقات، وتبقى سيرفرات Linux وحدها خارج هذه النقرة.
والحل أن تنضم سيرفرات Linux إلى النطاق Domain Join كما تنضم أجهزة Windows، فيدخل المسؤول بحساب النطاق نفسه، وتحدد مجموعة في Active Directory من يدخل إلى أي سيرفر ومن يملك `sudo`، ويصل الموظف إلى خدمة داخلية دون أن يكتب كلمة المرور مرة ثانية بتذكرة Kerberos. وفي هذا المقال نضم سيرفري Debian 13 إلى نطاق Samba الذي بنيناه بمتحكمين في المقال السابق، بأدوات realmd وSSSD، ونكتب كل خطوة كما حدثت، بما فيها خمس مشكلات واجهتنا قبل أن ينجح الانضمام وبعده. والأمر نفسه يعمل مع نطاق Active Directory على Windows Server، فلم نستخدم شيئاً خاصاً بـ Samba على جهة Linux.
[دليلSamba AD: خادم Active Directory مفتوح المصدرنبني نطاقاً من متحكمين بـ Samba 4.22 ونشرح ما يكتبه الإنشاء وDNS والسياسات والنسخ المتماثل وSYSVOL والنسخ الاحتياطي، مع أربع مشكلات حقيقية وحلولها.](https://arabroot.io/articles/samba-ad-%D8%AE%D8%A7%D8%AF%D9%85-active-directory-%D9%85%D9%81%D8%AA%D9%88%D8%AD-%D8%A7%D9%84%D9%85%D8%B5%D8%AF%D8%B1/)[دليلما هو Active Directory؟ النطاق والسياسات GPO وKerberosنشرح الغابة والنطاق والوحدات التنظيمية وKerberos وNTLM وسياسات المجموعات وأدوار FSMO والمواقع، وكل مفهوم بمخرج حقيقي من نطاق Samba بمتحكمين.](https://arabroot.io/articles/%D9%85%D8%A7-%D9%87%D9%88-active-directory-%D8%A7%D9%84%D9%86%D8%B7%D8%A7%D9%82-%D9%88%D8%A7%D9%84%D8%B3%D9%8A%D8%A7%D8%B3%D8%A7%D8%AA-gpo-%D9%88kerberos/)[دليلبديل Active Directory مع Samba AD DC للمستخدمين والأجهزةنبني متحكم نطاق Samba حقيقياً لمؤسسة من 150 موظفاً، ونضم إليه جهاز Linux، ثم نرى ماذا يحدث عندما يتوقف، ونقول بصراحة ما تحتاجه أجهزة Windows، وما لا يقدمه أي بديل لـ Intune.](https://arabroot.io/articles/%D8%A8%D8%AF%D9%8A%D9%84-active-directory-%D9%85%D8%B9-samba-ad-dc-%D9%84%D9%84%D9%85%D8%B3%D8%AA%D8%AE%D8%AF%D9%85%D9%8A%D9%86-%D9%88%D8%A7%D9%84%D8%A7%D8%AC%D9%87%D8%B2%D8%A9/)
وفي مقال [بديل Active Directory مع Samba AD DC](https://arabroot.io/articles/%D8%A8%D8%AF%D9%8A%D9%84-active-directory-%D9%85%D8%B9-samba-ad-dc-%D9%84%D9%84%D9%85%D8%B3%D8%AA%D8%AE%D8%AF%D9%85%D9%8A%D9%86-%D9%88%D8%A7%D9%84%D8%A7%D8%AC%D9%87%D8%B2%D8%A9/) ضممنا جهاز موظف بأداة adcli وحدها، وجربنا الدخول الأول وتغيير كلمة المرور والدخول دون اتصال، فلن نعيد ذلك هنا، وإنما نركز على ما يحتاجه السيرفر تحديداً.
وسوف نناقش في هذا المقال ما يلي:
- الأدوات: realmd وadcli وSSSD، ومتى تختار winbind بدلاً منها.
- الشرطان قبل الانضمام: DNS يشير إلى المتحكمات، والوقت متزامن، وما الذي تراه إذا اختل أحدهما.
- الانضمام بالأمر `realm join`، وما الذي ينشئه في النطاق وفي الملف `/etc/krb5.keytab`.
- مستخدمو النطاق على Linux: الأرقام والمجلدات الرئيسية والدخول عبر SSH.
- من يدخل إلى السيرفر، وsudo لمجموعة من Active Directory، وتأخر الذاكرة المؤقتة Cache.
- الدخول الموحد بتذكرة Kerberos إلى SSH وإلى خدمة ويب، ومشكلة الملف `keytab` القديم.
- ماذا يحدث إذا توقف أحد المتحكمين، وأخطاء شائعة، وقائمة تحقق.
## ماذا يحتاج Linux لكي يفهم Active Directory؟ The Tools
Linux لا يعرف من نفسه شيئاً عن النطاق، فهو يسأل عن المستخدمين عبر طبقة تبديل خدمات الأسماء NSS، أي الملف `/etc/nsswitch.conf` الذي يقول «ابحث في `/etc/passwd` ثم في كذا»، ويتحقق من كلمات المرور عبر وحدات المصادقة PAM. والانضمام إلى النطاق يعني أن تضع في الطبقتين برنامجاً يعرف كيف يسأل Active Directory. والأدوات المعتادة اليوم ثلاث:
- **realmd:** أداة تكتشف النطاق من DNS وتنضم إليه وتكتب ملفات الإعداد، فهي المنسق الذي يشغل البقية، وكل أوامرها في [صفحة realm](https://www.freedesktop.org/software/realmd/docs/realm.html?ref=arabroot.io).
- **adcli:** الأداة التي تنشئ حساب الجهاز في Active Directory وتكتب مفاتيحه في ملف `keytab`، ويستدعيها realmd، وتستطيع أن تستخدمها وحدها كما في المقال السابق.
- **SSSD:** خدمة تعمل دائماً، تجيب عن أسئلة NSS وPAM من الدليل، وتحفظ النتائج في ذاكرة مؤقتة، وتحصل على تذاكر Kerberos للمستخدمين، وتجدد كلمة مرور حساب الجهاز تلقائياً، وتسجل اسم السيرفر في DNS النطاق.
والصورة التالية تبين أين يقف كل منها:
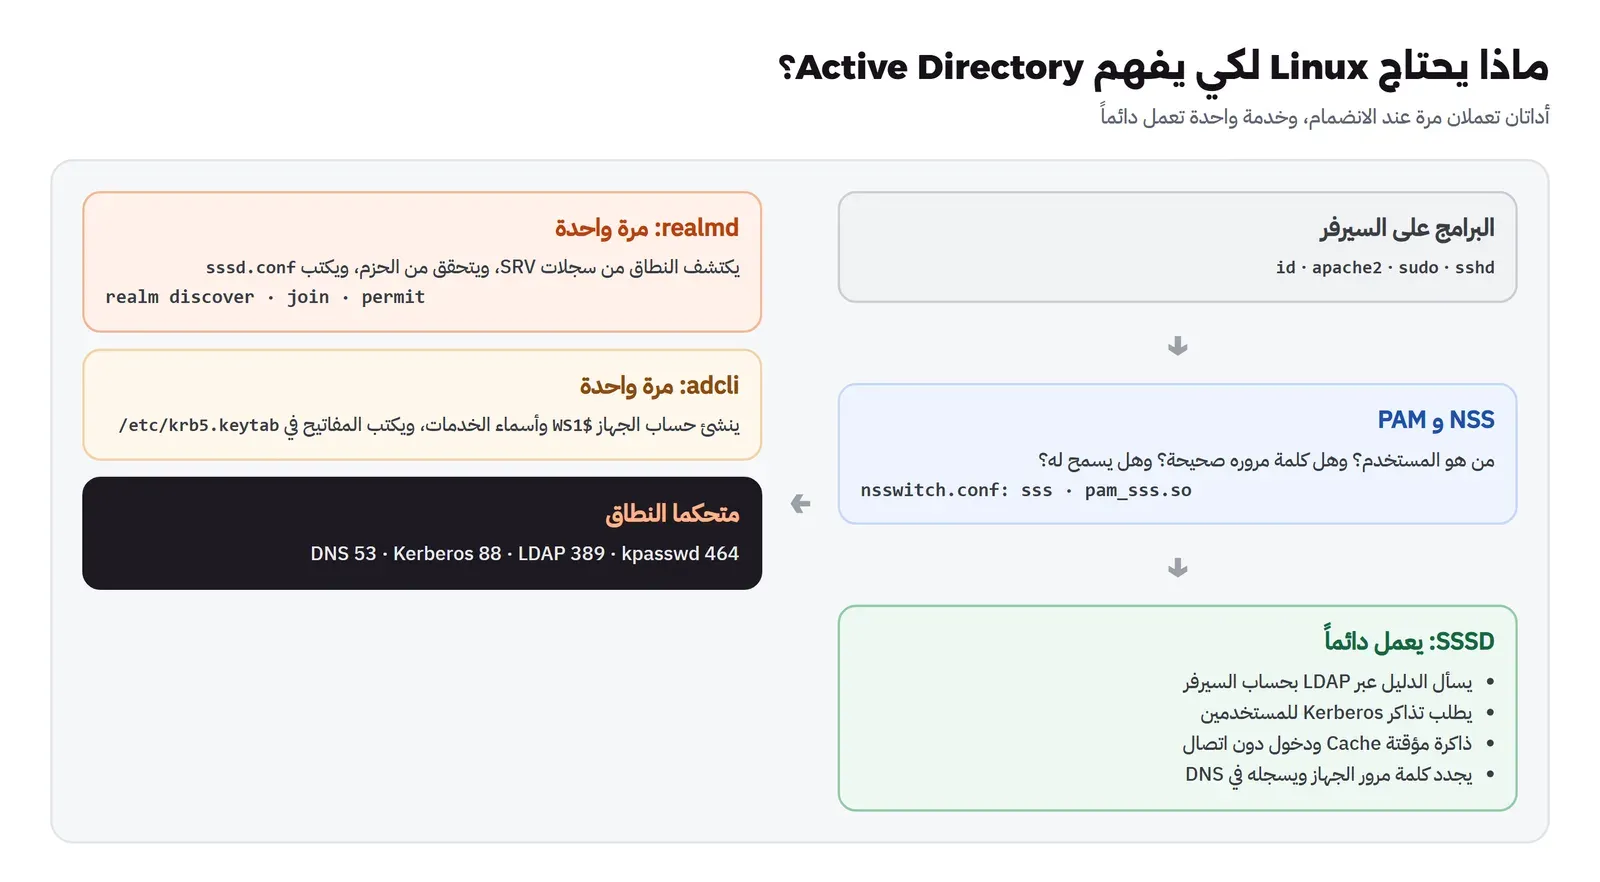
realmd وadcli يعملان مرة عند الانضمام، وSSSD يعمل دائماً بين النظام والمتحكمات
وقد يتساءل البعض: أليس winbind من Samba يفعل الشيء نفسه؟ والإجابة نعم، فهو بديل SSSD في الطبقتين نفسيهما، والفرق في الاستخدام. فإذا كان السيرفر سيرفر ملفات يشارك مجلدات بـ Samba لأجهزة Windows في النطاق فالأنسب winbind، لأن Samba يحتاجه لكي يربط صلاحيات Windows بالمستخدمين، كما في توثيق Samba لدور العضو Domain Member. وأما السيرفر الذي يحتاج دخول المسؤولين وsudo وتطبيقات تقرأ المستخدمين فالأنسب SSSD، فهو الافتراضي في realmd، وأدواته للتشخيص أوضح، ويقرأ من FreeIPA وLDAP أيضاً بالإعداد نفسه تقريباً. ولا تقم بتشغيل الاثنين على سيرفر واحد، لأن كلاً منهما سيعطي المستخدم نفسه رقماً مختلفاً.
| البند | SSSD | winbind |
| -------------------------------- | ------------------------------- | --------------------------- |
| الاستخدام الأنسب | دخول المسؤولين وsudo والتطبيقات | سيرفر ملفات Samba في النطاق |
| من ينضم | realmd مع adcli | net ads join أو realmd |
| مصادر أخرى | FreeIPA وLDAP | Active Directory فقط |
| الذاكرة المؤقتة للدخول دون اتصال | نعم | نعم |
وقد يسأل مسؤول تعود على كتابة ملفاته بيده: لماذا realmd أصلاً، إذا كان كل ما يفعله أن يشغل adcli ويكتب `sssd.conf`؟ والإجابة أن الطريقة اليدوية ممكنة تماماً، وقد استخدمناها في المقال السابق، ولكن realmd يجمع في أمر واحد خطوات ينساها الناس: اكتشاف المتحكمات من DNS، والتحقق من الحزم، وإنشاء الحساب في الوحدة الصحيحة، وكتابة ملف `keytab` بالصلاحيات الصحيحة، وتفعيل SSSD، ثم يعطيك أوامر بسيطة مثل `realm permit` و`realm list` لكي ترى حالة السيرفر في سطرين. وفي مؤسسة فيها مئة سيرفر، الأمر الواحد الذي ينتج النتيجة نفسها على كل سيرفر أفضل من ملف يكتبه كل مسؤول بطريقته، فإذا احتجت خياراً لا يكتبه realmd فأضفه إلى `sssd.conf` بعد الانضمام بأداة إدارة الإعداد.
## المختبر Lab
النطاق هو نفسه من مقال Samba AD: المتحكمان `dc1` و`dc2` على `10.95.5.10` و`10.95.5.11`، وفيه المستخدمون أحمد سالم في مجموعتي `linux-admins` و`app-users`، ومنى علي في `app-users` و`finance`، وخالد عمر دون مجموعات. ونضيف سيرفرين من Debian 13: `ws1` نعامله كسيرفر إدارة يدخل إليه المسؤولون، و`app1` سيرفر تطبيق داخلي نصل إليه من الأول دون كلمة مرور. وفي السيرفرين يعمل systemd كأول عملية PID 1، لأن SSSD وsshd وApache خدمات تحتاج من يديرها كما على أي سيرفر حقيقي، كما في مختبر [الخدمات والسجلات مع systemd](https://arabroot.io/articles/%D8%A7%D9%84%D8%AE%D8%AF%D9%85%D8%A7%D8%AA-services-%D9%88%D8%A7%D9%84%D8%B3%D8%AC%D9%84%D8%A7%D8%AA-logs-%D9%85%D8%B9-systemd-%D9%88-journalctl/). وملف Dockerfile للسيرفرين:
```dockerfile
# Linux server that joins the domain with realmd + SSSD. systemd is PID 1 so sssd, sshd and apache run as services.
FROM debian:13-slim
RUN apt-get update && DEBIAN_FRONTEND=noninteractive apt-get install -y --no-install-recommends \
systemd systemd-sysv dbus realmd sssd-ad sssd-tools libnss-sss libpam-sss adcli krb5-user samba-common-bin \
openssh-server openssh-client sshpass sudo apache2 libapache2-mod-auth-gssapi curl faketime dnsutils ldap-utils procps ca-certificates \
&& rm -rf /var/lib/apt/lists/* \
&& systemctl mask getty@.service console-getty.service \
&& rm -f /etc/systemd/system/multi-user.target.wants/apache2.service
RUN apt-get update && DEBIAN_FRONTEND=noninteractive apt-get install -y --no-install-recommends polkitd && rm -rf /var/lib/apt/lists/*
COPY krb5.conf /etc/krb5.conf
COPY polkit-container.conf /etc/systemd/system/polkit.service.d/container.conf
STOPSIGNAL SIGRTMIN+3
CMD ["/lib/systemd/systemd"]
```
وفي ملف `compose.yaml` نفسه الذي فيه المتحكمان أضفنا السيرفرين:
```yaml
ws1: &client
build: ./client
image: wn5-ad-client:lab
container_name: wn5-ws1
hostname: ws1
domainname: ad.example.com
dns: [ 10.95.5.10, 10.95.5.11 ]
dns_search: [ ad.example.com ]
tmpfs: [ /run, /run/lock, /tmp ]
cgroup: host
volumes: [ "/sys/fs/cgroup:/sys/fs/cgroup:rw", "./:/lab" ]
networks: { ad: { ipv4_address: 10.95.5.21 } }
profiles: [ clients ]
app1:
<<: *client
container_name: wn5-app1
hostname: app1
networks: { ad: { ipv4_address: 10.95.5.22 } }
```
والسطران الأخيران في Dockerfile جاءا بعد أول محاولة. فالأمر `realm` يكلم خدمة `realmd` عبر D-Bus، والخدمة تسأل polkit هل يسمح لهذا المستخدم بالانضمام، فلما لم يكن polkit مثبتاً جاءت هذه الرسالة حتى مع root:
```text
$ realm discover ad.example.com
realm: Couldn't discover realms: Not authorized to perform this action
```
ثم ثبتناه فلم يبدأ، لأن ملف خدمته في systemd يطلب عزلاً Sandboxing لا يسمح به Container دون صلاحيات إضافية:
```text
(polkitd)[144]: polkit.service: Failed to keep CAP_SYS_ADMIN: Operation not permitted
(polkitd)[144]: polkit.service: Failed at step USER spawning /usr/lib/polkit-1/polkitd: Operation not permitted
realmd[98]: rejecting access to method 'Discover' on interface 'org.freedesktop.realmd.Provider' at /org/freedesktop/realmd
```
فأضفنا ملف تعديل Drop-in يلغي خيارات العزل للخدمة داخل الـ Container فقط، وهو في مجلد المختبر. وهذه مشكلة Containers وحدها، فعلى سيرفر حقيقي أو جهاز افتراضي يأتي polkit مع realmd ويعمل دون تعديل، فلا تنسخ هذا الملف إلى سيرفراتك. والرسالة نفسها `Not authorized` تستحق أن تتذكرها، لأنها لا تعني كلمة مرور خاطئة كما يظن من يراها أول مرة.
## قبل الانضمام: DNS والوقت Prerequisites
شرطان لا يعمل الانضمام دونهما، وكل منهما ينتج رسالة لا تذكر سببه الحقيقي.
### الشرط الأول: DNS يشير إلى المتحكمات
جعلنا السيرفر يسأل سيرفر DNS عاماً، كما يحدث على سيرفر أخذ إعداده من مزود الاستضافة، ثم طلبنا اكتشاف النطاق:
```text
# /etc/resolv.conf: nameserver 8.8.8.8
$ realm discover ad.example.com
realm: No such realm found: ad.example.com
exit=1
$ host -t SRV _ldap._tcp.ad.example.com
_ldap._tcp.ad.example.com has no SRV record
```
الأداة لا تقول إن DNS خاطئ، وإنما تقول إن النطاق غير موجود، لأنها تبحث عنه بسجلات SRV التي شرحناها في مقال Samba AD، والسيرفر العام لا يعرف عنها شيئاً. ثم أعدنا الملف ليشير إلى المتحكمين:
```text
$ cat /etc/resolv.conf
nameserver 10.95.5.10
nameserver 10.95.5.11
search ad.example.com
$ realm discover ad.example.com
ad.example.com
type: kerberos
realm-name: AD.EXAMPLE.COM
domain-name: ad.example.com
configured: no
server-software: active-directory
client-software: sssd
required-package: sssd-tools
required-package: sssd
required-package: libnss-sss
required-package: libpam-sss
required-package: adcli
required-package: samba-common-bin
```
والفرق بين المحاولتين سطر واحد في ملف، ولكنه يكفي لكي يقضي مسؤول ساعة يبحث في إعداد Kerberos وكلمات المرور وجدار الحماية، وكل ذلك سليم. ولذلك اجعل أول أمر في أي مشكلة انضمام هو سؤال سجل SRV مباشرة بالأداة `host`، فإذا لم يأت الجواب بأسماء المتحكمات فلا فائدة من النظر في أي شيء آخر.
لاحظ `server-software: active-directory`، فالأداة لا تعرف ولا يهمها أن المتحكم Samba، و`configured: no` لأننا لم ننضم بعد، وقائمة الحزم التي تحتاجها. وفي الإنتاج اجعل DNS السيرفر يشير إلى متحكمين على الأقل، وثبته في إعداد الشبكة الدائم، وليس في `/etc/resolv.conf` مباشرة إذا كان شيء آخر مثل DHCP أو systemd-resolved يعيد كتابته.
### الشرط الثاني: الوقت Time Skew
Kerberos يضع في كل طلب طابعاً زمنياً، والمتحكم يرفض أي طلب يختلف وقته عن وقته بأكثر من خمس دقائق، والسبب أن الطابع الزمني هو ما يمنع مهاجماً سجل طلباً قديماً من أن يعيد إرساله Replay. ولا نستطيع أن نغير ساعة Container دون أن نغير ساعة الجهاز كله، فاستخدمنا الأداة `faketime` التي تجعل برنامجاً واحداً يرى وقتاً مختلفاً. والمفاجأة أن المحاولة الأولى نجحت:
```text
$ date -u; faketime "+10 minutes" date -u
Fri Nov 20 16:17:52 UTC 2026
Fri Nov 20 16:27:52 UTC 2026
$ faketime "+10 minutes" kinit ahmad.salem
Password for ahmad.salem@AD.EXAMPLE.COM:
Warning: Your password will expire in 41 days on Fri Jan 1 16:00:46 2027
exit=0
```
والسبب أن مكتبة MIT Kerberos تصحح الفرق بنفسها: عندما يرد المتحكم بأن الوقت مختلف تحسب الفرق وتعيد الطلب بوقت المتحكم، وهذا الخيار `kdc_timesync` مفعل افتراضياً كما في [صفحة krb5.conf](https://web.mit.edu/kerberos/krb5-latest/doc/admin/conf%5Ffiles/krb5%5Fconf.html?ref=arabroot.io). فعطلناه في ملف إعداد مؤقت لكي نرى ما يراه أي عميل لا يصحح الوقت، مثل أجهزة كثيرة وتطبيقات Java وبعض الخدمات:
```text
$ KRB5_CONFIG=/lab/client/krb5-notimesync.conf faketime "+10 minutes" kinit ahmad.salem
Password for ahmad.salem@AD.EXAMPLE.COM:
kinit: Clock skew too great while getting initial credentials
exit=1
$ KRB5_CONFIG=/lab/client/krb5-notimesync.conf faketime "+4 minutes" kinit ahmad.salem
Password for ahmad.salem@AD.EXAMPLE.COM:
Warning: Your password will expire in 41 days on Fri Jan 1 16:00:46 2027
exit=0
```
عشر دقائق فرق: رفض صريح. أربع دقائق: قبول، أي أن الحد خمس دقائق فعلاً. والدرس أن تصحيح MIT يخفي المشكلة عن `kinit` ولا يخفيها عن كل شيء، فالسيرفر الذي يتأخر وقته سيقبل منك الدخول من الطرفية ثم يرفض تذاكر الآخرين إليه. فاجعل كل سيرفر في النطاق يأخذ وقته من المتحكمات أو من المصدر نفسه الذي تأخذ منه، كما شرحنا في [مزامنة الوقت NTP مع chrony](https://arabroot.io/articles/%D9%85%D8%B2%D8%A7%D9%85%D9%86%D8%A9-%D8%A7%D9%84%D9%88%D9%82%D8%AA-ntp-%D9%85%D8%B9-chrony/).
## الانضمام إلى النطاق realm join
أول محاولة انضمام توقفت قبل أن تتصل بالمتحكم:
```text
$ realm join -v --user=Administrator --computer-ou="OU=Servers,DC=ad,DC=example,DC=com" ad.example.com
* Resolving: _ldap._tcp.ad.example.com
* Performing LDAP DSE lookup on: 10.95.5.10
* Performing LDAP DSE lookup on: 10.95.5.11
* Successfully discovered: ad.example.com
Password for Administrator: * Unconditionally checking packages
* Resolving required packages
! PackageKit not available: The name org.freedesktop.PackageKit was not provided by any .service files
! Necessary packages are not installed: sssd-tools sssd libnss-sss libpam-sss adcli
realm: Couldn't join realm: Necessary packages are not installed: sssd-tools sssd libnss-sss libpam-sss adcli
```
والحزم مثبتة كلها. والسبب في ملف إعداد realmd الخاص بـ Debian، فهو يتحقق من الحزم عبر خدمة PackageKit، وإذا لم تكن موجودة، وهي غير موجودة في أغلب السيرفرات دون واجهة رسومية، يحاول التحقق بوجود ملفات محددة، ولكن الملفات المكتوبة لحزمتي NSS وPAM فارغة، فيفشل التحقق. والحل ملف `/etc/realmd.conf` يعطيه مسارات الملفات، ويمنعه من محاولة تثبيت أي شيء:
```ini
[service]
automatic-install = no
# Without PackageKit realmd checks packages by these files (Debian leaves the nss/pam ones empty)
[sssd-packages]
sssd = /usr/sbin/sssd
sssd-tools = /usr/sbin/sss_cache
libnss-sss = /usr/lib/x86_64-linux-gnu/libnss_sss.so.2
libpam-sss = /usr/lib/x86_64-linux-gnu/security/pam_sss.so
[users]
default-home = /home/%U
default-shell = /bin/bash
[ad.example.com]
fully-qualified-names = no
```
وقسم `[users]` يحدد المجلد الرئيسي والطرفية لمستخدمي النطاق، و`fully-qualified-names = no` يجعل اسم الدخول `ahmad.salem` وليس `ahmad.salem@ad.example.com`، وهذا مريح إذا كان السيرفر في نطاق واحد، ولكن إذا كانت لديك أكثر من غابة بينها ثقة Trust فاترك الأسماء الكاملة لكي لا يتشابه مستخدمان من نطاقين. والخيارات كلها في [صفحة realmd.conf](https://www.freedesktop.org/software/realmd/docs/realmd-conf.html?ref=arabroot.io). وبعدها نجح الانضمام:
```text
* Required files: /usr/sbin/sss_cache, /usr/sbin/sssd, /usr/lib/x86_64-linux-gnu/libnss_sss.so.2, /usr/lib/x86_64-linux-gnu/security/pam_sss.so, /usr/sbin/adcli
* LANG=C /usr/sbin/adcli join --verbose --domain ad.example.com --domain-realm AD.EXAMPLE.COM --domain-controller 10.95.5.11 --computer-ou OU=Servers,DC=ad,DC=example,DC=com --login-type user --login-user Administrator --stdin-password
* Received NetLogon info from: dc2.ad.example.com
* Authenticated as user: Administrator@AD.EXAMPLE.COM
* Using GSS-SPNEGO for SASL bind
* Looked up short domain name: EXAMPLE
* Looked up domain SID: S-1-5-21-1731834824-2738427001-3037320609
* Generated 120 character computer password
* Using keytab: FILE:/etc/krb5.keytab
* A computer account for WS1$ does not exist
! Couldn't find a computer container in the ou, creating computer account directly in: OU=Servers,DC=ad,DC=example,DC=com
* Calculated computer account: CN=WS1,OU=Servers,DC=ad,DC=example,DC=com
* Encryption type [3] not permitted.
* Encryption type [1] not permitted.
* Created computer account: CN=WS1,OU=Servers,DC=ad,DC=example,DC=com
* Set computer password
* Retrieved kvno '2' for computer account in directory: CN=WS1,OU=Servers,DC=ad,DC=example,DC=com
* Added host/WS1
* Added host/ws1.ad.example.com
* Added RestrictedKrbHost/WS1
* Added RestrictedKrbHost/ws1.ad.example.com
* Added the entries to the keytab: host/ws1.ad.example.com@AD.EXAMPLE.COM: FILE:/etc/krb5.keytab
* /usr/sbin/update-rc.d sssd enable
* /usr/sbin/service sssd restart
* Successfully enrolled machine in realm
```
والمخرج مختصر، والكامل في ملفات المختبر، وفيه ما يحدث في الانضمام خطوة خطوة، والصورة التالية تجمعه:
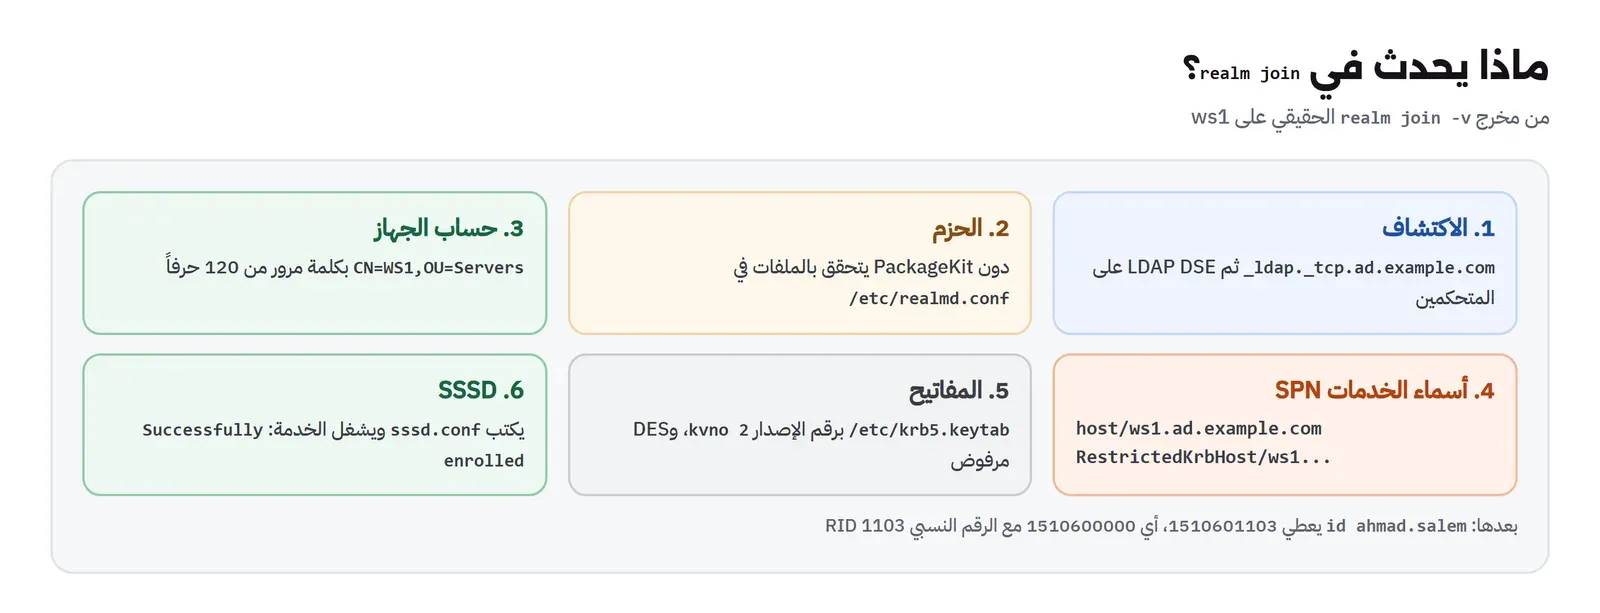
الانضمام يصنع للسيرفر هوية في النطاق: حساباً وكلمة مرور وأسماء خدمات ومفاتيح محفوظة محلياً
لاحظ التالي:
- `adcli join` هو من يعمل فعلاً، وrealmd يمرر له الخيارات، وكلمة مرور المدير تمر عبر الإدخال القياسي وليس في سطر الأوامر.
- `Received NetLogon info from: dc2`: الأداة سألت أحد المتحكمين، وهنا كان الثاني، وهذا طبيعي لأن السجلات متساوية الأولوية.
- `--computer-ou` وضع حساب السيرفر في `OU=Servers` وليس في الحاوية الافتراضية، فتنطبق عليه سياسات السيرفرات. وتحذير `Couldn't find a computer container in the ou` ليس خطأ، فهو يعني أنه وضعه في الوحدة مباشرة.
- `Generated 120 character computer password`: السيرفر حساب في النطاق اسمه `WS1$` بكلمة مرور طويلة لا يعرفها أحد، وSSSD يجددها تلقائياً كل 30 يوماً افتراضياً بالخيار `ad_maximum_machine_account_password_age` في [صفحة sssd-ad](https://manpages.debian.org/trixie/sssd-ad/sssd-ad.5.en.html?ref=arabroot.io).
- `Encryption type [3] not permitted` و`[1]` هما نوعا التشفير القديمان DES، والنطاق يرفضهما، وهذا ما نريده.
- أسماء الخدمات Service Principal Names مثل `host/ws1.ad.example.com` هي الأسماء التي يطلب بها الآخرون تذاكر Kerberos لهذا السيرفر، وسنضيف إليها اسماً لخدمة الويب لاحقاً.
- `kvno '2'` رقم إصدار المفتاح Key Version Number، ويزيد كل مرة تتغير فيها كلمة مرور الحساب، وسيكون هذا الرقم سبب مشكلة كاملة بعد قليل.
ثم نظرنا إلى ما كتبه realmd:
```text
$ cat /etc/sssd/sssd.conf
[sssd]
domains = ad.example.com
config_file_version = 2
services = nss, pam
[domain/ad.example.com]
default_shell = /bin/bash
krb5_store_password_if_offline = True
cache_credentials = True
krb5_realm = AD.EXAMPLE.COM
realmd_tags = manages-system joined-with-adcli
id_provider = ad
fallback_homedir = /home/%u
ad_domain = ad.example.com
use_fully_qualified_names = False
ldap_id_mapping = True
access_provider = ad
$ klist -ke /etc/krb5.keytab
2 WS1$@AD.EXAMPLE.COM (DEPRECATED:arcfour-hmac)
2 WS1$@AD.EXAMPLE.COM (aes128-cts-hmac-sha1-96)
2 WS1$@AD.EXAMPLE.COM (aes256-cts-hmac-sha1-96)
2 host/ws1.ad.example.com@AD.EXAMPLE.COM (aes256-cts-hmac-sha1-96)
...
```
في الإعداد أعلاه لاحظ أن `id_provider = ad` يقرأ المستخدمين من النطاق، و`access_provider = ad` يقرر من يدخل حسب حالة الحساب وسياسات GPO للدخول، و`cache_credentials = True` يحفظ كلمة المرور لكي يعمل الدخول إذا لم يصل السيرفر إلى المتحكمات، وهو الخيار الذي جربنا مخاطره في المقال السابق. وفي ملف `keytab` ثلاثة أنواع تشفير لكل اسم، منها `arcfour-hmac` المعلم بأنه قديم Deprecated، وهو تشفير RC4 الضعيف، فإذا كانت كل أنظمتك حديثة فاجعل النطاق يرفضه.
## مستخدمو النطاق على Linux Domain Users
```text
$ id ahmad.salem
uid=1510601103(ahmad.salem) gid=1510600513(domain users) groups=1510600513(domain users),1510601108(app-users),1510601107(linux-admins)
$ getent passwd mona.ali
mona.ali:*:1510601104:1510600513:منى علي:/home/mona.ali:/bin/bash
$ getent group linux-admins
linux-admins:*:1510601107:ahmad.salem
$ id khalid.omar@ad.example.com
uid=1510601105(khalid.omar) gid=1510600513(domain users) groups=1510600513(domain users)
```
والأرقام هنا ليست عشوائية، فلاحظ أن رقم أحمد 1510601103 ينتهي بـ 1103، وهو رقمه النسبي RID في معرفه SID في النطاق، ومجموعة Domain Users رقمها النسبي 513\. والخيار `ldap_id_mapping = True` يحسب الرقم من المعرف بمعادلة ثابتة، فيحصل أحمد على الرقم نفسه على كل سيرفر في المؤسسة دون أن يحفظه أحد في مكان، وهذا مهم إذا كانت السيرفرات تشارك ملفات عبر NFS، لأن الملفات تحفظ مالكها بالرقم. ولاحظ أن الاسم المعروض لمنى «منى علي» جاء بالعربية كما في الدليل، وأن الاسم الكامل `khalid.omar@ad.example.com` يعمل أيضاً مع أننا اخترنا الأسماء القصيرة.
وإذا كانت لديك أرقام Unix ثابتة في الدليل، أي الحقول `uidNumber` و`gidNumber` التي يضيفها الخيار `--use-rfc2307` في Samba، فاجعل `ldap_id_mapping = False` لكي يقرأها SSSD بدلاً من الحساب، والسبب أن الخلط بين الطريقتين على سيرفرات مختلفة يعطي المستخدم رقمين مختلفين. وقرر هذا قبل أول دخول، لأن تغييره بعد ذلك يغير ملكية كل الملفات.
ولكي ينشأ المجلد الرئيسي عند أول دخول فعلنا وحدة `pam_mkhomedir`:
```text
$ pam-auth-update --enable mkhomedir
$ grep -n mkhomedir /etc/pam.d/common-session
28:session optional pam_mkhomedir.so
```
ثم دخلت منى عبر SSH بكلمة مرورها في النطاق:
```text
$ sshpass -p ... ssh mona.ali@ws1.ad.example.com "id; pwd; klist"
uid=1510601104(mona.ali) gid=1510600513(domain users) groups=1510600513(domain users),1510601108(app-users),1510601109(finance)
/home/mona.ali
Ticket cache: FILE:/tmp/krb5cc_1510601104_MeC74V
Default principal: mona.ali@AD.EXAMPLE.COM
Valid starting Expires Service principal
11/20/26 16:19:42 11/21/26 02:19:42 krbtgt/AD.EXAMPLE.COM@AD.EXAMPLE.COM
renew until 11/21/26 16:19:42
```
دخلت، وأنشئ مجلدها، والأهم السطر الأخير: SSSD لم يكتف بالتحقق من كلمة المرور، وإنما حصل لها على تذكرة منح التذاكر TGT من Kerberos صالحة عشر ساعات، وبها ستصل إلى السيرفر الثاني دون كلمة مرور كما سيأتي. وكل أساسيات الدخول عبر SSH في [الدخول إلى سيرفر بعيد مع SSH](https://arabroot.io/articles/%D8%A7%D9%84%D8%AF%D8%AE%D9%88%D9%84-%D8%A7%D9%84%D9%89-%D8%B3%D9%8A%D8%B1%D9%81%D8%B1-%D8%A8%D8%B9%D9%8A%D8%AF-%D9%85%D8%B9-ssh-%D9%84%D9%84%D9%85%D8%A8%D8%AA%D8%AF%D8%A6%D9%8A%D9%86/).
## ماذا يحدث داخل السيرفر عند الدخول؟ Inside a Login
قبل أن نقيد الدخول، من المفيد أن تعرف المسار الذي مرت به كلمة مرور منى، لأن كل عطل ستراه لاحقاً يقع في واحدة من محطاته. فعندما كتبت كلمة المرور في SSH حدث التالي بالترتيب:
1. sshd سأل NSS عن المستخدم `mona.ali`، فلم يجده في `/etc/passwd`، فانتقل إلى `sss` المكتوب في `/etc/nsswitch.conf`، فسأل SSSD، وSSSD سأل الدليل عبر LDAP بتذكرة حساب السيرفر نفسه `WS1$`، وليس بحساب مدير أو حساب خدمة، وهذه فائدة الانضمام: السيرفر له هوية يقرأ بها الدليل.
2. sshd سلم كلمة المرور إلى PAM، ووحدة `pam_sss` أرسلتها إلى SSSD، وSSSD لم يقارنها بشيء محلي، وإنما طلب بها تذكرة TGT من مركز Kerberos في المتحكم، فإذا أعطاه المتحكم التذكرة فكلمة المرور صحيحة، وهذه هي المرحلة `auth`.
3. ثم المرحلة `account`: هل الحساب مفعل؟ وهل هو منتهي الصلاحية؟ وهل يسمح له بالدخول إلى هذا السيرفر؟ وهنا يعمل `access_provider`.
4. ثم المرحلة `session`: إنشاء المجلد الرئيسي بـ `pam_mkhomedir`، وحفظ التذكرة في ملف للمستخدم مثل `/tmp/krb5cc_1510601104_MeC74V` الذي رأيناه في المخرج.
5. وفي كل خطوة يحفظ SSSD ما عرفه في ذاكرته المؤقتة، ومنها نسخة من كلمة المرور بهاش Hash لكي يعمل الدخول إذا لم يصل إلى المتحكم.
والفائدة العملية من هذا الترتيب أن رسالة الفشل تخبرك أين تنظر: إذا قال `id` إن المستخدم غير موجود فالمشكلة في الخطوة الأولى، أي DNS أو حساب السيرفر أو LDAP. وإذا كان المستخدم موجوداً وكلمة المرور ترفض فالمشكلة في Kerberos، أي الوقت أو كلمة المرور نفسها أو قفل الحساب. وإذا قبلت كلمة المرور ورفض الدخول بـ `account` فالمشكلة في قواعد الدخول. وسجلات SSSD في المجلد `/var/log/sssd/`، وتحتاج غالباً أن ترفع مستواها بالخيار `debug_level` في قسم النطاق كما فعلنا عند البحث عن مشكلة DNS، ثم تعيده بعد التحقيق لكي لا يمتلئ القرص.
وقد يتساءل البعض: لماذا لا نكتفي بمفاتيح SSH لكل مسؤول ونترك Active Directory؟ والإجابة أن المفاتيح تحل مشكلة كلمة المرور ولا تحل مشكلة الإدارة، فالمفتاح العام موجود في ملف `authorized_keys` على كل سيرفر، وإزالته يوم المغادرة هي نفسها المشكلة الأصلية بشكل آخر. والحل الذي يجمع الاثنين أن يحفظ المفتاح العام في حقل المستخدم في الدليل، ويقرؤه sshd عبر الأداة `sss_ssh_authorizedkeys` من SSSD، فيدخل المسؤول بمفتاحه، وتعطيل حسابه في النطاق يغلق المفتاح معه. وهذا يحتاج حقلاً للمفاتيح في مخطط الدليل، وFreeIPA يقدمه جاهزاً، وفي Active Directory يضاف بتوسيع المخطط، وهو قرار يستحق نقاشاً مع فريق Windows قبل تنفيذه.
## من يدخل إلى السيرفر؟ Access Control
دخول منى إلى سيرفر الإدارة هو المشكلة الأولى بعد الانضمام، فالسياسة الافتراضية `allow-realm-logins` تعني أن كل حساب في النطاق يدخل إلى كل سيرفر منضم، أي كل موظفي المالية والمبيعات إلى سيرفرات الإنتاج. فلا تقم بترك هذا الإعداد على أي سيرفر، والقاعدة أن تمنع الجميع ثم تسمح لمجموعات محددة:
```text
$ realm deny --all
$ realm permit -g linux-admins
$ grep -E "access_provider|simple_allow" /etc/sssd/sssd.conf
access_provider = simple
simple_allow_groups = linux-admins
$ realm list | grep -E "login"
login-formats: %U
login-policy: allow-permitted-logins
permitted-logins:
$ ssh mona.ali@ws1 (password)
Connection closed by 10.95.5.21 port 22
exit=255
$ ssh ahmad.salem@ws1 (password)
uid=1510601103(ahmad.salem) gid=1510600513(domain users) groups=1510600513(domain users),1510601107(linux-admins),1510601108(app-users)
exit=0
$ journalctl -u ssh | grep mona | tail -3
sshd-session[568]: pam_sss(sshd:account): Access denied for user mona.ali: 6 (Permission denied)
sshd-session[568]: Failed password for mona.ali from 10.95.5.21 port 42882 ssh2
sshd-session[568]: fatal: Access denied for user mona.ali by PAM account configuration [preauth]
```
لاحظ أن realmd غير `access_provider` من `ad` إلى `simple` وكتب قائمة المجموعات المسموحة، كما في [صفحة sssd-simple](https://manpages.debian.org/trixie/sssd-common/sssd-simple.5.en.html?ref=arabroot.io). ولاحظ في سجل sshd أن كلمة مرور منى صحيحة، فالسطر الأول يقول إن المرحلة `account` هي التي رفضت وليس `auth`، أي أن PAM عرف من هي ثم قرر أنها ليست في القائمة، وهذا الفرق هو أول ما تنظر إليه عندما يقول موظف «كلمة المرور صحيحة ولا أستطيع الدخول». ورسالة SSH للعميل `Connection closed` لا تقول شيئاً، والسبب في سجل السيرفر وحده.
والبديل الآخر أن تبقي `access_provider = ad` وتدير حقوق الدخول من سياسة GPO في النطاق، أي «السماح بالدخول محلياً» و«السماح بالدخول عبر سطح المكتب البعيد»، فـ SSSD يقرأ هذه الإعدادات من SYSVOL ويطبقها افتراضياً بالوضع `enforcing` للخيار `ad_gpo_access_control`. وهذا مناسب إذا كان فريق Windows يدير كل شيء من GPMC، ولكنه يعني أن ملفات SYSVOL يجب أن تكون موجودة على كل متحكم، وقد رأينا في مقال Samba AD أنها لا تنتقل وحدها. والقائمة البسيطة في `sssd.conf` أوضح لمن يقرأ إعداد السيرفر، فاختر واحدة منهما ولا تخلط.
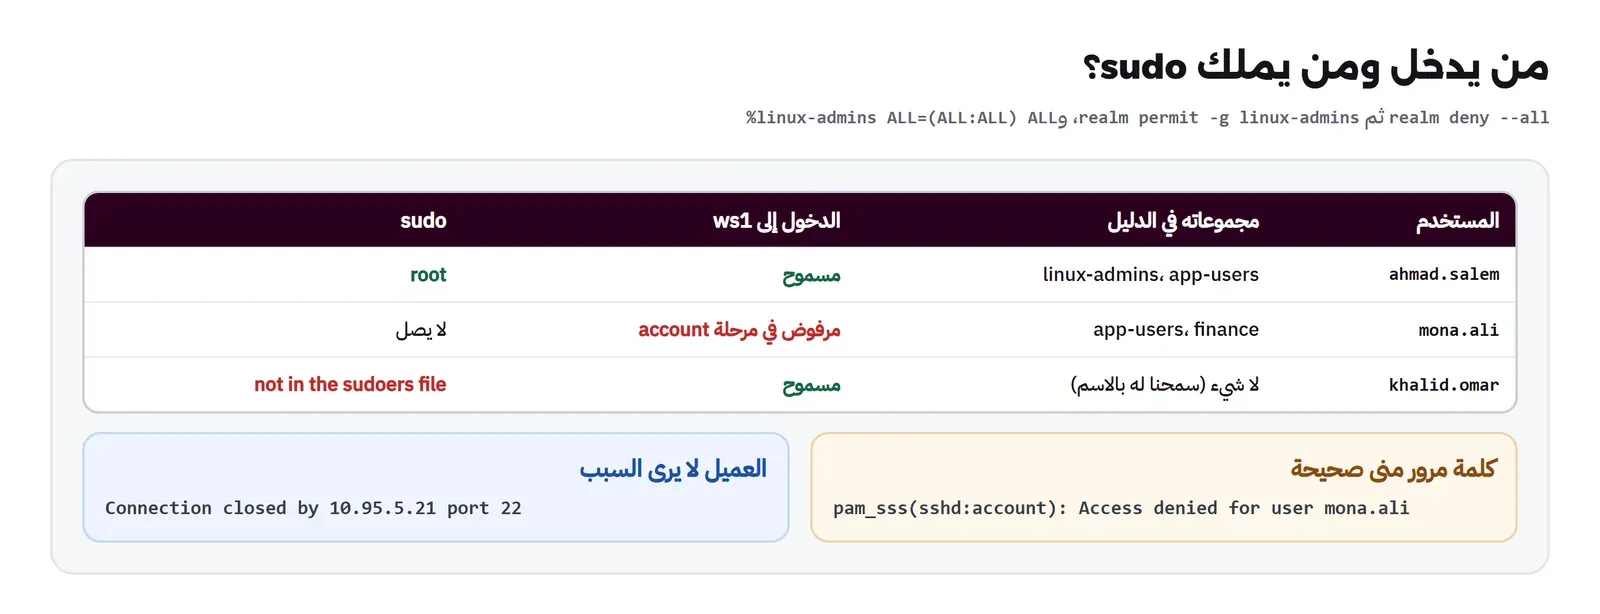
الدخول قرار، وsudo قرار ثان منفصل، وكلاهما يتبع مجموعة في الدليل
## sudo لمجموعة من Active Directory
الدخول وحده لا يكفي المسؤول، فهو يحتاج `sudo`، وأبسط طريقة ملف في `/etc/sudoers.d` يذكر المجموعة من الدليل باسمها:
```text
# Members of the AD group linux-admins may run any command as root (password asked)
%linux-admins ALL=(ALL:ALL) ALL
```
```text
$ install -m 0440 sudoers-ad-admins /etc/sudoers.d/ad-admins
$ visudo -c
/etc/sudoers: parsed OK
/etc/sudoers.d/README: parsed OK
/etc/sudoers.d/ad-admins: parsed OK
$ (ahmad.salem) sudo -l
User ahmad.salem may run the following commands on ws1:
(ALL : ALL) ALL
$ (ahmad.salem) sudo whoami
root
$ realm permit khalid.omar
$ (khalid.omar) sudo whoami
[sudo] password for khalid.omar: khalid.omar is not in the sudoers file.
exit=1
```
في المخرج أعلاه لاحظ التالي:
- `visudo -c` قبل أي شيء، لأن خطأ في ملف sudoers يمكن أن يمنع كل المسؤولين من sudo، وإذا كان الدخول إلى السيرفر بالنطاق وحده فلن يبقى لك طريق للإصلاح إلا الطرفية.
- أحمد يطلب منه sudo كلمة مروره في النطاق نفسها، فلا توجد كلمة مرور محلية تنساها أو تبقى بعد مغادرته.
- خالد سمحنا له بالدخول بالاسم لكي نختبر، فدخل ولم يحصل على sudo، لأن الدخول وsudo قراران منفصلان، وهذا ما تريده: مطور يدخل لقراءة السجلات دون أن يصبح root.
- اسم المجموعة في الملف يجب أن يطابق اسمها كما يعرضه `getent group`، فإذا كانت الأسماء الكاملة مفعلة يصبح السطر `%linux-admins@ad.example.com`، وإذا كان في الاسم مسافة كما في `Domain Admins` فاكتبها مهربة `%domain\ admins`.
والملف المحلي يعني أن تنسخه إلى كل سيرفر بأداة إدارة الإعداد، وهذا مقبول لسطر واحد. والبديل المركزي أن تحفظ قواعد sudo في الدليل نفسه ويقرؤها SSSD، وهذا ما يقدمه FreeIPA بشكل أنظف كما في [دليل FreeIPA](https://arabroot.io/articles/freeipa-%D8%A7%D8%AF%D8%A7%D8%B1%D8%A9-%D9%87%D9%88%D9%8A%D8%A7%D8%AA-%D9%88%D8%A7%D8%AC%D9%87%D8%B2%D8%A9-linux/)، فإذا كانت قواعدك أكثر من «هذه المجموعة لها كل شيء» على أغلب السيرفرات ففكر فيه.
## المشكلة الثانية: الذاكرة المؤقتة تؤخر الإزالة Cache
أزلنا أحمد من `linux-admins` على المتحكم، ثم نظرنا إلى السيرفر بعد خمس ثوان:
```text
$ (dc1) samba-tool group removemembers linux-admins ahmad.salem
Removed members from group linux-admins
$ (ws1, 5 s later) id ahmad.salem
uid=1510601103(ahmad.salem) gid=1510600513(domain users) groups=1510600513(domain users),1510601107(linux-admins),1510601108(app-users)
$ (ws1) ssh ahmad.salem@ws1 id
uid=1510601103(ahmad.salem) ... groups=...,1510601107(linux-admins),1510601108(app-users)
exit=0
$ (ws1) sss_cache -E; id ahmad.salem
uid=1510601103(ahmad.salem) gid=1510600513(domain users) groups=1510600513(domain users),1510601108(app-users)
$ (ws1) ssh ahmad.salem@ws1 id
Connection closed by 10.95.5.21 port 22
exit=255
```
بعد الإزالة ما زال السيرفر يراه في المجموعة، ودخل بنجاح. والسبب أن SSSD يحفظ معلومات المستخدمين والمجموعات في ذاكرته مدة الخيار `entry_cache_timeout`، وقيمته الافتراضية 5,400 ثانية، أي ساعة ونصف، كما في [صفحة sssd.conf](https://manpages.debian.org/trixie/sssd-common/sssd.conf.5.en.html?ref=arabroot.io). والأمر `sss_cache -E` يلغي صلاحية كل ما في الذاكرة، فسأل SSSD الدليل من جديد، فاختفت المجموعة ورفض الدخول. والصورة التالية تبين التوقيت:
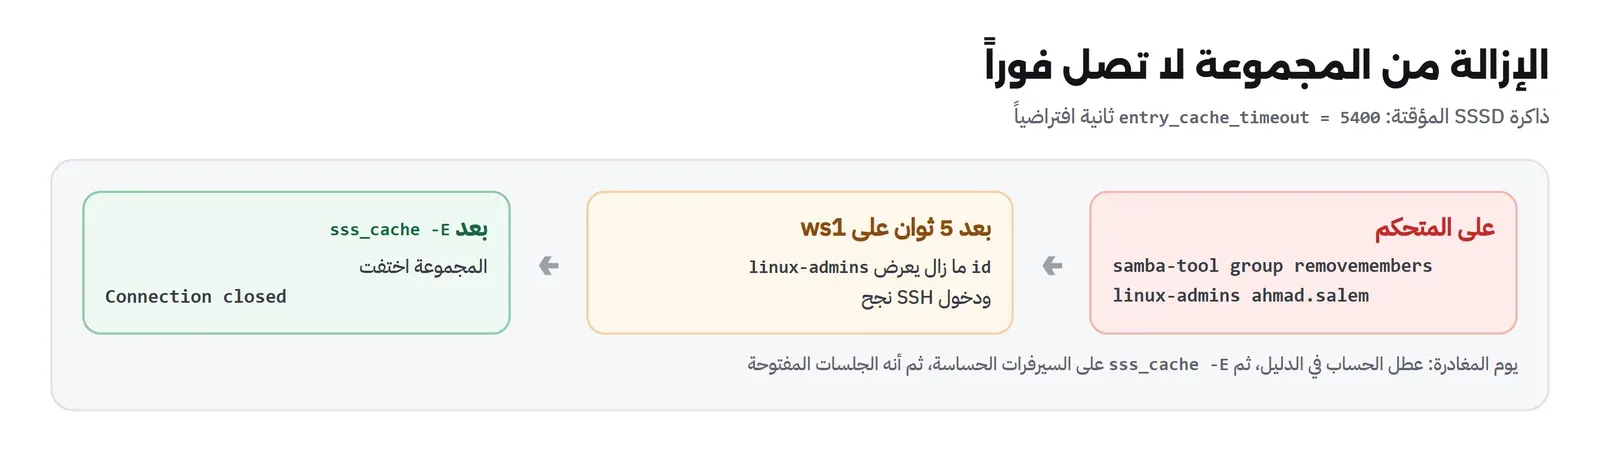
التغيير في الدليل لا يصل إلى السيرفر فوراً، والأمر sss\_cache -E يجبره
وما الذي تفعله بهذا؟ في يوم مغادرة مسؤول، عطل حسابه في النطاق، فالحساب المعطل يرفض من المتحكم في أول دخول متصل، ثم شغل `sss_cache -E` على السيرفرات الحساسة بأداة إدارة الإعداد، وأنه أي جلسة مفتوحة له، لأن الجلسة التي بدأت قبل الإزالة تبقى كما هي. وإذا كانت لديك سيرفرات حساسة جداً فاخفض `entry_cache_timeout` عليها، والثمن أسئلة أكثر للمتحكمات. ولاحظ في التجربة شيئاً إضافياً: عندما أعدنا أحمد إلى المجموعة وشغلنا `sss_cache -E` فوراً رفض السيرفر دخوله مرة أخرى، والأرجح أن SSSD سأل المتحكم الثاني قبل أن يصله التغيير، فلما شغلنا الأمر مرة ثانية بعد ثوان ظهرت المجموعة. فالتغيير يمر بمرحلتين: النسخ بين المتحكمات، ثم ذاكرة السيرفر.
## الدخول الموحد بتذكرة Kerberos Single Sign-On
إلى الآن يكتب أحمد كلمة مروره عند كل دخول، والهدف من Kerberos ألا يكتبها إلا مرة واحدة في اليوم. فضممنا السيرفر الثاني `app1` بالطريقة نفسها، وسمحنا بالدخول لمجموعتي `linux-admins` و`app-users`، وأضفنا اسم خدمة لموقع الويب الذي سيعمل عليه:
```text
$ (app1) realm join --user=Administrator --computer-ou="OU=Servers,DC=ad,DC=example,DC=com" ad.example.com
exit=0
$ (app1) realm permit -g linux-admins app-users
$ (app1) adcli update --add-service-principal=HTTP/app1.ad.example.com
* Found computer account for APP1$ at: CN=APP1,OU=Servers,DC=ad,DC=example,DC=com
* Password not too old, no change needed
* Added the entries to the keytab: HTTP/app1.ad.example.com@AD.EXAMPLE.COM: FILE:/etc/krb5.keytab
$ (app1) klist -k | grep HTTP
2 HTTP/app1.ad.example.com@AD.EXAMPLE.COM
```
### المشكلة الثالثة: السيرفر غير موجود في DNS
أول محاولة وصول من `ws1` إلى `app1` فشلت قبل Kerberos:
```text
ssh: Could not resolve hostname app1.ad.example.com: Name or service not known
```
فالسيرفر انضم ولكن اسمه لم يسجل بعد في DNS النطاق. وSSSD يسجله بنفسه بالتحديث الآمن GSS-TSIG، ولكن ليس فوراً، فرفعنا مستوى سجله فوجدنا السبب:
```text
[ad_dyndns_init] (0x0100): Dynamic DNS updates are on. Checking for nsupdate..
[be_ptask_schedule] (0x0400): Task [Dyndns update]: scheduling task 145 seconds from now [1795191883]
...
[be_nsupdate_args] (0x0200): nsupdate auth type: GSS-TSIG
[be_nsupdate_done] (0x0200): nsupdate child status: 0
$ host app1.ad.example.com
app1.ad.example.com has address 10.95.5.22
$ host 10.95.5.22
22.5.95.10.in-addr.arpa domain name pointer app1.ad.example.com.
```
التحديث مجدول بعد 145 ثانية من بدء SSSD، ثم نجح وسجل الاسم والعنوان العكسي معاً، لأننا أنشأنا المنطقة العكسية في مقال Samba AD. فلا تقم بكتابة سجلات A يدوياً للسيرفرات المنضمة، لأن SSSD سيحاول تحديثها، وإنما انتظر دقيقتين أو أعد تشغيل SSSD، وإذا لم يظهر الاسم فابحث في سجل SSSD عن `nsupdate`، وتأكد أن الأداة `nsupdate` مثبتة، فهي في حزمة `dnsutils` على Debian.
### SSH دون كلمة مرور GSSAPI
دخل أحمد إلى `ws1` بكلمة مروره فحصل على تذكرة، ثم طلب من هناك أمراً على `app1` بالخيار `BatchMode` الذي يمنع SSH من سؤال كلمة المرور:
```text
# same test with app1 on the Debian default (GSSAPIAuthentication no):
$ ssh -o BatchMode=yes app1.ad.example.com "hostname; id -un"
ahmad.salem@app1.ad.example.com: Permission denied (publickey,password).
exit=255
```
لاحظ قائمة الطرق في الرسالة: `publickey,password` فقط، فسيرفر SSH في Debian لا يقبل تذاكر Kerberos افتراضياً. فأضفنا ملفاً صغيراً على `app1`:
```text
# /etc/ssh/sshd_config.d/gssapi.conf: accept Kerberos tickets (single sign-on) besides passwords
GSSAPIAuthentication yes
GSSAPICleanupCredentials yes
```
```text
$ klist | tail -n +4; ssh -o BatchMode=yes app1.ad.example.com "hostname; id -un"; klist
Valid starting Expires Service principal
11/20/26 16:25:02 11/21/26 02:25:02 krbtgt/AD.EXAMPLE.COM@AD.EXAMPLE.COM
renew until 11/21/26 16:25:02
Warning: Permanently added 'app1.ad.example.com' (ED25519) to the list of known hosts.
app1
ahmad.salem
exit=0
11/20/26 16:25:02 11/21/26 02:25:02 host/app1.ad.example.com@
renew until 11/21/26 16:25:02
Ticket server: host/app1.ad.example.com@AD.EXAMPLE.COM
```
دخل دون كلمة مرور. وبعد الدخول ظهرت في ذاكرة تذاكره تذكرة جديدة باسم `host/app1.ad.example.com`، فالعميل طلبها من المتحكم بتذكرته الأساسية، ثم قدمها إلى sshd على `app1`، فتحقق منها sshd بمفتاح `host/` في ملف `keytab` الخاص بالسيرفر، دون أن يتصل بالمتحكم ودون أن تمر كلمة المرور. وفي سجل sshd على `app1`:
```text
sshd-session[592]: Authorized to ahmad.salem, krb5 principal ahmad.salem@AD.EXAMPLE.COM (krb5_kuserok)
sshd-session[592]: Accepted gssapi-with-mic for ahmad.salem from 10.95.5.21 port 49184 ssh2: ahmad.salem@AD.EXAMPLE.COM
```
والطريقة `gssapi-with-mic` هي اسم الدخول بـ Kerberos في SSH. ولاحظ أن قرار الدخول على `app1` ما زال يمر بـ SSSD، فلو لم يكن أحمد في المجموعات المسموحة لرفض رغم التذكرة الصحيحة. والخيار موثق في [صفحة sshd\_config](https://manpages.debian.org/trixie/openssh-server/sshd%5Fconfig.5.en.html?ref=arabroot.io).
### خدمة ويب دون كلمة مرور SPNEGO
الفكرة نفسها تعمل مع HTTP، والبروتوكول اسمه SPNEGO أو Negotiate: المتصفح أو `curl` يرسل تذكرة Kerberos في ترويسة `Authorization`، والسيرفر يتحقق منها بمفتاح `HTTP/`. وعلى `app1` استخدمنا Apache مع الوحدة [mod\_auth\_gssapi](https://github.com/gssapi/mod%5Fauth%5Fgssapi?ref=arabroot.io):
```apacheconf
# /etc/apache2/conf-available/sso.conf: /private/ accepts only a Kerberos ticket from the domain (no password form)
AuthType GSSAPI
AuthName "AD single sign-on"
GssapiCredStore keytab:/etc/apache2/http.keytab
GssapiAllowedMech krb5
Require valid-user
```
و Apache يعمل بالمستخدم `www-data`، والملف `/etc/krb5.keytab` لا يقرؤه إلا root، ولا تقم بتغيير صلاحياته، لأن من يقرؤه يستطيع أن ينتحل السيرفر كله في النطاق. والحل ملف `keytab` منفصل فيه مفاتيح `HTTP/` وحدها، يصنعه هذا السكربت:
```bash
#!/bin/sh
# Copies only the HTTP/ entries of the machine keytab into a keytab apache (www-data) can read.
# Run it again after every re-join: the machine password, and so the keys, change.
set -e
slots=$(printf 'read_kt /etc/krb5.keytab\nlist\n' | ktutil | awk '$1 ~ /^[0-9]+$/ && $3 !~ /^HTTP\// {print $1}' | sort -rn)
rm -f /etc/apache2/http.keytab
{ echo "read_kt /etc/krb5.keytab"; for s in $slots; do echo "delent $s"; done; echo "write_kt /etc/apache2/http.keytab"; } | ktutil >/dev/null
chown root:www-data /etc/apache2/http.keytab && chmod 640 /etc/apache2/http.keytab
klist -k /etc/apache2/http.keytab
```
السكربت يقرأ الملف الأصلي في الأداة `ktutil`، ويحذف كل مدخل ليس `HTTP/` من الأكبر إلى الأصغر لكي لا تتغير أرقام البقية أثناء الحذف، ثم يكتب الباقي في ملف جديد. ثم جربنا:
```text
$ (ws1, as root without a ticket) curl -s -o /dev/null -D - http://app1.ad.example.com/private/
HTTP/1.1 401 Unauthorized
WWW-Authenticate: Negotiate
# ahmad.salem session on ws1:
$ curl -s --negotiate -u : -D - http://app1.ad.example.com/private/
HTTP/1.1 200 OK
WWW-Authenticate: Negotiate oYG3MIG0oAMKAQChCwYJKoZIhvcSAQICooGfBIGcYIGZ...
internal app
$ klist | grep -A1 HTTP
11/20/26 16:25:33 11/21/26 02:25:33 HTTP/app1.ad.example.com@
Ticket server: HTTP/app1.ad.example.com@AD.EXAMPLE.COM
$ (app1) tail -2 /var/log/apache2/access.log
10.95.5.21 - - [20/Nov/2026:16:25:32 +0000] "GET /private/ HTTP/1.1" 401 699 "-" "curl/8.14.1"
10.95.5.21 - ahmad.salem@AD.EXAMPLE.COM [20/Nov/2026:16:25:33 +0000] "GET /private/ HTTP/1.1" 200 527 "-" "curl/8.14.1"
```
دون تذكرة جاء الرد 401 مع `WWW-Authenticate: Negotiate`، أي «أرسل تذكرة». ومع تذكرة أحمد جاء 200، وسجل Apache اسمه كاملاً، فالتطبيق خلف Apache يقرأ المستخدم من متغير `REMOTE_USER` دون أي صفحة دخول. والخيار `-u :` في `curl` يعني «لا يوجد اسم ولا كلمة مرور، استخدم التذكرة». والصورة التالية تبين مسار التذكرتين:
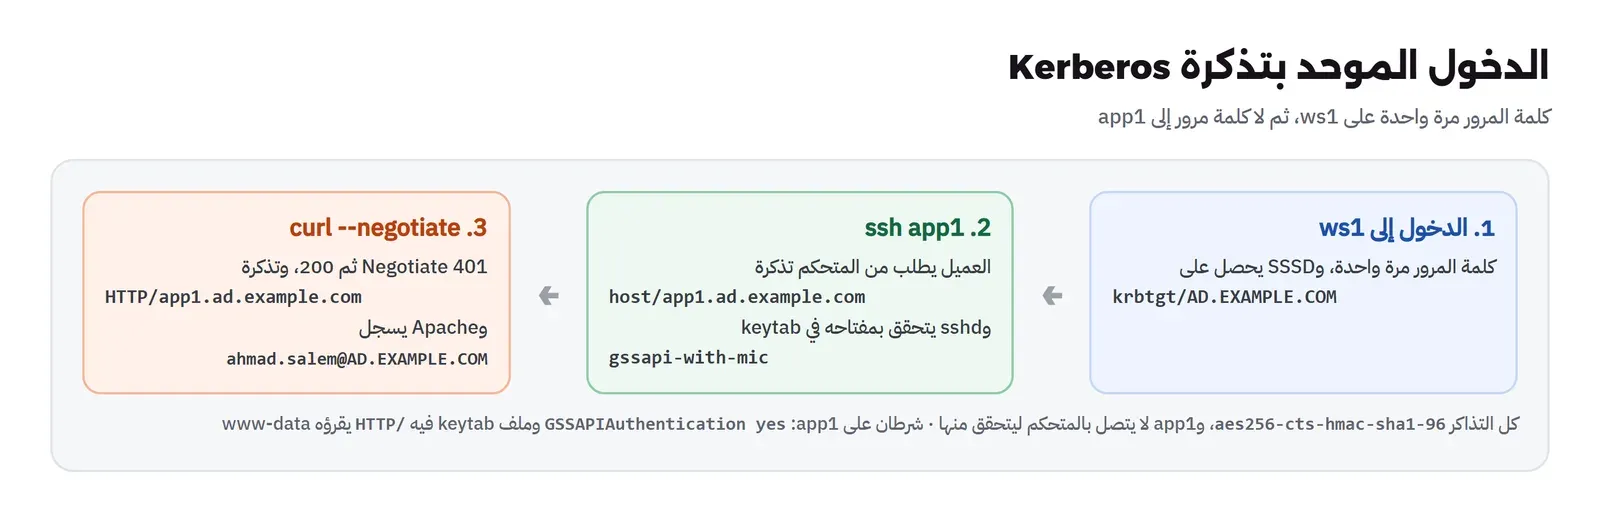
كلمة المرور مرة واحدة عند الدخول، ثم تذكرة لكل خدمة يتحقق منها السيرفر بمفتاحه المحلي
وأما المتصفحات فتحتاج أن تعرف أن الموقع داخلي لكي ترسل التذكرة، وهذا إعداد في سياسة المتصفح، وتطبيقات الويب الحديثة التي تعمل خارج الشبكة الداخلية أنسب لها OpenID Connect عبر مزود هوية يقرأ من Active Directory، كما في [دليل Keycloak](https://arabroot.io/articles/%D8%AA%D8%AB%D8%A8%D9%8A%D8%AA-keycloak-%D9%85%D8%B2%D9%88%D8%AF-%D8%A7%D9%84%D9%87%D9%88%D9%8A%D8%A9-%D9%84%D9%84%D9%85%D8%A4%D8%B3%D8%B3%D8%A7%D8%AA/)، وقد شرحنا الفرق بين الطريقتين في [ما هو الدخول الموحد SSO](https://arabroot.io/articles/%D9%85%D8%A7-%D9%87%D9%88-%D8%A7%D9%84%D8%AF%D8%AE%D9%88%D9%84-%D8%A7%D9%84%D9%85%D9%88%D8%AD%D8%AF-sso-%D9%88%D8%A7%D9%84%D9%85%D8%B5%D8%B7%D9%84%D8%AD%D8%A7%D8%AA/). فـ Kerberos مناسب للأدوات الداخلية وSSH وسيرفرات الملفات، وOpenID Connect مناسب لما يفتحه الموظف من أي مكان.
## المشكلة الرابعة: ملف keytab القديم Stale Keytab
أكثر عطل ستراه بعد شهور من التشغيل هو أن يتغير مفتاح السيرفر في النطاق دون أن يتغير في ملفه المحلي، ويحدث ذلك عندما يعيد أحدهم تعيين حساب الجهاز من أدوات Windows، أو عندما يستعاد السيرفر من Snapshot قديم بعد أن جدد SSSD كلمة مروره. فأعدنا تعيين كلمة مرور `APP1$` من المتحكم:
```text
$ (dc1) samba-tool user setpassword "APP1$" --random-password
Changed password OK
$ (dc1) ldbsearch msDS-KeyVersionNumber of APP1$
msDS-KeyVersionNumber: 3
$ (app1) klist -k /etc/krb5.keytab | sed -n 4p
2 APP1$@AD.EXAMPLE.COM
# ahmad.salem session on ws1 (new tickets):
ahmad.salem@app1.ad.example.com: Permission denied (publickey,gssapi-keyex,gssapi-with-mic,password).
ssh exit=255
curl http=401
$ (app1) tail -1 /var/log/apache2/error.log
[auth_gssapi:error] [client 10.95.5.21:59312] GSS ERROR In Negotiate Auth: gss_accept_sec_context() failed: [Unspecified GSS failure. Minor code may provide more information (Request ticket server HTTP/app1.ad.example.com@AD.EXAMPLE.COM kvno 3 not found in keytab; keytab is likely out of date)]
$ (app1) kinit -k "APP1$"
kinit: Preauthentication failed while getting initial credentials
exit=1
```
والمخرج يحكي المشكلة من ثلاث جهات. فالمتحكم يقول إن رقم إصدار المفتاح أصبح 3، والملف المحلي ما زال فيه الرقم 2\. ورسالة Apache هي أوضح رسالة خطأ في Kerberos على الإطلاق: `kvno 3 not found in keytab; keytab is likely out of date`، فالتذكرة مشفرة بالمفتاح الجديد، والسيرفر لا يملكه. وSSH يرفض دون أن يشرح شيئاً للعميل. و`kinit -k` بحساب الجهاز يفشل بـ `Preauthentication failed`، وهو ما يعني لـ SSSD نفسه أن السيرفر لم يعد يستطيع إثبات هويته للنطاق، فتبدأ مشكلات أخرى بعد انتهاء الذاكرة المؤقتة. والإصلاح انضمام جديد فوق الحساب الموجود:
```text
$ (app1) adcli join --domain ad.example.com --login-user Administrator --stdin-password --add-service-principal=HTTP/app1.ad.example.com
* Found computer account for APP1$ at: CN=APP1,OU=Servers,DC=ad,DC=example,DC=com
* Set computer password
* Retrieved kvno '4' for computer account in directory: CN=APP1,OU=Servers,DC=ad,DC=example,DC=com
* Added HTTP/app1.ad.example.com
$ (app1) kinit -k "APP1$"; klist | grep krbtgt
11/20/26 16:26:19 11/21/26 02:26:19 krbtgt/AD.EXAMPLE.COM@AD.EXAMPLE.COM
# ahmad.salem session on ws1:
ahmad.salem@app1.ad.example.com: Permission denied (publickey,gssapi-keyex,gssapi-with-mic,password).
ssh exit=255
curl http=401
```
حساب الجهاز عاد يعمل، ولكن الدخول ما زال يفشل. ولهذا سببان رأيناهما بعد الفحص. الأول أن ملف Apache المنفصل ما زال يحمل المفاتيح القديمة، لأنه نسخة صنعناها مرة، ولذلك كتبنا في أول السكربت أن تعيد تشغيله بعد كل انضمام. والثاني أن المفتاح الجديد كتب على متحكم، والتذكرة قد تأتي من المتحكم الآخر قبل أن يصله التغيير، فبعد ثوان أصبح الرقم 4 على المتحكمين. وبعد إعادة السكربت وإعادة تشغيل Apache:
```text
$ (app1) sh http-keytab.sh
4 HTTP/app1.ad.example.com@AD.EXAMPLE.COM
4 HTTP/app1.ad.example.com@AD.EXAMPLE.COM
4 HTTP/app1.ad.example.com@AD.EXAMPLE.COM
# ahmad.salem session on ws1:
app1
ssh exit=0
curl http=200
```
والصورة التالية تجمع الأعطال الخمسة التي رأيناها مع رسالة كل منها:
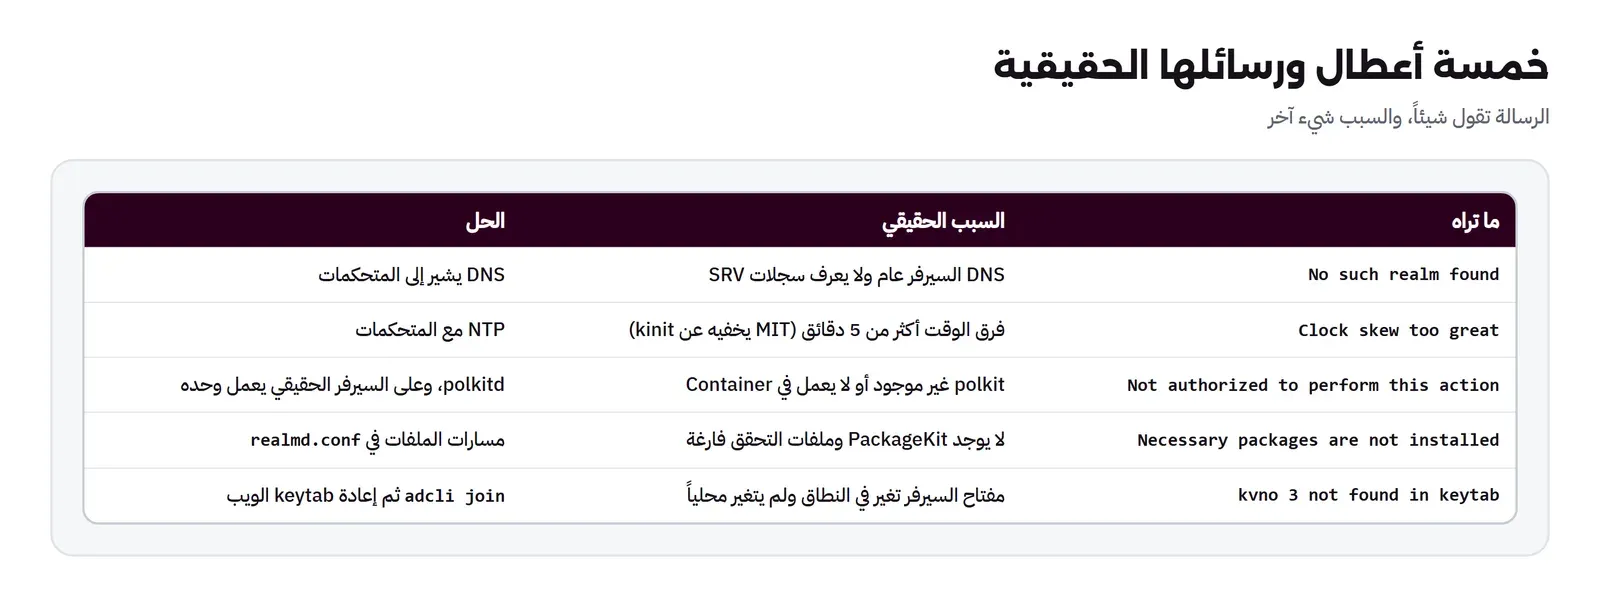
كل رسالة هنا تشير إلى سبب غير الذي تذكره، ولذلك احفظ الجدول
## ماذا لو توقف أحد المتحكمين؟
أوقفنا `dc1`، ثم دخلت منى إلى `app1` لأول مرة، أي دون أي شيء في الذاكرة المؤقتة:
```text
$ docker stop wn5-dc1
# mona.ali never signed in to app1; she signs in there now with her password:
mona.ali
11/20/26 16:27:41 11/21/26 02:27:41 krbtgt/AD.EXAMPLE.COM@AD.EXAMPLE.COM
exit=0 in 32 s
```
نجح الدخول وحصلت على تذكرة من المتحكم الثاني، ولكن بعد 32 ثانية، لأن SSSD وKerberos حاولا الوصول إلى المتحكم المتوقف أولاً حتى انتهت المهلة، ثم انتقلا إلى الثاني. وبعد هذا الدخول يتذكر SSSD أن الأول متوقف فلا يحاول معه لفترة. وهذا يكفي لاستمرار العمل، ولكنه يعني أن توقف متحكم يظهر للمستخدمين كبطء في الدخول قبل أن يظهر كتوقف، فإذا اشتكى موظفون من أن الدخول صباحاً يأخذ نصف دقيقة فابدأ بالتحقق من المتحكمات. وتستطيع أن تحدد ترتيب المتحكمات بالخيار `ad_server` في `sssd.conf` إذا كان لديك متحكم قريب ومتحكم في فرع بعيد. وأما الدخول دون أي متحكم فيعتمد على الذاكرة المؤقتة كما جربناه في المقال السابق.
## إخراج سيرفر من النطاق والتشخيص Leave and Diagnose
السيرفر الذي يحذف دون أن يخرج من النطاق يترك وراءه حساباً مفعلاً في `OU=Servers`، وسجلات DNS لعنوان قد يأخذه سيرفر آخر لاحقاً، وأسماء خدمات Service Principal Names قد تمنع سيرفراً جديداً بالاسم نفسه من تسجيلها. ولذلك اجعل إخراج السيرفر خطوة في إجراء إيقافه، بالأمر `realm leave` مع حساب له صلاحية الحذف، فيحذف حساب الجهاز من الدليل ويعيد إعداد SSSD، ثم احذف سجلات DNS المتبقية من المتحكم بأمر `samba-tool dns delete` إذا بقيت. وإذا كان السيرفر قد مات ولا تستطيع تشغيله، فاحذف حسابه من المتحكم بالأمر `samba-tool computer delete`، ولا تتركه، لأن حساب جهاز مفعلاً لا يستخدمه أحد هو حساب يمكن أن يستخدمه شخص آخر إذا حصل على مفاتيحه من نسخة احتياطية قديمة للسيرفر.
وللتشخيص أداة مخصصة هي `sssctl`، وأول ما جربناه بها كان سؤال SSSD عن المتحكم الذي يتصل به، فجاء هذا الرد:
```text
$ (app1) sssctl domain-status ad.example.com --active-server
InfoPipe operation failed. Check that SSSD is running and the InfoPipe responder is enabled. Make sure 'ifp' is listed in the 'services' option in sssd.conf.Unable to get online status
```
والرسالة واضحة هذه المرة: أوامر الحالة في `sssctl` تعمل عبر خدمة داخلية اسمها InfoPipe، وrealmd لا يفعلها في `services = nss, pam`. فإذا أردت هذه الأوامر على سيرفراتك فأضف `ifp` إلى السطر وأعد تشغيل SSSD. وبقية الأوامر التي تحتاجها يومياً لا تحتاجها: `id` و`getent` للمستخدمين، و`klist -k` لمفاتيح السيرفر، و`kinit -k` لاختبار حساب السيرفر، و`journalctl -u ssh` لقرارات الدخول، و`sss_cache -E` لمسح الذاكرة المؤقتة. ومع هذه الأوامر الستة والجدول الذي في آخر قسم الأعطال تستطيع أن تجد سبب أغلب ما ستراه.
## أخطاء شائعة Common Mistakes
- **ترك `allow-realm-logins`:** كل موظف في النطاق يدخل إلى كل سيرفر منضم. ابدأ دائماً بـ `realm deny --all`.
- **DNS السيرفر يشير إلى سيرفر عام:** الرسالة `No such realm found` وليس «DNS خاطئ».
- **الاعتماد على تصحيح الوقت في MIT:** `kinit` ينجح والخدمات الأخرى تفشل. زامن الوقت.
- **إعطاء Apache صلاحية قراءة `/etc/krb5.keytab`:** اصنع ملفاً بمفاتيح `HTTP/` وحدها، وأعد صنعه بعد كل انضمام.
- **إعادة تعيين حساب الجهاز من أدوات Windows لحل مشكلة:** النتيجة `keytab` قديم، والحل انضمام جديد من السيرفر نفسه.
- **توقع أن الإزالة من مجموعة فورية:** الذاكرة المؤقتة 5,400 ثانية افتراضياً، فشغل `sss_cache -E` في يوم المغادرة.
- **الخلط بين حساب الأرقام وحقول RFC2307:** المستخدم نفسه برقمين على سيرفرين، وملفات NFS بمالك خاطئ.
- **تشغيل SSSD وwinbind معاً:** اختر واحداً حسب دور السيرفر.
- **سجلات DNS يدوية للسيرفرات المنضمة:** SSSD يسجلها بنفسه بعد دقيقتين تقريباً.
## قائمة تحقق لكل سيرفر Checklist
| البند | الأمر |
| --------------------------------------- | ------------------------------------------------ |
| DNS يشير إلى متحكمين على الأقل | host -t SRV \_ldap.\_tcp.ad.example.com |
| الوقت متزامن مع المتحكمات | chronyc tracking |
| السيرفر في الوحدة الصحيحة OU=Servers | realm join --computer-ou=... |
| الحساب يعمل والمفتاح صحيح | kinit -k 'HOST$' ثم klist |
| الدخول لمجموعات محددة فقط | realm list يعرض allow-permitted-logins |
| sudo لمجموعة من الدليل والملف سليم | visudo -c |
| المجلد الرئيسي ينشأ عند أول دخول | pam-auth-update --enable mkhomedir |
| الاسم والعنوان العكسي في DNS | host $(hostname -f) |
| الدخول الموحد إذا احتجته | GSSAPIAuthentication yes ثم ssh -o BatchMode=yes |
| إجراء يوم المغادرة يشمل الذاكرة المؤقتة | sss\_cache -E |
## متى لا تضم السيرفر إلى النطاق؟ Trade-offs
الانضمام يربط السيرفر بالمتحكمات، وهذا الربط له ثمن يجب أن تحسبه قبل أن تضم كل سيرفر في المؤسسة. فالسيرفر المنضم يحتاج أن يصل إلى المتحكمات على المنافذ 53 و88 و389 و464 وغيرها، فإذا كان السيرفر في المنطقة المكشوفة DMZ يستقبل طلبات الإنترنت، فضمه يعني أن تفتح من المنطقة المكشوفة طريقاً إلى أهم سيرفر في الشبكة الداخلية، وإذا اخترق السيرفر المكشوف أصبح أمام المخترق حساب جهاز في النطاق يستطيع أن يقرأ به الدليل كله. ولذلك فالقاعدة المعتادة أن السيرفرات الداخلية تنضم، وسيرفرات الواجهة المكشوفة تبقى بحسابات محلية أو بنطاق منفصل لا ثقة بينه وبين نطاق الموظفين.
والثمن الثاني الاعتماد، فالمسؤول الذي يدخل بحساب النطاق لا يدخل إذا توقفت المتحكمات ولم يكن قد دخل هذا السيرفر من قبل، وهذا بالضبط الوقت الذي تحتاج فيه الدخول لإصلاح المشكلة. فأبق على كل سيرفر حساباً محلياً للطوارئ Break-glass بمفتاح SSH محفوظ في مكان آمن خارج النطاق، ولا يستخدمه أحد في الأيام العادية، وراقب أي دخول به، كما شرحنا في [إدارة الهوية والوصول IAM والوصول المميز PAM](https://arabroot.io/articles/%D8%A7%D8%AF%D8%A7%D8%B1%D8%A9-%D8%A7%D9%84%D9%87%D9%88%D9%8A%D8%A9-%D9%88%D8%A7%D9%84%D9%88%D8%B5%D9%88%D9%84-iam-%D9%88%D8%A7%D9%84%D9%88%D8%B5%D9%88%D9%84-%D8%A7%D9%84%D9%85%D9%85%D9%8A%D8%B2-pam/). والثمن الثالث أن تغيير اسم السيرفر بعد الانضمام لم يعد أمراً محلياً، فالاسم مكتوب في حساب الجهاز وفي أسماء الخدمات وفي DNS، فإذا احتجت أن تغيره فأخرجه من النطاق ثم ضمه من جديد بالاسم الجديد.
وفي المقابل، السيرفرات التي يدخلها أكثر من شخص، والتي يتغير فريقها، والتي تحتاج سجلاً واضحاً بمن دخل ومتى، هي المكان الذي يوفر فيه الانضمام أكثر وقت ويسد أكثر ثغرات، لأن كل دخول في السجل باسم شخص حقيقي من الدليل، وليس باسم حساب مشترك مثل `admin` لا تعرف من استخدمه.
## تدريب عملي Practice
1. شغل المختبر من ملفات المقالين، وضم `ws1`، ثم اجعل الدخول لمجموعة `app-users` فقط، وتأكد من سجل sshd أن رفض أحمد بعد إزالته من المجموعة كان في المرحلة `account`.
2. غير `ldap_id_mapping` إلى `False` على `app1` وحده، ثم قارن رقم منى على السيرفرين بالأمر `id`، وفكر ماذا يحدث لملف أنشأته على مجلد NFS مشترك بين السيرفرين.
3. أضف `ifp` إلى `services` وأعد تشغيل SSSD، ثم شغل `sssctl domain-status ad.example.com --active-server` قبل إيقاف المتحكم الأول وبعده.
## الخلاصة Summary
- realmd يكتشف النطاق وينضم إليه عبر adcli، وSSSD يجيب النظام عن المستخدمين ويتحقق من كلمات المرور ويحصل على تذاكر Kerberos ويسجل السيرفر في DNS.
- DNS يشير إلى المتحكمات والوقت متزامن شرطان قبل أي شيء، ورسائل فشلهما لا تذكر السبب.
- بعد الانضمام يدخل كل حساب في النطاق، فامنع الجميع واسمح لمجموعات، واجعل sudo لمجموعة من الدليل في ملف منفصل.
- الأرقام محسوبة من المعرف SID فتتطابق على كل السيرفرات، والذاكرة المؤقتة تؤخر أي تغيير في المجموعات حتى ساعة ونصف.
- بتذكرة واحدة دخل أحمد إلى SSH وإلى موقع ويب دون كلمة مرور، وكل سيرفر يتحقق بمفتاحه في ملف `keytab`.
- إذا تغير مفتاح السيرفر في النطاق تفشل كل خدماته، والحل انضمام جديد ثم إعادة صنع أي ملف `keytab` منفصل.
وفي المقال الأخير من المرحلة بإذن الله نخرج من الأوامر إلى القرار: متى يكون Windows Server هو الخيار الصحيح ومتى Linux، بأرقام التراخيص الحقيقية وحجم الفريق.
## سجل التحديثات Changelog
- 20 نوفمبر 2026: كتابة المقال، وضم سيرفرين من Debian 13.7 بـ realmd 0.17.1 وSSSD 2.10.1 وadcli 0.9.2 إلى نطاق Samba 4.22.11 من متحكمين، واختبار DNS والوقت والدخول وsudo والذاكرة المؤقتة والدخول الموحد إلى OpenSSH 10.0 وApache 2.4 مع mod\_auth\_gssapi 1.6.4، وتجربة keytab القديم وتوقف متحكم.