> ## Content Index
> Fetch the complete content index at: https://arabroot.io/llms.txt
> Use this file to discover other available public pages before exploring further.
# ما هي البنية كشيفرة IaC؟ من السيرفر اليدوي إلى Git
- URL: https://arabroot.io/articles/ما-هي-البنية-كشيفرة-iac-من-السيرفر-اليدوي-الى-git/
- Published: 2026-11-03T09:03:44.000Z
- Updated: 2026-11-03T10:03:03.000Z
- Description: لماذا تخرج صفحة الويكي الواحدة سيرفرين مختلفين، وكيف تنقل فريقك خطوة خطوة إلى بنية مكتوبة في Git تراجعها وتعيد بناءها.
- Author: فريق عرب رووت
- Tags: الأدلة التقنية, DevOps والتشغيل, DevOps وCI/CD, الاستضافة الذاتية
في أغلب الفرق يوجد سيرفر واحد على الأقل لا يريد أحد أن يلمسه، فقد ضبطه زميل قبل سنتين ثم انتقل إلى شركة أخرى، وكل ما بقي منه صفحة في الويكي Wiki بعنوان «إعداد سيرفر الويب» فيها عشرة أوامر، وتعرف أنت أن السيرفر عليه أكثر من هذه الأوامر العشرة، ولكن لا تعرف ما هو هذا الأكثر. وإذا طلب منك المدير غداً سيرفراً ثانياً مطابقاً للأول لأن عدد العملاء زاد، فسوف تفتح الصفحة وتنفذ الأوامر واحداً واحداً، ثم يعمل السيرفر الجديد ويرد على الطلبات، وتظن أن المهمة انتهت، ثم تكتشف بعد أسبوع أن رفع الملفات الكبيرة ينجح على سيرفر ويفشل على الآخر، وأن أحدهما يرسل ترويسة حماية والآخر لا يرسلها، ولا أحد يعرف أيهما الصحيح.
هذا الموقف هو ما جاءت البنية كشيفرة Infrastructure as Code، واختصاراً IaC، لتنهيه، والفكرة باختصار أن تتحول صفحة الويكي إلى ملفات داخل Git تقرأها أداة وتبني منها السيرفر، فتراجع كل تغيير قبل أن يصل إلى السيرفر كما تراجع كود التطبيق، وتبني السيرفر الثاني والعاشر من الملفات نفسها فتخرج متطابقة. وقد شرحنا المصطلحات التي تقابلها في هذا المجال، مثل التكرار الآمن Idempotency وملف الحالة State والانحراف Drift، في مقال [مصطلحات البنية كشيفرة IaC](https://arabroot.io/articles/%D8%A7%D9%84%D8%A8%D9%86%D9%8A%D8%A9-%D9%83%D8%B4%D9%8A%D9%81%D8%B1%D8%A9-iac-%D9%84%D9%84%D9%85%D8%A8%D8%AA%D8%AF%D8%A6%D9%8A%D9%86/)، أما هذا المقال فيجيب عن السؤال الذي يسبقها: لماذا تحتاج الفرق إلى هذا التحول أصلاً، وما الذي يتغير في عملك اليومي عندما يحدث، وكيف تبدأ به في فريق عنده سيرفرات تعمل الآن ولا يستطيع أن يوقفها.
وسوف نتابع في المقال كله حالة واحدة تتكرر في كل فريق: صفحة ويكي واحدة لإعداد سيرفر ويب، وشخصان نفذاها في وقتين مختلفين، ثم الصفحة نفسها بعد أن تحولت إلى ملفات في Git. وقد نفذنا الحالة كاملة داخل Containers على Docker حتى ترى الفروق الحقيقية بالأوامر والمخرجات وليس بالكلام، وسوف نناقش في هذا المقال ما يلي:
- لماذا لا تبني صفحة الويكي سيرفراً مطابقاً، مع تجربة تبني سيرفرين من الصفحة نفسها ثم تقارن بينهما بجرد آلي.
- ما الذي حدث في Knight Capital سنة 2012 عندما نسي فني نسخ الكود إلى سيرفر واحد من ثمانية.
- من أين جاءت فكرة البنية كشيفرة، من CFEngine في التسعينات إلى OpenTofu وGitOps اليوم.
- ما الذي تكسبه عندما تصبح البنية ملفات في Git، وما الذي تقوله أبحاث DORA عن ذلك.
- الصفحة نفسها بعد أن أصبحت كوداً، ومشكلة حقيقية ظهرت في أول بناء، ثم تغيير يمر من طلب دمج Pull Request.
- ماذا يحدث إذا تغيرت ال Base Image، ولماذا لا يجمد الكود العالم من حولك.
- خريطة الأدوات حسب الطبقة، وخطة عملية للانتقال في فريق عنده سيرفرات قائمة، وما تكلفه البنية كشيفرة ومتى لا تستحقها.
## لماذا لا تبني صفحة الويكي Wiki سيرفراً مطابقاً؟
صفحة الويكي هي أول محاولة لكل فريق لتوثيق السيرفر، وهي خطوة صحيحة بكل تأكيد، فهي أفضل من الذاكرة، ولكن لها عيب أساسي: الصفحة لا تنفذ نفسها، وإنما ينفذها إنسان يقرأها ويكتب الأوامر بيده، والإنسان يختصر خطوة لأنه يظن أنها غير مهمة، ويضيف خطوة لأنه يحتاجها «هذه المرة فقط»، وينسخ قيمة من ذاكرته بدلاً من الصفحة. ثم إن الصفحة نفسها تتأخر عن السيرفر، فمن يعدل إعداداً على السيرفر في ليلة عطل لا يفتح الويكي بعدها ليعدل الصفحة، وبالتالي بعد سنة يصبح عندك شيئان مختلفان: ما تقوله الصفحة، وما يوجد فعلاً على السيرفر.
ولكي لا يبقى هذا الكلام نظرياً، كتبنا صفحة ويكي صغيرة لسيرفر ويب يخدم تطبيق طلبات، وهي تثبت nginx وcurl، وتنشئ مستخدماً اسمه deploy له مجلد في home، وتضع ملف الموقع في `/srv/app`، وتكتب ملف إعداد nginx يحدد حجم الرفع الأقصى بعشرين ميجابايت ويضيف ترويسة الحماية X-Frame-Options، ثم تضبط المنطقة الزمنية Timezone على توقيت السعودية. وكتبنا الأوامر كما نفذها المدير الأول على السيرفر A:
```bash
#!/bin/sh
# What the first admin typed, following the team wiki page "web server setup" (step by step over SSH)
apt-get update -qq
apt-get install -y -qq nginx curl >/dev/null
useradd --create-home --shell /bin/bash deploy
mkdir -p /srv/app && echo 'orders
' > /srv/app/index.html
chown -R deploy:deploy /srv/app
cat > /etc/nginx/conf.d/app.conf <<'CONF'
server {
listen 8080;
root /srv/app;
client_max_body_size 20m;
add_header X-Frame-Options DENY;
}
CONF
ln -sf /usr/share/zoneinfo/Asia/Riyadh /etc/localtime
```
ثم كتبنا ما نفذه مدير ثان على السيرفر B بعد أشهر من الصفحة نفسها، وهو ما يحدث فعلاً في أي فريق: أضاف vim لأنه احتاج محرراً أثناء العمل، ونسي خيارين في أمر `useradd`، وكتب حجم الرفع خمسين لأن أحد العملاء اشتكى في الأسبوع نفسه، ولم يكتب سطر الترويسة لأنه لم يفهم فائدته، وتجاوز خطوة المنطقة الزمنية لأنها في آخر الصفحة:
```bash
#!/bin/sh
# What a second admin typed months later from the same wiki page, on a newer base image
apt-get update -qq
apt-get install -y -qq nginx curl vim >/dev/null # added vim "just for this once"
useradd deploy # forgot --create-home and --shell
mkdir -p /srv/app && echo 'orders
' > /srv/app/index.html
chown -R deploy:deploy /srv/app
cat > /etc/nginx/conf.d/app.conf <<'CONF'
server {
listen 8080;
root /srv/app;
client_max_body_size 50m;
}
CONF
```
والسيرفران هنا Containers من Debian 13، الأول من ال Image المؤرخة `debian:trixie-20261005-slim` والثاني من `debian:13-slim` الأحدث منها بثلاثة أسابيع، وهذا يشبه سيرفرين أنشئا من قالب المزود في شهرين مختلفين. وشغلنا كل سكربت داخل سيرفره كما لو كان مديراً يكتب الأوامر عبر SSH:
```bash
docker run -d --name dvi-web-a -v "$(pwd):/lab:ro" debian:trixie-20261005-slim sleep infinity
docker run -d --name dvi-web-b -v "$(pwd):/lab:ro" debian:13-slim sleep infinity
docker exec dvi-web-a sh /lab/admin-a.sh
docker exec dvi-web-b sh /lab/admin-b.sh
```
واستغرق كل سكربت حوالي 24 ثانية، وطبع كل منهما عدة أسطر تبدأ بالكلمة debconf مثل التالي:
```text
debconf: unable to initialize frontend: Dialog
debconf: (TERM is not set, so the dialog frontend is not usable.)
debconf: falling back to frontend: Readline
...
debconf: falling back to frontend: Noninteractive
```
وهذه الأسطر ليست أخطاء، وإنما هي أداة إعداد الحزم في Debian تبحث عن واجهة تسأل فيها المستخدم أسئلة التثبيت، فلا تجد طرفية Terminal فتنتقل من واجهة إلى أخرى حتى تصل إلى الوضع غير التفاعلي Noninteractive. ولاحظ أن من يكتب الأوامر بيده لا يرى هذه الأسطر لأنه يعمل في طرفية حقيقية، فإذا وضعت الأوامر نفسها في أداة آلية ظهرت فجأة، وأحياناً تتوقف الأداة عند سؤال لا يجيب عليه أحد، وسوف نرى بعد قليل كيف نعالجها في النسخة المكتوبة كوداً.
الآن السؤال المهم: هل السيرفران متطابقان؟ الطريقة التي يستخدمها أغلب الناس هي أن يفتحوا الموقع على كل سيرفر، فإذا رد بالرمز 200 قالوا إن كل شيء سليم، وقد فعلنا ذلك:
```bash
docker exec dvi-web-a sh -c 'nginx; sleep 1; curl -sI -X GET localhost:8080/'
docker exec dvi-web-b sh -c 'nginx; sleep 1; curl -sI -X GET localhost:8080/'
```
والمخرج سوف يكون كما يلي، الأول من A والثاني من B:
```text
HTTP/1.1 200 OK
Server: nginx
Content-Type: text/html
Content-Length: 16
X-Frame-Options: DENY
Accept-Ranges: bytes
HTTP/1.1 200 OK
Server: nginx
Content-Type: text/html
Content-Length: 16
Accept-Ranges: bytes
```
كلاهما يعمل، وأي فحص توفر Uptime Check سوف يضعهما باللون الأخضر، ولكن لاحظ أن B لا يرسل ترويسة X-Frame-Options، وهذه الترويسة هي التي تمنع موقعاً آخر من عرض صفحتك داخل إطار ليخدع المستخدم بالضغط على أزرارها، أي أن السيرفر الثاني أضعف من الأول في الحماية ولا يظهر ذلك في أي لوحة مراقبة. وهنا تحتاج إلى طريقة أدق من «هل يعمل؟»، وهي الجرد Inventory.
### الجرد الآلي Inventory: ماذا يوجد فعلاً على السيرفر؟
الجرد هو أن تطبع كل ما يهمك من السيرفر بشكل ثابت يمكن مقارنته، أي بالترتيب نفسه والصيغة نفسها في كل مرة، ثم تقارن الجرد بين سيرفرين أو بين يومين بالأمر `diff`. وكتبنا لذلك سكربتاً صغيراً يطبع نظام التشغيل، وكل حزمة مثبتة مع إصدارها، والمستخدم deploy ومجلده، وصلاحيات الملفين المهمين مع بصمة SHA-256 لمحتواهما، والمنطقة الزمنية:
```bash
#!/bin/sh
# Prints what is on a server in a stable, comparable form: OS, packages, users, files, timezone
echo "os: $(. /etc/os-release; echo $PRETTY_NAME) $(cat /etc/debian_version)"
echo "packages: $(dpkg-query -W -f '${Package}\n' | wc -l)"
dpkg-query -W -f '${Package}=${Version}\n' | sort | sed 's/^/pkg /'
getent passwd deploy | awk -F: '{print "user " $1 " home=" $6 " shell=" $7}'
[ -d /home/deploy ] && echo "dir /home/deploy exists" || echo "dir /home/deploy missing"
for f in /etc/nginx/conf.d/app.conf /srv/app/index.html; do
echo "file $f $(stat -c '%U:%G %a' $f) sha256=$(sha256sum $f | cut -c1-12)"
done
echo "timezone $(readlink /etc/localtime)"
```
في السكربت أعلاه لاحظ التالي:
- الأمر `dpkg-query -W` يطبع كل حزمة مثبتة مع إصدارها الكامل، والأمر `sort` بعده مهم، لأن مقارنة قائمتين بترتيب مختلف تعطيك فروقاً وهمية في كل سطر.
- لا نطبع محتوى ملف الإعداد كاملاً، وإنما بصمته Hash، فإذا اختلف حرف واحد اختلفت البصمة، وهذا يكفي لتعرف أين تنظر، ويبقى الجرد قصيراً حتى لو كان عندك مئة ملف.
- كل سطر يبدأ بنوعه (pkg أو user أو file)، وبالتالي تستطيع أن تفلتر الفروق حسب النوع بالأمر `grep` عندما تكون كثيرة.
ثم شغلناه على السيرفرين وقارنا الناتج:
```bash
docker exec dvi-web-a sh /lab/inventory.sh > inv-a.txt
docker exec dvi-web-b sh /lab/inventory.sh > inv-b.txt
diff inv-a.txt inv-b.txt
```
والمخرج سوف يكون كما يلي:
```text
2c2
< packages: 119
---
> packages: 125
50a51
> pkg libgpm2=1.20.7-11+b2
62c63
< pkg liblzma5=5.8.1-1+deb13u1
---
> pkg liblzma5=5.8.1-1+deb13u2
86a88
> pkg libsodium23=1.0.18-1+deb13u1
119c121
< pkg tzdata=2026c-0+deb13u1
---
> pkg tzdata=2026e-0+deb13u1
120a123,126
> pkg vim-common=2:9.1.1230-2+deb13u1
> pkg vim-runtime=2:9.1.1230-2+deb13u1
> pkg vim=2:9.1.1230-2+deb13u1
> pkg xxd=2:9.1.1230-2+deb13u1
122,124c128,130
< user deploy home=/home/deploy shell=/bin/bash
< dir /home/deploy exists
< file /etc/nginx/conf.d/app.conf root:root 644 sha256=1ba884abf651
---
> user deploy home=/home/deploy shell=/bin/sh
> dir /home/deploy missing
> file /etc/nginx/conf.d/app.conf root:root 644 sha256=b82ed0d54eb9
126c132
< timezone /usr/share/zoneinfo/Asia/Riyadh
---
> timezone /usr/share/zoneinfo/Etc/UTC
```
في المخرج أعلاه لاحظ التالي، وهو بالضبط ما يحدث في الفرق:
- السطر `packages: 119` مقابل `125`: على B ست حزم إضافية، أربع منها vim وما يحتاجه، واثنتان (libgpm2 وlibsodium23) لم يطلبهما أحد، وإنما جاءتا لأن vim يعتمد عليهما. وهذا يعني أن كل حزمة «للمرة الواحدة» تجر معها حزماً أخرى لا يعرف أحد أنها هناك، وكل حزمة منها تحتاج إلى تحديثات أمنية في المستقبل.
- الحزمتان liblzma5 وtzdata بإصدارين مختلفين، ولم يغيرهما أحد بيده، وإنما جاءتا من ال Image الأحدث التي بني منها B، أي أن الفرق في تاريخ الإنشاء وحده صنع فرقاً في البرامج. ولاحظ أن nginx نفسه بالإصدار نفسه على السيرفرين (1.26.3-3+deb13u10)، لأن الأمر `apt-get install` ينزل آخر إصدار في المستودع وقت التنفيذ، وهذه نقطة سوف نعود إليها في قسم ال Base Image.
- المستخدم deploy موجود على السيرفرين، ولكن على B ليس له مجلد في home، والطرفية فيه `/bin/sh` وليست `/bin/bash`، لأن الأمر `useradd` بدون خيارات لا ينشئ المجلد. وهذا الفرق لن يظهر إلا في يوم يحاول فيه أحد أن يضع مفتاح SSH لهذا المستخدم أو يشغل أداة نشر تكتب في مجلده، فيفشل الأمر على سيرفر واحد فقط.
- بصمة ملف الإعداد مختلفة، وهي التي تخفي الفرقين اللذين رأيناهما في الترويسة وفي حجم الرفع، والبصمة لا تقول ما هو الفرق، ولكنها تقول لك أين تنظر.
- المنطقة الزمنية على B هي UTC، وبالتالي كل سطر في سجلات Logs هذا السيرفر يتأخر ثلاث ساعات عن سجلات A، فإذا بحثت عن عطل حدث في الساعة العاشرة صباحاً بتوقيت السعودية فسوف تجده في سجلات A عند العاشرة وفي سجلات B عند السابعة.
والصورة التالية تلخص ما حدث: صفحة واحدة، وشخصان، وسيرفران يعملان كلاهما، ومع ذلك يختلفان في خمسة أشياء على الأقل:
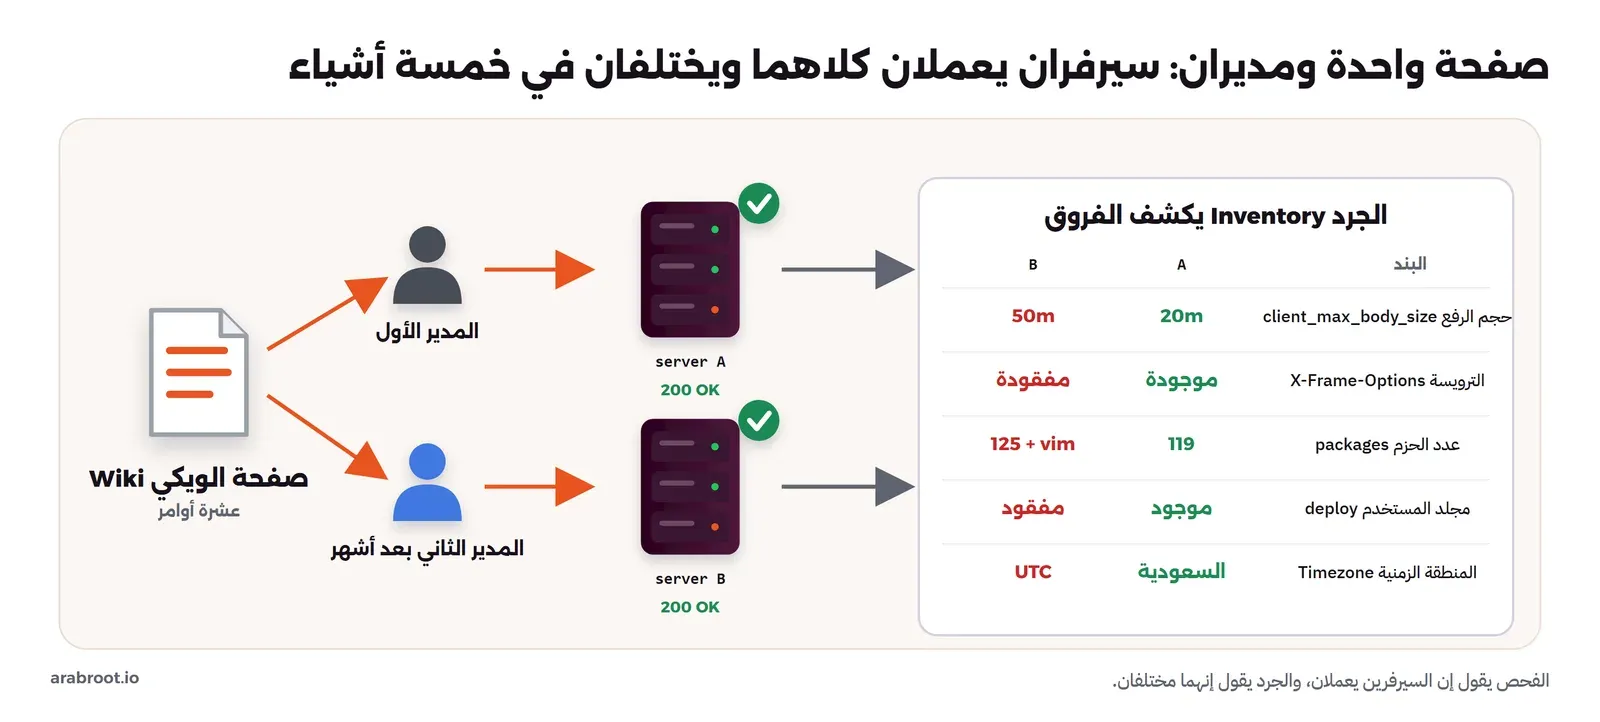
الفحص يقول إن السيرفرين يعملان، والجرد يقول إنهما سيرفران مختلفان
وقد يتساءل البعض: هذه فروق صغيرة، فلماذا نهتم بها؟ والإجابة أن الفروق الصغيرة هي التي تصنع أصعب الأعطال، لأن العطل الذي يحدث على كل السيرفرات تكتشفه في دقائق، أما العطل الذي يحدث على سيرفر واحد من بين عدة سيرفرات خلف موزع الطلبات Load Balancer فيظهر لبعض المستخدمين فقط، وفي بعض الأوقات فقط، وتقضي ساعات قبل أن تفكر في أن السيرفرات ليست متطابقة، وأوضح مثال موثق على ذلك هو ما حدث لشركة Knight Capital.
## ماذا حدث في Knight Capital؟ سيرفر واحد من ثمانية Manual Deployment
كانت Knight Capital من أكبر شركات تنفيذ أوامر الأسهم في الولايات المتحدة، وفي صيف 2012 كانت تجهز نظام توجيه الأوامر عندها، واسمه SMARS، للمشاركة في برنامج جديد أطلقته بورصة نيويورك. وبحسب [قرار هيئة الأوراق المالية الأمريكية SEC](https://www.sec.gov/litigation/admin/2013/34-70694.pdf?ref=arabroot.io) في القضية، بدأت الشركة في 27 يوليو 2012 بنشر الكود الجديد على سيرفرات SMARS على مراحل، ولكن أحد الفنيين لم ينسخ الكود الجديد إلى سيرفر واحد من السيرفرات الثمانية، ولم يكن عند الشركة فني ثان يراجع النشر، ولم تكن عندها إجراءات مكتوبة تطلب هذه المراجعة، فبقي على السيرفر الثامن كود قديم اسمه Power Peg لم يكن يستخدم منذ سنوات.
وفي صباح الأول من أغسطس وصلت أوامر البرنامج الجديد، فعالجتها السيرفرات السبعة بشكل صحيح، أما الثامن فقد فهم العلامة الجديدة في الأوامر على أنها تشغيل للكود القديم، فبدأ يرسل أوامر إلى السوق بلا توقف. ويقول [بيان الهيئة](https://www.sec.gov/news/press-release/2013-222?ref=arabroot.io) إن النظام أرسل في أول 45 دقيقة من فتح السوق أكثر من أربعة ملايين أمر وهو يحاول تنفيذ 212 أمراً فقط من العملاء، وتداول أكثر من 397 مليون سهم، وانتهت الشركة بخسارة تزيد على 460 مليون دولار. والأسوأ أن الفريق أثناء محاولته إيقاف المشكلة أزال الكود الجديد من السيرفرات السبعة السليمة، فأصبحت كلها تشغل الكود القديم مثل الثامن، وزادت المشكلة بدلاً من أن تتوقف. وذكر القرار أيضاً أن نظاماً داخلياً أرسل قبل فتح السوق 97 رسالة بريد آلية تشير إلى خطأ في هذا النظام، ولم يتصرف أحد بناء عليها.
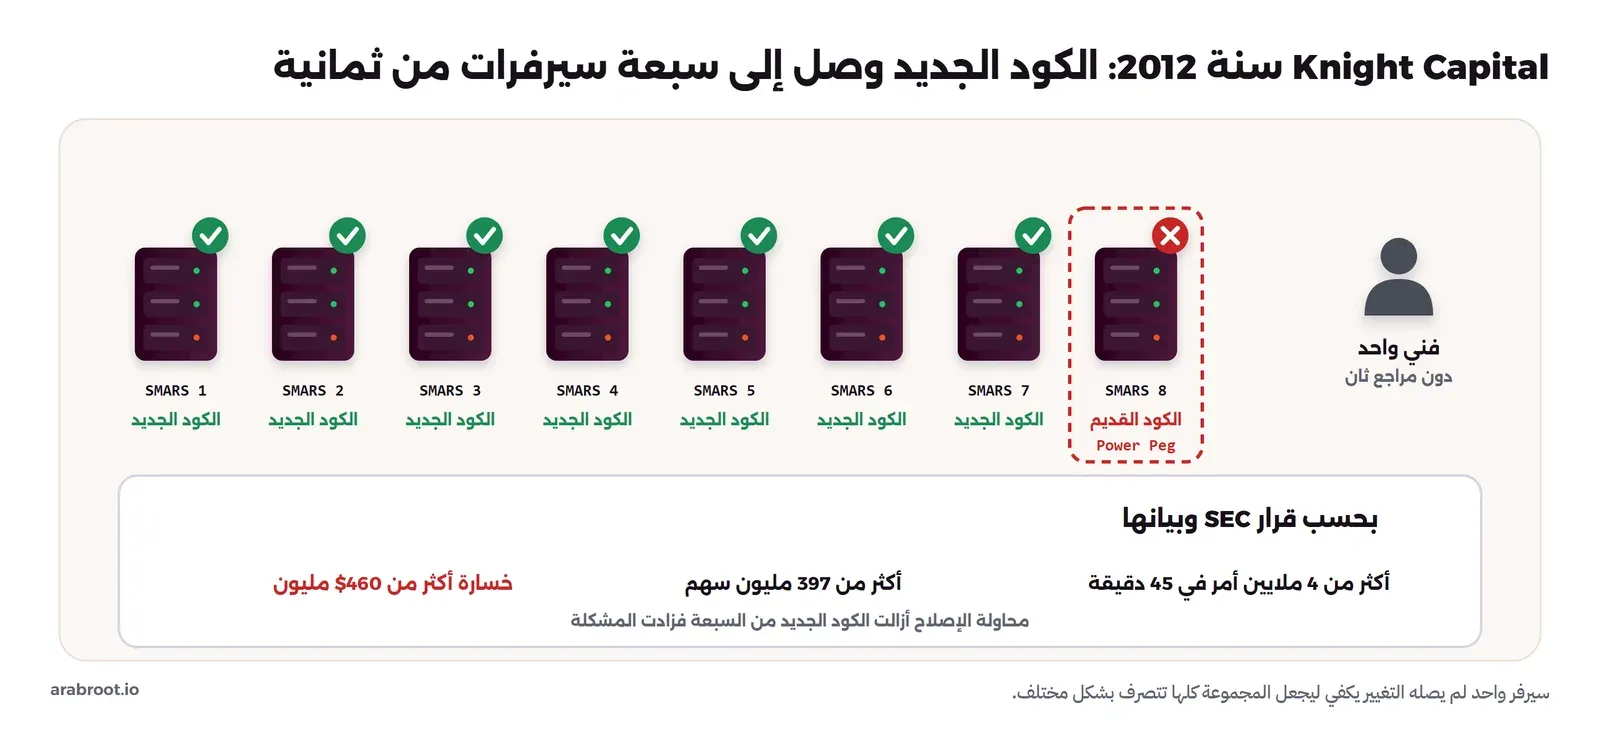
سيرفر واحد لم يصله التغيير يكفي ليجعل المجموعة كلها تتصرف بشكل مختلف
ولاحظ أن مشكلة Knight لم تكن في الكود الجديد، فالسيرفرات السبعة عملت به بشكل صحيح، وإنما كانت في الطريقة التي وصل بها الكود إلى السيرفرات: إنسان ينسخ ملفات إلى ثمانية سيرفرات واحداً واحداً، ولا يوجد شيء يقارن السيرفرات الثمانية بعد النسخ ليقول إن واحداً منها مختلف. وهذا بالضبط ما رأيته في تجربتنا الصغيرة، فالسيرفر B يعمل ويرد بالرمز 200، والفرق لا يظهر إلا عندما تطلبه بأداة. والدرس الذي تأخذه من القرار ليس «كن أكثر حرصاً»، فالفني في Knight لم يكن مهملاً أكثر من غيره، وإنما الدرس أن أي خطوة يكررها إنسان على عدة سيرفرات سوف تختلف يوماً ما، والحل هو أن تخرج هذه الخطوة من يد الإنسان إلى ملف تنفذه أداة على كل السيرفرات بالطريقة نفسها، وأن تكون هناك مراجعة قبل التنفيذ ومقارنة بعده.
## من أين جاءت فكرة البنية كشيفرة Infrastructure as Code؟
المشكلة ليست جديدة، فقد كتبها مارك بورجس Mark Burgess بوضوح سنة 1995 في [ورقة CFEngine في مجلة USENIX](https://www.usenix.org/legacy/publications/compsystems/1995/sum%5Fburgess.pdf?ref=arabroot.io)، عندما وصف كيف يحاول مديرو الأنظمة متابعة مئات الأجهزة والتأكد من أنها مضبوطة بحسب معيار الشبكة، وقال إن هذا الضبط كان يتم تقليدياً باليد أو بمساعدة سكربتات Shell، وهي طريقة تصبح مرهقة وعشوائية كلما كبرت الشبكة. وكان حله الذي بدأه سنة 1993 أن يكتب المدير ملفاً واحداً يصف إعداد كل الأجهزة، ثم تشغل الأداة هذا الملف على كل جهاز، وتستطيع أن تشغله عدداً غير محدود من المرات لتتحقق من الإعداد وتحافظ عليه، فإذا أفسد أحد إعداداً على جهاز معين أعادته الأداة في التشغيل التالي. وإذا قرأت هذا الوصف اليوم فسوف تجد فيه أغلب ما نسميه البنية كشيفرة: ملف واحد هو المرجع، وأداة تطبقه، وتشغيل متكرر يعيد ما تغير.
وبعد CFEngine جاءت أدوات إدارة الإعدادات Configuration Management الأشهر مثل Puppet وChef ثم Ansible، وكلها تعمل داخل سيرفر موجود: تثبت الحزم وتكتب الملفات وتشغل الخدمات. ولكن في ذلك الوقت كان إنشاء السيرفر نفسه عملاً يدوياً، فأنت تطلب جهازاً من قسم البنية التحتية أو تشتريه وتركبه، وتنتظر أياماً أو أسابيع. ثم جاءت السحابة، وأصبح السيرفر شيئاً تطلبه من واجهة برمجية API في دقيقة، وهنا ظهر السؤال الطبيعي: إذا كان السيرفر يأتي من API، فلماذا لا يكون طلبه نفسه ملفاً؟ وفي 25 فبراير 2011 أعلنت AWS عن [خدمة CloudFormation](https://aws.amazon.com/blogs/aws/cloudformation-create-your-aws-stack-from-a-recipe/?ref=arabroot.io) التي تصف فيها مجموعة كاملة من موارد AWS في ملف واحد، ثم أصدرت HashiCorp أول إصدار من Terraform في [يوليو 2014](https://github.com/hashicorp/terraform/releases/tag/v0.1.0?ref=arabroot.io) ليفعل الشيء نفسه مع أي مزود وليس AWS وحدها. ومن Terraform خرج OpenTofu سنة 2023 بعد تغيير الرخصة، وقد شرحنا القصة في [Terraform أم OpenTofu؟](https://arabroot.io/articles/terraform-%D8%A7%D9%85-opentofu-%D9%82%D8%B5%D8%A9-%D8%AA%D8%BA%D9%8A%D9%8A%D8%B1-%D8%A7%D9%84%D8%AA%D8%B1%D8%AE%D9%8A%D8%B5/).
وفي الوقت نفسه تقريباً كانت الفكرة تتجه إلى الأمام خطوة، فبدلاً من أن تعدل السيرفر بأداة إدارة الإعدادات، تبني Image جاهزة فيها كل شيء ثم تشغل منها السيرفر ولا تعدله أبداً، وهذا ما جعل Docker ينتشر بهذه السرعة، فملف Dockerfile هو بنية كشيفرة للتطبيق وبيئته. ثم جاءت GitOps التي تجعل أداة تراقب المستودع وتطابق البيئة معه بشكل مستمر بدلاً من أن يشغلها إنسان، وقد شرحناها في [البيئات ومعاينة الميزات وGitOps للفرق](https://arabroot.io/articles/%D8%A7%D9%84%D8%A8%D9%8A%D8%A6%D8%A7%D8%AA-%D9%88%D9%85%D8%B9%D8%A7%D9%8A%D9%86%D8%A9-%D8%A7%D9%84%D9%85%D9%8A%D8%B2%D8%A7%D8%AA-%D9%88-gitops-%D9%84%D9%84%D9%81%D8%B1%D9%82/)، كما شرحنا كيف تطورت طرق نشر التطبيقات نفسها في [طرق نشر التطبيقات من FTP إلى GitOps](https://arabroot.io/articles/%D8%B7%D8%B1%D9%82-%D9%86%D8%B4%D8%B1-%D8%A7%D9%84%D8%AA%D8%B7%D8%A8%D9%8A%D9%82%D8%A7%D8%AA-%D9%85%D9%86-ftp-%D8%A7%D9%84%D9%89-gitops/). والصورة التالية تبين هذه المراحل:
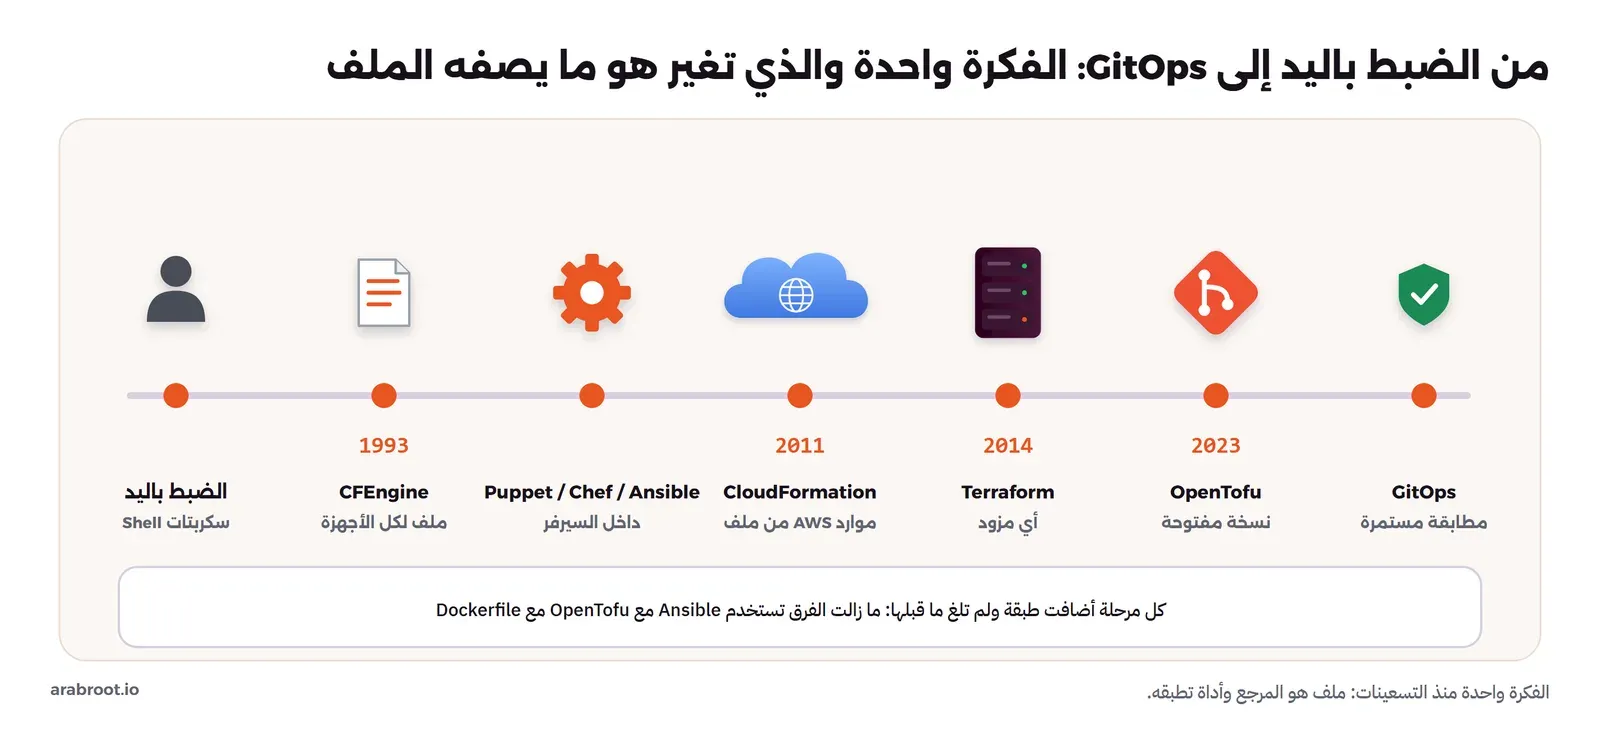
الفكرة واحدة منذ التسعينات: ملف هو المرجع وأداة تطبقه، والذي تغير هو ما يصفه الملف
ولاحظ في هذا التاريخ أن كل أداة جديدة لم تلغ ما قبلها، وإنما أضافت طبقة، فما زالت الفرق اليوم تستخدم Ansible لما داخل السيرفر وOpenTofu لإنشائه وDockerfile للتطبيق، وكل واحدة منها بنية كشيفرة في طبقتها، وسوف نعود إلى هذه الطبقات في قسم خريطة الأدوات.
## ما الذي تكسبه عندما تصبح البنية ملفات في Git؟
قد تبدو الفكرة في البداية أنها توفير وقت فقط، أي أن الأداة تكتب الأوامر أسرع منك، وهذا صحيح، ولكنه أصغر ما تكسبه. فالمكسب الحقيقي أن البنية تدخل في كل الممارسات التي يستخدمها المطورون مع كود التطبيق منذ سنوات، وتصف [صفحة إدارة النسخ في أبحاث DORA](https://dora.dev/capabilities/version-control/?ref=arabroot.io) ذلك بوضوح، فهي تقول إن الاستخدام الشامل لإدارة النسخ Version Control يتنبأ بقدرة الفريق على التسليم المستمر Continuous Delivery، وإن الفرق تحتاج أن تضع في إدارة النسخ ليس الكود فقط، وإنما أيضاً سكربتات الاختبار والنشر وإعدادات البنية والتطبيق، وإن الفريق يجب أن يستطيع أن ينشئ أي بيئة بطريقة آلية بالكامل من هذه الإعدادات، وأن تكون البيئات التي تنشأ من الإعداد نفسه متطابقة. وفيما يلي ما يتغير عملياً:
- إعادة البناء Reproducibility: السيرفر الثاني يخرج من الملفات نفسها التي خرج منها الأول، فلا يوجد مدير ثان ينسى خياراً في `useradd`، ولا يوجد سيرفر ثامن لم يصله التغيير.
- المراجعة Review: التغيير يكتب في فرع Branch ثم يعرض في طلب دمج Pull Request، فيراه زميل قبل أن يصل إلى السيرفر، وهذا هو بالضبط الفني الثاني الذي قال قرار SEC إنه لم يكن موجوداً في Knight.
- التاريخ History: كل تغيير له تاريخ وكاتب وسبب مكتوب في رسالة الإيداع Commit، فإذا سألك أحد بعد سنة «لماذا حجم الرفع خمسون؟» فالإجابة في `git log` وليست في ذاكرة شخص ترك الشركة.
- الاستعادة Recovery: إذا احترق السيرفر، أو حذفه أحد بالخطأ، أو أغلق المزود حسابك، فأنت تعيد بناءه من الملفات، وتبقى البيانات وحدها هي ما تحتاج إليه من النسخ الاحتياطي، وقد شرحنا كيف تحمي البيانات في [النسخ الاحتياطي بقاعدة 3-2-1](https://arabroot.io/articles/%D8%A7%D9%84%D9%86%D8%B3%D8%AE-%D8%A7%D9%84%D8%A7%D8%AD%D8%AA%D9%8A%D8%A7%D8%B7%D9%8A-%D8%A8%D9%82%D8%A7%D8%B9%D8%AF%D8%A9-3-2-1-%D9%88%D8%A7%D8%AE%D8%AA%D8%A8%D8%A7%D8%B1-%D8%A7%D9%84%D8%A7%D8%B3%D8%AA%D8%B9%D8%A7%D8%AF%D8%A9/).
- التدقيق Audit: إذا سأل المدقق أو فريق الأمن «من فتح هذا المنفذ ومتى؟» فالإجابة في المستودع، ويمكنك أن تفحص الملفات بأدوات آلية قبل أن تطبق، كما تفحص الكود بحثاً عن الأسرار في [اكتشاف الأسرار المسربة](https://arabroot.io/articles/%D8%A7%D9%83%D8%AA%D8%B4%D8%A7%D9%81-%D8%A7%D9%84%D8%A7%D8%B3%D8%B1%D8%A7%D8%B1-%D8%A7%D9%84%D9%85%D8%B3%D8%B1%D8%A8%D8%A9-%D9%85%D8%B9-gitleaks-%D9%88-trufflehog/).
- نقل المعرفة Onboarding: الموظف الجديد يقرأ المستودع ليعرف كيف تبدو البنية، بدلاً من أن يسأل كل شخص عما يتذكره.
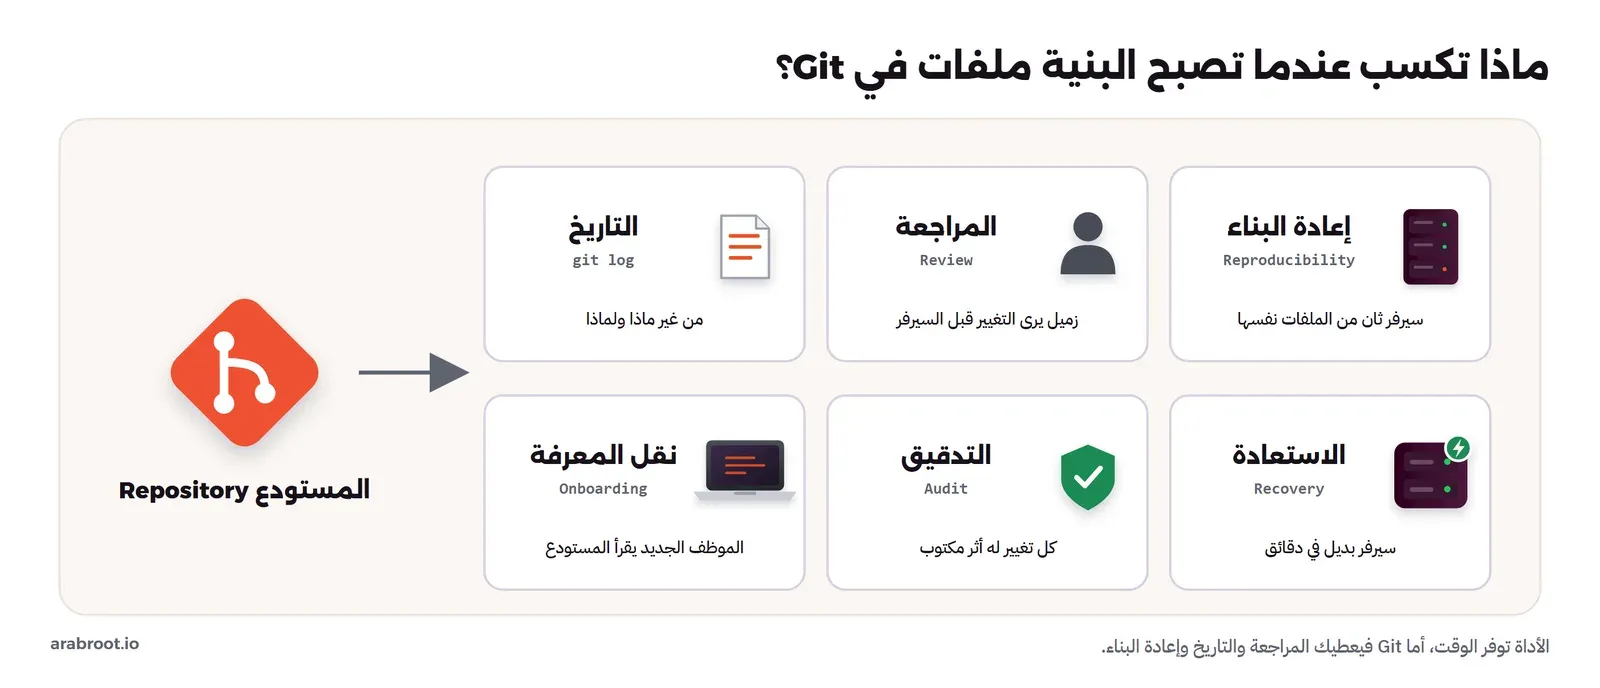
الأداة توفر الوقت، أما Git فيعطيك المراجعة والتاريخ وإعادة البناء
وتذكر أن هذه الفوائد كلها تأتي من شرط واحد، وهو أن تكون الملفات هي الطريق الوحيد لتغيير البنية، فإذا كانت الملفات في Git ولكن الناس ما زالوا يعدلون السيرفر بأيديهم «للضرورة»، فقد عدت إلى صفحة الويكي، مع فرق أنها أصبحت مكتوبة بلغة أداة. وسوف نعود إلى هذا الشرط في خطة الانتقال.
## الصفحة نفسها بعد أن أصبحت كوداً Dockerfile
الآن نأخذ صفحة الويكي ونحولها إلى ملفات في مستودع Git، واخترنا لذلك ملف Dockerfile لسببين: الأول أن أغلب القراء يعرفونه ويستطيعون تشغيله على أجهزتهم دون حساب سحابي أو سيرفر حقيقي، والثاني أنه يبين فكرة البنية غير القابلة للتعديل Immutable Infrastructure التي شرحناها في المصطلحات: لا تعدل السيرفر، وإنما تبني نسخة جديدة وتستبدله. وفي المقالات القادمة من المرحلة سوف نكتب الشيء نفسه لسيرفر حقيقي بأدوات OpenTofu وcloud-init وAnsible، والفكرة لا تتغير. والمستودع فيه ثلاثة ملفات فقط:
```text
web-server/
├── Dockerfile
└── files/
├── app.conf
└── index.html
```
وملف Dockerfile هو الصفحة نفسها، ولكن بلغة تنفذها الأداة:
```dockerfile
# web-server: the same steps as the wiki page, written once and reviewed in Git
FROM debian:trixie-20261005-slim
ENV DEBIAN_FRONTEND=noninteractive
RUN apt-get update -qq \
&& apt-get install -y -qq --no-install-recommends nginx curl \
&& rm -rf /var/lib/apt/lists/*
RUN useradd --create-home --shell /bin/bash deploy \
&& ln -sf /usr/share/zoneinfo/Asia/Riyadh /etc/localtime
COPY --chown=deploy:deploy files/index.html /srv/app/index.html
COPY files/app.conf /etc/nginx/conf.d/app.conf
CMD ["nginx", "-g", "daemon off;"]
```
في الإعداد أعلاه لاحظ التالي:
- السطر `FROM` يحدد ال Image الأساسية بتاريخها `trixie-20261005` وليس بالاسم العام `trixie-slim` الذي يتغير كل أسبوعين تقريباً، وهذا أول قرار يجعل البناء يتكرر بالنتيجة نفسها، وسوف نرى ماذا يحدث إذا تجاهلته.
- المتغير `DEBIAN_FRONTEND=noninteractive` يخبر أداة إعداد الحزم من البداية أنه لا يوجد إنسان يجيب على الأسئلة، فتختفي أسطر debconf التي رأيناها في السكربت اليدوي، ولا يتوقف البناء يوماً عند سؤال لا يراه أحد.
- الخيار `--no-install-recommends` يجعل apt يثبت ما يحتاجه nginx وcurl فعلاً دون الحزم «المقترحة»، وهذا قرار مقصود، والفرق المهم أنه أصبح مكتوباً ومراجعاً، وليس شيئاً يفعله مدير وينساه آخر.
- ملف الإعداد لم يعد نصاً داخل أمر `cat`، وإنما ملف مستقل في `files/app.conf`، فإذا غيره أحد ظهر التغيير في Git سطراً بسطر.
- لا يوجد هنا أي أمر SSH، ولا أي خطوة يتذكرها إنسان، والمستخدم deploy يكتب مرة واحدة بالخيارات الصحيحة، والمنطقة الزمنية لم تعد «في آخر الصفحة».
ثم أنشأنا المستودع وبنينا ال Image، وشغلنا منها سيرفرين C وD، وأخذنا الجرد من كل منهما، والمتغير `LAB` هنا هو المجلد الذي فيه سكربت الجرد من القسم السابق:
```bash
git init -b main && git add . && git commit -m "web-server: codify the wiki page"
docker build -q -t dvi-web:1 .
docker run -d --name dvi-web-c -v "$LAB:/lab:ro" dvi-web:1
docker run -d --name dvi-web-d -v "$LAB:/lab:ro" dvi-web:1
docker exec dvi-web-c sh /lab/inventory.sh > inv-c.txt
docker exec dvi-web-d sh /lab/inventory.sh > inv-d.txt
diff inv-c.txt inv-d.txt && echo "C and D: identical"
```
واستغرق البناء حوالي 21 ثانية، والمخرج سوف يكون كما يلي:
```text
C and D: identical
```
لا يوجد فرق واحد بين السيرفرين، لا في الحزم ولا في المستخدم ولا في الملفات، ولو شغلنا عشرة سيرفرات بدلاً من اثنين لكانت النتيجة نفسها، لأنها كلها تخرج من Image واحدة بنيت من ملف واحد. وهذا هو المكسب الأول الذي وعدنا به: لم يعد هناك سيرفر ثامن.
### مشكلة ظهرت في أول بناء: صلاحيات الملفات File Permissions
ولكن عندما قارنا جرد السيرفر C الجديد بجرد السيرفر A الأصلي، وهو المرجع الذي نريد أن نطابقه، ظهر فرق لم نتوقعه:
```bash
diff inv-a.txt inv-c.txt
```
والمخرج سوف يكون كما يلي، بعد حذف أسطر الحزم الثمانية التي غابت بسبب `--no-install-recommends`:
```text
2c2
< packages: 119
---
> packages: 111
...
124,125c116,117
< file /etc/nginx/conf.d/app.conf root:root 644 sha256=1ba884abf651
< file /srv/app/index.html deploy:deploy 644 sha256=bb22e72bbefa
---
> file /etc/nginx/conf.d/app.conf root:root 755 sha256=1ba884abf651
> file /srv/app/index.html deploy:deploy 755 sha256=bb22e72bbefa
```
في المخرج أعلاه لاحظ التالي:
- البصمة واحدة على السيرفرين، أي أن المحتوى مطابق تماماً، وهذا يعني أن الكود نقل الإعداد بشكل صحيح.
- الصلاحيات Permissions أصبحت `755` بدلاً من `644`، أي أن ملف الإعداد وملف الصفحة أصبحا قابلين للتنفيذ، وهذا لم يكتبه أحد في Dockerfile.
والسبب أن الأمر `COPY` ينقل صلاحيات الملف كما هي في المجلد الذي تبني منه، وقد بنينا من جهاز Windows، ونظام الملفات فيه لا يحفظ صلاحيات Linux، فتصل الملفات إلى Docker بالصلاحية 755\. ولو بنى الزميل نفسه من جهاز Linux لخرجت الملفات بالصلاحية 644، أي أن الكود نفسه يعطي نتيجتين مختلفتين بحسب الجهاز الذي يبني منه، وهذا بالضبط نوع الفروق الذي جئنا لنتخلص منه. والحل أن تكتب الصلاحية في الكود نفسه بدلاً من أن تتركها للجهاز، عبر الخيار `--chmod` في الأمر `COPY` الذي توضحه [وثائق Dockerfile](https://docs.docker.com/reference/dockerfile/?ref=arabroot.io#copy---chmod)، وهذا هو التغيير كما يظهر في `git diff`:
```diff
-COPY --chown=deploy:deploy files/index.html /srv/app/index.html
-COPY files/app.conf /etc/nginx/conf.d/app.conf
+COPY --chown=deploy:deploy --chmod=644 files/index.html /srv/app/index.html
+COPY --chmod=644 files/app.conf /etc/nginx/conf.d/app.conf
```
وبعد البناء من جديد ومقارنة الجرد مع A اختفى فرق الصلاحيات، ولم يبق إلا الحزم الثمانية التي قررنا عدم تثبيتها. والدرس هنا أوسع من Docker: كل قيمة لا تكتبها في الكود صراحة سوف تأتي من مكان ما، من الجهاز الذي تبني منه، أو من القيمة الافتراضية في الأداة، أو من إصدار المستودع يوم البناء، وهذه القيم المخفية هي التي تجعل «الكود نفسه» يعطي سيرفرات مختلفة. لذلك عليك بعد أن تكتب الكود أن تقارن ناتجه بشيء تعرفه، كما فعلنا بالجرد، ولا تكتف بأن البناء نجح.
## كيف يمر التغيير من طلب دمج Pull Request؟
الآن جاء الطلب الذي جعل المدير الثاني يكتب خمسين ميجابايت بيده: صفحة جديدة للفواتير تحتاج إلى رفع ملفات أكبر. في عالم الويكي يدخل أحدهم إلى السيرفر ويعدل الرقم، وفي عالم البنية كشيفرة يفتح فرعاً ويعدل الملف ويعرض التغيير على زميل:
```bash
git checkout -b raise-upload-limit
sed -i 's/client_max_body_size 20m;/client_max_body_size 50m;/' files/app.conf
git diff
```
والمخرج سوف يكون كما يلي:
```diff
diff --git a/files/app.conf b/files/app.conf
index 29cb684..0bc7853 100644
--- a/files/app.conf
+++ b/files/app.conf
@@ -1,6 +1,6 @@
server {
listen 8080;
root /srv/app;
- client_max_body_size 20m;
+ client_max_body_size 50m;
add_header X-Frame-Options DENY;
}
```
هذا السطر الواحد هو كل ما يراه المراجع، ولاحظ أنه يرى أيضاً السطر الذي لم يتغير، أي الترويسة X-Frame-Options، فلا يمكن أن يضيع هذا السطر «بالصدفة» كما ضاع في السيرفر B، لأن أي حذف له سوف يظهر بالأحمر في طلب الدمج. وبعد الموافقة دمجنا الفرع، وأصبح تاريخ المستودع كما يلي:
```bash
git commit -am "app.conf: allow 50m uploads for the new invoices page"
git checkout main && git merge --no-ff -m "Merge raise-upload-limit (reviewed)" raise-upload-limit
git log --oneline --graph
```
```text
* bf1f6ba Merge raise-upload-limit (reviewed)
|\
| * 9fdd7bf app.conf: allow 50m uploads for the new invoices page
|/
* 3f40953 web-server: files are 644, not the build machine's mode
* 419b62a web-server: codify the wiki page
```
ثم بنينا Image جديدة من الفرع الرئيسي، وحذفنا السيرفر C القديم وشغلنا مكانه سيرفراً من ال Image الجديدة، واستغرق تشغيله حوالي ثلاث ثوان، ثم قارنا جرده بجرد النسخة السابقة:
```bash
docker build -q -t dvi-web:3 .
docker rm -f dvi-web-c
docker run -d --name dvi-web-c -v "$LAB:/lab:ro" dvi-web:3
docker exec dvi-web-c sh /lab/inventory.sh > inv-c3.txt
diff inv-c2.txt inv-c3.txt
```
```text
116c116
< file /etc/nginx/conf.d/app.conf root:root 644 sha256=1ba884abf651
---
> file /etc/nginx/conf.d/app.conf root:root 644 sha256=894951d71199
```
في المخرج أعلاه لاحظ أن الفرق الوحيد بين السيرفر القديم والجديد هو بصمة ملف الإعداد، أي التغيير الذي راجعناه بالضبط، ولا شيء غيره، وهذا ما يجعل التغيير آمناً: أنت تعرف قبل التطبيق ما الذي سوف يتغير، وتتحقق بعده أنه هو وحده الذي تغير. والصورة التالية تبين المسار كاملاً:
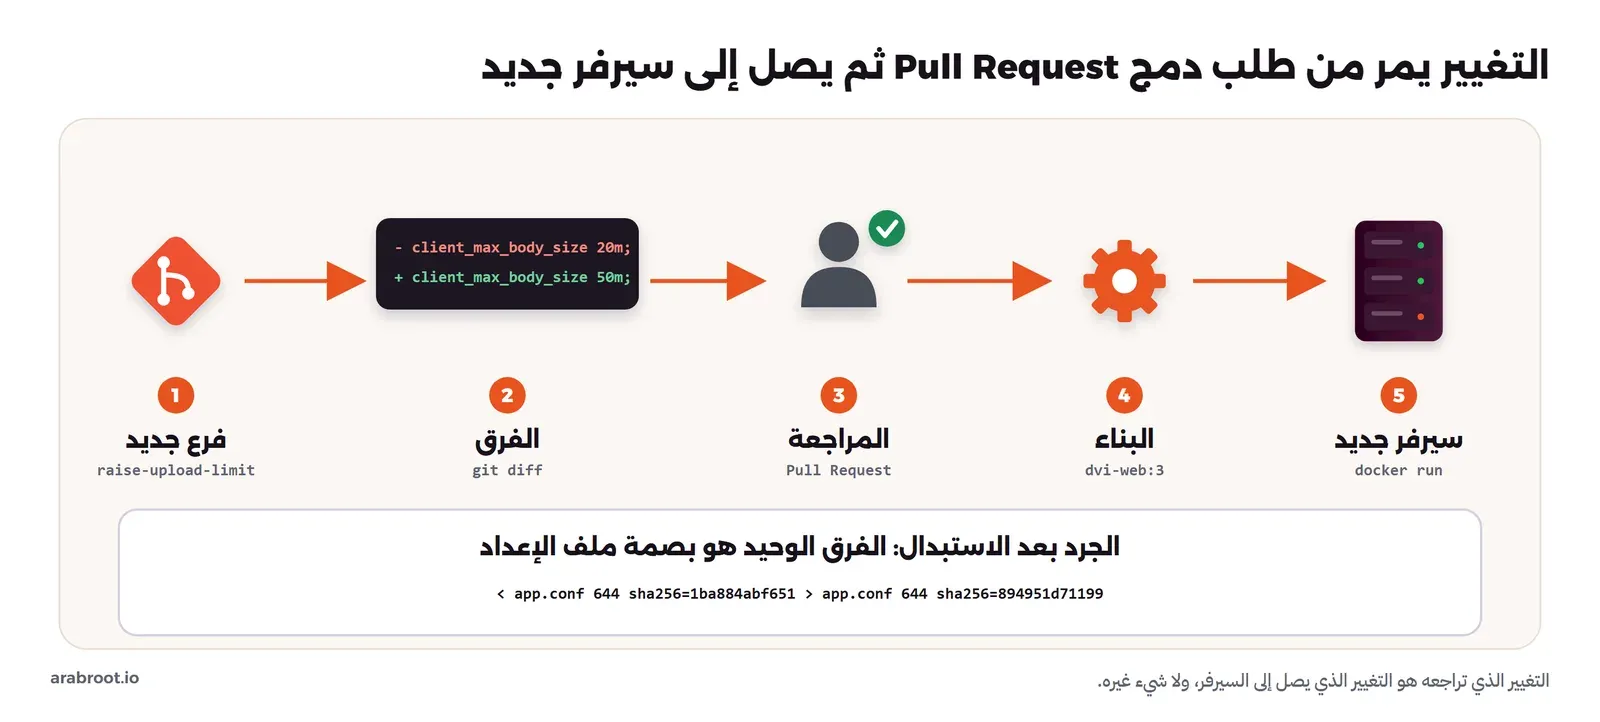
التغيير الذي تراجعه هو التغيير الذي يصل إلى السيرفر، ولا شيء غيره
والآن عد إلى السؤال الذي لم يستطع أحد أن يجيب عليه في عالم الويكي: لماذا حجم الرفع خمسون؟ وفي المستودع تكفيك رسالة واحدة:
```bash
git log --format='%h %an %ad %s' --date=short -- files/app.conf
```
```text
9fdd7bf ops 2026-11-03 app.conf: allow 50m uploads for the new invoices page
419b62a ops 2026-11-03 web-server: codify the wiki page
```
ولاحظ هنا أن قيمة هذا التاريخ تعتمد على رسالة الإيداع، فرسالة مثل «fix» أو «update» لا تخبر أحداً بشيء، أما «allow 50m uploads for the new invoices page» فتقول ماذا تغير ولماذا، وقد شرحنا كيف تكتب رسائل إيداع مفيدة وكيف تعمل الفروع في [إدارة النسخ وGit للمبتدئين](https://arabroot.io/articles/%D8%A7%D8%AF%D8%A7%D8%B1%D8%A9-%D8%A7%D9%84%D9%86%D8%B3%D8%AE-%D9%88-git-%D9%84%D9%84%D9%85%D8%A8%D8%AA%D8%AF%D8%A6%D9%8A%D9%86/). وفي الفرق التي تعمل بخط CI/CD يضيف الخط خطوة قبل الموافقة تبني ال Image وتشغل الجرد أو الاختبارات، فيرى المراجع النتيجة وليس الكود فقط، كما في [Gitea Actions](https://arabroot.io/articles/gitea-actions-%D8%AA%D8%B4%D8%BA%D9%8A%D9%84-ci-cd-%D8%B9%D9%84%D9%89-%D8%AE%D8%A7%D8%AF%D9%85%D9%83/).
## ماذا لو تغيرت ال Base Image؟ الكود لا يجمد العالم
قد يظن البعض بعد التجربة السابقة أن الكود يضمن أن السيرفر بعد سنة سوف يكون مثل السيرفر اليوم ما دام الملف لم يتغير، وهذا غير صحيح، والتجربة التالية تبين السبب. غيرنا سطراً واحداً في Dockerfile، فجعلنا `FROM` يشير إلى الاسم العام `debian:13-slim` بدلاً من التاريخ المحدد، وهذا ما يكتبه أغلب الناس في أول مرة، ثم بنينا وقارنا:
```bash
sed 's/^FROM debian:trixie-20261005-slim/FROM debian:13-slim/' Dockerfile > Dockerfile.new
docker build -q -f Dockerfile.new -t dvi-web:4 .
docker run -d --name dvi-web-e -v "$LAB:/lab:ro" dvi-web:4
docker exec dvi-web-e sh /lab/inventory.sh > inv-e.txt
diff inv-c3.txt inv-e.txt
```
والمخرج سوف يكون كما يلي:
```text
58c58
< pkg liblzma5=5.8.1-1+deb13u1
---
> pkg liblzma5=5.8.1-1+deb13u2
111c111
< pkg tzdata=2026c-0+deb13u1
---
> pkg tzdata=2026e-0+deb13u1
```
في المخرج أعلاه لاحظ التالي:
- ملفاتنا لم تتغير، ومع ذلك خرج سيرفر مختلف في حزمتين، لأن الاسم `debian:13-slim` يشير اليوم إلى Image أحدث من التي كان يشير إليها قبل ثلاثة أسابيع، وهي الفروق نفسها التي رأيناها بين A وB.
- الحزمة liblzma5 هي مكتبة ضغط يعتمد عليها جزء كبير من النظام، والإصدار الأحدث تحديث أمني من Debian، أي أن الفرق هنا لصالح السيرفر الجديد، وليس كل فرق خطأ.
- الحزمة tzdata تحمل قواعد التوقيت لكل دول العالم، وتحدث كلما غيرت دولة قواعد التوقيت الصيفي فيها، ولو كان تطبيقك يحسب مواعيد لعملاء في دولة غيرت قواعدها لاختلفت النتيجة بين السيرفرين.
وهذه التجربة تكشف حقيقة مهمة: الكود يصف ما تريد، ولكنه يعتمد على أشياء خارجه تتغير مع الوقت، مثل ال Image الأساسية، ومستودع الحزم، والمزودات Providers في OpenTofu، والوحدات في Ansible. وأمامك هنا خياران، ولكل منهما ثمن:
- التثبيت Pinning: أن تحدد كل شيء بإصدار ثابت، مثل ال Image بتاريخها أو ببصمتها Digest، والحزم بإصداراتها، والمزودات بأرقامها، وبالتالي يخرج البناء بعد سنة كما خرج اليوم بالضبط. وتسمح Debian نفسها بهذا عبر [أرشيف snapshot.debian.org](https://snapshot.debian.org/?ref=arabroot.io) الذي يحفظ المستودع كما كان في أي يوم. والثمن أنك لن تحصل على التحديثات الأمنية إلا إذا غيرت الأرقام بنفسك.
- التحديث المقصود: أن تثبت الإصدارات في الكود، ثم تغيرها بشكل دوري في طلب دمج مثل أي تغيير آخر، فيرى المراجع أن ال Image انتقلت من تاريخ إلى تاريخ، ويبني الخط النسخة الجديدة ويقارنها قبل أن تصل إلى الإنتاج. وهذا هو الحل الأنسب لأغلب الفرق، والسبب أنه يجمع الأمرين: السيرفرات متطابقة دائماً، والتحديثات تصل، ولكن عبر قرار مكتوب وليس بالصدفة.
وأسوأ الطرق على الإطلاق هي الطريقة التي بدأنا بها هذا القسم، أي اسم عام يتغير وحده دون أن يعرف أحد، لأن الفرق يأتيك في يوم لم تغير فيه شيئاً، فتبحث عن السبب في كودك ولا تجده. وتذكر أن [ممارسات البناء التي توصي بها Docker](https://docs.docker.com/build/building/best-practices/?ref=arabroot.io) تشرح كيف تحدد ال Image الأساسية ببصمتها حتى لا تتغير دون علمك.
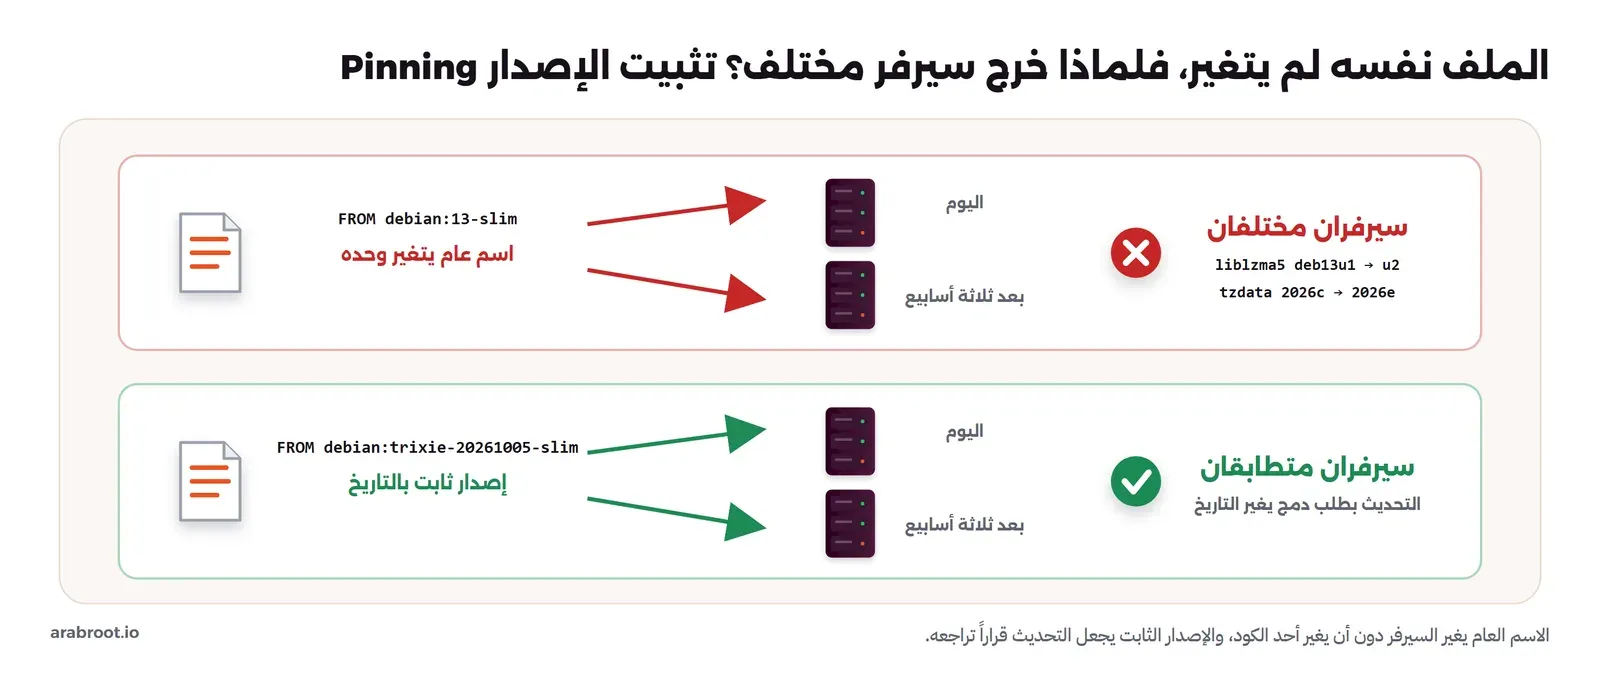
الاسم العام يغير السيرفر دون أن يغير أحد الكود، والإصدار الثابت يجعل التحديث قراراً تراجعه
## أي أداة لأي طبقة؟ خريطة أدوات IaC
بعد أن رأيت الفكرة على Dockerfile، يأتي السؤال الطبيعي: ما الأداة التي أستخدمها لسيرفر حقيقي عند مزود؟ وقد شرحنا في مقال المصطلحات أن الأدوات تعمل في طبقات مختلفة، ولن نعيد الشرح هنا، وإنما نضعها في جدول واحد يبين ما يكتبه كل منها، وما الذي يقرأه، ومتى يعمل، حتى تعرف من أين تأتي كل أداة في المقالات القادمة من المرحلة:
| الطبقة | ماذا تصف؟ | أمثلة على الأدوات | متى تعمل؟ |
| ------------------------------------------- | ------------------------------------------------------------------- | ----------------------------------- | ------------------------------------- |
| التجهيز Provisioning | السيرفر نفسه، والشبكة، وجدار الحماية Firewall، وسجلات DNS، والأقراص | OpenTofu، Terraform، CloudFormation | عند إنشاء المورد أو تغييره عند المزود |
| الإقلاع الأول First Boot | المستخدم الأول ومفتاح SSH والحزم الأساسية | cloud-init | مرة واحدة عند أول تشغيل للسيرفر |
| إدارة الإعدادات Configuration Management | الحزم والمستخدمون وملفات الإعداد والخدمات داخل السيرفر | Ansible، Puppet، Chef | كلما شغلتها، على سيرفر يعمل |
| ال Images | نظام كامل جاهز تبدأ منه السيرفرات أو ال Containers | Dockerfile، Packer | وقت البناء، قبل أن يوجد السيرفر |
| التطبيق Application | ال Containers وشبكاتها ومتغيراتها | Docker Compose، Kubernetes | عند كل نشر للتطبيق |
| المطابقة المستمرة Continuous Reconciliation | لا تصف شيئاً جديداً، وإنما تطبق ما في المستودع باستمرار | أدوات GitOps مثل Argo CD وFlux | طوال الوقت |
وفي هذا الجدول لاحظ أن أغلب الفرق الصغيرة لا تحتاج إلى كل الطبقات من اليوم الأول، فإذا كان عندك سيرفران عند مزود VPS وكل تطبيقاتك في Docker Compose، فالطبقة التي تؤلمك غالباً هي إدارة الإعدادات، أي ما يوجد داخل السيرفر، وبالتالي قد يكون Ansible هو أول ما تحتاجه. وإذا كنت تنشئ سيرفرات وتحذفها كل أسبوع، أو عندك عشرات سجلات DNS تتغير، فالطبقة التي تؤلمك هي التجهيز، فتبدأ بـ OpenTofu. والصورة التالية ترسم الطبقات كما تمر عليها في حياة سيرفر واحد:
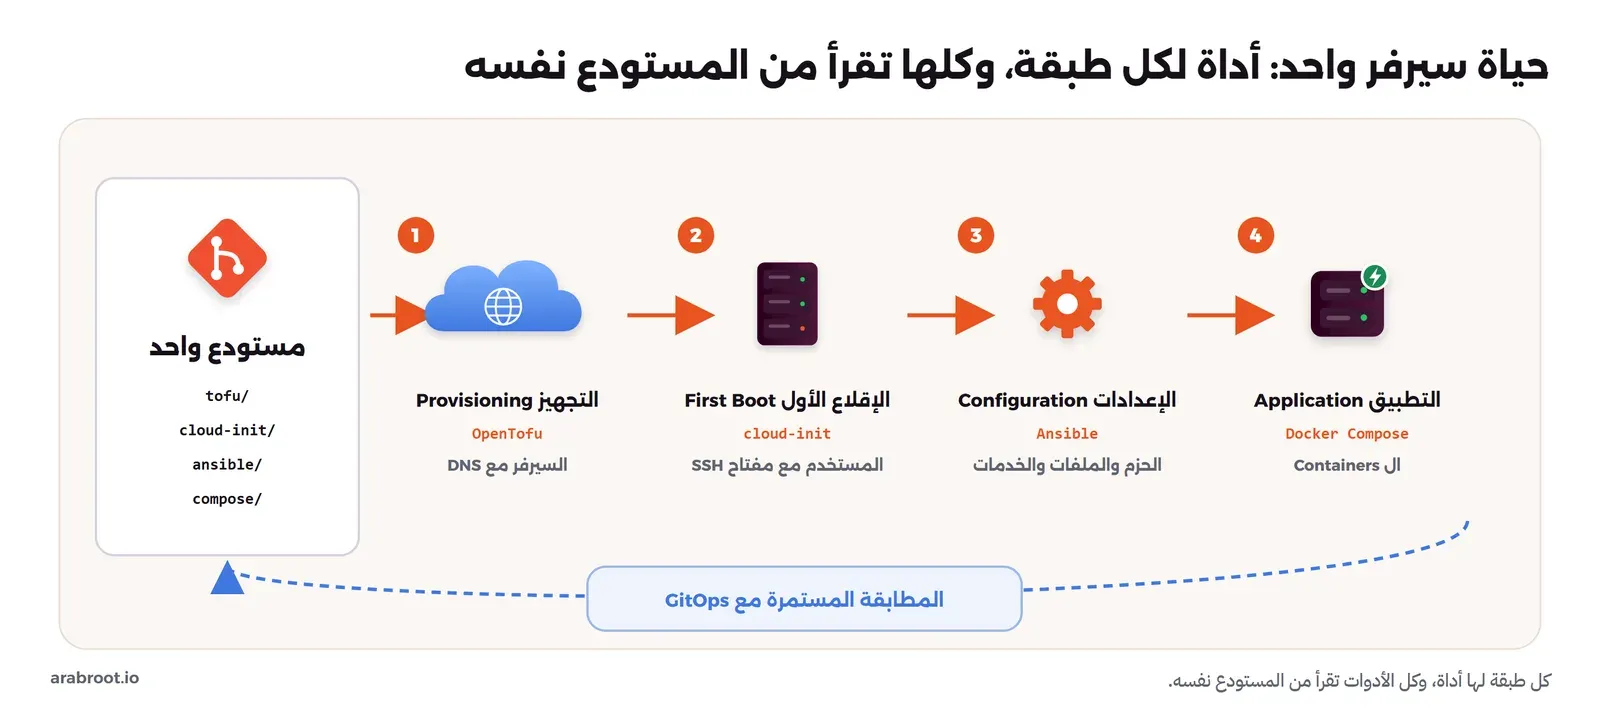
كل طبقة لها أداة، وكل الأدوات تقرأ من المستودع نفسه
وقد يتساءل البعض: لماذا لا أستخدم أداة واحدة لكل شيء؟ والإجابة أن ذلك ممكن تقنياً في أغلب الأدوات، فـ Ansible يستطيع أن ينشئ سيرفرات عند بعض المزودات، وOpenTofu يستطيع أن يشغل أوامر داخل السيرفر، ولكن كل أداة مصممة حول نموذج معين، فـ OpenTofu يحفظ حالة State ويعرض خطة Plan قبل التنفيذ لأنه يتعامل مع موارد عند مزود قد يكلف حذفها كثيراً، وAnsible يسأل السيرفر مباشرة في كل تشغيل لأن ما داخل السيرفر يمكن فحصه دائماً، وعندما تستخدم أداة خارج نموذجها تفقد أفضل ما فيها. لذلك الحل الأنسب هو أداة لكل طبقة، وملفات الطبقات كلها في مستودع واحد أو مستودعات قليلة واضحة.
## من أين تبدأ في فريقك؟ خطة الانتقال Migration Plan
أصعب ما في البنية كشيفرة ليس الأداة، وإنما الانتقال إليها في فريق عنده سيرفرات تعمل الآن ولا يستطيع أن يوقفها ليعيد بناءها. والخطأ الشائع هنا أن يقرر الفريق «نكتب كل شيء كوداً في ربع السنة القادم»، فيبدأ مشروعاً كبيراً يتوقف في منتصفه عندما يأتي أول عمل عاجل، ويبقى نصف البنية في الكود ونصفها يدوياً، وهذا أسوأ من البداية لأن أحداً لا يعرف أي نصف هو المرجع. والطريقة التي تنجح عادة تمشي على خطوات صغيرة، كل خطوة منها مفيدة وحدها حتى لو توقفت بعدها:
1. الجرد Inventory أولاً: قبل أن تكتب سطراً من الكود، اكتب سكربت جرد مثل الذي استخدمناه وشغله على كل سيرفر، واحفظ الناتج في Git. فهذا الجرد يخبرك بما يوجد فعلاً، وهو أول مرجع موثوق عندك، والفروق بين السيرفرات التي يظهرها هي قائمة المهام. وقد شرحنا في [دليل المراقبة](https://arabroot.io/articles/%D8%AF%D9%84%D9%8A%D9%84-%D8%A7%D9%84%D9%85%D8%B1%D8%A7%D9%82%D8%A8%D8%A9-monitoring-%D9%85%D8%A7%D8%B0%D8%A7-%D8%AA%D8%B1%D8%A7%D9%82%D8%A8-%D9%81%D9%8A-%D8%B3%D9%8A%D8%B1%D9%81%D8%B1%D8%A7%D8%AA%D9%83-%D9%88%D8%AA%D8%B7%D8%A8%D9%8A%D9%82%D8%A7%D8%AA%D9%83/) كيف يكون جرد الأصول Asset Inventory أول خطوة في المراقبة أيضاً.
2. السيرفرات الجديدة فقط: اتفق مع الفريق على أن أي سيرفر جديد يبنى من الكود، وأن السيرفرات القديمة تبقى كما هي الآن، وبهذا لا تحتاج إلى إيقاف أي شيء، وكل سيرفر قديم يستبدل في موعده الطبيعي يدخل إلى الكود.
3. الأشياء التي تتغير كثيراً: ابدأ بما يتغير كل أسبوع، مثل سجلات DNS وقواعد جدار الحماية والمستخدمين ومفاتيح SSH، لأن الكود يعطيك أكبر فائدة حيث تكثر التغييرات، أما الإعداد الذي لم يتغير منذ سنتين فيمكن أن ينتظر.
4. استيراد الموجود Import: بعض الموارد لا تستطيع أن تحذفها وتعيد إنشاءها، مثل نطاق DNS الرئيسي أو سيرفر قاعدة البيانات، وهنا تكتب الكود الذي يصفها ثم تربطه بالمورد الموجود عبر الاستيراد في OpenTofu، وتتأكد أن الخطة تقول إنه لا يوجد شيء سوف يتغير قبل أن تعتبرها مدارة بالكود.
5. إغلاق الطريق اليدوي: عندما يصبح مورد ما مداراً بالكود، اجعل صلاحية تعديله من لوحة التحكم للقراءة فقط لأغلب الفريق، والسبب أن الشرط الذي ذكرناه في قسم الفوائد لا يتحقق بالاتفاق وحده، فأول عطل في منتصف الليل سوف يجعل أحدهم يعدل بيده.
6. مخرج الطوارئ Break-glass: اترك طريقاً موثقاً للتعديل اليدوي في الطوارئ، بحساب خاص يسجل كل استخدام، مع قاعدة أن كل تعديل طارئ يدخل إلى الكود في اليوم نفسه، وإلا عاد السيرفر فريداً كما كان.
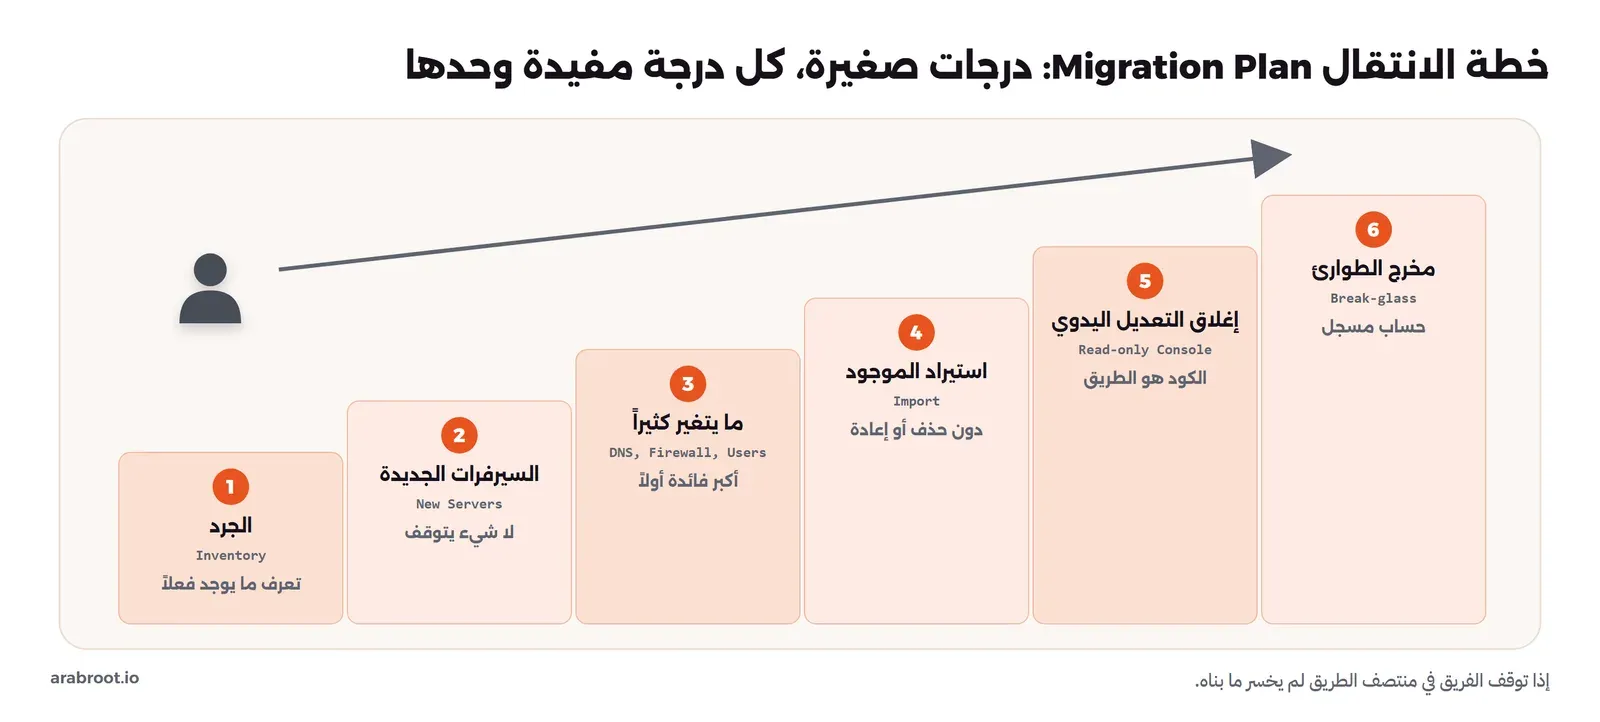
كل درجة مفيدة وحدها، فإذا توقف الفريق في منتصف الطريق لم يخسر ما بناه
ولاحظ أن هذا الترتيب لا يحتاج إلى قرار كبير من الإدارة ولا إلى ميزانية، فالخطوة الأولى يستطيع أن يفعلها شخص واحد في يوم، ونتيجتها، أي قائمة الفروق بين السيرفرات، هي غالباً ما يقنع بقية الفريق بالخطوات التالية، لأنها تريهم مشكلة حقيقية في سيرفراتهم وليس في مقال.
### من يفعل ماذا في الفريق؟ Roles
عندما تصبح البنية كوداً تتغير الأدوار قليلاً، فمن كان يدخل إلى السيرفرات بيده يصبح كاتباً ومراجعاً للكود، والمطور الذي كان ينتظر «فريق السيرفرات» يستطيع أن يفتح طلب دمج يضيف ما يحتاجه، ثم يراجعه صاحب الخبرة. وهذا قريب من الفكرة التي شرحناها في [الفرق بين DevOps وSRE وPlatform Engineering](https://arabroot.io/articles/%D8%A7%D9%84%D9%81%D8%B1%D9%82-%D8%A8%D9%8A%D9%86-devops-%D9%88-sre-%D9%88-platform-engineering/)، فالمنصة الداخلية في أغلب الشركات تبدأ بمستودع بنية كشيفرة يستطيع أي فريق أن يقرأه ويقترح عليه. والقاعدة المفيدة هنا أن كل تغيير يحتاج إلى مراجع واحد على الأقل غير كاتبه، وأن تغييرات الحذف والاستبدال على الموارد المهمة، مثل قاعدة البيانات، تحتاج إلى مراجع يعرف هذه الموارد بالذات.
## ماذا تكلفك IaC؟ متى لا تستحقها Trade-offs
لا يوجد حل بلا ثمن، والبنية كشيفرة لها تكاليف حقيقية عليك أن تعرفها قبل أن تبدأ، حتى لا تفاجئك في منتصف الطريق:
- التغيير الصغير أبطأ في البداية: تعديل رقم في ملف إعداد كان يأخذ دقيقة عبر SSH، وأصبح يأخذ فرعاً وطلب دمج ومراجعة وبناء، وفي الأسابيع الأولى سوف يشعر الفريق أن العمل أبطأ. والسبب أنك تدفع ثمن المراجعة والتاريخ مقدماً، وتسترده في أول مرة تحتاج فيها إلى سيرفر جديد أو إلى معرفة من غير ماذا.
- تعلم الأداة: لكل أداة لغة ونموذج وأخطاء خاصة بها، فـ OpenTofu يحتاج أن تفهم الحالة والخطة، وAnsible يحتاج أن تفهم الوحدات والأدوار Roles، وأول أسابيع مع أي منها فيها أخطاء مثل خطأ الصلاحيات الذي رأيناه.
- ملف الحالة والأسرار: بعض الأدوات تحفظ حالة فيها أسرار بنص واضح كما شرحنا في مقال المصطلحات، فأصبح عندك شيء جديد يجب أن تحميه وتنسخه احتياطياً، ومستودع فيه إعدادات كل السيرفرات أصبح هدفاً مهماً للمخترق، فيجب أن تحمي صلاحيات الوصول إليه.
- الثقة الزائفة: الكود الذي لا يشغله أحد يصبح قديماً مثل الويكي تماماً، بل أسوأ، لأن الناس يثقون به أكثر. فإذا كان الكود يقول شيئاً والسيرفر يقول شيئاً آخر منذ أشهر، فإن أول تطبيق للكود سوف يعيد السيرفر إلى حالة قديمة لا يتذكر أحد لماذا تغيرت.
- قوة الخطأ: الأداة التي تنشئ مئة سيرفر في دقيقة تستطيع أن تحذف مئة سيرفر في دقيقة، وقد ذكرنا في مقال المصطلحات حادثة S3 سنة 2017 التي بدأت بمدخل خاطئ في أمر واحد، لذلك قراءة الخطة والمراجعة ليست إجراءات شكلية.
ومتى لا تستحق البنية كشيفرة هذا الثمن؟ إذا كان عندك سيرفر تجريبي واحد تستخدمه لأسبوع ثم تحذفه، أو جهاز في المنزل تتعلم عليه، فالضبط اليدوي مع ملاحظات جيدة كاف تماماً، ولا تقم بكتابة OpenTofu لسيرفر واحد لن تعيد بناءه أبداً. ولكن عندما يحدث أي واحد مما يلي فقد حان الوقت: سيرفر ثان يجب أن يطابق الأول، أو شخص ثان يعدل السيرفرات، أو بيئة staging يجب أن تشبه الإنتاج، أو تدقيق يسأل من غير ماذا، أو سيرفر لا تستطيع أن تتحمل فقدانه. والقاعدة العملية أن عدد الأشخاص أهم من عدد السيرفرات، فشخصان على سيرفر واحد يصنعان من الفروق أكثر مما يصنعه شخص واحد على خمسة سيرفرات.
## أخطاء شائعة Common Mistakes
- كتابة الكود من الذاكرة وليس من الجرد: تكتب الكود كما تظن أن السيرفر مضبوط، ثم تستبدل السيرفر القديم بسيرفر من الكود، فتختفي إعدادات كانت عليه ولم تكن تعرفها. لذلك اكتب الكود ثم قارن جرد السيرفر الجديد بجرد القديم قبل أن تحذف القديم.
- الاكتفاء بفحص «هل يعمل؟»: السيرفر B في تجربتنا كان يرد بالرمز 200 وكان أضعف في الحماية، فاجعل المقارنة بالجرد أو بالاختبارات جزءاً من كل بناء.
- الأسماء العامة للإصدارات: `latest` و`13-slim` وأي مزود بلا رقم تغير سيرفراتك دون أن يغير أحد الكود، فثبت الإصدارات وحدثها بطلب دمج.
- ترك القيم للجهاز الذي يبني: الصلاحيات ونهايات الأسطر وترميز الملفات والمنطقة الزمنية تأتي من الجهاز إذا لم تكتبها، فاكتبها صراحة في الكود.
- الكود الذي لا يطبق: مستودع لم يطبق منذ ستة أشهر ليس بنية كشيفرة، وإنما ويكي بصيغة أخرى، فطبقه بشكل دوري أو شغل خطة مجدولة تكشف الفروق.
- التعديل اليدوي «للضرورة» دون أن يعود إلى الكود: كل تعديل طارئ يجب أن يدخل إلى المستودع في اليوم نفسه، وإلا أعاده التطبيق التالي إلى الحالة القديمة أو بقي فرقاً خفياً.
- مشروع الانتقال الكبير: محاولة تحويل كل البنية دفعة واحدة تتوقف غالباً في منتصفها، فابدأ بالجرد والسيرفرات الجديدة وما يتغير كثيراً.
## قائمة التحقق Checklist
استخدم القائمة التالية لتعرف أين يقف فريقك اليوم، وكل سطر لا تستطيع أن تجيب عليه بنعم هو الخطوة التالية:
| السؤال | إذا كانت الإجابة لا |
| ------------------------------------------------------ | ----------------------------------------------------------- |
| هل عندك جرد آلي لكل سيرفر محفوظ في Git؟ | اكتب سكربت جرد مثل الذي في المقال وشغله اليوم |
| هل يمكن بناء سيرفر جديد من المستودع دون أن تسأل أحداً؟ | ابدأ بالسيرفرات الجديدة فقط، ودع القديمة حتى موعد استبدالها |
| هل كل تغيير على البنية يمر من طلب دمج يراجعه شخص آخر؟ | اجعل المراجعة إلزامية على الفرع الرئيسي |
| هل الإصدارات مثبتة: ال Images والحزم والمزودات؟ | ثبتها، وحدثها بطلب دمج دوري |
| هل تعرف إذا تغير سيرفر خارج الكود؟ | شغل الجرد أو الخطة بشكل مجدول وقارن الناتج |
| هل التعديل من لوحة التحكم مغلق للموارد المدارة بالكود؟ | اجعله للقراءة فقط، واترك حساب طوارئ مسجلاً |
| هل ملفات الحالة والأسرار خارج المستودع ومحمية؟ | راجع قسم ملف الحالة في مقال المصطلحات قبل أي أداة |
| هل تستطيع أن تجيب «من غير ماذا ولماذا» من git log؟ | اتفق على رسائل إيداع تذكر السبب وليس التغيير فقط |
## الخلاصة Summary
وصلنا لنهاية الموضوع، وأهم ما فيه:
- صفحة الويكي لا تبني سيرفراً مطابقاً، لأن الإنسان الذي ينفذها يختصر ويضيف وينسى، وتجربتنا أخرجت من صفحة واحدة سيرفرين يعملان كلاهما ويختلفان في الحماية وحجم الرفع والحزم والمستخدم والمنطقة الزمنية.
- الفحص «هل يعمل؟» لا يكشف هذه الفروق، والجرد الآلي المقارن هو الذي يكشفها، وهو أول خطوة في أي انتقال.
- Knight Capital خسرت أكثر من 460 مليون دولار في 45 دقيقة لأن سيرفراً واحداً من ثمانية لم يصله الكود الجديد، ولم يكن هناك من يراجع النشر أو يقارن السيرفرات.
- الفكرة قديمة منذ CFEngine في التسعينات: ملف واحد هو المرجع وأداة تطبقه، والذي تغير هو ما يصفه الملف، من الإعدادات إلى السيرفرات نفسها ثم إلى المطابقة المستمرة في GitOps.
- Git يعطيك المراجعة والتاريخ وإعادة البناء والتدقيق، بشرط أن تكون الملفات هي الطريق الوحيد لتغيير البنية.
- الكود لا يجمد العالم، فثبت الإصدارات واجعل تحديثها قراراً في طلب دمج، واكتب صراحة كل قيمة قد يأخذها البناء من الجهاز.
- ابدأ صغيراً: الجرد، ثم السيرفرات الجديدة، ثم ما يتغير كثيراً، ثم الاستيراد، ثم إغلاق التعديل اليدوي مع مخرج طوارئ.
وفي المقالات القادمة من [مرحلة البنية كشيفرة IaC والأتمتة](https://arabroot.io/start/#stage-iac) سوف نطبق هذه الأفكار على أدوات حقيقية بإذن الله: أول بنية مع OpenTofu، ثم الإعداد الأول للسيرفر مع cloud-init، ثم Ansible لما داخل السيرفر. وإذا لم تقرأ بعد المقالين السابقين في المرحلة فهما الأساس لما يأتي:
[دليلمصطلحات البنية كشيفرة IaC التي تحتاجها قبل أي أداةما معنى أن تكتب بنيتك في ملفات داخل Git، ولماذا يفشل السكربت العادي عند تشغيله مرة ثانية، وما الذي تحفظه الأداة في ملف الحالة.](https://arabroot.io/articles/%D8%A7%D9%84%D8%A8%D9%86%D9%8A%D8%A9-%D9%83%D8%B4%D9%8A%D9%81%D8%B1%D8%A9-iac-%D9%84%D9%84%D9%85%D8%A8%D8%AA%D8%AF%D8%A6%D9%8A%D9%86/)[دليلTerraform أم OpenTofu؟ قصة تغيير الترخيص وما يعنيه لكلماذا غير Terraform رخصته في 2023 فولد منه OpenTofu، وأين يختلف المشروعان اليوم، وكيف تختار بينهما.](https://arabroot.io/articles/terraform-%D8%A7%D9%85-opentofu-%D9%82%D8%B5%D8%A9-%D8%AA%D8%BA%D9%8A%D9%8A%D8%B1-%D8%A7%D9%84%D8%AA%D8%B1%D8%AE%D9%8A%D8%B5/)[دليلمن الفرع إلى الإنتاج: البيئات وGitOps للفرقكيف يختبر فريقك كل ميزة وحدها ويعرضها على العميل دون أن تصل ميزة غير جاهزة إلى الإنتاج.](https://arabroot.io/articles/%D8%A7%D9%84%D8%A8%D9%8A%D8%A6%D8%A7%D8%AA-%D9%88%D9%85%D8%B9%D8%A7%D9%8A%D9%86%D8%A9-%D8%A7%D9%84%D9%85%D9%8A%D8%B2%D8%A7%D8%AA-%D9%88-gitops-%D9%84%D9%84%D9%81%D8%B1%D9%82/)[دليلطرق نشر التطبيقات من FTP إلى GitOps، وأين تقف أنتكيف تطور نشر التطبيقات عبر السنين، وما الذي يتعطل في كل طريقة، وكيف تعرف أين تقف وما خطوتك التالية.](https://arabroot.io/articles/%D8%B7%D8%B1%D9%82-%D9%86%D8%B4%D8%B1-%D8%A7%D9%84%D8%AA%D8%B7%D8%A8%D9%8A%D9%82%D8%A7%D8%AA-%D9%85%D9%86-ftp-%D8%A7%D9%84%D9%89-gitops/)
## سجل التحديثات Changelog
- نوفمبر 2026: كتابة المقال، وتنفيذ تجربة صفحة الويكي والجرد ثم الكود على Containers من Debian 13 (debian:trixie-20261005-slim وdebian:13-slim) على Docker Engine 29.8.0، والرجوع إلى قرار هيئة الأوراق المالية الأمريكية في قضية Knight Capital وورقة CFEngine سنة 1995 وصفحة إدارة النسخ في DORA.