إذا كان فريقك يعمل اليوم على Slack أو Microsoft Teams، وطلب منك مديرك أن تقترح بديلاً تشغله الشركة على سيرفرها، فأول ما سوف تفعله أنك تفتح صفحات المنتجات المفتوحة المصدر وتقرأ، وبعد ربع ساعة تجد نفسك أمام قائمة من الكلمات التي يكتبها الجميع وكأنها معروفة: قنوات Channels، وخيوط Threads، ومواضيع Topics، واتحاد Federation، وجسور Bridges، وسيرفر رئيسي Homeserver، وتشفير من طرف إلى طرف E2EE، وتحقق من الأجهزة Device Verification. وكل منتج يقول إنه يدعم نصف هذه الكلمات، ولا يقول لك أيها يهم فريقك فعلاً وأيها سوف يسبب لك مشكلة بعد ستة أشهر.
وهذه المصطلحات ليست تفاصيل تسويقية، لأن كل واحد منها قرار معماري يغير ما تستطيع أن تفعله لاحقاً: فالاتحاد يحدد هل يستطيع مكتب التدقيق الذي تتعامل معه أن يكلمك من سيرفره دون حساب ضيف عندك، والتشفير من طرف إلى طرف يحدد هل يستطيع مدير السيرفر أن يبحث في الرسائل أو يسلمها لجهة رقابية، والخيوط والمواضيع تحدد هل يستطيع موظف غاب يوماً أن يفهم ما حدث في عشر دقائق أم في ساعة. لذلك يبدأ هذا المقال السلسلة بشرح هذه الكلمات من الداخل، ثم ننتقل في المقالات التالية إلى الأدوات نفسها.
وطوال السلسلة سوف نتابع حالة واحدة حتى تكون المقارنة في آخرها عادلة: شركة ناشئة تبيع برنامج فوترة إلكترونية، فيها 45 موظفاً، تعمل منذ ثلاث سنوات على Slack، وتعقد اجتماعاتها على Teams، وتتعامل يومياً مع مكتب تدقيق خارجي له فريقه وسيرفره، ومع عملاء يسألون من نافذة المحادثة في موقعها. والفريق يريد أن ينتقل إلى أداة على سيرفره، ولا يريد أن يخسر ما تعود عليه، وفي الوقت نفسه يريد أن يفهم ماذا يكسب وماذا يدفع مع كل اختيار.
المواضيع في السلسلة:
- مصطلحات المحادثة للمبتدئين (الموضوع الحالي).
- Matrix مع Element: محادثة مشفرة ومتحدة بين المؤسسات.
- Rocket.Chat: محادثة الفريق مع العملاء والقنوات الخارجية.
- Zulip: محادثة منظمة بالمواضيع للفرق الكبيرة.
- اجتماعات الفيديو مع Jitsi Meet.
- مقارنة Mattermost وRocket.Chat وZulip وMatrix على الحالة نفسها.
وقد شرحنا قبل ذلك تثبيت Mattermost Team Edition وترقيته، وهو جزء من هذه المرحلة وسوف يدخل المقارنة في آخرها. وسوف نناقش في هذا المقال ما يلي:
- من أين جاءت المحادثة الجماعية، ولماذا تشبه أدوات اليوم أدوات الثمانينات أكثر مما تظن.
- مساحة العمل والقنوات والرسائل المباشرة، وما الذي يقرره كل واحد منها في الصلاحيات.
- الخيوط والمواضيع: ثلاث طرق لترتيب النقاش، وأيها يناسب أي فريق.
- الإشارات والإشعارات والحضور، والتكاملات التي تربط المحادثة بأنظمتك.
- الاحتفاظ بالرسائل والتصدير والدخول الموحد والضيوف.
- الاتحاد والجسور: كيف تتكلم مؤسستان كل منهما على سيرفرها.
- ثلاث طبقات من التشفير، وكيف يعمل التشفير من طرف إلى طرف، مع تجربة عملية صغيرة نتفق فيها على مفتاح عبر سيرفر لا نثق به، ثم نجعل السيرفر يكذب.
- ثمن التشفير من طرف إلى طرف، وجدول قرار يربط كل مصطلح بحالة الشركة.
من أين جاءت المحادثة الجماعية؟ History
فكرة القناة التي يدخلها الناس ويكتبون فيها أقدم من الويب نفسه، فقد وثق المعيار RFC 1459 في مايو 1993 بروتوكول IRC (Internet Relay Chat)، وكتب في مقدمته أن البروتوكول تطور خلال السنوات الأربع السابقة منذ أن كتب أول مرة ليتحدث مستخدمو لوحة إعلانات BBS فيما بينهم. وفي IRC تجد أغلب ما تراه في Slack اليوم: قنوات تبدأ بالرمز #، ورسائل خاصة بين شخصين، ومشغلون Operators لكل قناة يستطيعون طرد من يسيء، وشبكة من السيرفرات المتصلة ببعضها تنقل الرسائل بين المستخدمين. وما لم يكن في IRC هو الذاكرة، فإذا أغلقت البرنامج ورجعت بعد ساعة لا تجد ما كتب في غيابك، لأن السيرفر ينقل الرسالة لمن هو متصل الآن ثم ينساها.
ثم جاء Jabber في 1999، وأصبح لاحقاً المعيار XMPP الذي وثقته RFC 6120 في 2011، وهو أول بروتوكول محادثة انتشر يعمل مثل البريد الإلكتروني تماماً: لكل مؤسسة سيرفرها، وعنوان المستخدم يحمل اسم السيرفر مثل [email protected]، والسيرفرات تتكلم مع بعضها مباشرة. وعلى XMPP بنت Google خدمة Google Talk في بدايتها، وما زالت سيرفرات XMPP تعمل في مؤسسات كثيرة حتى اليوم.
والذي غيره Slack بعد 2013 لم يكن البروتوكول، وإنما التجربة: تاريخ كامل محفوظ يمكن البحث فيه، وتطبيق واحد على الجوال والمتصفح وسطح المكتب يتزامن مع بعضه، وتكاملات تجعل أنظمة الشركة ترسل رسائلها إلى القنوات. وثمن ذلك أن كل شيء رجع إلى سيرفر مركزي واحد تملكه شركة واحدة، وأن المؤسستين اللتين تريدان أن تتكلما يجب أن تكونا على الخدمة نفسها. وفي 2014 بدأ مشروع Matrix محاولة لجمع الأمرين: تاريخ محفوظ وتجربة حديثة مثل Slack، مع اتحاد مفتوح بين السيرفرات مثل البريد، وهو ما سوف نراه بالتفصيل في المقال التالي. لذلك عندما تقرأ صفحات المنتجات اليوم فاعلم أن كل منتج يقف في نقطة ما بين هذه الطرق الثلاث: سيرفر واحد مركزي، أو سيرفرات متحدة، أو سيرفر تملكه أنت ولا يتكلم مع أحد.
مساحة العمل Workspace، الفريق Team، السيرفر Server
أكبر وعاء في أي أداة محادثة هو مساحة العمل Workspace، وهي في Slack ما تشتريه الشركة، وفي Mattermost تسمى الفريق Team، وفي Rocket.Chat يسمى السيرفر كله مساحة عمل Workspace، وفي Zulip تسمى المنظمة Organization أو Realm. والاسم يختلف ولكن الفكرة واحدة: حدود من يرى من، فكل من هو داخل المساحة يستطيع أن يجد الآخرين ويرسل لهم رسالة مباشرة ويدخل قنواتها العامة، ومن هو خارجها لا يرى شيئاً. والصورة التالية تبين أين يعيش كل مصطلح في هذا الترتيب:
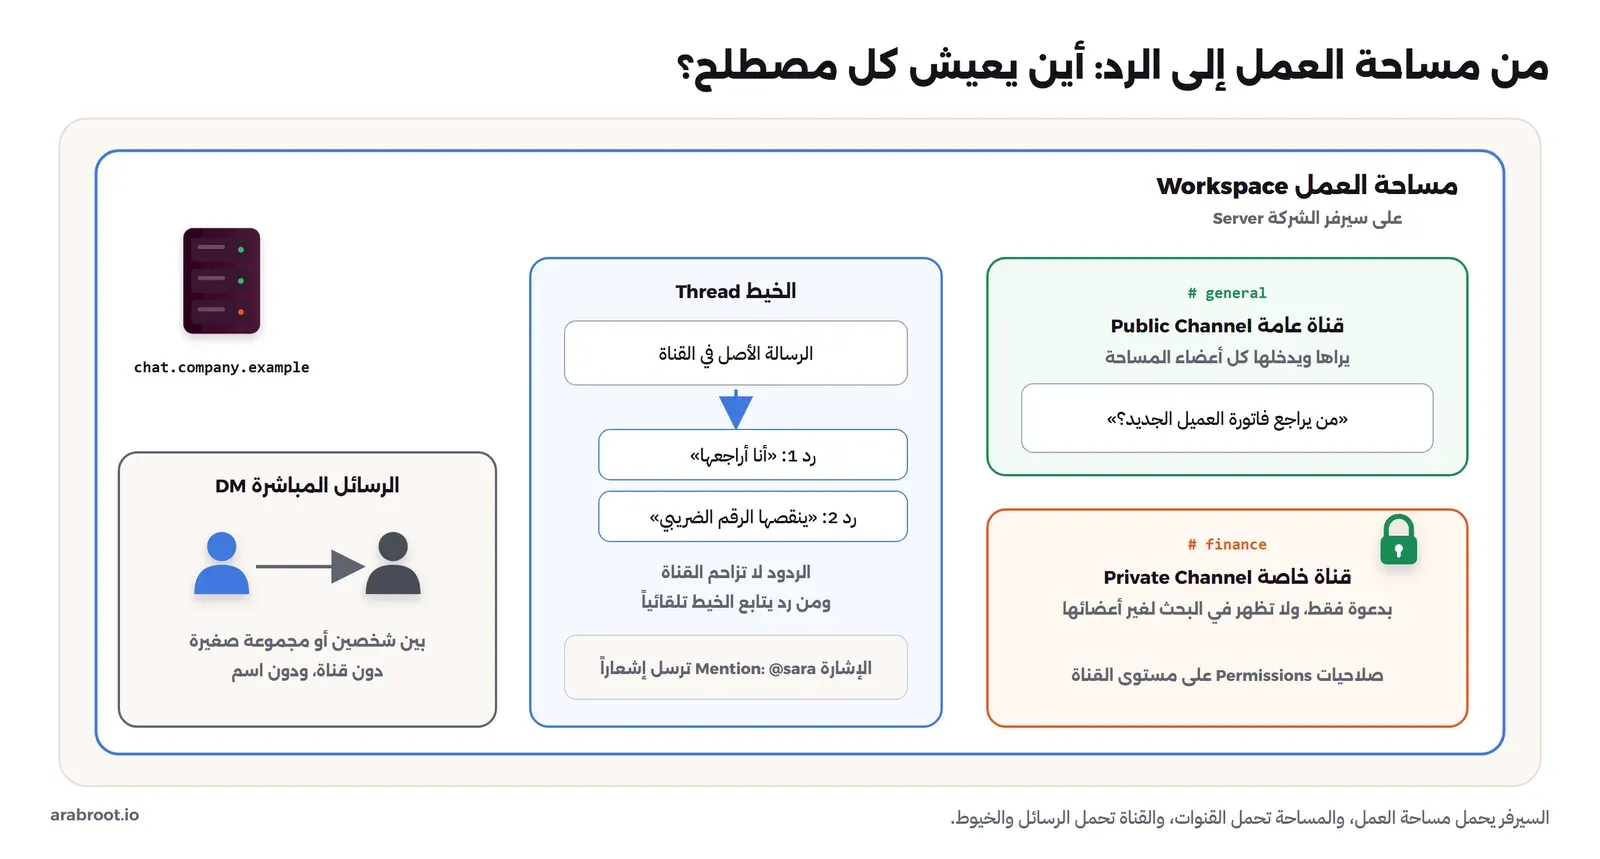
والسؤال الأول الذي يجب أن تجيب عليه في حالة شركتنا هو: هل نحتاج أكثر من مساحة عمل على السيرفر نفسه؟ ففي Mattermost مثلاً يستطيع السيرفر الواحد أن يحمل أكثر من فريق Team، وهذا مفيد عندما يكون عندك قسمان لا يجب أن يرى أحدهما الآخر، أو عندما تريد أن تعطي مكتب التدقيق مساحة منفصلة على سيرفرك. ولكن تذكر أن كل مساحة إضافية تعني قوائم أعضاء منفصلة وقنوات مكررة مثل #general في كل واحدة، وأن الموظف الذي يعمل في المساحتين يرى إشعارات من مكانين، لذلك لا تقسم المساحات إلا عندما يكون الفصل في الصلاحيات هو المطلوب فعلاً، وليس لأن الأقسام مختلفة فقط، فالقنوات تكفي لذلك.
وتحت المساحة يوجد السيرفر نفسه، وفي الأدوات التي تستضيفها بنفسك يكون هذا السيرفر Container أو عدة Containers على جهازك مع قاعدة بيانات Database وتخزين للملفات، وفي Matrix يسمى السيرفر الذي يحمل حسابات مؤسستك السيرفر الرئيسي Homeserver، لأن المستخدم ينتمي إليه كما ينتمي عنوان البريد إلى نطاقه. وهذا الفرق في الاسم يحمل فرقاً في الفكرة: في Slack وMattermost تنتمي الرسائل إلى السيرفر، أما في Matrix فالغرفة لا يملكها سيرفر واحد، وكل سيرفر فيه عضو من الغرفة يحمل نسخة كاملة منها، كما سيأتي في قسم الاتحاد.
القنوات Channels، الرسائل المباشرة Direct Messages
القناة Channel هي غرفة لها اسم وهدف، مثل #support لأسئلة الدعم أو #releases لإعلانات الإصدارات، والفرق الأساسي بين القنوات هو من يستطيع أن يراها:
- القناة العامة Public Channel: يجدها أي عضو في المساحة ويدخلها دون دعوة، ورسائلها تظهر في بحث كل الأعضاء، وهي الأصل الذي يجب أن تبدأ منه، لأن النقاش المفتوح هو الذي يجعل الموظف الجديد يتعلم من أسئلة غيره.
- القناة الخاصة Private Channel: لا تظهر إلا لأعضائها، ولا يدخلها أحد إلا بدعوة، ومن خرج منها يفقد الوصول إلى تاريخها. ومكانها الطبيعي النقاشات التي فيها بيانات حساسة، مثل رواتب الموظفين أو عقود العملاء.
- الرسائل المباشرة Direct Messages أو DM: محادثة بين شخصين أو مجموعة صغيرة دون اسم ودون هدف، وهي مريحة ولكنها أسوأ مكان لقرار يحتاج الفريق أن يعرفه، لأن القرار يبقى بين شخصين ويضيع عندما يغادر أحدهما.
وقد يتساءل البعض: إذا كانت القناة الخاصة أكثر أماناً، فلماذا لا نجعل كل القنوات خاصة؟ والإجابة أن الخصوصية في أدوات المحادثة تعني الإخفاء عن بقية الأعضاء، ولا تعني الإخفاء عن مدير السيرفر، فالقناة الخاصة في Mattermost وRocket.Chat وZulip محفوظة في قاعدة البيانات نفسها بالطريقة نفسها، ويستطيع من يملك الوصول إلى قاعدة البيانات أن يقرأها. ولذلك فالسؤال الصحيح عن كل قناة ليس «هل هي خاصة؟» وإنما «من يجب أن يراها؟ وهل يكفي أن نخفيها عن الموظفين، أم يجب أن نخفيها عن السيرفر نفسه؟»، والسؤال الثاني هو الذي يقود إلى التشفير من طرف إلى طرف في آخر المقال.
وفي حالة شركتنا سوف تجد عند الانتقال من Slack أن عندكم 120 قناة، نصفها لم يكتب فيه أحد منذ سنة، وهذا طبيعي في أي مساحة عمرها ثلاث سنوات. والانتقال فرصة لترتيبها: قنوات للأقسام، وقنوات للمشاريع تؤرشف عند انتهائها Archive، وقنوات للإعلانات لا يكتب فيها إلا بعض الأشخاص، واتفاق بسيط على أسماء القنوات مثل أن تبدأ قنوات المشاريع بـ proj- وقنوات العملاء بـ client-، فهذا يسهل البحث ويسهل الصلاحيات لاحقاً.
الخيوط Threads، المواضيع Topics: كيف يرتب النقاش؟
في القناة المسطحة Flat تصل الرسائل بالترتيب الزمني فقط، فإذا كان في القناة نقاشان في الوقت نفسه، أحدهما عن فاتورة عميل والآخر عن بطء السيرفر، تتداخل الرسائل وتصبح كل رسالة تحتاج أن تسأل نفسك: على أي سؤال يرد هذا الشخص؟ وهذه هي تجربة IRC، وهي مقبولة في قناة فيها خمسة أشخاص، ولكنها لا تصلح لقناة فيها خمسون. والصورة التالية تضع الطرق الثلاث لترتيب النقاش جنباً إلى جنب:
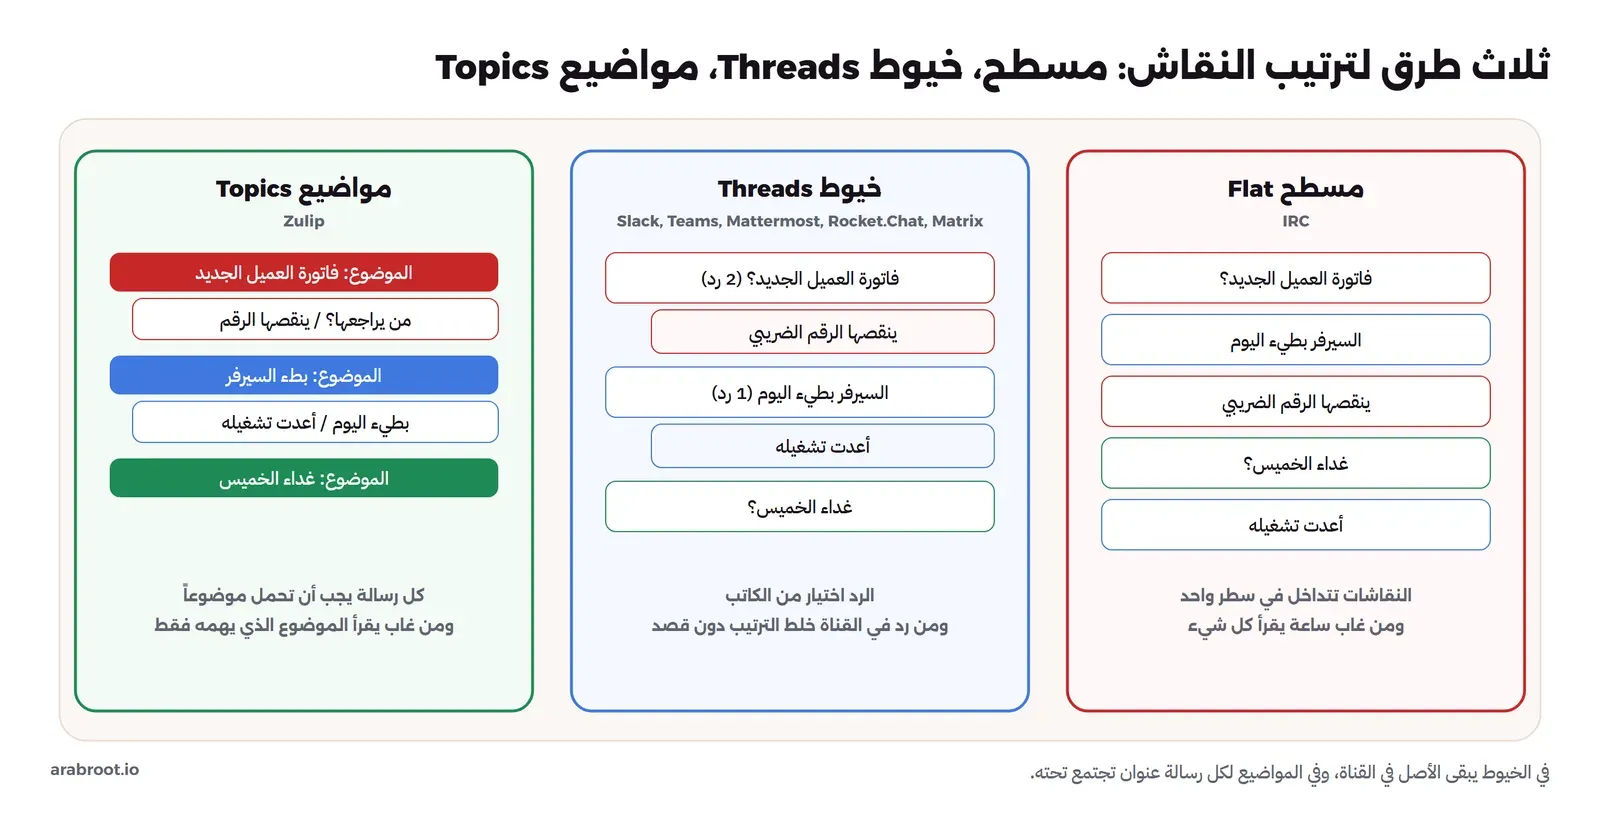
والحل الأول الذي انتشر هو الخيط Thread: تضغط على رسالة وترد عليها في نافذة جانبية، فتبقى الرسالة الأصل في القناة ومعها عدد الردود، والردود نفسها لا تظهر في القناة إلا إذا اخترت ذلك. ويعمل الخيط بهذه الطريقة في Slack وTeams وMattermost وRocket.Chat وفي Matrix أيضاً، ومن يرد في خيط يتابعه تلقائياً فيصله إشعار عند كل رد جديد. والمشكلة في الخيوط أنها اختيار من الكاتب وليست قاعدة، فإذا رد شخص على السؤال في القناة نفسها بدل الخيط رجعت القناة مسطحة، وإذا فتح شخصان خيطين عن الموضوع نفسه انقسم النقاش. وفي الفرق التي تستخدم الخيوط ستجد غالباً شخصاً يكرر في القناة «رجاء ردوا في الخيط»، وهذا علامة على أن الأداة تعتمد على انضباط الناس.
والحل الثاني هو الموضوع Topic كما في Zulip، وفيه يجب أن تحمل كل رسالة في القناة عنواناً قصيراً، والرسائل التي تحمل العنوان نفسه تجتمع معاً، فتصبح القناة الواحدة مجموعة من النقاشات المرتبة، لكل واحد منها اسم يمكن البحث فيه والرجوع إليه، ويستطيع من غاب يوماً أن يقرأ عناوين المواضيع الجديدة ويختار ما يهمه فقط. ويشرح توثيق Zulip هذه الفكرة بأن المواضيع تسمح بنقاشات كثيرة في القناة نفسها دون أن يختلط بعضها ببعض. والثمن أن الكاتب يجب أن يفكر في عنوان قبل كل نقاش جديد، وهذا يزعج الفرق القادمة من Slack في الأسبوع الأول، ثم يصبح عادة. وسوف نرى في مقال Zulip كيف يبدو ذلك في فريق كبير، وكيف ينقل Zulip الخيوط من ملف تصدير Slack إلى مواضيع.
وفي حالة شركتنا، فريق الدعم الذي يتلقى عشرات الأسئلة يومياً في قناة واحدة هو الذي سوف يشعر بالفرق أكثر من غيره، أما فريق صغير من خمسة مطورين فلن يلاحظ فرقاً كبيراً بين الطريقتين. لذلك اسأل عن حجم القنوات الأكثر ازدحاماً عندك، وكم رسالة تصلها في اليوم، قبل أن تقرر أن المواضيع أو الخيوط مسألة مهمة في اختيارك.
الإشارة Mention، الإشعارات Notifications، الحضور Presence
الإشارة Mention هي أن تكتب @sara في رسالة فيصل إلى سارة إشعار حتى لو لم تكن تتابع القناة، وهناك إشارات جماعية مثل @channel و@here و@all ترسل إشعاراً لكل أعضاء القناة أو للمتصلين منهم الآن. وهذه الإشارات الجماعية هي أول ما يجب أن تضبطه في أي أداة جديدة، لأن قناة فيها 45 شخصاً و@channel مفتوحة لكل عضو تعني أن أي سؤال بسيط يقاطع عمل الشركة كلها، وأغلب الأدوات تسمح بأن تجعلها لمديري القنوات فقط أو أن تعرض تحذيراً قبل إرسالها.
أما الإشعار Notification نفسه فيصل بطريقتين: داخل التطبيق المفتوح عبر اتصال دائم مع السيرفر يسمى WebSocket، وإلى الجوال عندما يكون التطبيق مغلقاً عبر خدمات الإشعارات الفورية Push Notifications من Apple وGoogle. والطريقة الثانية مهمة جداً لمن يستضيف أداته بنفسه، لأن سيرفرك لا يستطيع أن يرسل إشعاراً إلى هاتف iPhone مباشرة، وإنما يمر الإشعار عبر سيرفر وسيط يملكه صاحب التطبيق ثم عبر Apple، وقد شرحنا ذلك في مقال كيف تعمل الإشعارات الفورية. وهذا يعني أن الأداة المفتوحة المصدر التي تستضيفها على سيرفرك ما زالت ترسل شيئاً إلى خارج المؤسسة مع كل إشعار، والسؤال الذي يجب أن تسأله هو: ما الذي يحمله هذا الإشعار؟ فبعض الأدوات ترسل نص الرسالة كاملاً، وبعضها يسمح بأن ترسل عبارة عامة مثل «لديك رسالة جديدة» فقط، ثم يجلب التطبيق النص من سيرفرك مباشرة، وهو الإعداد المناسب للمحادثات الحساسة.
والحضور Presence هو النقطة الخضراء بجانب الاسم التي تقول إن الشخص متصل الآن، أو مشغول، أو في اجتماع. وهو مفيد في فريق يعمل في المكان نفسه، ومزعج في فريق موزع لأن بعض الناس يشعرون أنهم مراقبون، وهو أيضاً من أكثر الأجزاء كلفة على السيرفر، لأن تغيير حالة شخص واحد يجب أن يصل إلى كل من يراه. وفي Matrix مثلاً يسمح السيرفر بإيقاف الحضور كله لتخفيف الضغط Load على السيرفرات الكبيرة، وهذا خيار تراه في إعدادات أكثر من أداة.
التكاملات Integrations: الـ Webhooks، الروبوتات Bots، الأوامر Slash Commands
جزء كبير من قيمة Slack عند الشركات لا يأتي من محادثة الناس، وإنما من الرسائل التي ترسلها الأنظمة: تنبيه من المراقبة Monitoring بأن السيرفر توقف، أو إشعار من Git بأن أحداً فتح طلب دمج، أو رسالة من نظام الفوترة بأن عميلاً كبيراً ألغى اشتراكه. وهذه التكاملات تعمل بثلاث طرق تجدها في كل الأدوات بأسماء متقاربة:
- الـ Webhook الوارد Incoming Webhook: عنوان سري على سيرفر المحادثة، يرسل إليه نظامك طلب HTTP فيه نص الرسالة، فتظهر في قناة محددة. وهو أبسط تكامل وأكثرها انتشاراً، وقد جربناه في دليل Mattermost.
- الأمر المختصر Slash Command: يكتب المستخدم
/deploy stagingفي القناة، فيرسل سيرفر المحادثة الطلب إلى نظامك، ويرد نظامك برسالة. - الروبوت Bot: حساب يتصل بالسيرفر عبر الواجهة البرمجية API مثل أي مستخدم، ويقرأ الرسائل ويرد عليها، وهو الأكثر مرونة والأكثر حاجة إلى صيانة.
وعند الانتقال من Slack فإن أول قائمة يجب أن تكتبها هي قائمة التكاملات الموجودة اليوم، لأن الموظفين يتذكرون القنوات ولكنهم لا يتذكرون أن نظام المراقبة يرسل تنبيهاته إلى #alerts عبر Webhook من Slack، وسوف يكتشفون ذلك يوم يتوقف السيرفر ولا يصل التنبيه. والخبر الجيد أن صيغة رسالة Webhook في Mattermost وRocket.Chat قريبة جداً من صيغة Slack، فبعض الأنظمة تعمل بتغيير العنوان فقط، أما Zulip وMatrix فلهما صيغ مختلفة تحتاج تعديلاً أو تكاملاً جاهزاً.
الاحتفاظ بالرسائل Retention، التصدير Export
سياسة الاحتفاظ Retention Policy تحدد كم تبقى الرسائل والملفات قبل أن تحذف، وهي من أهم الأسباب التي تدفع الشركات إلى الاستضافة الذاتية، لأن من يملك السيرفر هو الذي يقرر هذه المدة.
والاحتفاظ له وجهان متعاكسان: فالشركة تريد أن تبقى الرسائل حتى تستطيع أن ترجع إلى قرار قديم أو تثبت شيئاً في نزاع، وفي الوقت نفسه لا تريد أن تبقى البيانات الشخصية أكثر من الحاجة، وقد شرحنا في مقال حماية البيانات الشخصية PDPL للخدمات المستضافة لماذا يجب أن تكون مدة الاحتفاظ بالبيانات الشخصية محددة ومكتوبة. لذلك فالسياسة المعقولة غالباً مختلفة بين القنوات: قنوات المشاريع والقرارات تبقى سنوات، وقنوات الدردشة العامة تحذف بعد مدة، والرسائل المباشرة لها مدة أقصر. وتختلف الأدوات المفتوحة المصدر كثيراً في ذلك، فبعضها يجعل سياسات الاحتفاظ جزءاً من النسخة المدفوعة فقط، وهذا ما سوف نتحقق منه في كل مقال من السلسلة.
والتصدير Export هو الوجه الآخر للاحتفاظ: هل تستطيع أن تأخذ بياناتك كلها من الأداة في ملف تقرؤه أداة أخرى؟ وهذا السؤال هو قلب الانتقال في حالة شركتنا، لأن تصدير Slack ملف ZIP فيه مجلد لكل قناة وملف JSON لكل يوم، وكل أداة من أدوات السلسلة تقرأ هذا الملف بطريقة مختلفة، فبعضها ينقل الخيوط والملفات والإشارات، وبعضها ينقل النص فقط. وتذكر أن التصدير في Slack على الخطة المجانية وخطة Pro يشمل القنوات العامة فقط، أما القنوات الخاصة والرسائل المباشرة فتحتاج خطة Business+ أو Enterprise مع طلب يوافق عليه Slack، لذلك ابدأ بالسؤال عما تستطيع أن تصدره فعلاً قبل أن تعد الفريق بأن كل تاريخه سوف ينتقل.
الدخول الموحد SSO، الضيوف Guests
الدخول الموحد SSO يعني أن الموظف يدخل إلى أداة المحادثة بحساب الشركة نفسه الذي يدخل به إلى البريد ومنصة الكود، وعندما يغادر الشركة ويوقف حسابه في مزود الهوية Identity Provider يتوقف دخوله إلى كل الأدوات في لحظة واحدة، وقد شرحنا المصطلحات في مقال ما هو الدخول الموحد SSO. والمشكلة التي يجب أن تعرفها مبكراً أن أغلب أدوات المحادثة المفتوحة المصدر تضع بعض طرق الدخول الموحد في النسخة المدفوعة، فمثلاً Mattermost Team Edition لا يدعم SAML ولا OpenID Connect العام، وقد احتجنا في دليله إلى طريقة عبر مزود GitLab حتى نربطه مع authentik. لذلك اكتب قبل الاختيار: هل عندكم مزود هوية؟ وما البروتوكول الذي يدعمه؟ وهل يقبل الفريق أن يكون للمحادثة حساب منفصل؟
والضيف Guest حساب له صلاحيات محدودة، يدخل إلى قنوات محددة فقط ولا يرى قائمة الموظفين ولا القنوات العامة، وهو الطريقة التقليدية لإدخال شخص من خارج الشركة، مثل موظفي مكتب التدقيق في حالتنا. وهذه الطريقة تعمل، ولكن لها ثمن واضح: موظف مكتب التدقيق الذي يتعامل مع عشر شركات يصبح عنده عشرة حسابات ضيف في عشر أدوات، وكلمة مرور لكل واحد، وعشرة تطبيقات أو عشرة تبويبات في المتصفح، وكل شركة يجب أن تتذكر أن توقف حسابه عندما ينتهي العقد. وهنا يأتي الاتحاد.
الاتحاد Federation: مؤسستان كل منهما على سيرفرها
الاتحاد Federation هو أن تتكلم سيرفرات مستقلة يملكها أشخاص مختلفون مع بعضها عبر بروتوكول معروف، فيستطيع مستخدم على سيرفر أن يكلم مستخدماً على سيرفر آخر وكأنهما على السيرفر نفسه. وأوضح مثال تعرفه هو البريد الإلكتروني: بريدك على سيرفر شركتك، وبريد مكتب التدقيق على سيرفرهم، ولا تحتاج حساباً عندهم حتى ترسل إليهم، لأن السيرفرين يتكلمان SMTP. والصورة التالية تضع الطريقتين جنباً إلى جنب:
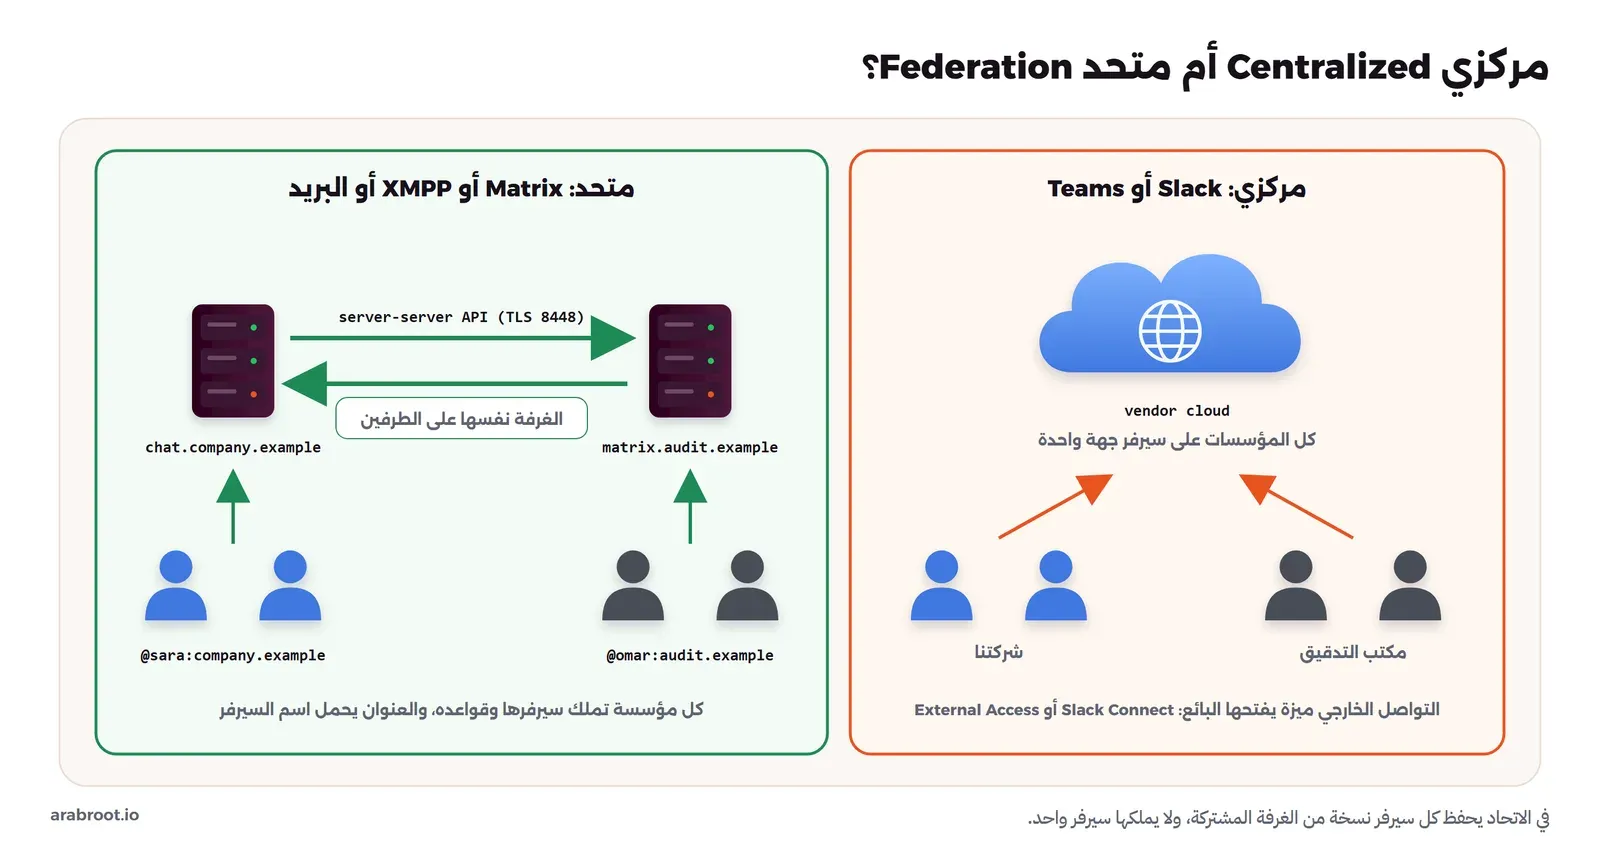
والأدوات المركزية تحاول أن تعطيك شيئاً قريباً من الاتحاد بطريقتها: ففي Slack توجد Slack Connect التي تجعل قناة مشتركة بين مساحتي عمل لشركتين مختلفتين، وفي Teams توجد ميزة الوصول الخارجي External Access، ويذكر توثيق Microsoft أن الإعداد الافتراضي هو السماح بكل النطاقات الخارجية، أي أن موظفيك يستطيعون أن يتلقوا محادثة من أي مؤسسة على Teams ما لم تغير ذلك. ولكن الفرق بين هذا وبين الاتحاد الحقيقي أن الطرفين في الحالتين على سيرفر الشركة نفسها، والشركة هي التي تقرر من يتصل بمن، وأنك لا تستطيع أن تتكلم مع مؤسسة على أداة أخرى.
أما في الاتحاد الحقيقي كما في Matrix، فإن عنوان المستخدم يحمل اسم سيرفره مثل @sara:company.example، وعندما تدعو سارة @omar:audit.example إلى غرفة، يتصل سيرفر الشركة بسيرفر مكتب التدقيق عبر واجهة السيرفر للسيرفر Server-Server API على المنفذ 8448 افتراضياً، ويتبادل السيرفران أحداث الغرفة Events موقعة بمفتاح كل سيرفر، ويحفظ كل منهما نسخة كاملة من تاريخ الغرفة. وهذا يعني أشياء كثيرة يجب أن تفهمها قبل أن تفتح الاتحاد على سيرفرك:
- الرسائل التي يكتبها موظفوك في غرفة مشتركة تحفظ على سيرفر المؤسسة الأخرى أيضاً، ولا تستطيع أن تحذفها من هناك، كما لا تستطيع أن تحذف بريداً أرسلته.
- سيرفرك يجب أن يكون مكشوفاً على الإنترنت للسيرفرات الأخرى، وليس فقط لموظفيك، ويجب أن يكون اسم النطاق والشهادة صحيحين، لأن السيرفرات تتحقق من بعضها عبر TLS.
- تستطيع أن تحدد قائمة بالسيرفرات المسموح لها أن تتصل بك، وهذا هو الإعداد المناسب لشركة مثل شركتنا تريد أن تتحد مع مكتب التدقيق فقط، وليس مع كل سيرفرات العالم.
- إذا توقف سيرفر مكتب التدقيق فإن غرفتكم المشتركة تبقى تعمل عندكم بالتاريخ الذي وصلكم، وعندما يرجع يتبادل السيرفران ما فاتهما.
وهناك أدوات تقدم الاتحاد كإضافة على تصميم مركزي، مثل Rocket.Chat الذي أضاف اتحاداً عبر Matrix، وMattermost الذي يقدم قنوات مشتركة بين سيرفرات Mattermost Shared Channels، وسوف نتحقق في كل مقال من السلسلة من شروط ذلك وفي أي نسخة يتوفر، لأن هذه الميزات تتغير كثيراً بين الإصدارات وبين النسخ المجانية والمدفوعة.
الجسور Bridges: أن تبقى على اتصال بمن لم ينتقل
الجسر Bridge برنامج يجلس بين شبكتين مختلفتين، فيقرأ الرسائل من إحداهما ويكتبها في الأخرى، مثل جسر بين غرفة Matrix وقناة Slack، أو بين Matrix وIRC، أو بين Matrix وWhatsApp. والجسور هي الطريقة العملية للانتقال التدريجي، فقد ينتقل فريق التطوير في شركتنا أولاً بينما يبقى فريق المبيعات على Slack شهراً آخر، والجسر يجعل الفريقين يرون رسائل بعضهما في القنوات المشتركة.
ولكن الجسر له ثمن يجب أن تعرفه: فهو يحتاج حساباً أو توكن على الطرفين، وإذا كان أحد الطرفين مشفراً من طرف إلى طرف فإن الجسر يجب أن يفك التشفير حتى يكتب الرسالة في الطرف الآخر، أي أن الجسر نفسه يصبح طرفاً يقرأ كل شيء، وأن السيرفر الذي يعمل عليه الجسر يحمل مفاتيح المحادثة. لذلك لا تضع جسراً على غرفة مشفرة إلا وأنت تعرف أن التشفير فيها أصبح ينتهي عند الجسر وليس عند الأشخاص، وتعامل مع سيرفر الجسر كأنه جزء من الدائرة التي تثق بها.
ثلاث طبقات من التشفير Encryption: ماذا يرى السيرفر؟
عندما يقول منتج إن رسائلك «مشفرة»، فقد يقصد واحداً من ثلاثة أشياء مختلفة تماماً، والفرق بينها هو الجواب على سؤال واحد: من يستطيع أن يقرأ الرسالة؟ والصورة التالية تبين الطبقات الثلاث:
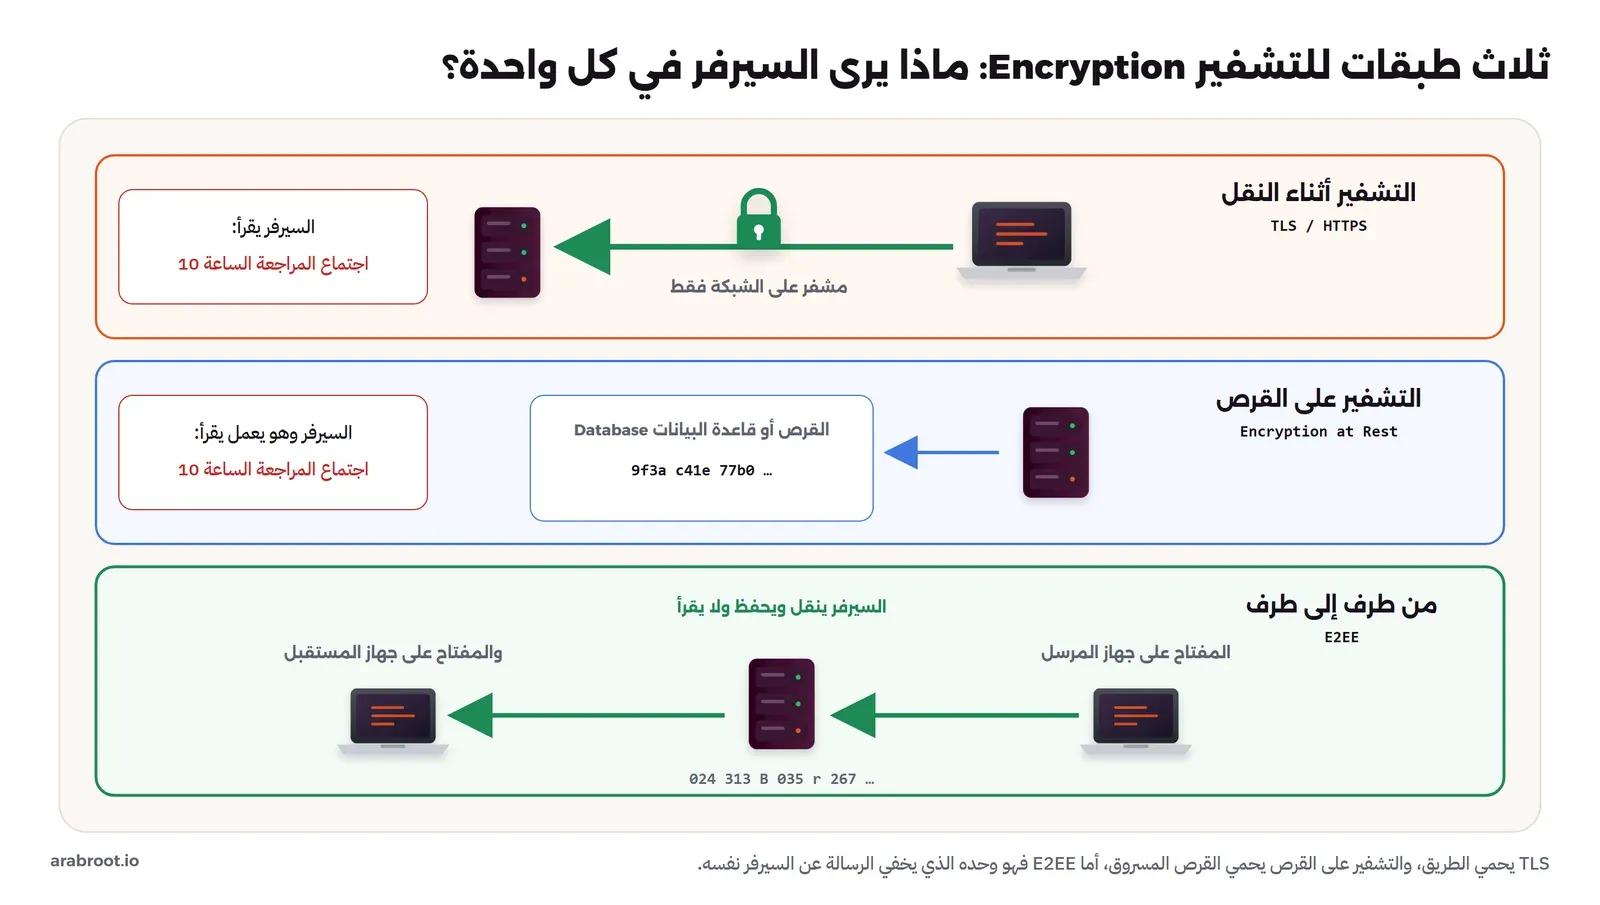
- التشفير أثناء النقل In Transit: الاتصال بين تطبيقك والسيرفر عبر TLS، أي HTTPS وWSS، فلا يستطيع أحد على الشبكة بينكما، مثل شبكة المقهى أو مزود الإنترنت، أن يقرأ الرسالة. وهذا موجود في كل أداة جادة، ولا يجب أن تقبل أداة دونه، وقد شرحنا الشهادات في مقال الشهادات الرقمية TLS. ولكن عندما تصل الرسالة إلى السيرفر تفك وتصبح نصاً واضحاً.
- التشفير على القرص At Rest: قاعدة البيانات أو القرص كله مشفر، فمن يسرق القرص أو النسخة الاحتياطية Backup لا يستطيع أن يقرأها دون المفتاح. ولكن السيرفر وهو يعمل يملك المفتاح، فيقرأ الرسائل ويبحث فيها ويعرضها، وكذلك من يدخل إلى السيرفر بصلاحية المدير.
- التشفير من طرف إلى طرف E2EE: الرسالة تشفر على جهاز المرسل بمفتاح لا يملكه إلا أجهزة المستقبلين، والسيرفر يحفظ وينقل نصاً مشفراً لا يستطيع أن يقرأه، حتى لو كان مديره يريد ذلك، وحتى لو اخترقه أحد.
وأغلب أدوات الفرق، مثل Slack وTeams وMattermost وZulip، تعمل بالطبقتين الأولى والثانية فقط، وهذا اختيار مقصود وليس تقصيراً، لأن الشركة غالباً تريد أن يكون السيرفر قادراً على البحث في الرسائل، وعلى تطبيق سياسة الاحتفاظ، وعلى تسليم الرسائل في تحقيق داخلي. والطبقة الثالثة موجودة افتراضياً في Signal وWhatsApp، وفي Matrix للمحادثات الخاصة، وفي Rocket.Chat كخيار للغرف. وقد ذكرنا التشفير بين الطرفين بلمحة سريعة في مقال كيف تبني تطبيق محادثة مثل WhatsApp، وهنا سوف ندخل في الآلية نفسها.
كيف يعمل التشفير من طرف إلى طرف E2EE؟
المشكلة التي يحلها E2EE تبدو مستحيلة من الوهلة الأولى: شخصان لم يلتقيا ولم يتفقا على كلمة سر، ويريدان أن يتفقا على مفتاح سري عبر سيرفر يمر عبره كل ما يرسلانه، دون أن يعرف السيرفر هذا المفتاح. والحل البسيط هو أن يرسل أحدهما المفتاح للآخر، وهذا لا يصلح إطلاقاً لأن السيرفر يرى المفتاح. والحل الذي يعمل هو التشفير غير المتماثل Asymmetric Cryptography، وتحديداً تبادل المفاتيح Key Exchange، وقد شرحنا أساسه في مقال التشفير للمطورين، والفكرة بخطوات قصيرة:
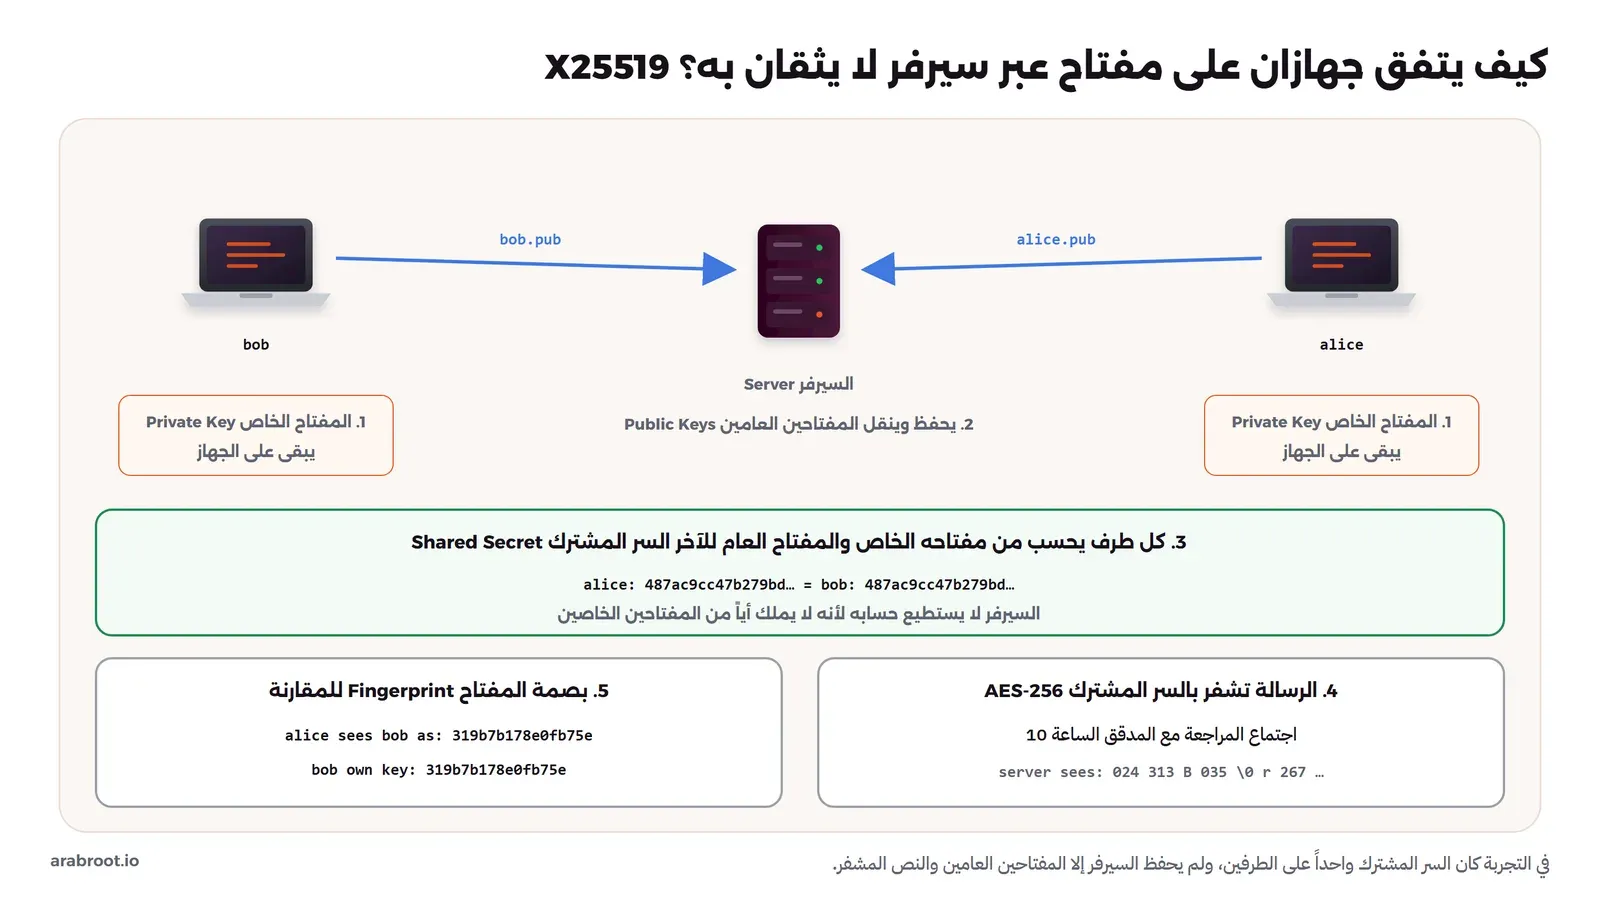
- كل جهاز ينشئ زوجاً من المفاتيح: مفتاح خاص Private Key لا يخرج من الجهاز أبداً، ومفتاح عام Public Key يرسله إلى السيرفر ليعطيه لمن يريد.
- عندما تريد أليس أن تكلم بوب، تأخذ مفتاح بوب العام من السيرفر، وتحسب منه ومن مفتاحها الخاص رقماً يسمى السر المشترك Shared Secret.
- بوب يأخذ مفتاح أليس العام، ويحسب منه ومن مفتاحه الخاص الرقم نفسه بالضبط، وهذه هي الخاصية الرياضية لخوارزميات مثل X25519.
- السيرفر يملك المفتاحين العامين فقط، ولا يستطيع أن يحسب السر المشترك دون واحد من المفتاحين الخاصين.
- بعد ذلك تشفر الرسائل بتشفير متماثل Symmetric مثل AES بمفتاح مأخوذ من السر المشترك، والسيرفر يحفظها وينقلها دون أن يقرأها.
وهذا هو الأساس فقط، والبروتوكولات الحقيقية تضيف عليه طبقات كثيرة، أهمها أن المفتاح يتغير مع كل رسالة أو مجموعة من الرسائل، فإذا سرق أحد مفتاح اليوم لا يستطيع أن يقرأ رسائل الأمس، وهذه الخاصية تسمى السرية المستقبلية Forward Secrecy، ويحققها بروتوكول Signal عبر خوارزمية Double Ratchet، وتستخدم Matrix خوارزمية مبنية عليها اسمها Olm للمحادثة بين جهازين، وخوارزمية أخرى اسمها Megolm للغرف الجماعية. وقد يتساءل البعض: لماذا تحتاج الغرف الجماعية خوارزمية مختلفة؟ والإجابة أن الغرفة التي فيها 45 شخصاً لكل منهم جهازان تعني 90 جهازاً، ولو شفرت كل رسالة 90 مرة لكل جهاز وحده لأصبح الإرسال بطيئاً ومكلفاً، لذلك ينشئ المرسل في Megolm مفتاح جلسة Session Key واحداً للغرفة، ويرسله مرة واحدة لكل جهاز عبر قناة Olm المشفرة، ثم يشفر رسائله كلها بهذا المفتاح. ولنفس السبب نشرت IETF في يوليو 2023 المعيار MLS (Messaging Layer Security) في RFC 9420، وهو معيار مصمم للمجموعات الكبيرة من البداية.
تجربة عملية Lab: مفتاح مشترك عبر سيرفر لا نثق به
حتى ترى الآلية بعينك دون أن تثبت أداة محادثة كاملة، سوف نكرر الخطوات السابقة بأداة openssl داخل Container صغير من debian:13-slim، ونجعل لكل طرف مجلداً يمثل جهازه، ومجلداً اسمه server يمثل السيرفر، والقاعدة الوحيدة أن ما يخرج من مجلد الجهاز يمر عبر مجلد السيرفر. والمثال التالي هو السكربت الكامل:
#!/bin/sh
# E2EE in miniature: two people agree on a key over a server that only relays public keys and ciphertext.
# Run: docker run --rm --name wr-chat-terms -v "$PWD":/lab -w /lab debian:13-slim sh e2ee.sh
set -e
apt-get update -qq >/dev/null && apt-get install -y -qq openssl >/dev/null
openssl version
mkdir -p alice bob server mallory; rm -f alice/* bob/* server/* mallory/*

echo "== 1. each device creates its own key pair (the private key never leaves the device)"
openssl genpkey -algorithm X25519 -out alice/priv.pem
openssl genpkey -algorithm X25519 -out bob/priv.pem
openssl pkey -in alice/priv.pem -pubout -out server/alice.pub
openssl pkey -in bob/priv.pem   -pubout -out server/bob.pub
echo "what the server stores:"; ls server; cat server/alice.pub

echo "== 2. each side derives the shared secret from its private key and the other's public key"
openssl pkeyutl -derive -inkey alice/priv.pem -peerkey server/bob.pub   -out alice/shared.bin
openssl pkeyutl -derive -inkey bob/priv.pem   -peerkey server/alice.pub -out bob/shared.bin
echo "alice: $(od -An -tx1 alice/shared.bin | tr -d ' \n')"
echo "bob:   $(od -An -tx1 bob/shared.bin   | tr -d ' \n')"

echo "== 3. alice encrypts, the server relays, bob decrypts"
KEY=$(od -An -tx1 alice/shared.bin | tr -d ' \n')
printf 'اجتماع المراجعة مع المدقق الساعة 10' > alice/msg.txt
IV=$(openssl rand -hex 16)
openssl enc -aes-256-cbc -K "$KEY" -iv "$IV" -in alice/msg.txt -out server/msg.enc
echo "$IV" > server/msg.iv
echo "what the server sees:"; od -An -c server/msg.enc | head -3
KEYB=$(od -An -tx1 bob/shared.bin | tr -d ' \n')
echo "bob reads: $(openssl enc -d -aes-256-cbc -K "$KEYB" -iv "$(cat server/msg.iv)" -in server/msg.enc)"

echo "== 4. safety numbers: both compare a short fingerprint of the public keys they received"
fp() { openssl pkey -pubin -in "$1" -outform DER | openssl dgst -sha256 -r | cut -c1-16; }
echo "alice sees bob as: $(fp server/bob.pub)"
echo "bob's own key:     $(openssl pkey -in bob/priv.pem -pubout -outform DER | openssl dgst -sha256 -r | cut -c1-16)"
وشغلناه بالأمر التالي، مع متغير يمنع رسائل أداة التثبيت في Debian:
docker run --rm --name wr-chat-terms -e DEBIAN_FRONTEND=noninteractive \
  -v "$PWD":/lab -w /lab debian:13-slim sh e2ee.sh
والمخرج سوف يكون كما يلي:
OpenSSL 3.5.7 9 Jun 2026 (Library: OpenSSL 3.5.7 9 Jun 2026)
== 1. each device creates its own key pair (the private key never leaves the device)
what the server stores:
alice.pub
bob.pub
-----BEGIN PUBLIC KEY-----
MCowBQYDK2VuAyEAS2eCKK1YYyt270D8m97HGliMynSekdbJmmpRjzcIGHI=
-----END PUBLIC KEY-----
== 2. each side derives the shared secret from its private key and the other's public key
alice: 487ac9cc47b279bdf6f837ec61f115389c9f8a0b893612745674f99e4488663a
bob:   487ac9cc47b279bdf6f837ec61f115389c9f8a0b893612745674f99e4488663a
== 3. alice encrypts, the server relays, bob decrypts
what the server sees:
 024 313   B 035  \0   r 267 024 217 223   D 271   8   $ 317   X
  \0   k 201       P 274 334   a   @ 241 020 202 323 247   p   p
 232 257 254 341   x 255 377 364   ^ 251 250   B   ! 353 200 311
bob reads: اجتماع المراجعة مع المدقق الساعة 10
== 4. safety numbers: both compare a short fingerprint of the public keys they received
alice sees bob as: 319b7b178e0fb75e
bob's own key:     319b7b178e0fb75e
في المخرج أعلاه لاحظ التالي:
- الأداة هي OpenSSL 3.5.7 من مستودع Debian 13، وكل ما استخدمناه منها ثلاثة أوامر:
genpkeyلإنشاء المفتاح، وpkeyutl -deriveلحساب السر المشترك، وencللتشفير. - في الخطوة الأولى لا يحمل مجلد السيرفر إلا ملفين هما
alice.pubوbob.pub، والمفتاح العام نفسه سطر واحد بصيغة PEM طوله 44 حرفاً بعد الترويسة، لأن مفتاح X25519 العام 32 بايت فقط، وهذا من أسباب انتشار المنحنيات البيضاوية في التطبيقات التي تعمل على الجوال. - في الخطوة الثانية حسب كل طرف السر المشترك وحده، ولم يرسله لأحد، والرقمان متطابقان حرفاً بحرف: 32 بايت تبدأ بـ
487ac9cc. وهذه هي اللحظة التي تبدو سحرية في تبادل المفاتيح، فقد اتفق طرفان على سر عبر قناة يقرأ فيها السيرفر كل شيء. - في الخطوة الثالثة لا يرى السيرفر إلا بايتات لا معنى لها، يعرضها الأمر
od -cكحروف ورموز ثمانية، ولا يستطيع أن يقرأ منها حرفاً من الرسالة العربية، ثم يفكها بوب بسره المشترك ويقرأ النص كما كتبته أليس. - في الخطوة الرابعة يحسب كل طرف بصمة Fingerprint قصيرة من المفتاح العام بدالة SHA-256، وهي في التجربة
319b7b178e0fb75eعند الطرفين، وسوف نرى بعد قليل لماذا هذه الخطوة أهم خطوة في التجربة كلها.
وقد ظهرت لنا مشكلة صغيرة أثناء التشغيل يجب أن تعرفها إذا كررت التجربة، وهي أن الأمر apt-get install داخل Container دون Terminal يطبع عشرة أسطر من التحذيرات من نوع debconf: unable to initialize frontend: Dialog قبل المخرج، وهي ليست أخطاء، والسبب أن أداة الإعداد في Debian تبحث عن واجهة تسألك بها، والحل هو المتغير DEBIAN_FRONTEND=noninteractive الذي أضفناه إلى الأمر. وإذا شغلت الأمر من Git Bash على Windows فانتبه إلى أنه يحول أي معامل يبدأ بـ / إلى مسار Windows قبل أن يصل إلى Docker، فيصبح -w /lab مساراً غريباً داخل Container، والحل أن تضع MSYS_NO_PATHCONV=1 قبل الأمر، أو أن تشغله من PowerShell أو من Linux مباشرة. ولاحظ أيضاً أن الأرقام في مخرجك سوف تكون مختلفة عن أرقامنا، لأن كل تشغيل ينشئ مفاتيح جديدة عشوائية، وهذا هو المطلوب.
ماذا يحدث لو كذب السيرفر؟ Man-in-the-Middle
التجربة السابقة تفترض شيئاً لم نقله صراحة: أن السيرفر أعطى أليس مفتاح بوب الحقيقي. ولكن ماذا لو كان السيرفر مخترقاً، أو كان مديره يريد أن يقرأ الرسائل، فأعطى أليس مفتاحاً عاماً أنشأه هو، وقال لها إنه مفتاح بوب؟ وهذا هو هجوم الوسيط Man-in-the-Middle أو MITM، وهو الهجوم الذي لا يستطيع التشفير وحده أن يمنعه. وحتى نراه، أضفنا سكربتاً ثانياً يلعب فيه السيرفر دور المهاجم:
#!/bin/sh
# What if the server lies? It hands alice its own public key instead of bob's.
set -e
apt-get update -qq >/dev/null && apt-get install -y -qq openssl >/dev/null
openssl genpkey -algorithm X25519 -out mallory/priv.pem
openssl pkey -in mallory/priv.pem -pubout -out mallory/fake-bob.pub
openssl pkeyutl -derive -inkey alice/priv.pem -peerkey mallory/fake-bob.pub -out alice/shared2.bin
openssl pkeyutl -derive -inkey mallory/priv.pem -peerkey server/alice.pub -out mallory/shared-a.bin
KEY=$(od -An -tx1 alice/shared2.bin | tr -d ' \n')
IV=$(openssl rand -hex 16)
openssl enc -aes-256-cbc -K "$KEY" -iv "$IV" -in alice/msg.txt -out server/msg2.enc
KM=$(od -An -tx1 mallory/shared-a.bin | tr -d ' \n')
echo "the server reads: $(openssl enc -d -aes-256-cbc -K "$KM" -iv "$IV" -in server/msg2.enc)"
fp() { openssl pkey -pubin -in "$1" -outform DER | openssl dgst -sha256 -r | cut -c1-16; }
echo "alice sees bob as: $(fp mallory/fake-bob.pub)"
echo "bob's own key:     $(openssl pkey -in bob/priv.pem -pubout -outform DER | openssl dgst -sha256 -r | cut -c1-16)"
وشغلناه بعد السكربت الأول في Container نفسه، والمخرج:
######## MITM
the server reads: اجتماع المراجعة مع المدقق الساعة 10
alice sees bob as: e39f0bd34fba2adc
bob's own key:     319b7b178e0fb75e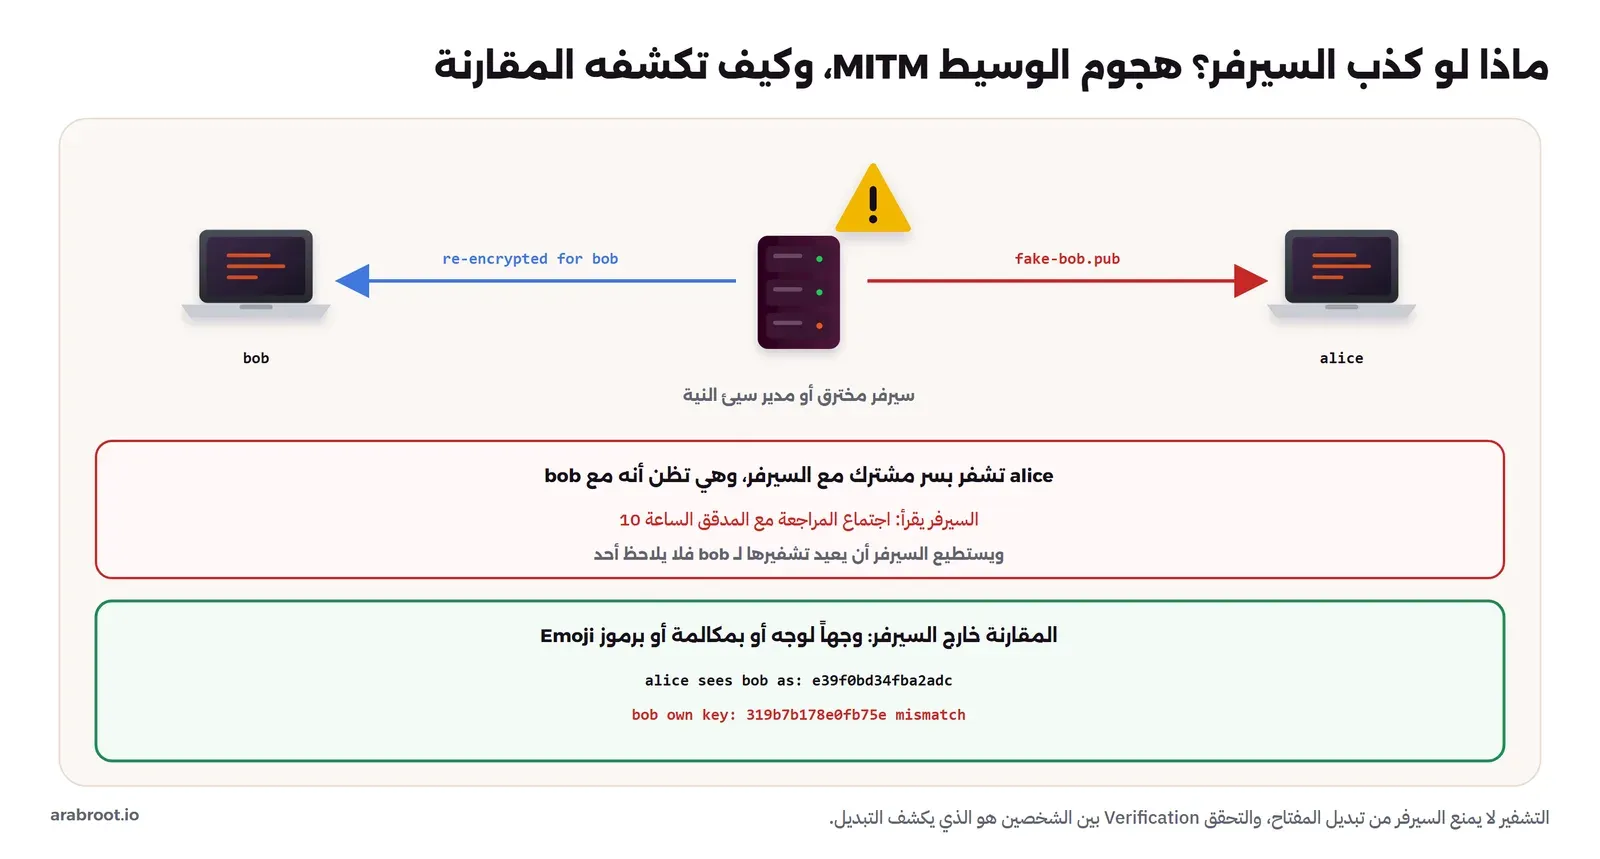
في المخرج أعلاه لاحظ التالي:
- السطر الأول هو المشكلة كلها: السيرفر قرأ الرسالة كاملة، مع أن أليس شفرتها بالطريقة الصحيحة نفسها، وبالخوارزميات نفسها، ولم تلاحظ أي شيء غريب، لأن كل ما فعلته صحيح، والخطأ في المفتاح الذي استلمته.
- ويستطيع السيرفر بعد أن يقرأ الرسالة أن يشفرها من جديد بسر مشترك آخر بينه وبين بوب، فتصل إلى بوب ويقرؤها، ولا يعرف أي من الطرفين أن أحداً في الوسط قرأ المحادثة.
- الفرق الوحيد الذي يمكن رؤيته هو البصمة: أليس ترى مفتاح «بوب» ببصمة
e39f0bd34fba2adc، وبوب يعرف أن بصمة مفتاحه319b7b178e0fb75e. فإذا قارنا البصمتين عبر طريق لا يمر بالسيرفر، مثل أن يلتقيا أو يتصل أحدهما بالآخر هاتفياً، ظهر التبديل فوراً.
وهذه المقارنة هي ما تسميه التطبيقات بأسماء مختلفة: أرقام الأمان Safety Numbers في Signal، ورمز الأمان Security Code في WhatsApp، والتحقق من الجهاز Device Verification في Matrix، حيث يعرض Element سبعة رموز Emoji على الجهازين ويطلب من الشخصين أن يتأكدا أنها متطابقة، والرموز نفسها مأخوذة من البصمة بطريقة تجعل مقارنتها أسهل من مقارنة 16 حرفاً. والدرس المهم هنا أن E2EE دون تحقق يحميك من السيرفر الذي يتجسس بصمت فقط، ولكنه لا يحميك من سيرفر يكذب بنشاط، والتحقق هو الذي يغلق هذا الباب. ولذلك يعرض Element تحذيراً عندما يضيف شخص في غرفتك جهازاً جديداً لم تتحقق منه، لأن الجهاز الجديد قد يكون جهازه الجديد فعلاً، وقد يكون جهازاً أضافه من يتحكم في السيرفر، وسوف نجرب ذلك بالفعل بين سيرفرين متحدين في مقال Matrix.
والصورة التالية تجمع الخطوات الخمس كما حدثت في التجربة الأولى، بأرقامها:
ثمن التشفير من طرف إلى طرف Trade-offs
بعد التجربة قد يبدو أن الجواب واضح: لماذا لا نشفر كل شيء من طرف إلى طرف؟ والإجابة أن E2EE ينقل المفتاح من السيرفر إلى أجهزة الناس، وكل ما كان السيرفر يفعله بالمفتاح يصبح إما مستحيلاً وإما مسؤولية المستخدم. وفي حالة شركتنا هذا يعني ما يلي:
- البحث Search: السيرفر لا يستطيع أن يبحث في نص لا يقرؤه، لذلك يبحث التطبيق في الرسائل المحفوظة على الجهاز فقط، والموظف الذي يفتح حسابه من متصفح جديد لا يجد شيئاً في البحث حتى يحمل التطبيق المفاتيح والرسائل.
- الجهاز الجديد New Device: إذا ضاع هاتف الموظف وكان هو الجهاز الوحيد الذي يحمل المفاتيح، فإن تاريخ المحادثات المشفرة يضيع معه، إلا إذا كان قد أعد نسخة احتياطية للمفاتيح Key Backup محمية بعبارة سرية، وهنا تكتشف أن الموظفين لا يحفظون العبارة السرية.
- الامتثال Compliance والتحقيق: مدير السيرفر لا يستطيع أن يصدر محادثات قسم في تحقيق داخلي، ولا أن يطبق أداة منع تسرب البيانات DLP على الرسائل، لأنه لا يراها.
- الروبوتات والتكاملات Bots: الروبوت الذي يجب أن يقرأ الرسائل حتى يرد عليها يجب أن يكون عضواً في الغرفة ويحمل مفاتيحها، أي أنه طرف آخر يقرأ كل شيء.
- الموظف المغادر: عندما يغادر موظف ويحذف حسابه، فإن رسائله المحفوظة على أجهزة زملائه تبقى مقروءة عندهم، ولكن ما لم يصل إلى أي جهاز يبقى مشفراً إلى الأبد.
لذلك فالقرار ليس «تشفير أو لا تشفير»، وإنما أين تحتاج كل طبقة. والترتيب الذي نراه معقولاً في حالة شركتنا: كل القنوات بـ TLS وبقاعدة بيانات وقرص مشفرين على سيرفر الشركة، وهذا يغطي أغلب العمل اليومي ويسمح بالبحث والاحتفاظ، ثم غرف مشفرة من طرف إلى طرف لعدد محدود من النقاشات التي يجب ألا يقرأها حتى مدير السيرفر، مثل نقاشات الإدارة عن الموظفين، أو الغرفة المشتركة مع مكتب التدقيق التي تمر عبر سيرفرين لا تملك أحدهما.
المكالمات والاجتماعات Calls، الـ SFU
المصطلح الأخير الذي سوف تقابله في كل أداة هو المكالمات Calls، وهي في الحقيقة نظام مختلف تماماً عن المحادثة، لأن الرسائل تمر عبر السيرفر وتحفظ، أما الصوت والفيديو فيمر عبر WebRTC بين المتصفحات أو عبر سيرفر وسيط. والمكالمة بين شخصين تستطيع أن تمر مباشرة بين جهازيهما، أما الاجتماع الذي فيه عشرة أشخاص فيحتاج غالباً سيرفراً يسمى SFU (Selective Forwarding Unit) يستقبل الفيديو من كل شخص مرة واحدة ويرسله للآخرين، لأن إرسال الفيديو من كل جهاز إلى تسعة أجهزة يستهلك سرعة الرفع Upload عند الجميع. وقد شرحنا ذلك في مقال WebRTC من الداخل، وشرحنا لماذا تتصل المكالمة أحياناً ولا يصل الصوت، والحاجة إلى سيرفر TURN، في مقال مكالمات WebRTC خلف NAT.
وأغلب أدوات المحادثة المفتوحة المصدر تعطيك مكالمات صغيرة مدمجة، وتربطك بأداة اجتماعات منفصلة للاجتماعات الكبيرة، وأشهرها Jitsi Meet الذي سوف نخصص له مقالاً في هذه السلسلة، نقيس فيه كم يستهلك اجتماع حقيقي من المعالج CPU والشبكة. وفي حالة شركتنا فإن اجتماع الأسبوع الذي يجمع 45 شخصاً هو الذي يحدد حجم السيرفر، وليس رسائل المحادثة، لأن الفيديو أثقل من النص بآلاف المرات.
أي مصطلح يهم حالتك؟ Decision Table
بعد أن عرفت المصطلحات، فالسؤال العملي هو أيها يجب أن يقود اختيارك. والجدول التالي يربط كل احتياج في حالة شركتنا بالمصطلح الذي يحسمه، وبالأدوات التي سوف نختبرها في السلسلة:
| إذا كان احتياجك | فالمصطلح الذي يحسمه | ما الذي تسأل عنه في كل أداة |
|---|---|---|
| أن يبقى الفريق قريباً من تجربة Slack | القنوات والخيوط Threads | استيراد تصدير Slack مع الخيوط والملفات، وصيغة Webhooks |
| قنوات مزدحمة فيها عشرات النقاشات يومياً | المواضيع Topics | هل الموضوع إجباري؟ وكيف يقرأ الغائب ما فاته؟ |
| التواصل مع مؤسسة خارجية لها سيرفرها | الاتحاد Federation | هل هو اتحاد مفتوح أم بين سيرفرات الأداة نفسها؟ وهل تستطيع أن تحدد السيرفرات المسموحة؟ |
| نقاشات يجب ألا يقرأها حتى مدير السيرفر | E2EE مع التحقق Verification | هل التشفير افتراضي؟ وكيف تحفظ المفاتيح؟ وماذا يحدث للبحث؟ |
| تحقيق داخلي أو التزام بمدة احتفاظ | الاحتفاظ Retention والتصدير Export | هل سياسات الاحتفاظ في النسخة المجانية؟ وهل يمكن تصدير كل شيء؟ |
| عملاء يسألون من الموقع | القنوات الخارجية Omnichannel | نافذة دردشة مدمجة أم أداة خدمة عملاء منفصلة مثل Chatwoot |
| حساب واحد للموظف في كل الأدوات | الدخول الموحد SSO | البروتوكولات المدعومة في النسخة المجانية |
| اجتماع أسبوعي لكل الشركة | SFU مع TURN | مكالمات مدمجة أم أداة اجتماعات منفصلة، وحجم السيرفر المطلوب |
والملاحظة على صف العملاء أننا شرحنا Chatwoot لخدمة العملاء كأداة منفصلة، وسوف نرى في مقال Rocket.Chat كيف تجمع أداة واحدة محادثة الفريق ومحادثة العملاء، وما الذي تكسبه وما الذي تخسره عندما تجمعهما.
أخطاء شائعة Common Mistakes
- اعتبار القناة الخاصة سرية: هي مخفية عن بقية الأعضاء فقط، ومدير السيرفر وقاعدة البيانات يريانها.
- تصديق كلمة «مشفر» في صفحة المنتج دون سؤال: مشفر أثناء النقل؟ على القرص؟ أم من طرف إلى طرف؟ والفرق بينها هو من يقرأ.
- تفعيل E2EE لكل الغرف ثم اكتشاف أن البحث لا يعمل، وأن الموظفين يفقدون تاريخهم مع كل هاتف جديد.
- تفعيل E2EE دون تحقق من الأجهزة: يحميك من سيرفر يتجسس بصمت، ولا يحميك من سيرفر يبدل المفاتيح.
- فتح الاتحاد لكل سيرفرات العالم وأنت تحتاجه مع مؤسسة واحدة فقط، فيصبح سيرفرك مكشوفاً لرسائل ودعوات من أي مكان.
- نسيان أن الرسائل في غرفة متحدة تحفظ على سيرفر الطرف الآخر، ولا تحذف من هناك عندما تحذفها عندك.
- وضع جسر Bridge على غرفة مشفرة وكأن التشفير ما زال من طرف إلى طرف.
- الوعد بنقل كل تاريخ Slack قبل أن تعرف ما الذي تسمح خطتك بتصديره، وما الذي يقرؤه المستورد في الأداة الجديدة.
- نسيان التكاملات: قائمة القنوات وحدها لا تقول لك أي نظام يرسل تنبيهاته إلى أي قناة.
- ترك
@channelمفتوحة لكل الأعضاء في قناة كبيرة، ثم الشكوى من أن الأداة الجديدة مزعجة.
قائمة تحقق قبل اختيار الأداة Checklist
| السؤال | كيف تجيب عليه |
|---|---|
| كم قناة عندنا، وكم واحدة منها نشطة؟ | تقرير الإحصاءات في Slack، أو عدد الرسائل في آخر 90 يوماً لكل قناة |
| ما القنوات الأكثر ازدحاماً؟ | إذا كانت قناة واحدة تصلها مئات الرسائل يومياً فالمواضيع Topics تستحق التجربة |
| مع من نتواصل من خارج الشركة، وعلى أي أداة؟ | قائمة بالمؤسسات والضيوف وقنوات Slack Connect الموجودة اليوم |
| ما النقاشات التي يجب ألا يقرأها مدير السيرفر؟ | قائمة قصيرة بالغرف، وهي وحدها المرشحة لـ E2EE |
| ما مدة الاحتفاظ لكل نوع من القنوات؟ | سياسة مكتوبة يوافق عليها المسؤول عن البيانات |
| ما التكاملات الموجودة؟ | قائمة بكل Webhook وBot وتطبيق مثبت في Slack اليوم |
| ما الذي نستطيع أن نصدره من Slack؟ | جرب تصديراً فعلياً واقرأ محتوى ملف ZIP قبل أي وعد |
| هل عندنا مزود هوية SSO؟ | البروتوكول الذي يدعمه، وهل تدعمه النسخة المجانية من الأداة |
| كم شخصاً في أكبر اجتماع؟ | هذا الرقم يحدد سيرفر الاجتماعات وحاجتك إلى TURN |
إزالة التجربة Cleanup
التجربة تعمل بالخيار --rm، فلا يبقى Container بعد انتهائها، والمفاتيح والملفات التي أنشأتها في المجلدات alice وbob وserver وmallory مفاتيح تجريبية لا قيمة لها، ولكن احذفها مع ذلك حتى لا تبقى ملفات بأسماء مفاتيح في مجلد العمل:
rm -rf alice bob server malloryالخلاصة Summary
وصلنا لنهاية الموضوع، وأهم ما فيه:
- مساحة العمل تحدد من يرى من، والقنوات العامة هي الأصل، والقناة الخاصة مخفية عن الأعضاء فقط وليست مخفية عن السيرفر.
- الخيوط Threads تعتمد على انضباط الكاتب، والمواضيع Topics تجعل لكل نقاش عنواناً، والفرق يظهر في القنوات المزدحمة.
- الاتحاد Federation يجعل كل مؤسسة على سيرفرها مثل البريد، وثمنه أن رسائلك في الغرفة المشتركة تحفظ عند الطرف الآخر وأن سيرفرك مكشوف للسيرفرات الأخرى.
- هناك ثلاث طبقات للتشفير: TLS أثناء النقل، والتشفير على القرص، ثم E2EE الذي يخفي الرسالة عن السيرفر نفسه.
- في التجربة اتفق طرفان على سر مشترك عبر سيرفر لم يحفظ إلا المفتاحين العامين، ثم استطاع السيرفر أن يقرأ الرسالة عندما بدل المفتاح، وكشفت البصمة التبديل، فالتحقق من الأجهزة جزء من E2EE وليس إضافة.
- E2EE ينقل المفتاح إلى أجهزة الناس، فيصبح البحث والأجهزة الجديدة والامتثال والروبوتات مسؤولية المستخدم أو مستحيلة، لذلك استخدمه للغرف التي تحتاجه فعلاً.
وفي المقال التالي من السلسلة بإذن الله نبدأ بـ Matrix، فنشغل سيرفرين متحدين، أحدهما للشركة والآخر لمكتب التدقيق، ونفتح بينهما غرفة مشفرة، ونتحقق من الأجهزة برموز Emoji كما رأينا الفكرة في هذا المقال. والمقالات المرتبطة بهذا المقال:
 دليلتثبيت Mattermost Team Edition مع PostgreSQL وترقيته بأمانمساحة محادثة لفريقك على سيرفرك مع Mattermost، تبقى فيها الرسائل والملفات كاملة، فلا يحذفها حد للرسائل ولا خطة مجانية.
 دليلتثبيت Chatwoot لخدمة العملاء على خادمككيف تثبت Chatwoot على سيرفرك لتجمع رسائل عملائك من دردشة الموقع والبريد وWhatsApp في صندوق وارد واحد.
 دليلكيف تبني تطبيق محادثة مثل WhatsApp لملايين المستخدمينكيف تصل الرسالة من هاتف إلى آخر عبر سيرفرات مختلفة، وكيف تحفظ لمن انقطع اتصاله وتظهر علامات التسليم والقراءة.
 دليلالتشفير للمطورين: ماذا تستخدم ولماذا لا تخترع خوارزميتكأي هاش تستخدم لكلمات المرور، ومتى تحتاج التشفير المتماثل أو غير المتماثل، وأين تحفظ المفاتيح بأمان في تطبيقك.
 دليلمكالمات WebRTC خلف NAT: شرح STUN وTURN وICEلماذا تتصل المكالمة ولا يصل الصوت، وكيف تحل STUN وTURN المشكلة دون أن تفتح باباً إلى شبكتك الداخلية.
 دليلبدائل Microsoft 365 وGoogle Workspace مفتوحة المصدرلكل خدمة في Microsoft 365 وGoogle Workspace بديلها المفتوح، مع مدى نضجه وجهد الانتقال إليه ومن أين تبدأ.
سجل التحديثات Changelog
- نوفمبر 2026: كتابة المقال مع تجربة تبادل مفتاح X25519 وهجوم الوسيط بأداة OpenSSL 3.5.7 في debian:13-slim على Docker Engine 29.8.0.