إذا كنت تملك متجراً أو نادياً أو مطعماً، وتريد أن تختار طريقة لقبول الدفع بالبطاقة عند الكاشير، أو تفكر في قبول الدفع على جوال عادي دون جهاز خاص، فهذا المقال لك.
ستعرف فيه الفرق بين جهاز نقاط البيع التقليدي والقارئ الصغير المتصل بالجوال والجوال وحده، وما يحدث في الثانيتين بين لمس البطاقة وظهور «مقبولة»، ولماذا يمكن أن يكون جوال عادي آمناً لقبول الدفع، وما الذي تسأل عنه قبل أن تختار. والمقال لأصحاب المشاريع والمديرين، ولا يحتاج خلفية تقنية.
باختصار Quick Summary
من يقرر قبول العملية؟ البنك الذي أصدر البطاقة، لا الجهاز. الجهاز ينقل فقط ما وقعته البطاقة.
هل الجوال العادي آمن؟ نعم إذا كان الحل معتمداً بمعيار PCI MPoC، لأن البطاقة توقع كل عملية برمز لا يستطيع الجوال تزويره.
في المملكة: خدمة SoftPOS متاحة منذ 2021 على Android، وأعلن البنك المركزي في سبتمبر 2026 قرب إتاحة Tap to Pay على iPhone.
أهم خطر عملي: الاسترداد الوهمي من داخل المتجر، لا الجهاز نفسه.
من يقرر قبول العملية؟
عندما يلمس العميل الجهاز ببطاقته، تمر العملية بخمسة أطراف:
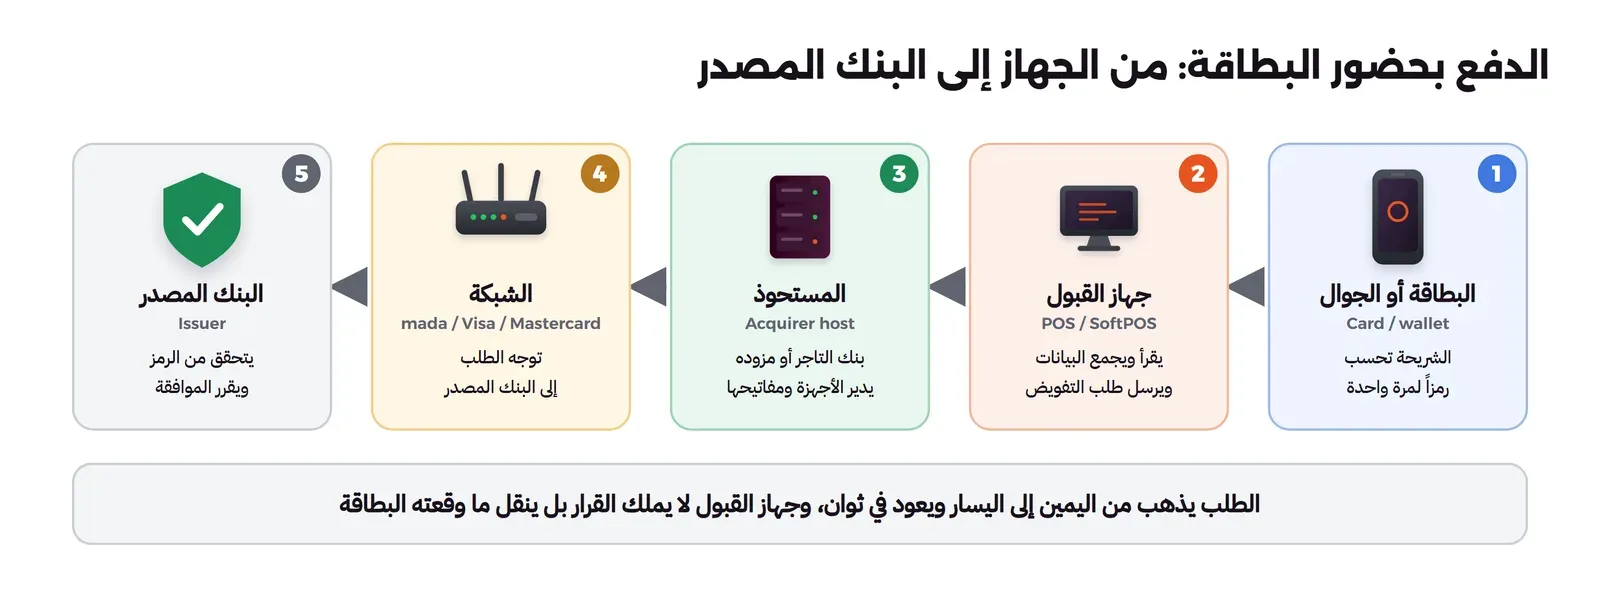
| الطرف | ماذا يفعل |
|---|---|
| البطاقة أو جوال العميل | فيها شريحة Chip تحفظ مفتاحاً سرياً لا يخرج منها، وتوقع كل عملية برمز خاص بها |
| جهاز القبول (POS أو SoftPOS) | يقرأ البطاقة، ويجمع بيانات العملية، ويرسل طلب الموافقة، ويعرض الإيصال |
| المستحوذ Acquirer | بنكك أو مزود الدفع الذي يقبل العمليات نيابة عنك، ويدير أجهزتك |
| الشبكة | مدى للبطاقات المحلية، وVisa وMastercard وغيرها للدولية. توجه الطلب إلى بنك العميل |
| البنك المصدر Issuer | بنك العميل. يتحقق من رمز البطاقة، ويقرر الموافقة أو الرفض |
ومدى نظام مدفوعات وطني يملكه البنك المركزي، أطلق سنة 1990، ويربط نقاط البيع والصرافات والتجارة الإلكترونية.
النقطة الأهم في المقال: جهاز القبول لا يملك القرار، ولا يملك المفتاح الذي يثبت أن البطاقة حقيقية. هو ينقل ما وقعته البطاقة إلى من يستطيع التحقق منه. ولهذا يمكن أن يكون جوالاً عادياً، كما سنرى.
والدفع الإلكتروني هو الغالب اليوم في المملكة. فبحسب كلمة محافظ البنك المركزي في 15 سبتمبر 2026، بلغت حصته 85% من عمليات الدفع في قطاع التجزئة بنهاية 2025. والتفاصيل في منظومة المدفوعات في السعودية، وأطراف عملية البطاقة في كيف يعمل الدفع بالبطاقة.
المصدر: صفحة مدى لدى البنك المركزي، وكلمة المحافظ في مؤتمر Money20/20 الشرق الأوسط.
ثلاثة أشكال لجهاز القبول
يقول الناس «جهاز الشبكة» عن كل ما يقبل البطاقة. ولكن خلف هذا الاسم ثلاثة أشكال مختلفة:
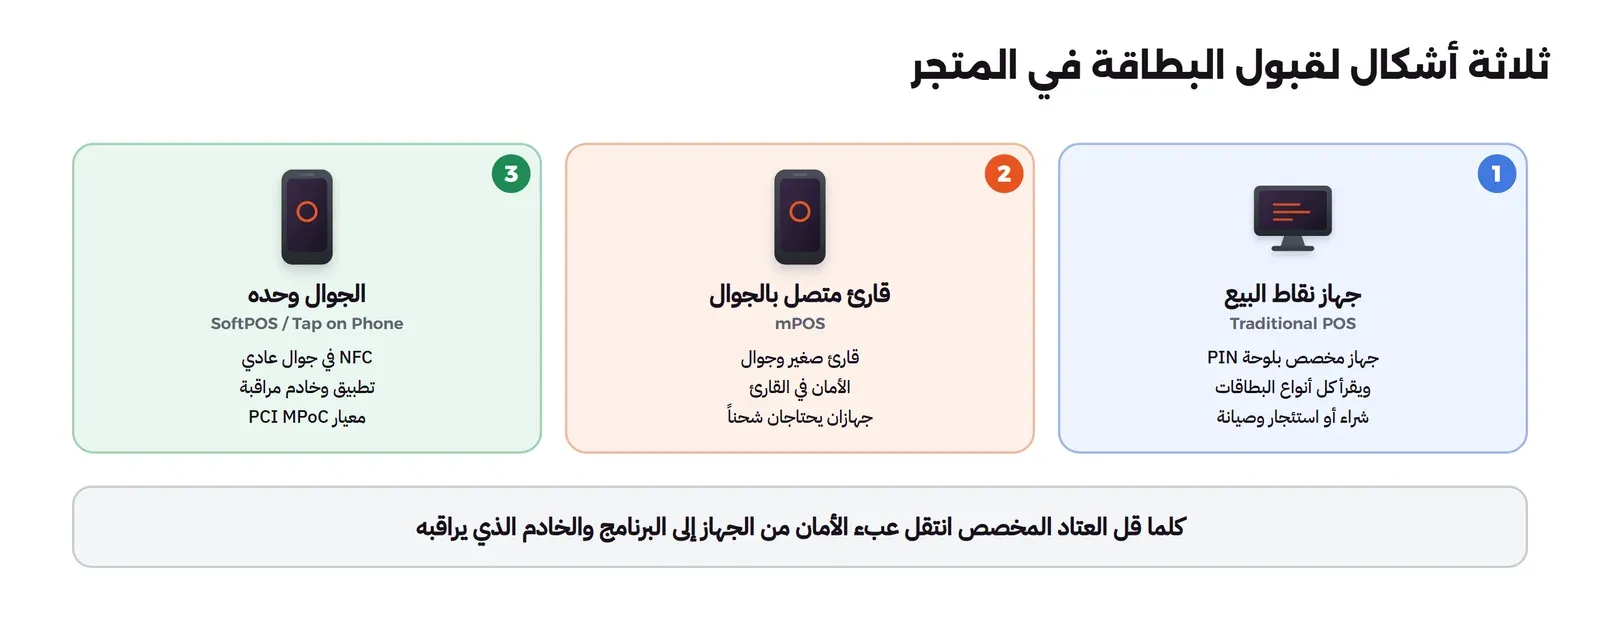
| جهاز نقاط البيع POS | قارئ متصل بالجوال mPOS | الجوال وحده SoftPOS | |
|---|---|---|---|
| ما هو | جهاز مخصص فيه قارئ ولوحة أرقام وطابعة | قارئ صغير يتصل بجوالك بـ Bluetooth أو كابل | تطبيق على جوال عادي فيه NFC |
| أين الحماية | في الجهاز نفسه، المصمم ليقاوم العبث | في القارئ الصغير، والجوال مجرد ناقل | في التطبيق المحمي وخادم يراقب الجوال |
| البطاقات التي يقبلها | كل الأنواع: الشريحة واللمس والشريط | بحسب القارئ | اللمس ومحافظ الجوال فقط |
| الإيصال | مطبوع | على الجوال | على الشاشة أو برسالة أو بريد |
| التشغيل | شراء أو استئجار، وشحن وتوزيع، ويستبدل إذا تعطل | جهازان يحتاجان شحناً | لا عتاد إضافي، يبدأ العمل بسرعة |
جهاز نقاط البيع التقليدي
جهاز مصمم لغرض واحد. وأهم ما فيه ما لا تراه: مفاتيحه محفوظة في ذاكرة محمية تمسح إذا فتح الجهاز، ولوحة الأرقام تشفر الرقم السري PIN لحظة إدخاله، فلا يخرج مقروءاً أبداً.
وهذا ما يجعله آمناً في مكان عام. ولكنه أيضاً ما يجعله مكلفاً وبطيئاً في التوزيع: يجهز بالمفاتيح في بيئة آمنة، ثم يشحن إليك، وإذا تعطل يستبدل ولا يصلح في المتجر.
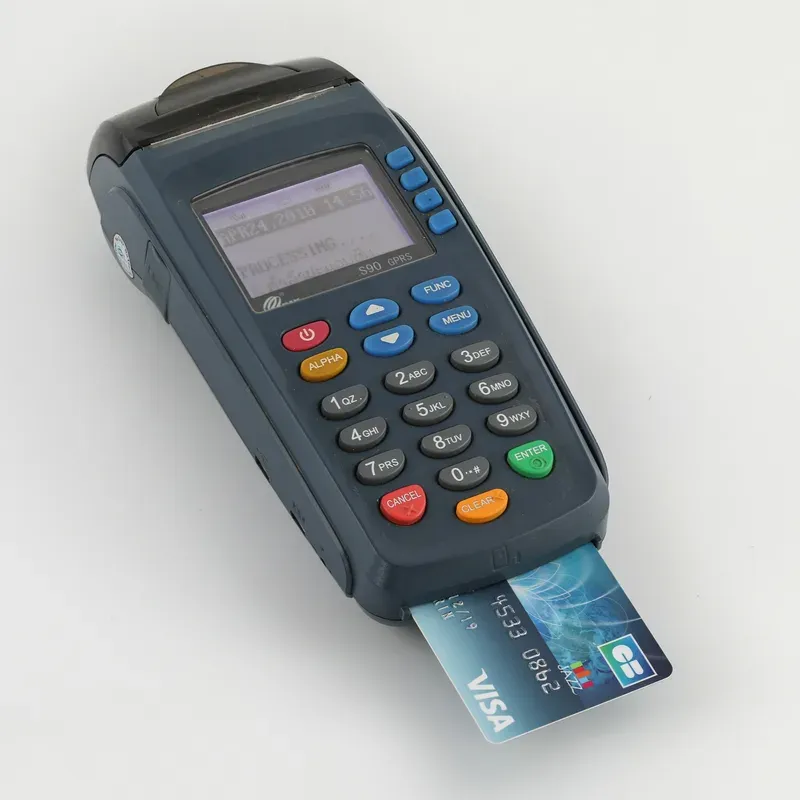
القارئ المتصل بالجوال mPOS
قارئ صغير يقرأ البطاقة ويشفر بياناتها بداخله، ثم يرسلها عبر جوالك. فالجوال يعرض المبلغ ويتصل بالإنترنت، ولكنه لا يرى بيانات البطاقة مقروءة.
أرخص من الجهاز التقليدي وأسهل حملاً. ولكنه ما زال جهازين: قارئ يحتاج شحناً وتوزيعاً، وجوال يحتاج تطبيقاً.
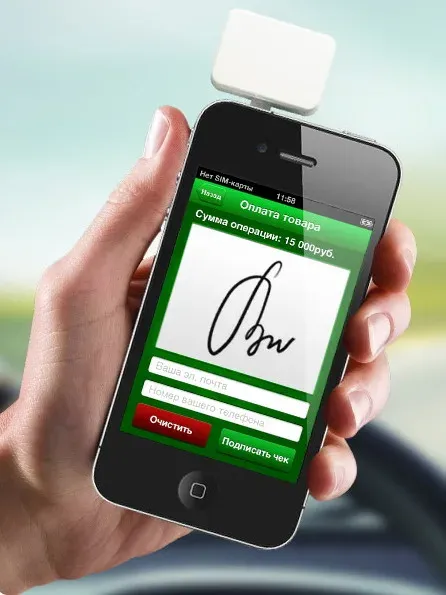
الجوال وحده SoftPOS
جوال عادي فيه شريحة NFC، أي تقنية الاتصال قريب المدى، يقرأ البطاقة اللاتلامسية أو محفظة الجوال مباشرة. ويسمى SoftPOS أو Tap on Phone.
وفي المملكة:
- تذكر صفحة مدى لدى البنك المركزي خدمة نقاط البيع على أجهزة Android. وتقول إنها تمكن التجار من قبول مدى والبطاقات الدولية على جوالاتهم دون أجهزة خاصة، فتقل تكاليف الصيانة والتحديث.
- وفي 17 سبتمبر 2026 أعلن البنك المركزي أن خدمة Tap to Pay على iPhone ستتاح قريباً. وستمكن التجار من قبول مدى والبطاقات اللاتلامسية الأخرى والمحافظ الرقمية على أجهزة iPhone المتوافقة. وربط الخبر ذلك بخدمة SoftPOS التي قدمها البنك المركزي في 2021.
المصدر: خبر البنك المركزي في 17 سبتمبر 2026.
ماذا يحدث في ثانيتين بعد اللمس؟
تذكر صفحة مدى أن العملية تتم في أقل من 3 ثوان. وفي هذه الثواني يحدث ما يلي:
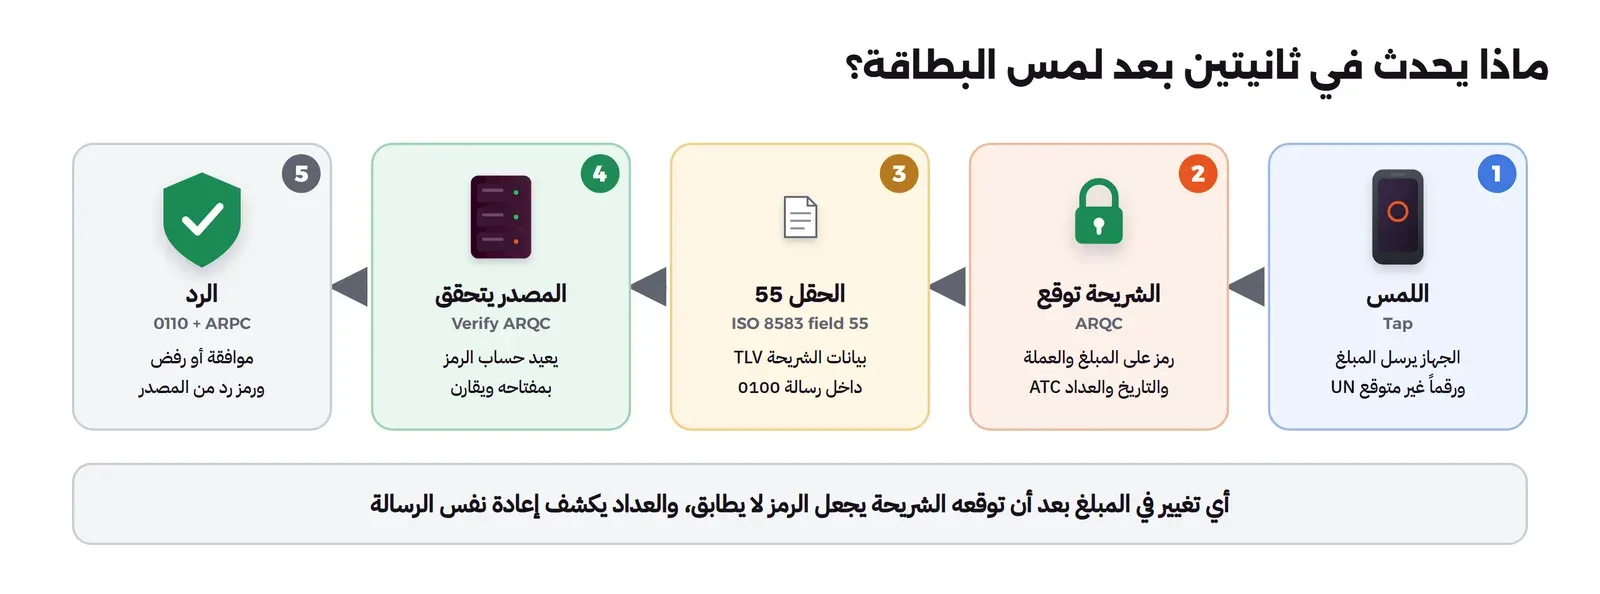
- اللمس: يرسل الجهاز إلى البطاقة بيانات العملية: المبلغ والعملة والتاريخ، ورقماً عشوائياً جديداً لكل عملية.
- البطاقة توقع: تحسب الشريحة رمزاً خاصاً بهذه العملية، بمفتاح سري لا يخرج منها. ويسمى رمز طلب التفويض ARQC. وتزيد عداداً داخلياً ATC يتقدم مع كل عملية.
- الجهاز ينقل: يضع الجهاز بيانات العملية والرمز في رسالة طلب موافقة، ويرسلها إلى المستحوذ، ومنه عبر الشبكة إلى بنك العميل.
- البنك يتحقق: بنك العميل يملك المفتاح الأصلي، فيعيد حساب الرمز على البيانات التي وصلته. فإذا طابق، فالبيانات لم تتغير منذ وقعتها البطاقة. ثم يفحص العداد والرصيد ويقرر.
- الرد: يعود الرد بالموافقة أو الرفض، فتظهر «مقبولة» على الجهاز.
لماذا يحمي هذا من الجهاز المخترق؟ ثلاثة أشياء تعمل معاً:
| العنصر | ما يمنعه |
|---|---|
| الرمز يشمل المبلغ | إذا غير جهاز مخترق المبلغ بعد التوقيع، لا يطابق الرمز، فيرفض البنك |
| الرقم العشوائي الجديد | لا يستطيع أحد أن يحسب رموزاً مسبقاً، لأن الرمز يختلف في كل عملية |
| العداد ATC | إذا أعاد أحد إرسال رسالة قديمة، يرى البنك عداداً قديماً فيرفضها |
جربنا ذلك: خمس عمليات، ثلاث منها مرفوضة
في 27 أكتوبر 2026 مثلنا البطاقة والجهاز والبنك المصدر بمكتبة مفتوحة تحسب رمز الشريحة بالطريقة التي تحددها الشبكات، بمفتاح اختبار منشور ورقم بطاقة اختبار، دون أي بيانات حقيقية. ثم أرسلنا خمس عمليات بمبلغ 300 ريال:
| العملية | رد البنك المصدر | لماذا |
|---|---|---|
| 1. لمس عادي | موافقة | أعاد البنك حساب الرمز فطابق رمز البطاقة |
| 2. الجهاز غير المبلغ إلى 3,000 بعد أن وقعت البطاقة 300 | رفض | الرمز المحسوب على 3,000 لا يطابق رمز البطاقة، والجهاز لا يملك مفتاحاً يحسب به رمزاً جديداً |
| 3. إعادة إرسال الرسالة الأولى كما هي | رفض | الرمز صحيح، لكن العداد قديم، فهي إعادة لعملية تمت |
| 4. الرسالة تقول 30 ريالاً، والبطاقة وقعت 300 | رفض | المبلغ يظهر في الرسالة مرتين: مرة تقرؤه كل الأنظمة في الطريق، ومرة داخل ما وقعته البطاقة. والبنك الحريص يقارن الاثنين |
| 5. لمس جديد بالمبلغ نفسه | موافقة | رمز جديد وعداد أعلى |
وثلاث ملاحظات من هذه التجربة:
- الحالة 4 ليست هجوماً: هي خطأ برمجي يحدث فعلاً، عندما يحول المبلغ إلى هللات في مكان وينسى في مكان آخر. ولو قبلها البنك، لحصل التاجر مبلغاً وخصم من العميل مبلغ آخر.
- العداد ارتفع من 1 إلى 4: فالبطاقة تزيده في كل عملية، حتى المرفوضة. والبنك الحقيقي يتسامح مع الزيادات الصغيرة المفاجئة في العداد، لأن بعض العمليات قد تضيع أو تصل بغير ترتيبها.
- الرموز في الإنتاج لا تحسب في برنامج عادي: طريقة الحساب مبنية على خوارزمية Triple DES، والمكتبات الحديثة تحذر منها. والبنوك تحسبها داخل جهاز أمن مخصص Hardware Security Module (HSM)، لا يخرج منه المفتاح الرئيسي أبداً.
فالثقة في العملية تأتي من البطاقة والبنك، لا من الجهاز. وهذا ما يجعل الجوال العادي ممكناً كجهاز قبول. والتفاصيل التقنية لرسالة التفويض في رسائل البنوك ISO 8583.
المصدر: صفحة EMVCo للدفع اللاتلامسي، التي تقول إن رمز أمان لمرة واحدة يولد لكل عملية لحمايتها من الاحتيال.
لماذا جاءت الشريحة بدل الشريط؟
الشريط الممغنط Magnetic Stripe على ظهر البطاقة يحمل بيانات ثابتة لا تتغير. فمن ينسخها مرة واحدة، بجهاز مخفي في فتحة صراف مثلاً، يستطيع أن يكتبها على بطاقة أخرى ويستخدمها. وهذا هو نسخ البطاقات Skimming.
أما الشريحة فتعطي رمزاً يصلح لعملية واحدة فقط، بمبلغها وتاريخها وعدادها. فمن ينسخه لا يستطيع أن يصنع منه عملية جديدة.
ولهذا تحاول عصابات النسخ أن تجبر البطاقة على العمل بالشريط، مثلاً بتعطيل قارئ الشريحة. وفي SoftPOS لا يوجد شريط أصلاً، فالجوال يقرأ اللمس فقط، وهذه ميزة أمنية يغفلها من يقارن بالسعر وحده. وكيف تكتشف البنوك النسخ مشروح في أمن الصرافات والبطاقات: كيف تكتشف النسخ Skimming.
من يثبت أن حامل البطاقة هو صاحبها؟
الرمز يثبت أن البطاقة حقيقية، ولا يثبت أن من يحملها صاحبها. لذلك توجد طرق التحقق من حامل البطاقة Cardholder Verification Method:
- الرقم السري PIN.
- أو التحقق على جوال العميل نفسه، ببصمته أو وجهه، عندما يدفع بجواله.
- أو لا تحقق في المبالغ الصغيرة التي تحددها الشبكات والبنوك. وهذه الحدود تتغير، فلا نذكر أرقاماً هنا.
وجهاز القبول يعرف من إعداداته متى يطلب الرقم السري.
كيف يكون الجوال العادي آمناً؟ معيار PCI MPoC
الرمز يحمي من تغيير المبلغ. ولكن الجهاز ما زال مسؤولاً عن أشياء أخرى: أن يعرض المبلغ الصحيح، وألا يسرب بيانات البطاقة، وأن يحمي الرقم السري إذا طلبه.
وجوال الموظف جهاز عادي Commercial Off-the-Shelf (COTS)، عليه تطبيقات من كل نوع، وقد يكون مخترقاً. فحلول SoftPOS تعامله كجهاز لا يوثق به، وتعوض ذلك هكذا:
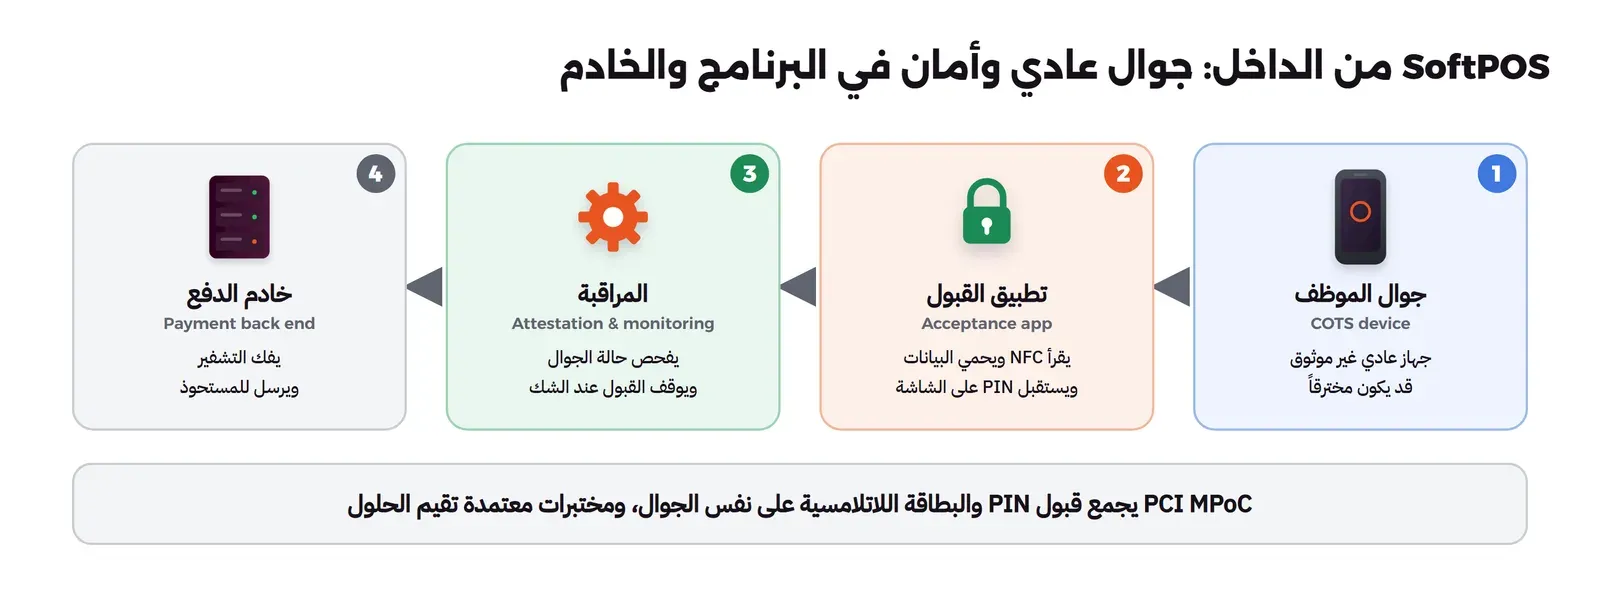
- تطبيق محمي: يشفر بيانات البطاقة فوراً، ولا يحتفظ بها مقروءة.
- خادم يراقب الجوال: يتأكد أن نظام التشغيل Operating System غير معدل، وأن التطبيق أصلي، ويوقف القبول على الجوال المشكوك فيه.
- الرقم السري على الشاشة PIN on Glass: يكتب العميل رقمه على شاشة الجوال، بلوحة أرقام يحميها التطبيق من التطبيقات الأخرى التي تحاول قراءة الشاشة، ثم يشفر الرقم مباشرة.
وهذا كله برنامج، والبرنامج قد يخطئ. لذلك يحتاج معياراً وتقييماً مستقلاً، وهو معيار PCI MPoC من مجلس معايير أمن صناعة بطاقات الدفع PCI SSC.
| المعيار | ماذا يغطي | وضعه |
|---|---|---|
| SPoC | إدخال الرقم السري على الجوال | فترة إيقاف تدريجي من 1 مايو إلى 31 أكتوبر 2026، ولا تقبل طلبات جديدة بعدها |
| CPoC | الدفع اللاتلامسي على الجوال | نفس فترة الإيقاف التدريجي |
| MPoC | يجمع الاثنين على نفس الجوال | المعيار الحالي، وتقيم حلوله مختبرات معترف بها من المجلس |
والحلول المدرجة على المعيارين القديمين تبقى صالحة حتى تنتهي مدة إدراجها المعتادة. ويشجع المجلس التجار على اختيار حل مدرج في قائمته.
هل تحتاج أنت تقييم MPoC؟ لا في الغالب. التقييم للمزود الذي يطور التطبيق والخادم، وأنت تستخدم حلاً مدرجاً عبر مستحوذك. ولكنك مسؤول عن استخدامه كما يشترط المزود: لا تثبته على جوالات معدلة، ولا بجانب تطبيقات تقرأ الشاشة، ولا تتجاهل رسائله عندما يوقف القبول. وتفاصيل مسؤوليتك في أمن بيانات البطاقات PCI DSS والترميز.
وفي الأجهزة التقليدية: يوجد معيار التشفير Encryption من نقطة إلى نقطة Point-to-Point Encryption (P2PE). وهو يشفر بيانات البطاقة من لحظة قراءتها حتى تصل إلى مكان آمن. والتاجر الذي يستخدم حلاً مدرجاً منه تقل عليه متطلبات PCI DSS.
المصدر: صفحة معيار PCI MPoC، ونشرة الإيقاف التدريجي (1 مايو 2026)، وصفحة P2PE.
أي جهاز لأي مكان؟
القرار ليس «SoftPOS لكل شيء». وإنما بحسب المكان:
| المكان | الشكل المناسب | السبب |
|---|---|---|
| كاشير بحركة عالية | جهاز تقليدي، وجوال SoftPOS احتياطي | يقبل كل البطاقات بما فيها التي لا تدعم اللمس، ويطبع، والجوال يغطي العطل |
| فرع جديد قبل وصول الجهاز | SoftPOS على جوال الفرع | يبدأ القبول من اليوم الأول دون انتظار شحن جهاز |
| موظف يبيع وهو يتنقل، مثل مدرب أو مندوب | SoftPOS على جوال تملكه الشركة | يقبل حيث يبيع، دون جهاز يحمله |
| فعاليات خارج المحل | SoftPOS أو mPOS | حمل خفيف، مع خطة للاتصال بالإنترنت |
ولاحظ أن الجوال في كل الحالات جوال تملكه الشركة وتديره، لا جوال الموظف الشخصي. فالحل يحتاج جوالاً تعرف حالته وتستطيع سحبه. ومبيعاتك يجب أن تمر بجهاز مسجل باسمك في عقد المستحوذ، لا بجهاز شخص قد يغادر غداً.
خطوات اختيار جهاز القبول وتشغيله
الخطوة 1: حدد أماكن البيع
ما هي: تكتب كل مكان تقبل فيه الدفع، وحجم الحركة فيه، وهل يحتاج إيصالاً مطبوعاً.
لماذا تهم: الجدول السابق يعطيك الشكل المناسب لكل مكان، وبديلاً عند العطل.
الخطوة 2: اسأل المستحوذ أو المزود
اسأل:
- هل تدعمون SoftPOS لمدى والبطاقات الدولية معاً، على الجوالات التي سنستخدمها؟
- بأي معيار حلكم مدرج: MPoC أم أحد المعيارين القديمين؟ ومتى ينتهي إدراجه؟ وما خطتكم للانتقال؟
- ماذا عن Tap to Pay على iPhone عندما يتاح؟
- ماذا يحدث عند انقطاع الإنترنت؟ هل يتوقف القبول؟
- كيف يعمل الاسترداد، ومن يملك صلاحيته؟
- متى تصل التسوية، وما شكل ملفها؟
- كم الرسوم لكل شكل من الأشكال الثلاثة؟
التكلفة: بحسب العقد، فاطلبها مكتوبة.
الخطوة 3: جهز الجوالات أو الأجهزة
ما هي: جوالات تملكها الشركة، دون تعديل على نظام التشغيل، ودون تطبيقات تطلب قراءة الشاشة. وكل جهاز أو جوال مسجل في سجلك باسم الفرع والموظف.
لماذا تهم: كل جهاز له معرف يظهر في ملف التسوية. فإذا لم تربط كل معرف بالفرع والموظف، لن تستطيع مطابقة مبيعاتك.
الخطوة 4: اضبط صلاحية الاسترداد
ما هي: تقرر من يستطيع أن يسترد مبلغاً لعميل، وبأي شروط.
لماذا تهم: هذا أكثر احتيال يتكرر عند أجهزة القبول، وهو من داخل المتجر لا من العملاء. والتفاصيل في القسم التالي.
الخطوة 5: طابق كل يوم
ما هي: تغلق الأجهزة عملياتها في نهاية اليوم، ويرسل المستحوذ التسوية. فتقارن ما سجله كل جهاز بما وصل في التسوية.
لماذا تهم: الفرق يجب أن يكون صفراً. وأي عملية في الجهاز لم تظهر في التسوية تحتاج متابعة. والطريقة في المطابقة.
الخطوة 6: الإيصالات الرقمية
ما هي: الجوال يعرض الإيصال أو يرسله برسالة أو بريد.
لماذا تهم: هذا يعني أنك تجمع رقم جوال العميل أو بريده، وهي بيانات شخصية تحميها.
الاسترداد: مكان الاحتيال الداخلي
أكثر احتيال عند أجهزة القبول من داخل المتجر:
- موظف يسجل استرداداً لبطاقته عن عملية لم تحدث.
- أو يلغي عملية بعد أن يأخذ ثمنها نقداً.
والجهاز التقليدي والجوال سواء في ذلك. والحماية:
- صلاحية الاسترداد لا يملكها كل موظف، وتحتاج موافقة مشرف أو رمزاً خاصاً.
- كل استرداد مرتبط بعملية أصلية، ولا يتجاوز مبلغها.
- تقرير يومي يراجعه مسؤول، فيه نسبة الاستردادات إلى المبيعات لكل جهاز ولكل موظف.
والنظام الذي يسمح باسترداد غير مرتبط بعملية أصلية يفتح باباً لا يغلقه إلا التدقيق المتأخر. وللمزيد عن قواعد المراقبة اقرأ كشف الاحتيال.
أخطاء شائعة
| الخطأ | لماذا يضر | البديل |
|---|---|---|
| المقارنة بسعر الجهاز وحده | تغفل التشغيل اليومي والمطابقة والاسترداد | قارن التشغيل كله، لا الجهاز فقط |
| تطبيق القبول على جوالات شخصية أو معدلة | جهاز لا تعرف حالته، والحل قد يوقف القبول | جوالات تملكها الشركة وتديرها |
| استرداد غير مرتبط بعملية أصلية | باب للاحتيال الداخلي | استرداد بالعملية الأصلية وصلاحية مشرف وتقرير يومي |
| عدم ربط كل جهاز بالفرع والموظف | تسوية لا تطابق المبيعات | سجل للأجهزة بمعرفاتها |
| مزود SoftPOS دون سؤال عن معياره | حل على معيار انتهت فترة قبوله دون خطة | حل مدرج، وتاريخ إدراجه، وخطته لـ MPoC |
| الاعتماد على SoftPOS وحده في كاشير مزدحم | بطاقات لا تدعم اللمس، ولا بديل عند العطل | جهاز تقليدي مع جوال احتياطي |
| الاختبار ببطاقة حقيقية | بيانات حقيقية في بيئة اختبار | بطاقات الاختبار من المستحوذ أو المزود |
قائمة تحقق Checklist قبل التشغيل
- أعرف أي شكل قبول لكل مكان، وما البديل عند عطله.
- حل SoftPOS مدرج لدى PCI SSC بمعيار حالي، وأعرف تاريخ انتهاء إدراجه، والمستحوذ يدعمه لمدى والبطاقات الدولية.
- الجوالات التي تقبل الدفع تملكها الشركة، دون تعديل، ودون تطبيقات تقرأ الشاشة.
- كل جهاز وجوال مسجل باسم الفرع والموظف، والتسوية تطابق يومياً.
- الاسترداد مرتبط بعملية أصلية، ويحتاج صلاحية خاصة، ويظهر في تقرير يومي.
- أعرف ماذا يحدث عند انقطاع الإنترنت، والفريق يعرف ماذا يفعل.
- الإيصالات الرقمية تحمي رقم جوال العميل أو بريده.
الخلاصة
- جهاز القبول لا يقرر. البطاقة توقع كل عملية برمز لمرة واحدة، وبنك العميل يتحقق منه ويقرر.
- الرمز يشمل المبلغ، والرقم العشوائي يجعل كل رمز مختلفاً، والعداد يكشف الرسالة المعادة. فالجهاز المخترق لا يستطيع تغيير المبلغ دون أن يكشف.
- ثلاثة أشكال: جهاز تقليدي يقبل كل البطاقات، وقارئ صغير مع الجوال، والجوال وحده SoftPOS.
- SoftPOS يعوض غياب العتاد الآمن ببرنامج محمي وخادم يراقب الجوال، ومعياره الحالي PCI MPoC.
- في المملكة SoftPOS متاح منذ 2021 على Android، وأعلن البنك المركزي في سبتمبر 2026 قرب إتاحة Tap to Pay على iPhone.
- التشغيل اليومي، من تسجيل الأجهزة إلى المطابقة وضبط الاسترداد، يحدد نجاح الحل أكثر من شكل الجهاز.
وبقية مقالات قسم التقنية المالية والمدفوعات:
 دليلكيف يعمل الدفع بالبطاقة؟ التفويض Authorization والتسويةماذا يحدث بعد ضغطة «ادفع»: التفويض والتحصيل والتسوية والاسترداد والاعتراض، وما يحفظه التاجر ليحمي إيراده.
 دليلرسائل البنوك: ISO 8583 للبطاقات وISO 20022 للتحويلاتنفكك رسالة تفويض بطاقة بايتاً بايتاً، ونبني أمر تحويل بأسماء عربية ونتحقق منه بالمخطط الرسمي، ونرى ما يتعطل في كل معيار.
 دليلمنظومة المدفوعات في السعودية: سريع وSARIE ومدى وسدادالأنظمة الوطنية للمدفوعات في المملكة بلغة بسيطة: ماذا يفعل كل نظام، ومتى تستخدمه، وكيف تصل إليه كصاحب نشاط.
 دليلأمن بيانات البطاقات PCI DSS والترميز Tokenizationنطاق PCI DSS v4.0.1 وما يمنع حفظه من بيانات البطاقة، وكيف يعمل الترميز، مع مختبر لفحص السجلات وخطر التجزئة دون مفتاح.
 دليلكشف الاحتيال Fraud Detection: قواعد أم تعلم آلة؟قارنا القواعد بنموذجين لتعلم الآلة على بيانات دفع مولدة بنفس سعة المراجعة، ورأينا من يمسك الأنماط المعروفة ومن يتأخر عن النمط الجديد.
 دليلنسخ البطاقات Skimming: كيف تحمي أجهزتك وتكتشفهما هو نسخ البطاقات ولماذا لا يلاحظ في مكانه، وخطوات حماية أجهزة الدفع كما يطلب PCI DSS والبنك المركزي، وماذا تفعل إذا اشتبه البنك في جهازك.
سجل التحديثات
- 2026-11-13: إعادة كتابة المقال بلغة أوضح وخطوات وجداول، دون كود.
- 2026-11-14: مراجعة المقال وإعادة المعلومات المفيدة ونتائج البيانات الحقيقية التي حذفت في إعادة الكتابة.
- أكتوبر 2026: كتابة المقال، والتحقق من صفحة مدى وخبر Tap to Pay لدى البنك المركزي وصفحات PCI MPoC وCPoC وP2PE ونشرة الإيقاف التدريجي وصفحة EMVCo بتاريخ 27 أكتوبر 2026.