نقلت قاعدة البيانات Database والمستخدمين من Firebase إلى سيرفرك، وبقي سطر واحد في تطبيقك يستدعي Firebase: سطر الإشعارات. وقد تقول: Supabase وAppwrite وPocketBase تقدم المصادقة Authentication والجداول والتخزين، فأين خدمة الإشعارات فيها؟ والإجابة الصادقة أن الإشعار الذي يصل إلى تطبيق مغلق على الهاتف لا يرسله سيرفرك إلى الهاتف مباشرة أبداً، وإنما يمر عبر خدمة يملكها صانع نظام التشغيل أو صانع المتصفح، فالسؤال ليس «ما بديل FCM؟»، وإنما «في أي منصة أستطيع أن أخرج Google من الطريق، وفي أيها لا أستطيع؟».
وكيف تعمل الإشعارات الفورية من الداخل، أي الاتصال الدائم الواحد وتوكن الجهاز Device Token وخدمات APNs وFCM والمعيار المفتوح Web Push، شرحناه في كيف تعمل الإشعارات الفورية Push Notifications، ومعه تجربة Web Push أولى في Chrome، فلن نعيد ذلك هنا. وهذا المقال من زاوية مختلفة: تطبيق يستخدم Firebase Cloud Messaging اليوم ويريد أن يخرج منه، فما الذي يستبدل فعلاً، وما الذي لا يستبدل، مع مختبر يشغل الجزء الذي يستبدل على سيرفرك. وسوف نناقش في هذا المقال ما يلي:
- من يوصل الإشعار في كل منصة: الويب وAndroid بخدمات Google وAndroid دونها وiPhone.
- إشعارات الويب دون مكتبة Firebase ودون مشروع Firebase، بسيرفر Node.js ومفاتيح VAPID خاصة بك، وتشغيلها في Chrome حقيقي.
- ماذا يحدث عندما يلغي المستخدم اشتراكه، ومتى يعرف سيرفرك.
- UnifiedPush مع ntfy على سيرفرك: الطريق كله تحت يدك، بالكود نفسه الذي يرسل إلى المتصفح.
- لماذا لا يوجد طريق إلى iPhone إلا عبر Apple، بنص توثيقها وتوثيق ntfy.
- خطة الخروج من FCM لكل منصة، وجدول القرار.
من يوصل الإشعار في كل منصة؟
الصورة التالية تلخص المقال كله، والأقسام بعدها تشرح كل سطر فيها:
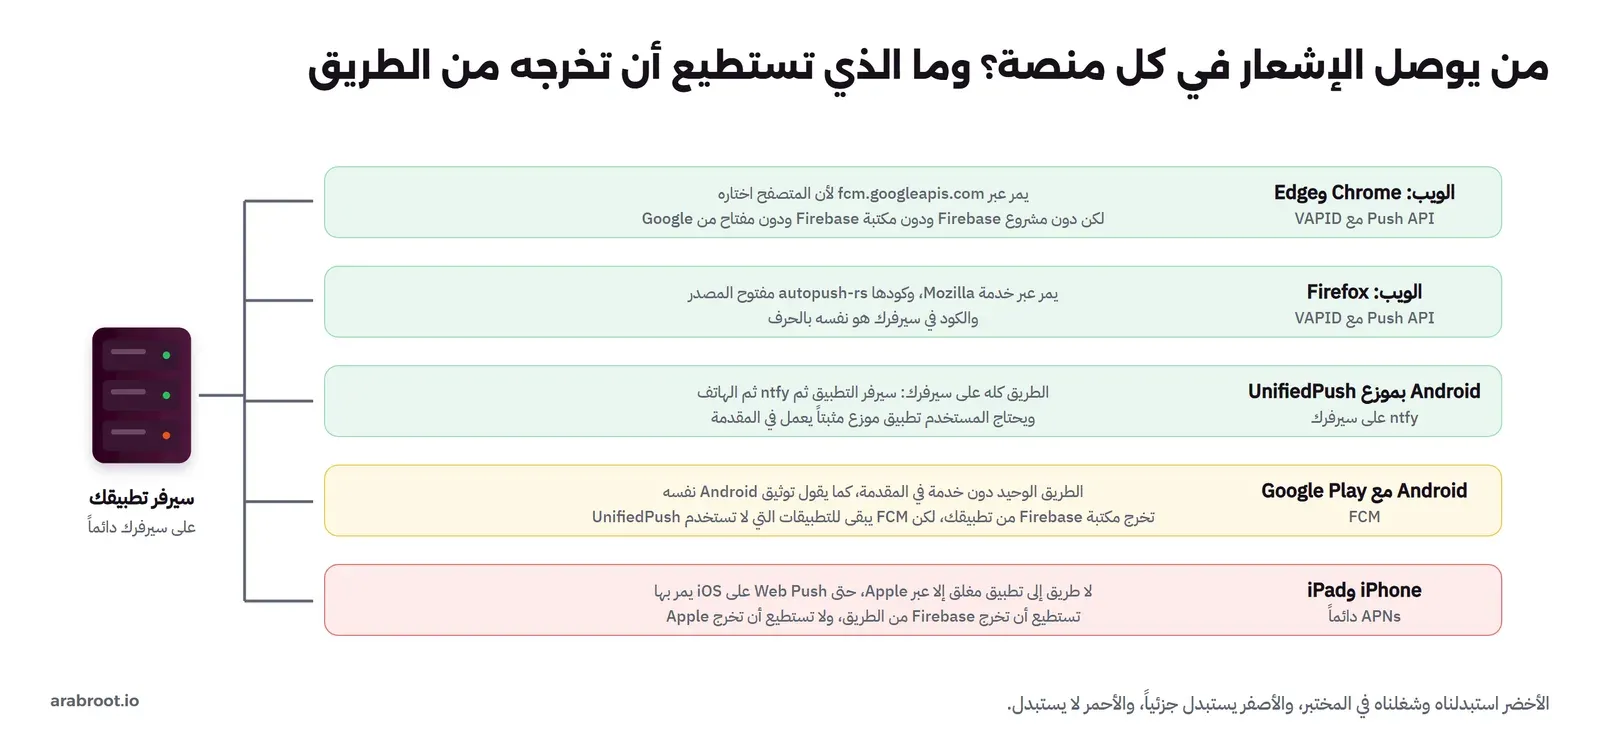
ولاحظ أن «يستبدل» تعني أشياء مختلفة في كل سطر. ففي الويب تستطيع أن تخرج Firebase بالكامل، أي المشروع والمكتبة وحساب الخدمة، لكن المتصفح هو الذي يختار خدمة الإشعارات، وChrome يختار خدمة Google. وفي Android دون خدمات Google تستطيع أن تخرج Google من الطريق كله، لكن بشرط أن يثبت المستخدم تطبيقاً موزعاً. وفي iPhone تستطيع أن تخرج Firebase من الطريق، أي أن يرسل سيرفرك إلى Apple مباشرة، لكنك لا تستطيع أن تخرج Apple.
ولنأخذ مثالاً يجمع الأسطر كلها: تطبيق توصيل له موقع ويب وتطبيق Android وتطبيق iPhone، ويرسل إشعاراً عند كل تغيير في حالة الطلب. فالموقع ينتقل بالكامل إلى المعيار، وتخرج منه مكتبة Firebase في إصدار واحد، وتطبيق iPhone يرسل إليه سيرفرك عبر APNs مباشرة بدل FCM، وتطبيق Android يبقى على FCM لأغلب المستخدمين، ويضاف إليه UnifiedPush لمن عنده موزع، ولأجهزة السائقين التي تديرها الشركة. والنتيجة أن مشروع Firebase لم يعد يحمل إلا جزءاً واحداً، هو FCM ل Android، وأن سيرفرك صار يعرف عن كل إشعار أكثر مما كان يعرف، لأن كل رد من كل خدمة يمر به.
الويب: من مكتبة Firebase إلى المعيار
أغلب تطبيقات الويب التي تستخدم FCM تفعل ذلك عبر مكتبة firebase/messaging: الصفحة تستدعي getToken() فتحصل على توكن تسجيل يخص مشروع Firebase، ثم يرسل سيرفرك إلى واجهة FCM HTTP v1 بتوكن OAuth من حساب خدمة Service Account. لكن تحت المكتبة يوجد المعيار المفتوح نفسه، فالمكتبة تستخدم Push API في المتصفح، وتستخدم مفتاح VAPID، والفرق أنها تضع FCM وسيطاً بينك وبين خدمة المتصفح. والصورة التالية تضع الطريقتين بجانب بعض:
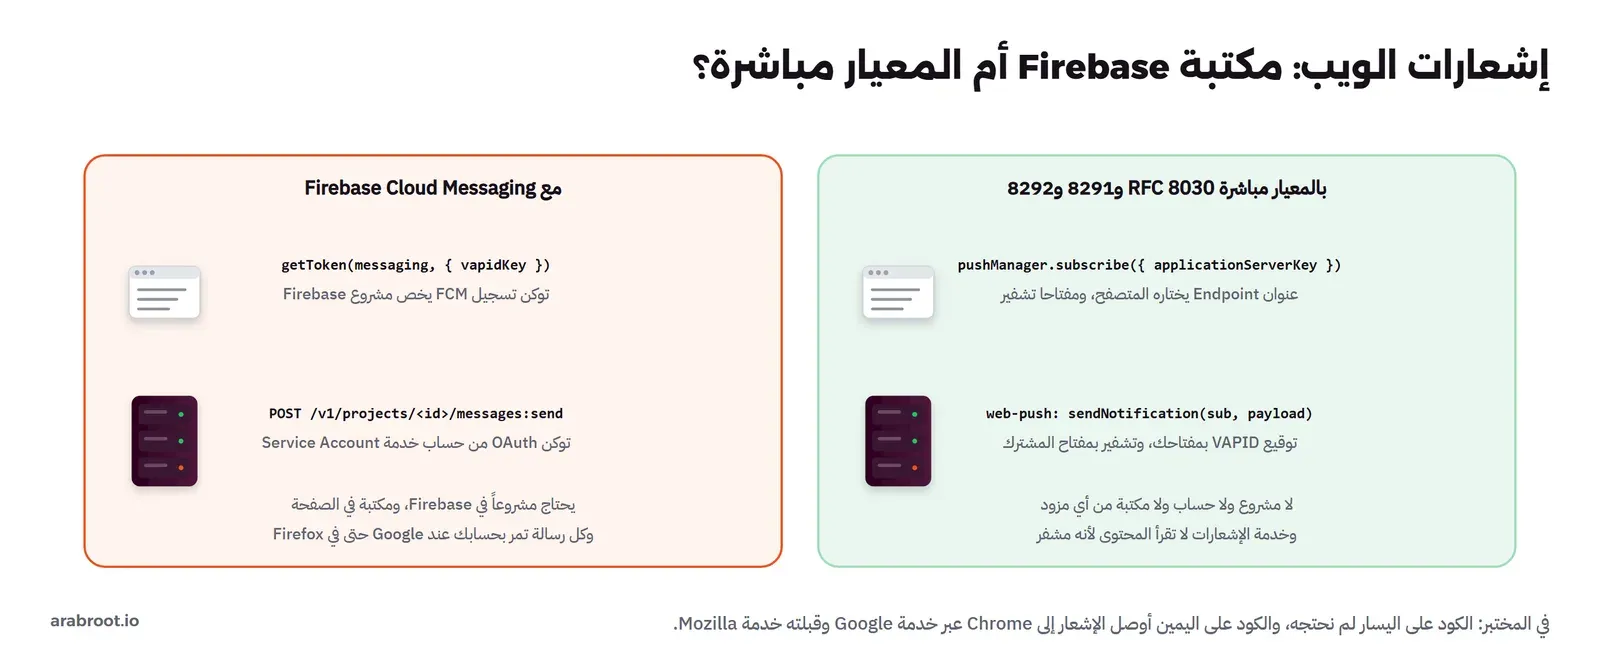
والانتقال إلى المعيار يغير ثلاثة أشياء في تطبيقك: سطر الاشتراك في الصفحة، وملف ال Service Worker، وكود الإرسال في السيرفر. أما ما يخسره فهو ميزات FCM التي فوق المعيار، مثل المواضيع Topics التي يشترك فيها المستخدمون فترسل إليهم برسالة واحدة، ولوحة إرسال الحملات، فهذه تصبح مسؤولية سيرفرك، أي جدول اشتراكات وحلقة إرسال.
المختبر: سيرفر تطبيق ب Node.js
السيرفر التالي يقدم الصفحة وملف ال Service Worker، ويحفظ الاشتراكات، ويرسل بمكتبة web-push بالإصدار 4.0.0 وترخيصها MPL-2.0، ويعمل داخل Container من node:22-alpine:
// The app server: serves the page and service worker, keeps subscriptions, sends Web Push with our own VAPID keys.
// No Firebase project, no Firebase SDK, no server key: only the standard Push API (RFC 8030/8291/8292).
import { createServer } from 'node:http'
import { readFileSync, writeFileSync, existsSync } from 'node:fs'
import * as webpush from 'web-push'          // v4 is ESM-only, with named exports and no default export

if (!existsSync('vapid.json')) writeFileSync('vapid.json', JSON.stringify(webpush.generateVAPIDKeys()))
const vapid = JSON.parse(readFileSync('vapid.json', 'utf8'))
webpush.setVapidDetails('mailto:[email protected]', vapid.publicKey, vapid.privateKey)
const subs = [], got = []                                   // in a real app: a table with user_id, endpoint, keys, created_at

const body = (req) => new Promise(r => { let s = ''; req.on('data', d => s += d).on('end', () => r(s ? JSON.parse(s) : {})) })
createServer(async (req, res) => {
  const url = new URL(req.url, 'http://x')
  if (url.pathname === '/vapid') return res.end(vapid.publicKey)
  if (url.pathname === '/got') { const g = await body(req); got.push(g); console.log('service worker got:', g.body); return res.end('ok') }
  if (url.pathname === '/received') return res.end(JSON.stringify(got))
  if (url.pathname === '/subscribe') {
    const sub = await body(req); subs.push(sub)
    console.log('subscribe', new URL(sub.endpoint).host, sub.endpoint.slice(0, 60) + '…')
    return res.end('ok')
  }
  if (url.pathname === '/send') {
    const { text, urgency = 'normal', ttl = 3600 } = await body(req)
    const results = []
    for (const s of [...subs]) {
      try {
        const r = await webpush.sendNotification(s, JSON.stringify({ title: 'push-lab', body: text }), { TTL: ttl, urgency })
        results.push(`${new URL(s.endpoint).host} -> ${r.statusCode}`)
      } catch (e) {
        results.push(`${new URL(s.endpoint).host} -> ${e.statusCode} ${e.body?.slice(0, 80)}`)
        if (e.statusCode === 404 || e.statusCode === 410) subs.splice(subs.indexOf(s), 1)   // gone: delete it
      }
    }
    console.log('send', JSON.stringify(results)); return res.end(JSON.stringify(results))
  }
  const file = url.pathname === '/sw.js' ? 'sw.js' : 'index.html'
  res.writeHead(200, { 'content-type': file.endsWith('.js') ? 'text/javascript' : 'text/html; charset=utf-8' })
  res.end(readFileSync(new URL(`public/${file}`, import.meta.url)))
}).listen(8080, () => console.log('app server on :8080, VAPID public key', vapid.publicKey.slice(0, 16) + '…'))
في الإعداد أعلاه لاحظ التالي:
- السيرفر يولد مفتاحي VAPID مرة واحدة ويحفظهما، والمفتاح الخاص هو هوية سيرفرك عند كل خدمات الإشعارات، فإذا ضاع أو تغير فكل الاشتراكات الموجودة تصبح بلا فائدة، لأن كل اشتراك مربوط بالمفتاح العام الذي اشترك به، فاحفظه مع أسرار الإنتاج ولا تولده في كل تشغيل.
- الإرسال يمرر
TTLأي المدة التي تحفظ فيها الخدمة الرسالة إذا كان الجهاز غير متصل، وurgencyأي الأولوية التي تقرر بها الخدمة هل توقظ الجهاز الآن أم توفر البطارية. - الرد 404 أو 410 يعني أن الاشتراك انتهى، فيحذفه السيرفر، وهذا هو التنظيف الوحيد الذي تحصل عليه من الخدمة.
- المسار
/gotللمختبر فقط: ال Service Worker يبلغ السيرفر عندما يستلم رسالة، فنقيس زمن الوصول دون أن ننظر إلى الشاشة.
وفي التشغيل الأول توقف السيرفر في السطر الخامس بهذا الخطأ:
SyntaxError: The requested module 'web-push' does not provide an export named 'default'والسبب أن الإصدار 4.0.0 من المكتبة، وقد صدر في 10 نوفمبر 2026، أصبح وحدة ES فقط بأسماء مصدرة دون تصدير افتراضي، فالسطر import webpush from 'web-push' الذي تجده في أغلب الأمثلة لا يعمل معه، والصحيح import * as webpush from 'web-push' أو استيراد الدوال بأسمائها. وإذا كان كودك القديم يستخدم require فثبت الإصدار 3 حتى تنقله.
وملف ال Service Worker صغير، يستيقظ عند وصول رسالة، ويعرض الإشعار، ويبلغ السيرفر في المختبر:
// The service worker: wakes up on a push, reports it to the app server, and shows the notification
self.addEventListener('push', (event) => {
  const data = event.data ? event.data.json() : { title: 'push-lab', body: '(empty)' }
  event.waitUntil(Promise.all([
    fetch('/got', { method: 'POST', body: JSON.stringify({ body: data.body, at: Date.now() }) }),
    self.registration.showNotification(data.title, { body: data.body }),
  ]))
})
والاشتراك في الصفحة ثلاثة أسطر بالمعيار، بدل getToken() من مكتبة Firebase:
const reg = await navigator.serviceWorker.register('/sw.js'); await navigator.serviceWorker.ready
const key = await (await fetch('/vapid')).text()
const sub = await reg.pushManager.subscribe({ userVisibleOnly: true, applicationServerKey: b64(key) })
await fetch('/subscribe', { method: 'POST', body: JSON.stringify(sub) })
في Chrome: عبر خدمة Google، دون مشروع Firebase
شغلنا السيرفر على المنفذ 127.0.0.1:28890، ثم فتحنا الصفحة في Google Chrome 157 على الجهاز في الوضع الخفي Headless، وقدناه عبر DevTools: منحنا الصفحة إذن الإشعارات، واشتركنا، ثم طلبنا من السيرفر أن يرسل:
await b.send('Browser.grantPermissions', { origin: APP, permissions: ['notifications'] })
await b.goto(APP + '/')
const endpoint = await b.evaluate('window.subscribe()')
console.log('send ->', await (await fetch(APP + '/send', { method: 'POST', body: JSON.stringify({ text: 'طلبك خرج للتوصيل', urgency: 'high' }) })).text())
والمخرج سوف يكون كما يلي:
chrome Chrome/157.0.8103.79
endpoint https://fcm.googleapis.com/fcm/send/dxbLhwvjAcQ:APA91bGonkMEZ4DtaHnK4a…
send -> ["fcm.googleapis.com -> 201"]
service worker got "طلبك خرج للتوصيل" after 1912 ms
في المخرج أعلاه لاحظ التالي:
- عنوان الاشتراك على
fcm.googleapis.com، أي أن Chrome اختار خدمة Google، ولم نطلب ذلك، ولم ننشئ مشروع Firebase، ولم نضع أي مفتاح من Google في السيرفر، فهوية سيرفرنا عند Google هي مفتاح VAPID فقط. - الرد 201 يعني أن الخدمة قبلت الرسالة وحفظتها، وليس أنها وصلت، والوصول الفعلي إلى ال Service Worker كان بعد 1.9 ثانية، وفي تشغيل ثان 1.8 ثانية.
- محتوى الرسالة مشفر بمفتاح المشترك قبل أن يخرج من السيرفر، فخدمة Google ترى العنوان والحجم والتوقيت، ولا ترى النص.
في Firefox: الكود نفسه، وخدمة Mozilla
ثم فتحنا الصفحة نفسها في متصفح Firefox من حزمة Playwright بالإصدار 1.64.0 داخل Container، والكود في السيرفر لم يتغير حرفاً. ولكن الاشتراك علق دون أي رد، وعندما بحثنا في إعدادات Firefox داخل الحزمة وجدنا السبب:
grep -h push /ms-playwright/firefox-*/firefox/playwright.cfgpref("dom.push.serverURL", "");
// required to prevent non-local access to push.services.mozilla.com
pref("dom.push.connection.enabled", false);فنسخة Firefox في أدوات الاختبار تطفئ الاتصال بخدمة الإشعارات عن قصد، حتى لا تتصل الاختبارات الآلية بخدمة Mozilla، وهذا درس مفيد لمن يكتب اختبارات آلية للإشعارات. فأعدنا الإعدادين عند تشغيل المتصفح، فاشترك، وأرسل السيرفر:
subscribe updates.push.services.mozilla.com https://updates.push.services.mozilla.com/wpush/v2/gAAAAABq_…
[firefox] endpoint https://updates.push.services.mozilla.com/wpush/v2/gAAAAABq_4L0znKAZZn…
send ["updates.push.services.mozilla.com -> 201"]
فالعنوان هذه المرة على خدمة Mozilla، وكودها مفتوح المصدر باسم autopush-rs، وقبلت الرسالة ب 201 بالتوقيع نفسه والتشفير نفسه. وهذا هو المعنى العملي للمعيار: سيرفرك لا يعرف ولا يهتم أي متصفح عند المستخدم، وهو ما لا يحدث مع مكتبة Firebase، التي تمرر رسائل Firefox أيضاً عبر حسابك في FCM.
Registration failed - push service not available، والسبب أن نسخ Chromium المبنية دون مفاتيح Google لا تستطيع التسجيل في خدمة Google أصلاً. وهذا دليل إضافي على أن خدمة الإشعارات جزء من المتصفح الذي يصنعه مزود، وليست شيئاً تختاره أنت.ماذا يحدث عندما يلغي المستخدم اشتراكه؟
بعد التجربة الناجحة ألغينا الاشتراك من الصفحة، كما يحدث عندما يمسح المستخدم بيانات الموقع أو يمنع الإشعارات، ثم أرسلنا مرتين:
unsubscribe -> true
send again -> ["fcm.googleapis.com -> 201"]
send third -> ["fcm.googleapis.com -> 201"]
فالخدمة ردت بالقبول مرتين، أي أنها لم تكن قد عرفت بعد بالإلغاء. وبعد دقائق، عندما أرسل السيرفر نفسه رسالة إلى كل اشتراكاته أثناء تجربة ntfy في القسم التالي، كان الرد على هذا الاشتراك مختلفاً:
"fcm.googleapis.com -> 410 push subscription has unsubscribed or expired.\n"فحذفه السيرفر بالسطر الذي يعالج 404 و410. والصورة التالية تجمع ما جرى:
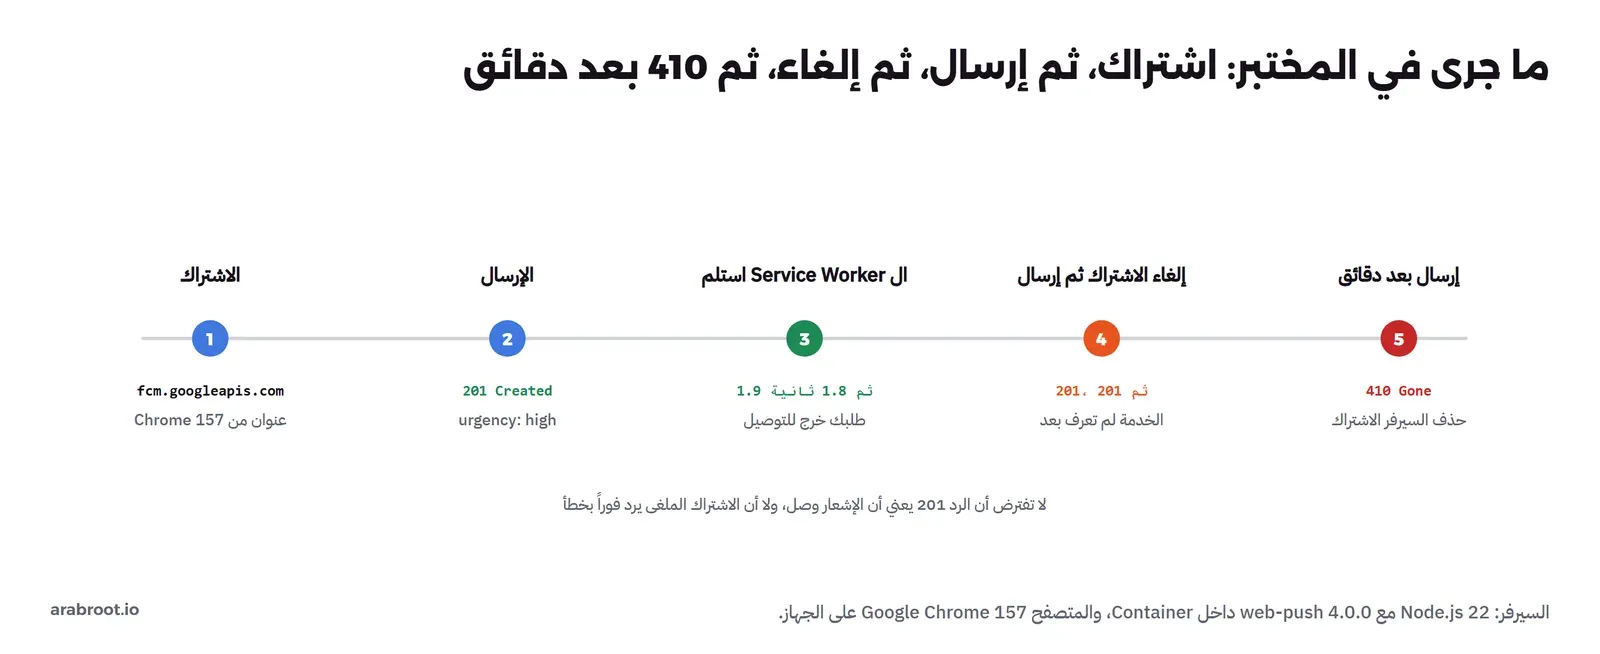
والدرس العملي: لا تعتمد على 410 وحده لتنظيف الاشتراكات، وإنما اجعل الصفحة تخبر سيرفرك عندما يلغي المستخدم الإشعارات من داخل التطبيق، واستمع للحدث pushsubscriptionchange في ال Service Worker، فهو يطلق عندما يغير المتصفح الاشتراك، واحذف الاشتراكات التي لم تنجح أي رسالة إليها مدة طويلة، كما تنصح Google في إدارة توكنات FCM.
جدول الاشتراكات: ما الذي تحفظه في قاعدة بياناتك؟
السيرفر في المختبر يحفظ الاشتراكات في الذاكرة، وفي تطبيق حقيقي هذا جدول في قاعدة بياناتك، وهو بديل ما كانت FCM تحفظه عنك: من المشترك، وعلى أي جهاز، ومتى نجح آخر إرسال إليه. والتصميم الذي نقترحه:
create table push_subscriptions (
  id            bigint generated always as identity primary key,
  user_id       uuid not null references auth.users (id) on delete cascade,
  kind          text not null check (kind in ('webpush', 'unifiedpush', 'fcm', 'apns')),
  endpoint      text not null unique,          -- for fcm/apns: the device token
  p256dh        text,                          -- webpush/unifiedpush only
  auth          text,
  user_agent    text,
  created_at    timestamptz not null default now(),
  last_success  timestamptz,
  failures      int not null default 0
);
في الإعداد أعلاه لاحظ التالي:
- المستخدم الواحد له عدة اشتراكات، واحد لكل متصفح وهاتف، فالإرسال إلى المستخدم حلقة على كل اشتراكاته.
- العمود
kindيجعل طبقة الإرسال تقرر أين ترسل، فتستطيع أن تبدأ بنوع واحد وتضيف الأنواع الأخرى دون تغيير في الجدول. - العنوان
endpointفريد، لأن المتصفح نفسه قد يرسل الاشتراك نفسه مرتين، عند كل فتح للتطبيق مثلاً، فيحدث الصف بدل أن يتكرر. last_successوfailuresهما ما تحذف به الاشتراكات الخاملة دون انتظار 410، فاشتراك لم ينجح إليه إرسال منذ شهرين لا فائدة منه.- المفتاحان
p256dhوauthليسا سراً بالمعنى الكامل، لكن من يملكهما مع العنوان يستطيع أن يرسل إلى المستخدم باسم سيرفرك إذا ملك مفتاح VAPID أيضاً، فاحمهما بالصلاحيات Permissions نفسها التي تحمي بقية بيانات المستخدم، أي RLS في Supabase أو قواعد الوصول في الأداة التي اخترتها.
ما الذي يحمله الإشعار، وكم حجمه؟
رسالة Web Push صغيرة بطبيعتها، فالمعيار وخدمات الإشعارات تقبل محتوى في حدود 4 كيلوبايت بعد التشفير، وتوثيق ntfy نفسه ينصح بألا تزيد رسائله على 4 كيلوبايت لهذا السبب، ولذلك فالإشعار ليس مكاناً للبيانات، وإنما إشارة. والتصميم الذي يعمل في كل المنصات: عنوان قصير، ونص قصير، ومعرف الشيء الذي يتعلق به الإشعار، كرقم الطلب، والتطبيق يطلب التفاصيل من سيرفرك عندما يفتح المستخدم الإشعار. وفي المعيار ثلاث ترويسات تتحكم في سلوك الخدمة، ومررنا اثنتين منها في المختبر:
- TTL: كم ثانية تحفظ الخدمة الرسالة إذا كان الجهاز مطفأ، فإشعار «سائقك وصل» لا قيمة له بعد عشر دقائق، فاجعل TTL له قصيراً، وإشعار «فاتورتك صدرت» يمكن أن ينتظر يوماً.
- Urgency: الأولوية، من very-low إلى high، والخدمة توقظ الجهاز فوراً مع high فقط، فلا تجعل كل رسائلك high، لأن الأنظمة تخفض أولوية التطبيقات التي تسيء استخدامها.
- Topic: معرف يجعل الرسالة الجديدة تحل محل القديمة التي لم تصل بعد، فعشرة تحديثات لحالة الطلب نفسه والهاتف مطفأ تصل كواحد عند تشغيله، وهذا ما كان FCM يسميه مفتاح الدمج Collapse Key.
اختبار الإشعارات آلياً
ما وقعنا فيه مع أدوات الاختبار يستحق فقرة مستقلة، لأن كل فريق يريد اختباراً آلياً لمسار الإشعارات في خط CI. فالمتصفحات في أدوات الاختبار ليست المتصفحات التي عند المستخدمين: Firefox في Playwright يطفئ الاتصال بخدمة الإشعارات عن قصد، وChromium المبني دون مفاتيح Google لا يسجل في خدمة Google أصلاً، والسياق الخاص Incognito الذي تفتحه الأدوات افتراضياً لا يدعم Push API في Chromium. ولذلك قسم الاختبار إلى طبقتين: الأولى تختبر سيرفرك وحده، أي التشفير والتوقيع ومعالجة 410، بإرسال إلى خدمة إشعارات تستضيفها في الاختبار نفسه، وntfy كما رأينا يقبل رسالة Web Push كاملة، فتفك الرسالة وتتحقق من محتواها دون أي خدمة خارجية. والثانية اختبار يدوي أو مجدول على متصفح حقيقي، مثل Chrome المثبت كما فعلنا، لأن هذا ما يختبر الطريق الذي يمر به مستخدموك فعلاً، وفكرة مستويات الاختبار في اختبار تطبيقات الجوال.
Android: UnifiedPush، أو FCM
في Android القصة مختلفة، لأن النظام نفسه يقيد العمل في الخلفية، وتوثيق Android عن وضع Doze يقولها صراحة: إذا كان تطبيقك يحتاج اتصالاً دائماً بالشبكة ليستقبل الرسائل، فاستخدم FCM إذا أمكن. والسبب أن خدمات Google Play تحمل اتصالاً واحداً معفى من قيود البطارية لكل التطبيقات، وأي تطبيق آخر يريد اتصالاً دائماً يجب أن يعمل كخدمة في المقدمة Foreground Service يراها المستخدم كإشعار دائم. وتوثيق ntfy نفسه يقول الشيء نفسه بكلماته: FCM هو الطريقة الوحيدة التي يستقبل بها تطبيق Android الرسائل دون خدمة في المقدمة.
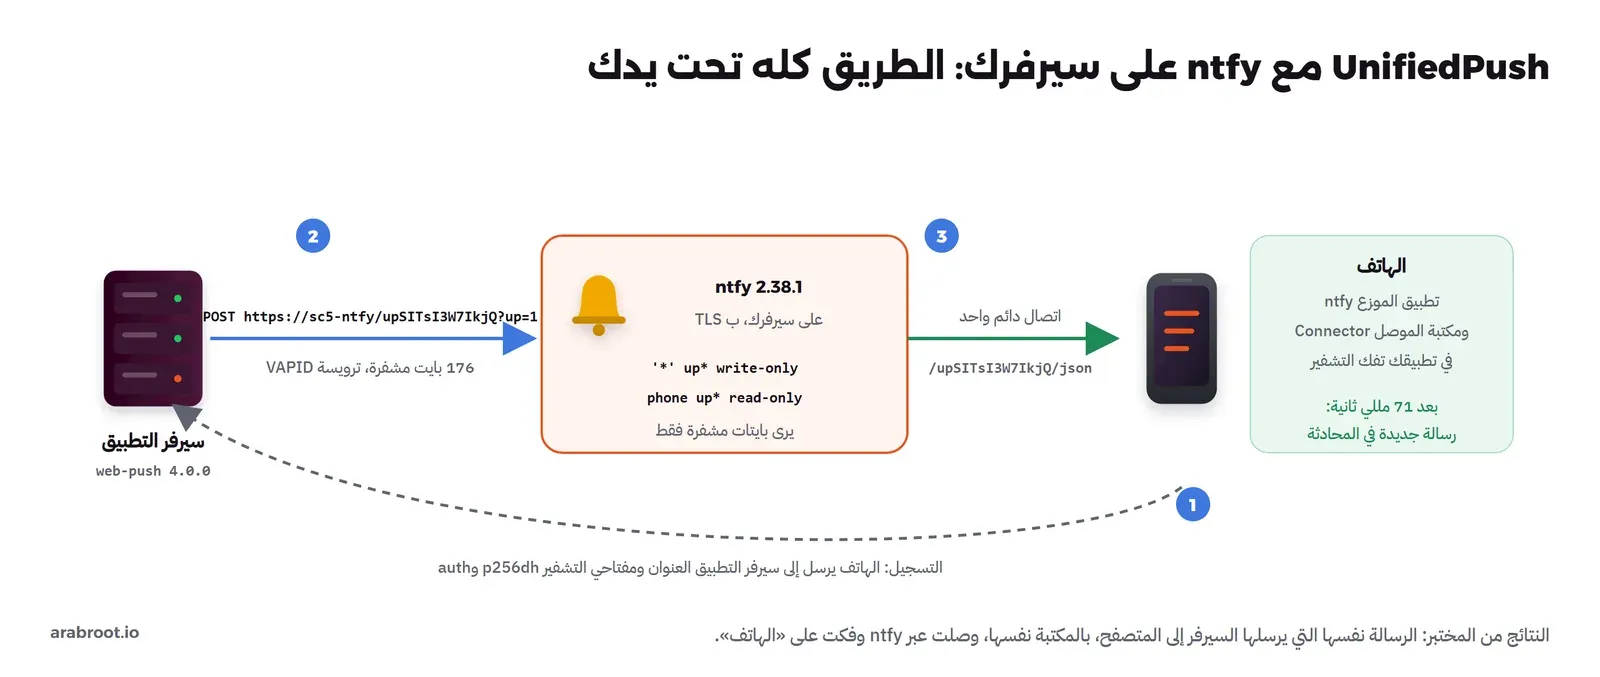
وهنا يأتي مشروع UnifiedPush، وفكرته أن تكون الخدمة في المقدمة واحدة لكل التطبيقات، كما تفعل Google Play، لكن يختارها المستخدم: تطبيق موزع Distributor واحد، مثل ntfy، يحمل اتصالاً دائماً بسيرفر يختاره المستخدم أو تختاره مؤسسته، وكل التطبيقات التي تدعم UnifiedPush تستقبل عبره. والجميل في التصميم أن الرسالة بين سيرفر التطبيق والموزع رسالة Web Push عادية مشفرة بالمعيار نفسه الذي رأيناه في المتصفح، فسيرفرك لا يحتاج كوداً جديداً، وإنما يرسل إلى عنوان آخر.
المختبر: ntfy على سيرفرك موزعاً
شغلنا ntfy بالإصدار 2.38.1، وكيف تثبته وتستخدمه للتنبيهات شرحناه في إشعارات فورية إلى هاتفك مع ntfy، والجديد هنا إعداده موزعاً لتطبيقات المستخدمين. والملف التالي يجعله سيرفراً خاصاً لا يكتب فيه أحد ولا يقرأ إلا بإذن:
# ntfy as a self-hosted UnifiedPush distributor server. Web Push libraries only speak HTTPS,
# so even in the lab ntfy listens with TLS (a self-signed certificate the app server trusts).
base-url: "https://sc5-ntfy"
listen-http: ":80"
listen-https: ":443"
key-file: "/etc/ntfy/lab.key"
cert-file: "/etc/ntfy/lab.crt"
cache-file: "/var/cache/ntfy/cache.db"
cache-duration: "12h"
auth-file: "/var/lib/ntfy/user.db"
auth-default-access: "deny-all"     # private server: UnifiedPush topics get their own ACL entries
ثم الصلاحيات، كما في توثيق إعداد ntfy في مثال UnifiedPush: سيرفر التطبيق يكتب في مواضيع UnifiedPush دون حساب، لأنه لا يعرف حسابات ntfy أصلاً، والمواضيع كلها تبدأ ب up، والهاتف يقرأ بحساب:
docker exec -e NTFY_PASSWORD='Phone-Pass-2026' sc5-ntfy ntfy user add phone
docker exec sc5-ntfy ntfy access phone 'up*' read-only
docker exec sc5-ntfy ntfy access '*' 'up*' write-only
docker exec sc5-ntfy ntfy access
user phone (role: user, tier: none)
- read-only access to topic up*
user * (role: anonymous, tier: none)
- write-only access to topic up*
- no access to any (other) topics (server config)ولماذا الكتابة للجميع آمنة هنا؟ لأن اسم الموضوع نفسه سر عشوائي يولده الهاتف، ولا يعرفه إلا سيرفر التطبيق الذي سجل عنده الهاتف، والمحتوى مشفر بمفتاح لا يملكه إلا الهاتف، فمن يكتب في موضوع لا يملكه يحتاج أن يخمن اسمه، ولو خمنه لا يستطيع أن يكتب رسالة يقبلها التطبيق. ولاحظ أن ntfy يرد ب 410 على موضوع UnifiedPush لم يشترك فيه أحد أربعة أيام، إذا فعلت خيار تحديد المعدل بحسب المشترك، فيعرف سيرفر التطبيق أن يحذف الاشتراك، كما يذكر التوثيق.
الهاتف في المختبر
لم نستخدم هاتفاً حقيقياً، وإنما سكربتاً يؤدي الدورين اللذين يؤديهما الهاتف: دور تطبيق الموزع، أي اتصال دائم واحد إلى ntfy بحساب phone، ودور مكتبة الموصل Connector داخل تطبيقك، أي توليد مفتاحي التشفير وتسجيل العنوان عند سيرفر التطبيق وفك ما يصل:
// Plays the phone in UnifiedPush: the distributor app (ntfy) keeps one connection to our ntfy server,
// and the app's connector library holds the Web Push keys and decrypts what arrives (RFC 8291).
import { createECDH, randomBytes } from 'node:crypto'
import ece from 'http_ece'

const NTFY = process.env.NTFY, APP = process.env.APP
const ecdh = createECDH('prime256v1'); ecdh.generateKeys()
const auth = randomBytes(16)
const topic = 'up' + randomBytes(9).toString('base64url')          // UnifiedPush topics start with "up"
const sub = { endpoint: `${NTFY}/${topic}?up=1`, keys: { p256dh: ecdh.getPublicKey().toString('base64url'), auth: auth.toString('base64url') } }

// 1) the "distributor": one long-lived stream from the phone to ntfy, as the user "phone"
const res = await fetch(`${NTFY}/${topic}/json`, { headers: { authorization: 'Basic ' + Buffer.from('phone:' + process.env.PHONE_PW).toString('base64') } })
console.log('device  stream to ntfy ->', res.status, 'topic', topic)

// 2) the app registers its endpoint with the app server, exactly like a browser subscription
console.log('device  register with app server ->', await (await fetch(`${APP}/subscribe`, { method: 'POST', body: JSON.stringify(sub) })).text())

// 3) read events; decrypt the message part with our private key and auth secret
const t0 = Date.now()
fetch(`${APP}/send`, { method: 'POST', body: JSON.stringify({ text: 'رسالة جديدة في المحادثة' }) }).then(r => r.text()).then(t => console.log('app     send ->', t))
const reader = res.body.getReader(); let buf = ''
for (;;) {
  const { value, done } = await reader.read(); if (done) break
  buf += Buffer.from(value).toString()
  for (let i; (i = buf.indexOf('\n')) >= 0;) {
    const ev = JSON.parse(buf.slice(0, i)); buf = buf.slice(i + 1)
    if (ev.event !== 'message') { console.log('device  event', ev.event); continue }
    const raw = Buffer.from(ev.message, ev.encoding === 'base64' ? 'base64' : 'utf8')
    console.log('device  got', raw.length, 'bytes, encoding:', ev.encoding, 'first bytes:', raw.subarray(0, 8).toString('hex'))
    const plain = ece.decrypt(raw, { version: 'aes128gcm', privateKey: ecdh, authSecret: auth })
    console.log('device  decrypted after', Date.now() - t0, 'ms:', plain.toString())
    process.exit(0)
  }
}
وفي المحاولة الأولى كان ntfy يعمل ب HTTP فقط، كما يعمل عادة خلف Reverse Proxy، فرد السيرفر على الإرسال بنتيجة غريبة:
app send -> ["fcm.googleapis.com -> 410 push subscription has unsubscribed or expired.\n","sc5-ntfy -> undefined undefined"]فاختبرنا الإرسال وحده لنرى الخطأ الحقيقي:
ERR Error connect ECONNREFUSED 172.21.0.2:443 undefined ECONNREFUSEDوالسبب أن مكتبة web-push ترسل عبر HTTPS دائماً، حتى لو كان العنوان يبدأ ب http://، فاتصلت بالمنفذ 443 الذي لا يستمع عليه أحد، وأي سيرفر تطبيق في الواقع سوف يتصرف بالطريقة نفسها، لأن المعيار يفترض HTTPS. ولاحظ أن الخطأ لم يكن خطأ Web Push بحالة HTTP، ولذلك ظهر في سجلنا undefined، فاكتب كود الإرسال بحيث يسجل الخطأ نفسه وليس رمز الحالة فقط. فولدنا شهادة لاسم ntfy داخل الشبكة، وجعلناه يستمع ب TLS، وجعلنا Node.js يثق بها عبر NODE_EXTRA_CA_CERTS، وفي الإنتاج تكون الشهادة من Let's Encrypt عبر ال Reverse Proxy ولا تحتاج شيئاً من هذا. وبعدها:
device  stream to ntfy -> 200 topic upSITsI3W7IkjQ
device  register with app server -> ok
device  event open
device  got 176 bytes, encoding: base64 first bytes: a3cbb95a8c086ae1
device  decrypted after 71 ms: {"title":"push-lab","body":"رسالة جديدة في المحادثة"}
app server on :8080, VAPID public key BHZ5mv2unZJn3wd9…
subscribe sc5-ntfy https://sc5-ntfy/upSITsI3W7IkjQ?up=1…
send ["sc5-ntfy -> 200"]
في المخرج أعلاه لاحظ التالي:
- الرسالة وصلت إلى «الهاتف» بعد 71 مللي ثانية من طلب الإرسال، والطريق كله على سيرفراتنا: سيرفر التطبيق ثم ntfy ثم الهاتف، دون أي خدمة لطرف ثالث.
- ntfy استلم 176 بايت مشفرة وحولها إلى base64 لأنه لا يعرف محتواها، فسيرفر الإشعارات نفسه، حتى لو كان سيرفرك، لا يرى نص الرسالة، وهذا يفيد إذا كان ntfy يديره فريق آخر في مؤسستك.
- سيرفر التطبيق لم يتغير فيه سطر واحد بين المتصفح والهاتف، فالاشتراك في الحالتين عنوان ومفتاحان.
الموزعون: ما الذي يثبته المستخدم؟
صفحة الموزعين في موقع UnifiedPush تعرض عدة تطبيقات تؤدي الدور نفسه بطرق مختلفة، ومنها ntfy الذي اختبرناه، وNextPush الذي يعمل مع Nextcloud لمن عنده سيرفر Nextcloud أصلاً، وتطبيق المحادثة Conversations الذي يحمل اتصال XMPP دائماً فيستخدمه للإشعارات أيضاً، وموزع يعتمد على FCM نفسه للهواتف التي فيها خدمات Google. والفكرة المشتركة أن المستخدم يختار موزعاً واحداً، فتستقبل كل تطبيقاته التي تدعم UnifiedPush عبره باتصال واحد وإشعار دائم واحد، بدل أن يحمل كل تطبيق خدمته في المقدمة ويستهلك البطارية بنفسه. ومن جهة تطبيقك، تضيف مكتبة الموصل الرسمية ل Android، فتسأل النظام عن الموزعين المثبتين، وتعطيك العنوان والمفتاحين لترسلهم إلى سيرفرك، كما فعل سكربت «الهاتف» في المختبر.
وإذا كانت مؤسستك هي التي تدير ntfy، فتذكر أن هذا السيرفر أصبح جزءاً من مسار كل إشعار، فإذا توقف توقفت الإشعارات، فراقبه كما تراقب قاعدة البيانات، وفكرة من يراقب سيرفر التنبيهات نفسه ناقشناها في دليل ntfy، وأبقه خلف Reverse Proxy بشهادة صالحة، لأن مكتبات Web Push لا تقبل غير HTTPS كما رأينا.
ما الذي يعنيه هذا لتطبيق Android حقيقي؟
المختبر يثبت أن الجزء الذي على السيرفر سهل، لكن القرار في Android يأتي من جهة المستخدم: UnifiedPush يحتاج أن يثبت المستخدم تطبيقاً موزعاً، وأغلب مستخدمي Android لديهم خدمات Google ولن يثبتوا تطبيقاً إضافياً لأجل تطبيقك. ولذلك الخطة الواقعية لتطبيق عام هي الاثنان معاً: مكتبة UnifiedPush في التطبيق، فإذا وجد موزعاً مثبتاً استخدمه، وإلا استخدم FCM، وموقع UnifiedPush يذكر بين الموزعين موزعاً يعتمد على FCM نفسه لهذه الحالة. والنتيجة أن مستخدمي الهواتف دون خدمات Google، ومستخدمي الأجهزة المؤسسية التي تمنعها، يحصلون على إشعارات عبر سيرفرك، وبقية المستخدمين عبر FCM كما كانوا. أما التطبيق الداخلي لمؤسسة تدير أجهزتها، كتطبيق ميداني لموظفين، فهنا تستطيع أن تفرض الموزع على كل الأجهزة، فيخرج Google من الطريق بالكامل.
ولاحظ أن خروج FCM من تطبيقك لا يحتاج أن تخرج من Firebase كله، والعكس صحيح، فإذا نقلت قاعدة البيانات والمستخدمين إلى سيرفرك وأبقيت FCM للإشعارات، فأنت لم تفشل في الانتقال، وإنما اخترت أن تبقي الجزء الذي لا بديل كاملاً له، وهذا ما نصحنا به في مقال BaaS.
iPhone: لماذا لا يوجد طريق إلا عبر Apple؟
في iOS لا يوجد شيء يشبه الخدمة في المقدمة، فالنظام يوقف التطبيقات في الخلفية بعد ثوان، ولا يسمح لتطبيق أن يحمل اتصالاً دائماً بسيرفره، ولذلك فكل إشعار يصل إلى تطبيق مغلق يمر عبر خدمة Apple Push Notification service، واختصاراً APNs، كما في توثيق Apple لإرسال الطلبات إلى APNs. وتوثيق ntfy يقولها أيضاً بصراحة نادرة في قسم iOS: قيود iOS على العمل في الخلفية تجعل الإشعارات الفورية مستحيلة دون سيرفر مركزي.
وما الذي تستطيع أن تفعله؟ ثلاثة طرق، كلها تمر عبر Apple، والصورة التالية تجمعها:
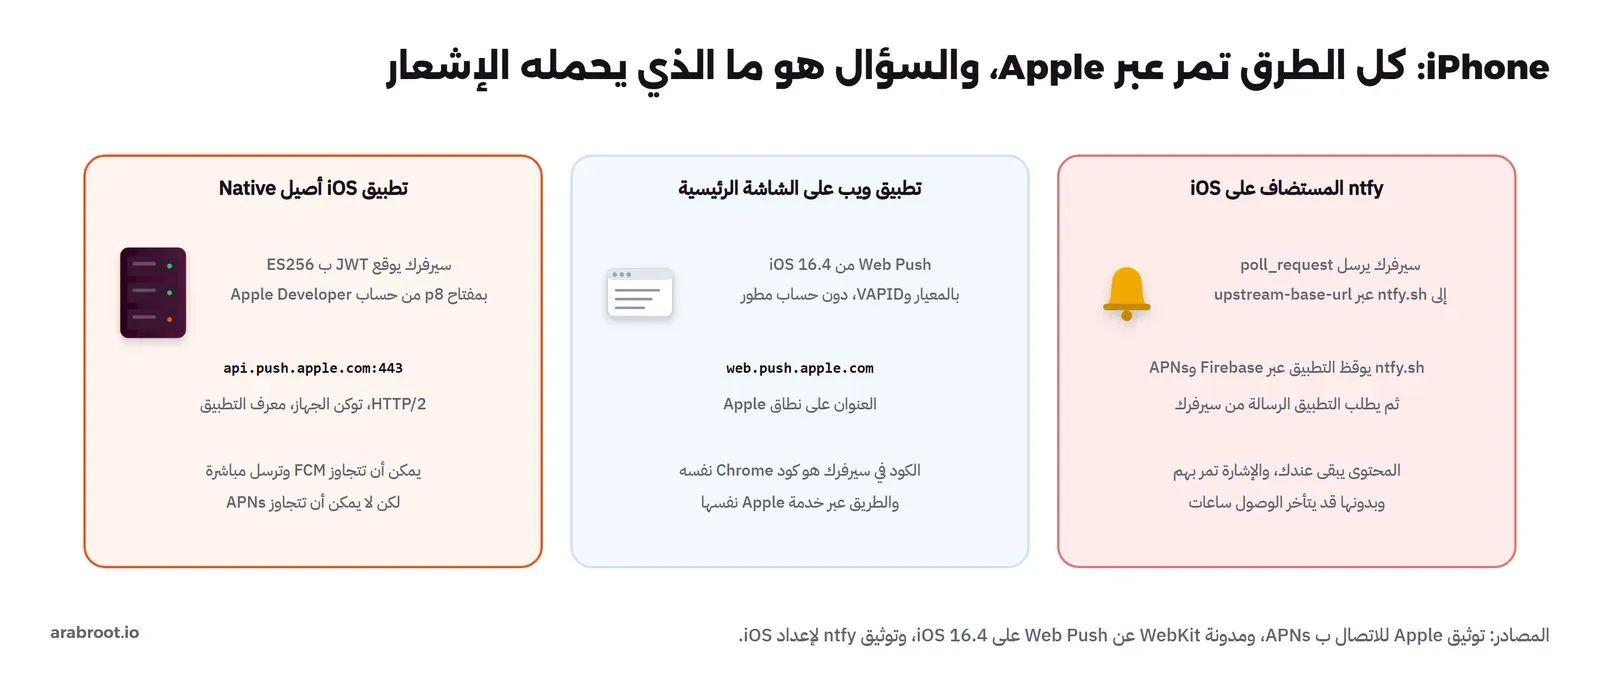
- تطبيق أصيل Native مباشرة إلى APNs: إذا كان تطبيقك يستخدم FCM على iOS فرسالتك تمر بخدمتين، Google ثم Apple، كما شرحنا في مقال كيف تعمل الإشعارات. والبديل أن يرسل سيرفرك إلى APNs مباشرة، بتوكن JWT يوقعه بمفتاح بامتداد p8 من حسابك في Apple Developer، كما في الاتصال بالتوكن. وهذا يخرج Google من الطريق، ويبقي Apple، ويحتاج حساب مطور مدفوعاً كما يحتاجه التطبيق نفسه أصلاً.
- تطبيق ويب على الشاشة الرئيسية: منذ iOS وiPadOS 16.4 في مارس 2023 يدعم Safari إشعارات Web Push لتطبيقات الويب التي يضيفها المستخدم إلى الشاشة الرئيسية، كما في مدونة WebKit، بالمعيار نفسه ومفاتيح VAPID، أي بسيرفر المختبر نفسه دون تغيير، والعنوان على نطاقات
push.apple.com. فالكود عندك لا يعرف Apple، لكن الطريق يمر بها. - ntfy المستضاف على iPhone: تطبيق ntfy على iOS لا يستطيع أن يحمل اتصالاً دائماً بسيرفرك، ولذلك يقترح توثيقه أن يضبط سيرفرك الإعداد
upstream-base-urlليرسل مع كل رسالة طلب استطلاع poll_request إلى ntfy.sh، الذي يوقظ التطبيق عبر Firebase وAPNs، ثم يطلب التطبيق الرسالة نفسها من سيرفرك. فالمحتوى يبقى عندك، والإشارة تمر بهم، وبدون هذا الإعداد يذكر التوثيق أن الوصول قد يتأخر ساعات.
والخلاصة في iPhone أن السؤال الذي تملكه ليس «من يوصل؟»، وإنما «ماذا يحمل الإشعار؟»: اجعل الإشعار إشارة بلا بيانات حساسة، «لديك رسالة جديدة»، ويطلب التطبيق التفاصيل من سيرفرك بعد أن يفتح، أو شفر المحتوى وفكه في امتداد خدمة الإشعارات Notification Service Extension على الجهاز، وتفصيل الطريقتين في مقال كيف تعمل الإشعارات.
ماذا يحتاج سيرفرك ليرسل إلى APNs مباشرة؟
إذا قررت أن تخرج FCM من مسار iPhone، فهذه هي القائمة التي يطلبها توثيق Apple، وكلها من حسابك في Apple Developer وليست شيئاً تستضيفه: مفتاح توقيع بامتداد p8 تنزله مرة واحدة ولا يمكن تنزيله مرة ثانية، ومعرف المفتاح Key ID، ومعرف الفريق Team ID، ومعرف الحزمة Bundle ID للتطبيق، وهو ما يرسل في الترويسة apns-topic. وسيرفرك يوقع بها توكن JWT بخوارزمية ES256، ويعيد استخدامه حتى ساعة، ثم يتصل ب HTTP/2 بسيرفر التطوير api.sandbox.push.apple.com أثناء الاختبار، وبسيرفر الإنتاج api.push.apple.com بعد النشر، والخلط بينهما من أشيع الأخطاء، لأن توكن الجهاز الصادر من نسخة التطوير لا يعمل على سيرفر الإنتاج. وفي المقابل تحصل على شيء لا يعطيك إياه FCM: سجل كامل في سيرفرك لكل رد من Apple، ومنه الرد الذي يقول إن توكن الجهاز لم يعد صالحاً، فتحذفه من جدول الاشتراكات كما تحذف 410 في Web Push.
ولاحظ أن خدمة Messaging في Appwrite ومنصات الإشعارات مثل Novu تقدم هذه الطبقة جاهزة، أي جدول اشتراكات وطبقة إرسال واحدة إلى APNs وFCM وWeb Push، لكنها لا تغير الحقيقة نفسها: الطريق إلى iPhone يمر عبر Apple، والمفتاح من حسابك عندها.
من أين يرسل الإشعار في Supabase وAppwrite وPocketBase؟
إذا كنت قد نقلت خلفيتك إلى إحدى الأدوات الثلاث في هذه المرحلة، فالسؤال العملي التالي هو: أين أضع كود الإرسال؟ والإجابة تختلف لأن الأدوات الثلاث لا تحمل خدمة إشعارات خاصة بها، وإنما تعطيك مكاناً تشغل فيه كود الإرسال عند حدث:
- Supabase: لا توجد خدمة إشعارات، والطريقة المعتادة أن يطلق إدخال صف في جدول، كجدول الرسائل، دالة Edge Function عبر Database Webhook أو Trigger، وهي التي تقرأ اشتراكات المستخدم من جدول مثل الذي صممناه، وترسل بمكتبة Web Push أو إلى FCM وAPNs. وجدول الاشتراكات نفسه محمي ب RLS، فلا يرى المستخدم إلا اشتراكاته.
- Appwrite: خدمة Messaging تحمل جدول الاشتراكات والمواضيع وطبقة الإرسال، لكن مزوديها للإشعارات هم FCM وAPNs، فهي تبسط الكود ولا تغير الطريق، وإذا أردت Web Push بالمعيار أو UnifiedPush فالمكان دالة مربوطة بحدث، كالتي كتبناها في دليل Appwrite.
- PocketBase: دالة خاصة على حدث الإنشاء، أي
onRecordAfterCreateSuccess، ترسل عبر$http.sendإلى خدمة الإشعارات، ولاحظ أن محرك JavaScript فيه ليس Node.js، فمكتبة web-push لا تعمل داخله، والأسهل أن ترسل الدالة إلى ntfy بطلب HTTP عادي، أو إلى خدمة إرسال صغيرة بجانبه.
وفي الحالات الثلاث اجعل الإرسال بعد نجاح الحفظ وليس قبله، والسبب أن الإشعار الذي يصل عن رسالة لم تحفظ يفتح شاشة فارغة، واجعله غير متزامن قدر الإمكان، فلا ينتظر المستخدم الذي أرسل الرسالة حتى يصل الإشعار إلى غيره.
FCM نفسه يتغير: لماذا يهمك هذا؟
حتى لو قررت أن تبقى على FCM، فخطة الخروج تفيدك، والسبب أن Google نفسها غيرت الطريقة تحت التطبيقات القائمة. ففي 20 يونيو 2023 أعلنت إيقاف واجهات FCM القديمة Legacy، أي الإرسال بمفتاح السيرفر الثابت Server Key، وأعطت التطبيقات اثني عشر شهراً حتى يونيو 2024 للانتقال إلى واجهة HTTP v1 بتوكنات OAuth، كما في الأسئلة الشائعة في Firebase. وكل فريق لم ينتقل في المدة توقفت إشعاراته. وقبلها في 25 أغسطس 2025 أوقفت Firebase Dynamic Links، كما ذكرنا في مقال BaaS. والدرس ليس أن FCM سيئ، وإنما أن كل اعتماد على خدمة مدارة يحمل تاريخ تغيير لا تختاره، فاجعل كود الإرسال في سيرفرك خلف واجهة صغيرة واحدة، فإذا تغيرت الخدمة غيرت ملفاً واحداً.
ما الذي يراه كل طرف في كل طريق؟
الخروج من FCM قرار يتخذ غالباً لسبب يتعلق بالبيانات، فلنكن دقيقين في ما يتغير فعلاً في كل طريق، والجدول التالي مبني على ما رأيناه في المختبر وعلى توثيق كل خدمة:
| الطريق | محتوى الرسالة | ما يراه الوسيط |
|---|---|---|
| مكتبة Firebase على الويب | يمر بحسابك في FCM قبل أن يشفر للمتصفح | Google: المشروع والتوكن والمحتوى والتوقيت |
| Web Push بالمعيار من سيرفرك | مشفر من سيرفرك إلى المتصفح مباشرة | خدمة المتصفح: العنوان والحجم والتوقيت فقط |
| UnifiedPush مع ntfy على سيرفرك | مشفر من سيرفر التطبيق إلى الهاتف | سيرفر ntfy عندك: بايتات مشفرة، ولا طرف ثالث |
| FCM إلى Android | واضح لخدمة Google ما لم تشفره في التطبيق | Google: التوكن والمحتوى والتوقيت |
| APNs إلى iPhone | واضح لخدمة Apple ما لم تشفره في التطبيق | Apple: التوكن والمحتوى والتوقيت |
ولاحظ الصف الأول والثاني: على الويب لا يغير الخروج من مكتبة Firebase الخدمة التي يمر بها الإشعار في Chrome، فهي Google في الحالتين، لكنه يغير ما تعرفه Google، فمع المكتبة يمر المحتوى بحسابك في FCM واضحاً قبل أن يشفر، أما بالمعيار فيخرج من سيرفرك مشفراً بمفتاح المتصفح، فلا ترى Google إلا أن رسالة بحجم معين ذهبت إلى اشتراك معين، وهذا ما بيناه بالبايت في مقال كيف تعمل الإشعارات. وفي FCM وAPNs التشفير ليس جزءاً من البروتوكول، والحل الوحيد أن تشفر المحتوى بنفسك وتفكه في التطبيق، أو أن ترسل إشارة فارغة يطلب بعدها التطبيق المحتوى من سيرفرك.
هل الإشعارات المستضافة أرخص؟
لا، وهذا يجب أن يقال بوضوح، فخدمات الإشعارات عند Google وApple وMozilla لا تفرض رسوماً على الإرسال، وFCM نفسه جزء مجاني من Firebase، فالخروج منه لا يوفر مالاً، وإنما يضيف كلفة تشغيل: سيرفر ntfy تراقبه وتحدثه، وجدول اشتراكات تنظفه، وكود إرسال تصونه. والأسباب الحقيقية للخروج ثلاثة: أن تكون بيانات المستخدمين ومحتوى رسائلهم خارج حساب مزود، أو أن تصل إلى أجهزة لا تملك خدمات Google، كالأجهزة المؤسسية المقيدة أو الهواتف التي تباع دونها، أو أن تزيل اعتماداً على خدمة قد تتغير شروطها كما رأينا مع واجهات FCM القديمة. فإذا لم يكن عندك أحد هذه الأسباب، فأبق FCM واكتف بأن تجعل الإرسال خلف طبقة واحدة في سيرفرك، فيكون الخروج سهلاً يوم تحتاجه.
تطبيقات سطح المكتب على Linux
لا تقتصر UnifiedPush على Android، ففي مواصفاتها جزء خاص بسطح المكتب على Linux عبر ناقل الرسائل D-Bus، فتطبيق يعمل على سطح مكتب Linux يستقبل إشعاراته عبر موزع واحد بالطريقة نفسها، وهذا يهمك إذا كان عندك تطبيق مكتبي داخلي لموظفين على أجهزة Linux، فيكون المسار كله على سيرفرات المؤسسة. وفي Windows وmacOS لا يوجد ما يقابل ذلك، فتطبيق سطح المكتب يحمل اتصاله بسيرفرك بنفسه وهو مفتوح، وهذا مقبول لأن أنظمة سطح المكتب لا تقيد العمل في الخلفية كما تقيده أنظمة الهواتف.
خطة الخروج من FCM لكل منصة
- طبقة إرسال واحدة في السيرفر: دالة واحدة تأخذ المستخدم والرسالة، وتقرر بحسب نوع اشتراكه أين ترسل: Web Push، أو FCM، أو APNs، أو UnifiedPush. وجدول اشتراكات واحد فيه نوع الاشتراك والعنوان والمفاتيح وتاريخ آخر نجاح.
- الويب أولاً: استبدل
getToken()بالاشتراك القياسي، وأرسل بمكتبة web-push، واحتفظ بالمسار القديم حتى يعيد كل المستخدمين الاشتراك، فالاشتراكات القديمة مرتبطة بمفتاح VAPID الذي استخدمته مكتبة Firebase. - iPhone ثانياً: إذا كان التطبيق يستخدم FCM فقط وسيطاً إلى APNs، فأرسل إلى APNs مباشرة بمفتاح p8، وأخرج مكتبة Firebase من التطبيق في الإصدار التالي.
- Android أخيراً: أضف UnifiedPush بجانب FCM، ولا تزل FCM لتطبيق عام، وأزله فقط في التطبيقات الداخلية التي تدير أجهزتها.
- القياس: سجل لكل رسالة نوع الاشتراك والرد، فالرد 201 ليس وصولاً كما رأينا، وأضف في التطبيق تأكيد استلام بسيطاً لرسائل مهمة، كإشعار طلب، إذا كان الوصول يهمك.
ماذا يحدث لاشتراكات الويب الموجودة؟
هذا السؤال يغيب عن كثير من خطط الخروج: عندك اليوم آلاف المستخدمين اشتركوا في الإشعارات عبر مكتبة Firebase، فهل يخسرون الإشعارات يوم تغير الكود؟ والإجابة أن الاشتراك في المتصفح مربوط بالمفتاح العام الذي أعطته الصفحة عند الاشتراك، ومكتبة Firebase تستخدم مفتاح VAPID الخاص بمشروعك في Firebase، فإذا أعطت الصفحة الجديدة مفتاحاً مختلفاً لم يتطابق مع الاشتراك القديم. والطريقة الآمنة أن تجعل الصفحة الجديدة عند كل فتح تقرأ الاشتراك الحالي ب pushManager.getSubscription()، فإذا وجدته مربوطاً بمفتاح غير مفتاحك ألغته واشتركت من جديد بمفتاحك دون أن تطلب الإذن مرة ثانية، لأن الإذن نفسه للموقع وليس للاشتراك، ثم ترسل الاشتراك الجديد إلى سيرفرك. وخلال فترة الانتقال يبقى سيرفرك قادراً على الإرسال بالطريقين، فمن لم يفتح الموقع بعد التحديث يستقبل عبر FCM، ومن فتحه يستقبل بالمعيار، وبعد أسابيع، عندما يصبح عدد الاشتراكات القديمة الناجحة قليلاً، توقف الطريق القديم وتحذف مشروع الإشعارات من Firebase.
تدريب عملي
- شغل سيرفر المختبر، واشترك من متصفحين مختلفين، ثم أرسل رسالة واحدة، وقارن العنوانين اللذين وصلا إلى السيرفر، واكتب لكل منهما من يملك الخدمة.
- أرسل الرسالة نفسها بقيمة
TTLصفر والمتصفح مغلق، ثم افتحه بعد دقيقة، ولاحظ أنها لا تصل، ثم كرر بقيمة ساعة. - غير مفتاح VAPID في السيرفر وأرسل إلى الاشتراك القديم، واقرأ الرد، ثم فكر كيف ستكتشف هذا الخطأ في الإنتاج قبل أن يكتشفه المستخدمون.
والتمرين الثالث هو الأهم لمن يدير سيرفراً في الإنتاج، فتغيير مفتاح VAPID خطأ لا تراه في السجلات على أنه خطأ في المفتاح، وإنما ترى ردوداً مرفوضة من خدمات الإشعارات لكل الاشتراكات معاً، ولذلك احفظ المفتاح مع أسرار الإنتاج، وأضف إلى المراقبة نسبة الردود الناجحة في كل ساعة، فإذا نزلت فجأة إلى صفر فابدأ بالمفتاح.
جدول القرار
| المنصة | ما تستطيع استبداله | ما يبقى | ما تحتاجه على سيرفرك |
|---|---|---|---|
| الويب في Chrome وEdge | مشروع Firebase والمكتبة وحساب الخدمة | خدمة Google التي يختارها المتصفح | مفتاحا VAPID ومكتبة Web Push |
| الويب في Firefox | كل ما سبق | خدمة Mozilla | الكود نفسه |
| الويب في Safari وتطبيقات الشاشة الرئيسية على iOS | كل ما سبق، دون حساب مطور | خدمة Apple | الكود نفسه |
| Android دون خدمات Google أو بأجهزة تديرها | Google بالكامل | لا شيء خارج سيرفرك | ntfy أو موزع آخر، ومكتبة UnifiedPush في التطبيق |
| Android مع Google Play لعامة المستخدمين | مكتبة Firebase فقط لمن عنده موزع | FCM لأغلب المستخدمين | FCM HTTP v1 بحساب خدمة، وUnifiedPush بجانبه |
| تطبيق iOS أصيل | FCM كوسيط | APNs دائماً | مفتاح p8 وإرسال HTTP/2 إلى Apple |
أخطاء شائعة
- توليد مفاتيح VAPID في كل تشغيل: فتصبح كل الاشتراكات بلا فائدة.
- اعتبار 201 وصولاً: هو قبول من الخدمة فقط.
- الاعتماد على 410 لتنظيف الاشتراكات: يأتي متأخراً، فأضف إلغاء من التطبيق وحذف الاشتراكات الخاملة.
- سيرفر إشعارات ب HTTP: مكتبات Web Push تتصل ب HTTPS دائماً.
- الاستيراد الافتراضي من web-push 4: لم يعد موجوداً.
- اختبار الإشعارات في متصفح أدوات الاختبار دون ضبطه: Firefox في Playwright يطفئ الاتصال بخدمة الإشعارات، وChromium دون مفاتيح Google لا يسجل.
- إزالة FCM من تطبيق Android عام: فلا تصل الإشعارات لأغلب المستخدمين الذين لا موزع عندهم.
- وضع بيانات حساسة في نص الإشعار على iPhone: فالطريق يمر بخدمة Apple مهما فعلت.
وأغلب هذه الأخطاء لا تظهر في يوم الإطلاق، وإنما بعد أسابيع، عندما تتراكم الاشتراكات الميتة أو يتغير مفتاح، فاجعل فحصها جزءاً من المراقبة الدورية.
حذف المختبر
docker rm -f sc5-push-app sc5-ntfy
docker volume rm sc5-ntfy-data sc5-ntfy-cache
docker rmi binwiederhier/ntfy:v2.38.1
rm -f vapid.json ntfy/lab.key ntfy/lab.crt
ولاحظ السطر الأخير، فمفتاح VAPID الخاص وشهادة المختبر ومفتاحها أسرار حتى في المختبر، فلا تتركها في مجلد قد يرفع إلى Git.
وإذا كان ntfy على سيرفر إنتاج فلا تقم بحذف Volume المستخدمين، لأن فيه حسابات الأجهزة وصلاحياتها، وحذفه يعني أن كل هاتف يفقد اتصاله بالموزع حتى تعيد إنشاء حسابه وتسجيله من جديد.
الخلاصة
وصلنا لنهاية الموضوع، وأهم ما فيه:
- الإشعار إلى تطبيق مغلق يمر دائماً بخدمة يختارها نظام التشغيل أو المتصفح، فالسؤال في كل منصة هو ما الذي تستطيع أن تخرجه من الطريق.
- في الويب تخرج Firebase كله، والكود الذي يرسل بمفاتيح VAPID خاصة بك وصل إلى Chrome عبر خدمة Google في أقل من ثانيتين، وقبلته خدمة Mozilla بالحرف نفسه.
- الرد 201 قبول وليس وصولاً، والاشتراك الملغى قد يقبل دقائق قبل أن يرد ب 410.
- في Android تخرج Google بالكامل عبر UnifiedPush وntfy على سيرفرك، والرسالة نفسها وصلت مشفرة في 71 مللي ثانية، لكن لعامة المستخدمين يبقى FCM بجانبه.
- في iPhone كل الطرق تمر عبر APNs، فتستطيع أن تخرج FCM كوسيط وتتحكم في محتوى الإشعار، ولا تستطيع أن تخرج Apple.
 دليلكيف تعمل الإشعارات الفورية Push Notifications؟كيف يصل الإشعار إلى تطبيق مغلق عبر خدمات Apple وGoogle، وما الذي تراه هذه الخدمات من بيانات مستخدميك.
 دليلإشعارات فورية من سيرفرك إلى هاتفك مع ntfyكيف تشغل سيرفر ntfy خاصاً، وتصلك على هاتفك رسالة عندما يمتلئ القرص أو تفشل النسخة الاحتياطية أو ينتهي النشر.
 دليلما هو Backend as a Service؟ وما بديل كل خدمة في Firebaseما الذي يقدمه ال Backend الجاهز لتطبيقك، ولماذا تصبح قواعد الوصول هي الحارس الوحيد لبياناتك، وما البديل المفتوح لكل خدمة في Firebase.
 دليلالانتقال من Firebase: البيانات والمستخدمون وكلمات المروركيف تنقل بيانات Firestore والمستخدمين بكلمات مرورهم القديمة من Firebase إلى Supabase وAppwrite وPocketBase، وتعيد كتابة القواعد دون أن تفتح بياناتك.
سجل التحديثات
- 20 نوفمبر 2026: كتابة المقال، وتنفيذ المختبر بمكتبة web-push 4.0.0 على Node.js 22 مع Google Chrome 157 وFirefox وChromium من Playwright 1.64.0، وntfy 2.38.1 موزعاً ل UnifiedPush، على Docker Engine 29.8.0.