إذا كنت تملك متجراً أو مطعماً أو نادياً فيه جهاز نقاط بيع، أو تدير صرافات، أو تعمل في فريق مكافحة الاحتيال في بنك، وتريد أن تعرف كيف تحمي البطاقات من النسخ وكيف يكتشف عندما يحدث، فهذا المقال لك.
ستعرف فيه ما هو نسخ البطاقات، ولماذا لا يلاحظه أحد في مكانه، وما يطلبه البنك المركزي ومعيار PCI DSS، والخطوات العملية لحماية أجهزتك، وماذا تفعل إذا اتصل بك البنك يقول إن جهازك مشتبه به. والمقال من جهة المدافع فقط، ولا يذكر أي تفاصيل لتنفيذ الهجمات.
باختصار Quick Summary
لماذا يصعب كشفه: العمليات في مكان النسخ سليمة. والسرقة تظهر بعد أيام، في مكان آخر.
أهم ما يحميك كتاجر: قائمة بأجهزتك وصورها، وفحص في بداية كل وردية، ولا يلمس الجهاز أي «فني» قبل التحقق منه عبر الرقم الرسمي للمستحوذ.
كيف تكتشفه البنوك: تحليل «النقطة المشتركة»: أين مرت البطاقات المسروقة قبل سرقتها؟
إذا اشتبه البنك في جهازك: أوقفه ولا تفتحه، فهو دليل.
ما هو نسخ البطاقات Skimming؟
يعرف مجلس معايير أمن صناعة بطاقات الدفع PCI SSC النسخ بأنه التقاط بيانات الدفع ونقلها إلى مكان آخر دون إذن، بهدف الاحتيال. ويحتاج عادة جهازاً يزرع في موقع التاجر.
وببساطة:
- يضاف جهاز صغير إلى جهاز الدفع أو الصراف، أو داخله.
- يقرأ بيانات البطاقة عندما يمررها العميل، وغالباً معه شيء يلتقط الرقم السري.
- تستخدم البيانات لاحقاً لصنع بطاقة مزورة، يسحب بها المال أو يشترى بها.
لماذا الشريط هو الهدف؟ الشريط الممغنط على ظهر البطاقة يحمل بيانات ثابتة لا تتغير، فيمكن نسخها. أما الشريحة فتحسب لكل عملية رمزاً جديداً بمفتاح لا يخرج منها، فالنسخة لا تنفع. وهذا مشروح في أجهزة نقاط البيع والدفع بالجوال. لذلك تبقى البطاقات التي تقبل بالشريط في أي مكان نقطة ضعف، حتى لو كانت تحمل شريحة.
من يستهدف؟ تذكر ورقة PCI SSC خمسة أهداف محتملة:
- الرقم السري، بالنظر من شخص قريب أو بلوحة أرقام مزيفة.
- الأجهزة التي تعمل دون موظف، أو تترك دون مراقبة.
- التجار كثيرو العمليات، لأن النسخ عندهم يجمع بيانات كثيرة بسرعة.
- الأجهزة كثيرة الاستخدام.
- التجار في مواسم البيع العالية.
المصدر: ورقة PCI SSC عن منع النسخ.
كم حجم المشكلة؟
لم نجد أرقاماً منشورة عن النسخ في المملكة، فنأخذ مثالاً من جهة رسمية تنشر أرقامها. في بيان جهاز الخدمة السرية الأمريكي بتاريخ 7 يناير 2026، عن عملياته في 2025:
| البند | الرقم |
|---|---|
| عمليات توعية وتفتيش | 22 عملية في مدن مختلفة |
| المنشآت التي زارها | أكثر من 9,000 |
| الأجهزة التي فحصها (نقاط بيع ومضخات وقود وصرافات) | قرابة 60,000 |
| أجهزة النسخ التي أزالها | 411 |
| الخسائر المحتملة التي منعها | أكثر من 428.1 مليون دولار |
والدرس: 411 جهازاً من قرابة 60,000، أي أقل من جهاز في كل مئة (411 مقسومة على 60,000 تساوي نحو 0.7%). فالجهاز المخترق نادر، ولكنه ينسخ كل بطاقة تمر به. لذلك لا يكفي الفحص العشوائي وحده، وتحتاج البنوك تحليلاً يبدأ من البطاقات المسروقة.
ويوصي البيان المستهلكين بأن يفحصوا الأجهزة بحثاً عن أي شيء مرتخ أو مائل أو تالف أو مخدوش، وأن يدفعوا باللمس أو بالشريحة متى أمكن.
المصدر: بيان جهاز الخدمة السرية الأمريكي (7 يناير 2026).
لماذا يصعب اكتشافه؟
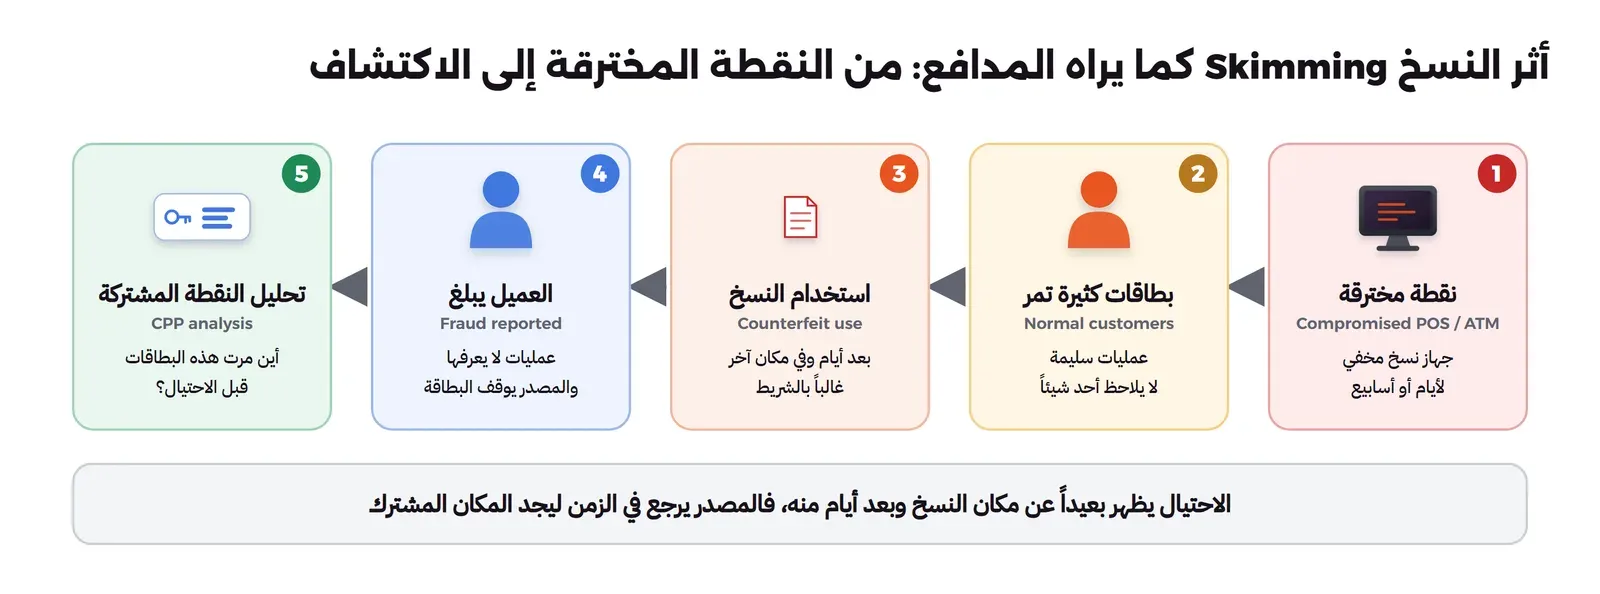
- العمليات في مكان النسخ سليمة: العميل دفع فعلاً، والبنك وافق. فلا شيء يلفت النظر في سجلاتك.
- السرقة تأتي بعد أيام أو أسابيع: البيانات تجمع أولاً، ثم تستخدم.
- في مكان آخر: البطاقة المزورة تستخدم في صراف أو متجر بعيد، وأحياناً في بلد آخر.
- البلاغ يتأخر: العميل يكتشف العملية في إشعار أو كشف حساب، ثم يبلغ، ثم يتحقق البنك.
- كل بنك يرى جزءاً: بنك العميل يرى بطاقاته فقط. والشبكات، مثل Visa، هي التي ترى الصورة كاملة.
لذلك يقوم الدفاع على أمرين: تقليل فرص النسخ في المكان نفسه، واكتشاف المكان بسرعة بعد أن يحدث. فكل يوم يبقى فيه جهاز النسخ في مكانه يعني بطاقات منسوخة جديدة.
خمس طبقات دفاع
لا توجد طريقة واحدة تمنع النسخ. والبنوك والتجار يبنون طبقات، كل طبقة تلتقط ما فات التي قبلها:
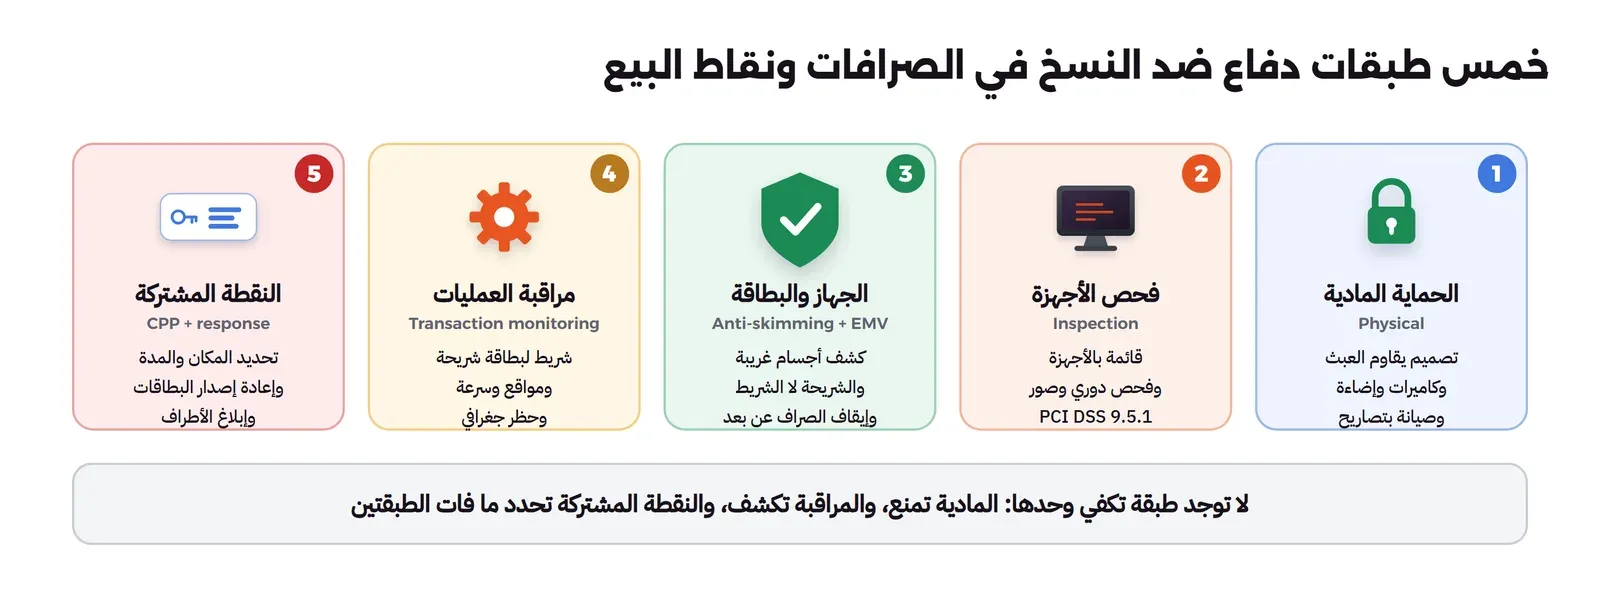
| الطبقة | ماذا تعني | من المسؤول |
|---|---|---|
| 1. الحماية المادية Physical | كاميرات، وإضاءة، وصيانة بتصاريح، وأجهزة تقاوم العبث | التاجر والبنك |
| 2. فحص الأجهزة Inspection | قائمة بالأجهزة، وصور، وفحص دوري | التاجر |
| 3. الجهاز والبطاقة | الشريحة بدل الشريط، وحلول مكافحة النسخ في الصرافات | البنك والمستحوذ |
| 4. مراقبة العمليات Transaction Monitoring | قواعد تكشف العمليات المزورة واحدة واحدة | بنك العميل |
| 5. تحليل النقطة المشتركة CPP | تحديد مكان النسخ ومدته، ثم الاستجابة | البنوك والشبكات |
ما يطلبه البنك المركزي في الصرافات ونقاط البيع
في البند 3.3.13 من إطار الأمن السيبراني للبنك المركزي (24 مايو 2017) فقرة خاصة بالصرافات ونقاط البيع. ومن أهم ما تطلبه من البنوك والجهات الخاضعة للإطار:
- منع استغلال ثغرات الجهاز، مثل الكابلات ومنافذ USB وإعادة التشغيل.
- حلول مكافحة النسخ Anti-skimming، وهي حلول تراقب الجهاز بحثاً عن أي شيء مركب عليه دون إذن.
- حماية لوحة الرقم السري، وشاشات الخصوصية، والكاميرات.
- إخفاء أرقام الحسابات في الشاشة والإيصال.
- الحظر الجغرافي، ومن أمثلته تعطيل البطاقات افتراضياً خارج دول مجلس التعاون، وتعطيل عمليات الشريط الممغنط.
- إلغاء البطاقة بعد ثلاث محاولات خاطئة متتالية للرقم السري.
- إيقاف الصرافات عن بعد عند وجود نشاط ضار.
- رسالة إلى جوال العميل بكل عملية مالية. وهذه طبقة كشف يغفلها كثيرون: العميل الذي يرى عملية لم يقم بها يبلغ في دقائق، لا في أيام.
وفي تعاميم أقدم ما زالت في دليل القواعد إجراءات مادية للصرافات:
- تعميم 5 يناير 2002: إخفاء أسلاك الصراف، والكاميرات، وترتيب الصرافات المتجاورة بحيث لا يرى أحد الآخر وهو يكتب رقمه السري، وجرد الصراف بحضور شخصين على الأقل، وعدم إظهار رقم البطاقة كاملاً في الإيصال.
- تعميم 15 أغسطس 1999: عمال الصيانة يحملون تصاريح بأسمائهم وصورهم، ولشركات الصيانة شعارات مميزة على مركباتها وملابس عمالها، وساعات الصيانة محددة.
وهذه التفاصيل التي تبدو إدارية هي دفاع ضد أخطر سيناريو: شخص يدعي أنه فني صيانة.
المصدر: البند 3.3.13 من إطار الأمن السيبراني، ومسرد الإطار، وتعميم الحد من الاحتيال ببطاقات الصراف، وتعميم إجراءات صيانة الصرافات.
ما يطلبه معيار PCI DSS من التاجر: المتطلب 9.5.1
معيار PCI DSS هو معيار أمن بيانات البطاقات الذي يلتزم به من يقبلها. وفي إصداره الرابع متطلب صريح لأجهزة الدفع التي يلمسها العميل، رقمه 9.5.1: أن تكون محمية من العبث والاستبدال. وتفاصيله:
| المتطلب | ماذا يطلب |
|---|---|
| 9.5.1.1 | قائمة محدثة بالأجهزة: النوع والطراز، والموقع، والرقم التسلسلي |
| 9.5.1.2 | فحص أسطح الأجهزة دورياً بحثاً عن العبث أو الاستبدال |
| 9.5.1.2.1 | تحدد كم مرة تفحص، وكيف، بناءً على تقييم للمخاطر. وأصبح هذا مطلوباً بعد 31 مارس 2025 |
| 9.5.1.3 | تدريب الموظفين: التحقق من هوية أي شخص يدعي أنه من الصيانة قبل أن يلمس الجهاز، والانتباه للسلوك المريب، والإبلاغ عنه |
ولا ينطبق هذا المتطلب على الجوالات والأجهزة اللوحية العادية التي يقبل عليها التاجر الدفع، فلها معاييرها الخاصة.
المصدر: استبيان التقييم الذاتي SAQ D للتجار.
خطوات حماية أجهزتك كتاجر
هذه الخطوات من دليل أفضل الممارسات لمنع النسخ للتجار من PCI SSC (الإصدار 2.0، سبتمبر 2014)، ومن المتطلب 9.5.1.
الخطوة 1: اعمل قائمة بأجهزتك وصورها
ما هي: جدول فيه كل جهاز: طرازه، وموقعه، ورقمه التسلسلي. ومع كل جهاز صور من الأمام والخلف، بملصقاته ورقمه التسلسلي. وسجل عدد الكابلات والوصلات المتصلة به، ونوعها ولونها.
لماذا تهم: المجرم يجد أسهل أن يستبدل جهازك بجهاز مزيف يشبهه، لأن الجهاز الأصلي يمسح مفاتيحه إذا فتح. والصور والرقم التسلسلي هي ما يكشف الاستبدال.
التكلفة: لا شيء، ساعة من وقتك.
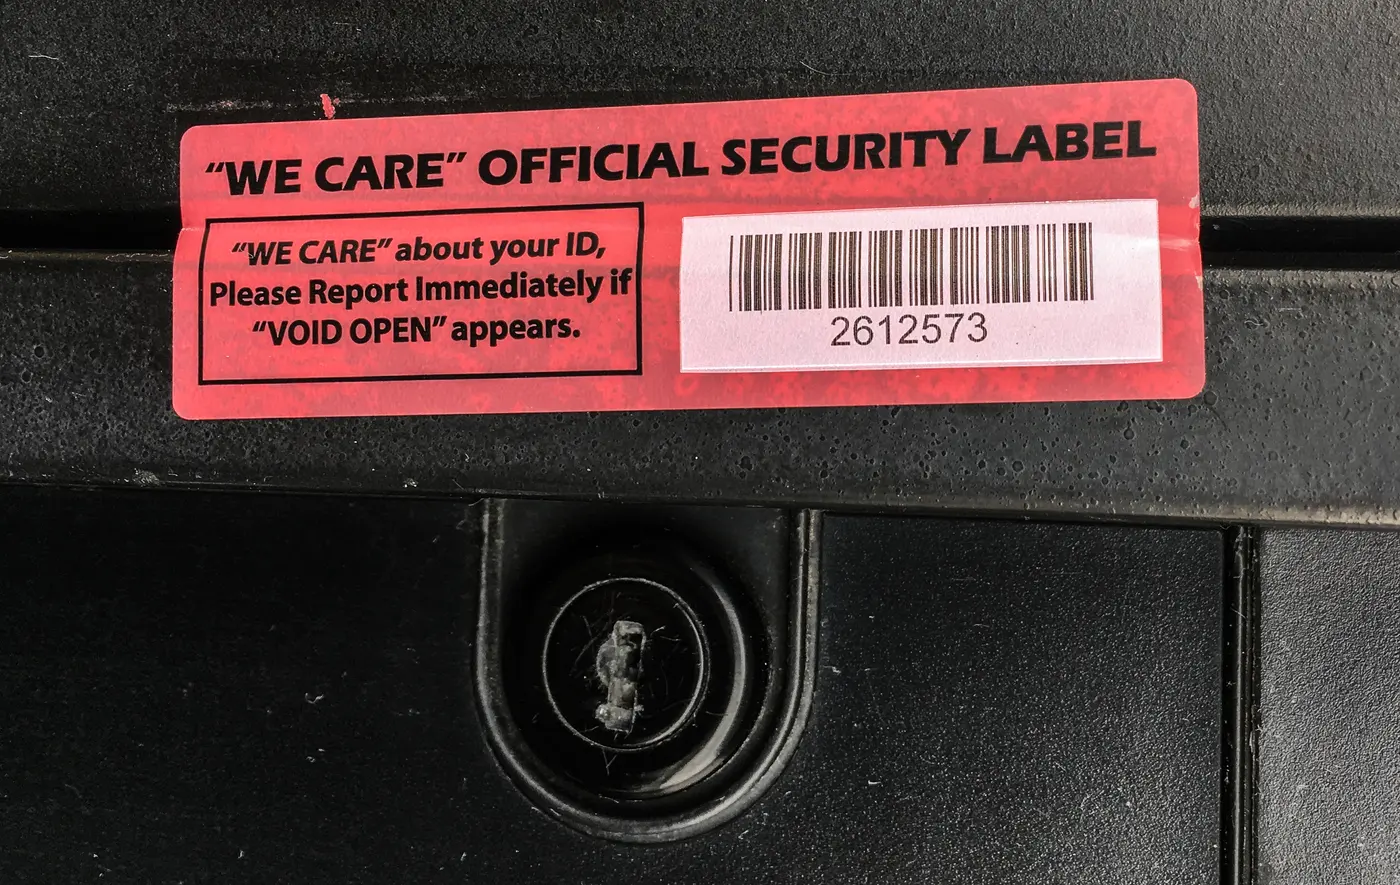
الخطوة 2: افحص الأجهزة في بداية كل وردية
ما هي: يقارن الموظف الجهاز بصوره: هل الملصقات سليمة؟ هل الرقم التسلسلي هو نفسه؟ هل عدد الكابلات كما هو؟ هل فيه شيء مرتخ أو مائل أو مخدوش؟
لماذا تهم: هذا ما يطلبه المتطلب 9.5.1.2. وقد يكون الفحص مرة في اليوم أو في بداية كل وردية، بحسب المخاطر.
نصيحة: بدل الأشخاص الذين يفحصون، حتى لا يفوت شيء، ولمنع التواطؤ.
الخطوة 3: لا يلمس الجهاز أي «فني» قبل التحقق
ما هي: قاعدة مكتوبة في كل فرع: لا يلمس أحد من خارج الفريق جهاز الدفع إلا برقم طلب من المستحوذ. ويتحقق الموظف منه بالاتصال على الرقم الرسمي للمستحوذ، لا على رقم يعطيه الزائر. وتسجل كل زيارة.
لماذا تهم: «فني صيانة» يأتي دون موعد ويأخذ الجهاز إلى الخلف دقائق هو أسهل طريق لزرع جهاز نسخ. وهذا ما يصفه المتطلب 9.5.1.3 حرفياً.
الخطوة 4: درب موظفيك
ما هي: يعرف كل موظف علامات العبث، والسلوك المريب حول الجهاز، ولمن يبلغ فوراً.
لماذا تهم: الموظف عند الكاشير هو أول من يرى الشيء الغريب.
الخطوة 5: اشتر الأجهزة من مصدر معروف
ما هي: من المستحوذ، أو من المصنع، أو من موزع معروف. ولا تقبل تحديثات أو زيارات غير معلنة.
الخطوة 6: اكتب خطة الاستجابة قبل أن تحتاجها
ما هي: صفحة واحدة تقول: إذا اشتبهنا في جهاز، نوقفه، ولا نفتحه، ونحفظ تسجيلات الكاميرات وسجل الزيارات، ونتصل بالمستحوذ. والتفاصيل في القسم التالي.
كيف تكتشف البنوك النسخ؟
هذا القسم لفهم ما يحدث في الجهة الأخرى، ولمن يعمل في البنوك.
مراقبة الصرافات من المركز
البنك الذي يدير مئات الصرافات لا يزور كل صراف. وإنما عنده مركز مراقبة يستقبل أحداث كل جهاز. ومن الإشارات التي تستحق الانتباه:
- ارتفاع مفاجئ في أخطاء قراءة البطاقات، أو في العمليات التي تقرأ بالشريط بدل الشريحة. فقد يكون جسم غريب يعيق القارئ.
- فتح باب الصراف خارج موعد صيانة مسجل.
- نزول مفاجئ في عدد العمليات في موقع مزدحم، كأن العملاء يتجنبونه.
- تنبيه من حل مكافحة النسخ، فيوقف الصراف عن بعد ثم يفحص.
وكل إشارة وحدها لها تفسير بريء. والقيمة في جمعها وربطها بسجل الصيانة الرسمي.
مراقبة العمليات
عند بنك العميل نظام لكشف الاحتيال، فيه قواعد للبطاقات المنسوخة:
- عملية بالشريط لبطاقة فيها شريحة: في جهاز يدعم الشريحة، هذه إشارة قوية أن البطاقة نسخة.
- المسافة والزمن: بطاقة استخدمت في مدينة ثم في مكان بعيد بعد وقت لا يكفي للانتقال.
- سحوبات نقدية غير معتادة: سحب بالحد الأعلى من صرافات مختلفة في وقت قصير.
- الحظر الجغرافي: البطاقة المعطلة خارج منطقة معينة لا تقبل هناك أصلاً.
هذه القواعد توقف العمليات المزورة واحدة واحدة. ولكنها لا تقول أين نسخت البطاقات. والمزيد في كشف الاحتيال.
تحليل النقطة المشتركة Common Point of Purchase
الفكرة بسيطة: إذا سرقت مجموعة بطاقات بنسخ مزورة، فهي نسخت في مكان ما، وأغلبها مر بهذا المكان قبل السرقة.
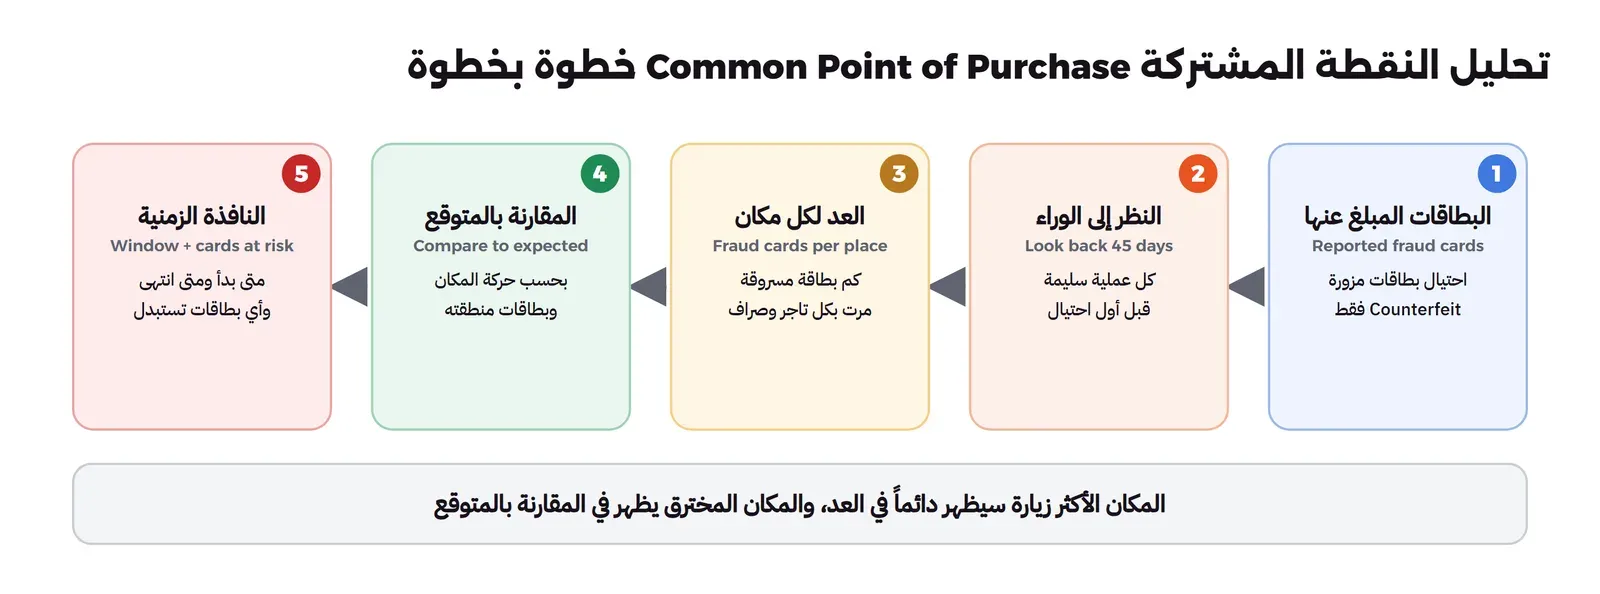
- البطاقات المبلغ عنها: يأخذ المحلل البطاقات التي سرقت بنسخ مزورة Counterfeit فقط. فالبطاقة المفقودة أو الاحتيال عبر الإنترنت لا علاقة لهما بجهاز نسخ، وخلطهما يضيع الإشارة.
- النظر إلى الوراء: ينظر في العمليات السليمة لكل بطاقة خلال فترة قبل سرقتها. فترة طويلة بما يكفي لتشمل التأخير بين النسخ والسرقة، وقصيرة بما يكفي حتى لا تمتلئ بأماكن قديمة.
- العد لكل مكان: كم بطاقة مسروقة مرت بكل متجر وصراف؟
- المقارنة بالمتوقع: وهذه أهم خطوة. فالسوبرماركت الكبير الذي يزوره ثلث العملاء سيظهر في تاريخ ثلث البطاقات المسروقة أيضاً، دون أي جهاز نسخ. فالسؤال ليس «كم بطاقة مسروقة مرت هنا؟» وإنما «هل مر هنا عدد أكبر مما تقوله حركة المكان؟». والمقارنة الأدق تكون بالبطاقات التي تشبه المسروقة، مثل بطاقات نفس المنطقة. والسبب أن البطاقات المنسوخة يسكن أصحابها غالباً قرب المكان المخترق، فلو قارنت بمعدل البنك كله لبدت كل الأماكن المزدحمة في ذلك الحي مشبوهة، ولأرسلت فرق فحص إلى أماكن سليمة. وهذا ما يسمى الخلط Confounding بين المكان والمنطقة.
- النافذة الزمنية: متى بدأ النسخ ومتى انتهى، وأي بطاقات مرت بالمكان في هذه الفترة ولم تسرق بعد. فيستبدلها البنك أو يشدد مراقبتها، بدل أن يستبدل كل من مر بالمكان في شهرين. وأغلب البنوك تختار الاستبدال الوقائي Reissue، أو على الأقل قواعد أقسى على هذه البطاقات مثل رفض أي عملية بالشريط، لأن تكلفة بطاقة جديدة معروفة وصغيرة، وتكلفة الاحتيال لا يعرف حدها. ودقة النافذة هي ما يحدد العدد: نافذة واسعة تعني استبدال أضعاف الحاجة، ونافذة ضيقة تفوت بطاقات منسوخة.
وفي هذا التحليل ثلاثة أمور تحدد هل ينجح:
- يحتاج عدداً كافياً من البلاغات: في الأيام الأولى بعد زرع الجهاز لا يظهر شيء، لأن المجرم لم يستخدم البطاقات بعد. ثم يظهر المكان بفرق صغير عن أماكن أخرى ظهرت بالصدفة، ثم تتضح الإشارة مع كل بلاغ جديد. لذلك فكل ما يقصر الوقت بين السرقة والبلاغ، مثل إشعار العميل بكل عملية، يقصر عمر جهاز النسخ.
- تصنيف نوع الاحتيال عند البلاغ شرط وليس تفصيلاً إدارياً: إذا سجل الموظف كل البلاغات تحت نوع واحد، دخلت البطاقات المفقودة والاحتيال عبر الإنترنت في التحليل، فرفعت المتوقع في كل مكان وأخفت الإشارة الضعيفة لجهاز نسخ حديث.
- استبعد الأماكن المكتشفة سابقاً أو علمها: البطاقات المنسوخة من مكان قديم تستمر في الظهور أسابيع، فيبقى في أعلى القائمة ويغطي على مكان جديد.
وهذا ليس تمريناً نظرياً. فوثيقة What To Do If Compromised من Visa (الإصدار 10.0، الساري من 25 يونيو 2026) تذكر أن خسائر الاحتيال المرتبطة بتقارير النقطة المشتركة من العوامل التي قد تجعل Visa تطلب تحقيقاً جنائياً من محقق معتمد من PCI يسمى PFI. فهذه هي الطريقة التي تصل بها الشبكات والبنوك إلى التاجر المخترق.
إذا اتصل بك البنك: جهازك مشتبه به
قد يتصل بك المستحوذ يقول إن جهازك ظهر في تحليل «نقطة مشتركة»، مع أن الجهاز يعمل، ولم يشتك أي عميل عندك. وهذا طبيعي، لأن السرقة حدثت في مكان آخر.
ماذا تفعل:
- أوقف الجهاز فوراً، واتركه كما هو.
- احفظ تسجيلات الكاميرات وسجل زيارات الصيانة وسجل الفحوص اليومية.
- اعرف من كان في الورديات خلال الفترة المشتبه بها.
- تعاون مع المستحوذ والتحقيق، وأبلغ الجهات المختصة.
ماذا لا تفعل:
- لا تفتح الجهاز ولا تعد ضبطه لترى ما بداخله. فقد تمسح الأدلة التي يحتاجها التحقيق.
- لا تعده إلى العمل لأن «الفحص الظاهري لم يجد شيئاً». فالأجهزة المخفية داخل الجهاز لا ترى من الخارج.
- لا تحذف تسجيلات الفترة المشتبه بها لأن مساحة التخزين امتلأت.
- لا تراسل عملاءك عن «اختراق في جهازنا» قبل التنسيق مع المستحوذ والجهات المختصة.
دور كل طرف بعد الاكتشاف
| الطرف | ماذا يفعل |
|---|---|
| بنك العميل (المصدر) | يستبدل البطاقات التي مرت بالمكان في الفترة المحددة، أو يشدد مراقبتها. ويبلغ الشبكة، ويتواصل مع العملاء |
| الشبكة | تجمع تقارير البنوك فترى الصورة كاملة، وتبلغ المستحوذ، وقد تطلب تحقيقاً جنائياً |
| المستحوذ | يتواصل مع التاجر، ويطلب إيقاف الجهاز وفحصه |
| التاجر | يوقف الجهاز دون العبث به، ويحفظ الأدلة، ويتعاون |
وتطلب Visa من الجهة التي تشتبه في وصول غير مصرح به إلى بيانات البطاقات أن تبلغها خلال ثلاثة أيام تقويمية من وجود دليل كاف، وأن تقدم تقرير حادثة خلال ثلاثة أيام من الإبلاغ، وأن تبلغ فوراً البنك المستحوذ أو المصدر.
المصدر: What To Do If Compromised من Visa (الإصدار 10.0).
أخطاء شائعة
| الخطأ | لماذا يضر | البديل |
|---|---|---|
| لا توجد قائمة بالأجهزة وأرقامها وصورها | لا يعرف أحد إن استبدل جهاز | قائمة بالطراز والموقع والرقم التسلسلي، مع صور |
| السماح لأي «فني» بالوصول إلى الجهاز | أسهل طريق لزرع جهاز نسخ | تحقق من رقم الطلب عبر الرقم الرسمي للمستحوذ |
| نفس الشخص يفحص دائماً | شيء يفوت، أو تواطؤ | تدوير من يفحص |
| فتح الجهاز المشتبه به أو إعادة تشغيله | ضياع الأدلة | إيقافه وحفظه كما هو |
| إعادة الجهاز للعمل بعد فحص ظاهري | جهاز النسخ قد يكون بالداخل | انتظار التحقيق |
| للبنوك: قبول عمليات الشريط لبطاقات الشريحة دون مراقبة | البيانات المنسوخة تبقى صالحة | قاعدة كشف، وتعطيل الشريط حيث يمكن |
| للبنوك: تحليل النقطة المشتركة بالعدد فقط | الأماكن المزدحمة تتصدر والمكان المخترق يضيع | المقارنة بالمتوقع من بطاقات مشابهة |
| للبنوك: خلط أنواع الاحتيال في التحليل | الإشارة الضعيفة تختفي | البطاقات المزورة فقط، وتصنيف دقيق عند البلاغ |
قائمة تحقق Checklist
للتاجر:
- قائمة أجهزة محدثة بالطراز والموقع والرقم التسلسلي، وصور لكل جهاز من الأمام والخلف بملصقاته ووصلاته.
- فحص في بداية كل وردية للأجهزة المعرضة، والذين يفحصون يتبدلون.
- لا يلمس الجهاز أحد من خارج الفريق دون تحقق عبر الرقم الرسمي للمستحوذ، وكل زيارة مسجلة.
- الموظفون يعرفون علامات العبث ولمن يبلغون.
- خطة استجابة مكتوبة: إيقاف الجهاز دون العبث به، وحفظ التسجيلات، والاتصال بالمستحوذ.
للبنك أو فريق مكافحة الاحتيال:
- قاعدة لعمليات الشريط على بطاقات الشريحة، وحظر جغرافي وتعطيل للشريط حيث يمكن.
- إشعار فوري للعميل بكل عملية.
- تصنيف دقيق لنوع الاحتيال عند كل بلاغ.
- تحليل نقطة مشتركة دوري يقارن بالمتوقع، ويحدد الفترة الزمنية.
- في الصرافات: حلول مكافحة النسخ، وحماية لوحة الرقم السري، والكاميرات، والإيقاف عن بعد، والصيانة بتصاريح.
الخلاصة
- النسخ يحدث في مكان، ويظهر ضرره في مكان آخر بعد أيام. فالمكان المخترق يبقى هادئاً.
- الشريط الممغنط هو الهدف، والشريحة والدفع باللمس يجعلان النسخة بلا قيمة.
- الدفاع خمس طبقات: الحماية المادية، وفحص الأجهزة، والجهاز والبطاقة، ومراقبة العمليات، وتحليل النقطة المشتركة.
- كتاجر: قائمة أجهزة بصورها، وفحص كل وردية، ولا «فني» دون تحقق، كما يطلب PCI DSS في 9.5.1.
- البنك المركزي يطلب للصرافات ونقاط البيع حلول مكافحة النسخ والكاميرات والحظر الجغرافي والإيقاف عن بعد وإشعار العميل بكل عملية.
- البنوك تجد المكان بالمقارنة بالمتوقع، لا بالعدد وحده.
- إذا اشتبه البنك في جهازك: أوقفه ولا تفتحه، واحفظ الأدلة.
وبقية مقالات قسم التقنية المالية والمدفوعات، ومنها كيف يعمل الدفع بالبطاقة:
 دليلكشف الاحتيال Fraud Detection: قواعد أم تعلم آلة؟قارنا القواعد بنموذجين لتعلم الآلة على بيانات دفع مولدة بنفس سعة المراجعة، ورأينا من يمسك الأنماط المعروفة ومن يتأخر عن النمط الجديد.
 دليلأجهزة نقاط البيع POS والدفع بالجوال SoftPOSالفرق بين جهاز نقاط البيع والقارئ المتصل بالجوال والجوال وحده، ولماذا يقبل جوال عادي الدفع بأمان، وكيف تختار وتشغل جهاز القبول.
 دليلكيف يعمل الدفع بالبطاقة؟ التفويض Authorization والتسويةماذا يحدث بعد ضغطة «ادفع»: التفويض والتحصيل والتسوية والاسترداد والاعتراض، وما يحفظه التاجر ليحمي إيراده.
 دليلأمن بيانات البطاقات PCI DSS والترميز Tokenizationنطاق PCI DSS v4.0.1 وما يمنع حفظه من بيانات البطاقة، وكيف يعمل الترميز، مع مختبر لفحص السجلات وخطر التجزئة دون مفتاح.
 دليلرسائل البنوك: ISO 8583 للبطاقات وISO 20022 للتحويلاتنفكك رسالة تفويض بطاقة بايتاً بايتاً، ونبني أمر تحويل بأسماء عربية ونتحقق منه بالمخطط الرسمي، ونرى ما يتعطل في كل معيار.
 دليلمنظومة المدفوعات في السعودية: سريع وSARIE ومدى وسدادالأنظمة الوطنية للمدفوعات في المملكة بلغة بسيطة: ماذا يفعل كل نظام، ومتى تستخدمه، وكيف تصل إليه كصاحب نشاط.
سجل التحديثات
- 2026-11-13: إعادة كتابة المقال بلغة أوضح وخطوات وجداول، دون كود.
- 2026-11-14: مراجعة المقال وإعادة المعلومات والتحذيرات المفيدة التي حذفت في إعادة الكتابة.
- أكتوبر 2026: كتابة المقال، والتحقق من إطار الأمن السيبراني وتعاميم الصرافات في دليل قواعد البنك المركزي، ومتطلب PCI DSS 9.5.1 ودليل منع النسخ من PCI SSC، ووثيقة What To Do If Compromised من Visa، وبيان جهاز الخدمة السرية الأمريكي بتاريخ 27 أكتوبر 2026.