

وصل إلى شركة برمجيات العيادات السعودية الصغيرة، حيث يعمل مازن مسؤولاً للنظم، سطر في عقد المستشفى الذي تريد التعاقد معه غير خطته: «يلتزم المورد بإجراء اختبار اختراق Penetration Test سنوي لأنظمته من جهة مستقلة، وتقديم تقرير بالنتائج والمعالجات». لم يكن مازن قد طلب اختبار اختراق من قبل، فبدأ يسأل: ما الفرق بينه وبين فحص الثغرات الذي يشغله هو أحياناً؟ ومن يأذن للمختبر أن يهاجم أنظمتنا؟ وماذا نكتب في العقد حتى لا يوقف الاختبار خدمة عيادة في وقت العمل؟ وما الذي يجب أن يحويه التقرير حتى يقبله المستشفى؟ هذه الأسئلة ليست تقنية بقدر ما هي إطار عمل، وهي بالضبط ما يسمى منهجية اختبار الاختراق Methodology.
والمفتاح الذي يفتح كل هذه الأسئلة بسيط: الأمر الذي ينفذه خبير اختبار الاختراق هو نفسه الأمر الذي ينفذه المهاجم، فالأداة واحدة والمخرج واحد، والفرق الوحيد بينهما ورقة: إذن مكتوب موقع من صاحب النظام. وبدون هذه الورقة لا يسمى ما تفعله اختبار اختراق، بل اختراقاً يعاقب عليه النظام، مهما كانت نيتك حسنة. ولذلك قبل أن نتعلم أي أداة في هذه المرحلة، نحتاج أن نفهم المنهجية التي تجعل الاختبار مشروعاً ومفيداً: كيف يبدأ بإذن ونطاق واضح، وبأي مراحل يمر، وكيف ينتهي بتقرير يصلح الفريق على أساسه. وهذا المقال مفاهيمي بالكامل، لا مختبر فيه، لأن أهم ما في اختبار الاختراق ليس الأداة بل الإطار الذي حولها، وهو ما يحتاجه مازن سواء استعان بجهة خارجية أو أراد أن يختبر أنظمته بنفسه أولاً.
وهذا المقال هو الخامس في مرحلة الأمن السيبراني، وهو مدخل الجانب الأحمر Red Team بعد أن غطينا الدفاع في تقوية السيرفر وCrowdSec. وقد شرحنا الفرق بين الفريق الأحمر واختبار الاختراق في مصطلحات الأمن السيبراني، وهنا نفصل منهجية اختبار الاختراق نفسها، ونرافق مازن وهو يجهز شركته لأول اختبار. وسوف نناقش في هذا المقال ما يلي:
- الفرق بين اختبار الاختراق المصرح به وبين الاختراق غير القانوني.
- الورق الذي يجب أن يوجد قبل أي اختبار: الإذن والنطاق وقواعد الاشتباك.
- مراحل الاختبار من الاتفاق المسبق إلى التقرير.
- أنواع الاختبار: الصندوق الأسود والأبيض والرمادي.
- بنية التقرير، وهو المنتج النهائي الحقيقي.
- الأطر والمعايير المرجعية، والسياق السعودي في ضوابط NCA ECC.
الخط الذي يفصل الاختبار عن الجريمة
اختبار الاختراق Penetration Testing، كما تعرفه NIST، هو اختبار نظام أو شبكة أو تطبيق للعثور على ثغرات يمكن أن يستغلها مهاجم. والكلمة المفتاحية «يمكن أن يستغلها مهاجم»، أي أنك تتصرف كالمهاجم عمداً، وهذا بالضبط ما يجعل الإذن شرطاً لا تنازل عنه. فمسح المنافذ Port Scan على خادم لا تملكه قد يعد في كثير من الأنظمة محاولة وصول غير مصرح به، حتى لو لم تدخل، وتشغيل أداة تخمين على موقع ليس لك قد يوقف خدمته ويضر مستخدميه. ولذلك القاعدة الأولى والأخيرة: لا توجه أي أداة هجومية إلى نظام لا تملكه ولا تملك إذناً مكتوباً صريحاً باختباره.
ولماذا يشدد المجال كله على هذه النقطة؟ لأن الفارق بين الممارس الأمني والمجرم الإلكتروني ليس في المهارة ولا في الأدوات، فكلاهما يستخدم Nmap وKali نفسيهما، وإنما في الإذن وحده. وفي المملكة، يجرم نظام مكافحة الجرائم المعلوماتية الدخول غير المشروع إلى موقع أو نظام معلوماتي، ولو لم يتبعه ضرر ولو كانت النية حسنة. فلو قرر مازن أن «يختبر» نظام مورد آخر ليثبت أنه هو الأكفأ، لتحول من مدافع إلى متهم بجرة أمر واحد. ولذلك فإن أول ما تعلمه مازن أن الإذن ليس إجراء شكلياً يسبق العمل، بل هو ما يحدد طبيعة العمل نفسه: نفس الفعل يكون خدمة أمنية بوجود الورقة، وجريمة بغيابها.
وهذا يفسر أيضاً لماذا يحتاج مازن أن يفهم المنهجية حتى لو استعان بجهة خارجية تنفذ الاختبار. فهو من سيوقع الإذن، وهو من سيحدد النطاق، وهو من سيستقبل التقرير ويقرر ماذا يصلح أولاً. فالجهة الخارجية تنفذ، لكن مسؤولية الإطار تبقى على صاحب النظام، ومن لا يفهم ما يوقعه قد يأذن بما لا يريد، أو يترك خارج النطاق ما كان يجب اختباره.
الورق قبل الأدوات: الإذن والنطاق وقواعد الاشتباك
هنا بدأ عمل مازن الحقيقي. قبل أن يكتب المختبر أمراً واحداً، يجب أن يوجد اتفاق مكتوب يحدد بدقة ما المسموح وما الممنوع، وهو الوثيقة التي سيوقعها مازن ويتحمل مسؤوليتها. والصورة التالية تبين أركانه الأربعة:
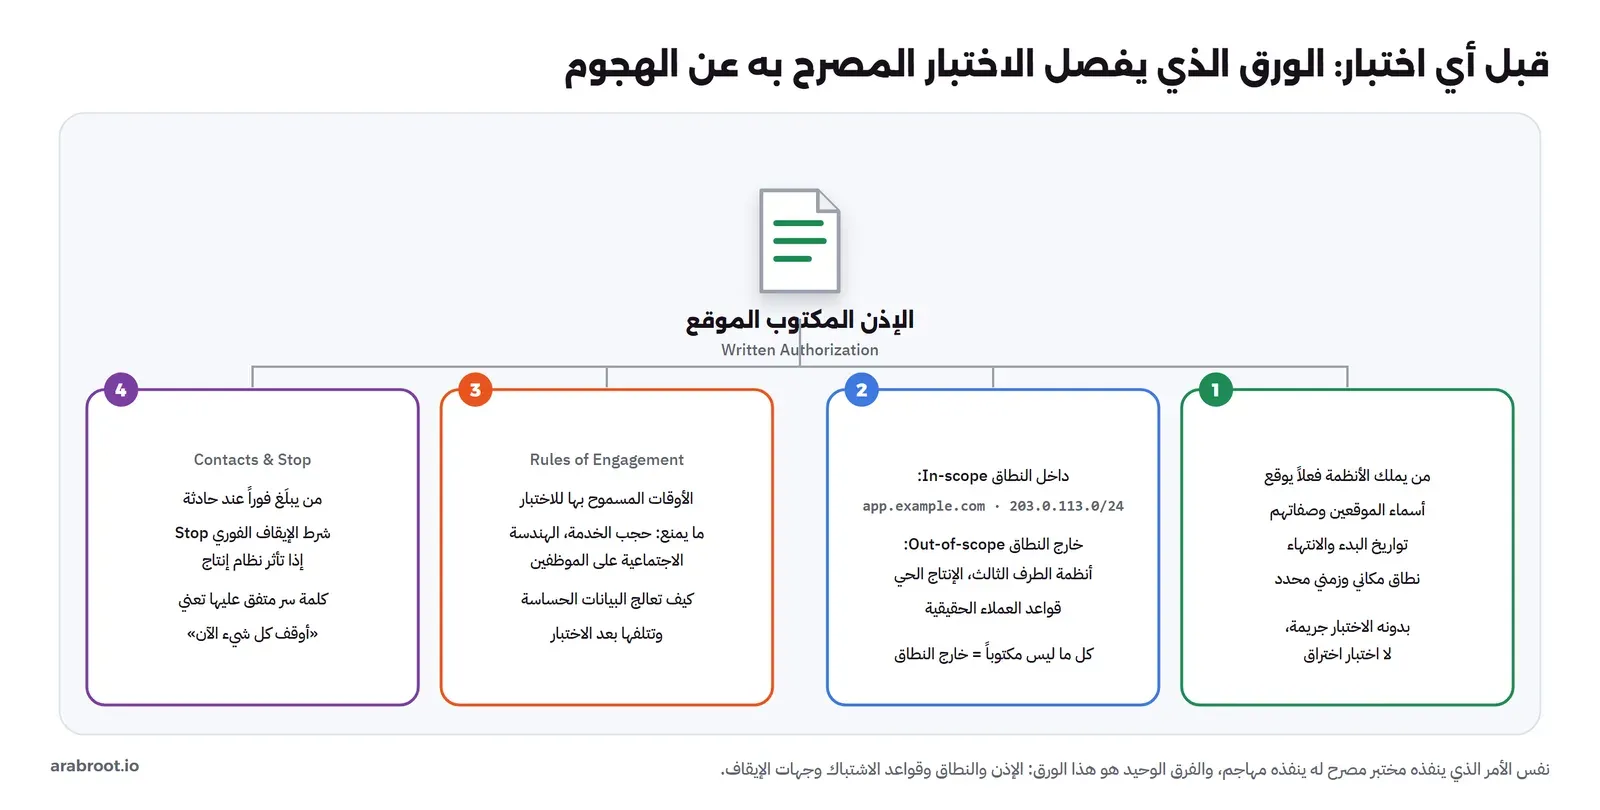
- الإذن المكتوب Authorization: وثيقة موقعة من شخص يملك فعلاً صلاحية الإذن بالأنظمة، تحدد الأنظمة والتواريخ والمدة. ويسميها بعض المختبرين «خطاب الخروج من السجن» لأنها دليلهم أن ما يفعلونه مصرح به. ولا يكفي إذن شفهي أو رسالة عابرة، بل وثيقة بأسماء الموقعين وصفاتهم. وانتبه لعبارة «يملك فعلاً صلاحية الإذن»: فمدير مشروع قد يطلب اختباراً لنظام لا يملك هو صلاحية الإذن به، أو نظام تستضيفه جهة ثالثة لها شروطها. ولذلك يتأكد المختبر الجاد أن من وقع يملك الصلاحية حقاً، لا أن يكتفي بأي توقيع.
- النطاق Scope: قائمة واضحة بما هو داخل النطاق In-scope من عناوين ونطاقات وتطبيقات، وما هو خارجه Out-of-scope صراحة، مثل أنظمة طرف ثالث أو أنظمة إنتاج حساسة. والقاعدة الذهبية: كل ما ليس مكتوباً داخل النطاق فهو خارجه.
- قواعد الاشتباك Rules of Engagement: كيف يجري الاختبار، في أي أوقات، وما الأساليب الممنوعة مثل هجمات حجب الخدمة Denial of Service أو الهندسة الاجتماعية على الموظفين، وكيف تعالج البيانات الحساسة التي قد يراها المختبر، ومتى تتلف بعد الاختبار.
- جهات الاتصال وشرط الإيقاف Stop Condition: من يبلغ فوراً عند وقوع حادثة أو تأثر نظام إنتاج، وكلمة متفق عليها تعني «أوقف كل شيء الآن»، لأن الاختبار قد يكشف عن اختراق حقيقي سابق أو يسبب عطلاً غير متوقع.
ولماذا كل هذا الورق؟ لأن مازن يدير أنظمة عيادات فيها بيانات مرضى لا يحتمل أن تتعطل في وقت العمل. فلو أذن لمختبر دون أن يحدد الأوقات، فقد يشغل الاختبار على خادم المواعيد ظهراً فيبطئه ويعطل عيادة. ولو لم يحدد ما هو خارج النطاق، فقد يصل المختبر إلى خدمة طرف ثالث لا يملك مازن حق اختبارها، فيورط شركته. ولو لم يتفق على شرط إيقاف، فقد يستمر الاختبار بينما يحدث اختراق حقيقي في الوقت نفسه فلا يميز أحد بينهما. فالورق ليس بيروقراطية، بل هو ما يحمي الطرفين: يحمي الجهة من ضرر غير مقصود، ويحمي المختبر من اتهام، ويجعل كل خطوة واضحة مسبقاً.
ومن النقاط التي انتبه لها مازن أن النطاق ليس عنواناً واحداً، بل يوصف بدقة: ما العناوين والنطاقات الفرعية المشمولة، وما الحسابات التي يبدأ بها المختبر إن وجدت، وهل يشمل البنية التحتية أم التطبيق فقط، وهل الاختبار على بيئة الإنتاج أم على نسخة تجريبية. وكل ما لا يذكر صراحة يعتبر خارج النطاق، وهذه القاعدة تحمي الجميع: فلا يفاجأ المختبر بأنه تجاوز حده، ولا تفاجأ الجهة بأن نظاماً حساساً اختبر دون قصد. وقد تعلم مازن أن يرفق بالنطاق قائمة «خارج النطاق» صريحة أيضاً، لأن ذكر الممنوع بالاسم أوضح من الاكتفاء بذكر المسموح.
أنواع الاختبار: أسود ورمادي وأبيض
من القرارات التي واجهت مازن في العقد: كم يخبر المختبر عن أنظمته مسبقاً؟ فكلما عرف المختبر أكثر، غطى أكثر في الوقت نفسه، لكنه ابتعد عن محاكاة المهاجم الحقيقي الذي يبدأ من الصفر. والصورة التالية تبين الأنواع الثلاثة بحسب ما يعرفه المختبر:
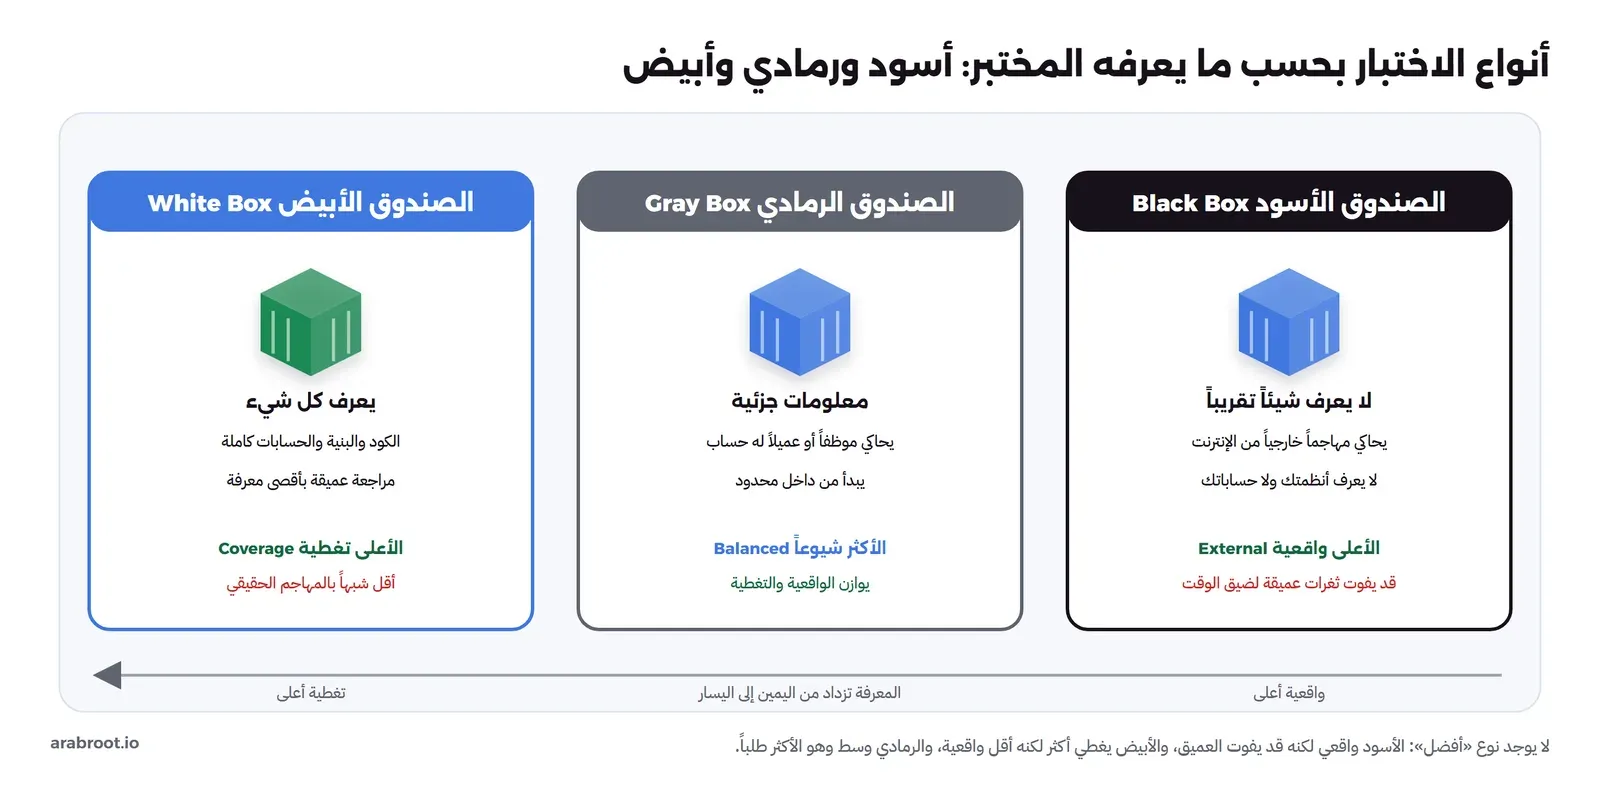
يختلف الاختبار بحسب ما يعرفه المختبر عن الهدف مسبقاً، واختيار النوع قرار يوازن بين الواقعية والوقت:
| النوع | ما يعرفه المختبر | يحاكي | متى تختاره |
|---|---|---|---|
| الصندوق الأسود Black Box | لا شيء تقريباً، مثل مهاجم خارجي | مهاجماً من الإنترنت لا يعرف أنظمتك | لتقييم ما يراه مهاجم خارجي فعلاً |
| الصندوق الرمادي Gray Box | معلومات جزئية، مثل حساب مستخدم عادي | موظفاً أو عميلاً له حساب | الأكثر شيوعاً، يوازن الواقعية والتغطية |
| الصندوق الأبيض White Box | كل شيء: الكود والبنية والحسابات | مراجعة عميقة بأقصى معرفة | لأقصى تغطية في وقت محدود |
ولا يوجد نوع «أفضل»، فالأسود واقعي لكنه قد يفوت ثغرات عميقة لضيق الوقت، والأبيض يغطي أكثر لكنه أقل شبهاً بالمهاجم الحقيقي، والرمادي وسط بينهما وهو الأكثر طلباً. ولتطبيق مازن اختار الصندوق الرمادي: أعطى المختبر حساب مستخدم عادي، فبدأ من حيث يبدأ عميل حقيقي سجل دخوله، وهذا يكشف ثغرات الصلاحيات، مثل أن يصل مستخدم إلى بيانات مستخدم آخر، وهي من أكثر ما يهم تطبيقاً فيه بيانات مرضى. ولو أراد أن يعرف ما يراه مهاجم لم يسجل دخولاً أصلاً، لطلب صندوقاً أسود أيضاً. فالنوع ليس قراراً عقائدياً، بل يتبع ما تريد أن تكتشفه في الوقت المتاح.
ومن الفروق العملية المهمة أيضاً أن الاختبار قد يكون معلناً للدفاع أو غير معلن. ففي اختبار معلن، يعرف فريق مازن أن هناك اختباراً فلا ينزعج من التنبيهات ولا يحظر عنوان المختبر. وفي اختبار غير معلن، لا يعرفون، فيختبر ذلك قدرة دفاعهم على الكشف والاستجابة، وهو أقرب إلى عمل الفريق الأحمر. وكل واحد يجيب عن سؤال مختلف: المعلن يسأل «ما الثغرات الموجودة؟»، وغير المعلن يسأل «هل نكتشف من يستغلها؟». وقد اختار مازن أن يعلن اختباره الأول، لأن هدفه إيجاد الثغرات وإصلاحها، لا اختبار فريقه الصغير الذي يعرف أصلاً أنه يحتاج تطويراً.
مراحل الاختبار Methodology
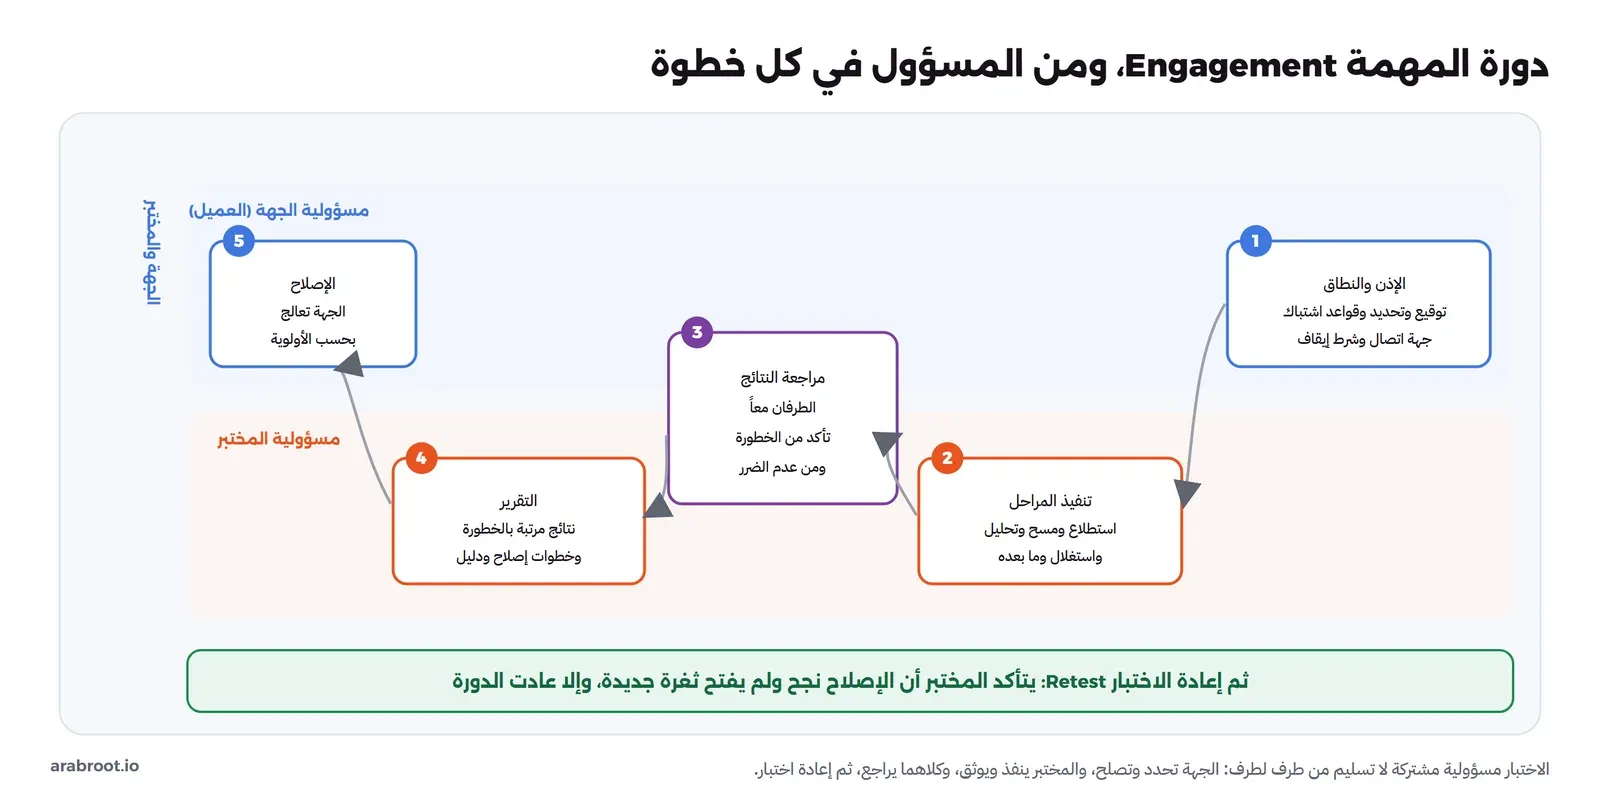
سأل مازن: ماذا يفعل المختبر فعلاً بين توقيع الإذن وتسليم التقرير؟ الجواب سلسلة مراحل تتفق عليها أغلب الأطر، تبدأ بالاتفاق وتنتهي بالتقرير، وكل مرحلة تبني على التي قبلها فلا يقفز المختبر إلى الاستغلال قبل أن يفهم الهدف. والصورة التالية تبينها مع بنية التقرير:
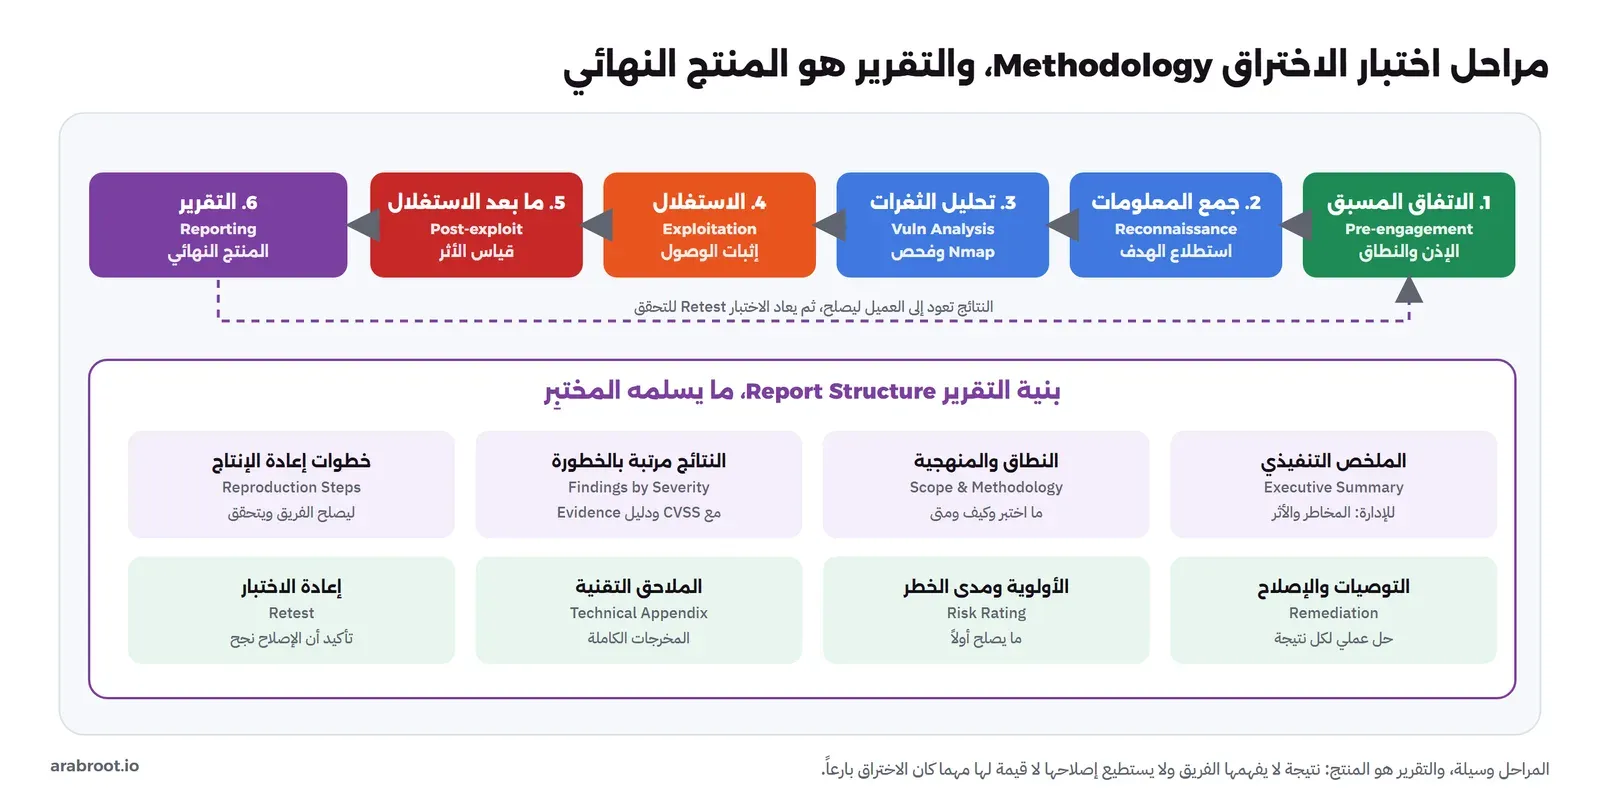
- الاتفاق المسبق Pre-engagement: كل ما في القسم السابق: الإذن والنطاق وقواعد الاشتباك والأسعار والجدول.
- جمع المعلومات Reconnaissance: استطلاع الهدف ضمن النطاق، من معلومات علنية ومسح أولي، لرسم صورة عن الأنظمة والخدمات.
- تحليل الثغرات Vulnerability Analysis: اكتشاف الخدمات والمنافذ والإصدارات، ومطابقتها بالثغرات المعروفة، وهنا تدخل أدوات مثل Nmap التي سنأخذها في مقال مستقل.
- الاستغلال Exploitation: محاولة استغلال ثغرة لإثبات أنها حقيقية قابلة للاستغلال، لا مجرد تنبيه من أداة فحص، وهذا ما يميز اختبار الاختراق عن الفحص الآلي.
- ما بعد الاستغلال Post-exploitation: قياس الأثر الحقيقي: إلى أي بيانات يمكن الوصول، وهل يمكن الانتقال إلى أنظمة أخرى، دون إحداث ضرر، وضمن ما تسمح به قواعد الاشتباك.
- التقرير Reporting: توثيق كل ما وجد بطريقة يفهمها ويصلحها الفريق، وهو المنتج النهائي الحقيقي.
وبعد أن يصلح الفريق النتائج، يأتي إعادة الاختبار Retest للتأكد أن الإصلاح نجح فعلاً ولم يفتح ثغرة جديدة. ولنتأمل كل مرحلة بعين ما يحدث فيها فعلاً: في جمع المعلومات لا يلمس المختبر غالباً أنظمة الجهة، بل يقرأ ما هو علني عنها، مثل أسماء النطاقات الفرعية وما يكشفه الموقع عن تقنيته، وهذا ما يسمى الاستطلاع السلبي Passive Reconnaissance. ثم في تحليل الثغرات يبدأ الاستطلاع النشط Active: يرسل حزماً إلى الأنظمة، يفحص المنافذ والإصدارات بأدوات مثل Nmap، ويطابقها بالثغرات المعروفة. وعند الخط بين السلبي والنشط يبدأ ما يحتاج إذناً، فقراءة المعلومات العلنية شأن، وإرسال حزم إلى أنظمة الجهة شأن آخر.
وأكثر مرحلة يساء فهمها هي الاستغلال: ليست هدفاً في ذاته، بل وسيلة إثبات. فالمختبر لا يستغل الثغرة ليخرب، بل ليثبت أنها حقيقية قابلة للاستغلال لا مجرد تنبيه نظري من أداة فحص. وفي ما بعد الاستغلال يقيس الأثر الحقيقي: لو نجح مهاجم بهذه الثغرة، إلى أي بيانات يصل، وهل يستطيع أن ينتقل إلى أنظمة أخرى، كل ذلك دون أن يحدث ضرراً وضمن ما تسمح به قواعد الاشتباك. وهنا يظهر الفرق بين ثغرة تبدو خطيرة على الورق لكنها معزولة، وثغرة تبدو بسيطة لكنها تفتح الطريق إلى كل شيء. والصورة التالية تبين الدورة كاملة ومن المسؤول في كل خطوة:
الفحص والاختبار والفريق الأحمر: ثلاثة لا يلغي أحدها الآخر
قبل أن ننتقل إلى التقرير، نحتاج أن نفك اشتباكاً يقع فيه كثيرون، ووقع فيه مازن أول الأمر: الخلط بين فحص الثغرات واختبار الاختراق والفريق الأحمر. الثلاثة تستخدم أدوات متشابهة، لكن كلاً منها يجيب عن سؤال مختلف ويكلف مختلفاً، والصورة التالية تبينها:
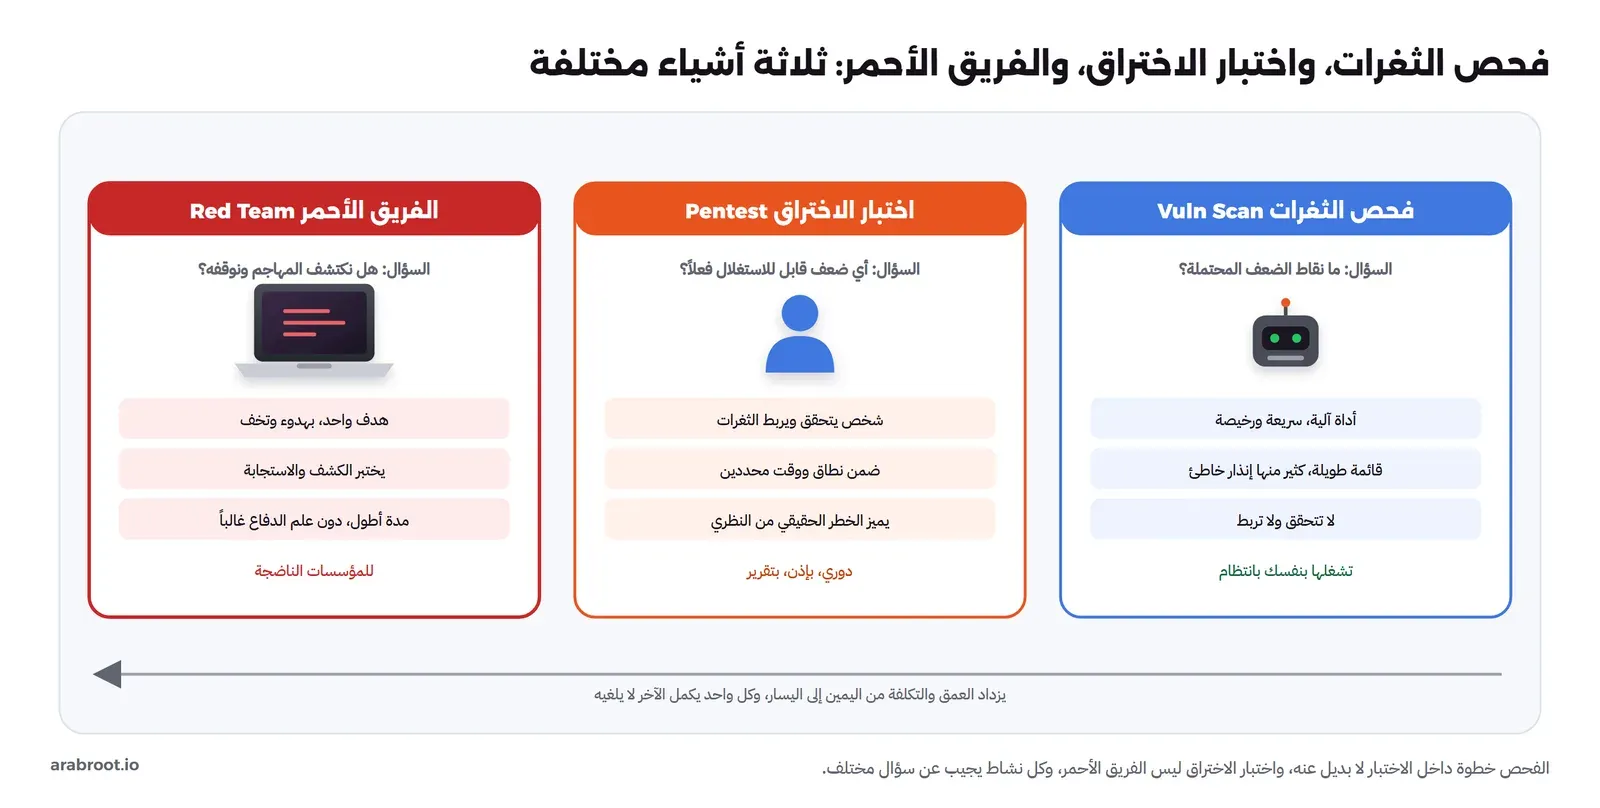
فحص الثغرات Vulnerability Scan أداة آلية رخيصة وسريعة، تشغلها بنفسك بانتظام، وتعطيك قائمة طويلة بنقاط ضعف محتملة، كثير منها إنذار خاطئ، وهي لا تتحقق ولا تربط. واختبار الاختراق عمل شخص يأخذ هذه القائمة وغيرها، يتحقق من كل ثغرة، ويربط الثغرات ليصل إلى هدف، ضمن نطاق ووقت محددين، فيميز الخطر الحقيقي من النظري. والفريق الأحمر Red Team أبعد: يأخذ هدفاً واحداً مثل «الوصول إلى سجلات المرضى»، ويحاول بلوغه بهدوء كما يفعل مهاجم حقيقي، على مدة أطول، ليختبر لا الثغرات فحسب بل قدرة الدفاع على الكشف والاستجابة.
والخطأ الشائع أن تظن أحدها بديلاً عن الآخر. فالفحص لا يغني عن الاختبار لأنه لا يتحقق، والاختبار لا يغني عن الفريق الأحمر لأنه لا يختبر الكشف، والفريق الأحمر مبكر جداً لجهة لم تثبت أساسياتها بعد. ومازن، وشركته في بدايتها، يحتاج الفحص الدوري الذي يفعله بنفسه، ثم اختبار اختراق سنوياً كما طلب المستشفى، ويؤجل الفريق الأحمر حتى ينضج دفاعه. فالترتيب الصحيح أن تبني الأساس ثم تختبره، لا أن تقفز إلى أعلى درجة قبل أن تستحقها.
التقرير: المنتج النهائي الذي يدفع العميل من أجله
قد يتساءل البعض: أليس الاختراق نفسه هو المنتج؟ والإجابة لا، فالعميل لا يدفع ليعرف أنه قابل للاختراق، فهو يعرف ذلك مسبقاً، بل ليعرف كيف يغلق الطريق. ونتيجة لا يفهمها الفريق ولا يستطيع إصلاحها لا قيمة لها مهما كان الاختراق بارعاً. وهنا يظهر فرق كبير بين المختبر الذي يبرع في الوصول، والمختبر الذي يبرع في الشرح: الأول يثبت أنه ذكي، والثاني يجعلك أكثر أماناً، وأنت تدفع للثاني. ولذلك التقرير الجيد يحتوي على:
- ملخص تنفيذي Executive Summary: صفحة أو صفحتان للإدارة بلا مصطلحات تقنية، تقول ما مستوى الخطر العام وما أهم ما يجب فعله. وهذا القسم غالباً أهم من كل التفاصيل التقنية، لأنه الوحيد الذي تقرؤه الإدارة التي تملك ميزانية الإصلاح، فإن لم يقنعها بأن الخطر حقيقي ويستحق الإنفاق، بقي التقرير حبراً على ورق مهما كان دقيقاً.
- النطاق والمنهجية: ما الذي اختبر بالضبط، ومتى، وبأي أسلوب، حتى يعرف القارئ حدود النتيجة.
- النتائج مرتبة بالخطورة Findings by Severity: كل نتيجة بدرجة CVSS ودليل Evidence يثبتها، لا ادعاء مجرد.
- خطوات إعادة الإنتاج Reproduction Steps: كيف يعيد الفريق الثغرة بنفسه ليتأكد منها بعد الإصلاح.
- التوصيات Remediation: حل عملي محدد لكل نتيجة، لا نصيحة عامة مثل «حسن الأمن».
- الأولوية ومدى الخطر، والملاحق التقنية، وإعادة الاختبار: ما يصلح أولاً، والمخرجات الكاملة في الملاحق، وتأكيد نجاح الإصلاح لاحقاً.
ولماذا يهتم مازن ببنية التقرير إن كانت جهة خارجية هي من تكتبه؟ لأنه من سيقرؤه، ومن سيصلح على أساسه، ومن سيقدمه للمستشفى. فإذا جاء التقرير قائمة تقنية بلا ملخص تنفيذي، لم تفهمه إدارته ولم تقرر على أساسه ميزانية الإصلاح. وإذا جاءت النتائج دون ترتيب بالخطورة، لم يعرف مازن ما يصلح أولاً فأهدر وقته على الأقل خطورة. وإذا خلت النتيجة من خطوات إعادة الإنتاج، لم يستطع فريقه أن يتأكد أن الإصلاح نجح. فجودة التقرير جزء من جودة الخدمة، ومازن حين يقارن عروض المختبرين، ينظر إلى نموذج تقرير سابق كما ينظر إلى السعر.
ومعيار بسيط يميز التقرير الجيد: هل تستطيع أن تحول كل نتيجة فيه إلى مهمة إصلاح واضحة لها مالك وموعد؟ النتيجة التي تقول «الخادم غير آمن» بلا تفصيل عديمة الفائدة، والنتيجة التي تقول «المسار كذا يسمح لمستخدم بقراءة فواتير غيره، وإليك الخطوات، وإليك الإصلاح» تتحول فوراً إلى تذكرة في نظام العمل. ولذلك يقاس التقرير لا بعدد الثغرات التي وجدها، بل بكم منها أصلح فعلاً بعد شهر. فالاختراق البارع الذي لا يتحول إلى إصلاح جهد ضائع، والتقرير الواضح الذي يغلق ثغرات متوسطة أنفع من تقرير معقد يثبت اختراقاً مذهلاً ولا يصلحه أحد.
الأطر والمعايير المرجعية
سأل مازن نفسه: من أين يعرف المختبر ما يفحصه وبأي ترتيب؟ هل يرتجل؟ الجواب لا، فهناك أطر عامة ناضجة بناها المجتمع على مدى سنوات، وأي مختبر جاد يبني منهجيته عليها لا يخترعها من رأسه. ولا تبدأ منهجيتك من الصفر، فهذه الأطر تختصر عليك خبرة الآلاف:
- PTES (Penetration Testing Execution Standard): يصف المراحل السبع بتفصيل عملي، وهو مرجع جيد لبناء منهجيتك.
- NIST SP 800-115: دليل حكومي أمريكي لاختبار وتقييم أمن المعلومات، منظم ومجاني.
- OWASP WSTG: دليل اختبار أمن الويب من OWASP، تفصيلي جداً لتطبيقات الويب تحديداً.
- OSSTMM: منهجية قياس أمني أكثر صرامة وقابلية للقياس الكمي.
ولماذا تتعدد الأطر إن كانت كلها تصف اختبار الاختراق؟ لأن كل واحد نشأ من حاجة مختلفة: PTES من مجتمع مختبرين أرادوا لغة مشتركة، وNIST SP 800-115 من جهة حكومية تضع دليلاً رسمياً، وWSTG من OWASP المتخصصة في أمن الويب، وOSSTMM من توجه يريد قياساً كمياً أدق. وفي الواقع لا يلتزم أغلب المختبرين بإطار واحد حرفياً، بل يبنون منهجيتهم من هذه المصادر بحسب نوع الهدف: WSTG لتطبيق ويب، وPTES لشبكة كاملة. ومازن، حين يقرأ منهجية المختبر الذي سيتعاقد معه، يبحث عن أن تكون مبنية على أطر معروفة لا مخترعة، لأن ذلك دليل على جدية العمل وقابليته للمراجعة.
وفائدة هذه الأطر لمازن نفسه، لا للمختبر فقط، أنها تريه عمق كل مجال. فحين يفتح OWASP WSTG ويرى عشرات فئات اختبار أمن الويب، يدرك أن «اختبار التطبيق» ليس تشغيل أداة، بل فحص منظم لكل جانب: المصادقة، والجلسات، والصلاحيات، والمدخلات. وهذا يجعله قارئاً أفضل للتقرير، ومتعاقداً أذكى، لأنه يعرف ما يجب أن يغطيه الاختبار.
السياق السعودي: ضوابط NCA ECC
إذا كانت جهتك تخضع للضوابط الأساسية للأمن السيبراني NCA ECC، فإن اختبار الاختراق مطلب صريح فيها، ففي المكون الفرعي 2-11 اختبار الاختراق Penetration Testing تنص الضوابط على تحديد متطلبات اختبار الاختراق وتوثيقها واعتمادها، وأن يشمل النطاق بحسب البند 2-11-3-1 كل الخدمات المقدمة عبر الإنترنت ومكوناتها التقنية، بما فيها البنية التحتية والمواقع وتطبيقات الويب وتطبيقات الهواتف والبريد والوصول عن بعد، وأن تجرى الاختبارات دورياً بحسب البند 2-11-3-2، وأن يراجع تطبيق هذه المتطلبات دورياً. فالضوابط لا تطلب اختباراً لمرة واحدة بل برنامجاً مستمراً، وتحدد الحد الأدنى لما يجب أن يشمله النطاق. والنص الرسمي في وثيقة ECC-2:2024، فارجع إليه لتفاصيل جهتك.
ولاحظ أن طلب المستشفى لمازن ليس مجرد شرط تجاري، بل انعكاس لهذا الإطار التنظيمي: فالمستشفى، بصفته جهة تخضع للضوابط، مطالب بأن يتأكد من أمن موردي خدماته، ومن أبسط ما يطلبه أن يثبت المورد أنه اختبر أنظمته. فحين يجهز مازن اختباره، فهو لا يرضي عميلاً واحداً، بل يبني قدرة سيطلبها كل عميل في القطاع الصحي أو الحكومي، ويحقق في الوقت نفسه متطلباً من متطلبات امتثاله هو إن كان يخضع للضوابط.
وإذا قررت جهتك أن تستعين بمزود خارجي، وهو الغالب لأن الاختبار المعتمد يحتاج جهة مستقلة مؤهلة، فمن المهم أن تتحقق من وضع المزود النظامي. فالهيئة الوطنية للأمن السيبراني تشغل منصة لتسجيل وترخيص مقدمي خدمات الأمن السيبراني في المملكة، فأنت تمنح هذا المزود إذناً بالوصول إلى أنظمتك الحساسة وبياناتك، فتحقق من أهليته كما تتحقق من أي شريك يصل إلى أغلى ما تملك. ومن أسئلة مازن للمزود: ما أطر المنهجية التي تتبعها، وهل تختبر على الإنتاج أم على نسخة، وكيف تعالج البيانات التي تراها وتتلفها بعد الاختبار، ونموذج تقرير سابق، وهل تشمل الخدمة إعادة اختبار بعد الإصلاح.
قائمة تحقق قبل أي اختبار
جمع مازن ما تعلمه في قائمة يمر بها قبل أن يبدأ أي اختبار، سواء نفذه بنفسه على أنظمته أو تعاقد عليه:
- إذن مكتوب موقع من صاحب الصلاحية الفعلية، بتواريخ ومدة محددة.
- نطاق In-scope مكتوب بدقة، وقائمة Out-of-scope صريحة لما يمنع لمسه.
- قواعد اشتباك: الأوقات المسموحة، والأساليب الممنوعة، ومعالجة البيانات وإتلافها.
- جهة اتصال للطوارئ، وكلمة متفق عليها لإيقاف كل شيء فوراً.
- نوع الاختبار المناسب: أسود أم رمادي أم أبيض، معلن أم غير معلن، ولماذا.
- الاتفاق على بنية التقرير وأنه يشمل ملخصاً تنفيذياً وترتيباً بالخطورة وخطوات إصلاح.
- الاتفاق على إعادة اختبار بعد الإصلاح ضمن الخدمة.
- إن كان المزود خارجياً: التحقق من وضعه النظامي ومنهجيته ونموذج تقرير سابق.
وهذه القائمة ليست روتيناً، بل هي الفرق بين اختبار يحسن أمنك واختبار يسبب لك مشكلة: عطلاً في الإنتاج، أو تجاوزاً للنطاق، أو تقريراً لا ينفع. ومن يمر بها قبل البدء ينام مطمئناً أن الاختبار لن يفاجئه.
أخطاء شائعة Common Mistakes
أغلب ما يفسد اختبار الاختراق لا يحدث أثناء الاختبار، بل قبله في الإطار أو بعده في المتابعة. وهذه أكثر الأخطاء التي رآها مازن وهو يجهز شركته:
- البدء دون إذن مكتوب كامل: إذن شفهي أو رسالة عابرة لا تحميك، ولا من يملك الصلاحية الفعلية.
- نطاق غامض: «اختبر كل شيء» دعوة للمشاكل، فكل ما ليس محدداً كتابةً خارج النطاق.
- الخلط بين الفحص والاختبار: تسليم مخرج أداة فحص خام على أنه اختبار اختراق، دون تحقق ولا ترتيب أولوية.
- تقرير بلا ملخص تنفيذي: تقرير تقني بحت لا تقرؤه الإدارة ولا يتخذ على أساسه قرار.
- إهمال إعادة الاختبار: إغلاق النتائج دون التأكد أن الإصلاح نجح فعلاً.
- الاختبار على الإنتاج دون احتياط: دون اتفاق على أوقات وشرط إيقاف، قد يوقف الاختبار خدمة حقيقية.
- اختبار مرة ونسيان الأمر: النظام يتغير كل شهر بميزات جديدة، فالاختبار السنوي حد أدنى لا سقف، وكل تغيير كبير يستحق فحصاً.
- عدم التحقق من المزود الخارجي: تمنحه وصولاً إلى أغلى بياناتك، فتحقق من أهليته ومنهجيته ومعالجته للبيانات قبل أن تأذن.
الخلاصة
وصلنا لنهاية الموضوع، ومسار مازن من سطر في عقد إلى خطة واضحة يلخص كل ما سبق، وأهم ما يجب أن تتذكره:
- الفرق بين الاختبار والجريمة ورقة واحدة: إذن مكتوب موقع من صاحب الصلاحية الفعلية.
- قبل أي أداة، يجب أن يوجد نطاق واضح وقواعد اشتباك وجهات اتصال وشرط إيقاف.
- الاختبار مراحل من الاتفاق إلى التقرير، واختبار الاختراق ليس فحص ثغرات آلياً.
- التقرير هو المنتج، وقيمته في أن يفهمه الفريق ويصلح على أساسه، لا في براعة الاختراق.
- ابن منهجيتك على أطر ناضجة مثل PTES وNIST SP 800-115 وOWASP WSTG، والتزم بما تطلبه NCA ECC إن انطبقت عليك.
وبهذا يكون مازن قد جهز شركته لأول اختبار: فهم الفرق بين الاختبار والجريمة، وكتب إذناً ونطاقاً وقواعد اشتباك، واختار نوع الاختبار المناسب، وعرف ما يجب أن يحويه التقرير، وقائمة تحقق يمر بها. فتحول طلب المستشفى من مصدر قلق إلى خطة واضحة، لا لأنه تعلم أداة، بل لأنه فهم الإطار الذي يحول الأدوات إلى خدمة مشروعة ومفيدة. وهذا هو الدرس الأكبر: في اختبار الاختراق، المنهجية قبل الأداة، والإطار قبل الأمر، والإذن قبل كل شيء.
وبعد أن عرفنا الإطار، ننتقل في المقالين القادمين إلى الأدوات التي تعمل جميعها على مختبر نملكه فقط: Kali Linux ومجموعة أدوات الفريق الأحمر، ثم Nmap لاستكشاف الشبكة والمنافذ. وستلاحظ في المقالين أن كل تجربة فيهما تبقى داخل هذا الإطار: على أهداف نملكها، بشبكة معزولة، وبوعي أن الفرق بين التعلم والجريمة هو ما شرحناه هنا.
 دليلمصطلحات الأمن السيبراني للمبتدئين: من CVE إلى Purple Teamماذا تعني الكلمات التي تتكرر في كل عرض أمني، من رقم الثغرة وخطورتها إلى أدوات المراقبة SOC والفرق الحمراء والزرقاء.
 دليلاستكشاف الشبكة والمنافذ والخدمات مع Nmapنشغل Nmap على مختبر من Containers نملكها بثلاث خدمات، ونمر على الاكتشاف وفحص المنافذ وكشف الإصدار ومحرك السكربتات NSE بمخرج حقيقي.
 دليلKali Linux في Docker وأدوات الفريق الأحمر الأساسيةنرافق مسؤول نظم وهو يبني محطة Kali في Docker ويوجه أدواتها إلى مختبر يملكه، فيكشف gobuster مجلدات مخفية وتجد hydra كلمة مرور ضعيفة.
 دليلإدارة الثغرات Vulnerability Management: هل سيرفرك متأثر؟كيف تعرف خلال ساعات أن ثغرة جديدة تمس سيرفراتك، ولماذا يخدعك رقم الإصدار، وكيف ترتب الإصلاح وتتأكد أنه تم فعلاً.
 دليلالضوابط الأساسية للأمن السيبراني NCA ECC بلغة بسيطةكيف تقرأ الضوابط الأساسية ECC دون أن تضيع في أرقامها، وعلى من تنطبق، وما المطلوب من جهتك فعلاً في كل مكون.
تدريب عملي Practice
المنهجية تتعلم بالممارسة لا بالقراءة فقط، وهذه تمارين تبني بها عضلة التفكير الأمني قبل أن تحتاجها في عقد حقيقي:
- اكتب مسودة وثيقة نطاق Scope لتطبيق وهمي: حدد ما داخل النطاق وما خارجه صراحة، وقواعد اشتباك، وشرط إيقاف. ثم راجعها واسأل: هل تركت باباً غامضاً قد يفسره المختبر على غير ما تريد؟
- افتح أحد الأطر، مثل OWASP WSTG، واختر فئة اختبار واحدة، واقرأ كيف يفصلها، ولاحظ كم هي أبعد من مجرد تشغيل أداة.
- تخيل أنك تقارن عرضين لاختبار اختراق: اكتب خمسة أسئلة تسألها لكل مزود لتميز الجاد من غيره، مستعيناً بقائمة التحقق أعلاه.
- خذ نتيجة واحدة من أي تقرير أمني عام، وحاول أن تحولها إلى مهمة إصلاح لها مالك وموعد وخطوة تحقق، فإن عجزت فالنتيجة ناقصة.
سجل التحديثات
- أكتوبر 2026: كتابة المقال ومراجعة المكون 2-11 في وثيقة ECC-2:2024 والأطر المرجعية PTES وNIST SP 800-115 وOWASP WSTG يوم 26 أكتوبر 2026.


