

بعد أن تعلم مازن، مسؤول النظم في شركة برمجيات العيادات السعودية الصغيرة، كيف يرى منافذ سيرفراته بـ Nmap، واجهه سؤال أعمق من المستشفى الذي يريد التعاقد: «هل اختبرتم تطبيقكم كما يختبره مهاجم؟». فمعرفة المنافذ المفتوحة خطوة أولى، لكن المهاجم لا يتوقف عندها: يبحث عن مجلدات مخفية في موقعك، وترويسات أمان ناقصة، وكلمات مرور ضعيفة على حسابات الإدارة. وليجرب مازن ذلك على بيئته التجريبية Staging التي يملكها، احتاج إلى صندوق أدوات هجومية منظم، فبدلاً من أن يبحث عن كل أداة ويثبتها ويضبط اعتمادياتها، وجد أن هناك توزيعة جمعت مئات أدوات الأمن الهجومي جاهزة في مكان واحد اسمها Kali Linux. وفي هذا المقال نرافق مازن وهو يبني محطة عمل Kali في Docker، ويتعلم أدواتها الأساسية مرحلة مرحلة، ويوجهها إلى مختبر يملكه، فيكتشف ثغرات حقيقية ويصلحها قبل أن يجدها غيره.
ولنفهم لماذا يحتاج مازن هذا، تخيل حجم ما لا يراه: تطبيقه يعمل على خوادم عدة، بناها فريق تعاقب عليه ناس، وكل واحد ترك خلفه مجلداً أو حساباً أو إعداداً. ومن خارج الشبكة، يرى المهاجم كل ذلك في صورة واحدة بأدوات مجانية خلال دقائق، بينما لا يملك مازن هذه الصورة عن أنظمته. هذه الفجوة بين ما يراه المهاجم وما يعرفه المدافع هي ما يسده هذا المقال وسابقه: أن ترى أنظمتك بعين من يريد اختراقها، على مختبر آمن أولاً، ثم على ما تملكه بإذن.
وهذا المقال هو السادس في مرحلة الأمن السيبراني، يأتي بعد اختبار الاختراق المصرح به الذي وضع الإطار والمنهجية، وقبل Nmap الذي تعمقنا فيه كأهم أداة في الصندوق. وهنا نرتب الصندوق كله. وسوف نناقش في هذا المقال ما يلي:
- ما هي Kali Linux، ومن طورها، ولماذا تجمع الأدوات بدل أن تثبتها متفرقة.
- طرق تشغيل Kali الأربع، ومتى تختار Container على آلة افتراضية VM.
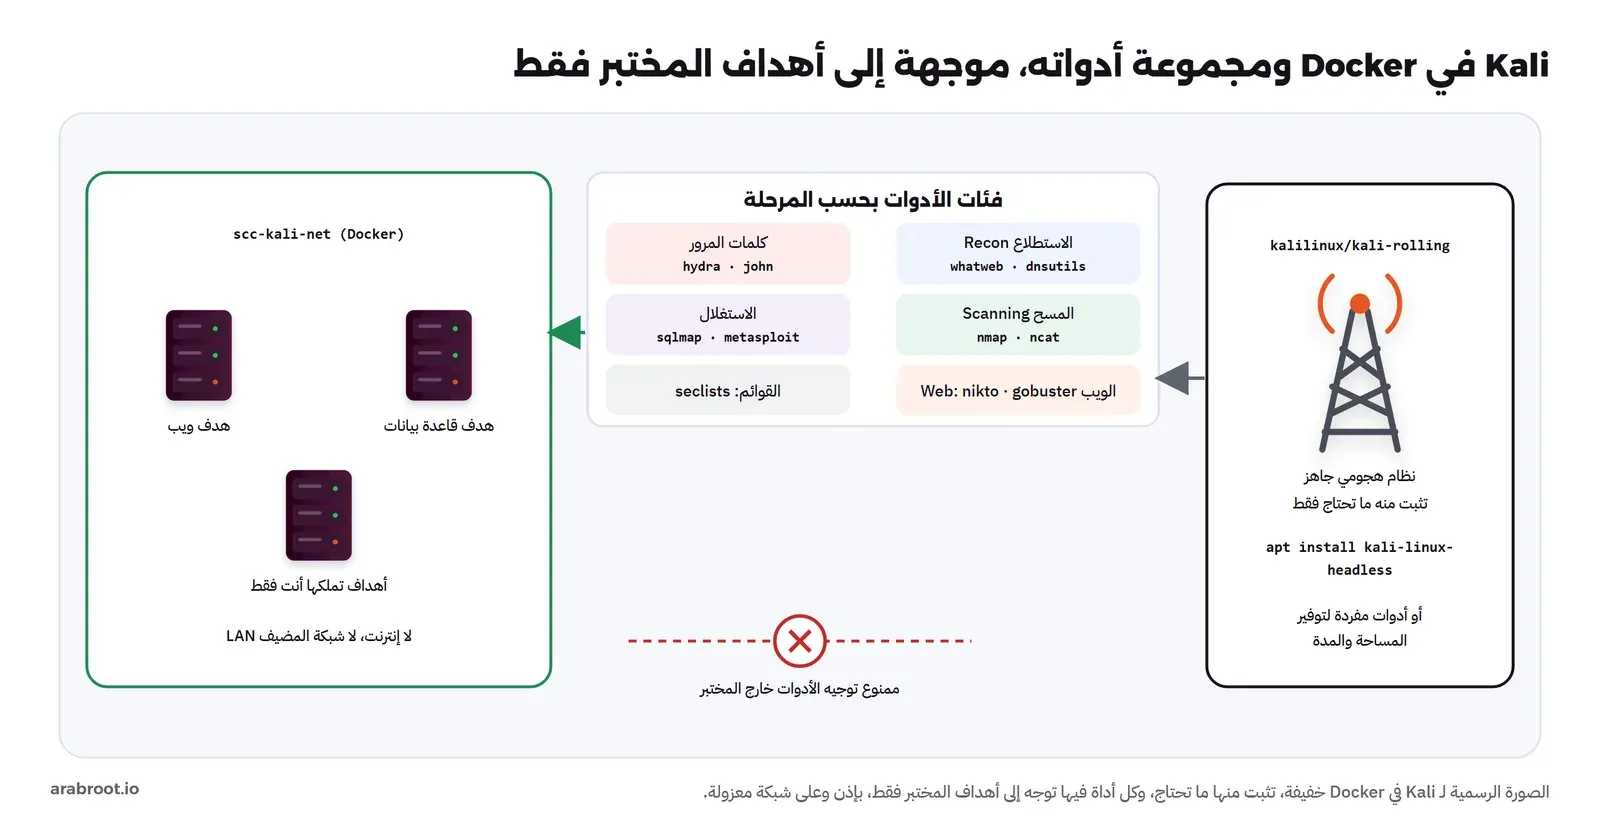
- بناء مختبر من Containers نملكها: محطة Kali وهدفان نملكهما.
- حزم Kali الجاهزة Metapackages، وأيها تختار لتوفير المساحة.
- فئات الأدوات على مراحل اختبار الاختراق.
- تجربة الأدوات فعلياً: whatweb وgobuster وnikto وhydra، بمخرج حقيقي مشروح.
- قواعد الاستخدام الآمن، والسياق السعودي، وحدود Kali، وقائمة تحقق.
والصورة التالية تبين البيئة التي سوف نبنيها وفئات الأدوات فيها:
ما هي Kali، ولماذا تجمع الأدوات؟
Kali Linux توزيعة Linux مبنية على Debian، تطورها شركة OffSec، وريثة توزيعة أقدم اسمها BackTrack التي ظهرت في العقد الأول من الألفية، ثم أعيد بناؤها من الصفر على أساس Debian وصدرت باسم Kali سنة 2013. وفكرتها بسيطة لكنها ثمينة: بدل أن يقضي المختبر ساعات في تثبيت عشرات الأدوات وضبط اعتمادياتها المتضاربة، يجد Kali قد جمعت مئات الأدوات مثبتة ومصنفة ومحدثة، من فحص الشبكة إلى تحليل التطبيقات إلى التحقيق الرقمي. وهي ليست نظاماً تستخدمه يومياً للبريد والمتصفح، بل بيئة عمل تشغلها لمهمة محددة ثم تتركها.
ولماذا توزيعة كاملة لا مجرد حزمة أدوات؟ لأن أدوات الأمن الهجومي ليست برامج مستقلة، بل تعتمد على مكتبات وقواعد بيانات وإعدادات نظام متشابكة، وكثير منها يحتاج صلاحيات خاصة أو تعديلات دقيقة. فحين تجمعها توزيعة واحدة مضبوطة ومختبرة معاً، توفر على المستخدم ساعات من حل التعارضات، وتضمن أن الأداة التي يشغلها اليوم هي الإصدار الذي اختبره آلاف غيره. وKali توزيعة متدحرجة Rolling Release، أي أنها لا تصدر نسخاً كبيرة متباعدة بل تحدث أدواتها باستمرار، فما تثبته اليوم قد يكون أحدث مما ثبته زميلك الشهر الماضي، وهذا ما يفسر لماذا تجد أرقام إصدارات غير متوقعة أحياناً، مثل إصدار Nmap في Kali الذي قد يسبق الإصدار الرسمي المستقر.
وقد يتساءل البعض: لماذا يهتم مدير النظام بتوزيعة صممت للهجوم؟ والجواب هو نفسه الذي ذكرناه في مقال Nmap: المهاجم والمدافع ينظران إلى الصورة نفسها، لكن المهاجم ينظر أولاً. فإذا تعلم مازن أن يوجه هذه الأدوات إلى بيئته التجريبية التي يملكها، رأى ما سيراه المهاجم في الإنتاج، وأغلقه قبل أن يصل إليه. وهذا هو جوهر عمل الفريق الأحمر Red Team الذي شرحناه في مصطلحات الأمن السيبراني: محاكاة المهاجم بإذن قبل أن يأتي المهاجم الحقيقي.
ولاحظ الفرق المهم بين الفريق الأحمر والمهاجم الحقيقي: كلاهما يستخدم الأدوات نفسها، لكن الفريق الأحمر يعمل بإذن ونطاق محدد وهدفه أن يصلح لا أن يضر، وينتهي عمله بتقرير يغلق الثغرات لا باستغلالها. ولذلك تعلم هذه الأدوات ليس تعلماً للهجوم بقدر ما هو تعلم للدفاع من موقع المهاجم، وهو أعمق أنواع الدفاع، لأنك لا تخمن ما قد يفعله المهاجم، بل تراه بعينيك على أنظمتك. وهذا ما قرر مازن أن يفعله قبل أن يصله المهاجم أو مدقق المستشفى.
وKali ليست الخيار الوحيد، فهناك توزيعات هجومية أخرى مثل Parrot OS و BlackArch، وكلها تجمع الأدوات نفسها تقريباً، والفرق في التفاصيل والتفضيل. وأي توزيعة Linux عادية تستطيع أن تثبت عليها الأدوات واحدة واحدة، لكن Kali توفر عليك هذا العناء وتضمن أنها محدثة ومتوافقة، ولذلك صارت المرجع الذي تبدأ به.
طرق تشغيل Kali الأربع
قبل أن يثبت مازن شيئاً، احتاج أن يقرر كيف يشغل Kali، وله أربع طرق لكل منها موضعها، والصورة التالية تبينها:
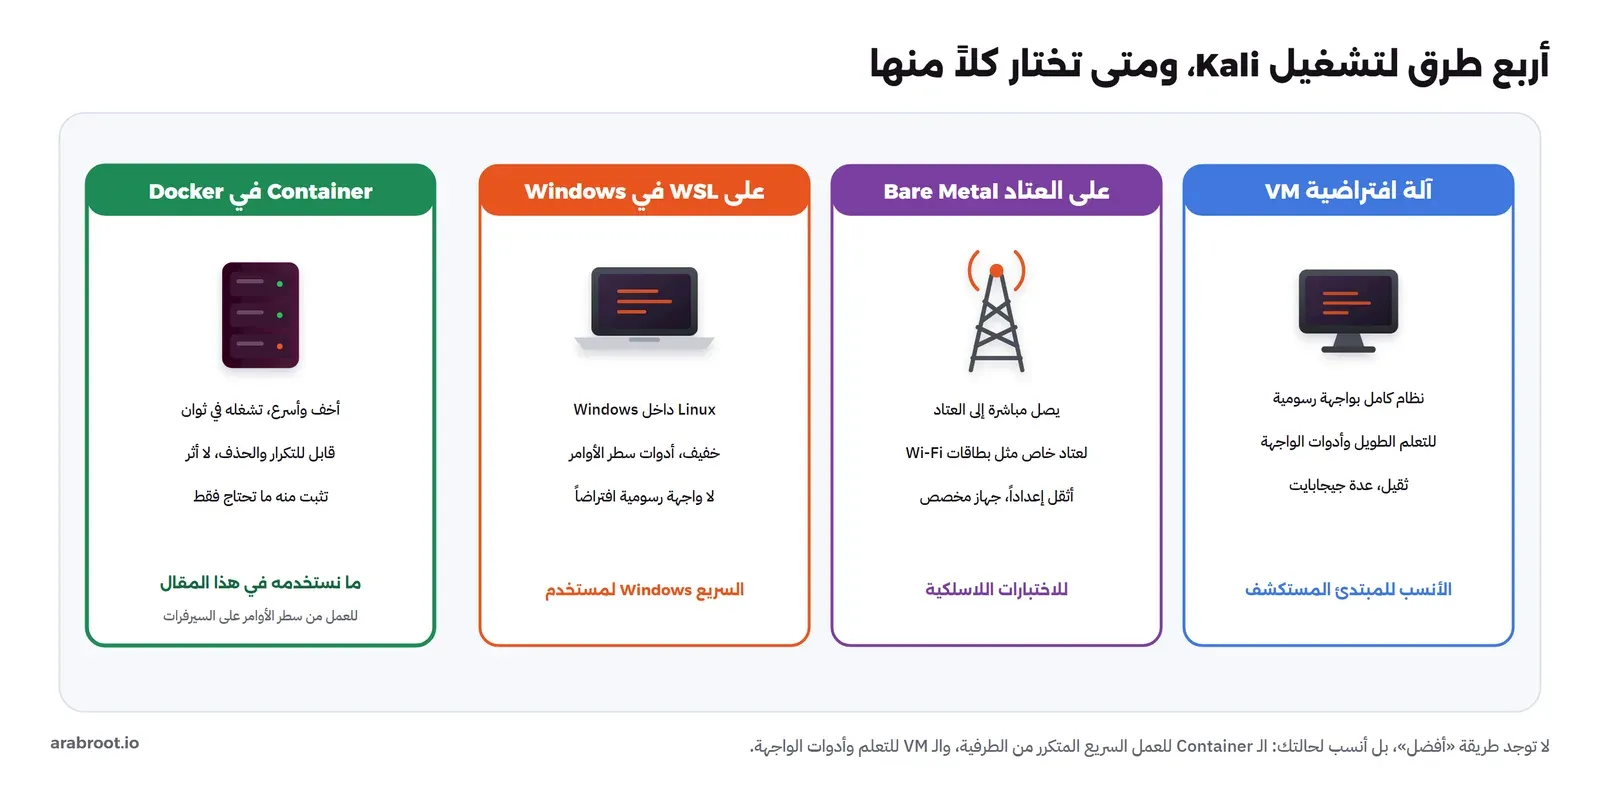
- آلة افتراضية VM: نظام Kali كامل بواجهة رسومية داخل برنامج مثل VirtualBox، مناسب للتعلم الطويل وللأدوات ذات الواجهة الرسومية مثل Burp Suite، لكنه ثقيل ويحتاج عدة جيجابايت من القرص والذاكرة.
- على العتاد مباشرة Bare Metal: تثبت Kali نظاماً وحيداً على الجهاز، وتحتاجه الاختبارات التي تتطلب وصولاً مباشراً إلى عتاد خاص، مثل بطاقات الشبكة اللاسلكية في وضع المراقبة التي لا يصل إليها نظام داخل Container أو VM بسهولة، وهو الأثقل إعداداً لأنه يحتل الجهاز كله.
- على WSL في Windows: تشغل Kali كنظام Linux فرعي داخل Windows، خفيف وسريع لأدوات سطر الأوامر، لكنه بلا واجهة رسومية افتراضاً.
- Container في Docker: أخف وأسرع طريقة، تشغله في ثوان من صورة صغيرة، وتوجهه إلى أهداف على شبكة Docker معزولة، وتحذفه بعد الانتهاء دون أثر. وهو الأنسب للعمل من سطر الأوامر على السيرفرات، وهو ما اختاره مازن وما نستخدمه هنا.
ولا توجد طريقة «أفضل» على الإطلاق، بل أنسب لحالتك: المبتدئ المستكشف يبدأ بـ VM ليرى كل شيء، ومن يعمل على السيرفرات من الطرفية يختار Container. واختار مازن الـ Container لأسباب عملية: فهو يشغله في ثوان لا دقائق، ويحذفه بعد المهمة فلا يبقى على جهازه نظام هجومي كامل، ويضعه على شبكة Docker معزولة فلا تصل أدواته إلا إلى الأهداف التي يضعها معه، وهذا العزل نفسه حماية: فحتى لو أخطأ في أمر، لن يصل الأمر إلى شبكته الحقيقية. وثمن هذا الخيار أنه بلا واجهة رسومية، فالأدوات التي تحتاج واجهة مثل Burp Suite لا تعمل فيه بسهولة، لكن أدوات سطر الأوامر التي يحتاجها مازن كلها تعمل.
تشغيل Kali في Docker مع هدفين
بنى مازن مختبراً يشبه بيئته: خادم ويب كالذي يشغل تطبيقه، وخادم SSH كالذي يدير به سيرفراته، ومحطة Kali يفحص منها، كلها على شبكة Docker معزولة. وأضاف إلى خادم الويب مجلدين لا يظهران في الصفحة الرئيسية ليحاكي «المجلدات المنسية» التي يتركها المطورون، وأعطى خادم SSH كلمة مرور ضعيفة عمداً ليرى كيف يكشفها المهاجم:
docker network create lab-net
docker run -d --name kali --network lab-net kalilinux/kali-rolling sleep infinity
docker run -d --name lab-target --network lab-net nginx:1.31.6-alpine
ثم أضاف إلى خادم الويب مجلدين لا يظهران في الصفحة الرئيسية ليحاكي «المجلدات المنسية» التي يتركها المطورون، وأضاف خادم SSH:
docker exec lab-target sh -c 'mkdir -p /usr/share/nginx/html/admin /usr/share/nginx/html/backup'
docker run -d --name lab-ssh --network lab-net debian:trixie-20261005-slim sleep infinity
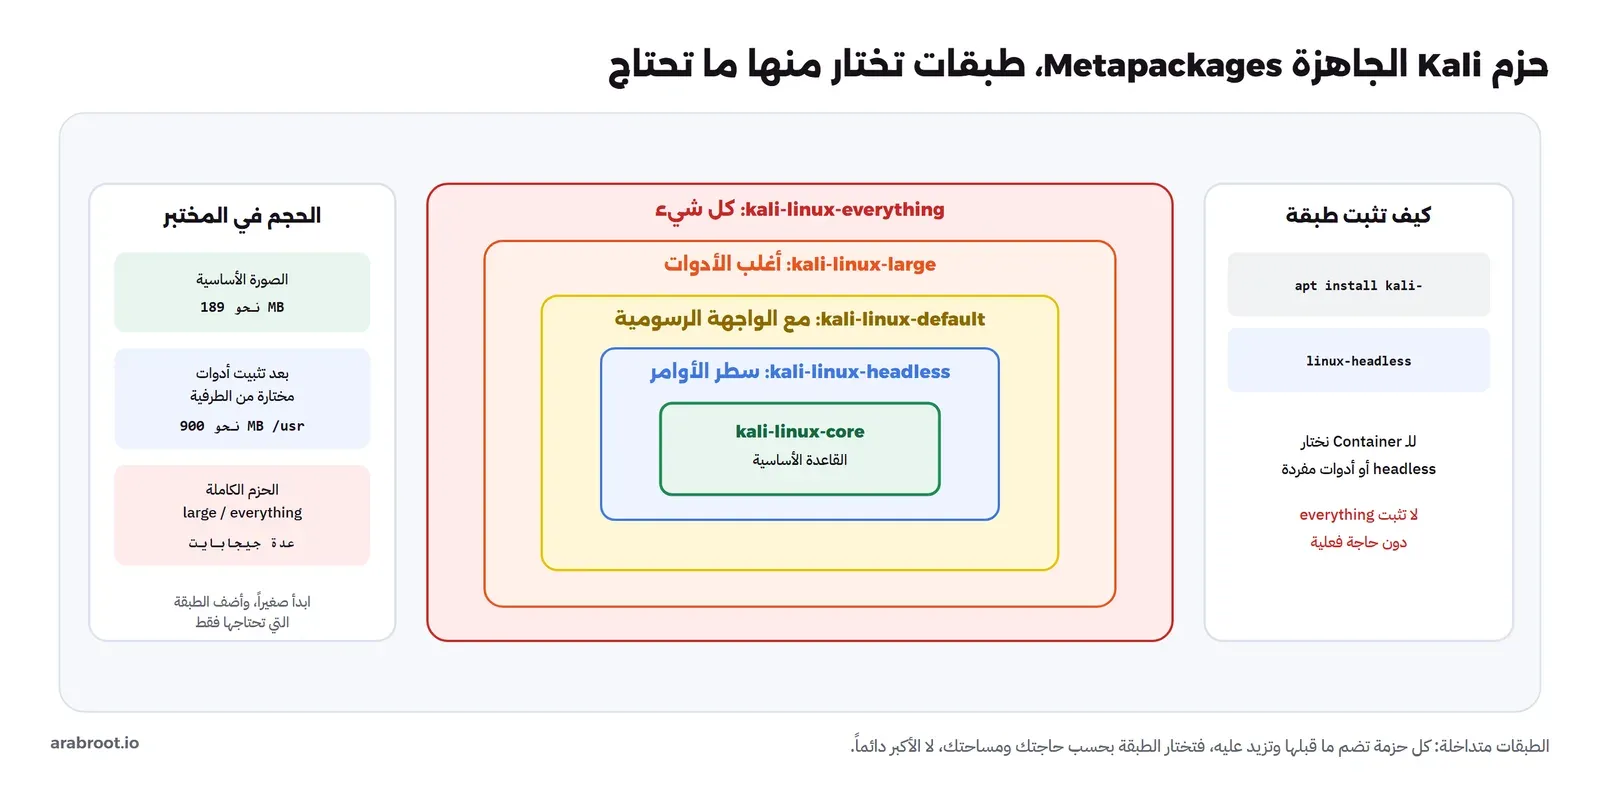
الصورة الأساسية لـ Kali صغيرة، نحو 189 ميجابايت فقط، لأنها بلا أدوات بعد، فتثبت منها ما تحتاج. ثم ندخل إلى محطة Kali ونحدث قائمة الحزم:
docker exec -it kali bash
apt-get update
ولماذا بنى مازن هذين الهدفين تحديداً؟ لأنهما يمثلان أكثر ما يهاجم في الواقع: تطبيق ويب مكشوف للإنترنت، وخدمة إدارة عن بعد بـ SSH. والمجلدان المخفيان على خادم الويب يحاكيان خطأً شائعاً جداً: مطور ينشئ مجلد admin أو backup للعمل، ثم ينساه متاحاً في الإنتاج. وكلمة المرور الضعيفة على SSH تحاكي خطأً أشيع: حساب إدارة بكلمة مرور يسهل تخمينها. فالمختبر ليس تمريناً نظرياً، بل نسخة مصغرة من الأخطاء التي يجدها المهاجمون كل يوم. ونجهز خادم SSH بمستخدم وكلمة مرور ضعيفة عمداً، في مختبر نملكه فقط، لنرى كيف يكشفها المهاجم:
docker exec lab-ssh bash -c "apt-get update && apt-get install -y openssh-server && \
  ssh-keygen -A && useradd -m devops && echo 'devops:summer2026' | chpasswd && \
mkdir -p /run/sshd && /usr/sbin/sshd"حزم Kali الجاهزة Metapackages
أول خطأ يقع فيه المبتدئ أن يثبت كل شيء دفعة واحدة، فيملأ القرص بجيجابايتات من أدوات لن يستخدمها، ويبطئ تحديثها، ويزيد سطح الخطر على جهازه. فكل أداة مثبتة هي كود إضافي قد يحوي ثغرة في ذاته. ولذلك القاعدة في الأمن أن تثبت أقل ما يكفي مهمتك. تنظم Kali أدواتها في حزم جاهزة Metapackages، كل واحدة تجمع طبقة من الأدوات، والصورة التالية تبين تداخلها:
| الحزمة Metapackage | ماذا تحوي | متى تختارها |
|---|---|---|
| kali-linux-core | القاعدة الأساسية فقط | أخف شيء، تبني فوقه |
| kali-linux-headless | الأدوات الأساسية بلا واجهة رسومية | الأنسب لـ Container وللعمل من الطرفية |
| kali-linux-default | أدوات الصور الرسمية مع الواجهة | لآلة افتراضية VM كاملة |
| kali-linux-large / everything | أغلب الأدوات / كل شيء | عندما لا تمانع حجماً كبيراً |
للعمل من سطر الأوامر في Container، الحزمة kali-linux-headless هي الخيار المتوازن، وتضم الأدوات الأساسية دون أدوات الواجهة الرسومية التي لا تعمل في Container أصلاً. ويمكنك أن تضيف أدوات موضوع بعينه بحزم فرعية، مثل حزمة أدوات الويب أو حزمة أدوات اللاسلكي، فلا تحمل ما لا يخص مهمتك. لكن مازن أراد أن يبدأ أخف من ذلك، فثبت مجموعة مختارة من الأدوات الأساسية التي يحتاجها لمهمته فقط، مع قوائم الكلمات التي تحتاجها بعض الأدوات:
apt-get install -y nmap nikto whatweb hydra gobuster sqlmap netcat-traditional dnsutils curlثم أضاف قوائم الكلمات التي تحتاجها أدوات التخمين:
apt-get install -y seclists wordlistsوبهذه الأدوات مع قوائم SecLists صار حجم النظام نحو 2.6 جيجابايت، لكن الجزء الأكبر من هذا الحجم هو قوائم الكلمات لا الأدوات: فحزمة SecLists وحدها مئات الميجابايت من ملفات نصية، أما الأدوات الست نفسها فأخف بكثير. ولو ثبت مازن الأدوات دون قوائم SecLists، وأحضر قائمة صغيرة تناسب مهمته، لبقي النظام في حدود مئات الميجابايت. وهذا أخف بكثير من الحزمة الكاملة التي قد تتجاوز عشرة جيجابايت، ويكفي لأغلب مهام سطر الأوامر. والقاعدة: ابدأ صغيراً، وأضف الطبقة التي تحتاجها فقط عند الحاجة، فالمساحة التي توفرها اليوم تعني بيئة أسرع في التشغيل والتحديث وأقل سطحاً للخطر.
فئات الأدوات على مراحل الاختبار
الأدوات في Kali ليست كومة، بل مصنفة بحسب مرحلة الاختبار التي شرحناها في مقال المنهجية، والصورة التالية تربط كل مرحلة بأدواتها وبالسؤال الذي تجيب عنه:
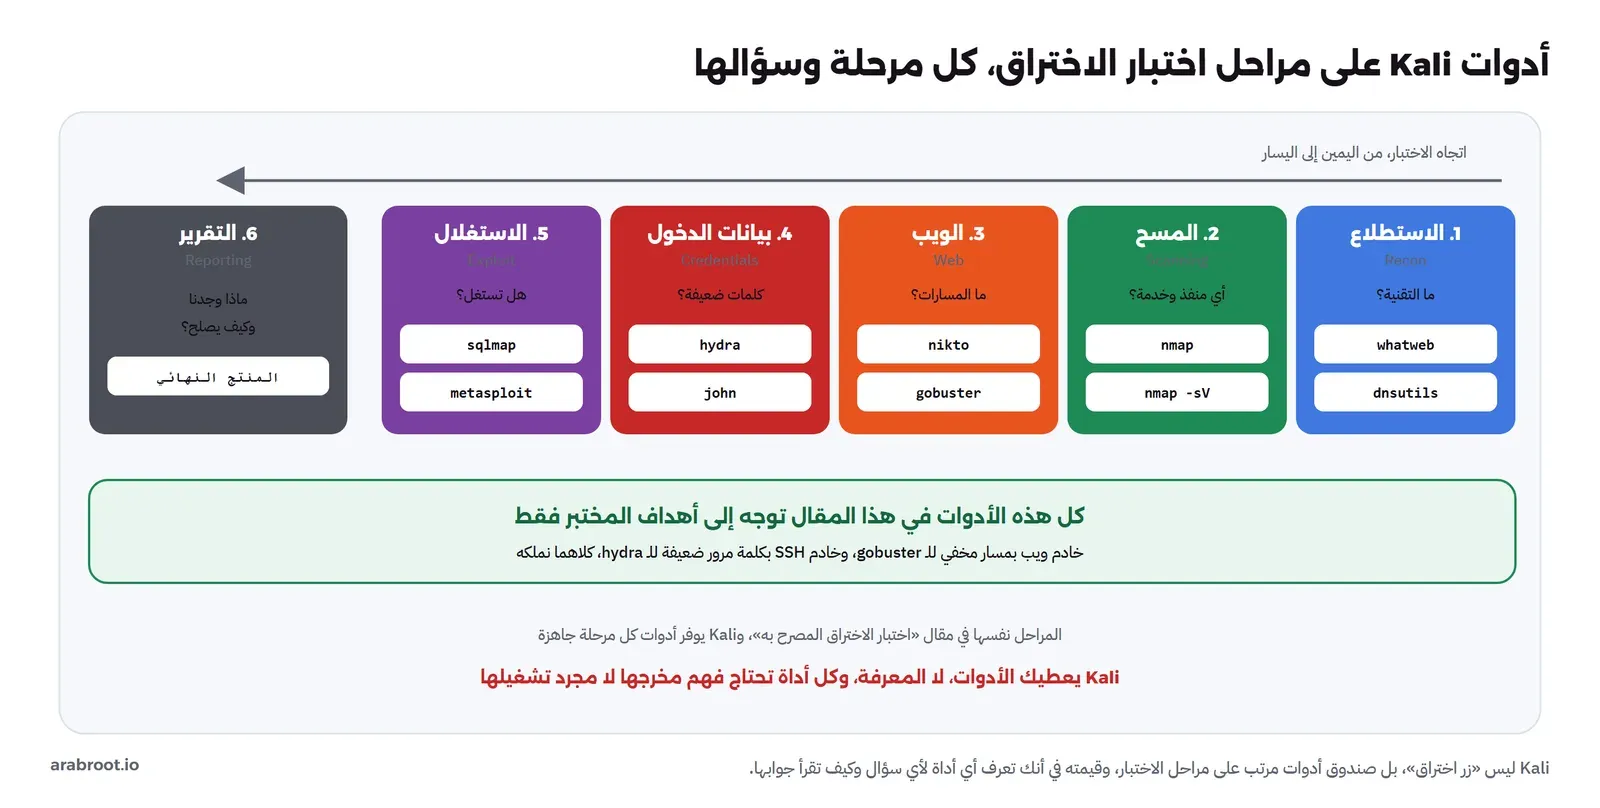
ولماذا هذا الترتيب تحديداً؟ لأن كل مرحلة تبني على التي قبلها: لا تعرف أي خدمة تفحص قبل أن تعرف أي منفذ مفتوح، ولا تبحث عن مسارات ويب قبل أن تعرف أن هناك خادم ويب، ولا تخمن كلمة مرور قبل أن تعرف أي خدمة تطلب مصادقة. فالمعلومة من مرحلة تفتح باب المرحلة التالية، والمهاجم الماهر لا يقفز بل يبني صورته طبقة طبقة، وكذلك المدافع حين يفحص نفسه. وسوف نسير مع مازن في المراحل العملية على مختبره، وبالإصدارات التي ظهرت فعلاً على Kali 2026.3، ولاحظ أن Kali توزيعة متدحرجة فقد تختلف أرقام الإصدارات عندك قليلاً.
المسح Scanning: أي منفذ وخدمة؟
بعد أن صار لمازن عنوان الهدف، بدأ بمسح المنافذ وكشف الخدمات بـ Nmap (الإصدار في Kali كان 7.991)، فهو أول ما يرسم له صورة ما يعمل:
nmap -sV -p 80,443 lab-targetNmap scan report for lab-target (192.168.112.3)
PORT STATE SERVICE VERSION
80/tcp open http nginx 1.31.6
443/tcp closed https
Service detection performed.عرف Nmap أن المنفذ 80 مفتوح ويشغل nginx 1.31.6، والمنفذ 443 مغلق. وقد خصصنا لـ Nmap مقالاً كاملاً نمر فيه على مراحله الأربع بالتفصيل مع فحص المنافذ المرشحة ومحرك السكربتات، فلن نكرره هنا. يكفي أن تتذكر أن Nmap هو الجسر إلى البحث عن الثغرات، وأن Kali توفره جاهزاً كأي أداة أخرى.
الاستطلاع Reconnaissance: ما التقنية خلف الموقع؟
عرف مازن أن المنفذ 80 يشغل خادم ويب، فأراد أن يعرف تفاصيل أكثر عن تقنيته بأداة WhatWeb (الإصدار 0.6.4) المتخصصة في التعرف على ما خلف المواقع: الخادم وإصداره، وإطار العمل، وأنظمة إدارة المحتوى:
whatweb http://lab-target/http://lab-target/ [200 OK] HTML5, HTTPServer[nginx/1.31.6],
IP[192.168.112.3], Title[Welcome to nginx!], nginx[1.31.6]أكد WhatWeb ما قاله Nmap وأضاف عليه: الخادم nginx 1.31.6، وعنوان الصفحة، وعنوان IP. وWhatWeb متخصص في الويب فيعرف أنماط التطبيقات الشائعة من عناوينها وملفاتها وترويساتها، وهو أدق من Nmap في تحديد إطار العمل ونظام إدارة المحتوى، ولذلك يكمل أحدهما الآخر: Nmap يرى كل المنافذ، وWhatWeb يتعمق في منفذ الويب.
وكيف يعرف WhatWeb كل هذا؟ لا يطلب من الموقع أن يعرف نفسه، بل يقرأ آثاره: ترويسة Server في الرد، وأسماء ملفات وأنماط عناوين خاصة بكل نظام، ونصوصاً في الصفحة مثل «Powered by». فإذا وجد ملفاً باسم wp-login.php عرف أنه WordPress، وإذا وجد ترويسة معينة عرف إطار العمل. وهذه المعلومات ثمينة للمهاجم لأنها توجهه مباشرة إلى ثغرات ذلك النظام تحديداً، وثمينة للمدافع لأنها تريه ما يكشفه موقعه عن نفسه دون داع. ومن الدروس العملية هنا أن تقلل ما يكشفه خادمك: إخفاء رقم الإصدار الدقيق في ترويسة Server لا يمنع الاختراق، لكنه يبطئ المهاجم ويقلل ما يراه في أول نظرة، وهو ما يسمى تقليل بصمة المعلومات Information Leakage.
والاستطلاع لا يقف عند الموقع نفسه، بل يشمل ما حوله: أسماء النطاقات الفرعية Subdomains، وسجلات DNS التي قد تكشف خوادم أخرى للجهة. وأدوات مثل dig من حزمة dnsutils تستعلم عن سجلات النطاق، فتجد مثلاً خادم بريد أو نطاقاً فرعياً للاختبار نسيه أحد مكشوفاً. وهذا النوع من الاستطلاع «السلبي» Passive، لأنه يقرأ معلومات علنية دون أن يلمس أنظمة الجهة، وهو غالباً مشروع لأنه لا يتجاوز ما هو منشور، لكن ما يليه من فحص نشط Active يحتاج إذناً. والفرق بين الاستطلاع السلبي والنشط مهم في المنهجية: الأول يجمع ما هو متاح للعموم، والثاني يرسل حزماً إلى أنظمة الهدف، وعنده يبدأ الخط الذي لا تتجاوزه إلا بإذن.
الويب Web: اكتشاف المسارات المخفية بـ gobuster
عرف مازن الآن أن هناك خادم ويب، لكن الصفحة الرئيسية لا تكشف كل ما عليه. فالمهاجم يبحث عن مسارات لا ترتبط بها الصفحة الرئيسية: لوحة إدارة، أو نسخة احتياطية، أو ملف إعداد نسيه أحد. ولماذا توجد هذه المسارات أصلاً؟ لأن المطورين ينشئونها أثناء العمل: مجلد لرفع الملفات، صفحة إدارة مؤقتة، نسخة من قاعدة البيانات قبل ترقية. ثم تبقى هذه المسارات على الخادم دون أن ترتبط بها أي صفحة، فيظنها صاحبها مخفية لأنها غير مرئية، وهذا وهم خطير، فالمسار الذي لا يظهر في الصفحة قد يظهر لأداة تخمنه. أداة gobuster (الإصدار 3.8.2) تفعل ذلك بطريقة التخمين: تأخذ قائمة أسماء شائعة، وتجرب كل اسم على الموقع، وتعرض ما يرد بحالة موجودة. استخدم مازن قائمة common.txt من SecLists وفيها 4749 اسماً:
gobuster dir -u http://lab-target \
  -w /usr/share/seclists/Discovery/Web-Content/common.txt -q
admin (Status: 301) [Size: 169] [--> http://lab-target/admin/]
backup (Status: 301) [Size: 169] [--> http://lab-target/backup/]
index.html (Status: 200) [Size: 896]في المخرج أعلاه لاحظ التالي: وجد gobuster المجلدين admin وbackup اللذين لا تشير إليهما أي صفحة، بحالة 301 التي تعني إعادة توجيه إلى المجلد، أي أنه موجود فعلاً. وفهم رموز الحالة Status Codes هنا مفتاح قراءة المخرج: الرمز 200 يعني الصفحة موجودة وتعرض محتوى، و301 أو 302 إعادة توجيه وغالباً مجلد موجود، و403 ممنوع لكنه موجود وهذا في ذاته معلومة، و404 غير موجود فيتجاهله gobuster. فالأداة لا «تعرف» ما المخفي، بل تجرب كل اسم في القائمة وتقرأ رمز الحالة لتقرر.
ومعنى هذا للمدافع خطير: لوحة إدارة مكشوفة قد يصل إليها أي شخص يخمن اسمها، ومجلد نسخ احتياطية قد يحوي قاعدة بيانات أو ملف إعداد فيه كلمات مرور. وكثير من التسريبات الكبيرة بدأت بمجلد backup أو ملف إعداد تركه أحدهم متاحاً. وأدرك مازن أن تطبيقه الحقيقي قد يحوي مثل هذه المجلدات المنسية، فعزم على فحصه وإغلاق ما لا يجب أن يكون متاحاً. ولتحسين الفحص تستطيع أن تطلب امتدادات محددة بالخيار -x php,txt,bak فيجرب gobuster أسماء مثل config.php، وأن تختار قائمة أكبر إذا لم تجد شيئاً، فحجم القائمة ومحتواها يحددان ما تكتشفه. ولاحظ أن gobuster لا «يخترق» شيئاً، بل يطلب صفحات كأي متصفح، لكنه يطلب آلافها بسرعة، ولذلك يبقى توجيهه إلى موقع لا تملكه مخالفة، كما أنه يترك أثراً واضحاً في سجلات الخادم من كثرة طلبات 404 المتتالية، وهذه نفسها إشارة يلتقطها المدافع.
الويب Web: فحص الخادم بـ nikto
بعد اكتشاف المسارات، أراد مازن أن يفحص إعداد الخادم نفسه لا بنيته فقط، فاستعان بأداة Nikto (الإصدار 2.6.1)، وهي ماسح متخصص لخوادم الويب يبحث عن مشكلات معروفة: ترويسات أمان ناقصة، وملفات افتراضية خطرة تركها المثبت، وإصدارات برامج قديمة لها ثغرات منشورة، وإعدادات خاطئة شائعة:
nikto -host http://lab-target+ Server: nginx/1.31.6
+ /: Suggested security header missing: x-content-type-options. See: ...
+ /: Suggested security header missing: content-security-policy. See: ...
+ /: Suggested security header missing: strict-transport-security. See: ...
+ /admin/index.html: Admin login page/section found.
+ /: The X-Content-Type-Options header is not set. ...أعطى Nikto قائمة قابلة للتنفيذ: الخادم ينقصه عدة ترويسات أمان مهمة، منها Content-Security-Policy التي تقلل خطر هجمات حقن السكربتات، وStrict-Transport-Security التي تفرض HTTPS، وX-Content-Type-Options التي تمنع المتصفح من تخمين نوع المحتوى. ووجد أيضاً صفحة الإدارة التي اكتشفها gobuster. وهذه كلها أمور يصلحها مازن بإضافة الترويسات إلى إعداد nginx، وقد شرحنا هذه الترويسات بالتفصيل في حماية تطبيقات الويب على مستوى HTTP. ولاحظ أن Nikto يعمل بمبدأ مختلف عن gobuster: فبينما يخمن gobuster أسماء مسارات من قائمة، يحمل Nikto قاعدة من آلاف الفحوص المعروفة لمشكلات خوادم الويب، فيجربها واحداً واحداً، من ملفات افتراضية خطرة إلى إصدارات برامج قديمة إلى إعدادات خاطئة شائعة. ولهذا السبب قد يعطي Nikto نتائج إيجابية خاطئة False Positives أحياناً، لأنه يستنتج من أنماط عامة، فاقرأ كل نتيجة وتحقق منها قبل أن تضعها في تقريرك. وNikto أداة «صاخبة» جداً: ترسل آلاف الطلبات وتظهر بوضوح في سجلات الخادم ونظام المراقبة، فهي للاختبار المصرح به لا للتخفي، وتشغيلها على موقع لا تملكه يملأ سجلاته بتنبيهات ويكشفك فوراً.
بيانات الدخول Credentials: تخمين كلمات المرور بـ hydra
وصل مازن إلى المرحلة التي تكشف أخطر خطأ شائع وأكثرها تسبباً في الاختراقات الحقيقية: كلمات المرور الضعيفة. فمهما قويت جدرانك النارية وحدثت أنظمتك، يبقى حساب واحد بكلمة مرور ضعيفة باباً مفتوحاً. أداة hydra (الإصدار 9.7) تجرب قائمة كلمات مرور على خدمة تطلب مصادقة، مثل SSH، بسرعة. على خادم SSH الذي وضع له مازن كلمة مرور ضعيفة عمداً، جرب قائمة صغيرة من كلمات المرور المتوقعة للمستخدم devops:
hydra -l devops -P passwords.txt ssh://lab-ssh[22][ssh] host: lab-ssh login: devops password: summer2026
1 of 1 target successfully completed, 1 valid password foundفي المخرج أعلاه لاحظ التالي: وجدت hydra كلمة المرور summer2026 في ثوان، لأنها كلمة متوقعة: اسم فصل متبوع بسنة، وهو نمط يضعه كثير من الناس ظناً أنه «صعب». وكيف تعمل hydra؟ تفتح اتصالات متوازية بالخدمة، وتجرب في كل اتصال كلمة من القائمة، وتقرأ هل قبلتها الخدمة أم رفضتها، فإذا قبلت واحدة أعلنتها وتوقفت. والخيار -t يحدد عدد المحاولات المتوازية، والأعلى أسرع لكنه قد يرهق الخدمة أو يطلق تنبيهاً، والأبطأ أهدأ. وهذا يفسر لماذا يكشف هجوم التخمين دفاعان: الأول أن تجعل كلمة المرور بعيدة عن أي قائمة، فكلمة عشوائية طويلة لن تكون في أي قائمة مهما كبرت، والثاني أن تحد من عدد المحاولات نفسها.
وهذا الدرس هو جوهر لماذا نفرض كلمات مرور قوية، أو الأفضل أن نلغيها إلى الدخول بمفاتيح المرور Passkeys، وأن نضيف حظراً للمحاولات المتكررة مثل CrowdSec الذي بنينا به مختبراً يكتشف هذا التخمين بالضبط ويحظره بعد عدد من المحاولات الفاشلة. فلو كان CrowdSec يعمل على خادم SSH هنا، لحظر عنوان محطة Kali قبل أن تصل hydra إلى كلمة المرور. فالفريق الأحمر يكشف الضعف، والفريق الأزرق يغلقه، وهنا رأى مازن الوجهين معاً في مختبر واحد.
وجرب مازن تجربة «ماذا يحدث إذا» ليفهم الدرس أعمق: غير كلمة مرور الحساب إلى سلسلة عشوائية طويلة، ثم أعاد تشغيل hydra بالقائمة نفسها. هذه المرة انتهت القائمة دون أن تجد شيئاً، لأن الكلمة العشوائية ليست في أي قائمة. ثم زاد القائمة إلى آلاف الكلمات، فبقيت النتيجة سلبية وطال الوقت فقط. فتعلم بعينه ما يقوله كل خبير أمن: قوة كلمة المرور ليست في تعقيد شكلها بقدر ما هي في ألا تكون متوقعة، فكلمة summer2026 المعقدة شكلاً موجودة في القوائم، وكلمة عشوائية «قبيحة» ليست فيها. ولهذا يوصى بمولد كلمات مرور ومدير يحفظها بدل أن يخترعها الإنسان من رأسه.
وتذكر أن hydra أداة تخمين قوية، وتوجيهها إلى حساب لا تملكه أو لا تملك إذناً باختباره مخالفة صريحة قد يعاقب عليها النظام. كلمة المرور الضعيفة هنا وضعناها نحن على خادم نملكه في مختبر معزول، والهدف أن نرى كيف تنكشف لنصلحها، لا أن نخترق حساب أحد. فلا تشغل hydra إلا ضمن اختبار مصرح به بإذن مكتوب ونطاق محدد، وهذا جوهر الفرق بين الاختبار والجريمة الذي شرحناه في مقال المنهجية.
الاستغلال Exploitation: متى تتوقف الأداة؟
المرحلة التالية هي الاستغلال: إثبات أن الثغرة قابلة للاستغلال فعلاً. وأدواتها في Kali مثل sqlmap لثغرات حقن SQL، وإطار Metasploit الضخم الذي يجمع آلاف وحدات الاستغلال الجاهزة. وsqlmap مثلاً يأخذ رابطاً فيه معامل Parameter، ويحقن فيه سلاسل اختبار ليرى هل تتسرب قاعدة البيانات رسائل خطأ أو سلوكاً يدل على ثغرة حقن، ثم يستغلها آلياً ليستخرج البيانات. وهذه أدوات قوية وخطرة في آن.
لم يشغل مازن هذه الأدوات في مختبره لثلاثة أسباب: أنها تحتاج هدفاً مصمماً للاختبار يحوي ثغرة حقيقية لا خادماً سليماً، وأن تجربة كل منها تستحق مقالاً مستقلاً لعمقها، وأن مرحلة الاستغلال هي الأخطر وأكثرها حساسية قانونياً، فتشغيل أداة استغلال على نظام ليس لك قد يتلف بياناته أو يوقفه. والمهم هنا أن تعرف موقع الاستغلال في السلسلة: فحص الثغرات يخبرك أن هناك ضعفاً محتملاً، والاستغلال يحاول أن يثبت أنه حقيقي، وبينهما خط لا تتجاوزه إلا على ما تملكه وبإذن مكتوب. ومازن، بصفته مدافعاً لا مهاجماً، يكفيه أن يصل إلى قائمة الضعف ويغلقها دون أن يستغلها، فهو لا يحتاج أن يثبت الاختراق على نظامه، بل أن يمنعه.
ماذا وجد المختبر؟
بعد أن أنهى مازن الجولة، جمع ما وجدته كل أداة في صورة واحدة تلخص القصة:
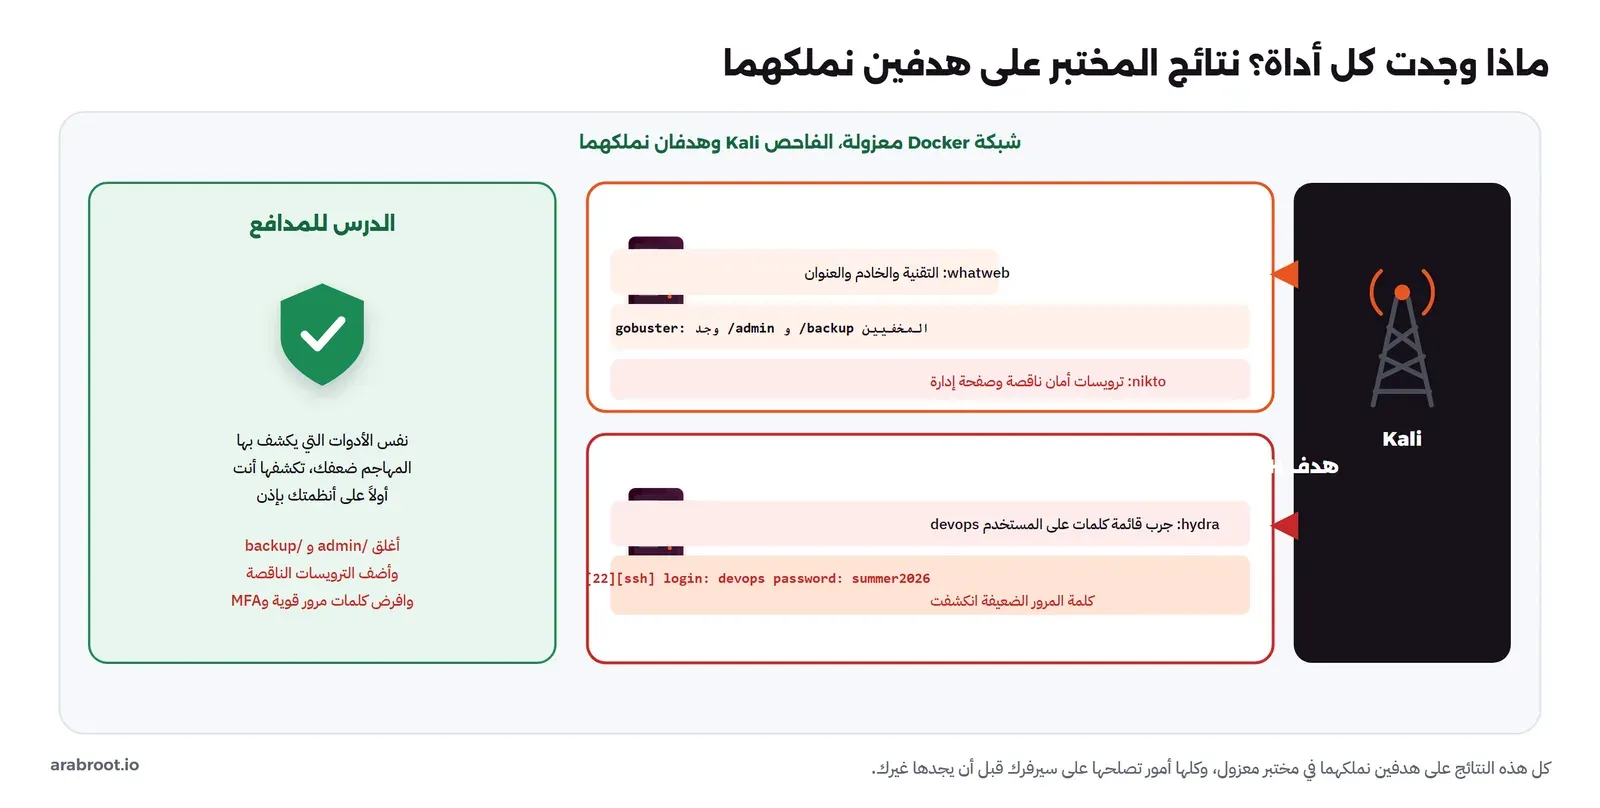
لاحظ أن كل نتيجة ليست «اختراقاً» بل كشفاً: مجلد مكشوف، ترويسة ناقصة، كلمة مرور ضعيفة. وكلها أمور يصلحها مازن في ساعة على تطبيقه الحقيقي، لأنه رآها بعين المهاجم قبل أن يأتي المهاجم. هذه هي قيمة Kali للمدافع: لا أن يخترق، بل أن يرى ويغلق.
وعاد مازن إلى بيئته التجريبية التي يملكها، وكرر الجولة نفسها عليها: شغل gobuster على تطبيقه فوجد مجلد uploads مفتوحاً للتصفح، وشغل nikto فظهرت نفس الترويسات الناقصة، وراجع كلمات مرور حسابات الإدارة فوجد واحدة نمطية. فأغلق المجلد، وأضاف الترويسات إلى إعداد الخادم، وفرض كلمات مرور قوية ومصادقة ثنائية. ثم كتب لنفسه قائمة بما وجده وما أصلحه، فصار جوابه لاستبيان المستشفى موثقاً: «فحصنا تطبيقنا بأدوات الفريق الأحمر، وهذه النتائج، وهذا ما أغلقناه». وهكذا تحول السؤال الذي أقلقه إلى دليل على نضج أمني، لا إلى مصدر خوف. وكل ذلك لأنه تعلم أن يوجه الأدوات إلى ما يملكه أولاً.
التنظيف بعد الانتهاء
من قواعد العمل أن تحذف بيئة الاختبار بعد كل مهمة، فلا تترك Container هجومياً يعمل على جهازك، فهو سطح خطر في ذاته:
docker rm -f lab-sshdocker rm -f kali lab-target
docker network rm lab-net
docker rmi kalilinux/kali-rollingقواعد الاستخدام الآمن والمشروع
وصل مازن إلى درس يتعلمه كل من يحمل أداة حادة: الأداة لا تعرف نية حاملها، والنظام يحاسب على الفعل لا على النية. فنفس الأمر الذي ينفذه مازن على خادمه بإذن، ينفذه مهاجم على خادم غيره، والفرق بينهما ورقة واحدة وشبكة معزولة. Kali صندوق أدوات حاد، واستخدامه الخاطئ يحولك من مدافع إلى متهم. والقواعد التي التزم بها مازن، وهي ليست نصائح أخلاقية فقط بل حماية قانونية:
- لا تشغل أي أداة هجومية إلا على ما تملكه أو تملك إذناً مكتوباً باختباره. حتى «مجرد فحص» قد يعد محاولة وصول غير مصرح بها.
- استخدم شبكة معزولة. لا تشغل Kali بخيار
--network hostلأنه يجعل أدواتك ترى شبكتك الحقيقية، بل اعزلها على شبكة Docker خاصة بالأهداف التي تملكها. - وثق النطاق والإذن قبل أن تبدأ، كما في اختبار الاختراق المصرح به: ما الأنظمة، ومن أذن، ومتى، وما الممنوع.
- احذف البيئة بعد كل مهمة. Container فيه أدوات هجومية يبقى خطراً على جهازك إذا نسيته.
وهذه القواعد ليست شكليات. ففي كثير من الدول، ومنها المملكة، يكفي الوصول غير المصرح به إلى نظام معلوماتي ليكون جريمة، ولو لم يتبعه ضرر، ولو كانت النية «التعلم» أو «المساعدة». ومن يفحص موقع جهة «ليخبرها بثغراتها» دون طلب مسبق قد يجد نفسه متهماً لا مشكوراً. فإذا اكتشفت ثغرة في خدمة لا تملكها بالصدفة، فأبلغ الجهة عبر قناة الإفصاح المسؤول Responsible Disclosure إن وجدت، ولا تحاول أن «تتأكد» بمزيد من الفحص. والفرق بين مازن الذي يفحص خادمه، ومن يفحص خادم غيره فضولاً، ليس في المهارة ولا في النية، بل في الإذن وحده.
السياق السعودي: الأدوات الهجومية والترخيص
في المملكة، استخدام الأدوات الهجومية ضد أنظمة الغير دون إذن يقع تحت طائلة نظام مكافحة الجرائم المعلوماتية، فالدخول غير المصرح به إلى نظام معلوماتي جريمة، ولو لم يتبعه ضرر. ولذلك يبقى الإطار المشروع، الإذن والنطاق، شرطاً لا تنازل عنه. أما على مستوى المؤسسات، فإذا أرادت جهتك أن تجري اختبار اختراق على أنظمتها، تتطلب الضوابط الأساسية للأمن السيبراني NCA ECC في مكونها الفرعي 2-11 أن يكون الاختبار دورياً وموثقاً ومعتمداً، كما في وثيقة ECC-2:2024. وإذا استعنت بمزود خارجي يستخدم أدوات مثل التي في Kali على أنظمتك، فمن المهم أن تتحقق من وضعه النظامي، فالهيئة الوطنية للأمن السيبراني تشغل منصة لتسجيل وترخيص مقدمي خدمات الأمن السيبراني في المملكة، لأنك تمنح هذا المزود إذناً بالوصول إلى أنظمتك الحساسة.
وهذا يقودنا إلى نقطة عملية لمازن وأمثاله: متى تفحص بنفسك ومتى تستعين بمختص؟ الفحص الذي قام به مازن على أنظمته التي يملكها، للجرد والتقوية، شيء يستطيع كل مسؤول نظم أن يتعلمه ويفعله بانتظام، وهو ما يشجع عليه هذا المقال. أما اختبار الاختراق الكامل المطلوب للامتثال، بتقرير معتمد يقبله مدقق أو عميل كبير، فغالباً يحتاج جهة مؤهلة ومستقلة، لأن من بنى النظام قد لا يرى عيوبه، ولأن التقرير يحتاج توقيعاً مسؤولاً. فاستخدم Kali لتعرف أنظمتك وتقويها يومياً، واستعن بمختص مرخص عندما تحتاج شهادة رسمية على سلامتها.
حدود Kali: الأداة ليست المعرفة
أخطر سوء فهم عن Kali أنها تجعل صاحبها «مخترقاً». الحقيقة أن Kali تعطيك الأدوات، لا المعرفة، وكل أداة فيها تحتاج فهماً لمخرجاتها لا مجرد تشغيلها. فمن يشغل nikto ولا يعرف ما هي ترويسة Content-Security-Policy لن يستفيد من نتيجته، ومن يشغل hydra دون أن يفهم لماذا نجحت لن يعرف كيف يمنعها. ولذلك قيمة هذا المقال وما قبله ليست في حفظ الأوامر، بل في فهم ما وراءها: لماذا المجلد المكشوف خطر، ولماذا الترويسة الناقصة تهم، ولماذا كلمة المرور النمطية تنكشف في ثوان. والأدوات تتغير وتتجدد، أما هذا الفهم فيبقى.
وهناك حد آخر مهم: Kali ليست «كل شيء». فهي ممتازة لمرحلتي الاستطلاع والفحص، لكن الاختبار الحقيقي للتطبيقات غالباً يحتاج أدوات ذات واجهة رسومية مثل Burp Suite لاعتراض الطلبات وتعديلها، وهي لا تعمل بسهولة في Container بلا واجهة. كما أن الأدوات الآلية لا تحل محل العقل: أداة فحص قد تعطيك خمسين نتيجة، لكن معرفة أيها خطر حقيقي وأيها ضجيج تحتاج خبرة. ولذلك المختبر الماهر لا يقاس بعدد الأدوات التي يحفظها، بل بقدرته على ربط ما تجده كل أداة في صورة واحدة: المجلد المكشوف الذي وجده gobuster، مع الترويسة الناقصة التي وجدها nikto، مع كلمة المرور الضعيفة التي وجدتها hydra، قد تجتمع في مسار هجوم واحد لا تراه أي أداة وحدها، وهذا ما يفعله العقل لا الأداة. فتخيل لو أن لوحة الإدارة المكشوفة تقبل الدخول بالحساب الذي عرفت hydra كلمته: عندها يتحول ضعفان صغيران، كل منهما يبدو محتملاً وحده، إلى اختراق كامل. هذا الربط بين النتائج هو ما يميز المختبر عن مشغل الأدوات، وهو ما يجب أن يتعلمه المدافع أيضاً، لأنه يصلح الثغرات بحسب خطرها المجتمع لا المنفرد.
جدول القرار: أي أداة لأي سؤال؟
بعد الجولة، لخص مازن لنفسه متى يصل إلى كل أداة، لأن قيمة Kali ليست في امتلاك الأدوات بل في معرفة أيها لأي سؤال:
| السؤال | الأداة | ما تعطيه، وما لا تعطيه |
|---|---|---|
| ما المنافذ والخدمات المفتوحة؟ | nmap | خريطة المنافذ والإصدارات، لا تفاصيل التطبيق |
| ما التقنية خلف الموقع؟ | whatweb | الخادم والإطار ونظام إدارة المحتوى |
| ما المسارات المخفية؟ | gobuster | ما يطابق قائمتك فقط، لا ما ليس فيها |
| ما مشكلات إعداد الخادم؟ | nikto | فحوص معروفة، مع احتمال نتائج خاطئة |
| هل كلمات المرور ضعيفة؟ | hydra | ما في قائمتك فقط، وبإذن حصراً |
| هل الثغرة قابلة للاستغلال؟ | sqlmap، metasploit | إثبات الاستغلال، على ما تملكه فقط |
ولاحظ العمود الأخير: كل أداة لها حد. فلا gobuster يجد ما ليس في قائمته، ولا hydra تجد كلمة مرور خارج قائمتها، ولا nikto يخلو من نتائج خاطئة. ومن يفهم حدود الأداة يقرأ مخرجها بحكمة، ومن يجهلها يبني على وهم.
أخطاء شائعة Common Mistakes
- تثبيت kali-linux-everything دون حاجة: يملأ القرص بأدوات لن تستخدمها، فابدأ بـ headless أو أدوات مفردة.
- تشغيل Kali على شبكة المضيف:
--network hostيجعل أدواتك ترى شبكتك الحقيقية، فاستخدم شبكة Docker معزولة دائماً. - نسيان إصدار الأداة: Kali توزيعة متدحرجة Rolling، فالإصدار اليوم غير إصدار الشهر الماضي، وثق الإصدار في تقريرك.
- ترك الContainer بعد الانتهاء: Container فيه أدوات هجومية يبقى سطح خطر على جهازك، فاحذفها.
- الظن أن امتلاك الأداة إتقان لها: Kali يعطيك الأدوات لا المعرفة، وكل أداة تحتاج فهم مخرجها.
- تشغيل أداة هجومية على نظام لا تملكه «للتجربة»: هذه مخالفة نظامية مهما كانت النية.
الخلاصة
وصلنا لنهاية الموضوع، وأهم ما ظهر في مختبر مازن:
- Kali توزيعة تجمع أدوات الأمن الهجومي جاهزة، وتشغيلها كـ Container في Docker أخف وأسرع طريقة للعمل من سطر الأوامر.
- الصورة الأساسية صغيرة نحو 189 ميجابايت، وتثبت منها الطبقة التي تحتاجها فقط عبر حزم Metapackages.
- الأدوات مصنفة على مراحل الاختبار: استطلاع ومسح وويب وكلمات مرور واستغلال.
- في المختبر كشف whatweb التقنية، ووجد gobuster مجلدين مخفيين، وأظهر nikto ترويسات أمان ناقصة، ووجدت hydra كلمة مرور ضعيفة، وكلها على هدفين نملكهما.
- Kali يعطيك الأدوات لا المعرفة، وقيمتها في أن تستخدمها ضد ما تملكه، بإذن، لتغلق الضعف قبل أن يجده غيرك.
وبهذا نكون قد جهزنا صندوق الأدوات، وتعمقنا في أهمها Nmap. والدرس الأكبر الذي خرج به مازن أن Kali ليست غاية بل وسيلة، وأن قيمتها تظهر حين توجهها إلى ما تملكه بانتظام، لا مرة واحدة: فالتطبيق يتغير، والفريق يضيف ميزات، وكل تغيير قد يفتح باباً جديداً، فالفحص الدوري بهذه الأدوات جزء من الصيانة لا حدث استثنائي. والخطوة التالية في طريق المدافع أن تعود بكل ما كشفته إلى الدفاع: تغلق المسارات المكشوفة، وتضيف الترويسات الناقصة، وتفرض كلمات مرور قوية، وتراقب أي محاولة تخمين.
 دليلاختبار الاختراق المصرح به: المنهجية والإذن والتقريريواجه مسؤول نظم طلب المستشفى باختبار اختراق سنوي، فنرافقه وهو يفهم الإذن والنطاق وقواعد الاشتباك وبنية التقرير قبل أن يبدأ.
 دليلاستكشاف الشبكة والمنافذ والخدمات مع Nmapنشغل Nmap على مختبر من Containers نملكها بثلاث خدمات، ونمر على الاكتشاف وفحص المنافذ وكشف الإصدار ومحرك السكربتات NSE بمخرج حقيقي.
 دليلCrowdSec: اكتشاف هجمات التخمين وحظرها جماعياًنبني مختبراً من حاويتين، نشن تخميناً حقيقياً على SSH، ونرى CrowdSec يكتشفه ويصدر قرار حظر ينفذه الجدار الناري.
 دليلمصطلحات الأمن السيبراني للمبتدئين: من CVE إلى Purple Teamماذا تعني الكلمات التي تتكرر في كل عرض أمني، من رقم الثغرة وخطورتها إلى أدوات المراقبة SOC والفرق الحمراء والزرقاء.
 دليلتقوية السيرفر Hardening وقياسها مع Lynis ومعايير CISالتقوية حالة تقاس برقم لا شعور، فنقيس خادم Debian قبل وبعد بأداتي Lynis وCIS ونرى الفرق على السيرفر نفسه.
تدريب عملي Practice
- ابن المختبر، وأضف إلى خادم الويب مجلداً باسم غير شائع، ثم شغل gobuster بقائمة أكبر، ولاحظ هل يجده، وتأمل العلاقة بين حجم القائمة وما تكتشفه.
- غير كلمة مرور مستخدم SSH إلى كلمة قوية عشوائية، وأعد تشغيل hydra، ولاحظ الفرق في النتيجة والوقت.
- على تطبيقك الذي تملكه، شغل whatweb وnikto من خارجه، واكتب قائمة بالترويسات الناقصة التي عليك إضافتها.
سجل التحديثات
- أكتوبر 2026: كتابة المقال وتنفيذ المختبر يوم 26 أكتوبر 2026 على Kali 2026.3 في Docker، مع Nmap 7.991 وNikto 2.6.1 وWhatWeb 0.6.4 وHydra 9.7 وGobuster 3.8.2 وsqlmap 1.10.9، موجهة إلى خادم nginx 1.31.6 بمجلدين مخفيين وخادم SSH بكلمة مرور ضعيفة على شبكة Docker معزولة، فوجد gobuster المجلدين وكشفت hydra كلمة المرور.