إذا كانت لوحة مركز العمليات الأمنية SOC عندك هادئة منذ أسابيع، فهذا الهدوء له تفسيران: إما أن لا أحد يهاجمك، وإما أن من دخل يعرف كيف يمشي بين قواعدك دون أن يطلق واحدة منها. والقواعد لا تستطيع أن تجيب عن هذا السؤال وحدها، لأنها لا ترى إلا ما كتبت لتراه، والمهاجم الذي يستخدم حساباً حقيقياً سرقه، أو أداة موجودة أصلاً على السيرفر، قد لا يشبه أي قاعدة عندك. وهنا يأتي دور البحث عن التهديدات Threat Hunting: أن يذهب شخص إلى البيانات بنفسه، بسؤال محدد، ليبحث عن أثر مهاجم لم يطلق أي تنبيه Alert.
وهذا المقال لك إذا كنت محلل SOC يريد أن ينتقل من انتظار التنبيه إلى البحث، أو مدير أمن يسمع كلمة Threat Hunting في عروض الموردين ويريد أن يعرف ماذا يعني فعلاً وكيف يقيسه، أو مهندس كشف Detection Engineer يريد مصدراً منتظماً لقواعد جديدة. وهو مقال مفاهيمي، فيه أمثلة بحث مكتوبة خطوات، دون مختبر. وقد شرحنا في مقال مركز العمليات الأمنية SOC دائرة الجمع والكشف والفرز، وفي مقال قواعد الكشف بلغة Sigma كيف تكتب القاعدة، وهنا نشرح الطرف الآخر: كيف تجد ما لم تكتب له قاعدة بعد، ثم كيف تحوله إلى قاعدة.
وسوف نناقش في هذا المقال ما يلي:
- الفرق بين البحث والكشف Detection، ولماذا لا يغني أحدهما عن الآخر.
- ثلاثة أنواع من البحث: من فرضية، ومن معلومات تهديدات، ومن البيانات نفسها.
- ثلاثة أطر منشورة: PEAK من فريق SURGe في Splunk، ومنهجية TaHiTI من القطاع المالي الهولندي، ونموذج نضج البحث HMM لديفيد بيانكو.
- هرم الألم Pyramid of Pain، ولماذا يحدد ما تبحث عنه.
- مصادر البيانات التي يحتاجها الباحث، وخمسة أمثلة بحث مكتوبة على شكل فرضية ثم بيانات ثم استعلام ثم نتيجة.
- كيف يتحول البحث إلى قاعدة كشف، وما المقاييس Metrics التي تقيس قيمته فعلاً.
باختصار Quick Summary
من أين يبدأ: فرضية قابلة للاختبار، أو تقرير تهديد، أو خط أساس Baseline لما هو طبيعي.
أطر جاهزة: PEAK (تحضير، تنفيذ، تصرف)، وTaHiTI (بدء، بحث، إنهاء)، ونموذج النضج HMM من المستوى 0 إلى 4.
شرطه الأول: بيانات محفوظة تكفي للبحث في الماضي، والضوابط الأساسية NCA ECC تطلب حفظ السجلات 12 شهراً على الأقل.
المقياس الصحيح: كم قاعدة كشف جديدة أو محسنة خرجت من البحث، لا كم حادثة وجدت.
البحث والكشف: ما الفرق؟
الكشف الآلي Automated Detection يعمل كجرس الإنذار في المبنى: تكتب القاعدة مرة، ثم تنتظر أن يحدث الشيء الذي وصفته، فتطلق تنبيهاً يصل إلى المحلل. وقيمته أنه يعمل ليلاً ونهاراً دون تعب، ولكن حده أنه لا يرى إلا ما توقعته مسبقاً. أما البحث عن التهديدات فيعمل كالحارس الذي يمر على الغرف بنفسه، ويفتح الأبواب، ويسأل: هل هذا الصندوق كان هنا أمس؟ فهو لا ينتظر حدثاً، وإنما يذهب إليه.
وأوضح تعريف لهذا الفرق كتبه ديفيد بيانكو David Bianco، وهو الذي وضع عدداً من الأطر التي سنشرحها، حيث عرف البحث في إطار PEAK بأنه «أي عملية يدوية أو بمساعدة الآلة، هدفها أن تجد الحوادث الأمنية التي فاتت أنظمة الكشف الآلية في المؤسسة»، كما في مقال تقديم إطار PEAK. وتعريف منهجية TaHiTI قريب منه: جهد استباقي Proactive للبحث عن علامات نشاط خبيث في البنية التقنية، الحالية والتاريخية، تملص من الدفاعات الموجودة. ولاحظ كلمة «التاريخية»: فالباحث لا يبحث في ما يحدث الآن فقط، وإنما في سجلات الأشهر الماضية، لأن المهاجم ربما دخل قبل أن تكتب القاعدة التي كانت ستراه.
والجدول التالي يجمع الفرق في سطور:
| السؤال | الكشف الآلي Detection | البحث عن التهديدات Hunting |
|---|---|---|
| من يبدأ؟ | الحدث نفسه يطلق القاعدة | الإنسان يبدأ بسؤال أو فرضية |
| ماذا يرى؟ | ما وصفته القاعدة مسبقاً فقط | ما لم يصفه أحد بعد |
| متى يعمل؟ | طوال الوقت | في جلسات محددة بنطاق ومدة |
| ما مخرجه؟ | تنبيه يفرزه المحلل | حادثة إن وجدت، وقاعدة جديدة، وفجوات في البيانات |
| ما حده؟ | لا يرى الجديد | لا يتكرر وحده، ولا يكفي بلا قواعد تحفظ ما تعلمه |
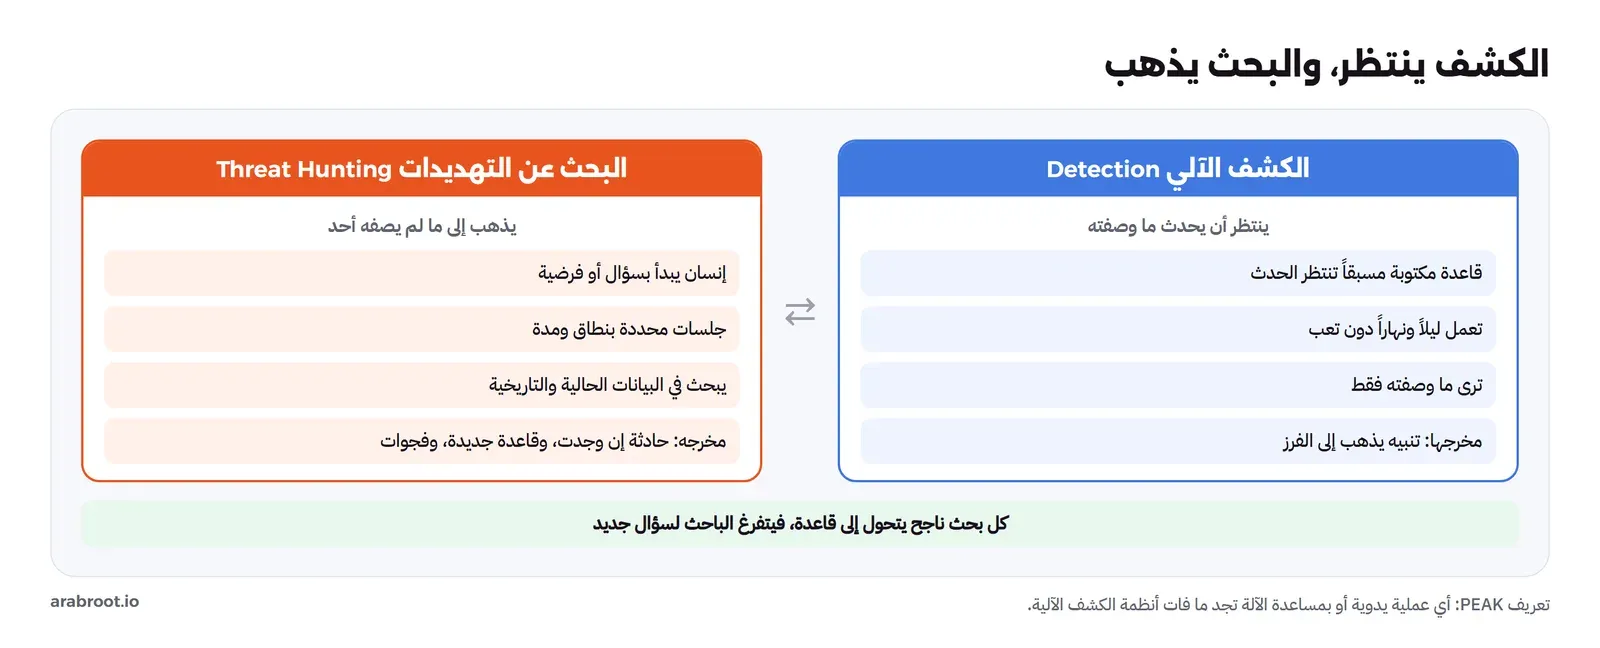
وقد يتساءل البعض: إذا كان البحث يجد ما لا تجده القواعد، فلماذا لا نترك القواعد ونبحث فقط؟ والإجابة أن البحث مكلف بوقت الإنسان، ولا يتكرر وحده، فالمحلل الذي وجد أسلوباً جديداً اليوم لا يستطيع أن يعيد البحث نفسه كل صباح. لذلك فالعلاقة بينهما دائرة: البحث يجد الجديد، ثم يحوله إلى قاعدة تراقبه آلياً، فيتفرغ الباحث لسؤال جديد. وهذا ما يقصده بيانكو حين يقول إن من أهم أهداف البحث أن يحسن الكشف الآلي، وسنعود إلى هذه الدائرة في قسم تحويل البحث إلى قاعدة.
ولاحظ أيضاً أن البحث ليس فرز التنبيهات Alert Triage. فالمحلل الذي يفتح تنبيهاً ويقرر هل هو حقيقي، كما في مقال يوم محلل SOC، يبدأ من تنبيه موجود. أما الباحث فيبدأ من لا شيء، من سؤال، ولهذا يسمى البحث نشاطاً استباقياً، والفرز نشاطاً تفاعلياً Reactive. وليس البحث أيضاً الاستجابة للحوادث Incident Response: فالمستجيب يعرف أن هناك حادثة ويريد أن يعرف حدودها، والباحث لا يعرف إن كانت هناك حادثة أصلاً. والحد بينهما واضح في الأطر: إذا وجد الباحث نشاطاً خبيثاً مؤكداً، يسلمه فوراً لفريق الاستجابة ولا يكمل التحقيق وحده.
لماذا تفوت القواعد بعض المهاجمين؟
قبل أن نتكلم عن طريقة البحث، يفيد أن نفهم لماذا يحتاجه أي فريق عنده قواعد جيدة. فمنهجية TaHiTI تذكر أن المهاجم قد يتملص من الدفاعات لأنه يستخدم أساليب جديدة أو محسنة أو غير معروفة، أو ثغرات يوم الصفر Zero-day، أو لأن الجهة لا تملك تقنية كشف مناسبة أصلاً. وفي الواقع اليومي ترى هذه الأسباب في أربع صور تتكرر:
- أدوات النظام نفسه: المهاجم الذي يستخدم PowerShell أو أدوات الإدارة الموجودة على السيرفر لا ينزل برنامجاً غريباً يلتقطه مكافح الفيروسات، فسلوكه يشبه سلوك مسؤول النظام، والقاعدة التي تنذر عند كل تشغيل لـ PowerShell تغرق المحلل. ولهذا يقول إطار PEAK ساخراً إنه يتحداك أن ترسل تنبيهاً في كل مرة يعمل فيها PowerShell.
- حسابات حقيقية: الدخول ببيانات صحيحة مسروقة ينجح، والقواعد تنذر غالباً على الفشل لا على النجاح، فمحاولة دخول ناجحة واحدة من مكان جديد لا تطلق شيئاً.
- بيانات لا تجمع: القاعدة لا ترى حدثاً لا يصل إلى نظام المراقبة، فإذا لم تجمع سجلات إنشاء العمليات من السيرفرات، فلن تكتب أي قاعدة عنها، ولن تعرف أنك أعمى عنها حتى يسأل أحد سؤالاً يحتاجها.
- قواعد عطلت أو ضعفت: قاعدة أطلقت إنذارات خاطئة كثيرة فعطلها أحد قبل أشهر، أو تحديث غير اسم حقل فلم تعد تطابق شيئاً، فتبقى في القائمة ولا تعمل.
والصور الأربع لا تحلها قاعدة إضافية واحدة، لأن المشكلة أنك لا تعرف ما الذي يفوتك. والباحث هو من يكتشف هذا: فالبحث عن أداة نظام تعمل تحت سيرفر الويب يكشف الصورة الأولى، وخط الأساس لدخول الحسابات الإدارية يكشف الثانية، والبحث الذي يفشل لأن البيانات ناقصة يكشف الثالثة، والبحث الذي يجد نشاطاً كانت قاعدة قديمة ستلتقطه يكشف الرابعة. لذلك فقيمة البحث لا تقاس فقط بالمهاجمين الذين يجدهم، وإنما بالنقاط العمياء التي يكشفها في دفاعك قبل أن يكتشفها المهاجم.
من أين يبدأ البحث؟ ثلاثة أنواع
كل بحث يحتاج نقطة بداية، وأشهر تقسيم لنقاط البداية ثلاثة أنواع، تختلف في السؤال الأول الذي يطرحه الباحث:
- البحث من فرضية Hypothesis-driven: يبدأ الباحث بجملة قابلة للاختبار عن نشاط قد يكون موجوداً، مثل «قد يكون مهاجم يسرب بيانات مالية عبر نفق DNS»، ثم يذهب إلى البيانات ليثبتها أو ينفيها. وهذا هو النوع الكلاسيكي في PEAK.
- البحث من معلومات التهديدات Intel-driven: يبدأ من تقرير عن مجموعة مهاجمين تستهدف قطاعك، أو نشرة عن ثغرة تستغل الآن، فيستخرج منها الأساليب ويبحث عنها في بيئتك. ومنهجية TaHiTI مبنية على هذا الربط بين البحث ومعلومات التهديدات Threat Intelligence، كما سنرى.
- البحث من البيانات Data-driven: لا يبدأ بسؤال عن مهاجم، وإنما بسؤال عن البيانات نفسها: ما الطبيعي هنا؟ فيبني خط أساس Baseline لسلوك مصدر ما، ثم يبحث عن الشذوذ عنه. ويسميه إطار PEAK البحث بخط الأساس Baseline، أو التحليل الاستكشافي للبيانات Exploratory Data Analysis واختصاراً EDA، ويضيف إليه نوعاً ثالثاً يستخدم نماذج تعلم الآلة Machine Learning يسميه M-ATH.
والجدول التالي يضع الأنواع جنباً إلى جنب مع مثال لكل منها ومتى تختاره:
| النوع | نقطة البداية | مثال | متى تختاره |
|---|---|---|---|
| من فرضية | خبرة الباحث ومعرفته بالبيئة | «قد يكون على سيرفرات الويب ملف Web Shell لم تره قواعدنا» | عندك سؤال محدد ومصادر البيانات معروفة |
| من معلومات التهديدات | تقرير أو نشرة عن مهاجم أو ثغرة | نشرة تقول إن مجموعة ما تستغل ثغرة في بوابة VPN ثم تنشئ حسابات | صدر تقرير يخص قطاعك أو منتجاً تستخدمه |
| من البيانات (خط أساس) | مصدر بيانات لم تعرف سلوكه بعد | ما البرامج التي تعمل عند الإقلاع في كل الأجهزة، وأيها نادر؟ | أضفت مصدر سجلات جديداً، أو بيئة جديدة |
وفي الواقع تتداخل الأنواع: فالتقرير عن مهاجم يتحول إلى فرضية، والفرضية تحتاج خط أساس لتعرف ما الشاذ. لذلك لا تهتم كثيراً بتصنيف بحثك، وإنما اهتم بأن تكون نقطة البداية مكتوبة وواضحة، لأن البحث الذي يبدأ بعبارة «لنرى ماذا في السجلات» دون سؤال ينتهي غالباً بساعات من التصفح بلا نتيجة ولا درس.
إطار PEAK: تحضير وتنفيذ وتصرف بالمعرفة
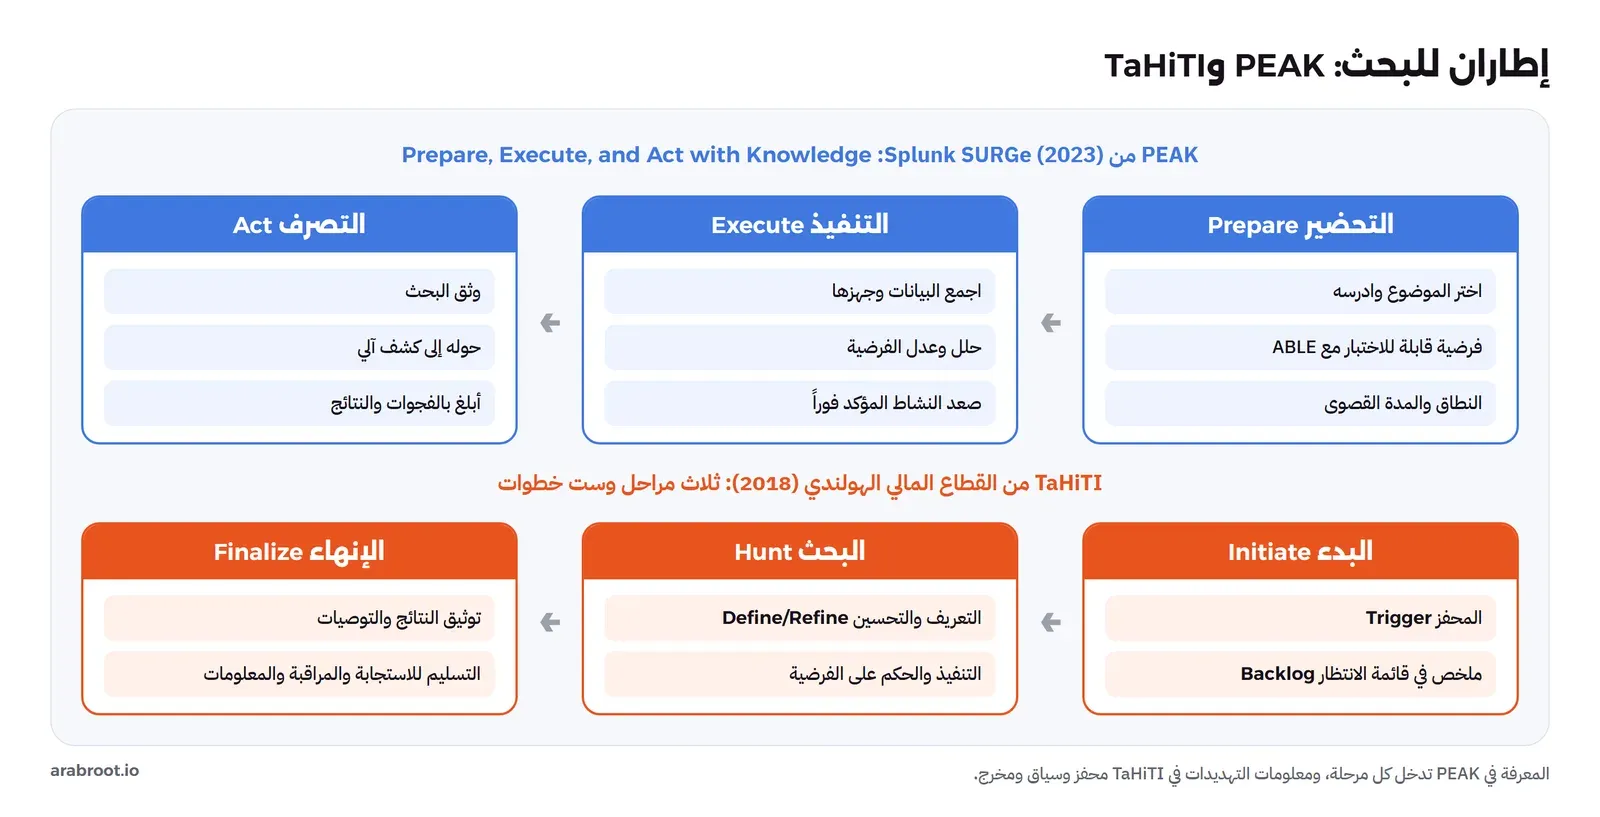
نشر فريق SURGe في شركة Splunk إطار PEAK في أبريل 2023، وكتبه ديفيد بيانكو وراين فيترمان Ryan Fetterman. والاسم اختصار لعبارة Prepare, Execute, and Act with Knowledge، أي حضر ونفذ وتصرف بالمعرفة. ويقول بيانكو في مقال التقديم إن الأطر السابقة، ومنها نموذج Sqrrl المرجعي الذي شارك في وضعه عام 2015 ومنهجية TaHiTI الصادرة عام 2018، بدأت تظهر عليها علامات العمر، فجاء PEAK ليضيف ما تعلمه الباحثون في السنوات التالية.
وكل بحث في PEAK يمر بثلاث مراحل، والمعرفة Knowledge تدخل في كل مرحلة منها، سواء كانت معرفة بالعمل، أو معلومات تهديدات، أو خبرة الباحث، أو نتائج البحث الحالي:
- التحضير Prepare: اختيار الموضوع، ثم دراسته حتى تعرف أدوات المهاجم فيه وطريقة كشفك الحالية له، ثم صياغة الفرضية، ثم تحديد النطاق Scope بالأنظمة والبيانات والفترة الزمنية، ثم خطة العمل.
- التنفيذ Execute: جمع البيانات، ثم تجهيزها (تحويل الصيغ، وتوحيد الحقول بين مصدرين، وحذف السجلات الناقصة)، ثم التحليل، ثم تعديل الفرضية إن لزم، وتصعيد أي نشاط خبيث مؤكد فوراً إلى فريق الاستجابة.
- التصرف Act: توثيق البحث، ثم تحويل ما تعلمته إلى كشف آلي، ثم إبلاغ من يهمه الأمر بالفجوات والنتائج.
وأنفع ما في PEAK للمبتدئ أداتان صغيرتان. الأولى طريقة صياغة الفرضية: تبدأ بموضوع عام مثل «تسريب البيانات»، وهذا ليس فرضية بعد، ثم تجعله قابلاً للاختبار «قد يكون مهاجم يسرب بيانات حساسة عبر نفق DNS»، ثم تضيقه أكثر «قد يكون مهاجم يسرب بيانات مالية عبر نفق DNS». والفرق بين الأولى والأخيرة أن الأخيرة تعرف أين تبحث وماذا تبحث، فهي قابلة للبحث فعلاً. ويقترح الإطار أيضاً أن تحدد مدة قصوى للبحث، مثل ثلاثة أيام، فإن لم تجد شيئاً خبيثاً، فالأرجح أنه غير موجود، وتنتقل إلى غيره.
والأداة الثانية اسمها ABLE، وهي أربعة أسئلة تكمل بها الفرضية قبل أن تبدأ، كما في مقال البحث من فرضية في PEAK:
| الحرف | المعنى | مثال DNS من الإطار |
|---|---|---|
| A | المهاجم Actor، أو نوعه إن عرف (ليس شرطاً) | لا مهاجم محدد، فالبيانات المالية تغري كثيرين |
| B | السلوك Behavior، أي الأسلوب الذي تبحث عنه، واحد أو اثنان لا سلسلة كاملة | تسريب البيانات عبر نفق DNS |
| L | الموقع Location في الشبكة حيث تتوقع السلوك | أجهزة قسم المالية وسيرفرات تطبيقاتها |
| E | الدليل Evidence: أي مصدر بيانات، وكيف سيبدو السلوك فيه | سجلات استعلامات DNS: استعلامات طويلة أو كثيرة، وأنواع سجلات غير معتادة |
فإذا أجبت عن الأسئلة الأربعة، صارت عندك خطة بحث تقريباً: اجمع سجلات DNS لأجهزة المالية، وابحث عن الاستعلامات والردود الكبيرة، واعرف أنواع السجلات الطبيعية ثم افحص النادر منها، وابحث عن آثار أدوات الأنفاق المعروفة على الشبكة. وإذا لم تستطع أن تجيب عن السؤال E، أي لا تملك مصدر البيانات، فهذه نتيجة مهمة بحد ذاتها: عندك فجوة في الرؤية يجب أن تبلغ عنها قبل أي بحث.
منهجية TaHiTI: البحث المرتبط بمعلومات التهديدات
وضعت منهجية TaHiTI مجموعة من البنوك الهولندية عبر رابطة المدفوعات الهولندية Dutch Payments Association عام 2018، والاسم اختصار لعبارة Targeted Hunting integrating Threat Intelligence، أي البحث الموجه المدمج مع معلومات التهديدات. وتذكر الورقة الرسمية للمنهجية أن سبب وضعها أن البنوك كانت تبني منهجيات بحث داخلية كل واحد وحده، فاجتمعت على منهجية مشتركة.
وتقسم TaHiTI البحث إلى ثلاث مراحل فيها ست خطوات:
- البدء Initiate: يصل محفز Trigger يطلق البحث، مثل تقرير تهديد، أو نتيجة من بحث سابق، أو تقنية في MITRE ATT&CK لم تختبرها، ثم يكتب الفريق ملخصاً Abstract قصيراً للبحث ويضعه في قائمة انتظار Backlog. والقائمة هي ما يسمح لك أن تختار البحث التالي بحسب الأولوية لا بحسب المزاج.
- البحث Hunt: خطوة التعريف والتحسين Define/Refine تحول الملخص إلى تحقيق كامل بالفرضية والبيانات والأساليب، ثم خطوة التنفيذ Execute تجمع البيانات وتحللها. وفي آخرها يحكم الباحث على الفرضية بواحد من ثلاثة: مثبتة (وجد نشاطاً خبيثاً فتبدأ الاستجابة)، أو منفية (لا نشاط)، أو غير حاسمة فيعود إلى التعريف. وإذا لم تكن البيانات المطلوبة موجودة أصلاً، يعد البحث فاشلاً، ولكنه فشل يعلمك شيئاً.
- الإنهاء Finalize: توثيق النتائج والتوصيات والدروس، ثم تسليمها إلى العمليات الأخرى: الاستجابة للحوادث، والمراقبة الأمنية، ومعلومات التهديدات، وإدارة الثغرات.
والفرق الأساسي بين TaHiTI وPEAK أن TaHiTI تجعل معلومات التهديدات في كل خطوة: مصدراً للمحفز في البداية، وسياقاً يثري النتائج أثناء البحث (فإذا وجدت عنواناً مريباً، تسأل فريق المعلومات ماذا يعرف عنه، فيقودك إلى بحث أوسع)، ومخرجاً في النهاية، لأن ما تجده في بيئتك يصبح معلومة تشاركها. وهذا يناسب الجهات التي عندها منصة معلومات تهديدات مثل التي شرحناها في مقال MISP وOpenCTI، حيث يصبح كل حدث جديد فيها محفزاً محتملاً لبحث.
نموذج نضج البحث HMM: أين يقف فريقك؟
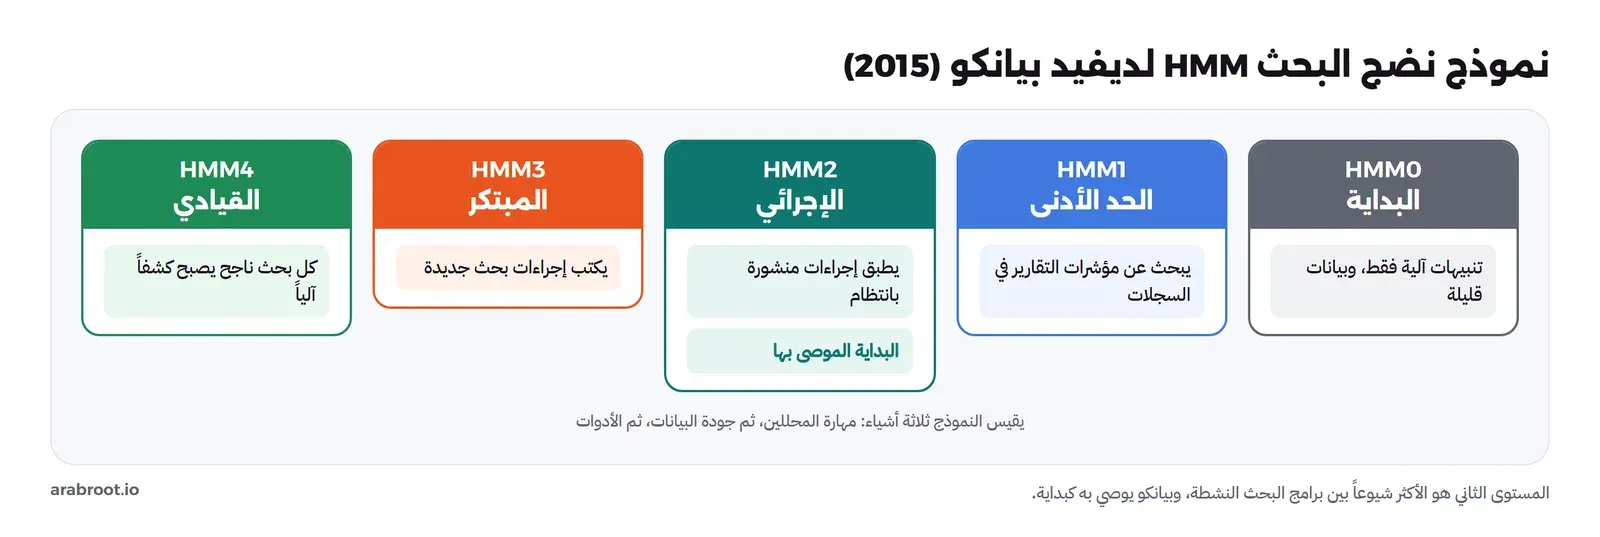
قبل أن تقرر «نريد فريق بحث»، تحتاج أن تعرف أين تقف اليوم. ولهذا نشر ديفيد بيانكو عام 2015 نموذج نضج البحث Hunting Maturity Model واختصاراً HMM، في مقاله الأصلي، وتبنته بعدها شركة Sqrrl التي كان يعمل فيها، ثم ضمه إطار PEAK إلى مقاييسه. ويقيس النموذج ثلاثة أشياء: جودة البيانات التي تجمعها، والأدوات التي تصل بها إليها، ومهارة المحللين، ويرى بيانكو أن المهارة أهمها، ثم البيانات، ثم الأدوات. والمستويات خمسة:
| المستوى | الاسم | ماذا يعني |
|---|---|---|
| HMM0 | البداية Initial | تعتمد الجهة على التنبيهات الآلية فقط (IDS وSIEM ومكافح الفيروسات)، وتجمع القليل من البيانات، ولا تعد قادرة على البحث |
| HMM1 | الحد الأدنى Minimal | تجمع بعض البيانات بانتظام، فإذا صدر تقرير تهديد، تبحث عن مؤشراته في السجلات القديمة، وهذا أول مستوى فيه بحث |
| HMM2 | الإجرائي Procedural | تطبق إجراءات بحث منشورة كتبها غيرها، مع تعديل بسيط، وبانتظام، وتجمع بيانات كثيرة من أجهزة كثيرة |
| HMM3 | المبتكر Innovative | عندها باحثون يكتبون إجراءات بحث جديدة بأنفسهم بأساليب تحليل متنوعة، وينشرونها |
| HMM4 | القيادي Leading | مثل HMM3، ولكن كل بحث ناجح يتحول إلى كشف آلي، فيتفرغ الباحثون لأسئلة جديدة |
وأهم جملتين في المقال الأصلي للمبتدئ: أن HMM2 هو المستوى الأكثر شيوعاً بين الجهات التي عندها برامج بحث نشطة، وأن بيانكو يوصي بـ HMM2 كبداية. أي أنك لست مطالباً بأن تخترع أساليب بحث جديدة من اليوم الأول، وإنما أن تأخذ إجراءات منشورة وتطبقها بانتظام على بيانات كافية. ويقول بيانكو أيضاً إنك «لا تستطيع أن تشتري طريقك إلى HMM4»، فأداة البحث الجيدة تساعد، ولكن المستوى يأتي من الناس والعادة لا من الترخيص.
ولاحظ أن المستويين 0 و4 كلاهما فيه أتمتة Automation، والفرق بينهما كبير: الجهة في HMM0 تعتمد على الأتمتة وحدها ولا تغير طريقة بحثها عن المهاجم، أما الجهة في HMM4 فتجرب أفكاراً جديدة دائماً، وتؤتمت الناجح منها. فالأتمتة في الأولى بديل عن التفكير، وفي الثانية نتيجة له.
هرم الألم: عن ماذا تبحث؟
بعد أن تعرف كيف تبحث، يبقى سؤال: عن ماذا؟ وهنا يأتي هرم الألم Pyramid of Pain، الذي نشره بيانكو أيضاً عام 2013 في مقاله عن الهرم، بعد صدور تقرير APT1 الشهير من شركة Mandiant، حين لاحظ أن أغلب الناس انشغلوا بقائمة النطاقات والعناوين في التقرير، وتركوا الوصف الأثمن لسلوك أدوات المهاجمين. والفكرة أن المؤشرات ليست متساوية: بعضها إذا كشفته لا يكلف المهاجم شيئاً ليغيره، وبعضها يجبره على أن يتعلم طريقة جديدة.
والهرم ست درجات، من القاعدة العريضة إلى القمة:
- قيم الهاش Hash Values: أدق مؤشر، ولكن تغيير بت واحد في الملف يغير الهاش كله، فتغييره تافه Trivial على المهاجم.
- عناوين IP: أكثر المؤشرات عدداً، والمهاجم يغيرها متى شاء بجهد قليل، فهي سهلة Easy.
- أسماء النطاقات Domain Names: تحتاج تسجيلاً ودفعاً واستضافة، فهي أصعب قليلاً، ولكنها ما زالت بسيطة Simple.
- آثار الشبكة والجهاز Network/Host Artifacts: نمط في رابط، أو قيمة User-Agent مميزة، أو مفتاح Registry تنشئه أداة بعينها، وهنا يبدأ الألم: فالمهاجم يحتاج أن يعود إلى مختبره ويعدل أداته، فهي مزعجة Annoying.
- الأدوات Tools: إذا صرت تكشف الأداة نفسها بطرق كثيرة، يضطر المهاجم أن يجد أداة أخرى أو يكتبها، وهذا صعب Challenging عليه.
- الأساليب والتقنيات والإجراءات TTPs: إذا كشفت السلوك نفسه، مثل سرقة بيانات الدخول من الذاكرة ثم إعادة استخدامها، لا الأداة التي تفعل ذلك، فلن يبقى للمهاجم إلا أن يتعلم سلوكاً جديداً كاملاً، وهذا أشد الألم Tough.
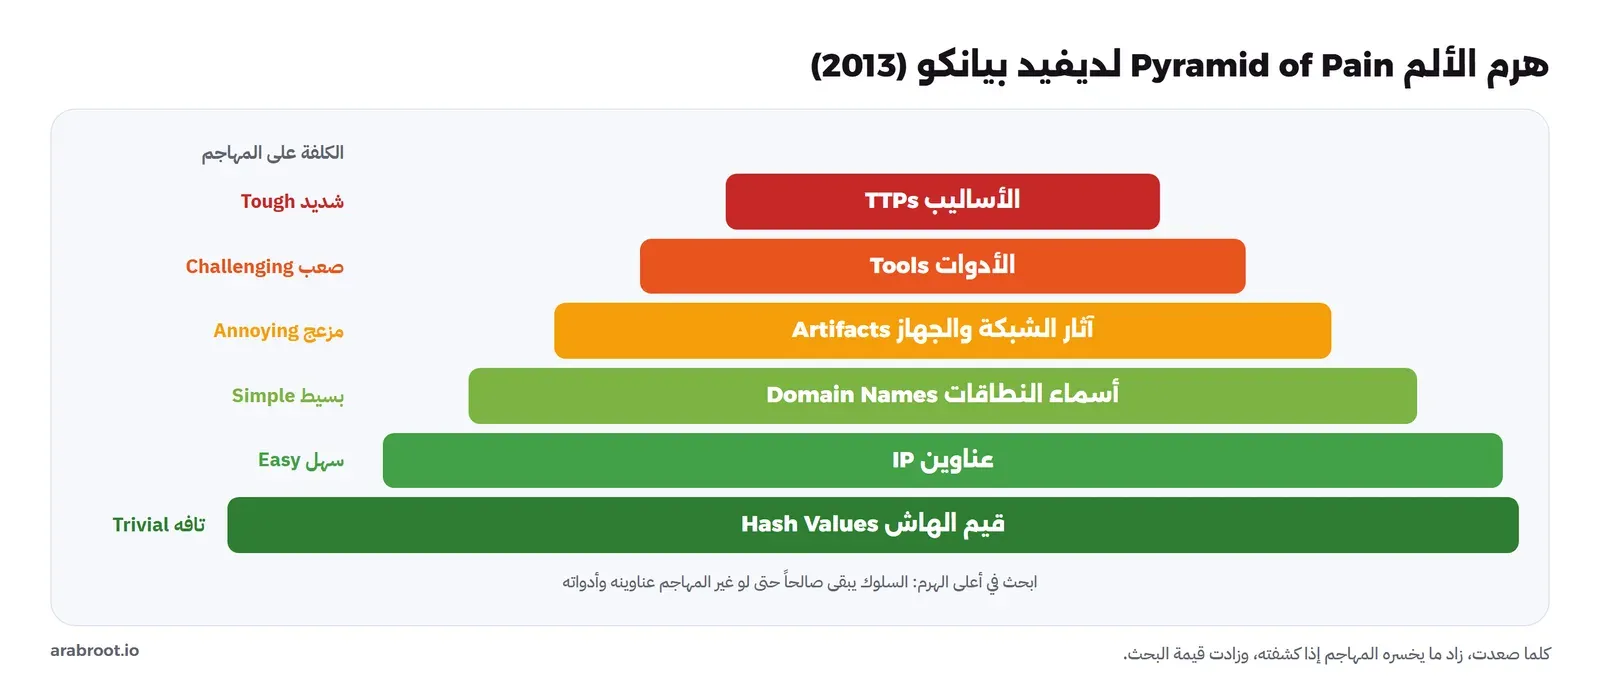
وما يعنيه الهرم للباحث عملياً: البحث عن قائمة عناوين IP من تقرير هو بحث في أسفل الهرم، مفيد وسريع، ولكنه يصلح لأيام قليلة، لأن المهاجم يغير عناوينه. أما البحث عن سلوك، مثل «برنامج الويب يشغل Shell»، فيبقى صالحاً حتى لو غير المهاجم كل عناوينه وأدواته. لذلك اجعل أغلب فرضياتك عن السلوك، واترك المؤشرات البسيطة لقوائم الحظر والقواعد الآلية. وتنصح منهجية TaHiTI بالشيء نفسه، فهي تربط الهرم بمعلومات التهديدات: المعلومة الأثمن هي التي تصف كيف يعمل المهاجم، لا من أين يأتي.
مصادر البيانات: ماذا يحتاج الباحث؟
الباحث بلا بيانات لا يبحث، وإنما يخمن. والبيانات التي تحتاجها أوسع من التي تحتاجها القواعد، لأنك تبحث عن أشياء لم تكتب لها قاعدة بعد، فتحتاج سجلات خاماً تستطيع أن تسأل عنها أسئلة جديدة. وقد شرحنا في مقال السجلات الأمنية ماذا تجمع ومن أين، والجدول التالي يرتب المصادر الأكثر استخداماً في البحث:
| المصدر | ماذا يجيب | أمثلة من الأدوات |
|---|---|---|
| إنشاء العمليات Process Creation مع سطر الأمر | من شغل ماذا، ومن أي عملية أب Parent Process | Sysmon الحدث 1، وسجل Windows الحدث 4688، وauditd على Linux |
| تسجيل الدخول Authentication | من دخل، ومن أين، ومتى، وبأي نوع دخول | Windows الحدث 4624، وسجل SSH، وسجلات VPN ومزود الهوية |
| الاستمرارية Persistence | ما الذي سيعمل وحده بعد الإقلاع | Windows الحدث 4698 (إنشاء مهمة مجدولة)، وملفات cron، ومفاتيح التشغيل في Registry |
| استعلامات DNS | إلى أين يحاول كل جهاز أن يتصل | سجل dns.log في Zeek، وSysmon الحدث 22 |
| اتصالات الشبكة Network Connections | من كلم من، وكم حجم ما نقل | سجل conn.log في Zeek، وسجلات الجدار الناري Firewall |
| سجلات الويب والوكيل Proxy | ماذا طلب الزائر، وماذا رد السيرفر | سجلات Nginx وApache وIIS، وسجلات الـ Reverse Proxy |
| سجلات السحابة Cloud Audit Logs | من غير ماذا في الحساب السحابي | سجلات التدقيق عند مزود السحابة |
والمرجع الذي يربط كل أسلوب هجوم بالبيانات التي تكشفه هو صفحات استراتيجيات الكشف Detection Strategies في MITRE ATT&CK، ومعها صفحات مكونات البيانات Data Components التي تقول أي سجل يرى كل أسلوب. وفي النسخة الحالية الصادرة في 13 أكتوبر 2026 يضم جزء المؤسسات Enterprise وحده 703 استراتيجيات كشف و1770 تحليلاً Analytic و106 مكونات بيانات Data Components (قرأنا الأرقام من صفحة التحديثات الرسمية يوم 21 نوفمبر 2026). فإذا كتبت فرضية عن أسلوب ما، افتح صفحته، وانظر ماذا تقول عن البيانات التي تراه، ثم اسأل: هل أجمع هذه البيانات أصلاً؟
وانتبه إلى شرطين قبل أي بحث. الأول مدة الحفظ Retention: فالبحث في الماضي يحتاج سجلات محفوظة، والضابط 2-12-3-5 في وثيقة الضوابط الأساسية ECC-2:2024 يطلب أن تحفظ سجلات الأحداث الأمنية 12 شهراً على الأقل، والضابط 2-12-3-4 يطلب مراقبتها باستمرار. فإذا كانت سجلاتك تحفظ أسبوعين فقط، فبحثك محصور في أسبوعين، والمهاجم الذي دخل قبل شهر لا تراه. والشرط الثاني الاتساع: كثير من إجراءات البحث المنشورة تعتمد على تحليل الأقل تكراراً Least Frequency Analysis، أي البحث عن الشيء النادر بين أجهزة كثيرة، وهذا لا ينجح إلا إذا جمعت البيانات من أجهزة كثيرة، كما يلاحظ بيانكو في وصف المستوى HMM2.
أمثلة بحث: من الفرضية إلى النتيجة
الأمثلة التالية مكتوبة بصيغة واحدة: فرضية، ثم البيانات، ثم الاستعلام بخطوات عامة لا تخص أداة بعينها، ثم ما تعنيه النتيجة. والاستعلامات وصف للمنطق تستطيع أن تكتبه في أي أداة، سواء كانت Wazuh أو Security Onion أو Splunk أو Velociraptor. وهي أمثلة تعليمية، لا نتائج بحث أجريناه.
المثال الأول: ملف Web Shell على سيرفر الويب
| الخطوة | المحتوى |
|---|---|
| الفرضية | قد يكون مهاجم زرع ملف Web Shell على أحد سيرفرات الويب المكشوفة للإنترنت، ويشغل منه أوامر نظام (الأسلوب T1505.003). |
| البيانات | إنشاء العمليات مع العملية الأب وسطر الأمر على سيرفرات الويب، لآخر 90 يوماً، وسجلات الوصول في سيرفر الويب. |
| الاستعلام | 1) اختر العمليات التي أبوها عملية سيرفر الويب أو مفسر اللغة، مثل w3wp.exe أو php-fpm أو java. 2) أبق منها ما كان Shell أو أداة نظام، مثل cmd.exe وpowershell.exe وsh وwhoami. 3) اجمع النتائج بحسب السيرفر وسطر الأمر، ورتبها من الأقل تكراراً. |
| النتيجة | إذا ظهر whoami أو أمر تنزيل تحت عملية الويب، طابق وقته مع سجل الوصول لتعرف أي ملف طلب في تلك اللحظة، ثم صعد إلى الاستجابة. وإذا ظهرت أوامر يعرفها فريق التطبيق (نسخ احتياطي من داخل التطبيق مثلاً)، فوثقها كاستثناء، وهذا هو خط الأساس الذي ستبني عليه القاعدة. |
المثال الثاني: مهمة مجدولة نادرة
| الخطوة | المحتوى |
|---|---|
| الفرضية | قد يكون مهاجم ثبت وجوده عبر مهمة مجدولة Scheduled Task أو ملف cron على عدد قليل من الأجهزة (الأسلوب T1053). |
| البيانات | على Windows الحدث 4698 الذي يسجل إنشاء مهمة مجدولة مع تعريفها، وعلى Linux قائمة ملفات cron ومحتواها من كل السيرفرات. |
| الاستعلام | 1) اجمع لكل مهمة اسمها والأمر الذي تشغله. 2) عد كم جهازاً تظهر عليه كل مهمة. 3) رتب من الأقل: المهمة الموجودة على 400 جهاز غالباً من نظام النشر، والموجودة على جهازين تستحق النظر. 4) أبرز ما يشغل ملفاً من مجلد مؤقت أو مجلد المستخدم، أو أمراً مشفراً بـ Base64. |
| النتيجة | هذا هو التجميع Stacking الذي جربناه على ثلاثة سيرفرات في مختبر مقال Velociraptor. والمهمة النادرة ليست خبيثة دائماً، فاسأل صاحب الجهاز، فإن لم يعرفها أحد فهي حادثة محتملة. |
المثال الثالث: نفق DNS من أجهزة المالية
| الخطوة | المحتوى |
|---|---|
| الفرضية | مثال PEAK نفسه: قد يكون مهاجم يسرب بيانات مالية عبر نفق DNS (الأسلوب T1071.004). |
| البيانات | سجلات DNS لأجهزة قسم المالية وسيرفرات تطبيقاتها، مثل dns.log في Zeek، لآخر 30 يوماً. |
| الاستعلام | 1) لكل نطاق رئيسي، عد الأسماء الفرعية المختلفة التي سئل عنها. 2) احسب متوسط طول الاسم المسؤول عنه. 3) أبرز النطاقات التي لها مئات الأسماء الفرعية الطويلة من جهاز واحد، وأنواع السجلات النادرة في بيئتك، مثل TXT بكثرة. |
| النتيجة | بعض الخدمات الشرعية تستخدم أسماء فرعية طويلة، مثل خدمات مكافح الفيروسات وشبكات التوزيع، فضعها في قائمة معروفة. والنطاق المجهول الذي يتلقى آلاف الاستعلامات الطويلة من جهاز محاسب واحد يستحق التصعيد. |
المثال الرابع: حساب حقيقي يدخل من مكان جديد
| الخطوة | المحتوى |
|---|---|
| الفرضية | قد يكون مهاجم يستخدم بيانات دخول حقيقية مسروقة لحساب إداري (الأسلوب T1078)، فلا يطلق أي قاعدة لأن الدخول ناجح. |
| البيانات | سجلات الدخول الناجح، مثل الحدث 4624 مع نوع الدخول وعنوان المصدر، وسجلات VPN ومزود الهوية، لآخر 90 يوماً. |
| الاستعلام | 1) ابن لكل حساب إداري خط أساس من أول 60 يوماً: من أي أجهزة يدخل، وفي أي ساعات. 2) قارن آخر 30 يوماً به. 3) أبرز أول دخول من جهاز جديد، أو في ساعة لم يدخل فيها الحساب قبل، أو دخولين متقاربين من مكانين بعيدين. |
| النتيجة | هذا بحث بخط أساس، وأغلب ما يظهر سيكون سفراً أو جهازاً جديداً للموظف، فتحقق مع صاحبه. والنتيجة الدائمة منه قاعدة «أول دخول لحساب إداري من جهاز جديد» تذهب إلى الفرز. |
المثال الخامس: من يقرأ ذاكرة LSASS؟
| الخطوة | المحتوى |
|---|---|
| الفرضية | قد يكون مهاجم يسرق بيانات الدخول من ذاكرة عملية LSASS على أجهزة Windows (الأسلوب T1003.001). |
| البيانات | أحداث الوصول إلى العمليات من Sysmon (الحدث 10) حين يكون الهدف lsass.exe. |
| الاستعلام | 1) اجمع كل عملية فتحت lsass.exe وصلاحية الوصول التي طلبتها. 2) استبعد العمليات المعروفة الموقعة، مثل وكيل الحماية EDR. 3) رتب ما بقي بحسب عدد الأجهزة، وأبرز البرامج من مسارات غير معتادة. |
| النتيجة | إذا لم تجد أحداث الحدث 10 أصلاً، فالنتيجة فجوة رؤية: Sysmon غير مثبت أو إعداده لا يسجل هذا الحدث، وهذه توصية تكتبها. وإذا وجدت أداة غير معروفة تقرأ الذاكرة، فهي حادثة محتملة تصعد فوراً. |
ولاحظ في الأمثلة الخمسة أن كل نتيجة لها ثلاثة احتمالات، كما في TaHiTI: وجدت شيئاً فتصعد، أو لم تجد شيئاً وأنت واثق أنك كنت ستجده لو وجد، أو لم تستطع أن تبحث لأن البيانات ناقصة. والاحتمالان الأخيران ليسا فشلاً، فالأول يعطيك ثقة موثقة في نقطة كنت تجهلها، والثاني يعطيك فجوة محددة تصلحها قبل أن يستغلها أحد.
من البحث إلى قاعدة الكشف
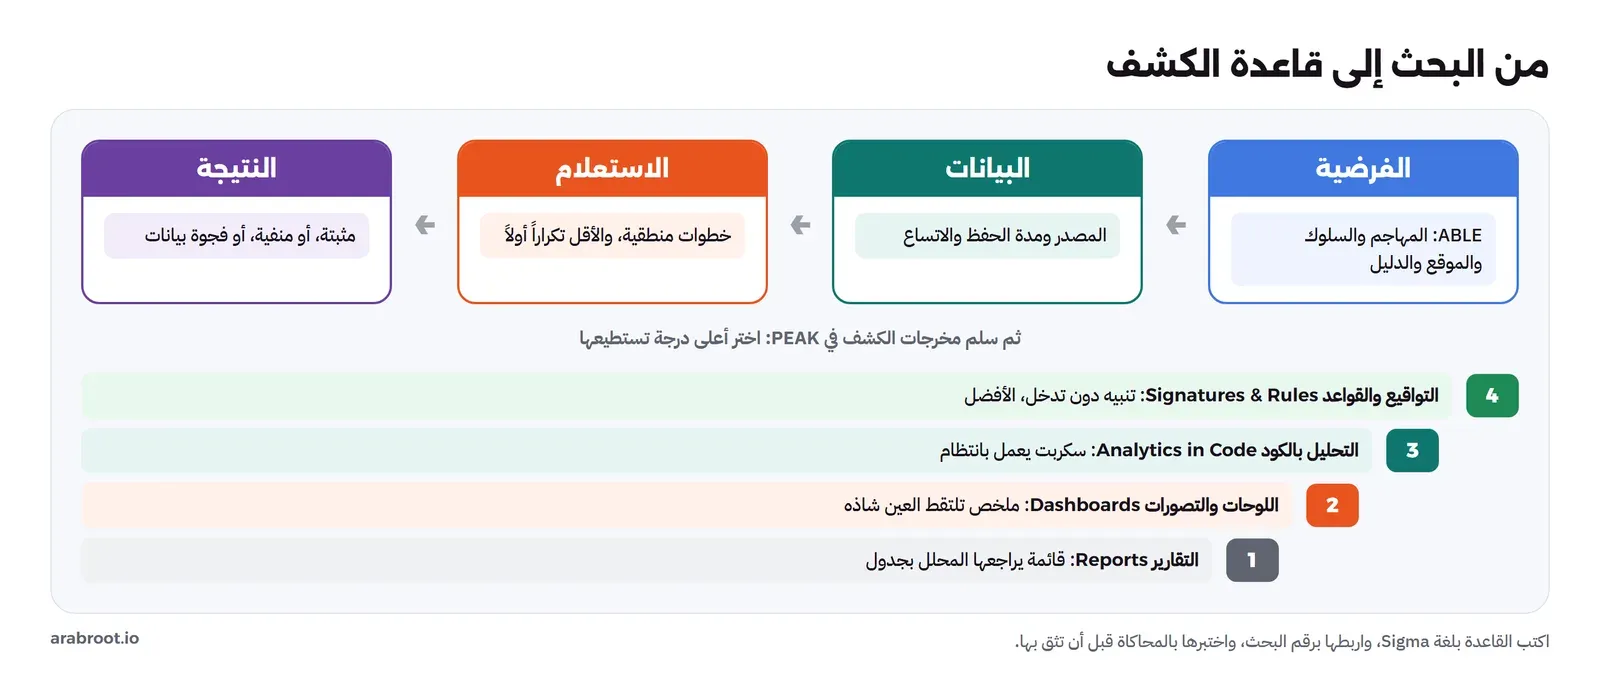
البحث الذي ينتهي بتقرير جميل في مجلد هو بحث نصف ناجح. والنصف الآخر أن يتحول ما تعلمته إلى كشف يعمل وحده، حتى لا يعيد أحد البحث نفسه كل شهر. ويقترح إطار PEAK في مقاله عن تحويل البحث إلى كشف ما يسميه سلم مخرجات الكشف Hierarchy of Detection Outputs، وهو أربع درجات مرتبة بحسب ما تحتاجه من انتباه الإنسان:
- التقارير Reports: استعلام يعمل بجدول (يومي أو أسبوعي) ويضع نتيجته في طابور المحلل ليراجعها، وتناسب ما تعرف كيف تجده ولكن نتيجته فيها كثير من النشاط الشرعي. وهي أدنى الدرجات لأنها تحتاج أكثر انتباه.
- اللوحات والتصورات Dashboards & Visualizations: ملخص يسهل على العين أن تلتقط الشاذ فيه، مثل خريطة حرارية لمحاولات الدخول الفاشلة على سيرفرات المنطقة المعزولة DMZ.
- التحليل بالكود Analytics in Code: سكربت أو برنامج يحلل البيانات حين لا تكفي لغة الاستعلام، ويحتاج طريقة تضمن أنه يعمل بانتظام.
- التواقيع والقواعد Signatures & Rules: قاعدة في SIEM أو IDS تطلق تنبيهاً دون أي تدخل، وهي الأفضل حين تستطيعها.
وفي نهاية كل بحث اسأل سؤالين يقترحهما الإطار: هل عرفت كيف أجد هذا النشاط، حتى لو لم أجده هذه المرة؟ وإذا وجدته، هل أثق بالنتيجة بما يكفي لأضعها أمام محلل SOC كتنبيه؟ فإن كانت الإجابة نعم، فاكتب قاعدة، وإن كانت لا، فابدأ بتقرير أو لوحة، وارجع إليها بعد أشهر لترى هل تستطيع أن ترفعها درجة.
وعملياً، القاعدة التي تخرج من البحث تكتبها بلغة Sigma كما شرحنا في مقال قواعد الكشف، حتى لا تكون مربوطة بأداة واحدة، وتضع فيها ثلاثة أشياء يحتاجها من يأتي بعدك:
- رقم البحث الذي خرجت منه، حتى تعرف لاحقاً أي حوادث كشفتها قاعدة خرجت من بحث، وهذا ما يحتاجه المقياس الذي سنذكره.
- الاستثناءات التي وجدتها أثناء البحث، مثل أوامر النسخ الاحتياطي الشرعية في مثال الـ Web Shell، فهي خط الأساس الذي يمنع الإنذارات الخاطئة False Positives من أول يوم.
- رقم الأسلوب في ATT&CK، حتى تظهر القاعدة في خريطة التغطية.
ثم اختبر القاعدة قبل أن تثق بها: نفذ الأسلوب في مختبر معزول وتأكد أنها تطلق، كما فعلنا بأساليب Atomic Red Team في مقال محاكاة الهجمات. وبهذا تكتمل الدائرة: البحث يجد، والقاعدة تحفظ، والمحاكاة تثبت أن القاعدة ما زالت تعمل.
سجل البحث: ماذا تكتب في كل بحث؟
توصي منهجية TaHiTI بأن يوثق كل بحث نتائجه وتوصياته ودروسه، وPEAK يجعل التوثيق أول خطوة في مرحلة التصرف. والسبب عملي: البحث غير الموثق لا يمكن إعادته، ولا قياسه، ولا تعلم منه. والجدول التالي نموذج بسيط لسجل بحث تستطيع أن تضعه في أداة التذاكر Tickets التي يستخدمها فريقك:
| الحقل | ماذا تكتب فيه |
|---|---|
| رقم البحث وتاريخه | رقم ثابت تربط به القواعد والتوصيات لاحقاً |
| المحفز | تقرير، أو أسلوب لم تختبره، أو مصدر بيانات جديد، أو نتيجة بحث سابق |
| الفرضية مع ABLE | المهاجم إن عرف، والسلوك، والموقع، والدليل |
| النطاق والمدة | الأنظمة والفترة الزمنية، والحد الأقصى لأيام البحث |
| البيانات المستخدمة | المصادر الفعلية، وما كان ناقصاً منها |
| الحكم | مثبتة (ورقم الحادثة)، أو منفية، أو غير حاسمة، أو فشل لنقص البيانات |
| المخرجات | قاعدة جديدة أو محسنة، وتقرير أو لوحة، وفجوات بيانات، وثغرات أو إعدادات خاطئة |
| الدروس | ما تعلمه الفريق عن البيئة، وأفكار لأبحاث تالية |
ماذا تقيس؟ المقاييس التي تعني شيئاً
أول مقياس يخطر للمدير هو «كم حادثة وجد فريق البحث هذا الربع؟»، وهو مقياس ضعيف، ويشرح إطار PEAK في مقاله عن المقاييس السبب: الباحث لا يتحكم في المهاجم ولا في توقيته، فإذا لم يكن المهاجم موجوداً حين بحثت، فهذا لا يعني أن البحث فشل. ومثله مقياس «كم بحثاً أجرينا؟»، فهو يقيس كم عمل الفريق، لا ماذا حسن. والفرق بين الجملتين التاليتين هو الفرق بين مقياس ضعيف ومقياس قوي: «أجرينا تسعة أبحاث هذا الربع»، و«وضعنا في الإنتاج اثنتي عشرة قاعدة جديدة تكشف تسريباً سحابياً كان يفوتنا».
ويقترح PEAK خمسة مقاييس للأثر، وتقترح TaHiTI قائمة قريبة منها، والجدول التالي يجمعها:
| المقياس | لماذا يهم | المصدر |
|---|---|---|
| عدد قواعد الكشف الجديدة والمحسنة | يقيس كم تحسن الكشف الآلي بسبب البحث | PEAK وTaHiTI |
| الحوادث التي فتحت أثناء البحث، والحوادث التي كشفتها لاحقاً قواعد خرجت من البحث | الثاني أدق، ويحتاج أن تربط كل قاعدة ببحثها | PEAK |
| فجوات البيانات المبلغ عنها، وكم أغلق منها | الباحث لا يغلق الفجوة غالباً، ولكنه من يكتشفها | PEAK |
| الثغرات والإعدادات الخاطئة المكتشفة، وكم أصلح منها | البحث في زوايا جديدة يكشف إعدادات قديمة وبرامج غير محدثة | PEAK وTaHiTI |
| الأساليب التي بحثت عنها مرتبة على ATT&CK أو سلسلة الهجوم Kill Chain أو هرم الألم | يظهر التنوع، ويظهر أين تبحث كثيراً وأين لا تبحث | PEAK |
| مدة بقاء المهاجم Dwell Time في كل اختراق كشفه البحث | الغاية من البحث تقصير هذه المدة | TaHiTI |
| معلومات تهديدات جديدة وتوصيات وقائية | ما خرج من البحث إلى فرق أخرى | TaHiTI |
ولقياس البرنامج كله، لا البحث الواحد، استخدم نموذج HMM: حدد مستواك اليوم، ثم المستوى الذي تريده بعد سنة، واكتب الفروق بينهما، وهي غالباً مصدر بيانات ناقص، أو مهارة تحليل، أو عادة تحويل البحث إلى قاعدة. ويقول PEAK إن أغلب الجهات التي تبحث يجب أن تكون على الأقل في HMM2. ولا تجعل أي مقياس هدفاً للمكافأة: فإذا كافأت الفريق على عدد القواعد، سيكتب قواعد كثيرة ضعيفة، وإذا كافأته على عدد الحوادث، سيضخم ما يجده.
من هو الباحث؟ المهارات قبل الأدوات
يضع بيانكو مهارة المحلل أولاً في نموذج HMM، قبل البيانات وقبل الأدوات، والسبب أن الأداة تجيب عن السؤال الذي تطرحه عليها، ولكنها لا تعرف أي سؤال يستحق أن يطرح. والباحث الجيد يجمع ثلاث معارف: معرفة بالمهاجم، أي كيف تعمل الأساليب في ATT&CK على أرض الواقع، ومعرفة بالبيئة، أي ما الطبيعي في شبكتك ومن يملك كل نظام، ومعرفة بالبيانات، أي ماذا يعني كل حقل في كل سجل وما حدوده. والثالثة أكثر ما ينقص المبتدئين: فالسجل الذي لا يسجل سطر الأمر كاملاً، أو الذي يكتب الوقت بتوقيت مختلف عن غيره، يضلل الباحث الذي لا يعرفه.
وأساليب التحليل التي يحتاجها في البداية بسيطة: العد والترتيب، وتحليل الأقل تكراراً، والمقارنة بخط أساس، والتجميع بحسب الجهاز أو المستخدم أو الوقت. ويقول إطار PEAK إن الباحثين يجمعون أساليب التحليل كما يجمع الميكانيكي المفاتيح، فكلما بحثت أكثر كبرت حقيبتك. لذلك لا تنتظر أن تتقن تعلم الآلة لتبدأ، فأغلب الإجراءات المنشورة في المستوى HMM2 تعتمد على العد والندرة. وإذا كان فريقك صغيراً، فمحلل SOC الذي يفرز التنبيهات هو أفضل مرشح، لأنه يعرف البيانات والبيئة، ويحتاج فقط وقتاً محمياً وطريقة مكتوبة.
كيف تبدأ برنامج بحث في جهتك؟
لا تحتاج فريقاً متفرغاً لتبدأ، فبيانكو نفسه يوصي بالمستوى HMM2 كبداية، أي إجراءات منشورة تطبقها بانتظام. والخطوات التالية تصلح لفريق SOC صغير:
- اعرف مستواك: طابق بياناتك وفريقك مع وصف مستويات HMM. فإذا كنت في HMM0، فأول عمل ليس البحث، وإنما جمع البيانات وحفظها مدة كافية.
- احجز وقتاً ثابتاً: ساعات محددة كل أسبوع لا يقطعها الفرز، فالبحث الذي يحدث «عندما يتوفر وقت» لا يحدث.
- ابن قائمة انتظار: كما في TaHiTI، اكتب كل فكرة بحث في ملخص قصير، ورتبها بحسب أهمية الأصول ومعلومات التهديدات التي تخص قطاعك.
- ابدأ بخط أساس: أول بحث في مصدر جديد يكون لتعرف الطبيعي فيه، ويقترح PEAK بيانات من 30 إلى 90 يوماً لأغلب المصادر.
- اكتب كل بحث بصيغة واحدة: الفرضية مع ABLE، ثم البيانات، ثم الاستعلام، ثم الحكم، ثم المخرج، كما في سجل البحث أعلاه.
- حول الناجح إلى قاعدة: واختبرها، واربطها برقم البحث.
- قس كل ربع سنة: بمقاييس الأثر لا بعدد الأبحاث، وراجع مستوى HMM مرة في السنة.
وإذا كنت تشتري خدمة مركز عمليات مدار من مزود، فاسأله عن البحث تحديداً: كم بحثاً يجري في الشهر على بياناتك؟ وهل يرسل لك سجل كل بحث وحكمه؟ وكم قاعدة أضاف إلى بيئتك بسبب البحث؟ وفي المملكة تشترط الهيئة الوطنية للأمن السيبراني تسجيل مقدمي خدمات الأمن السيبراني منذ 1 أغسطس 2022، وتصدر تراخيص خاصة لخدمات مراكز العمليات المدارة MSOC، كما في صفحة التسجيل والترخيص، فتحقق من وضع المزود قبل أن تمنحه بياناتك.
أخطاء شائعة
- بحث بلا فرضية: تصفح السجلات «لعل شيئاً يظهر» يستهلك الساعات ولا يترك درساً، فاكتب سؤالك قبل أن تفتح الأداة.
- فرضية واسعة: «قد يكون عندنا تسريب بيانات» غير قابلة للاختبار، فضيقها بالسلوك والموقع والدليل كما في ABLE.
- البحث عن عناوين IP فقط: أسفل هرم الألم، ينفع أياماً، فاجعل أغلب أبحاثك عن السلوك.
- بحث بلا نهاية: دون حد أقصى للمدة، يتحول البحث إلى مشروع لا ينتهي، فحدد أياماً واحكم في آخرها.
- إكمال التحقيق بدل التصعيد: حين تجد نشاطاً خبيثاً مؤكداً، سلمه للاستجابة فوراً، فالوقت هنا أثمن من اكتمال الصورة.
- بحث بلا مخرج: إذا لم يخرج منه قاعدة أو تقرير أو فجوة موثقة، فستعيده بعد ستة أشهر من الصفر.
- قياس العدد: عدد الأبحاث أو الحوادث لا يقيس القيمة، وقس القواعد والفجوات المغلقة.
- سجلات قصيرة العمر: بحث في أسبوعين من البيانات لا يرى مهاجماً دخل قبل شهر.
قائمة تحقق قبل كل بحث
- الفرضية مكتوبة وقابلة للاختبار، ومعها إجابات ABLE الأربع.
- مصدر البيانات موجود، ومحفوظ مدة تغطي الفترة التي تبحث فيها.
- النطاق محدد بالأنظمة والفترة، والحد الأقصى للمدة مكتوب.
- تعرف لمن تصعد إذا وجدت نشاطاً خبيثاً، وكيف.
- تعرف ما الذي يعد «طبيعياً» في هذا المصدر، أو أن أول خطوة هي بناء خط الأساس.
- سجل البحث جاهز لتكتب فيه الحكم والمخرجات والدروس.
- بعد البحث: قاعدة أو تقرير أو لوحة، أو فجوة مبلغ عنها، مربوطة برقم البحث.
الخلاصة
- البحث عن التهديدات يذهب إلى البيانات بسؤال ليجد ما فات القواعد، والكشف الآلي يحفظ ما وجده البحث، وكل منهما يحتاج الآخر.
- يبدأ البحث من فرضية، أو من معلومات تهديدات، أو من خط أساس للبيانات، والمهم أن تكون نقطة البداية مكتوبة.
- PEAK يعطيك المراحل (تحضير، تنفيذ، تصرف) وأداة ABLE، وTaHiTI تربط البحث بمعلومات التهديدات في كل خطوة، وHMM يقيس نضج البرنامج من 0 إلى 4، والبداية الموصى بها HMM2.
- هرم الألم يقول لك أن تبحث عن السلوك لا عن العناوين، لأن السلوك أصعب على المهاجم أن يغيره.
- النتيجة ثلاثة احتمالات: وجدت فتصعد، أو لم تجد وأنت واثق، أو نقصت البيانات فتبلغ عن فجوة، وكلها مفيدة.
- قس البحث بالقواعد الجديدة والفجوات المغلقة، لا بعدد الأبحاث ولا بعدد الحوادث.
وفي المقال العملي القادم من هذه المرحلة نطبق ما شرحناه هنا خطوة خطوة: نبحث عن مهاجم مختبئ في السجلات، من الفرضية حتى القاعدة.
 دليلمركز العمليات الأمنية SOC: كيف يعمل ومن يعمل فيه؟ما الذي يفعله مركز العمليات الأمنية فعلاً، وكم محللاً يحتاج مقعد واحد على مدار الساعة، وأي نموذج تشغيل يناسب شركتك.
 دليلقواعد الكشف Detection Rules بلغة Sigma: من السلوك إلى تنبيهولدنا حركة اعتداء حقيقية الشكل، وحولنا قواعد SigmaHQ وقواعد كتبناها إلى SQL بمكتبة pySigma، فرأينا ما أصابت وما فاتها قاعدة بفلتر 404.
 دليليوم محلل SOC: فرز التنبيهات Alert Triage من التنبيه إلى القرارستة عشر تنبيهاً حقيقياً من Wazuh وSuricata نفرزها واحداً واحداً بالإثراء من Zeek حتى القرار والتصعيد.
 دليلالبحث عن آثار الاختراق Hunt في كل سيرفراتك مع Velociraptorبنينا سيرفر Velociraptor وثلاثة عملاء وبحثنا عن آثار اختراق مزروعة بسبع عمليات Hunt، فظهر ما وجدته الأداة وما فاتها بإعداداتها الافتراضية.
 دليلمعلومات التهديدات Threat Intelligence مع MISP وOpenCTIماذا يدخل جدار الحماية من مغذي تهديدات حقيقي، مع مختبر على خادم MISP يفحص الحدث وينشره ثم ينقله موصل إلى OpenCTI.
 دليلMITRE ATT&CK: كيف يفكر المهاجم خطوة بخطوةلغة موحدة لسلوك المهاجمين مبنية على حوادث موثقة، نقرأ بها هجوم فدية حقيقياً مرحلة بمرحلة ونربط كل خطوة بالدفاع المقابل.
سجل التحديثات
- 2026-11-21: كتابة المقال من المصادر الرسمية لإطار PEAK (2023) ومنهجية TaHiTI (2018) ونموذج HMM (2015) وهرم الألم (2013)، وقراءة أرقام MITRE ATT&CK الحالية وضوابط ECC-2:2024 في اليوم نفسه.