بعد سنة من تشغيل مركز العمليات الأمنية SOC يأتي سؤال من الإدارة يبدو بسيطاً: هل نحن أفضل من السنة الماضية؟ والإجابة الشائعة رقمان: عدد التنبيهات التي أغلقناها، وعدد القواعد التي أضفناها. وكلاهما لا يجيب عن السؤال، فالمركز الذي أغلق تنبيهات أكثر قد يكون أسرع في الإغلاق لا في الفهم، والذي أضاف قواعد أكثر قد يكون أضاف ضجيجاً. والسؤال الحقيقي له ثلاثة أجزاء: هل نرى ما يجب أن نراه؟ وهل نتحرك في وقت معقول؟ وهل نتحسن بطريقة يمكن قياسها؟
وقد شرحنا في مقال مركز العمليات الأمنية SOC كيف يعمل المركز ومن يعمل فيه وحساب نوباته، وعددنا هناك المقاييس الأساسية بتعريفاتها، وذكرنا نموذج SOC-CMM في فقرة واحدة. وهذا المقال يكمل من هناك، وهو لمديري المراكز ومسؤولي الأمن ومن يقيم مركزاً، داخلياً أو عند مورد، ويريد أن يعرف أين يقف وما الخطوة التالية.
وسوف نناقش في هذا المقال ما يلي:
- ما معنى النضج Maturity والقدرة Capability، وكيف يقيسهما نموذج SOC-CMM.
- الاستراتيجيات الإحدى عشرة في كتاب MITRE عن مراكز العمليات، وما تضيفه لتقييمك.
- المقاييس التي تهم: زمن الكشف MTTD وزمن الاستجابة MTTR ومشكلاتهما، والتغطية مقابل ATT&CK، ونسبة الإنذارات الخاطئة.
- إدارة حالات الاستخدام Use Case Management من الفكرة إلى الإيقاف.
- كيف يتطور المركز من المستوى الأول إلى الرابع، وجدول تقييم ذاتي تملؤه اليوم.
باختصار Quick Summary
SOC-CMM: نموذج مفتوح أنشأه Rob van Os في رسالة ماجستير في 2016، وأداته المجانية الإصدار 2.4.2 فيها خمسة مجالات و27 جانباً.
MITRE: كتاب «11 Strategies of a World-Class Cybersecurity Operations Center» الصادر في 2022 يرتب العمل في إحدى عشرة استراتيجية، أولها أن تعرف ما تحميه.
المقاييس: استخدم الوسيط والنسب المئوية لا المتوسط، وقس لكل نوع حادثة، وانتبه لمقاييس الوقت التي تدفع الفريق إلى الاستعجال.
التغطية: تقنية في ATT&CK مغطاة فقط إذا كان لها مصدر بيانات وقاعدة واختبار نجح.
المستويات: من مركز يرد على ما يصله، إلى مركز يعرف ما يراه ويقيسه، إلى مركز يبحث بنفسه ويختبر نفسه.
ما الفرق بين النضج والقدرة؟ Maturity vs Capability
تخيل مركزين لديهما نفس الأداة ونفس عدد المحللين. الأول فيه محللة ممتازة تعرف كيف تحقق في أي تنبيه، ولكن لا شيء مكتوب، فإذا أخذت إجازة توقف التحقيق العميق. والثاني فيه محللون متوسطون، ولكن كل خطوة مكتوبة ومقاسة ومراجعة. الأول عنده قدرة Capability عالية ونضج Maturity منخفض، والثاني العكس. وهذا التمييز هو أساس نموذج SOC-CMM، الذي تقول الورقة التعريفية له إنه يستخدم مفهوم النضج والقدرة مبنياً بشكل مرن على نموذج CMMI من جامعة كارنيجي ميلون:
| مستوى النضج Maturity | المعنى في النموذج | مستوى القدرة Capability | المعنى في النموذج |
|---|---|---|---|
| 0 غير موجود Non-existent | الجانب عشوائي أو ناقص، والتقديم غير مضمون | 0 ناقص Incomplete | القدرة غير كافية لتقديم الجانب |
| 1 أولي Initial | يقدم بطريقة عشوائية Ad-hoc | 1 منفذ Performed | قدرة كافية للتقديم بمستوى أساسي |
| 2 مدار Managed | يدار بملاحظات غير منتظمة على الجودة والتوقيت | 2 مدار Managed | القدرة تقدم بشكل ثابت |
| 3 معرف Defined | موثق ويقدم بشكل ثابت | 3 معرف Defined | محسنة وموثقة وتقدم قيمة حقيقية |
| 4 مدار بالأرقام Quantitatively Managed | يقاس بانتظام في الجودة والكمية والتوقيت | ||
| 5 يتحسن Optimizing | يحسن باستمرار |
ولماذا يهمك هذا التمييز عملياً؟ لأن علاج كل منهما مختلف. فالقدرة المنخفضة علاجها تدريب أو توظيف أو أداة أو مورد، أي إضافة شيء غير موجود. أما النضج المنخفض فعلاجه كتابة ما يفعله الناس فعلاً، وقياسه، ومراجعته، وهذا لا يحتاج ميزانية بقدر ما يحتاج وقتاً وانضباطاً. والخطأ الشائع أن يعالج المركز نضجاً منخفضاً بشراء قدرة جديدة، فتأتي الأداة الجديدة إلى فريق لا يكتب ولا يقيس، فتبقى نتائجها معلقة على الشخص الذي يعرف كيف يستخدمها.
ولاحظ أن مستوى النضج الرابع هو «يقاس بانتظام». أي أن المركز الذي لا يقيس لا يتجاوز المستوى الثالث مهما كانت أدواته، وهذا ما يجعل المقاييس جزءاً من النضج نفسه، لا تقريراً يضاف إليه.
نموذج SOC-CMM: المجالات الخمسة The SOC-CMM Model
بحسب صفحة التعريف بالنموذج، أنشأ Rob van Os نموذج SOC-CMM وأداته مشروعاً بحثياً لرسالة الماجستير في أمن المعلومات في جامعة Luleå للتقنية في السويد، وأطلق في 2016. وتقول الورقة التعريفية إن النموذج بني من دراسة واسعة للمراجع، ثم اختبرت عناصره باستبيان شاركت فيه 16 مؤسسة لتتأكد أنها موجودة فعلاً في مراكز حقيقية. والنموذج اليوم مفتوح، وأدوات التقييم ملفات Excel مجانية دون تسجيل، ومعظم منتجاته برخصة CC BY-SA 4.0 بحسب صفحة التنزيل.
ونزلنا أداة التقييم الأساسية بإصدارها 2.4.2، المؤرخ في 16 أبريل 2026 في سجل التغييرات داخل الملف، وعددنا من فهرسها خمسة مجالات و27 جانباً Aspect. والصورة التالية تبينها:
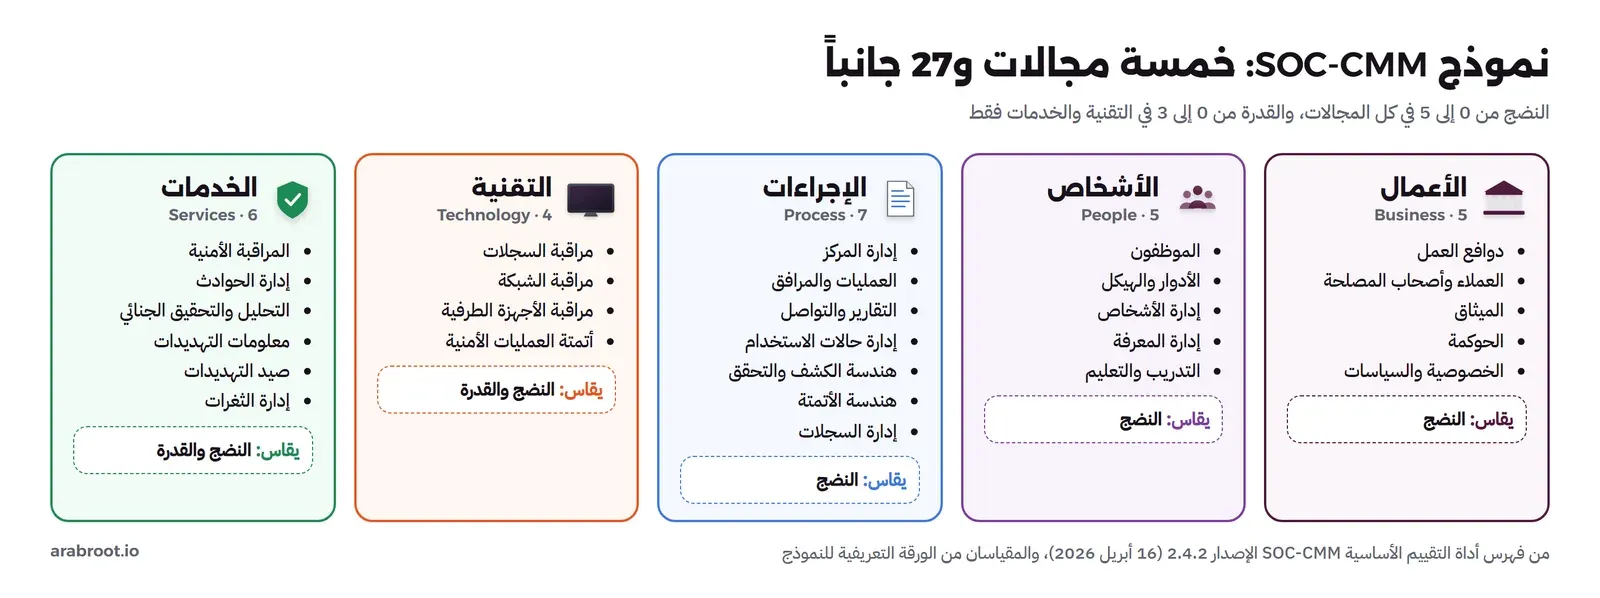
- الأعمال Business: دوافع العمل، والعملاء وأصحاب المصلحة، والميثاق Charter، والحوكمة، والخصوصية والسياسات.
- الأشخاص People: الموظفون، والأدوار والهيكل، وإدارة الأشخاص، وإدارة المعرفة، والتدريب والتعليم.
- الإجراءات Process: إدارة المركز، والعمليات والمرافق، والتقارير والتواصل، وإدارة حالات الاستخدام، وهندسة الكشف والتحقق، وهندسة الأتمتة، وإدارة السجلات.
- التقنية Technology: مراقبة السجلات، ومراقبة الشبكة، ومراقبة الأجهزة الطرفية، وأتمتة العمليات الأمنية.
- الخدمات Services: المراقبة الأمنية، وإدارة الحوادث، والتحليل والتحقيق الجنائي، ومعلومات التهديدات، وصيد التهديدات، وإدارة الثغرات.
وفي كل جانب أسئلة تجيب عنها على مقياس من خمس درجات، ومع كل إجابة إرشاد يساعدك على اختيارها. ولكي ترى نوع الأسئلة، هذه أمثلة من جانب الميثاق في مجال الأعمال: هل للمركز ميثاق رسمي؟ وهل فيه المهمة، والرؤية، ونطاق الخدمات، والمسؤوليات، وساعات العمل، وأصحاب المصلحة، و«تعريف النجاح»؟ وهل يحدث بانتظام؟ وهل اعتمدته الإدارة أو مسؤول الأمن الأول CISO؟ وهل يعرف أصحاب المصلحة محتواه؟ ولاحظ أن هذه الأسئلة لا تسأل عن أداة واحدة، ومع ذلك فالمركز الذي لا يملك إجابة عنها لا يعرف ما يطلب منه، فلا يستطيع أن يثبت أنه نجح.
كيف تجري التقييم؟ Running the Assessment
تقول الورقة التعريفية إن هناك نوعين من التقييم: تقييم كامل Full Assessment يراجع الوثائق ويجري مقابلات ويقيس التقنية والمهارات، وفحص سريع Quick Scan بنفس العناصر وتفاصيل أقل. والأفضل أن تبدأ بالكامل، ثم تستخدم الفحص السريع لتثبت التقدم. وتوصي الورقة بأن يدير التقييم شخص من خارج الفريق، مثل المدقق الداخلي، وأن يكون في ورشة العمل خبراء بأدوار مختلفة من المحللين والمهندسين، لأن الاختلاف يثير نقاشاً يكشف ما لا يقوله أحد في مقابلة فردية. والأداة نسختان: الأساسية Basic، والمتقدمة Advanced التي تسمح بإعطاء وزن لكل سؤال، والورقة نفسها تقول: إذا لم تكن متأكداً فاستخدم الأساسية، لأن الأوزان قد تفسد موضوعية النتيجة إذا استخدمت بشكل خاطئ.
والنتيجة ليست درجة واحدة تعلقها على الجدار. فالأداة تعطيك رسماً لنضج كل جانب، ومستوى مستهدفاً Target إذا حددته في البداية، وربطاً بإطار NIST للأمن السيبراني CSF بإصداريه 1.1 و2.0. والخطأ الشائع أن تحاول رفع كل الجوانب إلى نفس المستوى، والورقة التعريفية تقول العكس: ابن خطة التحسين على المخاطر، فإذا كان مجال الأعمال منخفضاً ومجال التقنية أعلى منه ولكن الخطر المباشر يأتي من التقنية، فابدأ بالتقنية. وتضرب مثالاً جيداً: غياب إجراء لاستقطاب المحللين لا يضر المركز ما دام عنده محللون كافون، ولكنه قد يجبره لاحقاً على نماذج هجينة أو على الاستعانة الكاملة بمورد.
استراتيجيات MITRE الإحدى عشرة 11 Strategies
المرجع الثاني الذي نقيس به أي مركز هو كتاب «11 Strategies of a World-Class Cybersecurity Operations Center» الذي نشرته MITRE في 2022، وألفه Kathryn Knerler وIngrid Parker وCarson Zimmerman، وهو الطبعة الثانية من كتاب Zimmerman السابق «Ten Strategies of a World-Class Cybersecurity Operations Center». والكتاب مجاني، ويذكر نموذج SOC-CMM ضمن طرق التقييم المفتوحة. والصورة التالية تجمع استراتيجياته:
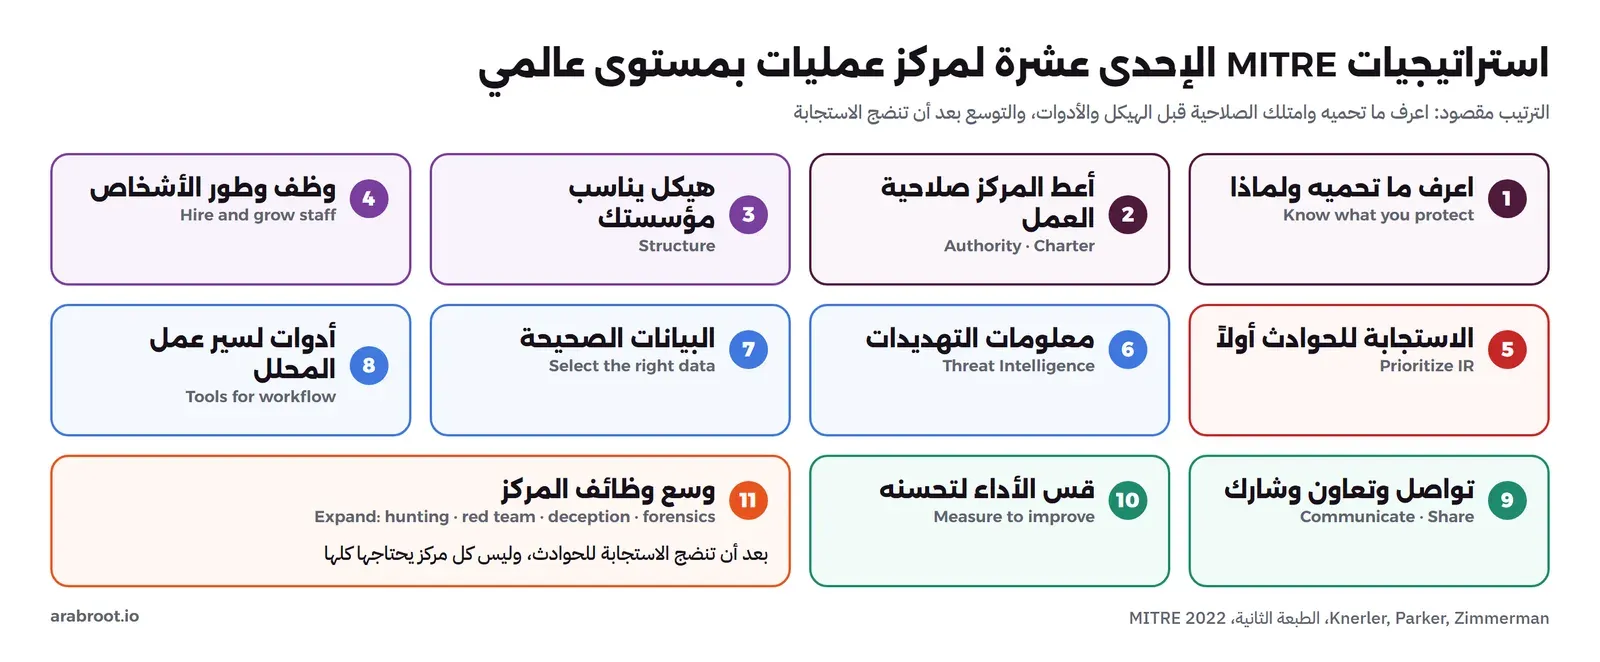
| الاستراتيجية | ما تعنيه في التقييم |
|---|---|
| 1. اعرف ما تحميه ولماذا | هل يعرف المركز الأنظمة الحرجة والبيانات ومهمة المؤسسة والتهديد؟ |
| 2. أعط المركز صلاحية العمل | هل يوجد ميثاق معتمد يحدد الوظائف والنطاق والصلاحيات؟ |
| 3. ابن هيكلاً يناسب مؤسستك | هل يناسب الهيكل الجمهور وساعات الخدمة والوظائف؟ |
| 4. وظف وطور أشخاصاً جيدين | هل يوجد مسار مهني وخطة لدوران الموظفين؟ |
| 5. أعط الاستجابة للحوادث الأولوية | هل فئات الحوادث ومسارات التصعيد وكتيبات التشغيل مكتوبة؟ |
| 6. أنر المهاجمين بمعلومات التهديدات | هل تختار المعلومات بحسب صلتها بمؤسستك وبيئتها؟ |
| 7. اختر البيانات الصحيحة واجمعها | هل توازن بين قلة البيانات وكثرتها التي تغرق المحللين؟ |
| 8. استخدم الأدوات لدعم سير عمل المحلل | هل تتكامل SIEM وSOAR وغيرها في سير عمل واحد؟ |
| 9. تواصل بوضوح وتعاون وشارك | هل يشارك المركز مع أصحاب المصلحة والمجتمع الأمني؟ |
| 10. قس الأداء لتحسن الأداء | هل يوجد برنامج مقاييس كامل، لا أرقام متفرقة؟ |
| 11. وسع وظائف المركز | صيد التهديدات والفريق الأحمر والخداع والتحليل الجنائي، بعد أن تنضج الاستجابة |
ولاحظ الترتيب، فهو ليس عشوائياً. فالاستراتيجيتان الأوليان، أن تعرف ما تحميه وأن تملك صلاحية، تأتيان قبل الهيكل والأشخاص والأدوات. والاستراتيجية الحادية عشرة، أي التوسع إلى الصيد والفريق الأحمر والخداع، يقول الكتاب صراحة إنها تأتي بعد أن تنضج الاستجابة للحوادث. وهذا يجيب عن سؤال يتكرر في المراكز الصغيرة: هل نبدأ ببرنامج صيد تهديدات Threat Hunting؟ والإجابة: ليس قبل أن تعرف أصولك الحرجة، وتملك كتيبات استجابة تعمل.
برنامج المقاييس، لا قائمة أرقام Metrics Program
يقول كتاب MITRE في الاستراتيجية العاشرة إن برنامج مقاييس المركز يتكون من خمسة عناصر يبني بعضها على بعض: أهداف العمل، ومصادر البيانات وجمعها، وتركيب البيانات، والتقارير، ثم القرار والتصرف. ويقسم الأهداف إلى ثلاث فئات: مقاييس داخلية لأداء المركز يقرؤها المحللون والقادة، ومقاييس خارجية يقرؤها التنفيذيون وأصحاب الخدمات، ومقاييس للأمن السيبراني في المؤسسة كلها لا للمركز وحده. والفكرة المهمة هنا أن المقياس بلا قرار بعده لا قيمة له: فإذا لم يتغير شيء عندما ارتفع رقم، فلماذا تجمعه؟
ومن الإرشادات العامة في الكتاب أربع نراها أهم ما فيه:
- ليست كل المقاييس مناسبة لكل مركز: المركز المنسق الكبير يختلف عن مركز من خمسة أشخاص يخدم عشرة آلاف مستخدم.
- الأهداف في الأمثلة توضيحية: فلا تنقلها كما هي إلى عقد أو تقرير.
- ضع ضوابط موازنة للمقاييس التي يمكن التلاعب بها: وخاصة مقاييس الوقت وإنتاجية المحلل، حتى لا يأتي الرقم على حساب الجودة.
- استخدم الوسيط Median والنسب المئوية Percentiles: لأنها أقل تأثراً بالقيم الشاذة من المتوسط.
ابدأ بصحة المصادر قبل صحة المحللين Pipeline Health
وأول ما يقيسه المركز في جدول المقاييس الداخلية في كتاب MITRE ليس المحللين، وإنما الأنبوب الذي تصل منه البيانات: نسبة الوقت الذي تعمل فيه أدوات المركز فعلاً لا تشغيل السيرفر فقط، ونسبة الحساسات Sensors ومجمعات البيانات التي تعمل، وزمن وصول الحدث من المصدر إلى المنصة. ويضرب الكتاب أمثلة لأهداف توضيحية، مثل أن تعمل 98% من الحساسات ومن خطوط البيانات، وأن يكون وسيط الزمن من المصدر إلى الاستقبال خمس دقائق، ويقول إن صحة خطوط البيانات تحد دائم لأن «الأشياء تتعطل دائماً». والسبب في البدء بها أن كل مقياس بعدها يعتمد عليها: زمن الكشف لا معنى له إذا كانت سجلات نظام الهوية تصل متأخرة ساعتين، والتغطية لا معنى لها إذا كان مصدر البيانات الذي تعتمد عليه القاعدة صامتاً منذ أسبوع. وقد شرحنا قاعدة المصدر الصامت في مقال السجلات الأمنية.
زمن الكشف والاستجابة: مشكلات MTTD وMTTR
عرفنا المقياسين في مقال مركز العمليات، والسؤال هنا: لماذا يخدعان من يقرؤهما دون حذر؟ هناك خمس مشكلات نراها في أغلب التقارير.
الأولى: المتوسط Mean يخدع
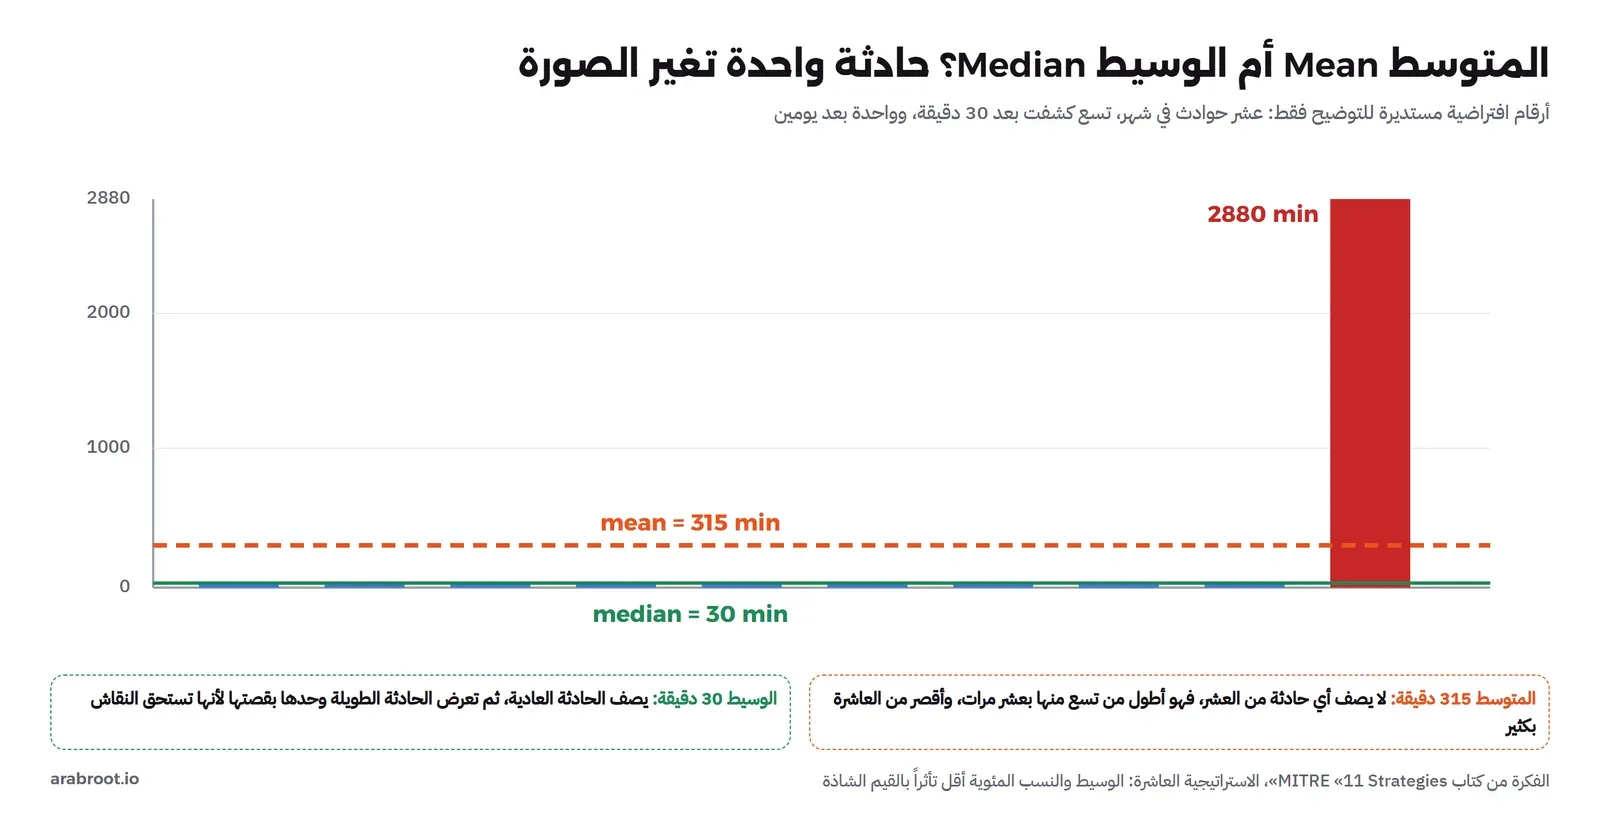
يضرب كتاب MITRE مثالاً واضحاً: رسالة واحدة من أحد المستخدمين بقيت دون رد يومين تكفي لتهدم متوسط زمن الاستجابة، حتى لو كانت واحدة من مئة رسالة رد عليها كلها في أقل من ساعة. ولنأخذ مثالاً بأرقام افتراضية مستديرة لتوضيح الحساب فقط: عشر حوادث في شهر، تسع منها كشفت بعد 30 دقيقة، وواحدة بعد يومين، أي 2880 دقيقة. المتوسط هنا (9 × 30 + 2880) ÷ 10 = 315 دقيقة، أي أكثر من خمس ساعات، وهو رقم لا يصف أي حادثة من العشر. أما الوسيط فهو 30 دقيقة، ويصف الحادثة العادية، ثم تعرض الحادثة الطويلة وحدها بقصتها لأنها هي التي تستحق النقاش.
الثانية: بداية الحدث Start Time لا تعرف إلا بعد التحقيق
زمن الكشف يقاس من بداية نشاط المهاجم إلى أول تنبيه، وبداية النشاط لا تعرفها إلا عندما ينتهي التحقيق، وأحياناً لا تعرفها أبداً لأن السجلات لا تعود بعيداً بما يكفي. لذلك فالمقياس متأخر دائماً، ويتأثر بمدة الاحتفاظ بالسجلات: المركز الذي يحتفظ بسجلات ثلاثين يوماً لن يسجل أبداً زمن كشف أطول من ثلاثين يوماً، لا لأنه سريع، وإنما لأنه لا يرى أبعد من ذلك.
الثالثة: الحوادث التي لم تكشف Undetected لا تدخل الحساب
المقياس يحسب من الحوادث التي كشفتها، أما الحادثة التي لم تكشف فلا تظهر في أي متوسط. لذلك قد يبدو زمن الكشف ممتازاً في مركز يكشف الأشياء السهلة بسرعة ولا يرى الصعبة أبداً. والعلاج أن تضع بجانبه مقياس «الحوادث التي عرفنا بها من الخارج»، من عميل أو مورد أو جهة وطنية، فكل واحدة منها حادثة لم يكشفها المركز.
الرابعة: أنواع الحوادث Incident Types لا تجمع في رقم واحد
يقول كتاب MITRE إن زمن الكشف يختلف كثيراً بحسب نوع الحادثة، فهو سهل القياس في حوادث روتينية مثل رسالة تصيد مرت ببوابة البريد، وأصعب كثيراً في الاختراقات الجادة. ويحذر من أن هذا المقياس قد يستخدم سلاحاً ضد المركز، كأن يقال «لماذا لم تروا المهاجم ثلاثة أشهر؟». لذلك قس لكل نوع حادثة وحده، وفرق بين الروتيني والجاد.
الخامسة: الضغط على MTTR يصنع لعبة اضرب الخلد Whack-a-mole
وزمن الاستجابة MTTR نفسه يحتاج تعريفاً، فالحرف R قد يعني الاستجابة Respond أو الاحتواء أو الإزالة أو التعافي Recover، وكتاب MITRE يفصل بينها: زمن الاحتواء، وزمن الإزالة، وزمن التعافي الذي لا ينتهي إلا بعودة الخدمة كاملة. ويحذر الكتاب من أن الضغط على هذا المقياس يحول المركز إلى لعبة «اضرب الخلد» Whack-a-mole، يزيل كل أثر بسرعة دون فرصة لفهم أساليب المهاجم ودوافعه، بينما المركز الناضج يعالج الحوادث الروتينية بسرعة وبالأتمتة، ويعطي الحوادث المتقدمة ما تحتاجه من وقت ودراسة قبل أن يتحرك.
ويسرد الكتاب في قسم بعنوان «ليست كل المقاييس تؤدي إلى نتائج إيجابية» سلوكيات تصنعها المقاييس السيئة، ومنها: إغلاق التذاكر قبل انتهاء التحقيق، والاستجابة المتعجلة قبل تحليل السبب الجذري لأن مقياس MTTR تجاوز حده، وفتح التذاكر وإغلاقها لرفع أرقام الإنتاجية، والخوف من كتابة قواعد كشف جديدة لأنها قد لا تكون دقيقة تماماً، وإدخال جهاز واحد جيد الإدارة من خدمة ما لإظهار الالتزام مع إخفاء ألف جهاز آخر. والعلاج الذي يقترحه: إجماع الفريق على المقاييس قبل تطبيقها، وفحوص جودة للمقاييس التي فيها وقت، والشفافية في استخدام الأداء الضعيف لطلب الموارد لا لمعاقبة الأشخاص، وألا تبالغ في عدد المقاييس.
التغطية مقابل ATT&CK: ماذا يعني «مغطى»؟ Detection Coverage
شرحنا إطار MITRE ATT&CK في مقال مستقل، والسؤال هنا كيف تقيس به. ولكي ترى حجم ما تقيسه، حسبنا من ملف البيانات الرسمي للإطار في مستودع MITRE على GitHub، بالإصدار 20.1 الذي تصفه صفحة الإصدارات بأنه الحالي بتاريخ 13 أكتوبر 2026، فوجدنا في مصفوفة المؤسسات Enterprise خمس عشرة تكتيكاً Tactic و227 تقنية Technique و479 تقنية فرعية Sub-technique غير ملغاة. ولا يوجد مركز يغطيها كلها، ولا يجب أن يحاول.
وأكبر خطأ في قياس التغطية أن تلون خريطة ATT&CK بالأخضر لكل تقنية لها قاعدة في الأداة. فالقاعدة التي لا يصلها مصدر البيانات الذي تحتاجه لا تكشف شيئاً، والقاعدة التي لم تختبر قد لا تعمل. لذلك نعرف «مغطى» بثلاثة شروط معاً:
- مصدر البيانات Data Source موجود: السجل الذي يرى السلوك مجمع فعلاً، مثل سجلات إنشاء العمليات على الأجهزة، لا مخطط له.
- قاعدة الكشف موجودة: مكتوبة ومراجعة ومرتبطة برقم التقنية، كما شرحنا في مقال قواعد الكشف بلغة Sigma.
- اختبار نجح: نفذت السلوك في بيئة مصرح بها، ووصل التنبيه، كما فعلنا في مقال محاكاة الهجمات.
وأسئلة SOC-CMM في جانب إدارة حالات الاستخدام تقول الشيء نفسه بطريقتها: هل تقيس حالات الاستخدام مقابل ATT&CK لتحليل الفجوات؟ وهل قواعد المراقبة موسومة بأرقام ATT&CK؟ وهل أنشأت ملف مخاطر ATT&CK لمؤسستك ورتبت التقنيات بحسب صلتها بك؟ وهل تحدد متطلبات الرؤية Visibility لكل حالة استخدام وتقيس حالتها، وتربط رؤية مصادر البيانات بالإطار؟ ويشير النموذج في هذا الموضع إلى أداة DeTT&CT المفتوحة من فريق Rabobank، التي تسجل جودة كل مصدر بيانات ومستوى الكشف لكل تقنية، وتخرج طبقات تفتحها في ATT&CK Navigator.
وكم هدفاً تضع؟ يضرب كتاب MITRE مثالاً لهدف داخلي: أن يكون للمركز كشف في 25% من «خلايا الاهتمام» في المصفوفة، أي التقنيات التي اخترتها لأنها تهم مؤسستك، لا من كل المصفوفة. ولاحظ أنه مثال توضيحي بحسب الكتاب نفسه، والفكرة الأهم فيه أن المقام هو التقنيات المهمة لك، وأن الاتجاه مع الوقت أهم من الرقم.
نسبة الإنذارات الخاطئة False Positive Rate
الإنذار الخاطئ False Positive تنبيه أطلقته قاعدة على نشاط ليس هجوماً، والصحيح True Positive تنبيه على هجوم فعلي، وبينهما حالة يعرفها كل محلل: الصحيح غير الضار Benign True Positive، أي أن القاعدة رأت السلوك الذي كتبت له فعلاً، مثل فحص منافذ، ولكنه فحص مصرح به. وقد شرحنا هذه الأحكام وكيف تكتب في مقال يوم محلل SOC.
وأهم قاعدتين في قياس هذه النسبة: الأولى أن تقيسها لكل قاعدة لا للطابور كله، لأن قاعدة واحدة صاخبة قد تخفي خلف متوسط مقبول. والثانية ألا تجعل هدفها صفراً، لأن المركز الذي لا يقبل أي إنذار خاطئ يكتب قواعد ضيقة جداً تفوت الهجمات، وهذا ما يسميه كتاب MITRE «الخوف من كتابة الكشف». ويضرب الكتاب مثالاً لنسبة الصحيح إلى الخاطئ عند 50%، ويقول إن المراكز تختلف فيما تعتبره دقة «كافية»، وإن قياسها مع الوقت ولكل أداة يكشف الكثير، خاصة إذا كان المركز يكتب قواعده بنفسه. ومن مقاييسه المفيدة أيضاً نسبة التنبيهات التي أغلقت دون أي تحقيق، أي دون أن يجري المحلل استعلاماً واحداً، لأن ارتفاعها يعني أن المحللين غارقون أو أن القواعد معروفة بأنها سيئة.
إدارة حالات الاستخدام Use Case Management
حالة الاستخدام Use Case وصف لسلوك تريد أن تكشفه، ومعها كل ما يلزم لكشفه: لماذا يهمك، وما مصدر البيانات، وما القاعدة، ومن يستلم التنبيه، وماذا يفعل به. وقد أعطينا في مقال مركز العمليات عشر حالات بداية لأغلب الشركات الصغيرة. أما إدارة حالات الاستخدام فهي ما يجعل هذه القائمة حية: كيف تضاف حالة، وكيف تقاس، ومتى تعدل أو توقف. والصورة التالية تبين دورة الحالة:
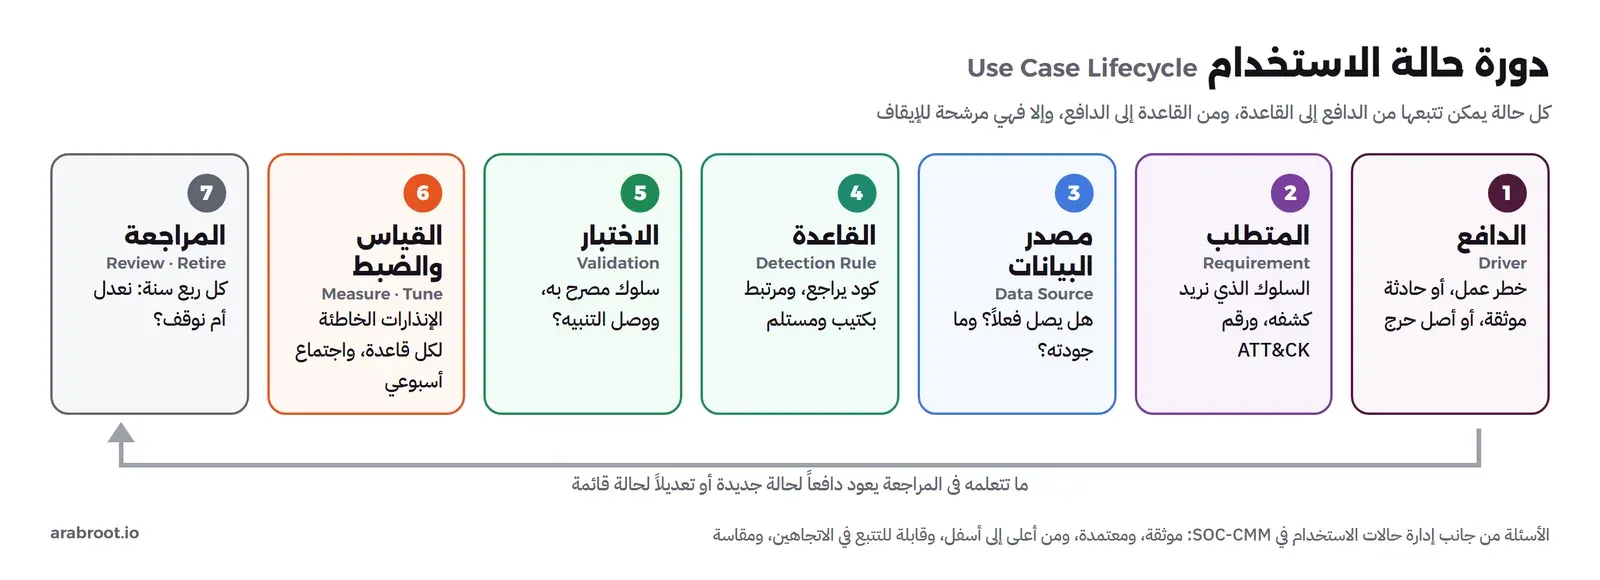
وأسئلة SOC-CMM في هذا الجانب تصلح قائمة تحقق: هل لديك إجراء أو إطار لإدارة حالات الاستخدام؟ وهل الحالات موثقة ومعتمدة من أصحاب المصلحة؟ وهل تنشأ من أعلى إلى أسفل Top-down، أي من خطر العمل إلى القاعدة؟ وهل يمكن تتبع الحالة من الدافع إلى التنفيذ، ومن التنفيذ إلى الدافع؟ وهل تقاس في تنفيذها وفعاليتها، وترتب بحسب الخطر، وتراجع بانتظام؟ وفي هذا الموضع تشير أداة النموذج إلى إطار MaGMa لإدارة حالات الاستخدام، وتصفه بأنه إطار وأداة لإدارة حالات الاستخدام أعدهما القطاع المالي الهولندي، فإذا أردت قالباً جاهزاً بدل أن تبني سجلك من الصفر فابدأ منه.
والتتبع في الاتجاهين ليس ترفاً. فالتتبع من الدافع إلى القاعدة يجيب عن سؤال الإدارة «كيف نحمي نظام الرواتب؟» بقائمة قواعد. والتتبع من القاعدة إلى الدافع يجيب عن سؤال المحلل «لماذا نحتفظ بهذه القاعدة الصاخبة؟»، فإذا لم يكن لها دافع مكتوب، فهي مرشحة للإيقاف. وهذا السجل الأدنى لكل حالة:
| الحقل | مثال |
|---|---|
| المعرف والاسم | UC-014: دخول حساب مدير النطاق من جهاز غير مسجل |
| الدافع | سرقة الحسابات المميزة في الحوادث الموثقة، وأصل حرج في سجل الأصول |
| تقنية ATT&CK | T1078 Valid Accounts |
| مصدر البيانات وحالته | سجلات المصادقة من نظام الهوية، مجمعة ومتحقق منها |
| القاعدة ومكانها | قاعدة Sigma في المستودع، مع رقم الإصدار |
| الاختبار الأخير | تاريخه ونتيجته، ومن نفذه |
| الأولوية والمستلم | الأولوية الأولى، مناوب فريق الاستجابة |
| الكتيب | رابط كتيب الحساب المخترق |
| المقاييس | عدد التنبيهات ونسبة الإنذارات الخاطئة في آخر 90 يوماً |
| المالك وموعد المراجعة | مهندس الكشف، كل ربع سنة |
كيف يتطور المركز من المستوى الأول إلى الرابع؟ SOC Evolution
نماذج النضج تستخدم ست درجات، ولكن في النقاش مع الإدارة يكفي غالباً تبسيط بأربعة مستويات، وهذا تبسيط منا نربطه بدرجات SOC-CMM ليبقى قابلاً للقياس، لا مستويات رسمية في أي نموذج. والصورة التالية تبين المستويات وما يحرك المركز من كل مستوى إلى التالي:
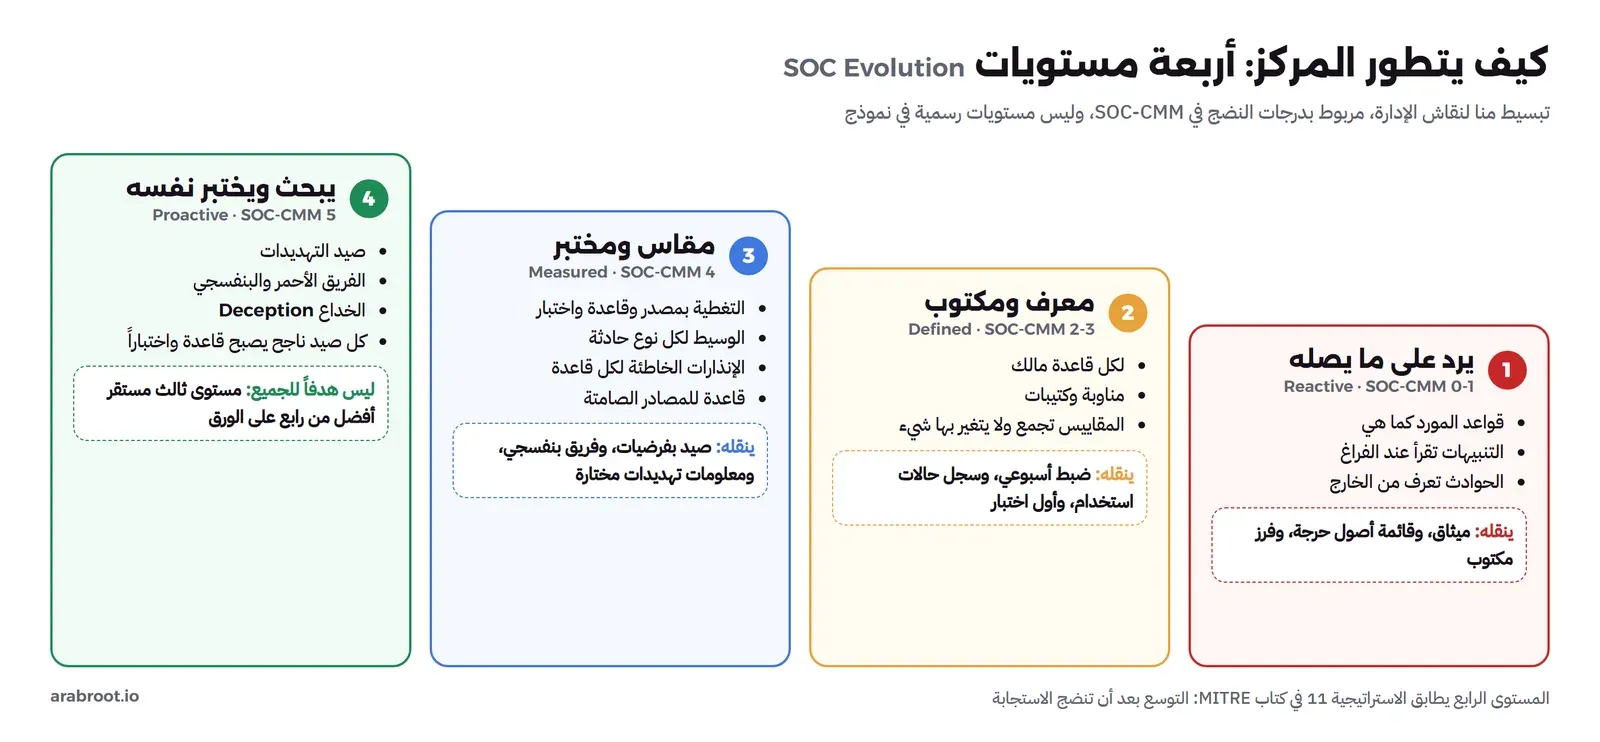
المستوى الأول: يرد على ما يصله Reactive
هذا مركز يقابل الدرجتين 0 و1 في SOC-CMM. الأداة موجودة وقواعدها كما جاءت من المورد، والتنبيهات تقرأ عندما يتسع الوقت، ولا يوجد ميثاق ولا طريقة فرز مكتوبة، وأغلب الحوادث يعرف بها من الخارج. وليس في هذا عيب لمركز عمره ثلاثة أشهر، والعيب أن يبقى فيه سنة. وما ينقله إلى الثاني ليس أداة جديدة، وإنما ثلاثة أوراق: ميثاق يحدد ما يملكه المركز، وقائمة الأصول الحرجة، وطريقة فرز مكتوبة يلتزم بها الجميع.
المستوى الثاني: معرف ومكتوب Defined
هذا مركز يقابل الدرجتين 2 و3. الإجراءات مكتوبة وتتبع، ولكل قاعدة مالك، ويوجد جدول مناوبة للأولوية الأولى، وكتيبات للحوادث الشائعة، وزمن الاستلام MTTA يقاس. ولكن المقاييس تجمع ولا يتغير بسببها شيء، والتغطية تقدر بعدد القواعد. وما ينقله إلى الثالث هو تحويل المقاييس إلى قرارات: اجتماع ضبط Tuning أسبوعي، وسجل حالات استخدام بالحقول التي في الجدول أعلاه، وأول اختبار حقيقي للقواعد بسلوك مصرح به.
المستوى الثالث: مقاس ومختبر Measured
هذا مركز يقابل الدرجة 4، أي «يقاس بانتظام». التغطية تقاس بالشروط الثلاثة لا بعدد القواعد، والمقاييس بالوسيط ولكل نوع حادثة، ونسبة الإنذارات الخاطئة لكل قاعدة، والقواعد تختبر قبل الإنتاج وبعده، وتوجد قاعدة للمصادر التي تسكت. وما ينقله إلى الرابع هو أن يبدأ بالبحث عما لا تطلق عليه القواعد: صيد تهديدات بفرضيات مكتوبة، وفريق بنفسجي Purple Team يجمع من ينفذ ومن يكشف، ومعلومات تهديدات تختار بحسب صلتها بالمؤسسة.
المستوى الرابع: يبحث ويختبر نفسه Proactive
هذا مركز يقابل الدرجة 5، ويطبق الاستراتيجية الحادية عشرة في كتاب MITRE: صيد التهديدات، والفريق الأحمر، والخداع Deception، وتحليل البرمجيات الخبيثة، والتحقيق الجنائي، وتمارين الطاولة. وكل ما يجده الصيد يتحول إلى قاعدة واختبار، وكل حادثة تتحول إلى تحسين في حالة استخدام. ولاحظ أن الكتاب يقول إن هذه الوظائف تأتي بعد أن تنضج الاستجابة، وإن ليس كل مركز يحتاجها كلها، فالمستوى الرابع ليس هدفاً لكل مؤسسة، والمستوى الثالث المستقر أفضل من رابع على الورق.
كيف تعرض النضج للإدارة؟ Reporting to Leadership
الإدارة لا تحتاج رسم SOC-CMM بسبعة وعشرين جانباً، ولا عشرين مقياساً. وفي كتاب MITRE فكرة بسيطة نراها أنفع ما يعرض في صفحة واحدة: جاهزية المهمة Mission Readiness، أي أن تقسم مهمة المركز إلى وظائفها الكبيرة، مثل المراقبة والاستجابة ومعلومات التهديدات وإدارة الثغرات، وتقول لكل وظيفة إنها غير قادرة على المهمة، أو قادرة جزئياً، أو قادرة كاملاً. ويعترف الكتاب بأن هذا التقييم قد يكون أقرب إلى الانطباع منه إلى العلم، ولكنه يقول إنه يحكي قصة مختصرة وقوية، خاصة عندما يكون المركز ناقص الموارد أو مطالباً بأكثر من طاقته. ومعها اعرض ثلاثة أرقام فقط: وسيط زمن الاستلام للأولوية الأولى، وعدد الحوادث التي عرفت بها من الخارج، ونسبة التقنيات المهمة المغطاة بالشروط الثلاثة، مع اتجاه كل منها عن الربع الماضي.
وفرق في التقرير بين نوعين من الأهداف يخلط بينهما كثيرون. يسمي كتاب MITRE الأول هدف مستوى الخدمة SLO، وهو هدف يختاره المركز أو الإدارة ليصل إليه ولا يحاسب عليه بعقد، والثاني اتفاقية مستوى الخدمة SLA، وهي رقم يلزم به المركز رسمياً بعقد أو اتفاق. ويقول الكتاب إن قياس مؤشر أو السعي إلى حد معين لا يجعله اتفاقية. وهذا الفرق يحميك من خطأ شائع: أن يتحول هدف داخلي جربته شهراً إلى رقم في عقد مع إدارة أخرى أو مع عميل، فتلتزم به قبل أن تعرف هل تستطيع الوفاء به في الشهر الذي فيه حادثتان كبيرتان.
وإذا كان المركز عند مورد؟ Evaluating an MSSP or MDR
إذا كانت المراقبة عند مزود خدمة مدارة MSSP أو كشف واستجابة مدارة MDR، فالنضج ما زال سؤالك أنت، لأن الحادثة حادثتك. ولموقع SOC-CMM ورقة أفضل ممارسات عن حوكمة المركز المدار من منظور العميل ومنظور المزود، والفكرة التي نقترحها هنا بسيطة: قس المزود بنفس الأسئلة التي تقيس بها مركزك. وهذه الأسئلة التي نراها أهم ما تطلبه من أي مزود قبل التجديد:
- تعريف كل مقياس في تقريره: هل زمن الاستجابة عنده يعني الاستلام أم الاحتواء؟ وهل يحسب بالمتوسط أم الوسيط؟ ولكل أولوية أم للكل؟
- التغطية في بيئتك أنت: طبقة ATT&CK بالتقنيات التي يكشفها عندك، بمصادر البيانات التي ترسلها فعلاً، لا قائمة قواعده العامة لكل العملاء.
- آخر اختبار: متى اختبر كشفه في بيئتك بسلوك مصرح به، وما النتيجة.
- نسبة الإنذارات الخاطئة لكل قاعدة ترسل إليك: لأن التنبيهات الخاطئة التي يحولها إليك عمل يقع على فريقك.
- نتيجة تقييم نضج: هل قيم مركزه بنموذج مثل SOC-CMM، ومن أجرى التقييم، وما الجوانب الأضعف.
- عدد القضايا لكل عميل: وهو من المقاييس الخارجية في كتاب MITRE، ويقول لك هل بيئتك تأخذ نصيبها من وقت محلليه.
وإذا رفض المزود أن يعطيك هذه المعلومات، فهذه إجابة بحد ذاتها عن نضجه. وقد ذكرنا في مقال مركز العمليات شرط الضابط 4-1-3-2 أن تكون مراكز الخدمات المدارة التي تستخدم الوصول عن بعد داخل المملكة للجهات الملزمة بالضوابط.
جدول التقييم الذاتي Self-assessment
اقرأ كل صف واختر الوصف الأقرب لمركزك اليوم، لا لما تخطط له. والمستوى العام للمركز هو أدنى مستوى يتكرر في الصفوف المهمة لك، لا متوسطها، لأن المركز يعمل بقوة أضعف حلقاته:
| القدرة | المستوى 1 | المستوى 2 | المستوى 3 | المستوى 4 |
|---|---|---|---|---|
| الميثاق والصلاحية | لا يوجد | مكتوب ومعتمد | يراجع سنوياً ويعرفه أصحاب المصلحة | يربط بخطة تطوير المركز وأهدافه |
| الأصول الحرجة | غير معروفة | قائمة موجودة | كل أصل حرج له مصادر سجلات متحقق منها | القائمة تحدث آلياً من الجرد |
| جمع السجلات | ما يسهل جمعه | المصادر المهمة مجمعة | قاعدة للمصادر الصامتة، ومدة احتفاظ مقاسة | جودة كل مصدر مسجلة ومربوطة بالتقنيات |
| القواعد | قواعد المورد كما هي | لكل قاعدة مالك | القواعد كود يراجع ويختبر قبل الإنتاج | كل صيد ناجح يتحول إلى قاعدة واختبار |
| حالات الاستخدام | لا يوجد سجل | قائمة بالحالات | سجل بالحقول كاملة وتتبع في الاتجاهين | ترتيب بحسب ملف مخاطر ATT&CK للمؤسسة |
| التغطية | غير معروفة | عدد القواعد لكل تكتيك | مصدر وقاعدة واختبار لكل تقنية مهمة | اختبار دوري آلي أو بفريق بنفسجي |
| الفرز | بحسب الوقت المتاح | طريقة مكتوبة | ملاحظات فرز موحدة تغذي الضبط | الإثراء آلي والمحلل يركز على القرار |
| الاستجابة | ارتجال | كتيبات للحوادث الشائعة | كتيبات مجربة في تمارين | تمارين دورية ودروس مغلقة بمواعيد |
| التغطية الزمنية | ساعات العمل فقط | مناوبة للأولوية الأولى | زمن الاستلام مقاس لكل فترة | تغطية تناسب الخطر بحساب واضح |
| المقاييس | لا يوجد | أرقام تجمع | وسيط لكل نوع حادثة، وقرارات بعد كل تقرير | برنامج مقاييس بثلاث فئات وضوابط موازنة |
| الإنذارات الخاطئة | غير مقاسة | تقدير عام | نسبة لكل قاعدة واجتماع ضبط أسبوعي | اتجاه يتحسن مع الوقت ومراجعة للقواعد الضيقة |
| الأشخاص | شخص يعرف كل شيء | أدوار وبدلاء | خطة تدريب ومعرفة موثقة | مسار مهني ووقت مخصص للتطوير والصيد |
وبعد أن تملأ الجدول، اكتب لكل صف تريد رفعه خطوة واحدة محددة ومالكاً وموعداً، ثم أعد ملء الجدول بعد ستة أشهر. وإذا أردت تقييماً أعمق يمكن مقارنته بمراكز أخرى، فانتقل إلى أداة SOC-CMM الكاملة بمقيم من خارج الفريق. وإذا كانت جهتك ملزمة بالضوابط الأساسية، فاحفظ نتيجة كل تقييم مع أدلته، لأنها جزء من إثبات «المراقبة المستمرة» التي يطلبها الضابط 2-12-3-4، وقد ربطنا ضوابط المراقبة بخطوات المركز في مقال مركز العمليات.
من المستوى الثاني إلى الثالث في ستة أشهر: مثال خطة Improvement Plan
أغلب المراكز التي نراها في المنطقة بين المستوى الثاني والثالث: إجراءات مكتوبة ومقاييس تجمع ولا يتغير بها شيء. وهذا مثال لخطة ستة أشهر لمركز صغير من ثلاثة محللين ومهندس، مرتبة بحيث يبني كل شهر على الذي قبله:
- الشهر الأول، صحة المصادر: قائمة بكل مصدر سجلات ومالكه، وقاعدة للمصادر الصامتة، وقياس زمن الوصول من المصدر إلى المنصة. لأن كل ما بعدها يعتمد على أن البيانات تصل.
- الشهر الثاني، سجل حالات الاستخدام: نقل القواعد الحالية إلى سجل بالحقول التي في الجدول أعلاه، ووسم كل قاعدة برقم ATT&CK. والقاعدة التي لا تجد لها دافعاً تسجل مرشحة للإيقاف.
- الشهر الثالث، ملف المخاطر: اختيار التقنيات المهمة لمؤسستك من الحوادث الموثقة في قطاعك ومن تحذيرات الهيئة، ورسم طبقة التغطية الأولى بالشروط الثلاثة، وستكون أقل مما تتوقع، وهذا هو الهدف من رسمها.
- الشهر الرابع، الاختبار: اختبار عشر تقنيات من القائمة بسلوك مصرح به، وتسجيل هل وصل التنبيه وبعد كم دقيقة، وإصلاح ما لم يصل.
- الشهر الخامس، المقاييس: التقرير الشهري بالوسيط ولكل نوع حادثة، ونسبة الإنذارات الخاطئة لكل قاعدة، واجتماع ضبط أسبوعي قصير يخرج منه قرار واحد على الأقل.
- الشهر السادس، إعادة التقييم: فحص سريع بأداة SOC-CMM بمقيم من خارج الفريق، ومقارنة بالتقييم الأول، وعرض النتيجة على الإدارة بجاهزية المهمة لكل وظيفة.
ولاحظ ما ليس في الخطة: لا أداة جديدة، ولا توظيف، ولا برنامج صيد. فالانتقال إلى المستوى الثالث عمل على ما عندك، والأداة الجديدة في مركز لا يعرف تغطيته تضيف ضجيجاً قبل أن تضيف رؤية. وإذا ظهر في الشهر الثالث أن مصدراً مهماً مثل سجلات إنشاء العمليات على الأجهزة غير موجود أصلاً، فهذا هو الوقت المناسب لطلب ميزانية، لأنك تطلبها الآن بقائمة تقنيات لا تراها وحوادث موثقة استخدمتها، لا بعرض تسويقي من مورد.
أخطاء شائعة Common Mistakes
- قياس النشاط بدل النتيجة: عدد التنبيهات المغلقة وعدد القواعد لا يقولان هل يرى المركز ما يجب أن يراه.
- المتوسط بدل الوسيط: حادثة واحدة طويلة تجعل الشهر كله يبدو سيئاً، أو تخفي الحادثة العادية.
- زمن كشف واحد لكل الحوادث: التصيد الروتيني والاختراق المتقدم لا يجمعان في رقم واحد.
- تلوين ATT&CK بالأخضر لوجود قاعدة: دون مصدر بيانات واختبار، القاعدة وعد لا كشف.
- هدف صفر إنذارات خاطئة: يدفع إلى قواعد ضيقة تفوت الهجمات.
- الضغط على MTTR: يحول المركز إلى لعبة اضرب الخلد، ويغلق الحوادث قبل السبب الجذري.
- رفع كل جوانب SOC-CMM معاً: بدل خطة مبنية على الخطر.
- البدء بالصيد قبل الاستجابة: برنامج صيد في مركز لا يملك كتيبات تعمل يجد أشياء لا يعرف ماذا يفعل بها.
- تقييم يجريه الفريق لنفسه وحده: بلا شخص من الخارج يتحدى الإجابات.
قائمة تحقق Checklist
| السؤال | الدليل |
|---|---|
| هل أجريت تقييماً ذاتياً في آخر ستة أشهر، بمستوى مستهدف لكل جانب؟ | ملف التقييم ونتيجته |
| هل مقاييس الوقت بالوسيط ولكل نوع حادثة؟ | آخر تقرير شهري |
| هل تقيس الحوادث التي عرفت بها من الخارج؟ | سجل الحوادث بحقل المصدر |
| هل تعرف التغطية بالشروط الثلاثة لا بعدد القواعد؟ | طبقة ATT&CK Navigator مع تاريخ آخر اختبار |
| هل نسبة الإنذارات الخاطئة مقاسة لكل قاعدة؟ | تقرير القواعد الأكثر ضجيجاً |
| هل لكل حالة استخدام سجل يمكن تتبعه في الاتجاهين؟ | سجل حالات الاستخدام |
| هل لكل مقياس قرار تغير بسببه شيء في آخر ربع سنة؟ | محاضر اجتماعات الضبط |
| هل في المقاييس ضوابط موازنة تمنع التلاعب بمقاييس الوقت؟ | عينة جودة من التذاكر المغلقة |
الخلاصة Summary
- النضج كيف تدار الوظيفة والقدرة هل تقدم، وSOC-CMM يقيس الأول من 0 إلى 5 والثاني من 0 إلى 3 في التقنية والخدمات.
- أداة SOC-CMM الإصدار 2.4.2 مجانية، فيها خمسة مجالات و27 جانباً، ويديرها الأفضل شخص من خارج الفريق.
- كتاب MITRE يبدأ بأن تعرف ما تحميه وأن تملك صلاحية، ويؤخر التوسع إلى الصيد حتى تنضج الاستجابة.
- قس الوقت بالوسيط ولكل نوع حادثة، وضع بجانبه الحوادث التي عرفت بها من الخارج.
- التقنية مغطاة إذا اجتمع مصدر البيانات والقاعدة والاختبار، وفي ATT&CK الإصدار 20.1 للمؤسسات 227 تقنية و479 تقنية فرعية.
- نسبة الإنذارات الخاطئة لكل قاعدة، وهدفها ليس صفراً.
- المركز يتطور من الرد إلى التعريف إلى القياس إلى البحث، والمستوى الثالث المستقر أفضل من رابع على الورق.
 دليلمركز العمليات الأمنية SOC: كيف يعمل ومن يعمل فيه؟ما الذي يفعله مركز العمليات الأمنية فعلاً، وكم محللاً يحتاج مقعد واحد على مدار الساعة، وأي نموذج تشغيل يناسب شركتك.
 دليليوم محلل SOC: فرز التنبيهات Alert Triage من التنبيه إلى القرارستة عشر تنبيهاً حقيقياً من Wazuh وSuricata نفرزها واحداً واحداً بالإثراء من Zeek حتى القرار والتصعيد.
 دليلقواعد الكشف Detection Rules بلغة Sigma: من السلوك إلى تنبيهولدنا حركة اعتداء حقيقية الشكل، وحولنا قواعد SigmaHQ وقواعد كتبناها إلى SQL بمكتبة pySigma، فرأينا ما أصابت وما فاتها قاعدة بفلتر 404.
 دليلمحاكاة الهجمات لاختبار دفاعك: Atomic Red Team في مختبر معزولشغلنا أساليب مختارة من Atomic Red Team في حاوية معزولة، وتحققنا أي قاعدة كشف أطلقت، فظهرت فجوة ونجا السجل المركزي من محاولة المسح.
 دليلالبحث عن التهديدات Threat Hunting: من الفرضية إلى الاكتشافكيف تبحث عن مهاجم لم يطلق أي تنبيه، بأطر PEAK وTaHiTI ونموذج النضج HMM وهرم الألم، مع خمسة أمثلة بحث ومقاييس تقيس قيمته فعلاً.
 دليلكيف تبني فريق استجابة CSIRT في مؤسستك؟دليل عملي لبناء فريق الاستجابة للحوادث في مؤسستك، من الميثاق والخدمات والأدوار إلى المناوبة والتكلفة وخطة أول 90 يوماً.
سجل التحديثات
- 2026-11-21: كتابة المقال من الورقة التعريفية لنموذج SOC-CMM وأداة التقييم الأساسية الإصدار 2.4.2، وكتاب MITRE «11 Strategies of a World-Class Cybersecurity Operations Center» الصادر في 2022، وملف بيانات MITRE ATT&CK للمؤسسات الإصدار 20.1 الذي حسبنا منه عدد التقنيات في 21 نوفمبر 2026.