إذا طلب منك مديرك «اختبار اختراق» لأن عميلاً كبيراً اشترطه، أو لأن المدقق سأل عنه، فأول ما ستجده في السوق خمس خدمات بأسماء متقاربة: فحص الثغرات، وتقييم الثغرات، واختبار الاختراق، والفريق الأحمر، وبرامج مكافأة الثغرات. وبعض العروض التي ستصلك تسمي فحصاً آلياً «اختبار اختراق» لأنه أرخص، وبعضها يعرض «فريقاً أحمر» على جهة لم تنته بعد من تحديث سيرفراتها. والفرق بين هذه الخدمات ليس في الاسم، وإنما في السؤال الذي تجيب عنه، وفي المدة، وفي من ينفذها، وفي ما تستلمه في النهاية.
وهذا المقال لمن سيشتري: مدير التقنية، ومسؤول الأمن، ومسؤول المشتريات والامتثال. نضع الخدمات الخمس جنباً إلى جنب، ثم نقدر كلفة سنة لكل منها من بيانات أسعار منشورة، ثم نقرأ ما تطلبه الضوابط الأساسية للأمن السيبراني NCA ECC بأرقام ضوابطها، ثم نشرح كيف تحدد النطاق Scope وتشتري، وما العلامات التي تقول لك إن المزود غير مناسب. أما منهجية الاختبار نفسه، والإذن المكتوب، وبنية التقرير، فشرحناها في مقال اختبار الاختراق المصرح به، ولن نعيدها هنا.
وسوف نناقش في هذا المقال ما يلي:
- الخدمات الخمس: الهدف، والنطاق، والمدة، ومن ينفذها، وما تستلمه، ومتى تطلبها.
- تقدير كلفة سنة لكل خدمة، مع طريقة الحساب ومصادر الأسعار.
- ما تطلبه ضوابط NCA ECC في اختبار الاختراق وإدارة الثغرات، وما يطلبه إطار SAMA للجهات المالية.
- كيف تحدد النطاق، وقواعد الاشتباك Rules of Engagement، والعلامات الحمراء في المزود.
- جدول قرار يربط حالتك بالخدمة المناسبة.
باختصار Quick Summary
تقييم الثغرات: إنسان يقرأ نتائج الفحص ويتحقق ويرتب الأولويات.
اختبار الاختراق: مختبر يستغل الثغرات ضمن نطاق ومدة محددين، ويثبت الخطر الحقيقي.
الفريق الأحمر: هجوم واقعي نحو هدف واحد على مدة أطول، يختبر الكشف والاستجابة.
مكافأة الثغرات: باحثون من الخارج يبلغون عما يجدون، وتدفع لكل نتيجة مقبولة.
ECC: الضابط 2-11 يطلب اختبار اختراق دورياً لكل الخدمات المقدمة عبر الإنترنت، والضابط 2-10-3-1 يطلب تقييماً دورياً للثغرات.
خمس خدمات، خمسة أسئلة
أسهل طريقة لتفرق بين الخدمات أن تسأل: ما السؤال الذي تجيب عنه كل واحدة؟
- فحص الثغرات Vulnerability Scanning: «ما نقاط الضعف المعروفة المحتملة في أنظمتي اليوم؟». أداة مثل OpenVAS أو Nessus تقارن ما تراه بقاعدة اختبارات، وتعطي قائمة طويلة فيها إنذارات خاطئة، كما رأينا في مقال OpenVAS.
- تقييم الثغرات Vulnerability Assessment: «أي هذه النقاط حقيقي، وأيها أخطر علينا؟». إنسان يقرأ نتائج الفحص، ويستبعد الخاطئ، ويرتب بحسب أهمية الأصل واحتمال الاستغلال، كما في مقال أي ثغرة تصلح أولاً. وهو لا يستغل الثغرات.
- اختبار الاختراق Penetration Testing: «هل يستطيع مهاجم أن يستغل هذه النقاط فعلاً، وإلى أين يصل؟». ويعرفه المركز الوطني للأمن السيبراني البريطاني NCSC في إرشاده عن اختبار الاختراق بأنه طريقة لاكتساب الثقة في أمن نظام بمحاولة اختراق بعض أمنه أو كله، بالأدوات والأساليب نفسها التي قد يستخدمها الخصم.
- الفريق الأحمر Red Teaming: «إذا هاجمنا خصم حقيقي نحو أثمن ما نملك، هل نكشفه ونوقفه؟». ويضع إطار البنك المركزي السعودي SAMA الفرق بوضوح: اختبار الاختراق يركز على اختبار أمن نطاق محدود كتطبيق أو نظام بشمول، والفريق الأحمر يختبر المرونة السيبرانية Cyber Resilience للجهة كلها، بما فيها قدرات الكشف والاستجابة.
- مكافأة الثغرات Bug Bounty: «ماذا سيجد آلاف الباحثين المختلفين لو سمحنا لهم أن يبحثوا ويبلغونا؟». برنامج علني أو خاص، فيه نطاق وقواعد، وتدفع فيه مكافأة لكل ثغرة صحيحة جديدة.
وقبل برنامج المكافأة تأتي خطوة أبسط: سياسة الإفصاح عن الثغرات Vulnerability Disclosure Policy واختصاراً VDP، أي صفحة تقول للباحث كيف يبلغك وما المسموح، دون مكافأة. وقد ألزمت وكالة الأمن السيبراني الأمريكية CISA الجهات الفيدرالية بنشر هذه السياسة في التوجيه BOD 20-01، وهي نقطة بداية جيدة لأي جهة لها خدمات على الإنترنت قبل أن تفكر في المكافآت.
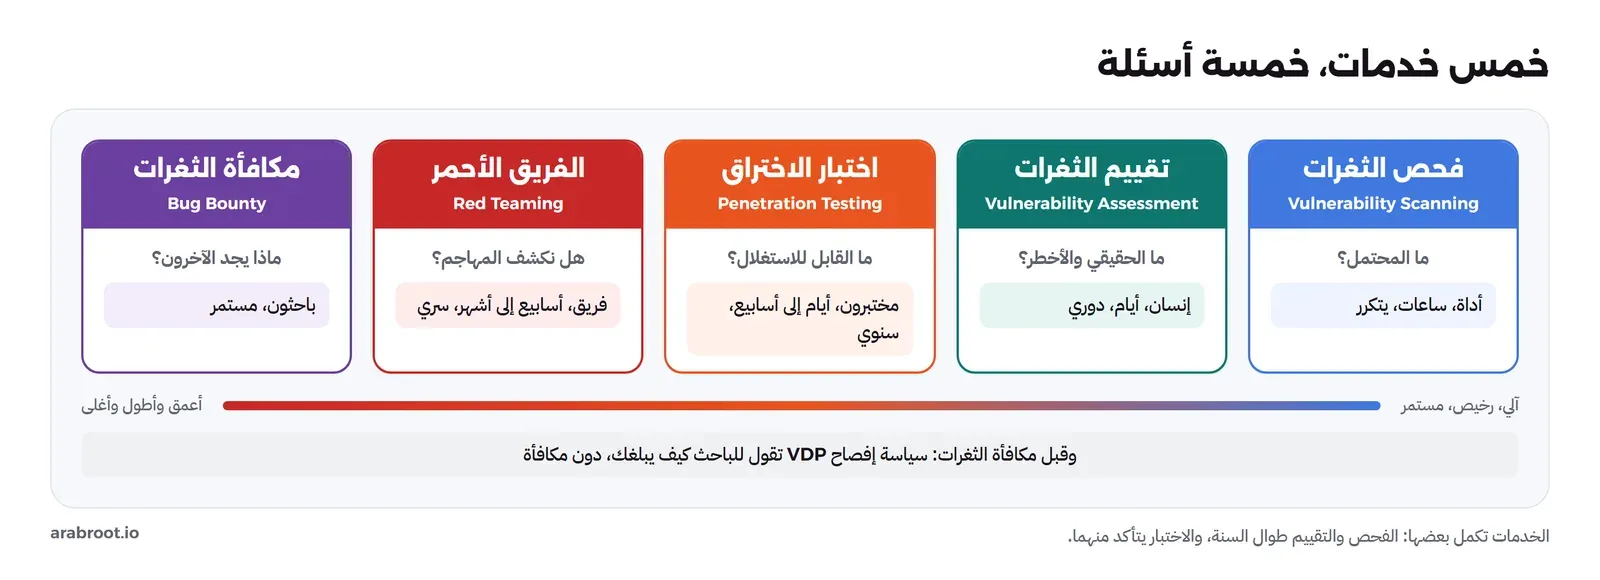
المقارنة: الهدف والنطاق والمدة ومن ينفذ وما تستلمه
الجدول التالي يجمع الخدمات الخمس في الأبعاد التي تحتاجها لتقرر. والمدد فيه تقريبية للتوضيح، ما عدا ما نسب إلى مصدر:
| البعد | فحص الثغرات | تقييم الثغرات | اختبار الاختراق | الفريق الأحمر | مكافأة الثغرات |
|---|---|---|---|---|---|
| الهدف | قائمة بالمعروف المحتمل | قائمة مؤكدة ومرتبة | إثبات ما يمكن استغلاله وإلى أين يوصل | اختبار الكشف والاستجابة أمام هجوم واقعي | اكتشاف مستمر بعيون كثيرة |
| النطاق | كل الأصول المعروفة | نتائج الفحص للأصول المهمة | نطاق محدد مسبقاً: شبكة أو تطبيق أو خدمات | مسارات وصول واقعية نحو أصول حرجة | أصول تعلنها أنت في البرنامج |
| المدة | ساعات، ويتكرر أسبوعياً أو شهرياً | أيام، ويتكرر دورياً | أيام إلى أسابيع، تقدر بأيام عمل المختبر بحسب NCSC | أسابيع إلى أشهر، وإطار TIBER-EU يشترط 12 أسبوعاً على الأقل للاختبار النشط | مستمر طوال مدة البرنامج |
| من ينفذ | فريقك بأداة | فريقك أو مزود | مختبرون مؤهلون مستقلون غالباً | مزود متخصص بفريق معتمد، والدفاع لا يعرف | باحثون خارجيون عبر منصة أو مباشرة |
| هل يعرف المدافعون؟ | نعم | نعم | غالباً نعم | لا، إلا فريق صغير يدير الاختبار | نعم بوجود البرنامج، لا بتوقيت كل محاولة |
| ما تستلمه | تقرير آلي طويل | قائمة مؤكدة مرتبة بخطة إصلاح | تقرير بالنتائج والأدلة وخطوات الإصلاح وإعادة اختبار | قصة الهجوم، وما كشف وما فات، وتقريرا الأحمر والأزرق، وتمرين إعادة | بلاغات منفصلة تفرزها وتدفع عن المقبول منها |
| متى تطلبه | دائماً، من اليوم الأول | حين يصير الفحص منتظماً | سنوياً، وبعد تغيير كبير، وقبل إطلاق خدمة | بعد أن تثبت الأساسيات ويعمل مركز عمليات | بعد اختبارات اختراق نظيفة وفريق يستطيع أن يصلح بسرعة |
وفي هذا الجدول ثلاث ملاحظات تستحق التوقف. الأولى أن NCSC ينصح بأن ينظر إلى اختبار الاختراق كطريقة لاكتساب الثقة في عمليات تقييم الثغرات وإدارتها عندك، لا كطريقة أساسية لاكتشاف الثغرات، ويشبهه بالتدقيق المالي: فريق المالية يتابع المصروفات يومياً، والمدقق الخارجي يتأكد أن عمل الفريق سليم. ويقول إن المثالي أن تعرف ما سيجده المختبرون قبل أن يجدوه. والثانية أن اختبار الاختراق، كما يذكر الإرشاد نفسه، لا يثبت إلا أن أنظمتك غير معرضة لمشكلات معروفة في يوم الاختبار، وقد تمر سنة أو أكثر بين اختبار وآخر، فإذا كان وسيلتك الوحيدة، فقد تبقى ثغرات شهوراً دون أن تعرف. والثالثة أن جدول SAMA يضيف فروقاً دقيقة: الاختبار يركز على الضوابط الوقائية، وما بعد الاستغلال Post-exploitation فيه محدود جداً، وهو جزء من دورة التطوير، أما الفريق الأحمر فيركز على الكشف والاستجابة، ويتعمق بعد الاستغلال نحو الأصول الحرجة، ويجرى تمريناً دورياً.
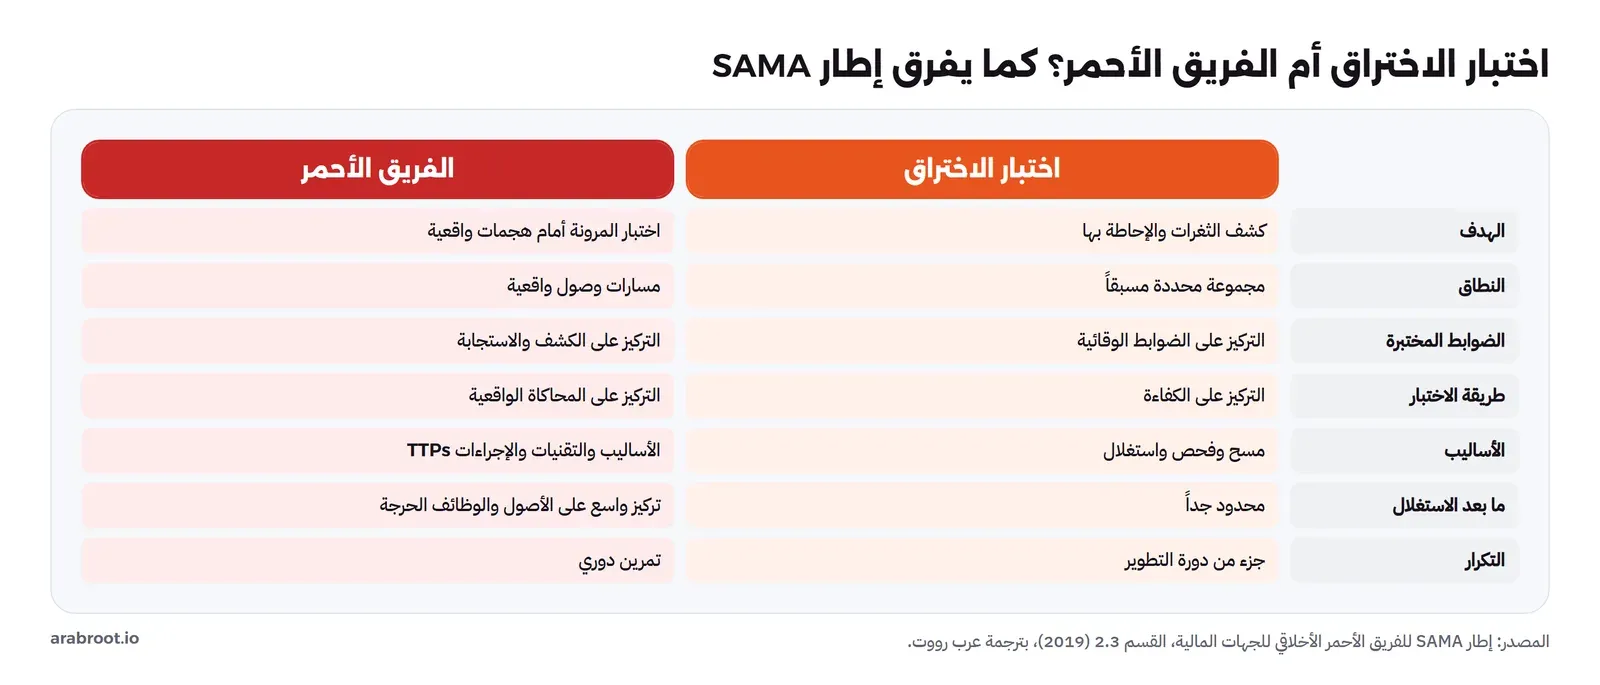
كل خدمة بالتفصيل: متى تطلبها وماذا تتوقع
الجدول يعطيك الصورة، ولكن قرار الشراء يحتاج أن تعرف كيف تبدو كل خدمة في الواقع، وما الذي يجعلها تنجح أو تفشل.
فحص الثغرات: الأساس الذي لا يغني عنه شيء
الفحص هو الخدمة الوحيدة التي لا تشتريها غالباً، وإنما تشغلها. وهدفه أن تعرف كل أسبوع أو كل شهر ما الذي تغير في سطح الهجوم عندك: سيرفر جديد، أو منفذ فتح بالخطأ، أو إصدار برنامج صدرت له ثغرة. ونطاقه كل الأصول التي تعرفها، ولهذا فشرطه الأول جرد الأصول Asset Inventory، كما شرحنا في مقال إدارة الثغرات. وما تستلمه منه قائمة طويلة، ونصيحتنا من تجربة OpenVAS أن الفحص الموثق Authenticated Scan الذي يدخل إلى السيرفر بحساب يعطي نتائج أدق بكثير من الفحص من الخارج، لأنه يقرأ الحزم المثبتة فعلاً بدل أن يخمن من رقم الإصدار. وتطلبه من اليوم الأول، ولا تنتظر أي خدمة أخرى لتبدأ به، لأن كل الخدمات التي بعده تفترض أنه موجود.
تقييم الثغرات: الإنسان الذي يقرأ القائمة
التقييم هو ما يحول قائمة الفحص إلى قرار. فالمحلل يستبعد الإنذارات الخاطئة، ويجمع النتائج المتكررة، ويرتب الباقي بحسب خطورة الثغرة واحتمال استغلالها وأهمية الأصل، ثم يكتب خطة إصلاح لها مواعيد ومالكون. وقد يقوم به موظف عندك إذا كان يملك الوقت والمعرفة، أو مزود يأتي كل ربع سنة. ومدته أيام، لا أسابيع. وتطلبه حين يصبح الفحص منتظماً وتكتشف أن فريقك لا يقرأ تقاريره، وهذا يحدث أسرع مما تظن. والخطأ الشائع أن يسمي مزود هذه الخدمة «اختبار اختراق»، والفرق بسيط: التقييم لا يحاول أن يستغل الثغرة، والاختبار يحاول.
اختبار الاختراق: إثبات الخطر الحقيقي
هدف الاختبار أن يجيب عن سؤال لا يجيب عنه الفحص: هل هذه الثغرة قابلة للاستغلال هنا، وإلى أين توصل؟ فقد يجد المختبر ثغرة متوسطة في تطبيق، وإعداداً ضعيفاً في سيرفر، وكلمة مرور مكررة، ويربطها معاً حتى يصل إلى قاعدة البيانات، وهذه السلسلة لا تظهر في أي تقرير فحص. ويصف NCSC عدة أنواع من الاختبار بحسب ما يعطى للمختبر من معلومات وبحسب الغرض. فالاختبار الشفاف Open Box يعطى فيه المختبر كل المعلومات، فيتأكد من أن عمليات التقييم الداخلية تجد الثغرات المعروفة والإعدادات الخاطئة، والاختبار المعتم Closed Box لا يعطى فيه شيئاً، فيحاكي مهاجماً من الخارج، ولكن قلة المعلومات قد تترك ثغرات دون اكتشاف في الوقت المحدد. ومن حيث الغرض، يذكر الإرشاد اختبار البرامج الخاصة أو المطورة داخلياً، ويطلب فيه أن يعطي المختبر المطورين ملاحظات على ممارسات البرمجة التي تمنع تكرار فئات الثغرات، والاختبار المبني على سيناريو، مثل حاسوب محمول مفقود، أو جهاز غير مصرح به وصل بالشبكة الداخلية، أو سيرفر مخترق في المنطقة المعزولة DMZ، والاختبار المبني على سيناريو لقياس قدرات الكشف والاستجابة. وهذا الأخير يقترب من الفريق الأحمر، والفرق في المدة والسرية. وتطلب الاختبار سنوياً على الأقل للخدمات المكشوفة، وبعد كل تغيير كبير، وقبل إطلاق أي خدمة جديدة.
الفريق الأحمر: هل نرى المهاجم؟
الفريق الأحمر لا يبحث عن كل الثغرات، وإنما عن طريق واحد يكفي ليصل إلى هدف متفق عليه، مثل نظام المدفوعات أو بيانات العملاء، دون أن يكشف. ولأن الهدف قياس الدفاع في يوم حقيقي، فالمدافعون لا يعرفون، ولا يعرف إلا فريق صغير يدير الاختبار ويستطيع أن يوقفه. ويسمي إطار SAMA هذا الفريق الفريق الأبيض White Team، ويحدد أن يكون أقصى عدد من يعرف بالاختبار خمسة أشخاص، حتى لا تفسد السرية نتيجته. ومدته أطول بكثير من الاختبار، وTIBER-EU يشترط 12 أسبوعاً على الأقل للاختبار النشط وحده. وما تستلمه ليس قائمة ثغرات، وإنما قصة الهجوم: من أين دخل، وكيف تحرك، وأين كان يجب أن يرى، وأين رأى فعلاً. ولا تطلبه إلا إذا كان عندك مركز عمليات يعمل، واختبارات اختراق سابقة أصلحت نتائجها، لأن الفريق الأحمر يقيس الكشف، ومن لا كشف عنده يدفع ثمن قياس نتيجته معروفة.
مكافأة الثغرات: عيون كثيرة مقابل كل نتيجة
برنامج المكافأة يفتح أصولاً تحددها لباحثين من خارج جهتك، ويدفع مكافأة لكل ثغرة صحيحة جديدة ضمن النطاق. وقد يكون خاصاً لمجموعة باحثين مدعوين، أو عاماً لكل من يسجل في المنصة. وميزته أنه مستمر، وأن كل باحث يأتي بطريقة تفكير مختلفة، فيجد ما لا يجده فريق اختبار واحد في أسبوعين. وعيوبه أنه لا يغطي إلا ما يهتم به الباحثون، فالأنظمة الداخلية غير المكشوفة خارجه، وأنه يحتاج فريقاً يفرز البلاغات ويرد عليها ويصلحها في مدة معقولة، وإلا فقد الباحثون ثقتهم بالبرنامج. ولهذا يبدأ المسار المنطقي بسياسة إفصاح VDP بلا مكافأة، ثم برنامج خاص صغير، ثم توسيع النطاق والمكافآت تدريجياً. ولا يغني البرنامج عن اختبار الاختراق في تحقيق الضابط 2-11، لأن الضابط يطلب نطاقاً محدداً يغطي كل الخدمات المقدمة عبر الإنترنت، والبرنامج لا يضمن أن أحداً اختبر كل خدمة.
ماذا تكتب في سياسة الإفصاح VDP؟
سياسة الإفصاح أرخص الخدمات وأكثرها تأجيلاً، مع أنها تجيب عن سؤال بسيط: إذا وجد باحث ثغرة في موقعك اليوم، فأين يبلغك؟ وتوجيه CISA السابق يعطي قائمة عناصر عملية تستفيد منها أي جهة، حتى لو لم تكن ملزمة به:
- النطاق: أي الأنظمة والخدمات داخل السياسة، ويطلب التوجيه أن يكون فيها عند النشر نظام إنتاج واحد على الأقل مكشوف للإنترنت، ثم يتسع النطاق حتى يشمل كل الأنظمة المكشوفة.
- أنواع الاختبار المسموحة والممنوعة: مع نص يمنع إفشاء أي بيانات شخصية يجدها الباحث لطرف ثالث.
- طريقة الإبلاغ: نموذج ويب أو بريد، وما المعلومات المطلوبة في البلاغ.
- التزام بعدم الملاحقة: ألا توصي الجهة بإجراء قانوني ضد من بحث بحسن نية ملتزماً بالسياسة، وأن تعد نشاطه مصرحاً به.
- توقعات الرد: متى يتوقع الباحث تأكيد استلام بلاغه، والتزام بالشفافية في خطوات الإصلاح.
ويطلب التوجيه أيضاً إجراءات داخلية لمعالجة البلاغات، ويقيس الجهات بعدد البلاغات الصحيحة المفتوحة التي مضى عليها أكثر من 90 يوماً. والدرس لأي جهة: السياسة بلا فريق يفرز ويصلح وعد لا تفي به. وانتبه إلى أن التزام عدم الملاحقة في سياستك لا يغير النظام العام، فاكتب السياسة مع المستشار القانوني، وحدد نطاقها بدقة، لأن الباحث يعتمد عليها في معرفة ما يحق له.
كم تكلف سنة؟ تقديرات وطريقة حسابها
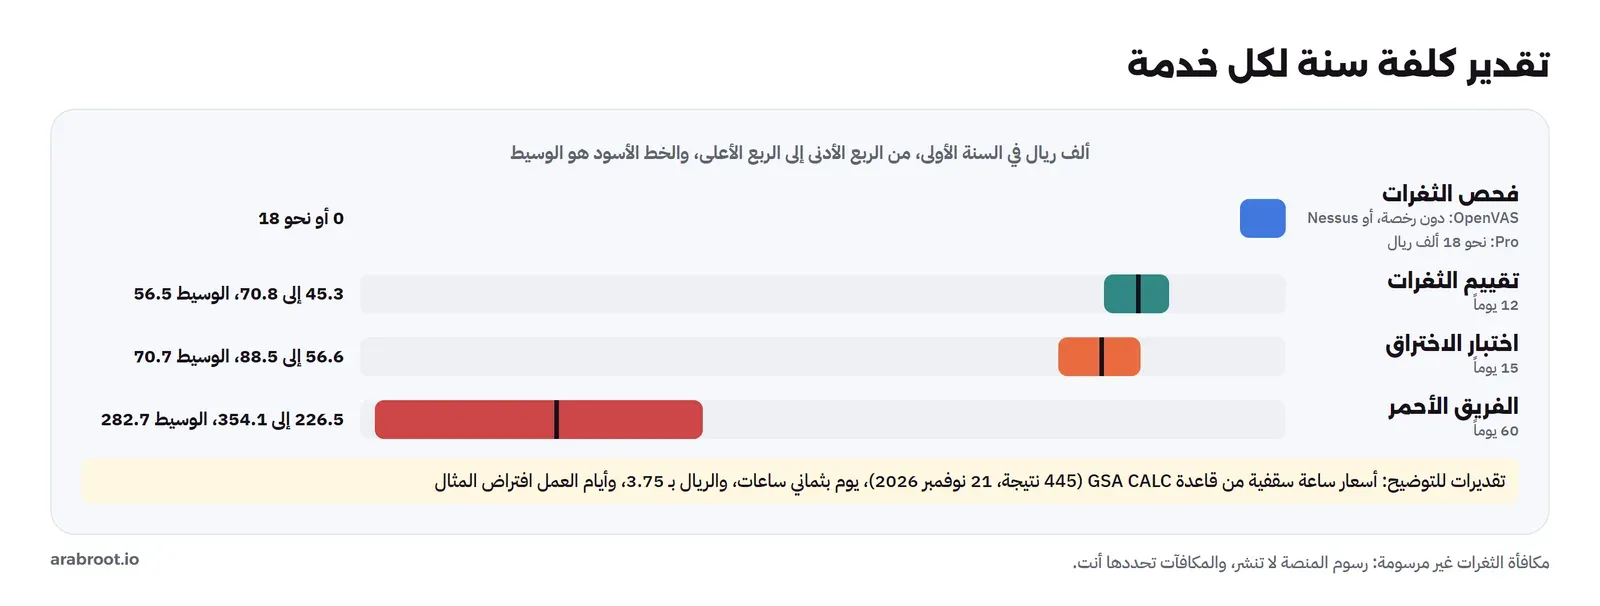
أسعار هذه الخدمات لا تنشر عادة، فكل مزود يسعر بحسب النطاق. لذلك بنينا التقديرات التالية من مصدرين منشورين، وطريقة الحساب مكتوبة حتى تعيدها بأرقام العروض التي تصلك:
- سعر الأداة: ترخيص Nessus Professional لسنة واحدة معروض بـ 4,790 دولاراً في صفحة الشراء الرسمية لشركة Tenable، أي نحو 17,963 ريالاً بسعر الصرف الرسمي 3.75. أما OpenVAS (Greenbone Community) فبلا رخصة مدفوعة، وكلفته سيرفر ووقت تشغيل.
- سعر يوم المختبر: أخذنا أسعار الساعة السقفية Ceiling Rates المنشورة في قاعدة CALC التابعة لإدارة الخدمات العامة الأمريكية GSA، وهي الحد الأعلى الذي يحق للمورد أن يطلبه من الجهات الفيدرالية الأمريكية، ومنها عقود خدمات الأمن السيبراني HACS. وفي 445 نتيجة لكلمة البحث penetration tester يوم 21 نوفمبر 2026 كان الوسيط 157.03 دولاراً للساعة، والربع الأدنى 125.84، والربع الأعلى 196.73. فيوم العمل بثماني ساعات بين نحو 3,775 و5,902 ريالاً، ووسيطه نحو 4,711 ريالاً.
| الخدمة | افتراض المثال | السنة الأولى (تقدير) | كل سنة بعدها |
|---|---|---|---|
| فحص الثغرات | OpenVAS على سيرفر موجود، أو رخصة Nessus Professional | رخصة صفر مع OpenVAS، أو نحو 17,963 ريالاً لـ Nessus | مثلها |
| تقييم الثغرات | 4 تقييمات ربع سنوية × 3 أيام = 12 يوماً | نحو 45,300 إلى 70,800 ريال، والوسيط نحو 56,500 | مثلها |
| اختبار الاختراق | خدمات خارجية وتطبيق ويب واحد: 15 يوماً بالتحضير والتقرير وإعادة الاختبار | نحو 56,600 إلى 88,500 ريال، والوسيط نحو 70,700 | مثلها إذا بقي النطاق كما هو |
| الفريق الأحمر | 60 يوم عمل لفريق خلال مدة الاختبار | نحو 226,500 إلى 354,100 ريال، والوسيط نحو 282,700 | لا يتكرر سنوياً غالباً، وSAMA تطلبه مرة كل ثلاث سنوات على الأقل للجهات التي تشرف عليها |
| مكافأة الثغرات | رسوم منصة بعرض سعر، ومكافآت تحددها أنت | رسوم المنصة لا تنشر، والمكافآت بحسب ما تقبله من بلاغات | مثلها |
وعن مكافأة الثغرات تحديداً: البرامج الكبيرة تعلن مكافآت عالية، فمثلاً يعلن برنامج GitHub مكافآت من 10,000 دولار فأكثر للثغرات الحرجة في برنامجه العام، ومن 30,000 دولار فأكثر في برنامجه الخاص. ولا يعني هذا أن برنامجك يحتاج هذه الأرقام، وإنما أن الكلفة الحقيقية في البرنامج ليست المكافأة فقط، بل وقت فريقك في فرز البلاغات وإصلاحها بسرعة، وهذا ما يجعل البرنامج غير مناسب لجهة لا تستطيع أن تصلح ما يصلها.
مثال محسوب لسنة واحدة
لنأخذ جهة متوسطة لها موقع وتطبيق ويب وبوابة VPN على الإنترنت، وتخضع للضوابط الأساسية، وتريد برنامجاً معقولاً في سنتها الأولى، بالأرقام الوسيطة من الجدول السابق:
| البند | الحساب | الكلفة التقديرية |
|---|---|---|
| فحص ثغرات أسبوعي | OpenVAS على سيرفر موجود | دون رخصة |
| تقييم ربع سنوي | 12 يوماً × 4,711 ريالاً | نحو 56,500 ريال |
| اختبار اختراق سنوي | 15 يوماً × 4,711 ريالاً | نحو 70,700 ريال |
| سياسة إفصاح VDP | صفحة وبريد ووقت فرز داخلي | وقت الفريق فقط |
| المجموع للسنة الأولى | نحو 127,200 ريال، وكل سنة بعدها مثلها إذا بقي النطاق كما هو |
ولاحظ أن الفريق الأحمر ليس في هذا المثال، والسبب في قسم القرار: جهة في سنتها الأولى من برنامج الثغرات لا تستفيد من فريق أحمر بقدر ما تستفيد من إصلاح ما يجده الفحص والاختبار. وإذا كان التقييم الربع سنوي يقوم به فريقك الداخلي، فينخفض المجموع بقدر بنده، ويصبح وقت الموظف هو الكلفة.
ماذا تطلب ضوابط NCA ECC؟
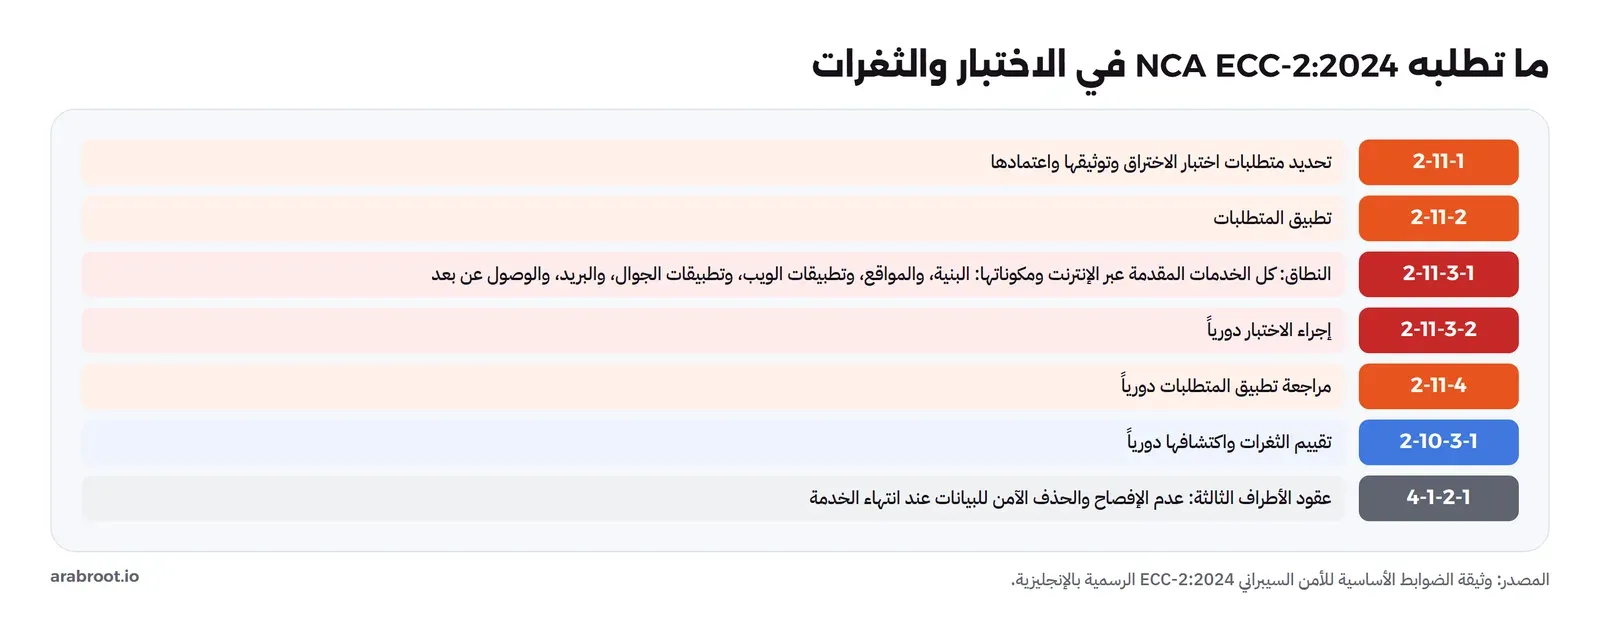
إذا كانت جهتك تخضع للضوابط الأساسية للأمن السيبراني، فاختبار الاختراق وتقييم الثغرات مطلبان مكتوبان. والنص التالي من وثيقة ECC-2:2024 الرسمية بالإنجليزية، مترجماً بتصرف قليل، وقد شرحنا الضوابط كلها في مقال NCA ECC بلغة بسيطة:
| الضابط | ما يطلبه |
|---|---|
| 2-11 (الهدف) | تقييم واختبار كفاءة قدرات الدفاع في الجهة عبر محاكاة أساليب وتقنيات الهجوم الفعلية، لاكتشاف نقاط ضعف غير معروفة قد تؤدي إلى اختراق الجهة، وفقاً للمتطلبات التشريعية والتنظيمية ذات العلاقة |
| 2-11-1 | تحديد متطلبات الأمن السيبراني لاختبار الاختراق في الجهة وتوثيقها واعتمادها |
| 2-11-2 | تطبيق هذه المتطلبات |
| 2-11-3-1 | أن يشمل نطاق الاختبار كل الخدمات المقدمة خارجياً عبر الإنترنت ومكوناتها التقنية، ومنها البنية التحتية، والمواقع، وتطبيقات الويب، وتطبيقات الهواتف الذكية والأجهزة اللوحية، والبريد الإلكتروني، والوصول عن بعد |
| 2-11-3-2 | إجراء اختبار الاختراق دورياً |
| 2-11-4 | مراجعة تطبيق متطلبات اختبار الاختراق دورياً |
| 2-10-3-1 | تقييم الثغرات واكتشافها دورياً، ضمن متطلبات إدارة الثغرات التقنية |
| 2-10-3-2 و2-10-3-3 | تصنيف الثغرات بحسب خطورتها، ومعالجتها بحسب تصنيفها والمخاطر المرتبطة بها |
وما يعنيه هذا عملياً لمن يشتري:
- النطاق ليس اختيارياً: البند 2-11-3-1 يحدد حداً أدنى، فاختبار يغطي الموقع وحده ويترك تطبيق الجوال أو بوابة الوصول عن بعد لا يحقق الضابط. فاكتب في طلب العرض قائمة كل الخدمات المقدمة عبر الإنترنت.
- «دورياً» يحددها مستند جهتك: الضوابط لا تذكر رقماً، والبند 2-11-1 يطلب أن توثق جهتك متطلباتها وتعتمدها، فاكتب في سياستك الدورية التي التزمت بها (سنوياً مثلاً، وبعد كل تغيير كبير)، ثم التزم بها، لأن المدقق سيسأل عن المكتوب.
- الفحص والتقييم مطلب مستقل: البند 2-10-3-1 يطلب تقييم الثغرات دورياً، فاختبار الاختراق السنوي لا يغني عن الفحص المنتظم.
- المزود طرف ثالث: ضوابط الأطراف الخارجية في الفرع 4-1 تطلب متطلبات أمن سيبراني في العقود والاتفاقيات، ومنها بحسب البند 4-1-2-1 بنود عدم الإفصاح والحذف الآمن لبيانات الجهة عند انتهاء الخدمة، وهذا ينطبق على مزود الاختبار الذي سيرى أنظمتك وبياناتك، كما في مقال مخاطر الموردين.
وتشترط الهيئة الوطنية للأمن السيبراني تسجيل كل جهة تقدم حلولاً أو خدمات أو منتجات للأمن السيبراني في المملكة منذ 1 أغسطس 2022، كما في صفحة التسجيل والترخيص، فاطلب من المزود ما يثبت تسجيله. وللجهات المالية التي يشرف عليها البنك المركزي إطار إضافي: يطلب إطار SAMA للفريق الأحمر الأخلاقي أن تختبر كل جهة مرة كل ثلاث سنوات على الأقل، وللبنك أن يطلب اختباراً من أي جهة بحسب مشهد التهديدات.
كيف تحدد النطاق وتشتري؟
أكثر عروض الاختبار سوءاً تبدأ من طلب غامض: «نريد اختبار اختراق لأنظمتنا». والمزود الجيد سيسألك أسئلة كثيرة قبل أن يسعر، والمزود الضعيف سيعطيك سعراً ثابتاً فوراً. ويصف إرشاد NCSC التحديد الجيد للنطاق بأنه عمل مشترك بين ثلاثة: أصحاب المخاطر الذين يحددون ما يقلقهم، والفنيون الذين يعرفون حدود الأنظمة التقنية، وممثل فريق الاختبار الذي يقول أي اختبار يعطي صورة كاملة. والخطوات التالية تحول هذا إلى طلب عرض:
- اكتب السؤال: هل تريد تحقيق الضابط 2-11 لكل الخدمات الخارجية؟ أم اختبار تطبيق جديد قبل إطلاقه؟ أم معرفة هل يصل موظف مخترق إلى قاعدة البيانات؟ فلكل سؤال نطاق ونوع مختلف.
- اجمع قائمة الأصول: العناوين والنطاقات والتطبيقات والواجهات API وتطبيقات الجوال، وما يملكه طرف ثالث منها، لأنك تحتاج إذن صاحبه لاختباره.
- شارك ما تعرفه: ينصح NCSC بأن تشارك آخر تقييم ثغرات عندك مع المختبرين أثناء التحديد، ليصمموا اختباراً يحكم على دقة تقييمك الداخلي واكتماله.
- اذكر الأنظمة الخاصة: أنظمة غير معتادة أو حساسة أو تحتاج اختباراً خارج ساعات العمل، حتى يعرف المزود المهارات والوقت المطلوب.
- اطلب خطة عمل مكتوبة: يقول NCSC إن مخرج التحديد وثيقة فيها الحدود التقنية، وأنواع الاختبار، والإطار الزمني والجهد المطلوب بأيام العمل، ومتطلبات فريق الاختبار منك (حسابات اختبار مثلاً)، والمتطلبات التنظيمية التي يجب أن يحققها الاختبار، ومتطلبات التقرير مثل درجات CVSS.
- قارن العروض بأيام العمل لا بالسعر وحده: عرضان بالسعر نفسه، أحدهما خمسة أيام والآخر خمسة عشر، ليسا الخدمة نفسها.
- اتفق على إعادة الاختبار: بعد الإصلاح، ضمن السعر أو بسعر معروف مسبقاً.
ويضيف NCSC نقطتين أثناء الاختبار: أن يكون عندك شخص فني متاح طوال الوقت يرد بسرعة إذا وجد المختبر مشكلة حرجة أو تعطل عمله، وأن تتوقع أن يجد المختبر أنظمة خارج النطاق لها أثر على الأنظمة المختبرة، فيقترح توسيع النطاق (وهذا يغير المدة والسعر) أو تسجيل استبعادها كحد من حدود الاختبار، والقرار لصاحب المخاطر.
قواعد الاشتباك: ما يجب أن يكتب قبل البدء
شرحنا قواعد الاشتباك والإذن المكتوب بالتفصيل في مقال اختبار الاختراق المصرح به، ونجمع هنا ما يخص المشتري تحديداً، وفيه ما يطلبه إطار SAMA من مزود الفريق الأحمر في ملحقه:
- خطاب تفويض Letter of Authorization مع بنود عدم الإفصاح: يطلب SAMA أن يتفق عليه الطرفان لتغطية المسؤولية والمسائل القانونية، ويطلب في الشراء الاتفاق على المسؤولية عن أي أثر للاختبار.
- الأوقات والأساليب الممنوعة: متى يسمح بالاختبار، وما لا يسمح به أبداً، مثل حجب الخدمة أو الهندسة الاجتماعية إن لم تكن في النطاق.
- البيانات: يطلب SAMA أن يقتصر أي تسريب متفق عليه على القدر الذي يثبت السيناريو، وأن يخزن مشفراً ومحلياً لا عند مزودي السحابة، وأن تتلف البيانات بأمان بعد العمل، وأن لا تتسرب من أجهزة المختبرين.
- تسجيل كل نشاط: يطلب SAMA أن تكون كل أنشطة المزود قابلة لإعادة الإنتاج بتسجيلها، وهذا ما يسمح لاحقاً بربط ما فعله المختبر بما رآه مركز العمليات.
- الطوارئ: جهة اتصال من الطرفين، وكلمة متفق عليها لإيقاف كل شيء فوراً.
أسئلة الاجتماع الأول مع المزود
الاجتماع الأول يكشف أكثر مما يكشفه العرض المكتوب. والأسئلة التالية قصيرة، ولكل منها سبب:
- ما الذي تحتاج أن تعرفه عنا قبل أن تسعر؟ المزود الجيد يسأل عن الأصول والسؤال والقيود، والضعيف يسأل عن عدد العناوين فقط.
- من سيختبر بالضبط، وما خبرته في أنظمة مثل أنظمتنا؟ اسم الشركة لا يختبر، وإنما الأشخاص.
- كم يوم عمل في العرض، وكيف توزعت على التحضير والاختبار والتقرير؟ حتى تقارن العروض بشيء واحد.
- ما المنهجية التي تتبعها، وكيف تضمن أنك غطيت النطاق؟ الإجابة يجب أن تذكر منهجية مكتوبة ومعايير مثل OWASP لتطبيقات الويب.
- هل تشغل أدوات آلية فقط، أم تتحقق يدوياً من كل نتيجة؟ هذا ما يفرق الاختبار عن الفحص.
- ماذا تفعل إذا وجدت ثغرة حرجة في اليوم الأول؟ الإجابة الصحيحة: تبلغنا فوراً ولا تنتظر التقرير.
- أين تخزن ما تجمعه من أنظمتنا، ومتى تتلفه، وكيف تثبت الإتلاف؟ لأن البند 4-1-2-1 في ECC يطلب الحذف الآمن عند انتهاء الخدمة.
- هل إعادة الاختبار ضمن السعر، وخلال أي مدة؟ حتى لا تدفع مرتين لتعرف هل نجح الإصلاح.
- هل يمكن أن نرى تقريراً سابقاً بعد إخفاء بيانات العميل؟ التقرير هو المنتج، فاطلب أن تراه قبل أن تشتريه.
- ماذا ستشرح لفريقنا بعد الاختبار؟ جلسة الشرح ونقل المعرفة جزء من القيمة، لا هدية.
كيف تقرأ عرض السعر؟
العرض الجيد مفصل بما يكفي لتعرف ماذا تدفع، وفيه عادة: أيام التحديد والتخطيط، وأيام الاختبار لكل جزء من النطاق (الشبكة الخارجية، وكل تطبيق، وتطبيق الجوال)، وأيام كتابة التقرير، وإعادة الاختبار، وجلسة الشرح. فإذا كان العرض سطراً واحداً بمبلغ واحد، فاطلب تفصيله، لأنك لن تستطيع أن تقارنه بغيره، ولن تعرف ما الذي سقط حين يخفض المزود السعر في التفاوض. وانتبه إلى نسبة أيام الاختبار إلى حجم النطاق: تطبيق ويب كبير فيه عشرات الأدوار والصلاحيات لا يختبر بشمول في يومين، والعرض الذي يقول ذلك إما أنه سيختبر جزءاً منه، وإما أنه سيشغل أداة. ولا تجعل أقل سعر هو المعيار الوحيد في لجنة المشتريات، فأرخص اختبار يفوت ثغرة حرجة هو أغلى اختبار اشتريته، لأنك دفعت ثمنه وما زالت الثغرة مفتوحة.
فريق داخلي أم مزود خارجي؟
الفحص والتقييم يناسبان الفريق الداخلي غالباً، لأنهما عمل مستمر يحتاج معرفة بالبيئة أكثر مما يحتاج مهارة هجومية نادرة. أما اختبار الاختراق فالأغلب أن تشتريه من الخارج لثلاثة أسباب: الاستقلالية، فكثير من العقود والتدقيقات تطلب جهة مستقلة كما رأينا في طلبات العملاء، والعين الجديدة، فمن بنى النظام يرى ما يتوقعه لا ما فاته، والمهارة، فالمختبر الذي يعمل على عشرات البيئات في السنة يرى أنماطاً لا يراها موظف في بيئة واحدة. ومع ذلك فبناء قدرة اختبار داخلية صغيرة له قيمة في الجهات الكبيرة: يختبر التطبيقات قبل كل إطلاق دون انتظار عقد، ويعيد الاختبار بعد الإصلاح فوراً، ويترك الاختبار السنوي المستقل للمزود. والفريق الأحمر خارجي في الأغلب، لأن سريته وواقعيته تحتاجان من لا يعرف بيئتك من الداخل، ولهذا يطلب إطار SAMA أن يكون مزوده طرفاً ثالثاً معتمداً.
العلامات الحمراء في المزود
يقول NCSC إن جودة اختبار الاختراق مرتبطة بقدرات المختبرين أنفسهم، لأن الاختبار لا يمكن أن يكون إجرائياً بالكامل، ولا يمكن كتابة قائمة شاملة بحالات الاختبار. لذلك فاختيار المزود هو أهم قرار في العملية، والعلامات التالية تستحق أن توقفك:
| العلامة | لماذا تقلق |
|---|---|
| سعر ثابت قبل أي سؤال عن النطاق | لا يعرف ماذا سيختبر، فالأرجح أنه سيشغل أداة |
| لا يعطيك نموذج تقرير سابق (بعد إخفاء بيانات العميل) | يطلب SAMA من مزود الفريق الأحمر أن يقدم تقارير سابقة مجهلة، والسبب أن التقرير هو ما تشتريه |
| التقرير النموذجي مخرج أداة فحص بشعار المزود | هذا فحص ثغرات، لا اختبار اختراق، مهما كان اسمه |
| لا يذكر أسماء المختبرين ولا شهاداتهم ولا خبرتهم | يطلب SAMA التحقق من شهادات العاملين وخبرتهم العملية، ويذكر شهادات مثل OSCP وGPEN وCREST |
| لا يذكر منهجية مكتوبة | بلا منهجية لا تعرف ماذا غطى وماذا ترك |
| يبدأ دون إذن مكتوب أو يقبل «إذناً شفهياً» | هذا يعرضك ويعرضه للمساءلة، والإذن المكتوب هو ما يفرق الاختبار عن الجريمة |
| لا يشرح أين يخزن بياناتك وكيف يتلفها | سيحمل لقطات من أنظمتك وربما بيانات حساسة على أجهزته |
| لا إعادة اختبار، أو إعادة بسعر غير معروف | لا تعرف هل الإصلاح نجح |
| يعد بنتيجة قبل الاختبار، مثل «تقرير نظيف يرضي المدقق» | الاختبار الذي نتيجته معروفة مسبقاً ليس اختباراً |
| غير مسجل لدى الهيئة الوطنية للأمن السيبراني | التسجيل مطلب لكل من يقدم خدمات الأمن السيبراني في المملكة |
| يعرض فريقاً أحمر على جهة لا تملك مركز عمليات | لا أحد سيقاس كشفه، فأنت تدفع ثمن اختبار اختراق طويل |
وفي المقابل، المزود الجيد يسألك عن السؤال الذي تريد إجابته قبل أن يتكلم عن الأدوات، ويرسل لك خطة بأيام العمل، ويعرض التقرير مع جلسة شرح Debriefing، وهو ما ينصح به NCSC أيضاً، ويقول لك صراحة ما الذي لن يختبره ولماذا. ويطلب إطار SAMA شيئاً آخر يستحق أن تطلبه من أي مزود: أن يكون التعلم جزءاً أساسياً من طريقته، أي أن يخرج فريقك الأزرق من العمل أقدر مما دخل.
بعد التقرير: لا تتوقف عند تسلمه
يذكر NCSC ثلاث خطوات بعد استلام التقرير تنطبق على كل الخدمات. الأولى أن يقيم فريق إدارة الثغرات عندك التقرير بنفسه كما يقيم نتائج الفحص الداخلي، لأن المختبر لم يكن يعرف كل تفاصيل الأنظمة وأثرها على العمل، فقد يقدر الخطر أعلى أو أقل مما تراه، وقرار الإصلاح ومخاطره مسؤوليتك أنت، دون أن تستخدم هذا لتقليل خطورة النتائج. والثانية أن تعطي اهتماماً خاصاً لكل ثغرة لم تكن تعرفها قبل الاختبار، وتسأل: كيف كنا سنكتشفها بأنفسنا؟ فهذا ما يحسن عملية التقييم عندك. والثالثة أن الحل الذي يقترحه المختبر ليس الوحيد الممكن، فاستشر فريقك ومورديك قبل أن تختار.
وفي الفريق الأحمر تحديداً، يطلب إطار SAMA بعد تسليم تقريري الأحمر والأزرق تمرين إعادة يمر فيه الفريقان معاً على الاختبار خطوة خطوة، وهذا ما شرحناه في مقال الفريق البنفسجي من هذه المرحلة. فإذا اشتريت فريقاً أحمر دون تمرين إعادة، فقد اشتريت نصف قيمته.
ما الذي لا تغطيه هذه الخدمات؟
حتى لو اشتريت الخدمات الخمس كلها، تبقى أسئلة لا تجيب عنها إلا إذا أدخلتها في النطاق صراحة، أو استخدمت لها طريقة أخرى:
- الموظفون أمام التصيد: أغلب اختبارات الاختراق تستبعد الهندسة الاجتماعية ما لم تطلبها، وقياس وعي الموظفين له طريقته الخاصة، كما في مقال محاكاة التصيد مع GoPhish.
- قرارات الإدارة أثناء الحادثة: من يقرر إيقاف الخدمة؟ ومن يتواصل مع العملاء؟ وهذا يختبره تمرين الطاولة لا المختبر، كما في مقال تمرين الطاولة.
- الموردون: أنظمة يملكها طرف ثالث لا تختبرها دون إذنه، وأمنها تسأل عنه في التعاقد لا في الاختبار.
- الأمن المادي: هل يدخل غريب إلى غرفة السيرفرات؟ وهذا نطاق خاص يطلب صراحة، وله قواعد اشتباك مختلفة.
- الكود نفسه: الاختبار يرى التطبيق من الخارج، ومراجعة الكود والتحليل الثابت يريان ما بداخله، والأفضل الاثنان معاً للتطبيقات التي تبنيها.
ولهذا اكتب في طلب العرض ما هو خارج النطاق بنفس وضوح ما هو داخله، حتى لا تظن أن «اختبار الاختراق السنوي» غطى ما لم يقترب منه أحد.
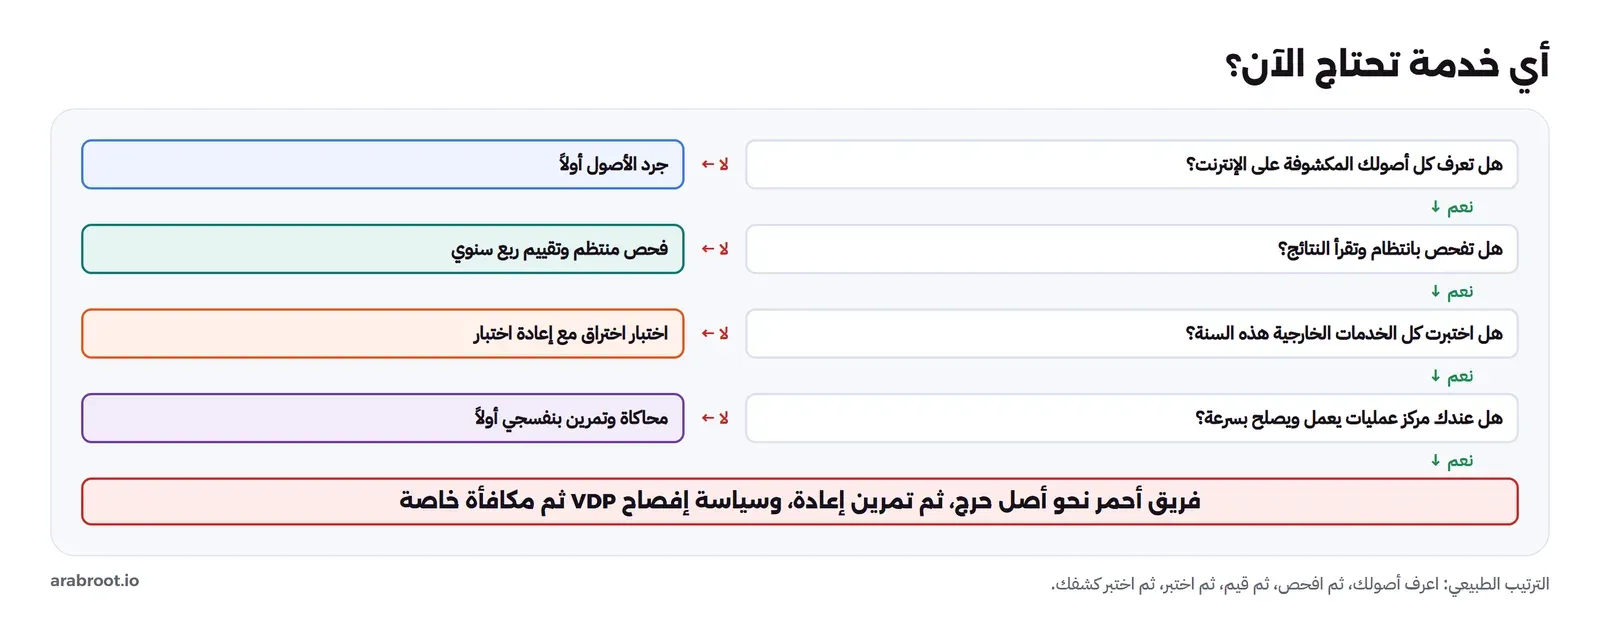
جدول القرار: أي خدمة تحتاج الآن؟
| حالتك | ابدأ بـ | ولا تطلب بعد |
|---|---|---|
| لا تعرف ما الأصول المكشوفة على الإنترنت عندك | جرد الأصول، ثم فحص ثغرات منتظم | أي اختبار خارجي، لأن نطاقه سيكون ناقصاً |
| تفحص بانتظام ولكن القائمة طويلة ولا تعرف ما الأهم | تقييم ثغرات وترتيب أولويات | فريق أحمر |
| تخضع لـ ECC، أو عميل اشترط اختباراً سنوياً | اختبار اختراق لكل الخدمات المقدمة عبر الإنترنت، مع إعادة اختبار | مكافأة ثغرات قبل أن تصلح نتائج الاختبار |
| ستطلق تطبيقاً أو خدمة جديدة | اختبار اختراق للتطبيق قبل الإطلاق | انتظار الاختبار السنوي |
| عندك مركز عمليات يعمل، واختباراتك السابقة تجد القليل | فريق أحمر نحو أصل حرج، ثم تمرين إعادة | |
| جهة مالية يشرف عليها البنك المركزي | فريق أحمر وفق إطار SAMA، مرة كل ثلاث سنوات على الأقل | |
| خدمات على الإنترنت يستخدمها جمهور واسع، وفريق يصلح بسرعة | سياسة إفصاح VDP، ثم برنامج مكافأة خاص بنطاق محدود | برنامج عام مفتوح من اليوم الأول |
| تريد أن تعرف هل يرى فريقك أساليب بعينها | محاكاة وتمرين بنفسجي، كما في مقال محاكاة الهجمات | فريق أحمر كامل لهذا السؤال وحده |
أخطاء شائعة
- شراء فحص باسم اختبار: تقرير أداة بشعار مزود لا يحقق الضابط 2-11 ولا يجيب عن سؤال الاستغلال.
- نطاق يرضي التقرير لا الضابط: اختبار الموقع وحده وترك تطبيق الجوال والبريد والوصول عن بعد.
- اختبار سنوي بدل البرنامج: بين اختبار وآخر سنة، وإن لم تفحص وتقيم فيها فالثغرات تبقى شهوراً.
- فريق أحمر قبل الأساسيات: يصل المختبر في يومه الأول عبر ثغرة كان الفحص سيجدها، فتدفع ثمن أسابيع لتتعلم ما يعلمه فحص مجاني.
- مكافأة ثغرات بلا قدرة على الإصلاح: البلاغات تتراكم، والباحثون يغضبون، والثغرات معروفة لهم ومفتوحة.
- مقارنة العروض بالسعر وحده: قارن أيام العمل والمنهجية والتقرير وإعادة الاختبار.
- اختبار في أسبوع التدقيق: اختبار يطلب على عجل قبل زيارة المدقق بأيام لا يترك وقتاً للإصلاح وإعادة الاختبار، فيصل المدقق ويجد تقريراً مليئاً بنتائج مفتوحة، وهذا أسوأ من أن يجد اختباراً قديماً مغلق النتائج.
- تغيير المزود كل سنة بسبب السعر وحده: العين الجديدة مفيدة، ولكن المزود الذي يعرف تاريخ نتائجك يستطيع أن يقول لك هل تحسنت، فقرر التغيير بسبب الجودة لا بسبب فرق صغير في السعر.
- التقرير في درج: لا مالك لكل نتيجة ولا موعد، فيعيد الاختبار التالي النتائج نفسها.
قائمة تحقق قبل التعاقد
- السؤال الذي تريد إجابته مكتوب، والخدمة المختارة تجيب عنه.
- قائمة الأصول كاملة، وتشمل كل الخدمات المقدمة عبر الإنترنت إذا كنت تحقق الضابط 2-11-3-1.
- آخر تقييم ثغرات داخلي جاهز لمشاركته مع المزود.
- خطة عمل مكتوبة من المزود: الحدود، والأنواع، وأيام العمل، والمتطلبات، وصيغة التقرير.
- أسماء المختبرين وشهاداتهم، ونموذج تقرير سابق مجهل.
- إثبات تسجيل المزود لدى الهيئة الوطنية للأمن السيبراني.
- خطاب تفويض وبنود سرية ومسؤولية، وطريقة تخزين البيانات وإتلافها.
- قواعد الاشتباك: الأوقات، والممنوع، وجهة الطوارئ، وكلمة الإيقاف.
- إعادة اختبار متفق عليها، وجلسة شرح للتقرير.
- مالك داخلي لكل نتيجة، وموعد إصلاح بحسب خطورتها.
الخلاصة
- الخدمات الخمس تجيب عن خمسة أسئلة: ما المحتمل، وما الحقيقي، وما القابل للاستغلال، وهل نكشف المهاجم، وماذا يجد الآخرون.
- الفحص والتقييم يعملان طوال السنة، والاختبار يتأكد منهما مرة في السنة وبعد التغييرات، والفريق الأحمر يأتي بعد أن تنضج الأساسيات ومركز العمليات.
- تقديراتنا لسنة، من أسعار GSA السقفية وافتراضات أيام عمل، تضع اختبار اختراق بخمسة عشر يوماً بين نحو 56,600 و88,500 ريال، وفريقاً أحمر بستين يوماً بين نحو 226,500 و354,100 ريال، والعرض الحقيقي هو ما يحدد السعر.
- الضابط 2-11 في ECC يطلب اختباراً دورياً يشمل كل الخدمات المقدمة عبر الإنترنت، والضابط 2-10-3-1 يطلب تقييماً دورياً للثغرات، وإطار SAMA يطلب فريقاً أحمر للجهات المالية مرة كل ثلاث سنوات على الأقل.
- حدد النطاق مع أصحاب المخاطر والفنيين والمزود، وقارن العروض بأيام العمل، وتوقف عند العلامات الحمراء.
والخطوة العملية التالية في هذه المرحلة اختبار اختراق تطبيق ويب بإذن، بأدوات مثل OWASP ZAP وBurp Suite، ثم اختبار Active Directory، لترى من الداخل ما الذي تشتريه حين تطلب اختبار اختراق.
 دليلاختبار الاختراق المصرح به: المنهجية والإذن والتقريريواجه مسؤول نظم طلب المستشفى باختبار اختراق سنوي، فنرافقه وهو يفهم الإذن والنطاق وقواعد الاشتباك وبنية التقرير قبل أن يبدأ.
 دليلالفريق البنفسجي Purple Team: حين يعمل المهاجم والمدافع معاًكيف تنظم تمريناً بنفسجياً من خطة محاكاة مهاجم حقيقي، وتستخدم نتائج Atomic Red Team وCaldera، وتقيس كل أسلوب بدرجة ونوع فجوة، وتكتب تقريراً يتحول إلى إصلاح.
 دليلإدارة الثغرات Vulnerability Management: هل سيرفرك متأثر؟كيف تعرف خلال ساعات أن ثغرة جديدة تمس سيرفراتك، ولماذا يخدعك رقم الإصدار، وكيف ترتب الإصلاح وتتأكد أنه تم فعلاً.
 دليلالفحص الشبكي للثغرات Network Scan مع OpenVASشغلنا منصة Greenbone المجتمعية وفحصنا بها سيرفر Debian، فانتظرنا أربع ساعات قبل أول فحص ووجدنا نتائج حرجة كلها إنذارات خاطئة.
 دليلالضوابط الأساسية للأمن السيبراني NCA ECC بلغة بسيطةكيف تقرأ الضوابط الأساسية ECC دون أن تضيع في أرقامها، وعلى من تنطبق، وما المطلوب من جهتك فعلاً في كل مكون.
سجل التحديثات
- 2026-11-21: كتابة المقال، وقراءة ضوابط 2-10 و2-11 من وثيقة ECC-2:2024 الرسمية، وأقسام إطار SAMA للفريق الأحمر الأخلاقي، وإرشاد NCSC، وحساب تقديرات الكلفة من 445 سعراً في قاعدة GSA CALC وسعر Nessus Professional المنشور في اليوم نفسه.