

لنفرض أنك تدير بريد مؤسستك وشبكتها، وقد قرأت أن أكثر الاختراقات لا تبدأ بثغرة عميقة في سيرفر، وإنما برسالة بريد بسيطة يفتحها موظف فيضغط على رابط أو يدخل كلمة مروره في صفحة مزيفة، وهذا هو التصيد Phishing. والسؤال الذي يطرحه كل مسؤول أمن بعد أن ينتهي من التوعية النظرية هو: كيف أعرف أن الرسالة وصلت فعلاً، وأن الموظفين تعلموا، وأن نسبة من يقع في الفخ تنخفض مع الوقت؟ والإجابة أن تقيس ذلك بتجربة حقيقية مضبوطة، أي أن ترسل بنفسك رسالة تصيد غير ضارة إلى موظفي مؤسستك لتختبر وعيهم، وهذا ما يسمى محاكاة التصيد Phishing Simulation، والأداة مفتوحة المصدر الأشهر لها هي GoPhish.
وقبل أي شيء تذكر أن هذه المحاكاة سلاح ذو حدين: الأداة نفسها هي التي يستخدمها المهاجمون، والفرق الوحيد بين تمرين توعية مشروع وبين جريمة هو الإذن المكتوب والنطاق المحدد، ولذلك سوف نبدأ هذا الدليل بالإطار القانوني والأخلاقي قبل أي خطوة تقنية، ولن نتحدث هنا إلا عن اختبار موظفي مؤسستك أنت داخل نطاقاتها أنت. وهذا المقال هو الجزء العملي من مرحلة الأمن السيبراني في خارطة عرب رووت التقنية، أما الخلفية العامة عن برنامج التوعية وأهدافه وكيف يقاس فقد شرحناها في دليل برنامج التوعية بالأمن السيبراني بأدوات مفتوحة المصدر، فابدأ به ثم عد إلى هنا للتطبيق. وسوف نتناول في هذا المقال ما يلي:
- لماذا نحاكي التصيد Phishing، وما الذي تقيسه المحاكاة فعلاً.
- الإطار القانوني والأخلاقي أولاً: الإذن المكتوب والنطاق والخصوصية والتنسيق مع الفرق.
- ما هو GoPhish ورخصته وحالة صيانته ومكوناته الستة.
- كيف تؤمن خادم GoPhish نفسه قبل أن ترسل منه رسالة واحدة.
- قالب رسالة يعلم ولا ينتحل جهة حقيقية، ولماذا هذا الشرط مهم.
- صفحة الهبوط التعليمية Landing Page وكيف تضبطها كي لا تخزن كلمات المرور.
- تشغيل الحملة، ثم القياس الذي يهم أكثر من غيره وهو نسبة الإبلاغ.
لماذا نحاكي التصيد، وما الذي تقيسه؟
التوعية بالكلام وحدها لا تكفي، فالموظف قد يحضر محاضرة عن التصيد ويوافق على كل ما فيها، ثم يضغط بعد أسبوع على رابط في رسالة تقول إن حسابه سوف يغلق خلال ساعة، لأن الضغط النفسي والاستعجال يعطلان ما تعلمه. والمحاكاة تقيس السلوك الحقيقي لا المعرفة النظرية: كم موظفاً فتح الرسالة، وكم ضغط على الرابط، وكم أدخل بياناته في الصفحة، والأهم من ذلك كله كم موظفاً تعرف على أنها رسالة مشبوهة وأبلغ عنها فريق الأمن. وهذه الأرقام تعطيك خط أساس Baseline تقيس عليه تحسن الوعي حملة بعد حملة، وتوجه التدريب إلى الأقسام التي تحتاجه فعلاً.
وقد يتساءل البعض: هل يعقل أن ترسل رسالة تصيد إلى موظفيك عمداً؟ والإجابة أن هذا بالضبط هو المنطق الوقائي نفسه الذي يقوم عليه اختبار الاختراق المصرح به، فالمهاجم الحقيقي لن يستأذن، ومن الأفضل أن يكتشف موظفك خطأه في تمرين تعليمي آمن لا يترتب عليه أي ضرر، على أن يكتشفه بعد أن يسلم كلمة مروره لمهاجم حقيقي. والحادثة التالية تبين لماذا تبقى هذه التجربة مهمة حتى في المؤسسات التي يفترض أنها الأكثر وعياً:
الإذن أولاً: الإطار القانوني والأخلاقي
هذه هي أهم فقرة في المقال، فإذا تجاوزتها فلا تكمل القراءة. محاكاة التصيد تعني أنك سوف ترسل رسائل خادعة إلى أشخاص حقيقيين وتجمع بيانات عن تفاعلهم، وهذا عمل حساس قانونيا وأخلاقيا، ولا يصبح مشروعا إلا داخل إطار واضح. والصورة التالية تبين الترتيب الذي لا يتغير: الإذن أولا، ثم النطاق، ثم الإعداد، ثم الحملة، ثم اللحظة التعليمية، ثم التقرير المجمع.
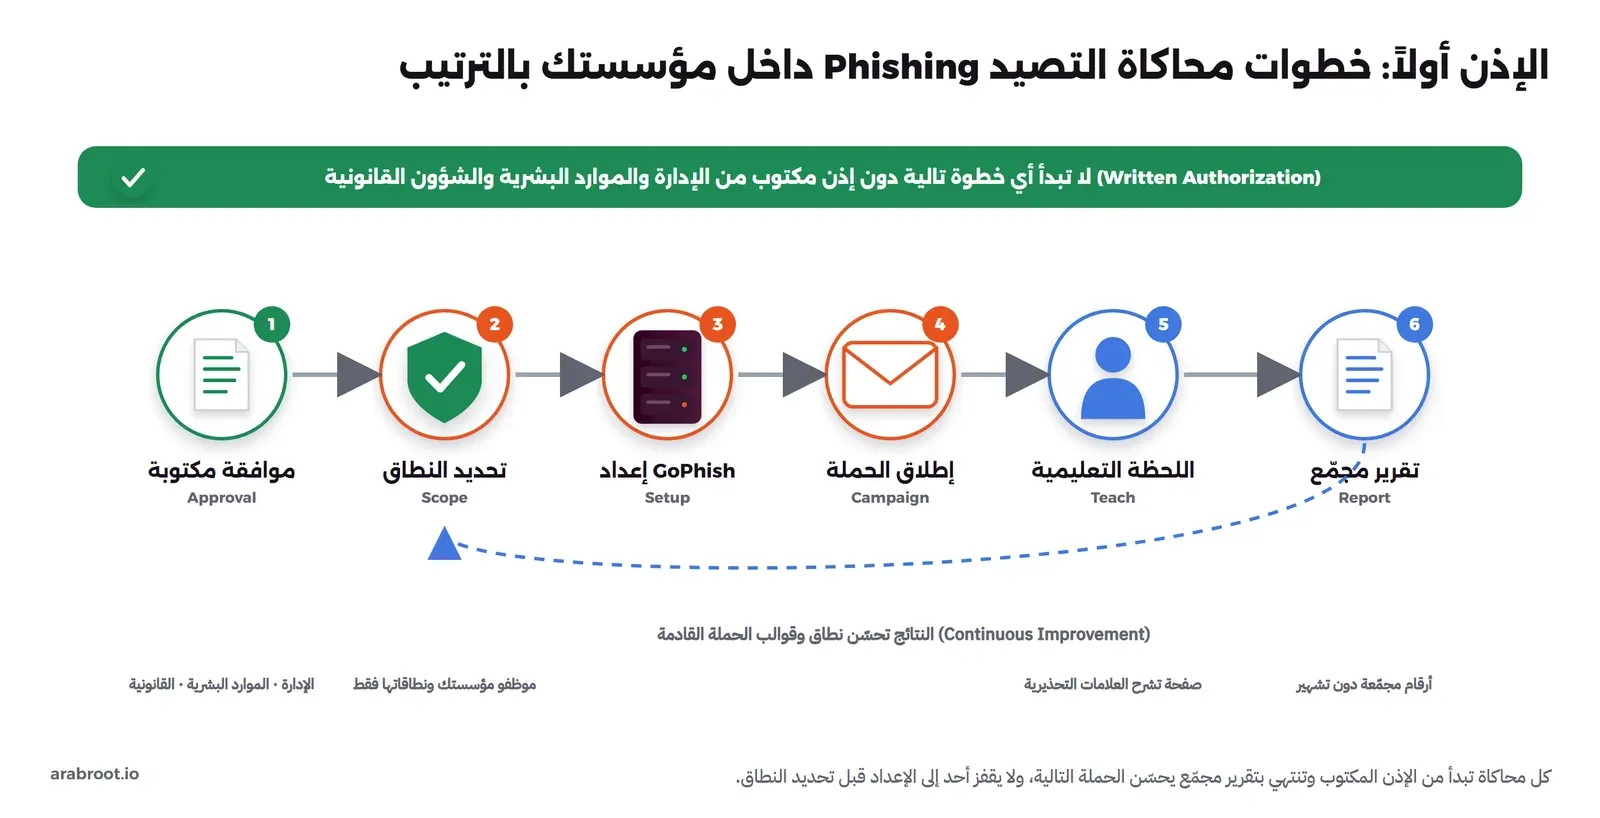
وفيما يلي شروط الإطار التي يجب أن تكتمل كلها قبل أن ترسل رسالة واحدة:
- الإذن المكتوب Written Authorization: موافقة موقعة من الإدارة العليا ومن إدارة الموارد البشرية والشؤون القانونية، تحدد من أذن، ومتى، وما المسموح به، ومن المسؤول، وتاريخ انتهاء الإذن. والسبب أن إرسال رسائل خادعة إلى موظفين دون هذا الغطاء قد يفسر على أنه سلوك عدائي أو مساس بخصوصيتهم، والورقة الموقعة هي ما يحمي المشروع ويحميك أنت.
- النطاق Scope المحدد: موظفو مؤسستك أنت فقط، وعلى نطاقاتك ومواردك أنت فقط، ولا يدخل في التجربة أي طرف خارجي أو عميل أو مورد أو جهة حكومية. والسبب أن أي رسالة خادعة ترسل خارج هذا النطاق تخرج من دائرة التمرين المشروع إلى دائرة الاعتداء، مهما كانت النية.
- الخصوصية والتقرير المجمع: الهدف قياس وعي المؤسسة لا محاسبة أشخاص، ولذلك تعرض النتائج أرقاما مجمعة على مستوى القسم أو المؤسسة، دون نشر أسماء من وقع في الفخ ودون أي تشهير. وفي السعودية يفرض نظام حماية البيانات الشخصية PDPL أن تكون معالجة بيانات الموظفين لغرض محدد ومشروع ومعلن، فاجعل سياسة الاستخدام المقبول Acceptable Use تذكر أن المؤسسة تجري تمارين توعية أمنية، وعرف الموظفين بوجود البرنامج ولو دون موعده.
- التنسيق مع تقنية المعلومات ومركز العمليات الأمنية SOC: أبلغ فريق تقنية المعلومات وفريق المراقبة بموعد الحملة ونطاقها، كي لا يعامل بلاغ موظف أو تنبيه نظام المراقبة على أنه حادثة حقيقية فيفتح تحقيقا ويستنفر الفريق بلا داع. والسبب أن محاكاة ناجحة سوف تولد تنبيهات وبلاغات حقيقية المظهر، والفريق الذي لا يعرف بها سوف يضيع وقته عليها.
- السماح المسبق في بوابة بريدك Allow-listing: رسائل المحاكاة تشبه التصيد الحقيقي، ولذلك سوف تحجبها مرشحات البريد ومنظومة التحقق من المرسل في بوابتك، وهذا يفسد القياس. والحل أن تسمح مسبقا لعنوان خادم GoPhish أو لنطاق المحاكاة في بوابة بريدك أنت فقط، مع إبقاء الحماية على بقية العالم كما هي، وقد شرحنا كيف تتحقق البوابة من المرسل في دليل شرح SPF وDKIM وDMARC للمبتدئين.
ما هو GoPhish ومكوناته
GoPhish هو إطار عمل مفتوح المصدر لإدارة حملات محاكاة التصيد، كتب بلغة Go ويأتي ملفا تنفيذيا واحدا بلا تبعيات معقدة، ويصفه موقعه الرسمي بأنه أداة للمؤسسات ولمختبري الاختراق لإعداد حملات التصيد وتمارين التوعية بسهولة. وهو تحت رخصة MIT الحرة، وشفرته على GitHub.
ولاحظ هنا ملاحظة مهمة قبل أن تبني عليه: آخر إصدار رسمي للمشروع هو v0.12.1 وصدر في 14 سبتمبر 2022، أي أن المشروع لم يصدر إصدارا جديدا منذ ذلك الحين، ومع أنه ما زال يعمل ويستخدم على نطاق واسع، فإن قلة التحديث تعني أنك مسؤول عن تأمين الخادم بنفسك وعن متابعة أي ثغرات، وهو سبب إضافي لعزل واجهة الإدارة كما سيأتي. وهذه هي حالة المشروع كما هي اليوم، لا كما نتمنى، والأمانة تقتضي ذكرها.
ويبني GoPhish حملته من ستة مكونات، أربعة منها قوالب قابلة لإعادة الاستخدام تجتمع في حملة، ثم تظهر النتائج على لوحة، والصورة التالية تبينها:
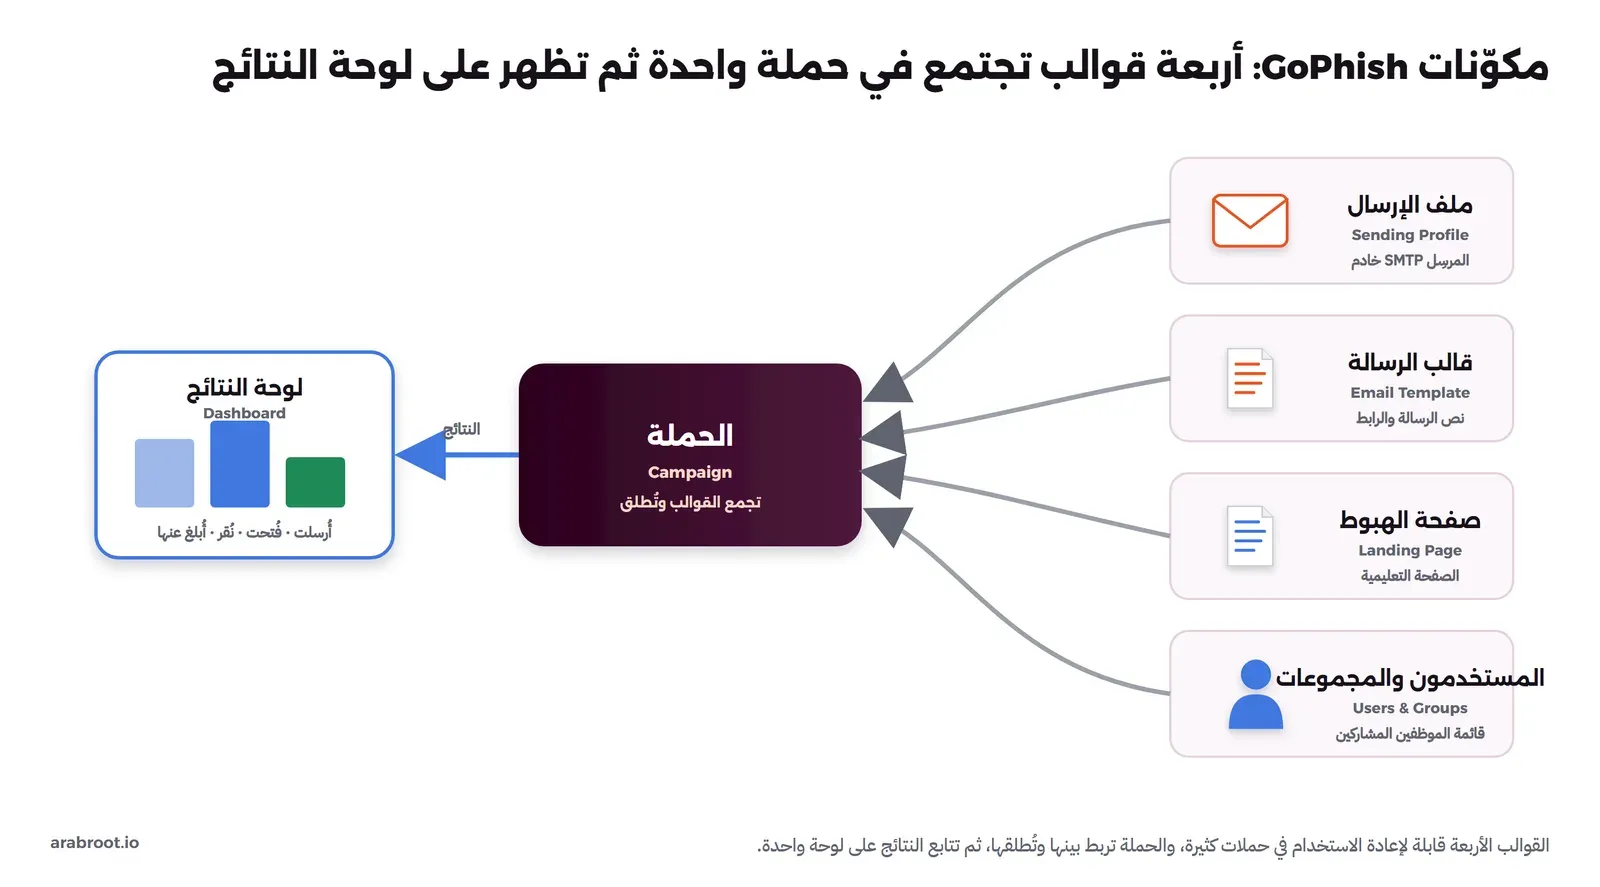
- ملف الإرسال Sending Profile: إعدادات خادم SMTP الذي ترسل منه الرسائل، أي عنوانه واسم المستخدم وكلمة المرور وعنوان المرسل الظاهر.
- قالب الرسالة Email Template: نص رسالة التصيد التدريبية وتنسيقها والرابط الذي سيضغط عليه الموظف.
- صفحة الهبوط Landing Page: الصفحة التي يصل إليها من يضغط على الرابط، وهي عندنا صفحة تعليمية كما سيأتي.
- المستخدمون والمجموعات Users and Groups: قوائم الموظفين المشاركين في التمرين، باسمهم وبريدهم وقسمهم.
- الحملة Campaign: تربط ملف إرسال وقالبا وصفحة هبوط ومجموعة، وتحدد موعد الإطلاق، ثم تطلق.
- لوحة النتائج والتقارير Dashboard: تعرض حالة كل مستلم مباشرة: هل أرسلت الرسالة، وهل فتحت، وهل ضغط على الرابط، وهل أدخل بيانات، وهل أبلغ عنها.
تأمين خادم GoPhish نفسه
قبل أن ترسل رسالة واحدة، تذكر أن خادم GoPhish يحوي قوائم موظفيك وقوالبك ونتائج حملاتك، وهو هدف مغر لمهاجم حقيقي، ولذلك تؤمنه أولا. وتقسم الوثائق الرسمية الخادم إلى جزأين لكل منهما عنوان استماع Listen URL في ملف الإعداد config.json: خادم الإدارة Admin Server وهو واجهة التحكم، وخادم التصيد Phish Server وهو الذي يقدم صفحات الهبوط للموظفين. والإعداد الافتراضي في المشروع كما يلي:
{
  "admin_server": {
    "listen_url": "127.0.0.1:3333",
    "use_tls": true,
    "cert_path": "gophish_admin.crt",
    "key_path": "gophish_admin.key"
  },
  "phish_server": {
    "listen_url": "0.0.0.0:80",
    "use_tls": false,
    "cert_path": "example.crt",
    "key_path": "example.key"
  }
}
في الإعداد أعلاه لاحظ التالي:
- واجهة الإدارة مقيدة على الجهاز نفسه: العنوان
127.0.0.1:3333يعني أن واجهة الإدارة تستمع على الجهاز المحلي فقط ولا تقبل اتصالا من الشبكة، وهذا هو الوضع الآمن، فلا تغيره إلى0.0.0.0لتفتحها للإنترنت. وإذا احتجت الوصول إليها من جهازك فادخل عبر نفق SSH أو شبكة خاصة افتراضية VPN، لا بفتح المنفذ 3333 للعالم. - واجهة الإدارة تعمل عبر TLS: القيمة
use_tlsمفعلة لخادم الإدارة، فتفتح الواجهة علىhttpsبشهادة موقعة ذاتيا تنشأ تلقائيا، والأفضل أن تستبدلها بشهادة صحيحة إن وصلت إليها عبر اسم نطاق. - خادم التصيد يستمع على كل الواجهات: العنوان
0.0.0.0:80طبيعي لخادم التصيد وحده، لأن الموظفين يحتاجون الوصول إلى صفحة الهبوط، وهو لا يحوي أي واجهة إدارة.
ويبقى أهم شيء وهو كلمة مرور الدخول الأولى. وقد يتساءل البعض: أليست كلمة المرور الافتراضية هي admin وgophish؟ والإجابة أن هذا صحيح في الإصدارات القديمة حتى 0.10.1، أما في الإصدارات الأحدث ومنها إصدارنا v0.12.1 فقد تغير السلوك، إذ تذكر وثيقة البدء السريع أن الخادم يولد كلمة مرور مؤقتة عشوائية عند أول تشغيل ويطبعها في سجله، وتسجل بها الدخول مرة واحدة، ثم يلزمك النظام بتغييرها فورا. ولذلك لا تبحث عن كلمة مرور ثابتة، وإنما افتح سجل الخادم عند أول تشغيل، وخذ منه كلمة المرور المؤقتة، وبدلها بكلمة قوية فور الدخول.
قالب يعلم ولا ينتحل جهة حقيقية
القالب الجيد في التوعية ليس الأكثر خداعا، وإنما الأقرب إلى ما قد يصل الموظف فعلا، مع بقائه آمنا وأخلاقيا. وكما ذكرنا في فقرة الإطار، لا تنتحل علامة تجارية أو جهة خارجية حقيقية، وإنما ابن الرسالة من داخل سياق مؤسستك، ومن أكثر القوالب واقعية وأمانا في الوقت نفسه إشعار داخلي يبدو صادرا من قسم تقنية المعلومات عندك، مثل رسالة تقول إن صندوق بريدك قارب على الامتلاء وعليك الضغط على الرابط لزيادة المساحة، أو إن هناك تحديثا لسياسة كلمات المرور يتطلب منك تسجيل الدخول للتأكيد.
ولاحظ أن هذه القوالب تعلم الموظف العلامات التحذيرية نفسها التي سوف يراها في هجوم حقيقي، وهي: مرسل يبدو داخليا لكن عنوانه ليس من نطاق مؤسستك بالضبط، ولهجة استعجال وتهديد بعاقبة إن لم يتصرف الآن، ورابط نصه شيء وعنوانه الحقيقي شيء آخر، وطلب إدخال كلمة المرور في صفحة خارجية. والسبب أن الموظف الذي يميز هذه العلامات في التمرين سوف يميزها في الهجوم الحقيقي.
وعند إنشاء القالب يمكنك إضافة مؤشر لمتابعة فتح الرسالة Tracking، وإدراج رابط التصيد، واستخدام اسم الموظف من قائمة المجموعة ليبدو موجها، ثم اربط القالب بصفحة الهبوط التعليمية. وتجنب إرفاق ملفات تنفيذية حقيقية أو شفرات خبيثة ولو للتجربة، فالهدف قياس السلوك لا إيذاء الأجهزة.
صفحة الهبوط التعليمية دون التقاط كلمات المرور
هنا تكمن أخطر نقطة في المحاكاة كلها. صفحة الهبوط هي ما يصل إليه من يضغط على الرابط، وفي GoPhish يمكن ضبطها لتجمع ما يدخله المستخدم في النموذج، وهنا يجب أن تتوقف وتقرر بوعي. فالخيار الأول في إعداد الصفحة هو «التقاط البيانات المدخلة Capture Submitted Data»، وإذا فعلته ظهر خيار ثان هو «التقاط كلمات المرور Capture Passwords». وتقول وثيقة صفحات الهبوط صراحة أن كلمات المرور في هذه الحالة تخزن بنص واضح Plaintext، وتنصح بعدم تفعيل هذا الخيار إلا إذا كنت تحتاج كلمات المرور فعلا، وتضيف أن GoPhish يظل يلتقط بقية الحقول النصية مثل اسم المستخدم حتى لو تركت خيار كلمات المرور معطلا.
ولتمرين توعية لا سبب يبرر أن تخزن كلمات مرور موظفيك بنص واضح، والسبب أن مجرد وجودها في قاعدة بيانات الخادم يحولها إلى مسؤولية ضخمة وخطر تسريب لا يقابله أي فائدة تعليمية، فأنت تريد أن تعرف أن الموظف وصل إلى مرحلة الإدخال، لا أن تحتفظ بكلمة مروره. ولذلك القاعدة عندنا واضحة:
والصورة التالية تبين كيف تبنى صفحة الهبوط التعليمية Teachable Moment، وهي الصفحة التي تحول لحظة الوقوع في الفخ إلى درس بدل أن تكون لحظة إحراج:
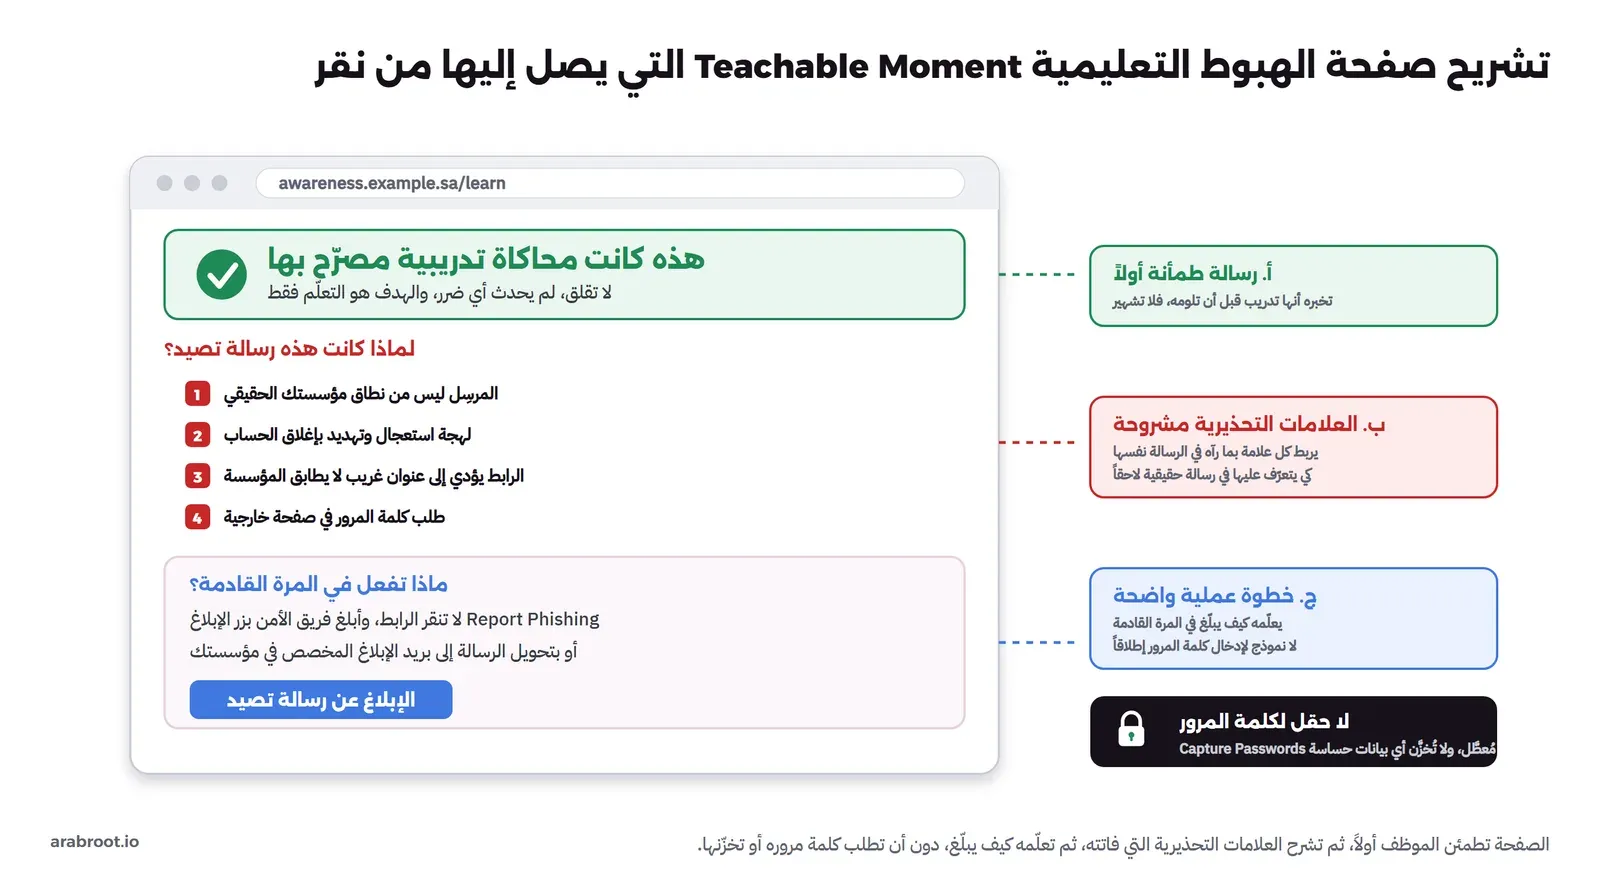
ولاحظ في الصورة ترتيب الرسالة: تبدأ بطمأنة الموظف أن ما حدث تمرين لا ضرر فيه كي لا يشعر بالإحراج أو الخوف، ثم تشرح العلامات التحذيرية مربوطة بما رآه في الرسالة نفسها، ثم تعطيه خطوة عملية واحدة واضحة وهي كيف يبلغ عن رسالة مشبوهة في المرة القادمة، وكل ذلك دون أي حقل لكلمة المرور. وإذا احتجت لأي سبب أن توجه الموظف بعد الصفحة إلى عنوان آخر فتذكر أن GoPhish يوفر خيار إعادة توجيه Redirect To يأخذ عنوانا كاملا بمخططه https.
تشغيل الحملة
بعد أن جهزت المكونات الأربعة أصبحت الحملة مجرد ربط بينها وتحديد موعد. والخطوات كما تصفها وثيقة الحملات هي أن تنشئ حملة جديدة فتختار قالب الرسالة وصفحة الهبوط، ثم تضع عنوان خادم التصيد URL الذي سيظهر في الرابط، ثم تختار ملف الإرسال والمجموعة، وتحدد وقت الإطلاق، ثم تطلق. وبعد الإطلاق تبدأ لوحة النتائج بالتحرك مع كل حدث.
وقبل الإطلاق تأكد من أمرين تعلمناهما في فقرة الإطار: أن فريق تقنية المعلومات ومركز العمليات الأمنية SOC على علم بالموعد، وأن عنوان خادم GoPhish مسموح به مسبقا في بوابة بريدك كي تصل الرسائل دون أن تحجبها المرشحات، وإلا ظهرت نتائج منخفضة لا لأن الموظفين منتبهون بل لأن الرسالة لم تصلهم. والصورة التالية تبين دورة حياة الحملة كاملة من الإطلاق إلى الإغلاق:
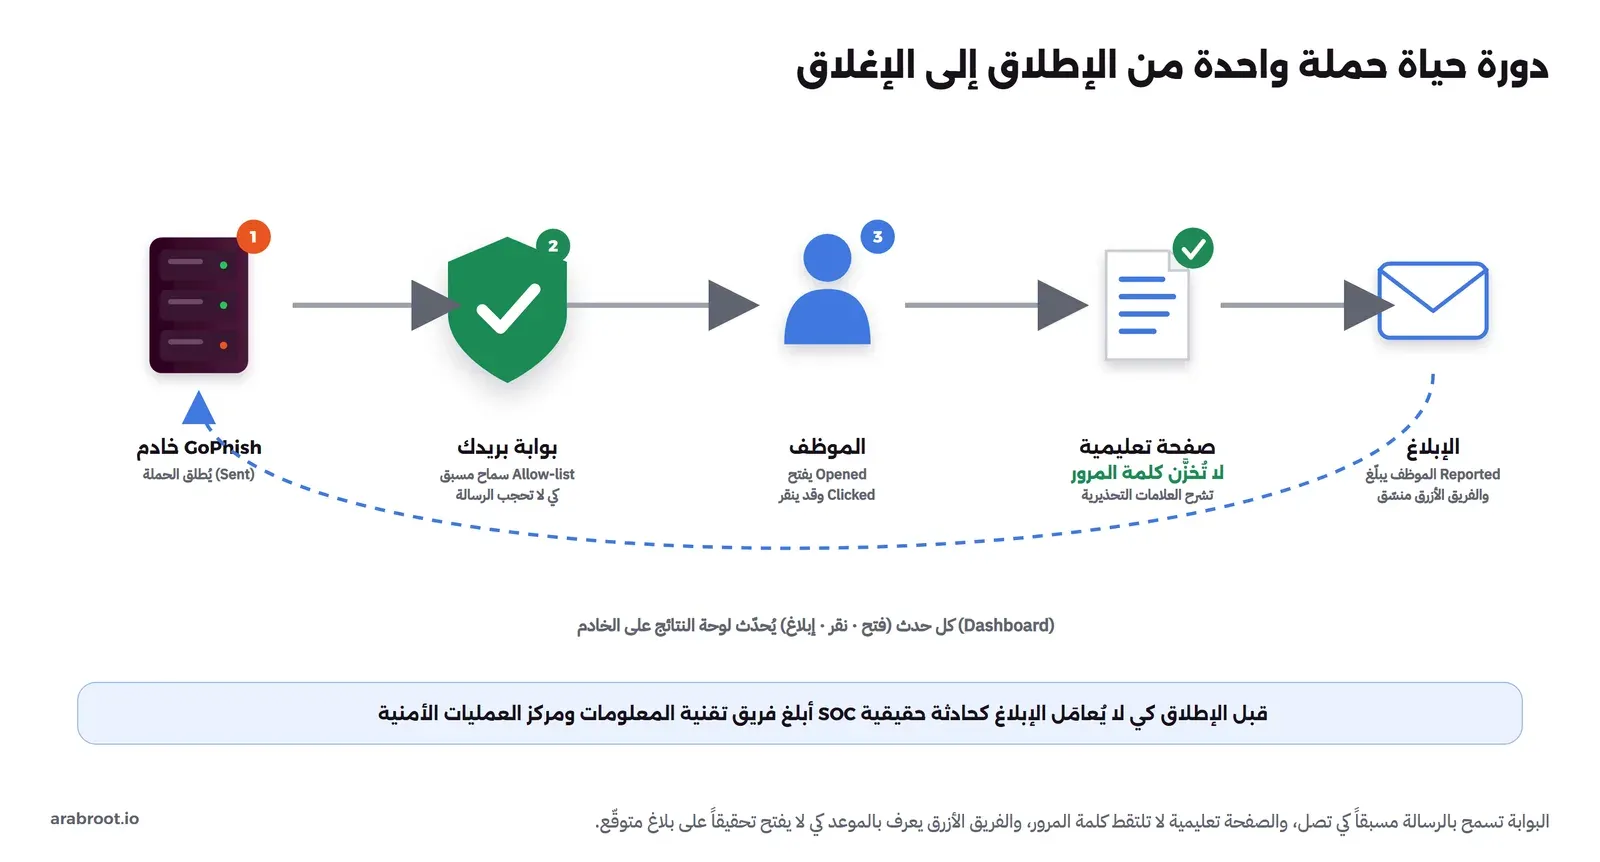
ولاحظ أن الرسالة لكي تصل تمر على بوابة بريدك التي تفحص المرسل عبر SPF وDKIM وDMARC، ولهذا كان السماح المسبق ضروريا، وإذا أردت أن تفهم كيف تنتقل الرسالة من خادم إلى خادم قبل أن تصل فقد شرحنا ذلك في دليل كيف يعمل البريد الإلكتروني. أما إن كنت ترسل من خادم بريد تديره بنفسك فقد شرحنا تثبيته في دليل تثبيت خادم بريد mailcow وقارنا الخيارات في مقارنة mailcow وStalwart وPostfix.
القياس: نسبة الإبلاغ أهم من نسبة النقر
تتابع لوحة النتائج في GoPhish خمس حالات لكل مستلم: أرسلت الرسالة Email Sent، ثم فتحت Email Opened، ثم ضغط على الرابط Clicked Link، ثم أدخل بيانات Submitted Data، ثم أبلغ عنها Email Reported. وإذا رتبت الأربع الأولى حسب العدد حصلت على قمع يضيق من الأعلى إلى الأسفل، كما في الصورة التالية:
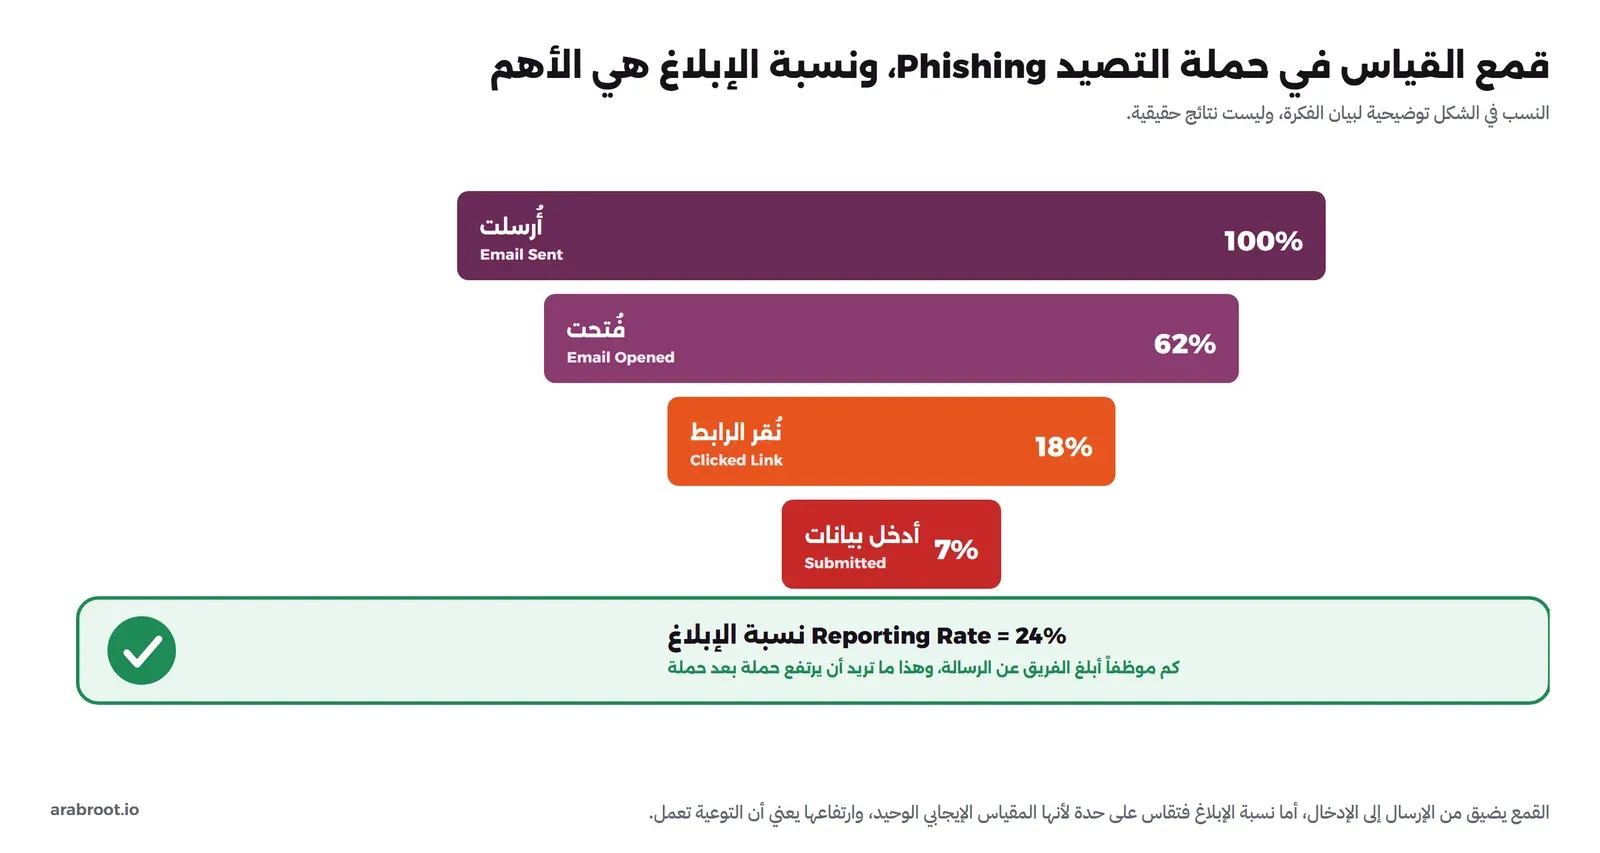
وقد يظن كثيرون أن المقياس المهم هو نسبة النقر Click Rate، أي كم موظفا ضغط على الرابط، وهو مقياس مفيد بلا شك، لكنه مقياس سلبي يخبرك بمن أخطأ. والمقياس الأهم في برنامج توعية ناضج هو نسبة الإبلاغ Reporting Rate، أي كم موظفا تعرف على الرسالة وأبلغ عنها فريق الأمن، والسبب أنه المقياس الإيجابي الوحيد الذي يدل على سلوك صحيح نريد أن نراه يرتفع حملة بعد حملة، كما أن الموظف الذي يبلغ هو خط دفاع أول يكشف الهجوم الحقيقي مبكرا. ولاحظ أنه حتى لو ضغط عدد من الموظفين على الرابط، فإن بلاغا واحدا مبكرا من موظف يقظ قد يكفي كي يعرف فريقك أن حملة تصيد جارية فيبدأ الاستجابة.
ويدعم GoPhish هذا المقياس عبر ميزة الإبلاغ عن البريد Email Reporting، وطريقتها أن تخصص في مؤسستك بريدا للإبلاغ مثل security عند نطاقك، ويحول الموظفون الرسائل المشبوهة إليه، ثم تضبط GoPhish ليراقب هذا الصندوق عبر بروتوكول IMAP من إعدادات الحساب، فعندما يصل بريد محول يتعرف GoPhish على الرسالة من معرفها الفريد ويسجل حالة «أبلغ عنها» للموظف. وبهذا يتحول الإبلاغ إلى رقم تقيسه، لا مجرد سلوك تتمناه.
ما بعد الحملة: التدريب لا التشهير
النتائج ليست غاية في ذاتها، وإنما مدخل للتدريب. فالموظف الذي ضغط على الرابط يكون قد وصل أصلا إلى صفحة تعليمية شرحت له خطأه في لحظته، وهذه هي اللحظة التعليمية التي تثبت الدرس أكثر من أي محاضرة. وبعد الحملة ترسل تدريبا قصيرا موجها، وتكرر الحملة بعد فترة بقالب مختلف لتقيس التحسن، وتقارن نسب الإبلاغ عبر الزمن لا نسب النقر وحدها.
وتذكر دائما مبدأ الخصوصية: التقرير الذي يرفع للإدارة أرقام مجمعة على مستوى الأقسام، لا قوائم بأسماء من وقع في الفخ، فالهدف رفع وعي المؤسسة لا معاقبة أفراد، والتشهير بموظف أخطأ يجعل البقية يخفون أخطاءهم ويمتنعون عن الإبلاغ، وهو عكس ما نريد بالضبط. وإذا أردت أن تربط هذا البرنامج بالصورة الأكبر للدفاع والاستجابة فارجع إلى دليل التحقيق الرقمي DFIR للمبتدئين، فبلاغ موظف يقظ هو غالبا أول خيط في اكتشاف حادثة حقيقية.
 دليلبرنامج التوعية بالأمن السيبراني بأدوات مفتوحة المصدرالمحاضرة السنوية لا تغير ما يفعله الموظف أمام الرسالة المشبوهة، لذلك تبني هنا برنامج توعية مستمراً وتقيس أثره بأدوات مفتوحة المصدر.
 دليلشرح SPF وDKIM وDMARC للمبتدئين: كيف تثبت أن رسائلك منك فعلاًلماذا يستطيع أي شخص أن يرسل باسم نطاقك، وكيف يسد كل سجل من هذه السجلات الثلاثة ثغرة تركها الذي قبله.
 دليلالتحقيق الرقمي DFIR للمبتدئين: احفظ الأدلة قبل أن تنظف السيرفرماذا تفعل عندما تشك أن سيرفرك مخترق، ولماذا تمسح إعادة التشغيل والتنظيف الأدلة التي تحتاجها لتعرف ما حدث.
الخلاصة
- محاكاة التصيد Phishing تقيس سلوك موظفيك الحقيقي لا معرفتهم النظرية، لكنها مشروعة فقط داخل إطار الإذن المكتوب والنطاق المحدد.
- الإذن أولا: موافقة موقعة من الإدارة والموارد البشرية والشؤون القانونية، وموظفو مؤسستك ونطاقاتها فقط، وتقرير مجمع دون تشهير، مع التزام نظام حماية البيانات الشخصية PDPL.
- نسق مع تقنية المعلومات ومركز العمليات الأمنية SOC، واسمح لخادم GoPhish مسبقا في بوابة بريدك كي تصل الرسائل ويصح القياس.
- GoPhish أداة مفتوحة برخصة MIT، لكن آخر إصدار v0.12.1 كان في سبتمبر 2022، فأنت مسؤول عن تأمين خادمه.
- قيد واجهة الإدارة على 127.0.0.1 وادخلها عبر VPN أو نفق SSH، وبدل كلمة المرور المؤقتة التي تطبع في السجل عند أول تشغيل، وشغل TLS.
- اصنع قالبا يعلم من سياق مؤسستك، ولا تنتحل علامة أو جهة خارجية حقيقية.
- اترك خيار التقاط كلمات المرور Capture Passwords معطلا، واجعل صفحة الهبوط تعليمية بلا نموذج لكلمة المرور.
- نسبة الإبلاغ Reporting Rate هي المقياس الأهم لأنها المقياس الإيجابي الوحيد، فاجعلها ترتفع حملة بعد حملة.
سجل التغييرات
- 2026-10: نشر الدليل أول مرة، موصوف من الوثائق الرسمية لـ GoPhish v0.12.1 دون تشغيل الخادم في بيئة تجريبية.


