عندما تقرر أن تستضيف بريد مؤسستك بنفسك فأول سؤال يواجهك ليس كيف تثبت خادم البريد Mail Server وإنما أي خادم تثبت، فأمامك حزمة جاهزة من عدة Containers فيها كل شيء من البريد عبر الويب Webmail إلى فحص الفيروسات، وبناء يدوي من حزم Ubuntu تكتب فيه كل ملف إعداد Configuration File سطراً سطراً، وبرنامج واحد بلغة Rust يقوم بكل الأدوار من الداخل. والثلاثة تستقبل البريد وترسله وتوقعه بـ DKIM وتخدم برامج البريد Mail Clients عبر IMAP، وبالتالي فالسؤال الحقيقي ليس «أيها يعمل؟» فكلها تعمل، وإنما «أيها يناسبني أنا وفريقي؟».
والإجابة تختلف بحسب ما تريده من الخادم، وبحسب الوقت الذي تستطيع أن تعطيه له كل شهر، لذلك لن تجد في هذا المقال فائزاً واحداً وإنما سوف تجد لكل خيار الشخص الذي صمم له، وإذا كنت ما زلت تقرر هل تستضيف البريد بنفسك أصلاً فابدأ بدليل كيف تستضيف بريد مؤسستك بنفسك ثم ارجع إلى هذا المقال.
وهذه أدلة التثبيت والاستخدام الثلاثة التي نقارن بينها:
 دليلتثبيت خادم البريد mailcow باستخدام Dockerأن تدير خادم بريدك بنفسك يعني أن تضمن وصول رسائلك إلى صندوق الوارد لا إلى الرسائل المزعجة. يشرح هذا الدليل تثبيت mailcow، وضبط سجلات DNS المطلوبة، وحل مشكلات التسليم الشائعة.
 دليلبناء خادم بريد بيدك مع Postfix وDovecot على Ubuntuنبني خادم بريد كاملاً من حزم Ubuntu دون Docker، ونضبط SPF وDKIM وDMARC بأنفسنا ونجرب انتحال النطاق لنرى الرفض بأعيننا، فتعرف دور كل مكون وأين تبحث عندما تتوقف رسالة.
 دليلتثبيت خادم البريد Stalwart باستخدام Docker Composeخادم بريد كامل في برنامج واحد بدل عدة مكونات تضبط كلاً منها على حدة. يشرح هذا الدليل تثبيت Stalwart على Ubuntu، ونشر سجلات DNS التي يولدها لك، والشهادة والنسخ الاحتياطي والتحديث.
وسوف نناقش في هذا المقال ما يلي:
- ما الذي يتغير فعلاً بين الطرق الثلاث، مع أن المكونات Components التي تقوم بالعمل متشابهة جداً.
- معايير المقارنة التي تهمك في التشغيل اليومي، وجدول يلخص الفروق في الإصدارات التي اختبرناها.
- كل خيار على حدة بنقاط قوته ونقاط ضعفه، مع رابط دليل التثبيت الخاص به على الموقع.
- الموارد التي يحتاجها كل خيار، وما الذي قد يكسر بريدك عند التحديث Upgrade.
- ما لا يغيره اختيارك: المنفذ 25 وسجل PTR وسمعة عنوان IP، ومتى يكون البريد المستضاف Hosted Email هو الجواب الصادق.
- توصية واضحة لكل حالة، ثم الخلاصة.
ثلاث طرق لبناء الخادم نفسه
خادم البريد في الحقيقة مجموعة أدوار: وكيل نقل البريد Mail Transfer Agent واختصاراً MTA يستقبل الرسائل من السيرفرات الأخرى على المنفذ Port 25 ويرسلها إليها، وخادم صناديق البريد Mailboxes يحفظ الرسائل ويقدمها لبرامج البريد عبر IMAP، وبرنامج يوقع الرسائل الصادرة بـ DKIM ويفحص SPF وDMARC للرسائل الواردة، وفلتر للرسائل المزعجة Spam Filter، ثم شهادة TLS وقائمة مستخدمين وكلمات مرور. والطرق الثلاث تختلف في سؤال واحد: من يربط هذه الأدوار ببعضها، وأين تراها أنت؟
- mailcow يستخدم البرامج التقليدية نفسها، أي Postfix وDovecot، ويضيف إليها Rspamd للرسائل المزعجة وتوقيع DKIM، وClamAV للمرفقات Attachments، وSOGo للبريد عبر الويب والتقويم Calendar وجهات الاتصال Contacts، وMariaDB وRedis للبيانات، ثم يضع كل واحد منها في Container مضبوط مسبقاً ويديرها كلها من لوحة إدارة Admin Panel واحدة، فالربط موجود ولكنه مخفي عنك خلف السكربتات Scripts واللوحة.
- Postfix مع Dovecot يستخدم البرامج نفسها تقريباً، ولكنك أنت من يربطها، فتكتب
main.cfوmaster.cfوdovecot.confوملفات OpenDKIM وOpenDMARC وpolicyd-spf بيدك، وترى كل رسالة تمر بها في سجل واحد هو/var/log/mail.log، فلا يوجد شيء مخفي، ولا توجد أيضاً لوحة تساعدك. - Stalwart لا يربط برامج مختلفة أصلاً، وإنما كتب كل هذه الأدوار في برنامج واحد يشترك في قاعدة بيانات واحدة وسجل واحد ولوحة واحدة، ومعها بروتوكولات حديثة مثل JMAP وCalDAV وCardDAV، فيختفي الربط بدل أن يخفى.
والفرق بين «مخفي» و«غير موجود» هو أهم ما تأخذه من هذا القسم، فعندما لا تصل رسالة في mailcow فأنت تبحث في سجلات Logs عدة Containers عن الحلقة التي رفضتها، وفي Postfix مع Dovecot تبحث في ملف واحد تعرف كل سطر فيه لأنك كتبته، وفي Stalwart تبحث في سجل برنامج واحد، ولكنك تعتمد على فريق واحد في كل شيء.
جدول المقارنة
قبل الجدول سوف نحدد المعايير التي نقارن بها، فهي ما يهمك عندما تدير خادم البريد شهراً بعد شهر، وليست قائمة الخصائص التي تجدها في الصفحة الرئيسية لكل مشروع:
- المكونات Components: كم برنامجاً يعمل على السيرفر، وكم ملف إعداد وكم سجلاً عليك أن تتابع.
- الموارد Resources: كم ذاكرة RAM وكم مساحة قرص Disk تحتاج قبل أن تحسب الرسائل نفسها.
- ما يراه المستخدم: هل يوجد بريد عبر الويب، وهل يوجد تقويم وجهات اتصال تتزامن مع الهاتف.
- الإدارة Administration: هل توجد لوحة تضيف منها النطاقات Domains والصناديق، أم تعدل ملفات نصية.
- التوقيع والفحص Authentication: كيف تنشئ مفتاح DKIM وتنشر سجلات DNS، ومن يفحص SPF وDMARC للبريد الوارد، وما الذي يكافح الرسائل المزعجة.
- النسخ الاحتياطي Backup والتحديث: كيف تنسخ البريد، وكيف تنتقل إلى إصدار أحدث، وما الذي قد يكسر.
- الترخيص License والنضج Maturity: من يطور المشروع، ومنذ متى، وما الذي يحتاج إلى ترخيص مدفوع.
والجدول التالي يلخص الفروق في الإصدارات التي اختبرناها في الأدلة الثلاثة، وأخذنا أرقام الموارد من الوثائق الرسمية حتى أكتوبر 2026:
| المعيار | mailcow | Postfix وDovecot يدوياً | Stalwart |
|---|---|---|---|
| طريقة البناء | حزمة من قرابة 18 Docker Image فيها Postfix وDovecot وRspamd وClamAV وSOGo وMariaDB وRedis، مع سكربتات رسمية للتثبيت والتحديث والنسخ | حزم Ubuntu 24.04 الرسمية مباشرة على النظام دون Docker: Postfix وDovecot وpolicyd-spf وOpenDKIM وOpenDMARC وfail2ban وcertbot | برنامج واحد بلغة Rust في Container واحد، وقاعدة RocksDB مدمجة Embedded Database تحفظ كل شيء |
| الإصدار الذي اختبرناه | 2026-09 (21 سبتمبر 2026) | Postfix 3.8.6 وDovecot 2.3.21 من مستودعات Ubuntu 24.04 | v0.16.24 (27 سبتمبر 2026) |
| الذاكرة RAM | 6 GiB مع 1 GiB من swap على الأقل، و8 GiB لفريق من 5 إلى 10 مستخدمين | لا توجد أرقام رسمية للتركيبة كلها، ويكفي معالج واحد و1 GB لعدد صغير من الصناديق كما في دليلنا | نحو 100 MB وهو خامل، و1 GB لفريق من 5 إلى 10 مستخدمين، وننصح بـ 2 GB |
| القرص Disk | 20 GiB للنظام والـ Containers دون الرسائل | مساحة الحزم صغيرة، والباقي للرسائل | الـ Docker Image قرابة 400 MB، والباقي للرسائل |
| البريد عبر الويب Webmail | SOGo مع التقويم وجهات الاتصال | لا يوجد | لا يوجد، وصفحة /account تكفي لتغيير كلمة المرور وكلمات مرور التطبيقات فقط |
| لوحة الإدارة | لوحة ويب كاملة بثلاثة أنواع دخول: المدير ومدير النطاق والمستخدم | لا توجد لوحة، وكل صندوق سطر في ملفين نصيين مع الأمر postmap | لوحة /admin وأداة stalwart-cli، أما لوحة المعلومات Dashboard فللإصدار Enterprise |
| مفتاح DKIM وسجلات DNS | مفتاح RSA بطول 2048 بت لكل نطاق ينشئه تلقائياً، ونافذة DNS تعرض السجلات المطلوبة وحالتها | تولد المفتاح بـ opendkim-genkey وتنشره وتختبره بـ opendkim-testkey بنفسك، وكل سجل تكتبه بيدك | توقيعان بـ Ed25519 وRSA، وملف منطقة Zone File كامل يولده لك، ونشر تلقائي عبر API مزود DNS مع تدوير المفاتيح Key Rotation |
| فحص SPF وDMARC للبريد الوارد | Rspamd | policyd-spf وOpenDMARC | مدمج في البرنامج |
| الرسائل المزعجة | Rspamd، ومعه ClamAV لفحص المرفقات | postscreen وقوائم الحظر DNSBL فقط، ولا يوجد فلتر يقرأ محتوى الرسالة | فلتر مدمج بقواعد مأخوذة من Rspamd وSpamAssassin، ومصنف إحصائي Statistical Classifier وPyzor |
| JMAP وCalDAV وCardDAV | CalDAV وCardDAV وActiveSync عبر SOGo، ولا يوجد JMAP | IMAP فقط، والتقويم وجهات الاتصال تحتاج إلى برنامج آخر | JMAP وCalDAV وCardDAV وWebDAV في البرنامج نفسه |
| النسخ الاحتياطي | سكربت backup_and_restore.sh والخدمات تعمل | tar لمجلد /var/vmail وملفات /etc والخدمات تعمل | إيقاف الـ Container لثوان ثم نسخ الـ Volumes |
| التحديث | update.sh مع إصدار كل شهر تقريباً | apt وunattended-upgrades، أما الانتقال إلى Ubuntu 26.04 فيعني إعادة كتابة إعداد Dovecot للإصدار 2.4 | تغيير الوسم Tag للإصدارات التصحيحية، والإصدار الثانوي قد يحتاج إلى ترحيل Migration كما حدث في 0.16 |
| الترخيص License | GPL-3.0 | Postfix بترخيص EPL 2.0 أو IPL 1.0، وDovecot بترخيصي MIT وLGPL 2.1 | AGPL-3.0 للإصدار المجتمعي، وترخيص تجاري لكل صندوق للإصدار Enterprise |
| النضج Maturity | المستودع منذ ديسمبر 2016، ومكوناته برامج معروفة منذ سنوات طويلة | Postfix وDovecot يعملان منذ أكثر من عشرين عاماً، أما OpenDKIM فآخر إصدار منشور منه في 2018 | ما زال في سلسلة 0.x، وآخر تدقيق أمني Security Audit منشور كان في 2023 على الإصدار 0.3 |
| جهد التشغيل اليومي | الأقل، فكل شيء من اللوحة، ولكن التشخيص عند المشكلة يمر بعدة Containers | الأعلى، فكل صندوق ونطاق تعديل يدوي، ولكن كل مشكلة تترك سطراً تفهمه | قليل في الأيام العادية، ولكن كل إصدار ثانوي يحتاج إلى قراءة وتجربة قبل الترقية |
وقد يتساءل البعض: لماذا هذه الثلاثة فقط، وأين حلول معروفة أخرى مثل Mailu وMail-in-a-Box وiRedMail؟ والإجابة أننا في قسم البدائل لا نضع أداة في مقارنة إلا بعد أن ننشر لها دليل تثبيت واستخدام على الموقع، والسبب أن المقارنة تساعدك على الاختيار، ولكنك بعد الاختيار تحتاج إلى خطوات مراجعة على الإصدار الحالي، ولكل خيار من الثلاثة هنا دليل كامل تجد رابطه في قسمه وفي الخلاصة، وعندما ننشر دليلاً لحل آخر سوف نضيفه إلى هذه المقارنة بإذن الله.
mailcow لفريق يريد حزمة كاملة من اليوم الأول
يثبت mailcow على سيرفر بسكربت generate_config.sh ثم docker compose up -d، وبعد دقائق تجد أمامك لوحة تضيف منها النطاق والصناديق والأسماء المستعارة Aliases، وتعطي كل نطاق مديراً يدير صناديقه دون أن يصل إلى إعدادات السيرفر، وتحدد حد إرسال Rate Limit لكل نطاق ولكل صندوق، ويدخل الموظف من المتصفح إلى SOGo فيجد بريده وتقويمه وجهات اتصاله دون أن يثبت شيئاً، وهذا ما يجعل mailcow الخيار الأقرب إلى ما اعتاده فريق ينتقل من خدمة بريد مستضافة، وتجد خطوات التثبيت وسجلات DNS والنسخ والتحديث كاملة في دليل تثبيت mailcow.
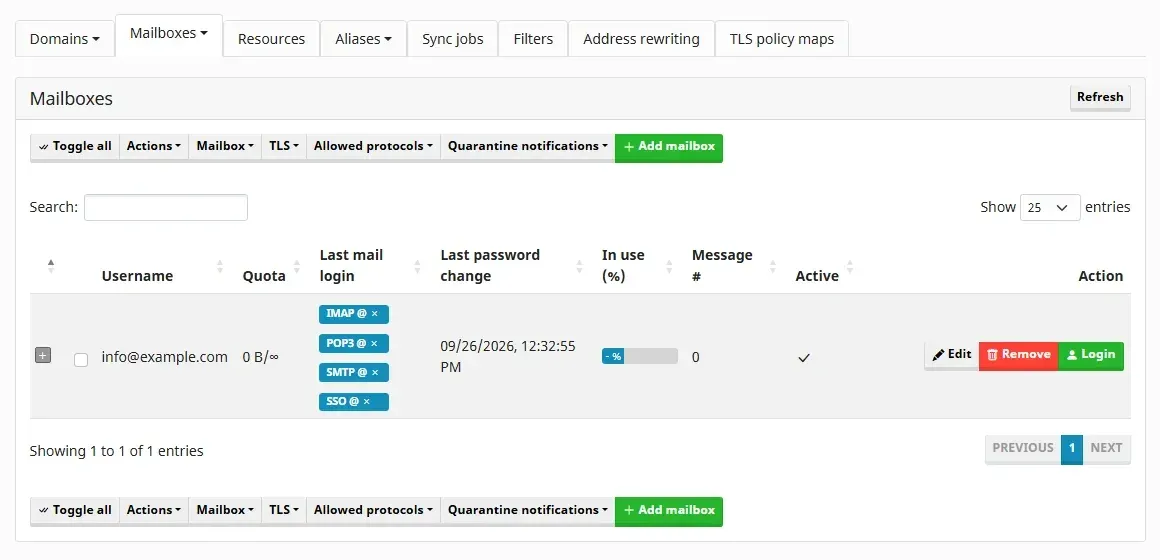
الصورة التالية تبين قائمة صناديق البريد في لوحة mailcow بعد أن ثبتناه على سيرفر تجريبي، ولاحظ أن الأعمدة تعرض الحصة Quota وآخر دخول عبر كل بروتوكول، وأن زر Login يفتح الصندوق مباشرة في SOGo، وأن التبويب Sync jobs في الأعلى هو الذي يسحب البريد من سيرفر قديم عند الترحيل:
نقاط القوة
- حزمة كاملة من اليوم الأول: بريد عبر الويب مع تقويم وجهات اتصال في SOGo، وActiveSync للهواتف، وفحص المرفقات بـ ClamAV، وفلتر Rspamd الذي يتعلم من الرسائل.
- لوحة يفهمها مدير النظام ومدير النطاق، فإضافة صندوق أو نطاق أو اسم مستعار لا تحتاج إلى سطر أوامر، ومفتاح DKIM ينشأ مع النطاق تلقائياً، ونافذة DNS تعرض لك السجل الناقص.
- التحقق الثنائي Two-Factor Authentication لحساب المدير، وكلمات مرور التطبيقات App Passwords للبرامج التي ترسل عبر SMTP، وMTA-STS من اللوحة منذ إصدار 2025-09.
- سكربت نسخ رسمي ينسخ الرسائل وقاعدة البيانات ومفاتيح التشفير ومفاتيح DKIM والخدمات تعمل، وسكربت تحديث ينقلك بين الإصدارات الشهرية دون أن تعدل وسوم الـ Images بنفسك.
- البرامج التي في داخله هي نفسها التي يعرفها كل من أدار بريداً، فإذا احتجت إلى تعديل دقيق فأنت تعدل إعداد Postfix أو Dovecot الذي تجد عنه إجابات كثيرة.
نقاط الضعف
- الأثقل بين الثلاثة، فالحد الأدنى الرسمي 6 GiB من الذاكرة مع 1 GiB من swap، والوثائق تقدر 16 GiB لشركة فيها 15 هاتفاً على ActiveSync ونحو 50 اتصال IMAP متزامن، والسبب أن كل عامل Worker من SOGo قد يأخذ قرابة 350 MiB.
- لا يعمل على OpenVZ وLXC وأجهزة NAS، ويحتاج إلى جهاز افتراضي كامل مثل KVM، وهذا يستبعد بعض الخطط الرخيصة.
- التعدد ما زال موجوداً تحت اللوحة، فعندما يرفض شيء رسالة تبحث في سجلات
postfix-mailcowوrspamd-mailcowوdovecot-mailcowوغيرها، ويفيدك هنا كثيراً أن تفهم ما شرحناه في الدليل اليدوي. - لا تعدل
docker-compose.ymlمباشرة، وإنما ضع تعديلاتك فيdocker-compose.override.ymlوفي ملفات الإعداد التي يوثقها mailcow، والسبب أنupdate.shسوف يتعارض معها.
Postfix وDovecot لمن يريد أن يفهم كل سطر
في هذا الطريق لا توجد حزمة جاهزة، وإنما تثبت من مستودعات Ubuntu 24.04 الرسمية Repositories البرامج التي تحتاجها فقط، ثم تكتب إعداد Dovecot كله في ملف واحد، وإعداد Postfix في main.cf وmaster.cf، وتضيف OpenDKIM للتوقيع وOpenDMARC لتطبيق سياسة DMARC وpolicyd-spf لفحص SPF، ثم تجرب انتحال نطاقك بنفسك وترى كل حارس يرفض المحاولة في السجل، وتجد ذلك كله في دليل خادم البريد مع Postfix وDovecot.
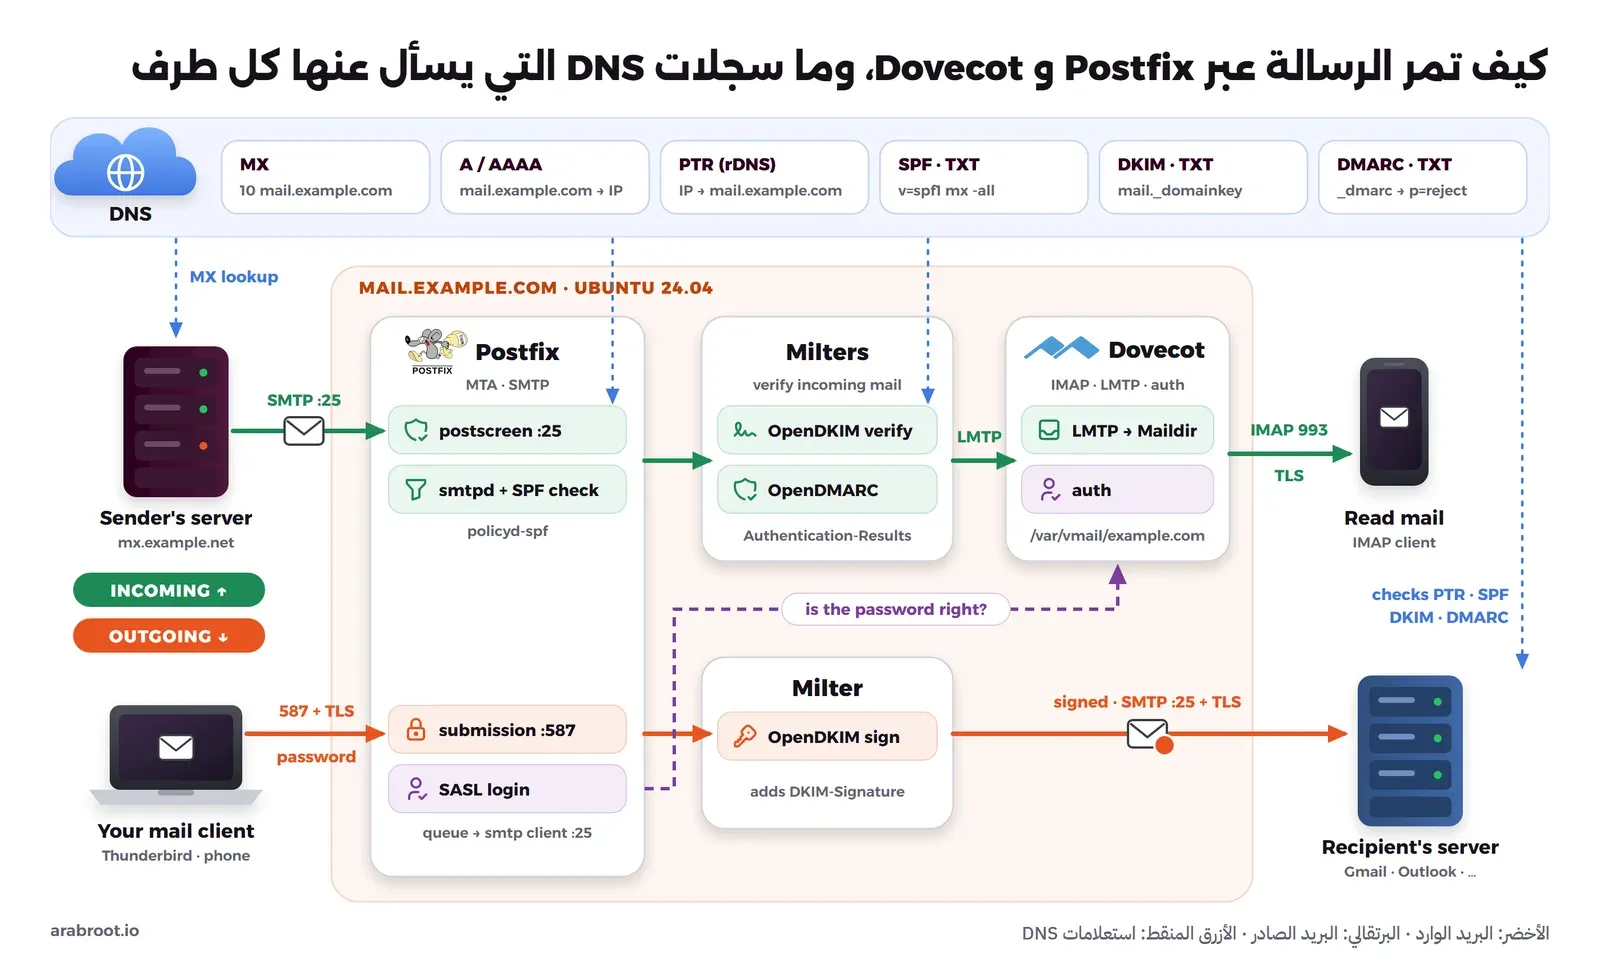
وهذا الخيار لا يملك واجهة رسومية نلتقط لها صورة، فالصورة التالية تبين المخطط الذي رسمناه في الدليل لمرور الرسالة بين مكوناته، وهي في الحقيقة ما تديره أنت بنفسك: postscreen وفحص SPF في Postfix، ثم OpenDKIM وOpenDMARC، ثم التسليم إلى Dovecot عبر LMTP، وفي الاتجاه الآخر الإرسال على المنفذ 587 بعد كلمة المرور ثم التوقيع:
نقاط القوة
- الأخف بين الثلاثة، فهذه الخدمات تعمل على سيرفر صغير بمعالج واحد و1 GB من الذاكرة لعدد صغير من الصناديق، ولا تحتاج إلى Docker.
- تفهم كل شيء، فكل رفض وكل توقيع يترك سطراً في
/var/log/mail.logتعرف مصدره لأنك كتبت إعداده، وهذه المعرفة تفيدك حتى لو انتقلت لاحقاً إلى mailcow أو Stalwart. - أنضج البرامج في هذا المجال، فـ Postfix وDovecot يعملان منذ أكثر من عشرين عاماً، والحزمتان في المستودع
mainفتصلهما التحديثات الأمنية من Ubuntu تلقائياً عبر unattended-upgrades. - النسخ الاحتياطي ملفات فقط، فلا توجد قاعدة بيانات تحتاج إلى أداة خاصة، والأمر
tarعلى/var/vmailو/etcيكفي والخدمات تعمل. - تختار كل قطعة بنفسك، فإذا أردت لاحقاً فلتراً حقيقياً للرسائل المزعجة فإن Rspamd يحل محل OpenDKIM وOpenDMARC وpolicyd-spf معاً دون أن تغير Postfix أو Dovecot.
نقاط الضعف
- لا توجد لوحة إدارة ولا بريد عبر الويب ولا تقويم، وقائمة المستخدمين في ملفين،
/etc/dovecot/usersلكلمات المرور و/etc/postfix/vmailboxللعناوين، فإذا نسيت أحدهما عند إضافة صندوق ارتدت الرسائل بعد قبولها. - لا يوجد فلتر يقرأ محتوى الرسائل، فالحماية هنا postscreen وقوائم الحظر DNSBL وفحوص SPF وDKIM وDMARC، وحدود المعدل لكل عنوان IP وليست لكل مستخدم.
- بعض المكونات لا تتطور، فآخر إصدار منشور من OpenDKIM هو 2.11.0 Beta2 في نوفمبر 2018، وآخر إصدار من OpenDMARC هو 1.4.2 في ديسمبر 2021، والحزم في المستودع
universeالذي يصونه المجتمع. - بعض الإصلاحات الأمنية تحتاج إلى تعديل يدوي، فإعداد
smtpd_forbid_bare_newlineالذي يغلق هجوم تهريب SMTP (SMTP Smuggling) معطل افتراضياً في Postfix 3.8 الذي يأتي مع Ubuntu 24.04، فإذا لم تقرأ الإعلان وتفعله بنفسك بقي الباب مفتوحاً. - الترقية إلى Ubuntu 26.04 لا تتم بأمر
aptوحده، والسبب أنه يأتي بالإصدار Dovecot 2.4 الذي تغيرت فيه صيغة الإعداد فلا يعمل بالملف القديم.
Stalwart لمن يريد خادماً خفيفاً وحديثاً في برنامج واحد
يعمل Stalwart في Container واحد بملف Compose قصير، وعند التشغيل الأول يطبع كلمة مرور مؤقتة في السجل، ثم يأخذك معالج إعداد Setup Wizard من خمس خطوات إلى سيرفر يعمل بشهادة Let's Encrypt ومفاتيح DKIM جاهزة، ثم يولد لك ملف منطقة DNS كاملاً تنسخه إلى مزودك أو ينشره هو بنفسه عبر API المزود، وتجد التثبيت والشهادة خلف Reverse Proxy والنسخ والتحديث كاملة في دليل تثبيت Stalwart.
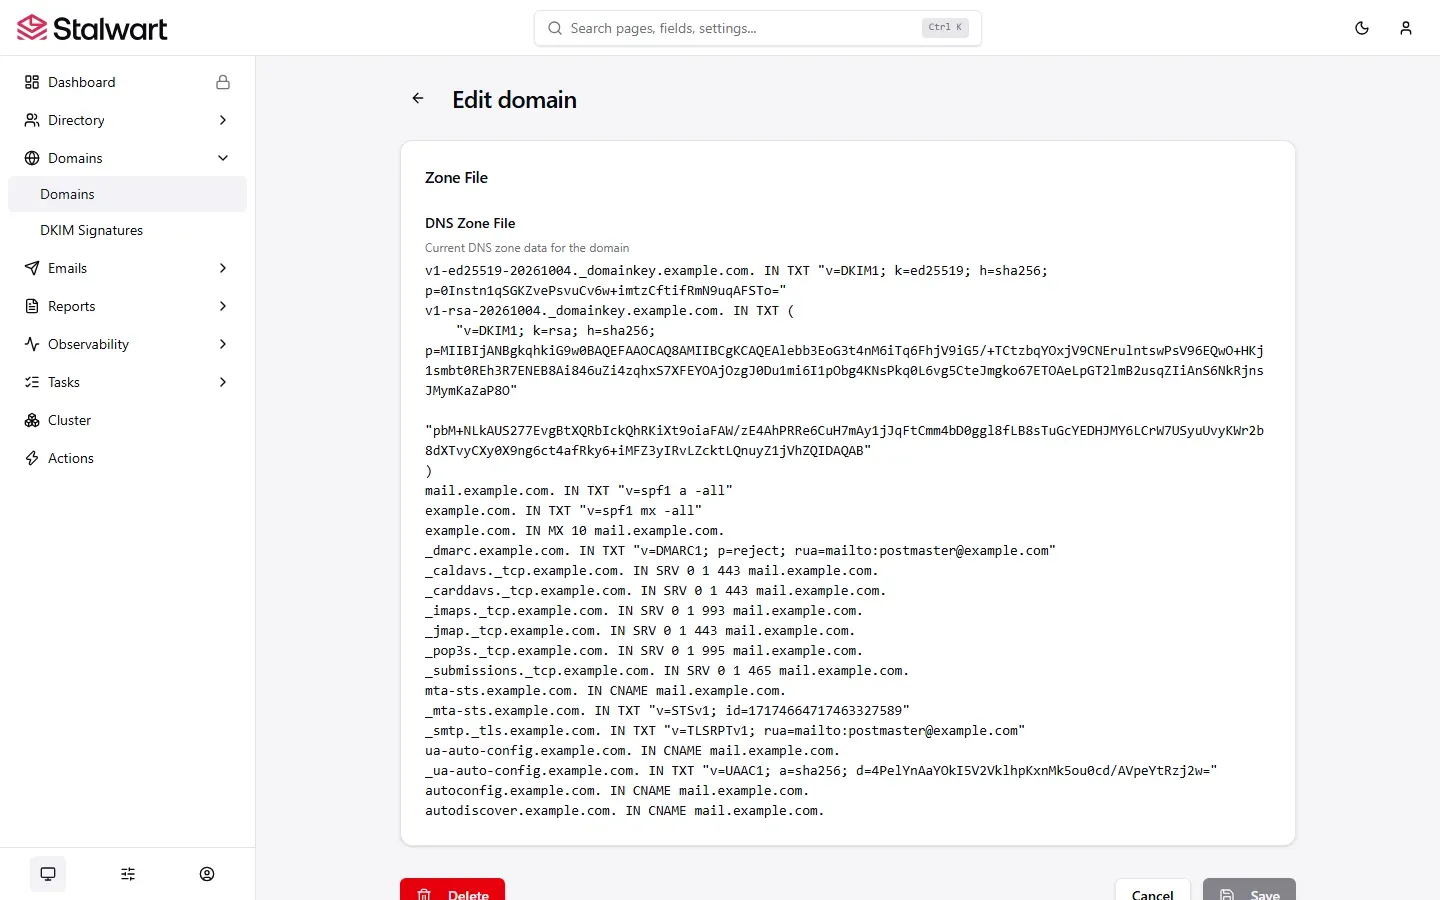
الصورة التالية تبين ملف المنطقة الذي ولده Stalwart للنطاق example.com في السيرفر التجريبي الذي ثبتناه، ولاحظ أن فيه مفتاحي DKIM بخوارزميتي Ed25519 وRSA، وسجلات SPF وMX وDMARC، وسجلات SRV لكل بروتوكول منها JMAP وCalDAV وCardDAV، وسجلات MTA-STS وTLS-RPT والإعداد التلقائي Autoconfiguration:
نقاط القوة
- خفيف جداً، فالوثائق تذكر نحو 100 MB من الذاكرة وهو خامل، و1 GB لفريق من 5 إلى 10 مستخدمين، أي سدس ما يطلبه mailcow.
- كل شيء في برنامج واحد: SMTP وIMAP وPOP3 وJMAP وManageSieve وCalDAV وCardDAV وWebDAV، وفلتر الرسائل المزعجة، وشهادات ACME، فالتقويم وجهات الاتصال تتزامن مع الهاتف دون برنامج إضافي.
- سجلات DNS تولد من إعداد النطاق نفسه، ومع مزود DNS مدعوم ينشرها Stalwart ويحدثها بنفسه، ويدور مفاتيح DKIM كل 90 يوماً افتراضياً، وهذا ما لا يفعله الخياران الآخران.
- مكتوب بلغة Rust التي تمنع فئة كاملة من أخطاء الذاكرة Memory Safety Bugs التي عانت منها برامج البريد المكتوبة بلغة C، ويدعم LDAP وOpenID Connect والتشفير على القرص Encryption at Rest في الإصدار المجاني.
- للترحيل أداة خاصة اسمها Vandelay تسحب الحساب من IMAP أو JMAP أو Exchange أو Google Takeout مع التقويم وجهات الاتصال.
نقاط الضعف
- لا يوجد بريد عبر الويب، فواجهته مساران فقط،
/adminللإدارة و/accountلإعدادات الحساب، والقراءة من برامج البريد، فإذا كان فريقك يقرأ بريده من المتصفح فعليك أن تضيف تطبيق Webmail مستقلاً. - ما زال في سلسلة 0.x، وقد غير الإصدار 0.16 طبقة الإعداد بالكامل، حيث اختفت ملفات TOML وأصبح الإعداد كائنات داخل قاعدة البيانات، وتصف وثيقة الترقية من 0.15 هذا التغيير بأنه غير متوافق مع ما سبقه ويحتاج إلى ترحيل من عدة خطوات مع توقف للخدمة.
- بعض الميزات للإصدار التجاري فقط كما تسردها صفحة المقارنة، ومنها لوحة المعلومات بالإحصاءات المباشرة، وتعدد المستأجرين Multi-tenancy، واستعادة الرسائل المحذوفة، وسجل تسليم الرسائل Message Delivery History، وSCIM.
- النسخ الاحتياطي الآمن مع RocksDB يحتاج إلى إيقاف الـ Container لثوان، ولا تستطيع أن تفك النسخة فوق Volume فيه بيانات، وإنما تستعيد دائماً إلى Volumes فارغة.
- تدوير مفاتيح DKIM التلقائي يحتاج إلى إدارة DNS تلقائية، ومع الإدارة اليدوية تبقى المفاتيح كما أنشأها المعالج، ولاحظ أيضاً أن سجل DMARC الذي يولده يبدأ بالقيمة
p=reject، فانشره أولاً بالقيمةp=none.
ماذا يعني ترخيص Stalwart عملياً؟
الكود واحد بترخيصين، فالإصدار المجتمعي Community Edition مجاني تحت AGPL-3.0، وفيه كل ما يحتاجه خادم بريد لفريق: البروتوكولات كلها، وDKIM وSPF وDMARC وMTA-STS وDANE، وإدارة سجلات DNS وتدوير المفاتيح، والفلتر، أما الإصدار التجاري Enterprise فيباع اشتراكاً لكل صندوق ويضيف ميزات الإدارة والمراقبة المذكورة أعلاه. ولا يفرض عليك ترخيص AGPL شيئاً ما دمت تشغل البرنامج كما هو، وإنما يلزمك بنشر الكود إذا عدلته وقدمته خدمة عبر الشبكة، ويمنح المشروع ترخيص Enterprise لمن يدعمه بخمسة دولارات شهرياً أو أكثر عبر Open Collective.
كم يحتاج كل خيار من السيرفر؟
الفرق في الموارد بين الثلاثة كبير، فـ mailcow يطلب رسمياً 6 GiB من الذاكرة مع 1 GiB من swap، ويوصي بـ 8 GiB لفريق من 5 إلى 10 مستخدمين، وتقول وثائقه بصراحة إن خادم نقل بريد وحده يعمل على 128 MiB، ولكن mailcow مجموعة برامج كاملة فيها خادم ويب وبريد عبر الويب وActiveSync ومضاد فيروسات ومضاد للرسائل المزعجة وفهرسة للبحث وقاعدة بيانات. وأكثر هذه المكونات استهلاكاً ClamAV ومحرك البحث النصي FTS، وتستطيع إيقافهما بالخيارين SKIP_CLAMD=y وSKIP_FTS=y في السيرفرات الصغيرة، ولكنك عندها تتنازل عن جزء مما جئت إلى mailcow من أجله.
أما Stalwart فيذكر في صفحة المتطلبات نحو 100 MB وهو خامل، و1 GB لفريق من 5 إلى 10 مستخدمين، ونواة معالج واحدة لنحو خمسة مستخدمين، ونحن ننصح بـ 2 GB حتى يبقى هامش لنظام التشغيل وDocker. وأما Postfix مع Dovecot فلا توجد صفحة رسمية تجمع متطلبات التركيبة كلها، والإعداد الذي بنيناه في الدليل يعمل على معالج واحد و1 GB لعدد صغير من الصناديق، والسبب أنه لا يوجد فيه فلتر يقرأ المحتوى ولا بريد عبر الويب ولا قاعدة بيانات.
وبالتالي فإذا كانت الميزانية سيرفراً صغيراً بـ 2 GB، فالخيار الفعلي بين Postfix مع Dovecot وStalwart، أما mailcow فيحتاج إلى سيرفر من فئة 8 GB، وفي الحالات الثلاث احسب مساحة القرص من عدد الصناديق وحصة كل صندوق، ولتقدير الموارد واختيار المزود راجع دليل اختيار خادم VPS.
ما الذي قد يكسر بريدك عند التحديث؟
خادم البريد مفتوح على المنفذ 25 للعالم كله دون كلمة مرور، لذلك فالتحديث ليس خياراً، والسؤال الحقيقي هو كم يكلفك كل تحديث، وما الذي قد ينكسر فيه:
- mailcow: إصدار كل شهر تقريباً، وبينها إصدارات تصحيحية، والسكربت
update.shيسحب الكود الجديد ويدمجه مع تعديلاتك ويحدث وسوم الـ Images، وهذا أقل الثلاثة جهداً ما دامت تعديلاتك في الأماكن التي يوثقها المشروع، ولكن خذ نسخة احتياطية واقرأ ملاحظات الإصدار Release Notes قبل كل تحديث. - Postfix مع Dovecot: التحديثات الأمنية داخل الإصدار نفسه من Ubuntu تصل تلقائياً، وهذا مريح جداً، أما الانتقال من Ubuntu 24.04 إلى 26.04 فيأتي بـ Dovecot 2.4 الذي تغيرت فيه أسماء كثير من الإعدادات وطريقة كتابتها، فلا تقم بالترقية على سيرفر الإنتاج Production مباشرة، بل جهز سيرفراً جديداً بالإعداد الجديد وانقل إليه البريد.
- Stalwart: الإصدارات التصحيحية مثل الانتقال من 0.16.23 إلى 0.16.24 بسيطة، تغير الوسم وتسحب الـ Image وتعيد التشغيل، أما الإصدار الثانوي فقد يحمل تغييرات غير متوافقة قبل 1.0 كما تقول صفحة الترقية، وهذا ما حدث فعلاً في 0.16، لذلك لا تستخدم الوسم
latestأبداً، واقرأ ملف الترقية الخاص بكل إصدار ثانوي وجربه على نسخة من بياناتك قبل الإنتاج.
والخلاصة هنا أن mailcow يأخذ منك وقتاً قليلاً كل شهر، وPostfix مع Dovecot يأخذ وقتاً قليلاً جداً لسنوات ثم مشروعاً كاملاً عند ترقية النظام، وStalwart يأخذ وقتاً قليلاً حتى يصدر إصدار ثانوي يحتاج إلى ترحيل، فاختر نوع الجهد الذي يناسب فريقك.
ما لا يغيره اختيارك: المنفذ 25 وPTR وسمعة العنوان
قد يتساءل البعض: إذا اخترت الأداة الصحيحة، هل تصل رسائلي إلى صندوق الوارد Inbox؟ والإجابة أن الأداة مسؤولة عن نصف المسألة فقط، والنصف الآخر لا يتغير مهما اخترت، وفي الأدلة الثلاثة كررنا الشروط نفسها:
- المنفذ 25 الصادر: كثير من المزودين يحجبونه افتراضياً، فمثلاً تحجب Hetzner المنفذين 25 و465 على سيرفرات Cloud حتى تطلب فتحهما، وتحجب DigitalOcean منافذ SMTP، وتقيد AWS المنفذ 25 على EC2، لذلك اسأل المزود قبل الشراء، وتأكد بالأمر
nc -vz -w 5 gmail-smtp-in.l.google.com 25قبل أن تقضي ساعات في مراجعة الإعداد. - سجل PTR: يضبط من لوحة مزود السيرفر وليس من لوحة DNS، ويجب أن يعيد اسم السيرفر نفسه الذي يشير سجله A إلى العنوان، وبدون هذا التطابق ترفض Gmail كثيراً من الرسائل، وهذا أيضاً سبب أن خادم البريد على اتصال الإنترنت المنزلي غير عملي، فسجل PTR هناك بيد مزود الإنترنت ISP كما شرحنا في دليل تشغيل خادمك من إنترنت المنزل.
- سمعة عنوان IP: بعض المزودين يعطونك عنواناً مدرجاً في قوائم الحظر Blocklists من مستخدم سابق، فافحصه قبل أن تبدأ، والسيرفر الجديد ليس له تاريخ إرسال Sending History فتتعامل معه السيرفرات الكبيرة بحذر، لذلك ابدأ بحجم صغير ولا ترسل الحملات التسويقية من خادم البريد الأساسي، بل خصص لها أداة مثل listmonk مع خدمة إرسال ونطاق فرعي Subdomain.
- قواعد المستقبلين: منذ فبراير 2024 تشترط Gmail سجلات SPF وDKIM وPTR صحيحة والاتصال عبر TLS، وقواعد Yahoo مشابهة، وقد شرحنا هذه السجلات وشروط المستقبلين في شرح SPF وDKIM وDMARC للمبتدئين، والأدوات الثلاث تحقق ذلك إذا نشرت سجلاتها كاملة، وفي الثلاثة ابدأ DMARC بالقيمة
p=noneوانتقل إلىp=rejectبعد أن تراجع التقارير.
وإذا رفض المزود فتح المنفذ 25 الصادر، فالأدوات الثلاث تستطيع أن ترسل عبر خادم وسيط SMTP Relay مثل Amazon SES، فتستقبل البريد على سيرفرك وترسله عبر الوسيط، وعندها أضف الوسيط إلى سجل SPF ووقع رسائلك بـ DKIM كما هي.
PASS في Gmail، وتختبر الاستعادة Restore من نسخة احتياطية على سيرفر مؤقت، والسبب أن مشكلات المنفذ 25 وPTR والسمعة لا تظهر في التثبيت، وإنما تظهر في أول يوم عمل حقيقي.متى يكون البريد المستضاف هو الجواب الصادق؟
المقارنة بين الثلاثة تفترض أن استضافة البريد بنفسك هي القرار الصحيح، وفي حالات كثيرة ليست كذلك، فخدمة بريد مستضافة Hosted Email مثل Google Workspace أو Microsoft 365 أو مزود بريد آخر هي الأنسب لك في الحالات التالية:
- مزودك يحجب المنفذ 25 ولا يسمح بتعديل PTR، ولا تريد أن تنقل السيرفر إلى مزود آخر.
- لا يوجد في فريقك من يتابع التحديثات الأمنية وطابور الرسائل Queue وقوائم الحظر كل أسبوع، والسبب أن خادم بريد لا يتابعه أحد هو خادم سوف يستغله أحد في إرسال الرسائل المزعجة.
- البريد حرج لعملك، ولا تحتمل أن يتوقف يوماً واحداً بسبب ترقية فشلت أو عنوان IP دخل قائمة حظر.
- كل ما تحتاجه إرسال رسائل آلية Transactional Emails من تطبيقاتك، فخدمة إرسال مثل Amazon SES أبسط بكثير من أي خادم بريد.
أما إذا كانت بياناتك يجب أن تبقى على سيرفراتك، أو كان عدد الصناديق كبيراً فيصبح الاشتراك لكل مستخدم مكلفاً، أو كنت تريد أن تتعلم كيف يعمل البريد، وكان لديك من يتابع الخادم، فالاستضافة الذاتية Self-hosting مناسبة، وهنا يأتي دور الاختيار بين الثلاثة.
أيها يناسبك؟
فريق يريد بريداً كاملاً مع بريد عبر الويب وتقويم من اليوم الأول
اختر mailcow، والسبب أنه الوحيد بين الثلاثة الذي يعطي الموظف بريداً وتقويماً وجهات اتصال من المتصفح عبر SOGo، ويعطي المدير لوحة يضيف منها النطاقات والصناديق ويعين مديراً لكل نطاق، وهذا أقرب ما يكون إلى ما اعتاده فريق ينتقل من خدمة مستضافة، وضع في حسابك سيرفراً بـ 8 GB من الذاكرة على الأقل.
تريد أن تفهم البريد من الداخل وتتحكم في كل سطر
ابن الخادم بيدك مع Postfix وDovecot، والسبب أنك سوف تعرف دور كل مكون وأين تبحث عندما تتوقف رسالة، وهذا مناسب لنطاق واحد أو بضعة نطاقات بعدد صغير من الصناديق على سيرفر صغير، ولمن يدير بريداً لنفسه أو لمشروع لا يحتاج إلى بريد عبر الويب. وحتى إذا اخترت mailcow أو Stalwart في النهاية، فقراءة هذا الدليل تفيدك عند أول مشكلة.
سيرفر صغير وفريق يقرأ بريده من البرامج والهواتف
Stalwart أنسب لك، والسبب أنه يعطيك خادماً كاملاً بالتقويم وجهات الاتصال وJMAP وفلتر الرسائل المزعجة في 1 إلى 2 GB من الذاكرة، ويولد سجلات DNS بنفسه، بشرط أن يقرأ فريقك بريده من Thunderbird وOutlook والهاتف، وأن تقبل قراءة ملاحظات كل إصدار ثانوي قبل الترقية حتى يصدر Stalwart 1.0.
لا يوجد من يتابع الخادم، أو المزود يحجب المنفذ 25
هنا الجواب الصادق خدمة بريد مستضافة، وإذا كان المنفذ 25 وحده هو المشكلة وتريد أن يبقى البريد على سيرفرك، فاستقبل عليه وأرسل عبر خادم وسيط، وهذا متاح في الخيارات الثلاثة كما شرحنا في كل دليل.
القرار في جدول واحد
| حالتك | الأنسب | ابدأ من |
|---|---|---|
| فريق يريد بريداً عبر الويب وتقويماً ولوحة إدارة، وسيرفر بـ 8 GB | mailcow | دليل تثبيت mailcow |
| تريد أن تتعلم وتتحكم في كل مكون، بعدد صغير من الصناديق على سيرفر صغير | Postfix وDovecot يدوياً | دليل خادم البريد مع Postfix وDovecot |
| سيرفر صغير، وفريق يقرأ من البرامج والهواتف، وتقبل إصدارات 0.x | Stalwart | دليل تثبيت Stalwart |
| لا يوجد من يتابع الخادم، أو المزود يحجب المنفذ 25 ويرفض PTR | خدمة بريد مستضافة، أو خادم وسيط للإرسال | قسم «ما لا يغيره اختيارك» أعلاه |
الخلاصة
- الثلاثة تقوم بالأدوار نفسها، والفرق في من يربطها: mailcow يخفي الربط خلف لوحة وسكربتات، وفي Postfix مع Dovecot تكتبه أنت، وStalwart يلغيه ببرنامج واحد.
- mailcow للفريق الذي يريد حزمة كاملة مع SOGo ولوحة مألوفة، ويحتاج إلى 6 GiB على الأقل، وخطواته في دليل تثبيت mailcow.
- Postfix مع Dovecot لمن يريد أن يفهم كل سطر على سيرفر صغير، دون لوحة ودون بريد عبر الويب، مع خطة لترقية Dovecot 2.4، وخطواته في دليل خادم البريد مع Postfix وDovecot.
- Stalwart لمن يريد خادماً خفيفاً وحديثاً فيه JMAP وCalDAV وCardDAV، دون بريد عبر الويب، وما زال في 0.x وبعض ميزاته للإصدار التجاري، وخطواته في دليل تثبيت Stalwart.
- مهما اخترت فالمنفذ 25 وسجل PTR وسمعة العنوان شروط لا تتغير، وإذا لم تستطع تحقيقها أو لم يكن لديك من يتابع الخادم، فالبريد المستضاف هو الجواب الصادق.
سجل التحديثات (Changelog)
- أكتوبر 2026: كتابة المقال اعتماداً على أدلتنا الثلاثة المختبرة على mailcow-dockerized 2026-09 وPostfix 3.8.6 مع Dovecot 2.3.21 على Ubuntu 24.04 وStalwart 0.16.24، مع لقطة شاشة أو مخطط لكل خيار من تثبيتنا التجريبي.