


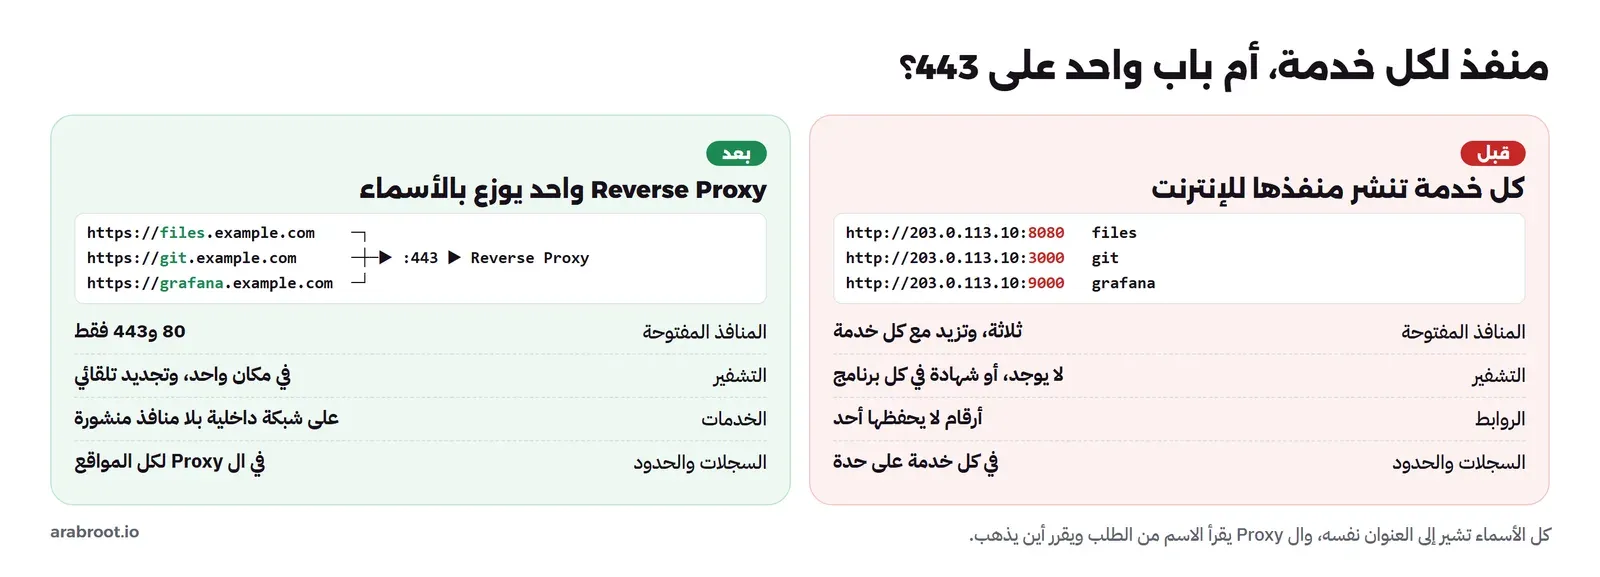
ثبت على سيرفرك خدمة لمشاركة الملفات، ثم Gitea للكود، ثم لوحة Grafana للمراقبة، وكل خدمة منها تعمل على منفذ مختلف، فالأولى على 8080 والثانية على 3000 والثالثة على 9000، وأصبحت ترسل لزملائك روابط مثل http://203.0.113.10:3000 وتطلب منهم أن يتجاهلوا تحذير المتصفح لأن الاتصال غير مشفر، وكل خدمة جديدة تعني منفذاً جديداً تفتحه في الجدار الناري Firewall، وشهادة جديدة إن فكرت في HTTPS، وإعداداً جديداً في كل برنامج. وهذا هو الوضع الذي يمر به كل من يبدأ في الاستضافة الذاتية Self-Hosting في البيت أو في شركة صغيرة، والحل الذي تستخدمه المواقع كلها تقريباً، صغيرها وكبيرها، هو أن تضع أمام هذه الخدمات برنامجاً واحداً يستقبل كل الزوار على المنفذ 443، ويقرأ اسم النطاق الذي طلبه الزائر، ثم يوصل الطلب إلى الخدمة الصحيحة في الداخل، وهذا البرنامج هو ال Reverse Proxy.
وقد مر ذكر ال Reverse Proxy في عدد من مقالاتنا، في أدلة الأدوات نفسها مثل Nginx Proxy Manager وCaddy وTraefik، وفي تطبيقك خلف ال Reverse Proxy من جهة التطبيق، ولكن هذه المقالات تفترض أنك تعرف الفكرة نفسها، وهذا المقال هو الشرح الذي يسبقها، وسوف نناقش في هذا المقال ما يلي:
- المشكلة التي يحلها ال Reverse Proxy، والفرق بينه وبين ال Forward Proxy الذي تعرفه في الشركات.
- كيف يعرف ال Proxy الخدمة المطلوبة من اسم النطاق: سجلات DNS، ثم اسم الخادم في TLS واسمه SNI، ثم ترويسة Host، ثم المسار.
- إنهاء التشفير TLS Termination وأين يتوقف التشفير فعلاً، والفرق بينه وبين التمرير Passthrough وإعادة التشفير.
- الترويسات التي يضيفها ال Proxy مثل X-Forwarded-For، والمهلات Timeouts ومن أين يأتي الخطأ 502 والخطأ 504، واتصالات WebSocket.
- تجربة عملية تشغل فيها Nginx أمام ثلاث خدمات في Docker، وترى الترويسات والحزم والأخطاء بعينك.
- شكل ال Reverse Proxy في البيت وفي الشركة الصغيرة، وكيف تختار البرنامج، وأشهر الأخطاء، وقائمة تحقق قبل أن تفتح المنفذ 443.
المشكلة: خدمات كثيرة وعنوان IP واحد
لنبدأ من الوضع الذي وصفناه، سيرفر واحد له عنوان IP عام Public IP واحد، سواءً كان سيرفراً افتراضياً VPS عند مزود استضافة أو جهازاً في البيت خلف ال Router، وعليه ثلاث خدمات أو أكثر. والطريقة البسيطة التي يبدأ بها الجميع هي أن تنشر كل خدمة على منفذ خاص بها، وتفتح هذه المنافذ في الجدار الناري، ثم تصل إلى كل خدمة بالعنوان والمنفذ. وهذه الطريقة تعمل في اليوم الأول، ولكن مشكلاتها تظهر بسرعة:
- الروابط Links صعبة الحفظ ولا تعني شيئاً، فالمستخدم لا يعرف أن
:3000هو مستودع الكود، وإذا نقلت الخدمة إلى سيرفر آخر تغيرت الروابط كلها. - كل منفذ مفتوح باب إضافي يراه كل من يفحص عنوانك، والأدوات التي تمسح الإنترنت تجد هذه المنافذ خلال ساعات، وبعض الخدمات تعرض لوحة الإدارة على المنفذ نفسه.
- التشفير HTTPS يحتاج شهادة لكل خدمة، وأغلب الخدمات تطلب منك أن تضع الشهادة في إعداداتها الخاصة وبطريقتها الخاصة، وأن تجددها فيها كل بضعة أشهر.
- بعض الشبكات تمنع الخروج إلى المنافذ غير المعروفة، فشبكة الفندق أو شبكة شركة العميل قد تسمح ب
80و443فقط، فيفشل الوصول إلى:9000من هناك. - لا يوجد مكان واحد ترى فيه كل الطلبات، فكل خدمة لها سجلاتها Logs بصيغتها، وإذا أردت أن تحد عدد الطلبات من عنوان مزعج أو تمنع مساراً معيناً فعليك أن تفعل ذلك في كل خدمة.
والحل الثاني الذي يخطر على البال هو أن تشتري عنواناً عاماً لكل خدمة، وهذا غير ممكن غالباً، فعناوين IPv4 نفدت كما شرحنا في مقال NAT، ومزود الخدمة في البيت يعطيك عنواناً واحداً إن أعطاك. والحل الصحيح أن يبقى المنفذان 80 و443 هما المفتوحين فقط، وأن يستقبلهما برنامج واحد يعرف كل الخدمات خلفه، فتصبح الروابط https://files.example.com وhttps://git.example.com، وكلها تشير إلى العنوان نفسه، والبرنامج هو الذي يقرر أين يذهب كل طلب. والصورة التالية تبين الوضعين:
ما هو Reverse Proxy؟ وما الفرق بينه وبين ال Forward Proxy؟
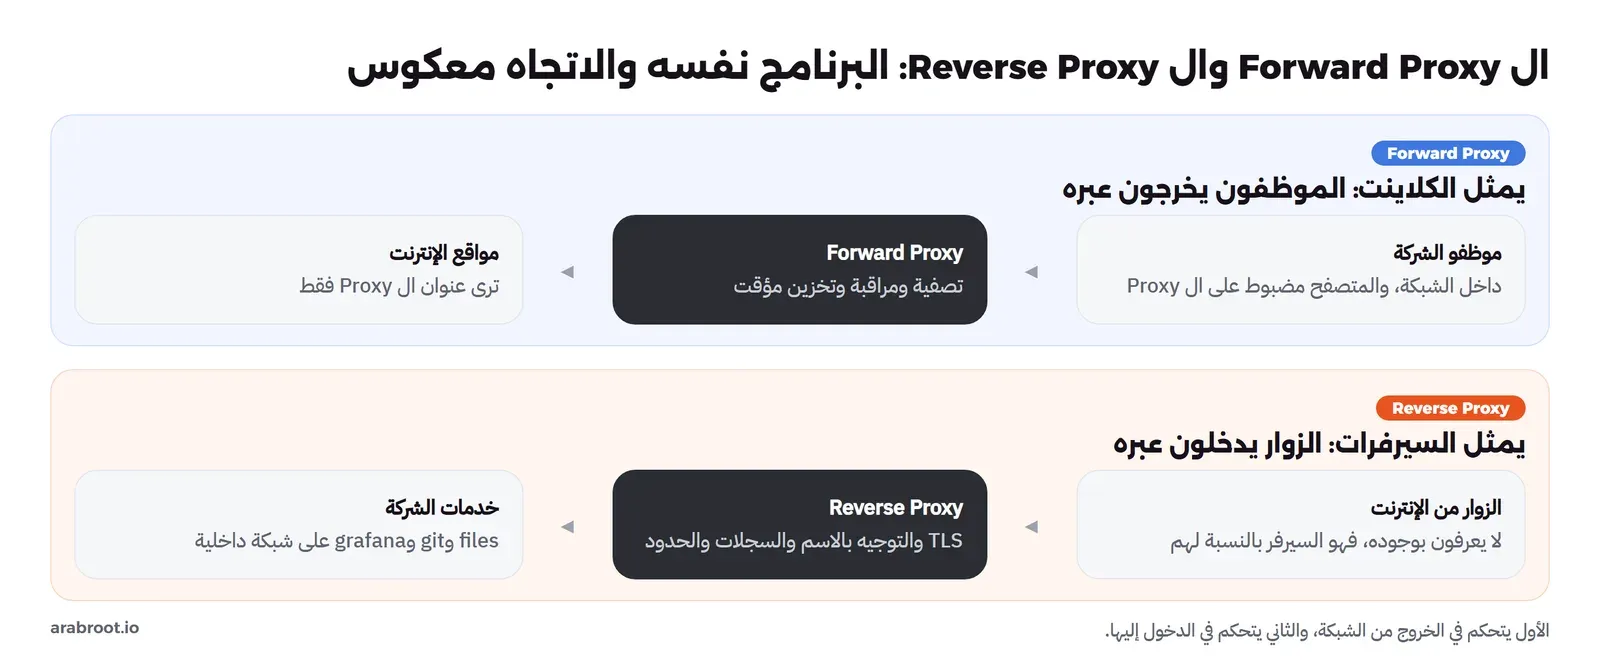
ال Proxy بشكل عام هو برنامج يقف في منتصف الطريق بين طرفين، فيستقبل الطلب من الطرف الأول ثم يرسل طلباً جديداً باسمه إلى الطرف الثاني، ثم يعيد الرد. والفرق بين النوعين في الجهة التي يمثلها البرنامج، والتشبيه الأقرب هو موظف الاستقبال في مبنى شركة كبيرة، فالزائر لا يعرف رقم مكتب كل موظف ولا يدخل إلى الممرات بنفسه، وإنما يقول لموظف الاستقبال من يريد، وموظف الاستقبال يعرف أين يجلس كل شخص ويوصل الطلب إليه ويعود بالرد، ولا يرى الزائر من المبنى إلا مكتب الاستقبال.
- ال Forward Proxy يمثل الكلاينت Client، أي الموظفين داخل الشبكة، فيخرجون عبره إلى الإنترنت، والمواقع ترى عنوان ال Proxy وليس عناوينهم، والشركة تستخدمه للتصفية والمراقبة والتخزين المؤقت. والكلاينت يعرف بوجوده غالباً لأنه مضبوط في إعدادات المتصفح أو الشبكة.
- ال Reverse Proxy يمثل السيرفرات، فالزوار من الإنترنت يتصلون به وهم يظنون أنه الموقع نفسه، ولا يعرفون كم خدمة خلفه ولا أين تعمل. والكلاينت لا يعرف بوجوده أصلاً، فبالنسبة للمتصفح هو السيرفر.
ومن هنا جاءت كلمة Reverse، فالبرنامج نفسه قد يكون واحداً، و Nginx مثلاً يستطيع أن يقوم بالدورين، ولكن الاتجاه معكوس: الأول يحمي الكلاينت ويتحكم في خروجه، والثاني يحمي السيرفرات ويتحكم في الدخول إليها. والصورة التالية تبين الاتجاهين:
ولاحظ أن ال Reverse Proxy ليس شيئاً منفصلاً عن خادم الويب Web Server في أغلب البرامج، فNginx وCaddy وApache خوادم ويب تقدم الملفات من القرص، وتستطيع في الوقت نفسه أن تمرر الطلبات إلى برامج أخرى، وهناك برامج صممت للتمرير فقط مثل HAProxy وTraefik. وقد يتساءل البعض: ما الفرق إذن بين ال Reverse Proxy وموزع الطلبات Load Balancer وبوابة ال API Gateway؟ والإجابة المختصرة أن ال Reverse Proxy هو الوظيفة الأساسية، وموزع الطلبات Reverse Proxy يوزع على عدة نسخ من الخدمة نفسها ويفحص صحتها، والبوابة Reverse Proxy يعرف العميل ومفتاحه وحدوده، والتفصيل مع تجربة تقيس كل طبقة في Reverse Proxy أم Load Balancer أم API Gateway؟.
كيف يعرف ال Reverse Proxy الخدمة المطلوبة؟
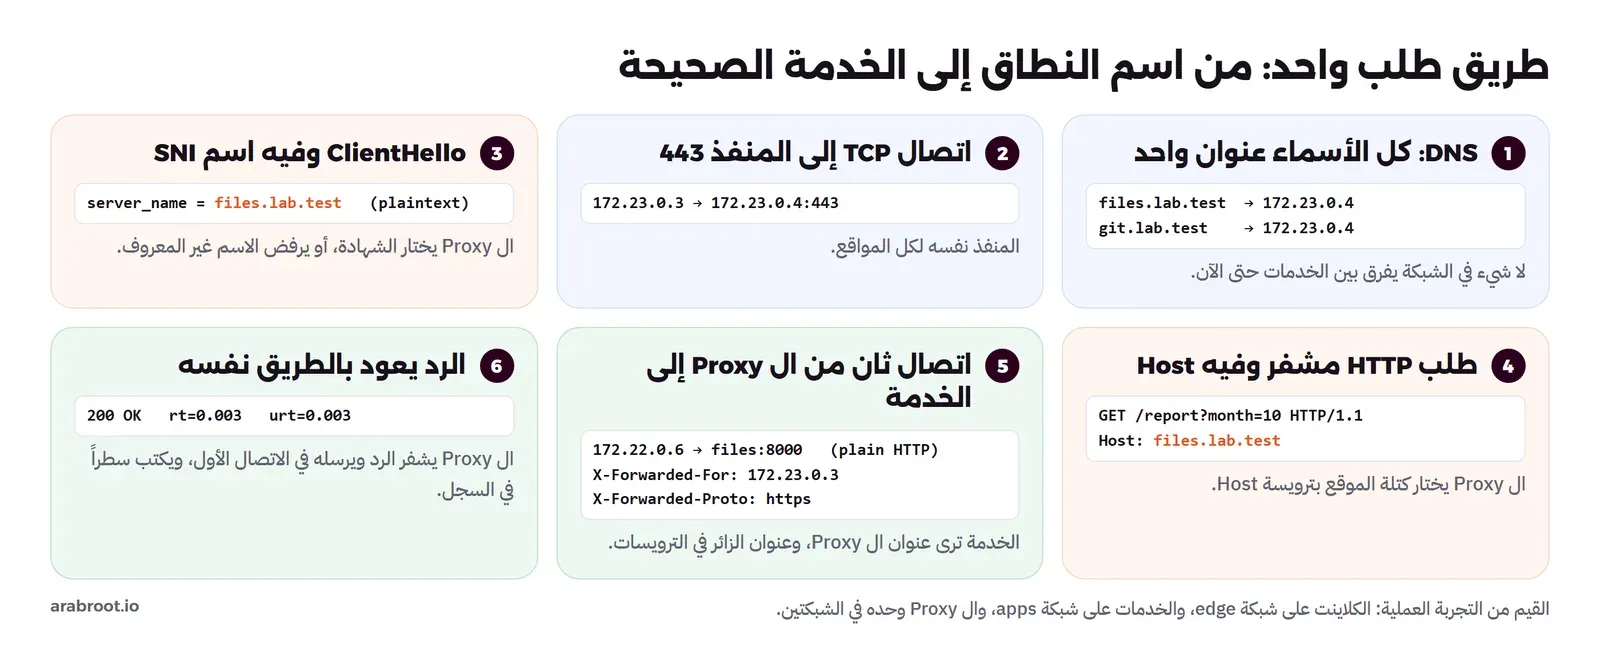
هذا هو السؤال الأهم في الموضوع كله، فكل الطلبات تصل إلى العنوان نفسه والمنفذ نفسه، فكيف يفرق ال Proxy بين طلب لمستودع الكود وطلب للوحة المراقبة؟ والجواب أن المتصفح يرسل اسم النطاق مع الطلب في مكانين، مرة داخل رسالة بداية TLS، ومرة داخل طلب HTTP نفسه، وال Proxy يقرأ هذا الاسم ويقرر. ولنتتبع الطلب خطوة خطوة من لحظة كتابة الرابط في المتصفح.
الخطوة الأولى: كل الأسماء تشير إلى العنوان نفسه
تضيف في مزود ال DNS سجلاً من نوع A لكل خدمة، files.example.com وgit.example.com وgrafana.example.com، وكلها تشير إلى العنوان العام نفسه، أو تضيف سجلاً واحداً Wildcard مثل *.example.com يغطيها كلها. والمتصفح عندما يطلب أي واحد منها يسأل ال DNS فيحصل على العنوان نفسه، ويفتح اتصال TCP إلى المنفذ 443 على هذا العنوان. وإلى هذه اللحظة لا يوجد في الشبكة أي شيء يفرق بين الخدمات، فالحزم كلها تذهب إلى العنوان والمنفذ نفسيهما، وشرح أنواع السجلات وكيف يجيب ال DNS موجود في شرح DNS وسجلاته.
الخطوة الثانية: اسم النطاق في بداية TLS واسمه SNI
قبل أن يرسل المتصفح أي طلب HTTP يبدأ مصافحة TLS Handshake، وأول رسالة فيها اسمها ClientHello، وفي داخلها حقل اسمه Server Name Indication، واختصاراً SNI، يكتب فيه المتصفح اسم النطاق الذي يريده. والسبب في وجود هذا الحقل أن السيرفر يحتاج أن يعرف الاسم قبل أن يرسل شهادته، فالسيرفر الذي يستضيف عشرة نطاقات على عنوان واحد لا يعرف أي شهادة يرسل إلا إذا أخبره المتصفح بالاسم أولاً. وال Reverse Proxy يقرأ ال SNI فيختار الشهادة المناسبة، ويستطيع أن يرفض الاتصال من هذه المرحلة إذا كان الاسم غير معروف لديه.
ولاحظ أن ال SNI يرسل غير مشفر في الوضع المعتاد، لأنه يأتي قبل أن يتفق الطرفان على مفتاح التشفير، لذلك يرى كل من في الطريق، مثل مزود الخدمة، اسم الموقع الذي تزوره حتى لو كان المحتوى كله مشفراً، وسوف ترى ذلك بعينك في التجربة العملية حيث يظهر الاسم files.lab.test كنص واضح داخل الحزمة. وقد صدر في مارس 2026 المعيار RFC 9849 لتشفير رسالة ClientHello نفسها Encrypted Client Hello، واختصاراً ECH، ولكن دعمه في البرامج التي تشغلها على سيرفرك ما زال في بدايته، فلا تعتمد عليه في خططك الآن.
الخطوة الثالثة: ترويسة Host داخل طلب HTTP
بعد أن تكتمل المصافحة يرسل المتصفح طلب HTTP مشفراً، وفي أول سطر منه المسار، وفي الترويسات Headers ترويسة Host وفيها اسم النطاق مرة أخرى، وهذه الترويسة إلزامية في HTTP/1.1 كما في RFC 9112، وفي HTTP/2 وHTTP/3 يحمل الاسم حقل اسمه :authority بالمعنى نفسه. وترويسة Host أقدم من ال SNI بسنوات، فهي التي سمحت من التسعينات باستضافة عدة مواقع على عنوان واحد، وهذا ما يسمى الاستضافة الافتراضية Virtual Hosting، وما زالت هي التي يعتمد عليها ال Proxy في اختيار الخدمة عند HTTP، وفي أغلب البرامج عند HTTPS أيضاً.
وقد يتساءل البعض: إذا كان الاسم موجوداً في ال SNI وفي Host، فماذا يحدث إذا اختلفا؟ والإجابة أن البرامج تختلف، ففي Nginx يختار ال SNI الشهادة، ثم تختار ترويسة Host الموقع الذي يعالج الطلب، وفي التجربة أرسلنا طلباً بال SNI files.lab.test وترويسة Host git.lab.test فوصل الطلب إلى خدمة git، وهذا مقبول في أغلب الحالات لأن الشهادة واحدة تغطي الاسمين، ولكنه يعني أن الاعتماد على ال SNI وحده للتحكم في الوصول غير صحيح، وأن الحماية المرتبطة باسم معين يجب أن تكون في الموقع نفسه وليس في اختيار الشهادة.
الخطوة الرابعة: المسار، والتوجيه بالاسم أفضل منه
يستطيع ال Proxy أيضاً أن يوجه بالمسار، فيرسل example.com/git/ إلى خدمة وexample.com/grafana/ إلى أخرى، وهذا يبدو أبسط لأنه يحتاج نطاقاً واحداً وشهادة واحدة، ولكنه في الواقع مصدر لأغلب المشكلات، والسبب أن التطبيق نفسه لا يعرف أنه يعمل تحت مسار فرعي، فيكتب في صفحاته روابط تبدأ ب /assets/ بدلاً من /git/assets/، فتفشل الصور والسكربتات، وتعود التحويلات Redirects إلى المسار الخطأ. وبعض التطبيقات فيها إعداد للمسار الأساسي Base Path وبعضها لا، والتفصيل في قسم المسار الفرعي. لذلك الحل الأنسب أن تعطي كل خدمة اسماً فرعياً Subdomain خاصاً بها، وأن تبقي التوجيه بالمسار لحالات محددة مثل /api/ في التطبيق نفسه.
بعد أن يختار ال Proxy الخدمة يفتح اتصالاً جديداً منه إليها، وهذا الاتصال الثاني مستقل تماماً عن اتصال الزائر، ويبدأ من عنوان ال Proxy، ويذهب إلى عنوان الخدمة الداخلي ومنفذها، وغالباً بدون تشفير داخل الشبكة الخاصة، ثم يقرأ الرد ويرسله للزائر في الاتصال الأول. والصورة التالية تجمع الخطوات كلها بالقيم التي ظهرت في التجربة:
إنهاء التشفير TLS Termination: أين يتوقف التشفير؟
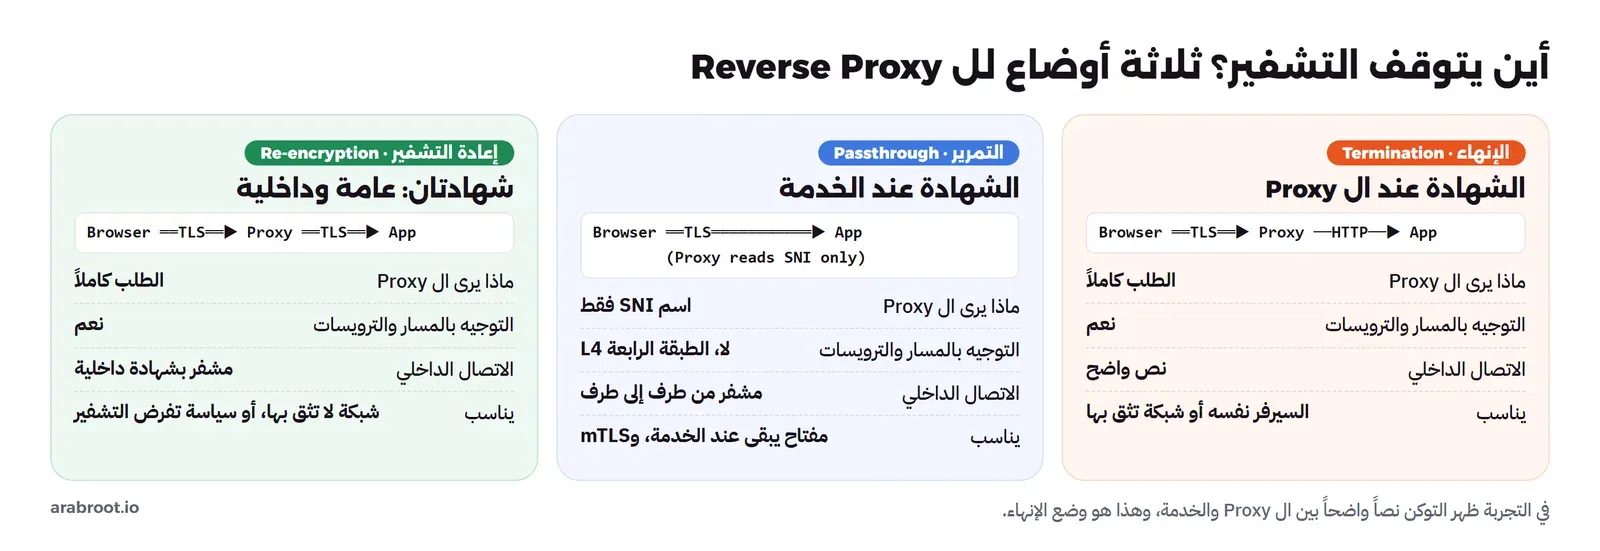
عندما يحمل ال Proxy الشهادة ويفك التشفير بنفسه نقول إنه ينهي التشفير TLS Termination، أي أن الاتصال المشفر يبدأ من المتصفح وينتهي عند ال Proxy، وما بعده اتصال آخر. وهذا هو الوضع الأكثر شيوعاً في البيت والشركة الصغيرة، وله فوائد واضحة: الشهادات كلها في مكان واحد، وتجديدها التلقائي في برنامج واحد، والخدمات خلفه لا تعرف شيئاً عن TLS ولا تحتاج إعداداً له، وال Proxy يستطيع أن يقرأ الطلب كاملاً فيوجه بالمسار ويضيف الترويسات ويكتب السجلات ويضغط الردود.
ولكن لهذا الوضع ثمناً عليك أن تعرفه، فالطلب بعد ال Proxy يمر كنص واضح، وكل ما فيه مكشوف لمن يستطيع أن يرى الشبكة الداخلية، بما في ذلك كلمات المرور والتوكن Token في ترويسة Authorization. وفي التجربة العملية التقطنا الحزم على الشبكة الداخلية بين ال Proxy والخدمة فظهرت الترويسة Authorization: Bearer secret-token-123 كما كتبها الكلاينت تماماً. وهذا مقبول عندما تكون الشبكة الداخلية شبكة Docker على السيرفر نفسه لا يدخلها أحد غيرك، وغير مقبول عندما يمر الاتصال الثاني عبر شبكة مشتركة أو بين مبنيين أو بين مراكز بيانات.
ثلاثة أوضاع: الإنهاء والتمرير Passthrough وإعادة التشفير
ولذلك توجد ثلاثة أوضاع، وتختار بينها بحسب المكان الذي يمر فيه الاتصال الثاني ومن يجب أن يحمل الشهادة:
- الإنهاء Termination: ال Proxy يحمل الشهادة ويفك التشفير ويرسل الطلب للخدمة بدون تشفير، وهو الوضع المناسب عندما تكون الخدمات على السيرفر نفسه أو في شبكة خاصة تثق بها.
- التمرير Passthrough: ال Proxy لا يفك التشفير أصلاً، وإنما يقرأ ال SNI من رسالة ClientHello ثم يمرر البايتات كما هي إلى الخدمة التي تحمل الشهادة بنفسها، وهذا يحتاج أن يعمل ال Proxy في الطبقة الرابعة L4، فلا يستطيع أن يرى المسار أو الترويسات أو يضيف شيئاً إليها. ويستخدم عندما يجب أن يبقى المفتاح الخاص عند الخدمة فقط، مثل خدمة لعميل آخر تمر عبر سيرفرك، أو خدمة تستخدم شهادات الكلاينت mTLS.
- إعادة التشفير Re-encryption: ال Proxy يفك التشفير ليقرأ الطلب ويطبق قواعده، ثم يفتح اتصال TLS جديداً إلى الخدمة، وهذا يجمع الفائدتين بثمن عمل إضافي في المعالج وشهادات داخلية تديرها، ويستخدم عندما يمر الاتصال الثاني في شبكة لا تثق بها، أو عندما تفرضه سياسة أمنية مثل أن تكون البيانات مشفرة أثناء النقل Encryption in Transit في كل مكان.
الشهادات: واحدة لكل نطاق أم Wildcard؟
عندما ينهي ال Proxy التشفير فهو يحتاج شهادة لكل اسم يخدمه، وأمامك طريقان: شهادة لكل نطاق فرعي يصدرها ال Proxy تلقائياً من Let's Encrypt بالتحقق عبر HTTP، أو شهادة واحدة Wildcard مثل *.example.com تغطي كل الأسماء الفرعية وتحتاج التحقق من ملكية النطاق عبر ال DNS (DNS-01 Challenge). والشهادة لكل نطاق أبسط في البداية، ولكن كل اسم فيها يظهر في سجلات شفافية الشهادات Certificate Transparency العامة، فيعرف كل من يبحث فيها أن لديك grafana.example.com، والشهادة Wildcard تخفي الأسماء ولكنها تحتاج مفتاح API عند مزود ال DNS. والتفصيل في طرق التحقق وحدود الإصدار في دليل Nginx Proxy Manager، وما في الشهادة نفسها وصيغ ملفاتها في الشهادات الرقمية TLS.
وفي المختبر أو الشبكة الداخلية التي لا يصل إليها Let's Encrypt تستطيع أن تنشئ سلطة شهادات محلية Local CA وتصدر منها شهادة لأسمائك الداخلية، ثم تثبت شهادة هذه السلطة في أجهزتك، وهذا ما فعلناه في التجربة العملية. وهنا مشكلة واجهناها فعلاً ويجدر الإشارة إليها: أنشأنا السلطة أولاً بأمر openssl req -x509 البسيط، فقبلها curl، ورفضها Python 3.13 بالخطأ CA cert does not include key usage extension، والسبب أن الإصدارات الحديثة من Python والمتصفحات تتحقق بصرامة أن شهادة السلطة تعلن صراحة أنها سلطة وأنها تستطيع توقيع الشهادات، والحل أن تضيف الامتدادين basicConstraints=critical,CA:TRUE وkeyUsage=critical,keyCertSign,cRLSign عند إنشائها، أو أن تستخدم أداة مثل mkcert التي تضيفهما عنك.
الترويسات التي يضيفها ال Proxy: X-Forwarded-For وأخواتها
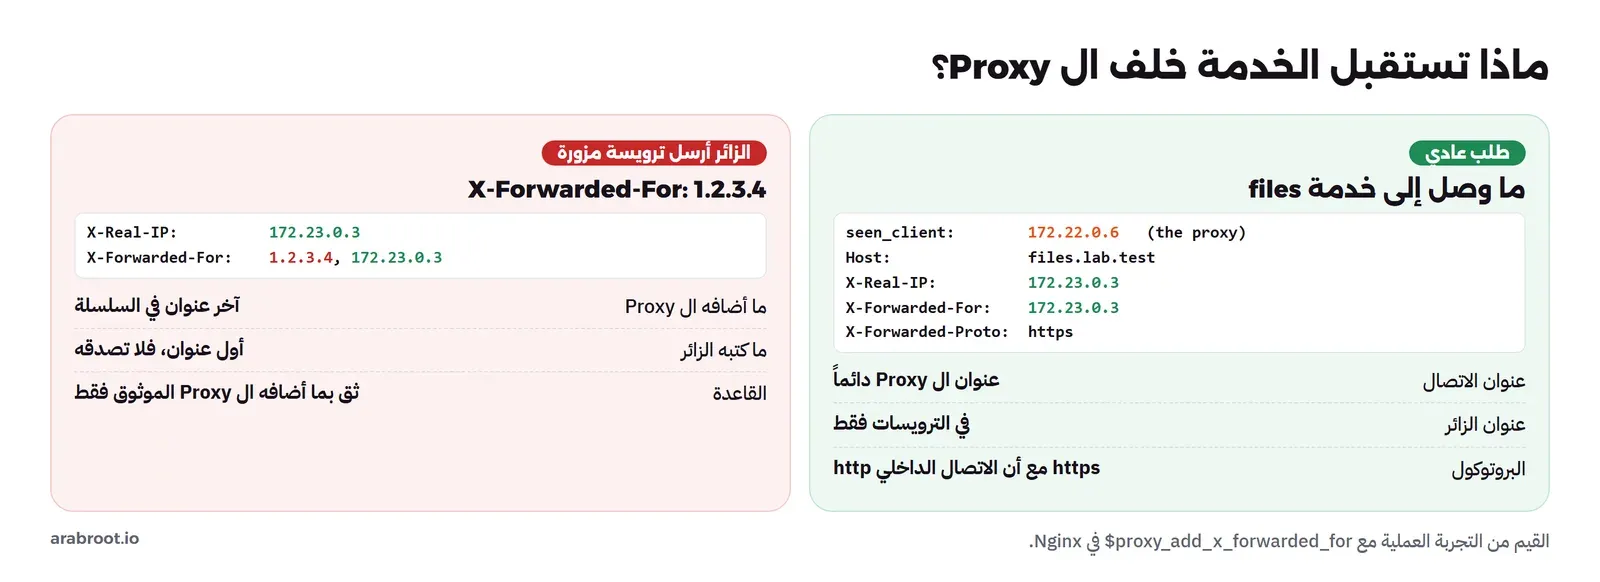
لأن ال Proxy يفتح اتصالاً جديداً إلى الخدمة، فالخدمة ترى أن كل الطلبات تأتي من عنوان واحد هو عنوان ال Proxy، وترى أن الطلب وصل عبر HTTP وليس HTTPS، وقد ترى اسم النطاق الداخلي بدلاً من الاسم الذي كتبه الزائر. وهذه مشكلة حقيقية، فالتطبيق يحتاج عنوان الزائر لتحديد عدد المحاولات Rate Limiting وللسجلات ولمنع التسجيل المزعج، ويحتاج أن يعرف أن الطلب جاء عبر HTTPS ليكتب الروابط الصحيحة ويضع علامة Secure على ملفات تعريف الارتباط Cookies. والحل المتعارف عليه أن يضيف ال Proxy ترويسات تحمل هذه المعلومات:
| الترويسة | ما تحمله | مثال من التجربة |
|---|---|---|
Host | اسم النطاق الذي طلبه الزائر، ويجب أن يمرره ال Proxy كما هو وإلا رأت الخدمة اسمها الداخلي | files.lab.test |
X-Forwarded-For | سلسلة العناوين التي مر بها الطلب، وكل Proxy يضيف عنوان من اتصل به في آخرها | 172.23.0.3 |
X-Real-IP | عنوان من اتصل بال Proxy مباشرة، وهي ترويسة شائعة في Nginx وليست معياراً | 172.23.0.3 |
X-Forwarded-Proto | البروتوكول الذي وصل به الزائر إلى ال Proxy | https |
Forwarded | الصيغة المعيارية التي تجمع كل ما سبق في ترويسة واحدة، من RFC 7239، وقليل من التطبيقات يقرؤها | for=172.23.0.3;proto=https |
والخطر هنا أن هذه الترويسات نص يكتبه أي أحد، فإذا أرسل الزائر بنفسه X-Forwarded-For: 1.2.3.4 فإن Nginx بالإعداد المعتاد $proxy_add_x_forwarded_for يضيف العنوان الحقيقي في آخر السلسلة ولا يحذف ما كتبه الزائر، وفي التجربة وصلت الترويسة إلى الخدمة بالقيمة 1.2.3.4, 172.23.0.3، فإذا كان التطبيق يأخذ أول عنوان في السلسلة فقد صدق ما كتبه الزائر، ويستطيع الزائر بذلك أن يتجاوز حد المحاولات أو يضع عنواناً مزوراً في سجلاتك. والقاعدة أن يثق التطبيق بالترويسة فقط عندما يأتي الطلب من عنوان ال Proxy، وأن يأخذ العنوان الذي أضافه ال Proxy الموثوق، وليس الأول. والصورة التالية تبين ما يصل إلى الخدمة في الحالتين:
وإعداد كل إطار عمل Framework ليقرأ هذه الترويسات بشكل صحيح، من Express وDjango وLaravel إلى ASP.NET Core وSpring Boot، مع حالة Cloudflare أمام ال Proxy، كله في مقال تطبيقك خلف ال Reverse Proxy، فلا نكرره هنا.
المهلات Timeouts: ومن أين يأتي 502 و504؟
ال Proxy ينتظر في أكثر من مكان، والانتظار بلا حد خطر، لأن كل اتصال معلق يأخذ ذاكرة ومكاناً في عدد الاتصالات المسموح، لذلك لكل مرحلة مهلة Timeout، وعند انتهائها يقطع ال Proxy الانتظار ويرد على الزائر بخطأ. وأهم المهلات من جهة الخدمة ثلاث، وأسماؤها هنا من Nginx وتشبهها الأسماء في البرامج الأخرى:
- مهلة الاتصال Connect Timeout (
proxy_connect_timeout): كم ينتظر ال Proxy حتى يقبل السيرفر الخلفي اتصال TCP، والقيمة الافتراضية في Nginx ستون ثانية، وهي طويلة جداً لخدمة في الشبكة نفسها، فالاتصال الداخلي السليم يكتمل في أجزاء من الملي ثانية. - مهلة القراءة Read Timeout (
proxy_read_timeout): كم ينتظر ال Proxy بين قراءتين متتاليتين من الرد، وليس مدة الرد كله، والقيمة الافتراضية ستون ثانية كما في توثيق الوحدة. فإذا كانت الخدمة تحتاج دقيقتين لتجهيز تقرير قبل أن ترسل أول بايت فسوف يقطعها ال Proxy قبل ذلك. - مهلة الإرسال Send Timeout (
proxy_send_timeout): كم ينتظر ال Proxy بين كتابتين متتاليتين إلى الخدمة، وتظهر مع رفع الملفات الكبيرة إلى خدمة بطيئة.
ومن هذه المهلات يأتي الخطآن الأشهر في عالم ال Reverse Proxy، والفرق بينهما مذكور في RFC 9110: الخطأ 502 Bad Gateway يعني أن ال Proxy حصل من الخدمة على رد غير صالح أو رفض صريح، والخطأ 504 Gateway Timeout يعني أنه لم يحصل على رد في الوقت المحدد. والتمييز بينهما يختصر عليك نصف التشخيص، ففي التجربة العملية ظهرت ثلاث حالات مختلفة:
- خدمة يعمل ال Container الخاص بها ولكن التطبيق داخله لا يستمع على المنفذ، فرد نظام التشغيل فوراً برفض الاتصال، فكتب Nginx في السجل
connect() failed (111: Connection refused)ورد على الزائر ب 502 خلال أقل من ملي ثانية. - خدمة تقبل الاتصال وتتأخر في الرد ثماني ثوان، ومهلة القراءة خمس ثوان، فكتب Nginx
upstream timed out (110: Operation timed out) while reading response headerورد ب 504 بعد خمس ثوان بالضبط. - والحالة التي فاجأتنا: أوقفنا ال Container نفسه بأمر
docker stopوتوقعنا 502، فجاء 504 بعد ثلاث ثوان، والسبب أن عنوان ال Container اختفى من الشبكة، فلم يرد أحد على محاولة الاتصال لا بقبول ولا برفض، فانتظر Nginx حتى انتهت مهلة الاتصال، وكتب في السجلupstream timed out (110: Operation timed out) while connecting to upstream. ولو تركنا مهلة الاتصال على قيمتها الافتراضية لانتظر الزائر ستين ثانية.
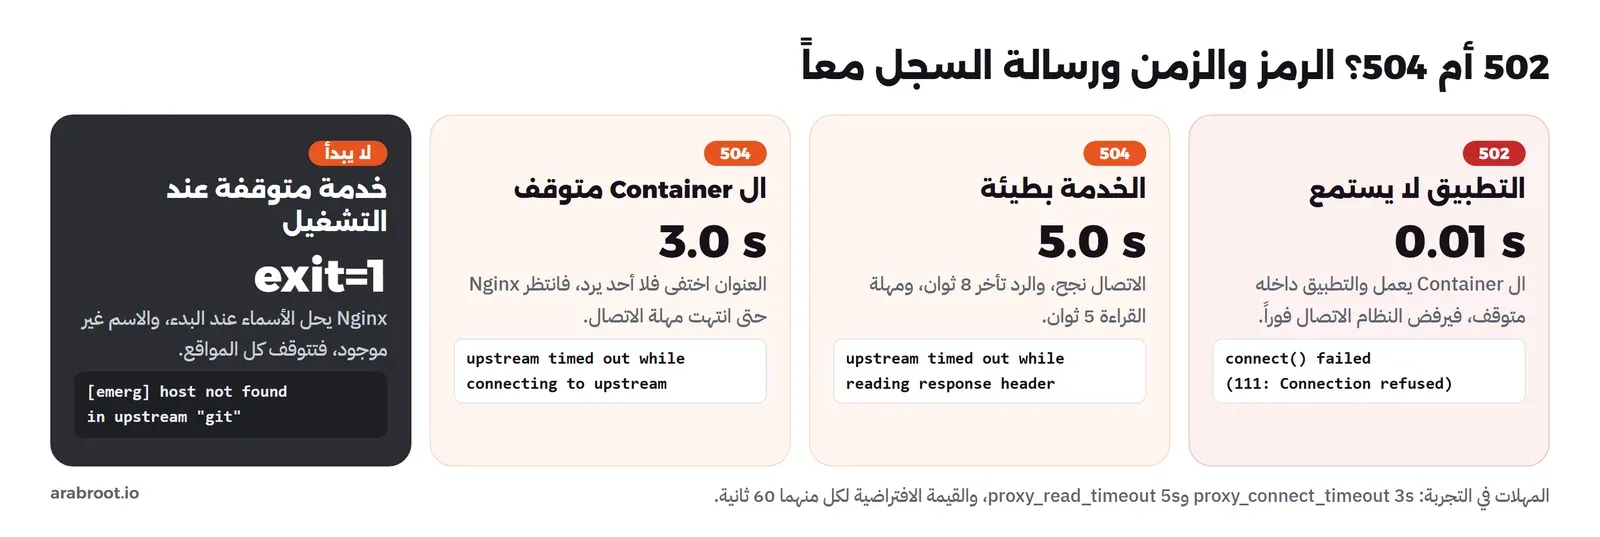
لذلك عندما يصلك خطأ 502 أو 504 انظر إلى ثلاثة أشياء معاً قبل أن تغير أي إعداد: الرمز، والزمن الذي استغرقه الطلب، والسطر المقابل في سجل الأخطاء Error Log، فالرد الفوري يعني أن الخدمة رفضت أو أن العنوان خطأ، والرد بعد مدة تساوي مهلة الاتصال يعني أن العنوان لا يرد أصلاً، والرد بعد مدة تساوي مهلة القراءة يعني أن الخدمة بطيئة. ولا تقم برفع المهلات إلى دقائق لتختفي رسالة 504، والسبب أنك تنقل المشكلة من السجل إلى الزائر الذي ينتظر، وأن الاتصالات المعلقة تتراكم عند الضغط Load فيمتلئ ال Proxy. والأفضل أن تبقي المهلات قصيرة لأغلب المسارات، وأن ترفعها فقط للمسار الذي تعرف أنه بطيء مثل تصدير تقرير، أو أن تجعل هذه العمليات تعمل في الخلفية وتعيد للزائر رابطاً يتابع منه.
WebSocket: الاتصال الذي لا ينتهي
طلب HTTP العادي قصير، يرسل الكلاينت طلباً ويعود الرد وينتهي الأمر، ولكن تطبيقات المحادثة ولوحات المراقبة الحية والإشعارات تحتاج اتصالاً يبقى مفتوحاً يرسل فيه الطرفان في أي وقت، وهذا ما يقدمه WebSocket. ويبدأ الاتصال كطلب HTTP عادي فيه ترويستان: Upgrade: websocket وConnection: Upgrade، فإذا وافق السيرفر رد بالرمز 101 Switching Protocols، ومن هذه اللحظة يتوقف الاتصال عن أن يكون HTTP ويصبح قناة يمر فيها إطارات Frames في الاتجاهين.
والمشكلة مع ال Proxy أن ترويستي Upgrade وConnection من نوع خاص اسمه الترويسات الخاصة بكل اتصال Hop-by-hop Headers، وهي تخص الاتصال بين طرفين متجاورين فقط، والمعيار RFC 9110 يطلب من الوسيط ألا يمررها إلى الاتصال التالي. لذلك عندما يصل طلب WebSocket إلى ال Proxy يحذف الترويستين بشكل افتراضي، فتصل الخدمة طلباً عادياً لا يطلب الترقية، فترد بخطأ أو بصفحة عادية، ويظهر في المتصفح أن الاتصال فشل أو أنه ينقطع ويعيد المحاولة كل بضع ثوان. والحل أن تطلب من ال Proxy صراحة أن يمرر طلب الترقية، وفي Nginx يكون ذلك بثلاثة أسطر مع خريطة map كما في صفحة WebSocket في توثيق Nginx، وهذا ما فعلناه في التجربة لخدمة المحادثة فقط.
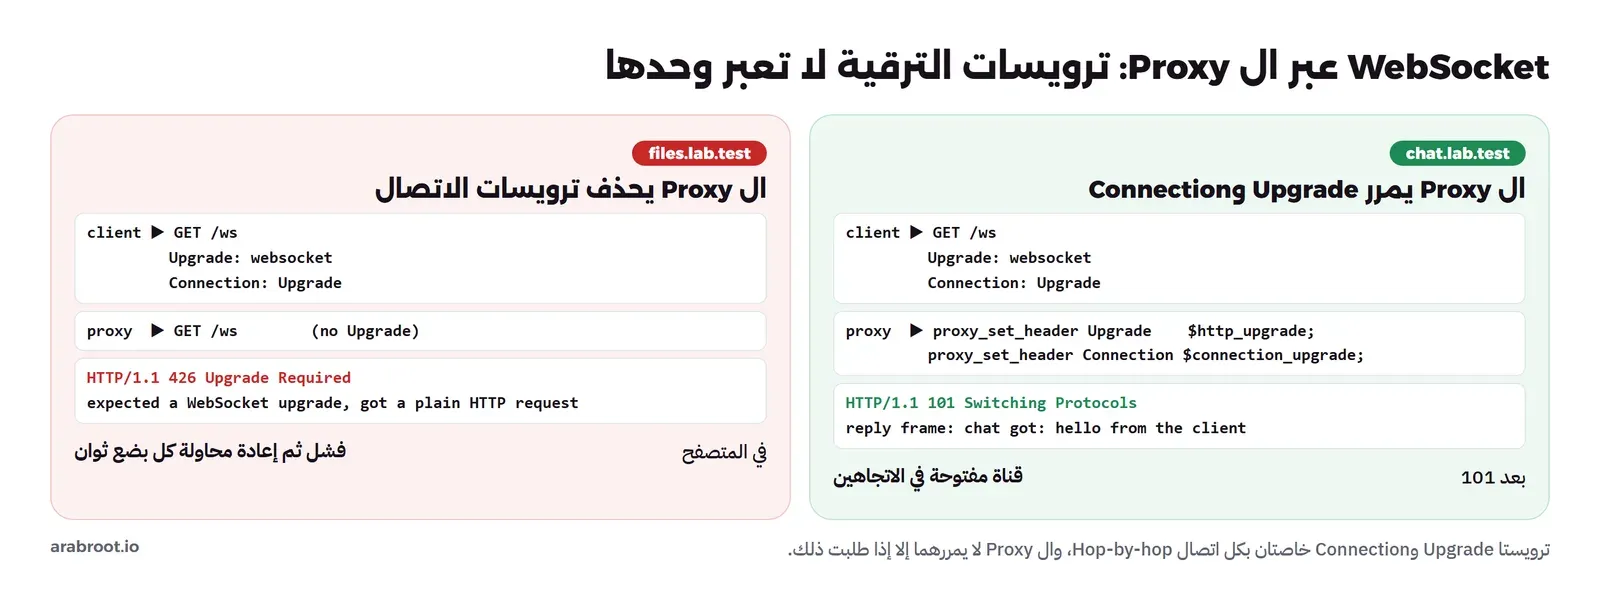
وفي التجربة أرسل الكلاينت طلب الترقية إلى chat.lab.test المضبوط لذلك فعاد الرد 101 Switching Protocols ثم الرسالة chat got: hello from the client، وأرسل الطلب نفسه إلى files.lab.test الذي لا يمرر الترقية فوصل الخدمة طلباً عادياً وردت 426 Upgrade Required. وانتبه إلى أن اتصال WebSocket يبقى صامتاً أحياناً لدقائق، ومهلة القراءة تنطبق عليه أيضاً، فإذا كانت ستين ثانية فسوف يقطع ال Proxy الاتصال بعد دقيقة من الهدوء، لذلك ارفعها لمسار WebSocket وحده، أو اجعل التطبيق يرسل رسالة Ping دورية أقصر منها. والأمر نفسه مع أحداث الخادم Server-Sent Events، مع مشكلة إضافية هي التخزين في الذاكرة Buffering، وتفصيلها في قسم WebSocket وSSE.
ما الذي يفعله ال Reverse Proxy أيضاً؟ وما الذي لا يفعله؟
بعد أن أصبح كل الطلبات تمر عبر مكان واحد، تصبح أشياء كثيرة ممكنة في هذا المكان دون أن تلمس الخدمات نفسها، وأهمها:
- التخزين في الذاكرة Buffering: ال Proxy يقرأ رد الخدمة بسرعة الشبكة الداخلية ويحفظه، ثم يرسله للزائر البطيء على هاتفه بالسرعة التي يستطيعها، فتتحرر الخدمة لطلب آخر بدلاً من أن تبقى مشغولة بزائر بطيء، وهذا مهم للتطبيقات التي تعالج عدداً محدوداً من الطلبات في وقت واحد.
- الضغط Compression: ضغط ردود HTML وJSON بال gzip أو Brotli في مكان واحد.
- الحدود Limits: الحجم الأقصى للطلب، وعدد الطلبات من كل عنوان Rate Limiting، وعدد الاتصالات، وكلها خط دفاع أول قبل أن يصل الطلب إلى التطبيق، والتفصيل في حماية تطبيقات الويب على مستوى HTTP.
- التحكم في الوصول Access Control: كلمة مرور بسيطة على لوحة داخلية، أو السماح لعناوين الشبكة الداخلية فقط، أو ربط الوصول بنظام دخول موحد SSO، والطرق كلها مقارنة في كل الطرق لحماية صفحة أو أداة داخلية.
- التخزين المؤقت Caching: حفظ الصفحات التي لا تتغير وإعادتها دون سؤال الخدمة، وهذا موضوع كامل في التخزين المؤقت أمام موقعك.
- ترويسات الأمان Security Headers: إضافة HSTS وغيرها لكل المواقع من مكان واحد، وتفصيلها في ترويسات الأمان.
وفي المقابل هناك أشياء لا يفعلها ال Reverse Proxy مهما كان إعداده، وتوقعها منه خطأ شائع. فهو لا يصلح ثغرة في التطبيق، فطلب فيه حقن SQL صحيح من ناحية HTTP يمر كما هو، وجدار حماية تطبيقات الويب WAF أداة أخرى. ولا يجعل الخدمة متاحة دائماً High Availability إذا كانت نسخة واحدة على سيرفر واحد، فإذا توقفت الخدمة فكل ما يستطيعه أن يعرض صفحة خطأ أجمل. ولا يحمي الخدمة إذا كان منفذها منشوراً على الإنترنت مباشرة بجانبه، وهذا أول ما يجب أن تتحقق منه كما سيأتي في الأخطاء الشائعة.
تجربة عملية: Reverse Proxy أمام ثلاث خدمات
الآن سوف نقوم ببناء الصورة كلها على جهازك بثمانية Containers صغيرة، أولها ينشئ الشهادات ثم يخرج: Nginx في دور ال Reverse Proxy، وثلاث خدمات اسمها files وgit وchat، وخدمة رابعة اسمها wiki يعمل ال Container فيها ولكن التطبيق متوقف، وكلاينت بأداة curl وكلاينت بلغة Python للتجربة على WebSocket. والخدمات كلها برنامج Python صغير واحد يرد على كل طلب بما وصله: اسم الخدمة، والعنوان الذي يرى أن الطلب جاء منه، والترويسات كلها، ويتأخر عند المسار /slow، ويتكلم WebSocket عند المسار /ws.
والمهم في التصميم أن هناك شبكتين: شبكة edge فيها الكلاينت وال Proxy فقط، وتمثل الإنترنت، وشبكة apps فيها ال Proxy والخدمات فقط، وتمثل الشبكة الداخلية، فال Proxy هو الوحيد الموجود في الشبكتين، وهذا هو الشكل الذي تريده على سيرفرك الحقيقي. وعلى شبكة edge أعطينا ال Proxy أسماء المواقع كلها كأسماء بديلة Aliases، فإذا سأل الكلاينت عن files.lab.test أو git.lab.test حصل على عنوان ال Proxy نفسه، وهذا يقابل سجلات DNS التي تشير كلها إلى عنوانك العام.
ملفات التجربة
ملف Compose الذي يجمع ال Containers:
# Lab: one Reverse Proxy (nginx) in front of three small services on a private network.
# The client sits on the "edge" network only, like a visitor on the internet; the services sit on "apps" only.
name: infk-rp
services:
  certs:
    image: alpine:3.24
    container_name: infk-rp-certs
    volumes: [ "certs:/certs", "./make-certs.sh:/make-certs.sh:ro" ]
    command: sh /make-certs.sh

  proxy:
    image: nginx:1.31.8-alpine
    container_name: infk-rp-proxy
    depends_on: { certs: { condition: service_completed_successfully } }
    volumes: [ "./nginx.conf:/etc/nginx/nginx.conf:ro", "certs:/certs:ro" ]
    networks:
      # on the edge network every site name points to the proxy, like DNS A records to one public IP
      edge: { aliases: [ files.lab.test, git.lab.test, chat.lab.test, wiki.lab.test, shop.lab.test ] }
      apps: {}

  files:
    image: python:3.13.16-slim
    container_name: infk-rp-files
    environment: { NAME: files }
    volumes: [ "./app.py:/app.py:ro" ]
    command: python -u /app.py
    networks: [ apps ]
  git:
    image: python:3.13.16-slim
    container_name: infk-rp-git
    environment: { NAME: git }
    volumes: [ "./app.py:/app.py:ro" ]
    command: python -u /app.py
    networks: [ apps ]
  chat:
    image: python:3.13.16-slim
    container_name: infk-rp-chat
    environment: { NAME: chat }
    volumes: [ "./app.py:/app.py:ro" ]
    command: python -u /app.py
    networks: [ apps ]
  wiki:
    # a container that is up while its application is not listening (crashed, still starting, wrong port)
    image: python:3.13.16-slim
    container_name: infk-rp-wiki
    command: sleep infinity
    networks: [ apps ]

  client:
    image: python:3.13.16-slim
    container_name: infk-rp-client
    volumes: [ "certs:/certs:ro", "./ws_client.py:/ws_client.py:ro" ]
    command: sleep infinity
    networks: [ edge ]
  curl:
    image: curlimages/curl:8.11.1
    container_name: infk-rp-curl
    volumes: [ "certs:/certs:ro" ]
    entrypoint: [ "sleep", "infinity" ]
    networks: [ edge ]

volumes:
  certs: { name: infk-rp-certs }
networks:
  edge: { name: infk-rp-edge }
  apps: { name: infk-rp-apps }
وملف إعداد Nginx، وهو قلب التجربة:
events {}

http {
    # One line per request: who called, which site (Host), what the backend answered and how long it took
    log_format proxy '$remote_addr host=$host "$request" $status '
                     'upstream=$upstream_addr up_status=$upstream_status rt=$request_time urt=$upstream_response_time';
    access_log /dev/stdout proxy;
    error_log  /dev/stderr warn;

    # WebSocket: pass "Connection: upgrade" only when the client asked for an upgrade
    map $http_upgrade $connection_upgrade {
        default upgrade;
        ''      close;
    }

    # Port 80: everything goes to HTTPS
    server {
        listen 80 default_server;
        return 301 https://$host$request_uri;
    }

    # A name we do not serve: refuse the TLS handshake instead of showing another site's certificate
    server {
        listen 443 ssl default_server;
        ssl_reject_handshake on;
    }

    ssl_certificate     /certs/lab.crt;
    ssl_certificate_key /certs/lab.key;

    # The headers every backend receives
    proxy_set_header Host              $host;
    proxy_set_header X-Real-IP         $remote_addr;
    proxy_set_header X-Forwarded-For   $proxy_add_x_forwarded_for;
    proxy_set_header X-Forwarded-Proto $scheme;

    server {
        listen 443 ssl;
        server_name files.lab.test;
        location / { proxy_pass http://files:8000; }
    }

    server {
        listen 443 ssl;
        server_name git.lab.test;
        proxy_connect_timeout 3s;
        proxy_read_timeout    5s;
        location / { proxy_pass http://git:8000; }
    }

    server {
        listen 443 ssl;
        server_name wiki.lab.test;
        location / { proxy_pass http://wiki:8000; }
    }

    server {
        listen 443 ssl;
        server_name chat.lab.test;
        location / {
            proxy_pass http://chat:8000;
            proxy_http_version 1.1;
            proxy_set_header Upgrade    $http_upgrade;
            proxy_set_header Connection $connection_upgrade;
            proxy_set_header Host       $host;
            proxy_read_timeout 1h;
        }
    }
}
في الإعداد أعلاه لاحظ التالي:
- كل موقع كتلة
serverمستقلة يحددهاserver_name، وكلها تستمع على المنفذ نفسه443، وهذا بالضبط ما شرحناه في التوجيه بالاسم. - الكتلة الأولى على المنفذ
80لا تخدم شيئاً، وإنما تحول كل طلب إلى HTTPS بالاسم والمسار نفسيهما. - الكتلة الافتراضية على
443فيهاssl_reject_handshake on، فالاسم غير المعروف يرفض في مرحلة ال SNI قبل أي HTTP، وبدونها كان Nginx سيرد على الاسم الغريب بشهادة أول موقع وصفحته، وهذا يكشف أسماء مواقعك لمن يمسح عنوانك. - الترويسات الأربع معرفة مرة واحدة في مستوى
httpفترثها كل المواقع، إلا موقع chat الذي يعرف ترويسات خاصة به، ولأن Nginx لا يورثproxy_set_headerإذا عرفت في المستوى الأدنى ولو ترويسة واحدة، فقد أعدنا كتابة Host فيه، وهذه نقطة تفوت كثيرين كما سيأتي في الأخطاء الشائعة. - موقع git له مهلة اتصال ثلاث ثوان ومهلة قراءة خمس ثوان، لنرى الخطأ 504 دون أن ننتظر دقيقة.
أما ملف app.py للخدمات، وملف ws_client.py الذي يفتح اتصال WebSocket ويرسل رسالة، وملف make-certs.sh الذي ينشئ سلطة الشهادات المحلية والشهادة *.lab.test، فهي في مجلد التجربة مع المقال، وهذا جزء ملف الشهادات المهم:
openssl req -x509 -newkey rsa:2048 -nodes -days 30 -subj "/CN=Lab Local CA" \
  -addext "basicConstraints=critical,CA:TRUE" -addext "keyUsage=critical,keyCertSign,cRLSign" \
  -keyout ca.key -out ca.crt
openssl req -newkey rsa:2048 -nodes -subj "/CN=*.lab.test" -keyout lab.key -out lab.csr
printf "subjectAltName=DNS:*.lab.test,DNS:lab.test\nextendedKeyUsage=serverAuth\n" > san.ext
openssl x509 -req -in lab.csr -CA ca.crt -CAkey ca.key -CAcreateserial -days 30 -extfile san.ext -out lab.crt
التشغيل: ما الذي يراه الزائر من الشبكة؟
docker compose up -d
docker compose logs --no-log-prefix certs
docker compose ps --format 'table {{.Name}}\t{{.Image}}\t{{.Status}}\t{{.Ports}}'
والمخرج سوف يكون كما يلي:
subject=CN=*.lab.test
issuer=CN=Lab Local CA
X509v3 Subject Alternative Name:
    DNS:*.lab.test, DNS:lab.test
NAME             IMAGE                    STATUS         PORTS
infk-rp-chat     python:3.13.16-slim      Up 6 seconds
infk-rp-client   python:3.13.16-slim      Up 5 seconds
infk-rp-curl     curlimages/curl:8.11.1   Up 4 seconds
infk-rp-files    python:3.13.16-slim      Up 5 seconds
infk-rp-git      python:3.13.16-slim      Up 6 seconds
infk-rp-proxy    nginx:1.31.8-alpine      Up 1 second    80/tcp
infk-rp-wiki     python:3.13.16-slim      Up 4 seconds
الشهادة صدرت للاسم *.lab.test من سلطتنا المحلية، وال Containers السبعة تعمل. الآن نسأل من جهة الكلاينت عن أسماء المواقع، ثم نحاول أن نصل إلى خدمة files مباشرة دون المرور بال Proxy، مرة بالاسم ومرة بعنوانها الداخلي:
docker exec infk-rp-curl getent hosts files.lab.test git.lab.test chat.lab.test
docker exec infk-rp-curl curl -sS -m 15 http://files:8000/
docker exec infk-rp-curl curl -sS -m 5 http://172.22.0.4:8000/
172.23.0.4 files.lab.test files.lab.test
172.23.0.4 git.lab.test git.lab.test
172.23.0.4 chat.lab.test chat.lab.test
curl: (6) Could not resolve host: files
curl: (28) Connection timed out after 5002 millisecondsالأسماء الثلاثة تشير إلى العنوان نفسه 172.23.0.4، وهو عنوان ال Proxy على شبكة edge. ومحاولة الوصول المباشر فشلت مرتين: الاسم files غير معروف لأن الكلاينت ليس في شبكة apps، والعنوان الداخلي لا يرد لأن Docker يعزل الشبكتين عن بعضهما. وهذا هو المطلوب، فلا يوجد طريق إلى الخدمات إلا عبر ال Proxy.
التوجيه بالاسم: طلبان إلى العنوان نفسه
docker exec infk-rp-curl curl -s --cacert /certs/ca.crt https://files.lab.test/report?month=10
docker exec infk-rp-curl curl -s --cacert /certs/ca.crt https://git.lab.test/
{
"service": "files",
"hostname": "3be925ac90ce",
"seen_client": "172.22.0.6",
"path": "/report?month=10",
"headers": {
"Host": "files.lab.test",
"X-Real-IP": "172.23.0.3",
"X-Forwarded-For": "172.23.0.3",
"X-Forwarded-Proto": "https",
"User-Agent": "curl/8.11.1",
"Accept": "*/*"
}
}
{
"service": "git",
"hostname": "8f234cecc7e7",
"seen_client": "172.22.0.6",في المخرج أعلاه لاحظ التالي:
- الطلبان ذهبا إلى العنوان نفسه، ووصل الأول إلى files والثاني إلى git، والفرق الوحيد بينهما اسم النطاق.
- الخدمة ترى أن الطلب جاء من
172.22.0.6، وهذا عنوان ال Proxy على الشبكة الداخلية، وليس عنوان الكلاينت. - عنوان الكلاينت الحقيقي
172.23.0.3وصل في ترويستيX-Real-IPوX-Forwarded-For، وX-Forwarded-Protoتقول إن الزائر جاء عبر HTTPS، مع أن الاتصال بين ال Proxy والخدمة HTTP عادي. - ترويسة
Hostوصلت بالاسم العامfiles.lab.testلأننا طلبنا ذلك صراحة، ولو لم نفعل لوصلت باسم الخدمة الداخليfiles:8000، وهذا يكسر التطبيقات التي تكتب روابط كاملة، وسوف ترى هذا السلوك بعينك في مقال Nginx من الصفر.
وسجل ال Proxy يكتب لكل طلب سطراً واحداً بالصيغة التي عرفناها، فترى منه الموقع والخدمة التي عالجته والزمن:
172.23.0.3 host=files.lab.test "GET /report?month=10 HTTP/1.1" 200 upstream=172.22.0.4:8000 up_status=200 rt=0.003 urt=0.003
172.23.0.3 host=git.lab.test "GET / HTTP/1.1" 200 upstream=172.22.0.3:8000 up_status=200 rt=0.002 urt=0.002
إنهاء التشفير: ما الذي يمر مشفراً وما الذي يمر واضحاً؟
نطلب الموقع مع خيار -v لنرى المصافحة، ثم نرسل طلباً إلى المنفذ 80، ثم نطلب اسماً لا نخدمه:
docker exec infk-rp-curl curl -sv --cacert /certs/ca.crt https://files.lab.test/ -o /dev/null
docker exec infk-rp-curl curl -si http://files.lab.test/docs?page=2
docker exec infk-rp-curl curl -sv --cacert /certs/ca.crt https://shop.lab.test/
* ALPN: curl offers h2,http/1.1
* SSL connection using TLSv1.3 / TLS_AES_256_GCM_SHA384 / x25519 / RSASSA-PSS
* ALPN: server accepted http/1.1
* subject: CN=*.lab.test
* subjectAltName: host "files.lab.test" matched cert's "*.lab.test"
* issuer: CN=Lab Local CA
* Connected to files.lab.test (172.23.0.4) port 443
> GET / HTTP/1.1
> Host: files.lab.test
< HTTP/1.1 200 OK
< Server: nginx/1.31.8
HTTP/1.1 301 Moved Permanently
Location: https://files.lab.test/docs?page=2
* TLSv1.3 (IN), TLS alert, unrecognized name (624):
* TLS connect error: error:0A000458:SSL routines::tlsv1 unrecognized nameالمصافحة تمت ب TLS 1.3، والشهادة التي أرسلها ال Proxy هي *.lab.test وطابقت الاسم المطلوب. والطلب على المنفذ 80 حول إلى HTTPS مع الحفاظ على المسار والاستعلام. والاسم shop.lab.test الذي لا نخدمه رفض قبل أي HTTP بتنبيه TLS اسمه unrecognized name، فلم يحصل الطالب على أي شهادة أو صفحة.
ولنرى أين ينتهي التشفير فعلاً، شغلنا أداة tcpdump داخل شبكة ال Proxy نفسه، والتقطنا أول رسالة من مصافحة TLS على المنفذ 443، والطلب الذي يرسله ال Proxy للخدمة على المنفذ 8000، ثم أرسلنا طلباً فيه توكن:
docker run -d --name infk-rp-sniff --net container:infk-rp-proxy alpine:3.24 sh -c \
  'apk add --no-cache tcpdump >/dev/null && tcpdump -i any -nn -A -s0 -c 3 "(tcp port 443 and tcp[((tcp[12]&0xf0)>>2)]=0x16 and tcp[((tcp[12]&0xf0)>>2)+5]=0x01) or (tcp port 8000 and (tcp[tcpflags] & tcp-push != 0))"'
docker exec infk-rp-curl curl -s --cacert /certs/ca.crt "https://files.lab.test/invoice?id=42" -H "Authorization: Bearer secret-token-123" -o /dev/null
docker logs infk-rp-sniff
02:55:33.456498 eth1 In IP 172.23.0.3.55864 > 172.23.0.4.443: Flags [P.], seq 1957536788:1957537305, ack 424768268, win 502, options [nop,nop,TS val 324745898 ecr 2534218091], length 517
...9. ...3.....=.<.5./.....u.........files.lab.test.........
02:55:33.459079 eth0 Out IP 172.22.0.6.45232 > 172.22.0.4.8000: Flags [P.], seq 1840704754:1840704963, ack 340201812, win 502, options [nop,nop,TS val 234674219 ecr 2970954840], length 209
...+..,XGET /invoice?id=42 HTTP/1.1
Host: files.lab.test
X-Real-IP: 172.23.0.3
X-Forwarded-For: 172.23.0.3
X-Forwarded-Proto: https
Authorization: Bearer secret-token-123
02:55:33.459810 eth0 In IP 172.22.0.4.8000 > 172.22.0.6.45232: Flags [P.], seq 1:147, ack 209, win 508, options [nop,nop,TS val 2970954841 ecr 234674219], length 146
..,Y...+HTTP/1.1 200 OKوهذا أوضح مخرج في التجربة كلها، فاقرأه سطراً سطراً:
- السطر الأول حزمة طولها 517 بايت دخلت من الكلاينت
172.23.0.3إلى المنفذ 443 على الواجهةeth1وهي واجهة شبكةedge، وهي رسالة ClientHello، وكل محتواها رموز غير مقروءة ما عدا شيئاً واحداً:files.lab.test، وهذا هو ال SNI الذي يرسل نصاً واضحاً كما ذكرنا. - الحزمة الثانية خرجت بعد أقل من ثلاثة أجزاء من الألف من الثانية من ال Proxy
172.22.0.6إلى الخدمة172.22.0.4:8000على الواجهةeth0، وهي واجهة شبكةapps، وفيها الطلب كاملاً نصاً واضحاً، والمسار والترويسات التي أضافها ال Proxy، والتوكن كما أرسله الكلاينت. - الحزمة الثالثة رد الخدمة
HTTP/1.1 200 OKواضحاً أيضاً، ثم يشفره ال Proxy ويرسله للكلاينت.
ولاحظ أن ال Proxy يتحدث مع الخدمة ب HTTP/1.1، وهذا تغيير حديث في Nginx، فقبل الإصدار 1.29.7 كان يستخدم HTTP/1.0 بشكل افتراضي مع الخدمات الخلفية، وأصبح من هذا الإصدار يستخدم HTTP/1.1 ويعيد استخدام الاتصالات Keepalive كما في سجل تغييرات Nginx، فإذا كان سيرفرك يعمل بإصدار أقدم من توزيعة لينكس فعليك أن تكتب proxy_http_version 1.1 بنفسك عند WebSocket.
الترويسات المزورة: ماذا يصل إلى الخدمة؟
docker exec infk-rp-curl curl -s --cacert /certs/ca.crt https://files.lab.test/ -H "X-Forwarded-For: 1.2.3.4"
docker exec infk-rp-curl curl -s --cacert /certs/ca.crt https://files.lab.test/ -H "Host: git.lab.test"
"seen_client": "172.22.0.6",
"X-Real-IP": "172.23.0.3",
"X-Forwarded-For": "1.2.3.4, 172.23.0.3",
"X-Forwarded-Proto": "https",
{
"service": "git",
"hostname": "8f234cecc7e7",في الطلب الأول كتب الكلاينت عنواناً مزوراً، فأضاف ال Proxy العنوان الحقيقي في آخر السلسلة ولم يحذف المزور، والتطبيق الذي يأخذ أول عنوان سوف يصدق 1.2.3.4، بينما X-Real-IP التي يكتبها ال Proxy بنفسه بقيت صحيحة. وفي الطلب الثاني اتصل الكلاينت باسم files في ال SNI وكتب git في ترويسة Host، فوصل الطلب إلى خدمة git، وهذا ما ذكرناه عن اختيار الموقع بترويسة Host بعد المصافحة.
WebSocket عبر ال Proxy
docker exec infk-rp-client python /ws_client.py chat.lab.test chat.lab.test "hello from the client"
docker exec infk-rp-client python /ws_client.py files.lab.test files.lab.test "hello"
HTTP/1.1 101 Switching Protocols
Server: nginx/1.31.8
Date: Mon, 16 Nov 2026 02:55:37 GMT
Connection: upgrade
Upgrade: websocket
Sec-WebSocket-Accept: SobOscShWR+7A0Oy3TPoR34H5cc=
reply frame: chat got: hello from the client
HTTP/1.1 426 Upgrade Required
Server: nginx/1.31.8
Date: Mon, 16 Nov 2026 02:55:38 GMT
Content-Length: 55
Connection: keep-alive
expected a WebSocket upgrade, got a plain HTTP requestموقع chat مرر ترويستي الترقية، فردت الخدمة ب 101 وأعادت الرسالة عبر إطار WebSocket، والقيمة Sec-WebSocket-Accept تحسبها الخدمة من المفتاح الذي أرسله الكلاينت لتثبت أنها فهمت طلب الترقية. وموقع files لم يمررهما، فوصل الخدمة طلب عادي فردت ب 426، والكلاينت الحقيقي في المتصفح سوف يظهر في هذه الحالة أن الاتصال فشل ثم يعيد المحاولة.
نجرب العطل: 502 و504 وNginx لا يبدأ
الآن نطلب المسار البطيء في git الذي يتأخر ثماني ثوان، ثم موقع wiki الذي يعمل ال Container فيه دون التطبيق، ثم نوقف ال Container الخاص ب git ونطلبه:
docker exec infk-rp-curl sh -c 'time curl -s --cacert /certs/ca.crt -o /dev/null -w "%{http_code}\n" https://git.lab.test/slow?s=8'
docker exec infk-rp-curl sh -c 'time curl -s --cacert /certs/ca.crt -o /dev/null -w "%{http_code}\n" https://wiki.lab.test/'
docker stop infk-rp-git
docker exec infk-rp-curl sh -c 'time curl -s --cacert /certs/ca.crt -o /dev/null -w "%{http_code}\n" https://git.lab.test/'
docker logs infk-rp-proxy 2>&1 | grep -E "error|50[24]"
504
real 0m 5.02s
502
real 0m 0.01s
504
real 0m 3.02s
2026/11/16 02:55:44 [error] 30#30: *19 upstream timed out (110: Operation timed out) while reading response header from upstream, client: 172.23.0.3, server: git.lab.test, request: "GET /slow?s=8 HTTP/1.1", upstream: "http://172.22.0.3:8000/slow?s=8", host: "git.lab.test"
172.23.0.3 host=git.lab.test "GET /slow?s=8 HTTP/1.1" 504 upstream=172.22.0.3:8000 up_status=504 rt=5.007 urt=5.007
2026/11/16 02:55:45 [error] 30#30: *21 connect() failed (111: Connection refused) while connecting to upstream, client: 172.23.0.3, server: wiki.lab.test, request: "GET / HTTP/1.1", upstream: "http://172.22.0.5:8000/", host: "wiki.lab.test"
172.23.0.3 host=wiki.lab.test "GET / HTTP/1.1" 502 upstream=172.22.0.5:8000 up_status=502 rt=0.000 urt=0.000
2026/11/16 02:55:52 [error] 30#30: *23 upstream timed out (110: Operation timed out) while connecting to upstream, client: 172.23.0.3, server: git.lab.test, request: "GET / HTTP/1.1", upstream: "http://172.22.0.3:8000/", host: "git.lab.test"
172.23.0.3 host=git.lab.test "GET / HTTP/1.1" 504 upstream=172.22.0.3:8000 up_status=504 rt=3.004 urt=3.003هذه هي الحالات الثلاث التي شرحناها في قسم المهلات، ولاحظ في كل سطر خطأ عبارة while reading response header أو while connecting to upstream، فهي تخبرك في أي مرحلة توقف الطلب، والقيمة rt في سطر الوصول تساوي المهلة التي انتهت. ولاحظ أن Nginx ما زال يحاول العنوان 172.22.0.3 بعد أن اختفى ال Container، والسبب أن Nginx يحل اسم git مرة واحدة عند بدء التشغيل ويحفظ العنوان، فإذا عاد ال Container بعنوان آخر فسوف يستمر Nginx في الطرق على العنوان القديم حتى تعيد تحميله.
ماذا يحدث إذا أعدت تشغيل Nginx والخدمة متوقفة؟
والآن التجربة التي تفاجئ الجميع على سيرفر Docker: ال Container الخاص ب git ما زال متوقفاً، ونعيد تشغيل ال Proxy، كما يحدث بعد تحديث أو إعادة تشغيل السيرفر إذا بدأ ال Proxy قبل الخدمات:
docker restart infk-rp-proxy
docker inspect -f '{{.State.Status}} exit={{.State.ExitCode}}' infk-rp-proxy
docker logs --since 8s infk-rp-proxy 2>&1 | grep emerg
exited exit=1
2026/11/16 02:55:54 [emerg] 1#1: host not found in upstream "git" in /etc/nginx/nginx.conf:48
nginx: [emerg] host not found in upstream "git" in /etc/nginx/nginx.conf:48Nginx لم يبدأ أصلاً، والسبب أنه يحل أسماء الخدمات في proxy_pass عند قراءة الإعداد، ولأن Docker لا يعطي اسماً ل Container متوقف فشل الحل، فتوقف Nginx بالكامل، أي أن خدمة واحدة متوقفة أسقطت كل المواقع الأخرى معها. والحلول المعروفة لهذا: أن تجعل ال Proxy يبدأ بعد الخدمات بخاصية depends_on، أو أن تستخدم في proxy_pass متغيراً مع الأمر resolver 127.0.0.11 فيحل Nginx الاسم عند كل طلب بدلاً من بدء التشغيل، أو أن تستخدم الخيار resolve في كتلة upstream مع zone وresolver، وهو متاح في Nginx المفتوح منذ الإصدار 1.27.3 كما في توثيق وحدة upstream. وبرامج مثل Traefik وCaddy تكتشف ال Containers أثناء العمل فلا تقع في هذه المشكلة، وهذه إحدى نقاط المقارنة في أي Reverse Proxy يناسب سيرفرك.
إزالة التجربة
docker start infk-rp-git
docker compose down -v
الأمر الأخير يحذف ال Containers والشبكتين وال Volume الذي فيه الشهادات.
كيف يبدو هذا في البيت وفي الشركة الصغيرة؟
في البيت يكون الشكل غالباً سيرفراً واحداً أو جهازاً صغيراً عليه Docker، وال Router يوجه المنفذين 80 و443 فقط إلى هذا الجهاز كما شرحنا في تشغيل خادمك من إنترنت المنزل، وال Reverse Proxy Container واحد في شبكة Docker مشتركة مع الخدمات، والخدمات نفسها لا تنشر أي منفذ إلى الجهاز، وهذا أهم سطر في كل ملف Compose: لا تكتب ports: للخدمة التي خلف ال Proxy، والسبب أن Docker يفتح المنفذ المنشور للإنترنت متجاوزاً جدار ufw كما في شبكات Docker، فتصبح الخدمة متاحة من الطريقين وكل حمايتك في ال Proxy بلا فائدة. وإذا كان مزودك يضعك خلف CGNAT فلا يفيد توجيه المنافذ، والحل نفق يبدأ من الداخل، وال Reverse Proxy يبقى كما هو خلف النفق.
وفي الشركة الصغيرة يتكرر الشكل نفسه ولكن بطبقات أوضح: سيرفر VPS أو اثنان عليها ال Proxy، وال Proxy يصل إلى الخدمات على السيرفر نفسه أو على سيرفرات داخلية عبر شبكة خاصة أو VPN، والمواقع الداخلية مثل لوحة المراقبة لا تنشر على الإنترنت أصلاً، أو تنشر بأسماء لا تعمل إلا من شبكة الشركة. وكثير من الشركات تضع Cloudflare أو شبكة توصيل محتوى CDN أمام ال Proxy، فيصبح هناك Proxy قبل ال Proxy، وهذا يغير طريقة قراءة عنوان الزائر والشهادات كما في إعداد Cloudflare مع سيرفرك. وعندما تحتاج أكثر من نسخة من الخدمة، أو سيرفرين لل Proxy نفسه حتى لا يكون نقطة فشل واحدة Single Point of Failure، تبدأ مرحلة موزع الطلبات، وهذه مراحل النمو المشروحة في مقال الطبقات.
أي برنامج تختار؟
كل البرامج المعروفة تقوم بالوظائف الأساسية التي شرحناها، والفرق في طريقة الإعداد ومن سيديرها، والجدول التالي يختصر الاختيار، والمقارنة التفصيلية في أي Reverse Proxy يناسب سيرفرك وفريقك؟:
| البرنامج | طريقة الإعداد | الشهادات | يناسب |
|---|---|---|---|
| Nginx | ملفات إعداد نصية تكتبها بنفسك | عبر certbot أو أداة خارجية | من يريد أن يفهم كل سطر ويتحكم فيه، والمواقع الثابتة مع ال Proxy في برنامج واحد |
| Nginx Proxy Manager | واجهة ويب فوق Nginx | تلقائية من الواجهة | البيت والفريق الذي لا يريد ملفات إعداد |
| Caddy | ملف Caddyfile قصير | تلقائية بلا أي إعداد | أقصر طريق إلى HTTPS صحيح بملف في Git |
| Traefik | Labels على Containers نفسها | تلقائية | سيرفر Docker تتغير خدماته باستمرار |
| HAProxy | ملف إعداد واحد | تضعها بنفسك | توزيع الطلبات على عدة سيرفرات وخدمات TCP والضغط العالي |
والقاعدة التي لا استثناء فيها أن يستمع برنامج واحد فقط على المنفذين 80 و443 في السيرفر، فلا تشغل Nginx Proxy Manager وCaddy معاً على الجهاز نفسه ثم تتساءل لماذا لا يبدأ أحدهما.
أخطاء شائعة
نشر منفذ الخدمة بجانب ال Proxy
تضع الخدمة خلف ال Proxy وتضيف عليها كلمة مرور في ال Proxy، وتنسى في ملف Compose السطر ports: - "8080:8080"، فتصبح الخدمة متاحة على http://your-ip:8080 بدون كلمة المرور وبدون تشفير. وتعرف ذلك بأمر docker ps وعمود PORTS، فأي قيمة فيه تبدأ ب 0.0.0.0: لخدمة خلف ال Proxy خطأ، والحل أن تحذف ports وتعتمد على الشبكة المشتركة، أو أن تربطه بالعنوان 127.0.0.1 فقط إذا احتجت الوصول من السيرفر نفسه.
الخدمة ترى اسمها الداخلي
تفتح الصفحة فتجد الروابط تبدأ ب http://app:3000/ أو تحولك صفحة الدخول إلى عنوان داخلي، والسبب أن ال Proxy لم يمرر ترويسة Host الأصلية، أو أنك عرفت في موقع معين ترويسة واحدة بأمر proxy_set_header فتوقف Nginx عن توريث الترويسات المعرفة في المستوى الأعلى كلها، ومنها Host. والحل أن تجمع الترويسات في ملف واحد تضمنه في كل موقع، أو أن تعيد كتابتها كاملة حيث تحتاج ترويسة إضافية.
التطبيق يصدق كل X-Forwarded-For
يأخذ التطبيق أول عنوان في الترويسة، فيكتب في سجلاته ما يريده الزائر ويتجاوز الزائر حد المحاولات بتغيير الترويسة في كل طلب، كما رأيت في التجربة. والحل أن يثق التطبيق بقائمة محددة من عناوين ال Proxy فقط، وأن يأخذ العنوان الذي أضافه آخر Proxy موثوق.
حلقة التحويل ERR_TOO_MANY_REDIRECTS
تفعل خيار إجبار HTTPS داخل التطبيق، والتطبيق يرى أن الطلب جاء عبر HTTP لأن الاتصال الداخلي غير مشفر، فيحول إلى HTTPS، فيعود الطلب عبر ال Proxy بالطريقة نفسها، فيحول مرة أخرى بلا نهاية. والحل أن يقرأ التطبيق X-Forwarded-Proto، أو أن تترك التحويل إلى HTTPS لل Proxy وحده.
WebSocket ينقطع كل دقيقة
مررت ترويسات الترقية فعمل الاتصال، ولكنه ينقطع بعد ستين ثانية من الهدوء، والسبب مهلة القراءة الافتراضية، والحل أن ترفعها لمسار WebSocket وحده أو أن يرسل التطبيق رسالة Ping دورية.
الاسم الغريب يعرض موقعك الأول
شخص يكتب عنوان IP سيرفرك مباشرة، أو يوجه نطاقاً يملكه إلى عنوانك، فيرى أول موقع في إعدادك وشهادته، لأن ال Proxy يختار الموقع الافتراضي عندما لا يجد الاسم. والحل موقع افتراضي صريح يرفض الطلب، كما فعلنا بالأمر ssl_reject_handshake في التجربة، وتفصيل اختيار الموقع الافتراضي في مقال Nginx من الصفر.
رفع كل المهلات إلى دقائق
ظهر 504 لمسار تصدير بطيء، فرفعت مهلة القراءة لكل الموقع إلى عشر دقائق، فأصبح كل طلب معلق لأي سبب يأخذ مكاناً عشر دقائق، وعند أول ضغط امتلأ ال Proxy. والحل أن ترفع المهلة للمسار البطيء وحده.
قائمة التحقق قبل أن تفتح المنفذ 443
| البند | كيف تتحقق |
|---|---|
| المنفذان 80 و443 فقط مفتوحان للإنترنت | فحص من خارج الشبكة بأداة nmap على عنوانك العام، وdocker ps بلا أي 0.0.0.0: غير ال Proxy |
| كل اسم له سجل DNS يشير إلى العنوان الصحيح | dig +short git.example.com لكل اسم |
| المنفذ 80 يحول إلى HTTPS | curl -sI http://git.example.com/ يعيد 301 وLocation ب https |
| الاسم غير المعروف مرفوض | curl -vk https://your-ip/ لا يعرض أي موقع من مواقعك |
| الشهادات تتجدد تلقائياً | تاريخ الانتهاء في curl -v، وأمر التجربة الجافة لأداة التجديد |
| الخدمة ترى الاسم والبروتوكول وعنوان الزائر الصحيح | صفحة تعرض الترويسات أو سجل التطبيق |
| WebSocket يعمل ويبقى مفتوحاً أكثر من دقيقة | أداة المطور في المتصفح، تبويب الشبكة، والرمز 101 |
| المهلات قصيرة إلا للمسارات البطيئة المعروفة | مراجعة الإعداد، وسطر الوصول يعرض rt |
| السجلات تكتب الموقع والخدمة والزمن | صيغة سجل فيها $host و$upstream_addr و$upstream_response_time |
| اللوحات الداخلية غير منشورة أو محمية | فتحها من شبكة خارجية مثل بيانات الهاتف |
الخلاصة
وصلنا لنهاية الموضوع، وأهم ما فيه:
- ال Reverse Proxy برنامج واحد يستقبل كل الزوار على المنفذين 80 و443، ويوصل كل طلب إلى الخدمة الصحيحة في الداخل، فتبقى الخدمات بلا منافذ منشورة، والشهادات والسجلات والحدود في مكان واحد.
- ال Forward Proxy يمثل الكلاينت ويتحكم في خروجه، وال Reverse Proxy يمثل السيرفرات ويتحكم في الدخول إليها، والزائر لا يعرف بوجوده.
- كل الأسماء تشير إلى العنوان نفسه، وال Proxy يفرق بينها باسم SNI في بداية TLS لاختيار الشهادة، ثم بترويسة Host لاختيار الموقع، والتوجيه بالاسم أفضل من التوجيه بالمسار.
- إنهاء التشفير يعني أن الاتصال بعد ال Proxy نص واضح بما فيه التوكن، وهذا مقبول في شبكة تثق بها، وإلا فالتمرير أو إعادة التشفير.
- الخدمة ترى عنوان ال Proxy، وعنوان الزائر يصلها في X-Forwarded-For التي يكتبها أي أحد، فلتثق بما أضافه ال Proxy الموثوق فقط.
- 502 يعني رفضاً أو رداً غير صالح، و504 يعني انتهاء المهلة، والزمن ورسالة السجل يحددان المرحلة، وال Container المتوقف يعطي 504 وليس 502.
- WebSocket يحتاج تمرير ترويستي Upgrade وConnection صراحة، ومهلة قراءة أطول لمساره.
- Nginx يحل أسماء الخدمات عند بدء التشغيل، فخدمة متوقفة قد تمنعه من البدء، وعنوان تغير قد يبقيه على العنوان القديم.
وفي المقال التالي من هذه المرحلة نثبت Nginx نفسه من الصفر على سيرفر Debian، ونرى ملفات إعداده وترتيب اختيار المواقع والمسارات وسلوك الشرطة المائلة في proxy_pass وشهادات Let's Encrypt، في Nginx من الصفر.
 دليلNginx من الصفر: خادم ويب وReverse Proxy على سيرفركتثبت Nginx على سيرفر Debian وتبني موقعاً كاملاً خطوة خطوة، وتفهم كيف يختار الموقع والمسار ويمرر الطلبات ويصدر الشهادة، مع الأخطاء الشائعة برسائلها الحقيقية.
 دليلReverse Proxy أم Load Balancer أم API Gateway؟بماذا تقرر كل طبقة أمام تطبيقك، ومتى تضيف موزع الطلبات أو بوابة ال API، مع تجربة تقيس ما تضيفه كل طبقة.
 مقارنةأي Reverse Proxy يناسب سيرفرك وفريقك؟مقارنة بين أشهر أدوات ال Reverse Proxy في سهولة الإعداد وشهادات HTTPS وتوزيع الحمل، لتعرف أيها يناسب سيرفرك.
 دليلكيف يرى تطبيقك عنوان الزائر الحقيقي خلف ال Reverse Proxyإذا كان تطبيقك يرى عنوان ال Proxy بدلاً من الزائر أو يولد روابط http، فهذا هو السبب والإعداد الصحيح لإطار عملك.
 دليلNginx Proxy Manager: نطاقات وشهادات TLS لكل خدماتككيف تربط كل خدمة على سيرفرك بنطاقها وتمنحها شهادة HTTPS مجانية من واجهة بسيطة، دون أن تكتب إعدادات Nginx بنفسك.
 دليلتثبيت Caddy على خادمك: Reverse Proxy بشهادات HTTPS تلقائيةكيف تثبت Caddy على سيرفرك ليمنح كل موقع شهادة HTTPS تلقائياً، وتربط به تطبيقاتك بملف إعداد من بضعة أسطر.
 دليلfrp وrathole: نشر خدمة من خلف NAT دون فتح منافذكيف تنشر خدمة من مكتب أو بيت خلف CGNAT عبر VPS بأداتي frp وrathole، وكم يكلف النفق فعلاً، وما المخاطر التي يفتحها، ومتى يكون Cloudflare Tunnel أنسب.
سجل التحديثات
- 2026-11-16: كتابة المقال، وبناء التجربة العملية بثمانية Containers مع nginx 1.31.8 وcurl 8.11.1 وPython 3.13.16 وtcpdump على Alpine 3.24، في Docker Engine 29.8.0.


