كتبت خدمة صغيرة بلغة Go، وكل ما تفعله أنها تستقبل طلبات HTTP وتتصل بخدمة خارجية عبر HTTPS وتكتب ملفاً مؤقتاً، ثم كتبت لها Dockerfile من أربعة أسطر يبدأ بالسطر FROM golang:1.26.9 لأنه يعمل من أول مرة. وبعد شهر وصلك تقرير من فريق الأمن: ال Image حجمها 1.41 جيجابايت على القرص، وفحصها Trivy فوجد فيها 3,116 صفاً من الثغرات، منها 4 حرجة و290 عالية، وفيها bash وapt وتسعة برامج setuid، وتعمل بصلاحيات root. والغريب أن برنامجك نفسه 6.7 ميجابايت فقط، وكل ما تبقى أدوات بناء ومكتبات لا يستخدمها التطبيق أبداً وهو يعمل.
وقد شرحنا في فحص ال Docker Images مع Trivy كيف يقرأ الفاحص محتوى ال Image ولماذا تختلف أرقام الأدوات، وفي SBOM مع Syft والتوقيع مع Cosign إدارة مفاتيح التوقيع وبوابة النشر، وفي اكتشاف الأسرار المسربة لماذا يبقى السر في طبقات ال Image حتى لو حذفته، وفي تحديث ال Containers بأمان التثبيت بالبصمة والتراجع. وهذا المقال يأخذ زاوية من يبني ال Image بنفسه: كيف تجعلها صغيرة وفيها ما يحتاجه تطبيقك فقط، وكيف تقيس ذلك بالأرقام بدلاً من الانطباع.
وسوف نناقش في هذا المقال ما يلي:
- لماذا يهم حجم ال Image، ولماذا الحجم وحده ليس المقياس الصحيح، وإنما ما يجده المخترق داخلها.
- ال Base Images الأربع الشائعة: debian slim وalpine وdistroless وscratch، وماذا يوجد في كل منها.
- تجربة عملية: التطبيق نفسه على ست Images، مع قياس الحجم وعدد الملفات والبرامج التنفيذية وال Shell ومدير الحزم وبرامج setuid.
- ما الذي ينقص scratch بالضبط: شهادات CA والمناطق الزمنية وملف passwd ومجلد /tmp، وكيف تضيف كل واحد منها، والمشكلة التي ظهرت في /tmp.
- المستخدم غير root بالرقم، وملكية الملفات وصلاحياتها.
- الثغرات قبل وبعد مع Trivy وGrype، ولماذا لا تعني scratch صفر ثغرات.
- تثبيت ال Base Image بالبصمة Digest، وإعدادات التشغيل باختصار: نظام ملفات للقراءة فقط وإسقاط الصلاحيات.
- قائمة المكونات SBOM مع Syft والتوقيع مع cosign بمفتاح محلي، وما يحدث عندما يتحرك الوسم.
- القسم الرابع من معيار CIS Docker Benchmark، وكيف تشخص Container لا يوجد فيه Shell.
لماذا يهمك حجم ال Image؟ مساحة الهجوم Attack Surface
أول ما يخطر على البال عند الحديث عن تصغير ال Image هو المساحة: Image بحجم 1.4 جيجابايت تأخذ وقتاً أطول في السحب Pull على كل سيرفر، وتملأ قرص السيرفر بعد عدة إصدارات، وتكلف مساحة في ال Registry، وتبطئ خط CI. وهذا كله صحيح، ولكنه ليس السبب الأهم. فالسبب الأهم أن كل ملف في ال Image هو شيء قد يستخدمه من يصل إلى ال Container، وكل حزمة فيها هي سطر في تقرير الثغرات يحتاج أحداً يقرر هل هو خطر حقيقي أم لا.
لنفرض أن في تطبيقك ثغرة تسمح بتنفيذ أوامر عن بعد Remote Code Execution. إذا كانت ال Image فيها sh وcurl ومدير الحزم، فالمهاجم يكتب أمراً واحداً يحمل أدواته ويثبت ما يشاء، وإذا كان التطبيق يعمل بصلاحيات root فهو يملك نظام الملفات كله داخل ال Container. أما إذا كانت ال Image لا تحتوي إلا برنامجك، ولا يوجد فيها Shell ولا مدير حزم، والتطبيق يعمل بمستخدم عادي على نظام ملفات للقراءة فقط، فالثغرة نفسها تبقى خطيرة، ولكن ما يستطيع المهاجم فعله بعدها أقل بكثير. وهذا ما نسميه مساحة الهجوم Attack Surface: مجموع الأشياء التي يمكن أن يستغلها أحد، والهدف أن تصغرها إلى ما يحتاجه التطبيق فعلاً.
وهناك سبب ثالث يغيب عن كثيرين، وهو الضجيج في تقارير الفحص. فتقرير فيه 3,116 صفاً لن يقرأه أحد، وسوف يضيع فيه السطر الوحيد المهم، أما تقرير فيه سطران فكل سطر منهما يقرأ ويعالج في اليوم نفسه. لذلك فتصغير ال Image ليس تحسيناً شكلياً، وإنما شرط لكي يكون الفحص نفسه مفيداً.
ال Base Images الأربع: ماذا يوجد في كل منها؟
قبل التجربة لنعرف الخيارات. فعندما تكتب السطر FROM الأخير في Dockerfile متعدد المراحل Multi-stage Build فأنت تختار ما سيبقى مع تطبيقك في الإنتاج، وهناك أربعة خيارات شائعة، وقد قارن مقال فحص ال Docker Images بينها وبين Ubuntu Chiselled وWolfi من زاوية الفاحص، وهنا نهتم بما تحتويه وما ينقصها:
- debian:trixie-slim: توزيعة Debian 13 كاملة مع حذف التوثيق والملفات غير الضرورية. فيها bash وapt وdpkg وglibc وأدوات النظام الأساسية، وهي الأسهل في التشخيص لأنك تستطيع أن تدخل إليها وتثبت ما تحتاجه، ولكنها لا تحتوي شهادات CA إلا إذا ثبتت الحزمة
ca-certificates. - alpine:3.24: توزيعة صغيرة جداً مبنية على مكتبة musl بدلاً من glibc، وعلى busybox الذي يجمع عشرات الأوامر في برنامج واحد. فيها Shell ومدير الحزم apk، وفيها شهادات CA، ولكن لا توجد فيها قاعدة المناطق الزمنية tzdata، والاختلاف بين musl وglibc قد يغير سلوك البرامج المترجمة بلغة C.
- distroless: مشروع من Google ينشر Images فيها ملفات وقت التشغيل فقط: شهادات CA وtzdata وملفا passwd وgroup ومجلد /tmp، ولا يوجد فيها Shell ولا مدير حزم، كما يشرح مستودع distroless. والنوع
staticللبرامج التي لا تحتاج مكتبة C، مثل Go المبني دون cgo، وهناك أنواع أخرى فيها glibc أو Python أو Java أو Node.js، ولكل نوع وسم:nonrootيعمل بالمستخدم 65532 ووسم:debugفيه busybox للتشخيص. - scratch: ليست Image أصلاً، وإنما كلمة محجوزة في Docker تعني «ابدأ من نظام ملفات فارغ». ما تنسخه إليها هو كل ما فيها، وهي مناسبة لبرنامج مترجم ترجمة ثابتة Static Binary، بشرط أن تضيف بنفسك كل ما يحتاجه من النظام.
وهناك خيار خامس ظهر في السنوات الأخيرة، وهو ال Images المقواة Hardened Images التي تنشرها جهات تتابع ثغراتها، مثل Docker Hardened Images، وهي مبنية على الفكرة نفسها: أقل عدد من الحزم، ومستخدم عادي، وتحديث مستمر. وما سوف تراه في التجربة يساعدك على تقييم أي منها، لأن الأسئلة نفسها تنطبق عليها.
التطبيق الذي سوف نقيس عليه
لكي تكون المقارنة عادلة كتبنا تطبيقاً صغيراً بلغة Go اسمه pricesvc، وكل نقطة فيه تحتاج شيئاً واحداً من نظام التشغيل، فإذا فشلت عرفنا بالضبط ما الذي ينقص ال Image. والملفات كاملة في مجلد lab مع المقال:
// pricesvc: a tiny HTTP service used to compare base images.
// /health  -> ok
// /time    -> current time in Asia/Riyadh (needs tzdata)
// /fetch   -> GET an HTTPS URL (needs CA certificates)
// /report  -> writes a temp file (needs a writable /tmp)
// /whoami  -> user name of the running UID (needs /etc/passwd)
package main

import (
	"fmt"
	"log"
	"net/http"
	"os"
	"os/user"
	"time"
)

func main() {
	http.HandleFunc("/health", func(w http.ResponseWriter, r *http.Request) { fmt.Fprintln(w, "ok") })
	http.HandleFunc("/time", func(w http.ResponseWriter, r *http.Request) {
		loc, err := time.LoadLocation("Asia/Riyadh")
		if err != nil {
			http.Error(w, "time: "+err.Error(), 500)
			return
		}
		fmt.Fprintln(w, time.Now().In(loc).Format(time.RFC3339))
	})
	http.HandleFunc("/fetch", func(w http.ResponseWriter, r *http.Request) {
		c := http.Client{Timeout: 10 * time.Second}
		resp, err := c.Get("https://www.debian.org/")
		if err != nil {
			http.Error(w, "fetch: "+err.Error(), 502)
			return
		}
		resp.Body.Close()
		fmt.Fprintln(w, "fetch:", resp.Status)
	})
	http.HandleFunc("/report", func(w http.ResponseWriter, r *http.Request) {
		f, err := os.CreateTemp("", "report-*.csv")
		if err != nil {
			http.Error(w, "report: "+err.Error(), 500)
			return
		}
		defer os.Remove(f.Name())
		fmt.Fprintln(f, "id,price")
		f.Close()
		fmt.Fprintln(w, "report written to", f.Name())
	})
	http.HandleFunc("/whoami", func(w http.ResponseWriter, r *http.Request) {
		u, err := user.Current()
		if err != nil {
			http.Error(w, fmt.Sprintf("whoami: uid=%d: %v", os.Getuid(), err), 500)
			return
		}
		fmt.Fprintf(w, "uid=%s user=%s home=%s\n", u.Uid, u.Username, u.HomeDir)
	})
	log.Println("pricesvc listening on :8080")
	log.Fatal(http.ListenAndServe(":8080", nil))
}
واخترنا Go لأنها تعطي برنامجاً واحداً يمكن ترجمته دون مكتبة C، فنستطيع أن نجربه على الخيارات الأربعة بما فيها scratch. وإذا كان تطبيقك بلغة Python أو Node.js فالمبدأ نفسه، ولكن خياراتك تبدأ من distroless الخاصة بلغتك، لأن المفسر Interpreter نفسه يحتاج مكتبات النظام.
الطريقة البسيطة: ال Image التي بنينا فيها هي التي ننشرها
هذا هو ال Dockerfile الذي يكتبه أغلبنا في أول يوم، وهو يعمل فعلاً:
# 1) the builder image shipped as the runtime image
FROM golang:1.26.9
WORKDIR /src
COPY . .
RUN go build -o /usr/local/bin/pricesvc .
EXPOSE 8080
CMD ["pricesvc"]
والمشكلة أن ال Image golang مصممة للبناء، ففيها المترجم وأدواته ومكتبة Go القياسية بالمصدر، وفوقها توزيعة Debian بحزم التطوير مثل gcc وgit وopenssh-client. وكل هذا يذهب إلى الإنتاج مع برنامج لا يحتاج منه شيئاً. والحل المعروف هو البناء متعدد المراحل: مرحلة أولى فيها أدوات البناء، ومرحلة أخيرة لا تأخذ منها إلا البرنامج الناتج، وسوف نشرح تفاصيله وترتيب الطبقات وال Cache في مقال كتابة Dockerfile صحيح. وهذا هو الشكل الذي استخدمناه للخيارات الأربعة، ولا يختلف بينها إلا السطر FROM الأخير:
FROM golang:1.26.9 AS build
WORKDIR /src
COPY go.mod ./
COPY *.go ./
RUN CGO_ENABLED=0 go build -trimpath -ldflags="-s -w" -o /out/pricesvc .

FROM debian:trixie-slim
COPY --from=build /out/pricesvc /usr/local/bin/pricesvc
EXPOSE 8080
CMD ["pricesvc"]
في الإعداد أعلاه لاحظ التالي:
CGO_ENABLED=0يجعل Go يترجم برنامجاً ثابتاً لا يعتمد على glibc أو musl، وهذا شرط لكي يعمل على alpine وscratch وdistroless/static دون مفاجآت.-trimpathيحذف مسارات جهاز البناء من البرنامج، و-ldflags="-s -w"يحذف جداول الرموز Symbols ومعلومات التنقيح Debug Info، فيصغر البرنامج.- المرحلة الأخيرة لا تحتوي أي
RUN، فلا يوجد شيء يحتاج Shell أثناء البناء، وهذا ما يسمح لنا باستبدال debian بأي Base Image أخرى.
ثم بنينا الخمس بالأوامر التالية:
for v in full slim alpine distroless scratch; do
  docker build -q -f Dockerfile.$v -t ct2-h-pricesvc:$v .
done
docker images ct2-h-pricesvc
النتيجة الأولى: الحجم
والمخرج سوف يكون كما يلي:
IMAGE                       ID             DISK USAGE   CONTENT SIZE   EXTRA
ct2-h-pricesvc:alpine       809996464b44         22MB         6.56MB
ct2-h-pricesvc:distroless   2e8a9078be94       15.7MB         3.57MB
ct2-h-pricesvc:full         7b397e02143b       1.41GB          339MB
ct2-h-pricesvc:scratch      f35129f02e7c       9.01MB          2.7MB
ct2-h-pricesvc:slim         18ad8ad978b6        127MB         32.6MB
في المخرج أعلاه لاحظ التالي:
- في Docker 29 مع مخزن containerd للـ Images يعرض الأمر عمودين:
DISK USAGEوهو ما تأخذه ال Image على القرص بعد فك ضغط طبقاتها، وCONTENT SIZEوهو حجم الطبقات المضغوطة كما تنتقل عبر الشبكة وتحفظ في ال Registry. والعمود الثاني هو ما يحدد وقت السحب على كل سيرفر جديد. - الفرق بين أكبر Image وأصغرها 156 مرة على القرص، و125 مرة في الحجم المضغوط، والبرنامج نفسه في كل الحالات تقريباً 6.7 ميجابايت.
- slim أكبر من alpine بنحو ست مرات، لأنها تحمل glibc وbash وapt وdpkg وقاعدة بيانات الحزم.
- distroless أكبر من scratch بنحو 6.7 ميجابايت على القرص، وأغلب الفرق هو قاعدة المناطق الزمنية tzdata وشهادات CA، وهي أشياء سوف نحتاج أن نضيفها إلى scratch بأنفسنا كما سيأتي.
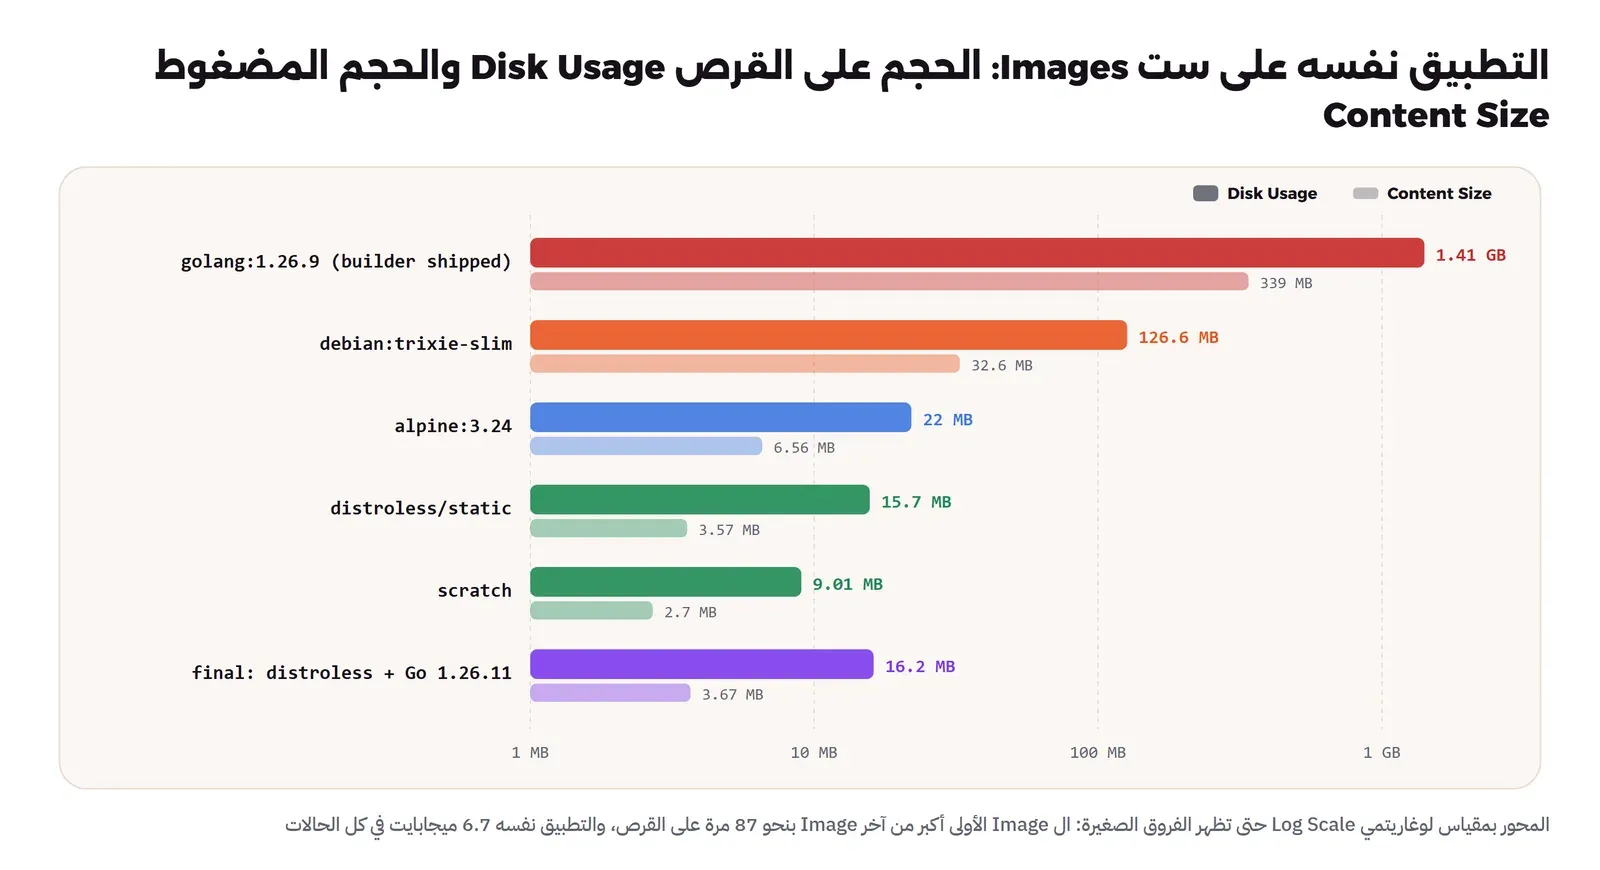
وعدد الطبقات Layers مختلف أيضاً، ويظهر بالأمر docker image inspect --format '{{len .RootFS.Layers}}': عشر طبقات في full، وطبقتان في slim وalpine، وطبقة واحدة في scratch، وأربع عشرة في distroless لأنها تبنى بأداة Bazel وتضع كل مكون في طبقة مستقلة. وعدد الطبقات في حد ذاته لا يهم كثيراً اليوم، والمهم هو حجمها وما فيها.
ماذا يوجد داخل كل Image؟
الحجم رقم واحد، ولكن السؤال الأمني هو ما الذي يجده من يصل إلى ال Container. لذلك صدرنا نظام ملفات كل Image بالأمر docker export وعددنا ما فيه:
c=$(docker create ct2-h-pricesvc:$v)
docker export $c > ex-$v.tar && docker rm $c
tar -tvf ex-$v.tar | grep -c '^-'                 # regular files
tar -tvf ex-$v.tar | grep -E '^-..x' | wc -l      # executables
tar -tvf ex-$v.tar | grep -E '^-..s'              # setuid binaries
tar -tf  ex-$v.tar | grep -E '^(bin|usr/bin)/(sh|bash|dash|ash|busybox)$'
tar -tf  ex-$v.tar | grep -E '^(usr/bin/(apt|apt-get|dpkg)|sbin/apk)$'
full files=31630 exec=792 shells=3 pm=[apt apt-get dpkg] suid=[chfn chsh gpasswd mount newgrp passwd su umount ssh-keysign]
slim files=2682 exec=405 shells=3 pm=[apt apt-get dpkg] suid=[chfn chsh gpasswd mount newgrp passwd su umount]
alpine files=88 exec=27 shells=3 pm=[apk] suid=[]
distroless files=966 exec=9 shells=0 pm=[] suid=[]
scratch files=6 exec=6 shells=0 pm=[] suid=[]في المخرج أعلاه لاحظ التالي:
- برامج setuid: وهي برامج تعمل بصلاحيات مالكها root مهما كان من شغلها، مثل
suوpasswdوmount. توجد ثمانية منها في slim وتسعة في full، وهي الطريق المعتاد لرفع الصلاحيات Privilege Escalation إذا كان فيها خطأ، والمعيار CIS يطلب إزالتها كما سيأتي. أما alpine فلا يوجد فيها أي برنامج setuid رغم أن فيها Shell. - ال Shell ومدير الحزم: موجودان في الثلاث الأولى، وغير موجودين في distroless وscratch.
- عدد الملفات في distroless: 966 ملفاً، وأغلبها ملفات المناطق الزمنية، وهي بيانات وليست برامج، أما البرامج التنفيذية فتسعة فقط.
- scratch بستة ملفات: البرنامج، وخمسة ملفات يضيفها Docker نفسه عند إنشاء ال Container، وهي
.dockerenvو/etc/hostsو/etc/hostnameو/etc/resolv.confو/dev/console، وهي موجودة في كل الأرقام أعلاه.
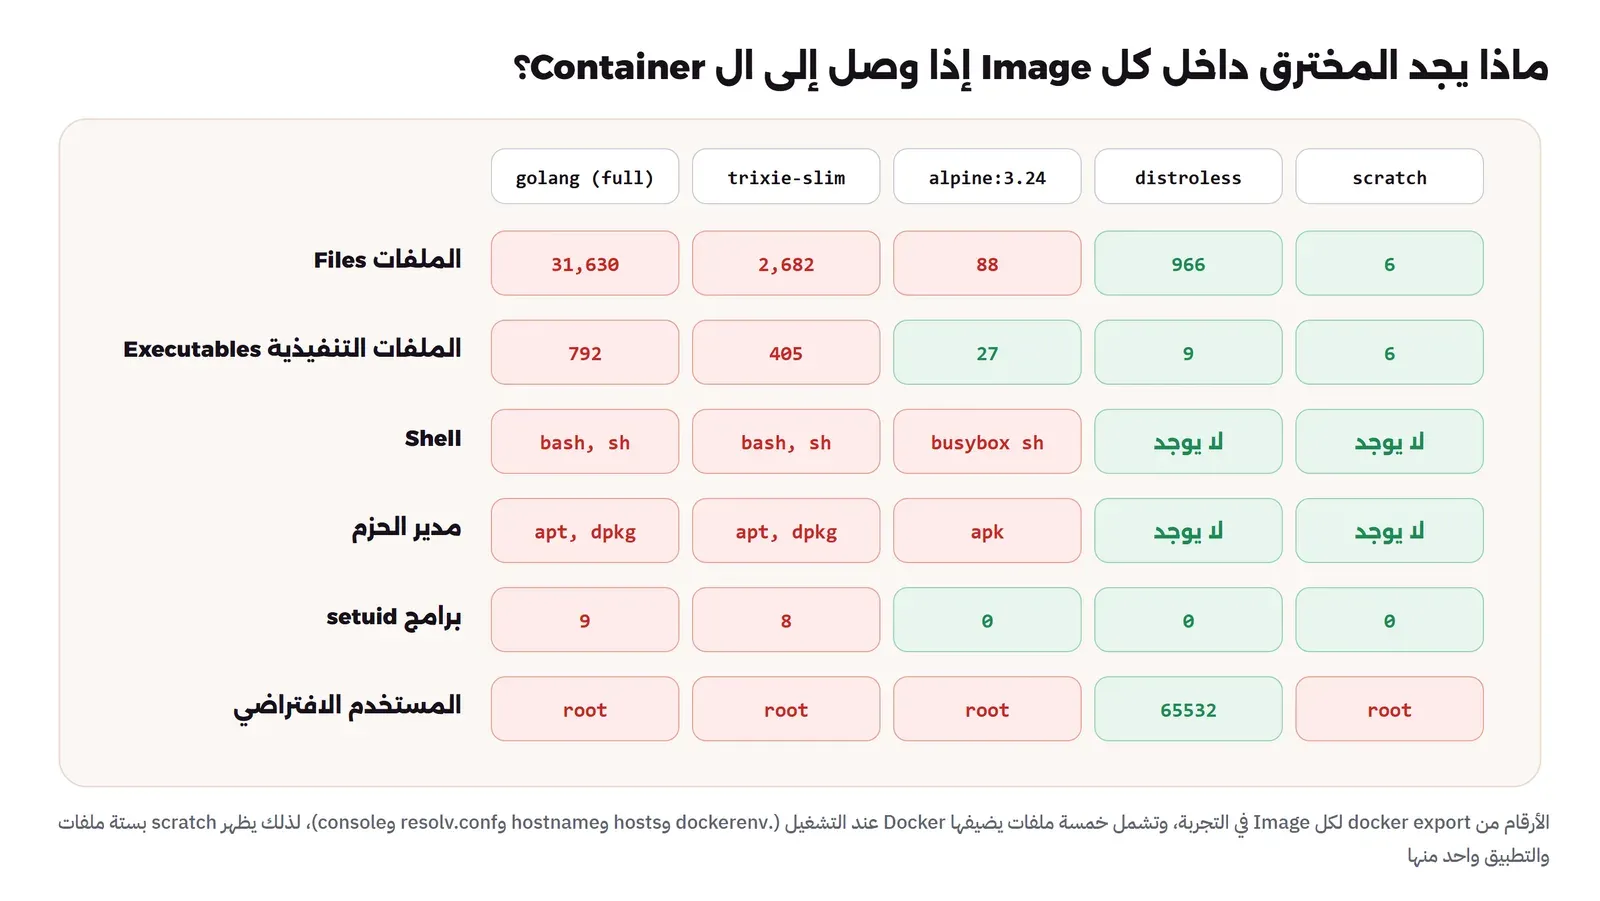
وما معنى هذا عملياً؟ لننفذ ما يفعله مهاجم وصل إلى Container يعمل على alpine بالإعداد الافتراضي:
docker exec ct2-h-alpine sh -c 'id; apk add -q curl; which curl'
docker exec ct2-h-distroless sh
docker exec ct2-h-scratchfix /bin/sh
uid=0(root) gid=0(root) groups=0(root),0(root),1(bin),2(daemon),3(sys),4(adm),6(disk),10(wheel),...
/usr/bin/curl
OCI runtime exec failed: exec failed: unable to start container process: exec: "sh": executable file not found in $PATH
OCI runtime exec failed: exec failed: unable to start container process: exec: "/bin/sh": stat /bin/sh: no such file or directoryفي alpine كان المستخدم root، فثبت curl من مستودعات Alpine بأمر واحد، وبعدها يستطيع المهاجم أن يحمل ما يشاء. أما في distroless وscratch فلا يوجد Shell أصلاً، فلا يبدأ الأمر. ولاحظ أن غياب ال Shell لا يمنع الهجوم نفسه، فثغرة في برنامجك تبقى ثغرة، ولكنه يجعل الخطوة التالية أصعب بكثير، لأن المهاجم يحتاج أن يحمل برنامجه بطريقة أخرى ويجد مكاناً يكتبه فيه ويشغله منه، وهذا ما سوف نمنعه أيضاً بإعدادات التشغيل.
هل يعمل التطبيق على كل منها؟
الصغر لا قيمة له إذا لم يعمل التطبيق، لذلك شغلنا ال Containers الخمسة وطلبنا النقاط الأربع من كل واحد:
i=1; for v in full slim alpine distroless scratch; do
  docker run -d --name ct2-h-$v -p 127.0.0.1:1957$i:8080 ct2-h-pricesvc:$v; i=$((i+1))
done
for e in time fetch report whoami; do curl -s 127.0.0.1:19572/$e; done   # and so on for each port
== full
/time -> 2026-11-18T18:51:23+03:00
/fetch -> fetch: 200 OK
/report -> report written to /tmp/report-528162014.csv
/whoami -> uid=0 user=root home=/root
== slim
/time -> 2026-11-18T18:51:25+03:00
/fetch -> fetch: Get "https://www.debian.org/": tls: failed to verify certificate: x509: certificate signed by unknown authority
/report -> report written to /tmp/report-274662010.csv
/whoami -> uid=0 user=root home=/root
== alpine
/time -> time: unknown time zone Asia/Riyadh
/fetch -> fetch: 200 OK
/report -> report written to /tmp/report-992780907.csv
/whoami -> uid=0 user=root home=/root
== distroless
/time -> 2026-11-18T18:51:27+03:00
/fetch -> fetch: 200 OK
/report -> report written to /tmp/report-2593922166.csv
/whoami -> uid=65532 user=nonroot home=/home/nonroot
== scratch
/time -> time: unknown time zone Asia/Riyadh
/fetch -> fetch: Get "https://www.debian.org/": tls: failed to verify certificate: x509: certificate signed by unknown authority
/report -> report: open /tmp/report-2620125468.csv: no such file or directory
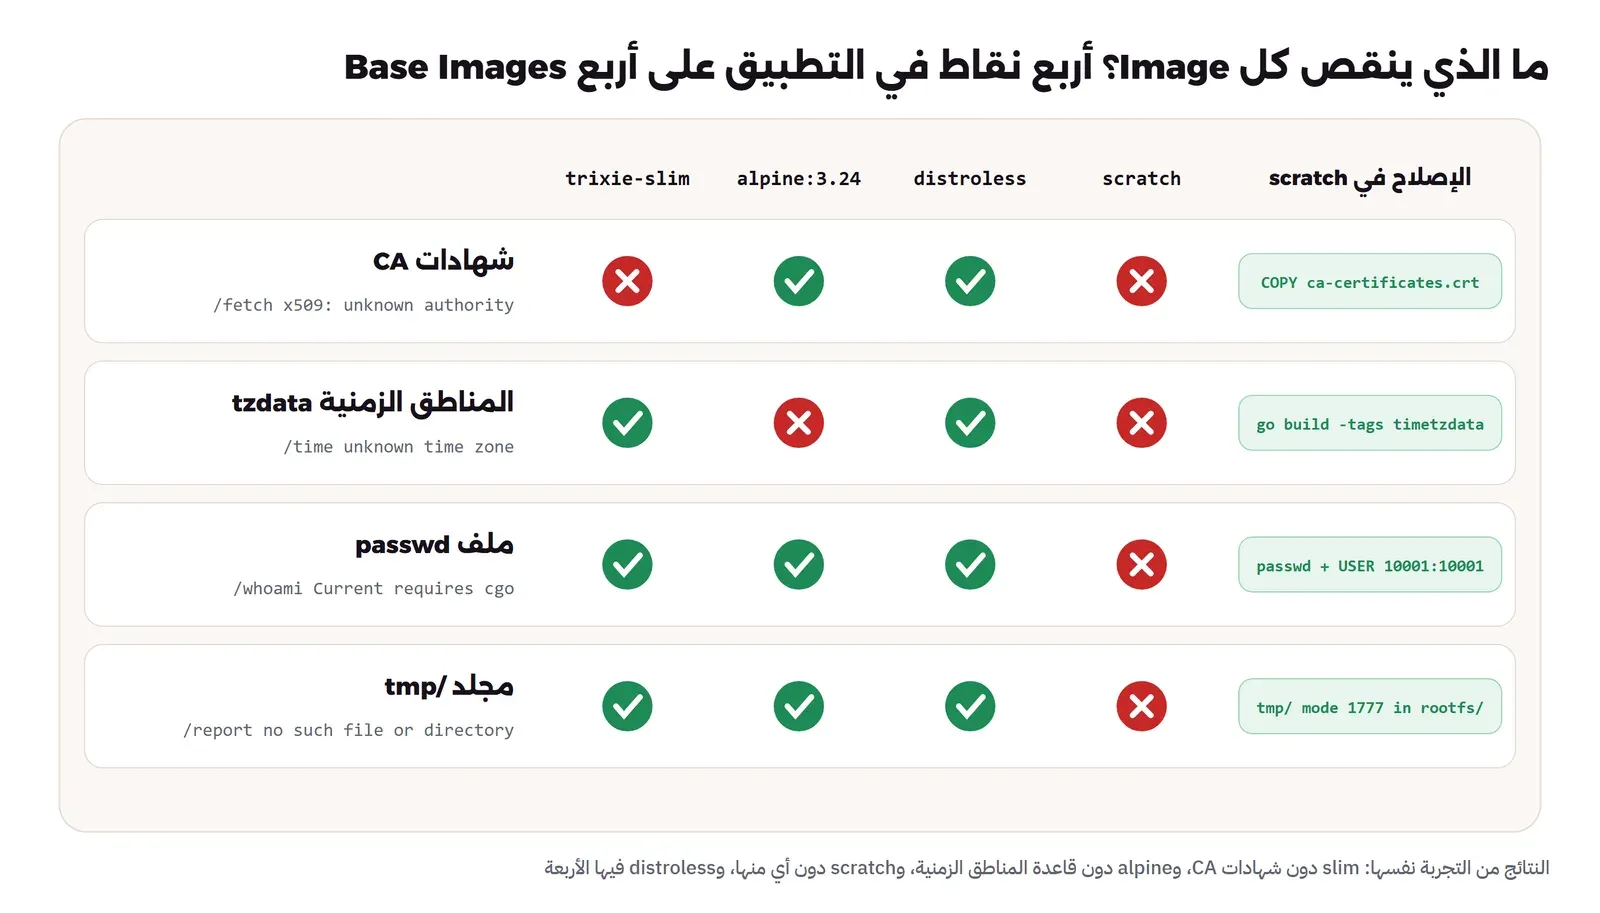
/whoami -> whoami: uid=0: user: Current requires cgo or $USER set in environmentوهنا أول مفاجأة لمن يظن أن الخيارات تختلف في الحجم فقط. فلنقرأ المخرج سطراً سطراً:
- slim و/fetch: فشل الاتصال بالرسالة
x509: certificate signed by unknown authority، لأن debian:trixie-slim لا تحتوي حزمةca-certificates، فلا يعرف البرنامج أي جهة إصدار يثق بها. وهذا خطأ يظهر عادة في الإنتاج فقط، لأن بيئة التطوير لا تتصل بخدمات خارجية. والحل في slim هوapt-get install --no-install-recommends ca-certificatesفي المرحلة الأخيرة. - alpine و/time: فشل بالرسالة
unknown time zone Asia/Riyadh، لأن alpine لا تحتوي قاعدة المناطق الزمنية. والأخطر من الفشل هنا هو ما يحدث عندما يتجاهل الكود الخطأ ويستخدم UTC، فتخرج التقارير بتوقيت خاطئ بثلاث ساعات دون أي رسالة. - distroless: النقاط الأربع نجحت، والمستخدم 65532 باسم nonroot، لأن الوسم
:nonrootيضبط ذلك، والصورة فيها كل ما يحتاجه برنامج ثابت. - scratch: فشلت النقاط الأربع، وكل رسالة تخبرك بالضبط ما الذي ينقص، وهذا موضوع القسم التالي.
- full وslim وalpine تعمل بصلاحيات root لأن أحداً لم يكتب
USER، وهذا هو الافتراضي في Docker.
scratch: ما الذي ينقصه وكيف تضيفه؟
إذا اخترت scratch فأنت تتحمل مسؤولية أن تضيف كل ما يحتاجه البرنامج من النظام، وقد رأينا أربعة أشياء، ولكل منها حل:
- شهادات CA: ننسخ ملف الشهادات من مرحلة البناء، فال Image الخاصة بـ golang فيها
/etc/ssl/certs/ca-certificates.crt، وGo يبحث عنه في هذا المسار. ولاحظ أن الملف ينسخ وقت البناء، فإذا لم تعد البناء فلن تصلك الشهادات الجديدة أو إلغاء الشهادات القديمة. - المناطق الزمنية: Go يستطيع أن يضمن قاعدة المناطق الزمنية داخل البرنامج نفسه بالوسم
-tags timetzdataأو باستيراد الحزمة time/tzdata، فيكبر البرنامج قليلاً ولا يحتاج ملفات من النظام. والبديل أن تنسخ/usr/share/zoneinfoمن مرحلة البناء. - ملف passwd: الحزمة os/user في Go دون cgo تقرأ
/etc/passwdلكي تعرف اسم المستخدم، فإذا لم تجد الملف بحثت عن المتغير$USER، فإذا لم تجده أعطت الخطأ الذي رأيناه. وهناك برامج كثيرة تحتاج اسم المستخدم أو مجلده الرئيسي Home Directory، لذلك نضيف سطراً للمستخدم الذي سيعمل به التطبيق. - مجلد /tmp: غير موجود أصلاً في scratch، و
os.CreateTempيكتب فيه افتراضياً، وكذلك أغلب المكتبات التي تحتاج ملفات مؤقتة.
وهذا هو ال Dockerfile الأول الذي كتبناه للإصلاح، وفيه خطأ لم نتوقعه:
# syntax=docker/dockerfile:1
FROM golang:1.26.9@sha256:37cfcca63222ec499bec5e8ad7aad52dbf7529db36d5812b8eae2f0621aa92d6 AS build
WORKDIR /src
COPY go.mod ./
COPY *.go ./
# timetzdata embeds the time zone database in the binary (about 450 KB)
RUN CGO_ENABLED=0 go build -trimpath -tags timetzdata -ldflags="-s -w" -o /out/pricesvc .
# what scratch lacks: a passwd entry for the runtime user and a writable /tmp
RUN mkdir -p /out/etc /out/tmp && chmod 1777 /out/tmp \
 && echo 'app:x:10001:10001:app:/nonexistent:/sbin/nologin' > /out/etc/passwd \
 && echo 'app:x:10001:' > /out/etc/group

FROM scratch
COPY --from=build /etc/ssl/certs/ca-certificates.crt /etc/ssl/certs/ca-certificates.crt
COPY --from=build /out/etc/passwd /out/etc/group /etc/
COPY --from=build /out/tmp /tmp
COPY --from=build /out/pricesvc /pricesvc
USER 10001:10001
EXPOSE 8080
ENTRYPOINT ["/pricesvc"]
/time -> 2026-11-18T18:54:56+03:00
/fetch -> fetch: 200 OK
/report -> report: open /tmp/report-2802587406.csv: permission denied
/whoami -> uid=10001 user=app home=/nonexistentثلاث نقاط نجحت، ولكن /report تغيرت رسالته من «غير موجود» إلى «لا توجد صلاحية» permission denied، رغم أننا كتبنا chmod 1777 بوضوح. ولكي نعرف السبب صدرنا نظام ملفات ال Container ونظرنا إلى المجلد:
-rw-r--r-- 0/0          49 2026-11-18 18:54 etc/passwd
-rw-r--r-- 0/0      224449 2026-10-06 04:41 etc/ssl/certs/ca-certificates.crt
-rwxr-xr-x 0/0     6713506 2026-11-18 18:54 pricesvc
drwxr-xr-x 0/0           0 2026-11-18 18:54 tmp/
المجلد tmp/ بالوضع drwxr-xr-x، أي 0755 وملك root، فلا يستطيع المستخدم 10001 أن يكتب فيه. والسبب في سلوك الأمر COPY: عندما يكون المصدر مجلداً فإن Docker ينسخ محتواه وليس المجلد نفسه، كما تشرح وثائق COPY، والمجلد /out/tmp فارغ، فلم ينسخ شيء، وأنشأ Docker الوجهة /tmp بالوضع الافتراضي، فضاع الوضع 1777 الذي ضبطناه. وهذا من الأخطاء التي لا تظهر إلا عندما يعمل التطبيق بمستخدم عادي، لأن root يكتب في أي مجلد مهما كان وضعه.
والحل الذي نفضله أن نبني نظام الملفات النهائي كاملاً في مجلد واحد في مرحلة البناء، ثم ننسخ محتوى هذا المجلد إلى الجذر بأمر واحد، فتبقى المجلدات الفرعية بأوضاعها لأنها هذه المرة جزء من المحتوى المنسوخ:
FROM golang:1.26.9@sha256:37cfcca63222ec499bec5e8ad7aad52dbf7529db36d5812b8eae2f0621aa92d6 AS build
WORKDIR /src
COPY go.mod ./
COPY *.go ./
# timetzdata embeds the time zone database in the binary
RUN CGO_ENABLED=0 go build -trimpath -tags timetzdata -ldflags="-s -w" -o /pricesvc .
# build the whole runtime file tree in one folder, with the right modes
RUN mkdir -p /rootfs/etc/ssl/certs /rootfs/tmp && chmod 1777 /rootfs/tmp \
 && cp /etc/ssl/certs/ca-certificates.crt /rootfs/etc/ssl/certs/ \
 && echo 'app:x:10001:10001:app:/nonexistent:/sbin/nologin' > /rootfs/etc/passwd \
 && echo 'app:x:10001:' > /rootfs/etc/group \
 && cp /pricesvc /rootfs/pricesvc

FROM scratch
# copying the folder's contents keeps the 1777 mode of tmp/
COPY --from=build /rootfs/ /
USER 10001:10001
EXPOSE 8080
ENTRYPOINT ["/pricesvc"]
IMAGE ID DISK USAGE CONTENT SIZE EXTRA
ct2-h-pricesvc:scratch-fixed ab9b3157b065 9.9MB 2.93MB
/time -> 2026-11-18T18:58:09+03:00
/fetch -> fetch: 200 OK
/report -> report written to /tmp/report-2197353072.csv
/whoami -> uid=10001 user=app home=/nonexistent
layers=1 user=10001:10001في المخرج أعلاه لاحظ التالي:
- النقاط الأربع نجحت، وال Image زادت 0.9 ميجابايت فقط عن scratch الفارغة: الشهادات 224 كيلوبايت، والباقي قاعدة المناطق الزمنية داخل البرنامج.
- طبقة واحدة فقط، لأن الأمر
COPYواحد، وهذا يجعل ال Image أسهل في القراءة بالأمرdocker history. - المستخدم مكتوب بالرقم
10001:10001، والمجلد الرئيسي/nonexistentوالـ Shell/sbin/nologin، وهي القيم المعتادة لمستخدم خدمة لا يسجل دخولاً.
وقد يتساءل البعض: إذا كانت distroless/static تعطيني كل هذا جاهزاً بحجم 15.7 ميجابايت، فلماذا أتعب نفسي بـ scratch؟ والإجابة أن الفرق 6 ميجابايت فقط، والذي يحدد الاختيار هو من يتابع هذه الملفات. ففي distroless تتابع Google تحديث الشهادات وtzdata وتعيد بناء ال Image، وأنت تحتاج فقط أن تعيد بناء تطبيقك فوقها، أما في scratch فأنت من يتابع، ومتى نسيت إعادة البناء بقيت شهادات قديمة داخل ال Image. لذلك نوصي بـ distroless/static كخيار افتراضي لبرامج Go وRust الثابتة، ونترك scratch لمن يريد أن يعرف كل ملف في ال Image بنفسه، مع خط بناء يعيد البناء على جدول.
ماذا لو كتبت اسم المستخدم بدلاً من رقمه؟
لنجرب أن نشغل Image scratch الأولى، التي لا يوجد فيها ملف passwd، باسم مستخدم:
docker run --rm --user app ct2-h-pricesvc:scratchdocker: Error response from daemon: unable to find user app: no matching entries in passwd fileDocker يحول الاسم إلى رقم بقراءة /etc/passwd داخل ال Image نفسها، فإذا لم يجده رفض تشغيل ال Container. أما الرقم فلا يحتاج أي ملف، والنواة Kernel لا تعرف إلا الأرقام أصلاً. وهذا سبب أول لكتابة USER بالرقم، والسبب الثاني في القسم التالي.
المستخدم غير root بالرقم: USER وملكية الملفات
كل Container يعمل بصلاحيات root إلا إذا قلت غير ذلك، و root داخل ال Container هو نفسه root على السيرفر من ناحية رقم المستخدم UID 0، مع قيود من النواة مثل ال Capabilities و seccomp. لذلك فإذا خرج المهاجم من ال Container بثغرة في النواة أو في إعداد خاطئ، مثل Volume من مجلد حساس على السيرفر، فهو يخرج بصلاحيات root. والحل البسيط والفعال أن يعمل التطبيق بمستخدم عادي، وهذا أول بند في القسم الرابع من معيار CIS كما سيأتي، وتشرح وثائق USER صيغته.
وهناك أربع قواعد عملية:
- اكتب المستخدم بالرقم:
USER 65532:65532وليسUSER nonroot. فإلى جانب ما رأيته مع scratch، فإن Kubernetes عند ضبطrunAsNonRoot: trueيحتاج أن يعرف أن المستخدم ليس 0، ولا يستطيع أن يعرف ذلك من اسم دون أن يقرأ ملفات ال Image، فيرفض kubelet تشغيل ال Container عندما يكونUSERاسماً برسالةimage has non-numeric user (nonroot), cannot verify user is non-root، كما في كود kubelet نفسه، والحقل موصوف في وثائق Security Context. - اجعل البرنامج ملك root وللقراءة فقط: الأمر
COPY --chown=0:0 --chmod=0555يجعل البرنامج ملك root بصلاحية القراءة والتنفيذ فقط، فالتطبيق يعمل بالمستخدم 65532 ولا يستطيع أن يعدل برنامجه نفسه. والخطأ الشائع هو العكس:COPY --chown=app:app . /app، فيصبح التطبيق مالك ملفاته ويستطيع المهاجم أن يغيرها. - أعط صلاحية الكتابة لمجلد واحد فقط: إذا كان التطبيق يكتب بيانات فأعطه مجلداً واحداً ملكاً له، والأفضل أن يكون Volume وليس جزءاً من ال Image.
- لا تحتاج root لفتح منفذ: التطبيق يستمع على 8080، والمنفذ 80 أو 443 يكون على ال Reverse Proxy أو بنشر المنفذ
-p 80:8080، فلا يحتاج التطبيق صلاحية فتح المنافذ المنخفضة.
وهذا هو ال Dockerfile النهائي الذي نوصي به لبرنامج Go، مع إصدار Go أحدث سوف نعرف سببه في قسم الثغرات:
# Builder and runtime both pinned by digest; the tag stays for people and for Renovate
FROM golang:1.26.11-alpine@sha256:ecb67f987aa1a57794c91d19ade7ae0209f2f0f5496aaef9e6ae85ddf92d02ab AS build
WORKDIR /src
COPY go.mod ./
COPY *.go ./
RUN CGO_ENABLED=0 go build -trimpath -tags timetzdata -ldflags="-s -w" -o /pricesvc .

FROM gcr.io/distroless/static-debian13:nonroot@sha256:aafe993665bf6200db38a02c11a9351e782a84b6a45e7f33b6695638c88e3931
COPY --from=build --chown=0:0 --chmod=0555 /pricesvc /usr/local/bin/pricesvc
USER 65532:65532
EXPOSE 8080
ENTRYPOINT ["/usr/local/bin/pricesvc"]
ولاحظ أننا كتبنا USER 65532:65532 رغم أن الوسم :nonroot يضبطه، والسبب أن ال Dockerfile يجب أن يقول بوضوح ما يحدث، وأن الاعتماد على إعداد مخفي في ال Base Image يجعل من يقرأ الملف بعد سنة يظن أن التطبيق يعمل بصلاحيات root، أو يغير ال Base Image فيصبح كذلك فعلاً دون أن ينتبه أحد.
الثغرات قبل وبعد: Trivy وGrype
الآن نأتي للرقم الذي بدأ به فريق الأمن. فحصنا كل Image بأداتين، Trivy وGrype، وكل أداة في Container مع Volume يحفظ قاعدة بيانات الثغرات حتى لا تنزل في كل مرة:
docker volume create ct2-h-trivy-cache
docker run --rm -v /var/run/docker.sock:/var/run/docker.sock -v ct2-h-trivy-cache:/root/.cache \
  aquasec/trivy:0.76.2 image --quiet ct2-h-pricesvc:scratch

docker volume create ct2-h-grype-cache
docker run --rm -v /var/run/docker.sock:/var/run/docker.sock -v ct2-h-grype-cache:/.cache/grype \
  anchore/grype:v0.122.1 -q docker:ct2-h-pricesvc:scratch
وواجهنا هنا مشكلة صغيرة تستحق الذكر: في أول تشغيل ربطنا Volume الخاص بـ Grype بالمسار /root/.cache/grype كما فعلنا مع Trivy، فكان كل فحص ينزل قاعدة البيانات من جديد ويأخذ عدة دقائق حتى لـ Image صغيرة. والسبب أن ال Image الخاصة بـ Grype تحفظ قاعدة البيانات في /.cache/grype، والأمر grype db status يطبع المسار الصحيح، فإذا كان فحص أداة بطيئاً بشكل غير منطقي فابدأ من هنا.
وهذا ما أعطاه Trivy لـ Image scratch قبل الإصلاح:
pricesvc (gobinary)
===================
Total: 2 (UNKNOWN: 0, LOW: 0, MEDIUM: 1, HIGH: 1, CRITICAL: 0)

│ Library │  Vulnerability  │ Severity │ Status │ Installed Version │  Fixed Version  │ Title
│ stdlib  │ CVE-2026-111943 │ HIGH     │ fixed  │ v1.26.9           │ 1.26.10, 1.27.3 │ crypto/x509: Man-in-the-middle attacks via untrusted intermediate certificates
│         │ CVE-2026-97054  │ MEDIUM   │        │                   │ 1.26.11, 1.27.4 │ For HTTP/1 servers, when MaxBytesReader's limit is exceeded, ...
وهنا الدرس الأهم في هذا القسم: Image فيها ملف واحد، وفيها ثغرتان. فالبرنامج المترجم بلغة Go يحمل مكتبة Go القياسية stdlib بالإصدار الذي ترجم به، ويكتب Go هذا الإصدار داخل البرنامج، فيقرؤه Trivy ويقارنه بقاعدة الثغرات. والإصدار 1.26.9 فيه ثغرة عالية في crypto/x509 أصلحت في 1.26.10، وثغرة متوسطة في net/http أصلحت في 1.26.11، كما تقول صفحة إصدارات Go التي تذكر أن 1.26.10 صدر في 19 أكتوبر 2026 بإصلاحات أمنية لـ crypto/x509، و1.26.11 في 10 نوفمبر 2026 بإصلاحات أمنية منها net/http. وبرنامجنا يستخدم الاثنين فعلاً، فهو يتصل بـ HTTPS ويستقبل HTTP. لذلك فـ scratch لا تعني صفر ثغرات، وإنما تعني أن كل الثغرات في كودك ومكتباتك وفي المترجم الذي بنيت به.
ثم غيرنا مرحلة البناء إلى golang:1.26.11-alpine وأعدنا البناء والفحص، والجدول التالي يجمع الأرقام كما خرجت من الأداتين بقاعدتي بيانات يوم 18 نوفمبر 2026:
| ال Image | Trivy: كل الصفوف | Trivy: حرجة / عالية | Trivy: لها إصلاح fixed | Grype: كل الصفوف | Grype: حرجة / عالية | Grype: لها إصلاح |
|---|---|---|---|---|---|---|
| full (golang:1.26.9) | 3,116 | 4 / 290 | 1,425 | 1,409 | 36 / 278 | 28 |
| slim (trixie-slim) | 218 | 0 / 48 | 4 | 207 | 0 / 71 | 4 |
| alpine:3.24 | 3 | 0 / 1 | 3 | 16 | 1 / 8 | 3 |
| distroless/static | 2 | 0 / 1 | 2 | 2 | 0 / 0 | 2 |
| scratch | 2 | 0 / 1 | 2 | 2 | 0 / 0 | 2 |
| النهائية: distroless مع Go 1.26.11 | 0 | 0 / 0 | 0 | 0 | 0 / 0 | 0 |
| scratch مع Go 1.26.11 | 0 | 0 / 0 | 0 | 0 | 0 / 0 | 0 |
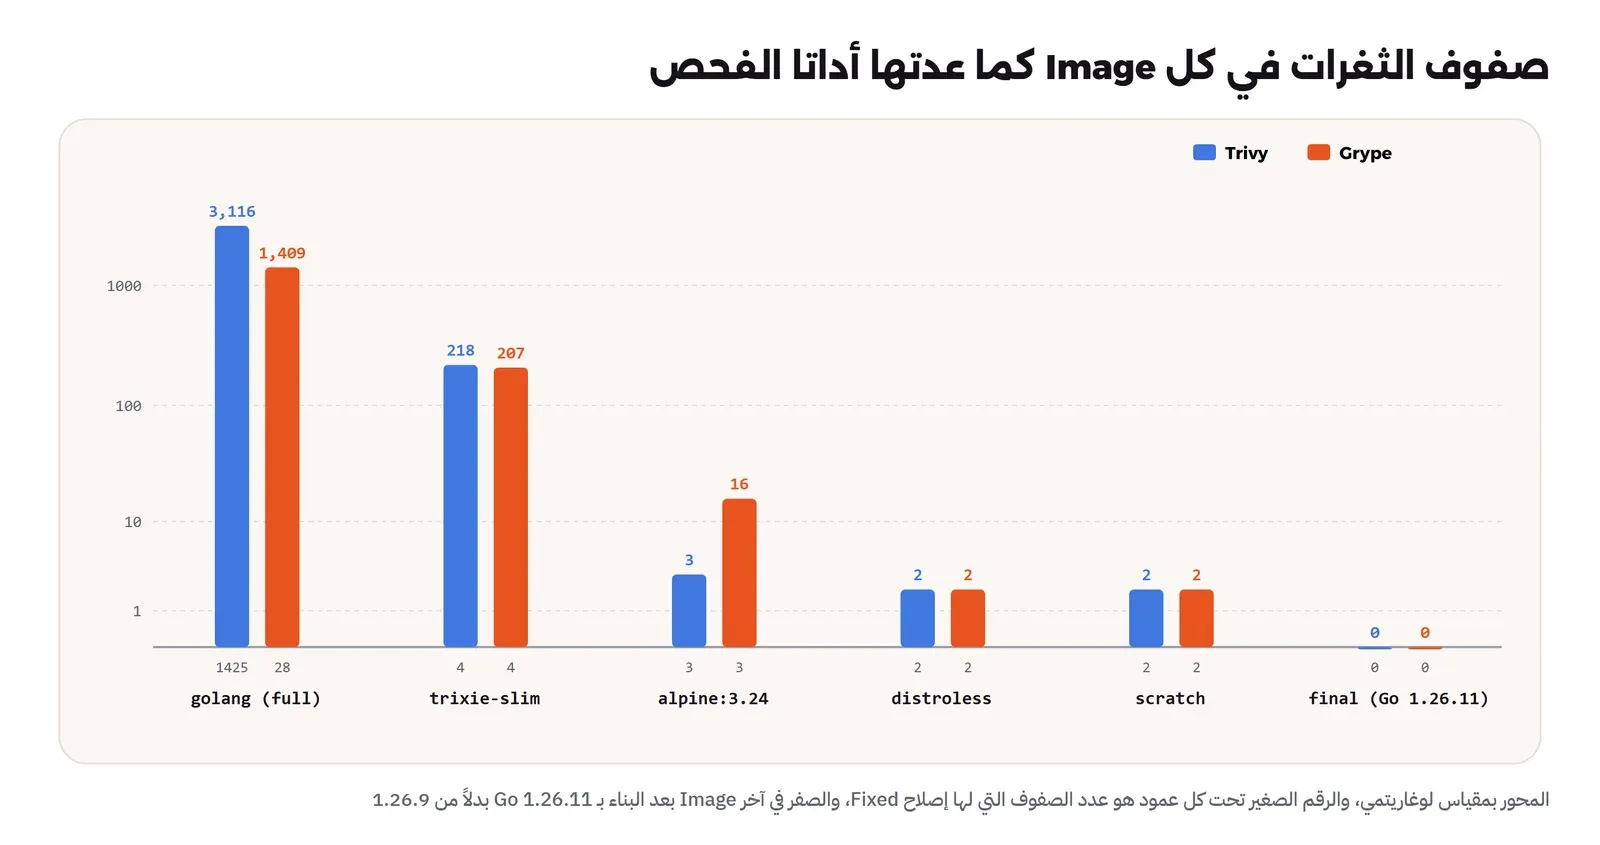
في الجدول أعلاه لاحظ التالي:
- أكبر انخفاض جاء من البناء متعدد المراحل: من 3,116 صفاً إلى 218 بمجرد ألا ننشر أدوات البناء، ثم إلى رقم واحد بعد ترك Debian. ولاحظ أن 3,094 صفاً من صفوف full جاءت من حزم Debian، و22 من برامج Go في ال Image نفسها، أي المترجم وأدواته، فكل أداة من أدوات Go مبنية بالإصدار 1.26.9 تظهر بثغرتيه.
- slim فيها 218 صفاً ولكن أربعة فقط لها إصلاح: 212 صفاً من حزم Debian حالتها
affected، أي أن Debian لم تصدر لها إصلاحاً بعد، وصفانfix_deferred، والإصلاح المتاح كان لـ zlib1g وللمكتبة القياسية في برنامجنا. وهذه الأرقام هي ما يجعل تقارير الفحص تتجاهل، وقد شرح مقال الفحص لماذا تبقى توزيعة حية مثل Debian 13 بصفوف كثيرة مفتوحة. - Trivy وGrype لا يتفقان، وخاصة في alpine: وجد Trivy ثلاث صفوف، ووجد Grype ستة عشر، منها ثغرات في OpenSSL (libcrypto3 وlibssl3) حالة إصلاحها
unknownلم يذكرها Trivy أصلاً، وثغرة zlib نفسها صنفها Trivy متوسطة وGrype حرجة. وفي distroless وscratch وجدت الأداتان الثغرتين نفسيهما في مكتبة Go، ولكن Grype سماهما بمعرفات قاعدة ثغرات Go مثلGO-2026-6809وصنفهما متوسطتين، بينما صنف Trivy الأولى عالية. والسبب أن كل أداة تقرأ مصادر مختلفة وتختار مصدر الخطورة بطريقتها، وهذا ما يجعل الفحص بأداتين مفيداً في المراجعة وليس في البوابة. - ال Image النهائية صفر في Trivy: ليس لأنها خالية من الأخطاء، وإنما لأن كل ما فيها معروف ومحدث في يوم الفحص. وبعد أسبوعين قد يظهر فيها سطر جديد، لذلك يبقى الفحص الدوري وإعادة البناء جزءاً من العملية.
وهل نحتاج alpine أصلاً؟ في هذه التجربة، لا. فالبرنامج لا يستخدم أي شيء من alpine، وكل ما أضافته هو Shell وapk وOpenSSL الذي لا يستخدمه برنامج Go، لأن Go يحمل مكتبة TLS خاصة به. وهذه حالة شائعة: مكتبات في ال Image لا يحملها البرنامج إلى الذاكرة أبداً، ولكنها تظهر في كل تقرير، وتحتاج من يقرر في كل مرة أنها لا تهم.
تثبيت ال Base Image بالبصمة Digest Pinning
في ال Dockerfile النهائي كتبنا كل FROM بالوسم والبصمة معاً، مثل golang:1.26.11-alpine@sha256:ecb67f98…. والسبب أن الوسم Tag في Docker Hub يتحرك: الوسم 1.26.11-alpine نفسه قد يعاد بناؤه عندما تصدر Alpine تحديثاً لحزمها، فبناء اليوم وبناء الأسبوع القادم من ال Dockerfile نفسه قد يعطيان Images مختلفة. أما البصمة Digest فهي هاش محتوى ال Manifest، فإذا ثبتها حصلت على المحتوى نفسه دائماً، وقد شرح مقال تحديث ال Containers الفرق بالتفصيل مع التراجع بالبصمة. والبصمة تأتي من الأمر docker buildx imagetools inspect:
docker buildx imagetools inspect golang:1.26.11-alpine --format '{{.Manifest.Digest}}'
docker buildx imagetools inspect gcr.io/distroless/static-debian13:nonroot --format '{{.Manifest.Digest}}'
sha256:ecb67f987aa1a57794c91d19ade7ae0209f2f0f5496aaef9e6ae85ddf92d02ab
sha256:aafe993665bf6200db38a02c11a9351e782a84b6a45e7f33b6695638c88e3931وهذه بصمة الفهرس Index الذي يجمع المعماريات المختلفة، وهي التي تريدها في ال Dockerfile لكي يبني كل جهاز المعمارية المناسبة له. وقد يتساءل البعض: إذا ثبتت البصمة فكيف تصلني إصلاحات ال Base Image؟ والإجابة أنها لا تصلك إلا عندما تغير البصمة، وهذا مقصود، فالتغيير يمر بطلب دمج تفتحه أداة مثل Renovate كما في المقال السابق، فيبني خط CI ويفحص ويختبر قبل أن يصل التغيير إلى الإنتاج. والتثبيت دون أداة تحدثه أسوأ من عدمه، لأنك تجمد ال Image على ثغرات اليوم إلى الأبد.
إعدادات التشغيل باختصار: القراءة فقط وإسقاط الصلاحيات
ال Image الجيدة نصف القصة، والنصف الآخر هو كيف تشغلها. وهذا موضوع مقال مستقل عن أمان ال Containers وقت التشغيل، ولكن أربعة خيارات تكمل ما بنيناه، وهي تعمل مباشرة مع ال Image النهائية:
docker run -d --name ct2-h-ro -p 127.0.0.1:19577:8080 \
  --read-only --cap-drop ALL --security-opt no-new-privileges ct2-h-pricesvc:scratch-fixed
curl -s 127.0.0.1:19577/health; curl -s 127.0.0.1:19577/report
ok
report: open /tmp/report-3595214829.csv: read-only file systemالخيار --read-only يجعل نظام ملفات ال Container كله للقراءة فقط، فتوقف /report لأنه يكتب في /tmp. وهذا هو السلوك الصحيح، فالحل ليس أن نترك نظام الملفات قابلاً للكتابة، وإنما أن نعطي التطبيق مكاناً واحداً للكتابة في الذاكرة:
docker run -d --name ct2-h-ro -p 127.0.0.1:19577:8080 --read-only \
  --tmpfs /tmp:rw,noexec,nosuid,size=16m \
  --cap-drop ALL --security-opt no-new-privileges ct2-h-pricesvc:scratch-fixed
docker inspect ct2-h-ro --format 'ReadonlyRootfs={{.HostConfig.ReadonlyRootfs}} CapDrop={{.HostConfig.CapDrop}} SecurityOpt={{.HostConfig.SecurityOpt}} Tmpfs={{.HostConfig.Tmpfs}}'
/health -> ok
/report -> report written to /tmp/report-1036644171.csv
/whoami -> uid=10001 user=app home=/nonexistent
ReadonlyRootfs=true CapDrop=[ALL] SecurityOpt=[no-new-privileges] Tmpfs=map[/tmp:rw,noexec,nosuid,size=16m]في الإعداد أعلاه لاحظ التالي:
--tmpfs /tmp:rw,noexec,nosuid,size=16m: مجلد في الذاكرة بحد 16 ميجابايت، والخيارnoexecيمنع تشغيل أي برنامج منه، فحتى لو كتب المهاجم برنامجه في /tmp فلن يستطيع تشغيله.--cap-drop ALL: يسقط كل صلاحيات النواة Capabilities التي يعطيها Docker افتراضياً، مثلCAP_CHOWNوCAP_NET_BIND_SERVICEوCAP_SETUID، كما في وثائق تشغيل ال Containers وصفحة capabilities. وتطبيق يستمع على 8080 بمستخدم عادي لا يحتاج أياً منها.no-new-privileges: يمنع أي عملية من الحصول على صلاحيات أعلى من التي بدأت بها، ومنها البرامج setuid. فحتى لو كانت ال Image فيهاsuفلن يرفع الصلاحيات.
وفي ملف Compose تكتب الخيارات نفسها كما يلي، وسوف نشرح بقية خيارات Compose في مقال أفضل الممارسات في ملفاته:
services:
  pricesvc:
    image: registry.example.com/pricesvc:1.0@sha256:331cc4b1ad68b83fc9eff0376203fca483f07e3cce131b9a6c9cf6d82784f021
    read_only: true
    tmpfs:
      - /tmp:rw,noexec,nosuid,size=16m
    cap_drop: [ALL]
    security_opt: [no-new-privileges:true]
    user: "65532:65532"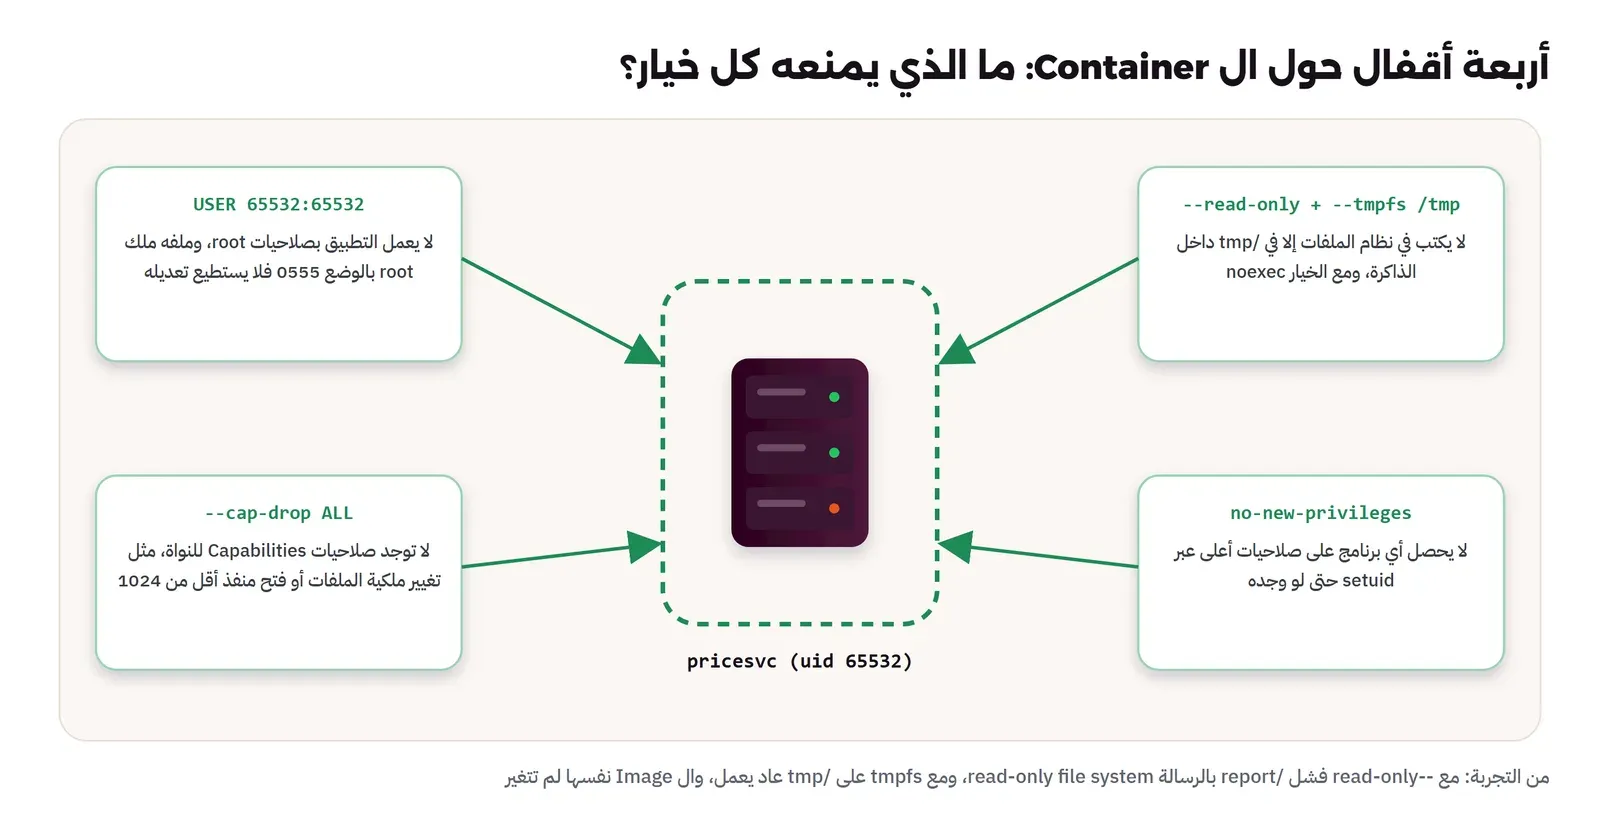
قائمة المكونات SBOM والتوقيع قبل النشر
بعد أن صغرنا ال Image نريد أمرين قبل نشرها: أن نعرف بالضبط ما فيها، وأن يستطيع السيرفر أن يتأكد أن ما يشغله هو ما بنيناه. والأول هو قائمة المكونات Software Bill of Materials واختصاراً SBOM، والثاني التوقيع Signing. وقد شرح مقال SBOM والتوقيع مكان المفتاح وتدويره وبوابة النشر بالتفصيل، وهنا نكتفي بما يخص ال Image الصغيرة، لأن صغرها يغير ما تراه القائمة. ودفعنا ال Image النهائية إلى Registry محلي:
docker run -d --name ct2-h-registry -p 127.0.0.1:5571:5000 registry:3.0.0
docker tag ct2-h-pricesvc:final localhost:5571/pricesvc:1.0 && docker push localhost:5571/pricesvc:1.0
docker buildx imagetools inspect localhost:5571/pricesvc:1.0
Name: localhost:5571/pricesvc:1.0
MediaType: application/vnd.oci.image.index.v1+json
Digest: sha256:331cc4b1ad68b83fc9eff0376203fca483f07e3cce131b9a6c9cf6d82784f021
Manifests:
Name: localhost:5571/pricesvc:1.0@sha256:9b1e7a4f6466b9234b33b0962a7959ebb7064a0bffc8412bf09e48855ff29f9a
MediaType: application/vnd.oci.image.manifest.v1+json
Platform: linux/amd64
Name: localhost:5571/pricesvc:1.0@sha256:8cd4362f9c22cb513e2f93a27d1d5aa56e4990a1741e316e7d5b90dd2ed65ec5
MediaType: application/vnd.oci.image.manifest.v1+json
Platform: unknown/unknown
Annotations:
vnd.docker.reference.digest: sha256:9b1e7a4f6466b9234b33b0962a7959ebb7064a0bffc8412bf09e48855ff29f9a
vnd.docker.reference.type: attestation-manifestلاحظ أن ال Image ليست Manifest واحداً وإنما فهرس فيه اثنان: ال Image نفسها لمعمارية linux/amd64، و Manifest ثان منصته unknown/unknown من نوع attestation-manifest. وهذا الثاني أضافه BuildKit تلقائياً، وفيه شهادة المصدر Provenance التي تقول كيف بنيت ال Image، وهو سبب ظهور منصة غريبة عندما تفحص بعض الأدوات القديمة ال Registry.
ماذا ترى قائمة المكونات في Image صغيرة؟
docker run --rm --network container:ct2-h-registry -e SYFT_REGISTRY_INSECURE_USE_HTTP=true \
  -v "$PWD":/out anchore/syft:v1.57.2 -q registry:localhost:5000/pricesvc:1.0 \
  -o table -o spdx-json=/out/pricesvc-1.0.spdx.json
NAME VERSION TYPE
base-files 13.8+deb13u7 deb
ca-certificates 20250419+deb13u1 deb
example.com/pricesvc UNKNOWN go-module
media-types 13.0.0 deb
netbase 6.5 deb
stdlib go1.26.11 go-module
tzdata 2026f-0+deb13u1 deb
tzdata-legacy 2026f-0+deb13u1 debثماني حزم فقط، وكل واحدة منها تعرف لماذا هي موجودة: ست من distroless، ومنها tzdata وca-certificates اللتان رأيناهما في القسم السابق، والمكتبة القياسية بالإصدار 1.26.11، وبرنامجنا نفسه. ولاحظ أن إصدار برنامجنا UNKNOWN، لأننا بنيناه من مجلد ليس مستودع Git، فلم يكتب Go إصداراً في البرنامج، وفي خط CI حقيقي يبنى من المستودع فيظهر الإصدار أو الـ Commit. ثم شغلنا Syft على Image scratch مع Go 1.26.11:
NAME                  VERSION    TYPE
example.com/pricesvc  UNKNOWN    go-module
stdlib                go1.26.11  go-module
وهنا نقطة عمياء يجب أن تعرفها: ال Image فيها ملف شهادات CA وملف passwd ومجلد tmp، ولكن قائمة المكونات لا تذكر الشهادات أبداً. والسبب أن Syft يعرف حزم النظام من قاعدة بيانات مدير الحزم، مثل /var/lib/dpkg/status في Debian، وscratch لا يوجد فيها مدير حزم ولا قاعدة بياناته، فالملف الذي نسخناه بنفسه غير مرئي للقائمة وللفاحص معاً. وهذا سبب آخر لتفضيل distroless، التي تكتب قاعدة بيانات dpkg مصغرة لكل حزمة تضعها، فتظهر حزمها في القائمة والفحص.
التوقيع بمفتاح محلي مع cosign
أنشأنا زوج مفاتيح لهذه التجربة فقط، ثم وقعنا ال Image بالبصمة وليس بالوسم، وهذا مهم كما سوف ترى:
C="docker run --rm --network container:ct2-h-registry -e COSIGN_PASSWORD=ct2-lab-only -v $PWD:/w -w /w ghcr.io/sigstore/cosign/cosign:v3.1.4"
$C generate-key-pair
$C sign --key cosign.key --tlog-upload=false --allow-insecure-registry \
  localhost:5000/pricesvc@sha256:331cc4b1ad68b83fc9eff0376203fca483f07e3cce131b9a6c9cf6d82784f021
Private key written to cosign.key
Public key written to cosign.pub
Flag --tlog-upload has been deprecated, prefer using a --signing-config file with no transparency log services
Error: --tlog-upload=false is not supported with --signing-config or --use-signing-config. ...الأمر الذي تجده في أغلب الدروس لم يعد يعمل في cosign 3، فالخيار --tlog-upload=false الذي يطلب ألا يرسل التوقيع إلى سجل الشفافية العام Rekor لم يعد مقبولاً، والإصدار الجديد يريد ملف إعداد توقيع Signing Config يقول أي خدمات تستخدم. وفي تجربة محلية دون إنترنت نريد ملفاً فارغاً من الخدمات:
$C signing-config create --out signing-config.json
cat signing-config.json
$C sign --key cosign.key --signing-config signing-config.json --allow-http-registry -y \
  localhost:5000/pricesvc@sha256:331cc4b1ad68b83fc9eff0376203fca483f07e3cce131b9a6c9cf6d82784f021
{"mediaType":"application/vnd.dev.sigstore.signingconfig.v0.2+json", "rekorTlogConfig":{}, "tsaConfig":{}}
Signing artifact...
Pushing signature to: localhost:5000/pricesvcثم تحققنا من التوقيع بالمفتاح العام، كما يفعل السيرفر أو خطوة النشر قبل أن تشغل ال Image، وتشرح وثائق التحقق في Sigstore بقية الخيارات:
docker run --rm --network container:ct2-h-registry -v $PWD:/w -w /w ghcr.io/sigstore/cosign/cosign:v3.1.4 \
  verify --key cosign.pub --insecure-ignore-tlog=true --allow-http-registry localhost:5000/pricesvc:1.0
WARNING: Skipping tlog verification is an insecure practice that lacks transparency and auditability verification for the signature.
[{"critical":{"identity":{"docker-reference":"localhost:5000/pricesvc:1.0"},"image":{"docker-manifest-digest":"sha256:331cc4b1ad68b83fc9eff0376203fca483f07e3cce131b9a6c9cf6d82784f021"},"type":"https://sigstore.dev/cosign/sign/v1"},"optional":{}}]
Verification for localhost:5000/pricesvc:1.0 --
The following checks were performed on each of these signatures:
- The cosign claims were validated
- Existence of the claims in the transparency log was verified offline
- The signatures were verified against the specified public keyفي المخرج أعلاه لاحظ التالي:
- التحذير في السطر الأول صحيح، فنحن تجاوزنا سجل الشفافية لأن التجربة دون إنترنت، وفي الإنتاج إما أن تستخدم السجل العام أو سجلاً داخلياً، والقرار وتبعاته في مقال SBOM والتوقيع.
- ما وقعناه هو
docker-manifest-digest، أي البصمة، فالتوقيع يقول «هذا المحتوى بالذات وقعه صاحب هذا المفتاح»، وليس «كل ما يشير إليه الوسم 1.0». - السطر الأخير هو المهم: التوقيع صحيح بالمفتاح العام الذي نملكه، أي أن ال Image لم تتغير بعد التوقيع.
ماذا يحدث إذا تحرك الوسم؟
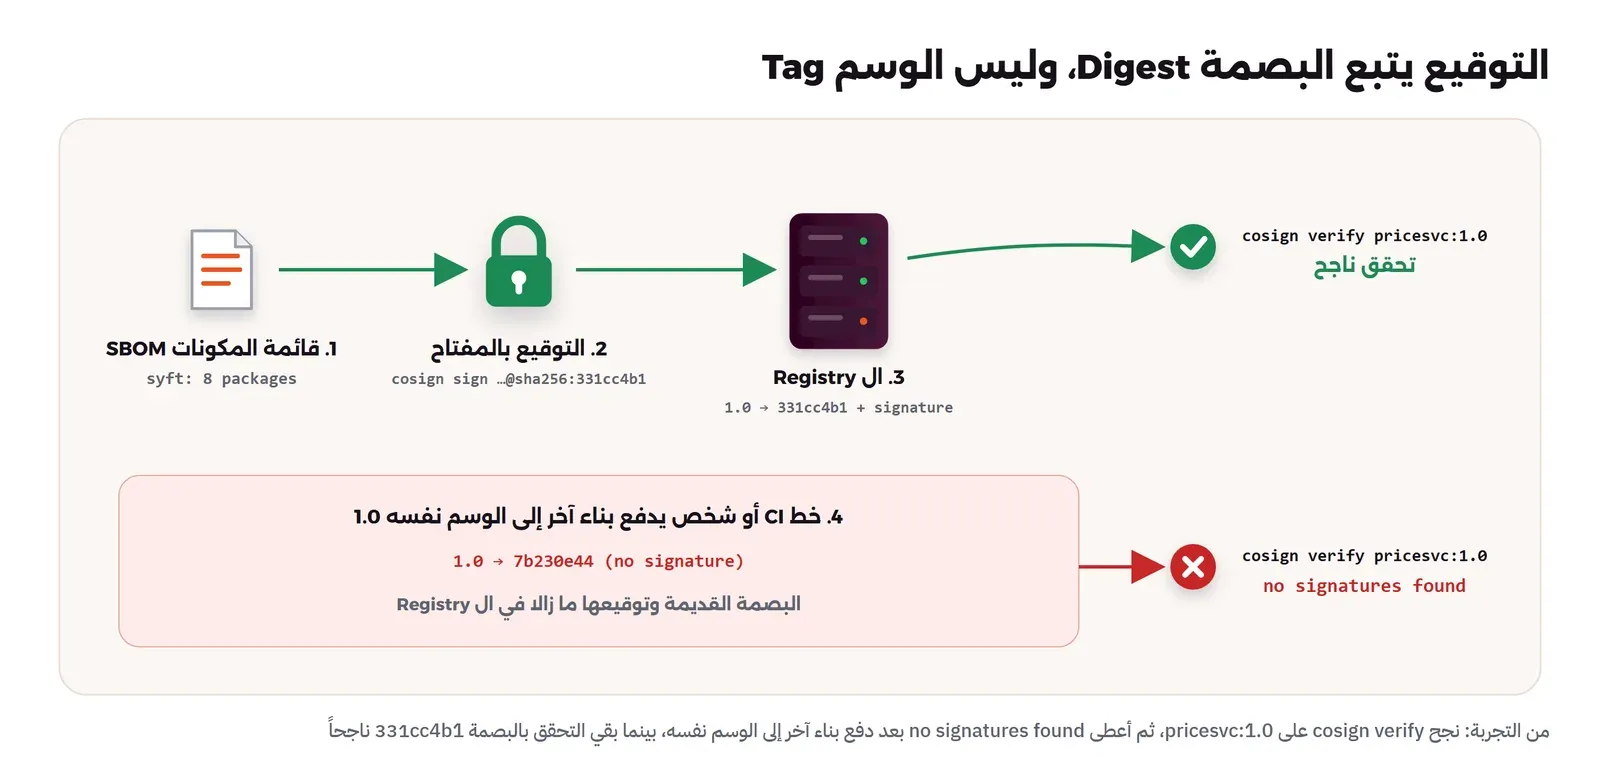
لنفرض أن أحداً، خط CI خاطئ أو شخص لديه صلاحية الكتابة في ال Registry، دفع بناء آخر إلى الوسم نفسه 1.0. نفذنا ذلك بدفع Image scratch إلى الوسم نفسه، ثم أعدنا التحقق بالوسم وبالبصمة:
V="docker run --rm --network container:ct2-h-registry -v $PWD:/w -w /w ghcr.io/sigstore/cosign/cosign:v3.1.4"
docker tag ct2-h-pricesvc:scratch-final localhost:5571/pricesvc:1.0 && docker push localhost:5571/pricesvc:1.0
$V verify --key cosign.pub --insecure-ignore-tlog=true --allow-http-registry localhost:5000/pricesvc:1.0
$V verify --key cosign.pub --insecure-ignore-tlog=true --allow-http-registry \
  localhost:5000/pricesvc@sha256:331cc4b1ad68b83fc9eff0376203fca483f07e3cce131b9a6c9cf6d82784f021
Error: no signatures found
error during command execution: no signatures found
Verification for localhost:5000/pricesvc@sha256:331cc4b1ad68b83fc9eff0376203fca483f07e3cce131b9a6c9cf6d82784f021 --
- The signatures were verified against the specified public keyالوسم يشير الآن إلى بصمة جديدة لم يوقعها أحد، فرفض التحقق، أما البصمة القديمة فما زالت موقعة وموجودة في ال Registry. وهذا ما تريده بالضبط من خطوة النشر: أن تتحقق قبل التشغيل، وأن تشغل البصمة التي تحققت منها، وليس الوسم الذي قد يتحرك بين التحقق والسحب. ولو كان السيرفر يسحب pricesvc:1.0 دون تحقق لشغل بناء لا يعرف أحد من أين جاء.
كيف تشخص Container لا يوجد فيه Shell؟
أول اعتراض تسمعه على distroless وscratch هو: «كيف أدخل إلى ال Container عندما تحدث مشكلة؟». والإجابة أنك لا تحتاج أن تكون الأدوات داخل ال Image، وإنما بجانبها. فـ Docker يسمح لـ Container آخر أن يشارك ال Container المستهدف مساحة العمليات PID Namespace وال Network Namespace، فتجلب أدواتك معك وتتركها عندما تنتهي:
docker run --rm --pid container:ct2-h-final --network container:ct2-h-final alpine:3.24 sh -c '
  ps -o pid,user,args
  wget -qO- http://127.0.0.1:8080/health
  ls -l /proc/1/root/usr/local/bin/
  grep -E "^(Uid|CapEff|CapBnd|NoNewPrivs)" /proc/1/status'
PID USER COMMAND
1 65532 /usr/local/bin/pricesvc
12 root sh -c ps -o pid,user,args; ...
18 root ps -o pid,user,args
ok
ls: /proc/1/root/usr/local/bin/: Permission denied
Uid: 65532 65532 65532 65532
CapEff: 0000000000000000
CapBnd: 0000000000000000
NoNewPrivs: 1في المخرج أعلاه لاحظ التالي:
- العملية رقم 1 هي برنامجنا بالمستخدم 65532، ومعها عمليات ال Container المساعد، لأنهما يشتركان في مساحة العمليات.
wgetوصل إلى التطبيق على127.0.0.1لأن الاثنين يشتركان في الشبكة نفسها.- محاولة قراءة نظام ملفات التطبيق عبر
/proc/1/rootرفضت، لأن الوصول إلى ملفات عملية أخرى يحتاج صلاحيةCAP_SYS_PTRACEالتي لا يعطيها Docker افتراضياً، وهذا جيد، فحتى أداة التشخيص لا تستطيع أن تقرأ ملفات التطبيق دون أن تطلب ذلك صراحة. - آخر أربعة أسطر تؤكد إعدادات التشغيل من داخل النواة: المستخدم 65532، و
CapEffوCapBndأصفار أي لا توجد أي Capability، وNoNewPrivs: 1.
وهناك طريقتان أخريان: الوسم :debug في distroless الذي يضيف busybox، وتستخدمه مؤقتاً في بيئة الاختبار فقط، والأمر docker debug في Docker Desktop الذي يفعل الفكرة نفسها بأدوات جاهزة. والقاعدة أن أدوات التشخيص تأتي إلى ال Container عند الحاجة، ولا تسكن فيه دائماً.
معيار CIS Docker Benchmark: القسم الرابع
معيار CIS Docker Benchmark هو المرجع الذي يستخدمه المدققون لتقييم إعداد Docker، وقسمه الرابع عن ال Images وملفات البناء. والمعيار نفسه يحتاج تسجيلاً لتحميله، ولكن أرقام البنود وعناوينها موجودة في أداة docker-bench-security الرسمية التي تفحص عدداً منها تلقائياً، وفي ملف فحوص القسم الرابع تجد البنود التالية، وبجانبها أين غطاها هذا المقال:
| البند | العنوان في المعيار | في هذا المقال |
|---|---|---|
| 4.1 | Ensure that a user for the container has been created | USER 65532:65532 بالرقم، والبرنامج ملك root بالوضع 0555 |
| 4.2 | Ensure that containers use only trusted base images | Base Images رسمية مثبتة بالبصمة |
| 4.3 | Ensure that unnecessary packages are not installed in the container | البناء متعدد المراحل، وdistroless أو scratch |
| 4.4 | Ensure images are scanned and rebuilt to include security patches | Trivy وGrype، والإصلاح كان إعادة البناء بـ Go 1.26.11 |
| 4.5 | Ensure Content trust for Docker is Enabled | التوقيع والتحقق مع cosign بدلاً من Docker Content Trust القديم |
| 4.6 | Ensure that HEALTHCHECK instructions have been added to container images | يحتاج برنامجاً داخل ال Image يفحص التطبيق، ويشرحه مقال كتابة Dockerfile |
| 4.7 | Ensure update instructions are not used alone in the Dockerfile | لا يوجد RUN في المرحلة الأخيرة أصلاً |
| 4.8 | Ensure setuid and setgid permissions are removed | ثمانية برامج setuid في slim، وصفر في distroless وscratch |
| 4.9 | Ensure that COPY is used instead of ADD in Dockerfiles | كل ملفات المقال تستخدم COPY |
| 4.10 | Ensure secrets are not stored in Dockerfiles | يشرحه مقال اكتشاف الأسرار المسربة |
| 4.11 | Ensure only verified packages are installed | البصمات، وقائمة المكونات SBOM |
| 4.12 | Ensure all signed artifacts are validated | cosign verify قبل التشغيل، وبالبصمة |
ولاحظ أن أغلب بنود هذا القسم يدوية Manual، أي أن الأداة لا تستطيع أن تحكم عليها وحدها، لأن «حزمة غير ضرورية» تعتمد على تطبيقك. وهذا بالضبط ما فعلناه في التجربة: قسنا ما في ال Image وسألنا هل يحتاجه التطبيق. وتكمل أفضل الممارسات في وثائق Docker هذا القسم بتوصيات البناء نفسها.
أي Base Image تختار؟
من كل ما سبق، هذا جدول القرار الذي نستخدمه:
| تطبيقك | المرحلة الأخيرة المقترحة | انتبه إلى |
|---|---|---|
| Go أو Rust مترجم ترجمة ثابتة | distroless/static:nonroot | scratch ممكنة إذا أضفت الشهادات وtzdata وpasswd و/tmp وأعدت البناء دورياً |
| برنامج يحتاج glibc، مثل Go مع cgo أو C++ | distroless/cc أو distroless/base | اختبر المكتبات المشتركة التي يحملها البرنامج قبل النشر |
| Python أو Node.js أو Java | distroless الخاصة باللغة، أو slim مع مستخدم عادي | المكتبات المترجمة في alpine قد تحتاج بناء من المصدر بسبب musl |
| تحتاج أدوات النظام وقت التشغيل، مثل ffmpeg أو أداة سطر أوامر | slim مع تثبيت الحزمة فقط وحذف ما لا تحتاجه | برامج setuid، وأضف no-new-privileges عند التشغيل |
| Container للتشخيص أو أداة إدارية | alpine أو slim | لا تجعله Base Image للتطبيق نفسه |
وإذا كان الفريق جديداً على الموضوع فلا تنتقل إلى scratch في أول أسبوع، فالانتقال من Image البناء إلى slim مع مستخدم عادي وحده ينزل التقرير من آلاف الصفوف إلى مئتين، ثم الانتقال إلى distroless ينزله إلى أرقام تقرؤها في دقيقة.
أخطاء شائعة Common Mistakes
- نشر Image البناء:
FROM golangأوFROM nodeفي المرحلة الوحيدة، فيذهب المترجم وأدواته إلى الإنتاج، وفي التجربة كانت 3,116 صفاً من الثغرات بسبب ذلك. - الحكم على الحجم وحده: alpine صغيرة وفيها Shell ومدير حزم، وslim كبيرة نسبياً وفيها ثمانية برامج setuid، فقس ما في ال Image وليس حجمها فقط.
- اعتبار scratch صفر ثغرات: مكتبة Go القياسية داخل البرنامج ظهرت بثغرتين، والإصلاح كان تحديث المترجم وإعادة البناء.
- نسيان شهادات CA أو tzdata: يعمل كل شيء في التطوير، ثم يفشل الاتصال الخارجي أو تخرج التقارير بتوقيت خاطئ في الإنتاج.
COPYلمجلد فارغ وانتظار أن يحفظ وضعه: الCOPYينسخ المحتوى وليس المجلد، فضاع الوضع 1777 من /tmp.USERبالاسم: يفشل في scratch دون passwd، ولا يستطيع Kubernetes التحقق منه معrunAsNonRoot.- التطبيق مالك ملفاته:
--chown=appعلى كل الملفات يسمح للمهاجم بتعديل البرنامج، فاجعل الملفات ملك root وللقراءة فقط. - التثبيت بالبصمة دون أداة تحدثه: تتجمد ال Image على ثغرات يوم التثبيت.
- التوقيع أو التحقق بالوسم: الوسم يتحرك، والتوقيع والتشغيل يجب أن يكونا بالبصمة.
- ربط Volume التخزين المؤقت لأداة الفحص بمسار خاطئ: تنزل قاعدة البيانات في كل فحص، كما حدث مع Grype في التجربة.
- إضافة أدوات التشخيص إلى Image الإنتاج «للاحتياط»: استخدم Container مساعداً يشارك العمليات والشبكة عند الحاجة.
قائمة تحقق Checklist
- البناء متعدد المراحل، والمرحلة الأخيرة لا تحتوي أدوات بناء.
- المرحلة الأخيرة distroless أو scratch إذا أمكن، وإلا slim بأقل عدد من الحزم.
- كل ما يحتاجه التطبيق من النظام مجرب في الاختبارات: شهادات CA، والمناطق الزمنية، واسم المستخدم، ومجلد الملفات المؤقتة.
USERبالرقم، والملفات ملك root وللقراءة فقط، ولا توجد برامج setuid.- كل
FROMبالوسم والبصمة، وأداة تفتح طلبات تحديث البصمات. - الفحص بأداة واحدة على الأقل في خط CI، وإعادة البناء الدورية حتى لو لم يتغير الكود، مع تحديث إصدار المترجم.
- قائمة مكونات SBOM لكل Image منشورة، مع معرفة ما لا تراه في scratch.
- التوقيع بالبصمة، والتحقق قبل التشغيل، والتشغيل بالبصمة التي تحققت منها.
- التشغيل بـ
read_onlyوtmpfsوcap_drop: [ALL]وno-new-privileges. - طريقة التشخيص موثقة: Container مساعد أو
:debugفي بيئة الاختبار.
إزالة التجربة Cleanup
كل ما أنشأته التجربة يبدأ بالبادئة ct2-h-، فتحذفه دون أن تلمس شيئاً آخر على جهازك:
docker rm -f $(docker ps -aq --filter name=ct2-h-)
docker volume rm ct2-h-trivy-cache ct2-h-grype-cache
docker rmi $(docker images --format '{{.Repository}}:{{.Tag}}' | grep '^ct2-h-')
ولاحظ أن ذاكرة البناء Build Cache تبقى بعد حذف ال Images، ويمكن حذفها بالأمر docker builder prune، ولكنه يحذف ذاكرة البناء لكل المشاريع على الجهاز، فلا تشغله على جهاز مشترك أو سيرفر بناء دون أن تعرف ما سيحذفه، وكذلك docker system prune الذي يحذف كل ال Containers المتوقفة وال Images غير المستخدمة.
الخلاصة Summary
وصلنا لنهاية الموضوع، وأهم ما فيه:
- التطبيق نفسه كان 1.41 جيجابايت على Image البناء و16.2 ميجابايت على distroless، والبرنامج 6.7 ميجابايت في الحالتين.
- المقياس الأهم ليس الحجم وإنما ما يجده المهاجم: Shell ومدير حزم وبرامج setuid ومستخدم root، وكلها غابت في ال Image النهائية.
- كل Base Image ينقصها شيء: slim دون شهادات CA، وalpine دون tzdata، وscratch دون أي منها، فجرب ما يحتاجه تطبيقك فعلاً.
- في scratch ضاع وضع /tmp لأن
COPYينسخ المحتوى، والحل بناء نظام الملفات كاملاً في مجلد واحد ونسخه مرة واحدة. - scratch لا تعني صفر ثغرات: ثغرتان في مكتبة Go القياسية أغلقهما تحديث المترجم إلى 1.26.11.
- التوقيع على البصمة: عندما تحرك الوسم فشل التحقق به، وبقيت البصمة الموقعة كما هي.
وإذا أردت أن تجعل الفحص بوابة في خط CI فابدأ من فحص ال Docker Images مع Trivy، وإذا أردت أن تنقل التوقيع إلى مفتاح لا يغادر خدمة الأسرار فاقرأ SBOM مع Syft والتوقيع مع Cosign، وفي مقالات قادمة بإذن الله سوف نتحدث عن أمان ال Containers وقت التشغيل بالتفصيل.
 دليلكتابة Dockerfile صحيح: Multi-stage وLayer Cachingخمس نسخ من Dockerfile للتطبيق نفسه نزلت بال Image من 641 ميجابايت إلى 66 وبالبناء بعد تعديل سطر من خمس دقائق إلى أقل من أربع ثوان، مع شرح كل سطر والأرقام المقاسة.
 دليلأفضل الممارسات Best Practices في ملفات Docker Composeكيف تكتب ملف Compose يبدأ خدماته بالترتيب الصحيح ويحمي كلمات المرور ويضبط الذاكرة ويفصل التطوير عن الإنتاج، مع تجربة أظهرت أين يخدعك كل إعداد افتراضي.
 دليلفحص ال Docker Images وملفات البنية ككود IaCماذا يرى فاحص الثغرات داخل ال Docker Image وما الذي يفوته، وكيف تختار Base Image أصغر وتجعل الفحص بوابة في خط CI.
 دليلSBOM مع Syft ثم توقيع ال Images مع Cosign قبل النشرخط إصدار يولد قائمة المكونات ويوقعها مع ال Image بمفتاح لا يخرج من OpenBao، وبوابة نشر تتحقق منهما، ثم سبع تجارب عليها منها توكن مسرب.
سجل التحديثات Changelog
- 18 نوفمبر 2026: كتابة المقال، وتنفيذ التجربة على Docker Engine 29.8.0 مع golang:1.26.9 وgolang:1.26.11-alpine وdebian:trixie-slim وalpine:3.24 وgcr.io/distroless/static-debian13:nonroot، والفحص بـ Trivy 0.76.2 وGrype 0.122.1 بقاعدتي بيانات يوم 18 نوفمبر 2026، وSyft 1.57.2 وcosign 3.1.4 وregistry:3.0.0.