


لنفرض أن لديك متجراً إلكترونياً صغيراً يعمل على سيرفر واحد بملف Docker Compose: الواجهة خلف Nginx، والتطبيق في Container، وRedis وPostgreSQL بجانبه. وأضاف أحد الزملاء قبل أشهر Container اسمه Watchtower «لكي تبقى الأشياء محدثة»، وكان ذلك مريحاً، فكل إصلاح ينشره الفريق على الوسم 1.4 يصل إلى السيرفر وحده خلال دقائق. ثم في ليلة ما نشر أحدهم على الوسم نفسه بناءً جديداً يحتاج ملف إعداد لم يضعه أحد على السيرفر، فسحبه Watchtower في منتصف الليل وأعاد تشغيل التطبيق، فتوقف التطبيق وبقي يعيد التشغيل حتى الصباح، وسجل Watchtower يقول إن التحديث نجح. وفي الجهة الأخرى هناك فرق لا تحدث ال Images أبداً خوفاً من هذه الليلة، فتبقى على Image عمرها سنتان فيها ثغرات معروفة.
وقد شرحنا في فحص الحاويات مع Trivy كيف تعرف ما في ال Image من ثغرات، وفي أمن سلسلة التوريد لماذا يجب أن تعرف بالضبط ما الذي تشغله. وهذا المقال يجيب عن السؤال التشغيلي: كيف تحدث ال Containers على سيرفرك دون أن تتأخر عن الإصلاحات الأمنية ودون أن توقف الخدمة؟ وسوف نقارن ثلاث أدوات تمثل ثلاث فلسفات: Watchtower الذي يحدث بنفسه على السيرفر، وDiun الذي يخبرك فقط، وRenovate الذي يفتح طلب دمج في Git، مع الحالة الحالية لكل مشروع كما تظهر في مستودعه، ثم التثبيت بالبصمة Digest Pinning والتراجع Rollback، والتجربة كلها على Registry محلي وGitea على جهازك.
وسوف نناقش في هذا المقال ما يلي:
- الوسم Tag مقابل البصمة Digest: لماذا لا يعني الوسم نفسه المحتوى نفسه، وكيف تسأل الأدوات ال Registry وما يكلفه ذلك.
- ثلاث طرق للتحديث: تطبيق تلقائي، أو إشعار، أو طلب دمج.
- Watchtower: كيف يعمل، ووضع المشروع الأصلي المؤرشف والنسخة المشتقة النشطة، ومخاطره.
- Diun: الإشعار دون تغيير، وما يحتاجه ليعمل مع Registry خاص.
- Renovate: التحديث عبر Pull Request مع Gitea، وتثبيت البصمات، ولوحة الاعتماديات Dependency Dashboard، وحدود الأمان في إعداده.
- التحديثات الأمنية وإعادة بناء Images تطبيقك، ثم التثبيت بالبصمة والتراجع عملياً، وعملية تحديث معقولة لفريق صغير.
- تجربة كاملة: Watchtower الأصلي يتوقف على Docker 29، وإصدار سيئ يوقف التطبيق و Watchtower يسجل نجاحاً، وتراجع في 15 ثانية، وRenovate يثبت البصمة الخاطئة.
لماذا تحتاج تحديث ال Containers أصلاً؟ Image Updates
ال Image التي تشغلها اليوم فيها نظام تشغيل مصغر ومكتبات ولغة برمجة وبرنامجك، وكل طبقة من هذه الطبقات تظهر فيها ثغرات مع الوقت، وتصلحها مشاريعها بإصدارات جديدة. فإذا لم تحدث ال Image فأنت تشغل كل الثغرات التي أصلحت بعد يوم بنائها. وفي المقابل كل تحديث تغيير، وكل تغيير قد يغير سلوك البرنامج أو إعداده أو يحتاج ترحيلاً لقاعدة البيانات، كما رأينا في القصة أعلاه. لذلك فالسؤال ليس «هل أحدث؟» وإنما «من يقرر أن هذا التحديث سليم، ومتى، وكيف أعود إذا لم يكن كذلك؟».
وهناك نوعان من ال Images على أي سيرفر، والفرق بينهما يحدد الأداة المناسبة. الأول Images تبنيها أنت لتطبيقك، وهذه تتحدث عبر خط CI/CD الذي يبنيها ويختبرها، وقد شرحنا ذلك في مفهوم CI/CD. والثاني Images لبرامج غيرك تشغلها كما هي: قاعدة البيانات، وال Cache، وال Reverse Proxy، وتطبيقات مثل Gitea وNextcloud، وهذه هي المشكلة الحقيقية، لأن أحداً غيرك يقرر متى تتغير، وأنت تحتاج أن تعرف ذلك وتقرر.
الوسم Tag أم البصمة Digest؟
عندما تكتب image: redis:7.4.2 في ملف Compose فأنت تشير إلى وسم Tag، والوسم في Registry مثل اختصار على سطح المكتب يشير إلى ملف، ويستطيع صاحب ال Registry أن يجعله يشير إلى ملف آخر متى شاء. أما البصمة Digest، مثل sha256:9d80e765…، فهي هاش لمحتوى ال Manifest نفسه، فإذا تغير بايت واحد في ال Image تغيرت البصمة، ولذلك تقول وثائق docker pull إن السحب بالبصمة يعطيك دائماً المحتوى نفسه. وفي التجربة أشار الوسم 1.4 في أقل من ساعة إلى ثلاث بصمات مختلفة، والأمر docker pull shop:1.4 كان يعطي في كل مرة شيئاً مختلفاً.
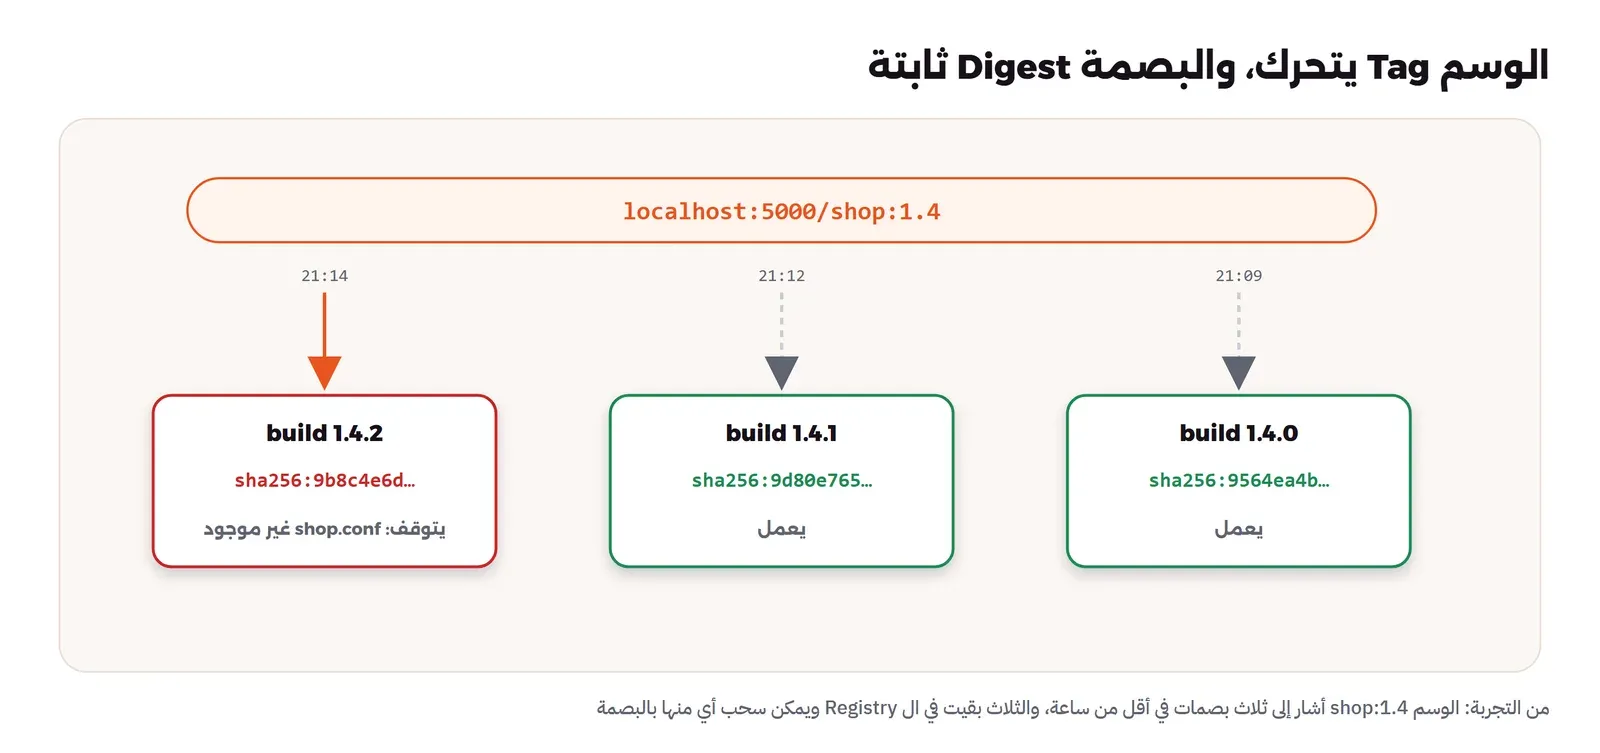
وتختلف الوسوم في درجة حركتها: latest يتحرك مع كل إصدار، و7 يتحرك مع كل إصدار من السلسلة السابعة، و7.4.2 لا يتحرك في العادة إلا عند إعادة بناء الإصدار نفسه على نظام تشغيل أحدث، وهذا يحدث فعلاً في Images رسمية كثيرة. لذلك فالوسم الدقيق أفضل من latest، ولكنه ليس ضماناً، والضمان الوحيد أن البصمة التي اختبرتها هي البصمة التي تعمل في الإنتاج.
كيف تعرف الأداة أن الوسم تغير؟ Registry API
كل الأدوات الثلاث تفعل في النهاية الشيء نفسه: تسأل ال Registry عن ال Manifest لوسم معين، وتقرأ البصمة من الترويسة Docker-Content-Digest، وتقارنها بما تعرفه. والطلب يكون عادة من نوع HEAD، أي أنه يطلب الترويسات دون المحتوى، مع ترويسة Accept تقول أي صيغ Manifest يفهمها، كما في مواصفة توزيع OCI. وهذا بالضبط ما يفعله سكربت promote.sh في التجربة عندما يطبع البصمة بعد تحريك الوسم. ولاحظ أن ترويسة Accept مهمة، فإذا طلبت صيغة قديمة فقط فقد يعطيك ال Registry بصمة مختلفة لل Image نفسها، لأنه يحولها إلى الصيغة التي طلبتها.
ولهذا السؤال المتكرر ثمن عند Docker Hub بالذات، فبحسب صفحة الاستخدام والحدود المستخدم غير المسجل يملك 100 سحب كل ست ساعات لكل عنوان IPv4، والمستخدم المسجل الشخصي 200، وتشرح صفحة حدود السحب أن السحب يحتسب عند طلب ال Manifest، وأن الطلب فوق الحد يعطي الرمز 429. فإذا كان على سيرفرك عشرون Image من Docker Hub وأداة تفحصها كل دقيقة، ومعها خط CI وسيرفرات أخرى خلف العنوان نفسه، فقد تصل إلى الحد في يوم مزدحم، وأسوأ وقت لتعرف ذلك هو عندما تحتاج سحب Image للتراجع. لذلك اجعل جدول الفحص كل ساعة أو كل يوم بدلاً من كل دقيقة، وسجل الأدوات في Docker Hub بحساب، أو ضع أمامها Registry وسيطاً Pull-through Cache داخل شبكتك.
ثلاث طرق للتحديث Update Strategies
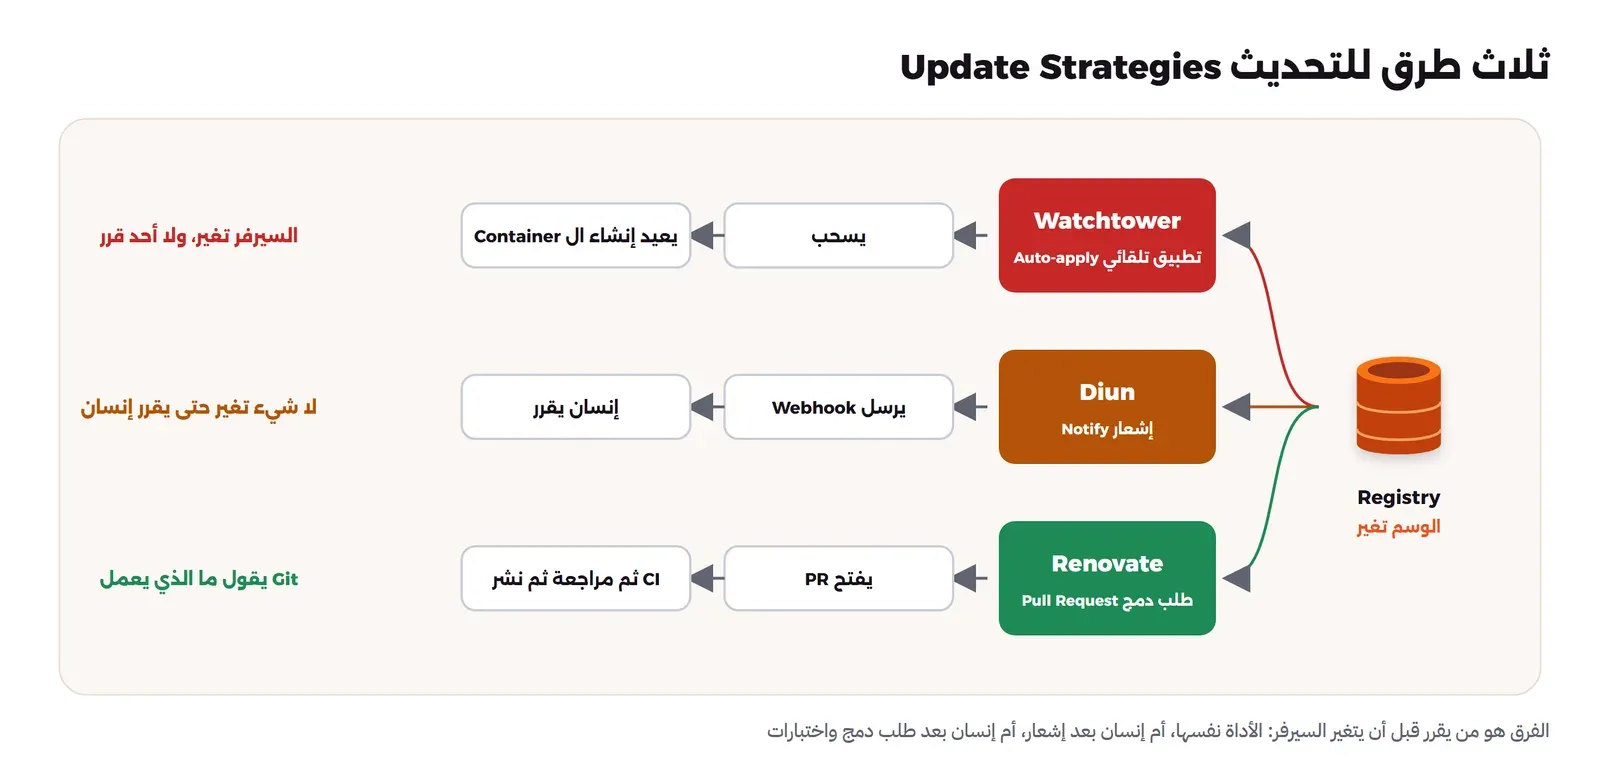
كل الأدوات في هذا المجال تجيب عن سؤال واحد بطريقة مختلفة: عندما يتغير ما يشير إليه الوسم في ال Registry، فماذا يحدث؟
- التطبيق التلقائي على السيرفر Auto-apply: أداة على السيرفر تكتشف التغيير وتسحب ال Image الجديدة وتعيد إنشاء ال Container، وهذا ما يفعله Watchtower. والقرار هنا للأداة، ولا يوجد اختبار ولا مراجعة.
- الإشعار Notify: أداة تكتشف التغيير وترسل رسالة، والإنسان يقرر ويحدث بنفسه، وهذا ما يفعله Diun.
- التغيير عبر Git: أداة تقرأ ملفات Compose وDockerfile في المستودع، وتفتح طلب دمج يغير الإصدار أو البصمة، فيعمل خط CI على التغيير، ويراجعه أحد، ثم ينشر كأي تغيير آخر، وهذا ما يفعله Renovate.
Watchtower: التحديث التلقائي على السيرفر
يعمل Watchtower كـ Container على السيرفر نفسه، ويحصل على مقبس Docker /var/run/docker.sock، وفي كل دورة يمر على ال Containers، فيسأل ال Registry عن البصمة الحالية لوسم كل Container، فإذا اختلفت عن البصمة التي يعمل بها سحب ال Image الجديدة، وأوقف ال Container القديم، وأنشأ Container جديداً بالخيارات نفسها: المنافذ وال Volumes ومتغيرات البيئة والشبكات. ويمكن تقييده بعلامة Label على ال Containers التي تريد تحديثها، وحذف ال Images القديمة بالخيار --cleanup، وإرسال تقرير بالتحديثات.
وضع المشروع اليوم Project Status
هنا يجب أن نكون دقيقين، لأن أغلب الدروس على الإنترنت تشير إلى مشروع لم يعد يصان. فالمستودع الأصلي containrrr/watchtower أضاف في 17 ديسمبر 2025 تنبيهاً في أول ملف README يقول إن المشروع لم يعد يصان، ثم أرشف المستودع في اليوم نفسه، وآخر إصدار فيه v1.7.1 من نوفمبر 2023. وشرح المشرف في إعلان الأرشفة أن المشرفين لم يعودوا يستخدمون Docker كثيراً وفقدوا الوقت والاهتمام، وأن هناك نسخاً مشتقة Forks لا يستطيع أن يضمنها، وطلب من كل مستخدم أن يقيمها بنفسه قبل أن ينتقل إليها.
وهذا ليس تفصيلاً تاريخياً، ففي التجربة شغلنا containrrr/watchtower:1.7.1 على Docker Engine 29.8.0 فتوقف في أول ثانية: client version 1.25 is too old. Minimum supported API version is 1.40، ثم انهار برسالة nil pointer dereference. أي أن من يتبع درساً قديماً اليوم سيحصل على أداة لا تعمل على إصدارات Docker الحديثة.
والنسخة المشتقة الأنشط وقت كتابة المقال هي nicholas-fedor/watchtower، ونشرت الإصدار 1.23.2 في 22 أكتوبر 2026، وتنشر Image باسم nickfedor/watchtower، وعملت في التجربة على Docker 29 دون مشكلة وأعلنت أنها تستخدم API بالإصدار 1.56. ولاحظ أن ملف README فيها يقول صراحة إن Watchtower مقصود لبيئات المختبر المنزلي Homelab ومراكز الوسائط وبيئات التطوير، وإنهم لا يوصون باستخدامه في بيئة تجارية أو إنتاجية. وهذه جملة من أصحاب الأداة نفسها، وتلخص ما سيظهر في التجربة.
نقاط القوة ونقاط الضعف في Watchtower
نقاط القوة: لا يحتاج أي شيء غير مقبس Docker، ويعمل مع أي Container دون ملفات إعداد، ويطبق الإصلاحات الأمنية خلال دقائق من نشرها، وهذا مناسب لسيرفر منزلي فيه برامج لا يعتمد عليها أحد في عمله.
نقاط الضعف: وقد ظهرت كلها في التجربة.
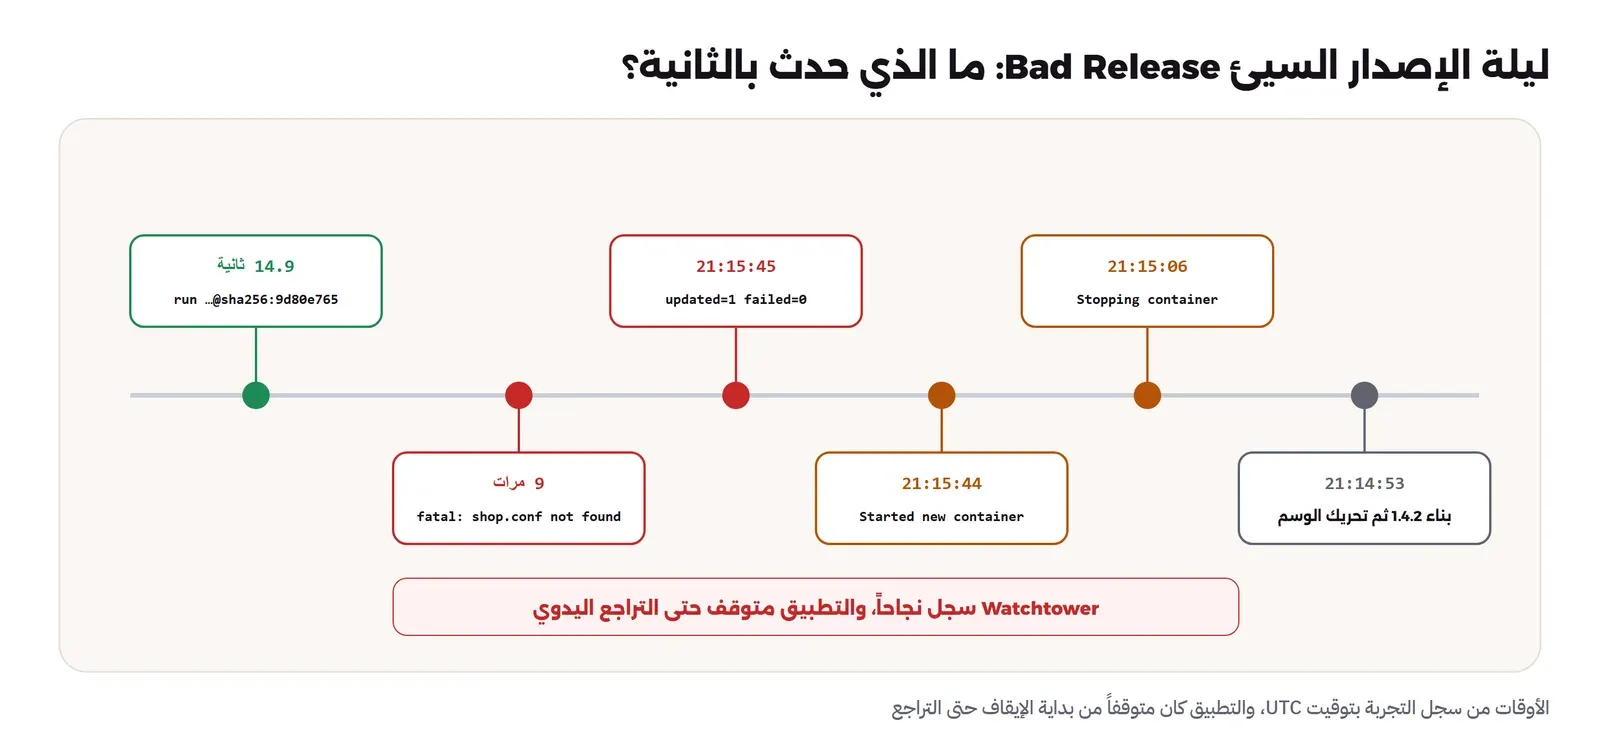
- لا يعرف هل نجح التحديث: بعد أن سحب البناء السيئ سجل
updated=1 failed=0، بينما ال Container الجديد كان يعيد التشغيل كل ثانيتين برسالةfatal: /config/shop.conf not found، وأعاد التشغيل تسع مرات قبل أن نتدخل. فهو يعتبر التحديث ناجحاً إذا بدأ ال Container، ولا ينظر إلى فحص الصحة Health Check. - لا يتراجع وحده: لا يوجد في سلوكه الافتراضي «إذا فشل الجديد فارجع إلى القديم»، ومع
--cleanupيحذف ال Image القديمة من السيرفر بعد التحديث مباشرة، فيصبح التراجع سحباً من ال Registry. - يوقف الخدمة أثناء التحديث: يوقف القديم ثم يبدأ الجديد، وفي التجربة أخذ الإيقاف 32 ثانية لأن برنامج الاختبار لم يكن يتعامل مع إشارة SIGTERM فانتظر Watchtower المهلة كاملة، وقد شرحنا ذلك في الإيقاف النظيف Graceful Shutdown.
- يحتاج صلاحية كاملة على Docker: المقبس يعني التحكم في كل Containers السيرفر، فأي ثغرة في Watchtower نفسه أو في ال Image التي يسحبها تصبح تحكماً كاملاً في السيرفر.
- لا أثر في Git: ملف Compose في المستودع يقول
1.4، والسيرفر يعمل ببصمة لا يعرفها أحد إلا من سجل Watchtower.
Diun: إشعار دون تغيير
Diun، واسمه من Docker Image Update Notifier، يفعل نصف ما يفعله Watchtower: يكتشف التغيير ثم يتوقف عند الإشعار. ويقرأ قائمة ال Images من مزودين Providers، أشهرها مزود Docker الذي يقرأ ال Containers العاملة من المقبس، ومعه مزود الملفات لقائمة تكتبها بنفسك، ومزودات Kubernetes وSwarm وNomad، ثم يسأل ال Registry بحسب جدول Cron عن البصمة الحالية لكل وسم، ويحفظ ما رآه في قاعدة بيانات صغيرة، فإذا تغيرت البصمة أرسل إشعاراً عبر واحد من عشرات المنافذ: Webhook أو بريد أو Slack أو Telegram أو Gotify وغيرها، كما في وثائق Webhook. والمستودع crazy-max/diun نشط، وآخر إصدار فيه 4.33.1 في 24 أكتوبر 2026 برخصة MIT.
وفي التجربة وصل الإشعار بعد 41 ثانية من تحريك الوسم، لأن الجدول كان كل دقيقة، وكان شكله كما يلي، وفيه البصمة الجديدة ووقت بناء ال Image، فيعرف من يستلمه ما الذي تغير بالضبط:
{"status": "update", "image": "localhost:5000/shop:1.4", "hub_link": "", "created": "2026-11-03T21:09:43.688406482Z", "digest": "sha256:9d80e7654155"}وإذا كان ال Registry يحتاج تسجيل دخول، مثل Registry خاص بشركتك أو حساب Docker Hub لتجنب حدود السحب، فتعطي Diun بيانات الدخول في خيارات ال Registry كما في وثائق regopts، وتربطها بال Images بالاسم. ولاحظ أن Diun يحتاج فقط صلاحية القراءة في ال Registry، فأنشئ له حساباً أو رمزاً للقراءة فقط، ولا تعطه بيانات الحساب الذي يدفع ال Images، لأن الأداة التي تراقب لا تحتاج أن تكتب.
نقاط القوة: لا يغير شيئاً على السيرفر، فلا يحتاج إلا قراءة المقبس، ويعرف ال Images التي ليست في أي مستودع Git، مثل برامج المختبر المنزلي، وإشعاراته غنية ومرنة، ويمكنه أن يراقب وسوماً جديدة في المستودع كله وليس فقط الوسم الحالي، مثل ظهور 1.5 بجانب 1.4.
نقاط الضعف: الإشعار وحده لا يحدث شيئاً، فإذا كانت تصل عشرة إشعارات في اليوم فسوف يتجاهلها الجميع بعد أسبوع. ولا يعرف شيئاً عن ملفات Compose، فهو يقول «تغير الوسم» ولا يقول «ما الذي يجب أن تغيره». وظهرت في التجربة مشكلتان: الأولى أنه يحتاج أن يصل إلى ال Registry من داخل ال Container الخاص به، والثانية أن ال Container الذي يشير إلى ال Image بالبصمة وحدها، مثل shop@sha256:…، جعله يبحث عن الوسم latest فيفشل، والحل أن تكتب الوسم والبصمة معاً، وهو ما سنشرحه في قسم التثبيت.
Renovate: التحديث عبر طلب دمج Pull Request
Renovate لا يعمل على السيرفر أصلاً، وإنما على المستودع، فيقرأ ملفات الاعتماديات بأنواعها، ومنها ملفات Compose وDockerfile وKubernetes، ويسأل كل Registry عن الإصدارات الأحدث، ثم يفتح طلب دمج لكل تحديث بحسب قواعد تكتبها في renovate.json. والمستودع نشط جداً، وآخر إصدار وقت كتابة المقال 44.210.0 في 3 نوفمبر 2026، ورخصته AGPL-3.0، ويعمل كخدمة مستضافة من Mend على GitHub، أو تشغله بنفسك كـ Container أمام GitHub أو GitLab أو Gitea أو Forgejo كما في وثائق منصة Gitea، وهذا ما فعلناه في التجربة.
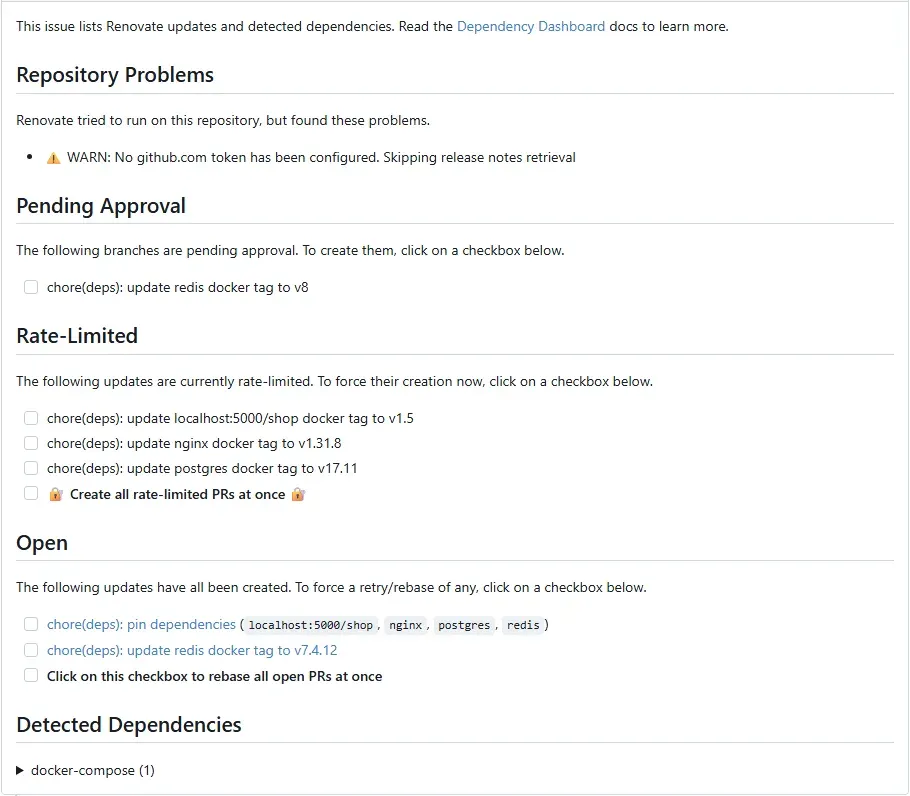
والمهم في Renovate مع ال Images ثلاثة أشياء. الأول التثبيت بالبصمة، فمع الخيار pinDigests يفتح طلباً يحول redis:7.4.2 إلى redis:7.4.2@sha256:fbdb…، ويبقي الوسم للقراءة كما تشرح وثائق Docker في Renovate، ثم يفتح طلبات لاحقة تحدث البصمة عندما تتغير. والثاني لوحة الاعتماديات Dependency Dashboard، وهي Issue واحدة في المستودع تعرض كل التحديثات وحالتها، وما ينتظر الموافقة، وما أخره حد المعدل، وما فشل البحث عنه. والثالث القواعد، فتستطيع أن تقول إن تحديثات الإصدار الرئيسي Major تنتظر موافقة من اللوحة، وإن PostgreSQL لا يرقى إلى إصدار رئيسي أبداً من هنا لأنه يحتاج ترحيلاً للبيانات.
نقاط القوة: كل تحديث يمر بالطريق نفسه الذي يمر به أي تغيير: Commit في Git، وخط CI يختبره، ومراجعة، ونشر، فتعرف دائماً ما الذي يعمل في الإنتاج من المستودع. والتثبيت بالبصمة يجعل ما يعمل ثابتاً حتى تقرر تغييره. والتراجع هو Revert لطلب الدمج. ويغطي في الأداة نفسها مكتبات الكود وال Actions وال Images.
نقاط الضعف: يحتاج أن تكون ملفات النشر في Git وأن يكون لديك خط ينشر منها، وإلا فطلب الدمج لا يغير شيئاً على السيرفر. وإعداده الذاتي ليس بسيطاً، فقد احتجنا ثلاث محاولات لكي يصل إلى ال Registry الخاص. وال Image الخاصة به كبيرة نسبياً، 439 ميجابايت مضغوطة للنسخة المختصرة. والإعداد الافتراضي config:recommended يحدد طلبين جديدين في الساعة لكل مستودع، وهي القيمة الافتراضية للخيار prHourlyLimit في خيارات الإعداد، فإذا كانت عندك عشرون اعتمادية متأخرة فسوف تصل طلباتها خلال يوم تقريباً، وهذا مقصود لكي لا يغرق الفريق.
ماذا يحدث بعد الدمج؟ النشر من Git
Renovate يغير الملف في Git ويتوقف عند ذلك، فإذا كان السيرفر لا يعرف بالتغيير فلن يحدث شيء. لذلك يحتاج Renovate إلى نصفه الثاني: طريقة تنشر ما في الفرع الرئيسي إلى السيرفر. والطريقة البسيطة خطوة في خط CI بعد الدمج تتصل بالسيرفر وتشغل docker compose pull ثم docker compose up -d، والطريقة الأوسع GitOps، حيث يراقب برنامج على السيرفر مستودع الإعداد ويطبق ما فيه، كما شرحنا في GitOps ببساطة. وفي الحالتين يصبح Git هو المصدر الوحيد لما يعمل، والتراجع هو Revert للطلب ثم النشر نفسه، والسؤال «ما الذي يعمل على السيرفر الآن؟» إجابته في آخر Commit وليس في سجل أداة على السيرفر.
التحديثات الأمنية Security Updates: هل تنتظر النافذة الأسبوعية؟
ليست كل التحديثات سواء، فتحديث Redis من 7.4.2 إلى 7.4.12 قد يغلق ثغرة خطيرة، وتحديث nginx إلى إصدار فرعي جديد قد يضيف ميزات لا تحتاجها. والطريقة العملية للتمييز أن تفحص البصمة الجديدة والبصمة الحالية بأداة مثل Trivy، كما في فحص الحاويات مع Trivy، وتنظر إلى الفرق في الثغرات الحرجة والعالية، فإذا أغلق التحديث ثغرة حرجة في مكون يستخدمه تطبيقك فعلاً فهذا تحديث اليوم، وإلا فمكانه النافذة الأسبوعية. وكثير من الفرق تضيف هذا الفحص خطوة في خط CI لطلبات Renovate، فيظهر الفرق في الطلب نفسه.
وهناك نقطة تغيب عن كثيرين: ال Images التي تبنيها أنت لا تحصل على إصلاحات نظام التشغيل في ال Image الأساسية إلا إذا أعدت بناءها. فإذا كان Dockerfile تطبيقك يبدأ بالسطر FROM python:3.13-slim ولم تغير كودك منذ ثلاثة أشهر، فال Image التي تعمل في الإنتاج فيها مكتبات نظام عمرها ثلاثة أشهر، حتى لو كانت ال Image الأساسية نفسها قد تحدثت عشر مرات. والحل من جهتين: أن يثبت Renovate السطر FROM بالبصمة ويفتح طلباً عندما تتغير، فيعاد البناء مع الطلب، وأن يبني خط CI تطبيقك دورياً، أسبوعياً مثلاً، حتى لو لم يتغير الكود، ثم يمر البناء الجديد بالاختبارات والفحص كأي تغيير آخر.
المقارنة في جدول واحد Comparison
| المعيار | Watchtower | Diun | Renovate |
|---|---|---|---|
| من يقرر | الأداة | إنسان بعد إشعار | إنسان بعد طلب دمج واختبارات |
| يغير السيرفر | نعم، مباشرة | لا | لا، الخط ينشر بعد الدمج |
| صلاحياته | مقبس Docker كاملاً | قراءة المقبس | كتابة في المستودع |
| يعرف هل نجح التحديث | لا، سجل نجاحاً لتطبيق متوقف | لا علاقة له | عبر خط CI قبل الدمج |
| التراجع | يدوي، وال Image القديمة قد تكون حذفت | لا ينطبق | Revert في Git |
| وضع المشروع | الأصلي مؤرشف منذ ديسمبر 2025، والنسخة المشتقة nicholas-fedor نشطة | نشط، 4.33.1 | نشط جداً، 44.x |
| الرخصة | Apache-2.0 | MIT | AGPL-3.0 |
| الأنسب | مختبر منزلي لا يعتمد عليه أحد | Images ليست في Git، ومراقبة الإصدارات | أي نظام إنتاجي ملفات نشره في Git |
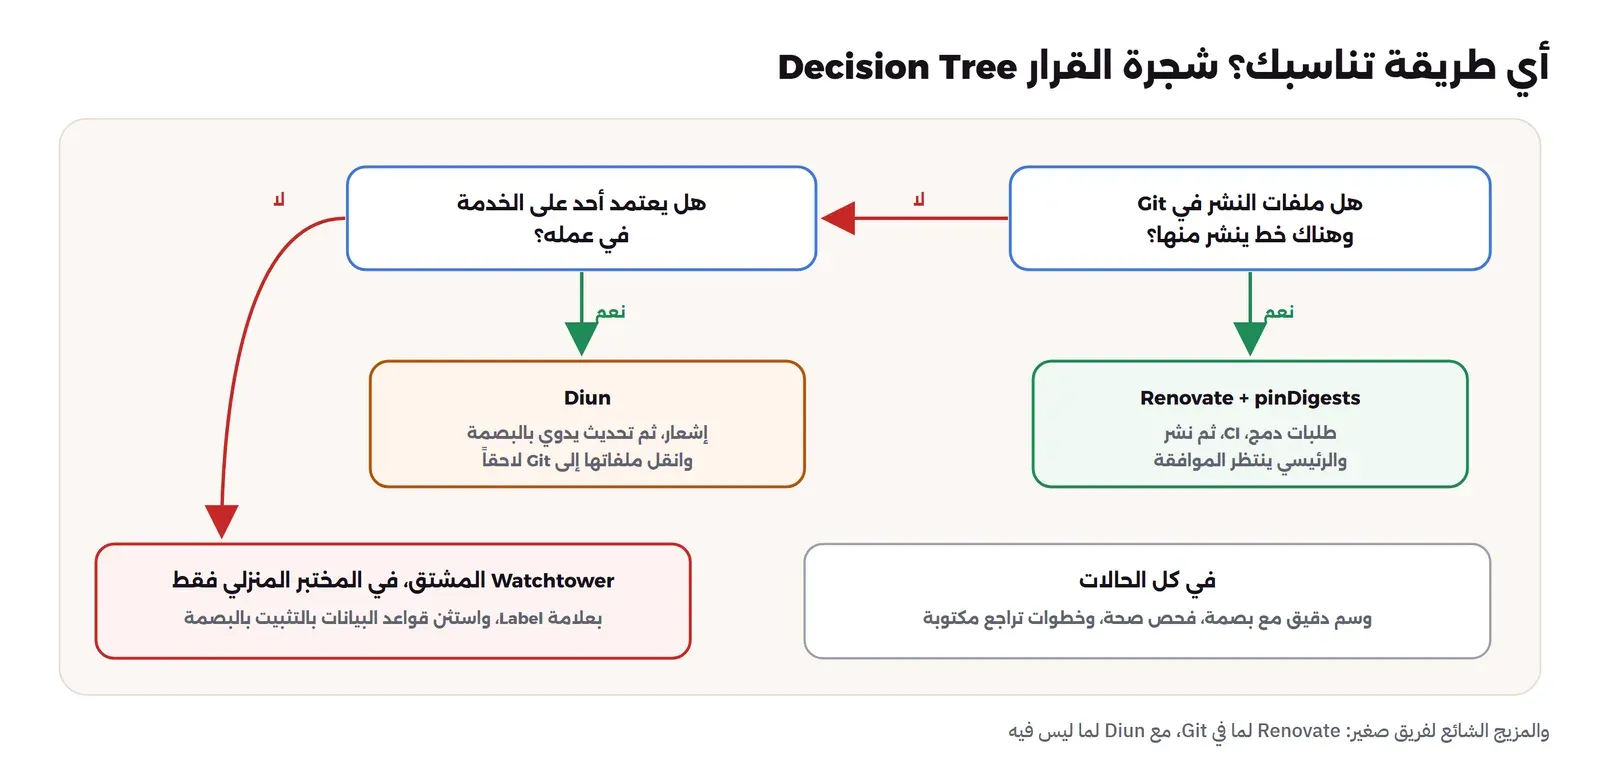
وهذه الأدوات لا يلغي بعضها بعضاً، فالمزيج الشائع في فريق صغير هو Renovate لكل ما في المستودع، وDiun لما ليس فيه، أما Watchtower فيبقى في المختبر المنزلي، وحتى هناك استثن منه قواعد البيانات بعلامة، لأن ترقية PostgreSQL من إصدار رئيسي إلى آخر تحتاج ترحيلاً لا يقوم به أي من هذه الأدوات.
التثبيت بالبصمة Digest Pinning عملياً
التثبيت يعني أن يكتب ملف Compose البصمة التي اختبرتها، وأفضل صيغة هي الوسم مع البصمة معاً:
services:
  app:
    image: localhost:5000/shop:1.4@sha256:9d80e7654155081865615d45c3ba2ce5907921acd970fa4cf6cbd846da54a706
في الإعداد أعلاه لاحظ التالي:
- Docker يسحب بالبصمة ويتجاهل الوسم، فالمحتوى ثابت مهما تحرك الوسم.
- الوسم يبقى للقراءة، فيعرف من يقرأ الملف أن هذا الإصدار 1.4، وتعرف الأدوات أي وسم تراقب، فقد رأينا في التجربة أن Diun مع البصمة وحدها بحث عن
latestوفشل، ومع الوسم والبصمة عمل وأخبرنا أن الوسم1.4في ال Registry يشير الآن إلى بصمة مختلفة. - Watchtower لا يغير ال Container المثبت بالبصمة، ففي التجربة فحصه وكتب
updated=0، وهذه طريقة عملية لاستثناء خدمة منه.
ومن أين تأتي بالبصمة الصحيحة؟ هنا ظهر أطرف درس في التجربة. فطلب التثبيت الذي فتحه Renovate ثبت ال Image الخاصة بالتطبيق على البصمة 9b8c4e6d…، أي البناء السيئ 1.4.2 الذي كان يشير إليه الوسم في ال Registry وقت التشغيل، بينما السيرفر كان يعمل بالبصمة السليمة 9d80e765… بعد التراجع. والسبب أن Renovate يثبت ما يشير إليه الوسم الآن، وليس ما يعمل عندك. لذلك عندما تثبت لأول مرة خذ البصمة من ال Container العامل نفسه، بالأمر docker inspect --format '{{index .RepoDigests 0}}'، وقارنها بما في طلب التثبيت قبل أن تدمجه.
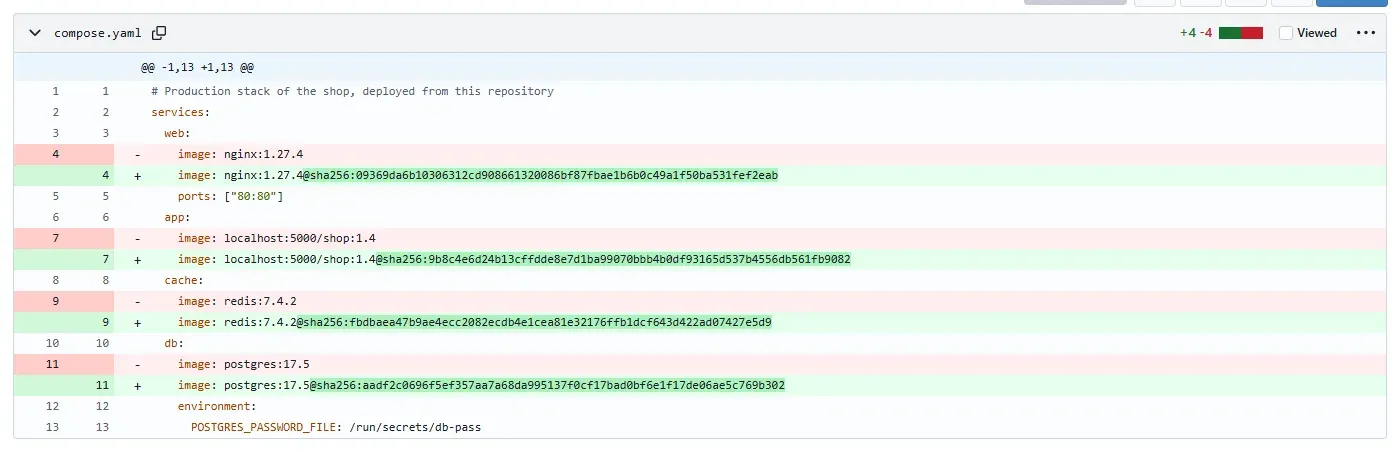
وانتبه أيضاً إلى أن ال Image الواحدة لعدة معماريات لها بصمتان: بصمة الفهرس Index الذي يجمع المعماريات، وبصمة ال Manifest لكل معمارية. وما يضعه Renovate ويعطيه docker pull هو بصمة الفهرس، وهي التي تريدها في ملف Compose، لكي يسحب كل سيرفر المعمارية المناسبة له.
التراجع Rollback
التراجع في ال Containers يعني أن تشغل البصمة السابقة، ويحتاج ذلك شرطين: أن تعرف البصمة السابقة، وأن تكون ما زالت موجودة. والبصمة السابقة تعرفها من تاريخ Git إذا كنت تثبت بالبصمة، أو من docker inspect قبل التحديث، أو من سجل الأداة التي حدثت. وفي التجربة رجعنا من البناء السيئ إلى البصمة السليمة بأمر واحد يشغل ال Container بالبصمة، فأخذ الأمر 14.9 ثانية منها سحب ال Image من ال Registry، لأن Watchtower كان قد حذفها من السيرفر بالخيار --cleanup.
أما الشرط الثاني فيخص ال Registry، فالبصمة القديمة تبقى فيه بعد أن يتحرك الوسم، ولكن سياسات التنظيف وجامع المهملات Garbage Collection تحذف ما لا يشير إليه أي وسم، كما تشرح وثائق Garbage Collection في Distribution. لذلك إذا كنت تنظف ال Registry فاحتفظ بآخر عدة إصدارات لكل Image بوسوم ثابتة مثل 1.4.0 و1.4.1، ولا تعتمد على وسم واحد متحرك مثل 1.4.
وهناك حالة لا ينفع فيها التراجع إلى ال Image وحدها، وهي الإصدار الذي غير قاعدة البيانات بترحيل Migration، فالإصدار القديم قد لا يعمل مع البنية الجديدة، وقد شرحنا ذلك في ترحيل قاعدة البيانات دون أن يعطل الإصدار السابق، وهو سبب إضافي لأن تمر تحديثات تطبيقك بخط ومراجعة وليس بأداة تحدث ليلاً.
تراجع تلقائي في خطوة النشر Health-gated Deploy
ما ينقص Watchtower في التجربة هو أن يسأل «هل التطبيق الجديد سليم؟» قبل أن يعتبر التحديث ناجحاً، وتستطيع أن تضيف هذا السؤال بنفسك في خطوة النشر التي تعمل بعد دمج طلب Renovate. فالأمر docker compose up -d --wait ينتظر حتى تصبح ال Containers في حالة سليمة بحسب فحص الصحة، ويخرج بخطأ إذا لم تصبح كذلك خلال المهلة التي تحددها بالخيار --wait-timeout، كما في وثائق docker compose up. فتكتب خطوة النشر بحيث تحفظ البصمات العاملة قبل التحديث، ثم تشغل الإصدار الجديد مع الانتظار، فإذا فشل الانتظار أعادت تشغيل البصمات المحفوظة وأرسلت تنبيهاً. وهذا لا يمنع التوقف القصير بين القديم والجديد، ولا يحل مشكلة الترحيلات، ولكنه يحول «سجل نجاحاً والتطبيق متوقف حتى الصباح» إلى «فشل النشر ورجع وحده خلال دقيقة، وفي القناة رسالة تقول لماذا». وشرطه الوحيد أن يكون لكل Container فحص صحة حقيقي، وهذا سبب إضافي لأن تكتبه، فبدونه تعتبر Docker أي Container بدأ سليماً، كما اعتبر Watchtower.
عملية تحديث معقولة لفريق صغير Update Process
من كل ما سبق نقترح عملية بسيطة تعمل لفريق من شخصين إلى عشرة:
- كل ملفات النشر في Git، وكل Image مثبتة بالوسم الدقيق والبصمة.
- Renovate يعمل يومياً، بحد طلبات معقول، وتحديثات الإصدار الرئيسي تنتظر الموافقة من اللوحة، وقواعد البيانات لا تحدث رئيسياً من هنا أبداً.
- كل طلب تحديث يمر بخط CI يشغل التطبيق بال Image الجديدة ويختبره، وينشر إلى بيئة Staging قبل الإنتاج كما في البيئات ومعاينة الميزات.
- نافذة أسبوعية لدمج التحديثات العادية، وطريق سريع للتحديثات الأمنية الحرجة في اليوم نفسه، ويعرف Renovate تحديثات الثغرات بقواعد خاصة.
- Diun للـ Images التي ليست في Git، مع إشعار إلى قناة يراها الفريق.
- التراجع موثق في دليل تشغيل Runbook: أين تجد البصمة السابقة، وكيف تشغلها، ومتى لا ينفع التراجع بسبب ترحيل.
تجربة عملية Lab: Registry محلي وثلاث أدوات
في هذه التجربة نشغل Registry محلياً يمثل Registry الشركة، وتطبيقاً صغيراً اسمه shop يعرض رقم البناء، ثم نحرك الوسم 1.4 ثلاث مرات كما يفعل خط CI، ونرى ما تفعله كل أداة. والملفات كاملة في مجلد lab مع المقال.
التجهيز Setup: ال Registry مع التطبيق
# The "shop" app: a static page that says which build is running, plus a health check.
FROM alpine:3.24
ARG BUILD=1.4.0
ARG REQUIRE_CONFIG=no
RUN apk add --no-cache busybox-extras && mkdir -p /www && echo "shop build $BUILD" > /www/index.html \
 && printf '#!/bin/sh\nif [ "%s" = yes ] && [ ! -f /config/shop.conf ]; then echo "fatal: /config/shop.conf not found (new in %s)"; exit 1; fi\nexec busybox-extras httpd -f -p 8080 -h /www\n' "$REQUIRE_CONFIG" "$BUILD" > /start.sh && chmod +x /start.sh
HEALTHCHECK --interval=5s --timeout=2s --retries=2 CMD wget -qO- http://127.0.0.1:8080/ || exit 1
EXPOSE 8080
CMD ["/start.sh"]
البناء 1.4.2 يبنى مع REQUIRE_CONFIG=yes، فيتوقف إذا لم يجد ملف الإعداد، وهو البناء السيئ في القصة. وفي أول بناء توقف ال Container برمز الخروج 127 وفي سجله httpd: applet not found، والسبب أن busybox في alpine 3.24 لم يعد فيه خادم httpd، وهو الآن في حزمة busybox-extras، فأضفناها. ثم الأوامر:
docker run -d --name dv2o-registry -p 5000:5000 -v dv2o-registry:/var/lib/registry registry:3.0.0
docker build -t localhost:5000/shop:1.4 --build-arg BUILD=1.4.0 app/
docker push localhost:5000/shop:1.4
docker run -d --name dv2o-shop -p 8088:8080 --restart unless-stopped \
  --label com.centurylinklabs.watchtower.enable=true --label diun.enable=true localhost:5000/shop:1.4
curl -s localhost:8088/
shop build 1.4.0وواجهنا هنا مشكلة في طريقة المحاكاة نفسها: عندما بنينا 1.4.1 على الجهاز نفسه بالوسم نفسه، تحرك الوسم المحلي، وحذف Docker ال Image القديمة التي يعمل بها ال Container، فصار Diun يكتب Cannot inspect image … No such image. وفي الواقع لا يبنى التطبيق على سيرفر الإنتاج، وإنما في خط CI يدفعه إلى ال Registry، لذلك كتبنا سكربتاً يحرك الوسم داخل ال Registry نفسه، بنسخ ال Manifest من بصمة إلى وسم، كما يفعل خط CI عندما يرقي بناء نجحت اختباراته:
#!/bin/sh
# promote.sh <repo> <from-tag-or-digest> <to-tag>: what CI does after the tests pass, moving a tag inside the registry
# (copies the manifest, so the server's local images are untouched)
R=http://localhost:5000/v2/$1/manifests; A='application/vnd.oci.image.index.v1+json,application/vnd.oci.image.manifest.v1+json,application/vnd.docker.distribution.manifest.v2+json,application/vnd.docker.distribution.manifest.list.v2+json'
ct=$(curl -sI -H "Accept: $A" "$R/$2" | tr -d '\r' | awk -F': ' 'tolower($1)=="content-type"{print $2}')
curl -s -H "Accept: $A" "$R/$2" -o /tmp/manifest.json
curl -s -X PUT -H "Content-Type: $ct" --data-binary @/tmp/manifest.json "$R/$3" -o /dev/null -w "PUT $1:$3 -> %{http_code}\n"
curl -sI -H "Accept: $A" "$R/$3" | tr -d '\r' | grep -i docker-content-digest
Watchtower الأصلي على Docker 29
docker run --rm -v /var/run/docker.sock:/var/run/docker.sock containrrr/watchtower:1.7.1 --run-once --label-enablelevel=info msg="Watchtower 1.7.1"
level=info msg="Running a one time update."
level=error msg="Error response from daemon: client version 1.25 is too old. Minimum supported API version is 1.40, please upgrade your client to a newer version"
panic: runtime error: invalid memory address or nil pointer dereferenceالإصدار الأخير من المشروع الأصلي يتحدث مع Docker بإصدار API قديم جداً لم يعد Docker 29 يقبله، ثم ينهار بدلاً من أن يخرج برسالة. وهذا ما سيحصل عليه من ينسخ أمر التثبيت من درس قديم.
Diun يرسل إشعاراً
شغلنا مستقبلاً صغيراً للإشعارات يطبع ما يصله، ثم Diun بجدول كل دقيقة، ومزود Docker لا يراقب إلا ال Containers التي عليها العلامة:
docker run -d --name dv2o-diun --network container:dv2o-registry \
  -v /var/run/docker.sock:/var/run/docker.sock -v dv2o-diun-data:/data \
  -e TZ=Asia/Riyadh -e DIUN_WATCH_SCHEDULE="*/1 * * * *" -e DIUN_WATCH_FIRSTCHECKNOTIF=false \
  -e DIUN_PROVIDERS_DOCKER=true -e DIUN_PROVIDERS_DOCKER_WATCHBYDEFAULT=false \
  -e DIUN_NOTIF_WEBHOOK_ENDPOINT=http://host.docker.internal:8099/ -e DIUN_NOTIF_WEBHOOK_METHOD=POST \
  crazymax/diun:4.33.1
ولاحظ الخيار --network container:dv2o-registry: اسم ال Image localhost:5000/shop، وlocalhost داخل Container Diun هو Diun نفسه وليس ال Registry، فشاركنا Diun شبكة ال Registry لكي يصل إليه بالاسم نفسه الذي يستخدمه Docker على السيرفر. وفي الإنتاج يكون لل Registry اسم نطاق حقيقي فلا تحتاج هذا. ثم حركنا الوسم إلى البناء 1.4.1:
21:12:37
PUT shop:1.4 -> 201
Docker-Content-Digest: sha256:9d80e7654155081865615d45c3ba2ce5907921acd970fa4cf6cbd846da54a706
21:13:18
{"status": "update", "image": "localhost:5000/shop:1.4", ... "digest": "sha256:9d80e7654155"}
INF Image update found image=localhost:5000/shop:1.4 provider=docker
INF Jobs completed added=0 failed=0 skipped=0 unchanged=0 updated=1
وصل الإشعار بعد 41 ثانية، والتطبيق ما زال يعمل بالبناء 1.4.0 لأن Diun لا يغير شيئاً.
النسخة المشتقة من Watchtower تحدث
docker run --rm --network container:dv2o-registry -v /var/run/docker.sock:/var/run/docker.sock \
  nickfedor/watchtower:1.23.2 --run-once --label-enable
level=info msg="Watchtower 1.23.2 using Docker API v1.56"
level=info msg="Found new image" container=dv2o-shop image=localhost:5000/shop:1.4 new_id=9d80e7654155
level=info msg="Stopping container" container=dv2o-shop id=7706828b95e9 signal=SIGTERM timeout=30000
level=info msg="Started new container" container=dv2o-shop image=localhost:5000/shop:1.4 new_id=3179cf3c8bbc
level=info msg="Update session completed" failed=0 notify=no scanned=1 skipped=0 updated=1shop build 1.4.1نجح التحديث، ولكن لاحظ الوقت بين «Stopping» في 21:13:49 و«Started» في 21:14:21: اثنتان وثلاثون ثانية والتطبيق متوقف، لأن الخادم داخل ال Container لم يتوقف عند SIGTERM، فانتظر Watchtower المهلة كاملة.
إصدار سيئ في منتصف الليل Bad Release
دفعنا البناء 1.4.2 الذي يحتاج ملف إعداد، وحركنا الوسم إليه، وشغلنا Watchtower هذه المرة مع --cleanup كما يشغله كثيرون لتوفير المساحة:
level=info msg="Found new image" container=dv2o-shop image=localhost:5000/shop:1.4 new_id=9b8c4e6d24b1
level=info msg="Stopping container" container=dv2o-shop id=3179cf3c8bbc signal=SIGTERM timeout=30000
level=info msg="Started new container" container=dv2o-shop image=localhost:5000/shop:1.4 new_id=8db92a400b6a
level=info msg="Removing image" image_id=9d80e7654155 image_name=localhost:5000/shop:1.4 notify=yes
level=info msg="Update session completed" failed=0 notify=no scanned=1 skipped=0 updated=1
curl: no answer
localhost:5000/shop:1.4 Up 1 second (health: starting)
fatal: /config/shop.conf not found (new in 1.4.2)
fatal: /config/shop.conf not found (new in 1.4.2)
restarts=9 state=restarting exit=1في المخرج أعلاه لاحظ التالي:
- Watchtower سجل
updated=1 failed=0، فلو كانت إشعاراته مفعلة لوصلتك رسالة نجاح. - ال Container يظهر
Up 1 secondلأن سياسة إعادة التشغيل تعيده كل مرة، فمن ينظر إلىdocker psبسرعة قد يظنه يعمل، والعدد الحقيقي فيRestartCount. - ال Image السليمة 9d80e765 حذفت من السيرفر بالخيار
--cleanup.
التراجع بالبصمة Rollback
time (docker rm -f dv2o-shop && docker run -d --name dv2o-shop -p 8088:8080 --restart unless-stopped \
  --label com.centurylinklabs.watchtower.enable=true --label diun.enable=true \
  localhost:5000/shop@sha256:9d80e7654155081865615d45c3ba2ce5907921acd970fa4cf6cbd846da54a706 \
  && until curl -sf localhost:8088/ >/dev/null; do sleep 1; done)
Unable to find image 'localhost:5000/shop@sha256:9d80…' locally
Digest: sha256:9d80e7654155081865615d45c3ba2ce5907921acd970fa4cf6cbd846da54a706
Status: Downloaded newer image for localhost:5000/shop@sha256:9d80…
real 0m14.891s
shop build 1.4.1رجع التطبيق في 15 ثانية، لأن ال Registry ما زال يحفظ البصمة القديمة رغم أن الوسم تحرك عنها. ثم شغلنا Watchtower مرة أخرى فكتب scanned=1 skipped=0 updated=0، أي أنه لا يلمس ال Container المثبت بالبصمة. أما Diun فلم يعجبه التثبيت بالبصمة وحدها:
WRN Cannot get remote manifest error="cannot get image digest from HEAD request: reading digest latest in localhost:5000/shop: StatusCode: 404" image=localhost:5000/shop@sha256:9d80…
INF Jobs completed added=0 failed=1 skipped=0 unchanged=0 updated=0
فأعدنا تشغيل ال Container بالصيغة localhost:5000/shop:1.4@sha256:9d80…، فبقي التطبيق على البناء السليم، وWatchtower على updated=0، وأرسل Diun إشعاراً مفيداً جداً: الوسم 1.4 في ال Registry يشير الآن إلى 9b8c4e6d، أي أن هناك بناء جديداً على الوسم الذي ثبتنا منه، وهو بالضبط ما تريد أن تعرفه دون أن يطبق تلقائياً:
{"status": "new", "image": "localhost:5000/shop:1.4@sha256:9d80e7654155081865615d45c3ba2ce5907921acd970fa4cf6cbd846da54a706", "hub_link": "", "created": "2026-11-03T21:14:53.73712754Z", "digest": "sha256:9b8c4e6d24b1"}Renovate على Gitea
أنشأنا مستودع النشر في Gitea 28.3.0 بملف Compose فيه nginx وRedis وPostgreSQL بوسوم قديمة، وتطبيقنا من ال Registry المحلي، وأنشأنا مستخدماً للبوت بصلاحية كتابة على المستودع فقط، وهذا ملف إعداد Renovate في المستودع بصيغته النهائية:
{
  "$schema": "https://docs.renovatebot.com/renovate-schema.json",
  "extends": ["config:recommended"],
  "pinDigests": true,
  "registryAliases": { "localhost:5000": "dv2o-registry:5000" },
  "packageRules": [
    { "matchUpdateTypes": ["major"], "dependencyDashboardApproval": true },
    { "matchPackageNames": ["postgres"], "matchUpdateTypes": ["major"], "enabled": false }
  ]
}
والتشغيل الأول أعطى طلبين، وهما الحد في الساعة، ولوحة اعتماديات فيها أربع مشكلات:
INFO: Branch created (repository=dev1/shop-deploy, branch=renovate/pin-dependencies)
WARN: Package lookup failures (repository=dev1/shop-deploy, branch=renovate/pin-dependencies)
INFO: PR created (repository=dev1/shop-deploy, branch=renovate/pin-dependencies)
INFO: PR created (repository=dev1/shop-deploy, branch=renovate/redis-7.x)
"warnings": ["Failed to look up docker package localhost:5000/shop: no-result"]
"registryHost": "https://localhost:5000", ... "code": "ECONNREFUSED"
Renovate يعمل في Container آخر، وlocalhost:5000 عنده هو نفسه، فلم يجد ال Registry. والحل الصحيح ليس تغيير ملف Compose، وإنما أن نخبر Renovate أن هذا ال Registry يصل إليه باسم آخر بالخيار registryAliases، وأن نسمح له بالاتصال بعنوان داخلي. وفي المحاولة الثانية وضعنا السماح في ملف المستودع، فرفضه Renovate:
"topic": "Config security error",
"message": "hostRules `allowInternal` is only allowed in the self-hosted administrator's own configuration."
WARN: Repository has invalid config (repository=dev1/shop-deploy)
وهذا حد أمني مقصود: لو كان كل من يكتب في مستودع يستطيع أن يسمح لـ Renovate بالاتصال بأي عنوان داخلي، لاستطاع أن يجعله يطرق خدمات الشبكة الداخلية بصلاحيات البوت. لذلك نقلنا السماح إلى إعداد المدير العام، وهو متغيرات البيئة عند تشغيل Renovate كما في وثائق الإعداد الذاتي:
RENOVATE_PLATFORM=gitea
RENOVATE_ENDPOINT=http://dv2o-gitea:3000/api/v1/
RENOVATE_REPOSITORIES=dev1/shop-deploy
RENOVATE_GIT_AUTHOR=Renovate Bot <[email protected]>
RENOVATE_HOST_RULES=[{"matchHost":"dv2o-registry","insecureRegistry":true,"allowInternal":true},{"matchHost":"dv2o-gitea","allowInternal":true}]
LOG_LEVEL=info
وفي التشغيل الثالث وجد التطبيق، وظهر في اللوحة تحديثه إلى 1.5، وظهر في طلب التثبيت ما شرحناه في قسم التثبيت:
-    image: nginx:1.27.4
+    image: nginx:1.27.4@sha256:09369da6b10306312cd908661320086bf87fbae1b6b0c49a1f50ba531fef2eab
-    image: localhost:5000/shop:1.4
+    image: localhost:5000/shop:1.4@sha256:9b8c4e6d24b13cffdde8e7d1ba99070bbb4b0df93165d537b4556db561fb9082
-    image: redis:7.4.2
+    image: redis:7.4.2@sha256:fbdbaea47b9ae4ecc2082ecdb4e1cea81e32176ffb1dcf643d422ad07427e5d9
-    image: postgres:17.5
+    image: postgres:17.5@sha256:aadf2c0696f5ef357aa7a68da995137f0cf17bad0bf6e1f17de06ae5c769b302
ولوحة الاعتماديات قسمت الباقي كما طلبنا في القواعد: Redis 8 ينتظر الموافقة لأنه إصدار رئيسي، وPostgreSQL 18 لا يظهر أصلاً لأننا منعناه، وتحديثات nginx إلى 1.31.8 وPostgreSQL إلى 17.11 وتطبيقنا إلى 1.5 مؤجلة بحد المعدل، ومعها في اللوحة زر لإنشائها كلها الآن.
النتائج في جدول Results
| ما جربناه | النتيجة |
|---|---|
| containrrr/watchtower:1.7.1 على Docker 29.8.0 | رفض API قديم ثم انهيار |
| Diun بجدول كل دقيقة | إشعار بعد 41 ثانية من تحريك الوسم |
| nickfedor/watchtower:1.23.2، تحديث سليم | نجح، والتطبيق متوقف 32 ثانية أثناء الإيقاف |
Watchtower مع بناء سيئ و--cleanup | updated=1 failed=0 والتطبيق يعيد التشغيل 9 مرات، وال Image السليمة حذفت |
| التراجع بالبصمة | 14.9 ثانية مع السحب من ال Registry |
| Watchtower مع Container مثبت بالبصمة | updated=0 |
| Diun مع البصمة وحدها، ثم مع الوسم والبصمة | فشل على latest، ثم إشعار بأن الوسم تحرك |
| Renovate، ثلاثة تشغيلات | طلبان في الساعة، وRegistry داخلي يحتاج إعداد المدير، والتثبيت ثبت البناء السيئ |
التنظيف Cleanup
docker rm -f dv2o-shop dv2o-diun dv2o-hook dv2o-registry dv2o-gitea
docker volume rm dv2o-registry dv2o-diun-data dv2o-gitea-data
docker network rm dv2o-upd
docker rmi registry:3.0.0 crazymax/diun:4.33.1 nickfedor/watchtower:1.23.2 containrrr/watchtower:1.7.1 renovate/renovate:44.199.2
أخطاء شائعة Common Mistakes
- Watchtower على خدمة إنتاجية: أصحابه أنفسهم لا يوصون بذلك، وفي التجربة سجل نجاحاً لتطبيق متوقف.
- اتباع درس قديم يثبت containrrr/watchtower: المشروع مؤرشف، وآخر إصداراته لا يعمل على Docker 29.
latestفي ملف Compose: لا تعرف ما الذي يعمل، ولا تستطيع العودة إليه.- الوسم الدقيق وحده: قد يعاد بناؤه على المحتوى نفسه أو غيره، والبصمة وحدها هي الثابتة.
- البصمة دون الوسم: تفقد القراءة، وتربك Diun كما رأيت، فاكتب الاثنين.
- دمج طلب التثبيت الأول دون مقارنة: Renovate يثبت ما يشير إليه الوسم الآن، وقد يكون غير ما يعمل عندك.
--cleanupدون خطة تراجع: ال Image السليمة تحذف من السيرفر، فتأكد أن ال Registry يحفظها.- تنظيف ال Registry بوسم متحرك واحد: جامع المهملات يحذف البصمات التي لا يشير إليها وسم.
- ترقية قاعدة البيانات رئيسياً بأداة تحديث: تحتاج ترحيلاً، فاستثنها.
- إشعارات كثيرة دون عملية: عشرة إشعارات يومياً تتجاهل بعد أسبوع، فاجعلها طلبات دمج أو اجمعها أسبوعياً.
قائمة تحقق Checklist
- كل Image في ملفات النشر بوسم دقيق وبصمة، والملفات في Git.
- Renovate أو ما يقابله يفتح طلبات التحديث، والإصدار الرئيسي ينتظر موافقة، وقواعد البيانات مستثناة من الترقية الرئيسية.
- كل طلب تحديث يمر بخط CI وبيئة Staging.
- Diun أو ما يقابله للـ Images التي ليست في Git، وإشعاراته في قناة يراها الفريق.
- لا Watchtower على خدمة يعتمد عليها أحد، وإن استخدمته فالنسخة المشتقة النشطة، مع علامات وتثبيت لما لا يجب أن يتغير.
- التطبيق يتعامل مع SIGTERM، ولكل Container فحص صحة.
- آخر عدة إصدارات محفوظة في ال Registry بوسوم ثابتة، وسياسة التنظيف لا تحذفها.
- خطوات التراجع بالبصمة في دليل تشغيل، ومعها متى لا ينفع التراجع بسبب ترحيل.
- عند أول تثبيت، البصمة مأخوذة من ال Container العامل ومقارنة بطلب التثبيت.
الخلاصة Summary
وصلنا لنهاية الموضوع، وأهم ما فيه:
- الوسم مؤشر يتحرك والبصمة اسم المحتوى، وفي التجربة أشار الوسم 1.4 إلى ثلاث بصمات في أقل من ساعة.
- Watchtower يحدث بنفسه ولا يعرف هل نجح التحديث، والمشروع الأصلي مؤرشف منذ 17 ديسمبر 2025 ولا يعمل على Docker 29، والنسخة المشتقة النشطة لا يوصي أصحابها بها للإنتاج.
- Diun يخبرك ولا يغير شيئاً، وهو مناسب لما ليس في Git، ويحتاج الوسم مع البصمة.
- Renovate يحول التحديث إلى طلب دمج يمر بالاختبارات، ويثبت البصمات، ولكنه يثبت ما يشير إليه الوسم الآن، وإعداده الذاتي له حدود أمنية مقصودة.
- التراجع هو تشغيل البصمة السابقة، وأخذ 15 ثانية في التجربة، بشرط أن تعرفها وأن يحفظها ال Registry.
وإذا أردت أن تتحقق مما في ال Image قبل أن تحدث إليها فاقرأ فحص الحاويات مع Trivy، وإذا أردت أن تبني الخط الذي يختبر طلبات التحديث فابدأ من Gitea Actions.
 دليلفحص ال Docker Images وملفات البنية ككود IaCماذا يرى فاحص الثغرات داخل ال Docker Image وما الذي يفوته، وكيف تختار Base Image أصغر وتجعل الفحص بوابة في خط CI.
 دليلأمن سلسلة التوريد البرمجية Software Supply Chain للمبتدئينكل ما بين كود غيرك وسيرفرك قد يحمل كود المهاجم، وهنا تعرف التهديدات الحقيقية بحوادث موثقة والدفاع المناسب لكل حلقة.
 دليلمن الفرع إلى الإنتاج: البيئات وGitOps للفرقكيف يختبر فريقك كل ميزة وحدها ويعرضها على العميل دون أن تصل ميزة غير جاهزة إلى الإنتاج.
 دليلدليل التشغيل Runbook: وثق الإجراء قبل أن تحتاجهنكتب دليل تشغيل لقاعدة بيانات امتلأ قرصها، ثم ننفذه بالثواني في يوم تجربة، فنكتشف فيه خطأين لم يظهرا إلا عند التنفيذ.
سجل التحديثات Changelog
- نوفمبر 2026: كتابة المقال، وتنفيذ التجربة على Docker Engine 29.8.0 مع registry:3.0.0 وcontainrrr/watchtower:1.7.1 وnickfedor/watchtower:1.23.2 وcrazymax/diun:4.33.1 وrenovate/renovate:44.199.2 وGitea 28.3.0، وحالة المستودعات كما في GitHub يوم 3 نوفمبر 2026.


