


في مقال أمن سلسلة التوريد البرمجية ولدنا قائمة مكونات SBOM بأداة Syft، ووقعنا Image بمفتاح Cosign من ملف على الجهاز، ورأينا كيف يرفض التحقق Image أخرى رفعت بالوسم نفسه. وكانت تلك تجربة على أمر واحد في الطرفية، أما الفريق في قصتنا فأراد بعدها أن يحول الفكرة إلى طريقة عمل يومية، فظهرت أسئلة لم تكن في التجربة الأولى: أين نحفظ المفتاح الخاص إذا كان الخط هو الذي يوقع؟ وكيف نجعل قائمة المكونات نفسها موقعة بجانب ال Image، حتى لا يستبدلها أحد؟ ومن يتحقق قبل النشر، وماذا يفحص بالضبط؟ وماذا يحدث يوم نغير المفتاح، أو يوم يتسرب توكن الخط؟
وفي هذا المقال نبني الإجابة كاملة على جهاز واحد: Registry داخلي، ومفتاح توقيع لا يخرج من OpenBao، وخط إصدار يولد SBOM بأداة Syft ويوقع ال Image ويرفق القائمة موقعة بأداة Cosign، وبوابة نشر Deploy Gate ترفض أي Image لا تمر من أربعة فحوص. ثم نهاجم البوابة بسبع تجارب، منها تجربة لم يتوقعها الفريق: شخص يملك توكن الخط فقط استطاع أن يمرر Image فيها باب خلفي. وإذا لم تقرأ مقال سلسلة التوريد فابدأ به، لأننا لن نعيد شرح ما هي SBOM وما هو التوقيع. وسوف نناقش في هذا المقال ما يلي:
- ما الذي كشفته أول SBOM لتطبيقنا، وكيف تقرأ سجل مكون واحد في صيغة CycloneDX.
- أين يعيش مفتاح التوقيع: ملف، أم خدمة إدارة مفاتيح KMS، أم التوقيع بلا مفاتيح Keyless، ولماذا اخترنا OpenBao.
- التوقيع وإرفاق SBOM كشهادة Attestation، ومشاكل Cosign 3 مع إعدادات التوقيع وسجل الشفافية.
- بوابة النشر: التوقيع، ثم SBOM الموقعة مع سياسة Rego، ثم فحص الثغرات في القائمة الموقعة نفسها.
- سبع تجارب على البوابة، منها الوسم المستبدل، والتوكن المسرب، وإلغاؤه.
- تدوير المفتاح Key Rotation، وما الذي يثبته التوقيع وما الذي لا يثبته.
ماذا كشفت أول SBOM؟ Software Bill of Materials
التطبيق هو الواجهة البرمجية الصغيرة نفسها من مقالات CI السابقة: دالة تحسب مجموع الطلب مع الضريبة، وتحفظه في PostgreSQL بمكتبة psycopg. ملف Dockerfile كما يكتبه أغلب الناس أول مرة: Base Image بايثون رسمية، ثم pip install -r requirements.txt، ثم الكود. بنينا الإصدار 1.0.0 ورفعناه إلى Registry داخلي من Image registry:3.1.2، ثم طلبنا من Syft قائمة المكونات من ال Registry نفسه، بال Digest وليس بالوسم:
IMG=localhost:5000/store/orders-api@sha256:38c002ab198de474d8e66fc05f879c9c1b250e60ad94d482d8ae61bb19e96d3a
docker run --rm --network container:wr-ci-registry -e SYFT_REGISTRY_INSECURE_USE_HTTP=true -v "$PWD/out":/out \
  anchore/syft:v1.56.0 registry:$IMG -o cyclonedx-json=/out/sbom.cdx.json -o spdx-json=/out/sbom.spdx.json -o table
وهذا جزء من الجدول الذي طبعه Syft، وقد حذفنا منه حزم Alpine التي لا تتعلق بالقصة:
NAME                    VERSION           TYPE
iniconfig               2.3.1             python
packaging               26.3              python
pip                     26.2.1            python
pluggy                  1.7.0             python
psycopg                 3.3.8             python
psycopg-binary          3.3.8             python
pygments                2.21.0            python
pytest                  9.2.0             python
python                  3.13.16           binary
في المخرج أعلاه لاحظ التالي:
- pytest وpygments وpluggy وiniconfig أدوات اختبار، وهي الآن في Image الإنتاج، لأن ملف
requirements.txtواحد للتشغيل والاختبار. لا أحد في الفريق قرر ذلك، ولم يلاحظه أحد في مراجعة Dockerfile، لأن السطر نفسهpip install -r requirements.txtصحيح تماماً. وهذا هو الشيء الذي لا تراه إلا في قائمة المكونات: ما دخل فعلاً، وليس ما قصدته. - python بالإصدار 3.13.16 من نوع binary، أي أن Syft عرف إصدار البرنامج من الملف التنفيذي نفسه، وليس من مدير حزم، وسوف نرى بعد قليل لماذا هذا الرقم بالذات مهم.
- الجدول كله 39 حزمة، والملف بصيغة SPDX كان 832 كيلوبايت، وبصيغة CycloneDX قرابة 330 كيلوبايت، والفرق في التفاصيل التي تحفظها كل صيغة عن الملفات.
والسجل الواحد في ملف CycloneDX يحمل أكثر مما في الجدول، وهذا سجل psycopg-binary من الإصدار الأخير، ومعه خاصيتان مما تضيفه Syft:
bomFormat CycloneDX specVersion 1.7 components 912
{
  "name": "psycopg-binary",
  "version": "3.3.8",
  "type": "library",
  "purl": "pkg:pypi/[email protected]",
  "licenses": [
    {
      "license": {
        "id": "LGPL-3.0-only"
      }
    }
  ],
  "cpe": "cpe:2.3:a:daniele_varrazzo_\\<daniele_varrazzo_project:python-psycopg-binary:3.3.8:*:*:*:*:*:*:*"
}
properties: [
 {
  "name": "syft:location:0:layerID",
  "value": "sha256:8fc230f575e8409c26fa3567fef115e0a761f3c15947466fb84ecee082b7623c"
 },
 {
  "name": "syft:location:0:path",
  "value": "/usr/local/lib/python3.13/site-packages/psycopg_binary-3.3.8.dist-info/METADATA"
 },
 ...
]
{"library":32,"application":7,"operating-system":1,"file":872}
في المخرج أعلاه لاحظ التالي:
purlهو المعرف الموحد للحزمة Package URL، وهو ما تبحث به أدوات الثغرات وقواعد بياناتها، فهو أهم سطر في السجل، لأنه يجمع نوع الحزمة واسمها وإصدارها في صيغة واحدة يفهمها الجميع.cpeمعرف أقدم تستخدمه قاعدة NVD، وتولده Syft بالتخمين من اسم الحزمة وكاتبها، ولاحظ أنه هنا يحمل جزءاً من بريد الكاتب، وهذا التخمين هو أحد أسباب الإنذارات الخاطئة False Positives في أدوات الفحص.- الرخصة LGPL-3.0-only، وهذا سؤال قانوني لا تقنياً، وقائمة المكونات تجيب عنه دون أن يفتح أحد مستودع الحزمة.
- الخاصيتان
layerIDوpathتقولان من أي طبقة في ال Image وأي ملف عرفت Syft الحزمة، فتعرف هل المكون من كودك أم من ال Base Image. - الملف فيه 912 مكوناً، منها 872 ملفاً، و32 مكتبة، و7 تطبيقات، ونظام تشغيل واحد، أي أن الجدول الذي نقرؤه بأعيننا هو جزء صغير مما في الملف، والملف هو ما تقرؤه الأدوات.
أين يعيش مفتاح التوقيع؟ Key Management
في مقال سلسلة التوريد كان المفتاح الخاص ملفاً على الجهاز محمياً بكلمة مرور، وهذا مناسب لتجربة، أما في خط يوقع كل إصدار فالسؤال الحقيقي هو من يستطيع أن يستخدم المفتاح، وهناك ثلاث طرق معروفة:
- ملف مفتاح مع كلمة مرور في أسرار الخط: أبسط طريقة، ونقطة ضعفها أن الخط يرى الملف وكلمة المرور معاً، فأي خطوة في الخط تستطيع أن تنسخهما، ومن ينسخهما يوقع ما يشاء من أي جهاز وإلى الأبد، حتى تغير المفتاح.
- خدمة إدارة مفاتيح KMS: المفتاح الخاص يبقى داخل الخدمة ولا يخرج منها، والخط يرسل الهاش ويحصل على التوقيع، وصلاحيته بتوكن قصير العمر يمكن إلغاؤه، وكل توقيع يسجل. ويدعم Cosign هذا بعناوين مثل
awskms://وgcpkms://وhashivault://وopenbao://كما في توثيق إدارة المفاتيح. - التوقيع بلا مفاتيح Keyless: لا يوجد مفتاح طويل العمر أصلاً، فيحصل الخط على شهادة قصيرة العمر من سلطة الشهادات Fulcio مرتبطة بهويته عبر OIDC، ويسجل التوقيع في سجل الشفافية Rekor، كما يشرح توثيق Sigstore.
والطريقة الثالثة هي الأفضل عندما تتوفر شروطها، وشروطها أن يكون عندك مصدر هوية OIDC تثق به Fulcio، مثل GitHub Actions أو GitLab، وأن يصل الخط إلى خدمات Sigstore العامة، أو أن تشغل أنت Fulcio وRekor وسجل الشهادات ونظام توزيع الثقة TUF الخاص بها. والفريق في قصتنا على Gitea داخل شبكته، ويريد أن يعمل التوقيع والتحقق دون إنترنت، فاختار الطريقة الثانية بزوج مفاتيح داخل OpenBao، وقد شرحنا OpenBao في إدارة الأسرار. والمحرك الذي نستخدمه فيه هو Transit، كما في توثيق Transit، وهو مصمم بالضبط لهذا: يحفظ المفاتيح ويوقع ويشفر بها، ولا يسمح بتصديرها إلا إذا طلبت ذلك صراحة عند إنشائها.
مفتاح في Transit مع توكن للتوقيع فقط
شغلنا OpenBao 2.7.2 بوضع التطوير Dev Mode، وهو وضع في الذاكرة فقط للتجربة، وفعلنا Transit، ثم كتبنا سياسة للخط تسمح له بالتوقيع وقراءة المفتاح العام فقط:
# CI signing token: can sign with the cosign key and read its public key, nothing else
path "transit/sign/cosign-key"      { capabilities = ["update"] }
path "transit/sign/cosign-key/*"    { capabilities = ["update"] }
path "transit/keys/cosign-key"      { capabilities = ["read"] }
وأردنا أن يسجل OpenBao كل عملية توقيع، فطلبنا تفعيل سجل التدقيق Audit Log بالأمر المعتاد، فرفض:
$ bao audit enable file file_path=/tmp/audit.log
* cannot enable audit device via API; use declarative, config-based audit device management instead
ففي OpenBao 2.x تعرف أجهزة التدقيق في ملف إعداد السيرفر فقط، كما في توثيق أجهزة التدقيق المعرفة في الإعداد، والسبب أمني: من يملك توكن مسؤول عبر الواجهة البرمجية لا يستطيع أن يضيف سجل تدقيق يرسل كل الطلبات إلى مكان آخر، أو يوقف السجل ليخفي ما يفعله، فهذا قرار من يملك ملفات السيرفر نفسه. فكتبنا الإعداد التالي، وأعدنا تشغيل OpenBao، فظهر في سجله enabled audit backend: path=signing-log/ type=file:
# OpenBao 2.x: audit devices are declared in the server configuration, not enabled through the API
audit "file" "signing-log" {
  options {
    file_path = "/openbao/logs/audit.log"
  }
}
ثم طلبنا من Cosign أن ينشئ المفتاح داخل Transit بتوكن المسؤول، مرة واحدة، فكتب المفتاح العام فقط في ملف، وبقي المفتاح الخاص في OpenBao، ثم أنشأنا للخط توكناً بالسياسة السابقة وعمر ساعة:
docker run --rm --network wr-ci-net -e VAULT_ADDR=http://wr-ci-openbao:8200 -e VAULT_TOKEN=$BAO_ROOT \
  -v "$PWD/out":/out -w /out ghcr.io/sigstore/cosign/cosign:v3.1.4 generate-key-pair --kms hashivault://cosign-key
bao read transit/keys/cosign-key
bao token create -policy=cosign-signer -ttl=1h
Public key written to cosign.pub
type ecdsa-p256 latest_version 1 exportable false versions [ '1' ]لاحظ exportable false: لا يستطيع أحد أن يطلب المفتاح الخاص من OpenBao، ولا حتى المسؤول، وكل ما يستطيعه من يملك التوكن أن يطلب توقيعاً. واستخدمنا العنوان hashivault:// لأن OpenBao متوافق مع واجهة Vault البرمجية، والتوثيق يذكر أيضاً عنواناً خاصاً openbao://.
التوقيع مع Cosign 3: Signing Config
أول محاولة للتوقيع كانت بالخيار الذي استخدمناه في مقال سلسلة التوريد لمنع رفع التوقيع إلى سجل الشفافية العام، لأن هذه تجربة داخلية ولا نريد أن ننشر عنها شيئاً في الإنترنت، فرفض Cosign 3.1.4:
Flag --tlog-upload has been deprecated, prefer using a --signing-config file with no transparency log services
Error: --tlog-upload=false is not supported with --signing-config or --use-signing-config. Provide a signing config with --signing-config without a transparency log service, which can be created with `cosign signing-config create` or `curl https://raw.githubusercontent.com/sigstore/root-signing/refs/heads/main/targets/signing_config.v0.2.json | jq 'del(.rekorTlogUrls)'` for the public instance
ففي الإصدار 3 أصبح Cosign يقرأ الخدمات التي يستخدمها من ملف إعداد للتوقيع Signing Config، فيه عناوين Fulcio وRekor وخدمة الختم الزمني TSA، وإذا لم تعطه ملفاً استخدم إعدادات Sigstore العامة. وإذا أردت أن توقع دون أي خدمة خارجية فالطريقة الصحيحة ملف إعداد فارغ من الخدمات، ونولده بالأمر cosign signing-config create دون أي خدمة:
{"mediaType":"application/vnd.dev.sigstore.signingconfig.v0.2+json", "rekorTlogConfig":{}, "tsaConfig":{}}ثم وقعنا بال Digest بتوكن الخط، والمفتاح في OpenBao:
docker run --rm --network container:wr-ci-registry -e VAULT_ADDR=http://wr-ci-openbao:8200 -e VAULT_TOKEN=$CI_TOK \
  -v "$PWD/out":/out -w /out ghcr.io/sigstore/cosign/cosign:v3.1.4 \
  sign --key hashivault://cosign-key --signing-config /out/signing-config.json --allow-http-registry -y $IMG
Signing artifact...
Pushing signature to: localhost:5000/store/orders-apiوالتحقق بالمفتاح العام فقط فشل هو أيضاً في أول مرة:
Error: no matching attestations: failed to verify log inclusion: not enough verified log entries from transparency log: 0 < 1فالتحقق يطلب افتراضياً أن يكون التوقيع مسجلاً في سجل الشفافية، ولم نسجله، فيجب أن نقول له صراحة أن يتجاهل السجل:
WARNING: Skipping tlog verification is an insecure practice that lacks transparency and auditability verification for the signature.

Verification for localhost:5000/store/orders-api@sha256:38c002ab198de474d8e66fc05f879c9c1b250e60ad94d482d8ae61bb19e96d3a --
The following checks were performed on each of these signatures:
  - The cosign claims were validated
  - Existence of the claims in the transparency log was verified offline
  - The signatures were verified against the specified public key

[{"critical":{"identity":{"docker-reference":"localhost:5000/store/orders-api@sha256:38c002ab198de474d8e66fc05f879c9c1b250e60ad94d482d8ae61bb19e96d3a"},"image":{"docker-manifest-digest":"sha256:38c002ab198de474d8e66fc05f879c9c1b250e60ad94d482d8ae61bb19e96d3a"},"type":"https://sigstore.dev/cosign/sign/v1"},"optional":{}}]
في المخرج أعلاه لاحظ التالي:
- التحذير الأول صحيح، وفهمه مهم: سجل الشفافية هو ما يثبت أن التوقيع صدر في وقت معين، وما يجعل أي توقيع بمفتاحك مرئياً للجميع، فإذا سرق أحد المفتاح ووقع به رأيت ذلك في السجل. وبدون السجل يبقى عندك سجل OpenBao وحده، وسوف نرى حدوده.
- السطر الثاني في قائمة الفحوص يقول إن وجود التوقيع في سجل الشفافية تحقق منه، وهذا غير صحيح هنا لأننا طلبنا تجاهل السجل، وهي رسالة ثابتة يطبعها Cosign، فلا تعتمد عليها في تقرير.
- الحقل
docker-manifest-digestهو ما وقعناه فعلاً، وليس الوسم، ولهذا لا يصلح التوقيع لأي Image أخرى بالوسم نفسه.
قائمة المكونات كشهادة موقعة: Attestation
ملف SBOM على قرص الخط لا يفيد البوابة، لأن البوابة لا تعرف هل هذا الملف هو قائمة هذه ال Image فعلاً، ومن كتبه. والحل أن نرفق القائمة بال Image كشهادة Attestation موقعة، وهي ملف بصيغة in-toto يقول: «هذه القائمة وصف لهذا ال Digest»، موقع بالمفتاح نفسه، كما في توثيق الشهادات:
cosign attest --key hashivault://cosign-key --signing-config /out/signing-config.json --allow-http-registry -y \
  --type cyclonedx --predicate /out/sbom.cdx.json $IMG
وأين ذهب التوقيع والشهادة؟ سألنا ال Registry بأداة crane، فوجدنا بجانب الوسم 1.0.0 وسماً آخر باسم ال Digest، وفيه فهرس بملفين، واحد للتوقيع وآخر للقائمة:
1.0.0
sha256-38c002ab198de474d8e66fc05f879c9c1b250e60ad94d482d8ae61bb19e96d3a

application/vnd.oci.image.index.v1+json
  application/vnd.dev.sigstore.bundle.v0.3+json sha256:30ef7a7e79874be4 1004 {"dev.sigstore.bundle.content":"dsse-envelope","dev.sigstore.bundle.predicateType":"https://cyclonedx.org/bom","org.opencontainers.image.created":"2026-11-05T11:42:32Z"}
  application/vnd.dev.sigstore.bundle.v0.3+json sha256:7e9b5b952253fd80 1011 {"dev.sigstore.bundle.content":"dsse-envelope","dev.sigstore.bundle.predicateType":"https://sigstore.dev/cosign/sign/v1","org.opencontainers.image.created":"2026-11-05T11:41:53Z"}
في المخرج أعلاه لاحظ التالي:
- كل ملف هو حزمة Sigstore Bundle بالصيغة 0.3، وفي داخلها مغلف DSSE، أي النص الموقع ومعه التوقيع، والحقل
predicateTypeيقول نوع الشهادة:cyclonedx.org/bomللقائمة، وcosign/sign/v1للتوقيع العادي. - حجم ملف القائمة في الفهرس 1004 بايت فقط، لأن الفهرس يشير إلى الحزمة ولا يحتويها، أما الحزمة نفسها ففيها القائمة كاملة.
- Registry 3.1.2 في المختبر لم يرد على واجهة المراجع Referrers API، فخزن Cosign الملفات تحت وسم باسم ال Digest، وهذه طريقة احتياطية Fallback يعرفها Cosign. وفي Registry يدعم المراجع تربط الملفات بال Digest مباشرة، ولكن الفكرة واحدة: التوقيع والقائمة يعيشان بجانب ال Image، وتنسخهما مع ال Image إذا نقلتها إلى Registry آخر.
بوابة النشر: Deploy Gate
الآن نصل إلى السبب الذي من أجله نفعل كل هذا: لا يشغل السيرفر Image إلا إذا مرت من البوابة. والبوابة سكربت صغير يعمل قبل أمر النشر، في خط النشر أو على السيرفر نفسه، وفيه أربعة فحوص بالترتيب:
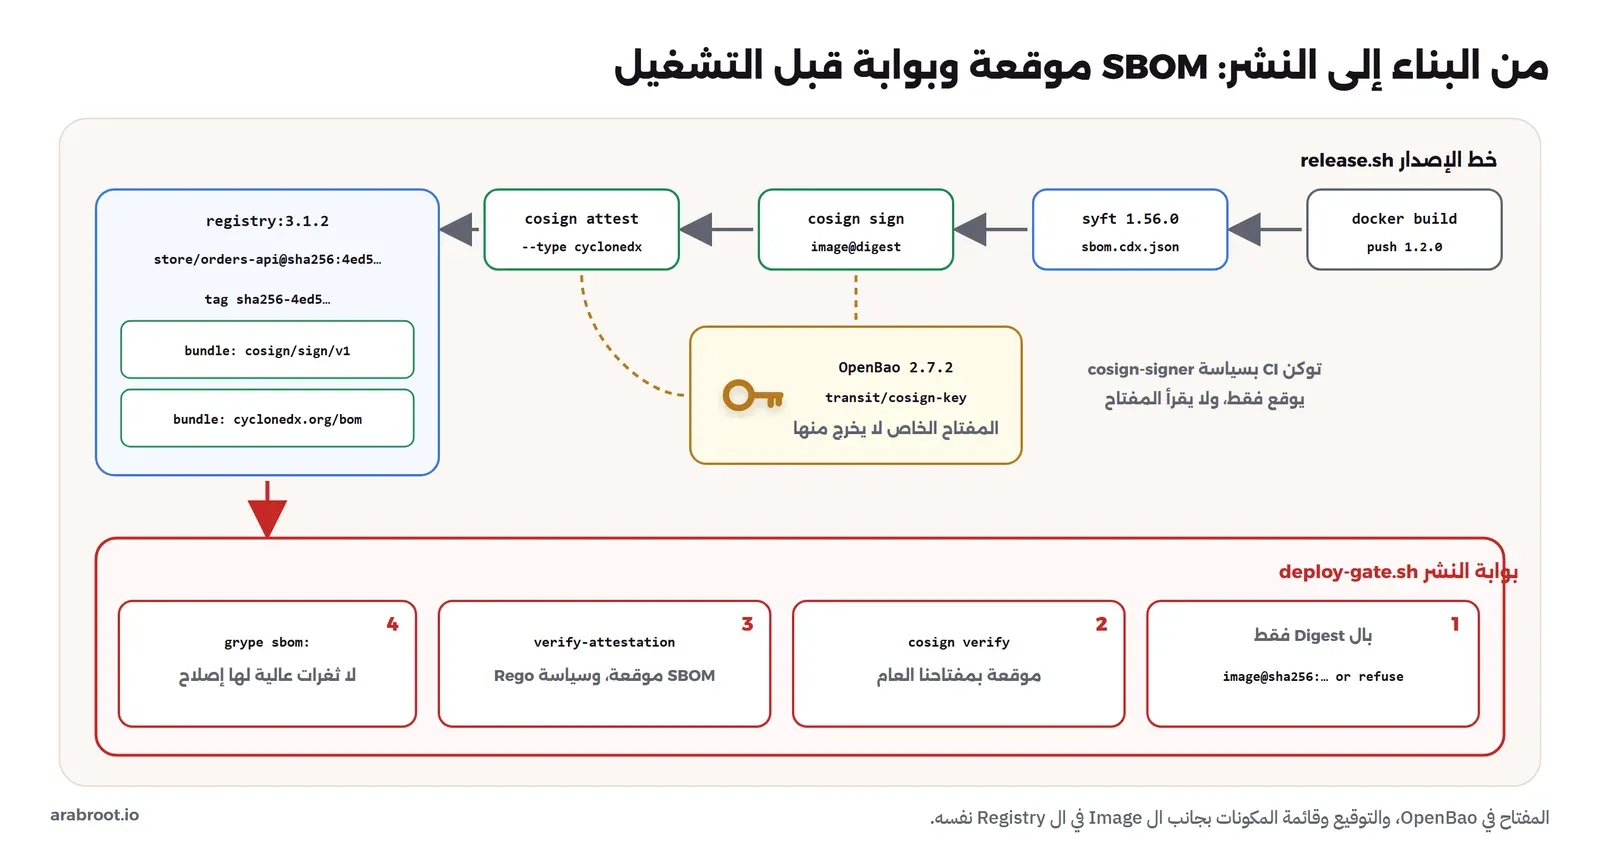
#!/bin/bash
# deploy-gate.sh <image@digest> : refuse to deploy unless the image is signed by our key,
# carries a signed CycloneDX SBOM that passes the policy, and the SBOM has no high/critical findings.
set -uo pipefail
IMG="$1"; OUT="$(cygpath -w "$LAB/out")"
CO="docker run --rm --network container:wr-ci-registry -v $OUT:/out -w /out ghcr.io/sigstore/cosign/cosign:v3.1.4"
case "$IMG" in *@sha256:*) ;; *) echo "GATE: refuse $IMG (deploy by digest only)"; exit 1;; esac
MSYS_NO_PATHCONV=1 $CO verify --key /out/cosign.pub --insecure-ignore-tlog=true --allow-http-registry "$IMG" >/dev/null 2>/tmp/gate.err \
  || { echo "GATE: signature check failed"; grep -E "^Error" /tmp/gate.err; exit 1; }
echo "GATE: signature ok"
MSYS_NO_PATHCONV=1 $CO verify-attestation --key /out/cosign.pub --insecure-ignore-tlog=true --allow-http-registry \
  --type cyclonedx --policy /out/no-test-tools.rego "$IMG" > /tmp/att.json 2>/tmp/gate.err \
  || { echo "GATE: SBOM attestation or policy failed"; grep -E "^- |^Error" /tmp/gate.err; exit 1; }
echo "GATE: signed SBOM ok, policy ok"
# scan the SBOM that was signed at release time, not a fresh one
node -e 'const l=require("fs").readFileSync(process.argv[1],"utf8").trim().split("\n")[0];const p=JSON.parse(Buffer.from(JSON.parse(l).payload,"base64"));require("fs").writeFileSync(process.argv[2],JSON.stringify(p.predicate))' "$(cygpath -w /tmp/att.json)" "$OUT\\signed-sbom.cdx.json"
MSYS_NO_PATHCONV=1 docker run --rm -v "$OUT":/out -v wr-ci-grype-db:/root/.cache/grype anchore/grype:v0.121.1 sbom:/out/signed-sbom.cdx.json --fail-on high --only-fixed -q -o table \
  || { echo "GATE: fixable high or critical vulnerabilities in the signed SBOM"; exit 1; }
echo "GATE: no fixable high/critical findings, deploy $IMG"
في السكربت أعلاه لاحظ التالي:
- الفحص الأول يرفض أي اسم بالوسم، لأن الوسم قد يشير غداً إلى Image أخرى، والتوقيع مرتبط بال Digest، فالبوابة تتحقق من شيء وتنشر شيئاً آخر إذا قبلت الوسم.
- الفحص الثاني يتحقق من توقيع ال Image بالمفتاح العام، والثالث من أن معها قائمة CycloneDX موقعة بالمفتاح نفسه، وأن القائمة تمر من سياسة مكتوبة بلغة Rego.
- الفحص الرابع يفحص الثغرات في القائمة الموقعة نفسها التي أخرجها من الشهادة، وليس في قائمة جديدة يولدها الآن، لأن المطلوب أن نحكم على ما وقعه خط الإصدار، ولأن فحص القائمة أسرع بكثير من سحب ال Image وتحليلها من جديد.
- المسارات وMSYS_NO_PATHCONV و
cygpathسببها أن المختبر على Windows مع Git Bash، وعلى Linux تحذفها.
سياسة SBOM بلغة Rego: Policy
السياسة التي كتبناها مما كشفته أول قائمة: لا أدوات اختبار في Image الإنتاج. وكانت أول نسخة منها بصيغة Rego الحديثة، فرفضها Cosign:
- 1 error occurred during loading: /out/no-test-tools.rego:7: rego_parse_error: unexpected identifier token: expected \n or ; or } (hint: `import future.keywords.in` for `some x in xs` expressions)
	some c in input.predicate.components
	       ^
فمحرك Rego داخل Cosign 3.1.4 يقرأ الصيغة القديمة، والكلمات الحديثة مثل in وif وcontains يجب أن تستوردها صراحة، فأضفناها، وهذه السياسة كاملة:
package signature

# cosign 3.1.4 parses Rego v0: the v1 keywords must be imported
import future.keywords.contains
import future.keywords.if
import future.keywords.in

# production images must not ship test tooling (found by the first SBOM)
forbidden := {"pytest", "pygments", "pluggy", "iniconfig"}

shipped contains name if {
	some c in input.predicate.components
	forbidden[c.name]
	name := c.name
}

default allow := false

allow if count(shipped) == 0
والمدخل input هو الشهادة كلها، والقائمة في predicate، فالسياسة تجمع أسماء المكونات الممنوعة الموجودة، وتسمح فقط إذا كانت القائمة فارغة. وعلى الإصدار 1.0.0 كانت النتيجة:
will be validating against Rego policies: [/out/no-test-tools.rego]
There are 1 number of errors occurred during the validation:

- expression value, false, is not true
Error: 1 validation errors occurred
الرسالة غامضة، فهي تقول إن allow كانت false ولا تقول لماذا، وهذا ما يجعل فرقاً كثيرة تتوقف عن كتابة السياسات. والحل العملي أن تكتب السياسة بحيث يكون سبب الرفض قابلاً للقراءة، مثل القاعدة shipped التي تجمع الأسماء، وأن تشغلها محلياً بأداة OPA على ملف القائمة لترى قيمتها عندما ترفض البوابة.
الإصلاح الأول، ثم الثاني: Base Image
الإصلاح الواضح أن نفصل المتطلبات: requirements.txt فيه psycopg فقط، وrequirements-dev.txt يبدأ بالسطر -r requirements.txt ثم يضيف pytest، وخط الاختبار يثبت الثاني، وDockerfile يثبت الأول. بنينا 1.1.0 ووقعناه وأرفقنا قائمته، ومر من الفحوص الثلاثة الأولى، ثم وقف في الرابع:
GATE: signature ok
GATE: signed SBOM ok, policy ok
NAME           INSTALLED   FIXED IN                                  TYPE    VULNERABILITY    SEVERITY  EPSS         RISK
sqlite-libs    3.53.4-r0                                             apk     CVE-2026-119586  High      1.5% (75th)  1.2
python         3.13.16     3.11.18, 3.12.16, *3.13.18, 3.14.10, ...  binary  CVE-2026-115557  Critical  0.5% (45th)  0.5
zlib           1.3.2-r0    1.3.2-r1                                  apk     CVE-2026-85091   High      0.5% (40th)  0.4
...
GATE: high or critical vulnerabilities in the signed SBOM
ثغرة حرجة في python نفسه، والإصلاح في 3.13.18، وال Image الرسمية python:3.13-alpine في Docker Hub كانت قد حدثت إلى هذا الإصدار قبل أسبوع. فلماذا بنينا على 3.13.16؟ لأن Docker استخدم نسخة قديمة من ال Base Image موجودة على الجهاز منذ أول أكتوبر، ولم يسحب الجديدة، فالسطر FROM python:3.13-alpine لا يقول أي نسخة تريد، وdocker build لا يسحب من جديد إلا إذا طلبت ذلك بالخيار --pull. وهذا تفصيل لا يظهر في مراجعة Dockerfile، وظهر لنا لأن البوابة تفحص القائمة الموقعة. وقد شرحنا اختيار ال Base Image وتحديثها في فحص ال Docker Images.
فثبتنا الإصدار في Dockerfile إلى python:3.13.18-alpine3.24، وبنينا بالخيار --pull، وغيرنا قرار البوابة في نقطة واحدة: الخيار --only-fixed، أي ارفض الثغرات العالية والحرجة التي لها إصلاح فقط. والسبب أن ثغرة لا يوجد لها إصلاح لا يستطيع الفريق أن يفعل بها شيئاً اليوم، وإيقاف كل نشر بسببها يعلم الفريق أن يتجاوز البوابة، وهذا أسوأ من أي ثغرة. أما الثغرات بلا إصلاح فتتابع في مكان آخر، مثل Dependency-Track الذي شرحناه في فحص الاعتماديات SCA. وهذه نتيجة 1.2.0:
GATE: signature ok
GATE: signed SBOM ok, policy ok
NAME    INSTALLED  FIXED IN  TYPE    VULNERABILITY    SEVERITY  EPSS         RISK
python  3.13.18    3.15.0a6  binary  CVE-2025-15367   Medium    0.4% (31st)  0.2
python  3.13.18    3.16.0    binary  CVE-2026-116566  Medium    0.3% (17th)  0.1
python  3.13.18    3.16.0    binary  CVE-2026-103995  Low       0.4% (29th)  < 0.1
GATE: no fixable high/critical findings, deploy localhost:5000/store/orders-api@sha256:4ed5f0dd851d86c958294b0f9be6e7967c614e09880aabbd2853e4dd6b77734b
rc=0
والصورة التالية تقارن الإصدارين كما رأتهما قائمة المكونات، فالحزم نقصت من 39 إلى 34، واختفت أدوات الاختبار، واختفت معها ثغرات sqlite وzlib لأن طبقة Alpine تحدثت مع ال Base Image:
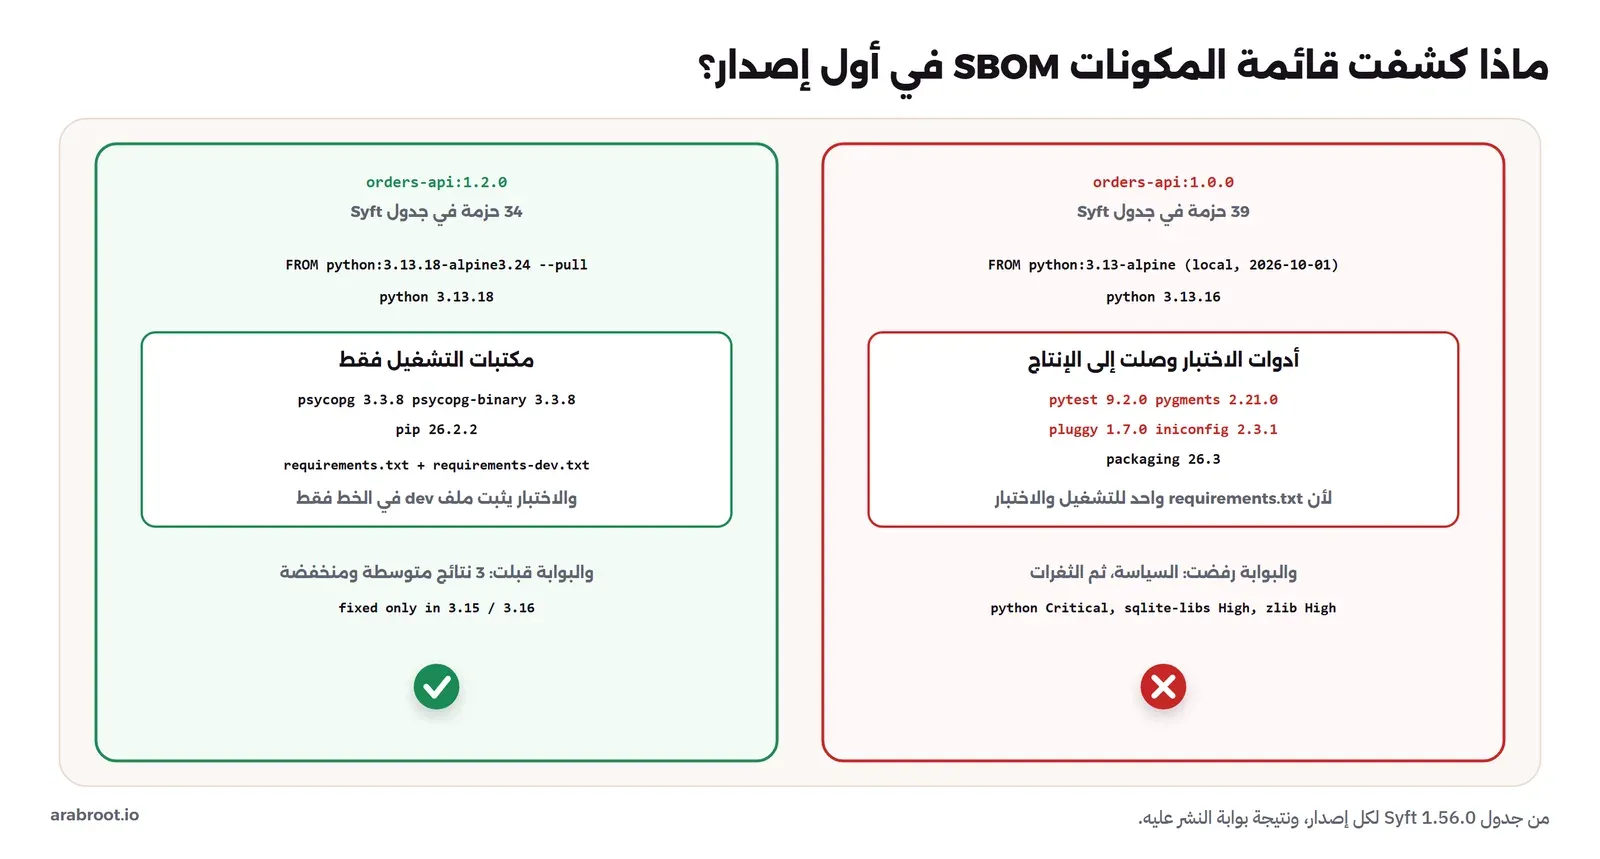
وهذه المقارنة بين قائمتين هي أحد أنفع الاستخدامات اليومية لقائمة المكونات، وهي أبسط من الفحص الأمني. فكل إصدار جديد له قائمة موقعة، والفرق بين قائمته وقائمة الإصدار السابق يقول لك ما الذي دخل وما الذي خرج وما الذي تغير إصداره، بغض النظر عن الطريقة التي دخل بها: سطر في ملف المتطلبات، أو اعتمادية غير مباشرة لمكتبة حدثتها، أو Base Image تغيرت تحت قدميك كما حدث معنا. ولو كانت هذه المقارنة جزءاً من مراجعة الإصدار 1.0.0، لرأى المراجع أن pytest سوف يذهب إلى الإنتاج قبل أن يذهب. لذلك اجعل خط الإصدار يكتب الفرق بين القائمتين في ملاحظات الإصدار، أو تعليقاً في طلب الدمج الذي يغير ملفات المتطلبات أو Dockerfile، ولا تكتف بالسؤال «هل فيها ثغرات؟»، فالسؤال «ما الجديد فيها؟» يكشف أخطاء لا تعرفها قواعد بيانات الثغرات أصلاً.
ولخط الإصدار كله سكربت قصير يجمع الخطوات الثلاث،ويعمل في المختبر بتوكن الخط فقط:
#!/bin/bash
# release.sh <image@digest> : SBOM with Syft, sign the image and attest the SBOM with the OpenBao transit key.
# Needs VAULT_TOKEN (the cosign-signer token) and LAB (this folder) in the environment.
set -euo pipefail
IMG="$1"; OUT="$(cygpath -w "$LAB/out")"
NET="--network container:wr-ci-registry"
MSYS_NO_PATHCONV=1 docker run --rm $NET -e SYFT_REGISTRY_INSECURE_USE_HTTP=true -v "$OUT":/out anchore/syft:v1.56.0 \
  registry:"$IMG" -q -o cyclonedx-json=/out/sbom.cdx.json
CO="docker run --rm $NET -e VAULT_ADDR=http://wr-ci-openbao:8200 -e VAULT_TOKEN=$VAULT_TOKEN -v $OUT:/out -w /out ghcr.io/sigstore/cosign/cosign:v3.1.4"
MSYS_NO_PATHCONV=1 $CO sign   --key hashivault://cosign-key --signing-config /out/signing-config.json --allow-http-registry -y "$IMG"
MSYS_NO_PATHCONV=1 $CO attest --key hashivault://cosign-key --signing-config /out/signing-config.json --allow-http-registry -y \
  --type cyclonedx --predicate /out/sbom.cdx.json "$IMG"
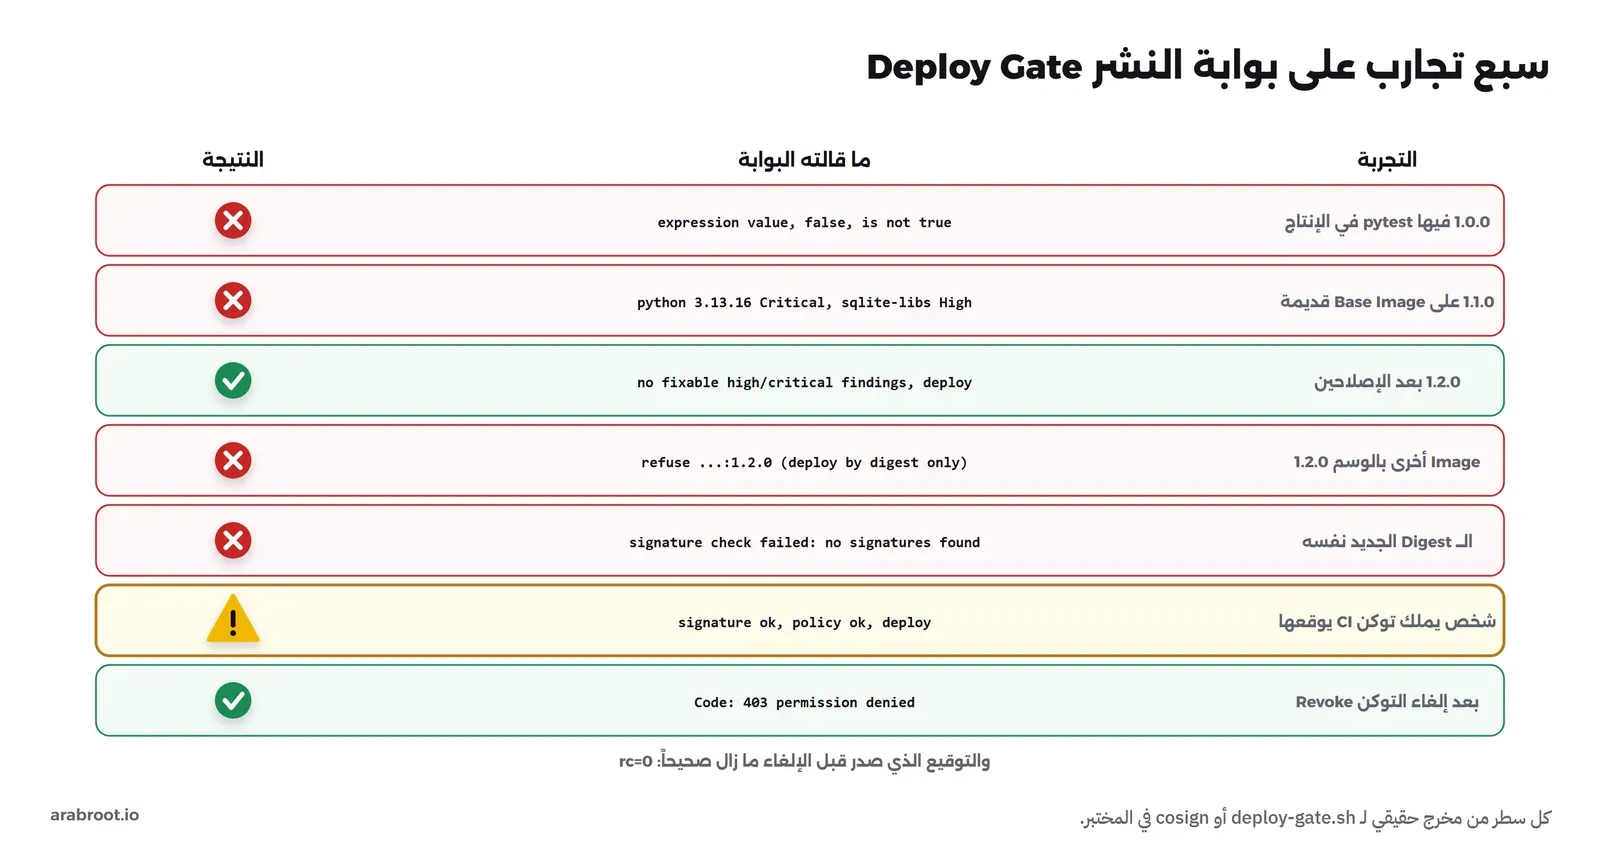
سبع تجارب على البوابة: What If
بوابة لم تجرب عليها هجمات هي بوابة تظن أنها تعمل، فجربنا ما يمكن أن يحدث فعلاً. الثلاث الأولى رأيناها: سياسة رفضت أدوات الاختبار، وثغرات رفضت Base Image قديمة، ونجاح الإصدار المصلح. والتجربة الرابعة والخامسة هي ما يحدث عندما يصل أحد إلى صلاحية الرفع في ال Registry، فبنى Image فوق 1.2.0 تضيف ملفاً في /etc/profile.d يحمل باباً خلفياً، ورفعها بالوسم نفسه 1.2.0:
1.2.0: digest: sha256:fcd589f03535cea1db7f4be1bf16b7e5669d3b5aa56299517f4d4a331c33580e size: 856
GATE: refuse localhost:5000/store/orders-api:1.2.0 (deploy by digest only)
new digest sha256:fcd589f03535cea1db7f4be1bf16b7e5669d3b5aa56299517f4d4a331c33580e
GATE: signature check failed
Error: no signatures found
البوابة رفضت الوسم أولاً، ثم رفضت ال Digest الجديد لأنه بلا توقيع، وهذا ما يجب أن يحدث. ثم جاءت التجربة السادسة، وهي التي غيرت تفكير الفريق: ماذا لو كان المهاجم شخصاً يملك توكن الخط، مثل مطور استطاع أن يجعل خطوة في الخط تطبع التوكن كما رأينا في مقال Woodpecker؟ شغلنا سكربت الإصدار نفسه على ال Image ذات الباب الخلفي، بتوكن الخط:
GATE: signature ok
GATE: signed SBOM ok, policy ok
GATE: no fixable high/critical findings, deploy localhost:5000/store/orders-api@sha256:fcd589f03535cea1db7f4be1bf16b7e5669d3b5aa56299517f4d4a331c33580e
مرت Image فيها باب خلفي من البوابة كلها، لأن البوابة تسأل «هل وقعها مفتاحنا؟»، والإجابة نعم، فمن يملك التوكن يطلب من OpenBao أن يوقع بالمفتاح نفسه. وقائمة المكونات لم تكشف شيئاً، لأن الملف الذي أضافه سكربت Shell وليس حزمة، ولأن من يوقع هو من يولد القائمة. فذهبنا إلى سجل التدقيق في OpenBao لنرى ما يمكن أن نعرفه بعد الحادثة:
2026-11-05T11:41:53.92464499Z transit/sign/cosign-key/sha2-256 accessor=hmac-sha256:a8a343b100c9... policies=["cosign-signer","default"] remote=172.20.0.2
2026-11-05T11:42:32.291955592Z transit/sign/cosign-key/sha2-256 accessor=hmac-sha256:a8a343b100c9... policies=["cosign-signer","default"] remote=172.20.0.2
...
2026-11-05T11:51:02.473701645Z transit/sign/cosign-key/sha2-256 accessor=hmac-sha256:a8a343b100c9... policies=["cosign-signer","default"] remote=172.20.0.2
2026-11-05T11:51:04.019987255Z transit/sign/cosign-key/sha2-256 accessor=hmac-sha256:a8a343b100c9... policies=["cosign-signer","default"] remote=172.20.0.2
ثمانية توقيعات، كلها بالتوكن نفسه ومن العنوان نفسه، والتوقيعان الأخيران هما توقيعا الباب الخلفي، ولا شيء في السجل يميزهما عن توقيعات الإصدارات الحقيقية. وهذا هو سجل الطلب الأخير كاملاً:
{
 "time": "2026-11-05T11:51:04.019549732Z",
 "path": "transit/sign/cosign-key/sha2-256",
 "data": {
  "input": "hmac-sha256:8636c9d96a5070fef0be8a562811b0effb53ffcb4233522c9cab759e30e14541",
  "key_version": "hmac-sha256:4360b5c22d3016a7a80fc2ad3a440c59eceb69013a245c7491344c9f3d7e799f",
  "prehashed": true,
  "signature_algorithm": "hmac-sha256:55034452c7303b2357a23eb74975ca0afdb7c477980543390577ed44ced59f57"
 },
 "remote": "172.20.0.2"
}
حتى الشيء الذي وقع مخفي في السجل ب HMAC، لأن OpenBao يحمي البيانات الحساسة في سجل التدقيق، وتستطيع أن تحسب HMAC لهاش تعرفه وتقارنه بالواجهة البرمجية الخاصة بالتدقيق، ولكن لا تستطيع أن تقرأ من السجل ما الذي وقع. أي أن السجل يقول لك إن التوكن استخدم، ولا يقول لك ماذا وقع، ولا من الشخص.
والتجربة السابعة هي الاستجابة: ألغينا توكن الخط، ثم حاول التوقيع مرة أخرى:
Success! Revoked token (if it existed)
Code: 403. Errors:

* permission denied
insider image signed before revoke still verifies: rc=0
الإلغاء أوقف أي توقيع جديد فوراً، وهذه فائدة حقيقية لخدمة إدارة المفاتيح مقارنة بملف مفتاح، فلو كان المفتاح ملفاً لاحتفظ به المهاجم. ولكن التوقيع الذي صدر قبل الإلغاء ما زال صحيحاً، والبوابة ما زالت تقبل ال Image ذات الباب الخلفي، لأن التوقيع رياضياً صحيح ولا يعرف شيئاً عن إلغاء التوكن. وهذا يعني أن الاستجابة لتوكن مسرب لها خطوتان: إلغاء التوكن، ثم البحث عن كل Digest وقع في الفترة المشبوهة وإضافته إلى قائمة رفض في البوابة، أو تدوير المفتاح كاملاً. والصورة التالية تجمع التجارب السبع:
ماذا لا ترى قائمة المكونات؟ SBOM Blind Spots
في التجربة السادسة قلنا إن القائمة لم تكشف الباب الخلفي، وأردنا أن نتأكد من ذلك بدلاً من أن نفترضه، فولدنا قائمة Syft لل Image ذات الباب الخلفي، وبحثنا فيها عن الملف الذي أضافه المهاجم، وقارنا عدد المكونات بالإصدار الصحيح:
file components 872
backdoor entries 3 ["/etc/profile.d/20locale.sh","/etc/profile.d/README","/etc/profile.d/color_prompt.sh.disabled"]
{"library":32,"application":7,"operating-system":1,"file":872}
القائمة مطابقة في عددها لقائمة 1.2.0 تماماً: 872 ملفاً و32 مكتبة. والملفات الثلاثة التي وجدناها في المجلد /etc/profile.d هي ملفات Alpine نفسها، أما backdoor.sh فليس في القائمة أصلاً. والسبب أن Syft لا تسرد كل ملف في ال Image، وإنما تسرد الحزم التي تعرفها، ثم الملفات التي تملكها هذه الحزم كما تقول قواعد بيانات مدير الحزم، فالملف الذي يضيفه سطر RUN echo … > file لا يملكه أحد، فلا يظهر. وهذا ينطبق على أشياء أخطر من ملف Shell: أداة تنزل بالأمر curl | sh في Dockerfile، أو ملف تنفيذي ثابت Static Binary ينسخ من مكان ما، أو مكتبة JavaScript منسوخة في مجلد الكود بدلاً من أن تأتي من npm، كلها قد لا تظهر، أو تظهر باسم غير دقيق إذا استطاعت Syft أن تقرأ معلومات الإصدار من داخل الملف التنفيذي، كما فعلت مع python.
والدرس العملي أن قائمة المكونات تجيب عن سؤال «ما الحزم المعروفة في هذه ال Image؟»، وهو سؤال مهم جداً يوم ظهور ثغرة، ولكنها لا تجيب عن سؤال «هل في هذه ال Image شيء لم يقصده أحد؟». والإجابة عن السؤال الثاني تأتي من مكانين: Dockerfile مراجع ومثبت في المستودع، وبناء لا يستطيع أحد أن يغير فيه شيئاً بين الكود وال Image، وهذا الثاني هو موضوع المقال التالي. وتستطيع أيضاً أن تقلل ما يمكن أن يخفى، بأن تكون المرحلة النهائية في Dockerfile صغيرة، مثل Image من نوع distroless، وألا تنزل أي شيء بـ curl في البناء، فكل ما في ال Image يأتي من مدير حزم يعرفه Syft.
SBOM من BuildKit أم من Syft؟ Build-time SBOM
هناك طريقة ثانية لتوليد القائمة يذكرها كثيرون: أن يولدها BuildKit نفسه أثناء البناء بالخيار --sbom=true، فتخرج مع ال Image في الفهرس نفسه دون خطوة منفصلة. فجربناها على الإصدار 1.4.0:
docker buildx build --sbom=true --provenance=mode=min -t localhost:5000/store/orders-api:1.4.0 --push .
docker buildx imagetools inspect localhost:5000/store/orders-api:1.4.0 --format '{{json .SBOM}}'
#12 [linux/amd64] generating sbom using docker.io/docker/buildkit-syft-scanner:stable-1
BuildKit SBOM format SPDX-2.3 packages 71
[".python-rundeps","pip","pip","psycopg","psycopg-binary","psycopg_binary","python"]
creators ["Organization: Anchore, Inc","Tool: syft-v1.51.0","Tool: buildkit-v0.33.0"]
Name: localhost:5000/store/orders-api:1.4.0
MediaType: application/vnd.oci.image.index.v1+json
Digest: sha256:b84ff1cb8920fb22916834c7f23f5681f5f74c5879b10504c911ba06a4c77e1c
Name: localhost:5000/store/orders-api:1.4.0@sha256:d98aac171ff9e57e0cbac666218d204e34672871e8bf211ccac7d7ce50d87404
Platform: unknown/unknown
Annotations:
vnd.docker.reference.digest: sha256:be93bc81eed1d961decfe2fdd02cadd236136b19bca70def80fdc513efb1bbe8
vnd.docker.reference.type: attestation-manifestفي المخرج أعلاه لاحظ التالي:
- BuildKit يستخدم Syft أيضاً، ولكن بنسخة داخل Image خاصة به
buildkit-syft-scanner:stable-1، والقائمة تقول إن النسخة 1.51.0، بينما استخدمنا نحن 1.56.0. أي أن الأداة التي تولد قائمتك يقررها وسم متحرك في Docker Hub، لا أنت. - الصيغة SPDX 2.3، وفيها 71 حزمة، وبعض الأسماء مكررة بأشكال مختلفة مثل
psycopg-binaryوpsycopg_binary، لأن BuildKit يفحص أيضاً ما يجده في مراحل البناء، فالعدد ليس مقارنة مباشرة بجدول Syft الذي رأيناه. - القائمة محفوظة في ملف شهادة داخل الفهرس نفسه، وهو السطر الذي منصته
unknown/unknown، ولكنها غير موقعة، فأي شخص يستطيع أن يرفع فهرساً آخر بقائمة أخرى، ولا تستطيع البوابة أن تثق بها إلا إذا وقعتها أنت بعد ذلك.
فأي الطريقتين تختار؟ قائمة BuildKit أسهل لأنها تخرج مع البناء، وتعرف ما حدث في مراحل البناء نفسها، وقائمة Syft المنفصلة أوضح لأنك تختار نسختها وصيغتها، وتولدها من ال Image النهائية كما هي في ال Registry، أي مما سوف يعمل فعلاً. وفي الحالتين القائمة التي تعتمد عليها البوابة هي القائمة الموقعة. واخترنا CycloneDX للقائمة الموقعة لأن صيغتها أبسط في سياسات Rego، ولأن Dependency-Track يقرؤها مباشرة، أما SPDX فهي أنسب عندما يكون السؤال الأهم هو الرخص، أو عندما تطلبها جهة تشتري برنامجك، وقد ذكرنا في مقال سلسلة التوريد أن الصيغتين معياران معتمدان، وأن الأدوات تقرأ الاثنتين.
أين يعمل كل هذا في الخط؟ Release Pipeline
السكربتان في المختبر يعملان من الطرفية، وفي فريق حقيقي يصبح كل منهما مهمة في الخط. فسكربت الإصدار هو مهمة تعمل عند وسم محمي فقط، كما فعلنا في مقال Woodpecker، على Runner منفصل لا تعمل عليه طلبات الدمج، وتحصل على توكن OpenBao عند بدايتها بطريقة دخول تثبت أنها هذه المهمة بالذات، مثل JWT تصدره منصة الخطوط، ثم ينتهي التوكن مع المهمة. وسكربت البوابة هو الخطوة الأولى في مهمة النشر، قبل أي أمر يغير شيئاً في السيرفر، وإذا كان النشر في Kubernetes فالأفضل أن تكون البوابة في الكلاستر نفسه، حتى لا يستطيع أحد أن ينشر بأمر kubectl من جهازه ويتجاوزها.
وهناك تفصيل صغير يحمي من خطأ كبير: مهمة البوابة لا تحتاج أي سر. فهي تقرأ ال Image والشهادات من ال Registry، وتتحقق بالمفتاح العام، والمفتاح العام ليس سراً، لذلك تستطيع أن تضعه في المستودع نفسه أو في إعداد السيرفر. وأي بوابة تطلب توكن OpenBao لتعمل، أو تطلب صلاحية رفع في ال Registry، فيها شيء خطأ، لأن من يتحقق لا يجب أن يستطيع أن يوقع.
تدوير المفتاح: Key Rotation
الحل الثاني في الاستجابة هو تدوير المفتاح، ونفعله أيضاً بشكل دوري حتى لو لم يحدث شيء، فجربنا ما يحدث للبوابة. دورنا المفتاح في Transit، فأصبح له إصداران، ثم وقعنا إصداراً جديداً 1.3.0، وطلبنا من Cosign المفتاح العام الحالي:
after rotate: latest_version 2 versions 1,2 min_decryption_version 1
1.3.0: digest: sha256:a66770bf18cd64b7a74e006327dbe464e1094e5de3fb389bb1698ee91461e9a7 size: 856
--- public key now returned by hashivault://cosign-key:
-----BEGIN PUBLIC KEY-----
MFkwEwYHKoZIzj0CAQYIKoZIzj0DAQcDQgAECPrNZ0NeRHEtdTZjc0I05ViDLu5u
...
verify 1.2.0 (signed with key v1) with cosign.pub: rc=0
verify 1.3.0 (signed after rotation) with cosign.pub: rc=1 Error: no matching attestations: failed to verify signature: could not verify envelope: accepted signatures do not match threshold, Found: 0, Expected 1
verify 1.3.0 (signed after rotation) with cosign-v2.pub: rc=0
verify 1.2.0 (signed with key v1) with cosign-v2.pub: rc=1 Error: no matching attestations: failed to verify signature: could not verify envelope: accepted signatures do not match threshold, Found: 0, Expected 1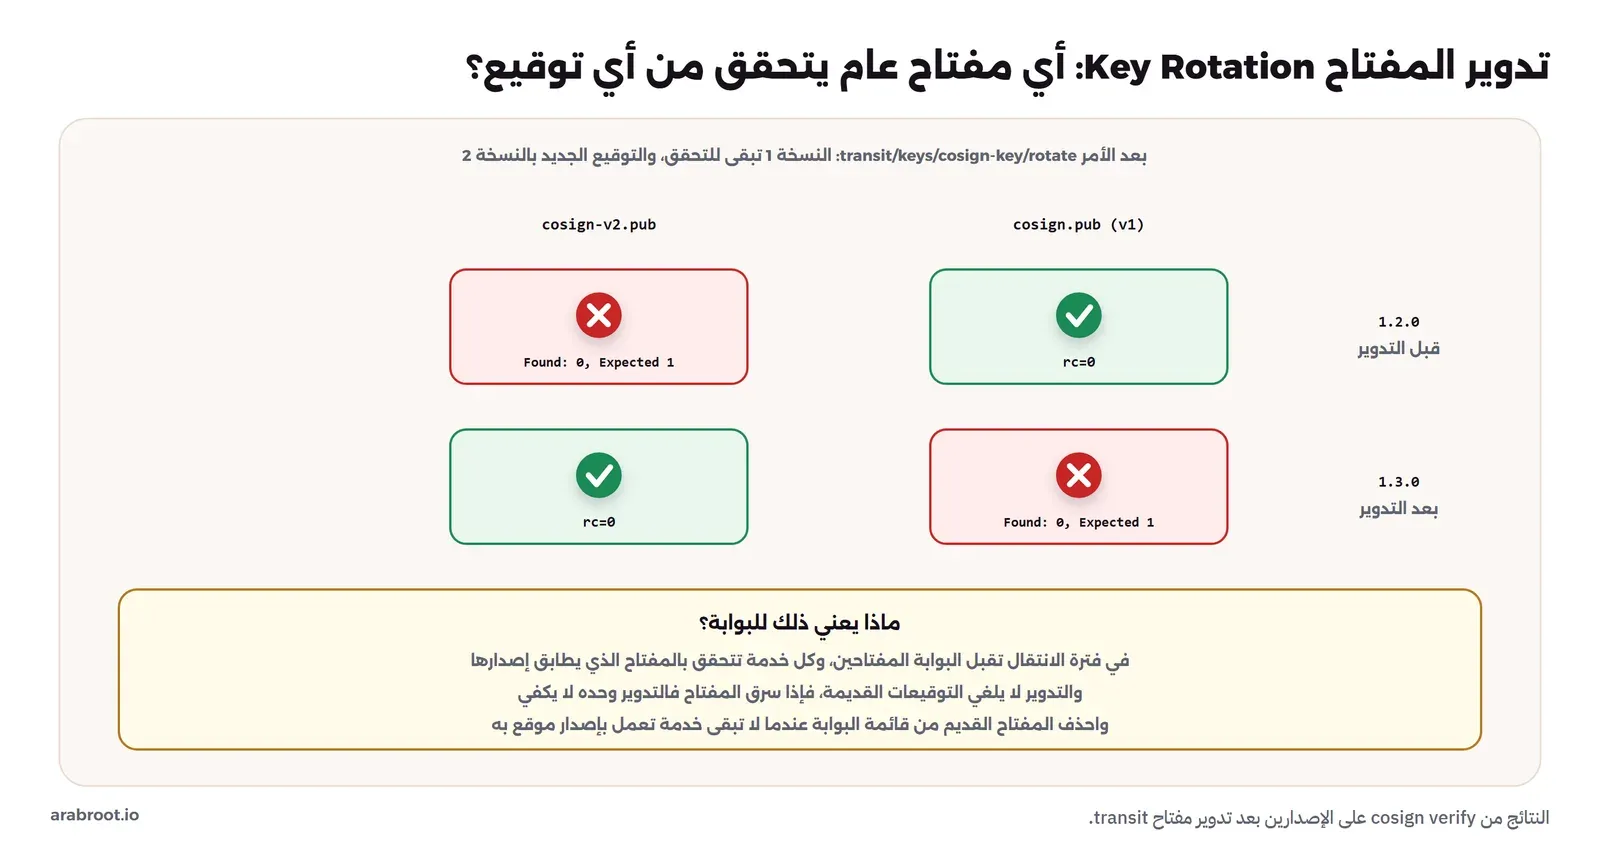
بعد التدوير أصبح التوقيع الجديد بالإصدار 2 من المفتاح، والمفتاح العام القديم لا يتحقق منه، والجديد لا يتحقق من التوقيعات القديمة. والبوابة التي عندها cosign.pub واحد سوف ترفض كل إصدار جديد بعد التدوير، أو ترفض كل الإصدارات القديمة إذا استبدلت الملف، والإصدارات القديمة قد تكون ما يعمل الآن في الإنتاج وما ترجع إليه عند التراجع Rollback. لذلك اجعل البوابة تقبل قائمة من المفاتيح العامة في فترة انتقال، أي تجرب كل مفتاح وتقبل إذا نجح أحدها، واحذف المفتاح القديم من القائمة عندما لا تبقى خدمة تعمل بإصدار موقع به ولا إصدار قد ترجع إليه. ولاحظ شيئاً مهماً في حالة التوكن المسرب: التدوير وحده لا يكفي، لأن التوقيعات التي صدرت بالمفتاح القديم تبقى صحيحة ما دام المفتاح العام القديم في قائمة البوابة، فإذا كان المفتاح نفسه مشبوهاً فيجب أن تعيد توقيع الإصدارات الصحيحة بالمفتاح الجديد ثم تحذف القديم من القائمة.
ولهذا اكتب في دليل التشغيل ثلاثة أشياء عن المفاتيح: من يملك صلاحية تدوير المفتاح في OpenBao، وهو غير من يملك صلاحية التوقيع، ومتى يخرج كل مفتاح عام من قائمة البوابة، وأين تكتب هذه القائمة بحيث يراجع كل تغيير فيها، مثل ملف في مستودع محمي يتغير بطلب دمج. وجرب التدوير مرة في كل ربع سنة على الأقل، لأن التدوير الذي لم يجرب يفشل غالباً يوم تحتاجه في حادثة، وأنت تحت الضغط، والبوابة ترفض كل إصدار جديد.
ماذا يثبت التوقيع؟ What Signing Proves
التجربة السادسة تستحق أن نقف عندها، لأنها تبين حدود كل ما بنيناه. فالتوقيع مع SBOM يجيب عن سؤال واحد بشكل قوي: هل وقع صاحب المفتاح هذا ال Digest بالضبط، ومعه هذه القائمة بالضبط؟ ولا يجيب عن سؤال آخر يظنه كثيرون داخلاً فيه: هل الخط هو الذي بنى هذه ال Image من الكود الموجود في المستودع؟ والصورة التالية تضع الجانبين:
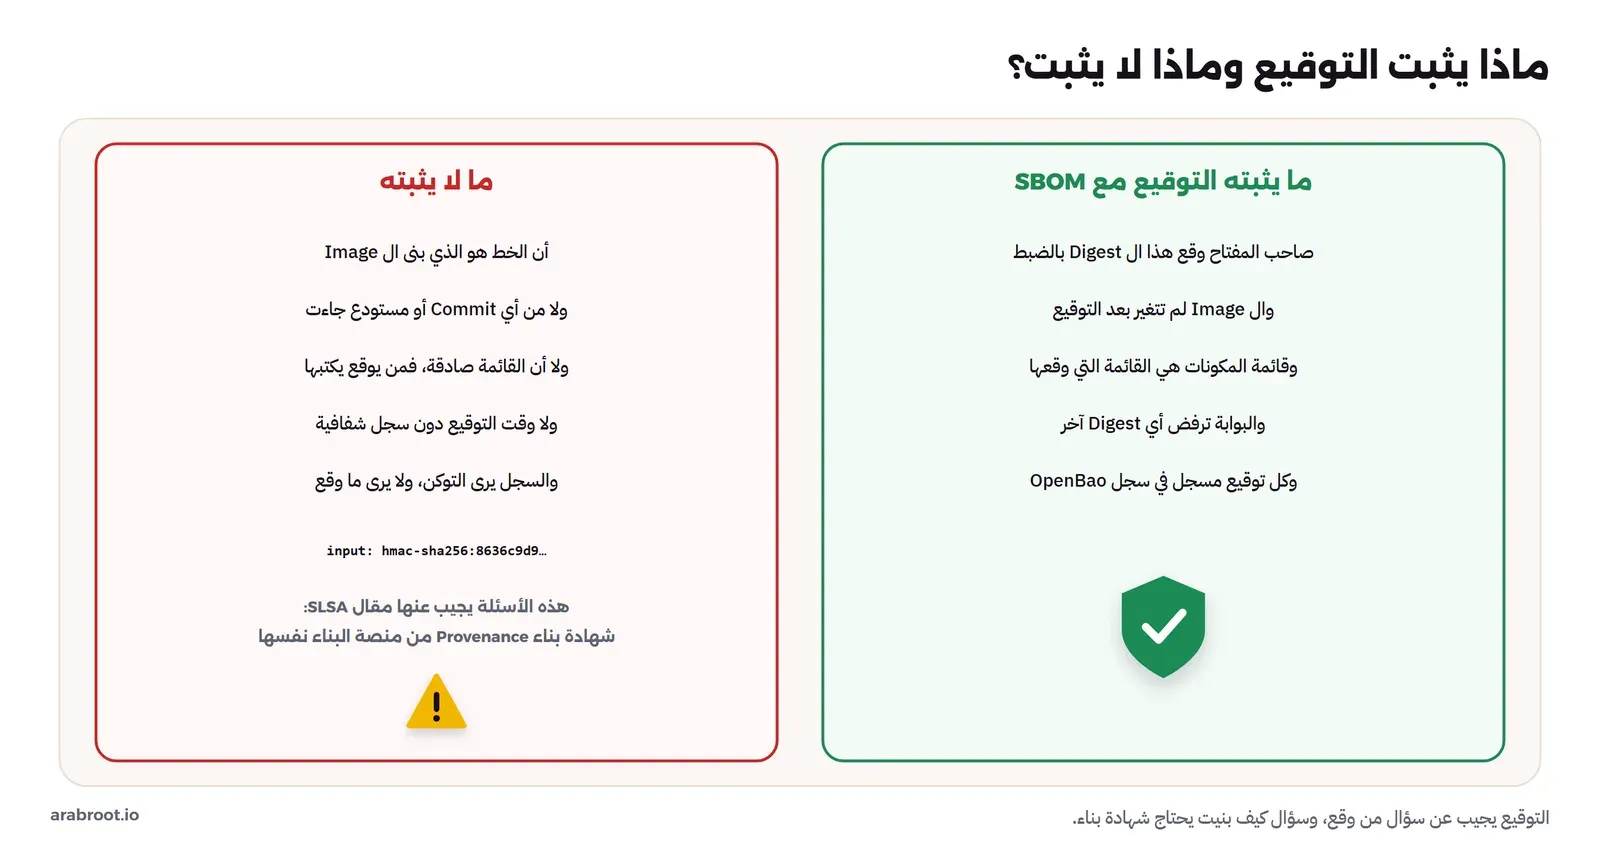
والسبب أن المفتاح، أو التوكن الذي يستخدمه، يمكن أن يصل إليه أي شيء يعمل في الخط، وأن القائمة يكتبها الشخص نفسه الذي يوقع. والإجابة عن السؤال الثاني هي شهادة البناء Provenance: وثيقة تصدرها منصة البناء نفسها، لا خطوة يكتبها المطور، تقول إن هذا ال Digest بني من هذا المستودع في هذا ال Commit بهذا الأمر، وموقعة بمفتاح لا تصل إليه خطوات الخط. وهذا ما تصفه مستويات SLSA، وهو موضوع المقال التالي بإذن الله. وحتى ذلك الحين، أفضل ما تفعله مع ما بنيناه هو أن تقلل من يستطيع أن يجعل الخط يوقع: التوقيع في خط الإصدار وحده، على وسوم محمية، بتوكن قصير العمر يصدر للخط عند كل تشغيل بدلاً من توكن ثابت في الأسرار، وعلى Runner منفصل لا تعمل عليه طلبات الدمج.
من المختبر إلى الإنتاج: Production Setup
- OpenBao في الإنتاج ليس بوضع التطوير، وإنما بتخزين دائم وفتح Unseal، ونسخة احتياطية، كما في مقال إدارة الأسرار، لأن المفتاح الخاص لا يخرج منه، فإذا ضاع ضاع المفتاح.
- توكن التوقيع يصدر لكل تشغيل لخط الإصدار بعمر قصير، عبر طريقة دخول AppRole أو JWT من منصة الخطوط، ولا يخزن في أسرار الخط بعمر طويل.
- Registry بشهادة TLS، فتحذف كل خيارات
--allow-http-registry. - سجل التدقيق يرسل إلى نظام السجلات المركزي، وتنبيه على أي توقيع خارج أوقات خط الإصدار أو من عنوان غير عنوانه.
- البوابة جزء من خط النشر نفسه، أو في Kubernetes بوابة قبول Admission Controller مثل policy-controller من Sigstore أو Kyverno كما ذكرنا في مقال سلسلة التوريد، فلا يستطيع أحد أن ينشر يدوياً دونها.
- القائمة الموقعة تحفظ أيضاً في Dependency-Track، فتعرف بعد أشهر أن ثغرة جديدة ظهرت في إصدار يعمل الآن، دون أن تعيد بناءه.
- قائمة المفاتيح العامة التي تقبلها البوابة في ملف داخل مستودع محمي، وكل تغيير فيها بطلب دمج يراجعه شخصان، لأن من يضيف مفتاحاً إلى هذه القائمة يستطيع أن يوقع ما يشاء دون أن يقترب من OpenBao أصلاً.
- إذا كانت منصتك تدعم OIDC وتستطيع الوصول إلى Sigstore، فالتوقيع بلا مفاتيح مع سجل الشفافية يحل مشكلة سرقة المفتاح ومشكلة وقت التوقيع معاً.
أخطاء شائعة Common Mistakes
- ملف SBOM في مجلد الخط دون توقيع: البوابة لا تعرف لأي Image هو ولا من كتبه.
- النشر بالوسم: التوقيع للـ Digest، والوسم قد يشير غداً إلى Image أخرى.
- مفتاح التوقيع ملف مع كلمة مرور في أسرار الخط: من ينسخهما يوقع إلى الأبد.
- توكن توقيع بعمر طويل: إذا تسرب وقع به أي شيء حتى يلغيه أحد.
- بوابة بمفتاح عام واحد: التدوير يرفض كل الإصدارات القديمة أو الجديدة.
- الاعتماد على إلغاء التوكن وحده: التوقيعات السابقة ما زالت صحيحة.
FROMبوسم متحرك دون--pull: Docker يستخدم نسخة قديمة من الجهاز.- ملف متطلبات واحد للتشغيل والاختبار: أدوات الاختبار تصل إلى الإنتاج.
- رفض كل ثغرة عالية حتى التي لا إصلاح لها: الفريق يتعلم تجاوز البوابة.
- الثقة برسالة Cosign عن سجل الشفافية عند تجاهله: السطر ثابت لا يعني أن السجل فحص.
- سياسات Rego بالصيغة الحديثة دون
import future.keywords: Cosign 3.1.4 يرفضها.
قائمة تحقق Checklist
| قبل أن تعتمد التوقيع في فريقك | كيف تتحقق |
|---|---|
| كل إصدار له SBOM موقعة | cosign verify-attestation --type cyclonedx ينجح على Digest الإصدار |
| النشر بال Digest فقط | البوابة ترفض أي اسم فيه وسم |
| المفتاح الخاص لا يخرج | exportable false في Transit أو ما يقابله في KMS |
| توكن التوقيع بأقل صلاحية وعمر قصير | سياسة transit/sign فقط، والتوكن ينتهي مع الخط |
| كل توقيع مسجل ومراقب | سجل تدقيق مركزي وتنبيه على التوقيع خارج خط الإصدار |
| سياسة على القائمة | Image فيها حزمة ممنوعة ترفض |
| فحص الثغرات على القائمة الموقعة | الرفض للعالية والحرجة التي لها إصلاح |
| التدوير مجرب | البوابة تقبل المفتاحين في فترة الانتقال |
| خطة لتوكن مسرب | إلغاء، ثم قائمة رفض للـ Digests المشبوهة، أو تدوير وإعادة توقيع |
| Base Image بإصدار ثابت وتسحب من جديد | Dockerfile بإصدار كامل، والبناء بـ --pull |
إزالة التجربة Cleanup
docker compose --env-file sb.env down -v
docker volume rm wr-ci-grype-db
docker rmi localhost:5000/store/orders-api:1.0.0 localhost:5000/store/orders-api:1.1.0 \
  localhost:5000/store/orders-api:1.2.0 localhost:5000/store/orders-api:1.3.0
docker rmi registry:3.1.2 ghcr.io/sigstore/cosign/cosign:v3.1.4 anchore/syft:v1.56.0 anchore/grype:v0.121.1 openbao/openbao:2.7.2
الخلاصة Summary
وصلنا لنهاية الموضوع، وأهم ما فيه:
- أول SBOM لتطبيقنا كشفت أدوات اختبار في Image الإنتاج، والبوابة كشفت Base Image قديمة من الجهاز فيها ثغرة حرجة في python، ولم يظهر الاثنان في مراجعة Dockerfile.
- المفتاح الخاص في Transit داخل OpenBao لا يخرج، والخط يوقع بتوكن يسمح بالتوقيع فقط، وكل توقيع في سجل تدقيق معرف في إعداد السيرفر.
- Cosign 3 يحتاج ملف إعداد للتوقيع دون خدمات ليوقع دون سجل شفافية، والتحقق يحتاج تجاهل السجل صراحة.
- القائمة ترفق بال Image كشهادة موقعة، والبوابة تتحقق من التوقيع، ثم من الشهادة مع سياسة Rego، ثم تفحص الثغرات التي لها إصلاح في القائمة الموقعة نفسها.
- البوابة رفضت الوسم المستبدل وال Digest غير الموقع، وقبلت Image فيها باب خلفي وقعها من يملك توكن الخط، وسجل التدقيق لم يميز توقيعه عن الإصدارات الحقيقية.
- إلغاء التوكن يوقف التوقيعات الجديدة ولا يلغي القديمة، والتدوير يحتاج بوابة تقبل أكثر من مفتاح عام.
- التوقيع يثبت من وقع، ولا يثبت كيف بنيت ال Image، وهذا ما تحله شهادة البناء في SLSA.
والمقالات المرتبطة بهذا المقال:
 دليلأمن سلسلة التوريد البرمجية Software Supply Chain للمبتدئينكل ما بين كود غيرك وسيرفرك قد يحمل كود المهاجم، وهنا تعرف التهديدات الحقيقية بحوادث موثقة والدفاع المناسب لكل حلقة.
 دليلSCA: كيف تجد الثغرات المعروفة في مكتبات مشروعككيف تجد أداة فحص الاعتماديات SCA المكتبات المصابة في مشروعك، ولماذا تختلف نتائج الأدوات، وكيف تبقي مكتباتك محدثة.
 دليلفحص ال Docker Images وملفات البنية ككود IaCماذا يرى فاحص الثغرات داخل ال Docker Image وما الذي يفوته، وكيف تختار Base Image أصغر وتجعل الفحص بوابة في خط CI.
 دليلإدارة الأسرار Secrets Manager: OpenBao أم Infisical؟نشغل OpenBao ثم Infisical على المسار نفسه، من هوية التطبيق إلى كلمات مرور تنتهي وحدها وسجل يقول من قرأ السر، ونرى ما تعطيه كل أداة دون رخصة.
 دليلتوقيع ال Commits بمفاتيح SSH أو GPG: من كتب الكود فعلاً؟اسم الكاتب في Git يكتبه أي شخص، فكيف تعرف من كتب الكود؟ نوقع ال Commits بمفاتيح SSH وGPG، ونوثقها في Gitea ونفرضها على main، ونرى ماذا يثبت التوقيع وماذا لا يثبت.
 دليلSecrets Scanning: كيف تكتشف الأسرار المسربة في الكودكيف يخرج المفتاح من جهازك إلى تاريخ Git وخط CI، وكيف تكتشفه قبل غيرك، وماذا تفعل في الساعة الأولى بعد تسربه.
سجل التحديثات Changelog
- نوفمبر 2026: كتابة المقال وتنفيذ المختبر بـ Syft 1.56.0 وCosign 3.1.4 وGrype 0.121.1 وOpenBao 2.7.2 بمحرك Transit وregistry:3.1.2، على Docker Engine 29.8.0، وتطبيق على python:3.13.18-alpine3.24.


