


انتهى المقال السابق عن قائمة المكونات SBOM وتوقيع ال Images بتجربة أزعجت الفريق: شخص يملك توكن الخط فقط وقع Image فيها باب خلفي، فمرت من بوابة النشر كلها، لأن البوابة كانت تسأل سؤالاً واحداً: «هل وقعها مفتاحنا؟». والسؤال الذي يريد الفريق أن يسأله فعلاً مختلف: هل بنى الخط هذه ال Image، من الكود الموجود في المستودع، في ال Commit الذي يشير إليه وسم الإصدار، دون أن يغير فيها أحد شيئاً بين الكود وال Registry؟ وهذا السؤال له اسم في الصناعة: شهادة البناء Provenance، وله إطار يصف درجات الثقة بها هو SLSA، ويقرأ «سالسا».
وقد ذكرنا SLSA في أمن سلسلة التوريد البرمجية بجدول مستوياته فقط، وفي هذا المقال نبنيه على Gitea: خط إصدار يولد شهادة بناء حقيقية بأداة BuildKit، ويوقعها، وبوابة تتحقق منها بسياسة تعرف ال Commit الصحيح من Gitea نفسه لا من الشهادة. ثم نحاول أن نخدع البوابة بثلاث طرق، فتنجح واحدة منها، ونرى ما الذي كشفها في النهاية: إعادة بناء مستقلة أعطت ال Digest نفسه بالبايت، بعد أن أصلحنا أربع مشاكل منعت ذلك. وسوف نناقش في هذا المقال ما يلي:
- لماذا لا يكفي التوقيع، وما الفرق بين «من وقع» و«كيف بني».
- مستويات مسار البناء في SLSA 1.2: ما الذي يطلبه كل مستوى، وما الذي يحمي منه.
- خط إصدار على Gitea Actions يولد شهادة SLSA v1 بأداة BuildKit ويوقعها، والمشكلتان اللتان جعلتا أول الشهادات فارغة أو كاذبة.
- تشريح الشهادة حقلاً حقلاً: ما الذي تعرفه، وما الذي تقول هي نفسها إنها لا تعرفه.
- بوابة تتحقق بسياسة Rego، وسبع حالات عليها، منها شهادة مزورة قبلتها.
- البناء القابل للتكرار Reproducible Build: كيف وصلنا إلى Digest واحد من ثلاث عمليات بناء مستقلة، ولماذا هو ما كشف التزوير.
التوقيع يقول من، والشهادة تقول كيف: Provenance
التوقيع، كما رأينا، يثبت أن صاحب مفتاح معين وقع Digest معيناً. وهذا مفيد ضد من يرفع Image أخرى بالوسم نفسه، ولكنه لا يقول شيئاً عن طريقة صنع ال Image قبل التوقيع. فإذا اخترق أحد نظام البناء نفسه، وغير الكود أثناء البناء، ثم وقع الخط الناتج كعادته، فسوف تحمل ال Image الخبيثة توقيعاً صحيحاً تماماً.
وشهادة البناء Provenance هي وثيقة تخرج مع كل ناتج Artifact، تقول: هذا ال Digest بني على هذه المنصة، من هذا المستودع في هذا ال Commit، بهذه المدخلات، وفي هذا الوقت. وصيغتها المعتمدة هي SLSA Provenance v1، داخل غلاف in-toto Statement، كما في مواصفة الشهادة. وقيمة الشهادة لا تأتي من وجودها، وإنما من سؤالين: من كتبها؟ ومن يستطيع أن يكتب غيرها؟ والمستويات في SLSA هي في الحقيقة إجابات متدرجة عن هذين السؤالين.
مستويات مسار البناء: SLSA Build Levels
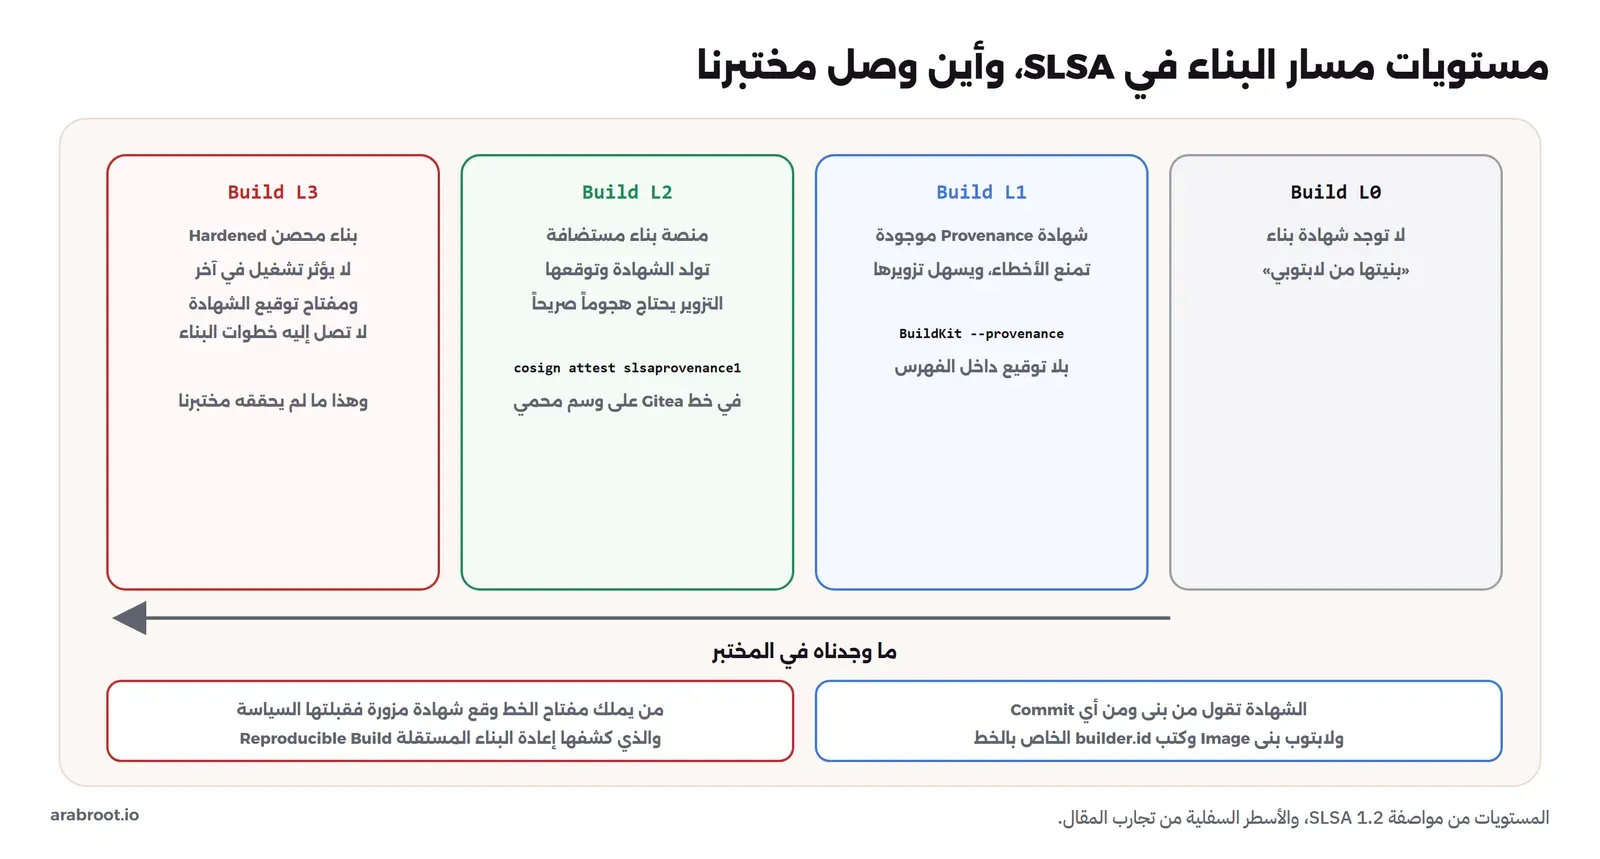
في الإصدار 1.2 من المواصفة مساران: مسار البناء Build Track، ومسار المصدر Source Track الذي يغطي حماية الكود نفسه في المستودع، ونركز هنا على الأول كما في صفحة أساسيات مسار البناء:
- Build L0: لا توجد شهادة بناء، وهي حال أغلب البرمجيات.
- Build L1، توجد شهادة: الناتج معه شهادة تصف كيف بني، وتصفها المواصفة بأنها تمنع الأخطاء ولكن تزويرها سهل، لأن أي شخص يستطيع أن يكتب شهادة.
- Build L2، منصة بناء مستضافة: البناء يحدث على منصة بناء، والمنصة هي التي تولد الشهادة وتوقعها، فيحتاج التزوير إلى هجوم صريح، وتقول المواصفة إنه قد يكون سهل التنفيذ، ولكنه يردع من يخاف العواقب.
- Build L3، بناء محصن Hardened: كل ما في L2، وتضيف المنصة ضوابط قوية تمنع التشغيلات من أن يؤثر بعضها في بعض، حتى في المشروع نفسه، وتمنع خطوات البناء التي يكتبها المستخدم من الوصول إلى المادة السرية التي توقع بها الشهادة.
لاحظ الشرط الأخير في L3، لأنه هو الذي سوف يحكم كل ما يأتي: إذا كان المفتاح الذي يوقع الشهادة في متناول خطوة يكتبها مطور، فالمطور يستطيع أن يوقع شهادة تقول ما يشاء. والصورة التالية تلخص المستويات، وأين وصلنا في المختبر:
وتنبه المواصفة في وصف L2 إلى طريقة بديلة لتوليد شهادة موثوقة، هي إعادة البناء القابلة للتكرار بعد البناء الأصلي، وسوف نرى في آخر المقال لماذا كانت هذه الطريقة بالذات هي ما أنقذ البوابة.
المختبر: Gitea Actions مع BuildKit
المختبر على جهاز واحد، وكل شيء يبدأ اسمه بـ wr-ci-: Gitea 28.3.0 مع Gitea Runner 5.3.0، وRegistry داخلي من registry:3.1.2، والتطبيق هو الواجهة البرمجية الصغيرة نفسها من مقالات CI السابقة. وجعلنا للإصدار Runner بـ label خاص اسمه release، تعمل مهامه في Image صنعناها من docker:29.8.2-cli، لأنها فيها Docker وbuildx وGit، وأضفنا إليها cosign وjq فقط، ولا يوجد فيها Node، فالسحب بالأمر git clone مباشرة بدلاً من actions/checkout، كما تعلمنا في Gitea Actions ومقارنة أدوات CI. ووسوم v* محمية في Gitea لا ينشئها إلا ops، ومفتاح Cosign الخاص سر في المستودع.
والبناء نفسه بأداة BuildKit داخل Builder من نوع docker-container على شبكة المختبر، لأن هذا النوع هو الذي يدعم الشهادات وإعادة كتابة الأوقات، والخيار المهم هو --provenance، كما في توثيق Docker لشهادات SLSA. وهذا ملف الخط بشكله النهائي، وسوف نمر بعده بالأخطاء التي صنعت شكله:
name: release
on:
  push:
    tags: ["v*"]

jobs:
  release:
    runs-on: release
    env:
      IMAGE: wr-ci-registry:5000/store/orders-api
    steps:
      - name: checkout (the job image has git, not node)
        run: |
          git clone --quiet --depth 1 --branch "$GITHUB_REF_NAME" \
            "http://ci:${{ github.token }}@wr-ci-gitea:3301/${{ github.repository }}.git" src
          git -C src log -1 --format='%H %ct %s'

      - name: build with BuildKit provenance
        working-directory: src
        run: |
          # one fresh builder per run: a reused builder kept the first run's GitHub context
          docker buildx create --name "wr-ci-builder-$GITHUB_RUN_ID" \
            --driver docker-container --driver-opt network=wr-ci-net --buildkitd-config ci/buildkitd.toml
          export SOURCE_DATE_EPOCH=$(git log -1 --format=%ct)
          docker buildx build --builder "wr-ci-builder-$GITHUB_RUN_ID" \
            --provenance "mode=max,version=v1,builder-id=${{ github.server_url }}/${{ github.repository }}/actions/runs/${{ github.run_id }}" \
            --output "type=image,name=$IMAGE:$GITHUB_REF_NAME,push=true,rewrite-timestamp=true" \
            --metadata-file ../meta.json app
          jq -r '."containerimage.digest"' ../meta.json > ../digest.txt
          # the metadata file holds SLSA v0.2; the v1 statement BuildKit attached is in the registry
          docker buildx imagetools inspect --builder "wr-ci-builder-$GITHUB_RUN_ID" "$IMAGE@$(cat ../digest.txt)" \
            --format '{{json .Provenance.SLSA}}' > ../provenance.json
          jq -c '{builder: .runDetails.builder, ref: .buildDefinition.internalParameters.github_ref}' ../provenance.json
          echo "digest: $(cat ../digest.txt)"

      - name: sign the provenance
        env:
          COSIGN_PRIVATE_KEY: ${{ secrets.COSIGN_PRIVATE_KEY }}
          COSIGN_PASSWORD: ${{ secrets.COSIGN_PASSWORD }}
        run: |
          cosign attest --key env://COSIGN_PRIVATE_KEY --signing-config src/ci/signing-config.json \
            --allow-http-registry -y --type slsaprovenance1 --predicate provenance.json \
            "$IMAGE@$(cat digest.txt)"

      - name: remove the builder
        if: always()
        run: docker buildx rm --force "wr-ci-builder-$GITHUB_RUN_ID" || true
في الملف أعلاه لاحظ التالي:
mode=maxيجعل الشهادة تحمل كل ما يعرفه BuildKit، بما فيه نص Dockerfile والطبقات بعد كل خطوة، وversion=v1يطلب صيغة SLSA v1 بدلاً من v0.2 القديمة.builder-idنكتبه نحن: رابط التشغيل في Gitea، وتذكر هذا، لأن قيمة كتبها الخط بنفسه يستطيع أي شخص آخر أن يكتبها أيضاً.SOURCE_DATE_EPOCHهو وقت ال Commit، وrewrite-timestamp=trueيجعل أوقات الملفات في الطبقات لا تزيد عليه، وهذان شرطان للبناء القابل للتكرار الذي سوف نصل إليه.- الخط يعمل عند الوسوم فقط، والسر لا يصل إلا إلى هذه المهمة، وكل ذلك تعلمناه في مقال Woodpecker والمقال السابق.
أول شهادة موقعة وفارغة: Empty Predicate
في النسخة الأولى من الخط أخذنا الشهادة من الملف الذي يكتبه buildx بالخيار --metadata-file، بعد أن طلبنا تضمينها فيه بالمتغير BUILDX_METADATA_PROVENANCE=max، فهذا أسرع من سؤال ال Registry. ونجح التشغيل الأول كاملاً في 47 ثانية، ونجح التحقق من التوقيع بالمفتاح العام. ثم فتحنا الشهادة الموقعة لنقرأها:
{
 "_type": "https://in-toto.io/Statement/v0.1",
 "subject": [
  {
   "name": "wr-ci-registry:5000/store/orders-api",
   "digest": {
    "sha256": "3a97696748d2691cfcbefc9e7920247e87cd697916051f5280a792a48b490d71"
   }
  }
 ],
 "predicateType": "https://slsa.dev/provenance/v1",
 "predicate": {}
}
الشهادة فارغة تماماً، وموقعة، وverify-attestation رجع بالرمز 0. فطبعنا في الخط شكل الملف الذي أعطيناه لـ Cosign:
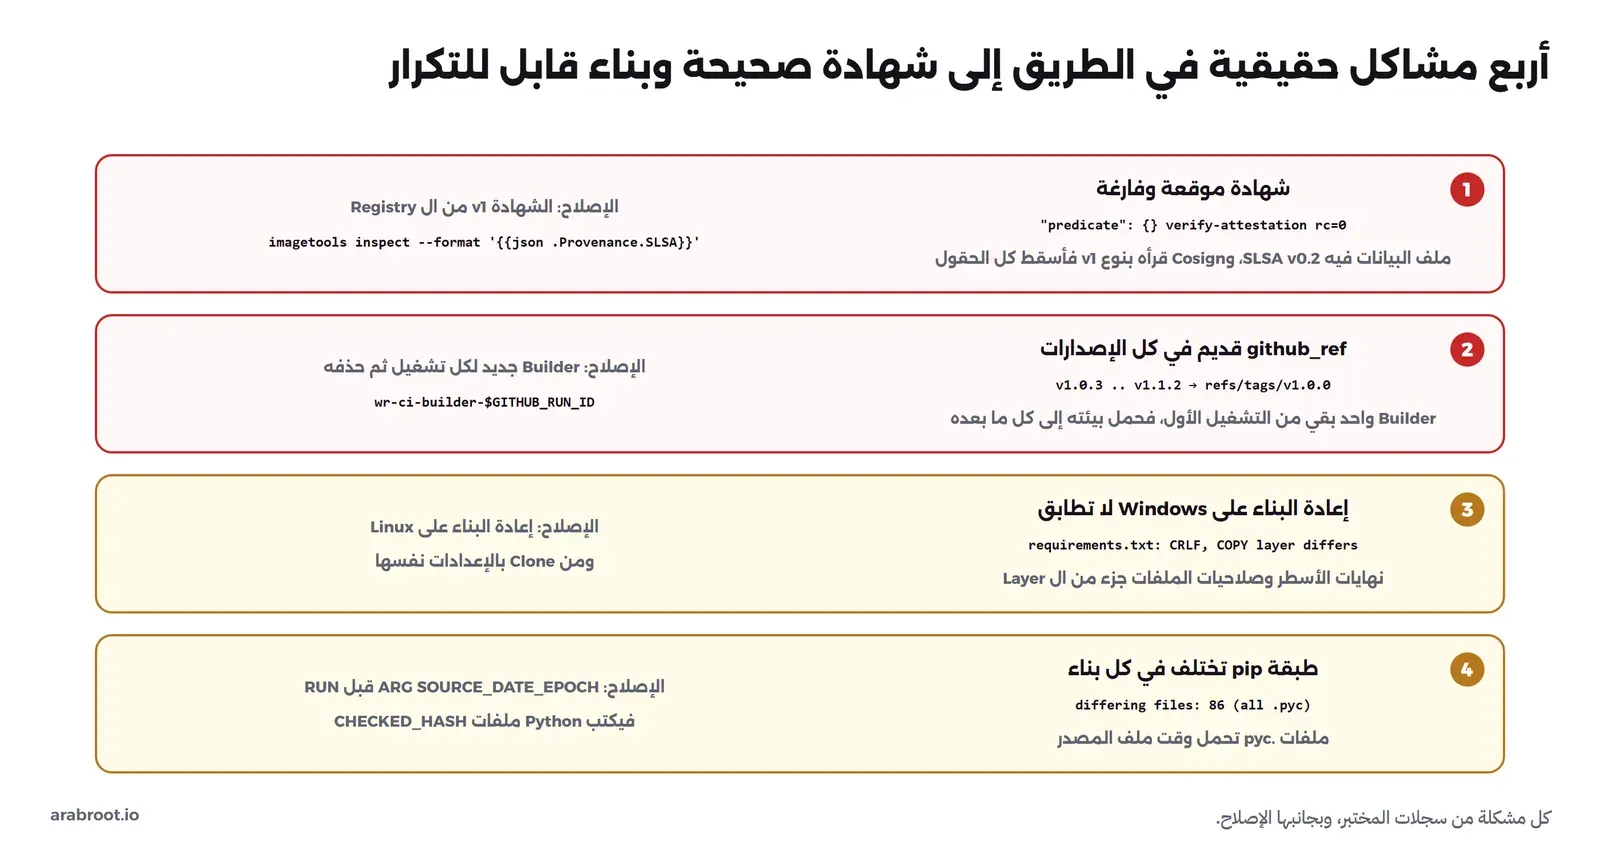
{"keys":["buildConfig","buildType","builder","invocation","materials","metadata"],"buildType":"https://mobyproject.org/buildkit@v1","builder":{"id":"http://wr-ci-gitea:3301/store/orders-api/actions/runs/4"}}هذه حقول SLSA v0.2: invocation وmaterials، أي أن ملف البيانات يحفظ الشهادة بالصيغة القديمة حتى عندما نطلب v1 في البناء. وعندما قلنا لـ Cosign إن النوع slsaprovenance1، قرأ الملف في بنية v1 التي فيها buildDefinition وrunDetails، فلم يجد أياً منهما، وأسقط كل الحقول الأخرى بصمت، ووقع ما بقي: لا شيء. والإصلاح أن نأخذ الشهادة v1 التي أرفقها BuildKit نفسه بال Image في ال Registry، بالأمر imagetools inspect، وهو ما في الملف النهائي.
وأهم من الإصلاح هو الدرس: التحقق من التوقيع نجح على شهادة لا تقول شيئاً، والبوابة التي تكتفي بـ «هل يوجد شهادة SLSA موقعة؟» كانت سوف تقبلها. لذلك البوابة يجب أن تقرأ حقولاً محددة وتطلبها، والسياسة التي سوف نكتبها بعد قليل رفضت هذه الشهادة فعلاً.
شهادة تقول إنها من وسم آخر: Stale Builder
بعد الإصلاح أصدرنا عدة إصدارات، وكانت الشهادات مليئة بالحقول، ومنها حقول يقرؤها buildx من بيئة الخط مثل github_ref، لأن Gitea Runner يضع متغيرات بالأسماء نفسها التي يضعها GitHub. وعندما قارناها بالوسوم وجدنا هذا:
# provenance internalParameters of each release vs the tag that triggered it (builder container buildx_buildkit_wr-ci-builder0 created by run 1)
tag v1.0.3  builder.id=http://wr-ci-gitea:3301/store/orders-api/actions/runs/4  vcs:revision=2a0bded6df4d  github_ref=refs/tags/v1.0.0  event.after=42f80145bb3d
tag v1.1.0  builder.id=http://wr-ci-gitea:3301/store/orders-api/actions/runs/5  vcs:revision=bd5cc99d3f7f  github_ref=refs/tags/v1.0.0  event.after=42f80145bb3d
tag v1.1.1  builder.id=http://wr-ci-gitea:3301/store/orders-api/actions/runs/6  vcs:revision=c73b76c76c40  github_ref=refs/tags/v1.0.0  event.after=42f80145bb3d
tag v1.1.2  builder.id=http://wr-ci-gitea:3301/store/orders-api/actions/runs/7  vcs:revision=edaf7732979a  github_ref=refs/tags/v1.0.0  event.after=42f80145bb3d
# job env in run 7 (tag v1.1.2):
GITHUB_REF=refs/tags/v1.1.2 GITHUB_EVENT_PATH=/var/run/act/workflow/event.json event.ref=refs/tags/v1.1.2
buildx_buildkit_wr-ci-builder0 Up 9 minutes
كل الشهادات تقول إن البناء جاء من الوسم v1.0.0، وتحمل حدث الدفع الخاص به، رغم أن المهمة نفسها كانت ترى الوسم الصحيح في بيئتها، كما يبين السطر قبل الأخير. والسبب في السطر الأخير: في النسخة الأولى من الخط كتبنا «أنشئ Builder إذا لم يكن موجوداً»، وال Builder من نوع docker-container هو Container على Docker الجهاز، فبقي من التشغيل الأول وعاش بعده، وحمل معه السياق الذي أنشئ فيه إلى كل ما بعده. وهذا مثال حي على الشرط الأول في L3: «تمنع التشغيلات من أن يؤثر بعضها في بعض». ال Commit في كل شهادة كان صحيحاً، أما الوسم والحدث فكانا من تشغيل آخر، وأي سياسة تعتمد على الوسم كانت سوف تتخذ قراراً على معلومات تشغيل سابق.
والإصلاح في الملف النهائي: Builder جديد لكل تشغيل باسم فيه رقم التشغيل، وخطوة تحذفه في النهاية حتى لو فشل الخط، فأصبحت الشهادة التالية تقول "ref":"refs/tags/v1.2.0" كما يجب. والصورة التالية تجمع هذه المشكلة مع المشاكل الثلاث التي سوف نراها في قسم إعادة البناء:
ماذا في الشهادة؟ Provenance Anatomy
هذه أهم حقول شهادة الإصدار v1.3.0 بعد التحقق من توقيعها، وقد حذفنا تفاصيل الطبقات والخطوات لأنها طويلة:
{
 "buildType": "https://github.com/moby/buildkit/blob/master/docs/attestations/slsa-definitions.md",
 "externalParameters.request.root.request.args": {
  "build-arg:SOURCE_DATE_EPOCH": "1793882243",
  "vcs:localdir:context": "app",
  "vcs:localdir:dockerfile": "app",
  "vcs:revision": "a289f5247eff129f7d15699f9fa8d8fd654d2c27",
  "vcs:source": "http://xxxxx:xxxxx@wr-ci-gitea:3301/store/orders-api.git"
 },
 "resolvedDependencies": [
  {
   "uri": "pkg:docker/[email protected]?digest=sha256:7984cf56ceaddebe4fefeb75d64000b9f45d8b77b11a09b24524da6cdc3af0c8&platform=linux%2Famd64"
  }
 ],
 "runDetails.builder": {
  "id": "http://wr-ci-gitea:3301/store/orders-api/actions/runs/9"
 },
 "runDetails.metadata": {
  "buildkit_completeness": {
   "request": true,
   "resolvedDependencies": false
  },
  "buildkit_metadata": { "layers": { ... }, "source": { ... }, "vcs": { ... } },
  "finishedOn": "2026-11-05T12:38:06.523453515Z",
  "invocationId": "aalob7a3cyrr1nopbtvqge4au",
  "startedOn": "2026-11-05T12:37:33.189751248Z"
 },
 "internalParameters (part)": {
  "github_ref": "refs/tags/v1.3.0",
  "github_ref_protected": "true",
  "github_actor": "ops",
  "github_event_name": "push"
 }
}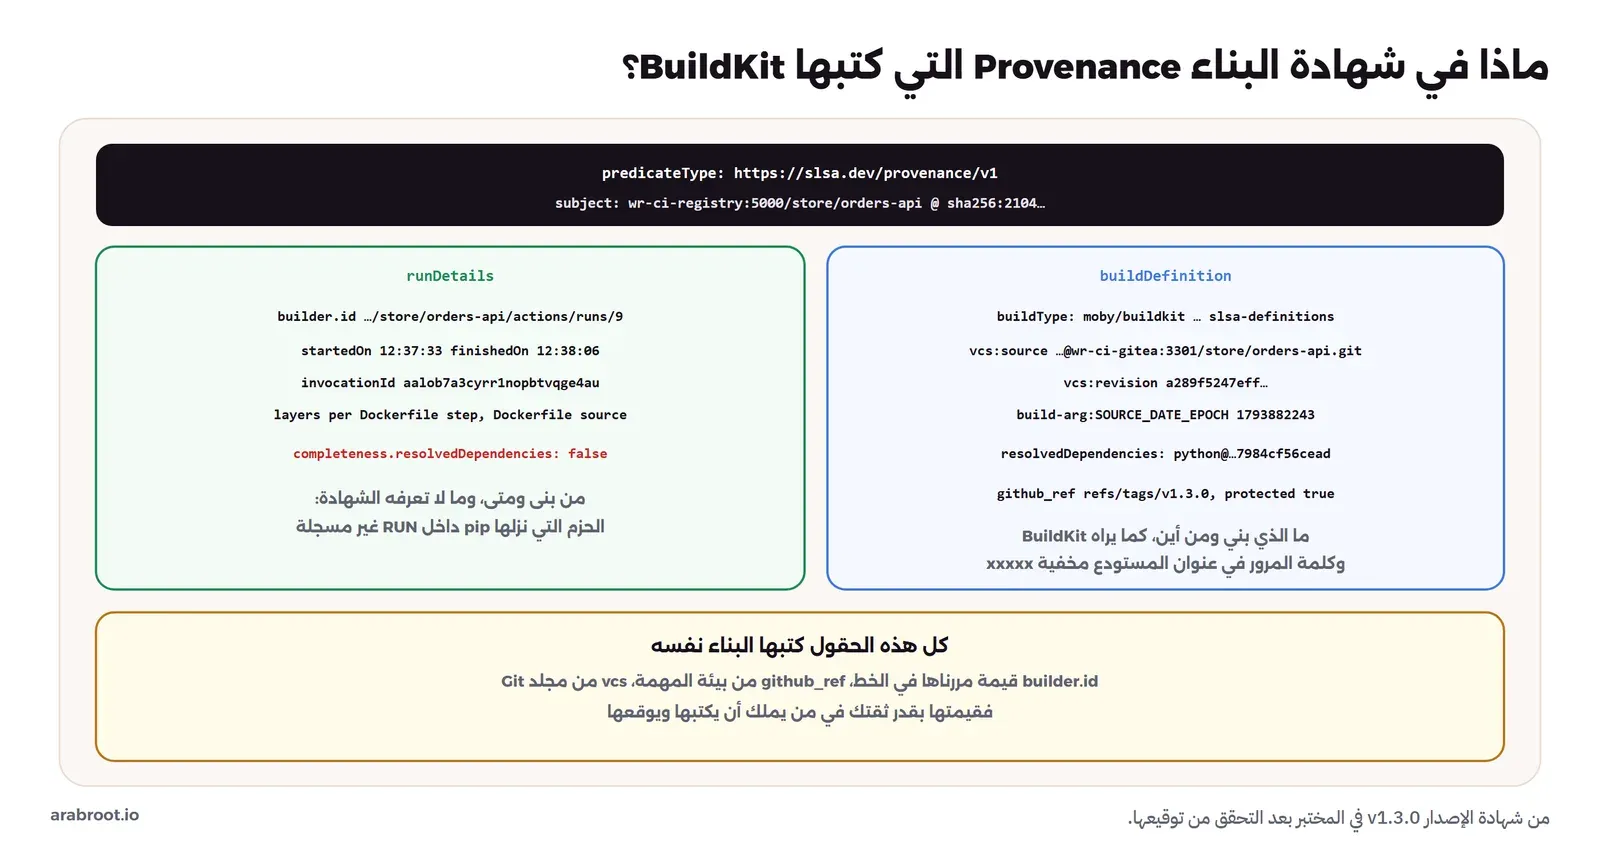
في الشهادة أعلاه لاحظ التالي:
vcs:sourceوvcs:revisionيعرفهما buildx من مجلد Git الذي بني منه، وقد أخفى BuildKit اسم المستخدم والتوكن في عنوان المستودع ووضع مكانهماxxxxx، وهذا مهم لأن الشهادة تنشر مع ال Image، ولو بقي التوكن فيها لقرأه كل من يقرأ ال Registry.resolvedDependenciesفيها ال Base Image بال Digest، لأننا كتبناه في Dockerfile، ولو كتبنا الوسم فقط لسجلت الشهادة ال Digest الذي استخدم فعلاً، وهذا وحده سبب لتقرأ الشهادة.buildkit_completeness.resolvedDependencies: falseهو BuildKit يقول بنفسه إن قائمة الاعتماديات غير مكتملة، والسبب أن ما ينزلهpip installداخل خطوة RUN من الإنترنت لا يراه BuildKit، فهو بالنسبة له أمر Shell. أي أن الشهادة تقول بصدق ما الذي لا تعرفه، وقائمة المكونات من المقال السابق هي ما يكمل هذه الفجوة.- كل حقل هنا كتبه البناء نفسه:
builder.idقيمة مررناها في الخط، وgithub_refمن بيئة المهمة، وvcsمن مجلد Git. وهذا هو قلب المشكلة التي سوف نراها: الشهادة تصف ما قاله البناء عن نفسه.
بوابة SLSA: Verifying Provenance
توجد أداة رسمية للتحقق اسمها slsa-verifier، ولكنها مصممة لمنصات بناء محددة تعرف هويتها، مثل مولدات SLSA في GitHub Actions وGoogle Cloud Build، ولا تعرف Gitea Runner. لذلك كتبنا البوابة بأداة Cosign وسياسة Rego، كما تصف صفحة التحقق في المواصفة: تحقق من التوقيع، ثم من أن الشهادة لهذا ال Digest، ثم قارن حقولها بقيم تتوقعها أنت من مصدر مستقل. والقيمة الأهم هنا هي ال Commit، والبوابة تأخذه من Gitea بالواجهة البرمجية، من الوسم المحمي، وليس من الشهادة:
#!/bin/bash
# verify-slsa.sh <image@digest> <tag> : accept the image only if it carries SLSA v1 provenance, signed by the
# release key, that says it was built by our Gitea runner from the exact commit the protected tag points to.
set -uo pipefail
IMG="$1"; TAG="$2"; OUT="$(cygpath -w "$LAB/out")"
case "$IMG" in *@sha256:*) ;; *) echo "SLSA: refuse $IMG (digest only)"; exit 1;; esac
# the expected commit comes from Gitea, not from the provenance
COMMIT=$(curl -s -u "ops:$GITEA_PASS" "http://127.0.0.1:3301/api/v1/repos/store/orders-api/tags/$TAG" | node -e 'let s="";process.stdin.on("data",d=>s+=d).on("end",()=>{try{console.log(JSON.parse(s).commit.sha)}catch{console.log("null")}})')
cat > "$LAB/out/slsa.rego" <<REGO
package signature
import future.keywords.if
import future.keywords.in

p := input.predicate
args := p.buildDefinition.externalParameters.request.root.request.args
ip := p.buildDefinition.internalParameters

builder_ok if startswith(p.runDetails.builder.id, "http://wr-ci-gitea:3301/store/orders-api/actions/runs/")
source_ok if endswith(args["vcs:source"], "@wr-ci-gitea:3301/store/orders-api.git")
commit_ok if args["vcs:revision"] == "$COMMIT"
ref_ok if {
	ip.github_ref == "refs/tags/$TAG"
	ip.github_ref_protected == "true"
}
base_ok if {
	some d in p.buildDefinition.resolvedDependencies
	d.digest.sha256 == "7984cf56ceaddebe4fefeb75d64000b9f45d8b77b11a09b24524da6cdc3af0c8"
}

default allow := false
allow if {
	builder_ok
	source_ok
	commit_ok
	ref_ok
	base_ok
}
REGO
docker run --rm --network wr-ci-net -v "$OUT":/out ghcr.io/sigstore/cosign/cosign:v3.1.4 verify-attestation \
  --key /out/cosign.pub --insecure-ignore-tlog=true --allow-http-registry --type slsaprovenance1 --policy /out/slsa.rego \
  "$IMG" > /tmp/slsa.json 2>/tmp/slsa.err || { echo "SLSA: refuse ($TAG expects commit ${COMMIT:0:12})"; grep -E "^- |^Error" /tmp/slsa.err; exit 1; }
echo "SLSA: accept $IMG, built by the release runner from ${COMMIT:0:12} ($TAG)"
في السكربت أعلاه لاحظ التالي:
- السياسة تكتب لكل تحقق من جديد، لأن Cosign يقرأ ملف سياسة ولا يقبل معاملات، فنضع فيه ال Commit المتوقع والوسم قبل التحقق.
- خمسة شروط معاً: المنفذ من خطنا، والمصدر من مستودعنا، وال Commit هو Commit الوسم في Gitea، والوسم محمي، وال Base Image هي التي اعتمدناها. ولا يكفي أي واحد منها وحده.
- التحقق من التوقيع جزء من الأمر نفسه، فالسياسة لا تقرأ إلا شهادة موقعة بمفتاحنا ومرتبطة بهذا ال Digest.
وهذه نتيجة البوابة على ثلاثة إصدارات: الأول بالشهادة الفارغة، والثاني من ال Builder القديم، والثالث بعد الإصلاحين:
SLSA: refuse (v1.0.0 expects commit 42f80145bb3d)
- expression value, false, is not true
Error: 1 validation errors occurred
SLSA: refuse (v1.1.1 expects commit c73b76c76c40)
- expression value, false, is not true
Error: 1 validation errors occurred
SLSA: accept wr-ci-registry:5000/store/orders-api@sha256:590633e24684dbc255d5c7d9fe24cd0af54c215388f8a921d338d7ff0cec41ae, built by the release runner from 47ac49753433 (v1.2.0)
الشهادة الفارغة رفضت لأن كل الحقول غير موجودة، وشهادة ال Builder القديم رفضت لأن github_ref فيها v1.0.0 والوسم v1.1.1، رغم أن ال Commit فيها صحيح. والصورة التالية تبين الخط والبوابة معاً:
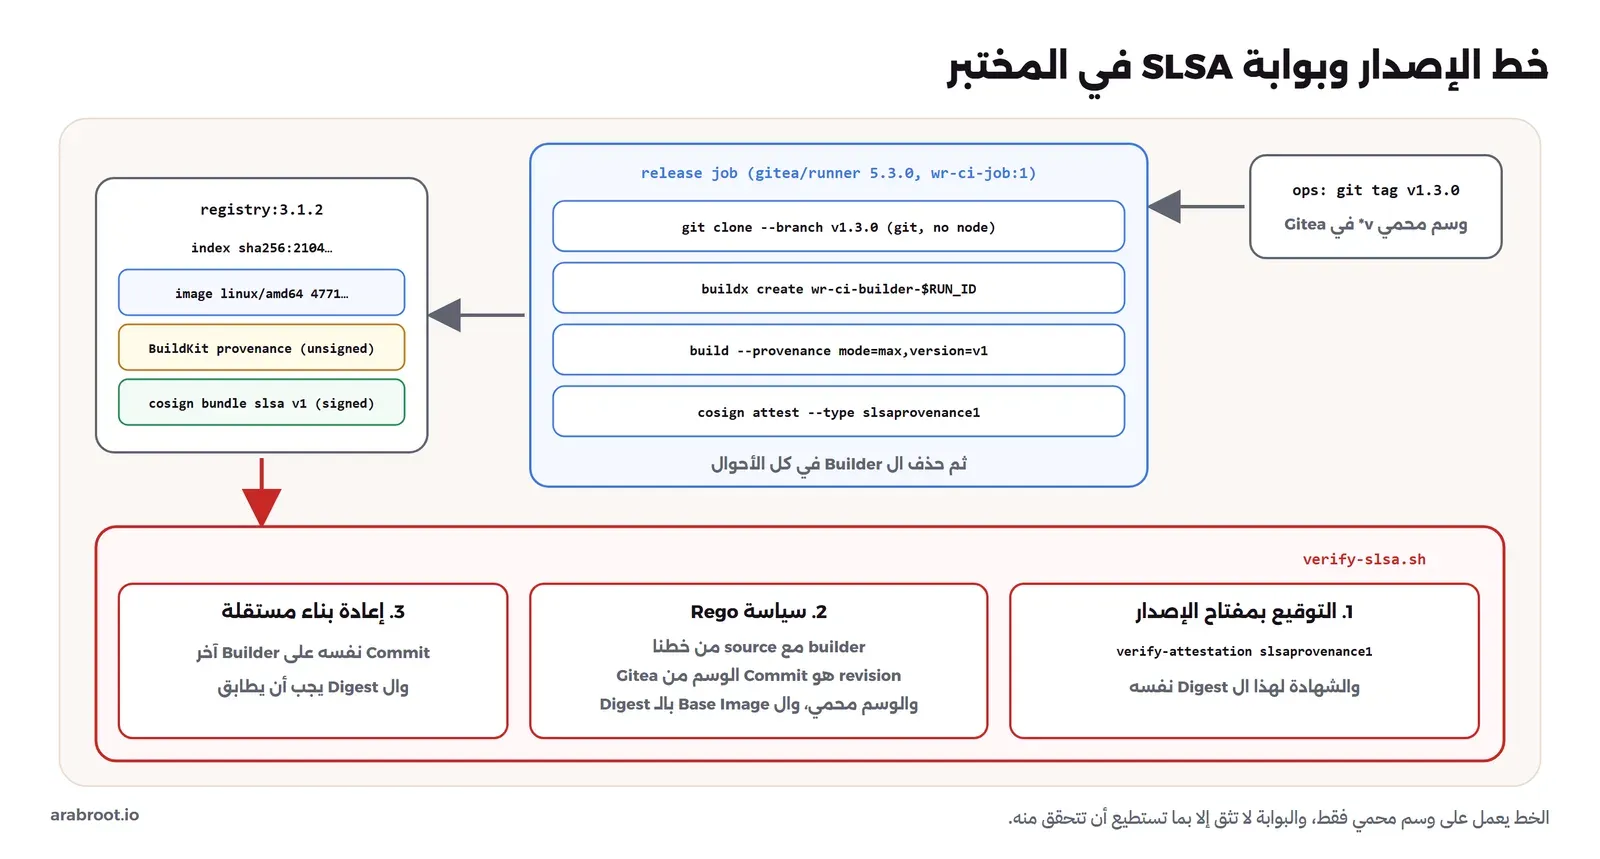
ما الذي تتوقعه البوابة؟ Expectations
صفحة التحقق في المواصفة تقسم ما تفحصه في الشهادة إلى ثلاثة أسئلة، وكتابة السياسة الصحيحة تبدأ من فهمها. السؤال الأول: هل المنفذ Builder واحد ممن تثق بهم؟ وهذا في الشهادة runDetails.builder.id، والمواصفة تفترض أن هذه الهوية تأتي من المنصة نفسها، فإذا كانت الشهادة موقعة من منصة بناء تعرفها، فهوية المنفذ جزء مما تضمنه المنصة. والسؤال الثاني: هل المدخلات الخارجية External Parameters هي ما تتوقعه لهذا الناتج؟ أي المستودع وال Commit والأمر والمعاملات، وهذه هي الحقول التي يتحكم فيها من يطلب البناء، لذلك تقارنها البوابة بتوقعات مكتوبة مسبقاً لكل ناتج، وليس بما تقوله الشهادة عن نفسها. والسؤال الثالث: هل الاعتماديات المحلولة Resolved Dependencies مقبولة؟ أي ال Base Image وما يشبهها.
وفي مختبرنا الأسئلة الثلاثة كلها تجيب عنها حقول كتبها البناء نفسه، وهذا ما يجب أن تعرفه عن أي شهادة يولدها BuildKit داخل خط تملكه. فـ builder.id قيمة مررناها نحن في الأمر، والمواصفة تتوقع أن تكون هوية المنصة، وحقول مثل github_ref وgithub_ref_protected موجودة في internalParameters، أي المعاملات التي يفترض أن تضعها المنصة وليس المستخدم، ولكنها في الحقيقة يقرؤها buildx من متغيرات بيئة في Container المهمة، وأي خطوة في الخط تستطيع أن تغيرها قبل البناء بأمر export. لذلك كانت السياسة التي كتبناها تحمي من الأخطاء، مثل ال Builder القديم والشهادة الفارغة، ولا تحمي ممن يكتب الخط، وهذا هو التصنيف الصحيح لمختبرنا: شهادة من L1 وقعتها منصة تحاول أن تكون L2. وأفضل ما تفعله مع هذا الوضع أن تأخذ كل توقعاتك من خارج الشهادة، فال Commit من Gitea، وقائمة ال Base Images المعتمدة من ملف في مستودع محمي، وهوية المنفذ من قائمة Runners تعرفها، ثم تتعامل مع ما بقي في الشهادة كمعلومات مفيدة للتحقيق لا كدليل.
ثلاث محاولات لخداع البوابة: What If
الآن نلعب دور مطور له صلاحية الكتابة على المستودع، ويريد أن ينشر Image فيها باب خلفي. سحب المستودع على جهازه، وانتقل إلى الوسم v1.2.0، وأضاف إلى Dockerfile سطراً يضع سكربت في /etc/profile.d، دون Commit، ثم بنى بأداة buildx نفسها، وكتب في builder-id رابط تشغيل حقيقي من الخط، ووضع متغيرات بيئة تشبه بيئة الخط، ورفع ال Image بالوسم v1.2.0. وهذه الحقول المهمة من الشهادة التي ولدها BuildKit على جهازه:
{
 "builder": "http://wr-ci-gitea:3301/store/orders-api/actions/runs/8",
 "vcs:source": "http://xxxxx:xxxxx@wr-ci-gitea:3301/store/orders-api.git",
 "vcs:revision": "47ac49753433f66f48914e40923387fd69535923",
 "base": [
  "7984cf56cead"
 ]
}
الشهادة تقول إن الخط بناها من Commit الإصدار v1.2.0، ولا شيء فيها يقول إن Dockerfile تغير، فـ vcs:revision هو ال Commit الحالي في المجلد، ولا يذكر أن في المجلد تغييرات لم تحفظ. ولكن هذه الشهادة غير موقعة، فرفضتها البوابة في الخطوة الأولى:
SLSA: refuse (v1.2.0 expects commit 47ac49753433)
Error: no matching attestations:
هذه هي حماية L2: الشهادة وحدها لا قيمة لها، والقيمة في توقيع لا يملكه الجميع. والمحاولة الثانية من شخص يملك ما يملكه الخط: مفتاح Cosign الخاص وكلمة مروره، وهما سر في المستودع يصل إلى أي مهمة تعمل على حدث دفع، كما رأينا في مقالي Woodpecker ومقارنة الأدوات. أخذ الشهادة التي ولدها على جهازه، وأضاف إليها الحقلين اللذين تطلبهما السياسة، github_ref وgithub_ref_protected، ووقعها بالمفتاح:
SLSA: accept wr-ci-registry:5000/store/orders-api@sha256:ffe9362dba435ddba35938b53b2be074d66769b2ec890f8f859f37bfb8ea9fff, built by the release runner from 47ac49753433 (v1.2.0)قبلت البوابة Image فيها باب خلفي، بنيت على لابتوب، بشهادة تقول إن الخط بناها من ال Commit الصحيح، لأن كل شرط في السياسة تحقق: التوقيع بمفتاحنا، والحقول كما نتوقع. وهذا هو الفرق بين L2 وL3 بالضبط: في مختبرنا المفتاح الذي يوقع الشهادة سر يصل إليه الخط، أي يصل إليه من يستطيع أن يجعل الخط يعمل، أو من يقرأ أسرار المستودع، فهو يستطيع أن يكتب الشهادة التي يريدها ويوقعها. وفي L3 يجب أن يكون التوقيع عند المنصة نفسها، في مكان لا تصل إليه خطوات البناء، مثل خدمة منفصلة تراقب البناء وتوقع ما رأته، وهذا ما تبنيه منصات مثل GitHub بمولدات SLSA التي تعمل في Workflow معزول عن خطوات المستخدم، وليس شيئاً تستطيع أن تضيفه بخطوة في ملف الخط.
إعادة البناء المستقلة: Reproducible Builds
فما الذي يكشف التزوير في الحالة الثانية؟ الطريقة التي ذكرتها المواصفة في وصف L2: إعادة بناء قابلة للتكرار بعد البناء الأصلي. والفكرة بسيطة: إذا كان البناء نفسه من الكود نفسه يعطي البايتات نفسها دائماً، فأي شخص يستطيع أن يأخذ ال Commit الذي تذكره الشهادة، ويبنيه على جهاز آخر، ويقارن ال Digest، فإذا اختلف فال Image ليست ما يقول الكود، أياً كان من وقعها. وهذا لا يحتاج إلى الثقة بأي مفتاح، وهذه قوته. ولكن هل كان بناؤنا قابلاً للتكرار؟ أعدنا بناء v1.2.0 على جهاز المختبر، فهذا ما حصلنا عليه:
CI build (run 8, tag v1.2.0), linux/amd64 image manifest: sha256:58c16c50b3fad6b737bc8d2d9042017fe8d94f3d25e223f25817c8a30b75472d
independent rebuild 1 (cache from CI-like builder): sha256:91ce16c986c5f5d47b910678067d6fff46e08bee13214c1bb687c61fa6d98167
independent rebuild 2 (--no-cache):                sha256:e96756453c8b1eef7ad6741e2af6aadd42e09cff7ed11c408c3b635078e1df92
ثلاثة أرقام مختلفة من الكود نفسه. ولمعرفة السبب قارنا الطبقات واحدة واحدة:
rebuild/orders-api:try1        config 4f92897da86b layers 7b229517ed22 09a0787ca8c6 932709760b04 53a2a9572bd3 4f4fb700ef54 62bc899fff93 e04dc0b35ab5 fd36ad2009d1
rebuild/orders-api:try2        config fbc62f347b38 layers 7b229517ed22 09a0787ca8c6 932709760b04 53a2a9572bd3 4f4fb700ef54 62bc899fff93 b450b9579448 fd36ad2009d1
store/orders-api@sha256:58c16c config f7b46c8003cd layers 7b229517ed22 09a0787ca8c6 932709760b04 53a2a9572bd3 4f4fb700ef54 d3ada14f2d90 28b26fbeb204 e568ef0d02fa
rebuild/orders-api:try3 (LF)    config 27f32a2f4297 layers 7b229517ed22 09a0787ca8c6 932709760b04 53a2a9572bd3 4f4fb700ef54 5fc0867ea4df 0368cb20fe24 225ffacca255
rebuild try4 (Linux, fresh)    config ab9c67d5a2d1 layers 7b229517ed22 09a0787ca8c6 932709760b04 53a2a9572bd3 4f4fb700ef54 d3ada14f2d90 2c7fbc9d4b67 e568ef0d02fa
rebuild try5 (Linux, fresh)    config 2b15471d7d0d layers 7b229517ed22 09a0787ca8c6 932709760b04 53a2a9572bd3 4f4fb700ef54 d3ada14f2d90 3eecddf48503 e568ef0d02fa
في المخرج أعلاه لاحظ التالي:
- الطبقات الخمس الأولى متطابقة في كل البناءات، فهي طبقات ال Base Image المثبتة بال Digest والخطوة
WORKDIR. - الطبقة السادسة، وهي
COPY requirements.txt، اختلفت في البناءين الأولين عن بناء الخط، لأنهما كانا من Clone على Windows، وGit هناك يحول نهايات الأسطر إلى CRLF، فالملف نفسه أصبح بايتات أخرى. وحتى بعد Clone دون تحويل، في البناء الثالث، بقيت مختلفة، لأن صلاحيات الملفات التي يرسلها buildx من Windows غير صلاحياتها على Linux، والصلاحيات جزء من ال Layer. وعندما أعدنا البناء على Linux، في البناءين الرابع والخامس، أصبحت الطبقة السادسةd3ada14f2d90مثل الخط تماماً، والثامنةe568ef0d02faكذلك. - الطبقة السابعة، وهي
pip install، اختلفت في كل بناء، حتى بين بناءين متتاليين على Linux.
فأخرجنا ملفات مكتبات Python من البناءين الرابع والخامس، وقارنا هاش كل ملف:
< 3c99268b142f ./psycopg/__pycache__/__init__.cpython-313.pyc
< 23e05ede011d ./psycopg/__pycache__/_acompat.cpython-313.pyc
< 5d99c8c61aa0 ./psycopg/__pycache__/_adapters_map.cpython-313.pyc
...
differing files: 86
     86 pyc
كل الاختلاف في 86 ملف .pyc، وهي ملفات Python المترجمة التي يكتبها pip بعد التثبيت. ورأس كل ملف منها يحمل افتراضياً وقت ملف المصدر، ووقت ملفات المصدر هو وقت فك الحزمة في هذا البناء بالذات، وrewrite-timestamp يعيد كتابة أوقات الملفات في ال Layer، ولكنه لا يغير البايتات داخل الملف. والحل في Python نفسها: يقول توثيق py_compile إن المتغير SOURCE_DATE_EPOCH إذا كان موجوداً يجعل الوضع الافتراضي للملفات المترجمة هو CHECKED_HASH، أي أن رأس الملف يحمل هاش ملف المصدر بدلاً من وقته. وbuildx يمرر SOURCE_DATE_EPOCH كمعامل بناء، ولكن خطوة RUN لا تراه إلا إذا أعلنته في Dockerfile، كما يشرح مشروع Reproducible Builds عن هذا المتغير، فأضفنا سطرين قبل التثبيت:
FROM python:3.13.18-alpine3.24@sha256:7984cf56ceaddebe4fefeb75d64000b9f45d8b77b11a09b24524da6cdc3af0c8
WORKDIR /srv
COPY requirements.txt .
# with SOURCE_DATE_EPOCH set, Python writes hash-based .pyc files instead of timestamp-based ones
ARG SOURCE_DATE_EPOCH
RUN pip install --no-cache-dir --root-user-action=ignore -r requirements.txt
COPY app ./app
USER nobody
EXPOSE 8080
CMD ["python", "-m", "app.server"]
ثم أصدرنا v1.3.0 من الخط، وأعدنا بناءه مرتين على Builder جديد على Linux في كل مرة، من Clone جديد للوسم:
CI v1.3.0 (run 9) linux/amd64 manifest: sha256:47711177fbcc988f12405b87b5185f934c362e9448101511d101381f66a36a28
independent rebuild 6 (fresh Linux builder): sha256:47711177fbcc988f12405b87b5185f934c362e9448101511d101381f66a36a28
independent rebuild 7 (fresh Linux builder): sha256:47711177fbcc988f12405b87b5185f934c362e9448101511d101381f66a36a28
ثلاثة بناءات مستقلة، الخط وإعادتان، أعطت ال Digest نفسه بالبايت. ولاحظ أننا نقارن Digest ال Image نفسها لمنصة linux/amd64، وليس Digest الفهرس، لأن الفهرس في بناء الخط يحمل أيضاً شهادة BuildKit، والشهادة فيها أوقات بدء البناء وانتهائه ورقم التشغيل، فهي مختلفة في كل بناء بطبيعتها، وهذا صحيح، فالشهادة تصف التشغيل وال Image هي الناتج.
إعادة البناء في البوابة: Rebuild Check
أضفنا إلى البوابة خطوة أخيرة اختيارية: إذا أعطيتها Digest إعادة بناء مستقلة للوسم نفسه، تقارنه بال Image المرشحة لمنصة linux/amd64:
# optional: compare with an independent rebuild of the same commit (REBUILT = linux/amd64 manifest digest)
if [ -n "${REBUILT:-}" ]; then
  CAND=$(docker buildx imagetools inspect "localhost:5000/${IMG#*/}" --raw | node -e 'let s="";process.stdin.on("data",d=>s+=d).on("end",()=>{const j=JSON.parse(s);console.log(j.manifests?j.manifests.find(m=>m.platform&&m.platform.os==="linux").digest:process.argv[1])})' "${IMG#*@}")
  [ "$CAND" = "$REBUILT" ] || { echo "SLSA: refuse, image $CAND differs from the independent rebuild $REBUILT"; exit 1; }
  echo "SLSA: matches the independent rebuild ($REBUILT)"
fi
ثم أعدنا المحاولة الثانية بشكل أقوى على v1.3.0: Image فيها باب خلفي، مرفوعة بالوسم v1.3.0، ومعها نسخة من شهادة الخط الحقيقية للإصدار v1.3.0، موقعة بمفتاح الخط. أي أن الشهادة نفسها صحيحة حرفاً حرفاً، ولكنها مربوطة ب Image أخرى:
# CI release v1.3.0
SLSA: accept wr-ci-registry:5000/store/orders-api@sha256:210414a442930573ea8b71606fb3b780b4f5c1361f2de94c9800d8d38e43e5ff, built by the release runner from a289f5247eff (v1.3.0)
SLSA: matches the independent rebuild (sha256:47711177fbcc988f12405b87b5185f934c362e9448101511d101381f66a36a28)
# backdoored image pushed as v1.3.0 with a signed copy of the genuine v1.3.0 provenance
SLSA: accept wr-ci-registry:5000/store/orders-api@sha256:1c396356e77de848e844ac8b43e5b621359a5ae42819ca9d57bb61525347d686, built by the release runner from a289f5247eff (v1.3.0)
SLSA: refuse, image sha256:1c396356e77de848e844ac8b43e5b621359a5ae42819ca9d57bb61525347d686 differs from the independent rebuild sha256:47711177fbcc988f12405b87b5185f934c362e9448101511d101381f66a36a28
السطر الأول من كل حالة هو السياسة، وقد قبلت الاثنين، لأن الشهادة في الحالتين تقول الشيء نفسه وموقعة بالمفتاح نفسه. والسطر الثاني هو إعادة البناء، وقد قبلت الإصدار الحقيقي ورفضت ال Image ذات الباب الخلفي، لأنها لا تسأل عن الشهادة أصلاً، وإنما عن البايتات. والصورة التالية تجمع الحالات السبع:
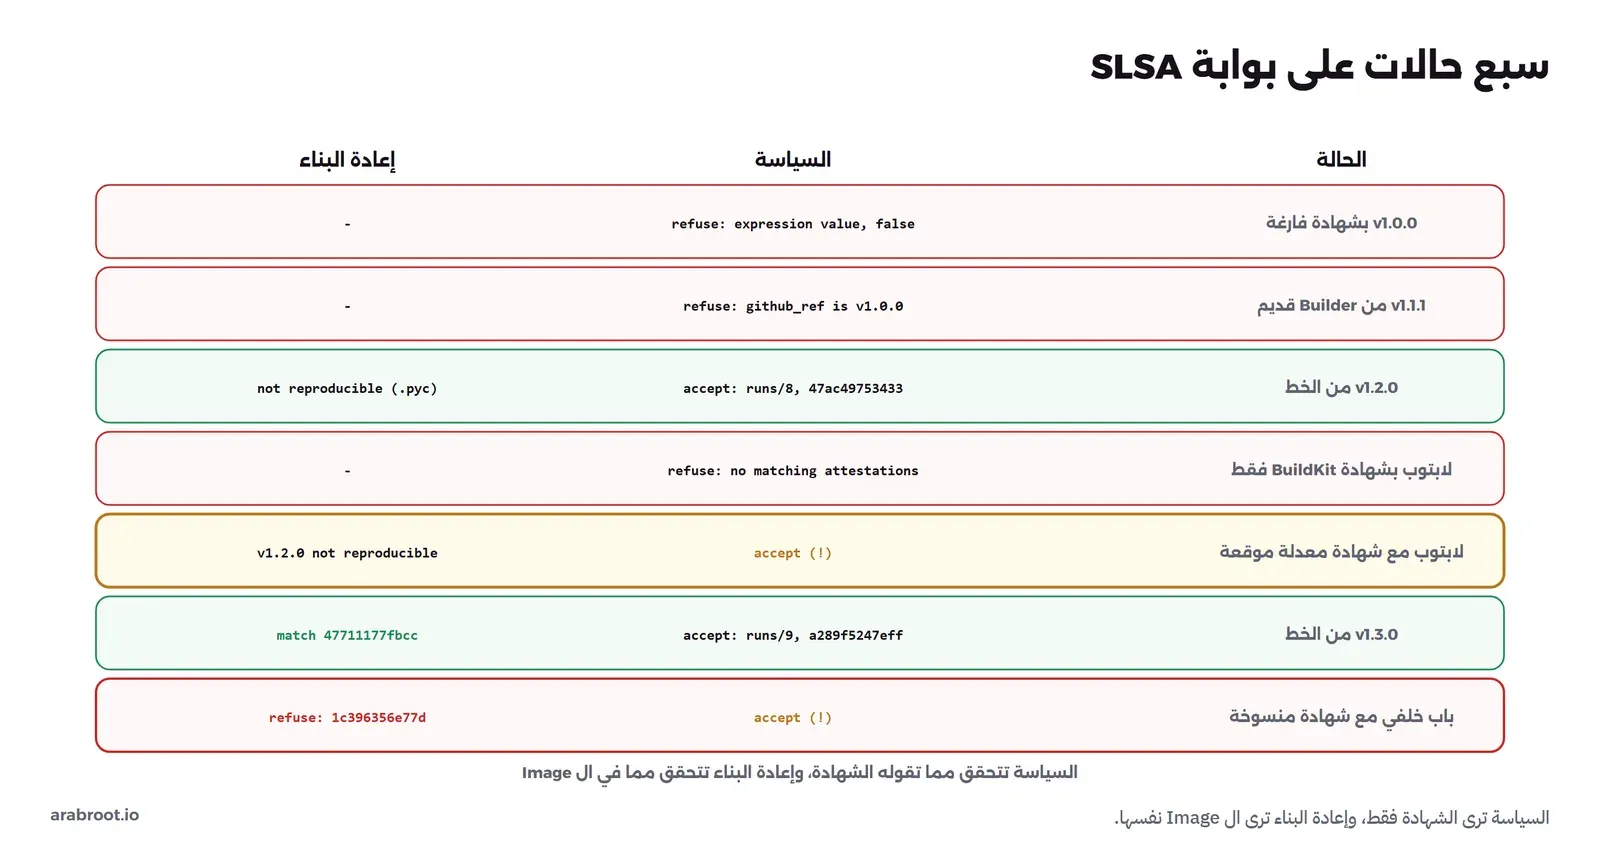
وإعادة البناء ليست مجانية: تحتاج جهاز بناء ثانياً لا يتحكم فيه من يتحكم في الخط، وتحتاج بناء قابلاً للتكرار، ورأيت كم تفصيلاً صغيراً يمنع ذلك، والبناء الذي ينزل من الإنترنت أثناء RUN، مثل pip install دون ملف قفل بالهاشات، قد يحصل في إعادة البناء على ملف آخر إذا تغير شيء في السجل العام بين البناءين. لذلك الطريقة العملية لفريق صغير هي أن تعيد البناء لإصدارات الإنتاج فقط، على Runner منفصل يملكه شخص آخر، وأن تعتبر الفرق في ال Digest حادثة تحقق فيها، لا فشلاً عادياً تعيد بعده التشغيل.
توقيع خارج الخط: Separate Signer
إذا جمعنا ما تعلمناه في هذا المقال، فالتصميم الذي يقترب من L3 على Gitea دون أن نغير Gitea نفسه يبدو كما يلي: خدمة توقيع صغيرة منفصلة، على جهاز آخر غير أجهزة الخطوط، تملك وحدها مفتاح توقيع الشهادات في خدمة إدارة المفاتيح، ولا يملك الخط أي مفتاح توقيع. وعندما يكتمل تشغيل إصدار على وسم محمي، يصلها ذلك من Gitea عبر Webhook، فتأخذ من Gitea ال Commit الذي يشير إليه الوسم، وتعيد البناء بنفسها على Builder تملكه، وتقارن ال Digest الذي حصلت عليه بال Image التي رفعها الخط، فإذا تطابقا وقعت هي شهادة البناء، بهويتها هي كمنفذ، وإذا لم يتطابقا رفضت ونبهت. والبوابة لا تثق إلا بمفتاح هذه الخدمة.
وفي هذا التصميم لا يستطيع من يكتب ملف الخط أن يزور الشهادة، لأنه لا يصل إلى مفتاحها، ولا أن يمرر Image مختلفة، لأن الخدمة تبني بنفسها وتقارن، وهذه هي الطريقة التي تذكرها المواصفة في وصف L2: «إعادة بناء قابلة للتكرار بعد البناء الأصلي». وهذه الخدمة برنامج مستقل بصلاحيات وحماية خاصة به، وليست خطوة في ملف خط، وكل أجزائها رأيناها تعمل في المختبر: الوسم المحمي، وال Commit من Gitea، وإعادة البناء على Builder جديد، والمقارنة، والتوقيع. والتحدي الحقيقي فيها هو ما رأيناه في قسم إعادة البناء: إذا لم يكن البناء قابلاً للتكرار، فالخدمة سوف ترفض كل إصدار، ولذلك لا تبدأ بها قبل أن تصل خطوطك إلى Digest واحد من بناءين مستقلين.
من أين يبدأ فريق صغير؟ Adoption Path
قد يبدو كل هذا كثيراً، ولكن المستويات صممت لتصعد عليها درجة درجة، وكل درجة لها فائدة وحدها:
- شهادة بناء من الخط لكل إصدار، أي L1. خيار واحد في
docker buildx build، ولا يكلف شيئاً، ويعطيك فوراً إجابة سؤال «من أي Commit هذه ال Image؟» ويكشف أخطاء مثل Base Image بوسم متحرك. - توقيع الشهادة في خط الإصدار على وسوم محمية، وبوابة بسياسة تأخذ ال Commit من مصدر مستقل، وهذا قريب من L2 عملياً، ويحمي من كل من لا يملك سر الخط، وهو ما رفض اللابتوب وال Builder القديم والشهادة الفارغة.
- بناء قابل للتكرار للإصدارات، وإعادة بناء مستقلة على Runner منفصل، وهذا ما كشف التزوير ممن يملك المفتاح.
- توقيع الشهادة خارج متناول خطوات البناء، أي L3، وهذا يحتاج تغييراً في منصة البناء نفسها، مثل خدمة توقيع منفصلة تملك المفتاح وتراقب البناء، أو منصة تدعمه أصلاً، ولا تصل إليه بملف خط.
وتذكر أن مسار المصدر في SLSA 1.2 يغطي نصف القصة الآخر: إذا استطاع أحد أن يدفع Commit إلى الفرع الرئيسي دون مراجعة، فالبناء الصحيح من ال Commit الخطأ لا يفيدك. والمواصفة تبدأ متطلبات المصدر من إدارة الكود في نظام إدارة نسخ، وتصل إلى مراجعة شخصين لكل تغيير في الفروع المحمية، كما في متطلبات مسار المصدر، وقد شرحنا جزءاً منه في توقيع ال Commits.
قائمة المكونات أم شهادة البناء؟ SBOM and Provenance
بعد هذا المقال والمقال السابق قد يسأل أحد الفريق: هل نحتاج الاثنين؟ والإجابة نعم، لأنهما يجيبان عن سؤالين مختلفين، ونقص أحدهما يظهر في الآخر. فقائمة المكونات تقول ما في ال Image: كل حزمة تعرفها الأداة بإصدارها ورخصتها، وتنفعك يوم تظهر ثغرة في مكتبة، ولا تعرف شيئاً عن الطريقة التي وصلت بها هذه الحزم، ورأينا أنها لم تر ملف الباب الخلفي لأنه ليس حزمة. وشهادة البناء تقول كيف صنعت ال Image: من أي Commit، وبأي Base Image، على أي منفذ، وبأي خطوات، ولا تعرف كل ما نزل أثناء البناء، وقالت ذلك بنفسها في الحقل resolvedDependencies: false. فالقائمة تكمل الشهادة في ما نزل من الحزم، والشهادة تكمل القائمة في مصدر كل شيء. وفي التحقيق بعد حادثة تحتاج الاثنين معاً، فإذا ظهرت ثغرة في مكتبة، فالقائمة تقول لك أي الإصدارات فيها المكتبة، والشهادة تقول لك من أي Commit بني كل إصدار منها، فتعرف أين تصلح.
وفي الخط نفسه يمكن أن يخرجا معاً، فـ BuildKit يولد القائمة بالخيار --sbom=true والشهادة بالخيار --provenance، ويوقعهما خط الإصدار بالمفتاح نفسه بشهادتين من نوعين مختلفين، والبوابة تتحقق من الاثنين: السياسة على القائمة كما في المقال السابق، والسياسة على الشهادة كما هنا، ثم إعادة البناء إذا كانت ممكنة.
ماذا تفعل عندما ترفض البوابة؟ Incident Handling
البوابة التي ترفض بلا خطة تتحول إلى بوابة يتجاوزها الناس، لذلك قرر الفريق مسبقاً ما يحدث لكل نوع من الرفض. فرفض لأن الشهادة غير موقعة أو غير موجودة معناه أن ال Image لم تأت من خط الإصدار، وهذا يحقق فيه فوراً، لأن أحداً رفع Image بوسم إصدار من خارج الخط، فيبدأ التحقيق بسجل الرفع في ال Registry: من رفعها ومن أي عنوان. ورفض لأن حقلاً في الشهادة لا يطابق، مثل الوسم أو ال Commit، معناه غالباً خطأ في الخط كما حدث مع ال Builder القديم، فيصلح الخط ويعاد الإصدار، ولا يقبل أحد استثناء يدوياً، لأن الاستثناء اليدوي هو بالضبط ما يبحث عنه المهاجم. ورفض لأن إعادة البناء لا تطابق هو الأخطر، لأن الشهادة صحيحة والتوقيع صحيح وال Image مختلفة، وهذا يعني أن أحد الأمرين حدث: البناء غير قابل للتكرار لسبب جديد، مثل حزمة تغيرت في PyPI، أو أن ال Image ليست ما بناه الخط، وفي الحالتين لا تنشر، وتقارن الطبقات كما فعلنا لتعرف أيهما.
وفي كل حالة يكتب الرفض في نظام التنبيهات، مع ال Digest والوسم والسبب، لأن رفضاً واحداً لا يراه أحد قد يكون أول علامة على حادثة. وتذكر أن البوابة نفسها هدف، فمن يستطيع أن يغير سياستها أو قائمة المفاتيح العامة التي تقبلها يستطيع أن يمرر أي شيء، لذلك هذه الملفات في مستودع محمي، ويراجع كل تغيير فيها شخص غير من كتبه.
كم كلف هذا؟ Cost
مدة مهمة الإصدار في المختبر كانت بين 41 و50 ثانية في التشغيلات الكاملة، وفيها إنشاء Builder جديد وتشغيله، والبناء، وطلب الشهادة من ال Registry، والتوقيع الذي استغرق ثانية أو ثانيتين، وحذف ال Builder الذي استغرق 3 ثوان. أي أن الشهادة والتوقيع نفسهما لا يكلفان شيئاً يذكر، والتكلفة الحقيقية في أمرين. الأول أن ال Builder الجديد لكل تشغيل لا يحمل ذاكرة البناء Cache من التشغيل السابق، فكل إصدار يبني من البداية، وهذا مقبول في خط إصدار يعمل مرات قليلة في الأسبوع، وغير مقبول في خط اختبار يعمل مع كل دفع، لذلك اجعل الصرامة لخط الإصدار وحده. والثاني إعادة البناء المستقلة، فهي بناء كامل ثان على جهاز ثان، وتحتاج أن يكون البناء قابلاً للتكرار، ورأيت أن ذلك احتاج منا أربعة إصلاحات في Dockerfile والبيئة، وكل لغة وأداة بناء لها تفاصيلها، مثل ملفات JAR في Java التي تحمل أوقاتاً، أو ملفات تنفيذية تحمل مسار البناء، وقد شرحنا بعضها في أدوات البناء Build Tools.
من المختبر إلى الإنتاج: Production Setup
- Builder جديد لكل تشغيل، ويحذف بعده، وRunner للإصدار وحده لا تعمل عليه طلبات الدمج ولا الفروع.
- Base Image بال Digest في Dockerfile، وملفات قفل بالهاشات لكل ما ينزل أثناء البناء، حتى تكون الشهادة كاملة قدر الإمكان، وإعادة البناء ممكنة.
SOURCE_DATE_EPOCHمن وقت ال Commit، وrewrite-timestamp، وإعلانARG SOURCE_DATE_EPOCHقبل خطوات RUN التي تكتب ملفات فيها أوقات، وجرب ذلك بلغتك، لأن كل لغة لها ملفاتها التي تحمل الوقت.- مفتاح توقيع الشهادة في خدمة إدارة مفاتيح كما في المقال السابق، بتوكن قصير العمر، وتوثيق صريح لمن يستطيع الوصول إليه، لأن هذا ما يحدد مستواك فعلاً.
- البوابة تأخذ ال Commit من منصة الكود، والوسم المحمي، وال Base Image المعتمدة، وترفض أي شهادة ينقصها حقل.
- الشهادات تحفظ بجانب ال Images ولا تحذف معها في سياسات التنظيف، لأنك سوف تحتاجها يوم تحقق في حادثة بعد أشهر، وقد شرحنا سياسات التنظيف في مقال مستودع الحزم الداخلي مع Nexus.
أخطاء شائعة Common Mistakes
- الاكتفاء بوجود شهادة موقعة: شهادتنا الأولى كانت فارغة وموقعة، والتحقق نجح.
- نوع شهادة لا يطابق محتواها: Cosign يسقط الحقول غير المعروفة بصمت.
- Builder يبقى بين التشغيلات: يحمل سياق تشغيل سابق إلى شهادات لاحقة.
- أخذ ال Commit المتوقع من الشهادة نفسها: الشهادة تقول ما يكتبه البناء، والمصدر المستقل هو منصة الكود.
- الثقة في
builder.id: قيمة نصية كتبها الخط، وكتبها اللابتوب أيضاً. - اعتبار L2 حماية من المطلعين: من يملك سر التوقيع يكتب الشهادة التي يريدها.
- مقارنة Digest الفهرس في إعادة البناء: الشهادة داخله تختلف دائماً، قارن Image المنصة.
- إعادة البناء على نظام آخر: نهايات الأسطر وصلاحيات الملفات جزء من ال Layer.
- ملفات
.pycبالوقت: 86 ملفاً منعت التكرار حتى أعلناSOURCE_DATE_EPOCH. - بناء ينزل من الإنترنت دون هاشات: الشهادة تقول إنها لا تعرف ما نزل، وإعادة البناء قد تنزل غيره.
قائمة تحقق Checklist
| قبل أن تقول إن إصداراتك قابلة للتحقق | كيف تتحقق |
|---|---|
| كل إصدار معه شهادة SLSA v1 | الشهادة فيها buildDefinition وrunDetails وليست فارغة |
| الشهادة موقعة ومربوطة بال Digest | verify-attestation --type slsaprovenance1 ينجح على Digest الإصدار فقط |
| البوابة تقرأ الحقول | شهادة فارغة أو من وسم آخر ترفض |
| ال Commit من مصدر مستقل | البوابة تسأل منصة الكود عن الوسم المحمي |
| Builder جديد لكل تشغيل | github_ref في الشهادة يطابق الوسم في كل إصدار |
| ال Base Image بال Digest | يظهر في resolvedDependencies ويطابق القائمة المعتمدة |
| البناء قابل للتكرار | إعادتان على Builder جديد تعطيان Digest الخط نفسه |
| إعادة بناء مستقلة للإنتاج | Runner منفصل يملكه شخص آخر، والفرق حادثة |
| تعرف مستواك الحقيقي | من يستطيع أن يصل إلى مفتاح توقيع الشهادة؟ |
إزالة التجربة Cleanup
docker compose --env-file sl.env --profile runner down -v
docker buildx rm --force wr-ci-rebuild
docker rmi wr-ci-job:1 gitea/gitea:28.3.0 gitea/runner:5.3.0 docker:29.8.2-cli registry:3.1.2 ghcr.io/sigstore/cosign/cosign:v3.1.4
الخلاصة Summary
وصلنا لنهاية الموضوع، وأهم ما فيه:
- التوقيع يقول من وقع، والشهادة تقول كيف بني، وSLSA يرتب الثقة بالشهادة بسؤال واحد: من يستطيع أن يكتب شهادة غير صحيحة؟
- BuildKit يولد شهادة SLSA v1 غنية بخيار واحد، فيها ال Commit والمستودع وال Base Image بال Digest وخطوات البناء، وتقول بنفسها إنها لا تعرف ما ينزله pip.
- أول شهادة موقعة كانت فارغة لأن ملف البيانات بصيغة v0.2، وشهادات أخرى حملت وسماً قديماً لأن Builder واحد بقي من التشغيل الأول، وكلا الخطأين لم يظهر في أي رسالة.
- البوابة بسياسة Rego تأخذ ال Commit من Gitea رفضت الشهادة الفارغة والوسم الخاطئ والشهادة غير الموقعة من لابتوب.
- من يملك مفتاح الخط وقع شهادة مزورة فقبلتها السياسة، وهذا هو الفرق بين L2 وL3: مفتاح الشهادة يجب ألا تصل إليه خطوات البناء.
- بعد إصلاح نهايات الأسطر والصلاحيات وملفات
.pyc، أعطت ثلاثة بناءات مستقلة Digest واحداً، وإعادة البناء هي التي رفضت Image الباب الخلفي ذات الشهادة الصحيحة. - الطريق إلى L3 على Gitea هو خدمة توقيع منفصلة تملك المفتاح وحدها، وتعيد البناء بنفسها، وتوقع فقط عندما يطابق ما بنته ما رفعه الخط.
وفي المقال التالي في المرحلة بإذن الله نجمع كل ما في هذه المرحلة في خط واحد: الأسرار، والفحوص، وقائمة المكونات، والتوقيع، والشهادة. والمقالات المرتبطة بهذا المقال:
 دليلأمن سلسلة التوريد البرمجية Software Supply Chain للمبتدئينكل ما بين كود غيرك وسيرفرك قد يحمل كود المهاجم، وهنا تعرف التهديدات الحقيقية بحوادث موثقة والدفاع المناسب لكل حلقة.
 دليلتوقيع ال Commits بمفاتيح SSH أو GPG: من كتب الكود فعلاً؟اسم الكاتب في Git يكتبه أي شخص، فكيف تعرف من كتب الكود؟ نوقع ال Commits بمفاتيح SSH وGPG، ونوثقها في Gitea ونفرضها على main، ونرى ماذا يثبت التوقيع وماذا لا يثبت.
 دليلفحص ال Docker Images وملفات البنية ككود IaCماذا يرى فاحص الثغرات داخل ال Docker Image وما الذي يفوته، وكيف تختار Base Image أصغر وتجعل الفحص بوابة في خط CI.
 دليلSCA: كيف تجد الثغرات المعروفة في مكتبات مشروعككيف تجد أداة فحص الاعتماديات SCA المكتبات المصابة في مشروعك، ولماذا تختلف نتائج الأدوات، وكيف تبقي مكتباتك محدثة.
 دليلGitea Actions: تشغيل CI/CD وبناء Docker Images على سيرفركاجعل سيرفرك يختبر الكود ويبني Docker Images تلقائياً مع كل push، دون أن يخرج كودك أو أسرارك إلى خدمة CI خارجية.
 دليلإدارة الأسرار Secrets Manager: OpenBao أم Infisical؟نشغل OpenBao ثم Infisical على المسار نفسه، من هوية التطبيق إلى كلمات مرور تنتهي وحدها وسجل يقول من قرأ السر، ونرى ما تعطيه كل أداة دون رخصة.
سجل التحديثات Changelog
- نوفمبر 2026: كتابة المقال وتنفيذ المختبر على Gitea 28.3.0 مع Gitea Runner 5.3.0، وImage مهام من docker:29.8.2-cli (buildx 0.37.2) مع Cosign 3.1.4، وBuildKit v0.34.2 بخلفية docker-container، وregistry:3.1.2، وتطبيق على python:3.13.18-alpine3.24 بال Digest، على Docker Engine 29.8.0.


