


في صباح يوم عادي فشلت كل خطوط الفريق في وقت واحد، ولم يغير أحد شيئاً في الكود. كان السبب أن سيرفر الخطوط يسحب كل مرة Base Images من Docker Hub ومكتبات Python من PyPI ومكتبات JavaScript من npm، وكلها من الإنترنت مباشرة، وفي ذلك الصباح كان الاتصال بالخارج متقطعاً، فأصبح كل مطور ينتظر خطاً يفشل في خطوة pip install برسالة لا علاقة لها بكوده. وبعد أسبوع جاء سؤال آخر من المسؤول عن الأمن: «ما الحزم التي دخلت إلى سيرفراتنا هذا الشهر؟ ومن أين؟»، ولم يكن عند أحد إجابة، لأن كل جهاز وكل خط يسحب من الإنترنت بنفسه. ثم جاء طلب ثالث من فريق المنتج: مكتبة صغيرة يستخدمها تطبيقان، ويريد الفريق أن ينشرها داخلياً فقط دون أن ترفع إلى npm العام.
والحل الذي تصل إليه أغلب الفرق لهذه الطلبات الثلاثة شيء واحد: مستودع داخلي للحزم والملفات الناتجة Artifact Repository، يقف بين الخطوط والإنترنت، فيحفظ نسخة من كل حزمة عامة طلبها أحد، ويستضيف حزم الشركة الخاصة، ويعطي الخطوط عنواناً واحداً لكل صيغة. وأشهر هذه الأدوات Nexus Repository من Sonatype. وقد ذكرنا الفكرة باختصار في أمن سلسلة التوريد البرمجية عند الحديث عن الخلط بين الحزم الداخلية والعامة، وفي هذا المقال نبنيها كاملة على جهازك بـ Nexus Repository Community Edition بالإصدار 3.98.0، ونقيس ما يوفره فعلاً، ونجرب ما يحدث عندما ينقطع الإنترنت ثم يعود. وسوف نناقش في هذا المقال ما يلي:
- لماذا تحتاج الفرق إلى مستودع داخلي للحزم، والفرق بين المستودع الوكيل Proxy والمستضاف Hosted والمجموعة Group.
- ما الذي تحصل عليه في النسخة المجانية Community Edition وما حدودها، بما فيها شرط Telemetry الذي يغفل عنه كثيرون.
- تثبيت Nexus في Docker، ورسائل الخطأ الحقيقية في الطريق: الاتفاقية EULA، وترميز النص، وإعداد الذاكرة.
- مستودعات npm وPyPI وDocker بالواجهة البرمجية REST API، وحسابات بأقل صلاحية للخطوط وللنشر.
- قياس الزمن مع الكاش ودونه في الصيغ الثلاث، وما الذي وفره الكاش وما الذي لم يوفره.
- تجربة الخلط بين الحزم Dependency Confusion داخل Nexus نفسه، والحل بالنطاقات Scopes وقواعد التوجيه Routing Rules.
- ماذا حدث عندما انقطع الإنترنت ثم عاد، والبدائل المفتوحة، وقائمة تحقق.
لماذا مستودع داخلي للحزم؟ Artifact Repository
الطريقة البسيطة التي تبدأ بها كل الفرق أن كل خط يسحب من المصادر العامة مباشرة، وهذا يعمل جيداً حتى يكبر الفريق، ثم تظهر فيه أربع مشاكل. الأولى التوفر Availability: نجاح كل خط يعتمد على أن يكون npm وPyPI وDocker Hub والاتصال بها كلها تعمل في اللحظة نفسها، وأي واحد منها يفشل يوقف كل الفرق. والثانية الحدود Rate Limits: فـ Docker Hub مثلاً يسمح للمستخدم غير المسجل بـ 100 عملية سحب كل 6 ساعات لكل عنوان IPv4، وللحساب الشخصي المجاني 200، كما في صفحة حدود الاستخدام، وسيرفر خطوط تعمل عليه ثلاثة فرق قد يصل إلى هذا الرقم في ساعة. والثالثة المعرفة: لا يوجد مكان واحد تسأله عن الحزم التي دخلت إلى الشركة وإصداراتها. والرابعة الحزم الداخلية: إما أن ترفعها إلى مستودع عام وهذا غير مقبول، وإما أن تثبتها من Git مباشرة وهذا يلغي إدارة الإصدارات.
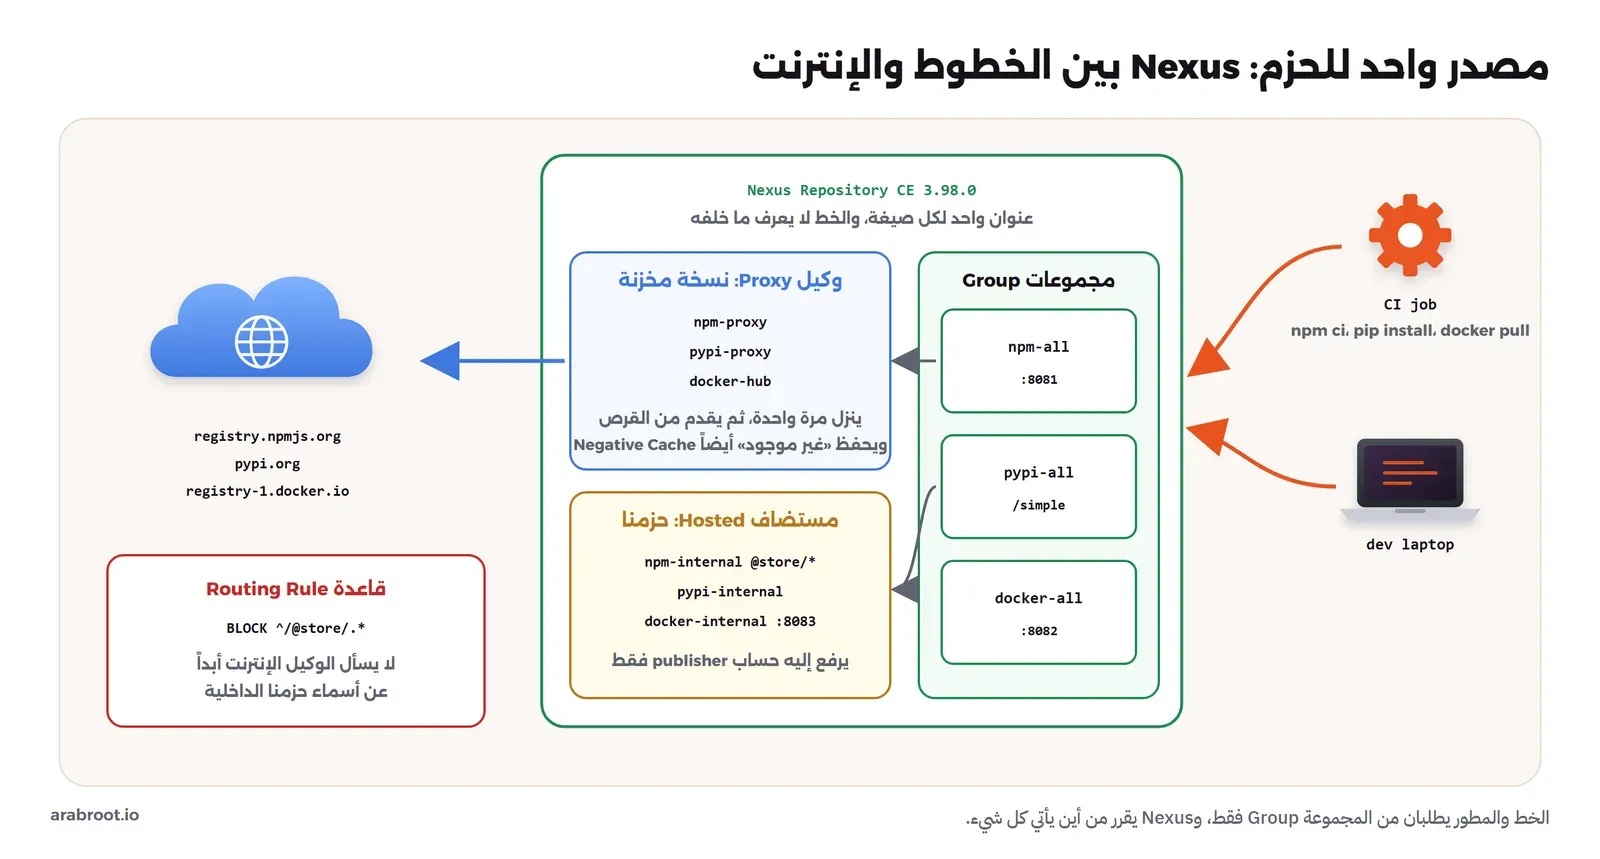
والطريقة الثانية أن تحل كل مشكلة بأداة: مرآة Docker Hub بـ Distribution كما في مقال سلسلة التوريد، وVerdaccio لـ npm، وdevpi لـ Python، وهذا حل صحيح لفريق صغير يستخدم صيغة أو اثنتين، ولكن مع كل صيغة جديدة تأتي خدمة جديدة بصلاحياتها ونسخها الاحتياطية. والطريقة التي تختارها الفرق الأكبر هي مستودع واحد متعدد الصيغ، وفيه ثلاثة أنواع من المستودعات تفهمها مرة واحدة وتنطبق على كل صيغة:
- المستودع الوكيل Proxy Repository: يشير إلى مصدر عام مثل
registry.npmjs.org، وعندما يطلب منه أحد حزمة لا يملكها يطلبها من المصدر ويحفظها، ثم يقدمها من القرص في كل طلب بعده. وهو يحفظ أيضاً «غير موجود» لفترة، وهذا ما يسمى الكاش السلبي Negative Cache، حتى لا يسأل المصدر كل مرة عن اسم خاطئ. - المستودع المستضاف Hosted Repository: حزمك أنت، ترفعها إليه من خط النشر، ولا علاقة له بالإنترنت.
- المجموعة Group Repository: عنوان واحد يجمع أكثر من مستودع بترتيب محدد، فيطلب الخط من المجموعة فقط، والمجموعة تبحث في أعضائها.
والصورة التالية تبين ما بنيناه في المختبر بهذه الأنواع الثلاثة لكل صيغة:
ما الذي تحصل عليه مجاناً؟ Community Edition
قبل التثبيت يجب أن تعرف ما الذي تثبته، لأن ترخيص Nexus تغير أكثر من مرة. الكود المفتوح المنشور في مستودع nexus-public برخصة EPL-1.0، وقد ذكرنا في مقال سلسلة التوريد أن ملف README فيه يقول إنه يدعم صيغ Maven وRaw وAPT فقط. أما npm وPyPI وDocker وغيرها فهي في نسخة Community Edition المجانية التي تنزل جاهزة، وهي ما تحصل عليه في Image الرسمية sonatype/nexus3، وليست مفتوحة المصدر. ولها حدود يذكرها دليل بدء Community Edition: حتى 40,000 مكون Component في كل المستودعات، و100,000 طلب في اليوم، وإذا تجاوزت الحدين توقفت إضافة المكونات الجديدة حتى يعود الاستخدام تحتهما. وهذا الرقم ظهر لنا في لوحة Nexus نفسها بعد التجارب: 97 من 40,000.
وهناك شرط ثان لم نجده إلا في معالج الإعداد عند أول دخول: يرفع Nexus مرة في اليوم مجموعة محدودة من بيانات الاستخدام إلى Sonatype، وهذا هو المعالج كما عرضه علينا بنصه:
Required base telemetry

Once a day, Nexus Repository uploads a limited set of usage and product health data to help Sonatype provide better support, improve product quality, and review license usage. Nexus Repository records the outcome of each upload attempt.

Last received: Never
We haven't received telemetry from this instance yet. Check Repository Health Check, then review the Baseline Telemetry status again in 24 hours.

If telemetry cannot be sent for 30 consecutive days, the instance will enter read-only mode until connectivity is restored or an exemption is approved. If your environment cannot send telemetry, please contact Sonatype Support.

I understand this requirement and its impact.
أي أن النسخة المجانية إذا لم تستطع أن ترسل هذه البيانات 30 يوماً متتالية تصبح للقراءة فقط، وتقول ملاحظات الإصدار 3.98.0 إن هذه المهلة أصبحت 30 يوماً بعد أن كانت 10 أيام. وهذا يغير القرار كله في جهة تشغل بيئة معزولة عن الإنترنت، أو جهة يجب أن تبقى بياناتها داخل المملكة وتحتاج موافقة على كل ما يخرج من شبكتها، لأن الأداة التي تشتريها لتعمل عند انقطاع الإنترنت تتوقف عن قبول الحزم الجديدة إذا طال الانقطاع. لذلك اقرأ هذا الشرط مع المسؤول عن الأمن قبل أن تعتمد النسخة المجانية، وإذا كانت بيئتك معزولة فإما نسخة مدفوعة باتفاق واضح، وإما بديل مفتوح من البدائل التي سوف نذكرها في آخر المقال.
تثبيت Nexus في Docker: Installation
كل ما في المختبر يبدأ اسمه بـ wr-ci-، والمنافذ على 127.0.0.1 فقط، وهذا ملف Compose بشكله النهائي:
name: wr-ci
services:
  nexus:
    image: sonatype/nexus3:3.98.0
    container_name: wr-ci-nexus
    environment:
      # small lab heap; Sonatype's sizing guide asks for more in production
      INSTALL4J_ADD_VM_PARAMS: "-Xms1g -Xmx1g -XX:MaxDirectMemorySize=1g -Djava.util.prefs.userRoot=/nexus-data/javaprefs"
    volumes:
      - wr-ci-nexus-data:/nexus-data
    ports:
      - "127.0.0.1:8081:8081"   # UI, REST API, npm and PyPI repositories
      - "127.0.0.1:8082:8082"   # Docker group connector
      - "127.0.0.1:8083:8083"   # Docker hosted connector (push)
    networks: [wr-ci-net]
networks:
  wr-ci-net:
    name: wr-ci-net
volumes:
  wr-ci-nexus-data:
    name: wr-ci-nexus-data
في الإعداد أعلاه لاحظ التالي:
- حجم ال Image على القرص 1.81 جيجابايت، فهي برنامج Java كامل، وبدأ Nexus في المرة الأولى بعد 88 ثانية، وكان يأخذ من الذاكرة بين 1.24 و1.35 جيجابايت في المختبر مع ذاكرة Java محددة بجيجابايت واحد. وهذه أرقام مختبر صغير، أما الإنتاج فيحتاج أكثر بحسب عدد المستودعات والطلبات.
- كل البيانات في Volume واحد هو
/nexus-data: قاعدة البيانات والإعدادات والملفات نفسها في مخزن الملفات Blob Store، وهذا المجلد هو ما تأخذ منه النسخة الاحتياطية. - Docker لا يعمل في Nexus بالمسارات مثل npm وPyPI، وإنما يحتاج كل مستودع Docker إلى منفذ خاص يسمى Connector، فجعلنا 8082 للمجموعة التي يسحب منها الجميع، و8083 للمستودع المستضاف الذي يرفع إليه خط النشر وحده.
تحذير عند البدء: INSTALL4J_ADD_VM_PARAMS
في أول تشغيل كتبنا في هذا المتغير إعدادات الذاكرة فقط، فظهرت في السجل هذه التحذيرات:
2026-11-05 10:46:15,838+0000 WARN  [main] *SYSTEM java.util.prefs - Couldn't create user preferences directory. User preferences are unusable.
2026-11-05 10:46:15,839+0000 WARN  [main] *SYSTEM java.util.prefs - java.io.IOException: No such file or directory
2026-11-05 10:46:47,387+0000 WARN  [Timer-0] *SYSTEM java.util.prefs - Could not lock User prefs.  Unix error code 2.
2026-11-05 10:46:47,388+0000 WARN  [Timer-0] *SYSTEM java.util.prefs - Couldn't flush user prefs: java.util.prefs.BackingStoreException: Couldn't get file lock.
والسبب أن ال Image الرسمية تضع في المتغير نفسه قيمة افتراضية هي -Djava.util.prefs.userRoot=/nexus-data/javaprefs، كما يظهر في docker inspect، وعندما كتبنا المتغير من جديد حذفنا هذه القيمة دون أن ننتبه، فبحث Java عن مجلد التفضيلات في مكان غير موجود. والدرس العام هنا أن متغيرات البيئة في Image جاهزة قد تحمل قيماً تحتاجها، فاقرأها بـ docker inspect قبل أن تكتب فوقها، وأضف قيمتك إلى القيمة الأصلية بدلاً من أن تستبدلها.
الاتفاقية قبل أي تنزيل: EULA
بعد البدء أخذنا كلمة مرور المسؤول المؤقتة من الملف /nexus-data/admin.password وغيرناها بالواجهة البرمجية، ثم أنشأنا مستودع npm وكيلاً وطلبنا منه حزمة. فرجعت بيانات الحزمة Metadata بنجاح، ولكن الملف نفسه رفض:
HTTP/1.1 403 Forbidden
Server: Nexus/3.98.0-07 (COMMUNITY)
Content-Type: text/plain
Content-Length: 192

You must accept the End User License Agreement (EULA) through the onboarding wizard or REST API before proceeding. See https://links.sonatype.com/products/nxrm3/docs/ce-onboarding for details.
وهذا ما يقوله دليل البدء أيضاً: يجب قبول الاتفاقية من الواجهة أو من الواجهة البرمجية قبل أن يستطيع المستخدمون تنزيل أي مكون أو رفعه. والطريقة البرمجية أن تطلب GET /service/rest/v1/system/eula، فيرجع لك نص الإقرار ومعه "accepted": false، ثم ترسل النص نفسه بالقيمة true. وهنا ظهرت مشكلة لا علاقة لها بـ Nexus، فعندما أرسلناه بـ curl من Git Bash على Windows رفض:
[ {
  "id" : "disclaimer",
  "message" : "Invalid UTF-8 start byte 0x91"
} ]
النص فيه علامات اقتباس منحنية مثل ‘accepted:false’، وفي طريقها من الطرفية إلى curl تحولت إلى ترميز Windows القديم بدلاً من UTF-8، والبايت 0x91 هو علامة الاقتباس المنحنية في ذلك الترميز. وNexus يقارن النص حرفاً بحرف، فأي تغيير فيه يعني أنك لم توافق على النص نفسه. فأرسلناه من سكربت Node يقرأ النص ويعيده كما هو بـ UTF-8، فرجع 204، وأصبح تنزيل الملفات يعمل. وإذا كتبت سكربت إعداد لـ Nexus فلا تنسخ نص الإقرار يدوياً إلى السكربت، وإنما اقرأه من الواجهة البرمجية وأعده كما جاء.
المستودعات بالواجهة البرمجية: REST API
الإعداد من الواجهة الرسومية سهل لمستودع واحد، ولكن تسعة مستودعات وأدوار ومستخدمين وقاعدة توجيه بالفأرة إعداد لا يستطيع أحد أن يعيده بعد سنة، لذلك كتبناها كلها في سكربت واحد بالواجهة البرمجية الموثقة في توثيق إدارة المستودعات. وهذا الجزء الخاص بـ npm، والباقي على النمط نفسه لـ PyPI وDocker:
N=http://127.0.0.1:8081/service/rest/v1
cr() { curl -s -u "admin:$NX_PASS" -H 'Content-Type: application/json' -X POST "$N/$1" -d "$2" -w " $1 %{http_code}\n" -o /dev/null; }
ST='"storage":{"blobStoreName":"default","strictContentTypeValidation":true}'
PX='"negativeCache":{"enabled":true,"timeToLive":1440},"httpClient":{"blocked":false,"autoBlock":true}'
cr repositories/npm/proxy  "{\"name\":\"npm-proxy\",\"online\":true,$ST,\"proxy\":{\"remoteUrl\":\"https://registry.npmjs.org\",\"contentMaxAge\":1440,\"metadataMaxAge\":1440},$PX}"
cr repositories/npm/hosted "{\"name\":\"npm-internal\",\"online\":true,\"storage\":{\"blobStoreName\":\"default\",\"strictContentTypeValidation\":true,\"writePolicy\":\"allow_once\"}}"
cr repositories/npm/group  "{\"name\":\"npm-all\",\"online\":true,$ST,\"group\":{\"memberNames\":[\"npm-internal\",\"npm-proxy\"]}}"
في الإعداد أعلاه لاحظ التالي:
contentMaxAgeوmetadataMaxAgeبالدقائق، و1440 تعني يوماً، أي أن Nexus لا يسأل npm عن قائمة إصدارات حزمة طلبها قبل أقل من يوم، فإذا صدر إصدار جديد قبل ساعة فلن يراه فريقك حتى تنتهي المدة، وهذا قرار بين حداثة القائمة وعدد الطلبات للخارج.negativeCacheيحفظ «غير موجود» يوماً كاملاً أيضاً، وسوف نرى أثره عند الانقطاع.autoBlockيجعل Nexus يتوقف مؤقتاً عن سؤال المصدر إذا تكرر فشله، حتى لا تنتظر كل الطلبات مهلة الاتصال.writePolicy: allow_onceفي المستودع المستضاف تعني أن الإصدار ينشر مرة واحدة ولا يستبدل، فإذا نشر أحد1.2.0فلن يستطيع أحد أن يرفع ملفاً آخر بالإصدار نفسه، وهذا ما تريده لأن الإصدار الذي يتغير بعد نشره يلغي فكرة الإصدارات كلها. أما مستودع Docker المستضاف فجعلناهallowلأن الوسوم مثلlatestتنقل.- ترتيب الأعضاء في المجموعة مهم:
npm-internalأولاً ثمnpm-proxy، وسوف نرى بعد قليل أن هذا الترتيب لا يكفي وحده.
ثم أنشأنا دورين وحسابين بدلاً من استخدام حساب المسؤول أو السماح للمجهول Anonymous: الدور ci-read يقرأ ويتصفح المجموعات الثلاث فقط، وهو ما تحتاجه كل الخطوط وأجهزة المطورين، والدور publisher يضيف إلى المستودعات المستضافة فقط، ويستخدمه خط النشر وحده، وهذه الصفحة بعد الإعداد:
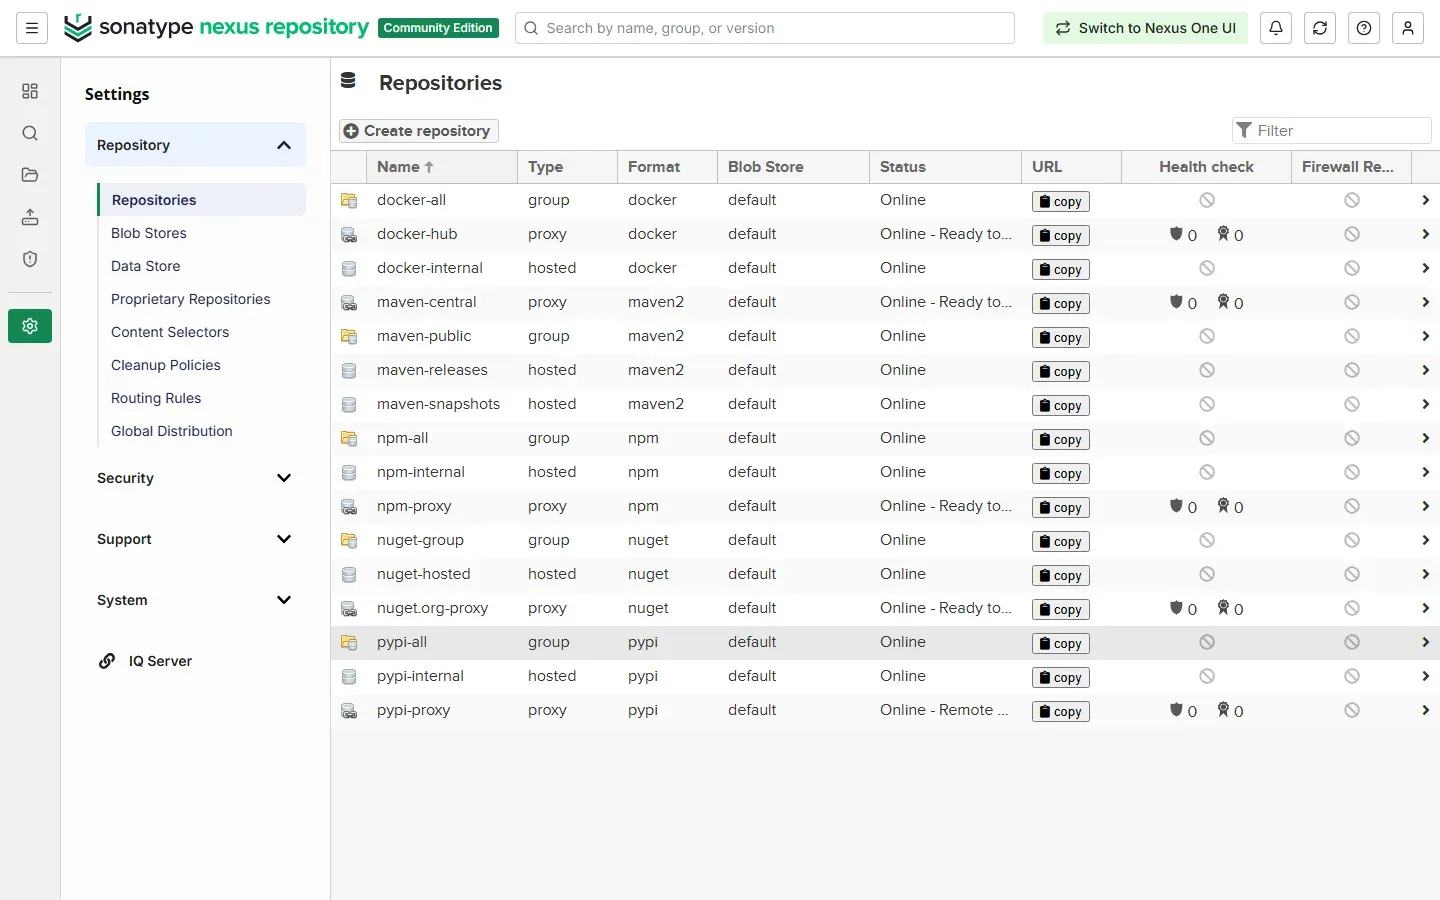
ولاحظ أن Nexus أنشأ وحده عند التثبيت مستودعات Maven وNuGet، فإذا لم تكن تحتاجها فاحذفها، لأن كل مستودع وكيل لا يستخدمه أحد باب لا يراقبه أحد. وتحقق من الصلاحيات بتجربة لا بقراءة الإعداد: رفع حساب publisher صورة إلى المستودع المستضاف على المنفذ 8083، وسحبها حساب ci من المجموعة على 8082، ثم حاول ci أن يرفع فرفض:
$ docker push localhost:8083/store/base:alpine-3.24
 Info -> Not all multiplatform-content is present and only the available single-platform image was pushed
Status: Downloaded newer image for localhost:8082/store/base:alpine-3.24
7b229517ed22: Unavailable
error from registry: access to the requested resource is not authorized
والسطر الأول تفصيل يستحق الانتباه: ال Image الأصلية متعددة المنصات Multi-platform، وعلى الجهاز منصة واحدة منها فقط، فرفع Docker المنصة الموجودة وحدها، فإذا كان عندك سيرفرات ARM فلن تجد Image لها في مستودعك.
كيف يعمل الوكيل من الداخل؟ Proxy Internals
قبل أن نربط الخطوط يفيدك أن تعرف ما الذي يحدث عندما يطلب npm حزمة من المجموعة، لأن كل سلوك غريب سوف نراه بعد قليل يأتي من هذه الخطوات. فالطلب الأول يكون لبيانات الحزمة Metadata، وهي ملف JSON فيه كل إصدارات الحزمة وعنوان ملف كل إصدار والهاش الخاص به. والمجموعة تمر على أعضائها بالترتيب، فتسأل المستودع المستضاف، ثم المستودع الوكيل، والوكيل ينظر هل عنده نسخة من هذه البيانات أحدث من metadataMaxAge، فإذا كانت عنده قدمها، وإلا طلبها من المصدر العام وحفظها. ثم يطلب npm ملف الإصدار الذي اختاره، فيمر الطلب بالطريق نفسه، والوكيل يحفظ الملف في مخزن الملفات Blob Store، ويحفظ في قاعدته سجلاً يربط اسم الحزمة وإصدارها بالملف.
والتفصيل الذي يجعل هذا ممكناً هو أن Nexus يعيد كتابة العناوين في البيانات قبل أن يرسلها، فعنوان الملف في بيانات npm العامة يشير إلى registry.npmjs.org، أما في البيانات التي يرجعها Nexus فيشير إلى Nexus نفسه، وهذا ما رأيناه عندما سألنا المجموعة عن حزمتنا الداخلية من الجهاز:
tarball: http://127.0.0.1:8081/repository/npm-all/@store/is-even/-/is-even-0.1.0.tgz
shasum: ae2eb3fa9b82a299ebacffee14645fd6a16aaaf6
لاحظ أن العنوان بني من العنوان الذي جاء منه الطلب، أي 127.0.0.1، بينما الخطوط التي طلبت من داخل شبكة Docker رأت wr-ci-nexus، وهذه السلوكيات نفسها التي رأيناها مع Gitea في مقال Woodpecker. لذلك اضبط في الإنتاج العنوان الرسمي لـ Nexus في إعداد Base URL، حتى لا تحفظ الخطوط في ملفات القفل عناوين تختلف بحسب من طلب. وفي PyPI يحدث الشيء نفسه بطريقة أخرى، فصفحة الفهرس البسيط Simple Index التي يقرؤها pip تحتوي على روابط نسبية إلى ملفات الحزم داخل Nexus، ومع كل رابط هاش الملف:
# GET /repository/pypi-all/simple/fastapi/  (718 links in the page)
    <a href="../../packages/fastapi/0.116.1/fastapi-0.116.1-py3-none-any.whl#sha256=c46ac7c312df840f0c9e220f7964bada936781bc4e2e6eb71f1c4d7553786565"
        fastapi-0.116.1-py3-none-any.whl
والهاش هنا هو هاش الملف الأصلي كما نشره صاحب الحزمة في PyPI، وهذا مهم، لأن pip يتحقق منه بعد التنزيل، فإذا غير أحد الملف داخل Nexus فسوف يرفض pip تثبيته إذا كان ملف المتطلبات فيه هاشات، وهو ما يفعله الخيار --require-hashes. أي أن Nexus لا يحتاج إلى أن تثق به ثقة كاملة إذا كانت ملفات القفل عندك تحمل الهاشات، وهذا سبب آخر لتلتزم ملفات القفل كما شرحنا في مقال سلسلة التوريد. وفي Docker تمر الطلبات بتوكن من Nexus نفسه، والوكيل يحصل من Docker Hub على توكن خاص به، فلا تحتاج الخطوط إلى أي حساب في Docker Hub، ولكن الأفضل أن تعطي المستودع الوكيل حساب Docker Hub مدفوعاً أو مجانياً، لأن الحد للحساب المسجل 200 بدلاً من 100 لكل 6 ساعات، وكلها من عنوان Nexus وحده.
وفي القاعدة نفسها يحفظ Nexus بيانات المستودعات والمكونات، وفي النسخة المجانية هي قاعدة H2 مدمجة داخل /nexus-data/db، وكان حجمها في المختبر 2.4 ميغابايت فقط، بينما كان مخزن الملفات 219.7 ميغابايت، لأن الملفات نفسها خارج القاعدة. ولهذا تأخذ النسخة الاحتياطية الاثنين معاً، فقاعدة دون الملفات لا فائدة منها، وملفات دون القاعدة لا يعرف أحد ما هي.
ربط الخطوط بـ Nexus: npm, pip and Docker
الخطوط لا تتغير، وإنما يتغير المصدر الذي تسأله، وأفضل مكان لهذا الإعداد هو Image الخطوط أو متغيرات البيئة في الخط، وليس كل مستودع كود. ففي npm يكفي ملف .npmrc بسطرين، أحدهما العنوان والآخر بيانات الدخول:
registry=http://wr-ci-nexus:8081/repository/npm-all/
//wr-ci-nexus:8081/repository/npm-all/:_auth=<base64 ci:password>
وملف القفل package-lock.json فيه عناوين registry.npmjs.org، ولم نحتج إلى تغييرها، لأن npm يستبدل عنوان السجل الافتراضي في ملف القفل بالسجل المضبوط عند التثبيت. وفي pip متغيران:
export PIP_INDEX_URL="http://ci:<password>@wr-ci-nexus:8081/repository/pypi-all/simple"
export PIP_TRUSTED_HOST=wr-ci-nexus
وجربنا أولاً دون الثاني، فهذا ما حدث:
pip nexus-notrust rc=1 2945ms 1 packages
WARNING: The repository located at wr-ci-nexus is not a trusted or secure host and is being ignored. If this repository is available via HTTPS we recommend you use HTTPS instead, otherwise you may silence this warning and allow it anyway with '--trusted-host wr-ci-nexus'.
ERROR: Could not find a version that satisfies the requirement fastapi==0.116.1 (from versions: none)
ERROR: No matching distribution found for fastapi==0.116.1
رفض pip أن يستخدم مصدراً عبر HTTP، ثم قال إن الحزمة غير موجودة، وهذه رسالة مضللة يقرؤها كثيرون فيبحثون عن مشكلة في Nexus. والإعداد PIP_TRUSTED_HOST حل المختبر فقط، أما في الإنتاج فضع Nexus خلف Reverse Proxy بشهادة TLS، لأن كلمة مرور الخط تمر في كل طلب، ولا تحتاج حينها إلى هذا المتغير. وفي Docker تضيف عنوان المجموعة إلى أسماء ال Images، مثل localhost:8082/library/busybox:1.37.0، أو تجعل خدمة Docker في جهاز الخطوط تستخدم Nexus مرآة Mirror لـ Docker Hub، فلا تتغير الأسماء في ملفات Dockerfile.
نشر حزمة داخلية من خط الإصدار: Publishing
الطلب الثالث للفريق كان مكتبة صغيرة يستخدمها تطبيقان، والطريقة التي ينشرها بها خط الإصدار هي الطريقة نفسها التي ينشر بها أي شخص إلى npm العام، مع اختلاف العنوان والحساب. فخط الإصدار وحده يملك حساب publisher، ويكتب ملف .npmrc مؤقتاً فيه بيانات هذا الحساب لعنوان المستودع المستضاف فقط، ثم ينشر:
printf '//wr-ci-nexus:8081/repository/npm-internal/:_auth=%s\n' "$PUBLISHER_AUTH" > .npmrc
npm publish --registry http://wr-ci-nexus:8081/repository/npm-internal/
ونجح النشر الأول وطبع + @store/[email protected]. ثم جربنا ما يحدث كثيراً في الفرق: مطور غير سطراً في الكود ونسي أن يرفع رقم الإصدار، وأعاد النشر:
npm error code E409
npm error 409 Conflict - PUT http://wr-ci-nexus:8081/repository/npm-internal/@store%2fis-even - npm-internal/@store/is-even/-/is-even-0.1.0.tgz -  cannot be updated as asset already exists and redeploy is not allowed
رفض Nexus النشر بالرمز 409، لأن المستودع المستضاف بالإعداد allow_once، وهذا بالضبط ما تريده: التطبيقان اللذان ثبتا 0.1.0 أمس يجب أن يحصلا على الملف نفسه غداً، وإلا فإن الهاش في ملفات القفل لن يطابق، أو أسوأ من ذلك، سوف يطابق في تطبيق لم يحدث ملف القفل ويختلف في آخر. والحل أن يرفع الخط رقم الإصدار، وقد شرحنا قواعد ذلك في الإصدارات SemVer مع سجل التغييرات، وأن يكون النشر خطوة في خط الإصدار وحده، يعمل عند وسم محمي كما فعلنا في مقال Woodpecker، فلا يملك أي مطور حساب النشر على جهازه. والأمر نفسه في Python، حيث ينشر الخط بأداة twine إلى pypi-internal، وفي Docker حيث يرفع إلى المنفذ 8083 كما رأينا.
كم وفر الكاش فعلاً؟ Cold and Warm
الحجة الأكثر تداولاً لهذه الأدوات أنها تجعل الخطوط أسرع، فقسنا ذلك على مشروعين: مشروع Node فيه ثلاث مكتبات معروفة أصبحت 82 حزمة في ملف القفل، ومشروع Python فيه أربع مكتبات أصبحت مع اعتمادياتها 18 حزمة. وكل تشغيل في Container جديد من node:22-alpine أو python:3.13-alpine بلا ذاكرة تخزين محلية، مرة من المصدر العام مباشرة، ومرة عبر Nexus والكاش فارغ، ثم عبر Nexus والكاش ممتلئ. وهذه أرقام npm:
npm direct rc=0 4058ms 79 top-level dirs
npm direct rc=0 4798ms 79 top-level dirs
npm direct rc=0 6130ms 79 top-level dirs
npm nexus rc=0 10540ms 79 top-level dirs
npm nexus rc=0 5414ms 79 top-level dirs
npm nexus rc=0 5542ms 79 top-level dirs
npm nexus rc=0 4395ms 79 top-level dirs
وهذه أرقام pip:
pip direct rc=0 104268ms 18 packages
pip direct rc=0 40580ms 18 packages
pip direct rc=0 24482ms 18 packages
pip nexus rc=0 64280ms 18 packages
pip nexus rc=0 19047ms 18 packages
pip nexus rc=0 14683ms 18 packages
pip nexus rc=0 15939ms 18 packages
وهذه أرقام سحب Image صغيرة من Docker Hub مع حذفها بين كل مرة:
docker nexus run 1 rc=1 37135ms
Error response from daemon: failed to resolve reference "localhost:8082/library/busybox:1.37.0": failed to do request: Head "https://localhost:8082/v2/library/busybox/manifests/1.37.0": net/http: timeout awaiting response headers
docker nexus run 2 rc=0 43955ms
docker nexus run 3 rc=0 2551ms
docker direct run 1 3863ms
docker direct run 2 3630ms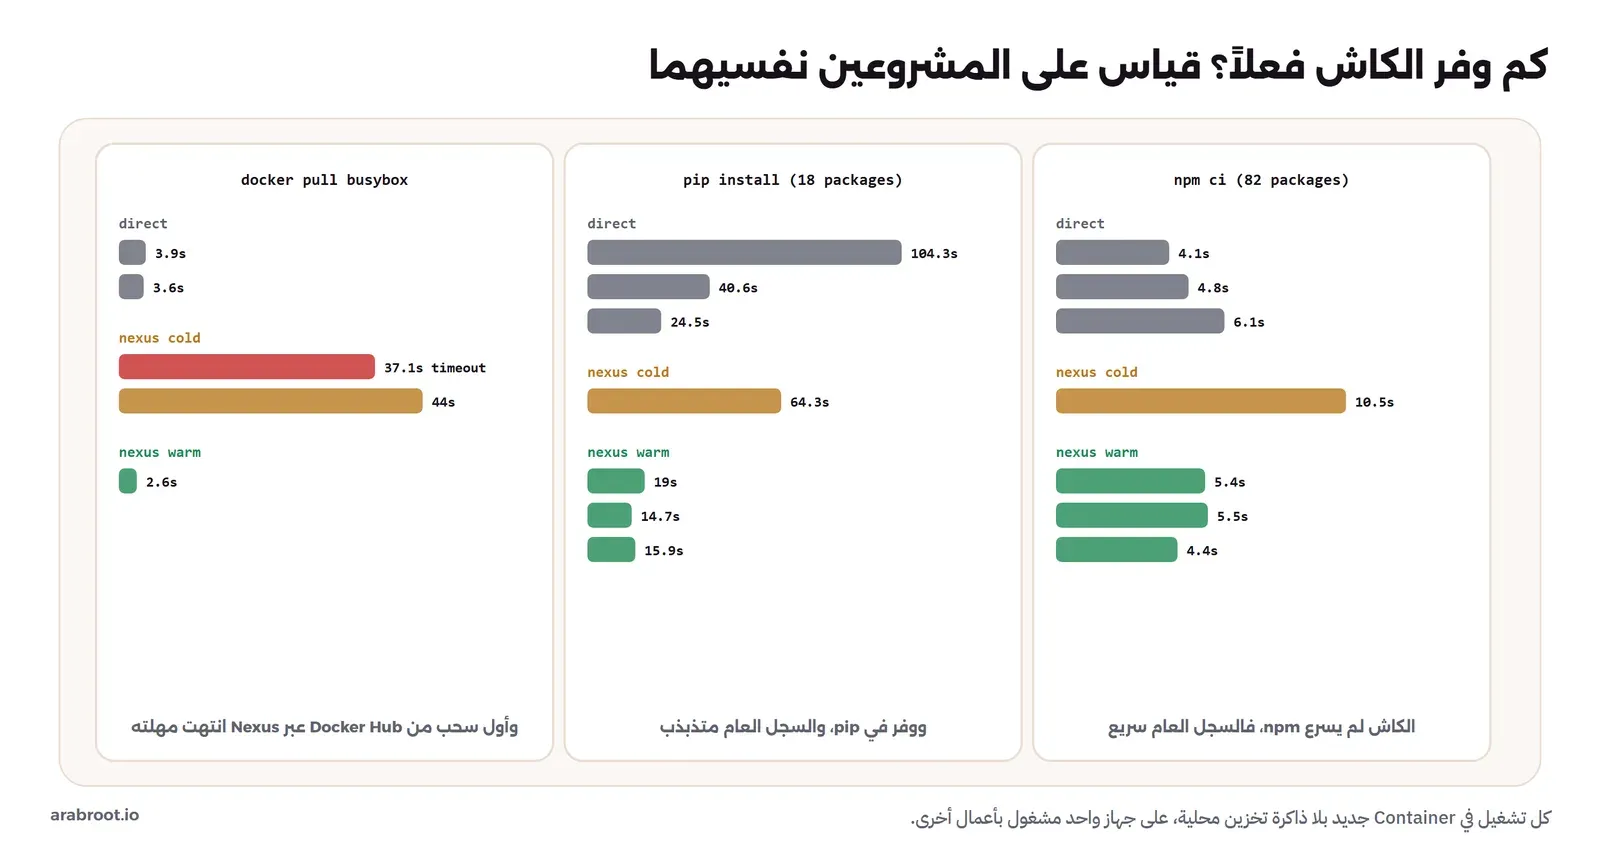
في المخرج أعلاه لاحظ التالي:
- في npm لم يكن الكاش أسرع من السجل العام، فقد كان التثبيت المباشر بين 4.1 و6.1 ثانية، وعبر Nexus والكاش ممتلئ بين 4.4 و5.5 ثانية، والسبب أن سجل npm العام خلف شبكة توزيع محتوى CDN سريعة، وأن Nexus يضيف عملاً على كل طلب: يتحقق من الصلاحية، ويقرأ من قاعدته، ويدمج بيانات المجموعة. أي أن السرعة ليست سبباً لـ Nexus مع npm على اتصال جيد.
- في pip كان الفرق كبيراً، فالتثبيت المباشر تذبذب بين 24 و104 ثانية في المحاولات الثلاث، وعبر الكاش بين 14.7 و19 ثانية، والأهم أن الرقم عبر الكاش ثابت، والخط الثابت أهم للفريق من الخط السريع أحياناً.
- أول سحب Docker عبر Nexus فشل بانتهاء المهلة بعد 37 ثانية، لأن Nexus كان يجلب من Docker Hub لأول مرة، والعميل لا ينتظر أكثر من ذلك، ونجحت المحاولة الثانية في 44 ثانية، ثم أصبحت 2.6 ثانية. والدرس أن أول طلب لكل Image جديدة بطيء، فإذا أضفت Image جديدة إلى الخطوط فاسحبها مرة عبر Nexus قبل أن يعتمد عليها الجميع.
- والفائدة الحقيقية لم تظهر في هذه الأرقام: كل هذه الطلبات من سيرفر الخطوط إلى Docker Hub أصبحت طلباً واحداً لكل Image، بدلاً من طلب لكل خط، وهذا ما يبقيك تحت حد 100 سحب كل 6 ساعات.
حزمة داخلية باسم موجود: Dependency Confusion
الخلط بين الحزم Dependency Confusion شرحناه في مقال سلسلة التوريد: حزمة داخلية باسم غير محجوز في السجل العام، فينشر مهاجم حزمة بالاسم نفسه وإصدار أعلى، فيختارها مدير الحزم. وكثيرون يظنون أن مستودعاً داخلياً يحل المشكلة وحده، لأن المستودع الداخلي أول عضو في المجموعة، فجربنا ذلك. نشرنا من حساب publisher حزمة داخلية اسمها is-even بالإصدار 0.1.0 إلى npm-internal، وهذا اسم حزمة موجودة فعلاً في npm العام، ثم سألنا المجموعة من حساب الخطوط وثبتنا الحزمة:
--- npm view is-even versions dist-tags   (through npm-all)
versions = [ '0.1.0', '0.1.1', '0.1.2', '1.0.0' ]
dist-tags = { latest: '1.0.0' }
--- npm install is-even, then:
1.0.0 Return true if the given number is even.
    "node_modules/is-even": {
      "version": "1.0.0",
      "resolved": "http://wr-ci-nexus:8081/repository/npm-all/is-even/-/is-even-1.0.0.tgz",
المجموعة لم تأخذ الحزمة من العضو الأول وتتوقف، وإنما دمجت قوائم الإصدارات من العضوين، فأصبحت القائمة فيها إصدارنا وإصدارات الإنترنت، والوسم latest يشير إلى 1.0.0 من الإنترنت، فثبت npm نسخة الإنترنت، ووصفها في ملف package.json هو وصف الحزمة العامة وليس وصف حزمتنا. ولو كان هذا الإصدار من مهاجم لكان كوده الآن في خطك، ومر من Nexus الذي ظننت أنه يحميك. وهذا سلوك منطقي من المجموعة، لأنها مصممة لتجمع، ولكنه يعني أن الحماية من الخلط لا تأتي من وجود Nexus وإنما من طريقة إعداده.
والحل له جزءان، والصورة التالية تجمعهما. الأول أن تكون كل حزمك الداخلية تحت نطاق Scope تملكه، مثل @store/is-even، فنشرنا الحزمة بهذا الاسم. والثاني أن تمنع المستودع الوكيل من أن يسأل الإنترنت عن هذا النطاق أصلاً، بقاعدة توجيه Routing Rule من نوع BLOCK، كما في توثيق قواعد التوجيه، ثم تربط القاعدة بالمستودع الوكيل:
curl -s -u "admin:$NX_PASS" -H 'Content-Type: application/json' -X POST $N/routing-rules \
  -d '{"name":"block-internal-scope","description":"never ask the public registry for @store packages","mode":"BLOCK","matchers":["^/@store/.*"]}'
# then PUT the npm-proxy repository again with "routingRule":"block-internal-scope"
والمخرج سوف يكون كما يلي:
+ @store/[email protected]
routing-rule 204
assign 204
npm-proxy @store/is-even 403
npm-proxy @store/anything-new 403
npm-all @store/is-even versions [ '0.1.0' ] latest 0.1.0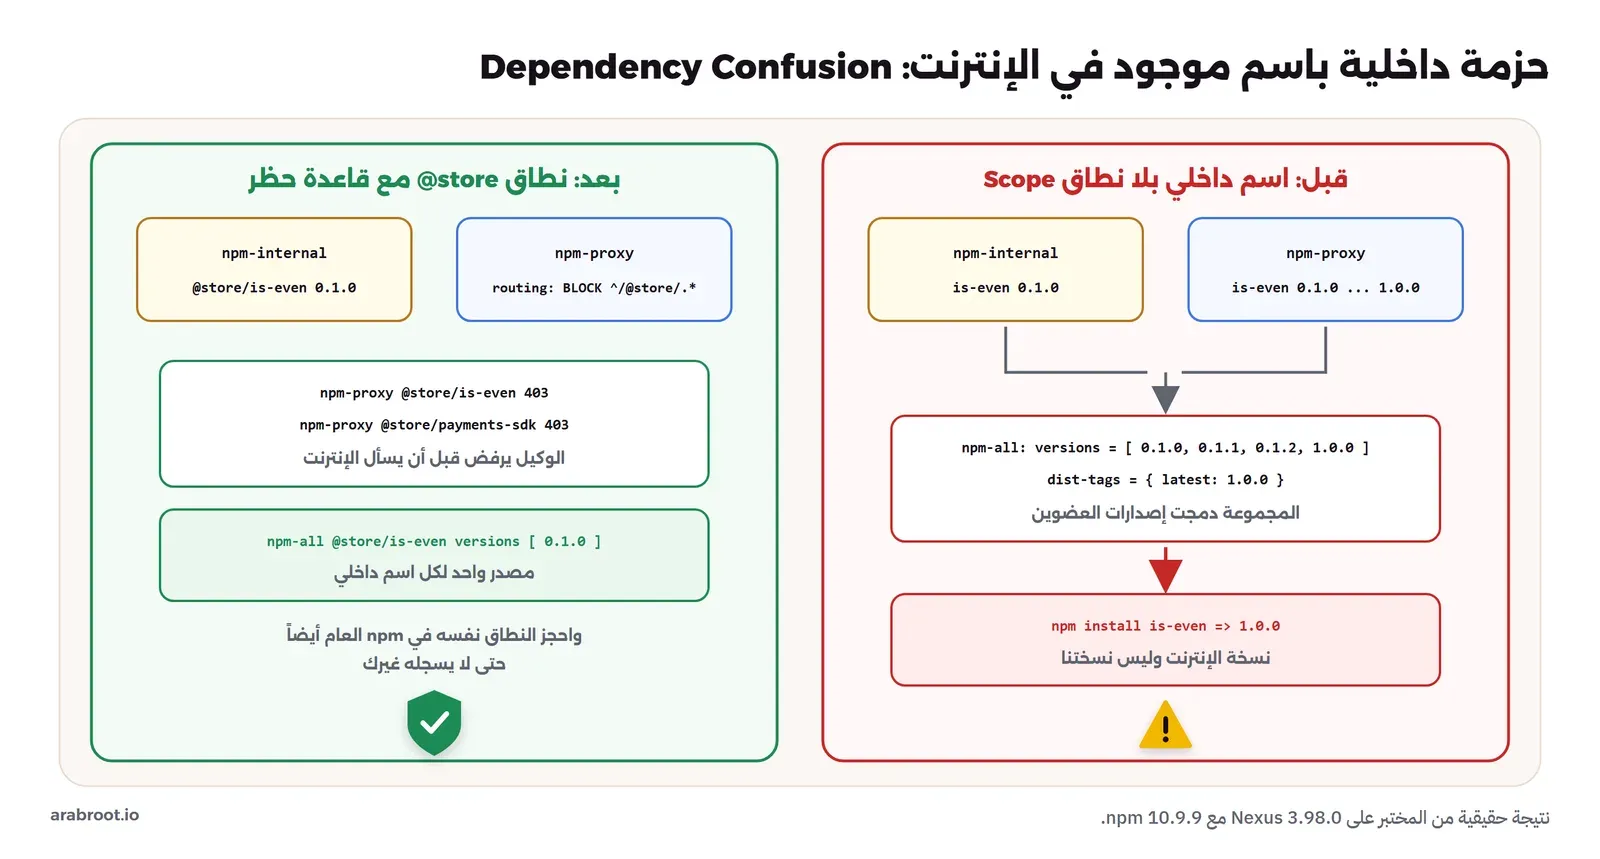
الوكيل الآن يرد بـ 403 على أي اسم تحت @store، حتى اسم لم يطلبه أحد من قبل، دون أن يسأل npm العام، والمجموعة ترجع إصدارنا وحده. وأكمل ذلك بأن تحجز النطاق نفسه في npm العام باسم شركتك، حتى لا يسجله غيرك فيستخدمه في مكان آخر لا يمر من Nexus، مثل لابتوب مطور جديد نسي ملف .npmrc. والمبدأ نفسه في Python، حيث لا توجد نطاقات، فاجعل للحزم الداخلية بادئة ثابتة في الاسم، واحجب هذه البادئة بقاعدة توجيه في pypi-proxy، واستخدم في pip الإعداد --index-url لمصدرك وحده، ولا تستخدم --extra-index-url الذي يجعل pip يسأل مصدرين ويختار الإصدار الأعلى.
ماذا لو انقطع الإنترنت؟ Offline Test
هذه هي التجربة التي من أجلها بدأ الفريق كله، فحاكينا انقطاع الإنترنت: نقلنا Container الخاص بـ Nexus إلى شبكة Docker داخلية من نوع --internal لا تخرج إلى الإنترنت، وتأكدنا من داخله أن السجل العام لا يجيب، ثم شغلنا الخطوط من الشبكة نفسها:
# Nexus moved to an internal Docker network (no route to the internet)
$ docker exec wr-ci-nexus curl -s -m 5 https://registry.npmjs.org/
000 no internet from nexus
# packages already in the proxy cache (same lockfile / requirements as before)
npm nexus rc=0 2480ms 79 top-level dirs
pip nexus rc=0 13083ms 18 packages
# a package never requested before
npm error 404
npm error 404  '[email protected]' is not in this registry.
ERROR: Could not find a version that satisfies the requirement requests==2.32.5 (from versions: none)
ERROR: No matching distribution found for requests==2.32.5
كل ما كان في الكاش ثبت بنجاح، بل كان npm أسرع مما كان مع الإنترنت، لأن Nexus لم يحاول أن يتحقق من قوائم الإصدارات عند المصدر. وكل حزمة جديدة فشلت، وهذا متوقع، ولكن انتبه إلى الرسالة: npm قال إن الحزمة «ليست في هذا السجل»، وpip قال إنه لا توجد إصدارات، ولا أحد منهما قال إن الإنترنت مقطوع. فالمطور الذي يرى هذه الرسالة يبحث عن خطأ في اسم الحزمة، والحل أن تعرف الفرق هذا السلوك مسبقاً، وأن تظهر حالة الاتصال بالخارج في لوحة المراقبة.
ثم أعدنا Nexus إلى شبكته الأصلية، وتأكدنا أن الاتصال بالخارج عاد، وطلبنا الحزم نفسها، فحدث ما لم نتوقعه:
# packages never requested before, straight to the proxy repository:
is-odd 404 0.022223s
left-pad 404 0.006245s
pypi idna 404
pypi six 404
# UI status of both proxies: "Remote Available"; invalidate-cache on proxy and group: 204, still 404
# docker restart wr-ci-nexus:
after restart is-odd 200
after restart left-pad 200
after restart pypi six 200
بقي Nexus يرد بـ 404 على كل حزمة جديدة في المستودعين الوكيلين، حتى حزمة is-odd التي لم يطلبها أحد قبل الانقطاع، وفي 22 جزءاً من الألف من الثانية، أي دون أن يسأل المصدر أصلاً، والواجهة تقول إن المصدر متاح Remote Available. ومسحنا الكاش بالأمر invalidate-cache للمستودع الوكيل وللمجموعة، فبقيت النتيجة نفسها، ولم يعد كل شيء إلى العمل إلا بعد إعادة تشغيل Nexus. ويجب أن نكون دقيقين هنا: الانقطاع الذي حاكيناه غير الشبكة التي يعمل عليها Container نفسه، وهذا ليس مطابقاً لانقطاع في الطرف الآخر، والسلوك قد يختلف في انقطاع حقيقي. ولكن الدرس يبقى صحيحاً في الحالتين: لا تعتمد على شاشة الحالة وحدها، واجعل في المراقبة طلباً دورياً لحزمة صغيرة لم تطلب من قبل، أو لحزمة تحذفها من الكاش قبل كل فحص، وتنبه عندما يفشل، واكتب في دليل التشغيل أن إعادة التشغيل خطوة مجربة بعد الانقطاع. والصورة التالية تجمع التجربة:
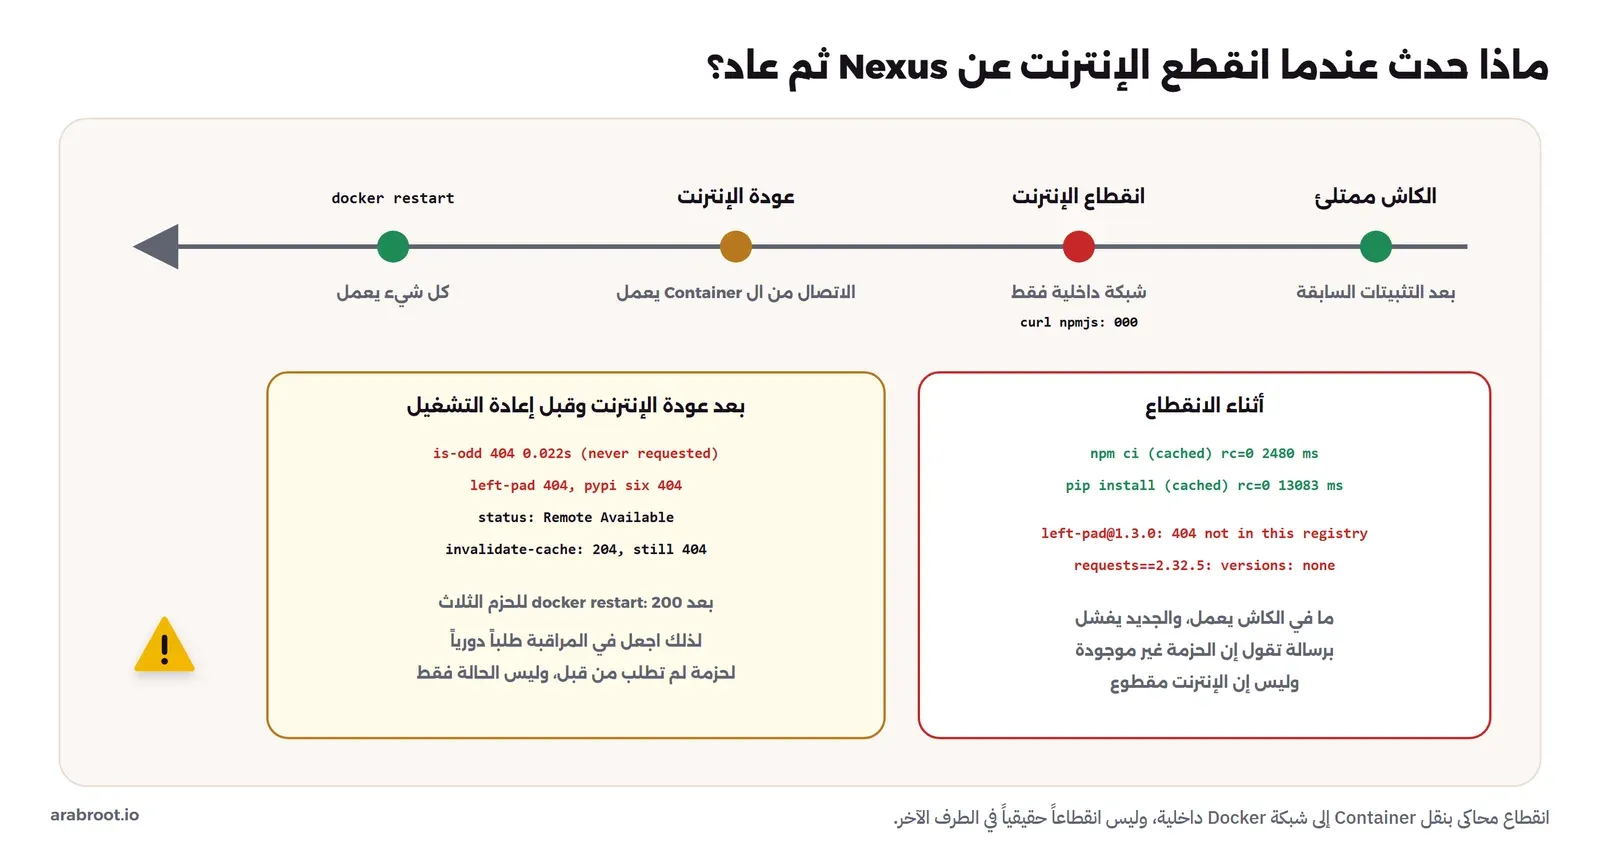
وتبقى ملاحظة على الكاش السلبي نفسه: قيمته في إعدادنا يوم كامل، أي أن أي حزمة طلبت أثناء الانقطاع وحفظ لها «غير موجود» قد تبقى غير موجودة يوماً كاملاً بعد عودة الاتصال، لذلك اجعل هذه المدة أقصر، مثل ساعة، وامسح الكاش بعد كل انقطاع كخطوة ثابتة في دليل التشغيل.
ماذا يرى الفريق في الواجهة؟ Browse and Usage
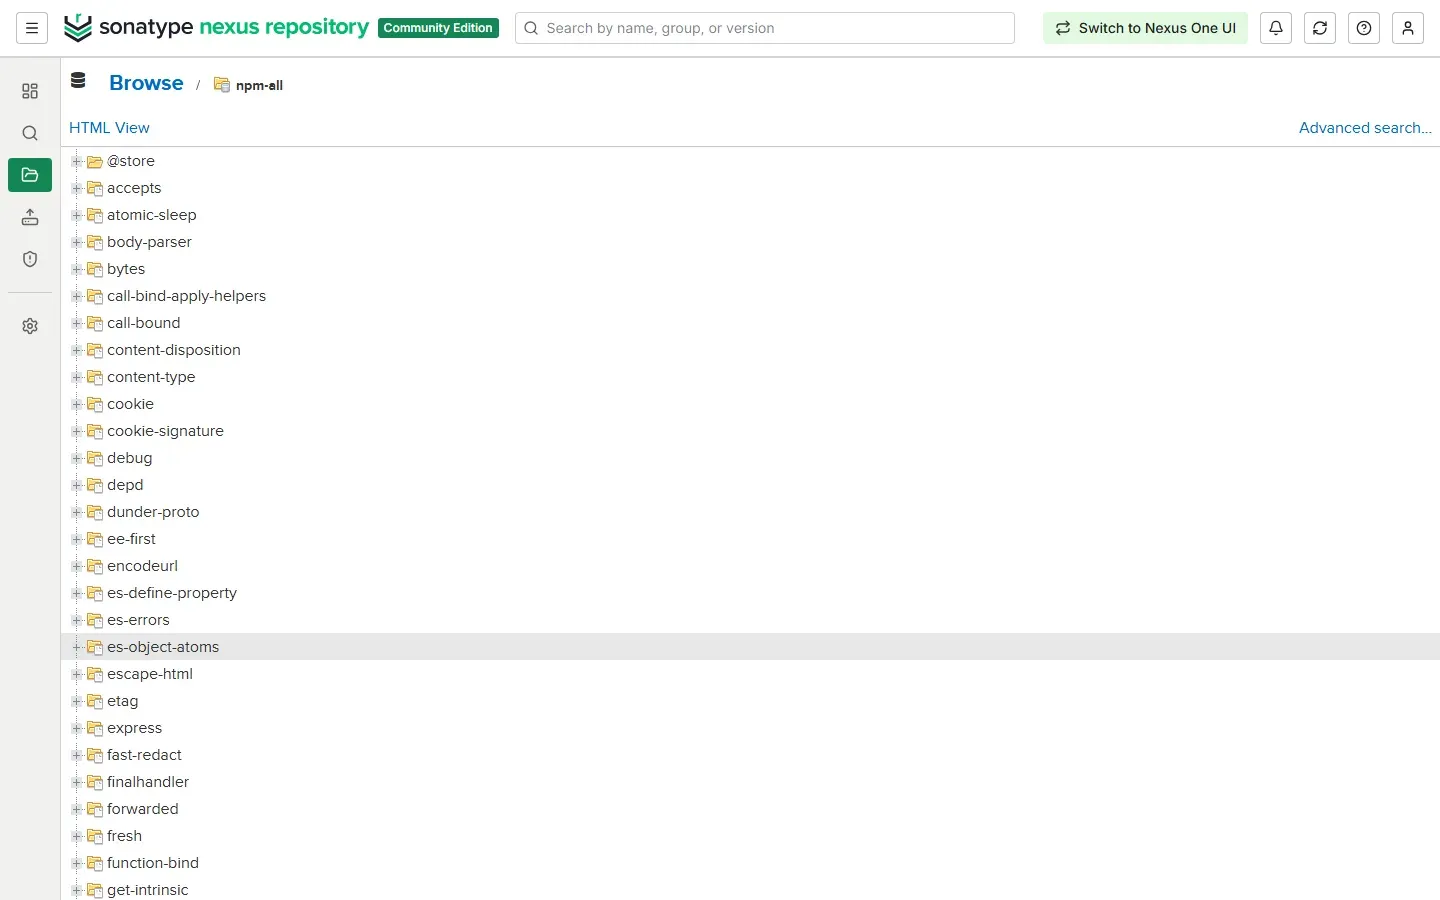
من أهم ما يعطيك Nexus إجابة سؤال المسؤول عن الأمن: ما الحزم التي دخلت إلى الشركة؟ ففي صفحة التصفح Browse ترى كل حزمة طلبها أحد من المجموعة، وهذه مجموعة npm بعد التجارب، وفي أولها النطاق الداخلي @store:
ولوحة المعلومات تعرض عدد المكونات مقارنة بحد النسخة المجانية، وحالة الفحوص، وعدد المستودعات بكل صيغة، وهذه هي بعد التجارب:
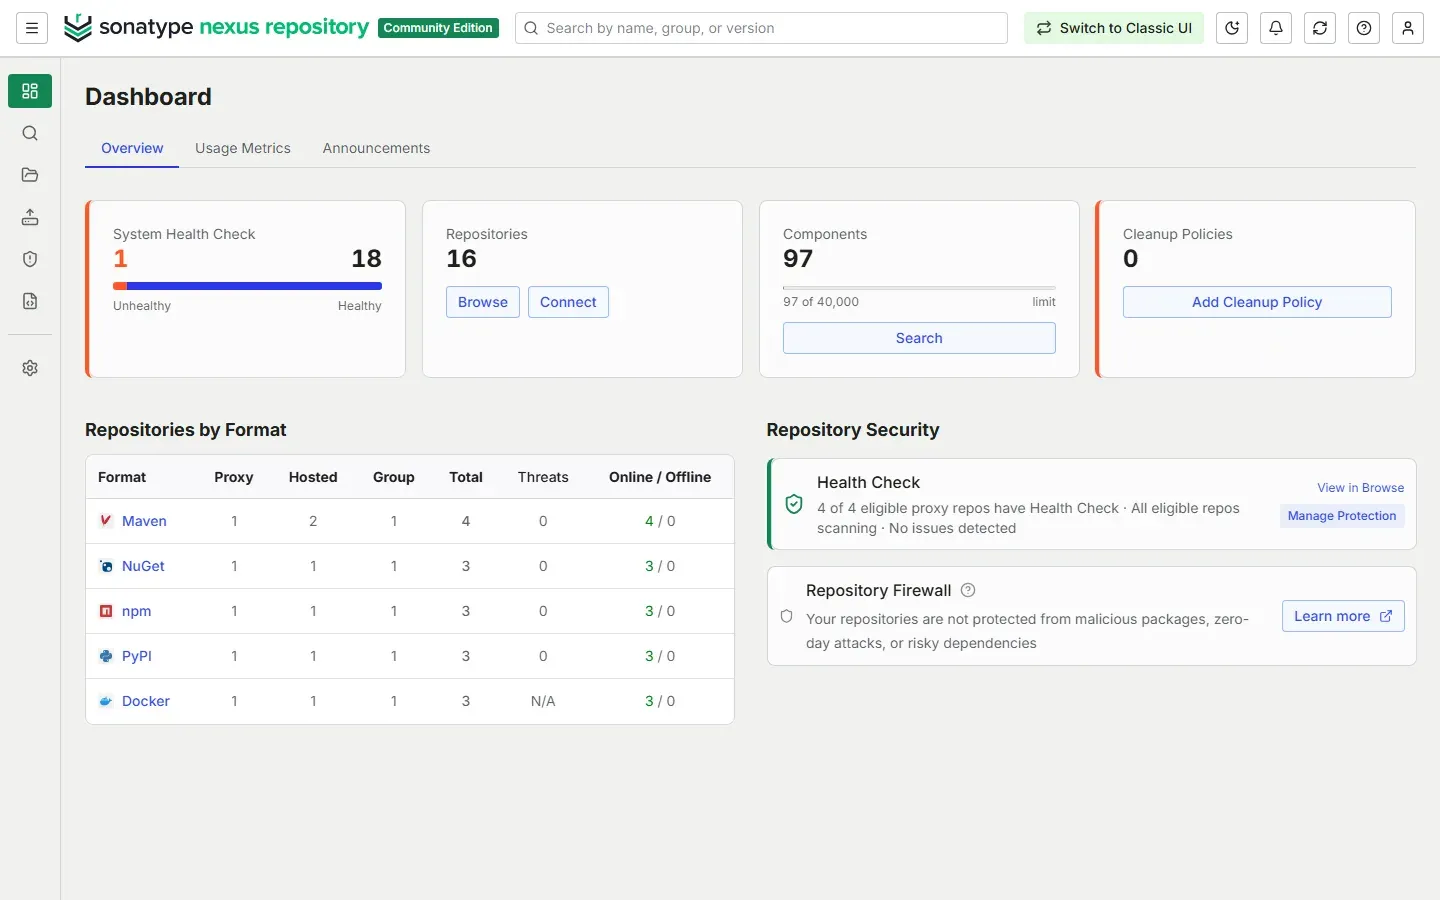
ولاحظ في اللوحة أن عدد سياسات التنظيف Cleanup Policies صفر، وهذا هو الوضع الافتراضي، أي أن كل حزمة طلبها أحد تبقى على القرص للأبد. وبعد هذه التجارب الصغيرة كان مخزن الملفات 219.7 ميغابايت، وفي فريق يبني كل يوم Images جديدة يصل إلى مئات الجيجابايتات خلال أشهر. لذلك أنشئ سياسة تنظيف لكل مستودع وكيل تحذف ما لم يطلبه أحد منذ مدة، وسياسة لمستودع Docker المستضاف تحذف الوسوم القديمة، كما في توثيق سياسات التنظيف، ولا تنس أن الحذف من المستودع لا يحرر القرص حتى تعمل مهمة ضغط مخزن الملفات Compact Blob Store.
متى لا تحتاج Nexus؟ Decision
بعد كل ما رأيناه قد يبدو Nexus حلاً لكل فريق، وهذا غير صحيح، فهو برنامج Java يأخذ أكثر من جيجابايت من الذاكرة وهو شبه ساكن، ويحتاج إلى نسخ احتياطية ومتابعة إصدارات وسياسات تنظيف، وفيه الحدود والشروط التي ذكرناها. فإذا كان عندك فريق واحد يستخدم صيغة واحدة، مثل تطبيقات Node فقط، فإن Verdaccio يكفيك بجزء صغير من هذه التكلفة، وإذا كانت مشكلتك كلها في حدود Docker Hub، فإن مرآة Distribution أو Harbor تحلها دون أن تضيف npm وPyPI إلى ما تديره. وإذا كان خطك يبني مرة أو مرتين في اليوم ويثبت من ملفات قفل بهاشات، والاتصال بالإنترنت مستقر، فقد يكون أفضل استثمار لوقتك هو Image خطوط فيها المكتبات مسبقاً، كما رأينا في مقارنة أدوات CI، وليس سيرفراً جديداً.
ويصبح Nexus أو ما يشبهه قراراً صحيحاً عندما تجتمع أكثر من حاجة: أكثر من صيغة، وأكثر من فريق، وحزم داخلية تريد أن تنشرها بإصدارات، وسؤال من المسؤول عن الأمن عن الحزم التي تدخل، وخطوط تفشل بسبب الإنترنت أو حدود السجلات. وفي هذه الحالة تذكر أن قيمته ليست في السرعة، فقد رأيت أنه لم يسرع npm أبداً، وإنما في أنه يجعل الخطوط تعتمد على شيء واحد تملكه بدلاً من عدة أشياء لا تملكها، ويجعل سؤال «ما الذي دخل إلى الشركة؟» له مكان واحد يجيب عنه، ويجعل الحزمة الداخلية تنشر بالطريقة نفسها التي تنشر بها الحزمة العامة.
وهناك قرار أخير يغفل عنه كثيرون: أين يعمل Nexus؟ لا تضعه على جهاز الخطوط نفسه، لأن كل خط يعمل بصلاحيات Docker على الجهاز يستطيع أن يصل إلى Volume الخاص بـ Nexus، ولا تضعه على سيرفر Gitea إذا كان صغيراً، لأن ذاكرته وحدها تقارب ما يحتاجه Gitea كله. والأفضل سيرفر صغير خاص به، بقرص منفصل للمخزن يمكن توسيعه، وعلى الشبكة الداخلية فقط، والخطوط وأجهزة المطورين تصل إليه عبر Reverse Proxy بشهادة TLS. وفي مقال شبكات Docker شرحنا كيف تفصل الشبكات حتى لا يصل كل Container إلى كل شيء، وهذا ينطبق هنا أيضاً.
من المختبر إلى الإنتاج: Production Setup
- TLS أمام Nexus بـ Reverse Proxy، لأن كلمات مرور الخطوط تمر في كل طلب، ولأن pip وDocker يعاملان HTTP كاستثناء.
- حسابات بأقل صلاحية: حساب للقراءة لكل الخطوط، وحساب نشر لخط الإصدار وحده، ولا يستخدم أحد حساب المسؤول، ولا تفعل الوصول المجهول Anonymous إلا إذا كانت الشبكة نفسها مغلقة.
- نسخة احتياطية للمجلد
/nexus-dataكاملاً، مع مهمة النسخ الخاصة بقاعدة البيانات كما في توثيق Sonatype، واختبار للاستعادة، وقد شرحنا القاعدة في النسخ الاحتياطي بقاعدة 3-2-1. - سياسات تنظيف من اليوم الأول، ومراقبة لمساحة مخزن الملفات.
- Image الخطوط فيها إعداد Nexus مسبقاً، أي ملف
.npmrcومتغيرات pip ومرآة Docker، حتى لا يعتمد كل مستودع كود على أن يتذكر أحد هذا الإعداد. - جدار حماية على جهاز الخطوط يمنع الخروج إلى npm وPyPI وDocker Hub مباشرة، فإذا كان كل شيء يجب أن يمر من Nexus فاجعل ذلك قاعدة في الشبكة لا في التوثيق فقط.
- فحص الاعتماديات يبقى ضرورياً، فـ Nexus يحفظ الحزم ولا يقول لك هل فيها ثغرات في النسخة المجانية، وقد شرحنا الأدوات في فحص الاعتماديات SCA.
البدائل المفتوحة: Alternatives
إذا كانت حدود النسخة المجانية أو شرط Telemetry لا يناسبانك، فهذه أشهر البدائل المفتوحة، وكل واحد منها يغطي جزءاً مما رأيناه:
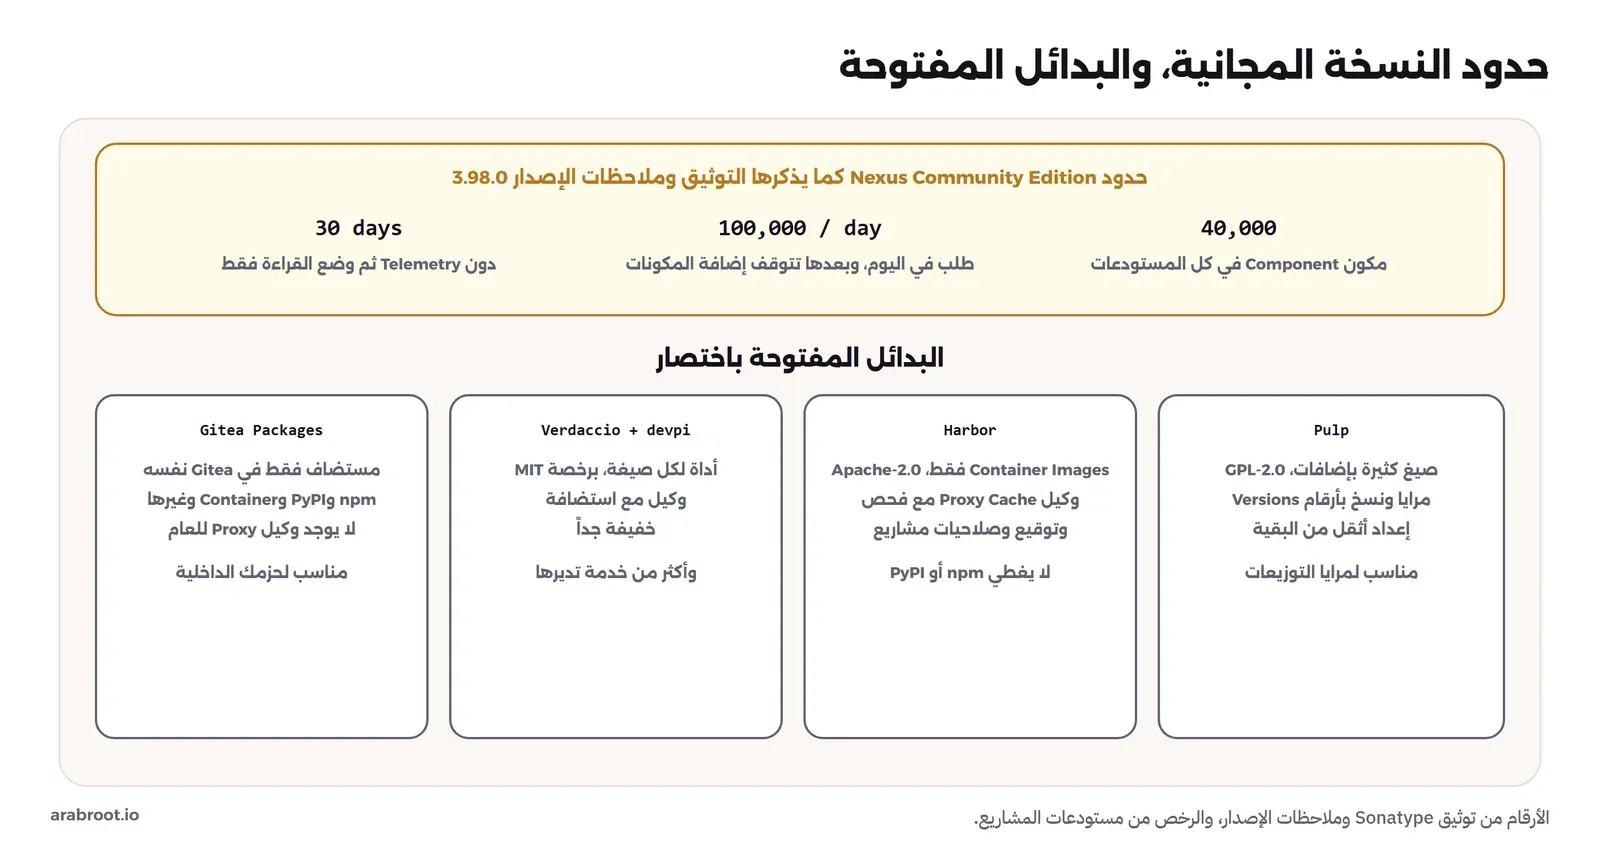
- Gitea Packages: إذا كان Gitea عندك فهو يستضيف حزم npm وPyPI وContainer وغيرها كما في توثيق الحزم، ولكنه لا يعمل وكيلاً للسجلات العامة، فهو حل للحزم الداخلية فقط.
- Verdaccio لـ npm وdevpi لـ Python: كلاهما برخصة MIT، ويعمل وكيلاً ومستضيفاً معاً، وخفيفان جداً، ونقطة ضعفهما أن كل صيغة خدمة مستقلة تديرها.
- Harbor برخصة Apache-2.0: للـ Container Images فقط، ويعمل وكيلاً لـ Docker Hub وغيره، ومعه فحص للثغرات وتوقيع وصلاحيات بالمشاريع، وهو خيار ممتاز إذا كانت ال Images هي مشكلتك الكبرى.
- Pulp برخصة GPL-2.0: يدعم صيغاً كثيرة بإضافات، وقوته في المرايا التي لها إصدارات، مثل مرآة لحزم توزيعة Linux بتاريخ محدد، وإعداده أثقل من البقية.
وفي فريقنا كان القرار في النهاية Nexus للحزم العامة مع موافقة المسؤول عن الأمن على شرط Telemetry، لأن سيرفر الخطوط يتصل بالإنترنت أصلاً، وقرروا أن يراجعوه إذا انتقلوا يوماً إلى بيئة معزولة.
أخطاء شائعة Common Mistakes
- اعتبار المجموعة حماية من الخلط بين الحزم: دمجت الإصدارات وثبت npm نسخة الإنترنت.
- حزم داخلية بلا نطاق Scope وبلا قاعدة توجيه: أي اسم داخلي قد ينشره غيرك.
- تثبيت Nexus المجاني في بيئة معزولة دون قراءة شرط Telemetry: يصبح للقراءة فقط بعد 30 يوماً.
- الكتابة فوق
INSTALL4J_ADD_VM_PARAMSدون القيمة الأصلية. - نسخ نص الاتفاقية EULA يدوياً إلى سكربت: أي تغيير في ترميزه يرفض.
--extra-index-urlفي pip: يسأل مصدرين ويختار الإصدار الأعلى.- كاش سلبي ليوم كامل دون مسحه بعد الانقطاع: حزم موجودة تظهر غير موجودة.
- الاعتماد على شاشة الحالة وحدها: قالت Remote Available والوكيل يرفض كل حزمة جديدة.
- عدم وجود سياسات تنظيف: المخزن يكبر حتى يمتلئ القرص.
- Nexus عبر HTTP في الإنتاج: كلمة مرور كل خط تمر واضحة في الشبكة.
قائمة تحقق Checklist
| قبل أن تعتمد Nexus للفرق | كيف تتحقق |
|---|---|
| شرط Telemetry وحدود النسخة مقبولان | موافقة مكتوبة من المسؤول عن الأمن، ومراقبة عدد المكونات |
| الإعداد كله في سكربت | تستطيع أن تحذف Nexus وتعيد المستودعات والحسابات بالواجهة البرمجية |
| حسابات بأقل صلاحية | حساب الخطوط يرفض عند الرفع، وحساب النشر للمستضاف فقط |
| حزمك الداخلية تحت نطاق | الوكيل يرد بـ 403 على أي اسم تحت النطاق |
| النطاق محجوز في السجل العام | صفحة النطاق في npm باسم شركتك |
| TLS أمام Nexus | pip يعمل دون trusted-host |
| جهاز الخطوط لا يخرج إلى السجلات العامة | جدار الحماية يرفض الخروج المباشر |
| الانقطاع مجرب | تعرف ماذا يحدث، وما الخطوات بعد عودة الاتصال |
| المراقبة تطلب حزمة جديدة | تنبيه عندما يفشل طلب دوري لحزمة غير محفوظة |
| سياسات تنظيف ونسخ احتياطي | المساحة مستقرة، واستعادة مجربة |
إزالة التجربة Cleanup
docker compose down -v
docker rmi sonatype/nexus3:3.98.0
الخلاصة Summary
وصلنا لنهاية الموضوع، وأهم ما فيه:
- المستودع الداخلي للحزم يعطي الخطوط مصدراً واحداً لكل صيغة: وكيل يحفظ الحزم العامة، ومستضاف لحزمك، ومجموعة أمامهما.
- نسخة Nexus المجانية فيها npm وPyPI وDocker، وحدودها 40,000 مكون و100,000 طلب في اليوم، وتصبح للقراءة فقط إذا لم ترسل Telemetry 30 يوماً متتالية.
- الكاش لم يسرع npm على اتصال جيد، وجعل pip ثابتاً بين 14.7 و19 ثانية بدلاً من 24 إلى 104، وجعل سحب Docker من الكاش 2.6 ثانية، وأول سحب لكل Image بطيء.
- المجموعة دمجت إصدارات الحزمة الداخلية والعامة، فثبت npm نسخة الإنترنت، والحماية نطاق داخلي وقاعدة توجيه تحظره في الوكيل.
- أثناء الانقطاع عمل كل ما في الكاش، وفشلت الحزم الجديدة برسالة تقول إنها غير موجودة، وبعد عودة الاتصال لم تعد الحزم الجديدة إلا بعد إعادة تشغيل Nexus.
- الإنتاج يحتاج TLS وحسابات بأقل صلاحية وسياسات تنظيف ومراقبة تطلب حزمة جديدة، وجدار حماية يجعل Nexus الطريق الوحيد.
وفي المقال التالي في المرحلة بإذن الله ننتقل إلى إدارة الإصدارات وسجل التغييرات، أي كيف تقرر رقم الإصدار الذي ترفعه إلى هذا المستودع. والمقالات المرتبطة بهذا المقال:
 دليلأمن سلسلة التوريد البرمجية Software Supply Chain للمبتدئينكل ما بين كود غيرك وسيرفرك قد يحمل كود المهاجم، وهنا تعرف التهديدات الحقيقية بحوادث موثقة والدفاع المناسب لكل حلقة.
 دليلSCA: كيف تجد الثغرات المعروفة في مكتبات مشروعككيف تجد أداة فحص الاعتماديات SCA المكتبات المصابة في مشروعك، ولماذا تختلف نتائج الأدوات، وكيف تبقي مكتباتك محدثة.
 دليلفحص ال Docker Images وملفات البنية ككود IaCماذا يرى فاحص الثغرات داخل ال Docker Image وما الذي يفوته، وكيف تختار Base Image أصغر وتجعل الفحص بوابة في خط CI.
 دليلمفهوم CI/CD للمبتدئين: من كل Push إلى سيرفر يعملما الذي يعنيه التكامل المستمر والتسليم المستمر فعلاً، وكيف تبني خطاً صغيراً يختبر كل Push وينشر إلى staging ويتحقق منه، مع الأخطاء الحقيقية التي يكشفها وتلك التي لا يكشفها.
 دليلGitea Actions: تشغيل CI/CD وبناء Docker Images على سيرفركاجعل سيرفرك يختبر الكود ويبني Docker Images تلقائياً مع كل push، دون أن يخرج كودك أو أسرارك إلى خدمة CI خارجية.
 دليلالنسخ الاحتياطي بقاعدة 3-2-1 واختبار الاستعادةكيف تحدد كم بيانات تقبل أن تخسر، وتبني نسخاً لا يستطيع المخترق حذفها، وتتأكد أنك تستطيع استعادتها فعلاً.
سجل التحديثات Changelog
- نوفمبر 2026: كتابة المقال وتنفيذ المختبر بـ Nexus Repository Community Edition 3.98.0 (sonatype/nexus3:3.98.0) مع مستودعات npm وPyPI وDocker، وعملاء node:22-alpine بـ npm 10.9.9 وpython:3.13-alpine، على Docker Engine 29.8.0.


