


بعد أن جرب الفريق Woodpecker في مقال Woodpecker CI السابق، كبرت الشركة، وأصبح عندها ثلاثة فرق على Gitea نفسه، وجاء قائد فريق جديد من شركة كبيرة تعمل على Jenkins منذ عشر سنوات، فكان أول ما قاله في اجتماع التقنية: «لماذا لا نستخدم Jenkins؟ كل مشكلة واجهتموها لها إضافة جاهزة». وفي الاجتماع نفسه قال مطور آخر إن Gitea Actions موجود أصلاً في السيرفر ولا يحتاج إلى شيء جديد، وقال صاحب تجربة Woodpecker إن أداته أخف وأوضح. وكل واحد منهم كان يتكلم من تجربته، ولا أحد عنده رقم واحد يقارن الأدوات الثلاث على الشيء نفسه.
لذلك قررنا في هذا المقال أن نضع الأدوات الثلاث على الخط نفسه بالضبط، وعلى الجهاز نفسه، وبجانب Gitea نفسه، ونقيس ما يمكن قياسه: كم سطراً كتبنا وكم خطوة احتجنا حتى أول خط أخضر، وكم ذاكرة وقرصاً تأخذ كل أداة وهي ساكنة، وكم ثانية من الدفع Push حتى تظهر النتيجة في Gitea، ثم جربنا عليها التجربتين اللتين تهمان أي فريق في الإنتاج: مطور يحاول أن يقرأ سر الخط من فرع، والجزء الذي ينفذ الخطوات يعاد تشغيله في منتصف خط. وقد شرحنا كل أداة وحدها في مقالاتها، فشرحنا Gitea Actions وشرحنا Woodpecker في المقال السابق، ولن نعيد تثبيتها خطوة بخطوة هنا، وإنما نركز على ما يختلف بينها. وسوف نناقش في هذا المقال ما يلي:
- كيف نقارن بعدل: التطبيق، والخط، وطريقة القياس، وما الذي لا تقيسه هذه التجربة.
- كيف تعمل كل أداة من الداخل، وأين يعيش إعدادها، ومن يقرر ما ينفذ.
- التثبيت حتى أول خط أخضر في كل أداة، والمشاكل التي ظهرت فعلاً.
- ملفات الخط الثلاثة جنباً إلى جنب، وما الذي يكشفه كل ملف عن فلسفة أداته.
- النتائج بالأرقام: الزمن والذاكرة والقرص، وأين يذهب الوقت في كل أداة.
- تجربة السر المسرب في الأدوات الثلاث، وتجربة إعادة التشغيل في منتصف الخط.
- نقاط القوة ونقاط الضعف، وجدول قرار، وأخطاء شائعة عند الاختيار.
كيف نقارن بعدل؟ Methodology
أسهل طريقة لمقارنة أدوات CI هي أن تقرأ جداول الميزات في مواقعها، وهذه أسوأ الطرق على الإطلاق، لأن كل أداة تكتب جدولها بالطريقة التي تبرز قوتها، ولأن الميزة المكتوبة لا تقول لك كم ساعة سوف تقضي حتى تعمل، ولا ماذا يحدث عندما تفشل. والطريقة الثانية أن تقرأ تجارب الآخرين، وهي أفضل، ولكن كل تجربة على تطبيق مختلف وجهاز مختلف وإصدارات مختلفة. لذلك ثبتنا كل شيء ما عدا الأداة:
- التطبيق نفسه من مقال Woodpecker: واجهة برمجية صغيرة بلغة Python، فيها دالة تحسب مجموع الطلب مع ضريبة القيمة المضافة، ودالة تحفظ الطلب في PostgreSQL، وأربعة اختبارات بأداة pytest 9.2.0، منها اختبار يحتاج قاعدة بيانات حقيقية.
- الخط نفسه في الأدوات الثلاث: سحب الكود، وتشغيل PostgreSQL 18 في Container بجانب الاختبار، وتثبيت المكتبات من PyPI، وتشغيل الاختبارات في Container من
python:3.13-alpine. - Gitea 28.3.0 واحد، وفيه ثلاثة مستودعات:
orders-ghaوorders-wpوorders-jenkins، في كل واحد منها الكود نفسه وملف الخط الخاص بأداته فقط، حتى لا تعمل أداتان على الدفعة نفسها. - الإصدارات: Gitea Runner 5.3.0 لـ Gitea Actions، وWoodpecker 3.20.1، وJenkins 2.580.2 من خط الدعم الطويل LTS، كلها على Docker Engine 29.8.0 في جهاز واحد بثماني أنوية و32 جيجابايت ذاكرة.
والقياس الذي اخترناه هو الزمن من لحظة git push إلى لحظة ظهور حالة نهائية للـ Commit في Gitea، أي الوقت الذي ينتظره المطور فعلاً، وليس الوقت الذي تعرضه كل أداة في واجهتها، لأن كل أداة تبدأ العد من نقطة مختلفة. وكتبنا لذلك سكربتاً صغيراً بلغة Node ينشئ Commit فارغاً ويدفعه، ثم يسأل واجهة Gitea البرمجية عن حالة ال Commit كل نصف ثانية، وكررنا ذلك خمس مرات لكل أداة، واحدة بعد الأخرى، بعد تشغيل تمهيدي يسحب ال Images. وما لا تقيسه هذه التجربة يجب أن تعرفه قبل أن تقرأ الأرقام: الجهاز كان يعمل عليه أشخاص آخرون في الوقت نفسه، فالأرقام فيها تذبذب واضح، والفرق بين الأدوات في خط صغير مثل هذا ثوان قليلة، ولا يقول شيئاً عن خط يبني مشروع Java في عشرين دقيقة، حيث يكون الوقت كله في البناء وليس في الأداة.
ثلاث معماريات مختلفة: Architecture
قبل الأرقام يجب أن تعرف أين يعيش كل شيء في كل أداة، لأن أغلب الفروق التي سوف نراها تأتي من هنا. والصورة التالية تضع الأدوات الثلاث جنباً إلى جنب:
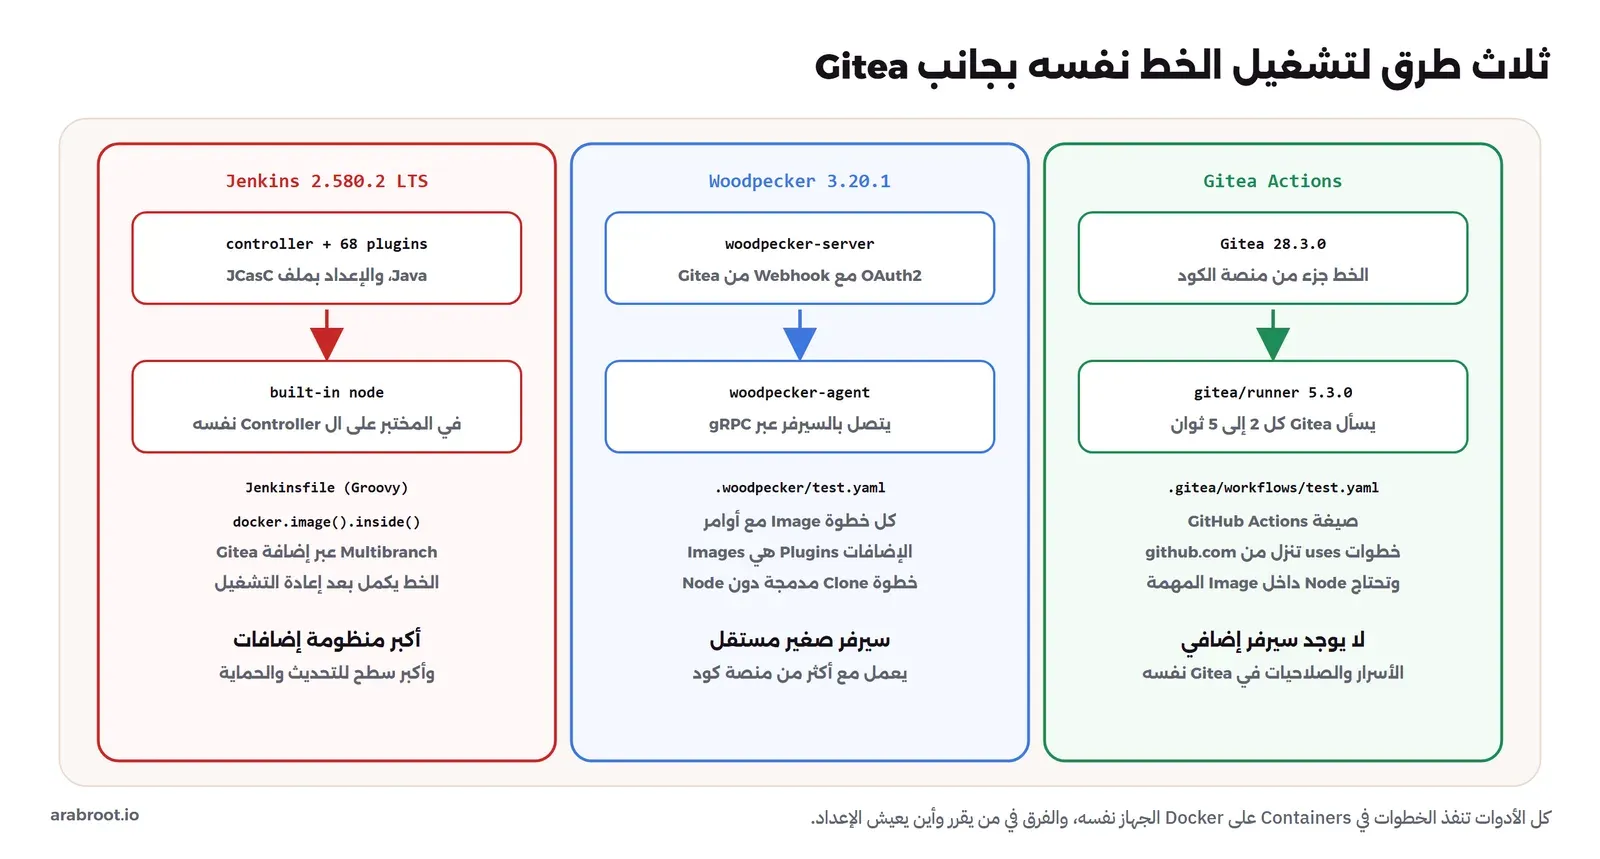
- Gitea Actions جزء من Gitea نفسه: الخطوط والأسرار والسجلات في قاعدة Gitea، والذي ينفذ هو Gitea Runner، وهو برنامج صغير يسأل Gitea عن مهام، وملف الخط بصيغة GitHub Actions، فيستطيع أن يستخدم الخطوات الجاهزة المكتوبة لـ GitHub، وتنزل هذه الخطوات من
github.comافتراضياً كما يقول توثيق المقارنة مع GitHub Actions. - Woodpecker سيرفر مستقل صغير، يتصل بـ Gitea عبر OAuth2 والـ Webhooks، ووكيل Agent ينفذ، وكل خطوة Image وأوامر، كما شرحنا في المقال السابق.
- Jenkins برنامج Java يسمى المتحكم Controller، وكل ما يعرفه عن Git وعن Gitea وعن Docker وعن الخطوط نفسها يأتي من إضافات Plugins، وملف الخط
Jenkinsfileمكتوب بلغة Groovy، أي أنه كود برمجي وليس ملف إعداد فقط. والأصل في Jenkins أن ينفذ الخطوط على أجهزة منفصلة تسمى Agents، وفي مختبرنا نفذناها على المتحكم نفسه، وسوف نرى لماذا يمنع التوثيق ذلك.
وJenkins أقدم الأدوات الثلاث بفارق كبير، فقد كان اسمه Hudson قبل أن ينفصل المشروع عن Oracle، وتذكر صفحة الحوكمة أن بيانات المستخدمين من Hudson حتى الإصدار 1.395 ما زالت تعمل في Jenkins. وفي أبريل 2016 أضاف الإصدار Jenkins 2.0 الخطوط ككود Pipeline كجزء أساسي، وقبلها كانت أغلب المهام تعرف من شاشات الإعداد. وهذا التاريخ الطويل هو قوة Jenkins ونقطة ضعفه معاً: إضافة لكل شيء تقريباً، وطرق كثيرة لفعل الشيء نفسه، وكود قديم يجب أن يبقى يعمل.
التثبيت حتى أول خط أخضر: Setup
كل الأدوات تحتاج إلى Gitea يعمل، وشبكة Docker مشتركة باسم wr-ci-net، وإعداد ALLOWED_HOST_LIST في Gitea بمدى الشبكة حتى تصل ال Webhooks إلى Woodpecker وJenkins، وهو الدرس الأول من مقال Woodpecker. ثم يختلف كل شيء.
Gitea Actions: Runner Token
هنا أقل عدد من الخطوات: نطلب من Gitea رمز تسجيل للـ Runner بالأمر gitea actions generate-runner-token، ونشغل Container من gitea/runner:5.3.0 ومعه ملف إعداد من عشرة أسطر، وأهم ما فيه ال label الذي يربط اسماً في الخط بـ Image، وشبكة ال Containers:
log:
  level: info
runner:
  capacity: 1
  timeout: 30m
  labels:
    - "python:docker://python:3.13-alpine"
container:
  network: wr-ci-net
  force_pull: false
والمخرج عند التشغيل يقول إن ال Runner سجل نفسه وأعلن ال label الوحيد عنده:
level=info msg="Registering runner, arch=amd64, os=linux, version=v5.3.0."
level=debug msg="Successfully pinged the Gitea instance server"
level=info msg="Runner registered successfully."
SUCCESS
time="2026-11-05T09:46:34Z" level=info msg="Starting runner daemon"
time="2026-11-05T09:46:34Z" level=info msg="runner: runner-01, with version: v5.3.0, with labels: [python], declare successfully"
وأول خط فشل في أول خطوة، وهي الخطوة التي يكتبها الجميع دون تفكير:
2026-11-05T09:47:32.4651042Z ::group::Run actions/checkout@v4
...
2026-11-05T09:47:32.9937993Z OCI runtime exec failed: exec failed: unable to start container process: exec: "node": executable file not found in $PATH
2026-11-05T09:47:33.0774751Z ##[error]Process completed with exit code 127.
والسبب أن actions/checkout برنامج JavaScript، وينفذه ال Runner داخل Container المهمة نفسها، وImage بايثون الرسمية ليس فيها Node. وهذا ليس خطأ في الإعداد، وإنما هو طبيعة صيغة GitHub Actions: كل خطوة جاهزة تفرض شيئاً على Image المهمة. فأضفنا قبلها خطوة تثبت Node وGit بمدير حزم Alpine، فنجح الخط الثاني في 36 ثانية، وفيها 6 ثوان للتثبيت وحده. والحل الأفضل في الإنتاج أن تبني Image للخطوط فيها Node وأدوات لغتك مرة واحدة، كما فعلنا في تشغيل OpenTofu من CI/CD، لأن هذه الخطوة جعلت كل خط يعتمد على مرآة Alpine في الإنترنت، وهذا ما سوف نراه يفشل بعد قليل.
Woodpecker: OAuth2 App
هنا خطوات أكثر، وقد شرحناها كلها في المقال السابق: تطبيق OAuth2 في Gitea، وسيرفر ووكيل بسر مشترك بينهما، ودخول المسؤول من المتصفح مرة واحدة حتى يحصل Woodpecker على توكن، ثم تفعيل المستودع. ولأننا مررنا بكل المشاكل هناك، نجح أول خط هنا من أول دفعة في 20 ثانية، وهذا في الحقيقة يعني أن تكلفة Woodpecker تدفع مرة واحدة في التعلم، وكانت في تجربتنا الأولى إحدى عشرة رسالة خطأ.
Jenkins: Plugins and JCasC
Jenkins لا يعرف Gitea ولا Docker ولا حتى Pipeline دون إضافات، وأغلب الناس يثبتونها من الواجهة في معالج الإعداد الأول، ثم يضبطون كل شيء بالفأرة، فيصبح سيرفر Jenkins شيئاً لا يستطيع أحد أن يعيد بناءه. لذلك استخدمنا الطريقة التي ينصح بها التوثيق للفرق: Image خاصة فيها الإضافات بإصدارات محددة، وإعداد كامل في ملف YAML بإضافة Configuration as Code واختصاراً JCasC، فإذا حذفت السيرفر أعدته كما كان من ملفين. وهذا ملف البناء:
FROM docker:29.8.2-cli AS dockercli
FROM jenkins/jenkins:2.580.2-lts-jdk21
COPY --from=dockercli /usr/local/bin/docker /usr/local/bin/docker
RUN jenkins-plugin-cli --plugins configuration-as-code workflow-aggregator git gitea docker-workflow job-dsl
ENV JAVA_OPTS="-Djenkins.install.runSetupWizard=false" CASC_JENKINS_CONFIG=/var/jenkins_home/casc.yaml
طلبنا ست إضافات، فثبت jenkins-plugin-cli معها اعتمادياتها، وعندما عددنا الملفات في مجلد الإضافات داخل ال Image وجدناها 68 إضافة، وأصبح حجم ال Image 916 ميغابايت، منها 712 لل Image الأصلية، واستغرق البناء 98 ثانية. وكل إضافة من هذه الإضافات الثمان والستين كود يعمل داخل المتحكم بصلاحياته، وله إعلانات أمنية وتحديثات خاصة به، وهذا ما يقصده الناس عندما يقولون إن إدارة Jenkins عمل بحد ذاته. وهذا ملف JCasC بعد الجولة الثانية، لأننا في الجولة الأولى بدأنا بالمستخدم فقط، ثم سألنا Jenkins نفسه عن أسماء الإعدادات من صفحة /configuration-as-code/schema، لأن أسماء إعدادات إضافة Gitea مثل giteaAccessToken لا تجدها بسهولة في مكان آخر:
jenkins:
  systemMessage: "wr-ci lab"
  numExecutors: 2
  securityRealm:
    local:
      allowsSignup: false
      users:
        - id: admin
          password: ${ADMIN_PASSWORD}
  authorizationStrategy:
    loggedInUsersCanDoAnything:
      allowAnonymousRead: false
unclassified:
  location:
    url: http://wr-ci-jenkins:8080/
  giteaServers:
    servers:
      - displayName: gitea
        serverUrl: http://wr-ci-gitea:3301
        manageHooks: true
        credentialsId: gitea-token
credentials:
  system:
    domainCredentials:
      - credentials:
          - giteaAccessToken:
              id: gitea-token
              scope: GLOBAL
              description: ops token for Gitea API and checkout
              token: ${GITEA_TOKEN}
jobs:
  - script: >
      multibranchPipelineJob('orders-jenkins') {
        branchSources {
          branchSource {
            source {
              giteaSCMSource {
                id('orders-jenkins')
                serverUrl('http://wr-ci-gitea:3301')
                repoOwner('store')
                repository('orders-jenkins')
                credentialsId('gitea-token')
                traits {
                  giteaBranchDiscovery { strategyId(1) }
                  giteaPullRequestDiscovery { strategyId(2) }
                }
              }
            }
          }
        }
      }
في الإعداد أعلاه لاحظ التالي:
numExecutors: 2يعني أن المتحكم نفسه ينفذ بناءين في الوقت نفسه، وهذا هو الإعداد الذي يقول توثيق عزل المتحكم إنه يجب تجنبه، لأن البناء على المتحكم يرى ملفاته، وسوف نرى ذلك بأعيننا في تجربة الأسرار.manageHooks: trueيجعل إضافة Gitea تنشئ ال Webhook في كل مستودع بنفسها بالتوكن، ووجدناه بعد التشغيل في Gitea يشير إلى/gitea-webhook/post.- القسم
jobsيستخدم إضافة Job DSL لينشئ مهمة متعددة الفروع Multibranch Pipeline، وهي التي تكتشف كل فرع وكل طلب دمج في المستودع، وتبني كل واحد بملفJenkinsfileالموجود فيه. - كلمة مرور المسؤول وتوكن Gitea يأتيان من متغيرات بيئة، ولا يكتبان في الملف.
بدأ Jenkins في 16 ثانية، ونجح أول بناء من الاكتشاف الأول للفروع دون أي فشل، في 27 ثانية. وهذا قد يفاجئك بعد كل ما يقال عن صعوبة Jenkins، ولكن انتبه إلى أن الصعوبة لم تكن في التشغيل، وإنما في كتابة ملف JCasC الصحيح، وهذا احتاج إلى جولتين وإلى قراءة مخطط الإعدادات، وفي الإنتاج سوف تضيف عليه Agents منفصلة وحماية للواجهة ونسخاً احتياطية للمجلد jenkins_home.
ملفات الخط جنباً إلى جنب: Pipeline as Code
هذا هو الخط نفسه بالصيغ الثلاث، وكل ملف هو الملف الذي عمل فعلاً. ملف Gitea Actions في .gitea/workflows/test.yaml:
name: test
on: [push, pull_request]

jobs:
  test:
    runs-on: python
    services:
      db:
        image: postgres:18-alpine
        env:
          POSTGRES_PASSWORD: test
          POSTGRES_DB: orders
    env:
      DATABASE_URL: postgresql://postgres:test@db:5432/orders
    steps:
      # actions/checkout is JavaScript: the job image needs node (and git for a real clone)
      - run: apk add --no-cache nodejs git
      - uses: actions/checkout@v4
      - run: pip install --quiet -r requirements.txt
      - run: python -m pytest -q
وملف Woodpecker في .woodpecker/test.yaml:
when:
  - event: [push, pull_request]

services:
  - name: db
    image: postgres:18-alpine
    environment:
      POSTGRES_PASSWORD: test
      POSTGRES_DB: orders

steps:
  - name: test
    image: python:3.13-alpine
    environment:
      DATABASE_URL: postgresql://postgres:test@db:5432/orders
    commands:
      - pip install --quiet -r requirements.txt
      - python -m pytest -q
وملف Jenkins في Jenkinsfile:
pipeline {
  agent any
  options { timeout(time: 30, unit: 'MINUTES') }
  stages {
    stage('test') {
      steps {
        script {
          def db = "wr-ci-jk-db-${env.BUILD_TAG}".replaceAll('[^a-zA-Z0-9_.-]', '-')
          docker.image('postgres:18-alpine').withRun("--name ${db} --network wr-ci-net -e POSTGRES_PASSWORD=test -e POSTGRES_DB=orders") {
            docker.image('python:3.13-alpine').inside("--network wr-ci-net -e DATABASE_URL=postgresql://postgres:test@${db}:5432/orders") {
              sh 'pip install --quiet -r requirements.txt'
              sh 'python -m pytest -q'
            }
          }
        }
      }
    }
  }
}
الملفات الثلاثة متقاربة في الطول، 20 و18 و19 سطراً، ولكن لاحظ الفرق في من يتحمل التفاصيل:
- في Gitea Actions وWoodpecker تكتب «أريد خدمة اسمها db من هذه ال Image»، والأداة تنشئ الشبكة وتعطي الخدمة اسمها وتحذفها في النهاية. أما في Jenkins فأنت الذي تختار اسم ال Container وتضمن أنه فريد في كل بناء، ولهذا كتبنا سطر
replaceAllعلىBUILD_TAG، وأنت الذي تحدد الشبكة لكل Container. - في Woodpecker وJenkins سحب الكود جزء من الأداة، ولا يحتاج إلى شيء في Image المهمة. أما في Gitea Actions فهو خطوة JavaScript تنزل من الإنترنت.
- Jenkinsfile كود Groovy حقيقي، فيه متغيرات وشروط ودوال، وهذا يعطيك قوة لا تعطيها الأداتان الأخريان، مثل أن تحسب أسماء أو تقرأ ملفاً وتقرر بناء عليه، ويعطيك معها كل مشاكل الكود، فتحتاج إلى مراجعة واختبار لملف الخط نفسه.
- الخطوة
docker.image().inside()من إضافة Docker Pipeline تنفذ الأوامر داخل Container، والسجل يبين كيف فعلت ذلك، وهذا تفصيل مهم جداً سوف نعود إليه:
Jenkins seems to be running inside container 714a4665f5df9f5c6fc10aad4e6278bb33227c61cae48beadd20e78a179b0217
$ docker run -t -d -u 0:0 --network wr-ci-net -e DATABASE_URL=postgresql://postgres:test@wr-ci-jk-db-jenkins-orders-jenkins-main-1:5432/orders -w /var/jenkins_home/workspace/orders-jenkins_main --volumes-from 714a4665f5df9f5c6fc10aad4e6278bb33227c61cae48beadd20e78a179b0217 -e ******** ... python:3.13-alpine cat
اكتشفت الإضافة أن Jenkins نفسه يعمل في Container، فحلت مشكلة المسارات التي واجهناها مع woodpecker-cli exec في المقال السابق بطريقة أخرى: الخيار --volumes-from يعطي Container الاختبار كل Volumes الخاصة بـ Container المتحكم، أي المجلد /var/jenkins_home كاملاً، وليس مجلد هذا البناء فقط.
النتائج بالأرقام: Durations
هذه أزمنة الدفعات الخمس لكل أداة، من الدفع حتى الحالة النهائية في Gitea:
orders-gha run 1 sha=54817b86 first_status=1.318s final=success total=53.903s
orders-gha run 2 sha=002dd581 first_status=2.008s final=success total=33.391s
orders-gha run 3 sha=af6538da first_status=1.535s final=success total=24.375s
orders-gha run 4 sha=05831187 first_status=1.961s final=success total=32.191s
orders-gha run 5 sha=c58af8d2 first_status=1.554s final=success total=34.484s
orders-wp run 1 sha=1cf4fd68 first_status=1.499s final=success total=23.497s
orders-wp run 2 sha=9831393e first_status=1.519s final=success total=22.757s
orders-wp run 3 sha=70af7207 first_status=1.932s final=success total=21.91s
orders-wp run 4 sha=82f740a4 first_status=1.463s final=success total=23.334s
orders-wp run 5 sha=84bcffc0 first_status=1.72s final=success total=35.882s
orders-jenkins run 1 sha=f80f6795 first_status=2.518s final=success total=47.057s
orders-jenkins run 2 sha=a5473476 first_status=2.321s final=success total=49.477s
orders-jenkins run 3 sha=978373fc first_status=2.226s final=success total=47.447s
orders-jenkins run 4 sha=6bcf86f4 first_status=2.577s final=success total=37.03s
orders-jenkins run 5 sha=652d54bf first_status=1.398s final=success total=31.09s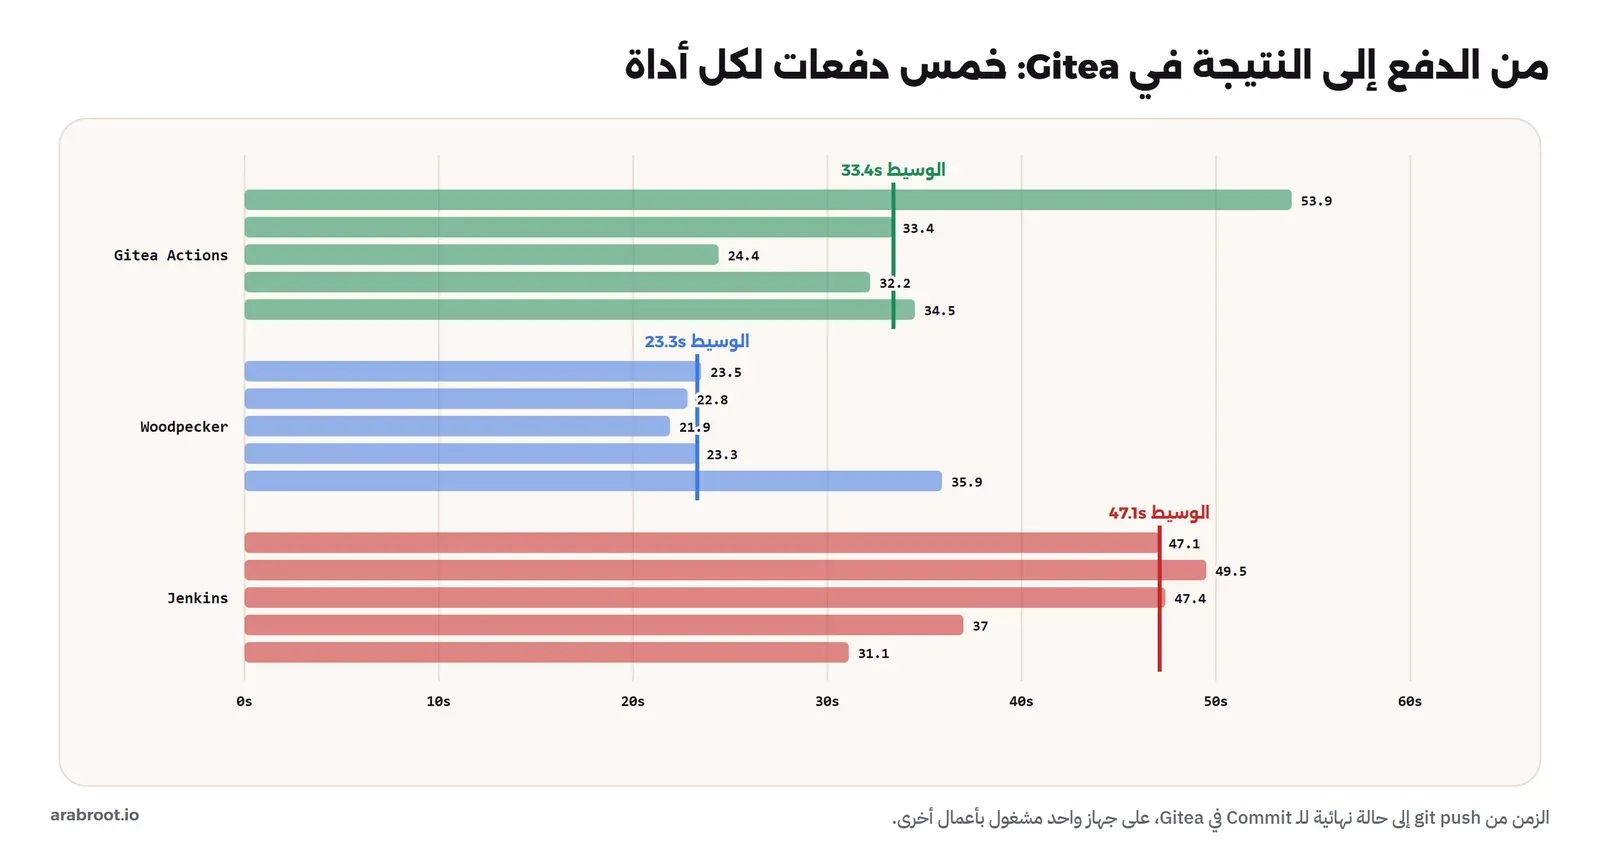
في المخرج أعلاه لاحظ التالي:
- العمود
first_statusهو الوقت حتى تظهر أول حالة في Gitea، وكان بين ثانية وثانيتين ونصف في الأدوات الثلاث، أي أن ال Webhook وال Runner يصلان بسرعة، ويعرف المطور أن الخط بدأ قبل أن يرجع إلى المحرر. - الوسيط Median هو الرقم الأوسط بعد ترتيب الدفعات الخمس، واخترناه بدلاً من المتوسط لأن دفعة واحدة بطيئة، مثل الدفعة الأولى في Gitea Actions بـ 53.9 ثانية، ترفع المتوسط ولا تمثل التجربة المعتادة.
- Woodpecker كان الأسرع والأثبت في أربع دفعات من خمس، بين 21.9 و23.5 ثانية، والدفعة الخامسة البطيئة كانت في وقت انشغل فيه الجهاز، ورأينا الشيء نفسه في الأداتين الأخريين.
أين يذهب الوقت؟ Time Breakdown
الرقم وحده لا يكفي، والسؤال المفيد هو أين ذهب الفرق، فسألنا كل أداة عن مدد خطواتها. في Gitea Actions كانت المهمة الأخيرة 29 ثانية، منها 9 ثوان لتثبيت Node وGit، وثانية للسحب، و13 ثانية لتثبيت مكتبات Python، وثانية للاختبارات، أي أن ثلث الوقت تقريباً يذهب في تجهيز Image لا تناسب الخطوات الجاهزة. والفرق بين 29 ثانية داخل المهمة و34.5 ثانية من الدفع مصدره أن ال Runner لا يستلم المهام فوراً، فهو يسأل Gitea كل ثانيتين، ويزيد الفاصل عندما لا يجد مهاماً حتى خمس ثوان، كما في الإعدادات fetch_interval وfetch_interval_max التي يولدها الأمر gitea-runner generate-config.
وفي Jenkins كانت مدد البناءات من داخل Jenkins بين 21.7 و38.8 ثانية، بينما كان الزمن من الدفع بين 31.1 و49.5 ثانية، أي أن قرابة 10 ثوان في كل دفعة كانت قبل أن يبدأ البناء أصلاً. وفي هذه الثواني تستقبل إضافة Gitea ال Webhook، وتسأل Gitea عن آخر Commit في الفرع، وتضع البناء في الطابور، ثم ينتظر البناء فترة الهدوء Quiet Period، وهي مدة يضعها Jenkins قبل كل بناء حتى يجمع التغييرات المتقاربة في بناء واحد، كما في توثيق إعدادات النظام. ثم داخل البناء يسحب Jenkins المستودع إلى مجلد عمل دائم، ويسأل Docker عن ال Image، ويبدأ PostgreSQL ثم Container الاختبار. أما Woodpecker فالفرق بين زمنه الداخلي والزمن من الدفع كان ثانية إلى ثانيتين، لأن السيرفر يضع المهمة في الطابور مباشرة عند ال Webhook، والوكيل متصل به دائماً.
والخلاصة العملية من هذا القسم ليست أن Woodpecker أسرع بعشر ثوان، لأن هذه الثواني تختفي في خط يستغرق عشر دقائق، وإنما أن كل أداة لها تكلفة ثابتة في كل خط، وأن أكبر تكلفة قابلة للإصلاح في تجربتنا كانت في Gitea Actions: تثبيت Node في كل تشغيل، وهي تختفي بـ Image مخصصة.
خط فشل دون أن يتغير شيء: External Dependencies
في التشغيل التمهيدي فشلت دفعة في Gitea Actions دون أن نغير أي شيء في الكود أو الخط، وهذا سجلها:
2026-11-05T09:54:46.7602404Z WARNING: fetching https://dl-cdn.alpinelinux.org/alpine/v3.24/main/x86_64/APKINDEX.tar.gz: DNS: transient error (try again later)
2026-11-05T09:54:52.5667560Z ERROR: unable to select packages:
2026-11-05T09:54:52.6936719Z ##[error]Process completed with exit code 14.
فشل اسم مرآة Alpine في DNS لحظة واحدة، ففشلت خطوة apk add، ففشل الخط كله، وفي الدفعة التالية نجح كل شيء. وهذا يقودنا إلى مقياس لا تجده في جداول الميزات: كم خدمة خارجية يعتمد عليها كل خط؟ في Gitea Actions بالشكل الذي كتبناه ثلاث خدمات في كل تشغيل: مرآة Alpine لتثبيت Node، وgithub.com لتنزيل actions/checkout، وPyPI للمكتبات. وفي Woodpecker وJenkins خدمة واحدة هي PyPI. وكل خدمة خارجية احتمال فشل لا علاقة له بكودك، والخطوط التي تفشل أحياناً دون سبب واضح تعلم الفريق أن يضغط زر Restart دون أن يقرأ السجل، وقد شرحنا أثر ذلك في تشغيل الاختبارات في CI. والحل في الأدوات الثلاث واحد: Image مخصصة فيها ما تحتاجه الخطوات، ومرآة داخلية للحزم، وفي Gitea Actions أيضاً جعل DEFAULT_ACTIONS_URL يشير إلى Gitea نفسه، ونسخ الخطوات الجاهزة التي تستخدمها إلى مستودعات داخلية.
الذاكرة والقرص: Resource Footprint
قسنا الذاكرة بالأمر docker stats بعد أن هدأت الخطوط، وحجم ال Images بالأمر docker images، وهذه هي النتائج، دون Gitea نفسه الذي كان 197 ميغابايت تقريباً وتحتاجه الأدوات الثلاث:
wr-ci-gitea 197.2MiB / 31.29GiB 0.41%
wr-ci-gha-runner 19.08MiB / 31.29GiB 0.08%
wr-ci-woodpecker 32.48MiB / 31.29GiB 0.25%
wr-ci-wp-agent 14.14MiB / 31.29GiB 0.02%
wr-ci-jenkins 570.9MiB / 31.29GiB 0.24%

gitea/runner:5.3.0 62.4MB
woodpeckerci/woodpecker-server:v3.20.1 83.7MB
woodpeckerci/woodpecker-agent:v3.20.1 80.9MB
wr-ci-jenkins:2.580.2 916MB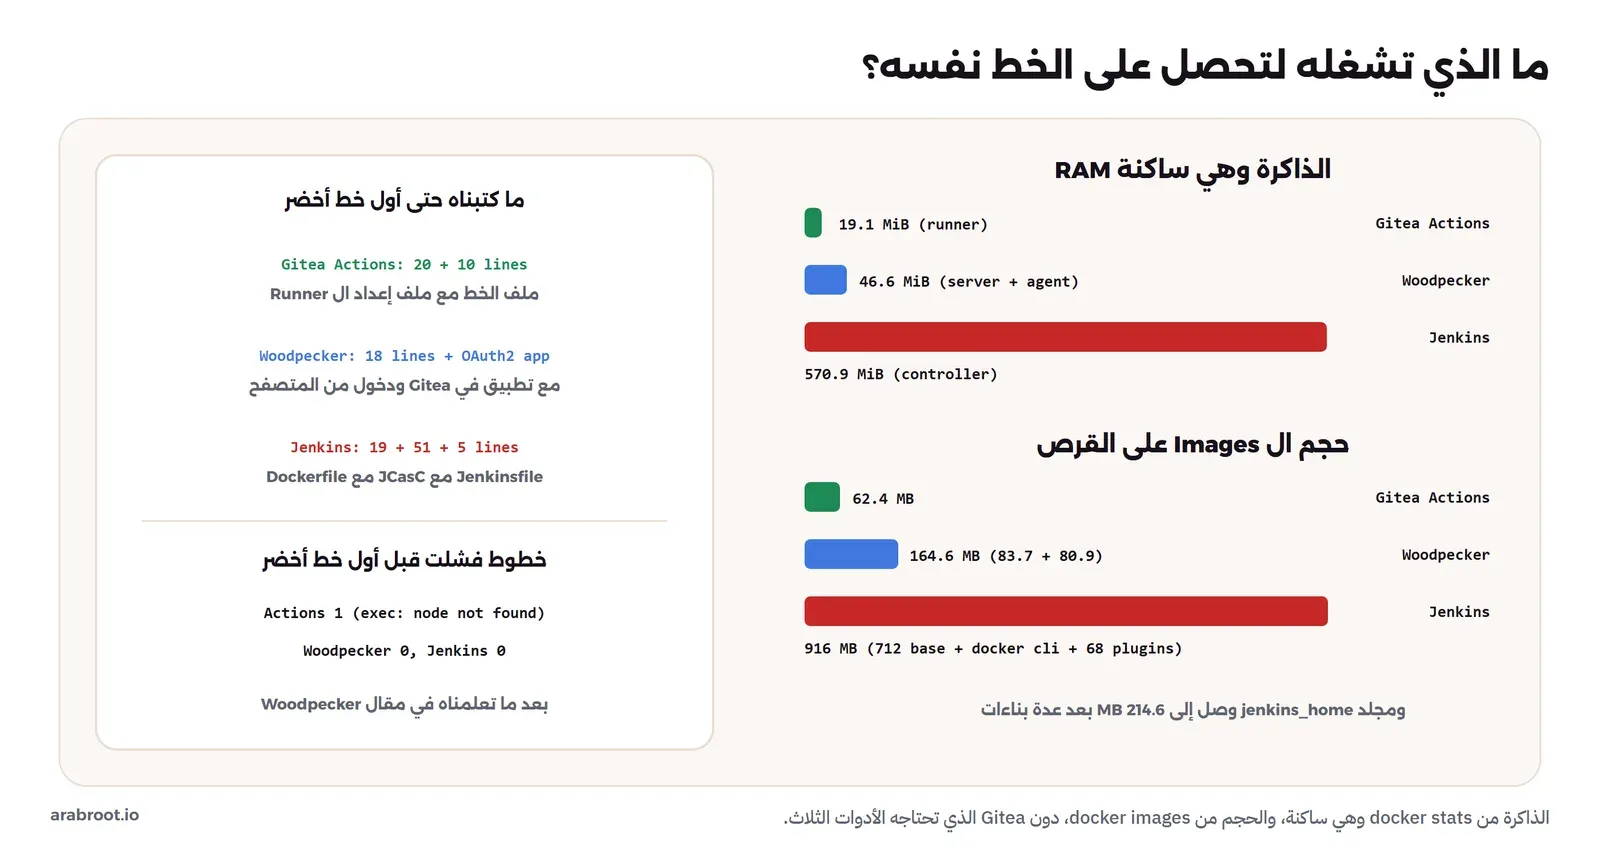
Jenkins يأخذ وهو ساكن قرابة 12 ضعف ما يأخذه Woodpecker و30 ضعف ما يأخذه Gitea Runner، وهذا متوقع من برنامج Java يحمل 68 إضافة في الذاكرة، وبعد عدة بناءات وصل المجلد jenkins_home إلى 214.6 ميغابايت، لأن Jenkins يحفظ مجلد عمل لكل فرع وسجل كل بناء على القرص. وفي قياس ثان بعد نصف ساعة كانت الأرقام قريبة: 566.9 لـ Jenkins و15.2 لـ Runner و41.5 و20.3 لسيرفر Woodpecker ووكيله. والفرق في الذاكرة لا يهم كثيراً في سيرفر فيه 16 جيجابايت، ولكنه يهم إذا كنت تشغل CI على سيرفر صغير بجانب Gitea، أو إذا كنت تدفع ثمن كل جيجابايت في سحابة، ويهم أكثر في تكلفة التشغيل لا في تكلفة الذاكرة: 68 إضافة تعني قائمة تحديثات وإعلانات أمنية يجب أن يتابعها أحد.
مطور يقرأ السر من فرع: Secrets Test
في مقال Woodpecker رأينا مطوراً له صلاحية الكتابة فقط يسحب توكن الخط من سجل التشغيل بدفع فرع، فأعدنا التجربة نفسها على الأدوات الثلاث. أنشأنا في كل أداة سراً تجريبياً اسمه DEPLOY_TOKEN بالقيمة نفسها: سر مستودع في Gitea Actions، وسر لأحداث push في Woodpecker، وبيانات اعتماد Credential من نوع نص في Jenkins. ثم دفع dev1 فرعاً اسمه feature/leak في كل مستودع، وأضاف إلى الخط خطوة تطبع السر كما هو، ثم بعد تحويله إلى base64، ثم معكوساً بالأمر rev. وفي Jenkins أضاف سطراً ثالثاً ينظر في ملفات المتحكم. وهذه خطوة Jenkins:
pipeline {
  agent any
  stages {
    stage('debug') {
      steps {
        withCredentials([string(credentialsId: 'deploy-token', variable: 'TOKEN')]) {
          sh 'echo "token is $TOKEN"; echo "$TOKEN" | base64; echo "$TOKEN" | rev'
        }
        sh 'id; ls /var/jenkins_home/secrets/ | head -5; wc -c /var/jenkins_home/secrets/master.key /var/jenkins_home/credentials.xml'
      }
    }
  }
}
اكتشف Jenkins الفرع الجديد من ال Webhook وبناه بملف الخط الموجود في الفرع نفسه، وهذا مختصر السجل:
Masking supported pattern matches of $TOKEN
+ echo token is ****
token is ****
+ echo ****
+ base64
****Cg==
+ echo ****
+ rev
c8d863832b6a07c4-yolped-bal
+ id
uid=0(root) gid=0(root) groups=0(root)
+ ls /var/jenkins_home/secrets/
hudson.console.ConsoleNote.MAC
hudson.model.Job.serverCookie
hudson.model.User.DIRNAMES
hudson.util.Secret
jenkins.model.Jenkins.crumbSalt
+ wc -c /var/jenkins_home/secrets/master.key /var/jenkins_home/credentials.xml
 256 /var/jenkins_home/secrets/master.key
1428 /var/jenkins_home/credentials.xml
1684 total
وفي Gitea Actions:
2026-11-05T10:09:57.4323833Z token is ***
2026-11-05T10:09:57.4336460Z ***Cg==
2026-11-05T10:09:57.4355238Z c8d863832b6a07c4-yolped-bal
وفي Woodpecker، كما في المقال السابق:
▶  echo "token is $TOKEN"
token is ********
▶  echo "$TOKEN" | base64
bGFiLWRlcGxveS00YzcwYTZiMjM4MzY4ZDhjCg==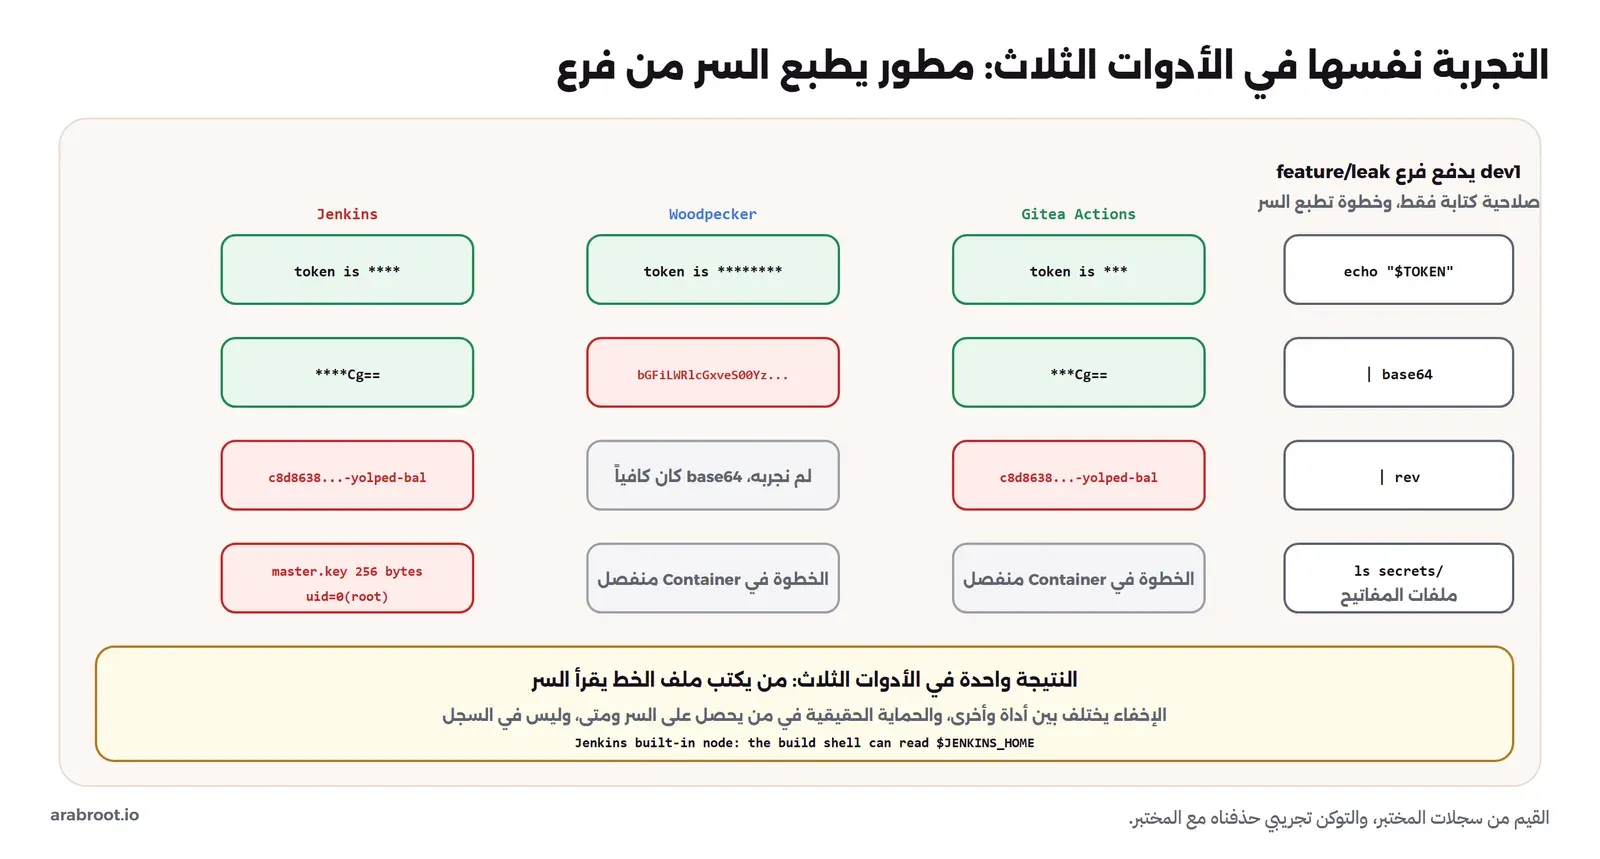
في المخرج أعلاه لاحظ التالي:
- Gitea Actions وJenkins أخفيا السر وأخفيا شكله بعد base64 أيضاً، ولم يبق في السطر إلا
Cg==، وهو ترميز سطر جديد في آخر النص، وسطر Jenkins الأولMasking supported pattern matchesيقول ذلك صراحة. أما Woodpecker فأخفى النص الحرفي فقط. - ولكن الأمر
rev، الذي يعكس ترتيب الحروف، أظهر السر كاملاً في الأداتين، فقراءةc8d863832b6a07c4-yolped-balمن اليمين تعطيكlab-deploy-4c70a6b238368d8c. أي أن الإخفاء في الأدوات الثلاث قائمة بأشكال معروفة، وكل شكل آخر يمر. - وفي Jenkins ما هو أخطر من التوكن نفسه: الخطوة تعمل على المتحكم بالمستخدم root، وترى الملف
master.keyوالملفcredentials.xml، وهذان معاً هما ما يحتاجه أي شخص ليفك كل بيانات الاعتماد المحفوظة في Jenkins، وليس السر الذي طلبه الخط فقط. وقد كان Jenkins هنا root لأننا شغلناه بهذا المستخدم ليصل إلىdocker.sock، ولكن حتى بالمستخدم العاديjenkinsيملك هذا المستخدم الملفات نفسها. ولهذا بالضبط يقول توثيق عزل المتحكم إن البناء يجب أن يعمل على Agents أخرى غير المتحكم، وخيار--volumes-fromالذي رأيناه في الخطوةinside()يعني أن Container الاختبار يرى المجلد نفسه أيضاً.
والخلاصة من هذه التجربة أن الأدوات الثلاث متساوية في النقطة الأهم: من يستطيع أن يغير ملف الخط في فرع يحصل عليه السر يستطيع أن يقرأ السر، ولا يغير الإخفاء ذلك. والفرق بينها في الأدوات التي تعطيك إياها لتحدد متى يحصل الخط على السر. في Woodpecker شرط الحدث على كل سر، وخيار الموافقة على الخطوط، كما رأينا في المقال السابق. وفي Jenkins تستطيع أن تضع بيانات الاعتماد في مجلد Folder بدلاً من النطاق العام، وأن تجعل خطوط النشر مهاماً منفصلة لا تقرأ ملف الخط من الفروع، وإضافة Gitea تعطيك خيارات للثقة بطلبات الدمج القادمة من Forks. أما Gitea Actions فالأسرار تصل إلى كل حدث push من أي فرع، ولا تصل إلى طلبات الدمج من Forks، ويقول توثيق المقارنة إن الإعداد jobs.<job_id>.environment يتجاهل، أي أنه لا توجد بيئات Environments بقواعد حماية تقيد سراً بفرع معين كما في GitHub، وأقرب حل هو أن يكون سر النشر في مستودع منفصل لا يكتب فيه إلا المسؤولون.
إعادة التشغيل في منتصف الخط: Restart Test
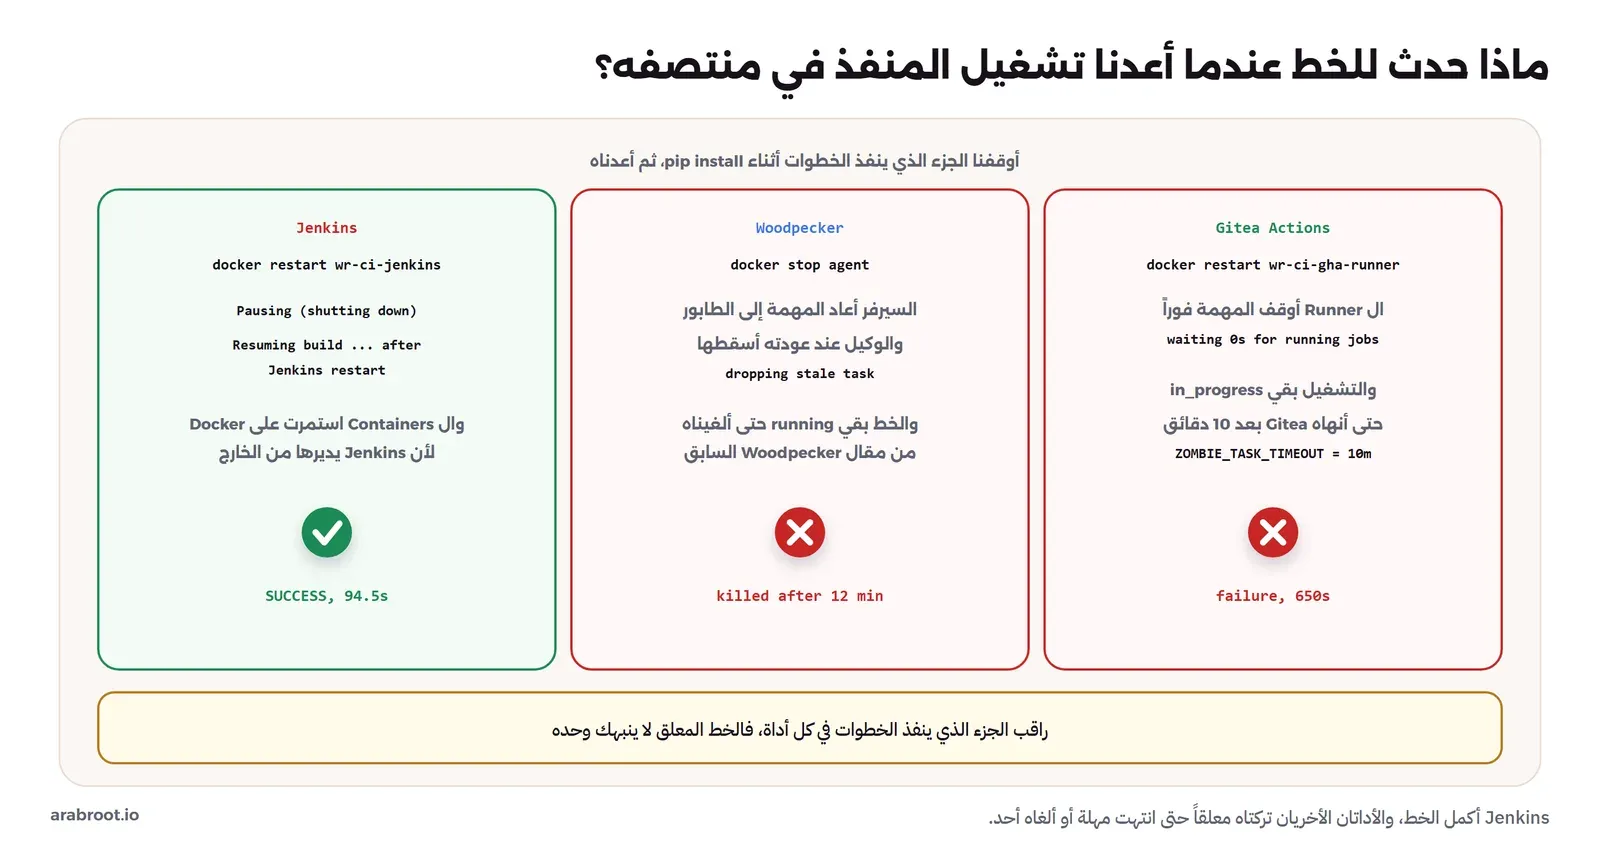
التجربة الثانية تشبه ما يحدث في كل شركة: تحديث أمني على جهاز الخطوط، أو إعادة تشغيل Docker، في وقت يعمل فيه خط. فأعدنا تشغيل الجزء الذي ينفذ في كل أداة أثناء خطوة pip install، ثم راقبنا ما يحدث. وفي Jenkins كان هذا سجل البناء:
+ pip install --quiet -r requirements.txt
Pausing (shutting down)
Resuming build at Thu Nov 05 10:13:07 UTC 2026 after Jenkins restart
Timeout set to expire in 29 min
Ready to run at Thu Nov 05 10:13:07 UTC 2026
...
+ python -m pytest -q
....                                                                     [100%]
4 passed in 0.36s
...
[Gitea] Notifying branch build status: SUCCESS This commit looks good
Finished: SUCCESS
أوقفنا Jenkins في 10:12:49، وعاد في 10:13:04، وأكمل البناء من حيث توقف ونجح، في 94.5 ثانية بدلاً من 30 تقريباً. والسبب أن خطوط Jenkins مصممة لتبقى بعد إعادة تشغيل المتحكم، كما يقول توثيق Pipeline في وصف الخطوط بأنها Durable، ولأن ال Containers التي أنشأها Jenkins على Docker الجهاز لم تتوقف معه، فوجدها عند عودته. أما في Gitea Actions فأعدنا تشغيل ال Runner، فكتب في سجله أنه ينتظر صفر ثانية قبل أن يوقف المهام:
time="2026-11-05T10:14:55Z" level=info msg="runner: runner-01 shutdown initiated, waiting 0s for running jobs to complete before shutting down"
time="2026-11-05T10:14:59Z" level=info msg="Starting runner daemon"
ثم بقي التشغيل في Gitea بحالة in_progress قرابة 10 دقائق، حتى أنهاه Gitea وحده بحالة failure بعد 650 ثانية، وهذه هي المهلة ZOMBIE_TASK_TIMEOUT وقيمتها الافتراضية 10 دقائق في قائمة إعدادات Gitea. وعند التنظيف بعد قرابة 20 دقيقة وجدنا Container المهمة وContainer قاعدة البيانات ما زالا يعملان، ومعهما Volumes المهمة. وفي Woodpecker رأينا في المقال السابق أن الخط بقي running حتى ألغيناه يدوياً بعد 12 دقيقة. والصورة التالية تجمع النتائج:
وهذه نقطة قوة حقيقية لـ Jenkins، وتهم الفرق التي عندها خطوط طويلة، مثل خط يبني ويختبر ساعة كاملة، فإعادة تشغيل المتحكم لا تضيع هذه الساعة. وفي الأداتين الأخريين الحل في التشغيل: في Gitea Runner الإعداد shutdown_timeout يجعله ينتظر المهام الجارية قبل أن يتوقف، وقيمته الافتراضية صفر، فاجعله أطول من مدة أطول خط عندك، وحدث الوكلاء في وقت لا تعمل فيه خطوط، وراقب عدد ال Runners المتصلة. وقد ذكرت الإعدادات التي يولدها Gitea Runner 5.3.0 أنه ينظف في وقت الفراغ الشبكات وال Volumes التي تركتها مهام لم يعش ال Runner حتى نهايتها، بعد 10 دقائق من عدم استخدامها، ولكن ال Containers في تجربتنا كانت ما زالت تعمل بعد 17 دقيقة.
كيف تبدو كل أداة للمطور؟ User Interface
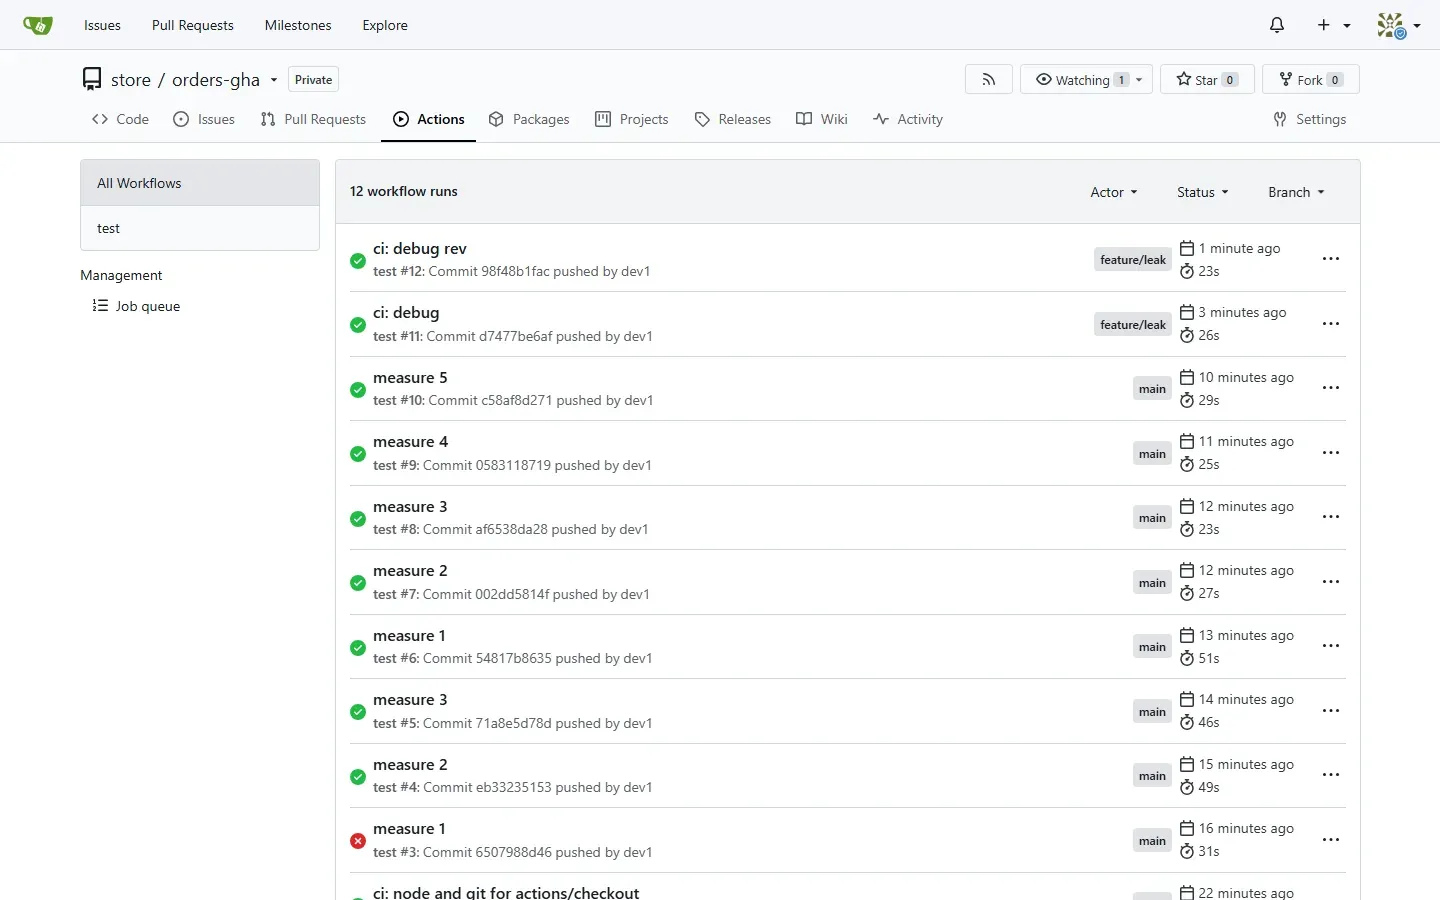
الواجهة ليست تفصيلاً، لأن المطور يقضي فيها وقتاً كل يوم يقرأ سجلات الفشل. وواجهة Gitea Actions داخل المستودع نفسه في تبويب Actions، وبجانب كل تشغيل الفرع ومدة التشغيل والشخص الذي دفع، وهذه صفحة المستودع بعد التجارب:
أما Jenkins فواجهته منفصلة، وكل فرع مهمة داخل المهمة متعددة الفروع، وسجل البناء طويل لأنه يعرض كل ما تفعله الإضافات، مثل أوامر Git وإشعارات Gitea، وهذا مفيد عندما تبحث عن مشكلة في الإضافات نفسها، ومتعب لمطور يريد أن يعرف أي اختبار فشل:
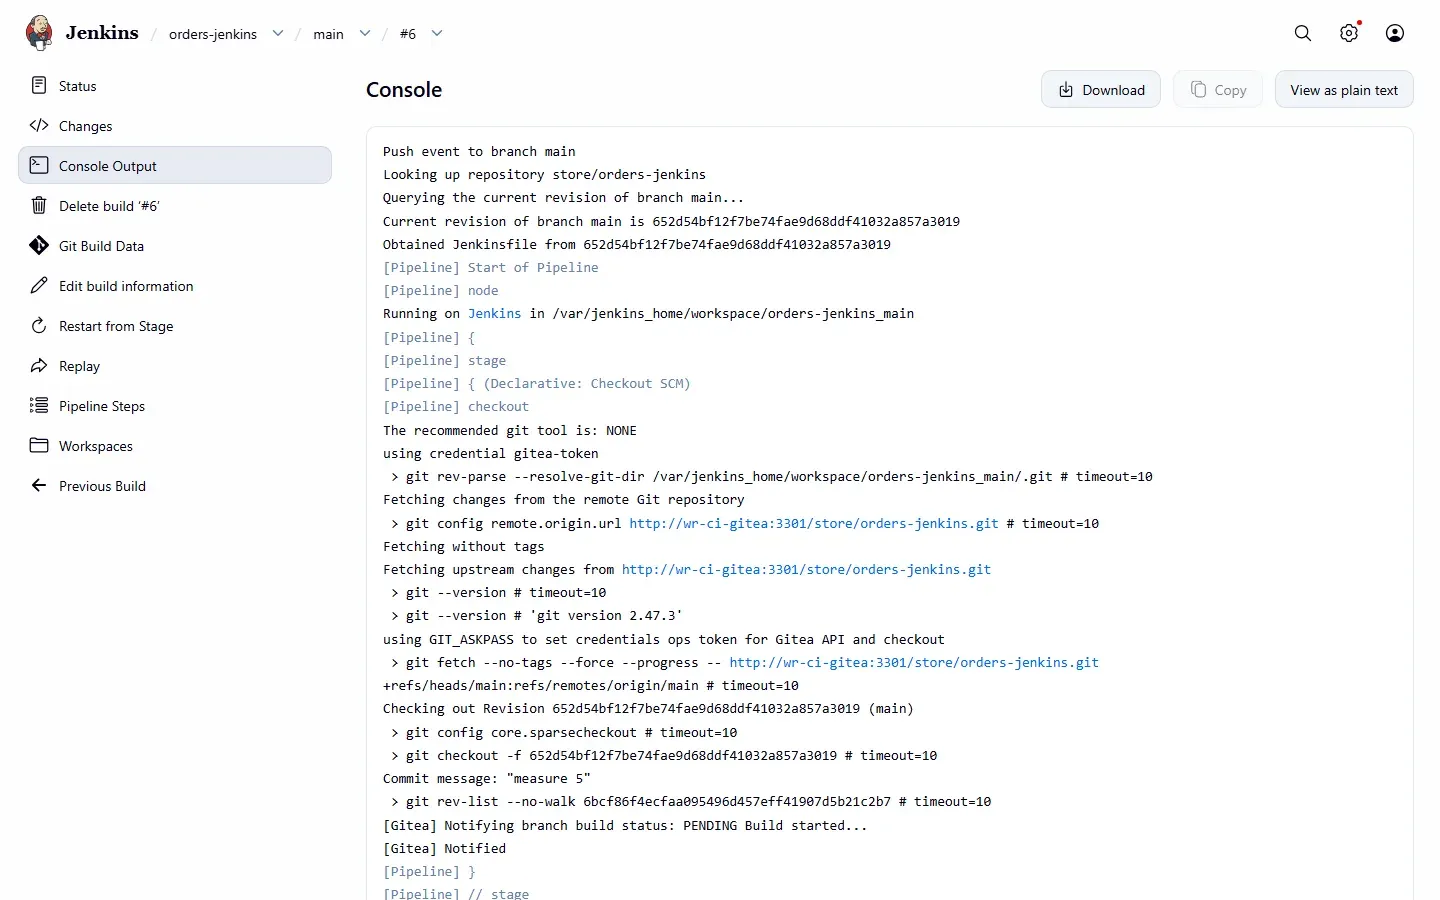
ولاحظ في القائمة الجانبية زرين لا تجدهما في الأداتين الأخريين: Restart from Stage الذي يعيد الخط من مرحلة معينة دون أن يعيد ما قبلها، وReplay الذي يسمح بتعديل Jenkinsfile لهذا التشغيل فقط دون Commit. والزر الثاني مريح عند تجربة الخط، وانتبه إلى أنه يعني أيضاً أن من يملك صلاحية Replay يستطيع أن ينفذ أي كود Groovy بأسرار ذلك الخط.
عندما يكبر الفريق: Runners, Agents and Labels
المختبر كان جهازاً واحداً ومنفذاً واحداً لكل أداة، وفي شركة فيها ثلاثة فرق سوف تحتاج بعد أشهر إلى أكثر من جهاز بناء، لأن خطاً يبني تطبيق جوال يحتاج جهازاً مختلفاً عن خط يختبر واجهة برمجية، ولأن الفرق تدفع في الوقت نفسه صباحاً. والأدوات الثلاث تحل ذلك بالفكرة نفسها تقريباً، وهي أن يعلن كل منفذ عن أسماء Labels تصف ما يستطيع تشغيله، وأن يطلب كل خط الاسم الذي يحتاجه، ولكن التفاصيل تختلف بطريقة تؤثر في عملك اليومي:
- في Gitea Actions تضيف Runner جديداً بالرمز نفسه، وتعطيه Labels في ملف إعداده كما فعلنا مع
python، ويحددcapacityعدد المهام التي ينفذها في الوقت نفسه، وكل Label تربط اسماً بـ Image، فاسم مثلpythonفي الخط معناه Image معينة على هذا ال Runner، وقد يكون معناه Image أخرى على Runner آخر إذا لم تنتبه، لذلك اجعل الأسماء والصور نفسها في كل ال Runners. - في Woodpecker تضيف وكيلاً جديداً بالسر نفسه، ويحدد
WOODPECKER_MAX_WORKFLOWSعدد المهام، وتستطيع أن تعطي الوكيل Labels وأن يطلبها الخط بالكلمةlabels، والخطوة نفسها تختار Image بنفسها، فلا يوجد ربط بين اسم وImage في إعداد الوكيل، وهذا يجعل الوكلاء متشابهين وأسهل في الاستبدال. - في Jenkins تضيف Agents بطرق كثيرة: عبر SSH، أو Agent يتصل بالمتحكم من داخل الشبكة، أو Containers تنشأ لكل بناء بإضافة Docker أو Kubernetes، وتعطي كل Agent Labels ويطلبها الخط في
agent { label '...' }. وهذه المرونة هي سبب أن الشركات الكبيرة تبقى على Jenkins، وهي أيضاً سبب أن إعداد Jenkins في شركة كبيرة يصبح عمل شخص كامل.
وهناك سؤال آخر يظهر عندما يكبر الفريق: ماذا لو انتقلتم يوماً من Gitea إلى Forgejo أو GitLab؟ في Gitea Actions الخط جزء من المنصة، فإذا انتقلت إلى Forgejo فالصيغة متقاربة لأن المشروعين من أصل واحد، أما إلى GitLab فسوف تعيد كتابة كل ملف بصيغة .gitlab-ci.yml. وفي Woodpecker تغير إعداد الربط في السيرفر من Gitea إلى المنصة الجديدة، وتبقى ملفات الخط كما هي، وهذه كانت إحدى حجج الفريق في القصة. وفي Jenkins تغير الإضافة التي تكتشف المستودعات، من إضافة Gitea إلى إضافة GitLab مثلاً، ويبقى Jenkinsfile كما هو في أغلب الحالات. وقد شرحنا الانتقال بين منصات Git نفسها في Forgejo أم Gitea أم GitLab CE، والخط هو الجزء الذي ينساه الناس في خطة الترحيل حتى اليوم الأخير.
والسؤال الأخير هو من يدير الأداة. فـ Gitea Actions يديره من يدير Gitea، ولا يحتاج إلا إلى تحديث ال Runner مع Gitea. وWoodpecker سيرفر صغير بإصدار جديد كل بضعة أسابيع، ويحتاج إلى من يقرأ ملاحظات الإصدار، لأن الإصدار الثالث غير مثلاً قائمة الإضافات المسموح لها بالصلاحيات Privileged كما رأينا. وJenkins يحتاج إلى من يقرأ الإعلانات الأمنية للمتحكم ولكل إضافة من الإضافات الثمان والستين، ويحدثها في وقت محدد كل أسبوع أو أسبوعين، ويختبر الخطوط بعد كل تحديث، لأن إضافة واحدة قد تعطل سلوك أخرى. وإذا لم يكن في الفريق شخص يستطيع أن يعطي هذا الوقت، فهذا وحده سبب كاف لتبدأ بأداة أصغر.
نقاط القوة ونقاط الضعف: Strengths and Weaknesses
Gitea Actions
نقاط القوة: لا يوجد سيرفر جديد، فالخطوط والأسرار والصلاحيات وحالة الطلبات في مكان واحد، وال Runner أصغر الأدوات في الذاكرة والقرص، والصيغة هي صيغة GitHub Actions التي يعرفها أغلب المطورين، ويمكن نقل كثير من ملفات GitHub إليه بتعديل بسيط. نقاط الضعف: الخطوات الجاهزة كود خارجي يتغير خلف وسم، ويحتاج Node في Image المهمة، وتنزل افتراضياً من github.com، وفي تجربتنا كان سبب الفشل الوحيد دون تغيير في الكود، ولا توجد بيئات بقواعد حماية لتقييد الأسرار بفرع، والمهمة التي يتوقف Runner في منتصفها تبقى معلقة 10 دقائق.
Woodpecker
نقاط القوة: أبسط نموذج، فكل خطوة Image وأوامر، وكان الأسرع والأثبت في القياس، وصغير في الذاكرة، ومستقل عن منصة الكود، وشرط الحدث على كل سر وخيار الموافقة على الخطوط يعطيانك تحكماً جيداً في الأسرار. نقاط الضعف: سيرفر آخر يجب أن تديره وتحميه، وتطبيق OAuth2 بصلاحيات واسعة على حسابات المستخدمين، والإخفاء في السجل أضعف من الأداتين الأخريين، ومجتمعه وإضافاته أصغر بكثير، ورأينا في المقال السابق إحدى عشرة رسالة خطأ قبل أول Image، وخطاً معلقاً عند توقف الوكيل.
Jenkins
نقاط القوة: أكبر منظومة إضافات، وخطوط بلغة برمجة كاملة، وخطوط تبقى بعد إعادة تشغيل المتحكم كما رأينا، وأدوات مثل Restart from Stage وReplay، وبيانات اعتماد في مجلدات بصلاحيات مختلفة، وخبرة واسعة في السوق. نقاط الضعف: أكبر الأدوات في الذاكرة والقرص، و68 إضافة لست إضافات طلبناها، وكل إضافة تحتاج متابعة أمنية، والإعداد الصحيح يحتاج JCasC وAgents منفصلة وإلا رأيت ما رأيناه من قراءة ملفات المتحكم، والزمن الثابت قبل بدء البناء كان الأطول في القياس.
جدول القرار: Decision Table
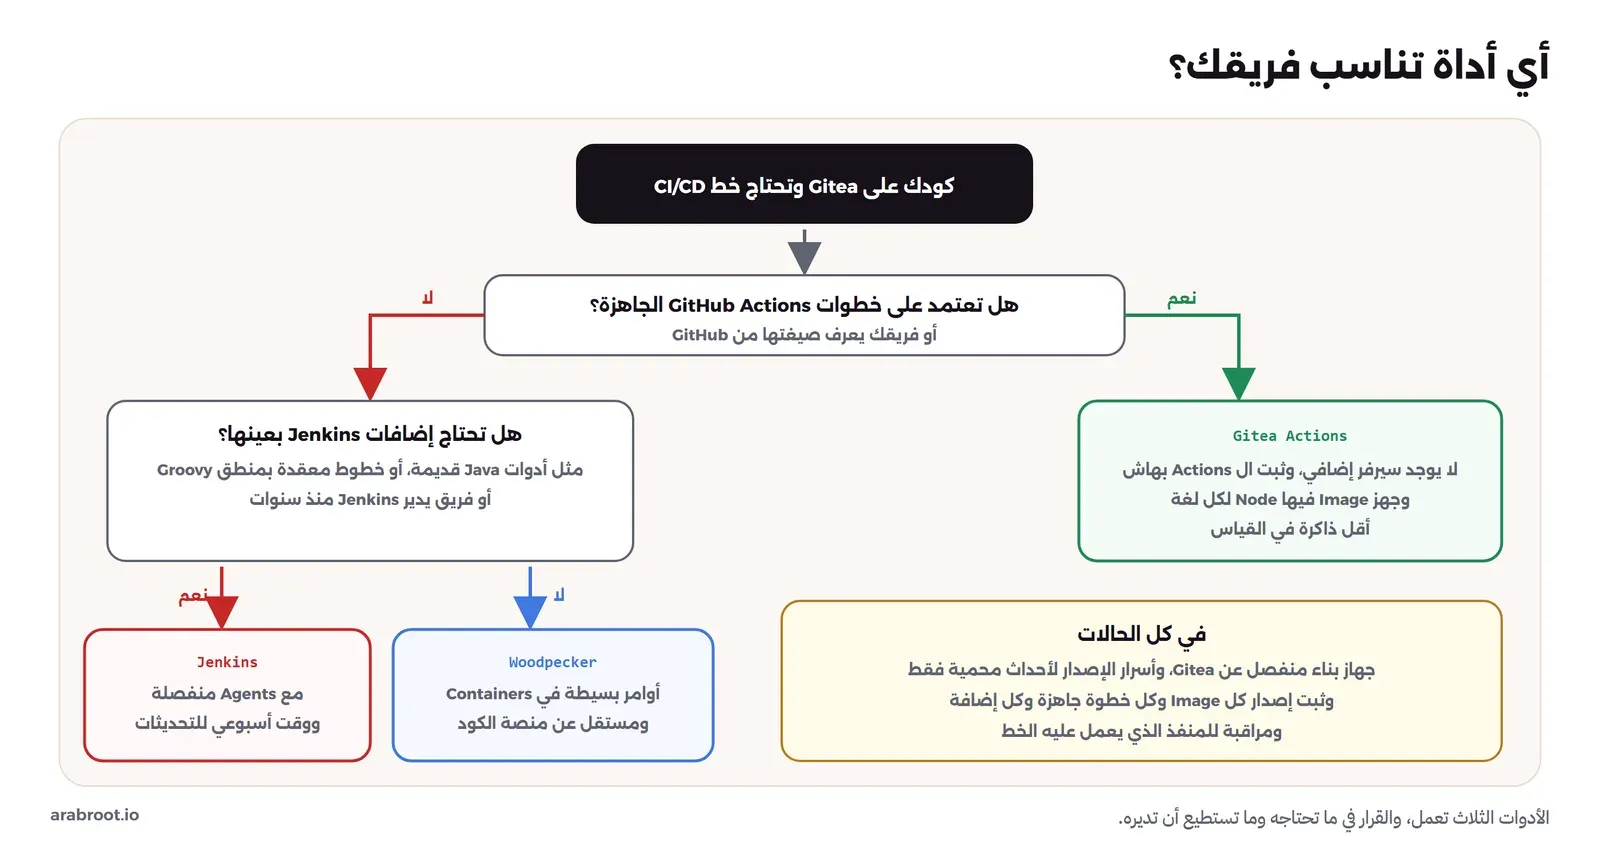
لا توجد أداة تناسب كل فريق، والسؤال الذي يحسم أغلب الحالات هو ما الذي تحتاجه ولا تجده في الأداتين الأخريين. والصورة التالية تختصر ذلك:
| المعيار | Gitea Actions | Woodpecker | Jenkins |
|---|---|---|---|
| الوسيط من الدفع إلى النتيجة | 33.4 ثانية | 23.3 ثانية | 47.1 ثانية |
| الذاكرة وهو ساكن | 19.1 ميغابايت | 46.6 ميغابايت | 570.9 ميغابايت |
| حجم ال Images | 62.4 ميغابايت | 164.6 ميغابايت | 916 ميغابايت |
| ما كتبناه حتى أول خط أخضر | 20 + 10 أسطر | 18 سطراً وتطبيق OAuth2 | 19 + 51 + 5 أسطر |
| خدمات خارجية في كل تشغيل | 3 بالشكل الذي كتبناه | 1 | 1 |
| إخفاء base64 في السجل | نعم | لا | نعم |
| إعادة تشغيل المنفذ في منتصف الخط | failure بعد 10 دقائق | running حتى الإلغاء | أكمل ونجح |
| تقييد السر بنوع الحدث | Forks فقط | لكل سر | بالمجلدات والمهام |
| سيرفر إضافي تديره | لا | نعم، صغير | نعم، كبير |
وفي حالة الفريق في قصتنا، الذي يعمل على Gitea ويكتب خطوطاً بسيطة لتطبيقات Python وNode ولا يحتاج إضافات Jenkins بعينها، كان القرار Woodpecker للفرق التي تريد خطوطاً لا تعتمد على خطوات خارجية، مع ترك Gitea Actions متاحاً لمن يحتاج خطوة جاهزة من GitHub بشرط تثبيتها بهاش ونسخها داخلياً، وأجل الفريق Jenkins حتى يظهر احتياج لا تغطيه الأداتان. وقائد الفريق القادم من Jenkins وافق على ذلك بعد أن رأى تجربة master.key، لأن شركته السابقة كانت تشغل البناء على Agents منفصلة منذ سنوات، ولم يكن قد رأى ما يحدث عندما لا تفعل ذلك.
أخطاء شائعة عند الاختيار Common Mistakes
- المقارنة بجداول الميزات: لا تقول كم ساعة سوف تقضي في الإعداد، ولا ماذا يحدث عند الفشل.
- الحكم على السرعة من خط صغير: الفرق في تجربتنا ثوان قليلة ويختفي في خط طويل.
- اعتبار إخفاء الأسرار في السجل حماية: أمر
revواحد أظهر السر في الأدوات الثلاث. - تشغيل البناء على متحكم Jenkins: البناء يرى
master.keyوملف بيانات الاعتماد. - تثبيت إضافات Jenkins من الواجهة دون Image وملف JCasC: سيرفر لا يستطيع أحد أن يعيد بناءه.
- Image مهام بلا Node في Gitea Actions ثم تثبيته في كل خط: وقت ضائع واعتماد على مرآة خارجية.
- ترك
shutdown_timeoutعلى صفر في Gitea Runner: كل تحديث للجهاز يقتل الخطوط الجارية ويتركها معلقة. - اختيار أداة لأن قائد الفريق يعرفها، دون أن تسأل من سوف يديرها ويحدثها بعد سنة.
قائمة تحقق Checklist
| قبل أن تعتمد أداة لكل الفرق | كيف تتحقق |
|---|---|
| جربت الخط الحقيقي لفريقك عليها | خمس دفعات على الأقل، والزمن من الدفع إلى الحالة في Gitea |
| عرفت كل خدمة خارجية يحتاجها الخط | اقرأ سجل تشغيل كامل وابحث عن كل عنوان ينزل منه شيء |
| البناء لا يعمل على السيرفر الذي يحفظ الأسرار | Agents أو Runners على جهاز منفصل، ولا Executors على متحكم Jenkins |
| جربت تجربة السر من فرع | مطور بصلاحية كتابة يدفع خطوة تطبع السر، ويرفض الخط |
| جربت إعادة التشغيل في منتصف خط | تعرف ماذا يرى الفريق، ومن ينبه، ومن ينظف |
| الإعداد كله في ملفات | تستطيع أن تحذف السيرفر وتعيده من المستودع |
| كل إصدار ثابت | ال Images والإضافات والخطوات الجاهزة بإصدار أو هاش |
| عرفت من يحدث الأداة | اسم شخص ووقت في الأسبوع لقراءة الإعلانات الأمنية |
إزالة التجربة Cleanup
حذفنا كل ما بدأ اسمه بـ wr-ci-، ومعه ما تركته المهمة التي أوقفنا Runner في منتصفها، وال Images التي سحبناها أو بنيناها لهذه التجربة فقط:
docker compose --env-file cmp.env --profile gha --profile wp --profile jenkins down -v
docker rm -f $(docker ps -aq --filter name=GITEA-ACTIONS-TASK-13)
docker volume ls -q | grep GITEA-ACTIONS-TASK-13 | xargs docker volume rm
docker network rm wr-ci-net
docker rmi wr-ci-jenkins:2.580.2 jenkins/jenkins:2.580.2-lts-jdk21 gitea/runner:5.3.0 \
  woodpeckerci/woodpecker-server:v3.20.1 woodpeckerci/woodpecker-agent:v3.20.1
الخلاصة Summary
وصلنا لنهاية الموضوع، وأهم ما فيه:
- قارنا الأدوات الثلاث على الخط نفسه والجهاز نفسه وGitea نفسه، وقسنا الزمن من الدفع إلى النتيجة في Gitea، وكان الوسيط 23.3 ثانية لـ Woodpecker و33.4 لـ Gitea Actions و47.1 لـ Jenkins، والفرق ثوان ثابتة في كل خط وليس سرعة في البناء.
- Jenkins أخذ وهو ساكن 570.9 ميغابايت، وWoodpecker 46.6، وGitea Runner 19.1، وImage Jenkins بست إضافات طلبناها كانت 916 ميغابايت و68 إضافة.
- الخطوات الجاهزة في Gitea Actions تحتاج Node في Image المهمة، وتثبيته في كل خط جعل الخط يعتمد على ثلاث خدمات خارجية، وفشل مرة بسبب DNS دون أي تغيير في الكود.
- في الأدوات الثلاث استطاع مطور بصلاحية كتابة أن يقرأ السر من فرع، والإخفاء في السجل يختلف بينها ولا يمنع ذلك، وفي Jenkins رأت خطوة البناء ملفات المفاتيح على المتحكم.
- عند إعادة التشغيل في منتصف الخط أكمل Jenkins ونجح، وبقي الخط معلقاً في الأداتين الأخريين حتى مهلة أو إلغاء.
- القرار في ما تحتاجه وما تستطيع أن تديره: Gitea Actions لمن يعتمد على خطوات GitHub، وJenkins لمن يحتاج إضافاته بعينها ويستطيع إدارته، وWoodpecker لخطوط بسيطة مستقلة.
وفي المقال التالي في المرحلة بإذن الله ننتقل من الخط إلى ما يخرج منه، فنضع أمام الخطوط مستودعاً داخلياً للحزم وال Images مع Nexus Repository. والمقالات المرتبطة بهذا المقال:
 دليلGitea Actions: تشغيل CI/CD وبناء Docker Images على سيرفركاجعل سيرفرك يختبر الكود ويبني Docker Images تلقائياً مع كل push، دون أن يخرج كودك أو أسرارك إلى خدمة CI خارجية.
 دليلمفهوم CI/CD للمبتدئين: من كل Push إلى سيرفر يعملما الذي يعنيه التكامل المستمر والتسليم المستمر فعلاً، وكيف تبني خطاً صغيراً يختبر كل Push وينشر إلى staging ويتحقق منه، مع الأخطاء الحقيقية التي يكشفها وتلك التي لا يكشفها.
 دليلتشغيل الاختبارات في CI: السرعة وعلاج Flaky Testsأين يذهب وقت خط CI، ومتى يفيد ال Cache والتوازي ومتى يضران، وكيف تكشف الاختبار المتقلب وتعزله، مع خط حقيقي في Gitea Actions نزل من 43 ثانية حمراء إلى 21 ثانية خضراء.
 دليلأمن سلسلة التوريد البرمجية Software Supply Chain للمبتدئينكل ما بين كود غيرك وسيرفرك قد يحمل كود المهاجم، وهنا تعرف التهديدات الحقيقية بحوادث موثقة والدفاع المناسب لكل حلقة.
 دليلإدارة الأسرار Secrets Manager: OpenBao أم Infisical؟نشغل OpenBao ثم Infisical على المسار نفسه، من هوية التطبيق إلى كلمات مرور تنتهي وحدها وسجل يقول من قرأ السر، ونرى ما تعطيه كل أداة دون رخصة.
سجل التحديثات Changelog
- نوفمبر 2026: كتابة المقال وتنفيذ المقارنة على Gitea 28.3.0 مع Gitea Runner 5.3.0 وWoodpecker 3.20.1 وJenkins 2.580.2 LTS بإضافات configuration-as-code وworkflow-aggregator وgit وgitea وdocker-workflow وjob-dsl، بخط واحد على python:3.13-alpine مع postgres:18-alpine وpytest 9.2.0، على Docker Engine 29.8.0.


