

في أغلب المؤسسات يأتي يوم في السنة تصل فيه رسالة من الإدارة تطلب من الجميع حضور «محاضرة التوعية الأمنية»، فيجلس الموظفون ساعة أمام عرض فيه ثمانون شريحة عن كلمات المرور والفيروسات، ثم يوقعون على ورقة الحضور، ويعود كل منهم إلى عمله، وبعد أربعة أشهر تصل إلى المحاسب رسالة عاجلة باسم المدير المالي تطلب تحويل مبلغ لمورد جديد، فيحوله. والمشكلة هنا ليست أن المحاسب لم يحضر المحاضرة، فقد حضرها ووقع عليها، وإنما أن المحاضرة لم تغير ما يفعله عندما تصله الرسالة في يوم عادي وهو مشغول.
وهذا المقال هو أول مقال في جزء التوعية من مرحلة الأمن السيبراني في خريطة الطريق، وهو عن بناء برنامج التوعية بالأمن السيبراني Security Awareness Program كاملاً بأدوات مفتوحة المصدر: كيف تخطط له، وماذا تعلم كل فئة من الموظفين، وكيف توصل المحتوى، وكيف تقيس أثره بأرقام تقنع الإدارة، وكيف تربطه بضوابط الهيئة الوطنية للأمن السيبراني ومعيار ISO 27001. وسوف نناقش في هذا المقال ما يلي:
- لماذا يحتاج فريقك إلى التوعية، بالأرقام من تقرير Verizon لعام 2026، ولماذا تفشل المحاضرة السنوية الواحدة.
- بناء البرنامج خطوة بخطوة: الأهداف، وتقسيم الموظفين إلى فئات، والمواضيع لكل فئة، وأشكال المحتوى، والإيقاع خلال السنة مع مثال لتقويم كامل.
- القياس: ماذا تقيس، ولماذا نسبة الإبلاغ أهم من نسبة النقر، وكيف تبني تقريراً شهرياً.
- الثقافة التي لا تلوم أحداً، وسفراء الأمن في الفرق، والربط بالضوابط ECC 1-10 وISO 27001.
- الأدوات مفتوحة المصدر لكل جزء، ومصادر المحتوى بتراخيص مفتوحة، وصندوق الإبلاغ عن التصيد.
- خطة لأول تسعين يوماً، وقائمة تحقق تنسخها وتبدأ بها.
لماذا يحتاج فريقك إلى التوعية؟ العنصر البشري Human Element
يصدر فريق Verizon كل سنة تقرير التحقيق في الاختراقات Data Breach Investigations Report، واختصاراً DBIR، وهو من أوسع التقارير التي تحلل حوادث حقيقية، وفي الملخص التنفيذي لتقرير 2026 (وبياناته من أكتوبر 2024 إلى نوفمبر 2025) نجد الأرقام التالية:
- العنصر البشري Human Element كان حاضراً في 62% من الاختراقات، مقابل 60% في السنة التي قبلها، والمقصود بالعنصر البشري هنا أن شخصاً قام بفعل ساعد المخترق، مثل النقر على رابط أو إعطاء كلمة المرور أو خطأ ارتكبه دون قصد.
- الهندسة الاجتماعية Social Engineering كانت ثالث أكثر أنماط الاختراق، بنسبة 16% من كل الاختراقات.
- التصيد Phishing كان نقطة الدخول في 16% من الاختراقات، والذريعة المصطنعة Pretexting (أن يبني المهاجم قصة وعلاقة ثقة، غالباً بالهاتف، حتى يدفعك إلى فعل شيء) وصلت إلى 6%.
- وفي حملات المحاكاة كانت نسبة النقر في القنوات التي تعتمد على الجوال، مثل المكالمات والرسائل النصية، أعلى بـ 40% من البريد الإلكتروني.
ولاحظ الرقم الأخير، فهو يعني أن التوعية التي تتكلم عن البريد وحده لم تعد كافية، لأن المهاجم انتقل إلى المكان الذي يكون فيه الموظف أقل حذراً: مكالمة على الجوال، أو رسالة واتساب WhatsApp من رقم يدعي أنه من الدعم الفني، أو رسالة نصية فيها رابط لتتبع شحنة.
وقد يتساءل البعض: لماذا لا نكتفي بالحلول التقنية، مثل فلترة البريد والمصادقة متعددة العوامل MFA، ونترك الموظفين؟ والإجابة أن الحلول التقنية تأتي أولاً بكل تأكيد، فالدخول بمفاتيح المرور Passkeys مثلاً يمنع سرقة كلمة المرور بصفحة مزيفة مهما كان الموظف مستعجلاً كما شرحنا في مقال Passkeys، ولكن لا توجد تقنية توقف موظفاً يحول المال بنفسه بعد مكالمة مقنعة، أو يقرأ رمز التحقق لشخص يدعي أنه من الدعم الفني. لذلك فالهدف الواقعي للتوعية ليس أن يصبح كل موظف خبيراً أمنياً، وإنما أمران: أن يتوقف عند الطلب الغريب ويتحقق منه بطريقة ثانية، وأن يبلغ بسرعة عندما يرى شيئاً مشبوهاً، لأن الموظف الذي يبلغ هو أسرع جهاز إنذار عندك، فبلاغ واحد في الدقائق الأولى يسمح لفريق تقنية المعلومات أن يحذف الرسالة نفسها من صناديق كل الموظفين قبل أن يفتحها غيره.
المحاضرة السنوية الواحدة: لماذا لا تغير السلوك؟
الحل الذي يخطر على البال أولاً، وهو ما تفعله أغلب المؤسسات، هو محاضرة سنوية إلزامية للجميع مع ورقة حضور، وهذا الحل يفشل لعدة أسباب:
- مرة واحدة في السنة: الإنسان ينسى ما لم يستخدمه، ورسالة التصيد لا تأتي في يوم المحاضرة وإنما في يوم عادي بعد أشهر، ولذلك يقترح دليل NIST SP 800-50 Rev. 1 أن تختبر المعرفة قبل التدريب وبعده مباشرة ثم بعد ثلاثة أشهر، حتى تعرف ما بقي منها فعلاً.
- المحتوى نفسه للجميع: موظف الاستقبال والمطور ومدير النظام والمدير المالي يسمعون الشرائح نفسها، فلا يجد المطور شيئاً عن الأسرار في الكود، ولا يجد المحاسب شيئاً عن طلبات تغيير الحساب البنكي للمورد، وهي أخطر ما يصله.
- القياس بالحضور: ورقة الحضور تثبت أن الموظف كان في القاعة، ولا تثبت أنه سوف يبلغ عن الرسالة المشبوهة، وهذا هو ما يهمك.
- ثقافة اللوم: عندما يكون الهدف «ضبط» من ينقر، يتعلم الموظف أن يخفي خطأه بدلاً من أن يبلغ عنه، وهذا أسوأ ما يمكن أن يحدث، لأن الخطأ الذي يخفى يبقى حتى يكتشفه المخترق.
والحل الأنسب هو أن تعامل التوعية كبرنامج مستمر يدور طوال العام، وهذا ما يسميه دليل NIST SP 800-50 Rev. 1 بعنوان «Building a Cybersecurity and Privacy Learning Program» الصادر في سبتمبر 2024 (وقد حل محل النسخة الأولى من عام 2003) دورة حياة برنامج التعلم Life Cycle، وفيها أربع مراحل: التخطيط والاستراتيجية Plan and Strategy، ثم التحليل والتصميم Analysis and Design، ثم التطوير والتنفيذ Development and Implementation، ثم التقييم والتحسين Assessment and Improvement، والدليل نفسه ينبه إلى أن هذه المراحل قد تجري بالتتابع أو في الوقت نفسه. والصورة التالية تبين الفرق بين الطريقتين:
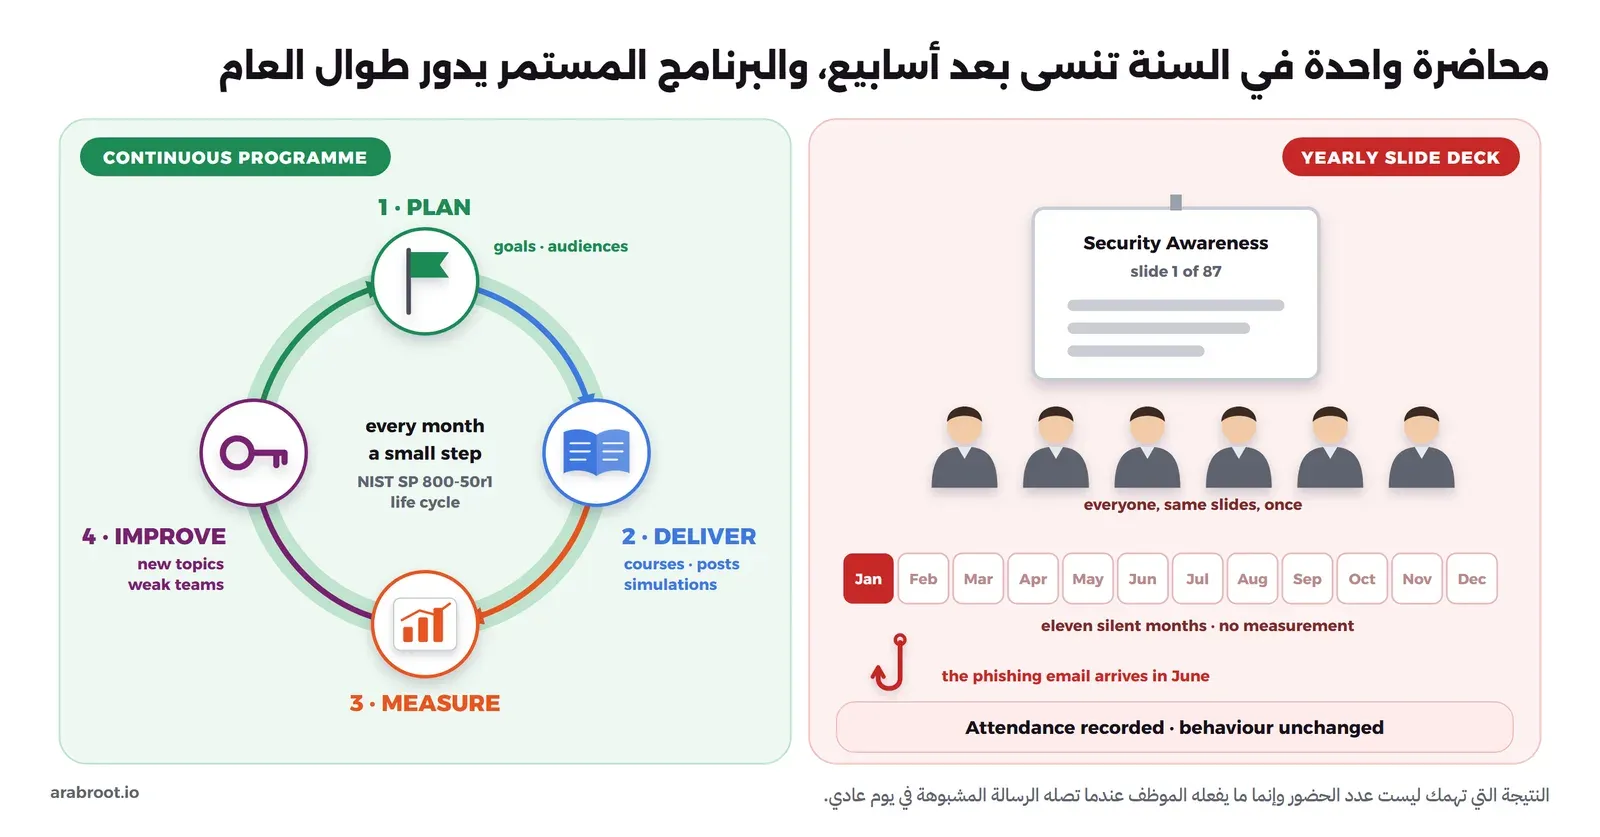
ولاحظ أن البرنامج المستمر لا يعني ساعات أكثر من وقت الموظف، بل العكس، فخمس دقائق كل شهر في موضوع واحد يناسب عمله أنفع له من ساعة كاملة مرة في السنة عن كل شيء، وهذا ما سوف نبنيه في الأقسام التالية.
الخطوة الأولى: الأهداف وتقسيم الموظفين إلى فئات Audience Segmentation
ابدأ بأهداف مكتوبة قابلة للقياس، وينصح دليل NIST باستخدام الأهداف الذكية SMART Goals، أي أن يكون الهدف محدداً Specific وقابلاً للقياس Measurable وممكناً Achievable ومرتبطاً بالعمل Relevant ومحدداً بوقت Time-bound. وفيما يلي أمثلة لأهداف سنة أولى:
- أن يكمل 95% من الموظفين دورة الأساسيات خلال أول شهرين، وكل موظف جديد خلال أسبوعه الأول.
- أن ترتفع نسبة من يبلغون عن رسالة المحاكاة من الحملة الأولى إلى الحملة الرابعة، وأن ينخفض زمن أول بلاغ.
- أن يستخدم كل موظفي المالية والإدارة العليا مدير كلمات المرور وMFA قبل نهاية الربع الثاني.
- ألا يتم أي تحويل مالي بعد تغيير بيانات حساب مورد إلا بعد اتصال على رقم مسجل مسبقاً، وأن تراجع ذلك المراجعة الداخلية.
ولاحظ أن هذه الأرقام أمثلة تختار مثلها بحسب مؤسستك، والمهم أن يكون كل هدف شيئاً تستطيع أن تقيسه بعد ستة أشهر وتقول تحقق أو لم يتحقق.
بعد ذلك قسم الموظفين إلى فئات، لأن المخاطر تختلف من وظيفة إلى أخرى. ودليل NIST يقسمهم إلى ثلاث مجموعات متداخلة: كل المستخدمين All Users، ثم أصحاب الحسابات ذات الصلاحيات العالية Privileged Access Account Holders، ثم من لديهم مسؤوليات أمنية أو تتعلق بالخصوصية تحتاج تدريباً حسب الدور Role-based Training. وضوابط الهيئة الوطنية للأمن السيبراني تطلب في الضابط 1-10-4 مهارات وتدريباً متخصصاً لموظفي الأمن السيبراني، ولمن يعمل على تطوير البرمجيات والأصول التقنية، وللمناصب التنفيذية والإشرافية. وعملياً سوف تحتاج إلى خمس فئات:
- كل الموظفين All Staff: الأساسيات التي يحتاجها الجميع، من التصيد إلى الإبلاغ.
- المطورون Developers: الأساسيات، ثم الأسرار في الكود والاعتماديات والبرمجة الآمنة.
- مديرو الأنظمة IT Admins: الأساسيات، ثم حماية الحسابات ذات الصلاحيات العالية، وأدوارهم في الاستجابة للحوادث.
- الإدارة العليا Executives: هم الهدف المفضل للانتحال، وأسماؤهم هي التي تستخدم في الطلبات العاجلة، وقرارهم هو الذي يحدد ثقافة الإبلاغ في المؤسسة كلها.
- المالية والموارد البشرية Finance and HR: فئة عالية الخطورة High-risk، لأن المالية تحول الأموال، والموارد البشرية تملك البيانات الشخصية لكل الموظفين، وكلاهما يستقبل يومياً مرفقات من خارج المؤسسة مثل الفواتير والسير الذاتية.
ولاحظ أن الفئات تتداخل، فالمطور الذي يملك صلاحيات الإدارة على السيرفرات يأخذ مواضيع الفئتين، والمدير المالي هو من الإدارة العليا ومن المالية في الوقت نفسه.
ماذا تعلم كل فئة؟ المواضيع Topics
الصورة التالية تبين مثالاً لتوزيع المواضيع على الفئات، والنقطة الممتلئة تعني موضوعاً أساسياً لتلك الفئة، والدائرة الفارغة تعني تذكيراً قصيراً:
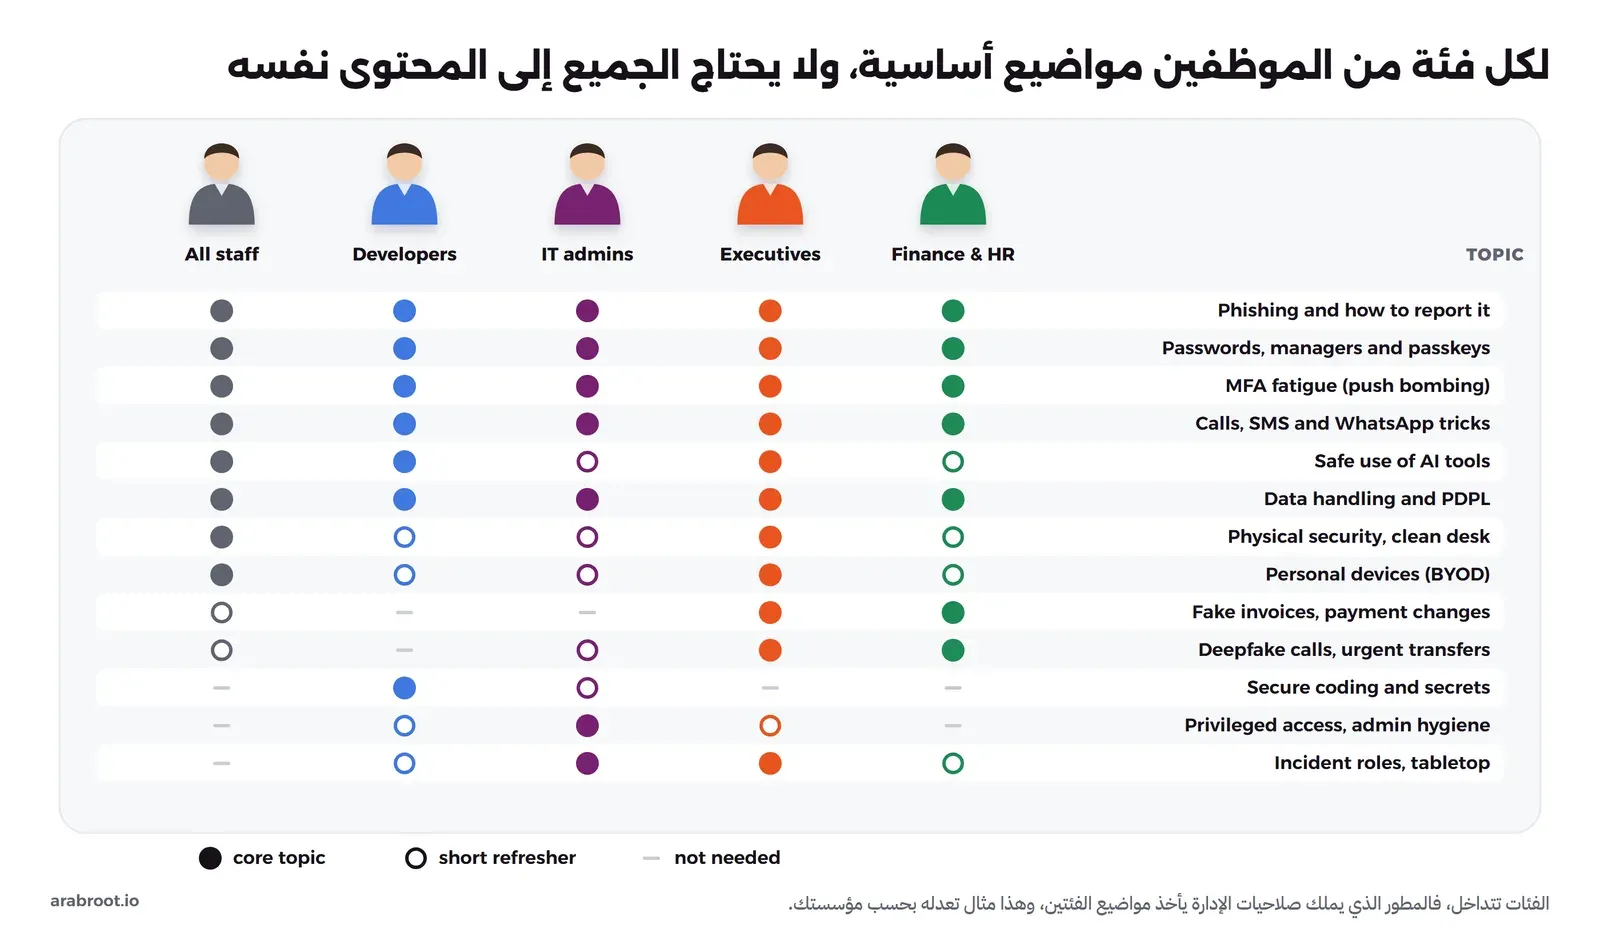
وفيما يلي المواضيع الأساسية، مع ما يجب أن يخرج به الموظف من كل منها في جملة واحدة، لأن الموضوع الذي لا تستطيع أن تلخص سلوكه المطلوب في جملة لن يتذكره الموظف:
- التصيد Phishing والإبلاغ عنه: «إذا طلبت منك رسالة أن تستعجل أو تدخل كلمة المرور أو تفتح مرفقاً لم تتوقعه، فلا تفعل وأبلغ عنها». ولا تعلم الموظفين البحث عن الأخطاء الإملائية فقط، لأن الرسائل المكتوبة بالذكاء الاصطناعي لم تعد فيها أخطاء، وعلمهم بدلاً من ذلك أن ينظروا إلى الطلب نفسه: هل هو متوقع؟ وهل هو عاجل بشكل غير طبيعي؟
- كلمات المرور ومدير كلمات المرور Password Manager ومفاتيح المرور Passkeys: «كلمة مرور طويلة مختلفة لكل حساب يحفظها مدير كلمات المرور، ومفتاح المرور حيث يتوفر». وقد تغيرت التوصيات هنا، فالإرشادات الحالية في NIST SP 800-63B تمنع إجبار المستخدم على تغيير كلمة المرور بشكل دوري (إلا عند وجود دليل على تسريبها)، وتمنع قواعد التركيب Composition Rules مثل «حرف كبير ورقم ورمز»، وتطلب أن تسمح الأنظمة بمديري كلمات المرور وبلصق كلمة المرور، فلا تعلم الموظفين قواعد قديمة تخالف ذلك. وشرح مفاتيح المرور وطريقة عملها في مقال Passkeys وFIDO2.
- إرهاق الموافقة MFA Fatigue: «إذا وصلك طلب موافقة على الدخول وأنت لم تحاول الدخول، فارفضه وأبلغ فوراً، فهذا يعني أن كلمة مرورك عند شخص آخر». وهنا يرسل المهاجم طلبات الموافقة Push Notifications مرة بعد مرة حتى يوافق الموظف ليتخلص منها، والحل التقني الذي توصي به CISA في ورقتها عن مطابقة الأرقام Number Matching هو أن يكتب المستخدم رقماً يظهر على شاشة الدخول، والحل الأقوى هو مفاتيح المرور.
- المكالمات والرسائل النصية وواتساب Vishing and Smishing: «الدعم الفني لا يطلب منك رمز التحقق أبداً، ومن يتصل بك يطلب شيئاً حساساً تنهي المكالمة وتتصل أنت على الرقم الرسمي». وهذا الموضوع يستحق وقتاً أكثر من البريد بحسب أرقام DBIR أعلاه.
- الاستخدام الآمن لأدوات الذكاء الاصطناعي AI Tools: «لا تلصق في أداة ذكاء اصطناعي عامة بيانات عملاء أو كوداً سرياً أو مستندات داخلية، واستخدم الأداة التي اعتمدتها المؤسسة». وخطر تسرب البيانات من نماذج اللغة شرحناه في قسم كشف المعلومات الحساسة LLM02، والمصطلحات الأساسية للموظف غير التقني في مقال مصطلحات الذكاء الاصطناعي.
- التعامل مع البيانات Data Handling: «اعرف تصنيف الملف قبل أن ترسله، ولا ترسل البيانات الشخصية إلى بريد شخصي أو خدمة غير معتمدة». وفي السعودية يحكم ذلك نظام حماية البيانات الشخصية PDPL، وتفاصيله يشرحها لموظفيك قسم الالتزام أو الإدارة القانونية.
- الإبلاغ عن الحوادث Incident Reporting: «أبلغ حتى لو كنت غير متأكد، وحتى لو كنت أنت من نقر»، مع طريقة إبلاغ واحدة سهلة يعرفها الجميع، وسوف نتكلم عنها في قسم صندوق الإبلاغ.
- الأمن المادي Physical Security: «لا تفتح الباب لمن يدخل خلفك دون بطاقة، واقفل شاشتك عندما تقوم، ولا توصل ذاكرة USB وجدتها». والدخول خلف الموظف يسمى Tailgating، وهو أسهل من أي اختراق تقني في مبنى لا يسأل فيه أحد.
- الأجهزة الشخصية BYOD: «إذا استخدمت جوالك الشخصي للعمل فعليه قفل شاشة وتحديثات، وأبلغ فوراً عند فقدانه». وما يحق للمؤسسة على الجهاز الشخصي وما لا يحق لها شرحناه في مقال الأجهزة الشخصية في العمل BYOD.
ثم تأتي المواضيع الخاصة بكل دور:
- المالية والإدارة العليا: الفواتير المزيفة وطلبات تغيير الحساب البنكي للمورد، وهي ما يسمى اختراق بريد الأعمال Business Email Compromise، واختصاراً BEC، والمكالمات ومقاطع الفيديو المزيفة بالذكاء الاصطناعي Deepfakes كما في حادثة Arup، والقاعدة واحدة لكل ذلك: التحقق بقناة ثانية معروفة مسبقاً.
- الموارد البشرية: المرفقات التي تصل على أنها سير ذاتية، وطلبات تغيير الحساب البنكي للراتب باسم موظف، والتعامل مع ملفات الموظفين.
- المطورون: الأسرار في الكود Secrets، والاعتماديات Dependencies، والثغرات الشائعة، وكل ذلك في مقال DevSecOps للمبتدئين ومقال ما هي OWASP.
- مديرو الأنظمة: الحسابات ذات الصلاحيات العالية، والفصل بين حساب العمل اليومي وحساب الإدارة، كما في مقال إدارة الهوية والوصول IAM والوصول المميز PAM، وأدوارهم في الاستجابة للحوادث.
ولاحظ أن الضابط 1-10-3 في ضوابط الهيئة يذكر بالاسم أربعة مواضيع يجب أن يشملها البرنامج: التعامل الآمن مع البريد وخاصة رسائل التصيد، والتعامل الآمن مع الأجهزة المحمولة ووسائط التخزين، والتصفح الآمن للإنترنت، والاستخدام الآمن لوسائل التواصل الاجتماعي، وكلها موجودة في القائمة أعلاه.
كيف توصل المحتوى؟ الأشكال Formats
الضابط 1-10-1 يطلب أن يقدم البرنامج «عبر قنوات متعددة»، وهذا منطقي لأن الموظف الذي لا يقرأ النشرة البريدية قد يقف أمام ملصق في المصعد، وفيما يلي الأشكال التي تحتاجها:
- التعلم المصغر Micro-learning: درس من خمس دقائق في موضوع واحد، فيديو قصير أو صفحة واحدة مع سؤالين، وهو أساس البرنامج الشهري.
- النشرة البريدية Newsletter: رسالة شهرية قصيرة فيها موضوع الشهر، ومثال حقيقي لرسالة تصيد وصلت إلى المؤسسة فعلاً (بعد حذف ما يدل على الموظف)، وشكر لمن أبلغوا. وتستطيع أن ترسلها من listmonk على سيرفرك وتقسم القوائم حسب الفئات، فلا تصل رسالة المطورين إلى المالية.
- الملصقات Posters: جملة واحدة وصورة، في المصاعد وغرف الاجتماعات وبجانب الطابعات، مع طريقة الإبلاغ مكتوبة بوضوح.
- الاختبارات القصيرة Quizzes: قبل الدورة وبعدها مباشرة ثم بعد ثلاثة أشهر كما يقترح دليل NIST، حتى تقيس ما بقي وليس ما حفظه الموظف للاختبار.
- تمارين الطاولة Tabletop Exercises: سيناريو تقرؤه مع فريق في غرفة الاجتماعات خطوة بخطوة («وصلت رسالة فدية على سيرفر الملفات، ماذا تفعل الآن؟») ويجيب كل شخص بما سوف يفعله، دون أن يلمس أي نظام، وهي مناسبة جداً للإدارة العليا ولمديري الأنظمة، وقد ذكرنا الاستعداد للحادثة في قسم استعد قبل أن تقع الحادثة من مقال DFIR.
- محاكاة التصيد Phishing Simulation: رسائل تصيد تعليمية ترسلها المؤسسة لموظفيها بإذن مكتوب، وتقيس من نقر ومن أبلغ، ثم تعلم من نقر في اللحظة نفسها، وقد خصصنا لها مقالاً كاملاً هو محاكاة التصيد بحملات مصرح بها مع GoPhish، ابتداءً من الإذن وانتهاءً بالتقرير.
والجدول التالي يجمع الأشكال مع الفئة المناسبة لكل منها وعدد مراتها:
| الشكل | لمن | كم مرة | الأداة |
|---|---|---|---|
| دورة الأساسيات | الجميع، والموظف الجديد في أسبوعه الأول | مرة في السنة، ومع كل موظف جديد | Moodle |
| درس مصغر | حسب الفئة | كل شهر | Moodle أو النشرة |
| نشرة بريدية | الجميع، بقوائم حسب الفئة | كل شهر، وتنبيه عاجل عند حملة حقيقية | listmonk |
| ملصقات | الجميع | تتغير كل ربع سنة | تصميم داخلي |
| اختبار قصير | بعد كل دورة | قبل وبعد ثم بعد ثلاثة أشهر | Moodle أو LimeSurvey |
| محاكاة تصيد | الجميع، وحملات خاصة للمالية | كل ربع سنة | GoPhish |
| تمرين طاولة | الإدارة العليا ومديرو الأنظمة | مرتان في السنة | غرفة اجتماعات وسيناريو مكتوب |
| استبيان الثقافة | الجميع | مرتان في السنة | LimeSurvey أو Formbricks |
الإيقاع Cadence ومثال لتقويم سنوي
الإيقاع المناسب لأغلب المؤسسات هو موضوع واحد في الشهر، ومحاكاة واحدة كل ربع سنة، وتمرينا طاولة في السنة، واستبيانا ثقافة، وتقرير للإدارة في منتصف السنة وفي آخرها. وشهر أكتوبر هو شهر التوعية بالأمن السيبراني Cybersecurity Awareness Month في كثير من الدول، فاستغله لنشاط أكبر مثل مسابقة اختبارات بين الإدارات. والصورة التالية تبين مثالاً لسنة كاملة:
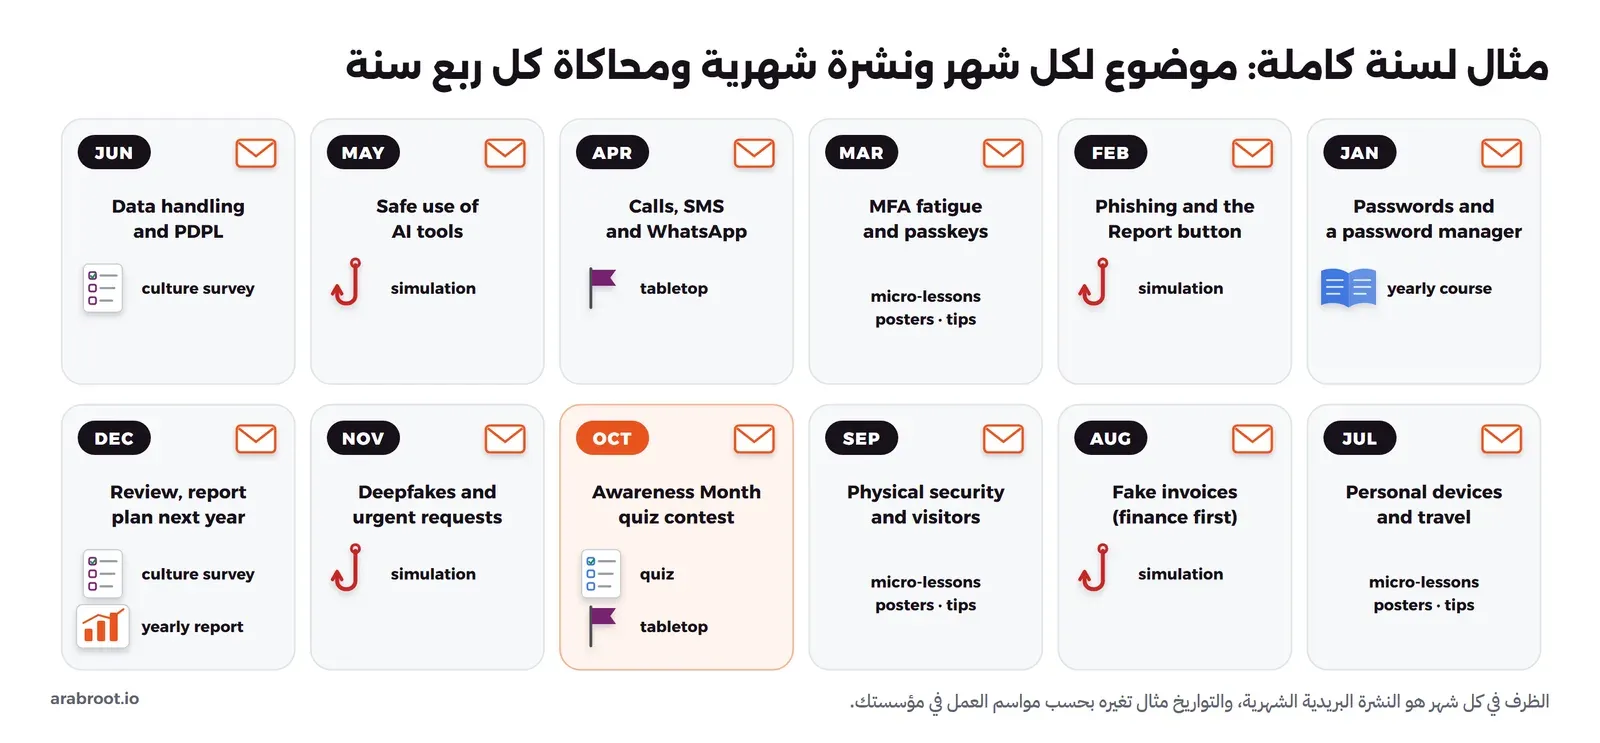
وفي التقويم أعلاه لاحظ التالي:
- كل محاكاة تأتي بعد شهر من موضوعها أو في الشهر نفسه، فمحاكاة فبراير تقيس ما تعلمه الموظفون عن زر الإبلاغ، ومحاكاة أغسطس تستهدف المالية أولاً بموضوع الفواتير.
- الموظف الجديد لا ينتظر يناير، وإنما يأخذ دورة الأساسيات في أسبوعه الأول، والضابط 1-9-4 يطلب التوعية عند التعيين On-boarding وأثناء العمل.
- غير التواريخ بحسب مواسم العمل في مؤسستك، فلا ترسل محاكاة لقسم المالية في أسبوع إغلاق الحسابات، ولا تجعل شهر رمضان أو مواسم الإجازات شهر الأنشطة الكبيرة.
- عندما تبدأ حملة تصيد حقيقية تستهدف مؤسستك أو قطاعك، أرسل تنبيهاً قصيراً في اليوم نفسه، ولا تنتظر النشرة الشهرية، فالتنبيه في وقته أنفع من أي درس.
القياس Metrics: كيف تعرف أن البرنامج يعمل؟
هناك مشكلة رئيسية في أغلب برامج التوعية، وهي أنها تقيس ما يسهل جمعه وليس ما يهم، وقد لاحظ فريق NIST في أبحاثه مع مديري برامج التعلم أن المؤسسات تستخدم عدداً قليلاً من المقاييس لا يعطي صورة كاملة عن فعالية البرنامج. ودليل SP 800-50 Rev. 1 يقسم القياسات إلى كمية Quantitative ونوعية Qualitative، ومن أمثلة الكمية فيه: الحضور ونسب الإكمال ونتائج الاختبارات، ومقاييس الإبلاغ عن الحوادث التي تبين قدرة الموظف على التعرف على الحدث والإبلاغ عنه، ونتائج محاكاة التصيد، والبيانات الطولية Longitudinal التي تبين تغير السلوك مع الوقت مثل تبني MFA وتحديث الأنظمة في وقتها، واختبار المعرفة قبل التدريب وبعده مباشرة وبعد ثلاثة أشهر. ومن أمثلة النوعية: استبيانات الاتجاهات نحو ثقافة الأمن، والملاحظات المفتوحة، ومجموعات النقاش. والصورة التالية ترتب المقاييس من الأضعف إلى الأقوى، وتبين ماذا تخبرك به حملة محاكاة واحدة:
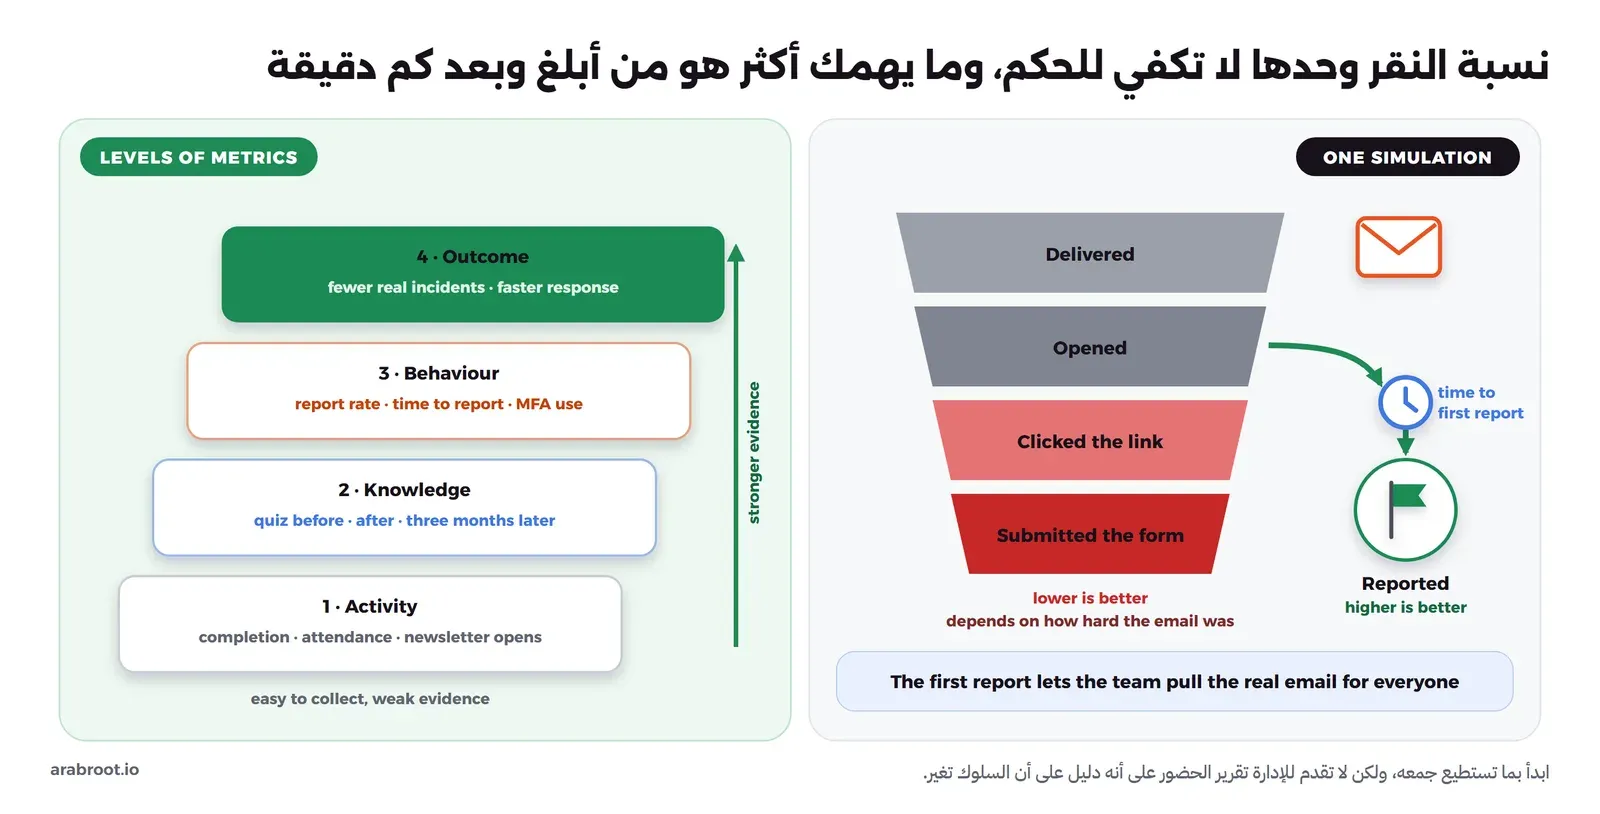
وفي الصورة أعلاه لاحظ التالي:
- نسبة النقر Click Rate وحدها لا تكفي للحكم: لأنها تعتمد على صعوبة الرسالة أكثر مما تعتمد على وعي الموظفين، فرسالة سهلة في الربع الأول ثم رسالة صعبة في الربع الثاني سوف تظهر أن البرنامج «فشل» وهو لم يفشل. لذلك صنف صعوبة كل رسالة قبل إرسالها، وفي مقياس NIST للتصيد Phish Scale طريقة لذلك تأخذ في الحساب سياق عمل الموظفين.
- نسبة الإبلاغ Report Rate هي المقياس الأهم: ودليل NIST يذكر صراحةً مقياس «تغير السلوك لكل مشارك» ومثاله عدد من وصلته رسالة المحاكاة فأبلغ عنها بالطريقة الصحيحة. والموظف الذي يبلغ يحول الرسالة من خطر إلى إنذار مبكر.
- زمن أول بلاغ Time to Report: كم دقيقة مرت بين إرسال الحملة وأول بلاغ، لأن هذا هو الوقت الذي يملكه فريقك لحذف الرسالة الحقيقية من كل الصناديق قبل أن ينقر عليها شخص آخر.
- مقاييس السلوك Behaviour Metrics خارج المحاكاة: نسبة الحسابات التي فعلت MFA، وعدد من يستخدم مدير كلمات المرور، وعدد البلاغات الحقيقية كل شهر (ارتفاعها في السنة الأولى خبر جيد وليس سيئاً، لأنه يعني أن الناس بدأت تبلغ).
وتفاصيل جمع أرقام المحاكاة من GoPhish وحسابها تجدها في قسم القياس من مقال المحاكاة، أما هنا فيكفيك جدول شهري واحد يجمع الأرقام من كل الأدوات، مثل الجدول التالي:
| المقياس | من أين تأتي به | الاتجاه المطلوب |
|---|---|---|
| نسبة إكمال الدورات لكل إدارة | تقارير الإكمال في Moodle | ترتفع |
| متوسط الاختبار بعد الدورة وبعد ثلاثة أشهر | Moodle أو LimeSurvey | الفرق بينهما يصغر |
| نسبة الإبلاغ في المحاكاة | GoPhish | ترتفع من حملة إلى حملة |
| نسبة النقر مع درجة صعوبة الرسالة | GoPhish | تنخفض عند الصعوبة نفسها |
| زمن أول بلاغ | GoPhish وصندوق الإبلاغ | ينخفض |
| عدد البلاغات الحقيقية ونسبة الصحيح منها | صندوق الإبلاغ | العدد يرتفع أولاً ثم تتحسن الدقة |
| نسبة الحسابات التي فعلت MFA | مزود الهوية IdP | ترتفع |
| نتيجة استبيان الثقافة | LimeSurvey أو Formbricks | تتحسن |
ولا تقدم للإدارة الأرقام لكل موظف باسمه، وإنما لكل إدارة أو فئة، وسوف نرى السبب في القسم التالي.
ثقافة لا تلوم أحداً، وسفراء الأمن Champions
الضابط 1-10-1 يطلب صراحةً أن يبني البرنامج «ثقافة إيجابية للتوعية بالأمن السيبراني»، ودليل NIST يقول عن محاكاة التصيد إن هذه الأنشطة يجب ألا تكون عقابية Punitive، وألا يشار إلى أي موظف بعينه بسبب استجابته، وأن تخبر الموظفين مسبقاً بأن المؤسسة تجري محاكاة بشكل عشوائي وأن النتائج تستخدم لتوجيه التعلم. والسبب عملي قبل أن يكون أخلاقياً: الموظف الذي يعاقب لأنه نقر سوف يخفي نقرته القادمة، والنقرة التي تخفى في حادثة حقيقية هي الساعات التي يتحرك فيها المخترق داخل الشبكة دون أن يعلم أحد. وفيما يلي القواعد التي تبني هذه الثقافة:
- اشكر كل من يبلغ: برد سريع خلال ساعة («شكراً، كانت رسالة تصيد وقد حذفناها من كل الصناديق»)، وحتى لو كان البلاغ خاطئاً، لأن البلاغ الخاطئ أرخص بكثير من الرسالة الحقيقية التي لم يبلغ عنها أحد.
- من نقر ثم أبلغ فقد فعل الصواب: قلها بوضوح في كل دورة، لأن البلاغ بعد النقر مباشرة هو ما ينقذ الموقف.
- الإدارة العليا تبدأ بنفسها: عندما يحكي المدير التنفيذي في اجتماع عام أنه نقر يوماً على رسالة محاكاة، يفهم الجميع أن الخطأ مقبول والإخفاء غير مقبول.
- سفراء الأمن Security Champions: موظف متطوع في كل إدارة يأخذ تدريباً إضافياً، ويكون أول من يسأله زملاؤه، وينقل لك ما يحدث في إدارته. وقد شرحنا الفكرة نفسها لفرق التطوير في قسم سفير الأمن في كل فريق من مقال DevSecOps، وهي تنطبق كما هي على المالية والموارد البشرية.
- اسأل الناس: استبيان قصير مرتين في السنة عن شعورهم تجاه الإبلاغ («هل تعرف كيف تبلغ؟ هل تخاف من أن تلام إذا أبلغت عن خطأ ارتكبته؟») يبين لك ما لا تبينه أرقام المحاكاة.
الربط بالمتطلبات: ضوابط ECC 1-10 ومعيار ISO 27001
إذا كانت مؤسستك ملزمة بالضوابط الأساسية للأمن السيبراني ECC من الهيئة الوطنية للأمن السيبراني، فالمكون الفرعي 1-10 «برنامج التوعية والتدريب بالأمن السيبراني» هو ما يغطيه هذا البرنامج، والجدول التالي يربط كل ضابط فيه بما بنيناه، ونصوص الضوابط مأخوذة من النسخة الإنجليزية من ECC-2:2024:
| الضابط | ما يطلبه باختصار | ما يغطيه في البرنامج |
|---|---|---|
| 1-10-1 | برنامج توعية معتمد يطور دورياً ويقدم عبر قنوات متعددة ويبني ثقافة إيجابية | الخطة المكتوبة والأهداف واعتمادها من الإدارة، والأشكال المتعددة، وقسم الثقافة |
| 1-10-2 | تطبيق البرنامج المعتمد | التقويم السنوي وتقارير الإكمال والمحاكاة |
| 1-10-3 | يشمل البريد والتصيد، والأجهزة المحمولة ووسائط التخزين، والتصفح الآمن، ووسائل التواصل الاجتماعي | مصفوفة المواضيع |
| 1-10-4 | تدريب متخصص لموظفي الأمن السيبراني والمطورين ومن يعمل على الأصول التقنية والمناصب التنفيذية والإشرافية | فئات المطورين ومديري الأنظمة والإدارة العليا |
| 1-10-5 | مراجعة تطبيق البرنامج دورياً | المقاييس الشهرية وتقرير منتصف السنة وآخرها |
| 1-9-4 | التوعية عند التعيين وأثناء العمل | دورة الأسبوع الأول للموظف الجديد |
| 2-6-3 | من متطلبات الأجهزة المحمولة والأجهزة الشخصية: التوعية الأمنية للمستخدمين | موضوع الأجهزة الشخصية BYOD |
وفي معيار ISO/IEC 27001:2022 يقابل ذلك في الملحق Annex A الضابط A.6.3 «التوعية والتعليم والتدريب في أمن المعلومات Information Security Awareness, Education and Training»، والضابط A.6.8 «الإبلاغ عن أحداث أمن المعلومات Information Security Event Reporting» الذي يطلب طريقة يبلغ بها الموظفون عما يلاحظونه في الوقت المناسب، وهو ما يغطيه صندوق الإبلاغ أدناه. ولاحظ أن النص الكامل لمعايير ISO مدفوع، لذلك فالمرجع لما يلزمك بالضبط هو نسختك المعتمدة من المعيار ومن يراجع التزامك به.
وعند المراجعة، الدليل Evidence الذي سوف يطلبه المراجع هو: الخطة المعتمدة، والتقويم، وتقارير الإكمال، ونتائج المحاكاة والاختبارات، ومحاضر المراجعة الدورية، فاحفظ كل ذلك في مكان واحد من اليوم الأول.
الأدوات مفتوحة المصدر لكل جزء
تستطيع أن تبني البرنامج كله بأدوات مفتوحة المصدر تستضيفها على سيرفرك، فتبقى بيانات الموظفين ونتائجهم عندك، والصورة التالية تبين أين تقع كل أداة:
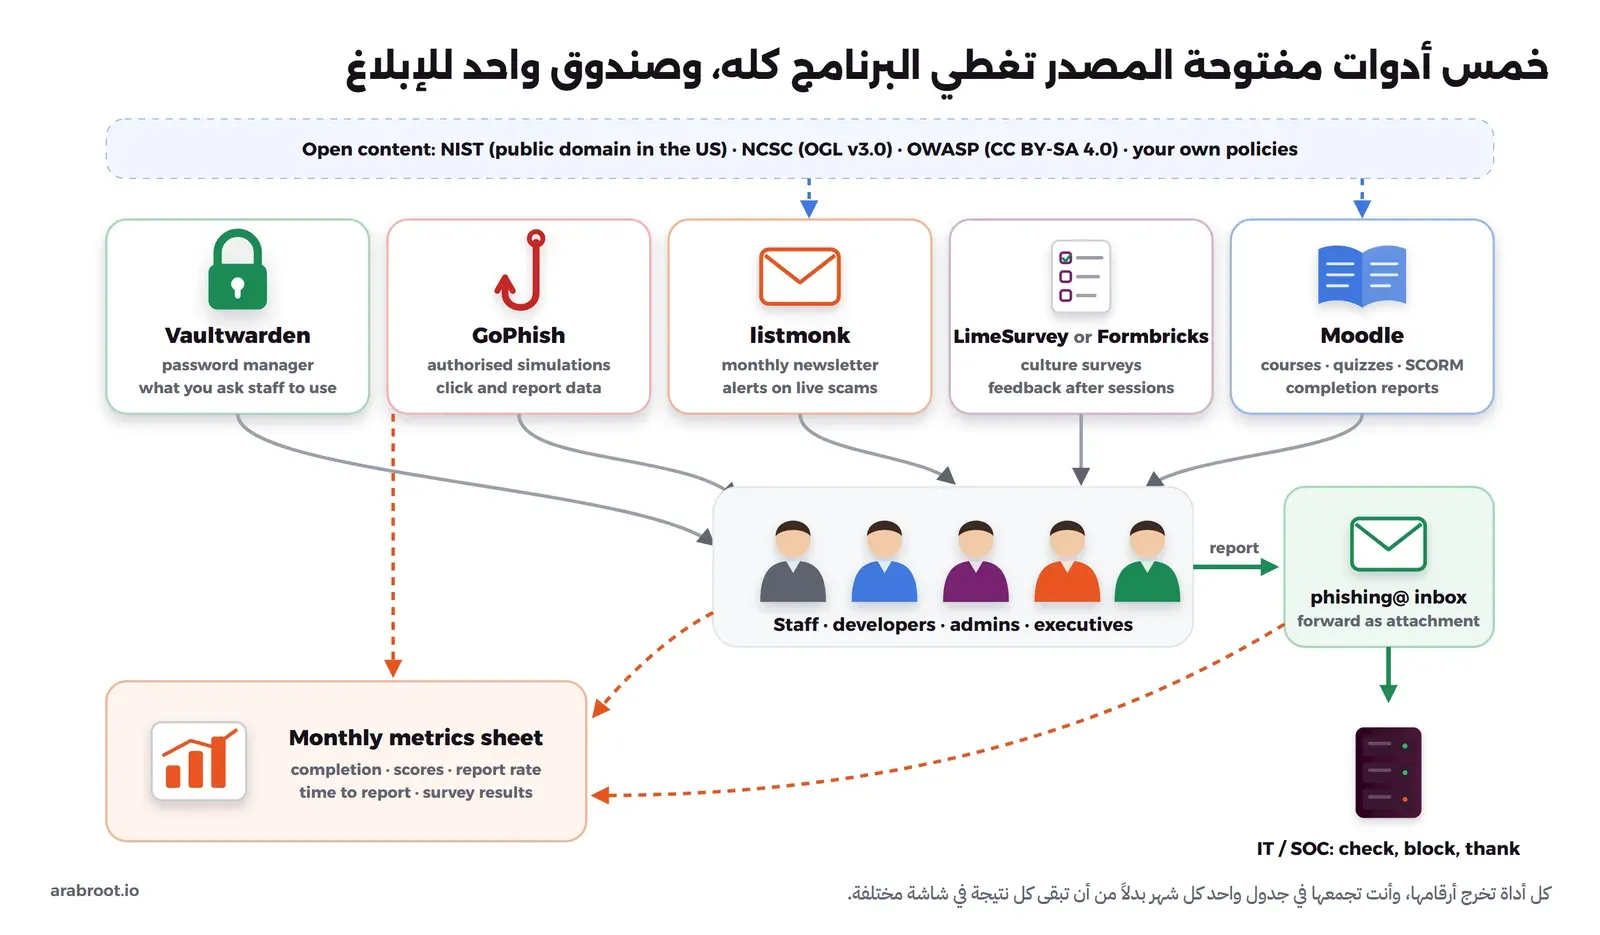
- Moodle للدورات والاختبارات: منصة التعلم الأشهر، وكودها على GitHub بترخيص GPL-3.0، وفيها الدورات والاختبارات وتقارير الإكمال لكل موظف وإدارة، وتستطيع أن تستورد فيها حزم SCORM الجاهزة. ولاحظ أن Moodle يدعم SCORM 1.2 وأن دعم SCORM 2004 ليس ضمنه، فاختر نسخة 1.2 عندما تتوفر الحزمة بالنسختين. وتثبيت Moodle وتجهيزه من المواضيع القادمة في مرحلة التعليم الإلكتروني.
- LimeSurvey وFormbricks للاستبيانات والاختبارات: LimeSurvey بترخيص GPL الإصدار الثاني أو ما بعده، وهو مناسب لاستبيانات الثقافة الطويلة والاختبارات المجهولة الهوية، وقد شرحنا تثبيته وإنشاء استبيان عربي في دليل تثبيت LimeSurvey. أما Formbricks فهو أحدث وأخف للاستبيانات القصيرة بعد كل نشاط، وترخيصه AGPLv3 للجزء الأساسي، مع مجلد للمزايا التجارية Enterprise بترخيص مختلف، فراجع ما تحتاجه قبل أن تعتمد عليه، وطريقة استضافته في توثيق الاستضافة الذاتية.
- listmonk للنشرة البريدية: بترخيص AGPL-3.0، ويرسل النشرة الشهرية والتنبيهات العاجلة بقوائم منفصلة لكل فئة، وتثبيته في دليل listmonk.
- GoPhish لمحاكاة التصيد: بترخيص MIT، ولاحظ أن آخر إصدار رسمي في مستودعه هو v0.12.1 من سبتمبر 2022، وما يعنيه ذلك وكيف تؤمن السيرفر وتدير الحملة بإذن مكتوب كله في مقال GoPhish.
- Vaultwarden أو Bitwarden لمدير كلمات المرور: لا معنى لأن تطلب من الموظفين كلمة مرور مختلفة لكل حساب ثم لا تعطيهم أداة تحفظها، لذلك اجعل مدير كلمات المرور جزءاً من البرنامج. وVaultwarden سيرفر غير رسمي متوافق مع تطبيقات Bitwarden ومكتوب بلغة Rust، بترخيص AGPL-3.0، وهو خفيف ومناسب للفرق الصغيرة، أما سيرفر Bitwarden الرسمي فأغلب كوده بترخيص AGPL v3.0 مع مجلد بترخيص Bitwarden License للمزايا التجارية، وتطبيقاته بترخيص GPL v3.0، وطريقة تثبيته في توثيق Bitwarden. ودليل Vaultwarden على موقعنا من المواضيع القادمة في خريطة الطريق.
من أين تأتي بالمحتوى؟ مصادر بتراخيص مفتوحة
لا تنسخ عروض الشركات التجارية أو محتوى منصات التدريب المدفوعة إلى منصتك، حتى لو وجدته منشوراً على الإنترنت، لأن أغلبه محمي بحقوق نشر لا تسمح بذلك. وفيما يلي مصادر تستطيع أن تستخدمها، مع ترخيص كل منها:
| المصدر | الترخيص | كيف تستخدمه |
|---|---|---|
| وثائق NIST مثل SP 800-50r1 وSP 800-63B | تنص الوثيقة نفسها على أنها غير خاضعة لحقوق النشر في الولايات المتحدة، وNIST تقدر ذكر المصدر | تقتبس منها وتترجم وتبني دروسك عليها مع ذكر المصدر |
| محتوى المركز الوطني للأمن السيبراني البريطاني NCSC | Open Government Licence v3.0، ويستثنى منه الشعار والمحتوى المرخص من أطراف أخرى | تنسخ وتترجم وتعدل مع ذكر المصدر ورابط الترخيص، ومنه حزمة Top Tips for Staff بصيغة SCORM 1.2 (بالإنجليزية، أقل من ثلاثين دقيقة، وفيها اختبار قصير) تستوردها في Moodle مباشرة |
| وثائق OWASP مثل OWASP Top 10 | CC BY-SA 4.0 | للمطورين، ويجب أن تنشر ما تعدله بالترخيص نفسه |
| نشرة OUCH! من SANS | مجانية، وتوزع بترخيص Creative Commons لا يسمح بالتعديل ولا بالاستخدام التجاري (NC-ND)، فاقرأ الشروط في كل عدد | توزعها كما هي على موظفيك، ولا تعدلها ولا تضع شعارك عليها |
| مواد CISA مثل Secure Our World | مجانية، ولم نجد على الصفحة ترخيصاً صريحاً لإعادة الاستخدام | تربط بها وتستخدمها كما هي مع ذكر المصدر |
| صفحة التوعية في الهيئة الوطنية للأمن السيبراني | محتوى عربي رسمي، ولم نجد عليه ترخيصاً مفتوحاً معلناً | تربط بها وتعيد نشر المواد كما هي، ولا تعدلها دون إذن |
وأنفع محتوى على الإطلاق هو ما تكتبه أنت من واقع مؤسستك: رسالة التصيد الحقيقية التي وصلت الأسبوع الماضي (بعد حذف ما يدل على الأشخاص)، وسياسات مؤسستك، وطريقة الإبلاغ عندكم، لأن الموظف يتذكر ما حدث في مكان عمله أكثر من أي مثال عام.
زر الإبلاغ وصندوق التصيد Report Phishing
كل ما سبق لا قيمة له إذا لم يعرف الموظف كيف يبلغ في عشر ثوان، ودليل NIST يذكر أن بعض المؤسسات تضيف زراً للإبلاغ عن التصيد في قائمة برنامج البريد لتشجع ذلك. وإذا لم يكن في نظام البريد عندك زر جاهز، فالحد الأدنى الذي يعمل مع أي نظام هو ما يلي:
- أنشئ صندوقاً مشتركاً بعنوان سهل مثل
[email protected]، يقرؤه شخصان على الأقل من تقنية المعلومات أو الأمن، حتى لا يتوقف عند إجازة شخص واحد. - علم الموظفين أن يرسلوا الرسالة المشبوهة كمرفق Forward as Attachment وليس كتحويل عادي، لأن التحويل كمرفق يحفظ ترويسات الرسالة Headers التي يحتاجها الفريق ليعرف من أين جاءت، وهي الترويسات نفسها التي شرحناها في مقال SPF وDKIM وDMARC. واكتب الخطوات بالصور لبرامج البريد التي تستخدمونها فعلاً.
- أضف قناة للمكالمات والرسائل: رقم داخلي أو محادثة في نظام المحادثة الداخلي يبلغ فيها الموظف عن مكالمة مشبوهة أو رسالة واتساب، لأن البريد ليس القناة الوحيدة كما رأينا في أرقام DBIR.
- رد على كل بلاغ خلال ساعة في وقت الدوام بالشكر والنتيجة، واحذف الرسالة الحقيقية من صناديق كل الموظفين إذا كانت تصيداً، وسجل البلاغ ووقته في الجدول الشهري.
- عندما يبلغ موظف عن رسالة محاكاة، اشكره أيضاً، واجعل GoPhish يسجل البلاغ حتى يدخل في نسبة الإبلاغ.
خطة لأول تسعين يوماً
إذا كنت تبدأ من الصفر، فلا تحاول أن تبني كل شيء في الشهر الأول، والجدول التالي خطة واقعية لثلاثة أشهر:
| الفترة | ما تفعله | ما يخرج منها |
|---|---|---|
| الأيام 1 إلى 30 | اكتب الأهداف والفئات واعتمدها من الإدارة العليا، وأنشئ صندوق الإبلاغ وقناة المكالمات، وأرسل أول نشرة تشرح طريقة الإبلاغ، واستورد حزمة NCSC في Moodle، وجهز استبيان الثقافة الأول | خطة معتمدة، وطريقة إبلاغ يعرفها الجميع، وقياس أولي Baseline للثقافة |
| الأيام 31 إلى 60 | دورة الأساسيات للجميع مع اختبار قبلها وبعدها، وجلسة قصيرة خاصة للمالية والإدارة العليا عن التحويلات والمكالمات المزيفة، واطلب الإذن المكتوب لحملة المحاكاة الأولى | نسبة الإكمال الأولى، ونتائج الاختبار، وقاعدة التحقق بقناة ثانية مكتوبة في إجراءات المالية |
| الأيام 61 إلى 90 | حملة المحاكاة الأولى بإذن مكتوب وصعوبة منخفضة، وأول تمرين طاولة للإدارة ومديري الأنظمة، ثم أول تقرير للإدارة مع تقويم بقية السنة، وابدأ ترشيح سفراء الأمن | نسبة الإبلاغ وزمن أول بلاغ كنقطة بداية، وتقرير ربع سنوي، وتقويم سنوي معتمد |
قائمة التحقق
انسخ القائمة التالية إلى نظام إدارة المهام عندك أو إلى ملف نصي، وراجعها كل ربع سنة:
برنامج التوعية بالأمن السيبراني: قائمة التحقق
[ ] أهداف مكتوبة قابلة للقياس، معتمدة من الإدارة العليا
[ ] الفئات محددة: الجميع، المطورون، مديرو الأنظمة، الإدارة العليا، المالية والموارد البشرية
[ ] مصفوفة المواضيع لكل فئة، وتشمل مواضيع ECC 1-10-3 الأربعة
[ ] دورة الأساسيات في Moodle، وكل موظف جديد يأخذها في أسبوعه الأول
[ ] اختبار قبل الدورة وبعدها وبعد ثلاثة أشهر
[ ] نشرة شهرية في listmonk بقوائم حسب الفئات
[ ] تقويم سنوي: موضوع لكل شهر، ومحاكاة كل ربع سنة، وتمرينا طاولة
[ ] إذن مكتوب قبل كل حملة محاكاة، ومراجعة من الإدارة القانونية
[ ] صندوق phishing@ يقرؤه شخصان على الأقل، والرد على كل بلاغ خلال ساعة
[ ] قناة للإبلاغ عن المكالمات ورسائل الجوال المشبوهة
[ ] قاعدة مكتوبة في المالية: لا تحويل بعد تغيير حساب مورد إلا باتصال على رقم معروف
[ ] مدير كلمات مرور متاح للجميع، وMFA أو Passkeys على الحسابات المهمة
[ ] لا تشهير ولا عقوبة على النقر، وشكر لكل من يبلغ
[ ] سفير أمن في كل إدارة
[ ] جدول مقاييس شهري: الإكمال، الاختبارات، نسبة الإبلاغ، زمن أول بلاغ، MFA
[ ] تقرير للإدارة في منتصف السنة وآخرها، ومحاضر المراجعة الدورية محفوظة
[ ] المحتوى الخارجي من مصادر مرخصة فقط، مع ذكر المصدر
الخلاصة
وصلنا لنهاية الموضوع، وأهم ما فيه:
- العنصر البشري حاضر في 62% من الاختراقات بحسب تقرير DBIR لعام 2026، والهجمات انتقلت إلى المكالمات والرسائل على الجوال، فالتوعية التي تتكلم عن البريد وحده ناقصة.
- المحاضرة السنوية الواحدة تثبت الحضور ولا تغير السلوك، والحل الأنسب برنامج مستمر يخطط ويوصل ويقيس ويحسن طوال السنة، كما في دورة الحياة التي يصفها NIST SP 800-50 Rev. 1.
- قسم الموظفين إلى فئات، وأعط كل فئة مواضيعها، والمالية والإدارة العليا تحتاجان قاعدة واحدة قبل أي شيء: التحقق بقناة ثانية معروفة مسبقاً.
- نسبة الإبلاغ وزمن أول بلاغ أهم من نسبة النقر، وقدم الأرقام للإدارة لكل إدارة وليس لكل موظف.
- لا تعاقب من ينقر، واشكر من يبلغ، فالخطأ الذي يخفى هو الخطر الحقيقي.
- Moodle وLimeSurvey أو Formbricks وlistmonk وGoPhish وVaultwarden تغطي البرنامج كله، والمحتوى من مصادر مرخصة مثل NIST وNCSC وOWASP، وما تكتبه أنت من واقع مؤسستك.
وفي مرحلة الأمن السيبراني من خريطة الطريق تجد بقية مواضيع الدفاع والاختبار، وأقرب مقال لهذا هو مقال محاكاة التصيد مع GoPhish.
 دليلمحاكاة التصيد Phishing داخل مؤسستك مع GoPhishكيف تختبر وعي موظفيك بالتصيد بإذن مكتوب وحملة لا تلتقط كلمات المرور، ولماذا تهمك نسبة الإبلاغ أكثر من نسبة النقر.
 دليلالدخول دون كلمة مرور: شرح Passkeys وWebAuthnلماذا لا تحميك رموز SMS وTOTP من التصيد الحديث، وكيف تحل Passkeys المشكلة بمفتاح خاص لا يغادر جهازك.
 دليلتثبيت listmonk لإدارة النشرات البريدية على خادمككيف ترسل نشرتك البريدية Newsletter من سيرفرك باستخدام listmonk، فتبقى قائمة المشتركين عندك ولا يرتفع السعر مع كل مشترك.
 دليلتثبيت LimeSurvey للاستبيانات على خادمككيف تشغل LimeSurvey على سيرفرك وتنشئ استبيانات بالعربية، فتبقى إجابات المشاركين عندك لا عند خدمة خارجية.
 دليلBYOD: كيف تحمي بيانات الشركة على أجهزة الموظفين الشخصيةكيف تختار طريقة وصول الموظفين من أجهزتهم الشخصية، وتعرف ما يحق للشركة أن تراه، وتكتب سياسة واضحة لذلك.
 دليلالتحقيق الرقمي DFIR للمبتدئين: احفظ الأدلة قبل أن تنظف السيرفرماذا تفعل عندما تشك أن سيرفرك مخترق، ولماذا تمسح إعادة التشغيل والتنظيف الأدلة التي تحتاجها لتعرف ما حدث.
سجل التحديثات
- أكتوبر 2026: كتابة المقال.


