إذا طلب منك مديرك أن «تبني فريق استجابة للحوادث»، أو ظهر الطلب في ملاحظة مدقق Auditor، أو بعد حادثة اكتشفتم فيها أن لا أحد يعرف من يقرر، فالسؤال الأول الذي سيصلك غالباً: كم موظفاً نحتاج؟ وهذا السؤال يأتي متأخراً، لأن عدد الموظفين نتيجة لقرارات قبله: ما الذي يملك الفريق أن يفعله، ولمن يعمل، وأي خدمات يقدم، وفي أي ساعات. والفريق الذي يبدأ بالتوظيف قبل هذه القرارات يجد نفسه بعد أشهر بثلاثة محللين ممتازين لا يملكون صلاحية عزل سيرفر واحد.
وقد شرحنا في مقال فرق الاستجابة CERT وCSIRT، وهو المقال السابق في هذه المرحلة، الفرق بين فرق الاستجابة وموقعها من الفريق الوطني، وشرحنا خطة الاستجابة وكتيباتها في مقال خطة الاستجابة للحوادث. وهذا المقال دليل عملي لبناء الفريق نفسه داخل مؤسستك، وهو للمديرين ومسؤولي الأمن والتقنية، ولمن يكلف بقيادة الفريق لأول مرة.
وسوف نناقش في هذا المقال ما يلي:
- هل تحتاج فريقاً متفرغاً أم فريقاً افتراضياً، وما الذي تطلبه الضوابط الأساسية.
- التفويض Mandate والجمهور Constituency والصلاحية Authority، وكيف تكتبها في ميثاق Charter.
- كتالوج الخدمات من إطار خدمات FIRST: بماذا تبدأ، وماذا تؤجل، وماذا تشتري.
- الأدوار من الإطار السعودي لقوى العمل في الأمن السيبراني، وحجم الفريق، والمناوبة On-call.
- الأدوات والكتيبات، والعلاقة مع مركز العمليات والقانوني والعلاقات العامة.
- المقاييس، وجدول تكلفة للسنة الأولى ولكل سنة بعدها، وخطة أول 90 يوماً.
باختصار Quick Summary
الخدمات: اختر من إطار FIRST أربع خدمات من مجال إدارة الحوادث أولاً، وأجل الباقي أو اشتره.
الحجم: ساعات التغطية تحدد العدد، والمناوبة بأسبوع لكل شخص في الشهر تحتاج أربعة أشخاص على الأقل.
الأدوات: إدارة حالات، وجمع أدلة، ومعلومات تهديدات، وقناة تواصل بديلة، وكلها لها خيارات مفتوحة المصدر.
التكلفة: في مثالنا بثلاثة متفرغين نحو 1.3 مليون ريال في السنة الأولى ونحو 1.22 مليون في كل سنة بعدها، والأشخاص نحو ثلاثة أرباعها.
أول 90 يوماً: الميثاق والأدوار، ثم الأدوات والكتيبات، ثم تمرين طاولة يختبر كل شيء.
هل تحتاج فريقاً متفرغاً؟ Dedicated or Virtual
يعرف إطار خدمات CSIRT من FIRST فريق الاستجابة بأنه وحدة تنظيمية قد تكون افتراضية، أو قدرة Capability، وهذا التعريف يفتح الباب لثلاثة أشكال شائعة:
- الفريق الافتراضي Virtual Team: موظفون من التقنية والأمن والقانوني لهم أعمالهم اليومية، ولهم أدوار مكتوبة في الاستجابة، ويجتمعون عند الحادثة. وهو مناسب للمؤسسة الصغيرة والمتوسطة، وعيبه أن العمل اليومي يأكل وقت الاستعداد، فلا أحد يحدث الكتيبات ولا يتدرب.
- الفريق المتفرغ Dedicated Team: موظفون عملهم الأساسي الاستجابة والاستعداد لها. وهو مناسب للمؤسسة الكبيرة أو التي تتكرر حوادثها، وعيبه التكلفة الثابتة.
- الهجين Hybrid: نواة صغيرة متفرغة، شخص أو اثنان، تملك الخطة والأدوات والتدريب، ومعها أعضاء افتراضيون من الإدارات الأخرى، ومورد خارجي باتفاقية جاهزة للحوادث الكبيرة. وهذا ما نراه الأنسب لأغلب المؤسسات المتوسطة.
ومتى تنتقل من الافتراضي إلى المتفرغ؟ هناك ثلاث علامات نراها كافية لفتح النقاش مع الإدارة. الأولى أن الحوادث تأخذ من أعضاء الفريق الافتراضي وقتاً يؤخر أعمالهم الأساسية كل شهر، فيبدأ مديروهم في الاعتراض على حضورهم. والثانية أن الاستعداد توقف: الكتيبات لم تحدث منذ سنة، والتمرين لم يجر، لأن لا أحد يملك هذا العمل. والثالثة أن حادثة كبيرة كشفت أن الفريق لم يجتمع إلا بعد ساعات، لأن كل عضو كان في عمل آخر. وإذا ظهرت علامة واحدة منها فابدأ بشخص متفرغ واحد يملك الاستعداد، لا بفريق كامل.
ونموذج «معيار إدارة حوادث وتهديدات الأمن السيبراني» الذي تنشره الهيئة الوطنية للأمن السيبراني يذكر هيكلين: فريق مركزي واحد يعالج الحوادث في كل الجهة، وفرق موزعة لكل منها جزء منطقي أو جغرافي من الجهة. والقاعدة أن الجهة التي لها فروع كثيرة قد تحتاج فرقاً موزعة، ولكن مع منسق واحد للاتصال الخارجي كما يقول إطار FIRST.
وإذا كانت جهتك ممن تنطبق عليهم الضوابط الأساسية ECC-2:2024، فهناك ضابطان يحددان الشكل قبل أي قرار منك. الضابط 1-2-1 يطلب إدارة للأمن السيبراني مستقلة عن إدارة تقنية المعلومات، والضابط 1-2-2 يطلب أن تشغل كل وظائف الأمن السيبراني بمختصين سعوديين متفرغين ومؤهلين. أي أن الفريق الافتراضي في جهة ملزمة يكون أعضاؤه الأمنيون من إدارة الأمن السيبراني، وأعضاؤه من الإدارات الأخرى في أدوار مساندة مثل التقنية والقانوني. ويطلب الضابط 2-13-3 خطط الاستجابة وإجراءات التصعيد، وتصنيف الحوادث، وإبلاغ الهيئة، ومشاركة المعلومات معها، وجمع معلومات التهديدات، وهذه كلها خدمات سوف تراها في كتالوج الفريق.
لماذا يأتي الميثاق قبل الأدوات؟ درس من حادثة موثقة Lessons from HSE
أوضح ما يبين قيمة الفريق المنظم حادثة لم يكن ينقصها أدوات، وإنما من يقرر. ففي مايو 2021 شل برنامج الفدية Conti أنظمة هيئة الخدمات الصحية في أيرلندا HSE، ونشرت الهيئة المراجعة المستقلة بعد الحادثة التي أعدتها PwC في 157 صفحة. وقد ذكرنا في مقال البنية التحتية الآمنة كيف بدأ الهجوم، أما هنا فنقرأ النتائج التي تخص الاستجابة تحديداً، لأنها تكاد تكون قائمة بما يبنيه هذا المقال:
- لا خطة ولا كتيبات: تقول المراجعة إن الهيئة لم تكن لديها خطة استجابة موثقة للحوادث السيبرانية، ولم تجر التمارين المعتادة على الاستجابة التقنية، ولم تكن لديها كتيبات Runbooks موثقة للتعافي من هجوم فدية واسع.
- تنبيهات بلا قرار: رصد مضاد الفيروسات أداة Cobalt Strike، وهي أداة تستخدمها مجموعات الفدية، على ستة سيرفرات في 7 مايو 2021، ونبه مزود الحلول الأمنية الفريق برسائل في 12 و13 مايو. ومع ذلك لم تعلن حادثة، ولم تصعد، ولم تقدر خطورتها، ولم تفعل خدمة الاستجابة للحوادث الحرجة التي كانت الهيئة متعاقدة عليها مسبقاً مع طرف ثالث. وتعزو المراجعة ذلك إلى نقص الخبرة لفهم أهمية التنبيهات، وإلى غياب حوكمة الاستجابة وإجراءاتها.
- بلاغ من الخارج فهم بالعكس: في مساء 12 مايو أبلغ أحد المستشفيات أن شبكته اخترقت وأن النشاط يأتي من شبكة الهيئة، فأجرت الهيئة تحقيقاً بعقلية التقنية لا الأمن، وانتهى خطأً إلى أنها مهددة من المستشفى لا العكس، ولم تطلب مساعدة شركة استجابة ولا المركز الوطني للأمن السيبراني.
- من استعد نجا: في المقابل تقول المراجعة إن وزارة الصحة وأحد المستشفيات تصرفا على التنبيهات واستعانا بخدمات استجابة خارجية، فمنعا تشغيل الفدية في أغلب أنظمتهما.
- وقت ضائع في الأزمة: بعد تشغيل الفدية في 14 مايو ضاع وقت لأنه لا توجد خطط ولا كتيبات، ولا قائمة مركزية بأرقام التواصل مع الموظفين، ولا سجل للأصول، ولا نسخ غير متصلة من مخططات الشبكة.
ولاحظ أن الهيئة كانت تملك مضاد فيروسات رصد الأداة، ومزوداً أمنياً نبه، وعقد استجابة جاهزاً. فالذي نقص ليس أداة ولا مورداً، وإنما ميثاق يقول من يعلن الحادثة، ومعيار يحول «Cobalt Strike على ستة سيرفرات» إلى حادثة من الأولوية الأولى، وصلاحية تفعل عقد المورد دون انتظار، وقائمة أرقام محفوظة خارج الأنظمة المصابة. وهذه كلها أوراق وقرارات تكتب في الشهر الأول، ولا تحتاج ميزانية كبيرة.
الخطوة الأولى: التفويض والجمهور والصلاحية Mandate and Constituency
أهم وثيقة في حياة الفريق ليست الخطة ولا الكتيبات، وإنما الميثاق Charter الذي يوقعه رأس الجهة أو من يفوضه. والسبب أن الحادثة تحتاج قرارات تمس أعمال الآخرين: إيقاف خدمة، أو تعطيل حساب مدير، أو حجز جهاز موظف للتحقيق، أو طلب سجلات من مورد. فإذا لم تكن هذه القرارات مكتوبة مسبقاً بصلاحية معتمدة، فسيقضي الفريق الساعة الأولى من كل حادثة في البحث عمن يوافق. والصورة التالية تبين ما يدخل في الميثاق:
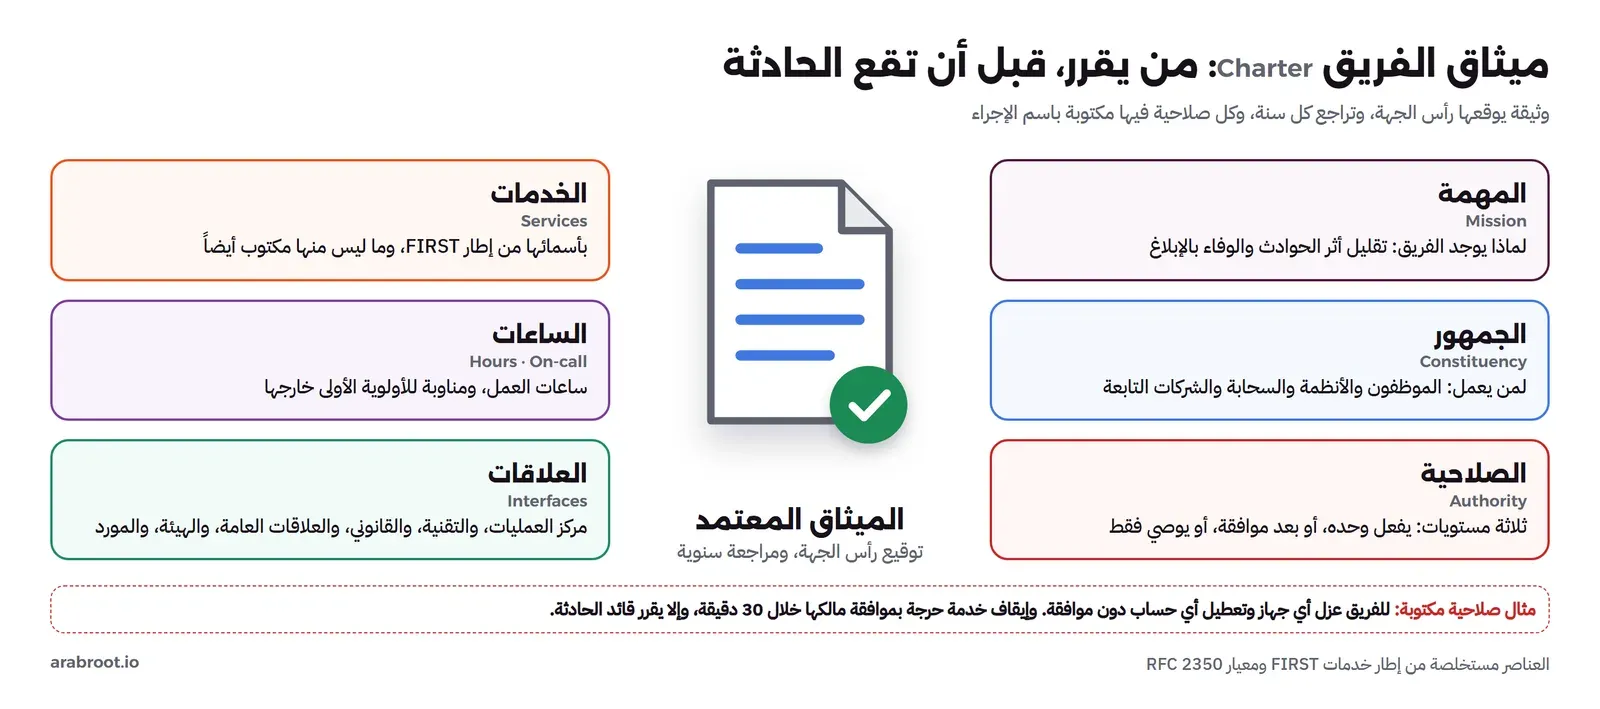
| العنصر | السؤال الذي يجيب عنه | مثال لمؤسسة متوسطة |
|---|---|---|
| المهمة Mission | لماذا يوجد الفريق؟ | تقليل أثر الحوادث على خدمات المؤسسة وبياناتها، والوفاء بالتزامات الإبلاغ |
| الجمهور Constituency | لمن يعمل؟ | كل موظفي المؤسسة وأنظمتها، ومنها السحابة والشركات التابعة، وليس العملاء أنفسهم |
| الصلاحية Authority | ماذا يملك أن يفعل دون موافقة إضافية؟ | عزل جهاز، وتعطيل حساب، وحظر عنوان، وطلب سجلات، وإيقاف خدمة غير حرجة |
| الصلاحية المشتركة | ماذا يحتاج موافقة، ومن يوافق؟ | إيقاف خدمة حرجة: موافقة مالك الخدمة أو مدير التقنية خلال 30 دقيقة، وإلا قرار قائد الحادثة |
| الخدمات Services | ماذا يقدم بالضبط؟ | قائمة بالأسماء من إطار FIRST، كما في القسم التالي |
| الساعات Hours | متى يعمل؟ | ساعات العمل، ومناوبة للأولوية الأولى خارجها |
| العلاقات Interfaces | مع من يعمل؟ | مركز العمليات، والتقنية، والقانوني، والعلاقات العامة، والموارد البشرية، والهيئة، والمورد الخارجي |
| الاعتماد | من وقع؟ | رأس الجهة، مع مراجعة سنوية |
ولاحظ صف «الصلاحية المشتركة». فالصلاحية في الواقع ليست «نعم» أو «لا»، وإنما ثلاثة مستويات: ما يفعله الفريق وحده، وما يفعله بعد موافقة طرف آخر، وما يوصي به فقط ويقرره غيره. والخطأ الشائع أن يكتب الميثاق «للفريق صلاحية اتخاذ الإجراءات اللازمة»، وهذه جملة لا تحمي أحداً، فلا الفريق يعرف هل يستطيع إيقاف نظام الرواتب، ولا مالك النظام يعرف أنه قد يوقف. اكتب الإجراءات بأسمائها، ومعها مدة الانتظار قبل أن ينتقل القرار إلى قائد الحادثة.
وبعد الميثاق تأتي وثيقة قصيرة للنشر الداخلي، على شكل المعيار RFC 2350 الذي تنشر به الفرق الوطنية تعريفها: اسم الفريق، وطرق الاتصال به على مدار الساعة، وما يقبله من بلاغات، وكيف يتعامل مع المعلومات. والموظف الذي يشك في رسالة تصيد Phishing يحتاج أن يعرف خلال ثوان أين يبلغ، لا أن يبحث في دليل السياسات.
الخطوة الثانية: كتالوج الخدمات من إطار FIRST Service Catalogue
يضع إطار FIRST خمسة مجالات وواحدة وعشرين خدمة، وقد عرضناها في مقال فرق الاستجابة. والسؤال هنا عملي: أيها يقدمه فريقك من اليوم الأول، وأيها في السنة الثانية، وأيها تشتريه من مورد أو يقدمه غيرك داخل المؤسسة؟ والجدول التالي اقتراحنا لمؤسسة متوسطة، والصورة بعده تبين الفكرة:
| الخدمة في إطار FIRST | من اليوم الأول | لاحقاً | من يقدمها غالباً |
|---|---|---|---|
| قبول بلاغات الحوادث Incident Report Acceptance | نعم | الفريق | |
| تحليل الحادثة Incident Analysis | نعم | الفريق | |
| الاحتواء والتعافي Mitigation and Recovery | نعم | الفريق مع التقنية | |
| تنسيق الحادثة Incident Coordination | نعم | الفريق، ومعه الاتصال بالهيئة | |
| دعم إدارة الأزمات Crisis Management Support | جزئياً | نعم | الإدارة العليا بدعم الفريق |
| تحليل الأدلة الرقمية Forensic Evidence Analysis | جمع الأدلة وحفظها فقط | التحليل العميق | مورد خارجي في البداية |
| المراقبة والكشف Monitoring and Detection | مركز العمليات SOC | ||
| استقبال بلاغات الثغرات وتنسيقها | نعم | الفريق مع التطوير، أو فريق PSIRT | |
| الوعي بالموقف Situational Awareness | قراءة تحذيرات الهيئة | تقارير دورية للإدارة | الفريق |
| التمارين Exercises | تمرين طاولة واحد | تمارين دورية | الفريق |
| بناء الوعي Awareness Building | نعم | برنامج التوعية في المؤسسة |
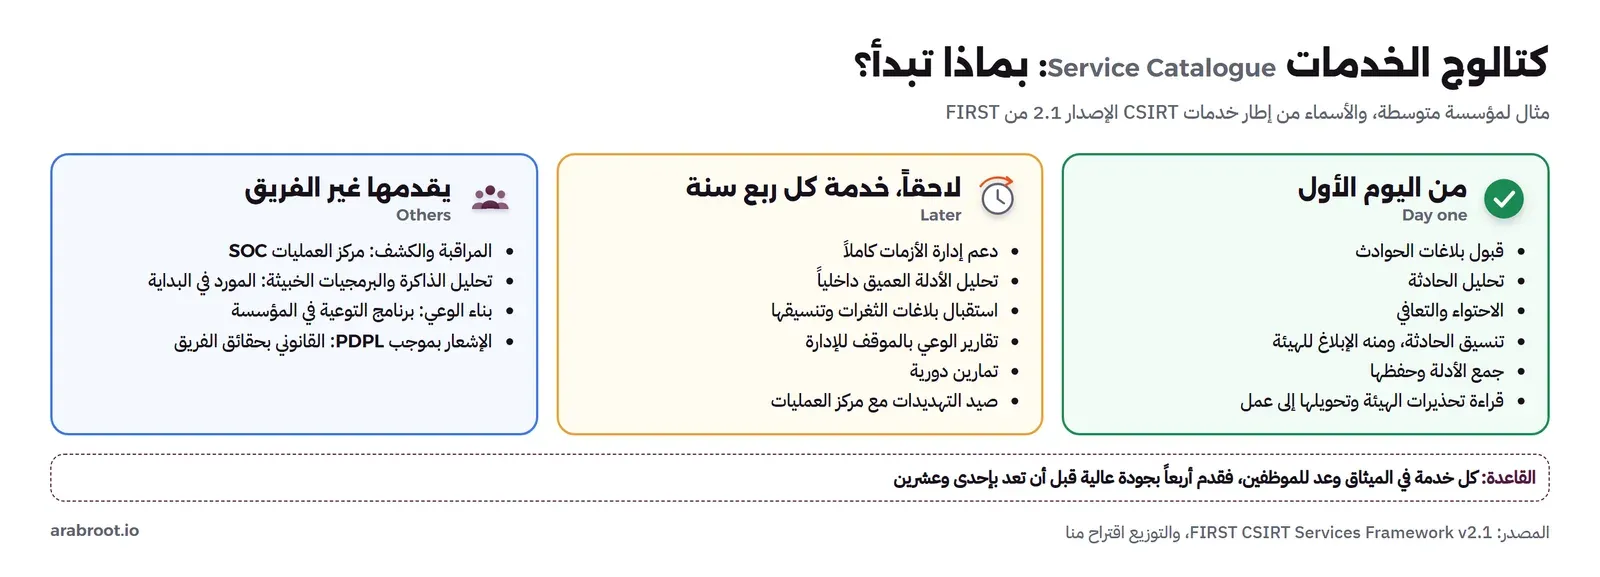
وقد يتساءل البعض: لماذا لا نعد بكل الخدمات من البداية ما دام الإطار يعرفها؟ والإجابة أن كل خدمة تكتبها في الميثاق وعد للجمهور، والوعد الذي لا تفي به أسوأ من عدم الوعد. فإذا كتبت «تحليل البرمجيات الخبيثة» ولم يكن عندك من يحللها، فسيرسل لك الموظفون عينات تنتظر أسابيع، ويتعلمون أن الفريق لا يرد. والأفضل أن تقدم أربع خدمات بجودة عالية، ثم تضيف خدمة كل ربع سنة عندما يتوفر من يقدمها.
ولاحظ في الجدول أن المراقبة والكشف ليست عند الفريق، والسبب أن إطار FIRST نفسه يقول إن هذا المجال يسند في المؤسسات الكبيرة إلى مركز العمليات، وإن الواجهة بين المركز والفريق حاسمة. وقد شرحنا المركز وحساب نوباته في مقال مركز العمليات الأمنية SOC، والمهم هنا أن تكتب في الميثاق أين ينتهي عمل المركز ويبدأ عمل الفريق، وسوف نعود إليه في قسم العلاقات.
الخطوة الثالثة: الأدوار والحجم Roles and Sizing
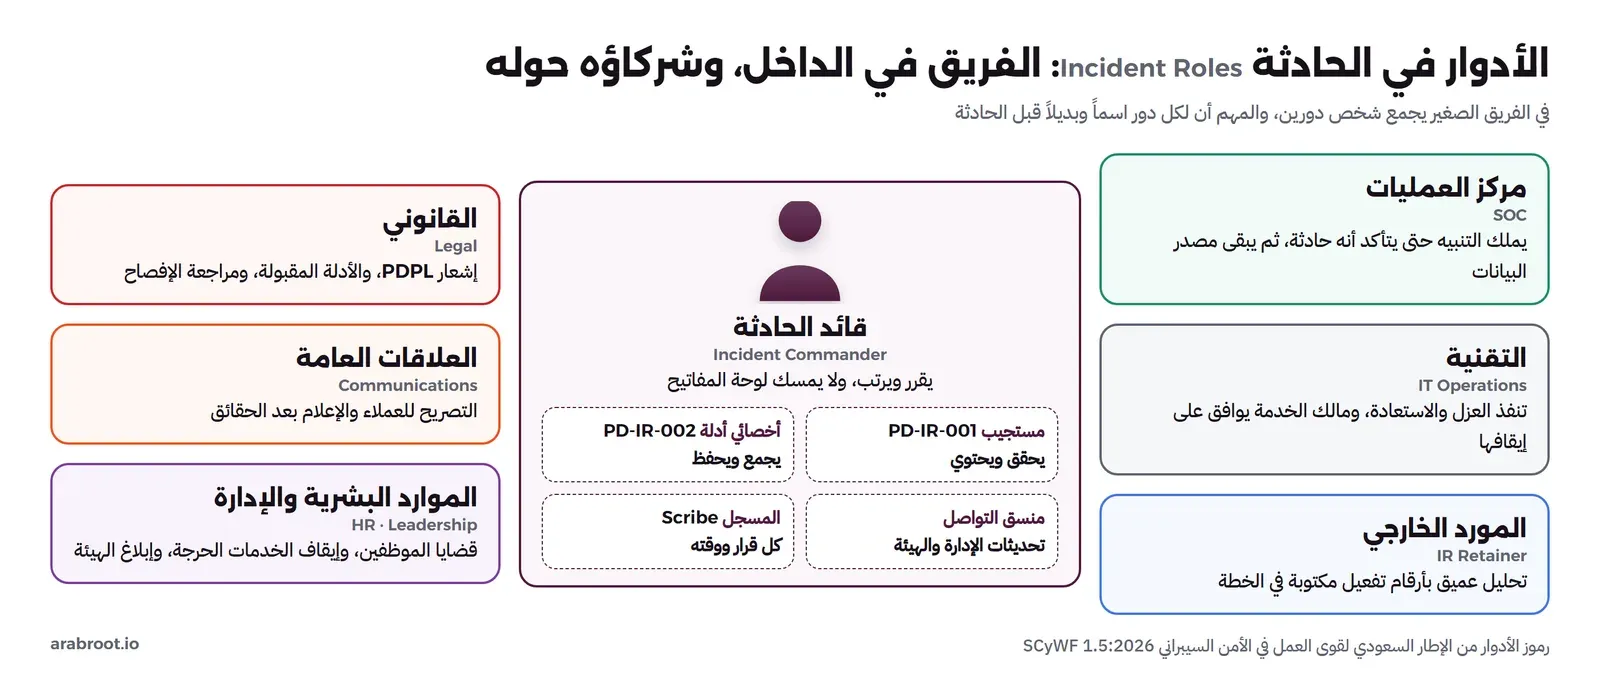
أفضل مرجع لأسماء الأدوار في المملكة هو الإطار السعودي لقوى العمل في الأمن السيبراني SCyWF الذي تنشره الهيئة، وقرأنا إصداره SCyWF 1.5:2026. وفي مجال الحماية والدفاع فيه مجموعة للاستجابة للحوادث Incident Response بأربعة أدوار، ومجموعة لإدارة التهديدات بدورين، وهذه الأدوار مع ما تعنيه لفريقك:
| الدور في SCyWF | الرمز | الوصف في الإطار | في فريق متوسط |
|---|---|---|---|
| مستجيب لحوادث الأمن السيبراني Cybersecurity Incident Responder | PD-IR-001 | يحقق في الحوادث ويحللها ويستجيب لها | أساس الفريق، اثنان أو ثلاثة |
| أخصائي التحليل الجنائي الرقمي Digital Forensics Specialist | PD-IR-002 | يجمع الأدلة الرقمية ويحللها ويحقق في الحوادث | واحد يجمع بين الدورين، أو مورد |
| محقق الجرائم السيبرانية Cyber Crime Investigator | PD-IR-003 | يحدد الأدلة ويجمعها ويفحصها ويحفظها بأساليب موثقة | غالباً خارج الفريق، مع الجهات المختصة |
| أخصائي الهندسة العكسية للبرمجيات الخبيثة Malware Reverse Engineering Specialist | PD-IR-004 | يحلل البرمجيات الخبيثة ويفهم عملها وأثرها | مورد عند الحاجة |
| محلل معلومات التهديدات Threat Intelligence Analyst | PD-TM-001 | يجمع المعلومات عن التهديدات وأساليب المهاجمين ويستخرج مؤشرات | جزء من وقت أحد المستجيبين |
| صائد التهديدات Threat Hunter | PD-TM-002 | يبحث عن تهديدات لم تكشف ويوصي بالمعالجة | في السنة الثانية أو مع مركز العمليات |
وهذه أدوار وظيفية، وتحتاج حولها أدواراً تنظيمية في الحادثة نفسها، وقد عددها دليل NIST SP 800-61 المراجعة الثالثة وشرحناها في مقال خطة الاستجابة. وأهمها قائد الحادثة Incident Commander الذي يقرر ويرتب ولا يمسك لوحة المفاتيح، ومنسق التواصل الذي يكتب التحديثات للإدارة وللجهات الخارجية، والمسجل Scribe الذي يكتب كل قرار ووقته. والسبب في فصل هذه الأدوار أن المستجيب الذي يحلل السجلات لا يستطيع في الوقت نفسه أن يرد على مكالمات المدير كل عشر دقائق، وإذا حاول فسيخطئ في الاثنين.
كم شخصاً تحتاج؟ Sizing
لا توجد نسبة رسمية تقول «مستجيب لكل ألف موظف»، ومن يعطيك رقماً كهذا دون أن يسألك عن ساعات التغطية وعدد الحوادث فهو يخمن. والحساب الصحيح يبدأ من سؤالين. الأول: كم ساعة تحتاج أن يكون فيها أحد جاهزاً؟ وقد حسبنا في مقال مركز العمليات أن المحلل بعقد 40 ساعة يعطي نحو 1736 ساعة في السنة بعد الإجازات بحسب نظام العمل، وأن ساعات العمل وحدها تحتاج شخصين حتى لا تبقى الإجازة بلا أحد. والثاني: كم حادثة تعالج فعلاً؟ وهذا لا تعرفه قبل أن تسجل الحوادث لثلاثة أشهر على الأقل، لذلك ابدأ بالحد الأدنى ثم قس.
وطريقة القياس بسيطة: سجل كل حادثة في أداة إدارة الحالات، ولو كانت صغيرة، ومعها الوقت الذي أخذته من كل عضو. وبعد ربع سنة سوف ترى رقمين يحسمان النقاش مع الإدارة: كم ساعة عمل استهلكت الحوادث، وكم مرة تزامنت حادثتان فلم يجد الفريق من يعمل على الثانية. فإذا كانت الحوادث تستهلك أكثر من نصف وقت الفريق، فلا وقت للاستعداد والكتيبات والتدريب، وهذه إشارة إلى أنك تحتاج شخصاً إضافياً أو مورداً يأخذ جزءاً من العمل، لا أن يعمل الفريق ساعات أطول.
| حجم المؤسسة | شكل الفريق المقترح | لماذا |
|---|---|---|
| صغيرة دون مختص أمن متفرغ | افتراضي من شخصين للتقنية، ومورد باتفاقية جاهزة Retainer | الحوادث قليلة، والأهم أن يعرف أحد من يتصل به |
| متوسطة تنطبق عليها الضوابط | نواة متفرغة من شخصين أو ثلاثة، وأعضاء افتراضيون، ومورد للتحليل العميق | تغطية ساعات العمل بشخصين، والمناوبة بأربعة مع الافتراضيين |
| كبيرة أو بنية حرجة | فريق متفرغ بقائد ومستجيبين وأخصائي أدلة ومحلل تهديدات | حوادث متزامنة، وتغطية أطول، وتحليل داخلي سريع |
من أين تأتي بالأشخاص، وكيف تبقيهم؟ Hiring and Growth
أسهل مصدر للمستجيب الأول غالباً داخل مؤسستك: مدير أنظمة يعرف السيرفرات ويحب التحقيق، أو محلل في مركز العمليات يريد أن يتعمق. والسبب أن المستجيب يحتاج أن يعرف كيف تعمل بيئتك أكثر مما يحتاج أن يعرف أحدث أداة، فالذي يعرف أن هذا السيرفر يرسل تقارير ليلية إلى المورد لن يضيع ساعة في الاشتباه به. ثم ابن المهارة على ثلاثة مستويات: التحقيق في Linux وWindows والسجلات أولاً، ثم جمع الأدلة وسلسلة الحيازة، ثم التحليل الأعمق للذاكرة والبرمجيات الخبيثة لمن يريد التخصص. والإطار السعودي SCyWF يربط كل دور بمعارف ومهارات ومهام مرقمة، فاستخدمه في الوصف الوظيفي وخطة التطوير بدل قوائم الشهادات العامة، وتجد في منصة حصين رابط الأكاديمية الوطنية للأمن السيبراني التابعة للهيئة.
أما الإبقاء على الفريق فهو أصعب من التوظيف. فالاستجابة عمل يأتي على شكل موجات: أسابيع هادئة، ثم أيام بلا نوم. والفريق الذي لا يرى في الأسابيع الهادئة إلا انتظار الحادثة التالية يمل ويرحل، والذي يقضيها في الكتيبات والتمارين وصيد التهديدات وتحسين القواعد مع مركز العمليات يتعلم ويبقى. لذلك اكتب في خطة الفريق نسبة من وقت كل عضو للتطوير، واجعل الدروس المستفادة من كل حادثة مشروعاً صغيراً له صاحب، فالمستجيب الذي يرى أن اقتراحه بعد الحادثة طبق فعلاً يشعر أن عمله في الليلة الطويلة لم يذهب سدى.
الخطوة الرابعة: المناوبة On-call
الحوادث لا تنتظر ساعات العمل، ولكن هذا لا يعني أن فريق الاستجابة يحتاج مقعداً مضاءً في الليل، فهذا عمل مركز العمليات أو المورد. ما يحتاجه الفريق هو مناوبة: شخص هاتفه بجانبه، يستدعيه المركز عندما تتأكد حادثة من الأولوية الأولى. ولكي تعمل المناوبة دون أن تحرق الفريق، اتبع هذه القواعد:
- أربعة أشخاص على الأقل في الجدول: فإذا كانت المناوبة أسبوعاً كاملاً لكل شخص، فأربعة أشخاص تعني أسبوعاً واحداً في الشهر لكل منهم. وبثلاثة يصبح أسبوعاً كل ثلاثة أسابيع، وهذا يتعب الفريق بعد أشهر. ويمكن أن يكون بعض الأربعة من الأعضاء الافتراضيين المدربين.
- مستويان للاستدعاء: المناوب الأول يستلم، والثاني احتياطي إذا لم يرد الأول خلال 15 دقيقة، وقائد الفريق مستوى ثالث للحوادث الكبيرة. وبدون المستوى الثاني يكفي هاتف صامت واحد لتضيع ساعة.
- استدعاء للأولوية الأولى فقط: كل استدعاء ليلي بسبب إنذار خاطئ يعلم المناوب أن يتجاهل الهاتف. لذلك فالقواعد التي توقظ أحداً قليلة جداً ودقيقة، ومتفق عليها مع مركز العمليات.
- كتيب للدقائق الأولى: لكل نوع حادثة من الأولوية الأولى صفحة تقول ماذا يفتح المناوب، وماذا يتحقق منه، ومتى يوقظ القائد.
- صلاحيات جاهزة: المناوب الذي يقرر في الثالثة فجراً تعطيل حساب مسروق يجب أن يملك الصلاحية التقنية والإدارية لذلك، بحسب الميثاق.
- تعويض وراحة: بدل مناوبة مكتوب، وراحة في اليوم التالي لليلة استدعاء طويلة، وجدول يكتب قبل الشهر لا في يومه.
- تسليم مكتوب: في نهاية أسبوع المناوبة ملخص قصير لما حدث وما بقي مفتوحاً، يستلمه المناوب التالي.
الخطوة الخامسة: الأدوات Tooling
الأداة لا تصنع فريقاً، ولكن فريقاً بلا أدوات يدير الحادثة في البريد والمحادثات، فتضيع الأدلة والقرارات وأوقاتها. والحد الأدنى خمس فئات، ولكل منها خيار مفتوح المصدر جربناه أو شرحناه في هذا المسار:
| الفئة | ماذا تحل | خيار شرحناه | ملاحظة الترخيص أو التشغيل |
|---|---|---|---|
| إدارة الحالات Case Management | قضية لكل حادثة، ومهام، ومؤشرات، وخط زمني | TheHive أو DFIR-IRIS | TheHive من الإصدار 5 منتج تجاري، والرخصة المجانية بحسب صفحة الأسعار في 21 نوفمبر 2026 للاستخدام غير التجاري، والمدفوع يبدأ من 26,000 يورو في السنة. أما DFIR-IRIS فمفتوح المصدر برخصة LGPL-3.0 |
| جمع الأدلة من الأجهزة | أسئلة لكل الأجهزة في دقائق، وجمع آثار جهاز مشكوك فيه | Velociraptor | مفتوح المصدر، ويحتاج وكيلاً مثبتاً قبل الحادثة |
| التحليل الجنائي | تحليل القرص والذاكرة والخط الزمني | Sleuth Kit وAutopsy وVolatility وPlaso | مفتوحة المصدر، وتحتاج تدريباً قبل الحاجة |
| معلومات التهديدات | استقبال المؤشرات ومشاركتها، ومنها المشاركة مع الهيئة | MISP وOpenCTI | مفتوحة المصدر |
| التواصل البديل Out-of-band | قناة لا تعتمد على أنظمة المؤسسة المصابة | مجموعة على هواتف الفريق، وبريد خارج نطاق المؤسسة | تجرب في كل تمرين، لأنها لا تستخدم إلا في الأزمة |
وأضف إليها حقيبة الاستجابة Jump Bag، وهي ما تحتاجه إذا ذهبت إلى جهاز أو موقع: قرص خارجي نظيف لحفظ النسخ، وأدوات جمع على وسيط موثوق، ونماذج سلسلة الحيازة Chain of Custody مطبوعة، وقائمة أرقام الطوارئ ومنها قنوات الهيئة. وقد شرحنا سلسلة الحيازة وترتيب جمع الأدلة في مقال التحقيق الرقمي DFIR. واجعل لبريد الفريق مفتاح PGP، فالهيئة تطلب في وثيقتها أن تشفر الرسائل الحساسة إليها، وأنت تحتاج أن يرسل إليك الآخرون بأمان.
اتفاقية المورد الجاهزة Retainer: ماذا تكتب فيها؟
في مثال HSE كان عقد الاستجابة موجوداً ولم يفعل. لذلك فالاتفاقية الجيدة ليست سعراً لساعات محجوزة فقط، وإنما إجراء يعرفه الفريق ويستطيع تفعيله في الليل. وهذه البنود التي نراها ضرورية في أي اتفاقية:
- من يفعلها وكيف: رقم هاتف يعمل على مدار الساعة، وأسماء من يحق لهم التفعيل عندك، ومنهم المناوب، دون حاجة لأمر شراء جديد.
- زمن الاستجابة: كم ساعة من الاتصال حتى يبدأ محلل العمل عن بعد، وكم حتى يصل إلى الموقع إن احتجت، وهل الوقت نفسه في الإجازات.
- الخدمات بأسماء إطار FIRST: تحليل الأدلة الرقمية، والاحتواء والتعافي، ودعم إدارة الأزمات، حتى لا يكون الخلاف في الحادثة على ما يشمله العقد.
- الأدوات: هل يستخدم المورد أدواتك المثبتة مسبقاً، أم يحتاج أن يثبت أدواته، ومن يوافق على ذلك.
- الأدلة والبيانات: أين تحفظ، ومن يملكها، ومتى تحذف، وهل تبقى داخل المملكة. وإذا كانت جهتك ملزمة بالضوابط فالضابط 4-1-3-2 يشترط أن تكون مراكز الخدمات المدارة التي تستخدم الوصول عن بعد داخل المملكة بالكامل.
- الساعات غير المستخدمة: هل تتحول إلى تمرين طاولة أو تقييم جاهزية في نهاية السنة، فلا تضيع قيمتها إذا لم تقع حادثة كبيرة.
الخطوة السادسة: الكتيبات والتمارين Playbooks
الكتيب Playbook خطوات مكتوبة لنوع واحد من الحوادث، وقد كتبنا نموذجين كاملين لحساب مخترق ولبرنامج فدية في مقال خطة الاستجابة، فلا نعيدهما. والسؤال هنا: بأي كتيبات يبدأ فريق جديد؟ والإجابة من سؤال معاكس: ما الحوادث الأكثر احتمالاً عندك، وما الأكثر ضرراً؟ ومن الحوادث الموثقة التي جمعناها في نماذج البنية التحتية الآمنة نقترح خمسة للأشهر الأولى:
- حساب مخترق، ومنه اختراق البريد التجاري Business Email Compromise.
- برنامج فدية Ransomware على سيرفر أو أكثر.
- رسالة تصيد وصلت لعدد من الموظفين ونقر عليها بعضهم.
- تسرب بيانات، مع شجرة قرار إشعار نظام حماية البيانات الشخصية.
- ثغرة حرجة مستغلة في نظام مكشوف على الإنترنت، من تحذير الهيئة إلى البحث عن آثار الاستغلال.
والكتيب الذي لم يجرب ورق، لذلك فأول تمرين طاولة Tabletop يكون في الشهر الثالث، بسيناريو من هذه الخمسة، كما شرحنا في مقال تمرين الطاولة. والتمرين لا يختبر هل يعرف الفريق إزالة الفدية، وإنما هل يعرف من يقرر، ومن يتصل بالهيئة، وأين القناة البديلة.
الخطوة السابعة: العلاقة مع SOC والقانوني والعلاقات العامة Interfaces
أغلب ما يفشل في الحوادث الحقيقية ليس تقنياً، وإنما في الحدود بين الإدارات: مركز يرى ولا يعرف لمن يسلم، وفريق يعزل سيرفراً دون أن يخبر مالكه، وعلاقات عامة تصرح قبل أن تعرف الحقائق. والجدول التالي توزيع للمسؤوليات بأسلوب RACI، أي المسؤول عن التنفيذ Responsible، والمحاسب على النتيجة Accountable، ومن يستشار Consulted، ومن يبلغ Informed:
| القرار أو العمل | الفريق CSIRT | مركز العمليات SOC | التقنية IT | القانوني | العلاقات العامة | الإدارة العليا |
|---|---|---|---|---|---|---|
| كشف التنبيه وفرزه | I | R/A | ||||
| إعلان الحادثة وتصنيفها | R/A | C | I | I للعالية | ||
| عزل جهاز أو تعطيل حساب | A | R بحسب الكتيب | R | |||
| إيقاف خدمة حرجة | R | C | A | |||
| إبلاغ الهيئة | R | C | C | A | ||
| إشعار PDPL ومن تسربت بياناتهم | C | R | C | A | ||
| التصريح للإعلام والعملاء | C | C | R | A | ||
| تحقيق مع موظف مشتبه | R للأدلة التقنية | C | A مع الموارد البشرية |
ولاحظ ثلاثة أشياء في الجدول. الأول أن إبلاغ الهيئة لا ينتظر العلاقات العامة، ونموذج معيار إدارة الحوادث الذي تنشره الهيئة يطلب مراجعة الإدارة قبل أي إفصاح لجهات خارجية «باستثناء الهيئة». والثاني أن إشعار نظام حماية البيانات الشخصية قرار قانوني يوفر له الفريق الحقائق، والمهلة 72 ساعة من العلم بالحادثة كما شرحنا في مقال حماية البيانات الشخصية PDPL. والثالث أن التحقيق مع موظف يحتاج القانوني والموارد البشرية من البداية، لأن الدليل الذي يجمع بطريقة خاطئة قد لا يقبل بعد ذلك.
أما الحد بين المركز والفريق فاكتبه في جملة واحدة: المركز يملك التنبيه حتى يتأكد أنه حادثة، ثم يملكها الفريق، والمركز يبقى مصدر البيانات والبحث طوال الحادثة. وما بين التنبيه والحادثة يحتاج معياراً مكتوباً لإعلان الحادثة، مثل «دخول ناجح بحساب مدير من جهاز غير معروف»، حتى لا يتردد المحلل في الثالثة فجراً، وقد فصلنا خطوات الفرز في مقال يوم محلل SOC.
الساعة الأولى: كيف يعمل كل هذا معاً؟ First Hour Walkthrough
لنأخذ مثالاً افتراضياً يجمع ما سبق: في الثانية فجراً يرى محلل مركز العمليات دخولاً ناجحاً بحساب مدير النطاق من جهاز غير مسجل، وبعده بدقائق إنشاء مهمة مجدولة على سيرفرين. والمعيار المكتوب يقول إن هذا حادثة من الأولوية الأولى، فيستدعي المحلل المناوب الأول من الفريق. ويفتح المناوب كتيب الحساب المخترق، فيعطل الحساب ويعزل الجهاز غير المسجل، وكلاهما في صلاحياته بحسب الميثاق دون موافقة أحد. ثم يفتح قضية في أداة إدارة الحالات ويسجل كل خطوة بوقتها، ويطلب من مركز العمليات البحث عن نشاط الحساب في الأيام السبعة الماضية.
وبعد نصف ساعة يتضح أن المهمة المجدولة موجودة على سيرفر قاعدة بيانات العملاء أيضاً، فيرتفع التصنيف إلى عال، ويوقظ المناوب قائد الفريق بحسب مستويات الاستدعاء. ويأخذ القائد دور قائد الحادثة، فيكلف المناوب بالتحقيق، ويكلف عضواً ثانياً بجمع الأدلة من السيرفرات الثلاثة بأداة الجمع المثبتة مسبقاً قبل أي تنظيف، ويفتح القناة البديلة لأن البريد مرتبط بنفس نظام الهوية المخترق. وفي هذه الأثناء يكتب منسق التواصل أول تحديث للإدارة، ويرسل البلاغ الأول للهيئة بما هو معروف وما ليس معروفاً، لأن الخطة تحدد مدة الإبلاغ بعد تأكيد الحادثة، ويبلغ القانوني لأن سيرفر العملاء قد يعني إشعاراً بموجب نظام حماية البيانات الشخصية. ولأن التحليل العميق للذاكرة ليس من خدمات الفريق في سنته الأولى، يفعل القائد اتفاقية المورد بالرقم المكتوب في الخطة.
ولاحظ أن كل قرار في هذه الساعة كان مكتوباً قبلها: معيار الإعلان، وصلاحية التعطيل والعزل، ومستويات الاستدعاء، والقناة البديلة، ومدة الإبلاغ، ورقم المورد. ولا شيء من هذا يحتاج أداة غالية، وإنما يحتاج الأشهر الثلاثة الأولى من عمر الفريق.
الخطوة الثامنة: المقاييس Metrics
يطلب نموذج معيار إدارة الحوادث من الهيئة أن تتضمن خطة الاستجابة «مقاييس لقياس قدرة الاستجابة وفعاليتها» و«خارطة طريق لنضج الاستجابة». والمقاييس التي نراها مفيدة لفريق جديد قليلة، وكل منها يجيب عن سؤال تهتم به الإدارة:
| المقياس | السؤال | ملاحظة |
|---|---|---|
| الزمن من التنبيه إلى إعلان الحادثة | هل يتردد المركز والفريق في الحسم؟ | بالوسيط Median لكل أولوية، لا بالمتوسط |
| الزمن من الإعلان إلى الاحتواء | هل الصلاحيات والكتيبات تعمل؟ | لكل نوع حادثة على حدة |
| البلاغات إلى الهيئة في المدة المكتوبة | هل نفي بالالتزام؟ | نسبة من الحوادث الموجبة للإبلاغ |
| إجراءات الدروس المستفادة المغلقة خلال 30 يوماً | هل نتعلم فعلاً؟ | إجراء بلا مالك وموعد لا يحسب |
| الكتيبات التي جربت في تمرين هذه السنة | هل الورق صالح؟ | هدف معقول: كل كتيب مرة في السنة |
| الحوادث التي عرفنا بها من خارج المؤسسة | ما الذي لا نراه؟ | كل حالة منها فجوة كشف تذهب إلى المركز |
ولاحظ أن أغلب هذه المقاييس تقاس بالوسيط لا بالمتوسط. والسبب أن الحادثة الواحدة الطويلة، مثل فدية استمر احتواؤها أسبوعاً، ترفع المتوسط حتى يبدو كل شهر سيئاً، بينما يبقى الوسيط يقول لك ما يحدث في الحادثة العادية، ثم تعرض الحادثة الطويلة وحدها بقصتها. ولاحظ أيضاً المقياس الأخير، فهو أكثرها صدقاً: الحادثة التي عرفت بها من عميل أو من مستشفى مجاور، كما في مثال HSE، تقول لك إن شيئاً لم يعمل قبل أن يتصل بك أحد. ولا تبدأ بأكثر من هذه الستة، فالفريق الجديد الذي يقضي يوماً في الأسبوع على تقارير المقاييس يترك وقتاً أقل للاستعداد نفسه. واعرضها على الإدارة شهرياً مع سطرين عن أهم ما تغير، لا لوحة من عشرين رقماً لا يقرؤها أحد.
والخطر في المقاييس أن تصبح هدفاً يلعب به الفريق، فالفريق الذي يقاس بزمن الإغلاق وحده يتعلم أن يغلق قبل أن يعرف السبب الجذري. وسوف نناقش مشكلات مقاييس الزمن، ولماذا يكون الوسيط أصدق من المتوسط، في مقال نضج مركز العمليات من مرحلة المراقبة.
من فريق جديد إلى فريق ناضج Maturity
بعد السنة الأولى سوف تحتاج أن تقيس الفريق نفسه، لا حوادثه فقط. والنموذج المستخدم لفرق الاستجابة هو نموذج نضج إدارة الحوادث SIM3 من مؤسسة Open CSIRT Foundation، وإصداره المؤقت الثاني صدر في 1 يناير 2023، ويقيس الفريق بمعايير في أربع مجموعات: التنظيم، والأشخاص، والأدوات، والإجراءات. وتقول المؤسسة إن FIRST ووكالة الاتحاد الأوروبي للأمن السيبراني ENISA وشبكة الفرق الأوروبية تبنته أو في طريقها لذلك. وفائدته الأولى لفريق جديد مثل فائدة أي نموذج نضج: قائمة أسئلة تذكرك بما نسيت، مثل هل الميثاق معتمد ومنشور، وهل يوجد بديل لكل دور.
وأبسط عادة نضج تبدأ بها قبل أي نموذج: مراجعة سنوية للميثاق نفسه. فالخدمات التي وعدت بها، هل قدمتها فعلاً؟ والصلاحيات المكتوبة، هل احتجت غيرها في حادثة هذه السنة؟ والجمهور، هل أضيفت شركة تابعة أو نظام سحابي لا يغطيه الميثاق؟ وكل إجابة تتحول إلى تعديل يوقعه رأس الجهة من جديد، وبهذا يبقى الميثاق وصفاً لما يحدث فعلاً لا وثيقة كتبت مرة ونسيت.
والخطوة التي تأتي غالباً بعد السنتين الأوليين هي العضوية في FIRST. وبحسب صفحة العضوية في 21 نوفمبر 2026، فالعضو الكامل يحتاج راعيين من الأعضاء الكاملين، أحدهما من خارج المؤسسة الأم، وزيارة موقع وتقريراً، ورسوم العضوية الكاملة 2,800 دولار في السنة للأعوام 2024 إلى 2026، و3,000 دولار للأعوام 2027 إلى 2029، مع رسوم طلب لمرة واحدة 1,000 دولار بعد قبول العضوية. والعضوية لا تجعل الفريق أفضل بذاتها، ولكنها تجعله معروفاً للفرق الأخرى قبل أن يحتاجها في حادثة عابرة للحدود. وللاطلاع على دليل أوسع عن إنشاء الفريق ومراحله، نشرت ENISA في 10 ديسمبر 2020 دليل إنشاء فرق CSIRT ومراكز SOC.
التكلفة بالريال Cost: السنة الأولى وكل سنة بعدها
| البند | السنة الأولى (ريال) | كل سنة بعدها (ريال) | الأساس |
|---|---|---|---|
| ثلاثة مستجيبين متفرغين | 900,000 | 900,000 | افتراض للمثال: 300,000 ريال للموظف في السنة بالبدلات |
| بدل المناوبة لأربعة أشخاص | 60,000 | 60,000 | افتراض للمثال |
| اتفاقية استجابة جاهزة مع مورد Retainer | 150,000 | 150,000 | افتراض للمثال: ساعات مسبقة للتحليل العميق والحوادث الكبيرة |
| التدريب والشهادات | 60,000 | 45,000 | افتراض للمثال |
| سيرفرات الأدوات وتخزين الأدلة | 60,000 | 15,000 | افتراض للمثال: الأجهزة ثم الصيانة |
| حقيبة الاستجابة وجهاز التحليل | 25,000 | 5,000 | افتراض للمثال |
| تمرين طاولة بميسر خارجي | 30,000 | 30,000 | افتراض للمثال: تمرين كبير في السنة، والبقية داخلية |
| عضوية FIRST الكاملة | 14,250 | 11,250 | 2,800 دولار ورسوم طلب 1,000 دولار في السنة الأولى، ثم 3,000 دولار من 2027 |
| الأدوات المفتوحة: DFIR-IRIS وVelociraptor وMISP وأدوات التحليل | 0 | 0 | مفتوحة المصدر، وتكلفتها في وقت الفريق أعلاه |
| المجموع التقديري | 1,299,250 | 1,216,250 |
وأوضح ما في الجدول أن الأشخاص، أي الرواتب والمناوبة، نحو 74% من السنة الأولى، وأن الأدوات المفتوحة لا تظهر في الجدول إلا من خلال وقت من يشغلها. وإذا اخترت TheHive المدفوع بدل DFIR-IRIS فأضف اشتراكه السنوي الذي يبدأ من 26,000 يورو بحسب صفحة المورد. وفي المقابل، المؤسسة الصغيرة التي تختار فريقاً افتراضياً لا تدفع بند الرواتب، وإنما وقت شخصين من التقنية واتفاقية المورد والتدريب، وهذا ما يجعل الفريق الافتراضي مع مورد جيد أفضل بداية لها من توظيف مستجيب واحد يبقى وحده بلا بديل. وعضوية FIRST في السنة الأولى في الجدول للتوضيح فقط، والواقعي أن تأتي بعد سنتين كما ذكرنا.
خطة أول 90 يوماً 90-Day Plan
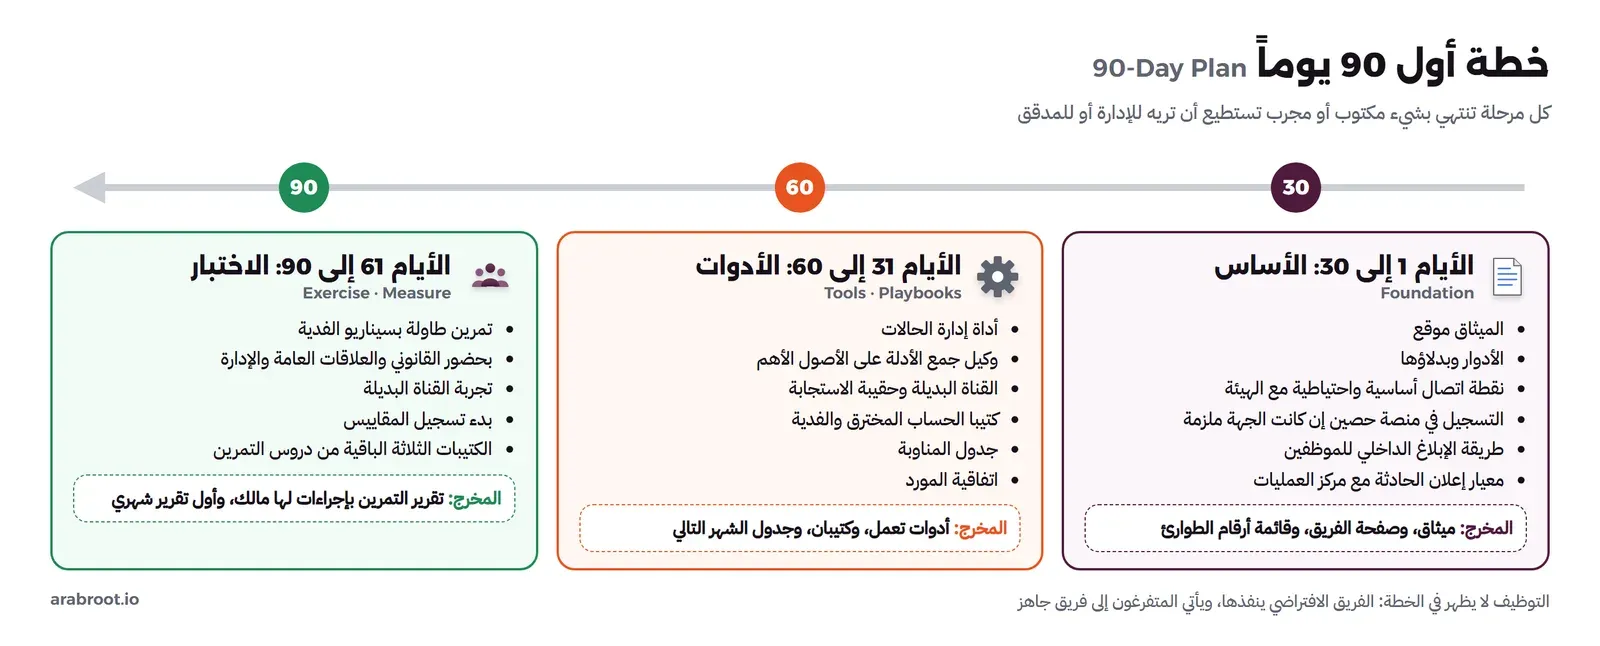
الخطة التالية لمؤسسة متوسطة تبدأ من الصفر، وكل مرحلة تنتهي بمخرج تستطيع أن تريه للإدارة أو للمدقق:
| المرحلة | العمل | المخرج |
|---|---|---|
| الأيام 1 إلى 30: الأساس | اكتب الميثاق ووقعه، وسم الأدوار وبدلاءها، وحدد نقطة الاتصال الأساسية والاحتياطية مع الهيئة، وسجل الجهة في منصة حصين إن كانت ملزمة، وانشر طريقة الإبلاغ الداخلي للموظفين، واكتب معيار إعلان الحادثة مع مركز العمليات | ميثاق معتمد، وصفحة الفريق الداخلية، وقائمة أرقام الطوارئ |
| الأيام 31 إلى 60: الأدوات والكتيبات | شغل أداة إدارة الحالات، وثبت وكيل جمع الأدلة على الأصول الأهم، وجهز القناة البديلة وحقيبة الاستجابة، واكتب كتيبي الحساب المخترق والفدية، وابدأ جدول المناوبة، ووقع اتفاقية المورد | أدوات تعمل، وكتيبان، وجدول مناوبة للشهر التالي |
| الأيام 61 إلى 90: الاختبار | نفذ تمرين طاولة بسيناريو الفدية بحضور القانوني والعلاقات العامة والإدارة، وجرب القناة البديلة، وابدأ تسجيل المقاييس، واكتب الكتيبات الثلاثة الباقية من دروس التمرين | تقرير التمرين بإجراءات لها مالك وموعد، وأول تقرير شهري للإدارة |
ولاحظ أن الخطة لا تحتوي على «توظيف ثلاثة مستجيبين» في أول شهر. والسبب أن التوظيف في السوق يأخذ وقتاً أطول من تسعين يوماً غالباً، والفريق الافتراضي يستطيع أن ينفذ هذه الخطة كلها بقيادة شخص واحد متفرغ، ثم يأتي المتفرغون إلى فريق له ميثاق وأدوات وكتيبات، فيبدؤون العمل من الأسبوع الأول بدل أن يبنوا كل شيء من جديد.
أخطاء شائعة Common Mistakes
- التوظيف قبل الميثاق: محللون ممتازون بلا صلاحية، ينتظرون موافقة لا يعرف أحد من يعطيها.
- صلاحية مكتوبة بعبارة عامة: «الإجراءات اللازمة» لا تحمي الفريق ولا مالك النظام، فاكتب الإجراءات بأسمائها.
- الوعد بكل خدمات الإطار: كل خدمة في الميثاق وعد، والوعد الذي لا يفي به الفريق يعلم الموظفين ألا يبلغوه.
- مستجيب واحد: نقطة فشل واحدة Single Point of Failure، وإجازته ثغرة في الاستعداد.
- مناوبة بثلاثة أشخاص أو أقل: تتعب الفريق خلال أشهر، ويبدأ المناوب بتجاهل الهاتف.
- الاعتماد على البريد والمحادثات المصابة: لا قناة بديلة، فيقرأ المهاجم خطة الاحتواء.
- أداة بلا خطة تصدير: سجل الحوادث يبقى رهينة رخصة تتغير شروطها.
- نسيان القانوني والعلاقات العامة حتى اليوم الثاني: فيتأخر إشعار PDPL، أو يخرج تصريح قبل الحقائق.
- قياس زمن الإغلاق وحده: فيتعلم الفريق أن يغلق قبل أن يعرف السبب.
قائمة تحقق Checklist
| السؤال | الدليل |
|---|---|
| هل يوجد ميثاق موقع من رأس الجهة فيه الجمهور والصلاحيات والخدمات؟ | الميثاق وتاريخ اعتماده |
| هل لكل دور اسم وبديل؟ | قائمة الأدوار |
| هل يعرف كل موظف أين يبلغ عن حادثة خلال ثوان؟ | صفحة الفريق الداخلية وعينة من البلاغات |
| هل في الجدول أربعة مناوبين على الأقل بمستويين للاستدعاء؟ | جدول المناوبة |
| هل يوجد معيار مكتوب لإعلان الحادثة متفق عليه مع مركز العمليات؟ | المعيار في الكتيبات |
| هل الأدوات تعمل، ووكيل جمع الأدلة مثبت قبل الحادثة؟ | تقرير من الأداة بعدد الأجهزة المتصلة |
| هل القناة البديلة جربت في آخر تمرين؟ | تقرير التمرين |
| هل نقطة الاتصال مع الهيئة ومدة الإبلاغ مكتوبتان؟ | الخطة |
| هل تسجل المقاييس وتعرض على الإدارة كل شهر؟ | التقرير الشهري |
الخلاصة Summary
- ابدأ بميثاق موقع يحدد الجمهور والصلاحيات بأسمائها والخدمات، ثم الأدوار، ثم التوظيف.
- اختر من إطار FIRST أربع خدمات من إدارة الحوادث أولاً، واترك المراقبة لمركز العمليات، واشتر التحليل العميق من مورد في البداية.
- الأدوار بأسماء الإطار السعودي SCyWF، ومعها أدوار الحادثة: القائد ومنسق التواصل والمسجل.
- المناوبة تحتاج أربعة أشخاص على الأقل، ومستويين للاستدعاء، واستدعاء للأولوية الأولى فقط.
- الأدوات خمس فئات لها خيارات مفتوحة المصدر، واقرأ شروط الرخص يوم القرار.
- في مثالنا بثلاثة متفرغين: نحو 1.3 مليون ريال في السنة الأولى، ونحو 1.22 مليون في كل سنة بعدها، والأشخاص نحو ثلاثة أرباعها.
- خطة 90 يوماً تنتهي بتمرين طاولة يختبر الميثاق والكتيبات والقناة البديلة.
 دليلفرق الاستجابة CERT وCSIRT: من الفريق الوطني إلى مؤسستكما الفرق بين CERT وCSIRT وPSIRT وSOC، ومن هو الفريق الوطني في المملكة، وكيف تبلغ عن حادثة أو ثغرة عبر القنوات الرسمية.
 دليلخطة الاستجابة للحوادث Incident Response وكتيباتهاخطة استجابة للحوادث وكتيبان لأشهر حادثتين، الحساب المخترق والفدية، على NIST SP 800-61r3 ومهلة التبليغ في نظام حماية البيانات.
 دليلتمرين الطاولة Tabletop: جرب خطة الاستجابة قبل الحادثةكيف تصمم تمرين طاولة وتديره وتحول نقاشه إلى أرقام وأوامر عمل، مع تمرين فدية جاهز بست حقن وما يختبره التبليغ النظامي.
 دليلالاستجابة للحوادث Incident Response مع TheHiveحولنا تنبيهاً عن دخول مريب إلى حساب FTP إلى قضية في TheHive بمهام ومؤشرات وأسلوب ATT&CK، وقسنا ما تسمح به الرخصة فعلاً.
 دليلالبحث عن آثار الاختراق Hunt في كل سيرفراتك مع Velociraptorبنينا سيرفر Velociraptor وثلاثة عملاء وبحثنا عن آثار اختراق مزروعة بسبع عمليات Hunt، فظهر ما وجدته الأداة وما فاتها بإعداداتها الافتراضية.
 دليلمعلومات التهديدات Threat Intelligence مع MISP وOpenCTIماذا يدخل جدار الحماية من مغذي تهديدات حقيقي، مع مختبر على خادم MISP يفحص الحدث وينشره ثم ينقله موصل إلى OpenCTI.
 دليلنضج مركز العمليات SOC: المقاييس وكيف يتطور المركزكيف تقيس نضج مركز العمليات الأمنية بنموذج SOC-CMM وكتاب MITRE، ولماذا تخدع مقاييس الوقت، وكيف ينتقل المركز من مستوى إلى الذي يليه.
سجل التحديثات
- 2026-11-21: كتابة المقال من إطار خدمات CSIRT الإصدار 2.1 من FIRST، والإطار السعودي لقوى العمل في الأمن السيبراني SCyWF 1.5:2026، والضوابط الأساسية ECC-2:2024، ونموذج معيار إدارة الحوادث من الهيئة، ومراجعة PwC المستقلة لهجوم Conti على HSE، وصفحة عضوية FIRST وصفحة أسعار StrangeBee كما ظهرتا في 21 نوفمبر 2026.