في خطة الانتقال لمؤسستنا المتوسطة، 150 موظفاً تترك Microsoft 365 على مراحل، كانت أول قاعدة في مرحلة التحضير «الهوية أولاً»: لا ينتقل أي موظف إلى أي تطبيق قبل أن يكون له حساب في الدليل الجديد. والمؤسسة اليوم لا تملك سيرفر Active Directory في غرفة السيرفرات، وإنما حسابات موظفيها في Microsoft Entra ID، وأجهزتها، وأغلبها حواسيب Windows، مسجلة في Intune ضمن اشتراك Business Premium. فعندما يغادر موظف يعطل حسابه من لوحة واحدة، فيغلق عليه البريد والملفات وجهازه في الوقت نفسه. والسؤال الذي يطرحه مدير تقنية المعلومات الآن: ما الذي يحل محل هذا كله؟ وهل يوجد بديل مفتوح يضم الأجهزة إلى النطاق ويطبق السياسات عليها كما كان يفعل Active Directory؟
والإجابة المختصرة أن البديل موجود لجزء كبير من العمل، واسمه Samba AD DC، أي Samba بدور متحكم النطاق Domain Controller، وأن جزءاً آخر لا يوجد له بديل مكافئ، وهو إدارة الأجهزة الحديثة عبر الإنترنت كما يفعل Intune. وفي هذا المقال سوف نبني متحكم نطاق حقيقياً بـ Samba، ونستورد إليه موظفي المؤسسة التجريبيين نفسهم الذين خططنا لهم الدفعات في مقال الخطة، ونضم إليه جهاز Linux فعلاً ونسجل الدخول بحساب النطاق، ثم نوقف المتحكم لنرى ماذا يحدث للموظف وجهازه. أما المفاهيم الأساسية للدليل وLDAP فقد شرحناها في شرح LDAP ودليل المستخدمين، والدليل الخفيف للتطبيقات في Kanidm وLLDAP، وإدارة أجهزة Linux في دليل FreeIPA، فلن نعيدها هنا.
وسوف نناقش في هذا المقال ما يلي:
- ماذا يفعل Active Directory وEntra ID فعلاً، وأي بديل يغطي كل وظيفة.
- لماذا Samba AD DC لمؤسسة أجهزتها Windows، ومتى يكون FreeIPA أو مزود هوية للويب أنسب.
- مختبر حقيقي: متحكم نطاق Samba 4.22 في Container، وست مشكلات واجهتنا في الطريق وحلولها.
- استيراد 150 موظفاً بأسماء عربية، وسياسة كلمات المرور التي يجب أن تغيرها فوراً.
- ضم جهاز Linux بـ adcli وSSSD، وأول دخول وتغيير كلمة المرور، وما تقرأه التطبيقات عبر LDAPS.
- تجربة «ماذا لو توقف المتحكم؟»، وما تحتاجه أجهزة Windows بصراحة، والنسخ الاحتياطي، وقائمة تحقق.
ماذا يفعل Active Directory فعلاً؟ AD Roles
عندما يقول الناس «نحتاج بديل Active Directory» فهم يقصدون أشياء مختلفة، والسبب أن Active Directory ليس برنامجاً واحداً يفعل شيئاً واحداً، وإنما عدة خدمات في سيرفر واحد يعتمد بعضها على بعض. فهو دليل Directory فيه المستخدمون والمجموعات والأجهزة، يقرأ منه كل نظام عبر بروتوكول LDAP. وهو سيرفر مصادقة Authentication بـ Kerberos، يتحقق من كلمة المرور ويعطي الموظف تذكرة يدخل بها كل الخدمات دون أن يكتبها مرة أخرى. وهو سيرفر DNS داخلي فيه سجلات تقول للأجهزة أين المتحكم. وهو المكان الذي ينشئ فيه النطاق حساباً لكل جهاز ينضم إليه Domain Join، فيعرف الجهاز أنه يثق بهذا النطاق. وهو مخزن سياسات المجموعات Group Policy التي تفرض إعدادات الأجهزة، من طول كلمة المرور إلى منع منافذ USB.
وأما Entra ID الذي تعمل عليه مؤسستنا فهو الصورة السحابية من هذه الفكرة، ويضيف إليها الدخول الموحد للتطبيقات السحابية SSO، ومع Intune إدارة الأجهزة عبر الإنترنت Mobile Device Management، أي أن الجهاز يأخذ سياساته من أي مكان فيه إنترنت، وليس من شبكة المكتب فقط. والصورة التالية تضع كل وظيفة أمام البدائل:
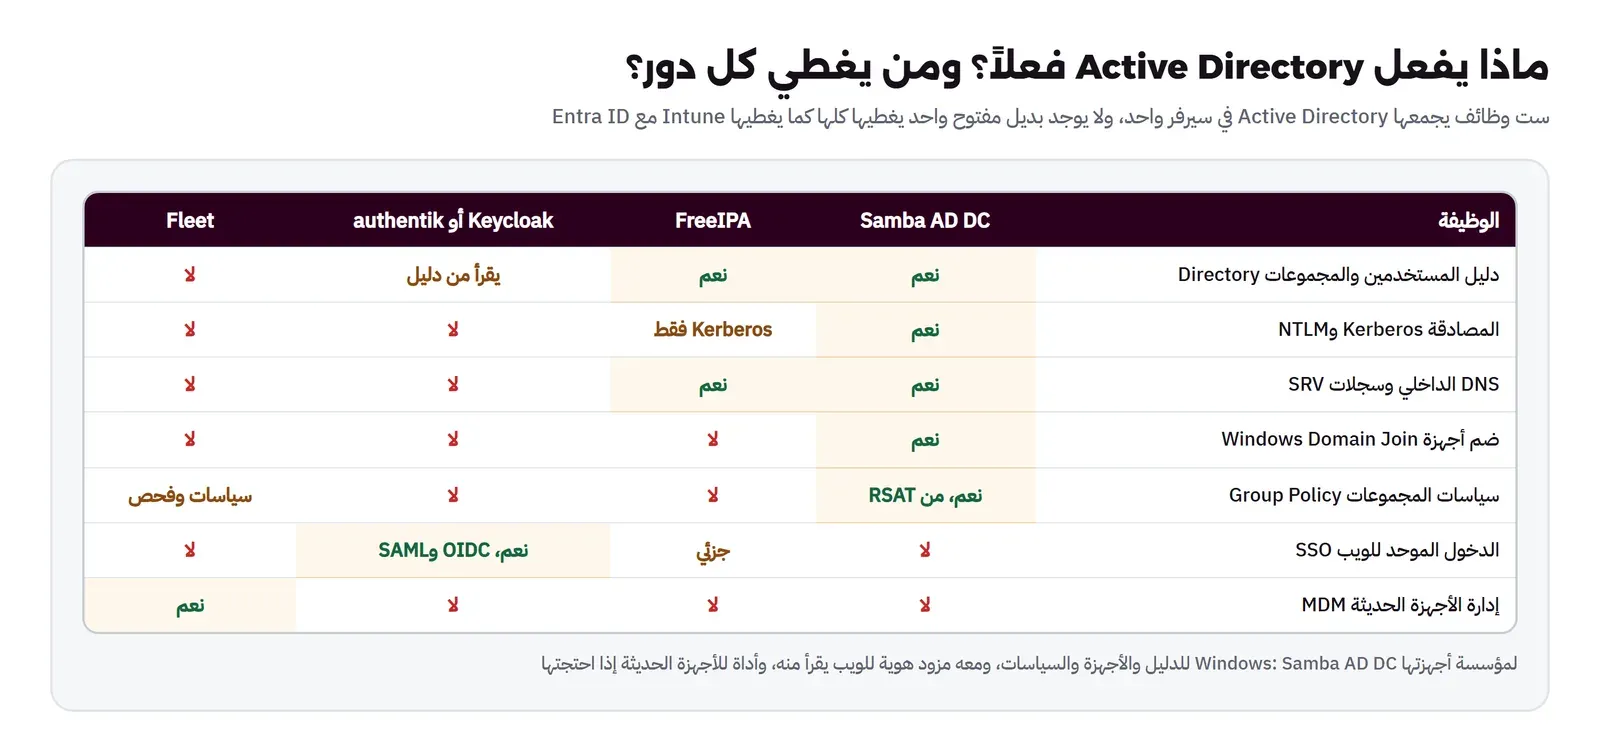
لاحظ أن الجدول لا يحتوي فائزاً واحداً، فـ Samba AD DC يغطي الوظائف الخمس الأولى لأنه يقلد بروتوكولات Active Directory نفسها، فيظن جهاز Windows أنه يتكلم مع سيرفر Windows، ولكنه لا يقدم الدخول الموحد لتطبيقات الويب، وهنا يأتي دور مزود الهوية مثل Keycloak الذي يقرأ المستخدمين من Samba ويقدم OpenID Connect للتطبيقات، كما شرحنا في دليل Keycloak. ولا يقدم Samba إدارة الأجهزة الحديثة، وهنا تأتي أدوات مثل Fleet التي شرحناها في إدارة أجهزة الموظفين MDM.
Samba AD DC أم FreeIPA أم مزود هوية؟ Choosing
الحل البسيط الذي يختاره بعض الفرق هو أن يكتفوا بمزود هوية للويب مثل authentik أو Keycloak، لأن كل التطبيقات الجديدة، Nextcloud والبريد والمحادثة، تدعم OpenID Connect. وهذا يكفي فعلاً لمؤسسة كل أجهزتها شخصية أو لا تحتاج إدارتها، ولكنه غير مناسب لمؤسستنا، والسبب أن الموظف يجلس صباحاً أمام جهاز Windows ويكتب اسم المستخدم وكلمة المرور على شاشة الدخول نفسها، وهذه الشاشة لا تعرف OpenID Connect، وإنما تعرف حساباً محلياً، أو حساب Microsoft، أو حساب نطاق Active Directory. فإذا اكتفيت بمزود الويب سيبقى لكل موظف حساب محلي على جهازه بكلمة مرور منفصلة، لا تغلقها عند مغادرته ولا تفرض عليها سياسة.
والحل الثاني FreeIPA، وهو منظومة ناضجة من Red Hat فيها دليل وKerberos وDNS وشهادات وقواعد دخول وsudo، ولكنه مصمم لأجهزة Linux، ولا تنضم إليه أجهزة Windows كنطاق Active Directory، وإنما يرتبط بنطاق Active Directory موجود عبر علاقة ثقة Trust. ولذلك فهو الأنسب لمؤسسة أغلب أجهزتها سيرفرات وحواسيب Linux، كما في المختبرات البحثية التي شرحناها في دليله.
والحل الأنسب لمؤسسة أجهزتها Windows هو Samba AD DC، فهو المشروع الوحيد المفتوح الذي ينفذ بروتوكولات Active Directory كمتحكم نطاق، فتنضم إليه أجهزة Windows، وتأخذ منه سياسات المجموعات، وتديره من أدوات Microsoft نفسها RSAT. ومعه مزود هوية للويب يقرأ منه، فيصبح للموظف حساب واحد في كل مكان. وتذكر أن Samba يعمل بمستوى وظيفي Functional Level يقابل Windows Server 2008 R2، وأن دعم مستويات 2012 و2012 R2 و2016 جاء في الإصدار 4.19 كتنفيذ أولي جزئي، كما في ملاحظات إصدار Samba 4.19 التي تقول إن Samba لا يستخدمها بعد في قرارات التحكم بالوصول. وهذا لا يعيق مؤسسة تبدأ من الصفر، ولكنه مهم إذا كنت تخطط لربط Samba بغابة Active Directory قائمة تعمل بمستوى أعلى.
وقد يتساءل البعض: لماذا لا تشتري المؤسسة سيرفر Windows وتشغل Active Directory الأصلي، فتنتهي من كل هذه الأسئلة؟ وهذا خيار صحيح لبعض المؤسسات، ولكن له ثمنه الذي يدخل في حساب التكلفة، فسعر Windows Server 2025 Standard المقترح في صفحة أسعار Windows Server كان 1,176 دولاراً عندما راجعناها في 5 نوفمبر 2026، وهو ترخيص بعدد أنوية المعالج، ويحتاج فوقه ترخيص وصول للعملاء CAL لكل مستخدم أو جهاز، ومتحكمان يعنيان ترخيصين. والأهم من المال أن المؤسسة التي تخرج من Microsoft 365 لتقلل اعتمادها على مزود واحد ستعود إلى المزود نفسه في أهم سيرفر عندها، ولذلك يبقى Samba هو الخيار الذي يتسق مع هدف المرحلة كلها.
المختبر: متحكم نطاق Samba حقيقي Lab
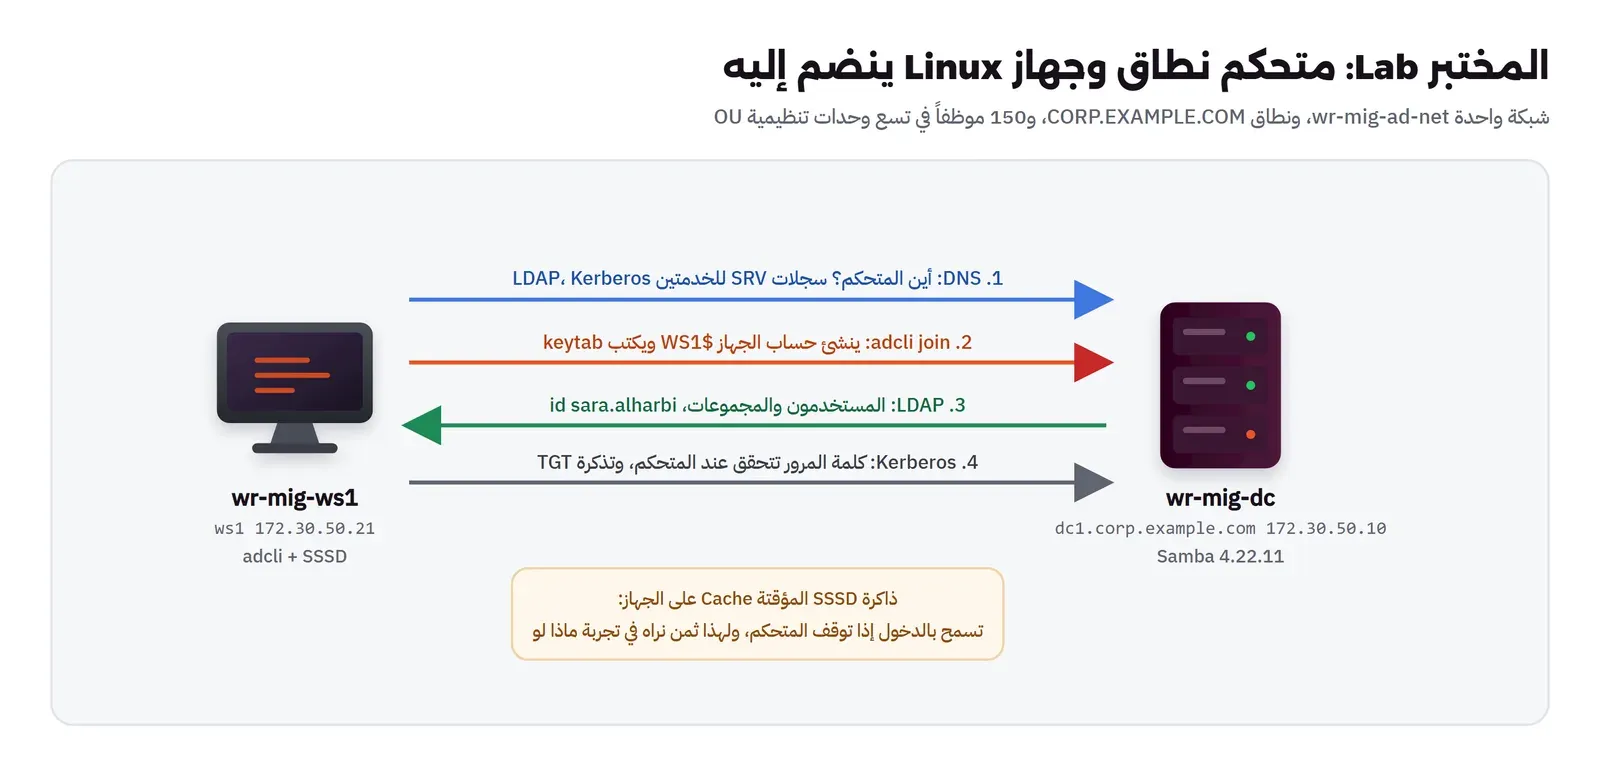
المختبر Container للمتحكم وContainer لجهاز موظف، على شبكة واحدة بعناوين ثابتة، والنطاق CORP.EXAMPLE.COM واسمه القديم NetBIOS هو CORP. واخترنا حزم Debian 13 الرسمية بدلاً من Images جاهزة من أشخاص على Docker Hub، والسبب أن متحكم النطاق هو أهم سيرفر في المؤسسة، فلا تقم بتشغيله من Image لا تعرف من بناها وكيف تحدث. والصورة التالية تبين المختبر والمسارات بين الجهازين:
ملف Dockerfile للمتحكم
# Samba AD domain controller for the lab (Debian 13 packages)
FROM debian:trixie-20261027-slim
RUN apt-get update && DEBIAN_FRONTEND=noninteractive apt-get install -y --no-install-recommends \
      samba samba-ad-dc samba-ad-provision samba-dsdb-modules samba-vfs-modules winbind krb5-user ldb-tools tdb-tools ldap-utils dnsutils acl attr ca-certificates python3 \
 && rm -rf /var/lib/apt/lists/* && rm -f /etc/samba/smb.conf
COPY entrypoint.sh /entrypoint.sh
RUN chmod +x /entrypoint.sh
ENTRYPOINT ["/entrypoint.sh"]
ولاحظ أننا نحذف ملف smb.conf الذي تضعه الحزمة، والسبب أن أمر إنشاء النطاق Provision يرفض العمل إذا وجد ملف إعداد قديماً لدور آخر، وهو الذي يكتب الملف الصحيح لمتحكم النطاق. وملف البداية entrypoint.sh ينشئ النطاق في أول تشغيل فقط، ثم يشغل Samba في المقدمة:
#!/bin/sh
# Provisions the domain on first start (the data lives in the wr-mig-ad-data volume), then runs samba in the foreground.
set -e
if [ ! -f /var/lib/samba/private/sam.ldb ]; then
  samba-tool domain provision --use-rfc2307 --realm="$REALM" --domain="$DOMAIN" --server-role=dc \
    --dns-backend=SAMBA_INTERNAL --adminpass="$ADMIN_PASS" --option="dns forwarder = $DNS_FORWARDER"
fi
cp /var/lib/samba/private/krb5.conf /etc/krb5.conf
exec samba -i --debug-stdout
في الإعداد أعلاه لاحظ التالي:
--use-rfc2307يضيف إلى الدليل حقول Unix مثل رقم المستخدم uidNumber، فإذا احتجت يوماً أن تعطي موظفاً رقماً ثابتاً على سيرفرات Linux تجده جاهزاً.--dns-backend=SAMBA_INTERNALيجعل Samba نفسه سيرفر DNS للنطاق، وهو الخيار الأبسط لمؤسسة متوسطة، والبديل BIND لمن عنده بنية DNS قائمة.dns forwarderهو السيرفر الذي يسأله المتحكم عن أي اسم خارج النطاق، مثل مواقع الإنترنت، وسنرى أن قيمته الأولى سببت لنا مشكلة.- كل أوامر
samba-toolموثقة في صفحة samba-tool، وكل خيارات الإعداد في صفحة smb.conf.
ملف compose.yaml
name: wr-mig-ad
services:
  dc:
    build: ./dc
    image: wr-mig-ad-dc:lab
    container_name: wr-mig-dc
    hostname: dc1
    domainname: corp.example.com
    env_file: .env
    cap_add: [ SYS_ADMIN ]        # security.* xattrs for the sysvol NT ACLs need it
    dns: [ 127.0.0.1 ]            # the DC answers its own zone; Docker DNS (127.0.0.11) does not know it
    volumes: [ "wr-mig-ad-data:/var/lib/samba", "./:/lab" ]
    networks: { ad: { ipv4_address: 172.30.50.10 } }
  client:
    build: ./client
    image: wr-mig-ad-client:lab
    container_name: wr-mig-ws1
    hostname: ws1
    domainname: corp.example.com
    dns: [ 172.30.50.10 ]
    dns_search: [ corp.example.com ]
    command: [ "sleep", "infinity" ]
    volumes: [ "./:/lab" ]
    networks: { ad: { ipv4_address: 172.30.50.21 } }
volumes:
  wr-mig-ad-data: { name: wr-mig-ad-data }
networks:
  ad: { name: wr-mig-ad-net, ipam: { config: [ { subnet: 172.30.50.0/24 } ] } }
والسطران اللذان عليهما تعليق في المتحكم لم يكونا في النسخة الأولى من الملف، وإنما أضفناهما بعد مشكلتين ظهرتا في التشغيل كما في الفقرة التالية. ولاحظ أن جهاز الموظف يأخذ DNS من المتحكم نفسه 172.30.50.10، وهذه قاعدة لا استثناء فيها في أي نطاق Active Directory، فالجهاز الذي يسأل DNS آخر لن يجد المتحكم.
ست مشكلات حقيقية وحلولها Troubleshooting
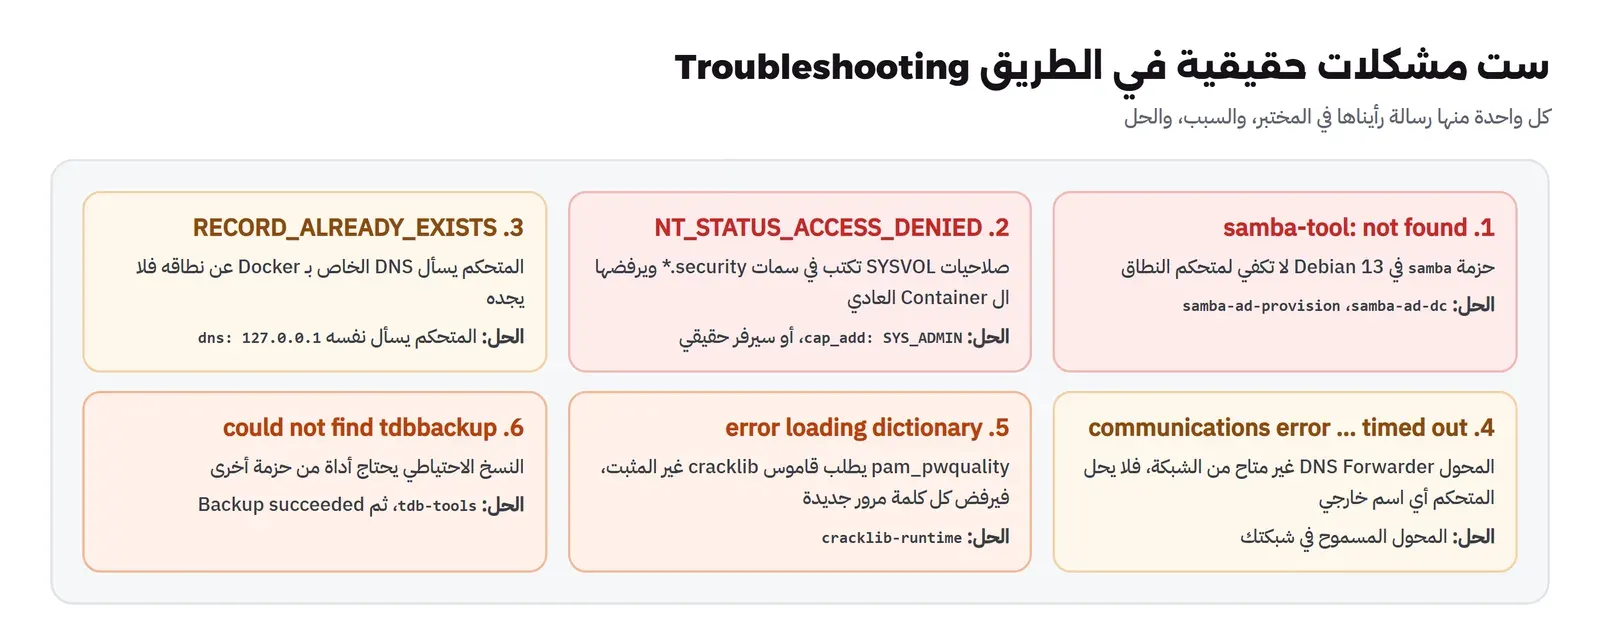
لم يعمل المتحكم من أول مرة، ولا من ثاني مرة، وهذا متوقع في أي نظام يقلد Active Directory داخل Container، والمهم أن تعرف كيف تقرأ كل رسالة. والصورة التالية تجمع المشكلات الست، ثم نفصلها:
المشكلة الأولى ظهرت في الثانية الأولى من التشغيل:
/entrypoint.sh: 5: samba-tool: not foundوكانت النسخة الأولى من Dockerfile تثبت حزمة samba وحدها، وهي في Debian 13 تحتوي سيرفر الملفات فقط، أما أدوات متحكم النطاق فقد فصلت في حزمة samba-ad-dc كما في صفحة الحزمة، ومعها samba-ad-provision التي فيها ملفات إنشاء النطاق. وبعد إضافتهما بدأ الإنشاء، ثم توقف بعد عشرات الخطوات بهذه الرسالة:
set_nt_acl_conn: fset_nt_acl returned NT_STATUS_ACCESS_DENIED.
ERROR(runtime): uncaught exception - (3221225506, '{Access Denied} A process has requested access to an object but has not been granted those access rights.')
والسبب أن مجلد SYSVOL، الذي تحفظ فيه سياسات المجموعات وتقرؤه أجهزة Windows، يحتاج صلاحيات Windows كاملة NT ACLs، وSamba يحفظها في سمات موسعة للملفات Extended Attributes من نوع security.*، ونواة Linux لا تسمح بكتابة هذا النوع إلا لعملية تملك الصلاحية CAP_SYS_ADMIN، وDocker يزيلها من ال Containers افتراضياً. والحل في المختبر cap_add: [ SYS_ADMIN ]، وهي صلاحية واسعة، ولذلك ففي الإنتاج شغل المتحكم على سيرفر أو جهاز افتراضي مخصص له، وليس في Container بجانب تطبيقات أخرى.
ثم نجح الإنشاء وبدأ Samba، فامتلأ السجل بعشرات الأسطر من هذا النوع:
/usr/sbin/samba_dnsupdate: ERROR(runtime): Record already exists; record could not be added. zone[corp.example.com] name[dc1] [WERR_DNS_ERROR_RECORD_ALREADY_EXISTS] - (9711, 'WERR_DNS_ERROR_RECORD_ALREADY_EXISTS')وعدد هذه الأسطر في السجل كان 30، والرسالة نفسها تحمل التفسير إذا قرأتها بتأن: السجل موجود فعلاً، فلماذا يحاول المتحكم إضافته؟ والسبب أن الأداة samba_dnsupdate تتحقق أولاً من وجود كل سجل بسؤال سيرفر DNS المكتوب في /etc/resolv.conf، وDocker يضع فيه سيرفره الداخلي 127.0.0.11 الذي لا يعرف النطاق، فيجيب أن السجل غير موجود، فتحاول الأداة إضافته فيرفض المتحكم لأنه موجود. والحل أن يسأل المتحكم نفسه dns: [ 127.0.0.1 ]، وبعدها أصبح عدد هذه الأسطر صفراً. والقاعدة نفسها في الإنتاج: المتحكم يشير إلى نفسه في DNS، ولا تقم بتشغيل أداة تعيد كتابة resolv.conf عليه.
والمشكلة الرابعة لم تظهر في السجل، وإنما عندما حاولنا تثبيت حزمة داخل المتحكم فتوقف apt-get update دون أي رسالة، فسألنا DNS المتحكم مباشرة:
;; communications error to 127.0.0.1#53: timed outوالمتحكم يعمل، ولكنه عندما يسأل عن اسم خارجي يحوله إلى 1.1.1.1 الذي وضعناه محولاً Forwarder، وهذا العنوان لم يكن متاحاً من شبكة المختبر، فينتظر المتحكم حتى ينتهي الوقت. وفي مؤسسة حقيقية هذا يعني أن كل أجهزة الموظفين لن تفتح أي موقع على الإنترنت، لأنها كلها تسأل المتحكم. والحل أن يكون المحول هو سيرفر DNS المسموح في شبكتك، وفي المختبر كان سيرفر Docker على الجهاز المضيف، فغيرنا dns forwarder في smb.conf وأعدنا تشغيل Samba.
وأما المشكلتان الخامسة والسادسة فظهرتا لاحقاً، الأولى عند تغيير كلمة المرور على جهاز الموظف، والثانية عند النسخ الاحتياطي، وسنراهما في مكانهما.
النطاق يعمل Provisioned
بعد الإصلاحات يطبع إنشاء النطاق هذا الملخص:
Server Role:           active directory domain controller
Hostname:              dc1
NetBIOS Domain:        CORP
DNS Domain:            corp.example.com
DOMAIN SID:            S-1-5-21-2634980633-1677178413-4057412493
والمعرف DOMAIN SID هو هوية النطاق، وكل مستخدم ومجموعة وجهاز يأخذ معرفاً يبدأ به، وسنرى بعد قليل لماذا يهمنا هذا على أجهزة Linux. ونتأكد أن DNS يدل على المتحكم بسجلات الخدمة SRV التي تبحث عنها الأجهزة، وأن المستوى الوظيفي كما توقعنا:
docker exec wr-mig-dc host -t SRV _ldap._tcp.corp.example.com 127.0.0.1
docker exec wr-mig-dc samba-tool domain level show
_ldap._tcp.corp.example.com has SRV record 0 100 389 dc1.corp.example.com.
Forest function level: (Windows) 2008 R2
Domain function level: (Windows) 2008 R2
Lowest function level of a DC: (Windows) 2008 R2استيراد 150 موظفاً بأسماء عربية User Import
الحل البسيط أن تنشئ المستخدمين بالأمر samba-tool user create مرة لكل موظف، وهذا يعمل، ولكنه يشغل برنامج Python جديداً لكل مستخدم، وفي مؤسسة من مئات الموظفين يصبح بطيئاً ويصعب أن تعيده إذا فشل في المنتصف. والأنسب أن تكتب سكربتاً واحداً بمكتبة Samba نفسها، يقرأ ملف الجرد CSV الذي بنيناه في مقال الخطة، ويصنع لكل قسم وحدة تنظيمية Organizational Unit ومجموعة، ثم المستخدمين بأسمائهم العربية:
lp = LoadParm(); lp.load_default()
db = SamDB(url="/var/lib/samba/private/sam.ldb", session_info=system_session(), lp=lp)
base = str(db.domain_dn())
rows = list(csv.DictReader(open(sys.argv[1], encoding="utf-8")))
t0 = time.time()
db.create_ou(f"OU=Staff,{base}")
for dept in sorted({r["dept"] for r in rows}):
    db.create_ou(f"OU={dept},OU=Staff,{base}")
    db.newgroup(f"dept-{dept}", groupou=f"OU={dept},OU=Staff")
out = csv.writer(open(sys.argv[2], "w", newline="", encoding="utf-8")); out.writerow(["sam", "display", "dept", "first_password"])
seen = set()
for i, r in enumerate(rows):
    f, l = FIRST[i % len(FIRST)], LAST[(i * 7) % len(LAST)]
    sam = f"{f[0]}.{l[0]}"
    if sam in seen: sam = f"{sam}{i}"
    seen.add(sam)
    pw = "".join(secrets.choice(string.ascii_letters + string.digits) for _ in range(14)) + "!7a"
    db.newuser(sam, pw, givenname=f[1], surname=l[1], userou=f"OU={r['dept']},OU=Staff",
               mailaddress=f"{sam}@example.com", department=r["dept"], force_password_change_at_next_login_req=True)
    db.add_remove_group_members(f"dept-{r['dept']}", [sam], add_members_operation=True)
    out.writerow([sam, f"{f[1]} {l[1]}", r["dept"], pw])
في الكود أعلاه لاحظ التالي:
- اسم الدخول
samبحروف إنجليزية مثلsara.alharbi، والاسم الظاهر بالعربية «سارة الحربي»، والسبب أن اسم الدخول يكتب في شاشات وأنظمة كثيرة بعضها لا يتعامل جيداً مع العربية، بينما الاسم الظاهر هو ما يراه الزملاء في البريد والمحادثة. - كلمة المرور الأولى عشوائية لكل موظف، و
force_password_change_at_next_login_req=Trueيجبره على تغييرها في أول دخول، وتصل إليه عبر قناة آمنة ثم تحذف القائمة. - لا ننقل كلمات المرور من Microsoft 365، فتقارير التصدير من لوحة الإدارة لا تحتوي كلمات المرور، والصحيح ألا تحتويها، فخطط أن يضع كل موظف كلمة مرور جديدة في دفعته.
ونشغله داخل المتحكم:
docker exec wr-mig-dc python3 /lab/import_users.py /lab/users.csv /lab/out-passwords.csvcreated 150 users, 9 OUs and groups in 6.9 sأقل من سبع ثوان لكل الموظفين. ونرى أحدهم كما يحفظه الدليل:
dn: CN=sara.alharbi,OU=executive,OU=Staff,DC=corp,DC=example,DC=com
cn: sara.alharbi
sn: الحربي
givenName: سارة
displayName: سارة الحربي
department: executive
mail: [email protected]
pwdLastSet: 0
memberOf: CN=dept-executive,OU=executive,OU=Staff,DC=corp,DC=example,DC=com
والقيمة pwdLastSet: 0 هي الطريقة التي يقول بها Active Directory إن كلمة المرور يجب أن تتغير في أول دخول، وسنرى أثرها على جهاز الموظف.
من أين يأتي الجرد؟ Export from Microsoft 365
الملف الذي استوردناه هو الجرد التجريبي نفسه الذي بنينا عليه الدفعات في مقال الخطة، وفي مؤسسة حقيقية يأتي من لوحة إدارة Microsoft 365، فقائمة المستخدمين النشطين Active Users تصدر كملف CSV فيه الاسم الظاهر واسم الدخول والقسم والمسمى الوظيفي والمدينة والهاتف، ومن يفضل الأتمتة يقرأ الحقول نفسها من Microsoft Graph. والعمل الحقيقي هنا ليس في التصدير، وإنما في تنظيف الملف قبل الاستيراد، وفيه أربعة أسئلة. الأول: من في القائمة وليس موظفاً؟ فالحسابات المشتركة مثل info@ وhr@ وحسابات الخدمات وحسابات الموظفين الذين غادروا ولم تحذف حساباتهم كلها تظهر كمستخدمين، وكل واحد منها يجب أن يقرر مصيره: صندوق مشترك، أو مجموعة، أو لا ينقل أصلاً. والثاني: هل حقل القسم Department مكتوب بطريقة واحدة؟ ففي أغلب المؤسسات تجد «Finance» و«finance» و«المالية» للقسم نفسه، والسكربت يصنع وحدة تنظيمية لكل قيمة مختلفة. والثالث: هل أسماء الدخول ستبقى كما هي؟ والقاعدة أن تبقى، لأن عنوان البريد مبني عليها، ولأن الموظف يحفظها. والرابع: من يملك صلاحيات إدارية اليوم، ومن يجب أن يملكها في النطاق الجديد؟ فلا تنقل الصلاحيات كما هي، وإنما ابدأ من الصفر وأعطها بمجموعات واضحة.
سياسة كلمات المرور الافتراضية Password Policy
قبل أن يدخل أي موظف انظر إلى سياسة كلمات المرور التي أنشأها النطاق، فهي أول ما يسأل عنه أي مدقق:
Password complexity: on
Store plaintext passwords: off
Password history length: 24
Minimum password length: 7
Minimum password age (days): 1
Maximum password age (days): 42
Account lockout duration (mins): 30
Account lockout threshold (attempts): 0
Reset account lockout after (mins): 30
لاحظ السطر Account lockout threshold (attempts): 0، ومعناه أن الحساب لا يقفل أبداً مهما كان عدد المحاولات الخاطئة، فأي شخص يستطيع أن يجرب كلمات المرور على حسابات الموظفين دون حد. ولاحظ أن الحد الأدنى لطول كلمة المرور 7 أحرف، وهذا أقل من المقبول اليوم. فغيرناهما فوراً:
docker exec wr-mig-dc samba-tool domain passwordsettings set --min-pwd-length=12 --account-lockout-threshold=10 --account-lockout-duration=15 --reset-account-lockout-after=15Minimum password length changed!
Account lockout duration changed!
Account lockout threshold changed!
Duration to reset account lockout after changed!
All changes applied successfully!واخترنا عشر محاولات وليس ثلاثاً، والسبب أن القفل السريع يحول أي خطأ في جوال موظف يحاول الدخول بكلمة مرور قديمة إلى حساب مقفل كل ربع ساعة، وهذا ما شرحناه بالتفصيل في مقال LDAP. والرقم المناسب لمؤسستك تحدده سياستها الأمنية والضوابط التي تخضع لها.
حسابات المدراء Admin Accounts
في المختبر استخدمنا حساب Administrator لضم الجهاز، وهذا مقبول في مختبر يحذف بعد ساعة، وغير مناسب إطلاقاً في الإنتاج، والسبب أن هذا الحساب موجود في كل نطاق باسم معروف، فهو أول حساب يجرب عليه المخترق كلمات المرور، وأن استخدامه من الجميع يجعل سجلات التدقيق تقول «Administrator فعل كذا» دون أن تعرف من هو. والأنسب أن يكون لكل مهندس في الفريق حسابان: حسابه العادي الذي يفتح به بريده ويعمل به كل يوم، وحساب إداري منفصل باسمه، مثل adm.khalid، عضو في المجموعة Domain Admins، لا يستخدمه إلا لعمل إداري ولا يفتح به بريداً ولا موقعاً. وأما ضم الأجهزة فلا يحتاج مدير النطاق أصلاً، فأنشئ له حساب خدمة له صلاحية إنشاء حسابات الأجهزة في وحدة تنظيمية واحدة فقط، واستخدمه في سكربتات الدفعات، والسبب أن هذا الحساب سيكتب في سكربتات وأجهزة كثيرة، فلا تجعله مفتاح النطاق كله. وكلمة مرور Administrator نفسها توضع في خزنة كلمات المرور مع إجراء واضح لمن يفتحها ومتى، كما في سجل التدقيق.
ضم جهاز Linux إلى النطاق Domain Join
جهاز الموظف في المختبر Debian 13 عليه أداتان: adcli التي تنشئ حساب الجهاز في النطاق، وSSSD التي تجعل النظام يعرف مستخدمي النطاق ويتحقق من كلمات مرورهم. وملف إعداد SSSD:
[sssd]
domains = corp.example.com
services = nss, pam

[domain/corp.example.com]
id_provider = ad
access_provider = ad
ad_domain = corp.example.com
krb5_realm = CORP.EXAMPLE.COM
cache_credentials = True
use_fully_qualified_names = False
ldap_id_mapping = True
fallback_homedir = /home/%u
default_shell = /bin/bash
في الإعداد أعلاه لاحظ التالي:
id_provider = adوaccess_provider = adيجعلان SSSD يقرأ المستخدمين من النطاق ويحترم تعطيل الحساب فيه، كما في صفحة sssd-ad.cache_credentials = Trueيحفظ كلمة المرور بعد أول دخول ناجح لكي يعمل الجهاز إذا لم يصل إلى المتحكم، وهذا الخيار هو موضوع تجربة «ماذا لو» بعد قليل.ldap_id_mapping = Trueيحسب رقم المستخدم على Linux من معرفه SID في النطاق، فيكون للموظف الرقم نفسه على كل جهاز دون أن تحفظه في مكان.use_fully_qualified_names = Falseيسمح للموظف أن يكتبsara.alharbiوليس[email protected].
ثم ننضم إلى النطاق بحساب المدير، وكلمة المرور من الإدخال القياسي وليس من سطر الأوامر لكي لا تبقى في سجل الأوامر:
echo "<Administrator password>" | docker exec -i wr-mig-ws1 adcli join --verbose --domain corp.example.com --login-user Administrator --stdin-password * Generated 120 character computer password
* Using keytab: FILE:/etc/krb5.keytab
* A computer account for WS1$ does not exist
* Found well known computer container at: CN=Computers,DC=corp,DC=example,DC=com
* Calculated computer account: CN=WS1,CN=Computers,DC=corp,DC=example,DC=com
* Encryption type [3] not permitted.
* Encryption type [1] not permitted.
* Created computer account: CN=WS1,CN=Computers,DC=corp,DC=example,DC=com
* Trying to set computer password with Kerberos
* Set computer password
* Retrieved kvno '2' for computer account in directory: CN=WS1,CN=Computers,DC=corp,DC=example,DC=com
* Checking host/WS1
* Added host/WS1
* Checking host/ws1.corp.example.com
* Added host/ws1.corp.example.com
* Added the entries to the keytab: [email protected]: FILE:/etc/krb5.keytabوالمخرج يحكي ما يحدث في الانضمام خطوة خطوة: الأداة تولد كلمة مرور من 120 حرفاً للجهاز نفسه، فالجهاز في Active Directory حساب مثل الموظف، اسمه WS1$، ثم تنشئه في الحاوية الافتراضية للأجهزة CN=Computers، ثم تسجل أسماء الخدمات Service Principals التي يعرف بها الجهاز في Kerberos، ثم تحفظ مفاتيحه في الملف /etc/krb5.keytab. والسطران Encryption type [3] not permitted و[1] ليسا خطأ، وإنما يعنيان أن النطاق يرفض أنواع التشفير القديمة DES، وهذا ما نريده. وكل خيارات الأداة في صفحة adcli.
وبعد تشغيل SSSD يعرف الجهاز موظفي النطاق:
docker exec -d wr-mig-ws1 sh -c "sssd -i --logger=stderr > /var/log/sssd-fg.log 2>&1"
docker exec wr-mig-ws1 id sara.alharbi
docker exec wr-mig-ws1 getent passwd sara.alharbi
uid=997601112(sara.alharbi) gid=997600513(domain users) groups=997600513(domain users),997601104(dept-executive)
sara.alharbi:*:997601112:997600513:sara.alharbi:/home/sara.alharbi:/bin/bashلاحظ الأرقام الكبيرة مثل 997601112، فهي محسوبة من معرف سارة في النطاق، ولما أعدنا إنشاء جهاز الموظف وضممناه من جديد حصلت سارة على الرقم نفسه بالضبط، وهذا ما يجعل ملفاتها على أي جهاز Linux في المؤسسة ملكاً لها دون تنسيق. ولاحظ أن مجموعة القسم dept-executive ظهرت في مجموعاتها، فأي صلاحية تعطيها للمجموعة على الجهاز تنطبق عليها.
أول دخول وتغيير كلمة المرور First Sign-in
نختبر الدخول بأداة pamtester التي تمر بالمسار نفسه الذي تمر به شاشة الدخول، أي وحدات PAM. وأول محاولة بكلمة المرور الأولى:
pamtester: invoking pam_start(login, sara.alharbi, ...)
pamtester: performing operation - authenticate
Password: pamtester: performing operation - acct_mgmt
pamtester: Authentication token is no longer valid; new one required
pamtester: successfully authenticated
Password expired. Change your password now.
والنتيجة صحيحة تماماً: كلمة المرور صحيحة، ولكن الحساب يطلب تغييرها لأننا أنشأناه بهذا الشرط. ثم حاولنا التغيير بالأداة نفسها كمستخدم root، فجاءت هذه الرسالة:
pamtester: Authentication token manipulation error
Password reset by root is not supported.
والسبب أن SSSD يفهم طلب تغيير كلمة المرور من root على أنه إعادة تعيين من المدير، وهذه لا تتم من الجهاز، وإنما من المتحكم بالأمر samba-tool user setpassword. وهذا ليس ما يحدث للموظف، فهو يدخل بحسابه هو، فأعدنا التجربة من مستخدم عادي، فظهرت المشكلة الخامسة:
Current Password: New password: /var/cache/cracklib/cracklib_dict.pwd: No such file or directory
BAD PASSWORD: The password fails the dictionary check - error loading dictionary
ووحدة pam_pwquality مثبتة كاعتمادية لحزم الدخول، وهي تفحص كلمة المرور الجديدة في قاموس الكلمات الشائعة، ولكن القاموس نفسه في حزمة cracklib-runtime غير المثبتة، فترفض الوحدة كل كلمة مرور جديدة بحجة أنها لم تستطع فحصها. وهذا خطأ يجب أن يقلقك أكثر من غيره، لأن الموظف سيرى «BAD PASSWORD» مع كل كلمة يكتبها مهما كانت قوية، ولن يعرف أن المشكلة في الجهاز. وبعد إضافة الحزمة إلى Dockerfile وإعادة ضم الجهاز نجح التغيير ثم الدخول:
pamtester: performing operation - chauthtok
Current Password: New password: Retype new password: pamtester: authentication token altered successfully.
pamtester: performing operation - authenticate
Password: pamtester: performing operation - acct_mgmt
pamtester: successfully authenticated
pamtester: account management done.
Warning: Your password will expire in 42 days on Thu Dec 17 18:23:28 2026
Default principal: [email protected]
11/05/26 18:23:28  11/06/26 04:23:28  krbtgt/[email protected]
والسطر الأخير هو تذكرة Kerberos الأساسية TGT التي حصلت عليها سارة بالأمر kinit، وصلاحيتها عشر ساعات، وبها تدخل أي خدمة في النطاق تدعم Kerberos دون أن تكتب كلمة المرور مرة أخرى. ولاحظ التحذير: كلمة المرور تنتهي بعد 42 يوماً، وهي قيمة Maximum password age الافتراضية التي رأيناها في السياسة، فإذا كانت سياستك لا تطلب تغيير كلمات المرور دورياً فغيرها أيضاً.
ماذا تقرأ التطبيقات من الدليل؟ LDAPS
التطبيقات التي لا تدعم OpenID Connect، وبعض الأنظمة الداخلية القديمة، تقرأ الدليل مباشرة عبر LDAP، والقاعدة أن يكون ذلك عبر LDAPS المشفر على المنفذ 636، وSamba يولد شهادة ذاتية التوقيع عند أول تشغيل. وهذا استعلام كما يكتبه تطبيق يبحث عن موظفة في المالية:
docker exec wr-mig-ws1 sh -c "LDAPTLS_REQCERT=never ldapsearch -LLL -H ldaps://dc1.corp.example.com -x -D '[email protected]' -w '<password>' -b 'OU=finance,OU=Staff,DC=corp,DC=example,DC=com' '(sAMAccountName=maha.alghamdi)' sAMAccountName displayName mail memberOf userAccountControl"dn: CN=maha.alghamdi,OU=finance,OU=Staff,DC=corp,DC=example,DC=com
displayName:: 2YXZh9inINin2YTYutin2YXYr9mK
sAMAccountName: maha.alghamdi
mail: [email protected]
userAccountControl: 512
memberOf: CN=dept-finance,OU=finance,OU=Staff,DC=corp,DC=example,DC=comلاحظ السطر displayName:: بنقطتين، فهذا ليس خطأ في الاسم العربي، وإنما طريقة صيغة LDIF في عرض أي قيمة فيها حروف غير ASCII، فهي تكتبها بترميز Base64، والتطبيق يقرأ الاسم «مها الغامدي» كما هو. فإذا رأيت هذا في سجلات تطبيق فلا تظن أن الأسماء العربية فسدت. ولاحظ أن LDAPTLS_REQCERT=never للمختبر فقط، لأن الشهادة ذاتية التوقيع، وفي الإنتاج ضع شهادة من جهة تثق بها أجهزتك وتطبيقاتك، كما شرحنا في الشهادات الرقمية TLS وX.509. والقيمة 512 في userAccountControl تعني حساباً عادياً مفعلاً، وعند تعطيل الحساب تصبح 514.
ربط الدليل بالدخول الموحد SSO Bridge
التطبيقات الجديدة في المرحلة، Nextcloud والبريد والمحادثة، تدخل بـ OpenID Connect عبر مزود الهوية، ومزود الهوية يجب أن يقرأ الموظفين من الدليل الذي بنيناه، وليس أن يكون له مستخدمون مستقلون، والسبب أن الحساب الواحد هو الهدف من «الهوية أولاً»، وأن تعطيل الموظف في Samba يجب أن يغلق عليه التطبيقات أيضاً. وفي Keycloak يسمى هذا ربط المستخدمين User Federation، وقد شرحنا إعداده مع Active Directory في دليل Keycloak، والفرق الوحيد مع Samba أنك تختار نوع المزود Active Directory نفسه، لأن Samba يقدم الحقول نفسها: sAMAccountName لاسم الدخول، وuserAccountControl لحالة الحساب، وmemberOf للمجموعات. والاتصال يكون عبر LDAPS بحساب خدمة مخصص يقرأ فقط، وليس بحساب المدير، والسبب أن كلمة مرور هذا الحساب تحفظ في إعدادات مزود الهوية، فإذا تسربت فأقل ما تريده أن تكون لحساب لا يكتب شيئاً.
وبعد الربط تأخذ التطبيقات مجموعات الأقسام من الدليل، فمجموعة dept-finance التي صنعها سكربت الاستيراد تصبح مجموعة في Nextcloud لها مجلد القسم المشترك، وهذا ما سنحتاجه في مقال نقل الملفات عندما ننقل صلاحيات المواقع المشتركة. وأما authentik فيقرأ من LDAP بالطريقة نفسها، وقد شرحنا توزيع الأدوار على التطبيقات منه في إدارة الأدوار عبر تطبيقاتك.
ماذا لو توقف المتحكم؟ What If: DC Offline
هذا هو السؤال الذي يطرحه كل مدير يسمع أن الدخول إلى كل الأجهزة سيعتمد على سيرفر واحد. فأوقفنا المتحكم ثم حاولنا الدخول بحسابين: سارة التي دخلت من قبل، وخالد الذي لم يدخل هذا الجهاز أبداً:
docker stop wr-mig-dcpamtester: invoking pam_start(login, sara.alharbi, ...)
pamtester: performing operation - authenticate
Password: pamtester: performing operation - acct_mgmt
pamtester: successfully authenticated
pamtester: account management done.
pamtester: invoking pam_start(login, khalid.alqahtani, ...)
pamtester: performing operation - authenticate
Password: pamtester: Authentication failure
id: 'khalid.alqahtani': no such userسارة دخلت لأن SSSD حفظ كلمة مرورها بعد آخر دخول ناجح، فالموظف الذي يأخذ جهازه إلى اجتماع خارج المكتب يستطيع أن يعمل، وأما خالد فالجهاز لا يعرفه أصلاً، لأنه لم يره من قبل ولا يستطيع أن يسأل عنه. وهذا يعني أن توقف المتحكم في صباح يوم أول دفعة، والموظفون يدخلون أجهزتهم الجديدة لأول مرة، يوقف الدفعة كلها.
ثم جربنا السؤال الأخطر: ماذا لو عطلنا حساب سارة لأنها غادرت المؤسسة، ثم توقف المتحكم قبل أن يعرف جهازها بالتعطيل؟
docker start wr-mig-dc
docker exec wr-mig-dc samba-tool user disable sara.alharbi
docker stop wr-mig-dc
pamtester: invoking pam_start(login, sara.alharbi, ...)
pamtester: performing operation - authenticate
Password: pamtester: performing operation - acct_mgmt
pamtester: successfully authenticated
pamtester: account management done.دخلت سارة وهي معطلة في الدليل. والسبب أن الجهاز لا يعرف شيئاً عن التعطيل إلا إذا سأل المتحكم، والذاكرة المؤقتة تقبل كلمة المرور المحفوظة، والخيار offline_credentials_expiration في صفحة sssd.conf قيمته الافتراضية صفر، أي «دون حد»، فيبقى الدخول دون اتصال مسموحاً مهما طالت المدة منذ آخر دخول متصل. ثم أعدنا تشغيل المتحكم وجربنا مرة أخرى:
pamtester: invoking pam_start(login, sara.alharbi, ...)
pamtester: performing operation - authenticate
Password: pamtester: Authentication failure
وبمجرد أن عاد الاتصال رفض الجهاز الدخول. والصورة التالية تجمع التجارب الأربع:
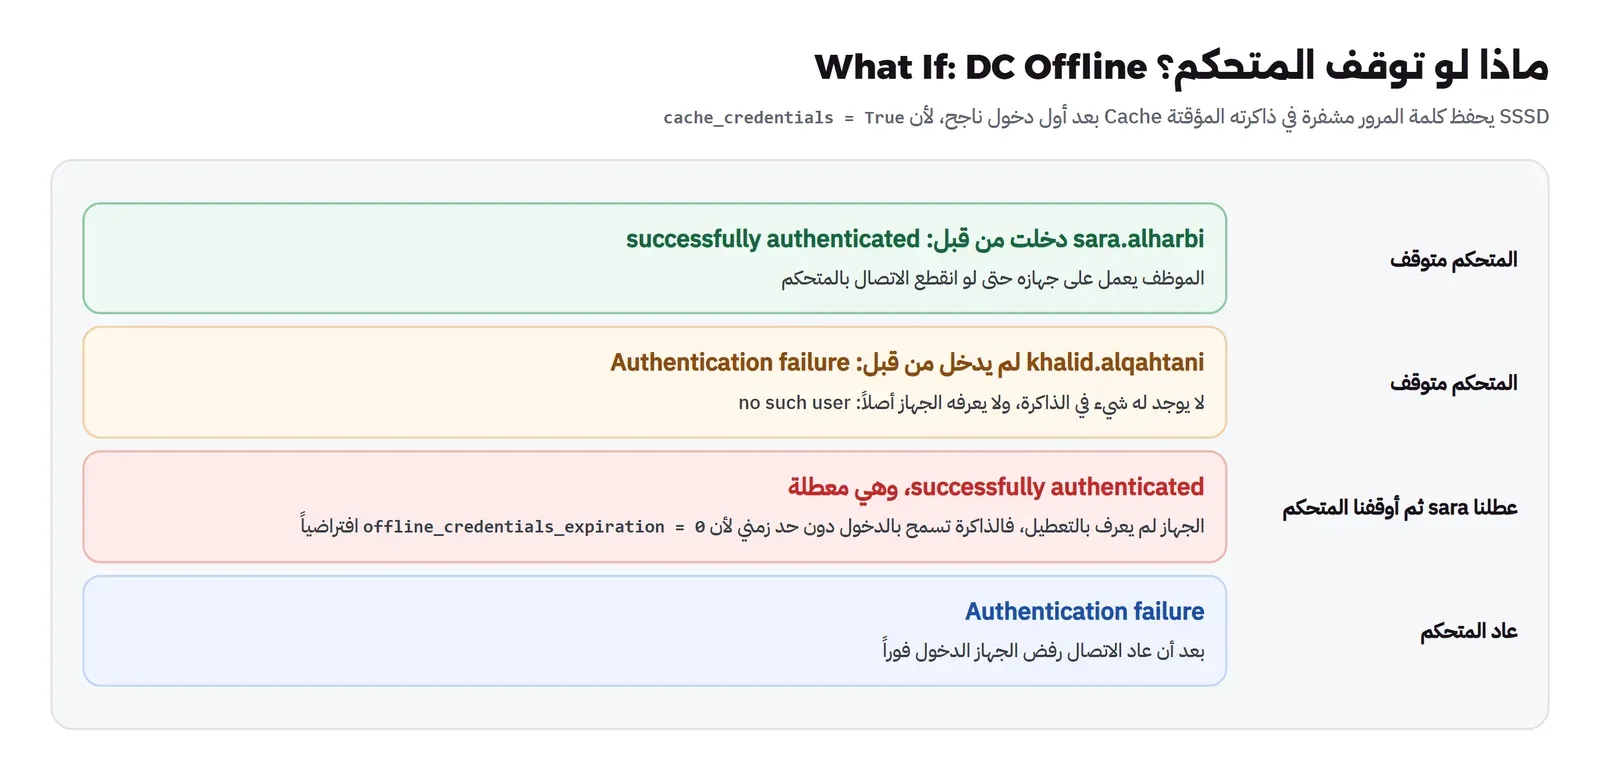
وما الذي تفعله بهذا؟ ثلاثة أشياء. الأول أن تضع حداً للدخول دون اتصال بالخيار offline_credentials_expiration، مثل ثلاثة أيام، بحيث يعمل الموظف في سفر قصير ولا يبقى جهاز مسروق يقبل كلمة مرور قديمة شهراً. والثاني أن يكون يوم مغادرة الموظف إجراءً يشمل استلام جهازه، وليس تعطيل الحساب فقط، والسبب أن جهازاً لا يتصل بالشبكة لن يعرف بالتعطيل أبداً. والثالث، وهو الأهم، متحكم ثان، فالمتحكم الواحد نقطة فشل واحدة Single Point of Failure لكل دخول في المؤسسة، وSamba يدعم انضمام متحكم إضافي إلى النطاق نفسه، فيتبادلان التغييرات تلقائياً، وأي منهما يجيب الأجهزة إذا توقف الآخر.
والمتحكم الثاني ليس نسخة احتياطية، وإنما متحكم كامل يجيب الأجهزة ويقبل التغييرات، والمتحكمان يتبادلان التغييرات بالنسخ المتماثل Replication، فإذا عطلت موظفاً على أحدهما وصل التعطيل إلى الآخر خلال ثوان أو دقائق. ولذلك ضعهما على سيرفرين مختلفين، وإن أمكن في مكانين مختلفين، لأن متحكمين على السيرفر الفيزيائي نفسه يتوقفان معاً إذا توقف. وراقب النسخ المتماثل بينهما بالأمر samba-tool drs showrepl، فالمتحكمان اللذان توقف النسخ بينهما أسوأ من متحكم واحد، لأن كل واحد منهما يعطي الأجهزة صورة مختلفة عن الموظفين.
ماذا تحتاج أجهزة Windows؟ Windows Devices
أغلب أجهزة مؤسستنا Windows، وهنا يجب أن نكون صريحين في ثلاث نقاط.
الأولى ما يعمل مع Samba AD DC: ضم الجهاز إلى النطاق، والدخول بحساب النطاق، وسياسات المجموعات. ويوضح Samba في توثيقه أن الانضمام يحتاج نسخة من Windows تدعمه، وأن نسخ Windows 10 التي تنضم هي Pro وEnterprise وEducation، أي أن أجهزة Home المشتراة من المتاجر تحتاج ترقية أولاً، وهذه نقطة تظهر في الجرد إذا سألت عنها. ويحتاج الجهاز أن يشير DNS فيه إلى المتحكم، وأن يكون فرق الوقت بينهما أقل من خمس دقائق، والسبب أن Kerberos يرفض أي تذكرة إذا زاد الفرق عن ذلك، فاجعل المتحكم مصدر الوقت للأجهزة. وأما سياسات المجموعات فتدار من أداة إدارة السياسات GPMC التي تأتي ضمن أدوات Microsoft للإدارة عن بعد RSAT على جهاز Windows للإدارة، مع قوالب ADMX من Microsoft توضع في SYSVOL، ومن سطر الأوامر يدير samba-tool gpo جزءاً منها. وعند إنشاء النطاق أنشأ Samba السياستين الافتراضيتين كما في Active Directory:
GPO          : {6AC1786C-016F-11D2-945F-00C04FB984F9}
display name : Default Domain Controllers Policy
GPO          : {31B2F340-016D-11D2-945F-00C04FB984F9}
display name : Default Domain Policy
والثانية ما يحتاج تخطيطاً، وهو الانتقال نفسه. فالجهاز المسجل اليوم في Entra ID وIntune يجب أن يخرج منهما وينضم إلى النطاق الجديد، والحساب الجديد للموظف له معرف SID جديد، فملفه الشخصي Profile على الجهاز يصبح ملفاً جديداً، وسطح المكتب والإعدادات والملفات المحلية يجب أن تنقل إليه. ولهذا نضم أجهزة Windows في عطلة الدفعة نفسها، ويجهز الفريق قبلها طريقة نقل الملف الشخصي ويجربها على أجهزة المجموعة التجريبية. وأجهزة Windows خارج المكتب تحتاج اتصال VPN لكي تصل إلى المتحكم، تأخذ عبره السياسات وتغير كلمة المرور، وقد شرحنا ذلك في مقال VPN.
والثالثة ما لا يوجد في Samba: إدارة الأجهزة الحديثة عبر الإنترنت كما في Intune، أي أن يأخذ الجهاز سياساته وتطبيقاته من أي مكان دون VPN، وأن يمسح عن بعد إذا سرق، وأن تجهز الأجهزة الجديدة من المصنع مباشرة كما يفعل Windows Autopilot المبني على Entra ID وIntune كما في توثيق Autopilot، وأن يمنع الدخول إلى البريد من جهاز غير محدث Conditional Access. والبديل المفتوح الأقرب Fleet مع osquery للرؤية والسياسات والفحص، وقد شرحنا حدوده في مقال MDM. وبعض المؤسسات تختار أن تبقي Intune لأجهزة Windows وحده مدة أطول، وهذا قرار يجب أن يدخل في حساب التكلفة كما فعلنا في مقال التكلفة مع تراخيص Office.
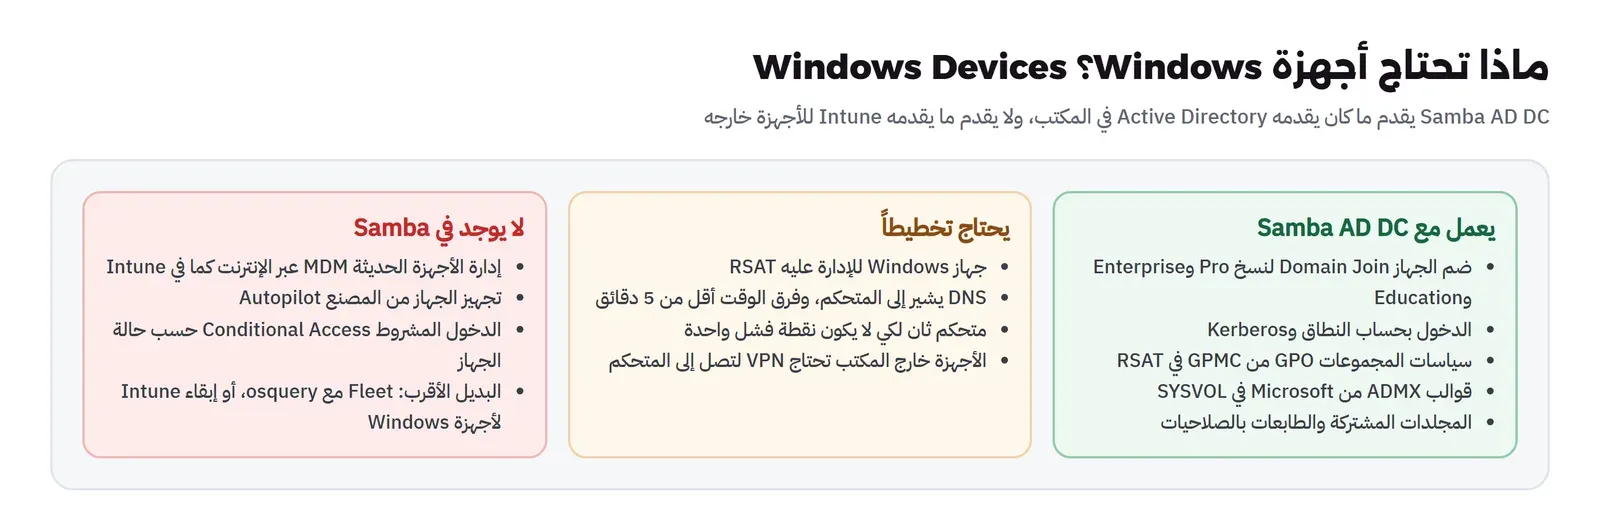
ولأجهزة Linux في المؤسسة، مثل حواسيب المطورين أو أي جهاز تنقله المؤسسة إلى Linux لاحقاً، يطبق Samba جزءاً من سياسات المجموعات أيضاً بالأمر samba-gpupdate، وهذا ميزة لا يقدمها Active Directory من Microsoft نفسه.
النسخ الاحتياطي للنطاق Backup
إذا ضاع الدليل ضاعت هوية كل موظف وكل جهاز، ولذلك فالنسخ الاحتياطي للمتحكم ليس اختيارياً. وSamba يقدم أمراً لذلك، فشغلناه، فظهرت المشكلة السادسة:
running backup on dirs: /var/lib/samba/private /var/lib/samba /etc/samba
Starting transaction on /var/lib/samba/private/secrets
ERROR(<class 'FileNotFoundError'>): could not find tdbbackup tool: is tdb-tools installed? - [Errno 2] could not find tdbbackup tool: is tdb-tools installed?
والرسالة واضحة هذه المرة، فالنسخ يحتاج أداة tdbbackup لنسخ قواعد بيانات TDB بشكل متسق، وهي في حزمة tdb-tools التي لا تأتي مع حزم المتحكم. وبعد تثبيتها:
docker exec wr-mig-dc samba-tool domain backup offline --targetdir=/tmp/bk adding misc file etc/smb.conf
Backup succeeded.
-rw-r--r-- 1 root root 2235112 Nov 5 18:30 samba-backup-2026-11-05T18-30-55.065782.tar.bz2ملف واحد بحجم 2.2 MB فيه النطاق كله، بموظفيه المئة والخمسين ومجموعاته وسياساته. ولاحظ كلمة offline، فهذا النوع يقرأ قواعد البيانات من القرص مباشرة بشكل متسق، ولا يحتاج اتصالاً بالمتحكم. وانقل الملف إلى خارج السيرفر كما في قاعدة 3-2-1، واختبر الاستعادة على سيرفر منفصل قبل أن تحتاجها، فالنسخة التي لم تستعدها مرة لا تعرف هل تعمل. وانتبه إلى أن ملف النسخة فيه كل أسرار النطاق، بما فيها مفاتيح Kerberos، فاحفظه مشفراً.
المختبر بالأرقام Lab Numbers
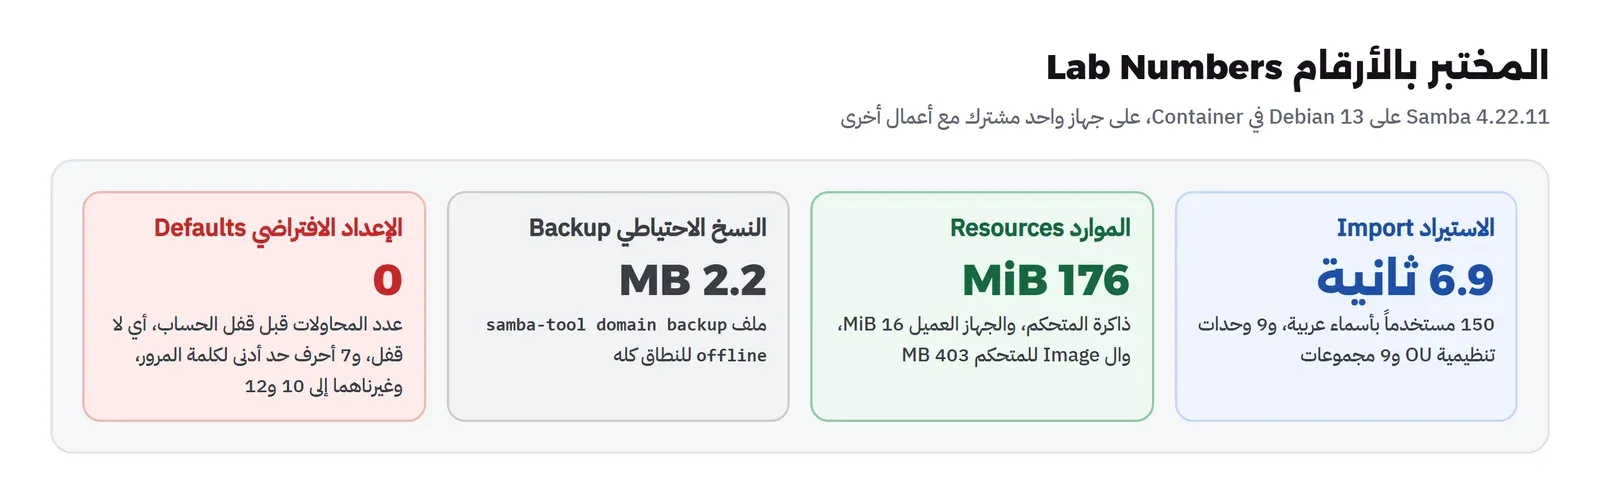
المتحكم بعد الاستيراد والتجارب استخدم 176 MiB من الذاكرة، وجهاز الموظف 16 MiB، وهذه أرقام صغيرة لسببين: أن النطاق صغير، وأن المختبر لا يحمل ضغط مئة وخمسين موظفاً يدخلون في الساعة نفسها. ولكنها تكفي لتقول إن المتحكم لا يحتاج سيرفراً كبيراً، وإنما يحتاج سيرفراً مستقراً مخصصاً له، ومتحكماً ثانياً، ونسخاً احتياطياً مجرباً. وإذا أردت رقماً لمؤسستك فقس الضغط في المجموعة التجريبية، كما قسنا وقت المهندس.
أين يدخل هذا في خطة الانتقال؟ Migration Plan Fit
في خطة المؤسسة يبني الفريق المتحكمين في مرحلة التحضير، ويستورد الموظفين من جرد Microsoft 365 بالسكربت الذي رأيناه، ويربط Keycloak أو authentik بالدليل لكي تأخذ منه كل التطبيقات الجديدة، ثم في كل دفعة يحدث ثلاثة أشياء في الليلة نفسها: يضع الموظف كلمة مروره الجديدة، وينضم جهازه إلى النطاق، وينتقل بريده وملفاته. وفي فترة التعايش يبقى حسابه في Entra ID كما هو حتى تنتهي فترة الرجوع، فإذا رجعت دفعة عاد أصحابها إلى أجهزتهم المسجلة في Intune. وعند المغادرة في هذه الفترة يجب أن يعطل الحساب في المكانين، فاكتب ذلك في إجراء المغادرة صراحة، لأن الموظف المغادر في منتصف الانتقال هو بالضبط الحالة التي ينساها الجميع.
أخطاء شائعة Common Mistakes
- الاكتفاء بمزود هوية للويب: يبقى لكل موظف حساب محلي على جهاز Windows لا تغلقه عند مغادرته.
- تشغيل المتحكم من Image لا تعرف مصدرها: هذا أهم سيرفر في المؤسسة، فابنه من حزم رسمية.
- متحكم واحد: نقطة فشل واحدة لكل دخول، كما رأينا مع خالد عندما توقف المتحكم.
- جهاز يسأل DNS غير المتحكم: لا يجد النطاق، ومتحكم يسأل DNS غيره: يملأ السجل بأخطاء التحديث.
- ترك سياسة كلمات المرور الافتراضية: لا يوجد قفل للحساب، والحد الأدنى سبعة أحرف.
- الدخول دون اتصال دون حد زمني: الموظف المغادر يدخل جهازاً لا يصل إلى المتحكم.
- نسيان نسخ Home من Windows في الجرد: لا تنضم إلى النطاق.
- نسخ احتياطي لم يجرب: الأمر نفسه فشل عندنا في أول مرة، ولو لم نجربه لعرفنا ذلك يوم نحتاج الاستعادة فعلاً.
- العمل اليومي بحساب Administrator: سجلات التدقيق لا تقول من فعل ماذا، والحساب معروف الاسم لكل من يحاول التخمين.
قائمة تحقق قبل أول دفعة Checklist
| البند | جاهز عندما |
|---|---|
| المتحكمات | متحكمان على سيرفرين أو جهازين افتراضيين مخصصين، والتغييرات تنتقل بينهما |
| DNS والوقت | المتحكم يشير إلى نفسه، والمحول هو DNS المسموح في الشبكة، والأجهزة تأخذ الوقت من المتحكم |
| السياسة | طول كلمة المرور وقفل الحساب ومدة صلاحيتها حسب سياسة المؤسسة |
| المستخدمون | كل موظف في وحدة قسمه ومجموعته، وكلمة أولى تتغير عند أول دخول |
| أجهزة Windows | نسخ تدعم الانضمام، وجهاز إدارة عليه RSAT، وقوالب ADMX في SYSVOL، وطريقة نقل الملف الشخصي مجربة |
| أجهزة Linux | SSSD مع حد للدخول دون اتصال، وcracklib-runtime مثبتة |
| التطبيقات | مزود الهوية يقرأ من الدليل عبر LDAPS بشهادة موثوقة |
| النسخ الاحتياطي | نسخة يومية مشفرة خارج السيرفر، واستعادة مجربة على سيرفر منفصل |
| المغادرة | الإجراء يعطل الحساب في النظامين في فترة التعايش ويستلم الجهاز |
الخلاصة Summary
وصلنا لنهاية الموضوع، وأهم ما فيه:
- Active Directory عدة وظائف في سيرفر واحد، والبديل لمؤسسة أجهزتها Windows هو Samba AD DC للدليل والمصادقة والأجهزة والسياسات، ومعه مزود هوية للويب يقرأ منه.
- FreeIPA أنسب لمؤسسة أجهزتها Linux، ومزود الويب وحده لا يكفي إذا كانت الأجهزة تحتاج حساباً موحداً.
- في المختبر عمل نطاق Samba 4.22.11 بعد ست مشكلات: حزم ناقصة، وصلاحية SYS_ADMIN لصلاحيات SYSVOL، وDNS المتحكم، والمحول، وقاموس كلمات المرور، وأداة النسخ.
- استوردنا 150 موظفاً بأسماء عربية في 6.9 ثانية، وضممنا جهاز Linux بـ adcli وSSSD، ودخلت سارة وغيرت كلمة مرورها وحصلت على تذكرة Kerberos.
- الذاكرة المؤقتة تسمح بالدخول إذا توقف المتحكم، وتسمح أيضاً لحساب معطل إذا لم يصل الجهاز إلى المتحكم، فضع حداً زمنياً، وشغل متحكماً ثانياً، واستلم أجهزة المغادرين.
- أجهزة Windows تنضم وتأخذ السياسات من Samba، ولكن إدارة الأجهزة عبر الإنترنت كما في Intune وAutopilot لا مقابل لها فيه، فإما Fleet أو إبقاء Intune مدة أطول.
وفي المقال التالي من المرحلة بإذن الله ننتقل إلى أكثر ما يلمسه الموظف كل يوم: نقل البريد والتقويم وجهات الاتصال من Exchange أو Gmail إلى سيرفر البريد الجديد، بأرقام حقيقية من مختبر.
سجل التحديثات Changelog
- نوفمبر 2026: كتابة المقال، وبناء متحكم نطاق Samba 4.22.11 على Debian 13 في Container، واستيراد 150 مستخدماً تجريبياً، وضم جهاز Debian 13 بـ adcli وSSSD واختبار الدخول وتوقف المتحكم والنسخ الاحتياطي.