

في مقال الضوابط الأساسية للأمن السيبراني NCA ECC بلغة بسيطة شرحنا القاعدة التي تبدأ منها كل جهة في النطاق، ثم وضعنا في قسم الضوابط المتخصصة جدولاً من ستة صفوف فيه أسماء الضوابط التي تبنى فوقها، وتوقفنا هناك. والمشكلة أن هذا الجدول يكفي لتعرف أن هذه الوثائق موجودة، ولكنه لا يكفي لتجيب عن السؤال الذي يأتيك من الإدارة أو من العميل: «هل تنطبق علينا ضوابط الحوسبة السحابية؟ وماذا عن ضوابط البيانات؟ ونحن شركة خاصة، فهل يعنينا شيء من هذا أصلاً؟».
وهذا المقال يكمل من حيث توقف الجدول، فنقرأ كل مجموعة من نصها الرسمي على موقع الهيئة الوطنية للأمن السيبراني NCA، ونعرف على من تنطبق، وكيف بنيت، وما الذي تضيفه فوق الضوابط الأساسية ECC بأرقام ضوابط محددة، ثم كيف تجتمع على جهة واحدة، وما الوثائق التي تحيط بها. ولن ننسخ نصوص الضوابط، فهي متاحة مجاناً، وما نقدمه خريطة لقراءتها، وسوف نناقش في هذا المقال ما يلي:
- كيف تقرأ أي مجموعة متخصصة، ولماذا تشير أغلبها إلى أرقام الإصدار الأول من ECC.
- أي المجموعات تنطبق على جهتك، مع جدول يلخص النطاق.
- الضوابط الجديدة للقطاع الخاص NCNICC التي صدرت في نهاية 2025.
- ست مجموعات متخصصة: الأنظمة الحساسة CSCC، والحوسبة السحابية CCC، والبيانات DCC، والأنظمة التشغيلية OTCC، والعمل عن بعد TCC، وحسابات التواصل الاجتماعي OSMACC.
- كيف يشتد الضابط نفسه من مجموعة إلى أخرى، وكيف تجمع عدة مجموعات على جهة واحدة.
- الوثائق المحيطة: المعايير الوطنية للتشفير والأدلة الإرشادية وأدوات التقييم والتسجيل والترخيص، والعلاقة بنظام حماية البيانات الشخصية PDPL.
كيف تقرأ أي مجموعة متخصصة؟
كل المجموعات المتخصصة مبنية بالطريقة نفسها التي شرحناها في قسم ترقيم الضوابط في مقال ECC: مكون أساسي ثم مكون فرعي ثم ضابط ثم ضابط فرعي، ولكل مكون فرعي هدف. والفرق أن أغلب الضوابط فيها لا تبدأ من الصفر، وإنما تبدأ بعبارة مثل «بالإضافة إلى الضوابط الفرعية ضمن الضابط 2-12-3 في الضوابط الأساسية»، ثم تضيف بنوداً جديدة، أو تبدأ بعبارة «إشارة إلى الضابط الفرعي 2-12-3-5» ثم تحدد قيمة كانت مفتوحة، مثل مدة الاحتفاظ بالسجلات. ولذلك لا تستطيع أن تقرأ أي مجموعة متخصصة وحدها، فهي تفترض أنك طبقت الضوابط الأساسية، وأغلبها تنص صراحة على أن الالتزام بها لا يتحقق إلا بالالتزام المستمر بالضوابط الأساسية.
وهناك ثلاث ملاحظات توفر عليك أخطاء كثيرة عند القراءة:
- لكل وثيقة ترقيمها الخاص: الرقم 2-9 في ضوابط الأنظمة الحساسة CSCC هو مكون إدارة الثغرات، أما الرقم 2-9 في الضوابط الأساسية فهو النسخ الاحتياطية، فاكتب دائماً اسم المجموعة بجانب الرقم في سجلاتك، مثل «CSCC 2-9-2» وليس «2-9-2» وحده.
- أغلبها تشير إلى ECC-1:2018: ضوابط البيانات DCC والأنظمة التشغيلية OTCC والعمل عن بعد TCC وحسابات التواصل OSMACC والأنظمة الحساسة CSCC صدرت قبل ECC-2:2024، فتذكر في نصها الإصدار الأول. وفي أغلب الحالات لم يتغير رقم الضابط المشار إليه بين الإصدارين، ولكن تأكد من كل إحالة، خاصة ما كان في المكون الخامس للإصدار الأول الذي حذف ونقل إلى OTCC.
- ضوابط الحوسبة السحابية لها مستوى ثالث في الرقم: في CCC-2:2024 يأتي حرف بعد رقم المكون الفرعي، فالحرف P يعني ضابطاً على مقدم الخدمة السحابية Cloud Service Provider واختصاراً CSP، والحرف T يعني ضابطاً على المشترك في الخدمة Cloud Service Tenant واختصاراً CST، فالضابط 1-3-P-1-1 على المقدم، والضابط 1-3-T-1-1 على المشترك.
أي المجموعات تنطبق على جهتك؟
الطريقة البسيطة التي يبدأ بها البعض هي أن يأخذ كل المجموعات ويطبقها على كل شيء، فيكتب سياسة للأنظمة التشغيلية في شركة لا تملك مصنعاً، ثم يكتشف أن نصف عمله لا ينطبق عليه أصلاً. والطريقة الصحيحة أن تبدأ بنوع الجهة لأنه يحدد القاعدة، ثم تضيف كل مجموعة متخصصة بحسب نشاط محدد في جهتك، كما تبين الصورة التالية:
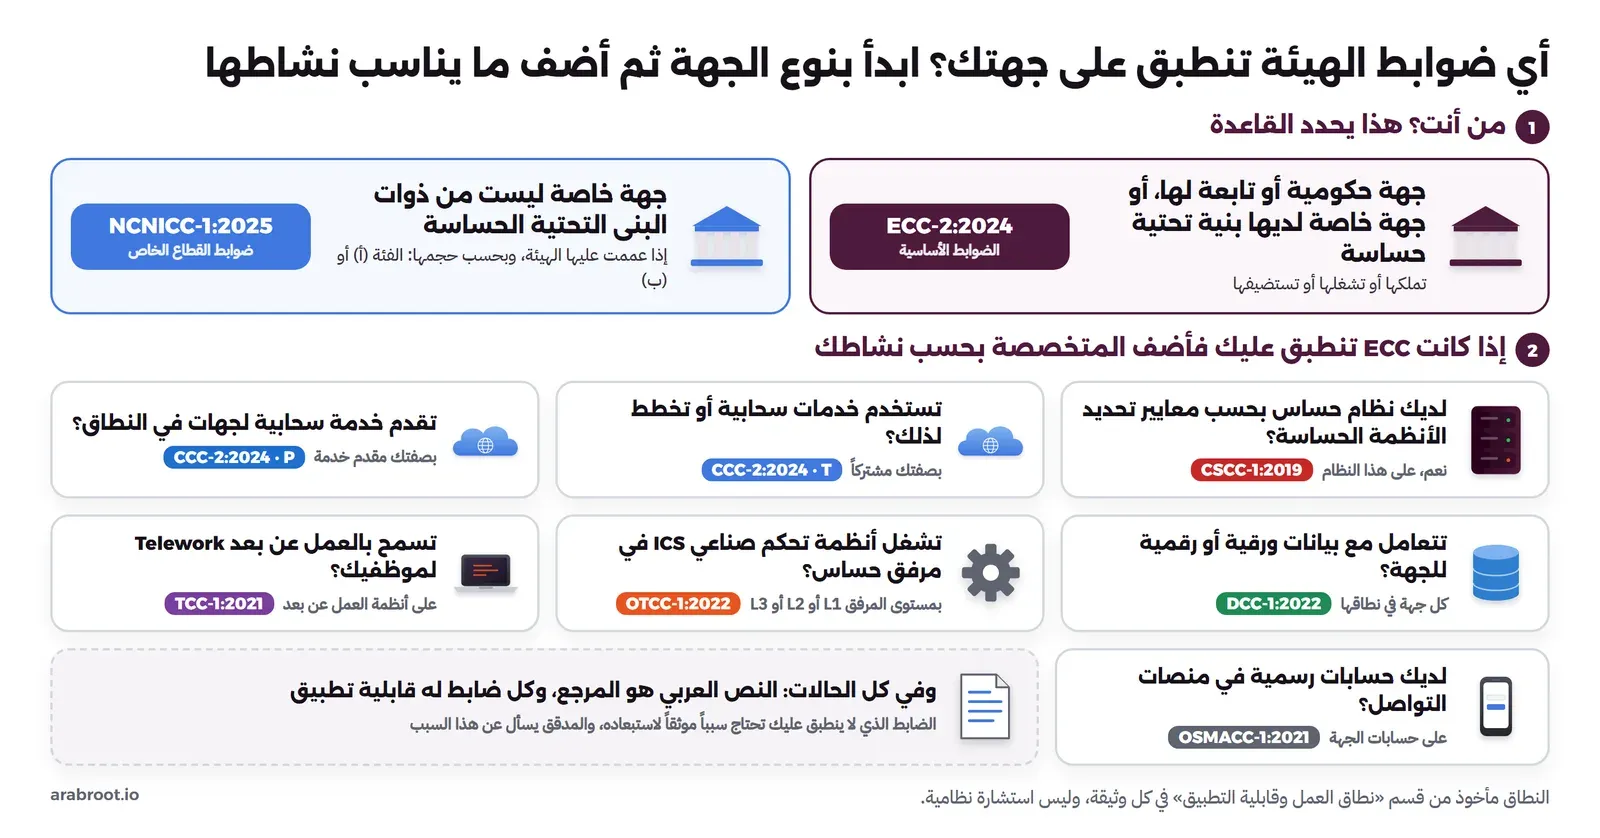
والجدول التالي يلخص النطاق كما ورد في قسم «نطاق العمل وقابلية التطبيق» في كل وثيقة، والأرقام في العمود الأخير هي عدد المكونات الأساسية والفرعية والضوابط الأساسية والفرعية كما تذكرها كل وثيقة في مقدمتها:
| المجموعة | على من تنطبق | الحجم بحسب الوثيقة |
|---|---|---|
| الضوابط الأساسية ECC-2:2024 | الجهات الحكومية والجهات والشركات التابعة لها، وجهات القطاع الخاص التي تملك بنى تحتية وطنية حساسة أو تشغلها أو تستضيفها | 4 أساسية، و28 فرعياً، و108 ضوابط، و92 ضابطاً فرعياً |
| ضوابط القطاع الخاص NCNICC-1:2025 | جهات القطاع الخاص الأخرى التي تعمم عليها الهيئة، بفئتين بحسب الحجم | الفئة (أ): 3 أساسية و22 فرعياً و65 ضابطاً، والفئة (ب): مكون أساسي واحد و13 فرعياً و26 ضابطاً |
| ضوابط الأنظمة الحساسة CSCC-1:2019 | الأنظمة التي تحددها الجهة حساسة وفق معايير الوثيقة، في الجهات الحكومية والتابعة لها وجهات القطاع الخاص المالكة لها أو المشغلة | 4 أساسية، و21 فرعياً، و32 ضابطاً، و73 ضابطاً فرعياً |
| ضوابط الحوسبة السحابية CCC-2:2024 | مقدمو الخدمات السحابية CSP الذين يخدمون جهات في النطاق، والمشتركون CST من الجهات الحكومية وجهات البنى الحساسة | 4 أساسية و24 فرعياً، ولمقدم الخدمة 37 ضابطاً و94 فرعياً، وللمشترك 18 ضابطاً و26 فرعياً |
| ضوابط البيانات DCC-1:2022 | الجهات الحكومية والتابعة لها وجهات البنى الحساسة، لكل أشكال البيانات الورقية والرقمية | 3 أساسية، و11 فرعياً، و19 ضابطاً، و47 ضابطاً فرعياً |
| ضوابط الأنظمة التشغيلية OTCC-1:2022 | أنظمة التحكم الصناعي ICS في المرافق الحساسة لدى الجهات الحكومية وجهات البنى الحساسة، داخل المملكة وخارجها | 4 أساسية، و23 فرعياً، و47 ضابطاً، و122 ضابطاً فرعياً |
| ضوابط العمل عن بعد TCC-1:2021 | الجهات الحكومية والتابعة لها وجهات البنى الحساسة التي تسمح بالعمل عن بعد | 3 أساسية، و16 فرعياً، و21 ضابطاً، و42 ضابطاً فرعياً |
| ضوابط حسابات التواصل الاجتماعي OSMACC-1:2021 | الجهات نفسها إذا كانت تستخدم منصات التواصل الاجتماعي | 3 أساسية، و12 فرعياً، و15 ضابطاً، و38 ضابطاً فرعياً |
في الجدول أعلاه لاحظ التالي:
- كل المجموعات المتخصصة تنص على أن الهيئة «تشجع وبشدة» بقية الجهات في المملكة على الاستفادة منها، وهذا تشجيع وليس إلزاماً، ولكن العقد قد يحوله إلى إلزام كما سيأتي.
- ضوابط الحوسبة السحابية تصل إلى مقدم الخدمة حتى لو لم يكن هو نفسه في نطاق ECC، فالوثيقة تقول إن على مقدمي الخدمة، داخل نطاق ECC أو خارجه، الالتزام المستمر بالضوابط الأساسية وضوابط الحوسبة السحابية معاً، وتذكر أمثلة لمقدمي خدمة خارج النطاق، مثل من يخدم أفراداً وشركات خاصة فقط.
- ضوابط الأنظمة التشغيلية تطلب الالتزام بما ينطبق «بعد التأكد من أن تطبيقه لن يعرض استمرارية عمل الجهة للخطر»، وهذه العبارة لا توجد بهذا الوضوح في غيرها، لأن تحديث برنامج في وحدة تحكم صناعية قد يوقف خط إنتاج.
ضوابط القطاع الخاص NCNICC: الجديد الذي يوسع النطاق
قد يتساءل البعض: إذا كانت كل هذه الضوابط للحكومة وللبنى الحساسة، فأين بقية الشركات؟ والإجابة في وثيقة ضوابط الأمن السيبراني لجهات القطاع الخاص من غير ذات البنى التحتية الحساسة، واختصاراً NCNICC-1:2025، والتي نشرت صفحتها على موقع الهيئة بتاريخ 28/12/2025، والنسخة المنشورة وقت كتابة المقال عربية فقط، وصفحتها الإنجليزية لا تحتوي على الوثيقة. وتقول الوثيقة إنها طورت بناء على الضوابط الأساسية لتقدم «نسخة أكثر ملاءمة» للجهات الصغيرة والمتوسطة والكبيرة، وإنها تنطبق على جهات القطاع الخاص من غير ذات البنى الحساسة «التي يتم التعميم عليها من قبل الهيئة»، بفئتين بحسب تعريف الهيئة العامة للمنشآت الصغيرة والمتوسطة منشآت:
- الفئة (أ) الجهات الكبيرة: أكثر من 250 موظفاً بدوام كامل أو أكثر من 200 مليون ريال من الإيرادات السنوية، وعليها 3 مكونات أساسية و22 مكوناً فرعياً و65 ضابطاً أساسياً ملزماً.
- الفئة (ب) الجهات الصغيرة والمتوسطة: من 6 إلى 249 موظفاً أو من 3 إلى 200 مليون ريال، وعليها مكون أساسي واحد و13 مكوناً فرعياً و26 ضابطاً أساسياً ملزماً.
ولاحظ أن كل ضابط في الوثيقة له عمودان، واحد لكل فئة، والقيمة إما «ملزم» أو «موصى به»، وللهيئة بحسب النص أن تلزم الجهة بضوابط إضافية. وترقيم المكون الثاني فيها يطابق ترقيم المكون الثاني في ECC، فإدارة الأصول 2-1 والثغرات 2-10 والسجلات 2-12 وتطبيقات الويب 2-15، أما المكون الأول فترقيمه مختلف لأنه أقصر، فإدارة الأمن السيبراني 1-1 والسياسات 1-2 والمخاطر 1-3 والمراجعة 1-4 والتوعية 1-5. ومن البنود التي تستحق الانتباه فيها:
- 2-4-1-2: توثيق نطاق البريد الإلكتروني للجهة من خلال منصة حصين، باستخدام SPF وDKIM وDMARC، وهي سجلات شرحناها في شرح SPF وDKIM وDMARC للمبتدئين.
- 2-7-1-2: استخدام خدمة حماية العلامة التجارية Brand Protection لحماية هوية الجهة من الانتحال.
- 2-10-1-3: فحص الثغرات واكتشافها دورياً للتطبيقات الخارجية، بجانب فحص كل الأصول في 2-10-1-2.
- 2-12-1-2: الاشتراك لدى مقدم خدمات مركز عمليات الأمن السيبراني المدار «المرخص له من قبل الهيئة»، وهذا يربط الضوابط مباشرة بنظام الترخيص الذي سنذكره في قسم الوثائق المحيطة.
وقبل أن تقرر أن شركتك في إحدى الفئتين، راجع جدول قابلية التطبيق لكل ضابط في النص نفسه، ولاحظ شرط التعميم من الهيئة، فالوثيقة لا تقول إن كل شركة في المملكة ملزمة بها تلقائياً.
ضوابط الأنظمة الحساسة CSCC: متطلبات أشد على أنظمة محددة
تقول ضوابط الأمن السيبراني للأنظمة الحساسة CSCC-1:2019 إنها تنطبق على الأنظمة التي تعدها الجهة حساسة وفق «معايير تحديد الأنظمة الحساسة» المذكورة في الوثيقة نفسها، وليس على الجهة كلها، وتطلب في قسم التنفيذ ثلاث خطوات: أن تحدد الجهة أنظمتها الحساسة بهذه المعايير، وأن تلتزم بالضوابط عليها خلال المدة التي تحددها الهيئة، وأن تستمر في الالتزام بعدها. وهذا يعني أن أول عمل في CSCC هو قائمة، وليس سياسة. ومن الضوابط التي تضيفها:
- 1-3-2-1: مراجعة الكود المصدري Source Code Review من الناحية الأمنية قبل إطلاق النظام الحساس، وقد شرحنا موقعها في قسم CSCC في الدليل المقترح لضوابط أمن التطبيقات.
- 2-2-1-8: منع الوصول المباشر إلى قواعد البيانات لكل المستخدمين عدا مديري قواعد البيانات، على أن يكون وصول المستخدمين عبر التطبيقات فقط.
- 2-3-1-1 و2-3-1-3: قائمة سماح Whitelisting للتطبيقات والملفات التي يسمح بتشغيلها على سيرفرات النظام الحساس، وتطبيق التحديثات كل شهر على الأنظمة الخارجية المتصلة بالإنترنت وكل ثلاثة أشهر على الداخلية.
- 2-11-2: الاحتفاظ بسجلات الأحداث 18 شهراً على الأقل، بدلاً من 12 شهراً في الضوابط الأساسية.
ضوابط الحوسبة السحابية CCC: مقدم الخدمة CSP والمشترك CST
أصدرت الهيئة ضوابط الأمن السيبراني للحوسبة السحابية في إصدارها الأول CCC-1:2020، ثم حدثتها إلى CCC-2:2024، وتقول الوثيقة إنها قارنت ضوابطها بمراجع دولية مثل FedRAMP الأمريكي ومعيار MTCS السنغافوري وC5 الألماني ومصفوفة CCM وISO/IEC 27001. وأهم ما يميزها عن بقية المجموعات أنها تقسم الضوابط بين طرفين، فمقدم الخدمة السحابية CSP عليه 37 ضابطاً و94 ضابطاً فرعياً، والمشترك CST عليه 18 ضابطاً و26 ضابطاً فرعياً، وأن الالتزام يتدرج بأربعة مستويات بحسب تصنيف البيانات من الأعلى إلى الأدنى، فالمستوى الأول لأعلى تصنيف «سري للغاية» Top Secret، والمستوى الرابع للبيانات العامة Public، وفي الملحق (أ) جدولان يبينان لكل ضابط هل هو ملزم أو اختياري في كل مستوى.
ومن ضوابط مقدم الخدمة CSP:
- 1-4-P-1-1: أن تشغل وظائف الأمن السيبراني في مراكز بيانات مقدم الخدمة داخل المملكة بكوادر سعودية مؤهلة.
- 2-2-P-1-9: الحصول على موافقة المشترك قبل أن يصل مقدم الخدمة أو أطرافه الخارجية إلى أي أصل يخص المشترك.
- 2-3-P-1-2 و2-3-P-1-9: فصل بيانات المشتركين وبيئاتهم ومنع اختلاطها، وعزل خدمات السحابة المجتمعية المقدمة للجهات الحكومية وجهات البنى الحساسة عن أي خدمة لجهات خارج النطاق، وقد شرحنا أنماط العزل في تعدد المستأجرين Multi-tenancy.
- 2-9-P-1-1: تقييم الثغرات ومعالجتها في المكونات الخارجية لمنظومة الخدمة السحابية Cloud Technology Stack مرة كل شهر على الأقل، وفي المكونات الداخلية مرة كل ثلاثة أشهر.
- 4-1-P-1-1: تنفيذ طلبات الهيئة بإزالة برمجيات أو خدمات أطراف خارجية من المتجر Marketplace الذي يقدمه للمشتركين إذا عدت تهديداً للجهات الوطنية.
ومن ضوابط المشترك CST:
- 1-3-T-1-1: مراقبة التزام مقدم الخدمة بالتشريعات وبنود العقد بشكل مستمر أو لحظي.
- 2-6-T-1-1: استراتيجية خروج Exit Strategy تضمن الحذف الآمن للبيانات عند انتهاء العقد.
- 2-7-T-1-1: آليات تشفير قوية وفق المستوى المتقدم في المعايير الوطنية للتشفير NCS-1:2020.
ولاحظ ثلاثة أمور عند القراءة، أولها أن الملحق (د) يبين أن ضابطي توطين الخدمة السحابية داخل المملكة في الإصدار الأول، وهما 2-3-P-1-10 و2-3-P-1-11، حذفا من الإصدار الثاني ونقلت مسائل توطين البيانات إلى مكتب إدارة البيانات الوطنية NDMO في الهيئة السعودية للبيانات والذكاء الاصطناعي سدايا، وثانيها أن الملخص التنفيذي في الإصدار الثاني ما زال يذكر ECC-1:2018 بالاسم، وثالثها أن الدليل الإرشادي للمشتركين المنشور على صفحة الضوابط العربية هو GCCC-CST-1:2023، أي أنه أقدم من CCC-2:2024، بينما دليل مقدمي الخدمة المنشور على الصفحة الإنجليزية هو GCCC-CSP-2:2026.
ضوابط البيانات DCC: من الطابعة إلى غرفة الاستشاريين
تقول ضوابط الأمن السيبراني للبيانات DCC-1:2022 إنها تحمي بيانات الجهة «خلال جميع مراحل دورة حياة البيانات»، وتنطبق على كل أشكالها، المهيكلة مثل قواعد البيانات والجداول، وغير المهيكلة مثل الوثائق والمستندات، الرقمية والورقية. وتبني متطلباتها على أربعة مستويات تصنيف مأخوذة من الأدوات التنظيمية لسدايا: عام، ومقيد، وسري، وسري للغاية، فكثير من ضوابطها تقول «حسب المدة المحددة لكل مستوى». وهذه المجموعة هي الأقرب إلى المكتب والورق، فهي الوحيدة التي فيها مكون فرعي كامل للطابعات والماسحات الضوئية وآلات التصوير 2-7، ومن بنودها:
- 1-2-1-2: تعهد العاملين بعدم استخدام تطبيقات التراسل أو التواصل أو التخزين السحابي الشخصية لإنشاء بيانات الجهة أو تخزينها أو مشاركتها، إلا التطبيقات الآمنة المعتمدة.
- 2-2-1-4: تعطيل خاصية تصوير الشاشة Print Screen على الأجهزة التي تنشئ الوثائق أو تعالجها.
- 2-4-1-1 و2-4-1-2 و2-4-1-3: العلامة المائية Watermark على الوثيقة بشكل يمكن تتبعه إلى المستخدم أو الجهاز، وتقنيات منع تسرب البيانات DLP وإدارة الصلاحيات Rights Management، وحظر استخدام البيانات خارج بيئة الإنتاج إلا بعد تقييم المخاطر وتطبيق تعتيم البيانات Data Masking أو مزجها Data Scrambling.
- 2-6-1-5 و2-7-3-3: سجل لكل عمليات الإتلاف والحذف الآمن، والاحتفاظ بسجل استخدام الطابعات والماسحات وآلات التصوير 12 شهراً على الأقل.
- 3-1-1-6 و3-1-2-6: إعادة تصنيف البيانات إلى أقل مستوى يحقق الهدف قبل مشاركتها مع طرف خارجي باستخدام التعتيم أو المزج، وتخصيص قاعة مغلقة بأجهزة مملوكة للجهة لموظفي شركات الخدمات الاستشارية.
ونشرت الهيئة على صفحة DCC أداة التقييم وقياس الالتزام بصيغة Excel، وفيها صف لكل ضابط وأعمدة لمستوى الالتزام والملاحظات وإجراءات التصحيح وتاريخ الالتزام المتوقع، وهي مثال جيد لما تتوقعه الهيئة من التقييم الذاتي. ولاحظ أن النسخة الإنجليزية من وثيقة DCC المنشورة على الموقع نصها محول إلى رسوم داخل ملف PDF، فلا تستطيع نسخ النص منها، أما العربية والأداة فنصهما قابل للقراءة.
ضوابط الأنظمة التشغيلية OTCC: أنظمة التحكم الصناعي ICS
في مقال ECC ذكرنا أن المكون الخامس للإصدار الأول حذف ونقل، وهذه وجهته: ضوابط الأمن السيبراني للأنظمة التشغيلية OTCC-1:2022، والأنظمة التشغيلية Operational Technology واختصاراً OT هي الأجهزة والأنظمة والشبكات التي تشغل العمليات الصناعية أو تؤتمتها، مثل وحدات التحكم في محطة مياه أو خط إنتاج. وتنطبق على أنظمة التحكم الصناعي في المرافق التي تعد حساسة، أي التي قد يؤدي تعطلها إلى توقف عمل الجهة، والجديد فيها أن الالتزام يتدرج بثلاثة مستويات للمرفق نفسه، تحددها الجهة بأداة تحديد مستوى المرفق Facility Level Identification Tool التي تنشرها الهيئة، بناء على أثر التعطل على العمل وعلى الصحة والسلامة والبيئة HSE وعلى الاقتصاد والأمن الوطني:
- المستوى الأول L1 للمرافق عالية الحساسية، وعليه 151 ضابطاً وضابطاً فرعياً.
- المستوى الثاني L2 للمرافق متوسطة الحساسية، وعليه 117.
- المستوى الثالث L3 للمرافق منخفضة الحساسية، وعليه 56.
ومن الضوابط التي لن تجدها في غيرها:
- 2-1-1-2: استخدام حل آلي لجمع معلومات جرد أصول الأنظمة التشغيلية، أي أن الجرد اليدوي في ملف لا يكفي.
- 2-2-1-7: تقييد الوصول عن بعد إلى شبكات الأنظمة التشغيلية وتفعيله استثناء عند الحاجة، بعد تقييم المخاطر، وعبر قناة مشفرة بتحقق متعدد العوامل، لمدة محددة، مع مراقبة الجلسة وتسجيلها.
- 2-4-1-3 و2-4-1-9: عزل أنظمة السلامة الآلية Safety Instrumented Systems واختصاراً SIS عن بقية الشبكات، ومنع الاتصال المباشر بين شبكة الشركة وشبكات الأنظمة التشغيلية، وتمرير كل اتصال عبر Jump Host محصن في منطقة DMZ، وقد شرحنا فكرة المناطق في تقسيم الشبكة Network Segmentation.
- 2-11-1-8: تسجيل تنبيه ومراقبته عند اتصال جهاز جديد أو غير مصرح به بشبكات الأنظمة التشغيلية.
- 1-3-1-5: إدخال تحليل نوعي لمخاطر الأمن السيبراني ضمن تحليل مخاطر العمليات Process Hazard Analysis واختصاراً PHA.
ونشرت الهيئة على صفحة OTCC ملحقاً للمنهجية والمواءمة Methodology and Mapping Annex يربطها بالمكون الخامس القديم وبالمعايير الدولية، وأداة للتقييم بصيغة Excel فيها صفحات لعدة مرافق، لأن المستوى يحدد لكل مرفق على حدة.
ضوابط العمل عن بعد TCC
تنطبق ضوابط الأمن السيبراني للعمل عن بعد TCC-1:2021 على الجهة التي تسمح بالعمل عن بعد Telework، وتغطي «أنظمة العمل عن بعد» مثل الشبكة الخاصة VPN وأدوات الاجتماعات والمشاركة، وأغلب ما تضيفه مدد محددة وبنود للوصول من الخارج:
- 2-2-1-2: منع دخول المستخدم نفسه عن بعد من أكثر من جهاز في الوقت نفسه Concurrent Logins.
- 2-5-1-1: إدارة الأجهزة المحمولة والأجهزة الشخصية BYOD مركزياً بنظام إدارة الأجهزة MDM، كما شرحنا في إدارة أجهزة الموظفين MDM.
- 2-7-1-1: تشفير كامل الاتصال المستخدم للعمل عن بعد وفق المستوى المتقدم في المعايير الوطنية للتشفير.
- 2-11-1-4: مراقبة عمليات الدخول عن بعد على مدار الساعة، خاصة ما يأتي من خارج المملكة، بعد التحقق من صحتها.
- 2-11-2: الاحتفاظ بسجلات أنظمة العمل عن بعد 12 شهراً على الأقل.
ضوابط حسابات التواصل الاجتماعي OSMACC
أصغر المجموعات هي ضوابط الأمن السيبراني لحسابات التواصل الاجتماعي للجهات OSMACC-1:2021، وتنطبق على الجهة التي تستخدم منصات التواصل، وتحمي الحساب الرسمي من السرقة والانتحال، ومن بنودها:
- 2-1-1-1: جرد حسابات الجهة في منصات التواصل والأصول التقنية المرتبطة بها، وتحديثه مرة كل سنة على الأقل.
- 2-2-1-1 و2-2-1-2: أن تكون الحسابات مخصصة للجهة وليست لأفراد، وأن تسجل ببريد ورقم جوال رسميين وليس ببيانات شخصية.
- 2-2-1-5: التحقق متعدد العوامل MFA للدخول إلى حسابات الجهة.
- 2-6-1-3 و2-6-1-4: مراقبة المنصات للتأكد من عدم انتحال هوية الجهة، ومراقبة آلية لأي تغير في نمط الحسابات أو مؤشرات اختراقها.
- 2-7-1-1: خطة لاستعادة حسابات الجهة والتعامل مع الحوادث.
الضابط نفسه يشتد من مجموعة إلى أخرى
عندما تقرأ المجموعات واحدة بعد الأخرى سوف تلاحظ أن كثيراً من الضوابط المتخصصة لا تضيف موضوعاً جديداً، وإنما تأخذ ضابطاً في ECC يقول «دورياً» وتحدد له مدة، أو تأخذ قيمة محددة وتشددها. والصورة التالية تجمع خمسة أمثلة من نصوص الوثائق:
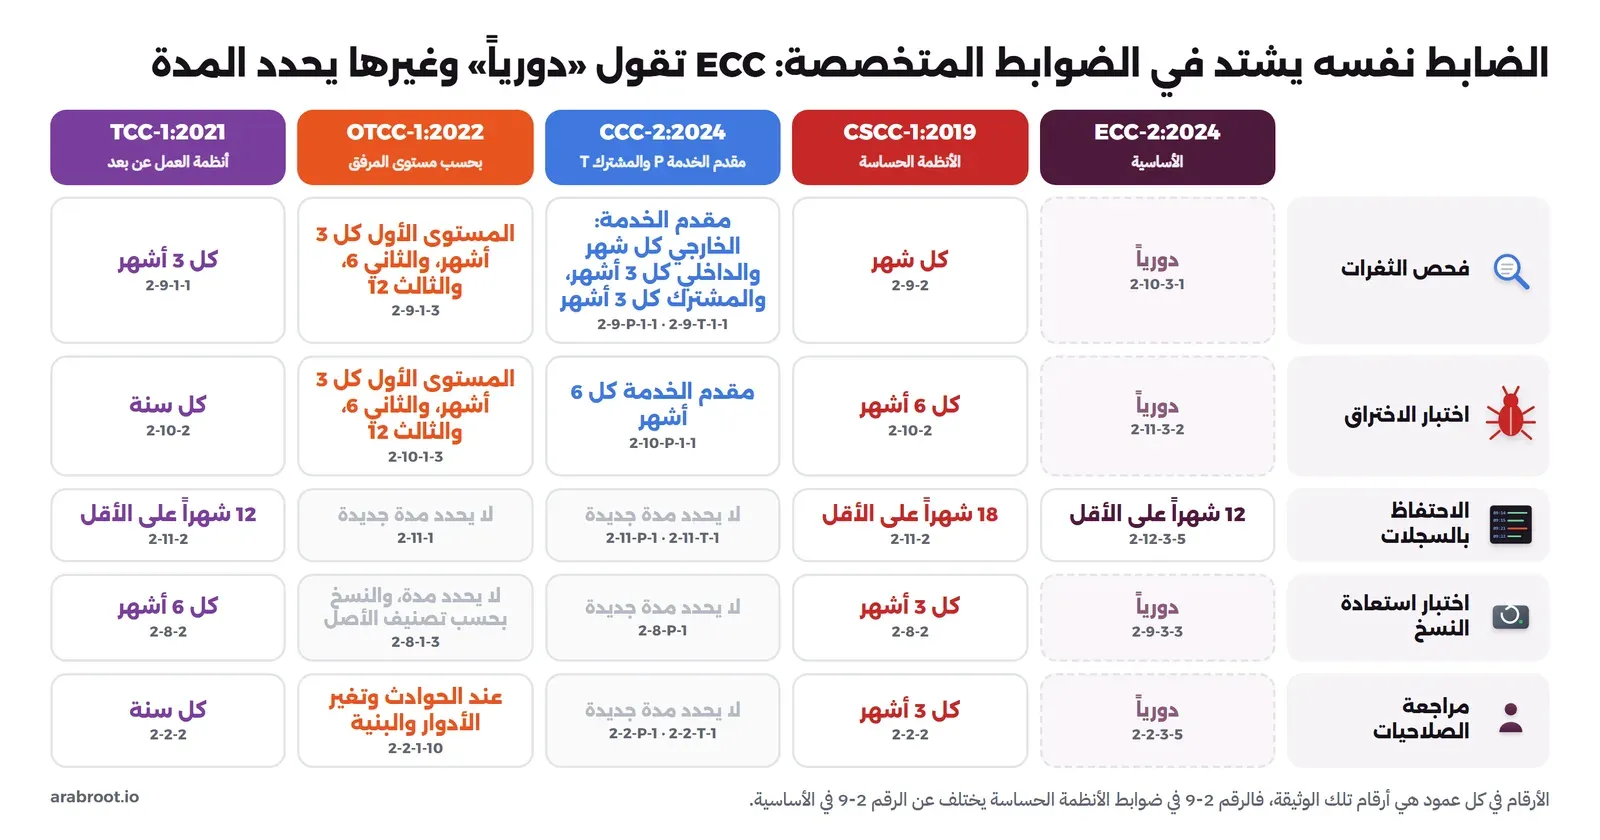
وهذا يعطيك قاعدة عملية بسيطة: عندما ينطبق على الأصل الواحد أكثر من مجموعة، فإنك تطبق الأشد بينها على ذلك الأصل. فإذا كان نظام الحجز في جهتك نظاماً حساساً، ويصل إليه الموظفون عن بعد، فسجلاته تحفظ 18 شهراً بحسب CSCC وليس 12 شهراً بحسب TCC، وثغراته تفحص كل شهر بحسب CSCC وليس كل ثلاثة أشهر بحسب TCC.
كيف تجتمع عدة مجموعات على جهة واحدة؟
لنفرض أن لديك جهة حكومية متوسطة، تستضيف موقعها على خدمة سحابية، ولديها نظام واحد صنفته حساساً، وتسمح لموظفيها بالعمل عن بعد، ولها حساب رسمي في منصة تواصل. فهذه الجهة تحت ست مجموعات في الوقت نفسه: ECC على كل شيء، وDCC على بياناتها، وCSCC على النظام الحساس، وCCC بصفتها مشتركاً T على ما في السحابة، وTCC على أنظمة العمل عن بعد، وOSMACC على حسابها. والخطأ الشائع أن تبني لكل مجموعة ملفاً منفصلاً من السياسات والأدلة، فتكتب سياسة لإدارة الثغرات للضوابط الأساسية، وأخرى للأنظمة الحساسة، وثالثة للعمل عن بعد، ثم تتعارض المدد بينها.
والطريقة الأنسب أن تبني الأمر حول الأصل وليس حول الوثيقة، فيكون في سجل الأصول لكل أصل حقل يقول ما المجموعات التي تنطبق عليه، ويكون للموضوع الواحد سياسة واحدة فيها جدول مدد بحسب نوع الأصل، ويشير كل دليل Evidence إلى كل الضوابط التي يغطيها، فتقرير فحص ثغرات النظام الحساس الشهري يغطي ECC 2-10-3-1 وCSCC 2-9-2 معاً. وقد شرحنا معنى الدليل وما يطلبه المدقق في قسم الأدلة في مقال مصطلحات GRC، وهذا الربط بين الأصل والمجموعة والضابط والدليل هو بالضبط ما تحاول أدوات الامتثال أتمتته، وهو موضوع المقال التالي ماذا تبني من ضوابط الهيئة الوطنية للأمن السيبراني؟.
وماذا عن الشركة الخاصة التي ليست في أي نطاق؟ ذكرنا في مقال ECC أن الضوابط تصل إلى المورد عبر العقد في المكون 4-1، والأمر نفسه في المجموعات المتخصصة، فضوابط البيانات مثلاً تطلب في 3-1-1-2 ضمانات تعاقدية بحذف بيانات الجهة لدى الطرف الخارجي مع تقديم الأدلة، وفي 3-1-1-5 إلزامه بالإبلاغ فوراً عن أي حادثة تمس البيانات. فإذا كنت تبيع نظاماً لجهة حكومية فاقرأ هذه البنود قبل التوقيع، لأنها سوف تصبح التزاماتك أنت.
الوثائق المحيطة بالضوابط
الضوابط تقول ماذا، ولكنها تحيل في مواضع كثيرة إلى وثائق أخرى، وبعض هذه الوثائق يغير طريقة عملك أكثر من الضوابط نفسها، كما تبين الصورة التالية:
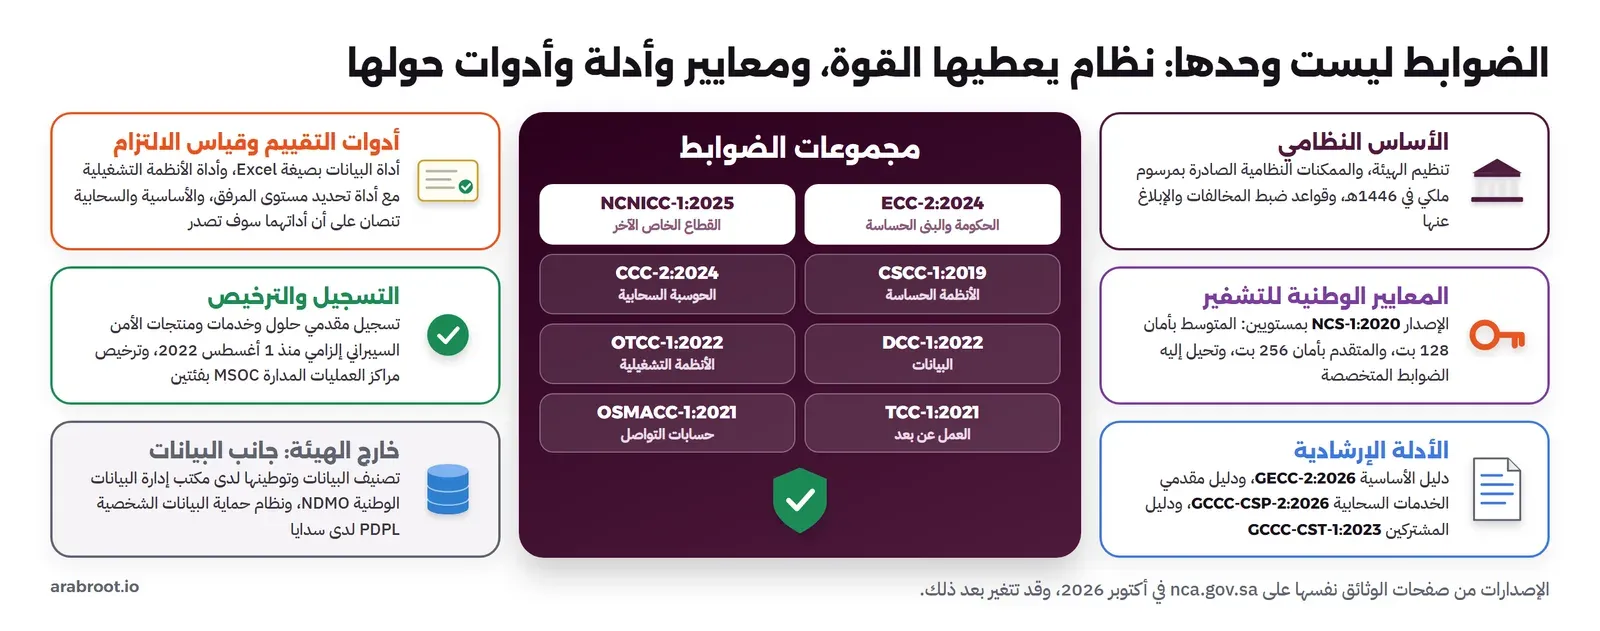
- المعايير الوطنية للتشفير: تحيل CCC وDCC وTCC إلى المعايير الوطنية للتشفير NCS-1:2020، وفيها مستويان للقوة: المتوسط MODERATE ويستهدف أمان 128 بت، والمتقدم ADVANCED ويستهدف أمان 256 بت، ولكل خوارزمية ما يقبل في كل مستوى، فمثلاً RSA بطول 3072 بت على الأقل مقبول في المستوى المتوسط وغير مقبول في المتقدم، وAES بمفتاح 256 بت هو المقبول في المتقدم. ولذلك فإن عبارة «المستوى المتقدم» في ضابط مثل TCC 2-7-1-1 تعني قائمة خوارزميات محددة، والأساسيات التقنية للتشفير في التشفير للمطورين.
- الأدلة الإرشادية: GECC-2:2026 للضوابط الأساسية، وGCCC-CSP-2:2026 لمقدمي الخدمات السحابية، والدليل العربي GCCC-CST-1:2023 للمشتركين، وفيها لكل بند مخرجات متوقعة Expected Deliverables، وهي أقرب شيء رسمي إلى قائمة الأدلة التي سيطلبها المقيم.
- أدوات التقييم: أداة DCC وأداة OTCC منشورتان بصيغة Excel، ومعهما أداة تحديد مستوى المرفق للأنظمة التشغيلية، أما ECC-2:2024 وCCC-2:2024 فتنصان على أن الهيئة سوف تصدر أداة لكل منهما.
- التسجيل والترخيص: بحسب صفحة التسجيل والترخيص، أطلقت الهيئة في 25 أبريل 2022 منصة لتسجيل كل جهة تقدم حلولاً أو خدمات أو منتجات للأمن السيبراني في المملكة، وأصبح التسجيل متطلباً تنظيمياً من 1 أغسطس 2022. وفتحت في 28 أغسطس 2024 طلبات ترخيص تقديم خدمات مراكز عمليات الأمن السيبراني المدارة Managed Security Operations Center واختصاراً MSOC بفئتين: الفئة الأولى تسمح بتقديم الخدمة لكل الجهات بما فيها الحكومية وجهات البنى الحساسة، والفئة الثانية لكل الجهات عدا هاتين، ونشرت الهيئة على الصفحة نفسها قائمة بالجهات المرخصة في كل فئة، وإطاراً تنظيمياً باسم RFMSOC-1:2024.
- الأساس النظامي: بحسب صفحة الأنظمة واللوائح، صدر المرسوم الملكي رقم (م/117) بتاريخ 1446/6/21هـ بالموافقة على «الممكنات النظامية» للهيئة، وتتضمن تحديد مخالفات الأمن السيبراني وآلية التعامل معها والعقوبات المترتبة عليها، ومعها قواعد لضبط المخالفات والتحقيق فيها وقواعد للإبلاغ عنها.
العلاقة بنظام حماية البيانات الشخصية وسدايا
قد يتساءل البعض: لماذا لا نجد في ضوابط الهيئة بنوداً عن الخصوصية أو عن مكان تخزين البيانات؟ والإجابة أن هذه المسائل نقلت صراحة إلى جهة أخرى، فالملحق (ج) في ECC-2:2024 يقول إن بنود خصوصية البيانات وبند استضافة معلومات الجهة داخل المملكة حذفت ونقلت إلى اختصاص مكتب إدارة البيانات الوطنية NDMO في سدايا، والملحق (د) في CCC-2:2024 يقول الشيء نفسه عن ضوابط التوطين، وضوابط البيانات DCC نفسها تبني تصنيفها على الأدوات التنظيمية الصادرة من سدايا. أما البيانات الشخصية فينظمها نظام حماية البيانات الشخصية PDPL الذي تشرف عليه سدايا، وقد لخصنا أهم مواده التي تخص المنتجات التقنية في قسم الأنظمة في مقال أفكار المنتجات وفي فكرة تشغيل الخصوصية.
والنتيجة العملية أن ملف الامتثال الكامل لجهة في النطاق له جانبان: جانب الأمن السيبراني من الهيئة الوطنية للأمن السيبراني، وجانب البيانات من سدايا، والبنود تتلاقى في مواضع مثل تصنيف البيانات والإبلاغ عن الحوادث، فلا تبن أحدهما بمعزل عن الآخر.
أخطاء شائعة في قراءة المجموعات
- قراءة رقم الضابط دون اسم الوثيقة: «2-9-2» في CSCC غير «2-9-2» في TCC، فاكتب اسم المجموعة مع كل رقم.
- تطبيق المجموعة على الجهة كلها: CSCC على الأنظمة الحساسة فقط، وTCC على أنظمة العمل عن بعد، وOTCC على المرفق بمستواه، فحدد النطاق قبل أن تكتب سطراً.
- نسيان أن المجموعة المتخصصة امتداد: لا يوجد التزام بـ CCC أو DCC دون التزام بالضوابط الأساسية أولاً، والوثائق نفسها تنص على ذلك.
- الاعتماد على دليل أقدم من الضوابط: دليل المشتركين في السحابة GCCC-CST-1:2023 أقدم من CCC-2:2024، فقارن كل بند فيه بالنص الحالي.
- قراءة النسخة الإنجليزية وحدها: النص العربي هو المرجع الملزم، وبعض الوثائق، مثل NCNICC، منشورة بالعربية فقط.
- الظن أن الشركة الخاصة خارج كل شيء: قد تعمم عليها الهيئة ضوابط NCNICC، وقد تصلها الضوابط الأخرى عبر عقد مع جهة في النطاق.
الخلاصة
وصلنا لنهاية الموضوع، وأهم ما فيه:
- الضوابط الأساسية ECC-2:2024 هي القاعدة للجهات الحكومية وجهات البنى الحساسة، وNCNICC-1:2025 هي القاعدة لجهات القطاع الخاص الأخرى التي تعمم عليها الهيئة، بفئتين بحسب الحجم.
- المجموعات المتخصصة امتداد للأساسية، وكل منها مرتبط بنشاط محدد: نظام حساس، أو سحابة، أو بيانات، أو أنظمة تشغيلية، أو عمل عن بعد، أو حسابات تواصل.
- لكل وثيقة ترقيمها، وأغلب المتخصصة تشير إلى أرقام ECC-1:2018، وCCC تميز ضوابط مقدم الخدمة P عن المشترك T.
- كثير من الضوابط المتخصصة يحول كلمة «دورياً» إلى مدة محددة، وعند تداخل المجموعات على أصل واحد تطبق الأشد.
- ابن الامتثال حول الأصل: سجل يقول ما المجموعات التي تنطبق على كل أصل، ودليل واحد يغطي كل الضوابط المرتبطة به.
- حول الضوابط وثائق تغير طريقة العمل: المعايير الوطنية للتشفير، والأدلة الإرشادية، وأدوات التقييم، والتسجيل وترخيص مراكز العمليات المدارة، وجانب البيانات لدى سدايا.
 دليلالضوابط الأساسية للأمن السيبراني NCA ECC بلغة بسيطةكيف تقرأ الضوابط الأساسية ECC دون أن تضيع في أرقامها، وعلى من تنطبق، وما المطلوب من جهتك فعلاً في كل مكون.
 دليلمصطلحات GRC للمبتدئين بمثال من شركة صغيرةما الذي يعنيه GRC فعلاً، وما الكلمات التي يستخدمها المدقق، وكيف تثبت له أن ضوابطك تعمل كما تقول.
 دليلضوابط أمن التطبيقات: دليل مقترح بنطاقات وضوابط مرقمة، مربوط بضوابط NCA وOWASP ASVSمقترح مستقل من عرب رووت بتسعين ضابطاً مرقماً لأمن تطبيقات الويب وواجهات API وخط CI/CD، لكل ضابط متطلب ودليل للمدقق، مربوط بالبنود التي يدعمها في ECC-2:2024 وCSCC وبأرقام OWASP ASVS 5.0، مع ملف Excel للتقييم الذاتي.
 دليلماذا تبني؟ 24 فكرة منتج تقني محلي بديل للخدمات الأجنبية في السعودية والخليجأربع وعشرون فكرة لمنتجات تقنية يحتاجها السوق السعودي والخليجي بديلاً عن خدمات أجنبية، لكل فكرة المشكلة ومن يدفع، والأنظمة التي تدفع العميل إلى بديل محلي، والمشاريع مفتوحة المصدر التي تبدأ منها، والمخاطر وحجم السوق من مصادر منشورة فقط.
وفي المقال التالي ماذا تبني من ضوابط الهيئة الوطنية للأمن السيبراني؟ نحول الالتزامات المتكررة في هذه المجموعات إلى أفكار منتجات، مع مختبر صغير يربط مخرجات أدوات الفحص بأرقام ضوابط ECC. وفي مقالات قادمة بإذن الله ضمن مرحلة الحوكمة والمخاطر والامتثال GRC سوف نتحدث عن نظام حماية البيانات الشخصية PDPL وما يعنيه للخدمات التي تستضيفها، وعن جمع الأدلة تلقائياً.
سجل التحديثات
- أكتوبر 2026: كتابة المقال من النصوص الرسمية على موقع الهيئة الوطنية للأمن السيبراني: ECC-2:2024 بالعربية والإنجليزية، وCCC-2:2024 بالإنجليزية مع دليلي GCCC-CSP-2:2026 وGCCC-CST-1:2023، وDCC-1:2022 بالعربية مع أداة التقييم، وOTCC-1:2022 مع ملحق المنهجية وأداة التقييم، وTCC-1:2021 وOSMACC-1:2021 وCSCC-1:2019 بالإنجليزية والعربية، وNCNICC-1:2025 بالعربية، والمعايير الوطنية للتشفير NCS-1:2020، وصفحتي التسجيل والترخيص والأنظمة واللوائح.


