
لنفرض أنك مسؤول عن فريق تطوير في جهة حكومية، ووصلك مشروع بوابة خدمات جديدة على الإنترنت، وفي آخر وثيقة المشروع سطر يقول «يجب الالتزام بضوابط الهيئة الوطنية للأمن السيبراني»، فتفتح الضوابط الأساسية للأمن السيبراني ECC وتبحث عن الجزء الخاص بالتطبيقات، فتجد ضابطاً من خمسة بنود قصيرة يطلب معايير التطوير الآمن ومصادر موثوقة ومرخصة للمكتبات واختبار الامتثال والتكامل الآمن، ومكوناً فرعياً لحماية تطبيقات الويب الخارجية يطلب متطلبات موثقة ومعتمدة وجدار حماية ومعمارية متعددة المستويات وHTTPS. وكل هذا صحيح ومهم، ولكن المطور الذي يجلس أمام الكود يسأل أسئلة أخرى: أي معيار للبرمجة الآمنة بالضبط؟ وما الذي يجب أن يختبر في «اختبار الامتثال»؟ وما الذي سوف يطلبه المدقق Auditor دليلاً على أن الصلاحيات صحيحة؟
وهذه الأسئلة ليست تقصيراً في الضوابط، لأن الضوابط الأساسية مكتوبة للجهة كلها، من الاستراتيجية والموارد البشرية إلى النسخ الاحتياطي والأمن المادي، فلا يتوقع منها أن تنزل إلى مستوى طلب الدمج Pull Request وتوكن الجلسة. ولكن بين «استخدام معايير التطوير الآمن» وسطر الكود مسافة كبيرة، وكل جهة تملؤها اليوم بطريقتها، وغالباً بقائمة OWASP Top 10 ومراجعة قبل الإطلاق. لذلك أقترح في هذا الدليل مجموعة ضوابط مرقمة لأمن التطبيقات، مبنية بالشكل الذي تعرفه الجهات السعودية من ضوابط الهيئة (نطاقات ثم ضوابط، ولكل ضابط هدف ومتطلب ودليل)، ومربوطة بالبند الذي تدعمه في ضوابط الهيئة وبالأرقام المقابلة في OWASP ASVS وغيره، ومع كل ضابط مقال من عرب رووت يشرح كيف تنفذه.
ARC-ASC خاص بهذا الدليل حتى لا يخلط بأرقام ضوابط الهيئة.وسوف نناقش في هذا المقال ما يلي:
- ماذا تقول الضوابط الأساسية ECC-2:2024 وضوابط الأنظمة الحساسة CSCC عن أمن التطبيقات بالنص والرقم، وما الذي تقدمه حزمة أدوات الهيئة من قوالب، وأين تبقى الفجوة.
- كيف بني الدليل: ثلاثة عشر نطاقاً Domains وتسعون ضابطاً Controls، وتشريح الضابط الواحد، ونظام الترقيم.
- الربط Mapping مع OWASP ASVS 5.0 وOWASP Top 10:2025 وAPI Security Top 10:2023 وNIST SSDF وISO/IEC 27001:2022، وحدود كل ربط.
- كيف تستخدم الدليل بحسب أهمية التطبيق: الدرجة، ثم مستوى ASVS، ثم الضوابط التي تلزمك.
- النطاقات الثلاثة عشر وجدول ضوابط كل نطاق مع الروابط إلى مقالات التنفيذ.
- مسار التبني Adoption في الجهة، والتقييم الذاتي Self-assessment بملف Excel، وملفات التحميل.
- ما الذي لم يشمله الإصدار الأول، والترخيص، وكيف ترسل ملاحظاتك.
ماذا تقول ضوابط الهيئة عن أمن التطبيقات Application Security بالضبط؟
قبل أن أقترح أي شيء يجب أن نقرأ النص نفسه، لأن الكثير مما يقال عن «ضوابط NCA للتطبيقات» منقول من ذاكرة أو من عرض تقديمي، والأرقام في هذا القسم كلها من الوثائق الرسمية المنشورة على موقع الهيئة وقت كتابة المقال (أكتوبر 2026). والصور في هذا القسم مقتطفات قصيرة من وثائق الهيئة العامة للشرح فقط، مع رابط المصدر تحت كل صورة، والتظليل الأصفر مضاف للتوضيح وليس في الأصل.
الضوابط الأساسية للأمن السيبراني ECC-2:2024
الإصدار الحالي من الضوابط الأساسية هو ECC-2:2024، وتقول مقدمته في النسخة العربية (صفحة 6) والنسخة الإنجليزية (صفحة 7) إنها تتكون من 4 مكونات أساسية Main Domains، و28 مكوناً فرعياً Subdomains، و108 ضوابط أساسية Controls، و92 ضابطاً فرعياً Subcontrols، ولاحظ أن الإصدار الأول ECC-1:2018 كان فيه 5 مكونات أساسية و29 مكوناً فرعياً و114 ضابطاً، فإذا قرأت مرجعاً يذكر هذه الأرقام فهو يتحدث عن الإصدار القديم. والضوابط تنطبق بحسب نصها على الجهات الحكومية والجهات التابعة لها، وعلى جهات القطاع الخاص التي تملك أو تشغل أو تستضيف بنى تحتية وطنية حساسة، وتشجع الهيئة بقية الجهات على الاستفادة منها.
ومن بين هذه الضوابط المئة والثمانية يوجد ضابط واحد مخصص لمشاريع تطوير البرمجيات، هو الضابط 1-6-3 داخل المكون الفرعي 1-6 «الأمن السيبراني ضمن إدارة المشاريع المعلوماتية والتقنية» (صفحة 13 في النسخة العربية، وصفحة 16 في الإنجليزية)، والصورة التالية تبين نص المكون الفرعي كما هو في النسخة العربية، والجزء المظلل بالأصفر هو الضابط 1-6-3 ببنوده الخمسة:
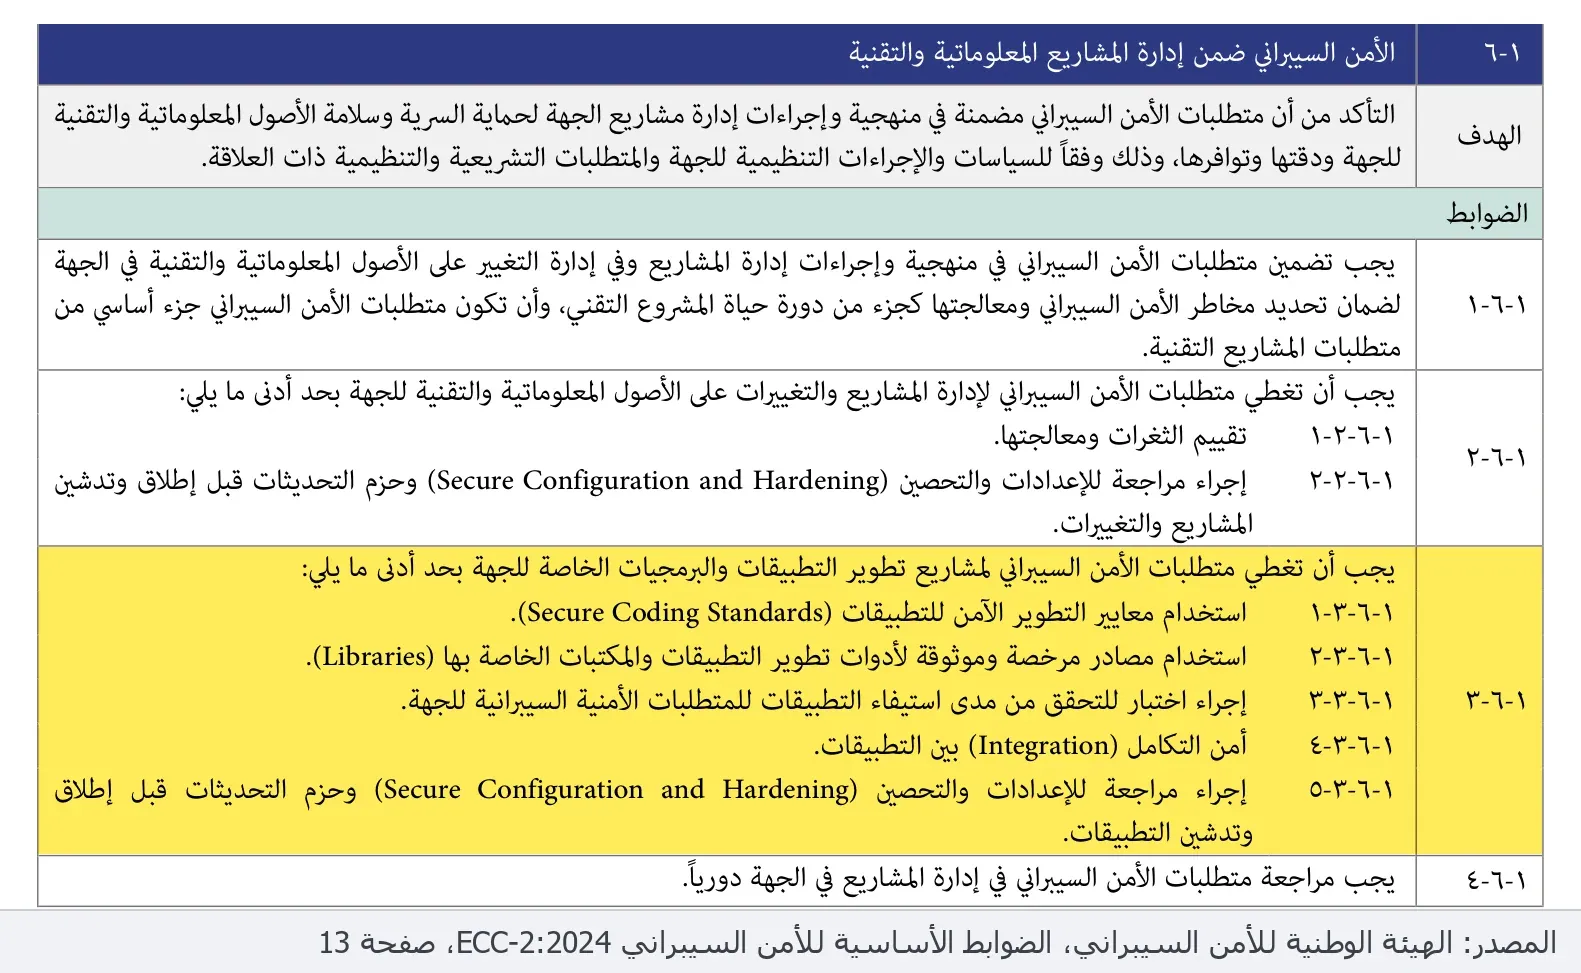
ولاحظ أن البنود الخمسة تقول ماذا تريد الجهة ولا تقول كيف، فالبند 1-6-3-1 يطلب «معايير التطوير الآمن» دون أن يسمي معياراً، والبند 1-6-3-3 يطلب اختباراً لمتطلبات الجهة دون أن يحدد هذه المتطلبات، وهذه بالضبط المسافة التي يحاول هذا الدليل أن يملأها.
والجزء الثاني هو المكون الفرعي 2-15 «حماية تطبيقات الويب Web Application Security» (صفحة 21 في العربية، وصفحة 28 في الإنجليزية)، وهدفه ضمان حماية تطبيقات الويب الخارجية للجهة من المخاطر السيبرانية، والصورة التالية تبين نصه الكامل، وفيه أربعة ضوابط مظللة بالأصفر:
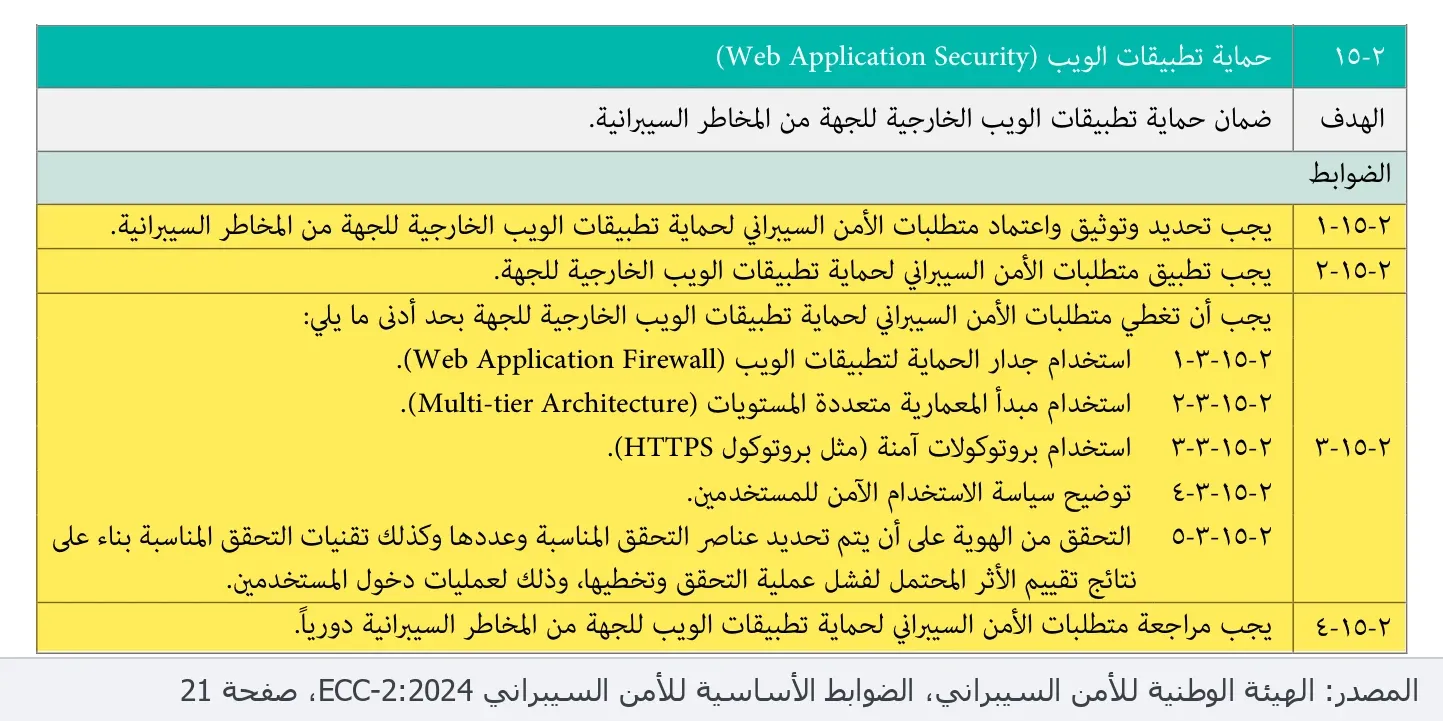
والضابطان 2-15-1 و2-15-2 يطلبان أن تكتب الجهة متطلبات حماية تطبيقات الويب وتعتمدها ثم تطبقها، أما الحد الأدنى لهذه المتطلبات فهو في بنود 2-15-3 الخمسة، من جدار الحماية لتطبيقات الويب Web Application Firewall والمعمارية متعددة المستويات Multi-tier Architecture وHTTPS إلى التحقق من الهوية بناء على تقييم الأثر، ثم يأتي 2-15-4 بالمراجعة الدورية. ولاحظ أن البند الأخير في الإصدار الأول كان «التحقق من الهوية متعدد العناصر لعمليات دخول المستخدمين»، وأصبح في الإصدار 2024 مبنياً على تقييم الأثر.
وهناك ضوابط أخرى في ECC تلمس التطبيقات دون أن تكون مخصصة لها، مثل إدارة الهويات والصلاحيات 2-2، والتشفير 2-8 الذي يحيل إلى المعايير الوطنية للتشفير، وإدارة الثغرات 2-10، واختبار الاختراق 2-11 الذي يشمل نطاقه تطبيقات الويب وتطبيقات الهواتف، وإدارة سجلات الأحداث 2-12 بمدة احتفاظ لا تقل عن 12 شهراً، وتدريب العاملين على تطوير البرمجيات في 1-10-4-2، وسوف تجد كل هذه الأرقام في عمود الربط داخل الدليل.
ضوابط الأمن السيبراني للأنظمة الحساسة CSCC
إذا كان التطبيق نظاماً حساساً Critical System فعليه أيضاً ضوابط الأمن السيبراني للأنظمة الحساسة في إصدارها CSCC-1:2019 (وهذا رابط النسخة الإنجليزية، والنسخة العربية منشورة أيضاً في صفحة الضوابط على موقع الهيئة)، وهي امتداد للضوابط الأساسية وتتكون بحسب صفحة 12 من النسخة الإنجليزية من 4 مكونات أساسية و21 مكوناً فرعياً و32 ضابطاً أساسياً و73 ضابطاً فرعياً. وفي الضابط 1-3-2 (صفحة 15 في النسخة العربية، وصفحة 21 في الإنجليزية) تضيف إلى بنود 1-6-3 في ECC أربعة بنود، والصورة التالية تبين نصه، والبنود الأربعة مظللة بالأصفر:
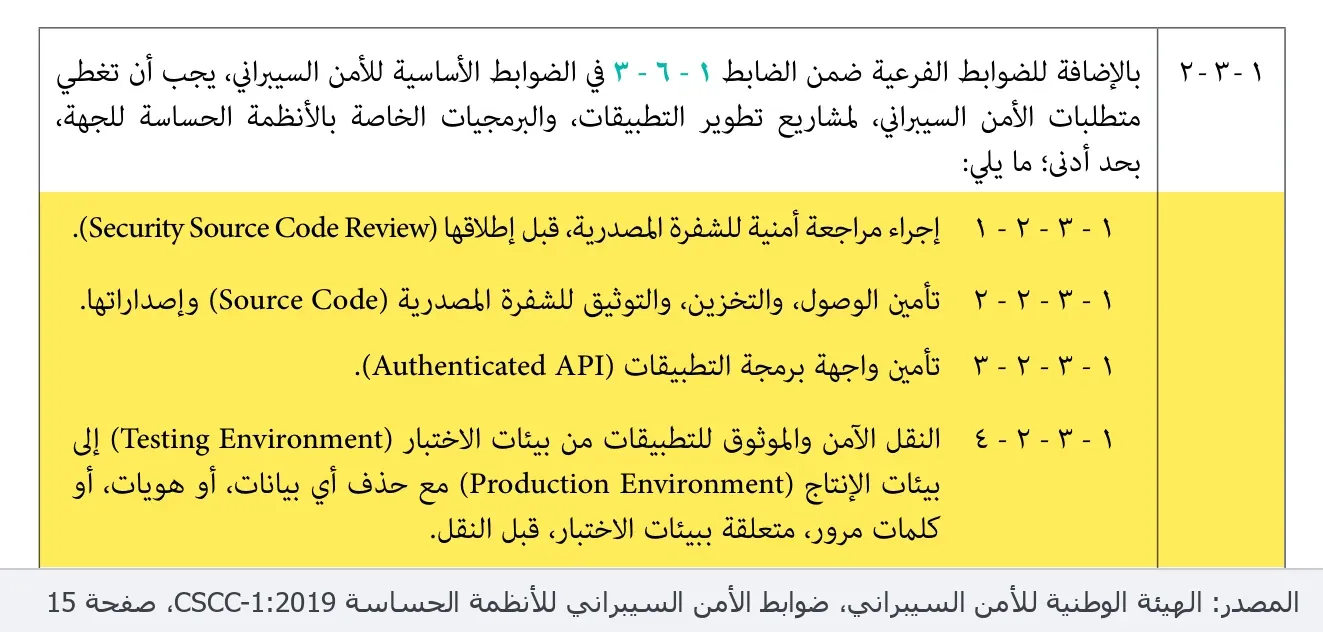
وهذه البنود الأربعة هي أقرب ما في ضوابط الهيئة إلى عمل المطور اليومي، فمراجعة الكود المصدري Source Code Review قبل الإطلاق وحماية المستودع وتأمين واجهات API والترحيل النظيف إلى الإنتاج Production دون بيانات الاختبار وحساباته تجدها كلها مربوطة بضوابط في نطاقات الدليل 08 و10 و11 كما سيأتي.
وفي المكون 2-12 لتطبيقات الويب (صفحة 27 في النسخة الإنجليزية) تضيف إدارة الجلسات الآمنة والحد الأدنى من معايير OWASP Top Ten، وتجعل المعمارية متعددة المستويات بثلاثة مستويات على الأقل، وفي المكون 2-13 «حماية التطبيقات Application Security» (صفحتا 27 و28) تطلب الشيء نفسه تقريباً للتطبيقات الداخلية للأنظمة الحساسة، كما تقصر المدد في مواضع أخرى، مثل اختبار الاختراق كل ستة أشهر على الأقل (2-10-2) والاحتفاظ بالسجلات 18 شهراً (2-11-2). ولاحظ أن CSCC صدرت قبل الإصدار الثاني من ECC وتشير إلى أرقامه القديمة، والأرقام التي استخدمتها هنا (1-6-3 و2-15 و2-12-3) لم يتغير ترقيمها بين الإصدارين.
ما الذي تقدمه حزمة أدوات الهيئة Cybersecurity Toolkits للجهات؟
وقد يتساءل البعض: هل تركت الهيئة الجهات دون أي تفصيل؟ والإجابة لا، فالهيئة تنشر حزمة أدوات الأمن السيبراني Cybersecurity Toolkits، وفيها قوالب Templates جاهزة تملؤها الجهة، ومنها ما يخص التطوير مباشرة: قالب سياسة دورة حياة التطوير الآمن SSDLC، وقالب معيار البرمجة الآمنة، وقالب قائمة التحقق من متطلبات الأمن السيبراني في تطوير البرمجيات، وقالب معيار حماية تطبيقات الويب. وقالب معيار البرمجة الآمنة بالتحديد مفصل أكثر مما يتوقع الكثيرون، فهو مقسم إلى تطوير الكود الآمن ومستودع الكود والمراجعة والاختبار، وفيه جدول إرشادات مرتب على فئات OWASP Top 10:2021، ويطلب استخدام OWASP ASVS دليلاً لتعريف المتطلبات وحالات الاختبار للأنظمة الحساسة. وتنشر الهيئة أيضاً الدليل الإرشادي لتطبيق الضوابط الأساسية GECC-2:2026، وفيه لكل بند من 1-6-3 و2-15 إرشادات تطبيق والمخرجات المتوقعة Expected Deliverables.
وفي حدود ما بحثت في موقع الهيئة وقت كتابة المقال، لم أجد وثيقة ضوابط مستقلة لتطوير البرمجيات الآمن بمستوى ECC وCSCC، والموجود هو البنود التي ذكرناها والقوالب الإرشادية في حزمة الأدوات، وإذا كنت تعرف وثيقة رسمية فاتتني فأرجو أن تخبرني بها لأصحح هذا القسم.
أين تبقى الفجوة Gap، ولماذا أقترح هذا الدليل؟
لنمر على الحلول التي تختارها أغلب الجهات أولاً، ولماذا لا تكفي وحدها:
- نسخ نص 1-6-3 و2-15 في وثيقة المشروع: البند يقول ماذا تريد الجهة على مستوى عال، ولا يقول للمطور ما الذي يكتبه، ولا للمختبر ما الذي يختبره، فيبقى «اختبار الامتثال» دون شيء يختبر عليه.
- اعتماد OWASP Top 10 كمعيار: القائمة وثيقة توعية Awareness Document بأشهر فئات المخاطر كما شرحنا في OWASP Top 10 للمبتدئين، والفئة «كسر التحكم بالوصول Broken Access Control» ليست جملة تنجح أو تفشل.
- ملء قالب معيار البرمجة الآمنة من حزمة الأدوات: هذه بداية جيدة جداً، ولكن القالب مثال إرشادي تقول الهيئة في إخلاء المسؤولية فيه إنه يجب أن يخصص ويعتمد، وهو مبني على OWASP Top 10:2021 والإصدار الأول من ECC، ولا يربط كل بند برقم متطلب محدد يختبر، ولا يذكر الدليل المطلوب لكل بند، ولا يغطي سلسلة التوريد وخط CI/CD بالتفصيل الذي أصبحت تحتاجه اليوم.
- اعتماد OWASP ASVS مباشرة: وهذا أقرب الحلول، فالمعيار فيه 345 متطلباً قابلاً للتحقق كما شرحنا في مقال ASVS ومراجعة الكود، ولكنه معيار تحقق للتطبيق نفسه، ولا يغطي الحوكمة ونمذجة التهديدات وحماية المستودع وخط CI/CD والترحيل إلى الإنتاج، ولا يقول للجهة أي بند من ضوابط الهيئة يدعمه كل متطلب.
والحل الذي أقترحه هو طبقة وسطى رقيقة: ضوابط قليلة نسبياً (تسعون ضابطاً في هذا الإصدار) بلغة الجهة وشكل ضوابط الهيئة، كل منها يقول «يجب» بجملة يمكن أن تنجح أو تفشل، ويذكر الدليل الذي يقدم للمدقق، ثم يشير إلى أرقام ASVS لمن يريد التفصيل الفني، وإلى البند الذي يدعمه في ECC أو CSCC لمن يكتب تقرير الامتثال، وإلى مقال عملي لمن سوف ينفذ. وبهذا الشكل تستطيع الجهة أن تأخذ الدليل وتضع اسمها عليه بعد تخصيصه، أو تستخدمه لملء قالب الهيئة نفسه.
كيف بني الدليل؟ نطاقات Domains وضوابط Controls مرقمة
الدليل مبني بالهيكل نفسه الذي تعرفه من ضوابط الهيئة: نطاقات Domains، وداخل كل نطاق ضوابط مرقمة، ولكل ضابط هدف ومتطلب. وأضفت لكل ضابط إرشادات قصيرة للتطبيق، وأمثلة للأدلة Evidence، وأعمدة الربط، ورابط المقال. والنطاقات ثلاثة عشر، موزعة على مراحل دورة حياة التطوير Software Development Life Cycle من المتطلبات إلى التشغيل، والصورة التالية تبين أين يقع كل نطاق:
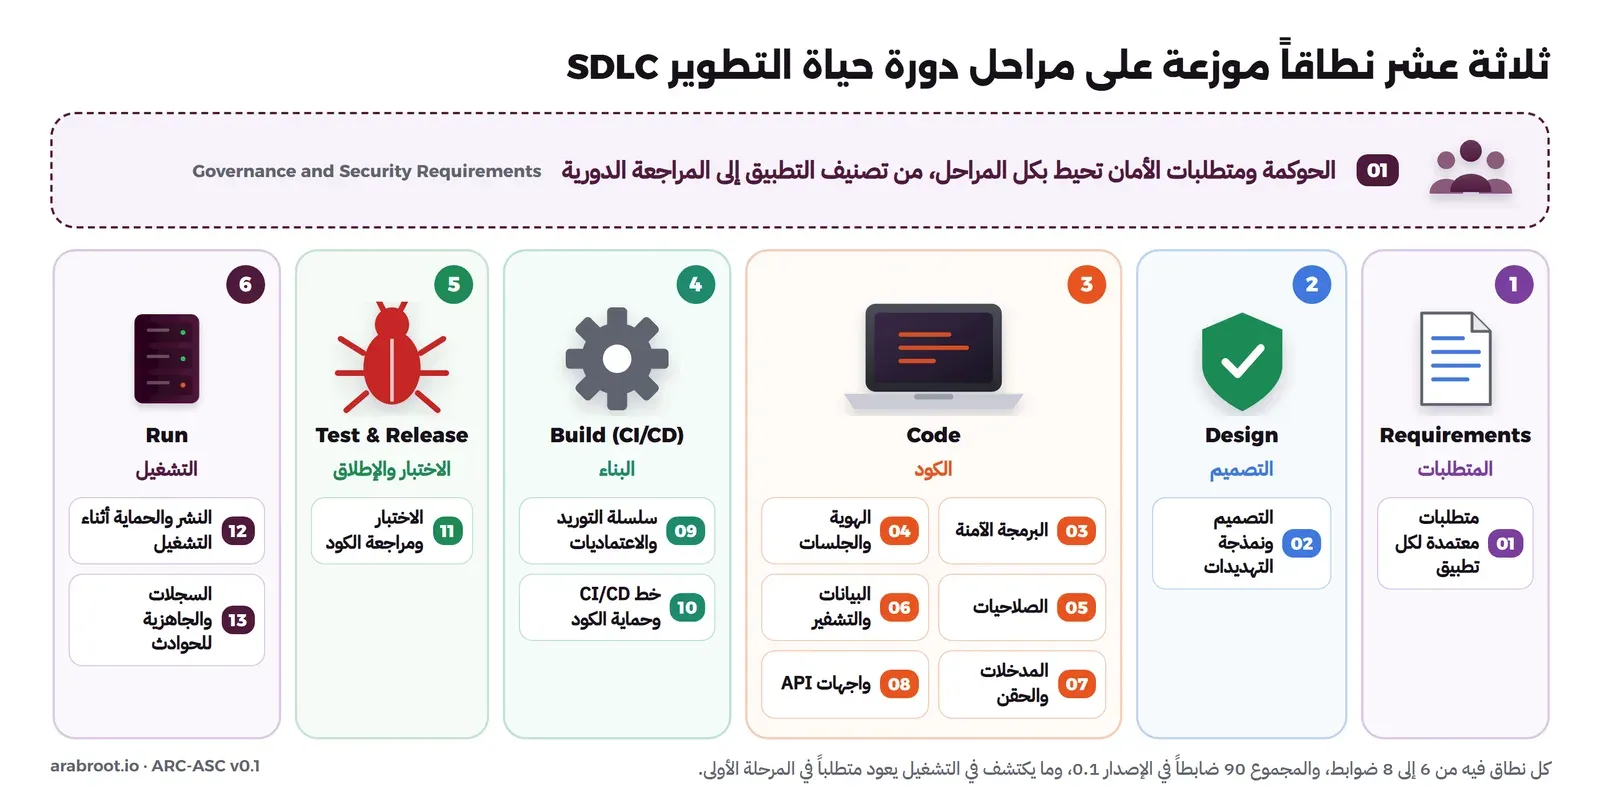
ونظام الترقيم ARC-ASC-DD-CC مستقل عن ترقيم الهيئة عن قصد، فالجزء ARC-ASC اختصار ArabRoot Application Security Controls، وDD رقم النطاق من 01 إلى 13، وCC رقم الضابط داخل النطاق، فالضابط ARC-ASC-05-03 هو الضابط الثالث في نطاق الصلاحيات. والسبب في عدم استخدام صيغة مثل 1-6-3 أن أي رقم يشبه أرقام الهيئة سوف يفهمه القارئ على أنه منها، وهذا ما لا أريده إطلاقاً. والصورة التالية تبين أجزاء الضابط الواحد:
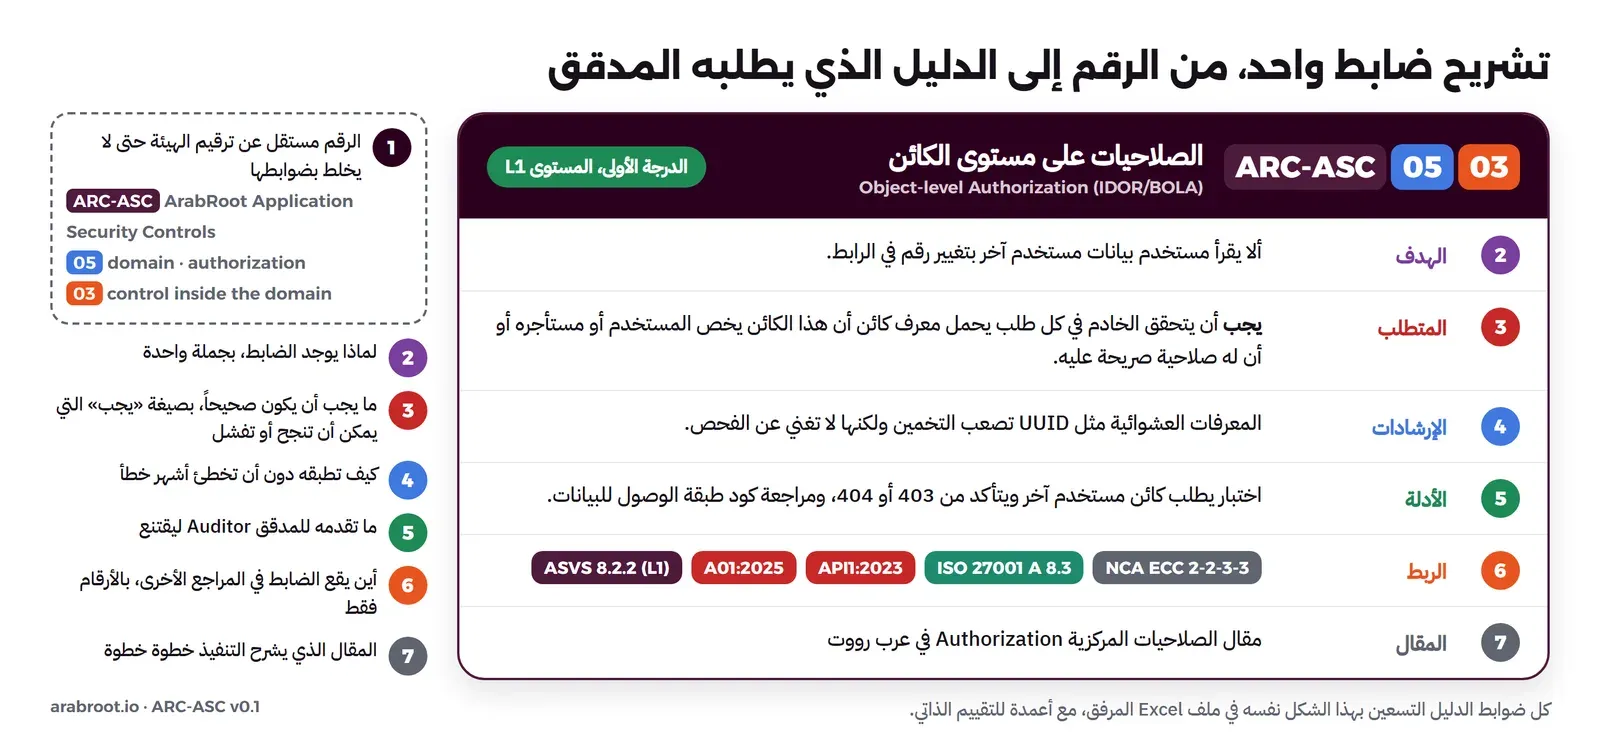
في الضابط أعلاه لاحظ التالي:
- الدرجة Tier: كل ضابط له درجة من 1 إلى 3 تحدد أقل أهمية للتطبيق يلزمه عندها، فالضوابط في الدرجة 1 تلزم كل التطبيقات، وسوف نشرح الدرجات في قسم الاستخدام.
- المتطلب بصيغة «يجب»: وهي الجملة التي يحكم عليها المدقق بنجح أو فشل، أما الإرشادات فهي نصيحة للتطبيق وليست شرطاً.
- الأدلة: أمثلة لما يقنع المدقق، وليست قائمة مغلقة، فإذا كان عندك دليل أفضل فاستخدمه.
- عمود NCA: البند الذي يدعمه الضابط وليس البند الذي يحل محله، فالتزامك بالضابط يساعدك في إثبات البند ولا يغني عن قراءة نص الهيئة.
الربط Mapping بالمراجع: ماذا يعني كل عمود؟
كل ضابط في الدليل مربوط بستة مراجع، ولكل منها دور مختلف، والصورة التالية تبين الدليل كجسر بين ما تطلبه الهيئة وما يختبره المطور:
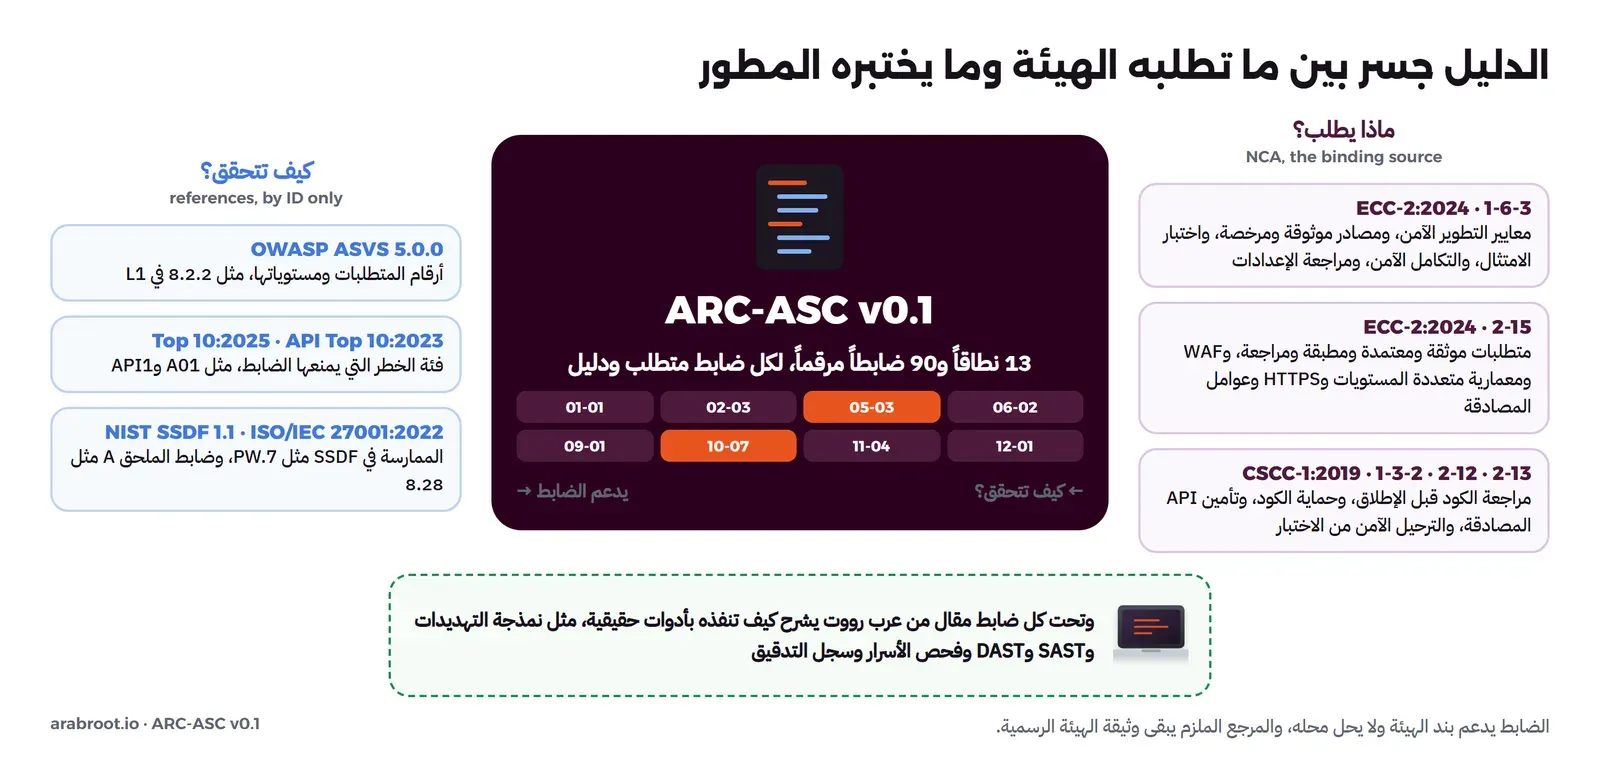
- NCA ECC-2:2024 وCSCC-1:2019: البند الذي يدعمه الضابط، وتركته فارغاً حيث لا يوجد بند مباشر بدلاً من ربط ضعيف لا يقنع أحداً. ولاحظ أن كل ضوابط الدليل التي تنطبق على تطبيق ويب خارجي هي في الحقيقة جزء من «متطلبات حماية تطبيقات الويب الخارجية» التي يطلب 2-15-1 تحديدها و2-15-2 تطبيقها، لذلك لم أكرر هذين الرقمين في كل صف.
- OWASP ASVS 5.0.0: أرقام المتطلبات من ملف CSV الرسمي للإصدار 5.0.0 مع مستوى كل متطلب في ملف Excel، وأذكر الرقم فقط دون نسخ النص، والسبب أن نص المعيار له ترخيصه ومكانه الرسمي، وأنه يتغير بين الإصدارات، فاقرأ المتطلب دائماً من المصدر. ولاحظ أن ضابطاً من الدرجة 1 قد يذكر متطلبات من L2، وهذا مقصود، فالتطبيق في المستوى L1 يطبق من القائمة متطلبات L1 فقط.
- OWASP Top 10:2025 وAPI Security Top 10:2023: فئة الخطر التي يمنعها الضابط، كما في قائمة 2025 وقائمة API لعام 2023، وفائدتها في التواصل مع الإدارة وفي تقارير اختبار الاختراق التي تصنف النتائج بها.
- NIST SSDF 1.1: الممارسة أو المهمة في NIST SP 800-218، مثل PW.7 لمراجعة الكود وPS.1 لحماية الكود، وتفيد الجهة التي تبيع برمجيات لجهات تطلب SSDF.
- ISO/IEC 27001:2022: ضابط الملحق Annex A المقابل، ومعظم ضوابط الدليل تقع في 8.25 دورة حياة التطوير الآمن، و8.26 متطلبات أمان التطبيقات، و8.27 المعمارية الآمنة، و8.28 البرمجة الآمنة، و8.29 الاختبار الأمني أثناء التطوير والقبول، و8.31 فصل البيئات، و8.32 إدارة التغيير، و8.33 بيانات الاختبار. والأرقام بحسب قائمة ضوابط الملحق A في المعيار، والمعيار نفسه غير مجاني، فراجع الربط مع نسختك المرخصة قبل استخدامه في تدقيق رسمي.
- مقال التطبيق: مقال من عرب رووت يشرح التنفيذ بأدوات حقيقية، وبعض المقالات ما زالت في خطة النشر، وتعمل روابطها عند نشرها.
كيف تستخدم الدليل بحسب أهمية التطبيق Criticality في جهتك؟
الخطأ الأشهر عند اعتماد أي مجموعة ضوابط أن تطبق كلها على كل شيء، فيختنق الفريق في تطبيق داخلي صغير، ثم تتحول الضوابط إلى استثناءات، ثم إلى ورق. لذلك يبدأ الدليل بسؤال واحد: ما أهمية هذا التطبيق؟ والصورة التالية تبين الطريق من الإجابة إلى قائمة الضوابط:
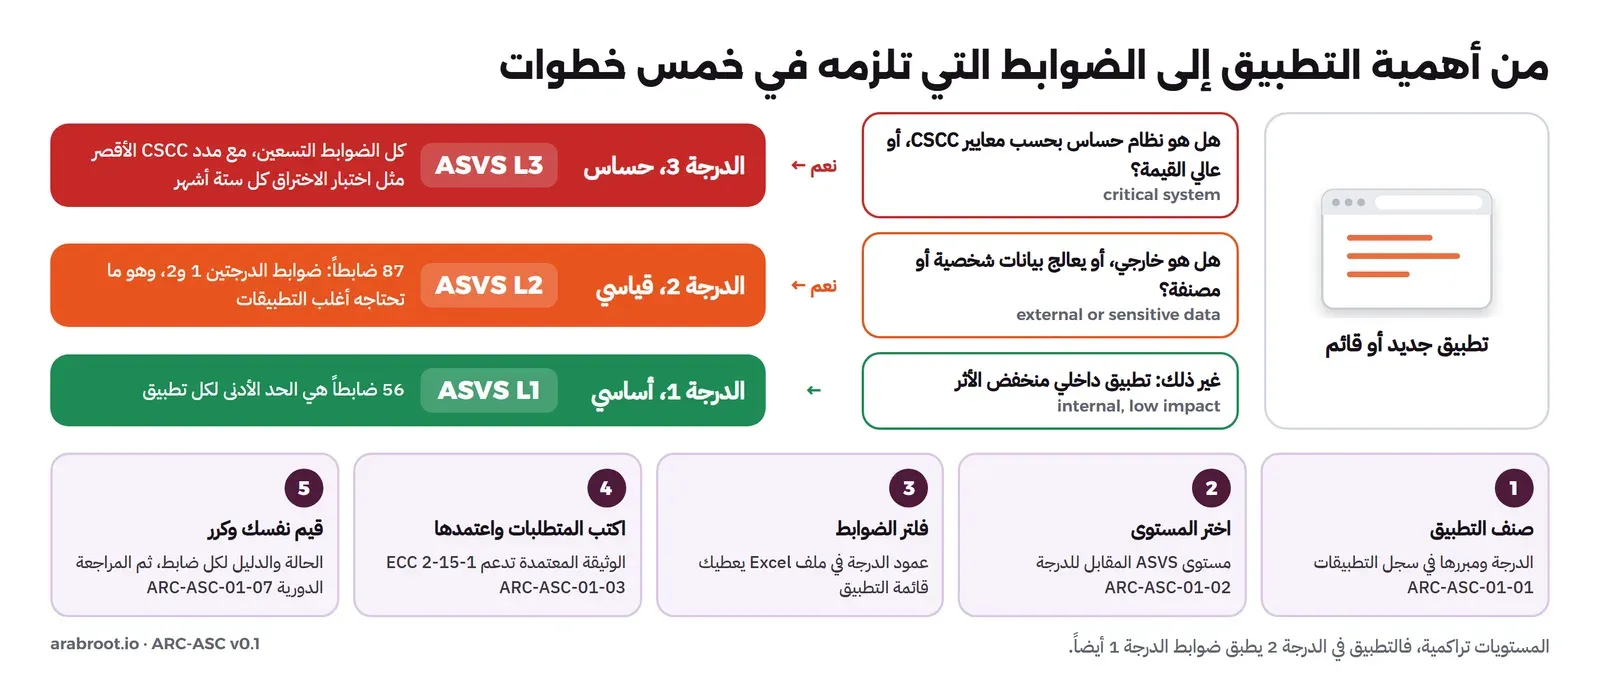
- صنف التطبيق: الدرجة 3 لكل نظام ينطبق عليه تعريف الأنظمة الحساسة في CSCC أو لتطبيق عالي القيمة تقرره الجهة، والدرجة 2 لكل تطبيق خارجي أو يعالج بيانات شخصية أو مصنفة، والدرجة 1 لما بقي. وفي أغلب الجهات سوف تجد أن معظم التطبيقات المهمة في الدرجة 2.
- اختر مستوى ASVS: الدرجة 1 يقابلها L1، والدرجة 2 يقابلها L2، والدرجة 3 يقابلها L3، وأي انحراف يوثق في سجل القرارات.
- فلتر الضوابط: التطبيق في درجة معينة يطبق ضوابط درجته وما قبلها، أي 56 ضابطاً للدرجة 1، و87 للدرجة 2، والتسعين كلها للدرجة 3، ومع كل ضابط متطلبات ASVS في مستواه.
- اكتب وثيقة المتطلبات واعتمدها: احذف ما لا ينطبق مع ذكر السبب، وأضف ما خرجت به جلسة نمذجة التهديدات، ثم تعتمدها إدارة الأمن السيبراني، وهذه الوثيقة هي ما يطلبه 2-15-1 للتطبيقات الخارجية.
- قيم وكرر: سجل حالة كل ضابط ودليله قبل الإطلاق، وأعد التقييم في المراجعة الدورية وعند كل تغيير جوهري.
وقد يتساءل البعض: لماذا ثلاث درجات فقط؟ والإجابة أن كل درجة إضافية تحتاج قراراً وتبريراً ومراجعة، وثلاث درجات تقابل مستويات ASVS الثلاثة مباشرة، وتقابل التقسيم الذي تعرفه الجهات أصلاً بين تطبيق عادي وتطبيق خارجي ونظام حساس.
النطاقات الثلاثة عشر Domains وضوابطها
فيما يلي النطاقات بالترتيب، ولكل نطاق جملة عن سببه ثم جدول مختصر بضوابطه: الرقم، والعنوان مع الدرجة، وأهم أرقام ASVS، وبنود الهيئة، والمقال. أما الهدف والمتطلب الكامل والإرشادات والأدلة وبقية أعمدة الربط فهي في ملف Excel وملف CSV المرفقين في قسم التحميل، لأن الجدول الكامل لا يقرأ على شاشة الهاتف.
01 الحوكمة ومتطلبات الأمان Governance and Security Requirements
هذا النطاق يحول 1-6-3 و2-15-1 و2-15-4 إلى خطوات: تعرف درجة التطبيق، فتختار مستواه، فتكتب متطلباته وتعتمدها، ثم تحملها في التذاكر وتراجعها، ولا يعمل أي نطاق بعده دون هذا النطاق، لأن «اختبار الامتثال» في 1-6-3-3 يحتاج متطلبات معتمدة يختبر عليها.
| الرقم | الضابط | ASVS 5.0 | NCA | المقال |
|---|---|---|---|---|
ARC-ASC-01-01 | تصنيف التطبيق حسب أهميته (Application Criticality Tier)، الدرجة 1 | 14.1.1 | ECC 1-5-3-1، 2-1-5 CSCC معايير تحديد الأنظمة الحساسة | ASVS ومراجعة الكود |
ARC-ASC-01-02 | اختيار مستوى ASVS لكل تطبيق (ASVS Level Selection)، الدرجة 1 | لا يوجد | ECC 2-15-1 | ASVS ومراجعة الكود |
ARC-ASC-01-03 | وثيقة متطلبات أمان معتمدة لكل تطبيق (Approved Security Requirements per Application)، الدرجة 1 | 2.1.1، 6.1.1، 8.1.1 | ECC 1-6-1، 1-6-3، 2-15-1 CSCC 2-13-1 | ASVS ومراجعة الكود |
ARC-ASC-01-04 | متطلبات قابلة للاختبار في التذاكر (Testable Security Acceptance Criteria)، الدرجة 1 | لا يوجد | ECC 1-6-1 | ASVS ومراجعة الكود |
ARC-ASC-01-05 | الأدوار والتدريب وسفراء الأمن (Roles, Training and Security Champions)، الدرجة 1 | لا يوجد | ECC 1-10-4-2 | ASVS ومراجعة الكود |
ARC-ASC-01-06 | سجل القرارات الأمنية والاستثناءات (Security Decisions and Exceptions Register)، الدرجة 2 | 7.1.1، 5.1.1 | ECC 1-5-1، 1-5-2 | ASVS ومراجعة الكود |
ARC-ASC-01-07 | المراجعة الدورية للمتطلبات (Periodic Review of Requirements)، الدرجة 1 | لا يوجد | ECC 1-6-4، 2-15-4 CSCC 1-4-1، 2-13-4 | ASVS ومراجعة الكود |
ARC-ASC-01-08 | متطلبات الأمان في عقود التطوير الخارجي (Security Requirements in Outsourced Development)، الدرجة 2 | لا يوجد | ECC 4-1-1، 4-1-2-3 | سلسلة التوريد |
02 التصميم الآمن ونمذجة التهديدات Secure Design and Threat Modeling
أخطاء التصميم لا تجدها أداة فحص لأنها ليست سطراً خاطئاً، وإنما سطر لم يكتب، لذلك يبدأ هذا النطاق بنمذجة التهديدات التي شرحناها في نمذجة التهديدات Threat Modeling للمبتدئين، ويغطي المعمارية متعددة المستويات من 2-15-3-2 والتكامل الآمن من 1-6-3-4.
| الرقم | الضابط | ASVS 5.0 | NCA | المقال |
|---|---|---|---|---|
ARC-ASC-02-01 | نمذجة التهديدات قبل البناء (Threat Modeling before Build)، الدرجة 2 | لا يوجد | ECC 1-5-3-1، 1-5-3-4 | نمذجة التهديدات |
ARC-ASC-02-02 | مراجعة التصميم مقابل المتطلبات (Design Review against Requirements)، الدرجة 2 | لا يوجد | ECC 1-6-1 | نمذجة التهديدات |
ARC-ASC-02-03 | المعمارية متعددة المستويات (Multi-tier Architecture)، الدرجة 1 | 13.2.1، 13.2.2 | ECC 2-15-3-2 CSCC 2-12-2، 2-13-3-1 | تصميم الأنظمة |
ARC-ASC-02-04 | التكامل الآمن بين التطبيقات (Secure Integration between Applications)، الدرجة 1 | 13.1.1، 13.2.4، 12.3.1، … | ECC 1-6-3-4 | تصميم الأنظمة |
ARC-ASC-02-05 | الاعتماد على خدمات أمنية موحدة (Standard Security Services)، الدرجة 1 | لا يوجد | ECC 1-6-3-4 | OAuth وOIDC |
ARC-ASC-02-06 | تصميم منطق العمل ضد الإساءة (Business Logic Abuse Cases)، الدرجة 2 | 2.1.3، 2.3.1، 2.3.2 | لا يوجد بند مباشر | نمذجة التهديدات |
03 معايير البرمجة الآمنة Secure Coding Standards
هذا النطاق هو ما يقصده 1-6-3-1 بمعايير التطوير الآمن، والضابط الأول فيه يطلب معياراً لكل لغة، وبقية الضوابط هي البنود التي تتكرر في كل لغة: الأخطاء، والكائنات، والأسرار، والدوال الخطرة، والملفات.
| الرقم | الضابط | ASVS 5.0 | NCA | المقال |
|---|---|---|---|---|
ARC-ASC-03-01 | معيار برمجة آمنة لكل لغة وإطار (Secure Coding Standard per Language and Framework)، الدرجة 1 | لا يوجد | ECC 1-6-3-1 | البرمجة الآمنة |
ARC-ASC-03-02 | معالجة الأخطاء والاستثناءات بأمان (Secure Error and Exception Handling)، الدرجة 1 | 16.5.1، 16.5.2، 16.5.3 | لا يوجد بند مباشر | البرمجة الآمنة |
ARC-ASC-03-03 | البرمجة الدفاعية للكائنات والأنواع (Defensive Coding for Objects and Types)، الدرجة 1 | 15.3.1، 15.3.3، 15.3.5، … | لا يوجد بند مباشر | البرمجة الآمنة |
ARC-ASC-03-04 | لا أسرار في الكود (No Hard-coded Secrets)، الدرجة 1 | 13.3.1، 6.3.2 | CSCC 2-3-1-7 | فحص الأسرار |
ARC-ASC-03-05 | تجنب الدوال الخطرة والتنفيذ الديناميكي (Avoid Dangerous Functions and Dynamic Execution)، الدرجة 1 | 1.3.2، 1.5.2، 15.1.5 | لا يوجد بند مباشر | البرمجة الآمنة |
ARC-ASC-03-06 | التعامل الآمن مع الملفات المرفوعة (Secure File Upload and Storage)، الدرجة 1 | 5.1.1، 5.2.1، 5.2.2، … | لا يوجد بند مباشر | رفع الملفات |
04 الهوية والمصادقة والجلسات Identity, Authentication and Sessions
هنا يقع البند 2-15-3-5 الذي يربط عوامل المصادقة بتقييم الأثر، والبنود المقابلة في CSCC لكلمات المرور وحسابات الخدمة والجلسات، والفكرة الأساسية أن يدير الهوية مزود هوية Identity Provider مركزي كما شرحنا في شرح OAuth وOpenID Connect.
| الرقم | الضابط | ASVS 5.0 | NCA | المقال |
|---|---|---|---|---|
ARC-ASC-04-01 | المصادقة من خلال مزود هوية مركزي (Central Identity Provider)، الدرجة 1 | 6.8.2، 10.5.2، 10.5.4 | ECC 2-2-3 | OAuth وOIDC |
ARC-ASC-04-02 | عوامل المصادقة حسب تقييم الأثر (Authentication Factors by Impact)، الدرجة 1 | 6.3.3، 6.6.1 | ECC 2-15-3-5، 2-2-3-2 CSCC 2-2-1-3، 2-2-1-4 | Passkeys |
ARC-ASC-04-03 | سياسة كلمات المرور وتخزينها (Password Policy and Storage)، الدرجة 1 | 6.2.1، 6.2.4، 6.2.5، … | CSCC 2-2-1-5، 2-2-1-6 | التشفير للمطورين |
ARC-ASC-04-04 | الحماية من التخمين وحشو بيانات الدخول (Brute Force and Credential Stuffing Protection)، الدرجة 1 | 6.1.1، 6.3.1 | لا يوجد بند مباشر | حماية HTTP |
ARC-ASC-04-05 | استعادة الحساب بأمان (Secure Account Recovery)، الدرجة 1 | 6.4.1، 6.4.2، 6.4.3، … | لا يوجد بند مباشر | ASVS ومراجعة الكود |
ARC-ASC-04-06 | إدارة الجلسات (Session Management)، الدرجة 1 | 7.1.1، 7.2.1، 7.2.4، … | CSCC 2-12-1-1، 2-13-3-4 | الجلسات وJWT |
ARC-ASC-04-07 | التحقق من التوكنات وJWT (Token and JWT Validation)، الدرجة 1 | 9.1.1، 9.1.2، 9.1.3، … | لا يوجد بند مباشر | الجلسات وJWT |
ARC-ASC-04-08 | حسابات الخدمة وأسرار التطبيقات (Service Accounts and Application Credentials)، الدرجة 2 | 13.2.3، 13.3.2، 13.3.4 | ECC 2-2-3-5 CSCC 2-2-1-7 | IAM وPAM |
05 الصلاحيات Authorization
كسر التحكم بالوصول Broken Access Control هو الفئة الأولى في OWASP Top 10:2025، وثلاث من فئات API Top 10 عن الصلاحيات، ومع ذلك لا يذكرها البند 2-15 صراحة، فهي تأتي من مبادئ 2-2-3-3 (الحاجة إلى المعرفة وأقل صلاحية وفصل المهام)، والضوابط هنا تحول هذه المبادئ إلى فحص في كل طلب.
| الرقم | الضابط | ASVS 5.0 | NCA | المقال |
|---|---|---|---|---|
ARC-ASC-05-01 | توثيق قواعد الصلاحيات (Documented Authorization Rules)، الدرجة 1 | 8.1.1، 8.1.2 | ECC 2-2-3-3 | الصلاحيات |
ARC-ASC-05-02 | الصلاحيات على مستوى الوظيفة (Function-level Authorization)، الدرجة 1 | 8.2.1، 8.3.1 | ECC 2-2-3-3 | الصلاحيات |
ARC-ASC-05-03 | الصلاحيات على مستوى الكائن (Object-level Authorization (IDOR/BOLA))، الدرجة 1 | 8.2.2 | ECC 2-2-3-3 | الصلاحيات |
ARC-ASC-05-04 | الصلاحيات على مستوى الحقل (Field-level Authorization)، الدرجة 2 | 8.2.3، 15.3.3 | لا يوجد بند مباشر | الصلاحيات |
ARC-ASC-05-05 | عزل المستأجرين (Tenant Isolation)، الدرجة 2 | 8.4.1 | لا يوجد بند مباشر | تعدد المستأجرين |
ARC-ASC-05-06 | حماية واجهات الإدارة (Administrative Interfaces)، الدرجة 2 | 8.4.2 | ECC 2-2-3-4، 2-2-3-5 CSCC 2-2-1-4، 2-2-2 | IAM وPAM |
ARC-ASC-05-07 | فصل المهام واعتماد أكثر من شخص (Segregation of Duties and Multi-party Approval)، الدرجة 3 | 2.3.5 | ECC 2-2-3-3 | سجل التدقيق |
06 حماية البيانات والتشفير Data Protection and Cryptography
هذا النطاق يطبق داخل التطبيق ما يطلبه المكونان 2-7 و2-8 للجهة كلها، ويحيل في الخوارزميات إلى المعايير الوطنية للتشفير الصادرة من الهيئة كما يطلب 2-8-3، وفي التنفيذ إلى التشفير للمطورين.
| الرقم | الضابط | ASVS 5.0 | NCA | المقال |
|---|---|---|---|---|
ARC-ASC-06-01 | جرد البيانات الحساسة وتقليلها (Sensitive Data Inventory and Minimization)، الدرجة 2 | 14.1.1، 14.1.2، 14.2.6، … | ECC 2-7-1، 2-7-2 CSCC 2-6-1-2، 2-6-1-4 | قائمة تحقق المطور |
ARC-ASC-06-02 | التشفير أثناء النقل (Encryption in Transit)، الدرجة 1 | 12.1.1، 12.1.2، 12.2.1، … | ECC 2-8-3-3، 2-15-3-3 CSCC 2-7-1-1، 2-13-3-2 | الشهادات وTLS |
ARC-ASC-06-03 | التشفير أثناء التخزين (Encryption at Rest)، الدرجة 2 | 11.3.2، 11.3.3، 14.2.4 | ECC 2-8-3-3 CSCC 2-7-1-2 | التشفير للمطورين |
ARC-ASC-06-04 | خوارزميات ومكتبات تشفير معتمدة (Approved Algorithms and Libraries)، الدرجة 1 | 11.2.1، 11.2.3، 11.3.1، … | ECC 2-8-3-1 CSCC 2-7-1-3 | التشفير للمطورين |
ARC-ASC-06-05 | إدارة المفاتيح والأسرار (Key and Secrets Management)، الدرجة 2 | 11.1.1، 11.1.2، 13.3.1، … | ECC 2-8-3-2 | فحص الأسرار |
ARC-ASC-06-06 | بيانات الإنتاج خارج بيئة الإنتاج (Production Data outside Production)، الدرجة 2 | لا يوجد | CSCC 2-6-1-1، 2-6-1-5 | البيئات وGitOps |
ARC-ASC-06-07 | حماية البيانات في المتصفح والذاكرة المؤقتة (Client-side Data and Caching)، الدرجة 2 | 14.2.1، 14.2.2، 14.3.1، … | لا يوجد بند مباشر | الجلسات وJWT |
07 معالجة المدخلات والمخرجات ومنع الحقن Input and Output Handling, Injection
الحقن Injection من أقدم الثغرات وما زال في القائمة، والسبب أن الحل معروف ولكنه يحتاج أن يطبق في كل موضع دون استثناء، لذلك يركز هذا النطاق على القواعد التي تفحص آلياً: الاستعلامات ذات المعاملات، والترميز حسب السياق، ومنع SSRF.
| الرقم | الضابط | ASVS 5.0 | NCA | المقال |
|---|---|---|---|---|
ARC-ASC-07-01 | التحقق من المدخلات في الخادم (Server-side Input Validation)، الدرجة 1 | 2.1.1، 2.2.1، 2.2.2، … | لا يوجد بند مباشر | البرمجة الآمنة |
ARC-ASC-07-02 | الاستعلامات ذات المعاملات (Parameterized Queries)، الدرجة 1 | 1.2.4 | لا يوجد بند مباشر | ثغرات الويب |
ARC-ASC-07-03 | ترميز المخرجات وتنقية HTML (Contextual Output Encoding and HTML Sanitization)، الدرجة 1 | 1.1.2، 1.2.1، 1.2.2، … | لا يوجد بند مباشر | ثغرات الويب |
ARC-ASC-07-04 | حقن أوامر النظام والقوالب (OS Command and Template Injection)، الدرجة 1 | 1.2.5، 1.3.5، 1.3.7 | لا يوجد بند مباشر | ثغرات الويب |
ARC-ASC-07-05 | الحماية من SSRF (Server-side Request Forgery Protection)، الدرجة 2 | 1.3.6، 15.3.2، 13.2.4 | لا يوجد بند مباشر | ثغرات الويب |
ARC-ASC-07-06 | XML وفك التسلسل الآمن (Safe XML Parsing and Deserialization)، الدرجة 2 | 1.5.1، 1.5.2، 1.5.3 | لا يوجد بند مباشر | البرمجة الآمنة |
08 أمن واجهات API Security
البند 1-3-2-3 في CSCC يطلب حماية واجهات API المصادق عليها، وهذا النطاق يفصل ذلك على قائمة OWASP API Security Top 10:2023، من جرد الواجهات إلى حدود الاستهلاك واستهلاك واجهات الطرف الثالث، مع ملاحظة أن صلاحيات الكائن والوظيفة في النطاق 05 تنطبق على الواجهات أيضاً.
| الرقم | الضابط | ASVS 5.0 | NCA | المقال |
|---|---|---|---|---|
ARC-ASC-08-01 | جرد واجهات API وتوثيقها (API Inventory and Documentation)، الدرجة 1 | 13.1.1، 13.4.5 | ECC 2-1-1 CSCC 2-1-1-1 | أمن API |
ARC-ASC-08-02 | مصادقة واجهات API وتفويضها (Authenticated and Authorized APIs)، الدرجة 1 | 10.3.1، 10.3.2، 9.2.2، … | CSCC 1-3-2-3 | أمن API |
ARC-ASC-08-03 | الحد من استهلاك الموارد (Resource Consumption Limits)، الدرجة 1 | 2.4.1، 15.1.3، 15.2.2، … | لا يوجد بند مباشر | حماية HTTP |
ARC-ASC-08-04 | حماية تدفقات العمل الحساسة (Sensitive Business Flows)، الدرجة 2 | 2.4.1، 2.4.2، 2.3.2، … | لا يوجد بند مباشر | أمن API |
ARC-ASC-08-05 | إعدادات HTTP وCORS للواجهات (HTTP, CORS and Protocol Hygiene for APIs)، الدرجة 1 | 4.1.1، 4.1.4، 3.4.2، … | لا يوجد بند مباشر | CORS |
ARC-ASC-08-06 | استهلاك الواجهات الخارجية بأمان (Safe Consumption of Third-party APIs)، الدرجة 2 | 12.3.2، 13.2.4، 16.5.2 | ECC 1-6-3-4 | أمن API |
09 سلسلة التوريد البرمجية والاعتماديات Software Supply Chain and Dependencies
البند 1-6-3-2 يطلب مصادر مرخصة وموثوقة لأدوات التطوير والمكتبات، وأصبحت سلسلة التوريد فئة مستقلة A03 في Top 10:2025، والضوابط هنا تجعل «موثوقة ومرخصة» شيئاً يقاس: مصادر معتمدة، وSBOM، وفحص، وتثبيت للإصدارات، كما شرحنا في أمن سلسلة التوريد البرمجية.
| الرقم | الضابط | ASVS 5.0 | NCA | المقال |
|---|---|---|---|---|
ARC-ASC-09-01 | مصادر موثوقة ومرخصة للأدوات والمكتبات (Trusted and Licensed Sources)، الدرجة 1 | 15.2.4 | ECC 1-6-3-2 | سلسلة التوريد |
ARC-ASC-09-02 | قائمة مكونات البرمجيات SBOM (Software Bill of Materials)، الدرجة 2 | 15.1.2 | ECC 2-1-1 | فحص الاعتماديات |
ARC-ASC-09-03 | فحص الاعتماديات وأطر المعالجة (Dependency Scanning and Remediation Time Frames)، الدرجة 1 | 15.1.1، 15.2.1 | ECC 2-10-3-1، 2-10-3-3 CSCC 2-9-1-2 | فحص الاعتماديات |
ARC-ASC-09-04 | تثبيت الإصدارات وملفات القفل (Pinned Versions and Lock Files)، الدرجة 2 | 15.2.4 | لا يوجد بند مباشر | سلسلة التوريد |
ARC-ASC-09-05 | Docker Images موثوقة ومفحوصة (Trusted and Scanned Container Images)، الدرجة 2 | لا يوجد | ECC 1-6-3-2، 2-10-3-1 | فحص الحاويات |
ARC-ASC-09-06 | مراجعة المكون قبل إضافته (New Dependency Review)، الدرجة 2 | 15.1.4 | لا يوجد بند مباشر | سلسلة التوريد |
10 خط CI/CD وحماية الكود المصدري CI/CD Pipeline and Source Code Protection
هنا تقع بنود CSCC عن حماية الكود المصدري (1-3-2-2) والترحيل الآمن من الاختبار إلى الإنتاج (1-3-2-4)، وأضفت إليها حماية خط CI/CD نفسه، لأن الخط الذي يملك مفاتيح الإنتاج أصبح هدفاً بحد ذاته.
| الرقم | الضابط | ASVS 5.0 | NCA | المقال |
|---|---|---|---|---|
ARC-ASC-10-01 | حماية مستودع الكود والوصول إليه (Source Code Repository Protection)، الدرجة 1 | لا يوجد | ECC 2-2-3-5 CSCC 1-3-2-2 | Gitea |
ARC-ASC-10-02 | حماية الفرع الرئيسي والمراجعة الإلزامية (Branch Protection and Mandatory Review)، الدرجة 1 | لا يوجد | CSCC 1-3-2-1، 1-3-2-2 | الفرع الرئيسي |
ARC-ASC-10-03 | حماية خط CI/CD نفسه (Pipeline Hardening)، الدرجة 2 | لا يوجد | لا يوجد بند مباشر | خط CI/CD آمن |
ARC-ASC-10-04 | فحص الأسرار في المستودع والخط (Secret Scanning in Repository and Pipeline)، الدرجة 1 | 13.3.1 | CSCC 2-3-1-7 | فحص الأسرار |
ARC-ASC-10-05 | بوابات أمنية بمعايير نجاح مكتوبة (Security Gates with Written Criteria)، الدرجة 1 | لا يوجد | ECC 1-6-3-3 | DevSecOps |
ARC-ASC-10-06 | سلامة البناء وتوقيع الإصدارات (Build Integrity and Signed Releases)، الدرجة 3 | لا يوجد | لا يوجد بند مباشر | سلسلة التوريد |
ARC-ASC-10-07 | فصل البيئات والترحيل الآمن إلى الإنتاج (Environment Separation and Secure Promotion)، الدرجة 1 | لا يوجد | ECC 2-5-3-2 CSCC 1-3-2-4، 2-6-1-5 | البيئات وGitOps |
11 الاختبار الأمني ومراجعة الكود قبل الإطلاق Security Testing and Review before Release
هذا النطاق هو «اختبار الامتثال» في 1-6-3-3 و«مراجعة الإعدادات» في 1-6-3-5 و«مراجعة الكود قبل الإطلاق» في 1-3-2-1 من CSCC، ويجمع الأدوات مع الإنسان، فكل أداة تجد نوعاً من المشكلات ولا تجد الآخر، كما رأينا في DevSecOps للمبتدئين.
| الرقم | الضابط | ASVS 5.0 | NCA | المقال |
|---|---|---|---|---|
ARC-ASC-11-01 | المراجعة الأمنية لكل طلب دمج (Security Review of Every Pull Request)، الدرجة 1 | لا يوجد | CSCC 1-3-2-1 | ASVS ومراجعة الكود |
ARC-ASC-11-02 | التحليل الثابت للكود SAST (Static Application Security Testing)، الدرجة 1 | لا يوجد | ECC 1-6-3-3 CSCC 1-3-2-1 | SAST |
ARC-ASC-11-03 | الفحص أثناء التشغيل DAST (Dynamic Application Security Testing)، الدرجة 2 | لا يوجد | ECC 1-6-3-3، 2-10-3-1 | DAST |
ARC-ASC-11-04 | اختبار التطبيق مقابل متطلباته (Compliance Testing against Security Requirements)، الدرجة 1 | لا يوجد | ECC 1-6-3-3 CSCC 2-13-2 | ASVS ومراجعة الكود |
ARC-ASC-11-05 | مراجعة الإعدادات والتحصين قبل الإطلاق (Configuration and Hardening Review before Launch)، الدرجة 1 | 13.4.1، 13.4.2، 15.2.3 | ECC 1-6-3-5، 1-6-2-2 CSCC 2-3-1-6 | قائمة تحقق المطور |
ARC-ASC-11-06 | مراجعة الكود الأمنية قبل إطلاق الأنظمة الحساسة (Pre-release Security Source Code Review for Critical Systems)، الدرجة 3 | لا يوجد | CSCC 1-3-2-1 | ASVS ومراجعة الكود |
ARC-ASC-11-07 | اختبار الاختراق (Penetration Testing)، الدرجة 2 | لا يوجد | ECC 2-11-3-1، 2-11-3-2 CSCC 2-10-1-1، 2-10-2 | DAST |
ARC-ASC-11-08 | إدارة الثغرات المكتشفة والإفصاح عنها (Vulnerability Triage, Remediation and Disclosure)، الدرجة 1 | لا يوجد | ECC 2-10-3-2، 2-10-3-3 CSCC 2-9-1-3 | DevSecOps |
12 النشر والحماية أثناء التشغيل Deployment and Runtime Protection
هنا بقية بنود 2-15-3: جدار حماية تطبيقات الويب وHTTPS وسياسة الاستخدام الآمن، مع ما يحتاجه التطبيق ليعمل بأمان خلف ال Reverse Proxy وداخل ال Container.
| الرقم | الضابط | ASVS 5.0 | NCA | المقال |
|---|---|---|---|---|
ARC-ASC-12-01 | جدار حماية تطبيقات الويب (Web Application Firewall)، الدرجة 1 | لا يوجد | ECC 2-15-3-1 CSCC 2-12-1-2 | حماية HTTP |
ARC-ASC-12-02 | HTTPS إلزامي وHSTS (Mandatory HTTPS and HSTS)، الدرجة 1 | 3.4.1، 12.2.1، 12.2.2 | ECC 2-15-3-3 CSCC 2-13-3-2 | ترويسات الأمان |
ARC-ASC-12-03 | ترويسات الأمان وإعدادات الكوكيز (Security Headers and Cookie Attributes)، الدرجة 2 | 3.4.3، 3.4.4، 3.4.5، … | لا يوجد بند مباشر | ترويسات الأمان |
ARC-ASC-12-04 | عدم تسريب المعلومات في الإنتاج (No Information Leakage in Production)، الدرجة 1 | 13.4.1، 13.4.2، 13.4.3، … | لا يوجد بند مباشر | قائمة تحقق المطور |
ARC-ASC-12-05 | التطبيق خلف ال Reverse Proxy بشكل صحيح (Correct Operation behind a Reverse Proxy)، الدرجة 1 | 15.3.4، 4.1.3، 4.2.1 | لا يوجد بند مباشر | خلف Reverse Proxy |
ARC-ASC-12-06 | تشغيل ال Containers بأقل صلاحية (Least-privilege Container Runtime)، الدرجة 2 | 15.2.3 | ECC 2-3-3 | فحص الحاويات |
ARC-ASC-12-07 | التحديثات وحزم الإصلاح (Patch Management of the Runtime)، الدرجة 1 | لا يوجد | ECC 2-3-3-3، 2-10-3-4 CSCC 2-3-1-3، 2-9-1-2 | تأمين السيرفر |
ARC-ASC-12-08 | سياسة الاستخدام الآمن للمستخدمين (Secure Usage Policy for Users)، الدرجة 1 | لا يوجد | ECC 2-15-3-4 CSCC 2-13-3-3 | قائمة تحقق المطور |
13 السجلات والتدقيق والجاهزية للحوادث Logging, Audit and Incident Readiness
المكون 2-12 يطلب تفعيل السجلات ومراقبتها والاحتفاظ بها 12 شهراً، ويرفعها CSCC إلى 18 شهراً للأنظمة الحساسة، ولكن السجل الذي لم يكتبه التطبيق لا يجمعه أي SIEM، لذلك يحدد هذا النطاق ما يجب أن يسجله التطبيق نفسه، وما يجب أن يستطيع فعله يوم الحادث.
| الرقم | الضابط | ASVS 5.0 | NCA | المقال |
|---|---|---|---|---|
ARC-ASC-13-01 | جرد السجلات ومحتواها (Logging Inventory and Log Content)، الدرجة 2 | 16.1.1، 16.2.1، 16.2.2، … | ECC 2-12-1، 2-3-3-4 | السجلات |
ARC-ASC-13-02 | تسجيل الأحداث الأمنية (Security Event Logging)، الدرجة 1 | 16.3.1، 16.3.2، 16.3.3، … | ECC 2-12-3-1، 2-12-3-2 CSCC 2-11-1-1 | السجلات |
ARC-ASC-13-03 | لا بيانات حساسة في السجلات ولا حقن (No Sensitive Data in Logs, No Log Injection)، الدرجة 1 | 16.2.5، 16.4.1 | لا يوجد بند مباشر | السجلات |
ARC-ASC-13-04 | حماية السجلات وجمعها مركزياً (Log Protection and Central Collection)، الدرجة 2 | 16.4.2، 16.4.3 | ECC 2-12-3-3، 2-12-3-4 CSCC 2-3-1-8، 2-11-1-4، 2-11-1-5 | السجلات |
ARC-ASC-13-05 | مدة الاحتفاظ بالسجلات (Log Retention)، الدرجة 1 | لا يوجد | ECC 2-12-3-5 CSCC 2-11-2 | سجل التدقيق |
ARC-ASC-13-06 | سجل التدقيق لعمليات العمل (Business Audit Trail)، الدرجة 2 | 16.3.3، 16.4.2 | ECC 2-12-3-2 CSCC 2-11-1-3، 2-11-1-5 | سجل التدقيق |
ARC-ASC-13-07 | الجاهزية للحوادث في التطبيق (Application Incident Readiness)، الدرجة 2 | 7.4.2، 7.4.5، 6.5.6 | ECC 2-13-3-1، 2-13-3-3 | التحقيق الرقمي |
من أين تبدأ الجهة؟ مسار التبني Adoption
لا تحاول تطبيق التسعين ضابطاً في كل التطبيقات في وقت واحد، فهذه أسرع طريقة لأن يصبح الدليل ملفاً آخر في مجلد المشتركات، والطريقة التي أقترحها ثلاث مراحل، ومدة كل مرحلة تحددها الجهة بحسب حجمها وعدد تطبيقاتها:
- المرحلة الأولى، الأساس: صنف كل التطبيقات (01-01)، وطبق ضوابط الدرجة 1 على التطبيقات الجديدة فقط، وابدأ بالضوابط التي تفحص آلياً في خط CI/CD: فحص الأسرار، وSAST، وSCA، وحماية الفرع الرئيسي، لأن تكلفتها مرة واحدة وفائدتها في كل تغيير.
- المرحلة الثانية، التطبيقات الخارجية: اكتب وثيقة متطلبات معتمدة لكل تطبيق من الدرجة 2 (01-03)، وأضف نمذجة التهديدات واختبارات الصلاحيات وDAST، وابدأ التقييم الذاتي قبل كل إطلاق، وهنا تصبح لديك أدلة حقيقية لتقرير الامتثال على 1-6-3 و2-15.
- المرحلة الثالثة، الأنظمة الحساسة والقياس: طبق ضوابط الدرجة 3 ومدد CSCC على الأنظمة الحساسة، وقس نسبة التنفيذ لكل نطاق في كل مراجعة دورية، وراجع الاستثناءات المفتوحة، وطبق التحسين على التطبيقات القائمة بالتدريج.
وإذا كانت جهتك تستخدم نموذج نضج مثل OWASP SAMM فاستخدمه لقياس نضج البرنامج كله، واستخدم هذا الدليل لقائمة ما يجب أن يكون صحيحاً في كل تطبيق، فالأول يقيس العملية والثاني يقيس النتيجة.
التقييم الذاتي Self-assessment بملف Excel
ملف Excel المرفق فيه ثلاث أوراق: «اقرأني» وفيها التنبيه والترخيص وطريقة الاستخدام، و«الضوابط» وفيها الضوابط التسعون بكل أعمدتها مع خمسة أعمدة للتقييم الذاتي، و«النطاقات» وفيها ملخص يحسب نسبة التنفيذ لكل نطاق تلقائياً. والطريقة كما يلي:
- انسخ الملف لكل تطبيق، وفلتر عمود الدرجة على درجة التطبيق وما قبلها، واحذف ما لا ينطبق أو اختر له «لا ينطبق» مع السبب في الملاحظات.
- اختر لكل ضابط حالته من القائمة: منفذ، أو جزئي، أو غير منفذ، أو لا ينطبق.
- ضع في عمود الدليل رابطاً إلى الدليل نفسه (تقرير الفحص، أو إعدادات حماية الفرع، أو محضر المراجعة)، وليس وصفاً له، لأن الوصف لا يقنع المدقق.
- حدد المسؤول وتاريخ التقييم، وستجد نسبة التنفيذ في ورقة «النطاقات» محسوبة بالمعادلة (منفذ + نصف الجزئي) ÷ (عدد الضوابط ناقص ما لا ينطبق).
تحميل ملفات الضوابط Excel وCSV
الملفان فيهما المحتوى نفسه، والفرق في الاستخدام:
- ملف Excel للضوابط controls.xlsx: من اليمين إلى اليسار، والصف الأول مثبت، مع الفلاتر وقائمة الحالة وورقة الملخص، وهو الأنسب للتقييم الذاتي.
- ملف CSV للضوابط controls.csv: بترميز UTF-8 مع BOM حتى يفتحه Excel بالعربية مباشرة، وهو الأنسب لاستيراد الضوابط في أداة GRC أو نظام تذاكر.
وفي الملفين 90 ضابطاً في 13 نطاقاً، وأعمدتهما: الرقم، والنطاق، والعنوان بالعربية والإنجليزية، والدرجة، والهدف، والمتطلب، والإرشادات، والأدلة، وASVS 5.0.0 مع المستوى، وECC-2:2024، وCSCC-1:2019، وTop 10:2025، وAPI Top 10:2023، وSSDF 1.1، وISO/IEC 27001:2022، ورابط المقال، ثم أعمدة التقييم الذاتي.
ما الذي لم يشمله الإصدار 0.1؟
نطاق هذا الإصدار تطبيقات الويب وواجهات API وخط CI/CD فقط، والسبب أن هذا ما تبنيه أغلب الجهات اليوم، وأن كل نوع آخر يحتاج مرجعه الخاص، وفي الإصدار الثاني بإذن الله:
- تطبيقات الجوال Mobile: نطاق مبني على OWASP MASVS، لأن تخزين البيانات على الجهاز والتواصل مع الخادم وحماية التطبيق نفسه لها متطلبات لا يغطيها ASVS.
- تطبيقات الذكاء الاصطناعي AI: نطاق لتطبيقات نماذج اللغة LLM مبني على قائمة OWASP لتطبيقات LLM التي سوف نشرحها في OWASP Top 10 لتطبيقات نماذج اللغة، مثل حقن التعليمات Prompt Injection والصلاحيات الزائدة للوكلاء.
- ربط إضافي: ضوابط الحوسبة السحابية CCC وضوابط البيانات DCC من الهيئة للتطبيقات التي تعمل في السحابة أو تعالج بيانات مصنفة، وأمثلة لمعايير البرمجة الآمنة لكل لغة.
الترخيص License والملاحظات Feedback
الدليل وملفاته منشورة بترخيص المشاع الإبداعي، نسب المصنف والترخيص بالمثل CC BY-SA 4.0، وهو الترخيص نفسه الذي يستخدمه OWASP ASVS، وهذا يعني أن أي جهة أو شركة تستطيع أن تنسخه وتعدله وتضعه في سياساتها وتستخدمه تجارياً، بشرط أن تذكر المصدر وأن تنشر النسخة المعدلة بالترخيص نفسه إذا نشرتها.
وهذا إصدار للمراجعة، والهدف منه أن يتحسن بملاحظات من يطبقه، فإذا وجدت ضابطاً ناقصاً أو ربطاً غير دقيق أو متطلباً لا يمكن تطبيقه في جهتك، فأرسل ملاحظتك في التعليقات على هذا المقال أو عبر بريد الموقع، مع رقم الضابط وما تقترحه، وسوف تظهر التغييرات في سجل التحديثات بالأسفل.
وإذا رأت الهيئة الوطنية للأمن السيبراني أو أي من العاملين فيها أن في هذا المقترح ما يفيد، فهو متاح لها كما هو متاح لغيرها، ومن أراد أن يوصل ملاحظة إلى الهيئة نفسها فقنواتها الرسمية هي صفحة مرئيات العموم التي تطرح فيها مسودات وثائقها لملاحظات الجمهور عندما تكون هناك مسودة مفتوحة، وصفحة تواصل معنا. ولاحظ أن نشر هذا الدليل لا يعني أنه أرسل إلى الهيئة أو قبل منها، وهو حتى الآن مقترح من عرب رووت فقط.
الخلاصة
وصلنا لنهاية الموضوع، وأهم ما فيه:
- الضوابط الأساسية ECC-2:2024 فيها 108 ضوابط أساسية للجهة كلها، ومنها ضابط واحد لمشاريع تطوير البرمجيات (1-6-3 ببنوده الخمسة) ومكون فرعي لتطبيقات الويب الخارجية (2-15)، وتضيف CSCC للأنظمة الحساسة مراجعة الكود قبل الإطلاق وحماية الكود وتأمين API والترحيل الآمن.
- الهيئة تنشر قوالب إرشادية للتطوير الآمن ومعيار البرمجة الآمنة في حزمة الأدوات، ودليلاً إرشادياً لتطبيق ECC، ولم أجد وثيقة ضوابط مستقلة للتطوير الآمن، والفجوة هي في الربط بين البند والكود والدليل.
- هذا الدليل مقترح مستقل وليس من الهيئة: 13 نطاقاً و90 ضابطاً مرقماً بنظام
ARC-ASC-DD-CC، لكل ضابط هدف ومتطلب «يجب» وإرشادات وأدلة، وربط بالبند الذي يدعمه في ECC أو CSCC وبأرقام ASVS 5.0 وفئات Top 10:2025 وAPI Top 10:2023 وممارسات SSDF وضوابط ISO 27001:2022، ومقال للتنفيذ. - الاستخدام يبدأ بدرجة التطبيق: 1 أساسي (L1 و56 ضابطاً)، و2 قياسي (L2 و87 ضابطاً)، و3 حساس (L3 والتسعون كلها)، ثم وثيقة متطلبات معتمدة، ثم تقييم ذاتي بالأدلة.
- الملفات بترخيص CC BY-SA 4.0، والإصدار 0.1 للمراجعة، والملاحظات مرحب بها.
 دليلOWASP ASVS ومراجعة الكود الأمنية لكل Pull Requestكيف تكتب متطلبات أمان يمكن اختبارها مع OWASP ASVS، وتراجع كل طلب دمج أمنياً في عشرين دقيقة بقائمة جاهزة.
 دليلنمذجة التهديدات Threat Modeling للمبتدئينكيف تسأل ما الذي قد يسوء في تصميم تطبيقك قبل أن تكتب الكود، وتقرر لكل تهديد هل تصلحه أو تقبله، مع قالب جاهز للنسخ.
 دليلDevSecOps للمبتدئين: الأمن داخل خط CI/CD ومتى يعمل كل فحصما الذي يجده كل فحص أمني في خط CI/CD وما الذي يفوته، وكيف ترتب نتائجه حتى تصل إلى قرار بدل قائمة طويلة.
 دليلأمن سلسلة التوريد البرمجية Software Supply Chain للمبتدئينكل ما بين كود غيرك وسيرفرك قد يحمل كود المهاجم، وهنا تعرف التهديدات الحقيقية بحوادث موثقة والدفاع المناسب لكل حلقة.
 دليلOWASP Top 10 للمبتدئين: أخطر عشر مشكلات في تطبيقات الويبأخطر عشر مشكلات أمنية في تطبيقات الويب، كل واحدة بمثال ضعيف ثم مصلح، وكيف تمنعها في الكود وأين تكتشفها.
 دليلAuthorization: كيف تجمع قرارات الصلاحيات في مكان واحدلماذا تتحول شروط الصلاحيات المتفرقة في الكود إلى ثغرات، وكيف تنقل القرار إلى محرك سياسات واحد.
سجل التحديثات
- أكتوبر 2026: الإصدار 0.1 للمراجعة، 90 ضابطاً في 13 نطاقاً لتطبيقات الويب وواجهات API وخط CI/CD، بعد مراجعة الضوابط الأساسية ECC-2:2024 بنسختيها العربية والإنجليزية وضوابط الأنظمة الحساسة CSCC-1:2019 وحزمة أدوات الهيئة والدليل الإرشادي GECC-2:2026 من موقع الهيئة، وأرقام OWASP ASVS 5.0.0 من ملف CSV الرسمي، وقائمتي OWASP Top 10:2025 وAPI Security Top 10:2023، وNIST SP 800-218 الإصدار 1.1.
- أكتوبر 2026: صور مظللة من نصوص الضوابط الرسمية بدل سردها.


