

أغلب الاختراقات لا تبدأ بثغرة في سيرفر، وإنما برسالة بريد: رابط تصيد، أو مرفق خبيث، أو رسالة تنتحل شخصية المدير تطلب تحويلاً مالياً. ولذلك فبوابة أمن البريد Email Security هي خط الدفاع الأول عملياً، وهي تقف بين الإنترنت وصناديق موظفيك فتفحص كل رسالة قبل أن تصل. وقد يبدو عملها من الوهلة الأولى مجرد فلتر للبريد المزعج Spam، لكن في الواقع فهو أوسع: التحقق من أن المرسل هو من يدعي، وتشغيل المرفقات في بيئة معزولة، وإعادة كتابة الروابط وفحصها لحظة النقر، وكشف انتحال الأشخاص. وسوف نرى في هذا المقال كيف تعمل هذه المنتجات من الداخل، والفرق بين البوابة أمام الصندوق والحماية عبر الواجهة البرمجية، ثم نشغل Rspamd وClamAV ونمرر عليهما رسائل اختبار حقيقية ونرى الدرجة التي يعطيانها لكل واحدة.
وهذا المقال الأخير من المرحلة المتقدمة كيف تبني منتجات الأمن السيبراني. وأساسيات التحقق من المرسل SPF وDKIM وDMARC لها مقالها المستقل الذي يشرحها للمبتدئين، فلن نعيد شرحها هنا وسنركز على كيف يستعملها محرك الأمن:
 دليلشرح SPF وDKIM وDMARC للمبتدئين: كيف تثبت أن رسائلك منك فعلاًلماذا يستطيع أي شخص أن يرسل باسم نطاقك، وكيف يسد كل سجل من هذه السجلات الثلاثة ثغرة تركها الذي قبله.
 دليلكيف يعمل محرك كشف SIEM من الداخل؟كيف يجمع SIEM ملايين السجلات ويوحدها ويطبق قواعد الكشف، مع خط أنابيب Vector وLoki وقاعدة Sigma تطلق فعلاً.
وسوف نناقش في هذا المقال ما يلي:
- البوابة أمام الصندوق Secure Email Gateway في مقابل الحماية عبر الواجهة البرمجية API، ومتى تستعمل كلاً منهما.
- داخل المحرك: كيف يجمع التحقق من المرسل والسمعة والمحتوى والمرفقات والروابط في درجة واحدة، وكشف انتحال المدير BEC.
- متطلبات المرسلين من Google وYahoo لعام 2024، وماذا تعني لمن يرسل بريداً.
- البدائل المفتوحة: Rspamd وClamAV ورخصتهما.
- تجربة عملية: Rspamd وClamAV يعطيان درجة لأربع رسائل حقيقية: نظيفة، وملف EICAR التجريبي، ومرسل مزور، وتوقيع DKIM مكسور.
البوابة أمام الصندوق أم الحماية عبر الواجهة؟
هناك طريقتان لوضع الحماية، والفرق بينهما جوهري في التصميم. والصورة التالية تبينهما:
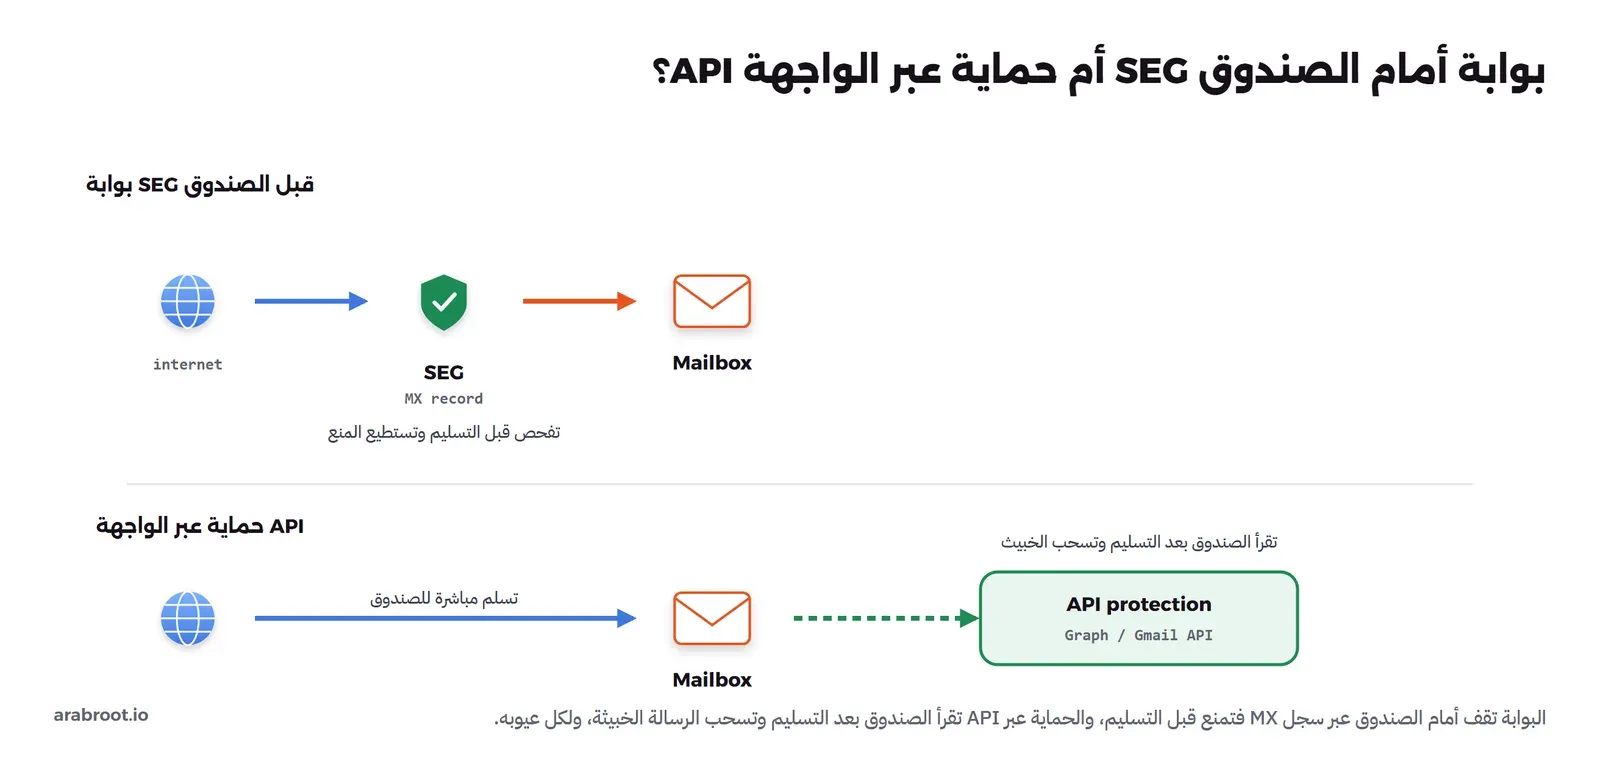
- البوابة أمام الصندوق Secure Email Gateway واختصاراً SEG: تضع سجل MX لنطاقك يشير إلى البوابة، فتمر كل رسالة واردة بها أولاً، فتفحصها وتمنع الخبيثة قبل أن تصل الصندوق أصلاً. ميزتها المنع المسبق، وعيبها أنها تغير مسار البريد وتضيف طبقة يجب أن تبقى تعمل دائماً، وأنها قد تكسر فحوص المرسل كما سنرى.
- الحماية عبر الواجهة البرمجية API: تسلم الرسالة إلى الصندوق مباشرة كالمعتاد، ثم تقرأ المنتج الصندوق بعد التسليم عبر واجهة المزود مثل Microsoft Graph أو Gmail API، فإن وجد رسالة خبيثة سحبها. ميزتها أنها لا تغير مسار البريد وتنصب بسرعة، وعيبها أن الرسالة تصل الصندوق لحظة قبل أن تسحب، وأنها تتطلب منح المنتج صلاحية واسعة على كل الصناديق.
وقد يتساءل البعض: إن كان بريدنا على Microsoft 365 أو Google Workspace أصلاً، فلماذا نحتاج طبقة إضافية؟ والإجابة أن الخدمتين فيهما فلترة أساسية مشمولة، فقبل أن تشتري منتجاً إضافياً قارنه بما تدفع ثمنه بالفعل، وقد ناقشنا هذا في مقارنة حلول الأمن. ولاحظ تحذيراً تصميمياً: البوابة أمام مزود مثل Microsoft 365 قد تجعل كل الرسائل تبدو قادمة من البوابة لا من مرسلها الحقيقي، فتكسر فحص المصدر، ويحتاج الأمر إعداداً خاصاً في المزود ليقرأ المصدر الأصلي.
داخل المحرك: كثير من الفحوص، درجة واحدة
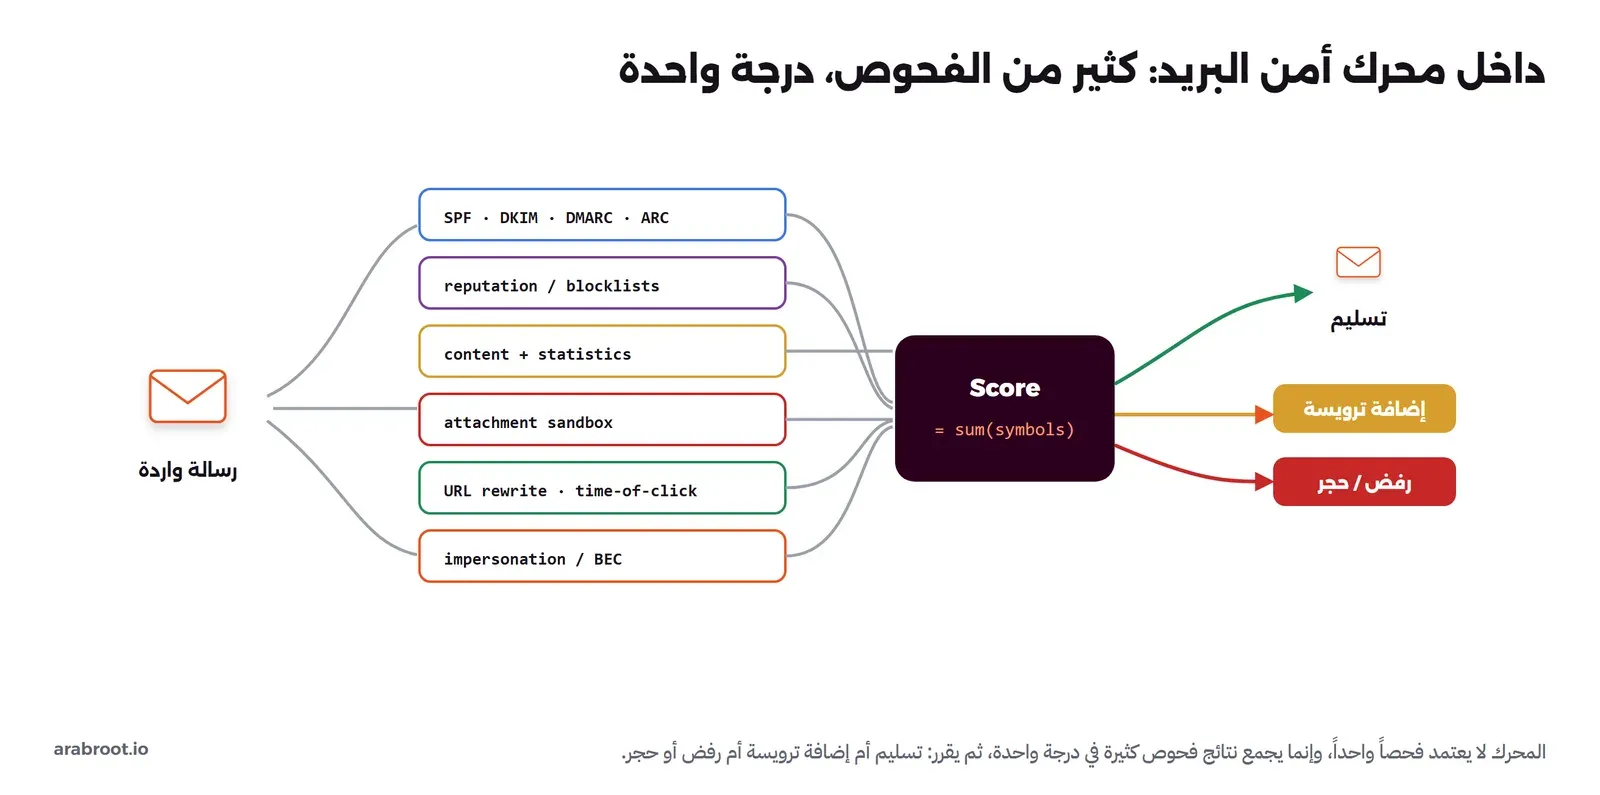
قلب أي منتج أمن بريد ليس فحصاً واحداً حاسماً، وإنما مجموعة فحوص يجمع نتائجها في درجة Score واحدة، ثم يقرر بناء عليها. والصورة التالية تبين ذلك:
وأهم الفحوص:
- التحقق من المرسل: SPF وDKIM وDMARC وARC، وهي تجيب على سؤال «هل الرسالة فعلاً من النطاق الذي تدعيه؟»، وقد شرحناها بالتفصيل في مقال SPF وDKIM وDMARC. والمحرك لا يفحصها ليقبل أو يرفض مباشرة، وإنما يحول نتيجتها إلى درجة ضمن المجموع.
- السمعة والقوائم السوداء Reputation: هل عنوان المرسل أو نطاقه في قوائم مصادر معروفة بالإساءة؟ وهنا يتصل المحرك بمنصة استخبارات التهديدات التي بنيناها في المقال السابق.
- المحتوى والإحصاء Content: تحليل نص الرسالة بقواعد وبفلتر إحصائي يتعلم ما يشبه البريد المزعج.
- تشغيل المرفقات في بيئة معزولة Attachment Sandboxing: فتح المرفق في بيئة منعزلة ومراقبة سلوكه، وهو ما تسميه Microsoft التفجير Detonation، وتذكر وثائقها أن الفحص يكتمل عادة خلال 15 دقيقة، ولهذا ميزة التسليم الديناميكي Dynamic Delivery التي تسلم الرسالة فوراً وتستبدل المرفق بعنصر نائب حتى ينتهي الفحص.
- إعادة كتابة الروابط والفحص لحظة النقر URL Rewriting: يستبدل المحرك كل رابط برابط يمر به، فيفحصه لحظة النقر لا لحظة الوصول، كما تشرح وثائق Microsoft عن الروابط الآمنة، والسبب أن المهاجم قد يجعل الرابط نظيفاً وقت التسليم ثم يحوله إلى خبيث بعد ساعة.
- كشف الانتحال والاحتيال BEC: رسائل انتحال شخصية المدير أو المورد لطلب تحويل مالي Business Email Compromise، وهي غالباً بلا مرفق ولا رابط خبيث، فلا يكشفها فحص الفيروسات، وإنما كشف التناقض: الاسم الظاهر يقول المدير والعنوان الحقيقي غريب.
ولاحظ أن قوة المنتج التجاري ليست في الفلتر نفسه، فالفلترة المفتوحة ممتازة، وإنما في معلومات التهديد التي يجمعها المصنع من ملايين الصناديق، وفي بيئة تشغيل المرفقات، وفي كشف الانتحال المدعوم بنماذج مدربة، وهذا ما يصعب على البديل المفتوح مجاراته.
متطلبات المرسلين: لماذا صار التحقق إلزامياً؟
لسنوات كان التحقق من المرسل نصيحة يتجاهلها كثيرون، ثم أعلنت Google في أكتوبر 2023 أنها ستشترط من فبراير 2024 على كل من يرسل إلى Gmail حداً أدنى من التحقق، وعلى من يرسل أكثر من خمسة آلاف رسالة يومياً SPF وDKIM معاً وسجل DMARC وإلغاء اشتراك بنقرة واحدة، وأعلنت Yahoo متطلبات مشابهة. وهذا يعني من جهة بناء المنتج أن بوابتك يجب أن تطبق هذه القواعد بدقة على الوارد، وتساعد مؤسستك على استيفائها في الصادر، وهذا الموضوع من اختصاص مقال التحقق من المرسل فلن نكرره.
البدائل مفتوحة المصدر
في فلترة البريد أداتان مفتوحتان ممتازتان تعملان معاً:
- Rspamd: محرك فلترة سريع برخصة Apache-2.0، يجمع نتائج فحوص كثيرة في درجة واحدة: SPF وDKIM وDMARC، وقوائم السمعة، والفلتر الإحصائي، وقواعد المحتوى، وكشف تناقض المرسل، وهو الفلتر الذي يأتي مع خادم البريد mailcow الذي شرحناه في دليل mailcow.
- ClamAV: محرك مكافحة الفيروسات الذي يطوره فريق Cisco Talos، برخصة GPL-2.0، ويعمل مع Rspamd لفحص المرفقات عبر وحدة مكافحة الفيروسات.
وما لا يوفره المفتوح بالجودة نفسها هو تشغيل المرفقات في بيئة معزولة (رغم وجود مشاريع مثل CAPE وCuckoo)، وكشف الانتحال المدعوم بمعلومات تهديد من ملايين الصناديق، فهذه هي الفجوة الحقيقية بين المفتوح والتجاري في هذه الفئة.
تجربة عملية: Rspamd وClamAV يعطيان الدرجة
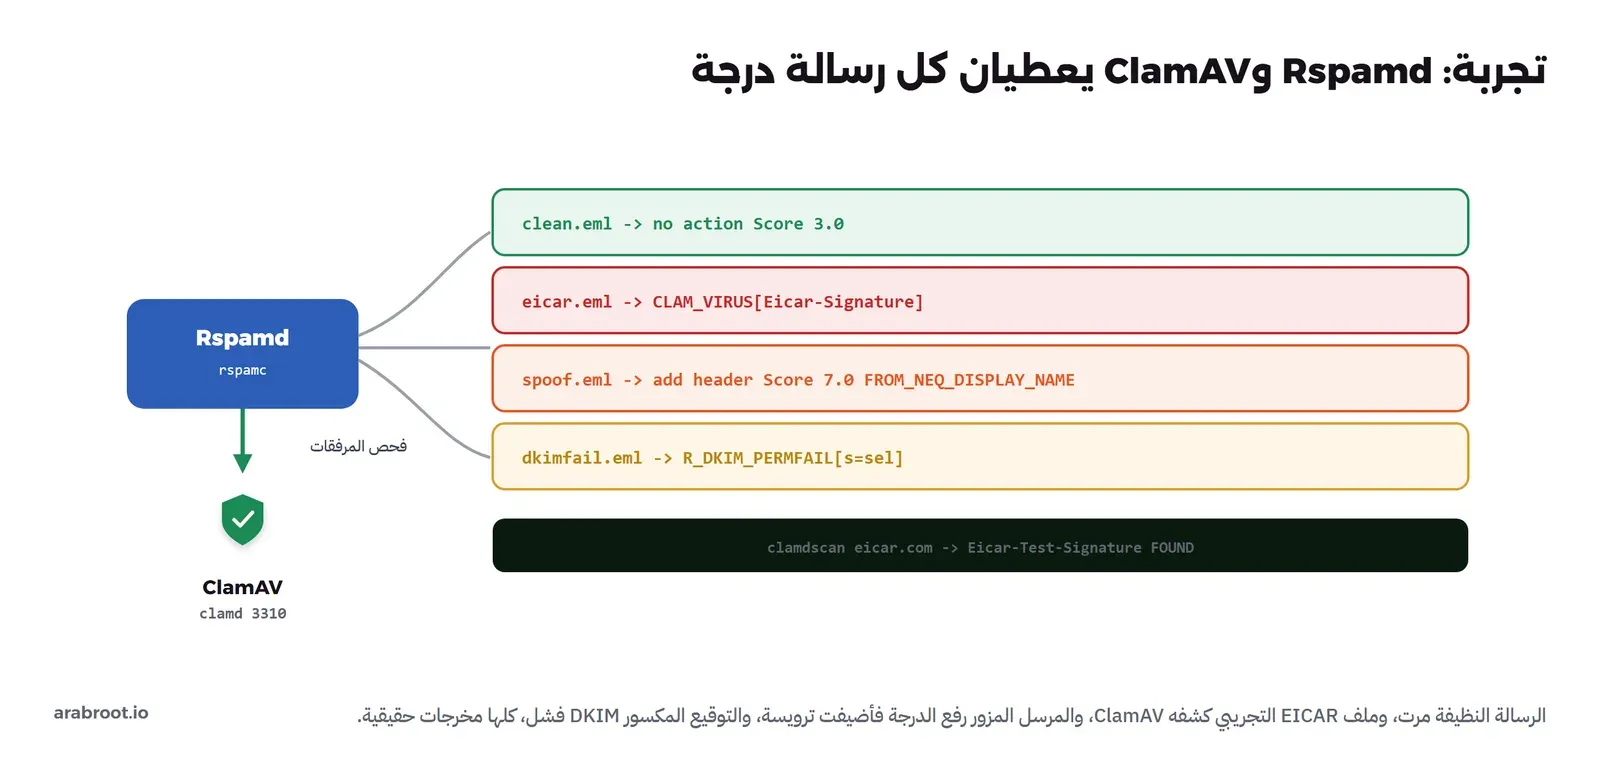
سوف نشغل Rspamd مع ClamAV، ونمرر عليهما أربع رسائل اختبار ونرى درجة كل واحدة: رسالة نظيفة، ورسالة فيها ملف EICAR التجريبي (وهو نص اختبار غير ضار تماماً تتفق كل برامج الحماية على كشفه، لا برمجية حقيقية)، ورسالة بمرسل مزور، ورسالة بتوقيع DKIM مكسور. والصورة التالية تبين التجربة ونتائجها:
أولاً نشغل ClamAV على شبكة معزولة، وهو يحمل قاعدة توقيعاته عند الإقلاع فينتظر قليلاً:
docker network create lab-sec-mail
docker run -d --name lab-sec-clamav --network lab-sec-mail --memory 2g clamav/clamav:1.5
ثم نشغل Rspamd ونمرر له إعداد وحدة مكافحة الفيروسات ليوجهها إلى ClamAV، وهذا الإعداد كما يلي:
clamav {
  type = "clamav";
  symbol = "CLAM_VIRUS";
  servers = "lab-sec-clamav:3310";
  scan_mime_parts = true;
  patterns { JUST_EICAR = '^Eicar-Test-Signature$'; }
}
docker run -d --name lab-sec-rspamd --network lab-sec-mail --memory 1g \
-v "$PWD/antivirus.conf":/etc/rspamd/local.d/antivirus.conf:ro \
-p 127.0.0.1:11334:11334 rspamd/rspamd:latestوفي سجل Rspamd سوف ترى أنه ربط محرك ClamAV بالرمز CLAM_VIRUS:
antivirus.lua: added antivirus engine clamav -> CLAM_VIRUSالآن نمرر الرسائل على Rspamd بأداة rspamc ونرى الدرجة والرموز. والمخرج الحقيقي لكل رسالة (اختصرنا الرموز قليل القيمة) كما يلي، ونبدأ بالرسالة النظيفة:
======== clean.eml ========
Action: no action
Score: 3.00 / 15.00
ثم رسالة EICAR، ولاحظ أن ClamAV كشف التوقيع عبر Rspamd:
======== eicar.eml ========
Symbol: CLAM_VIRUS (0.00)[Eicar-Signature]
Symbol: HAS_ATTACHMENT
ثم الرسالة المزورة التي اسمها الظاهر «yourbank.com» وعنوانها الحقيقي «evil.example»، ولاحظ أنها رفعت الدرجة إلى إجراء فعلي:
======== spoof.eml ========
Action: add header
Score: 7.00 / 15.00
Symbol: FROM_NEQ_DISPLAY_NAME (4.00)[evil.example, yourbank.com]
Symbol: HAS_REPLYTO (0.00)[[email protected]]
ثم رسالة التوقيع المكسور، ولاحظ أن فحص DKIM فشل:
======== dkimfail.eml ========
Symbol: R_DKIM_PERMFAIL (0.00)[example.com:s=sel]
ولنتأكد من كشف الفيروس مباشرة، نمرر نص EICAR على ClamAV وحده، والمخرج اسم التوقيع القياسي:
clamdscan eicar.com -> /tmp/eicar.com: Eicar-Test-Signature FOUNDفي المخرجات أعلاه لاحظ التالي:
- كل رسالة حصلت على درجة لا على حكم ثنائي، والإجراء يتبع الدرجة: الرسالة النظيفة مرت، والمزورة بلغت درجة «إضافة ترويسة»، والأعلى يصل إلى الرفض أو الحجر، وهذا هو جوهر عمل المحرك.
- الرمز FROM_NEQ_DISPLAY_NAME هو بالضبط ما يكشف انتحال المرسل: الاسم الظاهر يقول بنكاً والعنوان الحقيقي غريب، وهذا نوع الكشف الذي يصطاد كثيراً من رسائل BEC.
- ClamAV كشف EICAR عبر Rspamd بالرمز CLAM_VIRUS، وأخرج اسم التوقيع القياسي Eicar-Test-Signature مباشرة، وهذا يبين كيف يدمج محرك الفلترة مكافحة الفيروسات ضمن درجته.
- فحص DKIM أعطى R_DKIM_PERMFAIL لأن التوقيع مكسور، وهذا الرمز بالضبط ما يحوله المحرك إلى درجة ضمن المجموع. ولاحظ أننا في المختبر بلا DNS كامل، ففحوص المرسل التي تحتاج استعلامات DNS تظهر ناقصة، وهذا متوقع ويضبط في بيئة حقيقية.
وأخيراً نحذف ما أنشأناه بأسمائه بالضبط:
docker rm -f lab-sec-rspamd lab-sec-clamav
docker network rm lab-sec-mail
بناء منتج كهذا: أين الصعوبة الحقيقية؟
قد يبدو بناء بوابة بريد مجرد تركيب Rspamd وClamAV، وهذا يكفي لفلترة جيدة فعلاً، لكن منافسة منتج تجاري في كشف التصيد الموجه صعبة لخمسة أسباب:
- جودة الكشف Detection Quality: كشف التصيد والانتحال دون معلومات تهديد من ملايين الصناديق صعب، فهذه الرؤية الواسعة هي أغلى ما في المنتج التجاري.
- الإنذارات الكاذبة False Positives: حجز رسالة عمل مشروعة قد يكلف صفقة، فالموازنة بين الحجز الزائد والتسريب الزائد حساسة جداً في البريد أكثر من أي مكان.
- بيئة تشغيل المرفقات Sandboxing: بناء بيئة آمنة تفجر المرفقات وتراقب سلوكها دون أن تخدعها البرمجية أو تهرب منها، تخصص عميق بذاته.
- الحجم والسرعة Scale: فحص كل رسالة في أجزاء من الثانية دون أن تؤخر البريد، مع ذروات مفاجئة في الهجمات، يحتاج تصميماً يتحمل الضغط.
- التحديث المستمر Updates: حملات التصيد تتغير يومياً، فمنتجك يحتاج تدفق معلومات تهديد حياً دائماً، لا قاعدة توقيعات تحدثها أسبوعياً.
إذا أردت بناء واحدة في منطقتنا
بناء بوابة بريد تنافس المنتجات العالمية في كشف التصيد مشروع يحتاج تدفق معلومات تهديد دائماً، وهو ليس نقطة بداية فريق صغير. والمدخل العملي أن تبني على المفتوح: Rspamd وClamAV للفلترة الأساسية التي تعمل بمستوى ممتاز أصلاً، ثم تضيف القيمة التي تحتاجها المؤسسات هنا: قواعد ونماذج مدربة على التصيد بالعربية وأساليبه المحلية، ومعلومات تهديد إقليمية عن حملات تستهدف قطاعاتنا، وربط بضوابط الهيئة الوطنية للأمن السيبراني، ولوحة ودعم قريبين. وهذه القيمة فوق محرك مفتوح ناضج، لا كتابة الفلتر من الصفر، هي المدخل الواقعي، ونتجنب هنا أي أرقام عن حجم السوق لأنها تحتاج مصدراً موثقاً.
تشتري أم تبني؟
الفلترة الأساسية ومكافحة الفيروسات سلعة مفتوحة ممتازة في Rspamd وClamAV، وتكفي كثيراً من المؤسسات، خصوصاً مع بريد مستضاف ذاتياً. أما إن كان التصيد الموجه وانتحال المدير هو خطرك الأول، فما تدفع ثمنه في المنتج التجاري هو معلومات التهديد وبيئة تشغيل المرفقات وكشف الانتحال، وهذه لا بديل مفتوح لها بالجودة نفسها، فهنا يستحق الشراء. والقاعدة: ابن على المفتوح للفلترة، واشتر القدرة التي يصعب بناؤها إن كان خطرك يستدعيها. وإن كان بريدك على Microsoft 365 أو Google Workspace فابدأ بتفعيل ما تملكه فيهما قبل أي شراء.
أخطاء شائعة
- الاعتماد على فحص واحد؛ والمحرك الجيد يجمع فحوصاً كثيرة في درجة، فلا SPF وحده ولا الفيروس وحده يكفي.
- وضع بوابة أمام مزود مثل Microsoft 365 دون ضبط قراءة المصدر الأصلي؛ فتكسر فحص المرسل وتجعل كل رسالة تبدو من البوابة.
- حجز الرسائل المشبوهة بصمت دون إشعار؛ فتضيع رسائل عمل مشروعة ويفقد الناس الثقة بالنظام.
- الظن أن مكافحة الفيروسات تكشف التصيد؛ ورسائل BEC غالباً بلا مرفق ولا رابط، وإنما تكشف بتناقض المرسل.
- تجاهل متطلبات المرسلين؛ فبريدك أنت قد يذهب إلى مجلد المزعج إن لم تستوف SPF وDKIM وDMARC.
الخلاصة
وصلنا لنهاية الموضوع، وأهم ما فيه:
- البريد هو مدخل أغلب الهجمات، وبوابة أمن البريد تفحص كل رسالة قبل الصندوق أو تقرأ الصندوق بعد التسليم.
- البوابة أمام الصندوق SEG تمنع قبل التسليم عبر سجل MX، والحماية عبر API تقرأ الصندوق بعد التسليم وتسحب الخبيث، ولكل عيوبه.
- المحرك يجمع فحوص المرسل والسمعة والمحتوى والمرفقات والروابط وكشف الانتحال في درجة واحدة، ثم يقرر بناء عليها.
- متطلبات Google وYahoo لعام 2024 جعلت SPF وDKIM وDMARC إلزامية عملياً لمن يرسل بريداً.
- البدائل المفتوحة: Rspamd (Apache-2.0) للفلترة وClamAV (GPL-2.0) للفيروسات، وتعملان معاً بمستوى ممتاز.
- شغلنا Rspamd وClamAV فعلاً، فأعطيا درجة لأربع رسائل: النظيفة مرت، وEICAR كشف، والمزورة بلغت إضافة ترويسة بالرمز FROM_NEQ_DISPLAY_NAME، والتوقيع المكسور فشل DKIM.
- ما يصعب بناؤه هو معلومات التهديد وتشغيل المرفقات وكشف الانتحال، والمدخل المحلي البناء فوق المفتوح وربطه بضوابط NCA.
وبهذا نكون قد أكملنا مرحلة بناء منتجات الأمن من الداخل: من محاكاة الهجمات AEV، إلى وكيل EDR، إلى محرك SIEM، إلى منصة استخبارات التهديدات، إلى بوابة البريد. وكل هذه المنتجات مبنية على قطع مفتوحة ناضجة، والقيمة التي تضيفها أنت هي الطبقة التي تخص مؤسستك ومنطقتك:
 دليلكيف تبني منصة محاكاة الهجمات والتحقق من التعرض AEV؟كيف تعمل منصات AEV من الداخل لتثبت أي الهجمات ينجح خلف ضوابطك، مع تشغيل Caldera بسيناريو آمن.
 دليلكيف يعمل وكيل EDR؟ من eBPF إلى قواعد الكشفكيف يرى وكيل EDR ما يجري داخل كل جهاز، ولماذا سائق النواة خطر، مع تشغيل Falco يكشف فعلاً مشبوهاً.دليلكيف يعمل محرك كشف SIEM من الداخل؟كيف يجمع SIEM ملايين السجلات ويوحدها ويطبق قواعد الكشف، مع خط أنابيب Vector وLoki وقاعدة Sigma تطلق فعلاً.
 دليلكيف تبني منصة استخبارات التهديدات؟ STIX وTAXIIكيف تجمع منصات التهديدات المؤشرات وتثريها وتشاركها، مع تجربة تطابق مغذي C2 حقيقياً بمؤشرات STIX.
سجل التحديثات
- أكتوبر 2026: كتابة المقال، وتنفيذ التجربة العملية على Docker Engine 29.8.0 مع Rspamd 4.2.1 وClamAV 1.5.4، بتمرير أربع رسائل اختبار ومشاهدة درجاتها الحقيقية وكشف ملف EICAR التجريبي.


