

يصل عرض التجديد السنوي Renewal لمنصة المراقبة الأمنية، فتجد أن السعر زاد لأن السجلات Logs زادت، وفي الشهر نفسه يصل عرض تجديد حماية البريد بسعر لكل صندوق، وحماية الأجهزة بسعر لكل جهاز، والدخول الموحد بسعر لكل مستخدم، وكل عرض منها يكبر مع نمو الشركة حتى لو لم يتغير شيء في المخاطر نفسها. وعندها يأتي السؤال الطبيعي من الإدارة المالية: هل توجد بدائل مفتوحة المصدر Open Source لهذه المنتجات، وكم سوف نوفر فعلاً؟
والإجابة المختصرة أن لأغلب فئات الأمن السيبراني بدائل مفتوحة ناضجة تعمل في الإنتاج منذ سنوات، ولكن الرخصة المجانية لا تعني منصة مجانية، فالعمود المفتوح يحمل تكلفة الناس الذين يشغلونه، وفي بعض الفئات لا يوجد بديل حقيقي أصلاً. وسوف نناقش في هذا المقال ما يلي:
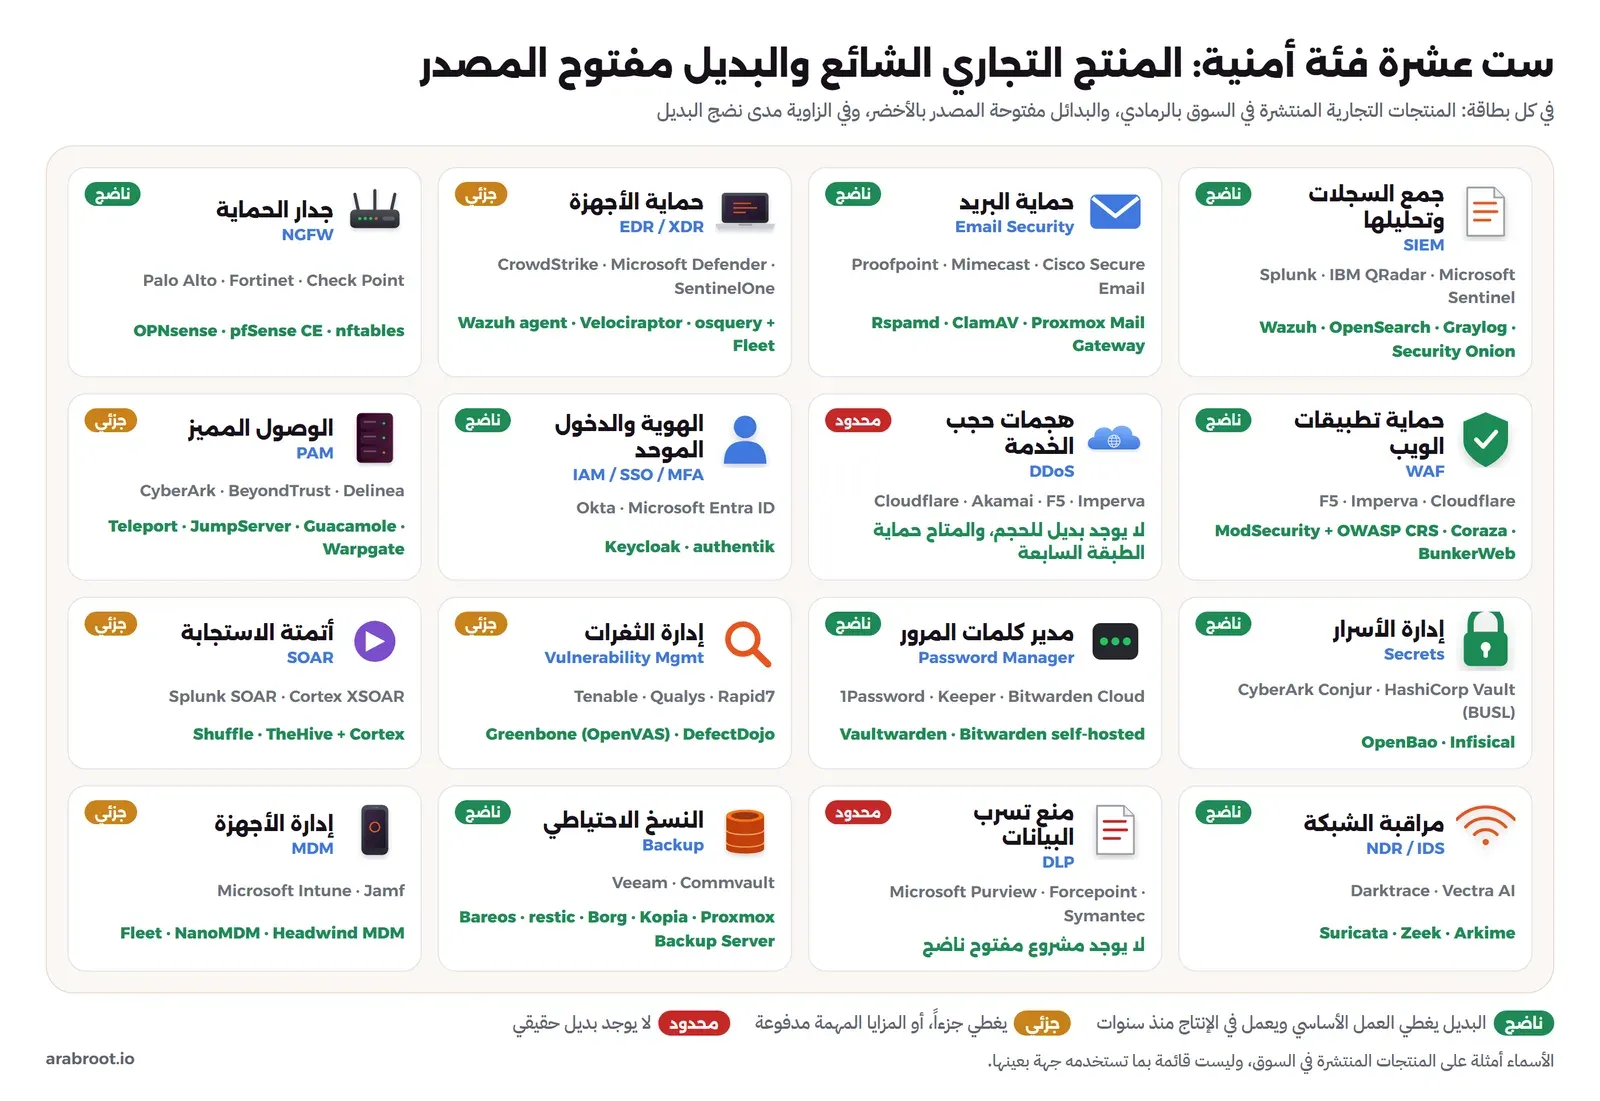
- خريطة لست عشرة فئة أمنية: المنتجات التجارية المنتشرة في السوق وبدائلها مفتوحة المصدر، ومدى نضج كل بديل.
- كل فئة في قسم مستقل: ما يقدمه المنتج التجاري، والبدائل برخصها التي تحققنا منها من مستودع كل مشروع، ونقاط القوة ونقاط الضعف، والأسعار المنشورة حيث وجدت.
- مثال محسوب لتكلفة ثلاث سنوات لنظام SIEM، يبين متى يوفر البديل المفتوح ومتى يكون أغلى.
- التكلفة الكاملة TCO، ومتى يكون المنتج التجاري هو الخيار الأفضل.
- ما تقوله الضوابط الأساسية للأمن السيبراني ECC عن الموردين وموقع البيانات ومراكز العمليات المدارة.
- جدول ملخص، وخطة لاتخاذ القرار فئة بعد فئة.
ما المقصود بالحلول الشائعة في السوق؟
المنتجات التي سوف نذكرها هي التي تجدها في أغلب عروض الأسعار ومناقصات الأمن السيبراني في المنطقة، لأن مصنعيها يبيعون عبر شبكات شركاء محليين ولهم حضور في المملكة والخليج، وبعضهم يقدم الخدمة من مراكز بيانات داخل المملكة. فمثلاً تقدم Google Cloud منطقة الدمام me-central2، وتقول صفحة الوصول إلى منطقة الدمام إن العملاء في المملكة يشترون خدماتها عبر CNTXT الموزع الحصري، وتعرض صفحة مناطق Oracle Cloud منطقتي جدة والرياض، وتذكر صفحة مناطق Azure منطقة Saudi Arabia East ضمن المناطق المتاحة أو القادمة قريباً، وتعرض خريطة شبكة Cloudflare نقاط تواجد في الرياض وجدة والدمام. وهذا الحضور المحلي جزء حقيقي من قيمة المنتج التجاري، وسوف نعود إليه في قسم الامتثال.
والصورة التالية تبين الفئات الست عشرة التي سوف نمر عليها، وفي كل بطاقة المنتجات التجارية المنتشرة والبدائل مفتوحة المصدر، ومدى نضج البديل:
كيف نقارن كل فئة؟
لكل فئة سوف نجيب عن ثلاثة أسئلة، والسبب أن القرار يحتاج إلى النضج والرخصة إلى جانب السعر:
- نضج البديل Maturity: هل يغطي العمل الأساسي الذي تشتري المنتج التجاري من أجله، وهل يعمل في الإنتاج منذ سنوات وله مجتمع نشط وإصدارات منتظمة؟ ووضعنا لكل فئة شارة من ثلاث: ناضج، أو جزئي إذا كان يغطي جزءاً أو كانت المزايا المهمة فيه مدفوعة، أو محدود إذا لم يوجد بديل حقيقي. وهذه الشارة تقديرنا نحن، وسببها مكتوب في قسم كل فئة.
- الرخصة License: تحققنا من رخصة كل مشروع من ملف الرخصة في مستودعه الرسمي في أكتوبر 2026، لأن عدداً من مشاريع الأمن غير رخصته في السنوات الأخيرة إلى رخص لا تعد مفتوحة المصدر بتعريف OSI، مثل SSPL وElastic License 2.0 وBUSL، وقد شرحنا الفرق بين هذه الرخص في أنواع الرخص للمبتدئين.
- التوفير الواقعي: ما الذي يبقى بعد أن تضيف السيرفرات وساعات المهندس والتدريب وعقد الدعم إلى العمود المفتوح، وهذا ما سوف نحسبه بالأرقام في فئة SIEM، لأنها الفئة التي تظهر فيها المعادلة بأوضح شكل.
جمع السجلات وتحليلها SIEM
نظام إدارة المعلومات والأحداث الأمنية Security Information and Event Management، واختصاراً SIEM، يجمع السجلات من السيرفرات والأجهزة وجدران الحماية والتطبيقات في مكان واحد، ويطبق عليها قواعد كشف Detection Rules تنبه المحلل Analyst عندما يظهر نمط هجوم، ويحفظها مدة كافية للتحقيق، وقد شرحنا فكرة الجمع المركزي نفسها في الجمع المركزي Centralized Logging. والمنتجات التجارية الأكثر انتشاراً هنا Splunk وIBM QRadar وMicrosoft Sentinel، والمشترك بينها أن السعر يرتبط غالباً بحجم البيانات، فكلما أضفت مصدراً جديداً للسجلات زادت الفاتورة.
وفي الأسعار: تقول صفحة أسعار Splunk إنها تبيع بعدة نماذج، منها الحساب بحجم البيانات Ingest وبحجم العمل Workload وبعدد العناصر Entity، وتحيل في Splunk Enterprise وCloud وEnterprise Security إلى طلب عرض سعر. أما Microsoft Sentinel فسعره منشور في واجهة أسعار Azure العامة، ويشرح توثيق الفوترة أن السعر المبسط يجمع رسوم الإدخال والتحليل في بند واحد، وأن البيانات تحفظ دون رسوم إضافية لأول 90 يوماً. وفي منطقة UAE North كان السعر يوم قراءتنا 5.93 دولار لكل GB بالدفع حسب الاستخدام Pay-as-you-go، وفي منطقة East US بسعر 4.30 دولار، ولم نجد في الواجهة سعراً لمنطقة داخل المملكة. وشرائح الالتزام Commitment Tiers تخفض السعر مقابل التزام يومي، فشريحة 100 GB في UAE North بسعر 384.84 دولار في اليوم، أي حوالي 3.85 دولار لكل GB.
والبدائل مفتوحة المصدر كما يلي:
- Wazuh: منصة مراقبة أمنية برخصة GPL-2.0 كما في ملف الرخصة في مستودعها، وآخر إصدار v4.14.8، وتتكون من Agent على كل جهاز وسيرفر Server يطبق القواعد وفهرس Indexer يحفظ التنبيهات ولوحة Dashboard. وتجمع في منصة واحدة الكشف من السجلات ومراقبة سلامة الملفات File Integrity Monitoring وكشف الثغرات في البرامج المثبتة وتقييم الإعدادات. نقاط القوة: مفتوحة بالكامل دون مزايا مقفلة، وقواعد جاهزة كثيرة، وتغطي جزءاً من عمل EDR كما سيأتي. نقاط الضعف: الفهرس يحتاج ذاكرة وأقراصاً سريعة كلما كبر الحجم، والقواعد الجاهزة تحتاج ضبطاً حتى لا تغرق الفريق بالتنبيهات.
- OpenSearch مع إضافة Security Analytics: برخصة Apache-2.0، وآخر إصدار 3.9.0، وهو الفرع المفتوح من Elasticsearch، والإضافة تطبق قواعد كشف جاهزة تعدلها وتضيف إليها، وتنشئ التنبيهات. نقاط القوة: رخصة متساهلة، ومجتمع كبير. نقاط الضعف: محرك بحث تبني فوقه أنت، وليس منتج SIEM جاهزاً، فالمحللات Parsers والقواعد ولوحات التحقيق مسؤوليتك.
- Elastic Security: الكود المصدري لـ Elasticsearch اليوم تحت ثلاث رخص يختار منها المستخدم، AGPL-3.0 وSSPL وElastic License 2.0، كما يقول ملف الرخصة، بعد أن أعلنت Elastic في أغسطس 2024 إضافة AGPL. وتذكر صفحة الاشتراكات أن مزايا مثل كشف الحالات الشاذة بتعلم الآلة Machine Learning Anomaly Detection في الاشتراكات المدفوعة، فاقرأ الجدول بنفسك قبل أن تبني خطتك على ميزة معينة.
- Graylog: ملف الرخصة في مستودعها هو Server Side Public License، أي SSPL، وهي رخصة مصدر متاح Source-available وليست مفتوحة بتعريف OSI، ويكفيك هذا إذا كنت تستخدمها داخل مؤسستك ولا تقدمها خدمة لغيرك.
- Security Onion: توزيعة كاملة لمراقبة الشبكة والأجهزة تجمع Suricata وZeek وElastic في سيرفر واحد، وآخر إصدار 3.3.0، ورخصتها في مستودعها هي Elastic License 2.0، فهي أيضاً مصدر متاح وليست مفتوحة بتعريف OSI.
والشارة هنا «ناضج» لأن Wazuh وحدها تغطي الجمع والكشف والتنبيه والحفظ دون أي جزء مدفوع، ولكن هذه الفئة هي أيضاً الفئة التي تأكل أكثر ساعات المهندس، فالسيرفرات تحتاج متابعة، والأقراص تمتلئ، والقواعد تحتاج ضبطاً كل أسبوع.
مثال محسوب: تكلفة ثلاث سنوات
لنفرض أن لديك مؤسسة تجمع سجلاتها في SIEM، والسؤال هو: هل البديل المفتوح أرخص من خدمة سحابية مثل Sentinel؟ والإجابة تعتمد على حجم السجلات اليومي، لذلك كتبنا سكربت Node.js صغيراً يحسب التكلفة عند ثلاثة أحجام، يأخذ سعر Sentinel المنشور ويختار له أرخص طريقة دفع، ويضع في العمود المفتوح السيرفرات والمهندس والإعداد والتدريب وعقد دعم اختياري. ولاحظ أن كل رقم في السكربت غير سعر Sentinel افتراض كتبناه للتوضيح، فراتب المهندس وسعر السيرفر يختلفان من مؤسسة لأخرى. والسكربت كما يلي:
// siem-tco.mjs: an illustrative 3-year cost model, SaaS SIEM vs self-hosted open-source SIEM (USD).
// SaaS prices are public: Microsoft Sentinel analytics tier, uaenorth, read 2026-10-07 from the
// Azure Retail Prices API (pay-as-you-go per GB, and commitment tiers per day; 90 days retention included).
// Every other number is an ASSUMPTION: replace it with yours.
const YEARS = 3;
const PAYG_PER_GB = 5.93;
const TIERS = { 50: 230.5875, 100: 384.84, 200: 712.32, 300: 1039.8 };   // GB/day: USD per day
const ENGINEER_YEAR = 90000;     // assumption: fully loaded yearly cost of one security engineer
const SERVER_MONTH = 250;        // assumption: one server with enough disk for the indexer, per month
const SUPPORT_YEAR = 15000;      // assumption: optional support contract for the open-source stack
const SETUP_HOURS = 400;         // assumption: design, install, parsers and rules in the first year
const TRAINING = 5000;           // assumption: one-time training

// Cheapest Sentinel option per day: pay-as-you-go, or a tier plus overage at the tier's effective rate.
function sentinelPerDay(gb) {
  let best = { name: 'pay-as-you-go', usd: gb * PAYG_PER_GB };
  for (const [size, price] of Object.entries(TIERS)) {
    const usd = price + Math.max(0, gb - size) * (price / size);
    if (usd < best.usd) best = { name: `${size} GB tier`, usd };
  }
  return best;
}

function model(gb) {
  const plan = sentinelPerDay(gb);
  const saas = { licence: plan.usd * 365 * YEARS, people: 0.25 * ENGINEER_YEAR * YEARS };
  const servers = 2 + Math.ceil(gb / 40);            // assumption: indexer nodes grow with volume
  const fte = Math.min(0.5 + gb / 200, 1.25);        // assumption: the platform needs an owner
  const oss = {
    servers: servers * SERVER_MONTH * 12 * YEARS,
    people: fte * ENGINEER_YEAR * YEARS,
    setup: SETUP_HOURS * (ENGINEER_YEAR / 1800) + TRAINING,
    support: SUPPORT_YEAR * YEARS,
  };
  const sum = (o) => Object.values(o).reduce((a, b) => a + b, 0);
  return { plan, servers, fte, saas, oss, saasTotal: sum(saas), ossTotal: sum(oss) };
}

const k = (n) => `${(n / 1000).toFixed(0)}k`.padStart(6);
for (const gb of [10, 50, 150]) {
  const m = model(gb);
  console.log(`${gb} GB/day over ${YEARS} years (Sentinel: ${m.plan.name})`);
  console.log(`  SaaS SIEM    licence ${k(m.saas.licence)}  people ${k(m.saas.people)}  total ${k(m.saasTotal)}`);
  console.log(`  Open source  servers ${k(m.oss.servers)}  people ${k(m.oss.people)} (${m.fte} FTE)  setup ${k(m.oss.setup)}  support ${k(m.oss.support)}  total ${k(m.ossTotal)}`);
  const diff = m.saasTotal - m.ossTotal;
  console.log(`  ${diff > 0 ? 'open source saves' : 'SaaS is cheaper by'} ${k(Math.abs(diff)).trim()} (${(100 * Math.abs(diff) / m.saasTotal).toFixed(0)}% of the SaaS total)\n`);
}
نقوم بتشغيله بالأمر التالي (استخدمنا Node.js 22.14.0):
node siem-tco.mjsوالمخرج سوف يكون كما يلي:
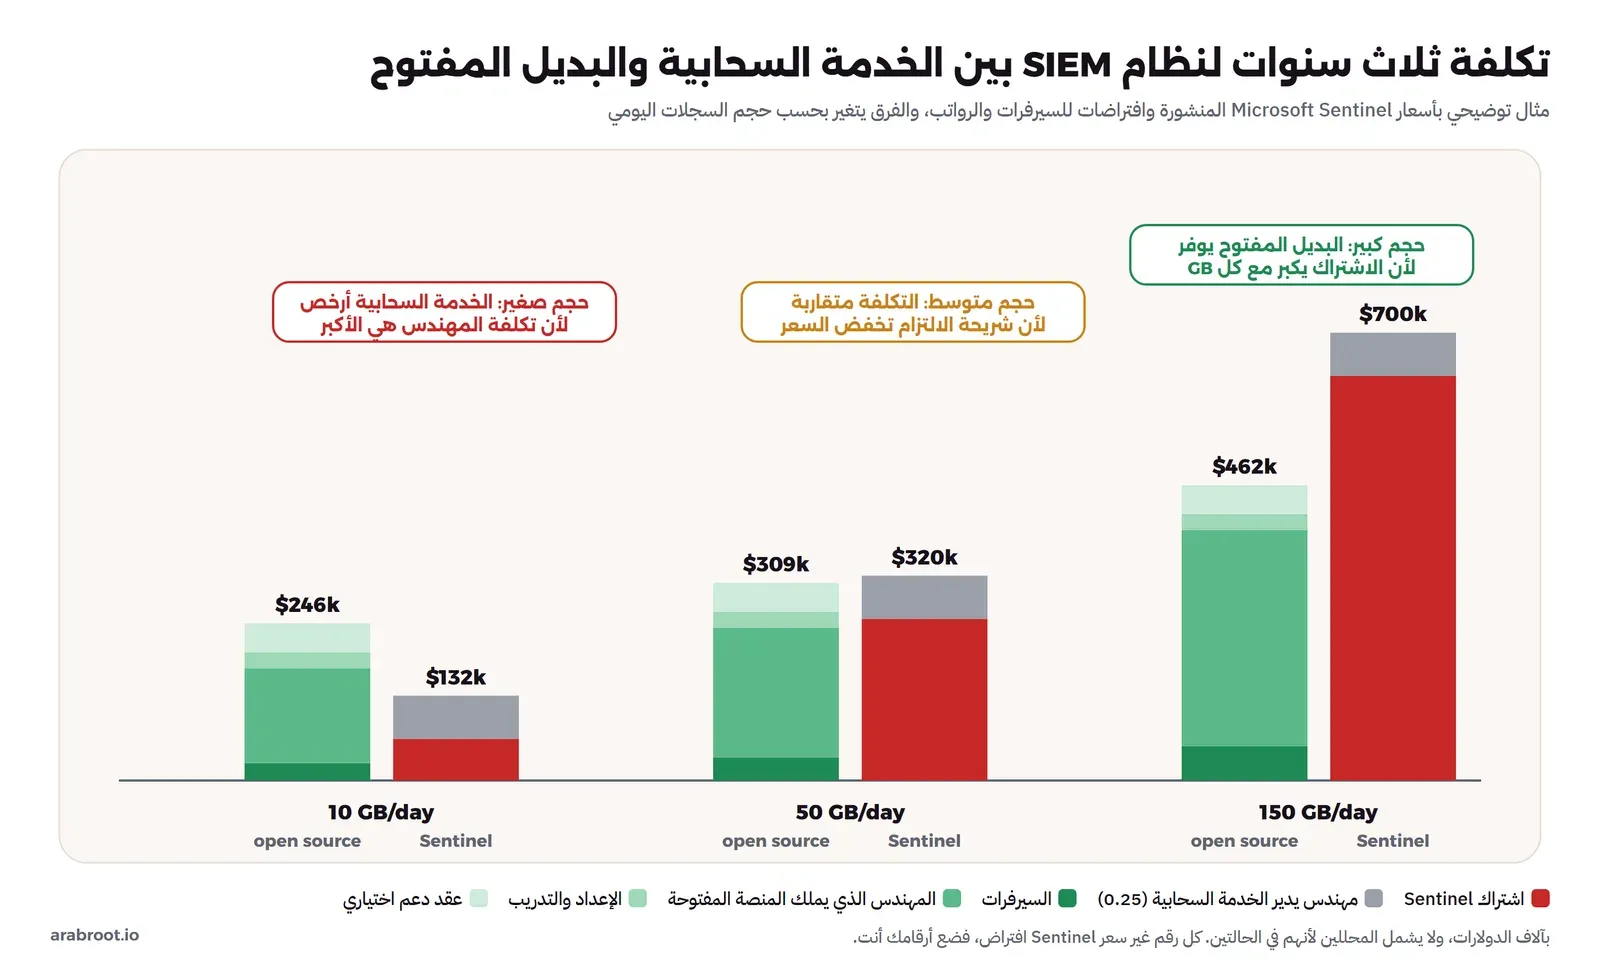
10 GB/day over 3 years (Sentinel: pay-as-you-go)
  SaaS SIEM    licence    65k  people    68k  total   132k
  Open source  servers    27k  people   149k (0.55 FTE)  setup    25k  support    45k  total   246k
  SaaS is cheaper by 113k (85% of the SaaS total)

50 GB/day over 3 years (Sentinel: 50 GB tier)
  SaaS SIEM    licence   252k  people    68k  total   320k
  Open source  servers    36k  people   203k (0.75 FTE)  setup    25k  support    45k  total   309k
  open source saves 11k (4% of the SaaS total)

150 GB/day over 3 years (Sentinel: 100 GB tier)
  SaaS SIEM    licence   632k  people    68k  total   700k
  Open source  servers    54k  people   338k (1.25 FTE)  setup    25k  support    45k  total   462k
  open source saves 238k (34% of the SaaS total)
في الإعداد أعلاه لاحظ التالي:
- عند 10 GB في اليوم الخدمة السحابية أرخص بفارق كبير، والسبب أن نصف مهندس لتشغيل المنصة المفتوحة يكلف أكثر من الاشتراك كله، وهذا هو الخطأ الأشهر في حسابات البدائل: مقارنة سعر الرخصة بصفر.
- عند 50 GB في اليوم الفرق 4% فقط، لأن شريحة الالتزام 50 GB خفضت سعر Sentinel، وفي هذه المنطقة لا يكون السعر هو ما يحسم القرار، وإنما الأسئلة الأخرى: أين تحفظ البيانات، ومن يملك المهارة، وهل تريد الاستقلال عن المزود.
- عند 150 GB في اليوم يوفر البديل المفتوح حوالي ثلث التكلفة، لأن الاشتراك يكبر مع كل GB بينما تكبر السيرفرات والمهندس ببطء.
- المحللون الذين يقرؤون التنبيهات ويحققون فيها غير محسوبين في الطرفين، لأنك تحتاجهم في الحالتين، ولا يوجد SIEM يقرأ التنبيه نيابة عنك.
- لم نحسب في السكربت تكلفة نقل البيانات إلى السحابة، ولا السجلات المجانية في Sentinel مثل تنبيهات منتجات Defender كما يذكر توثيق الفوترة، وكلاهما قد يغير النتيجة لصالح طرف أو آخر، فأضفهما بأرقامك.
والصورة التالية تبين المخرج نفسه كأعمدة:
حماية البريد Email Security
منتجات حماية البريد مثل Proofpoint وMimecast وCisco Secure Email تقف أمام صناديق البريد، فتفحص كل رسالة داخلة بحثاً عن البريد المزعج Spam والبرامج الضارة Malware والتصيد Phishing، وأغلبها يضيف خدمات أخرى مثل إعادة كتابة الروابط وفحصها لحظة النقر، وتشغيل المرفقات في بيئة معزولة Sandbox، وكشف انتحال المدير في رسائل الدفع، وهي تباع عادة بسعر لكل مستخدم عبر عرض سعر Quote من المصنع أو شريكه.
والبدائل مفتوحة المصدر كما يلي:
- Rspamd: محرك فلترة سريع، وملف الرخصة في مستودعه Apache-2.0، وآخر إصدار 4.2.1، ويجمع نتائج فحوص كثيرة في درجة واحدة: SPF وDKIM وDMARC وقوائم السمعة والفلتر الإحصائي وقواعد المحتوى. وهو الفلتر الذي يأتي مع mailcow الذي شرحناه في دليل تثبيت mailcow.
- ClamAV: محرك مكافحة الفيروسات الذي يطوره فريق Cisco Talos، برخصة GPL-2.0، وآخر إصدار 1.5.4، ويعمل مع Rspamd لفحص المرفقات.
- MailScanner: إطار فحص قديم وثابت برخصة GPL-2.0، وآخر إصدار 5.5.3، يجمع ClamAV وSpamAssassin وقواعد المرفقات.
- Proxmox Mail Gateway: بوابة كاملة تقف أمام أي خادم بريد، بما فيه Exchange، ويقول دليل الإدارة إن الكود تحت AGPL-3.0، والإصدار الموثق فيه 9.1.1، وفيها واجهة إدارة وحجر صحي Quarantine للمستخدمين واشتراك مدفوع اختياري للمستودع المؤسسي والدعم.
نقاط القوة: فلترة البريد المزعج والفيروسات والتحقق من SPF وDKIM وDMARC تعمل بمستوى ممتاز في هذه الأدوات، وقد شرحنا هذه السجلات في شرح SPF وDKIM وDMARC. نقاط الضعف: ما تدفعه في المنتج التجاري ليس الفلتر نفسه وإنما معلومات التهديد Threat Intelligence التي يجمعها المصنع من ملايين الصناديق، وتشغيل المرفقات في Sandbox، وكشف انتحال الأشخاص، وهذه لا يوجد لها بديل مفتوح بالجودة نفسها. لذلك الشارة «ناضج» للفلترة، ولكن إذا كان التصيد الموجه هو خطرك الأول فاعتبرها «جزئي».
وقد يتساءل البعض: إذا كان بريدنا على Microsoft 365 أو Google Workspace، فهل نحتاج بوابة أصلاً؟ والإجابة أن الخدمتين فيهما فلترة أساسية مشمولة في الاشتراك، فقبل أن تقارن Proofpoint ببديل مفتوح، قارنه بما تدفع ثمنه أصلاً. أما إذا كنت تستضيف البريد بنفسك فالصورة الكاملة في دليل استضافة البريد للمؤسسات.
حماية الأجهزة EDR وXDR
الكشف والاستجابة على الأجهزة Endpoint Detection and Response، واختصاراً EDR، برنامج على كل حاسوب وسيرفر يراقب سلوك العمليات Processes، فيوقف برنامج الفدية Ransomware وهو يشفر الملفات، ويعزل الجهاز عن الشبكة بضغطة زر، ويرسل كل ما رآه إلى منصة مركزية يحلل فيها المحلل الهجوم، وإذا جمعت المنصة معه بيانات البريد والهوية والشبكة سميت XDR. والمنتجات الأشهر هنا CrowdStrike Falcon وMicrosoft Defender for Endpoint وSentinelOne.
وهذه الفئة من الفئات القليلة التي تجد فيها أسعاراً منشورة:
- CrowdStrike: الخطة Falcon Go بسعر 59.99 دولار للجهاز سنوياً وبحد أقصى 100 جهاز، وFalcon Pro بسعر 99.99 دولار، وFalcon Enterprise بسعر 184.99 دولار، أما Falcon Complete التي تشمل فريق مراقبة واستجابة مدار فبعرض سعر.
- SentinelOne: الخطة Singularity Complete بسعر 179.99 دولار للجهاز سنوياً، وSingularity Commercial بسعر 229.99 دولار، والصفحة تقول إن السعر المعروض من 5 إلى 100 جهاز.
- Microsoft Defender for Business: بسعر 3 دولارات للمستخدم شهرياً بالدفع السنوي، وحتى 300 مستخدم و5 أجهزة لكل مستخدم.
أما البدائل المفتوحة فهي ثلاث أدوات تغطي أجزاء من العمل:
- الـ Agent في Wazuh: يكشف تغير الملفات الحساسة، ويقرأ سجلات Windows وLinux، ويطبق قواعد على العمليات، ويستطيع تنفيذ استجابة فعالة Active Response مثل حظر عنوان، وهو جزء من منصة Wazuh التي ذكرناها في SIEM.
- Velociraptor: أداة الاستجابة الحية على عشرات أو مئات الأجهزة برخصة AGPL-3.0، تسأل بها كل الأجهزة سؤالاً واحداً وتجمع الأدلة منها، وقد شرحناها مع تجربة في أدوات التحقيق الرقمي.
- osquery مع Fleet: osquery يحول نظام التشغيل إلى قاعدة بيانات تسألها بلغة SQL، برخصة Apache-2.0 أو GPL-2.0، وFleet يديره على كل الأجهزة، وقد شرحناهما مع تجربة في إدارة أجهزة الموظفين.
نقاط القوة: رؤية ممتازة لما يحدث على الأجهزة، وتحقيق سريع بعد الحادثة، ولا يوجد سعر لكل جهاز. نقاط الضعف: لا توجد أداة مفتوحة تمنع الهجوم Prevention بمحرك سلوكي مدرب على ملايين الأجهزة، ولا يوجد بديل مفتوح لفريق المراقبة والبحث عن التهديدات Threat Hunting الذي يعمل على مدار الساعة في الخدمات المدارة، ولذلك الشارة «جزئي». ولاحظ الحساب هنا: 500 جهاز على Falcon Pro تكلف 49,995 دولاراً في السنة بالسعر المنشور، و300 مستخدم على Defender for Business تكلف 10,800 دولار، وهذه أرقام يصعب أن ينافسها مهندس يبني ويشغل بديلاً بنفسه. لذلك فإن التوصية العملية في هذه الفئة هي أن تبقي الحماية التجارية على الأجهزة، وتضيف الأدوات المفتوحة للرؤية والتحقيق، لا أن تستبدلها.
جدار الحماية من الجيل التالي NGFW
جدار الحماية من الجيل التالي Next-Generation Firewall، واختصاراً NGFW، لا يكتفي بالمنافذ والعناوين، وإنما يتعرف على التطبيق نفسه داخل الحركة، ويفحصها بنظام منع التسلل IPS، ويفك تشفير TLS لفحصه، ويرتبط بخدمة سمعة للعناوين والنطاقات. والأسماء المنتشرة هنا Palo Alto Networks وFortinet وCheck Point، وتباع عادة جهازاً مع اشتراك سنوي للخدمات الأمنية عبر الشركاء.
والبدائل مفتوحة المصدر كما يلي:
- OPNsense: نظام جدار حماية مبني على FreeBSD، ورخصة مستودعه BSD-2-Clause، وآخر إصدار 26.7 بحسب صفحة التنزيل، وفيه IPS عبر Suricata وVPN وتوافرية عالية High Availability، وتبيع شركة Deciso المطورة له في متجرها أجهزة جاهزة ونسخة Business Edition باشتراك ثلاث سنوات بسعر 399 يورو عند قراءتنا.
- pfSense CE: الأقدم في هذا المجال، والمستودع برخصة Apache-2.0، وتطوره Netgate التي تبيع أيضاً نسخة pfSense Plus التجارية.
- nftables: جدار الحماية المدمج في نواة Linux، وهو الخيار الطبيعي لحماية كل سيرفر من الداخل وللشبكات الصغيرة التي يديرها من يعرف Linux جيداً.
نقاط القوة: OPNsense وpfSense يغطيان جدار الحماية وNAT وVPN والتوافرية العالية وIPS بجودة تعمل في الإنتاج منذ سنوات، ولذلك الشارة «ناضج» لحدود الشبكة في المؤسسات الصغيرة والمتوسطة. نقاط الضعف: التعرف على آلاف التطبيقات بالاسم، وخدمات السمعة المحدثة كل دقيقة، وفك تشفير TLS بسرعات عالية على أجهزة مصممة لذلك، كلها في المنتجات التجارية أنضج بكثير، وفي مراكز البيانات الكبيرة تجد أن الأداء المضمون من المصنع جزء من القرار. وإذا كنت تستخدم أجهزة MikroTik فقد شرحنا جدارها بالتفصيل في جدار الحماية في MikroTik RouterOS.
حماية تطبيقات الويب WAF وهجمات حجب الخدمة DDoS
جدار حماية تطبيقات الويب Web Application Firewall، واختصاراً WAF، يقرأ محتوى كل طلب HTTP ويبحث فيه عن أنماط الهجوم مثل حقن SQL وXSS، أما الحماية من هجمات حجب الخدمة الموزعة Distributed Denial of Service، واختصاراً DDoS، فهي مسألة حجم قبل أن تكون مسألة قواعد. والأسماء المنتشرة هنا F5 وImperva وCloudflare، ويجمع أغلبها الخدمتين معاً.
في WAF البدائل المفتوحة ناضجة: ModSecurity برخصة Apache-2.0 وآخر إصدار v3.0.17، وقد انتقل إلى OWASP بعد أن أنهت Trustwave رعايته، ومجموعة القواعد OWASP CRS برخصة Apache-2.0 وآخر إصدار v4.30.0، والمحرك Coraza المكتوب بلغة Go برخصة Apache-2.0 وآخر إصدار v3.8.1، وBunkerWeb الذي يجمع Nginx وModSecurity وCRS في Reverse Proxy جاهز برخصة AGPL-3.0 وآخر إصدار v1.6.15. وقد شرحنا تشغيل ModSecurity مع CRS أمام تطبيقك، ونظام النقاط ومستويات التشدد، في جدار حماية تطبيقات الويب WAF، فلا نعيده هنا.
أما DDoS فالقصة مختلفة، فالهجوم الكبير يملأ خط الإنترنت نفسه قبل أن يصل إلى أي سيرفر، فلا يفيدك أي برنامج على السيرفر مهما كان جيداً، والحل الوحيد أن تمر الحركة أولاً عبر شبكة أكبر من الهجوم تمتصه. وتقول صفحة DDoS في Cloudflare إن سعة شبكتها 500 Tbps، وتقول صفحة الخطط إن الحماية من DDoS دون حد Unmetered مشمولة في كل الخطط، والخطة Pro بسعر 20 دولاراً شهرياً بالدفع السنوي، وBusiness بسعر 200 دولار، وEnterprise بعرض سعر. لذلك الشارة في DDoS «محدود»: لا يوجد بديل مفتوح للحجم، والأدوات المفتوحة مثل fail2ban وCrowdSec وحدود المعدل Rate Limiting تحمي من هجمات الطبقة السابعة الصغيرة فقط. ولاحظ أن الضوابط الأساسية ECC-2:2024 أضافت الضابط 2-5-3-9 للحماية من هجمات DDoS، وقد شرحنا ما تقدمه Cloudflare وما يقابله في الأدوات المفتوحة في خدمات Cloudflare وبدائلها.
الهوية والدخول الموحد IAM وSSO والتحقق المتعدد MFA
مزود الهوية Identity Provider هو المكان الذي يسجل فيه الموظف دخوله مرة واحدة فيصل إلى كل التطبيقات، وهو الذي يفرض التحقق متعدد العوامل Multi-Factor Authentication، واختصاراً MFA، ويغلق كل الحسابات في يوم واحد عندما يغادر الموظف. والمنتجان الأكثر انتشاراً هنا Okta وMicrosoft Entra ID، وأسعارهما منشورة:
- Okta Workforce Identity: الخطة Starter بسعر 6 دولارات للمستخدم شهرياً، وCore Essentials بسعر 14 دولاراً، وEssentials بسعر 17 دولاراً، وكلها بالدفع السنوي وبحد أدنى للعقد 1,500 دولار في السنة، والخطط الأعلى بعرض سعر.
- Microsoft Entra ID: الخطة P1 بسعر 7 دولارات للمستخدم شهرياً، وP2 بسعر 10 دولارات، بالتزام سنوي، والصفحة تذكر أن P1 مشمولة في Microsoft 365 E3 وBusiness Premium، وأن P2 مشمولة في Microsoft 365 E5.
والبدائل المفتوحة: Keycloak برخصة Apache-2.0 وآخر إصدار 26.8.0، وهو مشروع في مؤسسة CNCF، وتبيع Red Hat دعماً له باسم Red Hat build of Keycloak، وauthentik الذي الكود فيه تحت MIT ما عدا مجلد المزايا المؤسسية، وآخر إصدار 2026.8.3، وقد شرحنا تثبيته وفرض MFA فيه في دليل تثبيت authentik، وشرحنا البروتوكولات نفسها في شرح OAuth وOpenID Connect.
نقاط القوة: OIDC وSAML وLDAP وMFA وPasskeys، وكل ما يحتاجه الدخول الموحد، متاح في الأداتين دون سعر لكل مستخدم، ولذلك الشارة «ناضج». نقاط الضعف: مزود الهوية هو أخطر سيرفر في المؤسسة، فإذا توقف توقف الدخول إلى كل شيء، وإذا اخترق فالمخترق يملك كل شيء، فهو يحتاج توافرية عالية ونسخاً احتياطياً وتحديثاً سريعاً للثغرات. وانتبه لحساب التوفير هنا، فإذا كانت مؤسستك تدفع Microsoft 365 E3 أصلاً فإن Entra ID P1 مشمولة فيه، واستبدالها بـ Keycloak لا يوفر شيئاً من الرخص، وإنما يضيف سيرفراً تديره، أما إذا كنت تدفع Okta بسعر لكل مستخدم فالتوفير حقيقي، فـ 500 مستخدم على Essentials تكلف 102,000 دولار في السنة بالسعر المنشور.
الوصول المميز PAM
إدارة الوصول المميز Privileged Access Management، واختصاراً PAM، تضع حسابات المديرين وroot في خزنة، وتعطي الصلاحية مؤقتاً عند الطلب، وتسجل كل جلسة. والأسماء المنتشرة هنا CyberArk وBeyondTrust وDelinea، وكلها بعرض سعر، ولاحظ أن صفحة CyberArk تحيل اليوم إلى منصة Idira من Palo Alto Networks، والصفحة تقول إنها مبنية على إرث CyberArk، وهذا مثال على أن المنتج التجاري نفسه قد يتغير اسمه ومالكه وخطته خلال مدة عقدك.
وقد شرحنا هذه الفئة كاملة في الأدوات مفتوحة المصدر للوصول المميز، مع رخصة كل أداة كما تحققنا منها: Teleport الذي الكود فيه تحت AGPL-3.0 بينما نسخة Community الجاهزة بترخيص يقصرها على المؤسسات الأصغر من 100 موظف و10 ملايين دولار إيراداً، وJumpServer تحت GPL-3.0 وبعض مكوناته تجارية، وApache Guacamole تحت Apache-2.0 للوصول إلى RDP وSSH من المتصفح مع تسجيل الجلسات، وWarpgate تحت Apache-2.0. الشارة هنا «جزئي»، والسبب أن البوابة والتسجيل متاحان، أما الخزنة التي تدور كلمات مرور آلاف الحسابات وتكتشف الحسابات المميزة تلقائياً وتربط ذلك بموافقات المدير فهي أنضج في المنتجات التجارية، أو مدفوعة في النسخ التجارية من الأدوات المفتوحة نفسها.
إدارة الأسرار Secrets Management
خزنة الأسرار تحفظ كلمات مرور قواعد البيانات ومفاتيح API وشهادات التطبيقات، وتعطيها للتطبيق عند التشغيل بدلاً من أن تكون في الكود أو في ملف .env، وقد شرحنا لماذا يتسرب السر من الكود في اكتشاف الأسرار المسربة، وأين يعيش المفتاح في إدارة المفاتيح Key Management. والأسماء المنتشرة هنا CyberArk Conjur وHashiCorp Vault.
وهنا قصة ترخيص مهمة، فملف الرخصة في مستودع Vault اليوم هو Business Source License، واختصاراً BUSL، للإصدار 1.15.0 وما بعده، والمرخص فيه International Business Machines Corporation، أي IBM. وهذه رخصة مصدر متاح تسمح بالاستخدام الداخلي ولكنها ليست مفتوحة المصدر بتعريف OSI، ولذلك ظهر OpenBao، وهو فرع Fork من Vault برخصة MPL-2.0 كما في مستودعه، وآخر إصدار v2.7.1. والبديل الثاني Infisical، والكود فيه تحت MIT ما عدا مجلدات ee/ التي تحمل رخصة تجارية، وفيها مزايا مثل الأسرار الديناميكية.
نقاط القوة: OpenBao يقدم ما يقدمه Vault من خزنة وأسرار ديناميكية وتوقيع شهادات برخصة مفتوحة، ولذلك الشارة «ناضج». نقاط الضعف: الخزنة نفسها تحتاج إجراءات فتح Unseal ونسخاً احتياطياً لمفاتيحها وتوافرية عالية، وإذا فقدت مفاتيح الفتح فقدت كل الأسرار، فلا تشغلها في الإنتاج قبل أن تجرب استعادتها.
مدير كلمات المرور Password Manager
مدير كلمات المرور للفريق يحفظ الحسابات المشتركة ويشاركها بصلاحيات، والأسماء المنتشرة هنا 1Password وKeeper وBitwarden. وتعرض صفحة أسعار Bitwarden الخطة Teams بسعر 4 دولارات للمستخدم شهرياً وEnterprise بسعر 6 دولارات بالدفع السنوي، وتذكر إمكانية الاستضافة الذاتية Self-hosting ضمن مزايا Enterprise، أما 1Password فصفحة الأسعار عندهم تحيل المؤسسات إلى فريق المبيعات.
والبديل المفتوح الأشهر Vaultwarden، وهو سيرفر مكتوب بلغة Rust برخصة AGPL-3.0 وآخر إصدار 1.37.4، يتوافق مع تطبيقات Bitwarden الرسمية، ولكنه مشروع غير رسمي ولا يتبع شركة Bitwarden. والخيار الثاني هو سيرفر Bitwarden الرسمي نفسه، فملف الرخصة في مستودعه يقول إن الكود تحت AGPL-3.0 ما عدا مجلد bitwarden_license، ودليل التثبيت يطلب معرف تثبيت ومفتاحاً من موقعهم. نقاط القوة: تطبيقات Bitwarden الناضجة على كل الأجهزة مع سيرفر تملكه، والشارة «ناضج». نقاط الضعف: Vaultwarden مشروع مجتمعي يقول في صفحته إنه لا يرتبط بشركة Bitwarden، فلا يوجد مصنع تطلب منه الدعم أو تسأله عن مراجعات الأمان، وهو سيرفر يحمل كل أسرار الشركة، فضعه خلف VPN أو SSO، وراقب تحديثاته بانتظام.
إدارة الثغرات Vulnerability Management
فاحص الثغرات يمر على السيرفرات والأجهزة ويخبرك ما الذي يحتاج تحديثاً وما الإعداد الخاطئ، ومنصة الإدارة حوله تتابع كل ثغرة حتى تغلق. والأسماء المنتشرة هنا Tenable وQualys وRapid7، ومتجر Tenable يعرض Nessus Professional بسعر 4,790 دولاراً للسنة، وNessus Expert بسعر 6,790 دولاراً، وTenable Vulnerability Management بسعر 3,700 دولار لكل 100 أصل Asset في السنة، والصفحة كانت تعرض الأسعار شاملة الضريبة عند قراءتنا، أما Qualys وRapid7 InsightVM فبعرض سعر.
والبديل المفتوح هو Greenbone Community Edition، وفيه الفاحص openvas-scanner برخصة GPL-2.0 وآخر إصدار v23.51.0، ومدير الفحص gvmd برخصة AGPL-3.0 وآخر إصدار v26.40.2، ومعه DefectDojo برخصة BSD-3-Clause وآخر إصدار 3.4.0، وهو لا يفحص بنفسه وإنما يجمع نتائج كل الفاحصات في مكان واحد ويتابعها، بما فيها نتائج SAST وDAST التي شرحناها في DevSecOps للمبتدئين.
نقاط القوة: فحص شبكي حقيقي دون سعر لكل أصل، ومتابعة النتائج في DefectDojo. نقاط الضعف: تقول صفحة مقارنة التغذية عند Greenbone إن فحوص المنتجات المؤسسية مثل Cisco وMS Exchange وPalo Alto موجودة في التغذية المؤسسية Enterprise Feed وليست في التغذية المجتمعية Community Feed، وإن التغذية المؤسسية تحدث عدة مرات في اليوم، وهذا يعني أن البديل المفتوح يرى أقل في البيئات التي فيها هذه الأجهزة بالذات، ولذلك الشارة «جزئي».
أتمتة الاستجابة SOAR وإدارة الحالات
منصة SOAR، أي Security Orchestration, Automation and Response، تنفذ خطوات الاستجابة المتكررة آلياً، فعندما يصل تنبيه تجمع معلومات العنوان وتفحص الملف وتفتح حالة Case وتعزل الجهاز إذا وافق المحلل. والأسماء المنتشرة هنا Splunk SOAR وCortex XSOAR من Palo Alto Networks، وكلاهما بعرض سعر.
والبدائل: Shuffle برخصة AGPL-3.0 كما في مستودعه وآخر إصدار v2.3.0، ومعه أداة إدارة الحالات TheHive ومحلل المؤشرات Cortex. وهنا انتبه، فـ TheHive 4 الذي كان تحت AGPL-3.0 أصبح مستودعه مؤرشفاً Archived وآخر إصداراته 4.1.24، أما TheHive 5 فتبيعه شركة StrangeBee بثلاث رخص بحسب توثيق الرخص: Community مجانية بعد التسجيل، وGold وPlatinum مدفوعة، وهو ليس مفتوح المصدر، بينما بقي Cortex تحت AGPL-3.0. نقاط القوة: Shuffle يبني سير العمل Workflows من واجهة رسومية ويتصل بمئات الخدمات. نقاط الضعف: الأتمتة تحتاج فريقاً يعرف ما يريد أتمتته أولاً، ولا تبدأ بها قبل أن يكون لديك SIEM مستقر وإجراءات مكتوبة، ولذلك الشارة «جزئي». وقد شرحنا مراحل الاستجابة نفسها في التحقيق الرقمي للمبتدئين.
مراقبة الشبكة NDR وكشف التسلل IDS
الكشف والاستجابة على الشبكة Network Detection and Response، واختصاراً NDR، يراقب الحركة داخل الشبكة ويبحث عن سلوك غير طبيعي، مثل جهاز يتصل بمئات الأجهزة في دقيقة أو اتصال منتظم إلى سيرفر تحكم Command and Control. والأسماء المنتشرة هنا Darktrace وVectra AI، وهي بعرض سعر، وتعتمد على نماذج تعلم الآلة لكشف السلوك الشاذ.
والبدائل المفتوحة هنا من أنضج ما في الأمن السيبراني: Suricata برخصة GPL-2.0 وآخر إصدار 8.0.7، وهو نظام كشف التسلل Intrusion Detection System، واختصاراً IDS، ومنعه، ويطبق آلاف التوقيعات على الحركة، وZeek برخصة BSD وآخر إصدار v9.0.0، وهو لا يبحث عن توقيعات وإنما يكتب سجلاً منظماً لكل اتصال وكل طلب DNS وHTTP وكل شهادة TLS، وArkime برخصة Apache-2.0 وآخر إصدار v6.8.0، ويحفظ الحزم كاملة PCAP ويبحث فيها. وتجمعها كلها توزيعة Security Onion التي ذكرناها في SIEM. نقاط القوة: كشف بالتوقيعات وسجلات شبكة بجودة يستخدمها المحترفون في كل مكان، والشارة «ناضج». نقاط الضعف: تحتاج منفذ مراقبة SPAN أو جهاز TAP يرسل نسخة من الحركة، وتحتاج أقراصاً كبيرة لحفظ الحزم، والكشف بالسلوك الذي تبيعه المنتجات التجارية تبنيه أنت من سجلات Zeek إذا أردته.
منع تسرب البيانات DLP
منع تسرب البيانات Data Loss Prevention، واختصاراً DLP، يتعرف على البيانات الحساسة، مثل أرقام الهوية والبطاقات والمستندات المصنفة، ويمنع خروجها عبر البريد والمتصفح وذاكرة USB والتخزين السحابي. والأسماء المنتشرة هنا Microsoft Purview وForcepoint وSymantec، وغالباً تأتي ضمن حزم ترخيص أكبر أو بعرض سعر.
وهنا يجب أن نكون صريحين: لم نجد مشروع DLP مفتوح المصدر ناضجاً ونشطاً يغطي الأجهزة والبريد والسحابة معاً، ولذلك الشارة «محدود». والذي تستطيع بناءه من أدوات مفتوحة هو أجزاء متفرقة: قواعد محتوى في Rspamd أو MailScanner على البريد الخارج، ومراقبة سلامة الملفات في Wazuh على المجلدات الحساسة، وسياسات osquery لمعرفة الأجهزة التي تسمح بذاكرة USB، وتصنيف البيانات نفسه عمل تنظيمي قبل أن يكون أداة. فإذا كان التسرب خطراً رئيسياً عندك، أو كانت جهة تنظيمية تطلبه، فهذه فئة تبقى فيها مع المنتج التجاري.
النسخ الاحتياطي Backup
النسخ الاحتياطي هو آخر خط دفاع ضد برامج الفدية، والأسماء المنتشرة هنا Veeam وCommvault، وتتميز بالنسخ الواعي بالتطبيقات Application-aware لقواعد البيانات وExchange وبيئات VMware، وبالاستعادة الفورية للأجهزة الافتراضية.
والبدائل المفتوحة كثيرة وناضجة: Bareos برخصة AGPL-3.0 وآخر إصدار 25.1.1، وهو نظام نسخ مؤسسي كامل بجدولة وأشرطة ووكلاء، وتبيع الشركة المطورة اشتراكات دعم له، وrestic برخصة BSD-2-Clause وآخر إصدار v0.19.1، وBorgBackup برخصة BSD وآخر إصدار 1.4.5، وKopia برخصة Apache-2.0 وآخر إصدار v0.23.1، والثلاثة تشفر النسخ وتحذف التكرار Deduplication، وProxmox Backup Server برخصة AGPL-3.0 بحسب توثيقه، وهو الخيار الطبيعي إذا كانت أجهزتك الافتراضية على Proxmox كما في دليل أول VM في Proxmox.
نقاط القوة: نسخ مشفرة وتزايدية ومتحققة، والشارة «ناضج». نقاط الضعف: النسخ الواعي بالتطبيقات المغلقة ونسخ خدمات SaaS مثل Microsoft 365 أضعف في البدائل المفتوحة، والأهم أن الأداة لا تختبر الاستعادة بنفسها، فالنسخة التي لم تجرب استعادتها لا تعتبر نسخة.
إدارة الأجهزة MDM
إدارة أجهزة الموظفين Mobile Device Management، واختصاراً MDM، تفرض تشفير القرص والتحديثات وتمسح الجهاز المفقود. والأسماء المنتشرة هنا Microsoft Intune وJamf، وتعرض صفحة أسعار Intune الخطة Plan 1 بسعر 8 دولارات للمستخدم شهرياً، وهي مشمولة في Microsoft 365 E3 وE5. وقد شرحنا هذه الفئة بالتفصيل مع تجربة في الأدوات مفتوحة المصدر لإدارة الأجهزة، والخلاصة من هناك أن Fleet هو الأقرب لتغطية كل الأنظمة، ولكن أوامر الأمان المهمة فيه مثل فرض التشفير والمسح عن بعد في خطته المدفوعة، وأن NanoMDM لأجهزة Apple وHeadwind MDM لأجهزة Android، ولذلك الشارة «جزئي». وإذا كانت مؤسستك تدفع Microsoft 365 E3 فإن Intune مدفوعة أصلاً، والبديل لا يوفر شيئاً.
الجدول الملخص
الجدول التالي يجمع الفئات كلها، والتوفير فيه وصف لما نتوقعه وليس رقماً، لأن الرقم يعتمد على حجمك وأسعارك، كما رأينا في مثال SIEM:
| الفئة | المنتجات التجارية الشائعة | البديل مفتوح المصدر | النضج | الرخصة | التوفير الواقعي | الخطر الرئيسي |
|---|---|---|---|---|---|---|
| SIEM | Splunk، QRadar، Sentinel | Wazuh، OpenSearch | ناضج | GPL-2.0، Apache-2.0 (وGraylog SSPL وSecurity Onion ELv2) | كبير مع الحجم الكبير، وسالب مع الحجم الصغير | ساعات المهندس وامتلاء الأقراص |
| حماية البريد | Proofpoint، Mimecast، Cisco | Rspamd، ClamAV، Proxmox Mail Gateway | ناضج للفلترة | Apache-2.0، GPL-2.0، AGPL-3.0 | متوسط | التصيد الموجه وغياب Sandbox |
| EDR وXDR | CrowdStrike، Defender، SentinelOne | Wazuh agent، Velociraptor، osquery | جزئي | GPL-2.0، AGPL-3.0، Apache-2.0 | صغير، والسعر التجاري لكل جهاز منخفض | لا يوجد منع سلوكي ولا مراقبة 24/7 |
| NGFW | Palo Alto، Fortinet، Check Point | OPNsense، pfSense CE، nftables | ناضج للحدود الصغيرة والمتوسطة | BSD-2-Clause، Apache-2.0، GPL | كبير في الفروع والمكاتب | التعرف على التطبيقات وأداء فك TLS |
| WAF | F5، Imperva، Cloudflare | ModSecurity وCRS، Coraza، BunkerWeb | ناضج | Apache-2.0، AGPL-3.0 | متوسط | الإنذارات الخاطئة والضبط |
| DDoS | Cloudflare، Akamai، F5، Imperva | لا يوجد للحجم | محدود | لا ينطبق | لا يوجد | الهجوم يملأ الخط قبل السيرفر |
| IAM وSSO وMFA | Okta، Entra ID | Keycloak، authentik | ناضج | Apache-2.0، MIT مع جزء مؤسسي | كبير أمام Okta، وصفر إذا كانت Entra مشمولة في رخصك | نقطة فشل واحدة لكل الدخول |
| PAM | CyberArk (Idira)، BeyondTrust | Teleport، JumpServer، Guacamole، Warpgate | جزئي | AGPL-3.0، GPL-3.0، Apache-2.0 | متوسط | حدود الرخص المجتمعية والخزنة |
| الأسرار | Conjur، Vault | OpenBao، Infisical | ناضج | MPL-2.0، MIT مع ee/ | متوسط | فقد مفاتيح الفتح Unseal |
| كلمات المرور | 1Password، Keeper، Bitwarden | Vaultwarden، Bitwarden self-hosted | ناضج | AGPL-3.0 | متوسط | سيرفر يحمل كل الأسرار |
| الثغرات | Tenable، Qualys، Rapid7 | Greenbone، DefectDojo | جزئي | GPL-2.0، AGPL-3.0، BSD-3-Clause | متوسط | تغطية أقل للأجهزة المؤسسية |
| SOAR | Splunk SOAR، Cortex XSOAR | Shuffle، Cortex (وTheHive 5 ليس مفتوحاً) | جزئي | AGPL-3.0 | متوسط | أتمتة دون إجراءات واضحة |
| NDR وIDS | Darktrace، Vectra AI | Suricata، Zeek، Arkime | ناضج | GPL-2.0، BSD، Apache-2.0 | كبير | التخزين وغياب الكشف السلوكي الجاهز |
| DLP | Purview، Forcepoint، Symantec | لا يوجد مشروع ناضج | محدود | لا ينطبق | لا يوجد | لا يوجد بديل |
| النسخ الاحتياطي | Veeam، Commvault | Bareos، restic، Borg، Kopia، PBS | ناضج | AGPL-3.0، BSD، Apache-2.0 | كبير | استعادة لم تجرب |
| MDM | Intune، Jamf | Fleet، NanoMDM، Headwind MDM | جزئي | MIT مع ee/، Apache-2.0 | صفر إذا كانت Intune مشمولة في رخصك | أوامر الأمان في الخطط المدفوعة |
التكلفة الكاملة TCO: ما الذي يدخل في العمود المفتوح؟
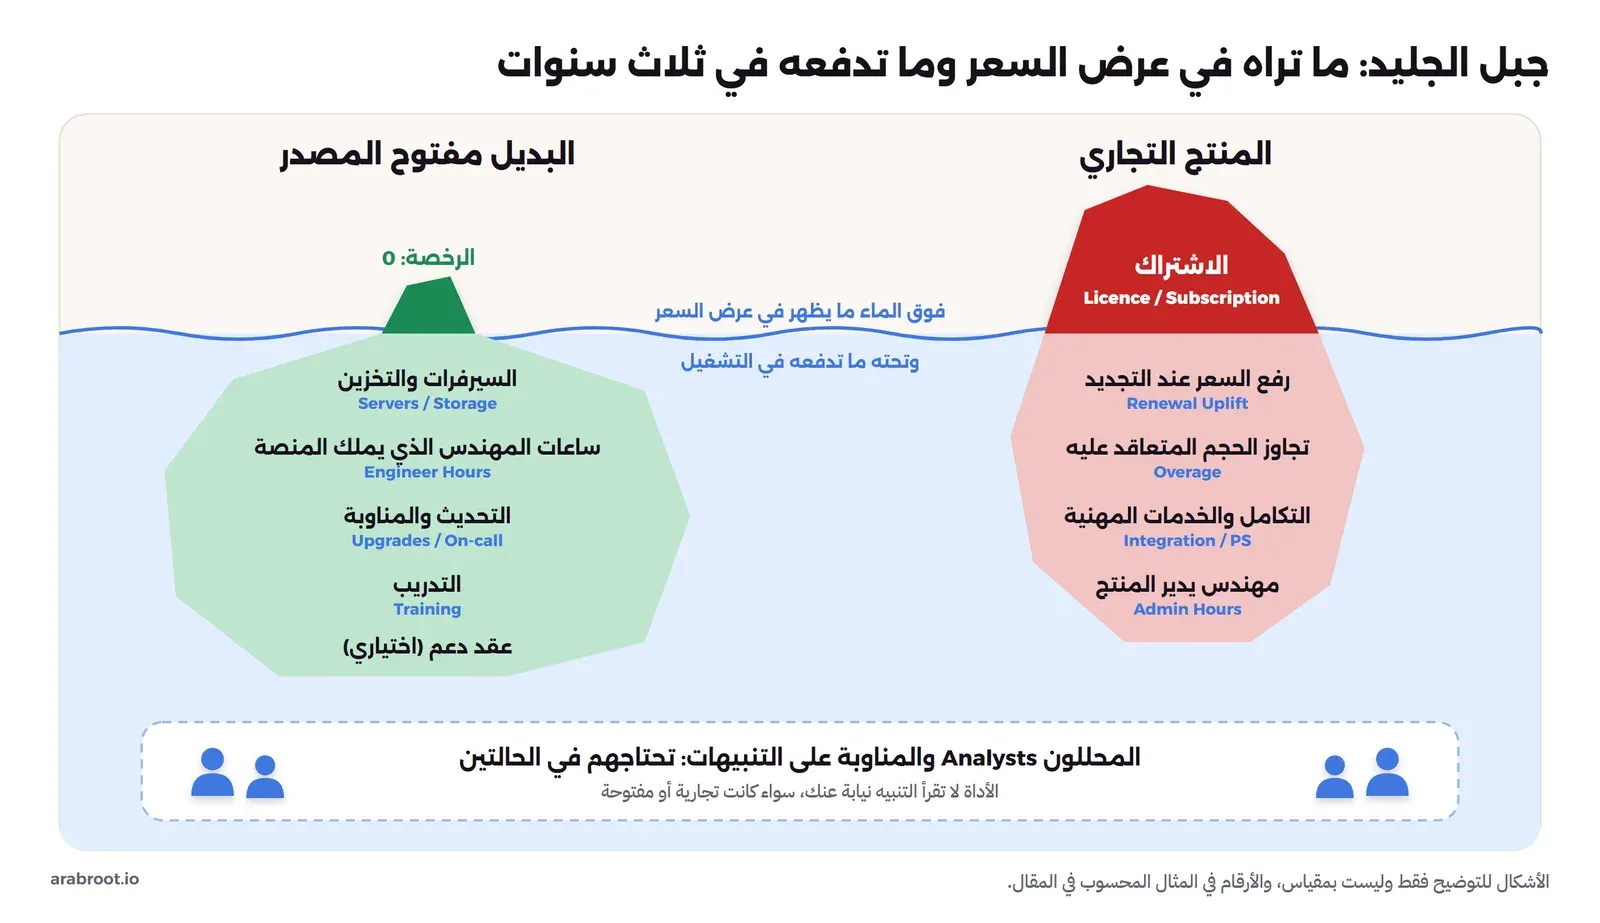
التكلفة الكاملة للملكية Total Cost of Ownership، واختصاراً TCO، هي كل ما تدفعه طوال عمر النظام، وليس سعر الشراء فقط، وقد شرحنا طريقة حسابها للاستضافة الذاتية عموماً في كيف تحسب التكلفة الحقيقية؟، وفي السحابة في التكاليف الخفية في السحابة. والصورة التالية تبين الفكرة في منتجات الأمن:
والبنود التي تدخل في العمود المفتوح كما يلي:
- السيرفرات والتخزين Infrastructure: أنظمة SIEM وNDR تحتاج أقراصاً كبيرة وسريعة، وإذا كانت البيانات يجب أن تبقى داخل المملكة فاحسب سعر السيرفر عند مزود محلي.
- المهندس الذي يملك المنصة Owner: شخص مسمى بالاسم يحدث ويراقب ويضبط القواعد ويختبر الاستعادة، وليس «الفريق» عموماً، والسبب أن المنصة التي لا يملكها أحد تتوقف عن التحديث في أول ضغط عمل.
- التدريب Training: المنتج التجاري يأتي غالباً بدورات وشهادات من المصنع، والبديل المفتوح يحتاج وقتاً للتعلم من التوثيق والمجتمع.
- عقد الدعم Support Contract: أغلب المشاريع الكبيرة تبيع دعماً تجارياً، فمثلاً تعرض صفحة الدعم في Wazuh مستوى Standard في ساعات العمل باستجابة خلال 8 ساعات، ومستوى Premium على مدار الساعة للمشكلات الحرجة باستجابة خلال 4 ساعات، دون أسعار منشورة، وتبيع Red Hat دعم Keycloak، وBareos وProxmox وGreenbone وDeciso اشتراكاتها، ولأغلبها صفحات شركاء مثل شركاء Wazuh وشركاء Proxmox وشركاء Greenbone، فابحث فيها عن شريك في بلدك، ولا نرشح هنا أي شريك بعينه.
- التحديث والمناوبة Upgrades and On-call: الثغرة في أداة الأمن نفسها تحتاج تحديثاً في يومها، وهذا عمل خارج ساعات الدوام أحياناً.
وفي العمود التجاري أيضاً بنود مخفية: رفع السعر عند التجديد، وتجاوز الحجم المتعاقد عليه، والخدمات المهنية للتكامل، والمهندس الذي يدير المنتج، فالمنتج التجاري لا يدير نفسه. وأهم بند يغيب عن الطرفين هو المحللون، فالتنبيه الذي لا يقرؤه أحد لا يحمي أحداً، وهذه تكلفة ثابتة في الحالتين.
متى يكون المنتج التجاري هو الخيار الأفضل؟
الإنصاف يقتضي أن نقول بوضوح متى لا ننصح بالبديل المفتوح، وهي الحالات التالية:
- المراقبة على مدار الساعة دون فريق مناوبة: إذا كنت تحتاج من يرد على التنبيه في الثالثة فجراً ولا يوجد لديك فريق يعمل بالمناوبة، فالخدمة المدارة Managed SOC أو MDR أرخص من بناء فريق، والأداة المفتوحة لا تغير هذه المعادلة.
- حماية الأجهزة EDR: السعر لكل جهاز منخفض، والمنع السلوكي وفريق البحث عن التهديدات لا يوجد لهما بديل مفتوح، كما رأينا.
- هجمات DDoS الكبيرة: لا يوجد بديل للحجم إلا شبكة أكبر من الهجوم.
- الشهادات والعقود: إذا طلب عميل أو جهة تنظيمية أو شركة تأمين منتجاً معيناً أو شهادة منتج، فلا تفاوض على الشرط، وإنما على السعر.
- الفريق الصغير: في مثال SIEM رأينا أن نصف مهندس يكلف أكثر من الاشتراك عند الحجم الصغير، وهذا ينطبق على أغلب الفئات في المؤسسات الصغيرة.
- الرخص المدفوعة أصلاً: إذا كانت مؤسستك تدفع Microsoft 365 E3 أو E5 فإن Entra ID وIntune وأجزاء من Defender مشمولة، واستبدالها لا يوفر شيئاً.
الامتثال Compliance: هل تفرض الضوابط منتجاً معيناً؟
لا، فالضوابط الأساسية للأمن السيبراني ECC من الهيئة الوطنية للأمن السيبراني تقول ماذا تريد ولا تقول كيف، فهي تطلب مثلاً الحماية من البرامج الضارة وإدارة سجلات الأحداث والحماية من DDoS، ولا تسمي مصنعاً ولا منتجاً، وقد شرحنا طريقة قراءتها في الضوابط الأساسية للأمن السيبراني ECC بلغة بسيطة. ولكن فيها ثلاث نقاط تؤثر مباشرة على قرارك، وكلها من النص الإنجليزي لـ ECC-2:2024:
- الضابط 4-1-3-2 يطلب أن تكون مراكز الخدمات المدارة للمراقبة والتشغيل التي تستخدم الوصول عن بعد موجودة بالكامل داخل المملكة، فإذا اخترت خدمة مدارة لأنك لا تملك فريق مناوبة، فتأكد من موقع مركزها قبل أن تقارن السعر.
- الضابط 1-2-2 يطلب أن تشغل كل وظائف الأمن السيبراني بكوادر سعودية متفرغة ومؤهلة، وهذا يدخل في حساب تكلفة الناس في الطرفين، فالمهندس الذي يملك المنصة المفتوحة والمحلل الذي يقرأ التنبيهات من هذه الوظائف.
- بند استضافة معلومات الجهة وتخزينها داخل المملكة حذف من المكون 4-2 في الإصدار الثاني ونقل إلى اختصاص مكتب إدارة البيانات الوطنية NDMO كما شرحنا في ما الذي تغير في ECC-2:2024، فموقع البيانات ما زال سؤالاً تنظيمياً، ولكن مرجعه تغير. وهنا ميزة حقيقية للبديل المفتوح: أنت تختار مكان السيرفر، فتستطيع أن تبقي السجلات داخل المملكة دون انتظار أن يفتح المصنع منطقة محلية.
وفي الجهات الحكومية تحديداً، فإن قواعد البرمجيات الحكومية مفتوحة المصدر تضع ترتيباً لقرار الشراء يبدأ بالبحث عن البديل المفتوح، وقد شرحناها في ترتيب جديد لقرار الشراء. وفي كل الحالات اسأل عن الدعم المحلي، فوجود شريك يرد بلغتك وفي توقيتك جزء من قيمة أي منتج، تجارياً كان أو مفتوحاً.
كيف تتخذ القرار فئة بعد فئة؟
الخطأ الشائع أن يطرح السؤال بصيغة «هل ننتقل إلى المفتوح المصدر؟» للمؤسسة كلها، والصحيح أن تطرحه لكل فئة على حدة، فقد تختار البديل المفتوح للبريد والنسخ الاحتياطي وتبقي الخدمة المدارة للمراقبة والحماية التجارية للأجهزة. والصورة التالية تبين الأسئلة الأربعة التي نطرحها لكل فئة بالترتيب:
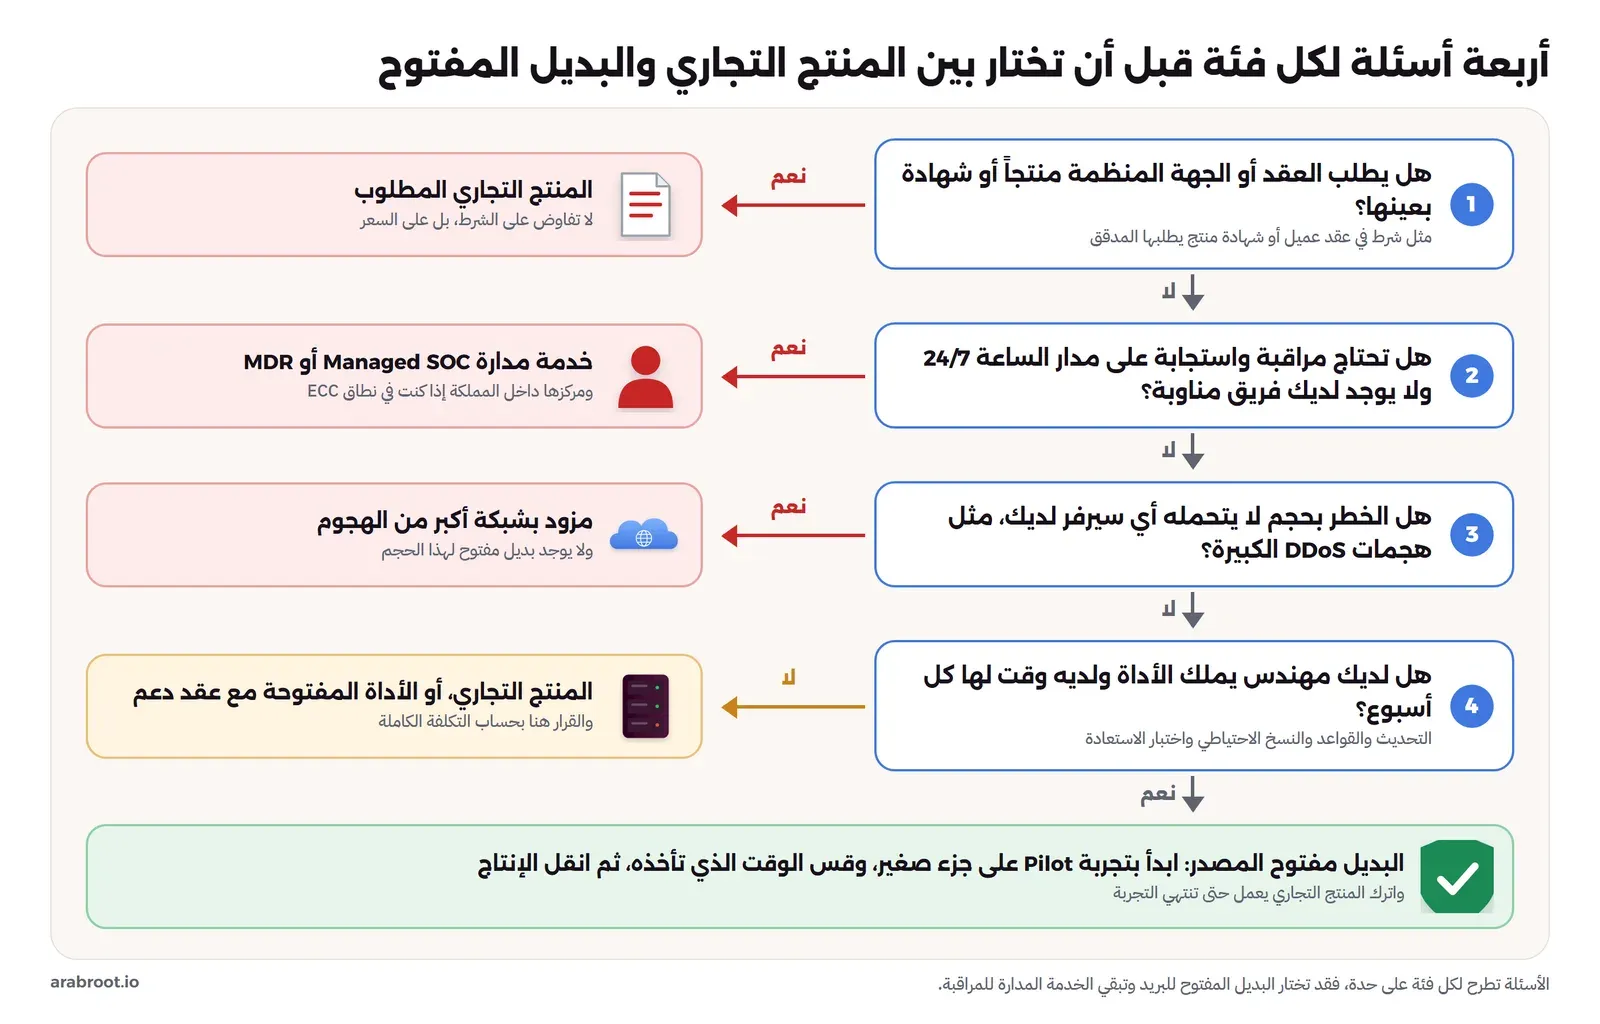
وبعد أن تختار الفئة، فالخطوات العملية كما يلي:
- اكتب قائمة بكل عقود الأمن مع تاريخ تجديد كل عقد، وسعره، والوحدة التي يحسب بها (GB أو مستخدم أو جهاز)، والسبب أن نافذة القرار هي الأشهر التي تسبق التجديد، وبعدها تكون قد التزمت لسنة أخرى.
- ابدأ بفئة واحدة، والأسهل غالباً النسخ الاحتياطي أو مدير كلمات المرور أو فلترة البريد، لأنها تعطي الفريق خبرة في تشغيل أداة مفتوحة دون أن يكون الخطأ فيها كارثياً.
- شغل البديل في تجربة Pilot على جزء صغير، والمنتج التجاري ما زال يعمل، وسجل الساعات التي أخذها التشغيل أسبوعاً بعد أسبوع، فهذا هو الرقم الحقيقي الذي تضعه في حساب TCO بدل الافتراض.
- قرر قبل التجديد بشهرين على الأقل، فإذا نجحت التجربة فانقل الإنتاج ولا تجدد، وإذا لم تنجح فقد حصلت على رقم حقيقي تفاوض به المصنع على السعر.
أخطاء شائعة
- مقارنة سعر الرخصة بصفر: كما رأينا في مثال SIEM، فالبديل المفتوح أغلى عند الحجم الصغير بسبب تكلفة المهندس، فاحسب العمودين كاملين.
- اعتبار كل مستودع على GitHub مفتوح المصدر: Graylog تحت SSPL، وSecurity Onion تحت ELv2، وVault تحت BUSL، وTheHive 5 بترخيص تجاري، فاقرأ ملف الرخصة قبل أن تبني عليه، كما شرحنا في كيف تعرف رخصة أي مشروع.
- استبدال ما هو مشمول أصلاً: Entra ID وIntune في Microsoft 365 E3 مثال واضح، فالتوفير هنا وهم.
- أداة دون مالك: منصة أمنية تحدث مرة في السنة أخطر من عدم وجودها، لأنها تعطي شعوراً كاذباً بالأمان، وقد تكون هي نفسها الثغرة.
- نقل كل شيء دفعة واحدة: انقل فئة واحدة، وتعلم منها، ثم انتقل إلى التالية.
- نسيان المحللين: لا SIEM ولا SOAR يقرأ التنبيه نيابة عنك، فاحسب المحللين في الطرفين قبل أن تعلن أي توفير.
الخلاصة
وصلنا لنهاية الموضوع، وأهم ما فيه:
- في عشر فئات من ست عشرة يوجد بديل مفتوح ناضج، منها SIEM وفلترة البريد وجدار الحماية وWAF والدخول الموحد والأسرار وكلمات المرور ومراقبة الشبكة والنسخ الاحتياطي، وفي أربع فئات يغطي البديل جزءاً، وفي DDoS وDLP لا يوجد بديل حقيقي.
- الرخصة المجانية لا تعني منصة مجانية، ففي مثالنا لـ SIEM كانت الخدمة السحابية أرخص عند 10 GB في اليوم، والتكلفة متقاربة عند 50 GB، والبديل المفتوح يوفر حوالي الثلث عند 150 GB.
- حماية الأجهزة EDR والمراقبة على مدار الساعة وDDoS والشهادات المطلوبة في العقود حالات يكون فيها المنتج التجاري أو الخدمة المدارة هو الخيار الأفضل، والأدوات المفتوحة فيها تضيف الرؤية ولا تستبدل.
- عدد من مشاريع الأمن المعروفة ليس مفتوح المصدر بتعريف OSI، مثل Graylog وSecurity Onion وVault وTheHive 5، فتحقق من ملف الرخصة دائماً.
- الضوابط الأساسية ECC لا تفرض منتجاً، ولكنها تطلب أن تكون مراكز الخدمات المدارة داخل المملكة، وأن تشغل وظائف الأمن بكوادر سعودية، وهذا يدخل في حسابك في الطرفين.
- اتخذ القرار لكل فئة على حدة، وابدأ بتجربة على فئة سهلة قبل موعد التجديد، وقس الساعات الحقيقية بدل الافتراض.
وبقية مواضيع مرحلة الأمن السيبراني في خريطة الطريق، ومنها أدلة تثبيت Wazuh وSecurity Onion وSuricata وZeek وOpenVAS، بإذن الله.
 دليلإدارة الهوية والوصول IAM والوصول المميز PAMمن يملك صلاحية root على سيرفراتك ومنذ متى، وكيف تضبط حسابات المديرين بصلاحيات مؤقتة وجلسات مسجلة.
 دليلMDM: إدارة أجهزة الموظفين وتأمينها بأدوات مفتوحةكيف تدير الشركة حواسيب موظفيها وهواتفهم وتفرض عليها التشفير والتحديث، وما الذي تستطيع أن تراه فعلاً على كل جهاز.
 دليلحماية تطبيقات الويب بطبقات أمان في ال Reverse Proxyكلمة المرور وحدها لا تحمي تطبيقاً مكشوفاً على الإنترنت، لذلك نضع أمامه طبقات حماية في ال Reverse Proxy نفسه.
 دليلخدمات Cloudflare بكلمات بسيطة وبدائلها مفتوحة المصدرما الذي تقدمه كل خدمة من Cloudflare، وما المتاح منها مجاناً، وما البديل مفتوح المصدر الذي تشغله على سيرفرك.
 دليلالضوابط الأساسية للأمن السيبراني NCA ECC بلغة بسيطةكيف تقرأ الضوابط الأساسية ECC دون أن تضيع في أرقامها، وعلى من تنطبق، وما المطلوب من جهتك فعلاً في كل مكون.
 دليلالاستضافة الذاتية: متى تكون قراراً استراتيجياً لمؤسستك، ومتى لا تناسبهاماذا تفعل إذا رفع المزود أسعاره فجأة، أو أوقف الخدمة، أو ضاعت بياناتك عنده؟ في هذا المقال نقيس اعتمادك على المزود، ونبين متى تستحق الاستضافة الذاتية الجهد ومتى لا تستحقه، وكيف تبدأ بخدمة واحدة دون مخاطرة.
سجل التحديثات
- أكتوبر 2026: كتابة المقال، وقراءة الأسعار يوم 7 أكتوبر 2026 من صفحات CrowdStrike وSentinelOne وMicrosoft وOkta وBitwarden وCloudflare وTenable وSplunk، ومن واجهة أسعار Azure العامة لـ Microsoft Sentinel في منطقتي UAE North وEast US، والتحقق من رخصة كل مشروع وآخر إصدار له من مستودعه الرسمي، وتشغيل سكربت الحساب على Node.js 22.14.0.


