


لنفرض أن لديك شركة هندسية متوسطة فيها نحو مئة وعشرين موظفاً، وفريق تقنية من أربعة أشخاص يدير لها السيرفرات. وفي السنتين الماضيتين وصلت إلى هذا الفريق خمسة طلبات، كل واحد منها في وقت مختلف ومن شخص مختلف: مدير العمليات يريد أن يحمي لوحات Grafana وموقع التوثيق الداخلي اللذين لا يملكان نظام دخول، والموارد البشرية تريد أن يدخل كل موظف إلى Gitea وNextcloud وMattermost بحساب واحد يغلق يوم يغادر، وعميل حكومي كبير اشترط في العقد أن يدخل موظفوه إلى بوابة المشاريع بحساباتهم عبر SAML، والإدارة قررت أن تبيع أداة إدارة المشاريع نفسها لشركات أخرى كمنتج SaaS، وأخيراً فرع التصميم الصغير الذي تعرض لمحاولة تصيد يريد أن يلغي كلمات المرور تماماً. وفي كل مرة كان السؤال في الاجتماع نفسه: أي أداة نستخدم؟ authentik الذي يتحدث عنه الجميع؟ أم Keycloak الذي يعرفه كل مورد؟ أم Authelia الخفيف؟ أم ZITADEL الذي يتحدث عن تعدد المستأجرين؟
وقد كتبنا لكل أداة من هذه الأدوات دليلاً كاملاً بتجربة حقيقية، أما هذا المقال فيجمعها في مكان واحد، ولكن ليس بجدول ميزات منسوخ من مواقعها، وإنما بقياسات أخذناها بأنفسنا على نفس السيرفر وفي نفس الجلسة، وبالمشكلات التي واجهناها في كل مختبر، ثم نعود إلى طلبات الشركة الخمسة ونقول أي أداة تناسب كل طلب، ولماذا لا تكون أداة واحدة دائماً هي الإجابة.
وسوف نناقش في هذا المقال ما يلي:
- ما الذي يفعله مزود الهوية Identity Provider أصلاً، والطريقتان اللتان يحمي بهما التطبيقات.
- كل أداة على حدة: ما صممت له، ونقاط القوة ونقاط الضعف، وما رأيناه في مختبرها.
- قياس واحد للجميع: الذاكرة RAM ووقت التشغيل الأول وحجم الـ Images، ولماذا تختلف الأرقام بهذا القدر.
- العربية واتجاه RTL في صفحات الدخول الخمس، والرخص، وسرعة الإصدارات الأمنية، والتكلفة التجارية.
- طلبات الشركة الخمسة واحداً واحداً، ومتى تحتاج إلى أداتين، وجدول قرار وقائمة تحقق قبل الاختيار.
وهذه أدلة التثبيت التي نبني عليها هذه المقارنة، وفي كل منها التجربة الكاملة:
 دليلتثبيت authentik للدخول الموحد SSO إلى تطبيقاتككيف تثبت authentik حتى يدخل كل موظف إلى تطبيقات الفريق بحساب واحد، مع فرض المصادقة الثنائية على الجميع.
 دليلتثبيت Keycloak مزود الهوية IdP الأشهر في المؤسساتنثبت Keycloak مع PostgreSQL، ونربط به تطبيقاً عبر OIDC، ونفرض المصادقة الثنائية على الجميع، ونقيس ما يحتاجه من ذاكرة.
 دليلAuthelia: دخول موحد SSO ومصادقة ثنائية 2FA أمام تطبيقاتكنضع Authelia خلف Caddy أمام تطبيقين، فيدخل الفريق بكلمة المرور ولا يصل إلى لوحة الإدارة إلا من أضاف رمز TOTP.
 دليلZITADEL: هوية متعددة المستأجرين Multi-tenant لتطبيقكنبني لمنصة SaaS صغيرة طبقة هوية بـ ZITADEL، يدير فيها كل عميل مستخدميه، ولا يرى أحد منهم عميلاً آخر.
 دليلPocket ID: دخول بمفاتيح المرور Passkeys فقطنشغل Pocket ID لفريق صغير فلا تبقى كلمة مرور واحدة، ونجرب ماذا يحدث عند ضياع الهاتف أو فتح صفحة على نطاق آخر.
ما الذي يفعله مزود الهوية؟
مزود الهوية هو المكان الواحد الذي يحمل حساب كل شخص، ويثبت من هو عند الدخول، ثم يخبر التطبيقات بذلك بطريقة لا تستطيع أن تزورها، وقد شرحنا المفاهيم من الأساس في مقال الدخول الموحد SSO والمصطلحات والبروتوكول نفسه في شرح OAuth وOpenID Connect. والمهم في المقارنة أن هناك طريقتين مختلفتين يحمي بهما مزود الهوية تطبيقاً، والأدوات تختلف في أي الطريقتين تتقن:
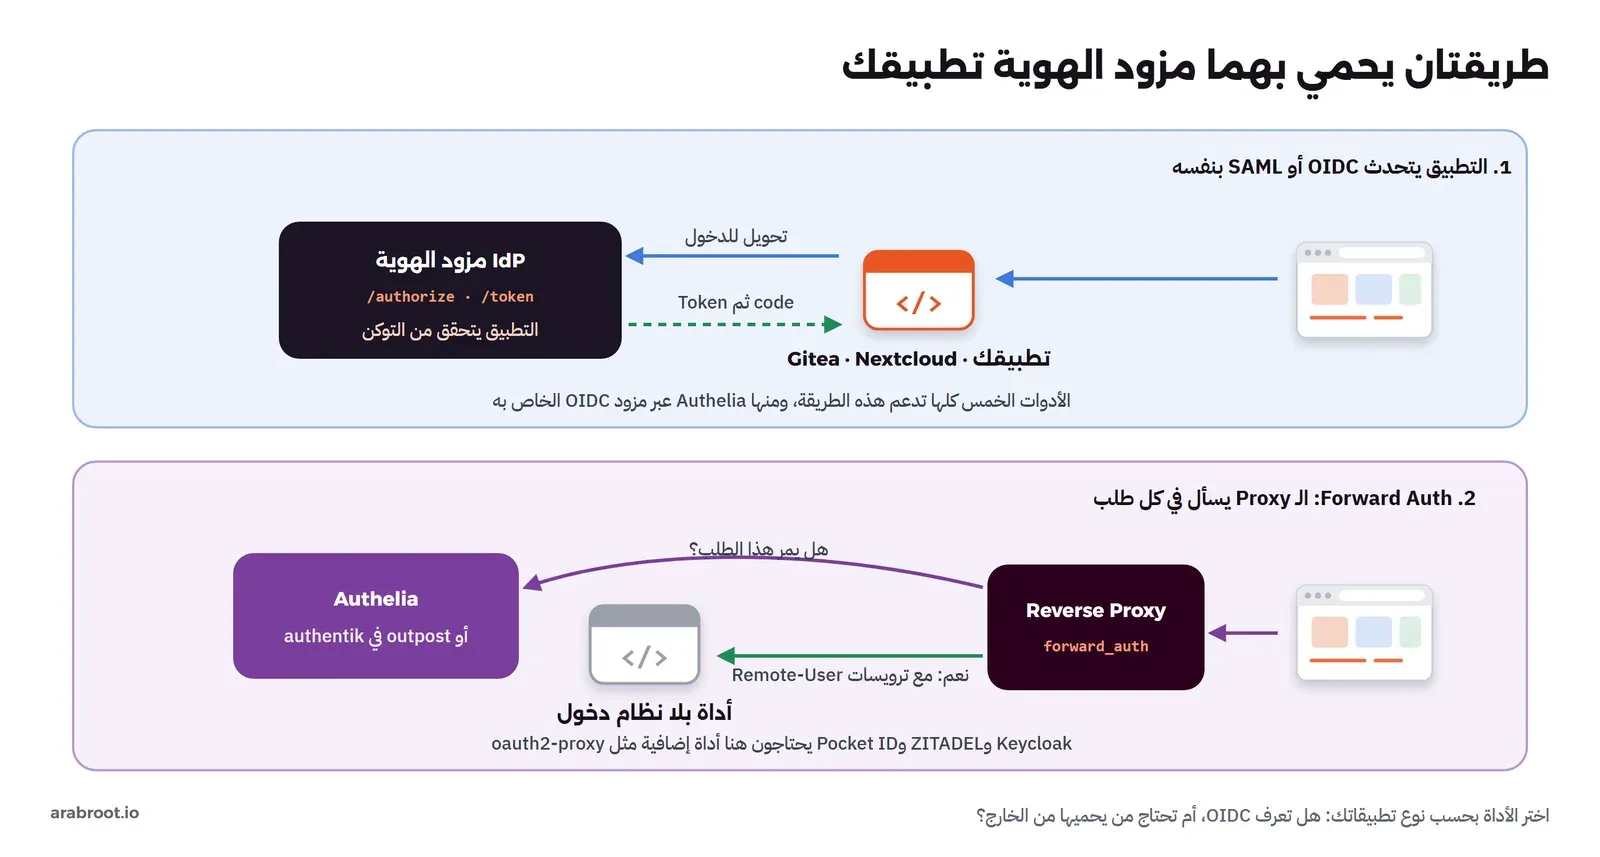
- التطبيق يتحدث OIDC أو SAML: مثل Gitea وNextcloud وGrafana، فيحول المستخدم إلى مزود الهوية ثم يستلم توكناً موقعاً يعرف منه المستخدم ومجموعاته. والأدوات الخمس كلها تدعم OIDC، أما SAML فعند authentik وKeycloak وZITADEL فقط.
- الـ Reverse Proxy يسأل في كل طلب: لأداة لا تملك نظام دخول أصلاً، مثل لوحة داخلية أو صفحة توثيق ثابتة، فيسأل الـ Proxy مزود الهوية قبل أن يمرر الطلب، وهذا ما يسمى Forward Auth. وهنا يتقدم Authelia لأنه صمم لهذا أولاً، ثم authentik عبر ما يسميه Outposts، أما Keycloak وZITADEL وPocket ID فيحتاجون إلى أداة إضافية بينهم وبين الـ Proxy مثل oauth2-proxy.
وهذا الفرق وحده يحسم نصف القرار في كثير من الشركات، فإذا كانت أغلب أدواتك من النوع الثاني فالأداة التي لا تتقن Forward Auth سوف تضيف إلى كل تطبيق قطعة أخرى تثبتها وتحدثها.
الأدوات واحدة واحدة
authentik: كل شيء في واجهة واحدة
authentik مكتوب بلغة Python مع أجزاء بلغة Go، ويعمل في Container للسيرفر وآخر للعامل Worker مع PostgreSQL، ورخصته MIT لكل شيء ما عدا مجلد الميزات المؤسسية Enterprise الذي له رخصة منفصلة. وفكرته أن يعطيك كل الطرق في أداة واحدة: مزودون من نوع OAuth2/OIDC وSAML وLDAP وRADIUS وProxy، وتدفقات Flows تبني فيها خطوات الدخول بالنقر، ولوحة إدارة يستطيع موظف غير تقني أن يضيف منها المستخدمين.
نقاط القوة:
- أوسع مجموعة بروتوكولات بين الأدوات الخمس، ومنها Forward Auth عبر Outposts وLDAP لأنظمة قديمة لا تعرف OIDC.
- واجهة إدارة كاملة، وتدفقات تبني فيها التسجيل الذاتي والمصادقة الثنائية وإعادة كلمة المرور دون كود، كما فعلنا في فرض المصادقة الثنائية على الجميع.
- إدارة الأدوار عبر التطبيقات من مجموعاته، وقد جربنا الترقية والسحب والتعطيل على ثلاثة تطبيقات في دليل الأدوار.
نقاط الضعف:
- الأثقل في الحجم: الـ Image وحدها 1.94 GB، واستهلك في الخمول 1,104 MiB مع قاعدة البيانات، وكان التشغيل الأول أطول من الجميع.
- كثرة الإمكانات تعني كثرة ما يمكن أن يضبط بشكل خاطئ، والتدفقات قوية ولكنها تحتاج إلى فهم قبل تعديلها.
- نشر المشروع 24 تنبيهاً أمنياً في 2026، منها 3 Critical و17 High، فتحديثه بانتظام ليس اختيارياً.
Keycloak: لغة المؤسسات
Keycloak تطبيق Java بدأته Red Hat، برخصة Apache 2.0، وهو مشروع في مؤسسة CNCF، وتبيع Red Hat نسخة مدعومة منه اسمها Red Hat build of Keycloak. ومفهومه الأساسي النطاق Realm، وفيه تطبيقات ومستخدمون وتدفقات دخول مستقلة، ويتحدث OIDC وSAML، ويقرأ المستخدمين من LDAP وActive Directory دون نسخهم.
نقاط القوة:
- الاسم الذي تعرفه الأنظمة المؤسسية والجهات الكبيرة، وكثير منها يأتي بدليل جاهز للربط به عبر SAML، وهو ما يحتاجه العميل الحكومي في قصتنا.
- تدفقات دخول دقيقة جداً، فقد بنينا في دليله تدفقاً يفرض TOTP على من لم يعده فقط، وحماية من التخمين، وسياسات كلمات مرور.
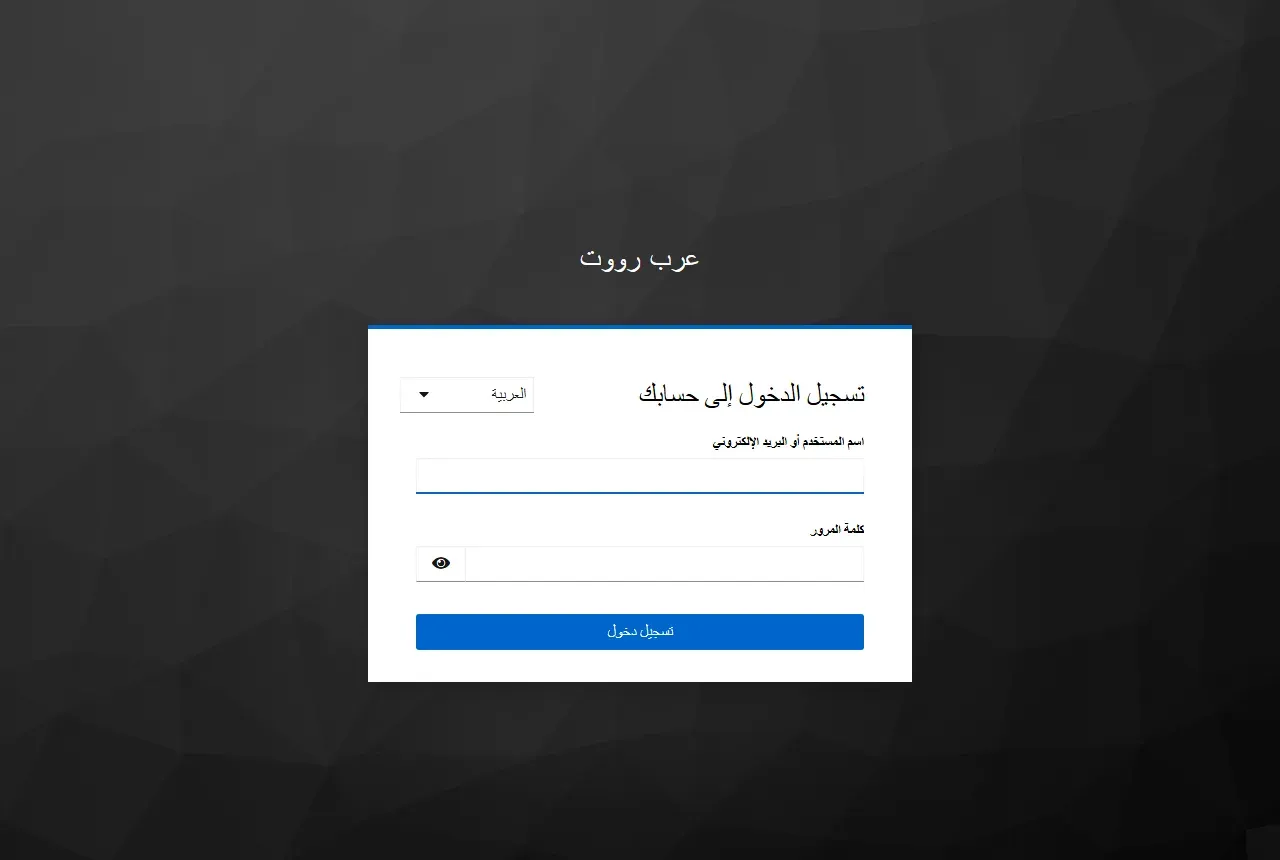
- أفضل دعم للعربية بين الخمسة: الصفحة كلها
dir="rtl"، مع ترجمة ينقصها 91 رسالة يمكن تعديلها من الواجهة.
نقاط الضعف:
- استهلاك الذاكرة يعتمد على ما تسمح به: بلا حد أخذ 2,262 MiB في الخمول لأن Java تحجز 70٪ مما تراه، ومع حد 768 MiB عمل بـ 508 MiB وخدم 500 طلب توكن بلا خطأ.
- الإعدادات الافتراضية للنطاق الجديد ضعيفة: لا حماية من التخمين، ولا سياسة لكلمات المرور، والمصادقة الثنائية اختيارية فعلياً.
- لا يوجد Forward Auth مدمج، ويحتاج التشغيل السريع إلى Docker Image مبنية مسبقاً، وإلا استغرق الإقلاع الأول ثلاث دقائق.
Authelia: حارس على باب الـ Proxy
Authelia خدمة واحدة بلغة Go برخصة Apache 2.0، تجلس بجانب الـ Reverse Proxy وتجيبه عن كل طلب، ومستخدموها في ملف YAML أو في LDAP، وقواعدها في ملف إعداد. ولا توجد له لوحة إدارة للمستخدمين، وهذا اختيار مقصود، وأضاف بعد ذلك مزود OpenID Connect للتطبيقات التي تدعمه.
نقاط القوة:
- الأخف بعد Pocket ID: 110 MB للـ Image، و99 MiB في الخمول، وجاهز في 21 ثانية من أول تشغيل.
- قواعد وصول واضحة في ملف واحد تحفظه في Git: عامل واحد هنا، وعاملان هناك، والرفض لكل ما عدا ذلك.
- تفاصيل أمان مدروسة رأيناها في دليله: رمز يصل بالبريد قبل تسجيل جهاز المصادقة، وحد لطلبات هذا الرمز، وإيقاف بعد محاولات خاطئة لا يكشف نفسه للمهاجم.
نقاط الضعف:
- لا توجد واجهة لإدارة المستخدمين، فإضافة موظف تعني تعديل ملف أو LDAP، وهذا لا يناسب قسم موارد بشرية.
- لا يتحدث SAML، والتسجيل الذاتي غير موجود، والجلسات تضيع مع كل إعادة تشغيل حتى تضيف Redis.
- هاش argon2id الافتراضي مكلف، وعلى سيرفر مشغول وصل زمن الدخول في تجربتنا إلى ثوان طويلة.
ZITADEL: هوية لمنتج يبيع لشركات
ZITADEL مكتوب بلغة Go مع واجهة دخول منفصلة بـ Next.js، ورخصته AGPL-3.0 منذ الإصدار 3.0 في مايو 2025، ويحفظ كل تغيير حدثاً في سجل أحداث داخل PostgreSQL. ومفهومه الأساسي المؤسسة Organization: مؤسسة لك فيها مشروعك وأدواره، ومؤسسة لكل عميل يدير فيها مستخدميه بنفسه.
نقاط القوة:
- الأداة الوحيدة بين الخمسة المصممة لتعدد المستأجرين من البداية: تطبيق مسجل مرة واحدة، والتوكن يحمل مؤسسة المستخدم وأدواره مربوطة بها، وقد عزلت الإدارة المفوضة العميلين في تجربتنا.
- خفيف بالنسبة لما يفعله: 257 MiB في الخمول للخدمات الثلاث، وجاهز في 39 ثانية.
- سجل تدقيق كامل بلا جهد، لأن الأحداث هي البيانات نفسها.
نقاط الضعف:
- الإعدادات الافتراضية لا تناسب منتجاً حقيقياً: مدير بكلمة مرور معروفة، وتسجيل ذاتي مفتوح، وكشف لأسماء المستخدمين، وقد رأيناها كلها في المختبر.
- الأكثر تنبيهات أمنية: 42 في 2026، منها 5 Critical و23 High، والتحديث كل أسبوع أو اثنين ضرورة.
- رخصة AGPL قد تحتاج إلى مراجعة قانونية في بعض الشركات، والرخصة التجارية في خطة Enterprise.
وPocket ID: الخيار الخاص بلا كلمات مرور
لم يكن Pocket ID في عنوان هذا المقال، ولكنه الإجابة الأوضح على الطلب الخامس في القصة، لذلك نضعه هنا خامساً. وهو مزود OIDC صغير بلغة Go برخصة BSD 2-Clause، ولا يعرف إلا مفاتيح المرور Passkeys.
نقاط القوة: لا توجد كلمة مرور تسرق أصلاً، والتوكن يحمل amr بقيمة phr أي مقاوم للتصيد، وهو الأخف على الإطلاق بـ 21 MiB في الخمول. نقاط الضعف: لا SAML ولا Forward Auth مدمج، ولا عربية، ويحتاج كل موظف إلى جهاز حديث وخطة لضياعه، ونشر 16 تنبيهاً أمنياً في سنته الأولى بعد الإصدار 2.0، وتقييد التطبيق بالمجموعات يحتاج إلى تفعيل صريح وإلا دخل الجميع كما رأينا.
جدول المقارنة
الجدول التالي يجمع ما سبق، والأرقام فيه من قياسنا في هذا المقال، والسلوك من مختبرات الأدلة:
| البند | authentik | Keycloak | Authelia | ZITADEL | Pocket ID |
|---|---|---|---|---|---|
| الإصدار المقاس | 2026.8.5 | 26.8.1 | 4.39.28 | v4.20.0 | v2.19.1 |
| الرخصة | MIT، والمؤسسي منفصل | Apache 2.0 | Apache 2.0 | AGPL-3.0 | BSD 2-Clause |
| الـ Containers | 3 (مع PostgreSQL) | 2 (مع PostgreSQL) | 1 (و Redis مستحسن) | 3 (مع PostgreSQL) | 1 |
| حجم الـ Images | 1.94 GB | 751 MB | 110 MB | 569 MB | 124 MB |
| الذاكرة في الخمول | 1,104 MiB | 2,262 MiB بلا حد، 508 MiB بحد | 99 MiB | 257 MiB | 21 MiB |
| التشغيل الأول | 516 ثانية | 182 ثانية، 34 مبنية مسبقاً | 21 ثانية | 39 ثانية | 34 ثانية |
| OIDC وSAML | الاثنان | الاثنان | OIDC فقط | الاثنان | OIDC فقط |
| Forward Auth | عبر Outposts | أداة إضافية | مدمج، وهو الأساس | أداة إضافية | أداة إضافية |
| LDAP | مزود LDAP ومصدر LDAP | اتحاد LDAP وAD | مصدر للمستخدمين | مصدر عبر مزود خارجي | مزامنة من LDAP |
| واجهة إدارة | كاملة | كاملة | لا توجد | كاملة | بسيطة |
| تعدد المستأجرين | محدود | نطاق لكل عميل | لا | مؤسسات ومنح | لا |
| العربية في صفحة الدخول | ترجمة، LTR | ترجمة، RTL | جزئية، LTR | ترجمة، LTR | لا توجد |
| تنبيهات أمنية في 2026 | 24 | 17 | 3 | 42 | 16 |
ماذا يصل إلى تطبيقك من كل أداة؟
جدول الميزات يقول إن الأدوات كلها «تدعم OIDC»، ولكن ما يقرؤه تطبيقك فعلاً من التوكن يختلف من أداة إلى أخرى، وهذا الفرق هو الذي يحدد كم سطراً تكتب في كل تطبيق، وقد رأيناه في المختبرات بأعيننا:
- authentik: النطاق
profileيرسل افتراضياً حقلgroupsبأسماء كل مجموعات المستخدم، وهذا يكفي لربط Gitea وGrafana دون إعداد، ولكنه يرسل كل المجموعات لكل تطبيق، لذلك بنينا في دليل الأدوار ربطاً مخصصاً Scope Mapping بكود Python صغير يرسل لكل تطبيق مجموعاته وحدها وبالاسم الذي يفهمه. - Keycloak: لا يرسل المجموعات أصلاً حتى تضيف Protocol Mapper من نوع Group Membership لكل تطبيق، ويرسل
acrبقيمة1حتى لو دخل المستخدم بعاملين، ولا يرسلamr، فإذا أردت أن يعرف التطبيق أن الدخول كان بعاملين فعليك أن تعرف ربط مستويات المصادقة بنفسك. - Authelia: في طريقة Forward Auth لا يوجد توكن أصلاً، وإنما ترويسات
Remote-UserوRemote-GroupsوRemote-EmailوRemote-Nameيضيفها الـ Proxy بعد أن يسمح بالطلب، والتطبيق يثق بها لأن الـ Proxy يكتبها فوق أي ترويسة بنفس الاسم أرسلها المتصفح، وهذا يعني أن التطبيق يجب ألا يكون مكشوفاً إلا عبر الـ Proxy. - ZITADEL: حقول بأسماء طويلة خاصة به، مثل
urn:zitadel:iam:user:resourceowner:idلمؤسسة المستخدم وurn:zitadel:iam:org:project:rolesلأدواره مربوطة بالمؤسسة التي منحتها، وهي أغنى ما رأينا، ولكن تطبيقك يجب أن يفهم هذا الشكل تحديداً، فالتطبيقات الجاهزة مثل Gitea لا تفهمه دون إعداد. - Pocket ID: حقل
groupsبأسماء المجموعات الثابتة عند طلب النطاقgroups، وamrبقيمةphr، وهو الوحيد الذي أخبر التطبيق صراحة أن الدخول كان مقاوماً للتصيد.
والدرس العملي أن تفتح التوكن الحقيقي قبل أن تربط أي تطبيق، إما من خاصية المعاينة Preview في authentik وPocket ID، وإما بتطبيق تجريبي مثل الذي استخدمناه في الأدلة، وأن تبني صلاحيات التطبيق على حقل ثابت مثل sub واسم المجموعة الثابت، وليس على البريد أو الاسم الظاهر.
الإعدادات الافتراضية التي غيرناها في كل مختبر
في كل أداة من الخمس وجدنا شيئاً على الأقل في الإعداد الافتراضي لا يناسب بيئة الإنتاج Production، ولم نجده بقراءة التوثيق، وإنما لأن المختبر تضمن مستخدماً يجب أن يرفض:
| الأداة | ما وجدناه افتراضياً | ما فعلناه |
|---|---|---|
| authentik | المصادقة الثنائية غير مفروضة، وحساب akadmin بلا كلمة مرور حتى يفتح أحد صفحة الإعداد | إكمال الإعداد فوراً وفرض TOTP عبر التدفق |
| Keycloak | لا حماية من التخمين، ولا سياسة كلمات مرور، و2FA لمن أعدها فقط، ومدير مؤقت | تفعيل الحماية والسياسة وتدفق يفرض TOTP، ومدير دائم |
| Authelia | الجلسات في الذاكرة تضيع مع كل إعادة تشغيل | إضافة Redis، ورفض افتراضي deny |
| ZITADEL | مدير بكلمة مرور Password1!، وتسجيل ذاتي مفتوح، وكشف أسماء المستخدمين | إغلاق التسجيل وإخفاء الأسماء وتغيير المدير |
| Pocket ID | المستخدم يعدل بريده بنفسه، وقائمة المجموعات لا تقيد شيئاً حتى يفعل التقييد | تفعيل isGroupRestricted وربط الحسابات بـ sub |
ولاحظ أن هذه ليست عيوباً في الأدوات بالضرورة، فالإعداد الافتراضي يناسب من يجربها لأول مرة على جهازه، ولكنه يعني أن الفرق بين أداة آمنة وأداة مكشوفة ليس في اسمها، وإنما في الساعة التي تقضيها بعد التثبيت في مراجعة كل إعداد، ثم في اختبار بمستخدم يجب أن يرفض.
النسخ الاحتياطي: ما الذي لا يجوز أن تفقده؟
في كل أداة سر واحد على الأقل، إذا فقدته فالنسخة الاحتياطية لقاعدة البيانات لا تنفعك، وقد جربنا هذا عملياً في أداتين:
- authentik: قاعدة PostgreSQL مع
AUTHENTIK_SECRET_KEYالذي توقع به الجلسات والتوكنات. - Keycloak: قاعدة PostgreSQL، وفيها كل شيء ومنه مفاتيح التوقيع، لذلك فالنسخة نفسها حساسة جداً، وقد استعدناها في دليله وعددنا فيها المستخدمين وأجهزة TOTP.
- Authelia: ملف SQLite مع
storage_encryption_key، ومع النسخة والمفتاح استخرجنا رابط TOTP لمستخدم كاملاً، لذلك احفظهما في مكانين مختلفين. - ZITADEL: قاعدة PostgreSQL مع
ZITADEL_MASTERKEY، وبمفتاح خاطئ بدأت النسخة وبدت سليمة ولكنها رفضت كل توكن. - Pocket ID: مجلد البيانات أو ملف التصدير مع مفتاح التشفير، وبمفتاح خاطئ رفضت النسخة أن تبدأ أصلاً، وهذا سلوك أوضح.
والقاعدة المشتركة: اختبر الاستعادة على سيرفر آخر بالمفتاح، وسجل دخولاً حقيقياً بعدها، ولا تكتف بأن الخدمة بدأت، لأن ZITADEL علمنا أن البدء ليس دليلاً على السلامة.
ماذا يحدث إذا توقف مزود الهوية؟
عندما يجمع مزود الهوية كل الدخول في مكان واحد، فإن توقفه يوقف الدخول الجديد إلى كل التطبيقات، أما الجلسات المفتوحة فتبقى حتى تنتهي صلاحيتها في كل تطبيق. وهذا الثمن المعروف للدخول الموحد، وله ثلاث إجابات بالترتيب: الأولى أن تجعل مدة التوقف قصيرة، وهنا يظهر فرق وقت التشغيل الذي قسناه، فاستعادة Authelia أو Pocket ID على سيرفر جديد تستغرق أقل من دقيقة، أما authentik فقد احتاج في تشغيله الأول إلى أكثر من ثماني دقائق. والثانية أن تحتفظ في كل تطبيق مهم بحساب مدير محلي واحد بكلمة مرور طويلة في خزنة الشركة، حتى تصل إلى التطبيق إذا توقف مزود الهوية نفسه، وهذا ما يسمى حساب الطوارئ Break-glass. والثالثة أن تشغل أكثر من نسخة، وهنا تختلف الأدوات: authentik وZITADEL يشغلان أكثر من نسخة من الخدمة على نفس قاعدة البيانات، وKeycloak مصمم للعمل في عنقود Cluster يشارك الجلسات، وAuthelia يحتاج لذلك إلى Redis للجلسات وقاعدة PostgreSQL أو MySQL بدل SQLite، أما Pocket ID فلم نجربه بأكثر من نسخة. ولأغلب الشركات المتوسطة تكفي الإجابتان الأولى والثانية مع نسخة احتياطية مجربة.
قياس واحد للجميع
الأرقام في أدلة كل أداة أخذت في أيام مختلفة وبإعدادات مختلفة، لذلك أعدنا القياس في جلسة واحدة: نفس السيرفر، وكل أداة وحدها بعد أن نوقف التي قبلها، والـ Images منزلة مسبقاً حتى لا تحسب سرعة الشبكة، وقاعدة بيانات فارغة، ثم نحسب الثواني من docker compose up حتى يرد عنوان الجاهزية بالرمز 200، وننتظر دقيقتين ونجمع ذاكرة كل الـ Containers بالأمر docker stats. وكان السيرفر في نفس الوقت مشغولاً بتجارب أخرى ثقيلة، لذلك خذ الأرقام المطلقة بحذر، وانظر إلى الفروق بين الأدوات:
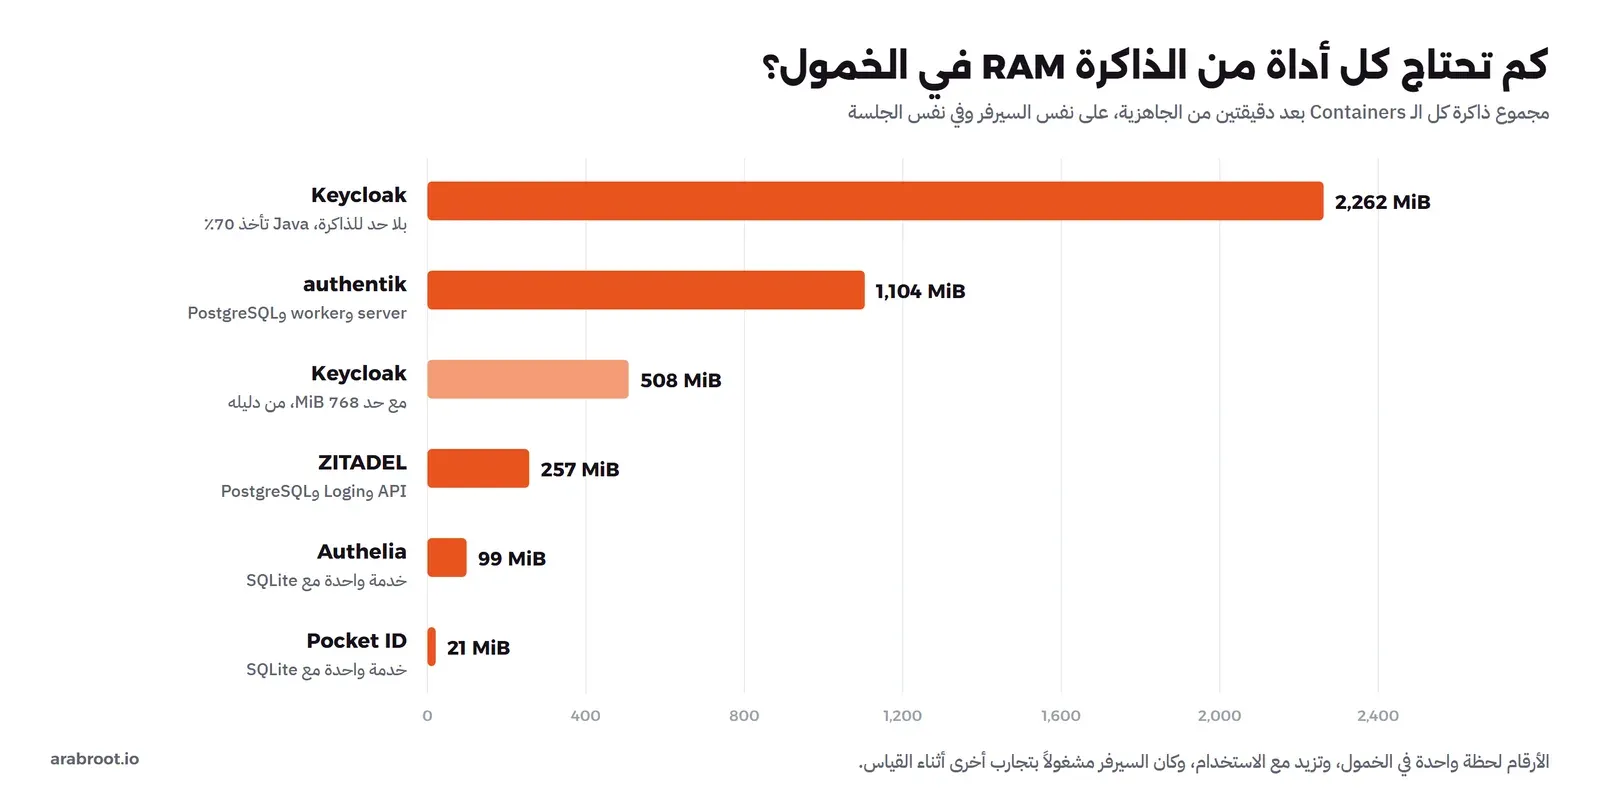
وقد يتساءل البعض: لماذا يأخذ Keycloak أكثر من authentik بضعفين، ثم يعمل بربع ذلك عندما نضع له حداً؟ والإجابة أن آلة Java الافتراضية تحجز ذاكرة بحسب ما تراه متاحاً، فالـ Image تشغلها بخيار يسمح للـ Heap بأن يصل إلى 70٪ من ذاكرة الـ Container، ودون حد فهي ترى ذاكرة السيرفر كله، فتكبر بلا حاجة. أما authentik فهو عمليات Python متعددة في السيرفر والعامل، ولكل عملية نسختها من المكتبات، لذلك يبدأ كبيراً ولا يتغير كثيراً بالحد. وZITADEL وAuthelia وPocket ID برامج Go مترجمة، تستهلك ما تحتاجه فقط، والفرق بينها في عدد الخدمات: ZITADEL ثلاث خدمات منها PostgreSQL وواجهة Next.js، وPocket ID خدمة واحدة بقاعدة SQLite. والنتيجة العملية أن السيرفر الصغير بذاكرة 2 GB يحمل Authelia أو Pocket ID أو ZITADEL بجانب تطبيقات أخرى بسهولة، ويحمل Keycloak بشرط حد للذاكرة، أما authentik فخصص له 2 GB على الأقل كما يقول توثيقه.
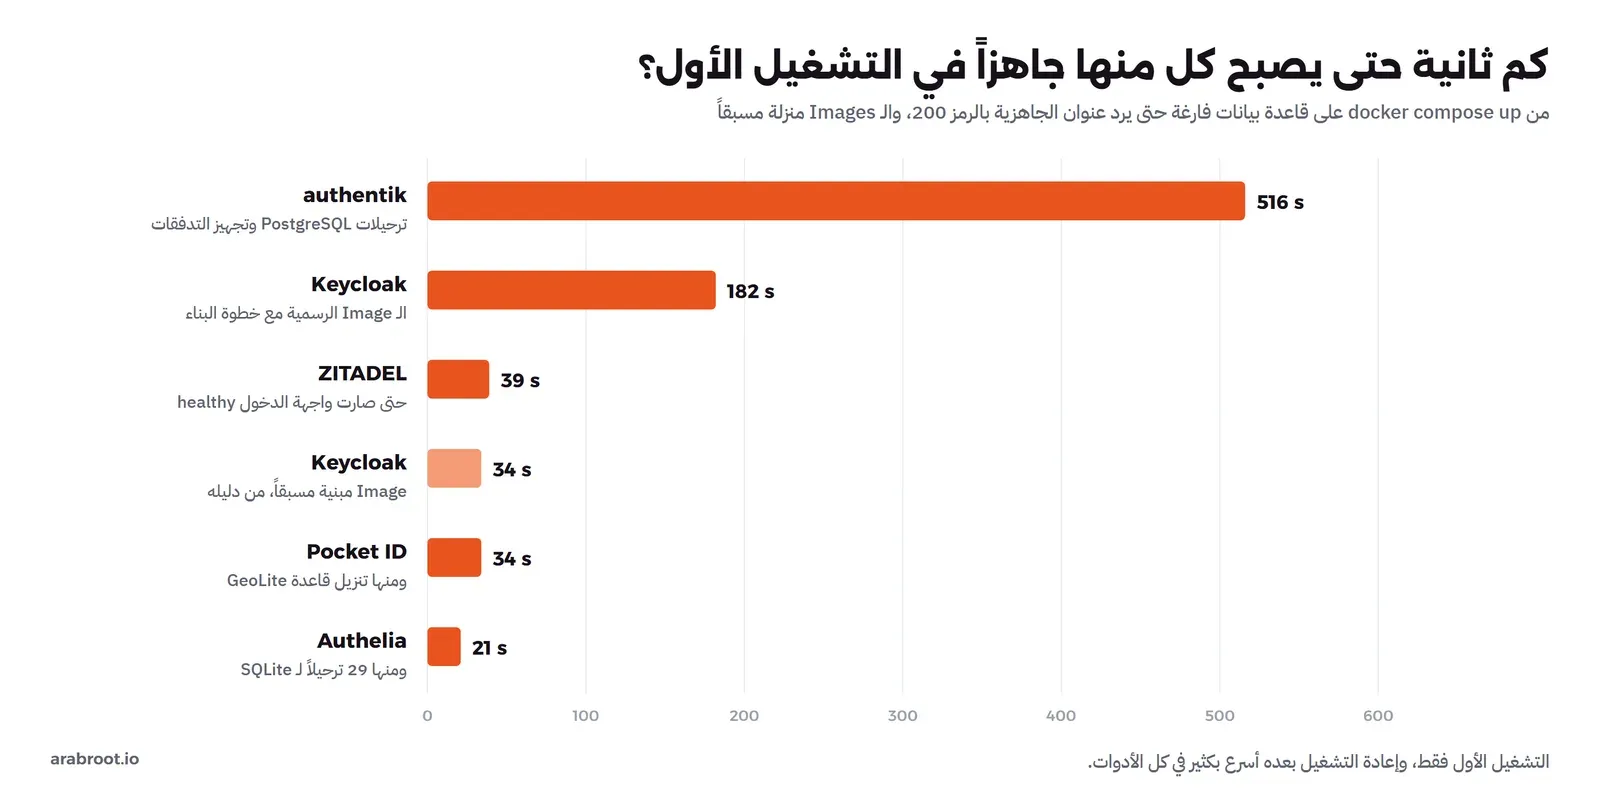
ووقت التشغيل الأول مهم لسببين: الأول أنه وقت توقفك عند الاستعادة من كارثة على سيرفر جديد، والثاني أنه يكشف ما تفعله الأداة عند البدء. فـ authentik ينفذ مئات الترحيلات Migrations على PostgreSQL ثم يجهز العامل التدفقات الافتراضية، وعلى سيرفر مشغول استغرق ذلك أكثر من ثماني دقائق، وKeycloak بالـ Image الرسمية ينفذ خطوة بناء Quarkus في كل Container جديد ثم ينشئ الجداول، وتنزل المدة إلى 34 ثانية بـ Image مبنية مسبقاً كما في دليله. أما الثلاثة الأخرى فترحيلاتها قليلة وسريعة، فكانت جاهزة في أقل من دقيقة. ولاحظ أن إعادة التشغيل بعد ذلك أسرع بكثير في كل الأدوات، لأن الترحيلات لا تتكرر.
وحجم الـ Images هو الرقم الثالث الذي يستحق الانتباه، وإن بدا ثانوياً: authentik بـ 1.94 GB، ثم Keycloak بـ 751 MB، ثم ZITADEL بـ 569 MB للخدمتين، ثم Pocket ID بـ 124 MB وAuthelia بـ 110 MB. والسبب أن هذا الحجم تنزله مع كل تحديث تصحيحي، ورأينا في قسم الإصدارات أن بعض الأدوات تصدر تحديثاً كل أسبوع أو أسبوعين، وأنه جزء من وقت الاستعادة على سيرفر جديد إذا لم تكن الـ Image محفوظة في سجل Registry قريب، وأنه يحدد المساحة التي تحتاجها على قرص السيرفر عندما تحتفظ بالإصدار السابق للرجوع إليه. ولأن الإصدارات المتتالية تشترك عادة في أغلب الطبقات Layers فإن ما تنزله مع كل تحديث تصحيحي أقل من الحجم الكامل، ولكن التنزيل الأول على سيرفر جديد عند الاستعادة يكون بالحجم كاملاً، وهو بالضبط الوقت الذي تكون فيه كل الشركة بلا دخول.
العربية واتجاه RTL
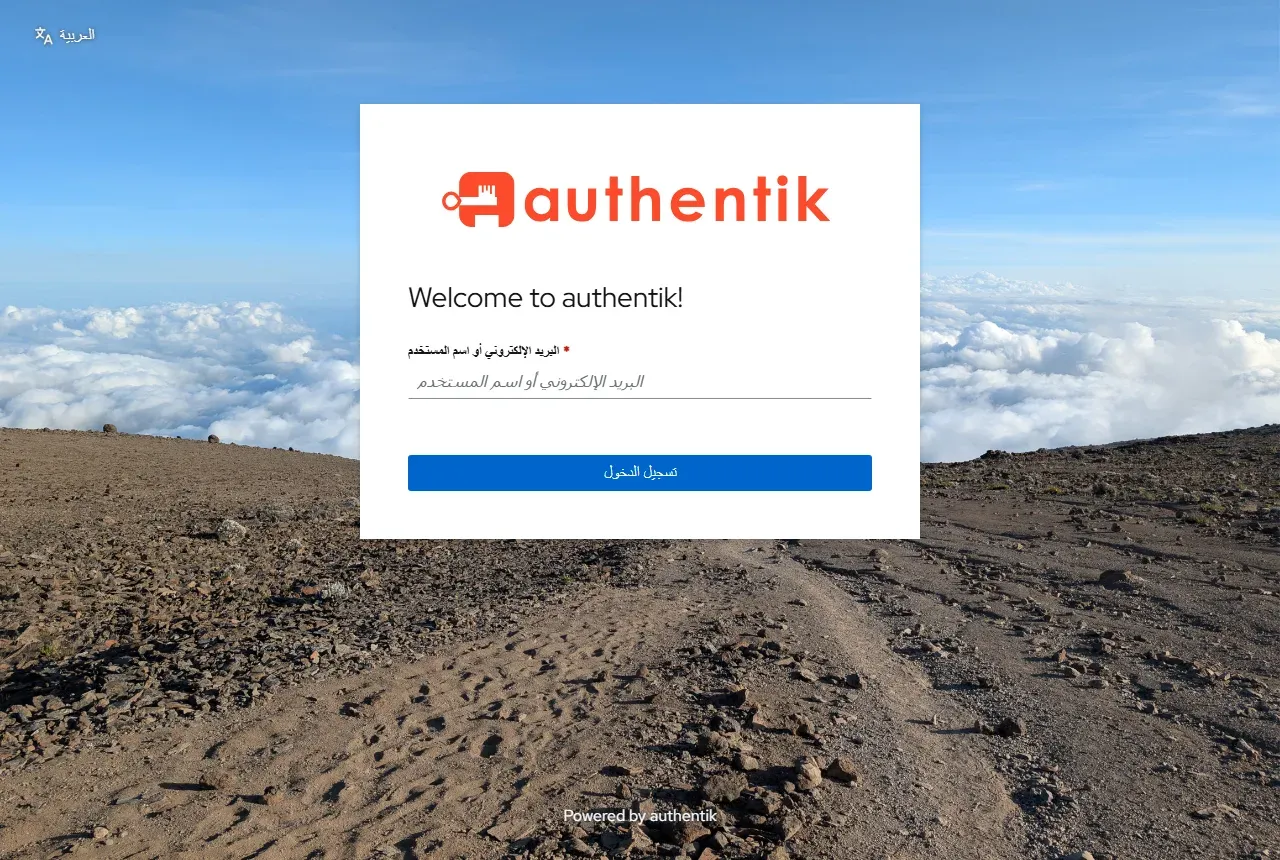
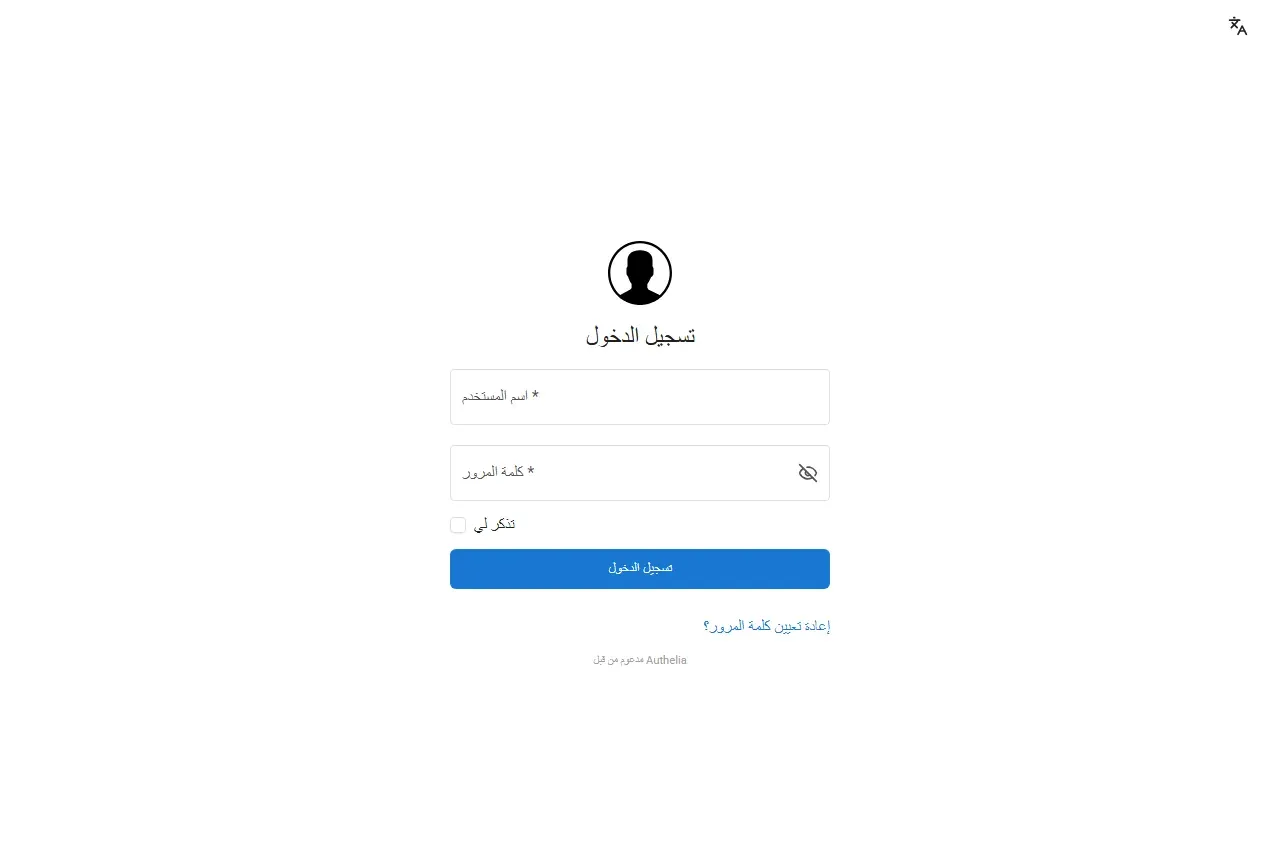
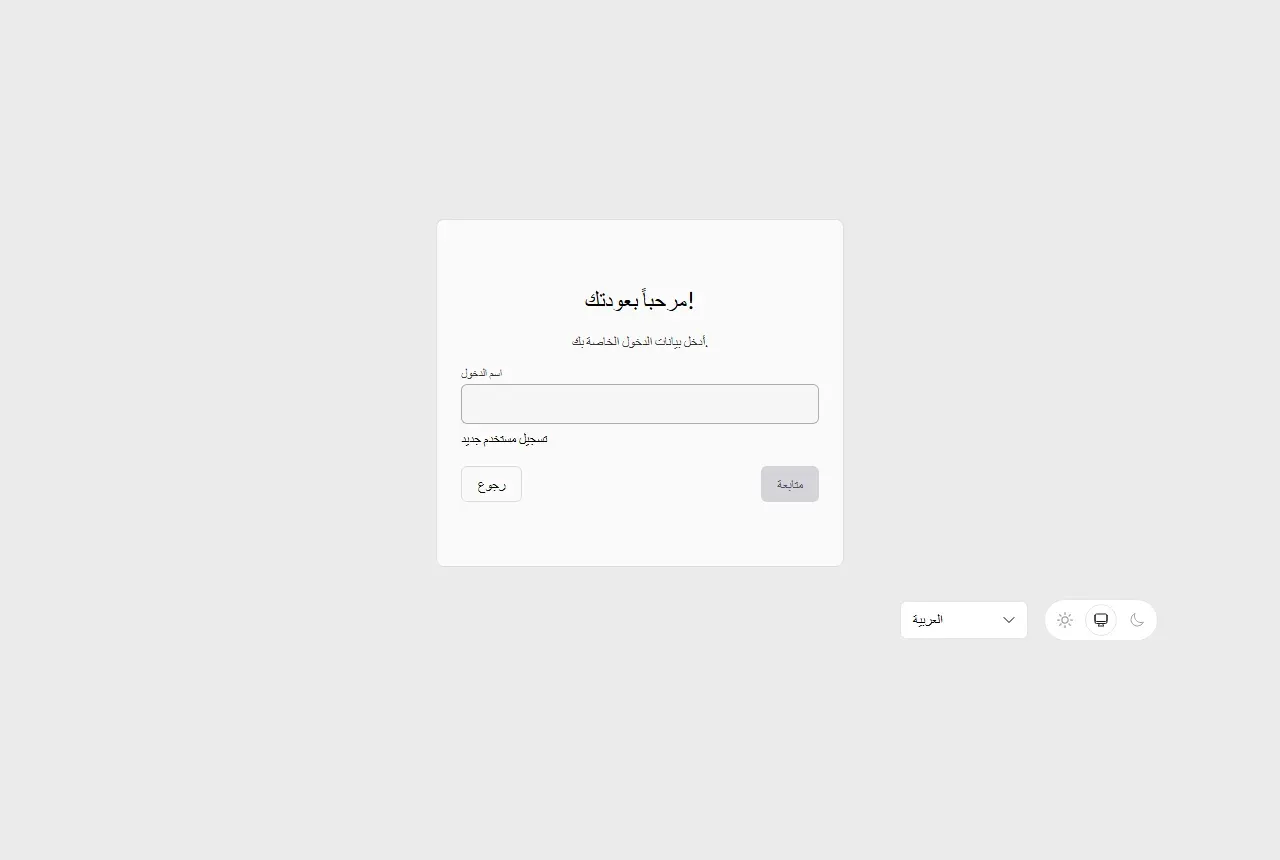
فتحنا صفحة الدخول في كل أداة بمتصفح لغته العربية دون أي إعداد إضافي، والصور في قسم الأدوات أعلاه من هذه التجربة، والنتيجة أن Keycloak وحده جعل الصفحة كلها من اليمين إلى اليسار، لأن قالبه يضع dir="rtl" عندما يكون تعدد اللغات مفعلاً في النطاق. أما authentik فترجم الحقول والأزرار وبقي عنوان التدفق «Welcome to authentik!» بالإنجليزية لأنه نص تكتبه أنت في إعداد التدفق، وبقي الاتجاه LTR، وZITADEL ترجم الشاشات كاملة وبقي الاتجاه LTR، وAuthelia ترجم جزءاً وبقيت عبارات مثل «SWITCH USER» بالإنجليزية مع ترجمات حرفية مثل «مؤلف جوجل»، وPocket ID لا يملك ملف ترجمة عربياً إطلاقاً. وإذا كانت صفحة الدخول ستعرض على موظفين أو عملاء عرب فهذا بند حقيقي في القرار، وليس تفصيلاً شكلياً، والسبب أن الصفحة التي تبدو غريبة هي بالضبط ما يجعل الموظف لا يميز بينها وبين صفحة مزيفة.
سرعة الإصدارات الأمنية
مزود الهوية هو الباب الأمامي لكل شيء، لذلك فالسؤال ليس هل فيه ثغرات، فكلها فيها، وإنما كم مرة يصدر إصلاحاً وكم تحتاج أن تحدث. وقد عددنا ما نشرته كل أداة في صفحة التنبيهات الأمنية في GitHub في 2026 حتى 26 أكتوبر، وعدد إصداراتها في نفس الفترة:
| الأداة | تنبيهات 2026 | منها Critical وHigh | إصدارات 2026 |
|---|---|---|---|
| ZITADEL | 42 | 5 و23 | 45 |
| authentik | 24 | 3 و17 | 31 |
| Keycloak | 17 | 0 و12 | 21 |
| Pocket ID | 16 | 1 و5 | 25 |
| Authelia | 3 | 0 و0 | 13 |
ولا تقرأ هذا الجدول على أنه ترتيب للأمان، والسبب أن العدد يعتمد على حجم الأداة، فأداة تتحدث خمسة بروتوكولات فيها سطح هجوم أكبر من أداة تتحدث بروتوكولاً واحداً، ويعتمد أيضاً على عدد الباحثين الذين يفحصونها وعلى سياسة النشر، فـ Keycloak مثلاً يصلح ثغرات كثيرة تظهر في ملاحظات إصداراته بأرقام CVE دون أن تنشر كلها في GitHub، وقد ضم إصداره 26.8.1 وحده نحو عشرين إصلاحاً أمنياً. وإنما اقرأه على أنه حجم العمل الذي تلتزم به: ZITADEL وauthentik يحتاجان إلى من يتابع ويحدث كل أسبوع أو اثنين، وAuthelia أقل من ذلك بكثير، وكل أداة منها تحتاج إلى نسخة اختبار تحدث فيها قبل الإنتاج.
التكلفة: الاستضافة الذاتية والخطط التجارية
الأدوات الخمس مجانية في نسختها مفتوحة المصدر، والتكلفة الحقيقية هي السيرفر والوقت. ولكل منها طريق تجاري إذا احتجت إلى دعم أو ميزات مؤسسية، وهذه الأسعار من صفحاتها الرسمية بتاريخ 26 أكتوبر 2026:
- authentik: خطة Enterprise بـ 5 دولارات للمستخدم الداخلي شهرياً و0.02 دولار للمستخدم الخارجي، تدفع سنوياً، والدعم بالتذاكر للاشتراكات فوق 1,000 دولار، وEnterprise Plus تبدأ من 20,000 دولار سنوياً. وتقول الصفحة إن المشروع لن ينقل أي ميزة من النسخة المفتوحة إلى المؤسسية.
- Keycloak: الدعم التجاري عبر Red Hat build of Keycloak ضمن اشتراكات Red Hat، ولا تنشر سعره.
- ZITADEL: الخدمة السحابية مجانية حتى 100 مستخدم نشط يومياً، ثم Pro من 100 دولار شهرياً ومعها 25,000 مستخدم نشط يومياً، وEnterprise بسعر يتفق عليه ومعها الرخصة التجارية.
- Authelia وPocket ID: لا توجد خطة تجارية، والدعم من المجتمع.
فشركتنا بمئة وعشرين موظفاً، إذا أرادت دعماً تجارياً لـ authentik، تدفع نحو 7,200 دولار سنوياً، وهذا أقل مما تدفعه لخدمة سحابية مثل Okta أو Entra ID بنفس العدد، ولكنها ما زالت تدير السيرفر بنفسها. أما إذا لم تكن تحتاج إلى دعم، فالفرق كله في الوقت: الأداة التي تحتاج إلى تحديث كل أسبوعين ومراقبة ذاكرة وترحيلات طويلة تأخذ من فريق من أربعة أشخاص أكثر بكثير من أداة بخدمة واحدة.
عودة إلى طلبات الشركة الخمسة
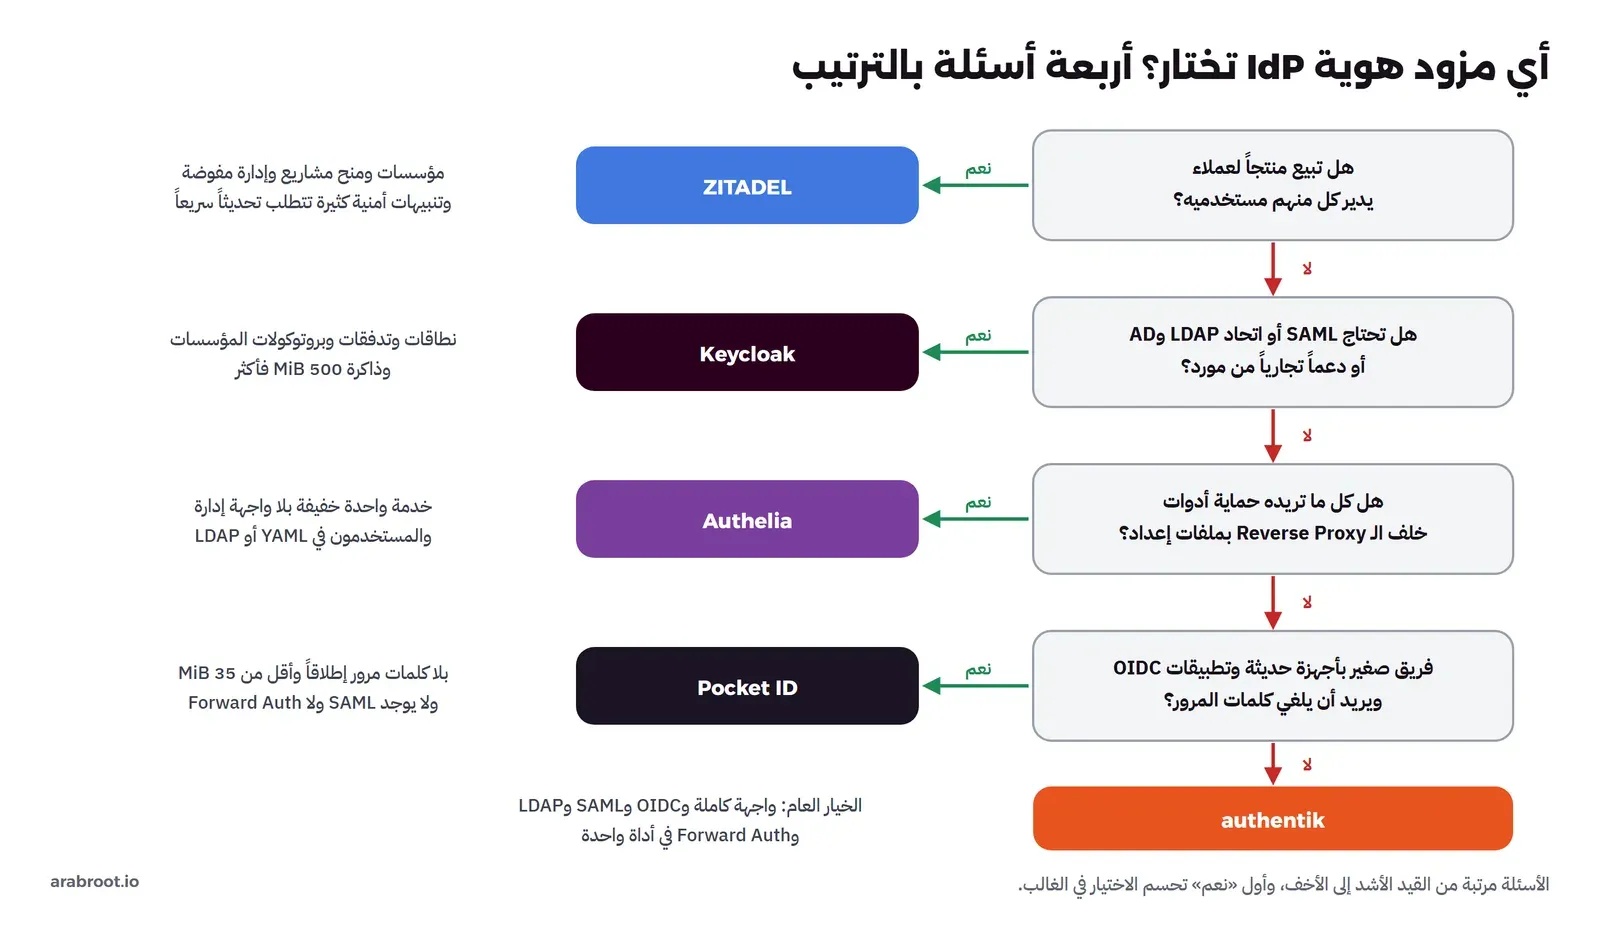
الآن نعود إلى القصة، ونجيب كل طلب بالأداة التي تناسبه، والشكل التالي يلخص الطريقة التي نفكر بها: أربعة أسئلة بالترتيب، وأول إجابة «نعم» تحسم الاختيار في الغالب:
الطلب الأول: لوحات بلا نظام دخول
Grafana يعرف OIDC، أما موقع التوثيق الثابت ولوحة مراقبة السيرفرات القديمة فلا يعرفان شيئاً، والمطلوب أن لا يفتحهما إلا فريق العمليات. وهنا Authelia هو أبسط حل: خدمة واحدة بجانب الـ Reverse Proxy الموجود أصلاً، وقاعدة في ملف تقول إن مجموعة العمليات تدخل بعاملين، والباقي مرفوض. ولو كانت الشركة قد اختارت authentik للطلب الثاني، فإن Outposts فيه تفعل نفس الشيء، فلا داعي لأداة ثانية، وهذا ما شرحناه في كل الطرق لحماية صفحة أو أداة داخلية.
الطلب الثاني: حساب واحد لكل موظف
الموارد البشرية تريد أن تضيف الموظف الجديد وتعطل المغادر من شاشة، دون أن تطلب من فريق التقنية تعديل ملف، والموظفون يحتاجون إلى إعادة كلمة المرور بأنفسهم، والتطبيقات ثلاثة تعرف OIDC. وهذا هو الحال النموذجي لـ authentik: واجهة كاملة، وتدفقات للاستعادة الذاتية والمصادقة الثنائية، ومجموعات تتحول إلى أدوار في كل تطبيق، وForward Auth للطلب الأول في نفس الأداة. وKeycloak يستطيع نفس الشيء، ولكن بذاكرة وإعدادات أكثر لهذه الحالة، وAuthelia لا يستطيعه لأنه بلا واجهة للمستخدمين. ويبقى ثمن authentik حجمه ووقت تشغيله الأول، فخصص له سيرفراً بذاكرة كافية، وخطط لتحديثه.
الطلب الثالث: العميل الحكومي وSAML
العميل يريد أن يدخل موظفوه بحساباتهم في مزود هويته عبر SAML، وفريق الأمن عنده سوف يسأل عن المورد والدعم ودليل الربط. وهنا Keycloak هو الإجابة الأقرب لما يتوقعه العميل، لأن مزود هويته غالباً يأتي بدليل جاهز لـ Keycloak، ولأن وجود نسخة مدعومة تجارياً من Red Hat يجيب سؤال «من يدعم هذا؟» في استبيان الأمن. وauthentik يدعم SAML أيضاً ويستطيع أن يكون مزود الخدمة أو مزود الهوية، فإذا كانت الشركة قد اختارته للموظفين فقد يكفي أن تضيف العميل مصدراً خارجياً Source فيه، بدل أداة جديدة كاملة. والقرار هنا يعتمد على ما يكتبه العقد أكثر مما يعتمد على التقنية.
الطلب الرابع: المنتج الذي يباع لشركات
عندما قررت الإدارة أن تبيع أداة إدارة المشاريع لشركات أخرى، تغيرت طبيعة السؤال: لم يعد المستخدمون موظفي الشركة، وإنما موظفو عملائها، وكل عميل يريد أن يدير ناسه، وبعضهم يريد أن يدخل بمزود هويته. وهنا ZITADEL هو المصمم لهذا بالضبط، والسبب ما رأيناه في دليله: مؤسسة لكل عميل، ومنح المشروع بأدوار محددة، والتوكن يحمل رقم العميل، والإدارة المفوضة معزولة. ولكن لا تخلط هذه الطبقة مع هوية الموظفين، فموظفو الشركة يبقون في authentik، وعملاء المنتج في ZITADEL، والسبب أن الخطأ في طبقة العملاء يجب ألا يمس دخول الموظفين إلى سيرفراتهم، والعكس.
الطلب الخامس: فرع التصميم بلا كلمات مرور
فرع التصميم ثمانية أشخاص بأجهزة حديثة، وتطبيقاتهم تعرف OIDC، وتعرضوا لمحاولة تصيد، ويريدون إلغاء كلمات المرور تماماً. وهنا Pocket ID يعطيهم ذلك بأقل جهد ممكن، وبذاكرة لا تلاحظها. وقد يتساءل البعض: لماذا لا نستخدم مفاتيح المرور في authentik الذي اخترناه للشركة؟ والإجابة أن authentik يدعم مفاتيح المرور فعلاً كما شرحنا في دليل Passkeys، وإذا كان الفرع جزءاً من نفس الشركة ونفس التطبيقات فهذا هو الحل الأفضل، لأنه يبقي مزود هوية واحداً. أما Pocket ID فيناسب الفريق المستقل الذي لا يريد أن يدير authentik كاملاً من أجل ثمانية أشخاص.
أداة واحدة أم أداتان؟
الإجابة البسيطة هي أداة واحدة دائماً، لأن كل مزود هوية إضافي مكان آخر تبحث فيه عن الموظف الذي غادر، وسياسة أخرى تحدثها، وتنبيهات أمنية أخرى تتابعها. وفي قصتنا تكفي أداة واحدة، authentik، لأربعة من الطلبات الخمسة: Forward Auth للوحات، والموظفون، والعميل الحكومي عبر SAML، ومفاتيح المرور لفرع التصميم. والاستثناء المنطقي هو الطلب الرابع، لأن عملاء المنتج جمهور مختلف، بحجم مختلف، ومخاطر مختلفة، وبنية مختلفة، فيستحقون طبقة مستقلة. والقاعدة التي نقترحها: مزود هوية واحد لكل جمهور، وليس لكل تطبيق، فالموظفون جمهور، وعملاء المنتج جمهور، وإذا احتجت إلى ربط الاثنين، مثل دخول موظفي الدعم إلى منتج العملاء، فاجعل أحدهما مصدراً خارجياً في الآخر عبر OIDC بدل أن تنسخ الحسابات.
ماذا لو أردت أن تنتقل من أداة إلى أخرى لاحقاً؟
قد تبدأ الشركة بـ Authelia لأنه الأسرع، ثم تحتاج بعد سنة إلى واجهة للموارد البشرية فتنتقل إلى authentik، وهذا طبيعي، ولكن من الأفضل أن تعرف ثمن الانتقال قبل أن تختار البداية، والثمن في أربعة أشياء:
- كل تطبيق يعاد ربطه: عنوان الـ Issuer ومعرف التطبيق Client ID وسره كلها جديدة في الأداة الجديدة، فكل تطبيق يحتاج إلى تعديل إعداده واختبار دخول، وكلما زادت التطبيقات زادت ساعات الانتقال. والتطبيق الذي ربط الحسابات بالحقل
subالقديم سوف يرى المستخدم نفسه كأنه مستخدم جديد، لأن المعرف تغير، لذلك خطط لربط الحسابات القديمة بالجديدة في كل تطبيق عبر البريد مرة واحدة أثناء الانتقال، ثم ارجع إلىsub. - أجهزة المصادقة يعاد تسجيلها غالباً: أسرار TOTP ومفاتيح المرور محفوظة في قاعدة بيانات الأداة القديمة بصيغتها الخاصة، وأغلب الأدوات لا تستورد صيغ غيرها، وبالتالي يعيد كل موظف تسجيل تطبيق المصادقة أو مفتاح المرور، ومفاتيح المرور تحديداً مربوطة بنطاق الأداة، فإذا تغير النطاق فلا بد من مفتاح جديد كما رأينا في دليل Pocket ID.
- كلمات المرور لا تنتقل دائماً: الأدوات تحفظ هاشات بخوارزميات مختلفة، مثل argon2id في Authelia، فإذا لم تقبل الأداة الجديدة نفس الصيغة فسوف يضع كل موظف كلمة مرور جديدة برابط استعادة، وهذه فرصة جيدة لفرض سياسة كلمات مرور أقوى.
- المجموعات والقواعد تكتب من جديد: قواعد Authelia في ملف YAML ليست سياسات authentik، ومجموعات Keycloak ليست مؤسسات ZITADEL، فالترجمة بينها عمل يدوي يجب أن تختبره بمستخدم يرفض.
لذلك إذا كنت تعرف أن الشركة سوف تكبر، فابدأ بالأداة التي تناسب حجمك بعد سنتين، لا حجمك اليوم، ما دامت لا تثقل عليك الآن، وإذا كنت لا تعرف فابدأ بالأخف، واكتب من اليوم الأول قائمة بكل تطبيق ربطته وبالحقل الذي يقرؤه، فهذه القائمة هي نصف خطة الانتقال. وبعض المشاريع تعرض مساعدة في الانتقال، فمثلاً تذكر صفحة أسعار authentik أنها توفر أدلة للانتقال من مزودين معروفين، ولكن لا يوجد أداة تنقل كل شيء بزر واحد.
أين تحفظ بيانات الهوية؟
كل هذه الأدوات تعمل على سيرفرك، فتبقى أسماء الموظفين وبريدهم وسجلات دخولهم في المكان الذي تختاره، وهذا سبب من أسباب الاستضافة الذاتية لجهات في المملكة تحكمها شروط نقل البيانات الشخصية، وقد شرحنا ذلك في مقال PDPL للخدمات المستضافة. أما إذا اخترت خدمة سحابية لأي منها، مثل ZITADEL Cloud، فاقرأ مناطق حفظ البيانات في صفحة الخدمة قبل التعاقد، وارجع إلى اللائحة وعقود عملائك.
أخطاء شائعة عند الاختيار
- الاختيار بالشهرة: Keycloak الأشهر في المؤسسات، ولكن فريقاً من أربعة أشخاص بثلاثة تطبيقات قد يقضي في ضبطه وقتاً أكثر من حاجته.
- المقارنة بجدول الميزات فقط: كل الأدوات «تدعم MFA»، ولكن في Keycloak هي اختيارية افتراضياً، وفي Authelia تحتاج SMTP لتسجيل الجهاز، والفرق يظهر فقط في التجربة.
- تجاهل الإعدادات الافتراضية: رأينا في المختبرات مديراً بكلمة مرور معروفة، وتسجيلاً ذاتياً مفتوحاً، وتقييد مجموعات لا يعمل، وحماية تخمين معطلة، وكلها قبل أن نعدل أي شيء.
- نسيان حجم العمل الأمني: الأداة الأكثر ميزات هي غالباً الأكثر تنبيهات، فاسأل قبل الاختيار: من سيحدثها، وكم مرة؟
- ترك الذاكرة بلا حد: Keycloak بلا حد أخذ أكثر من 2 GB في الخمول على سيرفر كبير.
- خلط جمهورين في أداة واحدة: الموظفون وعملاء المنتج في نفس النسخة يعني أن خطأ في إعداد أحدهما يمس الآخر.
جدول القرار وقائمة التحقق
| إذا كانت حاجتك | فابدأ بـ | وانتبه إلى |
|---|---|---|
| حماية أدوات بلا نظام دخول خلف الـ Proxy، والإعداد في ملفات | Authelia | Redis للجلسات وSMTP لتسجيل الأجهزة |
| دخول موحد للموظفين مع واجهة للإدارة وForward Auth وSAML عند الحاجة | authentik | ذاكرة 2 GB على الأقل وتحديث منتظم |
| عميل أو مورد يشترط SAML واتحاد AD ودعماً تجارياً | Keycloak | Image مبنية مسبقاً وحد للذاكرة وحماية التخمين |
| منتج SaaS يدير فيه كل عميل مستخدميه | ZITADEL | إغلاق التسجيل والمدير الافتراضي وسرعة التحديث |
| فريق صغير بأجهزة حديثة يريد إلغاء كلمات المرور | Pocket ID | مفتاحان لكل موظف وتفعيل تقييد المجموعات |
وقبل أن تقرر، أجب عن هذه الأسئلة كتابة:
- كم تطبيقاً يعرف OIDC، وكم أداة تحتاج إلى Forward Auth، وهل يوجد نظام لا يعرف إلا SAML أو LDAP؟
- من سيضيف المستخدمين ويعطلهم: فريق التقنية بالملفات، أم الموارد البشرية من شاشة، أم عملاؤك بأنفسهم؟
- كم ذاكرة متاحة على السيرفر، وكم دقيقة توقف تقبل عند الاستعادة على سيرفر جديد؟
- هل صفحة الدخول ستعرض على مستخدمين عرب، وهل يهمك اتجاه RTL؟
- من سيتابع التنبيهات الأمنية ويحدث، وكم مرة في الشهر؟
- هل يشترط عقد أو عميل دعماً تجارياً أو رخصة معينة؟
الخلاصة
وصلنا لنهاية الموضوع، وأهم ما فيه:
- لا توجد أداة هي الأفضل مطلقاً، وإنما أداة تناسب جمهوراً وطريقة ربط: Authelia لحماية الأدوات خلف الـ Proxy، وauthentik لهوية الموظفين بواجهة كاملة، وKeycloak لبروتوكولات المؤسسات ودعم المورد، وZITADEL لعملاء منتج SaaS، وPocket ID لفريق صغير بلا كلمات مرور.
- في قياس واحد على نفس السيرفر تراوحت الذاكرة في الخمول بين 21 MiB لـ Pocket ID وأكثر من 2 GB لـ Keycloak بلا حد، والتشغيل الأول بين 21 ثانية لـ Authelia وأكثر من ثماني دقائق لـ authentik.
- Keycloak وحده قلب صفحة الدخول إلى RTL، وPocket ID بلا عربية، والبقية ترجمة مع اتجاه LTR.
- عدد التنبيهات الأمنية يقيس حجم عمل التحديث الذي تلتزم به، وليس ترتيب الأمان.
- مزود هوية واحد لكل جمهور، وليس لكل تطبيق، وغير الإعدادات الافتراضية في أي أداة تختارها قبل أول مستخدم.
ولكل أداة دليلها الكامل بالتجربة: authentik، وKeycloak، وAuthelia، وZITADEL، وPocket ID.
سجل التحديثات
- أكتوبر 2026: كتابة المقارنة وقياس الأدوات الخمس في جلسة واحدة على authentik 2026.8.5 وKeycloak 26.8.1 وAuthelia 4.39.28 وZITADEL v4.20.0 وPocket ID v2.19.1.


