لنفرض أنك في فريق صغير بشركة ناشئة تبني تطبيق محفظة للجوال على Android وiOS، والفريق أنهى الواجهة وربطها بالـ API، والإطلاق بعد أسبوعين. ثم يصل بريد من البنك الشريك يطلب قبل الربط تقرير فحص أمني للتطبيق «حسب OWASP MASVS»، ويرفق قائمة أسئلة: أين تخزنون التوكن على الجهاز؟ هل في التطبيق مفاتيح مكتوبة في الكود؟ هل تتحققون من شهادة السيرفر؟ أي الشاشات يستطيع تطبيق آخر أن يفتحها؟ والفريق كتب تطبيقات ويب كثيرة، ويعرف OWASP Top 10، ولكنه لم يتعامل مع تطبيق جوال من زاوية أمنية من قبل، ولا يعرف ما المقصود بـ MASVS، ولا كيف يفحص ملف APK قبل أن يرسله.
وهذا المقال هو ما يحتاجه هذا الفريق. سوف نبدأ بالسؤال الذي يغير طريقة التفكير: لماذا يختلف أمن تطبيق الجوال عن أمن موقع الويب؟ ثم نشرح معيار OWASP MASVS ومجموعاته الثماني، ومعه دليل الاختبار MASTG وقائمة نقاط الضعف MASWE، ثم نمر على أشهر نقاط الضعف الحقيقية في تطبيقات الجوال واحدة واحدة: التخزين غير الآمن، والأسرار المكتوبة في الكود، والاتصال الضعيف بالشبكة، والمكونات المكشوفة لتطبيقات أخرى، وWebView. ولكي لا يبقى الكلام نظرياً، سوف نشغل أداة MobSF في Docker ونفحص بها تطبيق بنك مكتوباً عمداً بثغرات اسمه InsecureBankv2، ونقرأ نتائجها سطراً سطراً، ونفتح الكود المفكك لنرى كل ثغرة بأعيننا، ثم نكتب فحصاً صغيراً بلغة Python ونشغله على التطبيق نفسه وعلى تطبيق حقيقي من متجر F-Droid لنرى الفرق بين نتيجة تقلق ونتيجة لا تقلق.
 دليلما هي OWASP؟ مشاريعها ووثائقها ومتى تستخدم كلاً منهامن يدير OWASP ولماذا كل ما تنشره مجاني، وأي مورد من مواردها تفتح في كل مرحلة من بناء تطبيقك.
 دليلأمن ال API بالأمثلة مع OWASP API Security Top 10أشهر عشرة مخاطر في واجهات API كما ترتبها OWASP، ولكل خطر مثال لكود ضعيف وكيف تصلحه وتختبره.
 دليلOWASP Top 10 للمبتدئين: أخطر عشر مشكلات في تطبيقات الويبأخطر عشر مشكلات أمنية في تطبيقات الويب، كل واحدة بمثال ضعيف ثم مصلح، وكيف تمنعها في الكود وأين تكتشفها.
وسوف نناقش في هذا المقال ما يلي:
- لماذا يختلف تطبيق الجوال عن الويب، وما سطح الهجوم Attack Surface الخاص به.
- معيار OWASP MASVS ومجموعات ضوابطه الثماني، ودليل MASTG، وقائمة MASWE، ومتى تستخدم كلاً منها.
- التخزين غير الآمن Insecure Storage، والأسرار المكتوبة في الكود Hardcoded Secrets، مع الكود الضعيف والبديل.
- الاتصال بالشبكة: النص المقروء وTLS وNetwork Security Config وتثبيت الشهادة Pinning وATS في iOS.
- المكونات المكشوفة Exported Components وWebView وإعدادات البناء مثل debuggable وtargetSdk والتوقيع.
- تجربة عملية Lab: فحص InsecureBankv2 مع MobSF، وقراءة النتائج والكود المفكك، والمشكلة التي ظهرت أثناء القراءة.
- تجربة «ماذا لو»: الفحص نفسه على تطبيق حقيقي من F-Droid، وكيف تفرز النتائج.
- الأخطاء الشائعة، وقائمة تحقق قبل كل إصدار مربوطة بضوابط MASVS.
لماذا يختلف أمن تطبيق الجوال Mobile App Security عن الويب؟
في تطبيق الويب يعيش الكود المهم على سيرفرك، والمستخدم يرى صفحة HTML ويرسل طلبات، ولا يصل إلى الكود الذي يعالجها. أما تطبيق الجوال فتعطيه للمستخدم كاملاً: ملف APK في Android أو IPA في iOS، فيه الكود المترجم والموارد وملف الإعدادات، ويعمل على جهاز لا تملكه أنت ولا تتحكم فيه. وهذا الفرق البسيط يغير القاعدة الأساسية في التفكير، فكل ما في التطبيق يجب أن تعتبره مكشوفاً لمن يريد قراءته، لأن أي شخص يستطيع أن ينزل التطبيق من المتجر، ويفككه بأدوات مجانية، ويقرأ الكود بعد إعادته إلى Java قريبة من الأصل، ويشغله على جهاز بصلاحيات root يرى فيه كل ملفاته، ويضع بينه وبين السيرفر بروكسي يقرأ كل طلب.
ولذلك فالسؤال الأمني في الجوال ليس «هل يستطيع المستخدم أن يرى هذا؟» وإنما «ماذا يحدث عندما يراه؟». فإذا كان الكود يحتوي مفتاح تشفير، فالمفتاح معروف. وإذا كان التطبيق يخفي زر الإدارة عن المستخدم العادي، فالـ Endpoint الذي يستدعيه الزر ما زال في الكود، وما يحميه فعلاً هو فحص الصلاحيات في السيرفر، كما شرحنا بالتفصيل في مقال أمن الـ API مع OWASP API Security Top 10. وتطبيق الجوال يضيف فوق ذلك مخاطر لا توجد في الويب أصلاً: بيانات تبقى على الجهاز بعد إغلاق التطبيق، وتطبيقات أخرى على الجهاز نفسه تستطيع أن تكلم تطبيقك، ونسخ احتياطية تأخذ ملفاته إلى مكان آخر، وشبكات Wi-Fi عامة يتصل منها المستخدم في المقهى والمطار.
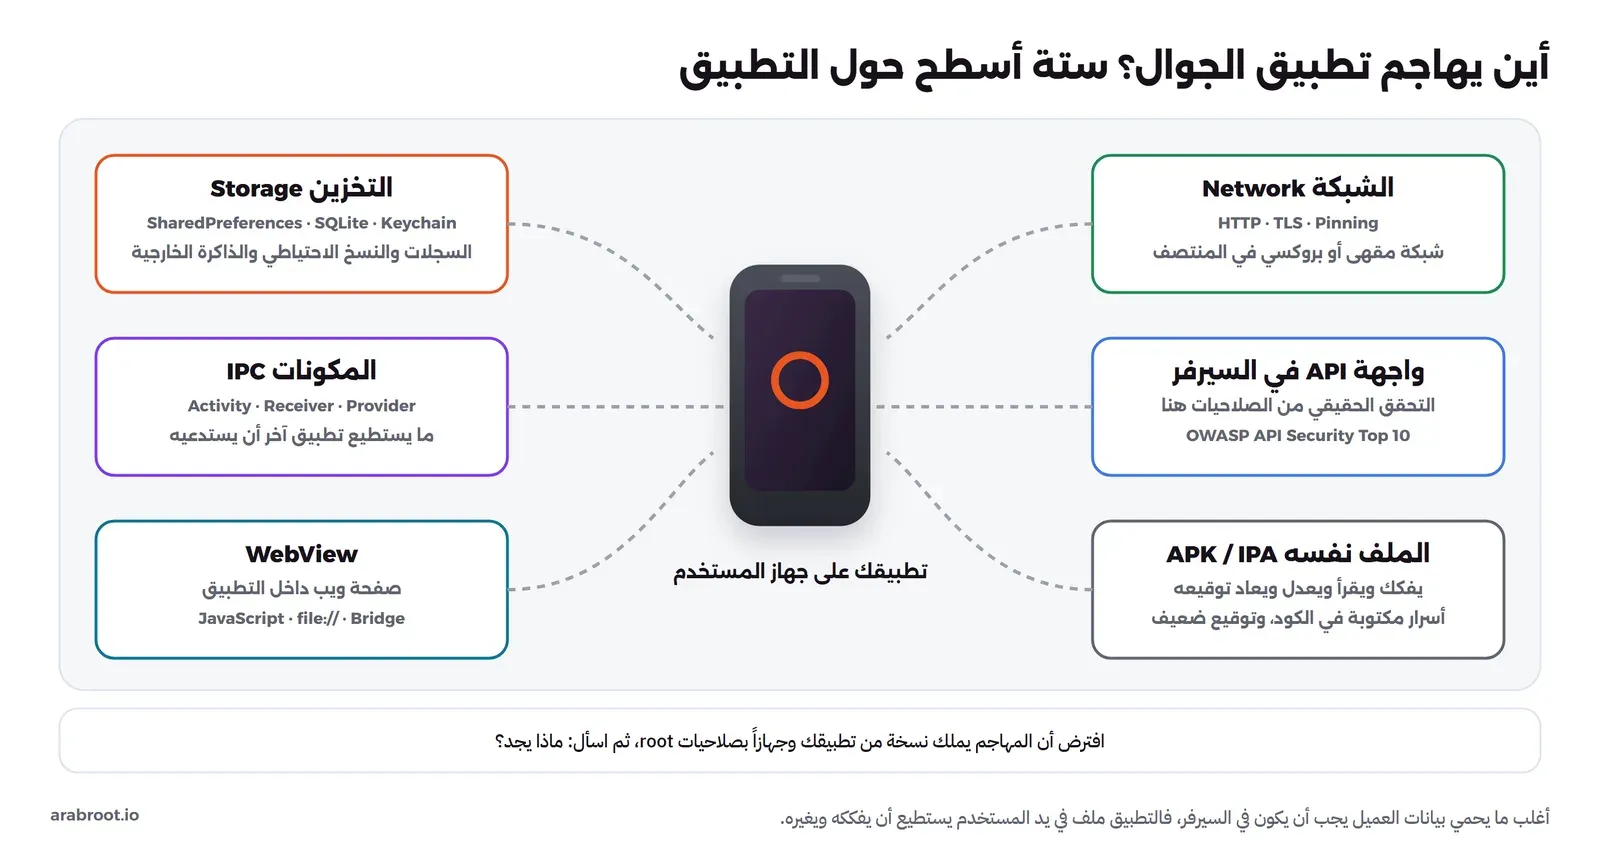
وفي الصورة السابقة ستة أسطح سوف نعود إليها في المقال: التخزين على الجهاز، والمكونات التي تستطيع تطبيقات أخرى استدعاءها عن طريق الاتصال بين العمليات IPC، وWebView التي تعرض صفحة ويب داخل التطبيق، والشبكة بين التطبيق والسيرفر، والـ API نفسه في السيرفر، والملف المنشور الذي يفككه المهاجم ويعدله ويعيد توقيعه. وافترض دائماً، وأنت تراجع تطبيقك، أن المهاجم يملك نسخة منه وجهازاً بصلاحيات root، ثم اسأل: ماذا يجد؟ وهذا الافتراض ليس تشاؤماً، وإنما وصف لما يستطيع أي طالب أمن معلومات فعله في مساء واحد.
ما هو OWASP MASVS؟ المعيار ومجموعات الضوابط Control Groups
معيار التحقق من أمن تطبيقات الجوال OWASP MASVS، أي Mobile Application Security Verification Standard، هو المعيار الذي تشير إليه البنوك وفرق الأمن عندما تطلب «فحصاً حسب OWASP» لتطبيق جوال، وهو جزء من مشروع OWASP MAS الذي يضم ثلاث وثائق مترابطة. وتصف صفحة المعيار نفسه بأنه المعيار الصناعي لأمن تطبيقات الجوال، ويستخدمه المعماريون والمطورون الذين يبنون التطبيق، والمختبرون الذين يريدون نتائج كاملة ومتسقة. والإصدار الحالي هو MASVS 2.1.0، صدر في 18 يناير 2024، وأضاف مجموعة الخصوصية MASVS-PRIVACY، ولم يصدر بعده إصدار أحدث حتى نوفمبر 2026. وإذا قرأت مقال ما هي OWASP فستجد MASVS بجانب ASVS لتطبيقات الويب، والفكرة واحدة: قائمة ضوابط تصف ما يجب أن يحققه التطبيق، لا طريقة تنفيذه.
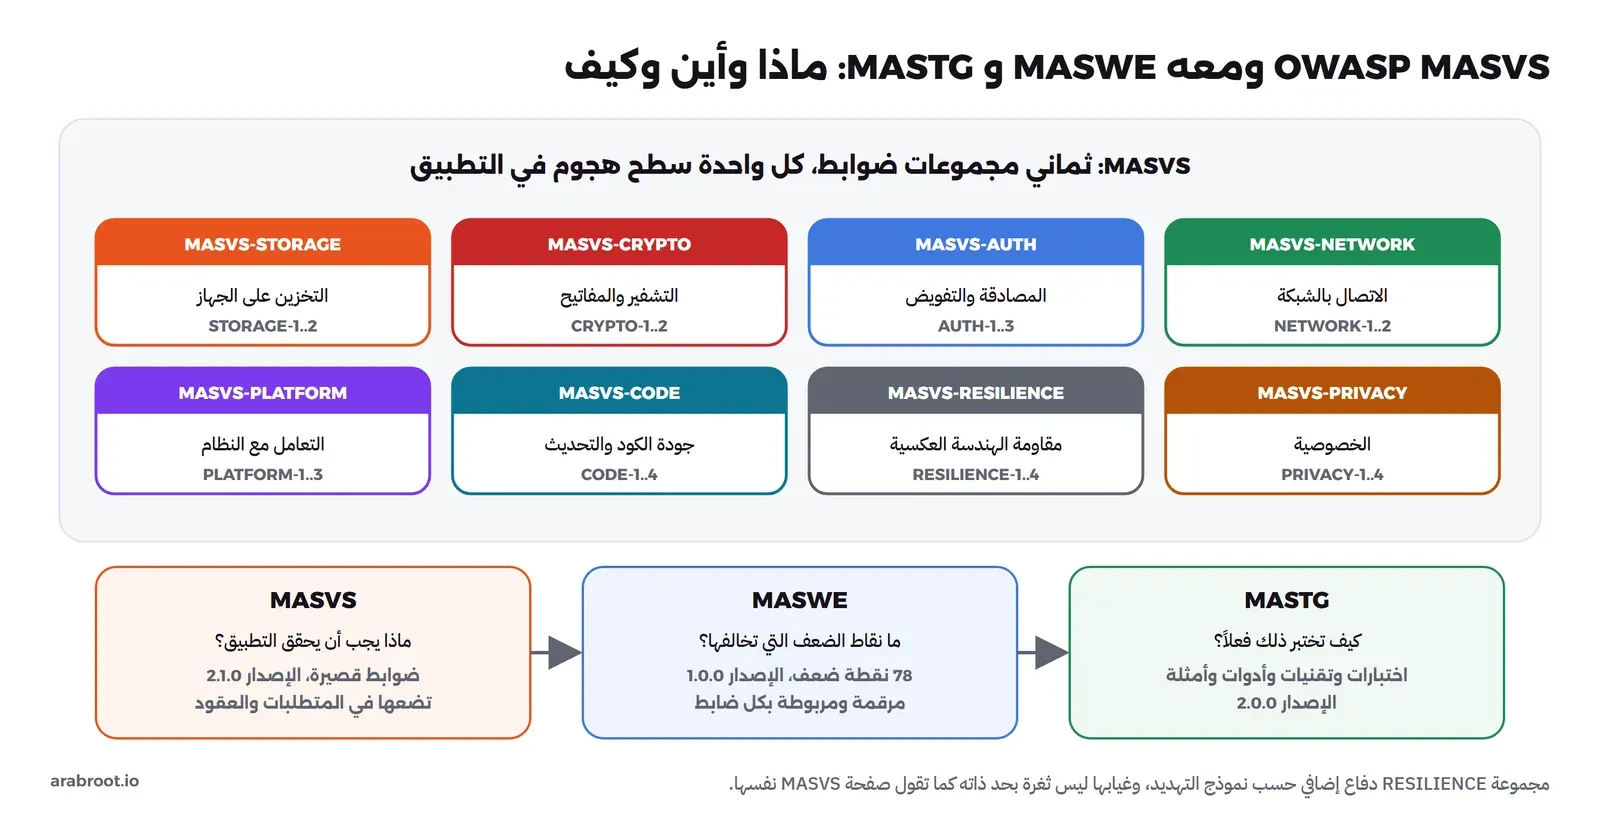
والمعيار مقسم إلى ثماني مجموعات، كل واحدة تغطي منطقة من سطح الهجوم، وتحت كل مجموعة ضوابط قصيرة مرقمة. والجدول التالي يجمعها كما هي في صفحات المعيار، مع السؤال العملي الذي تطرحه كل مجموعة على فريقك:
| المجموعة | الضوابط | السؤال العملي |
|---|---|---|
| MASVS-STORAGE | STORAGE-1 يخزن البيانات الحساسة بأمان، STORAGE-2 يمنع تسربها | ماذا يبقى على الجهاز، وأين، ومن يقرؤه؟ |
| MASVS-CRYPTO | CRYPTO-1 تشفير قوي حديث مستخدم بشكل صحيح، CRYPTO-2 إدارة مفاتيح سليمة | أين المفاتيح، ومن ولدها؟ |
| MASVS-AUTH | AUTH-1 بروتوكولات مصادقة وتفويض آمنة، AUTH-2 مصادقة محلية آمنة، AUTH-3 مصادقة إضافية للعمليات الحساسة | هل يتحقق السيرفر، أم يكتفي التطبيق بإخفاء الشاشة؟ |
| MASVS-NETWORK | NETWORK-1 يؤمن كل حركة الشبكة، NETWORK-2 يثبت هوية الخوادم التي تملكها | هل يمكن قراءة الطلبات أو تعديلها في الطريق؟ |
| MASVS-PLATFORM | PLATFORM-1 يستخدم IPC بأمان، PLATFORM-2 يستخدم WebView بأمان، PLATFORM-3 يستخدم الواجهة بأمان | ماذا يستطيع تطبيق آخر أو صفحة ويب أن تفعل بتطبيقك؟ |
| MASVS-CODE | CODE-1 نسخة نظام حديثة، CODE-2 آلية لفرض التحديث، CODE-3 مكونات بلا ثغرات معروفة، CODE-4 التحقق من كل مدخل غير موثوق | هل يعمل على أنظمة لا تصلها التحديثات، وهل مكتباته قديمة؟ |
| MASVS-RESILIENCE | RESILIENCE-1 إلى 4: سلامة المنصة، ومنع التلاعب، ومقاومة التحليل الثابت والديناميكي | كم يكلف المهاجم أن يفهم التطبيق ويعدله؟ |
| MASVS-PRIVACY | PRIVACY-1 إلى 4: أقل وصول للبيانات، ومنع تعريف المستخدم، والشفافية، وتحكم المستخدم | ما الذي يجمعه التطبيق ومكتباته عن المستخدم؟ |
ولاحظ أن الضوابط مكتوبة كنتائج لا كتعليمات: «التطبيق يخزن البيانات الحساسة بأمان»، وليس «استخدم المكتبة الفلانية». والسبب أن المعيار يجب أن يصلح لتطبيق Kotlin أصيل، وتطبيق Swift، وتطبيق Flutter أو React Native، وتطبيق بعد عشر سنوات بأدوات لم توجد بعد. وهذا يجعل MASVS مناسباً لأن تضعه في متطلبات المشروع وعقود التطوير مع شركة خارجية، فتقول مثلاً «يجب أن يحقق التطبيق ضوابط MASVS-STORAGE وMASVS-NETWORK وMASVS-PLATFORM كاملة»، ثم تترك للفريق اختيار طريقة التنفيذ المناسبة لتقنيته.
دليل الاختبار MASTG وقائمة نقاط الضعف MASWE
المعيار وحده يقول ماذا تريد، ولا يقول كيف تتأكد أنه تحقق، ولهذا يأتي معه دليل OWASP MASTG، أي Mobile Application Security Testing Guide، وهو الدليل العملي الذي يشرح تقنيات الاختبار والأدوات وحالات الاختبار لكل ضابط، على Android وiOS. وقد صدر الإصدار 2.0.0 في 30 يونيو 2026، وتقول ملاحظات الإصدار إنه يغطي العمل من يناير إلى يونيو 2026، وإنه يكمل إعادة بناء استمرت سنوات حولت الدليل إلى مكونات منفصلة يمكن الإشارة إلى كل منها برقم، مع بيانات منظمة وأمثلة قابلة للتشغيل وربط كامل بين MASVS وMASWE والاختبارات والتقنيات والأدوات.
والوثيقة الثالثة هي OWASP MASWE، أي Mobile Application Security Weakness Enumeration، وهي قائمة نقاط الضعف المرقمة، تقابل في الجوال ما تفعله قائمة CWE في البرمجيات عموماً. وصدر الإصدار 1.0.0 في 17 أغسطس 2026 بعد مرحلة تجريبية، وجمع فيه الفريق 119 نقطة ضعف كانت في النسخة التجريبية إلى 78 نقطة، مرقمة من MASWE-0001 إلى MASWE-0078، ومقسمة على المجموعات الثماني نفسها: 6 للتخزين، و11 للتشفير، و8 للمصادقة، و3 للشبكة، و12 للمنصة، و10 لجودة الكود، و15 للمقاومة، و13 للخصوصية. وتنبه ملاحظات الإصدار إلى أن هذا الإصدار أعاد ترقيم كل نقاط الضعف مرة واحدة، وأن الأرقام ثابتة من الآن ولن يعاد استخدامها، فإذا كانت عندك تقارير قديمة تشير إلى أرقام MASWE من النسخة التجريبية فاستخدم جدول التحويل المرفق بالإصدار.
وطريقة استخدام الثلاثة معاً بسيطة: MASVS في المتطلبات، أي ما يجب أن يحققه التطبيق، وMASWE في التقارير، أي ما الضعف الذي وجدته بالتحديد وتحت أي ضابط يقع، وMASTG في يد من يختبر، أي كيف يثبت وجود الضعف أو غيابه. وإذا أردت تطبيقات للتدريب من المشروع نفسه، ففي الدليل قسم للتطبيقات مثل Android UnCrackable L1، وهو تطبيق صغير مصمم لتمارين الهندسة العكسية.
هل غياب الحماية من الهندسة العكسية RESILIENCE ثغرة؟
هذا سؤال يتكرر في كل تقرير فحص، والجواب في صفحة MASVS-RESILIENCE نفسها: إجراءات مثل تعمية الكود Obfuscation واكتشاف المصحح Anti-Debugging ومنع التلاعب Anti-Tampering والحماية الذاتية أثناء التشغيل RASP دفاع إضافي يرفع تكلفة الهجوم، وغيابها في حد ذاته ليس ثغرة، وعلى كل تطبيق أن يحقق بقية ضوابط MASVS حسب نموذج التهديد الخاص به. وتذكر الصفحة أن هذه الإجراءات مهمة لحماية الخوارزميات التجارية ومنع الغش والاحتيال في الألعاب والتطبيقات المالية، وتذكر في المقابل أن تطبيقات حكومية وصحية قد تفضل الشفافية والكود المفتوح للتدقيق المستقل، وأن الأمان يجب أن يعتمد على تصميم يمكن التحقق منه وتشفير قوي وتحقق في السيرفر.
والدرس العملي لفريق المحفظة أن تبدأ بالأساس: تخزين صحيح، وشبكة صحيحة، ومكونات مغلقة، وتحقق في السيرفر. ثم تضيف طبقة المقاومة إذا كان نموذج التهديد يبررها، كتطبيق مالي يخشى نسخاً معدلة تتجاوز حدود التحويل. والمقلوب خطأ شائع: فريق يدفع لأداة تعمية غالية بينما كلمة المرور محفوظة في ملف إعدادات، والتعمية لا تحمي ملفاً يقرؤه أي شخص بصلاحيات root، ولا تمنع شيئاً عندما يكون الفحص الحقيقي غائباً عن السيرفر. وقد نمذجنا هذا النوع من القرارات في مقال نمذجة التهديدات Threat Modeling، وهو مدخل جيد قبل أن تحدد أي مجموعات MASVS تحتاجها بعمق.
التخزين غير الآمن Insecure Data Storage: ماذا يبقى على الجهاز؟
أشهر نقطة ضعف في تطبيقات الجوال أن التطبيق يحفظ على الجهاز ما لا يجب حفظه، أو يحفظه في مكان يقرؤه غيره. وتشرح صفحة MASVS-STORAGE أن التطبيقات تتعامل مع بيانات حساسة كثيرة مثل البيانات الشخصية والمفاتيح والأسرار ومفاتيح API، وأن هذه البيانات قد تخزن عمداً في مكان خاص أو في مجلد عام، وقد تتسرب دون قصد كأثر جانبي لميزة في النظام مثل النسخ الاحتياطي أو السجلات Logs. والجملة الأخيرة هي الأهم، لأن أغلب التسرب لا يكتبه المطور عمداً، وإنما يحدث لأنه لم يفكر في أين تذهب البيانات بعد أن تخرج من الدالة.
وأوضح مثال على ذلك ما وجدناه في الكود المفكك لتطبيق InsecureBankv2 في التجربة لاحقاً. فبعد نجاح الدخول تستدعي الدالة saveCreds هذا الكود لتتذكر المستخدم في المرة القادمة:
SharedPreferences mySharedPreferences = DoLogin.this.getSharedPreferences("mySharedPreferences", 0);
SharedPreferences.Editor editor = mySharedPreferences.edit();
String base64Username = new String(Base64.encodeToString(DoLogin.this.rememberme_username.getBytes(), 4));
CryptoClass crypt = new CryptoClass();
DoLogin.this.superSecurePassword = crypt.aesEncryptedString(DoLogin.this.rememberme_password);
editor.putString("EncryptedUsername", base64Username);
editor.putString("superSecurePassword", DoLogin.this.superSecurePassword);
editor.commit();
وفي هذه الأسطر ثلاثة أخطاء متراكبة. الأول أن التطبيق يحفظ كلمة المرور نفسها على الجهاز، والتطبيق لا يحتاجها بعد الدخول أصلاً، فالذي يحتاجه هو توكن جلسة يصدره السيرفر. والثاني أن اسم المستخدم «مشفر» بـ Base64، وBase64 ترميز Encoding يعكسه أي أحد في ثانية وليس تشفيراً. والثالث أن كلمة المرور مشفرة فعلاً بخوارزمية AES، ولكن بمفتاح مكتوب في الكود نفسه كما سنرى في القسم التالي، فمن يقرأ ملف الإعدادات يقرأ الكود أيضاً، ويفك التشفير. وملف SharedPreferences يحفظ في مجلد التطبيق الخاص، وهذا يحميه من التطبيقات الأخرى على جهاز سليم، ولكنه لا يحميه على جهاز بصلاحيات root، ولا في نسخة احتياطية، ولا من برنامج ضار استغل ثغرة في النظام.
ثم يذهب التطبيق أبعد من ذلك، فبعد نجاح الدخول يكتب هذا السطر:
Log.d("Successful Login:", ", account=" + DoLogin.this.username + ":" + DoLogin.this.password);أي أن اسم المستخدم وكلمة المرور يذهبان إلى سجل النظام logcat بنص واضح. وتشرح صفحة تسرب المعلومات في السجلات من وثائق Android أن قراءة logcat منذ Android 4.1 مقصورة على التطبيقات المميزة التي تملك صلاحية READ_LOGS، ولكن تنوع الأجهزة كبير، وبعض التطبيقات المثبتة مسبقاً من الشركات المصنعة تطلب هذه الصلاحية، ولذلك توصي الصفحة بعدم تسجيل البيانات الحساسة أصلاً، وبإزالة سجلات المستويات الدنيا من نسخة الإنتاج تلقائياً عن طريق R8 بدل الاعتماد على حذفها يدوياً. وهناك تسرب ثالث في التطبيق نفسه: كشف الحساب يحفظ كملف HTML في الذاكرة الخارجية المشتركة باسم Statements_<user>.html، وهي مساحة كانت تقرؤها كل التطبيقات التي تملك صلاحية التخزين في إصدارات Android القديمة التي يستهدفها هذا التطبيق.
ما البديل الصحيح؟ Android Keystore وiOS Keychain
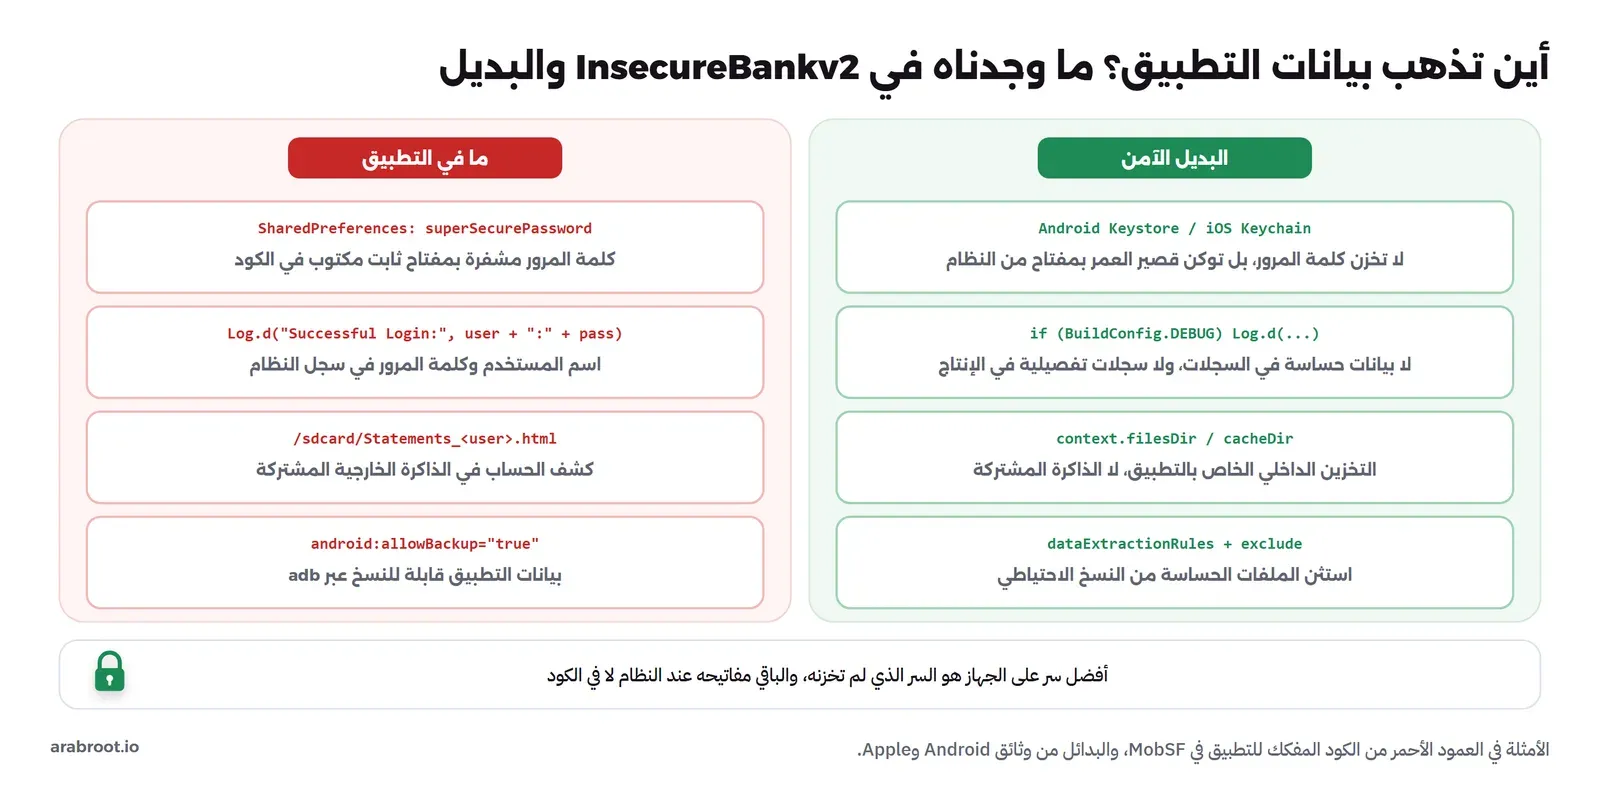
القاعدة الأولى أن أفضل سر على الجهاز هو السر الذي لم تخزنه. فلا تحفظ كلمة المرور أبداً، وإنما احفظ بعد الدخول توكن قصير العمر يصدره السيرفر، ويمكن إلغاؤه من السيرفر إذا سرق الجهاز. والقاعدة الثانية أن ما يجب تخزينه يشفر بمفتاح لا يكتبه المطور، وإنما يولده النظام ويحفظه في مخزن مفاتيح محمي، وهو Android Keystore في Android وKeychain Services في iOS. والمفتاح في Android Keystore لا يخرج من المخزن، وفي الأجهزة التي فيها عتاد آمن يبقى داخل العتاد نفسه، فالتطبيق يطلب من النظام أن يشفر أو يفك، ولا يرى المفتاح أبداً. والكود التالي مبني على المثال في صفحة الأسرار المشفرة المكتوبة في الكود من وثائق Android:
private const val KEY_ALIAS = "session_token_key"

fun getOrCreateKey(): SecretKey {
    val ks = KeyStore.getInstance("AndroidKeyStore").apply { load(null) }
    (ks.getEntry(KEY_ALIAS, null) as? KeyStore.SecretKeyEntry)?.let { return it.secretKey }
    val spec = KeyGenParameterSpec.Builder(
        KEY_ALIAS, KeyProperties.PURPOSE_ENCRYPT or KeyProperties.PURPOSE_DECRYPT)
        .setKeySize(256)
        .setBlockModes(KeyProperties.BLOCK_MODE_GCM)
        .setEncryptionPaddings(KeyProperties.ENCRYPTION_PADDING_NONE)
        .setRandomizedEncryptionRequired(true)
        .build()
    return KeyGenerator.getInstance(KeyProperties.KEY_ALGORITHM_AES, "AndroidKeyStore")
        .apply { init(spec) }.generateKey()
}

fun encryptToken(token: String): Pair<ByteArray, ByteArray> {
    val cipher = Cipher.getInstance("AES/GCM/NoPadding")
    cipher.init(Cipher.ENCRYPT_MODE, getOrCreateKey())
    return cipher.iv to cipher.doFinal(token.toByteArray())
}
ولاحظ الفروق عن كود InsecureBankv2: المفتاح يولده النظام ويبقى في Keystore، وطريقة التشفير GCM التي تكشف أي تعديل على النص المشفر، والمتجه الابتدائي IV عشوائي لكل عملية تشفير يولده النظام ونحفظه بجانب النص المشفر، بدل المتجه الثابت المكون من أصفار في التطبيق. وما يحفظ في الملف هو التوكن المشفر والـ IV فقط. وإذا أردت أن تعرف لماذا لا تخترع طريقة تشفير خاصة بك، ولماذا GCM وليس CBC بلا توقيع، فقد شرحناها في مقال التشفير للمطورين.
والقاعدة الثالثة أن تتحكم في النسخ الاحتياطي. فالسمة android:allowBackup="true" كانت تسمح في الأنظمة القديمة لأي شخص فعل تصحيح USB على الجهاز أن ينسخ بيانات التطبيق بأمر adb backup، وقد غير Android 12 هذا السلوك للتطبيقات التي تستهدفه، كما تذكر صفحة تغييرات Android 12، فأصبح أمر adb backup يستثني بيانات التطبيق إلا إذا كان التطبيق debuggable. وبقي النسخ الاحتياطي السحابي والنقل من جهاز إلى جهاز، وتنبه الصفحة نفسها إلى أن allowBackup="false" في بعض الأجهزة يوقف النسخ إلى Google Drive ولا يوقف النقل بين الأجهزة. ولذلك فالطريقة الدقيقة هي ملف قواعد استخراج البيانات dataExtractionRules، الذي تستثني فيه الملفات الحساسة من كل نوع على حدة:
<!-- res/xml/data_extraction_rules.xml -->
<data-extraction-rules>
    <cloud-backup>
        <exclude domain="sharedpref" path="session.xml"/>
        <exclude domain="database" path="wallet.db"/>
    </cloud-backup>
    <device-transfer>
        <exclude domain="sharedpref" path="session.xml"/>
        <exclude domain="database" path="wallet.db"/>
    </device-transfer>
</data-extraction-rules>
ثم تشير إليه في الـ Manifest بالسمة android:dataExtractionRules="@xml/data_extraction_rules". والسبب في استثناء ملف الجلسة تحديداً أن التوكن المشفر بمفتاح من Keystore لا يفيد على جهاز آخر أصلاً، لأن المفتاح لا ينتقل مع النسخة، فاستعادته على جهاز جديد تعطيك ملفاً لا يمكن فكه، والأنظف أن يسجل المستخدم دخوله من جديد على الجهاز الجديد.
الأسرار المكتوبة في الكود Hardcoded Secrets
النقطة الثانية في أغلب تقارير الفحص هي سر مكتوب داخل التطبيق: مفتاح تشفير، أو مفتاح API لخدمة خارجية، أو كلمة مرور لحساب اختبار نسيها أحد. وهذا هو كود التشفير الذي يستخدمه InsecureBankv2 لكلمة المرور، كما ظهر في MobSF بعد التفكيك:
public class CryptoClass {
    String key = "This is the super secret key 123";
    byte[] ivBytes = {0, 0, 0, 0, 0, 0, 0, 0, 0, 0, 0, 0, 0, 0, 0, 0};

    public static byte[] aes256encrypt(byte[] ivBytes, byte[] keyBytes, byte[] textBytes) throws ... {
        AlgorithmParameterSpec ivSpec = new IvParameterSpec(ivBytes);
        SecretKeySpec newKey = new SecretKeySpec(keyBytes, "AES");
        Cipher cipher = Cipher.getInstance("AES/CBC/PKCS5Padding");
        cipher.init(1, newKey, ivSpec);
        return cipher.doFinal(textBytes);
    }
المفتاح نص من 32 حرفاً مكتوب في الكلاس، أي 256 بت، والاسم يوحي بالقوة، ولكن قوة AES-256 لا تعني شيئاً إذا كان المفتاح نفسه مكتوباً في كل نسخة من التطبيق نزلها أي مستخدم. وتقول صفحة الأسرار المكتوبة في الكود في وثائق Android إن وجود الأسرار في أي ملف من ملفات التطبيق يخالف مبدأ Kerckhoffs، وإن نموذج الأمان يعتبر عندها مكسوراً، وإن من يملك أدوات الهندسة العكسية يستخرجها بسهولة. والـ IV الثابت المكون من أصفار خطأ إضافي، لأنه يجعل كلمتي المرور المتطابقتين تنتجان النص المشفر نفسه، فيكشف التشابه بين المستخدمين.
وقد يتساءل البعض: وماذا لو عميت الكود، أو قسمت المفتاح على عدة متغيرات، أو خزنته في مكتبة C؟ والإجابة أن هذا يرفع الوقت الذي يحتاجه المهاجم من دقائق إلى ساعات، ولكنه لا يغير النتيجة، لأن التطبيق في النهاية يجب أن يجمع المفتاح في الذاكرة ليستخدمه، وأدوات مثل Frida تقرؤه من الذاكرة في تلك اللحظة. ولذلك فالحل الحقيقي يعتمد على نوع السر:
- مفتاح لتشفير بيانات على الجهاز: يولده Android Keystore أو iOS Keychain على الجهاز نفسه، كما في القسم السابق، ولا يكتب في الكود أبداً.
- مفتاح API لخدمة خارجية مدفوعة، مثل خدمة خرائط أو رسائل أو نموذج ذكاء اصطناعي: لا يوضع في التطبيق، وإنما يستدعي التطبيق سيرفرك، وسيرفرك يستدعي الخدمة بالمفتاح المحفوظ عنده، مع حدود استخدام لكل مستخدم.
- مفتاح عام بطبيعته، مثل مفتاح عميل Firebase أو مفتاح خرائط مقيد باسم الحزمة وبصمة التوقيع: يمكن أن يكون في التطبيق، بشرط أن تقيده في لوحة الخدمة، وأن تفترض أنه معروف للجميع.
- كلمات مرور حسابات الاختبار وعناوين سيرفرات التطوير: تبقى في إعدادات البناء الخاصة بالتطوير، ولا تدخل نسخة الإنتاج، وتفحص قبل كل إصدار.
ولأن الأسرار تتسرب أيضاً إلى مستودع الكود قبل أن تصل إلى التطبيق، فالفحص يبدأ من Git نفسه بأدوات مثل Gitleaks وTruffleHog التي شرحناها في مقال اكتشاف الأسرار المسربة، ثم يكمل على ملف التطبيق النهائي كما سنفعل مع MobSF في التجربة.
الاتصال بالشبكة MASVS-NETWORK: من http:// إلى TLS والتثبيت Pinning
في تطبيق InsecureBankv2 تبدأ كل الطلبات بهذا المتغير:
String protocol = "http://";
...
HttpPost httppost = new HttpPost(DoLogin.this.protocol + DoLogin.this.serverip + ":" + DoLogin.this.serverport + "/login");
أي أن اسم المستخدم وكلمة المرور يرسلان بنص مقروء، وكل من يشترك مع المستخدم في شبكة Wi-Fi المقهى، أو يتحكم في الراوتر، يقرؤهما ويستطيع أن يعدل الرد. وهذا هو موضوع الضابط MASVS-NETWORK-1: التطبيق يؤمن كل حركة الشبكة حسب أفضل الممارسات الحالية. وتذكر صفحة المجموعة ملاحظة مهمة، وهي أن المطورين يعتمدون في الغالب على TLS، ولكن هناك طرقاً كثيرة يعطل بها المطور الإعدادات الآمنة الافتراضية في النظام عن غير قصد، أو يتجاوزها باستخدام واجهات منخفضة المستوى أو مكتبات خارجية.
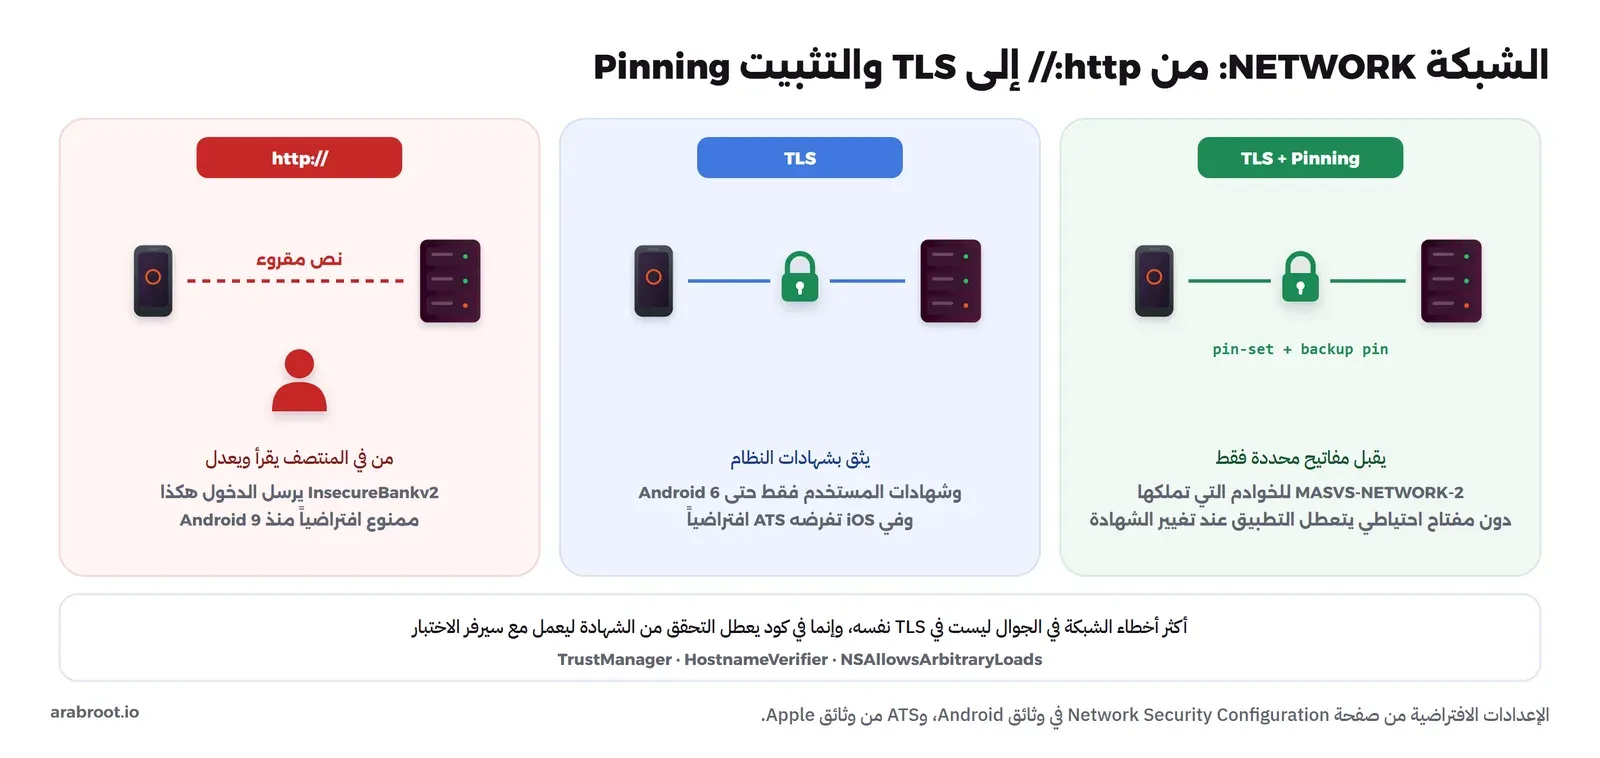
والخبر الجيد أن الأنظمة الحديثة تمنع الخطأ الأول افتراضياً. فصفحة Network Security Configuration في وثائق Android تذكر أن الاتصال بنص مقروء Cleartext مسموح افتراضياً حتى Android 8.1، أي API 27، وممنوع افتراضياً للتطبيقات التي تستهدف Android 9، أي API 28، فما فوق. وتذكر أيضاً أن التطبيقات التي تستهدف Android 6.0، أي API 23 أو أقل، تثق افتراضياً بشهادات المستخدم User CAs إضافة إلى شهادات النظام، وهذا يعني أن مستخدماً ثبت شهادة بروكسي على جهازه، أو برنامجاً خدعه ليثبتها، يستطيع أن يقرأ اتصال التطبيق المشفر. وتطبيق InsecureBankv2 يستهدف API 22، فهو خارج الحمايتين معاً. وفي iOS تقوم بالدور نفسه App Transport Security، التي تفرض الاتصال الآمن افتراضياً، والمفتاح NSAllowsArbitraryLoads يعطلها للتطبيق كله، فإذا رأيته في ملف Info.plist فهو أول سؤال في المراجعة.
أما الخطأ الذي لا تمنعه الأنظمة، فهو كود يعطل التحقق من الشهادة. والقصة تتكرر: سيرفر الاختبار يعمل بشهادة موقعة ذاتياً، والتطبيق يرفض الاتصال، فيبحث المطور عن حل ويجد كوداً مثل هذا ويلصقه:
// لا تفعل هذا: يقبل أي شهادة من أي جهة
val trustAll = object : X509TrustManager {
    override fun checkClientTrusted(chain: Array<X509Certificate>, authType: String) {}
    override fun checkServerTrusted(chain: Array<X509Certificate>, authType: String) {}
    override fun getAcceptedIssuers(): Array<X509Certificate> = arrayOf()
}
ويعمل الاتصال، وينسى الجميع هذا الكود، ويصل إلى نسخة الإنتاج، فيصبح TLS شكلياً، لأن أي بروكسي بشهادة مزيفة يقبل. والحل الصحيح لسيرفر الاختبار موجود في Network Security Config نفسه، وهو قسم debug-overrides الذي تقول الوثيقة إنه يطبق فقط عندما يكون التطبيق debuggable، ويتجاهل تماماً في نسخة الإنتاج:
<!-- res/xml/network_security_config.xml -->
<network-security-config>
    <base-config cleartextTrafficPermitted="false"/>
    <debug-overrides>
        <trust-anchors>
            <certificates src="@raw/debug_ca"/>
        </trust-anchors>
    </debug-overrides>
    <domain-config>
        <domain includeSubdomains="true">api.example.com</domain>
        <pin-set expiration="2027-12-31">
            <pin digest="SHA-256">7HIpactkIAq2Y49orFOOQKurWxmmSFZhBCoQYcRhJ3Y=</pin>
            <!-- backup pin -->
            <pin digest="SHA-256">fwza0LRMXouZHRC8Ei+4PyuldPDcf3UKgO/04cDM1oE=</pin>
        </pin-set>
    </domain-config>
</network-security-config>
وفي هذا الملف ثلاثة قرارات. السطر الأول يمنع النص المقروء صراحة حتى لو استهدف التطبيق إصداراً قديماً. والقسم الثاني يضيف شهادة جهة اختبار داخلية في نسخ التطوير فقط. والقسم الثالث هو التثبيت Pinning، وهو موضوع الضابط MASVS-NETWORK-2: التطبيق يثبت هوية الخوادم التي يتحكم فيها المطور. فبدل أن يثق التطبيق بأي جهة شهادات في النظام، يقبل فقط سلسلة شهادات فيها أحد المفاتيح العامة المحددة ببصمتها SHA-256. والقيمتان في المثال هما المثال الذي تضعه وثائق Android نفسها، وأنت تضع بصمات مفاتيحك. وتحذر الوثيقة من أمرين: أن تضع دائماً مفتاحاً احتياطياً Backup Pin، وإلا تعطل التطبيق عند تغيير المفتاح أو جهة الشهادات واحتجت إصداراً جديداً لإعادته، وأن تاريخ الانتهاء يمنع تعطل التطبيقات التي لا يحدثها أصحابها، ولكنه بعد انتهائه يوقف التثبيت ويفتح الباب للتجاوز. ولذلك فالتثبيت قرار له تكلفة تشغيلية، يناسب تطبيقاً مالياً مثل محفظتنا، ويحتاج إجراء مكتوباً لتغيير الشهادات. وإذا أردت مراجعة الشهادات وسلاسلها وصيغها فهي في مقال الشهادات الرقمية TLS وX.509.
المكونات المكشوفة Exported Components: باب خلفي لتطبيقات أخرى
تطبيق Android ليس شاشة واحدة، وإنما مجموعة مكونات يعلن عنها في ملف AndroidManifest.xml: نشاطات Activities للشاشات، وخدمات Services للعمل في الخلفية، ومستقبلات بث Broadcast Receivers للأحداث، ومزودات محتوى Content Providers لمشاركة البيانات. وكل مكون إما داخلي لا يستدعيه إلا تطبيقك، وإما مكشوف Exported يستطيع أي تطبيق على الجهاز أن يستدعيه. وهذا هو موضوع الضابط MASVS-PLATFORM-1: التطبيق يستخدم آليات IPC بأمان. وهذا جزء من ملف AndroidManifest.xml الحقيقي لتطبيق InsecureBankv2، استخرجناه من ملف APK بمكتبة androguard:
<uses-sdk android:minSdkVersion="15" android:targetSdkVersion="22"/>
<application ... android:debuggable="true" android:allowBackup="true">
  <activity android:name="com.android.insecurebankv2.LoginActivity">
    <intent-filter>
      <action android:name="android.intent.action.MAIN"/>
      ...
  <activity android:name="com.android.insecurebankv2.PostLogin" android:exported="true"/>
  <activity android:name="com.android.insecurebankv2.DoTransfer" android:exported="true"/>
  <activity android:name="com.android.insecurebankv2.ViewStatement" android:exported="true"/>
  <provider android:name="com.android.insecurebankv2.TrackUserContentProvider" android:exported="true"
            android:authorities="com.android.insecurebankv2.TrackUserContentProvider"/>
  <receiver android:name="com.android.insecurebankv2.MyBroadCastReceiver" android:exported="true">
    <intent-filter>
      <action android:name="theBroadcast"/>
    </intent-filter>
  </receiver>
  <activity android:name="com.android.insecurebankv2.ChangePassword" android:exported="true"/>
الشاشة PostLogin هي الشاشة التي تظهر بعد الدخول الناجح، ومنها التحويل وكشف الحساب وتغيير كلمة المرور، وهي مكشوفة، ولا تتحقق بنفسها من وجود جلسة صالحة، لأنها تفترض أن المستخدم وصل إليها من شاشة الدخول. ولذلك يستطيع أي تطبيق آخر على الجهاز، أو أي شخص بأمر adb shell am start، أن يفتحها مباشرة ويتجاوز شاشة الدخول. والأخطر هو المستقبل MyBroadCastReceiver، وهذا جزء من كوده المفكك:
public void onReceive(Context context, Intent intent) {
    String phn = intent.getStringExtra("phonenumber");
    String newpass = intent.getStringExtra("newpass");
    if (phn != null) {
        SharedPreferences settings = context.getSharedPreferences("mySharedPreferences", 1);
        ...
        String password = settings.getString("superSecurePassword", null);
        CryptoClass crypt = new CryptoClass();
        String decryptedPassword = crypt.aesDeccryptedString(password);
        String textMessage = "Updated Password from: " + decryptedPassword + " to: " + newpass;
        SmsManager smsManager = SmsManager.getDefault();
        smsManager.sendTextMessage(textPhoneno, null, textMessage, null, null);
أي أن أي تطبيق يرسل بثاً باسم theBroadcast ومعه رقم جوال، يجعل InsecureBankv2 يقرأ كلمة المرور المحفوظة، ويفك تشفيرها بالمفتاح المكتوب في الكود، ويرسلها في رسالة SMS إلى الرقم الذي اختاره المرسل، مستخدماً صلاحية SEND_SMS التي يملكها التطبيق لا المهاجم. وهنا تجتمع ثلاث نقاط ضعف من ثلاث مجموعات: تخزين كلمة المرور STORAGE، ومفتاح في الكود CRYPTO، ومكون مكشوف PLATFORM. وهذا ما يجعل نتائج الفحص مترابطة، فإصلاح واحدة منها يقطع السلسلة كلها.
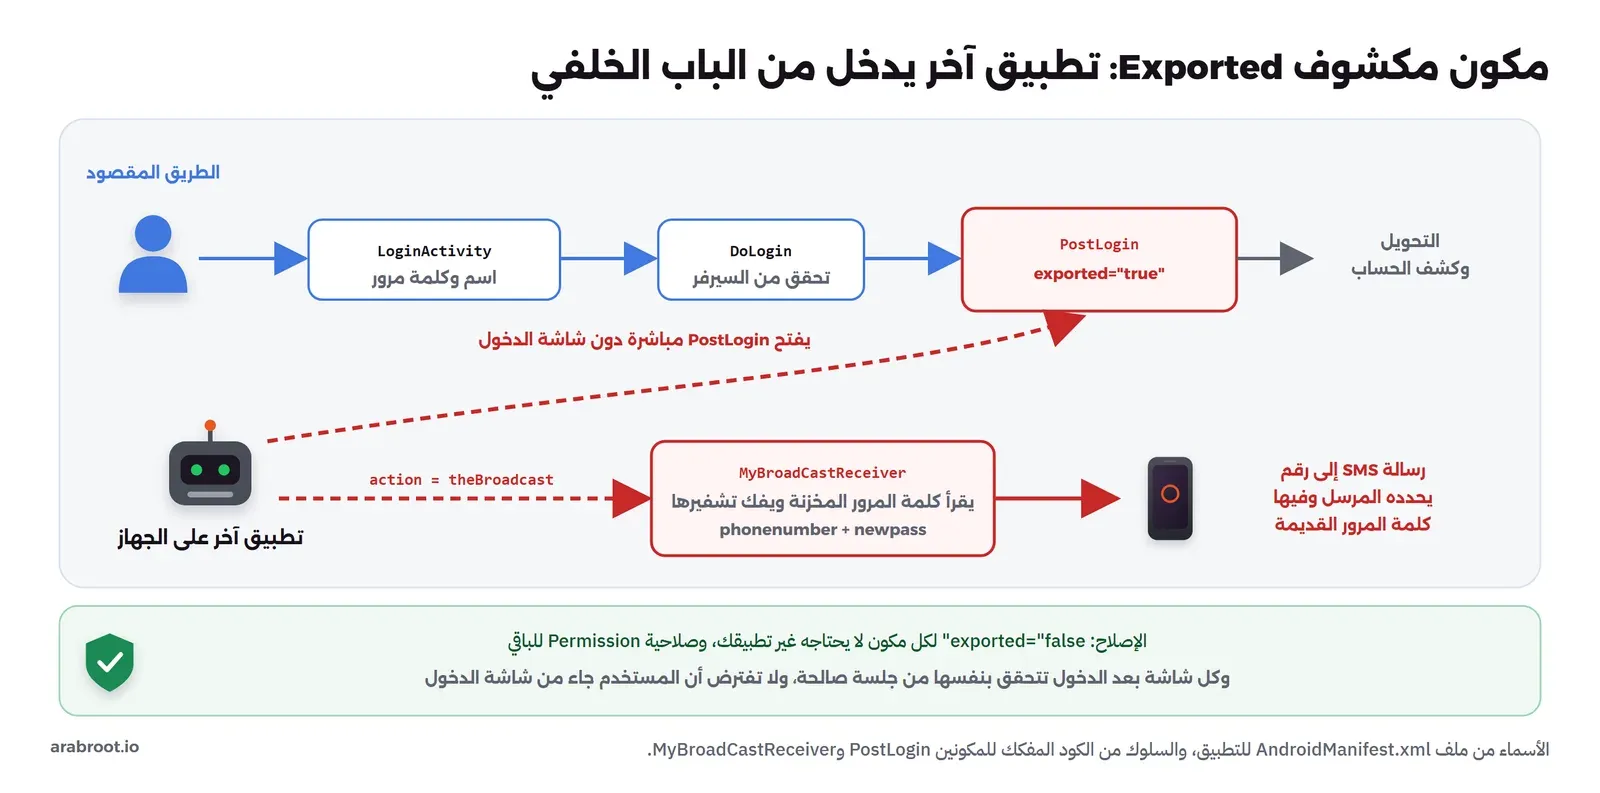
والإصلاح على ثلاث طبقات. الأولى أن تجعل كل مكون android:exported="false" ما لم يكن له سبب واضح ليستدعيه تطبيق آخر، مثل شاشة الإطلاق أو شاشة تستقبل المشاركة من تطبيقات أخرى. وقد جعل Android 12 هذا القرار إلزامياً، فصفحة تغييرات Android 12 تنص على أن التطبيق الذي يستهدف Android 12 ويحتوي نشاطات أو خدمات أو مستقبلات فيها Intent Filter يجب أن يعلن android:exported صراحة، وإلا فلا يمكن تثبيته، وتوصي بالقيمة false في أغلب الحالات عدا شاشة الإطلاق. والطبقة الثانية أن المكون الذي يجب أن يبقى مكشوفاً لتطبيقاتك أنت فقط يحمى بصلاحية Permission من نوع signature، فلا يستدعيه إلا تطبيق موقع بالمفتاح نفسه. والطبقة الثالثة أن كل شاشة حساسة تتحقق بنفسها من جلسة صالحة، ولا تفترض الطريق الذي جاء منه المستخدم:
<permission android:name="com.example.wallet.permission.INTERNAL"
            android:protectionLevel="signature"/>

<activity android:name=".PostLogin" android:exported="false"/>
<receiver android:name=".SyncReceiver" android:exported="true"
          android:permission="com.example.wallet.permission.INTERNAL">
    <intent-filter>
        <action android:name="com.example.wallet.SYNC"/>
    </intent-filter>
</receiver>
والروابط العميقة Deep Links أبواب مكشوفة من النوع نفسه، لأن أي صفحة ويب أو رسالة تستطيع أن تفتح الشاشة المرتبطة بها مع معاملات يختارها المرسل، فعاملها كمدخل غير موثوق، وتحقق من كل معامل فيها، ولا تنفذ عملية حساسة من الرابط دون تأكيد المستخدم. وقد شرحنا بناءها في مقال الروابط العميقة Deep Links، وتجد مخاطرها في صفحة الاستخدام غير الآمن للروابط العميقة من وثائق Android.
WebView: صفحة ويب داخل تطبيقك MASVS-PLATFORM-2
كثير من التطبيقات تعرض جزءاً من محتواها في WebView، مثل صفحة الشروط، أو كشف الحساب، أو صفحة دفع. والمشكلة أن WebView متصفح كامل داخل تطبيقك، يعمل بصلاحيات تطبيقك، فإذا فتح محتوى لا تتحكم فيه، أو فتحه بإعدادات واسعة، صار ثغرة XSS في الويب بحجم أكبر. وهذا كود شاشة كشف الحساب في InsecureBankv2:
WebView mWebView = (WebView) findViewById(R.id.webView1);
mWebView.loadUrl("file://" + Environment.getExternalStorageDirectory() + "/Statements_" + this.uname + ".html");
mWebView.getSettings().setJavaScriptEnabled(true);
mWebView.getSettings().setSaveFormData(true);
الشاشة تفتح ملف HTML من الذاكرة الخارجية المشتركة، أي من مكان يستطيع تطبيق آخر أن يكتب فيه، وتفعل JavaScript. فمن يستبدل الملف، أو يضع فيه سكربتاً، ينفذ كوده داخل تطبيق البنك. والشاشة نفسها مكشوفة، واسم المستخدم uname يأتي من الـ Intent، فيستطيع تطبيق آخر أن يختار الملف الذي تفتحه. وتلخص صفحة مخاطر WebView والجسور الأصلية في وثائق Android القواعد الأساسية: لا تفعل JavaScript إذا كانت الصفحة لا تحتاجها، فهي معطلة افتراضياً، وحمل المحتوى عبر HTTPS فقط، وتحقق من المخطط والنطاق لكل رابط يفتح فيها وافتح غيرها في المتصفح الخارجي، ولا تضف جسراً بين JavaScript وكود التطبيق بالدالة addJavascriptInterface في صفحة تعرض محتوى غير موثوق، لأن الجسر متاح لكل إطار في الصفحة بما فيها الإطارات المحقونة. وأفضل حل لكشف الحساب تحديداً أن تعرضه بواجهة أصلية من بيانات يرسلها الـ API، لا من ملف HTML محفوظ.
إعدادات البناء Build Settings: debuggable وtargetSdk والتوقيع Signing
جزء كبير من نتائج أي فحص آلي يأتي من سطور قليلة في إعدادات البناء، وإصلاحها رخيص، ولهذا تستحق أن تراجعها قبل أي شيء آخر:
- debuggable: إذا كانت
trueفي نسخة منشورة، فأي شخص يستطيع أن يربط مصححاً بالتطبيق ويقرأ ذاكرته ويغير سلوكه، وتشرح صفحة التطبيق القابل للتصحيح هذا الخطر. وأدوات البناء تضبطها تلقائياً للنسخ غير النهائية، والمشكلة تظهر عندما ينشر أحد نسخة debug بالخطأ. - minSdkVersion: InsecureBankv2 يعمل على Android 4.0.3، أي API 15، وأنظمة بهذا القدم لم تعد تصلها تحديثات أمنية، وهذا موضوع الضابط MASVS-CODE-1. ورفع الحد الأدنى قرار تجاري أيضاً، لأنه يستبعد أجهزة قديمة، فقرره بأرقام مستخدميك.
- targetSdkVersion: كثير من الحمايات تطبق فقط على التطبيقات التي تستهدف الإصدار الأحدث، كما رأينا في منع النص المقروء وإلزامية
exported. ومتجر Google Play يفرض حداً أدنى، وتذكر صفحة متطلبات المستوى المستهدف أن التطبيقات الجديدة والتحديثات يجب أن تستهدف Android 16، أي API 36، ابتداءً من 31 أغسطس 2026، مع إمكانية طلب تمديد حتى 1 نوفمبر 2026. - التوقيع Signing: التطبيق موقع بنظام التوقيع الأول v1 فقط، والتطبيقات الموقعة به وحده عرضة لثغرة Janus، وهي CVE-2017-13156 التي أصلحتها نشرة أمان Android لشهر ديسمبر 2017 في الإصدارات من 5.1.1 إلى 8.0، وتسمح بإضافة كود إلى ملف APK دون أن يتغير توقيعه. والحل أن توقع بنظام v2 أو v3، وهذا ما تفعله أدوات البناء الحديثة افتراضياً.
- اختطاف المهام Task Hijacking: يسمى أيضاً StrandHogg، وتشرح صفحة StrandHogg في وثائق Android أنه يسمح لتطبيق ضار بأن يضع شاشة مزيفة فوق شاشة تطبيقك ليسرق بيانات الدخول، وأن الإصدار الثاني منه لا يمنعه إلا تحديث النظام نفسه، وتوصي برفع الحد الأدنى إلى API 30. وهو مسجل باسم CVE-2020-0096 في نشرة مايو 2020.
وماذا عن iOS؟ نفس الضوابط بأدوات المنصة Platform APIs
ضوابط MASVS نفسها تنطبق على iOS، والذي يتغير هو أدوات المنصة. فالتخزين الآمن في iOS هو Keychain Services بدل ملفات UserDefaults، ومع Keychain تختار متى يكون العنصر متاحاً، مثل ألا يقرأ إلا والجهاز مفتوح، وألا ينتقل إلى جهاز آخر. والشبكة تحميها ATS افتراضياً كما ذكرنا، والخطأ الشائع هو مفتاح NSAllowsArbitraryLoads الذي يضاف لحل مشكلة في سيرفر الاختبار ثم يبقى. والمكونات المكشوفة في iOS أقل من Android، ولكن مخططات الروابط URL Schemes والروابط العامة Universal Links تبقى مدخلاً تتحقق من معاملاته. وأدوات الفحص الثابت مثل MobSF تقبل ملفات IPA أيضاً، ولكن الحصول على IPA غير مشفر من المتجر أصعب من الحصول على APK، ولهذا يبدأ أغلب الفحص على iOS من نسخة البناء التي يسلمها الفريق نفسه. وإذا كان تطبيقك مبنياً بـ Flutter أو React Native، فالضوابط نفسها تنطبق، وجزء من الكود يصبح Dart أو JavaScript داخل الحزمة، وقد قارنا هذه الخيارات في مقال تطبيق الجوال أصيل أم Flutter أم React Native.
تجربة عملية Lab: فحص InsecureBankv2 مع MobSF
الآن نعود إلى فريق المحفظة. قبل أن يفحص تطبيقه، يريد أن يرى كيف تبدو نتيجة فحص لتطبيق يعرف مسبقاً أنه مليء بالثغرات، ليتعلم قراءة التقرير. وسوف نستخدم MobSF، أي Mobile Security Framework، وهي أداة مفتوحة المصدر تقوم بالتحليل الثابت Static Analysis لملفات APK وIPA، وتفكك الكود، وتقرأ الـ Manifest والتوقيع والصلاحيات والمكتبات، وتعرض النتائج في واجهة ويب أو عبر REST API. واستخدمنا الإصدار 4.6.4 الصادر في 31 أكتوبر 2026. والتطبيق الذي نفحصه هو InsecureBankv2، وهو تطبيق بنك مكتوب عمداً بثغرات لأغراض التدريب، وملف APK الخاص به موجود في المستودع نفسه. والهدف تعليمي دفاعي: أن تعرف شكل كل نقطة ضعف في التقرير وفي الكود، فتمنعها في تطبيقك.
تشغيل MobSF في Docker
صورة MobSF كبيرة نسبياً، فحجمها المضغوط على Docker Hub نحو 0.73 جيجابايت، وبعد التنزيل تأخذ 2.5 جيجابايت على القرص، لأنها تحمل Java وأدوات التفكيك JADX وapktool وقاعدة بيانات المتتبعات. فتأكد من المساحة قبل التنزيل، ثم شغلها بإصدار مثبت لا latest، واجعل المنفذ على 127.0.0.1 فقط لأن الأداة فيها حساب افتراضي لا يجب أن يصل إليه أحد من الشبكة، ومرر مفتاح الـ API في متغير بيئة بدل أن تقرأه من السجلات:
df -h /
export MOBSF_API_KEY=$(openssl rand -hex 32)
docker run -d --name arabroot-lab-mobsf -p 127.0.0.1:8000:8000 \
  -e MOBSF_API_KEY="$MOBSF_API_KEY" \
  opensecurity/mobile-security-framework-mobsf:v4.6.4
وبعد ثوان تظهر في سجلات الحاوية أسطر مثل هذه:
[INFO] 14/Nov/2026 20:14:16 - Mobile Security Framework v4.6.4
REST API Key: ...
Default Credentials: mobsf/mobsf
[INFO] 14/Nov/2026 20:14:16 - OS Environment: Linux (debian 12 bookworm) ...
[INFO] 14/Nov/2026 20:14:16 - Python Version: 3.13.18
والسطر الثالث هو سبب ربط المنفذ بـ 127.0.0.1: الواجهة تعمل بحساب mobsf/mobsf افتراضياً، فإذا شغلت MobSF على سيرفر مشترك للفريق فغير كلمة المرور وضعه خلف Reverse Proxy بمصادقة، ولا تفتحه على الإنترنت، لأنه يحتفظ بنسخ من تطبيقاتك وأكوادها المفككة. ثم نزل ملف التطبيق، وتأكد من بصمته قبل الفحص:
curl -sL -o InsecureBankv2.apk https://raw.githubusercontent.com/dineshshetty/Android-InsecureBankv2/master/InsecureBankv2.apk
sha256sum InsecureBankv2.apk
b18af2a0e44d7634bbcdf93664d9c78a2695e050393fcfbb5e8b91f902d194a4 InsecureBankv2.apkالرفع والفحص عبر REST API
نستخدم الـ API بدل الواجهة، لأن هذا ما سيضعه الفريق لاحقاً في خط CI. والفحص خطوتان: رفع الملف، ثم طلب الفحص بالبصمة التي يعيدها الرفع:
curl -s -F "[email protected]" -H "Authorization: $MOBSF_API_KEY" \
  http://127.0.0.1:8000/api/v1/upload
{"analyzer": "static_analyzer", "status": "success", "hash": "5ee4829065640f9c936ac861d1650ffc", "scan_type": "apk", "file_name": "InsecureBankv2.apk"}القيمة hash هي بصمة MD5 للملف، وهي اسم الفحص في كل الطلبات التالية، وscan_type تقول إن MobSF تعرف على الملف كتطبيق Android. ثم نطلب الفحص ونحفظ الرد كاملاً:
curl -s -X POST -H "Authorization: $MOBSF_API_KEY" \
  --data "hash=5ee4829065640f9c936ac861d1650ffc" \
  http://127.0.0.1:8000/api/v1/scan -o scan.json
واستغرق الفحص 83 ثانية، والرد ملف JSON حجمه نحو 800 كيلوبايت. وسجل الحاوية يعرض المراحل التي مر بها، وهي تشرح ما الذي تفعله الأداة في الداخل:
Extracting APK
Parsing APK with androguard
Getting Hardcoded Certificates/Keystores
Converting AXML to XML with apktool
Manifest Analysis Started
Reading Code Signing Certificate
Getting Signature Versions
Running APKiD 3.2.0
Detecting Trackers
Decompiling APK to Java with JADX
Converting DEX to Smali
Android SBOM Analysis Completed
Android Permission Mapping Started
Extracting Emails and URLs from Source Code
Extracting String values and entropies from Code
Starting Firebase Analysis
فالأداة تفك ضغط الملف، وتحول ملف الـ Manifest من صيغته الثنائية إلى XML، وتقرأ شهادة التوقيع وأنظمته، وتشغل APKiD لتعرف المترجم وأي أداة تعمية أو تغليف، وتبحث عن مكتبات التتبع، ثم تفكك الكود إلى Java عن طريق JADX، وتستخرج منه النصوص والروابط والنصوص عالية العشوائية التي قد تكون أسراراً.
قراءة النتائج Findings سطراً سطراً
الجزء الأهم من الرد هو بطاقة الأمان appsec، وهذا سكربت قصير يطبعها:
import json
a = json.load(open("scan.json"))["appsec"]
print("score", a["security_score"])
for sev in ("high", "warning", "hotspot"):
    for f in a.get(sev, []):
        print(f"{sev:8} {f['section']:12} {f['title']}")
score 40
high certificate Application vulnerable to Janus Vulnerability
high manifest App can be installed on a vulnerable unpatched Android version 4.0.3-4.0.4, [minSdk=15]
high manifest Debug Enabled For App [android:debuggable=true]
high manifest Activity (com.android.insecurebankv2.PostLogin) is vulnerable to StrandHogg 2.0
high manifest Activity (com.android.insecurebankv2.DoTransfer) is vulnerable to StrandHogg 2.0
high manifest Activity (com.android.insecurebankv2.ViewStatement) is vulnerable to StrandHogg 2.0
high manifest Activity (com.android.insecurebankv2.ChangePassword) is vulnerable to StrandHogg 2.0
warning manifest Application Data can be Backed up [android:allowBackup=true]
warning manifest Activity (com.android.insecurebankv2.PostLogin) is not Protected. [android:exported=true]
warning manifest Activity (com.android.insecurebankv2.DoTransfer) is not Protected. [android:exported=true]
warning manifest Activity (com.android.insecurebankv2.ViewStatement) is not Protected. [android:exported=true]
warning manifest Content Provider (com.android.insecurebankv2.TrackUserContentProvider) is not Protected. [android:exported=true]
warning manifest Broadcast Receiver (com.android.insecurebankv2.MyBroadCastReceiver) is not Protected. [android:exported=true]
warning manifest Activity (com.android.insecurebankv2.ChangePassword) is not Protected. [android:exported=true]
warning trackers Application contains Privacy Trackers
warning secrets This app may contain hardcoded secrets
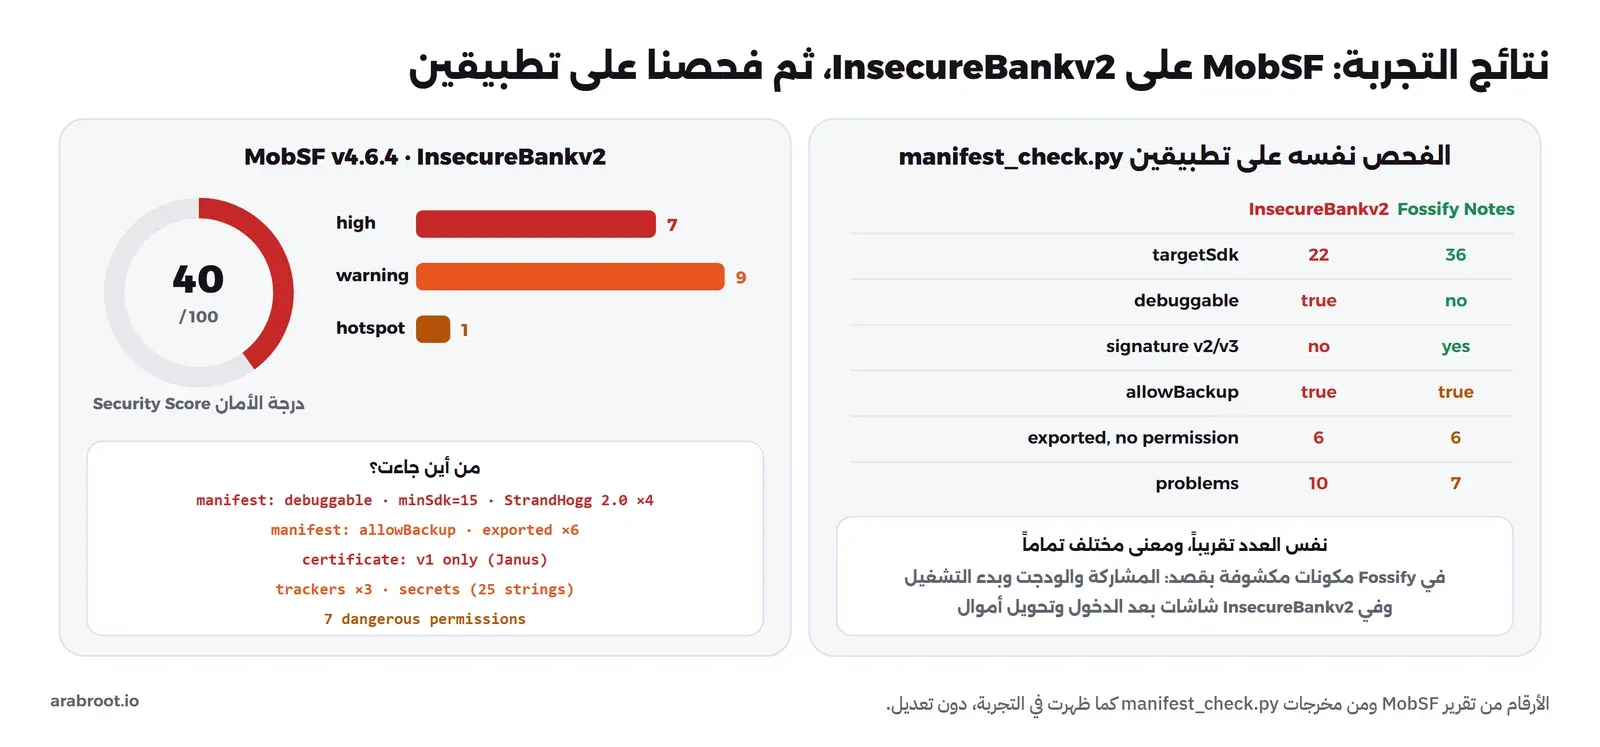
hotspot permissions Found 7 critical permission(s)السطر الأول درجة الأمان من 100، وهي 40 لهذا التطبيق، ولا تعتمد عليها وحدها، لأنها تلخيص آلي يعطي وزناً لعدد النتائج، وتطبيق فيه ثغرة واحدة خطيرة في السيرفر قد يحصل على درجة أعلى من تطبيق فيه عشر ملاحظات بسيطة. والمفيد هو الأسطر بعدها، وكل سطر فيها له قسم ومستوى:
- Janus من قسم الشهادة: التطبيق موقع بنظام v1 فقط، وتفاصيل الشهادة في التقرير تقول ذلك صراحة:
v1 signature: Trueوv2 signature: Falseوv3 signature: False. وهذا تحت MASVS-CODE، والإصلاح في إعدادات التوقيع. - minSdk=15: التطبيق يقبل التثبيت على Android 4.0.3، ويوصي MobSF في وصف النتيجة بدعم Android 10، أي API 29، فما فوق لتصل المستخدمين تحديثات أمنية معقولة. وهذا MASVS-CODE-1.
- debuggable=true: نسخة قابلة للتصحيح، وهي أسهل نتيجة في الإصلاح وأخطرها إذا وصلت إلى المتجر.
- StrandHogg 2.0 لأربع شاشات: النتيجة مرتبطة بأن التطبيق يستهدف API 22، ووصفها في التقرير يقترح ضبط
launchModeوtaskAffinityأو رفع الإصدار المستهدف إلى 29 فما فوق. وهي MASVS-PLATFORM. - allowBackup=true وست نتائج exported=true: هي المكونات نفسها التي رأيناها في الـ Manifest، وكلها تحت MASVS-STORAGE-2 وMASVS-PLATFORM-1.
- Privacy Trackers: وجد MobSF ثلاث مكتبات تتبع من قاعدة بيانات فيها 432 متتبعاً، وهي Google AdMob وGoogle Analytics وGoogle Tag Manager، وهذه من MASVS-PRIVACY، لأن كل مكتبة تتبع تجمع بيانات يجب أن يعرف بها المستخدم.
- hardcoded secrets و7 critical permissions: نعود إلى الأولى في القسم التالي، والثانية قائمة الصلاحيات الخطرة التي يطلبها التطبيق، ومنها
SEND_SMSوREAD_CONTACTSوACCESS_COARSE_LOCATIONوWRITE_EXTERNAL_STORAGE. وصلاحيةSEND_SMSتحديداً هي التي جعلت مستقبل البث المكشوف خطيراً، فالصلاحية التي لا يحتاجها التطبيق تكبر أثر أي ثغرة فيه.
وتعرض الأداة أيضاً نتيجة APKiD لملف الكود: مترجم dx، ومحاولات لاكتشاف المحاكي بفحص Build.MODEL وBuild.MANUFACTURER وBuild.PRODUCT. وعندما فتحنا الشاشة PostLogin في المفكك وجدنا فحصاً لصلاحيات root يبحث عن الملف /system/app/Superuser.apk وعن الأمر su، ثم يكتب «Rooted Device!!» على الشاشة ويكمل العمل. وهذا مثال جيد على ما قالته صفحة RESILIENCE: فحص بهذا الشكل لا يحمي شيئاً، فهو يعرض رسالة ولا يغير السلوك، وأي أداة تعدل التطبيق تتجاوزه بتغيير سطر واحد.
من التقرير إلى الكود: قراءة الكود المفكك Decompiled Code
التقرير يقول لك أين تنظر، والكود يقول لك ما الذي يحدث فعلاً. وMobSF يحتفظ بالكود المفكك، ويمكنك قراءة أي كلاس منه عبر الواجهة أو عبر الـ API:
curl -s -X POST -H "Authorization: $MOBSF_API_KEY" \
  --data "file=com/android/insecurebankv2/CryptoClass.java&hash=5ee4829065640f9c936ac861d1650ffc&type=apk" \
  http://127.0.0.1:8000/api/v1/view_source \
  | python3 -c 'import json,sys; print(json.load(sys.stdin)["data"])'
ومن هذا الطلب جاءت كل مقاطع الكود التي عرضناها في الأقسام السابقة: CryptoClass بمفتاحه الثابت والـ IV المكون من أصفار، وDoLogin الذي يكتب كلمة المرور في السجل ويحفظها في SharedPreferences ويرسل الدخول عبر http://، وMyBroadCastReceiver الذي يرسل كلمة المرور برسالة SMS، وViewStatement الذي يفتح ملف HTML من الذاكرة المشتركة مع JavaScript. والطريقة العملية في القراءة أن تبدأ من المكونات المكشوفة في الـ Manifest، لأنها نقاط الدخول التي يملكها المهاجم، ثم تتبع البيانات منها: من أين يأتي المدخل، وأين يكتب، ومن يقرؤه بعد ذلك.
المشكلة التي ظهرت: نتائج كاذبة False Positives وسر حقيقي غائب
عندما فتحنا قائمة الأسرار المحتملة التي جعلت MobSF يكتب «This app may contain hardcoded secrets»، وجدنا فيها 25 نصاً، وهذه أولها كما ظهرت:
"loginscreen_password" : "Password:"
"loginscreen_username" : "Username:"
2RUillTqy9QCgJa1LFspH1z+fWwdgPAByGujcpTf13CMmYA3W3Y+TBVqeDwkRNkY
3mNwt4SZ3Etv5TIhUa/RqouLnZPiat8RAS1ApJt5MxhvfIYxahkXg2hSNsePN+7M
6NX7jQU62u42sQ6Bcog9+pwW2loP1J/qqDKEENUU4ZU=
...
أول سطرين نصوص واجهة، أي عنوان حقل كلمة المرور وعنوان حقل اسم المستخدم، وظهرا لأن اسم المورد يحتوي كلمة password. وبقية الأسطر نصوص Base64 عالية العشوائية، وهي في الغالب بصمات وشهادات داخل مكتبات Google المضمنة في التطبيق، لا أسرار التطبيق نفسه. أما السر الحقيقي، أي النص This is the super secret key 123 الذي يحمي كل كلمات المرور المحفوظة، فلم يكن بينها، لأنه نص عادي بحروف إنجليزية ومسافات، ولا تنطبق عليه قاعدة العشوائية العالية ولا قاعدة اسم المتغير. وقد وجدناه بقراءة الكلاس CryptoClass لأن اسمه يدل على التشفير، ولأن DoLogin يستدعيه.
وهذا هو الدرس الأهم من التجربة: أداة الفحص الآلي ترشدك وتوفر وقتك، ولكنها تخطئ في الاتجاهين، فتنبهك إلى أشياء ليست مشكلات، وتفوتها أشياء خطيرة. ولذلك فالطريقة الصحيحة أن تعامل كل نتيجة كسؤال يحتاج تأكيداً، وأن تضيف إلى الفحص الآلي مراجعة يدوية موجهة: ابحث في الكود المفكك عن SecretKeySpec وIvParameterSpec وCipher.getInstance، وعن Log. وhttp:// وgetExternalStorage وsetJavaScriptEnabled، فهذه الكلمات وحدها كانت ستقودك إلى أغلب ثغرات هذا التطبيق في دقائق. وإذا كان عندك الكود المصدري، فهناك أداة من المشروع نفسه اسمها mobsfscan تفحص كود Java وKotlin وSwift وObjective-C مباشرة قبل البناء، وتناسب خط CI أكثر من فحص الملف النهائي.
ماذا لو فحصنا تطبيقاً حقيقياً؟ سكربت للـ Manifest على تطبيقين
نتائج InsecureBankv2 متوقعة، فهو مكتوب ليكون ضعيفاً. والسؤال الذي يهم فريق المحفظة: كيف تبدو النتائج على تطبيق حقيقي مكتوب بعناية؟ ولكي نجيب، كتبنا سكربت Python صغيراً يفحص في الـ Manifest نفس الإعدادات التي جاءت منها أغلب نتائج MobSF، باستخدام مكتبة androguard وحدها، وهو في مجلد التجربة باسم manifest_check.py. والفكرة أن يكون سريعاً وخفيفاً بما يكفي ليعمل في كل بناء:
import sys
from androguard.core.apk import APK

NS = "{http://schemas.android.com/apk/res/android}"
apk = APK(sys.argv[1])
app = apk.get_android_manifest_xml().find("application")
problems = 0

def report(ok, text):
    global problems
    problems += 0 if ok else 1
    print(("OK   " if ok else "FAIL ") + text)

print(f"package={apk.get_package()} version={apk.get_androidversion_name()} "
      f"minSdk={apk.get_min_sdk_version()} targetSdk={apk.get_target_sdk_version()}")
report(app.get(NS + "debuggable") != "true", "android:debuggable is not true")
report(app.get(NS + "allowBackup") == "false" or app.get(NS + "dataExtractionRules") is not None,
       "backup disabled or limited with dataExtractionRules")
report(app.get(NS + "usesCleartextTraffic") != "true", "usesCleartextTraffic is not true")
report(int(apk.get_target_sdk_version() or 0) >= 29, "targetSdk >= 29")
report(apk.is_signed_v2() or apk.is_signed_v3(), "signed with APK Signature Scheme v2 or v3")

for tag in ("activity", "activity-alias", "service", "receiver", "provider"):
    for c in app.findall(tag):
        exported = c.get(NS + "exported")
        has_filter = c.find("intent-filter") is not None
        launcher = any(cat.get(NS + "name") == "android.intent.category.LAUNCHER"
                       for cat in c.iter("category"))
        if (exported == "true" or (exported is None and has_filter)) \
                and not launcher and c.get(NS + "permission") is None:
            report(False, f"{tag} {c.get(NS + 'name')} is exported without a permission")

print(f"{problems} problem(s)")
sys.exit(1 if problems else 0)
والسطر الذي يحدد المكون المكشوف يحتاج شرحاً: المكون مكشوف إذا كانت exported صريحة بقيمة true، أو إذا لم تذكر وكان له Intent Filter، لأن هذا كان السلوك الافتراضي قبل Android 12. ونستثني شاشة الإطلاق لأنها مكشوفة بطبيعتها، والمكون المحمي بصلاحية. وثبتنا androguard==4.1.3 بإصدار محدد، ثم شغلنا السكربت على InsecureBankv2:
package=com.android.insecurebankv2 version=1.0 minSdk=15 targetSdk=22
FAIL android:debuggable is not true
FAIL backup disabled or limited with dataExtractionRules
OK   usesCleartextTraffic is not true
FAIL targetSdk >= 29
FAIL signed with APK Signature Scheme v2 or v3
FAIL activity com.android.insecurebankv2.PostLogin is exported without a permission
FAIL activity com.android.insecurebankv2.DoTransfer is exported without a permission
FAIL activity com.android.insecurebankv2.ViewStatement is exported without a permission
FAIL activity com.android.insecurebankv2.ChangePassword is exported without a permission
FAIL receiver com.android.insecurebankv2.MyBroadCastReceiver is exported without a permission
FAIL provider com.android.insecurebankv2.TrackUserContentProvider is exported without a permission
10 problem(s)
النتائج تطابق ما وجده MobSF في الـ Manifest والتوقيع. ولاحظ سطر usesCleartextTraffic الناجح: السمة غير موجودة في التطبيق، فالفحص ينجح، ولكن التطبيق يرسل الدخول عبر http:// فعلاً، لأنه يستهدف API 22 حيث النص المقروء مسموح افتراضياً. وهذا مثال آخر على فحص ينجح وهو يسأل السؤال الخطأ، فالسؤال الصحيح هو «هل النص المقروء مسموح؟»، وجوابه يعتمد على السمة والإصدار المستهدف وملف Network Security Config معاً.
ثم نزلنا تطبيق الملاحظات Fossify Notes بإصداره 1.7.0 من متجر F-Droid، وهو تطبيق مفتوح المصدر يحافظ عليه فريقه بعناية، وشغلنا عليه السكربت نفسه:
package=org.fossify.notes version=1.7.0 minSdk=26 targetSdk=36
OK   android:debuggable is not true
FAIL backup disabled or limited with dataExtractionRules
OK   usesCleartextTraffic is not true
OK   targetSdk >= 29
OK   signed with APK Signature Scheme v2 or v3
FAIL activity org.fossify.notes.activities.MainActivity is exported without a permission
FAIL activity org.fossify.notes.activities.WidgetConfigureActivity is exported without a permission
FAIL activity org.fossify.notes.activities.SettingsActivity is exported without a permission
FAIL receiver org.fossify.notes.helpers.MyWidgetProvider is exported without a permission
FAIL receiver org.fossify.notes.receivers.BootCompletedReceiver is exported without a permission
FAIL receiver org.fossify.commons.receivers.FossifyBroadcastReceiver is exported without a permission
7 problem(s)
سبع مشكلات مقابل عشر، والرقمان متقاربان، ولكن معناهما مختلف تماماً، وهنا يأتي الفرز Triage. فعندما فتحنا الـ Manifest الخاص بـ Fossify Notes وجدنا أن MainActivity مكشوفة لأن عندها Intent Filter للإجراءين SEND وVIEW، أي أنها تستقبل نصاً يشاركه المستخدم من تطبيق آخر، وهذه وظيفة مقصودة. وWidgetConfigureActivity وMyWidgetProvider يخدمان ودجت الشاشة الرئيسية، ويستدعيهما النظام بالإجراءين APPWIDGET_CONFIGURE وAPPWIDGET_UPDATE. وSettingsActivity مكشوفة بالإجراء APPLICATION_PREFERENCES الذي يفتح منه النظام إعدادات التطبيق. وBootCompletedReceiver يستقبل حدث إعادة تشغيل الجهاز. فكل هذه أبواب لها وظيفة، والسؤال الصحيح في المراجعة لم يعد «هل هي مكشوفة؟» وإنما «هل تتحقق من مدخلاتها؟ وهل تقوم بعملية حساسة دون تأكيد؟». بينما المكشوف في InsecureBankv2 شاشات بعد الدخول، وتحويل أموال، ومستقبل يرسل كلمة المرور، ولا وظيفة لأي منها تبرر كشفها.
والملاحظة الوحيدة في Fossify التي تستحق نقاشاً هي allowBackup="true"، وقرارها يعتمد على التطبيق: في تطبيق ملاحظات قد يكون النسخ الاحتياطي ميزة يريدها المستخدم، وفي تطبيق محفظة يجب أن تستثني ملفات الجلسة كما رأينا. وهذا هو الفرق بين قائمة فحص وفهم: السكربت يجد المكان، والمراجع يقرر.
في خط CI: متى يفشل البناء؟
السكربت يخرج برمز 1 إذا وجد أي مشكلة، وهذا يكفي لإيقاف البناء في أي خط CI. ولكن تجربة Fossify تقول إن إيقاف البناء على كل مكون مكشوف سيجعل الفريق يتجاهل الفحص بعد أسبوع. والطريقة العملية أن يحتفظ الفريق بقائمة استثناءات صريحة مراجعة في المستودع، فيها اسم كل مكون مكشوف بقصد وسبب كشفه، فيفشل البناء فقط عندما يظهر مكون جديد لم يراجعه أحد، أو عندما يصبح debuggable صحيحاً، أو عندما ينزل الإصدار المستهدف. ثم يشغل MobSF الكامل عبر الـ API على نسخة الإصدار قبل كل نشر في المتجر، ويراجع أحد الفريق التقرير يدوياً. وهذا يطابق ما شرحناه في مقال Secure SDLC: فحص سريع في كل بناء، وفحص أعمق قبل كل إصدار.
إزالة التجربة Cleanup
الصورة كبيرة، فلا تتركها بعد الانتهاء:
docker rm -f arabroot-lab-mobsf
docker rmi opensecurity/mobile-security-framework-mobsf:v4.6.4
rm -f InsecureBankv2.apk scan.json
أخطاء شائعة Common Mistakes
- الثقة بما يخفيه التطبيق: زر مخفي أو شاشة لا تظهر للمستخدم العادي لا تحمي شيئاً، فالحماية في السيرفر.
- Base64 على أنه تشفير: كما في اسم المستخدم «المشفر» في InsecureBankv2.
- مفتاح التشفير في الكود: AES-256 بمفتاح معروف يساوي نصاً مقروءاً.
- حفظ كلمة المرور لتذكر المستخدم: احفظ توكن قابلاً للإلغاء بمفتاح من Keystore أو Keychain.
- السجلات في نسخة الإنتاج: أي
Log.dفيه بيانات مستخدم هو تسرب ينتظر جهازاً واحداً يقرأ السجلات. - تعطيل التحقق من الشهادة لسيرفر الاختبار: استخدم
debug-overridesبدل TrustManager يقبل كل شيء. - تثبيت الشهادة دون مفتاح احتياطي: يتعطل التطبيق عند أول تغيير للشهادة.
- مكونات مكشوفة بلا سبب: كل
exported="true"يحتاج سبباً مكتوباً. - صلاحيات زائدة: كل صلاحية لا يحتاجها التطبيق تكبر أثر أي ثغرة، كما فعلت
SEND_SMSهنا. - الاعتماد على درجة الأداة: درجة 80 لا تعني تطبيقاً آمناً، ودرجة 40 لا تعني أن كل نتيجة حقيقية.
- البدء بالتعمية قبل الأساس: RESILIENCE دفاع إضافي فوق تخزين وشبكة ومكونات سليمة، لا بديل عنها.
قائمة تحقق Checklist قبل كل إصدار
| MASVS | ماذا تتحقق | كيف |
|---|---|---|
| STORAGE-1 | لا كلمة مرور ولا سر في ملفات الإعدادات أو قاعدة البيانات، والتوكن مشفر بمفتاح من Keystore أو Keychain | مراجعة كود الحفظ، وفحص ملفات التطبيق على جهاز اختبار |
| STORAGE-2 | لا بيانات حساسة في السجلات أو الذاكرة المشتركة، والنسخ الاحتياطي مضبوط | R8 يزيل السجلات، وdataExtractionRules، وبحث عن Log. |
| CRYPTO-1/2 | لا مفاتيح في الكود، وخوارزميات حديثة بطريقة صحيحة مثل AES-GCM | بحث في الكود المفكك عن SecretKeySpec وIV ثابت |
| AUTH-1 | كل شاشة وعملية حساسة يتحقق منها السيرفر، لا التطبيق | اختبار الـ API مباشرة بتوكن مستخدم آخر |
| NETWORK-1 | لا نص مقروء، ولا TrustManager أو HostnameVerifier يقبل كل شيء، ولا NSAllowsArbitraryLoads | Network Security Config وATS، وبحث في الكود |
| NETWORK-2 | تثبيت مفاتيح خوادمك مع مفتاح احتياطي، إذا قرر نموذج التهديد ذلك | pin-set وإجراء مكتوب لتغيير الشهادات |
| PLATFORM-1 | كل مكون مكشوف له سبب مكتوب، والباقي exported=false أو محمي بصلاحية signature | manifest_check.py مع قائمة استثناءات |
| PLATFORM-2 | WebView لا تفتح محتوى غير موثوق، وJavaScript معطلة إن لم تلزم، ولا جسور مع محتوى خارجي | بحث عن setJavaScriptEnabled وaddJavascriptInterface |
| CODE-1/3 | debuggable=false، وtargetSdk حسب متطلبات المتجر، وتوقيع v2 أو v3، ومكتبات بلا ثغرات معروفة | MobSF قبل كل إصدار، وفحص الاعتماديات |
| PRIVACY-1/3 | كل مكتبة تتبع معروفة ومذكورة في سياسة الخصوصية، وكل صلاحية مبررة | قسم Trackers والصلاحيات في تقرير MobSF |
الخلاصة
- تطبيق الجوال ملف في يد المستخدم، فكل ما فيه مكشوف لمن يفككه، والحماية الحقيقية للبيانات والصلاحيات في السيرفر.
- OWASP MASVS 2.1.0 يحدد ما يجب أن يحققه التطبيق في ثماني مجموعات، وMASWE 1.0.0 يرقم 78 نقطة ضعف تحتها، وMASTG 2.0.0 يشرح كيف تختبرها.
- أشهر نقاط الضعف: كلمات مرور وأسرار محفوظة على الجهاز أو مكتوبة في الكود، واتصال بنص مقروء أو بتحقق معطل من الشهادة، ومكونات مكشوفة لتطبيقات أخرى، وWebView تفتح محتوى غير موثوق.
- البدائل موجودة في المنصة: Android Keystore وiOS Keychain للمفاتيح، وNetwork Security Config وATS للشبكة، وexported=false وصلاحيات signature للمكونات.
- في التجربة أعطى MobSF 4.6.4 تطبيق InsecureBankv2 درجة 40 من 100 مع 7 نتائج عالية و9 تحذيرات، وقادنا الكود المفكك إلى سلسلة كاملة: مفتاح ثابت، وكلمة مرور محفوظة، ومستقبل مكشوف يرسلها برسالة SMS.
- الأداة تخطئ في الاتجاهين: قائمة الأسرار فيها نصوص واجهة وبصمات مكتبات، والمفتاح الحقيقي لم يظهر فيها، والمكونات المكشوفة في Fossify Notes مقصودة. ولذلك فكل نتيجة سؤال يحتاج مراجعة.
والخطوة التالية لفريق المحفظة أن يشغل الفحص نفسه على تطبيقه، ويضع قائمة التحقق في كل Pull Request، ويراجع الـ API الذي يقف خلف التطبيق، لأن أغلب ما يحمي أموال المستخدمين يعيش هناك.
دليلأمن ال API بالأمثلة مع OWASP API Security Top 10أشهر عشرة مخاطر في واجهات API كما ترتبها OWASP، ولكل خطر مثال لكود ضعيف وكيف تصلحه وتختبره. دليلالبرمجة الآمنة Secure Coding بأمثلة من أربع لغاتكيف تكتب الكود الذي يتعامل مع مدخلات المستخدم والملفات والأخطاء بحيث لا يحتاج إصلاحاً أمنياً لاحقاً، بأمثلة في أربع لغات.
 دليلالتشفير للمطورين: ماذا تستخدم ولماذا لا تخترع خوارزميتكأي هاش تستخدم لكلمات المرور، ومتى تحتاج التشفير المتماثل أو غير المتماثل، وأين تحفظ المفاتيح بأمان في تطبيقك.
 دليلSecrets Scanning: كيف تكتشف الأسرار المسربة في الكودكيف يخرج المفتاح من جهازك إلى تاريخ Git وخط CI، وكيف تكتشفه قبل غيرك، وماذا تفعل في الساعة الأولى بعد تسربه.
 دليلOWASP ASVS ومراجعة الكود الأمنية لكل Pull Requestكيف تكتب متطلبات أمان يمكن اختبارها مع OWASP ASVS، وتراجع كل طلب دمج أمنياً في عشرين دقيقة بقائمة جاهزة.
 دليلSecure SDLC: الأمن في كل مرحلة من حياة التطبيقماذا تفعل للأمن في كل مرحلة من حياة التطبيق من المتطلبات إلى إيقافه، ومن يملك كل خطوة، وكيف تبدأ في أول تسعين يوماً.
سجل التحديثات
- 14 نوفمبر 2026: كتابة المقال واختبار التجربة على MobSF 4.6.4 مع InsecureBankv2 وFossify Notes 1.7.0، وفق OWASP MASVS 2.1.0 وMASWE 1.0.0 وMASTG 2.0.0.