لنفرض أن قسم تقنية المعلومات في كلية أهلية يدير قرابة ثمانين سيرفر Linux: مختبرات الطلاب في مبنى الحاسب، وسيرفرات الأبحاث التي يطلبها أعضاء هيئة التدريس، وخدمات الكلية الداخلية مثل البوابة والمكتبة. ويديرها ثلاثة مسؤولين، وكل باحث يحتاج حساباً على سيرفرين أو ثلاثة، وكل مساعد مختبر يحتاج صلاحية إعادة تشغيل خدمة واحدة على سيرفرات مختبره. والطريقة التي بدأ بها القسم هي الطريقة التي يبدأ بها الجميع: حساب محلي على كل سيرفر، ومفتاح SSH ينسخ إلى authorized_keys، وملف sudoers يكتب لكل سيرفر بيده. وبعد ثلاث سنوات اكتشف القسم أن باحثة انتقلت إلى جامعة أخرى ما زالت تملك حسابات على خمسة سيرفرات، وأن ملفات sudoers على سيرفرات المختبر الواحد مختلفة عن بعضها، وأن لا أحد يستطيع أن يجيب عن سؤال المراجع: من يستطيع أن يصبح root على سيرفر بيانات الطلاب؟
هذه المشكلة بالضبط هي ما بني له FreeIPA. وقد شرحنا في شرح LDAP ودليل المستخدمين الدليل وحده، وفي مقال Kanidm وLLDAP البدائل الخفيفة، أما هنا فنتحدث عن الحل الكامل لبيئة Linux: دليل، ودخول موحد على مستوى الشبكة بـ Kerberos، وجهة شهادات، وقواعد دخول وsudo مركزية، كلها في منتج واحد. وسوف نمشي مع قسم تقنية المعلومات في الكلية خطوة خطوة، من المشكلة إلى سيرفرين متماثلين في مبنيين.
وسوف نناقش في هذا المقال ما يلي:
- ما هو FreeIPA، وما المكونات التي يجمعها، ومتى يكون هو الاختيار الصحيح مقارنة بـ Active Directory وKanidm وLLDAP.
- المتطلبات، وتشغيل FreeIPA 4.13.4 في Docker Desktop خطوة خطوة، والرسائل الثلاث التي ظهرت في الطريق وحلها.
- مختبر كامل: مستخدمون ومجموعات، وتسجيل سيرفر، وما الذي يتغير فعلاً فيه بعد
ipa-client-install. - Kerberos من الداخل: التذكرة الأولى TGT وتذاكر الخدمات، ولماذا يدخل الباحث إلى السيرفر دون كلمة مرور، ومدة التذاكر Tickets.
- قواعد الدخول HBAC وقواعد sudo المركزية، ومفاتيح SSH، وشهادات الخدمات الداخلية.
- النسخ المتماثلة Replicas، والثقة مع Active Directory، والدخول عبر مزود هوية خارجي.
- الضوابط الأساسية للأمن السيبراني، والملاحظات الأمنية، وجدول المقارنة.
ما هو FreeIPA؟
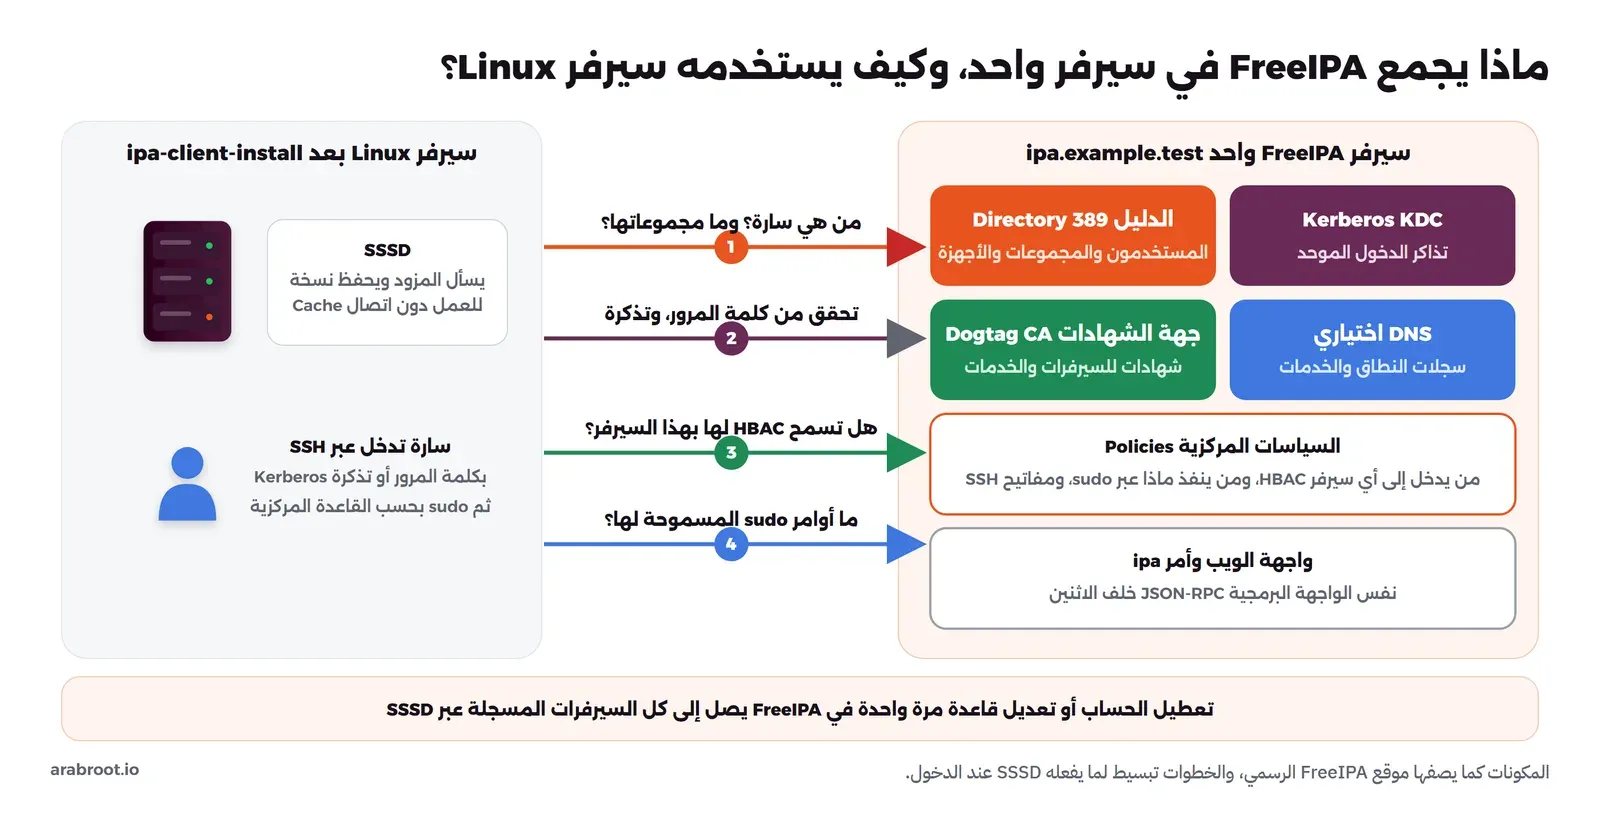
FreeIPA مشروع مفتوح المصدر Open Source بترخيص GPL-3.0 يجمع في سيرفر واحد ما تحتاجه إدارة الهوية في بيئة Linux، وهو الأساس الذي تبني عليه Red Hat منتجها Identity Management في RHEL. والاسم IPA اختصار Identity, Policy, Audit، أي الهوية والسياسات والتدقيق. ولا يكتب المشروع هذه المكونات من الصفر، وإنما يجمع مشاريع ناضجة معروفة ويجعلها تعمل معاً، وبحسب موقعه الرسمي فهو يجمع:
- الدليل 389 Directory Server: مخزن المستخدمين والمجموعات والأجهزة والقواعد، ويتحدث LDAP، وكل شيء آخر في FreeIPA مخزن فيه.
- MIT Kerberos: الدخول الموحد على مستوى الشبكة، فيحصل المستخدم على تذكرة Ticket مرة واحدة ويدخل بها إلى السيرفرات والخدمات دون كلمة مرور.
- جهة الشهادات Dogtag Certificate System: تصدر الشهادات للسيرفرات والخدمات داخل النطاق وتتابع تجديدها.
- DNS اختياري: عبر bind-dyndb-ldap، لتسجيل السيرفرات وسجلات Kerberos تلقائياً.
- SSSD على الأجهزة: البرنامج الذي يثبت على كل سيرفر Linux ويسأل FreeIPA عن المستخدمين والقواعد، ويحتفظ بنسخة مؤقتة منها.
والفكرة الأهم أنه ليس دليلاً فقط، وإنما يدير السياسات أيضاً: من يدخل إلى أي سيرفر، ومن ينفذ أي أمر بـ sudo، وما مفاتيح SSH لكل مستخدم، وما الشهادات التي تحملها كل خدمة، وكل ذلك من مكان واحد. والصورة التالية تبين المكونات وما يسأل عنه السيرفر عند الدخول:
وقبل FreeIPA كانت المؤسسات التي تريد دخولاً موحداً لسيرفرات Linux تجمع هذه القطع بنفسها: سيرفر LDAP للمستخدمين، وسيرفر Kerberos منفصل له قاعدة بياناته، وجهة شهادات ثالثة، ثم ملفات إعداد على كل جهاز تربطها ببعض، وكل قطعة لها نسخها الاحتياطية وتحديثاتها ومشكلاتها، وأي خطأ في الربط بينها يظهر كرسالة غامضة عند الدخول. وما يقدمه FreeIPA في الحقيقة ليس مكونات جديدة، وإنما التكامل نفسه: برنامج إعداد واحد يجهز القطع كلها بأسماء ومفاتيح متسقة، وواجهة واحدة تدير المستخدم في الدليل وفي Kerberos معاً، وبرنامج تسجيل واحد يجهز الكلاينت بكل ما يحتاجه. ولهذا السبب بالذات يحتاج إلى systemd يدير هذه الخدمات كلها، حتى داخل الـ Container، كما سنرى في المختبر.
وقد يتساءل البعض: لماذا لا يكفي LDAP وحده، فتربط السيرفرات بـ OpenLDAP كما شرحنا في مقاله؟ والإجابة أن LDAP يجيب عن سؤال «من المستخدم وما كلمة مروره»، ولكنه لا يملك لغة لسؤال «هل يدخل هذا المستخدم إلى هذا السيرفر» ولا «ما الأوامر التي ينفذها بـ sudo هنا»، فتجد نفسك تكتب هذه القواعد في ملفات على كل سيرفر من جديد. وكلمة المرور Password في LDAP تمر عبر كل سيرفر تدخل إليه، أما Kerberos فيجعل السيرفر يتحقق من تذكرة دون أن يرى كلمة المرور أبداً. وFreeIPA يضيف هذين الجزأين فوق الدليل، ويجعل SSSD يطبقهما على كل سيرفر.
متى تختار FreeIPA؟
| الحالة | الأنسب |
|---|---|
| سيرفرات Linux كثيرة، وتحتاج إلى قواعد دخول وsudo مركزية وKerberos | FreeIPA |
| أجهزة موظفين Windows وسياسات المجموعات GPO | Active Directory، ويمكن ربط FreeIPA به بعلاقة ثقة Trust |
| فريق صغير وتطبيقات ويب تحتاج SSO ومفاتيح المرور | Kanidm أو authentik |
| تطبيقات تحتاج LDAP فقط | LLDAP أو OpenLDAP |
وقد يتساءل البعض: هل FreeIPA مزود هوية لتطبيقات الويب مثل authentik؟ والإجابة: ليس بشكل أساسي، فقوته في دخول أجهزة Linux وخدمات Kerberos، أما تطبيقات الويب فالأنسب أن تضع أمامها مزود هوية يقرأ المستخدمين من FreeIPA عبر LDAP، كما شرحنا في شرح الدخول الموحد. والكلية في قصتنا تحتاج الاثنين: FreeIPA لسيرفرات المختبرات والأبحاث، ومزود هوية لبوابة الطلاب، ويقرأ الثاني مستخدميه من الأول، فلا يوجد إلا مكان واحد ينشأ فيه الحساب ويغلق.
المتطلبات
بحسب دليل البداية السريعة الرسمي:
- الذاكرة RAM: 1.2 جيجابايت حد أدنى مطلق للتثبيت مع جهة الشهادات، و2 جيجابايت موصى بها لسيرفر تجربة. وفي الإنتاج خصص أكثر من ذلك، لأن الدليل وجهة الشهادات يعملان بـ Java وخدمات متعددة.
- اسم ثابت كامل FQDN: مثل
ipa.example.test، ويجب أن يتحول إلى عنوان IP، وإذا وضعته في/etc/hostsفالاسم الكامل أولاً. والسبب أن Kerberos يعتمد على اسم السيرفر، فإذا تغير الاسم بعد التثبيت تتعطل المصادقة. - نطاق خاص بك: لا تستخدم نطاقاً لا تملكه، ويفضل نطاق فرعي مخصص مثل
ipa.example.comبدلاً من النطاق الرئيسي للمؤسسة، حتى لا يتعارض مع Active Directory أو مع DNS الخارجي. - المنافذ: يفتح الأمر
firewall-cmd --add-service=freeipa-ldap --add-service=freeipa-ldaps --permanentخدمات Kerberos وHTTP وHTTPS وLDAP، وتضيف DNS إذا فعلته. - التوزيعة: Fedora أو RHEL وتوزيعاتها مثل AlmaLinux وRocky، وهي التي يختبر عليها المشروع.
- الساعة: Kerberos حساس للوقت، والتذكرة التي تصل من جهاز ساعته مختلفة كثيراً ترفض، لذلك شغل NTP على السيرفرات وعلى كل الأجهزة المسجلة.
تشغيل FreeIPA في Docker: ماذا يحتاج من الجهاز؟
يوفر المشروع Images رسمية في freeipa-container، وآخر إصدار من FreeIPA عند الكتابة هو 4.13.4، وله Images على أكثر من توزيعة، منها Fedora 44 وAlmaLinux 9 وCentOS Stream 9. والفرق بينها ليس في FreeIPA نفسه، وإنما في إصدار systemd الذي يعمل داخل الـ Container كعملية أولى ويدير الخدمات كلها: الدليل، ومركز توزيع المفاتيح، وجهة الشهادات، وخادم الويب، وغيرها. وsystemd 259 في Fedora 44 لا يعمل إلا على cgroups v2، أما systemd 252 في AlmaLinux 9 فيعمل أيضاً على الشكل المختلط Hybrid الذي يجمع cgroups v1 مع شجرة v2 صغيرة. لذلك أول سؤال قبل أن تختار الـ Image: ماذا يقدم Docker على جهازك؟
docker info --format '{{.KernelVersion}} {{.CgroupVersion}} {{.CgroupDriver}} {{.OperatingSystem}}'5.15.167.4-microsoft-standard-WSL2 1 cgroupfs Docker Desktopالرقم 1 يعني أن Docker Desktop هنا يعمل على cgroups v1، والشجرة الحديثة v2 موجودة بجانبها في المسار /sys/fs/cgroup/unified. فاخترنا quay.io/freeipa/freeipa-server:almalinux-9-4.13.4، وحجمها 1.26 GB بعد التنزيل، وفيها FreeIPA 4.13.4 على AlmaLinux 9.8 مع systemd 252 والدليل 389 Directory Server 2.8.0 وMIT Kerberos 1.21.1. وبدأنا بالأمر الذي يكتبه أغلب الناس أول مرة، أي أن نربط شجرة cgroup كاملة للقراءة فقط:
docker run -d -t --name heldlab-ipa -h ipa.example.test --read-only \
  --sysctl net.ipv6.conf.all.disable_ipv6=0 \
  -v /sys/fs/cgroup:/sys/fs/cgroup:ro -v heldlab-ipa-data:/data \
  quay.io/freeipa/freeipa-server:almalinux-9-4.13.4 \
  ipa-server-install -U -r EXAMPLE.TEST -n example.test \
  --ds-password="$IPA_DS_PW" --admin-password="$IPA_ADMIN_PW" --no-ntp
في الأمر أعلاه لاحظ التالي: -h يعطي الـ Container الاسم الكامل الذي يشترطه Kerberos، و--read-only يجعل نظام ملفات الـ Image للقراءة فقط بينما تحفظ كل البيانات والإعدادات في /data، فتستطيع أن تحدث الـ Image دون أن تخسر شيئاً، و-U يجعل برنامج الإعداد يعمل دون أسئلة، و-r هو عالم Kerberos Realm بأحرف كبيرة، و-n هو النطاق. ولكن الـ Container خرج بعد ثوان بالرمز 255، ومع الخيار -t ظهر السبب في المخرج:
systemd 252-67.el9_8.6.alma.1 running in system mode (+PAM +AUDIT +SELINUX ... default-hierarchy=unified)
Detected virtualization wsl.
Detected architecture x86-64.
Initializing machine ID from random generator.
Failed to create /docker/a93a45c6c2832bdfaad64150a126c9d86d553cbf1f593f88b85e40ed46ec46bb/init.scope control group: Read-only file system
Failed to allocate manager object: Read-only file system
[!!!!!!] Failed to allocate manager object.
Exiting PID 1...
والرسالة واضحة إذا عرفت ما يفعله systemd عند البدء: فهو ينشئ لنفسه مجموعة init.scope داخل شجرة cgroup الخاصة بالـ Container، ثم مجموعة لكل خدمة يديرها، حتى يعرف أي عملية تتبع أي خدمة ويوقفها كلها معاً. وعندما تكون الشجرة للقراءة فقط لا يستطيع أن يبدأ أصلاً. وتوثيق freeipa-container يذكر لهذا الشكل المختلط حلاً محدداً: أن تربط شجرة v2 وحدها، أي /sys/fs/cgroup/unified، مكان /sys/fs/cgroup داخل الـ Container بصلاحية الكتابة، فيرى systemd نظاماً بـ cgroups v2 فقط ويعمل عليه. وهذه صلاحية كتابة على شجرة تتبع العمليات في الجهاز، ولذلك فمكانها مختبر مثل هذا، أما الإنتاج فمكانه آلة افتراضية كما سنقول بعد قليل.
وبعد هذا التعديل بدأ systemd وبدأ برنامج الإعداد، ثم توقف عند أول فحص برسالة ثانية:
Unable to determine the amount of available RAM
The ipa-server-install command failed. See /var/log/ipaserver-install.log for more information
برنامج الإعداد يتأكد قبل أن يبدأ من أن الذاكرة المتاحة تكفي، ويقرأها من ملفات cgroup v2. وفي الشكل المختلط تبقى وحدة الذاكرة على شجرة v1، فلا يجد البرنامج في شجرة v2 ما يقرؤه. والحل الخيار --skip-mem-check الذي يتجاوز هذا الفحص وحده، مع حد ذاكرة واضح للـ Container حتى لا يأخذ الدليل وجهة الشهادات من الجهاز أكثر مما نريد. وهذا هو الأمر الذي عمل، مع شبكة Docker خاصة حتى يجد الكلاينت السيرفر باسمه:
docker network create heldlab-ipa-net
docker volume create heldlab-ipa-data
docker run -d -t --name heldlab-ipa -h ipa.example.test --read-only --memory=4g \
  --network heldlab-ipa-net --network-alias ipa.example.test \
  --sysctl net.ipv6.conf.all.disable_ipv6=0 \
  -v /sys/fs/cgroup/unified:/sys/fs/cgroup:rw -v heldlab-ipa-data:/data \
  quay.io/freeipa/freeipa-server:almalinux-9-4.13.4 \
  ipa-server-install -U -r EXAMPLE.TEST -n example.test \
  --ds-password="$IPA_DS_PW" --admin-password="$IPA_ADMIN_PW" --no-ntp --skip-mem-check
واستغرق الإعداد ثلاث عشرة دقيقة، أغلبها في جهة الشهادات. وهذه أهم أجزاء المخرج كما ظهرت في docker logs:
This program will set up the IPA Server.
Version 4.13.4

This includes:
  * Configure a stand-alone CA (dogtag) for certificate management
  * Create and configure an instance of Directory Server
  * Create and configure a Kerberos Key Distribution Center (KDC)
  * Configure Apache (httpd)
  * Configure SID generation
  * Configure the KDC to enable PKINIT

Excluded by options:
  * Configure the NTP client (chronyd)

The IPA Master Server will be configured with:
Hostname:       ipa.example.test
IP address(es): 172.21.0.2
Domain name:    example.test
Realm name:     EXAMPLE.TEST

The CA will be configured with:
Subject DN:   CN=Certificate Authority,O=EXAMPLE.TEST
Subject base: O=EXAMPLE.TEST
Chaining:     self-signed
...
Configuring certificate server (pki-tomcatd). Estimated time: 3 minutes
...
Setup complete

Next steps:
	1. You must make sure these network ports are open:
		TCP Ports:
		  * 80, 443: HTTP/HTTPS
		  * 389, 636: LDAP/LDAPS
		  * 88, 464: kerberos
		  * 53: bind
		UDP Ports:
		  * 88, 464: kerberos
		  * 53: bind
...
Be sure to back up the CA certificates stored in /root/cacert.p12
These files are required to create replicas. The password for these
files is the Directory Manager password
The ipa-server-install command was successful
...
FreeIPA server configured.
في المخرج أعلاه لاحظ التالي:
- ما يثبته الأمر: جهة شهادات Dogtag مستقلة، والدليل، ومركز توزيع المفاتيح KDC، وApache لواجهة الويب والواجهة البرمجية، وتوليد معرفات الأمان SID التي تحتاجها الثقة مع Active Directory لاحقاً، وPKINIT للدخول بالشهادات. وNTP مستبعد لأننا طلبنا ذلك بـ
--no-ntp، فالـ Container يأخذ ساعته من الجهاز. - جهة الشهادات ذاتية التوقيع: السطر
Chaining: self-signedيعني أن FreeIPA صار جهة الشهادات الجذرية للنطاق، وكل جهاز يسجل بعد ذلك يثق بها تلقائياً. وإذا كانت عندك جهة شهادات في المؤسسة فيمكن أن تجعل FreeIPA جهة فرعية تحتها بدل ذلك. - المنافذ: القائمة هي ما يجب أن يفتح في جدار الحماية Firewall بين الأجهزة والسيرفر، ومنفذ 53 لـ DNS تحتاجه فقط إذا فعلت DNS المدمج في FreeIPA، وهو غير مفعل في هذا المختبر.
- الملف
/root/cacert.p12: مفاتيح جهة الشهادات، وبدونه لا تستطيع أن تنشئ نسخة متماثلة، فهذا أول ملف يجب أن يدخل النسخة الاحتياطية Backup في مكان آمن.
docker info يقول رقم cgroups، ووجود الملف /sys/fs/cgroup/cgroup.controllers علامة على cgroups v2 كما يقول التوثيق، وعندها لا تحتاج إلى ربط شجرة unified، وتعمل Images فيدورا الأحدث أيضاً.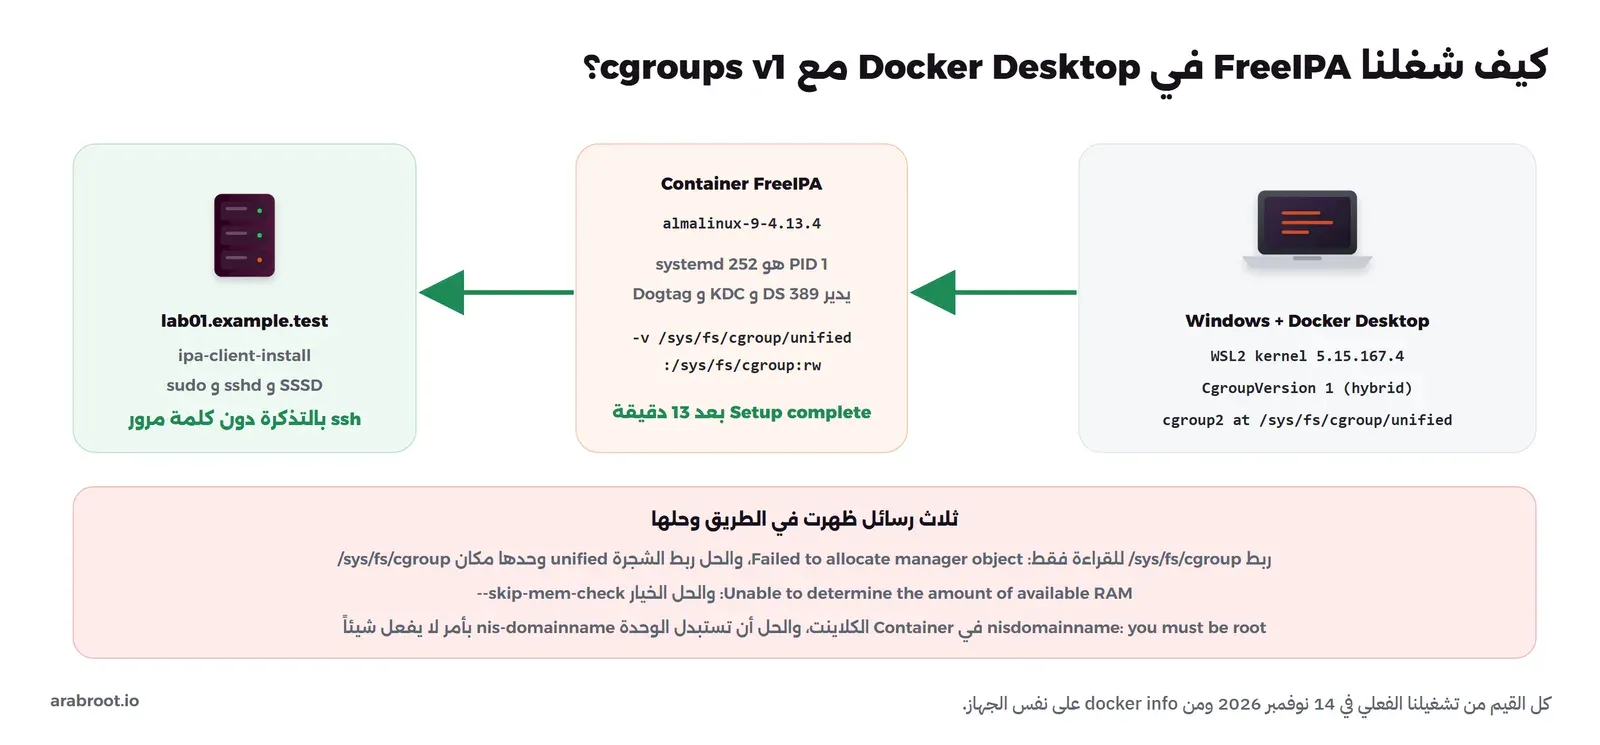
والكلية في قصتنا لا تحتاج Container أصلاً، فالأنسب لها آلتان افتراضيتان بنظام AlmaLinux في مبنيين مختلفين، لأن FreeIPA يصبح بعد التثبيت أهم خدمة في الحرم: إذا توقف لم يدخل أحد إلى أي سيرفر جديد، ولذلك يستحق آلة مخصصة لا يشاركها فيها شيء آخر. أما المختبر فيبين كل خطوة كما تحدث على تلك الآلات، لأن الإعداد داخل الـ Container هو برنامج الإعداد نفسه.
التثبيت على سيرفر Fedora أو RHEL
على آلة افتراضية جديدة اسمها الكامل ثابت، يثبت التوثيق الحزمة ثم يشغل برنامج الإعداد التفاعلي، والإضافة freeipa-server-dns اختيارية إذا أردت أن يدير FreeIPA الـ DNS:
sudo dnf install freeipa-server
sudo dnf install freeipa-server-dns
sudo ipa-server-install
يسألك الإعداد عن اسم النطاق Domain وعالم Kerberos Realm، وهو عادة النطاق نفسه بأحرف كبيرة مثل EXAMPLE.TEST، وعن كلمة مرور مدير الدليل Directory Manager وكلمة مرور حساب admin. واحفظ الاثنتين في مدير كلمات المرور، فالأولى هي مفتاح الدليل كله ولا تستخدمها في العمل اليومي. وفي الوحدة الأولى من الورشة الرسمية يثبت السيرفر بالأمر التالي في بيئة التدريب:
sudo ipa-server-install --no-host-dns --mkhomedirوالخيار --no-host-dns هناك لأن بيئة الورشة لا تملك سجلات DNS عكسية، و--mkhomedir يجعل PAM ينشئ مجلد المستخدم عند أول دخول. والأسئلة نفسها هي التي أجبنا عنها بالخيارات -r و-n وكلمتي المرور في أمر الـ Container. وبعد الإعداد يبدأ العمل بتذكرة Kerberos لحساب المدير، ثم بإنشاء المستخدمين والمجموعات، كما في ورشة إدارة المستخدمين. وهذا ما نفذناه داخل سيرفر المختبر للباحثة سارة ومساعد مختبر الحاسب عمر:
kinit admin
klist
ipa user-add sara --first=Sara --last=Alharbi [email protected]
ipa user-add omar --first=Omar --last=Alqahtani
ipa passwd sara
ipa passwd omar
ipa group-add researchers --desc="Research staff"
ipa group-add lab-assistants-cs --desc="CS lab assistants"
ipa group-add-member researchers --users=sara
ipa group-add-member lab-assistants-cs --users=omar
والمخرج، مختصراً على أول تذكرة وأول مستخدم وأول مجموعة:
Ticket cache: FILE:/tmp/krb5cc_0
Default principal: [email protected]

Valid starting     Expires            Service principal
11/14/26 21:54:09  11/15/26 21:29:41  krbtgt/[email protected]
-----------------
Added user "sara"
-----------------
  User login: sara
  First name: Sara
  Last name: Alharbi
  Full name: Sara Alharbi
  Home directory: /home/sara
  Login shell: /bin/sh
  Principal name: [email protected]
  Email address: [email protected]
  UID: 721600003
  GID: 721600003
  Password: False
  Member of groups: ipausers
  Kerberos keys available: False
----------------------------------------
Changed password for "[email protected]"
----------------------------------------
-------------------------
Added group "researchers"
-------------------------
  Group name: researchers
  Description: Research staff
  GID: 721600005
في المخرج أعلاه لاحظ التالي:
- التذكرة الأولى:
krbtgt/EXAMPLE.TESTهي تذكرة TGT التي سنشرحها بعد قليل، وكل أوامرipaبعدها تستخدمها، فلا يسألك الأمر عن كلمة المرور في كل مرة. - الرقم UID 721600003: لم نختره، وإنما أخذه FreeIPA من نطاق أرقام أنشأه عند التثبيت عشوائياً. وهذا هو سبب مشكلة نقل الملكية التي سنتحدث عنها في الانتقال من الحسابات المحلية، فالرقم لن يطابق رقم الباحثة القديم على أي سيرفر.
Password: FalseوKerberos keys available: False: الحساب موجود ولكنه لا يستطيع الدخول حتى توضع له كلمة مرور، وipa passwdيضع كلمة مرور مؤقتة يجب أن يغيرها المستخدم عند أول دخول، فالمسؤول الذي ينشئ الحساب لا يعرف كلمة المرور النهائية للمستخدم أبداً، كما سنرى عند أولkinit.ipausers: كل مستخدم جديد يدخل هذه المجموعة تلقائياً، ولا تكتب قواعد عليها، لأنها تعني «كل الناس».
تسجيل سيرفرات Linux
على كل سيرفر Linux تريد أن يدار من FreeIPA تثبت حزمة الكلاينت ثم تشغل ipa-client-install، كما في ورشة تثبيت الكلاينت. وفي المختبر كان الكلاينت Container ثانياً من almalinux:9 فيه systemd وحزم ipa-client وopenssh-server وsudo، باسم lab01.example.test على نفس الشبكة، وكأنه أول سيرفر في مختبر الحاسب. ولأن المختبر بلا DNS مدمج، أعطينا البرنامج اسم السيرفر والنطاق والعالم مباشرة، بينما يكتشفها وحده من سجلات DNS في الشبكة الحقيقية:
ipa-client-install -U --mkhomedir \
  --server=ipa.example.test --domain=example.test --realm=EXAMPLE.TEST \
  -p admin -w "$IPA_ADMIN_PW" --no-ntp
والمحاولة الأولى انتهت في آخر خطوة بهذه الرسالة:
CalledProcessError(Command ['/bin/systemctl', 'restart', 'nis-domainname.service'] returned non-zero exit status 1: ...)
The ipa-client-install command failed. See /var/log/ipaclient-install.log for more information
وسجل الخدمة قال السبب: nisdomainname: you must be root to change the domain name. فالبرنامج يضبط اسم نطاق NIS للأجهزة القديمة التي ما زالت تستخدمه، وتغيير هذا الاسم يحتاج صلاحية لا يملكها الـ Container، حتى وهو يعمل كـ root. وهذه مشكلة Container فقط، فعلى آلة افتراضية لا تظهر أبداً. والحل في المختبر ملف صغير يستبدل أمر الخدمة بـ /bin/true داخل الـ Image، ثم سجلنا سيرفراً نظيفاً من جديد، فكان المخرج:
Client hostname: lab01.example.test
Realm: EXAMPLE.TEST
DNS Domain: example.test
IPA Server: ipa.example.test
BaseDN: dc=example,dc=test
Skipping chrony configuration
Successfully retrieved CA cert
    Subject:     CN=Certificate Authority,O=EXAMPLE.TEST
    Issuer:      CN=Certificate Authority,O=EXAMPLE.TEST
    Valid From:  2026-11-14 21:42:58+00:00
    Valid Until: 2046-11-14 21:42:58+00:00

Enrolled in IPA realm EXAMPLE.TEST
Created /etc/ipa/default.conf
Configured /etc/sssd/sssd.conf
Systemwide CA database updated.
Adding SSH public key from /etc/ssh/ssh_host_ed25519_key.pub
Adding SSH public key from /etc/ssh/ssh_host_rsa_key.pub
Adding SSH public key from /etc/ssh/ssh_host_ecdsa_key.pub
Could not update DNS SSHFP records.
SSSD enabled
Configured /etc/openldap/ldap.conf
Configured /etc/ssh/ssh_config
Configured /etc/ssh/sshd_config.d/04-ipa.conf
Configuring example.test as NIS domain.
Configured /etc/krb5.conf for IPA realm EXAMPLE.TEST
Client configuration complete.
The ipa-client-install command was successful
كل سطر هنا تغيير في السيرفر، وهي التغييرات التي تجمعها الصورة التالية:
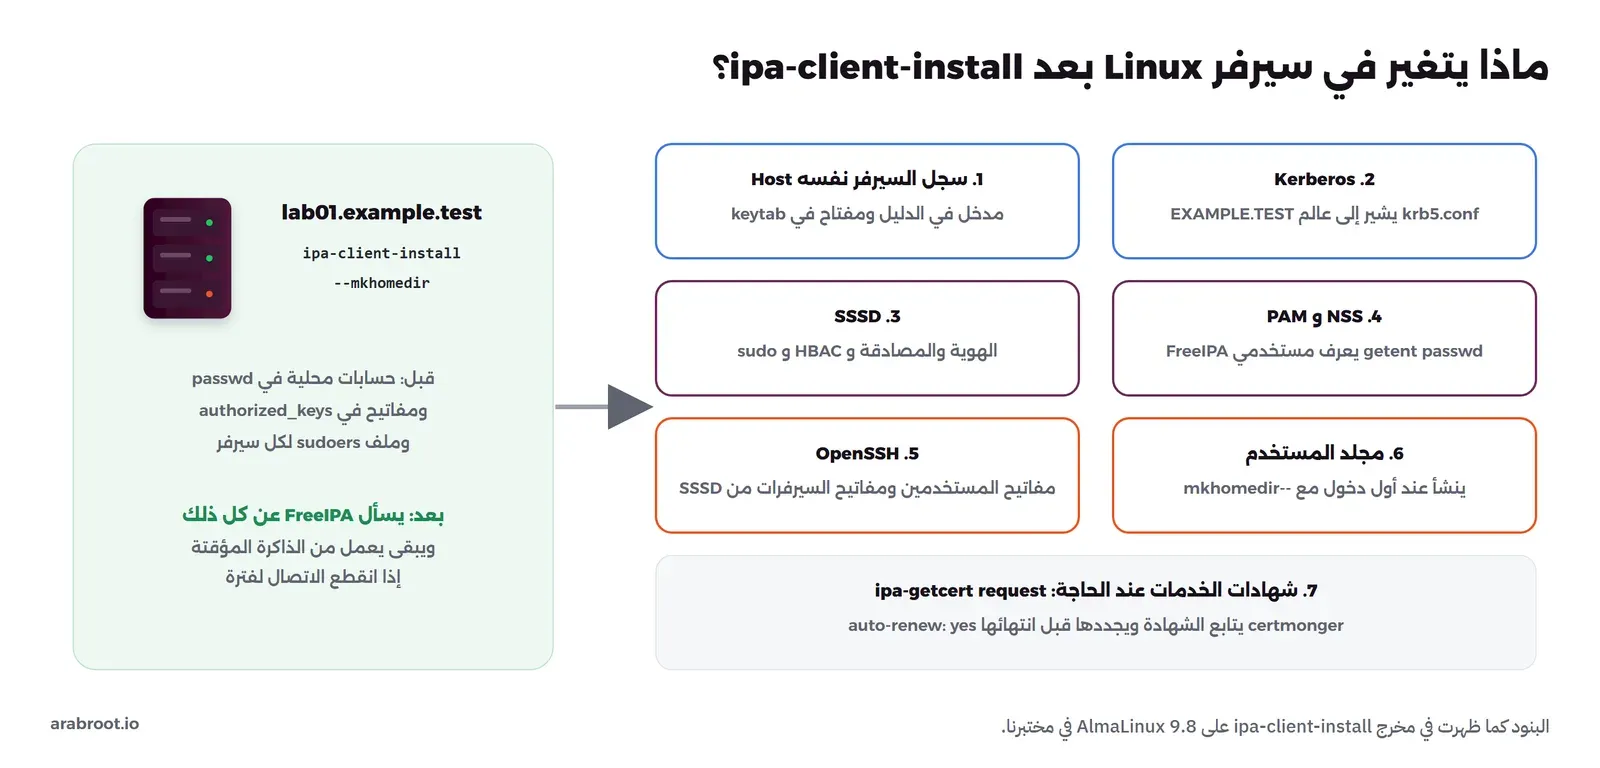
في المخرج أعلاه لاحظ التالي:
Successfully retrieved CA cert: أول ما يفعله الكلاينت أن يأخذ شهادة جهة FreeIPA ويضيفها إلى الشهادات الموثوقة في النظام كله، وهذا معنىSystemwide CA database updated، فكل برنامج على السيرفر يثق بعدها بالشهادات التي تصدرها الجهة.- مفاتيح SSH للسيرفر نفسه: الأسطر الثلاثة
Adding SSH public keyترفع مفاتيح السيرفر إلى مدخله في الدليل، فيعرف كل جهاز مسجل أن هذا السيرفر حقيقي دون أن يقبل بصمة مجهولة عند أول اتصال. أماCould not update DNS SSHFP recordsفلأن المختبر بلا DNS مدمج، فلم يجد البرنامج مكاناً ينشر فيه البصمات كسجلات DNS، وهذا متوقع هنا. - SSSD وOpenSSH: الملف
04-ipa.confيجعل sshd يقبل تذاكر Kerberos عبر GSSAPI، ويأخذ مفاتيح المستخدمين من الأمرsss_ssh_authorizedkeysبدل ملفاتauthorized_keys.
وللتأكد من أن السيرفر صار يعرف مستخدمي FreeIPA وأن له هوية، سألناه:
id sara
getent passwd omar
klist -k /etc/krb5.keytab
grep -E '^(services|id_provider|access_provider)' /etc/sssd/sssd.conf
uid=721600003(sara) gid=721600003(sara) groups=721600003(sara),721600005(researchers)
omar:*:721600004:721600004:Omar Alqahtani:/home/omar:/bin/sh
Keytab name: FILE:/etc/krb5.keytab
KVNO Principal
---- --------------------------------------------------------------------------
1 host/[email protected]
1 host/[email protected]
1 host/[email protected]
id_provider = ipa
access_provider = ipa
services = nss, pam, ssh, sudoسارة وعمر لا يوجدان في /etc/passwd على السيرفر، ومع ذلك يعرفهما النظام بأرقامهما ومجموعاتهما، لأن NSS يسأل SSSD، وSSSD يسأل FreeIPA ويحتفظ بنسخة مؤقتة Cache حتى يستطيع من دخل سابقاً أن يدخل لو انقطع الاتصال بالسيرفر المركزي مؤقتاً. والملف keytab فيه مفتاح السيرفر نفسه host/lab01.example.test مكرراً بثلاثة أنواع تشفير، وهو هوية السيرفر في Kerberos. والسطر access_provider = ipa هو الذي سيجعل قواعد HBAC تطبق على هذا السيرفر.
وأهم ما في هذه التغييرات للكلية أن السيرفر نفسه صار له هوية في الدليل، أي مدخل Host ومفتاح في ملف keytab، وهذا يعني أن FreeIPA يعرف كل سيرفر في الحرم، ويستطيع أن يجمعها في مجموعات Host Groups مثل lab-cs وresearch-gpu، وكل القواعد التالية تكتب على هذه المجموعات وليس على أسماء سيرفرات مفردة. فعندما يضاف سيرفر جديد إلى مختبر الحاسب ويوضع في مجموعته، تطبق عليه كل قواعد المختبر دون أن يلمس أحد إعداده.
Kerberos: لماذا لا يكتب الباحث كلمة المرور على كل سيرفر؟
على السيرفر lab01 طلبت سارة تذكرتها الأولى بكلمة المرور المؤقتة، ثم دخلت إلى السيرفر عبر SSH دون أن تكتب أي كلمة مرور:
kinit sara
ssh [email protected] 'id; hostname; pwd'
klist
Password for [email protected]:
Password expired. You must change it now.
Enter new password:
Enter it again:
uid=721600003(sara) gid=721600003(sara) groups=721600003(sara),721600005(researchers)
lab01.example.test
/home/sara
Ticket cache: FILE:/tmp/krb5cc_0
Default principal: [email protected]
Valid starting Expires Service principal
11/14/26 21:57:34 11/15/26 21:27:39 krbtgt/[email protected]
11/14/26 21:57:51 11/15/26 21:27:39 host/[email protected]أول kinit رفض كلمة المرور المؤقتة كتذكرة، وطلب كلمة مرور جديدة فوراً، وهذا ما يفعله ipa passwd عمداً. وبعدها دخل ssh دون أن يسأل عن شيء، وأنشأ --mkhomedir المجلد /home/sara عند أول دخول. والصورة التالية تبين ما حدث في الخلفية:
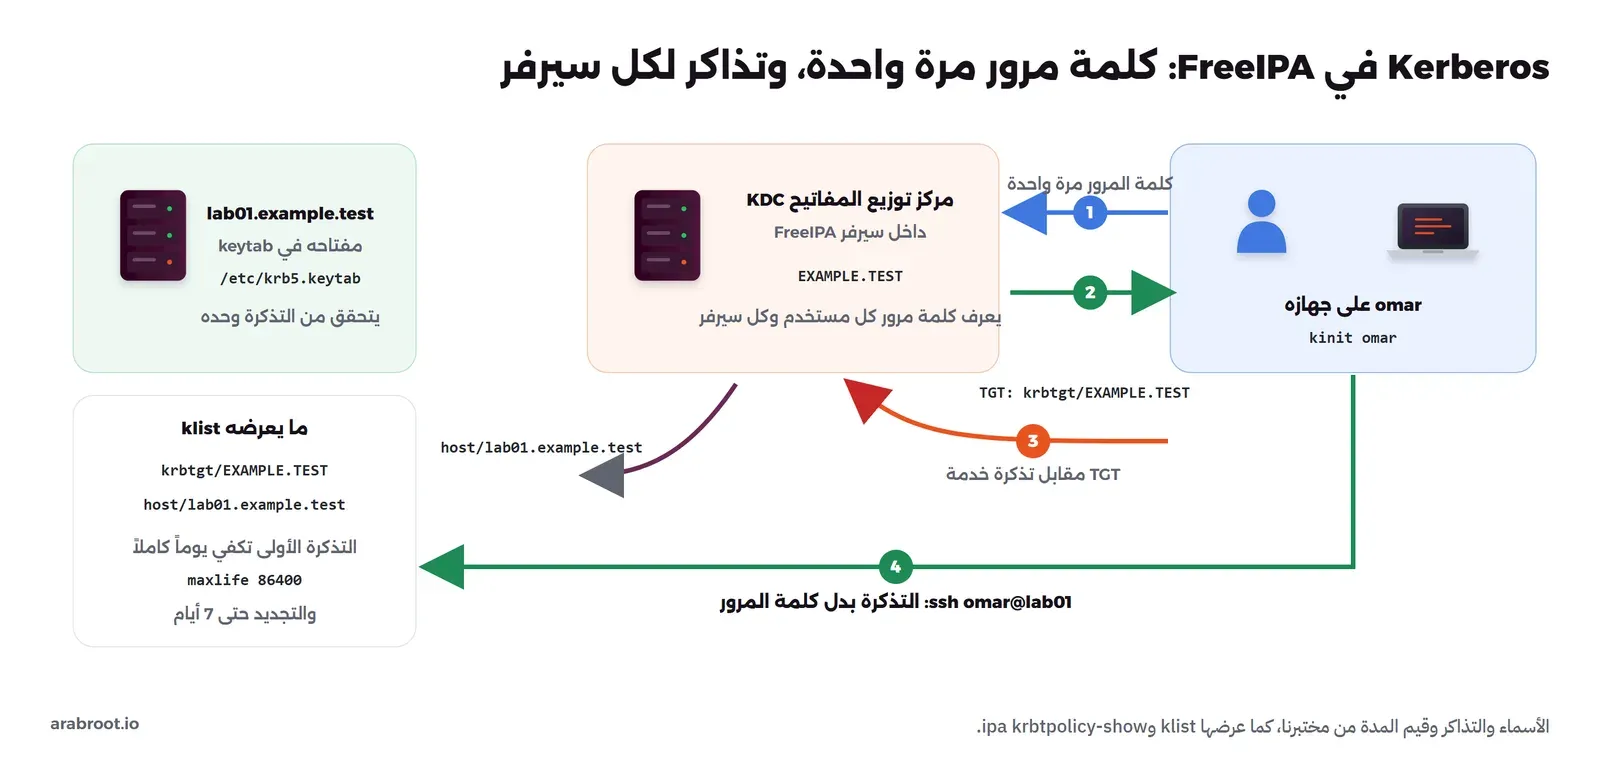
- التذكرة الأولى TGT: عند
kinitيتحقق مركز توزيع المفاتيح Key Distribution Center واختصاراً KDC من كلمة المرور، ويعطي المستخدم تذكرة اسمها Ticket-Granting Ticket، وهي السطر الأول فيklistباسمkrbtgt/EXAMPLE.TEST. - تذكرة الخدمة Service Ticket: عندما اتصلت سارة بالسيرفر، طلب برنامج ssh من KDC تذكرة لهذا السيرفر بالتحديد مقابل TGT، فظهر في
klistالسطر الثانيhost/lab01.example.testبعد الأول بسبع عشرة ثانية، أي لحظة الاتصال. - التحقق في السيرفر: السيرفر يملك مفتاحه في ملف keytab منذ التسجيل، وهو المفتاح الذي رأيناه في
klist -k، فيتحقق من التذكرة وحده دون أن يسأل أحداً ودون أن يرى كلمة المرور.
والفرق العملي للكلية أن كلمة مرور الباحث لا تمر على أي سيرفر أبحاث، فلو اخترق سيرفر واحد لم يحصل المخترق على كلمات مرور من دخل إليه، بخلاف الدخول بكلمة المرور عبر LDAP. ومدة التذاكر سياسة مركزية، والقيمة الافتراضية كما عرضها سيرفر المختبر يوم كامل للتذكرة وسبعة أيام للتجديد، وتستطيع أن تجعلها أقصر لحساب محدد:
ipa krbtpolicy-show
ipa krbtpolicy-mod admin --maxlife=3600
Max life: 86400
Max renew: 604800
Max life: 3600والأمر الثاني يجعل تذكرة حساب المدير صالحة ساعة واحدة فقط، وهذا منطقي لأن تذكرة المدير المسروقة أخطر بكثير من تذكرة طالب. والأمر نفسه دون اسم حساب، مع --maxlife و--maxrenew، يغير السياسة للجميع، كما تشرح الوحدة 11 في الورشة. وتشرح نفس الوحدة مؤشرات المصادقة Authentication Indicators، وهي علامات يضعها KDC في التذكرة بحسب طريقة الدخول، مثل otp لكلمة المرور مع رمز لمرة واحدة، وpkinit للبطاقة الذكية أو الشهادة، وhardened عندما تكون المصادقة محمية بـ FAST أو SPAKE، وidp للدخول عبر مزود هوية خارجي. وتستطيع أن تجعل خدمة حساسة ترفض أي تذكرة لا تحمل المؤشر المطلوب بالأمر ipa service-mod --auth-ind، فيصبح سيرفر بيانات الطلاب مثلاً لا يقبل إلا من دخل بعامل ثان.
قواعد الدخول HBAC: من يدخل إلى أي سيرفر
بعد التسجيل، كل مستخدم في FreeIPA يستطيع افتراضياً أن يدخل إلى كل سيرفر، فسارة الباحثة دخلت إلى سيرفر مختبر الحاسب دون أي قاعدة. والسبب قاعدة افتراضية رأيناها في ipa hbacrule-find على السيرفر الجديد:
  Rule name: allow_all
  User category: all
  Host category: all
  Service category: all
  Description: Allow all users to access any host from any host
  Enabled: True
والطلاب في الكلية لا يجب أن يدخلوا إلى سيرفرات الأبحاث، والباحث لا يحتاج سيرفرات المختبر. والقاعدة في FreeIPA تجيب عن ثلاثة أسئلة، كما في الصورة:
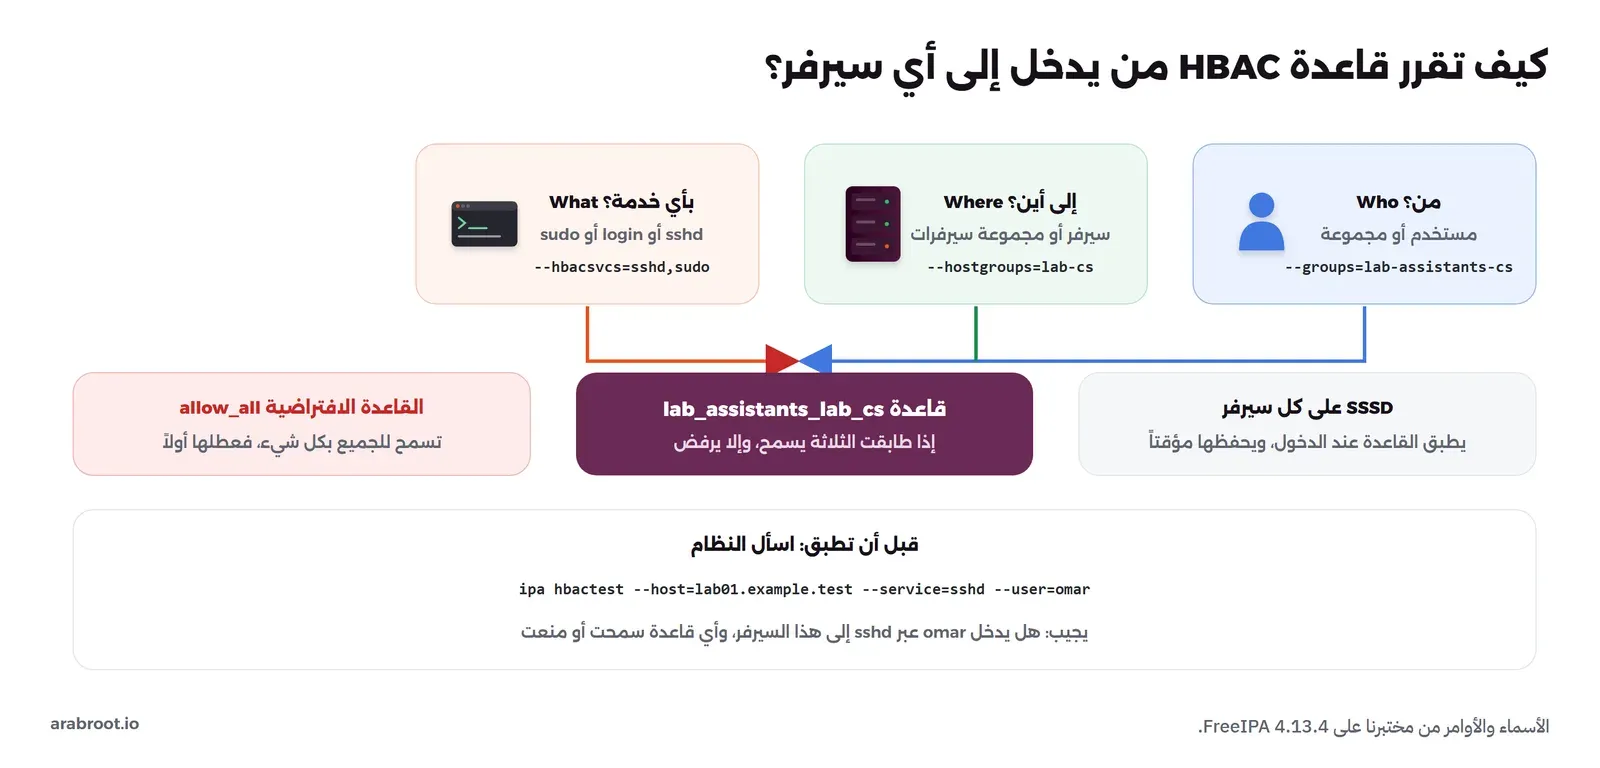
وهذه الأوامر التي نفذناها، بالترتيب الذي تنصح به ورشة HBAC: القاعدة أولاً، ثم الاختبار، ثم تعطيل القاعدة الافتراضية:
ipa hostgroup-add lab-cs --desc="CS lab servers"
ipa hostgroup-add-member lab-cs --hosts=lab01.example.test
ipa hbacrule-add lab_assistants_lab_cs
ipa hbacrule-add-user lab_assistants_lab_cs --groups=lab-assistants-cs
ipa hbacrule-add-host lab_assistants_lab_cs --hostgroups=lab-cs
ipa hbacrule-add-service lab_assistants_lab_cs --hbacsvcs=sshd
ipa hbactest --host=lab01.example.test --service=sshd --user=omar --rules=lab_assistants_lab_cs
ipa hbactest --host=lab01.example.test --service=sshd --user=sara --rules=lab_assistants_lab_cs
ipa hbacrule-disable allow_all
ipa hbactest --host=lab01.example.test --service=sshd --user=sara
ومخرج الاختبارات الثلاثة والتعطيل:
--------------------
Access granted: True
--------------------
  Matched rules: lab_assistants_lab_cs
---------------------
Access granted: False
---------------------
  Not matched rules: lab_assistants_lab_cs
------------------------------
Disabled HBAC rule "allow_all"
------------------------------
---------------------
Access granted: False
---------------------
  Not matched rules: allow_systemd-user
  Not matched rules: lab_assistants_lab_cs
في الأوامر والمخرج أعلاه لاحظ التالي:
- القاعدة لا تذكر أي مستخدم أو سيرفر بالاسم، وإنما مجموعة مستخدمين ومجموعة سيرفرات، فإضافة مساعد مختبر جديد هي إضافته إلى مجموعة
lab-assistants-csفقط. - الخيار
--rulesفي أول اختبارين يحصر الاختبار في القاعدة الجديدة، فتعرف ماذا ستفعل وحدها قبل أن تعطلallow_all، وهذا ما يمنعك من أن تغلق الحرم كله بالخطأ. وبعد التعطيل اختبرنا دون--rules، فظهرت كل القواعد المفعلة، ومنهاallow_systemd-userالافتراضية التي لا تخص SSH. - الأمر
hbactestيجيب عن سؤال «هل يستطيع هذا المستخدم أن يدخل عبر هذه الخدمة إلى هذا السيرفر؟» دون أن يحاول أحد الدخول فعلاً، وهو ما تحتاجه عند المراجعة الدورية للصلاحيات.
وhbactest يسأل FreeIPA عن القاعدة، أما الذي يطبقها فهو SSSD على السيرفر نفسه. فحاولت سارة الدخول مرة ثانية إلى lab01 بنفس تذكرتها الصالحة، وحاول عمر بتذكرته:
+ ssh -n -o BatchMode=yes [email protected] id
Connection closed by UNKNOWN port 65535
exit 255
+ ssh -n -o BatchMode=yes [email protected] id
uid=721600004(omar) gid=721600004(omar) groups=721600004(omar),721600006(lab-assistants-cs)
exit 0
وسجل sshd على السيرفر يشرح ما حدث لسارة في سطرين:
sshd-session[265]: Authorized to sara, krb5 principal [email protected] (ssh_gssapi_krb5_cmdok)
sshd-session[265]: pam_sss(sshd:account): Access denied for user sara: 6 (Permission denied)
السطر الأول يقول إن Kerberos قبل تذكرتها، أي أن المصادقة نجحت، والسطر الثاني يقول إن مرحلة الحساب Account في PAM رفضتها، وهي المرحلة التي يسأل فيها SSSD عن قواعد HBAC. وهذا الفصل بين «من أنت» و«هل يسمح لك هنا» هو بالضبط ما لا يقدمه LDAP وحده.
قواعد sudo المركزية
بدلاً من ملف sudoers على كل سيرفر، تكتب القاعدة مرة واحدة، كما في ورشة sudo. ومساعد المختبر في الكلية يحتاج أن يعيد تشغيل خدمة الويب على سيرفرات مختبره وأن يرى حالتها، ولا شيء غير ذلك، فكتبنا له القاعدة التالية:
ipa sudocmd-add "/usr/bin/systemctl restart httpd"
ipa sudocmd-add "/usr/bin/systemctl status httpd"
ipa sudocmdgroup-add lab_web_cmds --desc="Restart and check the lab web service"
ipa sudocmdgroup-add-member lab_web_cmds --sudocmds="/usr/bin/systemctl restart httpd" --sudocmds="/usr/bin/systemctl status httpd"
ipa sudorule-add lab_assistants_web
ipa sudorule-add-user lab_assistants_web --groups=lab-assistants-cs
ipa sudorule-add-host lab_assistants_web --hostgroups=lab-cs
ipa sudorule-add-allow-command lab_assistants_web --sudocmdgroups=lab_web_cmds
ipa sudorule-add-option lab_assistants_web --sudooption='!authenticate'
ipa sudorule-show lab_assistants_web
Rule name: lab_assistants_web
Enabled: True
User Groups: lab-assistants-cs
Host Groups: lab-cs
Sudo Allow Command Groups: lab_web_cmds
Sudo Option: !authenticateوالخيار !authenticate يجعل sudo لا يسأل عن كلمة المرور لهذه الأوامر، لأن عمر يدخل بالتذكرة ولا يكتب كلمة مرور أصلاً. ثم دخل عمر إلى lab01 وطلب قائمة أوامره، فجاءت المفاجأة الأولى:
sudo: PAM account management error: Permission denied
sudo: a password is required
والسبب أن sudo نفسه خدمة تمر على PAM، وقاعدة HBAC التي كتبناها تسمح بـ sshd فقط، وبعد تعطيل allow_all لم يبق ما يسمح لعمر بخدمة sudo. وhbactest أكد ذلك قبل أن نغير شيئاً:
ipa hbactest --host=lab01.example.test --service=sudo --user=omar
ipa hbacrule-add-service lab_assistants_lab_cs --hbacsvcs=sudo
ipa hbactest --host=lab01.example.test --service=sudo --user=omar
---------------------
Access granted: False
---------------------
Not matched rules: allow_systemd-user
Not matched rules: lab_assistants_lab_cs
...
HBAC Services: sshd, sudo
...
--------------------
Access granted: True
--------------------
Matched rules: lab_assistants_lab_csوهذا درس مهم لمن يعطل allow_all: قاعدة الدخول يجب أن تذكر كل خدمة PAM يحتاجها الناس على السيرفر، وليس SSH فقط. والمفاجأة الثانية أن السيرفر لم ير القاعدة الجديدة فوراً، لأن SSSD يحتفظ بقواعد sudo في ذاكرته المؤقتة ويحدثها على فترات. فأعدنا تشغيل SSSD بعد حذف ملفات الذاكرة المؤقتة، وهي الطريقة السريعة في المختبر، ثم طلب عمر قائمته مرة أخرى، وجرب أمراً مسموحاً وأمراً غير مسموح:
ssh [email protected] 'sudo -l'
ssh [email protected] 'sudo -n /usr/bin/systemctl status httpd; echo "exit $?"'
ssh [email protected] 'sudo -n cat /etc/shadow; echo "exit $?"'
User omar may run the following commands on lab01:
(root) NOPASSWD: /usr/bin/systemctl status httpd, /usr/bin/systemctl restart httpd
Unit httpd.service could not be found.
exit 4
sudo: a password is required
exit 1القائمة جاءت من FreeIPA وليس من ملف على السيرفر، والأمر المسموح نفذ فعلاً كـ root، والرسالة Unit httpd.service could not be found من systemctl نفسه لأن سيرفر المختبر لا يشغل خدمة ويب. أما قراءة /etc/shadow فرفضها sudo، لأنها ليست في القاعدة. والفرق الكبير عن sudoers المحلي أن تعطيل حساب المغادر أو حذفه من المجموعة يسحب منه sudo على كل السيرفرات في وقت واحد، وهذا ما يطلبه مقال دورة حياة حساب الموظف JML، ولو كان لدى الكلية FreeIPA قبل ثلاث سنوات لما بقيت حسابات الباحثة على خمسة سيرفرات. وتذكر أن قواعد sudo المركزية تحدد من يصبح root، ولا تسجل ماذا يفعل بعد ذلك، وتسجيل الجلسات موضوع مقال مستقل في هذا المسار.
تطبيقات الويب الداخلية بنفس القواعد
قلنا إن FreeIPA ليس مزود هوية لتطبيقات الويب بالمعنى الذي شرحناه مع OIDC، ولكن الكلية لديها تطبيقات داخلية قديمة على Apache، مثل صفحة إدارة المختبرات، وتريد أن يدخل إليها المسؤولون فقط. وتبين الوحدة 5 في الورشة طريقة تجعل خادم الويب يستخدم Kerberos وHBAC مباشرة على ثلاث طبقات:
- المصادقة: تنشأ خدمة باسم
HTTP/client.ipademo.localويحصل خادم الويب على مفتاحها في ملف keytab بالأمرipa-getkeytab -p HTTP/client.ipademo.local -k app.keytab، ثم تجعل الوحدةmod_auth_gssapiفي Apache كل متصفح يحمل تذكرة Kerberos يدخل دون كلمة مرور، ويصل اسمه إلى التطبيق في المتغيرREMOTE_USER. - بيانات المستخدم: الوحدة
mod_lookup_identityتسأل SSSD عبر خدمته InfoPipe عن بريد المستخدم ومجموعاته وتضعها في متغيرات الطلب، فلا يحتاج التطبيق إلى أن يسأل LDAP بنفسه. - الصلاحية: تنشأ خدمة HBAC باسم
app، وقاعدةsysadmin_appتسمح لمجموعةsysadminبها، وملف PAM باسمappيستخدمpam_sss.so، ثم يطلب Apache بالسطرRequire pam-account appأن تسمح قاعدة HBAC قبل أن يدخل أحد.
والنتيجة أن قاعدة الدخول إلى صفحة إدارة المختبرات تكتب في نفس المكان الذي تكتب فيه قواعد الدخول إلى السيرفرات، وتراجع معها، وتغلق معها عند المغادرة. وتنبه الورشة إلى أن SELinux يحتاج إلى تفعيل خيارين لهذا الإعداد، وهذا من الأسباب التي تجعل الإعداد يفشل بصمت على من يجربه أول مرة. أما التطبيقات الحديثة التي تدعم OIDC فالأسهل لها أن تمر عبر مزود هوية يقرأ من FreeIPA.
مفاتيح SSH في مكان واحد
كثير من الباحثين يفضلون مفاتيح SSH على كلمات المرور، وفي الطريقة القديمة كان كل مفتاح ينسخ إلى كل سيرفر. وفي FreeIPA يرفع المستخدم مفتاحه العام إلى مدخله في الدليل، كما في الوحدة 10 في الورشة. فأنشأنا لسارة مفتاح ed25519 ورفعناه، ثم سألنا سيرفر المختبر عن مفاتيحها:
ipa user-mod sara --sshpubkey="$(cat sara_ed25519.pub)"
sss_ssh_authorizedkeys sara
User login: sara
SSH public key: ssh-ed25519 AAAAC3NzaC1lZDI1NTE5AAAAIHWuBSvb/KnOLhyhhW0/nUXYqgWQLoKE/mvbOAAeH8aT sara@laptop
SSH public key fingerprint: SHA256:yCoYJ1Wb6CDoun+5h/xdC6Aoe8lvxmyoEXVClKmob28 sara@laptop (ssh-ed25519)
ssh-ed25519 AAAAC3NzaC1lZDI1NTE5AAAAIHWuBSvb/KnOLhyhhW0/nUXYqgWQLoKE/mvbOAAeH8aT sara@laptopالسطر الأخير هو ما يراه sshd على lab01 عندما تتصل سارة بمفتاحها، لأن ملف 04-ipa.conf الذي رأيناه في التسجيل يجعل AuthorizedKeysCommand يشير إلى sss_ssh_authorizedkeys. فلا يوجد ملف authorized_keys على السيرفرات يحتاج إلى تنظيف، وعند تعطيل الحساب يتوقف المفتاح على كل السيرفرات معاً. ولاحظ أن المفتاح وحده لا يكفي للدخول، فسارة لا تدخل إلى lab01 بالمفتاح أيضاً ما دامت قاعدة HBAC لا تشملها، لأن مرحلة الحساب في PAM تأتي بعد المصادقة أياً كانت طريقتها. ومفاتيح السيرفرات نفسها نشرت في FreeIPA عند التسجيل كما رأينا، فيعرف المستخدم أن السيرفر الذي يتصل به هو الحقيقي.
شهادات الخدمات الداخلية
بوابة الكلية الداخلية وواجهة المكتبة تحتاجان شهادات TLS، وأغلب الفرق تستخدم شهادات ذاتية التوقيع ثم تعلم الموظفين أن يتجاهلوا تحذير المتصفح، وهذه عادة سيئة. وجهة الشهادات المدمجة في FreeIPA تحل ذلك داخلياً، كما في الوحدة 6 في الورشة. فأضفنا على السيرفر خدمة HTTP باسم lab01، ثم طلبنا الشهادة من الكلاينت نفسه:
ipa service-add HTTP/lab01.example.test
ipa-getcert request -f /etc/pki/tls/certs/lab01.crt -k /etc/pki/tls/private/lab01.key \
  -K HTTP/lab01.example.test -D lab01.example.test
getcert list -f /etc/pki/tls/certs/lab01.crt
Added service "HTTP/[email protected]"
Managed by: lab01.example.test
New signing request "20261114220149" added.
Number of certificates and requests being tracked: 1.
Request ID '20261114220149':
status: MONITORING
stuck: no
key pair storage: type=FILE,location='/etc/pki/tls/private/lab01.key'
certificate: type=FILE,location='/etc/pki/tls/certs/lab01.crt'
CA: IPA
issuer: CN=Certificate Authority,O=EXAMPLE.TEST
subject: CN=lab01.example.test,O=EXAMPLE.TEST
issued: 2026-11-14 22:01:51 UTC
expires: 2028-11-14 22:01:51 UTC
dns: lab01.example.test
principal name: HTTP/[email protected]
eku: id-kp-serverAuth,id-kp-clientAuth
track: yes
auto-renew: yesفي المخرج أعلاه لاحظ التالي:
Managed by: lab01.example.test: السيرفر نفسه يدير هذه الخدمة، ولذلك استطاع أن يطلب شهادتها بهويته في keytab دون حساب المدير.- المفتاح الخاص Private Key: أنشأه البرنامج certmonger على السيرفر في المسار الذي حددناه، ولم يخرج من السيرفر أبداً، فالذي ذهب إلى جهة الشهادات هو طلب التوقيع فقط.
- المدة سنتان: من 14 نوفمبر 2026 إلى 14 نوفمبر 2028، والحالة
MONITORINGمعauto-renew: yesتعني أن certmonger يتابع الشهادة ويجددها وحده قبل انتهائها.
وهذا ينهي مشكلة الشهادة التي تنتهي في يوم الامتحانات دون أن يتذكرها أحد، بشرط أن توزع شهادة جهة FreeIPA على أجهزة الكلية حتى تثق المتصفحات بها، فالسيرفرات المسجلة تثق بها منذ التسجيل، أما أجهزة الموظفين والطلاب غير المسجلة فتحتاج إلى أن تضاف إليها.
تصميم المجموعات قبل أول أمر
أكثر خطأ يتكرر مع FreeIPA أن يبدأ الفريق بإضافة المستخدمين ثم يفكر في القواعد، فتصبح القواعد بعد سنة قائمة طويلة من الاستثناءات. والأفضل أن يجلس قسم تقنية المعلومات في الكلية ساعة واحدة قبل التثبيت، ويرسم جدولاً بسيطاً من عمودين: من هم الناس، وما هي السيرفرات، ثم يحول كل صف إلى مجموعة.
- مجموعات المستخدمين User Groups: بحسب الدور وليس بحسب الشخص، مثل
studentsوresearchersوlab-assistants-csوsysadmin. والباحثة التي تعمل في مشروعين تكون عضواً في مجموعتين، ولا تكتب لها قاعدة خاصة. - مجموعات السيرفرات Host Groups: بحسب الوظيفة والحساسية، مثل
lab-csوresearch-gpuوstudent-dataوweb-services. والسيرفر الذي يحمل بيانات الطلاب يجب أن يكون في مجموعة مستقلة حتى لو كان يشبه غيره تقنياً، لأن قواعده أشد. - القواعد: كل قاعدة HBAC أو sudo تربط مجموعة مستخدمين بمجموعة سيرفرات، ولا تذكر أسماء أشخاص أو سيرفرات مفردة إلا في حالة استثنائية مكتوبة السبب.
وفي FreeIPA أيضاً قواعد للعضوية التلقائية Automember، تضيف المستخدم أو السيرفر إلى مجموعة بحسب صفة فيه، مثل أن يضاف كل سيرفر يبدأ اسمه بـ lab-cs إلى مجموعة مختبر الحاسب عند تسجيله. وهذا يقلل الأخطاء، ولكن لا تبدأ به حتى يستقر تصميم المجموعات، لأن القاعدة التلقائية الخاطئة تضع عشرات السيرفرات في المكان الخطأ دفعة واحدة. والقاعدة التي نقترحها: إذا لم تستطع أن تشرح لماذا هذا الشخص في هذه المجموعة في جملة واحدة، فالمجموعة تحتاج إلى إعادة تصميم.
الانتقال من الحسابات المحلية دون أن يتوقف أحد
الكلية لا تبدأ من الصفر، فعلى السيرفرات حسابات محلية بأرقام مستخدمين UID، وملفات في مجلدات المستخدمين يملكها هذا الرقم. وFreeIPA يعطي المستخدمين أرقاماً من نطاق خاص به ينشئه عند التثبيت، وهذا يعني أن الباحثة التي كان رقمها 1005 على سيرفر الأبحاث سوف يصبح لها رقم مختلف في FreeIPA، وملفاتها القديمة لن تكون ملكها عندما تدخل بحسابها الجديد. لذلك يمر الانتقال بخطوات:
- الجرد: قائمة بكل الحسابات المحلية على كل سيرفر، وأرقامها، ومن صاحبها، وهل ما زال يحتاجها. وهذه الخطوة وحدها تكشف عادة حسابات المغادرين، كما حدث مع الباحثة في قصتنا.
- مختبر تجريبي: مختبر واحد يسجل في FreeIPA أولاً، ويستخدمه مساعدو المختبر والطلاب أسبوعين، وتجمع المشكلات قبل أن تتكرر على ثمانين سيرفراً.
- نقل الملكية: لكل مستخدم ينتقل، تغير ملكية ملفاته القديمة إلى رقمه الجديد بالأمر
chown، ثم يحذف الحساب المحلي، حتى لا يوجد حسابان بنفس الاسم يربكان SSSD. - حذف الملفات المحلية القديمة: ملفات sudoers ومفاتيح
authorized_keysالمحلية تحذف بعد أن تعمل القواعد المركزية، لأن بقاءها يعني أن الباب القديم ما زال مفتوحاً بجانب الجديد. - الحساب المحلي الوحيد الذي يبقى: حساب الطوارئ، بكلمة مرور مختومة وتنبيه عند الاستخدام.
يوم مغادرة الباحثة: ماذا يتغير بأمر واحد؟
لنعد إلى الباحثة التي انتقلت إلى جامعة أخرى، ولنفترض أن الكلية تعمل الآن بـ FreeIPA. يكفي أمر واحد هو ipa user-disable باسمها. وحتى نرى ماذا يفعل هذا الأمر فعلاً، نفذناه في المختبر على حساب عمر، وهو يحمل تذكرة صالحة دخل بها إلى lab01 قبل دقائق:
ipa user-disable omar
klist                                   # omar's ticket cache on lab01
ssh [email protected] id
kinit omar
----------------------------
Disabled user account "omar"
----------------------------
Valid starting Expires Service principal
11/14/26 21:58:05 11/15/26 21:29:45 krbtgt/[email protected]
11/14/26 21:58:06 11/15/26 21:29:45 host/[email protected]
Connection closed by UNKNOWN port 65535
exit 255
kinit: Client's credentials have been revoked while getting initial credentialsوفي سجل السيرفر ظهر السطر نفسه الذي رأيناه مع سارة: pam_sss(sshd:account): Access denied for user omar: 6 (Permission denied). وفي المخرج أعلاه لاحظ التالي:
- التذكرة ما زالت صالحة:
klistيعرض التذكرتين حتى اليوم التالي، فالتعطيل لا يسحب التذاكر التي صدرت، لأن التذكرة موقعة ولا يسأل أحد KDC عنها عند استخدامها. - ومع ذلك رفض SSH: لأن SSSD سأل FreeIPA عن حالة الحساب في مرحلة الحساب في PAM، فوجده معطلاً. فالدخول إلى السيرفرات المسجلة توقف فوراً، رغم التذكرة.
- ولا تذكرة جديدة:
kinitرفض بالرسالةClient's credentials have been revoked، فلا يستطيع أن يجدد شيئاً أو يبدأ من جديد.
وهذا يختلف كثيراً عن ساعات من البحث في خمسة سيرفرات. ولكن هناك ثلاث نقاط يجب أن يعرفها المسؤول حتى لا يظن أن الأمر انتهى:
- التذكرة الموجودة: رأينا أنها تبقى صالحة حتى تنتهي مدتها، يوماً كاملاً بالقيمة الافتراضية. والسيرفرات المسجلة ترفضها لأن SSSD يسأل عن الحساب، أما خدمة تقبل تذاكر Kerberos دون أن تمر على PAM وSSSD فقد تقبلها حتى تنتهي. لذلك فالمدة الأقصر للتذاكر ليست تفصيلاً، وإنما المدة التي يبقى فيها المغادر قادراً على الوصول إلى تلك الخدمات بعد تعطيله.
- الجلسات المفتوحة: الجلسة التي فتحها قبل التعطيل تبقى مفتوحة، فإذا كانت المغادرة غير ودية أنه جلساته على السيرفرات بنفسك.
- الذاكرة المؤقتة في SSSD: SSSD يحتفظ ببيانات الدخول حتى يعمل السيرفر عندما ينقطع الاتصال بـ FreeIPA، وهذا مفيد للتوافرية، ولكنه يعني أن سيرفراً معزولاً عن الشبكة قد يقبل كلمة مرور قديمة من الذاكرة. وعلى السيرفر المتصل يسأل SSSD من جديد عند الدخول كما رأينا، ويمكنك أن تفرغ ذاكرته المؤقتة بالأمر
sss_cache -Eإذا أردت أن يطبق تغيير المجموعات فوراً.
وهذه النقاط الثلاث هي ما يجعل مقال دورة حياة الحساب يتحدث عن المغادرة كإجراء له خطوات، وليس كأمر واحد، حتى مع أفضل الأدوات.
مشكلات شائعة وما تعنيه
أغلب مشكلات FreeIPA في الأسابيع الأولى تأتي من أربعة أماكن، وكلها خارج FreeIPA نفسه: الوقت، والأسماء، والقواعد، والذاكرة المؤقتة.
| ما تراه | السبب الأرجح |
|---|---|
| Kerberos يرفض برسالة عن فرق الساعة Clock skew | ساعة الجهاز تختلف كثيراً عن ساعة KDC، فشغل NTP على الطرفين |
| ipa-client-install لا يجد السيرفر | DNS لا يعرف سجلات FreeIPA، أو اسم الجهاز ليس اسماً كاملاً ثابتاً |
| لا أحد يستطيع الدخول بعد تعطيل allow_all | لا توجد قاعدة HBAC تشمل المستخدمين، فاختبر بـ hbactest قبل التعطيل |
| sudo: PAM account management error: Permission denied | قاعدة HBAC لا تذكر خدمة sudo، فأضفها بـ hbacrule-add-service |
| Failed to allocate manager object: Read-only file system في Container | systemd لا يستطيع أن ينشئ مجموعات cgroup، فاربط الشجرة التي يذكرها توثيق freeipa-container بصلاحية الكتابة |
| تغيير المجموعة أو قاعدة sudo لا يظهر على السيرفر | SSSD يستخدم الذاكرة المؤقتة، فانتظر التحديث أو استخدم sss_cache -E، وقواعد sudo تحتاج إعادة تحميل SSSD في المختبر |
| شهادة خدمة لا تتجدد | certmonger لا يصل إلى جهة الشهادات، فافحص getcert list وحالة الطلب |
| المستخدم الجديد لا يملك ملفاته القديمة | رقمه في FreeIPA يختلف عن رقمه المحلي، فانقل الملكية بـ chown |
وعندما تواجه مشكلة لا يفسرها الجدول، فابدأ دائماً بسؤالين: هل الوقت متزامن، وهل يتحول اسم السيرفر إلى عنوانه في الاتجاهين؟ والسبب أن Kerberos مبني كله على هذين الأمرين، وأغلب الرسائل الغامضة تعود إلى أحدهما.
النسخ المتماثلة: لا تجعل FreeIPA نقطة فشل واحدة
بعد أشهر من التشغيل أصبح كل دخول في الكلية يمر على FreeIPA، وهذا يعني أن توقفه يمنع أي دخول جديد إلى أي سيرفر. وتقول الوحدة 7 في الورشة إن FreeIPA مصمم ليعمل في بيئة نسخ متعددة الرؤوس Multi-master، أي أن كل سيرفر يقبل التعديل، وكل تغيير في LDAP على أي سيرفر ينسخ إلى البقية. والنسخة تنشأ بتسجيل الآلة الجديدة ككلاينت أولاً، ثم بالأمر ipa-replica-install، وتضاف لها أدوار جهة الشهادات وDNS لاحقاً بالأمرين ipa-ca-install وipa-dns-install. وتنصح الورشة بأن تكون في كل مركز بيانات نسخة واحدة على الأقل من خدمتي CA وDNS.
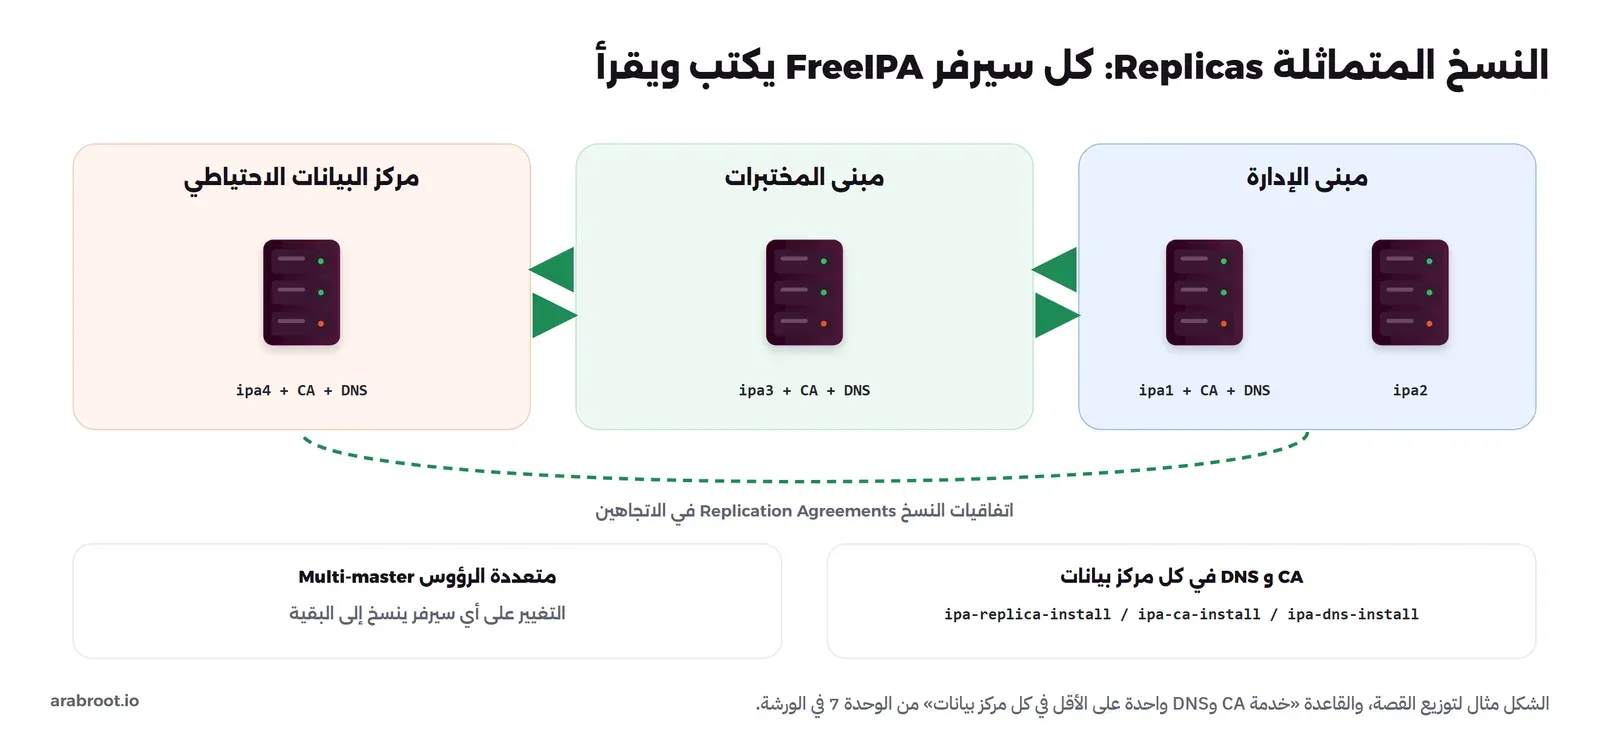
ولاحظ أن النسخ المتماثلة تحمي من توقف سيرفر، ولا تحمي من خطأ إداري، فحذف مجموعة بالخطأ ينسخ إلى كل السيرفرات خلال ثوان. لذلك تحتاج إلى نسخة احتياطية Backup أيضاً، يأخذها FreeIPA بالأداة ipa-backup وتعاد بـ ipa-restore، وجرب الاستعادة على آلة معزولة قبل أن تحتاجها.
Active Directory ومزودو الهوية الخارجيون
الموظفون الإداريون في الكلية على أجهزة Windows ولهم حسابات في Active Directory، وبعضهم يحتاج إلى الدخول إلى سيرفرات Linux. وبدلاً من حساب ثان لكل منهم، يستطيع FreeIPA أن ينشئ علاقة ثقة Trust بين عالم Kerberos الخاص به ونطاق Active Directory، فيدخل الموظف إلى سيرفرات Linux بحسابه في AD، وتبقى قواعد HBAC وsudo في FreeIPA تطبق عليه، كما يشرح دليل إعداد الثقة في موقع المشروع. والعكس غير صحيح، فمستخدمو FreeIPA لا يدخلون إلى أجهزة Windows بهذه الثقة.
وهناك طريق ثالث أحدث: الدخول عبر مزود هوية خارجي يدعم OAuth 2.0. فبحسب الوحدة 12 في الورشة، يستطيع FreeIPA من الإصدار 4.10 أن يفوض المصادقة إلى مزود خارجي مثل Keycloak بطريقة Device Authorization Grant المعرفة في RFC 8628، فيكتب المستخدم kinit فيعرض له رابطاً يفتحه على جهاز آخر ويوافق، ثم يحصل على تذكرة Kerberos تحمل المؤشر idp. وتذكر الورشة قيوداً مهمة: كثير من مزودي الهوية لا يدعمون هذه الطريقة، والحسابات يجب أن تنشأ في الطرفين دون مزامنة تلقائية جيدة، ولا يمكن الدخول إلى واجهة الويب في FreeIPA بها مباشرة بعد.
تشغيل FreeIPA يوماً بعد يوم
التثبيت يأخذ ساعة، والتشغيل يأخذ سنوات، وما يحدد نجاح الكلية مع FreeIPA هو ما يفعله الفريق كل أسبوع، وليس ما فعله في يوم التثبيت. وهذه الأعمال الدورية التي نقترحها لفريق من ثلاثة أشخاص:
- فحص الصحة: تأتي مع FreeIPA في توزيعات RHEL وFedora أداة اسمها
ipa-healthcheckتفحص الشهادات والنسخ والخدمات وتطبع ما يحتاج إلى انتباه، فشغلها دورياً وأرسل نتيجتها إلى نظام المراقبة، بدلاً من أن تكتشف المشكلة عندما يشتكي المستخدمون. - شهادات FreeIPA نفسه: FreeIPA يستخدم شهادات داخلية كثيرة للدليل وخادم الويب وجهة الشهادات، ويجددها certmonger تلقائياً كما يجدد شهادات الخدمات. والمشكلة تظهر عندما يبقى سيرفر متوقفاً أشهراً ثم يعاد تشغيله بعد انتهاء شهاداته، لذلك لا تترك نسخة متماثلة متوقفة طويلاً، واحذفها من التوزيع إذا لم تعد تحتاجها.
- التحديث: التحديث يتم بمدير الحزم في التوزيعة، ثم يعدل FreeIPA بنيته الداخلية وحده عند إعادة تشغيل الخدمات. والطريقة الآمنة أن تحدث نسخة متماثلة واحدة أولاً، وتتأكد من أنها تعمل وتنسخ، ثم البقية، بدلاً من تحديثها كلها في ليلة واحدة.
- المراجعة الشهرية: قائمة بالمستخدمين النشطين الذين لم يدخلوا منذ تسعين يوماً، والمجموعات التي تغير أعضاؤها، وقواعد HBAC وsudo التي أضيفت أو عدلت، ثم سؤال كل صاحب مجموعة: هل هؤلاء ما زالوا يحتاجون؟ وهذه هي المراجعة الدورية التي يطلبها الضابط 2-2-3-5 بشكل عملي.
- اختبار الاستعادة: مرة كل ثلاثة أشهر، استعد آخر نسخة احتياطية على آلة معزولة لا تتصل بالشبكة الحقيقية، وتأكد من أنك تستطيع أن تحصل على تذكرة بحساب المدير منها.
وكل هذه الأعمال تمر عبر واجهة واحدة، فالأمر ipa وواجهة الويب يستخدمان نفس الواجهة البرمجية، وكل ما تفعله في الواجهة تستطيع أن تكتبه في سكربت يعمل كل ليلة. وهذا ما يجعل FreeIPA مناسباً لفريق صغير يدير سيرفرات كثيرة: الأعمال المتكررة تتحول إلى سكربتات، ويبقى وقت الفريق للقرارات.
الربط بالضوابط
إذا كانت جهتك ضمن نطاق الضوابط الأساسية للأمن السيبراني ECC-2:2024، فالضابط 2-2-3-3 يطلب منح الصلاحيات Permissions بحسب الحاجة وأقل صلاحية ممكنة وفصل المهام، والضابط 2-2-3-5 يطلب المراجعة الدورية للهويات والصلاحيات، كما في الوثيقة الرسمية. وقواعد HBAC وsudo المركزية مع hbactest تعطيك دليلاً مكتوباً على الأمرين، بدلاً من ملفات sudoers متفرقة يصعب جمعها عند التدقيق. والضابط 2-2-3-2 يطلب التحقق متعدد العوامل للدخول عن بعد وللحسابات المميزة، ومؤشرات المصادقة في FreeIPA مع --auth-ind هي الطريقة التي تفرض بها ذلك على سيرفرات بعينها، فيقبل سيرفر بيانات الطلاب تذاكر otp فقط.
ملاحظات أمنية
- حدث فوراً: الإصدار 4.13.4 أغلق ثغرتين، منهما
CVE-2026-76578التي كانت تسمح لكلاينت LDAP دون مصادقة أن ينشئ مدخل OTP ويحقن فيه اسم Kerberos Principal، وهي خطوة ممكنة نحو صلاحيات المدير، كما في ملاحظات الإصدار. والسيرفر الذي يحمل مفاتيح كل السيرفرات يجب أن يكون أول ما تحدثه. - سيرفران على الأقل: نسخة متماثلة Replica بالأمر
ipa-replica-install، لأن توقف السيرفر الوحيد يمنع الدخول الجديد إلى كل السيرفرات. - حساب طوارئ محلي: اترك على كل سيرفر حساباً محلياً لا يعتمد على FreeIPA للحالات التي يتوقف فيها الكل، واحمه كما نشرح في مقال حسابات الطوارئ Break-glass.
- لا تعمل يومياً بحساب Directory Manager: استخدم
adminأو حسابات مديرين بأسمائهم، حتى يبقى في السجلات اسم من فعل ماذا. - ملفات keytab أسرار: الملف
/etc/krb5.keytabعلى كل سيرفر هو هوية السيرفر نفسه، ومن يسرقه يستطيع أن ينتحل السيرفر، فلا تنسخه بين الأجهزة ولا تضعه في النسخ الاحتياطية العامة. - سجلات التشخيص: تحذر الورشة من أن تفعيل سجل التشخيص للدخول عبر المزود الخارجي يكتب بيانات شخصية للمستخدمين، فأعده إلى وضعه بعد حل المشكلة.
FreeIPA مقارنة بالبدائل
| FreeIPA | Active Directory | Kanidm | |
|---|---|---|---|
| البيئة الأساسية | سيرفرات Linux | أجهزة Windows | Linux وتطبيقات الويب |
| Kerberos | نعم، MIT Kerberos | نعم | لا |
| قواعد sudo وHBAC مركزية | نعم | عبر إضافات | دخول عبر PAM بالمجموعات |
| جهة شهادات مدمجة | نعم، Dogtag | عبر AD CS | لا |
| OIDC لتطبيقات الويب | ليس الأساس | عبر Entra ID أو ADFS | نعم |
| التشغيل في Container | نعم مع systemd وربط cgroup، وجربناه | لا | نعم، وجربناه |
| الترخيص | GPL-3.0 | تجاري | MPL-2.0 |
ولمن يقارن بين FreeIPA وKanidm تحديداً: Kanidm أخف بكثير، وفيه OIDC ومفاتيح المرور جاهزة، ويعمل في Container دون systemd كما جربنا في مقاله، ولكنه لا يملك Kerberos ولا جهة شهادات ولا قواعد sudo مركزية بنفس العمق. لذلك فالكلية التي تدير ثمانين سيرفر Linux وتحتاج إلى قواعد مختلفة لكل مختبر سوف تجد في FreeIPA ما يناسبها، والشركة الناشئة بعشرة سيرفرات وتطبيقات ويب كثيرة سوف تجد Kanidm أبسط.
قائمة تحقق قبل التشغيل في الإنتاج
- آلتان افتراضيتان على الأقل بنظام Fedora أو RHEL أو AlmaLinux، في موقعين مختلفين، بأسماء كاملة ثابتة، وNTP يعمل.
- نطاق فرعي مخصص لـ FreeIPA لا يتعارض مع Active Directory أو DNS الخارجي.
- مجموعات سيرفرات ومجموعات مستخدمين تعكس هيكل المؤسسة، ثم قواعد HBAC مجربة بـ
hbactestلخدمتي sshd وsudo معاً، ثم تعطيلallow_all. - قواعد sudo مركزية بأوامر محددة، وحذف ملفات sudoers المحلية القديمة.
- مدة تذاكر أقصر لحسابات المديرين، وعامل ثان للحسابات المميزة والخدمات الحساسة عبر مؤشرات المصادقة.
- نسخ احتياطي بـ
ipa-backupواستعادة مجربة، وحساب طوارئ محلي على كل سيرفر. - متابعة إصدارات FreeIPA والتحديث الأمني السريع.
 دليلKanidm وLLDAP: دليل مستخدمين خفيف بديل Active Directoryجربنا LLDAP وKanidm في Docker بمستخدمين عرب ومخرجات LDAP حقيقية، لترى متى يكفيك دليل خفيف مجاني بدلاً من Active Directory.
 دليلLDAP ودليل المستخدمين: كيف تعرف التطبيقات من هو المستخدم؟نبني دليل مستخدمين على OpenLDAP ونرى بمخرجات ldapsearch الحقيقية كيف تتحقق التطبيقات من كلمة المرور والمجموعات، وأين يخطئ أغلب من يبدأ.
 دليلدورة حياة حساب الموظف JML من أول يوم إلى آخر يومكيف تجعل الموارد البشرية مصدر كل حساب، فيجد الموظف ما يحتاجه في يومه الأول وتغلق كل أبوابه في يوم مغادرته.
 دليلتسجيل جلسات المسؤولين ومراجعتها: sudo وtlog وauditdأعدنا ليلة تغيير مجهول على سيرفر إنتاج، ثم أضفنا تسجيل جلسات sudo وسيرفر سجلات مركزياً وtlog حتى لا يمحو root أثره.
 دليلوصول مؤقت عند الحاجة Just-in-Time وحساب الطوارئ Break-glassجربنا صلاحيات تنتهي وحدها بقاعدة sudo وشهادة SSH قصيرة العمر، ثم حساب طوارئ مختوماً بثلاثة أشخاص يرسل تنبيهاً عند كل استخدام.
الخلاصة
- FreeIPA يجمع الدليل 389 Directory وKerberos وجهة الشهادات Dogtag وDNS اختيارياً، ويضيف قواعد دخول HBAC وsudo مركزية ومفاتيح SSH لكل سيرفرات Linux عبر SSSD.
- Kerberos يجعل كلمة المرور تذهب إلى KDC مرة واحدة، وكل سيرفر بعد ذلك يتحقق من تذكرة بمفتاحه في keytab، ومدة التذاكر ومؤشرات المصادقة سياسة مركزية.
- اختره عندما تكون لديك سيرفرات Linux كثيرة، واختر Active Directory لأجهزة Windows، وKanidm أو authentik لتطبيقات الويب، ويمكن أن تعمل هذه معاً بالثقة والقراءة عبر LDAP.
- يحتاج إلى اسم ثابت كامل FQDN، و2 جيجابايت ذاكرة لسيرفر تجربة، ونسخاً متماثلة في كل موقع ونسخاً احتياطية في الإنتاج.
- عطل القاعدة
allow_allبعد أن تكتب قواعدك وتجربها بـhbactest، واذكر في القاعدة كل خدمة PAM يحتاجها الناس، فـ sudo نفسه يمر على HBAC. - شغلنا Image الرسمية almalinux-9-4.13.4 في Docker Desktop على cgroups v1 بربط الشجرة unified مكان
/sys/fs/cgroupوالخيار--skip-mem-check، وسجلنا سيرفراً، وطبقنا HBAC وsudo والمفاتيح والشهادات وتعطيل الحساب، ومكان FreeIPA في الإنتاج آلة افتراضية.
سجل التحديثات
- أكتوبر 2026: كتابة المقال من التوثيق الرسمي لـ FreeIPA 4.13.4.
- أكتوبر 2026: توسيع المقال بقصة كاملة وأقسام عن Kerberos ومدة التذاكر ومفاتيح SSH وشهادات الخدمات والنسخ المتماثلة والتكامل مع Active Directory ومزودي الهوية الخارجيين، وخمس صور جديدة.
- 2026-11-14: إعادة تشغيل التجربة كاملة وتحديث النتائج.