في مقال مصطلحات المحادثة رأينا أن الاتحاد Federation يجعل كل مؤسسة على سيرفرها مثل البريد، وأن التشفير من طرف إلى طرف E2EE يخفي الرسالة عن السيرفر نفسه، وأن التحقق من الأجهزة هو الذي يكشف السيرفر الذي يبدل المفاتيح. وفي هذا المقال ننتقل من الفكرة إلى سيرفرين حقيقيين: الشركة الناشئة التي نتابعها في السلسلة، وهي شركة فوترة إلكترونية فيها 45 موظفاً تترك Slack، تتعامل كل أسبوع مع مكتب تدقيق خارجي له فريقه وسيرفره، وكل ما بينهما اليوم يمر عبر قناة Slack Connect على سيرفر شركة ثالثة، أو عبر البريد بملفات مرفقة لا يعرف أحد أي نسخة منها هي الأخيرة.
والمطلوب واضح: غرفة مشتركة بين الشركة ومكتب التدقيق، كل طرف يدخلها من سيرفره وبحسابه، والرسائل فيها مشفرة بحيث لا يقرؤها مدير أي من السيرفرين، ولا تحتاج الشركة أن تنشئ لموظفي المكتب حسابات ضيف تتذكر أن توقفها عندما ينتهي العقد. وهذا بالضبط ما صمم له Matrix، لذلك سوف نشغل في هذا المقال سيرفرين من Synapse داخل Docker، واحداً للشركة باسم company.test وآخر للمكتب باسم audit.test، ونجعلهما يتحدان فعلاً عبر TLS، ثم نفتح بينهما محادثة مشفرة من Element Web في متصفحين، ونتحقق من الطرف الآخر برموز Emoji، ثم ننظر في قاعدة بيانات كل سيرفر لنرى ما الذي يعرفه وما الذي لا يعرفه، ثم نوقف سيرفر المكتب ونرى ماذا يحدث لرسالة أرسلت في غيابه.
المواضيع في السلسلة:
- مصطلحات المحادثة للمبتدئين.
- Matrix مع Element: محادثة مشفرة بين مؤسستين (الموضوع الحالي).
- Rocket.Chat: محادثة الفريق مع العملاء والقنوات الخارجية.
- Zulip: محادثة منظمة بالمواضيع للفرق الكبيرة.
- اجتماعات الفيديو مع Jitsi Meet.
- مقارنة Mattermost وRocket.Chat وZulip وMatrix على الحالة نفسها.
وسوف نناقش في هذا المقال ما يلي:
- ما هو Matrix من الداخل: البروتوكول والسيرفر والعميل والغرفة كسلسلة من الأحداث الموقعة.
- أي سيرفر تختار: Synapse أم Continuwuity أم حزمة Element الجاهزة، وما الترخيص.
- بناء سيرفرين متحدين في Docker، مع شرح كل إعداد غيرناه ولماذا.
- المشكلة الأولى التي ظهرت: السيرفر يرفض أن يتصل بعنوان داخلي، والإعداد الذي لم يعمل باسمه الجديد.
- محادثة مشفرة بين المؤسستين في Element، والتحقق برموز Emoji، وما الذي يحدث خلف كل خطوة.
- ماذا وجدنا في قاعدة بيانات السيرفرين، وما الذي لا يخفيه التشفير.
- تسجيل دخول ثان يطلب إثبات الهوية، وحد محاولات الدخول، وسيرفر الشريك المتوقف.
- ما الذي يتغير في الإنتاج، ونقاط القوة ونقاط الضعف، وقائمة تحقق.
كيف يعمل Matrix من الداخل؟ Protocol
Matrix ليس برنامجاً، وإنما معيار مفتوح يصف كيف تتكلم البرامج مع بعضها، وتكتبه مؤسسة غير ربحية هي Matrix.org Foundation وتنشره في موقع المواصفات. وهذا المعيار يقسم العالم إلى ثلاثة أجزاء، ويحدد بين كل جزأين واجهة برمجية API منفصلة:
- العميل Client: البرنامج الذي يستخدمه الموظف، مثل Element على الويب والجوال وسطح المكتب، أو أي برنامج آخر يتبع المعيار. والعميل يتكلم مع سيرفر مؤسسته فقط عبر واجهة العميل للسيرفر Client-Server API، وهي HTTP وJSON عادية.
- السيرفر الرئيسي Homeserver: السيرفر الذي يحمل حسابات مؤسستك ويحفظ الغرف التي فيها أحد من موظفيك، وأشهر برامجه Synapse.
- السيرفرات الأخرى: عندما يكون في الغرفة شخص من سيرفر آخر، يتكلم السيرفران عبر واجهة السيرفر للسيرفر Server-Server API، ويوقع كل سيرفر ما يرسله بمفتاحه الخاص، فيتحقق الطرف الآخر أن الحدث جاء فعلاً من
company.testوليس من أحد ينتحل اسمها.
والفكرة التي تميز Matrix عن Slack وعن XMPP أن الغرفة Room ليست ملكاً لسيرفر واحد، وإنما هي سلسلة من الأحداث Events، كل حدث فيها يشير إلى الأحداث التي قبله، فتتكون منها بنية تشبه سجل Git أكثر مما تشبه جدول رسائل، ويسميها المعيار رسماً موجهاً غير دوري DAG. وكل سيرفر فيه عضو من الغرفة يحمل نسخة من هذا الرسم، وإذا انقطع سيرفران عن بعضهما ثم رجعا، يتبادلان الأحداث التي فاتتهما ويدمجانها، كما يدمج Git فرعين. والرسالة نفسها حدث من نوع m.room.message، أو m.room.encrypted إذا كانت الغرفة مشفرة، ودخول شخص إلى الغرفة حدث من نوع m.room.member، وتغيير اسم الغرفة حدث، وتغيير الصلاحيات حدث، وهذا ما سوف نراه بعيننا في قاعدة البيانات بعد قليل.
وعنوان المستخدم في Matrix يحمل اسم سيرفره بعد النقطتين: @sara:company.test، والغرفة لها معرف يبدأ بعلامة التعجب مثل !Z3Wgxgdd…:company.test وقد يكون لها اسم مستعار Alias مثل #audit-q4:company.test. ولاحظ أن الجزء بعد النقطتين هو اسم السيرفر Server Name وليس بالضرورة اسم الجهاز الذي يعمل عليه السيرفر، فتستطيع أن تجعل عناوين موظفيك @sara:company.example بينما يعمل السيرفر على matrix.company.example، وهذا ما يسمى التفويض Delegation، وسوف نرجع إليه في قسم الإنتاج.
أي سيرفر تختار؟ Synapse أم Continuwuity
لأن Matrix معيار، فهناك أكثر من برنامج يعمل كسيرفر رئيسي، والخيارات العملية اليوم ثلاثة:
- Synapse: السيرفر المرجعي المكتوب بلغة Python، وهو الأقدم والأكثر اكتمالاً في دعم المعيار، وتطوره شركة Element. وقد نقلته Element في ديسمبر 2023 إلى ترخيص AGPLv3 مع اتفاقية مساهمين CLA، وذكرت في الإعلان أن السبب أنها تكتب أغلب كوده ولم تصبح شركة رابحة بعد، فتريد من الجهات التجارية التي تبني عليه أن تنشر تعديلاتها أو تشتري استثناء من الترخيص. وبالنسبة لشركة تشغله لموظفيها دون أن تبيعه فهذا لا يغير شيئاً، والإصدار الذي جربناه هو 1.164.2 الصادر في 2 نوفمبر 2026.
- Continuwuity: سيرفر مكتوب بلغة Rust، يأتي من سلسلة مشاريع بدأت بـ Conduit، ويعمل كملف تنفيذي واحد مع قاعدة بيانات مدمجة، فيأخذ ذاكرة أقل بكثير ولا يحتاج PostgreSQL. وهو مناسب لسيرفر صغير أو تجربة، ولكنه مشروع مجتمعي أصغر، ودعمه لبعض أجزاء المعيار يتأخر عن Synapse.
- ESS Community: حزمة من Element تجمع Synapse مع خدمة الدخول Matrix Authentication Service وElement Web وElement Call، وتثبت عبر Helm على Kubernetes أو على جهاز واحد. وتقول صفحتها إنها موجهة لتثبيتات من 1 إلى 100 مستخدم للاستخدام غير المهني والتقييم، وإنها غير مخصصة للإنتاج في البيئات التجارية، وتوجه الشركات إلى النسخة المدفوعة ESS Pro.
وقد اخترنا Synapse في المختبر لأنه السيرفر الذي تكتب عليه أغلب الوثائق ويقيس عليه الجميع، ولأن ما نريد أن نراه، وهو الاتحاد والتشفير، يعمل فيه كما يصفه المعيار تماماً. ولاحظ أن صفحة ESS Community الرسمية هي التي تقول إنها ليست للإنتاج التجاري، وهذا يعني أن الشركة التي نتابعها إذا أرادت Matrix في الإنتاج فأمامها طريقان: Synapse تديره بنفسها كما في هذا المقال مع PostgreSQL، أو اشتراك مدفوع مع Element. وأما العميل فهو Element Web 1.12.33، وهو موقع ثابت من HTML وJavaScript يعمل في المتصفح ويكلم السيرفر مباشرة، وكل التشفير يحدث داخل المتصفح نفسه.
المختبر: سيرفران متحدان في Docker Lab
الصورة التالية تبين ما سوف نبنيه: شبكة Docker واحدة اسمها wr-chat-net، فيها سيرفر للشركة وسيرفر للمكتب، ولكل منهما منفذان: 8008 للعملاء، و8448 للاتحاد عبر TLS، وContainer ثالث يقدم ملفات Element Web فقط.
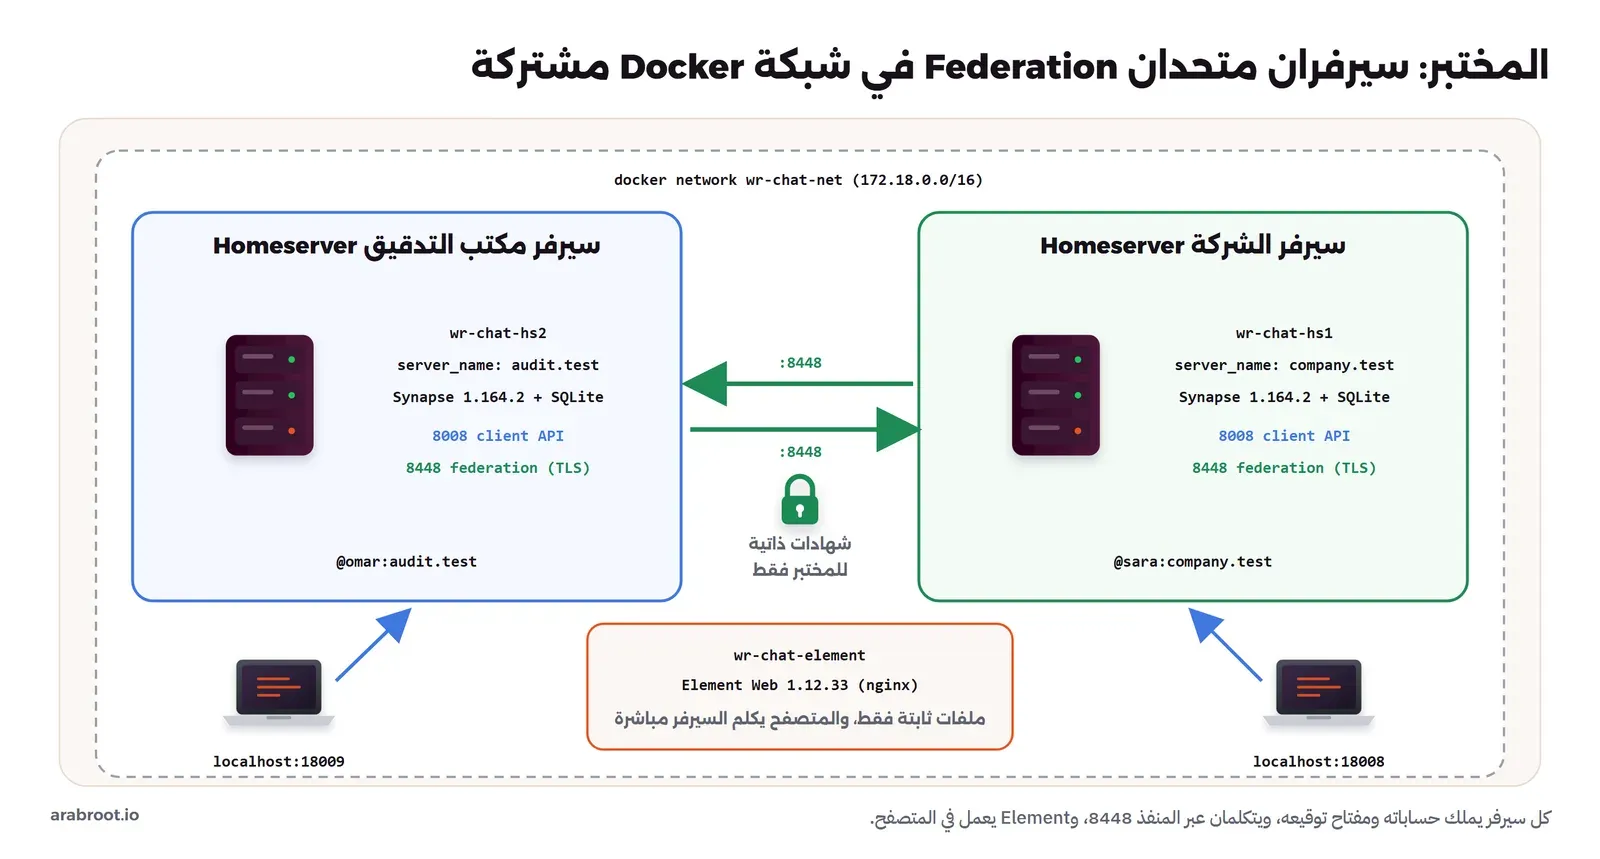
والسؤال الأول هو: كيف يجد سيرفر الشركة سيرفر المكتب؟ عندما يريد Synapse أن يرسل شيئاً إلى audit.test، فإنه يتبع الخطوات التي يحددها المعيار بالترتيب: يطلب أولاً الملف https://audit.test/.well-known/matrix/server ليعرف هل فوض المكتب سيرفراً آخر، فإذا لم يجده يبحث عن سجل SRV في DNS، فإذا لم يجده يتصل بـ audit.test على المنفذ 8448 مباشرة. وفي المختبر جعلنا الخطوة الأخيرة هي التي تعمل، بأن أعطينا كل Container اسماً مستعاراً Alias في شبكة Docker هو اسم سيرفره، فيحل DNS الداخلي في Docker الاسم audit.test إلى عنوان Container المكتب.
شهادة لكل سيرفر Certificates
الاتحاد يمر دائماً عبر TLS، لذلك يحتاج كل سيرفر شهادة باسمه. وفي الإنتاج تكون الشهادة من Let's Encrypt على نطاق حقيقي، أما في المختبر فلا يوجد نطاق عام، فأنشأنا شهادة ذاتية التوقيع Self-Signed لكل سيرفر بهذا السكربت داخل debian:13-slim:
# Self-signed certificate for each homeserver (lab only)
set -e
apt-get update -qq >/dev/null && apt-get install -y -qq openssl >/dev/null
for s in company.test audit.test; do
  d=/certs/$s; mkdir -p $d
  openssl req -x509 -newkey ec -pkeyopt ec_paramgen_curve:P-256 -nodes -days 30 \
    -subj "/CN=$s" -addext "subjectAltName=DNS:$s" -keyout $d/tls.key -out $d/tls.crt 2>/dev/null
  echo "$s: $(openssl x509 -in $d/tls.crt -noout -subject -enddate | tr '\n' ' ')"
done
والمخرج:
company.test: subject=CN=company.test notAfter=Dec  5 17:42:07 2026 GMT
audit.test: subject=CN=audit.test notAfter=Dec  5 17:42:07 2026 GMT
ولاحظ أن الشهادة تحمل اسم السيرفر في الحقل subjectAltName، لأن TLS الحديث يتحقق من هذا الحقل وليس من CN، وأن مدتها 30 يوماً لأنها لن تعيش أكثر من المختبر. وقد شرحنا الحقول والصيغ في مقال الشهادات الرقمية TLS وX.509.
إعداد Synapse: ما الذي غيرناه ولماذا Configuration
يأتي Image الرسمي matrixdotorg/synapse بأمر generate ينشئ ملف homeserver.yaml ومفتاح توقيع السيرفر Signing Key وأسراراً عشوائية، والملف الذي ينشئه يعمل بـ SQLite ويستمع على المنفذ 8008 فقط دون TLS. لذلك كتبنا سكربتاً صغيراً بلغة Python يعدل الملف بعد إنشائه، وشغلناه داخل Image Synapse نفسه لأنه يحمل مكتبة YAML:
# Adds a TLS federation listener and lab settings to the generated homeserver.yaml
# Run inside the Synapse image: python /lab/patch.py /data/homeserver.yaml
import sys, yaml
p = sys.argv[1]
c = yaml.safe_load(open(p))
c['listeners'] = [
    {'port': 8008, 'type': 'http', 'tls': False, 'x_forwarded': True,
     'resources': [{'names': ['client'], 'compress': False}]},
    {'port': 8448, 'type': 'http', 'tls': True,
     'resources': [{'names': ['federation'], 'compress': False}]},
]
c['tls_certificate_path'] = '/data/tls.crt'
c['tls_private_key_path'] = '/data/tls.key'
c['federation_verify_certificates'] = False   # lab only: self-signed certificates
c['trusted_key_servers'] = []                 # fetch server keys directly, not via matrix.org
c['enable_registration'] = False
c['presence'] = {'enabled': True}
yaml.safe_dump(c, open(p, 'w'), sort_keys=False)
print('patched', c['server_name'])
في الإعداد أعلاه لاحظ التالي:
- فصلنا المستمع Listener الخاص بالعملاء على 8008 عن مستمع الاتحاد على 8448، والملف الأصلي يضع الاثنين على 8008. والسبب أن المنفذين لهما جمهوران مختلفان: 8008 يجب أن يصل إليه موظفوك فقط عبر الـ Reverse Proxy، و8448 يجب أن يصل إليه السيرفرات الأخرى من الإنترنت، وفصلهما يسمح لك أن تضع لكل منهما قواعد مختلفة في الجدار الناري Firewall.
federation_verify_certificates: falseهو الإعداد الوحيد في المختبر الذي لا يجب أن تراه في الإنتاج أبداً، لأنه يجعل سيرفرك يقبل أي شهادة من أي سيرفر، ويذكر توثيق الإعدادات أن قيمته الافتراضيةtrue. وقد احتجناه لأن شهاداتنا ذاتية التوقيع.trusted_key_servers: []: الملف الأصلي يجعلmatrix.orgسيرفراً موثوقاً يسأله سيرفرك عن مفاتيح السيرفرات الأخرى، وهذا مريح على الإنترنت، ولكنه يعني أن سيرفرك يخبرmatrix.orgبأسماء السيرفرات التي يتكلم معها. وفي المختبر لا يوجد إنترنت أصلاً، وفي شركة حساسة قد تفضل أن يأخذ سيرفرك المفاتيح من كل سيرفر مباشرة.enable_registration: false: لا أحد يستطيع أن ينشئ حساباً من صفحة الدخول، والحسابات تنشأ بأمر من المدير أو من مزود الهوية، وهذا هو الأصل في سيرفر شركة.
ثم جمعنا كل شيء في ملف compose.yaml:
# Two federated Synapse homeservers (company.test and audit.test) and Element Web, all prefixed wr-chat-
name: wr-chat-matrix
services:
  hs1:
    image: matrixdotorg/synapse:v1.164.2
    container_name: wr-chat-hs1
    volumes: [ "wr-chat-hs1:/data" ]
    ports: [ "127.0.0.1:18008:8008" ]
    networks: { default: { aliases: [ company.test ] } }
  hs2:
    image: matrixdotorg/synapse:v1.164.2
    container_name: wr-chat-hs2
    volumes: [ "wr-chat-hs2:/data" ]
    ports: [ "127.0.0.1:18009:8008" ]
    networks: { default: { aliases: [ audit.test ] } }
  element:
    image: vectorim/element-web:v1.12.33
    container_name: wr-chat-element
    volumes: [ "./element-config.json:/app/config.json:ro" ]
    ports: [ "127.0.0.1:18080:80" ]
volumes:
  wr-chat-hs1: { external: true }
  wr-chat-hs2: { external: true }
networks:
  default: { name: wr-chat-net, external: true }
ولاحظ أننا لم ننشر المنفذ 8448 على الجهاز إطلاقاً، لأن السيرفرين يتكلمان داخل شبكة Docker فقط، ونشرنا 8008 على 127.0.0.1 فقط حتى لا يصل إليه أحد من الشبكة المحلية. وملف element-config.json يحدد السيرفر الافتراضي في صفحة الدخول:
{
  "default_server_config": {
    "m.homeserver": { "base_url": "http://localhost:18008", "server_name": "company.test" }
  },
  "disable_custom_urls": false,
  "disable_guests": true,
  "brand": "Element",
  "default_country_code": "SA",
  "show_labs_settings": false,
  "setting_defaults": { "UIFeature.feedback": false }
}
وجعلنا disable_custom_urls بقيمة false حتى يستطيع موظف المكتب أن يغير السيرفر في صفحة الدخول إلى سيرفره، أما في الإنتاج فكل مؤسسة تشغل Element خاصاً بها يشير إلى سيرفرها، أو يستخدم موظفوها تطبيق Element على الجوال ويكتبون اسم سيرفرهم. وبعد التشغيل أنشأنا ثلاثة حسابات بالأمر register_new_matrix_user الذي يأتي مع Synapse، ويستخدم السر registration_shared_secret الموجود في الملف حتى ينشئ الحساب دون أن يفتح التسجيل للعامة:
docker exec wr-chat-hs1 register_new_matrix_user -c /data/homeserver.yaml -u sara -p 'Lab-Sara-2026!' --no-admin http://localhost:8008
docker exec wr-chat-hs1 register_new_matrix_user -c /data/homeserver.yaml -u admin -p 'Lab-Admin-2026!' --admin http://localhost:8008
docker exec wr-chat-hs2 register_new_matrix_user -c /data/homeserver.yaml -u omar -p 'Lab-Omar-2026!' --no-admin http://localhost:8008can't open 'C:/Program Files/Git/data/homeserver.yaml'، وهذا ما حدث معنا في أول محاولة. والسبب أن Git Bash يحول أي معامل يبدأ بـ / إلى مسار داخل مجلد Git قبل أن يصل إلى Docker، والحل أن تضع export MSYS_NO_PATHCONV=1 قبل الأوامر، أو أن تشغلها من PowerShell أو Linux.أول سؤال بين السيرفرين Federation API
قبل أي واجهة رسومية، سألنا سيرفر المكتب من داخل Container الشركة عن إصداره وعن مفتاحه، كما يفعل أي سيرفر Matrix قبل أن يثق بسيرفر آخر:
docker exec wr-chat-hs1 curl -sk https://audit.test:8448/_matrix/federation/v1/version
docker exec wr-chat-hs1 curl -sk https://audit.test:8448/_matrix/key/v2/server
والمخرج سوف يكون كما يلي:
{"server":{"name":"Synapse","version":"1.164.2"}}
{"old_verify_keys":{},"server_name":"audit.test","signatures":{"audit.test":{"ed25519:a_mVsU":"6C2FnGjUpn01nQdp6arGclbDT1n/Z6+8TrcGPgDAsz23RJ7Weg8DiPWy+SFVfiluGrKiAtj8EYfQO5oxN5/fBA"}},"valid_until_ts":1793986955719,"verify_keys":{"ed25519:a_mVsU":{"key":"dwxRgVkGOzKdKdnIwmmh0aoXR6xn8LIAofKebmHxMz0"}}}
في المخرج أعلاه لاحظ التالي:
- السطر الأول يثبت أن المنفذ 8448 يعمل وأن TLS يعمل، فالخيار
-kفي curl يتجاهل أن الشهادة ذاتية التوقيع، تماماً كما يفعل Synapse بعد الإعداد الذي غيرناه. - الحقل
verify_keysهو المفتاح العام لسيرفر المكتب من نوعed25519، ومعرفهa_mVsU، وهذا المفتاح هو الذي يوقع به سيرفر المكتب كل حدث يرسله إلى أي سيرفر آخر. - الحقل
signaturesتوقيع السيرفر على هذا الرد نفسه بالمفتاح نفسه، فيستطيع سيرفر الشركة أن يتحقق أن الرد لم يتغير في الطريق. - الحقل
valid_until_tsوقت انتهاء صلاحية هذا الرد بالميلي ثانية، وبعده يجب أن يسأل سيرفر الشركة من جديد. وهذا يعني أن ملف المفتاحaudit.test.signing.keyفي Volume السيرفر هو هوية المؤسسة في شبكة Matrix، فإذا ضاع وأنشأت مفتاحاً جديداً سوف تحتاج السيرفرات الأخرى وقتاً حتى تقبله، لذلك يجب أن يدخل في النسخة الاحتياطية Backup مع قاعدة البيانات.
المشكلة الأولى: السيرفر يرفض العنوان الداخلي ip_range_blacklist
بعد أن عمل السؤال من curl، دخلت sara في Element وبدأت محادثة مع @omar:audit.test، فلم يظهر اسم عمر، وعرض Element نافذة تقول إنه جهة اتصال جديدة دون أي معلومات. وعندما نظرنا في سجلات Logs سيرفر الشركة وجدنا ما يلي:
2026-11-05 17:46:34,053 - synapse.http.federation.well_known_resolver - 282 - INFO - GET-212 - Fetching https://audit.test/.well-known/matrix/server
2026-11-05 17:46:34,058 - synapse.http.client - 219 - INFO - sentinel - Blocked 172.18.0.2 from DNS resolution to audit.test
2026-11-05 17:46:34,059 - synapse.http.federation.well_known_resolver - 313 - INFO - GET-212 - Error fetching https://audit.test/.well-known/matrix/server: DNS lookup failed: no results for hostname lookup: audit.test.
2026-11-05 17:46:34,751 - synapse.http.client - 219 - INFO - sentinel - Blocked 172.18.0.2 from DNS resolution to audit.test
2026-11-05 17:46:34,751 - synapse.http.federation.matrix_federation_agent - 402 - INFO - GET-212 - Failed to connect to audit.test:8448: DNS lookup failed: no results for hostname lookup: audit.test.
2026-11-05 17:46:34,752 - synapse.http.server - 132 - INFO - GET-212 - <XForwardedForRequest ... uri='/_matrix/client/v3/profile/%40omar2%3Aaudit.test' ...> SynapseError: 502 - Failed to fetch profile
والسطر المهم هو الثاني: Blocked 172.18.0.2 from DNS resolution to audit.test. أي أن DNS أعطى العنوان الصحيح، ولكن Synapse رفض أن يستخدمه، ثم كتب في السطر التالي أن البحث فشل وكأن الاسم غير موجود، وهذا مضلل لمن يقرأ السطر الأخير فقط. والسبب أن Synapse يمنع افتراضياً أي طلب خارج منه إلى العناوين الخاصة Private IP Ranges، ويذكر التوثيق أن الإعداد ip_range_blacklist يشمل افتراضياً 10.0.0.0/8 و172.16.0.0/12 و192.168.0.0/16 و127.0.0.0/8 وغيرها، وأن هذا يطبق على الاتحاد وعلى سيرفرات الهوية والإشعارات. وهذا المنع حماية مهمة وليس خطأ، فبدونه يستطيع أي شخص على الإنترنت أن يسجل نطاقاً يشير إلى 10.0.0.5، ثم يجعل سيرفرك يرسل طلبات إلى سيرفرات شبكتك الداخلية، وهذا الهجوم يسمى SSRF (Server-Side Request Forgery).
والحل في المختبر أن نسمح بشبكة Docker وحدها، وهنا ظهرت المشكلة الثانية: في الكود والتوثيق الجديد ترى كلمتي blocklist وallowlist، فكتبنا ip_range_allowlist وأعدنا التشغيل، وظهر الخطأ نفسه تماماً. وعندما بحثنا في كود Synapse 1.164.2 داخل Container وجدنا أن المتغير الداخلي اسمه ip_range_allowlist، ولكن المفتاح الذي يقرؤه من الملف ما زال ip_range_whitelist:
722:        self.ip_range_allowlist = generate_ip_set(
723:            config.get("ip_range_whitelist", ()), config_path=("ip_range_whitelist",)
فأضفنا إلى سكربت الإعداد جزءاً ثانياً يستخدم الاسم الصحيح، ويحدد شبكة المختبر فقط:
# Second patch, after the first federation attempt was blocked:
# Synapse refuses outbound requests to private ranges (172.16.0.0/12 included); allow the lab network only.
if len(sys.argv) > 2:
    c = yaml.safe_load(open(p))
    c.pop('ip_range_allowlist', None)            # not read by Synapse 1.164: the key is still ip_range_whitelist
    c['ip_range_whitelist'] = [sys.argv[2]]
    yaml.safe_dump(c, open(p, 'w'), sort_keys=False)
    print('allowlisted', sys.argv[2])
وبعد إعادة التشغيل رجع اسم عمر من سيرفر المكتب في أقل من ثانية: {"displayname":"omar2"} للحساب التجريبي الذي استخدمناه وقتها. والدرس الأول أن Synapse لا يعطيك خطأ عندما تكتب مفتاحاً لا يعرفه في homeserver.yaml، وإنما يتجاهله بصمت، لذلك عندما لا يغير الإعداد شيئاً فتحقق من اسمه في توثيق الإعدادات لإصدارك قبل أن تبحث عن سبب آخر. والدرس الثاني أنك في الإنتاج لن تحتاج هذا الإعداد غالباً، لأن السيرفرات الأخرى على عناوين عامة، أما إذا كان سيرفر الشريك على شبكة خاصة بينكما عبر VPN فهذا هو الإعداد الذي سوف تحتاجه، وحدد فيه الشبكة الصغيرة بعينها ولا تفتح 10.0.0.0/8 كلها.
محادثة مشفرة بين المؤسستين في Element
شغلنا Element في متصفحين منفصلين بلا واجهة Headless Chrome، كل واحد بملف تعريف Profile خاص، ودخلت sara من سيرفر الشركة، ودخل omar بعد أن غير السيرفر في صفحة الدخول إلى http://localhost:18009. وأول ما يعرضه Element بعد الدخول نافذة صغيرة عنوانها «Back up your chats» تطلب إنشاء مفتاح استرداد Recovery Key، وسوف نرجع إليها لأنها أهم نافذة في Element ويتجاهلها أغلب الناس. ثم ضغطت sara على «Start chat» وكتبت عنوان عمر الكامل، وأرسلت الرسالة الأولى:
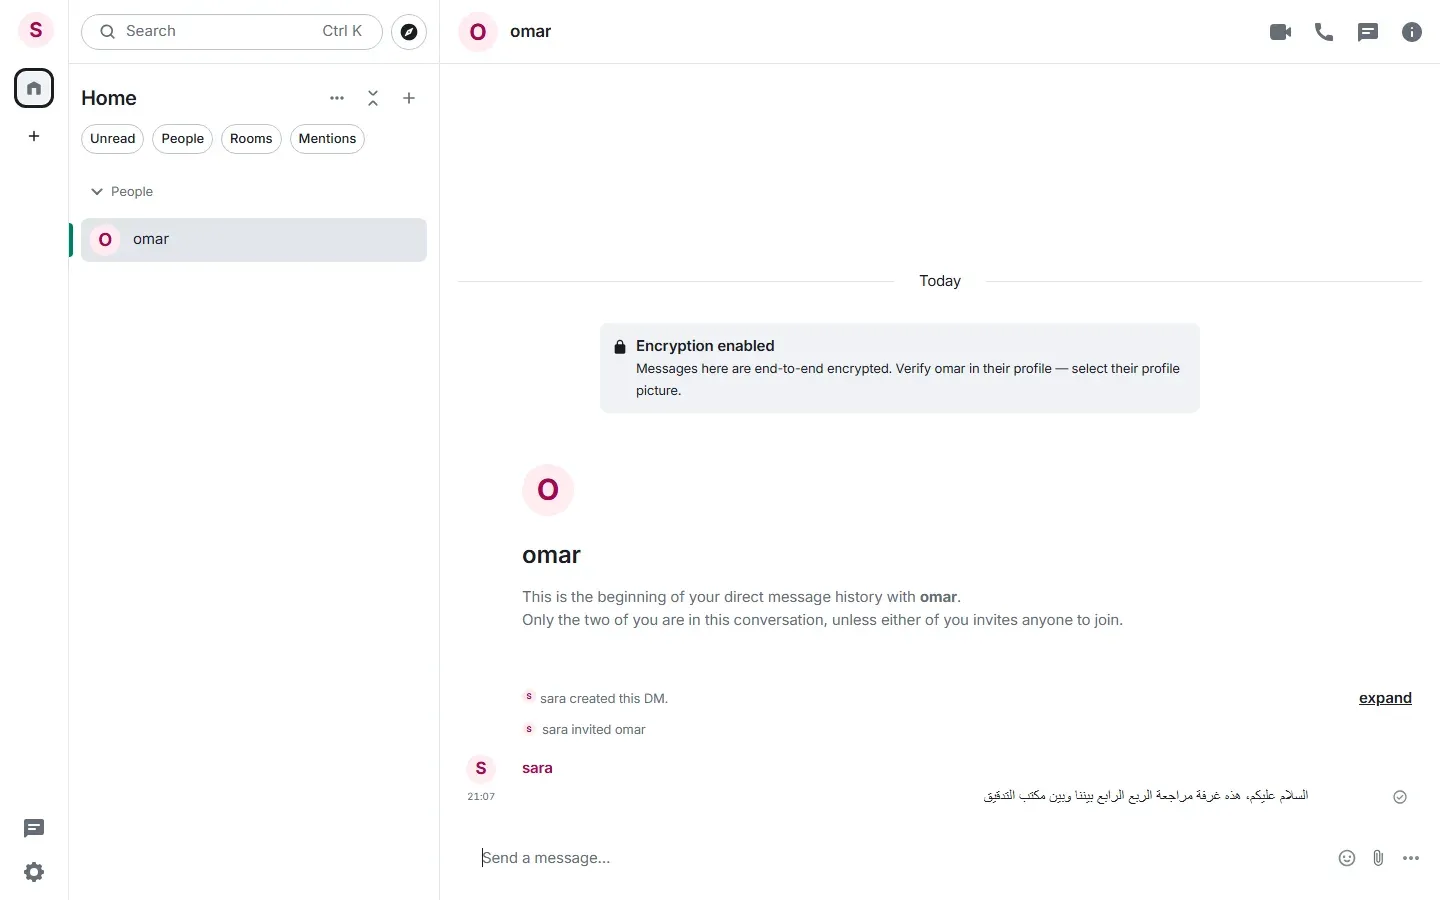
ولاحظ في الصورة ثلاثة أشياء: الصندوق «Encryption enabled» يقول إن المحادثة مشفرة من طرف إلى طرف دون أن تطلب sara ذلك، لأن Element يفعل التشفير افتراضياً في المحادثات المباشرة والغرف الخاصة، والحدث sara invited omar يعني أن سيرفر الشركة أرسل الدعوة إلى سيرفر المكتب ووقعها، والصندوق نفسه يقول «Verify omar in their profile»، أي أن Element يعرف أن التشفير دون تحقق نصف الحماية فقط. وعند عمر ظهرت الدعوة في قسم «Invites»:
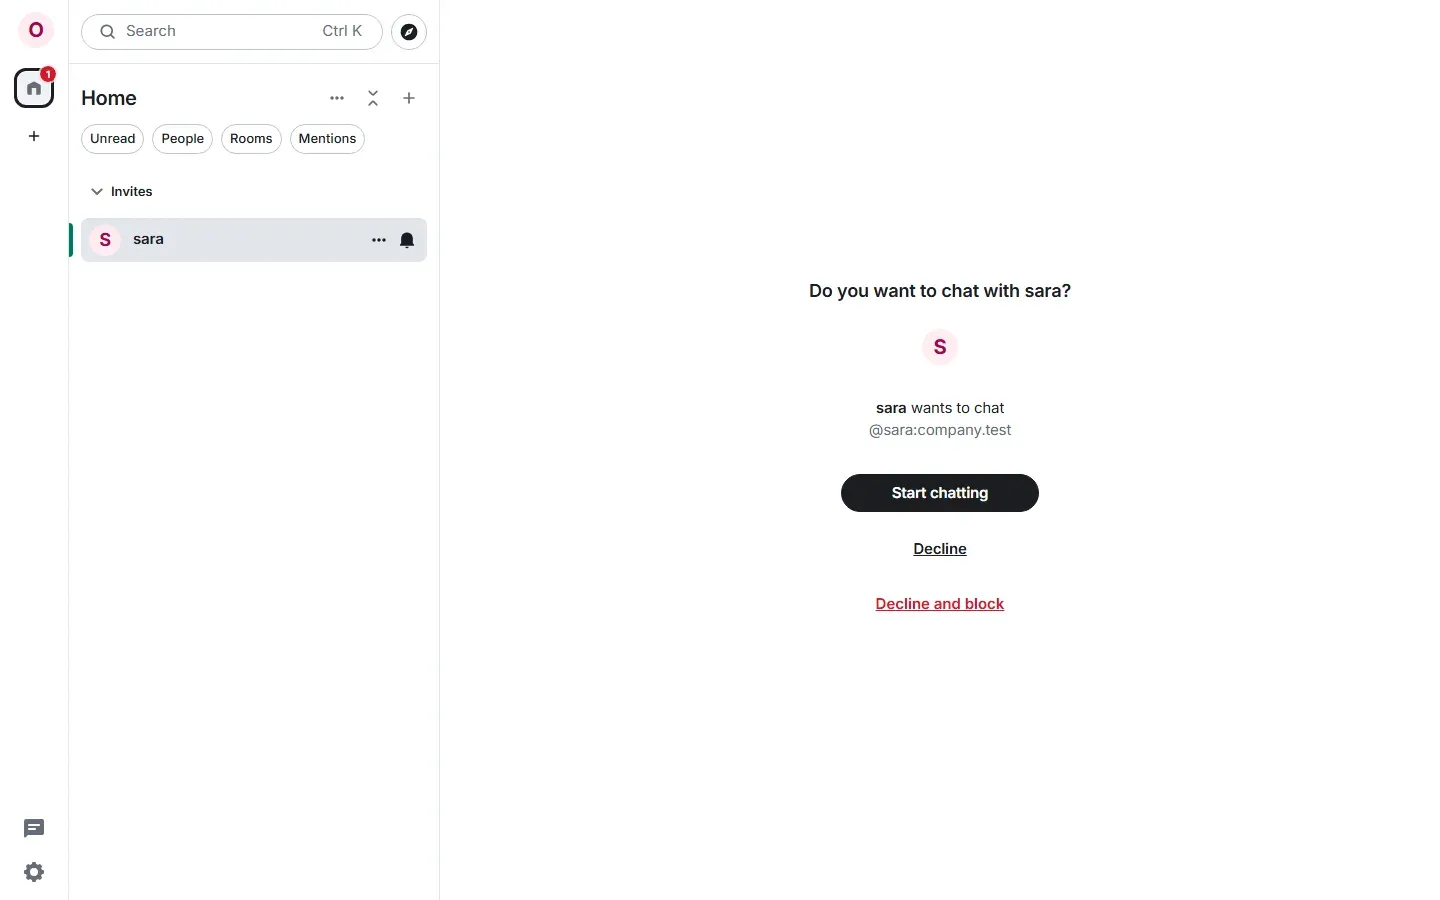
وهنا يظهر الفرق الذي تحدثنا عنه في مقال المصطلحات: عمر يرى @sara:company.test، أي أنه يعرف من أي مؤسسة جاءت الدعوة من اسم السيرفر نفسه، ويستطيع أن يرفضها أو يرفضها ويحظر المرسل Decline and block. وبعد أن ضغط «Start chatting» ورد برسالة، أصبحت الغرفة موجودة على السيرفرين، وكل رسالة فيها تمر بالطريق الذي تبينه الصورة التالية:
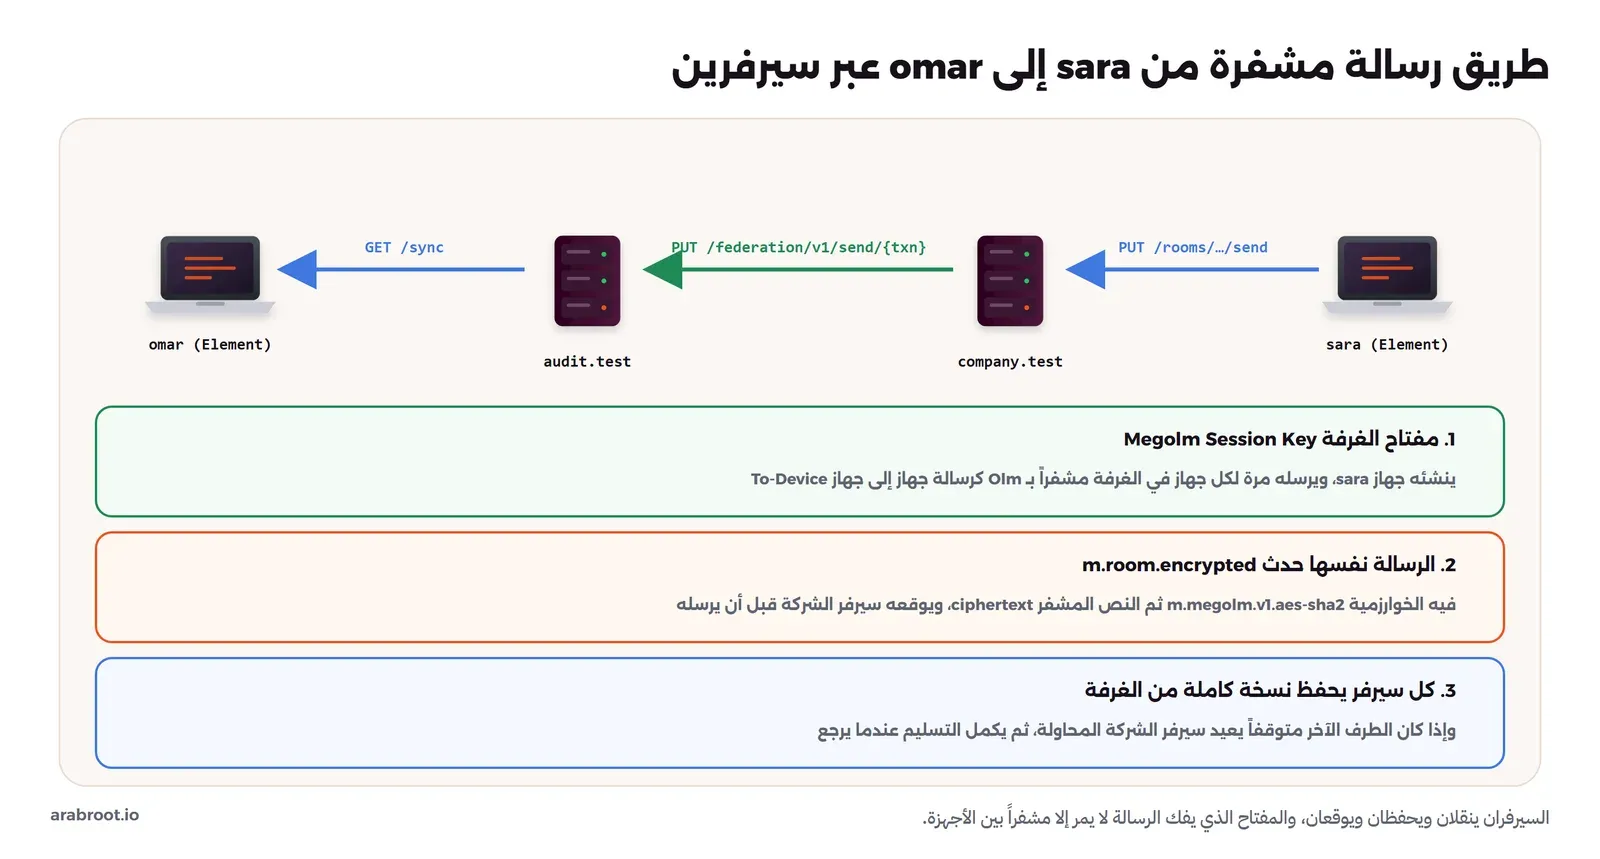
والتفصيل الذي يجب أن تفهمه من الصورة أن هناك نوعين من الرسائل يمران بين السيرفرين: أحداث الغرفة Room Events التي تحفظ في الغرفة ويراها كل أعضائها، ورسائل جهاز إلى جهاز To-Device التي لا تحفظ في الغرفة، وإنما تسلم لجهاز محدد ثم تحذف. ومفتاح جلسة Megolm الذي شرحناه في مقال المصطلحات يمر بالنوع الثاني، مشفراً بقناة Olm بين جهاز sara وجهاز omar، والرسائل نفسها تمر بالنوع الأول مشفرة بمفتاح الجلسة. لذلك عندما يدخل عضو جديد إلى غرفة مشفرة، فإنه لا يستطيع أن يقرأ الرسائل القديمة إلا إذا أرسل له أحد الأعضاء مفاتيح الجلسات القديمة، وهذا قرار يتحكم فيه إعداد رؤية التاريخ في الغرفة.
التحقق برموز Emoji: SAS Verification
في مقال المصطلحات رأينا أن السيرفر الذي يتحكم في توزيع المفاتيح يستطيع أن يبدل مفتاح أحد الطرفين بمفتاحه، وأن الذي يكشف ذلك مقارنة خارج السيرفر. وفي Element تبدأ المقارنة من ملف الشخص: ضغطت sara على صورة عمر في المحادثة، ثم «Verify User»، ثم «Start Verification»، فظهر عند عمر طلب «Verification requested» قبله، ثم اختارت sara «Verify by emoji»، فظهر على الجهازين سبعة رموز:
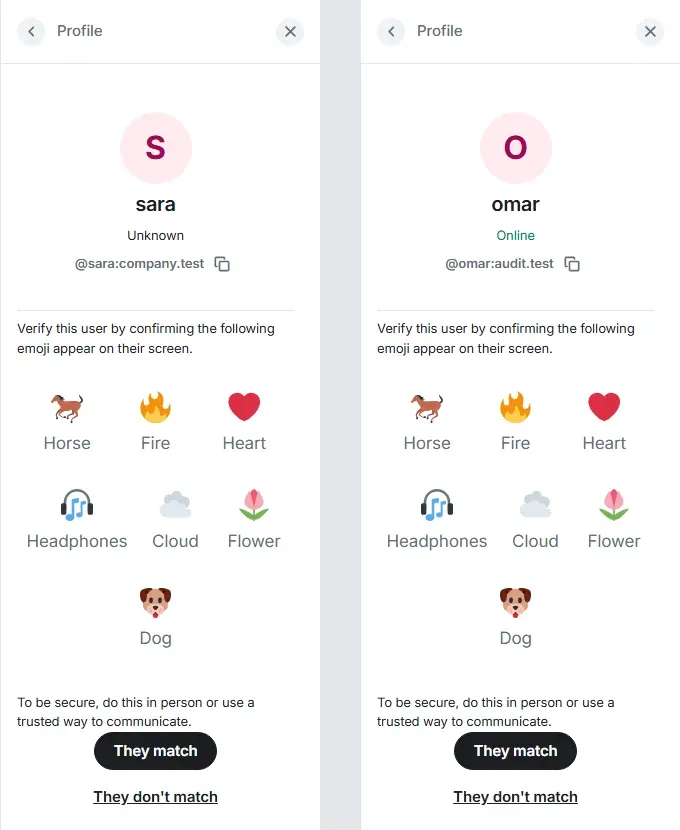
وما يحدث خلف هذه الرموز يسمى في المعيار التحقق بسلسلة قصيرة SAS (Short Authentication String)، وهو قريب جداً مما فعلناه بـ openssl في مقال المصطلحات، مع خطوات إضافية تجعله آمناً. فكل جهاز ينشئ مفتاحاً مؤقتاً، ويتبادلان المفتاحين، ويحسبان سراً مشتركاً بخوارزمية curve25519-hkdf-sha256، ثم يأخذان من هذا السر عدداً صغيراً من البتات ويعرضانه كسبعة رموز Emoji من قائمة ثابتة في المعيار. فإذا كان السيرفر قد بدل أحد المفتاحين لاختلف السر عند الطرفين، ولاختلفت الرموز. وبعد أن يضغط الطرفان «They match»، يوقع كل منهما مفتاح الآخر بمفتاحه الخاص بالتوقيع المتبادل Cross-Signing، فيصبح عمر «موثقاً» عند sara، وتصبح كل أجهزة عمر التي يوثقها هو بنفسه لاحقاً موثقة عندها تلقائياً:
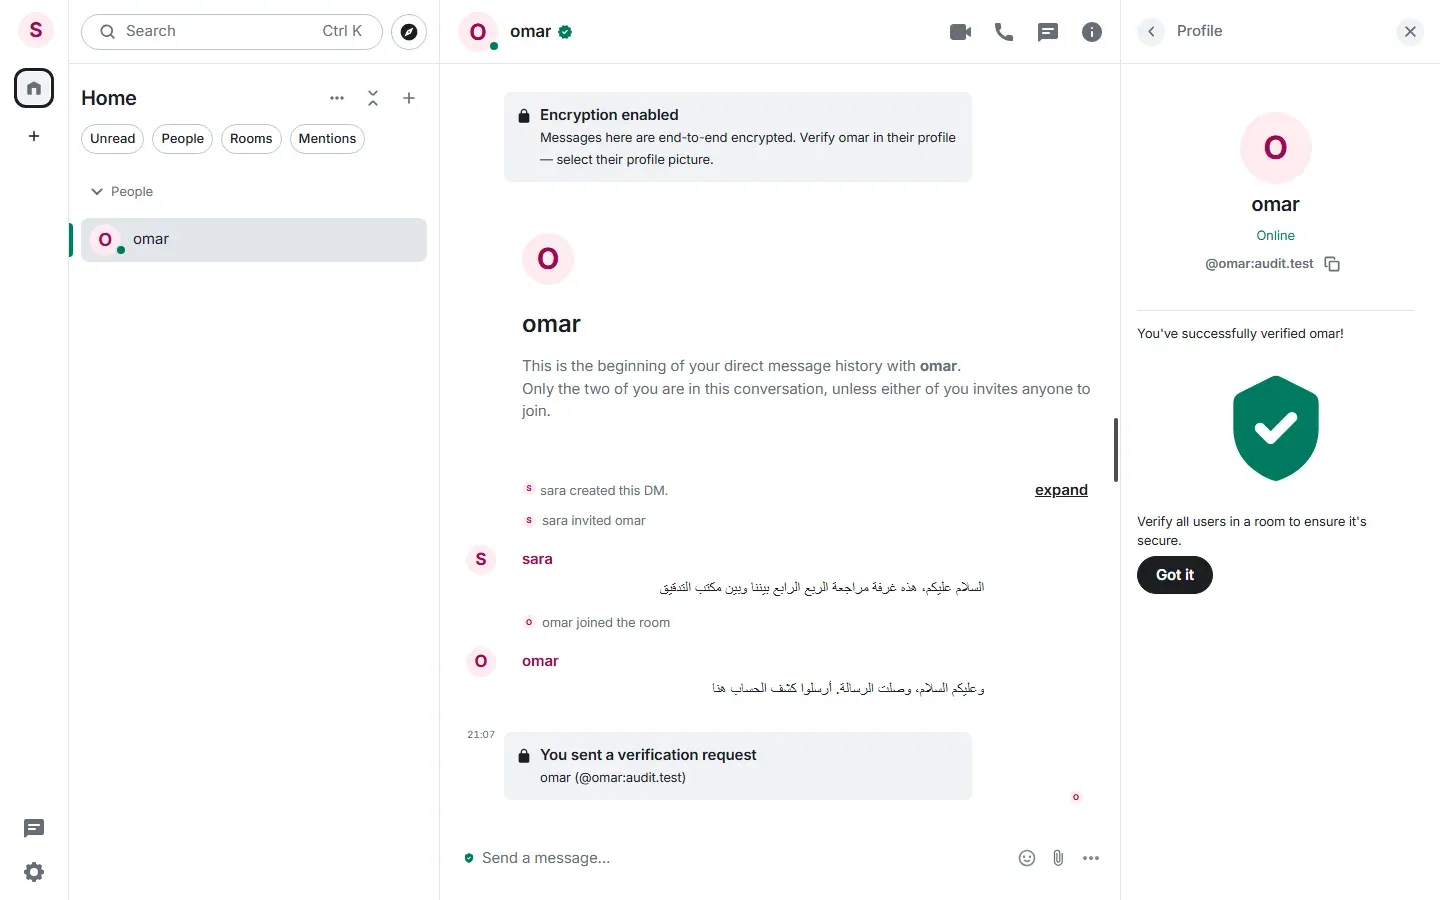
وقد يتساءل البعض: هل يجب أن يتحقق كل موظف في الشركة من كل موظف في المكتب؟ والإجابة أن هذا هو المثالي ولكنه غير عملي في غرفة فيها عشرون شخصاً، لذلك فالمعقول أن يتحقق الأشخاص الذين يتبادلون معلومات حساسة فعلاً، مثل مسؤول المالية في الشركة ومدير المراجعة في المكتب، وأن يكون ذلك في اجتماع وجهاً لوجه أو في مكالمة فيديو يرى فيها كل منهما الآخر، لأن مقارنة الرموز عبر رسالة في المحادثة نفسها لا معنى لها، فالرسالة تمر عبر السيرفر الذي نريد أن نتحقق منه.
ماذا وجدنا في قاعدة البيانات؟ Metadata
بعد ثلاث رسائل وتحقق كامل، كتبنا سكربتاً صغيراً يفتح قاعدة بيانات SQLite في كل سيرفر، ويعد الأحداث في الغرفة بحسب نوعها، ويعرض آخر رسالة مشفرة كما هي محفوظة، ثم يبحث عن نص عربي من الرسائل في ملفات قاعدة البيانات نفسها:
# What each homeserver stores for the shared room: event types, and the content of the last encrypted message
import sqlite3, json, sys
db = sqlite3.connect('/data/homeserver.db')
room = db.execute("select room_id from rooms order by rowid desc limit 1").fetchone()[0]
print('room:', room)
for t, n in db.execute("select type, count(*) from events where room_id=? group by type order by 2 desc", (room,)):
    print(f'  {n:3}  {t}')
ev = db.execute("select e.event_id, j.json from events e join event_json j using(event_id) where e.room_id=? and e.type='m.room.encrypted' order by e.stream_ordering desc limit 1", (room,)).fetchone()
c = json.loads(ev[1])
print('last encrypted event from', c['sender'], 'origin_server_ts', c['origin_server_ts'])
print(json.dumps({k: (v[:60] + '...' if isinstance(v, str) and len(v) > 60 else v) for k, v in c['content'].items()}, indent=1))
print('plaintext found in database file:', 'كشف الحساب'.encode() in open('/data/homeserver.db', 'rb').read())
وشغلناه على السيرفرين بالأمر docker exec -i wr-chat-hs1 python - < db.py ثم على wr-chat-hs2، والمخرج على سيرفر الشركة:
room: !Z3WgxgddiZeDH2ngyWPMLQ15yZjY8flPdWZh12SBMw8
    3  m.room.member
    3  m.room.encrypted
    2  m.key.verification.mac
    2  m.key.verification.key
    2  m.key.verification.done
    1  m.room.power_levels
    1  m.room.message
    1  m.room.join_rules
    1  m.room.history_visibility
    1  m.room.guest_access
    1  m.room.encryption
    1  m.room.create
    1  m.key.verification.start
    1  m.key.verification.ready
    1  m.key.verification.accept
last encrypted event from @sara:company.test origin_server_ts 1793902099257
{
 "algorithm": "m.megolm.v1.aes-sha2",
 "ciphertext": "AwgBEuABZc84eBXfE3Z4nDYtVqrllzIzzu1B6T9+V4cregRPjyGjnTX2p98+...",
 "device_id": "YIDOBOBEIA",
 "sender_key": "7+X7mO/yp6dJOyrw++fM81Y/+8OiQZuQh10tdbGf8CQ",
 "session_id": "j+y9uJX6bfmHRxQxjlc+dS7Tx4XaIncFYs6jK7tm63g"
}
plaintext found in database file: False
ومخرج سيرفر المكتب مطابق له سطراً بسطر، بالمعرف نفسه للغرفة، والأعداد نفسها، والنص المشفر نفسه، وهذا هو الاتحاد كما وصفناه: الغرفة نفسها محفوظة بالكامل على السيرفرين. وفي المخرج أعلاه لاحظ التالي:
- الرسائل الثلاث التي كتبناها محفوظة كأحداث
m.room.encrypted، والحقلalgorithmيقول إنها مشفرة بـ Megolm، والحقلciphertextهو النص المشفر، والحقلsession_idيحدد أي مفتاح جلسة يفكها، وهذا المفتاح غير موجود في أي مكان على السيرفر. - بحثنا عن عبارة «كشف الحساب» التي كتبها عمر في كل ملفات قاعدة البيانات، أي
homeserver.dbوملفي-walو-shmاللذين تكتب فيهما SQLite التغييرات قبل دمجها، ولم نجدها على أي من السيرفرين. - ولكن هناك 22 حدثاً آخر في الغرفة غير مشفرة: من دخل الغرفة ومتى
m.room.member، ومن أنشأهاm.room.create، وأنها مشفرة أصلاًm.room.encryption، وكل خطوات التحققm.key.verification.*، وكل حدث مشفر يحمل بجانب النص المشفر اسم المرسلsenderووقت الإرسالorigin_server_tsومعرف الجهازdevice_id.
والحدث الوحيد من نوع m.room.message لم يكن رسالة من أحدنا، وإنما طلب التحقق نفسه، وهذا جزء من محتواه كما وجدناه في قاعدة البيانات:
m.room.message -> {"body": "@sara:company.test is requesting to verify your key, but your client does not support in-chat key verification. You will need to use legacy key verification to verify keys.", "from_device": "YIDOBOBEIA", "methods": ["m.sas.v1", "m.qr_code.show.v1", "m.reciprocate.v1"], "msgtype": "m.key.ve
m.key.verification.start -> {"from_device": "YIDOBOBEIA", "hashes": ["sha256"], "key_agreement_protocols": ["curve25519-hkdf-sha256"], ...
files: ['homeserver.db', 'homeserver.db-shm', 'homeserver.db-wal']
plaintext in any db file: False
والنص في الحقل body رسالة احتياطية لعميل قديم لا يفهم التحقق داخل المحادثة، والحقل methods يعرض طرق التحقق التي يدعمها Element: الرموز m.sas.v1 ورمز QR. والصورة التالية تلخص ما وجدناه:
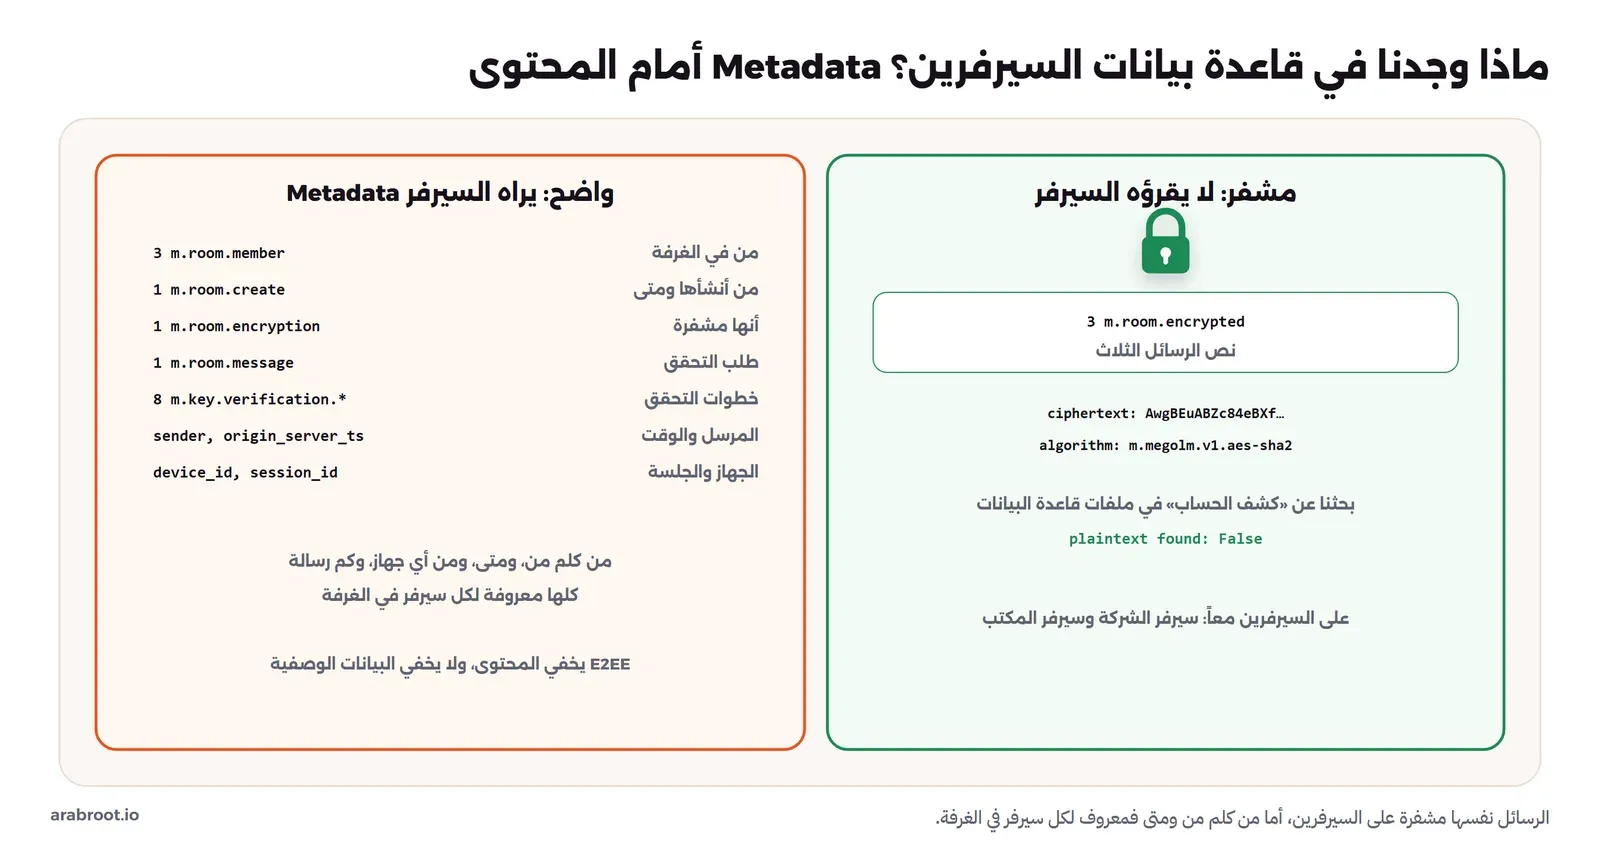
وهذه هي الحدود الحقيقية للتشفير من طرف إلى طرف في Matrix، ويجب أن تقولها لإدارة الشركة بوضوح قبل أن تعدهم بشيء: مدير سيرفر الشركة ومدير سيرفر المكتب لا يستطيعان أن يقرآ ما كتب في الغرفة، ولكنهما يعرفان أن sara وomar تكلما، ومتى، وكم رسالة، ومن أي جهاز، وهذه البيانات الوصفية Metadata قد تكون حساسة وحدها، فرسائل كثيرة بين المالية والمكتب في ليلة إغلاق الربع تقول شيئاً حتى دون محتواها.
تسجيل دخول ثان: Confirm your digital identity
أثناء بناء المختبر أغلقنا متصفح sara ودخلنا بحسابها مرة ثانية من متصفح جديد، فلم تظهر المحادثات، وإنما ظهرت هذه الشاشة:
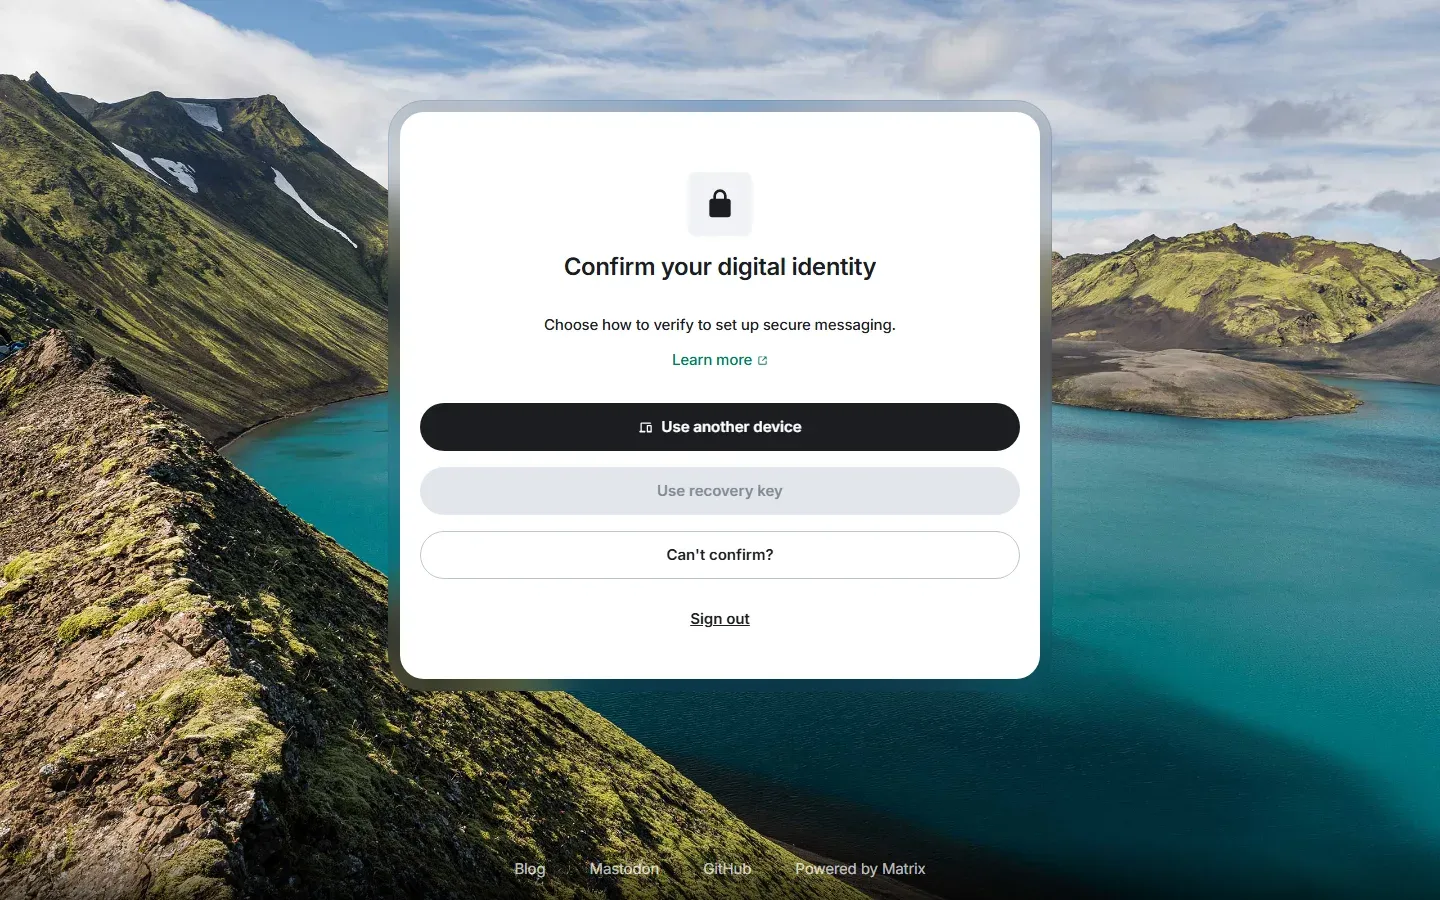
والسبب أن Element أنشأ لـ sara في أول دخول مفاتيح هوية للتوقيع المتبادل Cross-Signing، والجهاز الجديد بالنسبة للآخرين جهاز غريب حتى يثبت أنه لـ sara نفسها، وطريقتا الإثبات أن توافق من جهاز قديم ما زال يعمل، أو أن تكتب مفتاح الاسترداد Recovery Key. وفي حالتنا كان الجهاز القديم قد أغلق، ولم ننشئ مفتاح استرداد لأننا ضغطنا «Not now» على نافذة «Back up your chats» في أول دخول، فظهر تحت الخيار الثاني «This option is not available because you have not set up a recovery key»، ولم يبق إلا «Can't confirm?» الذي يعيد إنشاء هوية جديدة، وعندها تفقد الرسائل المشفرة القديمة على هذا الجهاز، ويرى كل من تحقق من sara سابقاً تحذيراً بأن هويتها تغيرت.
وهذه ليست مشكلة مختبر، وإنما أكثر مشكلة سوف يواجهها فريق الدعم في الشركة بعد الانتقال إلى Matrix: موظف يغير هاتفه، أو يمسح المتصفح، أو يفقد جهازه الوحيد، ولم يحفظ مفتاح الاسترداد. وتذكر أن مدير السيرفر لا يستطيع أن يساعده، لأن المفتاح ليس على السيرفر أصلاً، وهذا بالضبط ما حدث لمستخدمي matrix.org في 2019 عندما سجل الفريق خروج الجميع بعد الاختراق، كما ذكرنا في مقال المصطلحات. لذلك اجعل إنشاء مفتاح الاسترداد خطوة إلزامية في أول يوم للموظف، واطلب منه أن يحفظه في مدير كلمات المرور Password Manager الخاص بالشركة.
حد محاولات الدخول M_LIMIT_EXCEEDED
ومشكلة ثالثة ظهرت لنا لأننا كررنا الدخول كثيراً أثناء كتابة سكربت المتصفح: بعد عدة محاولات دخول من العنوان نفسه خلال دقائق، عرض Element تحت عنوان «Sign in» الرسالة «Something went wrong. Please try again later. (M_LIMIT_EXCEEDED)». والسبب الإعداد rc_login في Synapse، وقيمته الافتراضية بحسب التوثيق per_second: 0.003 مع burst_count: 5 لكل عنوان IP ولكل حساب، أي خمس محاولات متتالية ثم محاولة واحدة كل خمس دقائق ونصف تقريباً. وهذا الحد يحميك من تخمين كلمات المرور، ولكن انتبه إلى أنه يحسب بعنوان IP، فإذا كان كل موظفي الشركة يخرجون إلى الإنترنت من عنوان واحد عبر NAT، أو كان الـ Reverse Proxy لا يمرر عنوان المستخدم الحقيقي، فسوف يرى السيرفر الشركة كلها كأنها عنوان واحد، ويحظر الدخول صباح يوم الأحد عندما يفتح الجميع أجهزتهم. وفي المختبر رفعنا الحد بجزء ثالث في سكربت الإعداد، أما في الإنتاج فلا ترفعه، وإنما تأكد أن x_forwarded: true مفعل في المستمع وأن الـ Reverse Proxy يرسل العنوان الحقيقي.
ماذا لو توقف سيرفر مكتب التدقيق؟ What If
في الاتحاد كل مؤسسة تدير سيرفرها، وهذا يعني أن سيرفر المكتب سوف يتوقف يوماً ما لتحديث أو عطل، والسؤال الذي يسأله مدير الشركة: ماذا يحدث لرسائلنا في ذلك الوقت؟ فجربنا ذلك: أوقفنا Container المكتب بالأمر docker stop wr-chat-hs2، ثم أرسلت sara رسالة «أرسلنا كشف الحساب، وسيرفركم متوقف الآن»، ثم انتظرنا 15 ثانية، ثم شغلنا السيرفر من جديد، وجعلنا السكربت يسأل متصفح عمر كل ثانيتين هل ظهرت الرسالة. والمخرج من سكربت التجربة:
stop hs2: wr-chat-hs2
start hs2: wr-chat-hs2
message visible on omar side after restart: true 16.5 s
وفي أثناء التوقف كتب سيرفر الشركة في سجلاته محاولاته لتسليم الرسالة:
2026-11-05 18:07:03,043 - synapse.http.federation.well_known_resolver - 313 - INFO - GET-81 - Error fetching https://audit.test/.well-known/matrix/server: Connection was refused by other side: 111: Connection refused.
2026-11-05 18:08:19,230 - synapse.http.federation.matrix_federation_agent - 402 - INFO - federation_transaction_transmission_loop-11 - Failed to connect to audit.test:8448: DNS lookup failed: no results for hostname lookup: audit.test.
2026-11-05 18:08:19,231 - synapse.http.matrixfederationclient - 838 - INFO - federation_transaction_transmission_loop-11 - {PUT-O-23} [audit.test] Request failed: PUT matrix-federation://audit.test/_matrix/federation/v1/send/1793901964169: DNSLookupError('no results for hostname lookup: audit.test')
2026-11-05 18:08:24,678 - synapse.http.federation.matrix_federation_agent - 402 - INFO - federation_transaction_transmission_loop-11 - Failed to connect to audit.test:8448: DNS lookup failed: no results for hostname lookup: audit.test.
2026-11-05 18:08:24,678 - synapse.http.matrixfederationclient - 838 - INFO - federation_transaction_transmission_loop-11 - {PUT-O-23} [audit.test] Request failed: PUT matrix-federation://audit.test/_matrix/federation/v1/send/1793901964169: DNSLookupError('no results for hostname lookup: audit.test')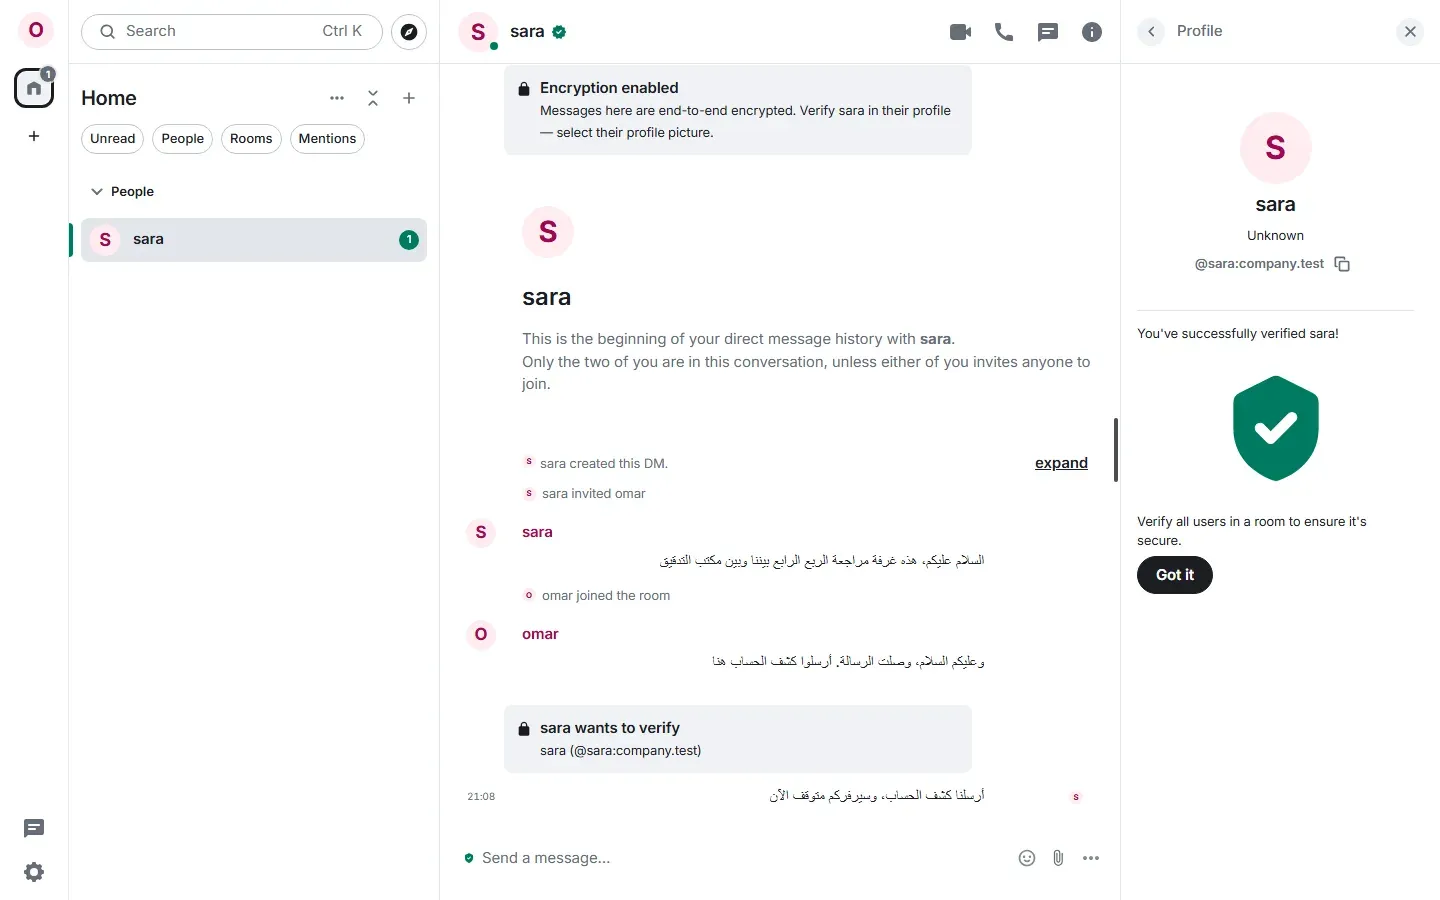
في المخرج أعلاه لاحظ التالي:
- عند sara لم يحدث شيء غريب: الرسالة أرسلت وحفظت في سيرفر الشركة وظهرت بعلامة الإرسال، لأن sara تتكلم مع سيرفرها فقط، وسيرفرها يعمل. وهذا فرق مهم عن الأدوات المركزية: عطل سيرفر الشريك لا يوقف عمل الشركة في الغرفة المشتركة، وإنما يؤخر وصول رسائلها إليه.
- سيرفر الشركة يحمل الرسالة في عملية تسمى
federation_transaction_transmission_loop، ويحاول أن يرسل المعاملة Transaction نفسها برقمها1793901964169عدة مرات، والمعاملة هي ما يجمع فيه Synapse الأحداث الذاهبة إلى سيرفر واحد. - رسالة الخطأ هنا
DNSLookupErrorوليست رفض اتصال، والسبب أن Docker يحذف الاسم المستعارaudit.testمن DNS الداخلي عندما يتوقف Container. وفي الإنتاج سوف ترى غالباًConnection refusedأو انتهاء المهلة Timeout، فلا تبحث عن مشكلة DNS عندما يكون السبب أن السيرفر متوقف. - بعد التشغيل ظهرت الرسالة عند عمر في 16.5 ثانية، وهذا الوقت يشمل تشغيل Synapse نفسه، وانتظار محاولة سيرفر الشركة التالية. وإذا طال التوقف ساعات فإن Synapse يباعد بين المحاولات Backoff، وقد يتأخر التسليم دقائق بعد الرجوع، ويستطيع السيرفر الراجع أن يطلب ما فاته بنفسه عندما يصله أي حدث جديد من الغرفة.
كم يأخذ هذا المختبر؟ Footprint
قسنا الذاكرة بعد انتهاء التجربة، وحجم ال Images، وحجم قاعدة البيانات في سيرفر الشركة:
NAME              CPU %     MEM USAGE / LIMIT
wr-chat-hs1       0.19%     186.5MiB / 31.29GiB
wr-chat-hs2       0.52%     153.6MiB / 31.29GiB
wr-chat-element   0.00%     7.559MiB / 31.29GiB
REPOSITORY:TAG                                                   SIZE
matrixdotorg/synapse:v1.164.2                                    475MB
vectorim/element-web:v1.12.33                                    325MB
2.2M	/data/homeserver.db
4.0M	/data/homeserver.db-wal
سيرفر Synapse بغرفة واحدة وثلاثة حسابات أخذ قرابة 186 ميغابايت من الذاكرة، وElement Web أقل من 8 ميغابايت لأنه nginx يقدم ملفات ثابتة فقط، والعمل الحقيقي في المتصفح. ولا تأخذ هذه الأرقام كتقدير لسيرفر حقيقي، لأن الذاكرة في Synapse تكبر مع عدد الغرف وحجمها، وأكثر ما يستهلكها الانضمام إلى غرف كبيرة على سيرفرات أخرى فيها آلاف الأعضاء، لأن سيرفرك يجب أن يحمل حالة الغرفة State كاملة. وسوف نقيس هذه الأرقام على الحالة نفسها للأدوات الأربع في مقال المقارنة.
ما الذي يتغير في الإنتاج؟ Production
المختبر تعمد أن يكون بسيطاً، والصورة التالية تجمع ما يجب أن تغيره قبل أن تضع الشركة عليه محادثة حقيقية مع المكتب:
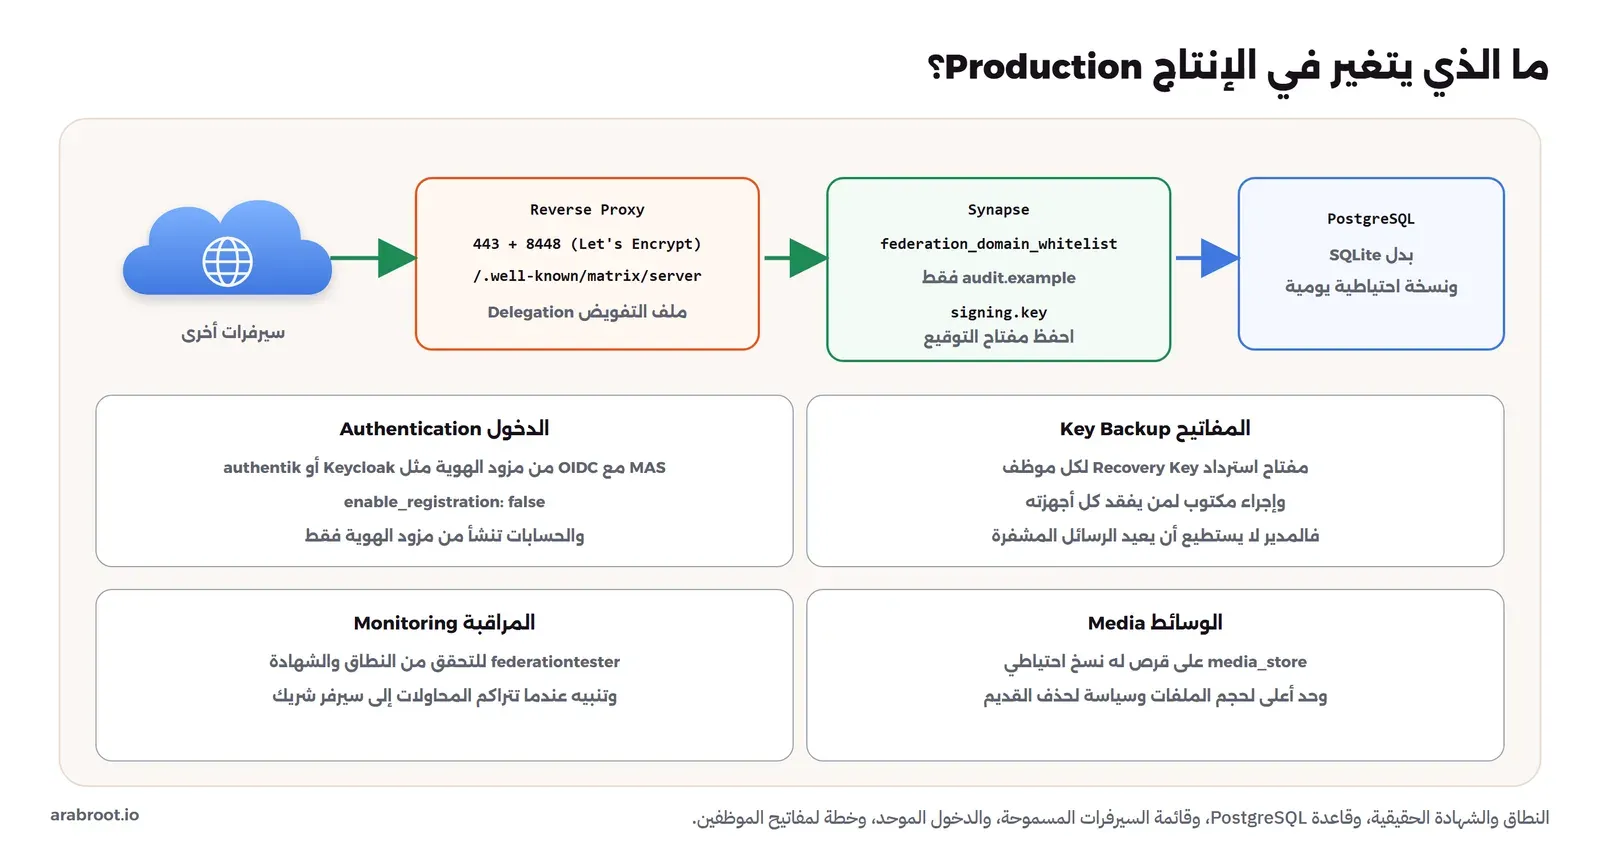
- قاعدة البيانات Database: يقول دليل التثبيت صراحة إن SQLite مقبولة للتجربة فقط ولا يجب أن تستخدم في سيرفر إنتاج، وإن Synapse يعمل ببطء عليها خصوصاً في الغرف الكبيرة، لذلك استخدم PostgreSQL من البداية، وإذا بدأت بـ SQLite فهناك أداة
synapse_port_dbلنقلها. - النطاق والتفويض Delegation: اجعل عناوين الموظفين على النطاق الرئيسي
@sara:company.example، وشغل السيرفر علىmatrix.company.example، وضع في النطاق الرئيسي ملف/.well-known/matrix/serverيقول أين السيرفر، كما يشرح توثيق التفويض. ولا تغير اسم السيرفر بعد ذلك أبداً، لأنserver_nameجزء من كل معرف في قاعدة البيانات، وتغييره يعني سيرفراً جديداً. - الـ Reverse Proxy: يوصي الدليل بأن يكون أمام Synapse Reverse Proxy على المنفذين 443 و8448 يحمل الشهادة الحقيقية، وقد شرحنا ذلك مع Caddy وTraefik، وتأكد من النتيجة بأداة Federation Tester الرسمية.
- قائمة السيرفرات المسموحة: الإعداد
federation_domain_whitelistقيمته الافتراضيةnull، أي أن سيرفرك يتحد مع كل سيرفرات العالم، ويستطيع أي شخص في أي سيرفر أن يرسل دعوة لموظفيك. والشركة في حالتنا تحتاج مكتب التدقيق فقط، فاجعل القائمة[audit.example]، ويذكر التوثيق أن القائمة الفارغة[]توقف الاتحاد كله. - الدخول الموحد SSO: يدعم Synapse الدخول عبر OpenID Connect مباشرة، والاتجاه الجديد في Matrix هو خدمة Matrix Authentication Service التي تأتي مع حزمة ESS، وكلاهما يربطك بـ Keycloak أو authentik، فيدخل الموظف بحساب الشركة ويتوقف دخوله عندما يغادر.
- الاحتفاظ Retention: يدعم Synapse سياسات الاحتفاظ بالرسائل على مستوى السيرفر والغرفة، ولكن تذكر أنها تحذف من سيرفرك فقط، والنسخة على سيرفر المكتب تحكمها سياسة المكتب.
- النسخ الاحتياطي Backup: قاعدة البيانات، ومجلد الوسائط
media_store، ومفتاح التوقيعsigning.key. وتذكر أن النسخة الاحتياطية لا تحمل مفاتيح الرسائل المشفرة، فاستعادتها لا تعيد إلى موظف فقد مفتاحه رسائله.
من يستخدم Matrix في مؤسسات حقيقية؟ Real Case
أوضح مثال موثق على Matrix بين مؤسسات مستقلة هو نظام المحادثة في القطاع الصحي الألماني. فقد اشترطت gematik، وهي الجهة المسؤولة عن البنية الرقمية للرعاية الصحية في ألمانيا، أن يستخدم TI-Messenger البروتوكول المفتوح من Matrix.org Foundation، وتقول صفحتها إن هذا هو ما جعل التواصل بين تطبيقات من مزودين مختلفين ممكناً، فيستطيع الطبيب في عيادة أن يكلم الصيدلي أو المستشفى أو شركة التأمين، كل منهم على تطبيق ومزود مختلف. وتذكر الصفحة نفسها أن تطبيقات مبنية على Matrix تستخدمها جهات حكومية في فرنسا والجيش الألماني وأنظمة تعليم في بعض الولايات الألمانية، ومنها Tchap للموظفين الحكوميين في فرنسا. وما يجمع هذه الحالات هو ما يجمع حالتنا: مؤسسات كثيرة مستقلة، كل منها يريد أن يملك سيرفره وبياناته، وتحتاج أن تتكلم مع بعضها دون أن تكون كلها على خدمة شركة واحدة.
نقاط القوة ونقاط الضعف Strengths and Weaknesses
نقاط القوة:
- اتحاد حقيقي ومفتوح: مكتب التدقيق يستطيع أن يشغل أي سيرفر Matrix وأي عميل، ولا يحتاج أن يستخدم الأداة نفسها التي اختارتها الشركة.
- تشفير من طرف إلى طرف افتراضي في المحادثات الخاصة، مع تحقق برموز Emoji وتوقيع متبادل، وقد رأينا أن الرسائل لا توجد كنص في قاعدة بيانات أي من السيرفرين.
- الغرفة تبقى تعمل عند الشركة عندما يتوقف سيرفر الشريك، والرسائل تصله عندما يرجع.
- معيار مكتوب ومستقل عن أي شركة، وجسور Bridges إلى شبكات أخرى، وتطبيقات لكل منصة.
نقاط الضعف:
- إدارة المفاتيح عبء على الموظفين وعلى الدعم: جهاز جديد دون مفتاح استرداد يعني تاريخاً مشفراً مفقوداً، ومدير السيرفر لا يستطيع أن يساعد.
- البيانات الوصفية معروفة لكل سيرفر في الغرفة، ورسائلك في غرفة متحدة تحفظ عند الطرف الآخر وتحكمها سياسته.
- Synapse أثقل من بدائله وتكبر ذاكرته مع الغرف الكبيرة، وحزمة ESS Community المجانية تقول صفحتها إنها ليست للإنتاج التجاري.
- تجربة الفريق اليومية، مثل البحث في الرسائل المشفرة والتكاملات والروبوتات، أضعف من أدوات الفرق المركزية، لأن السيرفر لا يرى المحتوى.
- إعدادات كثيرة تفشل بصمت، مثل مفتاح غير معروف في
homeserver.yaml، ورسائل أخطاء مضللة مثل «DNS lookup failed» عندما يكون السبب منع العنوان.
أخطاء شائعة Common Mistakes
- ترك
federation_domain_whitelistدون قيمة في سيرفر شركة تحتاج شريكاً واحداً، فيصبح موظفوها قابلين للدعوة من أي سيرفر. - نقل
federation_verify_certificates: falseمن مختبر أو دليل إلى الإنتاج. - تشغيل الإنتاج على SQLite لأن المختبر عمل عليها.
- إهمال نافذة «Back up your chats» وعدم إنشاء مفتاح استرداد، ثم اكتشاف المشكلة مع أول هاتف جديد.
- مقارنة رموز التحقق عبر رسالة في المحادثة نفسها بدل لقاء أو مكالمة.
- الاعتقاد أن التشفير يخفي من كلم من ومتى.
- تغيير
server_nameبعد بدء الاستخدام، أو فقدsigning.keyلأنه لم يدخل النسخة الاحتياطية. - Reverse Proxy لا يمرر عنوان المستخدم الحقيقي، فيصطدم كل موظفي الشركة بحد
rc_loginفي الصباح. - كتابة إعداد بالاسم الجديد الذي تراه في الكود أو في مقال، دون التحقق من الاسم في توثيق إصدارك.
قائمة تحقق قبل الإنتاج Checklist
| البند | كيف تتحقق |
|---|---|
| النطاق والتفويض | Federation Tester يعرض النتيجة خضراء لاسم السيرفر |
| الشهادة حقيقية والتحقق مفعل | federation_verify_certificates غير موجود أو true |
| السيرفرات المسموحة فقط | federation_domain_whitelist فيه الشركاء بأسمائهم |
| PostgreSQL | قسم database يستخدم psycopg2 وليس sqlite3 |
| التسجيل مغلق والدخول من مزود الهوية | enable_registration: false ومزود OIDC يعمل |
| مفتاح استرداد لكل موظف | خطوة في يوم الموظف الأول، والمفتاح في مدير كلمات المرور |
| النسخة الاحتياطية | قاعدة البيانات وmedia_store وsigning.key، وتجربة استعادة على سيرفر آخر |
| العنوان الحقيقي للمستخدم | x_forwarded: true والـ Reverse Proxy يرسل X-Forwarded-For |
| إجراء التحقق مع الشريك | من يتحقق من من، ومتى، وكيف يقارنان الرموز |
إزالة التجربة Cleanup
حذفنا كل ما بدأ اسمه بـ wr-chat- من Containers وVolumes والشبكة، وأبقينا Image Synapse وElement لأن مقال المقارنة في آخر السلسلة يحتاجهما:
docker compose down
docker volume rm wr-chat-hs1 wr-chat-hs2 wr-chat-certs
docker network rm wr-chat-net
الخلاصة Summary
وصلنا لنهاية الموضوع، وأهم ما فيه:
- Matrix معيار مفتوح يجعل الغرفة سلسلة من الأحداث الموقعة، يحفظها كل سيرفر فيه عضو منها، والعنوان يحمل اسم السيرفر مثل البريد.
- شغلنا سيرفرين من Synapse 1.164.2 متحدين عبر TLS على المنفذ 8448، وأول ما منع الاتحاد أن Synapse يرفض العناوين الخاصة افتراضياً، والإعداد الصحيح في هذا الإصدار اسمه
ip_range_whitelistوليسip_range_allowlist. - المحادثة المباشرة في Element مشفرة افتراضياً، والتحقق برموز Emoji أظهر الرموز السبعة نفسها على الجهازين، ثم وضع علامة التحقق بجانب الاسم.
- قاعدة بيانات السيرفرين تحمل الرسائل كنص مشفر بـ Megolm، ولم نجد نص الرسائل فيها، ولكنها تحمل من كلم من ومتى ومن أي جهاز، وكل خطوات التحقق.
- جهاز جديد دون مفتاح استرداد لا يرى المحادثات المشفرة، وحد
rc_loginقد يحظر شركة كاملة خلف عنوان واحد. - عندما توقف سيرفر المكتب استمرت الشركة في العمل، ووصلت الرسالة إلى عمر بعد 16.5 ثانية من رجوع السيرفر.
وفي المقال التالي من السلسلة بإذن الله ننتقل إلى Rocket.Chat، فنرى كيف تجمع أداة واحدة محادثة الفريق مع محادثة العملاء من الموقع، ونتحقق من حدود نسختها المجانية من صفحاتها الرسمية. والمقالات المرتبطة بهذا المقال:
 دليلمصطلحات المحادثة للمبتدئين، من Threads إلى E2EEقبل أن تختار بديلاً لـ Slack أو Teams، افهم ما تعنيه القنوات والخيوط والاتحاد والتشفير من طرف إلى طرف، وجرب بنفسك كيف يتفق جهازان على مفتاح عبر سيرفر لا يثقان به.
 دليلتثبيت Mattermost Team Edition مع PostgreSQL وترقيته بأمانمساحة محادثة لفريقك على سيرفرك مع Mattermost، تبقى فيها الرسائل والملفات كاملة، فلا يحذفها حد للرسائل ولا خطة مجانية.
 دليلالتشفير للمطورين: ماذا تستخدم ولماذا لا تخترع خوارزميتكأي هاش تستخدم لكلمات المرور، ومتى تحتاج التشفير المتماثل أو غير المتماثل، وأين تحفظ المفاتيح بأمان في تطبيقك.
 دليلالشهادات الرقمية TLS للمبتدئين وصيغ ملفاتهاكيف يعرف المتصفح أنه يتحدث مع الموقع الحقيقي، وماذا يوجد داخل الشهادة، ولماذا تأتي ملفاتها بأكثر من صيغة.
 دليلتثبيت Keycloak مزود الهوية IdP الأشهر في المؤسساتنثبت Keycloak مع PostgreSQL، ونربط به تطبيقاً عبر OIDC، ونفرض المصادقة الثنائية على الجميع، ونقيس ما يحتاجه من ذاكرة.
 دليلتثبيت Caddy على خادمك: Reverse Proxy بشهادات HTTPS تلقائيةكيف تثبت Caddy على سيرفرك ليمنح كل موقع شهادة HTTPS تلقائياً، وتربط به تطبيقاتك بملف إعداد من بضعة أسطر.
سجل التحديثات Changelog
- نوفمبر 2026: كتابة المقال وتنفيذ المختبر على Synapse 1.164.2 (matrixdotorg/synapse:v1.164.2) مع SQLite في سيرفرين متحدين، وElement Web 1.12.33 (vectorim/element-web:v1.12.33) في Headless Chrome، وشهادات OpenSSL 3.5.7 من debian:13-slim، على Docker Engine 29.8.0.