


إذا كنت مسؤولاً عن أنظمة أو خوادم، أو تدير فريقاً يملكها، وتريد أن تعرف ماذا تحدث أولاً ومتى وكيف دون أن تعطل الخدمة، فهذا المقال لك. ستجد فيه لماذا التحديث من أرخص الضوابط وأعلاها أثراً، وكيف ترتب التحديثات بالأولوية، وخطوات تطبيقها بأمان، ومتى تجعلها تلقائية.
والسبب الذي يجعل الموضوع عاجلاً: في الاختراقات الكبيرة يتكرر نمط واحد. المهاجم لم يكتشف ثغرة جديدة، بل استغل ثغرة معروفة لها إصلاح منشور لم يطبق. شركة Equifax التي تسربت بيانات نحو 148 مليون شخص دخل مهاجموها من ثغرة نشر إصلاحها قبل الاختراق بشهرين، رغم أن وزارة الأمن الداخلي الأمريكية نبهتها إليها في اليوم التالي لنشرها. وحادثة الفدية في شركة التوزيع التابعة لـ Boeing دخلت من ثغرة Citrix معروفة لها إصلاح.
وهذا المقال في مرحلة حماية الأنظمة، وهو طبقة الأجهزة والأنظمة في الدفاع متعدد الطبقات.
الخلاصة السريعة Quick Summary
الأولوية: التحديث الأمني على خدمة مكشوفة للإنترنت وثغرتها مستغلة فعلاً، اليوم. والبقية في دورة منتظمة.
لا تثق برقم الإصدار: في تجربتنا كان curl 8.14.1 ينقصه إصلاحان أمنيان، والرقم الرئيسي لم يتغير.
دون تعطيل: اختبر أولاً، وخذ نسخة احتياطية، وطبق في نافذة، واعرف طريق الرجوع.
الإيقاع: فحص أسبوعي، وتطبيق فوري للعاجل، ونافذة ثابتة للبقية.
لماذا التحديث بهذه الأهمية؟
كل برنامج فيه أخطاء، وبعضها ثغرات أمنية. وحين تكتشف ثغرة يصدر المورد إصلاحاً، وينشر نشرة أمنية تصفها برقم CVE. ومن هنا يبدأ السباق: النشرة التي تحميك إن طبقت الإصلاح تصبح خريطة للمهاجم إن لم تطبقه. فهو يدرس الفرق بين النسخة القديمة والمصلحة، فيعرف الثغرة Vulnerability ويبني أداة استغلالها، أحياناً خلال ساعات.
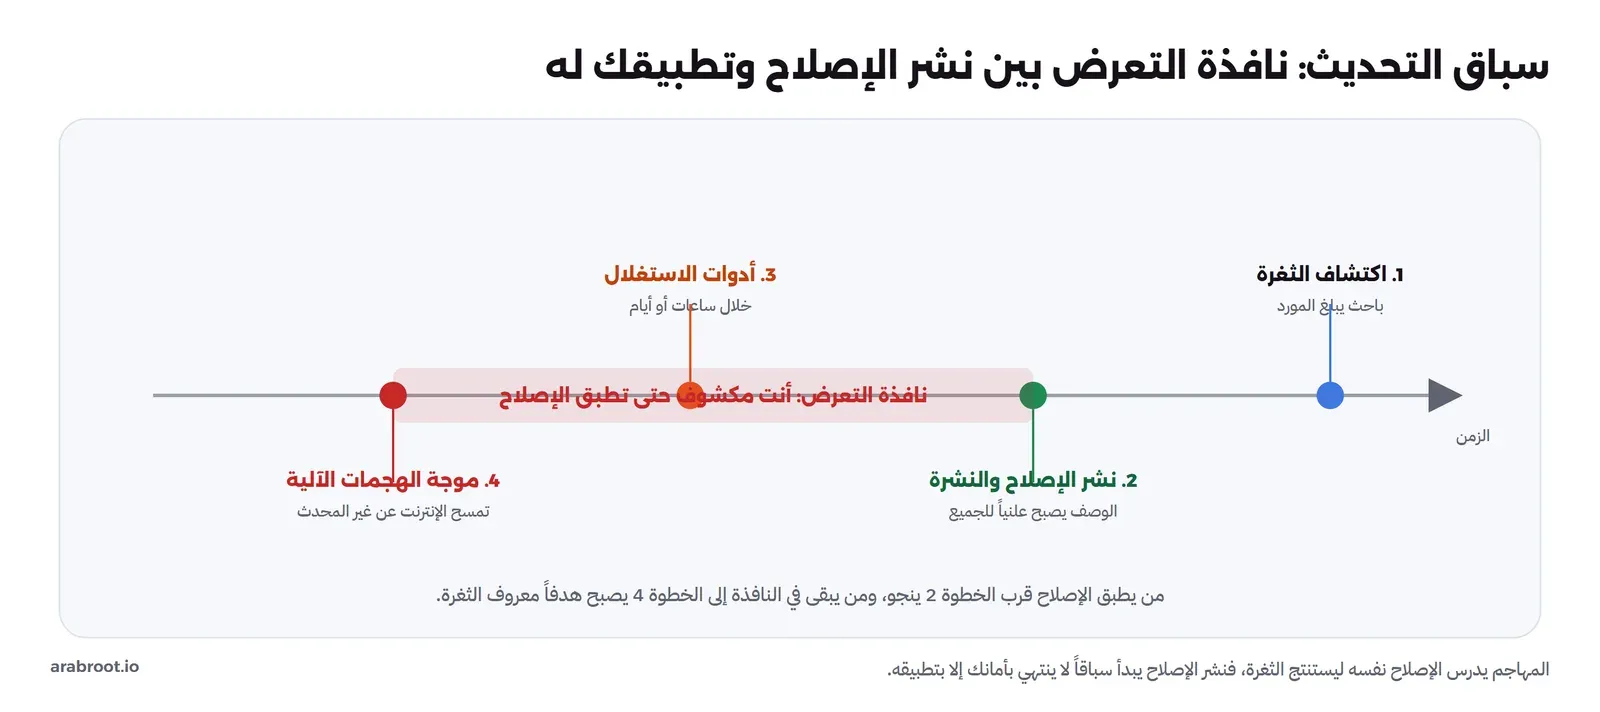
نافذة التعرض Exposure Window هي المدة بين توفر الإصلاح وتطبيقك له. وطوالها ثغرتك معروفة للعالم ولا إصلاح عندك. والمدة التي يحتاجها المهاجم تقصر عاماً بعد عام.
وأنت في الغالب لا تواجه مهاجماً يعرف اسمك، بل أداة آلية تمسح الإنترنت كله بحثاً عن أنظمة فيها ثغرات معروفة لم تحدث. فالتحديث يخرجك من دائرة الفريسة السهلة.
لماذا هو من أعلى الضوابط مردوداً؟
- الإصلاح مكتوب ومختبر ومنشور من المورد مجاناً.
- تطبيقه يأخذ دقائق من وقت مسؤول النظام.
- الثغرة التي يسدها قد تكون باب اختراق كامل.
قارنه بجدار حماية متقدم قد يكلف عشرات الآلاف سنوياً ويحتاج خبيراً يضبطه. ولهذا تضع ضوابط CIS التحديث في مجموعتها الأولى، أي الحد الأدنى للجميع. ومن يشتري أدوات متقدمة وخوادمه غير محدثة يبني طابقاً على أساس متصدع.
«التحديث يعطل الأشياء»: خوف يحتاج تصحيحاً
إصلاحات الأمان في التوزيعات الناضجة مثل Debian وUbuntu مصممة لتغير أقل ما يمكن: تسد الثغرة دون تغيير السلوك. لذلك نادراً ما تعطل شيئاً. أما الترقيات الكبيرة بين الإصدارات فتغير كثيراً، وهي التي تستحق الحذر الأكبر. فرق بين النوعين: طبق الإصلاح الأمني بثقة وحذر معقول، وادخر الحيطة الكبرى للترقيات.
وإدارة التحديثات تكمل إدارة الثغرات: تلك تجيب «هل أنا متأثر؟»، وهذه تجيب «كيف أصلح؟». ومعرفة الثغرة دون إصلاحها لا تمنع اختراقاً.
فخ رقم الإصدار: ما رأيناه في تجربتنا
توزيعات Linux مثل Debian تطبق إصلاحات الأمان دون تغيير رقم الإصدار الرئيسي، وتضيف لاحقة في آخره. فقد ترى أن لديك curl 8.14.1 وتظنه محدثاً، وهو ليس كذلك.
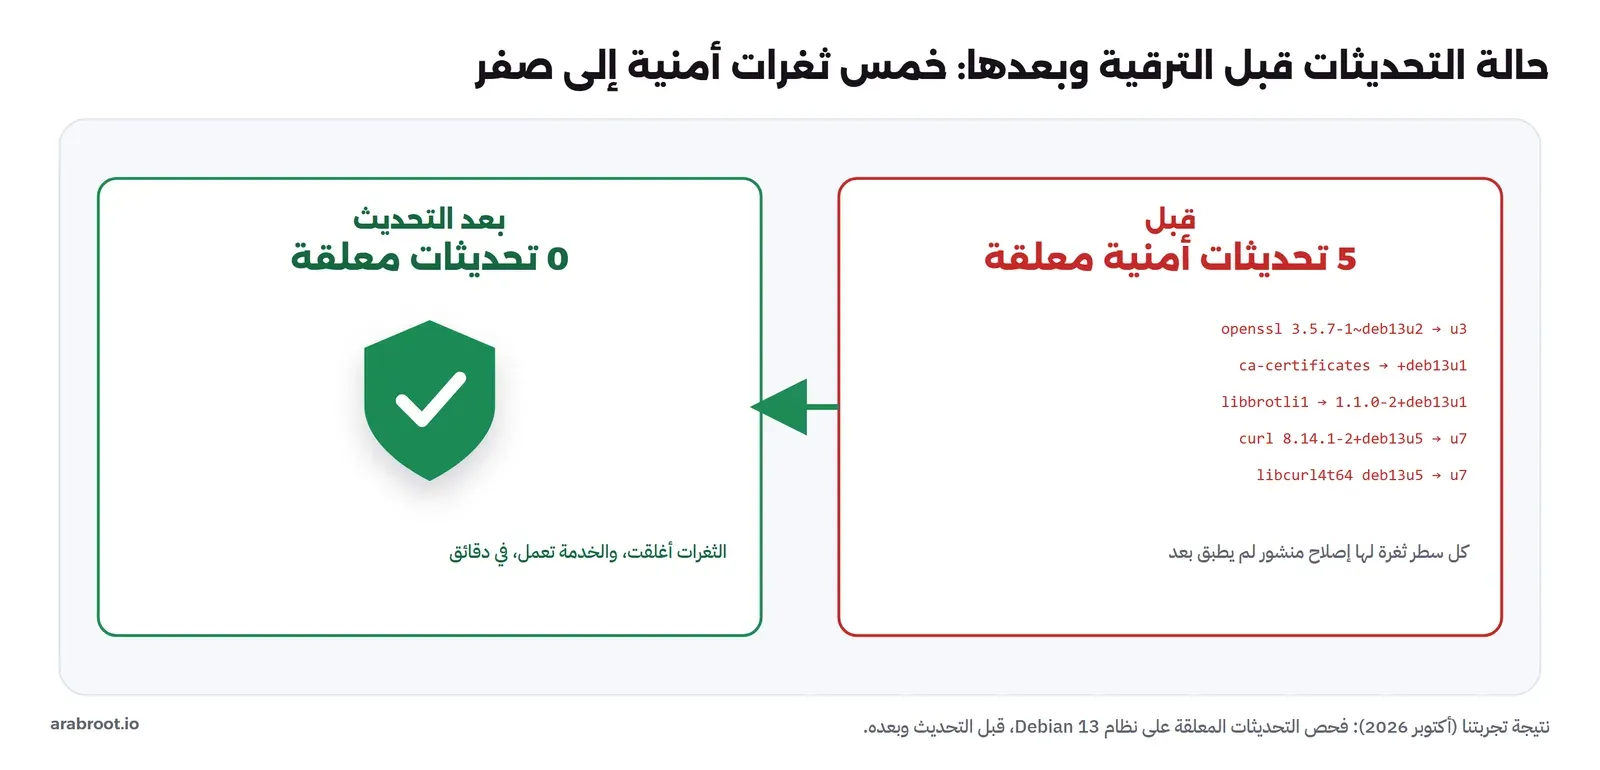
في أكتوبر 2026 جربنا ذلك على نظام Debian 13 فيه 108 حزم. ثبتنا curl من المستودع الأساسي، ثم سألنا أداة الحزم عن التحديثات المعلقة. وجدنا خمسة تحديثات، كلها من مستودع الأمان:
| الحزمة | ما ثبتناه | الإصلاح المتوفر |
|---|---|---|
| openssl (أساس التشفير) | 3.5.7-1~deb13u2 | 3.5.7-1~deb13u3 |
| ca-certificates (شهادات الثقة) | 20250419 | 20250419+deb13u1 |
| libbrotli1 (ضغط البيانات Compression) | 1.1.0-2+b7 | 1.1.0-2+deb13u1 |
| curl | 8.14.1-2+deb13u5 | 8.14.1-2+deb13u7 |
| libcurl4t64 (مكتبة curl) | 8.14.1-2+deb13u5 | 8.14.1-2+deb13u7 |
ما الذي تعلمه هذه النتيجة؟
- الرقم الرئيسي لم يتغير: curl بقي 8.14.1، والفرق في اللاحقة فقط (من u5 إلى u7)، أي إصلاحان أمنيان ناقصان. لا تحكم على الأمان بالرقم الظاهر، بل بما تقوله أداة الحزم عن المعلق.
- حزمة واحدة تجر غيرها: curl جاء معه مكتبته، وظهرت معه مكتبة التشفير openssl التي يقوم عليها أمن الاتصالات.
- الفحص قراءة فقط: أداة الحزم في Debian تستطيع أن تعرض ما كانت ستحدثه دون أن تغير شيئاً (وضع المحاكاة Simulation). فتشغيله على خادم إنتاج آمن تماماً.
- الإغلاق أمر واحد: بعد تطبيق التحديث وإعادة الفحص صار العدد صفراً، في دقائق.
والدرس: الفرق بين خادم محمي وخادم مخترق هنا ليس مهارة ولا ميزانية، بل أمر لم يشغل. ومصدر هذه الإصلاحات نشرات أمان Debian ومتتبع الثغرات فيها.
دورة إدارة التحديثات Patch Management Cycle
التحديث ليس خطوة تفعلها مرة، بل دورة لا تتوقف، لأن الإصلاحات تصدر كل أسبوع:
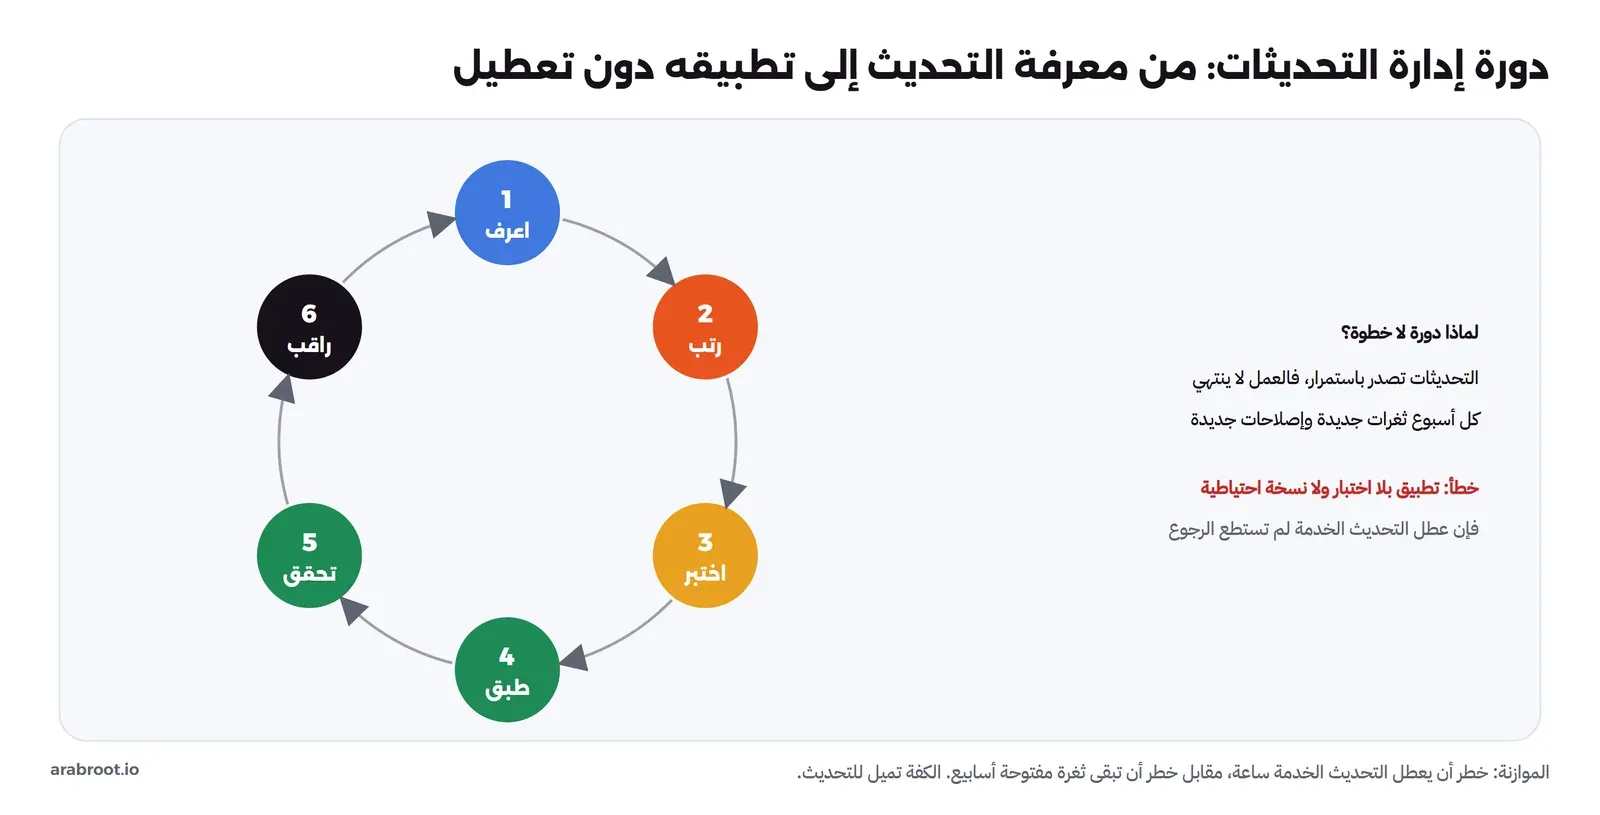
- اعرف Know: ما صدر لما تشغله، وأيه أمني. يبدأ من جرد دقيق لما تملكه، والاشتراك في نشرات الموردين، وفحص دوري للمعلق.
- رتب Prioritize: العاجل أولاً، كما في القسم التالي.
- اختبر Test: في بيئة غير إنتاجية تشبه الإنتاج.
- طبق Deploy: في نافذة محددة، بعد نسخة احتياطية.
- تحقق Verify: أن الخدمة تعمل، وأن الفحص لا يظهر تحديثات معلقة للثغرة.
- راقب Monitor: ثم عد إلى الخطوة الأولى.
والخطوة التي يهملها أكثر الناس هي التحقق. والخطر مزدوج: قد يكون التحديث عطل شيئاً ولا تدري حتى يشتكي عميل. أو قد تكون الحزمة حدثت لكن الخدمة ما زالت تعمل بالنسخة القديمة في الذاكرة، فتظن نفسك محمياً وأنت لست كذلك.
كيف ترتب بالأولوية؟
في أي وقت عندك عشرات التحديثات المعلقة. اسأل ثلاثة أسئلة عن كل منها:
- هل هو أمني؟ الإصلاح الذي يسد ثغرة قبل التحديث الذي يضيف ميزة.
- هل الخدمة مكشوفة للإنترنت؟ أي يستطيع جهاز على الإنترنت أن يصل إليها مباشرة، مثل خادم ويب على المنفذ 443، أو قاعدة بيانات ترك منفذها مفتوحاً بالخطأ. المسح الآلي يصل إلى الخدمة المكشوفة خلال ساعات. أما الداخلية فيحتاج المهاجم أن يخترق شبكتك أولاً.
- هل الثغرة مستغلة فعلاً؟ راجع قائمة الثغرات المستغلة فعلاً KEV من وكالة CISA. إن كانت فيها فمهاجمون يستغلونها الآن، فقدمها مهما كانت درجتها. وCISA نفسها تعطي الجهات الفيدرالية مهلة قصيرة محددة لإصلاح ما يضاف إلى هذه القائمة.
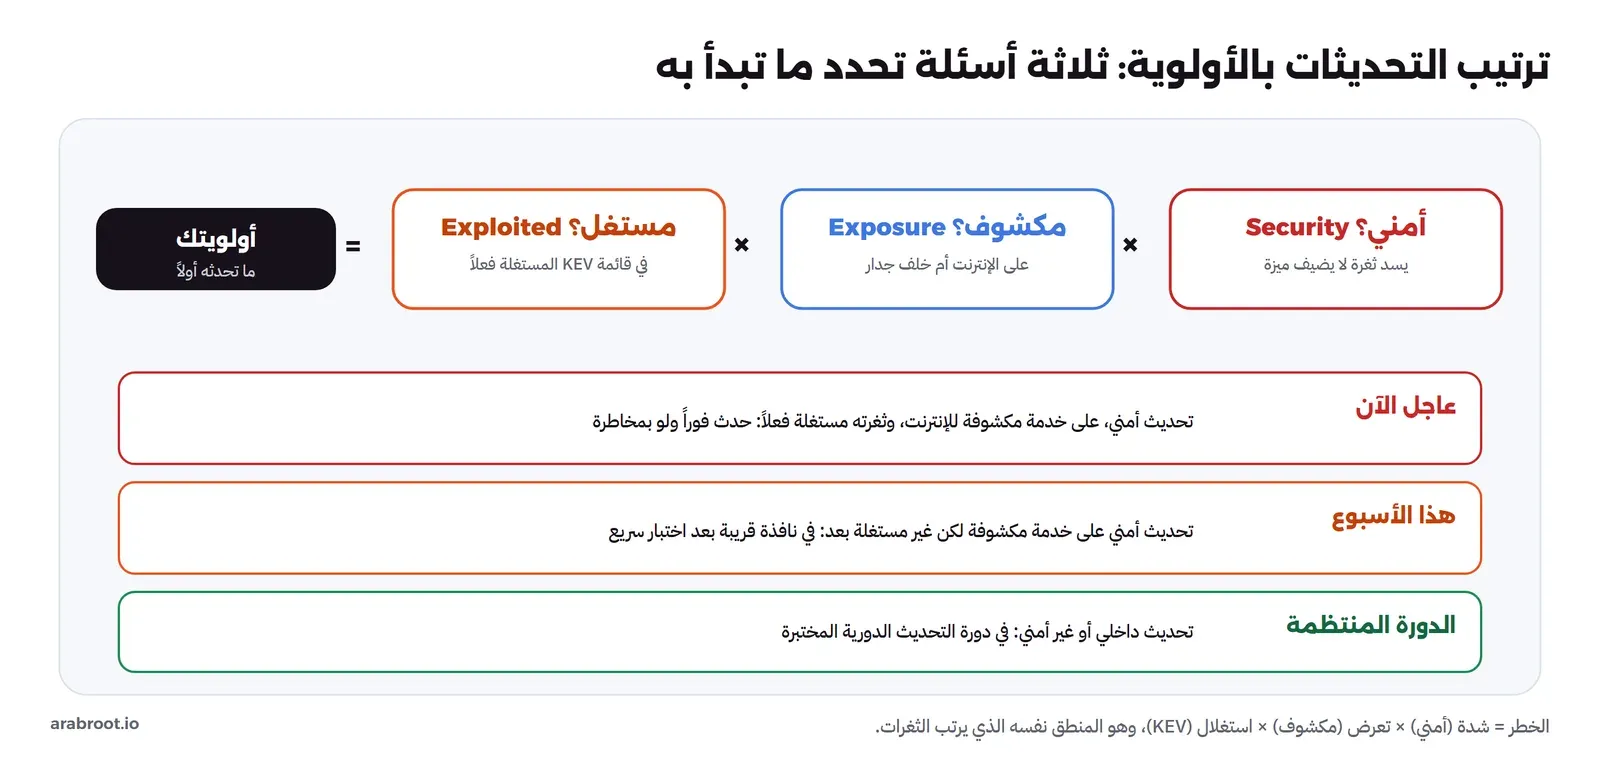
| الحالة | متى تطبق |
|---|---|
| أمني، على خدمة مكشوفة، والثغرة مستغلة | اليوم، ولو بمخاطرة تعطيل محتملة |
| أمني، على خدمة مكشوفة، غير مستغل بعد | هذا الأسبوع |
| أمني على خدمة داخلية، أو غير أمني | في الدورة المنتظمة بعد الاختبار |
وهذا هو منهج دليل NIST لإدارة التحديثات SP 800-40: لا تعامل التحديثات سواء، بل رتبها بالمخاطر.
وماذا عن ثغرات اليوم صفر Zero-Day التي لا إصلاح لها بعد؟ هنا تحميك الطبقات الأخرى: تقسيم الشبكة، وكشف السلوك الغريب، والإجراء المؤقت الذي يوصي به المورد (إغلاق ميزة أو تقييد وصول). لكنها نادرة مقارنة بالثغرات Vulnerabilities التي لها إصلاح. أغلق أولاً ما لك عليه إصلاح، فهو أكثر خطرك الحقيقي.
ما الذي تحدثه؟ ليس نظام التشغيل فقط
| النوع | كيف تتابعه | الفخ الشائع |
|---|---|---|
| نظام التشغيل والحزم | أداة الحزم (apt في Debian) تراه كله | الأسهل، لكنه ليس كل شيء |
| التطبيقات والمكتبات | قائمة مكونات البرمجيات SBOM، وأداة تربطها بالثغرات المعلنة | تطبيق بسيط قد يعتمد على مئات المكتبات غير المباشرة |
| البرامج المثبتة يدوياً | بنفسك، من نشرات صاحبها | تظن أن تحديث النظام شملها وهو لم يشملها |
| برامج الأجهزة Firmware | يدوياً غالباً: الراوتر، والطابعة، وأجهزة إنترنت الأشياء | من أكثر ما يهمل، وثغراته عميقة |
| صور الحاويات Images | إعادة بناء الصورة من أساس محدث، ثم إعادة النشر | الصورة التي لا يعاد بناؤها تتقادم بصمت ولو لم يتغير كودك |
والمبدأ: لا تحدث ما لا تعرف أنك تملكه. والفجوة في جردك فجوة في حمايتك.
كيف تطبق دون أن تعطل الخدمة؟
- اختبر أولاً: طبق التحديث في بيئة غير إنتاجية تشبه الإنتاج في النسخ والإعدادات. لا تحتاجها كاملة الحجم: جهاز افتراضي يشغل النسخة نفسها يكشف أغلب المشكلات.
- خذ نسخة احتياطية أو لقطة Snapshot: فإن ظهر عطل عدت إلى الحالة السابقة في دقائق.
- اختر نافذة التحديث Maintenance Window: وقت منخفض الضغط Load (ليلاً أو عطلة)، وأعلنه مسبقاً.
- اعرف خطة الرجوع Rollback قبل أن تبدأ: الاستعادة من النسخة، أو تثبيت النسخة السابقة من الحزمة. الخطة المرتجلة وقت العطل قد تزيد الضرر.
- تحقق بعد التطبيق: الخدمة تعمل، والفحص نظيف، وأعدت تشغيل ما يحتاج إعادة تشغيل.
ومستوى الحيطة يتبع أهمية الخدمة:
| النظام | ما يكفيه |
|---|---|
| جهاز موظف | تحديث تلقائي، دون بيئة اختبار ولا نافذة |
| خدمة صغيرة تحتمل توقف دقائق | لقطة قبل التحديث ونافذة ليلية |
| خدمة حرجة لا تحتمل توقفاً | بيئة اختبار، ولقطة، ونافذة، وخطة رجوع، وترقية تدريجية |
فلا تجعل كلفة «الطريقة المثلى» ذريعة لترك التحديث أصلاً. أجل التحديث للاختبار، لا للخوف. فالعطل تتعافى منه بالاستعادة، والثغرة المفتوحة قد تكلفك بياناتك كلها.
الترقية التدريجية Rolling Update
إذا كانت عندك عدة خوادم خلف موزع طلبات Load Balancer، تستطيع التحديث دون أي توقف:
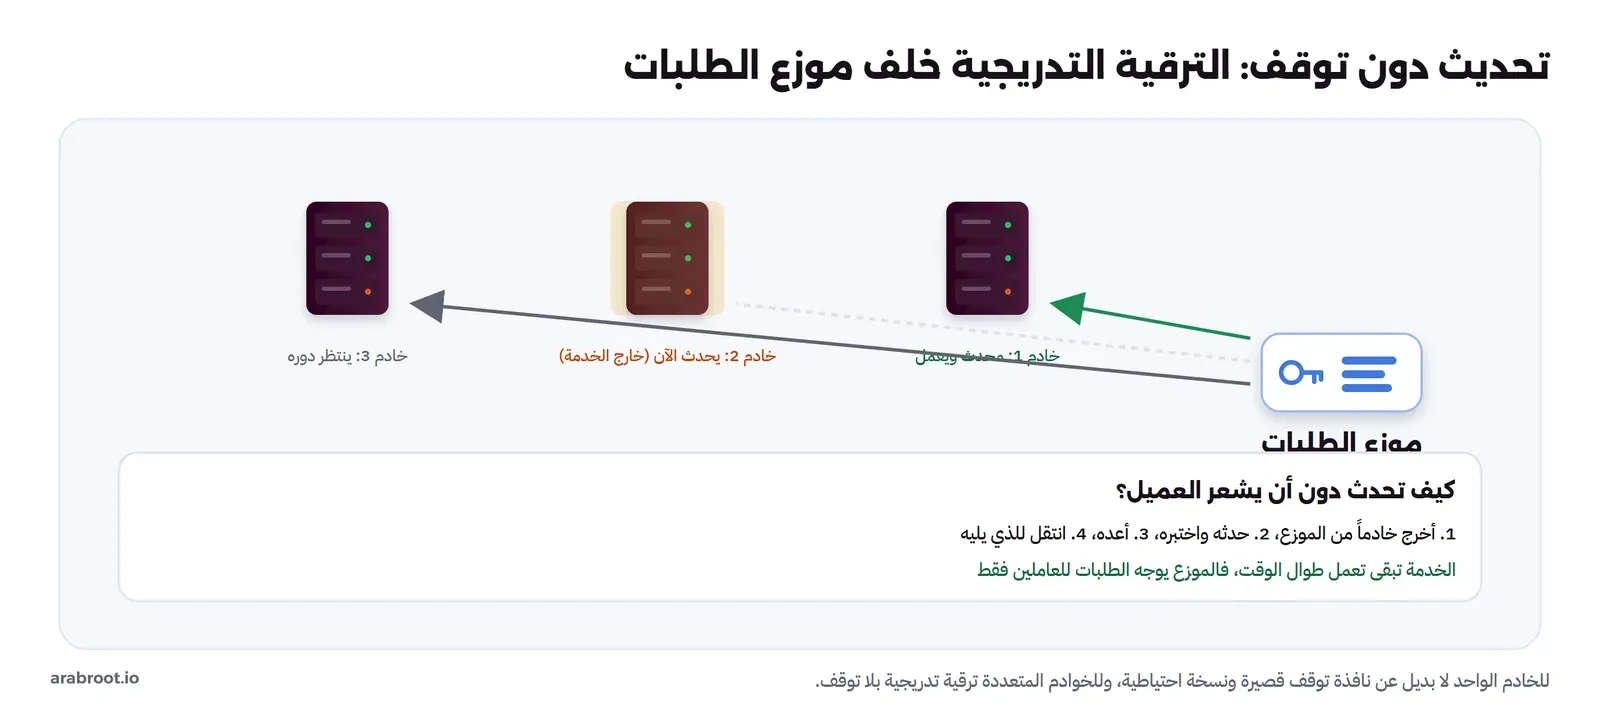
- أخرج خادماً واحداً من الموزع، فلا تصله طلبات.
- حدثه واختبره.
- أعده إلى الخدمة، وانتقل إلى الذي يليه.
وهذا يحتاج تطبيقاً لا يحفظ حالة المستخدم في الخادم نفسه Stateless. أما الخادم الواحد فلا بديل عن نافذة توقف قصيرة مع نسخة احتياطية، وهذا خير من ترك الثغرة مفتوحة.
التحديث التلقائي: متى تفعله ومتى تحذر؟
- أجهزة الموظفين والأنظمة البسيطة: فعله دون تردد. فائدة الإغلاق السريع تفوق خطر عطل نادر على جهاز واحد.
- الخوادم في Debian وUbuntu: حزمة unattended-upgrades تطبق إصلاحات الأمان وحدها تلقائياً، فتحصل على سرعة دون مفاجآت الترقيات الكبيرة.
- الخوادم الحساسة: إصلاحات الأمان تلقائياً مع مراقبة، والتحديثات الكبيرة في دورة مختبرة.
إعادة التشغيل: بعض التحديثات، مثل تحديث النواة Kernel أو مكتبة مشتركة، لا تصبح فعالة إلا بعد إعادة تشغيل الخدمة أو النظام. إعادة التشغيل التلقائية تضمن الإصلاح فوراً لكنها توقف الخدمة لحظة. وتأجيلها يترك النظام بنسخة قديمة حتى تعيد التشغيل. اختر بحسب حساسية التوقف عندك.
والتلقائي يحتاج مراقبة أيضاً: قد تتعطل الآلية بصمت (قرص ممتلئ، أو مستودع لا يصل إليه) فتظن النظام يحدث نفسه وهو جامد منذ أشهر. لذلك شغل فحص التحديثات المعلقة دورياً حتى مع التلقائي. إن ظهرت تحديثات أمنية قديمة معلقة، فالآلية معطلة.
اجعلها عملية منتظمة لا حملة
الجهة التي تحدث بحماس شهراً ثم تنسى ستة أشهر ليست أفضل حالاً ممن لا يحدث. ابن إيقاعاً ثابتاً:
| ماذا | متى |
|---|---|
| فحص التحديثات المعلقة على كل خادم (قراءة فقط، وتجمع النتائج في مكان واحد) | كل أسبوع |
| تطبيق العاجل: أمني ومكشوف ومستغل | فوراً |
| تطبيق البقية بعد الاختبار | نافذة ثابتة، كل أسبوعين مثلاً |
| إعادة بناء صور الحاويات | دورياً، ولو لم يتغير الكود |
ووثق الأدوار: من يتابع النشرات، ومن يقرر الأولوية، ومن يطبق، ومن يتحقق، وما النافذة المعلنة. واحتفظ بسجل لما حدث ومتى، فهو دليل الامتثال Compliance الذي يطلبه المدقق.
وقس رقماً واحداً: كم يوماً تمر في المتوسط بين نشر إصلاح أمني وتطبيقك له؟ هذا الرقم مؤشر صحة إدارة تحديثاتك، وتقليله هدف واضح. والهدف ليس صفر تحديثات معلقة إلى الأبد، فهذا مستحيل، بل نافذة تعرض قصيرة باستمرار.
أخطاء شائعة Common Mistakes
- الحكم برقم الإصدار الرئيسي: رأينا curl 8.14.1 ينقصه إصلاحان أمنيان.
- التأجيل خوفاً من التعطيل: الخوف يعالج بالاختبار والنسخة الاحتياطية، لا بالتأجيل.
- التطبيق دون نسخة احتياطية على خادم حي.
- نسيان ما لا تديره أداة الحزم: البرامج اليدوية، والإضافات، وبرامج الأجهزة، والراوتر.
- تحديث خادم ونسيان آخر: الجرد الكامل يمنع الفجوات.
- عدم الاشتراك في النشرات: فتعرف بالثغرة متأخراً.
- عدم التحقق بعد التحديث، ونسيان إعادة التشغيل.
- تراكم التحديثات شهوراً ثم تطبيقها دفعة واحدة، فيصعب الاختبار ويكثر التعطيل.
الجانب السعودي
الضوابط الأساسية للأمن السيبراني ECC تطلب إدارة التحديثات صراحة:
- حماية الأنظمة (المكون 2-3): إدارة حزم التحديثات والإصلاحات للأنظمة والتطبيقات والأجهزة ضمن الحد الأدنى من المتطلبات Requirements.
- إدارة الثغرات (المكون 2-10): معالجة الثغرات حسب تصنيفها ومخاطرها، والتأكد من سلامة التحديثات وفعاليتها باختبارها في بيئة غير إنتاجية قبل تطبيقها.
أي أن الاختبار في بيئة غير إنتاجية مذكور نصاً. وحول ما في هذا المقال إلى إجراء مكتوب: دورية الفحص، وتصنيف الأولوية، واشتراط الاختبار للأنظمة الحساسة، وسجل لما طبق ومتى. وشرح قراءة الضوابط في مقال الضوابط الأساسية NCA ECC.
المصدر: الضوابط الأساسية للأمن السيبراني ECC.
قائمة عملية Checklist
- اجرد كل ما تشغله: النظام، والتطبيقات والمكتبات، والبرامج اليدوية، والأجهزة، والصور.
- حدد ما هو مكشوف للإنترنت فعلاً.
- اشترك في نشرات الأمان لكل ما تشغله.
- شغل فحص التحديثات المعلقة أسبوعياً على كل خادم.
- طبق العاجل اليوم، والبقية في نافذة ثابتة بعد الاختبار.
- خذ لقطة قبل كل تحديث مهم، واعرف طريق الرجوع.
- فعل التحديث التلقائي لإصلاحات الأمن على الأجهزة والخوادم البسيطة، وراقب أنه يعمل.
- قس نافذة التعرض المتوسطة، واعمل على تقليلها.
إلى أين بعد هذا المقال؟
 دليلإدارة الثغرات Vulnerability Management: هل سيرفرك متأثر؟كيف تعرف خلال ساعات أن ثغرة جديدة تمس سيرفراتك، ولماذا يخدعك رقم الإصدار، وكيف ترتب الإصلاح وتتأكد أنه تم فعلاً.
 دليلتقوية السيرفر Hardening وقياسها مع Lynis ومعايير CISيواجه مسؤول نظم طلب المستشفى بدليل تقوية، فيقيس خادمه بـ Lynis وCIS ويقويه ويعيد القياس، ويكشف مفاجأة تخفض الدرجة.
 دليلالنسخ الاحتياطي بقاعدة 3-2-1 واختبار الاستعادةكيف تحدد كم بيانات تقبل أن تخسر، وتبني نسخاً لا يستطيع المخترق حذفها، وتتأكد أنك تستطيع استعادتها فعلاً.
 دليلCrowdSec: اكتشاف هجمات التخمين وحظرها جماعياًتتعرض سيرفرات مسؤول النظم لتخمين دائم، فيبني مختبراً يرى فيه CrowdSec يكتشف الهجوم ويصدر قرار حظر ينفذه الجدار الناري.
الخلاصة
- أغلب الاختراقات تستغل ثغرة لها إصلاح لم يطبق، مثل Equifax التي لم تطبق إصلاحاً منشوراً منذ شهرين.
- لا تحكم برقم الإصدار: في تجربتنا على Debian 13 كان لنظام فيه 108 حزم خمسة إصلاحات أمنية معلقة، أغلقها أمر واحد في دقائق.
- رتب بالأولوية: أمني ومكشوف ومستغل أولاً.
- طبق بأمان: اختبار، ونسخة، ونافذة، وخطة رجوع، وتحقق.
- اجعلها إيقاعاً ثابتاً، وقس نافذة تعرضك.
سجل التحديثات
- 2026-11-14: إعادة كتابة المقال بلغة أوضح دون كود، مع الإبقاء على النتائج الحقيقية.
- أكتوبر 2026: كتابة المقال، وتجربة فحص التحديثات المعلقة على Debian 13 (من 5 تحديثات أمنية معلقة إلى صفر بعد الترقية).


