إذا كنت تدير فريقاً تقنياً، أو تعمل في الأمن أو الامتثال، فجرب هذا السؤال: من يملك اليوم صلاحية المدير root على سيرفرات الإنتاج Production، ولماذا، ومنذ متى، ومن راجع ذلك آخر مرة؟ في أغلب الفرق الصغيرة يكون الجواب تقريبياً: «ثلاثة أشخاص تقريباً، وربما المتعاقد الذي ساعدنا العام الماضي».
هذا السؤال له اسمان تسمعهما في كل مؤسسة. الأول إدارة الهوية والوصول Identity and Access Management واختصاراً IAM، وهي المظلة الكبيرة التي تجيب «من أنت وماذا يحق لك». والثاني إدارة الوصول المميز Privileged Access Management واختصاراً PAM، وهي الطبقة الأشد للحسابات القادرة على تعطيل كل شيء.
في هذا المقال تعرف أجزاء IAM الخمسة، وما الذي يجعل الحساب «مميزاً»، وضوابط PAM واحداً واحداً، والفرق بينها وبين وحدات PAM في Linux التي تحمل الاسم نفسه، والأدوات مفتوحة المصدر Open Source وتراخيصها، وما رأيناه حين جربنا شهادات SSH قصيرة العمر وتسجيل جلسات المدير، ثم خطة من خمس خطوات لمؤسسة صغيرة.
وقد شرحنا أجزاء من الصورة في مقالات مستقلة: الدخول الموحد عبر OAuth وOpenID Connect، وإدارة الحسابات تلقائياً عبر SCIM، والدخول دون كلمة مرور عبر Passkeys. وهنا نجمع الصورة ونحيلك إليها عند الحاجة.
باختصار In Short
PAM: للحسابات الخطرة فقط: كلمات مرور في خزنة تتغير، وصلاحية مؤقتة بموافقة، وبوابة لا يرى المستخدم خلفها كلمة المرور، وتسجيل للجلسات، وحساب طوارئ مراقب.
اسم مشابه: PAM في Linux مكتبة تقرر كيف يتحقق sudo وSSH من هويتك، وليست إدارة الوصول المميز.
أول خطوة: دخول موحد مع MFA للجميع، قبل أي منصة PAM.
المشكلة: من يملك الوصول إلى ماذا؟
خذ فريقاً من ثمانية أشخاص يستضيف أدواته بنفسه: مستودع كود، ولوحة مراقبة، وقاعدة بيانات، وثلاثة سيرفرات Linux، ولوحة مزود السحابة. بعد سنتين ستجد غالباً ما يلي:
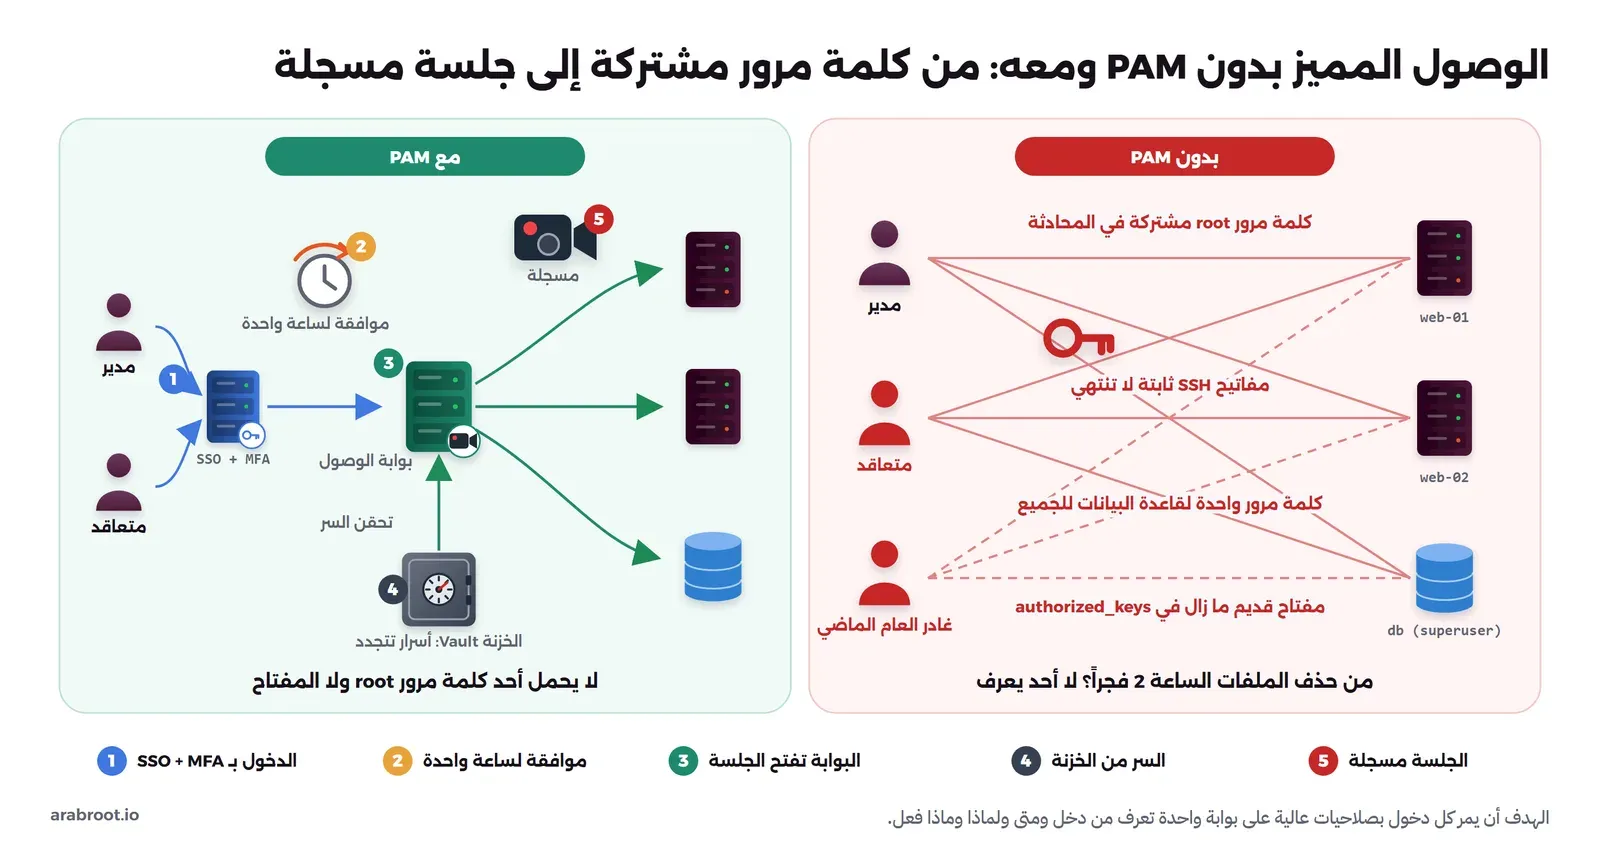
- كلمات مرور مشتركة Shared Passwords: كلمة مرور مدير قاعدة البيانات Database يعرفها الجميع. فلا تعرف من استخدمها، ولا تستطيع تغييرها دون أن يتعطل الجميع.
- مفاتيح SSH لا تنتهي: كل من عمل على السيرفر أضاف مفتاحه إلى ملف
authorized_keys. والمفتاح لا يحمل تاريخ انتهاء، فيبقى مفتاح الموظف المغادر صالحاً حتى يتذكر أحد حذفه من كل سيرفر. - صلاحيات مؤقتة صارت دائمة: المتعاقد Contractor الذي احتاج root أسبوعاً ما زال يملكها بعد سنة. وهذا يسمى تراكم الصلاحيات Privilege Creep.
- لا سجل لما حدث: الجميع يدخل بالحساب نفسه، فالسجل يقول إن root حذف الجدول، ولا يقول أي إنسان كان خلف لوحة المفاتيح.
- لا أحد يراجع: لا توجد لحظة في السنة يسأل فيها مسؤول: هل ما زال هؤلاء يحتاجون ما يملكونه؟
والحلول الأولى التي تخطر على البال تغطي جزءاً فقط:
| الحل | ماذا يحل | ماذا يبقى |
|---|---|---|
| جدول بيانات Spreadsheet بمن يملك ماذا | يصف الواقع يوم كتابته | لا يمنع شيئاً ولا يتحدث وحده |
| حساب شخصي ومفتاح SSH لكل فرد مع sudo | ينهي كلمة مرور root المشتركة، ويربط كل دخول باسم | المفتاح يعيش للأبد، وكل مغادرة تحتاج حذفاً يدوياً من كل سيرفر |
| دخول موحد SSO مع MFA لتطبيقات الويب | يحل كلمات مرور التطبيقات | SSH وقاعدة البيانات ولوحة السحابة وأسرار خط النشر CI/CD لا تمر عليه، وهي أخطر الأماكن |
الذي يجمع هذه الحلول ليس أداة واحدة، بل طريقة لإدارة الهوية من أول يوم للموظف إلى آخر يوم (IAM)، ثم طبقة أشد فوقها للحسابات الخطرة (PAM).
ما هي إدارة الهوية والوصول IAM؟
IAM هي السياسات والأنظمة التي تضمن أن الشخص الصحيح يصل إلى المورد الصحيح، للسبب الصحيح، في الوقت الصحيح، وأن ذلك يمكن التحقق منه لاحقاً.
وأقرب تشبيه لها مكتب البطاقات في مبنى كبير. يصدر لك بطاقة باسمك، ويتأكد عند الباب أنها بطاقتك، ويبرمجها لتفتح طوابق معينة، ويغيرها حين تنتقل إلى قسم آخر، ويسحبها يوم تغادر، ويحتفظ بسجل كل باب فتحته.
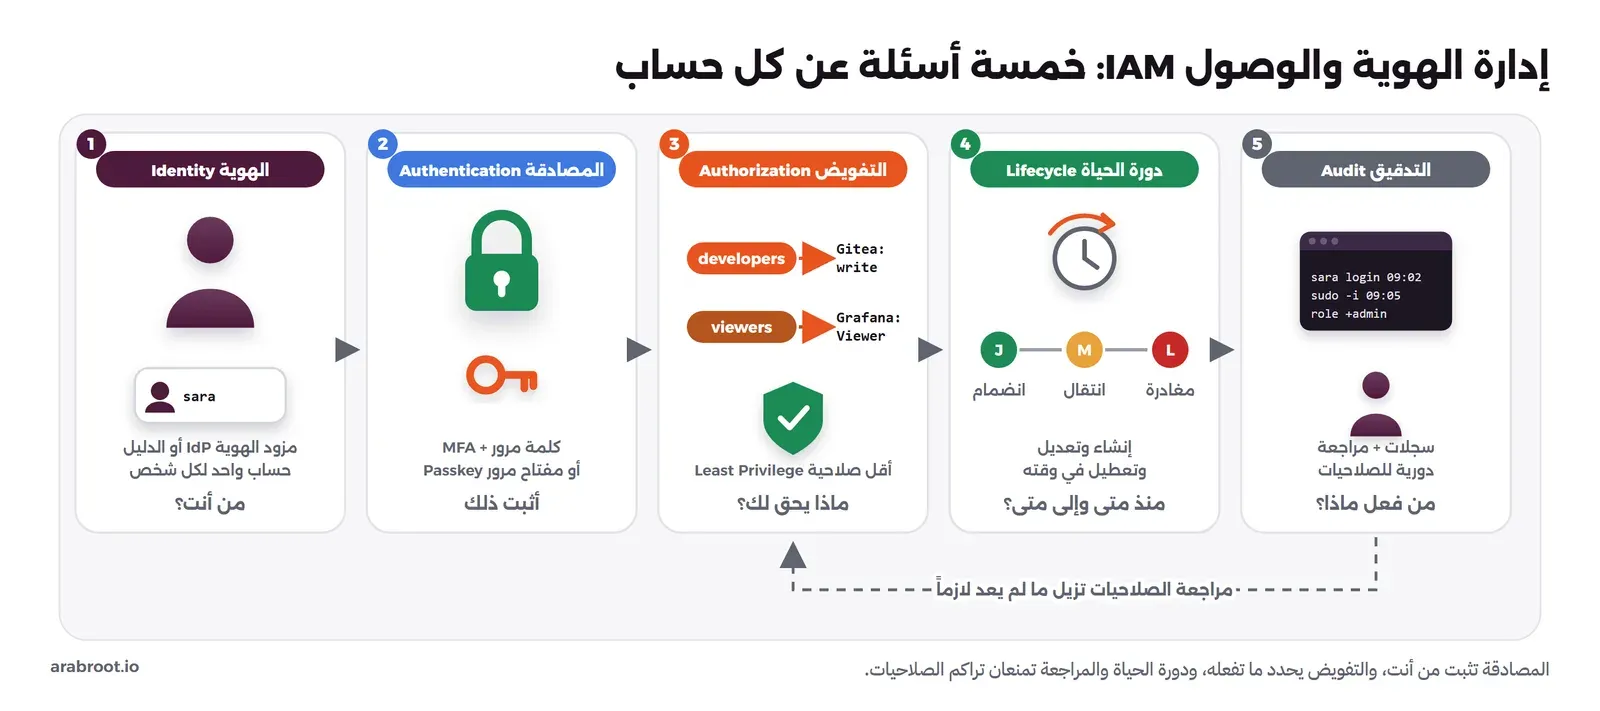
| الجزء | السؤال | مثال عملي |
|---|---|---|
| الهوية Identity | من أنت؟ | حساب واحد لسارة في مزود الهوية |
| المصادقة Authentication | كيف تثبت ذلك؟ | كلمة مرور مع MFA، أو مفتاح مرور Passkey |
| التفويض Authorization | ماذا يحق لك؟ | دور «مطور» يكتب في مستودعات فريقه فقط |
| دورة الحياة Lifecycle | منذ متى وحتى متى؟ | تفتح الحسابات يوم التعيين وتغلق يوم المغادرة |
| التدقيق Audit | من فعل ماذا؟ | سجل دخول وأوامر مرتبط باسم سارة |
الهوية Identity ومزود الهوية IdP
القاعدة الأولى: لكل إنسان حساب واحد في مكان واحد. هذا المكان هو الدليل Directory أو مزود الهوية Identity Provider واختصاراً IdP، مثل authentik أو Keycloak أو خادم LDAP.
لماذا؟ لأن كل شيء بعد ذلك يعتمد على هذا الحساب: الصلاحيات تعطى له، والتعطيل يحدث له، والسجلات تكتب باسمه. إذا كان للموظف حساب في كل تطبيق بكلمة مرور مختلفة، فلن تستطيع أن تجيب «ماذا تملك سارة؟» دون أن تفتح عشرين لوحة.
والهوية ليست للبشر فقط. هناك هويات غير بشرية Non-Human Identities: حسابات الخدمة Service Accounts التي يتصل بها تطبيق بقاعدة البيانات، ورموز خط النشر CI/CD Tokens، والبوتات. وهي غالباً أكثر عدداً من البشر وأقل مراقبة.
المصادقة Authentication
المصادقة إثبات أن من يطلب الدخول هو صاحب الحساب. أضعف صورها كلمة المرور وحدها، وأقواها اليوم مفاتيح FIDO2 وPasskeys المقاومة للتصيد Phishing-Resistant. والسبب شرحناه في مقال Passkeys وFIDO2: رمز SMS ورمز التطبيق يمكن أن تكتبهما في صفحة مزيفة، أما المفتاح فلا يعمل إلا مع الموقع الحقيقي.
والقاعدة هنا: تفرض المصادقة القوية مرة واحدة في مزود الهوية، كما في فرض المصادقة الثنائية في authentik، وأصحاب الحسابات المميزة أول من ينتقل إلى المفاتيح المقاومة للتصيد. وسترى السبب في حادثة Uber بعد قليل.
التفويض Authorization: الأدوار RBAC أو الخصائص ABAC
بعد أن عرف النظام من أنت، يحدد ماذا تفعل. وأشهر نموذجين:
- الصلاحيات حسب الدور RBAC (Role-Based Access Control): تعطى الصلاحيات لأدوار أو مجموعات، ثم يوضع الشخص في الدور. في Gitea تنشئ فرقاً Teams، ولكل فريق مستوى Read أو Write أو Admin، كما في توثيق صلاحيات Gitea. وفي Grafana لكل مستخدم أحد ثلاثة أدوار Viewer وEditor وAdmin، كما في توثيق أدوار Grafana. ميزته أنه سهل القراءة والمراجعة. وعيبه أن الأدوار تتكاثر حتى تصل إلى مئات متشابهة، وهذا يسمى انفجار الأدوار Role Explosion.
- الصلاحيات حسب الخصائص ABAC (Attribute-Based Access Control): القرار يعتمد على خصائص المستخدم (قسمه، هل استخدم MFA)، والمورد (مالكه، تصنيفه)، والسياق (الوقت، هل الجهاز مدار). ويقيمها محرك سياسات Policy Engine عند كل طلب، كما في دليل NIST SP 800-162. وهو أدق، لكن سؤال «من يستطيع قراءة هذا الملف؟» لا يجيب عنه جدول، بل تقييم سياسة.
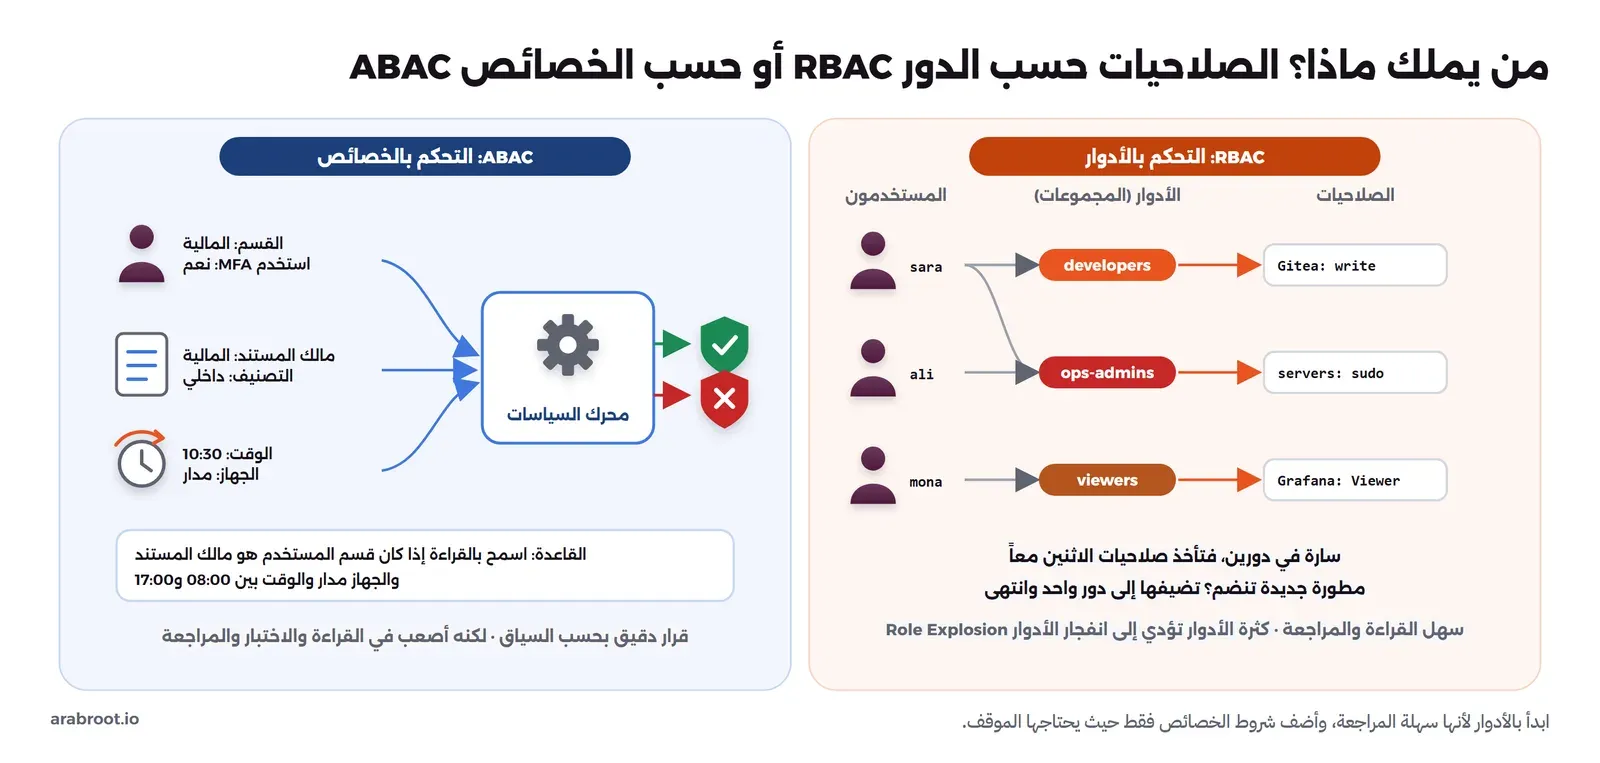
والأنسب لمؤسسة صغيرة: ابدأ بالأدوار، لأنها ما تدعمه تطبيقاتك فعلاً وما يستطيع مديرك مراجعته. ثم أضف شروط الخصائص في أماكن محددة، مثل منع الدخول إلى لوحة الإدارة إلا من جهاز مدار. وفكرة التحقق عند كل طلب شرحناها في نموذج Zero Trust.
وفوق أي نموذج مبدآن ثابتان:
- أقل صلاحية ممكنة Least Privilege: كل شخص وبرنامج يحصل على الحد الأدنى لعمله. المطور يحتاج Write في مستودعات فريقه، لا Admin على المؤسسة كلها. وتطبيق التقارير يحتاج مستخدم قراءة فقط في قاعدة البيانات، لا المستخدم المدير.
- فصل المهام Separation of Duties: لا يملك شخص واحد كل خطوات عملية حساسة. من يكتب الكود لا يدمجه دون مراجعة زميل، ومن يطلب صلاحية الإنتاج لا يوافق عليها بنفسه. فيحتاج الخطأ أو سوء النية شخصين بدل شخص.
المصدر: معجم NIST لمصطلحي أقل صلاحية وفصل المهام.
دورة حياة الحساب: التعيين والنقل والمغادرة
يمر الحساب بثلاث لحظات تسمى Joiner, Mover, Leaver:
- التعيين: يحتاج الموظف حساباته وأدواره من أول ساعة.
- النقل: يفقد صلاحيات قسمه القديم في اللحظة التي يحصل فيها على صلاحيات الجديد.
- المغادرة: يغلق كل شيء في الساعة نفسها، ومعه كل باب لا يمر على مزود الهوية، مثل مفاتيح SSH والرموز.
وأتمتة هذا موضوع مقال SCIM. وأغلب مشكلات الوصول المميز التي ذكرناها في البداية سببها لحظة نقل أو مغادرة لم يغلقها أحد.
مراجعة الصلاحيات Access Review
حتى مع الأتمتة Automation تتراكم الاستثناءات: صلاحية أعطيت يدوياً لحل مشكلة عاجلة، أو حساب خدمة لتجربة لم يحذف. لذلك تحتاج مراجعة دورية تسمى Access Review أو إعادة الاعتماد Recertification: يأخذ مسؤول كل نظام قائمة من يملك الوصول، ويؤكد كل سطر أو يسحبه.
ولا تحتاج مؤسسة صغيرة أداة خاصة لهذا. يكفي أن تصدر كل ثلاثة أشهر قائمة أعضاء كل مجموعة حساسة من مزود الهوية، وقائمة من يملك sudo على كل سيرفر، ويوقع عليها المسؤول. والمهم أن تحدث في موعدها، وأن يسحب فيها شيء فعلاً.
التدقيق Audit
الحلقة الأخيرة هي السجلات: من فعل ماذا، ومتى، ومن أين. وشرطان يجعلانها مفيدة:
- أن تكون مرتبطة بأشخاص، لا بحسابات مشتركة.
- أن تخرج من السيرفر إلى مكان لا يستطيع المدير نفسه تعديله، لأن من يملك root يستطيع حذف ما على السيرفر.
ما هو الوصول المميز Privileged Access؟
بعض الحسابات تستطيع ما لا يستطيعه غيرها: قراءة كل البيانات، أو حذفها، أو تغيير الإعدادات الأمنية نفسها، أو إنشاء حسابات جديدة. وتعرف NIST المستخدم المميز Privileged User بأنه مستخدم مخول بأداء وظائف أمنية أو إدارية لا يخول بها المستخدمون العاديون، والحساب المميز بأنه حساب له هذه الصلاحيات.
اختراق حساب عادي يعني تسرب ما يراه موظف واحد. أما اختراق حساب مميز فيعني أن المخترق صار هو المدير.
أي الحسابات مميزة؟
القائمة أطول مما يتوقعه أغلب الفرق:
- root ومن يملك sudo على سيرفرات Linux، والمدير Administrator على Windows.
- مدير مزود الهوية IdP Admin: يستطيع أن يمنح نفسه أي صلاحية في كل تطبيق مربوط، فهو أخطر حساب في المؤسسة.
- المستخدم المدير لقاعدة البيانات Database Superuser.
- لوحة مزود السحابة Cloud Console وحساب المالك فيها، ومفاتيح API الواسعة.
- أسرار خط النشر CI/CD Secrets: من يستطيع تعديل خط النشر يستطيع قراءة مفاتيح الإنتاج التي يحملها.
- حسابات الخدمة Service Accounts: كلمات مرورها غالباً في ملف إعدادات لم يتغير منذ سنوات.
- مدير تطبيق حساس: مثل مدير مستودع الكود الذي يرى كل المستودعات الخاصة، أو مدير النسخ الاحتياطي Backup الذي يستطيع حذف كل النسخ.
ولماذا تحتاج معاملة خاصة؟ لأن المخترق يستخدم الحساب العادي درجة يصعد منها إلى حساب مميز، وهذا يسمى تصعيد الصلاحيات Privilege Escalation والتنقل الجانبي Lateral Movement. ولأن خطأ الحساب المميز أكبر أثراً: أمر حذف جدول يرفض من مستخدم قراءة فقط، وينفذ من المدير.
الدروس: حساب المتعاقد يعامل كحساب الموظف في المصادقة والمراجعة. وموافقة MFA بضغطة زر ليست مقاومة للتصيد. والطريق من حساب عادي إلى صلاحيات أعلى يجب ألا يكون مفتوحاً دون موافقة وتسجيل.
ضوابط إدارة الوصول المميز PAM
الهدف أن يمر كل دخول بصلاحيات عالية على بوابة واحدة تعرف من دخل، ولماذا، ولكم من الوقت، وماذا فعل:
| الضابط | ماذا يفعل | المشكلة التي يغلقها |
|---|---|---|
| الخزنة Vault وتدوير كلمات المرور Credential Rotation | كلمات مرور الحسابات المميزة في خزنة مشفرة. يسحبها المخول عند الحاجة فيسجل ذلك، ثم تتغير تلقائياً | كلمة مرور قديمة يعرفها موظف غادر |
| الأسرار الديناميكية Dynamic Secrets | تنشئ الخزنة مستخدماً جديداً في قاعدة البيانات لكل طلب، بصلاحية ومدة محددتين، ثم تحذفه | كلمة مرور ثابتة لحساب خدمة |
| الصلاحية المؤقتة Just-in-Time (JIT) | لا أحد يملك صلاحية الإنتاج دائماً. يطلبها فيحصل عليها لساعة أو يوم، ثم تسحب وحدها | صلاحيات مؤقتة صارت دائمة |
| سير الموافقة Approval Workflow | طلب الصلاحية يذهب إلى شخص آخر، ومعه السبب ورقم التذكرة | لا أحد يعرف لماذا كان فلان على الإنتاج |
| البوابة Gateway أو سيرفر القفز Bastion | المستخدم يتصل بالبوابة بهويته، والبوابة تتصل بالسيرفر بسر من الخزنة | كلمة مرور root أو مفتاح السيرفر على جهاز الموظف |
| تسجيل الجلسات Session Recording | تسجيل ما ظهر على الشاشة وما كتب، وإعادة تشغيله كفيديو | سؤال «من فعل ماذا الساعة الثانية فجراً؟» |
| شهادات SSH قصيرة العمر | السيرفر يثق بجهة توقيع، وكل شهادة باسم صاحبها وتنتهي بعد ساعات | مفاتيح SSH لا تنتهي |
| حساب الطوارئ Break-Glass | حساب خارج كل الطبقات لحالة توقف مزود الهوية أو البوابة. محفوظ بإحكام، ويطلق تنبيهاً فورياً عند استخدامه، وتتغير كلمة مروره بعده | توقف الدخول كله إذا تعطل مزود الهوية |
المصدر للأسرار الديناميكية: محرك قواعد البيانات في OpenBao.
وانتبه في حساب الطوارئ: لا تحوله إلى حساب يومي «لأنه أسرع». فهو الحساب الوحيد الذي يتجاوز كل ضوابطك.
وهل تحتاج كل هذا من اليوم الأول؟ لا. كل ضابط يعمل وحده ويضيف قيمة، والترتيب في الخطة التدريجية آخر المقال.
PAM الأخرى: وحدات المصادقة في Linux
إذا بحثت عن PAM في سياق Linux فستجد شيئاً مختلفاً لا يشترك مع ما سبق إلا في الاسم: وحدات المصادقة القابلة للتركيب Pluggable Authentication Modules، وهي مكتبة Linux-PAM.
الفكرة بسيطة. برامج الدخول مثل SSH وsudo وlogin لا تعرف بنفسها كيف تتحقق من كلمة المرور. بل تسأل المكتبة. والمكتبة تقرأ ملف إعداد خاصاً بكل برنامج، فيه قائمة وحدات Modules تنفذ بالترتيب. فإذا أردت أن يطلب sudo مفتاح أمان، أضفت وحدة إلى القائمة، ولم تعدل sudo نفسه.
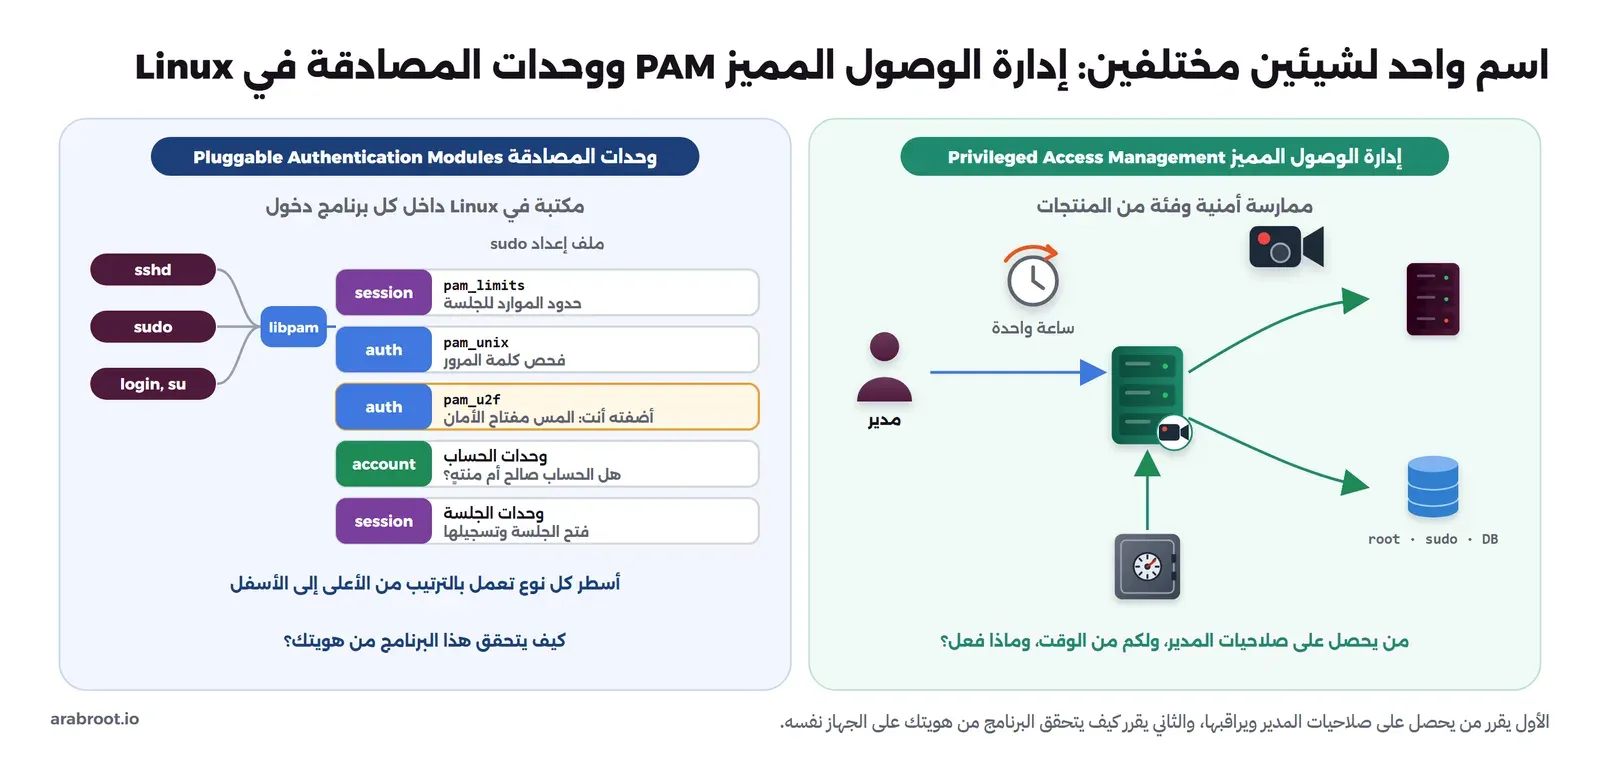
كل سطر في الملف له نوع من أربعة أنواع، كما في صفحة pam.d:
| النوع | ماذا يفعل |
|---|---|
| auth | يتحقق من الهوية: كلمة المرور، أو مفتاح الأمان |
| account | يتحقق أن الحساب صالح وغير منتهي |
| password | يغير كلمة المرور |
| session | ما يحدث عند فتح الجلسة وإغلاقها |
ولكل سطر أيضاً كلمة تحكم Control تحدد أثر نجاحه أو فشله:
- required: يجب أن تنجح الوحدة، لكن بقية الأسطر تنفذ حتى لو فشلت، فلا يعرف المهاجم أي خطوة فشلت.
- requisite: إذا فشلت انتهى الأمر فوراً.
- sufficient: نجاحها يكفي وحده، فتتوقف القائمة.
وقد قرأنا ملف sudo كما يأتي في Debian 13: فيه سطر لحدود موارد الجلسة، ثم يستدعي إعدادات مشتركة، أهمها وحدة pam_unix التي تقارن كلمة المرور بملف كلمات المرور Passwords المشفرة في النظام.
ولتطلب sudo لمسة مفتاح أمان بعد كلمة المرور، تثبت وحدة pam_u2f، وتسجل مفتاح كل مستخدم، ثم تضيف سطراً واحداً من نوع auth بالتحكم required بعد سطر كلمة المرور، كما في توثيق pam-u2f. والترتيب مهم: كلمة المرور ثم المفتاح، وكلاهما مطلوب. أما إذا وضعت المفتاح بالتحكم sufficient قبل كلمة المرور، فقد جعلته بديلاً عنها لا عاملاً ثانياً.
وبالطريقة نفسها تضيف رمز TOTP عبر وحدة google-authenticator. وفي SSH تحديداً الحل الأبسط غالباً مفتاح SSH من نوع FIDO2 لا يعمل إلا بلمسة المفتاح، كما في مفاتيح SSH من نوع FIDO2، أو شهادة SSH لا تصدر إلا بعد دخول SSO مع MFA.
والخلاصة: إدارة الوصول المميز ممارسة أمنية وفئة منتجات. ووحدات PAM مكتبة على كل جهاز. وقد تستعمل الثانية داخل الأولى، مثل إضافة مفتاح أمان إلى sudo، لكنهما ليستا الشيء نفسه.
الأدوات مفتوحة المصدر وتراخيصها
قبل الأدوات: نصف ضوابط PAM لا يحتاج أداة جديدة. الحسابات الشخصية وsudo مع سجلاته موجودة في كل توزيعة، وشهادات SSH جزء من OpenSSH نفسه. والأدوات التالية تضيف البوابة والتسجيل والخزنة والصلاحية المؤقتة.
وقد تحققنا من ترخيص كل أداة من مستودعها الرسمي في أكتوبر 2026، لأن هذا المجال شهد تغييرات تراخيص مهمة:
- Teleport: منصة كاملة لـ SSH وKubernetes وقواعد البيانات وتطبيقات الويب وWindows، بشهادات قصيرة العمر وتسجيل جلسات. الكود تحت AGPL-3.0، لكن نسخة Community Edition الجاهزة تحت ترخيص خاص يقصرها على مؤسسات أقل من 100 موظف وأقل من 10 ملايين دولار إيراداً سنوياً. والدخول الموحد فيها عبر GitHub فقط (بلا OIDC وSAML)، وطلب الصلاحية المؤقتة من سطر الأوامر فقط.
- Warpgate: بوابة في ملف تنفيذي واحد تحت Apache-2.0. تمرر SSH وHTTPS وMySQL وPostgreSQL وKubernetes وRDP وVNC، وتسجل كل جلسة، وتدعم OIDC وTOTP. ويذكر موقعها أن الموافقة على الجلسات متاحة في النسخة المجانية.
- JumpServer: منصة PAM كاملة تحت GPL-3.0 بواجهة ويب وتسجيل جلسات. لكن بعض المكونات (مثل وكيل RDP وVNC وقواعد البيانات الأصلي) خاصة بالنسخة التجارية، وتحتاج بحسب توثيقها 4 أنوية و8 GB ذاكرة.
- Apache Guacamole: وصول من المتصفح إلى RDP وVNC وSSH تحت Apache-2.0، مع تسجيل الجلسات. بلا خزنة ولا صلاحية مؤقتة.
- شهادات OpenSSH: لا تحتاج برنامجاً إضافياً، كما في صفحة ssh-keygen وصفحة sshd_config.
- step-ca: جهة توقيع تعمل كخدمة تحت Apache-2.0، توقع شهادة SSH بعد دخول المستخدم عبر OIDC، كما في توثيق step-ca.
- HashiCorp Vault وOpenBao: خزنة أسرار مع أسرار ديناميكية وتوقيع شهادات SSH. تغير ترخيص Vault من الإصدار 1.15 إلى BUSL، وهو ليس مفتوح المصدر بتعريف OSI. أما OpenBao فهو فرع Fork من Vault تحت MPL-2.0 تديره OpenSSF في مؤسسة Linux، ويوقع شهادات SSH. وكلاهما يحتاج جهداً تشغيلياً حقيقياً: فتح الخزنة Unseal، والنسخ الاحتياطي، والتوافرية Availability.
- Infisical: منصة أسرار حديثة، أساسها تحت MIT. لكن ميزات الوصول المميز فيها (تسجيل الجلسات، والوصول المؤقت، وتدوير كلمات المرور، والأسرار الديناميكية) تحت ترخيص تجاري، وتوثيقها ينص على أن الأسرار الديناميكية في الخطة المدفوعة.
- sudo مع التسجيل: sudo تحت ترخيص ISC، ويستطيع تسجيل مخرج الجلسات وإعادة تشغيلها، وإرسالها إلى سيرفر مركزي عبر sudo_logsrvd.
- auditd: تحت GPL-2.0، يسجل تغيير الملفات الحساسة واستدعاءات النظام. وهو مع سجلات الدخول طبقة التدقيق الأساسية تحت كل الأدوات.
| الأداة | البوابة | التسجيل | JIT والموافقة | الخزنة | شهادات SSH | الترخيص | الجهد التشغيلي |
|---|---|---|---|---|---|---|---|
| Teleport CE | نعم | نعم | من سطر الأوامر فقط | لا | نعم | AGPL-3.0 للكود، وترخيص Community للنسخة الجاهزة | متوسط |
| Warpgate | نعم | نعم | موافقة على الجلسة | يحفظ أسرار الأهداف مشفرة | لا | Apache-2.0 | منخفض |
| JumpServer | نعم | نعم | في النسخة التجارية فقط | حسابات الأصول | لا | GPL-3.0 مع مكونات تجارية | مرتفع |
| Apache Guacamole | نعم (من المتصفح) | نعم | لا | لا | لا | Apache-2.0 | متوسط |
| OpenSSH CA | لا | لا | مدة الشهادة | لا | نعم | BSD | منخفض |
| step-ca | لا | لا | مدة الشهادة بعد SSO | لا | نعم | Apache-2.0 | متوسط |
| OpenBao | لا | لا | أسرار مؤقتة | نعم، وديناميكية | نعم | MPL-2.0 | مرتفع |
| HashiCorp Vault | لا | لا | أسرار مؤقتة | نعم، وديناميكية | نعم | BUSL-1.1 (ليس مفتوح المصدر) | مرتفع |
| Infisical | في الخطة المدفوعة | في الخطة المدفوعة | في الخطة المدفوعة | نعم | نعم | MIT للأساس، وتجاري لميزات PAM | متوسط |
| sudo مع sudo_logsrvd | لا | جلسات sudo فقط | لا | لا | لا | ISC | منخفض |
والعمود الأخير تقدير منا: بوابة في ملف واحد تختلف عن خزنة تحتاج إجراءات فتح ونسخاً احتياطياً لمفاتيحها.
ما رأيناه حين جربنا شهادات SSH وتسجيل sudo
جربنا ضابطين من ضوابط PAM بأدوات موجودة على كل سيرفر: شهادة SSH صالحة لساعة بدل مفتاح دائم، وتسجيل جلسة المدير وإعادة تشغيلها. كان ذلك في أكتوبر 2026، على سيرفر Debian 13 فيه OpenSSH 10.0 وsudo 1.9.16.
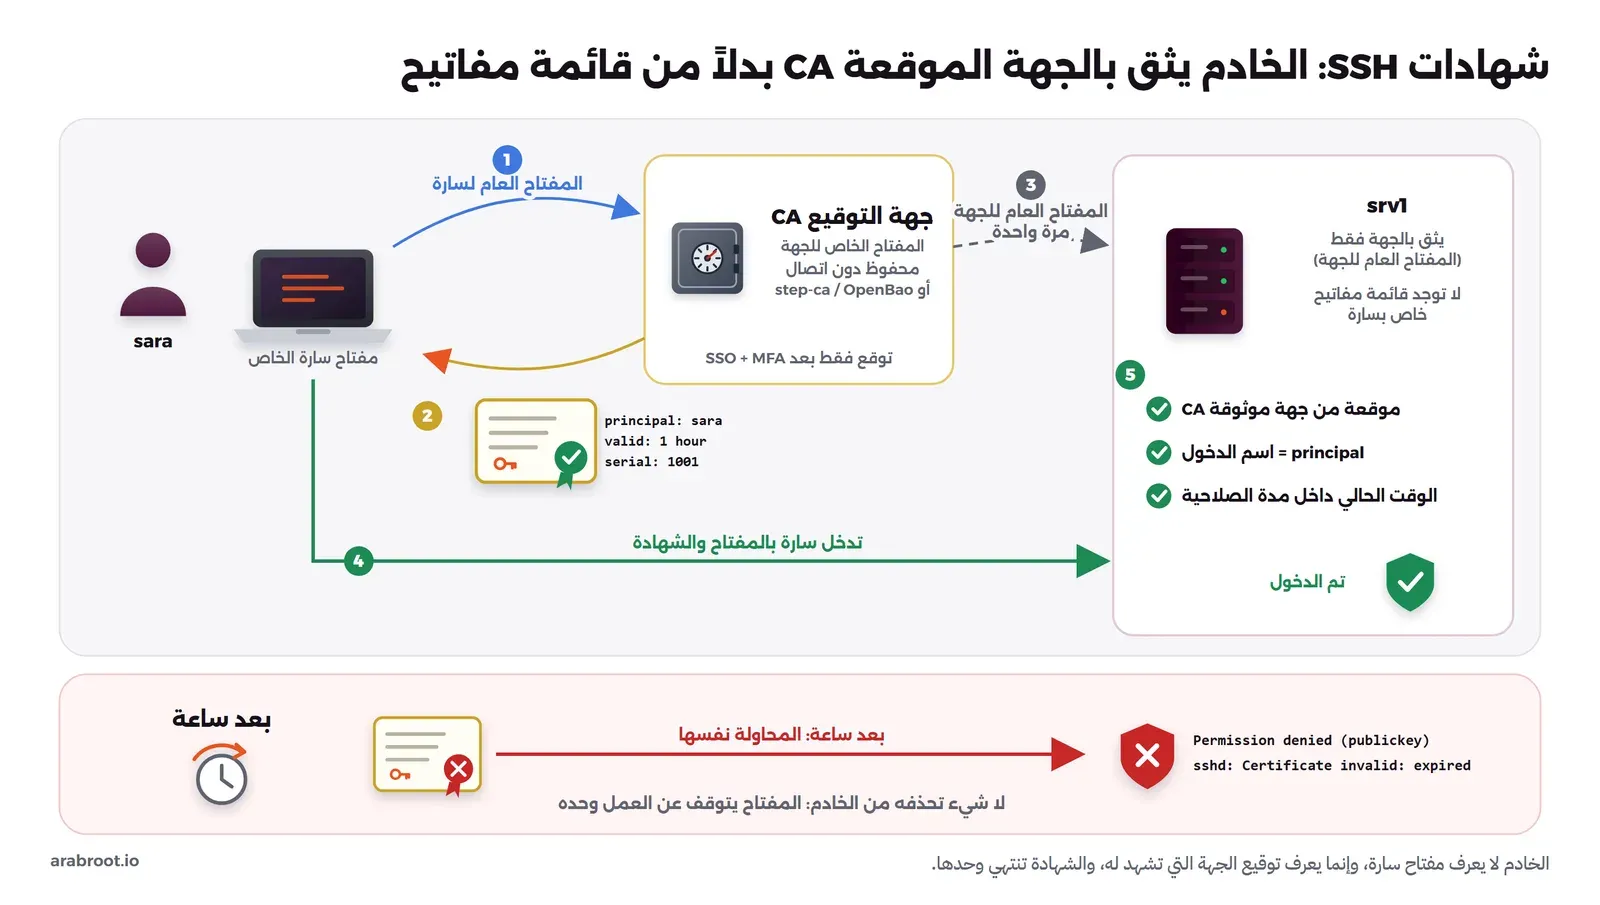
كيف تعمل شهادة SSH؟
- جهة التوقيع Certificate Authority (CA): زوج مفاتيح عادي، يحفظ على جهاز محمي بعيداً عن السيرفرات.
- السيرفر يثق بالجهة: يحمل المفتاح العام Public Key للجهة مرة واحدة، ولا يحمل قائمة مفاتيح الموظفين.
- توقيع مفتاح الموظف: يرسل الموظف مفتاحه العام فقط، فتعيد له الجهة شهادة فيها: معرف Key ID (بريده مثلاً)، والأسماء المسموحة Principals (حسابات الدخول)، ومدة الصلاحية، ورقم تسلسلي Serial.
- الدخول: يتحقق السيرفر من توقيع الجهة، ومن أن اسم الحساب في الشهادة، ومن أن الوقت داخل المدة.
النتائج
| ما جربناه | ما حدث | الدرس |
|---|---|---|
| الدخول بشهادة صالحة لساعة | نجح الدخول، ولا يوجد على السيرفر أي مفتاح لسارة. وكتب سجل SSH معرف الشهادة (بريد سارة) ورقمها التسلسلي وبصمة الجهة | حتى في حساب مشترك تعرف من دخل |
| الدخول بالشهادة نفسها إلى حساب زميل | رفض. والعميل قال فقط «Permission denied»، أما سجل السيرفر فقال «Certificate invalid: name is not a listed principal» | سبب الرفض في سجل السيرفر لا عند المستخدم |
| شهادة لدقيقة واحدة، ثم المحاولة بعد انتهائها | نجح الدخول أولاً، ثم رفض برسالة «Certificate invalid: expired» | يوم المغادرة لا تحذف شيئاً من السيرفرات، فالشهادة تموت وحدها |
| قراءة محتوى الشهادة الافتراضية | تحمل خمس صلاحيات افتراضية Extensions، منها توجيه المنافذ Port Forwarding | الافتراضي أوسع مما تظن |
| شهادة بالطرفية فقط، ثم محاولة فتح نفق | قبل الدخول، ورفض النفق، وسجل السيرفر الرفض | تحدد صلاحيات كل نوع شهادة دون تعديل أي سيرفر |
| تسجيل جلسة sudo وإعادة تشغيلها | ظهرت قائمة الجلسات باسم سارة والوقت، وأعادت الجلسة كل ما ظهر على الشاشة: قرأت ملف كلمات المرور وأنشأت حساباً جديداً | لسؤال الساعة الثانية فجراً جواب |
المصدر: صفحة ssh-keygen وصفحة sudoers وصفحة sudoreplay.
وملاحظات مهمة من التجربة:
- مفتاح الجهة أخطر ملف: من يملكه يصدر لنفسه شهادة بأي اسم على كل سيرفر يثق بالجهة. احفظه بعبارة مرور على جهاز غير متصل، أو داخل step-ca أو OpenBao أو مفتاح أمان، ولا تضعه على سيرفر يحميه.
- من يوقع كل صباح؟ هذا ما تؤتمته الأدوات: يسجل الموظف دخوله في مزود الهوية مع MFA، فتصدر له شهادة لساعات العمل. والتوقيع اليدوي يكفي للفهم ولحساب الطوارئ.
- الحساب المشترك: إذا دخل عدة أشخاص إلى حساب نشر واحد، تبقى أسماؤهم في السجل لأن معرف الشهادة يحمل اسم كل منهم.
- ساعات السيرفرات: إذا لم تكن متزامنة، فقد ترفض شهادة جديدة. والحل أن تجعل بداية صلاحية الشهادة قبل لحظة التوقيع بدقائق.
- سجلنا المخرج فقط لا المدخلات: لأن ما يكتبه المدير قد يحتوي كلمات مرور، فتنتقل إلى ملفات السجل.
- التسجيل على السيرفر نفسه لا يكفي للإنتاج: من صار root يستطيع حذفه. أرسله إلى سيرفر مركزي، أو اعتمد على بوابة تسجل الجلسة قبل أن تصل إلى السيرفر. وتسجيل sudo لا يغطي من يدخل root مباشرة، وهذا سبب إضافي لمنع ذلك.
خطة تدريجية لمؤسسة صغيرة
لا تطبق كل شيء في شهر. كل خطوة تغير عادات الفريق، والفريق الذي يتعثر في الأولى يعود إلى كلمة المرور المشتركة. وهذا ترتيب نراه مناسباً، وكل خطوة تعمل وحدها:
- دخول موحد مع MFA في كل مكان: مزود هوية واحد مثل authentik، وكل تطبيق يدعم OIDC أو SAML يربط به، والتطبيقات التي لا تدعمه تحمى بـ Forward Auth. وأصحاب الحسابات المميزة أول من ينتقل إلى مفاتيح الأمان. ثم أتمتة التعيين والمغادرة حيث يدعمها التطبيق.
- لا كلمات مرور مدير مشتركة: حساب شخصي لكل شخص. والحسابات التي لا بد أن تبقى مشتركة (مدير قاعدة البيانات، مالك لوحة السحابة) تنتقل إلى خزنة، وتتغير بعد كل استخدام وعند كل مغادرة. وحساب طوارئ واحد موثق.
- من مفاتيح SSH إلى الشهادات: جهة توقيع واحدة، وشهادات لا تتجاوز يوم عمل، وإزالة المفاتيح الدائمة تدريجياً، ومنع دخول root وكلمات المرور في SSH كما في تأمين SSH.
- بوابة مع تسجيل للإنتاج: سيرفرات الإنتاج وقواعد بياناته لا تقبل الاتصال إلا من البوابة، وكل جلسة مسجلة في مكان لا يعدله المدير.
- صلاحية مؤقتة ومراجعة دورية: لا أحد يملك صلاحية الإنتاج دائماً، والطلب يمر على موافقة، ومراجعة كل ثلاثة أشهر لكل مجموعة حساسة ولكل حساب خدمة.
وإذا كانت مؤسستك ملزمة بإطار امتثال، فهذه الخطوات هي ما تبحث عنه أغلب الأطر تحت عناوين إدارة الهوية والصلاحيات المميزة، لكن أرقام الضوابط وصياغتها تختلف، فارجع إلى نص الإطار نفسه. وتجد مقالات الحوكمة Governance في مرحلة الحوكمة والامتثال، والجهات السعودية التي تضع هذه الأطر في مقال المصادر المفتوحة للجهات الحكومية. والمرجع العام لضوابط الوصول عائلة Access Control في NIST SP 800-53.
أخطاء شائعة Common Mistakes
- شراء منصة PAM قبل وجود هوية: البوابة التي يدخلها الجميع بحساب مشترك لا تضيف شيئاً. ابدأ بالدخول الموحد مع MFA.
- ترك مدير مزود الهوية بلا حماية خاصة: عامله كأخطر حساب: مفتاح أمان، وعدد قليل جداً من الأشخاص، وتنبيه على كل تغيير في الصلاحيات.
- نسيان الهويات غير البشرية: رموز CI/CD وحسابات الخدمة لا تغادر مع الموظف، لكنها تبقى في نسخه من المستودع. تحتاج مالكاً وتدويراً ومراجعة.
- جهة توقيع SSH على سيرفر إنتاج: من يخترق ذلك السيرفر يصدر شهادات لكل السيرفرات.
- شهادات بمدة سنة: تعيد مشكلة المفتاح الدائم. اجعلها ساعات أو يوماً.
- تسجيلات يحذفها من تسجل أعماله: أخرجها إلى مكان لا يملك المدير المراقب صلاحية حذفه.
- حساب طوارئ بلا تنبيه: باب خلفي موثق.
- الخلط بين معنيي PAM: تعديل ملفات PAM في Linux لا يعطيك إدارة وصول مميز، وشراء أداة PAM لا يحمي sudo على سيرفر لا يمر عليها.
- اختيار أداة دون قراءة ترخيصها الحالي: Vault انتقل إلى BUSL، وTeleport Community له حد لحجم المؤسسة، وميزات PAM في Infisical تجارية.
قائمة تحقق Checklist
- لكل شخص حساب واحد في مزود هوية واحد، مع MFA إلزامية.
- عندك قائمة بكل الحسابات المميزة، ولكل منها مالك.
- لا توجد كلمة مرور مدير يعرفها أكثر من شخص خارج الخزنة.
- المغادرة تغلق كل شيء في اليوم نفسه، ومنه مفاتيح SSH والرموز.
- صلاحيات الإنتاج تنتهي وحدها، ولا يملكها أحد دائماً.
- الدخول إلى SSH بشهادات قصيرة العمر، مع منع دخول root وكلمات المرور.
- جلسات sudo والبوابة مسجلة، والتسجيلات خارج السيرفر.
- حساب الطوارئ موثق ومحفوظ ومختبر، ويطلق استخدامه تنبيهاً.
- آخر مراجعة صلاحيات حدثت في موعدها، وسحب فيها شيء فعلاً.
الخلاصة
- IAM تجيب خمسة أسئلة لكل حساب: من أنت، وكيف تثبت، وماذا يحق لك، ومنذ متى وحتى متى، ومن فعل ماذا.
- ابدأ بالأدوار RBAC، وأضف شروط الخصائص ABAC حيث تحتاجها، وطبق أقل صلاحية وفصل المهام.
- PAM طبقة أشد للحسابات الخطرة: خزنة وتدوير، وصلاحية مؤقتة بموافقة، وبوابة، وتسجيل، وشهادات قصيرة العمر، وحساب طوارئ مراقب.
- وحدات PAM في Linux شيء آخر: مكتبة تقرر كيف يتحقق sudo وSSH من هويتك، وتضيف إليها مفتاح أمان بسطر واحد.
- في تجربتنا رفض السيرفر الشهادة المنتهية والشهادة التي لا تحمل اسم الحساب دون أن نلمس السيرفر، وأعاد تسجيل sudo كل ما فعله المدير.
- اقرأ الترخيص Licensing الحالي قبل اختيار الأداة: Warpgate وGuacamole وstep-ca تحت Apache-2.0، وOpenBao تحت MPL-2.0، أما Teleport Community وVault وميزات PAM في Infisical فلها قيود.
 دليلشرح OAuth وOpenID Connect للمبتدئينلماذا لا يجب أن يعرف أي تطبيق كلمة مرورك، وكيف يحل OAuth ذلك بتوكنات محدودة، وكيف يضيف OpenID Connect الدخول الموحد.
 دليلما هو SCIM؟ إدارة حسابات الموظفين تلقائياً في كل تطبيقاتكالدخول الموحد SSO يمنع الموظف المغادر من الدخول لكن حساباته تبقى نشطة، وSCIM ينشئ الحسابات ويعطلها في كل تطبيق تلقائياً.
 دليلالدخول دون كلمة مرور: شرح Passkeys وWebAuthnلماذا لا تحميك رموز SMS وTOTP من التصيد الحديث، وكيف تحل Passkeys المشكلة بمفتاح خاص لا يغادر جهازك.
 دليلتثبيت authentik للدخول الموحد SSO إلى تطبيقاتككيف تثبت authentik حتى يدخل كل موظف إلى تطبيقات الفريق بحساب واحد، مع فرض المصادقة الثنائية على الجميع.
 دليلتأمين سيرفر VPS على Ubuntu من أول دخولقبل أن تثبت أي تطبيق على سيرفرك الجديد، هذه الخطوات تغلق أبرز الثغرات وأولها الدخول بمفتاح SSH بدل كلمة المرور.
سجل التحديثات
- 2026-11-14: إعادة كتابة المقال بلغة أوضح دون كود، مع الإبقاء على النتائج الحقيقية.
- أكتوبر 2026: كتابة المقال، وتجربة شهادات SSH وتسجيل جلسات sudo على Debian 13 مع OpenSSH 10.0 وsudo 1.9.16، ومراجعة تراخيص الأدوات من مستودعاتها الرسمية.