إذا وصلتك رسالة تقول إن عميلك أو جهة رقابية سيجري تدقيقاً على خدمتك بعد ثلاثة أسابيع، ومعها جدول من عشرات الأسطر عنوانه «قائمة الأدلة المطلوبة»، أوله «السياسات المعتمدة مع ما يثبت اعتمادها»، وآخره «تقرير آخر مراجعة داخلية وما يثبت عرضه على اللجنة الإشرافية»، فسؤالك الأول: هل نحن جاهزون؟ وكيف أعرف قبل أن يعرف المدقق؟
وهذا المقال الأخير في مرحلة الحوكمة والمخاطر والامتثال، وفيه نجلس على الجهة الأخرى من الطاولة: ماذا يطلب المدقق، ولماذا، وكيف يختار العينات، وأي أسلوب يثق به أكثر، وكيف تسلم الأدلة، وكيف ترد على الملاحظات. ونعتمد على نماذج التدقيق التي تنشرها الهيئة الوطنية للأمن السيبراني. وقد شرحنا معنى التدقيق الداخلي والخارجي والملاحظة وخطة التصحيح في مصطلحات GRC، فلن نعيد التعريفات.
 دليلمصطلحات GRC للمبتدئين بمثال من شركة صغيرةما الذي يعنيه GRC فعلاً، وما الكلمات التي يستخدمها المدقق، وكيف تثبت له أن ضوابطك تعمل كما تقول.
 دليلجمع أدلة الامتثال Evidence تلقائياً بدل لقطات الشاشةنبني جامع أدلة صغيراً يقرأ إعدادات السيرفرات عبر SSH ويحفظها بالهاش، ثم نجربه على تغيير مفاجئ ودليل معدل وجامع فقد صلاحيته بصمت.
 دليلإدارة الامتثال Compliance مع CISO Assistant على سيرفركنشغل CISO Assistant ونحمل فيه ضوابط ECC-2:2024 ونقيم منصة حقيقية ونربطها بالضوابط والأدلة ونصدر التقرير، مع كل مشكلة واجهناها في الطريق.
 دليلISO 27001 بأدوات مفتوحة المصدر من المخاطر إلى التدقيقكيف تبني شركة صغيرة نظام ISO/IEC 27001 على ما بنته لضوابط ECC، من النطاق وسجل المخاطر إلى بيان قابلية التطبيق والتدقيق الداخلي.
باختصار Quick Summary
الأساليب: استفسار، وملاحظة، وتفتيش، وإعادة أداء. والاستفسار وحده لا يكفي لأي ضابط مهم.
الجاهزية: لكل طلب دليل موجود، وحديث، وحكمه سليم. والعمر وحده يعطي ثقة كاذبة.
التسليم: الأدلة معاً خريطة لخدمتك، فسلمها بمشاركة للقراءة فقط وبصمة لكل ملف.
الرد على الملاحظة: مالك باسمه، وموعد محدد، وعلاج للسبب الجذري، ودليل إغلاق.
المراجعة والتدقيق: من يفحص من؟
المكون الفرعي 1-8 في ECC-2:2024 عنوانه المراجعة والتدقيق الدوري للأمن السيبراني، وفيه ثلاثة ضوابط تفرق بين أمرين يخلط بينهما كثيرون:
| الضابط | ماذا يطلب | من ينفذه |
|---|---|---|
| 1-8-1 | مراجعة تطبيق الضوابط دورياً | إدارة الأمن السيبراني نفسها، مثل التقييم الذاتي |
| 1-8-2 | مراجعة التطبيق وتدقيقه بشكل مستقل يراعي تعارض المصالح، وفق معايير التدقيق المقبولة عموماً GAAS والمتطلبات التنظيمية | أطراف غير إدارة الأمن السيبراني |
| 1-8-3 | توثيق النتائج وعرضها على اللجنة الإشرافية للأمن السيبراني والمسؤول الأول، بنطاق التدقيق والملاحظات والتوصيات والإجراءات التصحيحية وخطط المعالجة | إدارة الأمن السيبراني |
والسبب في الفصل بسيط: من بنى الشيء لا يرى أخطاءه بسهولة، وله مصلحة في ألا يراها. ونموذج «إجراء تدقيق الأمن السيبراني» الذي تنشره الهيئة في صفحة أدوات الأمن السيبراني يفرق بالكلمات نفسها: التدقيقات تجريها الإدارة المعنية بالتدقيق الداخلي، والمراجعات تجريها الإدارة المعنية بالأمن السيبراني، ويجوز أن يجري الاثنين مدقق خارجي مستقل. وفي جهة صغيرة بلا إدارة تدقيق داخلي، يصبح تدقيق العميل أو الجهة المانحة فرصة: هو التدقيق المستقل الذي لا تستطيع أن تجريه على نفسك.
لماذا يدقق عميلك عليك وأنت لست جهة حكومية؟
الضوابط تنطبق، بحسب قسم النطاق في الوثيقة، على الجهات الحكومية والجهات التابعة لها، وعلى جهات القطاع الخاص التي تملك بنى تحتية وطنية حساسة Critical National Infrastructure أو تشغلها أو تستضيفها. فإذا كنت شركة تقدم خدمة لجهة حكومية، فالجهة الملزمة هي عميلك، وأنت طرف ثالث Third Party. لكن المكون الفرعي 4-1 ينقل جزءاً من الالتزام إلى العقد:
- الضابط 4-1-2: يطلب أن تشمل عقود الأطراف الخارجية التي قد يؤثر خللها في بيانات الجهة أو خدماتها، كحد أدنى، بنود عدم الإفصاح، والحذف الآمن عند انتهاء الخدمة، وإجراءات التواصل عند الحادثة، وإلزام الطرف الخارجي بمتطلبات الجهة وسياساتها والمتطلبات Requirements النظامية.
- الضابط 4-1-4: يطلب مراجعة متطلبات الأمن السيبراني للأطراف الخارجية دورياً. وهذا التدقيق هو تلك المراجعة.
وتقول الوثيقة في قسم التطبيق والالتزام إن الهيئة تقيم التزام الجهات بالتقييم الذاتي، وتقارير أداة الالتزام، والزيارات الميدانية. فعميلك قد يسأل يوماً عن أطرافه الخارجية، وتقرير تدقيقه عليك هو الدليل الذي سيعرضه. وهذا يغير طريقة تعاملك مع المدقق: هو لا يبحث عن سبب لإلغاء العقد، وإنما يحتاج دليلاً يكفي ليقول لجهته إنك تلتزم بما في العقد. ومن يسهل عليه ذلك يسهل على نفسه التدقيق.
مراحل التدقيق الست، وما تفعله في كل منها
قرأنا نموذج إجراء التدقيق من صفحة الأدوات، فوجدناه يقسم التدقيق إلى ست مراحل، لكل منها جدول خطوات بالمالك والمدخلات والمخرجات. والشكل التالي يلخصها، ويضيف ما يفعله الطرف الخاضع للتدقيق:
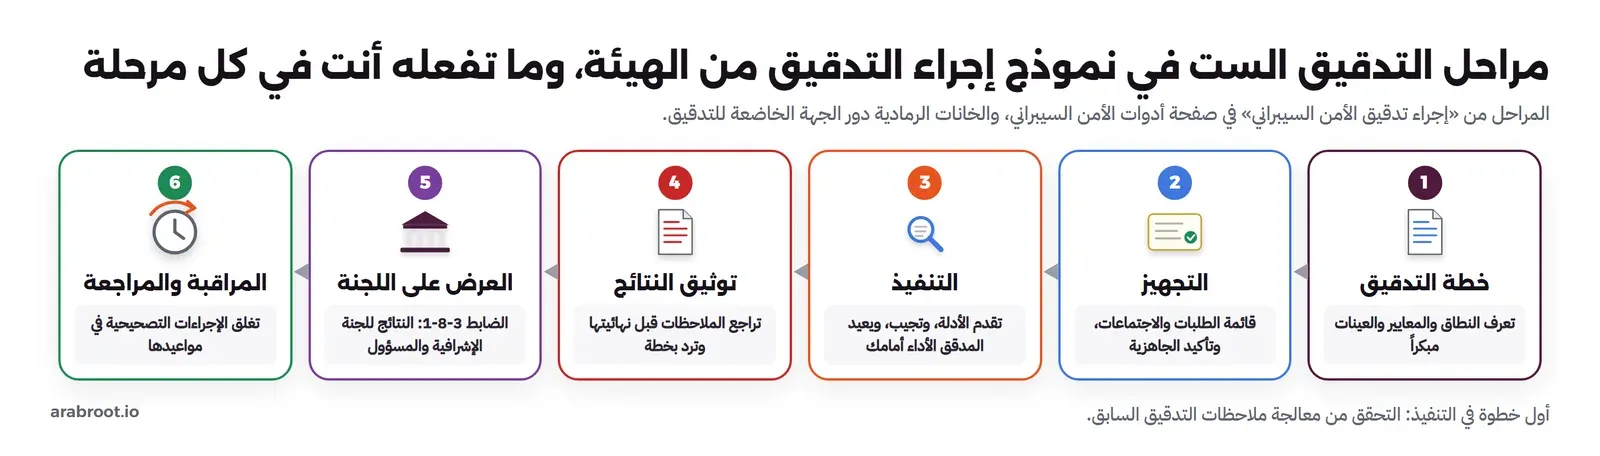
| المرحلة | ما يفعله المدقق | ما تفعله أنت |
|---|---|---|
| 1. إعداد خطة التدقيق | يحدد المعايير والنطاق والأساليب والمدة والعينات والأدلة المطلوبة، ويسجلها في سجل خطط التدقيق، وفي نموذج الهيئة لهذا السجل أعمدة منها نوع التدقيق ونطاقه والمنهجيات والعينات والأدلة والتكلفة | اطلب الخطة مبكراً. فهي تقول لك بالضبط ماذا سيفحص، فلا تخمن |
| 2. التجهيز | يحدد الموارد، ويعد قائمة الاجتماعات والأدلة المطلوبة، ويبلغك | استقبل قائمة الطلبات ونظمها |
| 3. التنفيذ | أول خطوة: يتحقق من معالجة ملاحظات التدقيق أو المراجعة السابقة. ثم الاجتماعات وفحص الأدلة | جهز دليل إغلاق كل ملاحظة سابقة. وما تعد به اليوم هو أول ما يسأل عنه في التدقيق القادم |
| 4. توثيق النتائج والإبلاغ | يكتب الملاحظات والتوصيات، بأرقام فريدة مرتبطة برقم التدقيق | اطلب مسودة النتائج وصحح الوقائع |
| 5. العرض على اللجنة التوجيهية ورئيس الجهة | ما يطلبه الضابط 1-8-3 | اعرض النتائج على لجنتك أنت بمحضر |
| 6. المراقبة والمراجعة | متابعة الإجراءات التصحيحية حتى تغلق | أغلق في المواعيد، واجمع دليل الإغلاق |
مواعيد يحددها النموذج
في جداول خطوات النموذج مواعيد محددة. وهي مواعيد يلتزم بها من يتبنى النموذج، وليست نصاً في الضوابط، لكنها تقول لك متى تنتظر ماذا:
| الموعد | ماذا يعني لك |
|---|---|
| تقرير التدقيق خلال أسبوعين من انتهاء التدقيق | إذا مر أسبوعان ولم يصلك شيء، فمن حقك أن تسأل |
| العرض على اللجنة في اجتماعها التالي، وعلى رئيس الجهة خلال ثلاثة أسابيع | في جهة المدقق، وفي جهتك حين تجري مراجعتك الداخلية |
| مراجعة سنوية على الأقل لخطة معالجة الملاحظات | الملاحظة التي وعدت بإغلاقها لن تنسى |
| تحليل التزام التدقيق بخطته خلال شهر | خطوة داخلية في جهة المدقق |
وفي النموذج خطوتان يغفل عنهما كثيرون:
- في التنفيذ: التشاور مع الفريق الخاضع للتدقيق في كل مسألة غير واضحة.
- في الإبلاغ: نتائج التدقيق يتفق عليها مع رئيس الإدارة الخاضعة للتدقيق، بما فيها الاستنتاجات والتوصيات وخطة المعالجة.
أي أن الملاحظة لا يجب أن تفاجئك في التقرير النهائي، ومن حقك تصحيح الوقائع في المسودة، مثل تاريخ خاطئ أو سيرفر ليس في النطاق. أما الحكم نفسه فللمدقق، والنقاش فيه يكون بالدليل، لا بالإلحاح.
كيف يدقق المدقق؟ أربعة أساليب
في المرحلة الأولى من النموذج خطوة «تحديد أساليب إجراء التدقيقات والمراجعات المخططة»، وفيها أربعة أساليب يمكن الجمع بينها، مرتبة هنا من أضعف دليل إلى أقواه:
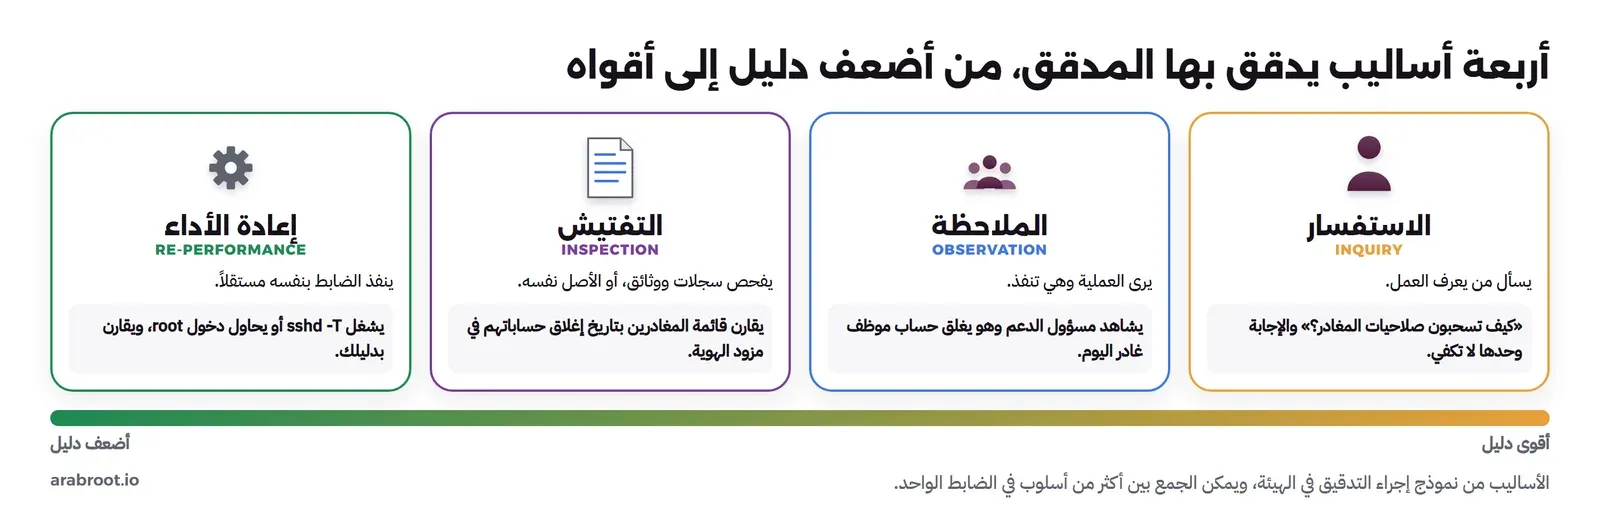
| الأسلوب | تعريفه في النموذج | مثال |
|---|---|---|
| الاستفسار | جمع المعلومات من العاملين أصحاب الدراية | «كيف تسحبون صلاحيات المغادر؟» |
| الملاحظة | دراسة عملية ينفذها آخرون وهي تحدث | يراقب المدقق تعطيل حساب موظف غادر |
| التفتيش | فحص السجلات أو الوثائق الورقية أو الإلكترونية، أو الفحص المادي للأصول | سجل مزود الهوية بوقت تعطيل الحساب |
| إعادة الأداء | أن ينفذ المدقق بنفسه وبشكل مستقل الإجراءات أو الضوابط | يطلب المدقق عرض إعداد الدخول الحي على سيرفر يختاره بنفسه |
والاستفسار وحده لا يكفي لأي ضابط مهم. فالإجابة «نسحب صلاحيات المغادر في اليوم نفسه» تقول ما يعتقده الشخص، لا ما يحدث. وقد حذرت مجلة المحاسبة Journal of Accountancy من تقارير SOC 2 المستعجلة التي يأخذ فيها المدقق كلام العميل في مواضع تحتاج إجراءات أعمق. فإذا كان مدققك يكتفي بسؤالك عن كل شيء، فتقريره ضعيف، وعميلك قد يرفضه. فرحب بالتفتيش وإعادة الأداء، بل اعرضها قبل أن تطلب.
مثال: بدل أن تقول «إعداد الدخول يمنع دخول root»، اعرض الدليل اليومي من جمع الأدلة، واقترح على المدقق أن يرى الإعداد الحي على سيرفر يختاره. وقد بينا في مقال جمع الأدلة الفرق بين إثبات الإعداد في الملف وإثبات سلوك البرنامج الذي يعمل، والمدقق الذي يرى الاثنين لا يبقى عنده سؤال.
فعالية التصميم أم الفعالية التشغيلية؟
في نموذج «سجل خطة تدقيق الأمن السيبراني» من الهيئة، عمود «نوع التدقيق» له ثلاث قيم: فعالية التصميم، والكفاءة التشغيلية، أو الاثنان معاً. وهذا العمود يحدد نصف عملك في التجهيز:
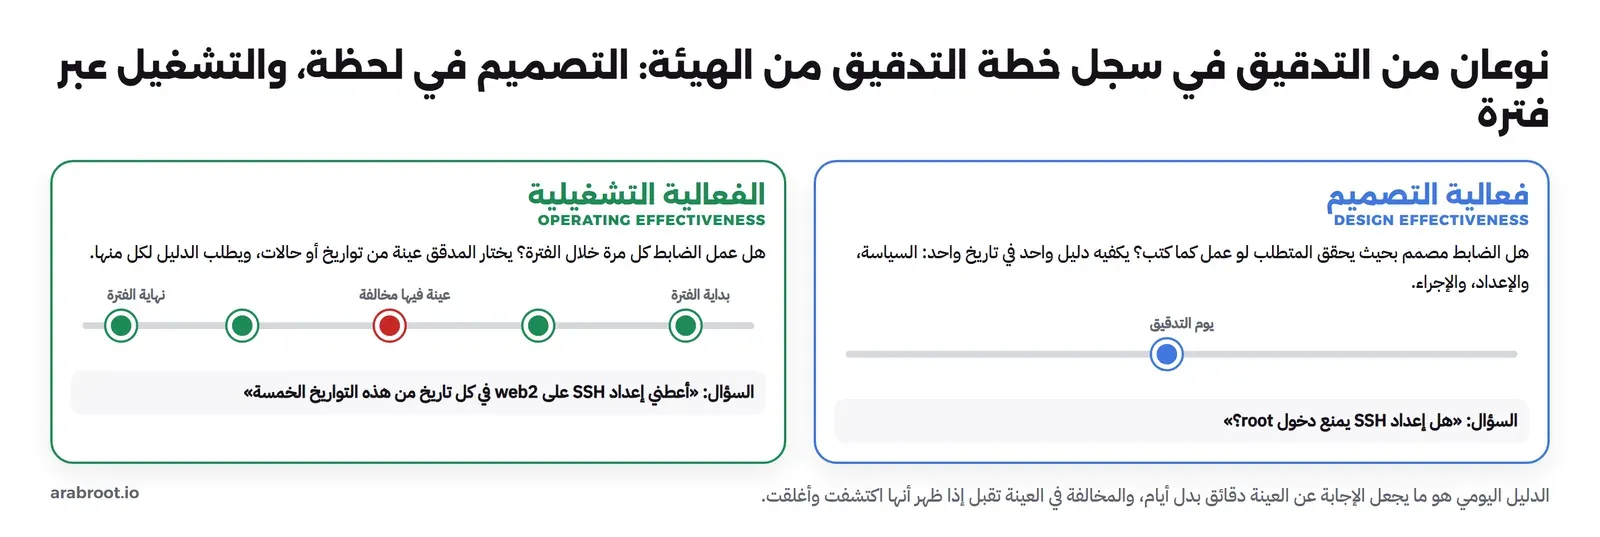
| فعالية التصميم Design Effectiveness | الفعالية التشغيلية Operating Effectiveness | |
|---|---|---|
| السؤال | هل الضابط مصمم بحيث يحقق المتطلب لو عمل كما هو مكتوب؟ | هل عمل الضابط كل مرة خلال الفترة؟ |
| الدليل | وثيقة وإعداد وإجراء في تاريخ واحد | دليل لكل عينة: خمسة موظفين غادروا خلال الربع، أو خمسة أيام من الفترة |
| متى | عادة أول تدقيق لضابط جديد | بعد أن يعمل الضابط فترة |
| من يفشل فيه | من لا وثيقة ولا إعداد عنده | من يجمع أدلته في أسبوع التدقيق، لأنه يملك دليلاً على الحاضر فقط |
فاسأل أول ما تسأل: ما نوع التدقيق؟ فإذا كان تصميماً وتشغيلاً معاً عن الفترة منذ توقيع العقد، فالسؤال الحقيقي ليس «هل عندنا دليل؟»، وإنما «هل عندنا دليل لكل تاريخ قد يختاره المدقق؟».
قائمة الطلبات: كيف تقرؤها وتنظمها؟
قائمة الأدلة المطلوبة، التي يسميها المدققون PBC أي Provided By Client، تبدو قائمة مهام، لكنها خريطة التدقيق كله. فكل سطر ضابط سيفحص، وصياغته تقول لك الأسلوب:
- «السياسات المعتمدة مع ما يثبت اعتمادها»: تفتيش لوثيقة وتوقيع.
- «إعداد الدخول الفعلي على كل سيرفر في النطاق»: تفتيش لكل أصل في سجل الأصول.
- «قائمة الموظفين الذين غادروا خلال الفترة»: مقدمة لعينة.
ونظم الرد بأربع قواعد:
- رقم لكل طلب ومالك واحد: برقم المدقق نفسه، ومالك يجهزه، وموعد داخلي قبل الموعد بأسبوع.
- الدليل يحمل تاريخه في اسمه أو محتواه: ملف يبدأ اسمه بتاريخه يجيب عن «متى؟» قبل أن يفتح، والسياسة تحمل تاريخ اعتمادها في رأسها.
- لا ترسل أكثر مما طلب: كل ملف إضافي يفتح سؤالاً جديداً. احتفظ به جاهزاً ولا ترسله.
- اقرأ الطلب قبل أن تجمعه: «تقرير آخر مراجعة داخلية وما يثبت عرضه على اللجنة» طلبان في سطر واحد: التقرير، ومحضر اللجنة.
فحص الجاهزية قبل ثلاثة أسابيع
بدل أن تفتح المجلدات وتحكم بالعين، اعمل جدولاً بقائمة الطلبات، واسأل عن كل طلب أربعة أسئلة:
| السؤال | الحالات |
|---|---|
| هل الدليل موجود؟ | إذا لم يوجد، فهل المفقود الدليل فقط، أم الضابط نفسه؟ فإذا كان الضابط غير مطبق، فالرد ليس ملفاً، وإنما خطة المعالجة بمالكها وموعدها من سجل المخاطر |
| كم عمره يوم التدقيق؟ | قارنه بحد مقبول تكتبه لكل نوع دليل: سنة للسياسة المعتمدة لأن مراجعتها سنوية، وربع سنة لاختبار الاستعادة، وأيام قليلة لإعداد السيرفرات في تدقيق تشغيلي |
| ما حكمه؟ | نجح أم فشل؟ وهذا أهم من العمر |
| هل سلسلة الأدلة سليمة؟ | إذا كانت الأدلة تحفظ ببصمات مسلسلة، كما في جمع الأدلة تلقائياً، فتحقق من السلسلة قبل التسليم |
وجربنا هذا الفحص على مخزن الأدلة الذي بنيناه في مقالات المرحلة، فخرجنا بثلاثة دروس:
- العمر وحده يعطي ثقة كاذبة: حين اقترب تاريخ التدقيق من تاريخ آخر جمع، أصبح دليل إعداد السيرفرات «جاهزاً» لأن عمره يومان، ومحتواه يقول إن الفحص فشل على سيرفر وتعذر على آخر. فالدليل الحديث قد يكون دليلاً على المخالفة. لذلك اقرأ الحكم بجانب العمر دائماً.
- الدليل القديم قد يخفي توقف الجمع نفسه: دليل عمره عشرون يوماً، والحد سبعة، يعني أن الجمع اليومي توقف منذ ثلاثة أسابيع ولم ينتبه أحد. وهذا بحد ذاته ملاحظة على الفعالية التشغيلية لعملية الجمع.
- السلسلة المقطوعة تجعل كل الأدلة موضع شك: في تجربة سابقة عدلنا دليلاً عمداً ثم أعدنا حساب بصمته لإخفاء التعديل، وكشف الفحص الانقطاع عند ذلك التشغيل. فإذا رأى المدقق انقطاعاً قبلك، فكل أدلتك موضع شك. فلا تسلم مخزن أدلة قبل التحقق من سلسلته، وإذا انقطعت فاشرح السبب كتابة واعزل التشغيلات المتأثرة.
وحين تختار عينة تجريبية لنفسك، اجعل اختيارها قابلاً للإعادة: مثلاً بقاعدة عشوائية مبنية على تاريخ التدقيق، فيحصل كل من يعيدها على العينة نفسها. وستلاحظ أن العينة تقع أحياناً في المنطقة المشكوك فيها، وهذا ما يحدث في التدقيق الحقيقي أكثر مما تتمنى.
كيف يختار المدقق العينة؟
في نموذج إجراء التدقيق خطوة «تحديد العينات والأدلة المطلوبة»، ويقول إنها تستند إلى النطاق، وإن نهجاً قائماً على المخاطر يجب أن يطبق. وهذا يعني أمرين:
- العينة من مجتمع Population كامل: مثل كل من غادر خلال الفترة، أو كل السيرفرات في النطاق. فأول ما يطلبه المدقق القائمة الكاملة. وإذا كانت ناقصة فقد خسرت قبل أن يختار: السيرفر الذي ليس في سجل الأصول لن يختاره، لكنه إذا اكتشفه بطريقة أخرى فسيكتب ملاحظة أخطر من أي ملاحظة على سيرفر في السجل.
- العينة حيث يتوقع المشكلة: الحسابات المميزة قبل العادية، والسيرفرات المكشوفة على الإنترنت قبل الداخلية، والفترة التي حدث فيها تغيير كبير قبل الفترة الهادئة. فلا تجهز أفضل أدلتك فقط. جهز أدلة الأماكن التي تعرف أنها الأضعف، ومعها ما يبين أنك تعرفها وتعالجها.
مثال كامل: عينة المغادرين
الضابط 1-9-5 في ECC يطلب أن تراجع صلاحيات العاملين وتلغى مباشرة عند انتهاء خدمتهم. وكلمة «مباشرة» لا تحددها الضوابط بالساعات، فيختبر المدقق على ما كتبته في سياستك. فإذا كانت سياستك تقول «يجب سحب صلاحية المدير في يوم انتهاء عمله، من مزود الهوية»، فهذا هو المعيار. وإذا كتبت فيها ما لا تستطيع تنفيذه، فقد كتبت ملاحظتك بيدك.
ويسير الاختبار التشغيلي هكذا:
- المجتمع: يطلب المدقق من الموارد البشرية، لا من فريق التقنية، قائمة كل من انتهت خدمته خلال الفترة مع تاريخ آخر يوم عمل. لأن فريق التقنية قد ينسى في قائمته الشخص نفسه الذي نسي أن يعطل حسابه.
- العينة: إذا كان المغادرون اثنين أو ثلاثة، يفحص المدقق الجميع، فلا معنى لعينة من مجتمع صغير.
- الدليل لكل شخص: وقت تعطيل الحساب من سجل مزود الهوية، وإزالة العضوية من مستودعات الكود والحساب السحابي، وإزالة الصلاحيات Permissions الإدارية من كل سيرفر، وتذكرة الطلب التي بدأت كل ذلك.
- المقارنة: تاريخ آخر يوم عمل مقابل وقت كل تعطيل. وأي فرق أكبر مما في السياسة استثناء يحتاج تفسيراً.
وانتبه لما تفترضه عبارة «من مزود الهوية»: أن السيرفرات لا تعرف أي حساب إداري إلا عبره. فإذا بقي على سيرفر حساب محلي بصلاحيات إدارية أنشئ قبل الربط بمزود الهوية، فتعطيل الحساب المركزي لا يلغيه. والسياسة مطبقة على الورق، والصلاحية باقية في الواقع. وهذا ما يبحث عنه المدقق في الخطوة الثالثة.
وتعطيل الحساب في مزود الهوية له سجل بوقته، لكن عضوية مجموعة المديرين على السيرفر دليلها الوحيد صورة لحالة المجموعة في تاريخ معين. فإذا كانت هذه الصورة تجمع يومياً، فجمع اليوم التالي للمغادرة يثبت أن الاسم أزيل، أو أنه بقي. وفي الحالتين الدليل موجود ومؤرخ، والمدقق لا يحتاج أن يصدق أحداً.
وإذا لم يغادر أحد خلال الفترة، فاكتب ذلك صراحة بخطاب من الموارد البشرية. فالقائمة الفارغة المؤكدة دليل، والقائمة التي لم يطلبها أحد ليست دليلاً.
يوم التدقيق
جلسات التدقيق فحص لأدلة، لا امتحان شفهي. وقواعد بسيطة تتفق عليها قبل اليوم الأول:
- شخص واحد ينسق: يستقبل الطلبات أثناء الجلسات، ويسجلها برقم، ويعطي كل طلب مالكه وموعده، ويسجل كل ما يسلم بتاريخه.
- أجب عن السؤال المطروح فقط: الإجابة الطويلة تفتح أسئلة جديدة، والإجابة القصيرة الصحيحة مع الدليل تغلق السؤال.
- «لا أعرف، وسأتحقق» إجابة مقبولة: أما التخمين الذي يظهر خطؤه لاحقاً فيضر بثقة المدقق في كل الإجابات الأخرى.
- أر ولا تصف: افتح الشاشة، واعرض الإعداد الحي. فإعادة الأداء أمام المدقق أقوى دليل.
- لا تصلح شيئاً أثناء الجلسة ثم تعرضه: تاريخ الدليل يكشف الضابط الذي أصلح قبل ساعة. والأفضل: «هذه ملاحظة صحيحة، وهذه خطة معالجتها في سجل المخاطر».
تسليم الأدلة: الدليل نفسه بيانات حساسة
في المرحلة الثالثة من نموذج الإجراء جملتان يتجاوزهما كثيرون: يجب نقل الأدلة بشكل آمن، ويجب ضمان أمن الأدلة المجمعة لتجنب تسريب البيانات. والسبب واضح حين تنظر إلى ما ستسلمه: إعداد الدخول الكامل لكل سيرفر، وإعدادات خادم الويب بمساراتها الداخلية، وأسماء الحسابات المميزة، وإصدارات كل حزمة، وسجل مخاطر يقول بالضبط أين الضعف ومتى يعالج. هذه الملفات معاً خريطة كاملة لمن يريد مهاجمة الخدمة، وإرسالها في ملف مضغوط بالبريد يصنع مخاطرة أكبر من أي ملاحظة.
فسلم الأدلة بخمس قواعد:
- مشاركة للقراءة فقط بمدة محددة: مجلد على خدمة جهتك، بحساب للمدقق يقرأ ولا يعدل، وتنتهي صلاحيته بعد التدقيق بمدة متفق عليها. لا رابطاً عاماً يعمل لكل من يحمله.
- بصمة لكل ملف: أرسل مع الأدلة قائمة ببصمة SHA-256 لكل ملف، فيتحقق المدقق أن ما فحصه هو ما سلم، وتثبت أنت لاحقاً ما سلمته بالضبط.
- سجل تسليم: لكل ملف رقم الطلب الذي يجيب عنه، وتاريخ التسليم، ومن سلمه. وهو ما يحتاجه المدقق لقائمة المرفقات في تقريره.
- إخفاء ما لا يحتاجه الدليل: الأسرار في ملفات الإعداد، مثل مفاتيح الواجهات وكلمات مرور قواعد البيانات، تستبدل بعلامة، ويكتب ذلك في سجل التسليم حتى لا يظن المدقق أن الملف عدل لإخفاء شيء.
- لا بيانات شخصية في أي دليل: لقطة شاشة من لوحة الإدارة أو مقتطف سجل قد يحمل اسماً أو رقم جوال. ونقل بيانات شخصية إلى طرف لا يحتاجها يفتح سؤالاً تحت نظام حماية البيانات الشخصية، كما في مقال PDPL للخدمات المستضافة. فالدليل الذي يثبت أن السجلات تحفظ يكفيه عدد الأسطر وتاريخها، لا محتواها.
واسأل المدقق كيف سيحفظ الأدلة، وكم يحتفظ بها، وكيف يتلفها. فنموذج الإجراء نفسه يطلب منه حماية الأدلة، والمدقق الذي لا يملك إجابة يخبرك بشيء مهم عن جودة تدقيقه.
الملاحظة، والرد الذي يغلقها
للملاحظة الجيدة وللرد الجيد بنية معروفة. والشكل التالي يبينها على مثال: دخول root مفتوح على سيرفر، وقع في عينة المدقق:
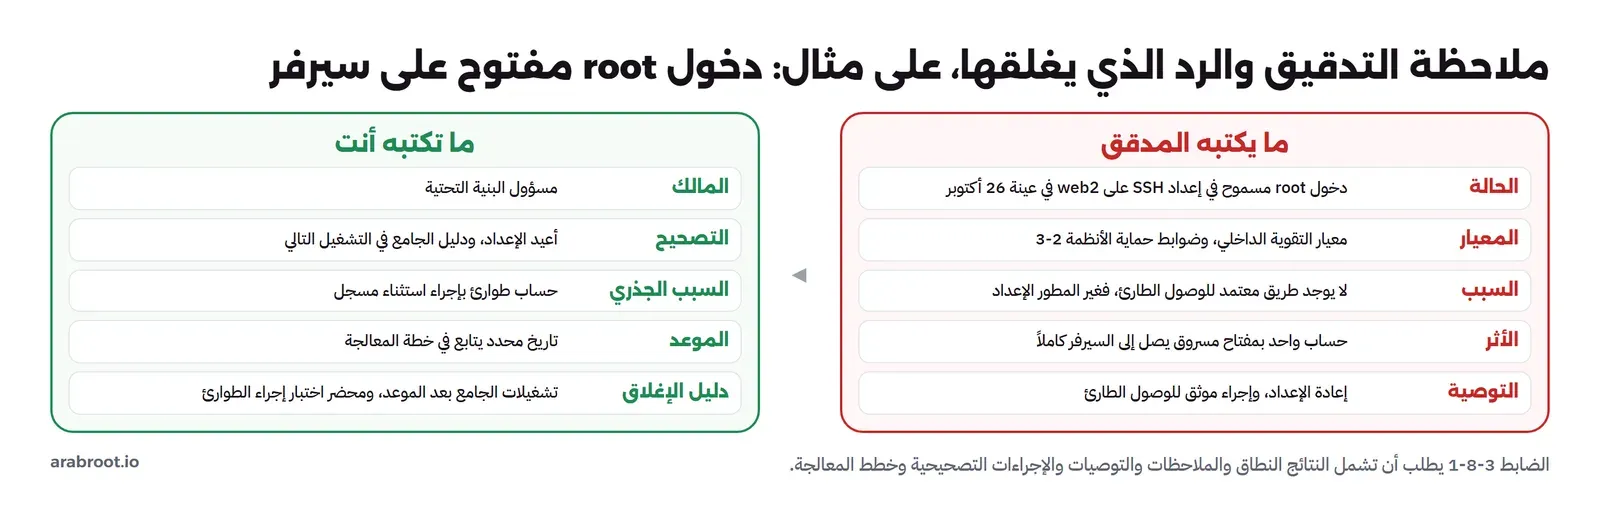
والفرق المهم في الرد بين التصحيح والسبب الجذري:
- التصحيح: إعادة الإعداد إلى منع دخول root. ضروري، لكنه لا يمنع التكرار.
- السبب الجذري: المهندس احتاج دخولاً طارئاً ولم يجد طريقاً معتمداً. فإذا لم تعالجه، تكرر الأمر في الطارئ القادم. والعلاج حساب طوارئ بإجراء استثناء مسجل، كما في مقال السياسات، مع اختبار للإجراء نفسه.
- دليل الإغلاق: أدلة الأيام التالية للموعد التي تثبت أن الإعداد بقي صحيحاً، ومحضر اختبار إجراء الطوارئ.
وهذا الرد هو نفسه الإجراء التصحيحي الذي يطلبه البند العاشر في ISO/IEC 27001، كما في مقال ISO 27001، فاكتبه بالشكل نفسه للاثنين.
ولاحظ أن الملاحظة التي يكتشفها جمع الأدلة اليومي قبل المدقق، ويكون لها تذكرة واستثناء أو إصلاح، تختلف كثيراً عن الملاحظة التي يكتشفها المدقق وحده. فالأولى تثبت أن ضابط المراقبة يعمل، والثانية تثبت أنه لا يعمل.
تقرير التدقيق: كيف تقرؤه قبل أن يصلك
إذا كان المدقق يعمل بنموذج الهيئة، فأنت تعرف شكل التقرير قبل التدقيق. فقد قرأنا نموذج تقرير تدقيق الأمن السيبراني، فوجدناه من جزأين رئيسيين وملحقين يشرحان كل حقل:
| الجزء | ما فيه | ما يهمك |
|---|---|---|
| ملخص التدقيق (11 حقلاً) | منها معرف التدقيق، ويقترح الملحق أن يكون بنوع التدقيق والسنة والرقم الفريد مثل IT-2022-123، ونوع التدقيق (التصميم، أو العمليات التشغيلية، أو كلاهما)، والنطاق، والوثائق المرجعية ومنها تقارير التدقيقات السابقة، والنتيجة بثلاث قيم فقط: فعالة، أو فعالة جزئياً، أو غير فعالة. وآخر حقل ملخص ما تم تنفيذه، مثل الوثائق التي روجعت والمقابلات | الحقل الأخير يكشف أسلوب الفحص. فإذا كان كله مقابلات، فهذا ما سيقرؤه عميلك ومن يراجع عمله |
| جدول لكل ملاحظة (11 حقلاً) | رقم فريد مرتبط بمعرف التدقيق، والعنوان والوصف، ودرجة الأهمية (منخفض أو متوسط أو مرتفع)، ورمز التوصية واسمها ووصفها وأولويتها، ثم وصف خطة المعالجة، والجهة المسؤولة، والموعد النهائي، وتعليق | الحقول الثلاثة قبل الأخير تكتبها أنت عملياً |
| قائمة المرفقات | لكل مرفق رقمه واسم الملف ورقم الملاحظة التي يرتبط بها | سجل التسليم المنظم بأرقام الطلبات يسهل هذا الربط ويمنع سقوط دليل في الطريق |
وما يعنيه هذا عملياً:
- املأ الحقول الثلاثة لكل ملاحظة: خطة بخطوات، وشخص باسمه لا «فريق التقنية»، وتاريخ محدد لا «قريباً».
- «فعالة جزئياً» هي النتيجة الأكثر واقعية في التدقيق الأول: فإذا كنت تعرف قبل التدقيق أن بعض الضوابط غير مطبقة، فالهدف الواقعي ليس «فعالة»، وإنما أن تكون كل ملاحظة معروفة مسبقاً وفي خطة معالجة لها مالك وموعد، فلا يجد المدقق ملاحظة لا يعرفها فريقك.
بعد التدقيق: اللجنة، والمتابعة، والتدقيق القادم
الضابط 1-8-3 لا ينتهي بتسلم التقرير، وإنما بعرضه على اللجنة الإشرافية والمسؤول الأول. وفي جهة صغيرة قد تكون اللجنة الرئيس التنفيذي ومدير التقنية ومسؤول الأمن. والمهم محضر بالتاريخ والحضور والقرارات.
ثم تدخل كل ملاحظة في المتابعة: في سجل المخاطر إذا كانت تعكس مخاطرة لم تعالج، وفي خطة العمل في أداة الامتثال Compliance بمالكها وموعدها، وفي نظام التذاكر Tickets بخطوات تنفيذها. وتذكر: أول خطوة في التدقيق القادم التحقق من معالجة ملاحظات هذا التدقيق. فالاستعداد له يبدأ في اليوم التالي لانتهاء هذا.
وماذا عن مدقق ISO ومدقق SOC 2؟
كل ما سبق ينطبق على أي تدقيق، والفرق في المعيار ومن يعطي النتيجة:
| المدقق | من أين يبدأ | ما تتحقق منه أنت |
|---|---|---|
| الجهة المانحة لشهادة ISO/IEC 27001 | وثيقة النطاق وبيان قابلية التطبيق، ويريد أن يرى أن النظام دار دورة كاملة بتدقيق داخلي ومراجعة إدارة، كما في مقال ISO 27001 | اعتماد الجهة لدى المركز السعودي للاعتماد |
| محاسب قانوني لتقرير SOC 2 | يكتب رأياً عن ضوابط خدمتك لعملائك | أسلوب الفحص والعينات قبل أن توقع، فالتقرير المبني على الاستفسار وحده قد يرفضه العميل الذي طلبه |
وفي كل الأحوال، مخزن الأدلة المؤرخ، وسجل المخاطر بمالكيه، وخطة العمل بمواعيدها، تخدم كل المدققين بالطريقة نفسها.
أخطاء شائعة
- جمع الأدلة في أسبوع التدقيق: يثبت الحاضر فقط، ويفشل في أي عينة من الفترة.
- الاعتماد على الاستفسار: «نحن نفعل ذلك» ليست دليلاً.
- قياس الجاهزية بالعمر وحده: الدليل الحديث قد يكون دليلاً على المخالفة.
- تسليم مخزن أدلة دون التحقق من سلسلته: انقطاع واحد يجعل كل الأدلة موضع شك.
- قائمة مجتمع ناقصة: سجل أصول لا يضم كل السيرفرات يجعل كل عينة مشكوكاً فيها.
- إصلاحات أثناء الجلسة: يكشفها تاريخ الدليل، وتضر بالثقة أكثر من الملاحظة نفسها.
- رد يعالج الحالة لا السبب: الملاحظة تعود في التدقيق القادم.
- إرسال الأدلة في ملف مضغوط بالبريد: نموذج الإجراء نفسه يطلب نقلها بأمان.
- سياسة تعد بما لا ينفذ: المدقق يختبر على ما كتبته أنت.
- تقرير بلا محضر لجنة: الضابط 1-8-3 يطلب العرض، والعرض يحتاج دليلاً.
قائمة تحقق قبل التدقيق بثلاثة أسابيع
| السؤال | أين تجد الإجابة |
|---|---|
| هل طلبت خطة التدقيق ونوعه: تصميم أم تشغيل أم الاثنان؟ | عمود «نوع التدقيق» في سجل خطة التدقيق |
| هل لكل طلب في القائمة رقم ومالك وموعد داخلي؟ | جدول متابعة الطلبات |
| هل كل دليل يحمل تاريخه ومصدره؟ | أسماء الملفات ورؤوس الوثائق |
| هل الأدلة أحدث من الحد المقبول لكل نوع؟ | جدول فحص الجاهزية |
| هل قرأت حكم كل دليل، لا عمره فقط؟ | جدول فحص الجاهزية |
| هل سلسلة الأدلة سليمة؟ | التحقق من البصمات قبل التسليم |
| هل قوائم المجتمع كاملة: الأصول، والمغادرون، والتغييرات؟ | سجل الأصول ونظام الموارد البشرية وسجل التغييرات |
| هل الأدلة تسلم بمشاركة للقراءة فقط وبصمة لكل ملف وسجل تسليم؟ | قائمة البصمات وسجل التسليم |
| هل خلت الأدلة من الأسرار والبيانات الشخصية؟ | مراجعة كل ملف قبل رفعه |
| هل الضوابط غير المطبقة لها خطة معالجة بمالك وموعد؟ | سجل المخاطر وخطة العمل |
| هل ملاحظات التدقيق السابق مغلقة بدليل؟ | خطة المعالجة |
| هل تقرير المراجعة الداخلية معروض على اللجنة بمحضر؟ | محضر اللجنة الإشرافية |
الخلاصة
- ECC تفرق بين مراجعة إدارة الأمن السيبراني في 1-8-1 والتدقيق المستقل في 1-8-2، وتطلب عرض النتائج على اللجنة في 1-8-3.
- نموذج إجراء التدقيق من الهيئة يقسمه إلى ست مراحل، وأول خطوة في التنفيذ التحقق من معالجة الملاحظات السابقة.
- الأساليب أربعة من الاستفسار إلى إعادة الأداء، والاستفسار وحده لا يكفي لأي ضابط مهم.
- التدقيق التشغيلي يختار عينات من الفترة كلها، والدليل اليومي المؤرخ هو ما يجيب عنها.
- في فحص الجاهزية اقرأ حكم الدليل بجانب عمره، وتحقق من سلسلة الأدلة قبل التسليم.
- سلم الأدلة كبيانات حساسة: للقراءة فقط، ببصمات، وبلا أسرار ولا بيانات شخصية.
- الرد على الملاحظة يعالج السبب الجذري بمالك وموعد ودليل إغلاق، وإلا عادت في التدقيق القادم.
وبهذا تكتمل هذه المرحلة: من المصطلحات والأطر، إلى الضوابط وأدواتها، إلى الامتثال والمخاطر والأدلة، وصولاً إلى التدقيق. والمقالات كلها في البطاقات التالية:
 دليلأطر الأمن السيبراني Frameworks: أيها تحتاج مؤسستك؟الفرق بين ECC وISO 27001 وNIST CSF وSOC 2 في الإلزام وطريقة الإثبات وما تحصل عليه، وأربعة أسئلة تحدد بها ما تحتاجه مؤسستك.
 دليلتحقيق ضوابط ECC بأدوات مفتوحة المصدر Open Sourceخريطة تربط كل ضابط فرعي في الضوابط الأساسية ECC بالأداة مفتوحة المصدر التي تحققه، مع ما وجدناه حين قارنا الخريطة بالقائمة الرسمية واختبرنا ضابطين.دليلإدارة الامتثال Compliance مع CISO Assistant على سيرفركنشغل CISO Assistant ونحمل فيه ضوابط ECC-2:2024 ونقيم منصة حقيقية ونربطها بالضوابط والأدلة ونصدر التقرير، مع كل مشكلة واجهناها في الطريق.
 دليلسجل المخاطر Risk Register مع SimpleRisk على سيرفركنبني سجل مخاطر حقيقياً بنموذج الهيئة ثم بأداة SimpleRisk، ونرى لماذا أعطت الأداة كل المخاطر مستوى واحداً، وكيف تكتب منهجية تعطي الأرقام معناها.دليلجمع أدلة الامتثال Evidence تلقائياً بدل لقطات الشاشةنبني جامع أدلة صغيراً يقرأ إعدادات السيرفرات عبر SSH ويحفظها بالهاش، ثم نجربه على تغيير مفاجئ ودليل معدل وجامع فقد صلاحيته بصمت.
 دليلسياسات الأمن السيبراني Policies: كيف تكتب سياسة تطبق فعلاً؟كيف تبدأ من نماذج الهيئة الوطنية العربية وتحولها إلى سياسة قصيرة لها مالك وطريقة قياس، مع ما وجدناه في نموذج سياسة الهويات بنداً بنداً.
 دليلحماية البيانات الشخصية PDPL للخدمات التي تستضيفهاما يعنيه نظام حماية البيانات الشخصية لمن يشغل خدمة على سيرفراته، من العقد مع العميل والإشعار بالتسرب إلى النسخ والسجلات والنقل للخارج.دليلISO 27001 بأدوات مفتوحة المصدر من المخاطر إلى التدقيقكيف تبني شركة صغيرة نظام ISO/IEC 27001 على ما بنته لضوابط ECC، من النطاق وسجل المخاطر إلى بيان قابلية التطبيق والتدقيق الداخلي.
سجل التحديثات
- 2026-11-14: إعادة كتابة المقال بلغة أوضح دون كود، مع الإبقاء على النتائج الحقيقية.
- أكتوبر 2026: كتابة المقال، وقراءة قسم النطاق وقسم التطبيق والالتزام والمكون الفرعي 4-1 في ECC-2:2024، ونماذج إجراء التدقيق وتقريره وسجل خطته من صفحة أدوات الأمن السيبراني في الهيئة الوطنية للأمن السيبراني.