إذا كنت تدير متجراً أو شركة ناشئة، وتريد أن يدفع عملاؤك من حسابهم البنكي مباشرة دون بطاقة، أو تحتاج أن تتأكد من دخل عميل قبل أن تقسط له دون أن تطلب منه كشف حساب، فهذا المقال لك.
ستعرف فيه ما هي المصرفية المفتوحة، وأين وصلت في المملكة، ومن يحق له تقديمها، وكيف تستخدمها في منتجك دون أن تقع في مشكلة مع بيانات عملائك. والمقال لأصحاب المشاريع والمديرين، ولا يحتاج خلفية تقنية.
باختصار Quick Summary
خدمتان: قراءة بيانات الحساب AIS، وبدء الدفع من الحساب PIS.
في المملكة: يضع البنك المركزي الإطار والمعايير. والخدمات انتقلت إلى مرحلة الترخيص، ومستخدموها النشطون أكثر من 337 ألفاً (سبتمبر 2026).
كيف تستخدمها: عبر مقدم خدمة مرخص أو مصرح له، لا بالاتصال بالبنوك مباشرة.
أهم التزام: إذا سحب العميل موافقته، تحذف البيانات التي جمعتها بموجبها.
ما المشكلة التي تحلها المصرفية المفتوحة Open Banking؟
بيانات حسابك البنكي ملكك، ولكنها محبوسة في البنك. تراها في تطبيق البنك، ولا تستطيع أن تعطيها لتطبيق آخر يخدمك إلا بطريقتين سيئتين:
- ترسل كشف الحساب كاملاً: فيصل ملف فيه كل عملياتك لسنة إلى شركة لا تحتاج منه إلا دخلك الشهري. ويبقى عندها، ولا تعرف إلى متى.
- تعطي التطبيق اسم المستخدم وكلمة المرور لبنكك: فيدخل نيابة عنك ويقرأ الصفحات. وهذا يسمى جمع البيانات من الشاشة Screen Scraping. والمشكلة أن التطبيق يملك صلاحياتك كاملة، بما فيها التحويل. والبنك لا يعرف من دخل. ولا تستطيع أن توقفه إلا بتغيير كلمة مرورك.
والمصرفية المفتوحة تستبدل الطريقتين بطريقة منظمة:
- العميل يوافق في بنكه هو على أن يقرأ تطبيق معين بيانات معينة، لمدة معينة.
- التطبيق يحصل على تصريح محدود بهذه الموافقة فقط، لا على كلمة المرور.
- البنك يعرف من يقرأ وماذا يقرأ.
- العميل يرى موافقاته، ويسحبها متى شاء.
ويصف البنك المركزي إطار المصرفية المفتوحة بأنه مجموعة من الإرشادات والمعايير التقنية، مبنية على أفضل الممارسات الدولية. وهو من مبادرات استراتيجية التقنية المالية التي أقرها مجلس الوزراء في 2022، ضمن رؤية المملكة 2030.
المصدر: إعلان البنك المركزي في 9 فبراير 2024.
لماذا تفتح البنوك بياناتها لغيرها؟
لأن البيانات ملك العميل. والجهة المنظمة تريد أن يستخدمها العميل في خدمات أفضل من أي جهة يختارها، وأن تتنافس الجهات على خدمته.
ويقول التقرير السنوي الستون للبنك المركزي إن البرنامج يمكن العملاء من مشاركة بياناتهم المالية مع شركات التقنية المالية بطريقة آمنة، بما يعزز المنافسة والابتكار ويحسن تجربة العميل.
ولهذا تلزم المادة 96 من اللائحة البنك بأن يمنح الوصول إذا وافق العميل. فالأمر ليس اختياراً تجارياً لكل بنك.
المصدر: التقرير السنوي الستون للبنك المركزي.
خدمتان أساسيتان: معلومات الحساب AIS وبدء الدفع PIS
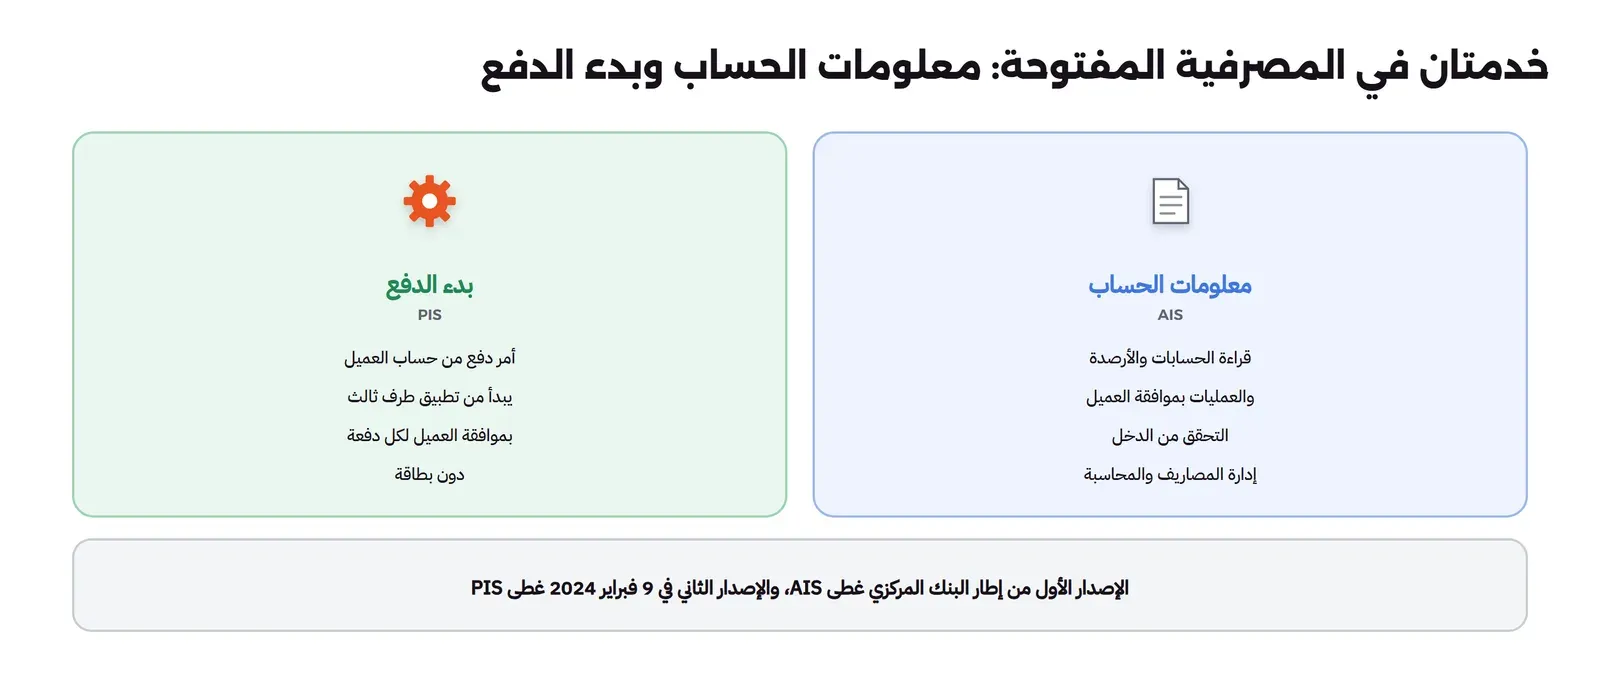
| معلومات الحساب AIS | بدء الدفع PIS | |
|---|---|---|
| الاسم بالإنجليزية | Account Information Service | Payment Initiation Service |
| ماذا تفعل | تطبيق يقرأ الحسابات والأرصدة والعمليات بموافقة العميل | تطبيق يبدأ دفعة من حساب العميل إلى مستفيد بموافقته |
| أمثلة | جمع حسابات عدة بنوك في شاشة واحدة، والتحقق من الدخل قبل تقسيط، وتصنيف المصاريف، وربط حساب الشركة ببرنامج المحاسبة | يدفع العميل من حسابه داخل تطبيق المتجر، دون بطاقة، ودون أن يكتب حوالة يدوياً |
| في إطار البنك المركزي | الإصدار الأول | الإصدار الثاني (9 فبراير 2024) |
والإصدار الثاني يوحد طريقة تقديم بدء الدفع، ويوضح مسؤوليات كل الأطراف.
أين وصلت المصرفية المفتوحة في المملكة؟
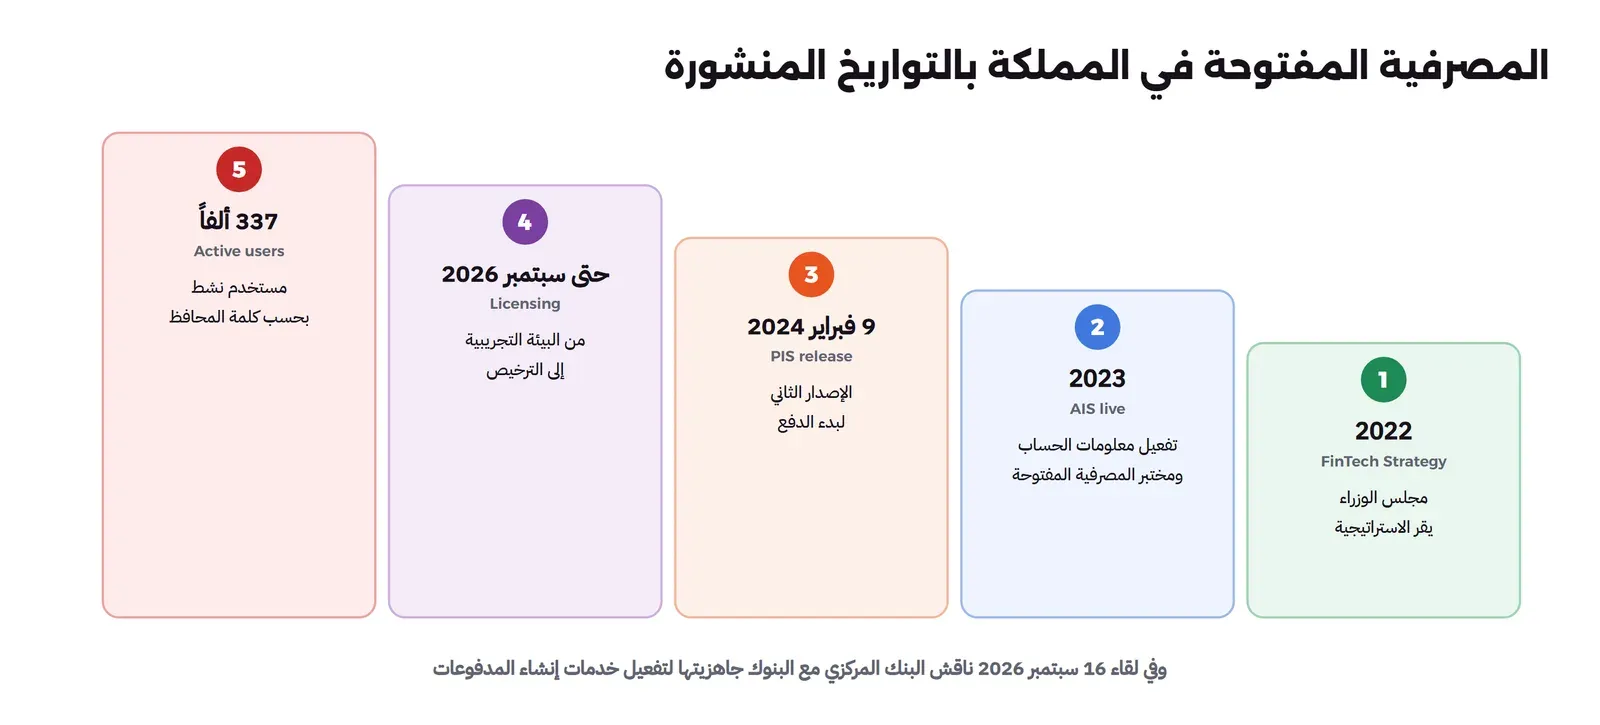
| التاريخ | ماذا حدث |
|---|---|
| 2022 | مجلس الوزراء يقر استراتيجية التقنية المالية |
| 2023 | إطلاق مختبر المصرفية المفتوحة Open Banking Lab، وهو بيئة اختبار للبنوك والشركات. وتفعيل خدمات معلومات الحساب. والتصريح لعدد من شركات التقنية المالية ضمن البيئة التجريبية التشريعية |
| 9 فبراير 2024 | الإصدار الثاني من الإطار لبدء الدفع |
| 15 سبتمبر 2026 | المحافظ يعلن انتقال الخدمات إلى مرحلة الترخيص، وأن مستخدميها النشطين أكثر من 337 ألفاً |
| 16 سبتمبر 2026 | لقاء مع البنوك عن جاهزيتها لتفعيل خدمات بدء الدفع، وتوسيع استفادة الشركات |
وهذه تواريخ الإعلانات والتقارير، لا بالضرورة تواريخ التفعيل في كل بنك.
ماذا يعني هذا لك؟ قراءة بيانات الحساب بموافقة العميل خدمة قائمة اليوم عبر مقدمين مصرح لهم. أما الدفع من الحساب داخل تطبيقك فاتجاه معلن يعمل عليه البنك المركزي مع البنوك. وتفاصيل التوفر لكل بنك تأخذها من المقدم الذي تتعامل معه.
المصدر: التقرير السنوي الستون، وكلمة المحافظ في مؤتمر Money20/20 الشرق الأوسط (15 سبتمبر 2026)، ولقاء المصرفية المفتوحة مع البنوك (16 سبتمبر 2026).
الأطراف والتزاماتها في اللائحة
التزامات الأطراف في الباب الثامن من اللائحة التنفيذية لنظام المدفوعات وخدماتها، في المواد من 95 إلى 100.
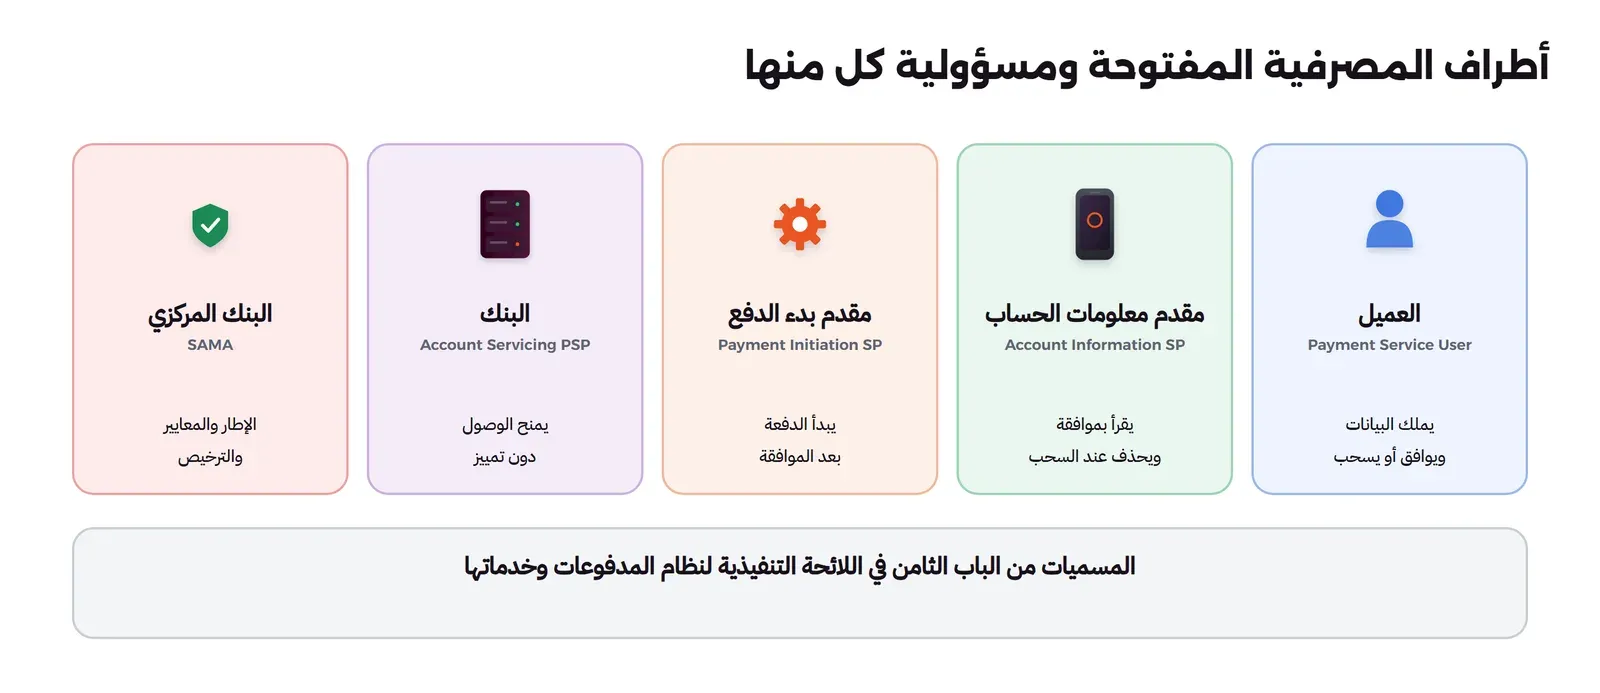
| المادة | ماذا تقول (بصياغة مختصرة) |
|---|---|
| 95 | مقدمو خدمات الدفع يتيحون الوصول وفق تعليمات البنك المركزي للمصرفية المفتوحة والأمن السيبراني وخصوصية البيانات |
| 96 | البنك الذي يحفظ حساب العميل يمنح الوصول إذا وافق العميل. وله أن يرفض لأسباب مبررة، مثل الاحتيال |
| 97 | مقدم بدء الدفع يحصل على موافقة العميل قبل الخدمة |
| 99 | مقدم معلومات الحساب يحصل على موافقة العميل قبل الخدمة، ويحذف بياناته عند سحب الموافقة، مع مراعاة الأنظمة الأخرى |
| 100 | مصدر البطاقة المرتبطة بحساب في بنك آخر يستطيع أن يسأل البنك: هل يكفي الرصيد؟ بموافقة العميل |
وانتبه للمادة 99 تحديداً. إذا سحب العميل موافقته، لا يكفي أن تتوقف عن القراءة. يجب أن تحذف ما جمعته بموجبها.
والمادة 100 مثال جيد على فكرة «أقل قدر من البيانات». فالسؤال «هل يكفي الرصيد؟» جوابه نعم أو لا فقط، دون أن يرى السائل الرصيد نفسه.
المصدر: الباب الثامن من اللائحة التنفيذية لنظام المدفوعات وخدماتها.
الموافقة Consent: قلب النظام
كل شيء في المصرفية المفتوحة يبدأ بموافقة وينتهي بها. والصورة التالية تبين مراحلها:
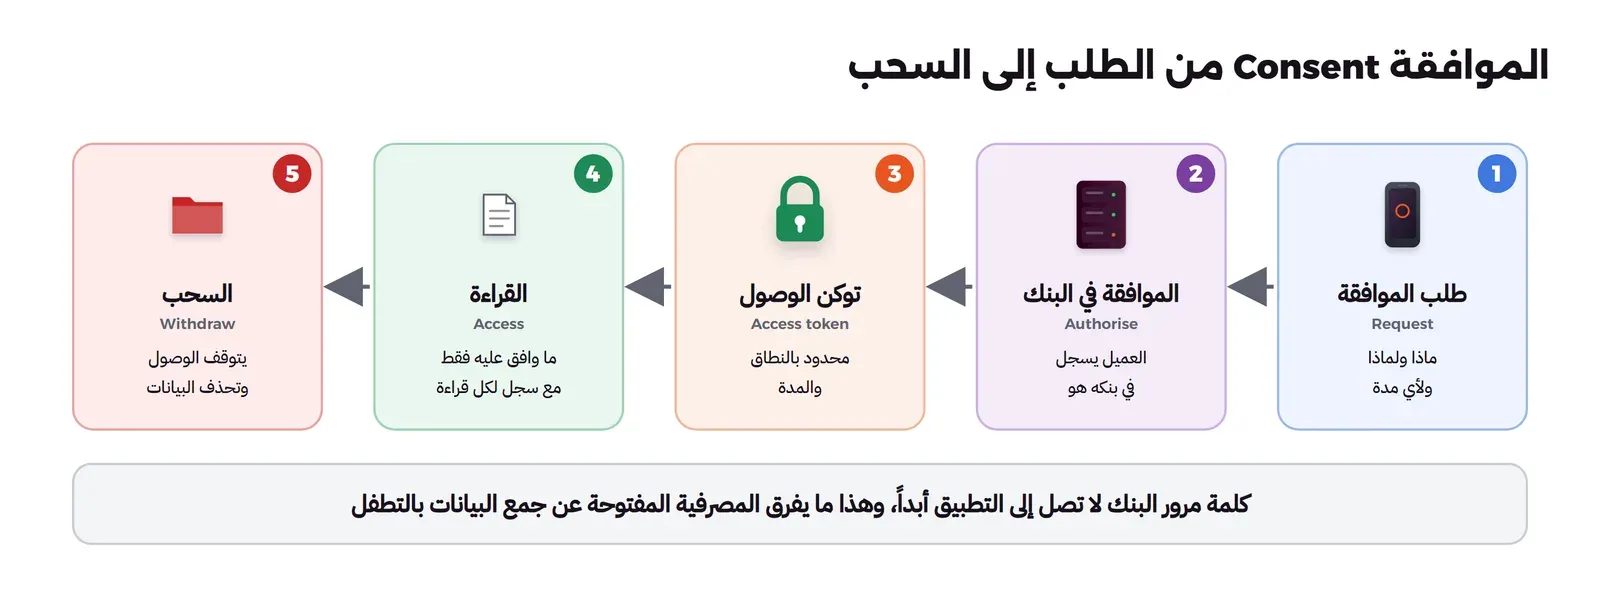
- الطلب: يعرض تطبيقك للعميل ما يريد قراءته بالضبط، ولماذا، ولأي مدة.
- الموافقة في البنك: ينتقل العميل إلى بنكه، ويسجل الدخول بطريقته المعتادة، ويوافق أو يرفض. وكلمة المرور لا تمر بتطبيقك أبداً.
- التصريح: يعود العميل إلى تطبيقك، ويحصل التطبيق على تصريح وصول Access Token، محدود بما وافق عليه العميل ومدته.
- القراءة: يقرأ تطبيقك ما وافق عليه العميل فقط، ويسجل كل قراءة.
- السحب: يسحب العميل الموافقة من تطبيقك أو من بنكه، فيتوقف الوصول، ويحذف تطبيقك ما جمعه.
القاعدة: اطلب أقل بيانات يحتاجها الغرض، لأقصر مدة تكفيه. ولا تطلب أوسع صلاحية «لأننا قد نحتاجها لاحقاً».
كيف تصمم شاشة الموافقة؟
هذه أهم شاشة في الميزة كلها. فالعميل الذي لا يفهم لماذا تطلب بياناته سيرفض. والذي يوافق دون أن يفهم سيشعر بالخيانة عندما يكتشف ما قرئ. فاكتب فيها خمسة أشياء:
| البند | مثال لما تكتبه |
|---|---|
| الغرض أولاً | «نحتاج قراءة عملياتك في آخر ثلاثة أشهر لنتأكد أن الأقساط تناسب دخلك» |
| ما نقرأ وما لا نقرأ | «سنقرأ العمليات فقط، ولن نرى رصيدك، ولن نستطيع تحويل أي مبلغ» |
| المدة | «تنتهي الموافقة تلقائياً بعد قرار التقسيط» |
| السحب | «تستطيع إلغاء الموافقة في أي وقت من الإعدادات أو من تطبيق بنكك، وسنحذف ما قرأناه» |
| البديل | طريقة أخرى لمن لا يريد المصرفية المفتوحة، حتى لا تكون الموافقة شرطاً مخفياً |
وبعد الموافقة، أضف صفحة «موافقاتي» في تطبيقك: كل موافقة بغرضها وبنكها وتاريخ انتهائها، وزر لسحبها. فهذه الصفحة هي ما يجعل السحب الذي تتحدث عنه المادة 99 ممكناً فعلاً.
ماذا تستطيع أن تبني بها؟
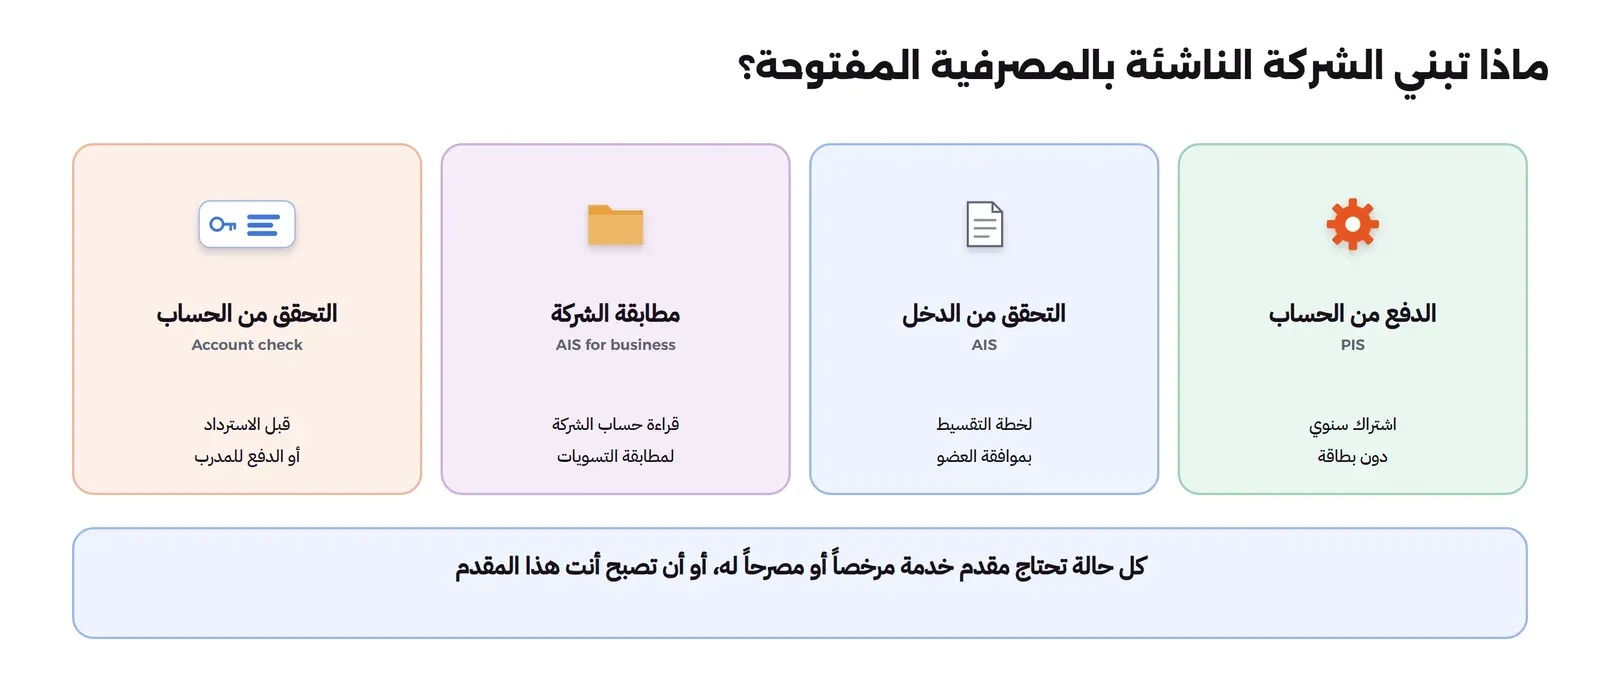
| الاستخدام | الخدمة | كيف يعمل |
|---|---|---|
| التحقق من الدخل قبل التقسيط | AIS | بدل كشف حساب PDF، يوافق العميل على قراءة عملياته لمدة قصيرة، ثم تقرر |
| الدفع من الحساب | PIS | يختار العميل «الدفع من حسابي»، ويوافق في بنكه، ويصلك المال دون بطاقة |
| مطابقة حساب شركتك | AIS للشركات | تقرأ حساب شركتك بموافقتها، فتطابق الدفعات آلياً بدل تحميل كشف الحساب كل صباح |
| التحقق من حساب المستفيد | خدمة التحقق من الحساب | تتأكد من الحساب قبل أن ترسل استرداداً أو دفعة لمورد |
وانتبه أن التقسيط نفسه قد يكون نشاط تمويل منظماً يحتاج ترخيصاً، كما شرحنا في اشتر الآن وادفع لاحقاً BNPL. فالقرار القانوني فيه منفصل عن التقنية.
التحقق من الدخل: لا تحسب كل مبلغ داخل دخلاً
ليس كل مبلغ دخل الحساب دخلاً. فالتحويل من حساب العميل نفسه في بنك آخر ليس دخلاً، واسترداد مشتريات ليس دخلاً. ومن يعمل لحسابه دخله غير منتظم. ومن قبض راتبين في الفترة التي قرأتها قد يبدو دخله ضعف الحقيقة.
لذلك تحتاج قواعد مكتوبة: فترة زمنية محددة، وتعريف لما يحسب دخلاً، ومراجعة يدوية عندما لا تنطبق القواعد، وسبب محفوظ لكل قرار يستطيع العميل أن يطلبه. وإذا كان القرار آلياً بالكامل ويؤثر على العميل، فراجع ما يفرضه نظام حماية البيانات الشخصية على القرارات الآلية.
ونفس فكرة المادة 100 تنفعك هنا: إذا كان القرار يحتاج «هل الدخل فوق حد معين؟»، فاحفظ الإجابة وسببها، لا كل العمليات، بعد أن تنتهي الحاجة إليها.
الدفع من الحساب مقابل البطاقة: ما الذي يتغير؟
| البطاقة | الدفع من الحساب PIS | |
|---|---|---|
| كيف يخرج المال | تفويض ثم تحصيل، كما في عملية الدفع بالبطاقة | حوالة مباشرة من حساب العميل إلى حسابك، تنفذ أو ترفض |
| أين يتحقق العميل من هويته | في صفحة الدفع | في بنكه، بطريقته المعتادة، لكل دفعة |
| الاسترداد | غالباً زر على نفس العملية | حوالة جديدة منك إلى حساب العميل |
| الاعتراض على العملية | قواعد شبكات البطاقات | اللائحة وإطار البنك المركزي وقواعد الأطراف، فخذ التفاصيل من المقدم |
| الرسوم | رسوم البطاقات | رسوم المقدم، بهيكل مختلف |
| التجربة | العميل يبقى في صفحتك | العميل ينتقل إلى بنكه ثم يعود |
النصيحة: جرب الدفع من الحساب عندما يتوفر لدى بنوك أغلب عملائك، وأبق البطاقة خياراً. ثم قس نسبة من أكمل الدفع، وعدد طلبات الاسترداد، قبل أن تجعله الخيار الأول. والحوالات بين البنوك مشروحة في المقاصة والتسوية.
الترخيص: من يحق له تقديم الخدمة؟
قراءة بيانات الحساب وبدء الدفع خدمات دفع منظمة في اللائحة. وقد صرح البنك المركزي لعدد من شركات التقنية المالية ضمن البيئة التجريبية التشريعية، ثم انتقلت الخدمات إلى مرحلة الترخيص Licensing في 2026.
وأمامك طريقان:
| الطريق | ماذا يعني | لمن يناسب |
|---|---|---|
| العمل عبر مقدم مرخص أو مصرح له | المقدم يتصل بالبنوك ويتحمل مسؤولية ذلك. وأنت مسؤول عن شاشة الموافقة وعن تعاملك مع البيانات | أغلب المتاجر والشركات الناشئة |
| أن تصبح أنت مقدم الخدمة | مسار ترخيص من البنك المركزي، بمتطلبات في رأس المال والحوكمة والأمن السيبراني وحماية البيانات | شركات التقنية المالية التي هذه خدمتها الأساسية |
والتكييف القانوني لنشاطك يقرره البنك المركزي ومستشارك القانوني. فاقرأ نظام المدفوعات وخدماتها ولائحته من مصدرهما، وتحقق من ترخيص أي مقدم من موقع البنك المركزي.
خطوات إضافة المصرفية المفتوحة إلى منتجك
الخطوة 1: حدد الغرض بدقة
ما هي: تكتب لكل استخدام غرضه، والبيانات التي يحتاجها فقط، والمدة.
لماذا تهم: الموافقة مرتبطة بالغرض. وإذا أردت لاحقاً استخدام البيانات لغرض آخر، مثل التسويق، فهذه موافقة أخرى بشروطها.
الخطوة 2: اختر مقدماً مرخصاً
ما هي: تتعاقد مع مقدم خدمة مرخص أو مصرح له، يقدم لك ربطاً واحداً مع كل البنوك.
اسأل: أي بنوك يغطي؟ هل يقدم بدء الدفع أم القراءة فقط؟ كم الرسوم؟ هل عنده بيئة تجريبية بحسابات وهمية؟
التكلفة: بحسب المقدم، فاطلبها مكتوبة.
الخطوة 3: صمم شاشة الموافقة وصفحة «موافقاتي»
ما هي: الشاشة التي يرى فيها العميل الطلب قبل أن ينتقل إلى بنكه، والصفحة التي يرى فيها موافقاته ويسحبها.
لماذا تهم: هي التي تحدد هل يوافق العميل، وهل يثق بك بعد الموافقة.
الخطوة 4: قرر ماذا تحفظ ومتى تحذف
ما هي: تكتب سياسة تقول: ماذا نحفظ، وكم يوماً، ومتى نحذف.
لماذا تهم: المادة 99 تلزمك بالحذف عند سحب الموافقة. ونظام حماية البيانات الشخصية يحكم كل ما تفعله بالبيانات بعد استلامها.
الخطوة 5: اختبر قبل الإطلاق بحسابات وهمية
ما هي: تجرب الميزة في البيئة التجريبية عند المقدم، لا بحساب حقيقي لأحد موظفيك.
جرب هذه الحالات:
- عميل يوافق، ويقرأ التطبيق بياناته.
- عميل يرفض في بنكه.
- عميل يغلق صفحة البنك في المنتصف.
- موافقة انتهت مدتها.
- عميل يسحب الموافقة من تطبيقك، وآخر يسحبها من بنكه.
- بعد السحب: هل حذفت البيانات فعلاً من كل مكان؟
والحالة الأخيرة هي الأهم. فأشهر خطأ في هذه الأنظمة أن يتوقف التطبيق عن القراءة بعد السحب، ولكنه ينسى ما حفظه قبل ذلك في جداوله وتقاريره ونسخه الاحتياطية. فالاختبار الذي يسأل «هل توقفت القراءة؟» ينجح، والبيانات ما زالت موجودة.
الخطوة 6: قس النتائج بعد الإطلاق
| الرقم | ماذا يقول لك |
|---|---|
| نسبة من بدأ طلب الموافقة وأكملها | هل شاشة الموافقة واضحة، وهل تجربة البنك سهلة |
| نسبة من سحب موافقته خلال أسبوع | هل شعر العميل أنه أعطى أكثر مما أراد |
| الوقت من السحب إلى الحذف | هل الحذف يحدث فعلاً |
ما الذي لا تفعله بالبيانات أبداً
البيانات المالية من أكثر البيانات حساسية: تقول أين يعيش العميل، وماذا يشتري، ومن يحول له، ومتى يقبض راتبه. فاكتب هذه القواعد في سياستك:
- لا تستخدمها في التسويق أو أي غرض لم يوافق عليه العميل.
- لا تحفظ العمليات الخام بعد القرار. احفظ النتيجة وسببها فقط.
- لا تعرضها لموظفي الدعم إلا بقدر ما يحتاجون لحل مشكلة العميل نفسه.
- لا ترسلها إلى أدوات تحليل أو ذكاء اصطناعي خارجية قبل أن تعرف ما يحدث لها هناك.
- لا تجمعها مع بيانات عملاء آخرين لاستنتاجات لم يوافق عليها أحد.
فالبيانات التي لا تحفظها لا يمكن أن تسرق منك.
لفريقك التقني: ثلاث نقاط
إذا كان عندك فريق تقني، فهذه أهم ثلاث نقاط تطلبها منه:
- التصريح بنمط OAuth: الواجهات في هذا المجال تعمل عادة بنمط OAuth 2.0 وOpenID Connect، كما في شرح OAuth وOpenID Connect للمبتدئين. وتصاريح الوصول قيمتها مثل بيانات الحساب نفسها، فتحفظ كأسرار، ولا تظهر في السجلات، كما في كيف تكتشف الأسرار المسربة. وتصريح الوصول قصير العمر عادة، ويجدد بتصريح تجديد Refresh Token أطول عمراً وأخطر، فيحمى بنفس العناية. وإذا فشل التجديد، فقد يكون العميل سحب موافقته من بنكه، فيحدث النظام حالة الموافقة ويحذف ما يلزم، ولا يكتفي بإعادة المحاولة.
- ربط كل بيان بموافقته: حتى يكون الحذف عند السحب عملية واحدة شاملة، لا بحثاً في كل مكان.
- سجل تدقيق Audit Trail: لكل موافقة وقراءة وسحب، يجيب عن «من قرأ ماذا ومتى» دون أن يحفظ البيانات المالية نفسها، كما في Audit Trail: كيف تبني سجل تدقيق لا يقبل العبث.
وإذا كنت في بنك؟
البنك هو الطرف الذي تلزمه المادة 96 بمنح الوصول بموافقة العميل، ودون تمييز بين المقدمين. ويحتاج أن يبني:
- إدارة الموافقات: شاشة في تطبيق البنك يرى فيها العميل كل موافقاته ويسحبها.
- بوابة للواجهات: تتحقق من هوية كل مقدم وصلاحيته، وتسجل كل طلب، كما في ما هي بوابة API Gateway ومتى تحتاجها؟
- الأداء والتوفر: لأن منتجات غيره تعتمد على واجهاته.
- كشف الاحتيال: مراقبة أنماط الوصول، والرفض بسبب مكتوب عند الحاجة.
والواجهة هنا منتج يستخدمه طرف خارجي، فتوثيقها واستقرارها مع الوقت مهمان بقدر أمنها، كما في كيف تصمم API يبقى متوافقاً مع عملائه.
أخطاء شائعة
| الخطأ | لماذا يضر | البديل |
|---|---|---|
| طلب أوسع صلاحية «لأننا قد نحتاجها» | يخيف العميل ويخالف مبدأ أقل قدر من البيانات | أقل بيانات وأقصر مدة للغرض |
| إيقاف القراءة عند السحب دون حذف | بيانات باقية دون موافقة، خلافاً للمادة 99 | حذف شامل، واختبار يتحقق منه |
| استخدام البيانات لغرض آخر | خارج الموافقة ونظام حماية البيانات | موافقة مستقلة لكل غرض |
| حفظ العمليات الخام بعد القرار | بيانات حساسة لا تحتاجها، وخطر تسريب | احفظ النتيجة وسببها فقط |
| طلب كلمة مرور البنك من العميل | صلاحيات كاملة دون رقابة ولا سحب | المصرفية المفتوحة عبر مقدم مصرح له |
| الاختبار بحساب حقيقي لموظف | بيانات حقيقية في بيئة اختبار | البيئة التجريبية بحسابات وهمية |
| التعامل مع مقدم دون التحقق من ترخيصه | بيانات عملائك عند جهة لا يراقبها أحد | تحقق من موقع البنك المركزي |
قائمة تحقق Checklist قبل أن تطلب أول موافقة
- أعرف هل سأعمل عبر مقدم مرخص أم سأصبح مقدماً، وراجعت ذلك مع مستشار.
- لكل استخدام غرض مكتوب، وأقل بيانات، ومدة محددة، تظهر للعميل بلغة واضحة.
- كلمة مرور البنك لا تمر بتطبيقي أبداً.
- العميل يرى موافقاته في صفحة «موافقاتي» ويسحبها بضغطة.
- الحذف عند السحب أو الانتهاء شامل، ومختبر.
- سياسة مكتوبة للحفظ والحذف والنسخ الاحتياطية، متسقة مع نظام حماية البيانات الشخصية.
- جربت كل الحالات في بيئة تجريبية بحسابات وهمية.
- البطاقة ما زالت خياراً حتى يتوفر الدفع من الحساب لدى بنوك أغلب عملائي.
الخلاصة
- المصرفية المفتوحة تستبدل كشوف الحساب وكلمات المرور Passwords بموافقة يمنحها العميل في بنكه، ويسحبها متى شاء.
- الخدمتان الأساسيتان: قراءة بيانات الحساب AIS، وبدء الدفع من الحساب PIS.
- بحسب البنك المركزي انتقلت الخدمات إلى مرحلة الترخيص، وزاد مستخدموها النشطون على 337 ألفاً، والبنوك تستعد لخدمات بدء الدفع.
- اللائحة تلزم بالموافقة قبل الخدمة، وتلزم البنك بمنح الوصول عند الموافقة، وتلزم بحذف البيانات عند السحب.
- استخدمها عبر مقدم مرخص، واطلب أقل بيانات لأقصر مدة، واحذف فعلاً عند السحب.
وبقية مقالات قسم التقنية المالية والمدفوعات:
 دليلكيف تنتقل الأموال بين البنوك؟ المقاصة Clearing والتسويةماذا يحدث بين ضغطة «ادفع» ووصول المال إلى حسابك: الدفع والمقاصة والتسوية بين البنوك، بلغة بسيطة لأصحاب الأعمال.
 دليلمنظومة المدفوعات في السعودية: سريع وSARIE ومدى وسدادالأنظمة الوطنية للمدفوعات في المملكة بلغة بسيطة: ماذا يفعل كل نظام، ومتى تستخدمه، وكيف تصل إليه كصاحب نشاط.
 دليلكيف يعمل الدفع بالبطاقة؟ التفويض Authorization والتسويةماذا يحدث بعد ضغطة «ادفع»: التفويض والتحصيل والتسوية والاسترداد والاعتراض، وما يحفظه التاجر ليحمي إيراده.
 دليلالمحفظة الرقمية من الداخل: دفتر القيد المزدوج Ledgerكيف تبني محفظة رقمية لا يضيع فيها ريال ولا يخصم مرتين، بالقيد المزدوج والمعاملات والمطابقة مع مزود الدفع.
سجل التحديثات
- 2026-11-13: إعادة كتابة المقال بلغة أوضح وخطوات وجداول، دون كود.
- 2026-11-14: مراجعة المقال وإعادة المعلومات والتحذيرات المفيدة التي حذفت في إعادة الكتابة.
- أكتوبر 2026: كتابة المقال، والتحقق من إعلان البنك المركزي (9 فبراير 2024) والباب الثامن من اللائحة التنفيذية لنظام المدفوعات وخدماتها في دليل القواعد والتقرير السنوي الستين وكلمة المحافظ ولقاء المصرفية المفتوحة (سبتمبر 2026) بتاريخ 27 أكتوبر 2026.