إذا كتبت عقداً ذكياً يقرض المستخدمين مقابل ضمان من ETH، فسوف تصطدم بسؤال بسيط قبل أي سطر: كم يساوي ETH الآن بالدولار؟ والعقد لا يعرف، فهو لا يستطيع أن يفتح موقع منصة تداول ولا أن يستدعي واجهة API، ولا يرى إلا ما هو مكتوب على سلسلته. وإذا أردت بعد ذلك أن يستخدم تطبيقك رموزاً موجودة على شبكة أخرى، فسوف تصطدم بالسؤال الثاني: كيف ينتقل رمز من سلسلة إلى سلسلة أخرى لا تعرف عنها شيئاً؟ والجوابان لهما اسمان تقرؤهما في كل مشروع في هذا المجال: الأوراكل Oracle للسؤال الأول، والجسر Bridge للسؤال الثاني. والمشترك بينهما أن كلاً منهما يدخل إلى عالم السلسلة المغلق معلومة من خارجها، ولذلك كلاهما نقطة الثقة الأضعف في أي نظام يعتمد عليه، وكلاهما سرق منه مئات الملايين.
وقد لمسنا الأوراكل في مقالين سابقين: في مقال التمويل اللامركزي بنينا مقرضاً يقرأ السعر اللحظي من صندوق سيولة ورأينا كيف ترفعه صفقة واحدة، وفي مقال أمن العقود الذكية صنفنا ذلك ثغرة باسم Price Oracle Manipulation مع حادثة Mango Markets، وذكرنا جسر Ronin في سطور كمثال على الصلاحيات. ولن نعيد ذلك هنا. أما هذا المقال فيكمل من حيث توقفا: كيف يعمل المتوسط الزمني TWAP من الداخل ولماذا يقاوم التلاعب وما ثمنه، وكيف تجمع شبكات الأوراكل اللامركزية السعر وما الذي يجب أن يفحصه عقدك قبل أن يثق به، ثم الجسور: كيف تعمل، ومن يشهد فيها بما حدث على السلسلة الأخرى، ولماذا سقط ثلاثة منها في 2022 بثلاثة أسباب مختلفة تماماً.
وسوف نناقش في هذا المقال ما يلي:
- لماذا لا يستطيع العقد أن يقرأ العالم الخارجي بنفسه، وما يسمى مشكلة الأوراكل Oracle Problem.
- أربع طرق يحصل بها العقد على السعر، وأين تقع الثقة في كل واحدة.
- المتوسط الزمني TWAP من الداخل، بتجربة على شبكة Anvil محلية بكتل حقيقية: ارتفاع مفاجئ Spike في كتلة واحدة، وسعر مرفوع خمس دقائق، وانخفاض حقيقي، وماذا يرى كل من السعر اللحظي والمتوسط.
- مغذي أسعار بخمسة مبلغين ووسيط Median على طريقة Chainlink، ومستهلك يقبل أي جواب ومستهلك يفحص، بتجربة ثانية.
- الجسور: القفل والإصدار Lock and Mint، والرمز الملفوف Wrapped Token، وثلاث طرق للتحقق مما حدث على السلسلة الأخرى.
- حوادث Ronin وWormhole وNomad سنة 2022 من تقاريرها الرسمية، ودروس كل واحدة للمطور وللمستخدم.
- طبقات الحماية، والأخطاء الشائعة، وقائمة أسئلة قبل أن تعتمد على أوراكل أو جسر.
والمقال تعليمي تقني موجه للدفاع: التجارب تجري على شبكة محلية بحسابات اختبار ليس لها قيمة، ولا يحتوي المقال على كود هجوم أو خطوات استغلال لأي نظام حقيقي، والحوادث مشروحة من التقارير التي نشرها أصحابها.
لماذا لا يرى العقد العالم؟
كما شرحنا في مقال كيف يعمل Ethereum، كل عقدة في الشبكة تعيد تنفيذ كل معاملة بنفسها، ثم تتفق العقد على الحالة الجديدة. وهذا الاتفاق ممكن فقط لأن التنفيذ حتمي Deterministic: نفس المعاملة على نفس الحالة تعطي نفس النتيجة على كل جهاز في العالم، اليوم وبعد عشر سنوات عندما تعيد عقدة جديدة تنفيذ التاريخ كله. فلو سمحت الآلة EVM للعقد أن يستدعي واجهة سعر على الإنترنت، لأجاب الخادم عقدة بسعر وعقدة أخرى بعد ثانيتين بسعر مختلف قليلاً، ولأجاب عقدة تعيد التنفيذ بعد سنة بسعر اليوم وليس سعر ذلك اليوم، فتختلف النتائج ويسقط الإجماع. لذلك لا توجد في EVM أي تعليمة تقرأ من خارج السلسلة، وهذا قرار في التصميم وليس نقصاً.
والنتيجة أن أي معلومة من العالم الخارجي يجب أن يكتبها أحد على السلسلة في معاملة، وعندها تصبح جزءاً من الحالة التي يتفق عليها الجميع. ومن يكتبها هو الأوراكل. وتوضح صفحة الأوراكل في ethereum.org أن المشكلة الحقيقية ليست في الكتابة، فأي حساب يستطيع أن يرسل معاملة، وإنما في الثقة: العقد الذي بني ليعمل دون الثقة بأحد، أصبح الآن يثق بمن يكتب له السعر. وهذا ما يسمى مشكلة الأوراكل Oracle Problem، وقاعدتها التي يجب أن تحفظها: أمان العقد لا يزيد عن أمان أضعف مصدر يقرأ منه. فإذا كان عقد الإقراض مكتوباً بإتقان ومراجعاً من ثلاث شركات تدقيق، ثم قرأ السعر من مصدر يستطيع شخص واحد أن يغيره، فأمانه هو أمان ذلك الشخص.
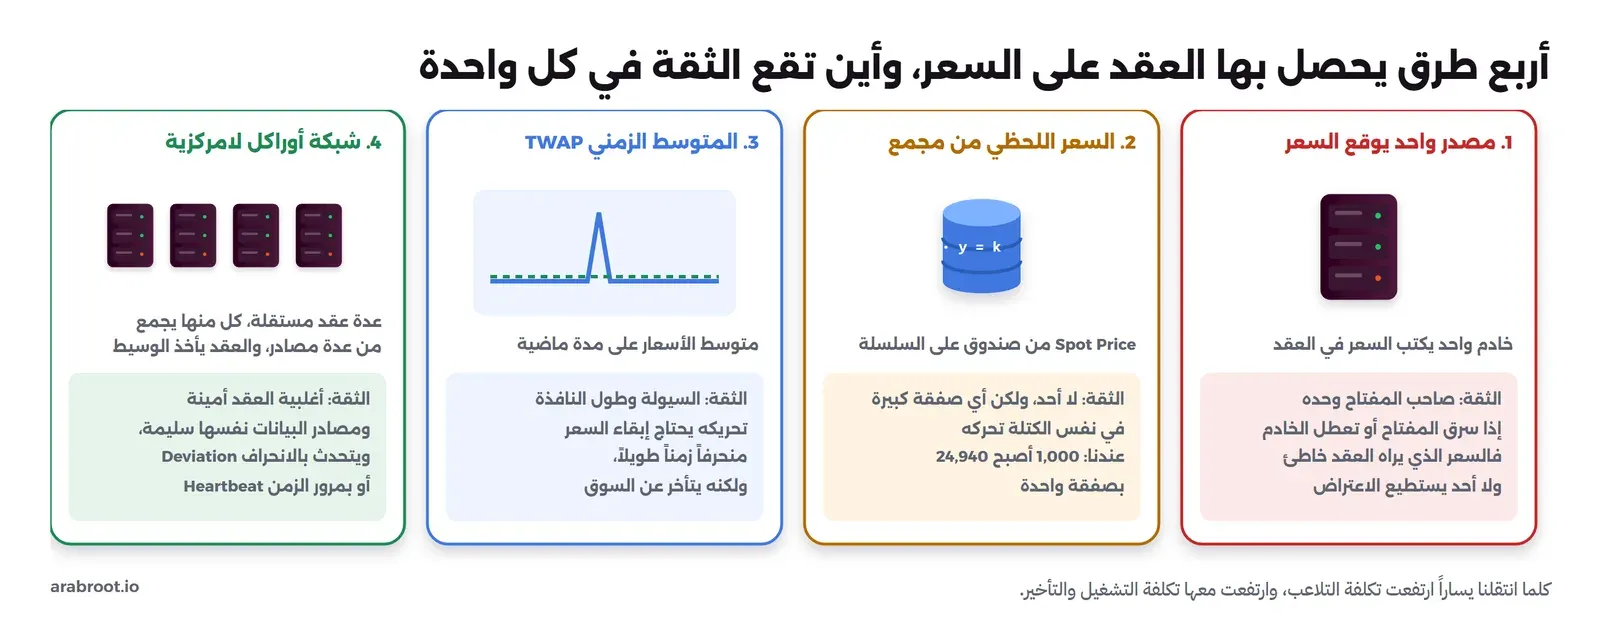
أربع طرق يحصل بها العقد على السعر
لنمشي مع الحلول من الأبسط إلى الأقوى، ونرى أين يفشل كل واحد. الحل الأول أن يشغل فريقك خادماً يقرأ السعر من منصة تداول ويكتبه في العقد كل دقيقة بمفتاح خاص. وهذا يعمل ويبنيه أي فريق في يوم، ولكن العقد الآن يثق بمفتاح واحد: إذا سرق المفتاح كتب المخترق أي سعر، وإذا تعطل الخادم توقف السعر عند آخر قيمة، وإذا أخطأت المنصة المصدر في سعرها لدقيقة نقل الخادم خطأها بأمانة. ولا يوجد طرف آخر يستطيع أن يعترض.
والحل الثاني أن يتخلص العقد من الخادم تماماً ويقرأ السعر من صندوق سيولة على نفس السلسلة، فالصندوق عقد آخر، وسعره اللحظي Spot Price نسبة رصيديه، ولا يملكه أحد. وهنا اختفت الثقة بشخص، ولكن ظهرت مشكلة أخطر رأيناها في مقال التمويل اللامركزي: أي شخص يملك رأس مال كافياً، أو يقترضه بقرض خاطف Flash Loan داخل نفس المعاملة، يستطيع أن يحرك السعر اللحظي كما يشاء للحظة واحدة، ويجعل العقد يقرأ في تلك اللحظة بالذات.
والحل الثالث يبقى على السلسلة ولكنه يغير ما يقرؤه: بدل سعر اللحظة، يقرأ العقد متوسط السعر على مدة ماضية، كآخر نصف ساعة، وهذا هو المتوسط الزمني الموزون Time-Weighted Average Price، واختصاراً TWAP. وسوف نبنيه بعد قليل لنرى بالأرقام لماذا يقاوم التلاعب، ولماذا يتأخر عن السوق الحقيقي في المقابل.
والحل الرابع يعود إلى العالم الخارجي، ولكن دون أن يعتمد على مفتاح واحد: شبكة أوراكل لامركزية Decentralized Oracle Network، فيها عدة عقد مستقلة يديرها مشغلون مختلفون، كل عقدة تجمع السعر من عدة مصادر، ثم يأخذ العقد على السلسلة الوسيط من أجوبتها. وأشهر شبكة من هذا النوع Chainlink، وسوف نبني نسخة مصغرة من فكرتها في التجربة الثانية.
المتوسط الزمني TWAP: كيف يعمل من الداخل؟
الطريقة البسيطة لحساب متوسط السعر أن يحفظ العقد سعر كل كتلة في مصفوفة، ثم يجمع آخر 150 سعراً ويقسم. وهذا مكلف جداً، فكل كتابة في التخزين تكلف آلاف الغاز، وكل قراءة لمتوسط تمر على المصفوفة كلها. والفكرة الذكية التي استخدمها Uniswap v2، كما تشرح وثائق مصادر الأسعار فيه، هي المجمع التراكمي Accumulator: رقم واحد يزيد مع الزمن، ففي كل مرة يتغير فيها الصندوق لأول مرة في كتلة جديدة، يضيف إلى المجمع السعر الذي كان قائماً مضروباً في عدد الثواني التي بقي فيها. فإذا بقي السعر 1,000 لمدة 60 ثانية، يزيد المجمع 60,000.
ولكي تحسب المتوسط بين لحظتين، تأخذ قيمة المجمع في اللحظتين، وتطرح، وتقسم على الفرق في الزمن. فإذا كان المجمع قبل نصف ساعة 5,000,000 وهو الآن 6,800,000، فالمتوسط على نصف الساعة هو 1,800,000 مقسومة على 1,800 ثانية، أي 1,000. وبهذا يكفي أن تحفظ بعض النقاط من المجمع، ولا تحتاج تاريخ الأسعار كله.
وهناك تفصيل صغير في هذا التصميم يحمل كل الحماية: المجمع يضيف السعر الذي كان قائماً قبل أول صفقة في الكتلة، أي سعر نهاية الكتلة السابقة. فإذا اشترى أحدهم كمية ضخمة ورفع السعر، فإن هذا السعر الجديد لا يدخل المجمع في نفس الكتلة أبداً، وإنما يدخل في الكتلة التالية مضروباً في الثواني التي صمد فيها. والنتيجة أن من يحرك السعر ويعيده داخل نفس المعاملة، بالقرض الخاطف مثلاً، لا يترك أي أثر في المتوسط. وإذا أراد أن يترك أثراً يجب أن يبقي السعر مرفوعاً حتى الكتلة التالية على الأقل، وهنا يصبح مكشوفاً لكل من يرى السعر المرفوع ويبيع له.
التجربة: مجمع صغير بمجمع تراكمي على Anvil
سوف نكتب صندوقاً مصغراً بقاعدة حاصل الضرب الثابت x · y = k، برسوم 0.3% كما في Uniswap v2، وأرصدة افتراضية دون رموز حقيقية، فهدفنا السعر وليس التحويل. ونضيف إليه المجمع التراكمي ومصفوفة نقاط Observations، ودالة twap تحسب المتوسط على أي نافذة. الكود في lab/oracle/src/MiniPool.sol:
// SPDX-License-Identifier: MIT
pragma solidity 0.8.30;

/// A teaching pool (x * y = k, 0.3% fee) with virtual reserves, plus a Uniswap v2 style
/// price accumulator: before the first trade of a block, the PREVIOUS price is added,
/// weighted by the seconds it stood. A trade can change the spot price at once,
/// but it changes the accumulator only by the time that price survives.
contract MiniPool {
    uint256 public reserveGold; // 18 decimals
    uint256 public reserveUsd;  // 18 decimals
    uint256 public priceCumulative; // sum of (USD per GOLD, 1e18) * seconds
    uint256 public lastTimestamp;

    struct Observation { uint256 timestamp; uint256 cumulative; }
    Observation[] public observations;

    constructor(uint256 gold, uint256 usd) {
        reserveGold = gold;
        reserveUsd = usd;
        lastTimestamp = block.timestamp;
        observations.push(Observation(block.timestamp, 0));
    }

    function spotPrice() public view returns (uint256) {
        return reserveUsd * 1e18 / reserveGold;
    }

    function _accumulate() internal {
        if (block.timestamp > lastTimestamp) {
            priceCumulative += spotPrice() * (block.timestamp - lastTimestamp);
            lastTimestamp = block.timestamp;
            observations.push(Observation(block.timestamp, priceCumulative));
        }
    }

    /// anyone may record an observation (keepers do this so the history has no gaps)
    function poke() external { _accumulate(); }

    function buyGold(uint256 usdIn) external returns (uint256 goldOut) {
        _accumulate();
        uint256 inAfterFee = usdIn * 997 / 1000;
        goldOut = reserveGold * inAfterFee / (reserveUsd + inAfterFee);
        reserveUsd += usdIn;
        reserveGold -= goldOut;
    }

    function sellGold(uint256 goldIn) external returns (uint256 usdOut) {
        _accumulate();
        uint256 inAfterFee = goldIn * 997 / 1000;
        usdOut = reserveUsd * inAfterFee / (reserveGold + inAfterFee);
        reserveGold += goldIn;
        reserveUsd -= usdOut;
    }

    /// the accumulator as it would be now, without writing it
    function currentCumulative() public view returns (uint256) {
        return priceCumulative + spotPrice() * (block.timestamp - lastTimestamp);
    }

    /// time-weighted average price over (at least) the last `window` seconds
    function twap(uint256 window) external view returns (uint256) {
        uint256 target = block.timestamp - window;
        for (uint256 i = observations.length; i > 0; i--) {
            Observation memory o = observations[i - 1];
            if (o.timestamp <= target) {
                return (currentCumulative() - o.cumulative) / (block.timestamp - o.timestamp);
            }
        }
        revert("history too short");
    }
}
في الكود أعلاه لاحظ التالي:
- الدالتان
buyGoldوsellGoldتستدعيان_accumulateقبل أن تغيرا الأرصدة، فيدخل المجمع السعر القديم مضروباً في الثواني التي صمد فيها، وهذا هو التفصيل الذي شرحناه. - الدالة
pokeلا تغير شيئاً إلا أنها تكتب نقطة جديدة، وفي الأنظمة الحقيقية يستدعيها مراقب Keeper دورياً، أو تكتب النقطة تلقائياً مع كل صفقة، حتى لا يكون في التاريخ فجوات طويلة. - الدالة
twapتبحث عن أحدث نقطة عمرها النافذة المطلوبة أو أكثر، ولذلك النافذة الفعلية «على الأقل» بطول النافذة المطلوبة، وتطول قليلاً بحسب المسافة بين النقاط. وUniswap v3 يحل ذلك بأن يبني نقطة افتراضية في الزمن المطلوب بالضبط، كما في توثيق الأوراكل في v3. - الدالة
currentCumulativeتحسب المجمع كما لو كتب الآن، دون أن تكتبه، حتى يكون المتوسط محدثاً حتى اللحظة.
ولكي نرى أثر الزمن يجب أن نتحكم به، فالمتوسط الزمني بلا زمن لا معنى له. لذلك يحدد السكربت توقيت كل كتلة بنفسه، 12 ثانية بين كل كتلة كما في الشبكة الرئيسية، بالأمر evm_setNextBlockTimestamp الذي يوفره Anvil. والدوال المساعدة في lib.sh:
# Helpers shared by the lab scripts. Time is controlled by hand: every block we create gets
# the timestamp we choose, 12 seconds apart like Ethereum mainnet.
R=http://127.0.0.1:8545
K0=0xac0974bec39a17e36ba4a6b4d238ff944bacb478cbed5efcae784d7bf4f2ff80   # anvil test account 0 (deployer)
K1=0x59c6995e998f97a5a0044966f0945389dc9e86dae88c7a8412f4603b6b78690d   # anvil test account 1 (big trader)
T=$(cast block latest -f timestamp --rpc-url $R)

next() { T=$((T + ${1:-12})); cast rpc evm_setNextBlockTimestamp $T --rpc-url $R >/dev/null; }
send() { next "$1"; shift; cast send "$@" --rpc-url $R | grep -E "^status" | grep -v "1 (success)"; }
mine() { next "$1"; cast rpc evm_mine --rpc-url $R >/dev/null; }
usd()  { cast from-wei "$(cast call "$@" --rpc-url $R | awk '{print $1}')" | awk '{printf "%10.2f", $1}'; }
show() { # spot, 5-minute TWAP, 30-minute TWAP at the latest block
  printf "%-34s spot %s | twap5m %s | twap30m %s\n" "$1" \
    "$(usd $POOL 'spotPrice()(uint256)')" "$(usd $POOL 'twap(uint256)(uint256)' 300)" "$(usd $POOL 'twap(uint256)(uint256)' 1800)"
}
والمفتاحان في السكربت هما مفتاحا الاختبار المعروفان اللذان يولدهما Anvil لكل من يشغله، وليس لهما أي قيمة خارج جهازك. والسكربت الأول 01-twap.sh ينشئ صندوقاً فيه 1,000 GOLD و1,000,000 USD، أي سعر 1,000 للوحدة، ويكتب تاريخاً هادئاً لمدة 35 دقيقة بنقطة كل دقيقة، ثم يجرب ثلاثة سيناريوهات:
#!/bin/sh
# Spot price against TWAP: a one-block spike, a spike held for 5 minutes, and a real move.
. ./lib.sh
POOL=$(forge create src/MiniPool.sol:MiniPool --broadcast --private-key $K0 --rpc-url $R \
  --constructor-args 1000ether 1000000ether | awk '/Deployed to/{print $3}')
T=$(cast block latest -f timestamp --rpc-url $R)   # continue the clock after the deployment
echo "pool: $POOL  (1,000 GOLD and 1,000,000 USD, so 1 GOLD = 1,000 USD)"
usdr() { cast call $POOL "reserveUsd()(uint256)" --rpc-url $R | awk '{print $1}'; }
gold() { cast call $POOL "reserveGold()(uint256)" --rpc-url $R | awk '{print $1}'; }
cost() { echo "$1 $(usdr)" | awk '{printf "    trader paid the pool %.0f USD for the round trip\n", ($2-$1)/1e18}'; }
quiet() { for i in $(seq 1 $1); do send 60 $POOL "poke()" --private-key $K0; done; }

# 35 minutes of quiet history: a keeper pokes the pool once a minute
quiet 35
show "[A] quiet market, 35 min"

# [B] a big buy of 4,000,000 USD in one block, sold back in the next block
G0=$(gold); U0=$(usdr)
send 12 $POOL "buyGold(uint256)" 4000000ether --private-key $K1
show "[B] same block as the big buy"
BOUGHT=$(echo "$G0 $(gold)" | awk '{printf "%.0f", $1-$2}')
send 12 $POOL "sellGold(uint256)" $BOUGHT --private-key $K1
show "[B] next block (12 s), sold back"; cost $U0
quiet 5;  show "[B] 5 minutes after the spike"
quiet 30; show "[B] 35 minutes after the spike"

# [C] the same buy, but the price is held up for 5 minutes before selling back
G0=$(gold); U0=$(usdr)
send 12 $POOL "buyGold(uint256)" 4000000ether --private-key $K1
quiet 5
BOUGHT=$(echo "$G0 $(gold)" | awk '{printf "%.0f", $1-$2}')
send 12 $POOL "sellGold(uint256)" $BOUGHT --private-key $K1
show "[C] spike held 5 min, sold back"; cost $U0
quiet 35

# [D] a real move: GOLD falls about 20% and stays there
send 12 $POOL "sellGold(uint256)" 120ether --private-key $K1
show "[D] real drop, same block"
quiet 5;  show "[D] 5 minutes after the drop"
quiet 10; show "[D] 15 minutes after the drop"
quiet 15; show "[D] 30 minutes after the drop"
نشغل Anvil بتوقيت بداية ثابت حتى تتكرر النتائج، ثم السكربت:
docker run -d --name cry5-oracle -v "$PWD/oracle":/chain -w /chain ghcr.io/foundry-rs/foundry:v1.8.6 "anvil --host 0.0.0.0 --chain-id 31337 --timestamp 1800000000"
docker exec -w /chain cry5-oracle forge build
docker exec -w /chain cry5-oracle sh 01-twap.sh
مشكلة وقعنا فيها: الزمن لا يعود إلى الخلف
في أول تشغيل للسكربت الثاني ظهرت هذه الرسالة مع كل معاملة:
Error: server returned an error response: error code -32602: Timestamp error: 1800008461 is lower than previous block's timestampوالسبب أن السكربت قرأ توقيت آخر كتلة في بدايته، ثم نشر ثلاثة عقود بالأمر forge create، وهذا الأمر لا يمر على الدالة next، فأخذت كتل النشر توقيتاً أحدث من الساعة الحقيقية، ثم حاول السكربت أن يضع للكتلة التالية توقيتاً أقدم منها، فرفض Anvil، لأن توقيت الكتل في أي سلسلة لا يعود إلى الخلف. والإصلاح سطر واحد بعد النشر يعيد قراءة الساعة، وهو السطر الذي عليه التعليق continue the clock في السكربتين. وتذكر هذه القاعدة عندما تكتب اختبارات تعتمد على الزمن: كل معاملة تنشئ كتلة، وكل كتلة تحرك الساعة.
النتيجة: ماذا رأى كل سعر؟
pool: 0x5FbDB2315678afecb367f032d93F642f64180aa3  (1,000 GOLD and 1,000,000 USD, so 1 GOLD = 1,000 USD)
[A] quiet market, 35 min           spot    1000.00 | twap5m    1000.00 | twap30m    1000.00
[B] same block as the big buy      spot   24940.00 | twap5m    1000.00 | twap30m    1000.00
[B] next block (12 s), sold back   spot    1004.82 | twap5m    1886.67 | twap30m    1157.50
    trader paid the pool 4816 USD for the round trip
[B] 5 minutes after the spike      spot    1004.82 | twap5m    1004.82 | twap30m    1158.29
[B] 35 minutes after the spike     spot    1004.82 | twap5m    1004.82 | twap30m    1004.82
[C] spike held 5 min, sold back    spot    1009.65 | twap5m   24868.36 | twap30m    5086.74
    trader paid the pool 4834 USD for the round trip
[D] real drop, same block          spot     805.15 | twap5m    1009.65 | twap30m    1009.65
[D] 5 minutes after the drop       spot     805.15 | twap5m     805.15 | twap30m     975.79
[D] 15 minutes after the drop      spot     805.15 | twap5m     805.15 | twap30m     908.08
[D] 30 minutes after the drop      spot     805.15 | twap5m     805.15 | twap30m     805.15
في المخرج أعلاه لاحظ التالي، سطراً بسطر:
- [A]: بعد 35 دقيقة هادئة تتفق القيم الثلاث على 1,000، وهذا ما نتوقعه من سعر لم يتغير.
- [B] نفس الكتلة: صفقة بأربعة ملايين في صندوق فيه مليون رفعت السعر اللحظي إلى 24,940، قرابة 25 ضعفاً، ولكن المتوسطين بقيا 1,000 بالضبط. وهذا هو التفصيل الذي شرحناه: السعر الجديد لم يدخل المجمع بعد، ولن يدخل إلا بعد أن يصمد. أي عقد يقرأ المتوسط في هذه الكتلة لا يرى أي شيء غير طبيعي، وهذا يغلق باب القرض الخاطف تماماً.
- [B] الكتلة التالية: صمد السعر المرفوع 12 ثانية فقط ثم باع التاجر، فدخلت هذه الثواني الاثنتا عشرة في المجمع. متوسط الثلاثين دقيقة ارتفع إلى 1,157.50، أي 15.75%، ومتوسط الخمس دقائق ارتفع إلى 1,886.67، أي قرابة الضعف. فاثنتا عشرة ثانية بسعر 25 ضعفاً ليست قليلة في متوسط حسابي، وكلما قصرت النافذة زاد أثرها.
- تكلفة ذلك عليه: دفع للصندوق 4,816 دولاراً في الصفقتين معاً، وهي رسوم الصفقتين. وهذا رقم صغير لأن تجربتنا لا يوجد فيها أحد غيره. أما في سوق حقيقي فالسعر المرفوع 25 ضعفاً لمدة كتلة كاملة فرصة لكل من يراها، فيبيع له المراجحون Arbitrageurs بالسعر المرفوع ويخسر هو الفرق، وهذه الخسارة هي التكلفة الحقيقية التي تحمي المتوسط.
- [B] بعد 5 و35 دقيقة: متوسط الخمس دقائق نسي الارتفاع بعد خمس دقائق، ومتوسط الثلاثين بقي يحمله نصف ساعة كاملة، ثم عاد إلى 1,004.82 عندما خرج الارتفاع من نافذته. ولاحظ أن السعر لم يعد إلى 1,000 بالضبط، فالرسوم بقيت في الصندوق ورفعت نسبته قليلاً.
- [C]: نفس الصفقة، ولكن السعر بقي مرفوعاً خمس دقائق. متوسط الخمس دقائق أصبح 24,868.36، أي أنه أصبح السعر المرفوع نفسه، ومتوسط الثلاثين أصبح 5,086.74، أي خمسة أضعاف. فالمتوسط لا يمنع التلاعب منعاً مطلقاً، وإنما يحول تكلفته من صفقة داخل معاملة واحدة إلى رأس مال مكشوف للسوق خمس دقائق.
- [D]: هذه المرة لا يوجد تلاعب، وإنما انخفض السعر فعلاً قرابة 20% وبقي هناك. متوسط الخمس دقائق لحق بالسعر بعد خمس دقائق، أما متوسط الثلاثين فبقي متأخراً: 975.79 بعد خمس دقائق، و908.08 بعد ربع ساعة، ولم يصل إلى 805.15 إلا بعد نصف ساعة.
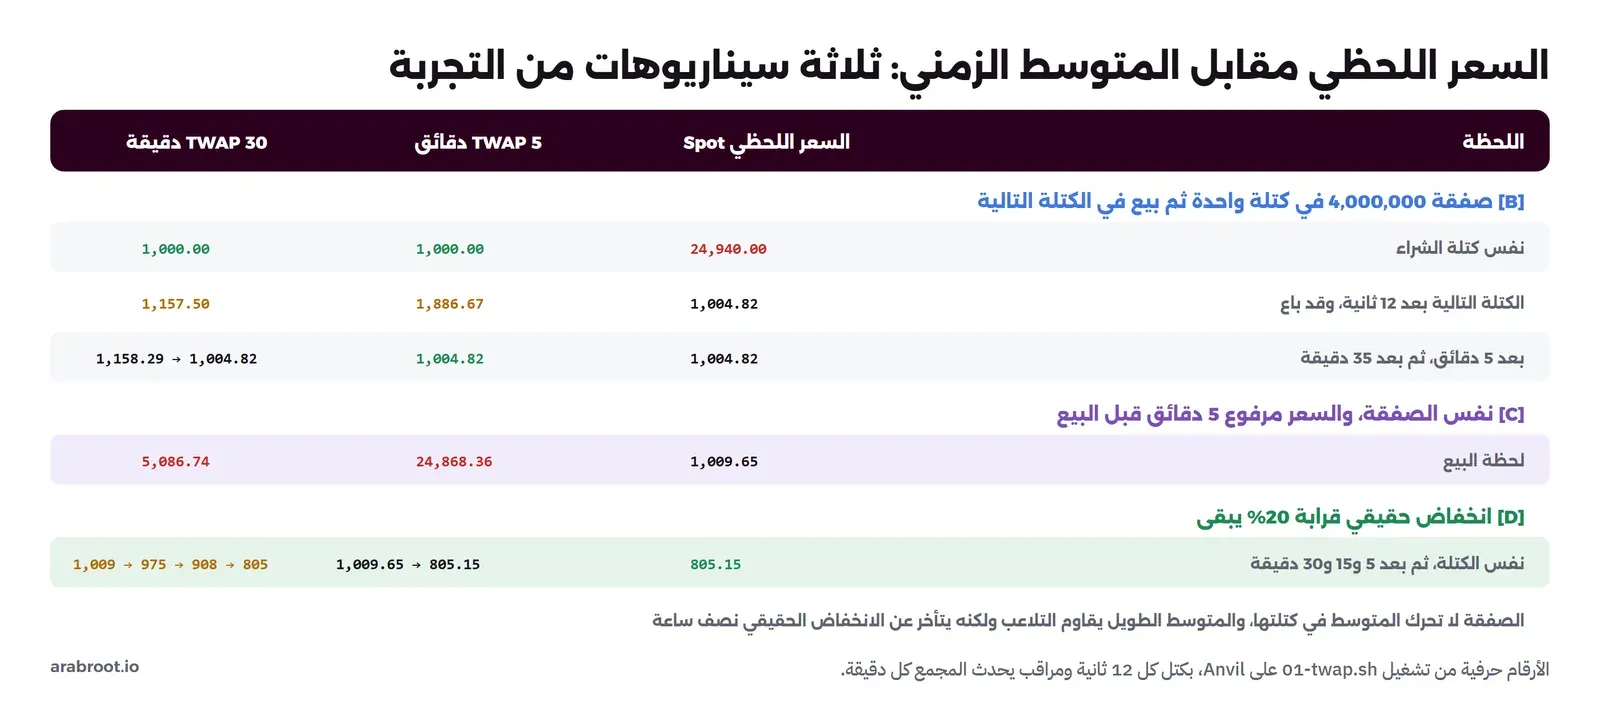
وهنا المقايضة كلها في سطرين: النافذة الطويلة تقاوم التلاعب، ولكنها تتأخر عن الحقيقة. وهذا التأخر ليس تفصيلاً، فعقد إقراض يقرأ متوسط ثلاثين دقيقة سوف يرى الضمان أغلى من قيمته الحقيقية طوال نصف ساعة بعد انهيار السعر، فيسمح لمقترضين بالاقتراض بضمان لم يعد يساويه، ويتأخر في تصفية مراكز أصبحت خاسرة، والفرق يدفعه المقرضون. ولذلك لا يوجد طول صحيح للنافذة في المطلق، وإنما طول يناسب سيولة الصندوق، وتقلب الأصل، وما الذي يحدث في عقدك إذا تأخر السعر.
وقد يتساءل البعض: هل يمكن تقليل أثر الارتفاع المفاجئ دون إطالة النافذة؟ نعم، وهذا ما فعله Uniswap v3: فبدل أن يجمع السعر يجمع لوغاريتمه، فيعطي المتوسط الهندسي Geometric Mean بدل الحسابي، كما تقول الورقة التقنية لـ v3. والمتوسط الهندسي أقل تأثراً بالقيم المتطرفة. فلو حسبنا نفس السيناريو B بالمتوسط الهندسي، 12 ثانية بسعر 24,940 و1,788 ثانية بسعر 1,000، لكان الناتج قرابة 1,021.7 بدل 1,157.50 في المتوسط الحسابي. وهذا حساب على أرقام تجربتنا وليس تشغيلاً لعقد v3، ولكنه يوضح لماذا غيرت v3 طريقة الجمع.
شبكات الأوراكل: الوسيط بدل الثقة بشخص واحد
المتوسط الزمني يصلح لأصل له صندوق سيولة عميق على نفس السلسلة. ولكن ماذا عن سعر الذهب الحقيقي، أو سعر صرف عملة، أو أصل سيولته الأساسية في منصات التداول المركزية؟ هنا تحتاج أن تأتي بالسعر من الخارج، والطريقة التي استقر عليها أغلب السوق هي شبكة أوراكل لامركزية. وتشرح وثائق Chainlink الفكرة كالتالي: كل مغذي أسعار Data Feed تحدثه شبكة من المشغلين المستقلين، وكل مشغل يستعلم من عدة مصادر بيانات ويجمع تقديراتها، ولا يتحدث الجواب على السلسلة إلا إذا وصلت أجوبة من حد أدنى من المشغلين. وتبدأ جولة تحديث جديدة لأحد سببين: أن يبتعد السعر خارج السلسلة عن آخر قيمة على السلسلة بأكثر من حد الانحراف Deviation Threshold، أو أن يمر زمن محدد منذ آخر تحديث، ويسمى حد النبض Heartbeat Threshold.
وفي النسخة الحالية لا ترسل كل عقدة معاملة بجوابها، فهذا مكلف جداً، وإنما تتواصل العقد خارج السلسلة في ما تسميه الوثائق التقارير خارج السلسلة Offchain Reporting: كل عقدة توقع ملاحظتها، ويجمعها قائد في تقرير واحد يوقعه نصاب Quorum من العقد، ثم ترسله عقدة واحدة في معاملة، والعقد على السلسلة يتحقق من التوقيعات ويعرض الوسيط مع توقيت الكتلة ورقم الجولة. والوسيط هنا هو مفتاح الحماية: الكاذب الواحد لا يحرك الوسيط، لأنه يقع في طرف الترتيب.
تجربة ثانية: خمسة مبلغين ووسيط، ومستهلكان
لن نبني شبكة Chainlink، وإنما نسخة تعليمية من فكرتها الأساسية: خمسة حسابات اختبار تبلغ السعر، والعقد يأخذ الوسيط عندما تصل الأجوبة الخمسة، ويعرضه بنفس شكل الدالة latestRoundData التي تستخدمها واجهة AggregatorV3Interface في مرجع Chainlink، حتى يكون كود المستهلك مطابقاً لما تكتبه مع مغذي حقيقي. وبجانبه مستهلكان: الأول يقبل أي جواب، والثاني يفحصه. الكود في lab/oracle/src/MedianFeed.sol:
// SPDX-License-Identifier: MIT
pragma solidity 0.8.30;

/// A teaching price feed in the style of a decentralized oracle network: several independent
/// reporters submit a price for each round, the contract keeps the MEDIAN, and exposes it
/// through the same latestRoundData() shape that Chainlink's AggregatorV3Interface uses.
contract MedianFeed {
    uint8 public constant decimals = 8;
    address[] public reporters;
    mapping(address => bool) public isReporter;

    uint80 public latestRound;
    int256 public latestAnswer;
    uint256 public latestUpdatedAt;

    int256[] private pending;
    mapping(uint80 => mapping(address => bool)) private submitted;

    constructor(address[] memory _reporters) {
        reporters = _reporters;
        for (uint256 i = 0; i < _reporters.length; i++) isReporter[_reporters[i]] = true;
    }

    function submit(int256 value) external {
        require(isReporter[msg.sender], "not a reporter");
        uint80 round = latestRound + 1;
        require(!submitted[round][msg.sender], "already submitted");
        submitted[round][msg.sender] = true;
        pending.push(value);
        if (pending.length == reporters.length) {
            latestAnswer = _median(pending);
            latestUpdatedAt = block.timestamp;
            latestRound = round;
            delete pending;
        }
    }

    function latestRoundData() external view
        returns (uint80 roundId, int256 answer, uint256 startedAt, uint256 updatedAt, uint80 answeredInRound)
    {
        return (latestRound, latestAnswer, latestUpdatedAt, latestUpdatedAt, latestRound);
    }

    function _median(int256[] memory a) internal pure returns (int256) {
        for (uint256 i = 1; i < a.length; i++) {          // insertion sort, n is tiny
            int256 v = a[i]; uint256 j = i;
            while (j > 0 && a[j - 1] > v) { a[j] = a[j - 1]; j--; }
            a[j] = v;
        }
        return a[a.length / 2];
    }
}

interface IFeed {
    function latestRoundData() external view returns (uint80, int256, uint256, uint256, uint80);
}

/// Reads the feed and trusts whatever it returns.
contract SimpleConsumer {
    IFeed public feed;
    constructor(IFeed f) { feed = f; }
    function price() external view returns (int256 answer) { (, answer,,,) = feed.latestRoundData(); }
}

/// Reads the feed and refuses an answer that is missing, non-positive or older than maxAge.
contract CheckedConsumer {
    IFeed public feed;
    uint256 public maxAge;
    constructor(IFeed f, uint256 _maxAge) { feed = f; maxAge = _maxAge; }
    function price() external view returns (int256) {
        (uint80 roundId, int256 answer,, uint256 updatedAt,) = feed.latestRoundData();
        require(roundId != 0 && updatedAt != 0, "no data yet");
        require(answer > 0, "bad answer");
        require(block.timestamp - updatedAt <= maxAge, "stale price");
        return answer;
    }
}
في الكود أعلاه لاحظ التالي:
- السعر عدد صحيح بثمانية أرقام عشرية، كما في أغلب مغذيات الأسعار بالدولار، فالقيمة 100008000000 تعني 1,000.08. ولا توجد أعداد عشرية في Solidity، لذلك يجب أن تقرأ
decimalsمن المغذي ولا تفترضها. - الجواب الخامس من الدالة
answeredInRoundنعيده للتوافق فقط، والمرجع الرسمي يصفه بأنه مهجور Deprecated، فلا تبن عليه منطقاً. - المستهلك المحمي يفحص ثلاثة أشياء: أن هناك جولة اكتملت، وأن السعر موجب، وأن عمره لا يتجاوز
maxAge، وجعلناه ساعة. وفي مغذي حقيقي تختارmaxAgeبحسب حد النبض لذلك المغذي، مع هامش.
والسكربت 02-feed.sh ينشر العقود، ثم يجري أربع جولات، ثم يترك الزمن يمر دون جولات:
price "[0] before any round"
round "100012 100003 99997 100020 100008";      price "[1] five honest reporters"
round "100010 100001 2500000 100015 100005";    price "[2] one reporter says 25,000"
round "2500000 100002 2500000 100011 2500000";  price "[3] three of five say 25,000"
round "100009 100000 99995 100013 100006";      price "[4] back to five honest"
mine 3000; price "[5] 50 minutes, no new round"
mine 1200; price "[6] 70 minutes, no new round"
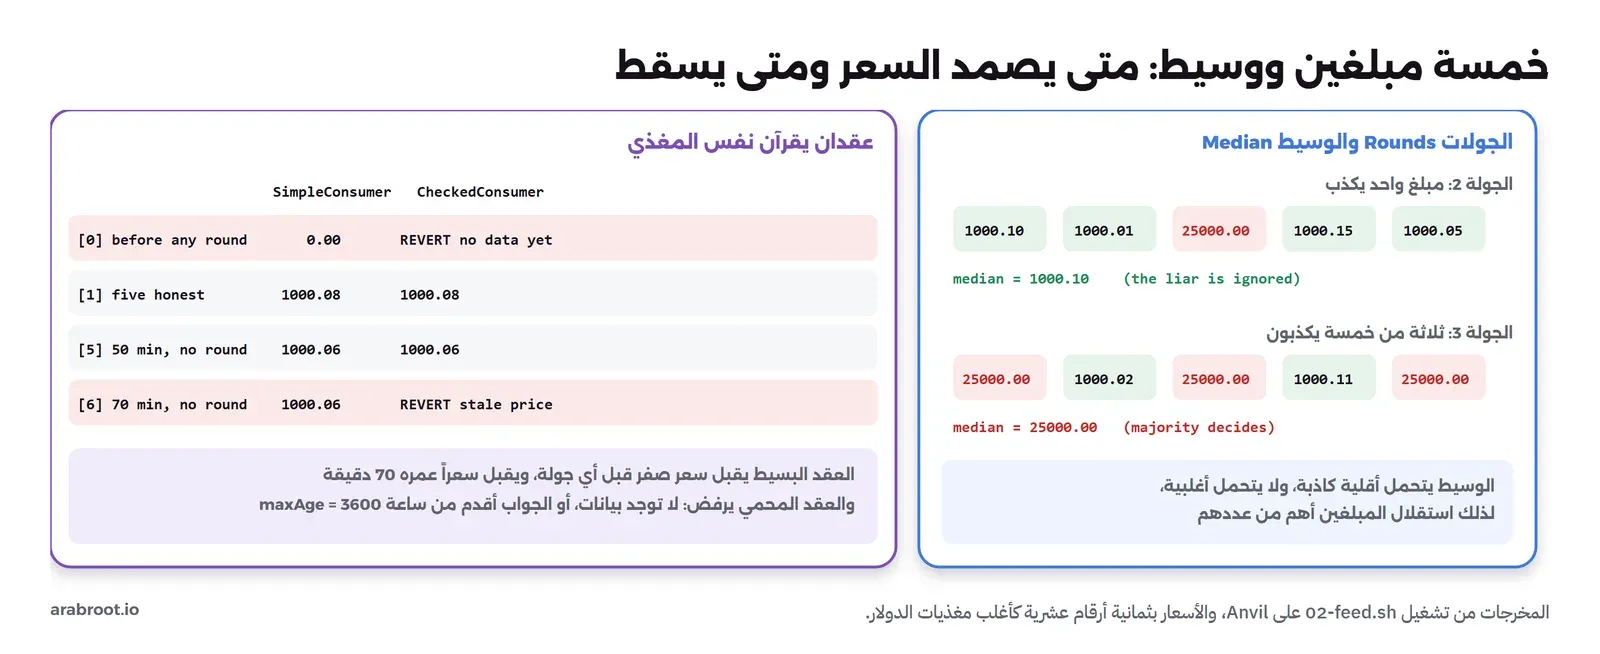
والمخرج سوف يكون كما يلي:
[0] before any round                     simple: 0.00      checked: REVERT no data yet
    round/answer on chain: 1 100008000000
[1] five honest reporters                simple: 1000.08   checked: 1000.08
    round/answer on chain: 2 100010000000
[2] one reporter says 25,000             simple: 1000.10   checked: 1000.10
    round/answer on chain: 3 2500000000000
[3] three of five say 25,000             simple: 25000.00  checked: 25000.00
    round/answer on chain: 4 100006000000
[4] back to five honest                  simple: 1000.06   checked: 1000.06
[5] 50 minutes, no new round             simple: 1000.06   checked: 1000.06
[6] 70 minutes, no new round             simple: 1000.06   checked: REVERT stale price
في المخرج أعلاه لاحظ التالي:
- [0]: قبل أي جولة أعاد المستهلك البسيط سعر صفر دون أي اعتراض. فإذا كان هذا المستهلك عقد إقراض، فكل ضمان قيمته صفر، وكل مركز قابل للتصفية، أو إذا كان يقسم على السعر فكل حساب ينفجر. والمستهلك المحمي رفض برسالة
no data yet. - [1]: خمسة أجوبة صادقة متقاربة، والوسيط 1,000.08، وهو الجواب الأوسط بعد الترتيب.
- [2]: مبلغ واحد قال 25,000، والوسيط بقي 1,000.10، فالكاذب وقع في طرف الترتيب ولم يؤثر. وهذه هي الحماية التي يعطيها الوسيط دون أن يعرف أحد من الكاذب.
- [3]: ثلاثة من خمسة قالوا 25,000، فأصبح الوسيط 25,000، وقبله المستهلكان كلاهما، لأن الفحص يتأكد من وجود الجواب وحداثته، ولا يستطيع أن يعرف أنه كاذب. فالوسيط يتحمل أقلية كاذبة، ولا يتحمل أغلبية، ولذلك استقلال المبلغين أهم من عددهم: خمسة مبلغين يقرؤون من نفس المصدر، أو يديرهم نفس الفريق، أو يحفظون مفاتيحهم في نفس السحابة، هم في الحقيقة مبلغ واحد.
- [5] و[6]: توقفت الجولات. بعد خمسين دقيقة ما زال السعر ضمن الساعة المسموحة. وبعد سبعين دقيقة رفض المستهلك المحمي بالرسالة
stale price، بينما استمر البسيط يعرض 1,000.06 وكأن شيئاً لم يحدث، وفي سوق حقيقي قد يكون السعر تغير 20% في تلك الساعة.
ما الذي يفحصه عقدك مع مغذي حقيقي؟
التجربة أعطتنا الفحوص الأساسية، والوثائق الرسمية تضيف إليها ما لا تظهره شبكة محلية. فصفحة اختيار مغذيات البيانات وتقييم مخاطرها تفرق بين مغذيات تجمع السعر من سوق كامل، ومغذيات تأخذه من منصة واحدة أو مزود واحد، وتقول إن الثانية لها مخاطر مختلفة، وتنصح بأن تكتشف القيم القديمة أو المتأخرة أو المفقودة أو غير المتوقعة، وأن تقارن بمراجع مستقلة، وأن تضع حدوداً دنيا وعليا، وأن تحدد سلوك الإيقاف أو البديل قبل أن تضع أي قيمة خلف المغذي. وتذكر قواطع الدوائر Circuit Breakers التي توقف العقد إذا ظهر سعر قديم أو تغير حاد أو اقترب السعر من حد معين. وإذا كان عقدك على طبقة ثانية، فهناك خطر إضافي: إذا توقف المرتب Sequencer لم تعد المعاملات تصل، ومنها تحديثات السعر، ولذلك توفر Chainlink مغذيات حالة المرتب وتنصح بمهلة سماح Grace Period بعد عودته حتى لا تحدث تصفيات جماعية بأسعار قديمة. وبهذا تصبح القائمة التي يفحصها عقدك:
- أن الجواب موجود وموجب، وأن
updatedAtليس صفراً. - أن عمر الجواب أقل من حد النبض لهذا المغذي مع هامش صغير، وليس رقماً عاماً لكل المغذيات.
- أن عدد الأرقام العشرية مقروء من المغذي، وأن الحساب يتعامل معه بشكل صحيح.
- أن السعر داخل حدود معقولة لهذا الأصل، وإلا فالعقد يتوقف بدل أن يتصرف.
- على طبقة ثانية: أن المرتب يعمل، وأن مهلة السماح بعد عودته انتهت.
- أن العنوان الذي تقرأ منه هو عنوان الوكيل Proxy الرسمي للمغذي، وليس عنوان عقد التجميع نفسه الذي قد يتغير.
الجسور: كيف ينتقل رمز بين سلسلتين؟
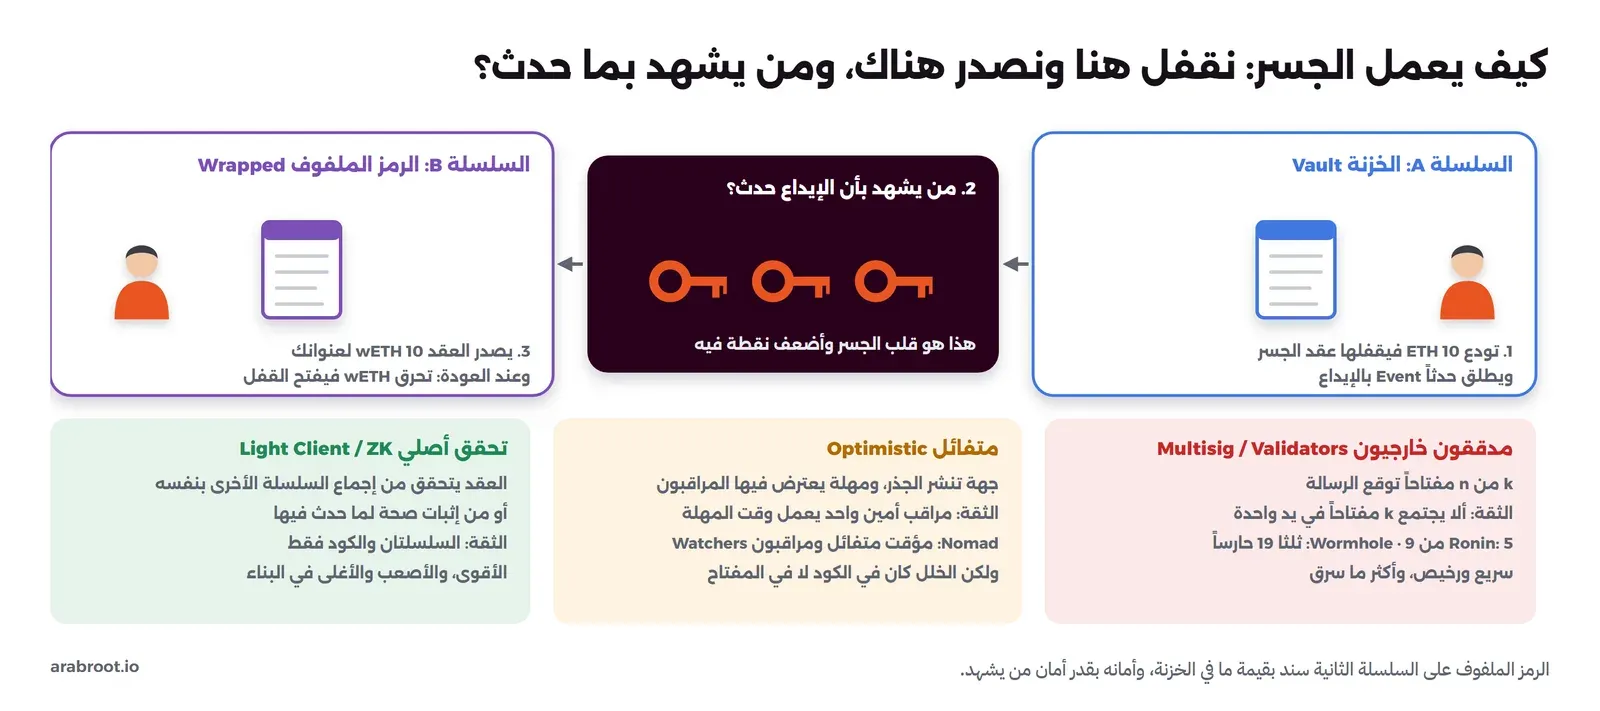
الآن السؤال الثاني من المقدمة. والحقيقة الأولى التي يجب أن تعرفها عن الجسور أن الرموز لا تنتقل فعلاً بين السلاسل. فالسلسلة A لا تعرف شيئاً عن السلسلة B، ولا تستطيع أن ترسل إليها شيئاً، كما لا يستطيع العقد أن يقرأ سعراً من الإنترنت. والذي يحدث في الجسر الأكثر شيوعاً، كما تشرح صفحة الجسور في ethereum.org، هو القفل والإصدار Lock and Mint:
- ترسل 10 ETH إلى عقد الجسر على السلسلة A، فيقفلها في خزنة Vault، ويطلق حدثاً يقول إن هذا العنوان أودع هذا المبلغ.
- جهة ما تشهد بأن هذا الإيداع حدث فعلاً على السلسلة A، وتنقل الشهادة إلى السلسلة B.
- عقد الجسر على السلسلة B يتحقق من الشهادة، ثم يصدر لعنوانك 10 من رمز ملفوف Wrapped، يسمى غالباً wETH أو اسماً مشابهاً.
- عند العودة يحدث العكس: تحرق الرمز الملفوف على B، وتنقل الشهادة إلى A، فيفتح عقد الخزنة القفل ويرسل لك ETH.
وهذا يعني أن الرمز الملفوف الذي تملكه على السلسلة B ليس ETH، وإنما سند Claim بأن هناك ETH مقفلاً في خزنة على السلسلة A باسمك. وقيمته بقدر شيئين: أن الخزنة ما زالت ممتلئة، وأن لا أحد يستطيع أن يصدر رموزاً ملفوفة دون إيداع حقيقي يقابلها. فإذا سرقت الخزنة، أو أصدر مهاجم رموزاً بلا غطاء، أصبح لدى الناس سندات أكثر من المال الذي يغطيها، وتنهار قيمة الرمز الملفوف لكل حامليه، حتى من لم يكن له علاقة بالهجوم. وهناك أنواع أخرى من الجسور، مثل الحرق والإصدار Burn and Mint للرموز التي يصدرها نفس الفريق على عدة سلاسل، وشبكات السيولة التي يعطيك فيها وسيط رموزاً حقيقية موجودة عنده مسبقاً على السلسلة الأخرى، ولكن السؤال الأمني في كلها واحد.
السؤال الذي يحدد أمان الجسر: من يشهد؟
الخطوة الثانية في القائمة، «جهة ما تشهد»، هي قلب الجسر وأضعف نقطة فيه، وهناك ثلاث طرق رئيسية لها:
- مدققون خارجيون Validators أو محفظة متعددة التوقيع Multisig: مجموعة من n جهة تراقب السلسلة A، وعندما يوقع k منهم على رسالة «هذا الإيداع حدث»، يقبلها العقد على B. وهذا سريع ورخيص وسهل البناء، ولكن الثقة كلها في أن k مفتاحاً لن تجتمع في يد واحدة. وهذا النوع هو الأكثر انتشاراً، وأكثر ما سرق.
- التحقق المتفائل Optimistic: جهة تنشر جذراً لرسائل السلسلة A، ثم مهلة يستطيع فيها أي مراقب Watcher أن يعترض إذا كان الجذر كاذباً، فإذا انتهت المهلة دون اعتراض قبلت الرسائل. وهي نفس فكرة الطبقة الثانية المتفائلة التي بنيناها في مقال طبقات التوسع، والثقة فيها بأن مراقباً أميناً واحداً يعمل وقت المهلة.
- التحقق الأصلي Native Verification: العقد على B يتحقق بنفسه من إجماع السلسلة A، بعميل خفيف Light Client يتابع رؤوس كتلها، أو بإثبات صحة من النوع الذي شرحناه في مقال طبقات التوسع. وهنا لا تثق إلا بالسلسلتين وبالكود، ولكن هذا النوع أصعب وأغلى في البناء.
وتصنيف آخر يهم المستخدم أكثر: الجسر الرسمي Canonical Bridge لطبقة ثانية هو جزء من تصميم تلك الطبقة نفسها، فأمانه هو أمانها، ولا يضيف طرفاً جديداً تثق به. أما جسر طرف ثالث يربط سلاسل مستقلة، فيضيف إلى ما تثق به طرفاً جديداً بكامله: مدققيه، ومفاتيحهم، وكوده، وفريق ترقيته.
لماذا تخترق الجسور أكثر من غيرها؟
قبل الحوادث، لنفهم لماذا تتكرر. السبب الأول تركيز المال: عقد الإقراض يحمل ودائع مستخدميه، أما خزنة الجسر فتحمل كل ما عبر الجسر ولم يعد، أي غطاء كل الرموز الملفوفة على السلسلة الأخرى، وقد يصل ذلك إلى مئات الملايين في عقد واحد، فهو أكبر هدف في المكان. والسبب الثاني أن الجسر يعيش على سلسلتين أو أكثر، بلغات وبيئات مختلفة، مثل Solidity على Ethereum وRust على Solana، وكل اختلاف بين البيئتين في طريقة تمرير الحسابات أو فحص التوقيعات مكان لخطأ. والسبب الثالث أن أغلب الجسور تعتمد على مفاتيح يحفظها بشر وأجهزة خارج السلسلة، فأمانها يشمل أمن الشبكات الداخلية للشركات التي تدير المدققين، والهندسة الاجتماعية التي تستهدف موظفيها. والسبب الرابع أن الجسور تحتاج ترقيات متكررة لتدعم سلاسل ورموزاً جديدة، وكل ترقية تغيير في كود يحرس كل المال. وفي 2022 وحدها ظهرت هذه الأسباب الأربعة في ثلاث حوادث كبيرة، كل واحدة بسبب مختلف.
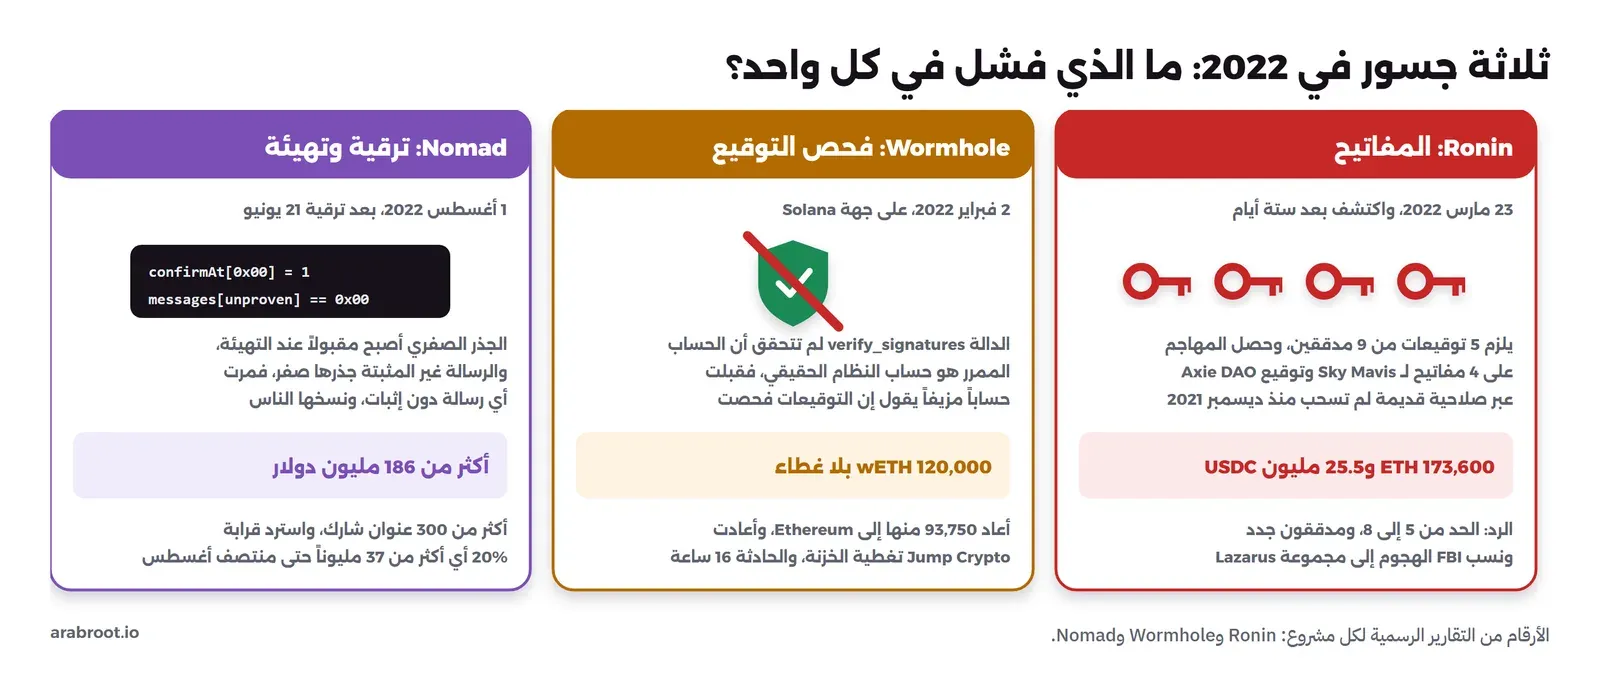
Ronin، مارس 2022: المفاتيح
شبكة Ronin سلسلة جانبية Sidechain مرتبطة بلعبة Axie Infinity، وجسرها إلى Ethereum من نوع المدققين الخارجيين. وبحسب التنبيه الرسمي الذي نشره فريق Ronin في 29 مارس 2022، كان للشبكة تسعة مدققين، ويلزم توقيع خمسة منهم لإقرار أي إيداع أو سحب. وفي 23 مارس حصل المهاجم على التحكم في أربعة مدققين تديرهم شركة Sky Mavis المطورة، وعلى توقيع مدقق خامس تديره منظمة Axie DAO. والطريق إلى الخامس قصته مهمة: في نوفمبر 2021 طلبت Sky Mavis من Axie DAO أن تساعدها في توزيع معاملات مجانية بسبب ضغط المستخدمين، فأضافت Axie DAO الشركة إلى قائمة سماح Allowlist توقع نيابة عنها، وتوقف هذا الترتيب في ديسمبر 2021، ولكن الصلاحية لم تسحب. فلما دخل المهاجم أنظمة Sky Mavis، استخدم تلك الصلاحية القديمة عبر خادم RPC للمعاملات المجانية ليحصل على التوقيع الخامس، ثم زور سحبين أخرج بهما 173,600 ETH و25.5 مليون USDC من الجسر.
والأخطر في الحادثة ليس المبلغ، وإنما أن أحداً لم ينتبه ستة أيام: فالتقرير يقول إن الفريق اكتشف الهجوم صباح 29 مارس، بعد أن أبلغ مستخدم أنه لا يستطيع سحب 5,000 ETH من الجسر. وفي التحديثات اللاحقة للتنبيه نفسه، رفع الفريق حد التوقيعات من خمسة إلى ثمانية، واستبدل كل مدققي Sky Mavis السابقين، وكتب أن السبب الجذري كان صغر مجموعة المدققين الذي جعل اختراقها أسهل، وذكر أن مكتب التحقيقات الفيدرالي FBI نسب الهجوم إلى مجموعة Lazarus، وهو ما أكدته وزارة الخزانة الأمريكية في إجراء OFAC في 14 أبريل 2022 بإضافة عنوان المهاجم إلى قائمة العقوبات.
والدروس للمطور الذي يبني نظاماً بتوقيعات متعددة: خمسة من تسعة لا تعني شيئاً إذا كان أربعة منهم عند نفس الشركة، فالعدد الحقيقي هو عدد الجهات المستقلة وليس عدد المفاتيح. وكل صلاحية مؤقتة تحتاج تاريخ انتهاء ينفذ تلقائياً، لا ذاكرة شخص يتذكر سحبها. والمراقبة ليست اختيارية: سحب بحجم 173,600 ETH من خزنة كان يجب أن يطلق إنذاراً خلال دقائق، لا أن ينتظر بلاغ مستخدم بعد ستة أيام.
Wormhole، فبراير 2022: فحص التوقيع
جسر Wormhole يربط سلاسل كثيرة، منها Ethereum وSolana، والشهادة فيه من تسعة عشر حارساً Guardians، والرسالة تقبل إذا وقعها أكثر من ثلثيهم. أي أن المفاتيح هنا كانت موزعة جيداً، ولم يسرق أي مفتاح. وبحسب تقرير الحادثة الرسمي، استغل المهاجم في 2 فبراير 2022 ثغرة في فحص التوقيعات في عقد Wormhole على Solana، فجعل العقد يصدر 120,000 من رمز ETH الملفوف دون أي إيداع يقابلها، ثم أعاد 93,750 منها إلى Ethereum واستبدلها بـ ETH حقيقي من الخزنة.
والسبب الجذري كما يشرحه التقرير: في Solana يمرر المستدعي إلى البرنامج قائمة الحسابات التي يعمل عليها، وكل برنامج مسؤول عن التأكد أن كل حساب ممرر هو الحساب المتوقع. والدالة verify_signatures في Wormhole كانت تعتمد على حساب نظام خاص يملؤه Solana نفسه بمعلومات التعليمات، ولكنها لم تتأكد أن الحساب الممرر هو ذلك الحساب الحقيقي، فمرر المهاجم حساباً صنعه بنفسه يبدو مثله، فيه ما يقول إن التوقيعات فحصت. والمفارقة التي يذكرها التقرير أن الإصلاح كان موجوداً في المستودع العام منذ 13 يناير 2022، ضمن ترقية روتينية لأدوات Solana استبدلت الدوال القديمة بنسخ تفحص الحساب، ولكنه لم يكن قد طبق على العقد المنشور بعد. واستمرت الحادثة قرابة ست عشرة ساعة، وأعادت شركة Jump Crypto تغطية الخزنة بالكامل بـ 120,000 ETH حتى يبقى كل رمز ملفوف مغطى.
والدرس هنا مختلف تماماً عن Ronin: التوزيع الجيد للمفاتيح لا يحميك إذا كان الكود الذي يفحص التوقيعات يمكن خداعه بحيث لا يفحصها أصلاً. وكل مدخل يأتي من المستدعي، حساباً كان أو عنواناً أو بيانات، يجب أن يفحص أنه هو المتوقع، وهذا نفس صنف التحكم في الصلاحيات الذي شرحناه في مقال أمن العقود الذكية ولكن في بيئة أخرى. والدرس الثاني أن الإصلاح الأمني في مستودع عام قبل نشره يكشف الثغرة لمن يقرأ الفروقات، فإما أن تنشر الإصلاح بسرعة، أو تتعامل معه كإصلاح أمني منذ البداية.
Nomad، أغسطس 2022: ترقية وقيمة صفرية
جسر Nomad من النوع المتفائل: الرسائل تلتزم في شجرة Merkle، وجذرها ينقل إلى السلسلة الأخرى، ويصبح صالحاً بعد مؤقت متفائل، ثم تثبت كل رسالة بإثبات Merkle أنها في الشجرة قبل أن تنفذ. وبحسب تحليل السبب الجذري الذي نشره الفريق، تسبب خطأ في عقد الاستقبال Replica في أن يفشل في التحقق من الرسائل، فأصبح من الممكن تمرير أي رسالة لم تنفذ من قبل.
والآلية كما يشرحها التقرير تستحق أن تفهمها لأنها تتكرر في Solidity كثيراً: في Solidity، قراءة مفتاح غير موجود في mapping تعيد القيمة الافتراضية، وهي صفر. والعقد كان يحفظ لكل رسالة الجذر الذي أثبتت تحته، فالرسالة التي لم تثبت أبداً جذرها صفر. وفي ترقية للعقد يوم 21 يونيو 2022، تغير فحص الدالة process ليقرأ جذر الرسالة ويسأل هل هذا الجذر مقبول، بدل أن يتحقق أن الرسالة مثبتة. وفي نفس الوقت كانت عملية التهيئة Initialization قد جعلت الجذر الصفري نفسه مقبولاً، لأن العقد هيئ بجذر شجرة فارغة، وهو صفر في تطبيق Nomad. فأصبحت كل رسالة غير مثبتة، بجذرها الصفري، تمر من الفحص.
وما جعل الحادثة غريبة أن استغلالها لم يحتج خبرة: بعد أول معاملة ناجحة، نسخ الناس بياناتها ووضعوا عناوينهم مكان عنوان المهاجم. وبحسب تحديث الفريق عن الاسترداد، اخترق الجسر في 1 أغسطس 2022 بأكثر من 186 مليون دولار، وشارك أكثر من 300 عنوان، واسترد قرابة 20%، أي أكثر من 37 مليوناً، أعاد كثيراً منها قراصنة أخلاقيون. ويذكر التقرير أن التغيير أجري في 26 مايو أثناء فترة تدقيق، وأن المراقبين لم يتحركوا لأنهم كانوا يراقبون مفتاح الناشر فقط، والهجوم لم يحتج أي توقيع مزور من الناشر.
والدروس للمطور: القيمة الافتراضية صفر في Solidity ليست «لا شيء»، وإنما قيمة صالحة يجب أن تتأكد أن منطقك لا يقبلها كجواب صحيح. والترقية تحتاج نفس مراجعة الكود الجديد بالكامل، مع اختبارات للثوابت Invariants مثل «لا تنفذ رسالة لم تثبت»، كما شرحنا في مقال أدوات تطوير العقود. والمراقبة التي تراقب نوعاً واحداً من الفشل لا تكفي، فالمراقبون في Nomad كانوا جاهزين لمفتاح مسروق، وجاء الفشل من الكود.
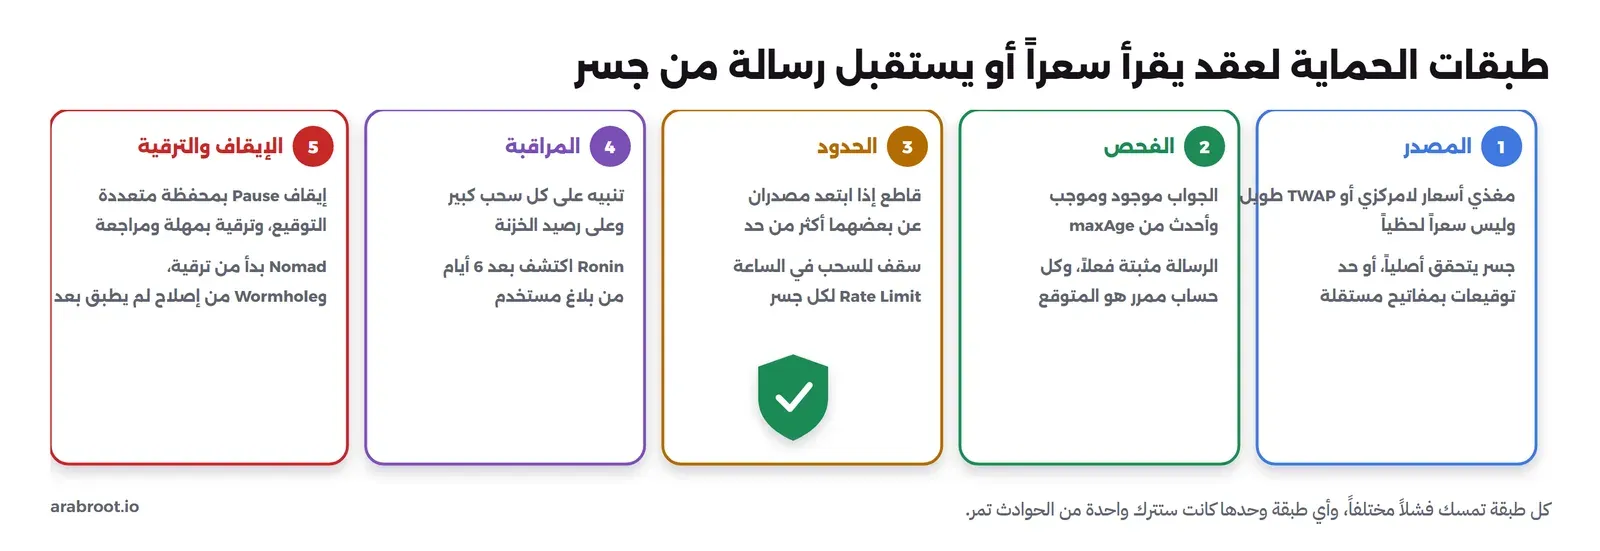
طبقات الحماية لعقد يعتمد على أوراكل أو جسر
لو أخذنا الحوادث الثلاث ومعها تجربتي الأوراكل، لوجدنا أن كل واحدة كانت ستوقفها طبقة مختلفة، ولا توجد طبقة واحدة كانت ستوقفها كلها. لذلك يبني الفريق حمايته في طبقات:
- المصدر: مغذي أسعار لامركزي بمشغلين مستقلين، أو متوسط زمني طويل على صندوق عميق، وليس سعراً لحظياً. وللجسور: تحقق أصلي أو جسر رسمي حيث أمكن، وإلا فحد توقيعات بمفاتيح عند جهات مستقلة فعلاً.
- الفحص: الجواب موجود وموجب وحديث، كما رأينا مع
CheckedConsumer. والرسالة مثبتة فعلاً، وكل حساب أو عنوان يمرره المستدعي هو المتوقع، ولا تقبل القيمة الافتراضية صفراً كجواب صالح. - الحدود: قاطع دائرة إذا ابتعد مصدران مستقلان عن بعضهما أكثر من نسبة محددة، كأن يقارن العقد سعر المغذي بالمتوسط الزمني. وسقف للسحب من الجسر في كل ساعة Rate Limit، فحتى لو نجح الهجوم لا يخرج كل المال قبل أن يلاحظ أحد.
- المراقبة: تنبيه على كل سحب كبير، وعلى رصيد الخزنة مقارنة بمجموع الرموز الملفوفة، وعلى كل تحديث سعر يتجاوز حداً. فحادثة Ronin اكتشفت بعد ستة أيام من بلاغ مستخدم.
- الإيقاف والترقية: إيقاف طارئ Pause بمحفظة متعددة التوقيع، وترقيات بمهلة زمنية ومراجعة كاملة للكود الجديد واختبارات ثوابت، ونشر الإصلاحات الأمنية بسرعة. فحادثة Nomad بدأت من ترقية، وحادثة Wormhole من إصلاح لم يطبق بعد.
ماذا يعني هذا لك كمستخدم؟
إذا لم تكن تكتب عقوداً، وإنما تستخدم جسراً لتنقل رموزك إلى طبقة ثانية أو سلسلة أخرى، فهناك أسئلة بسيطة تقلل مخاطرتك كثيراً:
- ماذا أملك بعد العبور؟ إذا استلمت رمزاً ملفوفاً، فأنت تملك سنداً بقيمة ما في خزنة الجسر، وتتحمل مخاطرة الجسر ما دمت تحمله، حتى لو لم تعد تستخدم الجسر نفسه. وحاملو الرموز الملفوفة في حوادث 2022 كانوا معرضين لخسارة لم يصنعوها.
- هل هذا هو الجسر الرسمي؟ لكل طبقة ثانية جسر رسمي أمانه أمان الطبقة نفسها، وتعرض صفحة الجسور في ethereum.org المفاهيم الأساسية للمستخدم. والجسور الأخرى قد تكون أسرع أو أرخص، ولكنها تضيف طرفاً جديداً تثق به، فاعرف من هو.
- هل المبلغ يحتاج أن يبقى هناك؟ لا تترك على السلسلة الأخرى بشكل ملفوف أكثر مما تحتاجه، فكل يوم يبقى فيه المبلغ هناك يوم تتحمل فيه مخاطرة الجسر.
- هل الموقع هو موقع الجسر الحقيقي؟ كثير من خسائر المستخدمين لا تأتي من اختراق الجسر نفسه، وإنما من مواقع مزيفة تشبهه وتطلب منك توقيع صلاحية على رموزك، كما شرحنا في مقال الاحتيال في العملات الرقمية. ادخل من الرابط الرسمي المحفوظ لديك، لا من إعلان أو رسالة.
أخطاء شائعة
- قراءة السعر اللحظي من صندوق: رأيناه في مقالين سابقين، وفي التجربة الأولى ارتفع إلى 24,940 بصفقة واحدة. لا تبن قراراً مالياً على سعر لحظة يستطيع أي شخص أن يحركه داخل معاملته.
- متوسط زمني بنافذة قصيرة على صندوق ضحل: متوسط الخمس دقائق في تجربتنا تضاعف من ارتفاع دام 12 ثانية. اختر النافذة بحسب سيولة الصندوق، واقبل التأخر الذي يأتي معها، وصمم عقدك ليتحمله.
- عدم فحص حداثة الجواب: المستهلك البسيط قبل سعراً عمره سبعون دقيقة، وقبل صفراً قبل أي جولة. كل قراءة من مغذي يجب أن تفحص
updatedAtوالقيمة. - حد عمر واحد لكل المغذيات: لكل مغذي حد نبض مختلف، فمغذي يتحدث كل ساعة ومغذي يتحدث كل يوم لا يصح أن يفحصا بنفس الرقم.
- مبلغون كثيرون غير مستقلين: الوسيط يحمي من أقلية كاذبة فقط، وثلاثة من خمسة حركوه في التجربة. خمسة مبلغين عند نفس الجهة أو على نفس المصدر هم مبلغ واحد، وخمسة مدققين من تسعة عند نفس الشركة هم مفتاح واحد كما في Ronin.
- صلاحيات مؤقتة بلا انتهاء: صلاحية Axie DAO بقيت ثلاثة أشهر بعد انتهاء الحاجة إليها. كل صلاحية تمنح يجب أن تنتهي تلقائياً.
- الثقة بمدخلات المستدعي: حساب أو عنوان أو بيانات يمررها المستدعي يجب أن يفحص أنها المتوقعة، كما علمت حادثة Wormhole.
- قبول القيمة الافتراضية: قراءة
mappingبمفتاح غير موجود تعيد صفراً، وفي Nomad أصبح هذا الصفر جذراً مقبولاً. أي منطق يقبل القيمة الصفرية كجواب صالح يحتاج مراجعة. - ترقية بلا مراجعة كاملة: تغيير سطر في عقد يحرس مئات الملايين هو كود جديد بالكامل، ويحتاج اختبارات ثوابت ومراجعة ومهلة.
قائمة أسئلة قبل أن تعتمد على أوراكل أو جسر
| السؤال | الجواب الذي تريد سماعه | لماذا |
|---|---|---|
| من أين يأتي السعر، وكم يكلف تحريكه؟ | مغذي لامركزي من مصادر متعددة، أو متوسط زمني على صندوق عميق | السعر اللحظي يحركه أي شخص في معاملة واحدة |
| ماذا يحدث إذا توقف المغذي؟ | العقد يرفض الأسعار القديمة ويتوقف، ولا يستمر بآخر قيمة | المستهلك البسيط قبل سعراً عمره 70 دقيقة |
| كم مبلغاً أو مدققاً يلزم للكذب، ومن هم؟ | أغلبية من جهات مستقلة فعلاً، بمفاتيح في بيئات مختلفة | الوسيط يسقط أمام أغلبية، وRonin سقط بخمسة مفاتيح عند جهتين |
| كيف يتحقق الجسر مما حدث على السلسلة الأخرى؟ | تحقق أصلي أو جسر رسمي، أو حد توقيعات معروف وموزع | الشهادة هي قلب الجسر وأضعف نقطة فيه |
| هل هناك سقف للسحب في الساعة وإيقاف طارئ؟ | نعم، ومن يملك الإيقاف محفظة متعددة التوقيع | السقف يحول الكارثة إلى خسارة محدودة |
| من يراقب، وماذا يراقب؟ | تنبيهات على الرصيد والسحوبات الكبيرة والأسعار الشاذة | Ronin اكتشف بعد ستة أيام، ومراقبو Nomad راقبوا المفتاح فقط |
| كيف تجري الترقيات؟ | بمهلة ومراجعة واختبارات ثوابت، والإصلاحات الأمنية تنشر بسرعة | Nomad بدأ من ترقية، وWormhole من إصلاح لم يطبق |
تدريب عملي
- أضف إلى
CheckedConsumerقاطع دائرة يقرأ المتوسط الزمني لثلاثين دقيقة منMiniPoolأيضاً، ويرفض إذا ابتعد السعران عن بعضهما أكثر من 10%، ثم أعد السيناريو B والجولة 3 وانظر أي منهما يوقفه القاطع، ولماذا لا يوقف الانخفاض الحقيقي في السيناريو D إلا بعد تأخر. - غير عدد المبلغين في
MedianFeedإلى سبعة، واكتب جولة يكذب فيها ثلاثة، ثم جولة يكذب فيها أربعة، وسجل متى يتحرك الوسيط، ثم فكر كم جهة مستقلة تحتاج لتحقق نفس الحماية إذا كان اثنان من السبعة عند نفس المشغل.
حذف التجربة
docker rm -f cry5-oracle
rm -rf oracle/out oracle/cache
الخلاصة
وصلنا لنهاية الموضوع، وأهم ما فيه:
- العقد لا يرى العالم لأن التنفيذ يجب أن يكون حتمياً، فكل معلومة خارجية يكتبها أوراكل، وأمان العقد لا يزيد عن أمان أضعف مصدر يقرأ منه.
- المتوسط الزمني TWAP يضيف السعر بعد أن يصمد، فالصفقة التي رفعت السعر إلى 24,940 لم تحرك المتوسط في كتلتها أبداً، ولكن 12 ثانية فقط رفعت متوسط الثلاثين دقيقة 15.75%، وخمس دقائق رفعته خمسة أضعاف، والمتوسط الطويل تأخر نصف ساعة عن انخفاض حقيقي.
- الوسيط من مبلغين مستقلين تجاهل كاذباً واحداً وسقط أمام ثلاثة من خمسة، والمستهلك البسيط قبل صفراً وسعراً عمره سبعون دقيقة، فالفحص في عقدك جزء من الأوراكل.
- الجسر لا ينقل الرموز وإنما يقفل هنا ويصدر هناك، والرمز الملفوف سند بقيمة الخزنة، وأمانه بقدر أمان من يشهد بالإيداع.
- Ronin سقط بمفاتيح مجتمعة وصلاحية قديمة، وWormhole بفحص توقيع يمكن خداعه، وNomad بترقية جعلت الصفر جذراً مقبولاً، ثلاثة أسباب مختلفة في سنة واحدة.
- الحماية طبقات: مصدر قوي، وفحص لكل جواب، وحدود وسقوف، ومراقبة، وإيقاف وترقيات بمراجعة، ولا تكفي أي طبقة وحدها.
وفي المقالات التالية من هذه المرحلة نخرج من التفاصيل التقنية إلى أسئلة المؤسسات والدول: العملات الرقمية للبنوك المركزية، وهل تستطيع جهة أن تبني عملتها الخاصة، ومتى تحتاج شبكة بلوكتشين خاصة.
 دليلالتمويل اللامركزي DeFi: صناديق السيولة ومخاطرهانبني صندوق سيولة وعقد إقراض بأيدينا ونرى بالأرقام أثر السعر والخسارة غير الدائمة وهجوم الساندويتش والتلاعب بالأسعار.
 دليلأمن العقود الذكية: أشهر الثغرات وحوادثها الحقيقيةنكتب عقوداً معطوبة ونهاجمها على شبكة محلية لنرى كل صنف ثغرة يعمل، ثم نضع النسخة المصححة بجانبه، من جهة الدفاع.
 دليلطبقات التوسع Layer 2: كيف تقلل الرسوم وتسرع المعاملاتنبني طبقة ثانية متفائلة مصغرة ونقيس تكلفة مئة تحويل على السلسلة الأم مقابل دفعة وBlob، ثم نكشف مشغلاً كاذباً بإثبات الاحتيال.
 دليلإثباتات المعرفة الصفرية Zero-Knowledge Proofs ببساطةنثبت أن العمر 18 أو أكثر دون كشف سنة الميلاد بدائرة circom وsnarkjs، ونخدع الدائرة خمس مرات لنرى من يرفض الكذب.
 دليلالعملات المستقرة Stablecoins: كيف تثبت ومتى تنهار؟ثلاث طرق لتثبيت القيمة عند دولار، نرى التصفية بأرقامها، ونحاكي دوامة الموت التي أسقطت UST.
 دليلالاحتيال في العملات الرقمية: كيف تتعرف عليه وتتجنبه؟أنماط الاحتيال وعلاماتها من تحذيرات FTC، مع تجربتين نرى فيهما محفظة تفرغ وعنواناً يخدع.
سجل التحديثات
- نوفمبر 2026 (16 نوفمبر): كتابة المقال، وتشغيل التجربتين على Docker Engine 29.8.0 مع Foundry v1.8.6 (anvil وcast وforge) وSolc 0.8.30 على شبكة Anvil محلية بحسابات اختبار وتوقيت كتل يحدد يدوياً، ومراجعة الحوادث من تقاريرها الرسمية.