


لنفرض أنك في فريق صغير يدير متجراً إلكترونياً، وعندكم سيرفر ويب واحد، وسجل DNS اسمه web يشير إلى عنوانه، وكل منهما أنشأه شخص مختلف من لوحة تحكم مختلفة. ثم جاء موسم التخفيضات فأضاف زميل سيرفراً ثانياً من لوحة المزود، ونسي أن يضيف عنوانه إلى سجل DNS، فبقي السيرفر الجديد يعمل ويدفع الفريق ثمنه ولا يصله أي عميل. وبعد الموسم حذف زميل آخر السيرفر الأول لتوفير التكلفة، وبقي سجل DNS يشير إلى عنوان لم يعد لكم، وعرفتم بذلك من عميل غاضب. والمشكلة هنا ليست في الأشخاص، وإنما في أن السيرفر وسجله شيئان مرتبطان ببعضهما ويديرهما كل واحد من مكان، فلا يوجد شيء يقول إن عنوان هذا السيرفر يجب أن يكون في ذلك السجل.
وفي هذا المقال نحل هذه المشكلة بأول بنية حقيقية مع OpenTofu: ملف واحد يصف السيرفرات وسجل DNS معاً، فإذا زاد عدد السيرفرات أضاف OpenTofu عناوينها إلى السجل، وإذا حذفت سيرفراً حذف عنوانه، دون أن يتذكر أحد شيئاً. وقد شرحنا في مصطلحات البنية كشيفرة IaC معنى الحالة State والخطة Plan والانحراف Drift، وشرحنا في Terraform أم OpenTofu؟ لماذا اخترنا OpenTofu، وفي ما هي البنية كشيفرة IaC؟ لماذا تحتاج الفرق إلى هذا التحول أصلاً، فلن نعيد ذلك هنا، وإنما نشغل الأداة فعلاً ونقرأ كل ما تطبعه.
ولكي يستطيع أي قارئ أن ينفذ التجربة على جهازه دون حساب سحابي أو بطاقة ائتمان، استخدمنا مزودين يعملان محلياً: مزود Docker الذي ينشئ Containers تقوم مقام السيرفرات، وسيرفر DNS حقيقي هو PowerDNS يعمل في Container ويقدم واجهة برمجية API مثل التي يقدمها أي مزود DNS، وكل ما تتعلمه هنا من ملفات وأوامر ومخرجات ينتقل كما هو إلى مزود سحابي، وفي آخر المقال جدول يبين ما الذي يتغير عند الانتقال. وسوف نناقش في هذا المقال ما يلي:
- شكل المختبر، ولماذا نضع السيرفر وسجل DNS في ملف واحد.
- تشغيل OpenTofu من Image نبنيها بأنفسنا، وتشغيل PowerDNS بواجهته البرمجية.
- ملفات المشروع الأربعة، وما يفعله كل سطر فيها، ولماذا نثبت إصدارات المزودات.
- الأوامر init وplan وapply، مع قراءة المخرجات سطراً بسطر، والتحقق من السجل بسؤال سيرفر DNS نفسه.
- زيادة السيرفرات إلى اثنين، ومشكلة حقيقية ظهرت: سجل DNS يحذف ثم ينشأ من جديد.
- ما يوجد في ملف الحالة، والسر الذي وجدناه في ملف الخطة المحفوظ.
- الانحراف عندما يعدل أحد سجل DNS بيده، وماذا يحدث إذا غيرت ال Image، وكيف يمنعك prevent_destroy من حذف ما لا يجب حذفه.
- الانتقال من المختبر إلى مزود حقيقي، والأخطاء الشائعة، وقائمة تحقق.
لماذا السيرفر مع سجل DNS في ملف واحد؟ Dependencies
في أغلب الشركات تدار السيرفرات من لوحة المزود، وتدار سجلات DNS من لوحة أخرى، وقد تكون عند شركة ثالثة، وكل تغيير في أحدهما يحتاج إلى تغيير يدوي في الآخر. وهذه هي العلاقة التي يسميها OpenTofu الاعتمادية Dependency: السجل يعتمد على السيرفر لأنه يحتاج إلى عنوانه، والسيرفر يعتمد على الشبكة لأنه يحتاج أن يتصل بها. وعندما تكتب الثلاثة في ملف واحد وتجعل السجل يقرأ العنوان من السيرفر مباشرة بدلاً من أن تكتبه بيدك، يعرف OpenTofu ترتيب الإنشاء وحده، ويعرف أن تغيير السيرفر يعني تغيير السجل، ويعرض عليك الاثنين معاً في الخطة نفسها قبل أن يحدث أي منهما.
ولاحظ أن هذا يحل المشكلتين اللتين بدأنا بهما: السيرفر الذي لا يصل إليه أحد لأن عنوانه ليس في السجل، والسجل الذي يشير إلى عنوان لم يعد لك. والثانية أخطر مما تبدو، فالعنوان الذي تتركه عند مزود سحابي قد يحصل عليه عميل آخر عند المزود نفسه، فيصبح نطاقك الفرعي يشير إلى سيرفر لا تملكه، وهذا ما يسمى الاستيلاء على النطاق الفرعي Subdomain Takeover، وأول حماية منه أن يحذف السجل مع السيرفر في العملية نفسها.
ماذا نبني في هذا المختبر؟ Lab Architecture
المختبر فيه ثلاثة أجزاء، والصورة التالية تبينها:
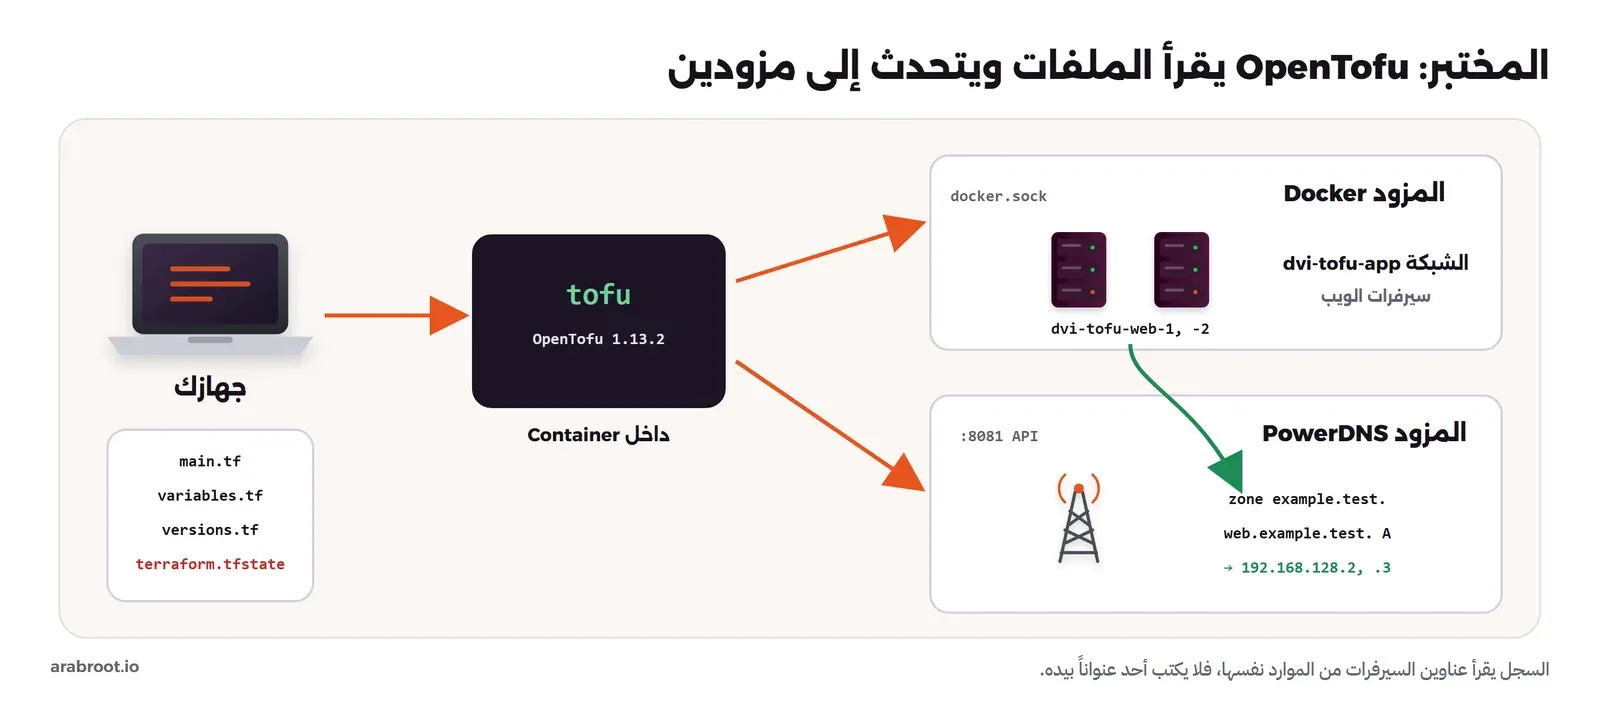
- OpenTofu 1.13.2 داخل Container، ويقرأ الملفات من المجلد الحالي على جهازك، ويكتب فيه ملف الحالة.
- مزود Docker بالإصدار 4.6.0 من kreuzwerker، وهو يتحدث إلى Docker على جهازك عبر الملف
docker.sock، وينشئ شبكة خاصة وسيرفرات ويب من ال Imagenginx:1.29.3-alpine. وكل Container هنا يقوم مقام سيرفر عند مزود، فله اسم وعنوان IP داخل شبكة خاصة. - سيرفر DNS هو PowerDNS Authoritative بالإصدار 5.1.5، وهو برنامج حقيقي تستخدمه شركات استضافة كثيرة لتقديم خدمة DNS، وله واجهة برمجية HTTP API لإدارة النطاقات Zones والسجلات Records، ويتحدث إليه OpenTofu عبر المزود pan-net/powerdns بالإصدار 1.5.0.
ولاحظ أن الشيء الوحيد غير الواقعي في هذا المختبر هو أن «السيرفر» Container وليس جهازاً افتراضياً، أما سيرفر DNS فهو حقيقي ويرد على الاستعلامات كما سوف ترى، والأداة وملفاتها وأوامرها هي نفسها التي تستخدمها مع أي مزود.
تشغيل OpenTofu من Docker Image
تستطيع أن تثبت OpenTofu على جهازك بأي طريقة من طرق التثبيت الرسمية، واخترنا تشغيله داخل Container حتى لا نثبت شيئاً على الجهاز، ولكن هنا ملاحظة مهمة: تقول صفحة التثبيت عبر Docker إن OpenTofu كان يقدم Images رسمية تستخدم مباشرة، وإنه منذ الإصدار 1.10 لم يعد الاستخدام المباشر لها مدعوماً، وإنما تبني Image خاصة بك تنسخ إليها الملف التنفيذي من ال Image المصغرة minimal التي لا تحتوي إلا على tofu. لذلك كتبنا ملف Dockerfile صغيراً:
# Our own small image with the tofu binary (OpenTofu 1.10+ asks you to build one instead of running the official image)
FROM ghcr.io/opentofu/opentofu:1.13.2-minimal AS tofu
FROM alpine:3.22
COPY --from=tofu /usr/local/bin/tofu /usr/local/bin/tofu
ENTRYPOINT ["/usr/local/bin/tofu"]
ثم بنيناه، وعرفنا أمراً قصيراً اسمه tofu يشغل ال Container في كل مرة، حتى تكتب الأوامر كما لو كانت الأداة مثبتة:
docker build -q -f Dockerfile.tofu -t dvi-tofu:1.13.2 .
docker network create dvi-tofu-net
export TF_VAR_pdns_api_key='lab-api-key-change-me'
alias tofu='docker run --rm -i --network dvi-tofu-net \
  -v /var/run/docker.sock:/var/run/docker.sock \
  -v "$PWD:/work" -w /work -e TF_VAR_pdns_api_key dvi-tofu:1.13.2'
tofu version
OpenTofu v1.13.2
on linux_amd64في الإعداد أعلاه لاحظ التالي:
- ربط
/var/run/docker.sockداخل ال Container هو الذي يسمح لمزود Docker بأن ينشئ Containers على جهازك، وهذه صلاحية كاملة على Docker، لذلك لا تقم بهذا الربط إلا لأداة تثق بها، وعلى سيرفر حقيقي يكون المزود هو واجهة المزود السحابي وليس هذا الملف. - المجلد الحالي يربط إلى
/work، فكل ما تكتبه الأداة، مثل ملف الحالة وملف القفل، يبقى على جهازك بعد أن يحذف ال Container. - مفتاح PowerDNS يمر عبر متغير بيئة يبدأ بـ
TF_VAR_، وOpenTofu يقرأ أي متغير بهذا الشكل كقيمة للمتغير الذي يحمل الاسم نفسه في الملفات، وبالتالي لا يكتب السر في أي ملف داخل المستودع. وقيمته هنا للمختبر فقط، أما في عملك فولده بأمر مثلopenssl rand -hex 32.
تشغيل سيرفر DNS: PowerDNS API
ال Image الرسمية لـ PowerDNS تعمل بقاعدة SQLite داخلها، وتفعل الواجهة البرمجية عندما تعطيها مفتاحاً عبر متغير البيئة PDNS_AUTH_API_KEY، كما في صفحة ال Image على Docker Hub:
docker run -d --name dvi-pdns --network dvi-tofu-net \
  -e PDNS_AUTH_API_KEY="$TF_VAR_pdns_api_key" powerdns/pdns-auth-51:5.1.5
docker logs dvi-pdns
PowerDNS Authoritative Server 5.1.5 (C) PowerDNS.COM BV
[webserver] Listening for HTTP requests on 0.0.0.0:8081
Failed to retrieve security status update for '5.1.5' on 'auth-5.1.5.security-status.secpoll.powerdns.com.': RCODE was Server Failure
Creating backend connection for TCP
About to create 3 backend threads for UDP
Done launching threads, ready to distribute questionsفي المخرج أعلاه لاحظ أن الواجهة البرمجية تستمع على المنفذ 8081، وهو العنوان الذي سوف نعطيه للمزود، ولاحظ سطر Failed to retrieve security status: فـ PowerDNS يسأل عند التشغيل سجل DNS خاصاً عند الشركة المطورة ليعرف إذا كان إصداره عليه تنبيه أمني، وفشل السؤال هنا لا يمنع عمل السيرفر، ولكنه يعني أنك لن تعرف من السجلات إذا ظهرت ثغرة في إصدارك، فعلى سيرفر حقيقي تأكد أن هذا السطر يرجع بنجاح أو تابع التنبيهات الأمنية بطريقة أخرى. ولم ننشر المنفذ 8081 على الجهاز بالخيار -p، فالواجهة لا يصل إليها إلا من هو على الشبكة dvi-tofu-net، أي OpenTofu وحده، وهذه هي القاعدة نفسها على السيرفر الحقيقي: واجهة إدارة DNS لا تعرض على الإنترنت.
ملفات المشروع Project Files: ماذا يفعل كل سطر؟
يقرأ OpenTofu كل الملفات التي تنتهي بـ .tf في المجلد كأنها ملف واحد، وتقسيمها إلى عدة ملفات للقارئ وليس للأداة، والتقسيم الذي يستخدمه أغلب الناس هو التالي:
infra/
├── versions.tf        # OpenTofu and provider versions
├── variables.tf       # inputs: URLs, keys, counts
├── main.tf            # the resources
├── outputs.tf         # values printed after apply
└── terraform.tfvars   # values for this environment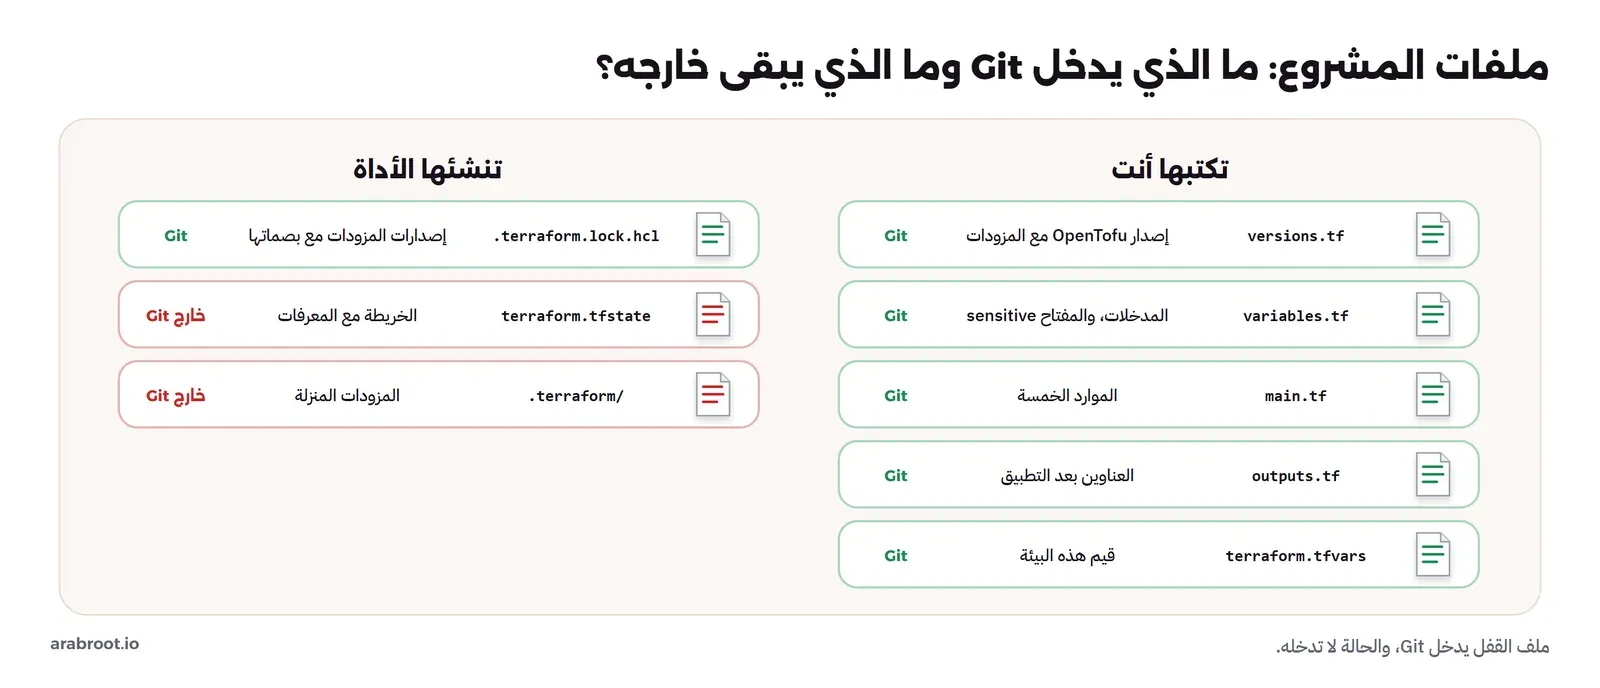
ملف الإصدارات versions.tf
terraform {
  required_version = "~> 1.13"
  required_providers {
    docker = {
      source  = "kreuzwerker/docker"
      version = "4.6.0"
    }
    powerdns = {
      source  = "pan-net/powerdns"
      version = "1.5.0"
    }
  }
}
في الإعداد أعلاه لاحظ التالي:
- الكتلة ما زال اسمها
terraformفي OpenTofu، وهذا مقصود حتى تبقى الملفات متوافقة بين الأداتين. required_version = "~> 1.13"تعني أي إصدار من سلسلة 1.13 وما بعدها داخل 1.x، فإذا شغل زميل الملفات بإصدار أقدم رفضت الأداة العمل بدلاً من أن تكتب حالة لا يفهمها الإصدار الأحدث.- المزودات مثبتة على رقم كامل وليس على مدى، والسبب هو ما رأيناه في المقال السابق مع ال Base Image: المزود جزء من الكود، وإصدار جديد منه قد يغير سلوك الخطة دون أن تغير أنت حرفاً، فالأفضل أن تحدثه بطلب دمج تراه فيه الخطة الجديدة.
- القيمة
sourceتحدد مكان المزود في السجل Registry، ويبحث OpenTofu عنها في سجله علىregistry.opentofu.org، وتستطيع أن تقرأ وثائق كل مزود في صفحة مزود Docker وصفحة مزود PowerDNS.
ملف المتغيرات variables.tf
variable "pdns_url" {
  description = "PowerDNS API base URL"
  type        = string
  default     = "http://dvi-pdns:8081"
}

variable "pdns_api_key" {
  description = "PowerDNS API key (set with TF_VAR_pdns_api_key)"
  type        = string
  sensitive   = true
}

variable "zone" {
  description = "DNS zone managed by this project"
  type        = string
  default     = "example.test."
}

variable "web_count" {
  description = "How many web servers to run"
  type        = number
  default     = 1
}

variable "web_image" {
  description = "Image for the web servers (pinned tag)"
  type        = string
  default     = "nginx:1.29.3-alpine"
}
في الإعداد أعلاه لاحظ التالي:
- المتغير
pdns_api_keyليس له قيمة افتراضية، فإذا نسيت أن تمرره توقفت الأداة وسألتك عنه، وهذا أفضل من أن تعمل بقيمة خاطئة. - الخيار
sensitive = trueيجعل OpenTofu يخفي قيمته في المخرجات ويطبع(sensitive value)بدلاً منها، كما في وثائق المتغيرات، ولكنه لا يشفرها في الملفات التي تكتبها الأداة، وسوف نرى بعد قليل أين وجدنا هذه القيمة بنص واضح. - اسم النطاق ينتهي بنقطة
example.test.، وهذه هي الصيغة الكاملة FQDN التي تطلبها واجهة PowerDNS، وإذا نسيت النقطة رفضت الواجهة الطلب. واخترنا النطاق.testلأنه محجوز للاختبار ولا يمكن أن يتعارض مع نطاق حقيقي. - ال Image مثبتة على
1.29.3-alpineوليس علىalpineأوlatest، والسبب نفسه: تغيير ال Image يعني استبدال السيرفر كما سوف نرى.
ملف الموارد main.tf
provider "docker" {
  host = "unix:///var/run/docker.sock"
}

provider "powerdns" {
  server_url = var.pdns_url
  api_key    = var.pdns_api_key
}

# The "server": a private network and web containers on it
resource "docker_network" "app" {
  name = "dvi-tofu-app"
}

resource "docker_image" "web" {
  name         = var.web_image
  keep_locally = true # never delete a shared image on destroy
}

resource "docker_container" "web" {
  count = var.web_count
  name  = "dvi-tofu-web-${count.index + 1}"
  image = docker_image.web.image_id

  networks_advanced {
    name = docker_network.app.name
  }

  labels {
    label = "managed-by"
    value = "opentofu"
  }
}

# The DNS side: a zone and an A record that points at every web server
resource "powerdns_zone" "main" {
  name        = var.zone
  kind        = "Native"
  nameservers = ["ns1.${var.zone}"]
}

resource "powerdns_record" "web" {
  zone    = powerdns_zone.main.name
  name    = "web.${var.zone}"
  type    = "A"
  ttl     = 300
  records = docker_container.web[*].network_data[0].ip_address
}
في الإعداد أعلاه لاحظ التالي، وهو أهم جزء في المقال:
- كل مورد Resource له نوع واسم، مثل
docker_container.web، والنوع يحدده المزود، والاسم من اختيارك ويستخدم داخل الكود فقط، أما الاسم الذي يظهر في Docker فهو القيمةname. - الخيار
keep_locally = trueفي مورد ال Image يمنع OpenTofu من حذف ال Image من الجهاز عند الحذف، لأن Images أخرى أو مشاريع أخرى قد تستخدمها، وهذا مثال على أن الأداة تحذف كل ما تملكه في الحالة إلا إذا قلت لها غير ذلك. - المورد
docker_container.webيستخدمcount، فينشئ عدداً من النسخ بحسب المتغيرweb_count، وكل نسخة لها رقمcount.indexيبدأ من صفر، كما في وثائق count. - السطر
image = docker_image.web.image_idلا يكتب اسم ال Image نصاً، وإنما يقرأه من مورد آخر، وهذا وحده يخبر OpenTofu أن ال Container يعتمد على ال Image ويجب أن ينشأ بعدها، وكذلكdocker_network.app.nameيجعله يعتمد على الشبكة. - السطر الأخير هو قلب الفكرة:
docker_container.web[*].network_data[0].ip_addressيأخذ عنوان IP من كل السيرفرات، والنجمة تعني «كل النسخ»، فيصبح السجل مرتبطاً بعدد السيرفرات دون أن تكتب عنواناً واحداً بيدك. - الإعداد في كتلة
provider "powerdns"يقرأ المفتاح من المتغير، وبالتالي لا يوجد سر في أي ملف.tf.
ملف المخرجات outputs.tf
output "web_ips" {
  description = "Private IPs of the web servers"
  value       = docker_container.web[*].network_data[0].ip_address
}

output "web_fqdn" {
  value = powerdns_record.web.name
}
المخرجات Outputs هي القيم التي تطبعها الأداة بعد التطبيق، وتستطيع أن تقرأها لاحقاً بالأمر tofu output، وهي الطريقة التي تمرر بها نتيجة مشروع إلى سكربت أو إلى مشروع آخر، مثل أن يأخذ Ansible عناوين السيرفرات من هنا ليضبطها، كما في وثائق المخرجات.
التهيئة tofu init: تنزيل المزودات وملف القفل Lock File
أول أمر في أي مشروع هو tofu init، وهو ينزل المزودات المطلوبة ويجهز المجلد:
tofu initInitializing the backend...
Initializing provider plugins...
- Finding pan-net/powerdns versions matching "1.5.0"...
- Finding kreuzwerker/docker versions matching "4.6.0"...
- Installing pan-net/powerdns v1.5.0...
- Installing kreuzwerker/docker v4.6.0...
- Installed pan-net/powerdns v1.5.0. Signature validation was skipped due to the registry not containing GPG keys for this provider
- Installed kreuzwerker/docker v4.6.0 (signed, key ID 0DCE698927DAF8EC)
OpenTofu has created a lock file .terraform.lock.hcl to record the provider
selections it made above. Include this file in your version control repository
so that OpenTofu can guarantee to make the same selections by default when
you run "tofu init" in the future.
OpenTofu has been successfully initialized!في المخرج أعلاه لاحظ التالي:
- السطر
Initializing the backendيعني أن الأداة قررت أين تحفظ الحالة، ولأننا لم نحدد خلفية Backend فهي تحفظها في ملف محلي اسمهterraform.tfstateفي المجلد نفسه، وهذا مناسب لمختبر، أما في فريق فالحالة تحفظ في مكان مشترك مقفل. - مزود Docker تحقق OpenTofu من توقيعه بمفتاح GPG معروف، أما مزود PowerDNS فقد طبع الأداة أنها تجاوزت التحقق من التوقيع لأن السجل لا يحتوي على مفاتيح هذا المزود. وتقول وثائق توقيع المزودات إن التحقق يتجاوز فقط عندما لا تكون مفاتيح المزود متاحة في السجل. وهذا ليس خطأ يوقفك، ولكنه معلومة مهمة: أنت تثق في هذا المزود بناء على مصدره ومراجعة كوده، وليس بناء على توقيع، والمزود pan-net/powerdns آخر إصدار له 1.5.0 كما في مستودعه، فمن الطبيعي أن تفكر مرتين قبل أن تعتمد على مزود قديم في بنية الإنتاج.
- الملف
.terraform.lock.hclهو ملف القفل، وفيه الإصدار الذي اختارته الأداة لكل مزود مع بصمات Hashes الملفات، وتقول وثائق ملف القفل إنه يجب أن يدخل نظام إدارة النسخ، والسبب أن زميلك عندما يشغلinitسوف يحصل على الملفات نفسها بالبصمات نفسها، فإذا تغير ملف المزود في السجل لأي سبب رفضت الأداة تثبيته.
وعندما شغلنا init مرة ثانية في مجلد فيه ملف القفل، كما يحدث عند زميلك بعد أن يسحب المستودع، تغير السطر إلى ما يلي، وهو ما تريد أن تراه:
- Reusing previous version of kreuzwerker/docker from the dependency lock file
- Reusing previous version of pan-net/powerdns from the dependency lock file
كيف يتحدث OpenTofu إلى المزود؟ Provider Plugins
قبل أن نطلب الخطة من المفيد أن تعرف ما الذي نزله الأمر init فعلاً، لأن هذا يفسر كثيراً مما سوف تراه بعد قليل. فالمزود ليس مكتبة داخل OpenTofu، وإنما برنامج مستقل تماماً، ملف تنفيذي له اسمه وإصداره ومطوروه، يضعه init في المجلد .terraform/providers، ثم يشغله OpenTofu كعملية منفصلة عند كل أمر ويتحدث إليه عبر بروتوكول ثابت، وإذا فتحت صفحة أي مزود في السجل وجدت بجانب كل إصدار رقم البروتوكول الذي يدعمه، وهو 5.0 للمزودين في مختبرنا. وهذا التقسيم هو سبب انتشار الأداة، فأي شركة تستطيع أن تكتب مزوداً لواجهتها البرمجية دون أن تلمس كود OpenTofu، ولكنه يعني أيضاً أن جودة تجربتك مع أي مورد تعتمد على جودة المزود الذي كتبه، وليس على OpenTofu وحده.
وتقسيم العمل بين الاثنين واضح: OpenTofu يقرأ الملفات، ويبني رسم الاعتماديات، ويحفظ الحالة، ويعرض الخطة، ويقرر الترتيب، أما المزود فهو الذي يعرف معنى كل خاصية، فيخبر OpenTofu ما هي الخصائص التي يقبلها كل مورد وما قيمها الافتراضية، ويقرأ الحالة الحالية من الواجهة البرمجية عند كل خطة، ويقرر عند كل تغيير هل يمكن أن يعدل المورد في مكانه أم يجب أن يحذفه وينشئه من جديد، ثم ينفذ طلبات الإنشاء والتعديل والحذف. لذلك عندما ترى في الخطة عبارة forces replacement فاعلم أنها قرار المزود وليس قرار OpenTofu، فمزود آخر لسيرفر DNS آخر قد يعدل السجل نفسه في مكانه، وعندما ترى قيمة لم تكتبها مثل account = "admin" فالمزود هو الذي أضافها. وبالتالي عندما تختار مزوداً لبنية الإنتاج فأنت تختار برنامجاً سوف يقرر نيابة عنك متى يحذف مواردك، فاقرأ وثائقه، وانظر في تاريخ إصداراته، وجربه في خطة قبل أن تعتمد عليه، وهذا بالضبط ما سوف يكشفه المختبر في قسم زيادة السيرفرات.
ومن هنا أيضاً تفهم لماذا نثبت إصدار المزود في versions.tf ونحفظ بصمته في ملف القفل، فإصدار جديد من المزود قد يغير القيمة الافتراضية لخاصية، أو يغير قرار الاستبدال لمورد، فتظهر في الخطة تغييرات لم تكتبها أنت، وإذا لم يكن الإصدار مثبتاً فسوف تظهر هذه التغييرات عند زميل واحد فقط، وهو الذي نزل الإصدار الأحدث، ويضيع وقت الفريق في البحث عن سبب اختلاف الخطط بين جهازين.
الخطة tofu plan: ماذا سوف ينشأ؟
الآن نطلب الخطة ونحفظها في ملف حتى نطبق ما راجعناه بالضبط:
tofu plan -out=plan.binوالمخرج طويل، وهذه أهم أجزائه:
OpenTofu will perform the following actions:

  # docker_container.web[0] will be created
  + resource "docker_container" "web" {
      + id                                          = (known after apply)
      + image                                       = (known after apply)
      + name                                        = "dvi-tofu-web-1"
      + network_data                                = (known after apply)
      + network_mode                                = "bridge"
      + restart                                     = "no"
      ...
      + networks_advanced {
          + name           = "dvi-tofu-app"
        }
    }

  # docker_image.web will be created
  + resource "docker_image" "web" {
      + keep_locally = true
      + name         = "nginx:1.29.3-alpine"
    }

  # powerdns_record.web will be created
  + resource "powerdns_record" "web" {
      + name    = "web.example.test."
      + records = (known after apply)
      + ttl     = 300
      + type    = "A"
      + zone    = "example.test."
    }

  # powerdns_zone.main will be created
  + resource "powerdns_zone" "main" {
      + account     = "admin"
      + kind        = "Native"
      + name        = "example.test."
      + nameservers = [
          + "ns1.example.test.",
        ]
    }

Plan: 5 to add, 0 to change, 0 to destroy.

Changes to Outputs:
  + web_fqdn = "web.example.test."
  + web_ips  = [
      + (known after apply),
    ]

Saved the plan to: plan.bin
في المخرج أعلاه لاحظ التالي:
- الخطة تعرض كل مورد مع كل خصائصه، حتى التي لم تكتبها، مثل
restart = "no"وnetwork_mode = "bridge"، وهذه هي القيم الافتراضية للمزود. واقرأها مرة واحدة على الأقل، لأن القيمة الافتراضية هي أيضاً قرار، فـrestart = "no"يعني أن السيرفر لن يعود وحده إذا توقف. - كثير من القيم مكتوب أمامها
(known after apply)، أي أن الأداة لا تعرفها الآن، لأن المزود هو الذي يحددها عند الإنشاء، مثل رقم ال Container وعنوانه. ولاحظ أنrecordsفي سجل DNS هي أيضاً(known after apply)، لأنها تعتمد على عنوان سيرفر لم ينشأ بعد، وهذه هي الاعتمادية التي كتبناها تظهر في الخطة. - القيمة
account = "admin"في النطاق لم نكتبها، وإنما أضافها المزود كقيمة افتراضية، وهذا مثال آخر على أن المزود يضيف ما لم تكتبه. - السطر
Plan: 5 to add, 0 to change, 0 to destroyهو أول ما تنظر إليه في أي خطة، وفي أول تشغيل يجب أن يكون كله إضافة، فإذا رأيت فيه حذفاً في أول تشغيل فهناك شيء خاطئ. - السطر الأخير يقول إن الخطة حفظت في
plan.bin، وتقول وثائق الأمر plan إن تطبيق الخطة المحفوظة ينفذ هذه التغييرات بالضبط، حتى لو تغير شيء بين المراجعة والتطبيق.
التطبيق tofu apply: ترتيب الإنشاء Dependency Graph
بعد مراجعة الخطة نطبقها:
tofu apply plan.bindocker_network.app: Creating...
docker_image.web: Creating...
docker_network.app: Creation complete after 2s [id=ec52610286f1c321bd636e05d1afa4b8e9498e99adb2879b86be1aff560b6ace]
powerdns_zone.main: Creating...
powerdns_zone.main: Creation complete after 1s [id=example.test.]
docker_image.web: Creation complete after 5s [id=sha256:b3c656d55d7ad751196f21b7fd2e8d4da9cb430e32f646adcf92441b72f82b14nginx:1.29.3-alpine]
docker_container.web[0]: Creating...
docker_container.web[0]: Creation complete after 4s [id=592d086eb4e21822b62cd34d165c727be275a18babc8e842b13a9b326b31261a]
powerdns_record.web: Creating...
powerdns_record.web: Creation complete after 0s [id=web.example.test.:::A]
Apply complete! Resources: 5 added, 0 changed, 0 destroyed.
Outputs:
web_fqdn = "web.example.test."
web_ips = [
"192.168.128.2",
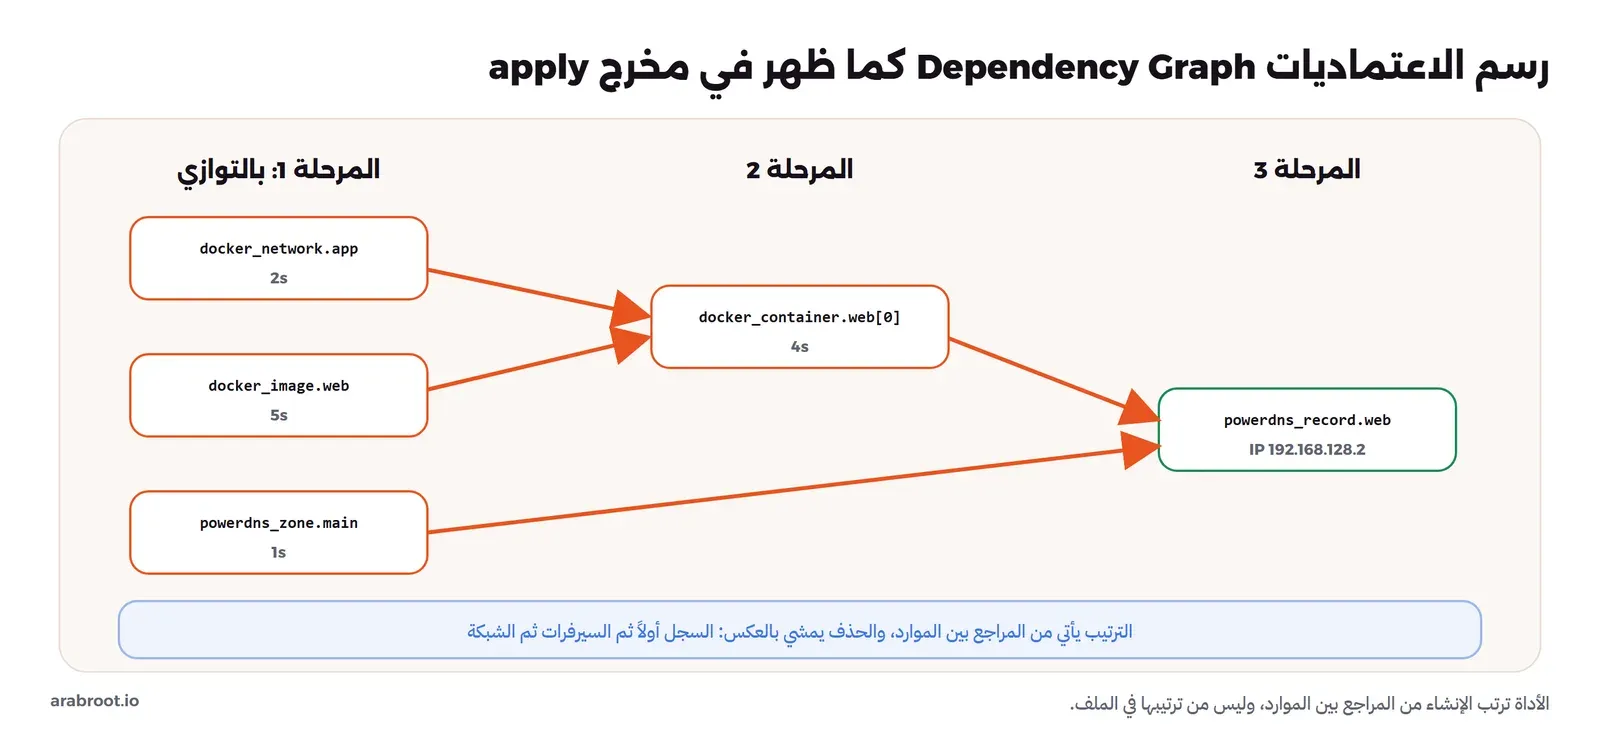
]واستغرق التطبيق كله حوالي 16 ثانية، وفي المخرج أعلاه لاحظ ترتيب الأسطر، فهو ليس ترتيب الموارد في الملف، وإنما الترتيب الذي استنتجته الأداة من الاعتماديات:
- الشبكة وال Image والنطاق بدأت معاً تقريباً، لأنها لا تعتمد على شيء، والأداة تنشئ ما لا يعتمد على غيره بالتوازي.
- ال Container لم يبدأ إلا بعد أن انتهت ال Image والشبكة، لأنه يحتاج إلى الاثنين.
- سجل DNS كان الأخير، لأنه يحتاج إلى النطاق وإلى عنوان ال Container، وعندما وصل إليه كان العنوان
192.168.128.2معروفاً. - رقم السجل
web.example.test.:::Aهو المعرف الذي اختاره المزود ليحفظه في الحالة، وهو يجمع الاسم والنوع، وسوف نرى أهميته في قسم الاستبدال.
والآن نتحقق من النتيجة بالطريقة التي يتحقق بها العميل، أي نسأل سيرفر DNS نفسه عن الاسم، وليس الأداة:
docker run --rm --network dvi-tofu-net alpine:3.22 nslookup -type=A web.example.test dvi-pdnsServer: dvi-pdns
Address: 192.168.112.2:53
Name: web.example.test
Address: 192.168.128.2سيرفر DNS يرد بعنوان السيرفر الذي أنشأته الأداة قبل ثوان، ولم يكتب أحد هذا العنوان بيده في أي مكان. ولاحظ أن عنوان PowerDNS نفسه 192.168.112.2 في شبكة أخرى، لأنه على الشبكة dvi-tofu-net بينما سيرفرات الويب على الشبكة الخاصة التي أنشأها OpenTofu.
التشغيل الثاني: No changes
أهم اختبار بعد أي تطبيق هو أن تطلب الخطة مرة ثانية دون أن تغير شيئاً:
tofu plan -detailed-exitcode; echo "exit=$?"docker_network.app: Refreshing state... [id=ec52610286f1c321bd636e05d1afa4b8e9498e99adb2879b86be1aff560b6ace]
docker_image.web: Refreshing state... [id=sha256:b3c656d55d7ad751196f21b7fd2e8d4da9cb430e32f646adcf92441b72f82b14nginx:1.29.3-alpine]
powerdns_zone.main: Refreshing state... [id=example.test.]
docker_container.web[0]: Refreshing state... [id=592d086eb4e21822b62cd34d165c727be275a18babc8e842b13a9b326b31261a]
powerdns_record.web: Refreshing state... [id=web.example.test.:::A]
No changes. Your infrastructure matches the configuration.
exit=0في المخرج أعلاه لاحظ أسطر Refreshing state: الأداة لم تكتف بما في ملف الحالة، وإنما سألت Docker وPowerDNS عن كل مورد لتعرف حالته الآن، ثم قارنت، فلم تجد فرقاً، فخرجت بالرمز 0. وإذا رأيت في هذا التشغيل الثاني أي تغيير فهو يعني أن المزود يعيد قيمة مختلفة عما كتبته، مثل حروف كبيرة وصغيرة في اسم، أو ترتيب مختلف في قائمة، وعليك أن تصلحه في الكود قبل أن تكمل، وإلا ظهر هذا التغيير الوهمي في كل خطة وتعود الفريق على تجاهله.
زيادة السيرفرات إلى اثنين: count مع سجل DNS
جاء موسم التخفيضات، ونحتاج إلى سيرفر ثان، وهنا يظهر الفرق الذي بدأنا به المقال: لا نفتح لوحة المزود ولا لوحة DNS، وإنما نغير رقماً واحداً:
tofu plan -var web_count=2 -out=plan2.binOpenTofu used the selected providers to generate the following execution
plan. Resource actions are indicated with the following symbols:
+ create
-/+ destroy and then create replacement
OpenTofu will perform the following actions:
# docker_container.web[1] will be created
+ resource "docker_container" "web" {
+ name = "dvi-tofu-web-2"
...
}
# powerdns_record.web must be replaced
-/+ resource "powerdns_record" "web" {
~ id = "web.example.test.:::A" -> (known after apply)
name = "web.example.test."
~ records = [ # forces replacement
- "192.168.128.2",
] -> (known after apply) # forces replacement
# (3 unchanged attributes hidden)
}
Plan: 2 to add, 0 to change, 1 to destroy.في المخرج أعلاه لاحظ التالي:
- السيرفر الثاني سوف ينشأ باسم
dvi-tofu-web-2، والسيرفر الأول لن يلمس، فلا يوجد له سطر في الخطة. - سجل DNS لن يعدل، وإنما سوف يحذف ثم ينشأ من جديد، والعبارة
forces replacementبجانبrecordsتقول لك السبب: المزود يعتبر أي تغيير في قائمة العناوين سبباً للاستبدال وليس للتعديل. - السطر الأخير يقول
1 to destroy، وهذا سطر حذف في خطة كنا نظنها «إضافة سيرفر فقط»، وهو بالضبط نوع السطر الذي يجب أن يتوقف عنده المراجع.
مشكلة حقيقية: السجل يحذف ثم ينشأ Replacement
الاستبدال هنا ليس مشكلة نظرية، فـ -/+ تعني أن الحذف يحدث أولاً ثم الإنشاء، وبين الاثنين يوجد وقت لا يوجد فيه السجل أصلاً، وأي استعلام يصل إلى سيرفر DNS في هذا الوقت يحصل على رد بأن الاسم غير موجود NXDOMAIN، والأسوأ أن هذا الرد السلبي نفسه يحفظه سيرفر DNS الوسيط Resolver عند العميل لمدة يحددها سجل SOA للنطاق، أي أن خطأ لحظة قد يبقى عند بعض العملاء دقائق. وهذا ما رأيناه عند التطبيق:
tofu apply plan2.binpowerdns_record.web: Destroying... [id=web.example.test.:::A]
powerdns_record.web: Destruction complete after 0s
docker_container.web[1]: Creating...
docker_container.web[1]: Creation complete after 4s [id=6f93aeb69dde90e335f38f0d12b8cd87c6e0df0444c820fd2a15f7d69e6434f9]
powerdns_record.web: Creating...
powerdns_record.web: Creation complete after 0s [id=web.example.test.:::A]
Apply complete! Resources: 2 added, 0 changed, 1 destroyed.لاحظ الترتيب: الأداة حذفت السجل أولاً، ثم أنشأت السيرفر الثاني في 4 ثوان، ثم أنشأت السجل، أي أن الاسم web.example.test بقي غير موجود طوال وقت إنشاء السيرفر. ولكي نقيس الفجوة بدلاً من أن نستنتجها، شغلنا Container صغيراً يسأل سيرفر DNS عن الاسم كل نصف ثانية ويطبع عدد العناوين في الرد، ثم زدنا السيرفرات من اثنين إلى ثلاثة:
docker run -d --name dvi-dnsprobe --network dvi-tofu-net alpine:3.22 sh -c 'while true; do
  r=$(nslookup -type=A web.example.test dvi-pdns 2>&1 | grep -c "^Address: 192")
  echo "$(date +%T.%N | cut -c1-12) answers=$r"; sleep 0.5; done'
tofu apply -auto-approve -var web_count=3
docker logs dvi-dnsprobe
10:27:51. answers=2
10:27:52. answers=0
10:27:52. answers=0
10:27:53. answers=0
10:27:53. answers=0
10:27:54. answers=0
10:27:54. answers=0
10:27:55. answers=0
10:27:55. answers=3في المخرج أعلاه لاحظ أن الرد كان بعنوانين، ثم لم يكن فيه أي عنوان سبع مرات متتالية، أي حوالي أربع ثوان، ثم أصبح بثلاثة عناوين، وفي هذه الثواني الأربع كان سيرفر DNS يرد بأن الاسم غير موجود NXDOMAIN. وهذه ثوان في مختبر ينشئ Container في أربع ثوان، أما عند مزود سحابي ينشئ جهازاً افتراضياً في دقيقة أو دقيقتين فتصبح الفجوة دقيقة أو دقيقتين. وبعد التطبيق في المرة الأولى رد سيرفر DNS بالعنوانين:
Name:	web.example.test
Address: 192.168.128.3
Name:	web.example.test
Address: 192.168.128.2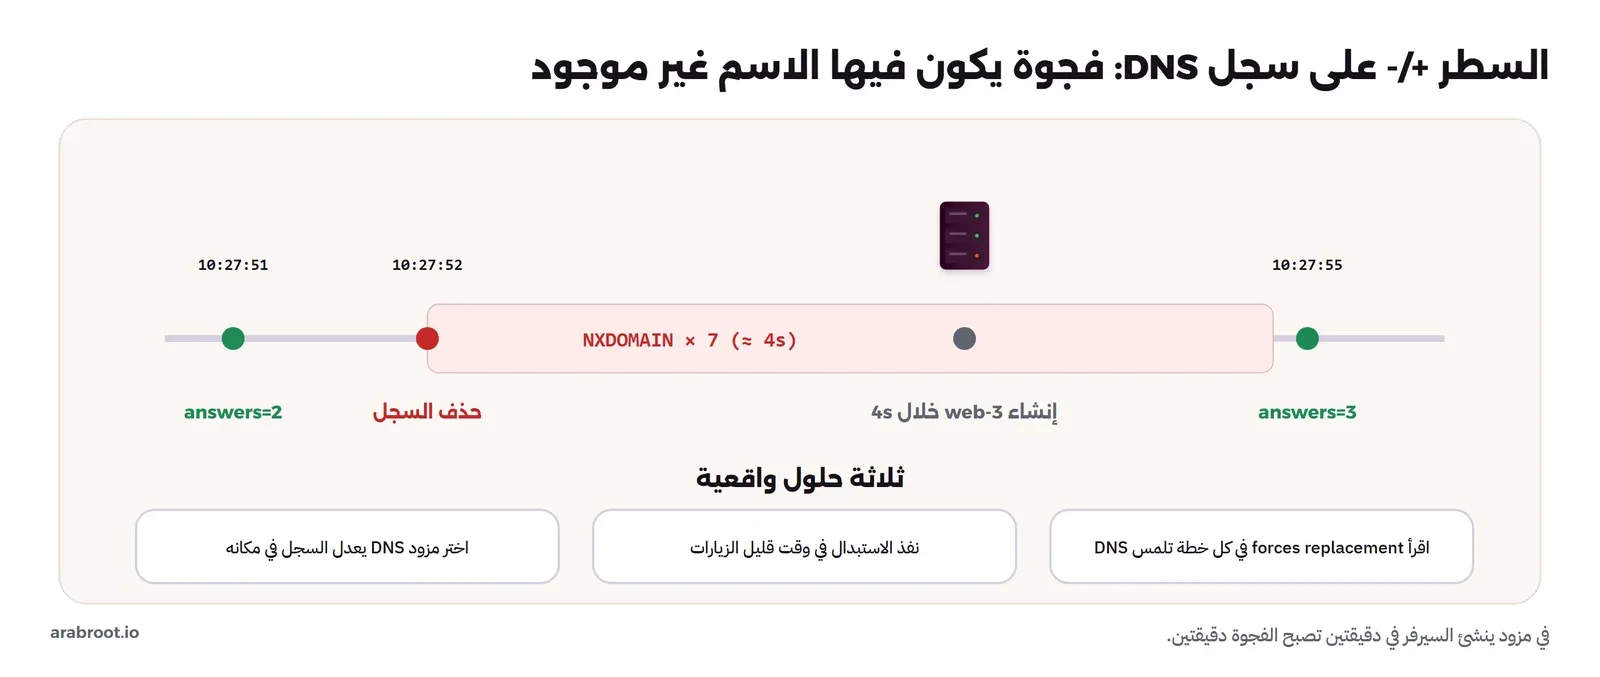
وقد يتساءل البعض: لماذا لا نطلب من الأداة أن تنشئ الجديد أولاً ثم تحذف القديم؟ فهذا ما يفعله الخيار create_before_destroy في كتلة lifecycle. والإجابة أن هذا لا يصلح هنا، لأن السجل الجديد والقديم لهما الاسم والنوع نفسهما، وفي PowerDNS لا يوجد إلا مجموعة واحدة من السجلات لكل اسم ونوع، فإنشاء الجديد يكتب فوق القديم، ثم يأتي حذف القديم فيحذف المجموعة كلها، وتخرج بلا سجل أصلاً. لذلك الحلول الواقعية هي التالية:
- اقرأ
forces replacementفي كل خطة تلمس DNS، واعرف قبل التطبيق أن هناك فجوة. - نفذ تغييرات DNS التي فيها استبدال في وقت قليل الزيارات، وليس في منتصف موسم التخفيضات.
- عند اختيار مزود DNS لبنيتك، تأكد من وثائقه أنه يعدل السجلات في مكانها Update In-place عندما تتغير القيم، فأغلب مزودات DNS الحديثة تفعل ذلك، وهذا معيار حقيقي للاختيار وليس تفصيلاً.
ماذا لو نسيت -var؟ ملف terraform.tfvars
بعد أيام شغل زميل الخطة ليغير شيئاً آخر، ولم يكتب -var web_count=2 لأنه لا يعرف أننا استخدمناه، فكانت الخطة كما يلي:
  # docker_container.web[1] will be destroyed
  # (because index [1] is out of range for count)
  # powerdns_record.web must be replaced
Plan: 1 to add, 0 to change, 2 to destroy.
الأداة تريد أن تحذف السيرفر الثاني، لأن القيمة الافتراضية للمتغير ما زالت 1، والأداة لا تتذكر القيم التي مررتها في الأمر السابق، وهذه نقطة يقع فيها أغلب المبتدئين: -var لا يحفظ في أي مكان. والحل أن تكتب قيم البيئة في ملف terraform.tfvars يقرؤه OpenTofu تلقائياً، ويدخل Git مثل بقية الملفات:
web_count = 2وبعد إضافة الملف خرجت الخطة No changes. والقاعدة هنا أن كل قيمة تحدد شكل البنية تكتب في ملف داخل المستودع، و-var يستخدم للتجربة فقط، والاستثناء الوحيد هو الأسرار التي تمر عبر متغيرات البيئة.
ماذا يوجد في ملف الحالة State؟ وأين وجدنا السر؟
بعد التطبيق أصبح في المجلد ملف terraform.tfstate، وتستطيع أن تقرأ ما فيه بأوامر الأداة بدلاً من فتح JSON:
tofu state list
tofu state show powerdns_record.web
docker_container.web[0]
docker_container.web[1]
docker_image.web
docker_network.app
powerdns_record.web
powerdns_zone.main
# powerdns_record.web:
resource "powerdns_record" "web" {
id = "web.example.test.:::A"
name = "web.example.test."
records = [
"192.168.128.2",
"192.168.128.3",
]
ttl = 300
type = "A"
zone = "example.test."
}هذه هي الخريطة التي شرحناها في مقال المصطلحات: كل مورد في الكود مع المعرف الذي أعطاه المزود. ثم بحثنا عن مفتاح PowerDNS في ملف الحالة:
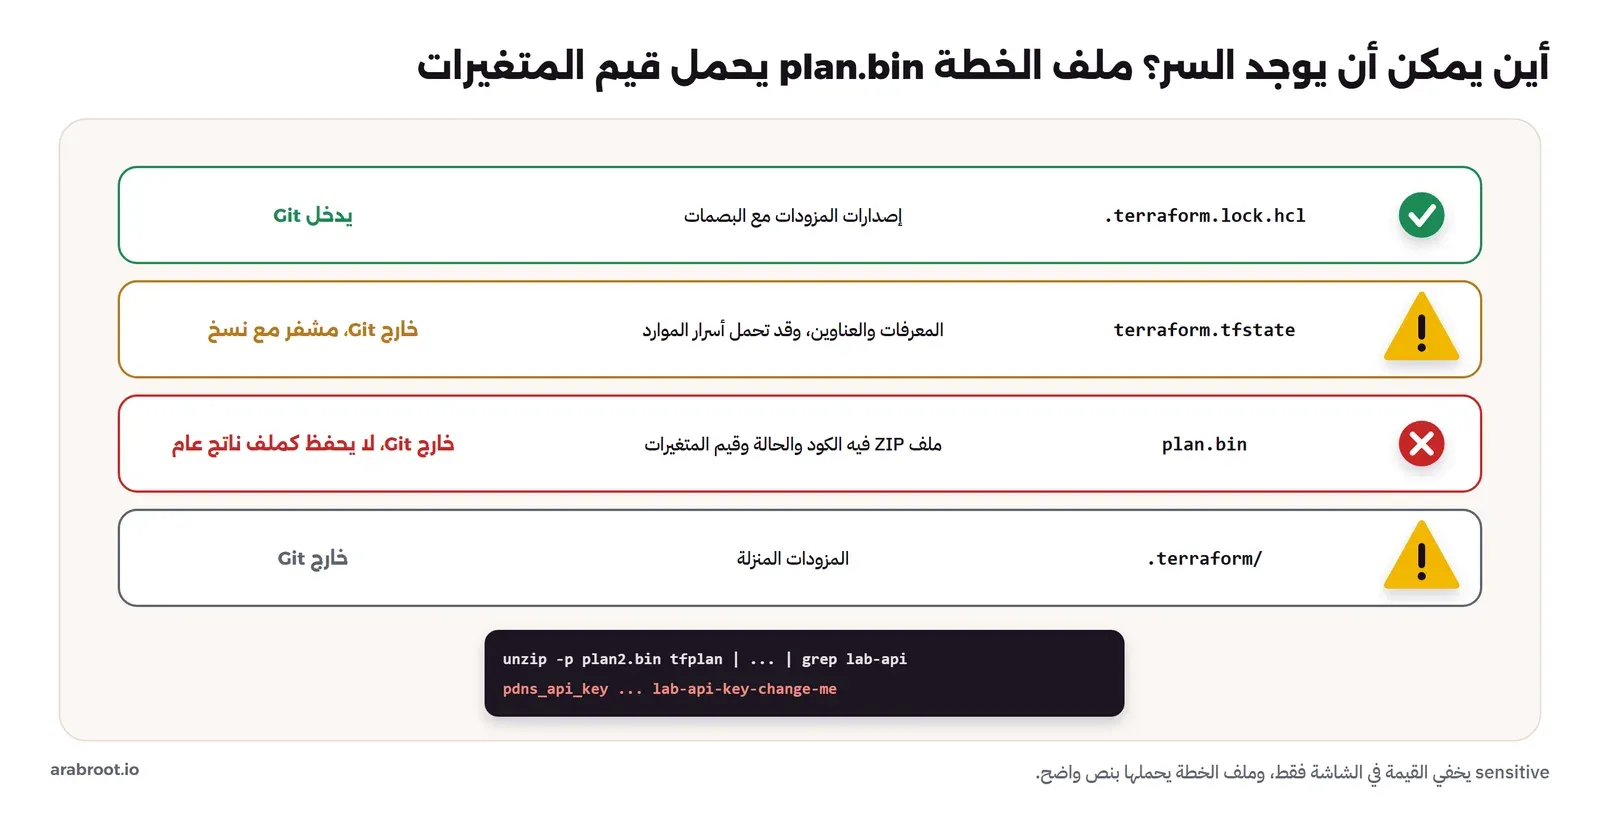
grep -c 'lab-api-key' terraform.tfstate0المفتاح ليس في ملف الحالة، لأنه جزء من إعداد المزود وليس من خصائص مورد. ولكن عندما فتحنا ملف الخطة المحفوظ plan2.bin، وهو في الحقيقة ملف ZIP، وجدنا شيئاً آخر:
unzip -l plan2.bin
unzip -p plan2.bin tfplan | tr -c '[:print:]' '\n' | grep -B3 -A1 lab-api
Length Date Time Name
--------- ---------- ----- ----
9108 2026-11-03 13:06 tfplan
4989 2026-11-03 13:06 tfstate
4976 2026-11-03 13:06 tfstate-prev
1057 2026-11-03 13:06 tfconfig/m-/main.tf
195 2026-11-03 13:06 tfconfig/m-/outputs.tf
649 2026-11-03 13:06 tfconfig/m-/variables.tf
236 2026-11-03 13:06 tfconfig/m-/versions.tf
41 2026-11-03 13:06 tfconfig/modules.json
3594 2026-11-03 13:06 .terraform.lock.hcl
7560 2026-11-03 13:06 tfschemas
--------- -------
32405 10 files
pdns_api_key
"string"
lab-api-key-change-me
web_countفي المخرج أعلاه لاحظ التالي:
- ملف الخطة يحتوي على نسخة من الكود كله، ونسخة من الحالة قبل التطبيق وبعده، وملف القفل، أي أنه صورة كاملة من المشروع في لحظة الخطة، وهذا ما يجعل
apply plan.binينفذ ما راجعته بالضبط. - قيمة المتغير
pdns_api_keyمحفوظة داخل الخطة بنص واضح، مع أننا علمناهsensitive، والسبب أن الخطة يجب أن تحمل كل قيم المتغيرات لتطبق دون أن تسألك عنها مرة أخرى، وsensitiveيخفي القيمة في الشاشة فقط.
وهذا مهم جداً عندما تشغل OpenTofu من خط CI/CD، فالطريقة المعتادة هي أن تحفظ الخطة في خطوة وتطبقها في خطوة أخرى، وكثير من الفرق تحفظ الملف كملف ناتج Artifact يستطيع أن ينزله كل من يرى الخط، فيصبح المفتاح عند كل هؤلاء. لذلك عامل ملف الخطة كما تعامل ملف الحالة: لا يدخل Git، ولا يحفظ كملف ناتج عام، ويحذف بعد التطبيق، وقد شرحت وثائق البيانات الحساسة في الحالة كيف تحمي الحالة، والقاعدة نفسها تنطبق على الخطة. والصورة التالية تجمع الملفات التي تكتبها الأداة وأيها يدخل Git:
وبناء على ذلك يكون ملف .gitignore في مشروع OpenTofu كما يلي على الأقل:
.terraform/
*.tfstate
*.tfstate.*
*.bin
*.tfplan
عندما يعدل أحد سجل DNS بيده: Drift
الآن نجرب ما يحدث في الحياة الحقيقية: زميل دخل إلى واجهة PowerDNS وحذف السجل ليختبر شيئاً، ونسي أن يعيده. ونفذنا ذلك بطلب مباشر إلى الواجهة البرمجية من Container على الشبكة نفسها، كما يفعل أي سكربت أو لوحة إدارة:
curl -s -o /dev/null -w "%{http_code}\n" -X PATCH \
  -H "X-API-Key: $TF_VAR_pdns_api_key" -H "Content-Type: application/json" \
  -d '{"rrsets":[{"name":"web.example.test.","type":"A","changetype":"DELETE"}]}' \
http://dvi-pdns:8081/api/v1/servers/localhost/zones/example.test.204الرمز 204 يعني أن الحذف نجح. ثم طلبنا الخطة:
tofu plan -detailed-exitcode; echo "exit=$?" # powerdns_record.web will be created
+ resource "powerdns_record" "web" {
+ id = (known after apply)
+ name = "web.example.test."
+ records = [
+ "192.168.128.2",
+ "192.168.128.3",
]
+ ttl = 300
+ type = "A"
+ zone = "example.test."
}
Plan: 1 to add, 0 to change, 0 to destroy.
exit=2الأداة اكتشفت أن السجل غير موجود فأزالته من الحالة وخططت لإنشائه من جديد، ورمز الخروج 2 يقول لأي خط آلي إن هناك تغييراً. ولاحظ أنها لم تطبع الرسالة Objects have changed outside of OpenTofu، لأن المورد اختفى كله ولم يتغير، فإذا كنت تعتمد على هذه الرسالة وحدها لتعرف الانحراف فسوف يفوتك هذا النوع.
ثم طبقنا لنعيد السجل، وجربنا النوع الثاني من الانحراف: زميل غير TTL السجل إلى 60 وترك عنواناً واحداً بدلاً من اثنين، ثم طلبنا خطة من النوع الذي يعرض الانحراف وحده دون أن يقترح إصلاحه:
tofu plan -refresh-onlyNote: Objects have changed outside of OpenTofu
OpenTofu detected the following changes made outside of OpenTofu since the
last "tofu apply" which may have affected this plan:
# powerdns_record.web has changed
~ resource "powerdns_record" "web" {
id = "web.example.test.:::A"
name = "web.example.test."
~ records = [
- "192.168.128.3",
# (1 unchanged element hidden)
]
~ ttl = 300 -> 60
# (2 unchanged attributes hidden)
}
This is a refresh-only plan, so OpenTofu will not take any actions to undo
these.هنا ظهرت الرسالة، لأن المورد موجود وتغيرت خصائصه، والخطة تقول بالضبط ما الذي تغير: العنوان الثاني اختفى، وال TTL أصبح 60 بدلاً من 300. ولو كان هذا في الإنتاج لكان نصف العملاء لا يصلون إلى السيرفر الثاني، ولا يظهر ذلك في أي فحص يسأل «هل الموقع يعمل؟». والخطة العادية بعدها اقترحت استبدال السجل لإعادته إلى الكود، أي أن هناك فجوة جديدة كما رأينا في القسم السابق. والصورة التالية تقارن بين النوعين:
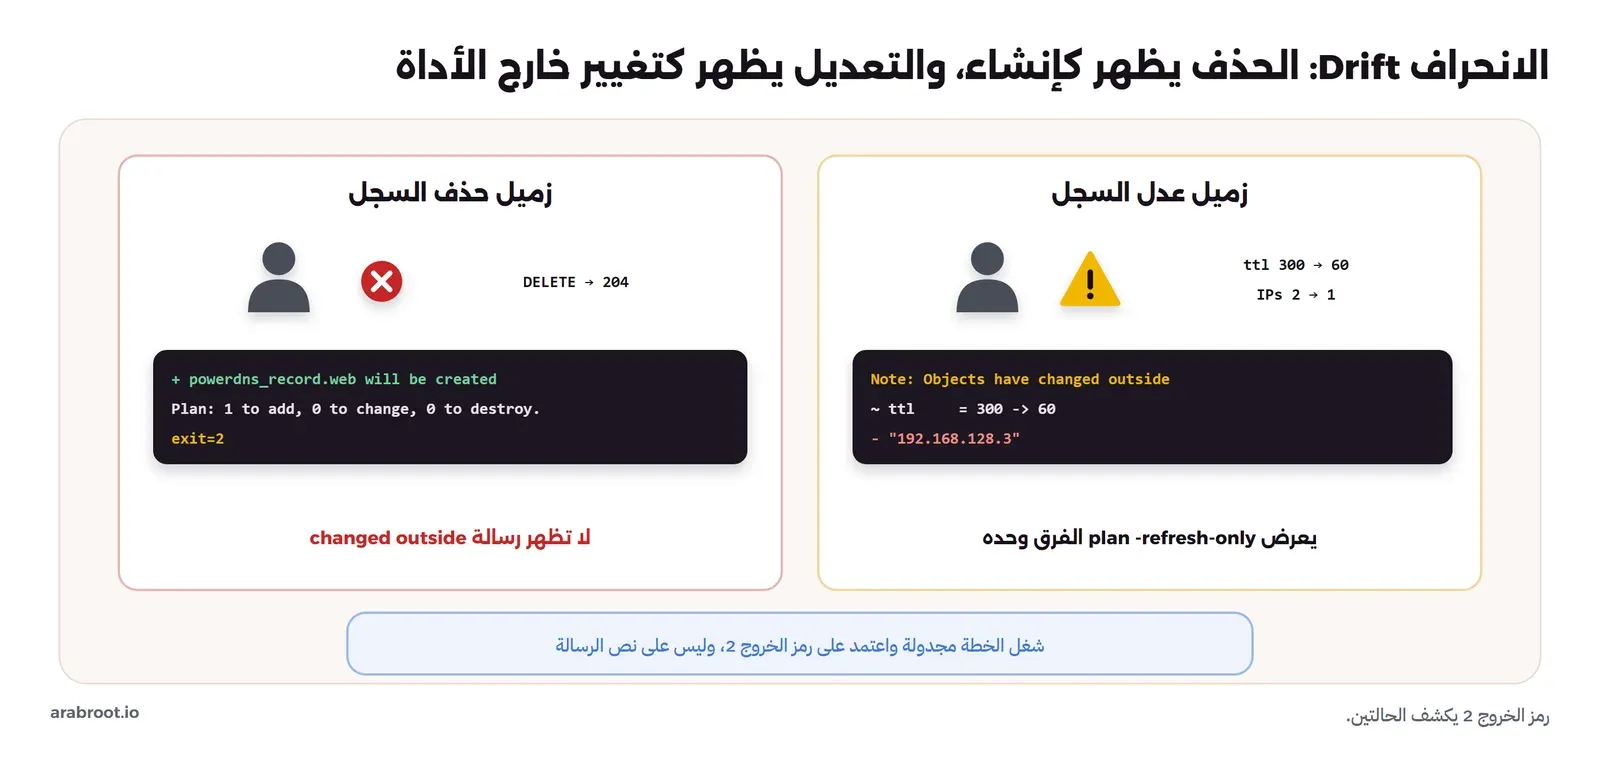
لذلك إذا شغلت خطة مجدولة لكشف الانحراف، فاعتمد على رمز الخروج 2 من -detailed-exitcode، وليس على البحث عن رسالة معينة في النص، لأن الرمز يغطي الحالتين.
ماذا يحدث إذا غيرت ال Image؟ must be replaced
التجربة التالية تبين ما يعنيه تثبيت ال Image، فقد طلبنا خطة بتغيير ال Image من nginx:1.29.3-alpine إلى nginx:1.29-alpine، وهو تغيير يبدو بسيطاً:
tofu plan -var web_image=nginx:1.29-alpine # docker_container.web[0] must be replaced
~ image = "sha256:b3c656d55d7ad751196f21b7fd2e8d4da9cb430e32f646adcf92441b72f82b14" # forces replacement -> (known after apply) # forces replacement
# docker_container.web[1] must be replaced
~ image = "sha256:b3c656d55d7ad751196f21b7fd2e8d4da9cb430e32f646adcf92441b72f82b14" # forces replacement -> (known after apply) # forces replacement
# docker_image.web must be replaced
~ name = "nginx:1.29.3-alpine" -> "nginx:1.29-alpine" # forces replacement
# powerdns_record.web must be replaced
~ records = [ # forces replacement
] -> (known after apply) # forces replacement
Plan: 4 to add, 0 to change, 4 to destroy.في المخرج أعلاه لاحظ أن تغيير سطر واحد استبدل أربعة موارد من خمسة: ال Image، والسيرفرين، وسجل DNS لأن عناوين السيرفرات الجديدة غير معروفة بعد. وهذا هو معنى البنية غير القابلة للتعديل Immutable كما يطبقها المزود: ال Container لا يعدل في مكانه، وإنما يحذف وينشأ من جديد، وكل ما كان داخله ولم يكن في Volume يضيع. وعلى سيرفر حقيقي عند مزود سحابي، تغيير ال Image أو بيانات الإقلاع الأول User Data يستبدل السيرفر بالطريقة نفسها في كثير من المزودات، فيضيع ما على قرصه، لذلك اقرأ كل سطر must be replaced على سيرفر قبل أن تطبق، واسأل: ما الذي يوجد على هذا السيرفر ولا يوجد في الكود؟
كيف تمنع الحذف الخاطئ؟ prevent_destroy
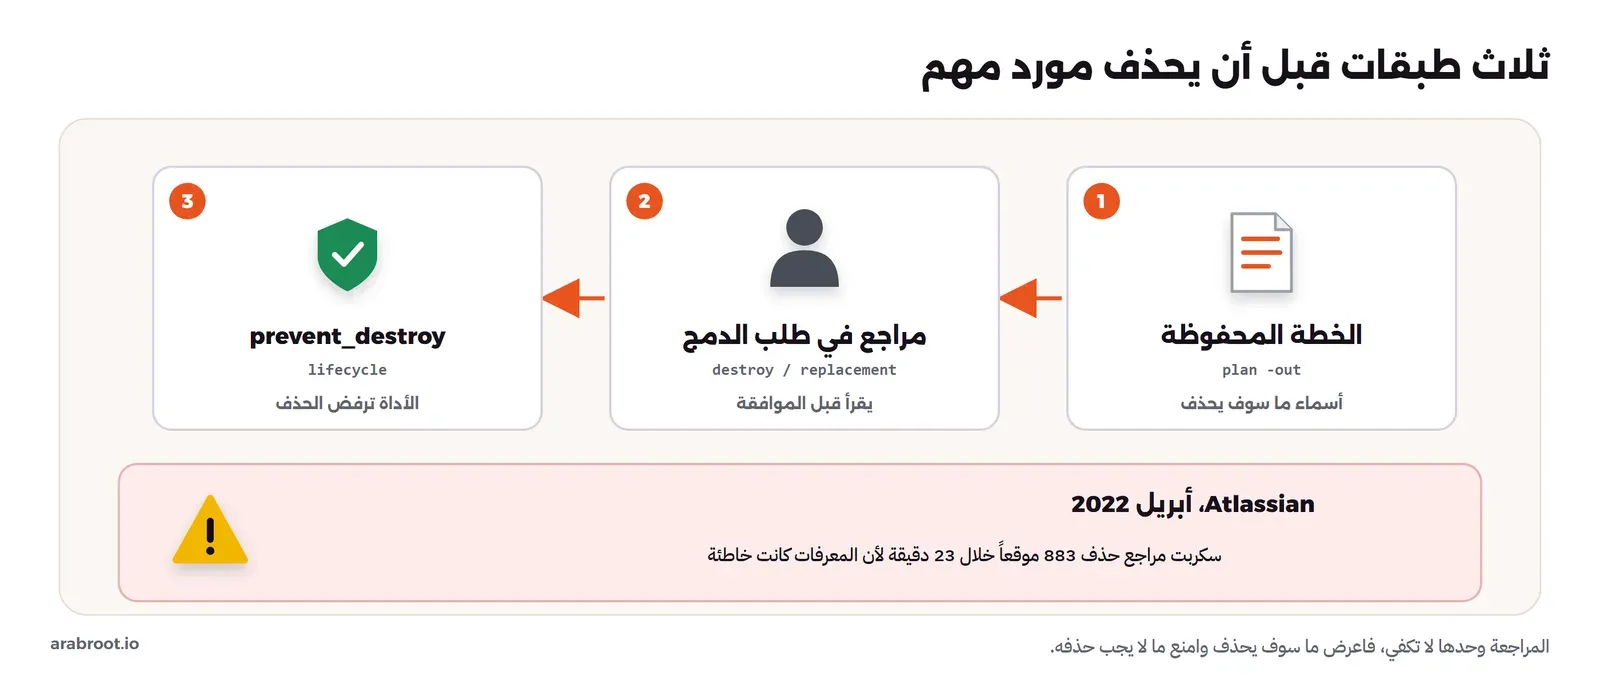
في 5 أبريل 2022 فقد 775 عميلاً من عملاء Atlassian الوصول إلى منتجاتهم، وامتد التوقف عند بعضهم إلى 14 يوماً، وبحسب مراجعة الحادثة التي نشرتها الشركة كان الفريق يريد حذف تطبيق قديم من مواقع العملاء، فاستخدم سكربتاً موجوداً، ولكن الفريق الذي طلب الحذف أعطى معرفات المواقع كلها بدلاً من معرفات التطبيق، فحذف السكربت 883 موقعاً بين 07:38 و08:01 بتوقيت UTC. وقالت المراجعة إن السكربت مر بمراجعة الزملاء المعتادة، ولكن المراجعة ركزت على أي واجهة يستدعيها السكربت وكيف، ولم تتحقق من أن المعرفات تشير إلى التطبيق وليس إلى الموقع كله، وكان من أول الإصلاحات أن يصبح أي حذف من هذا النوع حذفاً مؤقتاً Soft Delete يمكن التراجع عنه، أو أن تكون عليه طبقات حماية متعددة.
والدرس الذي يهمنا هنا أن مراجعة الكود يجب أن تكون معها رؤية ما سوف يحدث فعلاً، أي قائمة الموارد التي سوف تحذف بأسمائها، وهذا ما تعطيه الخطة، وأن تمنع الأداة نفسها حذف الموارد التي لا يجب أن تحذف أبداً. وفي OpenTofu يوجد لهذا الخيار prevent_destroy، فأضفناه إلى النطاق، لأن النطاق يجب أن يبقى مهما تغيرت السيرفرات:
resource "powerdns_zone" "main" {
  name        = var.zone
  kind        = "Native"
  nameservers = ["ns1.${var.zone}"]

  lifecycle {
    prevent_destroy = true # the zone outlives any server
  }
}
ثم طلبنا خطة حذف كل شيء:
tofu plan -destroyPlan: 0 to add, 0 to change, 6 to destroy.
Error: Resource instance cannot be destroyed
on main.tf line 36:
36: resource "powerdns_zone" "main" {
Resource instance powerdns_zone.main has prevent_destroy set, but the plan
calls for it to be destroyed.
To proceed, either disable prevent_destroy for this resource or exclude
instances of this resource from this round using:
-exclude="powerdns_zone.main"في المخرج أعلاه لاحظ أن الأداة حسبت الخطة كاملة ثم رفضت أن تكملها، فلا يمكن أن يحذف النطاق إلا إذا عدل أحد الملف وأزال prevent_destroy، وهذا التعديل يمر من طلب دمج يراه الفريق كله. ولاحظ أن الأداة اقترحت الخيار -exclude لتحذف كل شيء ما عدا النطاق، وقد استخدمناه في التنظيف:
tofu destroy -exclude=powerdns_zone.mainPlan: 0 to add, 0 to change, 5 to destroy.
powerdns_record.web: Destroying... [id=web.example.test.:::A]
powerdns_record.web: Destruction complete after 0s
docker_container.web[1]: Destroying... [id=2e38467334d001f75d553bf441c14004d5e22259939ef4ace08f1f6057e13670]
docker_container.web[0]: Destroying... [id=592d086eb4e21822b62cd34d165c727be275a18babc8e842b13a9b326b31261a]
docker_container.web[0]: Destruction complete after 1s
docker_container.web[1]: Destruction complete after 1s
docker_network.app: Destroying... [id=ec52610286f1c321bd636e05d1afa4b8e9498e99adb2879b86be1aff560b6ace]
docker_image.web: Destroying... [id=sha256:b3c656d55d7ad751196f21b7fd2e8d4da9cb430e32f646adcf92441b72f82b14nginx:1.29.3-alpine]
docker_image.web: Destruction complete after 0s
docker_network.app: Destruction complete after 2s
Warning: Resource targeting is in effect
Destroy complete! Resources: 5 destroyed.لاحظ أن ترتيب الحذف هو عكس ترتيب الإنشاء: السجل أولاً لأنه يعتمد على السيرفرات، ثم السيرفرات، ثم الشبكة وال Image. ولاحظ التحذير Resource targeting is in effect: الأداة تذكرك أن -exclude و-target ليسا للاستخدام اليومي، لأن الحالة بعدهما قد لا تطابق الكود، فإذا وجدت نفسك تستخدمهما كثيراً فهذا يعني أن المشروع يحتاج إلى تقسيم. وبعد الحذف بقيت ال Image nginx:1.29.3-alpine على الجهاز بسبب keep_locally، وبقي النطاق في PowerDNS بسبب prevent_destroy، وهما الشيئان اللذان طلبنا أن يبقيا.
كيف يعمل الفريق بهذه الملفات؟ Team Workflow
كل ما فعلناه حتى الآن كان من جهاز واحد، أما في فريق فيصبح المسار كما يلي: يفتح الزميل فرعاً ويعدل terraform.tfvars أو main.tf، ثم يشغل خط CI/CD الأمر tofu plan على الفرع ويضع مخرج الخطة في طلب الدمج نفسه، فيقرأ المراجع الكود والخطة معاً، ويبحث أولاً عن كل سطر فيه destroy أو forces replacement، ثم يوافق، وبعد الدمج يطبق الخط الخطة نفسها التي روجعت. والفائدة الكبيرة هنا أن المراجع لا يحتاج أن يتخيل أثر التغيير، فالأداة كتبته له، والتغيير الذي يبدو بريئاً مثل زيادة رقم من 1 إلى 2 يظهر معه سطر حذف سجل DNS كما رأيت.
ويحتاج هذا المسار إلى شيئين لم نستخدمهما في المختبر: حالة مشتركة مقفلة حتى لا يطبق اثنان في اللحظة نفسها، وصلاحيات منفصلة بحيث لا يملك توكن المزود إلا الخط، وليس كل مطور على جهازه. وتذكر أن الخطة التي يعرضها الخط في طلب الدمج يجب أن تكون نصاً مقروءاً فقط، أما ملف الخطة الثنائي الذي فيه الأسرار فيبقى داخل الخط ولا يعرض لأحد، وهذا هو الفرق بين ما يراه المراجع وما يحفظه الخط.
من المختبر إلى مزود حقيقي: ماذا يتغير؟ Real Provider
كل ما فعلناه ينتقل إلى مزود حقيقي، والفرق في أربعة أشياء فقط، والجدول التالي يبينها:
| في المختبر | عند مزود حقيقي | ما عليك أن تنتبه له |
|---|---|---|
مزود Docker وdocker_container | مزود السحابة ومورد السيرفر، مثل hcloud_server أو digitalocean_droplet | تغيير ال Image أو بيانات الإقلاع الأول يستبدل السيرفر في كثير من المزودات، والاستبدال يعني فقدان القرص |
PowerDNS عبر pan-net/powerdns | مزود DNS الذي تستخدمه، أو PowerDNS نفسه على سيرفرك | اختر مزوداً يعدل السجلات في مكانها، وتحقق من سلوكه في الخطة قبل الإنتاج |
مفتاح في TF_VAR_pdns_api_key | توكن Token المزود في متغير بيئة أو في مدير أسرار | أعط التوكن أقل الصلاحيات، ومشروعاً منفصلاً لكل بيئة |
| ملف حالة محلي | حالة مشتركة مقفلة في خلفية Backend | لا يعمل اثنان على الحالة نفسها في اللحظة نفسها، والحالة مشفرة ولها نسخ احتياطية |
أما البقية، أي الملفات الأربعة وملف القفل والأوامر init وplan وapply والخطة المحفوظة وrefresh-only وprevent_destroy ورموز الخروج، فهي كما هي حرفياً. والخطوة التالية بعد إنشاء السيرفر هي ضبطه من الداخل عند أول إقلاع، وهذا موضوع مقال cloud-init القادم في المرحلة بإذن الله، ثم Ansible لما يأتي بعد ذلك.
أخطاء شائعة Common Mistakes
- كتابة عنوان السيرفر بيدك في سجل DNS: إذا كتبت العنوان نصاً بدلاً من أن تقرأه من مورد السيرفر فقد عدت إلى المشكلة الأصلية، لأن الأداة لم تعد تعرف أن السجل يعتمد على السيرفر.
- قراءة السطر الأخير من الخطة فقط:
2 to addيبدو آمناً، ولكن1 to destroyبجانبه كان حذفاً لسجل DNS، فاقرأ كل سطر فيهdestroyأوmust be replaced. - القيم في
-varبدلاً من ملف: الأداة لا تتذكرها، وأول زميل ينساها يحصل على خطة تحذف ما أضفته. - عدم إضافة ملف القفل إلى Git: كل زميل يحصل على إصدار مختلف من المزود، وتختلف الخطط بينكم دون سبب واضح.
- حفظ ملف الخطة كملف ناتج عام في خط CI/CD: فيه قيم المتغيرات الحساسة بنص واضح، فاحمه كما تحمي الحالة واحذفه بعد التطبيق.
- الاعتماد على
sensitiveكأنه تشفير: هو يخفي القيمة في الشاشة فقط. - مزود بلا توقيع وبلا صيانة في الإنتاج: اقرأ رسالة
Signature validation was skippedوتاريخ آخر إصدار للمزود قبل أن تعتمد عليه. - غياب
prevent_destroyعن الموارد التي لا تعوض: النطاق وقاعدة البيانات والأقراص التي عليها بيانات تستحق هذا السطر من اليوم الأول. - تجاهل تغيير وهمي يظهر في كل خطة: إذا لم يكن التشغيل الثاني
No changesفأصلحه، وإلا تعود الفريق على تجاهل الخطة كلها.
قائمة التحقق Checklist
| قبل أن تعتبر المشروع جاهزاً | كيف تتحقق |
|---|---|
| إصدار OpenTofu والمزودات مثبت | required_version ورقم كامل لكل مزود في versions.tf |
| ملف القفل في المستودع | git ls-files .terraform.lock.hcl |
لا يوجد سر في أي ملف .tf أو .tfvars | الأسرار في متغيرات بيئة TF_VAR_ أو مدير أسرار، وفحص المستودع بأداة اكتشاف الأسرار |
| الحالة والخطة وملفات المزودات خارج Git | .gitignore فيه .terraform/ و*.tfstate* وملفات الخطة |
| السجلات تقرأ العناوين من الموارد | لا يوجد عنوان IP مكتوب نصاً في main.tf |
| التشغيل الثاني لا يغير شيئاً | tofu plan -detailed-exitcode يخرج بالرمز 0 |
| الموارد التي لا تعوض محمية | prevent_destroy على النطاق وقواعد البيانات والأقراص |
| التطبيق ينفذ ما روجع فقط | plan -out ثم apply للملف نفسه |
| الانحراف يكشف آلياً | خطة مجدولة، والتنبيه على رمز الخروج 2 |
الخلاصة Summary
وصلنا لنهاية الموضوع، وأهم ما فيه:
- عندما يكون السيرفر وسجل DNS في ملف واحد، ويقرأ السجل العنوان من السيرفر مباشرة، يعرف OpenTofu الاعتمادية وترتيب الإنشاء والحذف، ولا يبقى سيرفر بلا سجل أو سجل بلا سيرفر.
- الملفات الأربعة versions وvariables وmain وoutputs، مع terraform.tfvars لقيم البيئة، وملف القفل الذي يدخل Git.
- الخطة تعرض كل شيء، حتى القيم الافتراضية للمزود، و
(known after apply)هي الاعتماديات التي لا تعرف قيمها إلا عند الإنشاء. - زيادة السيرفرات أظهرت مشكلة حقيقية: المزود يستبدل سجل DNS بدلاً من أن يعدله، فيبقى الاسم غير موجود ثوان، فاقرأ
forces replacementواختر مزوداً يعدل في مكانه. sensitiveيخفي القيمة في الشاشة، ولكن ملف الخطة المحفوظ يحملها بنص واضح، فاحمه كما تحمي الحالة.- الانحراف يظهر كإنشاء جديد عندما يحذف مورد، وكتغيير خارج الأداة عندما يعدل، ورمز الخروج 2 يكشف الحالتين.
- تغيير ال Image يستبدل السيرفرات، و
prevent_destroyيمنع حذف ما لا يعوض حتى لو فات المراجع.
والمقالات المرتبطة بهذا المقال في المرحلة:
 دليلما هي البنية كشيفرة IaC؟ من السيرفر اليدوي إلى Gitلماذا تخرج صفحة الويكي الواحدة سيرفرين مختلفين، وكيف تنقل فريقك خطوة خطوة إلى بنية مكتوبة في Git تراجعها وتعيد بناءها.
 دليلمصطلحات البنية كشيفرة IaC التي تحتاجها قبل أي أداةما معنى أن تكتب بنيتك في ملفات داخل Git، ولماذا يفشل السكربت العادي عند تشغيله مرة ثانية، وما الذي تحفظه الأداة في ملف الحالة.
 دليلTerraform أم OpenTofu؟ قصة تغيير الترخيص وما يعنيه لكلماذا غير Terraform رخصته في 2023 فولد منه OpenTofu، وأين يختلف المشروعان اليوم، وكيف تختار بينهما.
 دليلشرح DNS وسجلاته للمبتدئين بمثال حقيقيكيف يتحول اسم نطاقك إلى عنوان سيرفرك، وما وظيفة كل سجل تضيفه في لوحة النطاق، والأخطاء التي تضيع فيها الساعات عادة.
سجل التحديثات Changelog
- نوفمبر 2026: كتابة المقال وتنفيذ المختبر بـ OpenTofu 1.13.2 داخل Image بنيناها من 1.13.2-minimal، مع مزود kreuzwerker/docker 4.6.0 ومزود pan-net/powerdns 1.5.0 وPowerDNS Authoritative 5.1.5 وال Image nginx:1.29.3-alpine على Docker Engine 29.8.0، والرجوع إلى مراجعة Atlassian لحادثة أبريل 2022.


