


لنفرض أنك المسؤول عن الأمن في شركة ناشئة صغيرة، ووصلتك من زميلك في فريق العمليات رسالة قصيرة بعد منتصف الليل: «ظهر في السيرفر حساب اسمه mark لا يعرفه أحد، ودخل عبر SSH وحاول أن يصبح root. أخذت نسخة من الذاكرة كما في دليل الاستجابة، ثم أوقفت السيرفر». ومعها ملف حجمه 512 MiB. والسيرفر الآن مطفأ، وكل ما كان يعمل فيه لحظة أخذ النسخة موجود في هذا الملف فقط: البرامج، والاتصالات، والأوامر التي كتبت في الـ Shell، وحتى أجزاء من ملفات كانت مفتوحة. وسؤال الإدارة في الصباح سيكون بسيطاً: من هو mark؟ ومن أنشأه؟ وهل وصل إلى صلاحيات root؟
والملف في هذا المقال حقيقي، وهو عينة سيرفر Debian التي ينشرها فريق Volatility نفسه، أما الرسالة فهي الإطار الذي سنقرأ به العينة، لأنها تحتوي فعلاً على حساب mark ودخوله ومحاولاته كما سنرى. وسوف نجيب عن الأسئلة الثلاثة من الذاكرة وحدها، ثم نطبق نفس الطريقة على عينة Windows 10.
المخترق الذي يعرف عمله يحاول ألا يترك شيئاً على القرص، فيشغل برنامجه من الذاكرة، ويمسح سجل الأوامر، ويحذف الملف بعد تشغيله. ولكن ما دام البرنامج يعمل فهو موجود في ذاكرة الجهاز RAM، ومعه اتصالاته والأوامر التي كتبها في الـ Shell. وفي دليل أدوات التحقيق الرقمي مفتوحة المصدر ثبتنا Volatility 3 وعرضنا أشهر إضافاته، ووعدنا بمقال نحلل فيه نسخة ذاكرة حقيقية خطوة خطوة، وهذا هو المقال. وسوف نعمل على عينتين عامتين ينشرهما فريق Volatility نفسه في مستودع بيانات الاختبار، الأولى من سيرفر Debian والثانية من جهاز Windows 10 على Azure، فتستطيع أن تنزلهما وتعيد كل أمر في المقال وتحصل على المخرج نفسه.
 دليلأدوات التحقيق الرقمي مفتوحة المصدر وكيف تستخدمهاالأدوات المفتوحة التي تحتاجها في كل مرحلة من التحقيق الرقمي، من نسخ القرص واسترجاع ملف محذوف إلى بناء خط زمني لما حدث.
 دليلالبحث عن آثار الاختراق Hunt في كل سيرفراتك مع Velociraptorبنينا سيرفر Velociraptor وثلاثة عملاء وبحثنا عن آثار اختراق مزروعة بسبع عمليات Hunt، فظهر ما وجدته الأداة وما فاتها بإعداداتها الافتراضية.
سوف نناقش في هذا المقال:
- من أين تأتي العينتان وكيف تتحقق من أنهما لم تتغيرا.
- كيف يقرأ Volatility ملف الذاكرة، ولماذا يحتاج جدول رموز Symbols، وأين يتعثر أغلب المبتدئين.
- تحليل ذاكرة Linux: البرامج، والاتصالات، وسجل Bash من الذاكرة، والبحث عن Rootkit في النواة.
- تحليل ذاكرة Windows: الشجرة والاتصالات وسطر الأوامر، وmalfind ونتائجها الخاطئة.
- الوقت والذاكرة التي احتاجتها كل إضافة، وما الذي يناسب جهاز التحليل.
- ماذا يحدث إذا أعطيت Volatility ملف رموز لنواة أخرى.
- البرامج التي انتهت قبل أخذ النسخة ولا تظهر في القائمة العادية، ومتغيرات البيئة التي تقول من أين جاء الاتصال.
- استخراج ملفات من ذاكرة التخزين المؤقت Cache للصفحات Page Cache: سجل auth.log وملف sudoers، وبناء قصة mark بالدقيقة.
- ماذا نقول للإدارة، وقائمة قرارات قبل أن تفتح ملف ذاكرة.
العينتان ومن أين جاءتا
أكثر ما يتعب من يتعلم تحليل الذاكرة هو العثور على عينة يعرف مصدرها، فأغلب الملفات المتداولة في المقالات القديمة مرفوعة على مواقع مشاركة ملفات لا تعرف من رفعها، وبعضها من مسابقات CTF فيها قصص مصنوعة. والمصدر الذي اخترناه هو مستودع volatility3-test-data من مؤسسة Volatility، وفيه العينات التي يختبر بها الفريق كل تعديل على الكود قبل دمجه، ومعها ملفات الهاش وحزم الرموز. واخترنا منه ملفين:
| الملف | النظام | الحجم بعد فك الضغط | وقت أخذ النسخة |
|---|---|---|---|
linux-sample-1.bin | Debian 7، النواة 3.2.0-4-amd64 | 512 MiB | 24 يونيو 2014 |
win-10_19041-2025_03.dmp | Windows 10 الإصدار 19041 على Azure | 1.95 GiB | 6 مارس 2025 |
ولاحظ أن المستودع لا يقول ما الذي حدث على هذين الجهازين قبل أخذ النسخة، فهما ليسا قضية لها حل معروف، وهذا أقرب لعملك الحقيقي، فأنت تفتح الملف ولا تعرف ماذا سوف تجد. والسيرفر Debian 7 قديم بالطبع، ولكن الخطوات نفسها هي التي سوف تنفذها على نواة حديثة، والفرق الوحيد في ملف الرموز كما سيأتي.
نزلنا الملفات من صفحة الإصدار v0.0.1 وقارنا الهاش بالملف SHA256SUMS في المستودع قبل أي شيء آخر:
B=https://github.com/volatilityfoundation/volatility3-test-data/releases/download/v0.0.1
for f in linux-sample-1.bin.gz linux.zip win-10_19041-2025_03.dmp.gz symbols_win-10_19041-2025_03.zip; do
  curl -sLO "$B/$f"
done
curl -sL https://raw.githubusercontent.com/volatilityfoundation/volatility3-test-data/main/images/SHA256SUMS
curl -sL https://raw.githubusercontent.com/volatilityfoundation/volatility3-test-data/main/symbols/SHA256SUMS
sha256sum *.gz *.zip
910f272e5eeecdbf229e648d7b136a6722a11a5000f3995647364339417dfddd linux-sample-1.bin.gz
58bb7da2ed1e491ce922d04a59881d201e233b5605c9fd5a7f0c08ee528253c6 linux.zip
abd6500fba6a59c9a7c21f2c4b8a4d7edc2da417ec3161311a19a0e0beffd94e symbols_win-10_19041-2025_03.zip
b377ecd13bf40c90f59a8c41ffc8bc81166462627a7800ec82a67a73520c7f9d win-10_19041-2025_03.dmp.gzتطابقت القيم الأربع مع ما في المستودع، ثم فككنا الضغط وحسبنا الهاش للملفين بعد فك الضغط، وهذه القيم هي التي تكتبها في ملاحظات القضية، لأنها هاش الدليل الذي سوف تعمل عليه فعلاً:
gunzip linux-sample-1.bin.gz win-10_19041-2025_03.dmp.gz
sha256sum linux-sample-1.bin win-10_19041-2025_03.dmp
8ce57b7c7b423173ce970fe8f51e7016c04ef1b4a5f73d5c5f1001d5c18780bc linux-sample-1.bin
ef92b50aa2ba2f830e3f816eb55ed8d15b0658fdfff0ab7af8adb68f2c8da460 win-10_19041-2025_03.dmpبيئة التحليل
شغلنا Volatility في Container من python:3.12-slim، وربطنا مجلد العينات للقراءة فقط :ro، والسبب أن الأداة لا يجب أن تكتب على الدليل أبداً، ولو أخطأت في أمر فالنظام نفسه يمنعها. وجعلنا للرموز مجلداً مستقلاً وللمخرج مجلداً ثالثاً:
docker run -d --name scf-vol \
  -v "$PWD/data":/evidence:ro -v "$PWD/symbols":/symbols:ro -v "$PWD/out":/out \
  python:3.12-slim sleep infinity
docker exec scf-vol pip install volatility3==2.28.2
docker exec scf-vol vol -h | head -1
Volatility 3 Framework 2.28.2الإصدار 2.28.2 هو آخر إصدار من Volatility 3 وصدر في 17 سبتمبر 2026، وآخر تعديل على الكود كان في 12 أكتوبر 2026. والرخصة هي Volatility Software License وليست رخصة مفتوحة المصدر معتمدة، فالكود منشور ويمكنك استخدامه في عملك وفي قضاياك، ولكن اقرأ شروطها إذا كنت سوف تدمجه في منتج تبيعه.
كيف يقرأ Volatility ملف الذاكرة؟
ملف الذاكرة بايتات بلا أسماء ملفات ولا جداول، فالنواة Kernel تحفظ قائمة البرامج في هياكل Structures مرتبطة ببعضها بمؤشرات، ومكان كل حقل في كل هيكل يختلف من نسخة نواة إلى أخرى. ولذلك يحتاج Volatility شيئين: الطبقات Layers التي تحول العناوين الافتراضية إلى أماكن في الملف، وجدول الرموز Symbol Table الذي يقول له أين يبدأ كل هيكل وما حجم كل حقل فيه. والصورة التالية تبين ذلك:
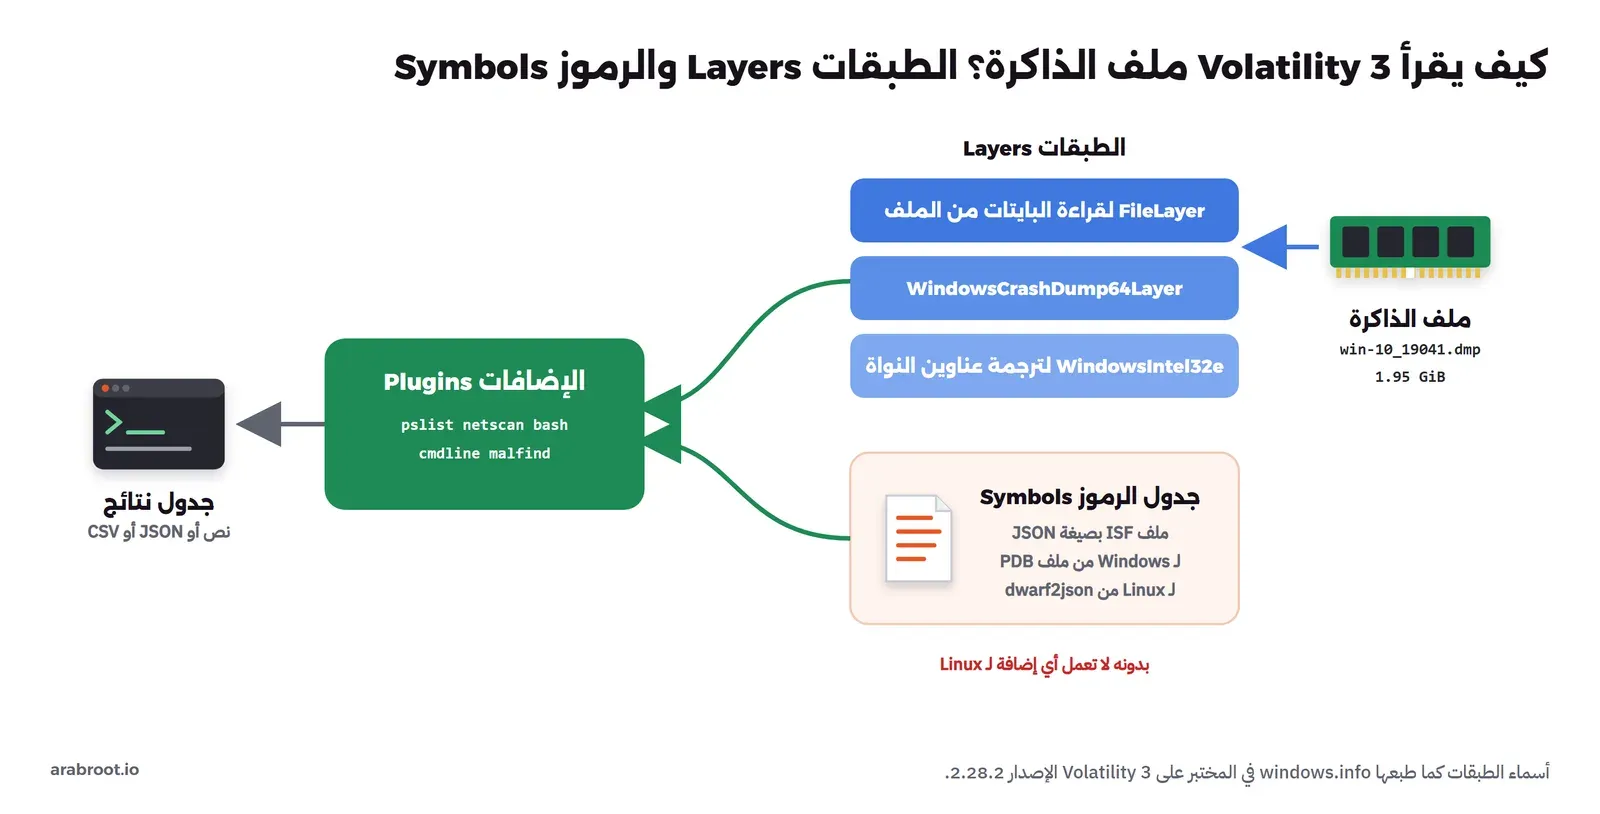
والرموز تأتي بصيغة ISF، وهي ملف JSON، ومصدرها يختلف بين النظامين:
- Windows: تنشر Microsoft ملفات PDB لكل نسخة نواة على سيرفر الرموز العام، وVolatility ينزل الملف المناسب ويحوله وحده، بشرط أن يصل جهاز التحليل إلى الإنترنت.
- Linux: لا يوجد سيرفر مثل هذا، وعليك أن تبني ملف الرموز بنفسك بأداة dwarf2json من ملف
vmlinuxفيه معلومات التصحيح Debug Symbols للنواة نفسها بالضبط، أي الإصدار نفسه ورقم البناء نفسه. والتفصيل في صفحة جداول الرموز في التوثيق.
وفي هذه العينات وفر الفريق حزم الرموز جاهزة، فوضعناها في المجلد /symbols بالترتيب الذي يتوقعه Volatility، أي linux/ لملفات Linux وwindows/ntkrnlmp.pdb/<GUID>/ لملف Windows.
تحليل ذاكرة سيرفر Linux
أي نواة هذه؟
أول سؤال على ملف Linux هو نسخة النواة، لأنك لن تستطيع أن تفعل شيئاً قبل أن تجد لها ملف رموز. والإضافة banners.Banners تبحث في الملف عن النص الذي تطبعه النواة عند الإقلاع:
vol -q -f /evidence/linux-sample-1.bin banners.BannersOffset Banner
0x1400070 Linux version 3.2.0-4-amd64 ([email protected]) (gcc version 4.6.3 (Debian 4.6.3-14) ) #1 SMP Debian 3.2.57-3+deb7u2النواة 3.2.0-4-amd64 بالبناء 3.2.57-3+deb7u2، وفي حزمة الرموز ملف بهذا الاسم بالضبط Debian_3.2.57-3+deb7u2_3.2.0-4-amd64_x64.json.xz. وقد استغرق البحث 54 ثانية على ملف حجمه 512 MiB، لأنه يقرأ الملف كاملاً.
ماذا يحدث بدون ملف الرموز؟
قبل أن نعطيه الرموز، جربنا أن نطلب قائمة البرامج مباشرة، وهذا ما سوف تراه أنت غالباً في أول محاولة على سيرفر حقيقي:
vol -q -f /evidence/linux-sample-1.bin linux.pslist.PsListUnsatisfied requirement plugins.PsList.kernel.layer_name:
Unsatisfied requirement plugins.PsList.kernel.symbol_table_name:
A translation layer requirement was not fulfilled. Please verify that:
A file was provided to create this layer (by -f, --single-location or by config)
The file exists and is readable
The file is a valid memory image and was acquired cleanly
A symbol table requirement was not fulfilled. Please verify that:
The associated translation layer requirement was fulfilled
You have the correct symbol file for the requirement
The symbol file is under the correct directory or zip file
The symbol file is named appropriately or contains the correct bannerالرسالة تذكر الطبقة والرموز معاً، وقد تظن أن الملف تالف، ولكن السبب الحقيقي هنا هو الرموز وحدها، فالطبقة الافتراضية للنواة لا يمكن بناؤها في Linux قبل معرفة الرموز. والحل الأنسب ألا تنتظر الحادثة لتبحث عن الرموز، وإنما أن تبني ملف الرموز لكل نسخة نواة في سيرفراتك مسبقاً وتحفظه مع حقيبة الاستجابة، والسبب أن السيرفر بعد الحادثة قد يكون محدثاً أو معاد البناء، فلا تجد حزمة التصحيح للنسخة القديمة بسهولة.
وماذا لو أعطيته رموز نواة أخرى؟
حزمة الرموز في المستودع فيها أربعة ملفات، لنوى Debian وCentOS مختلفة. والخطأ الشائع في حادثة حقيقية أن يجد المحلل ملف رموز «قريباً» من نسخة السيرفر، مثل نواة Debian أقدم، فيجربه على أمل أن يعمل. فجربنا ذلك: وضعنا في مجلد مستقل ملف الرموز Debian_2.6.32-48squeeze6_2.6.32-5-amd64_x64.json.xz وحده، وهو لنواة Debian 6، وطلبنا قائمة البرامج:
vol -q -s /wrong -f /evidence/linux-sample-1.bin linux.pslist.PsListUnable to validate the plugin requirements: ['plugins.PsList.kernel.layer_name', 'plugins.PsList.kernel.symbol_table_name']
...
A symbol table requirement was not fulfilled. Please verify that:
The associated translation layer requirement was fulfilled
You have the correct symbol file for the requirement
The symbol file is under the correct directory or zip file
The symbol file is named appropriately or contains the correct banner
seconds: 25نفس الرسالة التي رأيناها بدون أي ملف رموز، بعد 25 ثانية. والسبب في السطر الأخير من الرسالة: Volatility لا يختار ملف الرموز بالاسم أو بالقرب، وإنما يقارن نص الـ Banner المحفوظ داخل ملف الرموز بالـ Banner الذي وجده في الذاكرة، فإذا لم يتطابقا حرفاً بحرف لا يستخدم الملف أبداً. وهذا تصميم في صالحك، لأن ملف رموز لنواة أخرى كان سيعطي أماكن خاطئة لحقول الهياكل، فتخرج قائمة برامج بأسماء مشوهة وأرقام بلا معنى، وقد تبني عليها استنتاجاً خاطئاً دون أن تعرف. فالرسالة المزعجة هنا حماية: إما الرموز الصحيحة بالضبط، أو لا شيء.
البرامج العاملة وشجرتها
أعدنا الأمر مع الخيار -s /symbols:
vol -q -s /symbols -f /evidence/linux-sample-1.bin linux.pslist.PsListفظهرت 133 عملية في 37 ثانية، وهذه آخر الأسطر بعد حذف بعض الأعمدة:
PID	PPID	COMM	UID	CREATION TIME
3976	3968	bash	1000	2014-06-24 10:36:40.116245 UTC
8099	2	flush-8:0	0	2014-06-24 12:02:44.857271 UTC
8105	2	kworker/0:1	0	2014-06-24 12:10:16.003074 UTC
8471	2575	sleep	0	2014-06-24 12:52:39.968178 UTC
8492	2	kworker/0:2	0	2014-06-24 12:55:34.003716 UTC
8497	3373	sshd	0	2014-06-24 12:58:52.986083 UTC
8502	8497	sshd	1001	2014-06-24 12:58:55.472387 UTC
8503	8502	bash	1001	2014-06-24 12:58:55.474586 UTC
8599	3976	sudo	0	2014-06-24 13:00:21.592988 UTC
8600	8599	bash	0	2014-06-24 13:00:21.598157 UTC
8601	2	kworker/0:0	0	2014-06-24 13:00:36.003136 UTC
الترتيب حسب وقت الإنشاء يعطيك قصة الجلسة الأخيرة: دخول عبر SSH في 12:58:52 لمستخدم رقمه 1001، ثم Shell بصلاحية root من الطرفية الرسومية في 13:00:21. ولمعرفة من هو المستخدم 1001 وما الذي شغله، نستخدم linux.psaux.PsAux الذي يعرض سطر الأوامر كاملاً، وlinux.pstree.PsTree الذي يرتب البرامج حسب الأب:
PID	PPID	COMM	ARGS
8497	3373	sshd	sshd: mark [priv]
8502	8497	sshd	sshd: mark@pts/1
8503	8502	bash	-bash
8599	3976	sudo	sudo bash
8600	8599	bash	bash

* 0x88001d375840	3373	3373	1	sshd
** 0x88001d06c800	8497	8497	3373	sshd
*** 0x88001d3a7180	8502	8502	8497	sshd
**** 0x88001ac9c740	8503	8503	8502	bash
المستخدم اسمه mark، دخل على الطرفية الثانية pts/1. ولاحظ أن سطر الأوامر لبرامج sshd يظهر فيه اسم المستخدم لأن sshd يغير اسمه بنفسه ليسهل عليك متابعته، وهذا من عادات البرامج التي يجب أن تعرفها، لأن المخترق يستطيع أن يفعل الشيء نفسه فيغير سطر أوامر برنامجه ليبدو مثل [kworker/0:1].
الاتصالات
الإضافة linux.sockstat.Sockstat تعرض كل Socket مفتوح لكل برنامج، وهي 1021 سطراً في هذا الملف أغلبها Unix Sockets بين برامج الجهاز نفسه، فاخترنا منها اتصالات الشبكة القائمة:
vol -q -s /symbols -f /evidence/linux-sample-1.bin linux.sockstat.Sockstat > sockstat.txt
awk -F'\t' '$7 ~ /AF_INET/ && $14=="ESTABLISHED"' sockstat.txt | cut -f2,3,9-14
sshd 8497 TCP 192.168.201.161 22 192.168.201.1 59982 ESTABLISHED
sshd 8502 TCP 192.168.201.161 22 192.168.201.1 59982 ESTABLISHEDاتصال واحد فقط، وهو جلسة mark من العنوان 192.168.201.1، وهذا العنوان في الغالب جهاز المضيف لأن السيرفر نفسه 192.168.201.161 على الشبكة نفسها وكرت الشبكة من VMware كما يظهر من بداية عنوان MAC في linux.ip.Addr:
NetNS	Index	Interface	MAC	Promiscuous	IP	Prefix	Scope Type	State
-	2	eth0	00:0c:29:8f:ed:ca	False	192.168.201.161	24	global	UP
ولاحظ العمود Promiscuous، فلو كانت قيمته True لكان كرت الشبكة يلتقط كل ما يمر عليه، وهذا ما يفعله برنامج تنصت Sniffer، فهو سؤال يستحق أن تنظر إليه في كل سيرفر.
سجل Bash من الذاكرة
هذه الإضافة من أهم ما يقدمه تحليل الذاكرة لسيرفرات Linux، فهي تقرأ سجل الأوامر من ذاكرة كل عملية Bash مباشرة، وليس من الملف .bash_history، فإذا مسح المخترق الملف أو منع الكتابة فيه بقيت أوامره في الذاكرة ما دامت الجلسة مفتوحة:
vol -q -s /symbols -f /evidence/linux-sample-1.bin linux.bash.BashPID Process CommandTime Command
3976 bash 2014-06-24 10:36:40.000000 UTC su
3976 bash 2014-06-24 10:36:40.000000 UTC sudo bash
3976 bash 2014-06-24 10:36:42.000000 UTC sudo bash
3976 bash 2014-06-24 10:37:19.000000 UTC su
3976 bash 2014-06-24 12:44:41.000000 UTC svn co http://lime-forensics.googlecode.com/svn/trunk lime
3976 bash 2014-06-24 12:45:09.000000 UTC ls
3976 bash 2014-06-24 12:45:09.000000 UTC cd lime
3976 bash 2014-06-24 12:45:10.000000 UTC cd src
3976 bash 2014-06-24 12:45:11.000000 UTC clear
3976 bash 2014-06-24 12:45:11.000000 UTC ls
3976 bash 2014-06-24 12:45:13.000000 UTC make
3976 bash 2014-06-24 12:45:17.000000 UTC clear
3976 bash 2014-06-24 12:48:14.000000 UTC ls
3976 bash 2014-06-24 12:48:22.000000 UTC history
3976 bash 2014-06-24 12:48:40.000000 UTC sudo bash
3976 bash 2014-06-24 12:49:00.000000 UTC su
3976 bash 2014-06-24 12:55:17.000000 UTC sudo bash
3976 bash 2014-06-24 12:57:37.000000 UTC ifconfig
3976 bash 2014-06-24 12:57:53.000000 UTC /sbin/ifconfig
3976 bash 2014-06-24 13:00:22.000000 UTC sudo bash
8503 bash 2014-06-24 12:59:50.000000 UTC sudo
8503 bash 2014-06-24 12:59:52.000000 UTC sudo bash
8503 bash 2014-06-24 13:00:02.000000 UTC su
8503 bash 2014-06-24 13:00:12.000000 UTC cat /etc/passwd
8503 bash 2014-06-24 13:00:17.000000 UTC cat /etc/group
8600 bash 2014-06-24 13:00:22.000000 UTC halt
8600 bash 2014-06-24 13:00:22.000000 UTC exitفي المخرج أعلاه لاحظ التالي:
- الجلسة 3976 نزلت أداة LiME لأخذ نسخة الذاكرة وبنتها بالأمر
makeعلى الجهاز نفسه، وهذا يفسر وجود العينة. ولكن هذا ما لا يجب أن تفعله في حادثة حقيقية، والسبب أن التنزيل والبناء يكتبان ملفات على قرص الجهاز المشكوك فيه وقد يكتبان فوق ملفات محذوفة تحتاجها، فابن الأداة مسبقاً على جهاز مماثل وشغلها من قرص خارجي، كما ذكرنا في دليل التحقيق الرقمي للمبتدئين. - الأوامر الأربعة الأولى في الجلسة 3976 تحمل الوقت 10:36:40 و10:36:42 و10:37:19، وهو قريب جداً من وقت بدء الجلسة نفسها، والسبب أن Bash يقرأ الأوامر القديمة من ملف السجل عند بدء الجلسة ويعطيها ذلك الوقت، فلا تبن استنتاجاً على وقت أمر قبل أن تميز بين ما قرئ من الملف وما كتب في الجلسة.
- المستخدم mark الذي دخل عبر SSH جرب
sudoوsuثم قرأ/etc/passwdو/etc/group. ولا يوجد في شجرة البرامج أي Shell بصلاحية root تحت جلسته، فالظاهر أن محاولاته لم تعطه صلاحيات، ولكن الذاكرة وحدها لا تجيب هل نجحتsuثم خرج، والجواب في سجل الدخول على القرص/var/log/auth.log، وهذا مثال لماذا تحتاج الذاكرة والقرص معاً. - الجلسة 8600 بصلاحية root كتبت
haltلإيقاف الجهاز، وهو آخر ما حدث قبل أخذ النسخة.
هل في النواة Rootkit؟
البرنامج الذي يخفي نفسه بشكل جاد لا يكتفي بتغيير اسمه، وإنما يحمل وحدة نواة Kernel Module تعدل جدول دوال النظام System Call Table حتى لا يراه ps ولا ls، وهذا ما يسمى Rootkit. وفي Volatility ثلاث إضافات لهذا السؤال، فشغلناها:
vol -q -s /symbols -f /evidence/linux-sample-1.bin linux.malware.hidden_modules.Hidden_modules
vol -q -s /symbols -f /evidence/linux-sample-1.bin linux.malware.check_syscall.Check_syscall > syscall.txt
awk -F'\t' 'NR>4 && $5=="UNKNOWN"' syscall.txt | wc -l
vol -q -s /symbols -f /evidence/linux-sample-1.bin linux.lsmod.Lsmodhidden_modulesلم يجد أي وحدة مخفية من قائمة الوحدات.check_syscallعرض 661 مدخلاً في جداول دوال النظام، وكل مدخل يشير إلى دالة معروفة في النواة مثلsys_read، ولا يوجد أي مدخل يشير إلى عنوان غير معروف UNKNOWN، وهذا ما تبحث عنه، لأن الدالة التي يضعها الـ Rootkit تكون خارج النواة الأصلية.lsmodعرض 79 وحدة كلها من وحدات Debian المعروفة، ولا توجد بينها وحدة LiME، أي أنها أزيلت بعد أخذ النسخة أو أن النسخة أخذت بطريقة أخرى، والمستودع لا يذكر ذلك.
وشغلنا أيضاً linux.malware.malfind.Malfind الذي يبحث عن مناطق ذاكرة قابلة للكتابة والتنفيذ معاً في كل برنامج، فلم يجد شيئاً، وقد استغرق وحده 149 ثانية، أي أطول من كل الإضافات الأخرى مجتمعة.
ما الذي لا تراه قائمة البرامج؟
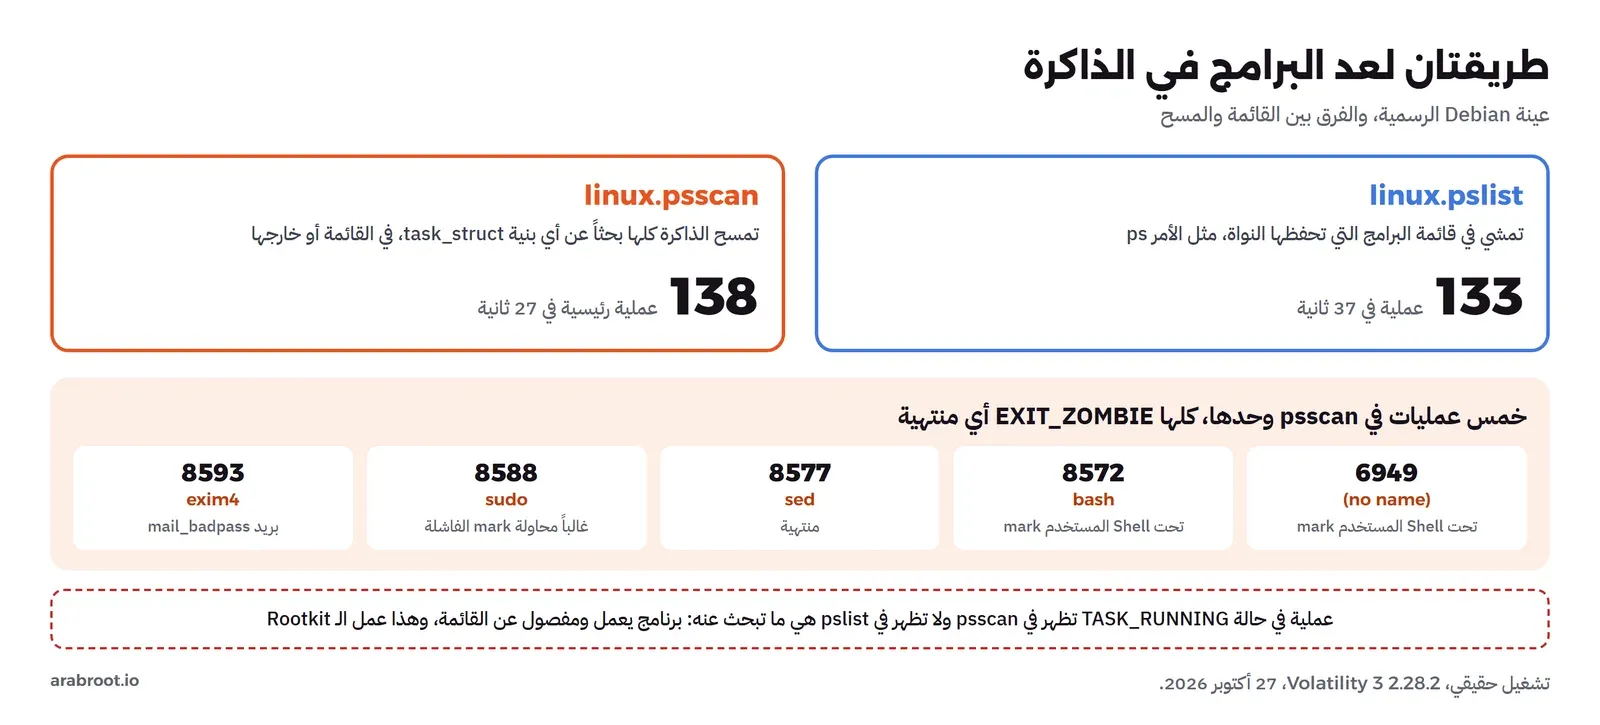
الإضافة linux.pslist تمشي في القائمة المرتبطة التي تحفظها النواة للبرامج العاملة، تماماً كما يفعل الأمر ps، ولذلك لا ترى البرنامج الذي انتهى وخرج من القائمة، ولا البرنامج الذي فصله Rootkit عنها. أما linux.psscan فتعمل بطريقة مختلفة تماماً: تمسح الذاكرة الفيزيائية كلها بحثاً عن أي بنية تشبه بنية العملية task_struct، سواء كانت في القائمة أم لا. وشغلناها على نفس الملف فأعطت 321 سطراً في 27 ثانية، لأنها تعرض كل خيط Thread في سطر مستقل، ومنها 138 عملية رئيسية مقابل 133 في pslist. وقارنا القائمتين بسكربت صغير، فكانت كل عمليات pslist موجودة في psscan، وظهرت خمس عمليات في psscan وحدها، كلها في الحالة EXIT_ZOMBIE:
OFFSET (P)	PID	TID	PPID	COMM	EXIT_STATE
0x1ef5140	6949	6949	8503		EXIT_ZOMBIE
0x4404800	8577	8577	0	sed	EXIT_ZOMBIE
0x1caf78c0	8572	8572	8503	bash	EXIT_ZOMBIE
0x1d006040	8588	8588	8599	sudo	EXIT_ZOMBIE
0x1c278780	8593	8593	8599	exim4	EXIT_ZOMBIE
والحالة EXIT_ZOMBIE تعني أن العملية انتهت، ولكن بنيتها بقيت في الذاكرة لأن أباها لم يقرأ حالة خروجها بعد، أو أن الذاكرة التي كانت فيها لم يكتب فوقها أحد. وهذه برامج كانت تعمل قبل دقائق من أخذ النسخة ولا يراها ps ولا pslist. واثنتان منها أبوهما 8503، وهو Shell المستخدم mark، أي أن mark شغل أوامر انتهت قبل النسخة. والعمليتان sudo وexim4 هما الأهم: فأرقامهما 8588 و8593 تقع بين دخول mark ومحاولات su التي سنراها في السجل، ولذلك فالأرجح أن 8588 هي محاولة sudo التي فشلت. أما exim4، وهو خادم البريد في Debian، فظهوره مباشرة بعدها يتفق مع الإعداد mail_badpass الذي سنجده في ملف sudoers بعد قليل، وهو يجعل sudo يرسل بريداً إلى المسؤول عند كل كلمة مرور خاطئة.
ولاحظ أن عمود PPID لهاتين العمليتين يقول 8599، وهو Shell بصلاحية root بدأ بعدهما بدقيقة، وهذا لا يتفق مع الترتيب الزمني. والسبب أن بنية العملية المنتهية قد تحمل قيماً لم تعد صحيحة، فالذاكرة التي فيها لم تعد تخص أحداً، ولذلك لا تبن على حقول عملية منتهية إلا ما يؤكده مصدر آخر، كرقم العملية وتوقيت السجل في حالتنا. وهذا الفرق بين pslist وpsscan هو أيضاً أبسط فحص لبرنامج يخفي نفسه: فإذا وجدت عملية في حالة TASK_RUNNING في psscan وليست في pslist، فهذه عملية تعمل ولكنها مفصولة عن القائمة، وهذا ما يفعله الـ Rootkit، أما في عينتنا فكل الفروق عمليات منتهية لها تفسير.
متغيرات البيئة: من أين جاء الاتصال؟
رأينا في sockstat أن جلسة mark قادمة من 192.168.201.1، ولكن الاتصال ينتهي عندما تنتهي الجلسة. وهناك مصدر آخر يبقى ما دام الـ Shell يعمل: متغيرات البيئة Environment Variables التي يضعها sshd لكل جلسة. والإضافة linux.envars تقرؤها من ذاكرة العملية:
vol -q -s /symbols -f /evidence/linux-sample-1.bin linux.envars.Envars --pid 8503bash LANG en_US.UTF-8
bash USER mark
bash HOME /home/mark
bash SSH_CLIENT 192.168.201.1 59982 22
bash SSH_CONNECTION 192.168.201.1 59982 192.168.201.161 22
bash SSH_TTY /dev/pts/1
bash TERM xterm-256colorالمتغير SSH_CONNECTION يحمل أربع قيم: عنوان المصدر ومنفذه، ثم عنوان السيرفر ومنفذه، وهي نفس قيم الاتصال الذي رأيناه في sockstat بالضبط، المنفذ 59982 من 192.168.201.1. والفرق أن هذه القيم تبقى في ذاكرة الـ Shell حتى لو انقطع الاتصال الشبكي، وحتى لو كان المخترق قد انتقل إلى جلسة أخرى، فهي من أفضل ما تبحث عنه عندما لا تجد اتصالاً قائماً. وتأخذ الإضافة 11 ثانية فقط لعملية واحدة. ولاحظ أيضاً المتغير TERM بقيمة xterm-256color، فهو يقول شيئاً عن برنامج الطرفية على جهاز من دخل، وهذه تفاصيل صغيرة ولكنها تساعد أحياناً في الربط بين جلسات من نفس الشخص.
ملفات من الذاكرة: auth.log وsudoers
في قسم سجل Bash قلنا إن الذاكرة وحدها لا تجيب هل نجحت محاولة su، وإن الجواب في /var/log/auth.log على القرص. ولكن نواة Linux تحتفظ في الذاكرة بنسخ من صفحات الملفات التي قرئت أو كتبت مؤخراً، وهذا ما يسمى ذاكرة التخزين المؤقت للصفحات Page Cache، وهي السبب في أن فتح نفس الملف مرة ثانية أسرع من الأولى. وكل سطر يكتبه نظام السجلات في auth.log يمر بهذه الذاكرة قبل القرص. فإذا كانت صفحات الملف ما زالت فيها، نستطيع أن نقرأ الملف من ملف الذاكرة دون أن نلمس القرص أصلاً.
والإضافة linux.pagecache.Files تعرض كل ملف له صفحات في الذاكرة، ومعه أوقاته الثلاثة وعدد صفحاته الموجودة. وأخذت 183 ثانية وأعطت أكثر من تسعة آلاف سطر، فاخترنا منها الملفات التي تجيب عن أسئلة القضية، وهذه أعمدة الوقت منها:
FilePath            CachedPages  ModificationTime                 ChangeTime
/root/.bash_history 1            2014-06-24 12:55:18.868819 UTC   2014-06-24 12:55:18.868819 UTC
/var/log/auth.log   3            2014-06-24 13:00:22.288820 UTC   2014-06-24 13:00:22.288820 UTC
/etc/sudoers        1            2014-06-24 12:55:05.392817 UTC   2014-06-24 12:55:05.400817 UTC
/etc/shadow         1            2014-06-24 12:53:32.172818 UTC   2014-06-24 12:53:32.188818 UTC
/etc/passwd         1            2014-06-24 12:51:29.820817 UTC   2014-06-24 12:51:29.824817 UTC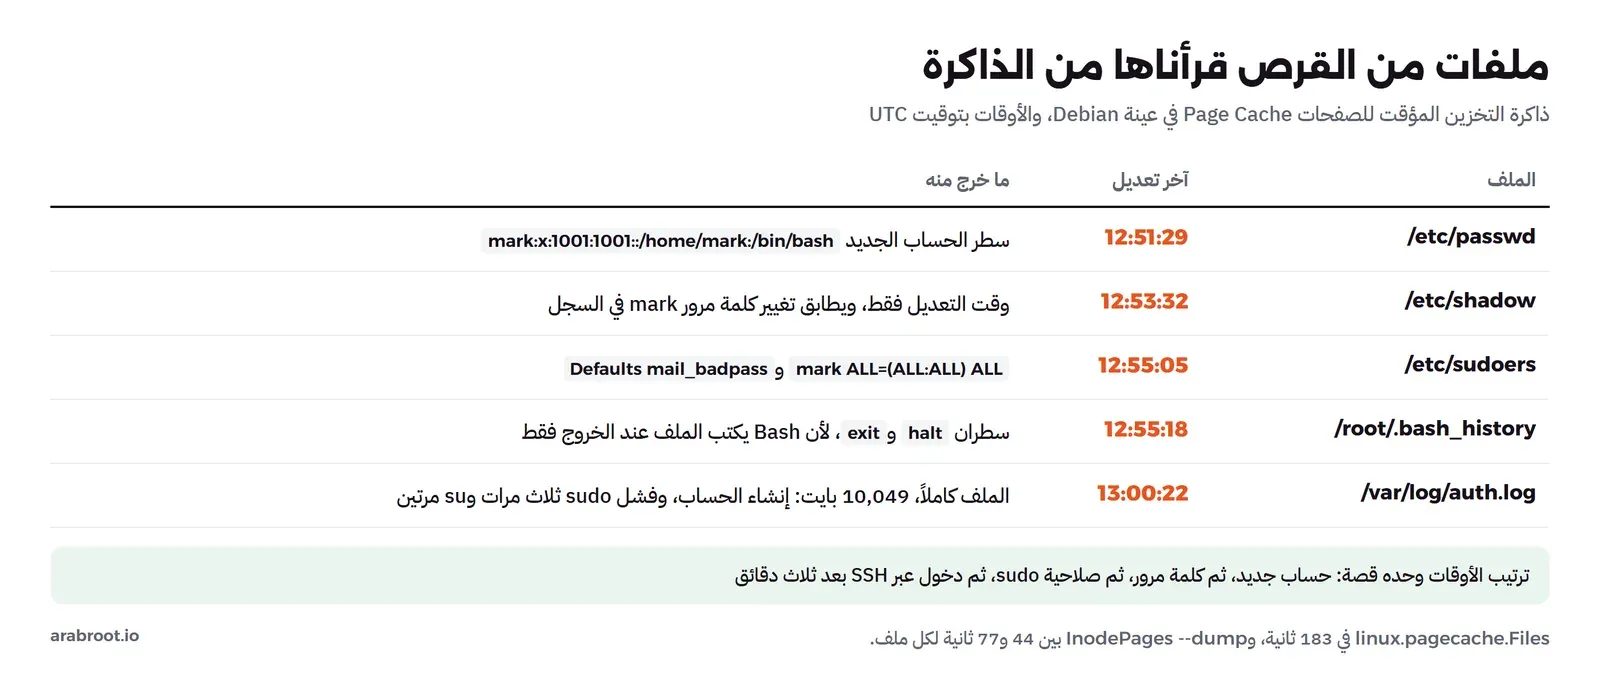
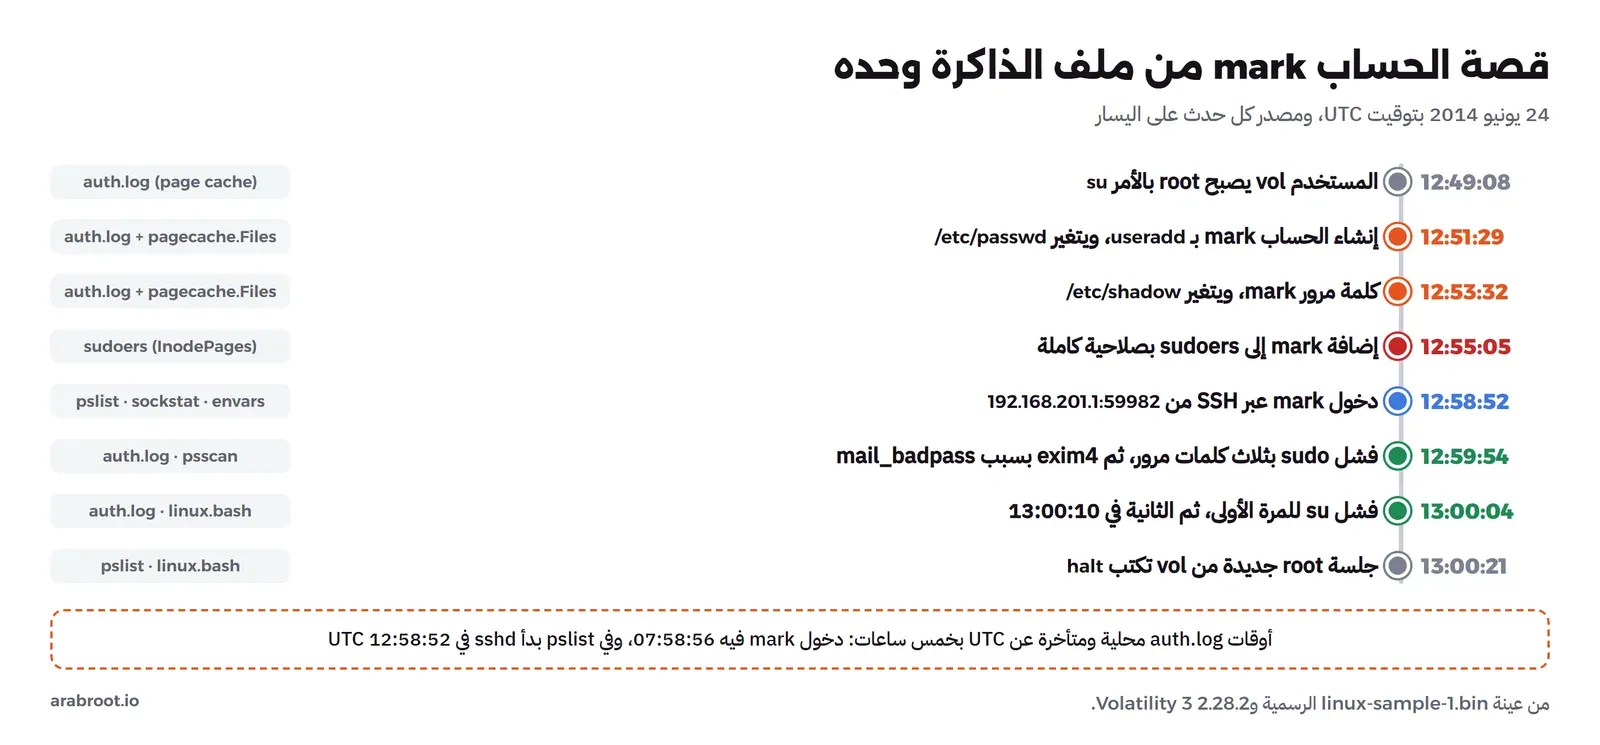
وهذه الأوقات وحدها تحكي قصة: ملف /etc/passwd تغير في 12:51:29، ثم /etc/shadow في 12:53:32، ثم /etc/sudoers في 12:55:05، وكلها قبل دخول mark عبر SSH في 12:58:52 كما رأينا في pslist. وهذا هو الترتيب الذي يحدث عندما ينشئ أحد حساباً جديداً، ثم يضع له كلمة مرور، ثم يعطيه صلاحيات sudo. ثم استخرجنا محتوى الملفات بالإضافة linux.pagecache.InodePages والخيار --dump:
vol -q -s /symbols -f /evidence/linux-sample-1.bin -o /out/dump \
  linux.pagecache.InodePages --find /var/log/auth.log --dump
واستغرق كل ملف بين 44 و77 ثانية، لأن الإضافة تبحث عن الملف في كل الملفات المخزنة قبل أن تستخرجه. وخرج auth.log كاملاً بحجمه 10,049 بايت كما في عمود InodeSize، أي أن صفحاته الثلاث كلها كانت في الذاكرة. وهذه الأسطر المهمة منه:
Jun 24 07:49:08 debian-book-sample su[8427]: Successful su for root by vol
Jun 24 07:51:29 debian-book-sample useradd[8454]: new user: name=mark, UID=1001, GID=1001, home=/home/mark, shell=/bin/bash
Jun 24 07:53:32 debian-book-sample passwd[8475]: pam_unix(passwd:chauthtok): password changed for mark
Jun 24 07:55:17 debian-book-sample sudo:      vol : TTY=pts/0 ; PWD=/home/vol/lime/src ; USER=root ; COMMAND=/bin/bash
Jun 24 07:58:56 debian-book-sample sshd[8497]: Accepted password for mark from 192.168.201.1 port 59982 ssh2
Jun 24 07:59:54 debian-book-sample sudo: pam_unix(sudo:auth): authentication failure; logname=mark uid=1001 euid=0 tty=/dev/pts/1 ruser=mark rhost=  user=mark
Jun 24 08:00:01 debian-book-sample sudo:     mark : 3 incorrect password attempts ; TTY=pts/1 ; PWD=/home/mark ; USER=root ; COMMAND=/bin/bash
Jun 24 08:00:04 debian-book-sample su[8595]: FAILED su for root by mark
Jun 24 08:00:10 debian-book-sample su[8596]: FAILED su for root by mark
ولاحظ أول شيء قبل أن تقرأ المحتوى: الأوقات في auth.log هي 07:58:56 لدخول mark، بينما pslist قالت إن sshd بدأ في 12:58:52 UTC. والفرق خمس ساعات بالضبط، لأن نظام السجلات يكتب بالتوقيت المحلي للسيرفر، وVolatility يعرض كل شيء بالتوقيت العالمي UTC. أي أن هذا السيرفر كان مضبوطاً على منطقة زمنية متأخرة عن UTC بخمس ساعات. وهذه من أكثر الأخطاء شيوعاً في التحقيق: أن تضع وقتين من مصدرين في نفس الجدول دون أن تحولهما إلى منطقة واحدة، فتبدو الأحداث بترتيب خاطئ. والقاعدة أن تحول كل شيء إلى UTC، وتكتب في التقرير المنطقة الزمنية لكل مصدر وكيف عرفتها، كما فعلنا هنا بمطابقة دخول sshd في المصدرين.
ثم المحتوى، وهو يجيب عن الأسئلة الثلاثة. من أنشأ mark؟ المستخدم vol، الذي أصبح root بالأمر su في 07:49، ثم أنشأ الحساب بـ useradd في 07:51:29، وهو نفس وقت تغير /etc/passwd، ووضع كلمة المرور Password في 07:53:32، وهو نفس وقت تغير /etc/shadow. وهل وصل mark إلى root؟ لا، فقد فشلت sudo بثلاث كلمات مرور خاطئة، ثم فشلت su مرتين، وهذا يحسم السؤال الذي تركناه مفتوحاً في قسم سجل Bash. والمفاجأة في ملف sudoers نفسه، الذي استخرجناه بنفس الطريقة:
Defaults	env_reset
Defaults	mail_badpass
Defaults	secure_path="/usr/local/sbin:/usr/local/bin:/usr/sbin:/usr/bin:/sbin:/bin"
root	ALL=(ALL:ALL) ALL
vol	ALL=(ALL:ALL) ALL
mark	ALL=(ALL:ALL) ALL
%sudo	ALL=(ALL:ALL) ALL
فالحساب mark كان له حق sudo كامل، أضافه vol في 12:55:05 UTC، أي أن فشل mark لم يكن لأنه ممنوع، وإنما لأنه لم يكتب كلمة المرور الصحيحة لحسابه هو. وهذا يغير معنى القصة: ليس مستخدماً عادياً يحاول أن يتجاوز صلاحياته، وإنما حساب أعطي صلاحية root كاملة قبل دقائق من دخوله، ومن دخل به لم يكن يعرف كلمة مروره. وفي تحقيق حقيقي هذا يفتح سؤالاً جديداً لا تجيب عنه الذاكرة: من الذي يعرف أن هذا الحساب موجود، ومن أين جاءته كلمة المرور؟ وأما سطر mail_badpass فيفسر عملية exim4 المنتهية التي وجدناها في psscan.
وأما /root/.bash_history فقد خرج منه سطران فقط، halt وexit، بحجم 10 بايت. ولاحظ أن وقت تعديله 12:55:18، أي عند خروج vol من جلسة root الأولى، بينما halt هو آخر أمر في الجلسة الأخيرة بعد ذلك بخمس دقائق. والسبب أن Bash يكتب سجله إلى الملف عند خروج الجلسة لا عند كل أمر، فالنسخة التي في الذاكرة من الملف قديمة، بينما الأوامر الأحدث في ذاكرة عملية Bash نفسها كما رأينا في linux.bash. وهذا مثال آخر على أن كل مصدر يرى جزءاً من الوقت، وأنك تحتاج أن تعرف متى يكتب كل مصدر لكي تفهم ما فيه.
ماذا نقول للإدارة في الصباح؟
نعود إلى رسالة زميلنا وأسئلة الإدارة الثلاثة، ونكتب الإجابة كما تكتب في تقرير أولي، مع مصدر كل جملة. الحساب mark أنشأه المستخدم vol بعد أن أصبح root، في 12:51:29 UTC، والمصدر auth.log المستخرج من Page Cache، ويؤكده وقت تعديل /etc/passwd. وأعطاه vol صلاحية sudo كاملة في 12:55:05، والمصدر محتوى sudoers المستخرج ووقت تعديله. ودخل أحد بالحساب عبر SSH من 192.168.201.1 في 12:58:52، والمصدر pslist وsockstat وenvars وauth.log، أربعة مصادر متفقة. ولم يصل إلى root، فقد فشلت sudo ثلاث مرات وsu مرتين، والمصدر auth.log وسجل Bash وعمليات psscan المنتهية. ولم نجد في النواة Rootkit، ولا كوداً محقوناً، ولا وحدات مخفية.
وما لا نعرفه مهم بنفس القدر، ويجب أن يكون في التقرير: لا نعرف لماذا أنشأ vol الحساب، وهل هذا عمل إداري مقصود أم أن حساب vol نفسه مخترق. ولا نعرف من صاحب الجهاز 192.168.201.1، وكل ما نعرفه أنه على نفس الشبكة وأن كرت السيرفر من VMware، فالأرجح أنه الجهاز المضيف. ولا نعرف ما حدث قبل بدء صفحات auth.log الموجودة في الذاكرة. وهذه الأسئلة تحتاج القرص والسجلات المركزية ومقابلة صاحب حساب vol، وهنا ينتهي دور تحليل الذاكرة ويبدأ الخط الزمني الكامل الذي نبنيه في المقال القادم.
ولاحظ كم تغيرت الصورة بين ما رأيناه في أول ساعة وما وصلنا إليه. فقائمة البرامج وسجل Bash أعطيانا «مستخدم غريب حاول أن يصبح root وفشل»، وهذا ما كانت رسالة الزميل تقوله أصلاً. أما ذاكرة الصفحات فقلبت السؤال: الحساب ليس غريباً عن النظام، وإنما أنشئ بصلاحيات root قبل دقائق من استخدامه. ولو أعيد تثبيت السيرفر في الليل كما يقترح الكثيرون، لضاع هذا كله، فلا sudoers ولا auth.log ولا عمليات منتهية، ولبقي التقرير عند الجملة الأولى.
تحليل ذاكرة Windows 10
والآن نطبق نفس الأسئلة على العينة الثانية، وهي جهاز Windows 10 على Azure لا نعرف عنه أي قصة، وهذا مقصود: فالطريقة التي اتبعناها مع mark، أي من البرامج إلى الاتصالات إلى الأوامر ثم الملفات، لا تعتمد على أن تعرف ما تبحث عنه مسبقاً. والفروق بين النظامين في الأدوات لا في الأسئلة: في Windows ينزل Volatility الرموز وحده، وبنية العملية اسمها EPROCESS بدل task_struct، ولا يوجد سجل Bash، وإنما سطر الأوامر لكل برنامج وسجل نافذة cmd.exe. وسوف ترى أيضاً أن الجهاز السليم يعطي نتائج تبدو مريبة إذا لم تعرف بيئته، وهذا هو الدرس الأهم في هذا القسم، لأن أغلب الوقت الضائع في التحقيقات يذهب في مطاردة نتائج طبيعية لم يعرف المحلل أنها طبيعية.
معلومات النظام والرموز
في Windows لا تحتاج أن تعرف النسخة مسبقاً، فالإضافة windows.info تبحث عن توقيع ملف PDB الخاص بالنواة داخل الذاكرة، ثم تبحث عن ملف الرموز المناسب. وشغلناها أولاً بالخيار --offline ومعها مجلد الرموز الجاهز:
vol -q --offline -s /symbols -f /evidence/win-10_19041-2025_03.dmp windows.info.InfoVariable Value
Kernel Base 0xf8043601f000
DTB 0x6d4000
Symbols file:///symbols/windows/ntkrnlmp.pdb/167FE94B5641C005AC3036212A01F8DC-1.json
Is64Bit True
IsPAE False
layer_name 0 WindowsIntel32e
memory_layer 1 WindowsCrashDump64Layer
base_layer 2 FileLayer
NTBuildLab 19041.1.amd64fre.vb_release.1912
Major/Minor 15.19041
KeNumberProcessors 1
SystemTime 2025-03-06 17:59:20+00:00
NtSystemRoot C:\Windows
NtProductType NtProductWinNtالملف من نوع Crash Dump، وهو الشكل الذي يكتبه Windows نفسه عند الانهيار وتكتبه بعض أدوات النسخ، وVolatility تعرف ذلك وحدها فتضع الطبقة WindowsCrashDump64Layer. والوقت SystemTime هو وقت أخذ النسخة، وهذا الرقم أول ما تكتبه في التقرير.
ثم جربنا ما يحدث بدون مجلد الرموز. مع --offline ظهرت رسالة الرموز نفسها التي رأيناها في Linux، وبدون --offline نزل Volatility الملف وحده من سيرفر Microsoft:
Downloading http://msdl.microsoft.com/download/symbols/ntkrnlmp.pdb/167FE94B5641C005AC3036212A01F8DC1/ntkrnlmp.pdbثم حوله وحفظ الناتج في مجلد الرموز داخل مكتبة Python نفسها بحجم 578 KiB مضغوطاً، واستغرق التشغيل الأول كله نحو خمس دقائق، بينما استغرق windows.pslist تسع ثوان عندما كان ملف الرموز موجوداً. وهذا مهم إذا كان جهاز التحليل معزولاً عن الإنترنت كما يجب أن يكون في القضايا الحساسة، فعليك أن تجهز ملفات الرموز لنسخ Windows عندك مسبقاً، أو أن تسمح لجهاز التحليل بالوصول إلى msdl.microsoft.com فقط.
شجرة البرامج وسطر الأوامر
أظهرت windows.pslist 120 عملية، والشجرة windows.pstree هي التي تعطيك المعنى، فهذه البرامج التي شغلها المستخدم من واجهة Windows:
*** 784	4912	cmd.exe	0x840f6fc19080	2025-03-06 17:51:44.000000 UTC	N/A	\Device\HarddiskVolume4\Windows\System32\cmd.exe
**** 3896	784	conhost.exe	0x840f6fc35080	2025-03-06 17:51:49.000000 UTC	N/A	\Device\HarddiskVolume4\Windows\System32\conhost.exe
*** 2968	4912	notepad.exe	0x840f70106080	2025-03-06 17:52:33.000000 UTC	N/A	\Device\HarddiskVolume4\Windows\System32\notepad.exe
الأب 4912 هو explorer.exe، أي أن المستخدم فتحهما بنفسه، والمسار هو مسار النظام الصحيح. وفي التحقيق الحقيقي تسأل نفسك عن كل برنامج: هل الأب منطقي؟ فـ cmd.exe تحت explorer.exe طبيعي، أما تحت w3wp.exe وهو خادم IIS، أو تحت winword.exe، فهذا من أوضح علامات الاختراق. ثم windows.cmdline لسطر الأوامر:
912	sshd.exe	"C:\Program Files\OpenSSH\sshd.exe"
784	cmd.exe	"C:\Windows\system32\cmd.exe"
2968	notepad.exe	"C:\Windows\system32\notepad.exe"
7352	MpCmdRun.exe	"C:\Program Files\Windows Defender\MpCmdRun.exe" SignatureUpdate -ScheduleJob -RestrictPrivileges -Reinvoke
5044	MpCmdRun.exe	"C:\Program Files\Windows Defender\MpCmdRun.exe" SignaturesUpdateService -ScheduleJob -UnmanagedUpdate
لا يوجد شيء مشفر بـ Base64 بعد powershell -enc، ولا برنامج من AppData\Local\Temp، وهما أكثر ما تجده في حوادث Windows. وسألنا windows.cmdscan عن الأوامر المكتوبة في نافذة cmd.exe فأجاب بأنه لم يجد سجل أوامر في الـ conhost التابع لها، أي أن المستخدم فتح النافذة ولم يكتب فيها شيئاً قبل أخذ النسخة، أو أن السجل لم يعد في الذاكرة.
الاتصالات
vol -q --offline -s /symbols -f /evidence/win-10_19041-2025_03.dmp windows.netscan.NetScan > netscan.txt
grep ESTABLISHED netscan.txt | cut -f2-10
TCPv4 10.0.0.4 49710 168.63.129.16 32526 ESTABLISHED 1908 WaAppAgent.exe 2025-03-06 17:50:18.000000 UTC
TCPv4 10.0.0.4 49709 20.7.2.167 443 ESTABLISHED 1008 svchost.exe 2025-03-06 17:50:17.000000 UTC
TCPv4 10.0.0.4 3389 10.1.130.4 41982 ESTABLISHED 1016 svchost.exe 2025-03-06 17:49:21.000000 UTC
TCPv4 10.0.0.4 49679 168.63.129.16 32526 ESTABLISHED 1944 WindowsAzureGu 2025-03-06 17:49:50.000000 UTC
TCPv4 10.0.0.4 49688 168.63.129.16 80 ESTABLISHED 1944 WindowsAzureGu 2025-03-06 17:50:02.000000 UTC
TCPv4 10.0.0.4 49922 150.171.29.10 443 ESTABLISHED 5644 SearchApp.exe 2025-03-06 17:56:49.000000 UTC
TCPv4 10.0.0.4 49749 20.7.2.167 443 ESTABLISHED 1008 svchost.exe 2025-03-06 17:51:21.000000 UTCهنا تحتاج أن تعرف بيئتك حتى تفرق بين الطبيعي والغريب. فالعنوان 168.63.129.16 الذي يتصل به وكيل Azure هو العنوان الثابت الذي توثقه Microsoft لخدمات المنصة في كل جهاز افتراضي على Azure، والمنفذ 3389 هو جلسة سطح المكتب البعيد RDP من 10.1.130.4 داخل الشبكة الخاصة، وهي جلسة المستخدم الذي فتح cmd.exe وnotepad.exe. ولو رأيت المنفذ 3389 متصلاً بعنوان عام من الإنترنت لكان هذا أول ما تسأل عنه.
malfind ونتائجها الخاطئة
الإضافة windows.malware.malfind تبحث عن مناطق في ذاكرة البرامج صلاحيتها PAGE_EXECUTE_READWRITE وليست مرتبطة بملف على القرص، وهذا شكل الكود المحقون Injected Code الذي يكتبه المخترق في ذاكرة برنامج سليم. وعلى هذا الجهاز السليم أعطتنا ست نتائج:
PID	Process	Start VPN	End VPN	Tag	Protection	CommitCharge	PrivateMemory
1944	WindowsAzureGu	0x1f6127d0000	0x1f6127dffff	VadS	PAGE_EXECUTE_READWRITE	2	1
1956	MsMpEng.exe	0x29ed9570000	0x29ed967cfff	VadS	PAGE_EXECUTE_READWRITE	269	1
1956	MsMpEng.exe	0x29ee1190000	0x29ee128ffff	VadS	PAGE_EXECUTE_READWRITE	256	1
1956	MsMpEng.exe	0x29ee6600000	0x29ee67fffff	VadS	PAGE_EXECUTE_READWRITE	512	1
1956	MsMpEng.exe	0x29ee6f50000	0x29ee705cfff	VadS	PAGE_EXECUTE_READWRITE	269	1
1956	MsMpEng.exe	0x29ee7610000	0x29ee771cfff	VadS	PAGE_EXECUTE_READWRITE	269	1
خمس منها في MsMpEng.exe، وهو محرك Microsoft Defender نفسه، وواحدة في وكيل Azure. وهذه نتائج خاطئة False Positives معروفة، والسبب أن البرامج التي تولد الكود أثناء التشغيل JIT، مثل محرك مكافحة الفيروسات الذي يحاكي البرامج التي يفحصها وتطبيقات .NET مثل وكيل Azure، تحتاج ذاكرة قابلة للكتابة والتنفيذ معاً بشكل مشروع. وإذا نظرت إلى البايتات في المخرج الكامل تجد في مناطق MsMpEng تعليمات حفظ السجلات المعتادة في بداية الدوال push rsi; push rdi; push rbx… ومناطق مملوءة بالقيمة cc، وليس شكل ملف PE ولا Shellcode معروف. ولذلك لا تقم بإرسال نتيجة malfind في تقرير قبل أن تسأل: ما هذا البرنامج؟ وهل يولد كوداً أثناء التشغيل؟ وماذا في البايتات؟ ثم احفظ المنطقة بالخيار --dump وافحصها بقواعد YARA أو بأداة تحليل قبل أن تحكم.
وأخيراً شغلنا windows.malware.psxview الذي يقارن قائمة البرامج من أربعة مصادر مختلفة داخل النواة، والفكرة أن البرنامج الذي يخفي نفسه من قائمة واحدة يظهر في غيرها. وكانت الفروق كلها لبرامج انتهت قبل أخذ النسخة، مثل userinit.exe وMpCmdRun.exe الذي ظهر في المسح psscan وحده ومعه وقت انتهائه، أو لبرامج النظام مثل System وcsrss.exe التي لا تظهر في عمود csrss بطبيعتها.
ترتيب الأسئلة
الصورة التالية تجمع الأسئلة الخمسة التي سألناها بالترتيب، وما أجابت به كل عينة:
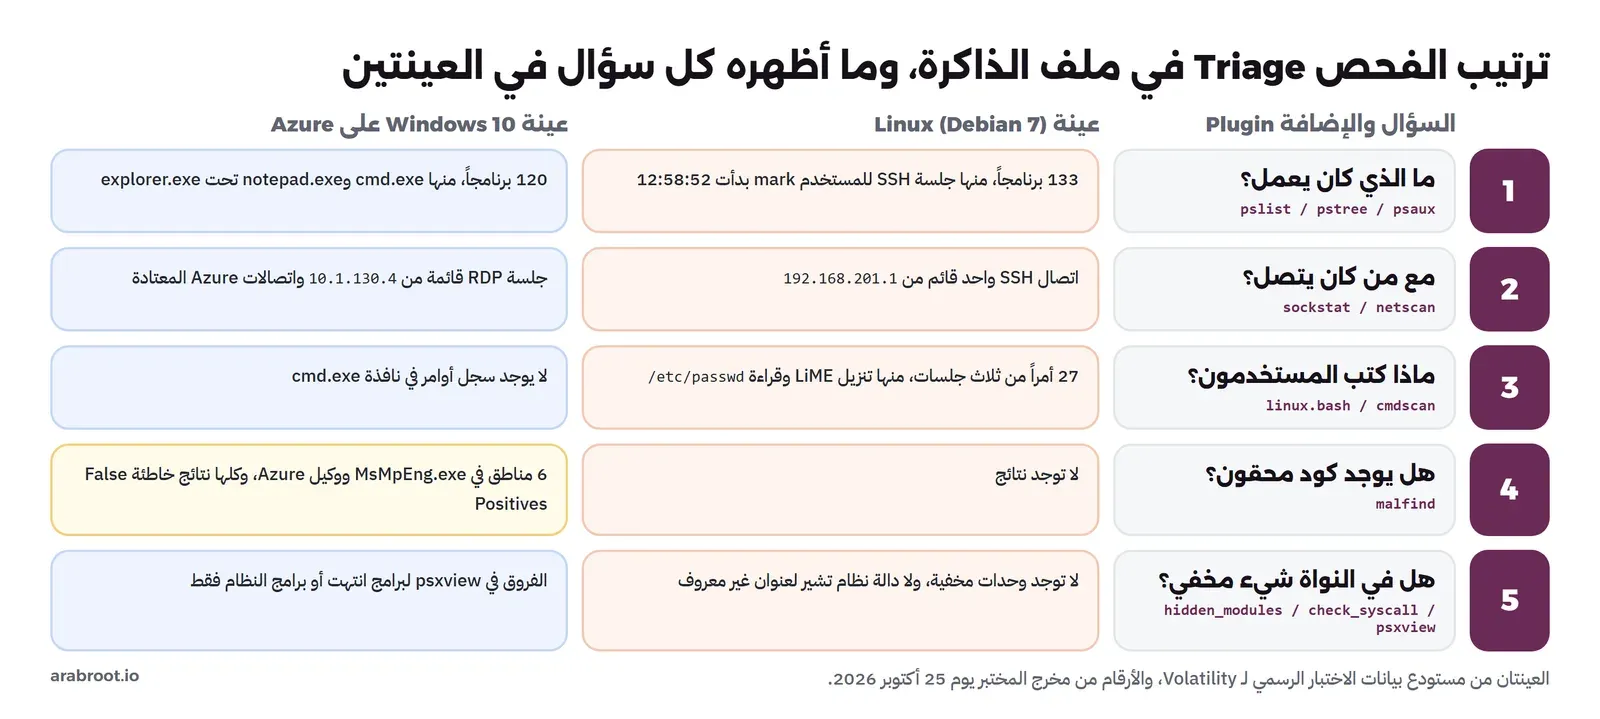
ولاحظ أن الترتيب يبدأ بالأسرع والأوضح، فقائمة البرامج تأخذ ثوان، وmalfind وpsxview يأخذان دقائق، والسبب أنك في حادثة حقيقية تريد أن تعرف بسرعة إلى أين تنظر قبل أن تشغل الإضافات الثقيلة. وإذا أردت أن تجمع المخرج في أداة أخرى فاستخدم الخيار -r json أو -r csv بدلاً من الجدول النصي، ومنه تستطيع أن تضعه في الخط الزمني للحادث كما سوف نرى في المقال القادم.
الوقت والذاكرة على جهاز التحليل
قسنا وقت كل إضافة في المختبر على ملف من الملفين، والأرقام تتغير حسب سرعة القرص والمعالج، ولكنها تعطيك الفكرة:
| الإضافة | Linux (512 MiB) | Windows (1.95 GiB) |
|---|---|---|
| banners / info | 54 ثانية | 53 ثانية |
| pslist | 37 ثانية | 9 ثوان |
| bash / cmdline | 8 ثوان | 21 ثانية |
| sockstat / netscan | 38 ثانية | 144 ثانية |
| malfind | 149 ثانية | 396 ثانية |
| psxview | غير متوفرة | 464 ثانية |
وعند إعادة تشغيل netscan وsockstat مع قياس الذاكرة، وصل أقصى استخدام للذاكرة إلى 247 MiB لـ netscan و351 MiB لـ sockstat، واستغرقا هذه المرة 317 و381 ثانية لأن الجهاز كان مشغولاً بأعمال أخرى. أي أن جهاز التحليل لا يحتاج ذاكرة كبيرة بالنسبة لحجم الملف، والذي يحدد الوقت هو قراءة القرص، فضع ملف الذاكرة على قرص SSD سريع، وحجز مساحة تكفي ضعف حجم الملف لما سوف تحفظه بالخيار --dump.
أما البديل التجاري فمثاله Volcano من Volexity، وهي أداة تحليل ذاكرة بواجهة رسومية وتعاون بين المحللين، ولا تنشر سعرها، فالصفحة الرسمية تطلب طلب عرض Demo عند تاريخ كتابة المقال في 25 أكتوبر 2026.
وفي الجولة الثانية على عينة Linux قسنا الإضافات الجديدة على نفس الجهاز: psscan في 27 ثانية، وenvars لعملية واحدة في 11 ثانية، وpagecache.Files في 183 ثانية، واستخراج كل ملف بـ InodePages بين 44 و77 ثانية. وتجربة ملف الرموز الخاطئ أخذت 25 ثانية قبل أن تخرج بالرسالة. أي أن إضافات Page Cache من أبطأ ما في Volatility، لأنها تمشي في كل ملف مخزن في الذاكرة، فشغلها بعد أن تعرف أي ملفات تبحث عنها، لا كأول خطوة.
قبل أن تحتاجه في حادثة
- جهز الرموز: لكل نسخة نواة Linux على سيرفراتك ابن ملف الرموز بـ dwarf2json الآن، واحفظه مع اسم النسخة، والسبب أنك لن تحلل أي شيء بدونه. وتابع دليل البدء لـ Linux في التوثيق.
- جهز أداة النسخ: AVML من Microsoft ملف تنفيذي واحد لا يحتاج بناء وحدة نواة، وLiME يحتاج بناءها لكل نسخة نواة، فابنها مسبقاً على جهاز مماثل وليس على السيرفر المشكوك فيه.
- اكتب في القضية: هاش ملف الذاكرة، ونسخة Volatility، وملف الرموز المستخدم، والأمر الكامل لكل إضافة، حتى يستطيع غيرك إعادة النتيجة.
- لا تحكم بإضافة واحدة: كما رأينا في malfind، وكما رأينا في سجل Bash الذي يعطي الأوامر القديمة وقت بدء الجلسة.
قائمة قرارات قبل أن تفتح ملف ذاكرة
| السؤال | القرار |
|---|---|
| هل سجلت هاش الملف قبل أي تحليل؟ | احسبه واكتبه، واعمل على نسخة للقراءة فقط :ro |
| هل عندك ملف رموز Banner نواته يطابق الملف حرفاً بحرف؟ | إذا لم يكن، ابنه بـ dwarf2json من حزمة التصحيح لنفس البناء، ولا تجرب نواة قريبة |
| هل قارنت pslist بـ psscan؟ | عملية تعمل في psscan وحدها علامة Rootkit، والمنتهية تحتاج تفسيراً |
| هل يوجد اتصال قائم للجلسة المشبوهة؟ | إذا لم يوجد، اقرأ SSH_CONNECTION من متغيرات بيئة الـ Shell |
| هل السجلات المهمة في Page Cache؟ | ابحث عن auth.log وsudoers وpasswd في pagecache.Files واستخرجها قبل القرص |
| هل حولت كل الأوقات إلى UTC؟ | طابق حدثاً واحداً في مصدرين لتعرف المنطقة الزمنية لكل مصدر |
| هل كل نتيجة في التقرير لها مصدر، وما لا تعرفه مكتوب؟ | اكتب المصدر بجانب كل جملة، وأسئلة القرص في قسم مستقل |
الخلاصة
وصلنا لنهاية الموضوع، وأهم ما ظهر في المختبر:
- العينات الرسمية في مستودع volatility3-test-data هي أسهل طريقة للتعلم بملفات معروفة المصدر، ومعها الهاش وحزم الرموز.
- تحليل ذاكرة Linux يتوقف تماماً بدون ملف رموز للنواة نفسها، وWindows ينزل رموزه من Microsoft وحده إذا سمحت له بالإنترنت، فجهز الرموز قبل الحادثة.
- سجل Bash في الذاكرة أظهر 27 أمراً من ثلاث جلسات، منها محاولات
sudoوsuلمستخدم دخل عبر SSH، وهذا ما لا تجده إذا مسح أحد ملف السجل. - malfind أعطى ست نتائج على جهاز Windows سليم، كلها في Defender ووكيل Azure، فكل نتيجة منها سؤال وليست حكماً.
- الذاكرة تجيب عن «ما الذي كان يعمل الآن»، والقرص والسجلات تجيب عن «ما الذي حدث قبل ذلك»، والتحقيق يحتاج الاثنين.
- psscan وجدت خمس عمليات منتهية لا تراها pslist، منها sudo وexim4 بعد محاولة mark الفاشلة، وملف رموز لنواة أخرى لا يستخدم أبداً لأن Volatility يطابق الـ Banner حرفاً بحرف.
- Page Cache أعطتنا auth.log وsudoers من الذاكرة: mark أنشأه vol بصلاحية sudo كاملة قبل دخوله بدقائق، وفشل لأنه لم يعرف كلمة مروره، وأوقات السجل متأخرة عن UTC بخمس ساعات.
في المقال القادم بإذن الله سوف نجمع السجلات وأوقات الملفات ونتائج الذاكرة في خط زمني واحد مع Plaso وTimesketch.
 دليلالتحقيق الرقمي DFIR: احفظ الأدلة قبل أن تنظف السيرفرماذا تفعل عندما تشك أن سيرفرك مخترق، ولماذا تمسح إعادة التشغيل والتنظيف الأدلة التي تحتاجها لتعرف ما حدث.دليلأدوات التحقيق الرقمي مفتوحة المصدر وكيف تستخدمهاالأدوات المفتوحة التي تحتاجها في كل مرحلة من التحقيق الرقمي، من نسخ القرص واسترجاع ملف محذوف إلى بناء خط زمني لما حدث.دليلالبحث عن آثار الاختراق Hunt في كل سيرفراتك مع Velociraptorبنينا سيرفر Velociraptor وثلاثة عملاء وبحثنا عن آثار اختراق مزروعة بسبع عمليات Hunt، فظهر ما وجدته الأداة وما فاتها بإعداداتها الافتراضية.
 دليلالخط الزمني للحادث Timeline مع Plaso وTimesketchبنينا خطاً زمنياً شاملاً لحادثة اختراق سيرفر بأداة Plaso، فأعاد الهجوم بالدقيقة، ثم رفعناه إلى Timesketch وشغلنا محلل تخمين كلمة المرور.
 دليلفحص سيرفر Linux مخترق دون أن تفسد الأدلةفحصنا سيرفراً مخترقاً في المختبر خطوة خطوة بالطريقة الصحيحة، فوجدنا برنامجاً من ملف محذوف وأمر ls مزروعاً ووقتاً مزوراً، دون أن نفسد دليلاً.
تدريب عملي Practice
- نزل العينة
win-xp-laptop-2005-06-25.img.gzمن المستودع نفسه، وشغل عليهاwindows.pstreeوwindows.netscan، وقارن ما تراه بجهاز Windows 10 في المقال. - شغل
linux.bash.Bashعلى العينة مع الخيار-r json، واكتب سكربتاً صغيراً يفصل الأوامر التي تحمل وقت بدء الجلسة عن الأوامر المكتوبة بعدها.
سجل التحديثات
- أكتوبر 2026: كتابة الدليل وتحليل عينتي Linux وWindows 10 من مستودع volatility3-test-data يوم 25 أكتوبر 2026 على Volatility 3 الإصدار 2.28.2.
- 27 أكتوبر 2026: إعادة كتابة المقال بقصة متصلة حول الحساب mark، وجولة ثانية على عينة Linux بنفس النسخة Volatility 3 Framework 2.28.2 على python:3.12-slim-bookworm (Python 3.12.15): تجربة ملف رموز لنواة أخرى، وpsscan مقابل pslist، وenvars، واستخراج auth.log وsudoers وpasswd من Page Cache، وخط زمني بتوقيت UTC، وصورتان جديدتان، وقائمة قرارات. المخرجات في مجلد
lab/.


