


سأل مدير شركة برمجيات العيادات السعودية الصغيرة مسؤول النظم فيها، مازن: «هل سيرفراتنا آمنة؟». فأجاب مازن بما يجيب به الجميع: «نعم، قويناها». لكن حين وصل استبيان المستشفى الذي يريد التعاقد، كان فيه سطر أحرج مازن: «صفوا إجراءات تقوية Hardening أنظمتكم، وأرفقوا دليلا على مستوى التزامها بمعيار معروف». هنا أدرك مازن أن «قويناها» جملة بلا معنى حتى تجيب على سؤال واحد: بكم؟ فالتقوية ليست شعورا بالأمان، بل حالة تقاس برقم قبل التغيير وبعده، فترى هل نفع ما فعلته، وأين ما زال سيرفرك ضعيفا، وكم تلتزم بالمعيار. وقد ورث مازن سيرفراته عن زميل غادر دون أن يترك خط أساس Baseline لحالتها الأمنية، فلم يكن يعرف أين يقف أصلا.
وفي هذا المقال نرافق مازن وهو يفعل ما كان يجب أن يفعله من البداية: يأخذ خادم Debian، ويقيس حالته بأداتين معروفتين هما Lynis ومعايير CIS، ثم يطبق تقوية فعلية، ويعيد القياس على السيرفر نفسه، فيرى الفرق رقما حقيقيا لا وعدا، ويحول سؤال المستشفى من مصدر حرج إلى دليل موثق. وسنقف معه عند مفاجأة حقيقية ظهرت في المختبر كادت أن تخفض درجته بدل أن ترفعها.
وهذا المقال هو الثالث في مرحلة الأمن السيبراني، ويكمل ما بدأناه في تأمين خادم VPS من أول دخول، فذلك الدليل يشرح الخطوات اليدوية الأولى، وهنا نضيف طبقة القياس: كيف تعرف أين تقف، وكيف تثبت التحسن. وسوف نتناول ما يلي:
- ما معنى التقوية Hardening، وطبقاتها على خادم واحد.
- قياس الحالة بأداة Lynis، وقراءة مؤشر التقوية Hardening Index.
- قياسها بمعايير CIS عبر أداة debian-cis مفتوحة المصدر.
- تطبيق تقوية فعلية خطوة بخطوة، ثم إعادة القياس على السيرفر نفسه.
- النتيجة الحقيقية: Lynis من 59 إلى 73، وCIS من 55.96% إلى 60.49%، ولماذا لم يصل الرقم إلى المئة.
- درس مهم ظهر في المختبر: تثبيت خدمة ثم تقويتها جزئيا قد يخفض درجتك على معيار صارم.
ما معنى التقوية Hardening؟ طبقات لا خطوة واحدة
فتح مازن أول سيرفر ورثه، فوجده يعمل، والخدمة تستجيب، والموقع يفتح. فظن أن «يعمل» تعني «آمن»، وهذا أول خطأ. فالسيرفر قد يعمل تماما وهو مليء بالأبواب المفتوحة التي لا يراها إلا المهاجم. التقوية هي تقليل ما يمكن للمهاجم أن يستغله على السيرفر، عبر إزالة ما لا تحتاجه وضبط ما تبقى بإعداد آمن. والخطأ الشائع أن يظنها الناس خطوة واحدة مثل «ثبتنا جدار الحماية»، بينما هي طبقات يبنى بعضها على بعض، والصورة التالية تبينها:
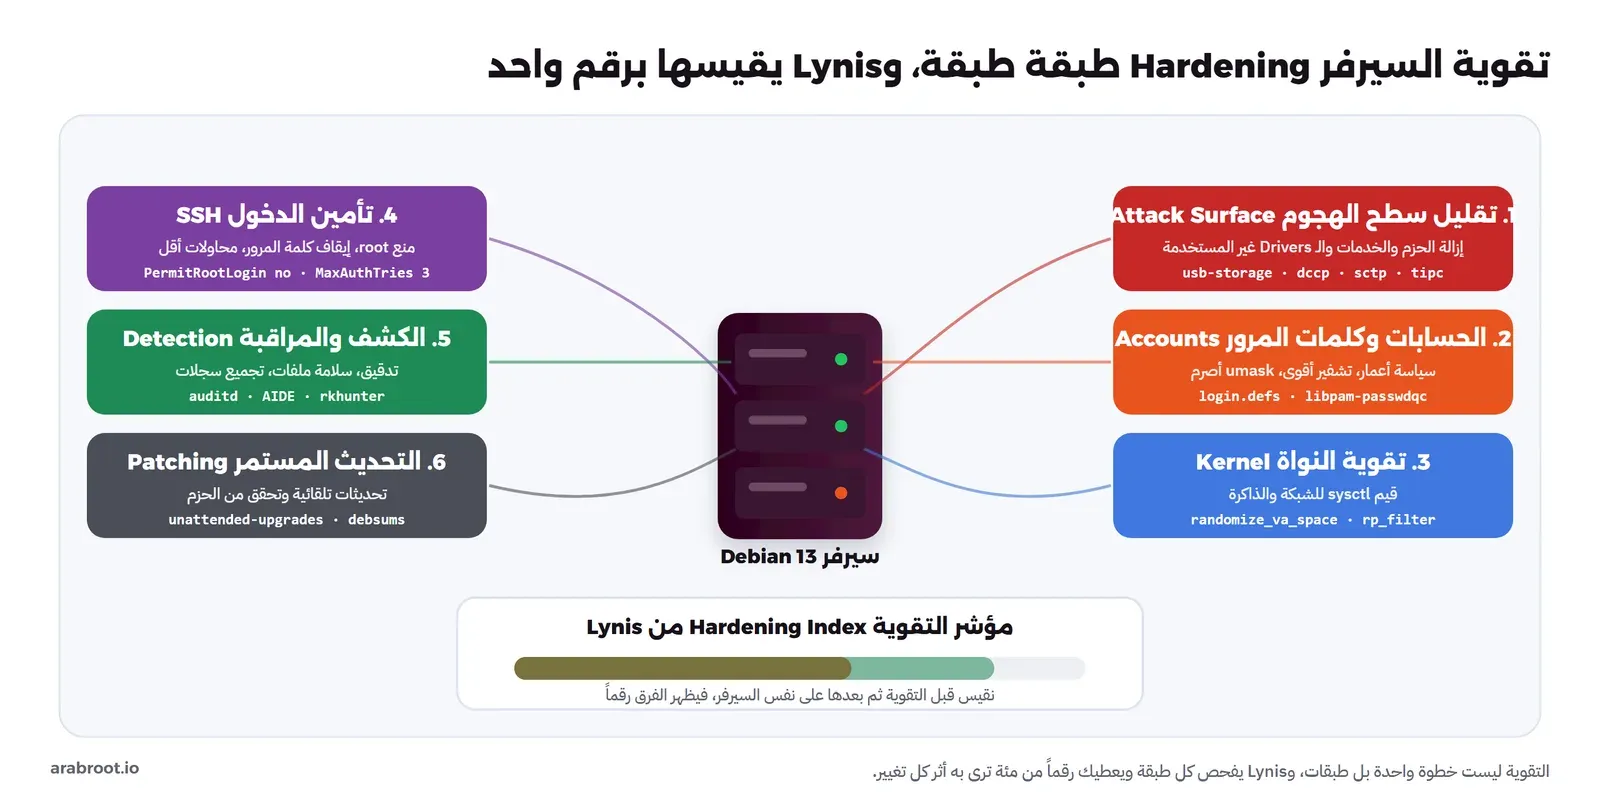
وكل طبقة تغلق بابا مختلفا: تقليل سطح الهجوم Attack Surface يزيل الحزم والخدمات والـ Drivers التي لا تستخدمها فلا يبقى فيها ثغرة تهمك، وضبط الحسابات يصعب تخمين كلمات المرور Cracking، وتقوية النواة Kernel بقيم sysctl يغلق خدعا شبكية قديمة، وتأمين SSH يمنع أكثر طريق يدخل منه المهاجمون، والكشف Detection يجعلك ترى ما يحدث، والتحديث المستمر يغلق الثغرات الجديدة. ولا معنى لإحداها دون البقية، ولذلك نحتاج أداة تقيسها كلها معا.
ولماذا طبقات لا جدار واحد؟ لأن المهاجم لا يطرق بابا واحدا، بل يبحث عن أي باب. فلو ثبت مازن جدارا ناريا ممتازا وترك كلمات مرور ضعيفة، دخل المهاجم من كلمة المرور لا من الجدار. ولو قوى كل شيء ونسي التحديث، دخل من ثغرة في برنامج قديم. فالأمن بقوة أضعف طبقاته لا أقواها، وهذا هو مبدأ الدفاع في العمق Defense in Depth: طبقات متعددة، إذا اخترقت واحدة بقيت البقية، ولا تعتمد على سور واحد مهما علا. ولهذا السبب نقيس بأداة تفحص كل الطبقات معا، لا طبقة واحدة، فالمؤشر الذي يعطيه Lynis يجمع حالة الحسابات والنواة والخدمات وSSH والكشف في رقم واحد، فيريك إن كنت أهملت طبقة بينما قويت أخرى.
وهنا يأتي جوهر هذا المقال: التقوية ليست حدثا تفعله مرة، بل دورة تقيسها وتكررها، والصورة التالية تبين هذه الدورة التي سار فيها مازن:
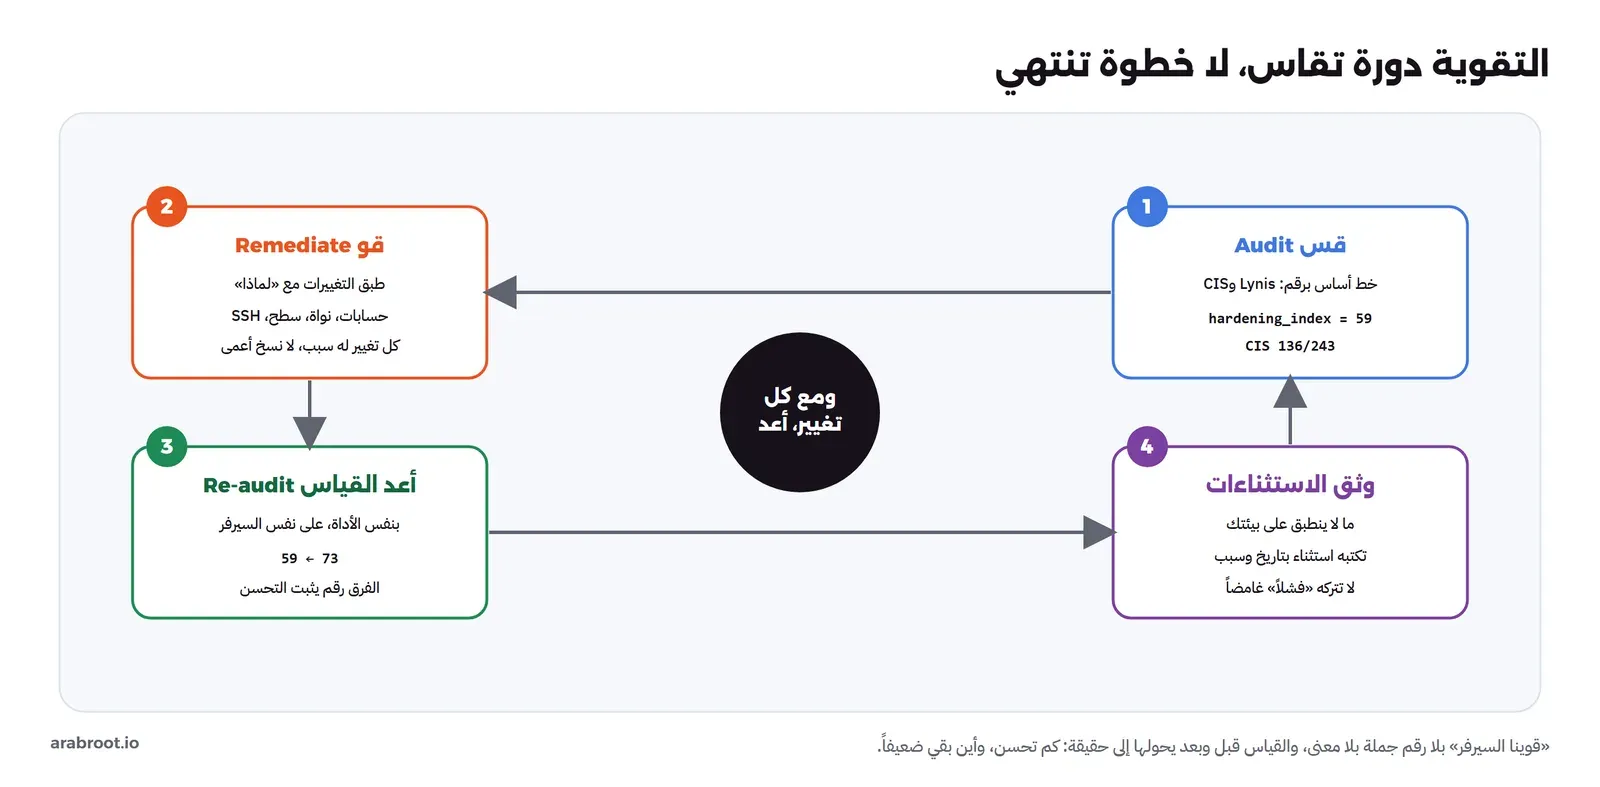
فالخطوة الأولى دائما القياس: تحصل على رقم يصف حالتك الآن، لا شعورا. ثم تطبق التغييرات، مع فهم سبب كل تغيير لا نسخه أعمى. ثم تعيد القياس بنفس الأداة على نفس السيرفر، فيظهر الفرق رقما يثبت التحسن. ثم توثق ما لا ينطبق على بيئتك استثناء بتاريخ وسبب، لا تتركه «فشلا» غامضا. ومع كل تغيير في السيرفر، تعيد الدورة، لأن كل برنامج جديد أو إعداد جديد قد يفتح بابا. وهذا ما سنفعله مع مازن خطوة خطوة.
القياس الأول: أداة Lynis ومؤشر التقوية
بدأ مازن بالأخف والأوسع: أداة Lynis، وهي سكربت مفتوح المصدر من شركة CISOfy، يفحص مئات النقاط على السيرفر ويعطيك مؤشر تقوية Hardening Index من مئة، مع قائمة تحذيرات Warnings واقتراحات Suggestions لكل ما يمكن تحسينه. وجمال Lynis أنه سكربت صرف، لا يحتاج تثبيتا معقدا ولا خدمة تعمل في الخلفية، فتنزله وتشغله وتقرأ نتيجته، ثم تحذفه إن شئت. ولا يغير شيئا، بل يقرأ ويقيس فقط، وهذا ما يجعله آمنا لتشغيله على خادم إنتاج. والمختبر هنا Container من Debian 13، وهي قريبة من خادم حقيقي بما يكفي لنقيس عليها، وسوف نرى في النهاية حدود هذا الاختيار بصراحة، لأن الصدق في حدود المختبر جزء من فائدته.
ننزل أحدث إصدار رسمي من Lynis، وهو 3.1.7 الصادر في 25 يونيو 2026، ونشغله على نظام الملفات:
cd /opt
curl -sSL -o lynis.tar.gz https://downloads.cisofy.com/lynis/lynis-3.1.7.tar.gz
tar xzf lynis.tar.gz
cd lynis
./lynis audit system --quick --no-colors
لاحظ أننا نزلنا Lynis من موقع CISOfy الرسمي بإصدار محدد، لا من مستودع التوزيعة، لنضمن أحدث اختبارات ونعرف الإصدار بالضبط، لأن نتيجة الفحص تختلف قليلاً بين إصدارات Lynis، فتوثيق الإصدار جزء من توثيق القياس. وبعد انتهاء الفحص يكتب Lynis نتيجته في ملف /var/log/lynis-report.dat، ومنه نقرأ الرقم الذي يهمنا:
grep hardening_index /var/log/lynis-report.dat
echo "warnings: $(grep -c '^warning\[\]' /var/log/lynis-report.dat)"
echo "suggestions: $(grep -c '^suggestion\[\]' /var/log/lynis-report.dat)"
والمخرج على السيرفر قبل أي تقوية كان كما يلي:
hardening_index=59
warnings: 2
suggestions: 35
فالدرجة الأولى 59 من مئة، مع تحذيرين وخمسة وثلاثين اقتراحا. ولا تنخدع بالرقم وحده: نظام جديد يبدأ عند خمسين إلى ستين عادة، لأن التوزيعات تأتي بإعدادات متوازنة تناسب الجميع لا الأكثر أمانا، فالتقوية مهمتك أنت لا مهمة التوزيعة الافتراضية. والأهم من الرقم هو الاقتراحات الخمسة والثلاثون، فهي قائمة عملك المحددة. ولتعرف ماذا تصلح، اقرأ الاقتراحات نفسها، فكل سطر يبدأ برمز الاختبار ثم وصفه:
grep '^suggestion\[\]' /var/log/lynis-report.dat | sed 's/suggestion\[\]=//' | cut -d'|' -f1-2ومن المخرج تظهر أمور واضحة يمكن إصلاحها: سياسة أعمار كلمات المرور في /etc/login.defs، وغياب أداة لفحص قوة كلمة المرور، وعدم وجود لافتة قانونية Legal Banner، وعدم تفعيل التدقيق auditd، وغياب أداة لسلامة الملفات File Integrity، وقيم sysctl تحتاج ضبطا، وغيرها. وهذه قائمة عملك.
ولاحظ ميزة Lynis المهمة: أنه لا يغير شيئا، بل يقرأ ويقترح فقط. وهذا يجعله آمنا لتشغيله على خادم إنتاج دون خوف، بل يحسن أن تشغله على الإنتاج من حين لآخر لترى كيف يتغير مؤشرك مع الوقت. فأداة التقوية التي تغير النظام بنفسها قد تعطل خدمة، أما أداة القياس التي تقرأ فقط فلا ضرر منها، والقرار يبقى لك: تقرأ الاقتراح، وتفهم سببه، وتقرر هل ينطبق على بيئتك، ثم تطبقه بيدك. وهذا الفصل بين من يقيس ومن يغير مبدأ جيد في كل أدوات الأمن.
القياس الثاني: معايير CIS عبر debian-cis
يعطي Lynis رقما عاما جيدا، لكن حين عاد مازن إلى استبيان المستشفى، وجد أنه يطلب «الالتزام بمعيار معروف»، لا رقما عاما. وكثير من المؤسسات والمدققين يطلبون المطابقة مع معيار محدد، وأشهرها معيار CIS لنظام Debian، وهو وثيقة من مركز CIS تحدد مئات الضوابط بدقة: ما القيمة المطلوبة بالضبط لكل إعداد. والفرق بين الأداتين جوهري، والصورة التالية تبينه:
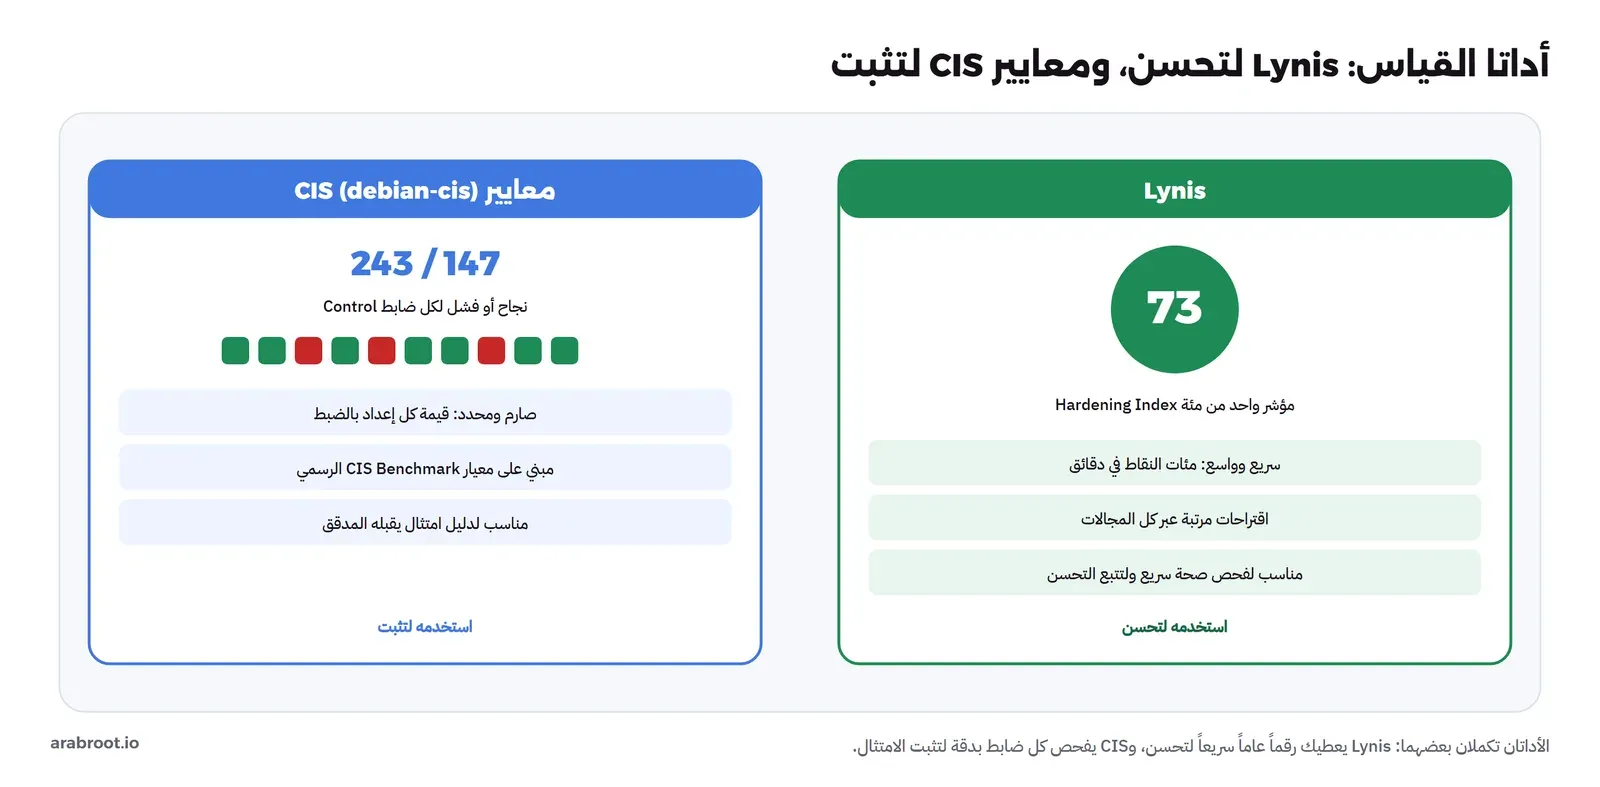
فالأداتان تجيبان عن سؤالين مختلفين: Lynis يسأل «كم أنا قوي عموما، وأين أحسن؟»، وهو سريع وواسع، يفحص مئات النقاط في دقائق ويعطيك رقما واحدا، فهو ممتاز لفحص صحة دوري ولتتبع تحسنك. ومعايير CIS تسأل «هل ألتزم بهذا المعيار المحدد، ضابطا ضابطا؟»، وهي صارمة ودقيقة: لكل ضابط قيمة مطلوبة بالضبط، والنتيجة نجاح أو فشل لا درجة عامة، فهي ما تحتاجه حين يطلب المدقق دليلا. والقاعدة التي تعلمها مازن: استخدم Lynis لتحسن، وCIS لتثبت. والوثيقة نفسها طويلة، لكن مشروع debian-cis من شركة OVH يحولها إلى سكربتات تفحص كل ضابط وتقول نجح أم فشل، وهو مفتوح المصدر ويدعم Debian 12 و13، وآخر إصداراته v4.1-6.
ولماذا نستعين بمشروع debian-cis بدل أن نقرأ وثيقة CIS ونفحص يدوياً؟ لأن الوثيقة مئات الصفحات، وفحص كل ضابط بيد مستحيل عملياً ويخطئ. فمشروع debian-cis يحول كل ضابط إلى سكربت يفحصه آلياً، فتحصل على نتيجة كل الضوابط في دقائق، بدقة لا يخطئها الملل. وهو مفتوح المصدر فتراجع كوده وتعرف كيف يفحص، وتضيف أو تعطل ضوابط بحسب بيئتك. ننزله ونشغل وضع التدقيق فقط Audit، الذي يقرأ ولا يغير:
mkdir -p /opt/cis-hardening
curl -sSL https://github.com/ovh/debian-cis/archive/refs/tags/v4.1-6.tar.gz \
  | tar xz -C /opt/cis-hardening --strip-components=1
cd /opt/cis-hardening
cp debian/default etc/hardening.cfg
export CIS_LIB_DIR=/opt/cis-hardening/lib CIS_CHECKS_DIR=/opt/cis-hardening/bin/hardening \
  CIS_CONF_DIR=/opt/cis-hardening/etc CIS_TMP_DIR=/opt/cis-hardening/tmp \
  CIS_VERSIONS_DIR=/opt/cis-hardening/versions
bin/hardening.sh --audit-all
لاحظ أننا شغلنا وضع التدقيق --audit-all فقط، الذي يقرأ ولا يغير شيئا، تماما كـ Lynis. ولأداة debian-cis وضع آخر يطبق الإصلاحات بنفسه، لكننا لا نستخدمه هنا، لأن التطبيق الآلي قد يغير إعدادا يعطل خدمة دون أن تنتبه. القاعدة: دع الأداة تقيس، وطبق أنت الإصلاح بيدك بعد أن تفهمه، فتبقى مسيطرا على ما يتغير. وفي آخر المخرج يظهر الملخص على السيرفر قبل التقوية:
################### SUMMARY ###################
      Total Available Checks : 243
         Total Runned Checks : 243
         Total Passed Checks : [ 136/243 ]
         Total Failed Checks : [ 107/243 ]
   Enabled Checks Percentage : 100.00 %
       Conformity Percentage : 55.96 %
أي 136 ضابطا ناجحا من 243، وهي نسبة مطابقة 55.96%. ولاحظ أن عدد الضوابط هنا (243) هو ما يمكن فحصه في الـ Container، وهو أقل مما يفحص على خادم كامل، لسبب سوف نعود إليه. وقارن بين ما تعطيه الأداتان: Lynis أعطى رقما واحدا (59) وقائمة اقتراحات، أما debian-cis فأعطى نجاحا أو فشلا لكل ضابط من 243، مع رقم مرجعي لكل واحد مثل 5.2.1، فتستطيع أن تعود إلى وثيقة CIS وتقرأ تفاصيل الضابط وسبب وجوده. وهذا ما يجعل مخرج CIS دليل امتثال: لا يقول «أنت متوسط»، بل يقول «الضابط 5.2.1 فاشل، وهذا ما يطلبه، وهذا كيف تحققه». ولذلك حين يسأل المدقق «هل تطبقون الضابط الفلاني؟»، تجيبه برقم لا برأي.
التقوية الفعلية خطوة بخطوة
الآن نطبق تقوية حقيقية تعالج ما ظهر في القياسين. ونضع كل الخطوات في سكربت واحد harden.sh حتى تكون قابلة للتكرار Reproducible، فتطبقها على كل سيرفراتك بالطريقة نفسها، وتعيد تطبيقها إذا بنيت سيرفرا جديدا، وتراجعها كما تراجع أي كود. وهذا مبدأ مهم: لا تقو السيرفر بأوامر تكتبها بيدك وتنساها، بل بسكربت موثق تعرف ما فيه ولماذا. فالتقوية اليدوية التي تفعلها مرة تنساها، ولا تعرف ما طبقته على كل سيرفر، وتختلف من سيرفر لآخر. أما السكربت فيوثق قرارك ويطبقه بالتساوي ويسهل مراجعته وتحديثه، وهو أساس ما يسمى البنية ككود Infrastructure as Code. والأهم من الأوامر هو فهم سبب كل خطوة، لأن التقوية التي تنسخها دون فهم قد تعطل خدمة تحتاجها، فتظن أنك أمنت وأنت عطلت. وفيما يلي أهم أجزاء السكربت مع «لماذا» كل جزء، لأن «لماذا» هي ما تنقلك من ناسخ أوامر إلى مهندس أمن.
الحسابات وكلمات المرور
لماذا نبدأ بالحسابات؟ لأن أكثر الاختراقات تبدأ من حساب، لا من ثغرة برمجية معقدة: كلمة مرور ضعيفة، أو حساب قديم لموظف غادر ولم يغلق، أو صلاحيات أوسع مما يلزم. فالمهاجم يفضل أن يدخل بحساب شرعي على أن يستغل ثغرة معقدة، لأن الحساب أسهل وأهدأ وأبقى. ولذلك ضبط الحسابات من أعلى خطوات التقوية أثراً، وأقلها كلفة. نضبط سياسة أعمار كلمات المرور وقوة التشفير وقيمة umask في /etc/login.defs، ونثبت أداة فحص قوة كلمة المرور:
sed -i 's/^PASS_MAX_DAYS.*/PASS_MAX_DAYS 365/' /etc/login.defs
sed -i 's/^PASS_MIN_DAYS.*/PASS_MIN_DAYS 1/'   /etc/login.defs
sed -i 's/^PASS_WARN_AGE.*/PASS_WARN_AGE 7/'   /etc/login.defs
grep -q '^SHA_CRYPT_MIN_ROUNDS' /etc/login.defs || echo 'SHA_CRYPT_MIN_ROUNDS 65536' >> /etc/login.defs
grep -q '^UMASK' /etc/login.defs || echo 'UMASK 027' >> /etc/login.defs
apt-get install -y libpam-passwdqc
ولنفهم ما يفعله كل سطر: PASS_MAX_DAYS 365 يفرض تغيير كلمة المرور سنويا، وPASS_MIN_DAYS 1 يمنع تغييرها مرات متتالية للالتفاف على منع إعادة الاستخدام، وPASS_WARN_AGE 7 ينبه المستخدم قبل أسبوع من انتهائها. وSHA_CRYPT_MIN_ROUNDS 65536 يرفع عدد دورات تشفير كلمة المرور المخزنة، فيجعل تخمينها Cracking أبطأ بكثير لو تسرب ملف كلمات المرور. وUMASK 027 يجعل الملفات الجديدة غير مقروءة لغير مالكها ومجموعته افتراضيا. وأداة libpam-passwdqc ترفض كلمات المرور الضعيفة عند تعيينها، فتمنع المشكلة من أصلها. ولاحظ أن هذه كلها إعدادات لا تعطل شيئا، بل تشدد سياسة موجودة، ولذلك هي آمنة على الإنتاج. وتذكر: هذه الإعدادات تشدد سياسة كلمات المرور، لكنها لا تلغي الحاجة إلى كلمات مرور قوية أصلاً، ولا إلى التحقق متعدد العوامل MFA حيث أمكن. فالتقوية تضيق المجال، لكن المستخدم الذي يختار كلمة مرور في قائمة التخمين يبقى الحلقة الأضعف. ولذلك يكمل هذه الطبقة ما شرحناه في الدخول دون كلمة مرور، فأقوى ضبط لكلمات المرور هو ألا تعتمد عليها وحدها.
تقوية النواة بقيم sysctl
النواة Kernel هي البرنامج الأعمق في النظام، يتحكم في كل شيء من الشبكة إلى الذاكرة، ولها إعدادات قابلة للضبط اسمها sysctl. والافتراضي فيها متوازن للتوافق لا للأمان، فتشديدها خطوة تقوية مهمة لا تكلف شيئا. نكتب ملف إعداد واحد بقيم تغلق خدعا شبكية معروفة وتشدد حماية الذاكرة:
# /etc/sysctl.d/99-hardening.conf
net.ipv4.conf.all.rp_filter=1
net.ipv4.conf.all.accept_redirects=0
net.ipv4.conf.all.send_redirects=0
net.ipv4.conf.all.accept_source_route=0
net.ipv4.conf.all.log_martians=1
net.ipv4.tcp_syncookies=1
net.ipv4.icmp_echo_ignore_broadcasts=1
kernel.randomize_va_space=2
kernel.kptr_restrict=2
kernel.dmesg_restrict=1
fs.protected_hardlinks=1
fs.protected_symlinks=1
fs.suid_dumpable=0
وما هذه القيم؟ النواة Kernel هي قلب النظام، ولها إعدادات تتحكم في سلوكها الشبكي والأمني، نضبطها عبر sysctl. فمجموعة rp_filter وaccept_redirects وaccept_source_route تغلق خدعا شبكية قديمة يستغلها المهاجم لانتحال العناوين أو إعادة توجيه الحركة. وtcp_syncookies يحمي من نوع من هجمات حجب الخدمة. وrandomize_va_space=2 يعشوئ مواقع الذاكرة فيصعب استغلال ثغرات تنفيذ الكود، وهو دفاع أساسي اسمه ASLR. وkptr_restrict وdmesg_restrict يخفيان معلومات النواة عن المستخدم العادي فلا تساعد المهاجم. وprotected_hardlinks وprotected_symlinks يمنعان خدعا في نظام الملفات. ولاحظ أن هذه القيم آمنة لخادم عادي، لكن بعضها قد يؤثر على حالات خاصة مثل الموجهات Routers، ولذلك تفهمها قبل أن تطبقها لا تنسخها أعمى، وهذه قاعدة التقوية الذهبية.
تقليل سطح الهجوم والمراقبة والتحديث
مبدأ هذه الطبقة: ما لا تحتاجه، أزله. فكل برنامج مثبت، وكل خدمة تعمل، وكل Driver محمل، هو كود قد يحوي ثغرة، فإزالته تزيل خطره دون أن تضيف شيئا. وهذا المبدأ، تقليل سطح الهجوم، هو من أقوى ما في التقوية وأرخصه: فأنت لا تضيف دفاعاً معقداً، بل تزيل ما لا تستخدمه، فتقل الأبواب التي يطرقها المهاجم من أصلها. وكل خدمة لا تشغلها هي خدمة لا تحتاج أن تقويها ولا تراقبها ولا تحدثها، فالبساطة توفر عليك عملاً مستمراً لا مرة واحدة. نعطل الـ Drivers والبروتوكولات التي لا يحتاجها خادم عادي، ونضيف لافتة قانونية، ونثبت أدوات الكشف والتحديث والتدقيق:
# disable rarely-needed drivers and protocols
cat > /etc/modprobe.d/99-hardening.conf <<'EOF'
install usb-storage /bin/true
install firewire-core /bin/true
install dccp /bin/true
install sctp /bin/true
install rds /bin/true
install tipc /bin/true
EOF

# legal banner with several legal keywords (Lynis counts them)
BANNER='WARNING: Authorized access only. All activity may be monitored, logged and recorded. Unauthorized access is prohibited and violators will be prosecuted.'
printf '%s\n' "$BANNER" > /etc/issue
printf '%s\n' "$BANNER" > /etc/issue.net

# detection, patching and auditing tools
apt-get install -y auditd audispd-plugins sysstat acct aide aide-common \
  rkhunter chrony unattended-upgrades needrestart debsums apt-show-versions
ولماذا نعطل بروتوكولات مثل dccp وsctp وtipc وdrivers مثل usb-storage؟ لأن خادما عاديا لا يستخدمها، لكنها كود موجود في النواة قد يحوي ثغرة، فتعطيلها يزيل خطرا محتملا دون أن يفقدك شيئا تستخدمه. وأضفنا لافتة قانونية Legal Banner تظهر عند الدخول، تحذر من أن الوصول غير المصرح به ممنوع، وهي مطلب في كثير من المعايير لأنها تثبت أن الدخول غير المأذون كان عن علم، وتفيد قانونيا. ولاحظ أن نص اللافتة يحوي كلمات قانونية محددة يعدها Lynis، فاللافتة الفارغة أو العامة لا تكفي.
ولنفهم ما ثبتناه، فكل أداة هنا تغلق فجوة أشار إليها القياس: auditd يسجل الأحداث الأمنية المهمة فتعرف من فعل ماذا، وaide أداة سلامة ملفات تكشف أي تعديل على ملف مهم، وrkhunter يبحث عن علامات اختراق، وchrony يزامن الوقت وهو مهم لأن سجلات بأوقات خاطئة لا قيمة لها في التحقيق، وunattended-upgrades يطبق التحديثات الأمنية تلقائيا، وdebsums وapt-show-versions يتحققان من سلامة الحزم وحداثتها. ولاحظ أن أغلب هذه أدوات مراقبة وكشف لا منع، فهي تطبق الطبقة الخامسة في صورة الطبقات: أن ترى ما يحدث، لأن ما لا تراه لا تدافع عنه. وهذا مبدأ مهم: الدفاع ليس منعا فقط، بل أيضا قدرة على رؤية ما يحدث والتحقيق فيه بعد وقوعه، فلو اخترق سيرفرك رغم كل شيء، فهذه الأدوات تريك كيف حدث. ثم ننشئ قاعدة سلامة الملفات لأداة AIDE، وهي تسجل بصمة لكل ملف مهم فتكشف لاحقا أي تعديل:
sed -i 's/^Checksums = .*/Checksums = sha256+sha512/' /etc/aide/aide.conf
aide --config=/etc/aide/aide.conf --init
cp /var/lib/aide/aide.db.new /var/lib/aide/aide.db
وفكرة AIDE بسيطة وقوية: تحسب بصمة تشفيرية Hash لكل ملف مهم عند تثبيتها، وتحفظها في قاعدة. فإذا عدل مهاجم ملفا، تغيرت بصمته، فتكشفه مقارنة لاحقة بالقاعدة. ولذلك يجب أن تنشئ القاعدة على نظام نظيف قبل أن يصل إليه أحد، لأنها تثق بالحالة التي سجلتها. وقد ضبطنا الخوارزمية إلى sha256+sha512 لأنها أقوى من الافتراضية، وهو ما طلبه أحد اقتراحات Lynis.
تأمين SSH بإعداد كامل مطابق لـ CIS
SSH هو الباب الذي يدخل منه مازن لإدارة سيرفراته، وهو أكثر ما يهاجمه المهاجمون كما رأينا في مقال CrowdSec، فتأمينه أولوية. وهذه الخطوة أهم ما تعلمه مازن في المختبر، وسوف نشرح سبب أهميتها في القسم التالي. المطلوب ليس سطرين أو ثلاثة، بل إعداد كامل يغطي كل ضوابط CIS الخاصة بـ SSH، من منع دخول root إلى خوارزميات التشفير المعتمدة. ولماذا نكتبه في الملف الرئيسي /etc/ssh/sshd_config لا في ملف فرعي صغير؟ لأن هذا بالضبط ما سبب المفاجأة التي سنراها: أداة فحص CIS تقرأ الملف الرئيسي، فإذا تركته فارغا ووضعت إعدادك في ملف فرعي، قد لا تراه الأداة وتعد الضوابط فاشلة. فاكتب الإعداد الكامل حيث تتوقعه الأداة، لا حيث يسهل عليك:
# /etc/ssh/sshd_config (excerpt)
PermitRootLogin no
PasswordAuthentication no
PermitEmptyPasswords no
HostbasedAuthentication no
PubkeyAuthentication yes
IgnoreRhosts yes
X11Forwarding no
AllowTcpForwarding no
AllowAgentForwarding no
PermitTunnel no
MaxAuthTries 4
MaxSessions 10
MaxStartups 10:30:60
LoginGraceTime 60
ClientAliveInterval 300
ClientAliveCountMax 3
LogLevel VERBOSE
Banner /etc/issue.net
AllowGroups ssh-users
Ciphers [email protected],[email protected],[email protected],aes256-ctr,aes192-ctr,aes128-ctr
MACs [email protected],[email protected],hmac-sha2-512,hmac-sha2-256
KexAlgorithms curve25519-sha256,[email protected],diffie-hellman-group16-sha512,diffie-hellman-group18-sha512,ecdh-sha2-nistp521,ecdh-sha2-nistp384,ecdh-sha2-nistp256
RekeyLimit 512M 6h
لاحظ ما يفعله هذا الإعداد: PermitRootLogin no يمنع الدخول المباشر بحساب root، فيضطر المهاجم أن يعرف حسابا عاديا أولا. وPasswordAuthentication no يلغي كلمات المرور لصالح المفاتيح، فلا يفيد التخمين أصلا. وأسطر Ciphers وMACs وKexAlgorithms تحصر التشفير في الخوارزميات القوية الحديثة، وتمنع القديمة الضعيفة التي قد يجبر المهاجم الاتصال على استخدامها. وMaxAuthTries وLoginGraceTime يحدان محاولات التخمين. وكل سطر منها ضابط من ضوابط CIS، وغياب أي واحد يعني فشل ذلك الضابط، وهذا بالضبط ما سبب المفاجأة التالية. والإعداد أعلاه مقتطف، والكامل أطول ويغطي كل ضابط، ولذلك ابنه من مخرج debian-cis نفسه الذي يخبرك بالقيمة المطلوبة لكل ضابط فاشل، فتضيفها واحدة واحدة حتى تنجح كلها، فالأداة تقودك إلى ما ينقص. ثم نضبط صلاحيات الملف، لأن معيار CIS يفحص ملكيته وصلاحياته أيضا، فلا يكفي أن يكون المحتوى صحيحا، بل يجب ألا يقرأه أو يعدله غير root، لأن ملف إعداد SSH يقرأه مهاجم فيعرف كيف يدخل، أو يعدله فيفتح لنفسه بابا:
chmod 600 /etc/ssh/sshd_config
chown root:root /etc/ssh/sshd_config
إعادة القياس: النتيجة الحقيقية
وصلنا إلى الخطوة التي تفصل التقوية الحقيقية عن الوهم: إعادة القياس. فكل ما طبقناه حتى الآن افتراضات، والقياس وحده يثبت أثرها. الآن نعيد تشغيل Lynis وdebian-cis على السيرفر نفسه بعد التقوية، بنفس الأوامر ونفس الإصدار، والصورة التالية تلخص النتيجة:
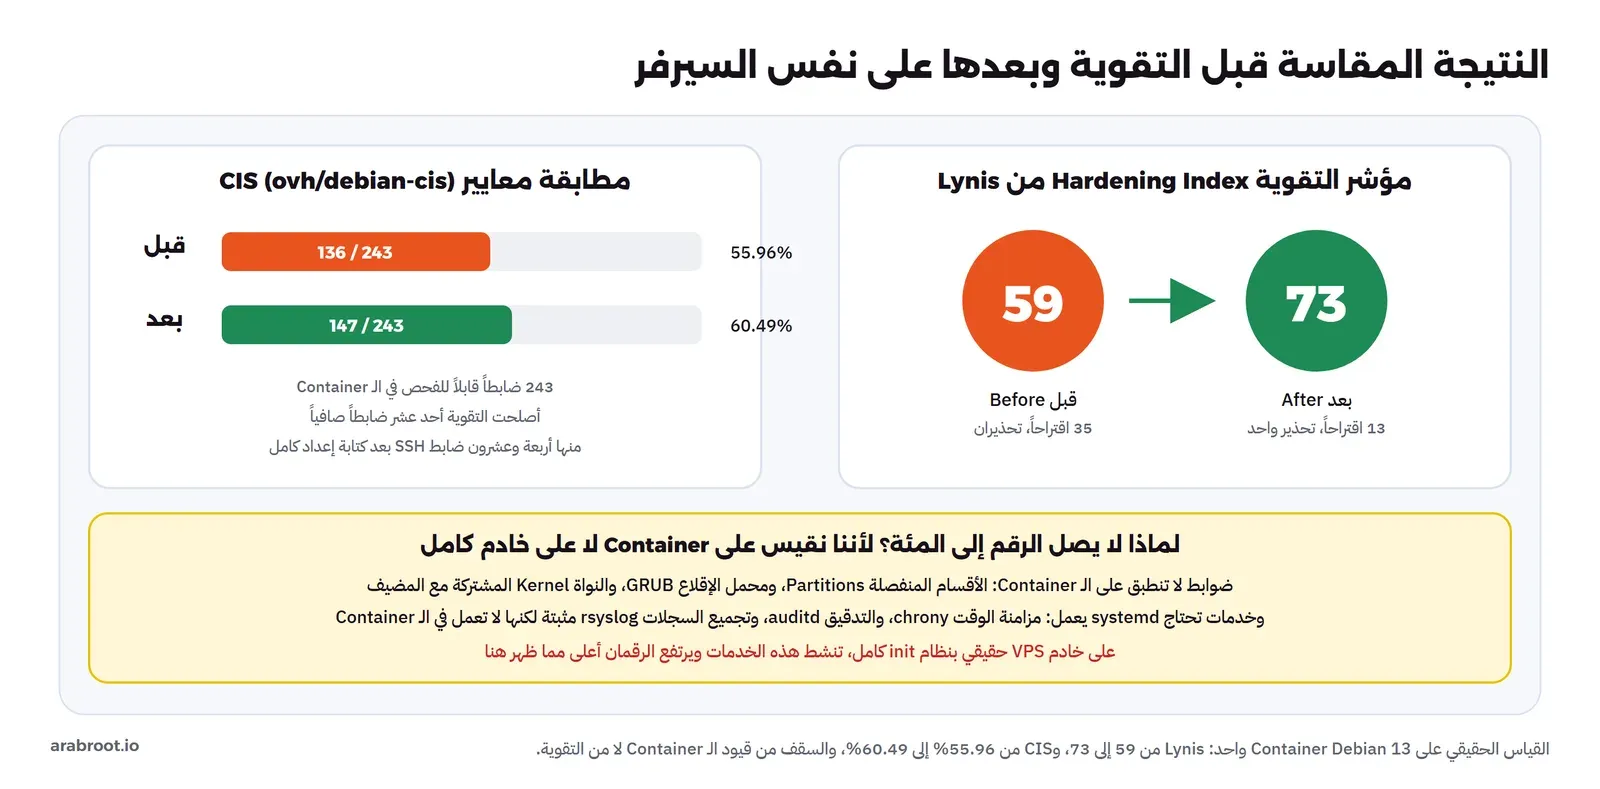
بالأرقام:
| المقياس | قبل التقوية | بعد التقوية |
|---|---|---|
| مؤشر Lynis | 59 | 73 |
| اقتراحات Lynis | 35 | 13 |
| تحذيرات Lynis | 2 | 1 |
| مطابقة CIS | 136 / 243 (55.96%) | 147 / 243 (60.49%) |
فالتقوية رفعت مؤشر Lynis أربع عشرة نقطة، وأغلقت أكثر من عشرين اقتراحا، ورفعت مطابقة CIS. وهذا هو المقصود بالقياس: لم يقل مازن «صار أأمن»، بل أثبت كم تحسن برقم. وهذا الفرق هو ما يحتاجه استبيان المستشفى: لا وعدا، بل دليلا قابلا للمراجعة. فبدل جواب «نعم قوينا» الذي لا يثبت شيئا، صار جواب مازن: «قسنا بـ Lynis وCIS، وكانت الأرقام كذا، ثم طبقنا هذه الإجراءات، وصارت كذا، وهذا تقرير الأداة قبل وبعد». هذا جواب يقبله المدقق، ويميز شركة جادة من أخرى تدعي.
ولاحظ أهمية «على السيرفر نفسه»: فلو قست سيرفرا وقويت آخر، لم تثبت شيئا. القياس قبل وبعد على النظام نفسه، بنفس الأداة ونفس الإصدار، هو ما يجعل الفرق ذا معنى. وهذا يذكرك بقاعدة علمية بسيطة: لا تقارن إلا المتماثلات، وغير متغيرا واحدا في كل مرة لتعرف أثره. ولذلك احفظ تقرير القياس الأول قبل أن تلمس شيئا، فهو خط أساسك الذي تقيس إليه كل ما بعده.
ولاحظ أيضا أن الاقتراحات انخفضت من 35 إلى 13، وهذا رقم ثان مفيد: فالمؤشر العام قد يرتفع قليلا بينما تغلق أنت أبوابا كثيرة، والعكس. فاقرأ الأرقام معا: المؤشر يقول «كم تحسنت عموما»، وعدد الاقتراحات يقول «كم بابا بقي مفتوحا». والثلاثة عشر الباقية أغلبها مما لا ينطبق على الـ Container كما سنرى، لا مما أهملناه. وهذا هو جمال القياس: لا يعطيك شعورا مبهما، بل أرقاما محددة تعرف منها بالضبط أين وصلت وما بقي.
درس المختبر: لماذا كادت التقوية تخفض درجة CIS؟
هنا المفاجأة التي وعدنا بها، وهي أثمن ما تعلمه مازن في المختبر كله. في أول محاولة كتب إعدادات SSH في ملف منفصل داخل /etc/ssh/sshd_config.d/ وأضاف بضعة أسطر فقط، فحدث شيء غريب: ارتفع مؤشر Lynis، لكن مطابقة CIS انخفضت من 136 إلى 127. والصورة التالية تبين مسار الرقم عبر المحاولات الثلاث:
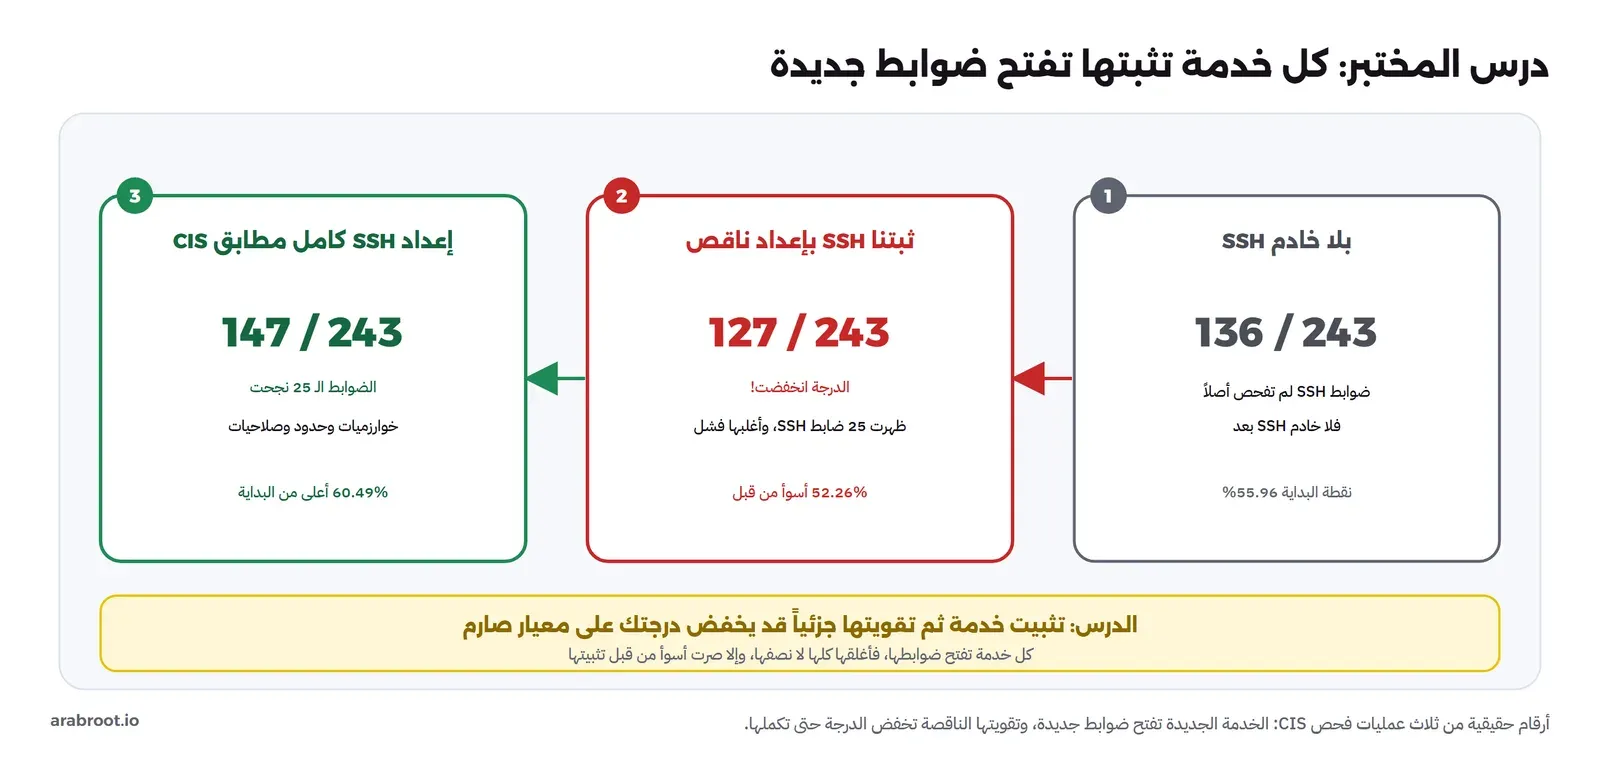
وقد يتساءل البعض: كيف تنخفض الدرجة بعد التقوية؟ والإجابة أن السيرفر الأول لم يكن عليه خادم SSH أصلا، فكانت debian-cis تتخطى كل ضوابط SSH ولا تحسبها، كأنها أسئلة في امتحان ليست في مقررك فلا تحسب عليك. وبمجرد أن ثبت مازن openssh-server، صارت الأداة تفحص خمسة وعشرين ضابطا جديدا لـ SSH، وأغلبها فشل لأن إعداده المختصر لم يحدد خوارزميات التشفير Ciphers ولا MACs ولا KexAlgorithms ولا حدود الجلسات، التي يطلبها المعيار بدقة. فصار كمن أضاف إلى مقرره خمسة وعشرين سؤالا ثم ترك أغلبها فارغا، فانخفضت درجته.
وهذا يكشف فرقا مهما بين الأداتين عمليا: Lynis رأى أن مازن ثبت خادم SSH وأضاف بعض الإعدادات الآمنة، فرفع درجته، لأنه يقيس التحسن العام. أما CIS فصارم: لا يكفيه أنك «حسنت»، بل يطلب كل ضابط محدد بقيمته الدقيقة، فإذا نقص واحد عده فشلا. ولذلك قد ترتفع درجتك على أداة وتنخفض على أخرى للتغيير نفسه، وهذا ليس تناقضا بل اختلاف في ما يقيس كل منهما، ودرس في أن الرقم الواحد لا يكفي، بل تفهم ماذا يقيس ولماذا تحرك.
وهذا الدرس ينطبق على معظم الخدمات: قبل أن تثبت قاعدة بيانات أو خادم ويب، اعرف ما الضوابط التي سيفحصها المعيار لها، وطبقها كاملة، لا نصفها. والقاعدة العامة التي خرج بها مازن: لا تثبت خدمة إلا إذا كنت مستعدا لتقويتها كاملة، فكل خدمة مسؤولية أمنية جديدة لا مجرد ميزة. وهذا يقود إلى مبدأ يكمل تقليل سطح الهجوم: أقل ما تحتاجه من خدمات، مقوى بالكامل، خير من كثير مقوى نصف تقوية. فالبساطة نفسها أمان.
لماذا لم يصل الرقم إلى المئة؟
سؤال طرحه مازن بصدق: إن كانت التقوية ممتازة، فلماذا بقي الرقم عند 73 و60% لا عند مئة؟ والجواب درس في حد ذاته عن حدود الأدوات والبيئات. قمنا بالقياس على Container لا على خادم افتراضي كامل، والـ Container يشارك نواة Kernel المضيف ولا يملك محمل إقلاع GRUB ولا أقساما منفصلة Partitions ولا نظام init يشغل الخدمات. ولذلك يبقى عدد من ضوابط CIS فاشلا مهما فعلنا، لا لأننا قصرنا، بل لأن هذه الضوابط لا معنى لها في Container. وأكبر مجموعات الفشل المتبقية كانت:
- اثنان وعشرون ضابطا في مجموعة أنظمة الملفات (1.1)، وأغلبها يطلب وضع
/tmpو/varو/homeعلى أقسام منفصلة، وهذا لا ينطبق على Container. - تسعة عشر ضابطا في مجموعة التدقيق (4.1)، تطلب قواعد auditd محملة وفعالة، وauditd لا يعمل داخل Container دون systemd وصلاحيات خاصة.
- ضوابط النواة ومحمل الإقلاع، التي لا معنى لها في Container يشارك نواة المضيف، فلا يملك Container نواة خاصة ليقويها.
بعبارة أخرى، فإن ثبتنا auditd وchrony وrsyslog لكنها لم تعمل لأن الـ Container بلا systemd، أما على خادم VPS حقيقي بنظام init كامل، فهذه الخدمات تنشط عند الإقلاع، ويرتفع الرقمان أعلى مما ظهر هنا. فالسقف الذي رأيناه من قيود الـ Container، لا من حدود التقوية نفسها.
ولماذا نكون صريحين بهذا الحد؟ لأن المصداقية جزء من الأمن. فلو ادعينا أننا وصلنا إلى مئة من مئة، لعرف كل خبير أن في الأمر خللا، ولو أخفينا قيود المختبر، لظن القارئ أنه سيصل إلى الأرقام نفسها على خادمه الحقيقي فيحبط. والأهم أن التقارير الأمنية يجب أن تميز بين «فشل لأننا لم نقو» و«لا ينطبق على بيئتنا»، وهذا ما تعلمه مازن: الضوابط التي تطلب أقساما منفصلة على Container لا تكتب «فشلا» في تقريره، بل «لا ينطبق، لأن البيئة Container»، مع تاريخ وسبب. فالمدقق يحترم الاستثناء المبرر، ويرفض الفشل المسكوت عنه. وعلى خادمه الحقيقي، ستنطبق هذه الضوابط ويحققها، فيرتفع رقمه فعلا.
السياق السعودي: التقوية في ضوابط NCA
تقوية مازن لسيرفراته ليست عادة جيدة فحسب، بل مطلب في الضوابط الأساسية للأمن السيبراني NCA ECC. فالضوابط تعرف الإعداد الآمن والتقوية Secure Configuration and Hardening بأنها حماية وتقوية وضبط إعدادات الأجهزة والأنظمة والشبكات لمقاومة الهجمات، مثل تعطيل أو تغيير الحسابات والمنافذ الافتراضية وإيقاف الخدمات غير المستخدمة، وهو بالضبط ما فعلناه في طبقة تقليل سطح الهجوم. وتطلب الضوابط مراجعة الإعداد الآمن والتقوية قبل إطلاق المشاريع والتغييرات، كما في البندين 1-6-2-2 و1-6-3-5 من وثيقة ECC-2:2024.
ولاحظ تفصيلا دقيقا: البند 2-3-3-4 يطلب مزامنة الوقت المركزية من مصدر موثوق، وهذا بالضبط سبب تثبيتنا chrony في طبقة الكشف. فكثير من بنود الضوابط التقنية تحققها أدوات مفتوحة المصدر مثل التي استخدمناها، والقياس بـ Lynis وCIS يعطيك دليلا على التزامك بها، وهو ما يطلبه المدقق. فالتقوية المقاسة ليست عملا تقنيا معزولا، بل جزء من إثبات الامتثال الذي يحتاجه مازن للمستشفى وللجهة المنظمة معا. فبدل أن يشتري منتجا مكلفا ليقول له إنه آمن، يستخدم أدوات مجانية تقيس التزامه بالمعيار نفسه الذي يرجع إليه المدقق، ويحتفظ بتقاريرها كدليل مؤرخ، فيجمع بين التوفير والمصداقية.
قائمة تقوية خادم جديد
بعد أن أتم مازن الدورة، لخص لنفسه ترتيب تقوية أي خادم جديد، لأن الترتيب يوفر الجهد: تقيس مرة، ثم تطبق كل الطبقات، ثم تقيس مرة:
- قس أولا بـ Lynis وdebian-cis، واحفظ التقريرين كخط أساس قبل أن تغير شيئا.
- قلل سطح الهجوم: أزل كل حزمة وخدمة لا تحتاجها، وعطل الـ Drivers غير المستخدمة.
- شدد الحسابات: سياسة كلمات مرور، تشفير أقوى، umask أصرم، أداة فحص قوة.
- قو النواة بملف sysctl، وافهم كل قيمة قبل تطبيقها.
- أمن SSH بإعداد كامل مطابق للمعيار، لا بضعة أسطر.
- ثبت أدوات الكشف والتدقيق والتحديث، وأنشئ قاعدة سلامة الملفات على نظام نظيف.
- أعد القياس على السيرفر نفسه، وقارن بخط الأساس.
- وثق ما لا ينطبق على بيئتك استثناء بتاريخ وسبب، لا تتركه فشلا غامضا.
- ضع كل ذلك في سكربت قابل للتكرار، وأعد القياس مع كل تغيير كبير لاحقا.
وأهم بند هو الأول والأخير: القياس. فالتقوية بلا قياس قبلها عمل في الظلام، وبلا قياس بعدها وعد بلا دليل. والسكربت القابل للتكرار يجعل تقوية السيرفر الثاني والعاشر تكرار أمر واحد، لا إعادة اكتشاف.
ولاحظ أن هذه القائمة ترتب العمل منطقيا: تقيس مرة في البداية، ثم تطبق كل الطبقات دفعة، ثم تقيس مرة في النهاية. فلا تقيس بعد كل خطوة صغيرة، لأن ذلك يبطئك دون فائدة، بل اجمع تغييراتك ثم قس الأثر مجتمعا. والاستثناء هو حين تجرب شيئا قد يعطل خدمة، فعندها طبق وتحقق أن الخدمة تعمل قبل أن تكمل. وهكذا توازن بين سرعة العمل والتأكد من أنك لم تعطل شيئا وأنت تحاول تأمينه.
مشكلات شائعة Common Problems وحلولها
أغلب ما يربك المبتدئ في التقوية ليس خطأ منه، بل اقتراح أو تحذير لا ينطبق على بيئته، أو خطوة نسيها. وهذه أكثر ما قابله مازن:
- Lynis لا يجد
/vmlinuz(KRNL-5788): طبيعي داخل Container لأنها تشارك نواة المضيف، وتجاهله على الـ Container. - auditd مثبت لكن اقتراح ACCT-9628 ما زال ظاهرا: لأنه لا يعمل، فالـ Container بلا systemd، وعلى خادم حقيقي شغله بـ
systemctl enable --now auditd. - تحذير «No AIDE database was found» رغم تثبيت AIDE: لم تنشئ القاعدة بعد، فشغل
aide --initثم انسخaide.db.newإلىaide.db، وتذكر أن تنشئها على نظام نظيف. - درجة CIS انخفضت بعد تثبيت خدمة: طبيعي، فالخدمة فتحت ضوابطها، فأكمل تقويتها حتى تنجح كلها، كما في درس SSH.
- قفلت نفسك خارج SSH بعد تطبيق الإعداد: احتفظ دائما بجلسة مفتوحة أثناء التغيير، واختبر الإعداد بـ
sshd -tقبل إعادة التشغيل، وتأكد أن مستخدمك ضمن المجموعة التي سمحت بها فيAllowGroups.
الخلاصة
وصلنا لنهاية الموضوع، ومسار مازن من «نعم قوينا» بلا دليل إلى تقرير بأرقام قبل وبعد يلخص كل ما سبق، وأهم ما ظهر:
- التقوية حالة تقاس برقم قبل وبعد، لا شعور، وLynis وdebian-cis يعطيانك هذا الرقم مجانا ودون تغيير أي شيء في وضع التدقيق.
- Lynis لتحسن وCIS لتثبت: الأول يعطيك مؤشرا عاما سريعا، والثاني يفحص كل ضابط بدقة فيصلح لدليل الامتثال الذي يطلبه المدقق.
- التقوية دورة مع كل تغيير، تطبقها بسكربت قابل للتكرار مع فهم سبب كل خطوة، لا نسخا أعمى.
- على نفس الـ Container رفعت التقوية مؤشر Lynis من 59 إلى 73، ومطابقة CIS من 55.96% إلى 60.49%.
- كل خدمة تثبتها تضيف ضوابط يجب أن تحققها كاملة، فتقوية ناقصة لخدمة قد تخفض درجتك على معيار صارم.
- السقف على الـ Container من قيودها لا من التقوية، وعلى خادم VPS كامل بنظام init تنشط الخدمات ويرتفع الرقمان.
- اقرأ الاقتراحات واحدا واحدا، وافصل ما تستطيع إصلاحه عما لا ينطبق على بيئتك، ووثق الاستثناءات.
- كن صريحا في تقريرك: ميز بين «فشل لم نعالجه» و«لا ينطبق على بيئتنا» بتاريخ وسبب، فالمدقق يحترم الاستثناء المبرر.
وبهذا حول مازن سؤال المستشفى المحرج إلى قوة: فبدل أن يجيب «نعم قوينا» بلا دليل، صار يرفق تقرير قياس قبل وبعد، بأرقام من أداتين معروفتين، وقائمة استثناءات مبررة. وأهم ما تعلمه ليس الأوامر، بل عقلية القياس: أن التقوية ليست شعورا بل رقما، وليست حدثا بل دورة، وليست نسخا أعمى بل فهما لسبب كل تغيير. والسيرفر الذي تقيسه وتفهمه خير من سيرفر «قويته» ولا تعرف كم.
وفي المقال القادم ننتقل من الدفاع الساكن إلى الدفاع النشط: الحظر الجماعي للهجمات مع CrowdSec، وستلاحظ أن طبقة التقوية التي بنيناها هنا هي الأساس الذي يقف فوقه الدفاع النشط، فلا تغني طبقة عن أخرى.
 دليلتأمين سيرفر VPS على Ubuntu من أول دخولقبل أن تثبت أي تطبيق على سيرفرك الجديد، هذه الخطوات تغلق أبرز الثغرات وأولها الدخول بمفتاح SSH بدل كلمة المرور.
 دليلمصطلحات الأمن السيبراني للمبتدئين: من CVE إلى Purple Teamماذا تعني الكلمات التي تتكرر في كل عرض أمني، من رقم الثغرة وخطورتها إلى أدوات المراقبة SOC والفرق الحمراء والزرقاء.
 دليلCrowdSec: اكتشاف هجمات التخمين وحظرها جماعياًتتعرض سيرفرات مسؤول النظم لتخمين دائم، فيبني مختبراً يرى فيه CrowdSec يكتشف الهجوم ويصدر قرار حظر ينفذه الجدار الناري.
 دليلإدارة الثغرات Vulnerability Management: هل سيرفرك متأثر؟كيف تعرف خلال ساعات أن ثغرة جديدة تمس سيرفراتك، ولماذا يخدعك رقم الإصدار، وكيف ترتب الإصلاح وتتأكد أنه تم فعلاً.
 دليلالضوابط الأساسية للأمن السيبراني NCA ECC بلغة بسيطةكيف تقرأ الضوابط الأساسية ECC دون أن تضيع في أرقامها، وعلى من تنطبق، وما المطلوب من جهتك فعلاً في كل مكون.
تدريب عملي Practice
- شغل Lynis على خادمك في وضع القراءة فقط، وسجل مؤشرك الحالي كخط أساس، ثم اختر خمسة اقتراحات تنطبق عليك وأصلحها، وأعد القياس وقارن، ولاحظ كم رفعت كل خطوة الرقم.
- شغل debian-cis في وضع
--audit-all، واستخرج قائمة الضوابط الفاشلة، وصنفها إلى: ما ينطبق وتستطيع إصلاحه، وما لا ينطبق على بيئتك فتوثقه استثناء. - اكتب سكربت
harden.shخاصا بك يطبق خطواتك، ثم طبقه على سيرفر جديد من الصفر، وقس قبل وبعد، فتتأكد أنه قابل للتكرار فعلا. - اختر ضابطا واحدا من مخرج CIS، وابحث عن رقمه في وثيقة CIS الرسمية، واقرأ لماذا يطلبه المعيار وما خطر غيابه، فتتعلم أن وراء كل ضابط سببا.
سجل التحديثات
- أكتوبر 2026: كتابة المقال وتنفيذ المختبر يوم 25 أكتوبر 2026 على Container Debian 13 (trixie) مع Lynis 3.1.7 وdebian-cis v4.1-6، والنتيجة Lynis من 59 إلى 73 وCIS من 55.96% إلى 60.49%.


