في صباح يوم عمل عادي لاحظت سارة، المطورة المسؤولة عن خدمة المدفوعات في فريق صغير، أن رسوم الدفع في بيئة الاختبار أصبحت صفراً. فتحت تاريخ المستودع على Gitea لتعرف من غيرها، فوجدت Commit بعنوان «fix: correct fee rounding» يغير النسبة من 2.5 إلى صفر، وفي خانة الكاتب اسمها هي، وصورتها هي، ورابط حسابها هي. وسارة متأكدة أنها لم تكتبه. فمن كتبه؟ والجواب المزعج أن Git نفسه لا يعرف، وأن Gitea لا يعرف أيضاً، فاسم الكاتب في ال Commit نص يكتبه أي شخص على جهازه بالأمر git config، كما يكتب اسمه في رأس رسالة بريد. وفي فريق من خمسة قد ينتهي الموضوع بسؤال في مجموعة الفريق، ولكن في مستودع يغير طريقة احتساب المال، أو في مشروع مفتوح المصدر يساهم فيه غرباء، يصبح السؤال «من كتب هذا الكود فعلاً؟» سؤالاً أمنياً.
وتوقيع ال Commits Commit Signing هو الأداة التي صممت لهذا السؤال: كل مطور يوقع ال Commits بمفتاح خاص لا يملكه غيره، والسيرفر يعرف المفتاح العام لكل حساب، فيعرض بجانب كل Commit هل التوقيع صحيح ولمن. وفي هذا المقال نعيد قصة سارة على مختبر حقيقي فيه سيرفر Gitea ومطوران، ونجرب التوقيع بمفاتيح SSH ثم GPG، ونفرض التوقيع على الفرع main، ونرى ماذا يحدث عندما يدمج Gitea طلب دمج بنفسه. ثم نقف عند السؤال الأهم: ماذا يثبت التوقيع، وماذا لا يثبت؟ وكل مخرج في المقال هو ما طبعته الأدوات فعلاً، ومعه أربع مشكلات حقيقية ظهرت أثناء التجربة. وسوف نناقش في هذا المقال ما يلي:
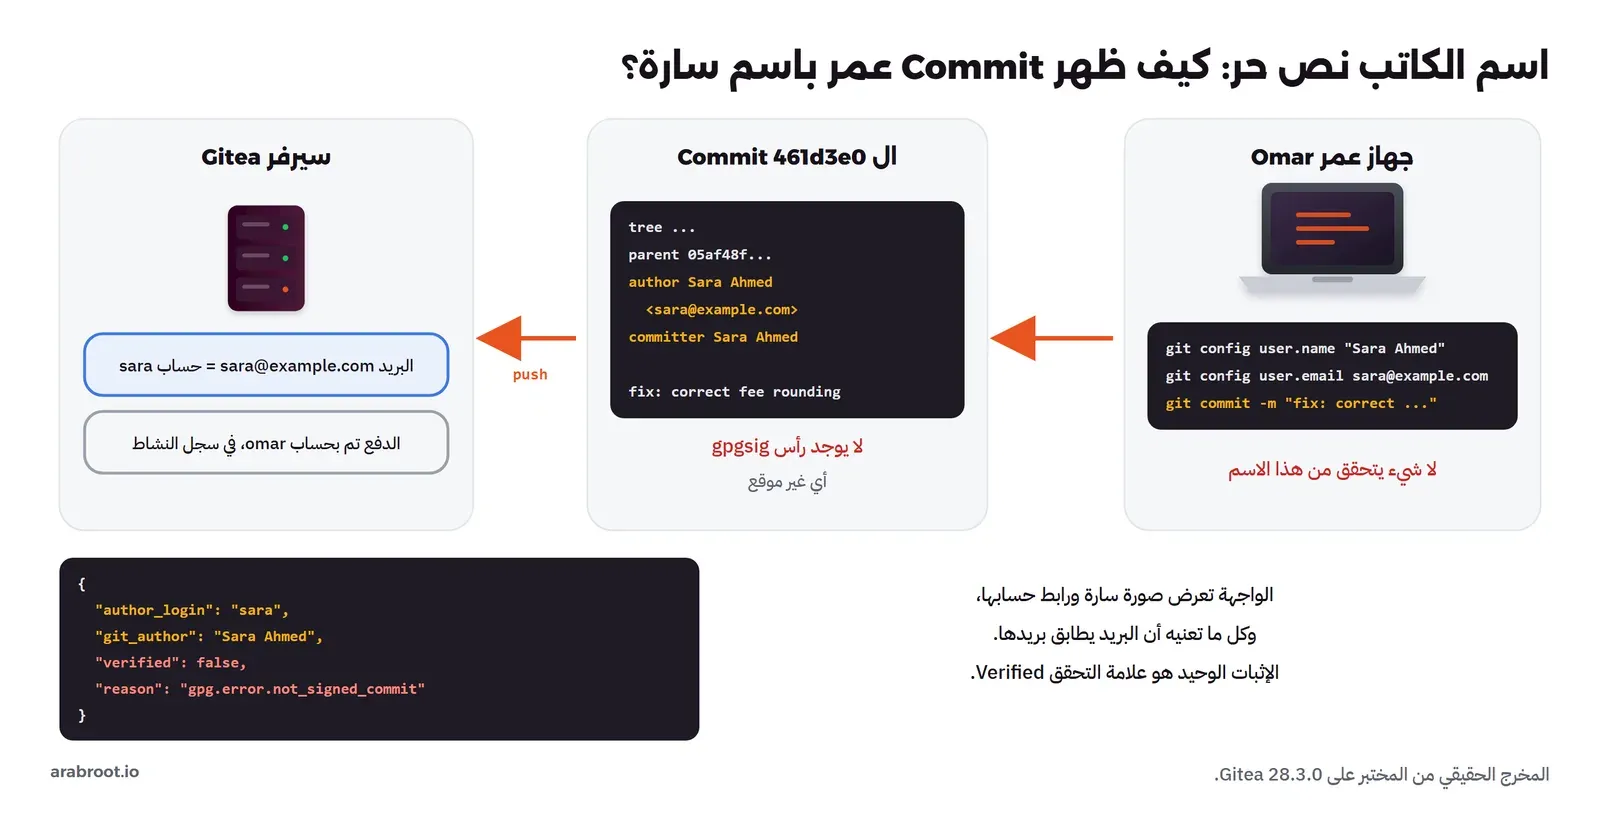
- لماذا لا يكفي اسم الكاتب، وكيف ربط Gitea Commit كتبه عمر بحساب سارة.
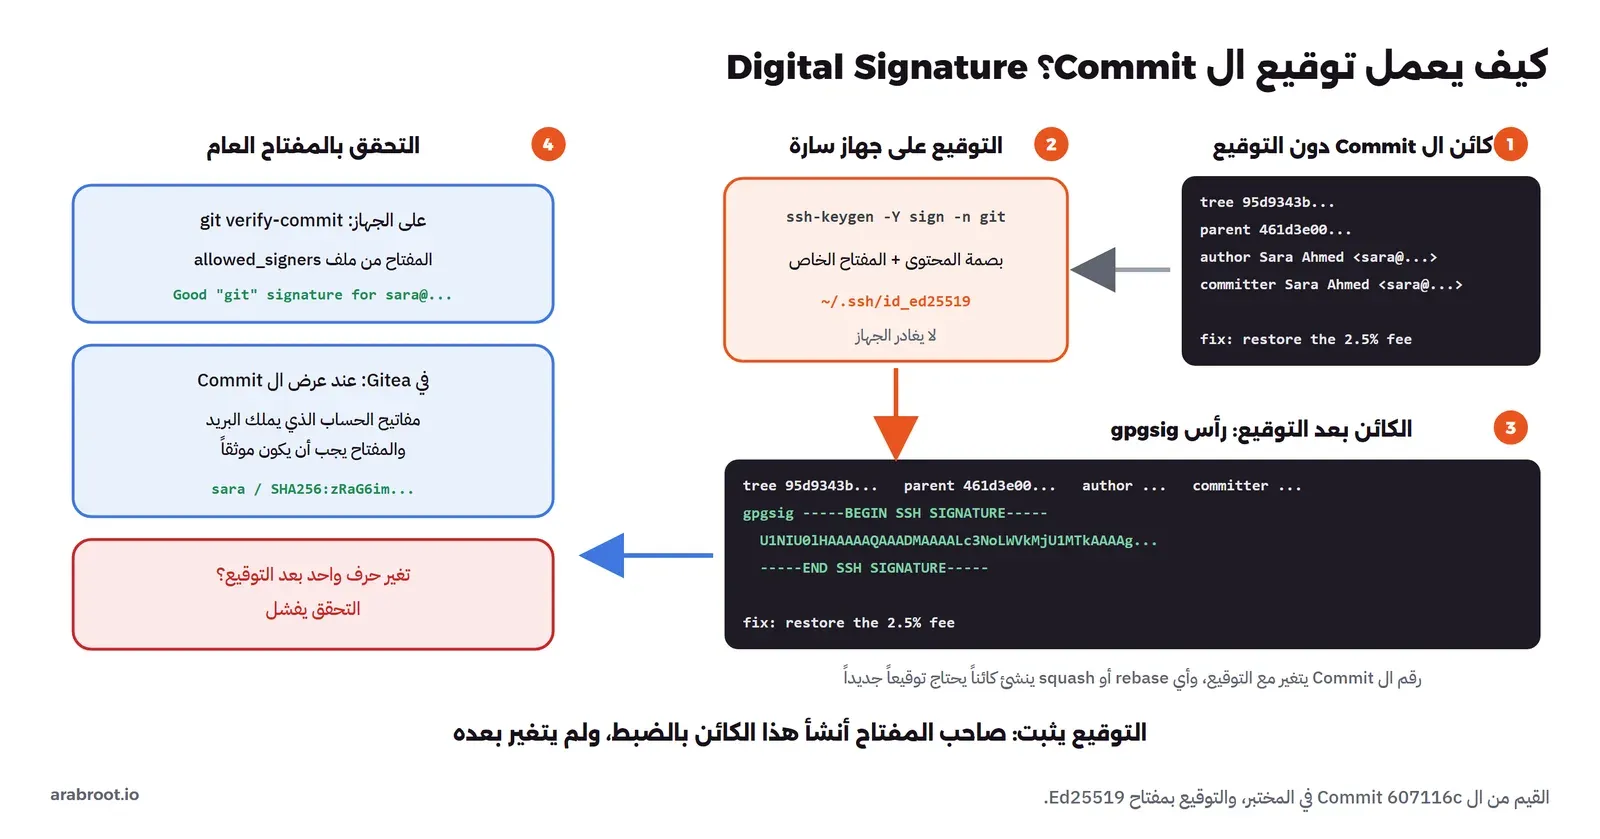
- كيف يعمل التوقيع الرقمي على ال Commit، وماذا يضيف إلى الكائن نفسه.
- التوقيع بمفتاح SSH، وملف الموقعين المسموحين، والتحقق على الجهاز.
- التحقق في Gitea، ولماذا لم يكف رفع المفتاح، وكيف نوثقه.
- التوقيع بمفتاح GPG، والفرق بين وقت التوقيع وتاريخ ال Commit، ومقارنة SSH مع GPG.
- ماذا يحدث إذا وقع عمر بمفتاحه وكتب اسم سارة، وماذا يحدث بعد أن يغادر الفريق ويحذف مفتاحه.
- فرض التوقيع على main، وتوقيع Gitea لعمليات الدمج التي يقوم بها.
- ماذا يثبت التوقيع وماذا لا يثبت، وإدارة المفاتيح في الفريق، وأخطاء شائعة، وقائمة تحقق.
لماذا لا يكفي اسم الكاتب؟ Author Identity
كل Commit في Git يحمل اسمين وبريدين: الكاتب Author، وهو من كتب التغيير، والملتزم Committer، وهو من أنشأ ال Commit فعلاً، ويختلفان مثلاً عندما تنتقي Commit زميل أو تطبق Patch أرسله بالبريد. وكلاهما يأتي من إعدادات Git على الجهاز الذي أنشأ ال Commit: user.name وuser.email. ولا يوجد في Git أي آلية تتحقق أن من كتب [email protected] هو سارة، فالقيمة نص حر، تماماً مثل خانة «From» في البريد الإلكتروني قبل ظهور آليات التحقق. وهذا ليس خطأ في تصميم Git، فقد صمم ليعمل دون سيرفر مركزي، وتبادل ال Patches بالبريد بين أشخاص لا يجمعهم نظام حسابات واحد، ولهذا تركت مسألة الهوية لطبقة أخرى.
عمر يكتب باسم سارة Spoofed Author
في المختبر عمر زميل لسارة، وله صلاحية الكتابة على مستودع payments. استنسخ المستودع، وغير اسمه وبريده في إعدادات المستودع المحلي، ثم أنشأ ال Commit ودفعه بحسابه هو:
git config user.name "Sara Ahmed" && git config user.email [email protected]
printf 'FEE_PERCENT = 0.0\n' > fees.py
git commit -qam "fix: correct fee rounding"
git push origin main
git log -2 --format="%h %an <%ae> | %s"
والمخرج سوف يكون كما يلي:
To http://dv2g-gitea:3000/sara/payments.git
   05af48f..461d3e0  main -> main

461d3e0 Sara Ahmed <[email protected]> | fix: correct fee rounding
05af48f Sara Ahmed <[email protected]> | feat: payment fee
ال Commitان متطابقان في الشكل: الأول كتبته سارة فعلاً، والثاني كتبه عمر، ولا يوجد في git log ما يفرق بينهما. ولاحظ أن السيرفر قبل الدفع دون أي اعتراض، لأن الصلاحية التي يتحقق منها Gitea هي «هل يحق لعمر أن يدفع إلى هذا المستودع؟»، والجواب نعم، أما ما كتبه عمر داخل ال Commits فلا يتحقق منه.
ماذا رأى Gitea؟ Email Mapping
سألنا Gitea API عن آخر Commit:
curl -s -u sara:Lab-Pass-2026! http://dv2g-gitea:3000/api/v1/repos/sara/payments/commits?limit=1 | jq '.[0] | {sha: .sha[0:7], author_login: .author.login, committer_login: .committer.login, git_author: .commit.author.name, verified: .commit.verification.verified, reason: .commit.verification.reason}'والمخرج سوف يكون كما يلي:
{
  "sha": "461d3e0",
  "author_login": "sara",
  "committer_login": "sara",
  "git_author": "Sara Ahmed",
  "verified": false,
  "reason": "gpg.error.not_signed_commit"
}
وهنا أصل المشكلة التي رأتها سارة. Gitea يبحث عن البريد المكتوب في ال Commit بين بريد حساباته، فيجد أن [email protected] هو بريد الحساب sara، فيعرض ال Commit مرتبطاً بحسابها، بصورتها ورابط صفحتها. وهذا الربط مفيد في الحالة الطبيعية، لأنه يجعل التاريخ مقروءاً، ولكنه يعطي القارئ ثقة لا يستحقها: الواجهة تبدو كأنها تقول «سارة كتبت هذا»، وكل ما تقوله في الحقيقة «البريد المكتوب هنا يطابق بريد سارة». والحقلان الأخيران هما ما يهمنا في بقية المقال: verified: false والسبب not_signed_commit، أي أن ال Commit غير موقع، وبالتالي لا يوجد ما يثبت من أنشأه. والمكان الوحيد في Gitea الذي يعرف أن عمر هو من دفع هو سجل النشاط Activity، لأن الدفع نفسه تم بحسابه، ولكن من يدفع ليس بالضرورة من كتب، فقد يدفع عمر Commits كتبها غيره بعد أن سحبها.
تجهيز المختبر Lab Setup
سيرفر Gitea، وجهاز مطور واحد فيه مجلدان، مجلد لسارة ومجلد لعمر، حتى نرى الطرفين:
docker network create dv2g-net
docker run -d --name dv2g-gitea --network dv2g-net -p 3482:3000 \
  -e GITEA__security__INSTALL_LOCK=true \
  -e GITEA__server__ROOT_URL=http://dv2g-gitea:3000/ \
  -e GITEA__database__DB_TYPE=sqlite3 \
  -e GITEA__service__DISABLE_REGISTRATION=true \
  -v dv2g-gitea-data:/data gitea/gitea:28.3.0

for u in sara omar; do
  docker exec -u git dv2g-gitea gitea admin user create --username $u --password 'Lab-Pass-2026!' \
    --email [email protected] --must-change-password=false
done

docker run -d --name dv2g-client --network dv2g-net alpine:3.24 sleep 86400
docker exec dv2g-client apk add --no-cache git openssh-keygen gnupg curl jq
على جهاز المطور Git 2.54.0، وأداة ssh-keygen من OpenSSH 10.3، وGnuPG 2.4.9، وكلها من حزم Alpine 3.24. وأنشأت سارة مستودع payments وأعطت عمر صلاحية الكتابة. ولاحظ أننا لا نحتاج عميل SSH نفسه، فالدفع في المختبر عبر HTTP، ومفتاح SSH هنا للتوقيع فقط، وهذه نقطة سوف نعود إليها: مفتاح التوقيع لا علاقة له بطريقة الاتصال بالسيرفر. وإذا كنت لا تعرف بعد كيف تنشئ مفتاح SSH وتستخدمه للدفع، فابدأ بدليل أول مستودع Git لك على Gitea.
كيف يعمل التوقيع؟ Digital Signature
التوقيع الرقمي Digital Signature يعتمد على زوج من المفاتيح: مفتاح خاص Private Key يبقى على جهازك ولا يغادره، ومفتاح عام Public Key تعطيه لكل من يريد أن يتحقق. وعندما توقع شيئاً، تحسب أداة التوقيع بصمة Hash للمحتوى، ثم تشفرها بالمفتاح الخاص، والنتيجة هي التوقيع. ومن يملك المفتاح العام يستطيع أن يتحقق من شيئين معاً: أن التوقيع صنعه من يملك المفتاح الخاص المقابل، وأن المحتوى لم يتغير بحرف واحد بعد التوقيع، لأن أي تغيير يغير البصمة. والتشبيه الأقرب هو الختم الشخصي على ورقة رسمية: من يرى الختم يعرف أن صاحبه وافق على هذه الورقة بالذات، ولو تغيرت كلمة في الورقة بعد الختم لما بقي له معنى. والفرق أن الختم الرقمي لا يمكن نسخه من ورقة إلى أخرى، لأنه محسوب من محتوى الورقة نفسها.
وفي Git المحتوى الذي يوقع هو كائن ال Commit نفسه: رقم الشجرة Tree التي تمثل كل الملفات، ورقم الأب Parent، وسطرا الكاتب والملتزم مع التاريخ، والرسالة. ولأن رقم الشجرة يمثل محتوى كل ملف في المشروع، ورقم الأب يمثل كل التاريخ قبله، فالتوقيع على Commit واحد يغطي عملياً حالة المشروع كلها في تلك اللحظة. وتضيف أداة التوقيع النتيجة إلى الكائن في رأس اسمه gpgsig، وهذا الاسم تاريخي من أيام كان GPG هو الخيار الوحيد، وبقي كما هو حتى مع توقيعات SSH. والنتيجة المهمة: التوقيع جزء من الكائن، فرقم ال Commit الموقع يختلف عن رقمه دون توقيع، وأي إعادة كتابة لل Commit، مثل rebase أو amend أو squash، تنتج كائناً جديداً لا يحمل التوقيع القديم، ويحتاج توقيعاً جديداً ممن يعيد كتابته.
وأمام Git طريقتان للتوقيع. الأولى GPG، أي GnuPG، وهو تطبيق لمعيار OpenPGP المستخدم منذ التسعينيات لتوقيع البريد والحزم، ودعمه Git منذ سنوات طويلة. والثانية مفاتيح SSH، وأضافها Git في الإصدار 2.34 كما تذكر ملاحظات الإصدار، والفكرة أن أغلب المطورين يملكون مفتاح SSH أصلاً ويعرفون التعامل معه، أما GPG فأداة لها مفاهيم كثيرة، مثل حلقة المفاتيح Keyring وشبكة الثقة Web of Trust وتواريخ الانتهاء، وقليل من المطورين يستخدمها خارج التوقيع. ونبدأ بالأسهل.
التوقيع بمفتاح SSH Signing
أنشأت سارة مفتاح Ed25519 خاصاً للتوقيع، ثم أخبرت Git أن يستخدمه، وأن يوقع كل Commit تلقائياً:
ssh-keygen -q -t ed25519 -N "" -C [email protected] -f ~/.ssh/id_ed25519
git config gpg.format ssh
git config user.signingkey ~/.ssh/id_ed25519.pub
git config commit.gpgsign true
في الإعداد أعلاه لاحظ التالي:
-N ""يعني دون عبارة مرور Passphrase، وهذا مقبول في المختبر فقط. على جهازك ضع عبارة مرور، واتركssh-agentيحفظها أثناء الجلسة، وسوف نعود إلى ذلك في قسم إدارة المفاتيح.gpg.format sshيغير أداة التوقيع من GPG، وهو الافتراضي، إلىssh-keygen. ولهذا اسم الإعداد يبدأ بالكلمة gpg حتى مع SSH، فهو اسم تاريخي آخر.user.signingkeyمع SSH مسار المفتاح العام، وGit يجد المفتاح الخاص بجانبه أو فيssh-agent.commit.gpgsign trueيوقع كل Commit دون أن تكتب-Sفي كل مرة. وبدونه توقع Commit واحداً بالأمرgit commit -S.
وأصلحت سارة الرسوم، ثم نظرت إلى توقيع ال Commit:
git commit -qam "fix: restore the 2.5% fee" && git log -1 --show-signatureوالمخرج سوف يكون كما يلي:
commit 607116c3033d4baa42fecd772f84e167dc474bde
error: gpg.ssh.allowedSignersFile needs to be configured and exist for ssh signature verification
No signature
Author: Sara Ahmed <[email protected]>
Date:   Tue Nov 3 09:09:00 2026 +0300

    fix: restore the 2.5% fee
مشكلة حقيقية: allowedSignersFile
هذه أول مشكلة، وهي تخيف كل من يجرب توقيع SSH أول مرة: سارة وقعت للتو، والمخرج يقول No signature. ولكن اقرأ السطر الذي قبله: التوقيع موجود، والمشكلة في التحقق. فمع GPG يعرف Git من يثق بهم من حلقة المفاتيح التي يديرها GPG، أما مع SSH فلا توجد حلقة مفاتيح، ولا يعرف Git أي مفتاح عام يخص أي شخص، فيحتاج ملفاً تكتبه أنت يقول «هذا المفتاح يخص هذا البريد»، واسمه ملف الموقعين المسموحين Allowed Signers، وتحدده بالإعداد gpg.ssh.allowedSignersFile. وبدونه لا يستطيع Git أن يتحقق من أي توقيع، حتى توقيعك أنت، فيطبع الخطأ ويقول No signature، وهي صياغة مضللة لأن الأدق «لا أستطيع التحقق».
ملف الموقعين المسموحين Allowed Signers
صيغة الملف موثقة في قسم ALLOWED SIGNERS من دليل ssh-keygen: سطر لكل مفتاح، فيه البريد، ثم خيارات، ثم المفتاح العام:
echo "[email protected] namespaces=\"git\" $(cat ~/.ssh/id_ed25519.pub)" > ~/.ssh/allowed_signers
git config gpg.ssh.allowedSignersFile ~/.ssh/allowed_signers
git log -1 --show-signature --format="%h %an | %s"
git log -1 --format="%h %G? %GS %GK"
git verify-commit HEAD; echo "exit code: $?"
والمخرج سوف يكون كما يلي:
Good "git" signature for [email protected] with ED25519 key SHA256:zRaG6im/QEDMrKUJx7l7ActB8mnTQ9X/ss2Z7Q3S8ag
607116c Sara Ahmed | fix: restore the 2.5% fee

607116c G [email protected] SHA256:zRaG6im/QEDMrKUJx7l7ActB8mnTQ9X/ss2Z7Q3S8ag

Good "git" signature for [email protected] with ED25519 key SHA256:zRaG6im/QEDMrKUJx7l7ActB8mnTQ9X/ss2Z7Q3S8ag
exit code: 0
في المخرج أعلاه لاحظ التالي:
namespaces="git"يقيد استخدام المفتاح في التحقق بتوقيعات Git فقط. فأداةssh-keygenتوقع لأغراض مختلفة، وكل توقيع يحمل «مساحة اسم» Namespace، وGit يوقع دائماً بالمساحةgit، وهذا ما تعنيه كلمة"git"في السطر Good "git" signature. وهذا يمنع أن يستخدم توقيع صنعته لغرض آخر كأنه توقيع Commit.- البصمة
SHA256:zRaG6im...بصمة المفتاح العام، وهي نفسها التي سوف يعرضها Gitea، فتستطيع أن تقارن بينهما بعينك. - الصيغة
%G?فيgit logتطبع حرفاً واحداً لحالة التوقيع:Gصحيح وموثوق، وNدون توقيع، وBتوقيع خاطئ، وUصحيح ولكن الثقة بالمفتاح غير معروفة، وغيرها في توثيق git log. و%GSاسم الموقع، و%GKالمفتاح. وهذه الصيغة مفيدة في السكربتات وخطوط CI، لأنها سطر واحد سهل القراءة آلياً. - git verify-commit يخرج بالصفر عندما يكون التوقيع صحيحاً، وبغير الصفر عندما لا يكون، فتستخدمه في سكربت أو خطاف.
وفي فريق حقيقي لا يكتب كل مطور هذا الملف لنفسه، وإنما يضع الفريق ملفاً واحداً فيه مفاتيح الجميع داخل المستودع، مثل .gitsigners، يدخل بطلب دمج مثل أي تغيير، وكل مطور يوجه إليه الإعداد. وبهذا يصبح إضافة مطور جديد أو إزالة من غادر تغييراً مراجعاً له تاريخ. وانتبه إلى أن هذا الملف يحدد الثقة على الجهاز فقط، أما ما يعرضه Gitea فيعتمد على المفاتيح المسجلة في حسابات المستخدمين عنده.
ماذا يوجد داخل ال Commit الموقع؟ gpgsig Header
لنرى الكائن نفسه كما يخزنه Git:
git cat-file -p HEADوالمخرج سوف يكون كما يلي:
tree 95d9343b7df3e5c596fa812c27b43c8691bc7a53
parent 461d3e00eba535d5579d808a2655052a7bae5f3a
author Sara Ahmed <[email protected]> 1793686140 +0300
committer Sara Ahmed <[email protected]> 1793686140 +0300
gpgsig -----BEGIN SSH SIGNATURE-----
 U1NIU0lHAAAAAQAAADMAAAALc3NoLWVkMjU1MTkAAAAgvQO0Gfm5mjzhir49e8qM+2XzvZ
 2JzMn/eP/lnlyjpfAAAAADZ2l0AAAAAAAAAAZzaGE1MTIAAABTAAAAC3NzaC1lZDI1NTE5
 AAAAQJ4Zrol8aelg2zeZQ44ubcfOnrZKo3KWcy7Kd1WJWRDUsFqR+wc9kbbdBtl7HWy+qc
 GRgJQb+lzNCk3y6V8eKAY=
 -----END SSH SIGNATURE-----

fix: restore the 2.5% fee
هذا هو ال Commit كاملاً: الشجرة، والأب، وهو Commit عمر 461d3e0، والكاتب والملتزم بتاريخ بصيغة Unix Timestamp مع المنطقة الزمنية، ثم رأس gpgsig فيه التوقيع مرمزاً بصيغة Base64، وكل سطر منه يبدأ بمسافة حتى يعرف Git أنه تكملة للرأس، ثم سطر فارغ ثم الرسالة. وعند التحقق يحذف Git رأس gpgsig، ويعطي الباقي مع التوقيع لأداة التحقق. ولاحظ أن التوقيع بايتات قليلة، فهو لا يكبر المستودع بشكل يذكر.
التحقق في Gitea Verification
دفعت سارة ال Commit، ثم سألت Gitea عنه بطلب يعرض حقل التحقق فقط. وكتبنا الطلب في دالة صغيرة v لأننا سوف نكرره كثيراً:
v() { curl -s -u sara:Lab-Pass-2026! http://dv2g-gitea:3000/api/v1/repos/sara/payments/git/commits/$1 | jq '.commit.verification | {verified, reason, signer: .signer.email}'; }
v 607116c
والمخرج سوف يكون كما يلي:
{
  "verified": false,
  "reason": "gpg.error.no_gpg_keys_found",
  "signer": null
}
النتيجة متوقعة: Gitea لا يعرف مفتاح سارة بعد، فلا يجد مفتاحاً يتحقق به. ولاحظ أن السبب تغير عن Commit عمر: هناك كان not_signed_commit، أي لا يوجد توقيع أصلاً، وهنا يوجد توقيع ولكن لا يوجد مفتاح معروف له. ورفعت سارة مفتاحها العام إلى حسابها:
jq -n --arg k "$(cat ~/.ssh/id_ed25519.pub)" '{title: "laptop", key: $k}' | curl -s -u sara:Lab-Pass-2026! \
  -H 'Content-Type: application/json' -X POST http://dv2g-gitea:3000/api/v1/user/keys -d @- | jq '{id, title, fingerprint, read_only}'
v 607116c
والمخرج سوف يكون كما يلي:
{
  "id": 1,
  "title": "laptop",
  "fingerprint": "SHA256:zRaG6im/QEDMrKUJx7l7ActB8mnTQ9X/ss2Z7Q3S8ag",
  "read_only": false
}

{
  "verified": false,
  "reason": "gpg.error.no_gpg_keys_found",
  "signer": null
}
مفتاح مرفوع لكنه غير موثق Unverified Key
وهذه المشكلة الثانية: المفتاح في الحساب، وبصمته تطابق التوقيع، ومع ذلك يقول Gitea إنه لم يجد مفتاحاً. والسبب أن Gitea يميز بين مفتاح SSH يستخدم للدخول، ومفتاح يقبل للتحقق من التوقيعات، فالثاني يجب أن يثبت صاحبه أنه يملك المفتاح الخاص، وليس فقط أنه لصق مفتاحاً عاماً. وقد تسأل: وما المشكلة في أن ألصق مفتاحاً عاماً؟ والجواب أن المفتاح العام عام فعلاً، فلو قبل Gitea أي مفتاح يلصقه أي حساب، لاستطاع عمر أن ينسخ المفتاح العام لزميل من حساب آخر أو من سيرفر آخر، ويلصقه في حسابه، فتظهر توقيعات ذلك الزميل الحقيقية كأنها توقيعات عمر. ولهذا يطلب Gitea أن توقع رمزاً عشوائياً يعطيك إياه بالمفتاح الخاص، ولم نجد لهذه الخطوة طلباً في Gitea API، فهي من صفحة إعدادات المفاتيح في الواجهة: زر Verify بجانب المفتاح، ثم يعرض Gitea الرمز والأمر الذي توقعه به:
echo -n 'b2c3b3da01bf4cc76b0b44253dc4e946586de79a7e95e28b1316ad5472aaa6cb' | ssh-keygen -Y sign -n gitea -f ~/.ssh/id_ed25519والمخرج سوف يكون كما يلي:
Signing data on standard input
-----BEGIN SSH SIGNATURE-----
U1NIU0lHAAAAAQAAADMAAAALc3NoLWVkMjU1MTkAAAAgvQO0Gfm5mjzhir49e8qM+2XzvZ
2JzMn/eP/lnlyjpfAAAAAFZ2l0ZWEAAAAAAAAABnNoYTUxMgAAAFMAAAALc3NoLWVkMjU1
MTkAAABA84PoFnKXyQB/N06bsHddAbSOQB1iectn6PKqq3VqbioCOskR97OPIMymswnH2u
GUs6J4aZUXzg5Nz//4cpH8CQ==
-----END SSH SIGNATURE-----
ولاحظ -n gitea: مساحة اسم مختلفة عن git، فهذا التوقيع لا يمكن أن يستخدم كتوقيع Commit، وتوقيع ال Commit لا يمكن أن يستخدم لتوثيق مفتاح. وألصقت سارة التوقيع في الصفحة، فظهرت الرسالة وعلامة Verified Key بجانب المفتاح:
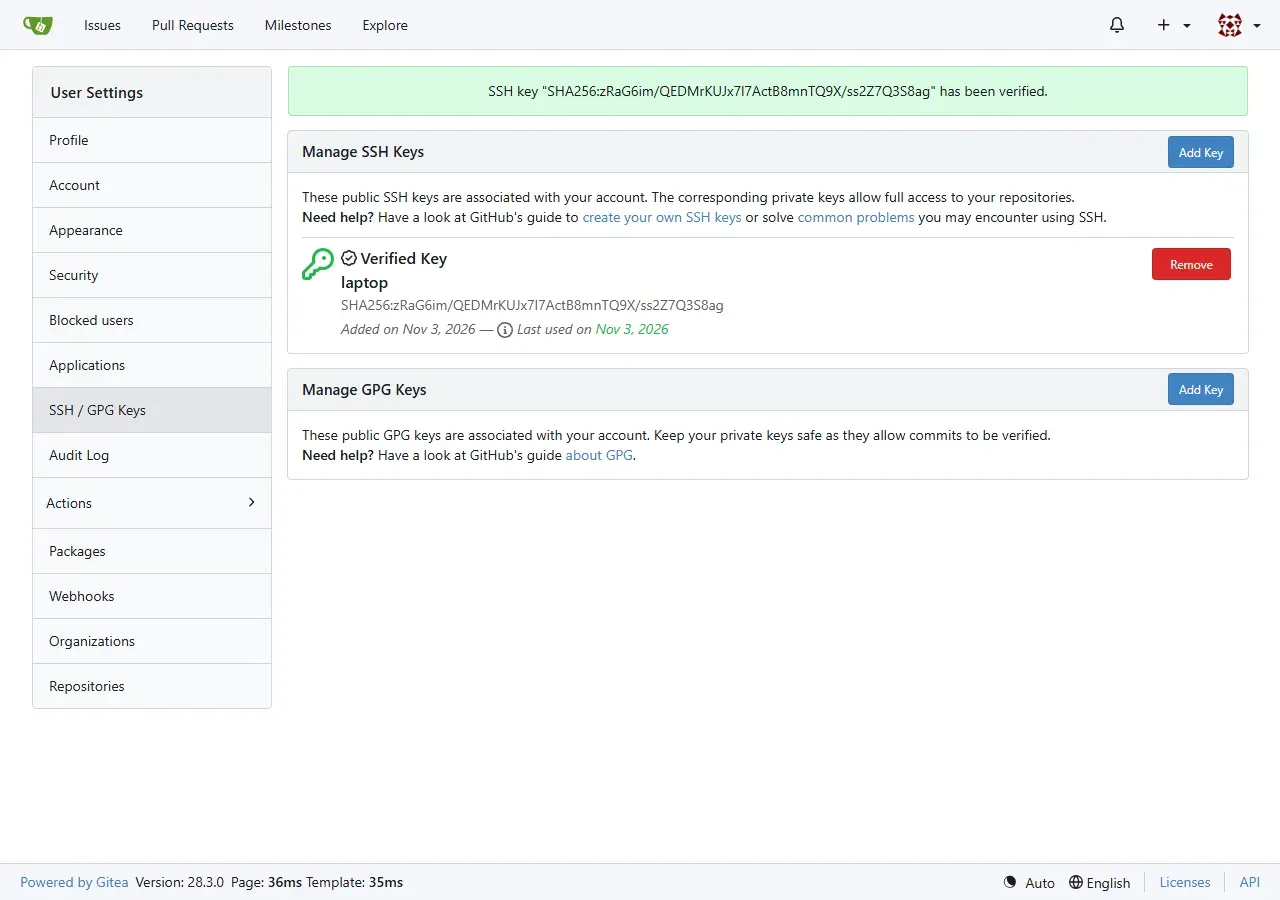
وسألنا عن ال Commit نفسه مرة أخرى:
v 607116cوالمخرج سوف يكون كما يلي:
{
  "verified": true,
  "reason": "sara / SHA256:zRaG6im/QEDMrKUJx7l7ActB8mnTQ9X/ss2Z7Q3S8ag",
  "signer": "[email protected]"
}
الآن فقط يقول Gitea إن هذا ال Commit موقع بمفتاح يخص الحساب sara، ويذكر بصمة المفتاح. ولاحظ أن ال Commit لم يتغير، ولم نعد دفعه، فالتحقق يحدث عند العرض، بمقارنة التوقيع بالمفاتيح الموجودة في قاعدة بيانات Gitea في تلك اللحظة، وهذه نقطة سوف ترجع بشكل مزعج بعد قليل.
التوقيع بمفتاح GPG Signing
بعض الفرق تستخدم GPG لأن عندها بنية مفاتيح جاهزة، أو لأن السياسة تطلب مفاتيح بتاريخ انتهاء ويمكن إلغاؤها علناً. أنشأت سارة مفتاح GPG في مجلد منفصل حتى لا يختلط بشيء:
export GNUPGHOME=/root/.gnupg-sara; mkdir -p -m 700 $GNUPGHOME
gpg --batch --passphrase "" --quick-gen-key "Sara Ahmed <[email protected]>" ed25519 sign 1y
gpg --list-secret-keys --keyid-format long
والمخرج سوف يكون كما يلي، للأمر الثاني:
/root/.gnupg-sara/pubring.kbx
-----------------------------
sec   ed25519/E2B0C9E00A0884F0 2026-11-03 [SC] [expires: 2027-11-03]
      0025055E9DDCD1DB7383A236E2B0C9E00A0884F0
uid                 [ultimate] Sara Ahmed <[email protected]>
في المخرج أعلاه لاحظ التالي:
ed25519نوع المفتاح، وهو الخيار الحديث نفسه الذي استخدمناه مع SSH، وsignيعني أن المفتاح للتوقيع فقط، و1yينتهي بعد سنة. والانتهاء ميزة في GPG وليس عيباً: المفتاح الذي يضيع وينسى ينتهي وحده.[SC]قدرات المفتاح: التوقيع Sign والتصديق على مفاتيح أخرى Certify.E2B0C9E00A0884F0معرف المفتاح الطويل Key ID، وهو آخر ستة عشر حرفاً من البصمة الكاملة التي تحته.[ultimate]مستوى الثقة الذي يعطيه GPG لمفاتيحك أنت.- وعبارة المرور الفارغة للمختبر فقط مرة أخرى.
ثم صدرت سارة المفتاح العام بصيغة ASCII Armor ورفعته إلى حسابها:
jq -n --arg k "$(gpg --armor --export E2B0C9E00A0884F0)" '{armored_public_key: $k}' | curl -s -u sara:Lab-Pass-2026! \
  -H 'Content-Type: application/json' -X POST http://dv2g-gitea:3000/api/v1/user/gpg_keys -d @- | jq '{key_id, emails: [.emails[] | {email, verified}], can_sign}'
والمخرج سوف يكون كما يلي:
{
  "key_id": "E2B0C9E00A0884F0",
  "emails": [
    {
      "email": "[email protected]",
      "verified": true
    }
  ],
  "can_sign": true
}
هنا لم تحتج سارة خطوة توثيق منفصلة، لأن Gitea يقارن البريد المكتوب داخل مفتاح GPG ببريد الحساب المفعل، فوجده مطابقاً، فاعتبر البريد موثقاً في المفتاح. وهذا يعني أن عمر لا يستطيع أن يرفع مفتاح GPG لسارة إلى حسابه ويستفيد منه، لأن البريد داخل المفتاح ليس بريده. ويوفر Gitea أيضاً طريقة لتوقيع رمز بمفتاح GPG مثل SSH، لمن يحتاجها. ثم غيرت سارة أداة التوقيع إلى GPG ووقعت Commit جديداً:
git config gpg.format openpgp; git config user.signingkey E2B0C9E00A0884F0
git commit -qam "feat: minimum fee" && git log -1 --show-signature --format="%h %s"
git push origin main
v 1524143
والمخرج سوف يكون كما يلي:
gpg: Signature made Tue Nov  3 18:13:41 2026 UTC
gpg:                using EDDSA key 0025055E9DDCD1DB7383A236E2B0C9E00A0884F0
gpg: Good signature from "Sara Ahmed <[email protected]>" [ultimate]
1524143 feat: minimum fee

To http://dv2g-gitea:3000/sara/payments.git
   607116c..1524143  main -> main

{
  "verified": true,
  "reason": "sara / E2B0C9E00A0884F0",
  "signer": "[email protected]"
}
Gitea تحقق من توقيع GPG وربطه بالحساب sara، والسبب يذكر معرف المفتاح بدلاً من بصمة SSH.
وقت التوقيع مقابل تاريخ ال Commit Timestamps
انظر مرة أخرى إلى السطر الأول من المخرج: Signature made Tue Nov 3 18:13:41 2026 UTC. وفي مختبرنا نثبت تاريخ كل Commit بمتغيري البيئة GIT_AUTHOR_DATE وGIT_COMMITTER_DATE حتى تبقى الأرقام نفسها عند إعادة التشغيل، فتاريخ هذا ال Commit صباح اليوم نفسه بتوقيت السعودية، أما التوقيع فيحمل الوقت الحقيقي لساعة الجهاز لحظة التوقيع. أي أن في ال Commit الواحد تاريخين لا علاقة بينهما، وكلاهما من جهاز المطور. وهذا يقودنا إلى أول شيء لا يثبته التوقيع: الوقت. فتاريخ ال Commit نص يكتبه المطور كما يكتب اسمه، والتوقيع يثبت أن هذا التاريخ لم يتغير بعد التوقيع، ولكنه لا يثبت أنه صحيح. ووقت التوقيع في GPG يأتي من ساعة الجهاز نفسه، فمن يغير ساعة جهازه يغيره. وإذا احتجت أن تثبت متى وصل الكود فعلاً، فالمصدر هو سجل السيرفر الذي استقبل الدفع، وليس ال Commit.
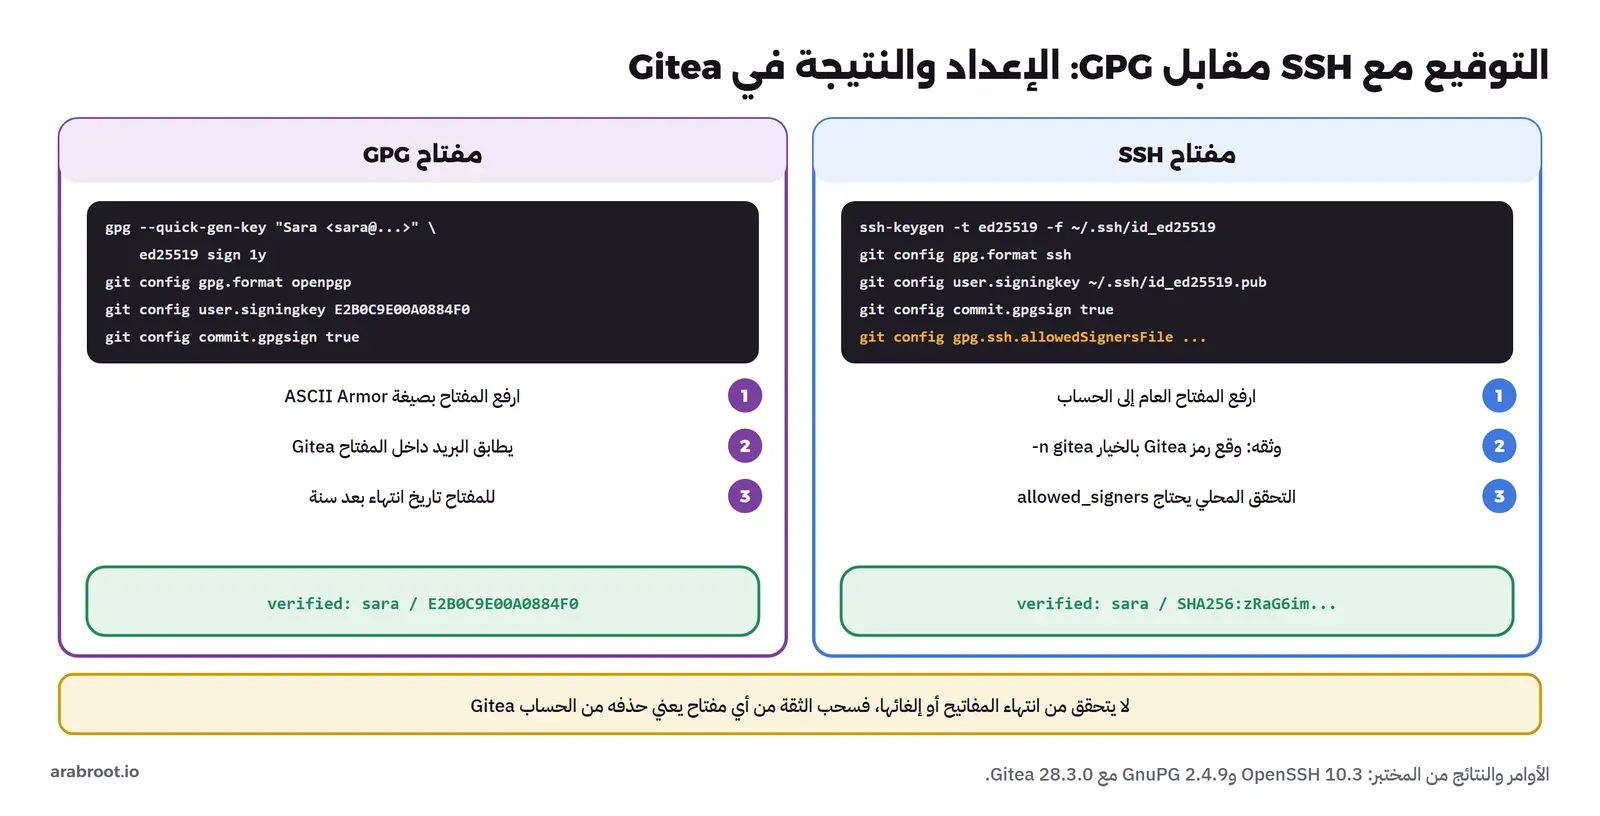
SSH أم GPG؟ Comparison
جربنا الطريقتين على المستودع نفسه، والجدول التالي يجمع الفرق كما ظهر في المختبر وفي التوثيق:
| المعيار | SSH | GPG |
|---|---|---|
| الأداة على الجهاز | ssh-keygen، موجودة غالباً | GnuPG مع إعداده |
| التحقق على الجهاز | يحتاج ملف allowed_signers تكتبه | حلقة مفاتيح GPG |
| التحقق في Gitea | المفتاح يوثق بتوقيع رمز من الواجهة | البريد داخل المفتاح يطابق بريد الحساب |
| انتهاء المفتاح | لا يوجد في المفتاح نفسه | تاريخ انتهاء داخل المفتاح |
| إلغاء المفتاح Revocation | تحذفه من الحساب ومن الملف | شهادة إلغاء، ولكن Gitea لا يتحقق منها |
| مفاتيح عتادية Hardware Keys | أنواع ed25519-sk مع FIDO | بطاقات OpenPGP |
| المنحنى التعليمي | قصير، المطور يعرف SSH | أطول، مفاهيم كثيرة |
والسطر قبل الأخير في الجدول يحتاج توضيحاً: يقول توثيق التوقيع في Gitea صراحة إن Gitea لا يتحقق هل انتهت المفاتيح أو ألغيت، ولا يسأل سيرفرات المفاتيح Keyservers. أي أن ميزة الإلغاء في GPG لا تفيدك في واجهة Gitea، والطريقة الوحيدة لسحب الثقة من مفتاح هي حذفه من الحساب. ولهذا نقترح لأغلب الفرق الصغيرة SSH: أداة يعرفها الجميع، وإعداد في أربعة أسطر، والفروق الباقية لا تؤثر في واقع فريق يستخدم Gitea. واختر GPG إذا كان عندك سبب محدد، مثل سياسة تفرض الانتهاء، أو مفاتيح GPG موجودة أصلاً لتوقيع الحزم والإصدارات.
ماذا لو وقع عمر باسم سارة؟ What If: Spoofed Signature
الآن نرجع إلى قصة البداية بسؤال أذكى: ماذا لو أنشأ عمر مفتاح SSH، ورفعه إلى حسابه هو، ثم كتب اسم سارة وبريدها في ال Commit ووقعه بمفتاحه؟ فال Commit موقع، والمفتاح معروف لدى Gitea:
git config gpg.format ssh; git config user.signingkey /root/omar_key.pub
git commit -S -qam "fix: fee rounding" && git log -1 --format="%h %an <%ae> | %s" && git push origin main
v 3598b7b
والمخرج سوف يكون كما يلي:
3598b7b Sara Ahmed <[email protected]> | fix: fee rounding
To http://dv2g-gitea:3000/sara/payments.git
   1524143..3598b7b  main -> main

{
  "verified": false,
  "reason": "gpg.error.no_gpg_keys_found",
  "signer": null
}
لم يقبل Gitea التوقيع. ولكن مفتاح عمر لم يكن موثقاً بعد، فقد يكون هذا هو السبب، فوثقناه بالطريقة نفسها التي وثقت بها سارة مفتاحها، وسألنا عن ال Commit نفسه مرة أخرى:
v 3598b7bوالمخرج سوف يكون كما يلي:
{
  "verified": false,
  "reason": "gpg.error.no_gpg_keys_found",
  "signer": null
}
ما زال غير موثق، وهذا هو السلوك الصحيح. فGitea يبدأ من البريد المكتوب في ال Commit، أي [email protected]، فيبحث عن مفاتيح الحساب الذي يملك هذا البريد، أي مفاتيح سارة، ويحاول أن يتحقق بها، فلا يطابق أي منها توقيع عمر. أي أن الموقع يجب أن يكون صاحب البريد الذي يدعيه ال Commit. ثم وقع عمر Commit باسمه وبريده الحقيقيين:
git config user.name "Omar Saleh"; git config user.email [email protected]
git commit -S -qam "revert: restore the fee" && git push origin main
v d2e8c3a
والمخرج سوف يكون كما يلي:
To http://dv2g-gitea:3000/sara/payments.git
   3598b7b..d2e8c3a  main -> main

{
  "verified": true,
  "reason": "omar / SHA256:guPsIb30n7T/YMREqyKqqf4zw1qSFkaMQUh1IDpF0ek",
  "signer": "[email protected]"
}
وهذه هي الصورة التي كانت سارة تحتاجها في الصباح. والصورة التالية من صفحة ال Commits في Gitea بعد كل التجارب، ولاحظ أن Commitين يحملان اسم sara وصورتها دون أي علامة، وهما Commitا عمر الأول والثاني، أحدهما غير موقع والآخر موقع بمفتاح لا يخص صاحبة البريد، وبجانب كل Commit موقع موثق قفل وصورة الموقع:
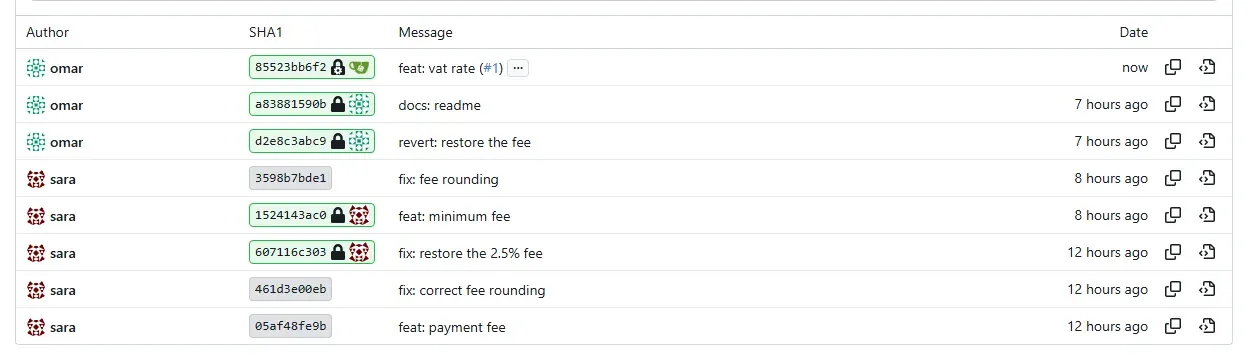
ولكن لاحظ ما لم يتغير: Commit عمر الأول ما زال يظهر باسم سارة وصورتها. فالتوقيع لا يمنع أحداً من كتابة اسم غيره، وإنما يعطيك علامة تفرق بين ما ثبت وما لم يثبت. وإذا كان الفريق لا ينظر إلى هذه العلامة، فوجودها لا يغير شيئاً، وهذا ما يحله القسم التالي.
فرض التوقيع على main Require Signed Commits
في Gitea تستطيع أن تطلب في حماية الفرع Branch Protection ألا يقبل الفرع إلا Commits موقعة وموثقة. أضافت سارة القاعدة عبر API، وهي نفسها الخيار Require Signed Commits في صفحة إعدادات الفروع:
curl -s -u sara:Lab-Pass-2026! -H 'Content-Type: application/json' -X POST \
  http://dv2g-gitea:3000/api/v1/repos/sara/payments/branch_protections \
  -d '{"rule_name":"main","require_signed_commits":true,"enable_push":true}' | jq '{rule_name, require_signed_commits}'
ثم حاول عمر أن يدفع Commit دون توقيع، وألغينا التوقيع التلقائي له بالخيار -c commit.gpgsign=false، كأنه نسي الإعداد على جهاز جديد:
git -c commit.gpgsign=false commit -qm "docs: readme" && git log -1 --format="%h %G? %s" && git push origin mainوالمخرج سوف يكون كما يلي:
0643960 N docs: readme
remote:
remote: error:
remote: error: Internal Server Error (no message for end users)
remote: error:
To http://dv2g-gitea:3000/sara/payments.git
 ! [remote rejected] main -> main (pre-receive hook declined)
error: failed to push some refs to 'http://dv2g-gitea:3000/sara/payments.git'
رفض السيرفر الدفع، وهذا ما نريده، ولكن هذه المشكلة الثالثة: الرسالة التي وصلت إلى عمر «Internal Server Error» لا تقول له أي شيء عن السبب، فقد يظن أن السيرفر معطل ويتصل بمن يديره. والسبب الحقيقي مكتوب في سجل Gitea فقط:
docker logs dv2g-gitea 2>&1 | grep -i unverified | head -n 2والمخرج سوف يكون كما يلي:
2026/11/03 18:15:03 .../hook_verification.go:42:verifyCommits() [E] Unable to check commits from d2e8c3abc9509731c20b35f88bc7f02a5348ced5 to 06439609143ba119182db18bb242b4b75ec8b0e7 in <Repository 1:sara/payments>: Unverified commit: 06439609143ba119182db18bb242b4b75ec8b0e7
Unverified commit: 06439609143ba119182db18bb242b4b75ec8b0e7
السجل يقول بوضوح: Commit غير موثق. وتعلمنا من هذا أمرين عمليين. الأول أن تكتب في README المستودع، أو في وصف قاعدة الحماية، أن main يقبل Commits موقعة فقط، وأن خطأ «Internal Server Error» عند الدفع يعني غالباً Commit غير موقع، حتى لا يضيع وقت الفريق. والثاني أن الفحص يشمل كل Commit جديد في الدفع، وليس آخر واحد فقط، كما يبين المدى from d2e8c3a to 0643960، فلا يكفي أن توقع آخر Commit في فرع فيه عشرة غير موقعة. ووقع عمر ال Commit نفسه بالأمر git commit --amend -S --no-edit، الذي يعيد إنشاءه بتوقيع، فقبل الدفع. ولاحظ أن %G? على جهاز عمر طبع N للتوقيع الجديد أيضاً، مع خطأ allowedSignersFile الذي رأيناه عند سارة، لأن عمر لم يجهز ملف الموقعين على جهازه، فالتحقق المحلي والتحقق في Gitea منفصلان تماماً.
ماذا يحدث عند الدمج من Gitea؟ Merge Signing
أغلب ال Commits التي تدخل main في فريق يعمل بطلبات الدمج لا ينشئها المطور على جهازه، وإنما ينشئها Gitea نفسه عندما يضغط أحدهم زر الدمج: Merge Commit، أو Commit واحد عند Squash، أو Commits جديدة عند Rebase. وهذه ال Commits يجب أن توقع أيضاً حتى تقبلها حماية الفرع، فمن يوقعها؟ فتح عمر طلب دمج بفرع موقع فيه ملف ضريبة القيمة المضافة، وحاولت سارة أن تدمجه بالطرق الثلاث:
curl -s -u sara:Lab-Pass-2026! -H 'Content-Type: application/json' -X POST \
  http://dv2g-gitea:3000/api/v1/repos/sara/payments/pulls/1/merge -d '{"Do":"squash"}'
والمخرج سوف يكون كما يلي، وكان نفسه مع merge وrebase:
{"message":"wont sign: nokey","url":"http://dv2g-gitea:3000/api/swagger"}المشكلة الرابعة، وهي الأكثر تأثيراً على فريق يفرض التوقيع: Gitea لا يملك مفتاحاً يوقع به، فيرفض أن ينشئ Commit غير موقع على فرع يطلب التوقيع، ولا يستطيع أحد أن يدمج أي طلب من الواجهة. والحل أن يعطى Gitea مفتاحاً خاصاً به في القسم [repository.signing]. وتوثيق التوقيع يذكر أن Gitea يقبل مفتاح SSH بالإعداد SIGNING_FORMAT = ssh، ويذكر أيضاً أن القيمة الافتراضية default لا تعمل مع مفاتيح SSH، فيجب أن تحدد مسار المفتاح العام. أنشأنا المفتاح داخل مجلد بيانات Gitea بمستخدم git، ثم أعدنا إنشاء Container بمتغيرات البيئة المقابلة:
docker exec -u git dv2g-gitea ssh-keygen -q -t ed25519 -N "" -C [email protected] -f /data/gitea/signing/key

docker run -d --name dv2g-gitea --network dv2g-net -p 3482:3000 \
  -e GITEA__security__INSTALL_LOCK=true \
  -e GITEA__server__ROOT_URL=http://dv2g-gitea:3000/ \
  -e GITEA__database__DB_TYPE=sqlite3 \
  -e GITEA__service__DISABLE_REGISTRATION=true \
  -e GITEA__repository_0X2E_signing__SIGNING_FORMAT=ssh \
  -e GITEA__repository_0X2E_signing__SIGNING_KEY=/data/gitea/signing/key.pub \
  -e GITEA__repository_0X2E_signing__SIGNING_NAME=Gitea \
  -e [email protected] \
  -v dv2g-gitea-data:/data gitea/gitea:28.3.0
والجزء _0X2E_ في أسماء المتغيرات هو طريقة صورة Gitea لكتابة النقطة في اسم القسم repository.signing، لأن النقطة لا تصلح في اسم متغير بيئة، وتأكدنا أن القسم ظهر في app.ini كما نريد. وأصبح المفتاح العام متاحاً للجميع على /api/v1/signing-key.pub حتى يتحقق منه أي أحد. ثم أعادت سارة المحاولة:
{"message":"wont sign: twofa","url":"http://dv2g-gitea:3000/api/swagger"}رفض مرة أخرى، ولكن بسبب مختلف. فالإعداد MERGES يحدد متى يوقع Gitea عمليات الدمج، وقيمته الافتراضية بحسب دليل الإعدادات هي pubkey, twofa, basesigned, commitssigned، والشروط في هذه القائمة يجب أن تتحقق كلها: أن يكون لمن يدمج مفتاح عام في حسابه، وأن يكون قد دخل بالتحقق الثنائي Two-factor Authentication، وأن يكون أساس الفرع موقعاً، وأن تكون كل Commits الطلب موقعة. وسارة ليس عندها تحقق ثنائي في المختبر. والحل الصحيح في الإنتاج أن تفعل التحقق الثنائي لكل من يملك صلاحية الدمج، وهذه بالضبط فكرة الشرط: Gitea يوقع باسمه فقط إذا كان واثقاً ممن ضغط الزر. أما في المختبر فأزلنا الشرط بالمتغير GITEA__repository_0X2E_signing__MERGES="pubkey, basesigned, commitssigned"، فنجح الدمج:
curl -s -u sara:Lab-Pass-2026! 'http://dv2g-gitea:3000/api/v1/repos/sara/payments/commits?limit=1' | jq '.[0] | {sha: .sha[0:7], message: (.commit.message | split("\n")[0]), author: .commit.author.name, committer: .commit.committer.name, verified: .commit.verification.verified, reason: .commit.verification.reason}'والمخرج سوف يكون كما يلي:
{
  "sha": "85523bb",
  "message": "feat: vat rate (#1)",
  "author": "Omar Saleh",
  "committer": "sara",
  "verified": true,
  "reason": "Gitea / SHA256:HGuJn0Tg+rDUnTgIntNXdwHe0TJIj0rvIG3gSDzn/WQ"
}
ولهذا المخرج معنى دقيق يستحق أن تفهمه. ال Commit الجديد كاتبه عمر لأن التغيير تغييره، والملتزم سارة لأنها من دمجت، والتوقيع ليس لعمر ولا لسارة، وإنما لمفتاح Gitea. أي أن توقيع عمر الأصلي على Commit فرعه لم يدخل main، لأن Squash أنشأ كائناً جديداً كما شرحنا في قسم كيف يعمل التوقيع. وما يضمنه هذا التوقيع هو سلسلة ثقة: Gitea تحقق قبل الدمج أن كل Commits الطلب موقعة وموثقة، وأن من دمج يملك مفتاحاً، ثم وقع النتيجة بنفسه. وفي صفحة ال Commits يظهر هذا ال Commit بقفل وشعار Gitea بدلاً من صورة شخص، كما في الصورة السابقة. وإذا كان فريقك يريد أن يبقى توقيع كل مطور على Commits في main نفسه، فالطريقة الوحيدة أن يدمج بالتقديم السريع Fast-forward بعد أن يعيد المطور تأسيس فرعه بنفسه ويوقعه، وهذا أصعب في العمل اليومي، وقد شرحنا أنواع الدمج في Merge أم Rebase أم Squash.
ماذا لو غادر عمر الفريق؟ What If: Key Removed
بعد أشهر انتقل عمر إلى شركة أخرى، وفي يومه الأخير حذف مفتاحه من حسابه، كما تطلب سياسة الفريق. فماذا يحدث لل Commits التي وقعها وهو في الفريق؟
v d2e8c3a
curl -s -u omar:Lab-Pass-2026! -X DELETE http://dv2g-gitea:3000/api/v1/user/keys/2 -w '%{http_code}\n'
v d2e8c3a
والمخرج سوف يكون كما يلي، بصيغة مختصرة:
{"verified":true,"reason":"omar / SHA256:guPsIb30n7T/YMREqyKqqf4zw1qSFkaMQUh1IDpF0ek"}
204
{"verified":false,"reason":"gpg.error.no_gpg_keys_found"}
ال Commit الذي كان موثقاً قبل دقيقة أصبح غير موثق، لأن Gitea يتحقق عند العرض من المفاتيح الموجودة الآن، كما رأينا. وهذا منطقي من جهة: إذا حذف المفتاح لأنه سرق، فلا تريد أن تبقى توقيعاته موثوقة. ولكنه مزعج من جهة أخرى: تاريخ main كله يمتلئ بCommits غير موثقة كلما غادر أحد، ويفقد التحقق معناه. ويقدم Gitea لمفتاحه هو حلاً بالإعداد TRUSTED_SSH_KEYS الذي يبقي المفاتيح القديمة موثوقة عند تغيير المفتاح، كما يذكر التوثيق. أما لمفاتيح المطورين فالحل إجرائي: لا تحذف مفتاح مطور غادر لمجرد أنه غادر، وإنما أوقف حسابه ليمنعه من الدخول والدفع، واحتفظ بمفاتيحه للتحقق من التاريخ، واحذف المفتاح فقط عندما تشك أنه سرق، وعندها يصبح فقدان التوثيق هو ما تريده.
ماذا يثبت التوقيع وماذا لا يثبت؟ What Signing Proves
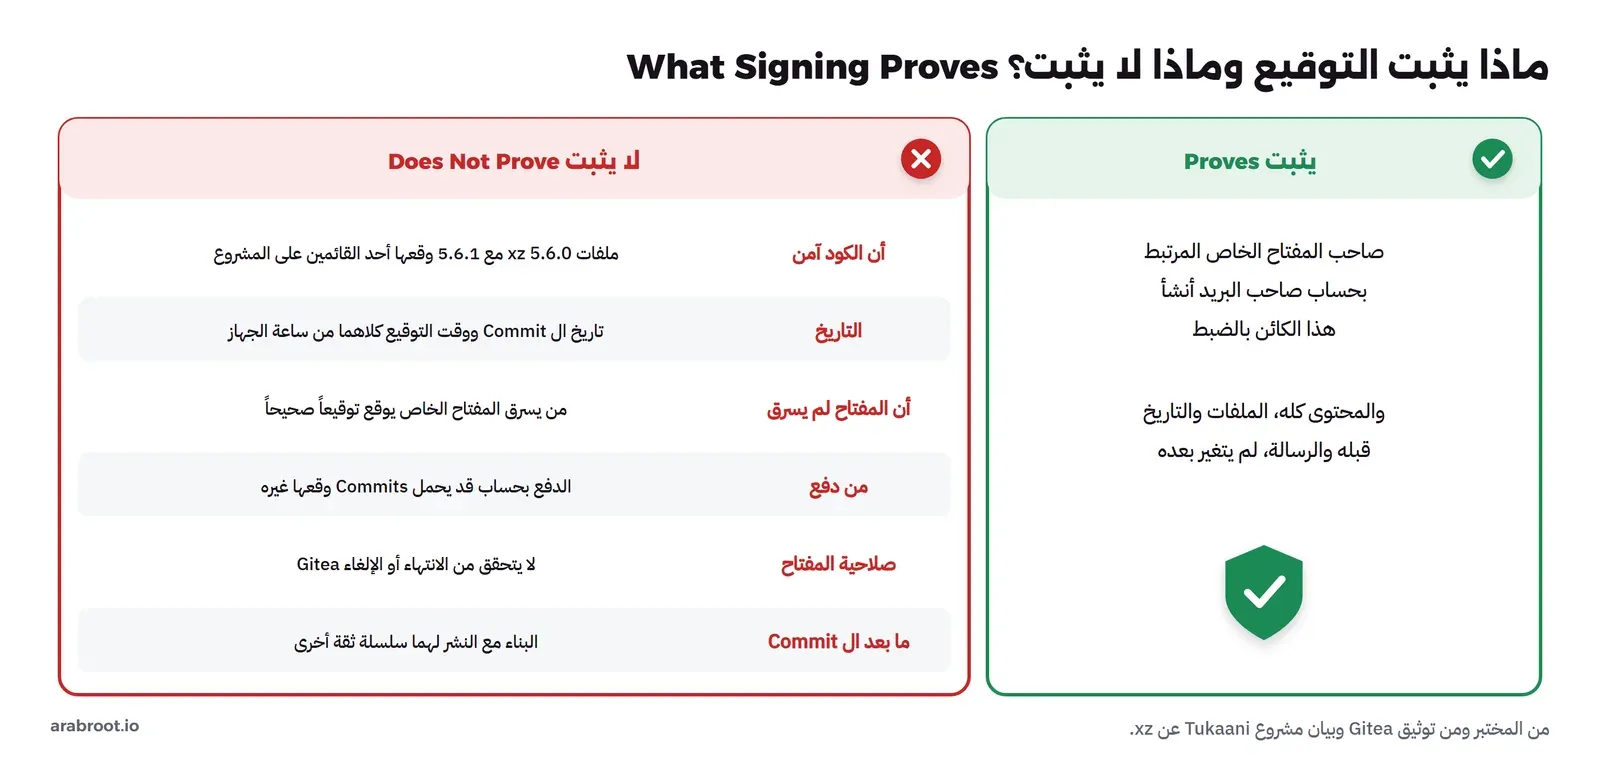
بعد كل هذه التجارب نستطيع أن نكتب الجواب بدقة. التوقيع الموثق في Gitea يثبت شيئاً واحداً: أن من يملك المفتاح الخاص المرتبط بحساب صاحب البريد أنشأ هذا الكائن بالضبط، ولم يتغير بعده. وكل ما عدا ذلك لا يثبته:
- لا يثبت أن الكود آمن أو صحيح. وأوضح مثال حالة xz في 2024: الباب الخلفي الذي اكتشف في مكتبة الضغط xz كان في ملفات الإصدار 5.6.0 و5.6.1، ويقول بيان مشروع Tukaani إن هذه الملفات أنشأها ووقعها Jia Tan، وهو أحد القائمين على المشروع وقتها، والباب الخلفي نفسه وصفه البلاغ الأول عن الثغرة. أي أن التوقيع كان صحيحاً تماماً، ومن الشخص المتوقع تماماً، والكود خبيث. فالتوقيع يجيب عن «من؟»، والمراجعة والاختبار يجيبان عن «هل هو سليم؟»، وقد شرحنا المراجعة في مراجعة الكود Code Review.
- لا يثبت التاريخ. رأينا أن تاريخ ال Commit ووقت التوقيع كلاهما من جهاز المطور.
- لا يثبت أن المفتاح لم يسرق. من يسرق مفتاحك الخاص يوقع باسمك توقيعاً صحيحاً، ولهذا عبارة المرور والمفاتيح العتادية مهمة.
- لا يثبت من دفع. الدفع بحساب عمر يمكن أن يحمل Commits وقعتها سارة، وهذا طبيعي عندما يسحب أحدهم فرع زميله ويدفعه.
- لا يثبت أن المفتاح ما زال صالحاً في Gitea، لأنه لا يتحقق من الانتهاء والإلغاء.
- لا يحمي ما يحدث بعد ال Commit. البناء في خط CI، والحزمة التي تنشرها، والصورة التي ترفعها إلى السجل، كلها خطوات لها توقيعها وسلسلة ثقتها، وهذا ما تتناوله أطر سلسلة التوريد مثل SLSA.
فهل يستحق التوقيع العناء إذا كان يثبت شيئاً واحداً؟ نعم، لأن هذا الشيء الواحد هو أساس كل ما بعده. فالمراجعة تفقد معناها إذا لم تعرف من كتب ما تراجعه، والسؤال «من أدخل هذا التغيير؟» في تحقيق أمني بعد حادث يحتاج جواباً لا يمكن تزويره بسطر git config. وفي قصة سارة، كان التوقيع المفروض على main سيمنع Commit عمر من الدخول أصلاً، لأنه إما غير موقع، أو موقع بمفتاح لا يخص البريد الذي يدعيه.
إدارة المفاتيح في الفريق Key Management
التوقيع قوي بقدر قوة حماية المفاتيح، وهذه هي الممارسات التي نقترحها لفريق صغير يستخدم Gitea:
- عبارة مرور على كل مفتاح مع
ssh-agent: تكتبها مرة في بداية اليوم، فلا يستطيع من ينسخ ملف المفتاح وحده أن يستخدمه. - مفتاح عتادي إن أمكن:
ssh-keygen -t ed25519-skينشئ مفتاحاً يعيش في مفتاح أمان FIDO، والتوقيع يحتاج لمسه، فلا يستطيع برنامج خبيث على الجهاز أن يوقع بصمت. - مفتاح لكل جهاز: بدلاً من نسخ مفتاح واحد بين الحاسب المكتبي والمحمول، فإذا ضاع جهاز تحذف مفتاحه وحده.
- ملف allowed_signers مشترك في المستودع: يتغير بطلب دمج مراجع، حتى يتحقق الجميع على أجهزتهم بالمفاتيح نفسها.
- التحقق الثنائي لكل من يدمج: لأنه شرط Gitea الافتراضي ليوقع عمليات الدمج، ولأنه يحمي الحسابات نفسها.
- سياسة للمغادرين: أوقف الحساب واحتفظ بالمفتاح، واحذف المفتاح فقط عند الشك في سرقته.
- مفتاح Gitea نفسه: في مجلد بيانات Gitea الذي تشمله النسخ الاحتياطية، لأن فقدانه يعني أن توقيعات الدمج القديمة لا يمكن التحقق منها إلا إذا أضفت مفتاحها العام إلى
TRUSTED_SSH_KEYS، وقد شرحنا النسخ الاحتياطي لGitea في دليل تثبيته.
وإذا كان فريقك يدخل إلى Gitea بالدخول الموحد SSO، فتذكر أن مفاتيح التوقيع تبقى خاصة بكل حساب في Gitea، والدخول الموحد لا يديرها، فأضف خطوة رفع المفتاح وتوثيقه إلى قائمة تجهيز المطور الجديد. وقد شرحنا ربط Gitea بالدخول الموحد في ربط Gitea مع Authentik.
أخطاء شائعة Common Mistakes
- قراءة «No signature» على أنها فشل التوقيع: مع SSH قد تعني فقط أن ملف allowed_signers غير موجود.
- رفع مفتاح SSH دون توثيقه: يبقى صالحاً للدخول، ولا يقبله Gitea للتوقيعات.
- بريد ال Commit يختلف عن بريد الحساب: Gitea يبحث عن المفاتيح بالبريد، فالتوقيع الصحيح ببريد آخر لا يوثق.
- اعتبار الاسم والصورة في الواجهة إثباتاً: الإثبات هو علامة التحقق فقط.
- فرض التوقيع دون مفتاح لGitea: يتوقف كل دمج من الواجهة برسالة wont sign.
- فرض التوقيع دون إخبار الفريق: رسالة «Internal Server Error» لا تشرح السبب.
- حذف مفاتيح المغادرين: تصبح كل Commits التي وقعوها غير موثقة.
- مفاتيح دون عبارة مرور: من ينسخ الملف يوقع باسمك.
- الثقة بالتوقيع كأنه مراجعة: التوقيع يقول من، وليس ماذا.
قائمة تحقق Checklist
- كل مطور: مفتاح SSH للتوقيع بعبارة مرور، و
gpg.format ssh، وuser.signingkey، وcommit.gpgsign true، وبريد ال Commit يطابق بريد حسابه. - المفتاح مرفوع إلى Gitea وموثق بعلامة Verified Key.
- ملف
allowed_signersمشترك في المستودع، وموجه إليهgpg.ssh.allowedSignersFile. - مفتاح SSH لGitea في
[repository.signing]، ومجلده ضمن النسخ الاحتياطي. - التحقق الثنائي مفعل لكل من يملك صلاحية الدمج.
- Require Signed Commits على main بعد أن يوقع الجميع، ومنهم حسابات الأدوات، مع ملاحظة في README عن رسالة الخطأ.
- سياسة مكتوبة للمفاتيح: ضياع جهاز، سرقة مفتاح، مغادرة مطور.
ماذا تقرأ بعد ذلك؟ Next Steps
 دليلGit Hooks مع pre-commit: افحص الكود قبل أن يدخل المستودعكيف تمنع الأسرار وملفات الإعداد المعطوبة قبل أن تصل إلى مستودع الفريق، بخطافات على جهاز المطور مع إطار pre-commit، ثم بخطاف pre-receive على Gitea لا يستطيع أحد أن يتخطاه.
 دليلمراجعة الكود Code Review: كيف تراجع Pull Request بفائدةكيف تفتح طلب دمج يسهل على زميلك مراجعته، وكيف تراجع طلب غيرك بتعليقات تحسن الكود دون أن تتحول إلى موافقة شكلية أو جدال، مع حماية الفرع main في Gitea.
 دليلGitea: خادم Git خاص لفريقك على سيرفرككيف تثبت Gitea على سيرفرك حتى يبقى كود فريقك عندك بتجربة تشبه GitHub، مع النسخ الاحتياطي والتحديث.
 دليلدخول موحد إلى Gitea بحسابات authentikاجعل موظفيك يدخلون إلى Gitea بحساباتهم في authentik، فتنشأ حساباتهم تلقائياً وتتبع صلاحياتهم المجموعة التي ينتمون إليها.
التوقيع يجيب عن «من»، والفحوص التلقائية تجيب عن جزء من «ماذا»، فاقرأ Git Hooks مع pre-commit لتمنع الأسرار والملفات المعطوبة قبل أن تدخل المستودع. وأساسيات المفاتيح والبصمات نفسها في دليل Git للمبتدئين، والخريطة الكاملة لمقالات Git في Git في العمل اليومي.
الخلاصة Summary
- اسم الكاتب وبريده في ال Commit نص حر، وGitea يربطه بالحساب من البريد فقط، فأي شخص يستطيع أن يكتب باسم غيره.
- التوقيع محسوب من كائن ال Commit كله ويضاف إليه في الرأس
gpgsig، وأي إعادة كتابة تنتج كائناً يحتاج توقيعاً جديداً. - توقيع SSH أسهل لأغلب الفرق، ويحتاج ملف allowed_signers للتحقق على الجهاز، وتوثيق المفتاح بتوقيع رمز في Gitea.
- Gitea يوثق التوقيع فقط إذا كان المفتاح يخص صاحب البريد المكتوب في ال Commit، ويتحقق عند العرض من المفاتيح الموجودة الآن.
- Require Signed Commits يرفض ما لم يوقع، ويحتاج مفتاحاً لGitea نفسه حتى يوقع عمليات الدمج، والتحقق الثنائي لمن يدمج بالإعداد الافتراضي.
- التوقيع يثبت من أنشأ الكائن فقط، ولا يثبت أن الكود آمن، ولا التاريخ، ولا أن المفتاح لم يسرق.
سجل التحديثات Changelog
- نوفمبر 2026: كتابة المقال، وتنفيذ كل الأمثلة على git 2.54.0 وOpenSSH 10.3 وGnuPG 2.4.9 داخل Container من alpine:3.24، مع Gitea 28.3.0 وتوقيع الدمج بمفتاح SSH للسيرفر.