


إذا كنت تدير فريقاً أو جهة صغيرة، وتريد أن تعرف كيف تحمي حواسيب الموظفين وهواتفهم من الضياع والسرقة والبرمجيات الخبيثة، فهذا المقال لك. ستجد فيه طبقات حماية الجهاز بالترتيب، وأيها مجاني وأيها يحتاج ميزانية، والفرق بين مكافح الفيروسات وEDR، وقائمة إعداد تطبقها على كل جهاز قبل تسليمه.
جهاز الموظف هو الباب الذي يدخل منه أكثر المهاجمين، لا الخادم في مركز البيانات. حاسوب ينسى في مقهى، أو مرفق يفتح فينصب برنامج فدية Ransomware، أو هاتف شخصي يقرأ بريد العمل وفيه تطبيقات لا يعرف مصدرها. وبرنامج الفدية الذي يشل جهة كاملة يبدأ غالباً من جهاز موظف واحد، ثم ينتشر منه إلى الشبكة.
وهذا المقال يفصل طبقة الأجهزة في الدفاع متعدد الطبقات.
الخلاصة السريعة Quick Summary
أرخص تأمين ضد ضياع الجهاز: تشفير القرص، مع حفظ مفتاح الاسترداد بعيداً عن الجهاز.
المكافح يكشف المعروف بالبصمات: في تجربتنا كان ClamAV يحمل أكثر من 3.6 مليون بصمة، وكشف ملف الاختبار ومرر الملف السليم.
EDR: يراقب سلوك الجهاز ويتيح عزله عن بعد، للجهات الأكبر أو عبر خدمة مدارة MDR.
عند مغادرة موظف: اسحب وصوله وامسح بيانات العمل عن جهازه فوراً.
ما النقطة الطرفية Endpoint، ولماذا هي خط المواجهة؟
النقطة الطرفية أي جهاز يتصل بشبكتك ويستخدمه إنسان: حاسوب مكتبي أو محمول، هاتف، جهاز لوحي. وهي أخطر من الخادم لسببين:
- تتنقل: تتصل بشبكات لا تملكها، في المقهى والمطار والمنزل، فتخرج من حماية شبكتك.
- يفتحها إنسان: الخادم لا يفتح مرفقاً بدافع الفضول، أما الموظف فقد يفعل.
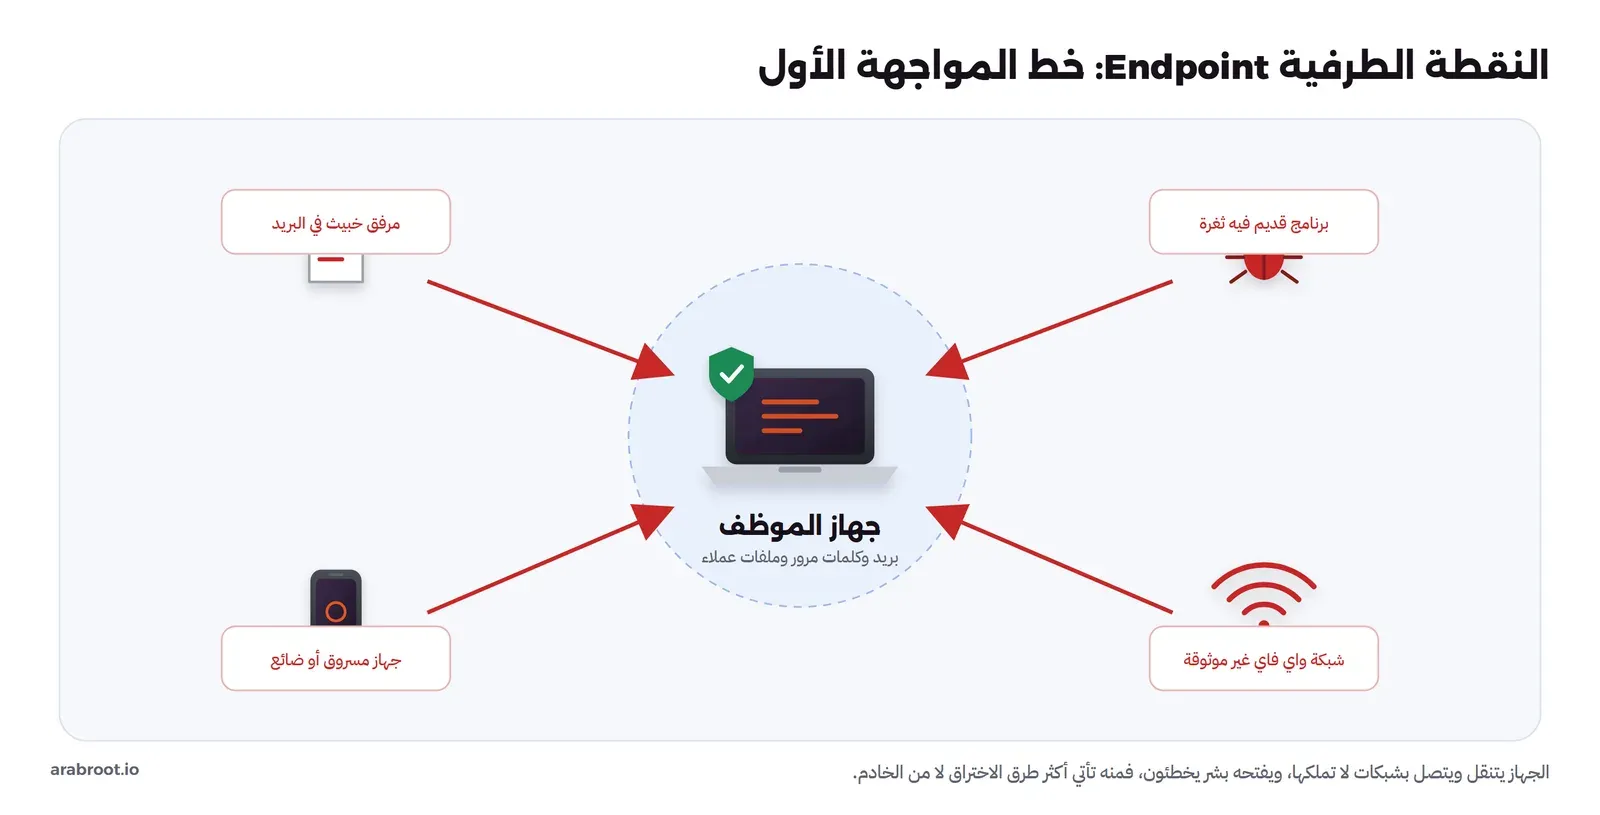
وجهاز موظف واحد يحمل بريد العمل بمرفقاته، وكلمات مرور محفوظة في المتصفح، وملفات العملاء، وربما مفاتيح وصول إلى أنظمة الجهة. فضياعه ليس ضياع آلة، بل نافذة مفتوحة على بياناتك.
ومع العمل عن بعد صارت الأجهزة تعمل خارج الشبكة أصلاً، فلم يعد يكفي أن تحرس حدود المكتب. صار كل جهاز يحتاج أن يحمي نفسه كأنه وحده، وهذا جوهر فكرة الثقة المعدومة Zero Trust: لا تثق بجهاز لمجرد أنه داخل شبكتك، بل تحقق من حالته.
ولا تنس الهواتف. كثير من الجهات تحمي الحواسيب وتنسى الهاتف، وهو يحمل البريد نفسه. والقاعدة: أي جهاز يصل إلى بيانات العمل يستحق الحماية.
طبقات حماية الجهاز
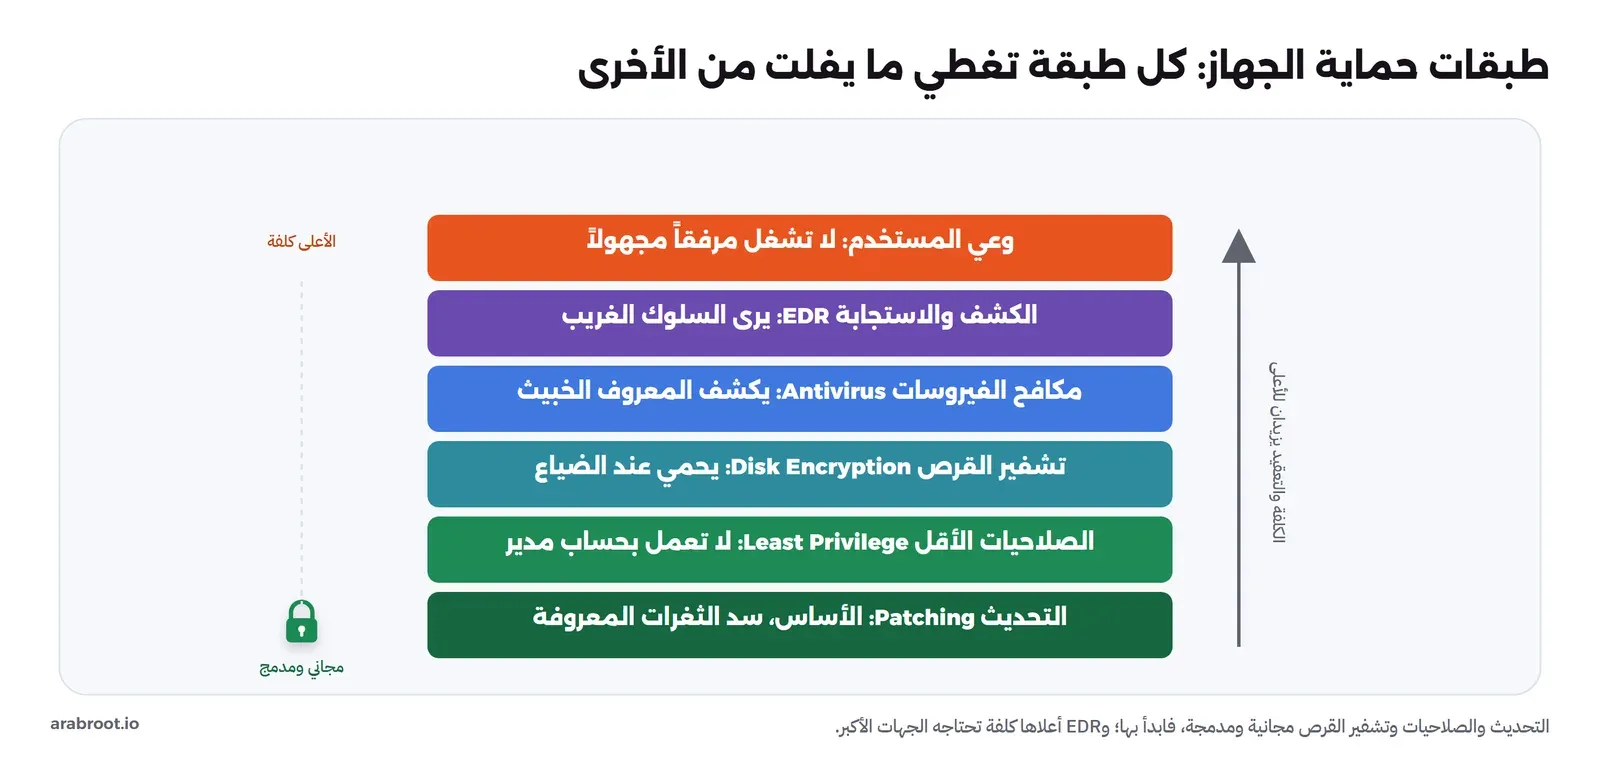
| الطبقة | ماذا تفعل | التكلفة |
|---|---|---|
| التحديث Patching | تسد الثغرات المعروفة التي يدخل منها أكثر المهاجمين | مجاني |
| الصلاحيات الأقل Least Privilege | الموظف يعمل بحساب عادي لا بحساب مدير، فالبرمجية التي تصيبه تحبس في حدود حسابه | مجاني |
| تشفير القرص Disk Encryption | يحمي البيانات إن ضاع الجهاز أو سرق | مجاني ومدمج |
| قفل الشاشة التلقائي | يغلق الجهاز بعد دقائق من غياب صاحبه | مجاني |
| مكافح الفيروسات Antivirus | يكشف البرامج الخبيثة المعروفة ويحجبها | مدمج مجاناً في الأنظمة الحديثة، أو مدفوع |
| الكشف والاستجابة EDR | يرى سلوك الجهاز كله، ويكشف ما يفوت المكافح، ويتيح العزل عن بعد | الأعلى كلفة وتعقيداً |
| وعي المستخدم | موظف يميز رسالة التصيد ولا يشغل مرفقاً مجهولاً | تدريب |
كل طبقة تغطي ثغرة الأخرى: التحديث لا يمنع موظفاً من تشغيل ملف خبيث، فيلتقطه المكافح. والمكافح قد يفوته تهديد جديد، فيكشفه EDR بسلوكه. والتشفير لا يمنع الإصابة، لكنه يحمي البيانات إن ضاع الجهاز.
لماذا الحساب العادي بهذه الأهمية؟
البرمجية الخبيثة تعمل بصلاحيات الحساب الذي شغلها. إن كنت تعمل بحساب مدير Administrator، ترث صلاحياتك كاملة: تثبت نفسها في عمق النظام وتعطل الحماية وتنتشر. وإن كنت تعمل بحساب عادي، تحبس في حدوده. فالفرق بين إصابة كارثية وإصابة محدودة يسهل احتواؤها هو حساب عادي للعمل اليومي، ورفع الصلاحية مؤقتاً عند تثبيت برنامج فقط. والمبدأ نفسه في مقال المصادقة والتفويض.
وحماية الجهاز مسؤولية مشتركة: قسم تقنية المعلومات يضبط الطبقات التقنية، والموظف لا يترك جهازه مفتوحاً، ولا يشغل مرفقاً مجهولاً، ويبلغ فوراً إن ضاع جهازه أو شك في إصابته.
تشفير القرص: أرخص تأمين ضد ضياع الجهاز
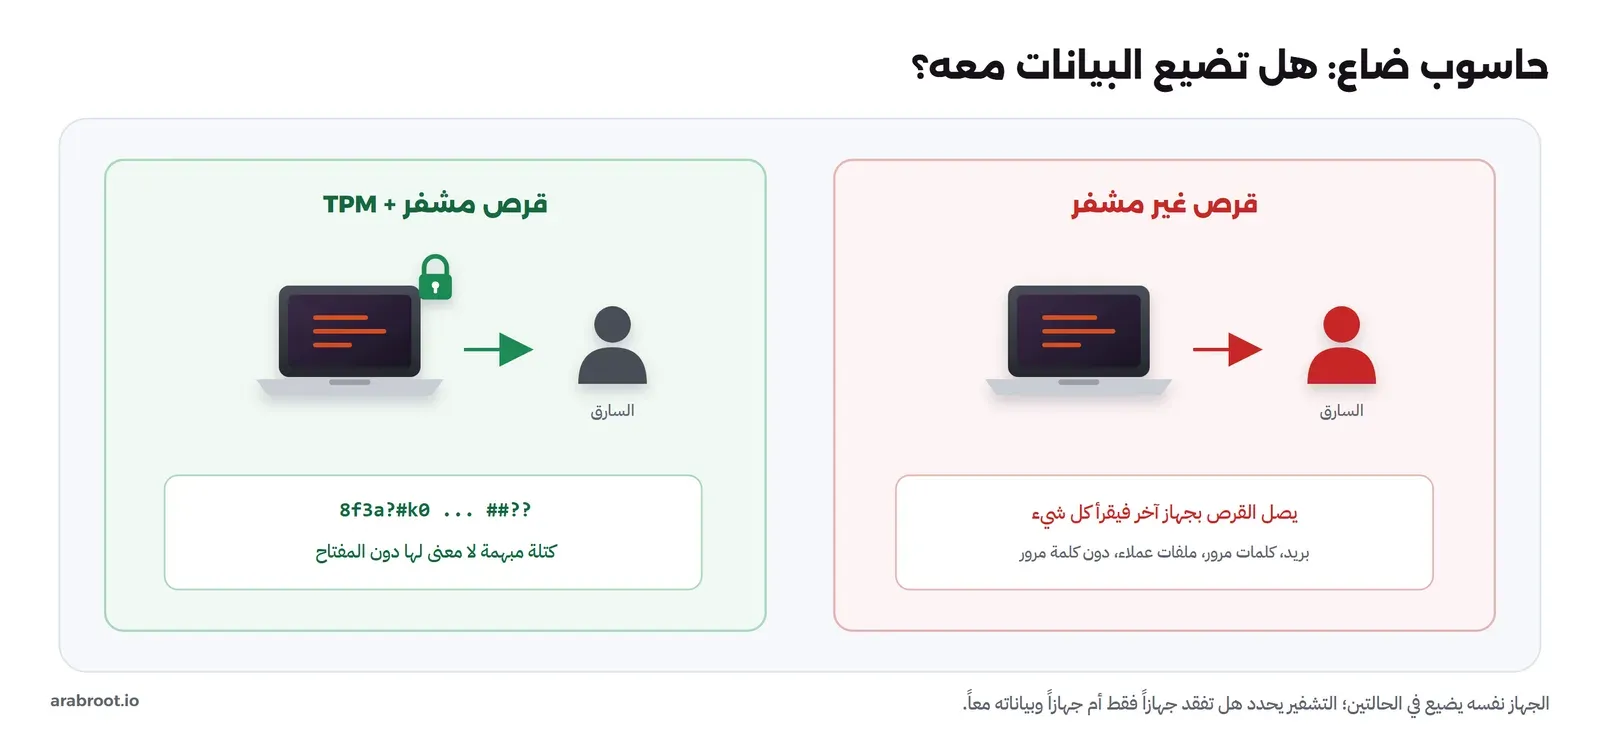
كلمة مرور الدخول لا تحمي القرص نفسه، بل الجلسة فقط. من يحصل على حاسوب غير مشفر ينزع قرصه ويصله بجهاز آخر ويقرأ كل الملفات دون أن يعرف كلمة مرورك. أما القرص المشفر فمحتواه بلا معنى دون المفتاح.
| النظام | أداة التشفير المدمجة |
|---|---|
| Windows | BitLocker |
| macOS | FileVault |
| Linux | LUKS |
| الهواتف الحديثة | التشفير يعمل تلقائياً بمجرد ضبط رقم سري أو بصمة |
شريحة TPM
شريحة TPM (اختصار Trusted Platform Module) عتاد صغير منفصل في الجهاز يحفظ المفاتيح السرية. بدل أن يحفظ مفتاح القرص في القرص نفسه، يحفظ في الشريحة، ولا تسلمه إلا إذا أقلع الجهاز بحالته السليمة المتوقعة. فلا ينفع نزع القرص ووصله بجهاز آخر، لأن المفتاح بقي في شريحة الجهاز الأصلي.
مفتاح الاسترداد Recovery Key
عند تفعيل التشفير يولد مفتاح احتياطي طويل. ينقذك إن نسيت كلمة المرور، أو تعطلت الشريحة، أو تغير عتاد الجهاز. وإن لم تحفظه، قد تحبس أنت خارج بياناتك، لا السارق وحده. احفظه بعيداً عن الجهاز: في خزنة كلمات مرور الفريق، أو مستند مؤمن. وفي المؤسسة تحفظ أدوات إدارة الأجهزة مفاتيح كل الأجهزة مركزياً.
وهل يبطئ التشفير الجهاز؟ المعالجات الحديثة فيها تسريع مخصص للتشفير، فأثره في الاستخدام اليومي لا يكاد يحس.
وشفر أيضاً مفاتيح USB والأقراص الخارجية التي تحمل بيانات العمل، فهي تضيع بسهولة أكبر من الحاسوب.
مكافح الفيروسات مقابل EDR: ما الفرق؟
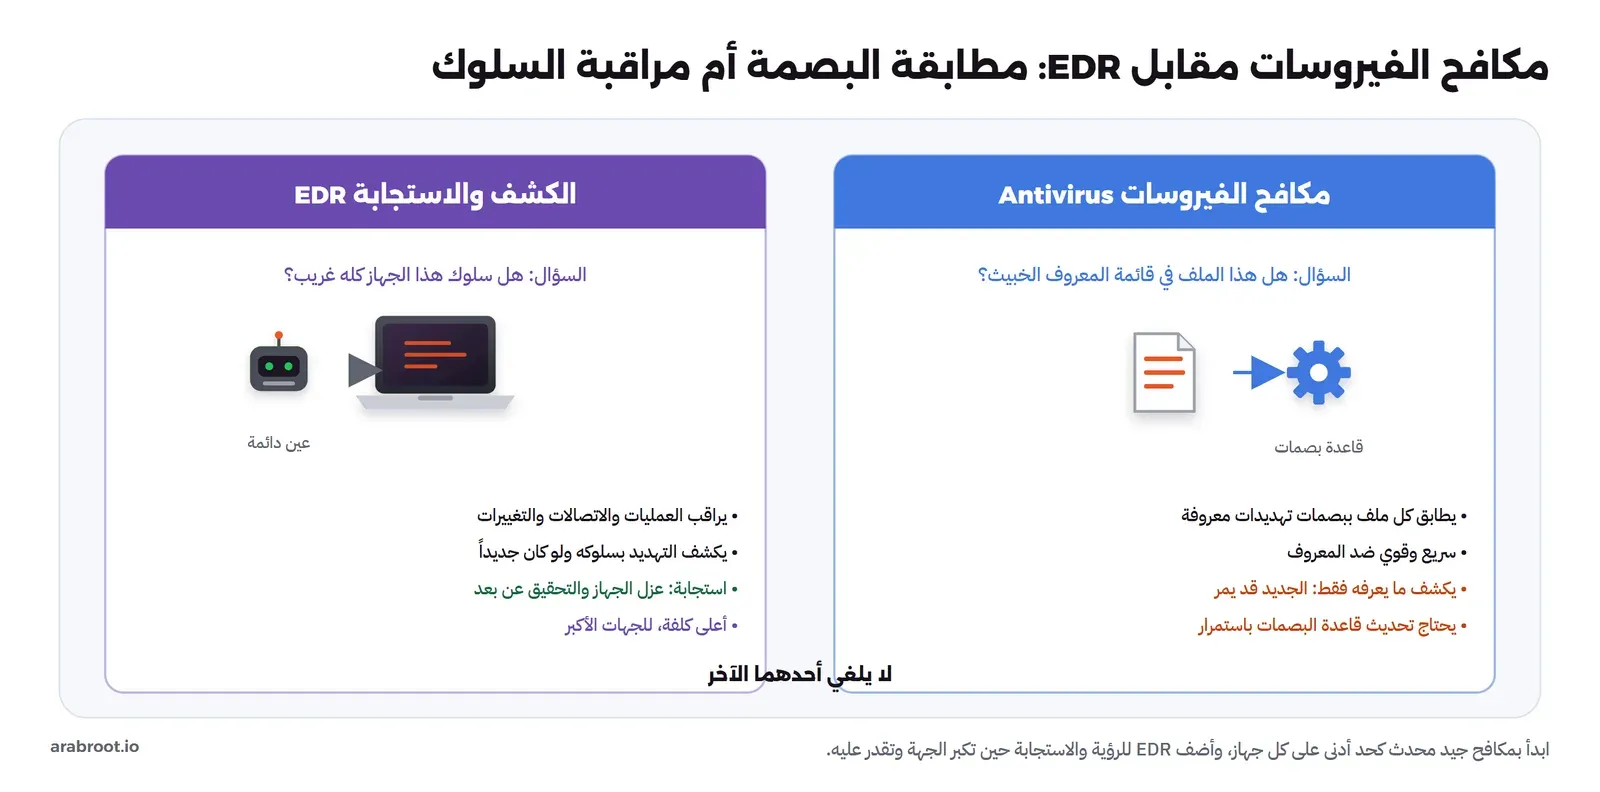
| مكافح الفيروسات Antivirus | EDR (Endpoint Detection and Response) | |
|---|---|---|
| كيف يعمل | يقارن كل ملف بقاعدة بصمات البرامج الخبيثة المعروفة Signatures | يراقب سلوك الجهاز باستمرار: العمليات، والاتصالات، وتغييرات ملفات النظام |
| قوته | سريع وقوي ضد المعروف | يكشف التهديد الجديد بسلوكه، حتى لو لم تكن له بصمة |
| ضعفه | تهديد جديد بلا بصمة قد يمر | ينتج إنذارات تحتاج من يقرؤها ويحقق فيها |
| الاستجابة | يحجب الملف | يتيح التحقيق عن بعد وعزل الجهاز عن الشبكة بضغطة |
| لمن | الحد الأدنى لكل جهاز | الجهات الأكبر أو ذات البيانات الحساسة |
ويعرف NIST الـ EDR بأنه أدوات تسجل نشاط النقطة الطرفية باستمرار، وتكشف الحوادث وتحقق فيها، وتتيح الاستجابة لها. المصدر: معجم NIST.
وتسمع مصطلحين آخرين:
- منصة حماية النقاط الطرفية EPP: حزمة تجمع المكافح والحماية اللحظية وجدار الجهاز في منتج يدار مركزياً، وتركز على المنع. والمنتجات الحديثة تدمجها مع EDR.
- الكشف والاستجابة المدار MDR: خدمة يراقب فيها فريق خارجي متخصص أجهزتك على مدار الساعة ويستجيب نيابة عنك. مناسبة لمن لا يملك فريق أمن. فأداة إنذارات لا يقرؤها أحد مثل جرس إنذار يرن في بيت خال.
ولا تنشغل بالأسماء. اسأل ثلاثة أسئلة: هل عندي منع قوي محدث؟ هل أرى ما يفلت منه؟ هل أستطيع الاستجابة بسرعة؟
وأنظمة التشغيل الحديثة تأتي بمكافح مدمج جيد، مثل Microsoft Defender في Windows. فالمكافح لم يعد شيئاً تشتريه بالضرورة، بل شيء تتأكد أنه مفعل ومحدث. ولا تثبت ثلاثة مكافحات تتصارع على الجهاز نفسه.
الإنذار الكاذب False Positive
قد يحجب المكافح ملفاً سليماً لأن بصمته تشبه نمطاً مشبوهاً. لا تعطل المكافح بسبب ذلك. تحقق من الملف: من أين جاء؟ هل تثق بمصدره؟ فإن تأكدت أنه سليم، أضفه إلى الاستثناءات بوعي. أما تعطيل المكافح كله فمثل نزع جهاز إنذار الحريق لأنه صفر وأنت تطبخ.
رأيناه بأعيننا: مكافح فيروسات يكشف ملف اختبار
كيف تتأكد أن مكافحك يعمل دون أن تجلب برمجية خبيثة حقيقية؟ بملف اختبار EICAR: نص قصير معياري (نحو 68 حرفاً) اتفقت عليه منظمة EICAR ليكون «فيروساً وهمياً». كل مكافح مصمم ليكشفه ويعامله كأنه خبيث، لكنه غير ضار إطلاقاً.
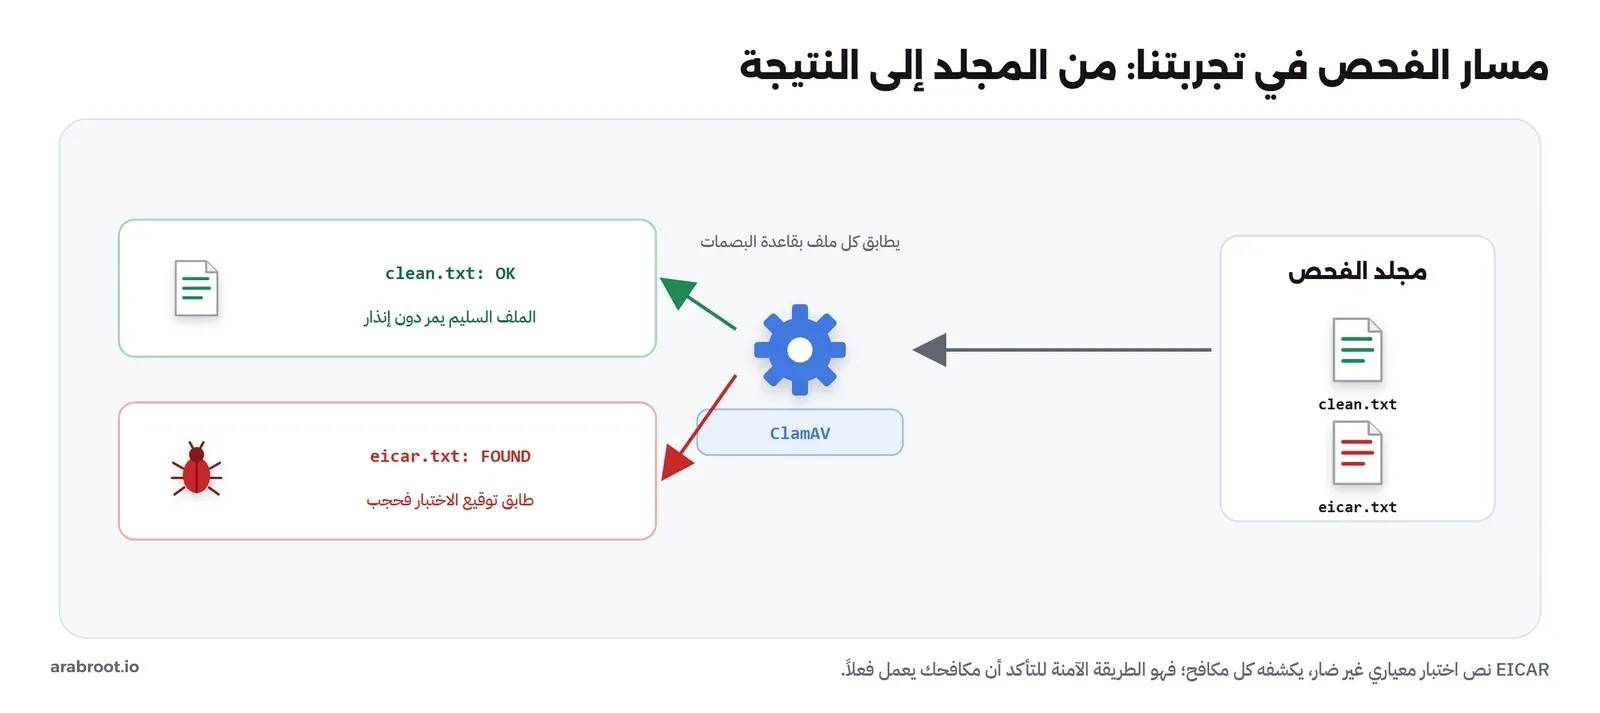
وفي أكتوبر 2026 جربنا ذلك بمكافح ClamAV، وهو مكافح مفتوح المصدر (رخصة GPL) تطوره Cisco، ويستخدم كثيراً على الخوادم وبوابات البريد. جهزنا مجلداً فيه ملفان: ملف نصي سليم، وملف EICAR. ثم حدثنا قاعدة البصمات وفحصنا المجلد.
| ما قسناه | النتيجة |
|---|---|
| إصدار المحرك | ClamAV 1.4.3 |
| عدد البصمات المعروفة بعد التحديث | 3,628,233 |
| الملفات المفحوصة | 2 |
| ملف EICAR | كشف باسم Eicar-Test-Signature |
| الملف السليم | مر دون إنذار |
| زمن الفحص | نحو 71 ثانية، أغلبها تحميل قاعدة البصمات |
ما الذي تعلمه هذه النتيجة؟
- المكافح الجيد يميز: لم يصح على الملف السليم.
- الكشف بالمطابقة: عرف ملف الاختبار من بصمته في قاعدته، تماماً كما يفعل مع برمجية حقيقية بصمتها في القاعدة.
- القاعدة هي كل شيء: أكثر من 3.6 مليون بصمة، وتكبر كل يوم. ودون تحديثها كان المحرك سيعمل بلا بصمات ولا يكشف شيئاً. فتأكد أن التحديث التلقائي للبصمات يعمل فعلاً ولا يعطله جدار أو إعداد. المصدر: وثائق ClamAV.
وما فعلناه فحص عند الطلب On-Demand. أما مكافح سطح المكتب فيعمل أيضاً في الوقت الحقيقي Real-Time: يفحص كل ملف لحظة فتحه أو تنزيله، فيحجب الخبيث قبل أن يعمل. تأكد أن الحماية اللحظية مفعلة على أجهزة موظفيك، لا الفحص الدوري وحده. ونصيحة عملية: اطلب من قسم تقنية المعلومات اختبار المكافح بملف EICAR على جهاز تجريبي بعد أي تغيير كبير في الإعداد.
الرؤية: أن تعرف ما يجري على الجهاز
كثير من الهجمات الحديثة لا تأتي في ملف يفحص، بل في سلوك: برنامج شرعي يستغل بطريقة خبيثة، أو أمر يعمل في الذاكرة دون ملف على القرص. وهنا تحتاج الرؤية.
ولا تحتاج الجهة الصغيرة منصة EDR تجارية لتبدأ. أدوات مفتوحة المصدر مثل osquery تتيح أن تسأل جهازك: ما البرامج التي تعمل الآن؟ ما المنافذ المفتوحة؟ ما البرامج المثبتة؟ أي حساب يملك صلاحية مدير؟ ثم تجمع إجابات كل الأجهزة في مكان واحد وترى الشاذ. وهذه المعرفة هي أول ما يحتاجه التحقيق في أي حادثة، كما في أساسيات التحقيق الرقمي.
دون رؤية قد تمر أسابيع قبل أن تلاحظ إصابة. ومع رؤية بسيطة ترى برنامجاً غريباً يعمل، أو اتصالاً إلى عنوان مشبوه، فتتصرف قبل أن يتفاقم.
وانتبه للخصوصية: اجمع ما تحتاجه للأمن (البرامج وحالة الحماية)، لا ما يراقب الموظف شخصياً مثل رسائله الخاصة. وأعلم الموظفين بما يجمع ولماذا، خصوصاً على الأجهزة الشخصية. فالمراقبة الخفية تهدم الثقة، وقد تخالف أنظمة حماية البيانات.
أجهزة الموظفين الشخصية BYOD
هل تسمح للموظفين باستخدام أجهزتهم الشخصية للعمل (Bring Your Own Device)؟ يوفر شراء الأجهزة، لكنه يضع بياناتك على جهاز لا تعرف حاله: قد يكون غير محدث، أو بلا مكافح، أو مليئاً بتطبيقات غير موثوقة.
أدوات إدارة الأجهزة MDM (Mobile Device Management) تعالج هذا. تفرض حداً أدنى على أي جهاز يصل إلى بياناتك:
- قفل الشاشة إلزامي.
- التشفير مفعل.
- فصل بيانات العمل عن البيانات الشخصية.
- مسح بيانات العمل وحدها عن بعد إن ضاع الجهاز أو غادر الموظف.
فإن سمحت بالأجهزة الشخصية فاجعلها مشروطة بحد أدنى تفرضه أداة. وإن كانت بياناتك حساسة، فأجهزة تملكها الجهة أرخص بكثير من كلفة تسرب من جهاز لم تتحكم فيه.
عند مغادرة موظف
كثير من تسريبات البيانات تأتي من موظف غادر وبقي على جهازه بريد العمل وملفاته ووصوله إلى الأنظمة. فاجعل إجراء المغادرة:
- سحب الوصول من كل الأنظمة فوراً.
- استرجاع جهاز الجهة، أو مسح بيانات العمل عن جهازه الشخصي عن بعد.
عند التخلص من الجهاز
بيانات كثيرة تسربت من أقراص أجهزة قديمة بيعت دون مسح. امسح أي قرص مسحاً آمناً قبل بيع الجهاز أو إعادة استخدامه، أو أتلف القرص مادياً إن كانت بياناته شديدة الحساسية. والقرص المشفر أسهل: إتلاف مفتاحه يكفي ليصير محتواه غير قابل للقراءة.
قائمة إعداد الجهاز Checklist
الحماية تضيع حين تبقى نوايا عامة، وتنجح حين تصير قائمة يمر عليها كل جهاز قبل تسليمه. رتبها بحسب المردود:
| المرحلة | الإجراء | التكلفة |
|---|---|---|
| اليوم، على كل جهاز | تحديث تلقائي مفعل، وحساب عادي للعمل اليومي، وتشفير القرص مع حفظ مفتاح الاسترداد، وقفل شاشة تلقائي بعد دقائق، والمكافح المدمج مفعلاً بحماية لحظية وتحديث تلقائي للبصمات | ساعات، دون ميزانية |
| بعدها | نسخ احتياطي للبيانات المهمة، فهو ما ينقذك إن شفر برنامج فدية ملفاتك | مساحة تخزين |
| حين تكبر الجهة | أداة إدارة الأجهزة MDM، ورؤية سلوكية EDR أو خدمة MDR | اشتراك |
فلا تقع في الفخ الشائع: صرف المال على أداة متقدمة بينما الأجهزة تفتقر إلى الأساس المجاني، كمن يركب جهاز إنذار متطوراً على باب لا يقفل.
ووثق ذلك في سياسة مكتوبة: الحد الأدنى لأي جهاز يصل إلى بياناتك، ومن يجهز الأجهزة، وإجراء المغادرة، وماذا تفعل حين يضيع جهاز أو يصاب: كيف تعزله، ومن تبلغ، وكيف تستعيد. وقس سؤالاً واحداً: كم نسبة أجهزتك المشفرة والمحدثة والمحمية فعلاً اليوم؟ هذا الرقم، لا وجود الأدوات على الورق، هو مقياس حمايتك.
أخطاء شائعة Common Mistakes
- الاكتفاء بالمكافح: هو طبقة واحدة تكشف المعروف، لا حماية كاملة.
- قرص بلا تشفير: أكثر ضياع البيانات يأتي من حاسوب ضاع وقرصه مكشوف، لا من اختراق معقد.
- العمل بحساب مدير يومياً: يعطي أي برمجية خبيثة صلاحيات كاملة.
- قاعدة بصمات قديمة: المكافح الذي لا يحدث بصماته أعمى عن الجديد.
- إهمال الهواتف: الهاتف الذي يقرأ بريد العمل نقطة طرفية مثل الحاسوب.
- أجهزة شخصية بلا ضابط: اشترط حداً أدنى أو خصص أجهزة للعمل.
- نسيان الاستجابة: جهزت المنع ولم تقرر ماذا تفعل حين يصاب جهاز فعلاً.
- شراء أداة رؤية لا يقرأ إنذاراتها أحد.
الجانب السعودي
الضوابط الأساسية للأمن السيبراني ECC تطلب حماية الأجهزة صراحة:
- حماية الأنظمة وأجهزة معالجة المعلومات (2-3): استخدام برامج مكافحة الفيروسات والبرامج الضارة وإدارتها، وإدارة التحديثات والإصلاحات، ضمن الحد الأدنى من المتطلبات.
- أمن الأجهزة المحمولة (2-6): حماية الأجهزة المحمولة والأجهزة الشخصية التي تصل إلى بيانات الجهة، ومنها فصل بيانات العمل، والتشفير، والمسح عن بعد.
ولتشفير القرص بعد آخر: إذا حمل الجهاز بيانات شخصية لعملاء أو موظفين، فضياعه دون تشفير تسريب لبيانات شخصية يدخل في نطاق نظام حماية البيانات الشخصية PDPL. فالتشفير يحمي عملك وعملاءك ويعينك على الالتزام بالنظام معاً.
وشرح قراءة الضوابط في مقال الضوابط الأساسية NCA ECC. المصدر: الضوابط الأساسية للأمن السيبراني ECC.
إلى أين بعد هذا المقال؟
تحديث الأنظمة أساس هذه الطبقة، والدفاع متعدد الطبقات إطارها، والتحقيق الرقمي ما تحتاجه حين يصاب جهاز، والنسخ الاحتياطي ما يعيدك بعد الفدية:
 دليلالتحديثات الأمنية Patch Management: ماذا تحدث ومتى؟أغلب الاختراقات تستغل ثغرة لها إصلاح منشور لم يطبق. كيف تعرف تحديثاتك المعلقة وترتبها وتطبقها بأمان دون تعطيل الخدمة.
 دليلالدفاع متعدد الطبقات Defense in Depth: من أين تبدأ؟لا ضابط واحد يمنع كل شيء، فافترض فشل كل طبقة. كيف ترتب دفاعك في طبقات مستقلة في المكان والزمن، ومن أين تبدأ.
 دليلالتحقيق الرقمي DFIR: احفظ الأدلة قبل أن تنظف السيرفرماذا تفعل عندما تشك أن سيرفرك مخترق، ولماذا تمسح إعادة التشغيل والتنظيف الأدلة التي تحتاجها لتعرف ما حدث.
 دليلالنسخ الاحتياطي بقاعدة 3-2-1 واختبار الاستعادةكيف تحدد كم بيانات تقبل أن تخسر، وتبني نسخاً لا يستطيع المخترق حذفها، وتتأكد أنك تستطيع استعادتها فعلاً.
الخلاصة
- جهاز الموظف أخطر من الخادم لأنه يتنقل ويفتحه إنسان، ومنه يبدأ أغلب الاختراقات.
- أغلب الطبقات مجانية ومدمجة: التحديث، والحساب العادي، وتشفير القرص، وقفل الشاشة، والمكافح.
- تشفير القرص مع شريحة TPM أرخص تأمين ضد ضياع الجهاز، واحفظ مفتاح الاسترداد بعيداً عنه.
- المكافح يكشف المعروف ببصماته: في تجربتنا كشف ClamAV بقاعدة من 3,628,233 بصمة ملف الاختبار ومرر الملف السليم. وEDR يكشف الغريب بسلوكه ويتيح العزل عن بعد.
- اجعل الحماية قائمة يمر عليها كل جهاز قبل التسليم، وإجراء واضحاً عند المغادرة.
سجل التحديثات
- 2026-11-14: إعادة كتابة المقال بلغة أوضح دون كود، مع الإبقاء على النتائج الحقيقية.
- أكتوبر 2026: كتابة المقال، وتجربة ClamAV 1.4.3 على Debian 13 يكشف ملف اختبار EICAR المعياري ويمرر الملف السليم.


