إذا كنت تبني نظاماً لمستشفى أو عيادة، أو منصة لشركة تأمين أو إدارة مطالبات، أو تجهز بيانات مرضى لتدريب نموذج ذكاء اصطناعي أو لبحث علمي، فسوف تقابل سؤالين قبل أي سطر كود: من يحق له أن يرى هذه البيانات؟ وكيف أخرجها من النظام دون أن يعرف أحد أصحابها؟ والإجابة الشائعة «نحذف الاسم ورقم الهوية» غير كافية، وقد ثبت ذلك بحالات موثقة كما سيأتي.
وفي هذا المقال سوف نجمع ما تقوله الأنظمة السعودية عن البيانات الصحية تحديداً، ثم ننتقل إلى الجانب العملي: كيف تبني مصفوفة الوصول، ومتى يلزمك تقويم الأثر، وما الفرق بين الترميز وإخفاء الهوية، وكيف تقيس أن بياناتك لم تعد تدل على أصحابها. وسوف نناقش ما يلي:
- النصوص التي تخص البيانات الصحية في نظام حماية البيانات الشخصية ولائحته التنفيذية.
- من يرى ماذا في المستشفى وشركة التأمين، وسياسات تبادل المعلومات الصحية بين المنشآت.
- تقويم الأثر، والبحث العلمي والاستخدام الثانوي للبيانات.
- الترميز Pseudonymization وإخفاء الهوية Anonymization، والمعرفات غير المباشرة، وقصة موثقة لإعادة التعرف.
- تقنيات إخفاء الهوية، ومثال محسوب لمقياس k-anonymity، ومقارنة مع HIPAA الأمريكي.
- خطوات عملية لمشروع بيانات صحية، وقائمة تحقق، وأخطاء شائعة.
وهذا المقال من مرحلة البيانات الصحية والذكاء الاصطناعي في مسار التقنية في الصحة. والأحكام العامة لنظام حماية البيانات، مثل دور جهة التحكم وجهة المعالجة، والإشعار عن التسرب، ونقل البيانات خارج المملكة، والعقوبات، شرحناها في مقال حماية البيانات الشخصية للخدمات المستضافة، فلن نكررها هنا، وإنما نركز على ما يخص البيانات الصحية.
باختصار In Short
أقل عدد ممكن: الاطلاع والمعالجة مقصوران على أقل عدد من الموظفين، وبالقدر اللازم للخدمة الصحية أو التأمين الصحي.
تقويم الأثر إلزامي: لكل معالجة لبيانات حساسة، قبل أن تبدأ.
الترميز ليس إخفاء هوية: البيانات المرمزة تبقى بيانات شخصية، والبيانات المخفية الهوية فقط تخرج من نطاق النظام، بشرط ألا يمكن إعادة التعرف عليها.
حذف الاسم لا يكفي: العمر والجنس والحي وتاريخ الدخول معاً قد تدل على شخص واحد.
والنصوص في هذا المقال من مصادرها الرسمية كما قرأناها في 18 نوفمبر 2026: النظام في هيئة الخبراء، واللائحة التنفيذية وأدلة سدايا من منصة حوكمة البيانات، وسياسات تبادل المعلومات الصحية من وزارة الصحة. والأمثلة بالأرقام افتراضية، وقد ذكرنا ذلك عند كل مثال.
لماذا البيانات الصحية مختلفة؟ ما يقوله نظام حماية البيانات PDPL
يعرف نظام حماية البيانات الشخصية، الصادر بالمرسوم الملكي م/19 في 9/2/1443هـ والمعدل بالمرسوم م/148 في 5/9/1444هـ، البيانات الصحية بأنها كل بيان شخصي يتعلق بحالة الفرد الصحية، سواء الجسدية أو العقلية أو النفسية، أو يتعلق بالخدمات الصحية الخاصة به. ثم يضعها ضمن البيانات الحساسة مع الأصل العرقي والمعتقد والبيانات الوراثية والأمنية والجنائية. ولاحظ عبارة «الخدمات الصحية الخاصة به»: فموعد في عيادة أسنان، أو اسم صيدلية صرفت دواء، أو رقم مطالبة تأمين، كلها بيانات صحية حتى لو لم يكتب فيها تشخيص.
ثم تخص المادة الثالثة والعشرون من النظام البيانات الصحية بضوابط إضافية تضعها اللوائح، أولها قصر حق الاطلاع على البيانات الصحية، ومنها الملفات الطبية، على أقل عدد ممكن من الموظفين، وبالقدر اللازم فقط لتقديم الخدمات الصحية، وثانيها تقييد معالجتها إلى أقل قدر ممكن من الموظفين والعاملين، لتقديم الخدمات الصحية أو برامج التأمين الصحي.
وتفصل اللائحة التنفيذية للنظام هذه الضوابط في مادتها السادسة والعشرين بعنوان «معالجة البيانات الصحية». فتلزم جهة التحكم باتخاذ الإجراءات التنظيمية والتقنية والإدارية التي تحفظ البيانات الصحية من سوء الاستخدام أو الاستخدام لغير غرضها أو التسرب، وتنص بصفة خاصة على ستة أمور:
- تبني وتطبيق الاشتراطات الصادرة عن وزارة الصحة، والمجلس الصحي السعودي، والبنك المركزي السعودي، ومجلس الضمان الصحي، والجهات الأخرى المنظمة للخدمات الصحية والتأمين الصحي، التي تبين مهام ومسؤوليات منسوبي مقدمي الرعاية، وشركات التأمين الصحي، وشركات إدارة مطالبات التأمين الصحي، ومن يتعاقدون معهم.
- تضمين أحكام النظام ولوائحه في السياسات الداخلية.
- توزيع المهام بين الموظفين بطريقة تمنع تداخل الاختصاصات وتشتت المسؤولية، وتدرج صلاحيات الوصول بينهم.
- توثيق كل مراحل معالجة البيانات الصحية، وإمكانية تحديد الشخص المسؤول عن كل مرحلة.
- أن يتضمن الاتفاق مع جهات المعالجة أحكاماً تلزمها بنفس هذه الإجراءات.
- قصر المعالجة على الحد الأدنى اللازم لتقديم خدمات أو منتجات الرعاية الصحية، أو برامج التأمين الصحي.
ولاحظ أن البند الأول يذكر شركات التأمين الصحي وشركات إدارة المطالبات بالاسم. فإذا كنت تبني منصة لأحد أطراف التأمين التي شرحناها في مرحلة التأمين الصحي والترميز والمطالبات، فهذه المادة تخصك مباشرة. والبند الرابع هو الذي يترجم تقنياً إلى سجل تدقيق Audit Trail لكل وصول وتعديل، وقد شرحنا تصميمه في مقال سجل التدقيق.
وأما العقوبات، ففي النظام عقوبة خاصة لمن يفصح عن بيانات حساسة أو ينشرها مخالفاً للنظام بقصد الإضرار بصاحبها أو تحقيق منفعة شخصية، تصل إلى السجن سنتين وغرامة ثلاثة ملايين ريال، وعقوبات أخرى لسائر المخالفات مفصلة في قسم العقوبات في مقال حماية البيانات الشخصية.
من يرى ماذا؟ مصفوفة الوصول Access Matrix
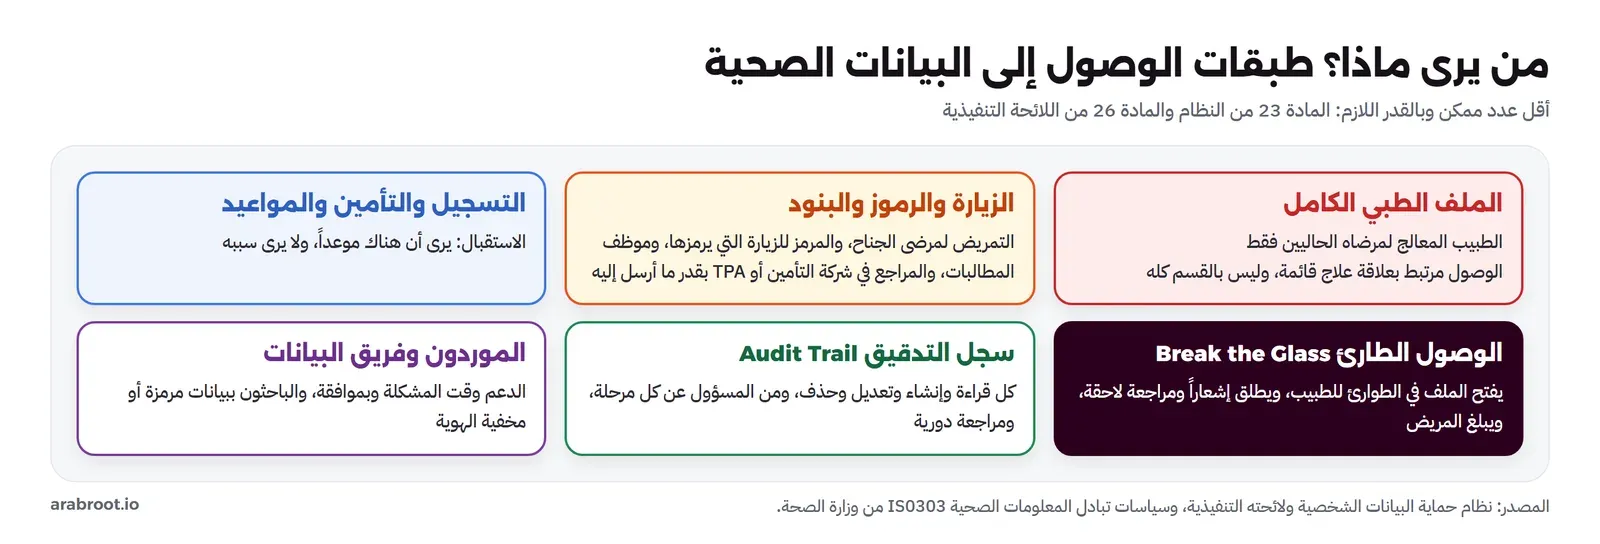
«أقل عدد ممكن» عبارة جميلة في النظام، ولكنها تحتاج أن تتحول إلى جدول في نظامك. والطريقة العملية أن تكتب لكل دور وظيفي ما يحتاجه ليقوم بعمله، ثم تعطيه ذلك فقط. والجدول التالي مثال لمستشفى وشركة تأمين، والتفاصيل تختلف بين منشأة وأخرى، ولكن المبدأ واحد:
| الدور | ما يحتاجه | ما لا يحتاجه | ملاحظة |
|---|---|---|---|
| الطبيب المعالج | الملف الطبي الكامل لمرضاه الحاليين | ملفات مرضى لا يعالجهم | الوصول مرتبط بعلاقة علاج قائمة، وليس بالقسم كله |
| التمريض | الأوامر والعلامات الحيوية والأدوية لمرضى الجناح | التاريخ الطبي القديم كاملاً غالباً | الوصول بحسب الجناح والمناوبة |
| الاستقبال | بيانات التسجيل والتأمين والمواعيد | التشخيصات والنتائج | يرى أن هناك موعداً، ولا يرى سببه |
| المرمز الطبي Coder | توثيق الزيارة التي يرمزها | زيارات أخرى للمريض لا يرمزها | الوصول ينتهي بانتهاء الترميز |
| موظف المطالبات في المستشفى | الرموز والبنود والمبالغ، والمستندات الداعمة عند الطلب | الملاحظات السريرية الكاملة | يرسل ما تطلبه شركة التأمين فقط |
| المراجع الطبي في شركة التأمين أو TPA | المعلومات الداعمة لطلب الموافقة أو المطالبة | ملف المريض في المستشفى | يرى ما أرسل إليه، ولا يدخل إلى نظام المستشفى |
| موظف المطالبات في شركة التأمين | المطالبة والرموز والمبالغ وجدول المنافع | النصوص السريرية إلا عند الحاجة | الرموز وحدها بيانات صحية، فهي محمية أيضاً |
| مسؤول تقنية المعلومات | إدارة الأنظمة والصلاحيات | قراءة الملفات الطبية | وصوله الإداري يسجل ويراجع |
| دعم المورد Vendor Support | الوصول وقت المشكلة فقط وبموافقة | وصول دائم إلى بيانات الإنتاج | جهة معالجة، والاتفاق يلزمها بالمادة 26 |
| الباحث أو فريق البيانات | بيانات مرمزة أو مخفية الهوية بحسب الغرض | الأسماء والهويات | كما سيأتي في قسم البحث |
وفي هذا الجدول ثلاث قواعد تطبقها في أي نظام. الأولى: الوصول مرتبط بالسياق، أي بالمريض الحالي أو الزيارة الحالية، وليس بالدور فقط، والسبب أن «طبيب في المستشفى» دور فيه مئات الأشخاص، و«الطبيب المعالج لهذا المريض» شخص أو اثنان. والثانية: الحالات الطارئة لها باب مفتوح يسجل كل من يدخل منه، كما سنرى في سياسات وزارة الصحة. والثالثة: كل وصول يسجل، ويراجع دورياً بحثاً عن وصول لا علاقة له بالعلاج. وإدارة الهوية والصلاحيات نفسها، ومنها الوصول المميز لمسؤولي الأنظمة، في مقال إدارة الهوية والوصول IAM وPAM.
تبادل المعلومات الصحية HIE بين المنشآت: سياسات وزارة الصحة
عندما تخرج البيانات من المستشفى إلى منشأة أخرى عبر منصة تبادل وطنية، تضاف أسئلة جديدة: هل يستطيع المريض أن يرفض؟ ومن يرى ملفه في منشأة لم يزرها من قبل؟ وقد نشرت وزارة الصحة في 22 فبراير 2015 سياسات تبادل المعلومات الصحية السعودية IS0303 بالإصدار 1.0، وهي من أوضح ما نشر عن هذه الأسئلة، ومنها:
- الانسحاب Opt-out: يستطيع المريض أن ينسحب من التبادل بطلب يقدمه إلى منشأة معتمدة تتحقق منه وتشرح له المخاطر السريرية، ويستطيع أن يعود متى شاء. ويسجل الانسحاب في منصة التبادل.
- البيانات تستمر في التدفق: إذا انسحب المريض تستمر بياناته في الوصول إلى المنصة، ولكن الوصول إليها يقتصر على حالات الطوارئ.
- الوصول الطارئ Break the Glass: الطبيب فقط يستطيع أن يفرض الوصول في الطوارئ، وهذا يطلق إشعاراً ومراجعة لاحقة، وينبغي أن يبلغ المريض بالوصول عبر جواله أو بريده.
- الأغراض المسموحة: لا يفصح عن البيانات الصحية الشخصية إلا للعلاج، واستخدامات المريض نفسه، والتشغيل وإدارة الجودة، والصحة العامة.
- البيانات الأشد حساسية: تعلم بعلامة خاصة، وتقتصر على مقدمي رعاية متخصصين بحسب الدور، ويصدر عند الحاجة تحذير عام دون تفاصيل.
- التدقيق: كل نظام متصل يسجل كل وصول وإنشاء وتعديل وحذف، ويحفظ السجل محلياً، ويستطيع أن يخرج تقريراً بما تبادله.
- انتهاء الجلسة: تغلق جلسة المستخدم آلياً بعد مدة خمول لا تزيد على 30 دقيقة.
والسياسات من 2015، وتطبيقها اليوم مرتبط بمشروع السجل الصحي الموحد الذي ذكرنا حالته في مقال المنصات الصحية، فإذا كان نظامك سيتصل بمنصة تبادل وطنية فاطلب النسخة السارية من الجهة. ولكن الأفكار نفسها تصلح داخل أي منشأة اليوم: باب طوارئ مسجل، وعلامة للبيانات الأشد حساسية، وجلسة تغلق وحدها.
تقويم الأثر DPIA: متى وكيف؟
تقويم الأثر Data Protection Impact Assessment وثيقة مكتوبة تجيب قبل أن تبدأ: ما الذي قد يصيب أصحاب البيانات من هذه المعالجة، وكيف نمنعه؟ وتلزم المادة الخامسة والعشرون من اللائحة التنفيذية جهة التحكم بإعداده في أربع حالات، أولها معالجة البيانات الحساسة. وهذا يعني أن كل نظام صحي تقريباً يحتاج تقويم أثر. والحالات الأخرى تنطبق كثيراً في المشاريع الصحية أيضاً: ربط مجموعتين أو أكثر من البيانات من مصادر مختلفة، واستخدام تقنيات ناشئة أو قرارات آلية، وتقديم منتج قد يضر بخصوصية أصحابه ضرراً جسيماً.
وتحدد المادة ما يحتويه التقويم كحد أدنى، ونحوله هنا إلى خطوات تعمل عليها مع فريقك:
- الغرض والأساس النظامي: لماذا نعالج هذه البيانات، وما المسوغ: موافقة صريحة، أو نظام آخر، أو مصلحة مشروعة.
- وصف المعالجة: أنواع البيانات ومصادرها، ومن سيفصح له عنها.
- النطاق: نوع البيانات، والنطاق الجغرافي للمعالجة، أي أين تحفظ وتعالج.
- السياق: العلاقة بين المرضى وجهة التحكم وجهات المعالجة.
- الضرورة والتناسب: هل نجمع الحد الأدنى فعلاً؟ وهنا يظهر سؤال الترميز وإخفاء الهوية.
- الآثار: الآثار السلبية المحتملة على المرضى، نفسية أو اجتماعية أو جسدية أو مالية، واحتمالها.
- التدابير ومدى ملاءمتها: ما الذي سنفعله لمنع المخاطر، وهل يكفي.
وتلزم المادة أيضاً بإعطاء نسخة من التقويم لجهة المعالجة التي تعمل نيابة عنك، وبإعادة التقويم إذا ظهر أن المعالجة ستضر بالخصوصية بعد معالجة الأسباب. وتجد في المركز المعرفي في منصة حوكمة البيانات خدمة لتقويم الأثر وأدلة استرشادية أخرى من سدايا. والنصيحة العملية: اجعل تقويم الأثر جزءاً من تصميم المشروع وليس ورقة بعده، لأن أسئلته الخامسة والسادسة تغير ما تجمعه، وتغيير ما تجمعه بعد البناء أغلى بكثير.
البحث العلمي والاستخدام الثانوي للبيانات Secondary Use
أغلب طلبات البيانات الصحية التي تصل إلى فريق تقنية المعلومات ليست للعلاج، وإنما لبحث، أو لتقرير جودة، أو لتدريب نموذج. وهذا ما يسمى الاستخدام الثانوي، أي استخدام البيانات لغرض غير الذي جمعت له. وفيه ثلاثة نصوص تحتاج أن تعرفها:
- المادة السابعة والعشرون من النظام: تجيز جمع البيانات الشخصية أو معالجتها لأغراض علمية أو بحثية أو إحصائية دون موافقة صاحبها، بشروط منها ألا تتضمن ما يدل على هويته.
- المادة الثلاثون من اللائحة: تلزم في هذه الحالة بتحديد الغرض بدقة في سجل أنشطة المعالجة، وجمع الحد الأدنى، وترميز البيانات حيث لا يؤثر الترميز في الغرض، وضمان ألا تترتب على المعالجة آثار سلبية على أصحابها.
- القواعد العامة للاستخدام الثانوي للبيانات: أصدرتها سدايا في 2025 بالإصدار الأول، وتنظم طلبات مشاركة البيانات بين الجهات الحكومية، ومن الحكومية إلى الخاصة للمصلحة العامة، ومن الخاصة إلى الحكومية للبحث والتطوير، ومن مبادئها الخصوصية، والاستخدام المسؤول، وجودة البيانات، والاستخدام الأخلاقي، والأمن.
والنتيجة العملية: إذا طلب منك فريق بحث بيانات مرضى، فلا ترسل نسخة من قاعدة البيانات. اسأل أولاً عن الغرض والأعمدة التي يحتاجها فعلاً، ثم قرر: هل يكفي الترميز لأن الباحث يحتاج ربط زيارات نفس المريض؟ أم يجب إخفاء الهوية لأن البيانات ستخرج من المنشأة؟ وللبحث السريري عادة موافقة لجنة أخلاقيات البحث أيضاً، وهذا إجراء منفصل عن حماية البيانات.
الترميز Pseudonymization أم إخفاء الهوية Anonymization؟
هنا أهم تفريق في المقال، والخلط بينهما سبب أغلب الأخطاء. وتعرف اللائحة التنفيذية المصطلحين كما يلي:
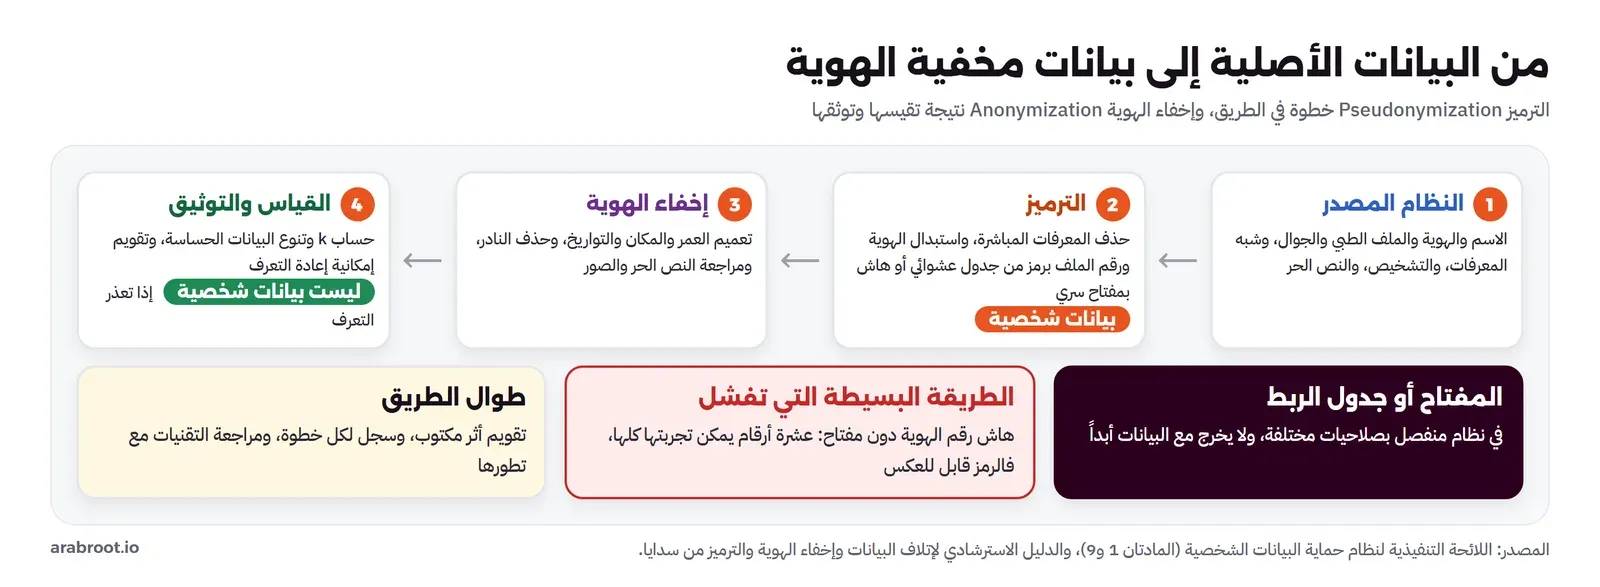
- الترميز: تحويل المعرفات الرئيسية التي تدل على هوية صاحب البيانات إلى رموز تجعل تحديد هويته مباشرة متعذراً دون معلومات إضافية، على أن تحفظ هذه المعلومات الإضافية منفصلة، مع ضوابط فنية وإدارية تمنع ربطها به.
- إخفاء الهوية: إزالة المعرفات المباشرة وغير المباشرة التي تدل على هوية صاحب البيانات بشكل نهائي يتعذر معه تحديد هويته.
والفرق في النتيجة كبير. فالمادة التاسعة من اللائحة تنص على أن البيانات التي أخفيت هوية أصحابها لا تعد بيانات شخصية، وأما الدليل الاسترشادي لإتلاف البيانات الشخصية وإخفاء الهوية والترميز الذي نشرته سدايا في 2024 فيوضح أن البيانات المرمزة تبقى بيانات شخصية، لأن تحديد صاحبها ممكن بطريقة أو بأخرى. والجدول التالي يضع الفرق في صورة قرار:
| السؤال | الترميز | إخفاء الهوية |
|---|---|---|
| هل يمكن الرجوع إلى صاحب البيانات؟ | نعم، بالمعلومات الإضافية المحفوظة منفصلة | لا، ويجب ألا يكون ممكناً |
| هل هي بيانات شخصية؟ | نعم، والنظام ينطبق عليها كاملاً | لا، إذا تحقق التعذر فعلاً |
| متى تستخدمه؟ | عندما تحتاج ربط سجلات نفس الشخص، مثل متابعة مريض عبر سنوات في بحث | عندما تخرج البيانات لجهة لا تحتاج معرفة الأشخاص، مثل نشر إحصاءات أو مجموعة بيانات مفتوحة |
| ما الذي يحميه؟ | يقلل الضرر إذا تسربت البيانات المرمزة وحدها | يخرج البيانات من نطاق النظام |
| ما خطره؟ | إذا تسرب مفتاح الربط مع البيانات عادت كاملة | إذا لم يكن الإخفاء كافياً فهي بيانات شخصية منشورة دون أساس |
وتلزم المادة التاسعة من اللائحة من يخفي الهوية بأربعة أمور: التأكد من عدم إمكانية إعادة التعرف، وتقويم الأثر ومنه إمكانية إعادة التحديد في الحالات التي يجب فيها التقويم، واتخاذ التدابير اللازمة مع مراعاة تطور التقنيات وأساليب إخفاء الهوية، وتقويم فاعلية التقنيات المطبقة وتعديلها. ولاحظ أن الالتزام ليس «طبقنا تقنية»، وإنما «تأكدنا أن التعرف متعذر، ونعيد التأكد مع تطور الأساليب».
المعرفات المباشرة وشبه المعرفات Quasi-identifiers
لكي تخفي الهوية يجب أن تعرف ما الذي يدل عليها. والمعرفات نوعان. المعرف المباشر Direct Identifier يدل على الشخص وحده: الاسم، ورقم الهوية، ورقم الملف الطبي، ورقم الجوال. وشبه المعرف Quasi-identifier لا يدل وحده، ولكنه مع غيره قد يدل: العمر، والجنس، والحي، والجنسية، وتاريخ الدخول. والجدول التالي يصنف أعمدة شائعة في بيانات مستشفى:
| العمود | النوع | ما تفعله غالباً قبل الإخراج |
|---|---|---|
| الاسم | معرف مباشر | حذف |
| رقم الهوية أو الإقامة | معرف مباشر | حذف، أو ترميز بمفتاح سري إذا احتجت الربط |
| رقم الملف الطبي MRN | معرف مباشر | ترميز بمفتاح سري |
| الجوال والبريد والعنوان | معرف مباشر | حذف |
| تاريخ الميلاد | شبه معرف | تعميم إلى سنة أو فئة عمرية |
| الجنس | شبه معرف | يبقى غالباً، ويحسب في القياس |
| الحي أو المدينة | شبه معرف | تعميم إلى منطقة أوسع |
| تواريخ الدخول والخروج | شبه معرف | تعميم إلى شهر، أو إزاحة ثابتة لكل مريض |
| الجنسية | شبه معرف | تعميم إلى مجموعات إذا كانت بعض القيم نادرة |
| التشخيص | بيان حساس، وقد يكون شبه معرف إذا كان نادراً | يبقى لأنه غرض البحث، ويراجع النادر منه |
| النص الحر في الملاحظات | قد يحتوي أي شيء | لا يخرج دون مراجعة، فقد يحتوي اسماً أو رقماً أو مكان عمل |
وآخر صف في الجدول هو الأكثر خطراً في البيانات الصحية. فالطبيب يكتب في الملاحظة «المريض يعمل في الشركة الفلانية وأحضره أخوه فلان»، والأنظمة لا تعرف أن هذا اسم. وكذلك صور الأشعة، فملف DICOM فيه عشرات الحقول التعريفية، وطريقة تنظيفه بحسب المعيار شرحناها في قسم إزالة الهوية في مقال الصور الطبية.
قصة موثقة: إعادة التعرف Re-identification على ملف حاكم ماساتشوستس
في التسعينات كانت هيئة التأمين الجماعي Group Insurance Commission في ولاية ماساتشوستس الأمريكية تشتري التأمين الصحي لموظفي الولاية، وجمعت بيانات زيارات لنحو 135 ألف موظف وعائلاتهم، فيها قرابة مئة حقل لكل زيارة. ولأن البيانات بدت مجهولة بعد حذف الأسماء، أعطت نسخة منها لباحثين وباعت نسخة للصناعة. فاشترت الباحثة لاتانيا سويني Latanya Sweeney قائمة الناخبين لمدينة كامبريدج بعشرين دولاراً، وفيها الاسم والعنوان والرمز البريدي وتاريخ الميلاد والجنس لكل ناخب، وربطت القائمتين بثلاثة حقول فقط.
وكان حاكم الولاية يومها ويليام ويلد William Weld يسكن في كامبريدج، وملفه الطبي ضمن البيانات. وبحسب قائمة الناخبين كان ستة أشخاص فقط يشاركونه تاريخ ميلاده، ثلاثة منهم رجال، وكان هو الوحيد منهم في رمزه البريدي. فعرفت ملفه الطبي دون أي اسم فيه. ووجدت سويني في دراسة أخرى على بيانات تعداد 1990 أن 87% من سكان الولايات المتحدة، أي 216 مليوناً من 248 مليوناً، يحتمل أن يكونوا فريدين بثلاثة حقول فقط: الرمز البريدي المكون من خمسة أرقام، والجنس، وتاريخ الميلاد.
المصدر: Sweeney, k-Anonymity: A Model for Protecting Privacy, 2002، وSweeney, Simple Demographics Often Identify People Uniquely, 2000.
والدرس واضح: «حذفنا الأسماء» ليست إخفاء هوية. وما ينطبق على الرمز البريدي الأمريكي ينطبق على الحي وتاريخ الميلاد والجنسية عندنا، خاصة في منشأة صغيرة أو منطقة قليلة السكان، أو مع تشخيص نادر. لذلك فإن السؤال الصحيح ليس «هل في الجدول اسم؟»، وإنما «كم شخصاً يشترك في كل تركيبة من شبه المعرفات؟»، وهذا ما يقيسه المقياس التالي.
تقنيات إخفاء الهوية Techniques
يذكر الدليل الاسترشادي من سدايا أمثلة على التقنيات، ويؤكد أن اختيارها يكون بحسب البيانات وطبيعة المعالجة، وأنها تراجع وتحدث بانتظام. ونضعها هنا مع أمثلة من بيانات صحية، ومع تقنيات أخرى معروفة في المراجع الدولية:
| التقنية | ماذا تفعل | مثال صحي | ما تخسره من التحليل |
|---|---|---|---|
| التعميم Generalization | تستبدل القيمة الدقيقة بقيمة أعم | العمر 37 يصبح الفئة 30 إلى 39 | الدقة داخل الفئة |
| التجميع Aggregation | تعرض البيانات كمجموعات بدل الأفراد | عدد حالات السكري لكل منطقة وشهر، أو سنة الميلاد بدل التاريخ الكامل | التحليل على مستوى الفرد |
| التشفير Encryption | تحمي البيانات بمفتاح يحفظ منفصلاً | تشفير رقم الهوية في ملف البحث | لا شيء لمن يملك المفتاح، ولذلك يبقى ترميزاً وليس إخفاء هوية |
| الإخفاء Masking | تحجب عناصر معينة من البيانات | إظهار آخر أربعة أرقام من الجوال فقط | العنصر المحجوب |
| الحذف Suppression | تحذف قيمة أو سجلاً نادراً | حذف السجل الوحيد لجنسية نادرة في قسم صغير | بعض السجلات |
| إضافة الضوضاء Noise Addition | تغير القيم قليلاً عشوائياً | إزاحة تواريخ كل مريض بعدد أيام عشوائي ثابت له | الدقة المطلقة، مع بقاء الفروق بين تواريخ نفس المريض |
| البيانات المصطنعة Synthetic Data | تولد بيانات جديدة تشبه الأصل إحصائياً | مجموعة مرضى مصطنعين لاختبار نظام | العلاقات النادرة التي لم يتعلمها المولد |
ومن المراجع الدولية في هذا الباب المعيار ISO/IEC 20889:2018، وعنوانه «مصطلحات إخفاء هوية البيانات لتعزيز الخصوصية وتصنيف تقنياته»، ونشر في نوفمبر 2018، ويحدد المصطلحات ويصنف تقنيات إخفاء الهوية بحسب خصائصها ومدى صلاحيتها لتقليل خطر إعادة التعرف. وهو مفيد إذا أردت لغة مشتركة مع شريك أو مدقق خارجي.
مقياس k-anonymity بمثال محسوب
الفكرة التي اقترحتها سويني في ورقة 2002 بسيطة: مجموعة البيانات تحقق k-anonymity إذا كان كل سجل فيها لا يمكن تمييزه عن k ناقص واحد من السجلات الأخرى على الأقل، في أعمدة شبه المعرفات. أي أن كل تركيبة من العمر والجنس والمنطقة تظهر k مرة على الأقل، فمن يعرف هذه الثلاثة عن شخص لا يستطيع أن يحدد سجله بين k سجلات.
ولنأخذ مثالاً افتراضياً من ثمانية سجلات لمرضى في عيادة، والأسماء محذوفة أصلاً، والأحياء بأسماء رمزية:
| # | العمر | الجنس | الحي | التشخيص |
|---|---|---|---|---|
| 1 | 34 | ذكر | الحي 1 | ربو |
| 2 | 37 | ذكر | الحي 2 | سكري |
| 3 | 31 | أنثى | الحي 1 | صداع نصفي |
| 4 | 38 | أنثى | الحي 2 | ربو |
| 5 | 52 | ذكر | الحي 3 | ضغط |
| 6 | 57 | ذكر | الحي 4 | ضغط |
| 7 | 55 | أنثى | الحي 3 | سكري |
| 8 | 51 | أنثى | الحي 4 | ربو |
في هذا الجدول كل سجل فريد في تركيبة العمر والجنس والحي، أي أن k يساوي 1. فإذا عرف جارك أنك ذكر عمرك 37 وتسكن في الحي 2 وراجعت هذه العيادة، عرف أنك مصاب بالسكري. والآن نطبق تقنيتين من الجدول السابق: نعمم العمر إلى فئة عشرية، ونعمم الحي إلى قطاع أوسع يضم حيين، فالحي 1 والحي 2 في القطاع الأول، والحي 3 والحي 4 في القطاع الثاني:
| # | الفئة العمرية | الجنس | القطاع | التشخيص |
|---|---|---|---|---|
| 1 | 30 إلى 39 | ذكر | القطاع الأول | ربو |
| 2 | 30 إلى 39 | ذكر | القطاع الأول | سكري |
| 3 | 30 إلى 39 | أنثى | القطاع الأول | صداع نصفي |
| 4 | 30 إلى 39 | أنثى | القطاع الأول | ربو |
| 5 | 50 إلى 59 | ذكر | القطاع الثاني | ضغط |
| 6 | 50 إلى 59 | ذكر | القطاع الثاني | ضغط |
| 7 | 50 إلى 59 | أنثى | القطاع الثاني | سكري |
| 8 | 50 إلى 59 | أنثى | القطاع الثاني | ربو |
والآن نحسب: هناك أربع تركيبات، وكل تركيبة تظهر مرتين بالضبط، فأصغر مجموعة فيها سجلان، أي أن k يساوي 2. فجارك الذي يعرف عمرك وجنسك ومكان سكنك يجد سجلين، ولا يعرف أيهما لك. ولكن انظر إلى السجلين 5 و6: الرجلان في الخمسينات في القطاع الثاني كلاهما مصاب بالضغط. فمن يعرف أن جاره رجل في الخمسينات من القطاع الثاني راجع العيادة، يعرف تشخيصه دون أن يعرف سجله. وهذا هو حد k-anonymity المعروف، وقد عالجه مقياس آخر اسمه l-diversity، اقترحه Machanavajjhala وزملاؤه في 2007، ويشترط أن يكون في كل مجموعة l قيمة مختلفة على الأقل من البيان الحساس. وفي مثالنا تحقق المجموعات الثلاث الأخرى قيمتين مختلفتين، والمجموعة الرابعة قيمة واحدة، فلا يتحقق l يساوي 2 إلا بحذف أحد السجلين أو بتعميم أكبر.
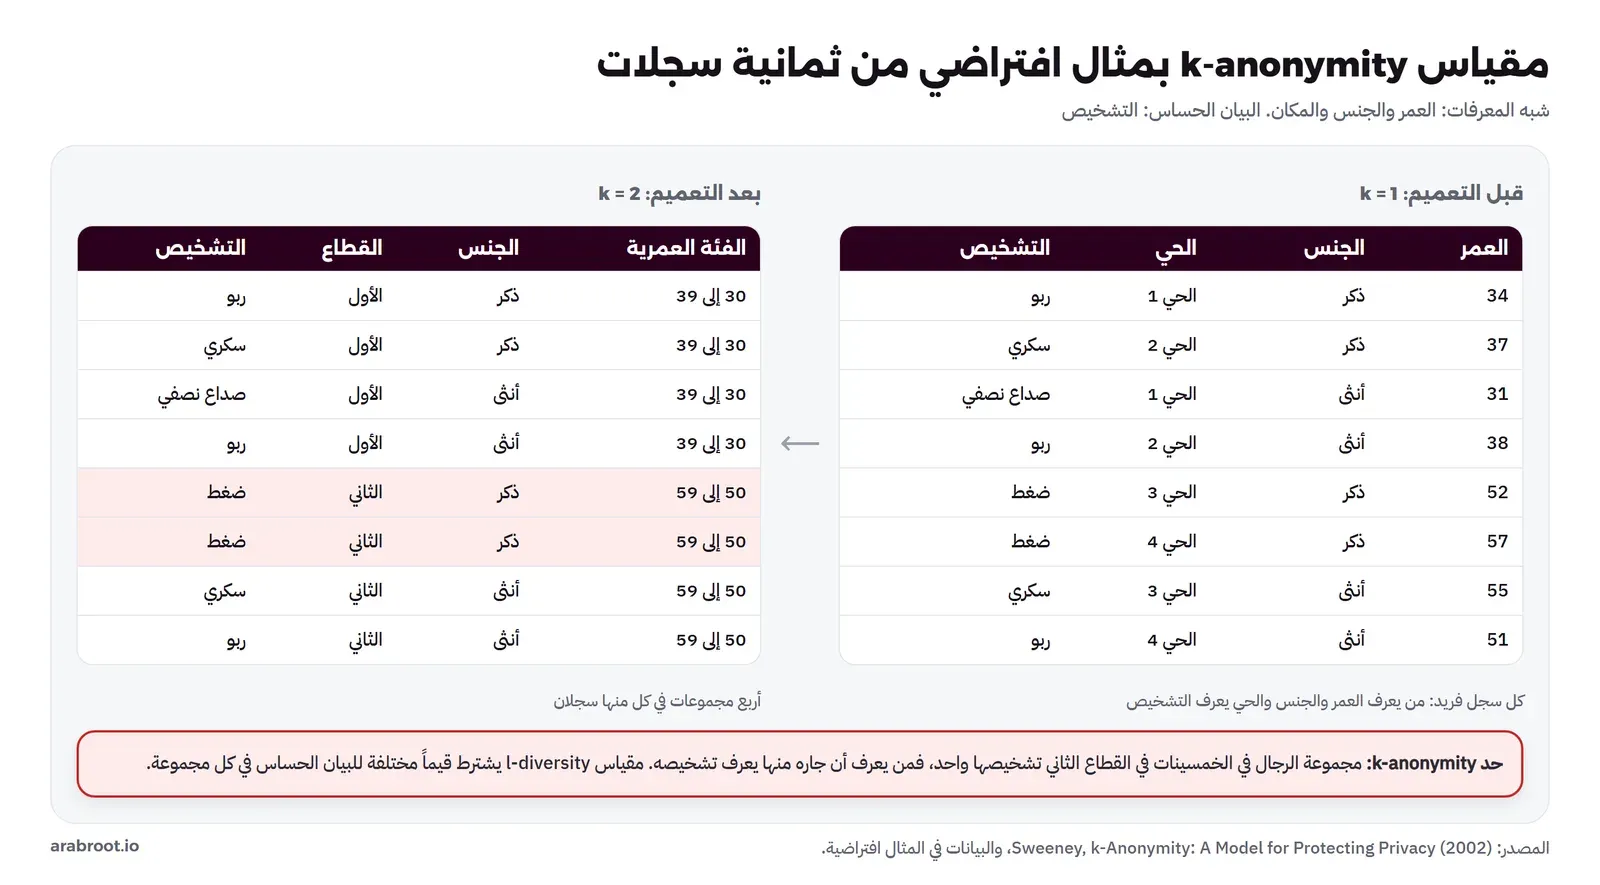
وما الذي تتعلمه من هذا المثال الصغير؟ ثلاثة أمور. الأول أن القياس رقم تحسبه، وليس شعوراً بأن البيانات «تبدو مجهولة». والثاني أن كل تعميم يخسر شيئاً من التحليل: الباحث الذي يريد الفرق بين الثلاثينات المبكرة والمتأخرة لم يعد يستطيع. والثالث أن الأرقام الصغيرة خطرة: k يساوي 2 قد يكون غير كاف لبيانات تنشر للعموم، والقيمة المناسبة يحددها تقويم الأثر بحسب من سيستلم البيانات وما يملكه من بيانات أخرى يمكن الربط بها.
الترميز بالطريقة الصحيحة: الهاش بمفتاح Keyed Hash
الترميز يبدو سهلاً: نستبدل رقم الهوية برمز. والطريقة البسيطة التي يكتبها كثيرون هي حساب الهاش Hash لرقم الهوية مباشرة. ولماذا تفشل؟ لأن رقم الهوية عشرة أرقام، أي 10 مليارات احتمال على الأكثر، ومن يملك الملف المرمز يستطيع أن يحسب هاش كل الاحتمالات ويقارنها، وهذا ممكن في وقت قصير على جهاز حديث. فالرمز هنا مشتق من الهوية نفسها، ويمكن عكسه.
والحل أن يكون الرمز غير مشتق من الهوية بطريقة يستطيع غيرك تكرارها. وهناك طريقتان شائعتان:
- جدول ربط عشوائي Lookup Table: لكل مريض رمز عشوائي يولد مرة واحدة، والجدول الذي يربط الرمز بالهوية يحفظ في نظام منفصل بصلاحيات مختلفة.
- هاش بمفتاح سري Keyed Hash: مثل HMAC بمفتاح يحفظ في خزنة مفاتيح منفصلة عن البيانات. فبدون المفتاح لا يمكن حساب الرموز من الهويات.
وهذا يطابق تعريف اللائحة: المعلومات الإضافية التي تعيد الربط، أي الجدول أو المفتاح، تحفظ منفصلة مع ضوابط تمنع الربط. ويطابق أيضاً ما يطلبه HIPAA الأمريكي في الفقرة 164.514(c) عن رمز إعادة التعرف: ألا يكون مشتقاً من معلومات الشخص، وألا يستخدم لغرض آخر، وألا تكشف طريقة إعادة التعرف. ولاحظ أن الترميز الصحيح يبقي البيانات شخصية، فهو يقلل الضرر ولا يرفع الالتزام.
مقارنة دولية: HIPAA الأمريكي
كثير من الأدوات والمقالات التي ستقرؤها أمريكية، وتتكلم بلغة HIPAA، لذلك يفيدك أن تعرف ما يقوله بالضبط. فالفقرة 164.514 من الباب 45 من مدونة اللوائح الفيدرالية تقبل طريقتين لاعتبار البيانات الصحية غير معرفة:
- رأي الخبير Expert Determination: شخص لديه معرفة وخبرة بالأساليب الإحصائية والعلمية المقبولة يحدد أن خطر استخدام البيانات، وحدها أو مع بيانات أخرى متاحة، للتعرف على شخص بواسطة المستلم المتوقع «صغير جداً»، ويوثق أساليبه ونتائجه.
- الملاذ الآمن Safe Harbor: حذف 18 نوعاً من المعرفات للشخص وأقاربه وصاحب عمله وأفراد بيته، مع ألا يكون لدى الجهة علم فعلي بأن الباقي يمكن أن يعرف شخصاً.
ومن المعرفات الثمانية عشر: الأسماء، وكل التقسيمات الجغرافية الأصغر من الولاية إلا أول ثلاثة أرقام من الرمز البريدي إذا كانت منطقتها تضم أكثر من 20 ألف شخص، وكل عناصر التواريخ المرتبطة بالشخص عدا السنة، والأعمار فوق 89 التي تجمع في فئة واحدة هي 90 فأكثر، وأرقام الهاتف والبريد والضمان الاجتماعي والملف الطبي والمستفيد في التأمين والحسابات والرخص والمركبات والأجهزة، والروابط وعناوين IP، والبصمات وصور الوجه، وأي رقم أو خاصية فريدة أخرى. والجدول التالي يقارن بالإطار السعودي:
| البند | الإطار السعودي | HIPAA الأمريكي |
|---|---|---|
| النطاق | كل جهة تعالج بيانات شخصية في المملكة | الجهات المشمولة كمقدمي الرعاية وخطط التأمين ومن يعمل لها |
| المعيار | إزالة المعرفات المباشرة وغير المباشرة بشكل يتعذر معه التعرف | رأي خبير بخطر صغير جداً، أو حذف 18 معرفاً |
| قائمة ثابتة للمعرفات؟ | لا، وأمثلة على التقنيات في دليل سدايا | نعم في طريقة الملاذ الآمن |
| إعادة التقييم | تقويم فاعلية التقنيات ومواكبة تطورها | توثيق الخبير لأساليبه ونتائجه |
| البيانات المرمزة | بيانات شخصية | يسمح برمز إعادة تعرف بشروط، والبيانات تبقى محمية ما دامت قابلة للربط عند الجهة |
والدرس من المقارنة: قائمة الثمانية عشر مرجع جيد لتعرف ما تبحث عنه في بياناتك، ولكنها لا تكفي وحدها عندنا، لأن الإطار السعودي يسأل عن النتيجة: هل التعرف متعذر؟ وليس عن قائمة حذفتها.
خطوات عملية Steps لمشروع بيانات صحية
الآن نجمع كل ما سبق في خطوات تعمل عليها في أي مشروع، سواء كان نظاماً جديداً أو طلب بيانات لبحث أو تدريب نموذج:
- اجرد البيانات: ما الأعمدة، ومن أين تأتي، وأين تحفظ. وصنف كل عمود: معرف مباشر، أو شبه معرف، أو بيان حساس، أو نص حر.
- حدد الغرض والأساس النظامي: علاج، أو تأمين، أو بحث، أو تحسين جودة. ولكل غرض أساس مختلف في النظام.
- اجمع الحد الأدنى: اشطب كل عمود لا يحتاجه الغرض قبل أن تبني له مكاناً.
- أعد تقويم الأثر: قبل البناء، فالبيانات الصحية حساسة والتقويم إلزامي لها.
- ابن مصفوفة الوصول: لكل دور ما يحتاجه، والوصول مرتبط بالسياق، ومسار طوارئ مسجل.
- سجل كل وصول وتعديل: واجعل للسجل مراجعة دورية، وليس حفظاً فقط.
- رمز عند المصدر: إذا خرجت البيانات لفريق تحليل داخلي، فلتخرج مرمزة بمفتاح محفوظ منفصلاً.
- أخف الهوية وقس قبل أي إخراج خارجي: عمم واحذف النادر وراجع النص الحر، واحسب k وتنوع البيانات الحساسة في كل مجموعة، ووثق النتيجة.
- اكتب الاتفاق مع جهة المعالجة: يلزمها بإجراءات المادة السادسة والعشرين من اللائحة، ويحدد ما تفعله بالبيانات عند نهاية العقد.
- أتلف عند انتهاء الغرض: بطريقة لا تسمح بالاستعادة، ومنها النسخ الاحتياطية، كما يوضح دليل سدايا للإتلاف.
قائمة تحقق Checklist
- هل صنفت كل عمود في بياناتك بين معرف مباشر وشبه معرف وبيان حساس ونص حر؟
- هل لديك تقويم أثر مكتوب لكل معالجة لبيانات صحية؟
- هل الوصول في نظامك مرتبط بالمريض أو الزيارة، وليس بالدور فقط؟
- هل يوجد مسار طوارئ يسجل من دخل ولماذا، ويراجع بعدها؟
- هل يسجل النظام كل قراءة وتعديل، ومن يراجع السجل؟
- هل الترميز بمفتاح سري أو جدول عشوائي محفوظ منفصلاً، وليس هاشاً مباشراً لرقم الهوية؟
- هل تقيس k وتنوع البيانات الحساسة قبل إخراج أي بيانات توصف بأنها مخفية الهوية؟
- هل تراجع النص الحر وصور الأشعة قبل إخراجها؟
- هل يلزم اتفاقك مع المورد بإجراءات البيانات الصحية في اللائحة؟
- هل تعرف متى تتلف البيانات، وكيف تتلف النسخ الاحتياطية؟
أخطاء شائعة
- اعتبار حذف الاسم إخفاء هوية: شبه المعرفات معاً تدل على الشخص، كما في قصة ماساتشوستس.
- اعتبار البيانات المرمزة خارج النظام: هي بيانات شخصية بنص الدليل الاسترشادي، والنظام ينطبق عليها كاملاً.
- هاش رقم الهوية دون مفتاح: يمكن عكسه بتجربة كل الاحتمالات.
- حفظ مفتاح الترميز مع البيانات: إذا تسربا معاً فلا فائدة من الترميز.
- إعطاء القسم كله وصولاً لكل الملفات: النظام يقول أقل عدد ممكن، والسياق هو ما يحقق ذلك.
- نسيان النص الحر: ملاحظة طبيب واحدة قد تحمل اسماً ومكان عمل.
- إخفاء الهوية مرة واحدة إلى الأبد: اللائحة تطلب تقويم فاعلية التقنيات ومواكبة تطورها.
- إرسال قاعدة البيانات كاملة للباحث: اسأل عن الغرض والأعمدة أولاً.
الخلاصة
وصلنا لنهاية الموضوع، وأهم ما فيه:
- البيانات الصحية حساسة بنص النظام، وتشمل كل ما يتعلق بالخدمات الصحية للشخص، وليس التشخيص فقط.
- المادة 23 من النظام والمادة 26 من اللائحة تقصران الاطلاع والمعالجة على أقل عدد ممكن، وتذكران شركات التأمين وإدارة المطالبات بالاسم.
- تقويم الأثر إلزامي لمعالجة البيانات الحساسة، وسياسات وزارة الصحة للتبادل تضع الانسحاب ومسار الطوارئ والتدقيق.
- الترميز يبقي البيانات شخصية، وإخفاء الهوية يخرجها من النظام بشرط تعذر التعرف فعلاً.
- القياس، مثل k-anonymity وتنوع البيانات الحساسة، هو ما يثبت أن الإخفاء كاف، وليس حذف الأسماء.
 دليلكيف تعمل شركة ناشئة في الذكاء الاصطناعي الطبي Medical AI؟ما الذي تحتاجه شركة ذكاء اصطناعي للأشعة غير النموذج: البيانات والتحقق والموافقة والتكامل مع المستشفى والبيع، بأمثلة محسوبة باليد.
 دليلالتأمين الصحي من الداخل: الشركة وTPA والوسيط والمستشفىمن يدفع القسط ومن يقرر الموافقة ومن يدير المطالبة في التأمين الصحي السعودي، وكيف يتحرك المال من صاحب العمل إلى المستشفى.
 دليلحماية البيانات الشخصية PDPL للخدمات التي تستضيفهاما يعنيه نظام حماية البيانات الشخصية لمن يشغل خدمة على سيرفراته، من العقد مع العميل والإشعار بالتسرب إلى النسخ والسجلات والنقل للخارج.
 دليلكيف تعمل أنظمة الصور الطبية؟ DICOM وPACS من الداخلكيف تحفظ المستشفيات صور الأشعة وتنقلها بمعيار DICOM، وكيف تشغل أرشيفاً وعارضاً على سيرفرك وتجربهما على صور حقيقية.
سجل التحديثات
- 2026-11-18: كتابة المقال، ومراجعة نظام حماية البيانات الشخصية ولائحته التنفيذية وأدلة سدايا وسياسات وزارة الصحة في نفس التاريخ.