


لنفرض أن لديك شركة توزيع أدوية فيها مئة وعشرون موظفاً، ورثت من مسؤول أنظمة غادر قبل سنتين سيرفر OpenLDAP يعمل في غرفة السيرفرات، وتسأله كل التطبيقات: Gitea وNextcloud وGrafana وVPN وأجهزة المستودعات. ولا أحد في الفريق الحالي يعرف كيف أعد، والجميع يتعامل معه كصندوق أسود يعمل حتى يتوقف. وفي شهر واحد حدثت أربعة أشياء: اكتشف فريق الأمن أن أي جهاز في الشبكة يقرأ أسماء الموظفين وبريدهم دون كلمة مرور، واشتكى قسم المستودعات من أن الدخول صباحاً يتأخر، وتوقف السيرفر ساعة لتحديث النظام فتوقف معه الدخول إلى كل شيء، وظهر في مجموعة المحاسبة اسم موظفة حذف حسابها منذ أشهر.
وكل هذه الأشياء الأربعة لها تفسير واحد: الدليل Directory الذي تسأله كل التطبيقات عبر LDAP يحتاج أن يفهمه من يديره. فعندما تضيف Gitea أو Nextcloud أو Grafana إلى شركتك، فأول سؤال يسأله التطبيق عند الدخول هو: من هذا المستخدم، وهل كلمة مروره صحيحة، وإلى أي مجموعة ينتمي؟ وإذا أجاب كل تطبيق عن هذا السؤال من قاعدة بياناته الخاصة فسوف تجد نفسك تنشئ الموظف الجديد في عشرة أماكن وتغلقه في عشرة أماكن، والحل الذي استخدمته المؤسسات منذ التسعينات هو دليل مستخدمين واحد تسأله كل التطبيقات. وقد ذكرنا في شرح الدخول الموحد SSO أن الدليل يقف خلف مزود الهوية، وفي هذا المقال نفتحه من الداخل، ونعيد بناء دليل شركة الأدوية في مختبر حقيقي، ونجيب عن أسئلة الشهر الأربعة واحداً واحداً.
وفي هذا المقال سوف نتناول:
- ما هو الدليل Directory وما هو LDAP، وما الفرق بينهما وبين قاعدة البيانات ومزود الهوية.
- كيف تقرأ شجرة الدليل والعنوان المميز DN والـ objectClass والصفات Attributes.
- تجربة عملية على OpenLDAP في Debian 13: الشجرة، والمجموعات مع memberOf، ومخرجات
ldapsearchكما هي. - كيف يتحقق التطبيق من كلمة المرور عبر البحث ثم الربط Search then Bind، وما رأيناه عند كلمة المرور الخاطئة.
- التعيين والنقل والمغادرة في LDAP، ومنها خطآن يقع فيهما أغلب من يبدأ.
- الحماية: منع القراءة دون دخول، وإلزام TLS، وتخزين كلمات المرور بـ Argon2، والنسخ الاحتياطي.
ما هو الدليل Directory، وما هو LDAP؟
الدليل Directory قاعدة بيانات متخصصة في الأشخاص والأجهزة والمجموعات، مصممة لتقرأ آلاف المرات ثم تكتب نادراً، ومرتبة كشجرة تشبه الهيكل التنظيمي للشركة. أما LDAP واختصاره Lightweight Directory Access Protocol فهو البروتوكول الذي تتحدث به التطبيقات مع الدليل، ومعياره الحالي RFC 4511 من 2006، ويعمل على المنفذ 389، أو 636 عندما يكون مشفراً من البداية LDAPS. والتشبيه الأقرب هو دليل الهاتف الداخلي للشركة: مرتب بالإدارات، وكل موظف له بطاقة فيها اسمه وبريده ورقمه، ويقرؤه الجميع أكثر بكثير مما يعدله أحد.
وقد يتساءل البعض: لماذا لا نضع المستخدمين في جدول في PostgreSQL ونكتفي؟ والإجابة أن المشكلة ليست في التخزين، وإنما في اللغة المشتركة، فمئات التطبيقات تعرف كيف تسأل LDAP دون أن تكتب سطراً واحداً من الكود، بينما لا يعرف أي تطبيق شكل جدولك الخاص. وفيما يلي الفرق بين الأطراف التي تختلط عادة:
| يجيب عن | أمثلة | |
|---|---|---|
| الدليل Directory عبر LDAP | من الموظفون؟ وما مجموعاتهم؟ وهل كلمة المرور صحيحة؟ | OpenLDAP و389 Directory Server وActive Directory وLLDAP |
| مزود الهوية IdP | هل الذي أمامي في المتصفح هو سارة فعلاً، ومعها MFA؟ | authentik وKeycloak، وغالباً يقرأ المستخدمين من الدليل |
| قاعدة بيانات التطبيق | ما ملفات سارة وإعداداتها داخل هذا التطبيق؟ | جداول Gitea أو Nextcloud |
والفرق المهم بين LDAP والدخول الموحد أن التطبيق مع LDAP يرى كلمة مرور المستخدم ثم يمررها إلى الدليل، أما مع SSO فلا يراها أبداً. لذلك يبقى LDAP مناسباً للتطبيقات الداخلية الموثوقة وللخدمات التي لا تعمل عبر المتصفح مثل البريد عبر IMAP وتسجيل الدخول إلى Linux، ويبقى مزود الهوية أمامه لتطبيقات الويب.
كيف تقرأ شجرة الدليل؟
كل مدخل Entry في الدليل له عنوان فريد اسمه العنوان المميز Distinguished Name واختصاراً DN، يقرأ من المدخل نفسه صعوداً إلى الجذر، والصورة التالية تبين الشجرة التي سوف ننشئها في التجربة:
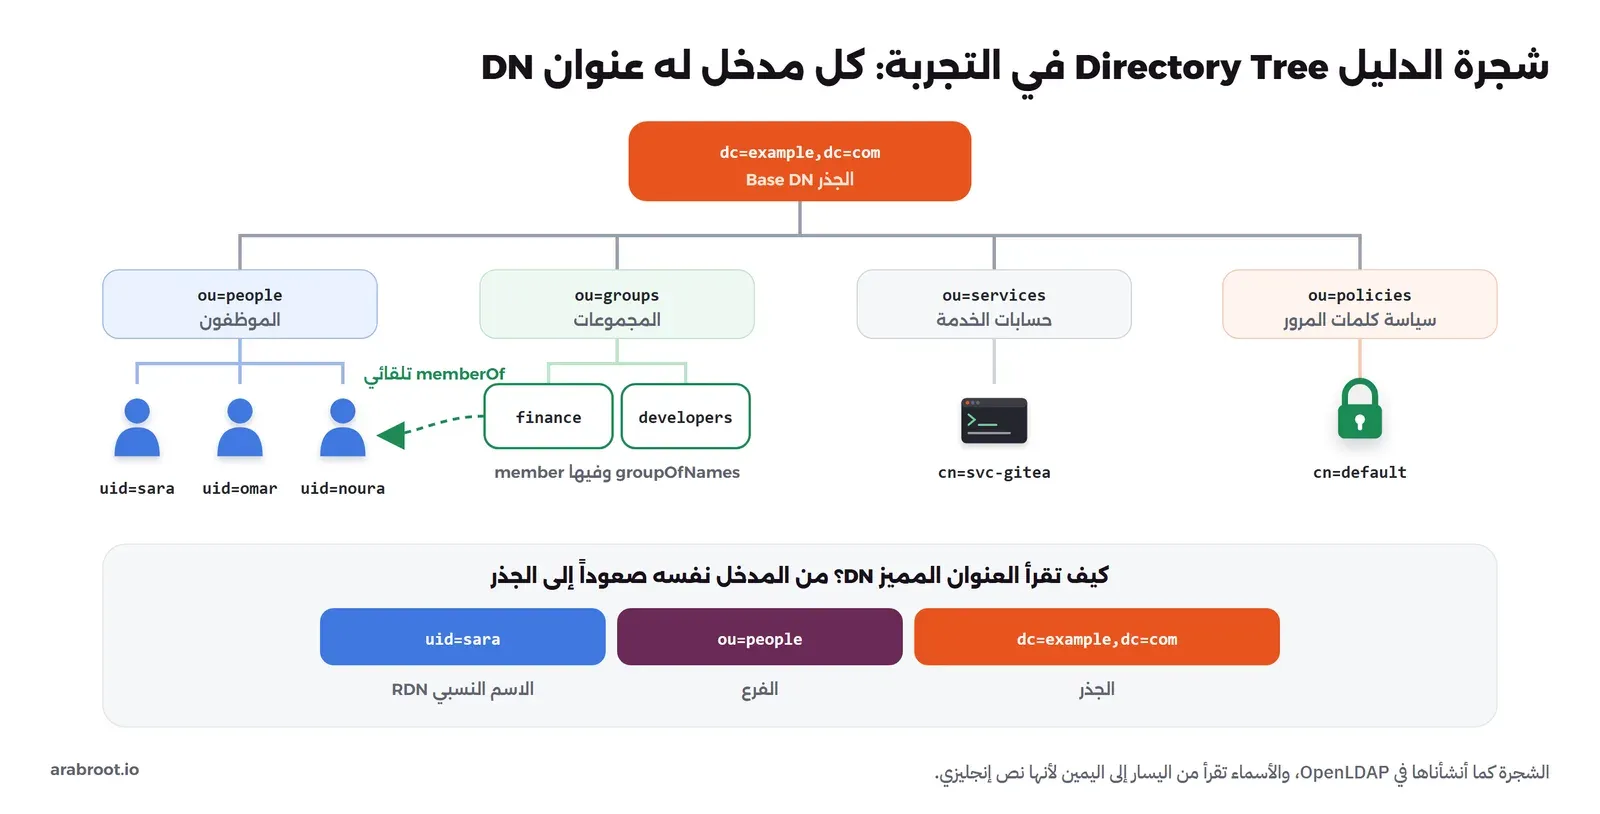
- الجذر Base DN:
dc=example,dc=com، وهو غالباً اسم نطاق الشركة مقسوماً إلى مكونات Domain Component. - الوحدة التنظيمية Organizational Unit:
ou=peopleوou=groups، وهي مجلدات لترتيب المداخل فقط. - الاسم النسبي RDN: الجزء الأول من DN، مثل
uid=sara، ويجب أن يكون فريداً داخل فرعه. - الصنف objectClass: يحدد الصفات المسموحة والإلزامية للمدخل، فـ
inetOrgPersonللأشخاص وposixAccountلحسابات Linux وgroupOfNamesللمجموعات. وتعريفات هذه الأصناف تسمى المخطط Schema، وأغلبها معرف في RFC 4519. - الصفات Attributes: مثل
mailوcnوmember، ويمكن أن تحمل الصفة أكثر من قيمة.
تجربة عملية: OpenLDAP على Debian 13
سوف نستخدم OpenLDAP، وهو أقدم سيرفر LDAP مفتوح المصدر وما زال نشطاً، وآخر إصدار طويل الدعم منه 2.6.16 وإصدار الميزات 2.7.2 كما في صفحة الإصدارات، أما Debian 13 فيأتي بالحزمة slapd 2.6.10 مع إصلاحات Debian الأمنية، وهي التي جربناها. وسوف نشغل حاويتين على شبكة Docker واحدة: ldap وفيها السيرفر باسم ldap.example.com، وapp وفيها أدوات ldap-utils فقط، لتقوم بدور التطبيق الذي يسأل الدليل عبر الشبكة.
docker network create ldap-lab
docker run -d --name ldap --hostname ldap.example.com --network ldap-lab --network-alias ldap.example.com --ulimit nofile=1024 debian:trixie-20261020-slim sleep infinity
docker run -d --name app --network ldap-lab debian:trixie-20261020-slim sleep infinity
docker exec app bash -c 'apt-get update -qq && apt-get install -y -qq --no-install-recommends ldap-utils'
لاحظ الخيار --ulimit nofile=1024، وسوف نعود إليه في قسم الأخطاء الشائعة لأنه كان الفرق بين 700 ميجابايت و6 ميجابايت من الذاكرة.
الخطوة 1: التثبيت دون أسئلة
حزمة slapd في Debian تسأل عن النطاق وكلمة مرور المدير أثناء التثبيت، ونجيب عنها مسبقاً عبر debconf-set-selections بهذا السكربت install.sh، وكلمة المرور تأتي من متغير بيئة ولا تكتب في الملف:
#!/bin/bash
# install.sh: install OpenLDAP on Debian 13 without questions; the admin password comes from $LDAP_ADMIN_PW
set -e
apt-get update -qq
cat <<SEL | debconf-set-selections
slapd slapd/password1 password $LDAP_ADMIN_PW
slapd slapd/password2 password $LDAP_ADMIN_PW
slapd slapd/domain string example.com
slapd shared/organization string Example
SEL
DEBIAN_FRONTEND=noninteractive apt-get install -y -qq --no-install-recommends slapd ldap-utils ssl-cert > /dev/null
mkdir -p /var/run/slapd && chown openldap:openldap /var/run/slapd
slapd -h "ldap:/// ldapi:///" -u openldap -g openldap
dpkg-query -W slapd ldap-utils
docker cp install.sh ldap:/root/
docker exec -e LDAP_ADMIN_PW="$(openssl rand -base64 18)" ldap bash /root/install.shldap-utils 2.6.10+dfsg-1
slapd 2.6.10+dfsg-1في الإعداد أعلاه لاحظ التالي:
- شغلنا
slapdمباشرة لأن الـ Container لا يحتوي systemd، وعلى سيرفر حقيقي تكفيكsystemctl enable --now slapd. - العنوان
ldapi:///مقبس Socket محلي، وعبره يدير root الإعدادات بالمصادقة-Y EXTERNALدون كلمة مرور، لأن النواة تخبر slapd أن المتصل هو root. - إعدادات OpenLDAP الحديثة نفسها مخزنة كمداخل في شجرة اسمها
cn=config، وتعدل بأوامر LDAP عادية دون إعادة تشغيل السيرفر، كما في صفحة slapd-config.
ولنقرأ صلاحيات الوصول الافتراضية في Debian قبل أن نضيف أي بيانات، وهذا الجزء الخاص بقاعدة بياناتنا من المخرج:
ldapsearch -Q -LLL -Y EXTERNAL -H ldapi:/// -b cn=config "(olcDatabase=*)" olcDatabase olcSuffix olcAccess olcRootDNdn: olcDatabase={1}mdb,cn=config
olcDatabase: {1}mdb
olcSuffix: dc=example,dc=com
olcAccess: {0}to attrs=userPassword by self write by anonymous auth by * none
olcAccess: {1}to attrs=shadowLastChange by self write by * read
olcAccess: {2}to * by * read
olcRootDN: cn=admin,dc=example,dc=comتذكر السطر {2}to * by * read، فهو يعني أن أي شخص يصل إلى المنفذ 389 يقرأ كل شيء عدا كلمات المرور، حتى دون أن يسجل دخوله، وسوف نرى ذلك بأعيننا بعد قليل.
الخطوة 2: memberOf لمعرفة مجموعات المستخدم
المجموعة من نوع groupOfNames تحمل قائمة أعضائها في الصفة member، ولكن التطبيق يسأل عادة السؤال المعاكس: ما مجموعات سارة؟ والإضافة Overlay المسماة memberof تحسب ذلك تلقائياً، فتضيف إلى كل مستخدم الصفة memberOf كلما أضيف إلى مجموعة أو حذف منها. ونحملها بهذا الملف 01-memberof.ldif قبل إضافة أي مجموعة، لأنها لا تحسب المجموعات الموجودة مسبقاً:
dn: cn=module{0},cn=config
changetype: modify
add: olcModuleLoad
olcModuleLoad: memberof

dn: olcOverlay=memberof,olcDatabase={1}mdb,cn=config
changetype: add
objectClass: olcOverlayConfig
objectClass: olcMemberOf
olcOverlay: memberof
olcMemberOfRefInt: TRUE
ldapmodify -Q -Y EXTERNAL -H ldapi:/// -f 01-memberof.ldifولاحظ أن صفحة slapo-memberof تذكر أن الصنف olcMemberOf سوف يستبدل بـ olcMemberOfConfig في إصدار قادم، وقد عمل الاسم القديم في 2.6.10، فإذا كنت على إصدار أحدث فاستخدم الاسم الجديد.
الخطوة 3: الشجرة والمستخدمون والمجموعات
نضيف الفروع، وموظفين، وحساب خدمة لتطبيق Gitea، ومجموعتين، في ملف 02-tree.ldif بصيغة LDIF، وهي الصيغة النصية التي تكتب بها مداخل LDAP:
dn: ou=people,dc=example,dc=com
objectClass: organizationalUnit
ou: people

dn: ou=groups,dc=example,dc=com
objectClass: organizationalUnit
ou: groups

dn: ou=services,dc=example,dc=com
objectClass: organizationalUnit
ou: services

dn: uid=sara,ou=people,dc=example,dc=com
objectClass: inetOrgPerson
objectClass: posixAccount
uid: sara
cn: Sara Ali
givenName: Sara
sn: Ali
mail: [email protected]
title: Accountant
uidNumber: 10001
gidNumber: 10001
homeDirectory: /home/sara
loginShell: /bin/bash

dn: uid=omar,ou=people,dc=example,dc=com
objectClass: inetOrgPerson
objectClass: posixAccount
uid: omar
cn: Omar Hassan
givenName: Omar
sn: Hassan
mail: [email protected]
title: Developer
uidNumber: 10002
gidNumber: 10002
homeDirectory: /home/omar
loginShell: /bin/bash

dn: cn=svc-gitea,ou=services,dc=example,dc=com
objectClass: organizationalRole
objectClass: simpleSecurityObject
cn: svc-gitea
description: Gitea uses this account to search the directory
userPassword: {CRYPT}x

dn: cn=finance,ou=groups,dc=example,dc=com
objectClass: groupOfNames
cn: finance
member: uid=sara,ou=people,dc=example,dc=com

dn: cn=developers,ou=groups,dc=example,dc=com
objectClass: groupOfNames
cn: developers
member: uid=omar,ou=people,dc=example,dc=com
ldapadd -x -H ldapi:/// -D cn=admin,dc=example,dc=com -W -f 02-tree.ldif
ldappasswd -x -H ldapi:/// -D cn=admin,dc=example,dc=com -W -S uid=sara,ou=people,dc=example,dc=comالخيار -W يطلب كلمة مرور المدير، و-S يطلب كلمة المرور الجديدة للمستخدم، وكررنا الأمر الثاني لـ omar ولحساب الخدمة cn=svc-gitea، حتى لا تبقى أي كلمة مرور في سجل الأوامر History. وقيمة {CRYPT}x في حساب الخدمة مجرد قيمة مؤقتة لا تطابق أي كلمة مرور، لأن الصنف simpleSecurityObject يشترط وجود الصفة.
الخطوة 4: من يستطيع أن يقرأ الدليل؟
الآن من حاوية التطبيق، ودون أي اسم مستخدم أو كلمة مرور، نطلب كل الأشخاص:
docker exec app ldapsearch -x -LLL -H ldap://ldap.example.com -b dc=example,dc=com "(objectClass=inetOrgPerson)" cn mail titledn: uid=sara,ou=people,dc=example,dc=com
cn: Sara Ali
mail: [email protected]
title: Accountant
dn: uid=omar,ou=people,dc=example,dc=com
cn: Omar Hassan
mail: [email protected]
title: Developerوهذه قائمة الموظفين ومسمياتهم وبريدهم لأي جهاز على الشبكة، وهي بالضبط ما يحتاجه من يجهز حملة تصيد Phishing أو تخمين كلمات المرور. لذلك نغير الصلاحيات بحيث لا يقرأ إلا من سجل دخوله، بهذا الملف 03-acl.ldif:
dn: olcDatabase={1}mdb,cn=config
changetype: modify
replace: olcAccess
olcAccess: {0}to attrs=userPassword by self write by anonymous auth by * none
olcAccess: {1}to attrs=shadowLastChange by self write by users read by * none
olcAccess: {2}to * by users read by * none
ldapmodify -Q -Y EXTERNAL -H ldapi:/// -f 03-acl.ldif
docker exec app ldapsearch -x -LLL -H ldap://ldap.example.com -b dc=example,dc=com "(objectClass=inetOrgPerson)" cn mail titleNo such object (32)في الإعداد أعلاه لاحظ التالي:
- القاعدة الأولى تبقي
by anonymous authعلى كلمة المرور، وهي ما يسمح لأي شخص أن يحاول الربط Bind بكلمة مرور دون أن يقرأها، فبدونها لا يستطيع أحد أن يسجل دخوله أصلاً. - الرد
No such object (32)لمن لم يسجل دخوله، فالسيرفر لا يعترف حتى بوجود الشجرة. by users readتعني أن أي مستخدم سجل دخوله يقرأ الدليل كله عدا كلمات المرور، وهذا مقبول في شركة صغيرة، ولكن في المؤسسة الأكبر اجعل القراءة الكاملة لحسابات الخدمة فقط، والترتيب في قواعد التحكم في الوصول مهم لأن أول قاعدة تطابق هي التي تطبق.
كيف يتحقق التطبيق من كلمة المرور؟
التطبيق لا يعرف DN سارة، فهي تكتب sara فقط. لذلك تعمل أغلب التطبيقات بطريقة البحث ثم الربط Search then Bind الموضحة في الصورة التالية:
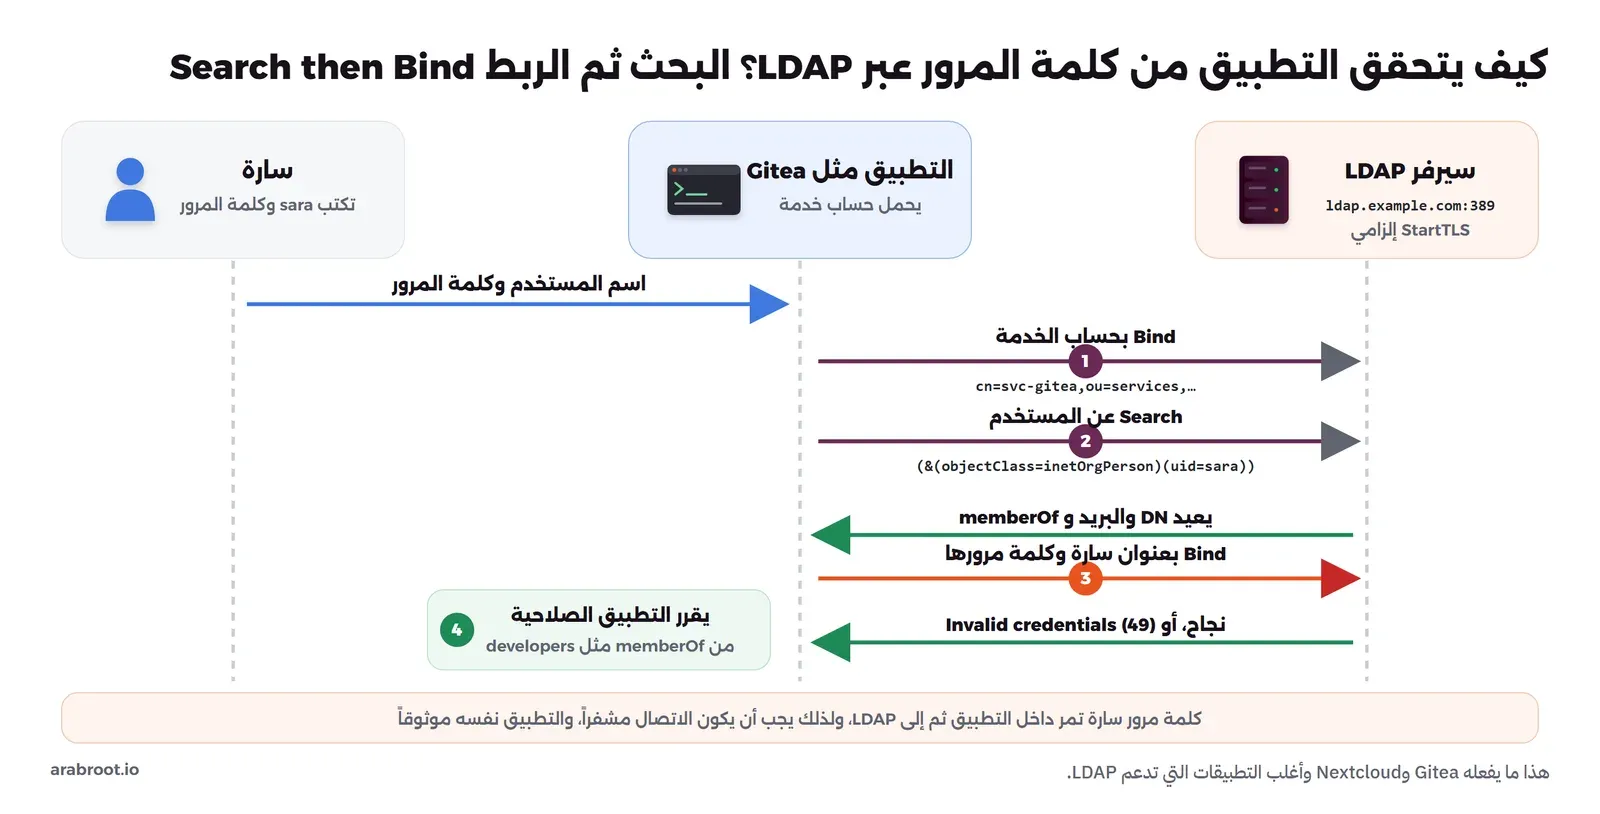
وهذه الخطوات الثلاث بأوامر حقيقية من حاوية التطبيق. أولاً يبحث حساب الخدمة عن المستخدم:
docker exec -it app ldapsearch -x -LLL -H ldap://ldap.example.com -D cn=svc-gitea,ou=services,dc=example,dc=com -W -b ou=people,dc=example,dc=com "(&(objectClass=inetOrgPerson)(uid=sara))" dn cn mail memberOfdn: uid=sara,ou=people,dc=example,dc=com
cn: Sara Ali
mail: [email protected]
memberOf: cn=finance,ou=groups,dc=example,dc=comثم يربط Bind بالعنوان الذي وجده وبكلمة المرور التي كتبتها سارة، والأداة ldapwhoami تفعل ذلك وتطبع من أنت عند السيرفر:
docker exec -it app ldapwhoami -x -H ldap://ldap.example.com -D uid=sara,ou=people,dc=example,dc=com -Wdn:uid=sara,ou=people,dc=example,dc=comوبكلمة مرور خاطئة:
ldap_bind: Invalid credentials (49)ولاحظ أن الرمز 49 نفسه يظهر عندما يكون المستخدم غير موجود وعندما تكون كلمة المرور خاطئة، حتى لا يعرف المهاجم أي الحالتين أصاب. وحتى بعد الدخول لا تستطيع سارة أن ترى كلمة مرور زميلها، فهذا ما رجع عندما طلبت userPassword وcn لعمر:
dn: uid=omar,ou=people,dc=example,dc=com
cn: Omar Hassan
وأخيراً، التطبيق الذي يريد كل أعضاء مجموعة المطورين لا يحتاج إلى قراءة المجموعة ثم كل عضو، وإنما يبحث بـ memberOf مباشرة:
docker exec -it app ldapsearch -x -LLL -H ldap://ldap.example.com -D cn=svc-gitea,ou=services,dc=example,dc=com -W -b dc=example,dc=com "(memberOf=cn=developers,ou=groups,dc=example,dc=com)" uiddn: uid=omar,ou=people,dc=example,dc=com
uid: omarوهذا الفلتر نفسه هو ما تكتبه في حقل «فلتر المستخدمين User Filter» في إعدادات LDAP في أي تطبيق، إذا أردت ألا يدخل إلا المطورون. وصيغة الفلاتر بالأقواس و& و| معرفة في RFC 4515.
من الدليل إلى شاشة إعداد التطبيق
كل ما سبق يظهر في النهاية في شاشة واحدة في كل تطبيق: إعدادات LDAP. وشركة الأدوية لديها خمسة تطبيقات، وكل منها يسمي الحقول بأسماء مختلفة قليلاً، ولكنها كلها تطلب نفس المعلومات، وهذه ترجمتها إلى الشجرة التي بنيناها:
| الحقل في التطبيق | القيمة في شجرتنا | لماذا |
|---|---|---|
| العنوان Host والمنفذ | ldap.example.com على 389 مع StartTLS | أو 636 مع LDAPS، ولا تختر دون تشفير |
| حساب البحث Bind DN | cn=svc-gitea,ou=services,dc=example,dc=com | حساب لكل تطبيق، حتى تغلق تطبيقاً دون الباقي |
| قاعدة البحث عن المستخدمين User Base | ou=people,dc=example,dc=com | حتى لا يبحث في حسابات الخدمة والسياسات |
| فلتر المستخدمين User Filter | (&(objectClass=inetOrgPerson)(uid=%s)) | يستبدل التطبيق %s بما كتبه المستخدم |
| فلتر الدخول المسموح | إضافة (memberOf=cn=developers,…) | من ليس في المجموعة لا يدخل أصلاً |
| صفة الاسم والبريد | uid وmail وcn | افتح مخرج ldapsearch لمستخدم واحد وانسخ الأسماء منه |
| المعرف الثابت | entryUUID | لا يتغير إذا تغير اسم المستخدم |
والخطأ الأكثر تكراراً في شركة الأدوية كان أن كل التطبيقات تستخدم حساب المدير cn=admin للبحث، لأن الشخص الذي أعدها وجده أسهل، وهذا يعني أن كلمة مرور المدير مكتوبة في خمسة ملفات إعداد على خمسة سيرفرات، وأن أي تطبيق يخترق يعطي صلاحية الكتابة على الدليل كله. والحل حساب خدمة لكل تطبيق، بصلاحية قراءة فقط، كما فعلنا مع svc-gitea، ثم تغيير كلمة مرور المدير بعد أن تنقل كل التطبيقات. والخطأ الثاني ترك فلتر المجموعة فارغاً، فيدخل إلى Grafana كل من في الدليل، بما في ذلك عمال المستودعات الذين لا يحتاجونه، وهذا يخالف مبدأ أقل صلاحية الذي يطلبه الضابط 2-2-3-3.
التعيين والنقل والمغادرة في LDAP
الدليل هو المكان الطبيعي لدورة حياة الحساب التي شرحناها في دورة حياة حساب الموظف JML، لأن كل تطبيق يقرأ منه. والتعيين Joiner رأيناه في الخطوة 3، أما النقل والمغادرة ففيهما مفاجأتان.
النقل Mover: ماذا يحدث إذا كانت سارة آخر عضو في المجموعة؟
انتقلت سارة من المالية إلى التطوير، فكتبنا ملفاً يحذفها من finance ويضيفها إلى developers، فكان الرد:
ldap_modify: Object class violation (65)
	additional info: object class 'groupOfNames' requires attribute 'member'
والسبب أن member صفة إلزامية في groupOfNames بحسب RFC 4519، فلا يسمح السيرفر بمجموعة فارغة، وسارة كانت العضو الوحيد في المالية. والحل الذي يناسب الواقع هنا أن تنضم الموظفة الجديدة نورة إلى المالية في نفس التعديل الذي تخرج فيه سارة، لأن LDAP ينفذ التعديلات على المدخل الواحد معاً. وفي فرق أخرى يضاف عضو ثابت لا يمثل شخصاً إلى كل مجموعة حتى لا تفرغ. وهذا الملف 04b-mover.ldif:
dn: uid=noura,ou=people,dc=example,dc=com
changetype: add
objectClass: inetOrgPerson
objectClass: posixAccount
uid: noura
cn: Noura Saleh
givenName: Noura
sn: Saleh
mail: [email protected]
title: Accountant
uidNumber: 10003
gidNumber: 10003
homeDirectory: /home/noura
loginShell: /bin/bash

dn: cn=finance,ou=groups,dc=example,dc=com
changetype: modify
add: member
member: uid=noura,ou=people,dc=example,dc=com
-
delete: member
member: uid=sara,ou=people,dc=example,dc=com

dn: cn=developers,ou=groups,dc=example,dc=com
changetype: modify
add: member
member: uid=sara,ou=people,dc=example,dc=com
adding new entry "uid=noura,ou=people,dc=example,dc=com"
modifying entry "cn=finance,ou=groups,dc=example,dc=com"
modifying entry "cn=developers,ou=groups,dc=example,dc=com"ثم نسأل الدليل عن مجموعات الاثنتين، فنجد أن memberOf تغير وحده:
dn: uid=sara,ou=people,dc=example,dc=com
memberOf: cn=developers,ou=groups,dc=example,dc=com

dn: uid=noura,ou=people,dc=example,dc=com
memberOf: cn=finance,ou=groups,dc=example,dc=com
المغادرة Leaver: القفل الذي لا يقفل شيئاً
لا يوجد في LDAP القياسي حقل «معطل» للحساب، والطريقة المعروفة في OpenLDAP هي الإضافة ppolicy مع الصفة pwdAccountLockedTime، والقيمة 000001010000Z تعني بحسب صفحة slapo-ppolicy أن الحساب مقفل نهائياً ولا يفتحه إلا المدير. حملنا الإضافة بالملف 05-ppolicy.ldif ثم أقفلنا حساب سارة بالملف 06-leaver.ldif:
dn: cn=module{0},cn=config
changetype: modify
add: olcModuleLoad
olcModuleLoad: ppolicy

dn: olcOverlay=ppolicy,olcDatabase={1}mdb,cn=config
changetype: add
objectClass: olcOverlayConfig
objectClass: olcPPolicyConfig
olcOverlay: ppolicy
dn: uid=sara,ou=people,dc=example,dc=com
changetype: modify
add: pwdAccountLockedTime
pwdAccountLockedTime: 000001010000Zثم جربنا أن تسجل سارة دخولها بكلمة مرورها:
dn:uid=sara,ou=people,dc=example,dc=comودخلت! والصفة موجودة فعلاً على حسابها كما يظهر البحث:
dn: uid=sara,ou=people,dc=example,dc=com
cn: Sara Ali
pwdAccountLockedTime: 000001010000Z
والسبب أن ppolicy لا يطبق شيئاً على مستخدم لا تنطبق عليه سياسة كلمات مرور Password Policy، ولم نعرف أي سياسة بعد. لذلك نضيف سياسة افتراضية في الملف 07-policy.ldif، ونجعلها الافتراضية في الإضافة بالملف 08-default-policy.ldif:
dn: ou=policies,dc=example,dc=com
objectClass: organizationalUnit
ou: policies

dn: cn=default,ou=policies,dc=example,dc=com
objectClass: organizationalRole
objectClass: pwdPolicy
cn: default
pwdAttribute: userPassword
pwdLockout: TRUE
pwdMaxFailure: 5
pwdLockoutDuration: 900
pwdMinLength: 12
dn: olcOverlay={1}ppolicy,olcDatabase={1}mdb,cn=config
changetype: modify
add: olcPPolicyDefault
olcPPolicyDefault: cn=default,ou=policies,dc=example,dc=comوالآن المحاولة نفسها:
ldap_bind: Invalid credentials (49)في هذه التجربة لاحظ التالي:
- لا تثق بأن الحساب مغلق لأن الأمر نجح، وإنما جرب الدخول به بعد الإغلاق، فقد رأينا أمراً ينجح ولا يغير شيئاً.
- السياسة نفسها تقفل الحساب تلقائياً بعد 5 محاولات خاطئة لمدة 900 ثانية، وتشترط 12 حرفاً على الأقل لكلمة المرور الجديدة.
- الحساب المقفل ما زال يظهر في البحث، فالتطبيق الذي ينشئ حساباته بالمزامنة من الدليل لن يعطله إلا إذا قرأ هذه الصفة، أو إذا حذفت المستخدم من مجموعة الدخول إلى التطبيق. لذلك اجعل المغادرة تحذف العضويات أيضاً.
- الإغلاق في الدليل لا يغلق مفاتيح SSH والرموز Tokens داخل التطبيقات، وهذا موضوع SCIM.
الحذف: من ينظف المجموعات بعد الموظف؟
السؤال الرابع في شركة الأدوية كان اسم الموظفة المحذوفة الذي بقي في مجموعة المحاسبة. ففي الجلسة الثانية من المختبر، على سيرفر جديد بنفس الإعداد ومعه عشرون ألف موظف تجريبي سنشرحهم بعد قليل، جربنا حالتين: موظف في مجموعة فيها عضو آخر، وموظفة هي العضو الوحيد في مجموعتها:
modifying entry "cn=developers,ou=groups,dc=example,dc=com"

== before
dn: cn=developers,ou=groups,dc=example,dc=com
member: uid=omar,ou=people,dc=example,dc=com
member: uid=emp1,ou=people,dc=example,dc=com

== delete emp1
deleted
== after
dn: cn=developers,ou=groups,dc=example,dc=com
member: uid=omar,ou=people,dc=example,dc=com

== delete sara (only member of finance)
rc=0
dn: cn=finance,ou=groups,dc=example,dc=com
member: uid=sara,ou=people,dc=example,dc=com
في الحالة الأولى حذف emp1 فحذفت الإضافة memberof اسمه من المجموعة تلقائياً، لأننا فعلنا فيها الخيار olcMemberOfRefInt: TRUE في الخطوة 2، وهو اختصار Referential Integrity، أي سلامة المراجع. وفي الحالة الثانية نجح حذف سارة بالرمز 0، ولكن اسمها بقي في finance، لأن حذفه يجعل المجموعة فارغة، وgroupOfNames لا يقبل مجموعة فارغة كما رأينا في النقل، فبقي في الدليل مرجع إلى مدخل لا وجود له. والصورة التالية تضع الحالتين جنباً إلى جنب:
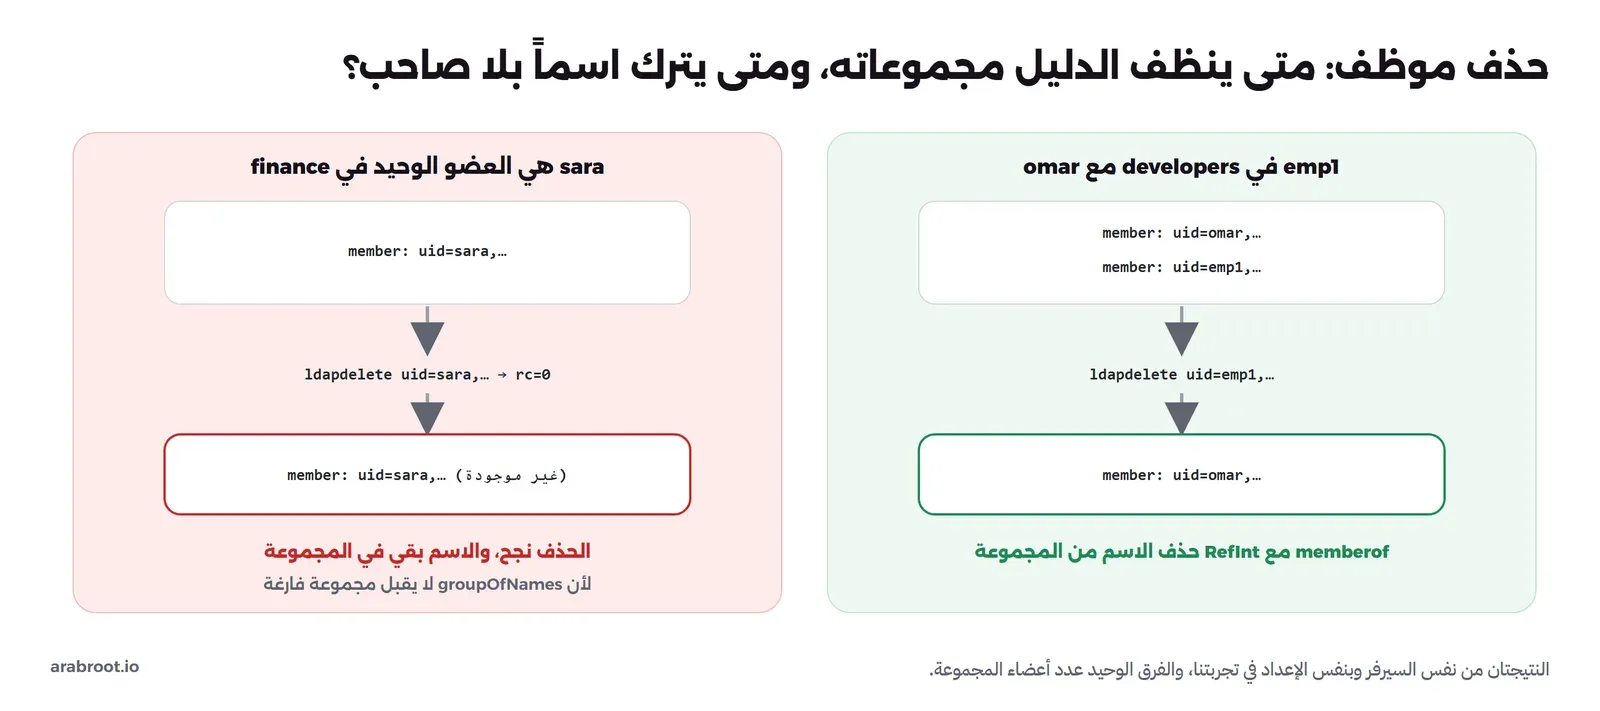
وهذا هو تفسير الاسم الذي ظهر في مجموعة المحاسبة في شركة الأدوية، وهو ليس خطراً أمنياً مباشراً لأن المدخل نفسه حذف ولا يستطيع أحد أن يدخل به، ولكنه يربك المراجعة الدورية، وإذا أنشئ لاحقاً موظف جديد بنفس الاسم uid=sara فسوف يصبح عضواً في المحاسبة تلقائياً دون أن يقرر ذلك أحد. لذلك أضف إلى إجراء المغادرة خطوة تحذف الموظف من مجموعاته قبل حذف مدخله، ولا تعيد استخدام أسماء المستخدمين القديمة، وابحث دورياً عن الأعضاء الذين لا وجود لهم بسكربت صغير يقرأ كل member ويتحقق من وجوده.
القفل بعد المحاولات الخاطئة: حماية لها ثمن
السياسة الافتراضية التي أضفناها في قسم المغادرة لم تكن للقفل اليدوي فقط، فقد كتبنا فيها pwdLockout: TRUE وpwdMaxFailure: 5 وpwdLockoutDuration: 900. ففي الجلسة الثانية جربنا ما يحدث عندما يحاول أحد تخمين كلمة مرور omar من جهاز آخر على الشبكة، ست مرات بكلمات خاطئة ثم مرة بالكلمة الصحيحة:
for i in 1 2 3 4 5 6; do printf "attempt %s: " $i; ldapwhoami -x -H ldap://ldap1.example.com -D uid=omar,ou=people,dc=example,dc=com -w wrong-$i 2>&1 | head -1; done
printf "correct password: "; ldapwhoami -x -H ldap://ldap1.example.com -D uid=omar,ou=people,dc=example,dc=com -W 2>&1 | head -1
attempt 1: ldap_bind: Invalid credentials (49)
attempt 2: ldap_bind: Invalid credentials (49)
attempt 3: ldap_bind: Invalid credentials (49)
attempt 4: ldap_bind: Invalid credentials (49)
attempt 5: ldap_bind: Invalid credentials (49)
attempt 6: ldap_bind: Invalid credentials (49)
correct password: ldap_bind: Invalid credentials (49)ثم سألنا الدليل عن مدخل omar نفسه بالصفات التشغيلية التي تكتبها الإضافة ppolicy:
dn: uid=omar,ou=people,dc=example,dc=com
pwdFailureTime: 20261026081923.765912Z
pwdFailureTime: 20261026081923.818850Z
pwdFailureTime: 20261026081923.859101Z
pwdFailureTime: 20261026081923.928838Z
pwdFailureTime: 20261026081923.996146Z
pwdAccountLockedTime: 20261026081923Z
في المخرج أعلاه لاحظ التالي:
- خمس قيم
pwdFailureTimeلخمس محاولات خاطئة، وبعد الخامسة كتبتpwdAccountLockedTime، فرفضت المحاولة السادسة ثم كلمة المرور الصحيحة نفسها بنفس الرمز 49، والمستخدم لا يعرف أن حسابه مقفل. - القفل مؤقت لمدة
pwdLockoutDuration، أي 900 ثانية، ويفتح قبلها المدير بحذف الصفةpwdAccountLockedTimeبالأمرldapmodify. - أوقات الفشل بدقة الميكروثانية، وكلها في نفس الثانية، وهذا ما يكشف أن المحاولات من سكربت وليست من إنسان أخطأ في الكتابة.
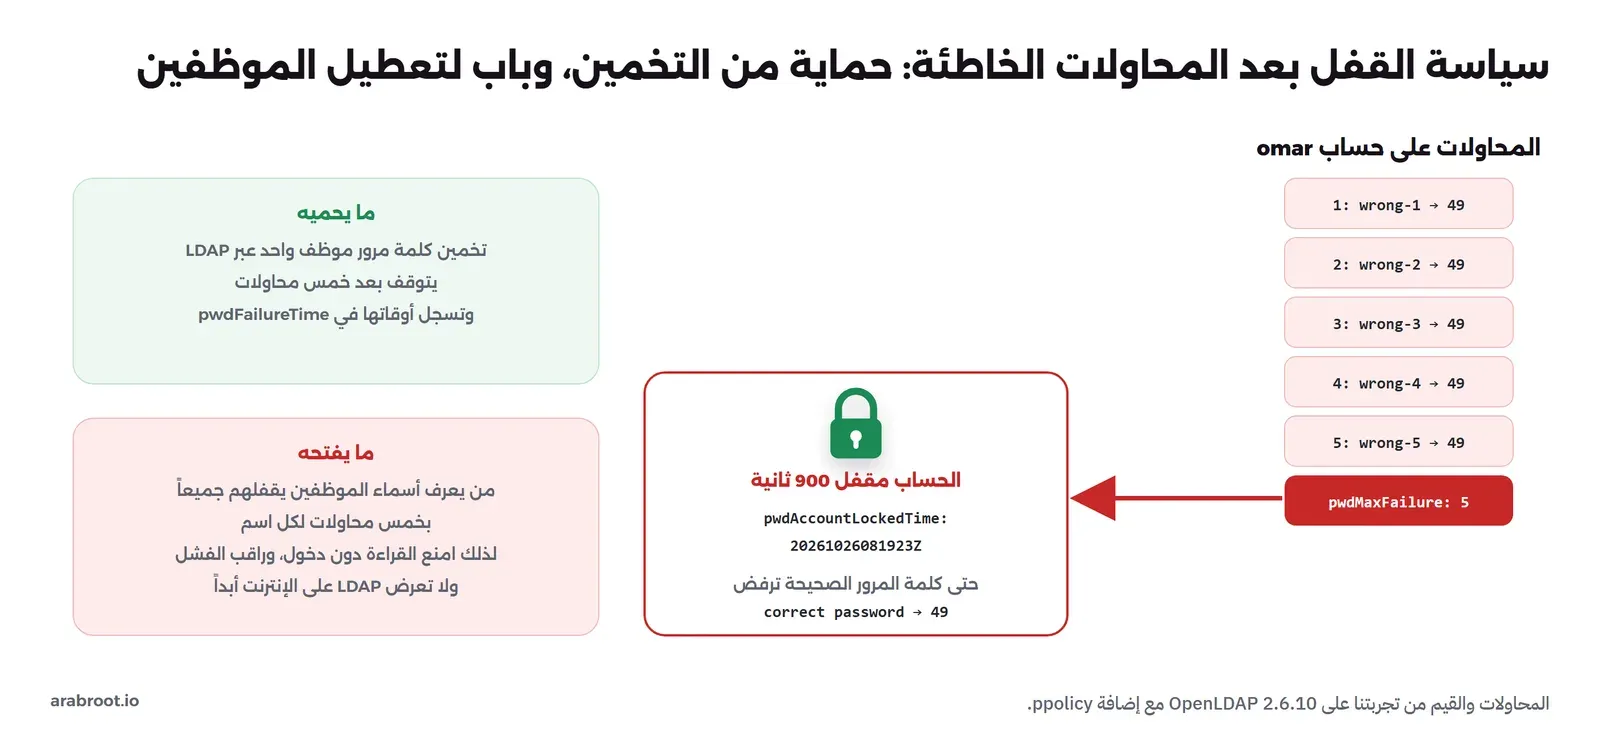
وهنا يظهر الثمن، وهو سبب شكوى قسم المستودعات في قصتنا: من يعرف أسماء الموظفين يستطيع أن يقفلهم جميعاً بخمس محاولات خاطئة لكل اسم، ويوقف الشركة ربع ساعة كلما أراد، وهذا ما يسمى حجب الخدمة Denial of Service عبر القفل. وتذكر أن الإعداد الافتراضي في Debian كان يسمح لأي جهاز بقراءة قائمة الأسماء كلها، فالمهاجم لا يحتاج حتى أن يخمنها. وفي شركة الأدوية كان التفسير أبسط: أجهزة المستودعات القديمة كانت تحفظ كلمة مرور قديمة لحساب خدمة، وتحاول الدخول بها كل دقيقة، فتقفل الحساب ويتوقف التطبيق. لذلك:
- امنع القراءة دون دخول كما فعلنا في الخطوة 4، ولا تعرض المنفذ 389 أو 636 خارج الشبكة الداخلية أبداً.
- اجعل حسابات الخدمة في مجموعة لها سياسة مختلفة دون قفل، مع كلمات مرور طويلة عشوائية، لأن قفلها يوقف التطبيق كله.
- راقب
pwdFailureTimeوأرسل تنبيهاً عندما يتجاوز عدد الحسابات المقفلة في ساعة رقماً معقولاً، فهذه علامة هجوم وليست أخطاء مستخدمين.
حماية الدليل: TLS وتخزين كلمات المرور والنسخ الاحتياطي
إلزام التشفير TLS
في الربط البسيط Simple Bind تمر كلمة المرور كما هي عبر الشبكة، فإذا كان الاتصال على المنفذ 389 دون تشفير فكل من يرى الشبكة يراها. لذلك أنشأنا جهة توقيع CA تجريبية وشهادة للاسم ldap.example.com، ثم أخبرنا slapd بمكانها بالملف 09-tls.ldif:
dn: cn=config
changetype: modify
replace: olcTLSCACertificateFile
olcTLSCACertificateFile: /etc/ldap/tls/ca.crt
-
replace: olcTLSCertificateFile
olcTLSCertificateFile: /etc/ldap/tls/ldap.crt
-
replace: olcTLSCertificateKeyFile
olcTLSCertificateKeyFile: /etc/ldap/tls/ldap.key
ثم ألزمنا التشفير لكل ربط بكلمة مرور بالملف 10-require-tls.ldif:
dn: olcDatabase={1}mdb,cn=config
changetype: modify
replace: olcSecurity
olcSecurity: simple_bind=128
والقيمة 128 هي قوة التشفير المطلوبة Security Strength Factor، والربط بكلمة مرور دون TLS يرفض الآن:
ldap_bind: Confidentiality required (13)
	additional info: TLS confidentiality required
والخيار -ZZ يطلب StartTLS ويفشل إذا لم ينجح، وبدون أن يعرف الكلاينت جهة التوقيع يرفض الشهادة:
ldap_start_tls: Connect error (-11)
	additional info: error:0A000086:SSL routines::certificate verify failed (self-signed certificate in certificate chain)
ومع جهة التوقيع عبر المتغير LDAPTLS_CACERT:
docker exec -it -e LDAPTLS_CACERT=/etc/ldap/certs/example-lab-ca.crt app ldapwhoami -ZZ -x -H ldap://ldap.example.com -D uid=omar,ou=people,dc=example,dc=com -Wdn:uid=omar,ou=people,dc=example,dc=comolcSecurity: tls=1 ثم ssf=71 على قاعدة البيانات كلها، فرفض السيرفر حتى أوامر الإدارة المحلية عبر ldapi:/// بنفس الرسالة TLS confidentiality required، ولم تعد تستطيع أن تغير كلمة مرور أحد إلا عبر TLS. لذلك اخترنا simple_bind=128 الذي يلزم التشفير لكلمات المرور فقط، وجرب أي تغيير في olcSecurity على سيرفر اختبار قبل الإنتاج. وفي التطبيقات اختر دائماً StartTLS أو LDAPS، ولا تفعل خيار تجاهل الشهادة Skip Verify، لأنه يجعل التشفير بلا فائدة أمام من يعترض الاتصال.كيف تخزن كلمات المرور؟
عندما قرأ عمر مدخله الكامل بعد الدخول، ومعه الصفات التشغيلية Operational Attributes بالرمز +، ظهرت كلمة مروره مخزنة كهاش:
dn: uid=omar,ou=people,dc=example,dc=com
objectClass: inetOrgPerson
objectClass: posixAccount
uid: omar
cn: Omar Hassan
givenName: Omar
sn: Hassan
mail: [email protected]
title: Developer
uidNumber: 10002
gidNumber: 10002
homeDirectory: /home/omar
loginShell: /bin/bash
structuralObjectClass: inetOrgPerson
entryUUID: b035e834-64fc-1041-9027-91e5b778e4f2
creatorsName: cn=admin,dc=example,dc=com
createTimestamp: 20261025201621Z
memberOf: cn=developers,ou=groups,dc=example,dc=com
userPassword:: e1NTSEF9Q2QrQndzWDFEaTBTYUN2WkNUZWJ2cTZOemNlNVRReGU=
entryCSN: 20261025201623.487312Z#000000#000#000000
modifiersName: cn=admin,dc=example,dc=com
modifyTimestamp: 20261025201623Z
entryDN: uid=omar,ou=people,dc=example,dc=com
subschemaSubentry: cn=Subschema
hasSubordinates: FALSE
والقيمة بعد فك base64 هي {SSHA}Cd+BwsX1Di0SaCvZCTebvq6Nzce5TQxe، أي SHA-1 مع Salt، وهي سريعة جداً على من يحاول التخمين Cracking إذا سرق نسخة من الدليل. والحزمة في Debian تأتي بوحدة Argon2، فحملناها وجعلناها الطريقة الافتراضية بالملف 11-argon2.ldif:
dn: cn=module{0},cn=config
changetype: modify
add: olcModuleLoad
olcModuleLoad: argon2

dn: olcDatabase={-1}frontend,cn=config
changetype: modify
add: olcPasswordHash
olcPasswordHash: {ARGON2}
ثم غيرنا كلمة مرور عمر عبر TLS، فأصبح الهاش:
{ARGON2}$argon2id$v=19$m=7168,t=5,p=1$l1lpXZZHNzO8cPDzmnyxMA$tOfETyzyQM3XQ3bYYwRz7RuqLCEl+d4FicFhp5+Tkuc
dn:uid=omar,ou=people,dc=example,dc=com
لاحظ أن التغيير يطبق على كلمات المرور الجديدة فقط، فالقديمة تبقى SSHA حتى يغيرها أصحابها، ولذلك اجعل تغيير كلمات المرور بعد هذا الإعداد جزءاً من الخطة. والمعاملات m=7168,t=5,p=1 هي ذاكرة 7 ميجابايت وخمس دورات لكل محاولة، وهي القيم الافتراضية للوحدة.
النسخ الاحتياطي
الأمر slapcat يكتب قاعدة البيانات كلها في ملف LDIF واحد تستطيع أن تعيده بـ slapadd، والرقم -n 1 هو قاعدة البيانات، و-n 0 هو الإعدادات cn=config، وتحتاج الاثنين:
slapcat -n 0 > /root/config.ldif
slapcat -n 1 > /root/backup.ldif
grep -c "^dn:" /root/backup.ldif12اثنا عشر مدخلاً: الجذر، وأربعة فروع، وثلاثة موظفين، وحساب خدمة، ومجموعتان، والسياسة. والملف يحتوي هاشات كلمات المرور، فعامله كأنه سر.
لماذا يبطئ الدخول صباحاً؟ الفهارس Indexes
السؤال الثاني في شركة الأدوية كان التأخير صباحاً، عندما يدخل كل موظفي المستودعات في نفس الربع ساعة. ولكي نقيس ذلك أضفنا إلى سيرفر الجلسة الثانية عشرين ألف موظف تجريبي بسكربت يولد ملف LDIF:
#!/bin/bash
# gen-users.sh N: N test employees in ou=people, as LDIF on stdout
for i in $(seq 1 "$1"); do
cat <<L
dn: uid=emp$i,ou=people,dc=example,dc=com
objectClass: inetOrgPerson
uid: emp$i
cn: Employee $i
sn: $i
mail: [email protected]
departmentNumber: d$((i % 40))

L
done
bash gen-users.sh 20000 > users.ldif
time ldapadd -x -H ldapi:/// -D cn=admin,dc=example,dc=com -W -f users.ldif > /dev/nullreal 6m59.789s
user 0m1.309s
sys 0m2.233sسبع دقائق لعشرين ألف مدخل، أي قرابة 48 مدخلاً في الثانية، والسبب أن كل إضافة تمر على الإضافتين memberof وppolicy وتكتب على القرص بأمان قبل أن ترد، ولاحظ أن الزمن كله تقريباً في السيرفر وليس في الأداة. وإذا كنت تنقل دليلاً كبيراً إلى سيرفر جديد فاستخدم slapadd والسيرفر متوقف، فهو يكتب مباشرة دون أن يمر على البروتوكول. ثم قارنا البحث بصفتين: uid المفهرسة افتراضياً في Debian، وmail غير المفهرسة، كما يظهر من إعداد قاعدة البيانات:
olcDbIndex: objectClass eq
olcDbIndex: cn,uid eq
olcDbIndex: uidNumber,gidNumber eq
olcDbIndex: member,memberUid eq
وكتبنا سكربتاً يكرر البحث ثلاث مرات ويقيس الزمن الكامل لكل مرة:
#!/bin/bash
# timesearch.sh FILTER: run the same search three times and print the wall time of each
for k in 1 2 3; do
  s=$(date +%s%N)
  n=$(ldapsearch -x -LLL -H ldapi:/// -D cn=svc-gitea,ou=services,dc=example,dc=com -w "$SVC_PW" \
      -b ou=people,dc=example,dc=com "$1" dn | grep -c '^dn:')
  e=$(date +%s%N)
  echo "run $k: $n entries in $(( (e - s) / 1000000 )) ms"
done
== mail, no index
run 1: 1 entries in 48 ms
run 2: 1 entries in 28 ms
run 3: 1 entries in 38 ms
== departmentNumber, no index
run 1: 500 entries in 48 ms
run 2: 500 entries in 53 ms
run 3: 500 entries in 48 ms
== uid, indexed
run 1: 1 entries in 9 ms
run 2: 1 entries in 14 ms
run 3: 1 entries in 8 msثم أضفنا فهرس المساواة على mail، ويبني OpenLDAP الفهرس للمداخل الموجودة وحده بعد التعديل:
dn: olcDatabase={1}mdb,cn=config
changetype: modify
add: olcDbIndex
olcDbIndex: mail eq
modifying entry "olcDatabase={1}mdb,cn=config"
== mail, indexed
run 1: 1 entries in 23 ms
run 2: 1 entries in 19 ms
run 3: 1 entries in 22 ms
18M /var/lib/ldap
total 17704
drwxr-xr-x 2 openldap openldap 4096 Oct 26 08:18 .
drwxr-xr-x 1 root root 4096 Oct 26 08:18 ..
-rw------- 1 openldap openldap 18108416 Oct 26 08:29 data.mdb
-rw------- 1 openldap openldap 8192 Oct 26 08:29 lock.mdb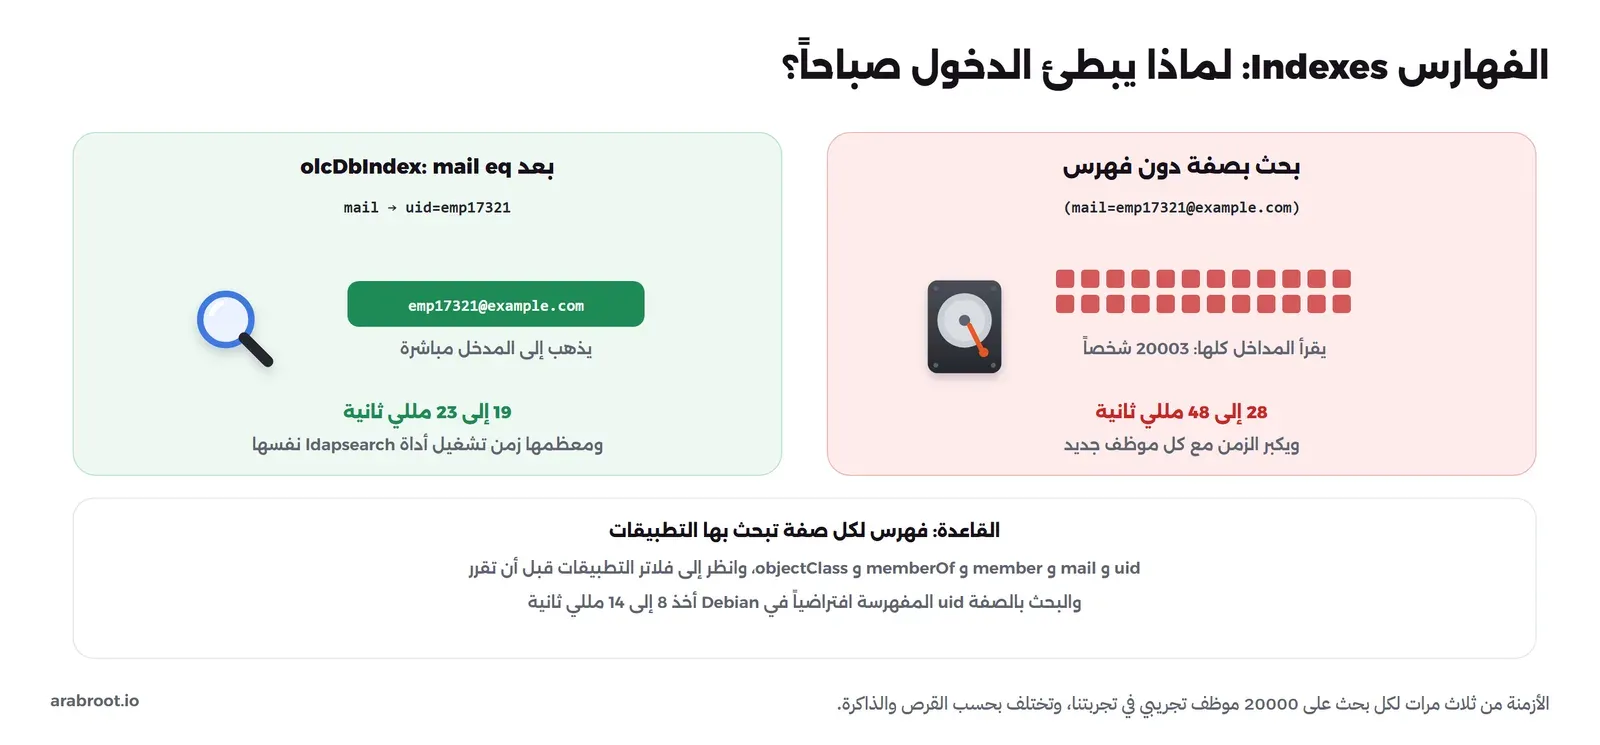
في الأرقام أعلاه لاحظ التالي:
- البحث بـ
uidالمفهرسة أخذ 8 إلى 14 مللي ثانية، وبـmailدون فهرس 28 إلى 48، وبعد الفهرس 19 إلى 23. والصادق هنا أن جزءاً كبيراً من الزمن هو تشغيل أداةldapsearchنفسها والاتصال، والفرق الحقيقي في السيرفر يظهر أوضح عندما يكون الدليل أكبر وعندما تصل مئات الطلبات في نفس الدقيقة، كما يحدث صباحاً. - البحث بـ
departmentNumberرجع 500 مدخل بالضبط، لأن السيرفر يحد عدد النتائج لغير المدير بـ 500 افتراضياً، والقسمd7فيه 500 موظف بالصدفة في بياناتنا. والتطبيق الذي يحتاج كل المستخدمين يجب أن يطلبهم على صفحات Paged Results، وإلا ظن أن الدليل فيه 500 موظف فقط. - قاعدة البيانات كلها بعشرين ألف موظف وفهارسها كانت 18 ميجابايت، أي أن الدليل يبقى صغيراً حتى مع شركة كبيرة، وأغلب البطء يأتي من البحث دون فهرس أو من الشبكة.
والقاعدة العملية: افتح إعداد LDAP في كل تطبيق، واكتب الصفات التي يبحث بها في فلاتره، ثم تأكد أن لكل منها فهرساً من النوع المناسب، eq للمساواة وsub للبحث بجزء من النص. ولا تفهرس كل شيء، لأن كل فهرس يبطئ الكتابة ويكبر القاعدة.
سيرفر ثان: النسخ المتماثل syncrepl
السؤال الثالث كان ساعة التوقف أثناء تحديث النظام، وهي النتيجة الطبيعية لسيرفر دليل واحد تسأله كل التطبيقات. والحل في OpenLDAP هو النسخ المتماثل syncrepl: سيرفر مزود Provider يقبل الكتابة، وسيرفر مستهلك Consumer يحتفظ بنسخة كاملة ويتابع كل تغيير، والتطبيقات تعرف السيرفرين. وفي الجلسة الثانية بنينا ذلك بسيرفرين على نفس شبكة Docker. على المزود نحمل الإضافة syncprov التي تتابع التغييرات وتجيب عنها:
dn: cn=module{0},cn=config
changetype: modify
add: olcModuleLoad
olcModuleLoad: syncprov

dn: olcOverlay=syncprov,olcDatabase={1}mdb,cn=config
changetype: add
objectClass: olcOverlayConfig
objectClass: olcSyncProvConfig
olcOverlay: syncprov
olcSpCheckpoint: 100 10
olcSpSessionLog: 100
وعلى المستهلك نضيف إلى قاعدة البيانات طريقة النسخ، وعنوان المزود الذي تحال إليه أي محاولة كتابة:
dn: olcDatabase={1}mdb,cn=config
changetype: modify
add: olcSyncrepl
olcSyncrepl: rid=001 provider=ldap://ldap1.example.com bindmethod=simple
  binddn="cn=admin,dc=example,dc=com" credentials=REPL_PW
  searchbase="dc=example,dc=com" type=refreshAndPersist retry="5 5 60 +"
  timeout=1
-
add: olcUpdateRef
olcUpdateRef: ldap://ldap1.example.com
واستبدلنا REPL_PW بكلمة المرور عند التطبيق فقط حتى لا تبقى في ملف. في الإعداد أعلاه لاحظ التالي:
type=refreshAndPersistيجعل المستهلك ينسخ كل شيء أولاً ثم يبقي الاتصال مفتوحاً، فيصله كل تغيير لحظة حدوثه، وليس كل دقائق.retry="5 5 60 +"يعيد المحاولة كل 5 ثوان خمس مرات، ثم كل 60 ثانية إلى الأبد، فإذا توقف المزود ساعة عاد المستهلك وحده.- استخدمنا حساب المدير للنسخ في المختبر للتبسيط، وفي الإنتاج أنشئ حساباً خاصاً للنسخ له صلاحية القراءة فقط، واجعل الاتصال عبر TLS.
olcUpdateRefيجعل المستهلك يرد على أي محاولة كتابة بإحالة إلى المزود، لأنه للقراءة فقط.
وهنا واجهنا المشكلة الوحيدة الجدية في المختبر: بعد عشر دقائق كان المستهلك قد نسخ الجذر والفروع فقط، ولا يوجد فيه أي شخص. والفرق بين السيرفرين أن المزود حمل الإضافتين memberof وppolicy، وصفاتهما مثل memberOf وpwdFailureTime موجودة في المداخل، أما المستهلك فلم يحملهما. فحملنا الوحدتين على المستهلك وأعدنا تشغيله، فبدأ ينسخ الأشخاص فوراً، وهذا ما ظهر في سجله:
syncrepl_entry: rid=001 LDAP_RES_SEARCH_ENTRY(LDAP_SYNC_ADD) csn=(none) tid 0x7f5070f536c0
syncrepl_entry: rid=001 inserted UUID a35410c2-6561-1041-8eb7-3d28030eba00
syncrepl_entry: rid=001 be_search (0)
syncrepl_entry: rid=001 ou=people,dc=example,dc=com
ثم احتاج المستهلك قرابة 17 دقيقة لينسخ عشرين ألف موظف، فأول سجل نسخ في سجله كان بالطابع 6adf4de7 وآخره 6adf51e5 بالنظام الست عشري، والفرق 1022 ثانية، وعدد الأشخاص بعدها 20000 في السيرفرين. وهذا النسخ الأول وحده بطيء، أما التغييرات بعده فتصل فوراً، فأضفنا موظفة جديدة على المزود، وبحثنا عنها على المستهلك كل نصف ثانية:
adding new entry "uid=layla,ou=people,dc=example,dc=com"

13:13:53.392
13:13:55.317
dn: uid=layla,ou=people,dc=example,dc=com
الوقت الأول وقت الإضافة على المزود، والثاني وقت ظهورها على المستهلك، والفرق أقل من ثانيتين، وأغلبه زمن تشغيل الأوامر داخل الحاويتين. ثم حاولنا أن نعدل بريدها على المستهلك نفسه:
ldap_modify: Referral (10)
	referrals:
		ldap://ldap1.example.com/uid=layla,ou=people,dc=example,dc=com
المستهلك رفض التعديل وأحال الكاتب إلى المزود بعنوانه الكامل، وهذا ما يفعله olcUpdateRef. والتطبيقات التي تقرأ فقط، وهي أغلبها، تستطيع أن تسأل المستهلك دون أن تلاحظ أي فرق.
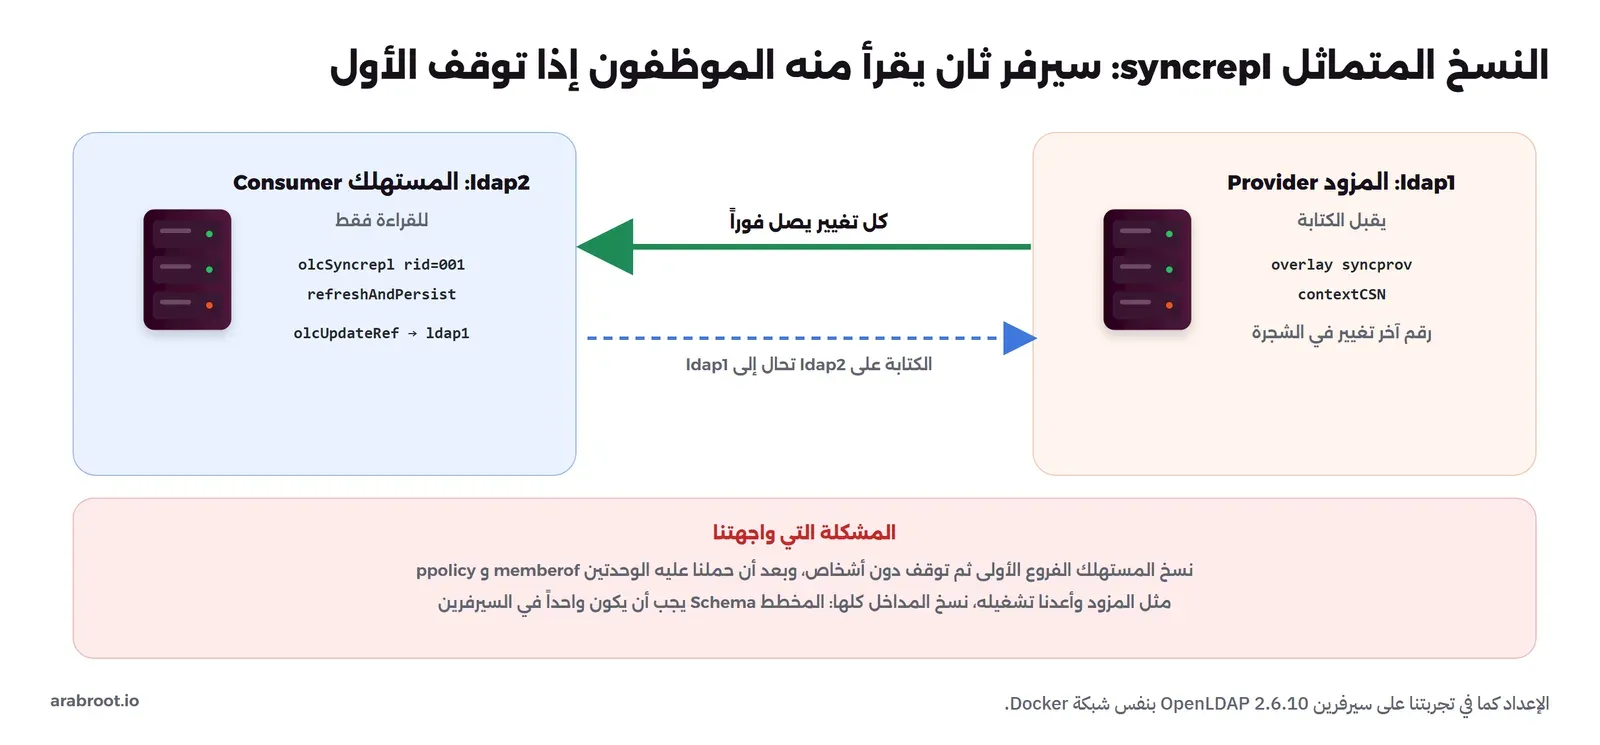
والدرس أوسع من syncrepl: السيرفران في النسخ المتماثل يجب أن يكونا متطابقين في المخطط والوحدات والإصدار، فاجعل إعدادهما من نفس الملفات، ولا تعدل أحدهما بيدك. وبعد هذا الإعداد صارت شركة الأدوية تحدث سيرفراً واحداً في كل مرة، والتطبيقات تسأل الآخر، فلا يتوقف الدخول. وإذا احتجت أن يقبل السيرفران الكتابة معاً، فهذا ما يسمى Multi-Provider، ويحتاج إلى إعداد أدق وتجربة أطول، وأغلب الشركات الصغيرة يكفيها مزود واحد ومستهلك.
ماذا تراقب في سجلات الدليل؟
في المختبر شغلنا slapd مرة بخيار التشخيص -d 16384 لنرى سجل النسخ المتماثل، ولكن في التشغيل العادي يكتب slapd سجله إلى syslog بالمستوى الذي يحدده olcLogLevel، والمستوى stats هو الذي يكتب سطراً لكل اتصال وربط وبحث ونتيجته. وعلى سيرفر فيه journald تقرأه بالأمر journalctl -u slapd، وأرسله إلى SIEM مثل بقية سجلات الأمان. والأشياء التي تستحق تنبيهاً، بحسب ما رأيناه في هذا المقال:
- الربط الفاشل بالرمز 49 بأعداد كبيرة: سواء على حساب واحد، وهو تخمين، أو على حسابات كثيرة من عنوان واحد، وهو محاولة القفل الجماعي التي شرحناها.
- الربط الناجح لحساب المدير من غير سيرفرات الإدارة: لأن حساب المدير لا يجب أن يستخدمه أي تطبيق.
- البحث البطيء: سطور
statsتحمل زمن كل عملية، فرتبها بالزمن وانظر إلى الفلاتر التي تتكرر في أبطئها، فهي غالباً صفات بلا فهرس كما رأينا معmail. - توقف النسخ المتماثل: قارن
contextCSNعلى المزود والمستهلك كما قرأناه في التجربة، فإذا اختلفا طويلاً فالمستهلك متوقف عن النسخ. - البحث الكبير من حساب واحد: تطبيق يطلب كل المستخدمين كل دقيقة قد يكون إعداداً سيئاً، وقد يكون أحداً يجمع قائمة الموظفين.
والضابط 2-12-3-2 في الضوابط الأساسية للأمن السيبراني يطلب تفعيل سجلات الأحداث للحسابات ذات الصلاحيات الهامة، وحساب مدير الدليل وحسابات الخدمة من أهمها، لأن من يملكها يملك هويات الشركة كلها.
النسخة الاحتياطية التي جربناها فعلاً
في قسم النسخ الاحتياطي أخذنا نسخة من دليل فيه اثنا عشر مدخلاً، وفي الجلسة الثانية أعدنا نفس الأمرين على الدليل بعشرين ألف موظف، لنعرف كم تأخذ النسخة فعلاً وكم تكبر:
time (slapcat -n 0 > /root/config.ldif; slapcat -n 1 > /root/data.ldif)
grep -c "^dn:" /root/data.ldif
gzip -k /root/data.ldif
real 0m0.273s
-rw-r--r-- 1 root root 41060 Oct 26 13:15 /root/config.ldif
-rw-r--r-- 1 root root 8944231 Oct 26 13:15 /root/data.ldif
20010
-rw-r--r-- 1 root root 615934 Oct 26 13:15 /root/data.ldif.gzأقل من ثلث ثانية لعشرين ألف مدخل وإعداد السيرفر كله، والملف 8.9 ميجابايت يضغط إلى 616 كيلوبايت، أي أن النسخ الاحتياطي للدليل لا يحتاج أي تخطيط للمساحة أو الوقت، ولذلك لا يوجد عذر لعدم أخذه كل ساعة. والسؤال الأهم من أخذ النسخة هو: هل تستعاد؟ والأداة slapadd فيها الخيار -u الذي يقرأ الملف ويتحقق من كل مدخل فيه دون أن يكتب شيئاً:
time slapadd -u -n 1 -l /root/data.ldif; echo rc=$?real 0m0.483s
rc=0الرمز 0 يعني أن كل المداخل صالحة للمخطط الموجود على هذا السيرفر، وهذا اختبار سريع تضيفه إلى سكربت النسخ نفسه، فتعرف في نفس الدقيقة إذا كانت النسخة معطوبة. ولكنه لا يغني عن استعادة كاملة على سيرفر تجريبي مرة كل ثلاثة أشهر، لأن الاستعادة الحقيقية تحتاج أيضاً إلى ملف الإعداد والوحدات والشهادات، وتذكر ما رأيناه في النسخ المتماثل: السيرفر الذي لا يحمل نفس الوحدات لا يقبل نفس المداخل. ولاحظ أن عدد المداخل 20010 وليس عشرين ألفاً، لأن الملف يضم الجذر والفروع وحسابات الخدمة والسياسة والمجموعات والموظفين الأصليين.
أخطاء شائعة وما تعنيه
| ما تراه | السبب الأرجح |
|---|---|
Invalid credentials (49) | كلمة مرور خاطئة، أو DN غير صحيح، أو الحساب مقفل بـ ppolicy |
No such object (32) | الـ Base DN خطأ، أو الصلاحيات تمنعك من رؤية الشجرة |
Confidentiality required (13) | السيرفر يلزم TLS، فأضف -ZZ أو استخدم ldaps:// |
certificate verify failed | الكلاينت لا يعرف جهة التوقيع، فأضفها إلى LDAPTLS_CACERT أو إلى شهادات النظام |
Object class violation (65) | حذفت صفة إلزامية، مثل آخر member في مجموعة |
| slapd يأخذ مئات الميجابايت دون حمل | حد الملفات المفتوحة في الـ Container كبير جداً، فقد كان ulimit -n عندنا 1048576 وslapd يستهلك 703 ميجابايت، وبعد إعادة تشغيله بحد 1024 أصبح 6 ميجابايت |
ورثت دليلاً لا تعرفه؟ ابدأ بهذه الأسئلة
أكثر حالة تتكرر في الشركات السعودية الصغيرة والمتوسطة ليست بناء دليل جديد، وإنما ما حدث في شركة الأدوية: دليل يعمل منذ سنوات أعده شخص غادر. وقبل أن تغير أي شيء فيه، أجب عن هذه الأسئلة بأوامر حقيقية، وكلها مرت في هذا المقال:
- من يقرأ دون دخول؟ نفذ البحث دون
-Dمن جهاز في الشبكة كما في الخطوة 4، فإذا رأيت أسماء الموظفين فهذه أول مشكلة تحلها. - هل كلمات المرور تمر مشفرة؟ جرب الربط دون
-ZZعلى المنفذ 389، فإذا نجح فالتطبيقات قد تكون ترسل كلمات المرور كما هي. - كيف تخزن كلمات المرور؟ اقرأ
userPasswordلحساب تجريبي بالمدير، فإذا رأيت{SSHA}أو أسوأ منها فخطط للانتقال إلى Argon2. - ما الإضافات والفهارس؟ اقرأ
cn=configكما فعلنا، واكتب ما فيه، فهذا هو التوثيق الذي لم يكتبه أحد. - أين النسخة الاحتياطية، وهل تستعاد؟ شغل
slapcatللإعداد والبيانات، واستعدهما على سيرفر تجريبي قبل أن تحتاجهما. - هل يوجد سيرفر ثان؟ إذا لم يوجد فالمستهلك أول تحسين يقلل التوقف.
- ما حسابات الخدمة؟ ابحث في
ou=servicesأو ما يشبهه، واسأل لكل حساب: أي تطبيق يستخدمه، وهل ما زال موجوداً؟
وهذه الأسئلة هي في الحقيقة المراجعة الدورية للهويات والصلاحيات التي يطلبها الضابط 2-2-3-5 في الضوابط الأساسية للأمن السيبراني، مطبقة على الدليل نفسه وليس على المستخدمين فقط.
OpenLDAP أم غيره؟
OpenLDAP مرن جداً وسريع ومجاني، ولكنه كما رأيت يحتاج إلى معرفة بالإعدادات في cn=config والإضافات والصلاحيات، ولا توجد له واجهة رسومية رسمية. لذلك إذا كنت تريد دليلاً صغيراً لفريق بواجهة ويب بسيطة فانظر إلى LLDAP وKanidm، وإذا كانت لديك أجهزة Linux كثيرة تحتاج إلى سياسات sudo وKerberos فانظر إلى FreeIPA، وإذا كانت المؤسسة تعمل على Windows فـ Active Directory أو Samba هو الدليل الطبيعي:
 دليلKanidm وLLDAP: دليل مستخدمين خفيف بديل Active Directoryجربنا LLDAP وKanidm في Docker بمستخدمين عرب ومخرجات LDAP حقيقية، لترى متى يكفيك دليل خفيف مجاني بدلاً من Active Directory.
 دليلما هو الدخول الموحد SSO؟ المصطلحات التي تحتاجها أولاًخريطة لمصطلحات الدخول الموحد SSO مع تجربة حقيقية تبين كيف تفتح جلسة واحدة في مزود الهوية تطبيقين، وماذا يبقى بعد الخروج.
 دليلتثبيت authentik للدخول الموحد SSO إلى تطبيقاتككيف تثبت authentik حتى يدخل كل موظف إلى تطبيقات الفريق بحساب واحد، مع فرض المصادقة الثنائية على الجميع.
 دليلدورة حياة حساب الموظف JML من أول يوم إلى آخر يومكيف تجعل الموارد البشرية مصدر كل حساب، فيجد الموظف ما يحتاجه في يومه الأول وتغلق كل أبوابه في يوم مغادرته.
الخلاصة
- الدليل Directory قاعدة بيانات للأشخاص والمجموعات مرتبة كشجرة، وLDAP هو اللغة المشتركة التي تسأله بها مئات التطبيقات، على المنفذ 389 مع StartTLS أو 636 مع LDAPS.
- كل مدخل له DN يقرأ من المدخل إلى الجذر، والـ objectClass يحدد صفاته، والمجموعات من نوع groupOfNames مع memberOf لمعرفة مجموعات المستخدم.
- التطبيقات تتحقق بالبحث ثم الربط: حساب خدمة يبحث عن DN المستخدم، ثم يربط التطبيق بكلمة مرور المستخدم، والرمز 49 يعني الفشل دون تفصيل.
- الإعداد الافتراضي في Debian يسمح لأي شخص بقراءة الدليل دون دخول، فغير الصلاحيات قبل أي شيء.
- القفل بـ pwdAccountLockedTime لا يعمل دون سياسة كلمات مرور افتراضية، والمجموعة لا تقبل أن تفرغ، فجرب كل إغلاق بمحاولة دخول حقيقية.
- ألزم TLS لكلمات المرور بـ
simple_bind=128، واستخدم Argon2 بدلاً من SSHA، وانسخcn=configوقاعدة البيانات بـ slapcat، وحددulimit -nعند تشغيله في Container.
سجل التحديثات
- أكتوبر 2026: كتابة المقال، وتنفيذ التجربة على OpenLDAP 2.6.10 (حزمة Debian 13) مع ldap-utils من نفس الإصدار.
- أكتوبر 2026: توسيع المقال بقصة شركة الأدوية، وجلسة ثانية على نفس الإصدار: القفل بعد المحاولات الخاطئة، والحذف وسلامة المراجع، والفهارس مع عشرين ألف موظف، والنسخ المتماثل syncrepl، وأربع صور جديدة.


