


لنفرض أن لديك شركة تأمين فيها مئتا موظف، تعمل بمزود هوية واحد يدخل منه الموظفون إلى البريد وبقية التطبيقات، ثم اشتركت في نظام موارد بشرية سحابي جديد، وفي صفحة إعداد الدخول الموحد فيه وجد مسؤول التقنية خياراً واحداً هو SAML، ويطلب منه المورد «ملف Metadata الخاص بمزود الهوية»، ويعطيه هو «Entity ID» و«ACS URL». وفي نفس الأسبوع طلب فريق المبيعات ربط نظام علاقات العملاء CRM الداخلي، وهو أيضاً لا يدعم إلا SAML، وطلب فريق الأمن ثلاثة أشياء: أن يعرف بالضبط ماذا يخرج من بيانات الموظفين إلى كل تطبيق، وألا يصل إلى CRM إلا البريد، وأن يخرج الموظف من التطبيقات كلها عندما يخرج من المزود.
وكما ذكرنا في شرح الدخول الموحد SSO ومصطلحاته فإن الدخول الموحد عبر الويب له لغتان اليوم: OpenID Connect الأحدث، وSAML الأقدم الذي ما زال يحكم جزءاً كبيراً من تطبيقات المؤسسات. وفي هذا المقال سوف نفهم SAML من الداخل، بتجربة حقيقية نرى فيها الرسالة التي يحملها المتصفح كما هي، ثم نعبث بها ونرى كيف يرفضها التطبيق، ثم نبني تطبيقين يأخذ كل منهما ما يحتاجه فقط، ونجرب الخروج الموحد، حتى نجيب عن طلبات فريق الأمن الثلاثة بأدلة من الرسائل نفسها.
وسوف نناقش في هذا المقال ما يلي:
- لماذا ما زالت المؤسسات تحتاج SAML في 2026، ومتى تختاره ومتى تختار OpenID Connect.
- المصطلحات التي تظهر في كل شاشة إعداد: Entity ID وMetadata وACS والـ Bindings وNameID.
- خطوات الدخول بالترتيب، من الطلب AuthnRequest إلى الرد SAMLResponse.
- تجربة عملية بمزود هوية صغير وتطبيق تجريبي على SimpleSAMLphp في Docker، مع الـ Assertion الحقيقي وتشريحه.
- أربعة أعطال نجربها عن قصد: رسالة معدلة، ورسالة مسروقة، ورسالة منتهية، ورسالة مكررة.
- ملف Metadata الذي يطلبه المورد، وماذا فيه بالضبط.
- تطبيق ثان لا يصله إلا البريد في رد مشفر، وهل يقبل تطبيق رداً صدر لغيره.
- الخروج الموحد Single Logout كما حدث فعلاً، وحدوده.
- تجديد شهادة التوقيع Key Rollover بالطريقة الخاطئة ثم بالطريقة الصحيحة.
- أسئلة تسألها للمورد، وخطة إطلاق على مراحل، وثغرات SAML المعروفة، وقائمة تحقق قبل أن تربط تطبيقاً حقيقياً.
لماذا ما زالت المؤسسات تحتاج SAML؟
صدر SAML 2.0 من منظمة OASIS في مارس 2005، أي قبل OpenID Connect بتسع سنوات، وخلال هذه السنوات بنت عليه الشركات الكبيرة والجامعات والجهات الحكومية أنظمة الدخول الموحد كلها. لذلك ما زلت تجده في الأماكن التالية:
- الخدمات السحابية للمؤسسات SaaS: أغلبها يدعم SAML لأنه ما يطلبه قسم تقنية المعلومات في الشركات الكبيرة، وبعضها لا يدعم غيره. وفي توثيق Microsoft Entra ID مثلاً يأتي SAML كأول طريقة لربط تطبيق خارجي بالدخول الموحد.
- التطبيقات الداخلية القديمة: أنظمة الموارد البشرية والمحاسبة والبوابات التي بنيت قبل 2015 تتكلم SAML فقط، واستبدالها مكلف.
- الاتحادات Federations بين المؤسسات: شبكات الجامعات البحثية مثلاً تتبادل ملفات Metadata لمئات المؤسسات، ويدخل الباحث بحساب جامعته إلى خدمات جامعة أخرى.
وقد يتساءل البعض: إذا كان OpenID Connect أحدث وأبسط، فلماذا لا نتخلى عن SAML؟ والإجابة أن القرار ليس بيدك غالباً، فالتطبيق هو الذي يحدد ما يدعمه. والقاعدة العملية بسيطة: إذا دعم التطبيق الاثنين فاختر OpenID Connect، والسبب أن مكتباته أبسط وأقل عرضة لأخطاء التحقق من XML كما سيأتي، وإذا لم يدعم إلا SAML فاستخدمه، فكل مزودي الهوية مفتوحي المصدر المعروفين مثل authentik وKeycloak يعملون كمزود هوية SAML.
| SAML 2.0 | OpenID Connect | |
|---|---|---|
| صيغة الرسالة | XML موقع بمعيار XML Signature | JSON داخل JWT موقع |
| طريقة الوصول | المتصفح يحمل الرسالة كاملة في نموذج POST | المتصفح يحمل كوداً قصيراً، والتوكنات تطلب من الخلف |
| تطبيقات الجوال وواجهات API | غير مناسب | مصمم لها |
| حجم الرسالة في تجربتنا | 10877 بايت base64 | توكن JWT ببضع مئات من البايتات |
| أين تجده | تطبيقات المؤسسات والاتحادات الجامعية | التطبيقات الحديثة وأغلب الأدوات مفتوحة المصدر |
المصطلحات التي سوف تجدها في كل شاشة إعداد
معيار SAML نفسه عدة وثائق، أهمها SAML Core الذي يعرف الرسائل، وSAML Bindings الذي يعرف طريقة نقلها، وSAML Profiles الذي يعرف كيف تستخدم في الدخول عبر المتصفح. ومن هذه الوثائق تأتي المصطلحات التالية:
- المعرف Entity ID: اسم فريد لكل طرف، يكتب غالباً على شكل رابط مثل
https://wiki.example.com، ولكنه مجرد اسم ولا يشترط أن يفتح في المتصفح. والتطبيق يعرف نفسه به في الطلب، والمزود يضعه في الرد كجمهور Audience. - ملف التعريف Metadata: ملف XML يصف الطرف: معرفه، وعناوينه، وشهادة التوقيع Signing Certificate. وتبادل الملفين هو كل ما تحتاجه الثقة بين الطرفين.
- عنوان استقبال الرد ACS: اختصار Assertion Consumer Service، وهو العنوان في التطبيق الذي يستقبل الرد من المتصفح، والمزود يرسل إليه فقط العنوان المسجل عنده.
- عنوان الدخول SSO Service: العنوان في المزود الذي يستقبل طلب الدخول.
- طرق النقل Bindings: كيف تحمل الرسالة:
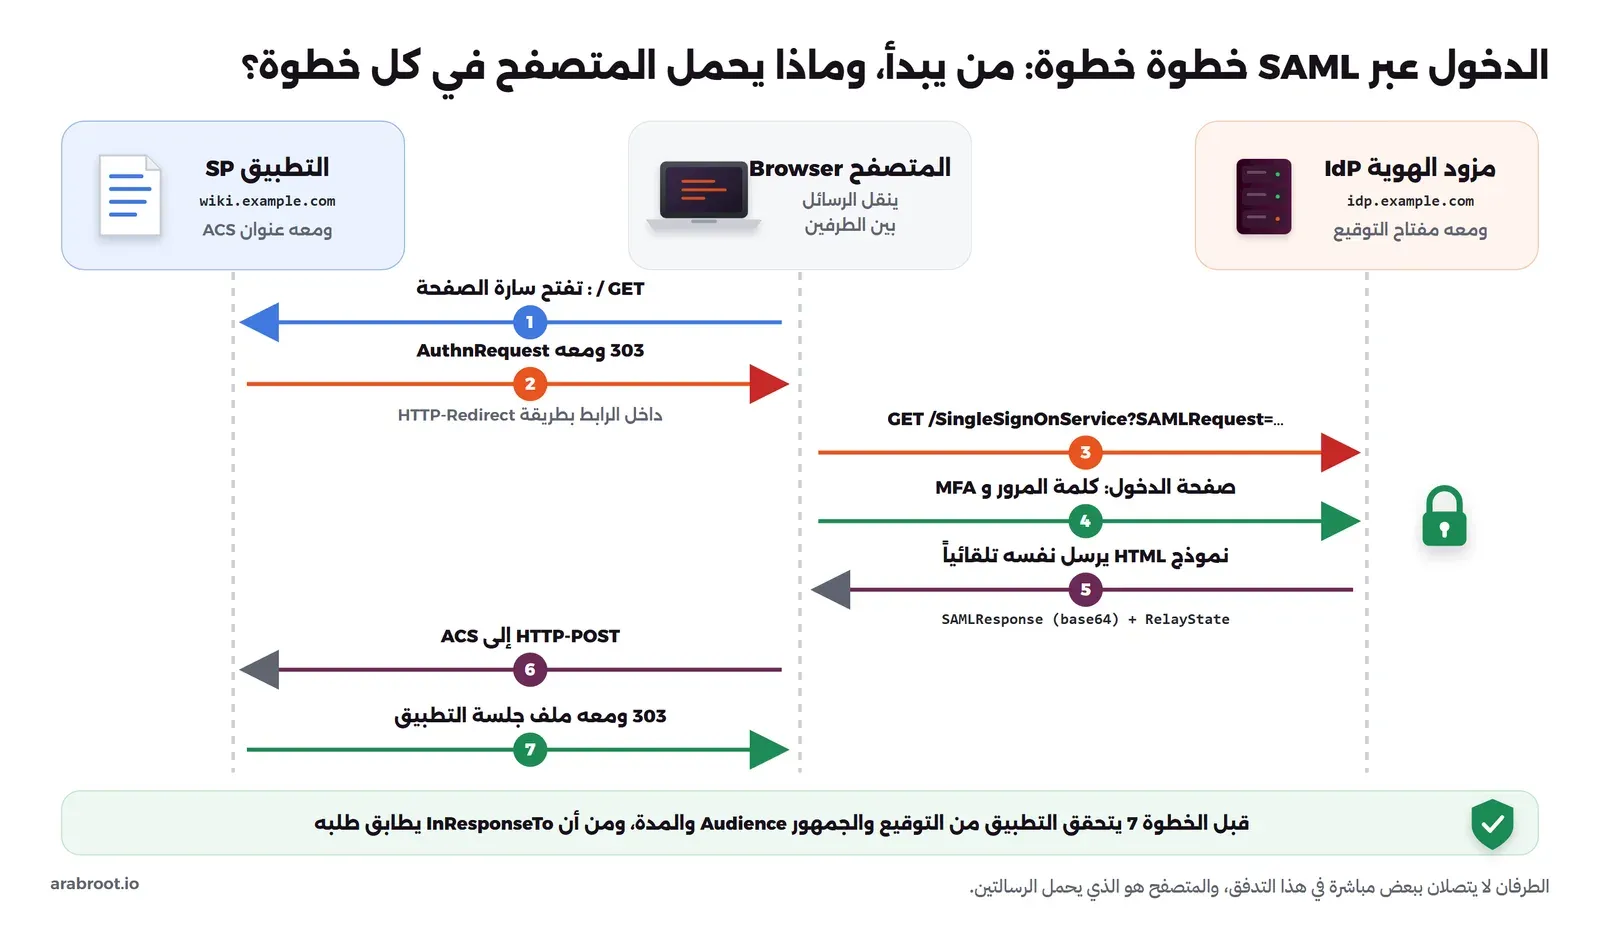
HTTP-Redirectيضعها مضغوطة داخل الرابط، وهو مناسب للطلب الصغير، وHTTP-POSTيضعها في نموذج HTML يرسل نفسه، وهو المستخدم للرد الكبير، وHTTP-Artifactيرسل مرجعاً قصيراً ويجلب الطرف الآخر الرسالة من الخلف، وهو نادر. - الطلب AuthnRequest والرد Response: رسالة التطبيق التي يطلب بها الدخول، ورسالة المزود التي تحمل الـ Assertion.
- الـ Assertion: الجزء الموقع الذي يقول من المستخدم ومتى تحقق منه وما صفاته، وهو قلب SAML كله.
- المعرف NameID وصيغته Format: هوية المستخدم داخل الـ Assertion، وقد تكون البريد
emailAddress، أو معرفاً ثابتاً لا يتغيرpersistent، أو معرفاً عشوائياً لكل دخولtransient. - الصفات Attributes: بقية المعلومات مثل الاسم والبريد والمجموعات، ويتفق الطرفان على أسمائها.
- RelayState: قيمة يرسلها التطبيق مع الطلب ويعيدها المزود كما هي، ويستخدمها التطبيق ليعيد المستخدم إلى الصفحة التي طلبها أولاً.
خطوات الدخول بالترتيب
في الطريقة المعتادة يبدأ التطبيق الدخول SP-initiated، والصورة التالية تبين الخطوات كما حدثت في تجربتنا، ولاحظ أن التطبيق والمزود لا يتصلان ببعضهما مباشرة أبداً في هذا التدفق، فالمتصفح هو الذي يحمل الرسالتين:
تجربة عملية: مزود هوية وتطبيق على SimpleSAMLphp
سوف نستخدم SimpleSAMLphp 2.5.3.1 لأنه يعمل كمزود هوية وكتطبيق في نفس الوقت، وهو مشروع قديم ونشط بترخيص LGPL-2.1، وصدر منه في أغسطس 2026 الإصداران 2.5.3.1 و2.4.10. وسوف نشغل منه نسختين في حاويتين منفصلتين: مزود هوية على المنفذ 18803 باسم https://idp.example.com، وتطبيقاً تجريبياً على المنفذ 18804 باسم https://wiki.example.com، وكل منهما احتاج في تجربتنا إلى قرابة 55 ميجابايت من الذاكرة. ولاحظ أن هذا الإعداد للتعلم فقط، فالتجربة تعمل عبر HTTP، وفي الإنتاج يجب أن يعمل الطرفان عبر HTTPS.
الخطوة 1: الـ Image والمفاتيح
نحمل النسخة الكاملة من صفحة الإصدار، والتي تأتي ومعها مكتبات PHP، ونفكها في مجلد dl، ثم نبني Image فوق Image PHP الرسمية مع Apache بهذا الملف Dockerfile:
FROM php:8.4.27-apache-trixie
COPY dl/simplesamlphp-2.5.3.1 /var/simplesamlphp
RUN printf '%s\n' 'SetEnv SIMPLESAMLPHP_CONFIG_DIR /var/simplesamlphp/config' 'Alias /simplesaml /var/simplesamlphp/public' '<Directory /var/simplesamlphp/public>' '  Require all granted' '</Directory>' > /etc/apache2/conf-enabled/simplesamlphp.conf \
 && mkdir -p /var/cache/simplesamlphp && chown -R www-data /var/simplesamlphp /var/cache/simplesamlphp
ثم نولد زوجاً من المفاتيح لكل طرف، فمفتاح المزود يوقع به الردود، ومفتاح التطبيق يوقع به طلباته إذا أردنا ذلك:
curl -sLO https://github.com/simplesamlphp/simplesamlphp/releases/download/v2.5.3.1/simplesamlphp-2.5.3.1-full.tar.gz
mkdir -p dl idp/{config,metadata,cert} sp/{config,metadata,cert,app}
tar xzf simplesamlphp-2.5.3.1-full.tar.gz -C dl
openssl req -x509 -newkey rsa:3072 -nodes -days 365 -subj "/CN=idp.example.com" -keyout idp/cert/server.pem -out idp/cert/server.crt
openssl req -x509 -newkey rsa:3072 -nodes -days 365 -subj "/CN=sp.example.com" -keyout sp/cert/server.pem -out sp/cert/server.crt
cp idp/cert/server.crt sp/cert/idp.crt
docker build -t saml-lab:2.5.3.1 .
لاحظ السطر الأخير قبل البناء: التطبيق يحصل على شهادة المزود العامة فقط idp.crt، ولا يرى مفتاحه الخاص أبداً، وهذه الشهادة هي ما سيتحقق به من كل رد.
الخطوة 2: إعداد الطرفين
نسخنا ملف الإعداد الافتراضي config.php.dist من المشروع إلى base.php في مجلد الإعداد لكل طرف، ثم كتبنا config.php صغيراً يغير ما نحتاجه فقط. وهذا ملف المزود، والفرق في ملف التطبيق هو المنفذ 18804 وأسماء ملفات تعريف الارتباط بالبادئة SP بدلاً من IDP، والقيمة false في السطرين الأخيرين:
<?php
require __DIR__ . '/base.php';
$config['baseurlpath'] = 'http://localhost:18803/simplesaml/';
$config['secretsalt'] = 'output of: openssl rand -hex 24';
$config['auth.adminpassword'] = 'output of: openssl rand -hex 12';
$config['technicalcontact_email'] = '[email protected]';
$config['timezone'] = 'UTC';
$config['logging.handler'] = 'errorlog';
$config['logging.level'] = SimpleSAML\Logger::INFO;
$config['session.cookie.name'] = 'IDPSESSID';
$config['session.phpsession.cookiename'] = 'IDPPHPSESS';
$config['session.authtoken.cookiename'] = 'IDPAuthToken';
$config['enable.saml20-idp'] = true;
$config['module.enable']['exampleauth'] = true;
غيرنا أسماء ملفات تعريف الارتباط لأن الطرفين يعملان على localhost، والمتصفح لا يفرق بين المنافذ في ملفات تعريف الارتباط، فلو تركنا الأسماء الافتراضية لاختلطت جلسة المزود بجلسة التطبيق. وفي الإنتاج لكل طرف نطاقه الخاص فلا تظهر هذه المشكلة.
بعد ذلك نعرف في المزود مصدر المستخدمين، وهو هنا قائمة ثابتة فيها سارة وصفاتها، وفي الواقع يكون LDAP أو قاعدة بيانات، في الملف idp/config/authsources.php:
<?php
$config = [
    'admin' => ['core:AdminPassword'],
    'example-userpass' => [
        'exampleauth:UserPass',
        'users' => [
            'sara:Sara-Lab-2026' => [
                'uid' => ['sara'],
                'mail' => ['[email protected]'],
                'displayName' => ['Sara Ali'],
                'groups' => ['finance', 'wiki-editors'],
            ],
        ],
    ],
];
ثم نعرف المزود نفسه في idp/metadata/saml20-idp-hosted.php: معرفه ومفتاحه، ومن أين يتحقق من المستخدمين، وأن NameID هو البريد:
<?php
$metadata['https://idp.example.com'] = [
    'host' => '__DEFAULT__',
    'privatekey' => 'server.pem',
    'certificate' => 'server.crt',
    'auth' => 'example-userpass',
    'authproc' => [
        10 => [
            'class' => 'saml:AttributeNameID',
            'identifyingAttribute' => 'mail',
            'Format' => 'urn:oasis:names:tc:SAML:1.1:nameid-format:emailAddress',
        ],
    ],
];
ونسجل التطبيق عند المزود في idp/metadata/saml20-sp-remote.php، وهذا ما تفعله في أي مزود هوية عندما تضيف تطبيق SAML:
<?php
$metadata['https://wiki.example.com'] = [
    'AssertionConsumerService' => [[
        'Binding' => 'urn:oasis:names:tc:SAML:2.0:bindings:HTTP-POST',
        'Location' => 'http://localhost:18804/simplesaml/module.php/saml/sp/saml2-acs.php/default-sp',
    ]],
    'SingleLogoutService' => [[
        'Binding' => 'urn:oasis:names:tc:SAML:2.0:bindings:HTTP-Redirect',
        'Location' => 'http://localhost:18804/simplesaml/module.php/saml/sp/saml2-logout.php/default-sp',
    ]],
    'NameIDFormat' => 'urn:oasis:names:tc:SAML:1.1:nameid-format:emailAddress',
];
ومن جهة التطبيق نعرفه في sp/config/authsources.php مع معرف المزود الذي يثق به:
<?php
$config = [
    'admin' => ['core:AdminPassword'],
    'default-sp' => [
        'saml:SP',
        'entityID' => 'https://wiki.example.com',
        'idp' => 'https://idp.example.com',
        'privatekey' => 'server.pem',
        'certificate' => 'server.crt',
        'NameIDPolicy' => ['Format' => 'urn:oasis:names:tc:SAML:1.1:nameid-format:emailAddress', 'AllowCreate' => true],
    ],
];
ونسجل المزود عند التطبيق في sp/metadata/saml20-idp-remote.php، ولاحظ الشهادة idp.crt:
<?php
$metadata['https://idp.example.com'] = [
    'SingleSignOnService' => [[
        'Binding' => 'urn:oasis:names:tc:SAML:2.0:bindings:HTTP-Redirect',
        'Location' => 'http://localhost:18803/simplesaml/module.php/saml/idp/singleSignOnService',
    ]],
    'SingleLogoutService' => [[
        'Binding' => 'urn:oasis:names:tc:SAML:2.0:bindings:HTTP-Redirect',
        'Location' => 'http://localhost:18803/simplesaml/module.php/saml/idp/singleLogout',
    ]],
    'certificate' => 'idp.crt',
];
وأخيراً صفحة التطبيق نفسها sp/app/index.php، وهي تطلب مستخدماً مسجلاً وتطبع ما وصلها عنه:
<?php
// The "wiki": a page that needs a logged-in user. SimpleSAMLphp's SP library does the SAML work.
require_once '/var/simplesamlphp/src/_autoload.php';
$as = new \SimpleSAML\Auth\Simple('default-sp');
$as->requireAuth();
header('Content-Type: text/plain; charset=utf-8');
echo "Hello " . $as->getAttributes()['displayName'][0] . "\n";
echo "NameID: " . $as->getAuthData('saml:sp:NameID')->getValue() . "\n";
foreach ($as->getAttributes() as $k => $v) echo "  $k = " . implode(', ', $v) . "\n";
في الإعداد أعلاه لاحظ التالي:
- عنوان ACS في
saml20-sp-remote.phpهو العنوان الوحيد الذي سيقبل المزود أن يرسل إليه الرد، فإذا جاءه طلب يطلب عنواناً آخر رفضه. - التطبيق لا يحتاج إلى أي شيء عن المستخدمين، فكل ما يعرفه هو معرف المزود وعنوانه وشهادته.
- في الإنتاج لا تكتب هذه الملفات بيدك عادة، وإنما تعطي كل طرف رابط Metadata الطرف الآخر، والمزود في تجربتنا ينشر ملفه على
/simplesaml/module.php/saml/idp/metadata.
الخطوة 3: التشغيل
docker network create saml-lab
docker run -d --name saml-idp --network saml-lab -p 18803:80 \
  -v "$PWD/idp/config:/var/simplesamlphp/config" -v "$PWD/idp/metadata:/var/simplesamlphp/metadata" -v "$PWD/idp/cert:/var/simplesamlphp/cert" \
  saml-lab:2.5.3.1
docker run -d --name saml-sp --network saml-lab -p 18804:80 \
  -v "$PWD/sp/config:/var/simplesamlphp/config" -v "$PWD/sp/metadata:/var/simplesamlphp/metadata" -v "$PWD/sp/cert:/var/simplesamlphp/cert" \
  -v "$PWD/sp/app/index.php:/var/www/html/index.php" \
  saml-lab:2.5.3.1
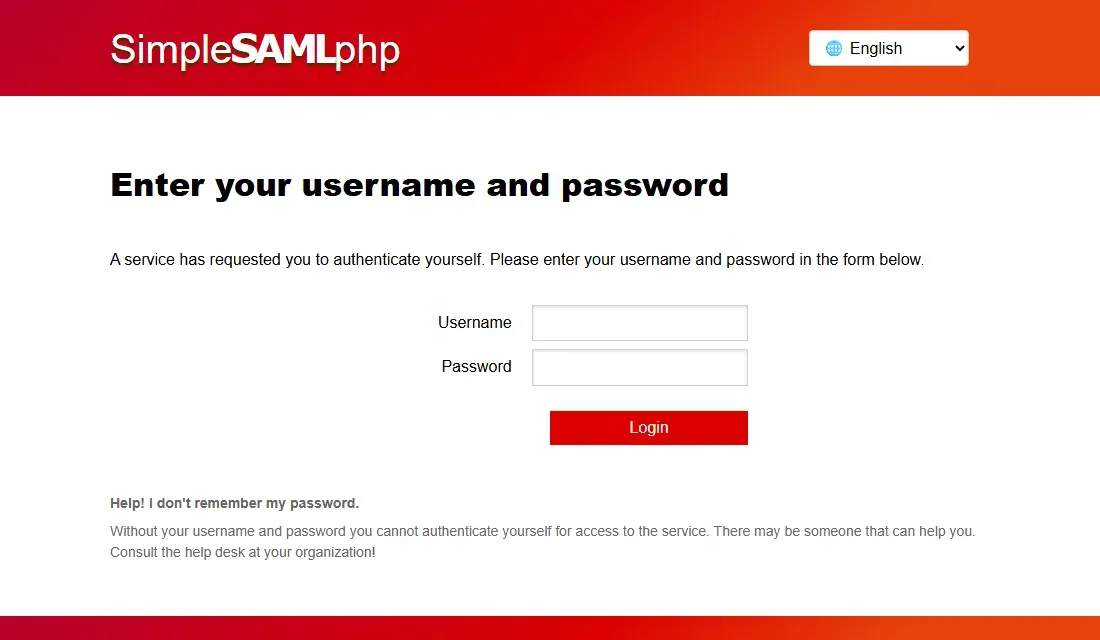
إذا فتحت http://localhost:18804/ في المتصفح فسوف يحولك التطبيق إلى صفحة دخول المزود:
Unable to create the "cache" directory (/var/cache/simplesamlphp/saml) فالسبب أن المجلد غير موجود أو لا يملكه مستخدم Apache، وهو سبب السطر mkdir -p /var/cache/simplesamlphp في الـ Dockerfile. وإذا ظهر Endpoint of type AssertionConsumerService is not an array فالإصدار 2 يطلب أن يكون ACS مصفوفة فيها Binding وLocation وليس نصاً.الخطوة 4: نمشي الدخول بأنفسنا مع curl
حتى نرى الرسائل نفسها نستخدم curl مكان المتصفح، مع ملف يحفظ ملفات تعريف الارتباط بين الطلبات. ونحتاج أولاً إلى سكربت صغير يفك رسائل SAML، وهو decode.py:
# decode.py: print a SAML message readable. Redirect binding = deflate+base64+urlencode; POST binding = base64 only.
import sys, base64, zlib, urllib.parse, xml.dom.minidom
v = urllib.parse.unquote(sys.argv[1]) if '%' in sys.argv[1] else sys.argv[1]
raw = base64.b64decode(v)
try: raw = zlib.decompress(raw, -15)
except zlib.error: pass
print(xml.dom.minidom.parseString(raw).toprettyxml(indent='  ').split('\n', 1)[1].strip())
ثم نكتب الخطوات في flow.sh: نفتح التطبيق، ونتبع التحويل إلى المزود، ونرسل كلمة المرور، ونحفظ الرد:
#!/usr/bin/env bash
# One SP-initiated SAML login with curl as the browser. Prints each hop, saves request.xml and response.xml.
SP=http://localhost:18804; J=${JAR:-jar.txt}; rm -f $J
echo "== 1. open the wiki"
curl -s -c $J -b $J -D r1.txt -o /dev/null $SP/; grep -iE '^(HTTP|location)' r1.txt | cut -c1-120
LOC=$(grep -i '^location' r1.txt | cut -d' ' -f2 | tr -d '\r')
python -I decode.py "$(echo "$LOC" | sed 's/.*SAMLRequest=\([^&]*\).*/\1/')" > request.xml
echo "== 2. the IdP asks for a password"
curl -s -c $J -b $J -L -D r2.txt -o login.html "$LOC"; grep -iE '^(HTTP|location)' r2.txt | cut -c1-120
ACT=$(grep -o 'id="f" class="[^"]*" action="[^"]*"' login.html | sed 's/.*action="//;s/"$//;s/&/\&/g')
echo "== 3. sara logs in, the IdP answers with an auto-post form"
curl -s -c $J -b $J -L -o resp.html -w 'HTTP %{http_code}\n' --data-urlencode username=sara --data-urlencode password=Sara-Lab-2026 "$ACT"
grep -o '<form[^>]*>' resp.html
grep -o 'name="SAMLResponse" value="[^"]*"' resp.html | sed 's/.*value="//;s/"$//' > samlresponse.b64
grep -o 'name="RelayState" value="[^"]*"' resp.html | sed 's/.*value="//;s/"$//' > relaystate.txt
echo "SAMLResponse: $(wc -c < samlresponse.b64) bytes of base64"
python -I decode.py "$(cat samlresponse.b64)" > response.xml
والخطوة الأخيرة هي ما يفعله نموذج HTML في المتصفح تلقائياً، أي إرسال الرد إلى ACS، ونضعها في post.sh لأننا سوف نستخدمها في تجارب الأعطال أيضاً:
#!/usr/bin/env bash
# post.sh <file-with-base64-response>: what the browser's auto-post form does
J=${JAR:-jar.txt}
curl -s -c $J -b $J -D p.txt -o p.html --data-urlencode "SAMLResponse=$(cat $1)" --data-urlencode "RelayState=$(cat relaystate.txt | sed 's/&/\&/g')" http://localhost:18804/simplesaml/module.php/saml/sp/saml2-acs.php/default-sp
grep -iE '^(HTTP|location)' p.txt | cut -c1-120ونشغل الخطوات ثم نفتح الصفحة:
bash flow.sh
bash post.sh samlresponse.b64
curl -s -c jar.txt -b jar.txt http://localhost:18804/
والمخرج سوف يكون كما يلي:
== 1. open the wiki
HTTP/1.1 303 See Other
Location: http://localhost:18803/simplesaml/module.php/saml/idp/singleSignOnService?SAMLRequest=fVLJbgIxDP2VUe6zspSJAImC
== 2. the IdP asks for a password
HTTP/1.1 303 See Other
Location: http://localhost:18803/simplesaml/module.php/core/loginuserpass?AuthState=_7ceaa9974269d290f845308d180188f70bd
HTTP/1.1 200 OK
== 3. sara logs in, the IdP answers with an auto-post form
HTTP 200
<form method="post" action="http://localhost:18804/simplesaml/module.php/saml/sp/saml2-acs.php/default-sp">
SAMLResponse: 10877 bytes of base64
HTTP/1.1 303 See Other
Location: http://localhost:18804/
Hello Sara Ali
NameID: [email protected]
  uid = sara
  mail = [email protected]
  displayName = Sara Ali
  groups = finance, wiki-editors
وهذا هو الطلب الذي حمله الرابط في الخطوة الأولى بعد فكه (cat request.xml):
<samlp:AuthnRequest xmlns:samlp="urn:oasis:names:tc:SAML:2.0:protocol" xmlns:saml="urn:oasis:names:tc:SAML:2.0:assertion" ID="_ca6fca80d8036e1c039dcee05e99ce3bb7b925f12b" Version="2.0" IssueInstant="2026-10-25T19:36:14Z" Destination="http://localhost:18803/simplesaml/module.php/saml/idp/singleSignOnService" AssertionConsumerServiceURL="http://localhost:18804/simplesaml/module.php/saml/sp/saml2-acs.php/default-sp" ProtocolBinding="urn:oasis:names:tc:SAML:2.0:bindings:HTTP-POST">
  <saml:Issuer>https://wiki.example.com</saml:Issuer>
  <samlp:NameIDPolicy Format="urn:oasis:names:tc:SAML:1.1:nameid-format:emailAddress" AllowCreate="true"/>
</samlp:AuthnRequest>
في الطلب أعلاه لاحظ التالي:
IDمعرف عشوائي يحفظه التطبيق في جلسة المتصفح، وسوف يعود في الرد باسمInResponseTo.AssertionConsumerServiceURLهو المكان الذي يريد التطبيق أن يصله الرد، والمزود يقارنه بما سجلناه عنده.- الطلب غير موقع في تجربتنا، وهذا مقبول لأن المزود لا يرسل الرد إلا إلى ACS المسجل، ولكن بعض المزودين يطلبون توقيع الطلب أيضاً.
ماذا يوجد في ملف Metadata الذي يطلبه المورد؟
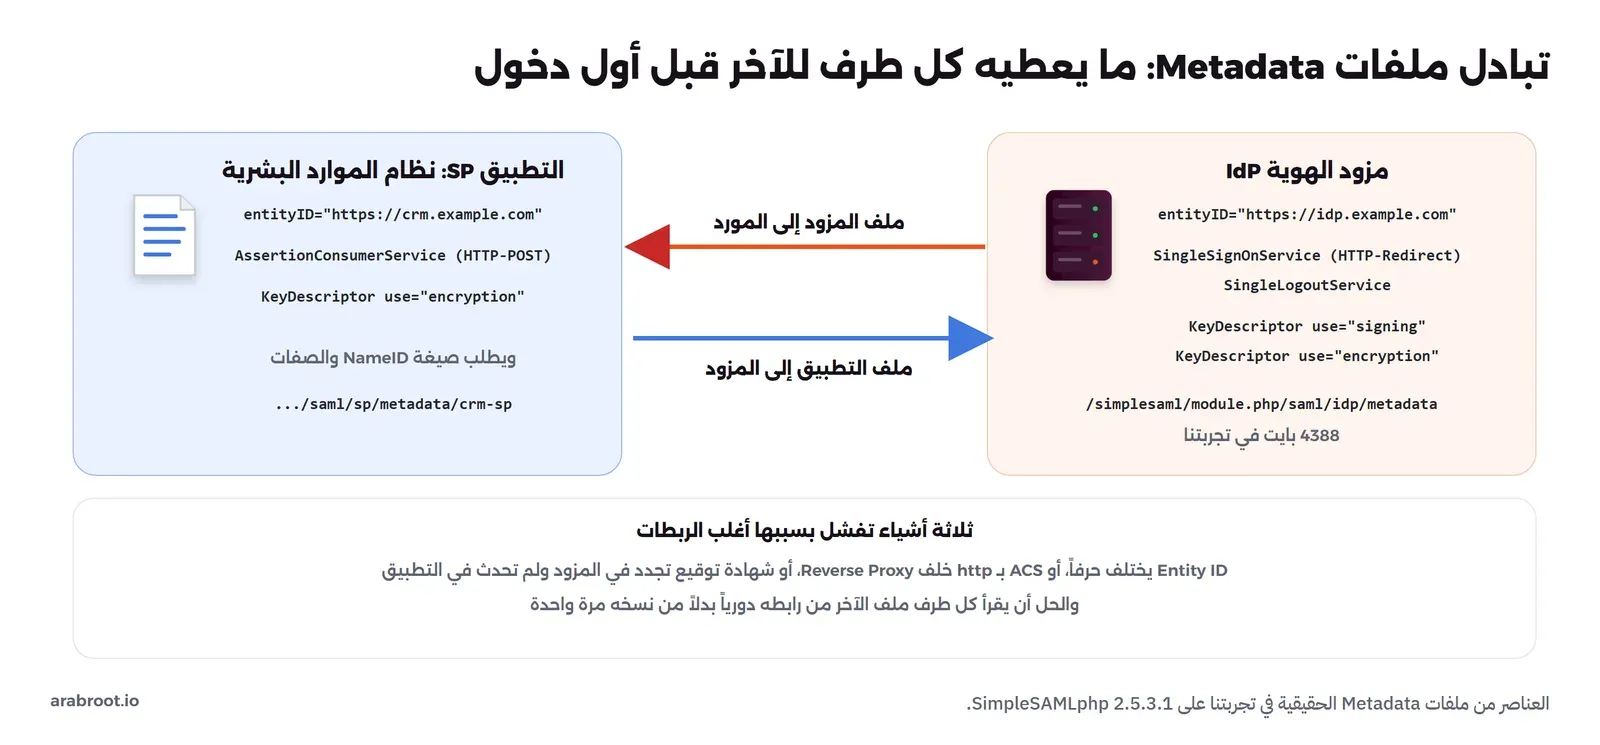
أول ما طلبه مورد نظام الموارد البشرية هو ملف Metadata، وهذا ما ينشره مزود الهوية في تجربتنا على رابطه، بعد أن اختصرنا الشهادات فقط:
curl -s http://localhost:18803/simplesaml/module.php/saml/idp/metadata<?xml version="1.0" encoding="utf-8"?>
<md:EntityDescriptor xmlns:md="urn:oasis:names:tc:SAML:2.0:metadata" xmlns:ds="http://www.w3.org/2000/09/xmldsig#" entityID="https://idp.example.com">
<md:IDPSSODescriptor protocolSupportEnumeration="urn:oasis:names:tc:SAML:2.0:protocol" errorURL="http://localhost:18803/simplesaml/module.php/core/error/ERRORURL_CODE?ts=ERRORURL_TS&rp=ERRORURL_RP&tid=ERRORURL_TID&ctx=ERRORURL_CTX">
<md:KeyDescriptor use="signing">
<ds:KeyInfo xmlns:ds="http://www.w3.org/2000/09/xmldsig#">
<ds:X509Data>
<ds:X509Certificate>MIIE…</ds:X509Certificate>
</ds:X509Data>
</ds:KeyInfo>
</md:KeyDescriptor>
<md:KeyDescriptor use="encryption">
<ds:KeyInfo xmlns:ds="http://www.w3.org/2000/09/xmldsig#">
<ds:X509Data>
<ds:X509Certificate>MIIE…</ds:X509Certificate>
</ds:X509Data>
</ds:KeyInfo>
</md:KeyDescriptor>
<md:SingleLogoutService Binding="urn:oasis:names:tc:SAML:2.0:bindings:HTTP-Redirect" Location="http://localhost:18803/simplesaml/module.php/saml/idp/singleLogout"/>
<md:NameIDFormat>urn:oasis:names:tc:SAML:2.0:nameid-format:transient</md:NameIDFormat>
<md:SingleSignOnService Binding="urn:oasis:names:tc:SAML:2.0:bindings:HTTP-Redirect" Location="http://localhost:18803/simplesaml/module.php/saml/idp/singleSignOnService"/>
</md:IDPSSODescriptor>
<md:ContactPerson contactType="technical">
<md:GivenName>Administrator</md:GivenName>
<md:EmailAddress>mailto:[email protected]</md:EmailAddress>
</md:ContactPerson>
</md:EntityDescriptor>في الملف أعلاه لاحظ التالي:
entityIDهو الاسم الذي يكتبه المورد في خانة «IdP Entity ID» أو «Issuer»، ويجب أن يطابق حرفاً بحرف ما يظهر في الرد، وإلا رفض التطبيق كل رد.- مفتاحان
KeyDescriptor: واحد للتوقيعsigning، وهو ما يتحقق به المورد من كل رد، وواحد للتشفيرencryptionيستخدمه من يريد أن يرسل إلى المزود شيئاً مشفراً. والمفتاح العام هنا فقط، فلا يوجد في الملف ما يحتاج إلى حماية، ويمكن أن ترسله بالبريد. SingleSignOnServiceوSingleLogoutServiceعنوانا الدخول والخروج، وكلاهما بطريقة HTTP-Redirect.NameIDFormatيعلن الصيغة الافتراضيةtransient، مع أننا أعطينا تطبيقنا البريد كما رأيت، لأن الإعداد الخاص بكل تطبيق في المزود يغلب ما يعلنه الملف العام، فلا تفترض أن الملف يقول كل شيء.
وفي المقابل يعطي التطبيق ملفه للمزود، وفيه معرفه وعنوان ACS ومفتاحه العام إذا أراد أن تصله الردود مشفرة، والصورة التالية تجمع ما يتبادله الطرفان:
الـ Assertion الحقيقي، وماذا يفحص التطبيق فيه
والآن أهم ما في المقال: الرد الذي حمله المتصفح في الخطوة الثالثة، كما فكه decode.py، بعد أن اختصرنا قيم التوقيع والشهادات فقط لأنها مئات الأحرف:
<samlp:Response xmlns:samlp="urn:oasis:names:tc:SAML:2.0:protocol" xmlns:saml="urn:oasis:names:tc:SAML:2.0:assertion" ID="_3b42faa8727002116dba4db606d0227477de9fce5d" Version="2.0" IssueInstant="2026-10-25T19:36:16Z" Destination="http://localhost:18804/simplesaml/module.php/saml/sp/saml2-acs.php/default-sp" InResponseTo="_ca6fca80d8036e1c039dcee05e99ce3bb7b925f12b">
  <saml:Issuer>https://idp.example.com</saml:Issuer>
  <ds:Signature xmlns:ds="http://www.w3.org/2000/09/xmldsig#">
    <ds:SignedInfo>
      <ds:CanonicalizationMethod Algorithm="http://www.w3.org/2001/10/xml-exc-c14n#"/>
      <ds:SignatureMethod Algorithm="http://www.w3.org/2001/04/xmldsig-more#rsa-sha256"/>
      <ds:Reference URI="#_3b42faa8727002116dba4db606d0227477de9fce5d">
        <ds:Transforms>
          <ds:Transform Algorithm="http://www.w3.org/2000/09/xmldsig#enveloped-signature"/>
          <ds:Transform Algorithm="http://www.w3.org/2001/10/xml-exc-c14n#"/>
        </ds:Transforms>
        <ds:DigestMethod Algorithm="http://www.w3.org/2001/04/xmlenc#sha256"/>
        <ds:DigestValue>Pe0pvOqbZ62Wa6wNtotNOHb0pdHDkmPg2/KPJufgGaI=</ds:DigestValue>
      </ds:Reference>
    </ds:SignedInfo>
    <ds:SignatureValue>…</ds:SignatureValue>
    <ds:KeyInfo>
      <ds:X509Data>
        <ds:X509Certificate>MIIE…</ds:X509Certificate>
      </ds:X509Data>
    </ds:KeyInfo>
  </ds:Signature>
  <samlp:Status>
    <samlp:StatusCode Value="urn:oasis:names:tc:SAML:2.0:status:Success"/>
  </samlp:Status>
  <saml:Assertion xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance" xmlns:xs="http://www.w3.org/2001/XMLSchema" ID="_be660efdab841f6ba2bf82e3dab20fb2d3c38371f5" Version="2.0" IssueInstant="2026-10-25T19:36:16Z">
    <saml:Issuer>https://idp.example.com</saml:Issuer>
    <ds:Signature xmlns:ds="http://www.w3.org/2000/09/xmldsig#">
      <ds:SignedInfo>
        <ds:CanonicalizationMethod Algorithm="http://www.w3.org/2001/10/xml-exc-c14n#"/>
        <ds:SignatureMethod Algorithm="http://www.w3.org/2001/04/xmldsig-more#rsa-sha256"/>
        <ds:Reference URI="#_be660efdab841f6ba2bf82e3dab20fb2d3c38371f5">
          <ds:Transforms>
            <ds:Transform Algorithm="http://www.w3.org/2000/09/xmldsig#enveloped-signature"/>
            <ds:Transform Algorithm="http://www.w3.org/2001/10/xml-exc-c14n#"/>
          </ds:Transforms>
          <ds:DigestMethod Algorithm="http://www.w3.org/2001/04/xmlenc#sha256"/>
          <ds:DigestValue>m8UcPcGlwXFs37IDHlwO4Y45vBEVLJIh4l37nbrqvRY=</ds:DigestValue>
        </ds:Reference>
      </ds:SignedInfo>
      <ds:SignatureValue>…</ds:SignatureValue>
      <ds:KeyInfo>
        <ds:X509Data>
          <ds:X509Certificate>MIIE…</ds:X509Certificate>
        </ds:X509Data>
      </ds:KeyInfo>
    </ds:Signature>
    <saml:Subject>
      <saml:NameID SPNameQualifier="https://wiki.example.com" Format="urn:oasis:names:tc:SAML:1.1:nameid-format:emailAddress">[email protected]</saml:NameID>
      <saml:SubjectConfirmation Method="urn:oasis:names:tc:SAML:2.0:cm:bearer">
        <saml:SubjectConfirmationData NotOnOrAfter="2026-10-25T19:41:16Z" Recipient="http://localhost:18804/simplesaml/module.php/saml/sp/saml2-acs.php/default-sp" InResponseTo="_ca6fca80d8036e1c039dcee05e99ce3bb7b925f12b"/>
      </saml:SubjectConfirmation>
    </saml:Subject>
    <saml:Conditions NotBefore="2026-10-25T19:35:46Z" NotOnOrAfter="2026-10-25T19:41:16Z">
      <saml:AudienceRestriction>
        <saml:Audience>https://wiki.example.com</saml:Audience>
      </saml:AudienceRestriction>
    </saml:Conditions>
    <saml:AuthnStatement AuthnInstant="2026-10-25T19:36:16Z" SessionNotOnOrAfter="2026-10-26T03:36:16Z" SessionIndex="_a79c4196de2c7218e09cd89073d831187756757200">
      <saml:AuthnContext>
        <saml:AuthnContextClassRef>urn:oasis:names:tc:SAML:2.0:ac:classes:Password</saml:AuthnContextClassRef>
      </saml:AuthnContext>
    </saml:AuthnStatement>
    <saml:AttributeStatement>
      <saml:Attribute Name="uid" NameFormat="urn:oasis:names:tc:SAML:2.0:attrname-format:uri">
        <saml:AttributeValue xsi:type="xs:string">sara</saml:AttributeValue>
      </saml:Attribute>
      <saml:Attribute Name="mail" NameFormat="urn:oasis:names:tc:SAML:2.0:attrname-format:uri">
        <saml:AttributeValue xsi:type="xs:string">[email protected]</saml:AttributeValue>
      </saml:Attribute>
      <saml:Attribute Name="displayName" NameFormat="urn:oasis:names:tc:SAML:2.0:attrname-format:uri">
        <saml:AttributeValue xsi:type="xs:string">Sara Ali</saml:AttributeValue>
      </saml:Attribute>
      <saml:Attribute Name="groups" NameFormat="urn:oasis:names:tc:SAML:2.0:attrname-format:uri">
        <saml:AttributeValue xsi:type="xs:string">finance</saml:AttributeValue>
        <saml:AttributeValue xsi:type="xs:string">wiki-editors</saml:AttributeValue>
      </saml:Attribute>
    </saml:AttributeStatement>
  </saml:Assertion>
</samlp:Response>
والصورة التالية تضع كل جزء من هذا الرد بجانب الفحص الذي يجريه التطبيق عليه:
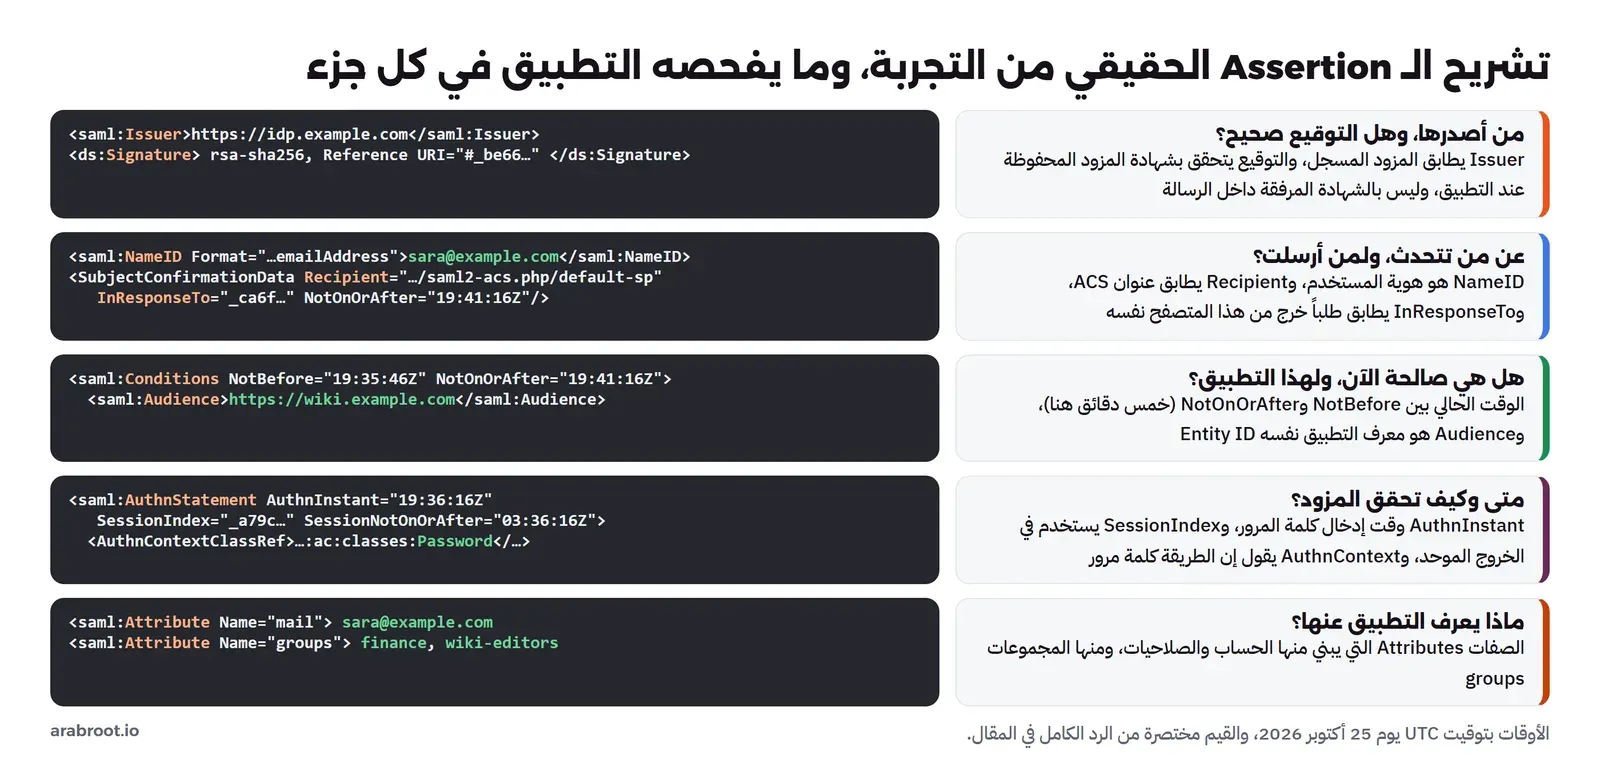
في الرد أعلاه لاحظ التالي:
- توقيعان وليس توقيعاً واحداً: المزود وقع الرد كله
Response، ووقع الـ Assertion داخله أيضاً، وكل توقيع يشير بالحقلReference URIإلى معرف الجزء الذي يغطيه. وهذا التفصيل هو أصل أخطر ثغرات SAML كما سيأتي. - الشهادة داخل الرسالة لا تعني شيئاً: الرسالة تحمل شهادة المزود في
X509Certificate، ولكن التطبيق الصحيح يتحقق بالشهادة التي سجلتها عنده مسبقاً، وإلا استطاع أي شخص أن يوقع رسالة بمفتاحه ويرفق شهادته. - مدة قصيرة جداً: بين
NotBeforeوNotOnOrAfterفيConditionsخمس دقائق ونصف، فالمزود أصدر الرد في19:36:16وجعل بدايته قبل ذلك بثلاثين ثانية حتى يتحمل فرق الساعة بين السيرفرين، وجعل نهايته بعد خمس دقائق. لذلك يجب أن تكون ساعة السيرفرين مضبوطة عبر NTP، وإلا رفضت ردود صحيحة. - Audience وRecipient: الرد صادر لـ
https://wiki.example.comفقط وإلى عنوان ACS الخاص به فقط، فلا يصلح لتطبيق آخر حتى لو كان يثق بنفس المزود. - SessionNotOnOrAfter: المزود يقترح على التطبيق ألا تزيد جلسته عن ثماني ساعات، والتطبيق حر في الالتزام بذلك.
- الصفات تمر كما هي:
groupsتحملfinanceوwiki-editors، والتطبيق يبني عليها الصلاحيات، ولذلك يجب أن يرفض أي تعديل عليها.
نجرب الأعطال عن قصد
الرسالة الموقعة تكون آمنة بقدر الفحوص التي يجريها التطبيق عليها، لذلك نجرب الآن أربع حالات يحاول فيها مهاجم أن يستفيد من رد حقيقي.
ماذا يحدث إذا غير أحد المجموعة داخل الرد؟
نسجل الدخول من جديد ونحتفظ بالرد قبل إرساله، ثم نغير المجموعة finance إلى admins بهذا السكربت tamper.py:
# tamper.py <in.b64> <out.b64>: change sara's group inside the signed assertion
import sys, base64
xml = base64.b64decode(open(sys.argv[1]).read())
print('finance found:', xml.count(b'>finance<'))
open(sys.argv[2], 'w').write(base64.b64encode(xml.replace(b'>finance<', b'>admins<')).decode())
bash flow.sh > /dev/null
python tamper.py samlresponse.b64 tampered.b64
bash post.sh tampered.b64
docker logs saml-sp 2>&1 | grep 'Caused by' | tail -1finance found: 1
HTTP/1.0 500 Internal Server Error
simplesamlphp ERR [b0b3165b7a] Caused by: Exception: Reference validation failedالهاش المحسوب للـ Assertion بعد التعديل لم يعد يطابق DigestValue الموقع، فرفض التطبيق الرد بالكامل. ثم أرسلنا الرد الأصلي غير المعدل من نفس المتصفح فقبله التطبيق وظهرت صفحة Hello Sara Ali، أي أن الرفض كان بسبب التعديل فقط.
ماذا يحدث إذا سرق أحدهم الرد وأرسله من متصفحه؟
لنفرض أن المهاجم حصل على الرد الذي استخدمته سارة، من سجل Proxy أو من ملف HAR أرسلته للدعم الفني، فأرسله من متصفح آخر بملف ملفات تعريف ارتباط جديد:
rm -f attacker.txt
JAR=attacker.txt bash post.sh main.b64
HTTP/1.0 500 Internal Server Error
simplesamlphp ERR [ff7493b1c9] Caused by: SimpleSAML\Error\Exception: Unsolicited Response MUST NOT contain InResponseTo. Got: '_ca6fca80d8036e1c039dcee05e99ce3bb7b925f12b'هنا يظهر دور InResponseTo: الرد يقول إنه جواب على الطلب _ca6f…، ولكن جلسة متصفح المهاجم لم ترسل هذا الطلب، فرفضه التطبيق. وهذا الفحص هو ما يجعل الدخول الذي يبدؤه التطبيق أقوى من الدخول الذي يبدؤه المزود IdP-initiated، والسبب أن الرد في الحالة الثانية لا يحمل InResponseTo أصلاً، فلا يبقى للتطبيق إلا المدة القصيرة وفحص التكرار.
ماذا يحدث إذا وصل الرد بعد انتهاء مدته؟
سجلنا الدخول في 19:37:14 فكان NotOnOrAfter هو 19:42:13، ثم انتظرنا حتى 19:43:55 وأرسلنا الرد من نفس المتصفح:
HTTP/1.0 500 Internal Server Error
simplesamlphp ERR [84f5f540ca] Caused by: SimpleSAML\Error\Exception: Error validating SubjectConfirmation in Assertion: NotOnOrAfter in SubjectConfirmationData is in the past: 1792957333
وماذا عن إرسال الرد نفسه مرتين؟
عندما أرسلنا الرد الأصلي مرة ثانية من متصفح سارة نفسه لم يظهر خطأ، وإنما أعاد التطبيق التحويل 303 إلى الصفحة، وكتب في سجله:
simplesamlphp INFO [33c207836b] Duplicate SAML 2 response detected - ignoring the response and redirecting the user to the correct page.أي أن التطبيق يحفظ معرفات الردود التي استخدمها، ويتجاهل الرد المكرر دون أن ينشئ جلسة جديدة منه. وهذا الفحص مطلوب في SAML Profiles لأن الـ Assertion من نوع Bearer، أي أن من يحمله يدخل به، تماماً مثل التذكرة.
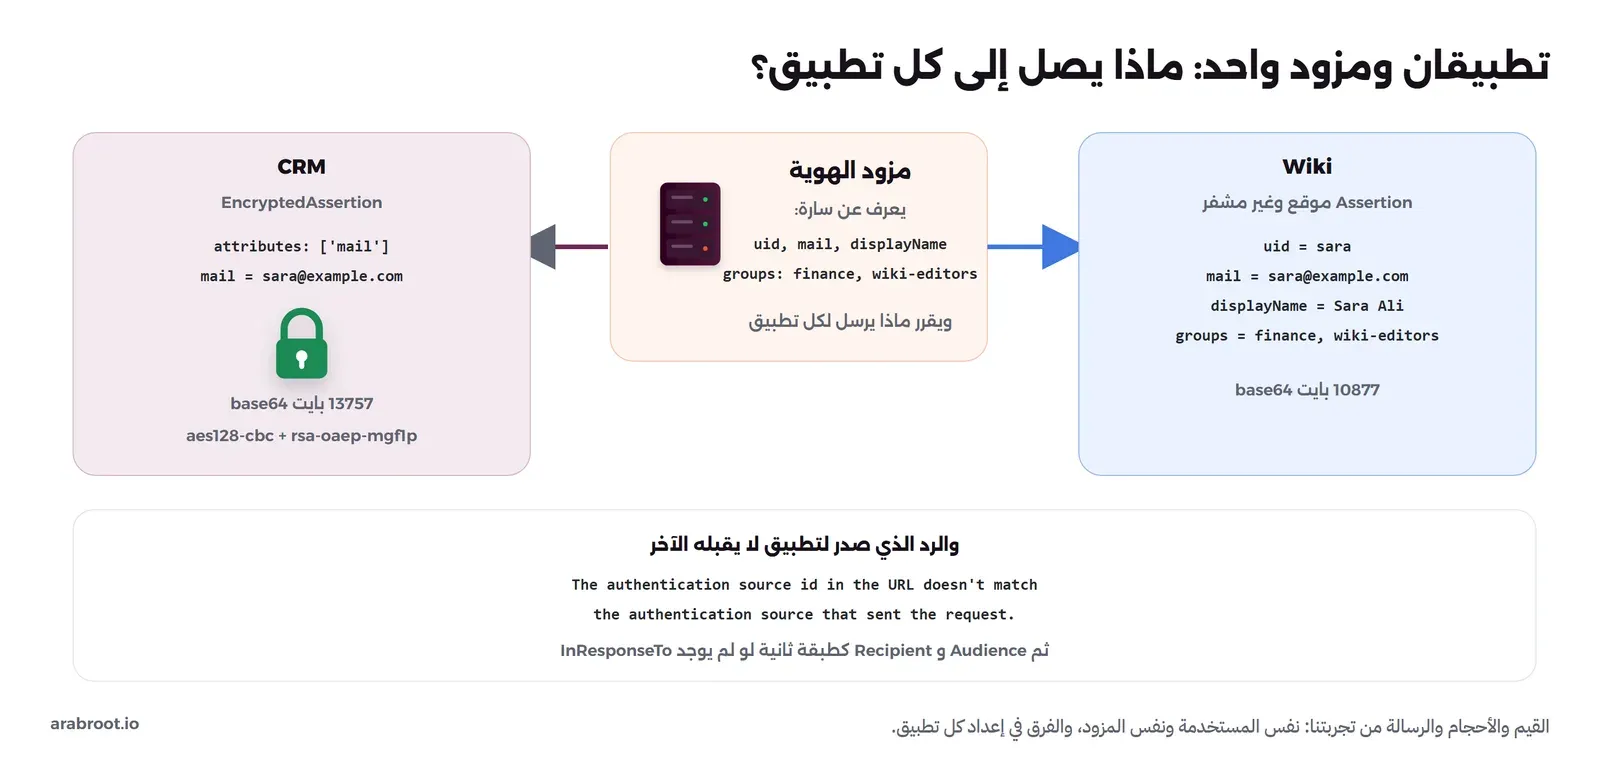
تطبيقان ومزود واحد: لا يأخذ أي تطبيق أكثر مما يحتاج
الطلب الثاني لفريق الأمن في شركة التأمين كان ألا يصل إلى CRM إلا بريد الموظف، وأن يكون الرد إليه مشفراً، لأن نظام العملاء يستضيفه مورد آخر وتمر الردود عبر خوادمه. ففي الجلسة الثانية من التجربة أضفنا إلى سيرفر التطبيقات تطبيقاً ثانياً بمعرف https://crm.example.com ومفتاح خاص به، وصفحة crm.php تعرض ما وصلها. وهذا التطبيق الثاني في sp/config/authsources.php بجانب الأول:
    'crm-sp' => [
        'saml:SP',
        'entityID' => 'https://crm.example.com',
        'idp' => 'https://idp.example.com',
        'privatekey' => 'crm.pem',
        'certificate' => 'crm.crt',
        'NameIDPolicy' => ['Format' => 'urn:oasis:names:tc:SAML:1.1:nameid-format:emailAddress', 'AllowCreate' => true],
    ],
والقرار كله في جهة المزود، في تسجيل التطبيق داخل saml20-sp-remote.php:
// The CRM gets only the e-mail address, and the assertion encrypted with its own certificate
$metadata['https://crm.example.com'] = [
    'AssertionConsumerService' => [[
        'Binding' => 'urn:oasis:names:tc:SAML:2.0:bindings:HTTP-POST',
        'Location' => 'http://localhost:18804/simplesaml/module.php/saml/sp/saml2-acs.php/crm-sp',
    ]],
    'NameIDFormat' => 'urn:oasis:names:tc:SAML:1.1:nameid-format:emailAddress',
    'attributes' => ['mail'],
    'assertion.encryption' => true,
    'certificate' => 'crm.crt',
];
في الإعداد أعلاه لاحظ التالي: attributes قائمة الصفات المسموح أن تخرج إلى هذا التطبيق، وكل ما عداها يحذفه المزود قبل أن يكتب الرد، وassertion.encryption يشفر الـ Assertion بمفتاح التطبيق العام crm.crt، فلا يقرؤه إلا من يملك المفتاح الخاص. ثم سجلت سارة دخولها إلى CRM بنفس السكربت بعد أن غيرنا الصفحة الأولى إلى crm.php:
== 1. open the CRM
HTTP/1.1 303 See Other
Location: http://localhost:18803/simplesaml/module.php/saml/idp/singleSignOnService?SAMLRequest=fVJLTwIxEP4rm973ye6CDZAg
== 2. the IdP asks for a password
HTTP/1.1 303 See Other
Location: http://localhost:18803/simplesaml/module.php/core/loginuserpass?AuthState=_d9f881ba27d553c5e677e4b1af562b225bf
HTTP/1.1 200 OK
== 3. sara logs in, the IdP answers with an auto-post form
HTTP 200
<form method="post" action="http://localhost:18804/simplesaml/module.php/saml/sp/saml2-acs.php/crm-sp">
SAMLResponse: 13757 bytes of base64
الرد أصبح 13757 بايت بدلاً من 10877، وهذا ما فكه decode.py، بعد أن اختصرنا القيم المشفرة والتوقيع:
<samlp:Response xmlns:samlp="urn:oasis:names:tc:SAML:2.0:protocol" xmlns:saml="urn:oasis:names:tc:SAML:2.0:assertion" ID="_e32ac37b656b5b52048ff7b518aea36fe721a0776d" Version="2.0" IssueInstant="2026-10-26T13:21:16Z" Destination="http://localhost:18804/simplesaml/module.php/saml/sp/saml2-acs.php/crm-sp" InResponseTo="_56b364fcceaa3d15509c740ced4bcc26c575fc8a64">
  <saml:Issuer>https://idp.example.com</saml:Issuer>
  <ds:Signature xmlns:ds="http://www.w3.org/2000/09/xmldsig#">
    <ds:SignedInfo>
      <ds:CanonicalizationMethod Algorithm="http://www.w3.org/2001/10/xml-exc-c14n#"/>
      <ds:SignatureMethod Algorithm="http://www.w3.org/2001/04/xmldsig-more#rsa-sha256"/>
      <ds:Reference URI="#_e32ac37b656b5b52048ff7b518aea36fe721a0776d">
        <ds:Transforms>
          <ds:Transform Algorithm="http://www.w3.org/2000/09/xmldsig#enveloped-signature"/>
          <ds:Transform Algorithm="http://www.w3.org/2001/10/xml-exc-c14n#"/>
        </ds:Transforms>
        <ds:DigestMethod Algorithm="http://www.w3.org/2001/04/xmlenc#sha256"/>
        <ds:DigestValue>SKMfEJsXJWS2qH13PF44wPfWSxl9rLBsvXXNwB+e1FE=</ds:DigestValue>
      </ds:Reference>
    </ds:SignedInfo>
    <ds:SignatureValue>…</ds:SignatureValue>
    <ds:KeyInfo>
      <ds:X509Data>
        <ds:X509Certificate>…</ds:X509Certificate>
      </ds:X509Data>
    </ds:KeyInfo>
  </ds:Signature>
  <samlp:Status>
    <samlp:StatusCode Value="urn:oasis:names:tc:SAML:2.0:status:Success"/>
  </samlp:Status>
  <saml:EncryptedAssertion>
    <xenc:EncryptedData xmlns:xenc="http://www.w3.org/2001/04/xmlenc#" xmlns:dsig="http://www.w3.org/2000/09/xmldsig#" Type="http://www.w3.org/2001/04/xmlenc#Element">
      <xenc:EncryptionMethod Algorithm="http://www.w3.org/2001/04/xmlenc#aes128-cbc"/>
      <dsig:KeyInfo xmlns:dsig="http://www.w3.org/2000/09/xmldsig#">
        <xenc:EncryptedKey>
          <xenc:EncryptionMethod Algorithm="http://www.w3.org/2001/04/xmlenc#rsa-oaep-mgf1p"/>
          <xenc:CipherData>
            <xenc:CipherValue>…</xenc:CipherValue>
          </xenc:CipherData>
        </xenc:EncryptedKey>
      </dsig:KeyInfo>
      <xenc:CipherData>
        <xenc:CipherValue>…</xenc:CipherValue>
      </xenc:CipherData>
    </xenc:EncryptedData>
  </saml:EncryptedAssertion>
</samlp:Response>
في الرد أعلاه لاحظ التالي:
- لم يعد هناك
saml:Assertionمقروء، وإنماsaml:EncryptedAssertion، فالمتصفح ومن يرى حركته وأي Proxy في الطريق لا يرون اسم سارة ولا صفاتها، بخلاف رد Wiki الذي قرأناه كاملاً. - التشفير على طبقتين: مفتاح عشوائي يشفر به الـ Assertion بخوارزمية
aes128-cbc، ثم يشفر هذا المفتاح نفسه بمفتاح CRM العام بخوارزميةrsa-oaep-mgf1pداخلEncryptedKey. - الرد الخارجي ما زال موقعاً، والتوقيع يغطي الـ Assertion المشفر كما هو، فالتطبيق يتحقق من التوقيع ثم يفك التشفير.
ثم أرسلنا الرد إلى ACS الخاص بـ CRM وفتحنا الصفحة:
CRM user: [email protected]
  mail = [email protected]
صفة واحدة فقط وصلت، أما uid وdisplayName وgroups فبقيت عند المزود. وهذا هو الجواب العملي لطلب فريق الأمن: ما يخرج من بيانات الموظفين قرار مكتوب في المزود لكل تطبيق، ويمكن أن يراجعه أحد.
ولكن للتشفير ثمن يجب أن يعرفه الفريق قبل أن يفعله لكل تطبيق. فأولاً لم يعد ممكناً أن تفتح الرد في المتصفح أو في أداة تشخيص لترى الصفات، لأن ما يظهر هو نص مشفر، فإذا اشتكى موظف أن صلاحياته في CRM ناقصة فلا بد من سجل التطبيق نفسه أو من المفتاح الخاص لتعرف ماذا وصله. وثانياً أصبح عند CRM مفتاح خاص يجب أن يحمى ويجدد مثل مفتاح التوقيع في المزود، وإذا انتهت شهادته أو تغيرت دون أن يحدث المزود نسخته، يتوقف الدخول بنفس الطريقة التي سوف نراها في تجديد الشهادات. ولذلك القاعدة العملية: شفر الردود إلى التطبيقات التي يستضيفها طرف آخر أو تمر ردودها عبر خوادم لا تملكها، واكتف بالتوقيع وHTTPS للتطبيقات الداخلية مثل Wiki.
aes128-cbc قديمة، والأفضل AES-GCM. فأضفنا إلى تسجيل CRM الخيار sharedkey_algorithm بالقيمة http://www.w3.org/2009/xmlenc11#aes256-gcm الذي يذكره توثيق SimpleSAMLphp ضمن الخوارزميات المدعومة، وأعدنا الدخول، فبقي الرد بنفس الخوارزمية aes128-cbc. والسبب كما يظهر من نفس الصفحة في التوثيق أن هذا الخيار مرتبط بالمفتاح المشترك sharedkey، أما التشفير بمفتاح التطبيق العام فلم يتغير به. والدرس أن تتحقق من الخوارزمية في الرد نفسه بعد كل تغيير، ولا تكتفي بأن الإعداد قبل.هل يقبل تطبيق رداً صدر لتطبيق آخر؟
بعد أن صار للمزود تطبيقان، يأتي سؤال يقلق فرق الأمن: لو حصل أحد على رد صدر لـ CRM، هل يدخل به إلى Wiki؟ فجربنا الحالتين في نفس المتصفح الذي أرسل الطلب:
== CRM response posted to the wiki ACS
HTTP/1.0 500 Internal Server Error
simplesamlphp ERR [094883c8f3] Caused by: SimpleSAML\Error\Exception: The authentication source id in the URL doesn't match the authentication source that sent the request.
== wiki response (unencrypted) posted to the CRM ACS
HTTP/1.0 500 Internal Server Error
simplesamlphp ERR [6f968a9ecd] Caused by: SimpleSAML\\Error\\Exception: The authentication source id in the URL doesn't match the authentication source that sent the request.
رفض التطبيق في الحالتين قبل أن يصل إلى فحص الجمهور Audience، لأن InResponseTo في الرد يشير إلى طلب أرسله تطبيق آخر، وSimpleSAMLphp يحفظ مع كل طلب اسم التطبيق الذي أرسله. ولو كان الرد غير مطلوب IdP-initiated لا يحمل InResponseTo، لكان الفحص التالي هو Audience وRecipient، وهما لا يطابقان التطبيق الآخر كما رأينا في تشريح الرد. والصورة التالية تجمع ما يصل إلى كل تطبيق وما يمنع الخلط بينهما:
الخروج الموحد Single Logout في SAML
الطلب الثالث لفريق الأمن كان الخروج من كل التطبيقات معاً. وSAML يعرف لذلك رسالتين: LogoutRequest وLogoutResponse. فأضفنا إلى Wiki صفحة صغيرة logout.php تطلب الخروج:
<?php
// Single Logout from the wiki: SimpleSAMLphp sends a LogoutRequest to the IdP
require_once '/var/simplesamlphp/src/_autoload.php';
$as = new \SimpleSAML\Auth\Simple('default-sp');
$as->logout('http://localhost:18804/bye.txt');
ثم سجلت سارة دخولها إلى Wiki، وفتحت صفحة الخروج، فرد التطبيق بتحويل إلى المزود يحمل هذا الطلب بعد فكه:
<samlp:LogoutRequest xmlns:samlp="urn:oasis:names:tc:SAML:2.0:protocol" xmlns:saml="urn:oasis:names:tc:SAML:2.0:assertion" ID="_06381305cf785e9adee1b73ee3adc080b19bcab49a" Version="2.0" IssueInstant="2026-10-26T13:23:23Z" Destination="http://localhost:18803/simplesaml/module.php/saml/idp/singleLogout">
  <saml:Issuer>https://wiki.example.com</saml:Issuer>
  <saml:NameID SPNameQualifier="https://wiki.example.com" Format="urn:oasis:names:tc:SAML:1.1:nameid-format:emailAddress">[email protected]</saml:NameID>
  <samlp:SessionIndex>_cb7aca021ca9611d494e15167be75bea9d3f981210</samlp:SessionIndex>
</samlp:LogoutRequest>
ثم تتابعت التحويلات حتى صفحة الوداع، ثم فتحت سارة Wiki مرة أخرى:
Location: http://localhost:18803/simplesaml/module.php/saml/idp/singleLogout?SAMLRequest=fVJNi9swFPwrRvfYkp34QySmC2EhsC1
HTTP/1.1 303 See Other
Location: http://localhost:18803/simplesaml/module.php/core/logout-resume?id=_33f256376f6df0334ed546f308f6067a6875750017
HTTP/1.1 303 See Other
Location: http://localhost:18804/simplesaml/module.php/saml/sp/saml2-logout.php/default-sp?SAMLResponse=fVJNa8MwDP0rwfc2
HTTP/1.1 303 See Other
Location: http://localhost:18804/bye.txt
HTTP/1.1 200 OK
HTTP/1.1 303 See Other
Location: http://localhost:18803/simplesaml/module.php/saml/idp/singleSignOnService?SAMLRequest=fVLb
HTTP/1.1 303 See Other
Location: http://localhost:18803/simplesaml/module.php/core/loginuserpass?AuthState=_63ebaf5130a2f30
HTTP/1.1 200 OK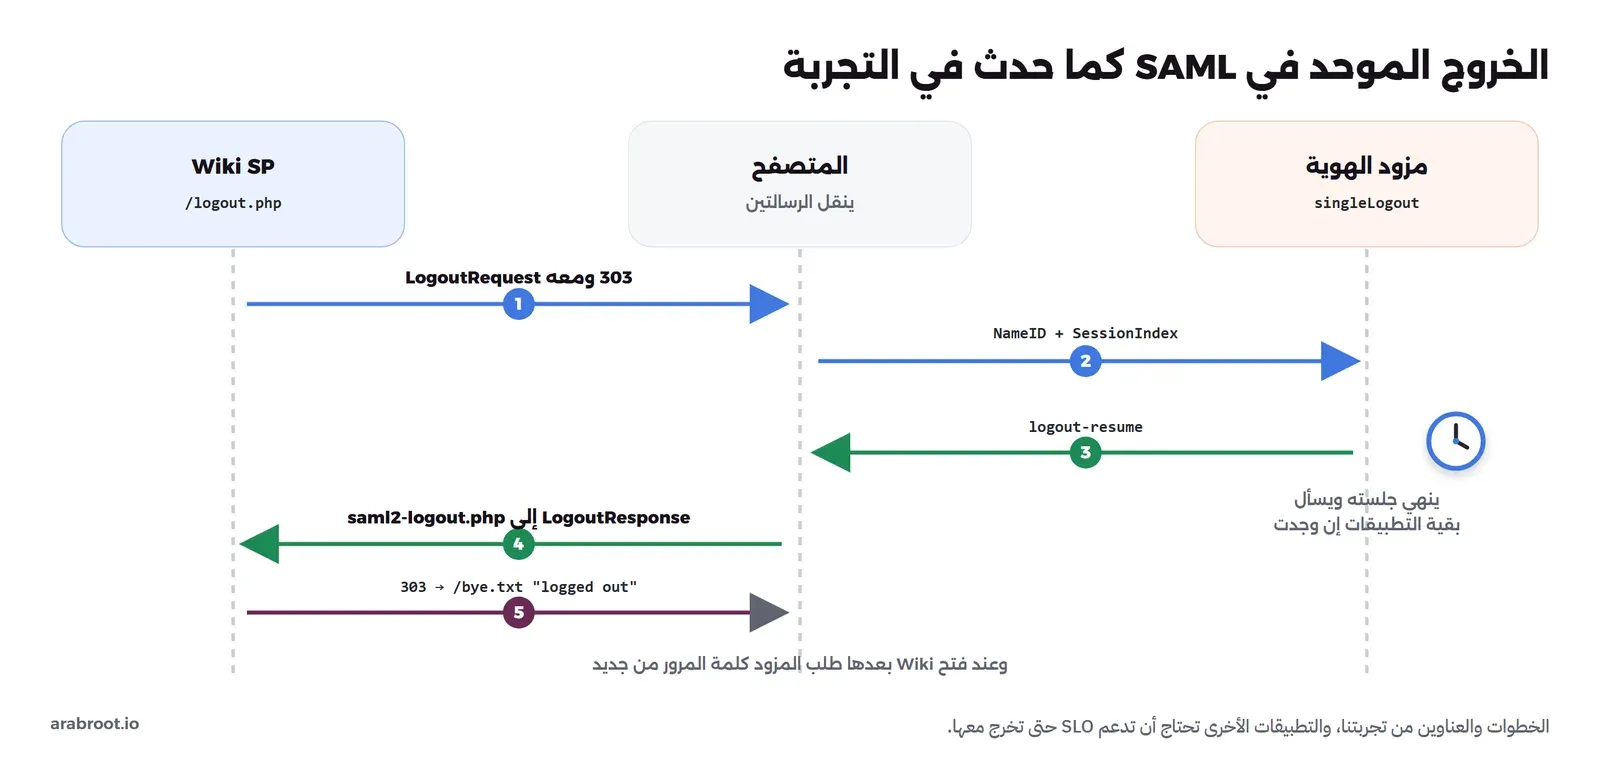
في المخرج أعلاه لاحظ التالي:
- الطلب يحمل
NameIDوSessionIndex، وهو نفس الحقل الذي رأيناه فيAuthnStatementعند الدخول، وبه يعرف المزود أي جلسة يجب أن تنتهي. - المزود أنهى جلسته ثم أعاد المتصفح إلى Wiki برد
LogoutResponse، ثم إلى الصفحة التي طلبها التطبيق. - عندما فتحت سارة Wiki بعدها حولها إلى المزود، فعرض صفحة كلمة المرور، أي أن جلسة المزود انتهت فعلاً وليس جلسة Wiki فقط.
- لو كانت سارة قد دخلت إلى CRM أيضاً، فالمزود يحاول أن يخرجها منه بنفس الطريقة، وهذا ينجح فقط إذا كان CRM يدعم SLO وسجل عنوانه عند المزود. وتسجيلنا لـ CRM لم يحمل
SingleLogoutService، فلن يخرج منه، وهذا هو الوضع الشائع في التطبيقات التجارية، ولذلك الحل الواقعي هو مدة جلسة قصيرة في كل تطبيق، كما شرحنا في شرح الخروج الموحد.
تجديد شهادة التوقيع دون أن يتوقف الدخول
بعد سنة أو ثلاث تنتهي شهادة التوقيع في مزود الهوية، أو يقرر فريق الأمن تغيير المفتاح لأنه كان على سيرفر قديم. وهنا يقع أشهر عطل في SAML: يغير المسؤول المفتاح في المزود صباحاً، فيتوقف الدخول إلى كل تطبيق نسخ الشهادة القديمة بيده. ولأن هذا يحدث في شركات كثيرة، جربناه في نفس البيئة بالطريقتين، الخاطئة ثم الطريقة التي يشرحها توثيق SimpleSAMLphp في صفحة keyrollover.md، ثم عدنا إلى المفتاح الأصلي. وكتبنا الخطوات في سكربت واحد rollover.sh يعدل ملف المزود، ويقرأ ملف Metadata ويطبع بصمة كل شهادة فيه، ثم يجرب دخول سارة إلى Wiki:
== 0. new key pair on the IdP
-----
sha256 Fingerprint=EF:4C:B5:38:E5:
sha256 Fingerprint=72:65:34:EB:74:
== 1. the wrong way: the IdP switches straight to the new key
metadata: KeyDescriptor use=signing    sha256 726534EB74C1
metadata: KeyDescriptor use=encryption sha256 726534EB74C1
HTTP/1.0 500 Internal Server Error
SimpleSAML\Error\Error: {"errorCode":"NOTVALIDCERTSIGNATURE","%MESSAGE%":{"title":"Invalid certificate signature","descr":"Unable to validate certificate signature."},"%ELEMENT%":"SAML2\\Response","%ISSUER%":"https:\/\/idp.example.com","%ENTITYID%":"https:\/\/idp.example.com"}
SimpleSAML\Module\saml\Message::checkSign)
== 2. the documented way: old key signs, both published
metadata: KeyDescriptor use=signing    sha256 726534EB74C1
metadata: KeyDescriptor use=encryption sha256 726534EB74C1
metadata: KeyDescriptor use=signing    sha256 EF4CB538E566
HTTP/1.1 303 See Other
Location: http://localhost:18804/
== 3. the SP trusts both certificates
HTTP/1.1 303 See Other
Location: http://localhost:18804/
== 4. the IdP drops the old key and signs with the new one
metadata: KeyDescriptor use=signing    sha256 726534EB74C1
metadata: KeyDescriptor use=encryption sha256 726534EB74C1
HTTP/1.1 303 See Other
Location: http://localhost:18804/
== restore
HTTP/1.1 303 See Other
Location: http://localhost:18804/
في المخرج أعلاه لاحظ التالي:
- الخطوة 0: مفتاح جديد RSA بطول 3072 كما يقترح التوثيق، وبصمته تبدأ بـ
72:65، والمفتاح القديم يبدأ بـEF:4C. - الخطوة 1، الطريقة الخاطئة: غيرنا المفتاح في المزود مباشرة، فأصبح ملف Metadata يحمل الشهادة الجديدة فقط، ولكن التطبيق ما زال يحمل القديمة في ملفه، فرفض الرد بالرمز
NOTVALIDCERTSIGNATURE. وهذا ما سيراه كل موظف عند كل تطبيق لم يحدث، إلى أن يحدثه أحد بيده، وقد يكون التطبيق عند مورد لا يرد إلا بعد يومين. - الخطوة 2، الطريقة الصحيحة: أبقينا المفتاح القديم وأضفنا الجديد بالخيارين
new_privatekeyوnew_certificate، فنشر الملف ثلاثة مفاتيح: الجديد للتوقيع والتشفير، والقديم للتوقيع فقط، وبقي المزود يوقع بالقديم، فنجح الدخول ولم يلاحظ أحد شيئاً. - الخطوة 3: حدثنا ملف المزود عند التطبيق ليثق بالشهادتين معاً، باستبدال
certificateبقائمةkeysفيها الاثنتان، وما زال الدخول يعمل. - الخطوة 4: بعد أن وثق كل تطبيق بالشهادتين أزلنا المفتاح القديم من المزود، فأصبح يوقع بالجديد، ونجح الدخول هذه المرة لأن التطبيق يعرفه مسبقاً. والخطوة التي تبقى في الواقع أن تزيل الشهادة القديمة من كل تطبيق، حتى لا يبقى يثق بمفتاح لم يعد يستخدم.
وتعلمنا من هذه التجربة شيئاً لم يكن في الخطة: في المحاولة الأولى طبع السكربت مفتاحين فقط في ملف Metadata في الخطوة 2، أي أن الملف لم يتغير بعد تعديل الإعداد. والسبب أن PHP في الـ Docker Image الرسمية تحفظ الملفات المترجمة في OPcache، وتتحقق من تغييرها كل ثانيتين بالإعداد opcache.revalidate_freq => 2، والسكربت طلب الملف قبل مرور الثانيتين. فأضفنا انتظار ثلاث ثوان بعد كل تعديل، فظهرت المفاتيح الثلاثة. والدرس العملي أن تنتظر قليلاً بعد أي تعديل في إعداد SimpleSAMLphp قبل أن تحكم على نتيجته، وأن تتحقق من الملف المنشور نفسه، وهذا ما يجب أن يفعله فريقك أيضاً قبل أن يرسل الملف الجديد إلى أي مورد.
وإذا رجعت إلى شركة التأمين، فخطة تجديد الشهادة عندها تصبح كالتالي:
- قبل انتهاء الشهادة بشهرين على الأقل، أنشئ المفتاح الجديد وأضفه بجانب القديم، وتأكد من الملف المنشور أنه يحمل الشهادتين.
- أرسل الملف الجديد إلى كل مورد لا يقرأ الملف من رابطه، وسجل في جدول متى أكد كل مورد أنه حدثه.
- عندما يكتمل الجدول، بدل المفتاح في المزود في وقت قليل الاستخدام، وجرب الدخول إلى كل تطبيق مباشرة.
- بعد أسبوع اطلب من كل مورد إزالة الشهادة القديمة.
وكل تطبيق يقرأ ملف Metadata من رابطه دورياً يخرج من هذا الجدول تلقائياً، ولذلك هو أحد الأسئلة التي سوف تسألها للمورد في القسم التالي.
وهناك فرق مهم يغيب عن كثيرين: عندنا ثلاث جلسات وليس جلسة واحدة، جلسة المزود وجلسة Wiki وجلسة CRM، وكل واحدة لها ملف تعريف ارتباط ومدة خاصة بها. والخروج الموحد محاولة لإنهائها كلها معاً، أما الخروج من تطبيق دون SLO فينهي جلسة التطبيق فقط، فإذا فتح الموظف التطبيق بعدها مباشرة دخل دون كلمة مرور، لأن جلسة المزود ما زالت قائمة. ولهذا عندما يغادر موظف الشركة لا يكفي أن يخرج، وإنما يجب أن يعطل حسابه في المزود، ثم تغلق حساباته داخل التطبيقات.
أسئلة تسألها لمورد أي تطبيق SAML قبل التوقيع
مسؤول التقنية في شركة التأمين لم يكن يملك الكود في نظام الموارد البشرية السحابي، فكل ما يستطيعه هو أن يسأل المورد قبل الربط. وهذه الأسئلة مبنية على كل ما رأيناه في التجربة:
- هل يدعم الدخول الذي يبدؤه التطبيق SP-initiated؟ لأنه يحمل
InResponseToالذي رأينا كيف يرفض الرد المسروق، والدخول الذي يبدؤه المزود وحده أضعف. - هل يشترط توقيع الـ Assertion نفسه، ويتحقق بالشهادة المسجلة؟ وما المكتبة التي يستخدمها، وكم مرة حدثها؟ وتذكر قصة ruby-saml.
- هل يقبل ملف Metadata من رابط ويقرؤه دورياً؟ لأن تجديد شهادة التوقيع في المزود يعطل كل تطبيق نسخها بيده.
- ما صيغة NameID التي يربط بها الحساب؟ والأفضل معرف ثابت
persistent، لأن البريد يتغير. - ما الصفات التي يحتاجها فعلاً؟ اطلب القائمة مكتوبة، وأرسل ما فيها فقط كما فعلنا مع CRM.
- هل يدعم الردود المشفرة، وبأي خوارزمية؟ وتحقق منها في الرد نفسه بعد الربط.
- هل يدعم Single Logout؟ وما مدة جلسته؟ وإذا لم يدعم SLO فاطلب أن تكون الجلسة قصيرة قابلة للضبط.
- كيف تنشأ الحسابات وتغلق؟ هل ينشئها عند أول دخول JIT فقط، أم يدعم SCIM؟ لأن الدخول الموحد لا يغلق الحساب داخل التطبيق كما شرحنا في مقال SCIM.
- هل يبقى الدخول بكلمة المرور المحلية مفعلاً؟ لأن بقاءه يعني باباً يتجاوز مزود الهوية والمصادقة الثنائية.
والإجابات عن هذه الأسئلة الثمانية تكفي لتعرف هل الربط آمن، وهل سيستمر يعمل بعد سنة، دون أن ترى سطراً من كود المورد.
خطة إطلاق على مراحل في شركة التأمين
بعد أن عرف مسؤول التقنية ما يحدث في كل رسالة، بقي أن يطلق الربط دون أن يمنع مئتي موظف من العمل في يوم واحد. والخطأ الشائع هنا أن يفعل الدخول الموحد لكل الموظفين ويلغي كلمات المرور المحلية في نفس اللحظة، ثم يكتشف أن الحسابات في التطبيق مربوطة ببريد قديم لبعض الموظفين، أو أن مجموعة لم تصلها صفة يحتاجها التطبيق ليعطيها صلاحياتها. والخطة الأسلم أربع مراحل:
- بيئة الاختبار: أغلب الموردين يعطون نسخة تجريبية من التطبيق، فاربطها أولاً بمزود الهوية، وجرب بحساب موظف حقيقي وحساب مدير، وافتح الرد في أداة مثل التي استخدمناها لترى الصفات التي تصل فعلاً، لا التي تظنها تصل.
- مجموعة صغيرة: فعل الدخول الموحد لقسم واحد، ويفضل قسم التقنية نفسه، لمدة أسبوع، مع بقاء الدخول المحلي متاحاً. وراقب أخطاء الدخول في سجل المزود والتطبيق، وأغلبها في هذه المرحلة اختلاف البريد أو NameID بين النظامين.
- كل الموظفين: انقل بقية الأقسام، ثم أوقف الدخول المحلي بكلمة المرور للجميع إلا حساب طوارئ واحد عند المورد، تحفظ كلمة مروره بنفس طريقة حساب الطوارئ في مقال الوصول المؤقت وحساب الطوارئ، حتى إذا توقف المزود لا تتوقف الشركة.
- المراجعة الدورية: كل ثلاثة أشهر راجع لكل تطبيق الصفات التي تخرج إليه، وتاريخ انتهاء شهادة التوقيع، وحسابات من غادروا الشركة داخل التطبيق.
وفي نهاية الإطلاق يجب أن يكون عند فريق التقنية جدول واحد لكل التطبيقات المربوطة، يجيب عن طلبات فريق الأمن الثلاثة دون أن يفتح أي إعداد. وهذا مثال بالتطبيقين اللذين بنيناهما في التجربة ونظام الموارد البشرية:
| التطبيق | الصفات التي تخرج إليه | الرد مشفر؟ | يدعم SLO؟ | مدة جلسته | يقرأ Metadata من الرابط؟ |
|---|---|---|---|---|---|
| Wiki | uid وmail وdisplayName والمجموعات | لا، داخل الشبكة | نعم، جربناه | 8 ساعات | لا، يحدث يدوياً |
| CRM | mail فقط | نعم، aes128-cbc | لا | ساعة واحدة | لا، يحدث يدوياً |
| الموارد البشرية السحابي | حسب ما يكتبه المورد | يسأل المورد | يسأل المورد | يسأل المورد | يسأل المورد |
القيم في السطرين الأولين من إعداد تجربتنا، ومدة الجلسة مثال لما تختاره أنت، وخانات السطر الثالث هي بالضبط ما تملؤه من إجابات المورد على الأسئلة السابقة. ولاحظ أن CRM الذي لا يدعم SLO أخذ أقصر جلسة، لأنها الشيء الوحيد الذي يحد من بقاء الموظف داخله بعد أن يخرج من المزود.
ثغرات SAML المعروفة: لماذا لا تكتب التحقق بنفسك
التحقق من توقيع XML أصعب بكثير مما يبدو، والسبب أن معيار XML Signature يوقع جزءاً من الوثيقة يشار إليه بمعرف، وليس الوثيقة كلها، ثم تقرأ المكتبة البيانات من الوثيقة. فإذا كانت الطريقة التي تحدد بها المكتبة الجزء الموقع تختلف عن الطريقة التي تقرأ بها البيانات، استطاع المهاجم أن يضع Assertion موقعاً حقيقياً في مكان، وAssertion مزوراً في مكان آخر، فيتحقق التوقيع من الأول ويقرأ التطبيق الثاني. وهذا ما يسمى تغليف التوقيع XML Signature Wrapping، وتكرر في مكتبات كثيرة.
قائمة تحقق قبل أن تربط تطبيقاً حقيقياً
- اشترط توقيع الـ Assertion: وليس الرد الخارجي فقط، فإذا كان التطبيق يسمح بخيار «لا تتحقق من التوقيع» فلا تستخدمه حتى في الاختبار.
- الشهادة من الـ Metadata فقط: تأكد أن التطبيق يتحقق بالشهادة المسجلة عنده، وليس بالشهادة المرفقة في الرسالة.
- استخدم معرفاً ثابتاً: اربط الحساب في التطبيق بـ NameID من نوع
persistentأو بمعرف ثابت من الدليل، وتجنب البريد إذا كان قد يتغير أو يعاد استخدامه لموظف جديد. - ضبط الساعة: شغل NTP على سيرفر المزود وسيرفر التطبيق، فالفرق الكبير يرفض ردوداً صحيحة.
- دوران الشهادات Certificate Rotation: شهادة التوقيع لها تاريخ انتهاء، والتطبيقات التي تقرأ الشهادة يدوياً سوف تتوقف في يوم انتهائها. لذلك ضع الشهادة الجديدة في الـ Metadata بجانب القديمة قبل التبديل بأسابيع، أو اجعل التطبيق يقرأ Metadata المزود من رابطها دورياً.
- التشفير Encryption اختياري: يمكن أن يشفر المزود الـ Assertion بمفتاح التطبيق العام، وهذا يفيد عندما تمر الردود عبر أطراف لا تثق بها، ولكنه لا يغني عن HTTPS ولا عن التحقق من التوقيع.
- الخروج الموحد Single Logout: SAML يدعمه، ولكن دعمه في التطبيقات ضعيف، فاجعل مدة جلسة التطبيق قصيرة كما ذكرنا في شرح الخروج الموحد.
- لا ترسل ملفات HAR وفيها ردود SAML: الرد صالح لدقائق فقط ومربوط بالجلسة، ولكن نفس الملف يحمل ملفات تعريف الارتباط التي تعمل ساعات.
رسائل خطأ شائعة وما تعنيه
| ما تراه | السبب الأرجح |
|---|---|
Reference validation failed أو Invalid signature | الرد معدل، أو الشهادة المسجلة في التطبيق ليست شهادة المزود الحالية بعد تجديدها |
NotOnOrAfter … is in the past | الرد وصل متأخراً، أو ساعة أحد السيرفرين غير مضبوطة |
Unsolicited Response MUST NOT contain InResponseTo | الرد وصل إلى متصفح أو جلسة غير التي طلبته، وأشهر سبب بريء له اختلاط ملفات تعريف الارتباط بين نطاقين أو انتهاء جلسة التطبيق قبل عودة المستخدم |
| المزود يرفض الطلب بسبب ACS | عنوان ACS في الطلب لا يطابق المسجل عند المزود، وغالباً بسبب http بدلاً من https خلف Reverse Proxy |
| Audience غير صحيح | Entity ID المكتوب في المزود يختلف حرفاً عن الذي يعرف به التطبيق نفسه، مثل شرطة مائلة في النهاية |
إزالة التجربة
docker rm -f saml-idp saml-sp
docker network rm saml-lab
docker rmi saml-lab:2.5.3.1 دليلما هو الدخول الموحد SSO؟ المصطلحات التي تحتاجها أولاًخريطة لمصطلحات الدخول الموحد SSO مع تجربة حقيقية تبين كيف تفتح جلسة واحدة في مزود الهوية تطبيقين، وماذا يبقى بعد الخروج.
 دليلشرح OAuth وOpenID Connect للمبتدئينلماذا لا يجب أن يعرف أي تطبيق كلمة مرورك، وكيف يحل OAuth ذلك بتوكنات محدودة، وكيف يضيف OpenID Connect الدخول الموحد.
 دليلتثبيت authentik للدخول الموحد SSO إلى تطبيقاتككيف تثبت authentik حتى يدخل كل موظف إلى تطبيقات الفريق بحساب واحد، مع فرض المصادقة الثنائية على الجميع.
 دليلLDAP ودليل المستخدمين: كيف تعرف التطبيقات من هو المستخدم؟نبني دليل مستخدمين على OpenLDAP ونرى بمخرجات ldapsearch الحقيقية كيف تتحقق التطبيقات من كلمة المرور والمجموعات، وأين يخطئ أغلب من يبدأ.
 دليلما هو SCIM؟ إدارة حسابات الموظفين تلقائياً في كل تطبيقاتكالدخول الموحد SSO يمنع الموظف المغادر من الدخول لكن حساباته تبقى نشطة، وSCIM ينشئ الحسابات ويعطلها في كل تطبيق تلقائياً.
الخلاصة
- SAML 2.0 معيار من 2005 ما زالت تعتمد عليه تطبيقات المؤسسات والخدمات السحابية والاتحادات الجامعية، فإذا دعم التطبيق OpenID Connect فاختره، وإذا لم يدعم إلا SAML فاستخدمه دون تردد.
- الثقة تبنى بتبادل ملفات Metadata: معرف كل طرف Entity ID، وعنوان ACS في التطبيق، وشهادة التوقيع في المزود.
- الطلب صغير فيمر داخل الرابط HTTP-Redirect، والرد كبير فيمر في نموذج HTTP-POST، وفي تجربتنا كان الرد 10877 بايت base64 فيه توقيعان.
- التطبيق يفحص التوقيع بالشهادة المسجلة، والجمهور Audience، والمستلم Recipient، والمدة، وInResponseTo، والتكرار. ورأينا في التجربة رفض الرد المعدل والرد المسروق والرد المنتهي، وتجاهل الرد المكرر.
- لا تكتب التحقق من XML بنفسك، فثغرات Signature Wrapping أصابت مكتبات معروفة مثل ruby-saml، واستخدم مكتبة مشهورة وحدثها فوراً.
- ضبط الساعة عبر NTP ودوران الشهادات قبل انتهائها يمنعان أغلب الأعطال المفاجئة في الإنتاج.
- ما يخرج إلى كل تطبيق قرار في المزود: في تجربتنا وصل إلى CRM البريد فقط في رد مشفر، ورفض كل تطبيق الرد الذي صدر للآخر.
- الخروج الموحد يعمل بين المزود والتطبيقات التي تدعمه فقط، وللبقية اجعل الجلسة قصيرة.
- تغيير مفتاح التوقيع مباشرة أوقف الدخول بالرمز
NOTVALIDCERTSIGNATURE، ونشر المفتاحين معاً قبل التبديل أبقاه يعمل في كل خطوة.
سجل التحديثات
- أكتوبر 2026: كتابة المقال، وتنفيذ تجربة الدخول والأعطال الأربعة على SimpleSAMLphp 2.5.3.1 مع PHP 8.4.27.
- أكتوبر 2026: توسيع المقال بقصة شركة التأمين، وجلسة ثانية على نفس الإصدار: ملف Metadata، وتطبيق ثان بصفات محدودة ورد مشفر، ورفض الرد بين التطبيقين، والخروج الموحد، وتجديد شهادة التوقيع بالطريقتين، وأسئلة المورد وخطة الإطلاق، وثلاث صور جديدة.


