


إذا كنت تريد أن يدخل موظفوك إلى كل أدوات العمل بحساب واحد، أو طلب منك عميل «مصادقة متعددة العوامل MFA لكل من يدخل إلى بياناتنا»، فستسمع قريباً عن الدخول الموحد Single Sign-On واختصاراً SSO. وحين تفتح أول دليل إعداد ستقابل في صفحته الأولى IdP وSP وAssertion وRedirect URI وSSO Session وSCIM، وكأن الجميع يعرفها.
هذا المقال هو الخريطة التي تسبق كل الأدلة الأخرى في هذا المسار. نشرح كل مصطلح مرة واحدة ومن أي طرف يأتي، وكيف تعمل التحويلات Redirects بين التطبيق ومزود الهوية، وما الرمز Token، ولماذا لا يغلق الخروج كل شيء كما يظن الناس. ومعه ما رأيناه حين جربنا الدخول الموحد على Keycloak.
باختصار In Short
الأطراف: المستخدم ومتصفحه، ومزود الهوية IdP، والتطبيقات SP، والدليل Directory خلف المزود.
أهم نقطة: هناك ثلاث جلسات لا جلسة واحدة. تعطيل الحساب في المزود لا يخرج الموظف من التطبيقات المفتوحة فوراً.
الفائدة الأكبر: MFA تفرض مرة واحدة في المزود، وإغلاق الحساب من مكان واحد.
الخطر الأكبر: مزود الهوية يصبح أهم سيرفر عندك، وجلسته المسروقة تفتح كل شيء.
المشكلة: كلمة مرور لكل تطبيق
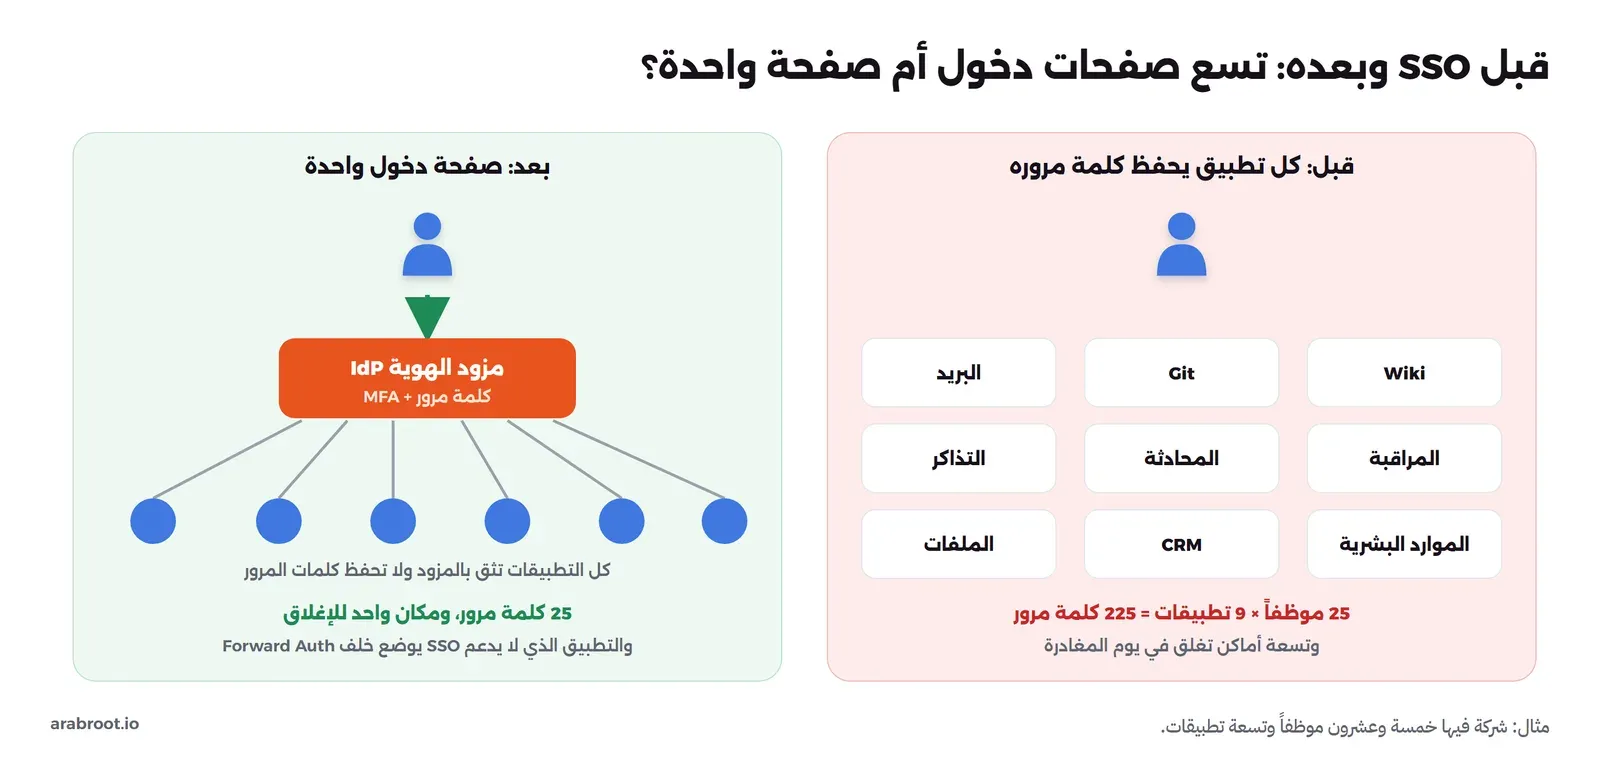
خذ مثالاً: شركة فيها 25 موظفاً، وتسعة تطبيقات (البريد، وسيرفر Git، وقاعدة المعرفة Wiki، والتذاكر، والمحادثة، والمراقبة، والملفات المشتركة، ونظام العملاء CRM، والموارد البشرية). كل تطبيق يحفظ كلمة مرور كل موظف بطريقته. والنتيجة 25 × 9 = 225 كلمة مرور، وتسع صفحات دخول يمكن تخمين كلمات المرور فيها، وتسعة أماكن يجب إغلاقها يوم يغادر أي موظف. ونسيان مكان واحد يعني أن الموظف المغادر ما زال يدخل.
والحلول الأولى التي تجربها الفرق تغطي جزءاً فقط:
| الحل | ماذا يحل | ماذا يبقى |
|---|---|---|
| كلمة مرور واحدة يكررها الموظف في كل تطبيق | التذكر | تسريبها من أضعف تطبيق يفتح الكل، وهذا هو حشو بيانات الدخول Credential Stuffing |
| مدير كلمات مرور Password Manager | التذكر عند الموظف، كما في إدارة كلمات المرور في المؤسسة | ما زالت تسعة حسابات منفصلة وتسعة أماكن للإغلاق |
| ربط التطبيقات بدليل مثل LDAP | كلمة مرور واحدة في مكان واحد، وتعطيل واحد يمنع الدخول للكل | كل تطبيق ما زال يستقبل كلمة المرور ويمررها، فالتطبيق المخترق يراها. والدليل لا يستطيع طلب عامل ثان |
والحل الأخير له اسم يخلط الناس بينه وبين SSO: كلمة المرور الموحدة Same Sign-On. الكلمة نفسها في كل مكان، لكنك تكتبها في كل تطبيق. أما الدخول الموحد Single Sign-On فتكتبها مرة واحدة، في مكان واحد، ولا يراها أي تطبيق.
ما هو الدخول الموحد SSO؟
أن تثبت هويتك مرة واحدة أمام طرف موثوق هو مزود الهوية. ثم يعطي هذا الطرف كل تطبيق تفتحه رسالة موقعة تقول: «هذه سارة، وقد تحققت منها قبل دقيقتين بكلمة المرور ورمز من تطبيق المصادقة». والتطبيق لا يرى كلمة المرور، بل يتحقق من التوقيع ويثق بالرسالة.
وأقرب تشبيه بطاقة صعود الطائرة Boarding Pass. موظف الكاونتر يفحص جوازك مرة، ثم يعطيك بطاقة. بوابة الأمن وبوابة الصعود لا تطلبان جوازك مرة أخرى، بل تتحققان أن البطاقة صحيحة وصادرة من الشركة.
كيف تعمل التحويلات Redirects خطوة خطوة؟
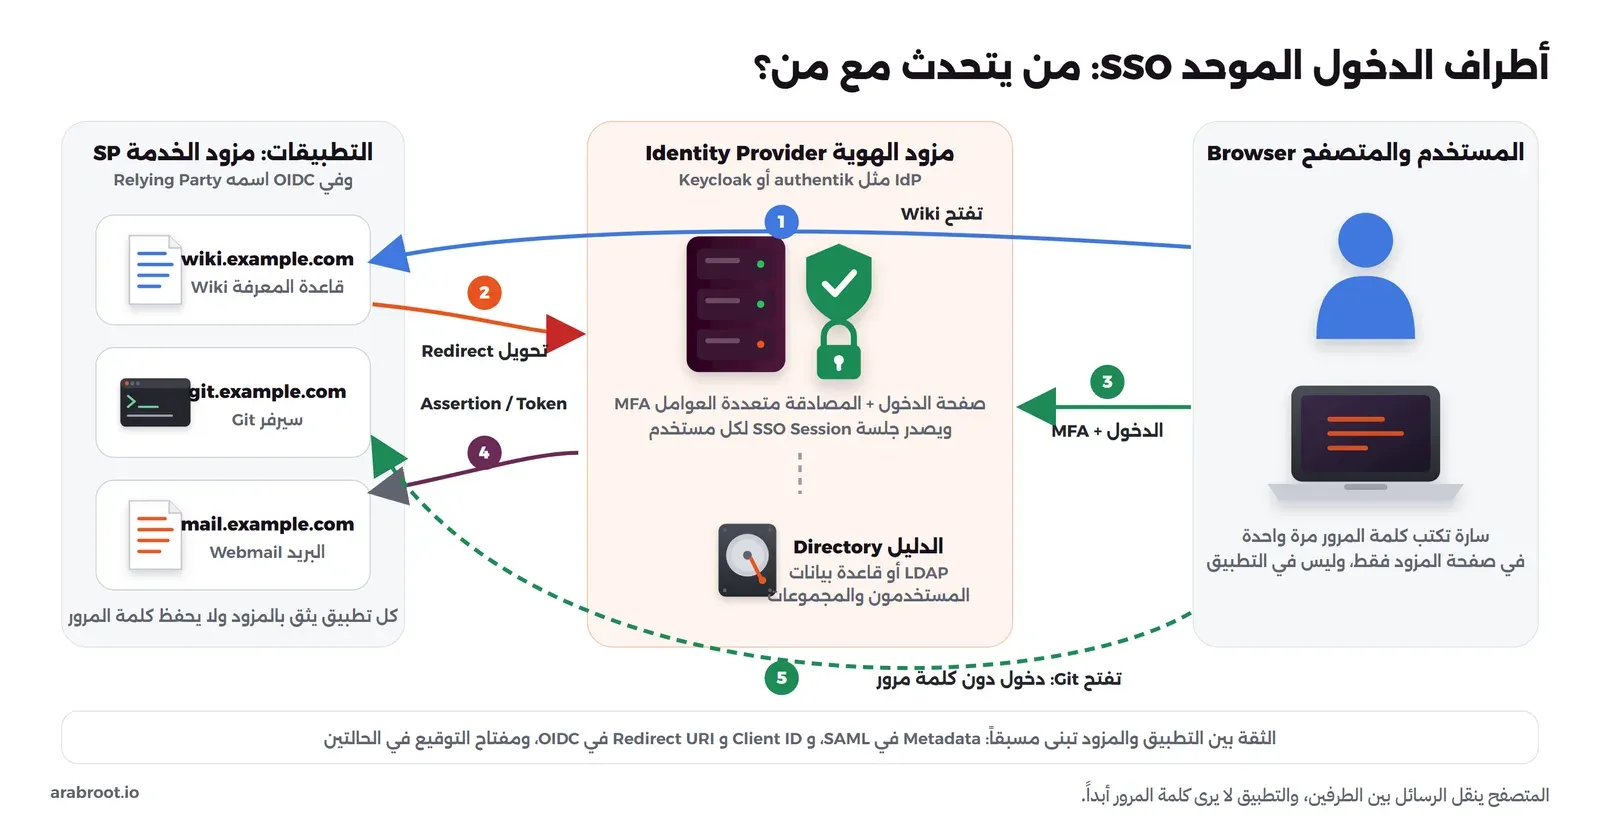
المتصفح هو ساعي البريد بين التطبيق والمزود. وهذا ما يحدث حين تفتح سارة قاعدة المعرفة صباحاً:
- تفتح Wiki: لا يعرفها التطبيق بعد، فيحول متصفحها إلى صفحة المزود، ومعه معرف التطبيق وعنوان العودة Redirect URI.
- تدخل في صفحة المزود: تكتب كلمة المرور والعامل الثاني. فيحفظ المزود في متصفحها ملف تعريف ارتباط Cookie يقول «سارة دخلت»، وهذه جلسة المزود.
- يعيدها المزود إلى Wiki: ومعها كود قصير العمر في عنوان العودة.
- Wiki يستبدل الكود من الخلف: يرسل التطبيق الكود مع سره إلى المزود مباشرة (لا عبر المتصفح)، فيحصل على الرموز Tokens، ومنها رسالة الهوية الموقعة.
- تفتح Git بعدها: يحولها Git إلى المزود. يجد المزود ملف جلسته في المتصفح، فلا يعرض صفحة الدخول، بل يعيدها فوراً إلى Git بكود جديد.
الخطوة الخامسة هي الدخول الموحد كله: لا كلمة مرور في المرة الثانية، لأن جلسة المزود ما زالت قائمة.
الأطراف والمصطلحات
الهوية Identity والدليل Directory
الهوية سجل الشخص: اسم المستخدم، والبريد، والمجموعات، وحالة الحساب. ومكان حفظ هذه السجلات هو الدليل Directory، مثل OpenLDAP أو Active Directory، أو قاعدة بيانات المزود نفسه. والدليل يجيب «من هم الموظفون؟»، أما المزود فيجيب «هل الذي أمامي الآن هو سارة فعلاً؟».
مزود الهوية IdP
مزود الهوية Identity Provider هو الخدمة التي تعرض صفحة الدخول، وتتحقق من كلمة المرور والعامل الثاني، وتحفظ الجلسة، وتصدر الرسائل الموقعة. من أمثلته مفتوحة المصدر authentik وKeycloak وAuthelia وZITADEL وKanidm، ومن التجارية Microsoft Entra ID وOkta وGoogle Workspace. وفي OpenID Connect يسمى OpenID Provider (OP)، وفي OAuth يسمى الجزء الذي يصدر الرموز خادم التفويض Authorization Server.
مزود الخدمة SP والطرف المعتمد RP
مزود الخدمة Service Provider هو التطبيق الذي يريد أن يعرف من المستخدم، مثل Gitea أو Nextcloud. هذا اسمه في SAML. وفي OpenID Connect اسمه الطرف المعتمد Relying Party (RP). وفي شاشات الإعداد تجده غالباً باسم Client أو Application. فعبارة «أنشئ Client في Keycloak» تعني: سجل التطبيق لدى المزود.
البروتوكول: SAML أم OpenID Connect؟
البروتوكول هو اللغة بين التطبيق والمزود. وفي الويب ستجد اثنين فقط في الواقع:
| SAML 2.0 | OpenID Connect | |
|---|---|---|
| السنة | 2005، من منظمة OASIS | 2014، من OpenID Foundation فوق OAuth 2.0 |
| شكل الرسالة | وثيقة XML اسمها Assertion | رمز اسمه ID Token بصيغة JWT |
| كيف تصل | المتصفح يرسلها في نموذج إلى التطبيق | التطبيق يستبدل كوداً قصيراً بالرموز من الخلف |
| أين تجده | تطبيقات المؤسسات القديمة والخدمات السحابية الكبيرة | التطبيقات الحديثة والجوال وأغلب الأدوات مفتوحة المصدر |
القاعدة العملية: إذا دعم التطبيق الاثنين فاختر OpenID Connect. وإذا لم يدعم إلا SAML فاستخدمه دون تردد، فكل المزودين المعروفين يدعمون الاثنين. والتفاصيل في شرح OAuth وOpenID Connect للمبتدئين.
الرسالة الموقعة: ما الرمز Token؟
الرمز رسالة صغيرة يكتبها المزود ويوقعها بمفتاحه الخاص. والتطبيق يعرف مفتاح المزود العام، فيستطيع التحقق من التوقيع دون أن يسأل المزود. وهذه أهم الحقول فيه:
| الحقل | معناه | لماذا يهم |
|---|---|---|
| sub | معرف ثابت للمستخدم | يربط التطبيق الحساب به لا بالبريد، لأن البريد قد يتغير |
| iss (Issuer) | من أصدر الرسالة | يقبل التطبيق رسائل مزوده فقط |
| aud (Audience) | لأي تطبيق صدرت | رمز Wiki لا يقبله Git |
| exp | متى تنتهي | يمنع إعادة استخدام رسالة قديمة |
| auth_time | متى كتب المستخدم كلمة المرور فعلاً | التطبيق الحساس يقرر أن دخولاً قديماً لا يكفيه |
| sid | معرف جلسة المزود | به يخبر المزود التطبيقات لاحقاً أن الجلسة انتهت |
ويرفض التطبيق الرسالة إذا كان التوقيع خاطئاً، أو كانت صادرة لتطبيق آخر، أو انتهت مدتها. هذه الفحوص الثلاثة تمنع أحداً من كتابة رسالة بنفسه أو إعادة رسالة قديمة.
وفي OpenID Connect يحصل التطبيق على رمزين آخرين: رمز وصول Access Token قصير العمر يقدمه لخدمات أخرى، ورمز تجديد Refresh Token يجدد به الأول. والتجديد يمر على المزود في كل مرة.
الثقة المسبقة: Metadata وClient ID وRedirect URI
قبل أول دخول يجب أن يعرف كل طرف الآخر، وهذا ما تفعله في شاشات الإعداد:
- في SAML: يتبادل الطرفان ملفي Metadata. في ملف المزود عنوان الدخول وشهادة التوقيع، وفي ملف التطبيق معرفه Entity ID وعنوان استقبال الرسائل ACS (Assertion Consumer Service).
- في OpenID Connect: تسجل التطبيق عند المزود فتحصل على معرف Client ID وسر Client Secret، وتسجل عنوان العودة Redirect URI الذي يقبل المزود إرسال الكود إليه. والتطبيق يقرأ بقية الإعدادات من عنوان اكتشاف Discovery ثابت عند المزود.
من يبدأ الدخول؟ SP-initiated أم IdP-initiated
المعتاد أن يفتح المستخدم التطبيق فيحوله إلى المزود، وهذا SP-initiated. والطريقة الثانية أن يضغط المستخدم أيقونة التطبيق في لوحة المزود، فيرسل المزود رسالة لم يطلبها التطبيق، وهذا IdP-initiated، وهو في SAML فقط. والثانية أضعف، لأن التطبيق يستقبل رسالة لا يستطيع ربطها بطلب خرج منه. لذلك تفضل الأدلة أن تكون أيقونات اللوحة روابط تفتح التطبيق، فيبدأ هو الدخول.
ثلاث جلسات لا جلسة واحدة
هنا يخطئ أغلب من يبدأ، لأن كلمة «الجلسة» تستعمل لثلاثة أشياء. وإذا لم تكن تعرف كيف يتذكر الموقع المستخدم عبر ملفات تعريف الارتباط، فابدأ بـ شرح الجلسات وCookies وJWT.
- جلسة المزود SSO Session: ملف تعريف ارتباط على نطاق المزود. هي التي تجعل التطبيق الثاني يدخل دون كلمة مرور.
- جلسة التطبيق App Session: بعد أن يستقبل التطبيق الرسالة الموقعة، ينشئ جلسته الخاصة على نطاقه. ومن تلك اللحظة لا يسأل المزود عن شيء حتى تنتهي.
- الرموز Tokens: رمز الوصول يتحقق منه التطبيق وحده حتى وقت انتهائه، ورمز التجديد يسأل المزود في كل تجديد.
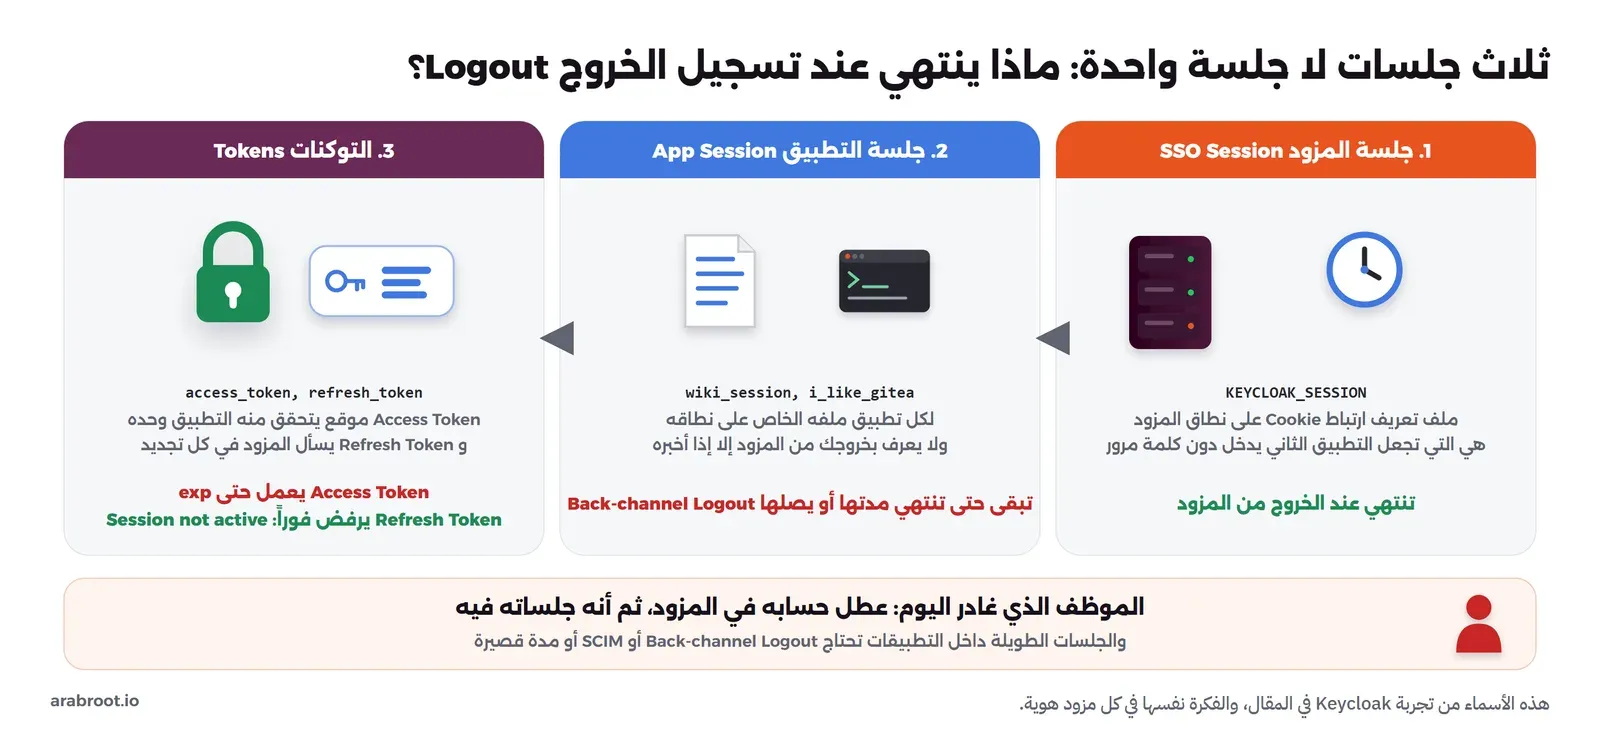
فإذا عطلت حساب موظف في المزود، هل خرج من كل التطبيقات؟ لا. خرج من المزود فقط. والتطبيق الذي فتحه صباحاً ما زال يحمل جلسته الخاصة حتى تنتهي مدتها. وهذا ما رأيناه في التجربة.
ما رأيناه حين جربنا الدخول الموحد على Keycloak
في أكتوبر 2026 شغلنا Keycloak 26.8.1 مزوداً للهوية، وأنشأنا فيه مستخدمة وتطبيقين باسم wiki وgit، وتابعنا كل تحويل وكل ملف تعريف ارتباط. وهذه النتائج:
| ما فعلناه | ما رأيناه | المعنى |
|---|---|---|
| فتحنا wiki ودخلنا | وضع المزود في المتصفح ملفي جلسة، ومدة ملف الجلسة عشر ساعات (36000 ثانية) | الحد الأقصى الافتراضي لجلسة SSO في Keycloak عشر ساعات |
| فتحنا git بعدها بثوان | لم تظهر صفحة الدخول. أعادنا المزود فوراً إلى git بكود جديد، وبمعرف الجلسة نفسه | هذا هو الدخول الموحد |
| قرأنا رمزي الهوية للتطبيقين | aud مختلف (wiki وgit)، وsub واحد، وauth_time واحد، وsid واحد | رسالتان منفصلتان لتطبيقين، من جلسة مزود واحدة |
| حسبنا مدة الرمز | الفرق بين وقت الإصدار ووقت الانتهاء 300 ثانية | مدة رمز الهوية ورمز الوصول الافتراضية خمس دقائق |
| فتحنا شاشة الجلسات في لوحة الإدارة | جلسة واحدة لسارة، وتحتها التطبيقان | المزود يعرف أي التطبيقات دخلتها الجلسة |
| خرجنا من wiki | أنهى المزود الجلسة كلها | انتهت جلسة المزود |
| حاول git تجديد رمزه | رفض المزود برسالة «Session not active» | التجديد يتوقف فوراً |
| سأل git المزود عن رمز الوصول | قال المزود إنه غير نشط | من يسأل المزود يعرف فوراً |
| قارنا وقت انتهاء رمز git بوقت الخروج | كان الرمز سيبقى صالحاً نحو ثلاث دقائق بعد الخروج | التطبيق الذي يتحقق محلياً دون سؤال المزود يقبله حتى ينتهي |
| فتحنا git من جديد | ظهرت صفحة الدخول | لا جلسة مزود تفتح التطبيقات بعد الخروج |
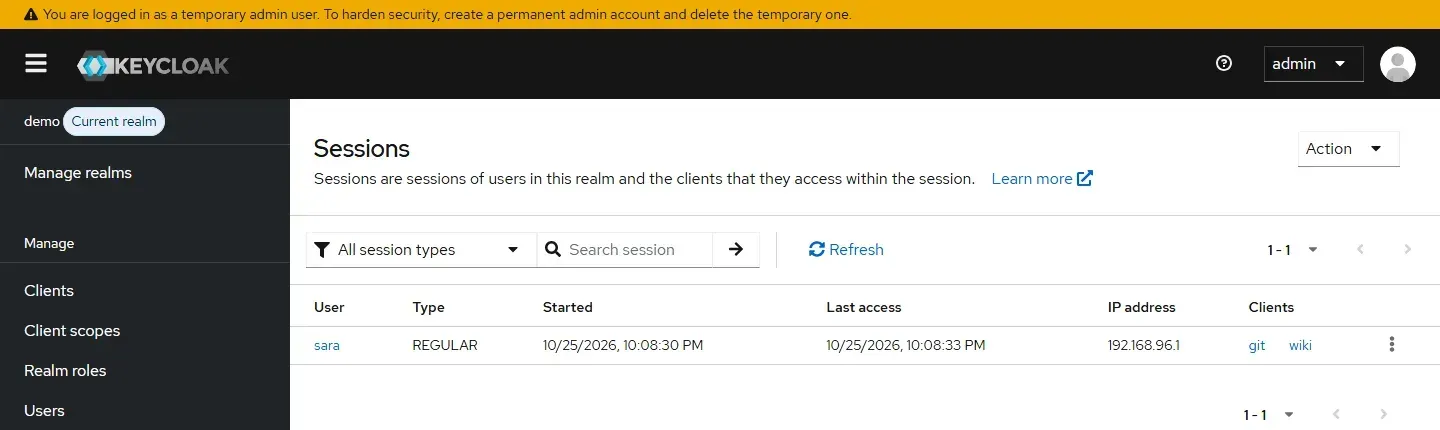
والأهم ما لم تظهره التجربة لأننا لم نشغل تطبيقين حقيقيين: جلسة التطبيق نفسه. التطبيق الحقيقي ينشئ جلسته عند الدخول، والمزود لا يعرف بها، فتبقى مفتوحة حتى تنتهي مدتها، إلا إذا دعم التطبيق إشعار الخروج من الخلف الذي نشرحه بعد قليل.
المصدر: قسم المهلات Timeouts في دليل إدارة Keycloak، وRFC 7662 لفحص الرموز Introspection.
كم يجب أن تعيش كل جلسة؟
كل دقيقة إضافية في الجلسة راحة للموظف. وهي أيضاً دقيقة إضافية يستعمل فيها سارق الجلسة ما سرق، ويبقى فيها الموظف المغادر داخل التطبيق. ولكل جلسة في المزود قيمتان:
- مهلة عدم النشاط Idle Timeout: تنتهي الجلسة إذا لم تستخدم هذه المدة. فمن ترك جهازه مفتوحاً وغادر لا تبقى جلسته طوال اليوم.
- الحد الأقصى Max Lifespan: تنتهي الجلسة بعد هذه المدة مهما كان النشاط. وفي Keycloak القيمة الافتراضية عشر ساعات، كما رأينا.
وهذه نقطة بداية تعدلها حسب عملك:
| الجلسة | المدة المقترحة | السبب |
|---|---|---|
| جلسة المزود للموظفين | يوم عمل، مع مهلة عدم نشاط قصيرة | دخول واحد صباحاً، وتنتهي إذا ترك جهازه |
| جلسة المزود للمديرين | ساعات قليلة، وإعادة مصادقة للعمليات الحساسة | جلسة المدير المسروقة تفتح لوحة المزود نفسها |
| جلسة التطبيق | أقصر من جلسة المزود، أو حسب دعم Back-Channel Logout | هي المدة التي يبقى فيها المغادر داخل التطبيق بعد تعطيله |
| رمز الوصول Access Token | دقائق | يتحقق منه التطبيق محلياً دون سؤال المزود |
| رمز التجديد Refresh Token | بطول جلسة المزود | كل تجديد يمر على المزود فيعرف إن انتهت الجلسة |
وأكثر خطأ يتكرر: جلسة التطبيق أطول بكثير من جلسة المزود، مثل ثلاثين يوماً مع «تذكرني». فيقرر المزود الدخول الأول فقط، ويقرر التطبيق كل شيء بعده. لذلك ابحث في إعدادات كل تطبيق تربطه عن مدة الجلسة، وقصرها.
الخروج الموحد Single Logout: لماذا هو أصعب من الدخول؟
الدخول سهل لأن المتصفح يمر على المزود في كل دخول. أما الخروج فيحتاج المزود أن يخبر كل تطبيق فتحت فيه جلسة. وهذا يسمى الخروج الموحد Single Logout (SLO). وفي OpenID Connect ثلاثة معايير:
| الطريقة | كيف تعمل | عيبها |
|---|---|---|
| RP-Initiated Logout | التطبيق يحول المستخدم إلى صفحة الخروج في المزود | تنتهي جلسة المزود فقط، والتطبيقات الأخرى لا تعرف |
| Front-Channel Logout | المزود يفتح في المتصفح صفحة خروج كل تطبيق في إطارات مخفية iframes | تفشل كثيراً اليوم، لأن المتصفحات تحجب ملفات تعريف الارتباط في الإطارات القادمة من نطاق آخر |
| Back-Channel Logout | سيرفر المزود يرسل إلى سيرفر كل تطبيق رسالة موقعة Logout Token تحمل معرف الجلسة sid | تحتاج تطبيقاً يدعمها، لكنها الموثوقة لأنها لا تعتمد على المتصفح |
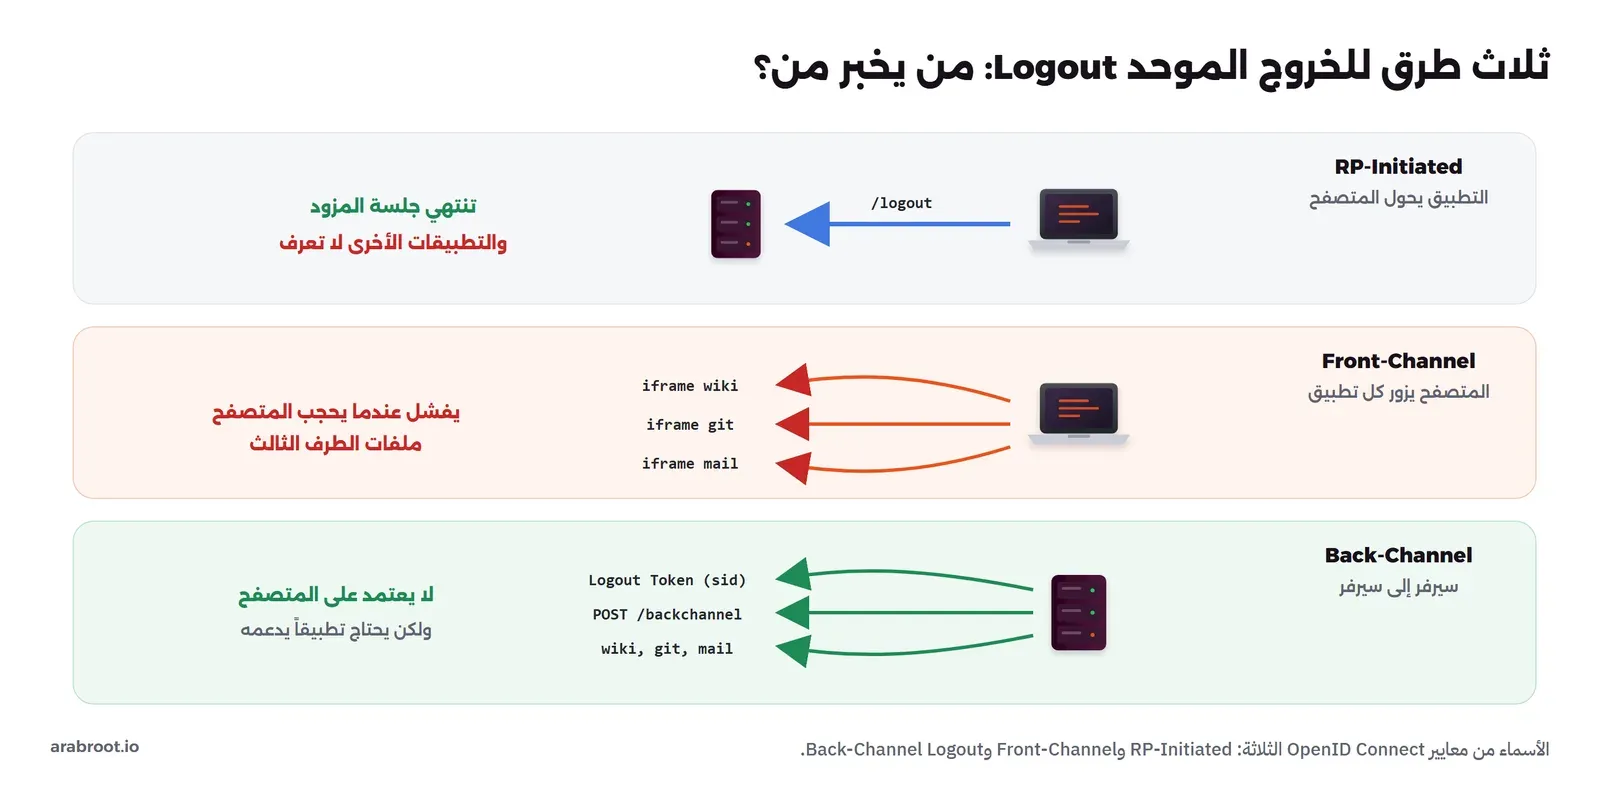
وفي SAML يوجد Single Logout أيضاً، لكن دعمه في التطبيقات أضعف بكثير. لذلك اسأل عن كل تطبيق: هل يدعم Back-Channel Logout؟ وإذا لم يدعمه فاجعل جلسته ساعات لا أسابيع، خاصة في التطبيقات التي تحمل بيانات العملاء والموظفين.
المصادقة متعددة العوامل MFA: مكانها في المزود
من أكبر فوائد SSO أن MFA تفرض في مكان واحد. فبدل أن تبحث هل يدعم كل تطبيق رموز TOTP، تفرضها في المزود فتحمي كل التطبيقات. وقد شرحنا فرضها في دليل تثبيت authentik، والأقوى ضد التصيد Phishing هي مفاتيح المرور Passkeys. وثلاثة مصطلحات مرتبطة:
- طرق المصادقة amr ومستواها acr: حقلان في رمز الهوية يخبران التطبيق كيف تحقق المزود من المستخدم. فـ amr يحمل قيماً مثل «كلمة مرور» و«رمز لمرة واحدة» و«مفتاح أجهزة»، كما في RFC 8176. وacr اسم مستوى يتفق عليه الطرفان.
- رفع مستوى المصادقة Step-up Authentication: التطبيق يقبل كلمة المرور لقراءة الصفحات، لكنه يطلب من المزود مستوى أعلى قبل عملية حساسة مثل تحويل مالي. ووحد RFC 9470 طريقة طلب ذلك.
- إعادة المصادقة Re-authentication: يطلب التطبيق من المزود أن يسأل عن كلمة المرور من جديد حتى لو كانت جلسته مفتوحة، ثم يتأكد من ذلك بحقل auth_time.
وفي السعودية، إذا كانت جهتك ضمن نطاق الضوابط الأساسية للأمن السيبراني ECC، فالضابط 2-2-3-2 يطلب التحقق متعدد العوامل للدخول عن بعد Remote Access وللحسابات ذات الصلاحيات الهامة Privileged Accounts، مع تحديد العوامل وعددها حسب تقييم أثر فشل المصادقة أو تجاوزها. والدخول الموحد أسهل طريق لذلك: تفرضه مرة في المزود، ثم تثبت للمدقق أن كل تطبيق يمر عليه.
المصدر: وثيقة ECC-2:2024 ونسختها الإنجليزية.
تجهيز الحسابات Provisioning: الدخول شيء والحساب شيء آخر
SSO يجيب «من يدخل الآن؟». لكن الحساب نفسه يعيش داخل كل تطبيق، ومعه مجموعاته وملفاته ورموزه. وهناك ثلاث طرق لوصول الحساب إلى التطبيق:
| الطريقة | كيف تعمل | ما ينقصها |
|---|---|---|
| الإنشاء عند أول دخول JIT | التطبيق ينشئ الحساب حين تصله أول رسالة عن المستخدم | لا يعطل الحساب عند المغادرة، لأن من غادر لن يدخل مرة أخرى |
| المزامنة من الدليل LDAP Sync | التطبيق يسحب المستخدمين والمجموعات من LDAP دورياً | التغيير يصل في المزامنة التالية، وبعض التطبيقات لا تعطل من حذف |
| SCIM | المزود يرسل الإنشاء والتعديل والتعطيل إلى التطبيق فوراً | أغلب التطبيقات مفتوحة المصدر لا تدعمه بعد |
والتفاصيل في ما هو SCIM؟ ودورة حياة حساب الموظف JML.
الاتحاد Federation والوسيط Identity Broker
الاتحاد Federation أن يثق مزود هوية بمزود آخر. إذا عملت مع جهة شريكة لها مزودها، فبدل إنشاء حسابات لموظفيها عندك، تربط مزودك بمزودهم، فيدخلون بحساباتهم.
ومن الحالات الشائعة الدخول بحساب Google أو Microsoft. هنا يعمل مزودك وسيطاً Identity Broker: يحول المستخدم إلى Google، ثم يستقبل الرد، ويصدر رسالته هو لتطبيقاتك. فتبقى التطبيقات مربوطة بمزود واحد هو مزودك. وقد طبقنا ذلك في تسجيل الدخول بحساب Google في authentik.
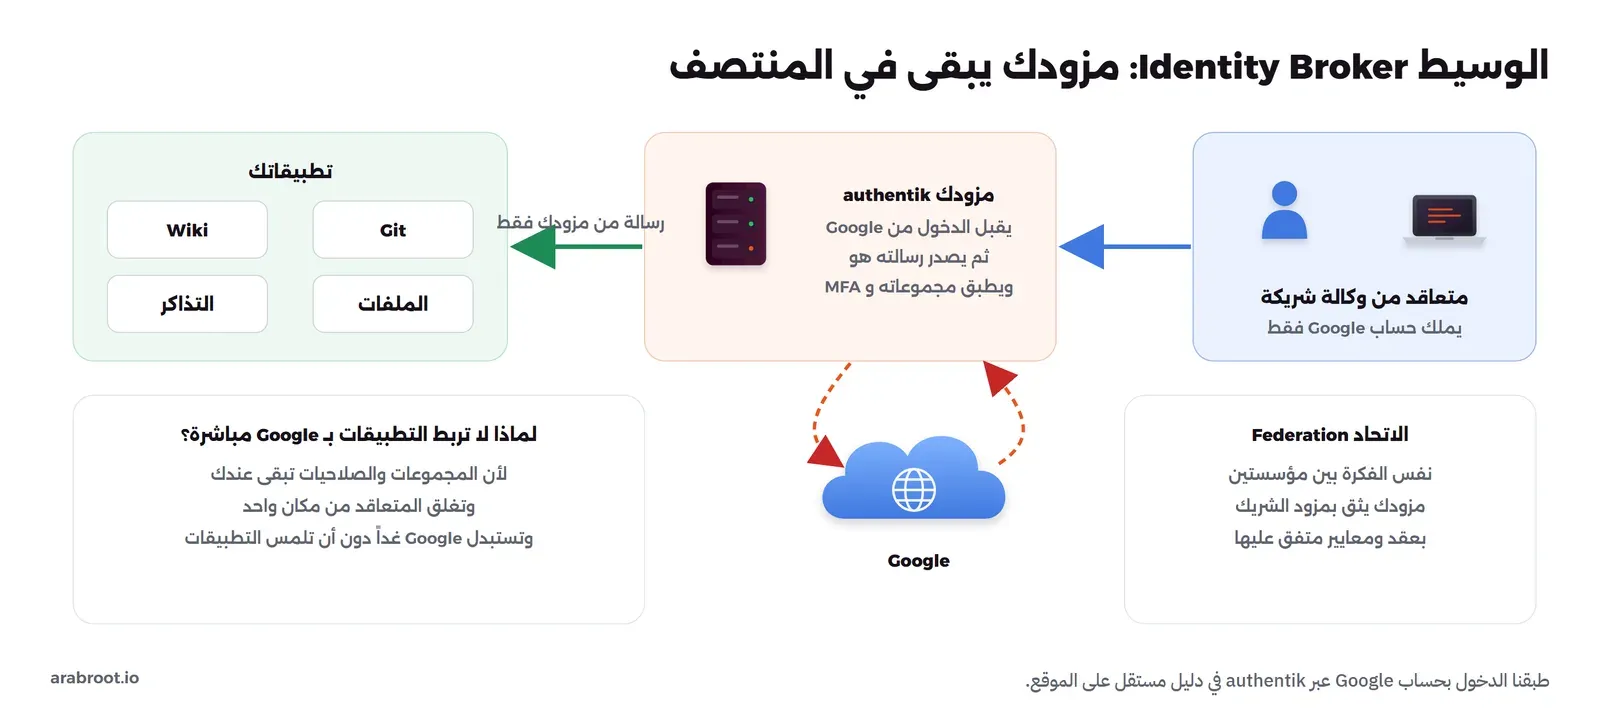
مثال: مصممو جهة شريكة يحتاجون مجلد الملفات وقاعدة المعرفة شهرين. تجعل المزود يقبل دخولهم بحسابات Google، وتضعهم في مجموعة لا تفتح إلا التطبيقين، بتاريخ انتهاء. وحين ينتهي العقد تفرغ المجموعة، دون أن تلمس أي تطبيق.
مخاطر الدخول الموحد: كل المفاتيح في مكان واحد
SSO يقلل عدد الأبواب، لكنه يجعل باباً واحداً أهم من الكل:
- جلسة المزود تساوي كل التطبيقات: من سرق ملف جلسة المزود دخل كل التطبيقات دون كلمة مرور ودون MFA، لأن المصادقة حدثت مسبقاً. اجعل مدتها معقولة، وأعد طلب المصادقة للعمليات الحساسة.
- مديرو المزود: يستطيعون إنشاء مستخدم بأي مجموعة، أو إضافة أنفسهم إلى مجموعة المديرين في كل تطبيق. افرض عليهم أقوى عامل ثان، ويفضل مفاتيح الأمان Security Keys.
- توقف المزود يوقف الدخول الجديد للجميع: ومنهم فريق تقنية المعلومات الذي يريد إصلاحه. تحتاج نسخاً احتياطياً وحساب طوارئ Break-glass لا يعتمد على المزود.
الدرس: الجلسة المسروقة لا تحتاج كلمة مرور ولا MFA. احم ملفات الجلسات كما تحمي كلمات المرور، ولا ترسل ملف HAR لأحد قبل أن تحذف منه ملفات تعريف الارتباط والرموز.
ماذا يحدث حين يتوقف مزود الهوية؟
لن تتوقف الشركة كلها دفعة واحدة، لأن الجلسات الثلاث تتصرف بشكل مختلف:
- جلسات التطبيقات المفتوحة تستمر: من فتح البريد صباحاً يبقى يعمل حتى تنتهي جلسة التطبيق.
- التجديد يفشل: التطبيقات التي تجدد رموزها كل بضع دقائق تخرج مستخدميها بعد أول تجديد، كما رفض المزود تجديد git في تجربتنا. ولهذا يظهر التوقف بالتدريج.
- الدخول الجديد مستحيل: من أغلق متصفحه أو فتح تطبيقاً جديداً يقف عند صفحة خطأ.
لذلك يحتاج المزود ثلاثة أشياء لا تحتاجها أغلب التطبيقات: مراقبة تنبهك قبل امتلاء القرص أو توقف قاعدة البيانات، ونسخة احتياطية مجربة تستعاد في دقائق، وحساب طوارئ يدخل إلى السيرفر ولوحة الإدارة دون المرور بالمزود. والتفاصيل في الوصول المؤقت وحساب الطوارئ.
الانتقال إلى SSO خطوة خطوة
لا تربط كل التطبيقات في يوم واحد، فتطبيق واحد يتعطل فيه الدخول يوقف قسماً كاملاً. وهذه خطة تنفع أي شركة صغيرة:
- الجرد: جدول بالتطبيقات، وما يدعمه كل منها (OpenID Connect، أو SAML، أو LDAP فقط، أو لا شيء)، ومن يملكه، وما البيانات الحساسة فيه.
- المزود أولاً: ثبت المزود، وانقل المستخدمين، وافرض MFA على الجميع قبل ربط أي تطبيق، حتى يتعود الموظفون على الصفحة الجديدة.
- تطبيق تجريبي: اختر تطبيقاً يستخدمه الجميع ولا يوقف العمل إذا تعطل ساعة، مثل قاعدة المعرفة.
- التطبيقات الحساسة: البريد والملفات ونظام العملاء، مع جلسة قصيرة في كل منها.
- التطبيقات القديمة: ما يدعم LDAP فقط يقرأ المستخدمين عبر LDAP، وما لا يدعم شيئاً يوضع خلف صفحة دخول المزود عبر Forward Auth.
- إغلاق الأبواب القديمة: عطل كلمات المرور المحلية في كل تطبيق، إلا حساب مدير طوارئ واحد.
والخطوة الأخيرة هي التي ينساها الناس. التطبيق الذي يقبل SSO ويقبل كلمة المرور القديمة لم يصبح محمياً بـ MFA، بل صار له بابان، والمهاجم يختار الأضعف.
أخطاء شائعة Common Mistakes
| الخطأ | لماذا يهم |
|---|---|
| تعطيل الحساب في المزود فقط | جلسات التطبيقات والرموز تبقى بعده |
| جلسة تطبيق ثلاثين يوماً | المزود يقرر الدخول الأول فقط |
| ترك الدخول بكلمة المرور المحلية مفعلاً | باب جانبي يتجاوز MFA |
| ربط الحساب في التطبيق بالبريد بدل sub | البريد يتغير، أو يعاد استخدامه لموظف جديد |
| عنوان عودة Redirect URI عام بنجمة | قد يرسل المزود الكود إلى عنوان لا تملكه |
| لوحة المزود خلف المزود دون حساب طوارئ | لا أحد يدخل لإصلاحه حين يتوقف |
جدول المصطلحات Glossary
| المصطلح | معناه باختصار |
|---|---|
| الدخول الموحد SSO | تثبت هويتك مرة أمام مزود الهوية، فتفتح كل التطبيقات المربوطة به |
| كلمة المرور الموحدة Same Sign-On | كلمة المرور نفسها من الدليل، لكنك تكتبها في كل تطبيق |
| مزود الهوية IdP أو OP | الخدمة التي تتحقق من المستخدم وتصدر الرسائل الموقعة |
| مزود الخدمة SP أو RP أو Client | التطبيق الذي يثق بمزود الهوية |
| الدليل Directory | مخزن المستخدمين والمجموعات، مثل LDAP |
| Assertion | رسالة SAML الموقعة بصيغة XML |
| ID Token | رسالة OpenID Connect الموقعة بصيغة JWT |
| Metadata وEntity ID وACS | بيانات الثقة المسبقة في SAML |
| Client ID وClient Secret وRedirect URI | بيانات الثقة المسبقة في OpenID Connect |
| جلسة المزود SSO Session | ما يجعل التطبيق الثاني يدخل دون كلمة مرور |
| جلسة التطبيق App Session | جلسة كل تطبيق الخاصة بعد أن يستقبل الرسالة |
| الخروج الموحد SLO | إنهاء الجلسة في المزود وفي كل التطبيقات، والموثوق منه Back-Channel Logout |
| acr وamr | حقول تخبر التطبيق بمستوى المصادقة وطريقتها |
| JIT Provisioning | إنشاء الحساب في التطبيق عند أول دخول |
| SCIM | معيار يرسل به المزود إنشاء الحسابات وتعطيلها إلى التطبيقات |
| الاتحاد Federation والوسيط Broker | مزود يثق بمزود آخر، مثل الدخول بحساب Google |
من أين تبدأ؟
إذا كنت تبدأ من الصفر لفريق صغير أو متوسط، فابدأ بـ authentik، فقد شرحنا تثبيته وربطه بالتطبيقات خطوة خطوة. وإذا كانت تطبيقاتك لا تدعم OIDC ولا SAML، فضع أمامها صفحة دخول المزود عبر Forward Auth. والمقالات التالية تكمل الخريطة:
 دليلتثبيت authentik للدخول الموحد SSO إلى تطبيقاتككيف تثبت authentik حتى يدخل كل موظف إلى تطبيقات الفريق بحساب واحد، مع فرض المصادقة الثنائية على الجميع.
 دليلكيف تحمي أي تطبيق ويب بصفحة دخول authentik عبر Forward Authكيف تضع صفحة دخول authentik مع المصادقة الثنائية أمام أي أداة داخلية دون أن تعدل في التطبيق نفسه.
 دليلشرح OAuth وOpenID Connect للمبتدئينلماذا لا يجب أن يعرف أي تطبيق كلمة مرورك، وكيف يحل OAuth ذلك بتوكنات محدودة، وكيف يضيف OpenID Connect الدخول الموحد.
 دليلSAML للمبتدئين: متى ما زالت المؤسسات تحتاجه؟نشرح SAML بتجربة حقيقية نرى فيها الـ Assertion كما يحمله المتصفح، ثم نعدله ونسرقه ونؤخره لنرى كيف يرفضه التطبيق.
 دليلما هو SCIM؟ إدارة حسابات الموظفين تلقائياً في كل تطبيقاتكالدخول الموحد SSO يمنع الموظف المغادر من الدخول لكن حساباته تبقى نشطة، وSCIM ينشئ الحسابات ويعطلها في كل تطبيق تلقائياً.
 دليلLDAP ودليل المستخدمين: كيف تعرف التطبيقات من هو المستخدم؟نبني دليل مستخدمين على OpenLDAP ونرى بمخرجات ldapsearch الحقيقية كيف تتحقق التطبيقات من كلمة المرور والمجموعات، وأين يخطئ أغلب من يبدأ.
 دليلالدخول دون كلمة مرور: شرح Passkeys وWebAuthnلماذا لا تحميك رموز SMS وTOTP من التصيد الحديث، وكيف تحل Passkeys المشكلة بمفتاح خاص لا يغادر جهازك.
 دليلإدارة الهوية والوصول IAM والوصول المميز PAMمن يملك صلاحية root على سيرفراتك ومنذ متى، وكيف تضبط حسابات المديرين بصلاحيات مؤقتة وجلسات مسجلة.
الخلاصة
- في SSO تكتب كلمة المرور في صفحة المزود فقط، والتطبيقات تستقبل رسالة موقعة. وهذا يختلف عن كلمة المرور الموحدة من LDAP التي تكتبها في كل تطبيق.
- المتصفح ينقل المستخدم بين التطبيق والمزود بالتحويلات، والتطبيق يستبدل الكود بالرموز من الخلف.
- الرمز رسالة موقعة فيها من المستخدم، ولأي تطبيق صدرت، ومتى تنتهي. والتطبيق يرفض التوقيع الخاطئ والجمهور الخاطئ والرسالة المنتهية.
- هناك ثلاث جلسات. في تجربتنا مع Keycloak 26.8.1 فتحت جلسة واحدة تطبيقين، وبعد الخروج رفض المزود التجديد فوراً، بينما بقي رمز الوصول صالحاً محلياً نحو ثلاث دقائق.
- الخروج الموحد الموثوق هو Back-Channel Logout، وإذا لم يدعمه التطبيق فقصر جلسته.
- افرض MFA مرة في المزود، وأغلق الحسابات داخل التطبيقات عبر SCIM أو المزامنة.
- مزود الهوية أهم سيرفر عندك: احم جلساته ومديريه، وجهز النسخ الاحتياطي وحساب الطوارئ قبل أن تحتاجهما.
سجل التحديثات
- 2026-11-14: إعادة كتابة المقال بلغة أوضح دون كود، مع الإبقاء على النتائج الحقيقية.
- أكتوبر 2026: كتابة المقال، وتجربة الجلسة الواحدة لتطبيقين على Keycloak 26.8.1.
- أكتوبر 2026: توسيع المقال بأقسام عن مدة الجلسات وتوقف مزود الهوية وخطة الانتقال والأخطاء الشائعة، وثلاث صور جديدة.


