افتح Process Explorer على أي برنامج بسيط في جهازك، حتى على المفكرة Notepad، واختر عرض المكتبات في النافذة السفلى، وسوف تجد عشرات الملفات التي تنتهي بـ .dll: بعضها تعرف اسمه مثل kernel32.dll وuser32.dll، وبعضها بأسماء غريبة مثل api-ms-win-core-synch-l1-2-0.dll لا تجده في أي مجلد إذا بحثت عنه. وإذا كنت مطوراً فغالب الظن أنك قابلت يوماً الرسالة الشهيرة «The code execution cannot proceed because something.dll was not found»، أو الحالة الأسوأ منها: برنامج كان يعمل أمس، وثبت أحدهم برنامجاً آخر اليوم، فأصبح يعطي نتائج خاطئة دون أي رسالة. وكل هذا يأتي من فكرة واحدة عمرها أربعون سنة تقريباً: المكتبة المشتركة Dynamic-Link Library، واختصاراً DLL.
في مقال حالات Sysinternals أخذنا مكتبة مفقودة كحالة دعم فني، ورأينا رمز الخروج 0xC0000135 وكيف يختار Windows بين نسخة في مجلد البرنامج ونسخة في PATH. وفي هذا المقال ننزل طبقة إلى الأسفل ونأخذ جانب المطور: نبني مكتبة صغيرة بأنفسنا، ونقرأ ما يكتبه المترجم Compiler داخلها، ونراقب المحمل Loader وهو يحملها ويستدعي دالة البداية فيها، ثم نعيد إنتاج جحيم المكتبات DLL Hell على جهاز حقيقي، ونرى كيف عزله Windows. وكل مخرج في المقال جاء من المختبر Lab المرفق، على Windows 11 بصلاحيات مستخدم عادي Standard User.
وهذا المقال جزء من مرحلة «Windows للمطورين»، ومقالاتها:
 دليلواجهة Win32 API: كيف يكلم برنامجك نظام Windows؟نقرأ واجهة Win32 ببرامج C صغيرة على Windows 11: أين يعيش كود الدوال، ولماذا يتلف الاسم العربي مع نسخة A، وكيف تقرأ GetLastError وHRESULT دون أن يخدعك رقم قديم.
 دليلأول برنامج Win32 بلغة C: نافذة وحلقة الرسائلنكتب نافذة Win32 بلغة C ونسجل كل رسالة تصلها، ثم نجعلها عربية بـ WS_EX_LAYOUTRTL ونرى لماذا يعلن Windows بعد خمس ثوان أن البرنامج لا يستجيب.
 دليلWin32 للعمليات والملفات: CreateProcess وCreateFileنشغل برامج أخرى ونقرأ مخرجها ونفتح الملفات بلغة C على Windows 11 بصلاحيات مستخدم عادي، ونرى لماذا تتجمد الأدوات مع الأنابيب ولماذا يبقى الملف مفتوحاً بعد أن تغلقه.
 دليلاختطاف DLL Hijacking: كيف يحدث وكيف تحمي تطبيقكنزرع مكتبة غير ضارة بجانب برنامج كتبناه بأنفسنا لنرى كيف يحملها Windows بدل الأصلية، ثم نجرب ست طرق دفاع في الكود ونكتشف المكتبة المزروعة بالمسار والتوقيع.
 دليلنموذج المكونات COM من الداخل: الواجهات والتسجيلنبني خادم COM صغيراً بلغة C++ ونسجله للمستخدم الحالي فقط، ونتتبع كل QueryInterface وAddRef وRelease حتى نفهم لماذا يظهر Class not registered وE_NOINTERFACE.
 دليلمن COM وActiveX إلى WinRT: معمارية Windows للمطوريننتتبع ثلاثين سنة من OLE وDCOM وActiveX و.NET حتى Windows Runtime، ثم نفتح WinRT على Windows 11 من PowerShell ومن C++ ومن ملف winmd لنرى أنه COM بإضافات.
وسوف نناقش في هذا المقال ما يلي:
- لماذا وجدت المكتبات المشتركة أصلاً، وما الذي تكسبه وما الذي تدفعه مقابلها.
- ما الذي يوجد داخل ملف DLL: الصيغة PE وجدول التصدير Export Table وجدول الاستيراد Import Table.
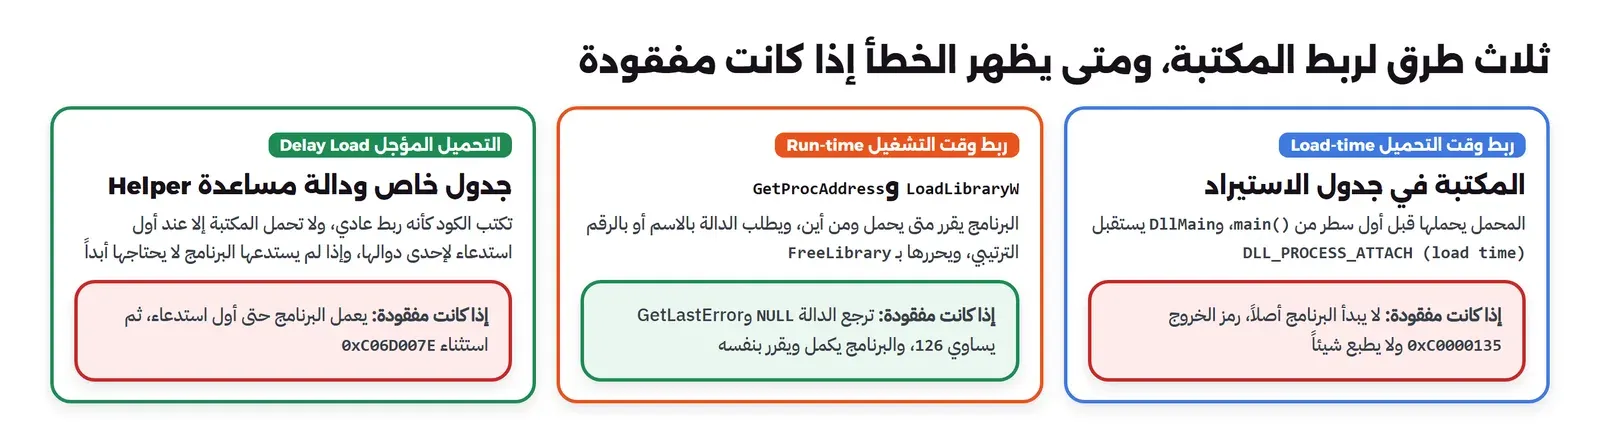
- ثلاث طرق لربط المكتبة: وقت التحميل Load-time، ووقت التشغيل Run-time، والتحميل المؤجل Delay Load، ومتى يظهر الخطأ في كل منها.
- الدالة
DllMainوقفل المحمل Loader Lock، وكيف يجمد سطر واحد فيها البرنامج كله. - أين تسكن المكتبة في الذاكرة: العنوان المفضل Preferred Base وتوزيع العناوين العشوائي ASLR.
- لماذا لا يكون الاسم الذي يطلبه البرنامج هو الملف الذي يحمله: مجموعات الواجهات API Sets والتحويل Forwarding والمكتبات المعروفة KnownDLLs.
- قصة جحيم المكتبات DLL Hell، والحل الذي بقي حتى اليوم: النسخ جنباً إلى جنب Side-by-Side.
لماذا وجدت المكتبات المشتركة؟
المكتبة المشتركة هي ملف فيه كود Code وبيانات Data يستطيع أكثر من برنامج أن يستخدمه وهو يعمل، دون أن ينسخ كل برنامج ذلك الكود داخل ملفه التنفيذي Executable. والفكرة أقدم من Windows نفسه، ولكن Windows بنى عليها كل شيء منذ إصداره الأول في 1985، حيث كان النظام نفسه ثلاث مكتبات كبيرة: KERNEL للذاكرة والمهام، وUSER للنوافذ والرسائل، وGDI للرسم، وما زالت أسماؤها حاضرة اليوم في kernel32.dll وuser32.dll وgdi32.dll.
ولكي تفهم لماذا اختار المصممون هذا الطريق، لنأخذ البديل البسيط أولاً: الربط الثابت Static Linking. في هذه الطريقة يأخذ المترجم كود المكتبة وينسخه داخل ملف البرنامج، فيصبح البرنامج ملفاً واحداً لا يحتاج شيئاً عند التشغيل. وهذه الطريقة ممتازة لبرنامج واحد، ولكنها تفشل عندما تكبر الصورة لثلاثة أسباب:
- الذاكرة Memory: إذا كانت عشرون عملية تستخدم نفس دوال النوافذ، فالربط الثابت يعني عشرين نسخة من نفس الكود في الذاكرة، وفي جهاز من الثمانينيات بذاكرة 640 كيلوبايت كان هذا مستحيلاً، واليوم ما زال هدراً واضحاً.
- التحديث Update: إذا وجدت Microsoft خطأً أمنياً في دالة تفتح الملفات، فالربط الثابت يعني أن كل برنامج على الجهاز يحتاج أن يبنى من جديد، أما مع المكتبة المشتركة فتستبدل ملفاً واحداً وتستفيد كل البرامج.
- الواجهة الثابتة Stable Interface: البرنامج لا يعرف كيف تعمل الدالة من الداخل، وإنما يعرف اسمها ومعاملاتها فقط، فيستطيع النظام أن يغير التنفيذ Implementation من إصدار لآخر والبرنامج يعمل كما هو.
والصورة التالية تبين الفكرة كما رأيناها في المختبر: ملف واحد على القرص، وثلاث عمليات Processes تستخدمه في نفس الوقت:
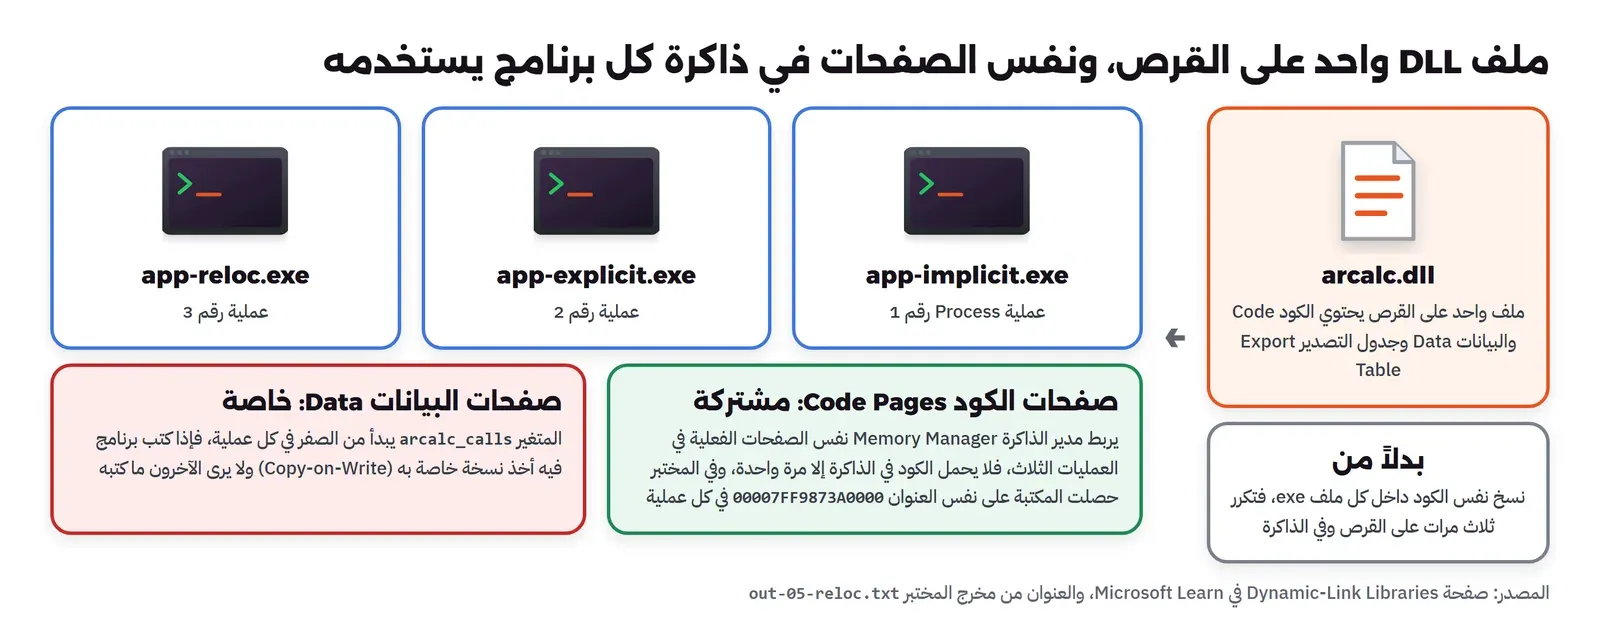
ولكن لاحظ أن هذه الفوائد لها ثمن، وهو ثمن سوف نراه في كل قسم من هذا المقال: البرنامج لم يعد ملفاً واحداً، وإنما ملف يعتمد على ملفات أخرى يجب أن تكون موجودة، وبالإصدار الصحيح، وفي المكان الصحيح، ولا يكتب فيها أحد غيرك. وكل مشكلة مشهورة مع المكتبات هي فشل في أحد هذه الشروط الأربعة: المكتبة المفقودة شرط الوجود، وجحيم المكتبات شرط الإصدار، وترتيب البحث شرط المكان، واختطاف المكتبات DLL Hijacking الذي خصصنا له مقالاً مستقلاً هو شرط من يكتب.
تجهيز المختبر Lab
كل برامج الاختبار مكتوبة بلغة C، ونبنيها بالمترجم MinGW-w64 GCC داخل Container مؤقت من Alpine، فلا نثبت أي شيء على Windows، ثم نشغل الملفات الناتجة على Windows مباشرة بحساب مستخدم عادي. والمختبر في المجلد lab/ بجانب المقال، ويبنى بأمر واحد من داخل ذلك المجلد:
docker run --rm -v "%cd%:/src" -w /src alpine:3.22 sh build.shوالسكربت build.sh يثبت المترجم داخل الـ Container، ويبني المكتبة arcalc.dll بإصدارين، وستة برامج صغيرة، ثم يكتب جداول كل ملف بالأداة objdump -p، وهي هنا البديل المجاني للأداة dumpbin التي تأتي مع Visual Studio. وبعد البناء نشغل كل التجارب بالترتيب من PowerShell:
powershell -NoProfile -ExecutionPolicy Bypass -File run.ps1والسكربت ينسخ البرامج إلى مجلد مؤقت في %TEMP%، ويكتب مخرج كل تجربة في ملف out-*.txt، ويخفي اسم المستخدم والجهاز ومسار المجلد فتراه في المقال C:\lab. ولاحظ أنه يستدعي SetErrorMode في أوله، والسبب أن بعض التجارب تحذف المكتبة عمداً، وبدون هذا السطر يظهر Windows نافذة خطأ تنتظر من يضغط عليها، أما بهذا الإعداد فيكتفي برمز الخروج، وهذا الإعداد يرثه كل برنامج يشغله السكربت.
ماذا يوجد داخل ملف DLL؟
ملف DLL من الخارج هو نفس صيغة ملف exe تماماً: الصيغة القابلة للنقل Portable Executable، واختصاراً PE، التي تصفها Microsoft في صفحة PE Format. والفرق بينهما علامة واحدة في الترويسة Header تقول «هذا ملف DLL»، وأن الملف لا يبدأ تشغيله بنفسه وإنما يحمله برنامج آخر. وفي داخل الملف أقسام Sections للكود والبيانات والموارد Resources، وجداول يقرؤها المحمل، وأهمها جدولان: جدول التصدير وجدول الاستيراد.
والمكتبة التي نستخدمها في المختبر اسمها arcalc.dll، وهي آلة حاسبة صغيرة، وهذا هو الكود الكامل لها:
/* arcalc.c: a small DLL. DllMain prints each notification so we can watch the loader call it. */
#define ARCALC_BUILD
#include <windows.h>
#include "arcalc.h"
#ifndef ARCALC_VERSION
#define ARCALC_VERSION "arcalc 1.0"
#endif
int arcalc_calls = 0;
static void say(const char *s) { DWORD n; WriteFile(GetStdHandle(STD_ERROR_HANDLE), s, (DWORD)lstrlenA(s), &n, NULL); }
BOOL WINAPI DllMain(HINSTANCE h, DWORD reason, LPVOID reserved) {
    switch (reason) {
    case DLL_PROCESS_ATTACH: say(reserved ? "  [arcalc] DLL_PROCESS_ATTACH (load time)\n" : "  [arcalc] DLL_PROCESS_ATTACH (LoadLibrary)\n"); break;
    case DLL_PROCESS_DETACH: say(reserved ? "  [arcalc] DLL_PROCESS_DETACH (process exit)\n" : "  [arcalc] DLL_PROCESS_DETACH (FreeLibrary)\n"); break;
    case DLL_THREAD_ATTACH:  say("  [arcalc] DLL_THREAD_ATTACH\n"); break;
    case DLL_THREAD_DETACH:  say("  [arcalc] DLL_THREAD_DETACH\n"); break;
    }
    return TRUE;
}
const char *arcalc_version(void) { return ARCALC_VERSION; }
int arcalc_add(int a, int b) { arcalc_calls++; return a + b; }
int arcalc_sum_point(const ar_point *p) { arcalc_calls++; return p->x + p->y; }
int arcalc_secret(void) { return 42; }   /* exported by ordinal only, see arcalc.def */
والمكتبة لا تقرر وحدها أي دوالها يراها العالم الخارجي، وإنما نحدد ذلك في ملف التعريف Module Definition File، واختصاراً ملف .def:
LIBRARY arcalc.dll
EXPORTS
    arcalc_version   @1
    arcalc_add       @2
    arcalc_sum_point @3
    arcalc_calls     @4 DATA
    arcalc_secret    @5 NONAME
في الإعداد أعلاه لاحظ التالي:
- كل دالة لها رقم ترتيبي Ordinal بعد العلامة
@، وهو رقم يستطيع البرنامج أن يطلب الدالة به بدل الاسم. arcalc_callsليس دالة وإنما متغير، والكلمةDATAتقول إننا نصدر بيانات، وهذا ممكن ولكنه نادر، والسبب أنه يربط البرنامج بشكل المتغير في الذاكرة لا بدالة يمكن أن يتغير تنفيذها.arcalc_secretمصدرة بالرقم 5 فقط، والكلمةNONAMEتعني أن اسمها لا يكتب في الملف أصلاً.
والآن نسأل الملف نفسه ماذا كتب المترجم فيه، بالأمر objdump -p الذي يشغله سكربت البناء، والمخرج سوف يكون كما يلي:
arcalc.dll, export table:
There is an export table in .edata at 0x2c1689000
The Export Tables (interpreted .edata section contents)
Export Flags 			0
Time/Date stamp 		6b0032ea
Major/Minor 			0/0
Name 				0000000000009054 arcalc.dll
Ordinal Base 			1
Number in:
	Export Address Table 		00000005
	[Name Pointer/Ordinal] Table	00000004
Table Addresses
	Export Address Table 		0000000000009028
	Name Pointer Table 		000000000000903c
	Ordinal Table 			000000000000904c
Export Address Table -- Ordinal Base 1
	          Ordinal  Address  Type
	[   0] +base[   1] 00001521 Export RVA
	[   1] +base[   2] 00001529 Export RVA
	[   2] +base[   3] 00001534 Export RVA
	[   3] +base[   4] 00008080 Export RVA
	[   4] +base[   5] 00001541 Export RVA
[Ordinal/Name Pointer] Table -- Ordinal Base 1
	          Ordinal   Hint Name
	[   1] +base[   2]  0000 arcalc_add
	[   3] +base[   4]  0001 arcalc_calls
	[   2] +base[   3]  0002 arcalc_sum_point
	[   0] +base[   1]  0003 arcalc_version
وفي المخرج أعلاه لاحظ التالي:
- خمسة عناوين وأربعة أسماء: جدول عناوين التصدير Export Address Table فيه 5 مداخل، أما جدول الأسماء ففيه 4 فقط، والمدخل الخامس هو
arcalc_secretالذي لا يعرفه إلا من يعرف رقمه. - العناوين نسبية RVA: العنوان
00001521ليس عنواناً في الذاكرة، وإنما بعد الدالة عن بداية المكتبة Relative Virtual Address، والسبب أن المكتبة لا تعرف مسبقاً أين سوف تحمل، كما سنرى في قسم الذاكرة. - الأسماء مرتبة أبجدياً:
arcalc_addثمarcalc_callsثمarcalc_sum_pointثمarcalc_version، بعكس ترتيب الأرقام، وذلك لأن المحمل يبحث في جدول الأسماء بالبحث الثنائي Binary Search، فيجب أن يكون مرتباً. - المتغير له عنوان في قسم آخر: المدخل الرابع
00008080بعيد عن الدوال، لأنه في قسم البيانات لا في قسم الكود.
جدول الاستيراد ومكتبة الاستيراد Import Library
الطرف الآخر من القصة هو البرنامج. عندما يبني المترجم برنامجاً يستدعي arcalc_add، فهو لا يعرف الكود، وإنما يحتاج ملفاً صغيراً يقول له «هذه الدالة موجودة في arcalc.dll»، وهذا الملف هو مكتبة الاستيراد Import Library، واسمها في Visual Studio arcalc.lib وفي MinGW libarcalc.a، وسكربت البناء يكتبها بالخيار --out-implib. والمترجم يكتب ما تعلمه منها في جدول الاستيراد داخل البرنامج، وهذا ما وجدناه في app-implicit.exe:
app-implicit.exe, import table entry for arcalc.dll:
	DLL Name: arcalc.dll
	vma:     Ordinal  Hint  Member-Name  Bound-To
	00009508  <none>  0000  arcalc_add
	00009510  <none>  0001  arcalc_calls
	00009518  <none>  0002  arcalc_sum_point
	00009520  <none>  0003  arcalc_version

all DLL names in the import table of app-implicit.exe:
DLL Name: KERNEL32.dll
DLL Name: api-ms-win-crt-environment-l1-1-0.dll
DLL Name: api-ms-win-crt-heap-l1-1-0.dll
DLL Name: api-ms-win-crt-math-l1-1-0.dll
DLL Name: api-ms-win-crt-private-l1-1-0.dll
DLL Name: api-ms-win-crt-runtime-l1-1-0.dll
DLL Name: api-ms-win-crt-stdio-l1-1-0.dll
DLL Name: api-ms-win-crt-string-l1-1-0.dll
DLL Name: api-ms-win-crt-time-l1-1-0.dll
DLL Name: arcalc.dll
والمهم هنا أن البرنامج يطلب الدوال بالاسم، والعمود Hint هو تلميح لمكان الاسم في جدول المكتبة، فإذا كانت المكتبة هي نفس الإصدار الذي بني عليه البرنامج وجد المحمل الاسم مباشرة دون بحث، وإذا تغيرت المكتبة رجع إلى البحث الثنائي. ولاحظ أيضاً أن برنامجنا الصغير يطلب عشر مكتبات، تسع منها لم نكتبها: KERNEL32.dll، وثمانية أسماء تبدأ بـ api-ms-win-crt لمكتبة لغة C، وسوف نعود إلى هذه الأسماء الغريبة بعد قليل لأنها لا تشير إلى ملفات حقيقية. والصورة التالية تضع الجدولين بجانب بعضهما:
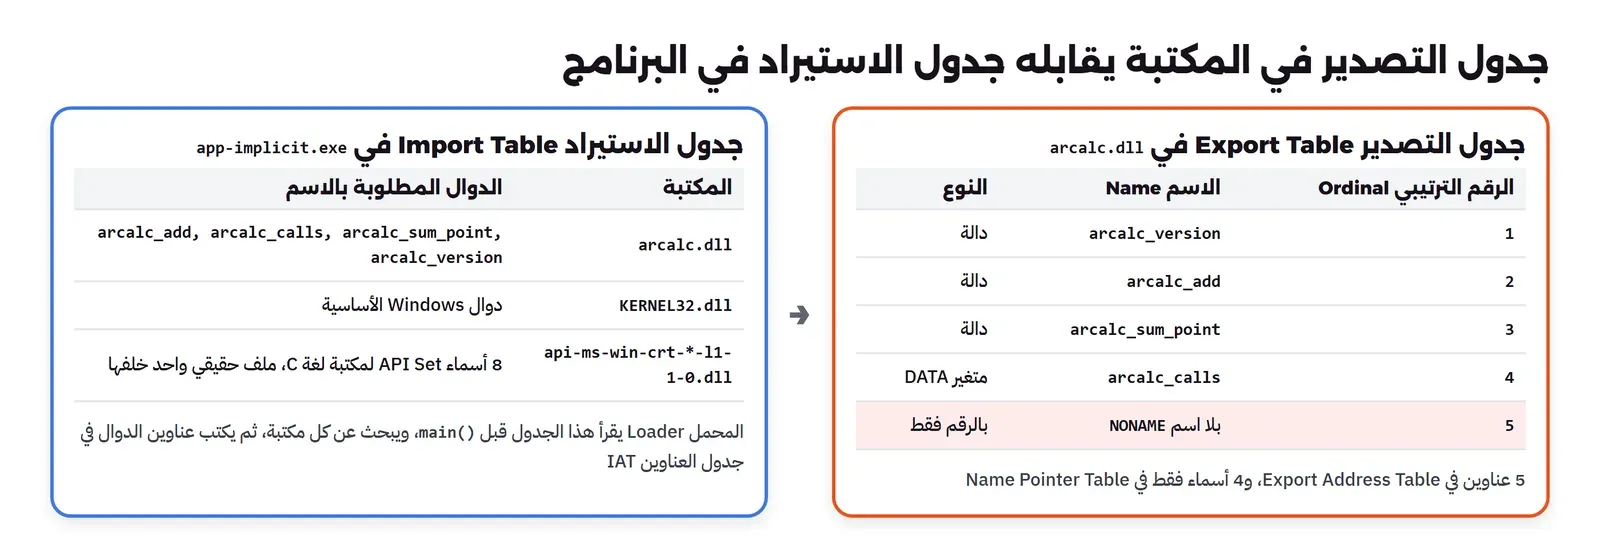
وعندما يحمل المحمل البرنامج، يمر على جدول الاستيراد، ويحمل كل مكتبة فيه، ويبحث عن كل اسم في جدول تصديرها، ثم يكتب العنوان الحقيقي للدالة في جدول عناوين الاستيراد Import Address Table، واختصاراً IAT. وكل استدعاء لـ arcalc_add في كودك يمر في الحقيقة عبر هذا الجدول بشكل غير مباشر، ولذلك يكفي أن يملأ المحمل الجدول مرة واحدة ليعمل كل الكود.
ثلاث طرق لربط المكتبة
الآن نعرف ماذا يوجد في الملفات، والسؤال التالي هو: متى تحمل المكتبة، ومن يقرر ذلك؟ وهنا يوجد في Windows طريقتان أساسيتان وثالثة تجمع بينهما، وتشرحها Microsoft في صفحتي Load-Time Dynamic Linking وRun-Time Dynamic Linking.
الربط وقت التحميل Load-time Linking
هذه هي الطريقة التي رأيناها مع جدول الاستيراد: البرنامج مبني على مكتبة الاستيراد، ويستدعي الدوال كأنها في كوده، والمحمل يقوم بكل العمل قبل أن يبدأ البرنامج. والبرنامج app-implicit.exe يطبع عنوان المكتبة في أول سطر من main()، والمخرج سوف يكون كما يلي:
> app-implicit.exe
  [arcalc] DLL_PROCESS_ATTACH (load time)
main() starts: arcalc.dll is already at 00007FF9873A0000
arcalc 1.0, 2 + 3 = 5
sum_point({x=10, y=20}) = 30, calls = 1
main() returns
  [arcalc] DLL_PROCESS_DETACH (process exit)
(exit code 0x00000000)
والترتيب هنا هو كل القصة: أول سطر في المخرج جاء من DllMain داخل المكتبة، قبل أول سطر من main()، أي أن المكتبة كانت محملة ومهيأة قبل أن يبدأ كودنا. والكلمة load time جاءت من المعامل الثالث reserved في DllMain، الذي تقول صفحة DllMain إنه لا يكون صفراً عندما تحمل المكتبة مع البرنامج، ويكون صفراً عندما يحملها البرنامج بنفسه. وفي النهاية جاء DLL_PROCESS_DETACH (process exit) بعد main() returns، لأن العملية تنتهي فيبلغ المحمل كل مكتبة.
والآن نحذف arcalc.dll من المجلد ونشغل نفس البرنامج:
> app-implicit.exe   (arcalc.dll removed)

(exit code 0xC0000135)
لم يطبع البرنامج شيئاً على الإطلاق، ولا حتى السطر الأول من main()، والسبب أن المحمل فشل قبل أن يصل إليه، ورمز الخروج 0xC0000135 هو STATUS_DLL_NOT_FOUND. وهذا هو العيب الأساسي لهذه الطريقة: المكتبة شرط لتشغيل البرنامج كله، حتى لو كانت تستخدم في ميزة Feature نادرة لا يفتحها المستخدم إلا مرة في السنة.
الربط وقت التشغيل Run-time Linking
في الطريقة الثانية لا يعرف المترجم شيئاً عن المكتبة، والبرنامج نفسه يحملها عندما يحتاجها بالدالة LoadLibraryW، ثم يطلب عنوان كل دالة بالدالة GetProcAddress، وعندما ينتهي يحررها بالدالة FreeLibrary. وهذا هو البرنامج الكامل:
/* app-explicit.c: no import of arcalc.dll; the program decides at run time with LoadLibraryW/GetProcAddress. */
#include <windows.h>
#include <stdio.h>
#include <stdlib.h>
typedef int (*add_fn)(int, int);
typedef int (*secret_fn)(void);
typedef const char *(*ver_fn)(void);
static DWORD WINAPI worker(LPVOID p) { return 0; }
int main(int argc, char **argv) {
    setvbuf(stdout, NULL, _IONBF, 0);
    printf("main() starts: arcalc.dll loaded? %s\n", GetModuleHandleW(L"arcalc.dll") ? "yes" : "no");
    HMODULE h1 = LoadLibraryW(L"arcalc.dll");
    if (!h1) { printf("LoadLibraryW failed, GetLastError = %lu\n", GetLastError()); return 1; }
    HMODULE h2 = LoadLibraryW(L"arcalc.dll");            /* second call: same module, reference count 2 */
    wchar_t path[MAX_PATH]; GetModuleFileNameW(h1, path, MAX_PATH);
    printf("HMODULE #1 = %p, HMODULE #2 = %p\n", (void *)h1, (void *)h2);
    printf("loaded from: %ls\n", path);
    ver_fn ver = (ver_fn)GetProcAddress(h1, "arcalc_version");
    add_fn add = (add_fn)GetProcAddress(h1, "arcalc_add");
    secret_fn sec = (secret_fn)GetProcAddress(h1, MAKEINTRESOURCEA(5));   /* by ordinal: no name exported */
    FARPROC nope = GetProcAddress(h1, "arcalc_multiply");
    DWORD err = GetLastError();
    printf("%s: add(40, 2) = %d, ordinal 5 = %d\n", ver(), add(40, 2), sec());
    printf("GetProcAddress(\"arcalc_multiply\") = %p, GetLastError = %lu\n", (void *)nope, err);
    printf("a new thread starts and ends:\n");
    HANDLE t = CreateThread(NULL, 0, worker, NULL, 0, NULL); WaitForSingleObject(t, INFINITE); CloseHandle(t);
    FreeLibrary(h2); printf("after FreeLibrary #1: still loaded? %s\n", GetModuleHandleW(L"arcalc.dll") ? "yes" : "no");
    FreeLibrary(h1); printf("after FreeLibrary #2: still loaded? %s\n", GetModuleHandleW(L"arcalc.dll") ? "yes" : "no");
    if (argc > 1) { HMODULE h = LoadLibraryW(L"arcalc.dll"); printf("loaded again at %p, waiting %s s\n", (void *)h, argv[1]); Sleep(atoi(argv[1]) * 1000); }
    return 0;
}
والمخرج سوف يكون كما يلي:
> app-explicit.exe
main() starts: arcalc.dll loaded? no
  [arcalc] DLL_PROCESS_ATTACH (LoadLibrary)
HMODULE #1 = 00007FF9873A0000, HMODULE #2 = 00007FF9873A0000
loaded from: C:\lab\link\arcalc.dll
arcalc 1.0: add(40, 2) = 42, ordinal 5 = 42
GetProcAddress("arcalc_multiply") = 0000000000000000, GetLastError = 127
a new thread starts and ends:
  [arcalc] DLL_THREAD_ATTACH
  [arcalc] DLL_THREAD_DETACH
after FreeLibrary #1: still loaded? yes
  [arcalc] DLL_PROCESS_DETACH (FreeLibrary)
after FreeLibrary #2: still loaded? no
(exit code 0x00000000)
وفي المخرج أعلاه لاحظ التالي:
- المكتبة غائبة حتى نطلبها: السطر الأول يقول إن
arcalc.dllغير محملة عند بدايةmain()، ثم ظهرDLL_PROCESS_ATTACH (LoadLibrary)لحظة استدعاءLoadLibraryW. - المقبض HMODULE هو عنوان المكتبة: القيمة
00007FF9873A0000ليست رقماً عشوائياً، وإنما العنوان الذي حملت فيه المكتبة في الذاكرة، ولهذا تستطيع أن تقرأ ترويستها منه مباشرة كما سنفعل في قسم الذاكرة. - عداد المراجع Reference Count: استدعينا
LoadLibraryWمرتين فرجع نفس المقبض، ولم يستدع المحملDllMainمرة ثانية، وبعد أولFreeLibraryبقيت المكتبة محملة، ولم تخرج إلا بعد الثانية. فكلLoadLibraryيزيد العداد واحداً، وكلFreeLibraryينقصه، والمكتبة تخرج من الذاكرة عندما يصل إلى صفر. - الرقم الترتيبي يعمل: طلبنا الدالة رقم 5 بـ
MAKEINTRESOURCEA(5)فرجعت 42، رغم أنه لا يوجد اسم لها في الملف. - الاسم غير الموجود:
arcalc_multiplyغير مصدرة، فرجعتGetProcAddressالقيمةNULLوالخطأ127، أيERROR_PROC_NOT_FOUND. ولاحظ أننا حفظنا قيمةGetLastErrorفوراً قبل أيprintf، والسبب أن أي استدعاء آخر لدالة من دوال Windows قد يغيرها. - إشعارات الخيوط Threads: عندما أنشأنا خيطاً جديداً وصل إلى المكتبة
DLL_THREAD_ATTACHثمDLL_THREAD_DETACH، فكل مكتبة محملة تعرف بكل خيط يبدأ وينتهي في العملية، وسوف نرى بعد قليل لماذا هذه التفصيلة مهمة.
والآن نحذف المكتبة ونشغل نفس البرنامج:
> app-explicit.exe   (arcalc.dll removed)
main() starts: arcalc.dll loaded? no
LoadLibraryW failed, GetLastError = 126
(exit code 0x00000001)
والفرق عن الطريقة الأولى كبير: البرنامج بدأ وعمل، ووصل إلى LoadLibraryW، فرجعت NULL والخطأ 126 أي ERROR_MOD_NOT_FOUND، وكودنا هو الذي قرر أن يخرج بالرمز 1. وكان يستطيع أن يقرر غير ذلك: أن يخفي زر الميزة التي تحتاج المكتبة، أو أن يكتب رسالة واضحة للمستخدم. ولهذا تستخدم هذه الطريقة في الإضافات Plugins، وفي المكتبات الاختيارية، وفي الدوال التي توجد في إصدار حديث من Windows فقط، حيث يسأل البرنامج GetProcAddress عن الدالة، فإذا لم يجدها استخدم طريقة قديمة.
التحميل المؤجل Delay Load
قد يتساءل البعض: هل يجب أن أختار بين راحة الطريقة الأولى ومرونة الثانية؟ والإجابة لا، فالطريقة الثالثة تجمع بينهما: تكتب الكود كأنه ربط عادي، والمترجم يضع بدل كل دالة نقطة صغيرة Stub تستدعي دالة مساعدة Helper عند أول استدعاء، وهذه الدالة المساعدة تستدعي LoadLibrary وGetProcAddress نيابة عنك، ثم تكتب العنوان الحقيقي فلا تمر به مرة ثانية. وتشرحها Microsoft في صفحة Linker support for delay-loaded DLLs، وفي Visual Studio تفعلها بالخيار /DELAYLOAD:arcalc.dll، وفي MinGW نبني مكتبة استيراد خاصة بالأداة dlltool --output-delaylib. والبرنامج app-delay.exe لا يستدعي arcalc_add إذا أعطيته معاملاً، ويستدعيها إذا لم تعطه، والمخرج سوف يكون كما يلي:
> app-delay.exe nosum   (arcalc.dll is not there)
main() starts: arcalc.dll loaded? no
no sum was asked for: arcalc.dll was never needed
(exit code 0x00000000)

> app-delay.exe         (arcalc.dll is not there)
main() starts: arcalc.dll loaded? no
first call to arcalc_add...
exception 0xC06D007E during the first call (0xC06D007E: the delay-load helper did not find the module)
(exit code 0x00000003)

> app-delay.exe         (arcalc.dll copied next to it)
main() starts: arcalc.dll loaded? no
first call to arcalc_add...
  [arcalc] DLL_PROCESS_ATTACH (LoadLibrary)
4 + 5 = 9, arcalc.dll loaded now? yes
  [arcalc] DLL_PROCESS_DETACH (process exit)
(exit code 0x00000000)
والمكتبة مفقودة في التشغيلين الأول والثاني، ولكن الأول نجح تماماً لأنه لم يحتجها، والثاني عمل حتى أول استدعاء ثم وصله استثناء Exception برمز 0xC06D007E، وهو الرمز الذي تستخدمه الدالة المساعدة عندما لا تجد المكتبة. وفي برنامجنا التقطنا الاستثناء بمعالج AddVectoredExceptionHandler لنطبع رسالة واضحة، أما في برنامج حقيقي فإذا لم تلتقطه فسوف تنتهي العملية. وفي التشغيل الثالث لاحظ أن المكتبة لم تكن محملة عند بداية main()، وحملت عند أول استدعاء، والسطر يقول (LoadLibrary) لأن الدالة المساعدة حملتها بنفس طريقة الربط وقت التشغيل.
وهنا مشكلة قابلتنا أثناء كتابة المختبر، وتستحق أن تعرفها. أردنا أن نرى المكتبة المؤجلة في جداول البرنامج كما نرى جدول الاستيراد، فوجدنا التالي:
objdump -p app-delay.exe: the import table and the delay import directory:
   Entry d 0000000000000000 00000000 Delay Import Directory
   DLL Name: KERNEL32.dll
   DLL Name: api-ms-win-crt-environment-l1-1-0.dll
   DLL Name: api-ms-win-crt-heap-l1-1-0.dll
   DLL Name: api-ms-win-crt-math-l1-1-0.dll
   DLL Name: api-ms-win-crt-private-l1-1-0.dll
   DLL Name: api-ms-win-crt-runtime-l1-1-0.dll
   DLL Name: api-ms-win-crt-stdio-l1-1-0.dll
   DLL Name: api-ms-win-crt-string-l1-1-0.dll
   DLL Name: api-ms-win-crt-time-l1-1-0.dll

arcalc names found as plain strings inside app-delay.exe: arcalc.dll, arcalc_add..., arcalc_add, arcalc_delay_a, arcalc_delay_a_iname
المدخل Delay Import Directory في ترويسة الملف صفر، وarcalc.dll لا تظهر في جدول الاستيراد، ولا تجدها إلا كنص داخل الملف. والسبب أن صيغة PE تحدد مكاناً قياسياً لجدول المكتبات المؤجلة، والرابط Linker في Visual Studio يملؤه فتراه بالأمر dumpbin /imports تحت عنوان خاص بالمكتبات المؤجلة، أما التنفيذ في MinGW فيضع كل المعلومات داخل الكود دون أن يملأ هذا المدخل. والدرس العملي من هذا: أداة تفحص جدول الاستيراد وحده لن ترى كل المكتبات التي قد يحملها برنامج، لا المؤجلة ولا التي يحملها بـ LoadLibrary، ولذلك فالطريقة الوحيدة المؤكدة لمعرفة ما يحمله البرنامج هي أن تسأله وهو يعمل، بـ Process Explorer أو ListDLLs كما شرحنا في مقال Process Explorer.
DllMain وقفل المحمل Loader Lock
رأينا أن DllMain تستقبل أربعة إشعارات، ومن الطبيعي أن يفكر المطور: هذا أفضل مكان لتهيئة المكتبة، فلأقرأ ملف الإعدادات فيها، وأتصل بقاعدة البيانات، وأنشئ خيطاً يعمل في الخلفية. وهنا تقول صفحة Dynamic-Link Library Best Practices بوضوح شديد: لا تقم بأي من هذا. والسبب هو قفل المحمل Loader Lock: المحمل يأخذ قفلاً واحداً للعملية كلها قبل أن يعدل قائمة المكتبات المحملة، ويستدعي DllMain وهو ما زال يمسك هذا القفل، فأي كود داخلها ينتظر شيئاً يحتاج نفس القفل لن ينتهي أبداً.
ولكي نرى هذا لا أن نقرأه فقط، كتبنا مكتبة تفعل الشيء الممنوع بالضبط: تنشئ خيطاً داخل DllMain وتنتظره، ولكن بمهلة 5 ثوان بدل الانتظار إلى الأبد، حتى لا يتجمد المختبر:
/* loaderlock.c: a DLL that does what the documentation forbids in DllMain: start a thread and wait for it. */
#include <windows.h>
static DWORD WINAPI hello(LPVOID p) {
    DWORD n; const char *s = "  [loaderlock] the thread finally runs\n";
    WriteFile(GetStdHandle(STD_ERROR_HANDLE), s, (DWORD)lstrlenA(s), &n, NULL);
    return 7;
}
BOOL WINAPI DllMain(HINSTANCE h, DWORD reason, LPVOID reserved) {
    if (reason == DLL_PROCESS_ATTACH) {
        DWORD t0 = GetTickCount();
        HANDLE t = CreateThread(NULL, 0, hello, NULL, 0, NULL);
        DWORD w = WaitForSingleObject(t, 5000);             /* INFINITE here would hang the process for ever */
        char s[160]; DWORD n;
        wsprintfA(s, "  [loaderlock] DllMain waited %lu ms for its thread: %s\n", GetTickCount() - t0,
                  w == WAIT_TIMEOUT ? "WAIT_TIMEOUT (258)" : "WAIT_OBJECT_0");
        WriteFile(GetStdHandle(STD_ERROR_HANDLE), s, (DWORD)lstrlenA(s), &n, NULL);
        CloseHandle(t);
    }
    return TRUE;
}
__declspec(dllexport) int loaderlock_ping(void) { return 1; }
والبرنامج app-lock.exe يحمل هذه المكتبة ويقيس الوقت الذي أخذته LoadLibraryW، والمخرج سوف يكون كما يلي:
> app-lock.exe
  [loaderlock] DllMain waited 5016 ms for its thread: WAIT_TIMEOUT (258)
LoadLibraryW returned 00007FF9873A0000 after 5047 ms  [loaderlock] the thread finally runs

main() returns
(exit code 0x00000000)
والخيط الذي ينفذ دالة فارغة تقريباً لم يبدأ خلال خمس ثوان كاملة، وانتهت المهلة بـ WAIT_TIMEOUT، ثم رجعت LoadLibraryW بعد 5047 ms، وفي نفس اللحظة تقريباً طبع الخيط سطره، حتى إن سطره دخل في وسط سطر البرنامج الرئيسي لأن الاثنين كتبا على الشاشة في نفس الوقت. والتفسير في الصورة التالية: الخيط الجديد قبل أن ينفذ أول سطر من دالته يجب أن يرسل DLL_THREAD_ATTACH لكل مكتبة محملة، وهذا ما رأيناه في مخرج app-explicit.exe، وإرسال هذا الإشعار يحتاج قفل المحمل، والقفل مع DllMain التي تنتظر الخيط:
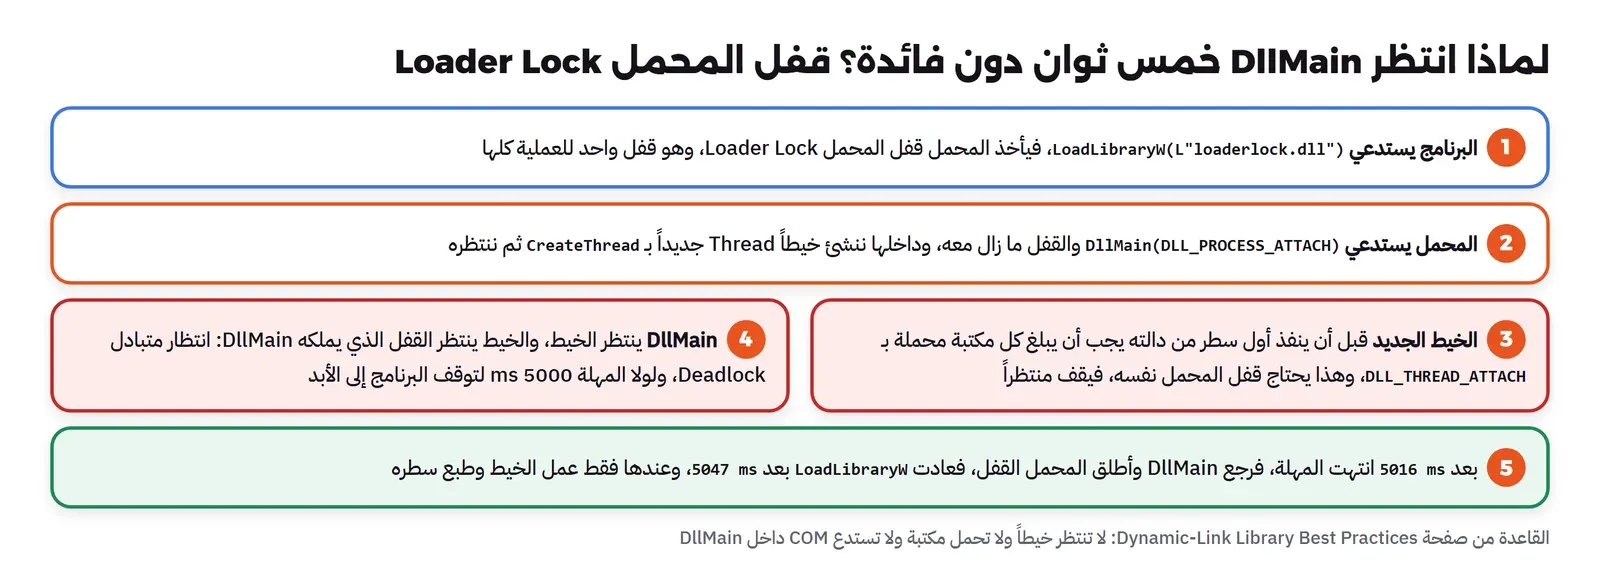
ولو كتبنا INFINITE بدل 5000 لتجمد البرنامج إلى الأبد، ولما رأى المستخدم أي رسالة. وهذه ليست حالة نظرية، فقد كتب Raymond Chen في مدونته The Old New Thing سلسلة كاملة عن هذا الموضوع، منها Some reasons not to do anything scary in your DllMain وAnother reason not to do anything scary in your DllMain: Inadvertent deadlock، وفي الثانية يشرح كيف يحدث نفس الانتظار المتبادل حتى مع دوال تبدو بريئة مثل GetModuleFileName، لأنها تأخذ قفل المحمل في داخلها. ويشرح كتاب Windows Internals في طبعته السابعة، في الجزء الأول، فصل العمليات، كيف يدير المحمل في ntdll.dll قائمة المكتبات وهذا القفل.
والقاعدة العملية لما تفعله داخل DllMain بسيطة: أقل ما يمكن. تهيئة متغيرات بسيطة، وأخذ نسخة من المقبض، وإذا كانت المكتبة لا تحتاج إشعارات الخيوط فاستدع DisableThreadLibraryCalls لتوفر على العملية استدعاءً مع كل خيط جديد. وكل تهيئة حقيقية ضعها في دالة مصدرة اسمها مثلاً arcalc_init، يستدعيها البرنامج بعد أن يرجع من LoadLibrary، فيكون القفل قد أطلق.
LoadLibrary داخل DllMain، ولا تنتظر خيطاً أو حدثاً Event، ولا تستدع COM، ولا تتصل بالشبكة، والسبب أن كل هذه قد تحتاج قفل المحمل أو تنتظر من يحتاجه، والنتيجة برنامج يتجمد عند بعض المستخدمين فقط، وهي أصعب الأخطاء في التتبع.أين تسكن المكتبة في الذاكرة؟
كل ملف PE يحمل في ترويسته عنواناً مفضلاً Preferred Base يريد أن يحمل فيه، والمترجم يكتب كل العناوين المطلقة داخل الكود على افتراض أنه سوف يحمل هناك. وفي الماضي كان هذا يعمل في أغلب الأحيان، ولكن ماذا يحدث إذا كان العنوان مشغولاً بمكتبة أخرى؟ هنا يضطر المحمل إلى نقل المكتبة إلى عنوان آخر، وتعديل كل عنوان مطلق في الكود باستخدام جدول خاص اسمه جدول النقل Relocation Table، وهذه العملية تسمى إعادة التوطين Relocation، ولها تكلفة: الصفحات التي عدلها المحمل لم تعد مطابقة للملف على القرص، فلا تشارك بين العمليات.
ثم جاء الأمان فغير الصورة كلها. فإذا كانت kernel32.dll في نفس العنوان في كل جهاز، فالمخترق الذي يستغل ثغرة يعرف مسبقاً أين يجد كل دالة، ولذلك أضافت Microsoft في Windows Vista توزيع عناوين الذاكرة العشوائي Address Space Layout Randomization، واختصاراً ASLR: المكتبة التي تحمل العلامة DYNAMIC_BASE تحمل في عنوان عشوائي يتغير مع كل إقلاع للجهاز، كما توضح صفحة /DYNAMICBASE. ولكي نرى الحالتين بنينا مكتبتين fixed1.dll وfixed2.dll بنفس العنوان المفضل 0x10000000 وبدون ASLR، والبرنامج app-reloc.exe يحملهما مع arcalc.dll وversion.dll من Windows، ويطبع العنوان المفضل من الملف بجانب العنوان الحقيقي، وشغلناه مرتين:
> app-reloc.exe   (first process)
  [arcalc] DLL_PROCESS_ATTACH (LoadLibrary)
  [arcalc] DLL_PROCESS_DETACH (process exit)
fixed1.dll  preferred 0000000010000000  actual 0000000010000000  same      DYNAMIC_BASE=no
fixed2.dll  preferred 0000000010000000  actual 0000000000020000  relocated DYNAMIC_BASE=no
arcalc.dll  preferred 00000002C1680000  actual 00007FF9873A0000  relocated DYNAMIC_BASE=yes
version.dll preferred 0000000180000000  actual 00007FF9A0DA0000  relocated DYNAMIC_BASE=yes
(exit code 0x00000000)

> app-reloc.exe   (second process, a moment later)
  [arcalc] DLL_PROCESS_ATTACH (LoadLibrary)
  [arcalc] DLL_PROCESS_DETACH (process exit)
fixed1.dll  preferred 0000000010000000  actual 0000000010000000  same      DYNAMIC_BASE=no
fixed2.dll  preferred 0000000010000000  actual 0000000000670000  relocated DYNAMIC_BASE=no
arcalc.dll  preferred 00000002C1680000  actual 00007FF9873A0000  relocated DYNAMIC_BASE=yes
version.dll preferred 0000000180000000  actual 00007FF9A0DA0000  relocated DYNAMIC_BASE=yes
(exit code 0x00000000)
وفي المخرج أعلاه لاحظ التالي:
- أول من يصل يأخذ العنوان:
fixed1.dllحملت في عنوانها المفضل تماماً، وfixed2.dllطلبت نفس العنوان فوجدته مشغولاً، فنقلها المحمل إلى0x20000في المرة الأولى، وإلى0x670000في المرة الثانية. فالمكتبة التي تمنع ASLR لا تحصل على عنوان ثابت كما يظن مطورها، وإنما على أي عنوان فارغ إذا كان عنوانها مشغولاً. - ASLR تختار مرة لكل إقلاع:
arcalc.dllحملت في00007FF9873A0000في العمليتين، وهو نفس العنوان الذي رأيناه فيapp-implicit.exeوapp-explicit.exe، وversion.dllفي نفس العنوان في العمليتين أيضاً. فـ Windows يختار عنواناً عشوائياً لكل مكتبة مرة واحدة بعد الإقلاع، ثم يستخدمه في كل العمليات، والسبب هو المشاركة: إذا حملت المكتبة في نفس العنوان في كل عملية، فصفحات الكود بعد النقل متطابقة، ويستطيع مدير الذاكرة أن يشاركها. - العنوان المفضل لا معنى له مع ASLR: الملف
arcalc.dllيقول إنه يفضل00000002C1680000، وهو عنوان اختاره الرابط في MinGW، ولكن معDYNAMIC_BASE=yesلا يستخدمه المحمل أبداً.
والنتيجة العملية لك كمطور: لا تكتب عنوان مكتبة في سجل Log أو تقرير على أنه ثابت، ولا تبن مكتبة بدون ASLR إلا لسبب قوي جداً، فهي لن تحصل على عنوانها المضمون، وفي نفس الوقت تفقد الحماية.
الاسم ليس الملف: API Sets والتحويل وKnownDLLs
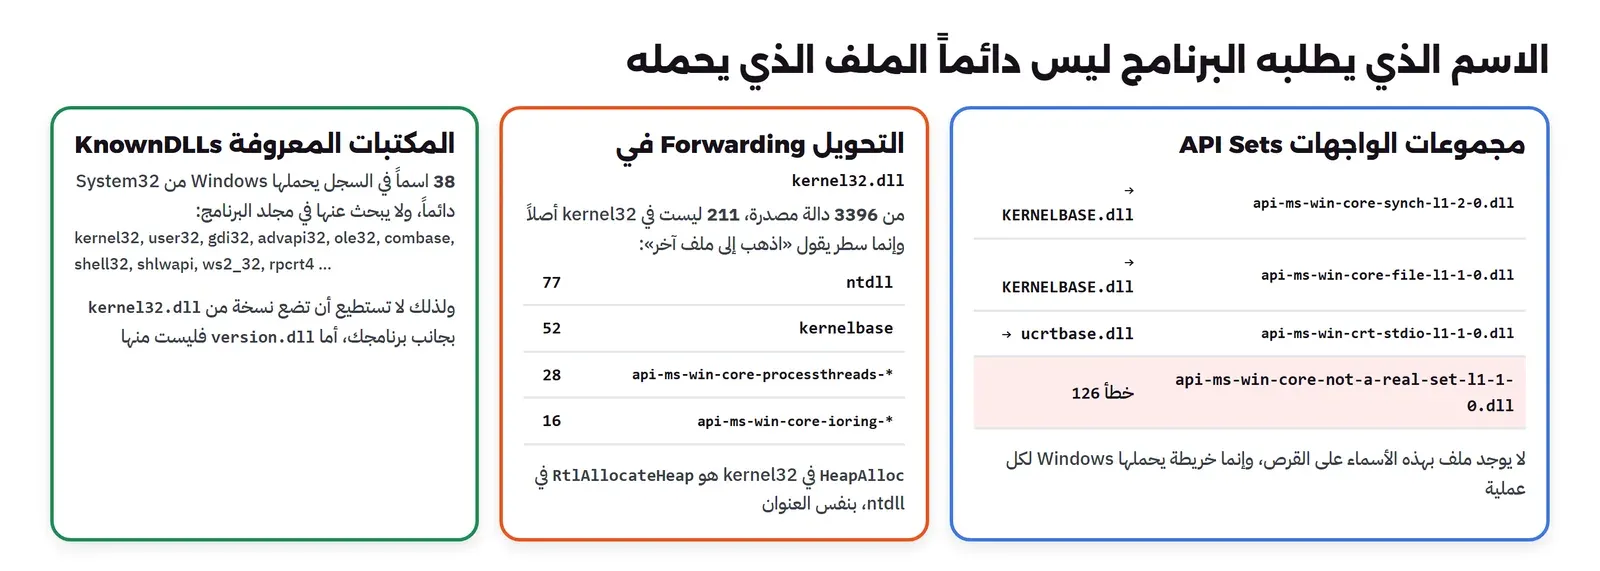
رجعنا الآن إلى سؤال المقدمة: ما هذه الأسماء مثل api-ms-win-crt-stdio-l1-1-0.dll التي يطلبها برنامجنا الصغير ولا نجدها على القرص؟ والجواب أن Windows منذ إصدار 7 قسم دواله إلى مجموعات واجهات API Sets، لكل مجموعة اسم يصف ما فيها ورقم إصدار، والاسم لا يشير إلى ملف، وإنما يحوله المحمل إلى الملف الذي يحتوي الدوال فعلاً على هذا الإصدار من Windows، بخريطة يحملها لكل عملية، كما تشرح صفحة Windows API sets. والفائدة أن Microsoft تستطيع أن تنقل دالة من ملف لآخر بين الإصدارات، أو أن توفر نفس المجموعة على أجهزة مختلفة مثل Xbox وHoloLens، دون أن يتغير أي برنامج. والبرنامج apiset.exe يحمل بعض الأسماء ويسأل عن الملف الحقيقي خلفها:
> apiset.exe
api-ms-win-core-synch-l1-2-0.dll             -> C:\Windows\System32\KERNELBASE.dll
api-ms-win-core-file-l1-1-0.dll              -> C:\Windows\System32\KERNELBASE.dll
api-ms-win-crt-stdio-l1-1-0.dll              -> C:\Windows\System32\ucrtbase.dll
api-ms-win-core-not-a-real-set-l1-1-0.dll    -> not loaded, GetLastError = 126
KERNEL32                                     -> C:\Windows\System32\KERNEL32.DLL
version.dll                                  -> C:\Windows\SYSTEM32\version.dll
kernel32!HeapAlloc = 00007FF9AC571550, ntdll!RtlAllocateHeap = 00007FF9AC571550, same address: yes
(exit code 0x00000000)
ومجموعتا المزامنة Synchronization والملفات حولتا إلى KERNELBASE.dll، ومجموعة مكتبة C إلى ucrtbase.dll، والاسم الذي اخترعناه رجع بالخطأ 126 كأي ملف مفقود. ولاحظ أن KERNEL32 بدون امتداد عملت أيضاً، لأن LoadLibrary تضيف .dll إذا لم تكتب امتداداً.
والسطر الأخير أغرب: الدالة HeapAlloc التي نستدعيها من kernel32.dll لها نفس عنوان RtlAllocateHeap في ntdll.dll، أي أنها نفس الدالة. وهذا هو التحويل Forwarding: جدول التصدير في مكتبة يستطيع أن يقول عن دالة «ليست عندي، اذهب إلى مكتبة أخرى»، والمحمل يتبع التحويل ويكتب في جدول عناوين البرنامج العنوان النهائي مباشرة. ولكي نعرف حجم هذا في kernel32.dll نسخنا الملف وقرأنا جدول تصديره بـ objdump:
kernel32.dll: 3396 exports, 211 of them forwarded to another DLL. Forwarded to:
      77  ntdll
      52  kernelbase
      28  api-ms-win-core-processthreads-*
      16  api-ms-win-core-ioring-*
       7  api-ms-win-core-memory-*
       6  api-ms-win-core-synch-*
       4  api-ms-win-core-sysinfo-*
       4  api-ms-win-core-timezone-*

three of them:
   [   9] +base[  10] 000aaa22 Forwarder RVA -- api-ms-win-core-libraryloader-l1-1-0.AddDllDirectory
   [ 577] +base[ 578] 000ae3fa Forwarder RVA -- kernelbase.GetCurrentPackageFullName
   [ 898] +base[ 899] 000b0455 Forwarder RVA -- NTDLL.RtlAllocateHeap

CreateFileW is not forwarded: kernel32.dll has its own small function that calls the one it imports from: DLL Name: api-ms-win-core-file-l1-1-0.dll
ومن 3396 دالة تصدرها kernel32.dll، توجد 211 في مكان آخر تماماً، و77 منها في ntdll.dll مباشرة. أما الدوال الشهيرة مثل CreateFileW فليست محولة، ولكن kernel32.dll نفسها تستوردها من مجموعة api-ms-win-core-file، أي من KERNELBASE.dll، فالكود الحقيقي هناك. وهذا ما بقي من نقل Microsoft أغلب كود kernel32.dll إلى KERNELBASE.dll في Windows 7، وأبقت kernel32.dll لأن كل برنامج كتب منذ التسعينيات يطلبها بالاسم. وإذا أردت أن ترى أين يقع هذا في طبقات النظام، فقد شرحنا الطريق من برنامجك إلى النواة في مقال كيف يعمل Windows من الداخل.
والطبقة الثالثة هي المكتبات المعروفة KnownDLLs: قائمة في السجل Registry تحت HKLM\SYSTEM\CurrentControlSet\Control\Session Manager\KnownDLLs، يحمل Windows ملفاتها من System32 مرة واحدة عند الإقلاع، ويعطيها لكل عملية تطلبها بالاسم دون أن يبحث عنها في أي مجلد. وقرأنا القائمة على جهاز المختبر قراءة فقط:
KnownDLLs on this machine (read only): 38 names
advapi32.dll, clbcatq.dll, combase.dll, comdlg32.dll, coml2.dll, difxapi.dll, gdi32.dll, gdiplus.dll, imagehlp.dll, imm32.dll, kernel32.dll, msctf.dll, msvcrt.dll, normaliz.dll, nsi.dll, ole32.dll, oleaut32.dll, psapi.dll, rpcrt4.dll, sechost.dll, setupapi.dll, shcore.dll, shell32.dll, shlwapi.dll, user32.dll, wldap32.dll, wow64.dll, wow64base.dll, wow64con.dll, wow64cpu.dll, wow64win.dll, wowarmhw.dll, ws2_32.dll, xtajit.dll, xtajit64.dll, xtajit64se.dll, xtajitf.dll, xtajitse.dll
وهذه القائمة هي السبب في أن مكتبة باسم kernel32.dll بجانب برنامجك لن تحمل أبداً، فـ Windows يحمي أهم مكتباته بهذه الطريقة، والسبب أمني وأدائي معاً: لا يستطيع أحد أن يستبدلها بنسخة في مجلد البرنامج، ولا يضيع المحمل وقتاً في البحث عنها. ولكن لاحظ أن version.dll ليست في القائمة، وأغلب مكتبات Windows ليست فيها، وسوف نعود إلى هذه الملاحظة في مقال الاختطاف.
أين يبحث Windows عن المكتبة بالاسم؟
عندما يطلب البرنامج مكتبة باسمها فقط، وليست مكتبة معروفة ولا محملة مسبقاً، يبدأ المحمل البحث في المجلدات. وقد رأينا هذا الترتيب عملياً في مقال حالات Sysinternals: مجلد البرنامج يسبق مجلد النظام، والمجلد الحالي يأتي بعدهما، ومجلدات PATH في آخر القائمة، وأي نسخة يجدها أولاً هي التي تحمل. ولن نكرر تلك التجارب هنا، ولكن نضيف ما يحتاجه المطور من صفحة Dynamic-link library search order.
فقبل أي مجلد يمر المحمل على عدة خطوات لا علاقة لها بالمجلدات: إعادة توجيه المكتبات DLL Redirection، ثم مجموعات الواجهات، ثم إعادة التوجيه بالملف Manifest، ثم قائمة المكتبات المحملة، ثم المكتبات المعروفة. وبعدها فقط يبدأ ترتيب المجلدات: مجلد البرنامج، ثم System32، ثم مجلد النظام القديم ذو 16 بت System، ثم مجلد Windows، ثم المجلد الحالي Current Folder، ثم مجلدات PATH. وهذا الترتيب يتغير إذا عطل المسؤول وضع البحث الآمن Safe DLL Search Mode، فيصعد المجلد الحالي إلى المرتبة الثانية بعد مجلد البرنامج، والوضع مفعل افتراضياً منذ Windows XP SP2.
والمطور لا يجب أن يقبل هذا الترتيب كما هو، فالدالة LoadLibraryExW تأخذ مجموعة خيارات تحدد بالضبط أين تبحث، منها LOAD_LIBRARY_SEARCH_SYSTEM32 للبحث في System32 وحدها، وLOAD_LIBRARY_SEARCH_APPLICATION_DIR لمجلد البرنامج وحده، وLOAD_LIBRARY_SEARCH_DLL_LOAD_DIR لمجلد المكتبة التي تحملها بمسار كامل. والدالة SetDefaultDllDirectories تطبق هذه الخيارات على كل تحميل في العملية. ولكن لماذا يهتم المطور بهذا إذا كانت مكتبته في مجلد البرنامج وكل شيء يعمل؟ لأن كل مجلد في هذه القائمة يستطيع أحد أن يكتب فيه هو باب لتشغيل كود غريب داخل برنامجك، وهذا موضوع مقال مستقل نجرب فيه كل هذه الخيارات على برنامج حقيقي:
جحيم المكتبات DLL Hell
وصلنا الآن إلى المشكلة التي أعطت المكتبات المشتركة سمعتها السيئة. في Windows 3.x و95 كانت البرامج تثبت مكتباتها المشتركة في مجلد النظام، لأن هذا هو المكان الذي يجده الجميع، فإذا كان برنامجان يحتاجان مكتبة لغة C أو مكتبة عناصر الواجهة، فكل مثبت Installer ينسخ النسخة التي جاءت معه. وكان المفترض أن يقارن المثبت رقم الإصدار ولا يستبدل نسخة أحدث بأقدم، ولكن كثيراً من المثبتات لم تفعل، وحتى عندما تفعل، فالنسخة الأحدث ليست بالضرورة متوافقة مع كل برنامج. ويصف Raymond Chen النتيجة في مقاله Getting Out of DLL Hell في مجلة TechNet في يناير 2007: تثبت برنامجاً فيتوقف برنامج آخر لا علاقة له به، لأن البرنامجين مرتبطان بملف مشترك لا تعرف عنه شيئاً، مثل أن يختلفا على أي إصدار من MSVCRT.DLL يجب أن يكون في مجلد النظام، أو أن يحدث أحدهما عنصر ActiveX لا يتوافق مع الآخر.
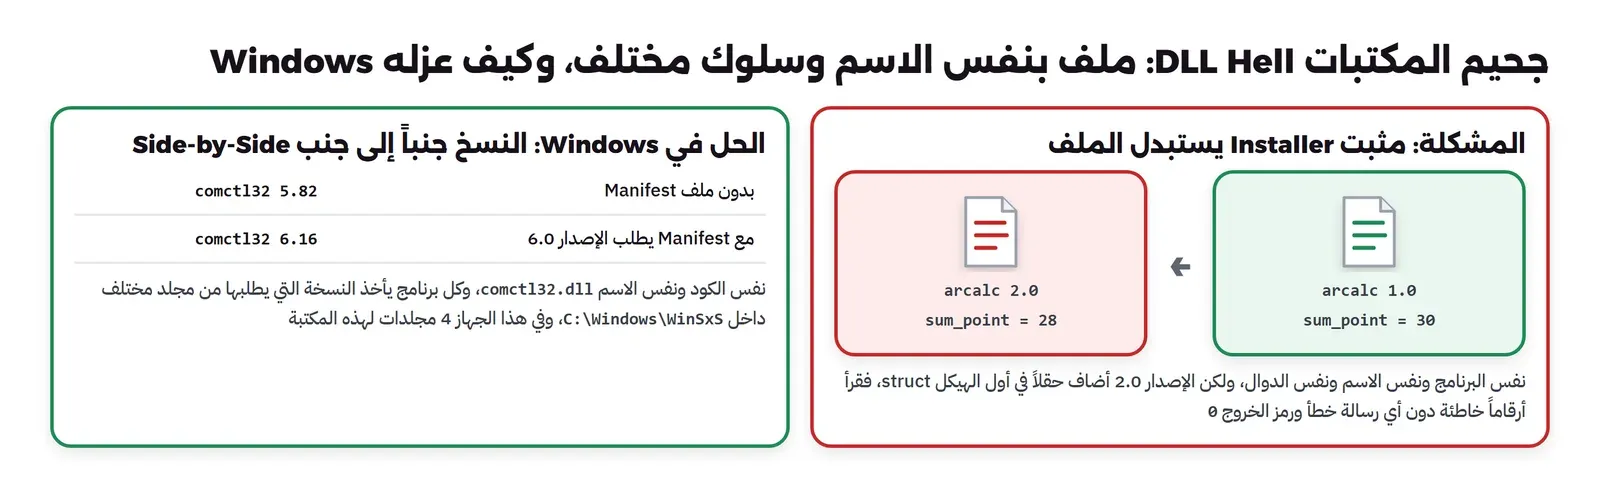
ولكي نرى المشكلة في أصغر صورة، أعطينا arcalc.dll إصداراً ثانياً. الدوال نفسها بنفس الأسماء ونفس الأرقام الترتيبية، ولكن المطور في الإصدار 2.0 أضاف حقلاً جديداً z في بداية الهيكل ar_point، وهذا تغيير يبدو بريئاً في ملف الترويسة:
#ifdef ARCALC_V2
typedef struct { int z; int x; int y; } ar_point;   /* version 2 added a field at the start */
#else
typedef struct { int x; int y; } ar_point;
#endif
ثم شغلنا app-implicit.exe المبني على الإصدار 1.0، مرة مع 1.0، ومرة بعد أن نسخنا 2.0 فوقها كما يفعل مثبت برنامج آخر:
> app-implicit.exe with arcalc 1.0
  [arcalc] DLL_PROCESS_ATTACH (load time)
main() starts: arcalc.dll is already at 00007FF9873A0000
arcalc 1.0, 2 + 3 = 5
sum_point({x=10, y=20}) = 30, calls = 1
main() returns
  [arcalc] DLL_PROCESS_DETACH (process exit)
(exit code 0x00000000)
   file version: 1.0.0.0, ArabRoot lab calculator DLL

> app-implicit.exe after arcalc 2.0 replaced the file
  [arcalc] DLL_PROCESS_ATTACH (load time)
main() starts: arcalc.dll is already at 00007FF9873A0000
arcalc 2.0, 2 + 3 = 5
sum_point({x=10, y=20}) = 28, calls = 1
main() returns
  [arcalc] DLL_PROCESS_DETACH (process exit)
(exit code 0x00000000)
   file version: 2.0.0.0
وهذا أخطر من المكتبة المفقودة بكثير: البرنامج حمل المكتبة، ووجد كل الدوال، وarcalc_add ما زالت تعطي 5، ورمز الخروج صفر، ولكن sum_point رجعت 28 بدل 30. والسبب أن البرنامج يرسل هيكلاً فيه رقمان 10 و20، والمكتبة الجديدة تقرأ أول رقم على أنه z، والثاني 20 على أنه x، وتقرأ y من الذاكرة التي بعد الهيكل، وكان فيها 8 بالصدفة. فلم تظهر أي رسالة خطأ، ولن يلاحظ أحد شيئاً حتى يكتشف محاسب أن التقرير خاطئ. ولاحظ أن رقم الإصدار في الملف 2.0.0.0 كان الدليل الوحيد، ولذلك اقرأه دائماً عند تتبع مشكلة من هذا النوع، بالأمر (Get-Item arcalc.dll).VersionInfo في PowerShell أو من تبويب التفاصيل في خصائص الملف.
والقاعدة التي يتعلمها كل من يكتب مكتبة مشتركة من هذه التجربة: الواجهة الثنائية Application Binary Interface، واختصاراً ABI، عقد لا يتغير. فلا تغير ترتيب حقول هيكل يمر عبر حدود المكتبة، ولا حجمه، ولا معنى معامل في دالة موجودة، وإذا احتجت إلى سلوك جديد فأضف دالة جديدة باسم جديد، مثل arcalc_sum_point2، أو اجعل أول حقل في الهيكل حجمه، كما تفعل Windows نفسها في هياكل مثل STARTUPINFOW التي تبدأ بالحقل cb.
كيف خرج Windows من الجحيم؟
ولم تحل Microsoft المشكلة بحل واحد، وإنما بطبقات على مدى سنوات، وكل طبقة منها ما زالت موجودة:
- حماية ملفات النظام: في Windows 2000 جاءت حماية ملفات Windows Windows File Protection، التي تعيد ملف النظام الأصلي إذا استبدله مثبت، ثم صارت في Windows Vista حماية موارد Windows Windows Resource Protection، التي تمنع الكتابة على ملفات النظام أصلاً إلا من مثبت Windows نفسه. فلم يعد أي برنامج يستطيع أن يستبدل
comctl32.dllفي System32. - إعادة التوجيه المحلية: في Windows 2000 أيضاً، كما يشرح Raymond Chen في نفس المقال، تستطيع أن تنشئ ملفاً فارغاً اسمه اسم البرنامج مع
.local، فيبحث البرنامج في مجلده أولاً حتى عن المكتبات التي يطلبها بمسار كامل، وتشرحها اليوم صفحة Dynamic-link library redirection. وكان هذا حلاً إسعافياً لمسؤول يحتاج أن يعيد برنامجين للعمل. - النسخ الخاصة App-local: البرنامج يضع نسخة المكتبة التي اختبر عليها في مجلده هو، لا في مجلد النظام، فلا يلمس أحد نسخته، وهذا ما تفعله أغلب البرامج اليوم مع مكتباتها الخاصة.
- النسخ جنباً إلى جنب Side-by-Side: في Windows XP جاء الحل الكامل للمكتبات التي يجب أن تبقى مشتركة: عدة إصدارات من نفس المكتبة مثبتة في نفس الوقت، وكل برنامج يقول في ملف وصف Manifest أي إصدار يريد. وهذا ما نجربه الآن.
النسخ جنباً إلى جنب Side-by-Side والملف Manifest
أشهر مثال على النسخ جنباً إلى جنب هو مكتبة عناصر الواجهة المشتركة Common Controls، أي comctl32.dll، التي ترسم الأزرار والقوائم والأشرطة. ففي Windows XP جاء الإصدار 6 بشكل الواجهة الجديد، ولكن Microsoft لم تستطع أن تجعله الافتراضي، لأن آلاف البرامج القديمة تعتمد على تفاصيل في رسم الإصدار 5، فأبقت الاثنين، وجعلت الإصدار 6 لمن يطلبه فقط، كما تشرح صفحة Enabling Visual Styles. ولكي نرى ذلك بنينا نفس البرنامج comctl.c مرتين: مرة كما هو، ومرة مع هذا الملف Manifest مضمناً كمورد Resource داخل الملف التنفيذي:
<?xml version="1.0" encoding="UTF-8" standalone="yes"?>
<assembly xmlns="urn:schemas-microsoft-com:asm.v1" manifestVersion="1.0">
  <dependency>
    <dependentAssembly>
      <assemblyIdentity type="win32" name="Microsoft.Windows.Common-Controls" version="6.0.0.0"
                        processorArchitecture="*" publicKeyToken="6595b64144ccf1df" language="*"/>
    </dependentAssembly>
  </dependency>
</assembly>
والبرنامج يحمل comctl32.dll بالاسم، ويسألها عن إصدارها بالدالة DllGetVersion، ويطبع المسار الذي حملت منه، والمخرج سوف يكون كما يلي:
> comctl-plain.exe
comctl32 5.82.10586
C:\Windows\WinSxS\amd64_microsoft.windows.common-controls_6595b64144ccf1df_5.82.26100.8328_none_87eede957a2ccddd\comctl32.dll
(exit code 0x00000000)

> comctl-manifest.exe
comctl32 6.16.10586
C:\Windows\WinSxS\amd64_microsoft.windows.common-controls_6595b64144ccf1df_6.0.26100.9711_none_3e07b8b0e334e825\comctl32.dll
(exit code 0x00000000)

folders in WinSxS for Common Controls: 4
   amd64_microsoft.windows.common-controls_6595b64144ccf1df_5.82.26100.8328_none_87eede957a2ccddd
   amd64_microsoft.windows.common-controls_6595b64144ccf1df_6.0.26100.9711_none_3e07b8b0e334e825
   x86_microsoft.windows.common-controls_6595b64144ccf1df_5.82.26100.8521_none_cf9e08b68ea73d80
   x86_microsoft.windows.common-controls_6595b64144ccf1df_6.0.26100.9711_none_85b4ef87f7b1112b
وفي المخرج أعلاه لاحظ التالي:
- نفس الكود ونفس الاسم ونسختان مختلفتان: البرنامج بدون الملف Manifest حصل على الإصدار 5.82، ومع الملف Manifest حصل على 6.16، والكود لم يتغير بحرف واحد.
- الاثنان من مجلد WinSxS: حتى البرنامج القديم لم يحصل على الملف من System32 مباشرة، وإنما من مجلد خاص بالإصدار 5.82 داخل
C:\Windows\WinSxS، وهو المخزن الذي يحفظ فيه Windows كل الإصدارات جنباً إلى جنب. - اسم المجلد هوية كاملة: المعمارية
amd64أوx86، والاسم، والرمز6595b64144ccf1dfالذي يمثل مفتاح Microsoft العام، ثم الإصدار الكامل، ولذلك يستطيع Windows أن يحفظ أربع نسخ لنفس المكتبة دون أي تعارض.
وهذا هو جوهر الحل: البرنامج لا يطلب «comctl32.dll» وإنما «comctl32 من Microsoft بالإصدار 6 للمعمارية الفلانية»، والمكتبة لا تستبدل أبداً بإصدار مختلف دون علم البرنامج. وتشرح Microsoft هذا النظام بالتفصيل في About Side-by-Side Assemblies، وتستطيع أن تستخدمه لمكتباتك أيضاً بتجميعات خاصة Private Assemblies في مجلد برنامجك. والجانب السلبي أن رسائل الخطأ فيه صعبة القراءة، فإذا أخطأت في ملف Manifest ظهرت رسالة «The application has failed to start because its side-by-side configuration is incorrect»، والتفاصيل في سجل الأحداث Event Viewer تحت المصدر SideBySide، أو بالأداة sxstrace.
ماذا لو...؟
بعد أن عرفنا الطرق الثلاث للربط وطبقات الأسماء، هذه أسئلة تصل كثيراً، وإجابتها من المختبر نفسه:
- ماذا لو حذفت المكتبة والبرنامج يعمل؟ Windows لا يسمح بحذف ملف DLL محمل في عملية، لأن الملف مفتوح ومربوط بالذاكرة، فإذا أردت تحديث مكتبة يستخدمها برنامج يعمل فيجب أن توقفه أولاً، أو أن تعيد تسمية الملف القديم وتضع الجديد مكانه، فيستمر البرنامج بالقديم حتى يعاد تشغيله.
- ماذا لو بقيت مكتبة قديمة في الإصدار الجديد بلا دالة يحتاجها البرنامج؟ في الربط وقت التحميل يتوقف البرنامج قبل أن يبدأ برمز
0xC0000139، وقد رأيناه في مقال الحالات، وفي الربط وقت التشغيل ترجعGetProcAddressالقيمةNULLوالخطأ 127 كما رأينا معarcalc_multiply. - ماذا لو حملت المكتبة بمسار كامل؟ عندها لا يبحث المحمل في أي مجلد، ويحمل ذلك الملف بالضبط، وهذا هو الأسلوب الأكثر أماناً لمكتبات برنامجك نفسه، ولكن المكتبات التي تحتاجها تلك المكتبة يبحث عنها المحمل بالترتيب العادي، إلا إذا استخدمت الخيار
LOAD_LIBRARY_SEARCH_DLL_LOAD_DIR. - ماذا لو استدعى برنامج 32 بت مكتبة 64 بت؟ لا يمكن، فالعملية كلها بمعمارية واحدة، والمكتبة من معمارية أخرى تعطي
0xC000007Bأو يتخطاها المحمل ويكمل البحث، وهذا أيضاً في مقال الحالات.
أخطاء شائعة Common Mistakes
- كود ثقيل في DllMain: تحميل مكتبات وانتظار خيوط واتصالات شبكة في
DllMainيؤدي إلى تجمد يظهر عند بعض المستخدمين فقط، فضع التهيئة في دالة مصدرة يستدعيها البرنامج بعد التحميل. - تغيير هيكل أو معامل في مكتبة منشورة: كما رأينا مع 30 و28، التغيير الصامت في الواجهة الثنائية لا يعطي أي خطأ، فأضف دالة جديدة أو ضع حجم الهيكل في أول حقل.
- نسخ مكتبة إلى System32 لحل مشكلة: هذا هو الطريق المباشر إلى جحيم المكتبات، وهو اليوم ممنوع على ملفات النظام نفسها، فضع مكتبات برنامجك في مجلده.
- تنزيل ملف DLL مفقود من موقع مجهول: ملف لا تعرف من بناه سوف يعمل داخل برنامجك بكل صلاحياته، فاحصل على المكتبة من مثبت البرنامج الأصلي أو من حزمة المكتبة الرسمية، مثل Visual C++ Redistributable.
- نسيان FreeLibrary أو استدعاؤها مرة زائدة: كل
LoadLibraryيقابلهاFreeLibraryواحدة، والزائدة تخرج المكتبة من الذاكرة وجزء آخر من البرنامج ما زال يستخدمها، فيسقط البرنامج عند أول استدعاء. - الاعتماد على جدول الاستيراد وحده: المكتبات المؤجلة والمحملة بـ
LoadLibraryلا تظهر فيه، كما رأينا مع MinGW، فاسأل البرنامج وهو يعمل. - الافتراض أن العنوان ثابت: مع ASLR يتغير العنوان مع كل إقلاع، ومكتبة بدون ASLR تنقل إلى أي عنوان فارغ كما حدث مع
fixed2.dll.
أي طريقة ربط تختار؟
| الحالة | الطريقة المناسبة | والسبب |
|---|---|---|
| مكتبة يحتاجها البرنامج في كل تشغيل | الربط وقت التحميل | أبسط كود، والمحمل يقوم بكل العمل، وإذا كانت مفقودة فلا معنى لتشغيل البرنامج أصلاً |
| إضافات Plugins يختارها المستخدم | LoadLibraryExW بمسار كامل وGetProcAddress | البرنامج يقرر أي ملف ومتى، ويتعامل مع الخطأ بنفسه |
| ميزة نادرة تحتاج مكتبة كبيرة | التحميل المؤجل | لا تكلفة على وقت البدء، والكود يبقى كأنه ربط عادي، ولكن التقط 0xC06D007E |
| دالة موجودة في إصدار حديث من Windows فقط | GetProcAddress على مكتبة محملة | إذا رجعت NULL استخدم الطريقة القديمة بدل أن يرفض البرنامج العمل على الإصدار الأقدم |
| مكتبة مشتركة بعدة إصدارات | Side-by-Side مع Manifest، أو نسخة خاصة في مجلد البرنامج | كل برنامج يأخذ الإصدار الذي اختبر عليه |
قائمة فحص قبل أن تنشر مكتبة Checklist
- التصدير بملف
.defأو__declspec(dllexport)بأسماء واضحة، ولا تصدر متغيرات إلا للضرورة. - مورد إصدار Version Resource فيه رقم الإصدار، حتى تعرف أي نسخة عند المستخدم.
DllMainلا تفعل إلا ما تسمح به صفحة أفضل الممارسات، والتهيئة الحقيقية في دالة مصدرة.- العلامة
DYNAMIC_BASEمفعلة، وهي الافتراضية في Visual Studio وفي MinGW الحديث. - لا تغيير في هيكل أو معامل موجود، وكل سلوك جديد في دالة جديدة.
- المكتبة توضع في مجلد البرنامج أو في Side-by-Side، ولا تنسخ إلى System32 أبداً.
- كل
LoadLibraryبمسار كامل أو بخياراتLOAD_LIBRARY_SEARCH_*، وهذا ما نفصله في مقال الاختطاف. - الملف موقع رقمياً Code Signing، حتى يستطيع المسؤول والأدوات أن يفرقوا بين نسختك وأي نسخة أخرى.
تدريب عملي Practice
- أضف إلى
arcalc.cدالة جديدةarcalc_multiplyوصدرها بالرقم 6 في ملف.def، ثم شغلapp-explicit.exeبدون إعادة بنائه، ولاحظ أن الخطأ 127 اختفى. - افتح Process Explorer واختر
app-explicit.exeوهو ينتظر بالأمرapp-explicit.exe 30، واعرض المكتبات في النافذة السفلى، وقارن العنوان الذي تراه بالعنوان الذي طبعه البرنامج. - غير المهلة في
loaderlock.cإلى 1000، وتوقع ماذا سوف يطبعapp-lock.exeقبل أن تشغله.
حذف المختبر Cleanup
المختبر لا يغير السجل ولا يثبت شيئاً، وكل ملفاته في مجلد مؤقت واحد، فيكفي أن تحذفه، ثم مجلد build داخل lab إذا أردت:
Remove-Item "$env:TEMP\arabroot-wn2\dll-explained" -Recurse -Forceالخلاصة
- المكتبة المشتركة ملف PE يحمل كوداً تستخدمه عدة برامج، وصفحات الكود فيه مشتركة في الذاكرة، وصفحات البيانات خاصة بكل عملية.
- جدول التصدير في المكتبة يقابله جدول الاستيراد في البرنامج، والمحمل يصل بينهما بالأسماء أو بالأرقام الترتيبية ويملأ جدول العناوين IAT.
- الربط وقت التحميل يفشل قبل
main()برمز0xC0000135، والربط وقت التشغيل يعطيكNULLوالخطأ 126 لتقرر بنفسك، والتحميل المؤجل يفشل عند أول استدعاء برمز0xC06D007E. - كل ما في
DllMainيعمل وقفل المحمل مأخوذ، وخيط تنتظره هناك جمد المختبر خمس ثوان كاملة، فاجعلها أقل ما يمكن. - الاسم الذي يطلبه البرنامج يمر على مجموعات الواجهات والتحويل والمكتبات المعروفة قبل أي مجلد، و211 دالة من
kernel32.dllموجودة في مكان آخر. - جحيم المكتبات هو تغيير صامت في مكتبة مشتركة، وحله في Windows طبقات: حماية ملفات النظام، والنسخ الخاصة، والنسخ جنباً إلى جنب بالملف Manifest.
وفي المقال التالي من هذه المرحلة بإذن الله نأخذ نفس ترتيب البحث من الجهة الأخرى: كيف يستغله المهاجم ليشغل كوده داخل برنامج موثوق، وكيف تمنع ذلك في برنامجك بأسطر قليلة، وكيف تكتشفه إذا حدث.
سجل التحديثات Changelog
- نوفمبر 2026: كتابة المقال، وتشغيل المختبر على Windows 11 Pro 24H2 (البناء 26100.9711) بـ Windows PowerShell 5.1 وصلاحيات مستخدم عادي، وبرامج الاختبار مبنية بـ MinGW-w64 GCC 14.2.0 في Container من alpine:3.22.